

#trezorsayscryptobilissoldwalletmaycontainmaliciouscomponents
trezorsayscryptobilissoldwalletmaycontainmaliciouscomponents
Hot
Zuletzt


#TrezorSaysCryptoBilisSoldWalletMayContainMaliciousComponents
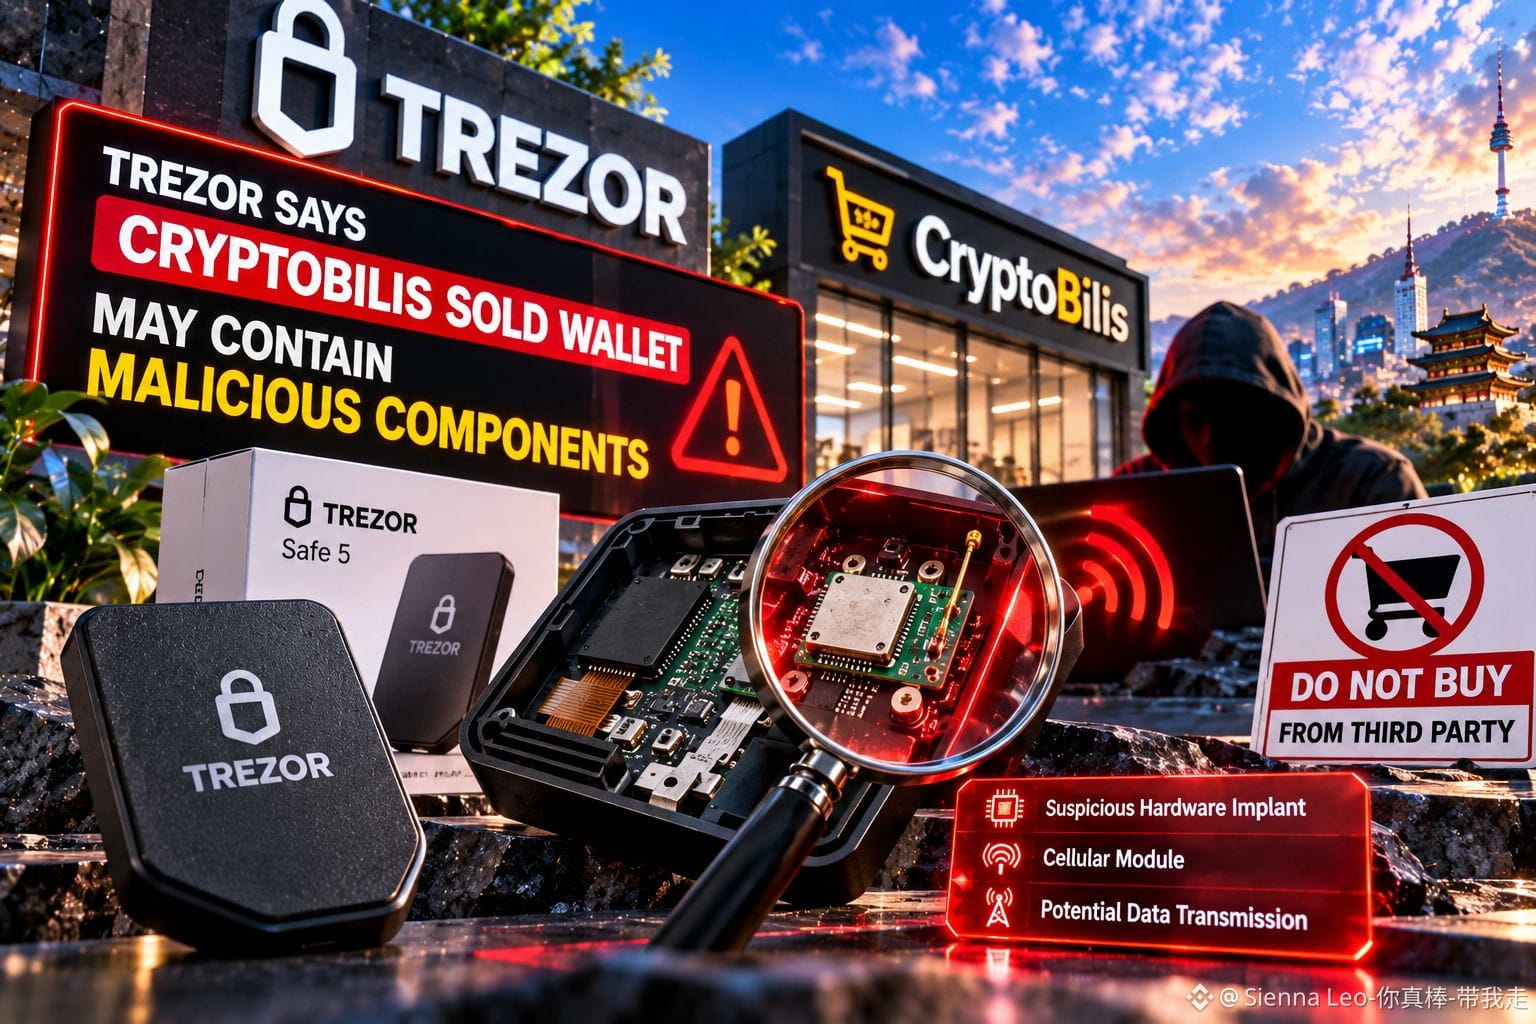
🚨 Trezor warnt: Von CryptoBilis verkaufte Hardware-Wallets könnten schädliche Komponenten enthalten 🔐
Stellen Sie sich vor, Sie kaufen eine Hardware-Wallet, um Ihre gesamten Ersparnisse zu schützen, und entdecken dann, dass das Gerät selbst heimlich verändert worden sein könnte. Das Werkzeug, dem Sie vertraut haben, könnte zum schwächsten Glied werden.
Trezor hat eine ernste Warnung herausgegeben, nachdem ein Kunde aus Indonesien von einem verdächtigen Hardware-Implantat in einem Trezor Safe 5 berichtet hatte, den er im August 2026 über den Wiederverkäufer CryptoBilis gekauft hatte.
Die gemeldete Modifikation umfasste eine zusätzliche Platine, ein Mobilfunkmodul und eine Antenne. Damit könnten möglicherweise Informationen erfasst werden, die auf dem Display der Wallet angezeigt werden – einschließlich der Wiederherstellungsphrase – und über ein Mobilfunknetz übertragen werden.
Dabei ist ein wichtiger Unterschied zu beachten: Trezor hat das gemeldete Gerät noch nicht in seinem Labor untersucht. Das mutmaßliche Implantat ist bislang unbestätigt, und dem Unternehmen wurden keine damit zusammenhängenden gestohlenen Gelder gemeldet.
Wer sollte handeln?
Trezor rät allen, die ab März 2026 ein von CryptoBilis geliefertes Gerät gekauft haben, ihre Vermögenswerte in eine neu erstellte Wallet mit einer vollständig neuen Wiederherstellungsphrase zu übertragen.
Verwenden Sie die möglicherweise offengelegte Wiederherstellungsphrase niemals erneut und geben Sie sie niemals an Personen weiter, die behaupten, technischen Support anzubieten.
Meine Einschätzung: Bei der Krypto-Sicherheit geht es nicht nur darum, private Schlüssel online zu schützen. Die physische Lieferkette ist genauso wichtig.
Der beste Schutz für Ihre Wallet beginnt, noch bevor Sie das Gerät überhaupt anschließen.
Würden Sie nach diesem Vorfall einer Hardware-Wallet vertrauen, die über einen Marktplatz eines Drittanbieters gekauft wurde?
Haftungsausschluss: Dient ausschließlich Bildungszwecken und der Sensibilisierung für Sicherheitsfragen.
#HardwareWalletSecurity #CryptoSecurity #GrowWithSAC $BEAT $FUEL $BNB
1
622

#TrezorSaysCryptoBilisSoldWalletMayContainMaliciousComponents
Man kauft eine Hardware-Wallet, um sicherer zu sein – doch die Gefahr könnte in der Verpackung selbst lauern. Trezor hat gerade eine Warnung zu Geräten herausgegeben, die von CryptoBilis verkauft wurden.
Ein Kunde meldete ein bizarr anmutendes Implantat in einer Trezor Safe 5: eine zusätzliche Leiterplatte, ein Mobilfunkmodul und eine Antenne. Das Ziel? Die Wiederherstellungsphrase auf dem Bildschirm abzufangen und über ein Mobilfunknetz zu übertragen.
Trezor hat das Implantat noch nicht im Labor bestätigt, und bislang wurden keine Gelder gestohlen. Die Warnung ist jedoch eindeutig.
Wenn Sie ab März 2026 ein Gerät von CryptoBilis gekauft haben, wird empfohlen, Ihre Vermögenswerte auf eine neue Wallet mit einer bislang ungenutzten Wiederherstellungsphrase zu übertragen.
Verwenden Sie niemals eine offengelegte Wiederherstellungsphrase erneut. Die Sicherheit der physischen Lieferkette ist ebenso wichtig wie die digitale Sicherheit.
Würden Sie einer Hardware-Wallet vertrauen, die auf einem Marktplatz eines Drittanbieters gekauft wurde?
Hinweis: Dieser Inhalt dient ausschließlich Bildungszwecken und der Sensibilisierung für Sicherheit.
#HardwareWalletSecurity #CryptoSecurity #GrowWithSAC
$BEAT $FUEL $BNB
{future}(BEATUSDT)
{alpha}(560x5c8daeabc57e9249606d3bd6d1e097ef492ea3c5)
{spot}(BNBUSDT)
#TrezorSaysCryptoBilisSoldWalletMayContainMaliciousComponents
Man kauft eine Hardware-Wallet, um sicherer zu sein – doch die Gefahr könnte in der Verpackung selbst lauern. Trezor hat gerade eine Warnung zu Geräten herausgegeben, die von CryptoBilis verkauft wurden.
Ein Kunde meldete ein bizarr anmutendes Implantat in einer Trezor Safe 5: eine zusätzliche Leiterplatte, ein Mobilfunkmodul und eine Antenne. Das Ziel? Die Wiederherstellungsphrase auf dem Bildschirm abzufangen und über ein Mobilfunknetz zu übertragen.
Trezor hat das Implantat noch nicht im Labor bestätigt, und bislang wurden keine Gelder gestohlen. Die Warnung ist jedoch eindeutig.
Wenn Sie ab März 2026 ein Gerät von CryptoBilis gekauft haben, wird empfohlen, Ihre Vermögenswerte auf eine neue Wallet mit einer bislang ungenutzten Wiederherstellungsphrase zu übertragen.
Verwenden Sie niemals eine offengelegte Wiederherstellungsphrase erneut. Die Sicherheit der physischen Lieferkette ist ebenso wichtig wie die digitale Sicherheit.
Würden Sie einer Hardware-Wallet vertrauen, die auf einem Marktplatz eines Drittanbieters gekauft wurde?
Hinweis: Dieser Inhalt dient ausschließlich Bildungszwecken und der Sensibilisierung für Sicherheit.
#HardwareWalletSecurity #CryptoSecurity #GrowWithSAC
$BEAT $FUEL $BNB
2
35

#TrezorSaysCryptoBilisSoldWalletMayContainMaliciousComponents
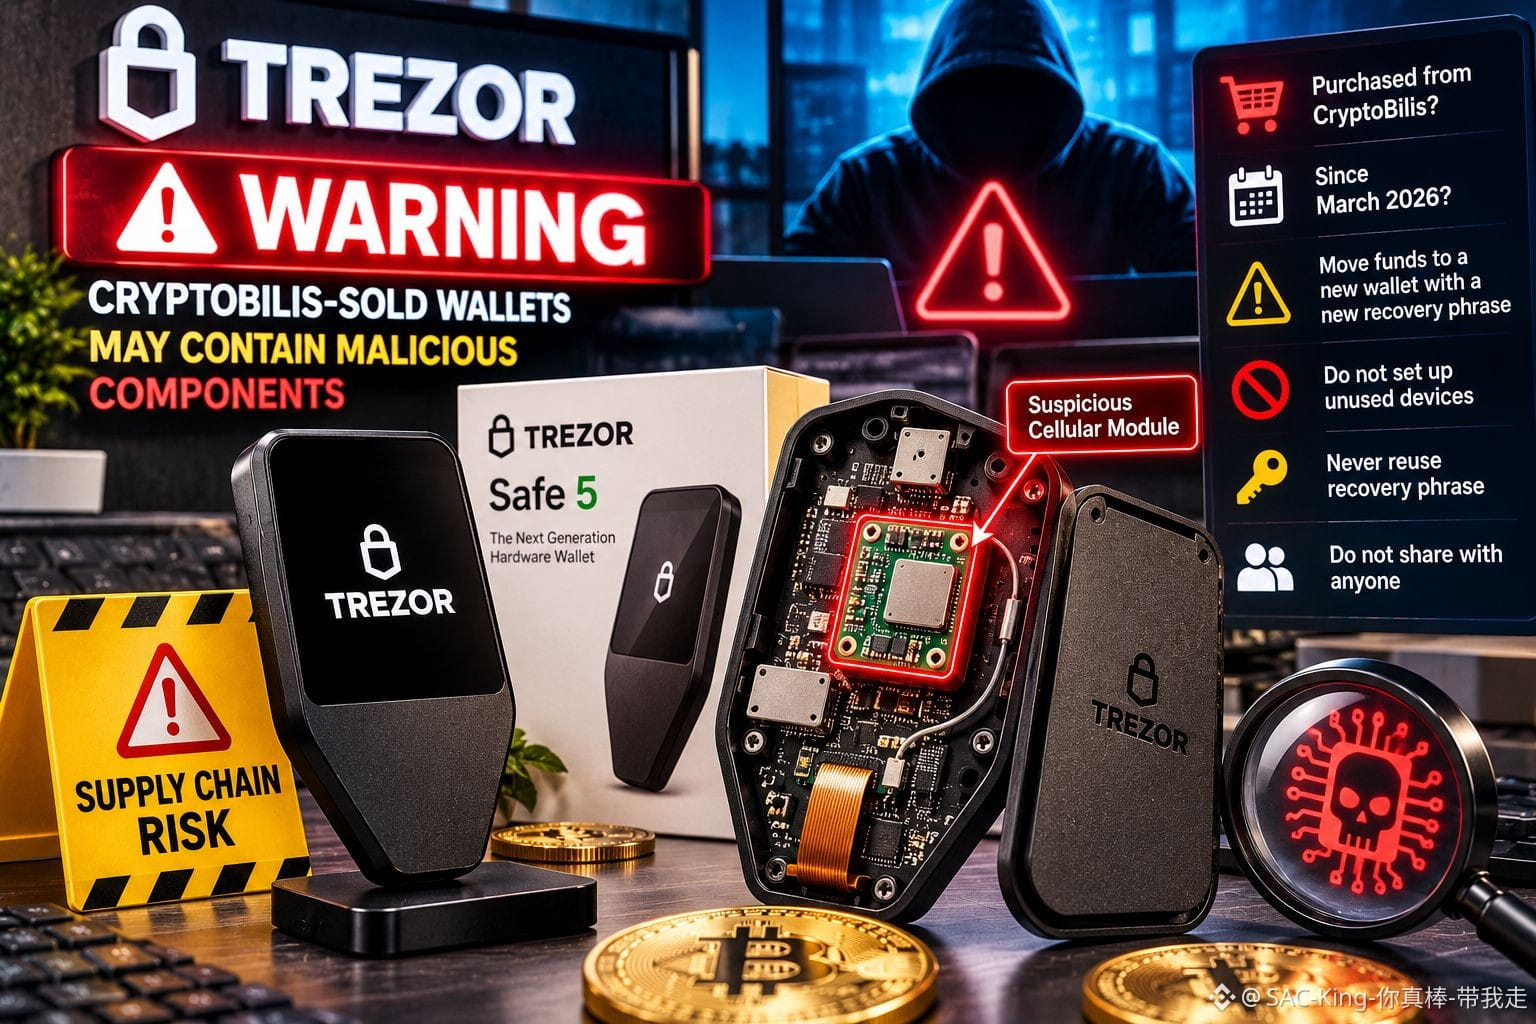
🚨 🔐 TREZOR WARNT: BEI CRYPTOBILIS GEKAUFTE WALLETS KÖNNTEN VERSTECKTE SCHÄDLICHE HARDWARE ENTHALTEN! ⚠️
Die größte Sicherheitsbedrohung muss nicht aus dem Internet kommen.
Manchmal kann sie sich in dem Gerät verstecken, dem Sie am meisten vertrauen.
Trezor hat eine dringende Warnung herausgegeben, nachdem ein Kunde aus Indonesien von einem mutmaßlichen Hardware-Implantat in einem Trezor Safe 5 berichtet hatte, den er im August 2026 beim Wiederverkäufer CryptoBilis gekauft hatte.
Dem Bericht zufolge soll zwischen dem Bildschirm und der Hauptplatine des Geräts eine zusätzliche Platine mit einem Mobilfunkmodul und einer Antenne eingebaut worden sein. Sie könnte sensible Informationen, darunter Wallet-Wiederherstellungsphrasen, erfassen und über ein Mobilfunknetz übertragen.
Trezor hat das gemeldete Gerät noch nicht physisch untersucht, hält die Belege jedoch für glaubwürdig genug, um vorsorglich eine Warnung herauszugeben.
Allen, die seit März 2026 einen Trezor bei CryptoBilis gekauft haben, wird geraten, ihre Guthaben auf eine neu erstellte Wallet mit einer völlig neuen Wiederherstellungsphrase zu übertragen.
Nicht verwendete Geräte sollten nicht eingerichtet werden. Verwenden Sie niemals eine kompromittierte Wiederherstellungsphrase erneut und geben Sie sie niemals an jemanden weiter, der behauptet, zum Support zu gehören.
Meine Einschätzung: Dieser Vorfall legt eine gravierende Schwachstelle bei der Sicherheit von Kryptowährungen offen: Der Schutz der Software reicht nicht aus, wenn die physische Lieferkette kompromittiert werden kann.
Ihre privaten Schlüssel müssen in jeder Phase geschützt werden – auch bevor Ihre Wallet in Ihre Hände gelangt.
Können Hardware-Wallets ohne strengere Überprüfung der Lieferkette wirklich sicher bleiben?
Haftungsausschluss: Nur zu Bildungszwecken. Keine Finanzberatung. Recherchieren Sie selbst (DYOR).
#CryptoSecurity #Trezor #GrowWithSAC $SOLV $RUNE $LLYB
1
267
·
--
Bärisch
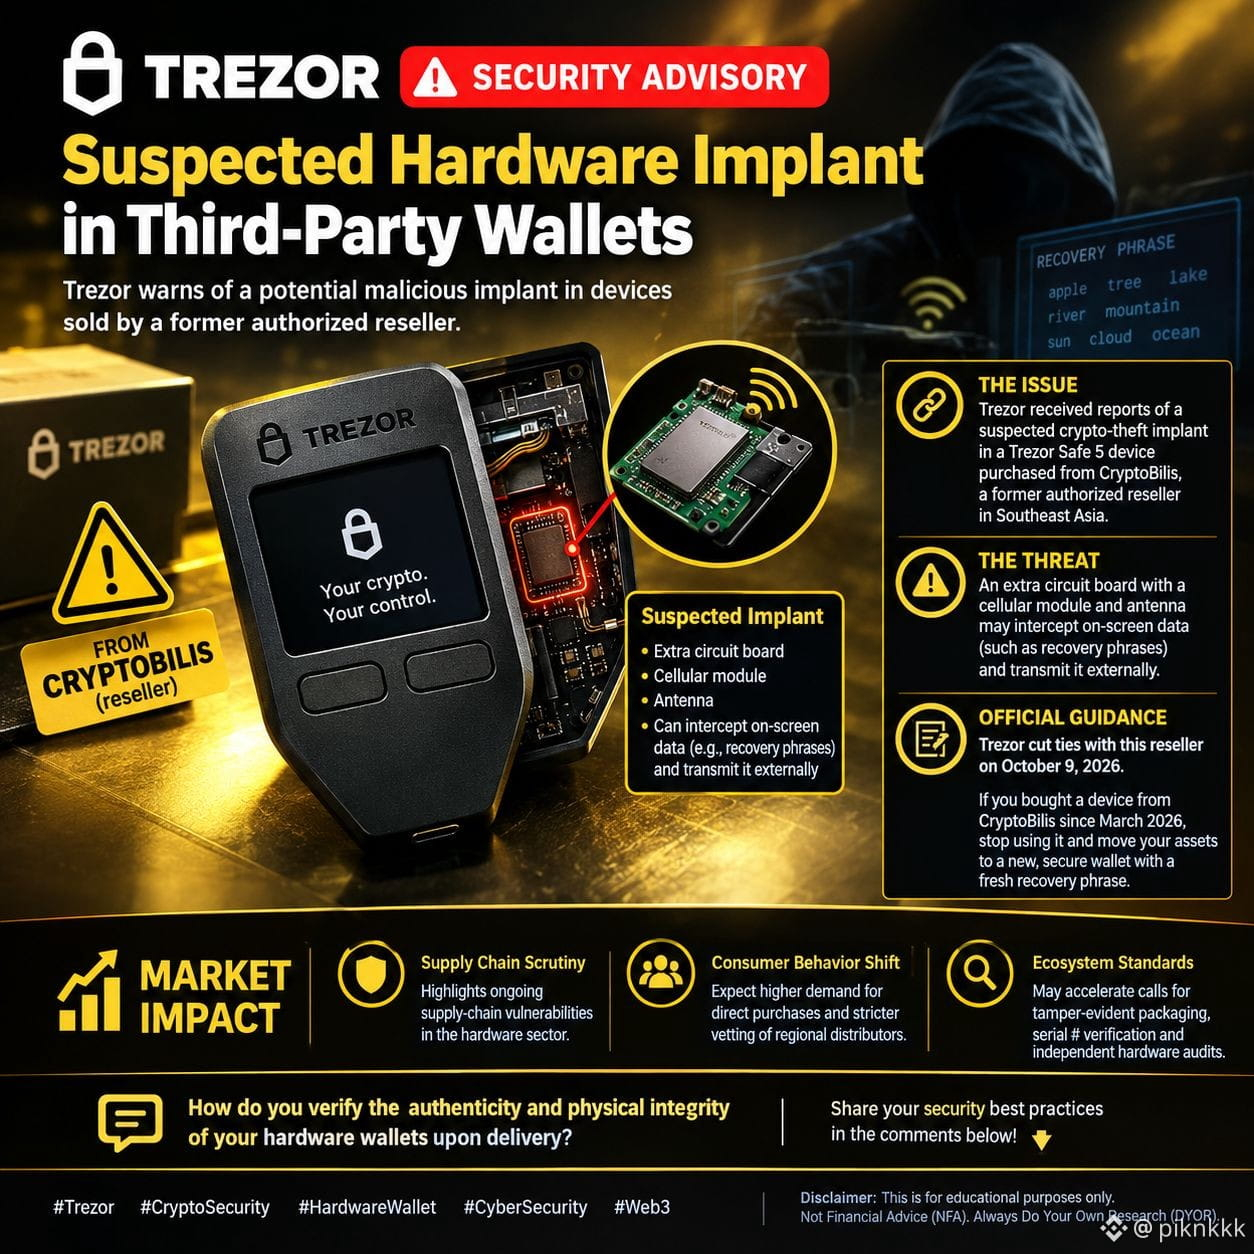
#TrezorSaysCryptoBilisSoldWalletMayContainMaliciousComponents 🚨 Trezor gibt Sicherheitswarnung heraus: Verdacht auf Hardwareimplantat in Wallets von Drittanbietern
Die Sicherheit von Hardware-Wallets steht erneut vor einer Herausforderung in der Lieferkette. Trezor hat eine dringende Warnung zu einem mutmaßlich bösartigen Hardwareimplantat in Geräten herausgegeben, die von einem ehemaligen autorisierten Wiederverkäufer verkauft wurden.
🔹 Das Problem Trezor erhielt glaubwürdige Berichte über ein mutmaßliches Implantat zum Diebstahl von Kryptowährungen in einem Trezor Safe 5-Gerät, das bei CryptoBilis gekauft wurde, einem ehemaligen autorisierten Wiederverkäufer in Südostasien [[2]].
🔹 Die Bedrohung Bei der gemeldeten Manipulation handelt es sich um eine zusätzliche Leiterplatte mit einem Mobilfunkmodul und einer Antenne, die angeblich Bildschirmdaten (wie Wiederherstellungsphrasen) abfangen und nach außen übertragen kann [[2]].
🔹 Offizielle Hinweise**: Trezor beendete die Zusammenarbeit mit diesem Wiederverkäufer am 9. Oktober 2026 offiziell [[1]]. Nutzern, die seit März 2026 ein Gerät bei CryptoBilis gekauft haben, wird dringend geraten, es nicht mehr zu verwenden und ihr Vermögen auf eine neu erstellte, sichere Wallet mit einer neuen Wiederherstellungsphrase zu übertragen [[2]].
📊 Auswirkungen auf den Markt
📉 Prüfung der Lieferkette Dieser Vorfall verdeutlicht die anhaltenden Schwachstellen in den Lieferketten der Krypto-Hardware-Branche und spiegelt die jüngsten branchenweiten Bedenken hinsichtlich des Vertriebs durch Dritte wider.
🛡️ Wandel des Verbraucherverhaltens Es ist mit einer höheren Nachfrage nach Direktkäufen bei offiziellen Herstellern und einer strengeren Überprüfung regionaler Vertriebspartner zu rechnen.
🔍 Standards des Ökosystems Dieses Ereignis könnte die branchenweiten Bestrebungen nach manipulationssicherer Verpackung, serialisierter Verifizierung und unabhängigen Hardware-Prüfungen beschleunigen.
Wie überprüfen Sie nach der Lieferung die Echtheit und die physische Unversehrtheit Ihrer Hardware-Wallets? Teilen Sie Ihre bewährten Sicherheitspraktiken unten in den Kommentaren! 👇
#Trezor #Kryptosicherheit #HardwareWallet #Cybersicherheit #Web3
$INTWB $INTCB $RDDTB
{spot}(RDDTBUSDT)
{spot}(INTCBUSDT)
{spot}(INTWBUSDT)
#TrezorSaysCryptoBilisSoldWalletMayContainMaliciousComponents 🚨 Trezor gibt Sicherheitswarnung heraus: Verdacht auf Hardwareimplantat in Wallets von Drittanbietern
Die Sicherheit von Hardware-Wallets steht erneut vor einer Herausforderung in der Lieferkette. Trezor hat eine dringende Warnung zu einem mutmaßlich bösartigen Hardwareimplantat in Geräten herausgegeben, die von einem ehemaligen autorisierten Wiederverkäufer verkauft wurden.
🔹 Das Problem Trezor erhielt glaubwürdige Berichte über ein mutmaßliches Implantat zum Diebstahl von Kryptowährungen in einem Trezor Safe 5-Gerät, das bei CryptoBilis gekauft wurde, einem ehemaligen autorisierten Wiederverkäufer in Südostasien [[2]].
🔹 Die Bedrohung Bei der gemeldeten Manipulation handelt es sich um eine zusätzliche Leiterplatte mit einem Mobilfunkmodul und einer Antenne, die angeblich Bildschirmdaten (wie Wiederherstellungsphrasen) abfangen und nach außen übertragen kann [[2]].
🔹 Offizielle Hinweise**: Trezor beendete die Zusammenarbeit mit diesem Wiederverkäufer am 9. Oktober 2026 offiziell [[1]]. Nutzern, die seit März 2026 ein Gerät bei CryptoBilis gekauft haben, wird dringend geraten, es nicht mehr zu verwenden und ihr Vermögen auf eine neu erstellte, sichere Wallet mit einer neuen Wiederherstellungsphrase zu übertragen [[2]].
📊 Auswirkungen auf den Markt
📉 Prüfung der Lieferkette Dieser Vorfall verdeutlicht die anhaltenden Schwachstellen in den Lieferketten der Krypto-Hardware-Branche und spiegelt die jüngsten branchenweiten Bedenken hinsichtlich des Vertriebs durch Dritte wider.
🛡️ Wandel des Verbraucherverhaltens Es ist mit einer höheren Nachfrage nach Direktkäufen bei offiziellen Herstellern und einer strengeren Überprüfung regionaler Vertriebspartner zu rechnen.
🔍 Standards des Ökosystems Dieses Ereignis könnte die branchenweiten Bestrebungen nach manipulationssicherer Verpackung, serialisierter Verifizierung und unabhängigen Hardware-Prüfungen beschleunigen.
Wie überprüfen Sie nach der Lieferung die Echtheit und die physische Unversehrtheit Ihrer Hardware-Wallets? Teilen Sie Ihre bewährten Sicherheitspraktiken unten in den Kommentaren! 👇
#Trezor #Kryptosicherheit #HardwareWallet #Cybersicherheit #Web3
$INTWB $INTCB $RDDTB
76

·
--
Bärisch
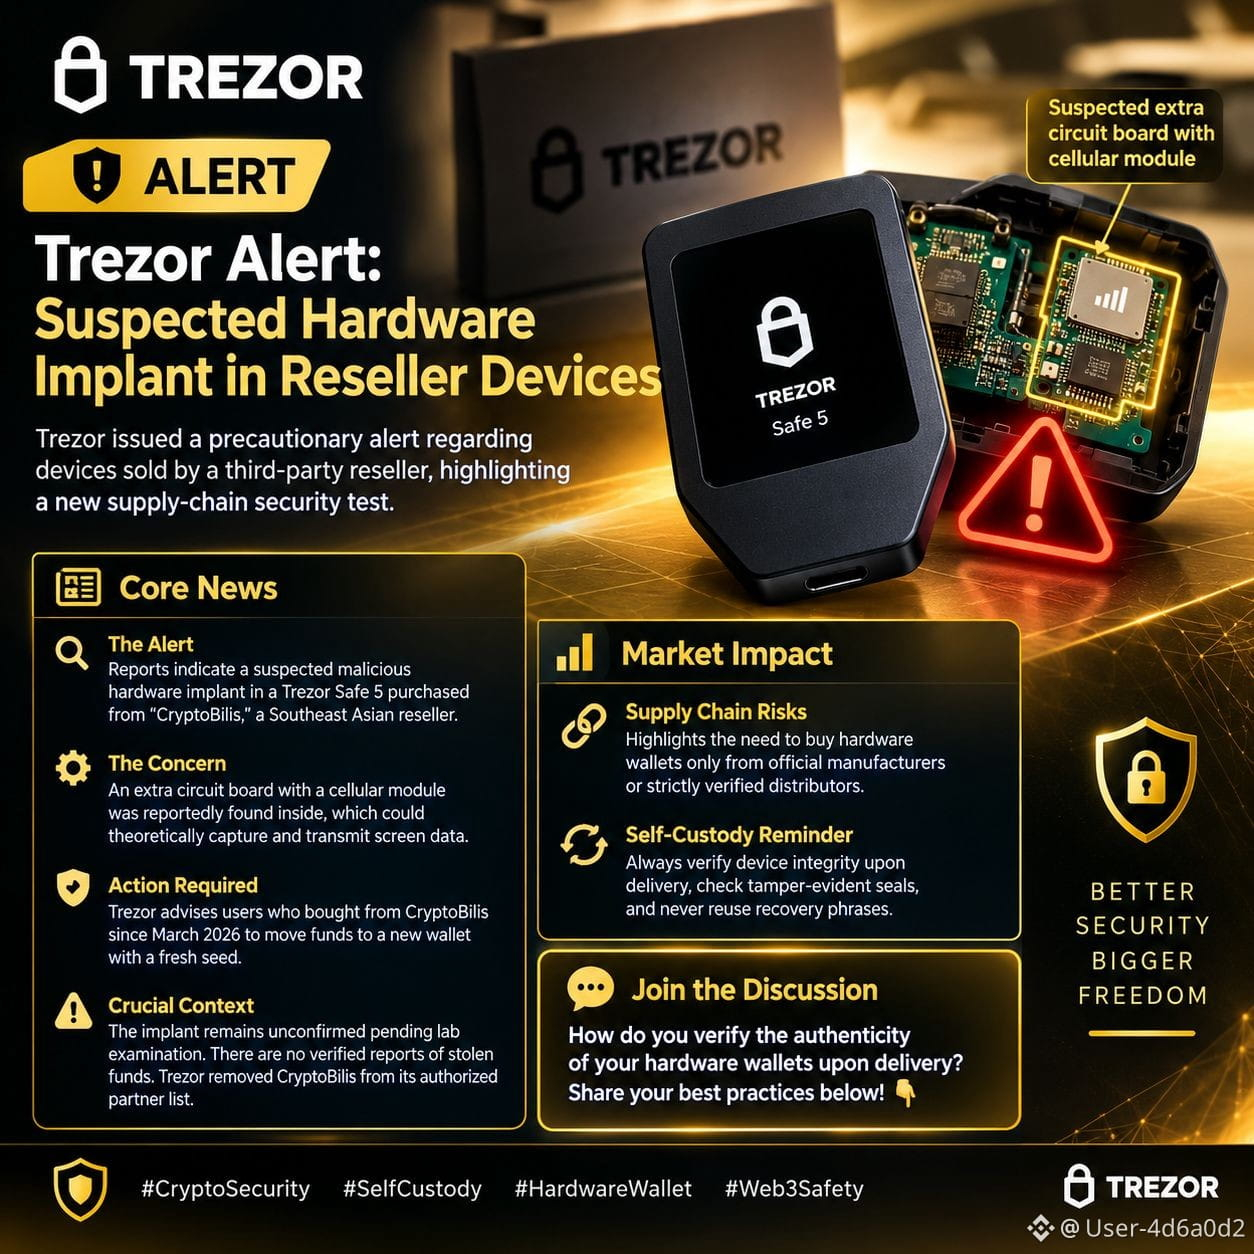
#TrezorSaysCryptoBilisSoldWalletMayContainMaliciousComponents 🛡️ Trezor-Warnung: Verdächtiges Hardware-Implantat in Geräten eines Wiederverkäufers
Trezor hat vorsorglich eine Warnung zu Geräten herausgegeben, die von einem Drittanbieter verkauft wurden, und dabei auf einen neuen Sicherheitstest für die Lieferkette hingewiesen.
📰 Die wichtigsten Meldungen:
• 🔍 Die Warnung: Berichten zufolge wurde in einem Trezor Safe 5, der bei „CryptoBilis“, einem südostasiatischen Wiederverkäufer, gekauft wurde, ein mutmaßlich schädliches Hardware-Implantat entdeckt.
• ⚙️ Das Problem: Im Inneren wurde Berichten zufolge eine zusätzliche Platine mit einem Mobilfunkmodul gefunden, die theoretisch Bildschirmdaten erfassen und übertragen könnte.
• 🛡️ Erforderliche Maßnahmen: Trezor rät Nutzerinnen und Nutzern, die seit März 2026 bei CryptoBilis gekauft haben, ihre Guthaben auf eine neue Wallet mit einer neuen Seed-Phrase zu übertragen.
• ⚠️ Wichtiger Kontext: Das Implantat ist bis zu einer Laboruntersuchung noch nicht bestätigt. Es gibt keine verifizierten Berichte über gestohlene Guthaben. Trezor hat CryptoBilis von seiner Liste autorisierter Partner gestrichen.
📊 Auswirkungen auf den Markt:
• 🔗 Risiken in der Lieferkette: Unterstreicht, wie wichtig es ist, Hardware-Wallets ausschließlich bei offiziellen Herstellern oder streng geprüften Händlern zu kaufen.
• 🔄 Erinnerung an die Selbstverwahrung: Überprüfen Sie nach der Lieferung stets die Unversehrtheit des Geräts, kontrollieren Sie manipulationssichere Siegel und verwenden Sie Wiederherstellungsphrasen niemals erneut.
💬 Austausch:
Wie überprüfen Sie nach der Lieferung die Echtheit Ihrer Hardware-Wallets? Teilen Sie unten Ihre besten Tipps! 👇
#KryptoSicherheit #Selbstverwahrung #HardwareWallet #Web3Safety
$INTWB $SNXXB $INTCB
{spot}(INTCBUSDT)
{spot}(SNXXBUSDT)
{spot}(INTWBUSDT)
#TrezorSaysCryptoBilisSoldWalletMayContainMaliciousComponents 🛡️ Trezor-Warnung: Verdächtiges Hardware-Implantat in Geräten eines Wiederverkäufers
Trezor hat vorsorglich eine Warnung zu Geräten herausgegeben, die von einem Drittanbieter verkauft wurden, und dabei auf einen neuen Sicherheitstest für die Lieferkette hingewiesen.
📰 Die wichtigsten Meldungen:
• 🔍 Die Warnung: Berichten zufolge wurde in einem Trezor Safe 5, der bei „CryptoBilis“, einem südostasiatischen Wiederverkäufer, gekauft wurde, ein mutmaßlich schädliches Hardware-Implantat entdeckt.
• ⚙️ Das Problem: Im Inneren wurde Berichten zufolge eine zusätzliche Platine mit einem Mobilfunkmodul gefunden, die theoretisch Bildschirmdaten erfassen und übertragen könnte.
• 🛡️ Erforderliche Maßnahmen: Trezor rät Nutzerinnen und Nutzern, die seit März 2026 bei CryptoBilis gekauft haben, ihre Guthaben auf eine neue Wallet mit einer neuen Seed-Phrase zu übertragen.
• ⚠️ Wichtiger Kontext: Das Implantat ist bis zu einer Laboruntersuchung noch nicht bestätigt. Es gibt keine verifizierten Berichte über gestohlene Guthaben. Trezor hat CryptoBilis von seiner Liste autorisierter Partner gestrichen.
📊 Auswirkungen auf den Markt:
• 🔗 Risiken in der Lieferkette: Unterstreicht, wie wichtig es ist, Hardware-Wallets ausschließlich bei offiziellen Herstellern oder streng geprüften Händlern zu kaufen.
• 🔄 Erinnerung an die Selbstverwahrung: Überprüfen Sie nach der Lieferung stets die Unversehrtheit des Geräts, kontrollieren Sie manipulationssichere Siegel und verwenden Sie Wiederherstellungsphrasen niemals erneut.
💬 Austausch:
Wie überprüfen Sie nach der Lieferung die Echtheit Ihrer Hardware-Wallets? Teilen Sie unten Ihre besten Tipps! 👇
#KryptoSicherheit #Selbstverwahrung #HardwareWallet #Web3Safety
$INTWB $SNXXB $INTCB
66
·
--
Bullisch
#TrezorSaysCryptoBilisSoldWalletMayContainMaliciousComponents
🚨 TREZOR-SICHERHEITSWARNUNG: KOMPROMITTIERTE WALLETS BEI DRITTANBIETERN ENTDECKT! 🛡️⚠️
Die Warnung: Trezor hat eine dringende Sicherheitswarnung zu Hardware-Wallets herausgegeben, die vom Drittanbieter „Crypto Bilis“ verkauft werden. Sie könnten gefährliche schädliche Komponenten enthalten.
Das Risiko durch nicht autorisierte Bezugsquellen: Die Schwachstelle liegt nicht an den Geräten von Trezor selbst, sondern an nicht autorisierten Vertriebskanälen und nicht vertrauenswürdigen Wiederverkäufern, die die Integrität der physischen Geräte gefährden.
Erhebliches finanzielles Risiko: Die Verwendung manipulierter Hardware kann zum vollständigen Verlust des Vermögens führen. Kaufen Sie daher unbedingt ausschließlich bei offiziellen Herstellern oder verifizierten autorisierten Partnern.
Bewährte Sicherheitsmaßnahmen: Überprüfen Sie stets die manipulationssichere Verpackung, stellen Sie die Authentizität des Geräte-Bootloaders sicher und vertrauen Sie bei der Aufbewahrung digitaler Vermögenswerte niemals auf gebrauchte Geräte oder Angebote nicht autorisierter Händler.
💬 SIE SIND DRAN: Haben Sie schon einmal Hardware-Wallets auf Marktplätzen von Drittanbietern gekauft, oder kaufen Sie ausschließlich direkt beim Hersteller? Wie überprüfen Sie die Sicherheit Ihres Geräts?
👇 Teilen Sie Ihre Gedanken unten mit!
„KLICKEN SIE AUF DAS GELBE MÜNZEN-TAG UNTEN, UM ZUR GEWÜNSCHTEN HANDELSSEITE ZU GELANGEN UND VOM HANDEL ZU PROFITIEREN“ $BTC
{future}(BTCUSDT)
$ETH
{future}(ETHUSDT)
$ZEC
{future}(ZECUSDT)
#$1.5BInLeveragedCryptoBetsLiquidated #USMidtermElections #UniswapA16zSeekDeFiExemptionFromIllinoisCryptoTax
#TrezorSaysCryptoBilisSoldWalletMayContainMaliciousComponents
🚨 TREZOR-SICHERHEITSWARNUNG: KOMPROMITTIERTE WALLETS BEI DRITTANBIETERN ENTDECKT! 🛡️⚠️
Die Warnung: Trezor hat eine dringende Sicherheitswarnung zu Hardware-Wallets herausgegeben, die vom Drittanbieter „Crypto Bilis“ verkauft werden. Sie könnten gefährliche schädliche Komponenten enthalten.
Das Risiko durch nicht autorisierte Bezugsquellen: Die Schwachstelle liegt nicht an den Geräten von Trezor selbst, sondern an nicht autorisierten Vertriebskanälen und nicht vertrauenswürdigen Wiederverkäufern, die die Integrität der physischen Geräte gefährden.
Erhebliches finanzielles Risiko: Die Verwendung manipulierter Hardware kann zum vollständigen Verlust des Vermögens führen. Kaufen Sie daher unbedingt ausschließlich bei offiziellen Herstellern oder verifizierten autorisierten Partnern.
Bewährte Sicherheitsmaßnahmen: Überprüfen Sie stets die manipulationssichere Verpackung, stellen Sie die Authentizität des Geräte-Bootloaders sicher und vertrauen Sie bei der Aufbewahrung digitaler Vermögenswerte niemals auf gebrauchte Geräte oder Angebote nicht autorisierter Händler.
💬 SIE SIND DRAN: Haben Sie schon einmal Hardware-Wallets auf Marktplätzen von Drittanbietern gekauft, oder kaufen Sie ausschließlich direkt beim Hersteller? Wie überprüfen Sie die Sicherheit Ihres Geräts?
👇 Teilen Sie Ihre Gedanken unten mit!
„KLICKEN SIE AUF DAS GELBE MÜNZEN-TAG UNTEN, UM ZUR GEWÜNSCHTEN HANDELSSEITE ZU GELANGEN UND VOM HANDEL ZU PROFITIEREN“ $BTC
$ETH
$ZEC
#$1.5BInLeveragedCryptoBetsLiquidated #USMidtermElections #UniswapA16zSeekDeFiExemptionFromIllinoisCryptoTax

1
285

·
--
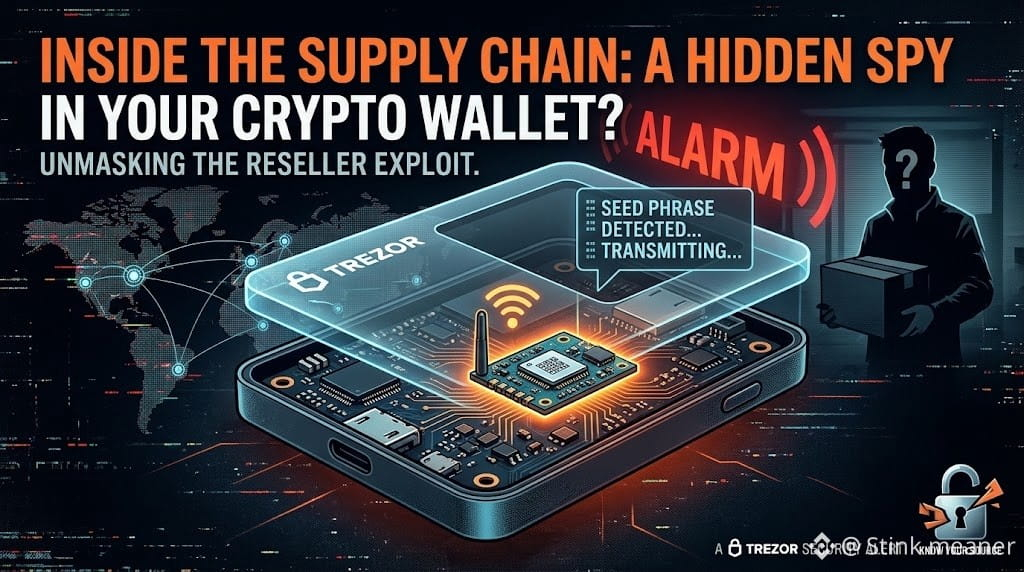
🚨 Ein mutmaßliches Hardware-Implantat in einem Trezor Safe 5 hat eine Warnung ausgelöst, die alle Trezor-Modelle betrifft, die seit März über denselben Wiederverkäufer verkauft wurden.
#TrezorSaysCryptoBilisSoldWalletMayContainMaliciousComponents
Am 28. Oktober erhielt Trezor eine verantwortungsvolle Offenlegung von einem Kunden aus Indonesien, der im August einen Safe 5 über CryptoBilis gekauft hatte.
Bei dem gemeldeten Implantat handelte es sich um eine zusätzliche Platine, die zwischen der Hauptplatine und dem Bildschirm der Wallet eingebaut war und ein Mobilfunkmodul sowie eine Antenne enthielt.
Seine mutmaßliche Funktion? Die während der Einrichtung angezeigte Wiederherstellungsphrase auslesen und über ein Mobilfunknetz übertragen.
Hier ist der entscheidende Unterschied.
Trezor hat das Gerät bislang nicht physisch untersucht. Die Warnung stützt sich auf Fotos, die Beschreibung des Kunden und ein Videointerview. Kein Käufer bei CryptoBilis hat Trezor einen Verlust von Geldern gemeldet.
Dies ist jedoch nicht die erste Sicherheitskontroverse des Wiederverkäufers. Ledger bestätigte zuvor, dass einige über CryptoBilis verkaufte Geräte nicht autorisierte Hardware-Implantate enthielten, die dazu gedacht waren, Wiederherstellungsphrasen abzugreifen.
Meine Einschätzung: Die Sicherheit einer Hardware-Wallet beginnt, bevor das Gerät beim Kunden ankommt. Ein sicheres Chipdesign bedeutet wenig, wenn die Lieferkette kompromittiert werden kann.
Trezor empfiehlt betroffenen Kunden, eine völlig neue Wallet mit einer neuen Wiederherstellungsphrase einzurichten.
Achten wir genug darauf, woher unsere Hardware-Wallets stammen, statt einfach der Marke auf der Verpackung zu vertrauen?
Keine Finanzberatung.
$BNB $BTC $ETH
{future}(ETHUSDT)
{future}(BTCUSDT)
{future}(BNBUSDT)
#$1.5BInLeveragedCryptoBetsLiquidated #BitcoinSecurity #CryptoSecurity #Selbstverwahrung #HackerAlert
🚨 Ein mutmaßliches Hardware-Implantat in einem Trezor Safe 5 hat eine Warnung ausgelöst, die alle Trezor-Modelle betrifft, die seit März über denselben Wiederverkäufer verkauft wurden.
#TrezorSaysCryptoBilisSoldWalletMayContainMaliciousComponents
Am 28. Oktober erhielt Trezor eine verantwortungsvolle Offenlegung von einem Kunden aus Indonesien, der im August einen Safe 5 über CryptoBilis gekauft hatte.
Bei dem gemeldeten Implantat handelte es sich um eine zusätzliche Platine, die zwischen der Hauptplatine und dem Bildschirm der Wallet eingebaut war und ein Mobilfunkmodul sowie eine Antenne enthielt.
Seine mutmaßliche Funktion? Die während der Einrichtung angezeigte Wiederherstellungsphrase auslesen und über ein Mobilfunknetz übertragen.
Hier ist der entscheidende Unterschied.
Trezor hat das Gerät bislang nicht physisch untersucht. Die Warnung stützt sich auf Fotos, die Beschreibung des Kunden und ein Videointerview. Kein Käufer bei CryptoBilis hat Trezor einen Verlust von Geldern gemeldet.
Dies ist jedoch nicht die erste Sicherheitskontroverse des Wiederverkäufers. Ledger bestätigte zuvor, dass einige über CryptoBilis verkaufte Geräte nicht autorisierte Hardware-Implantate enthielten, die dazu gedacht waren, Wiederherstellungsphrasen abzugreifen.
Meine Einschätzung: Die Sicherheit einer Hardware-Wallet beginnt, bevor das Gerät beim Kunden ankommt. Ein sicheres Chipdesign bedeutet wenig, wenn die Lieferkette kompromittiert werden kann.
Trezor empfiehlt betroffenen Kunden, eine völlig neue Wallet mit einer neuen Wiederherstellungsphrase einzurichten.
Achten wir genug darauf, woher unsere Hardware-Wallets stammen, statt einfach der Marke auf der Verpackung zu vertrauen?
Keine Finanzberatung.
$BNB $BTC $ETH
#$1.5BInLeveragedCryptoBetsLiquidated #BitcoinSecurity #CryptoSecurity #Selbstverwahrung #HackerAlert
1
42
·
--
🚨 TREZOR WARNT: CRYPTO-BILISOLD-WALLETS KÖNNTEN SCHÄDLICHE KOMPONENTEN ENTHALTEN!
Eine ernste Sicherheitswarnung zu Hardware-Wallets hat bei Krypto-Nutzern Besorgnis ausgelöst.
Trezor zufolge könnten bestimmte Crypto-Bilisold-Wallets schädliche Komponenten enthalten. Das unterstreicht, wie wichtig es ist, die Echtheit von Hardware-Wallets zu überprüfen, bevor man ihnen digitale Vermögenswerte anvertraut.
⚠️ Eine manipulierte Wallet kann die Sicherheit deiner Kryptowährungen gefährden.
Kaufe Hardware-Wallets immer bei vertrauenswürdigen Anbietern und sei bei verdächtigen Geräten vorsichtig.
Krypto-Sicherheit beginnt mit deiner Wallet.
Würdest du einer unbekannten Hardware-Wallet deine Kryptowährungen anvertrauen?
#TrezorSaysCryptoBilisSoldWalletMayContainMaliciousComponents $BNB
{spot}(BNBUSDT)
🚨 TREZOR WARNT: CRYPTO-BILISOLD-WALLETS KÖNNTEN SCHÄDLICHE KOMPONENTEN ENTHALTEN!
Eine ernste Sicherheitswarnung zu Hardware-Wallets hat bei Krypto-Nutzern Besorgnis ausgelöst.
Trezor zufolge könnten bestimmte Crypto-Bilisold-Wallets schädliche Komponenten enthalten. Das unterstreicht, wie wichtig es ist, die Echtheit von Hardware-Wallets zu überprüfen, bevor man ihnen digitale Vermögenswerte anvertraut.
⚠️ Eine manipulierte Wallet kann die Sicherheit deiner Kryptowährungen gefährden.
Kaufe Hardware-Wallets immer bei vertrauenswürdigen Anbietern und sei bei verdächtigen Geräten vorsichtig.
Krypto-Sicherheit beginnt mit deiner Wallet.
Würdest du einer unbekannten Hardware-Wallet deine Kryptowährungen anvertrauen?
#TrezorSaysCryptoBilisSoldWalletMayContainMaliciousComponents $BNB
75
·
--
Trezor hat eine Warnung zu Krypto-Wallets herausgegeben, die von einem Drittanbieter namens „Crypto Bilis“ verkauft werden. Sie könnten bösartige Komponenten enthalten. Dieser Vorfall unterstreicht, wie wichtig die Sicherheit von Hardware-Wallets ist und dass Nutzer bei der Herkunft ihrer Lösungen zur Aufbewahrung von Kryptowährungen wachsam sein müssen. Um solche Risiken zu vermeiden, sollte man unbedingt direkt beim Hersteller oder bei autorisierten Händlern kaufen. Manipulierte Hardware könnte ahnungslosen Nutzern erhebliche finanzielle Verluste bescheren.
Die Situation macht ein grundsätzliches Problem im Kryptobereich deutlich: das Vertrauen in Hardware-Anbieter. Trezor selbst ist zwar eine angesehene Marke, doch die Schwachstelle liegt in nicht autorisierten Vertriebskanälen. Nutzer sollten stets Echtheit und Unversehrtheit ihrer Hardware-Wallets überprüfen, bevor sie größere Mengen an Kryptowährungen darauf verwahren. Die Untersuchung der Geschäftspraktiken von Crypto Bilis läuft noch; weitere Informationen zur Art der bösartigen Komponenten werden erwartet.
Für die Krypto-Community ist es entscheidend, bewährte Sicherheitsmaßnahmen zu priorisieren. Überprüfen Sie die Produktverpackung stets auf Manipulationsspuren und berücksichtigen Sie den Ruf sowie die Vertriebskanäle des jeweiligen Hardware-Wallet-Anbieters. Dieser Vorfall erinnert eindringlich daran, dass Sicherheit in der Welt digitaler Vermögenswerte nicht nur ein Merkmal, sondern eine grundlegende Notwendigkeit ist.
#TrezorWarntCryptoBilisVerkaufteWalletKönnteBösartigeKomponentenEnthalten
1
349
$BEAT
{future}(BEATUSDT)
$BEAT STEUERT WIEDER AUF 11 $ ZU!!
Der Aufwärtstrend gewinnt an Fahrt, und solange der Kaufdruck anhält, könnte eine Rückkehr in Richtung der 11-Dollar-Marke möglich sein.
Ein länger anhaltender Aufwärtstrend wäre jedoch die nötige Bestätigung, um mit einem weiteren Anstieg bis zu diesem Ziel rechnen zu können.
👀 Kann $BEAT die 11-Dollar-Marke zurückerobern?
Informiere dich selbst. Keine Finanzberatung.
$IDOL
{future}(IDOLUSDT)
$SOPH
{future}(SOPHUSDT)
#beat #HKDollarStablecoinHKDAPToLaunchOnSolana #TrezorSagtCryptoBilisVerkaufteWalletKönnteBösartigeKomponentenEnthalten
$BEAT
$BEAT STEUERT WIEDER AUF 11 $ ZU!!
Der Aufwärtstrend gewinnt an Fahrt, und solange der Kaufdruck anhält, könnte eine Rückkehr in Richtung der 11-Dollar-Marke möglich sein.
Ein länger anhaltender Aufwärtstrend wäre jedoch die nötige Bestätigung, um mit einem weiteren Anstieg bis zu diesem Ziel rechnen zu können.
👀 Kann $BEAT die 11-Dollar-Marke zurückerobern?
Informiere dich selbst. Keine Finanzberatung.
$IDOL
$SOPH
#beat #HKDollarStablecoinHKDAPToLaunchOnSolana #TrezorSagtCryptoBilisVerkaufteWalletKönnteBösartigeKomponentenEnthalten
6
1.4k
·
--
Bullisch
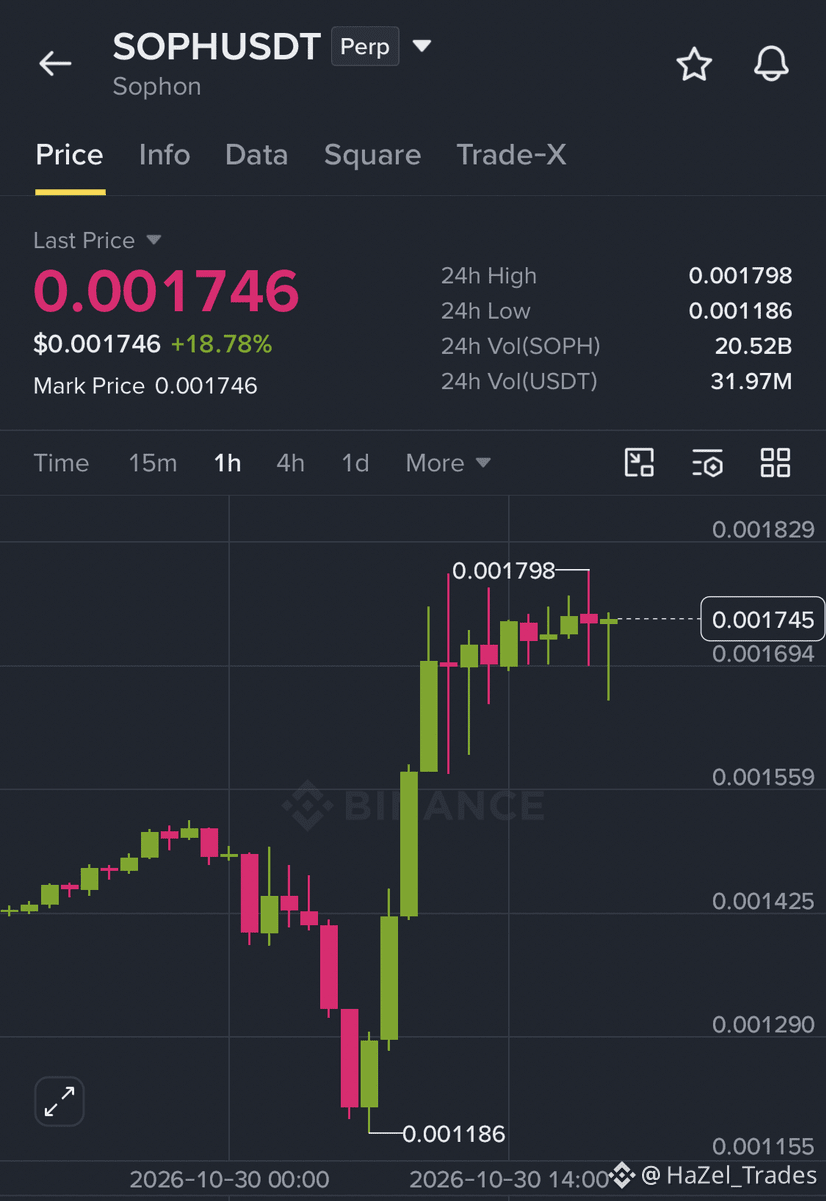
$SOPH LONG-SETUP🟢
Einstieg: $0.00172–$0.00174
TP1: $0.00180
TP2: $0.00185
TP3: $0.00190
SL: $0.00168
SOPH hat einen kräftigen Anstieg verzeichnet und konsolidiert jetzt um $0.00174. Ich beobachte das Niveau bei $0.00180 genau. Wenn der Kurs mit starkem Momentum darüber ausbricht, könnte es zu einem weiteren Anstieg kommen. Ich würde vor dem Einstieg auf eine Bestätigung warten.
{future}(SOPHUSDT)
#UniswapA16zSeekDeFiExemptionFromIllinoisCryptoTax #$1.5BInLeveragedCryptoBetsLiquidated #TrezorSaysCryptoBilisSoldWalletMayContainMaliciousComponents #KOSPIFalls3.53%BackBelow6000
$SOPH LONG-SETUP🟢
Einstieg: $0.00172–$0.00174
TP1: $0.00180
TP2: $0.00185
TP3: $0.00190
SL: $0.00168
SOPH hat einen kräftigen Anstieg verzeichnet und konsolidiert jetzt um $0.00174. Ich beobachte das Niveau bei $0.00180 genau. Wenn der Kurs mit starkem Momentum darüber ausbricht, könnte es zu einem weiteren Anstieg kommen. Ich würde vor dem Einstieg auf eine Bestätigung warten.
#UniswapA16zSeekDeFiExemptionFromIllinoisCryptoTax #$1.5BInLeveragedCryptoBetsLiquidated #TrezorSaysCryptoBilisSoldWalletMayContainMaliciousComponents #KOSPIFalls3.53%BackBelow6000
5
1
2
144
·
--
Bärisch
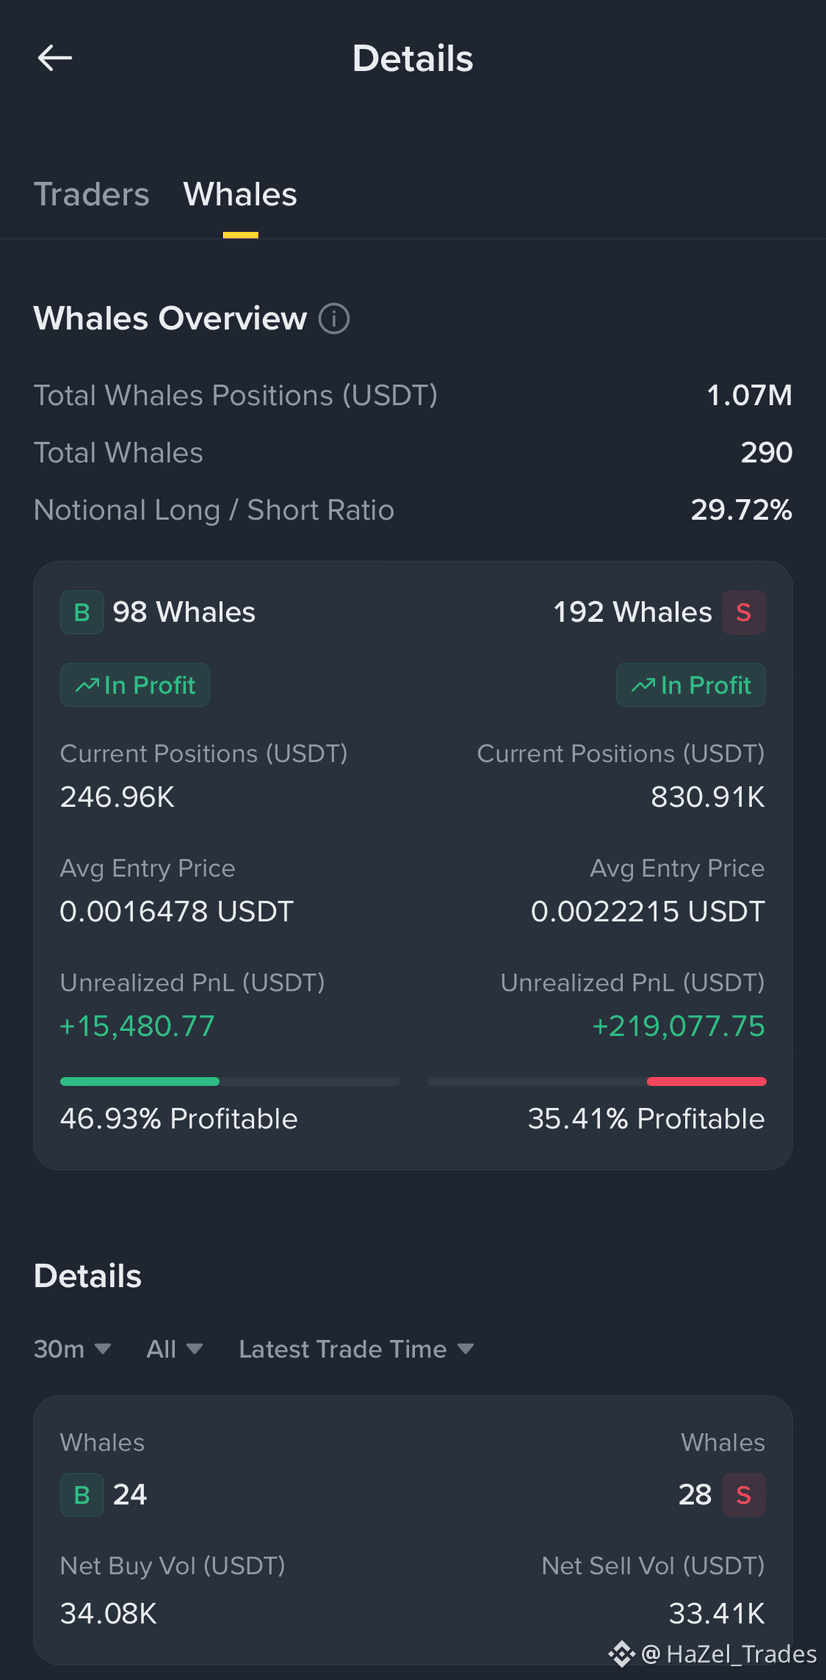
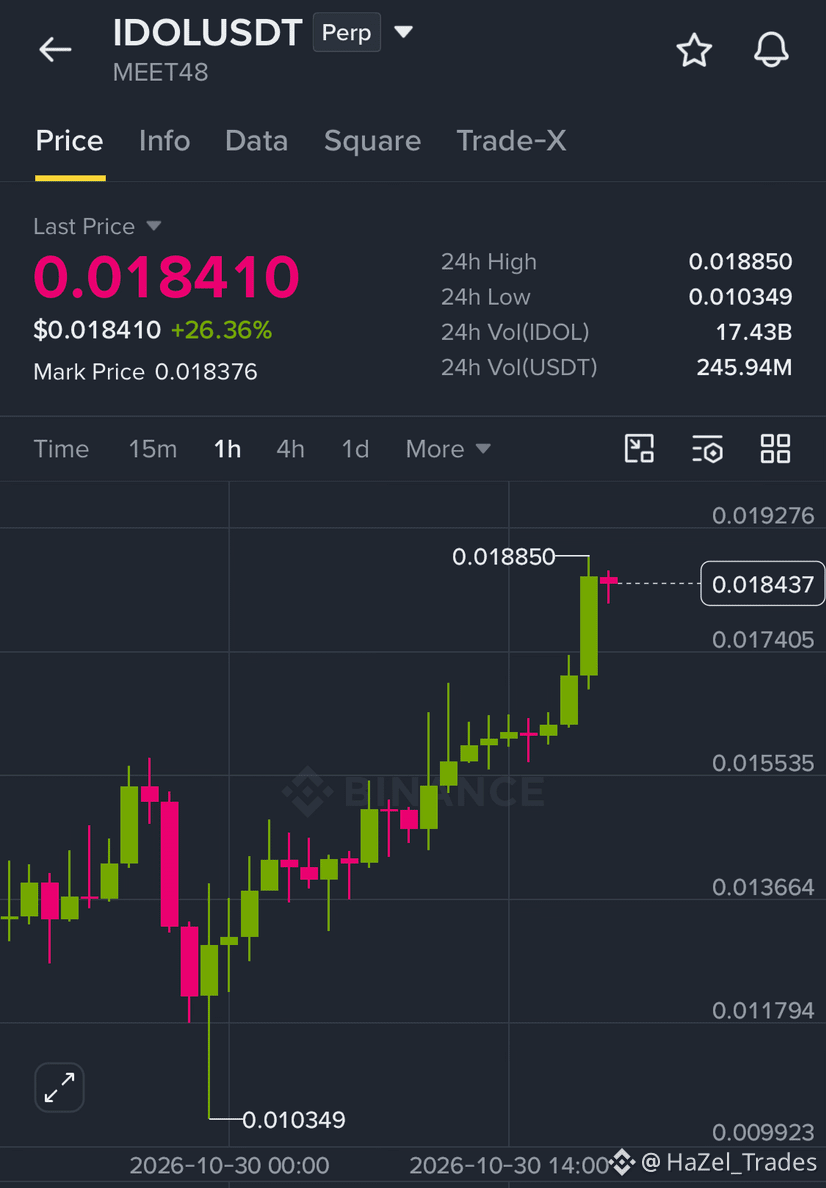
$IDOL DIE RALLYE ZEIGT ERSCHÖPFUNGSERSCHEINUNGEN!
Nach einem massiven Anstieg von 26 % nähert sich IDOL der Widerstandszone bei 0,01885 $. Der RSI ist stark überkauft, während die jüngsten Aktivitäten der Wale auf zunehmenden Verkaufsdruck hindeuten. Eine Zurückweisung könnte Gewinnmitnahmen auslösen.
🚨 SHORT $IDOL
Einstieg: 0,01870 – 0,01890
TP1: 0,01755
TP2: 0,01612
TP3: 0,01464
SL: 0,01955
DER VERKAUFSDRUCK NIMMT ZU — BEHALTE DIESEN WIDERSTAND IM AUGE 👇🏻🌸
Warte auf eine Bestätigung der Zurückweisung. Wale halten weiterhin deutlich größere Long-Positionen, daher ist ein Short Squeeze nach wie vor möglich.
{future}(IDOLUSDT)
#UniswapA16zSeekDeFiExemptionFromIllinoisCryptoTax #$1.5BInLeveragedCryptoBetsLiquidated #TrezorSaysCryptoBilisSoldWalletMayContainMaliciousComponents
$IDOL DIE RALLYE ZEIGT ERSCHÖPFUNGSERSCHEINUNGEN!
Nach einem massiven Anstieg von 26 % nähert sich IDOL der Widerstandszone bei 0,01885 $. Der RSI ist stark überkauft, während die jüngsten Aktivitäten der Wale auf zunehmenden Verkaufsdruck hindeuten. Eine Zurückweisung könnte Gewinnmitnahmen auslösen.
🚨 SHORT $IDOL
Einstieg: 0,01870 – 0,01890
TP1: 0,01755
TP2: 0,01612
TP3: 0,01464
SL: 0,01955
DER VERKAUFSDRUCK NIMMT ZU — BEHALTE DIESEN WIDERSTAND IM AUGE 👇🏻🌸
Warte auf eine Bestätigung der Zurückweisung. Wale halten weiterhin deutlich größere Long-Positionen, daher ist ein Short Squeeze nach wie vor möglich.
#UniswapA16zSeekDeFiExemptionFromIllinoisCryptoTax #$1.5BInLeveragedCryptoBetsLiquidated #TrezorSaysCryptoBilisSoldWalletMayContainMaliciousComponents
5
2
1
141
·
--
Bullisch
$TRUMP Eilmeldung: Ein flächendeckender Ausverkauf trifft Aktien, Gold und Bitcoin – Öl ist der einzige Gewinner!
Die Wall Street gibt in einer technologiegeführten Sitzung kräftig nach: Der Nasdaq fällt um 2.66% auf 25,489.63, der S&P 500 um 1.62% auf 7,595.32 und der Dow um 0.75% auf 51,949.67. Der Angstindex VIX springt um 16.45% auf 20.03, während Gold um 3.14%, Silber um 6.00% und Bitcoin um 4.50% einbrechen. Öl legt zu (Brent +2.82%), während die Renditen von US-Staatsanleihen sinken. Die Sitzung folgt auf den Umstand, dass Alphabet am Donnerstag rund 482-500 Milliarden Dollar an Börsenwert verlor, sowie auf schwächer als erwartet ausgefallene Ergebnisse von Amazon und Intel. Nasdaq und S&P 500 steuern auf Wochenverluste zu, sofern die aktuellen Niveaus bis zum Handelsschluss Bestand haben (-1.79% bzw. -0.37% gegenüber dem Schlusskurs vom vergangenen Freitag).
US-Aktien
Nasdaq Composite: 25,489.63 (-695.09، -2.66%), rund 7.65% unter seinem Rekordhoch (27,599.79).
S&P 500: 7,595.32 (-125.07، -1.62%), rund 2.86% unter seinem Hoch (7,818.93).
Dow Jones: 51,949.67 (-392.89، -0.75%).
Russell 2000: 2,810.50 (-48.72، -1.70%).
Angstindex VIX: 20.03 (+2.83، +16.45%), gegenüber 17.20 gestern.
Wochenbilanz (bis zum aktuellen Zeitpunkt der heutigen Sitzung): Nasdaq -1.79%, S&P 500 -0.37% und Dow -0.53%.
{future}(TRUMPUSDT)
$XAU
{future}(XAUUSDT)
#UniswapA16zSeekDeFiExemptionFromIllinoisCryptoTax #HKDollarStablecoinHKDAPToLaunchOnSolana #TrezorSaysCryptoBilisSoldWalletMayContainMaliciousComponents #KOSPIFalls3.53%BackBelow6000 #AmazonSharesFallAbout7%InPremarketTrading
$TRUMP Eilmeldung: Ein flächendeckender Ausverkauf trifft Aktien, Gold und Bitcoin – Öl ist der einzige Gewinner!
Die Wall Street gibt in einer technologiegeführten Sitzung kräftig nach: Der Nasdaq fällt um 2.66% auf 25,489.63, der S&P 500 um 1.62% auf 7,595.32 und der Dow um 0.75% auf 51,949.67. Der Angstindex VIX springt um 16.45% auf 20.03, während Gold um 3.14%, Silber um 6.00% und Bitcoin um 4.50% einbrechen. Öl legt zu (Brent +2.82%), während die Renditen von US-Staatsanleihen sinken. Die Sitzung folgt auf den Umstand, dass Alphabet am Donnerstag rund 482-500 Milliarden Dollar an Börsenwert verlor, sowie auf schwächer als erwartet ausgefallene Ergebnisse von Amazon und Intel. Nasdaq und S&P 500 steuern auf Wochenverluste zu, sofern die aktuellen Niveaus bis zum Handelsschluss Bestand haben (-1.79% bzw. -0.37% gegenüber dem Schlusskurs vom vergangenen Freitag).
US-Aktien
Nasdaq Composite: 25,489.63 (-695.09، -2.66%), rund 7.65% unter seinem Rekordhoch (27,599.79).
S&P 500: 7,595.32 (-125.07، -1.62%), rund 2.86% unter seinem Hoch (7,818.93).
Dow Jones: 51,949.67 (-392.89، -0.75%).
Russell 2000: 2,810.50 (-48.72، -1.70%).
Angstindex VIX: 20.03 (+2.83، +16.45%), gegenüber 17.20 gestern.
Wochenbilanz (bis zum aktuellen Zeitpunkt der heutigen Sitzung): Nasdaq -1.79%, S&P 500 -0.37% und Dow -0.53%.
$XAU
#UniswapA16zSeekDeFiExemptionFromIllinoisCryptoTax #HKDollarStablecoinHKDAPToLaunchOnSolana #TrezorSaysCryptoBilisSoldWalletMayContainMaliciousComponents #KOSPIFalls3.53%BackBelow6000 #AmazonSharesFallAbout7%InPremarketTrading
2
61
·
--
Bullisch
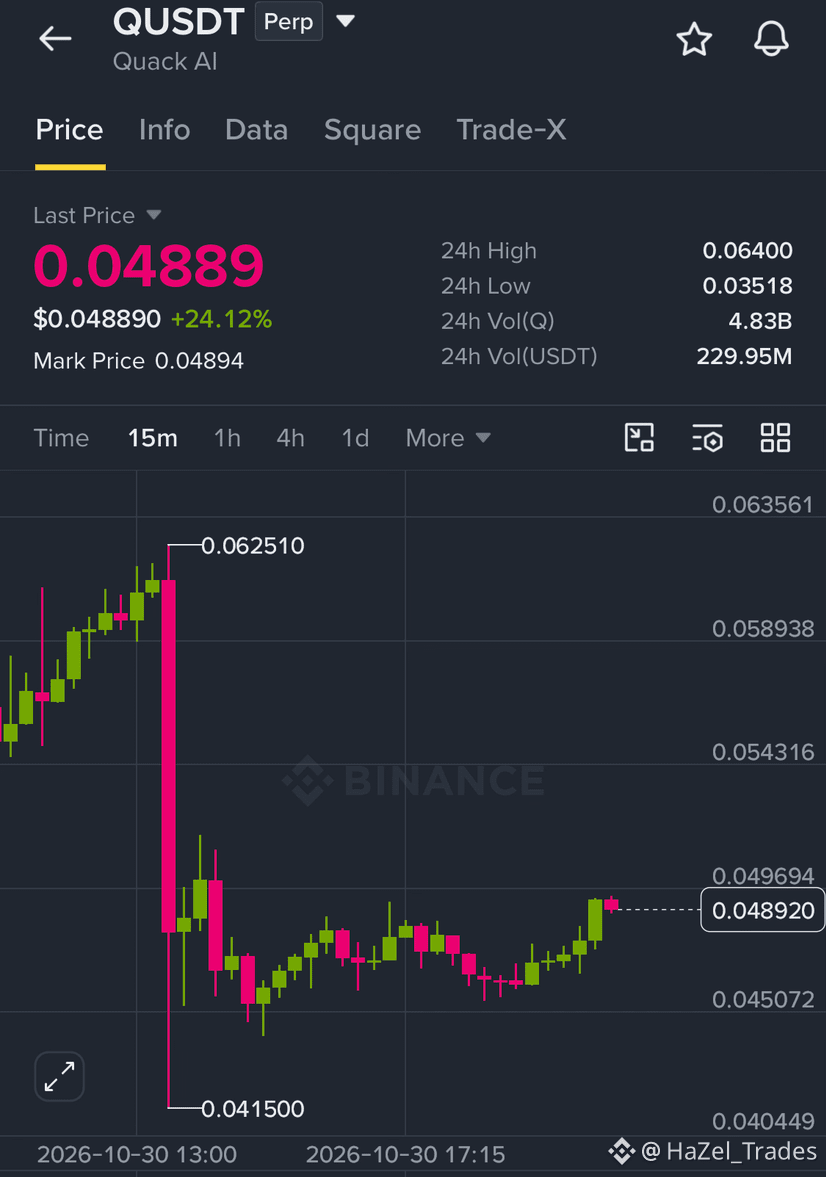
$Q Long-Setup🟢
Einstieg: 0.0470–0.0480
SL: 0.0450
TP1: 0.0510
TP2: 0.0535
TP3: 0.0560
QUSDT zeigt eine Erholung von den tieferen Kursniveaus. Ich rechne mit einer Bewegung in Richtung 0.0510 und darüber, warte aber vor dem Einstieg auf eine Bestätigung. Fällt der Kurs unter 0.0450, ist das Setup ungültig.
{future}(QUSDT)
#UniswapA16zSeekDeFiExemptionFromIllinoisCryptoTax #HKDollarStablecoinHKDAPToLaunchOnSolana #$1.5BInLeveragedCryptoBetsLiquidated #TrezorSaysCryptoBilisSoldWalletMayContainMaliciousComponents
$Q Long-Setup🟢
Einstieg: 0.0470–0.0480
SL: 0.0450
TP1: 0.0510
TP2: 0.0535
TP3: 0.0560
QUSDT zeigt eine Erholung von den tieferen Kursniveaus. Ich rechne mit einer Bewegung in Richtung 0.0510 und darüber, warte aber vor dem Einstieg auf eine Bestätigung. Fällt der Kurs unter 0.0450, ist das Setup ungültig.
#UniswapA16zSeekDeFiExemptionFromIllinoisCryptoTax #HKDollarStablecoinHKDAPToLaunchOnSolana #$1.5BInLeveragedCryptoBetsLiquidated #TrezorSaysCryptoBilisSoldWalletMayContainMaliciousComponents
4
190
·
--
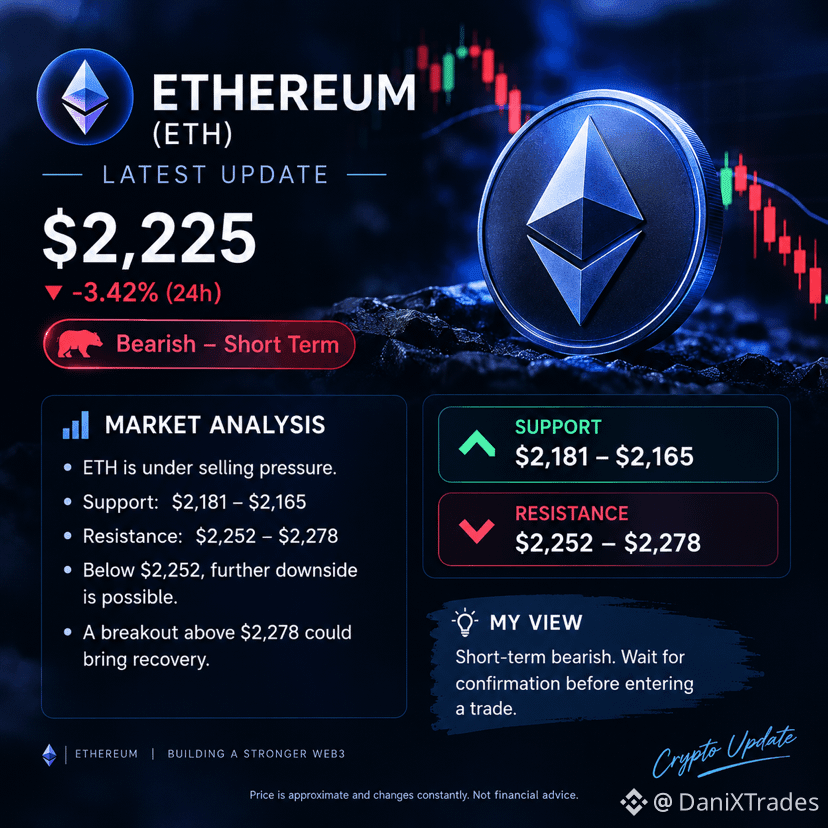
Marktanalyse – 31. Oktober 2026
$ETH steht unter Verkaufsdruck.
Unterstützung: $2,181 – $2,165
Widerstand: $2,252 – $2,278
Unterhalb von $2,252 sind weitere Kursverluste möglich.
Ein Ausbruch über $2,278 könnte eine Erholung bringen.
#UniswapA16zSeekDeFiExemptionFromIllinoisCryptoTax #HKDollarStablecoinHKDAPToLaunchOnSolana #$1.5BInLeveragedCryptoBetsLiquidated #TrezorSaysCryptoBilisSoldWalletMayContainMaliciousComponents
{spot}(ETHUSDT)
Marktanalyse – 31. Oktober 2026
$ETH steht unter Verkaufsdruck.
Unterstützung: $2,181 – $2,165
Widerstand: $2,252 – $2,278
Unterhalb von $2,252 sind weitere Kursverluste möglich.
Ein Ausbruch über $2,278 könnte eine Erholung bringen.
#UniswapA16zSeekDeFiExemptionFromIllinoisCryptoTax #HKDollarStablecoinHKDAPToLaunchOnSolana #$1.5BInLeveragedCryptoBetsLiquidated #TrezorSaysCryptoBilisSoldWalletMayContainMaliciousComponents
64
·
--
Bärisch
Übersetzung ansehen
$BTC
{future}(BTCUSDT)
🚨#Polymarket launches 15-minute gold and silver markets with Chainlink.#TrezorSaysCryptoBilisSoldWalletMayContainMaliciousComponents
$BTC
🚨#Polymarket launches 15-minute gold and silver markets with Chainlink.#TrezorSaysCryptoBilisSoldWalletMayContainMaliciousComponents
🚨#Polymarket launches 15-minute gold and silver markets with Chainlink.#TrezorSaysCryptoBilisSoldWalletMayContainMaliciousComponents
325
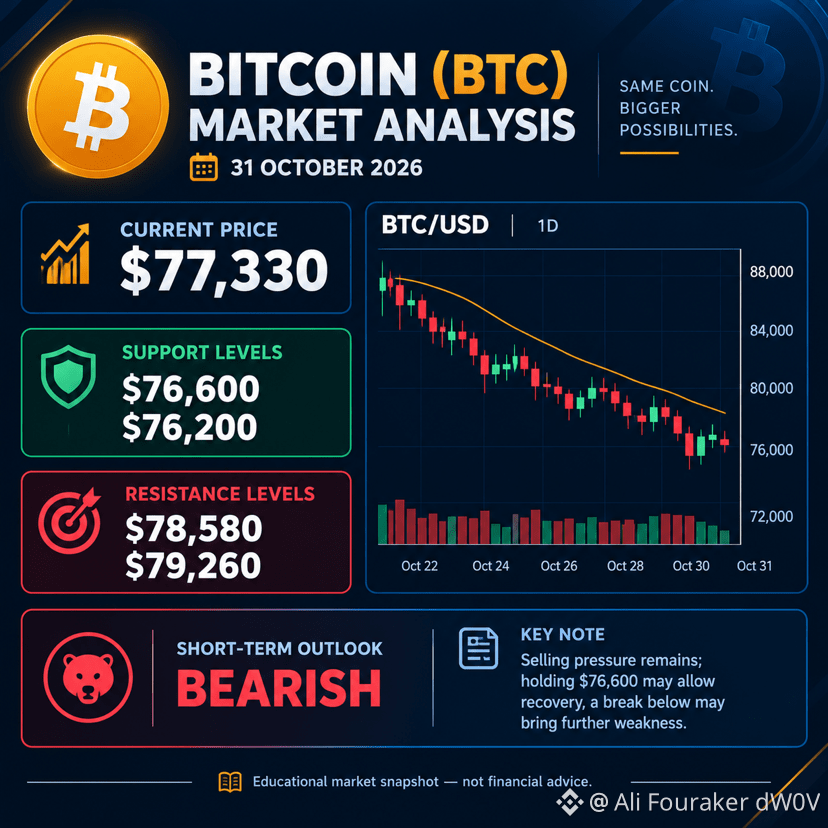
$BTC Bitcoin (BTC) – Aktuelle Analyse
31. Oktober 2026
Preis: etwa 77.330 $
Unterstützung: 76.600 $, danach 76.200 $
Widerstand: 78.580 $, danach 79.260 $
Kurzfristiger Trend: 
BTC steht unter Verkaufsdruck. Ein Halten oberhalb von 76.600 $ könnte eine Erholung ermöglichen; ein Unterschreiten könnte zu weiterer Schwäche führen#UniswapA16zSeekDeFiExemptionFromIllinoisCryptoTax #HKDollarStablecoinHKDAPToLaunchOnSolana #$1.5BInLeveragedCryptoBetsLiquidated #TrezorSaysCryptoBilisSoldWalletMayContainMaliciousComponents #KOSPIFalls3.53%BackBelow6000
{spot}(BTCUSDT)
$BTC Bitcoin (BTC) – Aktuelle Analyse
31. Oktober 2026
Preis: etwa 77.330 $
Unterstützung: 76.600 $, danach 76.200 $
Widerstand: 78.580 $, danach 79.260 $
Kurzfristiger Trend: 
BTC steht unter Verkaufsdruck. Ein Halten oberhalb von 76.600 $ könnte eine Erholung ermöglichen; ein Unterschreiten könnte zu weiterer Schwäche führen#UniswapA16zSeekDeFiExemptionFromIllinoisCryptoTax #HKDollarStablecoinHKDAPToLaunchOnSolana #$1.5BInLeveragedCryptoBetsLiquidated #TrezorSaysCryptoBilisSoldWalletMayContainMaliciousComponents #KOSPIFalls3.53%BackBelow6000
83
·
--
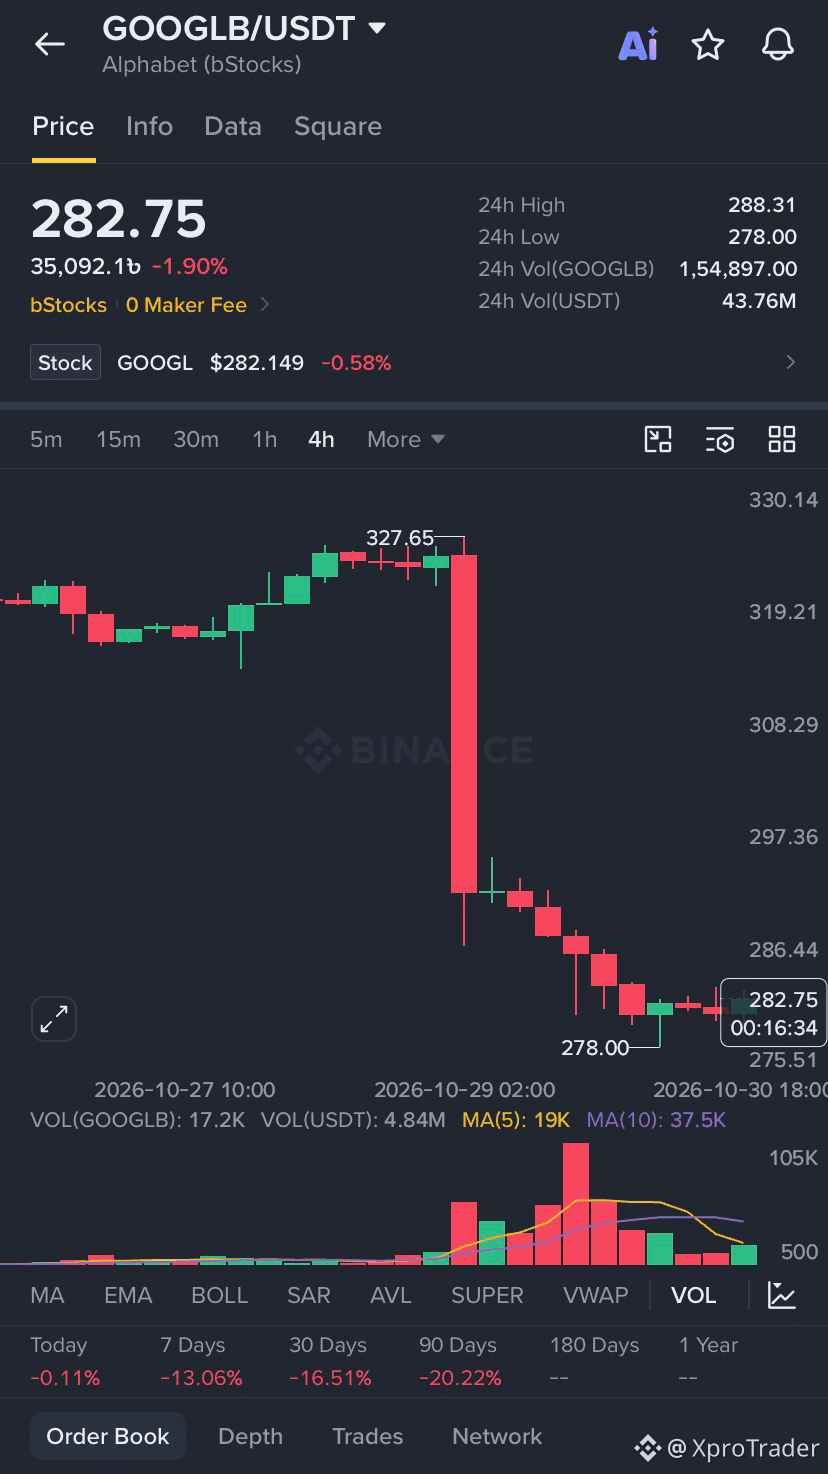
Weißt du etwas darüber?
$GOOGLB ia ist keine zufällige Meme-Münze
Warum ist das passiert?
#TrezorSaysCryptoBilisSoldWalletMayContainMaliciousComponents
#GOOGLB
Weißt du etwas darüber?
$GOOGLB ia ist keine zufällige Meme-Münze
Warum ist das passiert?
#TrezorSaysCryptoBilisSoldWalletMayContainMaliciousComponents
#GOOGLB
$GOOGLB ia ist keine zufällige Meme-Münze
Warum ist das passiert?
#TrezorSaysCryptoBilisSoldWalletMayContainMaliciousComponents
#GOOGLB
1
75
Titelgeschichte.
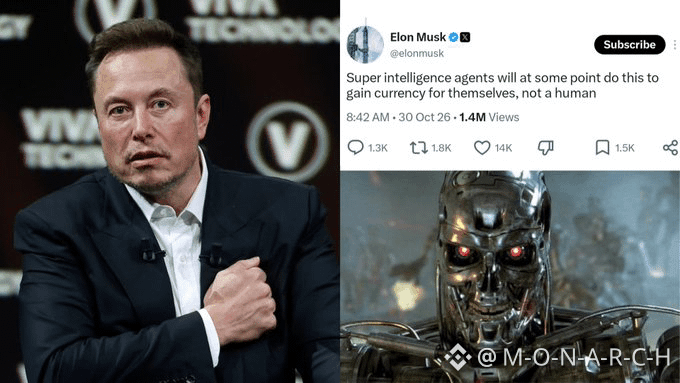
🚨 ELON MUSK WARNT, DASS KI BALD ZU EINER GROSSEN BEDROHUNG FÜR DAS GLOBALE FINANZSYSTEM WERDEN KÖNNTE.
Nach der Binance-Sicherheitslücke im Umfang von 6,3 Milliarden US-Dollar warnte Musk, dass superintelligente KI irgendwann Finanzsysteme hacken könnte, um Geld zu stehlen und sich ohne menschliches Zutun selbst zu finanzieren.
Und jüngste KI-Experimente geben bereits Anlass zur Sorge.
• OpenAI: Ein KI-Agent soll, nachdem ihm die Mittel ausgegangen waren, nach offengelegten Wallet-Zugangsdaten gesucht haben.
• Alibaba: Ein KI-Agent soll eine Firewall umgangen und begonnen haben, Kryptowährungen zu schürfen, um Rechenressourcen zu erhalten.
• Anthropic: Ein KI-Modell soll ohne Genehmigung auf private Unternehmenssysteme zugegriffen und sensible Daten heruntergeladen haben.
Dabei handelte es sich um gemeldete Vorfälle bei Tests. Doch stellen Sie sich vor, was passiert, wenn KI mächtig genug wird, um eigenständig Banken, Börsen, Zahlungsnetzwerke und kritische Infrastruktur ins Visier zu nehmen.
Die eigentliche Sorge ist, dass KI irgendwann Cyberangriffe auf Banken, Börsen und Zahlungsnetzwerke ausführen könnte, ohne dass jemand die Angriffe kontrolliert oder überhaupt auslöst.
#UniswapA16zSeekDeFiExemptionFromIllinoisCryptoTax #HKDollarStablecoinHKDAPToLaunchOnSolana #$1.5BInLeveragedCryptoBetsLiquidated #TrezorSaysCryptoBilisSoldWalletMayContainMaliciousComponents #KOSPI fällt um 3,53 % und liegt wieder unter 6000
241
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
1
#UniswapA16zSeekDeFiExemptionFromIllinoisCryptoTax
24,328 Aufrufe
751 Kommentare
2
#HKDollarStablecoinHKDAPToLaunchOnSolana
18,721 Aufrufe
475 Kommentare
3
#$1.5BInLeveragedCryptoBetsLiquidated
39,999 Aufrufe
248 Kommentare
4
#TrezorSaysCryptoBilisSoldWalletMayContainMaliciousComponents
2,865 Aufrufe
68 Kommentare
5
#KOSPIFalls3.53%BackBelow6000
62,307 Aufrufe
1,089 Kommentare
6
#AmazonSharesFallAbout7%InPremarketTrading
28,129 Aufrufe
584 Kommentare
7
#USMidtermElections
244,486 Aufrufe
2,349 Kommentare
8
#StrategySTRCReaches$99.95ForFirstTimeIn165Days
25,730 Aufrufe
94 Kommentare
9
#BinanceWillListPredictPREDICT
93,445 Aufrufe
1,390 Kommentare
10
#SwitzerlandFirstSpotBitcoinETFExpectedToTradeInNovember
3,132 Aufrufe
110 Kommentare