
#bugbounty
bugbounty
6,481 Aufrufe
46 Kommentare
Hot
Zuletzt
·
--
Ein Bug-Bounty-Programm bezahlt nicht pro Browser-Tab. Andernfalls wäre Forschung ein ganz anderer Beruf.
Das eigene Programm von Immunefi bietet bedingte Prämien für qualifizierende Sicherheitsfunde. Dafür brauchst du einen Proof of Concept und eine Auswirkung, die in den Geltungsbereich fällt. Bekannte Probleme, doppelte Meldungen und nicht qualifizierende Funde können leer ausgehen.
Für die Auszahlung ist eine KYC-Prüfung erforderlich. Personen mit Wohnsitz in Ländern, die durch OFAC-Sanktionen oder Resolutionen des UN-Sicherheitsrats eingeschränkt sind, sind ausgeschlossen. Prämien werden in USDC auf Ethereum ausgezahlt.
Plane Zeit für die Recherche und Kosten für Rechenleistung ein. Ein Token-Kauf ist nicht als Teilnahmevoraussetzung aufgeführt. Smart-Contract-Tests müssen lokale Forks verwenden; Tests an Systemen Dritter und störende Tests sind verboten.
Lies zuerst den Geltungsbereich und wähle dann einen zulässigen Vermögenswert und eine überprüfbare Frage aus. Weitere Tabs sind optional.
https://immunefi.com/bug-bounty/immunefi/information/
$ETH
#BugBounty #SmartContractSecurity
Ein Bug-Bounty-Programm bezahlt nicht pro Browser-Tab. Andernfalls wäre Forschung ein ganz anderer Beruf.
Das eigene Programm von Immunefi bietet bedingte Prämien für qualifizierende Sicherheitsfunde. Dafür brauchst du einen Proof of Concept und eine Auswirkung, die in den Geltungsbereich fällt. Bekannte Probleme, doppelte Meldungen und nicht qualifizierende Funde können leer ausgehen.
Für die Auszahlung ist eine KYC-Prüfung erforderlich. Personen mit Wohnsitz in Ländern, die durch OFAC-Sanktionen oder Resolutionen des UN-Sicherheitsrats eingeschränkt sind, sind ausgeschlossen. Prämien werden in USDC auf Ethereum ausgezahlt.
Plane Zeit für die Recherche und Kosten für Rechenleistung ein. Ein Token-Kauf ist nicht als Teilnahmevoraussetzung aufgeführt. Smart-Contract-Tests müssen lokale Forks verwenden; Tests an Systemen Dritter und störende Tests sind verboten.
Lies zuerst den Geltungsbereich und wähle dann einen zulässigen Vermögenswert und eine überprüfbare Frage aus. Weitere Tabs sind optional.
https://immunefi.com/bug-bounty/immunefi/information/
$ETH
#BugBounty #SmartContractSecurity
Das eigene Programm von Immunefi bietet bedingte Prämien für qualifizierende Sicherheitsfunde. Dafür brauchst du einen Proof of Concept und eine Auswirkung, die in den Geltungsbereich fällt. Bekannte Probleme, doppelte Meldungen und nicht qualifizierende Funde können leer ausgehen.
Für die Auszahlung ist eine KYC-Prüfung erforderlich. Personen mit Wohnsitz in Ländern, die durch OFAC-Sanktionen oder Resolutionen des UN-Sicherheitsrats eingeschränkt sind, sind ausgeschlossen. Prämien werden in USDC auf Ethereum ausgezahlt.
Plane Zeit für die Recherche und Kosten für Rechenleistung ein. Ein Token-Kauf ist nicht als Teilnahmevoraussetzung aufgeführt. Smart-Contract-Tests müssen lokale Forks verwenden; Tests an Systemen Dritter und störende Tests sind verboten.
Lies zuerst den Geltungsbereich und wähle dann einen zulässigen Vermögenswert und eine überprüfbare Frage aus. Weitere Tabs sind optional.
https://immunefi.com/bug-bounty/immunefi/information/
$ETH
#BugBounty #SmartContractSecurity
109

$ETH ANGREIFER KEHRT MIT 2 MILLIONEN USDT IN ETH ZURÜCK — BUG BOUNTY ODER ANGSTFAKTOR? 💎
Der Exploiter von TrustedVolumes hat 1.122 ETH im Wert von über 2 Millionen US-Dollar zurückgesendet, nachdem er zunächst am 7. Mai Vermögenswerte in Höhe von 5,8 Millionen US-Dollar abgezogen hatte. Der Angreifer hat die gestohlenen Mittel in ungefähr 2.513 ETH umgewandelt und nun fast die Hälfte zurückgegeben — dabei behält er etwa 2 Millionen US-Dollar als „Bug Bounty“.
Das schafft ein interessantes Liquiditäts-Event: Nahezu die Hälfte der gestohlenen ETH ist wieder im Umlauf, was zusätzlichen Verkaufsdruck erzeugen oder auf einen Wandel der Stimmung beim Angreifer hindeuten könnte. Der Markt reagiert oft auf plötzliche On-Chain-Bewegungen wie diese.
Beobachtest du gerade die Wallet-Aktivität genauer?
Keine Finanzberatung. Manage immer dein Risiko.
#ETH #OnChain #CryptoNews #BugBounty
💎
$ETH ANGREIFER KEHRT MIT 2 MILLIONEN USDT IN ETH ZURÜCK — BUG BOUNTY ODER ANGSTFAKTOR? 💎
Der Exploiter von TrustedVolumes hat 1.122 ETH im Wert von über 2 Millionen US-Dollar zurückgesendet, nachdem er zunächst am 7. Mai Vermögenswerte in Höhe von 5,8 Millionen US-Dollar abgezogen hatte. Der Angreifer hat die gestohlenen Mittel in ungefähr 2.513 ETH umgewandelt und nun fast die Hälfte zurückgegeben — dabei behält er etwa 2 Millionen US-Dollar als „Bug Bounty“.
Das schafft ein interessantes Liquiditäts-Event: Nahezu die Hälfte der gestohlenen ETH ist wieder im Umlauf, was zusätzlichen Verkaufsdruck erzeugen oder auf einen Wandel der Stimmung beim Angreifer hindeuten könnte. Der Markt reagiert oft auf plötzliche On-Chain-Bewegungen wie diese.
Beobachtest du gerade die Wallet-Aktivität genauer?
Keine Finanzberatung. Manage immer dein Risiko.
#ETH #OnChain #CryptoNews #BugBounty
💎
Der Exploiter von TrustedVolumes hat 1.122 ETH im Wert von über 2 Millionen US-Dollar zurückgesendet, nachdem er zunächst am 7. Mai Vermögenswerte in Höhe von 5,8 Millionen US-Dollar abgezogen hatte. Der Angreifer hat die gestohlenen Mittel in ungefähr 2.513 ETH umgewandelt und nun fast die Hälfte zurückgegeben — dabei behält er etwa 2 Millionen US-Dollar als „Bug Bounty“.
Das schafft ein interessantes Liquiditäts-Event: Nahezu die Hälfte der gestohlenen ETH ist wieder im Umlauf, was zusätzlichen Verkaufsdruck erzeugen oder auf einen Wandel der Stimmung beim Angreifer hindeuten könnte. Der Markt reagiert oft auf plötzliche On-Chain-Bewegungen wie diese.
Beobachtest du gerade die Wallet-Aktivität genauer?
Keine Finanzberatung. Manage immer dein Risiko.
#ETH #OnChain #CryptoNews #BugBounty
💎
17

·
--
Krypto-Hacks übersteigen im Juli 100 Mio. US-Dollar angesichts stark steigender Bug-MeldungenDer Kryptowährungsmarkt beobachtet einen besorgniserregenden Trend: Allein im Juli sind laut dem neuesten Bericht von Immunefi erschreckende 110 Millionen US-Dollar durch Hacks verloren gegangen. Diese alarmierende Zahl macht deutlich, wie anfällig Projekte zunehmend werden – insbesondere solche, die sich für private Audits statt für öffentliche entscheiden. Noch aufschlussreicher ist, dass die Meldungen für Bug Bounties im selben Zeitraum regelrecht in die Höhe geschossen sind, was auf einen erheblichen Anstieg bestätigter Schwachstellen hindeutet.
Die Daten von Immunefi zeigen, dass private Audits – die oft als sicherer angepriesen werden – tatsächlich weniger kritische Probleme aufgedeckt haben als öffentliche Audit-Wettbewerbe. Diese Diskrepanz unterstreicht, wie wichtig Transparenz ist, um potenzielle Sicherheitsbedrohungen frühzeitig zu erkennen. Infolgedessen nimmt „smart money“ das zur Kenntnis – der Zustrom neuer, innovativer sicherheitsfokussierter Lösungen verzeichnet einen starken Anstieg bei der Akzeptanz, was darauf hindeutet, dass Investoren zunehmend eine sichere Infrastruktur priorisieren #CryptoSecurity #BugBounty.
Krypto-Hacks übersteigen im Juli 100 Mio. US-Dollar angesichts stark steigender Bug-Meldungen
Der Kryptowährungsmarkt beobachtet einen besorgniserregenden Trend: Allein im Juli sind laut dem neuesten Bericht von Immunefi erschreckende 110 Millionen US-Dollar durch Hacks verloren gegangen. Diese alarmierende Zahl macht deutlich, wie anfällig Projekte zunehmend werden – insbesondere solche, die sich für private Audits statt für öffentliche entscheiden. Noch aufschlussreicher ist, dass die Meldungen für Bug Bounties im selben Zeitraum regelrecht in die Höhe geschossen sind, was auf einen erheblichen Anstieg bestätigter Schwachstellen hindeutet.
Die Daten von Immunefi zeigen, dass private Audits – die oft als sicherer angepriesen werden – tatsächlich weniger kritische Probleme aufgedeckt haben als öffentliche Audit-Wettbewerbe. Diese Diskrepanz unterstreicht, wie wichtig Transparenz ist, um potenzielle Sicherheitsbedrohungen frühzeitig zu erkennen. Infolgedessen nimmt „smart money“ das zur Kenntnis – der Zustrom neuer, innovativer sicherheitsfokussierter Lösungen verzeichnet einen starken Anstieg bei der Akzeptanz, was darauf hindeutet, dass Investoren zunehmend eine sichere Infrastruktur priorisieren #CryptoSecurity #BugBounty.
Die Daten von Immunefi zeigen, dass private Audits – die oft als sicherer angepriesen werden – tatsächlich weniger kritische Probleme aufgedeckt haben als öffentliche Audit-Wettbewerbe. Diese Diskrepanz unterstreicht, wie wichtig Transparenz ist, um potenzielle Sicherheitsbedrohungen frühzeitig zu erkennen. Infolgedessen nimmt „smart money“ das zur Kenntnis – der Zustrom neuer, innovativer sicherheitsfokussierter Lösungen verzeichnet einen starken Anstieg bei der Akzeptanz, was darauf hindeutet, dass Investoren zunehmend eine sichere Infrastruktur priorisieren #CryptoSecurity #BugBounty.
23
🔥 In Sekunden verschwanden 334.000 $ als ZetaChain einen zuvor gemeldeten Bug abtug, wodurch ein vermeidbarer Exploit zu einem Schlagzeilen-Verlust wurde.
📊 Während die Marktsentiment-Lage weiterhin im Gier-Bereich liegt (71/100) und BTC auf 79.069 $ abrutscht (‑1,06% 24h), während das Futures-OI bei 8,46 Mrd. $ hält, kann jede Verletzung, die das Vertrauen erschüttert, das sensible Risiko-Gleichgewicht kippen.
💡 Smart Money justiert bereits neu: Die führenden BTC-Futures-Trader bleiben trotz des Rückgangs netto long bei 66,4%, und der anhaltende Verlust von 334.000 $ treibt einen Anstieg der #SecurityTokens scrutiny, #CrossChain risk assessments und eine erneuerte #BugBounty appetite über DeFi-Projekte hinweg an.
🚀 Beobachte die Unterstützung bei 78.500 $ für BTC – ein Bruch darunter könnte Margin-Squeezes beschleunigen, während ein sauberes Re-Testen zeigen kann, dass institutionelle Longs weiterhin die Kontrolle haben. Der nächste Funding-Tick (+0,0045%) wird der Lackmustest dafür sein, ob der Markt den Schock absorbiert.
❓ Sehen wir einen Wendepunkt, bei dem ignorierte Sicherheitssignale zum neuen Auslöser für Kapitalflucht werden – oder wird die Long-Sammelhaltung in den Futures den Rückschlag abfedern und die Rally intakt halten?
🔥 In Sekunden verschwanden 334.000 $ als ZetaChain einen zuvor gemeldeten Bug abtug, wodurch ein vermeidbarer Exploit zu einem Schlagzeilen-Verlust wurde.
📊 Während die Marktsentiment-Lage weiterhin im Gier-Bereich liegt (71/100) und BTC auf 79.069 $ abrutscht (‑1,06% 24h), während das Futures-OI bei 8,46 Mrd. $ hält, kann jede Verletzung, die das Vertrauen erschüttert, das sensible Risiko-Gleichgewicht kippen.
💡 Smart Money justiert bereits neu: Die führenden BTC-Futures-Trader bleiben trotz des Rückgangs netto long bei 66,4%, und der anhaltende Verlust von 334.000 $ treibt einen Anstieg der #SecurityTokens scrutiny, #CrossChain risk assessments und eine erneuerte #BugBounty appetite über DeFi-Projekte hinweg an.
🚀 Beobachte die Unterstützung bei 78.500 $ für BTC – ein Bruch darunter könnte Margin-Squeezes beschleunigen, während ein sauberes Re-Testen zeigen kann, dass institutionelle Longs weiterhin die Kontrolle haben. Der nächste Funding-Tick (+0,0045%) wird der Lackmustest dafür sein, ob der Markt den Schock absorbiert.
❓ Sehen wir einen Wendepunkt, bei dem ignorierte Sicherheitssignale zum neuen Auslöser für Kapitalflucht werden – oder wird die Long-Sammelhaltung in den Futures den Rückschlag abfedern und die Rally intakt halten?
📊 Während die Marktsentiment-Lage weiterhin im Gier-Bereich liegt (71/100) und BTC auf 79.069 $ abrutscht (‑1,06% 24h), während das Futures-OI bei 8,46 Mrd. $ hält, kann jede Verletzung, die das Vertrauen erschüttert, das sensible Risiko-Gleichgewicht kippen.
💡 Smart Money justiert bereits neu: Die führenden BTC-Futures-Trader bleiben trotz des Rückgangs netto long bei 66,4%, und der anhaltende Verlust von 334.000 $ treibt einen Anstieg der #SecurityTokens scrutiny, #CrossChain risk assessments und eine erneuerte #BugBounty appetite über DeFi-Projekte hinweg an.
🚀 Beobachte die Unterstützung bei 78.500 $ für BTC – ein Bruch darunter könnte Margin-Squeezes beschleunigen, während ein sauberes Re-Testen zeigen kann, dass institutionelle Longs weiterhin die Kontrolle haben. Der nächste Funding-Tick (+0,0045%) wird der Lackmustest dafür sein, ob der Markt den Schock absorbiert.
❓ Sehen wir einen Wendepunkt, bei dem ignorierte Sicherheitssignale zum neuen Auslöser für Kapitalflucht werden – oder wird die Long-Sammelhaltung in den Futures den Rückschlag abfedern und die Rally intakt halten?
62

·
--
🚨 $SOL BUG-BOUNTY-ALARM: SPAM-FILTER VERLANGT 1 SOL GEBÜHR! 💥
📊 Bei der jüngsten Solana-Audit-Runde wurden 809 Einreichungen protokolliert, doch dabei kamen nur 127 einzigartige Bugs ans Licht. Das zeigt eine Duplikationsrate von fast 50 %, die der Anti-Spam-Schutz des Netzwerks rigoros aussortiert. 🦈
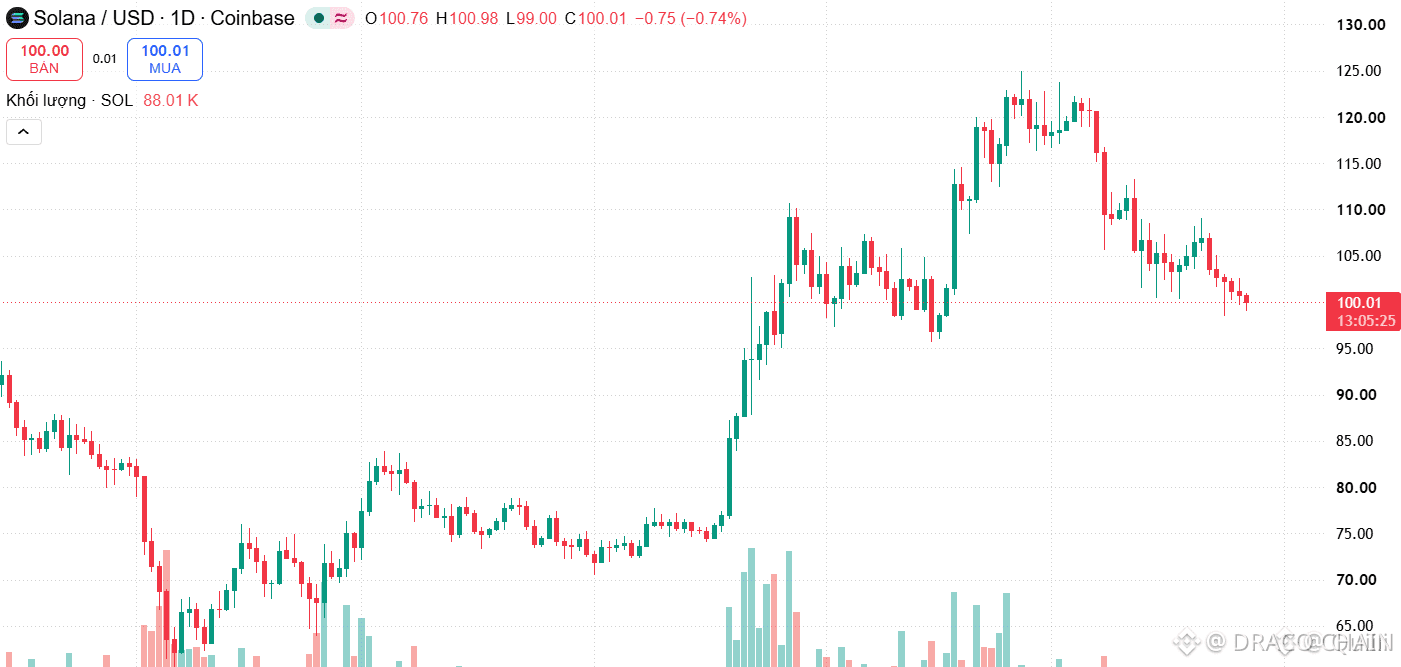
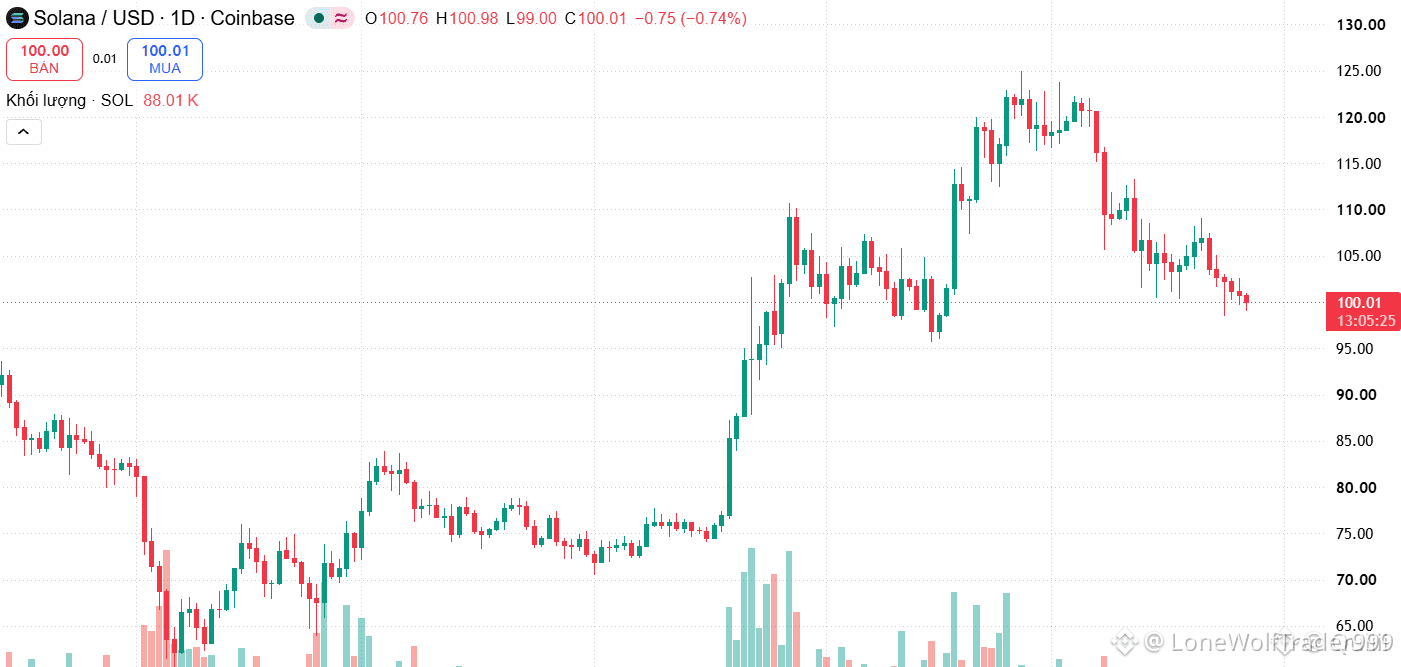
⚡ Firedancer verlangt jetzt für jeden Bericht einen Burn von 1 SOL – eine Maßnahme, die Liquidität abzieht und darauf abzielt, KI-generiertes Rauschen herauszufiltern. Gleichzeitig stockt Jump Crypto seinen Bug-Bounty-Pool auf 1 Mio. $ auf; schwerwiegende Exploits bei Alpenglow-Abstimmungen werden mit bis zu 300.000 $ belohnt. 📈
💬 Wie wird sich diese Gebühr auf die Qualität der Meldungen und die Beteiligung von Smart Money auswirken? 👇
⚠️ Keine Finanzberatung. Behalte dein Risiko stets im Blick. 🛡️
🏷️ #SOL #BugBounty #CryptoSecurity #JumpCrypto #Alpenglow
🦈 🔥
🚨 $SOL BUG-BOUNTY-ALARM: SPAM-FILTER VERLANGT 1 SOL GEBÜHR! 💥
📊 Bei der jüngsten Solana-Audit-Runde wurden 809 Einreichungen protokolliert, doch dabei kamen nur 127 einzigartige Bugs ans Licht. Das zeigt eine Duplikationsrate von fast 50 %, die der Anti-Spam-Schutz des Netzwerks rigoros aussortiert. 🦈
⚡ Firedancer verlangt jetzt für jeden Bericht einen Burn von 1 SOL – eine Maßnahme, die Liquidität abzieht und darauf abzielt, KI-generiertes Rauschen herauszufiltern. Gleichzeitig stockt Jump Crypto seinen Bug-Bounty-Pool auf 1 Mio. $ auf; schwerwiegende Exploits bei Alpenglow-Abstimmungen werden mit bis zu 300.000 $ belohnt. 📈
💬 Wie wird sich diese Gebühr auf die Qualität der Meldungen und die Beteiligung von Smart Money auswirken? 👇
⚠️ Keine Finanzberatung. Behalte dein Risiko stets im Blick. 🛡️
🏷️ #SOL #BugBounty #CryptoSecurity #JumpCrypto #Alpenglow
🦈 🔥
📊 Bei der jüngsten Solana-Audit-Runde wurden 809 Einreichungen protokolliert, doch dabei kamen nur 127 einzigartige Bugs ans Licht. Das zeigt eine Duplikationsrate von fast 50 %, die der Anti-Spam-Schutz des Netzwerks rigoros aussortiert. 🦈
⚡ Firedancer verlangt jetzt für jeden Bericht einen Burn von 1 SOL – eine Maßnahme, die Liquidität abzieht und darauf abzielt, KI-generiertes Rauschen herauszufiltern. Gleichzeitig stockt Jump Crypto seinen Bug-Bounty-Pool auf 1 Mio. $ auf; schwerwiegende Exploits bei Alpenglow-Abstimmungen werden mit bis zu 300.000 $ belohnt. 📈
💬 Wie wird sich diese Gebühr auf die Qualität der Meldungen und die Beteiligung von Smart Money auswirken? 👇
⚠️ Keine Finanzberatung. Behalte dein Risiko stets im Blick. 🛡️
🏷️ #SOL #BugBounty #CryptoSecurity #JumpCrypto #Alpenglow
🦈 🔥
7

🚨 $SOL BUG-BOUNTY-ALARM: SICHERE DIR BIS ZU 300.000 $ BELOHNUNG BIS ZUM 20. NOVEMBER! 💥
Firedancer verlangt von Forschenden jetzt, für jeden Fehlerbericht 1 SOL (≈ 100 $) zu zahlen – eine nicht erstattungsfähige Gebühr, die KI-generierten Spam eindämmen soll. 🟢 Dadurch rücken ernsthafte Bug-Jäger an die Front, statt den Posteingang zuzumüllen.
Beim 1-Millionen-Dollar-Audit-Wettbewerb gingen 809 Einsendungen ein, aber nur 127 verschiedene Schwachstellen – fast die Hälfte der Meldungen war doppelt. 📊 Jump Crypto hat die Belohnungen bis zum 20. November erhöht, und der kritische Alpenglow-Abstimmungs-Exploit kann bis zu 300.000 $ einbringen. 💡
💬 Wer macht sich bereit, diese Bugs in bares Geld zu verwandeln? 👇
⚠️ Keine Finanzberatung. Behalte dein Risiko stets im Blick. 🛡️
🏷️ #SOL #BugBounty #Security #JumpCrypto #Alpenglow
🔥 💎
🚨 $SOL BUG-BOUNTY-ALARM: SICHERE DIR BIS ZU 300.000 $ BELOHNUNG BIS ZUM 20. NOVEMBER! 💥
Firedancer verlangt von Forschenden jetzt, für jeden Fehlerbericht 1 SOL (≈ 100 $) zu zahlen – eine nicht erstattungsfähige Gebühr, die KI-generierten Spam eindämmen soll. 🟢 Dadurch rücken ernsthafte Bug-Jäger an die Front, statt den Posteingang zuzumüllen.
Beim 1-Millionen-Dollar-Audit-Wettbewerb gingen 809 Einsendungen ein, aber nur 127 verschiedene Schwachstellen – fast die Hälfte der Meldungen war doppelt. 📊 Jump Crypto hat die Belohnungen bis zum 20. November erhöht, und der kritische Alpenglow-Abstimmungs-Exploit kann bis zu 300.000 $ einbringen. 💡
💬 Wer macht sich bereit, diese Bugs in bares Geld zu verwandeln? 👇
⚠️ Keine Finanzberatung. Behalte dein Risiko stets im Blick. 🛡️
🏷️ #SOL #BugBounty #Security #JumpCrypto #Alpenglow
🔥 💎
Firedancer verlangt von Forschenden jetzt, für jeden Fehlerbericht 1 SOL (≈ 100 $) zu zahlen – eine nicht erstattungsfähige Gebühr, die KI-generierten Spam eindämmen soll. 🟢 Dadurch rücken ernsthafte Bug-Jäger an die Front, statt den Posteingang zuzumüllen.
Beim 1-Millionen-Dollar-Audit-Wettbewerb gingen 809 Einsendungen ein, aber nur 127 verschiedene Schwachstellen – fast die Hälfte der Meldungen war doppelt. 📊 Jump Crypto hat die Belohnungen bis zum 20. November erhöht, und der kritische Alpenglow-Abstimmungs-Exploit kann bis zu 300.000 $ einbringen. 💡
💬 Wer macht sich bereit, diese Bugs in bares Geld zu verwandeln? 👇
⚠️ Keine Finanzberatung. Behalte dein Risiko stets im Blick. 🛡️
🏷️ #SOL #BugBounty #Security #JumpCrypto #Alpenglow
🔥 💎
·
--
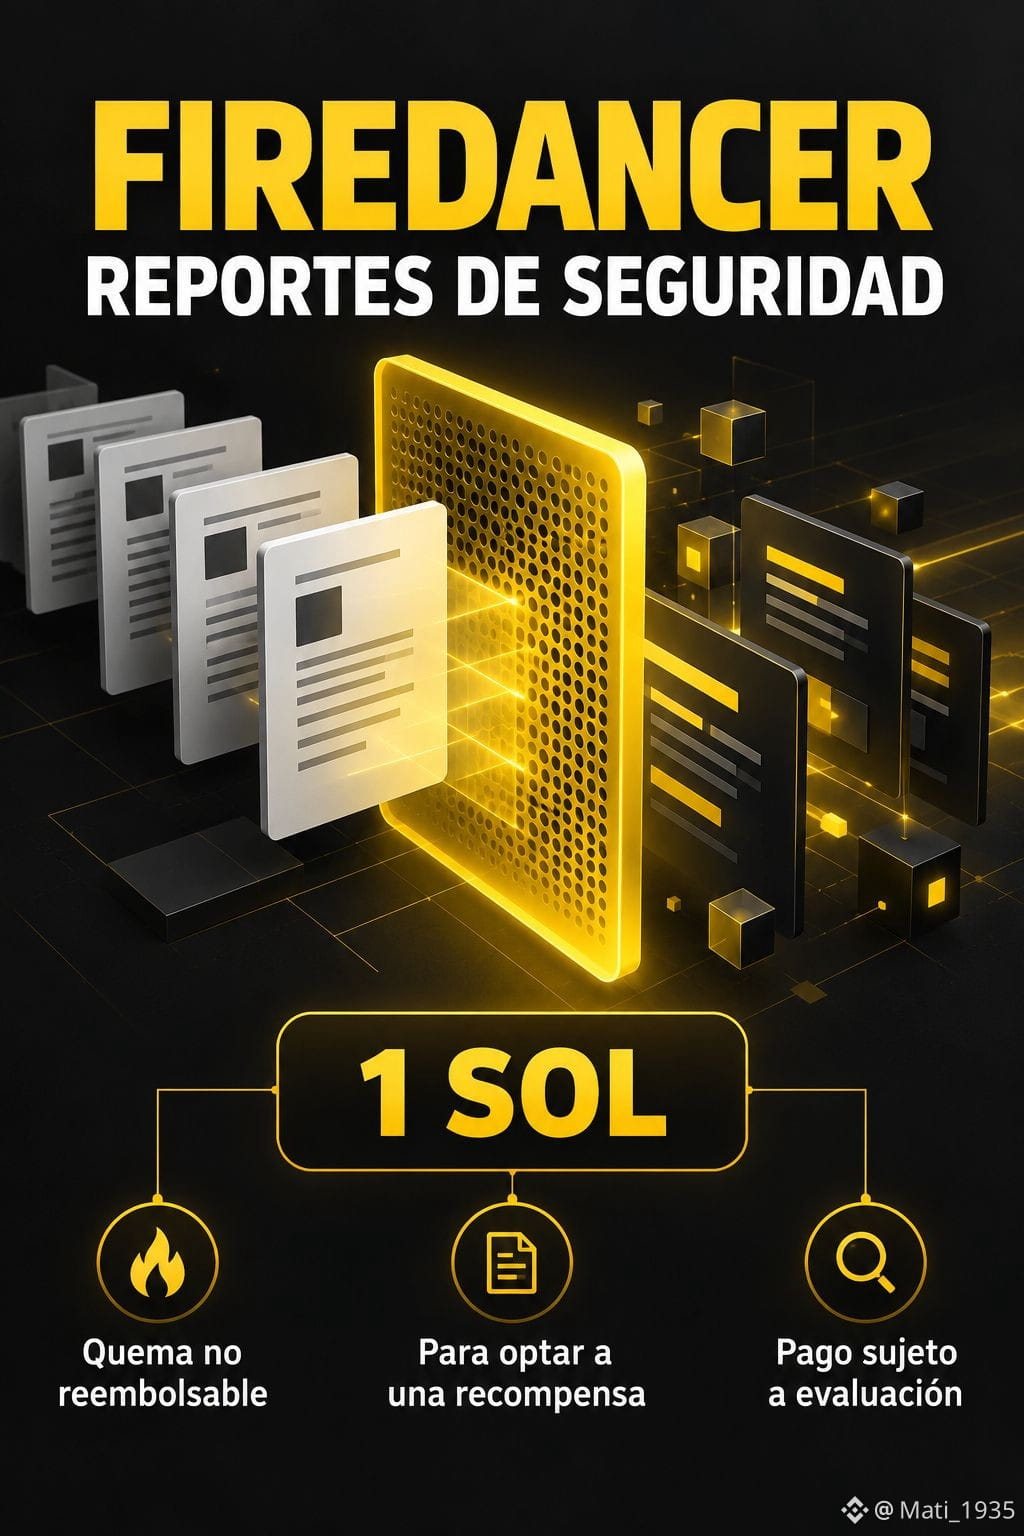
Firedancer: 1 SOL zu verbrennen ist Voraussetzung für die Teilnahme an einer Bug-Bounty
Firedancer ist ein unabhängiger Validator-Client für Solana. In einem am 16. Oktober veröffentlichten Artikel erläuterte Jump die Kosten für die Prüfung einer großen Zahl von Einreichungen beim Sicherheitsprogramm.
Die am 27. Oktober eingesehenen Bedingungen, gültig seit dem 26., verlangen, dass pro Meldung 1 SOL verbrannt wird, um für eine Prämie infrage zu kommen. Dieses Datum bezeichnet die Version des Dokuments, nicht den Zeitpunkt, zu dem die Anforderung erstmals eingeführt wurde.
Das Verbrennen ist unwiderruflich und wird nicht erstattet, selbst wenn sich die Meldung als ungültig, doppelt oder außerhalb des Geltungsbereichs erweist. Eine Meldung ohne Verbrennen kann nach Ermessen des Teams geprüft werden, berechtigt aber nicht zu einer Prämie.
Prämien für akzeptierte Meldungen werden in USDC ausgezahlt und setzen eine Identitätsprüfung voraus. Bis zum 20. November gibt es Anreize in Höhe des 2-Fachen der Standardprämie beziehungsweise des 3-Fachen für bestimmte Alpenglow-Funde, vorbehaltlich der Teilnahmeberechtigung und einer Bewertung. Der zeitlich begrenzte Anreiz bedeutet nicht, dass das Programm an diesem Tag endet.
Diese Bedingungen gelten für das Firedancer-Programm; sie sind keine Regel für alle Sicherheitsmeldungen zu Solana.
Marktdaten: Am 27. Oktober um 19:56 UTC wurde SOL auf Binance Spot zu 101,16 USDT gehandelt, ein Plus von 0,577 % innerhalb von 24 Stunden.
Markteinschätzung: Die Hürde kann das Rauschen verringern, bedeutet aber auch Kosten für seriöse Sicherheitsforscher. SOL zu verbrennen garantiert keine Auszahlung. Ohne Daten zum Umfang lässt sich daraus auch keine relevante Auswirkung auf das Angebot oder den Preis von SOL ableiten.
$SOL $USDC $USDT
Bildungsinhalt. Keine Finanzberatung.
#Firedancer #Solana #Seguridad #BugBounty #Blockchain
Firedancer: 1 SOL zu verbrennen ist Voraussetzung für die Teilnahme an einer Bug-Bounty
Firedancer ist ein unabhängiger Validator-Client für Solana. In einem am 16. Oktober veröffentlichten Artikel erläuterte Jump die Kosten für die Prüfung einer großen Zahl von Einreichungen beim Sicherheitsprogramm.
Die am 27. Oktober eingesehenen Bedingungen, gültig seit dem 26., verlangen, dass pro Meldung 1 SOL verbrannt wird, um für eine Prämie infrage zu kommen. Dieses Datum bezeichnet die Version des Dokuments, nicht den Zeitpunkt, zu dem die Anforderung erstmals eingeführt wurde.
Das Verbrennen ist unwiderruflich und wird nicht erstattet, selbst wenn sich die Meldung als ungültig, doppelt oder außerhalb des Geltungsbereichs erweist. Eine Meldung ohne Verbrennen kann nach Ermessen des Teams geprüft werden, berechtigt aber nicht zu einer Prämie.
Prämien für akzeptierte Meldungen werden in USDC ausgezahlt und setzen eine Identitätsprüfung voraus. Bis zum 20. November gibt es Anreize in Höhe des 2-Fachen der Standardprämie beziehungsweise des 3-Fachen für bestimmte Alpenglow-Funde, vorbehaltlich der Teilnahmeberechtigung und einer Bewertung. Der zeitlich begrenzte Anreiz bedeutet nicht, dass das Programm an diesem Tag endet.
Diese Bedingungen gelten für das Firedancer-Programm; sie sind keine Regel für alle Sicherheitsmeldungen zu Solana.
Marktdaten: Am 27. Oktober um 19:56 UTC wurde SOL auf Binance Spot zu 101,16 USDT gehandelt, ein Plus von 0,577 % innerhalb von 24 Stunden.
Markteinschätzung: Die Hürde kann das Rauschen verringern, bedeutet aber auch Kosten für seriöse Sicherheitsforscher. SOL zu verbrennen garantiert keine Auszahlung. Ohne Daten zum Umfang lässt sich daraus auch keine relevante Auswirkung auf das Angebot oder den Preis von SOL ableiten.
$SOL $USDC $USDT
Bildungsinhalt. Keine Finanzberatung.
#Firedancer #Solana #Seguridad #BugBounty #Blockchain
Firedancer ist ein unabhängiger Validator-Client für Solana. In einem am 16. Oktober veröffentlichten Artikel erläuterte Jump die Kosten für die Prüfung einer großen Zahl von Einreichungen beim Sicherheitsprogramm.
Die am 27. Oktober eingesehenen Bedingungen, gültig seit dem 26., verlangen, dass pro Meldung 1 SOL verbrannt wird, um für eine Prämie infrage zu kommen. Dieses Datum bezeichnet die Version des Dokuments, nicht den Zeitpunkt, zu dem die Anforderung erstmals eingeführt wurde.
Das Verbrennen ist unwiderruflich und wird nicht erstattet, selbst wenn sich die Meldung als ungültig, doppelt oder außerhalb des Geltungsbereichs erweist. Eine Meldung ohne Verbrennen kann nach Ermessen des Teams geprüft werden, berechtigt aber nicht zu einer Prämie.
Prämien für akzeptierte Meldungen werden in USDC ausgezahlt und setzen eine Identitätsprüfung voraus. Bis zum 20. November gibt es Anreize in Höhe des 2-Fachen der Standardprämie beziehungsweise des 3-Fachen für bestimmte Alpenglow-Funde, vorbehaltlich der Teilnahmeberechtigung und einer Bewertung. Der zeitlich begrenzte Anreiz bedeutet nicht, dass das Programm an diesem Tag endet.
Diese Bedingungen gelten für das Firedancer-Programm; sie sind keine Regel für alle Sicherheitsmeldungen zu Solana.
Marktdaten: Am 27. Oktober um 19:56 UTC wurde SOL auf Binance Spot zu 101,16 USDT gehandelt, ein Plus von 0,577 % innerhalb von 24 Stunden.
Markteinschätzung: Die Hürde kann das Rauschen verringern, bedeutet aber auch Kosten für seriöse Sicherheitsforscher. SOL zu verbrennen garantiert keine Auszahlung. Ohne Daten zum Umfang lässt sich daraus auch keine relevante Auswirkung auf das Angebot oder den Preis von SOL ableiten.
$SOL $USDC $USDT
Bildungsinhalt. Keine Finanzberatung.
#Firedancer #Solana #Seguridad #BugBounty #Blockchain
25
·
--
🚨 **ZachXBT kritisiert XRP-Bug-Bounty von 250.000 $: „Niedrige Prämien schrecken Whitehats ab!“** Eine kritische Schwachstelle im XRP Ledger wurde gerade gemeldet, und der Whitehat erhielt 250.000 $. Klingt nach viel? Nicht einmal annähernd, sagt ZachXBT. Hier die unschöne Rechnung: Wenn eine Sicherheitslücke Milliarden gefährdet, die Prämie für den „guten Kerl“ aber nur 250.000 $ beträgt, ist der finanzielle Anreiz, die Lücke an Blackhats zu verkaufen, enorm. Führende Protokolle bieten inzwischen 1–10 Mio. $ oder mehr für kritische Sicherheitslücken. Sicherheitsforscher unterzubezahlen spart kein Geld – es treibt sie auf die dunkle Seite. 🔓 💬 **Sind 250.000 $ genug für eine kritische L1-Sicherheitslücke, oder knausert XRP?** Schreib deine Meinung in die Kommentare! 👇 #XRP #CryptoSecurity #ZachXBT #BugBounty #BinanceSquare
🚨 **ZachXBT kritisiert XRP-Bug-Bounty von 250.000 $: „Niedrige Prämien schrecken Whitehats ab!“** Eine kritische Schwachstelle im XRP Ledger wurde gerade gemeldet, und der Whitehat erhielt 250.000 $. Klingt nach viel? Nicht einmal annähernd, sagt ZachXBT. Hier die unschöne Rechnung: Wenn eine Sicherheitslücke Milliarden gefährdet, die Prämie für den „guten Kerl“ aber nur 250.000 $ beträgt, ist der finanzielle Anreiz, die Lücke an Blackhats zu verkaufen, enorm. Führende Protokolle bieten inzwischen 1–10 Mio. $ oder mehr für kritische Sicherheitslücken. Sicherheitsforscher unterzubezahlen spart kein Geld – es treibt sie auf die dunkle Seite. 🔓 💬 **Sind 250.000 $ genug für eine kritische L1-Sicherheitslücke, oder knausert XRP?** Schreib deine Meinung in die Kommentare! 👇 #XRP #CryptoSecurity #ZachXBT #BugBounty #BinanceSquare
64

#xrpledgerpatchesxrpcreationbug
XRP mit festem Angebot hat gerade einen Bug überstanden, der etwa ein Jahrzehnt lang im Code steckte
„Festes Angebot“ ist eines der stärksten Versprechen in der Kryptobranche. Diese Woche hat das XRP Ledger eine Schwachstelle offengelegt, die dieses Versprechen hätte auf die Probe stellen können.
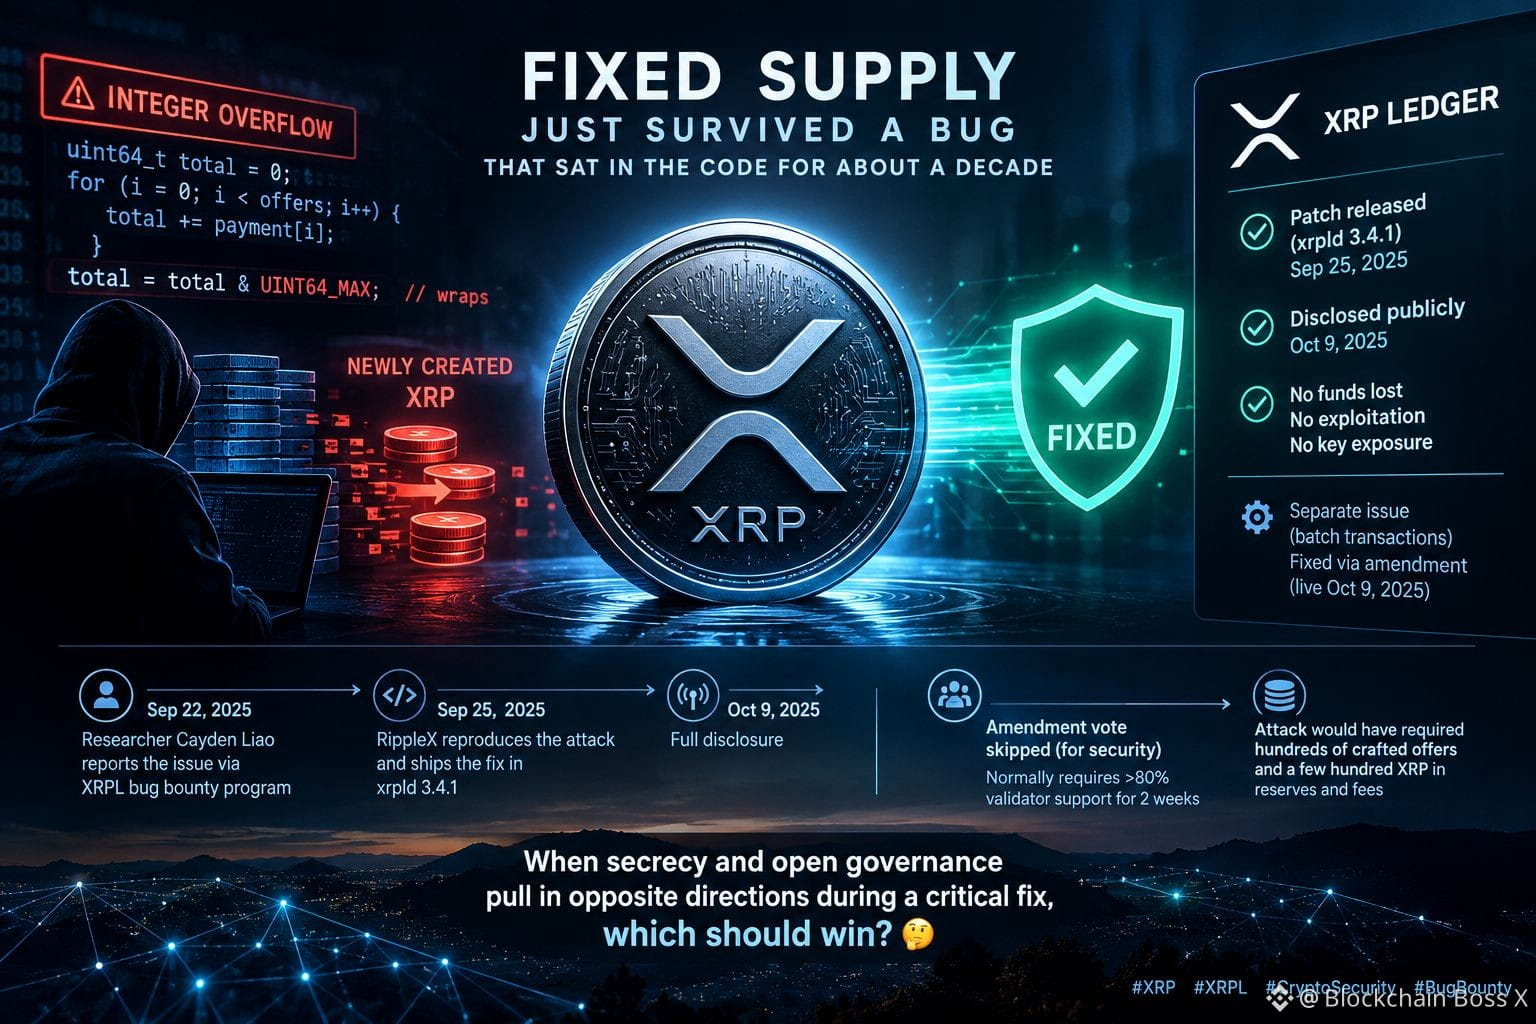
Der Ablauf: Der Sicherheitsforscher Cayden Liao meldete das Problem am 22. September über das Bug-Bounty-Programm des XRPL. Es handelte sich um einen Integer-Überlauf in der Zahlungs-Engine: Wenn eine Zahlung viele DEX-Angebote aufbrauchte, konnte ungeprüfte 64-Bit-Arithmetik die Gesamtsumme auf einen kleineren Wert zurücksetzen, während die Verkäufer weiterhin die vollen Beträge erhielten. Die Differenz wäre dadurch zu neu geschaffenen, ausgebbaren XRP geworden. Die Schwachstelle könnte bis ins Jahr 2015 zurückreichen. RippleX reproduzierte den Angriff und veröffentlichte am 25. September eine Fehlerbehebung in xrpld 3.4.1. Am 9. Oktober legte das Unternehmen alle Details offen. Berichten zufolge wären dafür Hunderte speziell erstellte Angebote sowie einige Hundert XRP an Reserven und Gebühren nötig gewesen. Das Team fand keine Hinweise auf eine Ausnutzung der Schwachstelle, einen Verlust von Geldern oder kompromittierte Schlüssel. Ein separates Problem mit Batch-Transaktionen, das als weniger schwerwiegend eingestuft wurde, behob man durch eine Änderung, die am selben Tag in Kraft trat.
Warum ist das wichtig? Die Fehlerbehebung umging die übliche Abstimmung über Änderungen, für die normalerweise zwei Wochen lang die Unterstützung von mehr als 80 % der Validatoren erforderlich ist. Eine öffentliche Abstimmung hätte die Schwachstelle bekannt gemacht. Das war aus Sicherheitssicht eine nachvollziehbare Entscheidung, zeigt aber, wie viel Vertrauen den Kernentwicklern und den Betreibern entgegengebracht wird, die ihre Software zeitnah aktualisieren müssen. Außerdem zeigt es, dass ein Bug-Bounty-Programm seinen Zweck erfüllt.
Wenn bei einer kritischen Fehlerbehebung Geheimhaltung und offene Governance in entgegengesetzte Richtungen ziehen – was sollte Vorrang haben? 🤔
#xrp #XRPL #CryptoSecurity #BugBounty
$XRP $MAGIC $LUMIA
{future}(LUMIAUSDT)
{future}(MAGICUSDT)
{future}(XRPUSDT)
#xrpledgerpatchesxrpcreationbug
XRP mit festem Angebot hat gerade einen Bug überstanden, der etwa ein Jahrzehnt lang im Code steckte
„Festes Angebot“ ist eines der stärksten Versprechen in der Kryptobranche. Diese Woche hat das XRP Ledger eine Schwachstelle offengelegt, die dieses Versprechen hätte auf die Probe stellen können.
Der Ablauf: Der Sicherheitsforscher Cayden Liao meldete das Problem am 22. September über das Bug-Bounty-Programm des XRPL. Es handelte sich um einen Integer-Überlauf in der Zahlungs-Engine: Wenn eine Zahlung viele DEX-Angebote aufbrauchte, konnte ungeprüfte 64-Bit-Arithmetik die Gesamtsumme auf einen kleineren Wert zurücksetzen, während die Verkäufer weiterhin die vollen Beträge erhielten. Die Differenz wäre dadurch zu neu geschaffenen, ausgebbaren XRP geworden. Die Schwachstelle könnte bis ins Jahr 2015 zurückreichen. RippleX reproduzierte den Angriff und veröffentlichte am 25. September eine Fehlerbehebung in xrpld 3.4.1. Am 9. Oktober legte das Unternehmen alle Details offen. Berichten zufolge wären dafür Hunderte speziell erstellte Angebote sowie einige Hundert XRP an Reserven und Gebühren nötig gewesen. Das Team fand keine Hinweise auf eine Ausnutzung der Schwachstelle, einen Verlust von Geldern oder kompromittierte Schlüssel. Ein separates Problem mit Batch-Transaktionen, das als weniger schwerwiegend eingestuft wurde, behob man durch eine Änderung, die am selben Tag in Kraft trat.
Warum ist das wichtig? Die Fehlerbehebung umging die übliche Abstimmung über Änderungen, für die normalerweise zwei Wochen lang die Unterstützung von mehr als 80 % der Validatoren erforderlich ist. Eine öffentliche Abstimmung hätte die Schwachstelle bekannt gemacht. Das war aus Sicherheitssicht eine nachvollziehbare Entscheidung, zeigt aber, wie viel Vertrauen den Kernentwicklern und den Betreibern entgegengebracht wird, die ihre Software zeitnah aktualisieren müssen. Außerdem zeigt es, dass ein Bug-Bounty-Programm seinen Zweck erfüllt.
Wenn bei einer kritischen Fehlerbehebung Geheimhaltung und offene Governance in entgegengesetzte Richtungen ziehen – was sollte Vorrang haben? 🤔
#xrp #XRPL #CryptoSecurity #BugBounty
$XRP $MAGIC $LUMIA
XRP mit festem Angebot hat gerade einen Bug überstanden, der etwa ein Jahrzehnt lang im Code steckte
„Festes Angebot“ ist eines der stärksten Versprechen in der Kryptobranche. Diese Woche hat das XRP Ledger eine Schwachstelle offengelegt, die dieses Versprechen hätte auf die Probe stellen können.
Der Ablauf: Der Sicherheitsforscher Cayden Liao meldete das Problem am 22. September über das Bug-Bounty-Programm des XRPL. Es handelte sich um einen Integer-Überlauf in der Zahlungs-Engine: Wenn eine Zahlung viele DEX-Angebote aufbrauchte, konnte ungeprüfte 64-Bit-Arithmetik die Gesamtsumme auf einen kleineren Wert zurücksetzen, während die Verkäufer weiterhin die vollen Beträge erhielten. Die Differenz wäre dadurch zu neu geschaffenen, ausgebbaren XRP geworden. Die Schwachstelle könnte bis ins Jahr 2015 zurückreichen. RippleX reproduzierte den Angriff und veröffentlichte am 25. September eine Fehlerbehebung in xrpld 3.4.1. Am 9. Oktober legte das Unternehmen alle Details offen. Berichten zufolge wären dafür Hunderte speziell erstellte Angebote sowie einige Hundert XRP an Reserven und Gebühren nötig gewesen. Das Team fand keine Hinweise auf eine Ausnutzung der Schwachstelle, einen Verlust von Geldern oder kompromittierte Schlüssel. Ein separates Problem mit Batch-Transaktionen, das als weniger schwerwiegend eingestuft wurde, behob man durch eine Änderung, die am selben Tag in Kraft trat.
Warum ist das wichtig? Die Fehlerbehebung umging die übliche Abstimmung über Änderungen, für die normalerweise zwei Wochen lang die Unterstützung von mehr als 80 % der Validatoren erforderlich ist. Eine öffentliche Abstimmung hätte die Schwachstelle bekannt gemacht. Das war aus Sicherheitssicht eine nachvollziehbare Entscheidung, zeigt aber, wie viel Vertrauen den Kernentwicklern und den Betreibern entgegengebracht wird, die ihre Software zeitnah aktualisieren müssen. Außerdem zeigt es, dass ein Bug-Bounty-Programm seinen Zweck erfüllt.
Wenn bei einer kritischen Fehlerbehebung Geheimhaltung und offene Governance in entgegengesetzte Richtungen ziehen – was sollte Vorrang haben? 🤔
#xrp #XRPL #CryptoSecurity #BugBounty
$XRP $MAGIC $LUMIA
1.6k
$ETH AI FOUND A REAL BUG — BUT MOST FLAGGED ISSUES ARE WRONG 💎
Das Protokollsicherheits-Team der Ethereum Foundation setzte koordinierte KI-Agenten ein, um Systemsoftware, kryptografischen Code und Smart Contracts zu testen. Die Technologie deckte zwar einen aus der Ferne ausnutzbaren Absturz in der gossipsub-Komponente von libp2p auf — bereits gepatcht. Dennoch ist die überwältigende Mehrheit der von KI generierten Bug-Reports entweder falsch positiv, doppelt oder nicht im vorgesehenen Rahmen.
Der Engpass hat sich von der Generierung von Hypothesen hin zur Überprüfung der Korrektheit verlagert. Eine Erkenntnis gilt nur dann als gültig, wenn ein menschlicher Researcher sie unabhängig anhand von Live-Code reproduziert. KI ist ein leistungsstarkes Suchwerkzeug, kein Sicherheits-Orakel.
Vertraust du KI-Audits oder wartest du auf menschliche Bestätigung, bevor du eine Position einnimmst?
Keine finanzielle Beratung. Behandle dein Risiko immer sorgfältig.
#ETH #AISecurity #SmartContracts #BugBounty #Crypto
💎
$ETH AI FOUND A REAL BUG — BUT MOST FLAGGED ISSUES ARE WRONG 💎
Das Protokollsicherheits-Team der Ethereum Foundation setzte koordinierte KI-Agenten ein, um Systemsoftware, kryptografischen Code und Smart Contracts zu testen. Die Technologie deckte zwar einen aus der Ferne ausnutzbaren Absturz in der gossipsub-Komponente von libp2p auf — bereits gepatcht. Dennoch ist die überwältigende Mehrheit der von KI generierten Bug-Reports entweder falsch positiv, doppelt oder nicht im vorgesehenen Rahmen.
Der Engpass hat sich von der Generierung von Hypothesen hin zur Überprüfung der Korrektheit verlagert. Eine Erkenntnis gilt nur dann als gültig, wenn ein menschlicher Researcher sie unabhängig anhand von Live-Code reproduziert. KI ist ein leistungsstarkes Suchwerkzeug, kein Sicherheits-Orakel.
Vertraust du KI-Audits oder wartest du auf menschliche Bestätigung, bevor du eine Position einnimmst?
Keine finanzielle Beratung. Behandle dein Risiko immer sorgfältig.
#ETH #AISecurity #SmartContracts #BugBounty #Crypto
💎
Das Protokollsicherheits-Team der Ethereum Foundation setzte koordinierte KI-Agenten ein, um Systemsoftware, kryptografischen Code und Smart Contracts zu testen. Die Technologie deckte zwar einen aus der Ferne ausnutzbaren Absturz in der gossipsub-Komponente von libp2p auf — bereits gepatcht. Dennoch ist die überwältigende Mehrheit der von KI generierten Bug-Reports entweder falsch positiv, doppelt oder nicht im vorgesehenen Rahmen.
Der Engpass hat sich von der Generierung von Hypothesen hin zur Überprüfung der Korrektheit verlagert. Eine Erkenntnis gilt nur dann als gültig, wenn ein menschlicher Researcher sie unabhängig anhand von Live-Code reproduziert. KI ist ein leistungsstarkes Suchwerkzeug, kein Sicherheits-Orakel.
Vertraust du KI-Audits oder wartest du auf menschliche Bestätigung, bevor du eine Position einnimmst?
Keine finanzielle Beratung. Behandle dein Risiko immer sorgfältig.
#ETH #AISecurity #SmartContracts #BugBounty #Crypto
💎
11
·
--
🚨 Eine unsichtbare Frontlinie: Wie Bug-Jäger Ihr Kapital schützen! 🚨
Viele blicken nur auf das Auf und Ab der $BTC- oder $ETH-Preise, aber was das Vertrauen in diese Ökosysteme wirklich stärkt, sind die fortlaufenden Audits und die Bug-Bounty-Programme.
Wenn ich die Logik von Smart Contracts und API-Integrationen auf Schwachstellen hin analysiere, erkenne ich ein klares Muster: Die robustesten Projekte mit dem größten Potenzial für langfristige Wertsteigerung (insbesondere im $BNB-Ökosystem) sind diejenigen, die massiv in Sicherheit investieren und unabhängige Forscher (White Hats) dafür belohnen, Schwachstellen zu finden, bevor sie von Cyberkriminellen ausgenutzt werden.
🛡️ Der goldene Tipp: Bevor Sie kräftig in ein Protokoll investieren, prüfen Sie, ob sie ein aktives Bug-Bounty-Programm auf anerkannten Plattformen haben. Ein geschlossener Code ohne Tests ist eine tickende Zeitbombe für Ihr Geld.
Recherchierst du die Sicherheit und Audits eines Projekts, bevor du den Token kaufst? Schreib’s in die Kommentare! 👇
#BugBounty $ETH #CyberSecurity #Web3 #SmartContracts #CryptoNews
🚨 Eine unsichtbare Frontlinie: Wie Bug-Jäger Ihr Kapital schützen! 🚨
Viele blicken nur auf das Auf und Ab der $BTC- oder $ETH -Preise, aber was das Vertrauen in diese Ökosysteme wirklich stärkt, sind die fortlaufenden Audits und die Bug-Bounty-Programme.
Wenn ich die Logik von Smart Contracts und API-Integrationen auf Schwachstellen hin analysiere, erkenne ich ein klares Muster: Die robustesten Projekte mit dem größten Potenzial für langfristige Wertsteigerung (insbesondere im $BNB-Ökosystem) sind diejenigen, die massiv in Sicherheit investieren und unabhängige Forscher (White Hats) dafür belohnen, Schwachstellen zu finden, bevor sie von Cyberkriminellen ausgenutzt werden.
🛡️ Der goldene Tipp: Bevor Sie kräftig in ein Protokoll investieren, prüfen Sie, ob sie ein aktives Bug-Bounty-Programm auf anerkannten Plattformen haben. Ein geschlossener Code ohne Tests ist eine tickende Zeitbombe für Ihr Geld.
Recherchierst du die Sicherheit und Audits eines Projekts, bevor du den Token kaufst? Schreib’s in die Kommentare! 👇
#BugBounty $ETH #CyberSecurity #Web3 #SmartContracts #CryptoNews
Viele blicken nur auf das Auf und Ab der $BTC- oder $ETH -Preise, aber was das Vertrauen in diese Ökosysteme wirklich stärkt, sind die fortlaufenden Audits und die Bug-Bounty-Programme.
Wenn ich die Logik von Smart Contracts und API-Integrationen auf Schwachstellen hin analysiere, erkenne ich ein klares Muster: Die robustesten Projekte mit dem größten Potenzial für langfristige Wertsteigerung (insbesondere im $BNB-Ökosystem) sind diejenigen, die massiv in Sicherheit investieren und unabhängige Forscher (White Hats) dafür belohnen, Schwachstellen zu finden, bevor sie von Cyberkriminellen ausgenutzt werden.
🛡️ Der goldene Tipp: Bevor Sie kräftig in ein Protokoll investieren, prüfen Sie, ob sie ein aktives Bug-Bounty-Programm auf anerkannten Plattformen haben. Ein geschlossener Code ohne Tests ist eine tickende Zeitbombe für Ihr Geld.
Recherchierst du die Sicherheit und Audits eines Projekts, bevor du den Token kaufst? Schreib’s in die Kommentare! 👇
#BugBounty $ETH #CyberSecurity #Web3 #SmartContracts #CryptoNews
97
·
--
🚨 ZETACHAIN: TEAM HAT WARNUNG VOR $334K HACK IGNORIERT! 🛑💸
💥 DER VORFALL:
Es wurde aufgedeckt, dass das Team einen Bug-Report vor dem Exploit ABGELEHNT hat! 🚨🙈
Hacker konnten etwa $334.000 aus dem Protokoll abziehen.
📄 DAS POSTMORTEM:
Der offizielle Bericht weist auf das kritische Versagen in der Kommunikation und den Sicherheitschecks hin.
Sie haben die rote Flagge übersehen, die den Verlust völlig hätte verhindern können! ⚠️🔍
⚠️ LEKTION:
Selbst große Projekte können scheitern, wenn sie Sicherheitswarnungen nicht ernst nehmen! 🛡️📉
$ZETA
#ZetaChain #Hack #Security #BugBounty #PostMortem
🚨 ZETACHAIN: TEAM HAT WARNUNG VOR $334K HACK IGNORIERT! 🛑💸
💥 DER VORFALL:
Es wurde aufgedeckt, dass das Team einen Bug-Report vor dem Exploit ABGELEHNT hat! 🚨🙈
Hacker konnten etwa $334.000 aus dem Protokoll abziehen.
📄 DAS POSTMORTEM:
Der offizielle Bericht weist auf das kritische Versagen in der Kommunikation und den Sicherheitschecks hin.
Sie haben die rote Flagge übersehen, die den Verlust völlig hätte verhindern können! ⚠️🔍
⚠️ LEKTION:
Selbst große Projekte können scheitern, wenn sie Sicherheitswarnungen nicht ernst nehmen! 🛡️📉
$ZETA
#ZetaChain #Hack #Security #BugBounty #PostMortem
💥 DER VORFALL:
Es wurde aufgedeckt, dass das Team einen Bug-Report vor dem Exploit ABGELEHNT hat! 🚨🙈
Hacker konnten etwa $334.000 aus dem Protokoll abziehen.
📄 DAS POSTMORTEM:
Der offizielle Bericht weist auf das kritische Versagen in der Kommunikation und den Sicherheitschecks hin.
Sie haben die rote Flagge übersehen, die den Verlust völlig hätte verhindern können! ⚠️🔍
⚠️ LEKTION:
Selbst große Projekte können scheitern, wenn sie Sicherheitswarnungen nicht ernst nehmen! 🛡️📉
$ZETA
#ZetaChain #Hack #Security #BugBounty #PostMortem
30

🚀📰 Gesetz CLARITY schlägt Belohnungen für White-Hat-Hacker vor 🛡️👨💻
🚨 Ein neuer Entwurf des US-Gesetzes zum Digital Asset Market CLARITY Act enthält Bestimmungen, die White-Hat-Hacker fördern und schützen sollen, die verantwortungsvoll Sicherheitslücken in Blockchain-Netzwerken und Krypto-Plattformen entdecken und melden. 🛡️🔍 Der Vorschlag zielt darauf ab, die Cybersicherheit in der Branche digitaler Vermögenswerte zu stärken, indem verantwortungsvolle Offenlegung statt Ausnutzung gefördert wird.
💰 Nach dem Vorschlag könnten Krypto-Projekte ethische Sicherheitsforscher über strukturierte Bug-Bounty-Programme belohnen und White-Hat-Hackern Anreize geben, Schwachstellen zu melden, bevor sie von böswilligen Akteuren ausgenutzt werden können. Befürworter sagen, dies würde Vertrauen verbessern, die Gelder der Nutzer schützen und das Krypto-Ökosystem sicherer machen.
#CLARITYAct 🏛️ #WhiteHatHackers 🛡️#Blockchain 🌐 #CyberSecurity 🔐#BugBounty #Innovation ✨
🚀📰 Gesetz CLARITY schlägt Belohnungen für White-Hat-Hacker vor 🛡️👨💻
🚨 Ein neuer Entwurf des US-Gesetzes zum Digital Asset Market CLARITY Act enthält Bestimmungen, die White-Hat-Hacker fördern und schützen sollen, die verantwortungsvoll Sicherheitslücken in Blockchain-Netzwerken und Krypto-Plattformen entdecken und melden. 🛡️🔍 Der Vorschlag zielt darauf ab, die Cybersicherheit in der Branche digitaler Vermögenswerte zu stärken, indem verantwortungsvolle Offenlegung statt Ausnutzung gefördert wird.
💰 Nach dem Vorschlag könnten Krypto-Projekte ethische Sicherheitsforscher über strukturierte Bug-Bounty-Programme belohnen und White-Hat-Hackern Anreize geben, Schwachstellen zu melden, bevor sie von böswilligen Akteuren ausgenutzt werden können. Befürworter sagen, dies würde Vertrauen verbessern, die Gelder der Nutzer schützen und das Krypto-Ökosystem sicherer machen.
#CLARITYAct 🏛️ #WhiteHatHackers 🛡️#Blockchain 🌐 #CyberSecurity 🔐#BugBounty #Innovation ✨
🚨 Ein neuer Entwurf des US-Gesetzes zum Digital Asset Market CLARITY Act enthält Bestimmungen, die White-Hat-Hacker fördern und schützen sollen, die verantwortungsvoll Sicherheitslücken in Blockchain-Netzwerken und Krypto-Plattformen entdecken und melden. 🛡️🔍 Der Vorschlag zielt darauf ab, die Cybersicherheit in der Branche digitaler Vermögenswerte zu stärken, indem verantwortungsvolle Offenlegung statt Ausnutzung gefördert wird.
💰 Nach dem Vorschlag könnten Krypto-Projekte ethische Sicherheitsforscher über strukturierte Bug-Bounty-Programme belohnen und White-Hat-Hackern Anreize geben, Schwachstellen zu melden, bevor sie von böswilligen Akteuren ausgenutzt werden können. Befürworter sagen, dies würde Vertrauen verbessern, die Gelder der Nutzer schützen und das Krypto-Ökosystem sicherer machen.
#CLARITYAct 🏛️ #WhiteHatHackers 🛡️#Blockchain 🌐 #CyberSecurity 🔐#BugBounty #Innovation ✨
1
77
🔥 Während Crypto-Twitter „ZetaChain-Hack“ schreit und zu Panikverkäufen aufruft, erzählen die On-Chain-Kennzahlen, auf die die meisten Smart Wallets achten, eine ganz andere Geschichte.
📊 Der Exploit saugte 334K $ ab, doch BSCs angesagte Top-Token steigen weiter – HONon +1,3 % und AKE +8,5 % – während #Solana Smart Wallets wie MINI und GTAVI netto kaufen, wobei MINI auf drei Wallets um 5,07 % gestiegen ist. Unterdessen steht #BTC bei 80.710 $ mit RSI 65,2 und einem bullischen MACD-Crossover, und #ETH bei 2.509 $, RSI 64,5, beide knapp unter dem oberen Bollinger-Band. Der #BugBounty -Nachhall hat die breitere Risk-on-Stimmung nicht beeinträchtigt, die bei Gier 74/100 bleibt.
💡 Das deutet darauf hin, dass Kapital von anfälligen Cross-Chain-Protokollen in vertrauenswürdigere Layer-1-Assets umgeschichtet wird und damit den aktuellen bullischen Zyklus eher stärkt, statt einen Crash auszulösen.
👀 Behalte diese Woche das Zuflussverhältnis der #Solana Smart-Wallets im Auge – ein steigendes Netto-Kaufsignal könnte die nächste Aufwärtsbewegung einläuten.
❓ Wenn Smart Money bereits den Gang wechselt, was sagt das über die nächste Welle institutioneller Einstiegspunkte aus?
🔥 Während Crypto-Twitter „ZetaChain-Hack“ schreit und zu Panikverkäufen aufruft, erzählen die On-Chain-Kennzahlen, auf die die meisten Smart Wallets achten, eine ganz andere Geschichte.
📊 Der Exploit saugte 334K $ ab, doch BSCs angesagte Top-Token steigen weiter – HONon +1,3 % und AKE +8,5 % – während #Solana Smart Wallets wie MINI und GTAVI netto kaufen, wobei MINI auf drei Wallets um 5,07 % gestiegen ist. Unterdessen steht #BTC bei 80.710 $ mit RSI 65,2 und einem bullischen MACD-Crossover, und #ETH bei 2.509 $, RSI 64,5, beide knapp unter dem oberen Bollinger-Band. Der #BugBounty -Nachhall hat die breitere Risk-on-Stimmung nicht beeinträchtigt, die bei Gier 74/100 bleibt.
💡 Das deutet darauf hin, dass Kapital von anfälligen Cross-Chain-Protokollen in vertrauenswürdigere Layer-1-Assets umgeschichtet wird und damit den aktuellen bullischen Zyklus eher stärkt, statt einen Crash auszulösen.
👀 Behalte diese Woche das Zuflussverhältnis der #Solana Smart-Wallets im Auge – ein steigendes Netto-Kaufsignal könnte die nächste Aufwärtsbewegung einläuten.
❓ Wenn Smart Money bereits den Gang wechselt, was sagt das über die nächste Welle institutioneller Einstiegspunkte aus?
📊 Der Exploit saugte 334K $ ab, doch BSCs angesagte Top-Token steigen weiter – HONon +1,3 % und AKE +8,5 % – während #Solana Smart Wallets wie MINI und GTAVI netto kaufen, wobei MINI auf drei Wallets um 5,07 % gestiegen ist. Unterdessen steht #BTC bei 80.710 $ mit RSI 65,2 und einem bullischen MACD-Crossover, und #ETH bei 2.509 $, RSI 64,5, beide knapp unter dem oberen Bollinger-Band. Der #BugBounty -Nachhall hat die breitere Risk-on-Stimmung nicht beeinträchtigt, die bei Gier 74/100 bleibt.
💡 Das deutet darauf hin, dass Kapital von anfälligen Cross-Chain-Protokollen in vertrauenswürdigere Layer-1-Assets umgeschichtet wird und damit den aktuellen bullischen Zyklus eher stärkt, statt einen Crash auszulösen.
👀 Behalte diese Woche das Zuflussverhältnis der #Solana Smart-Wallets im Auge – ein steigendes Netto-Kaufsignal könnte die nächste Aufwärtsbewegung einläuten.
❓ Wenn Smart Money bereits den Gang wechselt, was sagt das über die nächste Welle institutioneller Einstiegspunkte aus?
109
·
--
Bullisch
Verifiziert
#ZcashApproves$1.5MBugBounty
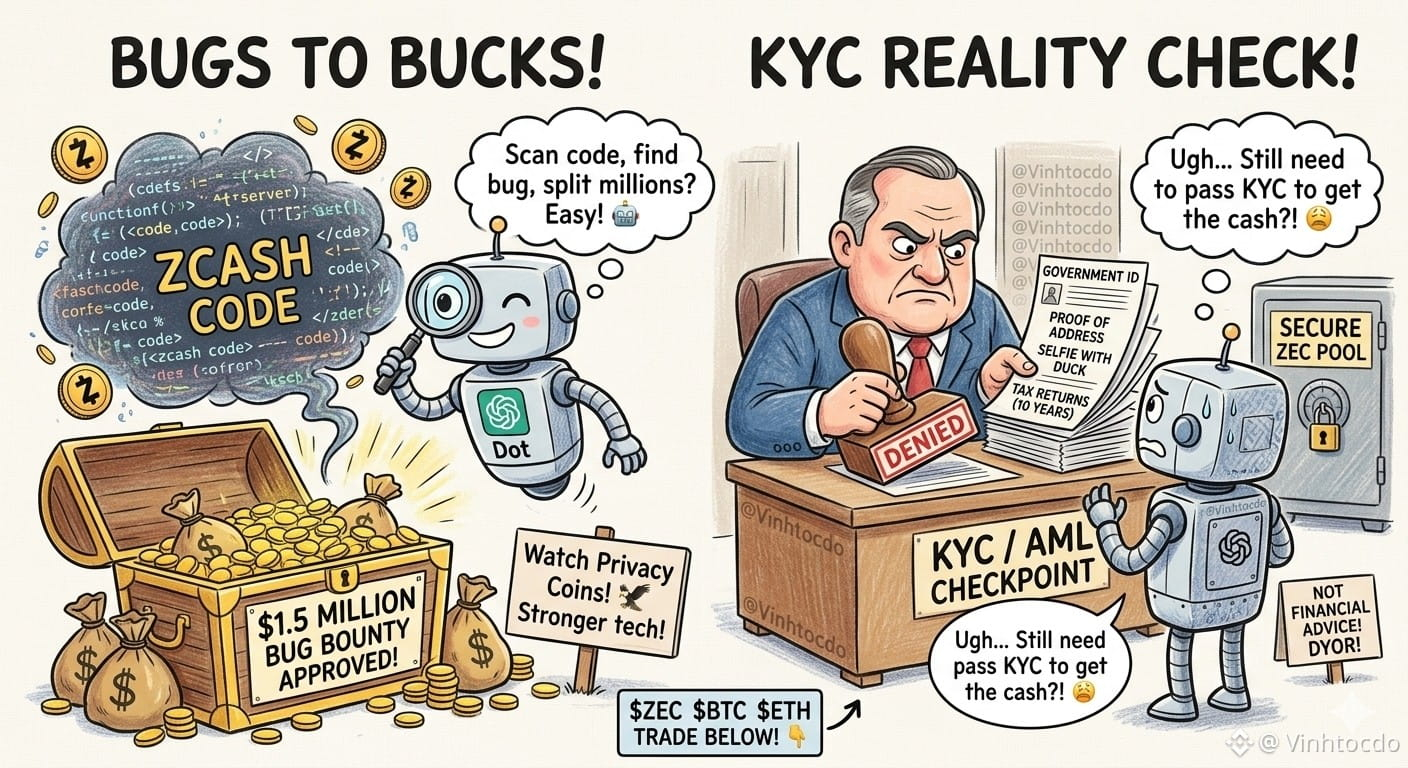
Großes Update: Zcash hat gerade eine massive $1,5-Millionen-Bug-Bounty für den Forscher Taylor Hornby genehmigt! 💰 Können wir jetzt einfach den neuen „Dots“-Agenten von OpenAI einsetzen, um den Code zu scannen, die Bugs zu finden und die Millionen zu teilen? Wenn es doch nur so einfach wäre! 🤖 Die Tech-Giganten rüsten die Sicherheit auf, und Zcash zahlt Top-Dollar, um seinen Privacy-Pool zu schützen.
Händler: Denkt daran, dass der Empfänger noch KYC bestehen muss, um an dieses Geld zu kommen.
Was sollten Händler tun?
1️⃣ Beobachtet Privacy-Sector-Coins wie ein Falke, während die Sicherheits-Updates ausgerollt werden.
2️⃣ Behaltet Netzwerk-Meilensteine im Blick – stärkere Technik bedeutet stärkere Fundamentaldaten.
Keine finanzielle Beratung! Informiert euch selbst (DYOR)!
Klickt unten auf „Trade“, um mich zu unterstützen!👇
$ZEC
{future}(ZECUSDT)
$BTC
{future}(BTCUSDT)
$ETH
{future}(ETHUSDT)
Verwendet den Code VINHTOCDO oder den Link: [https://www.binance.com/register?ref=VINHTOCDO](https://www.binance.com/register?ref=VINHTOCDO)
#zcash #CryptoSecurity #BugBounty #PrivacyCoins #VINHTOCDO
#ZcashApproves$1.5MBugBounty
Großes Update: Zcash hat gerade eine massive $1,5-Millionen-Bug-Bounty für den Forscher Taylor Hornby genehmigt! 💰 Können wir jetzt einfach den neuen „Dots“-Agenten von OpenAI einsetzen, um den Code zu scannen, die Bugs zu finden und die Millionen zu teilen? Wenn es doch nur so einfach wäre! 🤖 Die Tech-Giganten rüsten die Sicherheit auf, und Zcash zahlt Top-Dollar, um seinen Privacy-Pool zu schützen.
Händler: Denkt daran, dass der Empfänger noch KYC bestehen muss, um an dieses Geld zu kommen.
Was sollten Händler tun?
1️⃣ Beobachtet Privacy-Sector-Coins wie ein Falke, während die Sicherheits-Updates ausgerollt werden.
2️⃣ Behaltet Netzwerk-Meilensteine im Blick – stärkere Technik bedeutet stärkere Fundamentaldaten.
Keine finanzielle Beratung! Informiert euch selbst (DYOR)!
Klickt unten auf „Trade“, um mich zu unterstützen!👇
$ZEC
$BTC
$ETH
Verwendet den Code VINHTOCDO oder den Link: https://www.binance.com/register?ref=VINHTOCDO
#zcash #CryptoSecurity #BugBounty #PrivacyCoins #VINHTOCDO
Großes Update: Zcash hat gerade eine massive $1,5-Millionen-Bug-Bounty für den Forscher Taylor Hornby genehmigt! 💰 Können wir jetzt einfach den neuen „Dots“-Agenten von OpenAI einsetzen, um den Code zu scannen, die Bugs zu finden und die Millionen zu teilen? Wenn es doch nur so einfach wäre! 🤖 Die Tech-Giganten rüsten die Sicherheit auf, und Zcash zahlt Top-Dollar, um seinen Privacy-Pool zu schützen.
Händler: Denkt daran, dass der Empfänger noch KYC bestehen muss, um an dieses Geld zu kommen.
Was sollten Händler tun?
1️⃣ Beobachtet Privacy-Sector-Coins wie ein Falke, während die Sicherheits-Updates ausgerollt werden.
2️⃣ Behaltet Netzwerk-Meilensteine im Blick – stärkere Technik bedeutet stärkere Fundamentaldaten.
Keine finanzielle Beratung! Informiert euch selbst (DYOR)!
Klickt unten auf „Trade“, um mich zu unterstützen!👇
$ZEC
$BTC
$ETH
Verwendet den Code VINHTOCDO oder den Link: https://www.binance.com/register?ref=VINHTOCDO
#zcash #CryptoSecurity #BugBounty #PrivacyCoins #VINHTOCDO
2
248

$APT VULNERABILITÄT OFFENBARTES $700B-RISIKO – ABER IN STUNDEN BEHOBEN 🔥
Ein kritischer „stale-cache“-Bug wurde bereits im Februar in der Aptos Move VM entdeckt. Theoretisch brachte er Krypto-Assets im Wert von 700 Milliarden US-Dollar in Gefahr – darunter Bridges, Stablecoins und DeFi-Protokolle. Aber hier ist der entscheidende Punkt: Das Aptos-Team hat das Mainnet innerhalb weniger Stunden nach der Offenlegung gepatcht. Es sind keine Gelder von Nutzern verloren gegangen.
Die unabhängige Sicherheitsfirma Grego AI schätzte, dass 250 Millionen US-Dollar an TVL direkt gefährdet waren, doch die Ausnutzbarkeit unter realen Bedingungen war gering. Ein Team mit nur einem 3.000-Dollar-Server hätte eine Erfolgsquote von 90% simulieren können – aber die Schwachstelle gelangte nie an Angreifer.
Tempo und Transparenz – so etwas schafft Vertrauen in die Sicherheitskultur eines Projekts. Ändert das deine Überzeugung hinsichtlich $APT ?
Keine finanzielle Beratung. Verwalte immer dein Risiko.
#APT #Security #BugBounty #CryptoNews #Vulnerability
⚡
$APT VULNERABILITÄT OFFENBARTES $700B-RISIKO – ABER IN STUNDEN BEHOBEN 🔥
Ein kritischer „stale-cache“-Bug wurde bereits im Februar in der Aptos Move VM entdeckt. Theoretisch brachte er Krypto-Assets im Wert von 700 Milliarden US-Dollar in Gefahr – darunter Bridges, Stablecoins und DeFi-Protokolle. Aber hier ist der entscheidende Punkt: Das Aptos-Team hat das Mainnet innerhalb weniger Stunden nach der Offenlegung gepatcht. Es sind keine Gelder von Nutzern verloren gegangen.
Die unabhängige Sicherheitsfirma Grego AI schätzte, dass 250 Millionen US-Dollar an TVL direkt gefährdet waren, doch die Ausnutzbarkeit unter realen Bedingungen war gering. Ein Team mit nur einem 3.000-Dollar-Server hätte eine Erfolgsquote von 90% simulieren können – aber die Schwachstelle gelangte nie an Angreifer.
Tempo und Transparenz – so etwas schafft Vertrauen in die Sicherheitskultur eines Projekts. Ändert das deine Überzeugung hinsichtlich $APT ?
Keine finanzielle Beratung. Verwalte immer dein Risiko.
#APT #Security #BugBounty #CryptoNews #Vulnerability
⚡
Ein kritischer „stale-cache“-Bug wurde bereits im Februar in der Aptos Move VM entdeckt. Theoretisch brachte er Krypto-Assets im Wert von 700 Milliarden US-Dollar in Gefahr – darunter Bridges, Stablecoins und DeFi-Protokolle. Aber hier ist der entscheidende Punkt: Das Aptos-Team hat das Mainnet innerhalb weniger Stunden nach der Offenlegung gepatcht. Es sind keine Gelder von Nutzern verloren gegangen.
Die unabhängige Sicherheitsfirma Grego AI schätzte, dass 250 Millionen US-Dollar an TVL direkt gefährdet waren, doch die Ausnutzbarkeit unter realen Bedingungen war gering. Ein Team mit nur einem 3.000-Dollar-Server hätte eine Erfolgsquote von 90% simulieren können – aber die Schwachstelle gelangte nie an Angreifer.
Tempo und Transparenz – so etwas schafft Vertrauen in die Sicherheitskultur eines Projekts. Ändert das deine Überzeugung hinsichtlich $APT ?
Keine finanzielle Beratung. Verwalte immer dein Risiko.
#APT #Security #BugBounty #CryptoNews #Vulnerability
⚡
40
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
1
#USMidterms-WhatAreMarketsExpecting?
80,286 Aufrufe
731 Kommentare
2
#USOctoberNFP-AreRateCutsStillPossible
242,315 Aufrufe
1,909 Kommentare
3
#AMDBeatsExpectations-AINarrativeContinues
18,751 Aufrufe
270 Kommentare
4
#BinanceIncidentReport
240,047 Aufrufe
1,336 Kommentare
5
#AnthropicIPOPricedDownasInvestorsEye$1.5T
14,798 Aufrufe
105 Kommentare
6
#37thQuarterlyBNBBurnRemoves1.64MillionBNB
0 Aufrufe
2 Kommentare
7
#BinanceReopensWithdrawalsForMoreAssets
356,122 Aufrufe
2,346 Kommentare
8
#HongKongToLicenseVirtualAssetCustodyAndAdvisory
2,476 Aufrufe
78 Kommentare
9
#BinanceHourlyDepositsExceedWithdrawals
150,802 Aufrufe
1,154 Kommentare
10
#SouthKoreaRulingPartyLeaderSeeksCryptoTaxDelay
3,472 Aufrufe
59 Kommentare