

#bridgeexploit
bridgeexploit
1,390 Aufrufe
39 Kommentare
Hot
Zuletzt

·
--
Artikel
Symbiosis hat nach dem Bridge‑Exploit 15 BTC zurückerhalten und bietet 20% BelohnungDie meisten Trader schauen auf den Preis. Smart Money beobachtet die Recovery‑Rate gestohlener Vermögenswerte.
Der neueste Schockwellen‑Moment in der DeFi‑Security‑Szene kam von Symbiosis: der Cross‑Chain‑Bridge, die kürzlich zum Opfer eines ausgeklügelten Exploits wurde. Blockaid, ein führendes Blockchain‑Security‑Unternehmen, bestätigte, dass der Angreifer es geschafft hat, unglaubliche 46,1 Milliarden syBTC zu prägen – in etwa einem Gegenwert von rund 336.000 USD an Erlösen. Doch was wirklich aufhorchen lässt: Symbiosis hat bereits 15 BTC (etwa 450.000 USD) aus dem gestohlenen Pool zurückgeholt und bietet eine 20%‑Belohnung an, für jede Partei, die dabei helfen kann, die verbleibenden Vermögenswerte zu lokalisieren.
Symbiosis hat nach dem Bridge‑Exploit 15 BTC zurückerhalten und bietet 20% Belohnung
Die meisten Trader schauen auf den Preis. Smart Money beobachtet die Recovery‑Rate gestohlener Vermögenswerte.
Der neueste Schockwellen‑Moment in der DeFi‑Security‑Szene kam von Symbiosis: der Cross‑Chain‑Bridge, die kürzlich zum Opfer eines ausgeklügelten Exploits wurde. Blockaid, ein führendes Blockchain‑Security‑Unternehmen, bestätigte, dass der Angreifer es geschafft hat, unglaubliche 46,1 Milliarden syBTC zu prägen – in etwa einem Gegenwert von rund 336.000 USD an Erlösen. Doch was wirklich aufhorchen lässt: Symbiosis hat bereits 15 BTC (etwa 450.000 USD) aus dem gestohlenen Pool zurückgeholt und bietet eine 20%‑Belohnung an, für jede Partei, die dabei helfen kann, die verbleibenden Vermögenswerte zu lokalisieren.
Der neueste Schockwellen‑Moment in der DeFi‑Security‑Szene kam von Symbiosis: der Cross‑Chain‑Bridge, die kürzlich zum Opfer eines ausgeklügelten Exploits wurde. Blockaid, ein führendes Blockchain‑Security‑Unternehmen, bestätigte, dass der Angreifer es geschafft hat, unglaubliche 46,1 Milliarden syBTC zu prägen – in etwa einem Gegenwert von rund 336.000 USD an Erlösen. Doch was wirklich aufhorchen lässt: Symbiosis hat bereits 15 BTC (etwa 450.000 USD) aus dem gestohlenen Pool zurückgeholt und bietet eine 20%‑Belohnung an, für jede Partei, die dabei helfen kann, die verbleibenden Vermögenswerte zu lokalisieren.
16
⚠️ Wie Bridge-Exploits funktionieren: Das AFX-Hack verständlich erklärt
Am 23. Juli 2026 verlor das AFX-Protokoll 24 Millionen US-Dollar durch einen Bridge-Exploit – aber wie funktionieren solche Angriffe eigentlich? Eine Blockchain-Bridge ist ein Protokoll, mit dem Nutzer Assets zwischen verschiedenen Blockchains übertragen können, indem sie Tokens auf einer Kette sperren und entsprechende Äquivalente auf einer anderen Kette prägen.
Exploits zielen typischerweise auf Schwachstellen im Smart-Contract-Code ab, der diese gesperrten Gelder verwaltet. Angreifer finden Wege, die Bridge dazu zu bringen, Gelder freizugeben, ohne dass die entsprechende Einzahlung erfolgt, oder manipulieren die Preis-Oracle-Daten, die zur Bewertung verwendet werden.
Der Vorfall mit 24 Mio. $ AFX folgt einem Muster, das man bei großen Bridge-Hacks gesehen hat – darunter das 600-Mio.-Ronin- und das 325-Mio.-Wormhole-Exploit.
📌 Kernaussage:
Bridge-Exploits nutzen Schwachstellen in Protokollen für Cross-Chain-Übertragungen aus – zu verstehen, wie sie funktionieren, ist entscheidend für die Sicherheit in DeFi.
#BridgeExploit #DeFiSecurity #Educational
#BinanceAlphaAlert
69

·
--
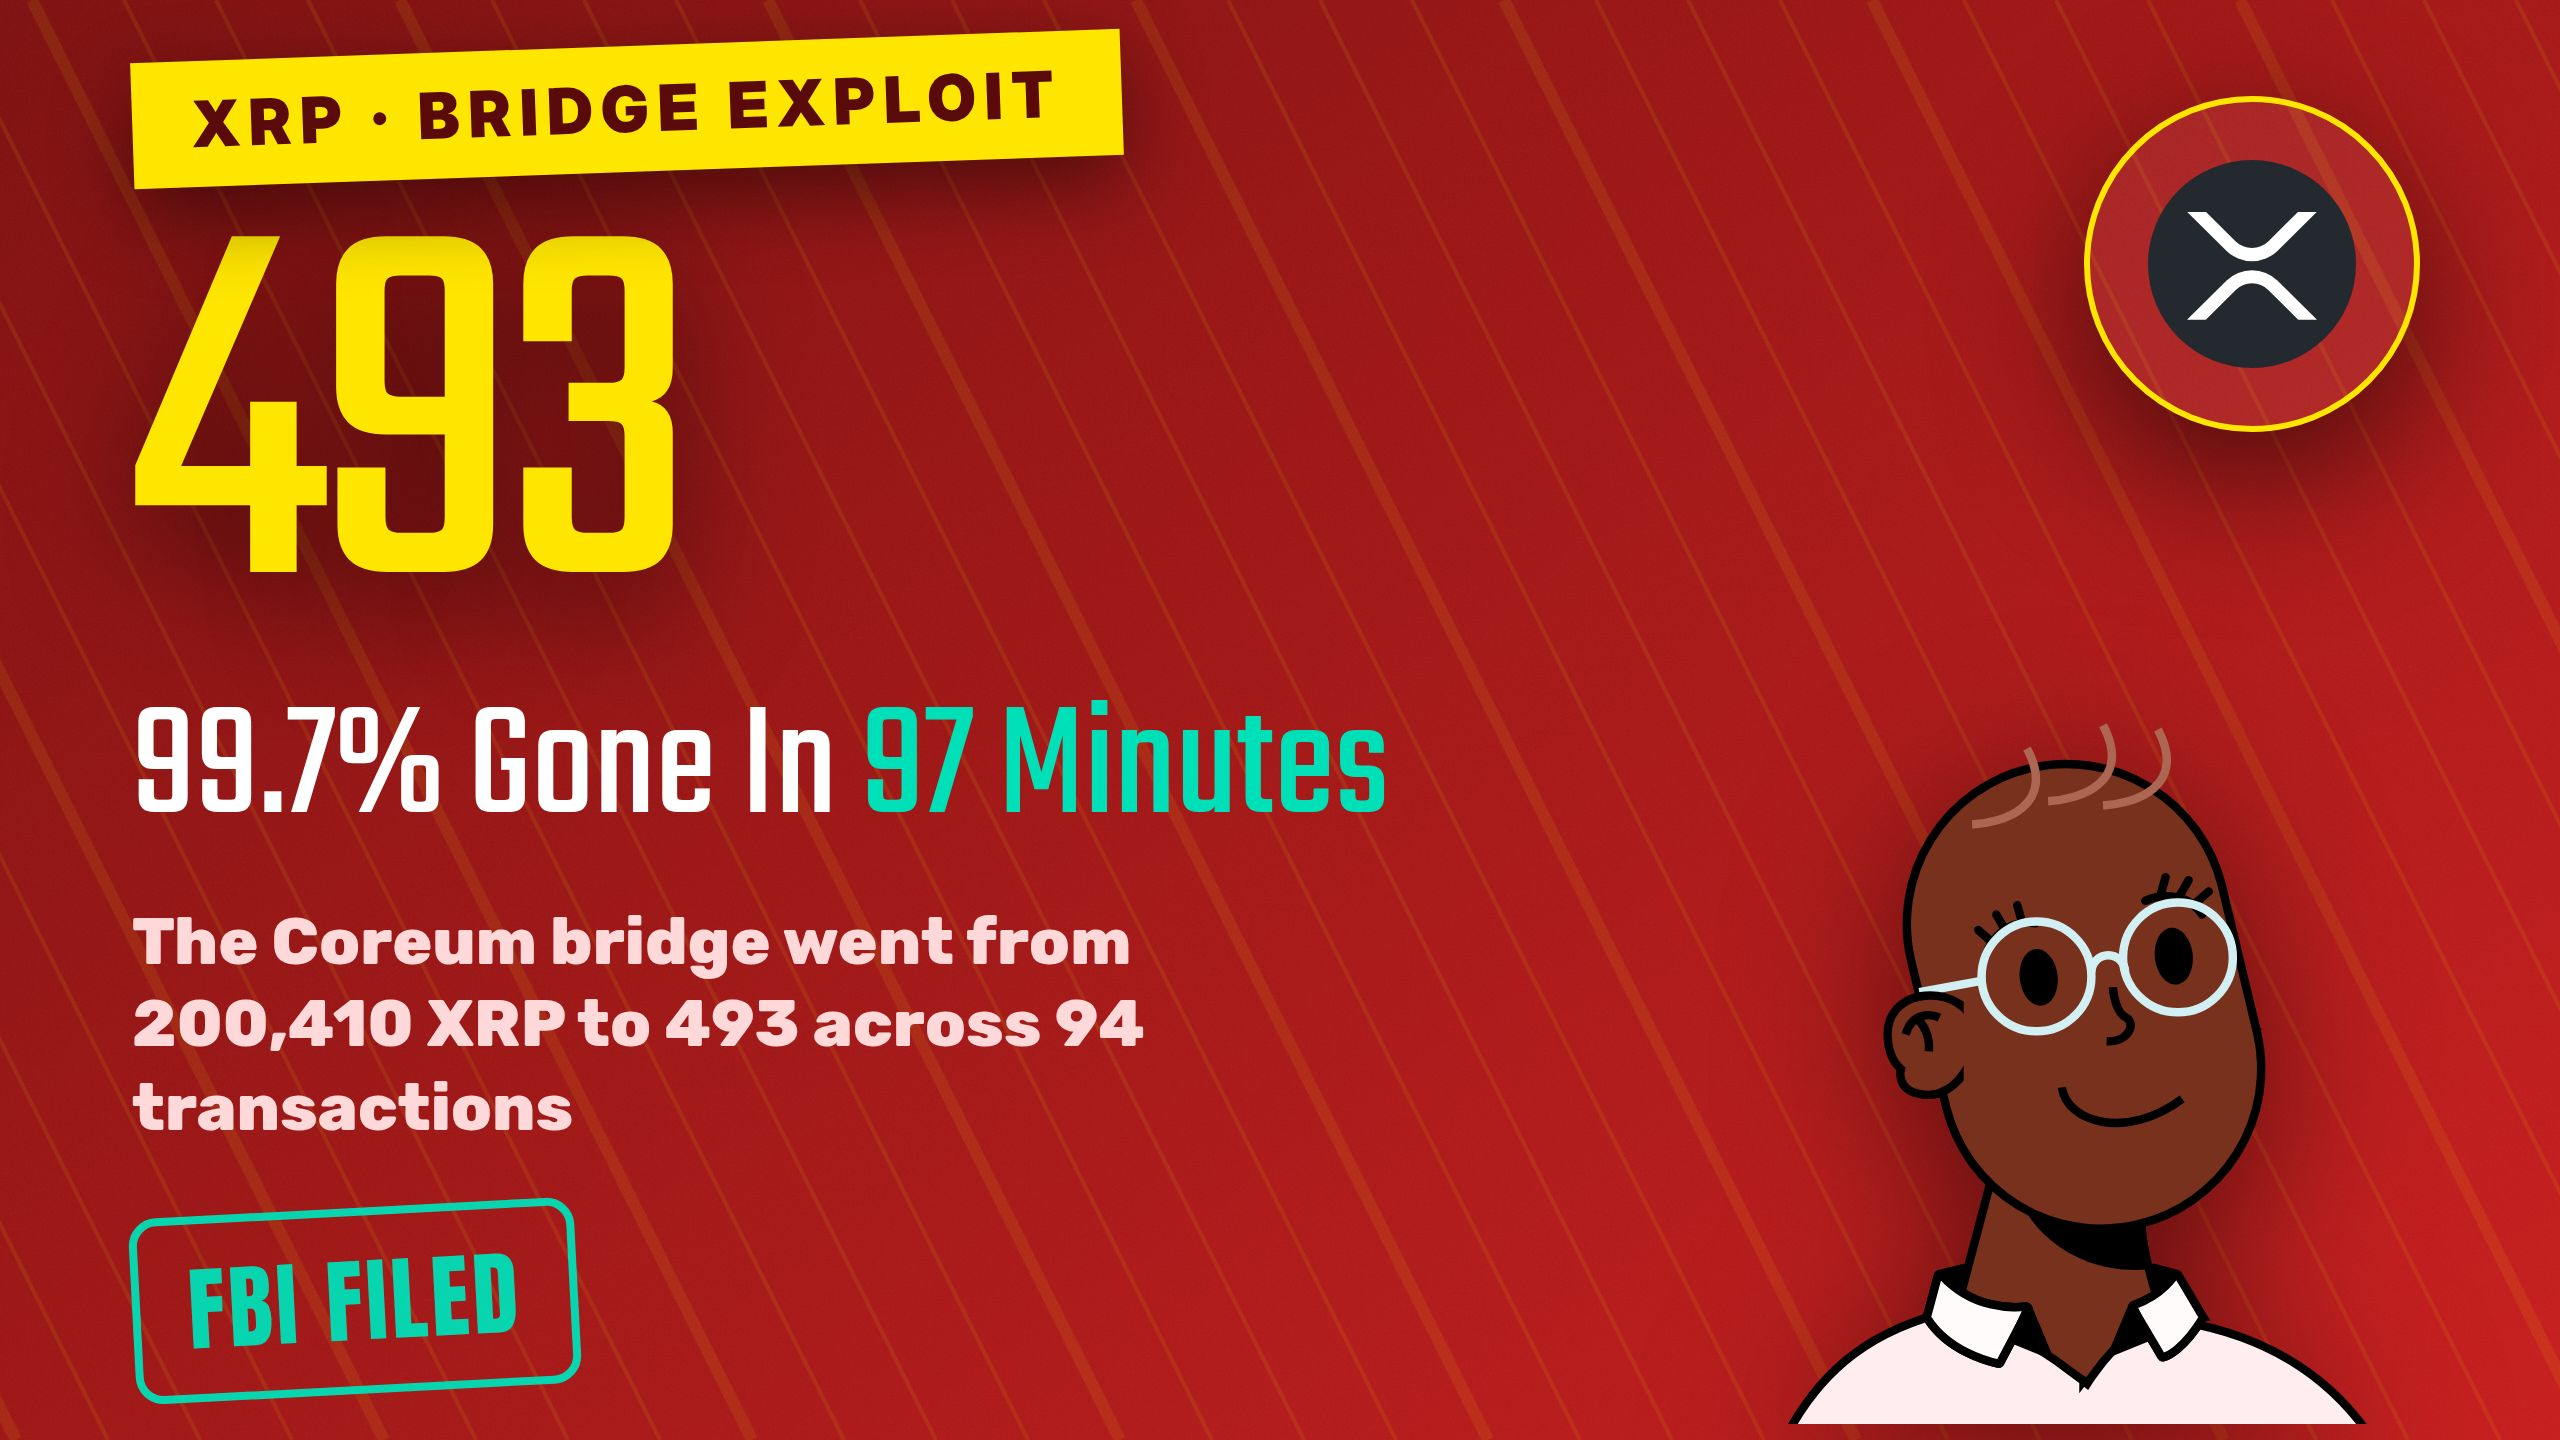
Eine Cross-Chain-Brücke, die $XRP hielt, wechselte in 97 Minuten von 200.410 XRP auf 493 — 99,7 % ihrer Reserven, abgezogen über 94 Transaktionen.
Was passiert ist: Am 9. August entdeckte ein Angreifer einen Fehler in der Relayer-Logik der Coreum-Brücke, der gefälschte Deposit-Events als echt behandelte und echte XRP-Abhebungen aus dem Reserve-Wallet auslöste. Für die Autorisierung waren 17 von 28 Relayer-Keys erforderlich — und der Exploit täuschte diesen Konsens darüber hinweg, dass fast hundert illegitime Transaktionen am Stück genehmigt wurden. Die Brücke ist ausgesetzt; das Team hat eine Meldung beim FBI eingereicht.
Die Bären-These: Die über die Zielkette gebrückten XRP sind nicht mehr vollständig gedeckt. Token, die als 1:1-Ansprüche auf echtes XRP gedacht waren, sind nun nur teilweise besichert — der Ausfallmodus, der Brücken zur am häufigsten ausgenutzten Infrastruktur im Krypto-Bereich gemacht hat.
Die Bullen-These für XRP selbst: Das ist ein Brückenproblem eines Drittanbieters, kein Problem des XRP Ledgers. XRPL funktionierte exakt wie vorgesehen; der Fehler lag in der Coreum-Verifizierung. XRP liegt nahe bei 1,01 US-Dollar (≈ 64,6 Mrd. US-Dollar Marktkapitalisierung) und hat sich kaum bewegt, daher hat der Markt es auch so wahrgenommen.
Unser Fazit: Multisig ist nur so stark wie das, was es validiert. Siebzehn ehrliche Signer, die einen gefälschten Input freigeben, führen trotzdem zu einem echten Diebstahl — die Signaturen waren nie die Schwachstelle, sondern die Deposit-Check-Prüfung. Widerlegbar — wenn das gebrückte XRP vollständig wiederhergestellt und die Brücke nach einem Audit wieder geöffnet wird, bleibt das eingedämmt. Wenn Inhaber den Verlust tragen, fließt die Liquidität zurück auf die nativen XRPL-Trassen.
Keine Finanzberatung. Informiere dich selbst (DYOR).
#XRP #CryptoSecurity #BridgeExploit #CryptoAnalysis
8

·
--
$HBAR NETZWERK UNTER ANGRIFF - 3,7 MIO. DURCH BRÜCKE ABGEZAPFT 🚨
Der On-Chain-Analyst Specter hat am 11. Juli eine rote Warnung gemeldet – ein Hacker nutzte die $ZRO Bridge, um über 3,7 Millionen US-Dollar aus Hedera abzuziehen. Die gesamte Summe befindet sich nun sicher im Wallet des Angreifers auf $ETH .
Das ist ein sauberer Exploit, ohne dass bislang eine teilweise Rückgewinnung sichtbar ist. Die Liquidität in HBAR-Paaren könnte schnell dünner werden, wenn die Angst sich ausbreitet. Hältst du immer noch oder hast du deine Position bereits geschlossen?
Keine Finanzberatung. Steuere immer dein Risiko.
#HBAR #HackAlert #BridgeExploit #CryptoNews
⚡
104
·
--
GM degens. Während alle damit beschäftigt waren, in den neuesten Pump reinzuapeing, hat unser Bo(i) Wanchain beschlossen, sein „bridge to nowhere“ IRL zu üben. Wie sich herausstellte, haben sich 515M NIGHT Tokens dazu entschieden, in den permanenten Urlaub zu gehen – alles wegen eines kleinen Exploits. Midnight behauptet, ihr Core sei chillig, aber 515M sind ziemlich viel fehlendes JPEG-Geld.
DIE ALPHA: Bridges sind immer noch der Wild West des Krypto. Dieser Exploit zeigt, wie wichtig robuste Audits und Nutzer-Aufmerksamkeit sind, bevor man seine kostbaren sats bridged. #DeFiSecurity #BridgeExploit #CryptoNews
DIE PUNCHLINE INSIGHT: Wanchains Bridge hat es geschafft, ein 515M NIGHT Swim zu machen – und bewiesen, dass „sicheres Bridging“ manchmal eher ein Vorschlag als eine Garantie ist. Vielleicht dachten sie, NIGHT wäre für „Not Overnight Travel“?
Denkt ihr nach diesem Vorfall auch über eure Bridge-Strategie nach? Lasst mich eure Gedanken unten wissen!
135

Der Krypto-Markt steht vor neuen Herausforderungen, da ein Brücken-Exploit zu einem Verlust von 2,16 Millionen Dollar führt, was $SYN und andere Assets betrifft 💡
Einstieg: 0,065 🔥
Ziel: 0,085 🚀
Stop-Loss: 0,055 ⚠️
das kürzliche Exploit hat eine Debatte über die Markstabilität und die Sicherheit von Brücken entfacht, wobei einige es als isoliertes Ereignis betrachten, während andere es als Bedrohung für das gesamte Ökosystem sehen. Dieses Ereignis könnte erhebliche Auswirkungen auf den Markt haben, insbesondere für Assets wie $SYN .
Keine Finanzberatung. Manage dein Risiko.
#SYN #CryptocurrencyNews #BridgeExploit
🚀
39
·
--
Der Cardano–BNB-Bridge von Wanchain wurde für etwa 515M NIGHT ausgenutzt, was zum Zeitpunkt des Vorfalls einem Wert von nahe $9–13M entspricht.
NIGHT fiel um mehr als 30%, während mehrere große Börsen dazu übergingen, Gelder einzufrieren, die mit dem Angreifer in Verbindung stehen, oder Ein- und Auszahlungen einzuschränken.
Midnight sagt, dass sein Kerngesamtnetz und die Validatoren weiterhin sicher seien. Der Vorfall war auf die Infrastruktur einer Drittanbieter-Bridge isoliert.
Das zentrale Risiko ist die Abhängigkeit von der Bridge: Eine Blockchain kann funktionsfähig bleiben, während gebridgtes Liquiditäts- und Token-Vertrauen trotzdem schwerwiegend Schaden nehmen.
$NIGHT $ADA
#CryptoSecurity #Cardano #CrossChain #BridgeExploit
173
·
--
$SCRT Brücke wird durch die „Infinite Minting“-Lücke geplündert: 4,7 Millionen – eine weitere Illusion von „Audit bestanden, also sicher“
Secret Network Cross-Chain-Brücke wird durch eine Smart-Contract-Lücke ausgenutzt. Die Angreifer nutzen „Infinite Minting“, um in schierer Manier nicht autorisierte Tokens ohne entsprechende Hinterlegung zu erzeugen, ziehen anschließend aus den von Axelar verpackten Vermögenswerten etwa 4,67 Millionen US-Dollar ab und leiten die Gelder danach an Ethereum weiter.
Schatten-Analyse: Das ist nicht das erste Mal, dass es „Infinite Minting“-Lücken gab – und es wird auch nicht das letzte sein. Die Sicherheit einer Brücke hängt nie davon ab, wie viele Siegel ein Prüfbericht trägt, sondern davon, wie sich das Kräfteverhältnis zwischen dem Wert der gesperrten Vermögenswerte und den Angriffskosten gestaltet. Wenn das gesperrte TVL unter den erwarteten Gewinn der Angreifer fällt, wird die Lücke früher oder später ins Visier geraten. Das wahre Signal dieses Ereignisses ist nicht, wie stark SCRT gefallen ist, sondern dass die Vertragslogik der Verteidigerseite weiterhin mit minimalen Kosten durch die Angreifer getestet wird. DeFi-Nutzer müssen „Bridge-Risiken“ neu bepreisen.
💬 Wurde die Brücke um 4,7 Millionen erleichtert – würdest du immer noch Geld in DeFi-Protokolle stecken? Diskutiert im Kommentarbereich eure aktuellen Strategien für die Sicherheit eurer On-Chain-Positionen.
#DeFi #BridgeExploit #暗影萨满
71
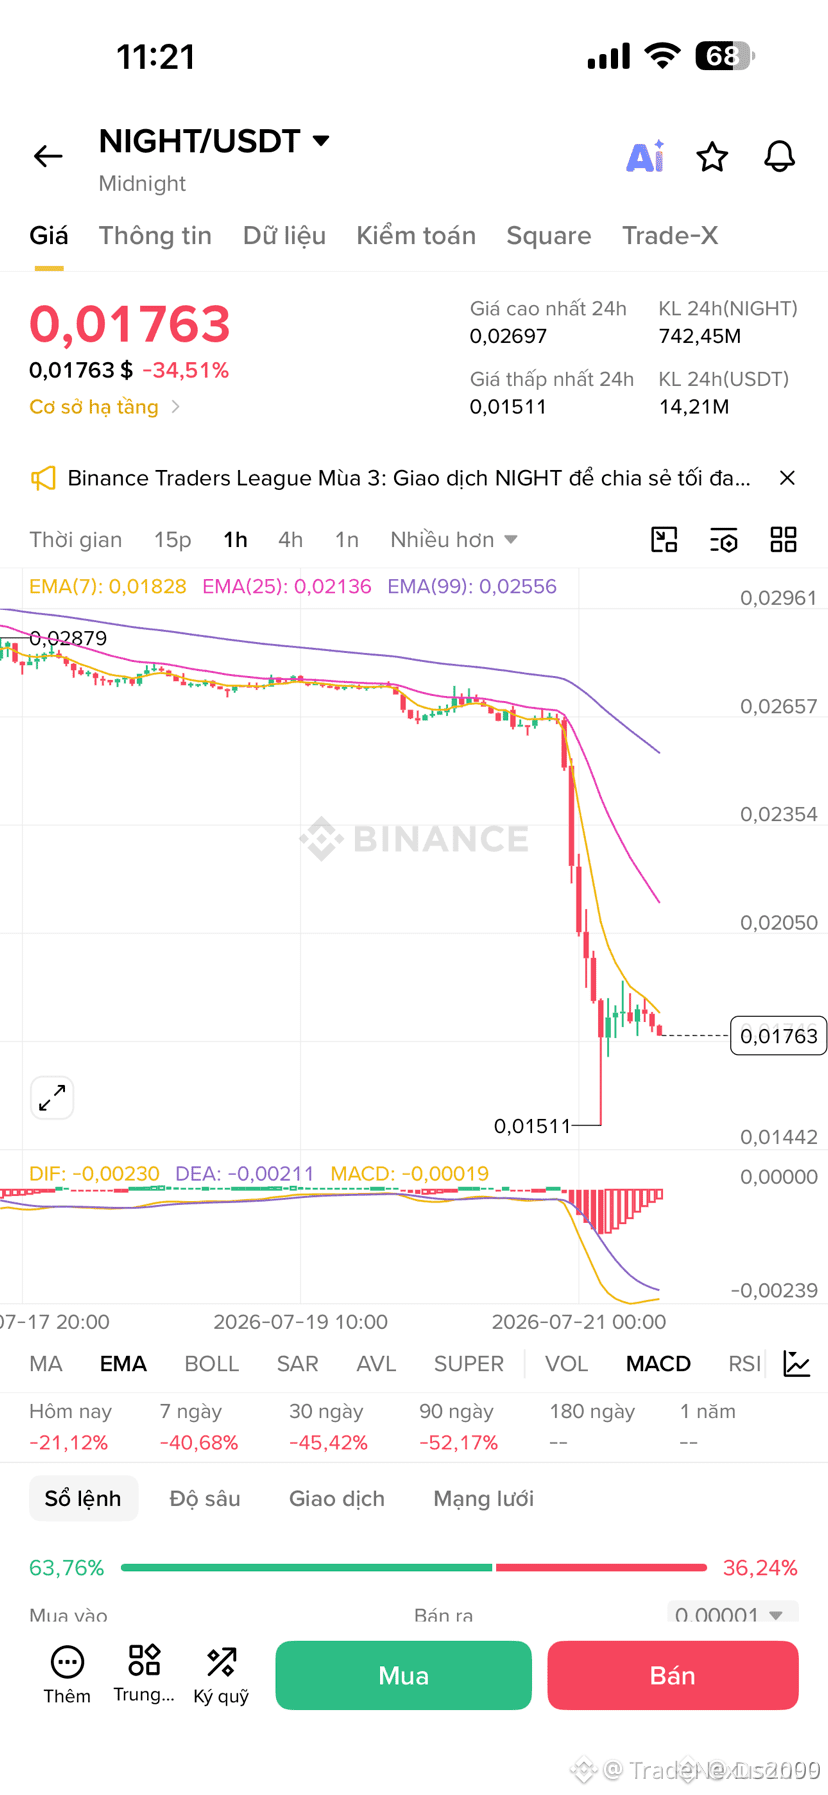
$NIGHT DROPS 30% AUF 0,018 $ NACH WANCHAIN-BRIDGE-HACK 🔥
Einstieg: 0,018 🔥
Ein Bridge-Exploit ermöglichte die Prägung von 515M $NIGHT Tokens, was zu starkem Verkaufsdruck führte und einen deutlichen Rückgang von 0,027 $ auf 0,018 $ auslöste. Das Volumen schoss nach oben, als Panik ausbrach — aber dieses Niveau fungierte zuvor bereits als Akkumulationszone während der frühen Liquiditätsereignisse des Tokens.
Die Frage ist: Handelt es sich um einen Liquiditäts-Grab oder der Start einer tieferen Korrektur? Fängst du diesen Dip ab oder wartest du, bis sich der Staub gelegt hat?
Keine Finanzberatung. Behalte immer dein Risiko im Blick.
#NIGHT #BridgeExploit #CryptoCrash #DeFi
🔥
147

·
--
$TAIKO SICHERHEITSVORFALL-ANALYSE UND ÜBERBLICK ÜBER BRÜCKEN-SCHWACHSTELLEN ⚠️
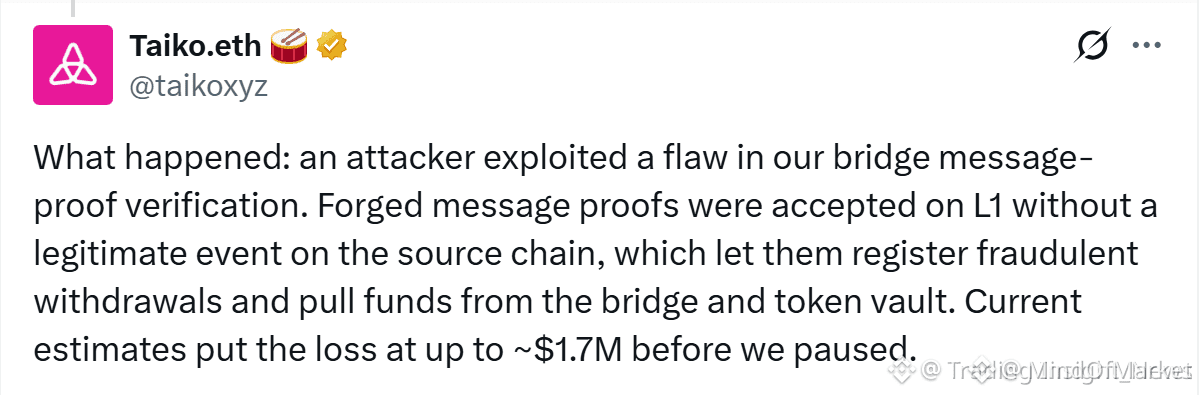
Der kürzliche Exploit auf der $TAIKO Cross-Chain-Brücke führte aufgrund einer gefälschten Signatur zur Nachrichtenverifikationsprüfung zu einem Verlust in Höhe von 1,7 Millionen US-Dollar. Indem der Angreifer die Ereigniserzeugung der Quellkette umging, konnte er betrügerische Auszahlungen ausführen und zwang die Brücke sowie den Token-Vault zu einer vorübergehenden Suspendierung.
Dieser Vorfall verdeutlicht die inhärente systemische Verletzlichkeit aktueller Mechanismen zur Cross-Chain-Verifizierung. Obwohl die schnelle Eindämmung des Einbruchs die operative Effizienz zeigt, dient der Vorfall als deutliche Erinnerung an die anhaltenden Sicherheitsrisiken im Zusammenhang mit der Brücken-Infrastruktur. Glauben Sie, dass Brückenlösungen jemals eine ausreichende Sicherheit erreichen können, um solche Exploits zu verhindern?
Keine Finanzberatung. Verwalten Sie immer Ihr Risiko.
#TAIKO #CryptoSecurity #BridgeExploit #BlockchainAnalysis
🎯
82
·
--
Taiko hat heute sein Ethereum Layer-2-Netzwerk gestoppt, nachdem ein Angreifer gefälschte Abhebungsnachweise erstellt hat, um rund 1,7 Millionen Dollar von der Brücke abzuziehen. Der Exploit spiegelt die gleiche Schwachstelle wider, die hinter den größten Brücken-Hacks dieses Jahres steckt.
Das Team hat das L2 schnell angehalten, um den Schaden auf einen Bruchteil der über 100 Millionen Dollar umfassenden Verstöße zu begrenzen, die andernorts im Jahr 2026 zu sehen waren. Doch der Vorfall entfacht erneut die Debatte darüber, ob die Sicherheit von Cross-Chain-Brücken mit dem wachsenden TVL in Layer-2-Netzwerken Schritt hält.
Brücken-Exploits bleiben eines der hartnäckigsten Angriffswerkzeuge im Krypto-Bereich. Die Überprüfung von Nachweisen und die cross-chain Kommunikation sind komplex, und selbst geprüfter Code birgt subtile Fehler. Für Layer-2-Projekte, die institutionelles Kapital anziehen wollen, sind formale Überprüfungen und Echtzeitüberwachung existenziell.
Kann die Sicherheit von Brücken jemals vollständig gelöst werden, oder ist dies ein inhärenter Kompromiss für die Cross-Chain-Komponierbarkeit? $BTC $ETH $SOL #Taiko #Ethereum #BridgeExploit #Crypto
4


🚨 SYMBIOSIS RE COVERS 15 BTC AUS DEM BRIDGE-EXPLOIT. 💀
💰 Zurückgeholt: 15 BTC
💵 Wert: ~1,1 Mio. USD
🎯 Finderlohn: 20% für Hinweise, die zur Rückholung der Vermögenswerte führen
⛔ Bitcoin Bridge: Ist weiterhin vorübergehend gestoppt
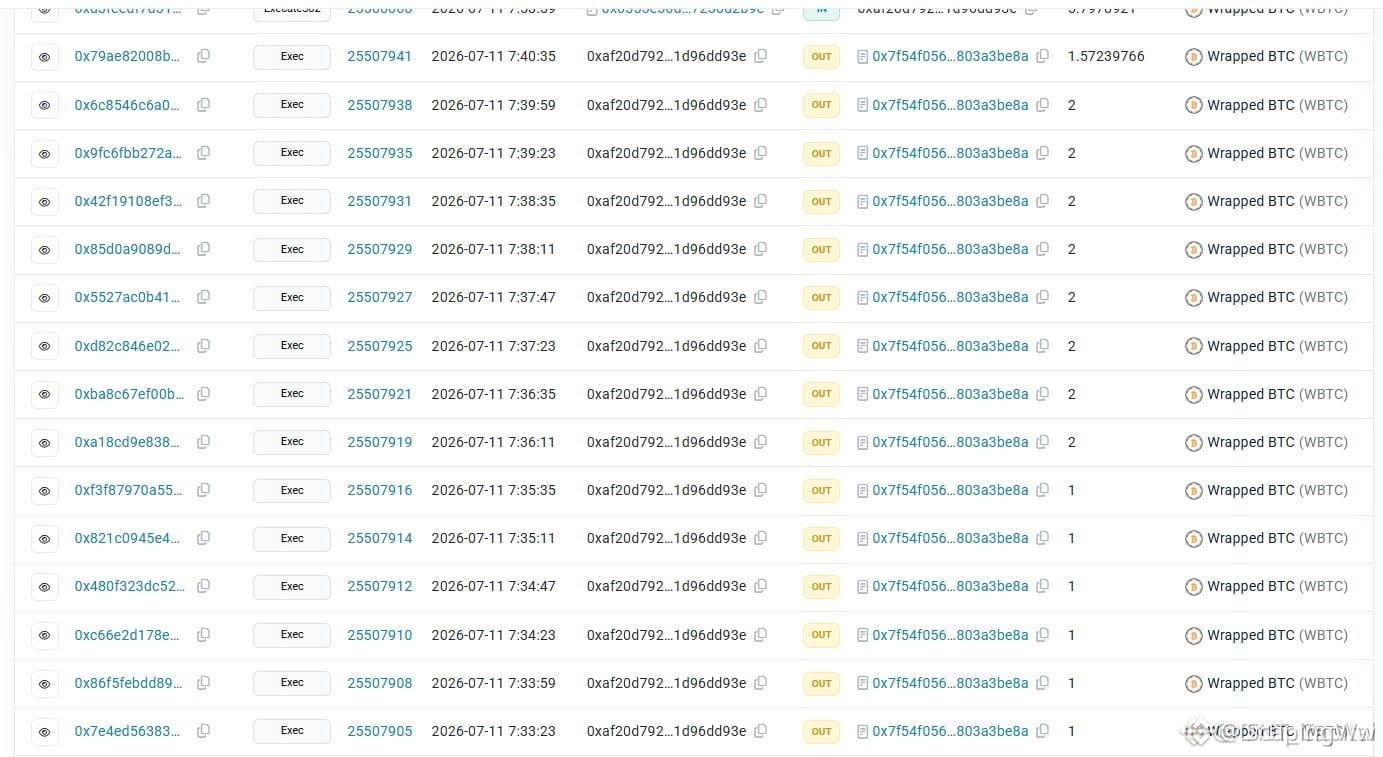
Symbiosis teilt mit, dass 15 BTC, im Wert von etwa 1,1 Mio. USD, zurückgeholt wurden, die mit einer Schwachstelle in der Bitcoin-Bridge des Protokolls zusammenhängen. Diese BTC wurden in eine Multi-Sig-Wallet übertragen, die vom Team kontrolliert wird.
Der Fehler trat am vergangenen Freitag auf. Der Angreifer nutzte einen Fehler im Protokoll, um 46,1 Milliarden token ohne Sicherheiten zu erstellen, wodurch er tatsächlich etwa 4,3 WBTC im Wert von rund 336.000 USD an sich gebracht hat.
Zuvor hatte Symbiosis eine White-Hat-Bounty von 20% ausgesetzt, wenn der Angreifer die Vermögenswerte zurückerstattet. Die Frist ist jedoch abgelaufen, ohne dass eine Rückmeldung eingegangen ist.
Nun wechselt das Protokoll in eine Phase, in der 20% Finderlohn an jeden ausgezahlt werden, der Hinweise liefert, um die Vermögenswerte aufzuspüren und zurückzuholen.
Symbiosis verpflichtet sich außerdem, einen Plan zur Entschädigung für die betroffenen Liquidity Provider zu veröffentlichen.
Auffällig ist: Die Funktion der Bitcoin Bridge ist weiterhin nicht verfügbar.
💀 15 BTC ZURÜCKGEHOLT. DIE BRÜCKE IST WEITERHIN DOWN.
Die Rückholung von 15 BTC ist ein positives Zeichen, aber der Vorfall ist noch nicht beendet. Die Möglichkeiten zur Wiederherstellung der verbleibenden Vermögenswerte und der Entschädigungsplan für LPs sind entscheidende Punkte, die weiterhin beobachtet werden müssen.
👀 White-hat-Rückholung oder gibt es noch mehr BTC zu finden?
#SymbiosisFinance #SIS #BTC #defi #BridgeExploit $BTC
{spot}(BTCUSDT)
🚨 SYMBIOSIS RE COVERS 15 BTC AUS DEM BRIDGE-EXPLOIT. 💀
💰 Zurückgeholt: 15 BTC
💵 Wert: ~1,1 Mio. USD
🎯 Finderlohn: 20% für Hinweise, die zur Rückholung der Vermögenswerte führen
⛔ Bitcoin Bridge: Ist weiterhin vorübergehend gestoppt
Symbiosis teilt mit, dass 15 BTC, im Wert von etwa 1,1 Mio. USD, zurückgeholt wurden, die mit einer Schwachstelle in der Bitcoin-Bridge des Protokolls zusammenhängen. Diese BTC wurden in eine Multi-Sig-Wallet übertragen, die vom Team kontrolliert wird.
Der Fehler trat am vergangenen Freitag auf. Der Angreifer nutzte einen Fehler im Protokoll, um 46,1 Milliarden token ohne Sicherheiten zu erstellen, wodurch er tatsächlich etwa 4,3 WBTC im Wert von rund 336.000 USD an sich gebracht hat.
Zuvor hatte Symbiosis eine White-Hat-Bounty von 20% ausgesetzt, wenn der Angreifer die Vermögenswerte zurückerstattet. Die Frist ist jedoch abgelaufen, ohne dass eine Rückmeldung eingegangen ist.
Nun wechselt das Protokoll in eine Phase, in der 20% Finderlohn an jeden ausgezahlt werden, der Hinweise liefert, um die Vermögenswerte aufzuspüren und zurückzuholen.
Symbiosis verpflichtet sich außerdem, einen Plan zur Entschädigung für die betroffenen Liquidity Provider zu veröffentlichen.
Auffällig ist: Die Funktion der Bitcoin Bridge ist weiterhin nicht verfügbar.
💀 15 BTC ZURÜCKGEHOLT. DIE BRÜCKE IST WEITERHIN DOWN.
Die Rückholung von 15 BTC ist ein positives Zeichen, aber der Vorfall ist noch nicht beendet. Die Möglichkeiten zur Wiederherstellung der verbleibenden Vermögenswerte und der Entschädigungsplan für LPs sind entscheidende Punkte, die weiterhin beobachtet werden müssen.
👀 White-hat-Rückholung oder gibt es noch mehr BTC zu finden?
#SymbiosisFinance #SIS #BTC #defi #BridgeExploit $BTC
97

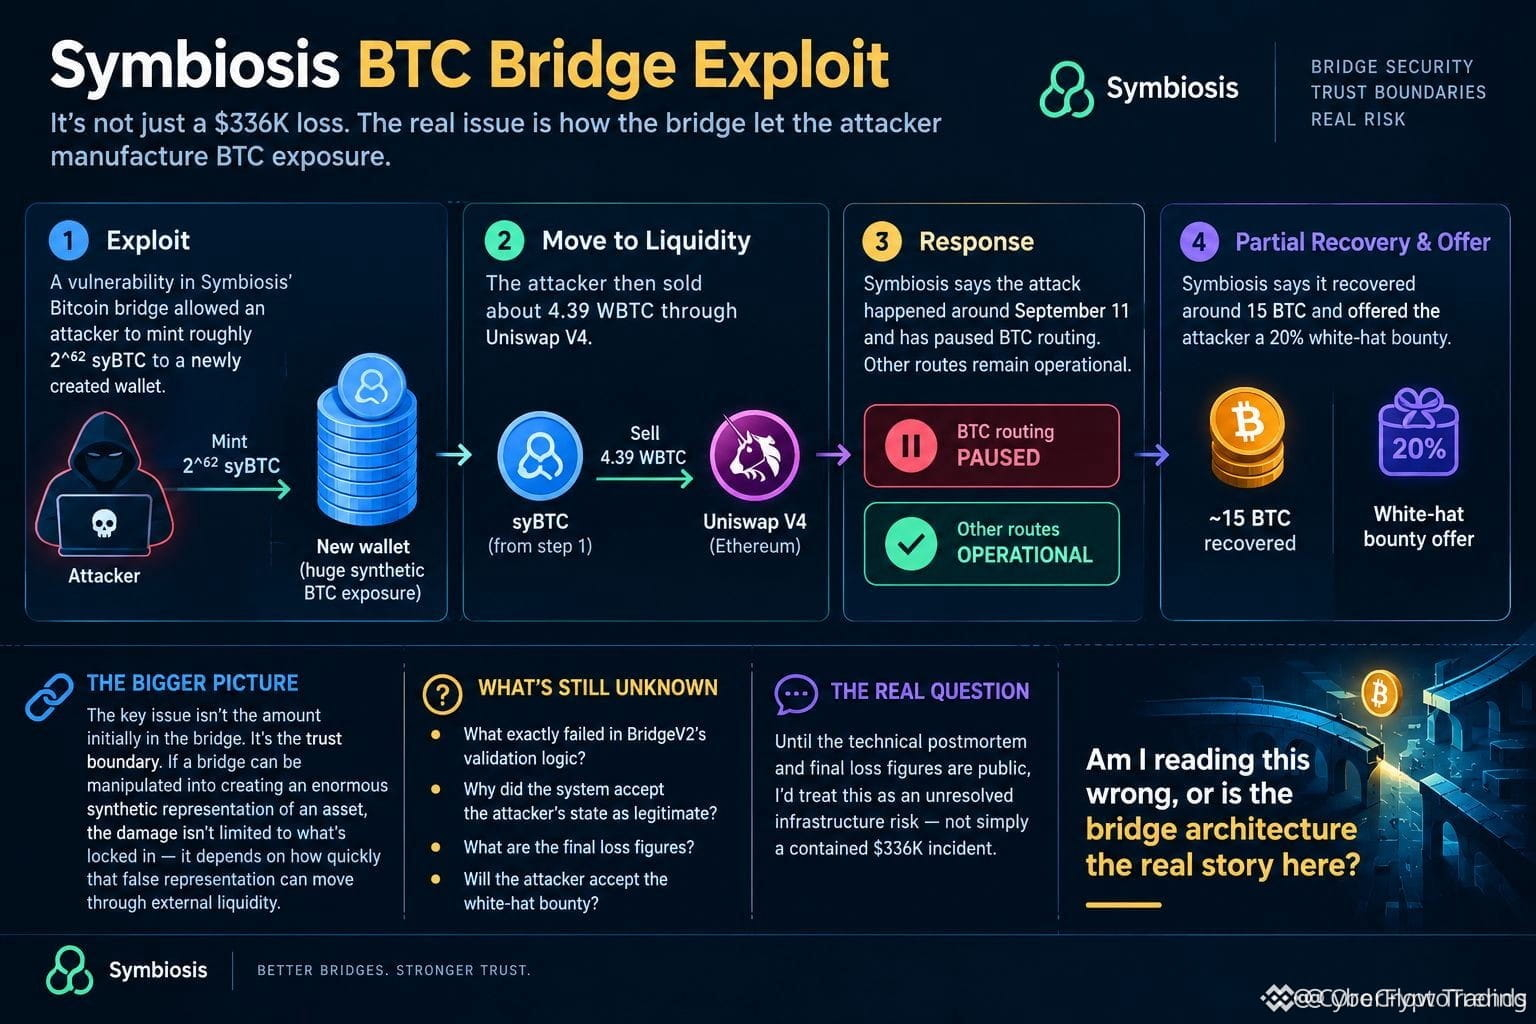
🚨 SYMBIOSIS-EXPLOIT ENTHÜLLT TIEFERE INFRASTRUKTUR-RISSE ÜBER $BTC BRÜCKEN! ⚠️
Der kürzliche $BTC Bridge-Exploit bei Symbiosis geht nicht nur auf die anfänglichen $336K zurück, die in Uniswap V4 versenkt wurden. Das Ausgeben von Milliarden gefälschter syBTC aus dem Nichts deckt einen katastrophalen Fehler in der Logik zur Cross-Chain-Validierung auf. 🔍
Wenn nicht gedeckte synthetische Ansprüche schneller vorankommen als die Brückensicherheit, trägt die externe Liquidität die Folgen lange bevor die Systeme die Weiterleitung von Vermögenswerten einfrieren können. 🛡️ Die Rückerlangung von 15 BTC behebt nicht den zugrunde liegenden Vertrauensgrenzenbruch. 💡
Bis vollständige Postmortems BridgeV2 klären, schwebt ein ungelöstes Infrastruktur-Risiko über Cross-Chain-DEX-Pools. 💬 Behandelst du Bridge-Bugs als isolierte Vorfälle oder als die echte systemische Bedrohung für DeFi? 👇
⚠️ Keine Finanzberatung. Manage immer dein Risiko. 🛡️
🏷️ #BTC #DeFi #Crypto #BridgeExploit #DeFiSecurity
👁️ 🔒
11

·
--
🚨 $XRP BRÜCKE AUSGENUTZT — 199.916 XRP IN 97 MINUTEN ABGEZOGEN 💥
🔍 Das war kein Protokoll-Compromise — es war ein gezielter Schlag auf die Cross-Chain-Validierungslogik von Coreum. Der Angreifer hat eine gefälschte Einzahlung vorgetäuscht, das Bridge-System davon überzeugt, dass sie echt ist, und das Gegenstück ausgelöst, damit tatsächlich XRP freigegeben wird. Reine institutionelle Täuschung, kein Key-Leak. 📊
⚡ Der On-Chain-Footprint erzählt die tiefere Geschichte: 94 Multi-Sig-Transaktionen in unter 100 Minuten, die jeweils 17 von 28 Relay-Node-Signaturen erfordern. Das ist kein glücklicher Zufall — das ist ein koordinierter Umgehungsangriff auf die Verifikationsschicht. Die Bridge ist ausgesetzt, und der offizielle Incident-Report ist noch in Bearbeitung. ⏳
💡 Die entscheidende Nuance für XRP-Inhaber: Das Mainnet, die privaten Nutzerschlüssel und das XRP-Ledger-Protokoll selbst bleiben unberührt. Das ist ein Ausfall der Drittanbieter-Infrastruktur, kein Fehler in der zugrunde liegenden Chain. 💬 Wird dieser Vorfall die Nachfrage nach geprüftem Bridge-Sicherheitskonzept beschleunigen — oder nur unter dem Quartalsrauschen verschwinden? 👇
⚠️ Keine Finanzberatung. Manage immer dein Risiko. 🛡️
🏷️ #XRP #BridgeExploit #SecurityAlert #Crypto #DeFi
🛡️ ⚡
19
·
--
Bullisch
🚨 BREAKING: Kelp DAO Exploit | H.N. King 🚨
💥 Hack-Warnung: Kelp $DAO verlor ∼$294M im LayerZero Core Bridge-Exploits — laut Onchain Lens
📉 Auswirkung: $ZRO crashed $2.00 → $1.40 [-30%]
🐋 Wal zerstört: HyperLiquid Long-Position teilweise liquidiert
💸 Verluste: Liquidiert -$2,879,854.36 | Aktueller schwebender Verlust >$750K
📊 Gesamtschaden: Wal um ∼$28.98M insgesamt
Hinweis: Wal hält die Position trotz massiver Verluste. Die Sicherheit der Brücke bleibt ein kritisches Risiko.
Keine finanzielle Beratung | DYOR
#BitcoinPreisTrends #Kalshi’sStreitmit #AltcoinErholungszeichen #USErstanspruchaufArbeitslosenhilfe #CharlesSchwabzuRoll #KelpDAOWirdAngreifen #LayerZero #ZRO #DeFi #BridgeExploit #WhaleAlert #Crypto $ZRO


153
⚠️ AFX-Protokoll verliert 24 Mio. USD: Brücken-Exploit-Tests stellen DeFi-Sicherheit im Juli 2026 auf die Probe
Am 23. Juli 2026 soll das AFX-Protokoll im Zuge eines Brücken-Exploits 24 Millionen US-Dollar verloren haben – der neueste Vorfall in einer Reihe von grenzüberschreitenden Sicherheitsvorfällen in diesem Jahr.
Der Angriff richtete sich gegen die Brückeninfrastruktur, die mehrere Netzwerke verbindet, und unterstreicht damit anhaltende Schwachstellen in der Cross-Chain-Architektur. Nutzer werden dazu aufgefordert, ihre Risiken gegenüber den betroffenen Protokollen zu überprüfen und die offiziellen Kanäle auf Updates zu beobachten.
📌 Kernaussage:
Der Verlust von 24 Mio. USD durch das AFX-Protokoll bei einem Brücken-Exploit zeigt, dass die DeFi-Sicherheitsrisiken weiter bestehen – und dass die Cross-Chain-Infrastruktur weiterhin ein vorrangiges Ziel bleibt.
#AFX #DeFi #BridgeExploit #CryptoNews
#BinanceAlphaAlert
9
$NIGHT PLUMMETS 30% AS 515M TOKENS, AUS WANCHAIN-BRÜCKE ABGELASSEN 🔥
Ein Wal löste einen 30%igen Kurssturz am selben Tag aus, nachdem er über 10 Millionen ADA an NIGHT-Token abgeladen hatte, wodurch der Preis auf ein Rekordtief von 0,016 $ fiel, bevor es zu einer leichten Erholung auf 0,019 $ kam. Der Verkaufsdruck folgte auf BlockSecs Bericht, dass die Cardano-Brücke von Wanchain ausgenutzt worden sei und dabei ungefähr 515 Millionen NIGHT abgezogen wurden – etwa 97% der Reserven der Brücke.
Die Midnight Foundation stellte umgehend klar, dass der Exploit isoliert auf die Drittanbieter-Brücke beschränkt war und das Kernprotokoll von Midnight nicht kompromittierte. Allerdings ist das verpackte NIGHT auf BNB nun weitgehend nicht mehr durch Sicherheiten gedeckt, wodurch Inhaber dieser Version einem erheblichen Risiko ausgesetzt sind. Die verbleibenden 220+ Millionen NIGHT des Auslösers wurden bereits verkauft.
Hältst du verpacktes NIGHT auf BNB oder bleibst du beim nativen Token?
Keine finanzielle Beratung. Manage dein Risiko immer.
#NIGHT #BridgeExploit #CryptoCrash #Midnight #TechnicalAnalysis
🔥
67
🚨$11,5M in einer Transaktion verschwunden — Verus Bridge ausgenutzt 🚨
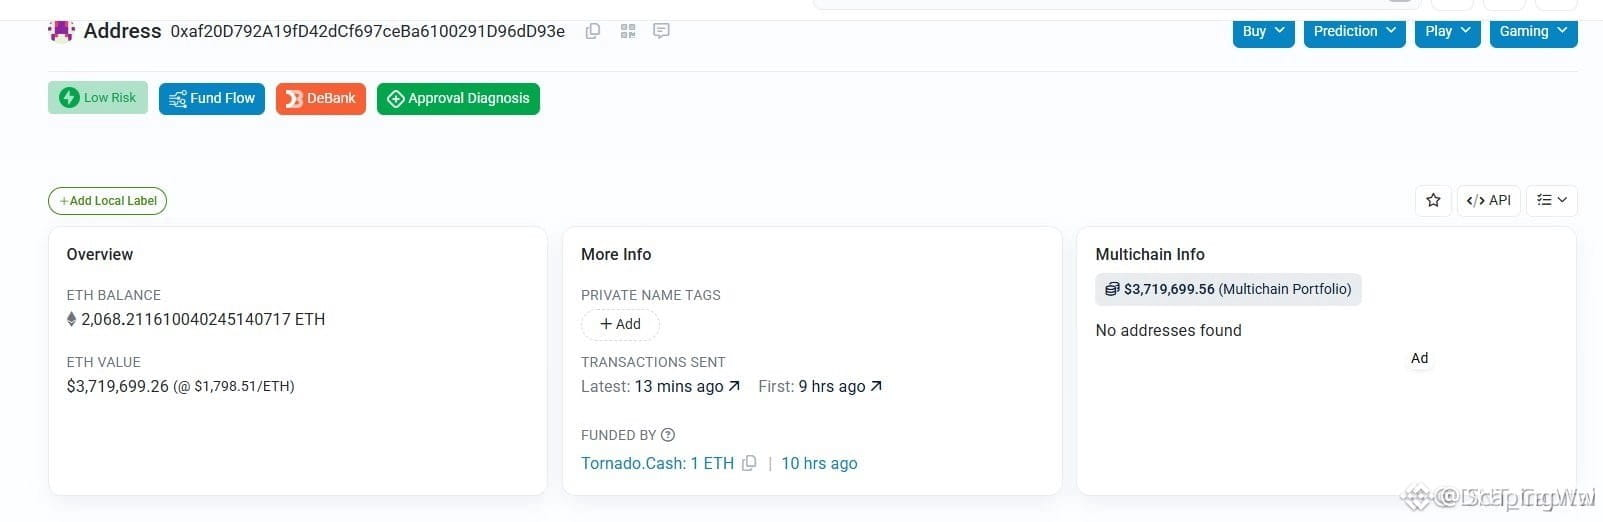
Die Verus Ethereum Bridge wurde gerade ausgeplündert. 1.625 $ETH , 103,6 tBTC und 147K $USDC gestohlen — alles in 5.402 $ETH umgetauscht und in eine Wallet geleitet. Der Angreifer nutzte Tornado Cash 14 Stunden vor dem Hack. Von Natur aus nicht zurückverfolgbar.
{spot}(ETHUSDT)
Wie? Ein einziger benutzerdefinierter Bridge-Funktionsaufruf mit niedrigem Wert. Verdacht auf Fehler bei der Nachrichtenvalidierung und Schwächen bei der Zugriffskontrolle. Das war alles, was nötig war.
Der Verus-Token wurde sofort um über 4 % gedumpt.
Brücken halten Milliarden in gesperrter Liquidität hinter komplexen Smart Contracts — und beweisen immer wieder, dass sie der größte einzelne Schwachpunkt in der Crypto-Welt sind. Wenn du Assets über Brücken schickst, verstehe das Risiko, das du eingehst.
Deine Keys. Deine Bridge. Dein Problem.
$BTC $BNB $SOL — kein Protokoll ist immun. Sei wachsam. DYOR. NFA. 🔐
#Ethereum #ETH #BridgeExploit #WriteToEarn
🚨$11,5M in einer Transaktion verschwunden — Verus Bridge ausgenutzt 🚨
Die Verus Ethereum Bridge wurde gerade ausgeplündert. 1.625 $ETH , 103,6 tBTC und 147K $USDC gestohlen — alles in 5.402 $ETH umgetauscht und in eine Wallet geleitet. Der Angreifer nutzte Tornado Cash 14 Stunden vor dem Hack. Von Natur aus nicht zurückverfolgbar.
Wie? Ein einziger benutzerdefinierter Bridge-Funktionsaufruf mit niedrigem Wert. Verdacht auf Fehler bei der Nachrichtenvalidierung und Schwächen bei der Zugriffskontrolle. Das war alles, was nötig war.
Der Verus-Token wurde sofort um über 4 % gedumpt.
Brücken halten Milliarden in gesperrter Liquidität hinter komplexen Smart Contracts — und beweisen immer wieder, dass sie der größte einzelne Schwachpunkt in der Crypto-Welt sind. Wenn du Assets über Brücken schickst, verstehe das Risiko, das du eingehst.
Deine Keys. Deine Bridge. Dein Problem.
$BTC $BNB $SOL — kein Protokoll ist immun. Sei wachsam. DYOR. NFA. 🔐
#Ethereum #ETH #BridgeExploit #WriteToEarn
19
$NIGHT CRASHED 30% IN STUNDEN – DESHALB 🔥
Ein Wal schüttete Millionen früh ab, aber die wahre Geschichte ist der Wanchain-Bridge-Exploit. Über 515 Millionen NIGHT wurden aus der Bridge-Lock-Adresse abgezogen – ungefähr 97% ihrer Reserven – und auf Cardano-DEXs abgeladen. Der Verkaufsdruck wurde bereits spürbar, aber das eingepackte NIGHT auf BNB ist jetzt nicht mehr durch Sicherheiten gedeckt.
Midnight Foundation sagt, dass das Kernprotokoll nicht angefasst wurde. Trotzdem ist das ein Treffer über eine Drittanbieter-Bridge, der eine Liquiditätslücke hinterlässt. Die Exploit-Wallet hielt nach dem Dump immer noch über 200 Mio. NIGHT – also ist das Risiko noch nicht vollständig beseitigt. Kaufst du den Dip oder bleibst du weg?
Keine Finanzberatung. Manage immer dein Risiko.
#NIGHT #Cardano #CryptoCrash #BridgeExploit #CryptoAnalysis
⚡
54
·
--
$SYS hat eine Sicherheitslücke in seinem UTXO-zu-NEVM-Bridge offengelegt, die zur unbefugten Freigabe von etwa 5 Milliarden $SYS Tokens im UTXO-Netzwerk führte. Laut dem Vorfallbericht wurde das Problem durch eine Fehlinterpretation zwischen den Schichten verursacht, die einen Exploit-Pfad innerhalb des Bridge-Mechanismus schuf.
#syscoin #SYS #CryptoSecurity #BridgeExploit #blockchain
#syscoin #SYS #CryptoSecurity #BridgeExploit #blockchain
48
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
1
#CFTCUpdatesGuidanceOnTokenizedAssets
1,010 Aufrufe
72 Kommentare
2
#BitgetSays$352MAffectedInHack
78 Aufrufe
5 Kommentare
3
#BinanceWillListHyperliquid(HYPE)
158,429 Aufrufe
2,639 Kommentare
4
#BrazilOrdersReportingOf$10KSelfCustodyTransfers
384 Aufrufe
14 Kommentare
5
#FedProposesRulesForBankIssuedStablecoins
2,844 Aufrufe
118 Kommentare
6
#OndoFinanceSoughtSaleAfterFoundersDeath
2,222 Aufrufe
84 Kommentare
7
#FedOctoberRateHikeOddsRiseTo69.7%
56,081 Aufrufe
1,098 Kommentare
8
#BitcoinFallsBelow$83,000
4,407 Aufrufe
20 Kommentare
9
#BitcoinFallsToAround$84,600ThisWeek
0 Aufrufe
0 Kommentare
10
#US30YearYieldHighestSince2004
41,559 Aufrufe
849 Kommentare