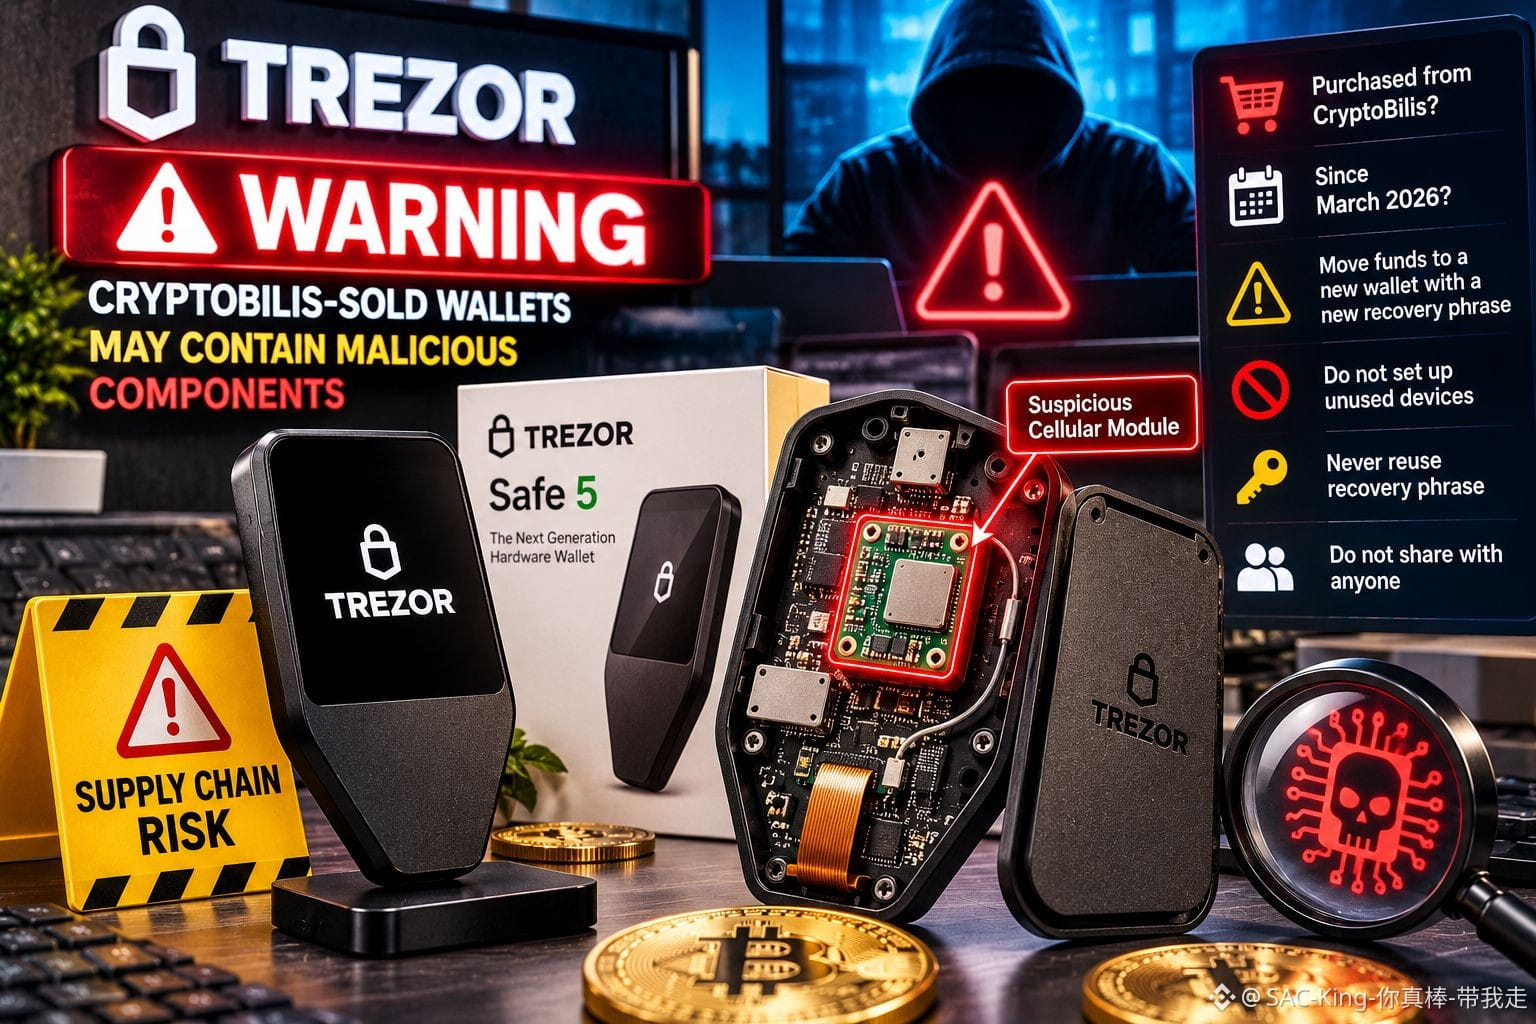
#TrezorSaysCryptoBilisSoldWalletMayContainMaliciousComponents
🚨 🔐 TREZOR WARNT: BEI CRYPTOBILIS GEKAUFTE WALLETS KÖNNTEN VERSTECKTE SCHÄDLICHE HARDWARE ENTHALTEN! ⚠️
Die größte Sicherheitsbedrohung muss nicht aus dem Internet kommen.
Manchmal kann sie sich in dem Gerät verstecken, dem Sie am meisten vertrauen.
Trezor hat eine dringende Warnung herausgegeben, nachdem ein Kunde aus Indonesien von einem mutmaßlichen Hardware-Implantat in einem Trezor Safe 5 berichtet hatte, den er im August 2026 beim Wiederverkäufer CryptoBilis gekauft hatte.
Dem Bericht zufolge soll zwischen dem Bildschirm und der Hauptplatine des Geräts eine zusätzliche Platine mit einem Mobilfunkmodul und einer Antenne eingebaut worden sein. Sie könnte sensible Informationen, darunter Wallet-Wiederherstellungsphrasen, erfassen und über ein Mobilfunknetz übertragen.
Trezor hat das gemeldete Gerät noch nicht physisch untersucht, hält die Belege jedoch für glaubwürdig genug, um vorsorglich eine Warnung herauszugeben.
Allen, die seit März 2026 einen Trezor bei CryptoBilis gekauft haben, wird geraten, ihre Guthaben auf eine neu erstellte Wallet mit einer völlig neuen Wiederherstellungsphrase zu übertragen.
Nicht verwendete Geräte sollten nicht eingerichtet werden. Verwenden Sie niemals eine kompromittierte Wiederherstellungsphrase erneut und geben Sie sie niemals an jemanden weiter, der behauptet, zum Support zu gehören.
Meine Einschätzung: Dieser Vorfall legt eine gravierende Schwachstelle bei der Sicherheit von Kryptowährungen offen: Der Schutz der Software reicht nicht aus, wenn die physische Lieferkette kompromittiert werden kann.
Ihre privaten Schlüssel müssen in jeder Phase geschützt werden – auch bevor Ihre Wallet in Ihre Hände gelangt.
Können Hardware-Wallets ohne strengere Überprüfung der Lieferkette wirklich sicher bleiben?
Haftungsausschluss: Nur zu Bildungszwecken. Keine Finanzberatung. Recherchieren Sie selbst (DYOR).
#CryptoSecurity #Trezor #GrowWithSAC $SOLV $RUNE $LLYB