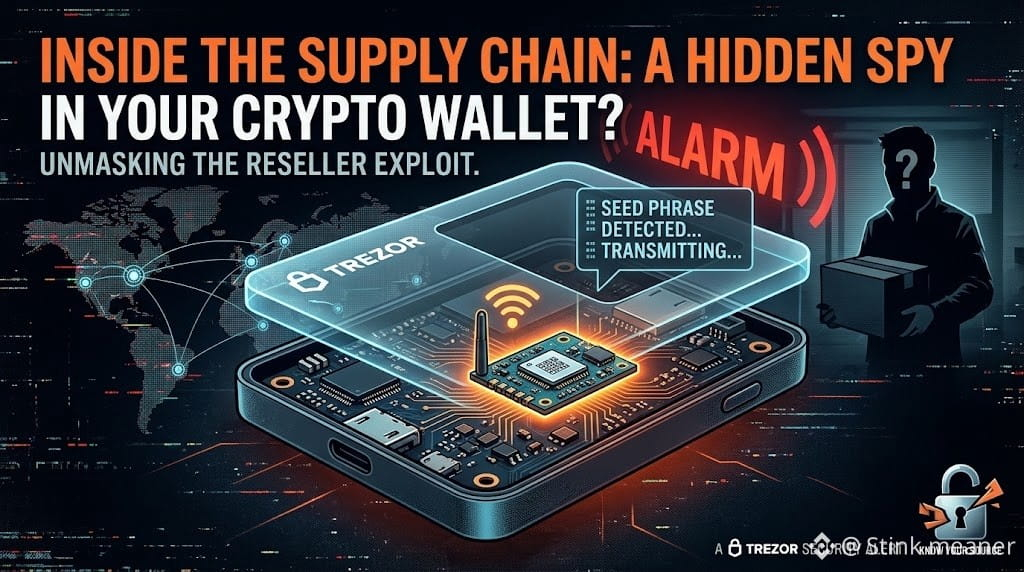
🚨 Ein mutmaßliches Hardware-Implantat in einem Trezor Safe 5 hat eine Warnung ausgelöst, die alle Trezor-Modelle betrifft, die seit März über denselben Wiederverkäufer verkauft wurden.
#TrezorSaysCryptoBilisSoldWalletMayContainMaliciousComponents
Am 28. Oktober erhielt Trezor eine verantwortungsvolle Offenlegung von einem Kunden aus Indonesien, der im August einen Safe 5 über CryptoBilis gekauft hatte.
Bei dem gemeldeten Implantat handelte es sich um eine zusätzliche Platine, die zwischen der Hauptplatine und dem Bildschirm der Wallet eingebaut war und ein Mobilfunkmodul sowie eine Antenne enthielt.
Seine mutmaßliche Funktion? Die während der Einrichtung angezeigte Wiederherstellungsphrase auslesen und über ein Mobilfunknetz übertragen.
Hier ist der entscheidende Unterschied.
Trezor hat das Gerät bislang nicht physisch untersucht. Die Warnung stützt sich auf Fotos, die Beschreibung des Kunden und ein Videointerview. Kein Käufer bei CryptoBilis hat Trezor einen Verlust von Geldern gemeldet.
Dies ist jedoch nicht die erste Sicherheitskontroverse des Wiederverkäufers. Ledger bestätigte zuvor, dass einige über CryptoBilis verkaufte Geräte nicht autorisierte Hardware-Implantate enthielten, die dazu gedacht waren, Wiederherstellungsphrasen abzugreifen.
Meine Einschätzung: Die Sicherheit einer Hardware-Wallet beginnt, bevor das Gerät beim Kunden ankommt. Ein sicheres Chipdesign bedeutet wenig, wenn die Lieferkette kompromittiert werden kann.
Trezor empfiehlt betroffenen Kunden, eine völlig neue Wallet mit einer neuen Wiederherstellungsphrase einzurichten.
Achten wir genug darauf, woher unsere Hardware-Wallets stammen, statt einfach der Marke auf der Verpackung zu vertrauen?
Keine Finanzberatung.
$BNB $BTC $ETH
#$1.5BInLeveragedCryptoBetsLiquidated #BitcoinSecurity #CryptoSecurity #Selbstverwahrung #HackerAlert