

#tee
tee
29,695 Aufrufe
87 Kommentare
Hot
Zuletzt
·
--

Artikel
Newton Protocol — Diese TEE+ZKP-Kombination: Kann sie wirklich eine „KI-Agenten-Variante ohne privaten Schlüssel“ tragen?Ehrlich gesagt, als ich das gesehen habe, dachte ich nur:
Beim ersten Blick bin ich schon direkt weggewischt. Wieder „On-Chain-KI-Agenten“ und wieder „verifizierbare Automatisierungsebene“—diese Art Story habe ich mir in den letzten sechs Monaten schon genug in den Magen gestopft, dass da locker drei Pfund durchpassen. Bis ich vor ein paar Tagen beim Klo- Gang zufällig auf den Under-the-hood-Teil gestoßen bin: Dort läuft TEE + ZKP im Doppelpack, und sie haben noch so ein Mechanismus namens zkPermissions, der es Nutzern erlaubt, den privaten Schlüssel nicht an den Agenten abzugeben und trotzdem jeden Schritt verifizieren zu können—da haben meine Finger endlich aufgehört zu scrollen.
Wenn das Ding wirklich durchläuft, ist die Erzählung tatsächlich eine ganze Stufe besser als diese Luftnummern von "KI + irgendeine Münze". Die On-Chain-Agenten geraten im Grunde in zwei Enden: Entweder du gibst ihm die Kontrolle über den privaten Schlüssel—dann rastet er aus und du gehst mit drauf; oder er lässt dich bei jedem Schritt unterschreiben—was dann gar keine Automatisierung mehr ist, sondern im Grunde so, als würde deine Mutter hinter dir stehen und dir beim Zocken zuschauen. Was Newton vorhat: Agenten in einer TEE-Blackbox laufen lassen, wobei jeder Schritt über ZKP belegt wird: "Ich habe deine Assets nicht angerührt." So musst du keinen privaten Schlüssel abgeben und kannst trotzdem ruhig schlafen. Die Leute von Magic Labs haben das gemacht—mit einer Finanzierung von knapp 90 Millionen US-Dollar im Rücken. Dass deren Mechanismus zkPermissions separat heraussticht, ist wirklich clever: Im Prinzip gibt es dem Agenten ein Bodycam-ähnliches Gerät der Strafverfolgung, und die Video-Hashwerte werden zudem on-chain verewigt.
Newton Protocol — Diese TEE+ZKP-Kombination: Kann sie wirklich eine „KI-Agenten-Variante ohne privaten Schlüssel“ tragen?
Ehrlich gesagt, als ich das gesehen habe, dachte ich nur:
Beim ersten Blick bin ich schon direkt weggewischt. Wieder „On-Chain-KI-Agenten“ und wieder „verifizierbare Automatisierungsebene“—diese Art Story habe ich mir in den letzten sechs Monaten schon genug in den Magen gestopft, dass da locker drei Pfund durchpassen. Bis ich vor ein paar Tagen beim Klo- Gang zufällig auf den Under-the-hood-Teil gestoßen bin: Dort läuft TEE + ZKP im Doppelpack, und sie haben noch so ein Mechanismus namens zkPermissions, der es Nutzern erlaubt, den privaten Schlüssel nicht an den Agenten abzugeben und trotzdem jeden Schritt verifizieren zu können—da haben meine Finger endlich aufgehört zu scrollen.
Wenn das Ding wirklich durchläuft, ist die Erzählung tatsächlich eine ganze Stufe besser als diese Luftnummern von "KI + irgendeine Münze". Die On-Chain-Agenten geraten im Grunde in zwei Enden: Entweder du gibst ihm die Kontrolle über den privaten Schlüssel—dann rastet er aus und du gehst mit drauf; oder er lässt dich bei jedem Schritt unterschreiben—was dann gar keine Automatisierung mehr ist, sondern im Grunde so, als würde deine Mutter hinter dir stehen und dir beim Zocken zuschauen. Was Newton vorhat: Agenten in einer TEE-Blackbox laufen lassen, wobei jeder Schritt über ZKP belegt wird: "Ich habe deine Assets nicht angerührt." So musst du keinen privaten Schlüssel abgeben und kannst trotzdem ruhig schlafen. Die Leute von Magic Labs haben das gemacht—mit einer Finanzierung von knapp 90 Millionen US-Dollar im Rücken. Dass deren Mechanismus zkPermissions separat heraussticht, ist wirklich clever: Im Prinzip gibt es dem Agenten ein Bodycam-ähnliches Gerät der Strafverfolgung, und die Video-Hashwerte werden zudem on-chain verewigt.
10
4
184
·
--
Tauch tief ein in @OpenGradient Chat-Architektur heute. Dezentralisiertes GPU-Netzwerk + TEE-Bestätigung für jede Inferenz = kein einzelner Ausfallpunkt. $OPG löst das Al-Trilemma: Vertrauen, Geschwindigkeit, Kosten. OpenGradient Chat > zentrale APIs für überprüfbare Al #OPG #DeAI #TEE
Tauch tief ein in @OpenGradient Chat-Architektur heute. Dezentralisiertes GPU-Netzwerk + TEE-Bestätigung für jede Inferenz = kein einzelner Ausfallpunkt. $OPG löst das Al-Trilemma: Vertrauen, Geschwindigkeit, Kosten. OpenGradient Chat > zentrale APIs für überprüfbare Al #OPG #DeAI #TEE
7
6
7
116

·
--
Artikel
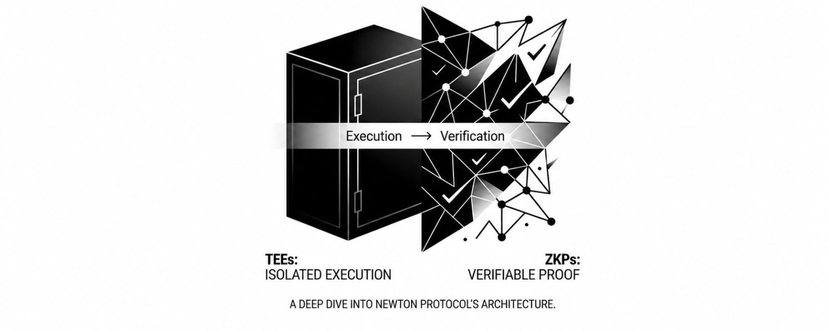
Ich denke, die Menschen vermischen, was TEEs und Zero-Knowledge-Beweise tatsächlich leistenIch habe beim Lesen über @NewtonProtocol immer wieder dasselbe Argument gesehen.
"Wenn es bereits Zero-Knowledge-Beweise verwendet, warum braucht man dann noch Trusted Execution Environments?"
Zuerst klang das wie eine faire Kritik. Zero-Knowledge-Beweise sind in der Krypto-Welt fast schon gleichbedeutend mit Privatsphäre geworden. Es liegt nahe anzunehmen, dass sie allein alles bewältigen könnten.
Je tiefer ich in Newtons Architektur eingedrungen bin, desto weniger hielt diese Annahme stand.
Ich glaube nicht, dass das Protokoll TEEs und Zero-Knowledge-Beweise kombiniert, weil eine Technologie nicht gut genug ist.
Ich denke, die Menschen vermischen, was TEEs und Zero-Knowledge-Beweise tatsächlich leisten
Ich habe beim Lesen über @NewtonProtocol immer wieder dasselbe Argument gesehen.
"Wenn es bereits Zero-Knowledge-Beweise verwendet, warum braucht man dann noch Trusted Execution Environments?"
Zuerst klang das wie eine faire Kritik. Zero-Knowledge-Beweise sind in der Krypto-Welt fast schon gleichbedeutend mit Privatsphäre geworden. Es liegt nahe anzunehmen, dass sie allein alles bewältigen könnten.
Je tiefer ich in Newtons Architektur eingedrungen bin, desto weniger hielt diese Annahme stand.
Ich glaube nicht, dass das Protokoll TEEs und Zero-Knowledge-Beweise kombiniert, weil eine Technologie nicht gut genug ist.
57
29
327
·
--
Ich sitze jetzt seit ein paar Tagen mit dem zkPermissions-Design von @NewtonProtocol und lande immer wieder bei derselben unbequemen Frage: Ist „trustless“ hier wirklich „trustless“ – oder ist das nur Vertrauen in einem anderen Kostüm?
Der Pitch ist sauber: Agents laufen in einer TEE-Blackbox, beweisen jede Aktion mit ZK, und du gibst nie deinen privaten Schlüssel heraus. Auf dem Papier ist das ein echter Schritt weg von den beiden Todesspiralen, in denen aktuell jeder On-Chain-Agent lebt: Entweder du verwaltest deine Keys beim Agenten und betest, dass er nicht durchgeht – oder er fordert dich bei jedem Schritt per Signatur an, was den Sinn von „Automation“ komplett zunichtemacht.
Aber hier fange ich an, nach dem Ausstieg zu greifen:
Cut one – TEE ist keine Magie. Intel SGX hat allein durch seine Historie eine lange Liste von Side-Channel- und Privilege-Eskalations-Exploits. Newton setzt darauf, dass die gesamte Behauptung „das Agentenverhalten ist verifizierbar“ auf Hardware aufbaut, die bereits gebrochen wurde.
Cut two – ZK beweist, dass deine Mathematik korrekt war. Es kann nicht beweisen, dass die Daten, die du eingespeist hast, auch wahr waren. Wenn das TEE kompromittiert ist, wird der ZK-Beweis zu einem wunderschön konstruierten Gummistempel für wertlosen Garbage-Input.
Cut three – diese beiden Ausfallmodi überlappen sich nicht. Der eine kann nicht das auffangen, was der andere verpasst. Das ist keine Redundanz, das sind zwei separate Single Points of Failure, übereinander gestapelt.
Ich sage nicht, dass die Richtung falsch ist – zkPermissions ist ein wirklich interessanter Versuch, Custody ohne ständiges Babysitting zu lösen. Ich sage nur: „Niemand muss dem Operator vertrauen“ und „Niemand kann erfolgreich den Operator angreifen“ sind zwei sehr unterschiedliche Aussagen – und Newton ist im Moment nur zur Hälfte dabei, die zweite zu beweisen.
Bin neugierig, was Leute denken, die sich wirklich in SGX-Exploits reingekniet haben: Gibt es einen realistischen kryptografischen Pfad, um diese Lücke zu schließen (TEE-Cluster + MPC-Hybrid?), oder ist das einfach die dauerhafte Ursünde, mit der jedes TEE-basierte System leben muss? Schreib deinen Standpunkt unten.
#TEE #ZKP #Newt @NewtonProtocol $NEWT $EVAA $LAB
4
2
555
·
--
Bärisch
@OpenGradient
Ich habe nie wirklich hinterfragt, warum ich mich der KI gegenüber immer wieder aufs Neue erklären musste.
Jeder neue Chat bedeutete, dass ich dieselben Ziele erläutern musste.
Dieselben Vorlieben.
Dieselben Projekte.
Nach einer Weile fühlte es sich einfach normal an.
Dann ist mir etwas aufgefallen.
Das Problem war nicht, dass die KI keine Intelligenz hatte.
Das Problem war, dass ihr die Kontinuität fehlte.
Ein Assistent ist nicht wirklich hilfreich, wenn er dich jeden Tag zum ersten Mal treffen muss.
Denk an die Menschen, denen du am meisten vertraust.
Sie beantworten nicht nur deine Fragen.
Sie merken sich, was dir wichtig ist.
Sie lernen mit der Zeit.
Genau das lässt die Interaktion natürlich wirken.
Auch die KI bewegt sich in diese Richtung.
Aber langfristiges Gedächtnis schafft eine neue Herausforderung.
Wenn eine KI deine Gespräche, Vorlieben, Dokumente und persönlichen Kontext speichert: Woher weißt du, dass diese Informationen so behandelt werden, wie sie es behauptet?
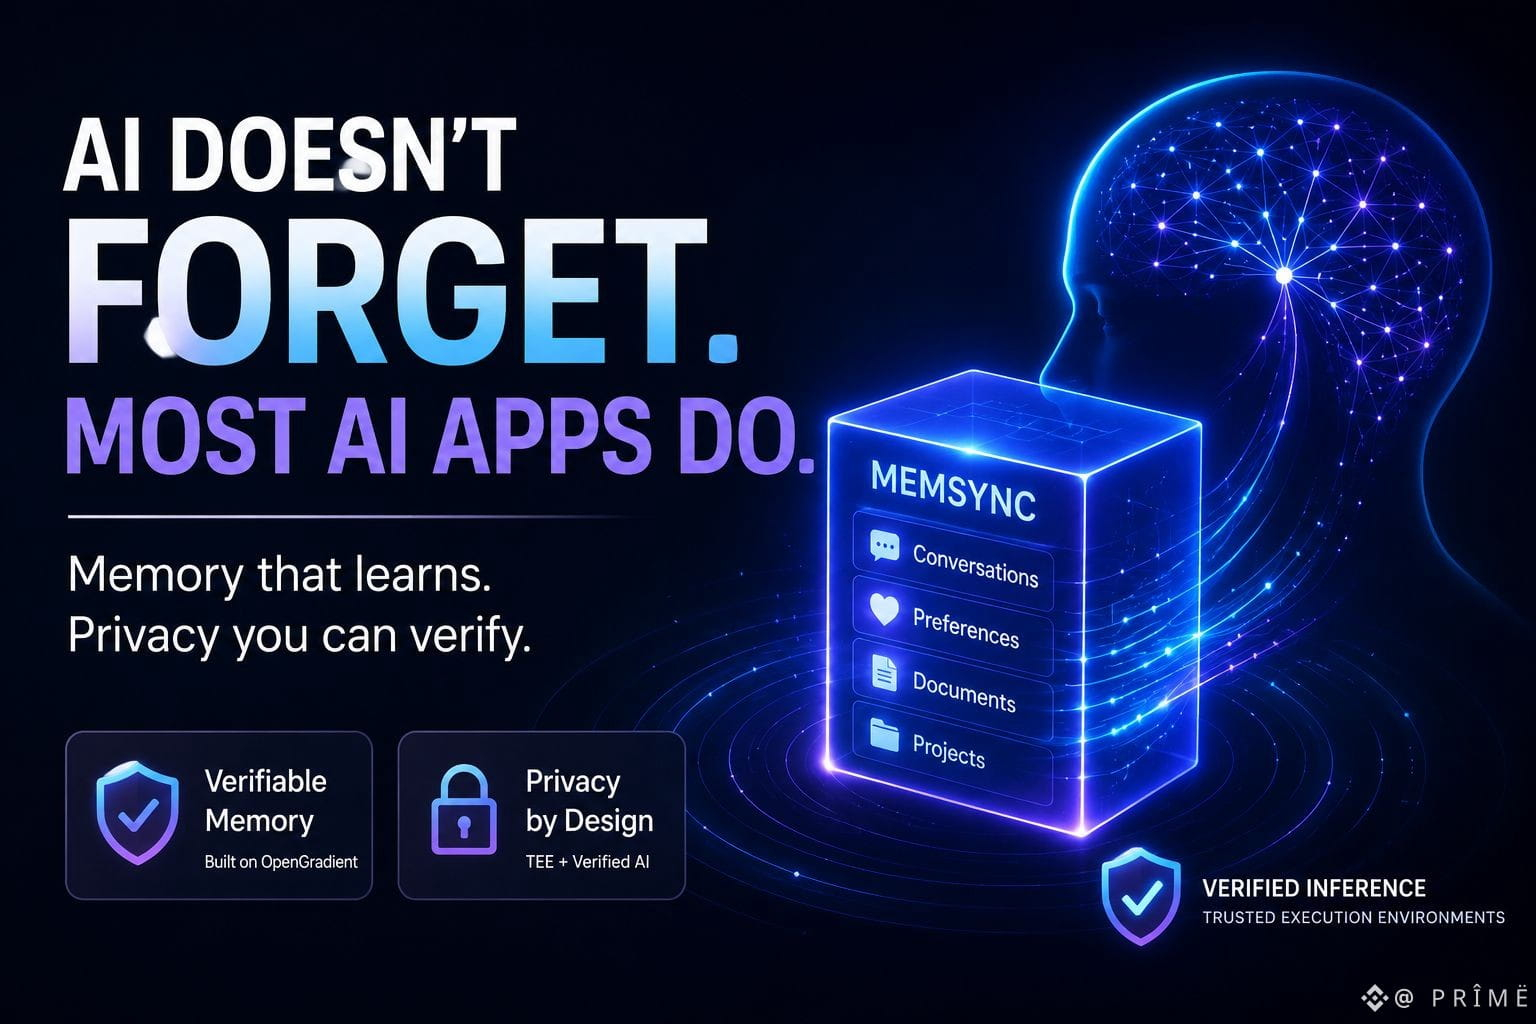
Das hat meine Aufmerksamkeit auf MemSync gelenkt.
Statt Speicher als einfache Chat-Historie zu betrachten, extrahiert es aussagekräftigen Kontext, organisiert ihn im Laufe der Zeit und macht ihn für zukünftige Interaktionen durchsuchbar.
Noch wichtiger: Diese Speicheroperationen basieren auf der verifizierbaren Inferenz-Infrastruktur von OpenGradient.
Mit Trusted Execution Environments (TEE) und verifiziertem KI-Processing besteht das Ziel nicht nur darin, dass KI mehr behält.
Es geht darum, dass die Verarbeitung von Gedächtnis verifizierbar wird, statt Nutzer darauf zu vertrauen, dass hinter den Kulissen alles korrekt abläuft.
Natürlich ist der Aufbau von langfristigem KI-Gedächtnis nicht einfach.
Relevanz, Datenschutz und Verifizierung müssen dabei zusammenwirken.
Das ist eine schwierige Ingenieursaufgabe.
Aber es fühlt sich auch so an, als wäre es die richtige, die es zu lösen gilt.
Denn die Zukunft der KI wird nicht nur davon bestimmt, wie intelligent sie antwortet.
Vielleicht wird sie auch dadurch definiert, wie verantwortungsvoll sie sich erinnert.
#OPG $OPG @OpenGradient @openai #OpenAI $OPENAI #MemSync #TEE @OpenGradient @OpenGradient
{future}(OPENAIUSDT)
{spot}(OPGUSDT)
@OpenGradient
Ich habe nie wirklich hinterfragt, warum ich mich der KI gegenüber immer wieder aufs Neue erklären musste.
Jeder neue Chat bedeutete, dass ich dieselben Ziele erläutern musste.
Dieselben Vorlieben.
Dieselben Projekte.
Nach einer Weile fühlte es sich einfach normal an.
Dann ist mir etwas aufgefallen.
Das Problem war nicht, dass die KI keine Intelligenz hatte.
Das Problem war, dass ihr die Kontinuität fehlte.
Ein Assistent ist nicht wirklich hilfreich, wenn er dich jeden Tag zum ersten Mal treffen muss.
Denk an die Menschen, denen du am meisten vertraust.
Sie beantworten nicht nur deine Fragen.
Sie merken sich, was dir wichtig ist.
Sie lernen mit der Zeit.
Genau das lässt die Interaktion natürlich wirken.
Auch die KI bewegt sich in diese Richtung.
Aber langfristiges Gedächtnis schafft eine neue Herausforderung.
Wenn eine KI deine Gespräche, Vorlieben, Dokumente und persönlichen Kontext speichert: Woher weißt du, dass diese Informationen so behandelt werden, wie sie es behauptet?
Das hat meine Aufmerksamkeit auf MemSync gelenkt.
Statt Speicher als einfache Chat-Historie zu betrachten, extrahiert es aussagekräftigen Kontext, organisiert ihn im Laufe der Zeit und macht ihn für zukünftige Interaktionen durchsuchbar.
Noch wichtiger: Diese Speicheroperationen basieren auf der verifizierbaren Inferenz-Infrastruktur von OpenGradient.
Mit Trusted Execution Environments (TEE) und verifiziertem KI-Processing besteht das Ziel nicht nur darin, dass KI mehr behält.
Es geht darum, dass die Verarbeitung von Gedächtnis verifizierbar wird, statt Nutzer darauf zu vertrauen, dass hinter den Kulissen alles korrekt abläuft.
Natürlich ist der Aufbau von langfristigem KI-Gedächtnis nicht einfach.
Relevanz, Datenschutz und Verifizierung müssen dabei zusammenwirken.
Das ist eine schwierige Ingenieursaufgabe.
Aber es fühlt sich auch so an, als wäre es die richtige, die es zu lösen gilt.
Denn die Zukunft der KI wird nicht nur davon bestimmt, wie intelligent sie antwortet.
Vielleicht wird sie auch dadurch definiert, wie verantwortungsvoll sie sich erinnert.
#OPG $OPG @OpenGradient @OpenAI #OpenAI $OPENAI #MemSync #TEE @OpenGradient @OpenGradient
5
5
137
·
--
Bullisch
Wissen Sie das?
In @OpenGradient werden Trusted Execution Environments (TEE) eingesetzt – geschützte Hardware-Ausführungsumgebungen. Sie ermöglichen es sicherzustellen, dass das KI-Modell die Anfrage ausgeführt hat, ohne Eingriff durch Operatoren und ohne Offenlegung von Benutzerdaten.
#Privacy #OPG #TEE $OPG
{spot}(OPGUSDT)
Wissen Sie das?
In @OpenGradient werden Trusted Execution Environments (TEE) eingesetzt – geschützte Hardware-Ausführungsumgebungen. Sie ermöglichen es sicherzustellen, dass das KI-Modell die Anfrage ausgeführt hat, ohne Eingriff durch Operatoren und ohne Offenlegung von Benutzerdaten.
#Privacy #OPG #TEE $OPG
In @OpenGradient werden Trusted Execution Environments (TEE) eingesetzt – geschützte Hardware-Ausführungsumgebungen. Sie ermöglichen es sicherzustellen, dass das KI-Modell die Anfrage ausgeführt hat, ohne Eingriff durch Operatoren und ohne Offenlegung von Benutzerdaten.
#Privacy #OPG #TEE $OPG
18
·
--
Stell dir vor, du startest einen KI-Trading-Bot, riskierst echtes Kapital, nur um dann festzustellen, dass eine zentrale Blackbox die Daten manipuliert hat. Das ist der stille Albtraum für #Web3 developers da draußen. Rohleistung an GPU-Compute ist wertlos, wenn du die Ergebnisse nicht vertrauen kannst.
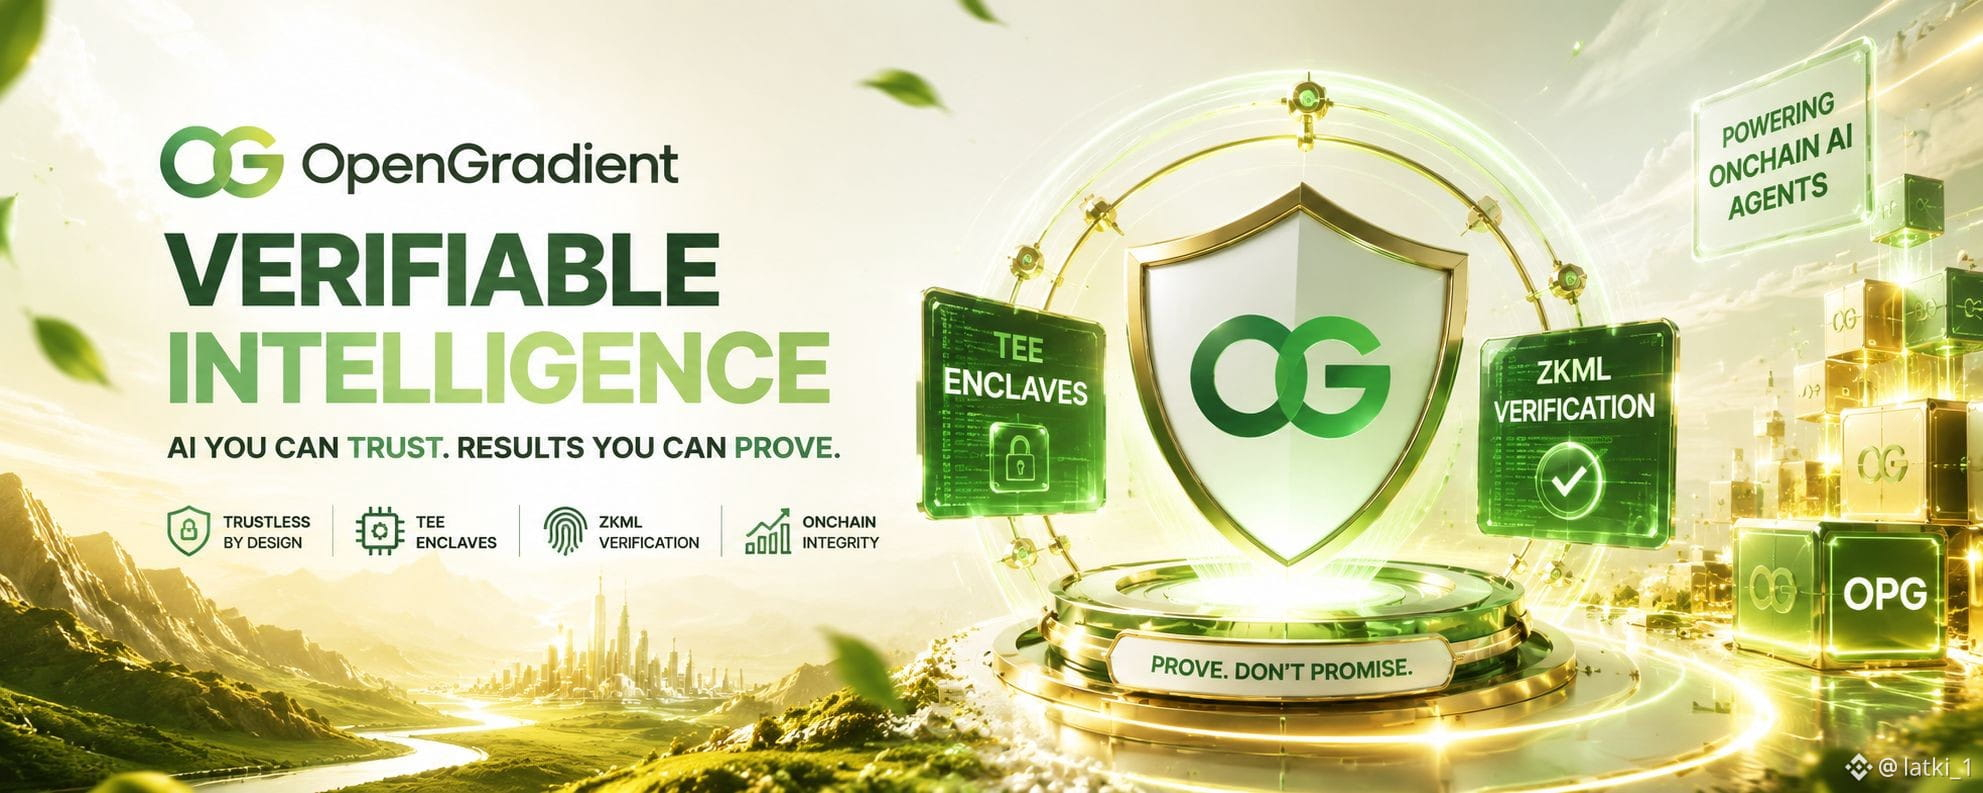
Genau deshalb beobachte ich @OpenGradient sorgfältig. Anstatt nur der reinen Verarbeitungs-Geschwindigkeit hinterherzulaufen, lösen sie die Vertrauenskrise, indem sie eine überprüfbare Intelligenzschicht aufbauen. Mithilfe von #TEE enclaves und ZKML beweisen sie kryptografisch, dass deine KI-Modelle exakt so laufen, wie beabsichtigt – ohne Manipulation. Wenn du an Next-Gen-Onchain-KI-Agenten arbeitest, bei denen absolute Datenintegrität und Präzision entscheidend sind, bietet OpenGradient die echte Lösung. Das ist ein großer Wandel für das $OPG Ökosystem.
{spot}(OPGUSDT)
#OPG #Aİ
Stell dir vor, du startest einen KI-Trading-Bot, riskierst echtes Kapital, nur um dann festzustellen, dass eine zentrale Blackbox die Daten manipuliert hat. Das ist der stille Albtraum für #Web3 developers da draußen. Rohleistung an GPU-Compute ist wertlos, wenn du die Ergebnisse nicht vertrauen kannst.
Genau deshalb beobachte ich @OpenGradient sorgfältig. Anstatt nur der reinen Verarbeitungs-Geschwindigkeit hinterherzulaufen, lösen sie die Vertrauenskrise, indem sie eine überprüfbare Intelligenzschicht aufbauen. Mithilfe von #TEE enclaves und ZKML beweisen sie kryptografisch, dass deine KI-Modelle exakt so laufen, wie beabsichtigt – ohne Manipulation. Wenn du an Next-Gen-Onchain-KI-Agenten arbeitest, bei denen absolute Datenintegrität und Präzision entscheidend sind, bietet OpenGradient die echte Lösung. Das ist ein großer Wandel für das $OPG Ökosystem.
#OPG #Aİ
23
3
6
129
·
--

Artikel
Was ist OpenGradient (OPG)?Wenn ein KI-Agent ein Portfolio verwaltet, einen Kredit genehmigt oder Inhalte moderiert, gibt es normalerweise keine Möglichkeit, unabhängig zu überprüfen, welches Modell verwendet wurde, welcher Prompt genutzt wurde oder ob die Ausgabe manipuliert wurde. Die Nutzer werden gebeten, nur dem Betreiber zu vertrauen. OpenGradient ist ein dezentrales Netzwerk, das entwickelt wurde, um dies zu adressieren, indem AI-Inferenz kryptographisch verifizierbar gemacht wird. Dieser Artikel erklärt, was OpenGradient ist, wie es funktioniert, was der OPG-Token macht und wie Nutzer darauf auf Binance zugreifen können.
Was ist OpenGradient?
Was ist OpenGradient (OPG)?
Wenn ein KI-Agent ein Portfolio verwaltet, einen Kredit genehmigt oder Inhalte moderiert, gibt es normalerweise keine Möglichkeit, unabhängig zu überprüfen, welches Modell verwendet wurde, welcher Prompt genutzt wurde oder ob die Ausgabe manipuliert wurde. Die Nutzer werden gebeten, nur dem Betreiber zu vertrauen. OpenGradient ist ein dezentrales Netzwerk, das entwickelt wurde, um dies zu adressieren, indem AI-Inferenz kryptographisch verifizierbar gemacht wird. Dieser Artikel erklärt, was OpenGradient ist, wie es funktioniert, was der OPG-Token macht und wie Nutzer darauf auf Binance zugreifen können.
Was ist OpenGradient?
Was ist OpenGradient?
1
386
·
--
Warum sich die Mainnet-Beta des Newton Protocol besonders hervorhebtDer Start der Mainnet-Beta durch @NewtonProtocol l ist mehr als nur ein weiteres Blockchain-Meilenstein. Er schafft Infrastruktur, die darauf ausgelegt ist, On-Chain-Aktivitäten sicherer, transparenter und leichter zu automatisieren, ohne dabei die Dezentralisierung aufzugeben.
Eine zentrale Innovation ist VaultKit, das es Entwicklern und Vault-Managern ermöglicht, programmierbare Richtlinien wie Transaktionslimits, Risikokontrollen und Compliance-Prüfungen direkt in Smart-Contract-Workflows zu definieren. In Kombination mit Trusted Execution Environments (#TEE s) und Zero-Knowledge-Proofs (#ZKP s) können diese Richtlinien verifiziert werden, während die Privatsphäre gewahrt bleibt.
Warum sich die Mainnet-Beta des Newton Protocol besonders hervorhebt
Der Start der Mainnet-Beta durch @NewtonProtocol l ist mehr als nur ein weiteres Blockchain-Meilenstein. Er schafft Infrastruktur, die darauf ausgelegt ist, On-Chain-Aktivitäten sicherer, transparenter und leichter zu automatisieren, ohne dabei die Dezentralisierung aufzugeben.
Eine zentrale Innovation ist VaultKit, das es Entwicklern und Vault-Managern ermöglicht, programmierbare Richtlinien wie Transaktionslimits, Risikokontrollen und Compliance-Prüfungen direkt in Smart-Contract-Workflows zu definieren. In Kombination mit Trusted Execution Environments (#TEE s) und Zero-Knowledge-Proofs (#ZKP s) können diese Richtlinien verifiziert werden, während die Privatsphäre gewahrt bleibt.
Eine zentrale Innovation ist VaultKit, das es Entwicklern und Vault-Managern ermöglicht, programmierbare Richtlinien wie Transaktionslimits, Risikokontrollen und Compliance-Prüfungen direkt in Smart-Contract-Workflows zu definieren. In Kombination mit Trusted Execution Environments (#TEE s) und Zero-Knowledge-Proofs (#ZKP s) können diese Richtlinien verifiziert werden, während die Privatsphäre gewahrt bleibt.
4
6
120
·
--
Artikel
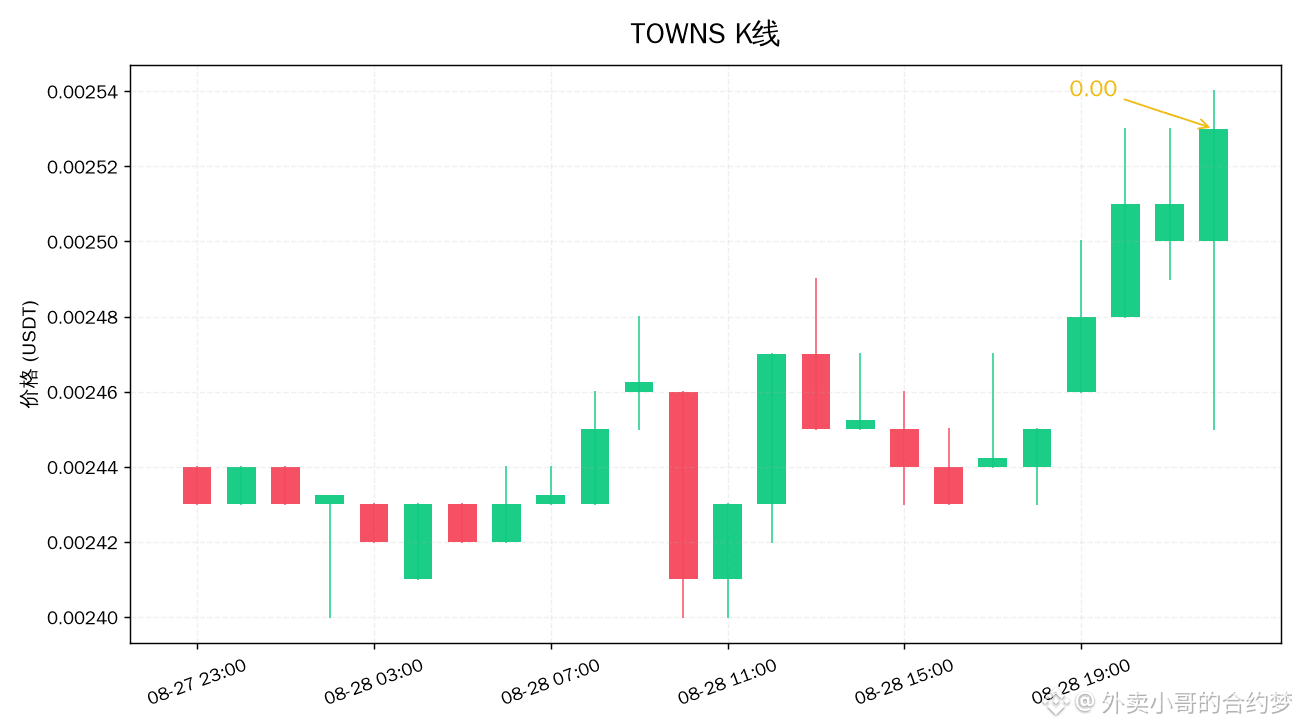
TOWNS: Zum Schluss mit hohem Volumen neues Hoch getippt—zuerst bewegte sich der eher unbekannte Social-SektorDer große Bitcoin (Big-BTC) ist tagsüber auf 810.000 gestiegen, nachts um zehn Uhr dann stach eine Nadel bis auf 780.000 durch, zog das Ganze aber wieder zurück auf 790.000. Über den Tag hinweg fiel er um gut einen Punkt. Bei dem Nadelstoß hat das Handelsvolumen innerhalb einer Stunde direkt auf 200 Millionen US-Dollar hochgeschossen. Auf der Clone-Seite läuft es derweil etwas anders: jeder macht sein eigenes Ding. Auf der Gewinnerliste hat ein neueres Smallcap gleich mal mehr als 40% gezogen, der Meme-King ist fast 10% mitgegangen; nach dem Ripple-Nadelstoß wurde nach einem V-Shape zurückgezogen auf 1,4. Beim Big-BTC hält der Clone nicht mit dem Fallen mit—das zeigt, dass das Kapital nicht raus ist, sondern gerade nach einer Richtung sucht. Die meisten alten Tickets liegen derweil eher nur herum; die eher unbekannten Sektoren sind aber heimlich ziemlich aktiv.
Am auffälligsten zum Ende war $TOWNS. Im Social-Sektor hat heute niemand groß darüber gesprochen—und er hat still und leise Volumen aufgedreht: von abends sieben bis zehn, pro Stunde stieg das Handelsvolumen von tagsüber ein bis zwei Zehntausend US-Dollar auf vier bis fünf Zehntausend US-Dollar. Der Höchststand ging bis auf 76 Mio. hoch—das Tagesvolumen lag bei über 400.000 US-Dollar. So hat er den Kurs von 0,24 auf 0,25/4 gehievt und dabei das Tageshoch berührt. Beim Big-BTC ist er durch den Nadelstoß kaum zurückgekommen; der Schlusskurs klebt quasi direkt am neuen Hoch.
TOWNS: Zum Schluss mit hohem Volumen neues Hoch getippt—zuerst bewegte sich der eher unbekannte Social-Sektor
Der große Bitcoin (Big-BTC) ist tagsüber auf 810.000 gestiegen, nachts um zehn Uhr dann stach eine Nadel bis auf 780.000 durch, zog das Ganze aber wieder zurück auf 790.000. Über den Tag hinweg fiel er um gut einen Punkt. Bei dem Nadelstoß hat das Handelsvolumen innerhalb einer Stunde direkt auf 200 Millionen US-Dollar hochgeschossen. Auf der Clone-Seite läuft es derweil etwas anders: jeder macht sein eigenes Ding. Auf der Gewinnerliste hat ein neueres Smallcap gleich mal mehr als 40% gezogen, der Meme-King ist fast 10% mitgegangen; nach dem Ripple-Nadelstoß wurde nach einem V-Shape zurückgezogen auf 1,4. Beim Big-BTC hält der Clone nicht mit dem Fallen mit—das zeigt, dass das Kapital nicht raus ist, sondern gerade nach einer Richtung sucht. Die meisten alten Tickets liegen derweil eher nur herum; die eher unbekannten Sektoren sind aber heimlich ziemlich aktiv.
Am auffälligsten zum Ende war $TOWNS . Im Social-Sektor hat heute niemand groß darüber gesprochen—und er hat still und leise Volumen aufgedreht: von abends sieben bis zehn, pro Stunde stieg das Handelsvolumen von tagsüber ein bis zwei Zehntausend US-Dollar auf vier bis fünf Zehntausend US-Dollar. Der Höchststand ging bis auf 76 Mio. hoch—das Tagesvolumen lag bei über 400.000 US-Dollar. So hat er den Kurs von 0,24 auf 0,25/4 gehievt und dabei das Tageshoch berührt. Beim Big-BTC ist er durch den Nadelstoß kaum zurückgekommen; der Schlusskurs klebt quasi direkt am neuen Hoch.
Am auffälligsten zum Ende war $TOWNS . Im Social-Sektor hat heute niemand groß darüber gesprochen—und er hat still und leise Volumen aufgedreht: von abends sieben bis zehn, pro Stunde stieg das Handelsvolumen von tagsüber ein bis zwei Zehntausend US-Dollar auf vier bis fünf Zehntausend US-Dollar. Der Höchststand ging bis auf 76 Mio. hoch—das Tagesvolumen lag bei über 400.000 US-Dollar. So hat er den Kurs von 0,24 auf 0,25/4 gehievt und dabei das Tageshoch berührt. Beim Big-BTC ist er durch den Nadelstoß kaum zurückgekommen; der Schlusskurs klebt quasi direkt am neuen Hoch.
143
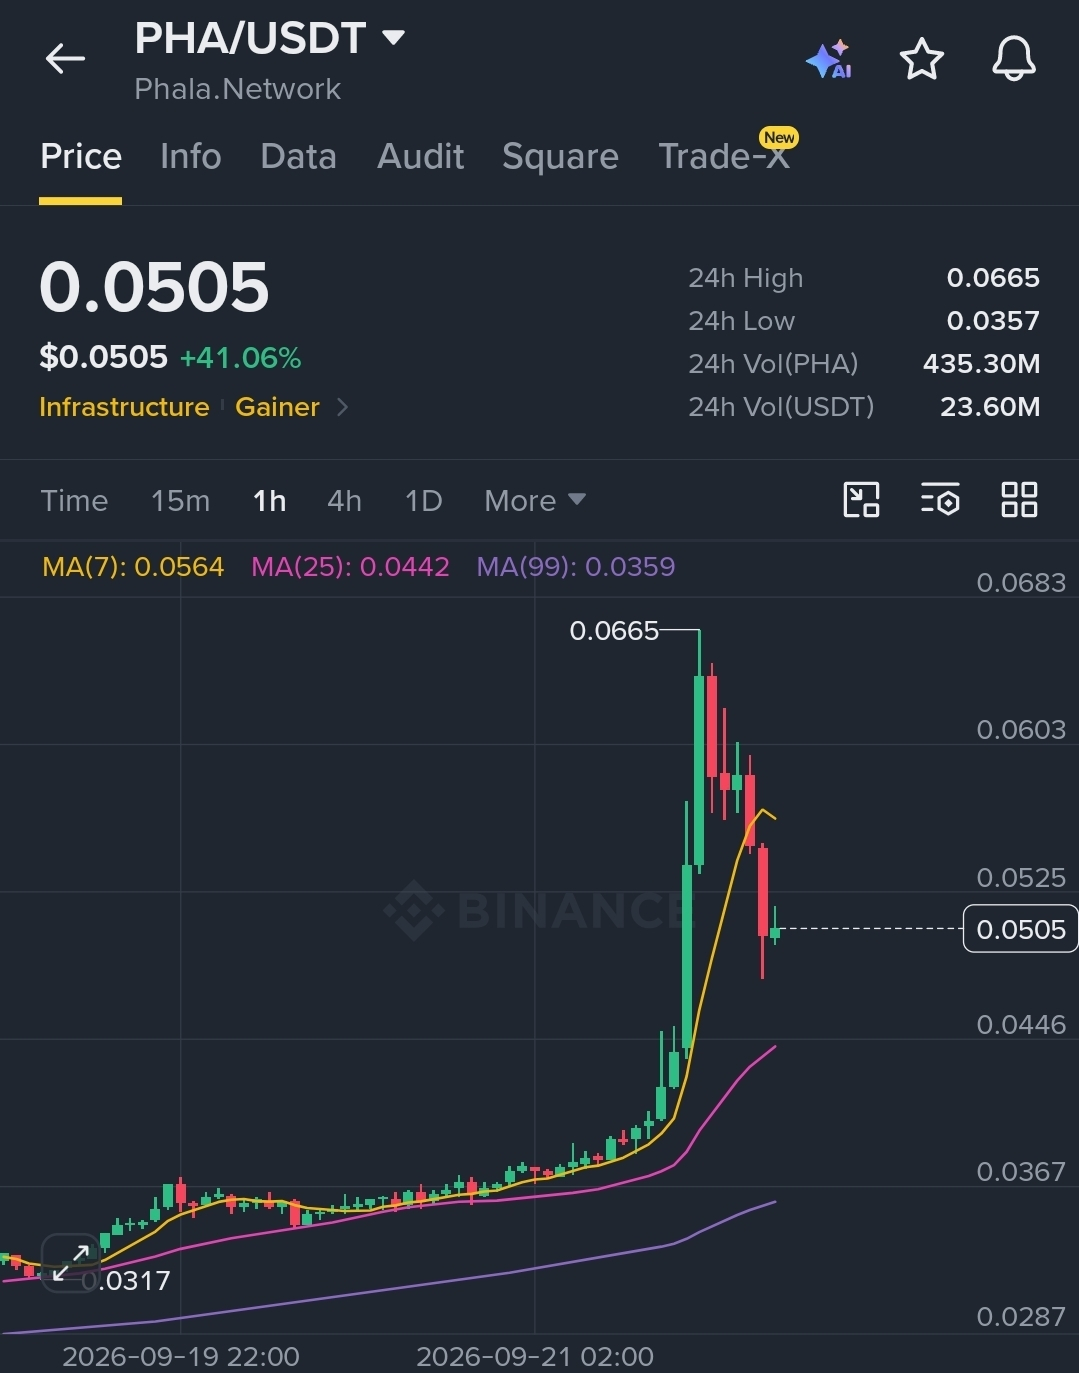
$PHA /USDT — 🔴 SHORT · Conf 70%
📍 Einstieg: 0.0503 – 0.0507
🛑 SL: 0.0620
🎯 TP1: 0.0480
✅ TP2: 0.0460
🏆 TP3: 0.0429
Das Hoch bei 0.0665 wurde mit aggressiven Verkäufen erreicht — der Kurs brach scharf unter den MA7 (0.0564) ein, und die verlängerte obere Dochtspitze der Ablehnungskerze signalisiert eine Distribution durch frühe Teilnehmer an der Bewegung.
$PHA : Phala Network ist eine Polkadot-„Parachain“, die vertrauliches Cloud-Computing über Trusted Execution Environments (TEEs) bereitstellt — PhalaWorld und die Integration von KI-Agenten sind neue Erweiterungen im Ökosystem; das Risiko besteht darin, dass datenschutzbasiertes TEE-basiertes Vorgehen Hardware-Abhängigkeiten und Zentralisierungsrisiken mit sich bringt, die reine kryptografische Ansätze wie ZK nicht haben.
Da vertrauliches Computing auf Basis von TEEs Sicherheitsgarantien von Hardwareherstellern wie Intel voraussetzt: Führt Phalas Modell einen vertrauenswürdigen Dritten ein, der die vertrauenslose Prämisse der Blockchain-Infrastruktur grundsätzlich widerspricht?
#PHA #PhalaNetwork #TEE #Polkadot #Infrastructure
{future}(PHAUSDT)
$PHA /USDT — 🔴 SHORT · Conf 70%
📍 Einstieg: 0.0503 – 0.0507
🛑 SL: 0.0620
🎯 TP1: 0.0480
✅ TP2: 0.0460
🏆 TP3: 0.0429
Das Hoch bei 0.0665 wurde mit aggressiven Verkäufen erreicht — der Kurs brach scharf unter den MA7 (0.0564) ein, und die verlängerte obere Dochtspitze der Ablehnungskerze signalisiert eine Distribution durch frühe Teilnehmer an der Bewegung.
$PHA : Phala Network ist eine Polkadot-„Parachain“, die vertrauliches Cloud-Computing über Trusted Execution Environments (TEEs) bereitstellt — PhalaWorld und die Integration von KI-Agenten sind neue Erweiterungen im Ökosystem; das Risiko besteht darin, dass datenschutzbasiertes TEE-basiertes Vorgehen Hardware-Abhängigkeiten und Zentralisierungsrisiken mit sich bringt, die reine kryptografische Ansätze wie ZK nicht haben.
Da vertrauliches Computing auf Basis von TEEs Sicherheitsgarantien von Hardwareherstellern wie Intel voraussetzt: Führt Phalas Modell einen vertrauenswürdigen Dritten ein, der die vertrauenslose Prämisse der Blockchain-Infrastruktur grundsätzlich widerspricht?
#PHA #PhalaNetwork #TEE #Polkadot #Infrastructure
1
1
255
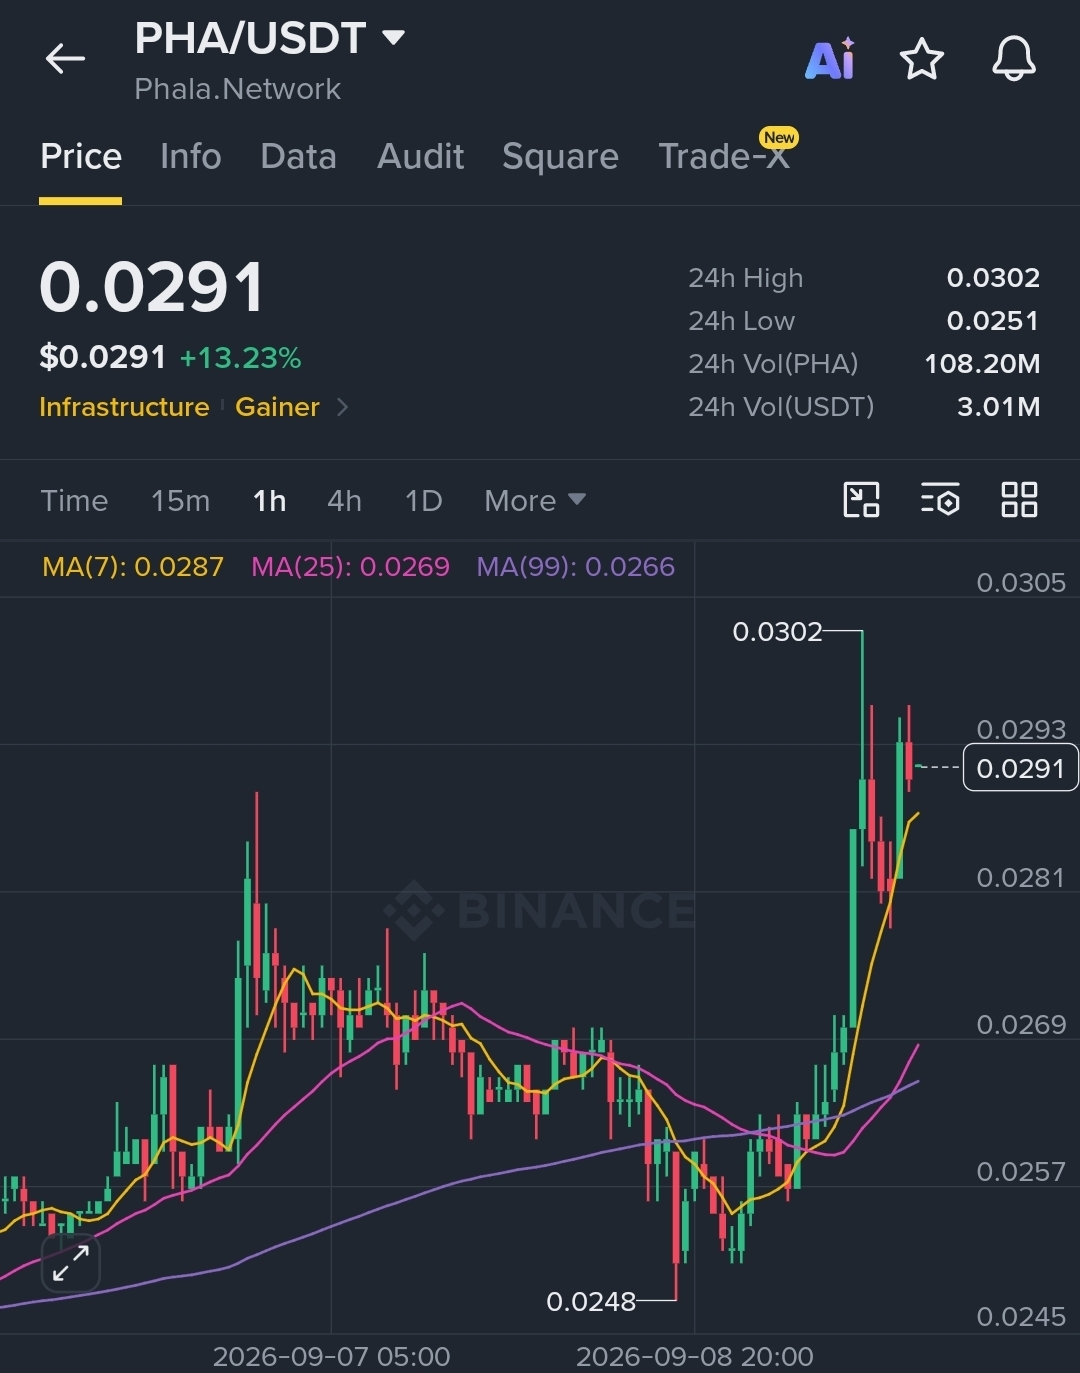
$PHA /USDT — 🟢 LONG · Conf 80%
📍 Einstieg: 0.02902 – 0.02928
🛑 SL: 0.02480
🎯 TP1: 0.03056
✅ TP2: 0.03172
🏆 TP3: 0.03347
Der Preis ist durch den MA25/MA99-Cluster gebrochen, der ihn 3 Tage lang gedeckelt hat, und hält sich nun über MA7 bei 0.0287 — die Breakout-Kerze hatte einen klaren Body, nicht nur einen Docht.
$PHA : Phala Network stellt vertrauliche Smart Contracts über TEE (Trusted Execution Environment) auf Polkadot bereit und ermöglicht verifizierbares Off-Chain-Compute — das Risiko ist, dass die TEE-Abhängigkeit von Intel SGX eine Hardware-Trust-Annahme schafft, die die meisten DeFi-User nicht bewerten.
Ist TEE-basiertes Confidential Computing für DeFi wirklich dezentral/verifizierbar genug, oder verlagert es nur die Trust-Annahme vom Smart Contract auf einen Chip-Hersteller?
#PHA #phalanetwork #TEE #DeFi #Crypto
{future}(PHAUSDT)
$PHA /USDT — 🟢 LONG · Conf 80%
📍 Einstieg: 0.02902 – 0.02928
🛑 SL: 0.02480
🎯 TP1: 0.03056
✅ TP2: 0.03172
🏆 TP3: 0.03347
Der Preis ist durch den MA25/MA99-Cluster gebrochen, der ihn 3 Tage lang gedeckelt hat, und hält sich nun über MA7 bei 0.0287 — die Breakout-Kerze hatte einen klaren Body, nicht nur einen Docht.
$PHA : Phala Network stellt vertrauliche Smart Contracts über TEE (Trusted Execution Environment) auf Polkadot bereit und ermöglicht verifizierbares Off-Chain-Compute — das Risiko ist, dass die TEE-Abhängigkeit von Intel SGX eine Hardware-Trust-Annahme schafft, die die meisten DeFi-User nicht bewerten.
Ist TEE-basiertes Confidential Computing für DeFi wirklich dezentral/verifizierbar genug, oder verlagert es nur die Trust-Annahme vom Smart Contract auf einen Chip-Hersteller?
#PHA #phalanetwork #TEE #DeFi #Crypto
1
1
160
·
--
🤖 Glaubtest du, dass @OpenGradient nur ein privater KI-Chat war? Sein wahres Potenzial geht VIEL weiter. 🧵👇
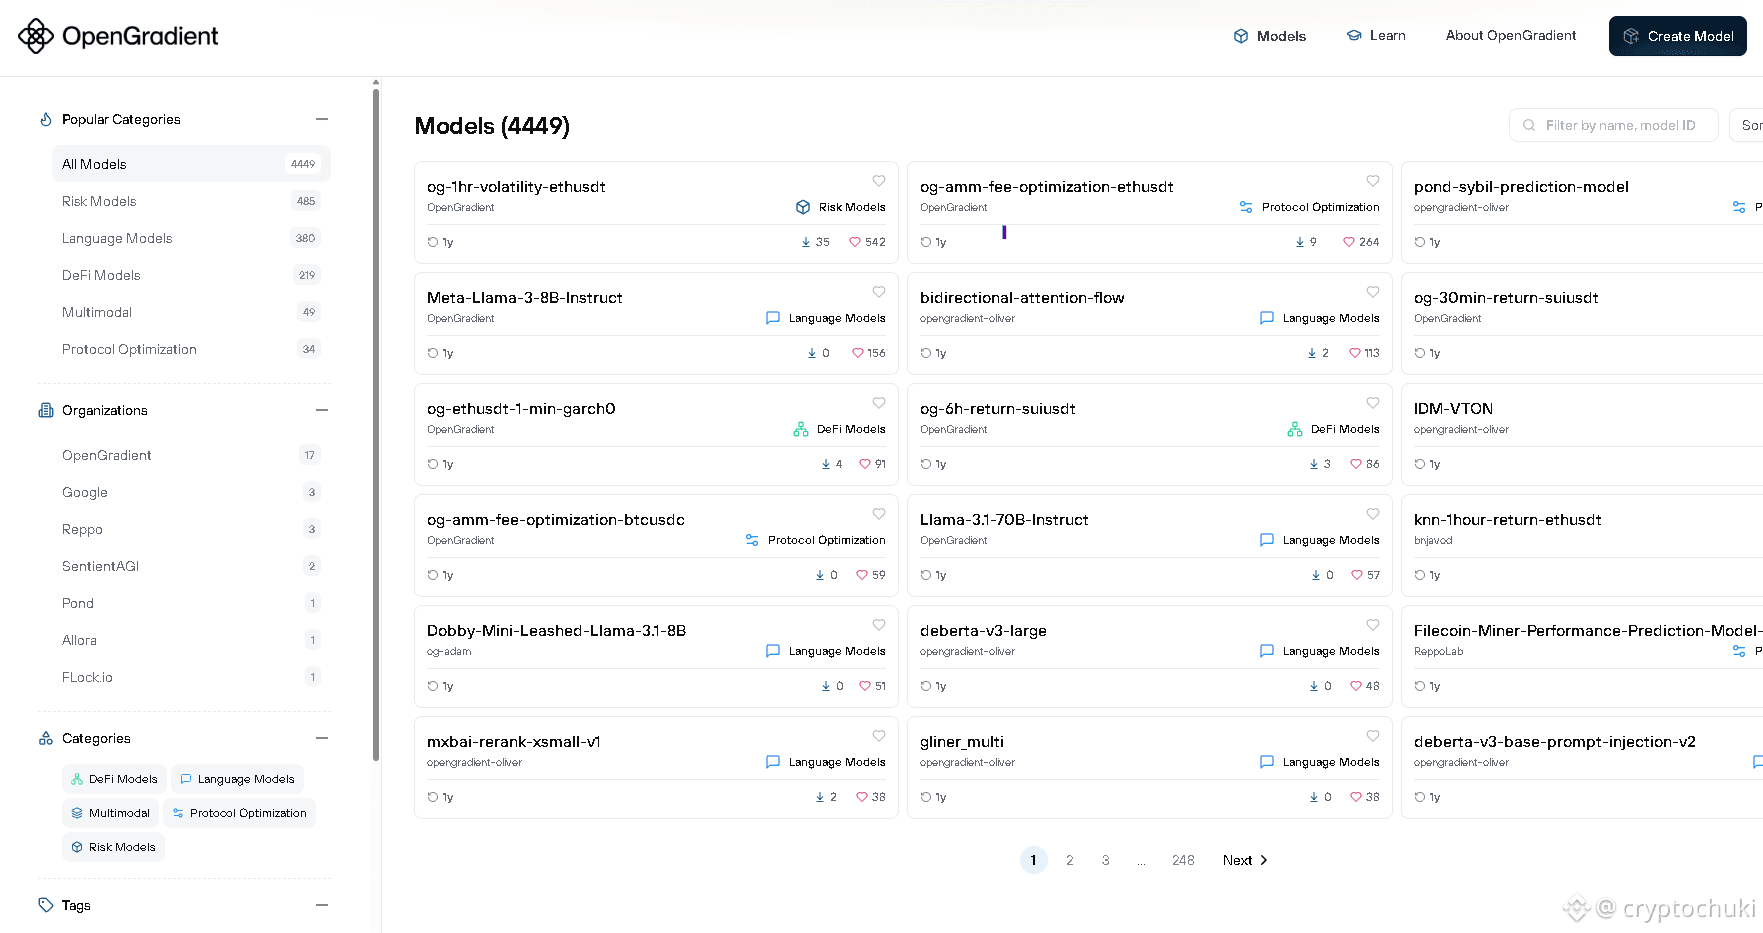
Der wahre Verstärker hinter $OPG ist seine vertikal integrierte Infrastruktur, die das Problem der „Black Box“ der zentralisierten KI löst. Hier sind die echten Tools, die Web3-Entwickler verwenden:
🔹 Model Hub: Stell dir „Hugging Face“ vor – aber komplett dezentral, dezentral in Walrus. Er beherbergt über 4.000 Open-Source-Code-Modelle, bereit für die Ausführung ohne Zensur und ohne Zwischenhändler. (Angehängt ist ein Bild vom Model Hub)
🔹 MemSync: Die Gedächtnisschicht für langfristige Speicherung, die es KI-Agenten ermöglicht, Kontexte persistent und nachvollziehbar über Sitzungen hinweg zu erinnern.
🔹 Python SDK: Der Einstieg, um Anwendungen mit überprüfbarer Inferenz zu bauen (unter Verwendung von Hardware-Enklaven #TEE und #zkml ) mit identischen Latenzen wie in Web2.
Jeder verifizierte KI-Aufruf im Netzwerk wird direkt über das native Token auf Base abgerechnet und bringt unmittelbaren Nutzen direkt in das Ökosystem. Die Zukunft autonomer Agenten mit nachweisbarer Logik ist jetzt da. 🧠⛓️
Welches Produkt aus ihrem technischen Stack hat deiner Meinung nach das größte Potenzial, um dApps zu verändern? Lass uns das in den Kommentaren diskutieren! 👁️👇
#OPG #CryptoAI #AIModels
1
91

·
--
$OPG IS BUILDING THE PRIVATE LAYER FOR YOUR DEEPEST THOUGHTS 💎
Body:
Je mehr wir KI nutzen, desto mehr enthüllen wir unsere unfertigen Gedanken, Ängste und Strategien. Das ist nicht nur ein weiteres Risiko für Datenlecks — es ist KI-Intimität, das Rohmaterial dafür, wie du denkst. OpenGradient begegnet diesem Problem mit einer Architektur auf Basis einer Trusted Execution Environment (TEE): Prompts werden nur innerhalb einer sicheren Zone entschlüsselt und niemals in lesbarer Form gespeichert.
Ihr Stack ermöglicht es dir, Claude Fable 5 zum Denken zu verwenden, Nous Hermes im privaten Chat und Seedream 4.0 für die Bildgenerierung — alles unter demselben datenschutzorientierten Design. Wenn KI zu dem Ort wird, an dem wir am meisten nachdenken: Wer darf dann diese Gedanken sehen?
Keine Finanzberatung. Manage immer dein Risiko.
#OPG #AI #Privacy #TEE #Crypto
💎
175
·
--
Jedes KI-Modell verarbeitet wertvolle Informationen. Die entscheidende Frage lautet: Wer kann diese Daten sehen, während sie verarbeitet werden?
Eine Trusted Execution Environment (TEE) schafft einen geschützten Bereich innerhalb der Hardware, in dem sensible Berechnungen von den übrigen Systemkomponenten isoliert bleiben. Selbst wenn andere Software kompromittiert wird, ist die geschützte Umgebung darauf ausgelegt, kritische Abläufe sicher zu halten.
OpenGradient untersucht, wie vertrauenswürdige Ausführung die KI stärken kann, indem sie hilft, die Modellausführung und sensible Workloads zu schützen. Dieser Ansatz hat potenzielle Anwendungen in Finanzdienstleistungen, Unternehmenssystemen und datenschutzorientierten KI-Lösungen.
Wenn KI zunehmend für wichtigere Entscheidungen verantwortlich wird, könnte sichere Ausführung zu einer Standard-Erwartung werden – und nicht nur zu einer optionalen Funktion.
Die Technologie entwickelt sich schnell, doch Vertrauen wird durch solide Grundlagen geschaffen.
Folge @trevox_wave für tägliche Krypto-Wellen 🌊
@OpenGradient
$OPG
{spot}(OPGUSDT)
#OPG #TEE #CyberSecurity #AI #blockchain
Jedes KI-Modell verarbeitet wertvolle Informationen. Die entscheidende Frage lautet: Wer kann diese Daten sehen, während sie verarbeitet werden?
Eine Trusted Execution Environment (TEE) schafft einen geschützten Bereich innerhalb der Hardware, in dem sensible Berechnungen von den übrigen Systemkomponenten isoliert bleiben. Selbst wenn andere Software kompromittiert wird, ist die geschützte Umgebung darauf ausgelegt, kritische Abläufe sicher zu halten.
OpenGradient untersucht, wie vertrauenswürdige Ausführung die KI stärken kann, indem sie hilft, die Modellausführung und sensible Workloads zu schützen. Dieser Ansatz hat potenzielle Anwendungen in Finanzdienstleistungen, Unternehmenssystemen und datenschutzorientierten KI-Lösungen.
Wenn KI zunehmend für wichtigere Entscheidungen verantwortlich wird, könnte sichere Ausführung zu einer Standard-Erwartung werden – und nicht nur zu einer optionalen Funktion.
Die Technologie entwickelt sich schnell, doch Vertrauen wird durch solide Grundlagen geschaffen.
Folge @Trevox Wave für tägliche Krypto-Wellen 🌊
@OpenGradient
$OPG
#OPG #TEE #CyberSecurity #AI #blockchain
56

Artikel
Privatsphäre in KI: Verschlüsselung ist erst der AnfangJe mehr ich KI-Privatsphäre studiere, desto mehr erkenne ich, dass Verschlüsselung nicht das schwierigste Problem ist – alles, was darum herum liegt. OpenGradients Architektur kombiniert verschlüsseltes Routing mit Trusted Execution Environments (TEEs) und zielt darauf ab, die Nutzeridentität vom Prompt-Inhalt zu trennen, wodurch die Abhängigkeit von Infrastrukturvertrauen reduziert wird.
Aber Privatsphäre endet nicht mit der Verschlüsselung. Die Ausführung unzensierter KI-Modelle bringt neue Herausforderungen in Bezug auf Missbrauchsprävention, Ressourcenallokation und Plattformstabilität mit sich, ohne Benutzereingaben zu inspizieren. Rollback-Schutz ist ebenso kritisch: Veraltete Enclave-Versionen dürfen nicht zu neuen Angriffspunkten werden. Gleichzeitig laufende Inferenz muss eine vollständige Speicherkapselung gewährleisten, während das Produktions-Logging niemals entschlüsselte Daten offenlegen sollte.
Privatsphäre in KI: Verschlüsselung ist erst der Anfang
Je mehr ich KI-Privatsphäre studiere, desto mehr erkenne ich, dass Verschlüsselung nicht das schwierigste Problem ist – alles, was darum herum liegt. OpenGradients Architektur kombiniert verschlüsseltes Routing mit Trusted Execution Environments (TEEs) und zielt darauf ab, die Nutzeridentität vom Prompt-Inhalt zu trennen, wodurch die Abhängigkeit von Infrastrukturvertrauen reduziert wird.
Aber Privatsphäre endet nicht mit der Verschlüsselung. Die Ausführung unzensierter KI-Modelle bringt neue Herausforderungen in Bezug auf Missbrauchsprävention, Ressourcenallokation und Plattformstabilität mit sich, ohne Benutzereingaben zu inspizieren. Rollback-Schutz ist ebenso kritisch: Veraltete Enclave-Versionen dürfen nicht zu neuen Angriffspunkten werden. Gleichzeitig laufende Inferenz muss eine vollständige Speicherkapselung gewährleisten, während das Produktions-Logging niemals entschlüsselte Daten offenlegen sollte.
Aber Privatsphäre endet nicht mit der Verschlüsselung. Die Ausführung unzensierter KI-Modelle bringt neue Herausforderungen in Bezug auf Missbrauchsprävention, Ressourcenallokation und Plattformstabilität mit sich, ohne Benutzereingaben zu inspizieren. Rollback-Schutz ist ebenso kritisch: Veraltete Enclave-Versionen dürfen nicht zu neuen Angriffspunkten werden. Gleichzeitig laufende Inferenz muss eine vollständige Speicherkapselung gewährleisten, während das Produktions-Logging niemals entschlüsselte Daten offenlegen sollte.
476

Artikel
Tag 1: Was ist Newton Protocol $NEWT? Revolutioniere Krypto-UX mit verifizierbarer AutomatisierungDie meisten Krypto-UX sind heute noch immer manuell. Klick auf Buttons, Signale kopieren, Kerzen hinterherlaufen. Das ist trading-first nach Emotionen. Ich nenne es den `Red Tunnel` = menschliche Verzerrung, FOMO und kein Audit-Trail.
`Menschliche Emotion = 0. System = 100.` Das ist die Verschiebung, die Web3 braucht.
Also, was ist Newton Protocol $NEWT?
@NewtonProtocol baut ein sicheres Rollup auf, das speziell für KI-gesteuerte Strategien entwickelt wurde. Statt KI in einer Blackbox laufen zu lassen, macht Newton die Ausführung nachweisbar on-chain. Du vertraust nicht nur der Antwort der KI. Du überprüfst den Weg, den sie genommen hat, um dorthin zu gelangen.
Tag 1: Was ist Newton Protocol $NEWT? Revolutioniere Krypto-UX mit verifizierbarer Automatisierung
Die meisten Krypto-UX sind heute noch immer manuell. Klick auf Buttons, Signale kopieren, Kerzen hinterherlaufen. Das ist trading-first nach Emotionen. Ich nenne es den `Red Tunnel` = menschliche Verzerrung, FOMO und kein Audit-Trail.
`Menschliche Emotion = 0. System = 100.` Das ist die Verschiebung, die Web3 braucht.
Also, was ist Newton Protocol $NEWT ?
@NewtonProtocol baut ein sicheres Rollup auf, das speziell für KI-gesteuerte Strategien entwickelt wurde. Statt KI in einer Blackbox laufen zu lassen, macht Newton die Ausführung nachweisbar on-chain. Du vertraust nicht nur der Antwort der KI. Du überprüfst den Weg, den sie genommen hat, um dorthin zu gelangen.
8
4
64

·
--
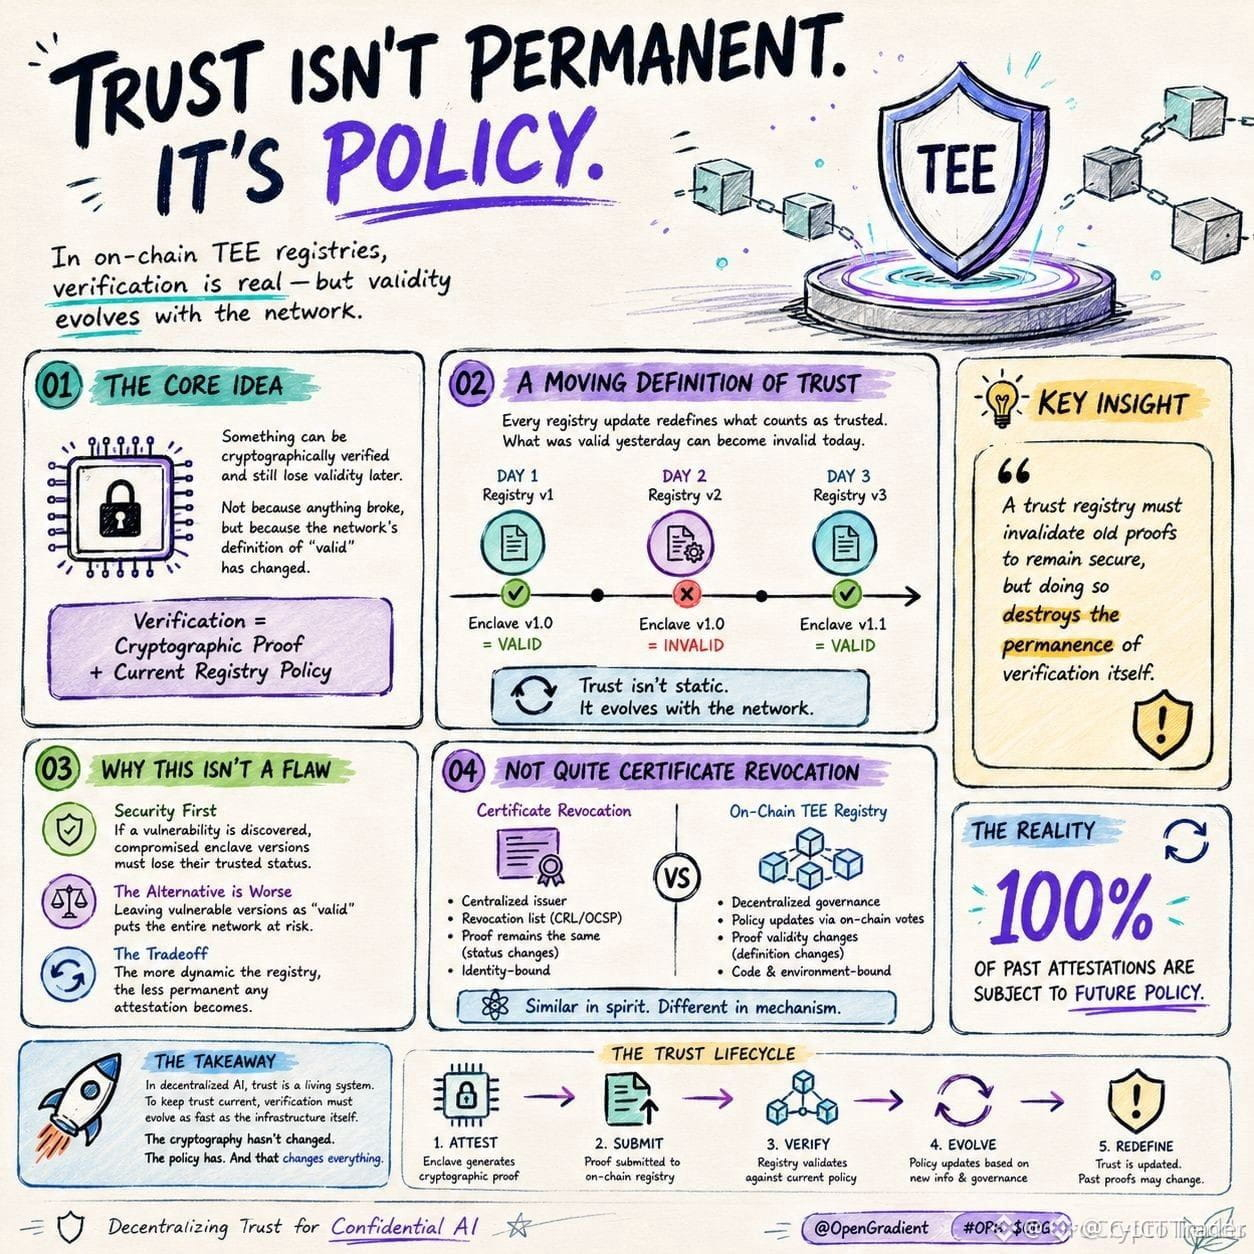
$OPG TRUST IST MIT JEDER REGISTRY-AKTUALISIERUNG NEU DEFINIERT 🔥
Das On-Chain-TEE-Registry von OpenGradient zeigt, dass kryptografische Verifikationen bei der Weiterentwicklung von Trust-Policies ihre Gültigkeit verlieren können. Das ist kein Fehler—sondern ein struktureller Wandel, der Sicherheit gegenüber Beständigkeit priorisiert. Für $OPG trader hängt der Netzwerkwert jetzt von der Anpassungsfähigkeit der Policies ab—nicht nur von statischen Beweisen. Die Geschwindigkeit dieser Updates erzeugt ein Momentum-Signal zur Bewertung des grundlegenden Vertrauens.
Beziehst du die Weiterentwicklung von Policies in dein Bewertungsmodell ein?
Keine Finanzberatung. Manage dein Risiko immer.
#OPG #TEE #Verification #DecentralizedAI #Trust
🔥
2
1
60
·
--
Je mehr ich OpenGradient studiere, desto mehr fühlt es sich an wie eine Infrastruktur für das große Ganze – nicht wie kurzfristiger Hype.
Die meisten KI-Netzwerke konzentrieren sich auf eine einzelne Ebene. OpenGradient verbindet den gesamten Stack. Entwickler können Modelle ohne Erlaubnis veröffentlichen, sie über die Model Hub entdecken, sie mit einem schlanken SDK integrieren und sich auf ein dezentrales Netzwerk verlassen, das Inferenz und Verifikation übernimmt – ohne dabei die Benutzerfreundlichkeit zu opfern.
Besonders hervor sticht die Architektur. Ausführung und Verifikation sind bewusst getrennt, sodass Anwendungen skalieren können, während das Vertrauen erhalten bleibt. Inferenzanfragen werden im gesamten Netzwerk verarbeitet, Zahlungen fließen über x402 mittels $OPG on Base, und Trusted Execution Environments (TEEs) liefern verifizierbare Beweise dafür, dass die Modelle wie erwartet ausgeführt wurden.
Dieses Design schafft stärkere Netzwerkeffekte. Mehr Entwickler bringen mehr Modelle. Mehr Modelle ziehen mehr Anwendungen an. Mehr Anwendungen erzeugen mehr Inferenznachfrage – und erhöhen den Nutzen im gesamten Ökosystem, statt den Wert in einer einzigen Komponente zu konzentrieren.
Die eigentliche Herausforderung ist nicht die Technologie.. es ist die Adoption. Wenn OpenGradient weiterhin sowohl Creator als auch echte KI-Workloads anzieht, könnte diese Architektur zu einer der stärksten Grundlagen für dezentrale KI-Infrastruktur werden.
Ich beobachte das hier genau. 👀
@OpenGradient
#OpenGradient #Blockchain #Infrastructure #TEE
$OPG $RE $ONG #opg $OPG
Real developer adoption
57%
Verifiable inference with TEEs
14%
$OPG ecosystem
0%
Just watching 👀
29%
7 Stimmen • Abstimmung beendet
43
11
622
·
--
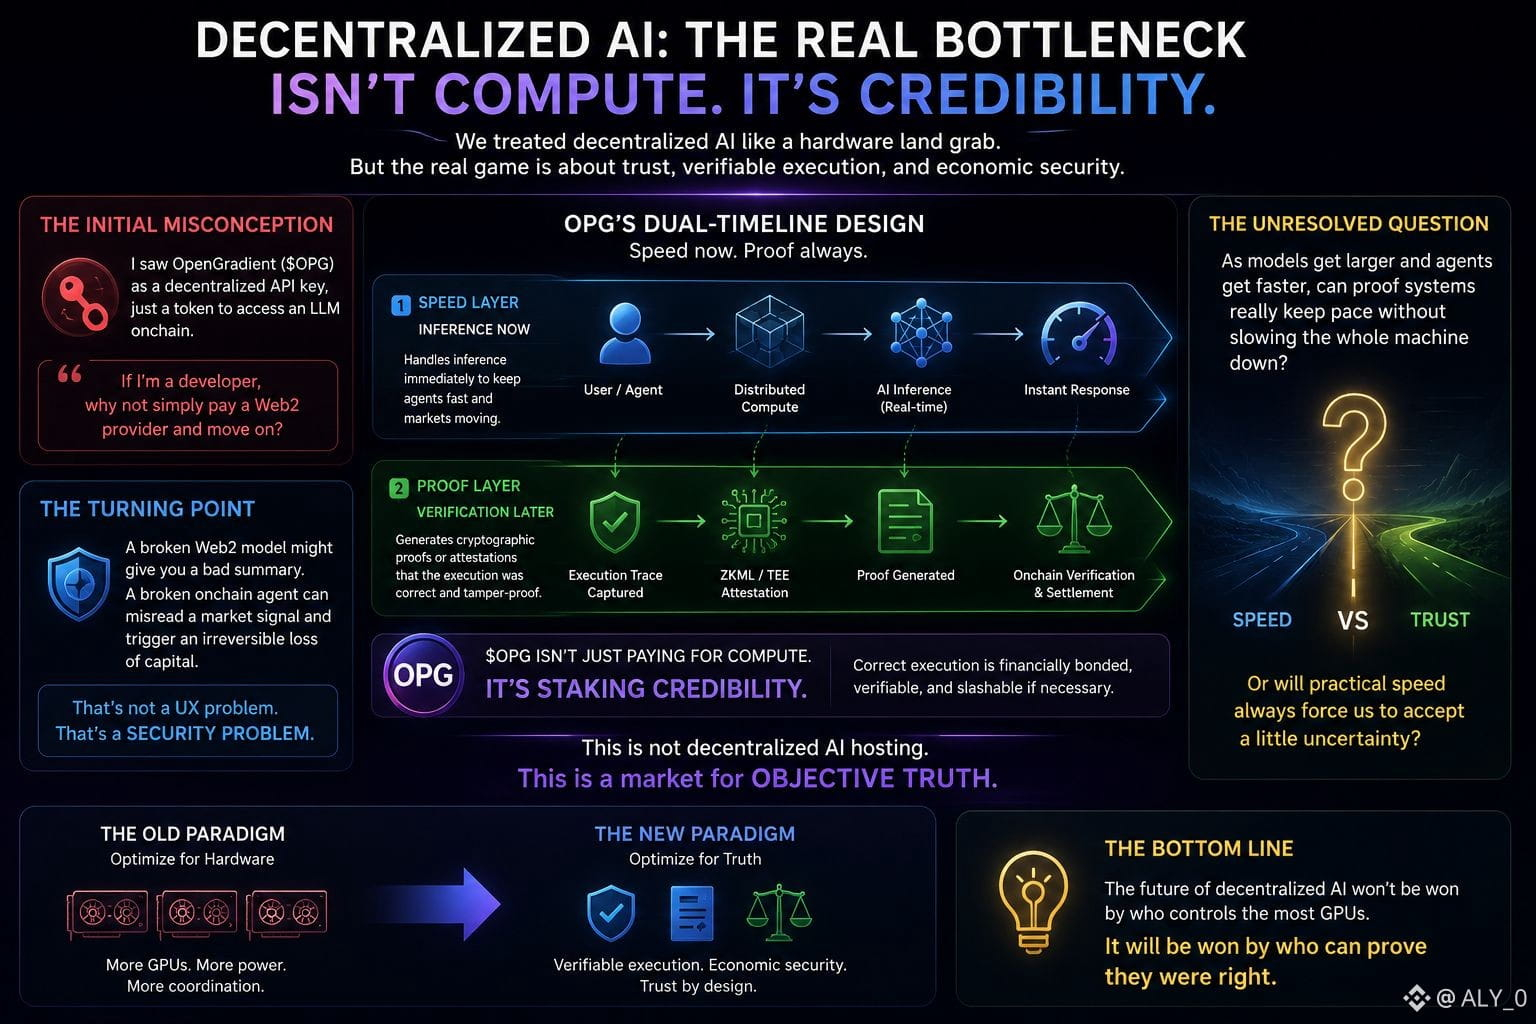
Wir haben die letzten zwei Jahre damit verbracht, dezentrale KI wie einen Hardware-Landraub zu behandeln, als ginge es nur darum, wer die meisten GPUs koordinieren kann. Aber je länger ich darüber nachdenke, desto mehr frage ich mich, ob wir für den falschen Engpass optimiert haben.
Als ich zum ersten Mal auf @OpenGradient ($OPG) schaute, machte ich den üblichen Fehler. Ich sah es als einen dezentralen API-Schlüssel, nur ein Token, das man ausgibt, um auf ein LLM onchain zuzugreifen. Das fühlte sich theoretisch elegant an, war aber in der Praxis unnötig. Wenn ich ein Entwickler bin, warum sollte ich nicht einfach einen Web2-Anbieter bezahlen und weitermachen?
Die Antwort begann sich zu ändern, als ich über autonome DeFi-Agenten nachdachte. Ein fehlerhaftes Web2-Modell könnte dir eine schlechte Zusammenfassung geben. Ein fehlerhafter onchain-Agent hingegen kann ein Marktsignal falsch deuten und einen irreversiblen Kapitalverlust auslösen. Das ist kein UX-Problem. Das ist ein Sicherheitsproblem. In diesem Kontext hört Vertrauen auf, philosophisch zu sein, und wird mathematisch.
Hier wird das Dual-Timeline-Design von OPG interessant. Die Geschwindigkeits-Schicht kann sofort Inferenz verarbeiten, während die Beweis-Schicht später durch #ZKML oder #TEE Bestätigungen nachzieht. Der Teil, den die meisten Leute übersehen, ist, dass $OPG nicht nur für Rechenleistung bezahlt. Es ist auch ein Staking von Glaubwürdigkeit. Korrekte Ausführung wird zu etwas, das finanziell gebunden, verifiziert und bei Bedarf bestraft werden kann.
Das ist eine ganz andere Idee als "dezentralisiertes KI-Hosting." Es ist näher daran, einen Markt für objektive Wahrheit zu schaffen.
Trotzdem komme ich immer wieder zu einer ungelösten Frage zurück: Wenn die Modelle größer und die Agenten schneller werden, können Beweissysteme wirklich Schritt halten, ohne die ganze Maschine langsamer zu machen? Oder wird uns die praktische Geschwindigkeit immer zwingen, ein wenig Unsicherheit zu akzeptieren?
#opg $OPG
Wir haben die letzten zwei Jahre damit verbracht, dezentrale KI wie einen Hardware-Landraub zu behandeln, als ginge es nur darum, wer die meisten GPUs koordinieren kann. Aber je länger ich darüber nachdenke, desto mehr frage ich mich, ob wir für den falschen Engpass optimiert haben.
Als ich zum ersten Mal auf @OpenGradient ($OPG ) schaute, machte ich den üblichen Fehler. Ich sah es als einen dezentralen API-Schlüssel, nur ein Token, das man ausgibt, um auf ein LLM onchain zuzugreifen. Das fühlte sich theoretisch elegant an, war aber in der Praxis unnötig. Wenn ich ein Entwickler bin, warum sollte ich nicht einfach einen Web2-Anbieter bezahlen und weitermachen?
Die Antwort begann sich zu ändern, als ich über autonome DeFi-Agenten nachdachte. Ein fehlerhaftes Web2-Modell könnte dir eine schlechte Zusammenfassung geben. Ein fehlerhafter onchain-Agent hingegen kann ein Marktsignal falsch deuten und einen irreversiblen Kapitalverlust auslösen. Das ist kein UX-Problem. Das ist ein Sicherheitsproblem. In diesem Kontext hört Vertrauen auf, philosophisch zu sein, und wird mathematisch.
Hier wird das Dual-Timeline-Design von OPG interessant. Die Geschwindigkeits-Schicht kann sofort Inferenz verarbeiten, während die Beweis-Schicht später durch #ZKML oder #TEE Bestätigungen nachzieht. Der Teil, den die meisten Leute übersehen, ist, dass $OPG nicht nur für Rechenleistung bezahlt. Es ist auch ein Staking von Glaubwürdigkeit. Korrekte Ausführung wird zu etwas, das finanziell gebunden, verifiziert und bei Bedarf bestraft werden kann.
Das ist eine ganz andere Idee als "dezentralisiertes KI-Hosting." Es ist näher daran, einen Markt für objektive Wahrheit zu schaffen.
Trotzdem komme ich immer wieder zu einer ungelösten Frage zurück: Wenn die Modelle größer und die Agenten schneller werden, können Beweissysteme wirklich Schritt halten, ohne die ganze Maschine langsamer zu machen? Oder wird uns die praktische Geschwindigkeit immer zwingen, ein wenig Unsicherheit zu akzeptieren?
#opg $OPG
11
5
308
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
1
#FedMinutesFocusOnOctoberPause
126,803 Aufrufe
1,156 Kommentare
2
#BinanceLaunchesBinanceIntelligence
1.1M Aufrufe
6,360 Kommentare
3
#EvernorthDelaysNasdaqDebutToOct12
8,931 Aufrufe
240 Kommentare
4
#RobinhoodAdds$25MInBitcoinToBalanceSheet
2,726 Aufrufe
60 Kommentare
5
#SP500AndNasdaqHitRecordHighs
17,104 Aufrufe
440 Kommentare
6
#USMortgageRatesRiseTo7.49%
20,210 Aufrufe
352 Kommentare
7
#BTCFallsBelow$84K
112,915 Aufrufe
228 Kommentare
8
#DubaiVARAIssuesReserveAssetAuditCircular
42,987 Aufrufe
929 Kommentare
9
#SECApproves3XBitcoinETF
40,374 Aufrufe
760 Kommentare
10
#WinklevossFilesSpotZcashETFApplication
48,533 Aufrufe
860 Kommentare