
Ginyu The Trader
73 منشورات

Ginyu The Trader
إبلاغ
حظر المُستخدم
Research & Market Insight
فتح تداول
مُتداول بمُعدّل مرتفع
5.6 سنوات
195 تتابع
22 المتابعون
17 إعجاب
منشورات
الحافظة الاستثمارية
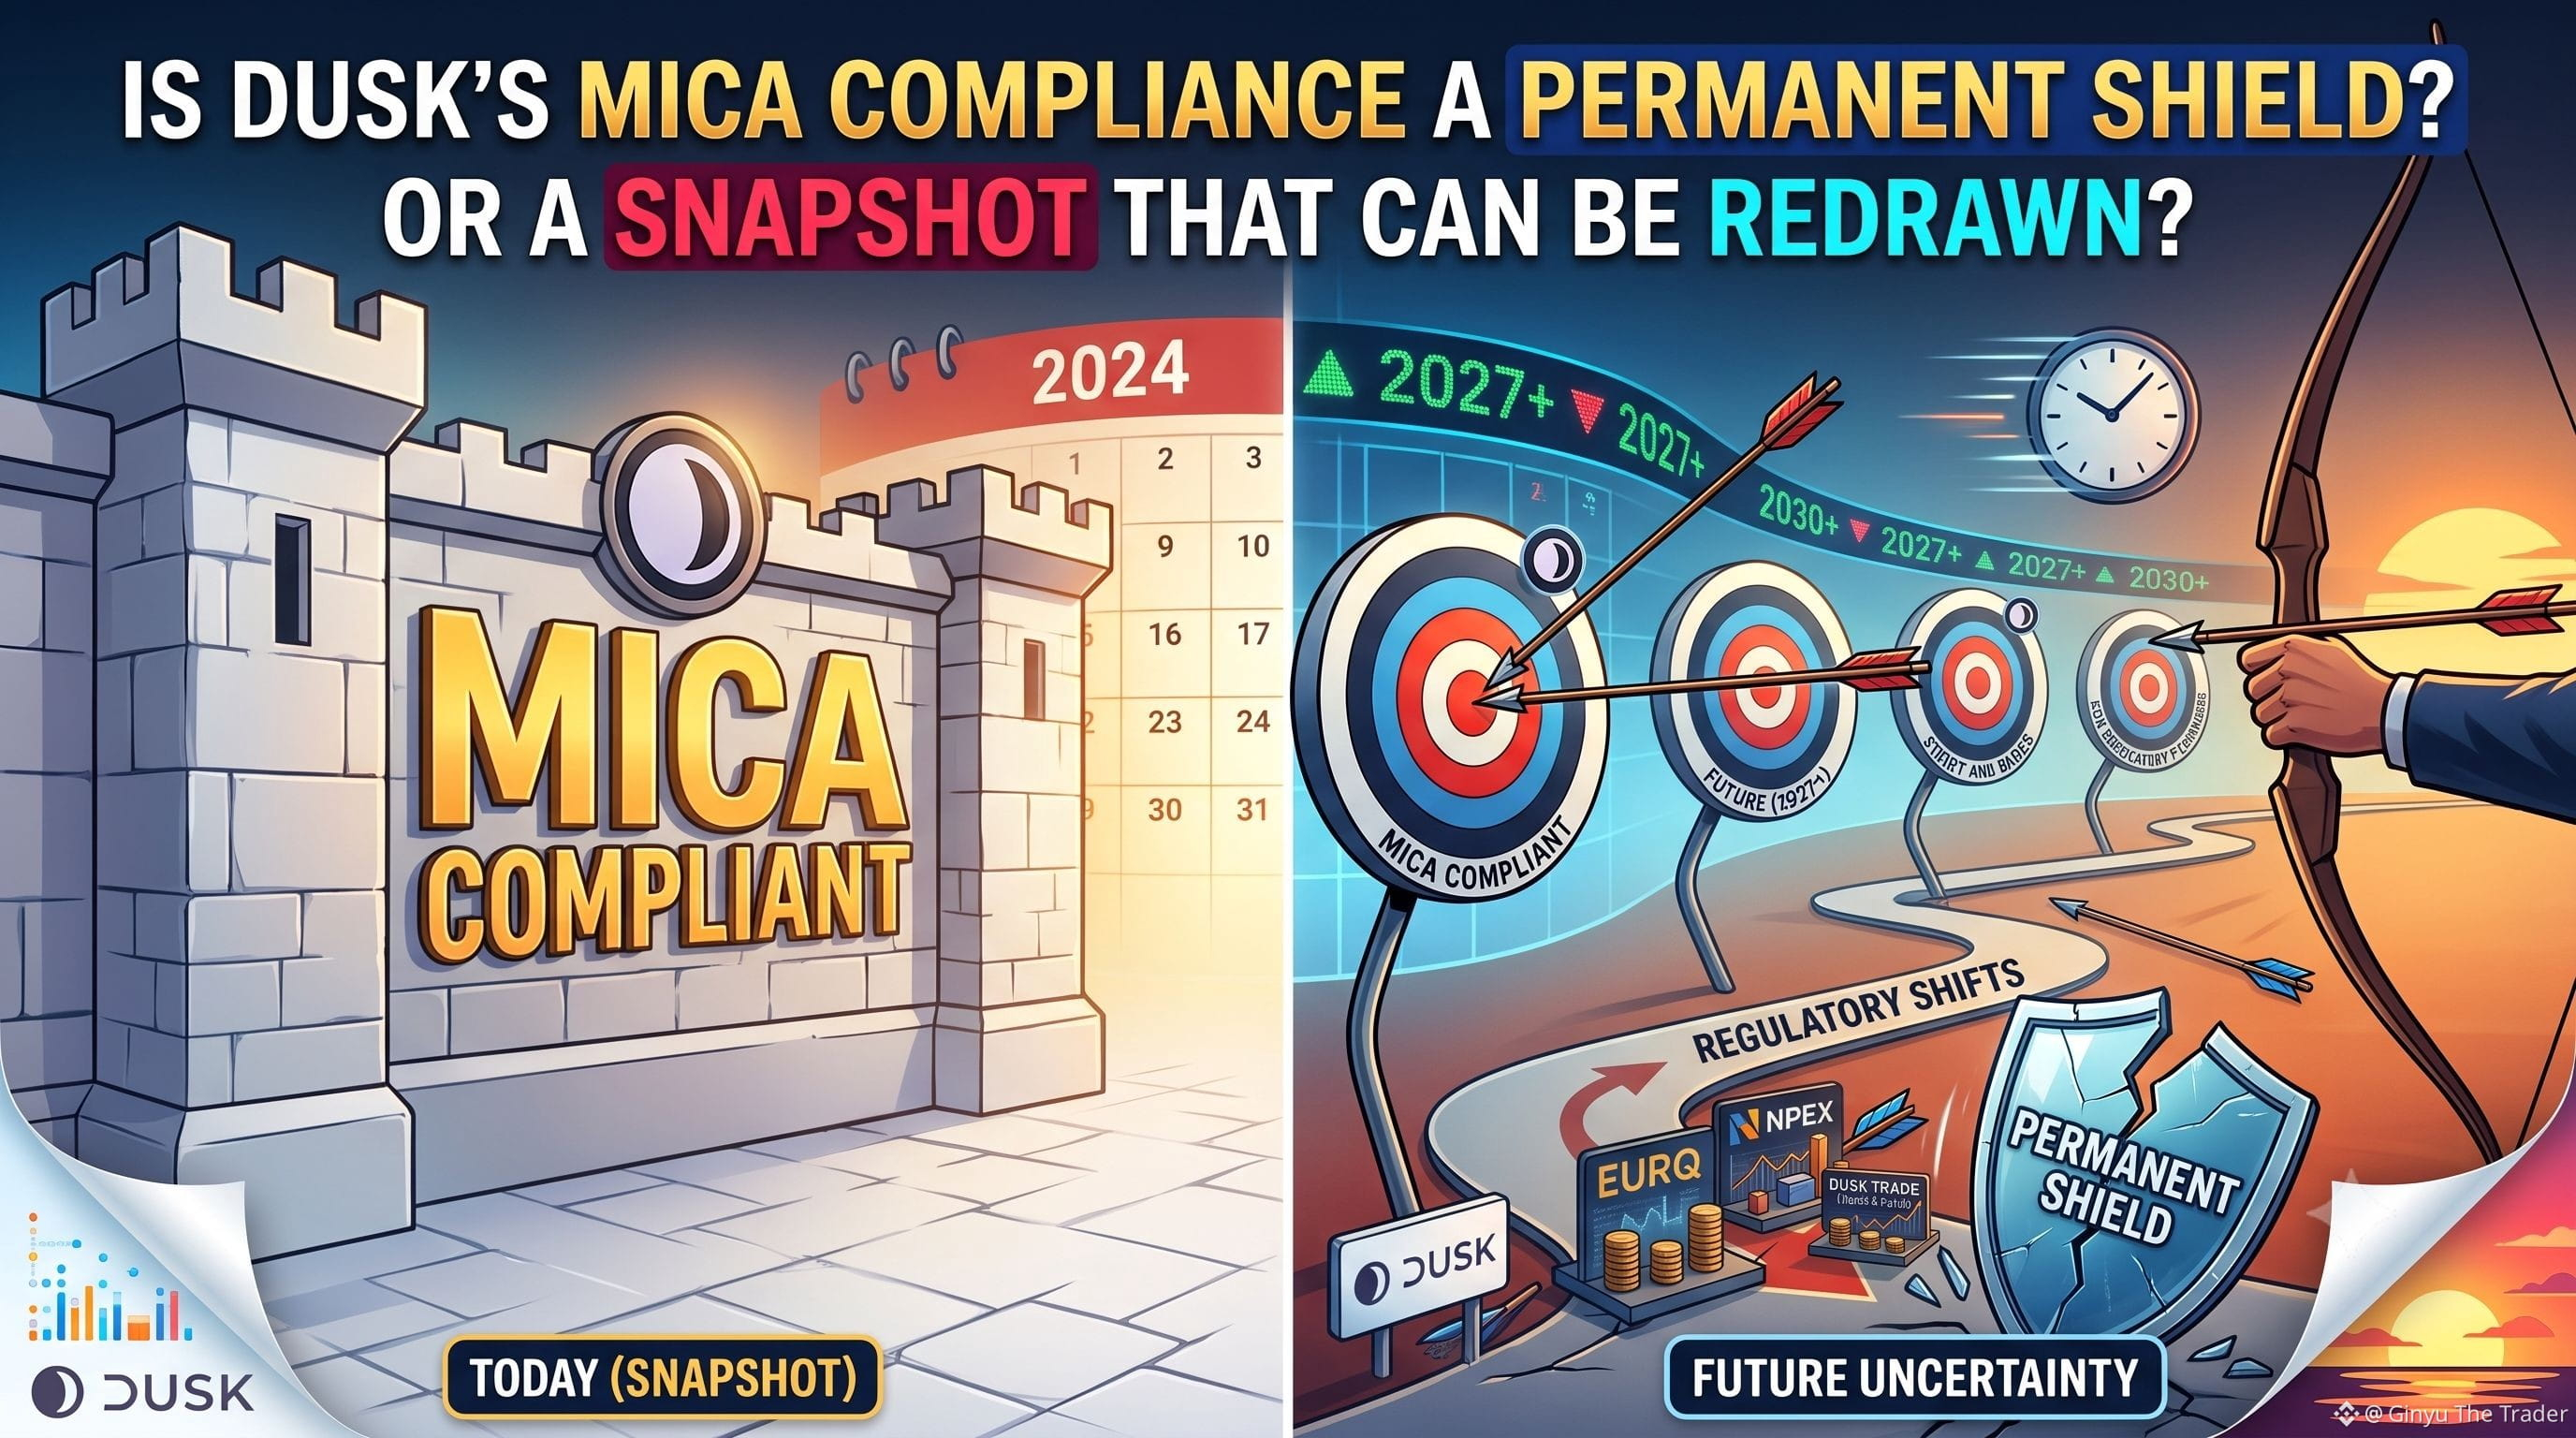
"الغسق متوافق مع لوائح MiCA، لذا فهو محصّن ضد الجهات التنظيمية." لقد رأيت هذا المنطق مستخدمًا تقريبًا كحجة ختامية في نقاشات حول السلامة طويلة الأجل للغسق، وأفهم جاذبيته. إن MiCA قانونٌ أوروبي ملزم وواقعي، وليست مجرد شارة تسويقية، وقد بنى الغسق بنية تحتية حقيقية حوله: رمز يورو متوافق داخل EURQ، وتتم المعاملات على الأوراق المالية عبر رخصة NPEX الخاصة ببرنامج DLT Pilot Regime، مع الإفصاح والتسوية المصمّمين مع وضع متطلبات MiCA في الحسبان منذ البداية. هذه قاعدةٌ حقيقية، وهي أكثر من قدرة معظم المشاريع التي تدّعي “الملاءمة التنظيمية” أن تشير إليها عند طلب تفاصيل.
الفجوة في هذا المنطق هي اعتبار الوضع المتوافق اليوم درعًا دائمًا لا مجرد لقطة من القواعد الحالية. إن البيئة التنظيمية نفسها في الاتحاد الأوروبي التي منحت الغسق إطارًا متوافقًا مع MiCA تتحرك في الوقت ذاته في اتجاهٍ أكثر تشددًا في أماكن أخرى: قواعد مكافحة غسل الأموال تتجه نحو حظر حسابات عملات الخصوصية فعليًا عبر الاتحاد الأوروبي بحلول 2027، وهي فئة يقع الغسق بجوارها حتى مع “السكة العامة” الخاصة بـ Moonlight كتحوّط. يمكن إعادة كتابة القواعد التي تصنّف سلسلةً ما على أنها متوافقة في سنة واحدة في العام التالي، خصوصًا في مجال تنظيمي ما زال صغيرًا وقيد الخلاف النشط كما هي أسواق الأصول المشفرة في أوروبا حاليًا.
لا أعتقد أن هذا يجعل عمل الغسق الخاص بالامتثال بلا معنى، بل على العكس، أفضّل أن أرى مشروعًا يبني نحو MiCA بدل تجاهله بالكامل. ما أود الاعتراض عليه هو درجة اليقين في عبارة “محصّن ضد الجهات التنظيمية”. إن الامتثال هدف متحرك يجب الحفاظ عليه باستمرار، لا حالة تُكتسب مرة واحدة ثم تُقفل. يمنح نموذج Moonlight لدى الغسق مساحةً للتكيف أكثر من سلسلة خصوصية بحتة، لكن قابلية التكيف ليست هي نفسها ادعاء السلامة الدائمة، واعتبار الاثنين متطابقين يبالغ في ما يضمنه امتثال MiCA اليوم فعليًا بالنسبة لما سيحدث غدًا. منتجات مثل Dusk Trade، المصممة لإدخال صناديق سوق المال والسندات وغيرها من RWAs إلى الغسق مع ملكية حقيقية وتسوية فورية، هي بالضبط نوع التطبيقات التي قد يشعر بتغيير القواعد أولًا إذا تحركت الأرض تحت MiCA.
@Dusk_Foundation $DUSK #dusk
"الغسق متوافق مع لوائح MiCA، لذا فهو محصّن ضد الجهات التنظيمية." لقد رأيت هذا المنطق مستخدمًا تقريبًا كحجة ختامية في نقاشات حول السلامة طويلة الأجل للغسق، وأفهم جاذبيته. إن MiCA قانونٌ أوروبي ملزم وواقعي، وليست مجرد شارة تسويقية، وقد بنى الغسق بنية تحتية حقيقية حوله: رمز يورو متوافق داخل EURQ، وتتم المعاملات على الأوراق المالية عبر رخصة NPEX الخاصة ببرنامج DLT Pilot Regime، مع الإفصاح والتسوية المصمّمين مع وضع متطلبات MiCA في الحسبان منذ البداية. هذه قاعدةٌ حقيقية، وهي أكثر من قدرة معظم المشاريع التي تدّعي “الملاءمة التنظيمية” أن تشير إليها عند طلب تفاصيل.
الفجوة في هذا المنطق هي اعتبار الوضع المتوافق اليوم درعًا دائمًا لا مجرد لقطة من القواعد الحالية. إن البيئة التنظيمية نفسها في الاتحاد الأوروبي التي منحت الغسق إطارًا متوافقًا مع MiCA تتحرك في الوقت ذاته في اتجاهٍ أكثر تشددًا في أماكن أخرى: قواعد مكافحة غسل الأموال تتجه نحو حظر حسابات عملات الخصوصية فعليًا عبر الاتحاد الأوروبي بحلول 2027، وهي فئة يقع الغسق بجوارها حتى مع “السكة العامة” الخاصة بـ Moonlight كتحوّط. يمكن إعادة كتابة القواعد التي تصنّف سلسلةً ما على أنها متوافقة في سنة واحدة في العام التالي، خصوصًا في مجال تنظيمي ما زال صغيرًا وقيد الخلاف النشط كما هي أسواق الأصول المشفرة في أوروبا حاليًا.
لا أعتقد أن هذا يجعل عمل الغسق الخاص بالامتثال بلا معنى، بل على العكس، أفضّل أن أرى مشروعًا يبني نحو MiCA بدل تجاهله بالكامل. ما أود الاعتراض عليه هو درجة اليقين في عبارة “محصّن ضد الجهات التنظيمية”. إن الامتثال هدف متحرك يجب الحفاظ عليه باستمرار، لا حالة تُكتسب مرة واحدة ثم تُقفل. يمنح نموذج Moonlight لدى الغسق مساحةً للتكيف أكثر من سلسلة خصوصية بحتة، لكن قابلية التكيف ليست هي نفسها ادعاء السلامة الدائمة، واعتبار الاثنين متطابقين يبالغ في ما يضمنه امتثال MiCA اليوم فعليًا بالنسبة لما سيحدث غدًا. منتجات مثل Dusk Trade، المصممة لإدخال صناديق سوق المال والسندات وغيرها من RWAs إلى الغسق مع ملكية حقيقية وتسوية فورية، هي بالضبط نوع التطبيقات التي قد يشعر بتغيير القواعد أولًا إذا تحركت الأرض تحت MiCA.
@Dusk $DUSK #dusk
الفجوة في هذا المنطق هي اعتبار الوضع المتوافق اليوم درعًا دائمًا لا مجرد لقطة من القواعد الحالية. إن البيئة التنظيمية نفسها في الاتحاد الأوروبي التي منحت الغسق إطارًا متوافقًا مع MiCA تتحرك في الوقت ذاته في اتجاهٍ أكثر تشددًا في أماكن أخرى: قواعد مكافحة غسل الأموال تتجه نحو حظر حسابات عملات الخصوصية فعليًا عبر الاتحاد الأوروبي بحلول 2027، وهي فئة يقع الغسق بجوارها حتى مع “السكة العامة” الخاصة بـ Moonlight كتحوّط. يمكن إعادة كتابة القواعد التي تصنّف سلسلةً ما على أنها متوافقة في سنة واحدة في العام التالي، خصوصًا في مجال تنظيمي ما زال صغيرًا وقيد الخلاف النشط كما هي أسواق الأصول المشفرة في أوروبا حاليًا.
لا أعتقد أن هذا يجعل عمل الغسق الخاص بالامتثال بلا معنى، بل على العكس، أفضّل أن أرى مشروعًا يبني نحو MiCA بدل تجاهله بالكامل. ما أود الاعتراض عليه هو درجة اليقين في عبارة “محصّن ضد الجهات التنظيمية”. إن الامتثال هدف متحرك يجب الحفاظ عليه باستمرار، لا حالة تُكتسب مرة واحدة ثم تُقفل. يمنح نموذج Moonlight لدى الغسق مساحةً للتكيف أكثر من سلسلة خصوصية بحتة، لكن قابلية التكيف ليست هي نفسها ادعاء السلامة الدائمة، واعتبار الاثنين متطابقين يبالغ في ما يضمنه امتثال MiCA اليوم فعليًا بالنسبة لما سيحدث غدًا. منتجات مثل Dusk Trade، المصممة لإدخال صناديق سوق المال والسندات وغيرها من RWAs إلى الغسق مع ملكية حقيقية وتسوية فورية، هي بالضبط نوع التطبيقات التي قد يشعر بتغيير القواعد أولًا إذا تحركت الأرض تحت MiCA.
@Dusk $DUSK #dusk
118
صحيح جزئيًا
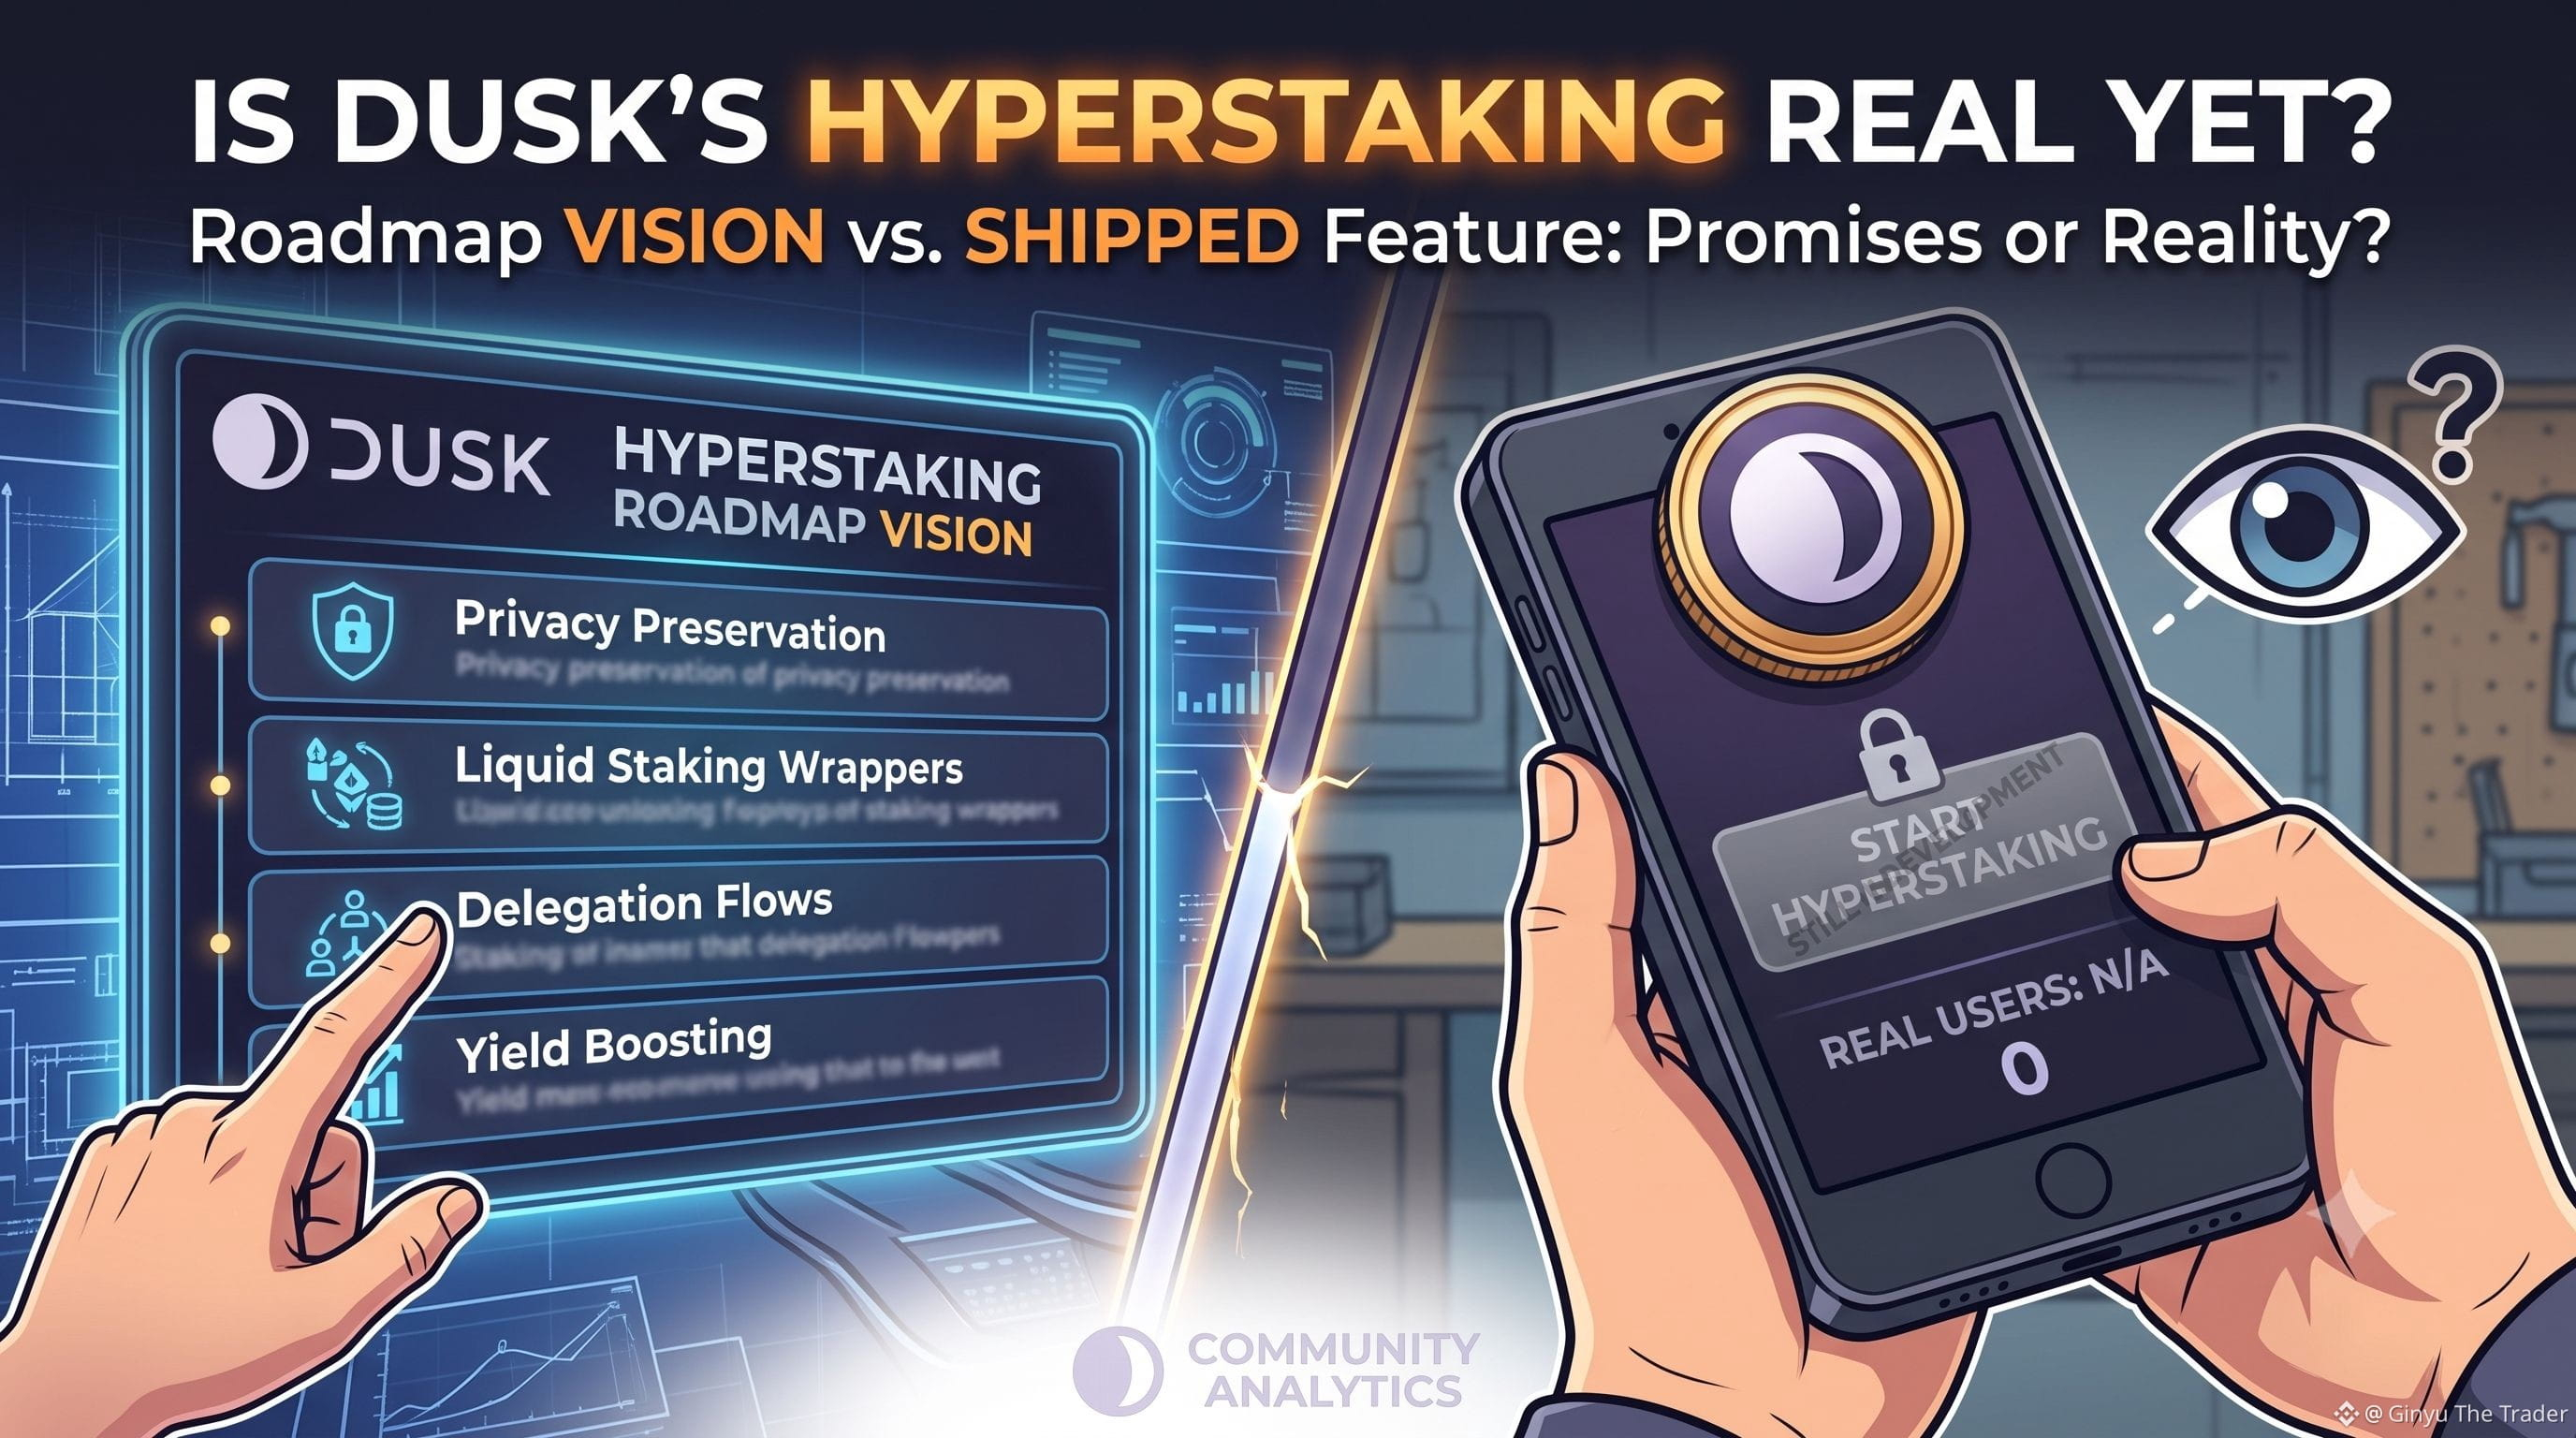
يُوصَف الـ Hyperstaking في لغة خارطة الطريق الخاصة بـ Dusk Network بوصفٍ قريب من تجريد الحسابات (account abstraction) من أجل التوقيع/الاستيكينغ، وهي حداثة تتيح للعقود الذكية التعامل مع الاستيكينغ بمنطق مخصص، بما يفتح المجال أمام استيكينغ يحافظ على الخصوصية، والتفويض، وأغلفة الاستيكينغ السائل، وبرامج الشراكات، وتعزيز العائد—كل ذلك ضمن بدائية واحدة. ومن خلال قراءة هذه القائمة، ألاحظ كيف تتم صياغة معظمها على أنها «مكاسب وانفتاحات» أكثر من كونها وظائف مؤكدة تم شحنها بالفعل، وأعتقد أن هذا الفرق يستحق اهتمامًا أكبر مما يحصل عليه عادةً في طريقة مناقشة الميزة.
الاستيكينغ القابل للبرمجة ليس مفهومًا خياليًا. فـ تجريد الحسابات على سلاسل أخرى قد مكّن بالفعل أنماطًا مشابهة، لذا لا يوجد سبب للاعتقاد بأن نسخة Dusk Network غير معقولة تقنيًا. لكن وصف خارطة الطريق المكتوب لإثارة الحماس حول ربعٍ قادم هو بطبيعته نوعٌ مختلف تمامًا من البيان عن ميزة تم تسليمها فعليًا، يَستخدمها مُستكينغون حقيقيون عبر أغلفة الاستيكينغ السائل أو مسارات التفويض في الإنتاج، تحت شروط شبكة حقيقية، وبمقياس ذي معنى.
أحاول التعامل مع هذه الادعاءات بالطريقة نفسها التي أتعامل بها مع أي وعود تقنية طموحة من فريق—لإنصافه—قدّم تاريخيًا تشفيرًا صعبًا (hard cryptography)، لكنه أخفق تاريخيًا كذلك في مواعيد حددها لنفسه، والنمط ذاته يظهر الآن مع إطلاق DuskEVM على الشبكة الرئيسية ووحدة Hedger للخصوصية: كلاهما كانا وعودًا وكلاهما ما زالا معلّقين كما أكتب هذه السطور. قد يفتح الـ Hyperstaking كل ما تصفه خارطة الطريق. وقد يصل أيضًا في نسخة أولى أضيق تتوسع مع مرور الوقت، كما يحدث مع معظم البدائيات الطموحة عند شحنها. وحتى أتمكن من الإشارة إلى تطبيقات محددة تقوم بأشياء محددة على الشبكة الرئيسية لـ Dusk Network بدلًا من قائمة من احتمالات مُصاغة كنقاط تعداد، فسأعتبر الرؤية الكاملة واعدة وغير مثبتة تقريبًا بمستوى متقارب من حيث إمكانية التحقق.
@Dusk_Foundation $DUSK #dusk
يُوصَف الـ Hyperstaking في لغة خارطة الطريق الخاصة بـ Dusk Network بوصفٍ قريب من تجريد الحسابات (account abstraction) من أجل التوقيع/الاستيكينغ، وهي حداثة تتيح للعقود الذكية التعامل مع الاستيكينغ بمنطق مخصص، بما يفتح المجال أمام استيكينغ يحافظ على الخصوصية، والتفويض، وأغلفة الاستيكينغ السائل، وبرامج الشراكات، وتعزيز العائد—كل ذلك ضمن بدائية واحدة. ومن خلال قراءة هذه القائمة، ألاحظ كيف تتم صياغة معظمها على أنها «مكاسب وانفتاحات» أكثر من كونها وظائف مؤكدة تم شحنها بالفعل، وأعتقد أن هذا الفرق يستحق اهتمامًا أكبر مما يحصل عليه عادةً في طريقة مناقشة الميزة.
الاستيكينغ القابل للبرمجة ليس مفهومًا خياليًا. فـ تجريد الحسابات على سلاسل أخرى قد مكّن بالفعل أنماطًا مشابهة، لذا لا يوجد سبب للاعتقاد بأن نسخة Dusk Network غير معقولة تقنيًا. لكن وصف خارطة الطريق المكتوب لإثارة الحماس حول ربعٍ قادم هو بطبيعته نوعٌ مختلف تمامًا من البيان عن ميزة تم تسليمها فعليًا، يَستخدمها مُستكينغون حقيقيون عبر أغلفة الاستيكينغ السائل أو مسارات التفويض في الإنتاج، تحت شروط شبكة حقيقية، وبمقياس ذي معنى.
أحاول التعامل مع هذه الادعاءات بالطريقة نفسها التي أتعامل بها مع أي وعود تقنية طموحة من فريق—لإنصافه—قدّم تاريخيًا تشفيرًا صعبًا (hard cryptography)، لكنه أخفق تاريخيًا كذلك في مواعيد حددها لنفسه، والنمط ذاته يظهر الآن مع إطلاق DuskEVM على الشبكة الرئيسية ووحدة Hedger للخصوصية: كلاهما كانا وعودًا وكلاهما ما زالا معلّقين كما أكتب هذه السطور. قد يفتح الـ Hyperstaking كل ما تصفه خارطة الطريق. وقد يصل أيضًا في نسخة أولى أضيق تتوسع مع مرور الوقت، كما يحدث مع معظم البدائيات الطموحة عند شحنها. وحتى أتمكن من الإشارة إلى تطبيقات محددة تقوم بأشياء محددة على الشبكة الرئيسية لـ Dusk Network بدلًا من قائمة من احتمالات مُصاغة كنقاط تعداد، فسأعتبر الرؤية الكاملة واعدة وغير مثبتة تقريبًا بمستوى متقارب من حيث إمكانية التحقق.
@Dusk $DUSK #dusk
الاستيكينغ القابل للبرمجة ليس مفهومًا خياليًا. فـ تجريد الحسابات على سلاسل أخرى قد مكّن بالفعل أنماطًا مشابهة، لذا لا يوجد سبب للاعتقاد بأن نسخة Dusk Network غير معقولة تقنيًا. لكن وصف خارطة الطريق المكتوب لإثارة الحماس حول ربعٍ قادم هو بطبيعته نوعٌ مختلف تمامًا من البيان عن ميزة تم تسليمها فعليًا، يَستخدمها مُستكينغون حقيقيون عبر أغلفة الاستيكينغ السائل أو مسارات التفويض في الإنتاج، تحت شروط شبكة حقيقية، وبمقياس ذي معنى.
أحاول التعامل مع هذه الادعاءات بالطريقة نفسها التي أتعامل بها مع أي وعود تقنية طموحة من فريق—لإنصافه—قدّم تاريخيًا تشفيرًا صعبًا (hard cryptography)، لكنه أخفق تاريخيًا كذلك في مواعيد حددها لنفسه، والنمط ذاته يظهر الآن مع إطلاق DuskEVM على الشبكة الرئيسية ووحدة Hedger للخصوصية: كلاهما كانا وعودًا وكلاهما ما زالا معلّقين كما أكتب هذه السطور. قد يفتح الـ Hyperstaking كل ما تصفه خارطة الطريق. وقد يصل أيضًا في نسخة أولى أضيق تتوسع مع مرور الوقت، كما يحدث مع معظم البدائيات الطموحة عند شحنها. وحتى أتمكن من الإشارة إلى تطبيقات محددة تقوم بأشياء محددة على الشبكة الرئيسية لـ Dusk Network بدلًا من قائمة من احتمالات مُصاغة كنقاط تعداد، فسأعتبر الرؤية الكاملة واعدة وغير مثبتة تقريبًا بمستوى متقارب من حيث إمكانية التحقق.
@Dusk $DUSK #dusk
1
1
92
صحيح جزئيًا
عرض الترجمة
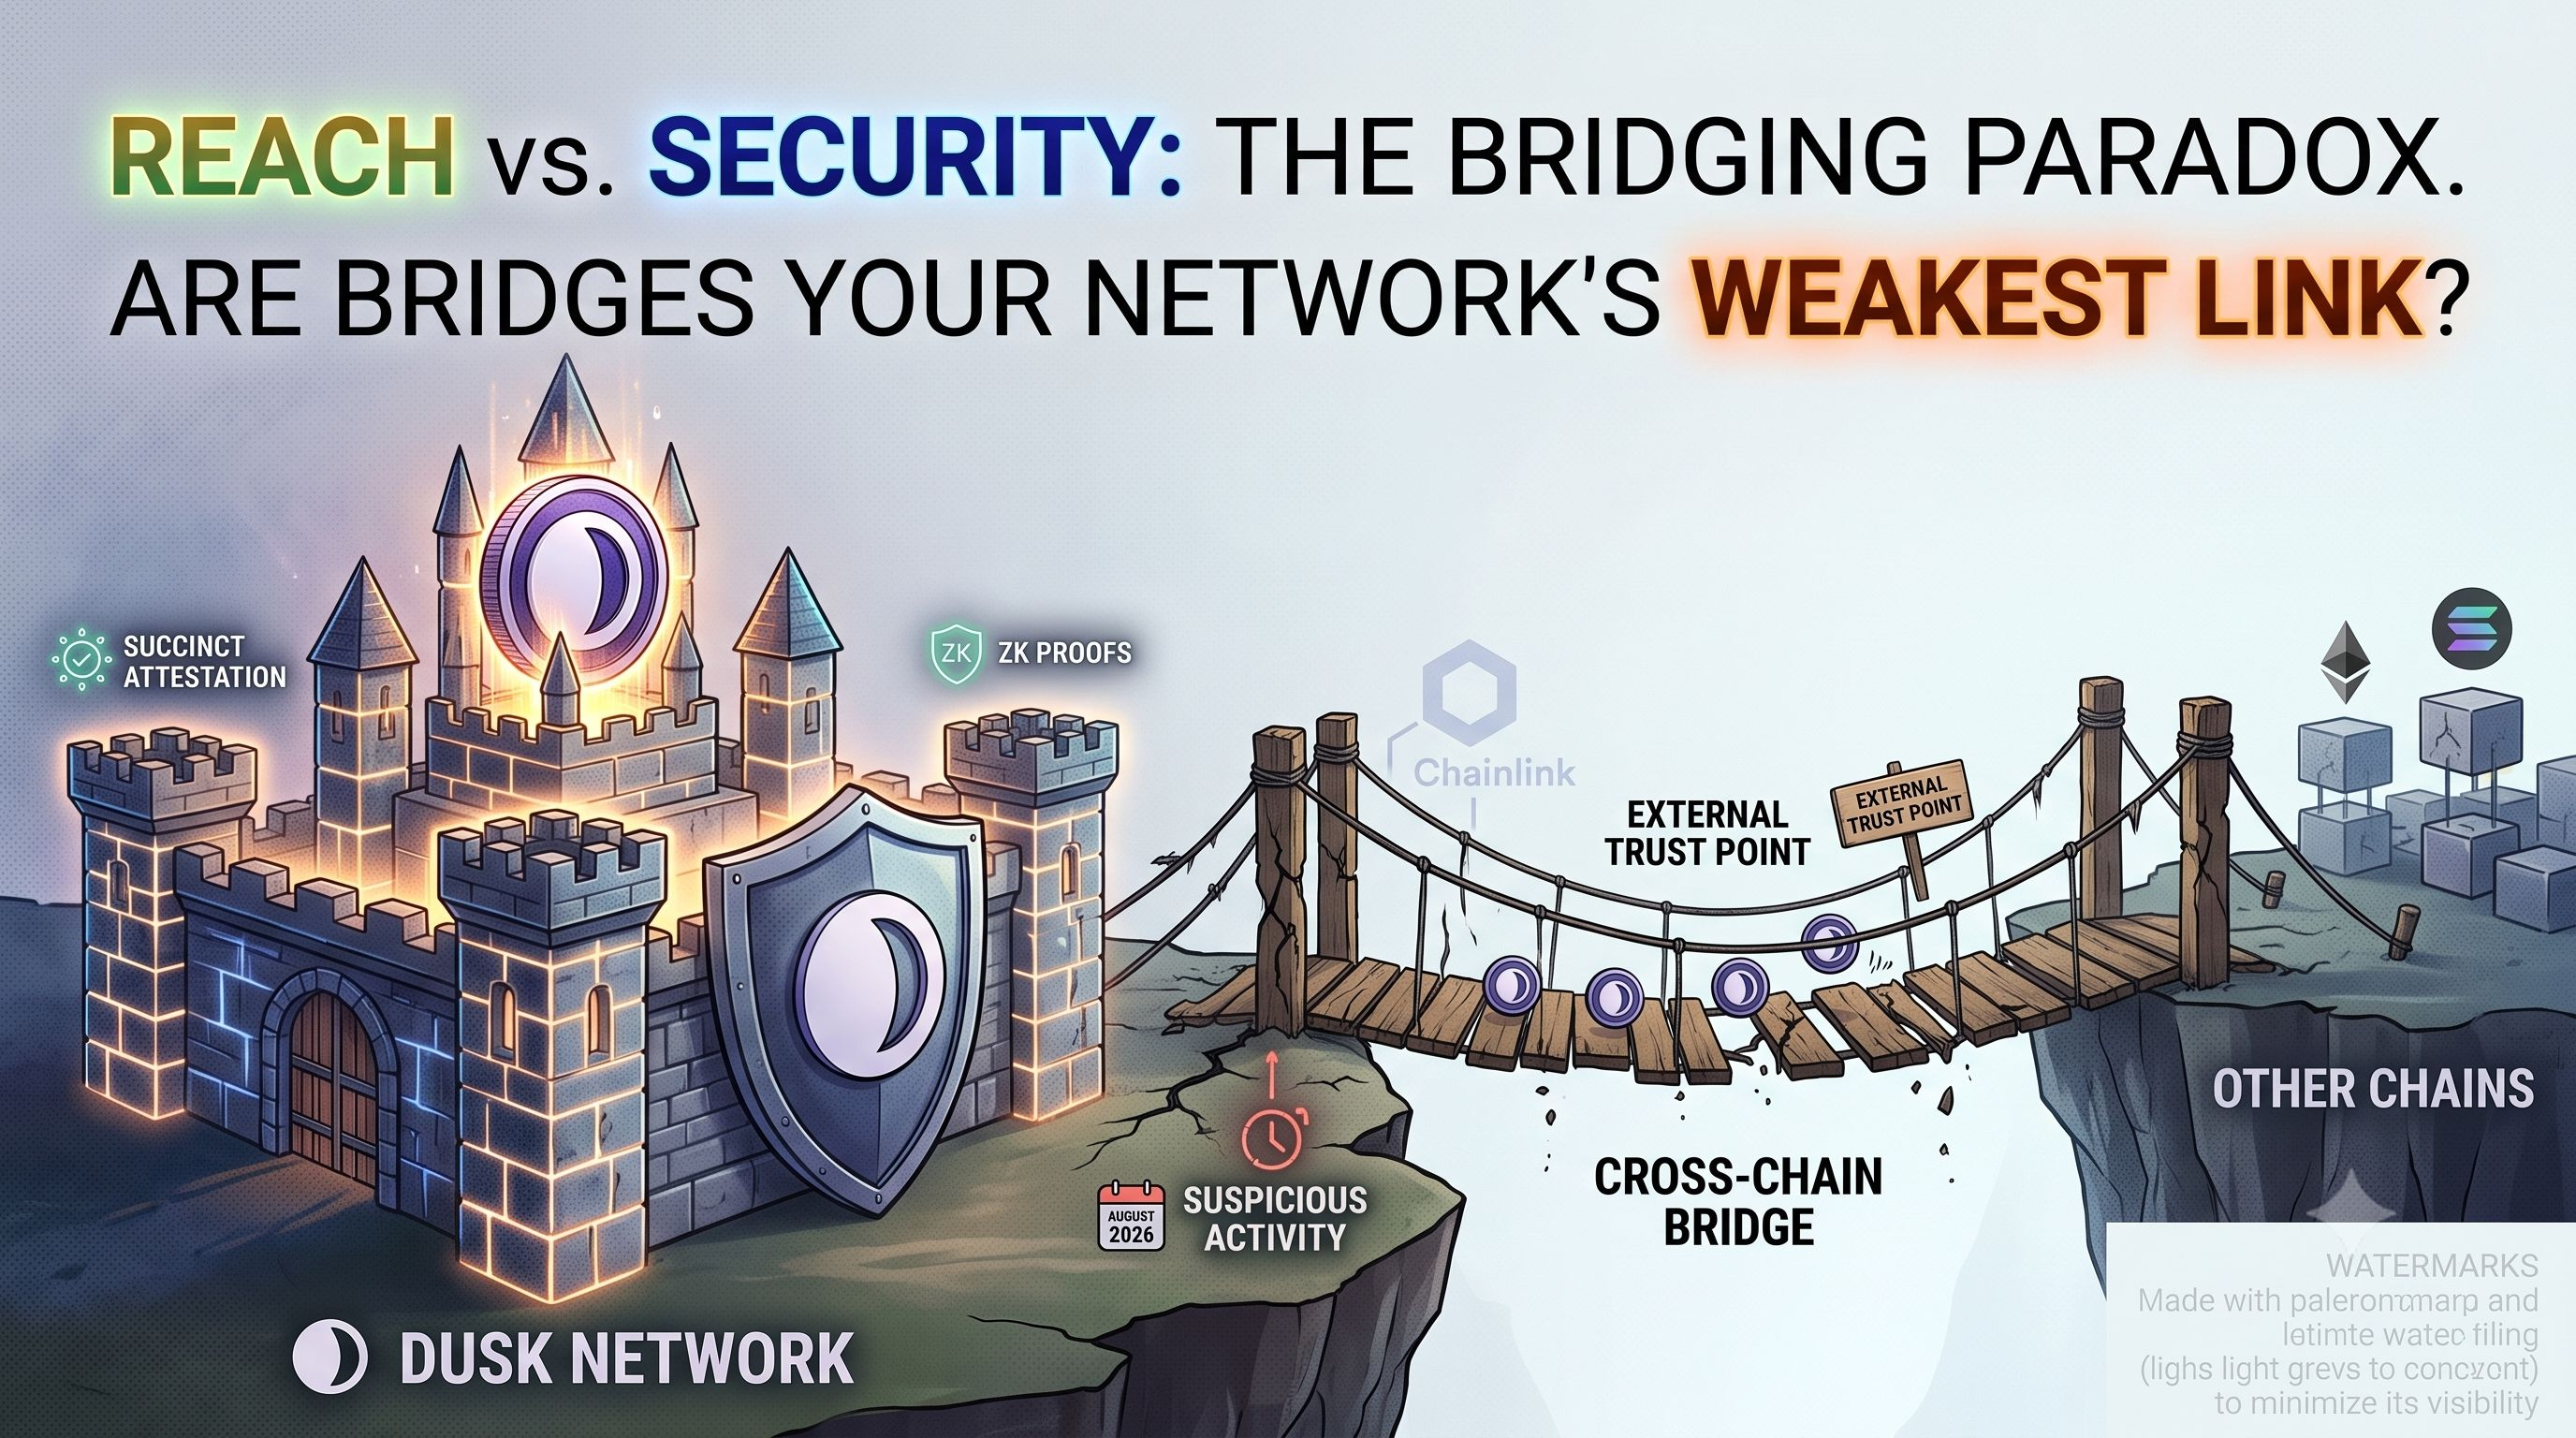
Every cross chain bridge in this industry carries the same uncomfortable truth: it is usually the least secure part of an otherwise secure system, because it has to trust something outside the system it is bridging into. Dusk Network's own base layer, Succinct Attestation for deterministic finality, zero knowledge proofs for confidential transactions, is genuinely hard to attack directly. The bridges connecting it outward, including the infrastructure recently paused after suspicious wallet activity in August 2026, are a different category of risk entirely, and I do not think that risk is unique to Dusk so much as it is unavoidable for any chain trying to be interoperable at all. The irony is hard to miss: the same bridge infrastructure now under review was meant to help carry the DuskEVM launch forward, tying the project's next milestone to a trust problem the rest of the industry has never fully solved either.
The Chainlink integration illustrates the tension well. Using CCIP to let DUSK move natively between Ethereum and Solana, and to eventually let NPEX settle a stated EUR 300 million or more of tokenized securities across chains, genuinely expands what the network can reach. It also means Dusk's security now partially depends on infrastructure it does not fully control, audited and reputable as Chainlink's design is. That is simply what interoperability costs. No bridge architecture in the industry today has a clean record proving this cost can be engineered away entirely rather than just reduced.
So is bridging fundamentally at odds with a security first brand, or just an honest trade every chain accepts once it wants reach beyond its own base layer? I lean toward the second answer, with a caveat: a project whose entire value proposition rests on trust has less room for error here than a general purpose chain does, and the August incident is a reminder of how thin that margin actually is.
@Dusk_Foundation $DUSK #dusk
Every cross chain bridge in this industry carries the same uncomfortable truth: it is usually the least secure part of an otherwise secure system, because it has to trust something outside the system it is bridging into. Dusk Network's own base layer, Succinct Attestation for deterministic finality, zero knowledge proofs for confidential transactions, is genuinely hard to attack directly. The bridges connecting it outward, including the infrastructure recently paused after suspicious wallet activity in August 2026, are a different category of risk entirely, and I do not think that risk is unique to Dusk so much as it is unavoidable for any chain trying to be interoperable at all. The irony is hard to miss: the same bridge infrastructure now under review was meant to help carry the DuskEVM launch forward, tying the project's next milestone to a trust problem the rest of the industry has never fully solved either.
The Chainlink integration illustrates the tension well. Using CCIP to let DUSK move natively between Ethereum and Solana, and to eventually let NPEX settle a stated EUR 300 million or more of tokenized securities across chains, genuinely expands what the network can reach. It also means Dusk's security now partially depends on infrastructure it does not fully control, audited and reputable as Chainlink's design is. That is simply what interoperability costs. No bridge architecture in the industry today has a clean record proving this cost can be engineered away entirely rather than just reduced.
So is bridging fundamentally at odds with a security first brand, or just an honest trade every chain accepts once it wants reach beyond its own base layer? I lean toward the second answer, with a caveat: a project whose entire value proposition rests on trust has less room for error here than a general purpose chain does, and the August incident is a reminder of how thin that margin actually is.
@Dusk $DUSK #dusk
The Chainlink integration illustrates the tension well. Using CCIP to let DUSK move natively between Ethereum and Solana, and to eventually let NPEX settle a stated EUR 300 million or more of tokenized securities across chains, genuinely expands what the network can reach. It also means Dusk's security now partially depends on infrastructure it does not fully control, audited and reputable as Chainlink's design is. That is simply what interoperability costs. No bridge architecture in the industry today has a clean record proving this cost can be engineered away entirely rather than just reduced.
So is bridging fundamentally at odds with a security first brand, or just an honest trade every chain accepts once it wants reach beyond its own base layer? I lean toward the second answer, with a caveat: a project whose entire value proposition rests on trust has less room for error here than a general purpose chain does, and the August incident is a reminder of how thin that margin actually is.
@Dusk $DUSK #dusk
79
تمّ التحقق
أي شخص تداول بحجم حقيقي يعرف عدم الارتياح الناتج عن دفتر أوامر عام. وضعك، توقيتك، نمط تجميعك—كل ذلك مرئي لأي شخص يراقب، ويمكن استخدامه ضدك. لا أعتقد أن معظم مشاريع التمويل اللامركزي أخذت هذه المشكلة بجدية. قد تكون Dusk استثناءً.
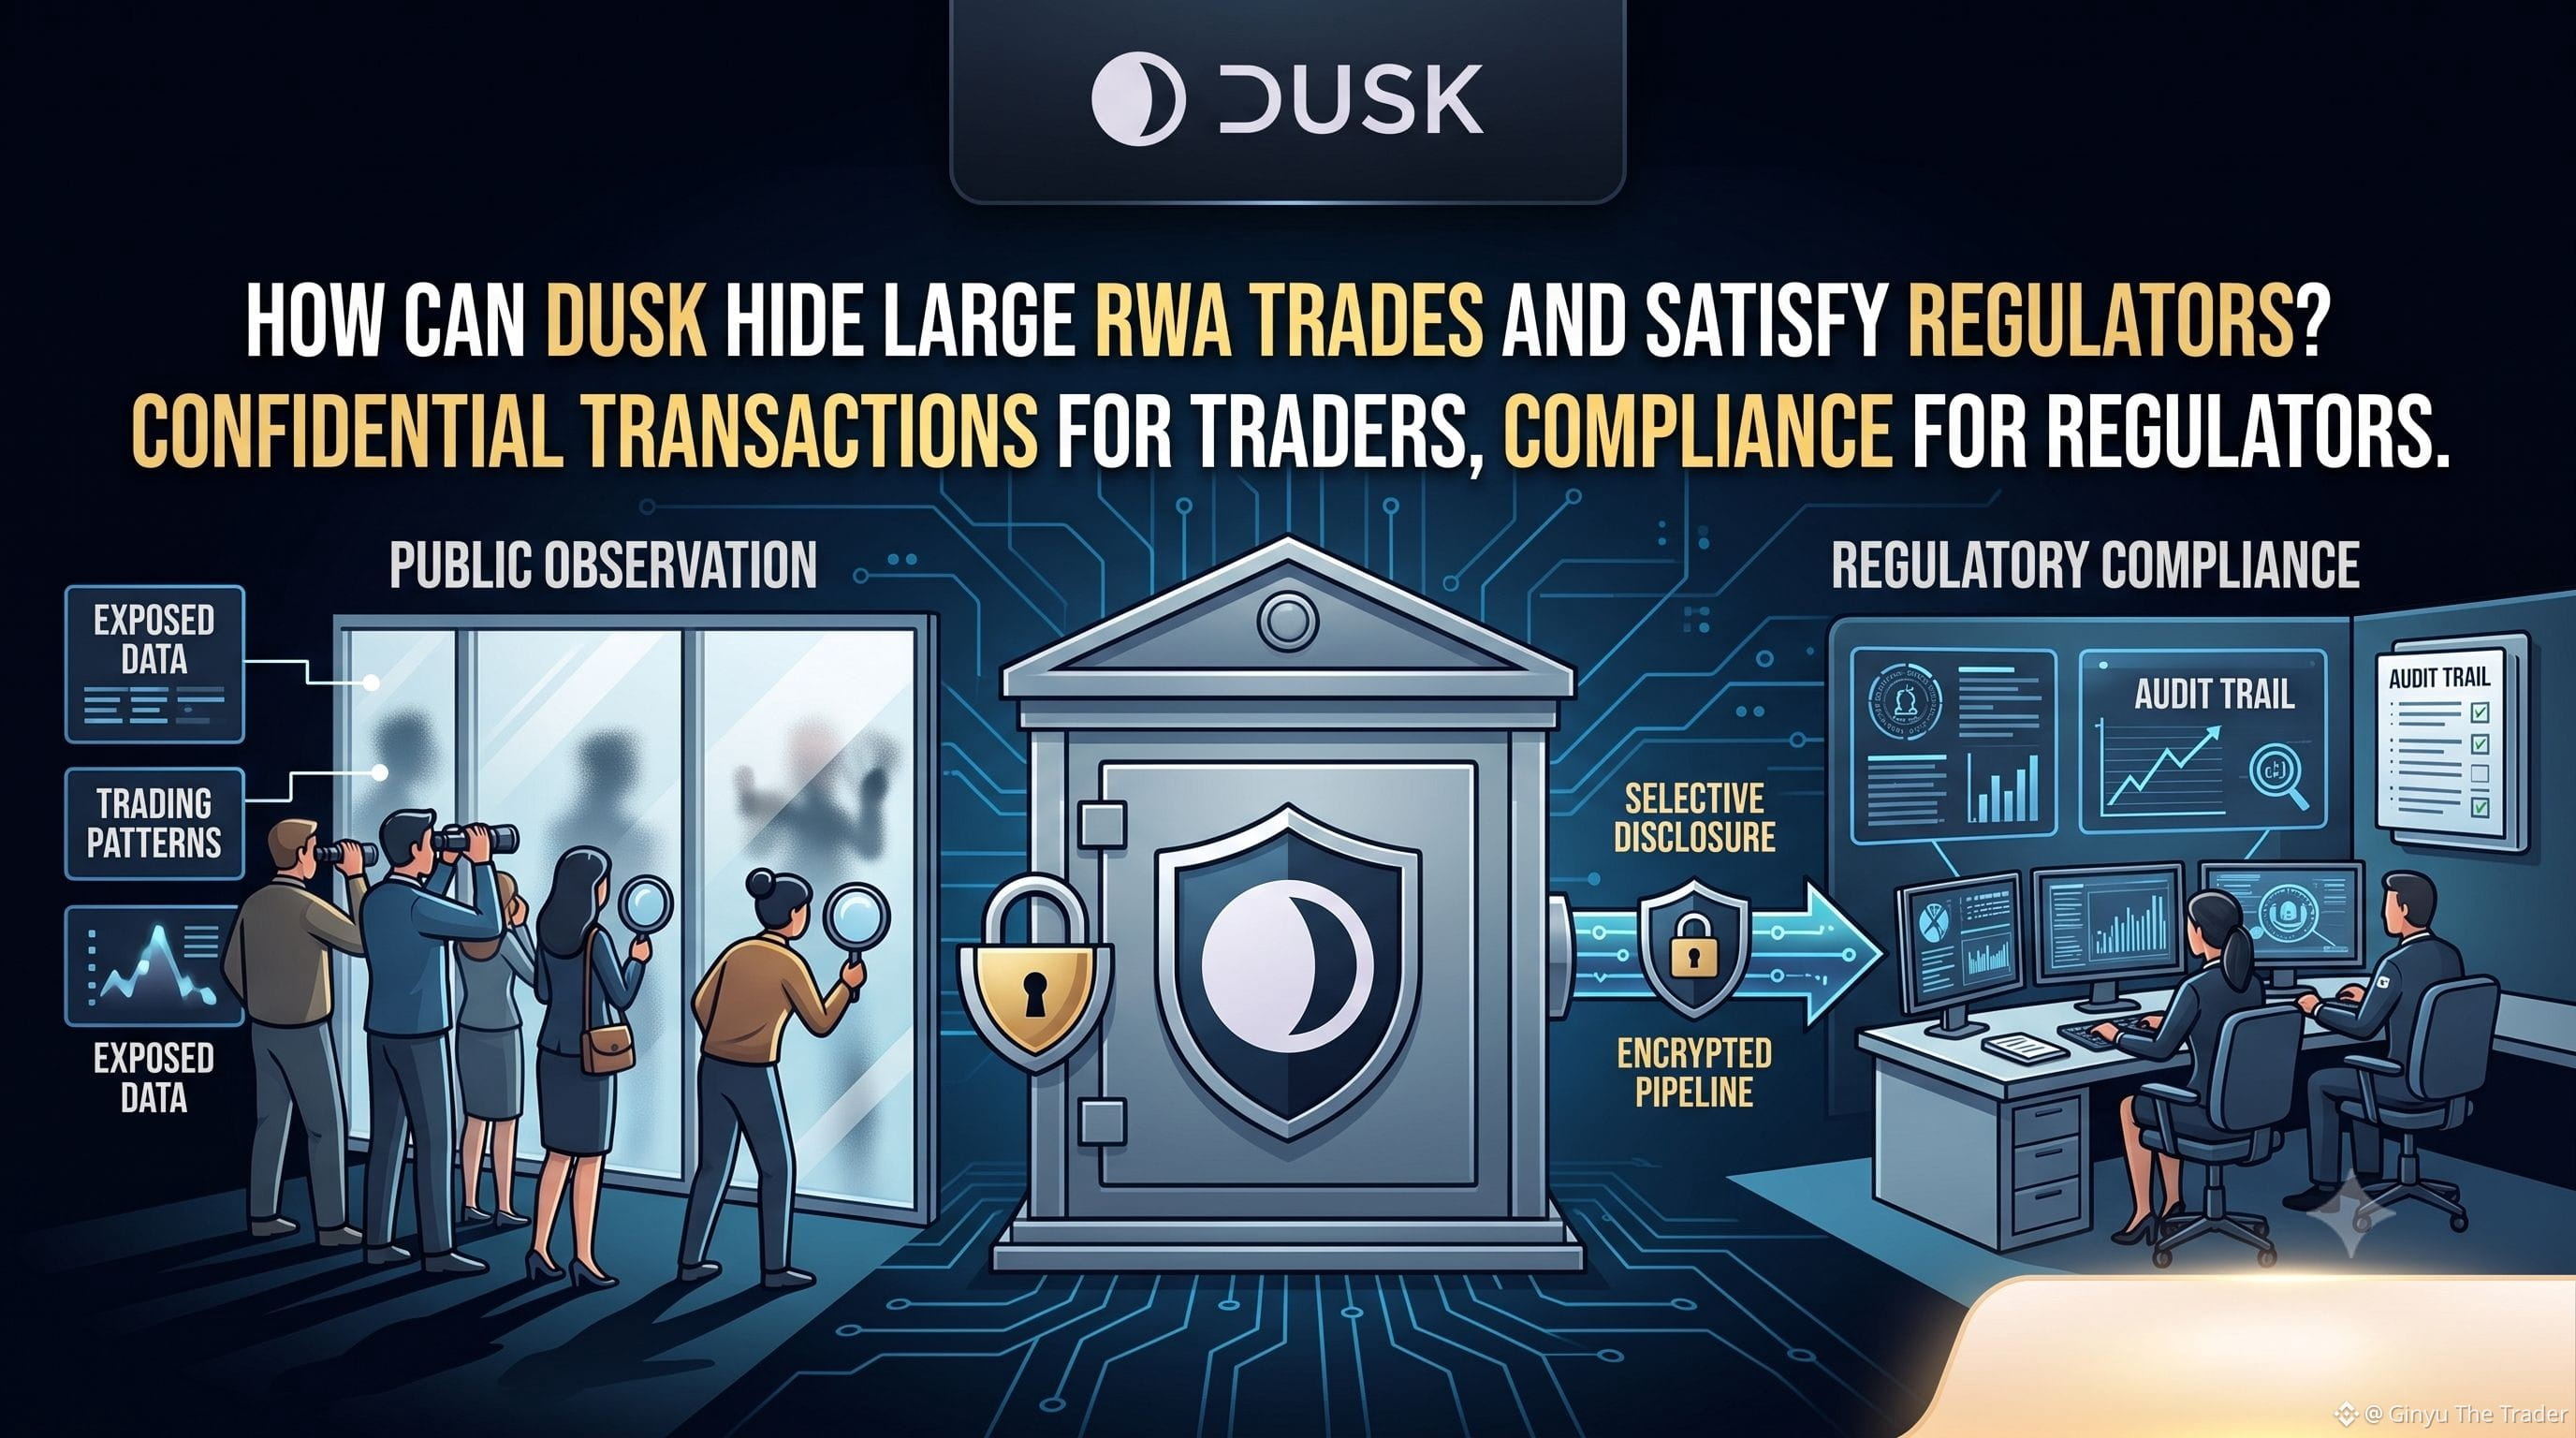
يستخدم Hedger، وحدة المعاملات السرّية المُعدّة لـ DuskEVM، التشفير المتماثل (الهومومورفيك) وإثباتات المعرفة الصفرية لإبقاء الأرصدة ومبالغ التحويل مخفية مع الاستمرار في تمكين الشبكة من التحقق من صحة كل معاملة. وبالاقتران مع Dusk Trade، منصة الوساطة الإلكترونية (neobroker) التي تعمل Dusk على بنائها لصناديق أسواق المال المُرمّزة (tokenized money market funds) وصناديق الاستثمار المتداولة ETFs والسندات، يمكن أن تمتد تلك السرّية إلى نشاط التداول الفعلي المرتبط بالأصول في العالم الحقيقي، وليس فقط إلى تحويلات رمزية بسيطة بين محفظتين. لن تحتاج عملية استرداد كبيرة أو إعادة موازنة لصندوق إلى بث حجمها لكل المراقبين على السلسلة فور حدوثها، كما يجبر السجل الشفاف بالكامل اليوم.
هذه هي النسخة الجذابة من القصة. أما السؤال الأصعب فهو: إلى أي مدى تتسامح الجهات التنظيمية فعلاً مع هذا القدر من الخصوصية عندما تتعلق بــأوراق مالية حقيقية ومتطلبات مراقبة سوق حقيقية؟ وضعت الأسواق العامة قواعد الشفافية لسببٍ ما: لكشف التلاعب، والاتجار من الداخل، وغش التسوية. ويتعين على الإفصاح الانتقائي أن يراعي نفس تلك المخاوف حتى مع إخفاء المعلومات عن المراقبين العاديين. تتمثل إجابة Dusk في تمكين الجهات التنظيمية من رؤية ما يحق لها رؤيته عبر آليات الإفصاح، بينما يرى الجمهور قدرًا أقل. وهل تقبل الجهات التنظيمية هذا التبادل على نطاق واسع، لأوراق مالية حقيقية وليس لبرامج تجريبية، ليس شيئًا يقرره الهندسة وحدها، مهما كانت أناقة التشفير الكامنة تحت ذلك.
أعتقد أن هذا أحد أكثر الأسئلة المفتوحة إثارة للاهتمام حول Dusk Trade، وليس ميزة محسومة.
@Dusk_Foundation $DUSK #dusk
أي شخص تداول بحجم حقيقي يعرف عدم الارتياح الناتج عن دفتر أوامر عام. وضعك، توقيتك، نمط تجميعك—كل ذلك مرئي لأي شخص يراقب، ويمكن استخدامه ضدك. لا أعتقد أن معظم مشاريع التمويل اللامركزي أخذت هذه المشكلة بجدية. قد تكون Dusk استثناءً.
يستخدم Hedger، وحدة المعاملات السرّية المُعدّة لـ DuskEVM، التشفير المتماثل (الهومومورفيك) وإثباتات المعرفة الصفرية لإبقاء الأرصدة ومبالغ التحويل مخفية مع الاستمرار في تمكين الشبكة من التحقق من صحة كل معاملة. وبالاقتران مع Dusk Trade، منصة الوساطة الإلكترونية (neobroker) التي تعمل Dusk على بنائها لصناديق أسواق المال المُرمّزة (tokenized money market funds) وصناديق الاستثمار المتداولة ETFs والسندات، يمكن أن تمتد تلك السرّية إلى نشاط التداول الفعلي المرتبط بالأصول في العالم الحقيقي، وليس فقط إلى تحويلات رمزية بسيطة بين محفظتين. لن تحتاج عملية استرداد كبيرة أو إعادة موازنة لصندوق إلى بث حجمها لكل المراقبين على السلسلة فور حدوثها، كما يجبر السجل الشفاف بالكامل اليوم.
هذه هي النسخة الجذابة من القصة. أما السؤال الأصعب فهو: إلى أي مدى تتسامح الجهات التنظيمية فعلاً مع هذا القدر من الخصوصية عندما تتعلق بــأوراق مالية حقيقية ومتطلبات مراقبة سوق حقيقية؟ وضعت الأسواق العامة قواعد الشفافية لسببٍ ما: لكشف التلاعب، والاتجار من الداخل، وغش التسوية. ويتعين على الإفصاح الانتقائي أن يراعي نفس تلك المخاوف حتى مع إخفاء المعلومات عن المراقبين العاديين. تتمثل إجابة Dusk في تمكين الجهات التنظيمية من رؤية ما يحق لها رؤيته عبر آليات الإفصاح، بينما يرى الجمهور قدرًا أقل. وهل تقبل الجهات التنظيمية هذا التبادل على نطاق واسع، لأوراق مالية حقيقية وليس لبرامج تجريبية، ليس شيئًا يقرره الهندسة وحدها، مهما كانت أناقة التشفير الكامنة تحت ذلك.
أعتقد أن هذا أحد أكثر الأسئلة المفتوحة إثارة للاهتمام حول Dusk Trade، وليس ميزة محسومة.
@Dusk $DUSK #dusk
يستخدم Hedger، وحدة المعاملات السرّية المُعدّة لـ DuskEVM، التشفير المتماثل (الهومومورفيك) وإثباتات المعرفة الصفرية لإبقاء الأرصدة ومبالغ التحويل مخفية مع الاستمرار في تمكين الشبكة من التحقق من صحة كل معاملة. وبالاقتران مع Dusk Trade، منصة الوساطة الإلكترونية (neobroker) التي تعمل Dusk على بنائها لصناديق أسواق المال المُرمّزة (tokenized money market funds) وصناديق الاستثمار المتداولة ETFs والسندات، يمكن أن تمتد تلك السرّية إلى نشاط التداول الفعلي المرتبط بالأصول في العالم الحقيقي، وليس فقط إلى تحويلات رمزية بسيطة بين محفظتين. لن تحتاج عملية استرداد كبيرة أو إعادة موازنة لصندوق إلى بث حجمها لكل المراقبين على السلسلة فور حدوثها، كما يجبر السجل الشفاف بالكامل اليوم.
هذه هي النسخة الجذابة من القصة. أما السؤال الأصعب فهو: إلى أي مدى تتسامح الجهات التنظيمية فعلاً مع هذا القدر من الخصوصية عندما تتعلق بــأوراق مالية حقيقية ومتطلبات مراقبة سوق حقيقية؟ وضعت الأسواق العامة قواعد الشفافية لسببٍ ما: لكشف التلاعب، والاتجار من الداخل، وغش التسوية. ويتعين على الإفصاح الانتقائي أن يراعي نفس تلك المخاوف حتى مع إخفاء المعلومات عن المراقبين العاديين. تتمثل إجابة Dusk في تمكين الجهات التنظيمية من رؤية ما يحق لها رؤيته عبر آليات الإفصاح، بينما يرى الجمهور قدرًا أقل. وهل تقبل الجهات التنظيمية هذا التبادل على نطاق واسع، لأوراق مالية حقيقية وليس لبرامج تجريبية، ليس شيئًا يقرره الهندسة وحدها، مهما كانت أناقة التشفير الكامنة تحت ذلك.
أعتقد أن هذا أحد أكثر الأسئلة المفتوحة إثارة للاهتمام حول Dusk Trade، وليس ميزة محسومة.
@Dusk $DUSK #dusk
72
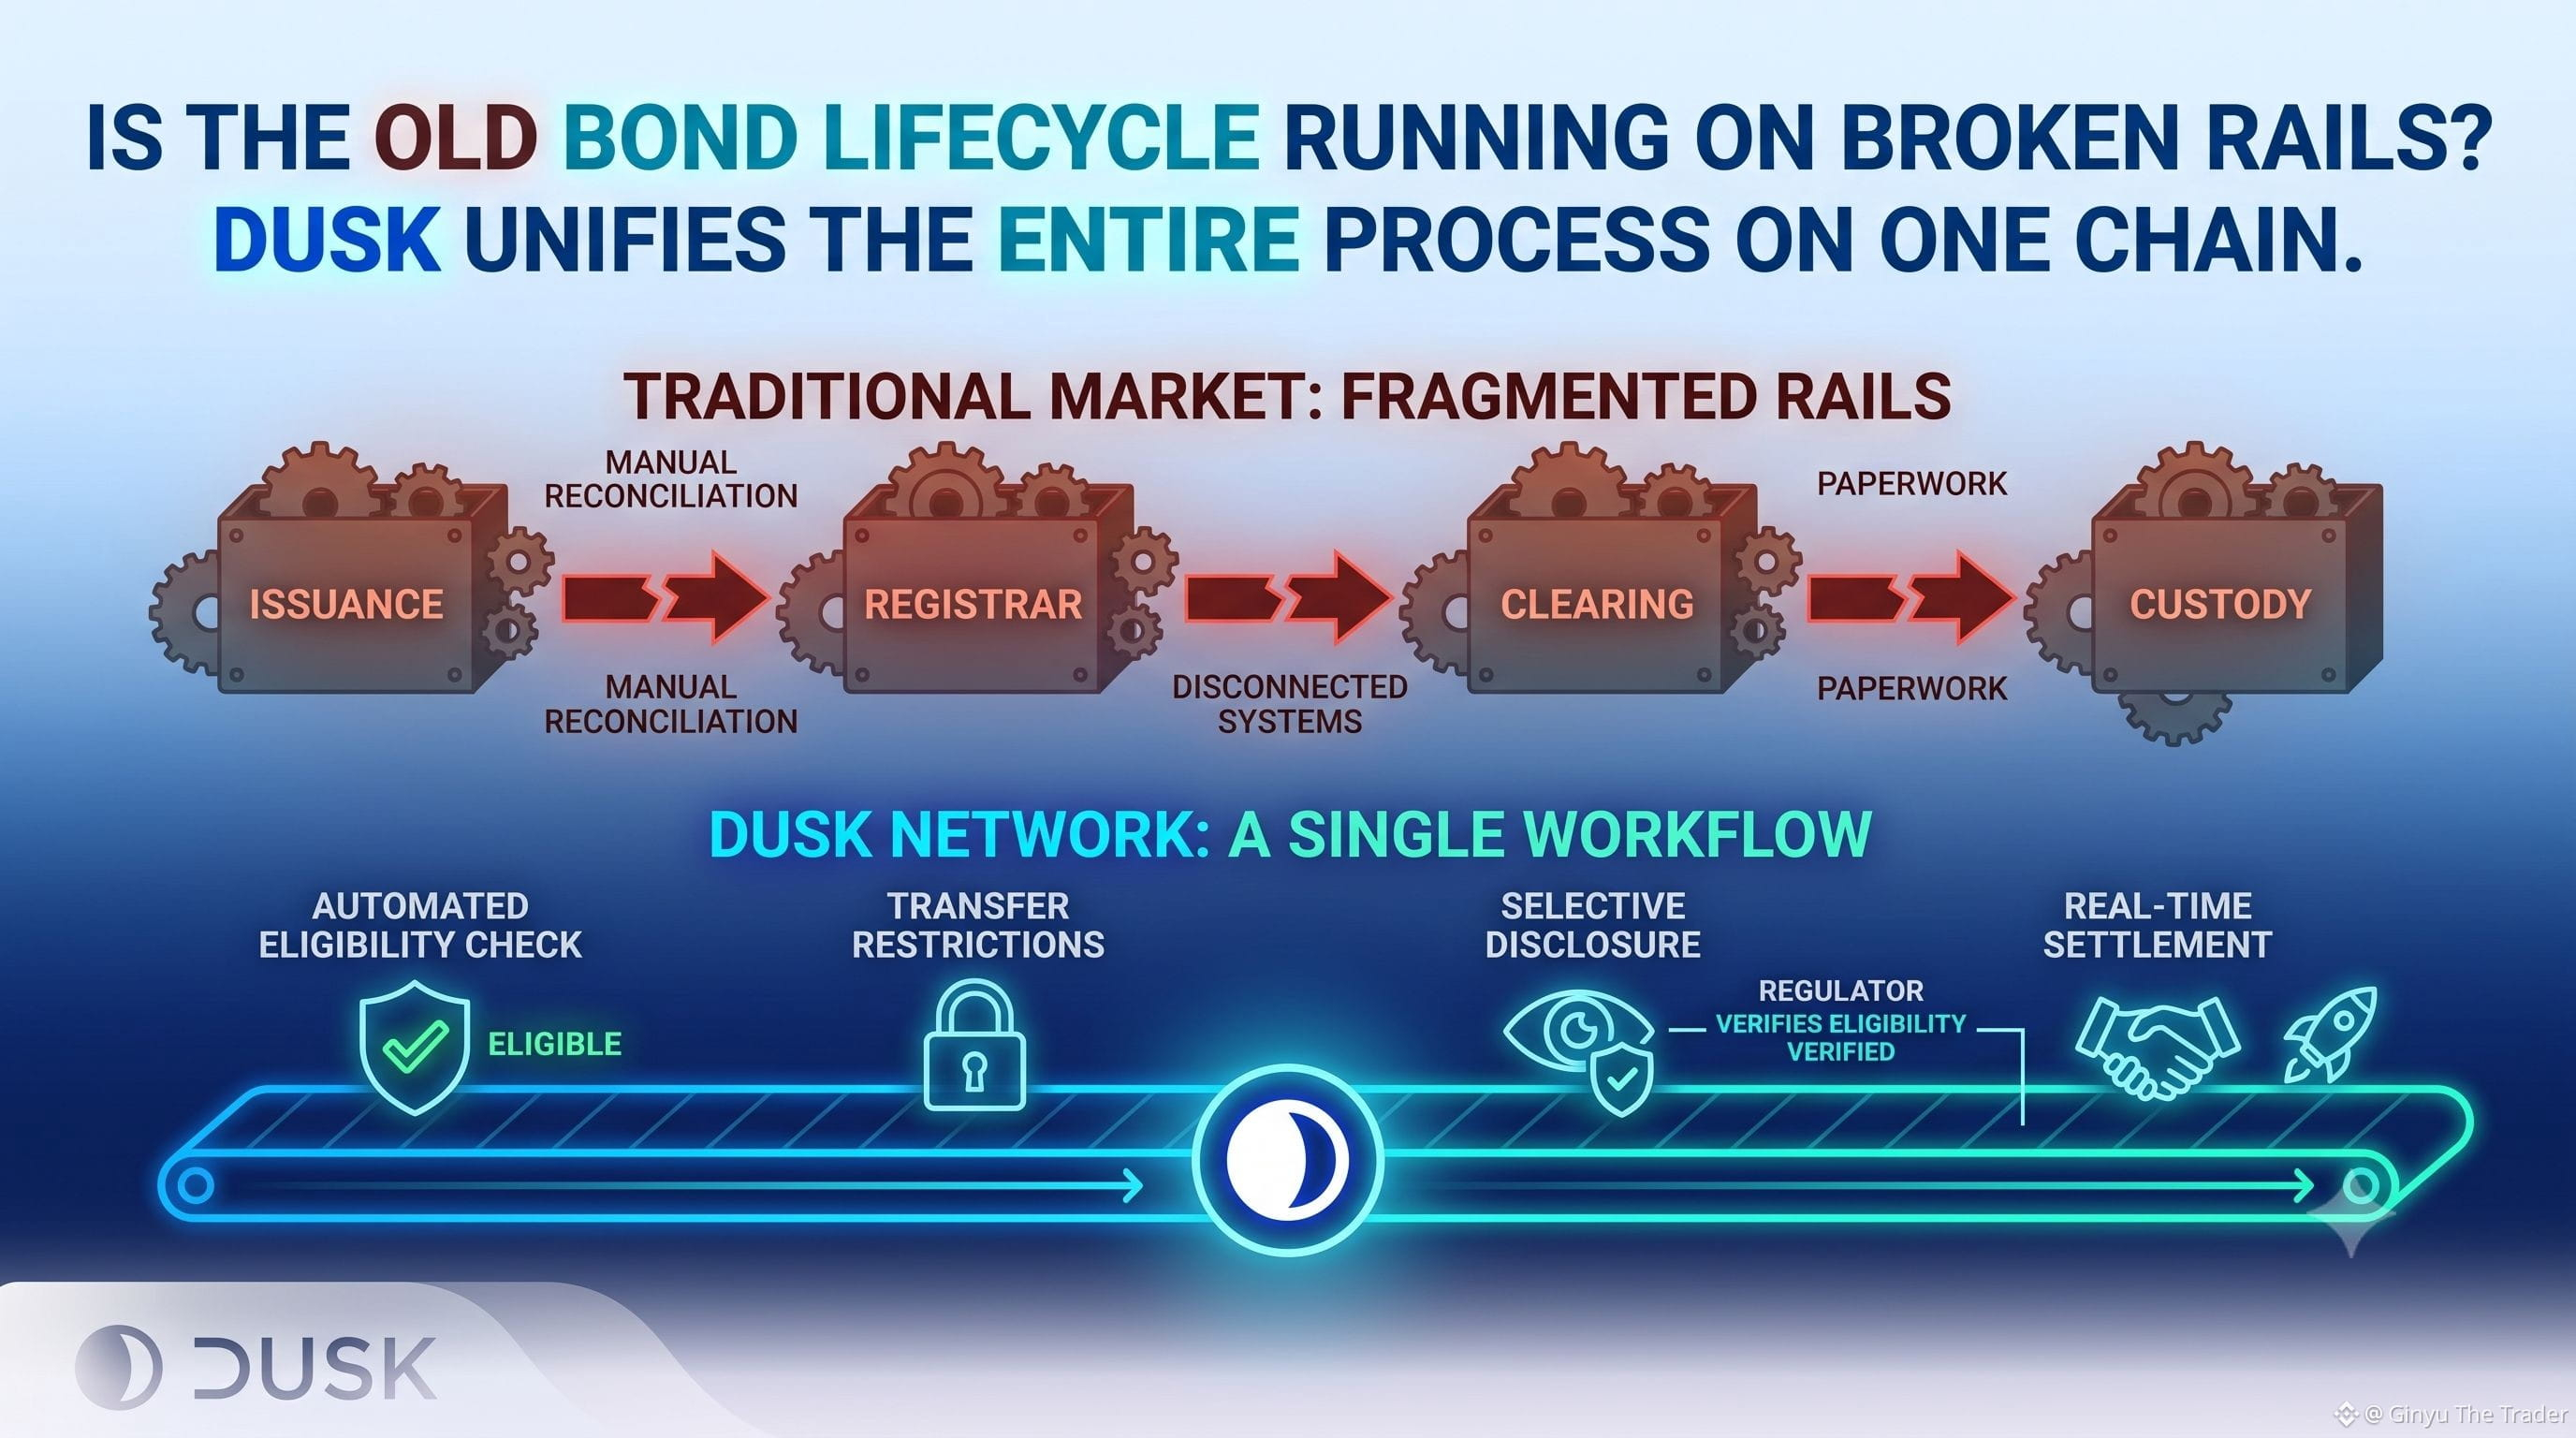
تخيّل دورة حياة السند المُنظَّم الفعلية للحظة، لا الرمز فحسب، بل العملية كاملة. يصدره شخص ما. يتم التحقق من أهلية المستثمرين. ينتقل عبر الأيدي بمرور الوقت. تُقدَّم الإفصاحات. وفي النهاية يُسوى أو ينضج. في الأسواق التقليدية، تمتد هذه الدورة عبر عدد قليل من الأنظمة المنفصلة، مُسجّل هنا، وغرفة مقاصة هناك، وحفظ في مكان آخر—كلٌّ منها يُجري مواءماته مع الآخر عبر عمليات بطيئة إلى حد كبير لأنّه لم يُصمَّم أصلاً للتواصل مع الآخرين في الوقت الحقيقي.
ما يضع شبكة Dusk نفسها في موقع لدعمه هو دورة الحياة بأكملها كمسار عمل منسّق واحد بدلًا من ذلك. يمكن أن تعيش الأهلية وقيود النقل ومتطلبات الإفصاح داخل منطق السلسلة (onchain) الخاص بالأصل نفسه، مع تعامل تسوية حتمي (deterministic) يقدّم عنصر الحسم (finality)، بدلًا من أن يعيش كل طور في نظام منفصل يمرّر الأوراق إلى الطور التالي.
يؤدي الإفصاح الانتقائي (selective disclosure) عملًا حقيقيًا داخل دورة الحياة أيضًا، لا عند مرحلة التسوية وحدها. قيام جهة تنظيمية بالتحقق من الامتثال، ومدقق يقوم بمراجعة ملف إفصاح، وطرف مقابل يؤكد الأهلية: يمكن أن تحدث كل هذه الفحوصات مقابل السجل نفسه على السلسلة دون كشف السجل الكامل للتاريخ لكل من يحمل الأصل، وهو نقطة انطلاق مختلفة بشكل جوهري عمّا بُنيت عليه معظم السجلات (registrars) القديمة.
هذه فلسفة تصميم مختلفة فعليًا عن معظم جهود “الرقمنة/التوسيم” (tokenization)، والتي تُحوِّل عادةً رقميًا جزءًا واحدًا من دورة الحياة—الإصدار مثلًا—بينما تُترك بقية الأمور تعمل على المسارات القديمة تحت السطح.
التحفظ الصريح هو أن هذا لا يصبح حقيقة إلا عندما تبني المؤسسات والمنصات بالفعل منتجات محددة فوق هذه القدرة، مع الترخيص والتفويض المطابق. إن وجود مسار عمل موحّد دون استخدام يظل مجرد مواصفة. أنا متشوق لرؤية أول دورة حياة كاملة—من الإصدار حتى التسوية النهائية—تُنفَّذ فعليًا من البداية إلى النهاية على هذا، بدلًا من وصفها بشكل تجريدي.
@Dusk_Foundation $DUSK #dusk
تخيّل دورة حياة السند المُنظَّم الفعلية للحظة، لا الرمز فحسب، بل العملية كاملة. يصدره شخص ما. يتم التحقق من أهلية المستثمرين. ينتقل عبر الأيدي بمرور الوقت. تُقدَّم الإفصاحات. وفي النهاية يُسوى أو ينضج. في الأسواق التقليدية، تمتد هذه الدورة عبر عدد قليل من الأنظمة المنفصلة، مُسجّل هنا، وغرفة مقاصة هناك، وحفظ في مكان آخر—كلٌّ منها يُجري مواءماته مع الآخر عبر عمليات بطيئة إلى حد كبير لأنّه لم يُصمَّم أصلاً للتواصل مع الآخرين في الوقت الحقيقي.
ما يضع شبكة Dusk نفسها في موقع لدعمه هو دورة الحياة بأكملها كمسار عمل منسّق واحد بدلًا من ذلك. يمكن أن تعيش الأهلية وقيود النقل ومتطلبات الإفصاح داخل منطق السلسلة (onchain) الخاص بالأصل نفسه، مع تعامل تسوية حتمي (deterministic) يقدّم عنصر الحسم (finality)، بدلًا من أن يعيش كل طور في نظام منفصل يمرّر الأوراق إلى الطور التالي.
يؤدي الإفصاح الانتقائي (selective disclosure) عملًا حقيقيًا داخل دورة الحياة أيضًا، لا عند مرحلة التسوية وحدها. قيام جهة تنظيمية بالتحقق من الامتثال، ومدقق يقوم بمراجعة ملف إفصاح، وطرف مقابل يؤكد الأهلية: يمكن أن تحدث كل هذه الفحوصات مقابل السجل نفسه على السلسلة دون كشف السجل الكامل للتاريخ لكل من يحمل الأصل، وهو نقطة انطلاق مختلفة بشكل جوهري عمّا بُنيت عليه معظم السجلات (registrars) القديمة.
هذه فلسفة تصميم مختلفة فعليًا عن معظم جهود “الرقمنة/التوسيم” (tokenization)، والتي تُحوِّل عادةً رقميًا جزءًا واحدًا من دورة الحياة—الإصدار مثلًا—بينما تُترك بقية الأمور تعمل على المسارات القديمة تحت السطح.
التحفظ الصريح هو أن هذا لا يصبح حقيقة إلا عندما تبني المؤسسات والمنصات بالفعل منتجات محددة فوق هذه القدرة، مع الترخيص والتفويض المطابق. إن وجود مسار عمل موحّد دون استخدام يظل مجرد مواصفة. أنا متشوق لرؤية أول دورة حياة كاملة—من الإصدار حتى التسوية النهائية—تُنفَّذ فعليًا من البداية إلى النهاية على هذا، بدلًا من وصفها بشكل تجريدي.
@Dusk $DUSK #dusk
ما يضع شبكة Dusk نفسها في موقع لدعمه هو دورة الحياة بأكملها كمسار عمل منسّق واحد بدلًا من ذلك. يمكن أن تعيش الأهلية وقيود النقل ومتطلبات الإفصاح داخل منطق السلسلة (onchain) الخاص بالأصل نفسه، مع تعامل تسوية حتمي (deterministic) يقدّم عنصر الحسم (finality)، بدلًا من أن يعيش كل طور في نظام منفصل يمرّر الأوراق إلى الطور التالي.
يؤدي الإفصاح الانتقائي (selective disclosure) عملًا حقيقيًا داخل دورة الحياة أيضًا، لا عند مرحلة التسوية وحدها. قيام جهة تنظيمية بالتحقق من الامتثال، ومدقق يقوم بمراجعة ملف إفصاح، وطرف مقابل يؤكد الأهلية: يمكن أن تحدث كل هذه الفحوصات مقابل السجل نفسه على السلسلة دون كشف السجل الكامل للتاريخ لكل من يحمل الأصل، وهو نقطة انطلاق مختلفة بشكل جوهري عمّا بُنيت عليه معظم السجلات (registrars) القديمة.
هذه فلسفة تصميم مختلفة فعليًا عن معظم جهود “الرقمنة/التوسيم” (tokenization)، والتي تُحوِّل عادةً رقميًا جزءًا واحدًا من دورة الحياة—الإصدار مثلًا—بينما تُترك بقية الأمور تعمل على المسارات القديمة تحت السطح.
التحفظ الصريح هو أن هذا لا يصبح حقيقة إلا عندما تبني المؤسسات والمنصات بالفعل منتجات محددة فوق هذه القدرة، مع الترخيص والتفويض المطابق. إن وجود مسار عمل موحّد دون استخدام يظل مجرد مواصفة. أنا متشوق لرؤية أول دورة حياة كاملة—من الإصدار حتى التسوية النهائية—تُنفَّذ فعليًا من البداية إلى النهاية على هذا، بدلًا من وصفها بشكل تجريدي.
@Dusk $DUSK #dusk
95
تمّ التحقق
#dusk $DUSK @Dusk_Foundation
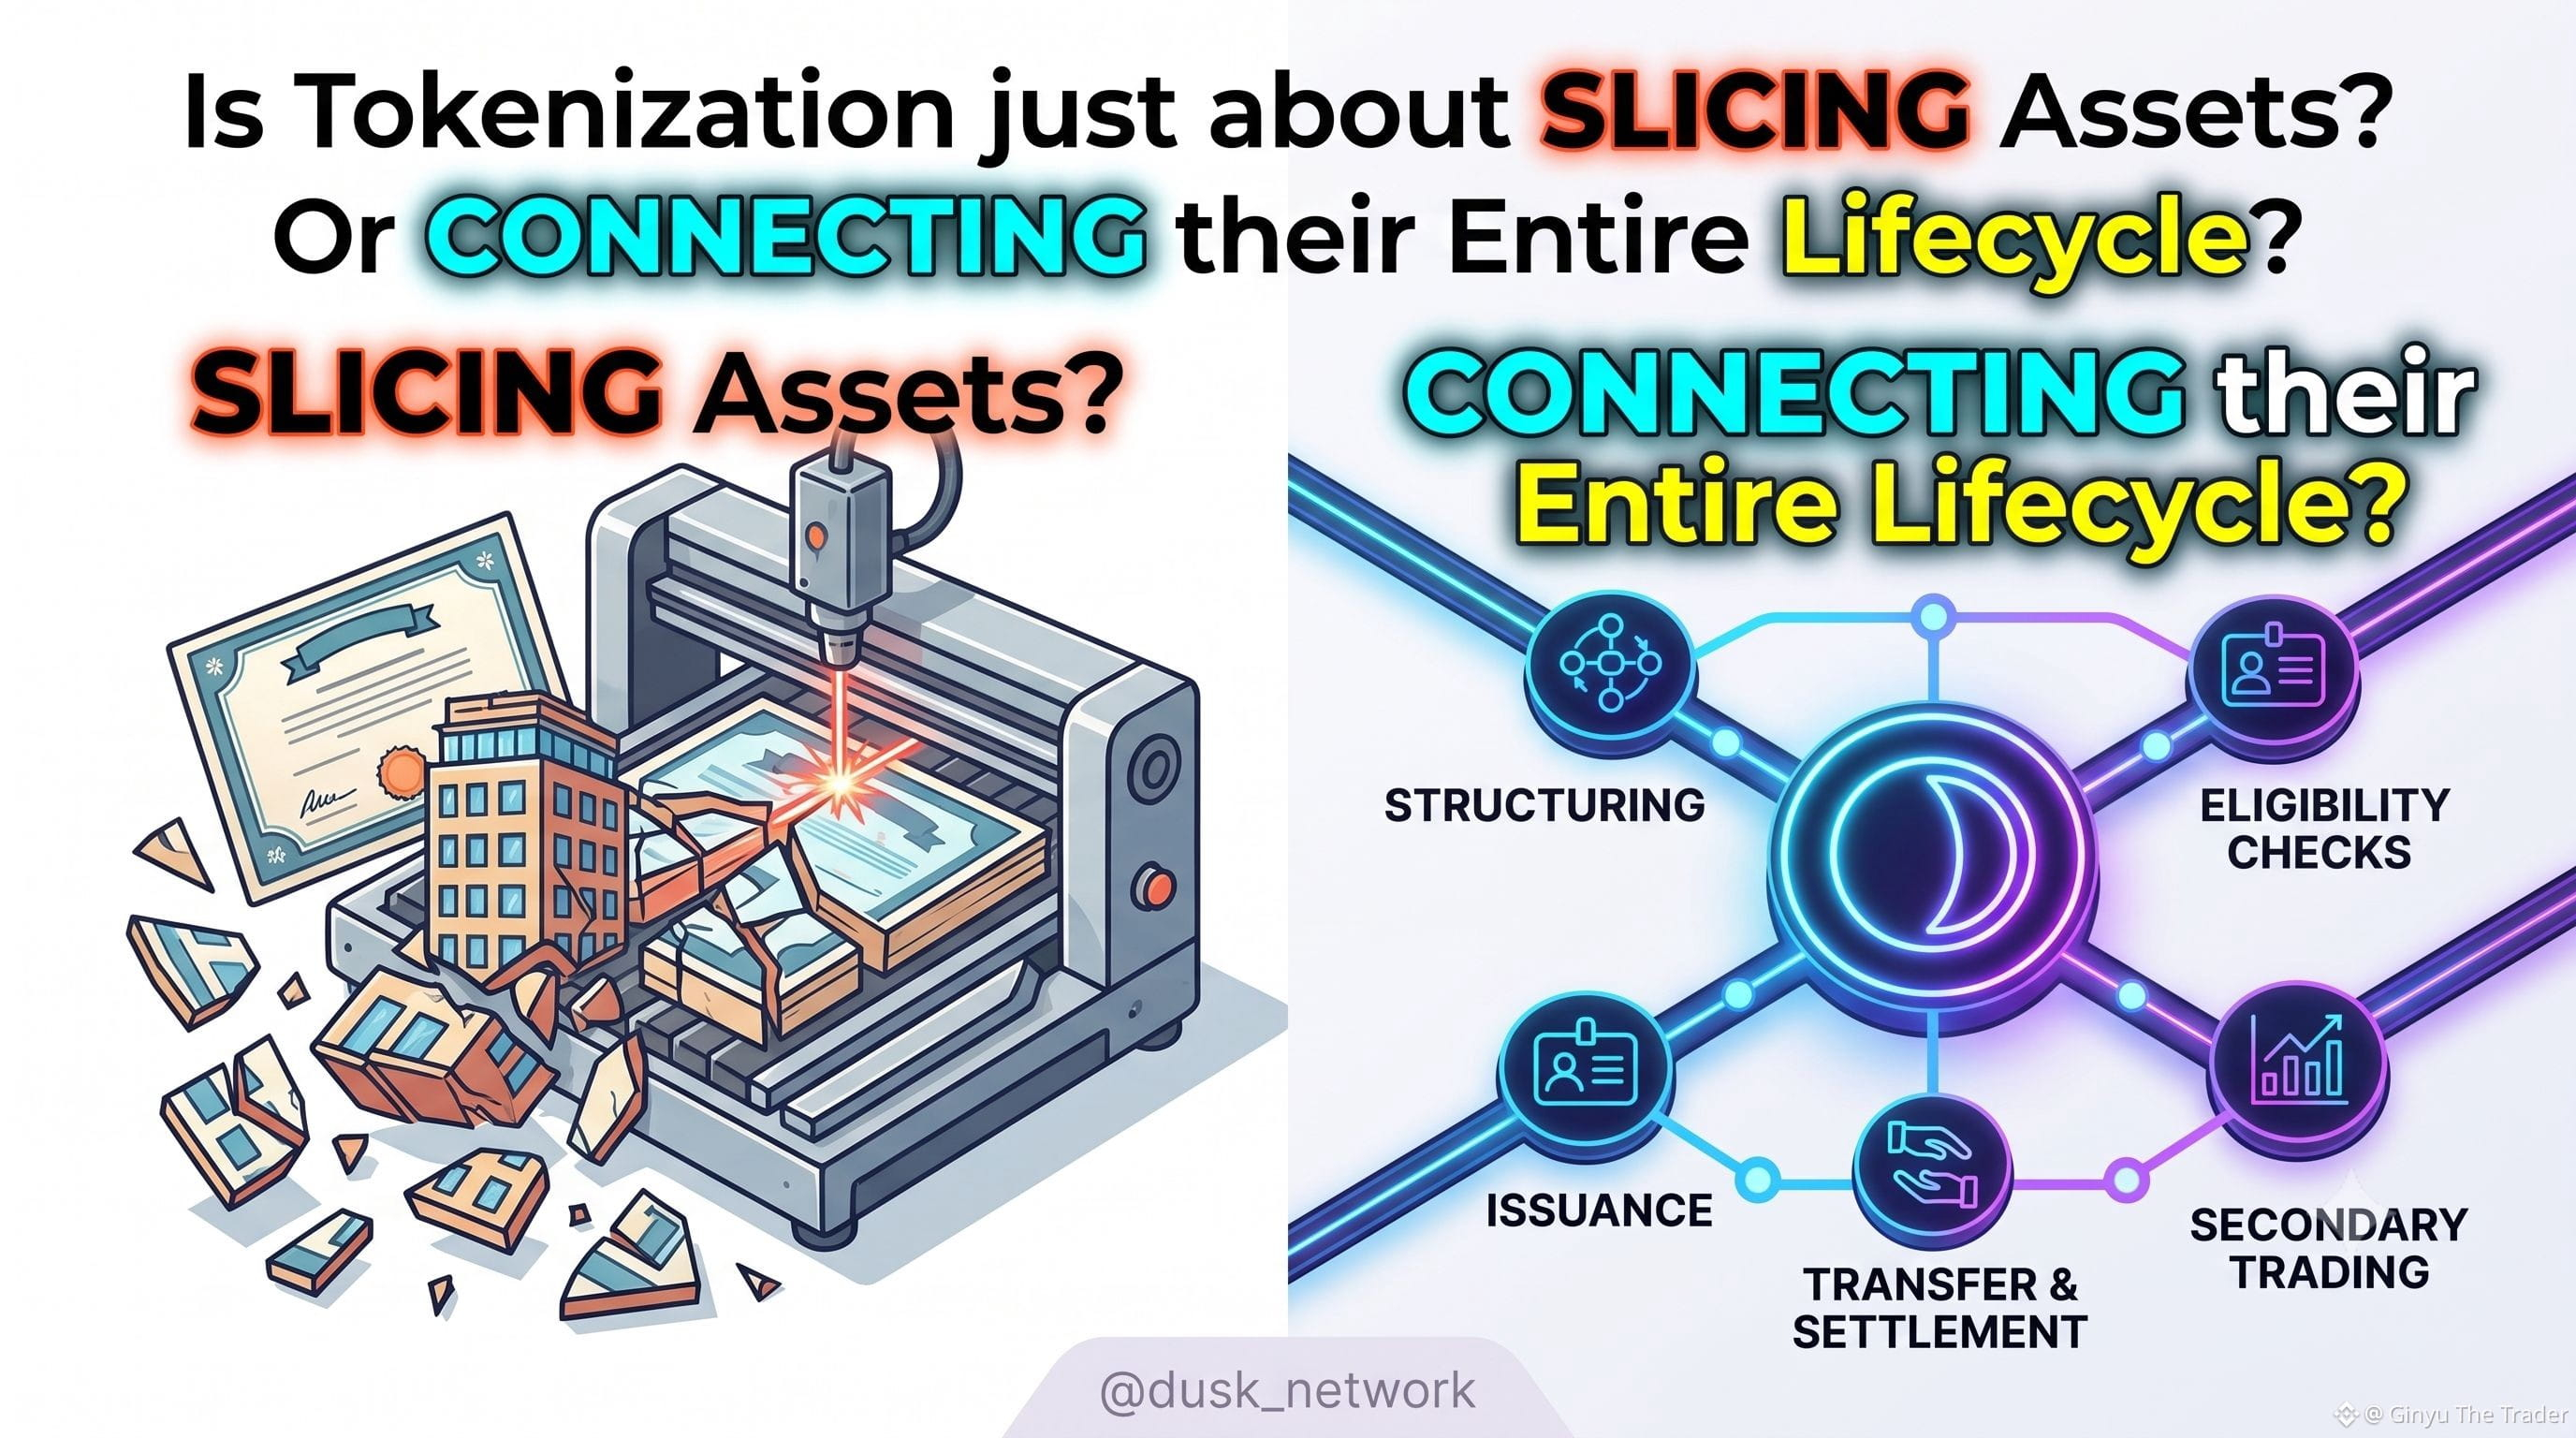
تميل معظم المقترحات المتعلقة بالتجزئة (tokenization) إلى الاعتماد بقوة على فكرة “تجزئة الأصول”: تقسيم أصلٍ ما إلى أجزاء أصغر، ومن ثم يزدهر السيولة بطريقة سحرية. يكتب Dusk Network عن هذا الموضوع، في نصٍّ نُشر في أغسطس 2026، ويُجادل مباشرة ضد هذا الافتراض، وكانت هذه الصراحة مُنعشة بما يكفي لتدفعني إلى التعمق.
الحجة الفعلية هي أن التجزئة تخلق قيمة عبر ربط دورة ملكية كاملة—بدءًا من التحقق من أهلية المستثمرين، والاكتتاب والإصدار، والتحويل والتسوية، والخدمات والإجراءات المرتبطة بالشركات، وصولًا إلى التداول الثانوي—كل ذلك حول سجلٍ واحد مشترك ومُدار، بدلًا من تَشتيته عبر أنظمة منفصلة تحتاج إلى مصالحة مستمرة. وحدات الحجم الأصغر وحدها لا تولد طلبًا من المستثمرين ولا تمنح يقينًا قانونيًا، بل تمنح فقط أجزاءً أصغر من العملية نفسها المتجزئة.
ومن الأمثلة المحددة التي تستحق التكرار: نقل الأسهم في شركة خاصة هولندية محدودة (private limited company) لا يزال يتطلب قانونًا صكًا موثقًا أمام كاتب عدل (notarial deed). لا تُزيل “رمزنة” هذا السهم ذلك الشرط؛ بل يتعين أن يجلس الرمز إلى جانبه. وهذه بالضبط نوع التفاصيل التي تفرق بين إطار تجزئة جاد وبين “عرض تسويقي”. ويناقش المستند نفسه توجيه المستثمرين (onboarding) بقدرٍ مماثل من الوضوح: إذ يذكر أنه يمكن الرجوع إلى أهلية المستثمر المُتحقق منها عبر مراحل الإصدار والتحويل دون إعادة إثباتها في كل مرة، بينما يبقى العناية الواجبة وفحص الجهات المُعرَّضة للعقوبات (sanctions screening) خلف هذا التحقق موضوعًا قائمًا وبوضوح لدى جهات فاعلة مسؤولة مرخّصة.
ما أقدره أكثر هو ما يعترف به النص بأن التجزئة لا يمكنها فعله. فهي لا تستطيع تحديد القوانين التي تنطبق، ولا استبدال المُصدر أو كاتب العدل، ولا “تصنيع” مشترين وبائعين حيث لا يوجدون أصلًا. تظل الامتثال والسيولة معتمدتين بالكامل على المؤسسات المحيطة بالرمز، وليس على الرمز نفسه. وهذه اعترافٌ نادر من مشروع لديه حافز واضح للمبالغة في وعود التكنولوجيا، وهو ما يجعلني أثق أكثر في بقية ادعاءاته. وعلى الجانب اللاحق، يُفترض أن تكون منصة التداول من نوع neobroker مثل Dusk Trade هي المكان الذي تصل فيه هذه المخزونات (inventory) الموثقة إلى المستثمرين، لا مجرد المكان الذي تُصاغ فيه.
#dusk $DUSK @Dusk
تميل معظم المقترحات المتعلقة بالتجزئة (tokenization) إلى الاعتماد بقوة على فكرة “تجزئة الأصول”: تقسيم أصلٍ ما إلى أجزاء أصغر، ومن ثم يزدهر السيولة بطريقة سحرية. يكتب Dusk Network عن هذا الموضوع، في نصٍّ نُشر في أغسطس 2026، ويُجادل مباشرة ضد هذا الافتراض، وكانت هذه الصراحة مُنعشة بما يكفي لتدفعني إلى التعمق.
الحجة الفعلية هي أن التجزئة تخلق قيمة عبر ربط دورة ملكية كاملة—بدءًا من التحقق من أهلية المستثمرين، والاكتتاب والإصدار، والتحويل والتسوية، والخدمات والإجراءات المرتبطة بالشركات، وصولًا إلى التداول الثانوي—كل ذلك حول سجلٍ واحد مشترك ومُدار، بدلًا من تَشتيته عبر أنظمة منفصلة تحتاج إلى مصالحة مستمرة. وحدات الحجم الأصغر وحدها لا تولد طلبًا من المستثمرين ولا تمنح يقينًا قانونيًا، بل تمنح فقط أجزاءً أصغر من العملية نفسها المتجزئة.
ومن الأمثلة المحددة التي تستحق التكرار: نقل الأسهم في شركة خاصة هولندية محدودة (private limited company) لا يزال يتطلب قانونًا صكًا موثقًا أمام كاتب عدل (notarial deed). لا تُزيل “رمزنة” هذا السهم ذلك الشرط؛ بل يتعين أن يجلس الرمز إلى جانبه. وهذه بالضبط نوع التفاصيل التي تفرق بين إطار تجزئة جاد وبين “عرض تسويقي”. ويناقش المستند نفسه توجيه المستثمرين (onboarding) بقدرٍ مماثل من الوضوح: إذ يذكر أنه يمكن الرجوع إلى أهلية المستثمر المُتحقق منها عبر مراحل الإصدار والتحويل دون إعادة إثباتها في كل مرة، بينما يبقى العناية الواجبة وفحص الجهات المُعرَّضة للعقوبات (sanctions screening) خلف هذا التحقق موضوعًا قائمًا وبوضوح لدى جهات فاعلة مسؤولة مرخّصة.
ما أقدره أكثر هو ما يعترف به النص بأن التجزئة لا يمكنها فعله. فهي لا تستطيع تحديد القوانين التي تنطبق، ولا استبدال المُصدر أو كاتب العدل، ولا “تصنيع” مشترين وبائعين حيث لا يوجدون أصلًا. تظل الامتثال والسيولة معتمدتين بالكامل على المؤسسات المحيطة بالرمز، وليس على الرمز نفسه. وهذه اعترافٌ نادر من مشروع لديه حافز واضح للمبالغة في وعود التكنولوجيا، وهو ما يجعلني أثق أكثر في بقية ادعاءاته. وعلى الجانب اللاحق، يُفترض أن تكون منصة التداول من نوع neobroker مثل Dusk Trade هي المكان الذي تصل فيه هذه المخزونات (inventory) الموثقة إلى المستثمرين، لا مجرد المكان الذي تُصاغ فيه.
تميل معظم المقترحات المتعلقة بالتجزئة (tokenization) إلى الاعتماد بقوة على فكرة “تجزئة الأصول”: تقسيم أصلٍ ما إلى أجزاء أصغر، ومن ثم يزدهر السيولة بطريقة سحرية. يكتب Dusk Network عن هذا الموضوع، في نصٍّ نُشر في أغسطس 2026، ويُجادل مباشرة ضد هذا الافتراض، وكانت هذه الصراحة مُنعشة بما يكفي لتدفعني إلى التعمق.
الحجة الفعلية هي أن التجزئة تخلق قيمة عبر ربط دورة ملكية كاملة—بدءًا من التحقق من أهلية المستثمرين، والاكتتاب والإصدار، والتحويل والتسوية، والخدمات والإجراءات المرتبطة بالشركات، وصولًا إلى التداول الثانوي—كل ذلك حول سجلٍ واحد مشترك ومُدار، بدلًا من تَشتيته عبر أنظمة منفصلة تحتاج إلى مصالحة مستمرة. وحدات الحجم الأصغر وحدها لا تولد طلبًا من المستثمرين ولا تمنح يقينًا قانونيًا، بل تمنح فقط أجزاءً أصغر من العملية نفسها المتجزئة.
ومن الأمثلة المحددة التي تستحق التكرار: نقل الأسهم في شركة خاصة هولندية محدودة (private limited company) لا يزال يتطلب قانونًا صكًا موثقًا أمام كاتب عدل (notarial deed). لا تُزيل “رمزنة” هذا السهم ذلك الشرط؛ بل يتعين أن يجلس الرمز إلى جانبه. وهذه بالضبط نوع التفاصيل التي تفرق بين إطار تجزئة جاد وبين “عرض تسويقي”. ويناقش المستند نفسه توجيه المستثمرين (onboarding) بقدرٍ مماثل من الوضوح: إذ يذكر أنه يمكن الرجوع إلى أهلية المستثمر المُتحقق منها عبر مراحل الإصدار والتحويل دون إعادة إثباتها في كل مرة، بينما يبقى العناية الواجبة وفحص الجهات المُعرَّضة للعقوبات (sanctions screening) خلف هذا التحقق موضوعًا قائمًا وبوضوح لدى جهات فاعلة مسؤولة مرخّصة.
ما أقدره أكثر هو ما يعترف به النص بأن التجزئة لا يمكنها فعله. فهي لا تستطيع تحديد القوانين التي تنطبق، ولا استبدال المُصدر أو كاتب العدل، ولا “تصنيع” مشترين وبائعين حيث لا يوجدون أصلًا. تظل الامتثال والسيولة معتمدتين بالكامل على المؤسسات المحيطة بالرمز، وليس على الرمز نفسه. وهذه اعترافٌ نادر من مشروع لديه حافز واضح للمبالغة في وعود التكنولوجيا، وهو ما يجعلني أثق أكثر في بقية ادعاءاته. وعلى الجانب اللاحق، يُفترض أن تكون منصة التداول من نوع neobroker مثل Dusk Trade هي المكان الذي تصل فيه هذه المخزونات (inventory) الموثقة إلى المستثمرين، لا مجرد المكان الذي تُصاغ فيه.
69
عرض الترجمة
#binancep2pantoan @Binance_Vietnam
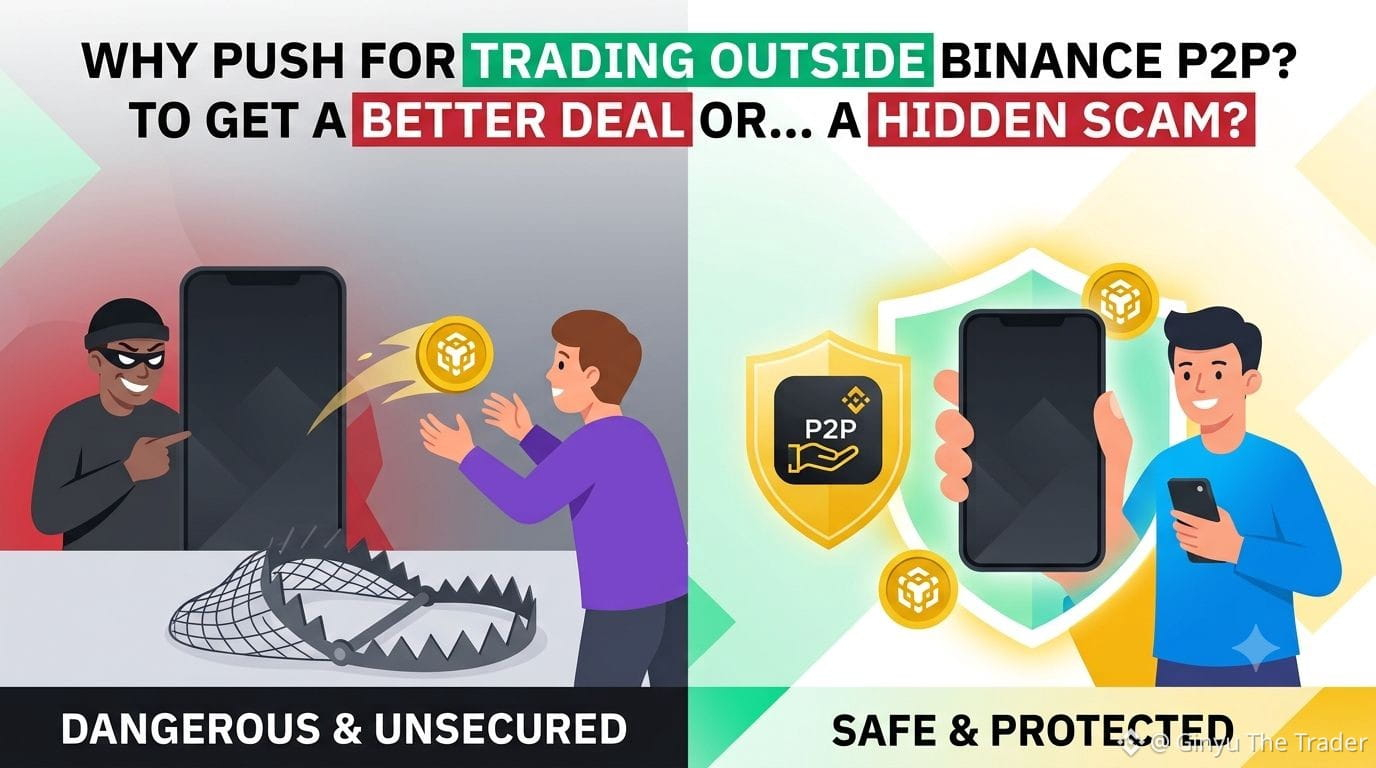
A trick I’ve noticed appearing quite often lately is the invitation to trade crypto outside Binance P2P, usually with the excuse of saving fees or getting a better price than the market. I want to break down why this is usually a trap, based on several times I’ve encountered similar offers.
Logically speaking, the fees on Binance P2P are not so high that they would justify taking on the risk of trading outside the platform. So whenever someone promises a significantly better rate, the first question I ask myself is: what’s the real motive behind this generosity?
In most cases I’ve observed, the scenario follows a familiar pattern. The scammer builds trust with a few friendly messages, sometimes even sending screenshots of supposed past transactions with other people to create a sense of credibility. Then, they push the victim to transfer money or crypto first, using reasons like “it saves time” or “we have to trust each other anyway.”
The common signs in these situations are always the same: there’s a reason to move away from Binance P2P, there’s pressure to act quickly, and one side is asked to transfer first without any protective mechanism in place. Without escrow, without recorded history, and without the ability to file a dispute, the loss almost always falls on the person who trusted the wrong party.
I’ve noticed that scammers often target newcomers - those unfamiliar with the standard process and more easily swayed by promises of attractive deals rather than sticking to the safe steps already established.
#binancep2pantoan @Binance Vietnam
A trick I’ve noticed appearing quite often lately is the invitation to trade crypto outside Binance P2P, usually with the excuse of saving fees or getting a better price than the market. I want to break down why this is usually a trap, based on several times I’ve encountered similar offers.
Logically speaking, the fees on Binance P2P are not so high that they would justify taking on the risk of trading outside the platform. So whenever someone promises a significantly better rate, the first question I ask myself is: what’s the real motive behind this generosity?
In most cases I’ve observed, the scenario follows a familiar pattern. The scammer builds trust with a few friendly messages, sometimes even sending screenshots of supposed past transactions with other people to create a sense of credibility. Then, they push the victim to transfer money or crypto first, using reasons like “it saves time” or “we have to trust each other anyway.”
The common signs in these situations are always the same: there’s a reason to move away from Binance P2P, there’s pressure to act quickly, and one side is asked to transfer first without any protective mechanism in place. Without escrow, without recorded history, and without the ability to file a dispute, the loss almost always falls on the person who trusted the wrong party.
I’ve noticed that scammers often target newcomers - those unfamiliar with the standard process and more easily swayed by promises of attractive deals rather than sticking to the safe steps already established.
A trick I’ve noticed appearing quite often lately is the invitation to trade crypto outside Binance P2P, usually with the excuse of saving fees or getting a better price than the market. I want to break down why this is usually a trap, based on several times I’ve encountered similar offers.
Logically speaking, the fees on Binance P2P are not so high that they would justify taking on the risk of trading outside the platform. So whenever someone promises a significantly better rate, the first question I ask myself is: what’s the real motive behind this generosity?
In most cases I’ve observed, the scenario follows a familiar pattern. The scammer builds trust with a few friendly messages, sometimes even sending screenshots of supposed past transactions with other people to create a sense of credibility. Then, they push the victim to transfer money or crypto first, using reasons like “it saves time” or “we have to trust each other anyway.”
The common signs in these situations are always the same: there’s a reason to move away from Binance P2P, there’s pressure to act quickly, and one side is asked to transfer first without any protective mechanism in place. Without escrow, without recorded history, and without the ability to file a dispute, the loss almost always falls on the person who trusted the wrong party.
I’ve noticed that scammers often target newcomers - those unfamiliar with the standard process and more easily swayed by promises of attractive deals rather than sticking to the safe steps already established.
62
تمّ التحقق
عرض الترجمة
#dusk $DUSK @Dusk_Foundation
I'm not going to write a series about Dusk Network and skip the bad news. On January 16, 2026, an attacker exploited Dusk Network's bridge connecting to the EVM ecosystem, and millions of DUSK tokens were stolen and moved onto BNB Smart Chain before the bridge got shut down.
As far as public reporting shows: the root cause traced to a compromised signing wallet used by the bridge service, not a flaw in Dusk Network's core consensus protocol, Succinct Attestation, or the settlement layer itself. That distinction matters technically. Bridges are notoriously the weakest link across almost every blockchain ecosystem, precisely because they require an external signing mechanism to move value between two systems that don't natively trust each other.
But I want to push back on treating it wasn't the core protocol as a full excuse. Dusk Network is trying to win the trust of banks and regulated asset issuers, people who tokenize hundreds of millions of euros through NPEX and expect institutional-grade security across the entire stack. A compromised signing wallet on infrastructure Dusk Network operates or endorses is still its problem to own publicly and fix, likely with multi-party computation or hardware security modules instead of a single signing key near that much value.
None of this touches the core pitch, either: confidentiality where it counts, transparency where it doesn't, proof on demand for a regulator, and settlement finality you can actually trust. But a bridge compromise still tests whether that broader promise holds up end to end, not just at the protocol layer.
What I actually want to see next isn't a press release calling this resolved. I want a public post-mortem with specifics, and evidence the bridge architecture changed, not just its branding. Institutions considering Dusk Network for real settlement will judge the response as closely as they judge the uptime since.
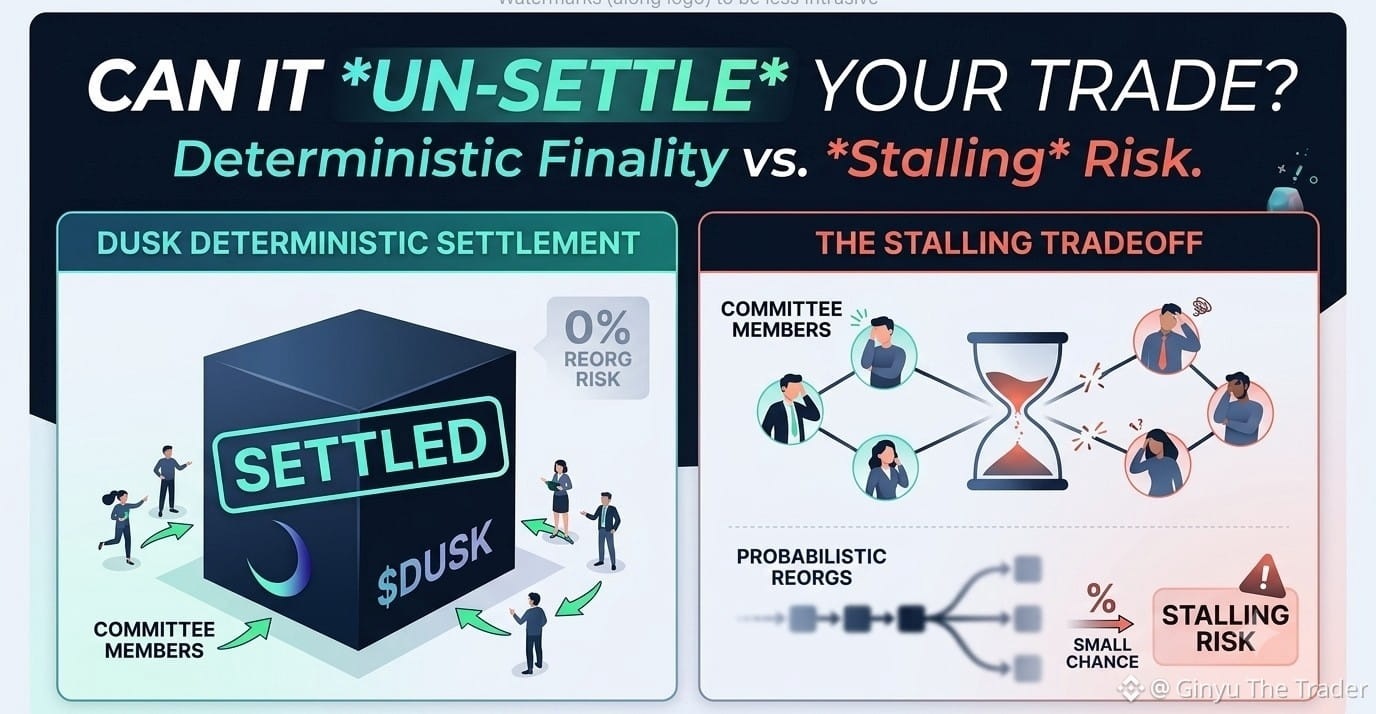
Calling one design superior ignores that both manage risk. Dusk Network accepted reorgs instead of liveness strain, a deliberate engineering choice.
#dusk $DUSK @Dusk
I'm not going to write a series about Dusk Network and skip the bad news. On January 16, 2026, an attacker exploited Dusk Network's bridge connecting to the EVM ecosystem, and millions of DUSK tokens were stolen and moved onto BNB Smart Chain before the bridge got shut down.
As far as public reporting shows: the root cause traced to a compromised signing wallet used by the bridge service, not a flaw in Dusk Network's core consensus protocol, Succinct Attestation, or the settlement layer itself. That distinction matters technically. Bridges are notoriously the weakest link across almost every blockchain ecosystem, precisely because they require an external signing mechanism to move value between two systems that don't natively trust each other.
But I want to push back on treating it wasn't the core protocol as a full excuse. Dusk Network is trying to win the trust of banks and regulated asset issuers, people who tokenize hundreds of millions of euros through NPEX and expect institutional-grade security across the entire stack. A compromised signing wallet on infrastructure Dusk Network operates or endorses is still its problem to own publicly and fix, likely with multi-party computation or hardware security modules instead of a single signing key near that much value.
None of this touches the core pitch, either: confidentiality where it counts, transparency where it doesn't, proof on demand for a regulator, and settlement finality you can actually trust. But a bridge compromise still tests whether that broader promise holds up end to end, not just at the protocol layer.
What I actually want to see next isn't a press release calling this resolved. I want a public post-mortem with specifics, and evidence the bridge architecture changed, not just its branding. Institutions considering Dusk Network for real settlement will judge the response as closely as they judge the uptime since.
Calling one design superior ignores that both manage risk. Dusk Network accepted reorgs instead of liveness strain, a deliberate engineering choice.
I'm not going to write a series about Dusk Network and skip the bad news. On January 16, 2026, an attacker exploited Dusk Network's bridge connecting to the EVM ecosystem, and millions of DUSK tokens were stolen and moved onto BNB Smart Chain before the bridge got shut down.
As far as public reporting shows: the root cause traced to a compromised signing wallet used by the bridge service, not a flaw in Dusk Network's core consensus protocol, Succinct Attestation, or the settlement layer itself. That distinction matters technically. Bridges are notoriously the weakest link across almost every blockchain ecosystem, precisely because they require an external signing mechanism to move value between two systems that don't natively trust each other.
But I want to push back on treating it wasn't the core protocol as a full excuse. Dusk Network is trying to win the trust of banks and regulated asset issuers, people who tokenize hundreds of millions of euros through NPEX and expect institutional-grade security across the entire stack. A compromised signing wallet on infrastructure Dusk Network operates or endorses is still its problem to own publicly and fix, likely with multi-party computation or hardware security modules instead of a single signing key near that much value.
None of this touches the core pitch, either: confidentiality where it counts, transparency where it doesn't, proof on demand for a regulator, and settlement finality you can actually trust. But a bridge compromise still tests whether that broader promise holds up end to end, not just at the protocol layer.
What I actually want to see next isn't a press release calling this resolved. I want a public post-mortem with specifics, and evidence the bridge architecture changed, not just its branding. Institutions considering Dusk Network for real settlement will judge the response as closely as they judge the uptime since.
Calling one design superior ignores that both manage risk. Dusk Network accepted reorgs instead of liveness strain, a deliberate engineering choice.
78
تمّ التحقق
#dusk $DUSK @Dusk_Foundation
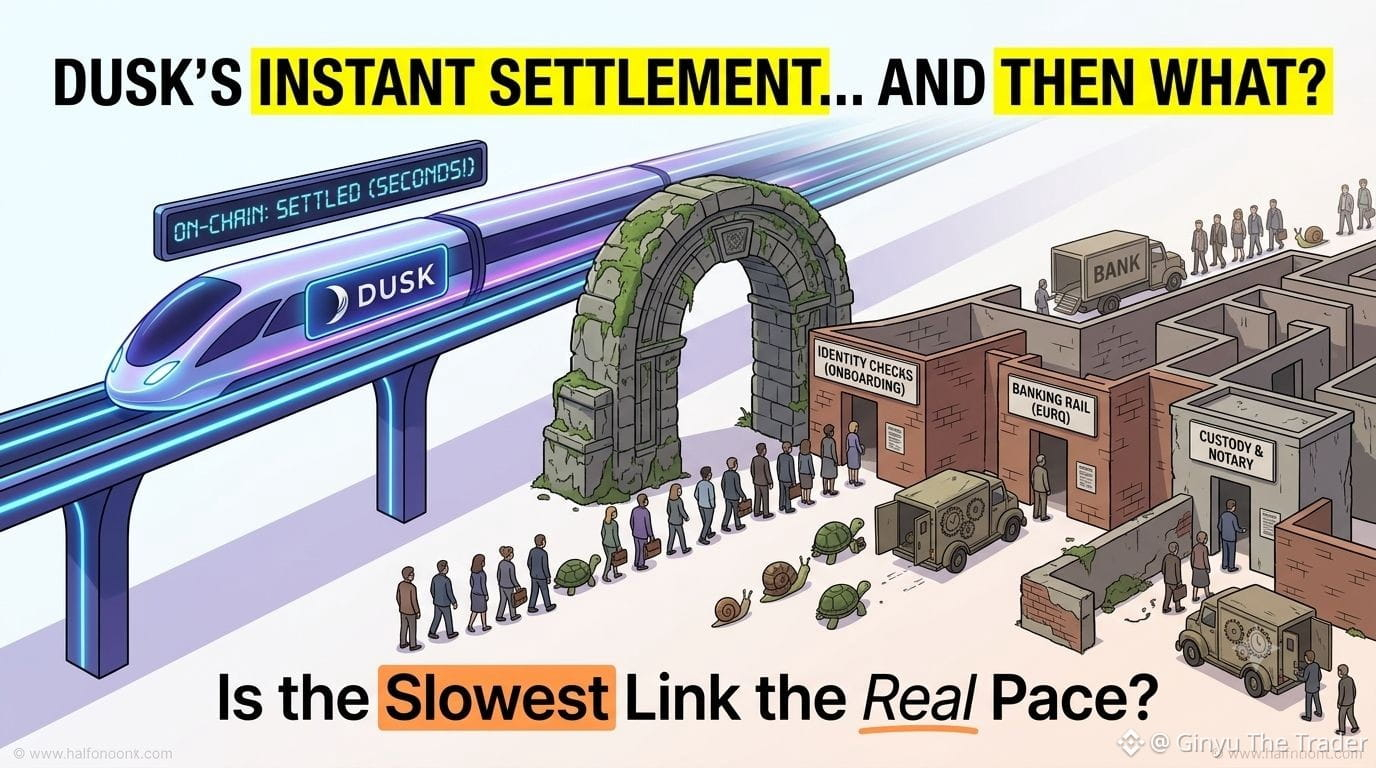
"التسوية بالثواني بدلًا من الأيام" هو الرقم الذي يُذكر الأكثر حول شبكة Dusk، وهو دقيق بخصوص الجزء من العملية الذي تتحكم به السلسلة فعليًا. ويقول أقل مما يبدو عليه بشأن العملية ككل.
بمجرد أن تصل المعاملة إلى طبقة الإجماع لدى Dusk، فإن «الشهادة الموجزة» تقوم فعلًا بإنهائها بسرعة كبيرة، دون دورات التسوية متعددة الأيام التي لا تزال تعمل بها أسواق الأوراق المالية التقليدية لأسباب تشغيلية إرثية. هذا تحسن مشروع، وهو الإنجاز التقني الأساسي وراء طرح Dusk Trade للجهات المنظمة. لكن صفقة أوراق مالية حقيقية تتضمن خطوات أكثر من لحظة التسوية على السلسلة، ولا تزال عدة منها تتحرك بسرعة ما قبل البلوك تشين.
يجب التحقق من أهلية المستثمر، غالبًا مقابل عملية الإعداد التي تتم عبر الشريك المرخّص. كما يجب أن يحدث الدفع فعلًا أيضًا. يوجد مسار الدفع الخاص بـ Dusk، المبني مع Quantoz حول رمز للمال الإلكتروني مُسعّر باليورو يُسمّى EURQ، تحديدًا لملء هذه الفجوة في جانب الدفع، لكنه ما زال يعتمد على البنية التحتية المصرفية وعلى عمليات الجهة المُصدِرة التي تعمل وفق جداولها الخاصة، وليس وفق جداول «الشهادة الموجزة». وبحسب نوع الأصل، قد ينطبق أيضًا إجراء أمين حفظ أو خطوة توثيق خارج السلسلة، بالطريقة التي يقرّ بها مستندات مواد شبكة Dusk لبنيات شركات معيّنة. يمكن أن تكون كل واحدة من هذه الخطوات أبطأ من الثواني التي يحتاجها DuskDS لإنهاء بلوك.
لا ينتقص ذلك من هندسة الإجماع، التي تحل فعلًا الجزء الذي تستهدفه. إنها تذكير بأن زمن التسوية المذكور في العنوان يصف حلقة واحدة في سلسلة أطول، وأن الحلقة الأبطأ لا تزال هي التي تحدد السرعة الفعلية حتى تلحق سير العمل المحيط بالركب إلى ما يمكن للطبقة الأساسية فعله بالفعل. إن بيانات Chainlink والبنية التحتية عبر السلاسل التي دمجها Dusk للتوافقية وبيانات السوق تساعد على مزامنة جزء من سير العمل المحيط عبر الشبكات، لكنها لا تختزل فحوصات الهوية أو مسارات البنوك إلى مسألة ثوانٍ لمجرد أن طبقة التسوية تحتها وصلت بالفعل.
#dusk $DUSK @Dusk
"التسوية بالثواني بدلًا من الأيام" هو الرقم الذي يُذكر الأكثر حول شبكة Dusk، وهو دقيق بخصوص الجزء من العملية الذي تتحكم به السلسلة فعليًا. ويقول أقل مما يبدو عليه بشأن العملية ككل.
بمجرد أن تصل المعاملة إلى طبقة الإجماع لدى Dusk، فإن «الشهادة الموجزة» تقوم فعلًا بإنهائها بسرعة كبيرة، دون دورات التسوية متعددة الأيام التي لا تزال تعمل بها أسواق الأوراق المالية التقليدية لأسباب تشغيلية إرثية. هذا تحسن مشروع، وهو الإنجاز التقني الأساسي وراء طرح Dusk Trade للجهات المنظمة. لكن صفقة أوراق مالية حقيقية تتضمن خطوات أكثر من لحظة التسوية على السلسلة، ولا تزال عدة منها تتحرك بسرعة ما قبل البلوك تشين.
يجب التحقق من أهلية المستثمر، غالبًا مقابل عملية الإعداد التي تتم عبر الشريك المرخّص. كما يجب أن يحدث الدفع فعلًا أيضًا. يوجد مسار الدفع الخاص بـ Dusk، المبني مع Quantoz حول رمز للمال الإلكتروني مُسعّر باليورو يُسمّى EURQ، تحديدًا لملء هذه الفجوة في جانب الدفع، لكنه ما زال يعتمد على البنية التحتية المصرفية وعلى عمليات الجهة المُصدِرة التي تعمل وفق جداولها الخاصة، وليس وفق جداول «الشهادة الموجزة». وبحسب نوع الأصل، قد ينطبق أيضًا إجراء أمين حفظ أو خطوة توثيق خارج السلسلة، بالطريقة التي يقرّ بها مستندات مواد شبكة Dusk لبنيات شركات معيّنة. يمكن أن تكون كل واحدة من هذه الخطوات أبطأ من الثواني التي يحتاجها DuskDS لإنهاء بلوك.
لا ينتقص ذلك من هندسة الإجماع، التي تحل فعلًا الجزء الذي تستهدفه. إنها تذكير بأن زمن التسوية المذكور في العنوان يصف حلقة واحدة في سلسلة أطول، وأن الحلقة الأبطأ لا تزال هي التي تحدد السرعة الفعلية حتى تلحق سير العمل المحيط بالركب إلى ما يمكن للطبقة الأساسية فعله بالفعل. إن بيانات Chainlink والبنية التحتية عبر السلاسل التي دمجها Dusk للتوافقية وبيانات السوق تساعد على مزامنة جزء من سير العمل المحيط عبر الشبكات، لكنها لا تختزل فحوصات الهوية أو مسارات البنوك إلى مسألة ثوانٍ لمجرد أن طبقة التسوية تحتها وصلت بالفعل.
"التسوية بالثواني بدلًا من الأيام" هو الرقم الذي يُذكر الأكثر حول شبكة Dusk، وهو دقيق بخصوص الجزء من العملية الذي تتحكم به السلسلة فعليًا. ويقول أقل مما يبدو عليه بشأن العملية ككل.
بمجرد أن تصل المعاملة إلى طبقة الإجماع لدى Dusk، فإن «الشهادة الموجزة» تقوم فعلًا بإنهائها بسرعة كبيرة، دون دورات التسوية متعددة الأيام التي لا تزال تعمل بها أسواق الأوراق المالية التقليدية لأسباب تشغيلية إرثية. هذا تحسن مشروع، وهو الإنجاز التقني الأساسي وراء طرح Dusk Trade للجهات المنظمة. لكن صفقة أوراق مالية حقيقية تتضمن خطوات أكثر من لحظة التسوية على السلسلة، ولا تزال عدة منها تتحرك بسرعة ما قبل البلوك تشين.
يجب التحقق من أهلية المستثمر، غالبًا مقابل عملية الإعداد التي تتم عبر الشريك المرخّص. كما يجب أن يحدث الدفع فعلًا أيضًا. يوجد مسار الدفع الخاص بـ Dusk، المبني مع Quantoz حول رمز للمال الإلكتروني مُسعّر باليورو يُسمّى EURQ، تحديدًا لملء هذه الفجوة في جانب الدفع، لكنه ما زال يعتمد على البنية التحتية المصرفية وعلى عمليات الجهة المُصدِرة التي تعمل وفق جداولها الخاصة، وليس وفق جداول «الشهادة الموجزة». وبحسب نوع الأصل، قد ينطبق أيضًا إجراء أمين حفظ أو خطوة توثيق خارج السلسلة، بالطريقة التي يقرّ بها مستندات مواد شبكة Dusk لبنيات شركات معيّنة. يمكن أن تكون كل واحدة من هذه الخطوات أبطأ من الثواني التي يحتاجها DuskDS لإنهاء بلوك.
لا ينتقص ذلك من هندسة الإجماع، التي تحل فعلًا الجزء الذي تستهدفه. إنها تذكير بأن زمن التسوية المذكور في العنوان يصف حلقة واحدة في سلسلة أطول، وأن الحلقة الأبطأ لا تزال هي التي تحدد السرعة الفعلية حتى تلحق سير العمل المحيط بالركب إلى ما يمكن للطبقة الأساسية فعله بالفعل. إن بيانات Chainlink والبنية التحتية عبر السلاسل التي دمجها Dusk للتوافقية وبيانات السوق تساعد على مزامنة جزء من سير العمل المحيط عبر الشبكات، لكنها لا تختزل فحوصات الهوية أو مسارات البنوك إلى مسألة ثوانٍ لمجرد أن طبقة التسوية تحتها وصلت بالفعل.
76
#binancep2pantoan @Binance_Vietnam
قال لي أحد المشترين، أثناء إجراء طلب على Binance P2P، إنه أرسل عن طريق الخطأ مبلغًا أقل من المبلغ المتفق عليه، وطلب مني مع ذلك أن أُفرج عن الأصل الرقمي بالكامل، مع وعد بإرسال الفرق لاحقًا. أريد أن أشرح كيف تعاملت مع ذلك، لأن الغريزة في تصديق شخص ما في منتصف المحادثة قوية جدًا، خصوصًا عندما يبدو آسفًا ومعقولًا.
يحتفظ Binance P2P بالأصل الرقمي داخل الضمان (escrow) تحديدًا حتى لا يضطر البائع إلى الاعتماد على الثقة وحدها في لحظة مثل هذه. تحققت مباشرة من حسابي البنكي الخاص وتأكدتُ من المبلغ الذي وصل بالفعل، وهو لم يكن يطابق أبدًا ما ادّعى المشتري أنه أرسله، ولا حتى قريبًا من المبلغ الذي وصفه. شرحت لهم بهدوء، عبر دردشة الطلب، بالضبط ما كنت أراه من جهتي، وطلبت منهم إرسال إثبات لتحويلهم الخاص للمقارنة.
لم يستطع المشتري تقديم تأكيد مطابق، وكانت العملية في النهاية بحاجة إلى استئناف نزاع (dispute appeal) ليتم حلها بشكل صحيح، وقد تعامل دعم Binance مع ذلك عبر مراجعة سجل الدردشة والأدلة على الدفع من الطرفين. لقد وفّر لي تأكيد البنك الخاص بي الجاهز والمحفوظ سرعة في تلك العملية بدل جعلها مُجهِدة. ادعاء مثل إرسال المبلغ الخطأ يُعد علامة حمراء شائعة تستحق الانتباه عليها في Binance P2P، ويكون الحل دائمًا نفسه: تحقق أولًا من سجلاتك أنت، ولا تُصدّق رواية شخص آخر، واترك لعملية النزاع التعامل مع أي شيء لا يمكن حله مباشرة.
ما بقي معي بعد ذلك هو مدى هدوء الموقف كله، رغم الضغط الأولي للاكتفاء بتصديق كلام المشتري. وُجد الضمان تحديدًا لمثل هذه اللحظات، عندما قد تدفع المشاعر أو الاستعجال شخصًا إلى اتخاذ قرار قد يندم عليه. لم أعد أشعر بأي تردد في طلب إثبات أو تخصيص بضع دقائق إضافية للتحقق من سجلاتي، حتى عندما يبدو المشتري صادقًا تمامًا؛ لأن الصدق وحده لم يكن أبدًا دليلًا على حدوث تحويل فعلي على Binance P2P.
#binancep2pantoan @Binance Vietnam
قال لي أحد المشترين، أثناء إجراء طلب على Binance P2P، إنه أرسل عن طريق الخطأ مبلغًا أقل من المبلغ المتفق عليه، وطلب مني مع ذلك أن أُفرج عن الأصل الرقمي بالكامل، مع وعد بإرسال الفرق لاحقًا. أريد أن أشرح كيف تعاملت مع ذلك، لأن الغريزة في تصديق شخص ما في منتصف المحادثة قوية جدًا، خصوصًا عندما يبدو آسفًا ومعقولًا.
يحتفظ Binance P2P بالأصل الرقمي داخل الضمان (escrow) تحديدًا حتى لا يضطر البائع إلى الاعتماد على الثقة وحدها في لحظة مثل هذه. تحققت مباشرة من حسابي البنكي الخاص وتأكدتُ من المبلغ الذي وصل بالفعل، وهو لم يكن يطابق أبدًا ما ادّعى المشتري أنه أرسله، ولا حتى قريبًا من المبلغ الذي وصفه. شرحت لهم بهدوء، عبر دردشة الطلب، بالضبط ما كنت أراه من جهتي، وطلبت منهم إرسال إثبات لتحويلهم الخاص للمقارنة.
لم يستطع المشتري تقديم تأكيد مطابق، وكانت العملية في النهاية بحاجة إلى استئناف نزاع (dispute appeal) ليتم حلها بشكل صحيح، وقد تعامل دعم Binance مع ذلك عبر مراجعة سجل الدردشة والأدلة على الدفع من الطرفين. لقد وفّر لي تأكيد البنك الخاص بي الجاهز والمحفوظ سرعة في تلك العملية بدل جعلها مُجهِدة. ادعاء مثل إرسال المبلغ الخطأ يُعد علامة حمراء شائعة تستحق الانتباه عليها في Binance P2P، ويكون الحل دائمًا نفسه: تحقق أولًا من سجلاتك أنت، ولا تُصدّق رواية شخص آخر، واترك لعملية النزاع التعامل مع أي شيء لا يمكن حله مباشرة.
ما بقي معي بعد ذلك هو مدى هدوء الموقف كله، رغم الضغط الأولي للاكتفاء بتصديق كلام المشتري. وُجد الضمان تحديدًا لمثل هذه اللحظات، عندما قد تدفع المشاعر أو الاستعجال شخصًا إلى اتخاذ قرار قد يندم عليه. لم أعد أشعر بأي تردد في طلب إثبات أو تخصيص بضع دقائق إضافية للتحقق من سجلاتي، حتى عندما يبدو المشتري صادقًا تمامًا؛ لأن الصدق وحده لم يكن أبدًا دليلًا على حدوث تحويل فعلي على Binance P2P.
قال لي أحد المشترين، أثناء إجراء طلب على Binance P2P، إنه أرسل عن طريق الخطأ مبلغًا أقل من المبلغ المتفق عليه، وطلب مني مع ذلك أن أُفرج عن الأصل الرقمي بالكامل، مع وعد بإرسال الفرق لاحقًا. أريد أن أشرح كيف تعاملت مع ذلك، لأن الغريزة في تصديق شخص ما في منتصف المحادثة قوية جدًا، خصوصًا عندما يبدو آسفًا ومعقولًا.
يحتفظ Binance P2P بالأصل الرقمي داخل الضمان (escrow) تحديدًا حتى لا يضطر البائع إلى الاعتماد على الثقة وحدها في لحظة مثل هذه. تحققت مباشرة من حسابي البنكي الخاص وتأكدتُ من المبلغ الذي وصل بالفعل، وهو لم يكن يطابق أبدًا ما ادّعى المشتري أنه أرسله، ولا حتى قريبًا من المبلغ الذي وصفه. شرحت لهم بهدوء، عبر دردشة الطلب، بالضبط ما كنت أراه من جهتي، وطلبت منهم إرسال إثبات لتحويلهم الخاص للمقارنة.
لم يستطع المشتري تقديم تأكيد مطابق، وكانت العملية في النهاية بحاجة إلى استئناف نزاع (dispute appeal) ليتم حلها بشكل صحيح، وقد تعامل دعم Binance مع ذلك عبر مراجعة سجل الدردشة والأدلة على الدفع من الطرفين. لقد وفّر لي تأكيد البنك الخاص بي الجاهز والمحفوظ سرعة في تلك العملية بدل جعلها مُجهِدة. ادعاء مثل إرسال المبلغ الخطأ يُعد علامة حمراء شائعة تستحق الانتباه عليها في Binance P2P، ويكون الحل دائمًا نفسه: تحقق أولًا من سجلاتك أنت، ولا تُصدّق رواية شخص آخر، واترك لعملية النزاع التعامل مع أي شيء لا يمكن حله مباشرة.
ما بقي معي بعد ذلك هو مدى هدوء الموقف كله، رغم الضغط الأولي للاكتفاء بتصديق كلام المشتري. وُجد الضمان تحديدًا لمثل هذه اللحظات، عندما قد تدفع المشاعر أو الاستعجال شخصًا إلى اتخاذ قرار قد يندم عليه. لم أعد أشعر بأي تردد في طلب إثبات أو تخصيص بضع دقائق إضافية للتحقق من سجلاتي، حتى عندما يبدو المشتري صادقًا تمامًا؛ لأن الصدق وحده لم يكن أبدًا دليلًا على حدوث تحويل فعلي على Binance P2P.
67
#binancep2pantoan @Binance_Vietnam
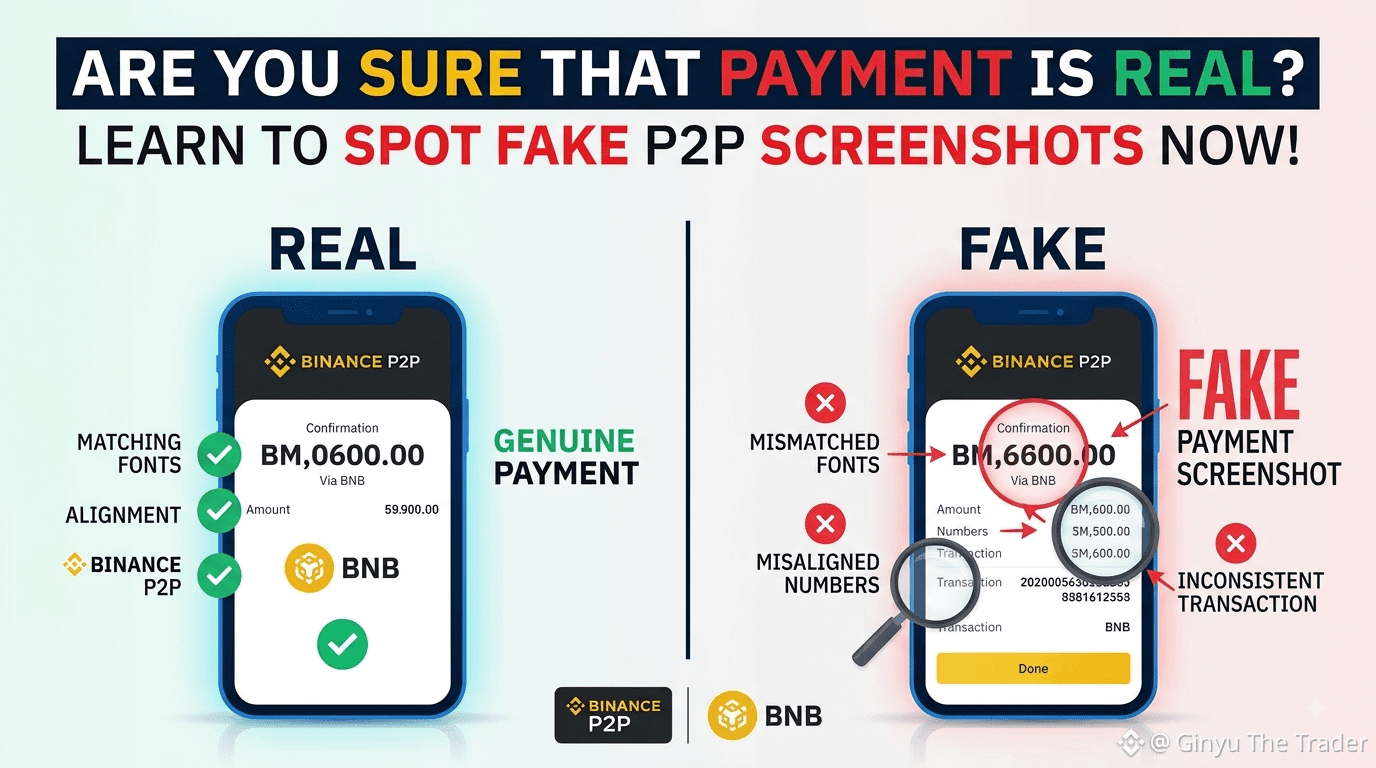
كانت لقطتا دفع استلمتهما على Binance P2P تبدوان متشابهتين للغاية عند نظرة سريعة، إلا أن إحداهما كانت حقيقية والأخرى مُعدَّلة. استغرق الأمر وقتًا أطول مما أحب أن أعترف به كي ألاحظ الفرق، وهذا بالضبط ما جعلني أتوقف عن الوثوق بالصور كدليل على أي شيء على الإطلاق.
توجد خدمة الضمان (escrow) في Binance P2P تحديدًا لأن ادعاءات الدفع التي تُذكر في الدردشة ليست هي نفسها الدفعة التي تم تأكيدها فعليًا. علامات اللقطة المُعدَّلة ليست دائمًا واضحة: خطوط لا تتطابق تمامًا مع باقي واجهة التطبيق، أو محاذاة تكون غير دقيقة قليلًا، أو أرقام لا تتوافق عند التحقق من الحسابات الخاصة بالرسوم والإجماليات. أحيانًا تكون الإشارة أكثر بساطة: رقم مرجعي للمعاملة يبدو وكأنه مُعاد تدويره من قالب بدلًا من كونه فريدًا لتداولك.
كل ذلك لا يهم بقدر القاعدة الوحيدة التي ألتزم بها الآن: أتحقق من تطبيق البنك الخاص بي مباشرةً، في كل مرة، قبل اعتبار أي دفعة مؤكدة. قد تتطابق اللقطة مع الواقع تمامًا ومع ذلك لا تعكس الحقيقة، لذلك لم تكن موثوقة أصلًا كدليل—سواء كانت حقيقية أم مزيفة. إذا دفع المشتري إلى الوراء عندما أشرح أنني بحاجة إلى التحقق بشكل مستقل، ويُقدِّم ذلك على أنه عدم ثقة أو إهانة، فأعتبر رد الفعل نفسه علامة تحذير على Binance P2P.
كما بدأت أيضًا أن أطلب من الطرف الآخر إرسال لقطة جديدة تم التقاطها في اللحظة بدلًا من قبول واحدة قد تكون تم حفظها سابقًا، لأن اللقطة المباشرة أصعب بكثير في التزييف بشكل مقنع في وقت قصير. الطلب بسيط، لكن المتداول الحقيقي سيفعل ذلك دون تردد، والتردد بحد ذاته يخبرك بشيء. وبالاقتران مع التحقق من تطبيق البنك الخاص بي مباشرةً، كان ذلك كافيًا لالتقاط كل محاولة حتى الآن قبل أن يتحرك أي رصيد مشفّر فعليًا.
وبما أن كل حساب مُؤكد عبر KYC وأن العملات تبقى محجوزة في الضمان حتى أؤكد بنفسي، فلا يوجد أي استعجال للثقة بصورة بدلًا من حسابي الخاص. إذا شعرت يومًا بعدم الاطمئنان إلى أن شيئًا ما يبدو مُعدَّلًا، أحيله إلى دعم Binance وأترك لهم مراجعتها بشكل صحيح بدلًا من اتخاذ قرار بمفردي.
#binancep2pantoan @Binance Vietnam
كانت لقطتا دفع استلمتهما على Binance P2P تبدوان متشابهتين للغاية عند نظرة سريعة، إلا أن إحداهما كانت حقيقية والأخرى مُعدَّلة. استغرق الأمر وقتًا أطول مما أحب أن أعترف به كي ألاحظ الفرق، وهذا بالضبط ما جعلني أتوقف عن الوثوق بالصور كدليل على أي شيء على الإطلاق.
توجد خدمة الضمان (escrow) في Binance P2P تحديدًا لأن ادعاءات الدفع التي تُذكر في الدردشة ليست هي نفسها الدفعة التي تم تأكيدها فعليًا. علامات اللقطة المُعدَّلة ليست دائمًا واضحة: خطوط لا تتطابق تمامًا مع باقي واجهة التطبيق، أو محاذاة تكون غير دقيقة قليلًا، أو أرقام لا تتوافق عند التحقق من الحسابات الخاصة بالرسوم والإجماليات. أحيانًا تكون الإشارة أكثر بساطة: رقم مرجعي للمعاملة يبدو وكأنه مُعاد تدويره من قالب بدلًا من كونه فريدًا لتداولك.
كل ذلك لا يهم بقدر القاعدة الوحيدة التي ألتزم بها الآن: أتحقق من تطبيق البنك الخاص بي مباشرةً، في كل مرة، قبل اعتبار أي دفعة مؤكدة. قد تتطابق اللقطة مع الواقع تمامًا ومع ذلك لا تعكس الحقيقة، لذلك لم تكن موثوقة أصلًا كدليل—سواء كانت حقيقية أم مزيفة. إذا دفع المشتري إلى الوراء عندما أشرح أنني بحاجة إلى التحقق بشكل مستقل، ويُقدِّم ذلك على أنه عدم ثقة أو إهانة، فأعتبر رد الفعل نفسه علامة تحذير على Binance P2P.
كما بدأت أيضًا أن أطلب من الطرف الآخر إرسال لقطة جديدة تم التقاطها في اللحظة بدلًا من قبول واحدة قد تكون تم حفظها سابقًا، لأن اللقطة المباشرة أصعب بكثير في التزييف بشكل مقنع في وقت قصير. الطلب بسيط، لكن المتداول الحقيقي سيفعل ذلك دون تردد، والتردد بحد ذاته يخبرك بشيء. وبالاقتران مع التحقق من تطبيق البنك الخاص بي مباشرةً، كان ذلك كافيًا لالتقاط كل محاولة حتى الآن قبل أن يتحرك أي رصيد مشفّر فعليًا.
وبما أن كل حساب مُؤكد عبر KYC وأن العملات تبقى محجوزة في الضمان حتى أؤكد بنفسي، فلا يوجد أي استعجال للثقة بصورة بدلًا من حسابي الخاص. إذا شعرت يومًا بعدم الاطمئنان إلى أن شيئًا ما يبدو مُعدَّلًا، أحيله إلى دعم Binance وأترك لهم مراجعتها بشكل صحيح بدلًا من اتخاذ قرار بمفردي.
كانت لقطتا دفع استلمتهما على Binance P2P تبدوان متشابهتين للغاية عند نظرة سريعة، إلا أن إحداهما كانت حقيقية والأخرى مُعدَّلة. استغرق الأمر وقتًا أطول مما أحب أن أعترف به كي ألاحظ الفرق، وهذا بالضبط ما جعلني أتوقف عن الوثوق بالصور كدليل على أي شيء على الإطلاق.
توجد خدمة الضمان (escrow) في Binance P2P تحديدًا لأن ادعاءات الدفع التي تُذكر في الدردشة ليست هي نفسها الدفعة التي تم تأكيدها فعليًا. علامات اللقطة المُعدَّلة ليست دائمًا واضحة: خطوط لا تتطابق تمامًا مع باقي واجهة التطبيق، أو محاذاة تكون غير دقيقة قليلًا، أو أرقام لا تتوافق عند التحقق من الحسابات الخاصة بالرسوم والإجماليات. أحيانًا تكون الإشارة أكثر بساطة: رقم مرجعي للمعاملة يبدو وكأنه مُعاد تدويره من قالب بدلًا من كونه فريدًا لتداولك.
كل ذلك لا يهم بقدر القاعدة الوحيدة التي ألتزم بها الآن: أتحقق من تطبيق البنك الخاص بي مباشرةً، في كل مرة، قبل اعتبار أي دفعة مؤكدة. قد تتطابق اللقطة مع الواقع تمامًا ومع ذلك لا تعكس الحقيقة، لذلك لم تكن موثوقة أصلًا كدليل—سواء كانت حقيقية أم مزيفة. إذا دفع المشتري إلى الوراء عندما أشرح أنني بحاجة إلى التحقق بشكل مستقل، ويُقدِّم ذلك على أنه عدم ثقة أو إهانة، فأعتبر رد الفعل نفسه علامة تحذير على Binance P2P.
كما بدأت أيضًا أن أطلب من الطرف الآخر إرسال لقطة جديدة تم التقاطها في اللحظة بدلًا من قبول واحدة قد تكون تم حفظها سابقًا، لأن اللقطة المباشرة أصعب بكثير في التزييف بشكل مقنع في وقت قصير. الطلب بسيط، لكن المتداول الحقيقي سيفعل ذلك دون تردد، والتردد بحد ذاته يخبرك بشيء. وبالاقتران مع التحقق من تطبيق البنك الخاص بي مباشرةً، كان ذلك كافيًا لالتقاط كل محاولة حتى الآن قبل أن يتحرك أي رصيد مشفّر فعليًا.
وبما أن كل حساب مُؤكد عبر KYC وأن العملات تبقى محجوزة في الضمان حتى أؤكد بنفسي، فلا يوجد أي استعجال للثقة بصورة بدلًا من حسابي الخاص. إذا شعرت يومًا بعدم الاطمئنان إلى أن شيئًا ما يبدو مُعدَّلًا، أحيله إلى دعم Binance وأترك لهم مراجعتها بشكل صحيح بدلًا من اتخاذ قرار بمفردي.
64
تمّ التحقق
#dusk $DUSK @Dusk_Foundation
"التسوية الحتمية تُزيل مخاطر الطرف المقابل" عبارة أواصل رؤية من يُرفقها بشبكة Dusk Network. أفهم لماذا تبدو هذه الجملة جذابة، وأعتقد أنها صحيحة بمعنى أضيق مما تُعرض به عادةً، لذا دعوني أفصل بين الجزء الذي يدعمه الواقع والجزء الذي لا يصمد.
داخل معاملة التسوية نفسها، تُعد الدعوى صحيحة إلى حدٍّ كبير. إنَّ ذَرْوِيّة على نمط "التسليم مقابل الدفع"، حيث يتحرك جزء الأصل وجزء الدفع معًا أو لا يتحركان على الإطلاق، تُزيل فعليًا الخطر المحدد الذي يلتزم فيه طرفٌ بتسليم الأصل بينما يفشل الطرف الآخر في المقابلة—وهو التعرض الدقيق الذي يُجبر الأسواق التقليدية على الاحتفاظ بالهامش خلال نافذة تسوية تمتد لأيام. المتطلبات الضمانية التي يُقال إن الصناعة تُنفق شيئًا في حدود 12.4 مليار دولار سنويًا في الحفاظ عليها عبر تقنية المقاصة والتسوية وحدها. إنَّ الحسم الحتمي الذي توفره Dusk Network عبر "Succinct Attestation" يجعل هذا الاقتران الذَرّي ممكنًا وفوريًا، لا احتماليًا.
لكن ما لا تمسه هذه التقنية هو طبقة مختلفة تمامًا من المخاطر: ما إذا كان الأصل المُرمّز يمثل فعلاً، ومن الناحية القانونية، الضمان الحقيقي الذي يدّعيه. إذا أخطأ المُصدِر في تمثيل الدعم، أو أساء المُحافظ إدارة الأصل الكامن، أو تبين أن "الغلاف" القانوني الذي يربط الرمز بملكية العالم الحقيقي أضعف مما كان مفترضًا، فلن يحمي أي قدر من حتمية طبقة التسوية من هذا الفشل. والسبب أن الرمز قد تتم تسويته بشكل مثالي بينما يمثل شيئًا لم يكن على نحوٍ تام هو ما زعمه. إنَّ مخاطر الطرف المقابل بالمعنى التقليدي أوسع من مخاطر التسوية، ومعاملة الحسم الحتمي كعلاجٍ لكل ذلك تُبالغ في تقدير ما يمكن لآلية إجماع، مهما كانت مصممة بعناية، أن تضمنه وحدها فعليًا. تُدير أسواق الأوراق المالية التقليدية هذا النوع من مخاطر الحيازة تحديدًا عبر التنظيم، ومتطلبات الفصل (segregation)، ومنظومات التأمين التي بُنِيت عبر عقود—وهي بنية تحتية لا يزال على الورقة المالية المُرمّزة أن توفرها بشكلٍ ما، حتى بعد أن تتوقف طبقة التسوية نفسها عن كونها عنق الزجاجة.
#dusk $DUSK @Dusk
"التسوية الحتمية تُزيل مخاطر الطرف المقابل" عبارة أواصل رؤية من يُرفقها بشبكة Dusk Network. أفهم لماذا تبدو هذه الجملة جذابة، وأعتقد أنها صحيحة بمعنى أضيق مما تُعرض به عادةً، لذا دعوني أفصل بين الجزء الذي يدعمه الواقع والجزء الذي لا يصمد.
داخل معاملة التسوية نفسها، تُعد الدعوى صحيحة إلى حدٍّ كبير. إنَّ ذَرْوِيّة على نمط "التسليم مقابل الدفع"، حيث يتحرك جزء الأصل وجزء الدفع معًا أو لا يتحركان على الإطلاق، تُزيل فعليًا الخطر المحدد الذي يلتزم فيه طرفٌ بتسليم الأصل بينما يفشل الطرف الآخر في المقابلة—وهو التعرض الدقيق الذي يُجبر الأسواق التقليدية على الاحتفاظ بالهامش خلال نافذة تسوية تمتد لأيام. المتطلبات الضمانية التي يُقال إن الصناعة تُنفق شيئًا في حدود 12.4 مليار دولار سنويًا في الحفاظ عليها عبر تقنية المقاصة والتسوية وحدها. إنَّ الحسم الحتمي الذي توفره Dusk Network عبر "Succinct Attestation" يجعل هذا الاقتران الذَرّي ممكنًا وفوريًا، لا احتماليًا.
لكن ما لا تمسه هذه التقنية هو طبقة مختلفة تمامًا من المخاطر: ما إذا كان الأصل المُرمّز يمثل فعلاً، ومن الناحية القانونية، الضمان الحقيقي الذي يدّعيه. إذا أخطأ المُصدِر في تمثيل الدعم، أو أساء المُحافظ إدارة الأصل الكامن، أو تبين أن "الغلاف" القانوني الذي يربط الرمز بملكية العالم الحقيقي أضعف مما كان مفترضًا، فلن يحمي أي قدر من حتمية طبقة التسوية من هذا الفشل. والسبب أن الرمز قد تتم تسويته بشكل مثالي بينما يمثل شيئًا لم يكن على نحوٍ تام هو ما زعمه. إنَّ مخاطر الطرف المقابل بالمعنى التقليدي أوسع من مخاطر التسوية، ومعاملة الحسم الحتمي كعلاجٍ لكل ذلك تُبالغ في تقدير ما يمكن لآلية إجماع، مهما كانت مصممة بعناية، أن تضمنه وحدها فعليًا. تُدير أسواق الأوراق المالية التقليدية هذا النوع من مخاطر الحيازة تحديدًا عبر التنظيم، ومتطلبات الفصل (segregation)، ومنظومات التأمين التي بُنِيت عبر عقود—وهي بنية تحتية لا يزال على الورقة المالية المُرمّزة أن توفرها بشكلٍ ما، حتى بعد أن تتوقف طبقة التسوية نفسها عن كونها عنق الزجاجة.
"التسوية الحتمية تُزيل مخاطر الطرف المقابل" عبارة أواصل رؤية من يُرفقها بشبكة Dusk Network. أفهم لماذا تبدو هذه الجملة جذابة، وأعتقد أنها صحيحة بمعنى أضيق مما تُعرض به عادةً، لذا دعوني أفصل بين الجزء الذي يدعمه الواقع والجزء الذي لا يصمد.
داخل معاملة التسوية نفسها، تُعد الدعوى صحيحة إلى حدٍّ كبير. إنَّ ذَرْوِيّة على نمط "التسليم مقابل الدفع"، حيث يتحرك جزء الأصل وجزء الدفع معًا أو لا يتحركان على الإطلاق، تُزيل فعليًا الخطر المحدد الذي يلتزم فيه طرفٌ بتسليم الأصل بينما يفشل الطرف الآخر في المقابلة—وهو التعرض الدقيق الذي يُجبر الأسواق التقليدية على الاحتفاظ بالهامش خلال نافذة تسوية تمتد لأيام. المتطلبات الضمانية التي يُقال إن الصناعة تُنفق شيئًا في حدود 12.4 مليار دولار سنويًا في الحفاظ عليها عبر تقنية المقاصة والتسوية وحدها. إنَّ الحسم الحتمي الذي توفره Dusk Network عبر "Succinct Attestation" يجعل هذا الاقتران الذَرّي ممكنًا وفوريًا، لا احتماليًا.
لكن ما لا تمسه هذه التقنية هو طبقة مختلفة تمامًا من المخاطر: ما إذا كان الأصل المُرمّز يمثل فعلاً، ومن الناحية القانونية، الضمان الحقيقي الذي يدّعيه. إذا أخطأ المُصدِر في تمثيل الدعم، أو أساء المُحافظ إدارة الأصل الكامن، أو تبين أن "الغلاف" القانوني الذي يربط الرمز بملكية العالم الحقيقي أضعف مما كان مفترضًا، فلن يحمي أي قدر من حتمية طبقة التسوية من هذا الفشل. والسبب أن الرمز قد تتم تسويته بشكل مثالي بينما يمثل شيئًا لم يكن على نحوٍ تام هو ما زعمه. إنَّ مخاطر الطرف المقابل بالمعنى التقليدي أوسع من مخاطر التسوية، ومعاملة الحسم الحتمي كعلاجٍ لكل ذلك تُبالغ في تقدير ما يمكن لآلية إجماع، مهما كانت مصممة بعناية، أن تضمنه وحدها فعليًا. تُدير أسواق الأوراق المالية التقليدية هذا النوع من مخاطر الحيازة تحديدًا عبر التنظيم، ومتطلبات الفصل (segregation)، ومنظومات التأمين التي بُنِيت عبر عقود—وهي بنية تحتية لا يزال على الورقة المالية المُرمّزة أن توفرها بشكلٍ ما، حتى بعد أن تتوقف طبقة التسوية نفسها عن كونها عنق الزجاجة.
81
عرض الترجمة
#binancep2pantoan @Binance_Vietnam
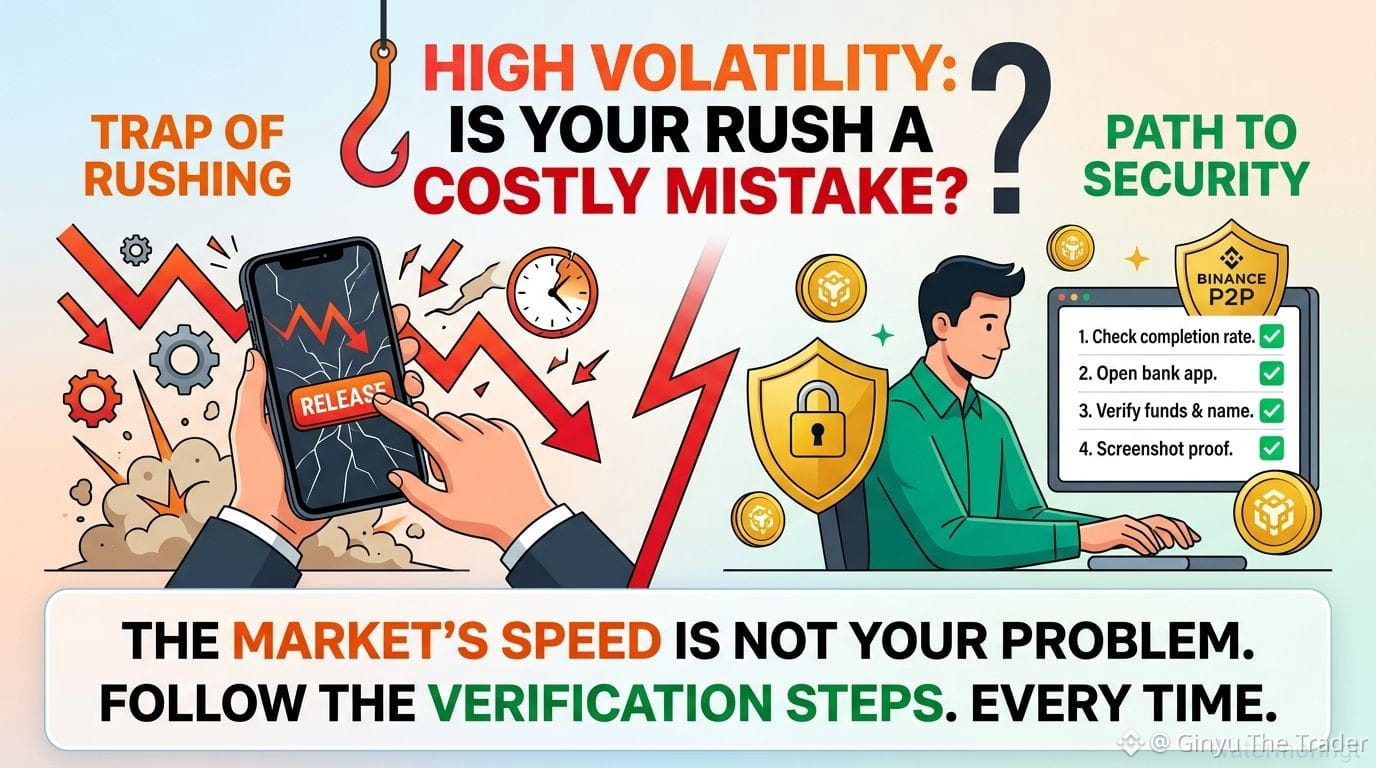
A high volatility day on Binance P2P is when the temptation to skip verification steps hits hardest, and I learned that the hard way during a sharp price swing last year. Binance P2P protects trades through escrow, holding a seller's crypto until the buyer's payment is confirmed, backed by mandatory KYC, an order specific chat, and a dispute appeal if Binance needs to step in and review a disagreement between two sides. That protection only holds while the trade stays fully inside Binance P2P, and it's worth remembering exactly on the days when everyone, including you, wants to move faster than usual for any reason. I check completion rate and order count before accepting, and volatile days are precisely when skipping that step, or waving off a red flag because things feel urgent, matters most and costs the most.
Prices were swinging fast enough that orders were filling within seconds, and I caught myself about to accept a request to release before actually opening my banking app to confirm the transfer had landed. The rate was moving, sure, but a mismatched payment or a fake screenshot costs far more than a missed price movement ever could in the end. I forced myself to slow down: confirm the name, confirm the balance in my own app, screenshot the proof, then release, exactly the same steps as any calm Tuesday afternoon. It cost me maybe a minute of price movement and saved me from a mistake I wouldn't have caught otherwise in the moment. My rule for volatile days now: the market's speed is not my problem, my checklist doesn't get shorter just because everyone else is rushing, and if a counterparty pressures me to skip a step because 'the price is moving,' that's a reason to slow down further, not less. I still screenshot the chat and the payment confirmation before closing the order too, volatile day or not, because a busy market is exactly when I'd want that record ready if a dispute ever needed it later.
#binancep2pantoan @Binance Vietnam
A high volatility day on Binance P2P is when the temptation to skip verification steps hits hardest, and I learned that the hard way during a sharp price swing last year. Binance P2P protects trades through escrow, holding a seller's crypto until the buyer's payment is confirmed, backed by mandatory KYC, an order specific chat, and a dispute appeal if Binance needs to step in and review a disagreement between two sides. That protection only holds while the trade stays fully inside Binance P2P, and it's worth remembering exactly on the days when everyone, including you, wants to move faster than usual for any reason. I check completion rate and order count before accepting, and volatile days are precisely when skipping that step, or waving off a red flag because things feel urgent, matters most and costs the most.
Prices were swinging fast enough that orders were filling within seconds, and I caught myself about to accept a request to release before actually opening my banking app to confirm the transfer had landed. The rate was moving, sure, but a mismatched payment or a fake screenshot costs far more than a missed price movement ever could in the end. I forced myself to slow down: confirm the name, confirm the balance in my own app, screenshot the proof, then release, exactly the same steps as any calm Tuesday afternoon. It cost me maybe a minute of price movement and saved me from a mistake I wouldn't have caught otherwise in the moment. My rule for volatile days now: the market's speed is not my problem, my checklist doesn't get shorter just because everyone else is rushing, and if a counterparty pressures me to skip a step because 'the price is moving,' that's a reason to slow down further, not less. I still screenshot the chat and the payment confirmation before closing the order too, volatile day or not, because a busy market is exactly when I'd want that record ready if a dispute ever needed it later.
A high volatility day on Binance P2P is when the temptation to skip verification steps hits hardest, and I learned that the hard way during a sharp price swing last year. Binance P2P protects trades through escrow, holding a seller's crypto until the buyer's payment is confirmed, backed by mandatory KYC, an order specific chat, and a dispute appeal if Binance needs to step in and review a disagreement between two sides. That protection only holds while the trade stays fully inside Binance P2P, and it's worth remembering exactly on the days when everyone, including you, wants to move faster than usual for any reason. I check completion rate and order count before accepting, and volatile days are precisely when skipping that step, or waving off a red flag because things feel urgent, matters most and costs the most.
Prices were swinging fast enough that orders were filling within seconds, and I caught myself about to accept a request to release before actually opening my banking app to confirm the transfer had landed. The rate was moving, sure, but a mismatched payment or a fake screenshot costs far more than a missed price movement ever could in the end. I forced myself to slow down: confirm the name, confirm the balance in my own app, screenshot the proof, then release, exactly the same steps as any calm Tuesday afternoon. It cost me maybe a minute of price movement and saved me from a mistake I wouldn't have caught otherwise in the moment. My rule for volatile days now: the market's speed is not my problem, my checklist doesn't get shorter just because everyone else is rushing, and if a counterparty pressures me to skip a step because 'the price is moving,' that's a reason to slow down further, not less. I still screenshot the chat and the payment confirmation before closing the order too, volatile day or not, because a busy market is exactly when I'd want that record ready if a dispute ever needed it later.
60
#dusk $DUSK @Dusk_Foundation
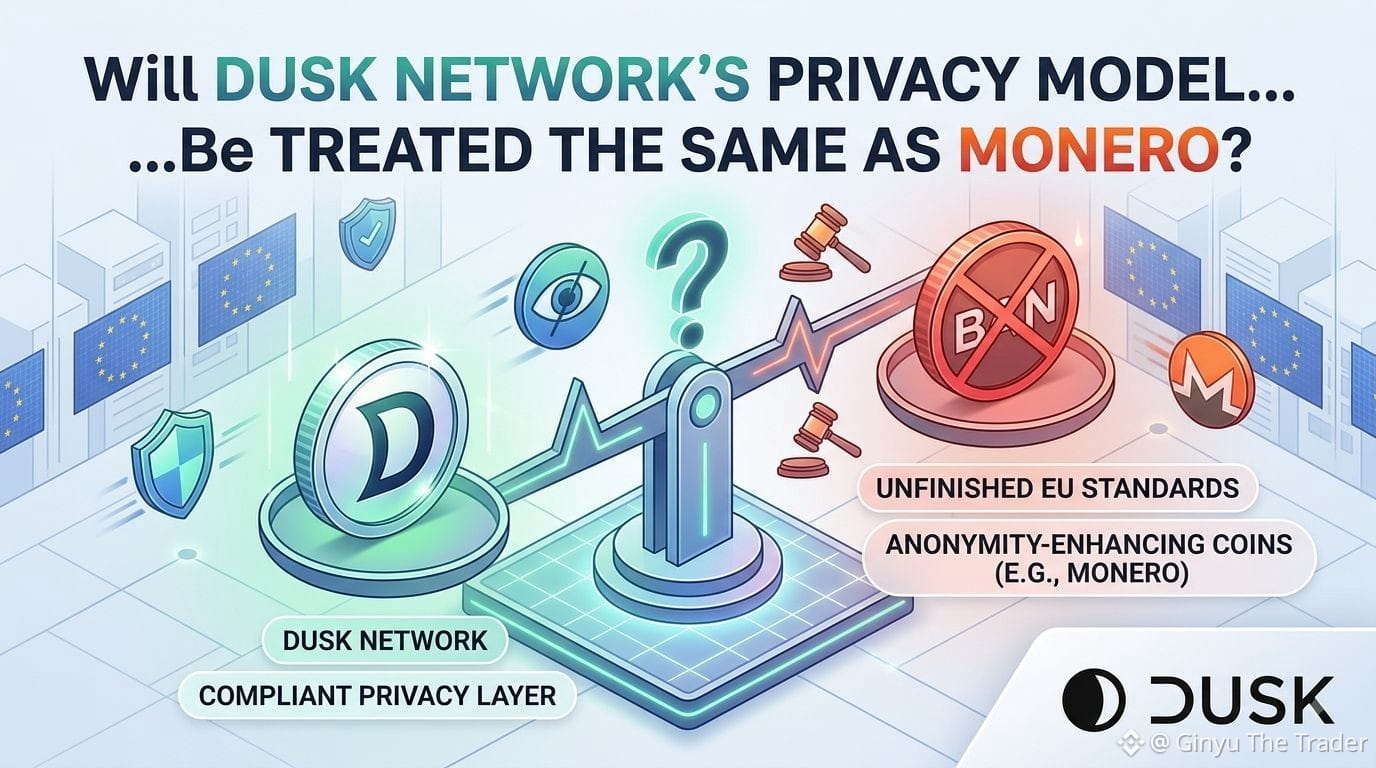
هل سيُعامل نموذج الخصوصية لدى Dusk Network بالطريقة نفسها التي يستعد بها المنظمون للتعامل مع Monero؟ لا أعتقد أن أحدًا يمكنه الإجابة عن ذلك بصدق حتى الآن، وسأكون متشككًا تجاه أي شخص يزعم خلاف ذلك بثقة كاملة في أي اتجاه.
تدخل لائحة الاتحاد الأوروبي لمكافحة غسل الأموال حيز التنفيذ بالكامل في 10 يوليو 2027، وتستهدف المادة 79 ما تسميه "العملات المُعزِّزة للخصوصية" كفئة، وذلك عمدًا دون تسمية رموز تداول محددة، تاركةً التصنيف على أساس كل أصل/كل رمز إلى المعايير التقنية التي لم تُستكمل كتابتها بعد من قبل الهيئة المصرفية الأوروبية. القراءة المتفائلة بالنسبة إلى Dusk Network: فالنموذج الخاص بها يقترن بالمعاملات المُشفّاة مع إفصاح انتقائي للجهات التنظيمية المُخوّلة، بالإضافة إلى طبقة هوية ذاتية سيادية في Citadel صُممت خصيصًا لسير عمل الامتثال من هذا النوع، وهي أقرب بنيويًا إلى تصاميم خصوصية اختيارية وملائمة للامتثال أكثر من كونها إلى خصوصية Monero الافتراضية، دون استثناءات. هذا التمييز كان له بالفعل تأثير في كيفية تعامل الأسواق والمؤسسات مع تلك المقاربات بشكل مختلف في أماكن أخرى.
القراءة الأقل ارتياحًا: تتناول لغة اللائحة عملات تُخفي معلومات المعاملات افتراضيًا، وتكون معاملات Phoenix لدى Dusk Network مُشفّاة افتراضيًا أيضًا، بينما يأتي الإفصاح كطبقة إضافية فوق الأساس وليس كحالة أساسية. سواء ركّز المنظمون في النهاية على الحالة الافتراضية للمعاملة، أو على ما إذا كانت هناك آلية إفصاح حقيقية موجودة على الإطلاق، فهذا بالضبط نوع حالات الحافة التي يُفترض أن تعالجها المعايير التقنية غير المكتملة بعد لدى الهيئة المصرفية الأوروبية (EBA).
لا أعتقد أن نتيجة Dusk Network هنا مضمونة في أي اتجاه، وسأثق بالمشروع أقل، لا أكثر، إذا كان تواصله الخاص يدّعي اليقين دون أن يكون لديه ما يثبت ذلك. هذه مسألة مفتوحة فعلًا وليست مجرد هامش، وتستحق المتابعة من خلال المعايير التقنية الفعلية بدلًا من الافتراضات.
#dusk $DUSK @Dusk
هل سيُعامل نموذج الخصوصية لدى Dusk Network بالطريقة نفسها التي يستعد بها المنظمون للتعامل مع Monero؟ لا أعتقد أن أحدًا يمكنه الإجابة عن ذلك بصدق حتى الآن، وسأكون متشككًا تجاه أي شخص يزعم خلاف ذلك بثقة كاملة في أي اتجاه.
تدخل لائحة الاتحاد الأوروبي لمكافحة غسل الأموال حيز التنفيذ بالكامل في 10 يوليو 2027، وتستهدف المادة 79 ما تسميه "العملات المُعزِّزة للخصوصية" كفئة، وذلك عمدًا دون تسمية رموز تداول محددة، تاركةً التصنيف على أساس كل أصل/كل رمز إلى المعايير التقنية التي لم تُستكمل كتابتها بعد من قبل الهيئة المصرفية الأوروبية. القراءة المتفائلة بالنسبة إلى Dusk Network: فالنموذج الخاص بها يقترن بالمعاملات المُشفّاة مع إفصاح انتقائي للجهات التنظيمية المُخوّلة، بالإضافة إلى طبقة هوية ذاتية سيادية في Citadel صُممت خصيصًا لسير عمل الامتثال من هذا النوع، وهي أقرب بنيويًا إلى تصاميم خصوصية اختيارية وملائمة للامتثال أكثر من كونها إلى خصوصية Monero الافتراضية، دون استثناءات. هذا التمييز كان له بالفعل تأثير في كيفية تعامل الأسواق والمؤسسات مع تلك المقاربات بشكل مختلف في أماكن أخرى.
القراءة الأقل ارتياحًا: تتناول لغة اللائحة عملات تُخفي معلومات المعاملات افتراضيًا، وتكون معاملات Phoenix لدى Dusk Network مُشفّاة افتراضيًا أيضًا، بينما يأتي الإفصاح كطبقة إضافية فوق الأساس وليس كحالة أساسية. سواء ركّز المنظمون في النهاية على الحالة الافتراضية للمعاملة، أو على ما إذا كانت هناك آلية إفصاح حقيقية موجودة على الإطلاق، فهذا بالضبط نوع حالات الحافة التي يُفترض أن تعالجها المعايير التقنية غير المكتملة بعد لدى الهيئة المصرفية الأوروبية (EBA).
لا أعتقد أن نتيجة Dusk Network هنا مضمونة في أي اتجاه، وسأثق بالمشروع أقل، لا أكثر، إذا كان تواصله الخاص يدّعي اليقين دون أن يكون لديه ما يثبت ذلك. هذه مسألة مفتوحة فعلًا وليست مجرد هامش، وتستحق المتابعة من خلال المعايير التقنية الفعلية بدلًا من الافتراضات.
هل سيُعامل نموذج الخصوصية لدى Dusk Network بالطريقة نفسها التي يستعد بها المنظمون للتعامل مع Monero؟ لا أعتقد أن أحدًا يمكنه الإجابة عن ذلك بصدق حتى الآن، وسأكون متشككًا تجاه أي شخص يزعم خلاف ذلك بثقة كاملة في أي اتجاه.
تدخل لائحة الاتحاد الأوروبي لمكافحة غسل الأموال حيز التنفيذ بالكامل في 10 يوليو 2027، وتستهدف المادة 79 ما تسميه "العملات المُعزِّزة للخصوصية" كفئة، وذلك عمدًا دون تسمية رموز تداول محددة، تاركةً التصنيف على أساس كل أصل/كل رمز إلى المعايير التقنية التي لم تُستكمل كتابتها بعد من قبل الهيئة المصرفية الأوروبية. القراءة المتفائلة بالنسبة إلى Dusk Network: فالنموذج الخاص بها يقترن بالمعاملات المُشفّاة مع إفصاح انتقائي للجهات التنظيمية المُخوّلة، بالإضافة إلى طبقة هوية ذاتية سيادية في Citadel صُممت خصيصًا لسير عمل الامتثال من هذا النوع، وهي أقرب بنيويًا إلى تصاميم خصوصية اختيارية وملائمة للامتثال أكثر من كونها إلى خصوصية Monero الافتراضية، دون استثناءات. هذا التمييز كان له بالفعل تأثير في كيفية تعامل الأسواق والمؤسسات مع تلك المقاربات بشكل مختلف في أماكن أخرى.
القراءة الأقل ارتياحًا: تتناول لغة اللائحة عملات تُخفي معلومات المعاملات افتراضيًا، وتكون معاملات Phoenix لدى Dusk Network مُشفّاة افتراضيًا أيضًا، بينما يأتي الإفصاح كطبقة إضافية فوق الأساس وليس كحالة أساسية. سواء ركّز المنظمون في النهاية على الحالة الافتراضية للمعاملة، أو على ما إذا كانت هناك آلية إفصاح حقيقية موجودة على الإطلاق، فهذا بالضبط نوع حالات الحافة التي يُفترض أن تعالجها المعايير التقنية غير المكتملة بعد لدى الهيئة المصرفية الأوروبية (EBA).
لا أعتقد أن نتيجة Dusk Network هنا مضمونة في أي اتجاه، وسأثق بالمشروع أقل، لا أكثر، إذا كان تواصله الخاص يدّعي اليقين دون أن يكون لديه ما يثبت ذلك. هذه مسألة مفتوحة فعلًا وليست مجرد هامش، وتستحق المتابعة من خلال المعايير التقنية الفعلية بدلًا من الافتراضات.
72
تمّ التحقق
#dusk $DUSK @Dusk_Foundation
افترضت أن المشاركة (Staking) على شبكة Dusk تخص فقط المحافظ ومشغلي العقدة.
تجريد المشاركة (Stake Abstraction) يغيّر مالك المركز.
يمكن لعقد ذكي من Dusk قبول إيداعات، وإنشاء مشاركة (stake)، واستلام مكافآت، وتوزيعها أو إعادة استثمارها وفقًا لقواعده الخاصة. وهذا يتيح صناديق مشاركة (staking pools)، وخدمات مُفوَّضة، وتقسيم المكافآت، ومشتقات، دون الحاجة إلى اتخاذ كل قرار من خلال حساب مشغّل خارج السلسلة (offchain operator account).
تصبح المشاركة قابلة للبرمجة. وكذلك يصبح المخاطر.
لم يعد المستخدمون يقيّمون فقط أداء التوافق (consensus) لدى المُوفّر. بل يعتمدون أيضًا على محاسبة العقد، ومنطق السحب، وتخصيص المكافآت، وضوابط الترقية، ومسار الاسترداد (recovery). يمكن لمدقق (validator) يؤدي أداءً مثاليًا ألا يحمي المودِع من عقد صندوق (pool contract) يحسب الحصص (shares) بشكل غير صحيح.
تحافظ Dusk على بعض حدود البروتوكول بشكل واضح. ما زالت العقود تواجه حدًّا أدنى للمشاركة قدره 1,000 DUSK. يحدث التفعيل على حدود حقبة (epoch) بعد الحقبة التالية، وعادةً بين حقبتين (1 إلى 2) بعد تقديم العقد. لا يمكن للعقد استدعاء دالة المشاركة كما لو أنه كان محفظة (wallet). تتحرك الأموال عبر عقد التحويل (Transfer Contract) وتُفعِّل عقد المشاركة (Stake Contract) عبر نقل تعاقدي بين العقود (contract-to-contract transfer).
هذه التفاصيل الأخيرة تهمني. فهي تربط فعل المشاركة بالحركة الفعلية للقيمة بدل السماح لمنطق العقد بالإعلان عن مشاركة دون الأموال المقابلة.
سأراقب كيفية عرض التطبيقات للمدة بين الإيداع والمشاركة الفعالة (active stake). قد يبدو إصدار رمز الصندوق (pool token) فورًا منتجًا بينما لا يزال DUSK الأساسي ينتظر التفعيل. كذلك يجب أن تبقى مطالبات المكافآت واستدعاءات إلغاء المشاركة (unstaking callbacks) متزامنة مع أرصدة المستخدمين.
توسّع تجريد المشاركة فائدة DUSK بما يتجاوز المشاركة المباشرة. وقد يؤدي أيضًا إلى تركيز الإيداعات داخل عدد صغير من العقود إذا انتصر عامل الراحة على التنويع.
لقد جعلت Dusk موقف التوافق (consensus position) قابلًا للتأليف (composable). والدليل التالي هو أن عقود الصناديق تحافظ على الملاءة (solvency) وتوضّح الملكية وتضمن مخارج عادلة عبر كل حالة من حالات المشاركة.
قد تُزيل قابلية البرمجة الحاجة إلى التوزيع اليدوي. لكنها لا تستطيع إزالة ضرورة تدقيق من يتحكم بالبرنامج.
#dusk $DUSK @Dusk
افترضت أن المشاركة (Staking) على شبكة Dusk تخص فقط المحافظ ومشغلي العقدة.
تجريد المشاركة (Stake Abstraction) يغيّر مالك المركز.
يمكن لعقد ذكي من Dusk قبول إيداعات، وإنشاء مشاركة (stake)، واستلام مكافآت، وتوزيعها أو إعادة استثمارها وفقًا لقواعده الخاصة. وهذا يتيح صناديق مشاركة (staking pools)، وخدمات مُفوَّضة، وتقسيم المكافآت، ومشتقات، دون الحاجة إلى اتخاذ كل قرار من خلال حساب مشغّل خارج السلسلة (offchain operator account).
تصبح المشاركة قابلة للبرمجة. وكذلك يصبح المخاطر.
لم يعد المستخدمون يقيّمون فقط أداء التوافق (consensus) لدى المُوفّر. بل يعتمدون أيضًا على محاسبة العقد، ومنطق السحب، وتخصيص المكافآت، وضوابط الترقية، ومسار الاسترداد (recovery). يمكن لمدقق (validator) يؤدي أداءً مثاليًا ألا يحمي المودِع من عقد صندوق (pool contract) يحسب الحصص (shares) بشكل غير صحيح.
تحافظ Dusk على بعض حدود البروتوكول بشكل واضح. ما زالت العقود تواجه حدًّا أدنى للمشاركة قدره 1,000 DUSK. يحدث التفعيل على حدود حقبة (epoch) بعد الحقبة التالية، وعادةً بين حقبتين (1 إلى 2) بعد تقديم العقد. لا يمكن للعقد استدعاء دالة المشاركة كما لو أنه كان محفظة (wallet). تتحرك الأموال عبر عقد التحويل (Transfer Contract) وتُفعِّل عقد المشاركة (Stake Contract) عبر نقل تعاقدي بين العقود (contract-to-contract transfer).
هذه التفاصيل الأخيرة تهمني. فهي تربط فعل المشاركة بالحركة الفعلية للقيمة بدل السماح لمنطق العقد بالإعلان عن مشاركة دون الأموال المقابلة.
سأراقب كيفية عرض التطبيقات للمدة بين الإيداع والمشاركة الفعالة (active stake). قد يبدو إصدار رمز الصندوق (pool token) فورًا منتجًا بينما لا يزال DUSK الأساسي ينتظر التفعيل. كذلك يجب أن تبقى مطالبات المكافآت واستدعاءات إلغاء المشاركة (unstaking callbacks) متزامنة مع أرصدة المستخدمين.
توسّع تجريد المشاركة فائدة DUSK بما يتجاوز المشاركة المباشرة. وقد يؤدي أيضًا إلى تركيز الإيداعات داخل عدد صغير من العقود إذا انتصر عامل الراحة على التنويع.
لقد جعلت Dusk موقف التوافق (consensus position) قابلًا للتأليف (composable). والدليل التالي هو أن عقود الصناديق تحافظ على الملاءة (solvency) وتوضّح الملكية وتضمن مخارج عادلة عبر كل حالة من حالات المشاركة.
قد تُزيل قابلية البرمجة الحاجة إلى التوزيع اليدوي. لكنها لا تستطيع إزالة ضرورة تدقيق من يتحكم بالبرنامج.
افترضت أن المشاركة (Staking) على شبكة Dusk تخص فقط المحافظ ومشغلي العقدة.
تجريد المشاركة (Stake Abstraction) يغيّر مالك المركز.
يمكن لعقد ذكي من Dusk قبول إيداعات، وإنشاء مشاركة (stake)، واستلام مكافآت، وتوزيعها أو إعادة استثمارها وفقًا لقواعده الخاصة. وهذا يتيح صناديق مشاركة (staking pools)، وخدمات مُفوَّضة، وتقسيم المكافآت، ومشتقات، دون الحاجة إلى اتخاذ كل قرار من خلال حساب مشغّل خارج السلسلة (offchain operator account).
تصبح المشاركة قابلة للبرمجة. وكذلك يصبح المخاطر.
لم يعد المستخدمون يقيّمون فقط أداء التوافق (consensus) لدى المُوفّر. بل يعتمدون أيضًا على محاسبة العقد، ومنطق السحب، وتخصيص المكافآت، وضوابط الترقية، ومسار الاسترداد (recovery). يمكن لمدقق (validator) يؤدي أداءً مثاليًا ألا يحمي المودِع من عقد صندوق (pool contract) يحسب الحصص (shares) بشكل غير صحيح.
تحافظ Dusk على بعض حدود البروتوكول بشكل واضح. ما زالت العقود تواجه حدًّا أدنى للمشاركة قدره 1,000 DUSK. يحدث التفعيل على حدود حقبة (epoch) بعد الحقبة التالية، وعادةً بين حقبتين (1 إلى 2) بعد تقديم العقد. لا يمكن للعقد استدعاء دالة المشاركة كما لو أنه كان محفظة (wallet). تتحرك الأموال عبر عقد التحويل (Transfer Contract) وتُفعِّل عقد المشاركة (Stake Contract) عبر نقل تعاقدي بين العقود (contract-to-contract transfer).
هذه التفاصيل الأخيرة تهمني. فهي تربط فعل المشاركة بالحركة الفعلية للقيمة بدل السماح لمنطق العقد بالإعلان عن مشاركة دون الأموال المقابلة.
سأراقب كيفية عرض التطبيقات للمدة بين الإيداع والمشاركة الفعالة (active stake). قد يبدو إصدار رمز الصندوق (pool token) فورًا منتجًا بينما لا يزال DUSK الأساسي ينتظر التفعيل. كذلك يجب أن تبقى مطالبات المكافآت واستدعاءات إلغاء المشاركة (unstaking callbacks) متزامنة مع أرصدة المستخدمين.
توسّع تجريد المشاركة فائدة DUSK بما يتجاوز المشاركة المباشرة. وقد يؤدي أيضًا إلى تركيز الإيداعات داخل عدد صغير من العقود إذا انتصر عامل الراحة على التنويع.
لقد جعلت Dusk موقف التوافق (consensus position) قابلًا للتأليف (composable). والدليل التالي هو أن عقود الصناديق تحافظ على الملاءة (solvency) وتوضّح الملكية وتضمن مخارج عادلة عبر كل حالة من حالات المشاركة.
قد تُزيل قابلية البرمجة الحاجة إلى التوزيع اليدوي. لكنها لا تستطيع إزالة ضرورة تدقيق من يتحكم بالبرنامج.
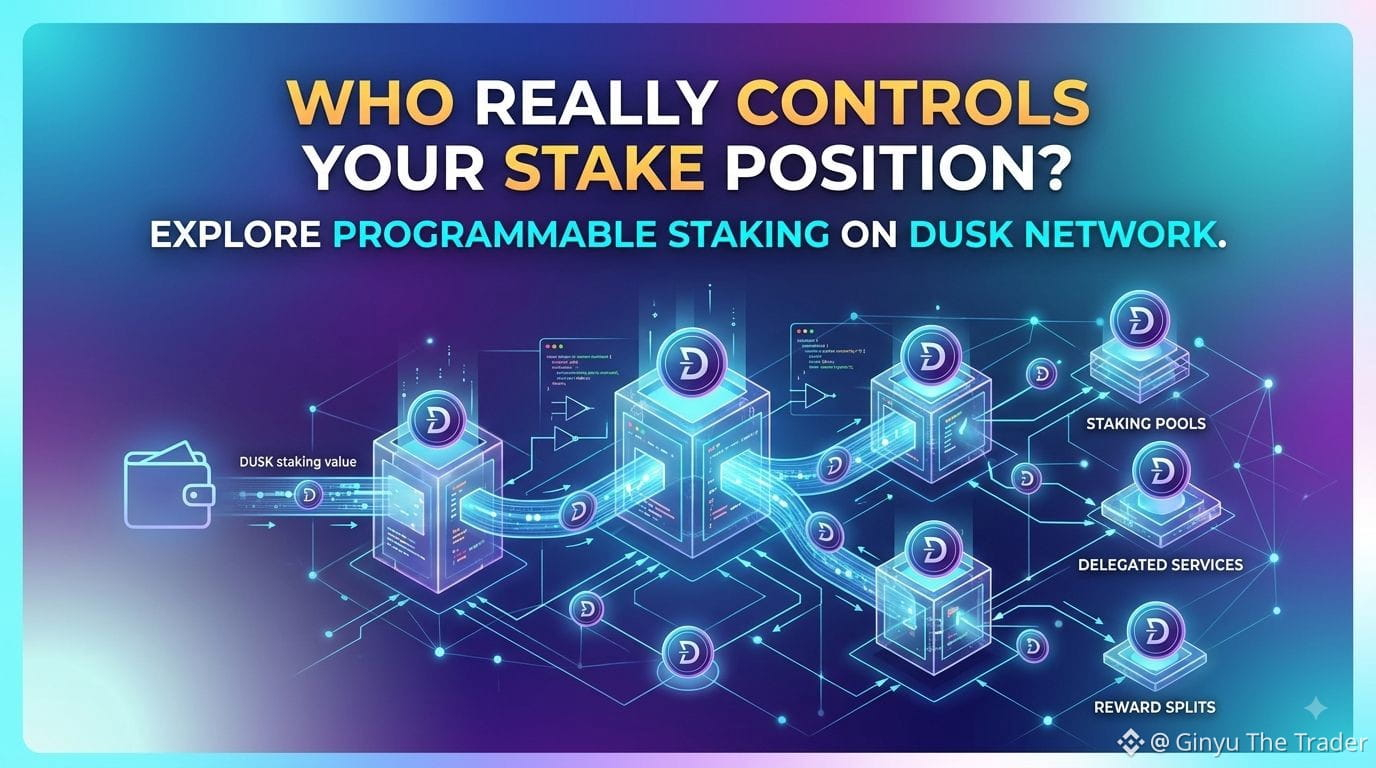
1
52
عرض الترجمة
#binancep2pantoan @Binance_Vietnam
New traders often assume Binance P2P protects them automatically from every kind of loss, and that single assumption can end up being costly.
The protections are real, but they work with the trader, not instead of the trader. KYC verification means every account belongs to an identity Binance can trace, which discourages a lot of bad behavior but does not physically stop someone from trying to scam another user through the chat. Escrow holds a seller's crypto until payment is confirmed, which is one of the strongest protections on the platform, but confirming that payment is still the seller's own responsibility, not something that happens automatically in the background. Checking a counterparty's profile matters for exactly this reason: account age, completion rate, and order history together give a much clearer picture than KYC status alone, since a verified identity can still belong to someone acting in bad faith. Support and the dispute process exist as a backstop, not a replacement for basic caution during the trade itself.
I have talked to newer traders who released crypto based purely on a payment notification, assuming that because Binance P2P is a protected system, nothing could really go wrong on their end. That is not how it works in practice. The platform structures the trade safely, but each side still has to do their part: verify the profile, confirm real payment before releasing, keep everything inside the chat, and archive proof of what happened. If a step ever feels uncertain, Binance support is there to help, and reaching out early is always better than assuming the system alone will catch a problem after the fact. Protection on Binance P2P is a partnership, not an autopilot. Understanding that distinction early would have saved me some uneasy moments as a newer trader, and it is the single idea I try hardest to pass along to anyone just getting started on the platform now.
#binancep2pantoan @Binance Vietnam
New traders often assume Binance P2P protects them automatically from every kind of loss, and that single assumption can end up being costly.
The protections are real, but they work with the trader, not instead of the trader. KYC verification means every account belongs to an identity Binance can trace, which discourages a lot of bad behavior but does not physically stop someone from trying to scam another user through the chat. Escrow holds a seller's crypto until payment is confirmed, which is one of the strongest protections on the platform, but confirming that payment is still the seller's own responsibility, not something that happens automatically in the background. Checking a counterparty's profile matters for exactly this reason: account age, completion rate, and order history together give a much clearer picture than KYC status alone, since a verified identity can still belong to someone acting in bad faith. Support and the dispute process exist as a backstop, not a replacement for basic caution during the trade itself.
I have talked to newer traders who released crypto based purely on a payment notification, assuming that because Binance P2P is a protected system, nothing could really go wrong on their end. That is not how it works in practice. The platform structures the trade safely, but each side still has to do their part: verify the profile, confirm real payment before releasing, keep everything inside the chat, and archive proof of what happened. If a step ever feels uncertain, Binance support is there to help, and reaching out early is always better than assuming the system alone will catch a problem after the fact. Protection on Binance P2P is a partnership, not an autopilot. Understanding that distinction early would have saved me some uneasy moments as a newer trader, and it is the single idea I try hardest to pass along to anyone just getting started on the platform now.
New traders often assume Binance P2P protects them automatically from every kind of loss, and that single assumption can end up being costly.
The protections are real, but they work with the trader, not instead of the trader. KYC verification means every account belongs to an identity Binance can trace, which discourages a lot of bad behavior but does not physically stop someone from trying to scam another user through the chat. Escrow holds a seller's crypto until payment is confirmed, which is one of the strongest protections on the platform, but confirming that payment is still the seller's own responsibility, not something that happens automatically in the background. Checking a counterparty's profile matters for exactly this reason: account age, completion rate, and order history together give a much clearer picture than KYC status alone, since a verified identity can still belong to someone acting in bad faith. Support and the dispute process exist as a backstop, not a replacement for basic caution during the trade itself.
I have talked to newer traders who released crypto based purely on a payment notification, assuming that because Binance P2P is a protected system, nothing could really go wrong on their end. That is not how it works in practice. The platform structures the trade safely, but each side still has to do their part: verify the profile, confirm real payment before releasing, keep everything inside the chat, and archive proof of what happened. If a step ever feels uncertain, Binance support is there to help, and reaching out early is always better than assuming the system alone will catch a problem after the fact. Protection on Binance P2P is a partnership, not an autopilot. Understanding that distinction early would have saved me some uneasy moments as a newer trader, and it is the single idea I try hardest to pass along to anyone just getting started on the platform now.
74
تمّ التحقق
عرض الترجمة
I found the most revealing AEGIS issue outside the zero-knowledge proof itself. A value beside it was not fully controlled.
In Dusk Network's Phoenix transaction path, a user could commit to a legitimate max_fee while execution still consumed fee fields that were not bound into the same security story. Hostile gas parameters could drive refund inflation or overflow. A mutable refund address could redirect value.
The proof was valid. The transaction semantics were not fully connected to it.
A fee is not harmless metadata when the refund path can create or redirect value.
That is a useful warning for any privacy protocol. Proving one statement perfectly does not secure adjacent fields that execution later trusts. The system must bind the proof, signature, fee calculation, destination, and refund path into one invariant.
AEGIS added checked multiplication for gas_limit times gas_price and required the result to equal the proven max_fee. Dusk enforced that check twice: at mempool admission and again inside VM execution. It also bound the refund stealth address so tampering would invalidate the transaction.
The second check is the detail I care about. A malicious block proposer does not have to respect the assumptions of an honest mempool. If the invariant exists only at the network edge, consensus can still execute a transaction that bypassed that edge.
I would now watch for the same defense pattern across Dusk: cheap rejection before admission, authoritative validation at execution, and regression tests that mutate every field surrounding a proof.
AEGIS closed the known critical paths. The larger question is whether other Dusk contracts contain values that are "checked" in one layer and merely trusted in the next.
Cryptography can prove exactly what it is asked to prove. Security depends on Dusk asking for the complete statement.
#dusk $DUSK @Dusk_Foundation
I found the most revealing AEGIS issue outside the zero-knowledge proof itself. A value beside it was not fully controlled.
In Dusk Network's Phoenix transaction path, a user could commit to a legitimate max_fee while execution still consumed fee fields that were not bound into the same security story. Hostile gas parameters could drive refund inflation or overflow. A mutable refund address could redirect value.
The proof was valid. The transaction semantics were not fully connected to it.
A fee is not harmless metadata when the refund path can create or redirect value.
That is a useful warning for any privacy protocol. Proving one statement perfectly does not secure adjacent fields that execution later trusts. The system must bind the proof, signature, fee calculation, destination, and refund path into one invariant.
AEGIS added checked multiplication for gas_limit times gas_price and required the result to equal the proven max_fee. Dusk enforced that check twice: at mempool admission and again inside VM execution. It also bound the refund stealth address so tampering would invalidate the transaction.
The second check is the detail I care about. A malicious block proposer does not have to respect the assumptions of an honest mempool. If the invariant exists only at the network edge, consensus can still execute a transaction that bypassed that edge.
I would now watch for the same defense pattern across Dusk: cheap rejection before admission, authoritative validation at execution, and regression tests that mutate every field surrounding a proof.
AEGIS closed the known critical paths. The larger question is whether other Dusk contracts contain values that are "checked" in one layer and merely trusted in the next.
Cryptography can prove exactly what it is asked to prove. Security depends on Dusk asking for the complete statement.
#dusk $DUSK @Dusk
In Dusk Network's Phoenix transaction path, a user could commit to a legitimate max_fee while execution still consumed fee fields that were not bound into the same security story. Hostile gas parameters could drive refund inflation or overflow. A mutable refund address could redirect value.
The proof was valid. The transaction semantics were not fully connected to it.
A fee is not harmless metadata when the refund path can create or redirect value.
That is a useful warning for any privacy protocol. Proving one statement perfectly does not secure adjacent fields that execution later trusts. The system must bind the proof, signature, fee calculation, destination, and refund path into one invariant.
AEGIS added checked multiplication for gas_limit times gas_price and required the result to equal the proven max_fee. Dusk enforced that check twice: at mempool admission and again inside VM execution. It also bound the refund stealth address so tampering would invalidate the transaction.
The second check is the detail I care about. A malicious block proposer does not have to respect the assumptions of an honest mempool. If the invariant exists only at the network edge, consensus can still execute a transaction that bypassed that edge.
I would now watch for the same defense pattern across Dusk: cheap rejection before admission, authoritative validation at execution, and regression tests that mutate every field surrounding a proof.
AEGIS closed the known critical paths. The larger question is whether other Dusk contracts contain values that are "checked" in one layer and merely trusted in the next.
Cryptography can prove exactly what it is asked to prove. Security depends on Dusk asking for the complete statement.
#dusk $DUSK @Dusk
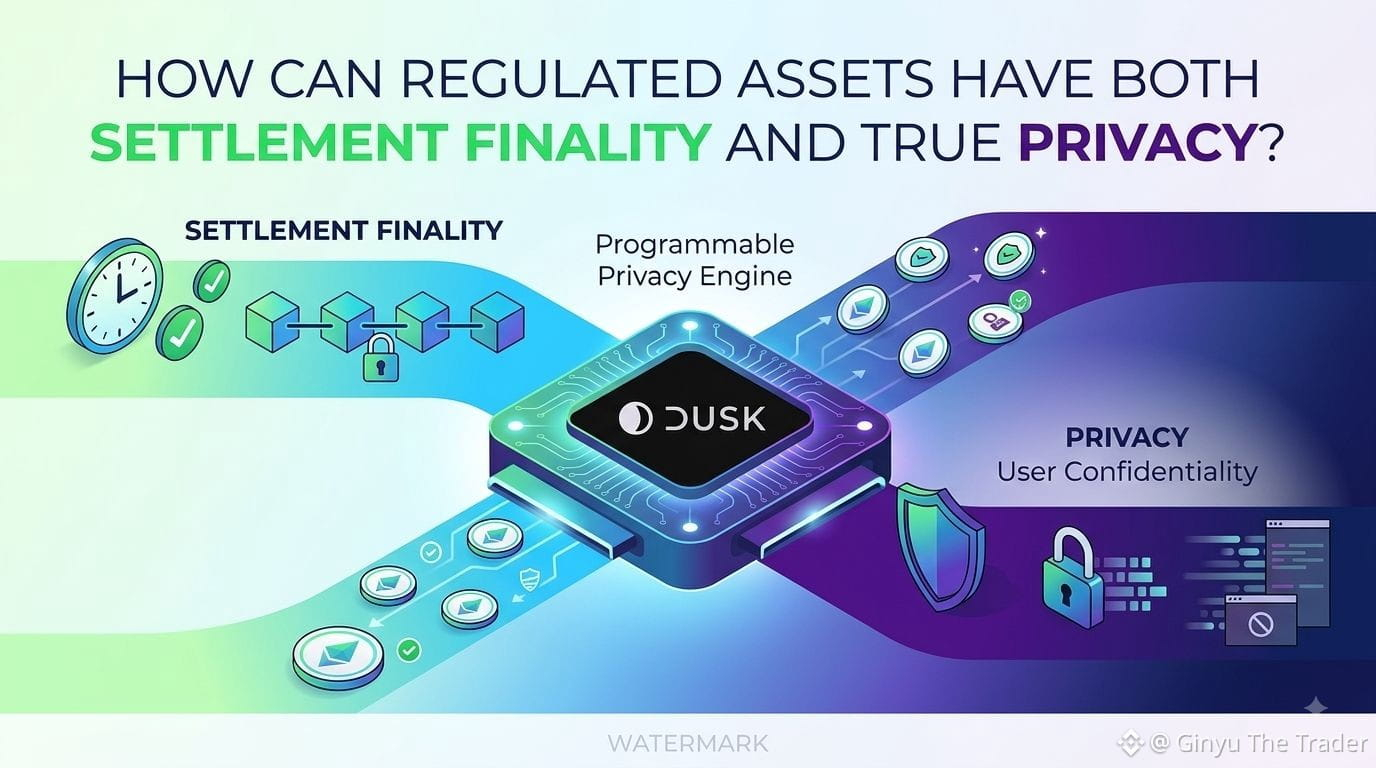
1
63
عرض الترجمة
#binancep2pantoan @Binance_Vietnam
Six months into trading on Binance P2P, I noticed something I hadn't expected when I started: a solid trading history doesn't just make offers get accepted faster, it actively lowers your risk with every completed trade. Binance P2P's foundation stays the same for every user, KYC verified identity, escrow protecting funds mid transaction, chat preserving every conversation, and appeals available if something breaks down, but a strong completion rate and order count layer real world trust on top of that baseline. Counterparties treat established accounts differently. They ask fewer unnecessary questions, they're less likely to attempt scams that depend on catching someone off guard, and other traders can see your track record the same way you check theirs before accepting an offer. None of this replaces the underlying protections, though. Even with hundreds of completed orders, I still confirm every payment myself before releasing crypto and I still keep the trade entirely inside Binance P2P rather than trusting reputation enough to cut corners.
Building that history took patience early on. I started with smaller trade amounts while I learned to read profiles and recognize red flags like rushed requests or mismatched payment names, and I only increased my typical order size as my own comfort and my counterparty screening habits improved. I kept every screenshot and chat log from those early trades the same way I do now, since good habits formed early don't need to be relearned later. I also learned to spot the same red flags experienced traders talk about, mismatched payment names, sudden urgency, and requests to move off Binance P2P, and a growing reputation never gave me a reason to stop checking for them. If a dispute ever came up in those first months, I knew Binance support was one appeal away, and knowing that made the learning curve far less intimidating than it could have been.
#binancep2pantoan @Binance Vietnam
Six months into trading on Binance P2P, I noticed something I hadn't expected when I started: a solid trading history doesn't just make offers get accepted faster, it actively lowers your risk with every completed trade. Binance P2P's foundation stays the same for every user, KYC verified identity, escrow protecting funds mid transaction, chat preserving every conversation, and appeals available if something breaks down, but a strong completion rate and order count layer real world trust on top of that baseline. Counterparties treat established accounts differently. They ask fewer unnecessary questions, they're less likely to attempt scams that depend on catching someone off guard, and other traders can see your track record the same way you check theirs before accepting an offer. None of this replaces the underlying protections, though. Even with hundreds of completed orders, I still confirm every payment myself before releasing crypto and I still keep the trade entirely inside Binance P2P rather than trusting reputation enough to cut corners.
Building that history took patience early on. I started with smaller trade amounts while I learned to read profiles and recognize red flags like rushed requests or mismatched payment names, and I only increased my typical order size as my own comfort and my counterparty screening habits improved. I kept every screenshot and chat log from those early trades the same way I do now, since good habits formed early don't need to be relearned later. I also learned to spot the same red flags experienced traders talk about, mismatched payment names, sudden urgency, and requests to move off Binance P2P, and a growing reputation never gave me a reason to stop checking for them. If a dispute ever came up in those first months, I knew Binance support was one appeal away, and knowing that made the learning curve far less intimidating than it could have been.
Six months into trading on Binance P2P, I noticed something I hadn't expected when I started: a solid trading history doesn't just make offers get accepted faster, it actively lowers your risk with every completed trade. Binance P2P's foundation stays the same for every user, KYC verified identity, escrow protecting funds mid transaction, chat preserving every conversation, and appeals available if something breaks down, but a strong completion rate and order count layer real world trust on top of that baseline. Counterparties treat established accounts differently. They ask fewer unnecessary questions, they're less likely to attempt scams that depend on catching someone off guard, and other traders can see your track record the same way you check theirs before accepting an offer. None of this replaces the underlying protections, though. Even with hundreds of completed orders, I still confirm every payment myself before releasing crypto and I still keep the trade entirely inside Binance P2P rather than trusting reputation enough to cut corners.
Building that history took patience early on. I started with smaller trade amounts while I learned to read profiles and recognize red flags like rushed requests or mismatched payment names, and I only increased my typical order size as my own comfort and my counterparty screening habits improved. I kept every screenshot and chat log from those early trades the same way I do now, since good habits formed early don't need to be relearned later. I also learned to spot the same red flags experienced traders talk about, mismatched payment names, sudden urgency, and requests to move off Binance P2P, and a growing reputation never gave me a reason to stop checking for them. If a dispute ever came up in those first months, I knew Binance support was one appeal away, and knowing that made the learning curve far less intimidating than it could have been.
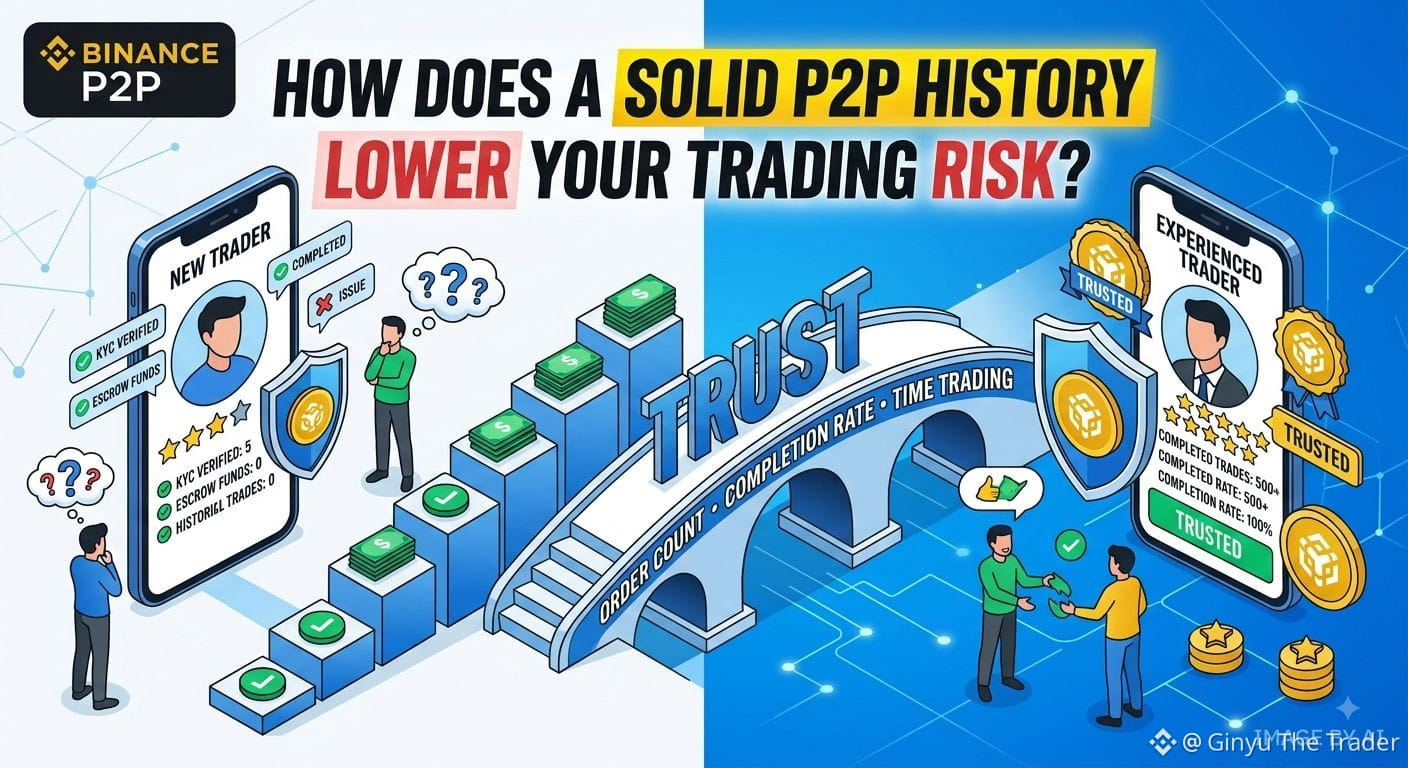
66
تمّ التحقق
#dusk $DUSK @Dusk_Foundation
تم بناء الهوية المبكرة لكثير من العملات المشفّرة على تجنّب الوقوع تحت مرمى الجهات التنظيمية. أما Dusk فتراهن على العكس. Dusk هي سلسلة بلوك تشين من الطبقة الأولى (Layer 1) مخصّصة للأسواق المالية الخاضعة للتنظيم، تجمع بين الخصوصية القابلة للبرمجة والامتثال بدلًا من التعامل معهما كخصمين؛ إذ تُمكّن الخصوصية عند الحاجة، والشفافية عندما يكون ذلك مفيدًا، والإفصاح الانتقائي للمراجعة من قبل الجهات المصرّح لها، وتسوية حتمية للأصول الرقمية الممثلة (Tokenized RWAs) والأوراق المالية الخاضعة للتنظيم. وينعكس هذا النهج أيضًا على Dusk Trade، المصمّم للعمل كمنصة تداول متعددة الأطراف (MTF) واستثمار خاضعة للتنظيم، ومتوافقة مع اللوائح الأوروبية ذات الصلة، وعلى شراكات Dusk مع مؤسسات مرخّصة في الاتحاد الأوروبي مثل NPEX، وهي بورصة منظّمة من قبل هيئة AFM وتخطط لجلب أكثر من 300 مليون يورو من الأصول إلى السلسلة عبر Dusk.
هذه مراهنة حقيقية وليست شعارًا تسويقيًا. إذا كنت تعتقد أن القيمة طويلة الأمد للعملات المشفّرة تنبع من العمل خارج الرقابة المالية التقليدية، فإن نموذج Dusk بأكمله يبدو كتنازل، أو حتى كحَملٍ للوراء. أما إذا كنت ترى أن رأس المال المُنظّم—مثل صناديق التقاعد وصناديق سوق المال (MMFs) ومناضد السندات المؤسسية—هو البركة الأكبر والأكثر ثباتًا من المال، ففإن البنية التحتية الملائمة للأمتثال هي الباب الوحيد الذي يفتح فعليًا.
ولا أظن أن هذه الرهان ساذج أيضًا، حتى لو كان يتعارض مع الغرائز التي قامت عليها العملات المشفّرة. فالرأس المال المُنظّم ظل دائمًا يتفوّق بفارق كبير على حوض المضاربات التفصيلي لدى الأفراد الذي تطارده أغلب الصناعة. وحتى إذا وجدت نسبة متواضعة من صناديق التقاعد وصناديق سوق المال ومناضد السندات المؤسسية منصةً على السلسلة متوافقة وموثوقة بما يكفي لاستخدامها فعلًا، فهذا سيكون سوقًا أوسع بكثير مما ستصل إليه معظم السلاسل—ولو بشكل ملموس. لكن «نسبة متواضعة» لا تزال تقوم بعمل كبير في تلك الجملة، مع ذلك.
لا أعتقد أن هذا السؤال قد حُسم بعد، وDusk لم تُثبت أيّ جانبٍ منهما هو الصحيح. ما قامت به Dusk هو الالتزام بالكامل بأحد الجوانب، وبناء البنية حوله، وترك النتائج—بمجرد إطلاق شبكة DuskEVM الرئيسية وDusk Trade—لتقدّم الحُجّة بدلًا من الاكتفاء بورقة بيضاء.
#dusk $DUSK @Dusk
تم بناء الهوية المبكرة لكثير من العملات المشفّرة على تجنّب الوقوع تحت مرمى الجهات التنظيمية. أما Dusk فتراهن على العكس. Dusk هي سلسلة بلوك تشين من الطبقة الأولى (Layer 1) مخصّصة للأسواق المالية الخاضعة للتنظيم، تجمع بين الخصوصية القابلة للبرمجة والامتثال بدلًا من التعامل معهما كخصمين؛ إذ تُمكّن الخصوصية عند الحاجة، والشفافية عندما يكون ذلك مفيدًا، والإفصاح الانتقائي للمراجعة من قبل الجهات المصرّح لها، وتسوية حتمية للأصول الرقمية الممثلة (Tokenized RWAs) والأوراق المالية الخاضعة للتنظيم. وينعكس هذا النهج أيضًا على Dusk Trade، المصمّم للعمل كمنصة تداول متعددة الأطراف (MTF) واستثمار خاضعة للتنظيم، ومتوافقة مع اللوائح الأوروبية ذات الصلة، وعلى شراكات Dusk مع مؤسسات مرخّصة في الاتحاد الأوروبي مثل NPEX، وهي بورصة منظّمة من قبل هيئة AFM وتخطط لجلب أكثر من 300 مليون يورو من الأصول إلى السلسلة عبر Dusk.
هذه مراهنة حقيقية وليست شعارًا تسويقيًا. إذا كنت تعتقد أن القيمة طويلة الأمد للعملات المشفّرة تنبع من العمل خارج الرقابة المالية التقليدية، فإن نموذج Dusk بأكمله يبدو كتنازل، أو حتى كحَملٍ للوراء. أما إذا كنت ترى أن رأس المال المُنظّم—مثل صناديق التقاعد وصناديق سوق المال (MMFs) ومناضد السندات المؤسسية—هو البركة الأكبر والأكثر ثباتًا من المال، ففإن البنية التحتية الملائمة للأمتثال هي الباب الوحيد الذي يفتح فعليًا.
ولا أظن أن هذه الرهان ساذج أيضًا، حتى لو كان يتعارض مع الغرائز التي قامت عليها العملات المشفّرة. فالرأس المال المُنظّم ظل دائمًا يتفوّق بفارق كبير على حوض المضاربات التفصيلي لدى الأفراد الذي تطارده أغلب الصناعة. وحتى إذا وجدت نسبة متواضعة من صناديق التقاعد وصناديق سوق المال ومناضد السندات المؤسسية منصةً على السلسلة متوافقة وموثوقة بما يكفي لاستخدامها فعلًا، فهذا سيكون سوقًا أوسع بكثير مما ستصل إليه معظم السلاسل—ولو بشكل ملموس. لكن «نسبة متواضعة» لا تزال تقوم بعمل كبير في تلك الجملة، مع ذلك.
لا أعتقد أن هذا السؤال قد حُسم بعد، وDusk لم تُثبت أيّ جانبٍ منهما هو الصحيح. ما قامت به Dusk هو الالتزام بالكامل بأحد الجوانب، وبناء البنية حوله، وترك النتائج—بمجرد إطلاق شبكة DuskEVM الرئيسية وDusk Trade—لتقدّم الحُجّة بدلًا من الاكتفاء بورقة بيضاء.
تم بناء الهوية المبكرة لكثير من العملات المشفّرة على تجنّب الوقوع تحت مرمى الجهات التنظيمية. أما Dusk فتراهن على العكس. Dusk هي سلسلة بلوك تشين من الطبقة الأولى (Layer 1) مخصّصة للأسواق المالية الخاضعة للتنظيم، تجمع بين الخصوصية القابلة للبرمجة والامتثال بدلًا من التعامل معهما كخصمين؛ إذ تُمكّن الخصوصية عند الحاجة، والشفافية عندما يكون ذلك مفيدًا، والإفصاح الانتقائي للمراجعة من قبل الجهات المصرّح لها، وتسوية حتمية للأصول الرقمية الممثلة (Tokenized RWAs) والأوراق المالية الخاضعة للتنظيم. وينعكس هذا النهج أيضًا على Dusk Trade، المصمّم للعمل كمنصة تداول متعددة الأطراف (MTF) واستثمار خاضعة للتنظيم، ومتوافقة مع اللوائح الأوروبية ذات الصلة، وعلى شراكات Dusk مع مؤسسات مرخّصة في الاتحاد الأوروبي مثل NPEX، وهي بورصة منظّمة من قبل هيئة AFM وتخطط لجلب أكثر من 300 مليون يورو من الأصول إلى السلسلة عبر Dusk.
هذه مراهنة حقيقية وليست شعارًا تسويقيًا. إذا كنت تعتقد أن القيمة طويلة الأمد للعملات المشفّرة تنبع من العمل خارج الرقابة المالية التقليدية، فإن نموذج Dusk بأكمله يبدو كتنازل، أو حتى كحَملٍ للوراء. أما إذا كنت ترى أن رأس المال المُنظّم—مثل صناديق التقاعد وصناديق سوق المال (MMFs) ومناضد السندات المؤسسية—هو البركة الأكبر والأكثر ثباتًا من المال، ففإن البنية التحتية الملائمة للأمتثال هي الباب الوحيد الذي يفتح فعليًا.
ولا أظن أن هذه الرهان ساذج أيضًا، حتى لو كان يتعارض مع الغرائز التي قامت عليها العملات المشفّرة. فالرأس المال المُنظّم ظل دائمًا يتفوّق بفارق كبير على حوض المضاربات التفصيلي لدى الأفراد الذي تطارده أغلب الصناعة. وحتى إذا وجدت نسبة متواضعة من صناديق التقاعد وصناديق سوق المال ومناضد السندات المؤسسية منصةً على السلسلة متوافقة وموثوقة بما يكفي لاستخدامها فعلًا، فهذا سيكون سوقًا أوسع بكثير مما ستصل إليه معظم السلاسل—ولو بشكل ملموس. لكن «نسبة متواضعة» لا تزال تقوم بعمل كبير في تلك الجملة، مع ذلك.
لا أعتقد أن هذا السؤال قد حُسم بعد، وDusk لم تُثبت أيّ جانبٍ منهما هو الصحيح. ما قامت به Dusk هو الالتزام بالكامل بأحد الجوانب، وبناء البنية حوله، وترك النتائج—بمجرد إطلاق شبكة DuskEVM الرئيسية وDusk Trade—لتقدّم الحُجّة بدلًا من الاكتفاء بورقة بيضاء.
1
58
عرض الترجمة
#binancep2pantoan @Binance_Vietnam
Every word exchanged in a Binance P2P order chat becomes part of the record if a dispute ever happens, and once I understood that, it completely changed how I communicate during trades.
Binance P2P protects trades through KYC verification, an escrow system holding the crypto asset, and this built in chat, which exists specifically to keep every relevant detail documented in one place that both Binance support and either party can reference later during an appeal. I treat it accordingly. I state things plainly rather than assuming context, confirm details in writing even when they seem obvious, and avoid vague language that could be interpreted multiple ways if an agent ever has to read the conversation cold during a dispute.
A few habits that have served me well. When a counterparty agrees to something verbally, like confirming a detail in a voice note or a quick reply, I ask them to also type a short confirmation in text, since that is what actually gets reviewed later, and if anyone claims a payment has already gone through, I still confirm it directly in my own bank before relying on the chat message alone. I still verify the counterparty's completion rate and registered name early in the conversation rather than assuming good faith, and I avoid discussing anything unrelated to the trade itself, since a long, meandering conversation makes it harder for anyone, including future me, to find the relevant details quickly.
If a counterparty ever asks to continue the conversation somewhere outside the order chat, I treat that request itself as worth declining, regardless of the reason given. Legitimate trades have no need to leave a system built specifically to protect both sides with a timestamped, reviewable record.
Clear, complete, on platform communication is one of the simplest habits that makes Binance P2P safer, and it costs nothing extra to practice.
#binancep2pantoan @Binance Vietnam
Every word exchanged in a Binance P2P order chat becomes part of the record if a dispute ever happens, and once I understood that, it completely changed how I communicate during trades.
Binance P2P protects trades through KYC verification, an escrow system holding the crypto asset, and this built in chat, which exists specifically to keep every relevant detail documented in one place that both Binance support and either party can reference later during an appeal. I treat it accordingly. I state things plainly rather than assuming context, confirm details in writing even when they seem obvious, and avoid vague language that could be interpreted multiple ways if an agent ever has to read the conversation cold during a dispute.
A few habits that have served me well. When a counterparty agrees to something verbally, like confirming a detail in a voice note or a quick reply, I ask them to also type a short confirmation in text, since that is what actually gets reviewed later, and if anyone claims a payment has already gone through, I still confirm it directly in my own bank before relying on the chat message alone. I still verify the counterparty's completion rate and registered name early in the conversation rather than assuming good faith, and I avoid discussing anything unrelated to the trade itself, since a long, meandering conversation makes it harder for anyone, including future me, to find the relevant details quickly.
If a counterparty ever asks to continue the conversation somewhere outside the order chat, I treat that request itself as worth declining, regardless of the reason given. Legitimate trades have no need to leave a system built specifically to protect both sides with a timestamped, reviewable record.
Clear, complete, on platform communication is one of the simplest habits that makes Binance P2P safer, and it costs nothing extra to practice.
Every word exchanged in a Binance P2P order chat becomes part of the record if a dispute ever happens, and once I understood that, it completely changed how I communicate during trades.
Binance P2P protects trades through KYC verification, an escrow system holding the crypto asset, and this built in chat, which exists specifically to keep every relevant detail documented in one place that both Binance support and either party can reference later during an appeal. I treat it accordingly. I state things plainly rather than assuming context, confirm details in writing even when they seem obvious, and avoid vague language that could be interpreted multiple ways if an agent ever has to read the conversation cold during a dispute.
A few habits that have served me well. When a counterparty agrees to something verbally, like confirming a detail in a voice note or a quick reply, I ask them to also type a short confirmation in text, since that is what actually gets reviewed later, and if anyone claims a payment has already gone through, I still confirm it directly in my own bank before relying on the chat message alone. I still verify the counterparty's completion rate and registered name early in the conversation rather than assuming good faith, and I avoid discussing anything unrelated to the trade itself, since a long, meandering conversation makes it harder for anyone, including future me, to find the relevant details quickly.
If a counterparty ever asks to continue the conversation somewhere outside the order chat, I treat that request itself as worth declining, regardless of the reason given. Legitimate trades have no need to leave a system built specifically to protect both sides with a timestamped, reviewable record.
Clear, complete, on platform communication is one of the simplest habits that makes Binance P2P safer, and it costs nothing extra to practice.
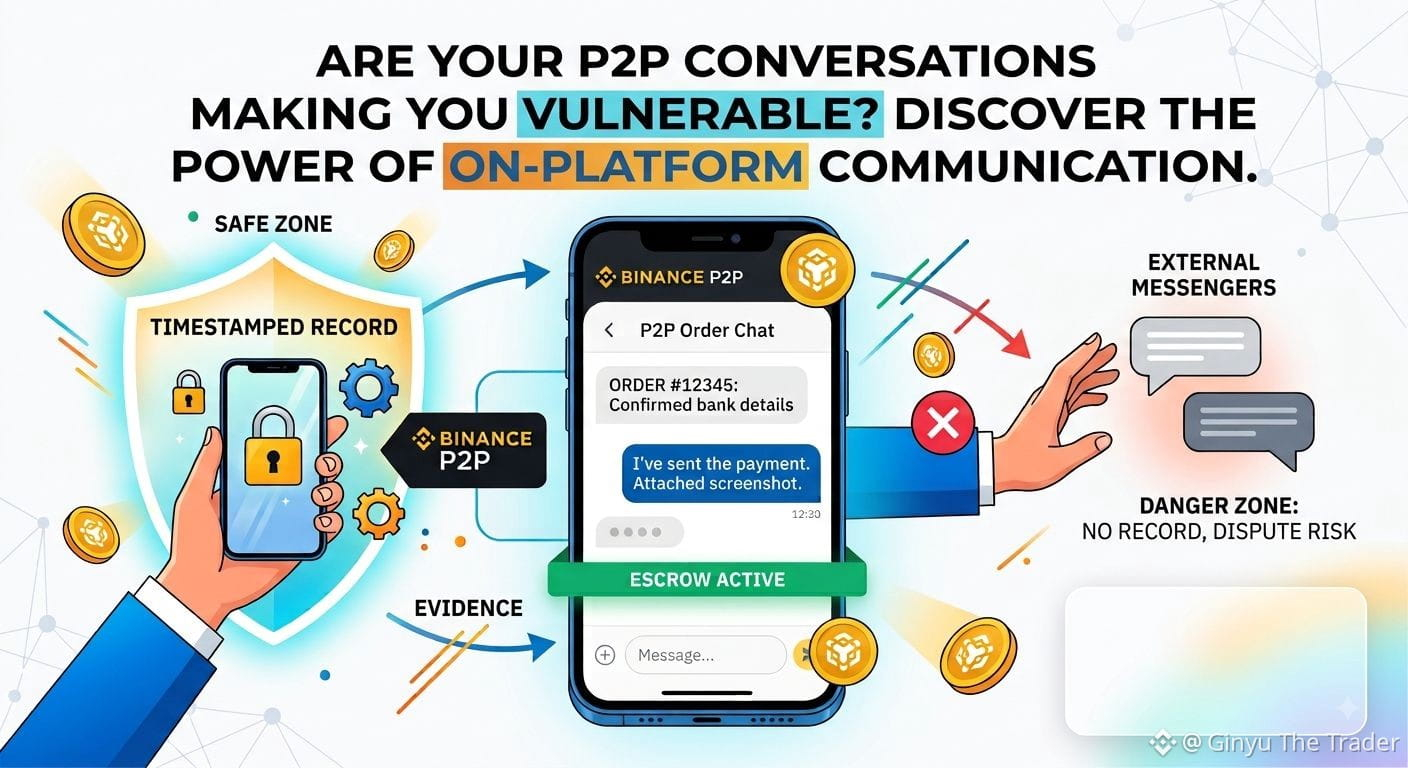
73
سجّل الدخول لاستكشاف المزيد من المُحتوى
انضم إلى مُستخدمي العملات الرقمية حول العالم على Binance Square
⚡️ احصل على أحدث المعلومات المفيدة عن العملات الرقمية.
💬 موثوقة من قبل أكبر منصّة لتداول العملات الرقمية في العالم.
👍 اكتشف الرؤى الحقيقية من صنّاع المُحتوى الموثوقين.
البريد الإلكتروني / رقم الهاتف
المواضيع الرائجة
HKMAPlansWholesaleCBDCByYearEnd
2,290 مشاهدات
141 يقومون بالنقاش
#HKMAPlansWholesaleCBDCByYearEnd
🔥🇭🇰 HKMA CBDC — لوحة تداول في وضع التشغيل!
#HKMAPlansWholesaleCBDCByYearEnd
تدفع هونغ كونغ تسوية الـCBDC بالجملة باتجاه نهاية عام 2026. ⚡
🏦 تسوية رقمية على مدار 24/7
💰 أصول مُرقمنة + ودائع
🌐 تبنّي سردية الأصول الواقعية (RWA)
🚀 التمويل التقليدي يتعمّق أكثر على السلسلة
👀 قد تجذب هذه السرديات اهتمامًا جديدًا بالسوق: RWA + الرقمنة + بنية تحتية للدفع.
🎯 إعداد التداول: اختراق → إعادة اختبار → تأكيد الحجم
❌ لا تطارد أول شمعة خضراء.
🛡️ إدارة المخاطر + DYOR/NFA
أي سردية ستمضي أولًا؟ 👇
🔥 RWA | 💰 الرقمنة | ⚡ CBDC
$IO $ONE $ARB
#HKMA #HongKong #Binance #trading
Shourov Saha-01
·2 إعجاب
·167 مشاهدات
NEARSurges26%Past$3.45
7,321 مشاهدات
83 يقومون بالنقاش
BOJHikesRatesTo31YearHigh
18,928 مشاهدات
529 يقومون بالنقاش