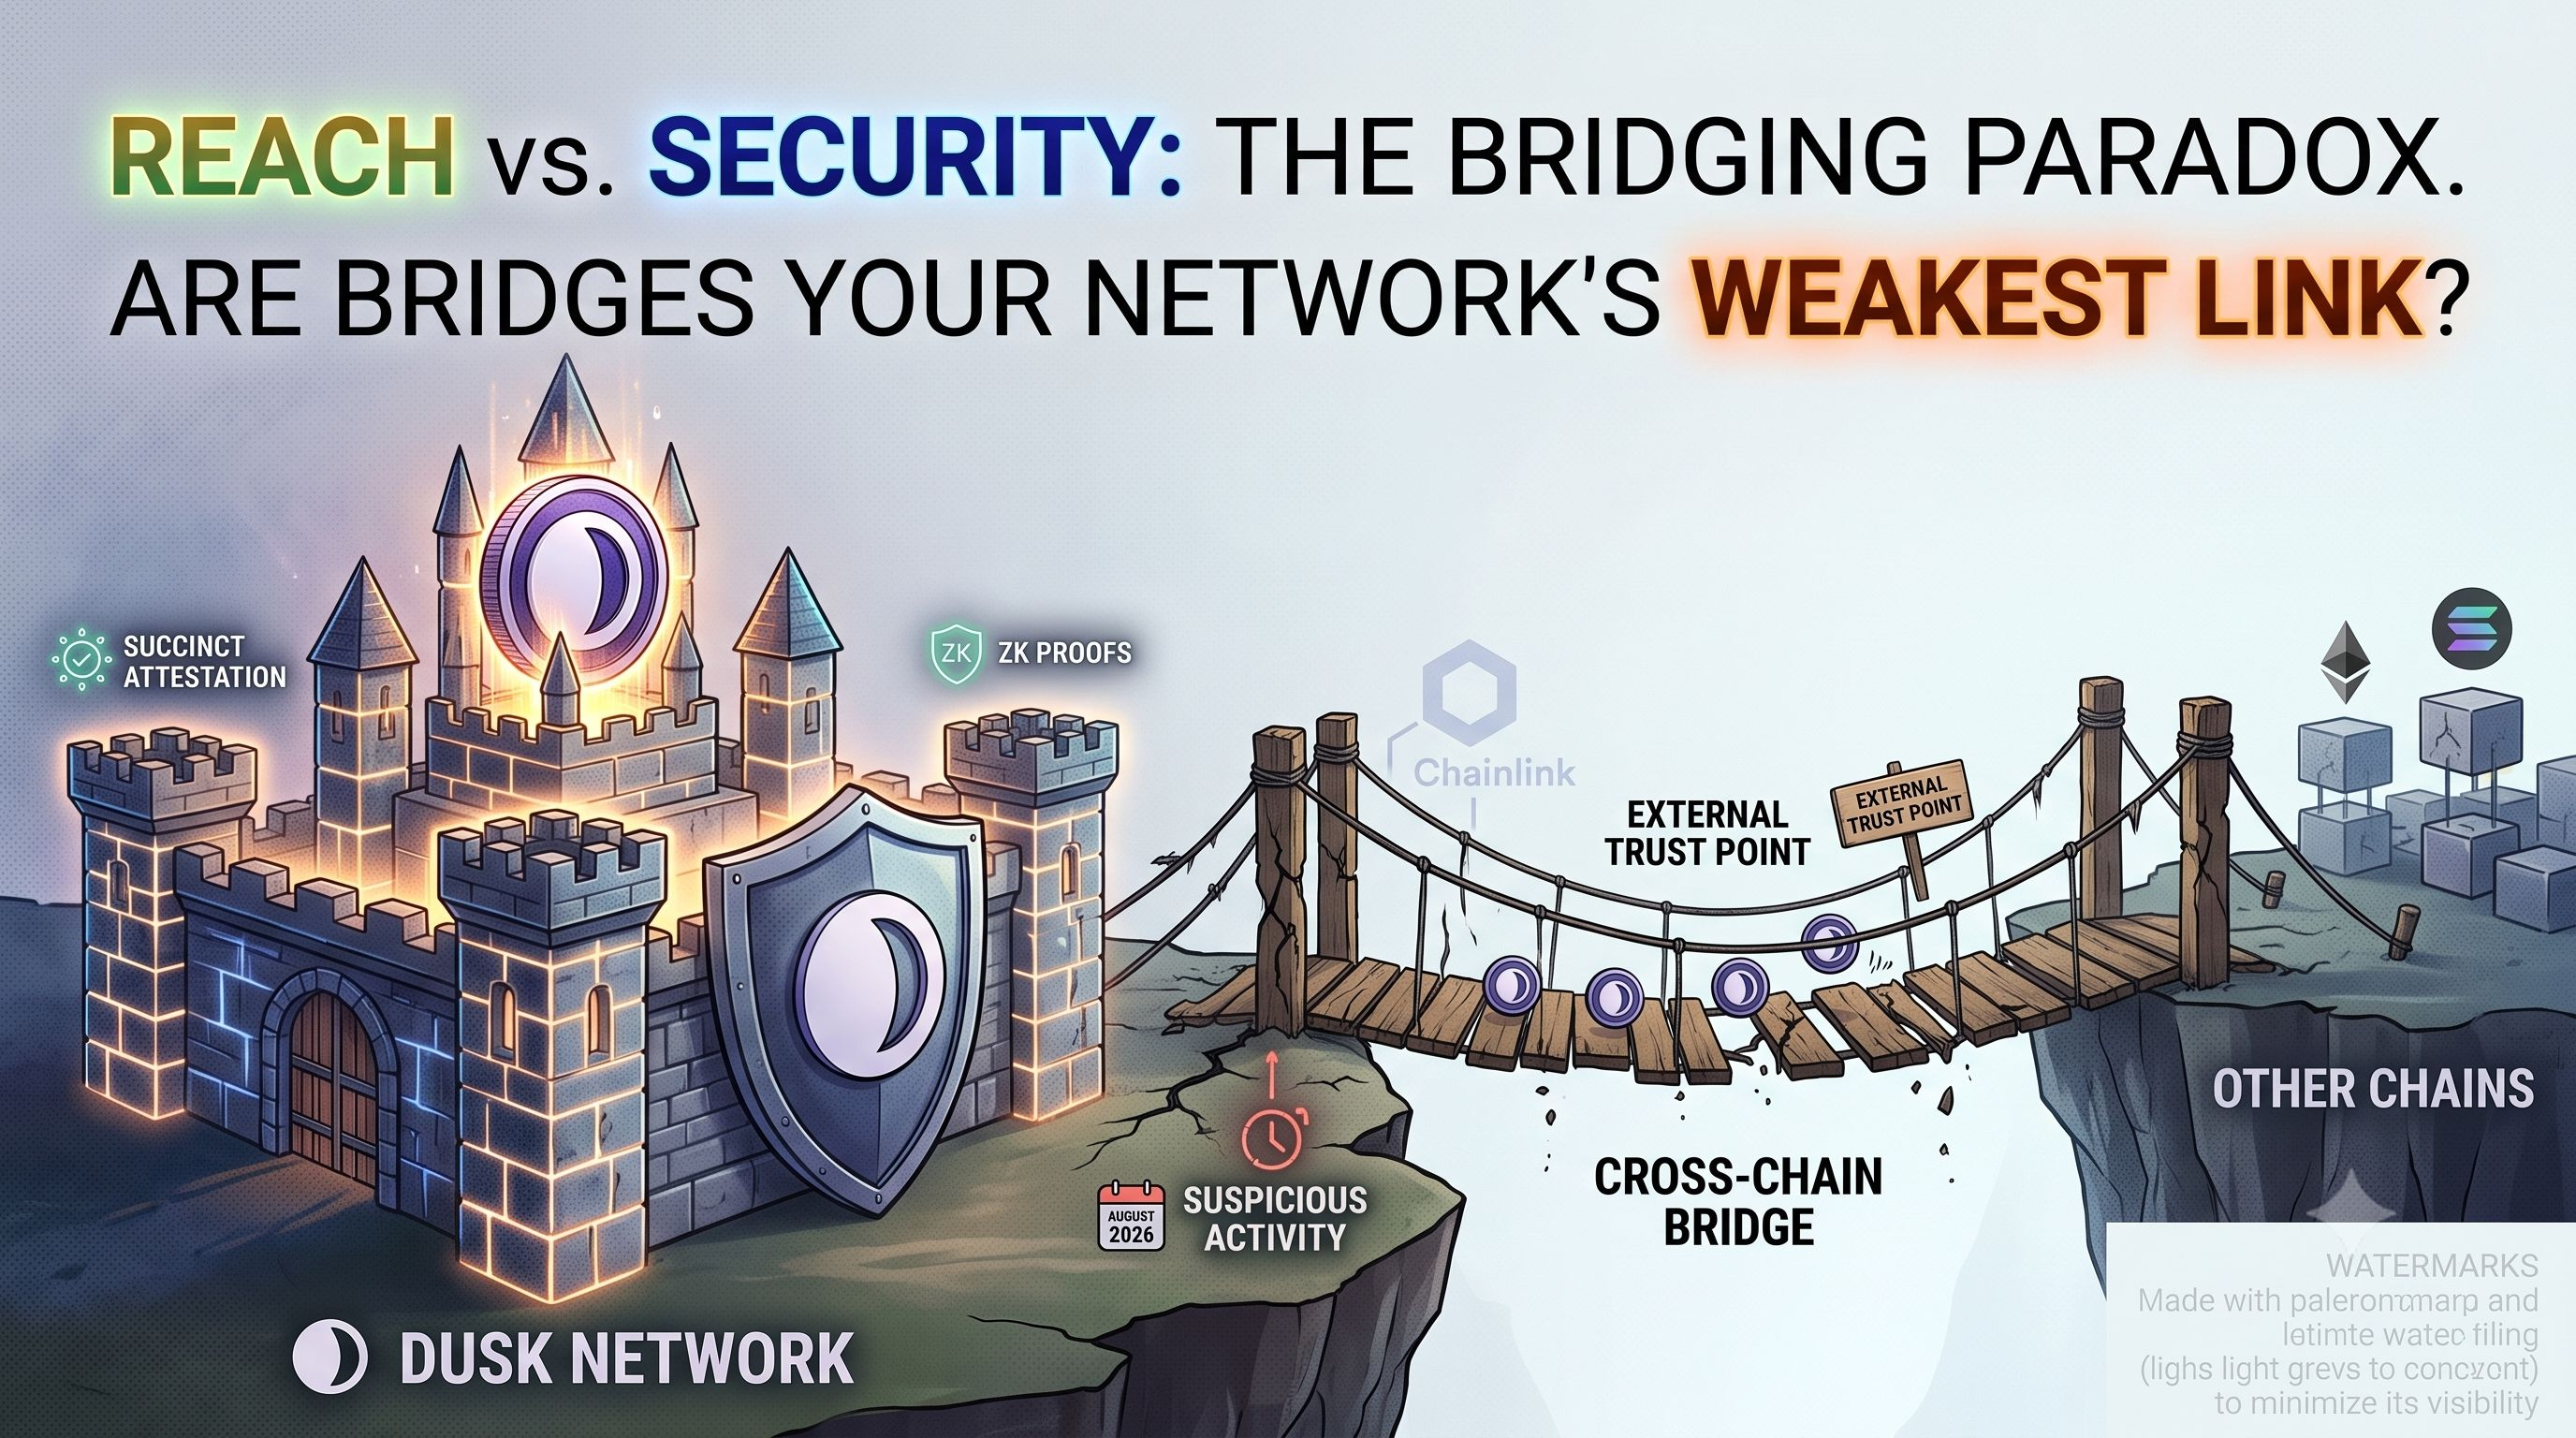
كل جسر متعدد السلاسل في هذه الصناعة يحمل الحقيقة غير المريحة نفسها: غالبًا ما يكون هو الجزء الأقل أمانًا في نظامٍ كان آمنًا في الأصل، لأنه يتعين عليه الوثوق بشيء خارج النظام الذي يقوم بربطه. طبقة Dusk Network الأساسية نفسها، وهي Succinct Attestation لتحقيق نهائية حتمية، وبراهين المعرفة الصفرية للمعاملات السرّية، صعبة فعلًا على الاختراق بشكل مباشر. أما الجسور المتصلة بها من الخارج—بما في ذلك البنية التحتية التي تم إيقافها مؤخرًا بعد نشاط مشبوه من محفظة في أغسطس 2026—فهي فئة مختلفة تمامًا من المخاطر، ولا أعتقد أن هذه المخاطر حصرية لـ Dusk بقدر ما هي أمر لا مفر منه لأي سلسلة تحاول أن تكون قابلة للتشغيل البيني على الإطلاق. المفارقة يصعب التغاضي عنها: البنية التحتية للجسور نفسها التي يجري الآن تدقيقها كانت مُخصصة للمساعدة في دفع إطلاق DuskEVM إلى الأمام، وربط المعلم التالي للمشروع بمشكلة ثقة لم تُحلها الصناعة بالكامل من قبل.
وتوضح عملية تكامل Chainlink هذا التوتر بشكل جيد. باستخدام CCIP لتمكين DUSK من التحرك أصليًا بين Ethereum وSolana، وإتاحة الفرصة في النهاية لـ NPEX لتسوية ما لا يقل عن 300 مليون يورو من الأوراق المالية المُمَثّلة عبر السلاسل، فإن ذلك يوسع فعليًا نطاق ما يمكن للشبكة الوصول إليه. كما يعني ذلك أن أمن Dusk يعتمد الآن جزئيًا على بنية تحتية لا تتحكم فيها بالكامل، حتى لو كانت مصممة باعتماد تدقيق وقيمة موثوقة مثلما هو حال تصميم Chainlink. هذا ببساطة هو ثمن قابلية التشغيل البيني. لا يوجد اليوم في أي بنية جسور في الصناعة سجلٌ “نظيف” يثبت أن هذا الثمن يمكن هندسته بالكامل لإزالته بدلًا من تقليله فقط.
فهل تتعارض عملية الربط (bridging) بطبيعتها مع هوية تركز على الأمان أولًا، أم أنها مجرد تبادل صادق تقبله كل سلسلة عندما تريد تجاوز طبقتها الأساسية؟ أميل إلى الإجابة الثانية، مع تحفظ: مشروعٌ تعتمد قيمته بالكامل على الثقة لديه هامش أخطاء أقل هنا مقارنةً بسلسلة عامة الاستخدام، والحادث في أغسطس تذكير بمدى ضآلة هذا الهامش فعلًا.
@Dusk $DUSK #dusk
وتوضح عملية تكامل Chainlink هذا التوتر بشكل جيد. باستخدام CCIP لتمكين DUSK من التحرك أصليًا بين Ethereum وSolana، وإتاحة الفرصة في النهاية لـ NPEX لتسوية ما لا يقل عن 300 مليون يورو من الأوراق المالية المُمَثّلة عبر السلاسل، فإن ذلك يوسع فعليًا نطاق ما يمكن للشبكة الوصول إليه. كما يعني ذلك أن أمن Dusk يعتمد الآن جزئيًا على بنية تحتية لا تتحكم فيها بالكامل، حتى لو كانت مصممة باعتماد تدقيق وقيمة موثوقة مثلما هو حال تصميم Chainlink. هذا ببساطة هو ثمن قابلية التشغيل البيني. لا يوجد اليوم في أي بنية جسور في الصناعة سجلٌ “نظيف” يثبت أن هذا الثمن يمكن هندسته بالكامل لإزالته بدلًا من تقليله فقط.
فهل تتعارض عملية الربط (bridging) بطبيعتها مع هوية تركز على الأمان أولًا، أم أنها مجرد تبادل صادق تقبله كل سلسلة عندما تريد تجاوز طبقتها الأساسية؟ أميل إلى الإجابة الثانية، مع تحفظ: مشروعٌ تعتمد قيمته بالكامل على الثقة لديه هامش أخطاء أقل هنا مقارنةً بسلسلة عامة الاستخدام، والحادث في أغسطس تذكير بمدى ضآلة هذا الهامش فعلًا.
@Dusk $DUSK #dusk