#dusk $DUSK @Dusk
لن أكتب سلسلة عن شبكة Dusk وأتجاوز الأخبار السيئة. في 16 يناير 2026، استغل أحد المهاجمين جسر شبكة Dusk المتصل بنظام EVM البيئي، وتمت سرقة ملايين من رموز DUSK ونقلها إلى BNB Smart Chain قبل إغلاق الجسر.
ووفقًا لما يظهر في التقارير العامة: تعود الجذور إلى وجود محفظة توقيع تم اختراقها تم استخدامها بواسطة خدمة الجسر، وليس إلى وجود خلل في بروتوكول الإجماع الأساسي لشبكة Dusk، Succinct Attestation، أو طبقة التسوية نفسها. هذه التفرقة مهمة تقنيًا. تُعد الجسور، على نحوٍ سيئ السمعة، أضعف حلقة في ما يقرب من كل منظومة بلوكتشين تقريبًا، وذلك لأنّها تتطلب آلية توقيع خارجية لنقل القيمة بين نظامين لا يثق كلٌّ منهما تلقائيًا بالآخر.
لكنني أريد أن أدفع ضد اعتبار أن الأمر لم يكن بروتوكولًا أساسيًا بمثابة عذر كامل. تحاول شبكة Dusk كسب ثقة البنوك والجهات المُصدرة للأصول المُنظّمة، والأشخاص الذين يُحوّلون مئات الملايين من اليوروهات إلى رموز عبر NPEX ويتوقعون أمانًا بمستوى مؤسسي عبر كامل المنظومة. إن كانت محفظة توقيع تم اختراقها ضمن البنية التحتية التي تعمل بها شبكة Dusk أو تُقرّها، فهذا ما يزال مشكلتها وعليها امتلاك المسؤولية علنًا وإصلاحها، غالبًا عبر الحوسبة متعددة الأطراف أو وحدات الأمان للأجهزة بدلًا من مفتاح توقيع واحد قريب من هذا القدر من القيمة.
لا يطال أيُّ من هذا العرض الأساسي، سواء: السرية حيث يجب، والشفافية حيث لا ينبغي، وإثبات عند الطلب لجهة تنظيمية، وتمام التسوية الذي يمكنك الوثوق به فعلًا. لكن اختراق الجسر ما يزال يختبر ما إذا كان هذا الوعد الأوسع يتحقق على امتداد السلسلة من البداية إلى النهاية، وليس فقط على مستوى البروتوكول.
ما أريد رؤيته فعلًا بعد ذلك ليس بيانًا صحفيًا يدّعي أن المشكلة قد تم حلها. أريد تقريرًا بعد الوقوع (post-mortem) عامًا يتضمن تفاصيل، ودليلًا على أن معمارية الجسر قد تغيّرت، لا مجرد تغيير في العلامة التجارية. ستُقيِّم المؤسسات التي تفكر في شبكة Dusk للتسوية الفعلية استجابة الشركة عن كثب بقدر ما تُقيِّم زمن التوقف ومدى موثوقية التشغيل.
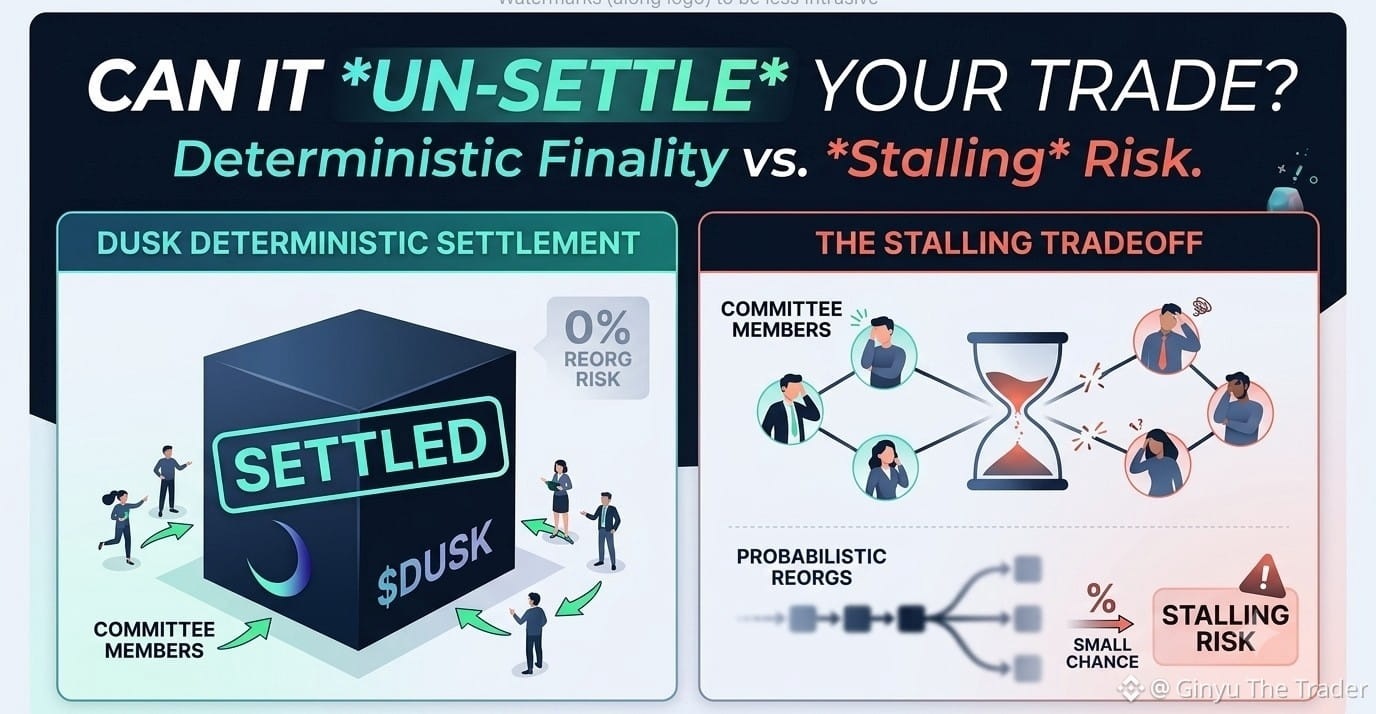
إن القول إن تصميمًا واحدًا متفوق يتجاهل حقيقة أن كلا النهجين يديران المخاطر. قبلت شبكة Dusk إعادة التنظيمات بدلًا من إجهاد خاصية liveness، وهو خيار هندسي متعمد.
لن أكتب سلسلة عن شبكة Dusk وأتجاوز الأخبار السيئة. في 16 يناير 2026، استغل أحد المهاجمين جسر شبكة Dusk المتصل بنظام EVM البيئي، وتمت سرقة ملايين من رموز DUSK ونقلها إلى BNB Smart Chain قبل إغلاق الجسر.
ووفقًا لما يظهر في التقارير العامة: تعود الجذور إلى وجود محفظة توقيع تم اختراقها تم استخدامها بواسطة خدمة الجسر، وليس إلى وجود خلل في بروتوكول الإجماع الأساسي لشبكة Dusk، Succinct Attestation، أو طبقة التسوية نفسها. هذه التفرقة مهمة تقنيًا. تُعد الجسور، على نحوٍ سيئ السمعة، أضعف حلقة في ما يقرب من كل منظومة بلوكتشين تقريبًا، وذلك لأنّها تتطلب آلية توقيع خارجية لنقل القيمة بين نظامين لا يثق كلٌّ منهما تلقائيًا بالآخر.
لكنني أريد أن أدفع ضد اعتبار أن الأمر لم يكن بروتوكولًا أساسيًا بمثابة عذر كامل. تحاول شبكة Dusk كسب ثقة البنوك والجهات المُصدرة للأصول المُنظّمة، والأشخاص الذين يُحوّلون مئات الملايين من اليوروهات إلى رموز عبر NPEX ويتوقعون أمانًا بمستوى مؤسسي عبر كامل المنظومة. إن كانت محفظة توقيع تم اختراقها ضمن البنية التحتية التي تعمل بها شبكة Dusk أو تُقرّها، فهذا ما يزال مشكلتها وعليها امتلاك المسؤولية علنًا وإصلاحها، غالبًا عبر الحوسبة متعددة الأطراف أو وحدات الأمان للأجهزة بدلًا من مفتاح توقيع واحد قريب من هذا القدر من القيمة.
لا يطال أيُّ من هذا العرض الأساسي، سواء: السرية حيث يجب، والشفافية حيث لا ينبغي، وإثبات عند الطلب لجهة تنظيمية، وتمام التسوية الذي يمكنك الوثوق به فعلًا. لكن اختراق الجسر ما يزال يختبر ما إذا كان هذا الوعد الأوسع يتحقق على امتداد السلسلة من البداية إلى النهاية، وليس فقط على مستوى البروتوكول.
ما أريد رؤيته فعلًا بعد ذلك ليس بيانًا صحفيًا يدّعي أن المشكلة قد تم حلها. أريد تقريرًا بعد الوقوع (post-mortem) عامًا يتضمن تفاصيل، ودليلًا على أن معمارية الجسر قد تغيّرت، لا مجرد تغيير في العلامة التجارية. ستُقيِّم المؤسسات التي تفكر في شبكة Dusk للتسوية الفعلية استجابة الشركة عن كثب بقدر ما تُقيِّم زمن التوقف ومدى موثوقية التشغيل.
إن القول إن تصميمًا واحدًا متفوق يتجاهل حقيقة أن كلا النهجين يديران المخاطر. قبلت شبكة Dusk إعادة التنظيمات بدلًا من إجهاد خاصية liveness، وهو خيار هندسي متعمد.