

HELEN _BNB
4k منشورات
HELEN _BNB
إبلاغ
حظر المُستخدم
فتح تداول
مُتداول مُتكرر
6.5 أشهر
374 تتابع
4.5K+ المتابعون
2.8K+ إعجاب
منشورات
الحافظة الاستثمارية
الكل
اقتباسات
Live
·
--
صاعد
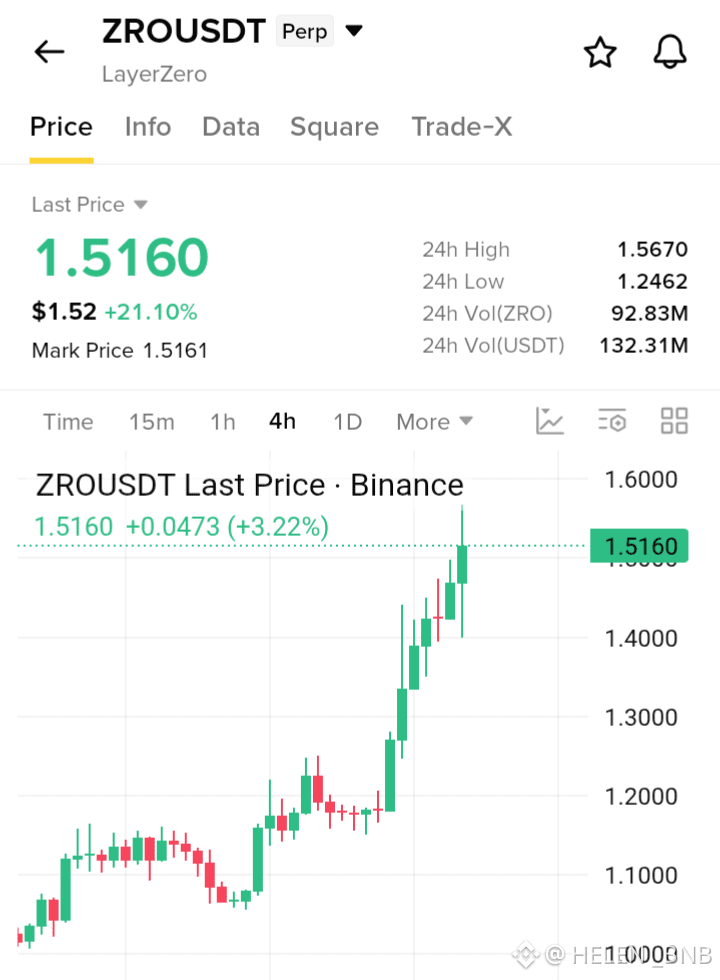
$ZRO يظهر زخمًا قويًا، ويتداول حول 1.52 دولار بعد أن حقق أكثر من 21% خلال 24 ساعة.
تتمثل المنطقة الرئيسية في 1.56–1.57 دولار. قد يدعم الاختراق المؤكد المزيد من الصعود، بينما يظل 1.40 دولار مستوى مهمًا في حال حدوث تراجع.
راقب حركة السعر والحجم قبل اتخاذ خطوة.
#Tradingsignal #Zero #write2Earn
{spot}(ZROUSDT)
$ZRO يظهر زخمًا قويًا، ويتداول حول 1.52 دولار بعد أن حقق أكثر من 21% خلال 24 ساعة.
تتمثل المنطقة الرئيسية في 1.56–1.57 دولار. قد يدعم الاختراق المؤكد المزيد من الصعود، بينما يظل 1.40 دولار مستوى مهمًا في حال حدوث تراجع.
راقب حركة السعر والحجم قبل اتخاذ خطوة.
#Tradingsignal #Zero #write2Earn
تتمثل المنطقة الرئيسية في 1.56–1.57 دولار. قد يدعم الاختراق المؤكد المزيد من الصعود، بينما يظل 1.40 دولار مستوى مهمًا في حال حدوث تراجع.
راقب حركة السعر والحجم قبل اتخاذ خطوة.
#Tradingsignal #Zero #write2Earn
126
·
--
صاعد
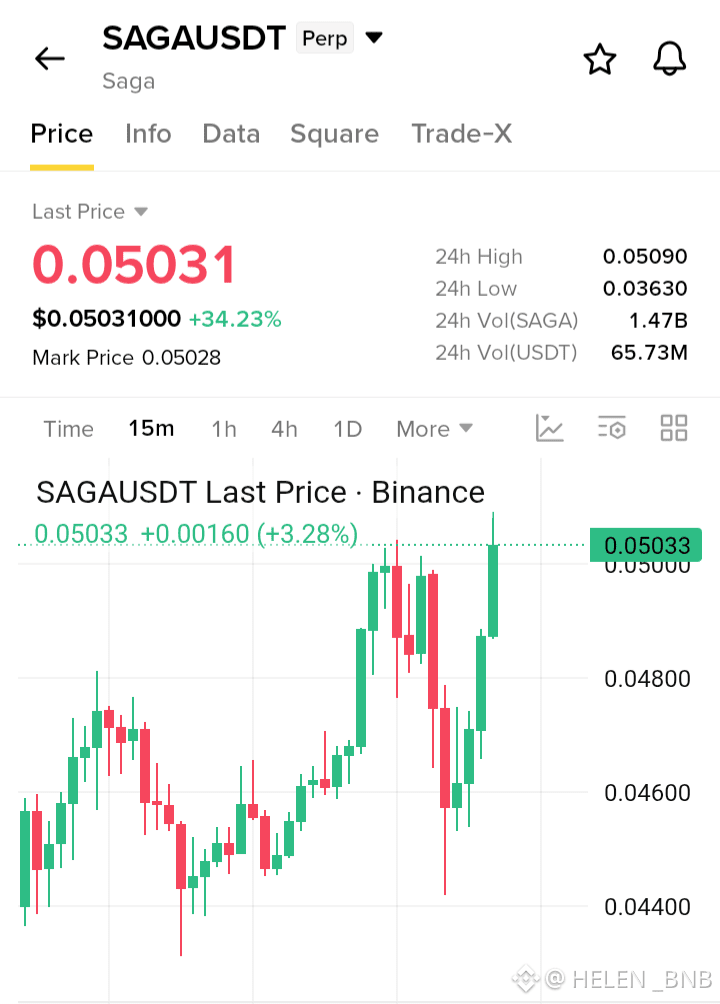
$SAGA يظهر زخمًا قويًا، ويتداول حول 0.0503 دولار بعد ارتفاع بنسبة 34%+.
مستوى رئيسي: دعم 0.0500 دولار. قد يؤدي الاختراق الواضح فوق 0.0509 دولار إلى استمرار الزخم، بينما قد يؤدي فقدان 0.0500 دولار إلى جني أرباح/سحب للخلف.
راقب حجم التداول والتأكيد قبل الملاحقة.
#Tradingsignal $SAGA
{spot}(SAGAUSDT)
$SAGA يظهر زخمًا قويًا، ويتداول حول 0.0503 دولار بعد ارتفاع بنسبة 34%+.
مستوى رئيسي: دعم 0.0500 دولار. قد يؤدي الاختراق الواضح فوق 0.0509 دولار إلى استمرار الزخم، بينما قد يؤدي فقدان 0.0500 دولار إلى جني أرباح/سحب للخلف.
راقب حجم التداول والتأكيد قبل الملاحقة.
#Tradingsignal $SAGA
مستوى رئيسي: دعم 0.0500 دولار. قد يؤدي الاختراق الواضح فوق 0.0509 دولار إلى استمرار الزخم، بينما قد يؤدي فقدان 0.0500 دولار إلى جني أرباح/سحب للخلف.
راقب حجم التداول والتأكيد قبل الملاحقة.
#Tradingsignal $SAGA
195
·
--
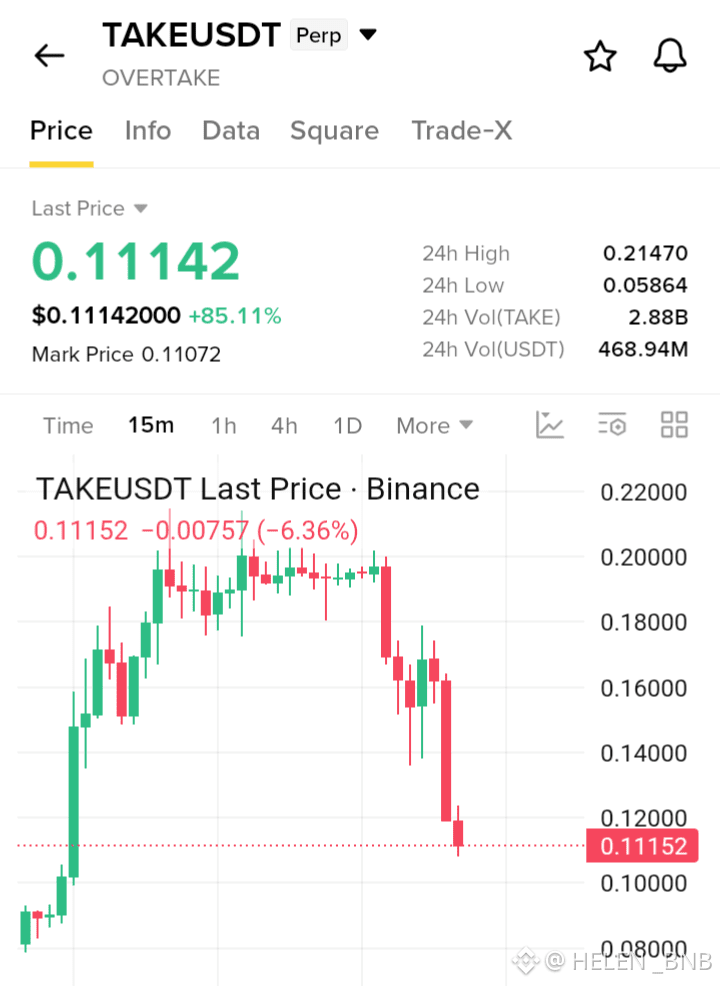
$TAKE تُظهر تقلبًا قويًا بعد ارتفاع حاد.
السعر حول 0.111 دولار، منخفضًا بأكثر من 6% في أحدث حركة. بعد الرفض قرب 0.20 دولار، استحوذ البائعون على اتجاه المدى القصير.
المستويات الرئيسية: دعم عند 0.10 دولار، ومقاومة بين 0.12–0.14 دولار.
نراقب تأكيدًا قبل اتخاذ مركز.
#TakeProfits #Tradingsignals
{future}(TAKEUSDT)
$TAKE تُظهر تقلبًا قويًا بعد ارتفاع حاد.
السعر حول 0.111 دولار، منخفضًا بأكثر من 6% في أحدث حركة. بعد الرفض قرب 0.20 دولار، استحوذ البائعون على اتجاه المدى القصير.
المستويات الرئيسية: دعم عند 0.10 دولار، ومقاومة بين 0.12–0.14 دولار.
نراقب تأكيدًا قبل اتخاذ مركز.
#TakeProfits #Tradingsignals
السعر حول 0.111 دولار، منخفضًا بأكثر من 6% في أحدث حركة. بعد الرفض قرب 0.20 دولار، استحوذ البائعون على اتجاه المدى القصير.
المستويات الرئيسية: دعم عند 0.10 دولار، ومقاومة بين 0.12–0.14 دولار.
نراقب تأكيدًا قبل اتخاذ مركز.
#TakeProfits #Tradingsignals
349
·
--
صاعد
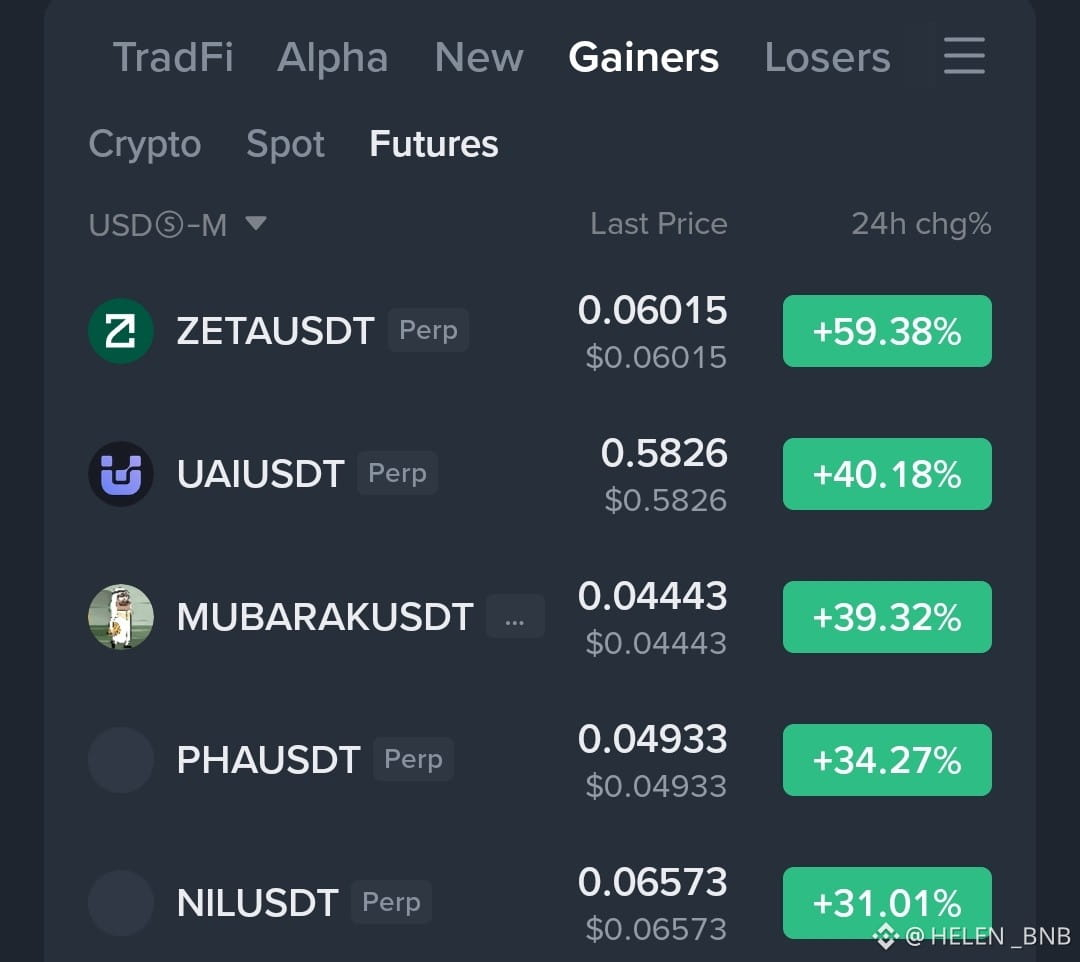
أكبر الرابحين 🚀
تحركات كبيرة عبر عقود بينانس المستقبلية اليوم:
$ZETA USDT Perp — $0.06015 | +59.38%
$UAI USDT Perp — $0.5826 | +40.18%
$MUBARAK USDT — $0.04443 | +39.32%
PHAUSDT Perp — $0.04933 | +34.27%
NILUSDT Perp — $0.06573 | +31.01%
الزخم قوي، لكن بعد تحركات بهذا الحجم قد تتغير التقلبات بسرعة.
راقب حجم التداول والسيولة والتأكيد قبل ملاحقة الحركة.
{spot}(MUBARAKUSDT)
{future}(UAIUSDT)
{future}(ZETAUSDT)
#TopGainers #TradingSignals #NEARRisesNearly80%InAWeek
أكبر الرابحين 🚀
تحركات كبيرة عبر عقود بينانس المستقبلية اليوم:
$ZETA USDT Perp — $0.06015 | +59.38%
$UAI USDT Perp — $0.5826 | +40.18%
$MUBARAK USDT — $0.04443 | +39.32%
PHAUSDT Perp — $0.04933 | +34.27%
NILUSDT Perp — $0.06573 | +31.01%
الزخم قوي، لكن بعد تحركات بهذا الحجم قد تتغير التقلبات بسرعة.
راقب حجم التداول والسيولة والتأكيد قبل ملاحقة الحركة.
#TopGainers #TradingSignals #NEARRisesNearly80%InAWeek
303
·
--
هابط
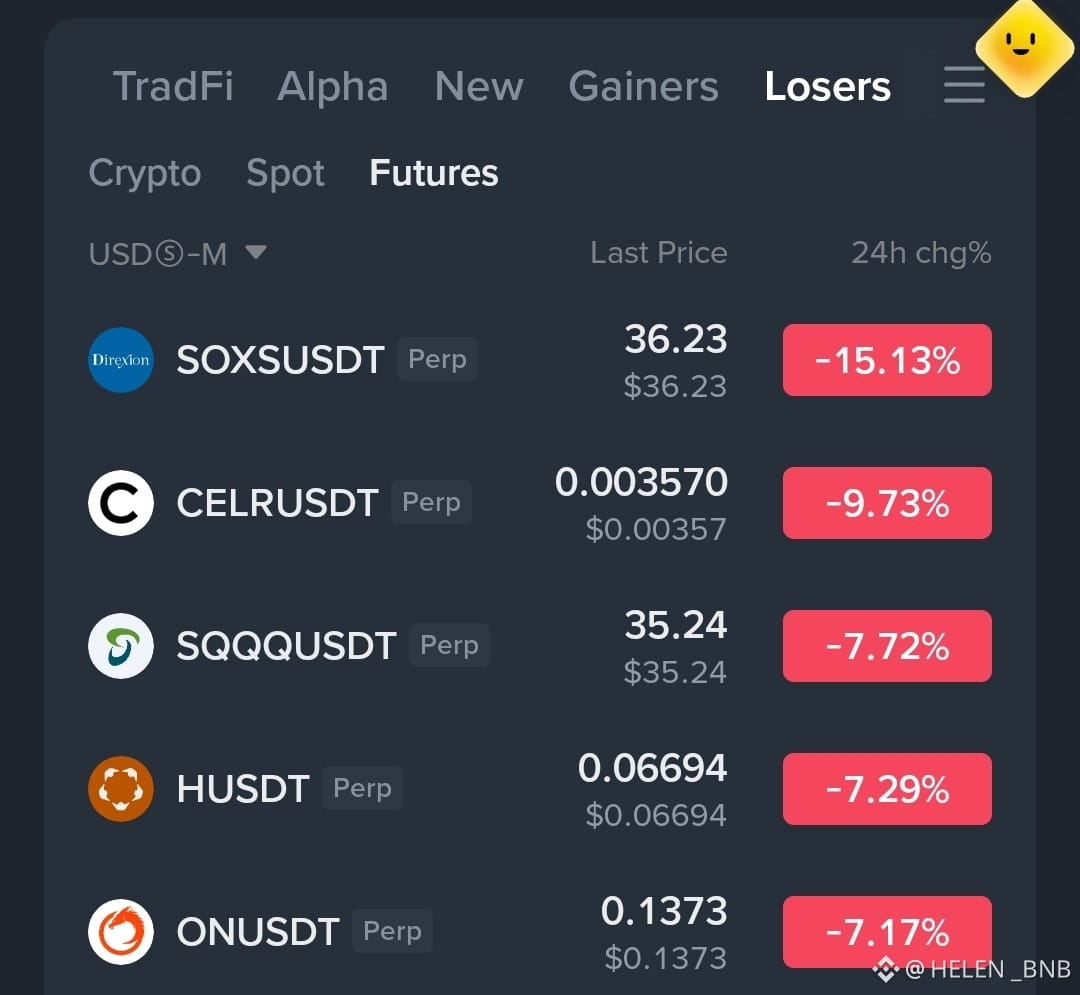
الخاسرون الأبرز 📉
تراجع حاد عبر عدة أزواج لعقود بينانس الآجلة اليوم:
$SOXS USDT Perp — $36.23 | -15.13%
$CELR USDT Perp — $0.003570 | -9.73%
$SQQQ USDT Perp — $35.24 | -7.72%
HUSDT Perp — $0.06694 | -7.29%
ONUSDT Perp — $0.1373 | -7.17%
قد تؤدي الانخفاضات الكبيرة إلى زيادة التقلبات، لكنها قد تخلق أيضًا ظروفًا محفوفة بالمخاطر عند مطاردة نقاط الدخول.
راقب السيولة وحجم التداول والتأكيد قبل اتخاذ مركز.
1.4k
·
--
📉 -50%: “أنا انتهيت. سأبيع كل شيء.” 😭
📈 +800% لاحقًا: “أنا دائمًا آمنت بالمشروع.” 😎
😂 عيون ماس… أو ببساطة لا توجد سيولة خروج؟ 💀
العملات المشفرة لديها طريقة قاسية لاختبار القناعة.
الرسم البياني لا يهتم بمشاعرك؛ يكافئ الصبر عندما تكون الأطروحة صحيحة.
⚡ $ZEC | $DASH | $BTC
ابقَ هادئًا. أدرِ المخاطر. دع السوق يثبت أنك على حق. 🧠📈
#OKX #Crypto #BTC #Trading
1
335
·
--
🎁🧧تنبيهات مكافآت كبيرة🧧🎁
🙋يا جماعة اتبعوني😊
🥰اتبعوني واحصلوا على المزيد من المكافآت👑
🎁🧧تنبيهات مكافآت كبيرة🧧🎁
🙋يا جماعة اتبعوني😊
🥰اتبعوني واحصلوا على المزيد من المكافآت👑
🙋يا جماعة اتبعوني😊
🥰اتبعوني واحصلوا على المزيد من المكافآت👑
228
3
14
228
·
--
اذهب، ادّعِ 🧧🎁🎁🧧🧧
اذهب، ادّعِ 🧧🎁🎁🧧🧧
Sandiya艾尔21
·
--
تنبيه 🚨🧧 هدية كبيرة $BTTC 🧧🧧
أحيانًا أصغر المفاجآت يمكن أن تُحدث أكبر فرق. 💖
إليك إذًا سحب/توزيع ظرف أحمر (Red Packet Giveaway) للمجتمع! 🎁
🍀 حظًا موفقًا
✨ طاقة إيجابية
💫 لحظات سعيدة
للمطالبة بالظرف الأحمر:
✨ اتبع بروفايلي
✨ لايك وشارك إعادة نشر هذه المنشورة
اكتب "مرحبًا" في التعليقات أدناه 👇 للمطالبة بالمكافأة!
حظًا موفقًا للجميع! 🍀 #Giveaway #RedPacket #Crypto #Community #PositiveVibes
12
·
--
#dusk $DUSK @Dusk_Foundation I أنا ماذا بالفعل أراقب مع الغسق..
كلما نظرت إلى الغسق أكثر، قلّ اهتمامي بالسرد المعتاد عن “سلسلة الخصوصية”.
ما لفت انتباهي هو مشكلة أكثر عملية.
إذا كانت الأصول المالية في العالم الحقيقي تتحرك على السلسلة، فأنا لا أظن أن كل معاملة يجب أن تصبح تلقائيًا معلومات عامة. لكنني أيضًا لا أعتقد أن المؤسسات تستطيع العمل في نظام تُخفي فيه كل الأمور ببساطة.
هذا التوتر هو ما يجعل الغسق مثيرًا للاهتمام بالنسبة لي.
لقد كنت أراجع طريقة تعامل الغسق مع الأوراق المالية السرّية والإفصاح الانتقائي وتنفيذ العقود الذكية، ويبدو الأمر أقل كونه “خصوصية من أجل الخصوصية” وأكثر كونه محاولة لجعل البلوك تشين يتلاءم مع الطريقة التي تعمل بها المالية المنظمة فعليًا.
ومع ذلك، ما زلت أضبط توقعاتي.
لقد رأيت مشاريع كثيرة تبدو مقنعة في الوثائق ثم تتعثر عندما تدخل إلى الصورة سيولة المستخدمين الحقيقيين والامتثال واعتماد المنتج.
لذا فبالنسبة لي فإن الأطروحة الحقيقية للغسق ليست التكنولوجيا وحدها.
أريد أن أرى ما إذا كانت النشاطات المالية الفعلية تختار استخدامه.
وهنا تصبح القصة مثيرة بالفعل..
{spot}(DUSKUSDT)
#dusk $DUSK @Dusk I أنا ماذا بالفعل أراقب مع الغسق..
كلما نظرت إلى الغسق أكثر، قلّ اهتمامي بالسرد المعتاد عن “سلسلة الخصوصية”.
ما لفت انتباهي هو مشكلة أكثر عملية.
إذا كانت الأصول المالية في العالم الحقيقي تتحرك على السلسلة، فأنا لا أظن أن كل معاملة يجب أن تصبح تلقائيًا معلومات عامة. لكنني أيضًا لا أعتقد أن المؤسسات تستطيع العمل في نظام تُخفي فيه كل الأمور ببساطة.
هذا التوتر هو ما يجعل الغسق مثيرًا للاهتمام بالنسبة لي.
لقد كنت أراجع طريقة تعامل الغسق مع الأوراق المالية السرّية والإفصاح الانتقائي وتنفيذ العقود الذكية، ويبدو الأمر أقل كونه “خصوصية من أجل الخصوصية” وأكثر كونه محاولة لجعل البلوك تشين يتلاءم مع الطريقة التي تعمل بها المالية المنظمة فعليًا.
ومع ذلك، ما زلت أضبط توقعاتي.
لقد رأيت مشاريع كثيرة تبدو مقنعة في الوثائق ثم تتعثر عندما تدخل إلى الصورة سيولة المستخدمين الحقيقيين والامتثال واعتماد المنتج.
لذا فبالنسبة لي فإن الأطروحة الحقيقية للغسق ليست التكنولوجيا وحدها.
أريد أن أرى ما إذا كانت النشاطات المالية الفعلية تختار استخدامه.
وهنا تصبح القصة مثيرة بالفعل..
2
3
105
·
--
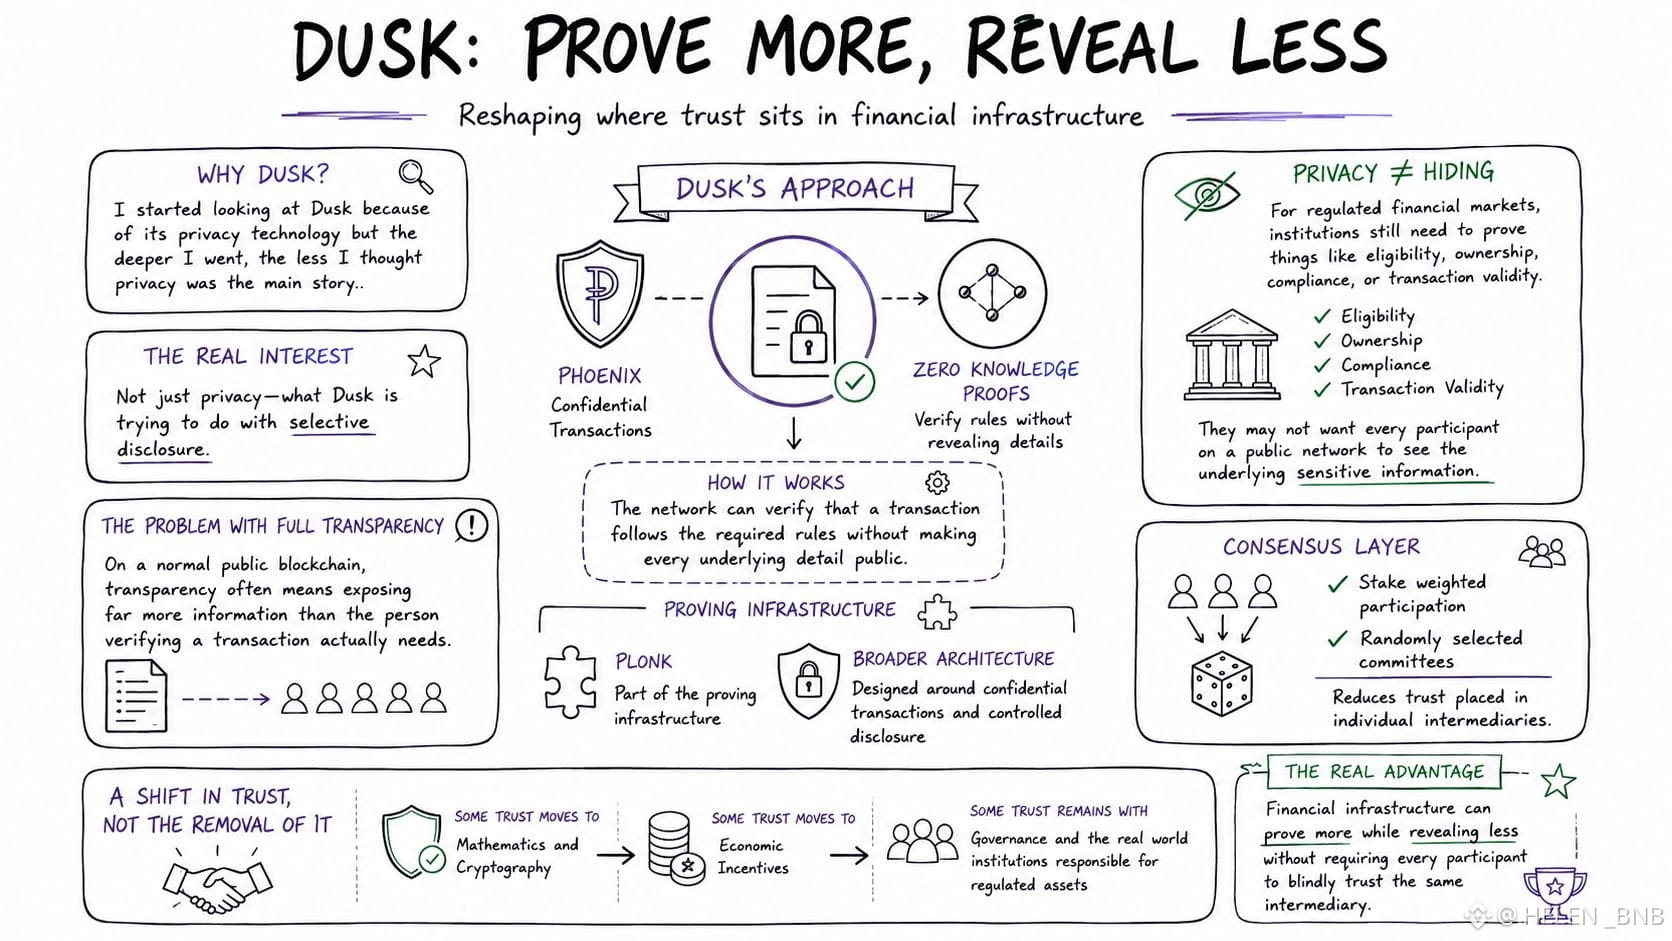
#dusk $DUSK @Dusk_Foundation بدأت في النظر إلى Dusk بسبب تقنيات الخصوصية لديها، لكن كلما تعمقت، كلما قلّ اعتقادي بأن الخصوصية هي القصة الرئيسية..
الجزء المثير للاهتمام هو ما الذي تحاول Dusk فعله بالإفصاح الانتقائي.
في البلوكشين العام العادي، غالبًا ما تعني الشفافية كشف معلومات أكثر بكثير مما يحتاجه الشخص الذي يتحقق من معاملة ما فعلًا.
تتبع Dusk نهجًا مختلفًا.
باستخدام Phoenix وإثباتات المعرفة الصفرية يمكن للشبكة التحقق من أن المعاملة تتبع القواعد المطلوبة دون جعل كل التفاصيل الأساسية علنية. PLONK جزء من بنية الإثبات هذه، بينما صُممت العمارة الأوسع حول المعاملات السرّية والإفصاح المتحكَّم به.
لكن هنا أعتقد أن التمييز مهم.
الخصوصية ليست هي الشيء نفسه مثل الإخفاء.
بالنسبة للمؤسسات في الأسواق المالية المُنظَّمة، لا يزال يتعين عليها إثبات أشياء مثل أهلية الملكية والامتثال أو صحة المعاملة. ببساطة قد لا ترغب في أن يرى كل مشارك على شبكة عامة المعلومات الحساسة الكامنة.
وهذا يجعل الإفصاح الانتقائي أكثر إثارة للاهتمام من مجرد القول: “Dusk هي خصوصية”.
ثم هناك طبقة الإجماع.
تستخدم Dusk مشاركة مرجَّحة بالحصص ولجانًا يتم اختيارها عشوائيًا بدلًا من الاعتماد على مؤسسة واحدة لتقرر أي المعاملات صالحة. هذا يقلل مقدار الثقة الموضوعة في الوسطاء الأفراد، لكنه لا يلغي الافتراضات المتعلقة بالبرمجيات والتشفير والحوافز الاقتصادية والحوكمة.
لذلك أبدأ في رؤية Dusk أقل كبلوكشين يحاول إزالة الثقة بالكامل.
إنها تحاول إعادة تشكيل مكان وجود الثقة.
بعض الثقة تنتقل من المؤسسات نحو الرياضيات والتشفير.
وبعضها يتحرك نحو الحوافز الاقتصادية.
وبعضها يبقى مع الحوكمة والمؤسسات الواقعية المسؤولة عن الأصول المُنظَّمة.
يبدو أن هذا هو الاختبار الأكثر أهمية.
إذا نجحت Dusk فلن تكون الميزة الوحيدة أن بيانات التمويل تصبح خاصة.
$STORJ $PROM
{spot}(DUSKUSDT)
#dusk $DUSK @Dusk بدأت في النظر إلى Dusk بسبب تقنيات الخصوصية لديها، لكن كلما تعمقت، كلما قلّ اعتقادي بأن الخصوصية هي القصة الرئيسية..
الجزء المثير للاهتمام هو ما الذي تحاول Dusk فعله بالإفصاح الانتقائي.
في البلوكشين العام العادي، غالبًا ما تعني الشفافية كشف معلومات أكثر بكثير مما يحتاجه الشخص الذي يتحقق من معاملة ما فعلًا.
تتبع Dusk نهجًا مختلفًا.
باستخدام Phoenix وإثباتات المعرفة الصفرية يمكن للشبكة التحقق من أن المعاملة تتبع القواعد المطلوبة دون جعل كل التفاصيل الأساسية علنية. PLONK جزء من بنية الإثبات هذه، بينما صُممت العمارة الأوسع حول المعاملات السرّية والإفصاح المتحكَّم به.
لكن هنا أعتقد أن التمييز مهم.
الخصوصية ليست هي الشيء نفسه مثل الإخفاء.
بالنسبة للمؤسسات في الأسواق المالية المُنظَّمة، لا يزال يتعين عليها إثبات أشياء مثل أهلية الملكية والامتثال أو صحة المعاملة. ببساطة قد لا ترغب في أن يرى كل مشارك على شبكة عامة المعلومات الحساسة الكامنة.
وهذا يجعل الإفصاح الانتقائي أكثر إثارة للاهتمام من مجرد القول: “Dusk هي خصوصية”.
ثم هناك طبقة الإجماع.
تستخدم Dusk مشاركة مرجَّحة بالحصص ولجانًا يتم اختيارها عشوائيًا بدلًا من الاعتماد على مؤسسة واحدة لتقرر أي المعاملات صالحة. هذا يقلل مقدار الثقة الموضوعة في الوسطاء الأفراد، لكنه لا يلغي الافتراضات المتعلقة بالبرمجيات والتشفير والحوافز الاقتصادية والحوكمة.
لذلك أبدأ في رؤية Dusk أقل كبلوكشين يحاول إزالة الثقة بالكامل.
إنها تحاول إعادة تشكيل مكان وجود الثقة.
بعض الثقة تنتقل من المؤسسات نحو الرياضيات والتشفير.
وبعضها يتحرك نحو الحوافز الاقتصادية.
وبعضها يبقى مع الحوكمة والمؤسسات الواقعية المسؤولة عن الأصول المُنظَّمة.
يبدو أن هذا هو الاختبار الأكثر أهمية.
إذا نجحت Dusk فلن تكون الميزة الوحيدة أن بيانات التمويل تصبح خاصة.
$STORJ $PROM
8
8
157
·
--
#dusk $DUSK @Dusk_Foundation
كنت أقرأ التغييرات الهندسية الأخيرة الخاصة بـ Dusk وكنت أتوقع أن يكون الجزء المثير للاهتمام مجرد تحسين آخر لنظام الإثبات.
لكن بدلًا من ذلك واصلت العودة إلى شيء أقل إثارة بكثير: ما الذي يحدث قبل أن يتم حتى معالجة الإثبات..
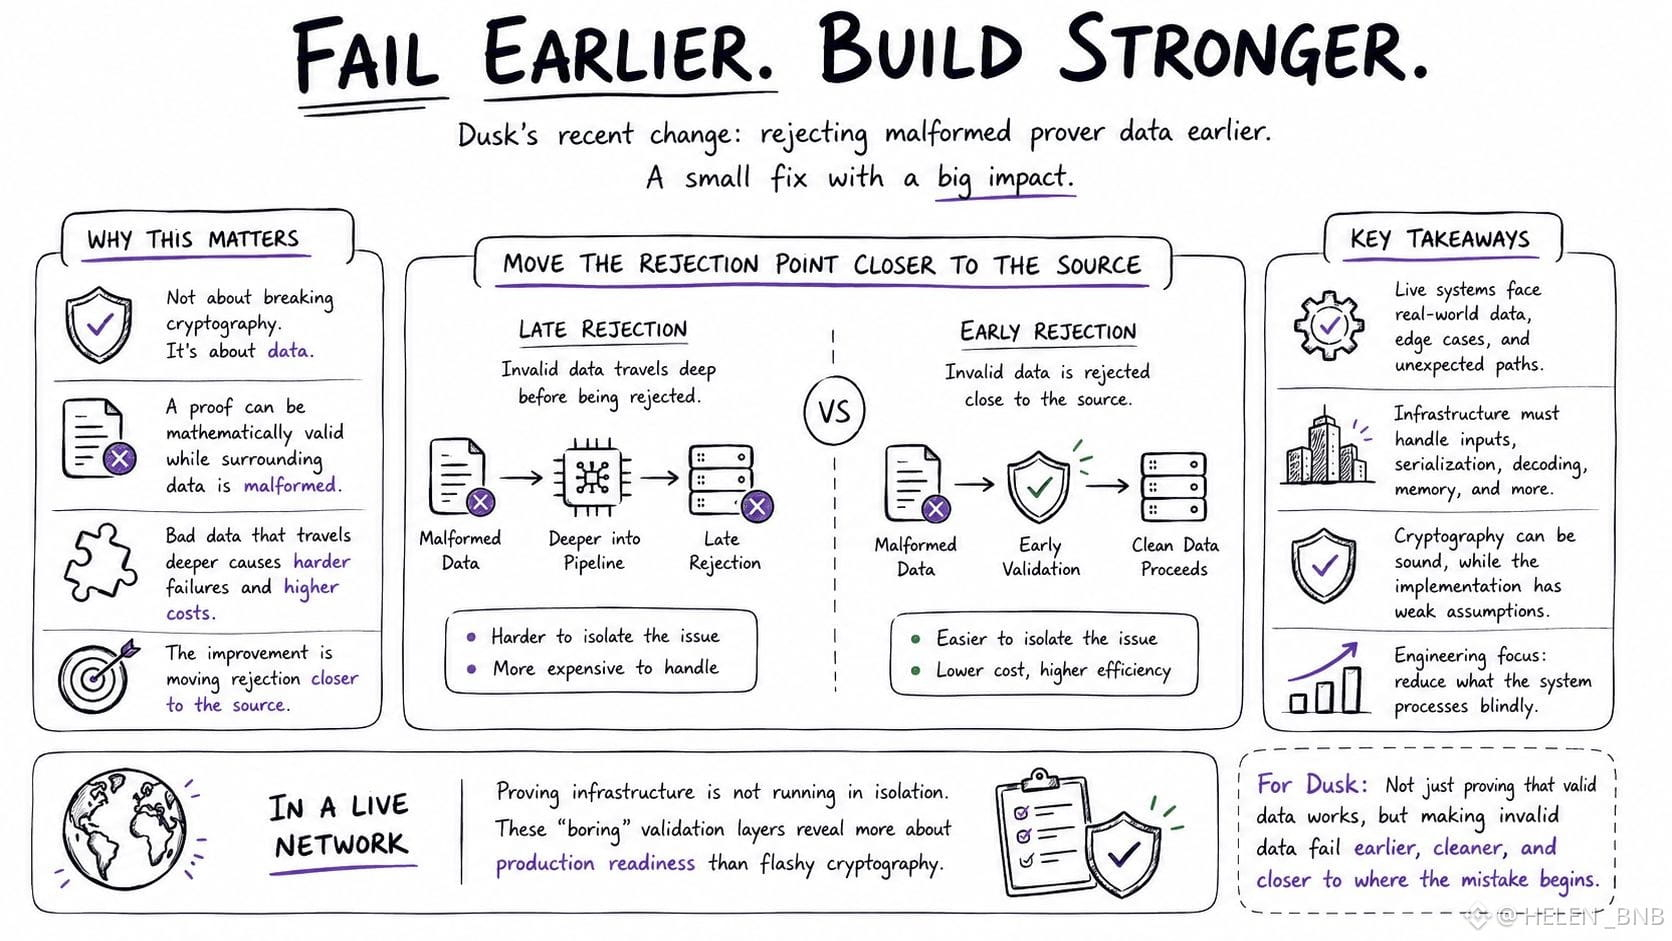
أحد التغييرات الأخيرة المرتبطة بـ Plonk ركّز على رفض بيانات المُثبت غير الصحيحة في وقت أبكر.
في البداية يبدو الأمر كتنظيف روتيني.
لكن كلما فكرت أكثر أدركت أهميته.
هناك فرق بين كسر التشفير وإدخال بيانات سيئة إلى البنية التحتية التشفيرية.
قد يكون الإثبات صحيحًا رياضيًا بينما تكون البيانات المحيطة به معيبة بالتسلسل أو البنية بصورة غير صحيحة بطريقة لم يتوقعها النظام أصلًا. إذا سُمح لهذه المدخلات أن تنتقل أعمق إلى خط معالجة الإثبات (proving pipeline) يصبح الفشل النهائي أصعب في العزل وقد يكون أكثر كلفة للتعامل معه.
لذلك فإن التحسين الحقيقي ليس بالضرورة متعلقًا بالرياضيات الأقوى.
بل يتعلق بتحريك نقطة الرفض إلى أقرب ما يمكن من المصدر.
وهذا يهم عمليًا.
في البنية التحتية للشبكة الحية، لا تعمل عملية الإثبات في عزلة. يجب أن تتعامل مع تَسلسل المدخلات وفك الترميز ومسارات تنفيذها والذاكرة، وجميع الحالات الطرفية الغريبة التي تظهر عندما يلتقي البرمجيات ببيانات العالم الحقيقي.
قد يكون التشفير سليمًا بينما تكون عملية التنفيذ المحيطة مبنية على افتراضات ضعيفة.
لذلك أجد أن هذه التغييرات الصغيرة أكثر كاشفية مما تفعل إعلانات الميزات.
إنها تُظهر أين يقضي فريق الهندسة وقته في تقليل عدد الأشياء التي يكون النظام مستعدًا لمعالجتها بشكل أعمى.
بالنسبة لـ Dusk أعتقد أن هذا اتجاه مهم: ليس فقط إثبات أن البيانات الصحيحة تعمل، بل جعل البيانات غير الصحيحة تفشل في وقت أبكر وبشكل أنظف وبالقرب من المكان الذي تبدأ فيه المشكلة.
قد تؤدي طبقة التحقق المملة إلى إخبارنا بالمزيد عن الجاهزية للإنتاج أكثر مما ستفعله التشفيريات اللافتة.
{spot}(DUSKUSDT)
#dusk $DUSK @Dusk
كنت أقرأ التغييرات الهندسية الأخيرة الخاصة بـ Dusk وكنت أتوقع أن يكون الجزء المثير للاهتمام مجرد تحسين آخر لنظام الإثبات.
لكن بدلًا من ذلك واصلت العودة إلى شيء أقل إثارة بكثير: ما الذي يحدث قبل أن يتم حتى معالجة الإثبات..
أحد التغييرات الأخيرة المرتبطة بـ Plonk ركّز على رفض بيانات المُثبت غير الصحيحة في وقت أبكر.
في البداية يبدو الأمر كتنظيف روتيني.
لكن كلما فكرت أكثر أدركت أهميته.
هناك فرق بين كسر التشفير وإدخال بيانات سيئة إلى البنية التحتية التشفيرية.
قد يكون الإثبات صحيحًا رياضيًا بينما تكون البيانات المحيطة به معيبة بالتسلسل أو البنية بصورة غير صحيحة بطريقة لم يتوقعها النظام أصلًا. إذا سُمح لهذه المدخلات أن تنتقل أعمق إلى خط معالجة الإثبات (proving pipeline) يصبح الفشل النهائي أصعب في العزل وقد يكون أكثر كلفة للتعامل معه.
لذلك فإن التحسين الحقيقي ليس بالضرورة متعلقًا بالرياضيات الأقوى.
بل يتعلق بتحريك نقطة الرفض إلى أقرب ما يمكن من المصدر.
وهذا يهم عمليًا.
في البنية التحتية للشبكة الحية، لا تعمل عملية الإثبات في عزلة. يجب أن تتعامل مع تَسلسل المدخلات وفك الترميز ومسارات تنفيذها والذاكرة، وجميع الحالات الطرفية الغريبة التي تظهر عندما يلتقي البرمجيات ببيانات العالم الحقيقي.
قد يكون التشفير سليمًا بينما تكون عملية التنفيذ المحيطة مبنية على افتراضات ضعيفة.
لذلك أجد أن هذه التغييرات الصغيرة أكثر كاشفية مما تفعل إعلانات الميزات.
إنها تُظهر أين يقضي فريق الهندسة وقته في تقليل عدد الأشياء التي يكون النظام مستعدًا لمعالجتها بشكل أعمى.
بالنسبة لـ Dusk أعتقد أن هذا اتجاه مهم: ليس فقط إثبات أن البيانات الصحيحة تعمل، بل جعل البيانات غير الصحيحة تفشل في وقت أبكر وبشكل أنظف وبالقرب من المكان الذي تبدأ فيه المشكلة.
قد تؤدي طبقة التحقق المملة إلى إخبارنا بالمزيد عن الجاهزية للإنتاج أكثر مما ستفعله التشفيريات اللافتة.
5
4
138
·
--
#dusk $DUSK @Dusk_Foundation
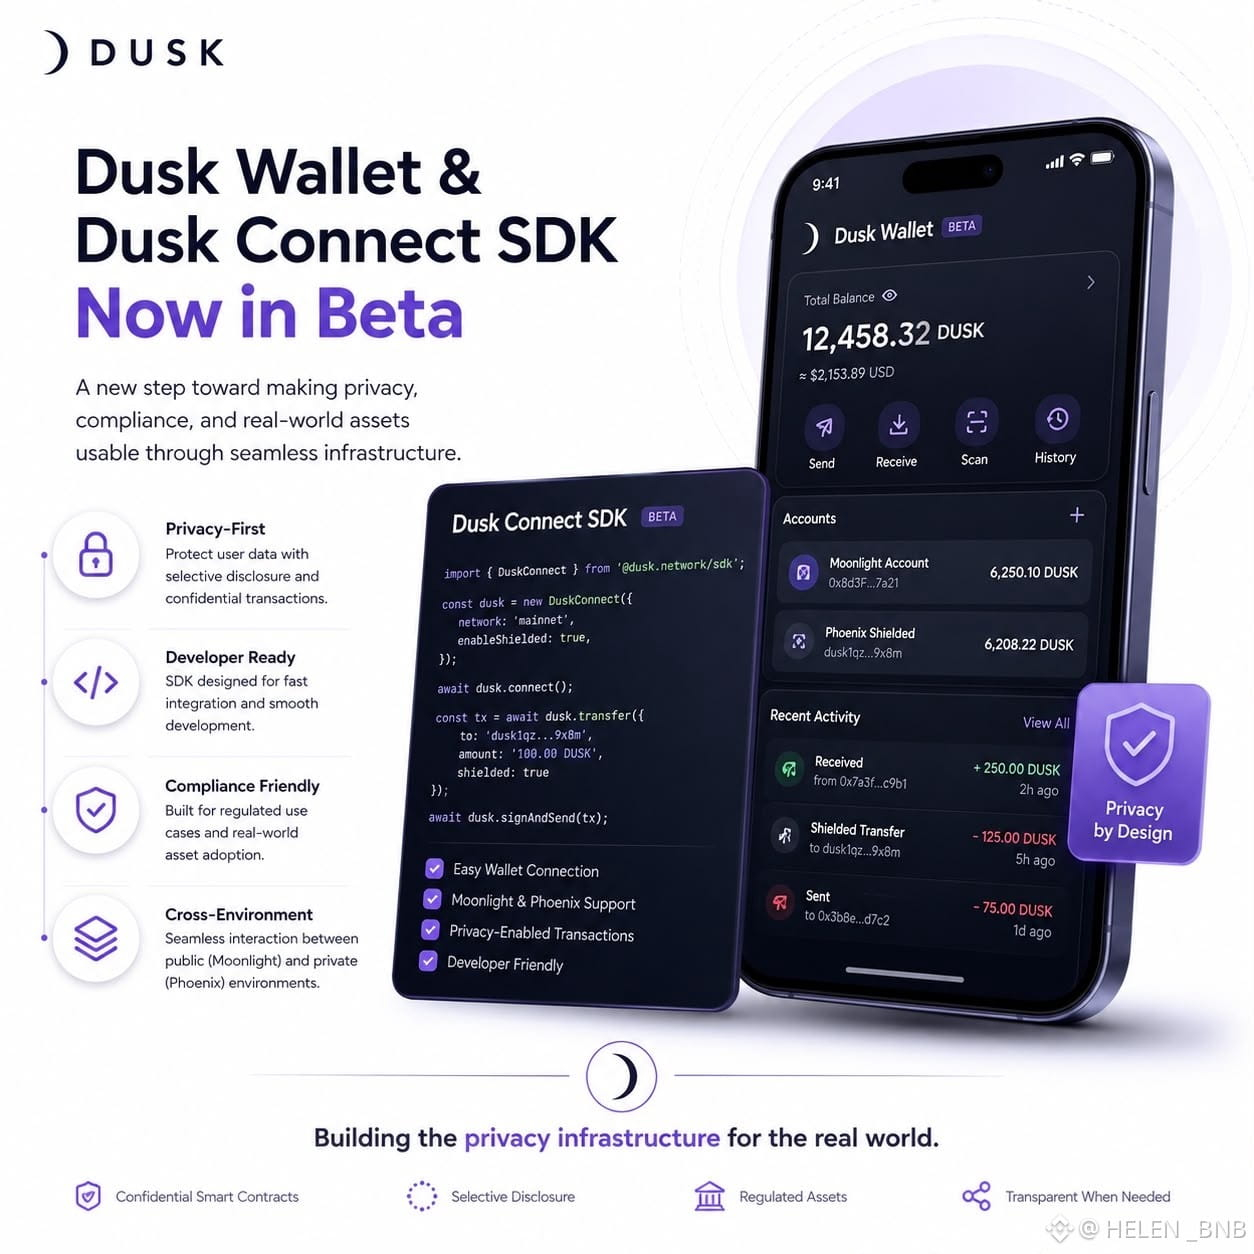
ذهبت للبحث في النسخة التجريبية من Dusk Wallet معتقدًا أن الجزء المثير سيكون هو المحفظة نفسها. انتهى بي الأمر إلى إيلاء اهتمام أكبر لـ Dusk Connect.
غيّر ذلك طريقة رؤيتي للإصدار..
المحفظة في الغالب هي طبقة موجهة للمستخدم. أمّا Connect فهو المكان الذي تبدأ فيه مشكلة التنسيق الأكثر صعوبة: كيف تتفاعل التطبيقات فعليًا مع توقيعات حسابات Dusk والمعاملات المفعّلة بالخصوصية دون أن يعيد كل مطور بناء هذا “الأنابيب” بشكل مستقل.
يهم ذلك لأن هندسة Dusk تفصل بالفعل بين بيئات المعاملات المختلفة. يتولى Moonlight الجانب المتعلق بالحساب، بينما يقدم Phoenix ملاحظاتٍ مُحمّاة (مشفّرة) وnullifiers. وبإضافة الإفصاح الانتقائي فوق ذلك، يمكن أن تصبح تجربة المطورين معقدة بسرعة كبيرة.
لذلك يبدو الـ SDK أقل كونه “حزمة ملائمة” وأكثر كتجربة للضغط على هذا التعقيد وتحويله إلى واجهة قابلة للاستخدام.
تلك المرحلة التجريبية مهمة هنا. قد تشرح الوثائق كيف تعمل الخصوصية، لكن المطورين الحقيقيين الذين يقومون بدمج المحافظ والتطبيقات هم فقط من يكشفون الاحتكاك الفعلي: تدفقات التوقيع، وبناء المعاملة، ومعالجة الحسابات، وحالات الخطأ، ومشكلات التوافق، وكل ما يحدث بين قيام المستخدم بالنقر على “تأكيد” وبين قبول الشبكة للمعاملة.
كما أرى أن هذا يرتبط أيضًا بطروحة Dusk الأوسع حول الأصول الخاضعة للتنظيم. لا تصبح الخصوصية مفيدة حقًا على نطاق واسع إلا إذا تمكنت التطبيقات من استخدامها فعليًا دون أن تُجبر كل عملية دمج على فهم آليات التشفير الأساسية.
لذا أنا أتابع النسخة التجريبية أقل من أجل عدد المحافظ التي تم إنشاؤها، وأكثر من أجل ما الذي ينجح المطورون في بنائه حولها.
إذا خفّض Dusk Connect قدرًا كافيًا من الاحتكاك التشغيلي، فتصبح البنية أسهل في الوصول. وقد يكون ذلك في النهاية أهم من إعلان ميزة أخرى إضافية: لا تصبح البنية التحتية ذات قيمة إلا عندما يتوقف المطورون عن ملاحظة البنية التحتية.
{spot}(DUSKUSDT)
#dusk $DUSK @Dusk
ذهبت للبحث في النسخة التجريبية من Dusk Wallet معتقدًا أن الجزء المثير سيكون هو المحفظة نفسها. انتهى بي الأمر إلى إيلاء اهتمام أكبر لـ Dusk Connect.
غيّر ذلك طريقة رؤيتي للإصدار..
المحفظة في الغالب هي طبقة موجهة للمستخدم. أمّا Connect فهو المكان الذي تبدأ فيه مشكلة التنسيق الأكثر صعوبة: كيف تتفاعل التطبيقات فعليًا مع توقيعات حسابات Dusk والمعاملات المفعّلة بالخصوصية دون أن يعيد كل مطور بناء هذا “الأنابيب” بشكل مستقل.
يهم ذلك لأن هندسة Dusk تفصل بالفعل بين بيئات المعاملات المختلفة. يتولى Moonlight الجانب المتعلق بالحساب، بينما يقدم Phoenix ملاحظاتٍ مُحمّاة (مشفّرة) وnullifiers. وبإضافة الإفصاح الانتقائي فوق ذلك، يمكن أن تصبح تجربة المطورين معقدة بسرعة كبيرة.
لذلك يبدو الـ SDK أقل كونه “حزمة ملائمة” وأكثر كتجربة للضغط على هذا التعقيد وتحويله إلى واجهة قابلة للاستخدام.
تلك المرحلة التجريبية مهمة هنا. قد تشرح الوثائق كيف تعمل الخصوصية، لكن المطورين الحقيقيين الذين يقومون بدمج المحافظ والتطبيقات هم فقط من يكشفون الاحتكاك الفعلي: تدفقات التوقيع، وبناء المعاملة، ومعالجة الحسابات، وحالات الخطأ، ومشكلات التوافق، وكل ما يحدث بين قيام المستخدم بالنقر على “تأكيد” وبين قبول الشبكة للمعاملة.
كما أرى أن هذا يرتبط أيضًا بطروحة Dusk الأوسع حول الأصول الخاضعة للتنظيم. لا تصبح الخصوصية مفيدة حقًا على نطاق واسع إلا إذا تمكنت التطبيقات من استخدامها فعليًا دون أن تُجبر كل عملية دمج على فهم آليات التشفير الأساسية.
لذا أنا أتابع النسخة التجريبية أقل من أجل عدد المحافظ التي تم إنشاؤها، وأكثر من أجل ما الذي ينجح المطورون في بنائه حولها.
إذا خفّض Dusk Connect قدرًا كافيًا من الاحتكاك التشغيلي، فتصبح البنية أسهل في الوصول. وقد يكون ذلك في النهاية أهم من إعلان ميزة أخرى إضافية: لا تصبح البنية التحتية ذات قيمة إلا عندما يتوقف المطورون عن ملاحظة البنية التحتية.
3
4
159
·
--
#dusk $DUSK @Dusk_Foundation
عندما ذهبتُ إلى التمعّن في ديَسك بخصوص زاوية الخصوصية، كلما قرأتُ أكثر، كلما وجدتُ نفسي أعود إلى شيء أقل وضوحًا من التنسيق المعلن.
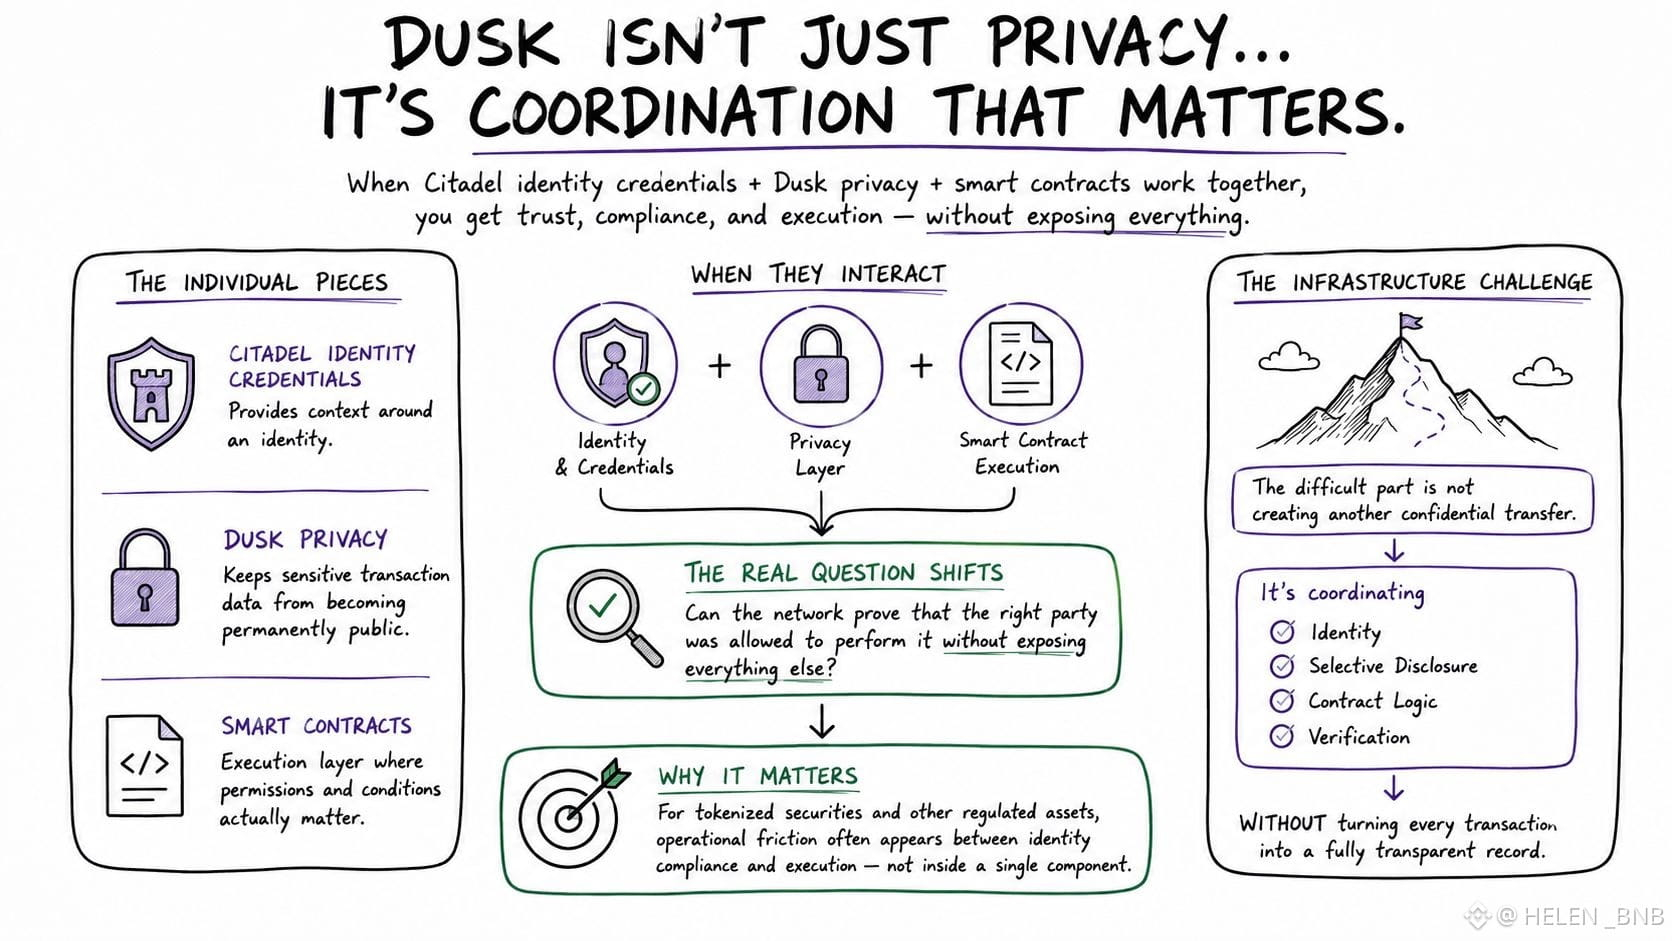
تُناقش عادةً بيانات اعتماد هوية سيتيادل والعقود الذكية باعتبارهما جزأين منفصلين. لا أعتقد أن الأمر منطقي بهذه الطريقة…
الجزء المثير للاهتمام هو ما يحدث عندما يتفاعلان.
إذا كان العقد الذكي سيُمثّل خصوصية منظمة وحدها لا يحل المشكلة التشغيلية. ما يزال هناك من يحتاج إلى تحديد من يُسمح له بالقيام بأي إجراء، وكيف يمكن التحقق من المعلومات، وتحت أي ظروف يمكن الكشف عنها.
هنا تصبح سيتيادل أكثر إثارة للاهتمام بالنسبة لي.
يمكن لطبقة البيانات الاعتمادية توفير سياق حول الهوية، بينما يمكن لعمارة خصوصية ديَسك الحفاظ على بيانات المعاملات الحسّاسة من أن تصبح علنية بشكل دائم. عندها تصبح العقود الذكية طبقة التنفيذ التي تتجسد فيها فعليًا تلك الصلاحيات والظروف التي يعتمد عليها الأمر.
ما لاحظته هو أن هذا يُحوّل سؤال الثقة…
بدلًا من الاكتفاء بسؤال: «هل يمكن لـ ديَسك إخفاء هذه المعاملة؟» أصبحتُ أكثر اهتمامًا بـ: «هل يمكن للشبكة إثبات أن الطرف الصحيح كان مخوّلًا بتنفيذها دون تعريض كل شيء آخر؟»
هذا الفرق مهم للأوراق المالية المُمثّلة كرموز وللأصول المُنظمة الأخرى، لأن الاحتكاك التشغيلي غالبًا ما يظهر بين الامتثال للهوية والتنفيذ بدلًا من كونه داخل أي مكوّن واحد.
كما أنه يفسّر لماذا تبدو العمارة أكثر تعمّدًا من مجرد سلسلة خصوصية بسيطة.
الجزء الصعب ليس إنشاء تحويلٍ سريّ آخر.
إنه تنسيق منطق عقود الإفصاح الانتقائي للهوية والتحقق، دون تحويل كل معاملة إلى سجل شفاف بالكامل.
أعتقد أن هذه هي مشكلة البنية التحتية التي تُفوّت بسهولة عند النظر إلى ديَسك من الخارج.
{spot}(DUSKUSDT)
#dusk $DUSK @Dusk
عندما ذهبتُ إلى التمعّن في ديَسك بخصوص زاوية الخصوصية، كلما قرأتُ أكثر، كلما وجدتُ نفسي أعود إلى شيء أقل وضوحًا من التنسيق المعلن.
تُناقش عادةً بيانات اعتماد هوية سيتيادل والعقود الذكية باعتبارهما جزأين منفصلين. لا أعتقد أن الأمر منطقي بهذه الطريقة…
الجزء المثير للاهتمام هو ما يحدث عندما يتفاعلان.
إذا كان العقد الذكي سيُمثّل خصوصية منظمة وحدها لا يحل المشكلة التشغيلية. ما يزال هناك من يحتاج إلى تحديد من يُسمح له بالقيام بأي إجراء، وكيف يمكن التحقق من المعلومات، وتحت أي ظروف يمكن الكشف عنها.
هنا تصبح سيتيادل أكثر إثارة للاهتمام بالنسبة لي.
يمكن لطبقة البيانات الاعتمادية توفير سياق حول الهوية، بينما يمكن لعمارة خصوصية ديَسك الحفاظ على بيانات المعاملات الحسّاسة من أن تصبح علنية بشكل دائم. عندها تصبح العقود الذكية طبقة التنفيذ التي تتجسد فيها فعليًا تلك الصلاحيات والظروف التي يعتمد عليها الأمر.
ما لاحظته هو أن هذا يُحوّل سؤال الثقة…
بدلًا من الاكتفاء بسؤال: «هل يمكن لـ ديَسك إخفاء هذه المعاملة؟» أصبحتُ أكثر اهتمامًا بـ: «هل يمكن للشبكة إثبات أن الطرف الصحيح كان مخوّلًا بتنفيذها دون تعريض كل شيء آخر؟»
هذا الفرق مهم للأوراق المالية المُمثّلة كرموز وللأصول المُنظمة الأخرى، لأن الاحتكاك التشغيلي غالبًا ما يظهر بين الامتثال للهوية والتنفيذ بدلًا من كونه داخل أي مكوّن واحد.
كما أنه يفسّر لماذا تبدو العمارة أكثر تعمّدًا من مجرد سلسلة خصوصية بسيطة.
الجزء الصعب ليس إنشاء تحويلٍ سريّ آخر.
إنه تنسيق منطق عقود الإفصاح الانتقائي للهوية والتحقق، دون تحويل كل معاملة إلى سجل شفاف بالكامل.
أعتقد أن هذه هي مشكلة البنية التحتية التي تُفوّت بسهولة عند النظر إلى ديَسك من الخارج.
6
6
295
·
--
#dusk $DUSK @Dusk_Foundation
اعتقدت أن مساهمة «داسك» كانت تتعلق في المقام الأول ببناء البروتوكول، حسنًا..
كلما تعمقت أكثر، أدركت أن ذلك كان جزءًا واحدًا فقط مما يتعلق به.
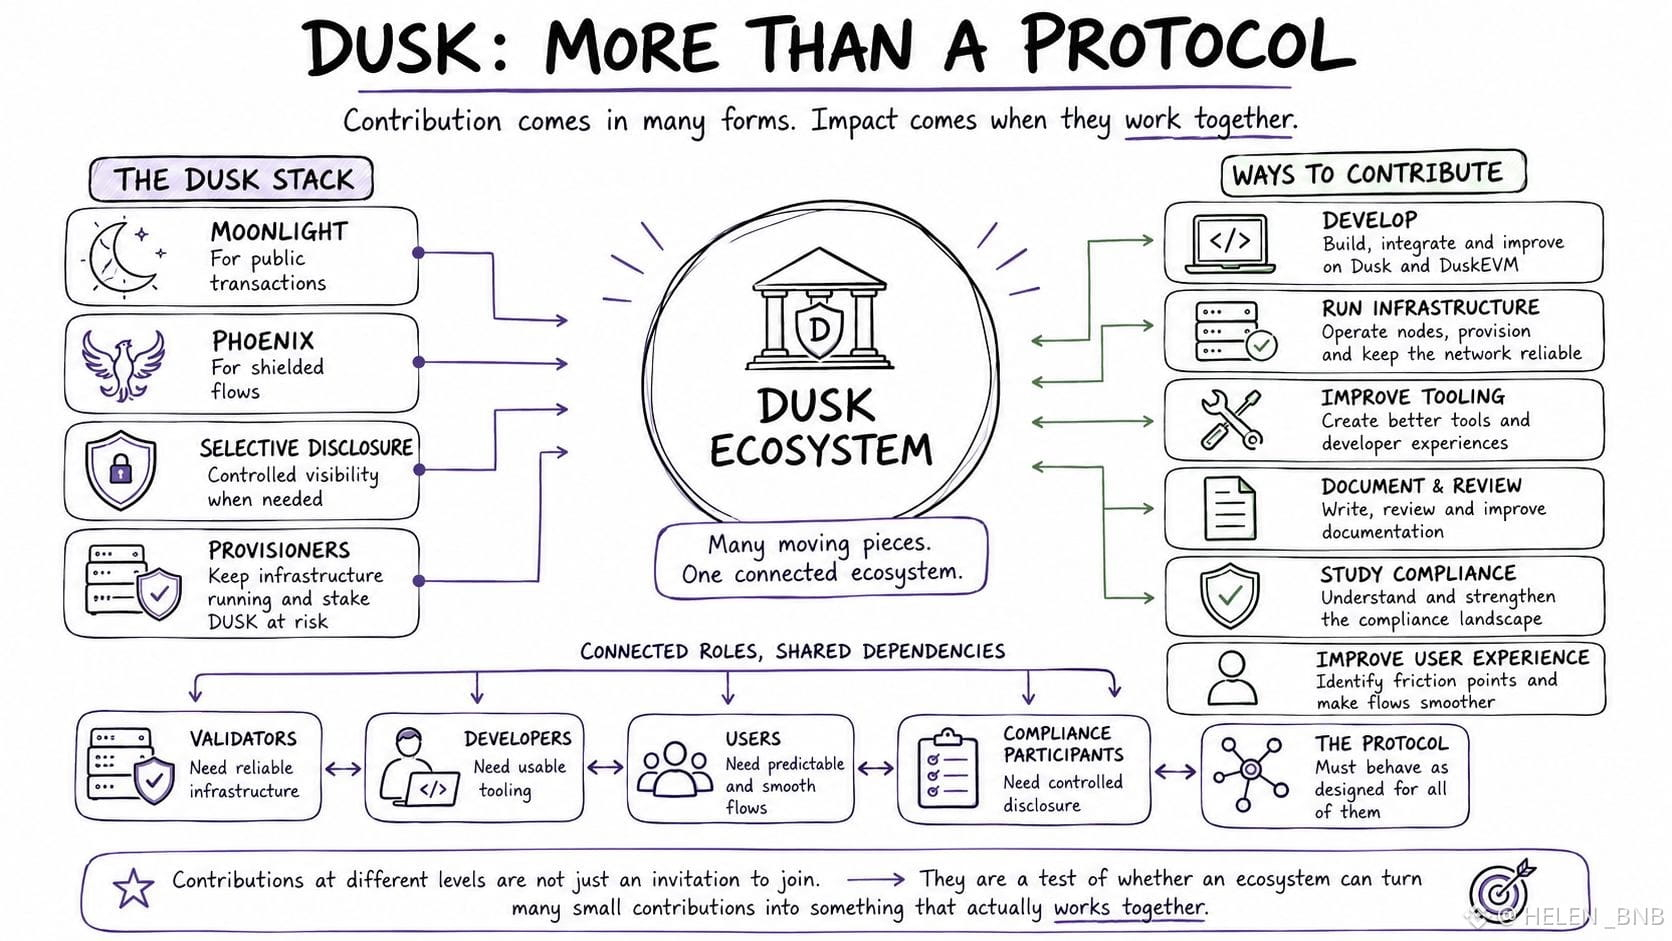
لدى «داسك» عدة عناصر متحركة: «موونلايت» للمعاملات العامة، و«فينيكس» للعمليات المُشفّاة، و«الإفصاح الانتقائي» من أجل رؤية مُتحكَّم فيها، و«المقدِّمين/الموفِّرين» المسؤولين عن إبقاء البنية التحتية قيد التشغيل مع تعريض DUSK للمخاطر عبر «التخزين/الاستيكينغ».
وهذا يعني أن المساهمة لا تقتصر على المطورين..
يمكن لأي شخص اختبار الشبكة وتشغيل البنية التحتية وتحسين الأدوات ومراجعة التوثيق ودراسة جانب الامتثال، أو ببساطة تحديد المكان الذي تتعطل فيه تجربة المستخدم.
كما أن «DuskEVM» تهمنا هنا أيضًا. فهي تمنح المطورين المعتادين على إيثيريوم نقطة دخول أكثر سهولة، بينما لا تزال بنية الخصوصية الأساسية تتطلب منهم تعلم كيفية قيام «داسك» بالأمور بشكل مختلف.
ما لفت انتباهي هو أن هذه الأدوار مترابطة.
يحتاج المُتحقق/المدقق إلى بنية تحتية موثوقة. يحتاج المطورون إلى أدوات قابلة للاستخدام. يحتاج المستخدمون إلى تدفقات يمكن التنبؤ بها. ويحتاج المشاركون المتمركزون حول الامتثال إلى إفصاح مُتحكم فيه. والجميع يعتمد على أن يتصرف البروتوكول كما تم تصميمه.
لذلك عندما تقول «داسك» إن هناك طرقًا للمساهمة على مستويات مختلفة، لا أقرأ ذلك على أنه مجرد دعوة للانضمام.
أقرأه على أنه اختبار لمدى قدرة منظومة كاملة على تحويل العديد من المساهمات الصغيرة إلى شيء يعمل معًا بالفعل.
هذا الجانب أصعب في القياس من الالتزامات أو المعاملات، لكنه قد يكون مهمًا بنفس القدر..
{spot}(DUSKUSDT)
#dusk $DUSK @Dusk
اعتقدت أن مساهمة «داسك» كانت تتعلق في المقام الأول ببناء البروتوكول، حسنًا..
كلما تعمقت أكثر، أدركت أن ذلك كان جزءًا واحدًا فقط مما يتعلق به.
لدى «داسك» عدة عناصر متحركة: «موونلايت» للمعاملات العامة، و«فينيكس» للعمليات المُشفّاة، و«الإفصاح الانتقائي» من أجل رؤية مُتحكَّم فيها، و«المقدِّمين/الموفِّرين» المسؤولين عن إبقاء البنية التحتية قيد التشغيل مع تعريض DUSK للمخاطر عبر «التخزين/الاستيكينغ».
وهذا يعني أن المساهمة لا تقتصر على المطورين..
يمكن لأي شخص اختبار الشبكة وتشغيل البنية التحتية وتحسين الأدوات ومراجعة التوثيق ودراسة جانب الامتثال، أو ببساطة تحديد المكان الذي تتعطل فيه تجربة المستخدم.
كما أن «DuskEVM» تهمنا هنا أيضًا. فهي تمنح المطورين المعتادين على إيثيريوم نقطة دخول أكثر سهولة، بينما لا تزال بنية الخصوصية الأساسية تتطلب منهم تعلم كيفية قيام «داسك» بالأمور بشكل مختلف.
ما لفت انتباهي هو أن هذه الأدوار مترابطة.
يحتاج المُتحقق/المدقق إلى بنية تحتية موثوقة. يحتاج المطورون إلى أدوات قابلة للاستخدام. يحتاج المستخدمون إلى تدفقات يمكن التنبؤ بها. ويحتاج المشاركون المتمركزون حول الامتثال إلى إفصاح مُتحكم فيه. والجميع يعتمد على أن يتصرف البروتوكول كما تم تصميمه.
لذلك عندما تقول «داسك» إن هناك طرقًا للمساهمة على مستويات مختلفة، لا أقرأ ذلك على أنه مجرد دعوة للانضمام.
أقرأه على أنه اختبار لمدى قدرة منظومة كاملة على تحويل العديد من المساهمات الصغيرة إلى شيء يعمل معًا بالفعل.
هذا الجانب أصعب في القياس من الالتزامات أو المعاملات، لكنه قد يكون مهمًا بنفس القدر..
5
4
101
·
--
#dusk $DUSK @Dusk_Foundation
ذهبت إلى DuskDS أساسًا لفهم جانب الإجماع، لكني كنت أعود باستمرار إلى شيء أكثر بساطة: أين تحدث عملية التنسيق فعليًا…
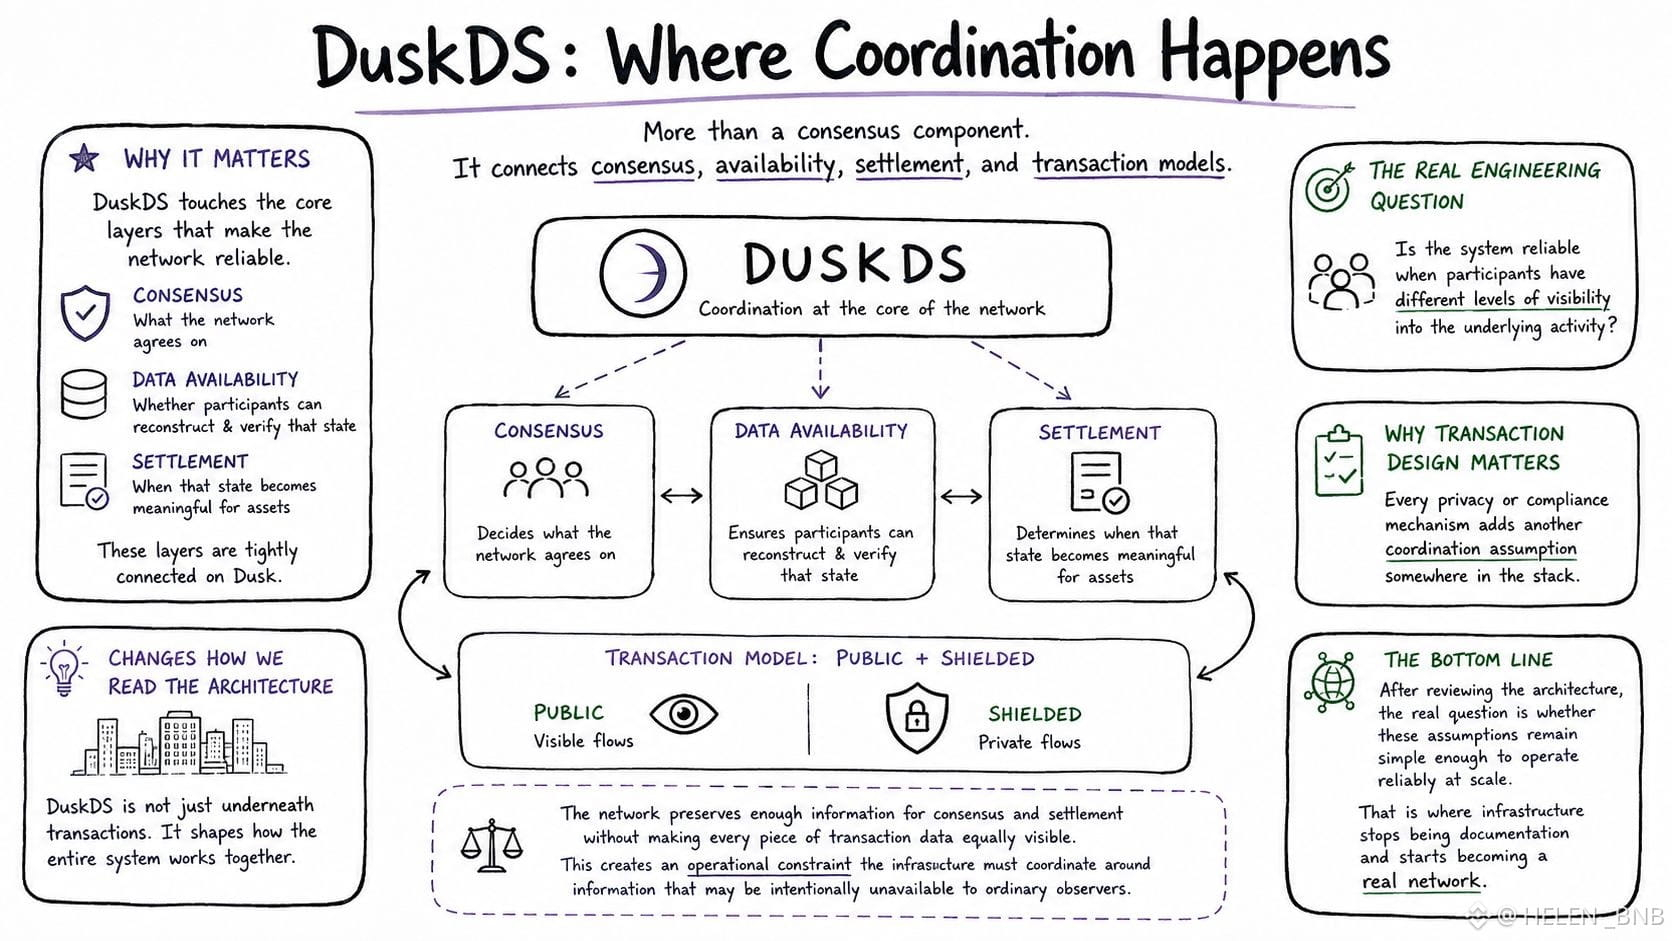
الجزء المثير للاهتمام هو أن دور Dusk ليس مجرد مكوّن آخر للإجماع يعمل تحت المعاملات. بل يتداخل دوره مع الإجماع والتسوية وتوافر البيانات، وكذلك مع الطريقة التي تتفاعل بها نماذج المعاملات المختلفة مع الشبكة.
وهذا يغيّر الطريقة التي أقرأ بها معمارية Dusk.
إذا كان الإجماع يحدد ما تتفق عليه الشبكة، فإن توافر البيانات يحدد ما إذا كان المشاركون قادرين فعلاً على إعادة بناء حالة الشبكة والتحقق منها، بينما تحدد التسوية متى تصبح تلك الحالة ذات معنى للأصول التي تمر عبر النظام. عادةً ما تُناقَش هذه الأمور بشكل منفصل. على Dusk، تبدو مرتبطة على نحو أوثق بكثير.
ثم يوجد نموذج المعاملة نفسه. يدعم Dusk التدفقات العامة والمشفّاة، ما يعني أن الشبكة يجب أن تحافظ على قدر كافٍ من المعلومات للإجماع والتسوية دون أن تجعل كل جزء من بيانات المعاملة مرئيًا بدرجة متساوية. وهذا ليس مجرد ميزة خصوصية. بل يخلق قيدًا تشغيليًا يجب على البنية التحتية التنسيق حوله مع معلومات قد تكون غير متاحة عمدًا للمراقبين العاديين.
هنا أصبحت DuskDS أكثر إثارة لاهتمامي.
السؤال الهندسي الحقيقي ليس ما إذا كانت الخصوصية موجودة. بل ما إذا ظلّ الإجماع وتوافر البيانات والتسوية موثوقين عندما يكون لدى مختلف المشاركين مستويات مختلفة من الرؤية للنشاط الأساسي..
وهذا أيضًا يفسر لماذا تكتسب تصميمات المعاملات أهمية أكبر مما يبدو للوهلة الأولى. كل آلية إضافية للخصوصية أو الامتثال تضيف افتراض تنسيق آخر في مكان ما داخل المكدس.
بعد قراءة المعمارية، صرت أقل اهتمامًا بالقائمة وأكثر اهتمامًا بما إذا كانت تلك الافتراضات تظل بسيطة بما يكفي للتشغيل الموثوق على نطاق واسع. عندها تتوقف البنية التحتية عن كونها مجرد توثيق، وتبدأ في أن تصبح شبكة حقيقية.
{spot}(DUSKUSDT)
#dusk $DUSK @Dusk
ذهبت إلى DuskDS أساسًا لفهم جانب الإجماع، لكني كنت أعود باستمرار إلى شيء أكثر بساطة: أين تحدث عملية التنسيق فعليًا…
الجزء المثير للاهتمام هو أن دور Dusk ليس مجرد مكوّن آخر للإجماع يعمل تحت المعاملات. بل يتداخل دوره مع الإجماع والتسوية وتوافر البيانات، وكذلك مع الطريقة التي تتفاعل بها نماذج المعاملات المختلفة مع الشبكة.
وهذا يغيّر الطريقة التي أقرأ بها معمارية Dusk.
إذا كان الإجماع يحدد ما تتفق عليه الشبكة، فإن توافر البيانات يحدد ما إذا كان المشاركون قادرين فعلاً على إعادة بناء حالة الشبكة والتحقق منها، بينما تحدد التسوية متى تصبح تلك الحالة ذات معنى للأصول التي تمر عبر النظام. عادةً ما تُناقَش هذه الأمور بشكل منفصل. على Dusk، تبدو مرتبطة على نحو أوثق بكثير.
ثم يوجد نموذج المعاملة نفسه. يدعم Dusk التدفقات العامة والمشفّاة، ما يعني أن الشبكة يجب أن تحافظ على قدر كافٍ من المعلومات للإجماع والتسوية دون أن تجعل كل جزء من بيانات المعاملة مرئيًا بدرجة متساوية. وهذا ليس مجرد ميزة خصوصية. بل يخلق قيدًا تشغيليًا يجب على البنية التحتية التنسيق حوله مع معلومات قد تكون غير متاحة عمدًا للمراقبين العاديين.
هنا أصبحت DuskDS أكثر إثارة لاهتمامي.
السؤال الهندسي الحقيقي ليس ما إذا كانت الخصوصية موجودة. بل ما إذا ظلّ الإجماع وتوافر البيانات والتسوية موثوقين عندما يكون لدى مختلف المشاركين مستويات مختلفة من الرؤية للنشاط الأساسي..
وهذا أيضًا يفسر لماذا تكتسب تصميمات المعاملات أهمية أكبر مما يبدو للوهلة الأولى. كل آلية إضافية للخصوصية أو الامتثال تضيف افتراض تنسيق آخر في مكان ما داخل المكدس.
بعد قراءة المعمارية، صرت أقل اهتمامًا بالقائمة وأكثر اهتمامًا بما إذا كانت تلك الافتراضات تظل بسيطة بما يكفي للتشغيل الموثوق على نطاق واسع. عندها تتوقف البنية التحتية عن كونها مجرد توثيق، وتبدأ في أن تصبح شبكة حقيقية.
8
6
108
·
--
#dusk $DUSK @Dusk_Foundation
لقد عدتُ مرارًا إلى إشعار حادث يناير الخاص بـ Dusk، وبصراحة فإن الاستغلال نفسه ليس الجزء الذي يظل يطاردني.
بل الصياغة.
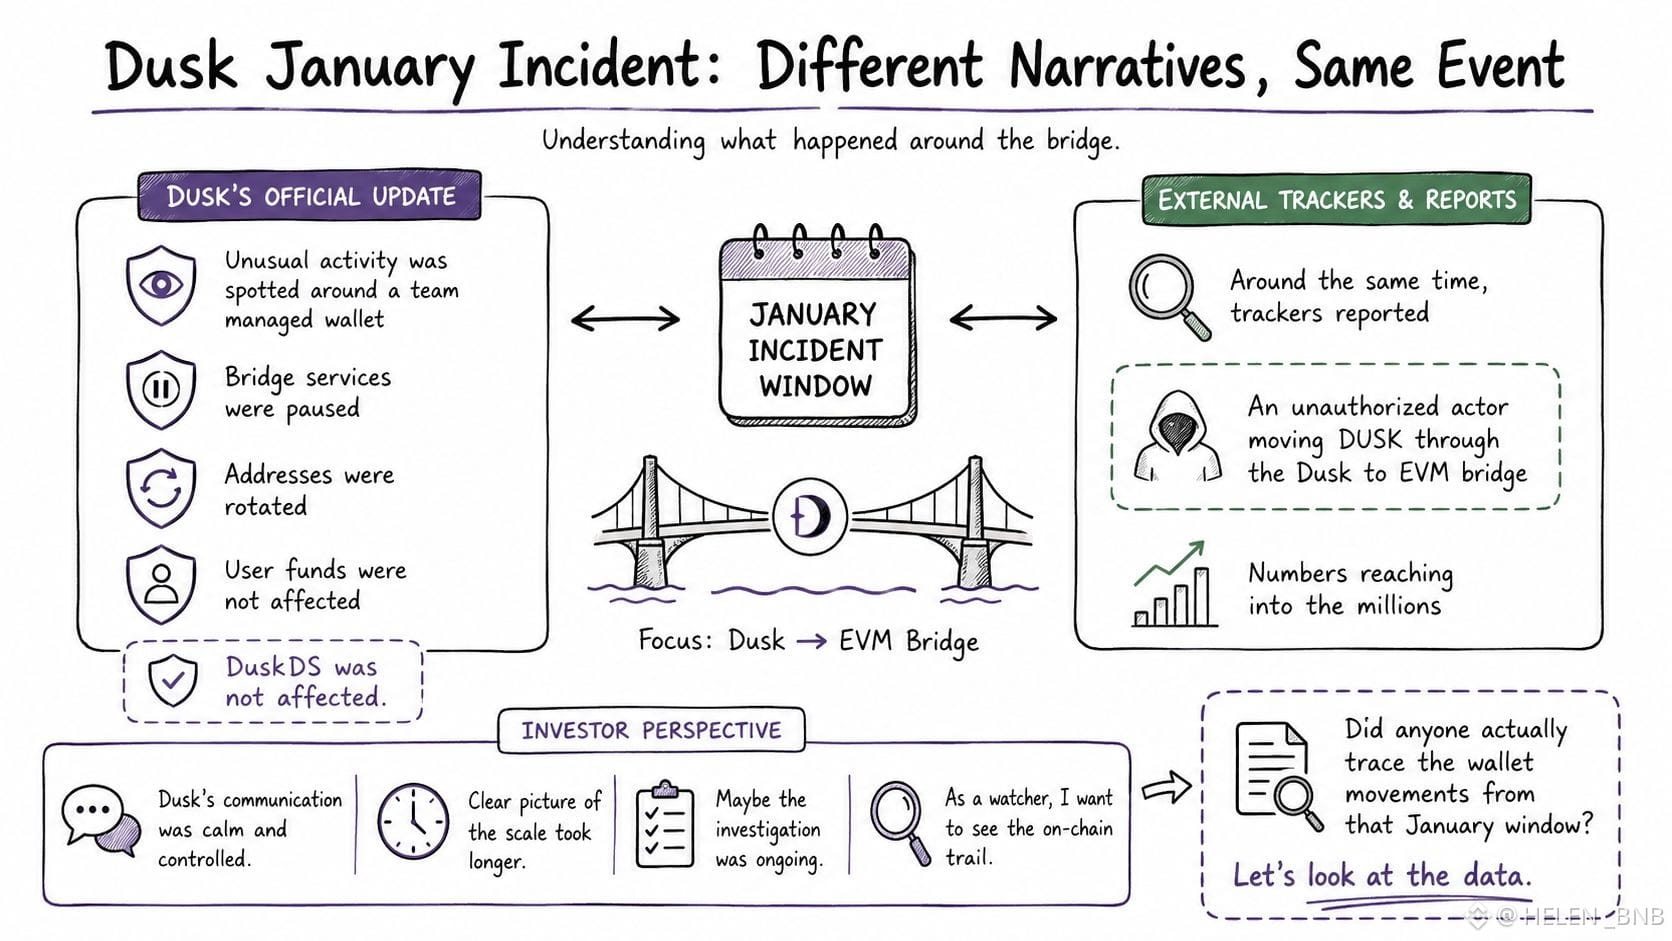
قال Dusk إن نشاطًا غير معتاد تم رصده حول جسر خدمات عناوين مُدارة بواسطة فريق، وتم إيقاف العناوين، وتم تدوير العناوين، ولم تتأثر أموال المستخدمين.
شديد الهدوء والتحكم.
لكن في الوقت نفسه تقريبًا، كانت جهات تتعقّب أخرى تصف فاعلًا غير مُصرّح له ينقل DUSK عبر جسر Dusk إلى EVM، لتصل الأرقام إلى الملايين.
نفس الحادث. صورة مختلفة جدًا.
هذا ما أراه مثيرًا للاهتمام.
لا أحاول القول إن الحادث كبير أو غير مهم. أريد فقط أن أفهم ما الذي حدث بالفعل.
يعمل Dusk على بناء الخصوصية والامتثال، لذا عندما يحدث شيء حول الجسر—even إذا لم يتأثر البروتوكول الأساسي—فطريقة التواصل بشأنه تهم أيضًا.
كان Dusk سريعًا في توضيح أن DuskDS لم يتأثر.
ما استغرق وقتًا أطول هو الحصول على صورة واضحة عن الحجم الفعلي.
ربما كان ذلك ببساطة لأن التحقيق لم يكن قد اكتمل بعد. حسنًا.
لكن بصفتِي شخصًا يراقب المشروع، ما زلت أريد رؤية أثر البيانات على السلسلة واتخاذ حكم بنفسي.
هل قام أي شخص فعلًا بتتبع تحركات المحافظ من تلك النافذة في يناير…
أود حقًا أن أرى ما تقوله البيانات دون الاعتماد على صياغة أي طرف من الطرفين.
#dusk $DUSK @Dusk
لقد عدتُ مرارًا إلى إشعار حادث يناير الخاص بـ Dusk، وبصراحة فإن الاستغلال نفسه ليس الجزء الذي يظل يطاردني.
بل الصياغة.
قال Dusk إن نشاطًا غير معتاد تم رصده حول جسر خدمات عناوين مُدارة بواسطة فريق، وتم إيقاف العناوين، وتم تدوير العناوين، ولم تتأثر أموال المستخدمين.
شديد الهدوء والتحكم.
لكن في الوقت نفسه تقريبًا، كانت جهات تتعقّب أخرى تصف فاعلًا غير مُصرّح له ينقل DUSK عبر جسر Dusk إلى EVM، لتصل الأرقام إلى الملايين.
نفس الحادث. صورة مختلفة جدًا.
هذا ما أراه مثيرًا للاهتمام.
لا أحاول القول إن الحادث كبير أو غير مهم. أريد فقط أن أفهم ما الذي حدث بالفعل.
يعمل Dusk على بناء الخصوصية والامتثال، لذا عندما يحدث شيء حول الجسر—even إذا لم يتأثر البروتوكول الأساسي—فطريقة التواصل بشأنه تهم أيضًا.
كان Dusk سريعًا في توضيح أن DuskDS لم يتأثر.
ما استغرق وقتًا أطول هو الحصول على صورة واضحة عن الحجم الفعلي.
ربما كان ذلك ببساطة لأن التحقيق لم يكن قد اكتمل بعد. حسنًا.
لكن بصفتِي شخصًا يراقب المشروع، ما زلت أريد رؤية أثر البيانات على السلسلة واتخاذ حكم بنفسي.
هل قام أي شخص فعلًا بتتبع تحركات المحافظ من تلك النافذة في يناير…
أود حقًا أن أرى ما تقوله البيانات دون الاعتماد على صياغة أي طرف من الطرفين.
15
10
174
·
--
#dusk $DUSK @Dusk_Foundation
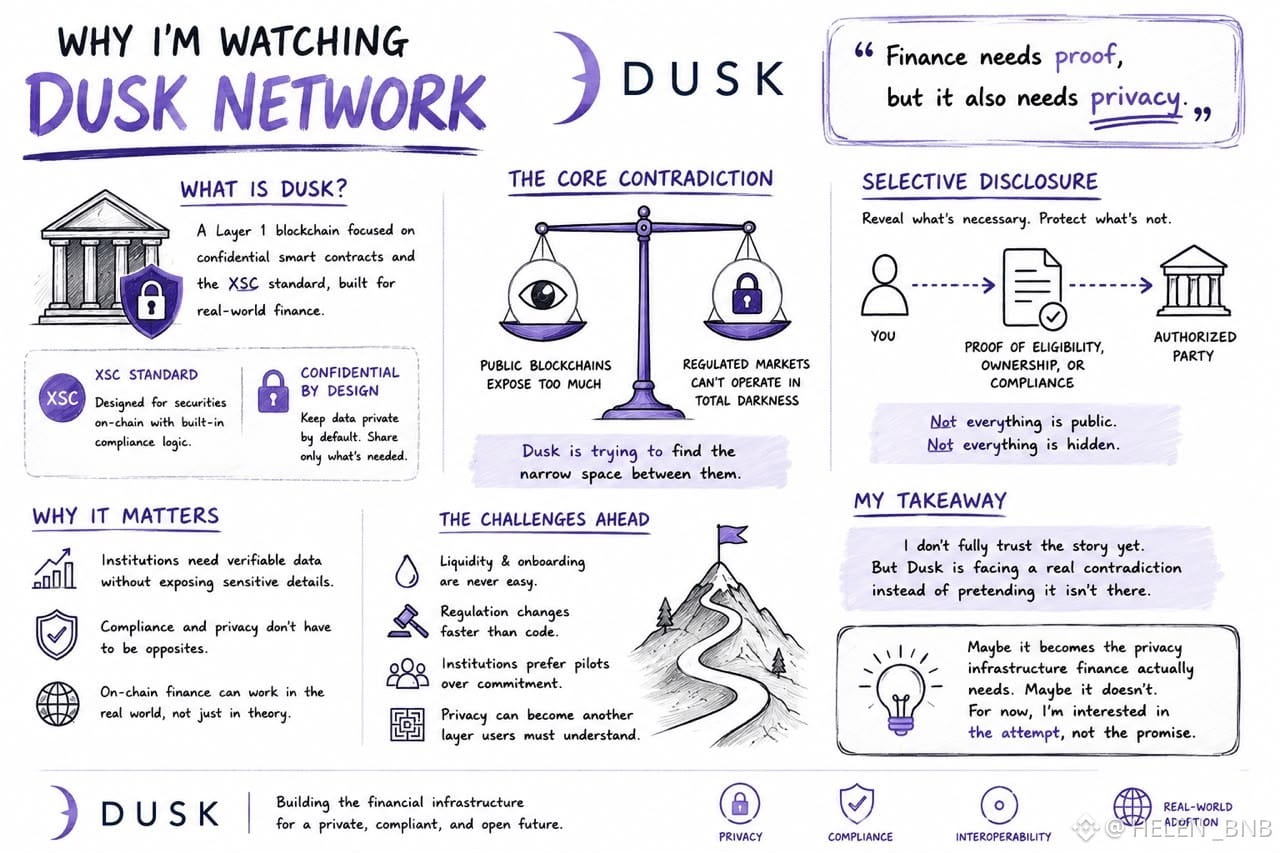
أنا أتأمل Dusk من زاوية مختلفة قليلًا.
كلما تابعتُها أكثر، قلّ ما أراها كأنها مجرد سلسلة خصوصية أخرى.
ما يثير اهتمامي هو المشكلة العملية الكامنة: الأسواق المالية تحتاج إلى الشفافية، لكنها لا تستطيع في الوقت نفسه كشف كل رصيد وهوية ومعاملة للجميع.
تسعى Dusk إلى بناء حلّ حول هذا التوتر باستخدام العقود الذكية السرّية وXSC.
ما زلتُ متشككًا. فالتكنولوجيا وحدها لن تُحلّ اعتماد السيولة، ولا تنظيمها، ولا تردد المؤسسات.
لكنني أجد المقاربة جديرة بالمتابعة؛ لأنها لا تتظاهر بأن الخصوصية والامتثال سهلان التوفيق.
ربما تصبح الإِفصاحات الانتقائية بنية تحتية مفيدة.
وربما تصبح معقدة للغاية.
في الوقت الحالي، أراقب كيف تتعامل Dusk مع هذه المنطقة الوسطى.
{spot}(DUSKUSDT)
#dusk $DUSK @Dusk
أنا أتأمل Dusk من زاوية مختلفة قليلًا.
كلما تابعتُها أكثر، قلّ ما أراها كأنها مجرد سلسلة خصوصية أخرى.
ما يثير اهتمامي هو المشكلة العملية الكامنة: الأسواق المالية تحتاج إلى الشفافية، لكنها لا تستطيع في الوقت نفسه كشف كل رصيد وهوية ومعاملة للجميع.
تسعى Dusk إلى بناء حلّ حول هذا التوتر باستخدام العقود الذكية السرّية وXSC.
ما زلتُ متشككًا. فالتكنولوجيا وحدها لن تُحلّ اعتماد السيولة، ولا تنظيمها، ولا تردد المؤسسات.
لكنني أجد المقاربة جديرة بالمتابعة؛ لأنها لا تتظاهر بأن الخصوصية والامتثال سهلان التوفيق.
ربما تصبح الإِفصاحات الانتقائية بنية تحتية مفيدة.
وربما تصبح معقدة للغاية.
في الوقت الحالي، أراقب كيف تتعامل Dusk مع هذه المنطقة الوسطى.
27
14
234
·
--
#dusk $DUSK @Dusk_Foundation
ما الذي ألاحظه حول DUSK
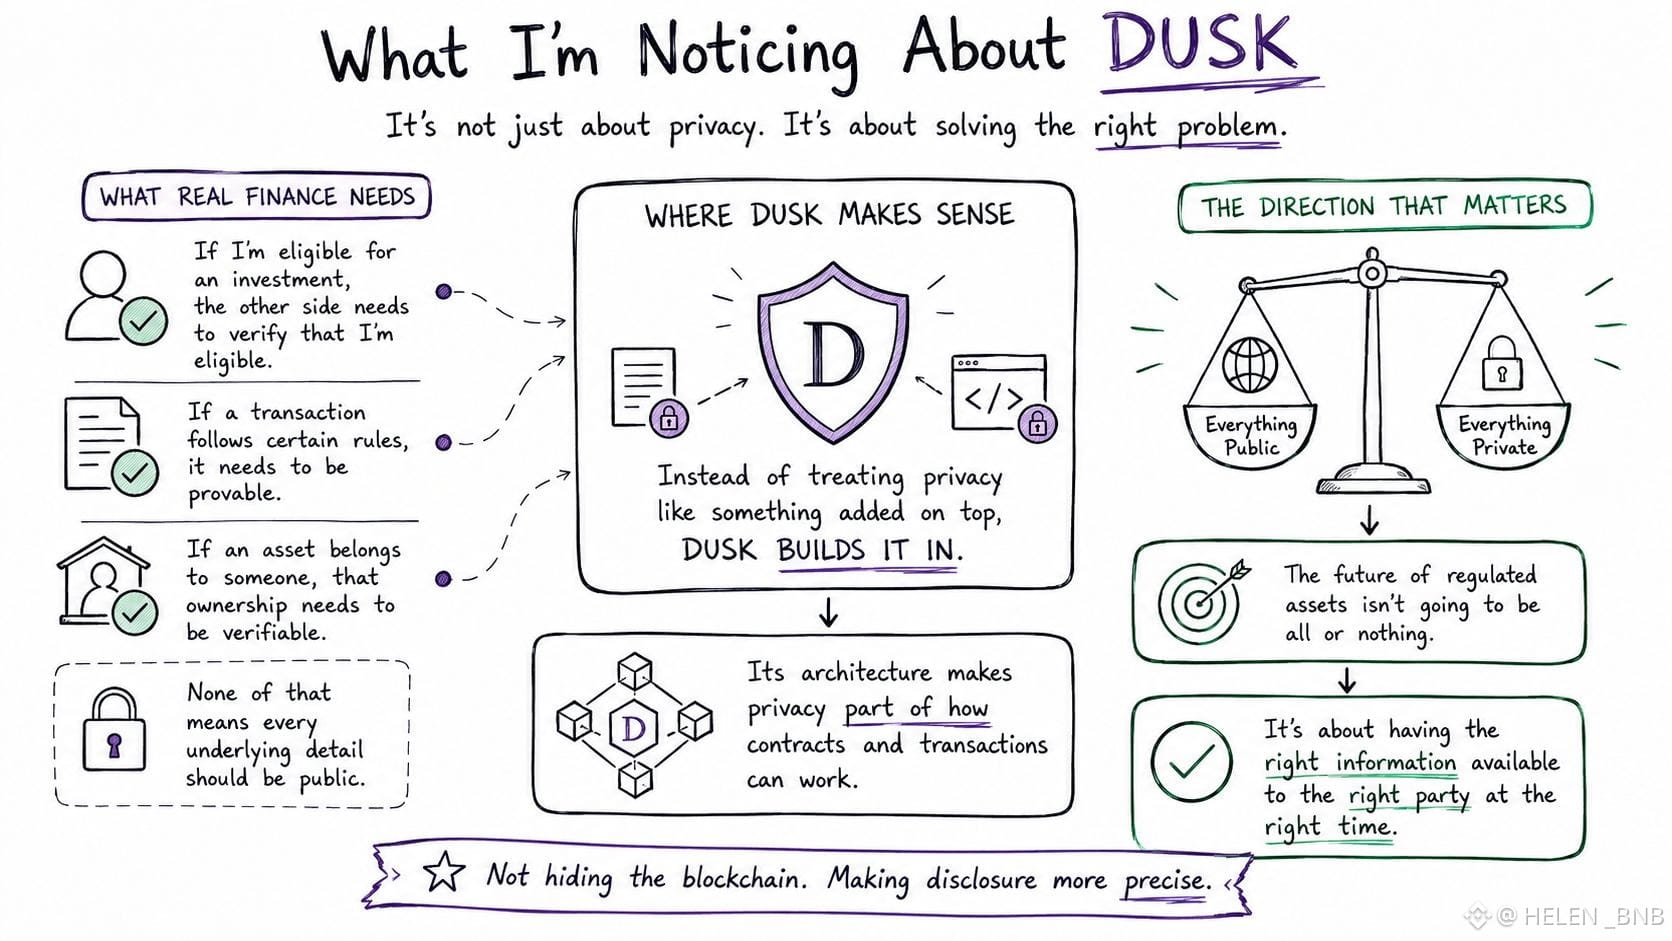
كلما نظرت إلى Dusk أكثر، قلّ اعتقادي بأن قصته الرئيسية هي ببساطة الخصوصية.
ما يلفت انتباهي هو المشكلة التي يحاول حلّها والمتعلقة بالخصوصية.
في التمويل الحقيقي نادرًا ما تحتاج إلى إظهار كل شيء.
إذا كنت مؤهلًا للاستثمار، فلابد للطرف الآخر من التحقق من أهليتي.
إذا كانت المعاملة تتبع قواعد معيّنة، يجب أن تكون قابلة للإثبات.
إذا كان أحد الأصول ينتمي إلى شخص ما، فيجب التحقق من ملكيته.
لكن ذلك لا يعني تلقائيًا أن كل التفاصيل الأساسية ينبغي أن تكون علنية.
هنا بدأ DUSK يصبح أكثر منطقية بالنسبة لي.
بدلًا من التعامل مع الخصوصية باعتبارها شيئًا مُضافًا فوق كل شيء، فإن معماره يجعلها جزءًا من كيفية عمل العقود والمعاملات.
وبصراحة، أرى أن هذا اتجاه أكثر عملية.
لأن مستقبل الأصول الخاضعة للتنظيم ربما لن يكون هو
كل شيء علني مقابل كل شيء خاص.
بل سيكون الأمر متعلقًا بتوفير المعلومات الصحيحة للطرف الصحيح في الوقت المناسب.
هذه هي النقطة في DuSk التي أجدها الأكثر إثارة للاهتمام.
ليس إخفاء البلوكشين.
جعل الإفصاح أكثر دقة.
{spot}(DUSKUSDT)
#dusk $DUSK @Dusk
ما الذي ألاحظه حول DUSK
كلما نظرت إلى Dusk أكثر، قلّ اعتقادي بأن قصته الرئيسية هي ببساطة الخصوصية.
ما يلفت انتباهي هو المشكلة التي يحاول حلّها والمتعلقة بالخصوصية.
في التمويل الحقيقي نادرًا ما تحتاج إلى إظهار كل شيء.
إذا كنت مؤهلًا للاستثمار، فلابد للطرف الآخر من التحقق من أهليتي.
إذا كانت المعاملة تتبع قواعد معيّنة، يجب أن تكون قابلة للإثبات.
إذا كان أحد الأصول ينتمي إلى شخص ما، فيجب التحقق من ملكيته.
لكن ذلك لا يعني تلقائيًا أن كل التفاصيل الأساسية ينبغي أن تكون علنية.
هنا بدأ DUSK يصبح أكثر منطقية بالنسبة لي.
بدلًا من التعامل مع الخصوصية باعتبارها شيئًا مُضافًا فوق كل شيء، فإن معماره يجعلها جزءًا من كيفية عمل العقود والمعاملات.
وبصراحة، أرى أن هذا اتجاه أكثر عملية.
لأن مستقبل الأصول الخاضعة للتنظيم ربما لن يكون هو
كل شيء علني مقابل كل شيء خاص.
بل سيكون الأمر متعلقًا بتوفير المعلومات الصحيحة للطرف الصحيح في الوقت المناسب.
هذه هي النقطة في DuSk التي أجدها الأكثر إثارة للاهتمام.
ليس إخفاء البلوكشين.
جعل الإفصاح أكثر دقة.
7
4
180
·
--
#dusk $DUSK @Dusk_Foundation
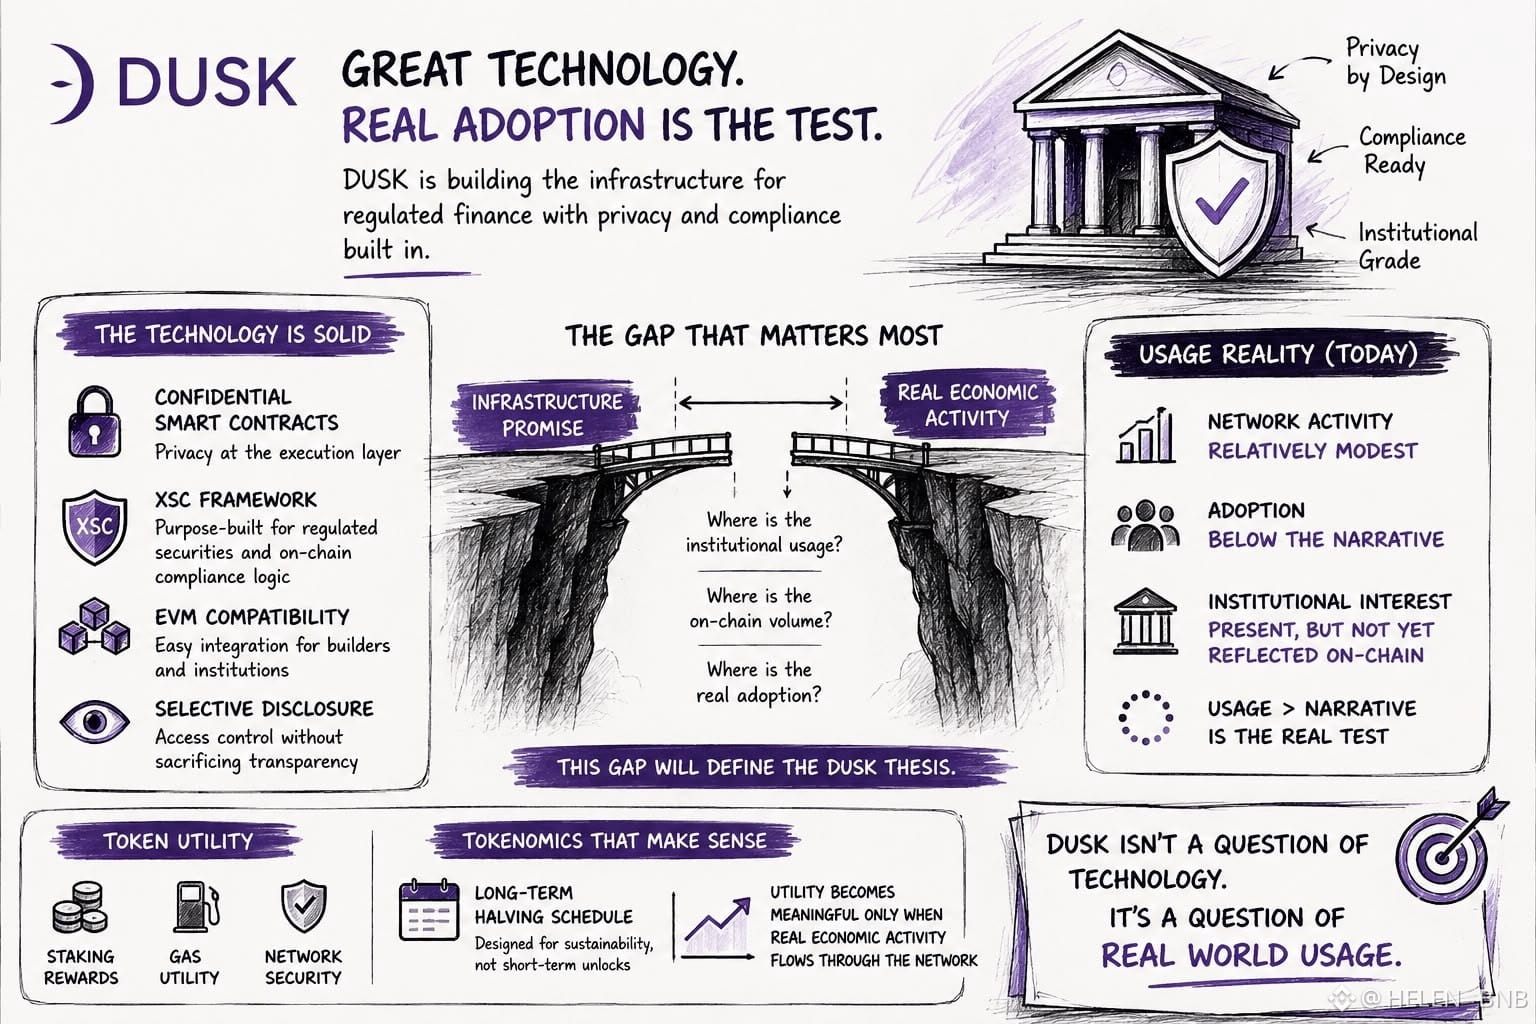
أنا أراقب DUSK لسبب له علاقة قليلة بالسعر.
التقنية منطقية: عقود ذكية سرّية، XSC، توافق مع EVM، وتصميم مبني حول الخصوصية مع الامتثال والإفصاح الانتقائي.
لكن الاختبار الحقيقي هو الاعتماد.
نشاط الشبكة ما يزال متواضعًا، ولم يتحول الاهتمام المؤسسي بعد إلى حجم فعلي ذي معنى على السلسلة.
هذه هي الفجوة التي أراقبها.
لا يحتاج DUSK إلى قصة أفضل. يحتاج إلى نشاط مالي حقيقي.
إذا بدأت الأصول المُنظَّمة في التحرك على نطاق واسع في النهاية، فحينها تصبح أطروحة DUSK مثيرة للاهتمام.
{spot}(DUSKUSDT)
#dusk $DUSK @Dusk
أنا أراقب DUSK لسبب له علاقة قليلة بالسعر.
التقنية منطقية: عقود ذكية سرّية، XSC، توافق مع EVM، وتصميم مبني حول الخصوصية مع الامتثال والإفصاح الانتقائي.
لكن الاختبار الحقيقي هو الاعتماد.
نشاط الشبكة ما يزال متواضعًا، ولم يتحول الاهتمام المؤسسي بعد إلى حجم فعلي ذي معنى على السلسلة.
هذه هي الفجوة التي أراقبها.
لا يحتاج DUSK إلى قصة أفضل. يحتاج إلى نشاط مالي حقيقي.
إذا بدأت الأصول المُنظَّمة في التحرك على نطاق واسع في النهاية، فحينها تصبح أطروحة DUSK مثيرة للاهتمام.
55
14
190
·
--
#dusk $DUSK @Dusk_Foundation
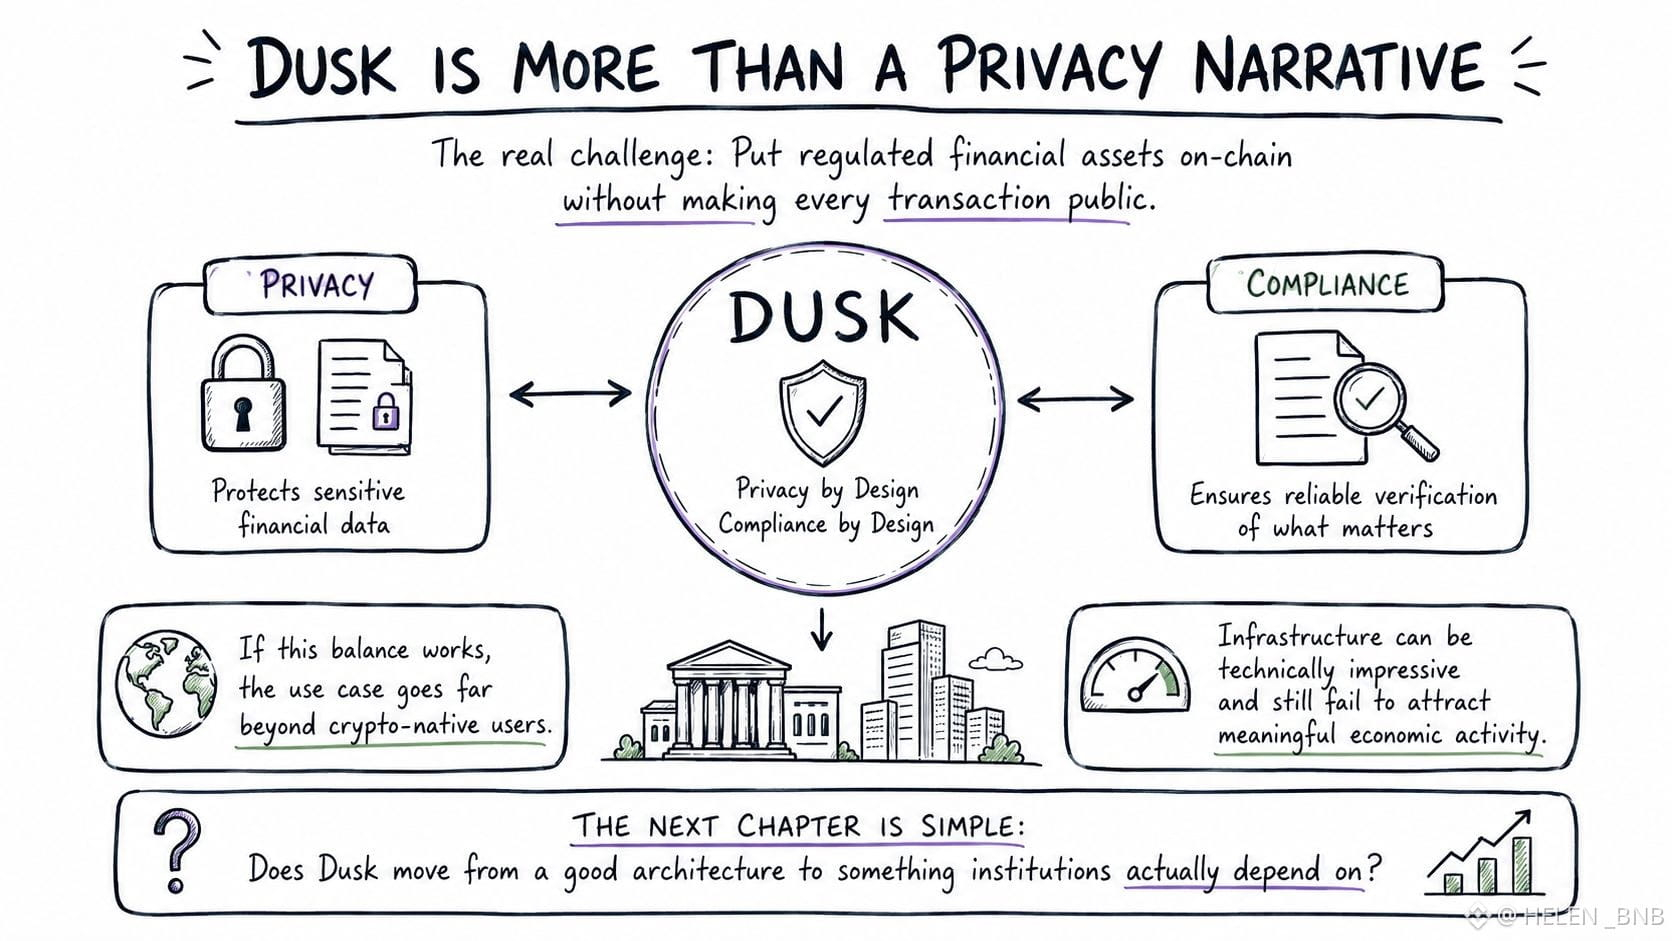
توقفت عن النظر إلى Dusk باعتبارها مجرد سردية أخرى للخصوصية.
ما جذب انتباهي هو محاولة حل مشكلة أكثر عملية بكثير: كيف يمكن وضع الأصول المالية المُنظَّمة على السلسلة دون تحويل كل معاملة إلى معلومات عامة؟
هذا يتطلب فلسفة تصميم مختلفة.
يجب أن تحمي الخصوصية البيانات المالية الحساسة، بينما لا تزال الامتثال بحاجة إلى طريقة موثوقة للتحقق مما يهم. إذا نجح هذا التوازن فستتجاوز حالات الاستخدام هذه المستخدمين الأصليين للتشفير بكثير.
لكنني أحافظ على توقعاتي ضمن حدود معقولة.
يمكن للبنية التحتية أن تكون مُبهرة تقنيًا ومع ذلك تفشل في جذب نشاط اقتصادي ذي معنى.
بالنسبة لي، الفصل التالي بسيط: هل تنتقل Dusk من كونها بنية معمارية جيدة إلى شيء تعتمد عليه المؤسسات فعلًا؟
{spot}(DUSKUSDT)
#dusk $DUSK @Dusk
توقفت عن النظر إلى Dusk باعتبارها مجرد سردية أخرى للخصوصية.
ما جذب انتباهي هو محاولة حل مشكلة أكثر عملية بكثير: كيف يمكن وضع الأصول المالية المُنظَّمة على السلسلة دون تحويل كل معاملة إلى معلومات عامة؟
هذا يتطلب فلسفة تصميم مختلفة.
يجب أن تحمي الخصوصية البيانات المالية الحساسة، بينما لا تزال الامتثال بحاجة إلى طريقة موثوقة للتحقق مما يهم. إذا نجح هذا التوازن فستتجاوز حالات الاستخدام هذه المستخدمين الأصليين للتشفير بكثير.
لكنني أحافظ على توقعاتي ضمن حدود معقولة.
يمكن للبنية التحتية أن تكون مُبهرة تقنيًا ومع ذلك تفشل في جذب نشاط اقتصادي ذي معنى.
بالنسبة لي، الفصل التالي بسيط: هل تنتقل Dusk من كونها بنية معمارية جيدة إلى شيء تعتمد عليه المؤسسات فعلًا؟
26
10
162
سجّل الدخول لاستكشاف المزيد من المُحتوى
انضم إلى مُستخدمي العملات الرقمية حول العالم على Binance Square
⚡️ احصل على أحدث المعلومات المفيدة عن العملات الرقمية.
💬 موثوقة من قبل أكبر منصّة لتداول العملات الرقمية في العالم.
👍 اكتشف الرؤى الحقيقية من صنّاع المُحتوى الموثوقين.
البريد الإلكتروني / رقم الهاتف
المواضيع الرائجة
BitcoinClears$85200
932 مشاهدات
73 يقومون بالنقاش
لقد قمنا بالحركة، و{$BTC } يقف تمامًا في المكان نفسه الذي كنا فيه قبل البيانات. هذا ما يشبهه الصبر الحقيقي في التداول.
وصلت البيانات بشكل مختلط لكن مع بعض الأرقام المهمة. جاء تقرير ADP للتوظيف خارج القطاع الزراعي عند 90 ألف مقابل توقع 73 ألف، بينما جاء مؤشر Core PCE عند 0.2% مقابل 0.3% المتوقعة. كما كان الناتج المحلي الإجمالي النهائي أقوى أيضًا عند 2.2% مقابل توقع 1.5%، بينما جاء إنفاق الأفراد عند 0.9% مقابل 0.8% المتوقعة. وفي الوقت نفسه، فشل دخل الأفراد عند 0.2% مقابل توقع 0.5%.
ارتفع سعر البيتكوين في البداية إلى 85,600 دولار ثم عاد الآن إلى المكان الذي نحتاج أن يكون فيه. ما زلت أنظر نحو النطاقات الأدنى عند 82,759 دولار و0% سيولة 80,000 دولار، لأن سيولة الأعلى انتهت وصارت منتهية.
أجرينا جلسة مباشرة أثناء صدور البيانات، وخلال تلك الجلسة رأينا السوق عند 83,800 دولار ثم 85,600 دولار ثم عاد باتجاه 83,000 دولار، ومع ذلك لم ندخل صفقة.
هذا هو الصبر.
لا يمكننا إجبار الدخول عندما لا يكون لدى السوق اتجاه واضح. ما زال نفس النطاق محل اهتمام، وسننتظر أن يعطي السوق لنا الإعداد.
أخبروني يا شباب، كيف كانت الجلسة؟ وهل ينبغي أن تكون لدينا جلسات أكثر انتظامًا مع أعضائنا الموقّرين حتى نتمكن من إجراء مناقشات مناسبة بخصوص السوق؟
#BitcoinClears$85200 #AltcoinSeasonIndexHoldsAbove60For5Days #USADPAdds90000JobsInSeptember #BitcoinSlipsBelow$84000 #SECToClarifyOnChainFundraisingRules
Crypto_LUX
·15 إعجاب
·3.7k مشاهدات
AltcoinSeasonIndexHoldsAbove60For5Days
8,733 مشاهدات
472 يقومون بالنقاش
USADPAdds90000JobsInSeptember
2,384 مشاهدات
215 يقومون بالنقاش