#dusk $DUSK @Dusk
لقد عدتُ مرارًا إلى إشعار حادث يناير الخاص بـ Dusk، وبصراحة فإن الاستغلال نفسه ليس الجزء الذي يظل يطاردني.
بل الصياغة.
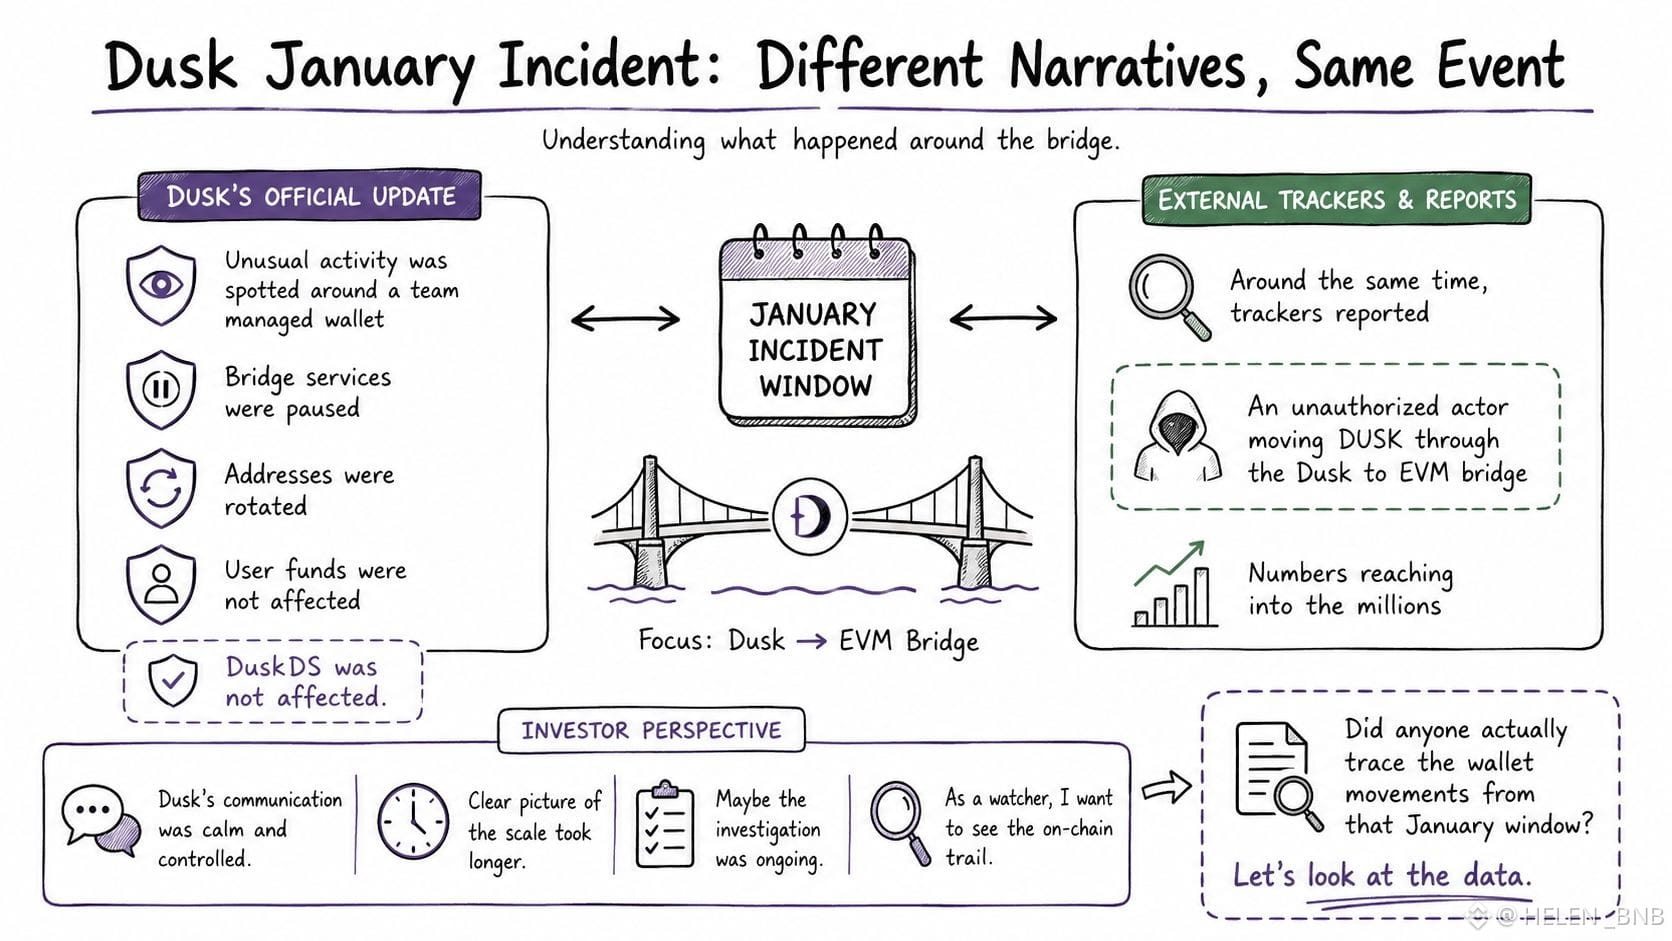
قال Dusk إن نشاطًا غير معتاد تم رصده حول جسر خدمات عناوين مُدارة بواسطة فريق، وتم إيقاف العناوين، وتم تدوير العناوين، ولم تتأثر أموال المستخدمين.
شديد الهدوء والتحكم.
لكن في الوقت نفسه تقريبًا، كانت جهات تتعقّب أخرى تصف فاعلًا غير مُصرّح له ينقل DUSK عبر جسر Dusk إلى EVM، لتصل الأرقام إلى الملايين.
نفس الحادث. صورة مختلفة جدًا.
هذا ما أراه مثيرًا للاهتمام.
لا أحاول القول إن الحادث كبير أو غير مهم. أريد فقط أن أفهم ما الذي حدث بالفعل.
يعمل Dusk على بناء الخصوصية والامتثال، لذا عندما يحدث شيء حول الجسر—even إذا لم يتأثر البروتوكول الأساسي—فطريقة التواصل بشأنه تهم أيضًا.
كان Dusk سريعًا في توضيح أن DuskDS لم يتأثر.
ما استغرق وقتًا أطول هو الحصول على صورة واضحة عن الحجم الفعلي.
ربما كان ذلك ببساطة لأن التحقيق لم يكن قد اكتمل بعد. حسنًا.
لكن بصفتِي شخصًا يراقب المشروع، ما زلت أريد رؤية أثر البيانات على السلسلة واتخاذ حكم بنفسي.
هل قام أي شخص فعلًا بتتبع تحركات المحافظ من تلك النافذة في يناير…
أود حقًا أن أرى ما تقوله البيانات دون الاعتماد على صياغة أي طرف من الطرفين.
لقد عدتُ مرارًا إلى إشعار حادث يناير الخاص بـ Dusk، وبصراحة فإن الاستغلال نفسه ليس الجزء الذي يظل يطاردني.
بل الصياغة.
قال Dusk إن نشاطًا غير معتاد تم رصده حول جسر خدمات عناوين مُدارة بواسطة فريق، وتم إيقاف العناوين، وتم تدوير العناوين، ولم تتأثر أموال المستخدمين.
شديد الهدوء والتحكم.
لكن في الوقت نفسه تقريبًا، كانت جهات تتعقّب أخرى تصف فاعلًا غير مُصرّح له ينقل DUSK عبر جسر Dusk إلى EVM، لتصل الأرقام إلى الملايين.
نفس الحادث. صورة مختلفة جدًا.
هذا ما أراه مثيرًا للاهتمام.
لا أحاول القول إن الحادث كبير أو غير مهم. أريد فقط أن أفهم ما الذي حدث بالفعل.
يعمل Dusk على بناء الخصوصية والامتثال، لذا عندما يحدث شيء حول الجسر—even إذا لم يتأثر البروتوكول الأساسي—فطريقة التواصل بشأنه تهم أيضًا.
كان Dusk سريعًا في توضيح أن DuskDS لم يتأثر.
ما استغرق وقتًا أطول هو الحصول على صورة واضحة عن الحجم الفعلي.
ربما كان ذلك ببساطة لأن التحقيق لم يكن قد اكتمل بعد. حسنًا.
لكن بصفتِي شخصًا يراقب المشروع، ما زلت أريد رؤية أثر البيانات على السلسلة واتخاذ حكم بنفسي.
هل قام أي شخص فعلًا بتتبع تحركات المحافظ من تلك النافذة في يناير…
أود حقًا أن أرى ما تقوله البيانات دون الاعتماد على صياغة أي طرف من الطرفين.