#dusk $DUSK @Dusk
عندما ذهبتُ إلى التمعّن في ديَسك بخصوص زاوية الخصوصية، كلما قرأتُ أكثر، كلما وجدتُ نفسي أعود إلى شيء أقل وضوحًا من التنسيق المعلن.
تُناقش عادةً بيانات اعتماد هوية سيتيادل والعقود الذكية باعتبارهما جزأين منفصلين. لا أعتقد أن الأمر منطقي بهذه الطريقة…
الجزء المثير للاهتمام هو ما يحدث عندما يتفاعلان.
إذا كان العقد الذكي سيُمثّل خصوصية منظمة وحدها لا يحل المشكلة التشغيلية. ما يزال هناك من يحتاج إلى تحديد من يُسمح له بالقيام بأي إجراء، وكيف يمكن التحقق من المعلومات، وتحت أي ظروف يمكن الكشف عنها.
هنا تصبح سيتيادل أكثر إثارة للاهتمام بالنسبة لي.
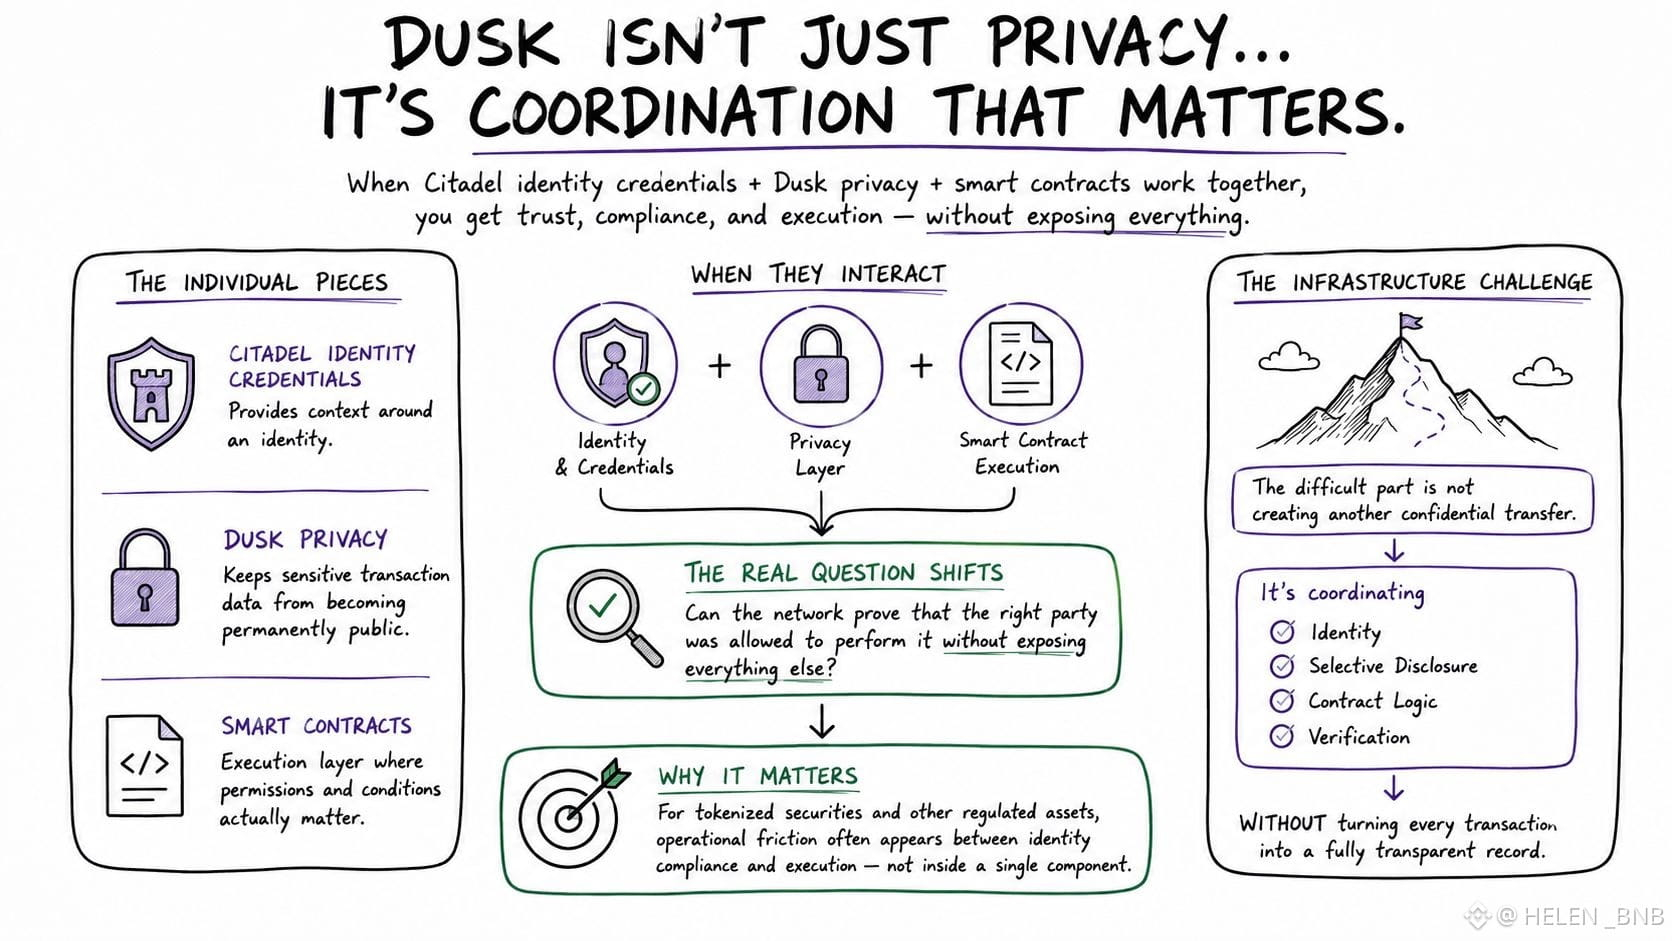
يمكن لطبقة البيانات الاعتمادية توفير سياق حول الهوية، بينما يمكن لعمارة خصوصية ديَسك الحفاظ على بيانات المعاملات الحسّاسة من أن تصبح علنية بشكل دائم. عندها تصبح العقود الذكية طبقة التنفيذ التي تتجسد فيها فعليًا تلك الصلاحيات والظروف التي يعتمد عليها الأمر.
ما لاحظته هو أن هذا يُحوّل سؤال الثقة…
بدلًا من الاكتفاء بسؤال: «هل يمكن لـ ديَسك إخفاء هذه المعاملة؟» أصبحتُ أكثر اهتمامًا بـ: «هل يمكن للشبكة إثبات أن الطرف الصحيح كان مخوّلًا بتنفيذها دون تعريض كل شيء آخر؟»
هذا الفرق مهم للأوراق المالية المُمثّلة كرموز وللأصول المُنظمة الأخرى، لأن الاحتكاك التشغيلي غالبًا ما يظهر بين الامتثال للهوية والتنفيذ بدلًا من كونه داخل أي مكوّن واحد.
كما أنه يفسّر لماذا تبدو العمارة أكثر تعمّدًا من مجرد سلسلة خصوصية بسيطة.
الجزء الصعب ليس إنشاء تحويلٍ سريّ آخر.
إنه تنسيق منطق عقود الإفصاح الانتقائي للهوية والتحقق، دون تحويل كل معاملة إلى سجل شفاف بالكامل.
أعتقد أن هذه هي مشكلة البنية التحتية التي تُفوّت بسهولة عند النظر إلى ديَسك من الخارج.
عندما ذهبتُ إلى التمعّن في ديَسك بخصوص زاوية الخصوصية، كلما قرأتُ أكثر، كلما وجدتُ نفسي أعود إلى شيء أقل وضوحًا من التنسيق المعلن.
تُناقش عادةً بيانات اعتماد هوية سيتيادل والعقود الذكية باعتبارهما جزأين منفصلين. لا أعتقد أن الأمر منطقي بهذه الطريقة…
الجزء المثير للاهتمام هو ما يحدث عندما يتفاعلان.
إذا كان العقد الذكي سيُمثّل خصوصية منظمة وحدها لا يحل المشكلة التشغيلية. ما يزال هناك من يحتاج إلى تحديد من يُسمح له بالقيام بأي إجراء، وكيف يمكن التحقق من المعلومات، وتحت أي ظروف يمكن الكشف عنها.
هنا تصبح سيتيادل أكثر إثارة للاهتمام بالنسبة لي.
يمكن لطبقة البيانات الاعتمادية توفير سياق حول الهوية، بينما يمكن لعمارة خصوصية ديَسك الحفاظ على بيانات المعاملات الحسّاسة من أن تصبح علنية بشكل دائم. عندها تصبح العقود الذكية طبقة التنفيذ التي تتجسد فيها فعليًا تلك الصلاحيات والظروف التي يعتمد عليها الأمر.
ما لاحظته هو أن هذا يُحوّل سؤال الثقة…
بدلًا من الاكتفاء بسؤال: «هل يمكن لـ ديَسك إخفاء هذه المعاملة؟» أصبحتُ أكثر اهتمامًا بـ: «هل يمكن للشبكة إثبات أن الطرف الصحيح كان مخوّلًا بتنفيذها دون تعريض كل شيء آخر؟»
هذا الفرق مهم للأوراق المالية المُمثّلة كرموز وللأصول المُنظمة الأخرى، لأن الاحتكاك التشغيلي غالبًا ما يظهر بين الامتثال للهوية والتنفيذ بدلًا من كونه داخل أي مكوّن واحد.
كما أنه يفسّر لماذا تبدو العمارة أكثر تعمّدًا من مجرد سلسلة خصوصية بسيطة.
الجزء الصعب ليس إنشاء تحويلٍ سريّ آخر.
إنه تنسيق منطق عقود الإفصاح الانتقائي للهوية والتحقق، دون تحويل كل معاملة إلى سجل شفاف بالكامل.
أعتقد أن هذه هي مشكلة البنية التحتية التي تُفوّت بسهولة عند النظر إلى ديَسك من الخارج.