

Asif The Trader
441 منشورات

Asif The Trader
إبلاغ
حظر المُستخدم
The Ultimate Trader
فتح تداول
مُتداول بمُعدّل مرتفع
1.3 سنوات
538 تتابع
151 المتابعون
449 إعجاب
منشورات
الحافظة الاستثمارية
الكل
اقتباسات
تمّ التحقق
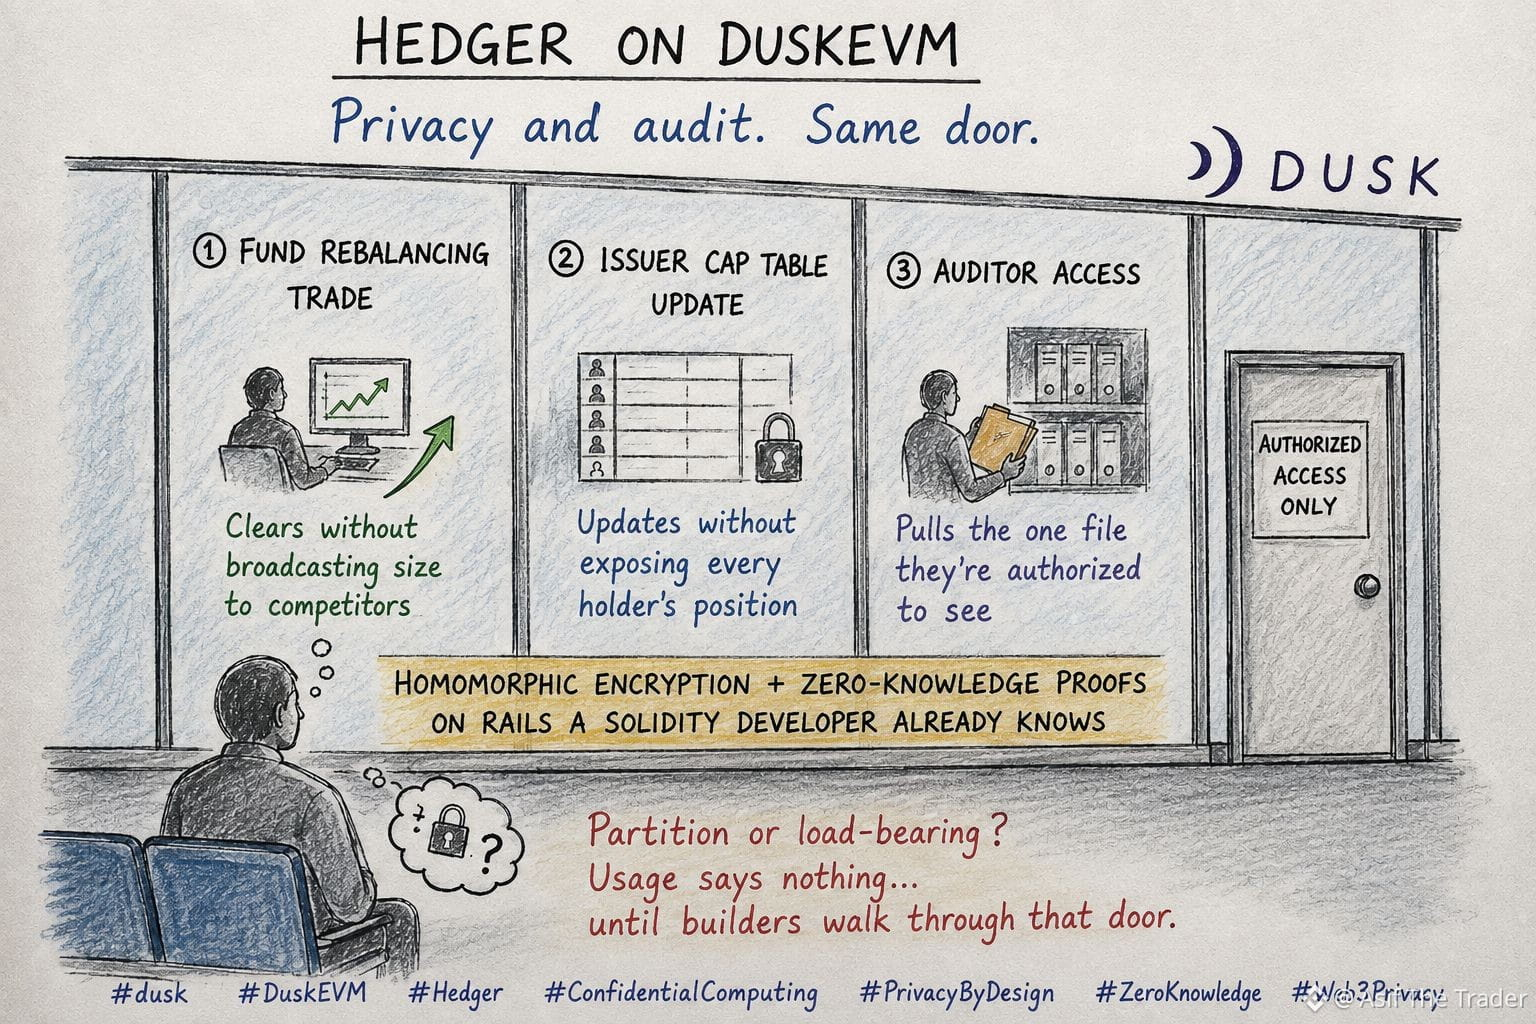
يوجد حاجز زجاجيّ مُعشّق في مكتب محاسبي. من غرفة الانتظار يمكنك رؤية أشكال تتحرك، وسماع همهمات عبر الجدار—لكن دون قراءة أي شيء. لا يَرى الأرقام الفعلية إلا الشخص خلف المكتب، ممسكًا بالملفّ الصحيح.
ظللت أفكر في ذلك الحاجز وأنا أقرأ كيف تعمل Hedger على @Dusk_Foundation DuskEVM. يسمع معظم الناس عبارة "عقود ذكية سرّية" ويتخيلون شيئًا مغلقًا تمامًا—خزنة لا يدخلها أحد، ولا حتى الأشخاص الذين قد يحتاجون إليها.
هذه هي النقطة التي بقيت معي مدة أطول مما توقعت. Hedger ليست جدارًا واحدًا؛ إنها القِسمة التي تؤدي ثلاث مهام في آنٍ واحد: صفقة إعادة توازن الصندوق تُجرى دون بث حجمها للمنافسين، وسجلّ المُصدر (cap table) يتم تحديثه دون كشف وضع كل حامل، ويستخرج المدقق الملفّ الوحيد المصرّح له برؤيته دون لمس بقية الملفات. تشفير متجانس مع إثباتات عدم المعرفة، تعمل على بنية Rails يعرفها مطوّر Solidity مسبقًا. الخصوصية والتدقيق لا يتعاركان هنا. يتم توجيههما عبر الباب نفسه.
ما يسهل تجاوزه هو مدى كون هذا الأمر مبكرًا. تتجه شبكة DuskEVM الرئيسية إلى الوصول، وHedger هو الطرح—لكن الطرح ليس هو نفسه الحجم. لم ينشر أحد بعد كم عدد العقود التي تعمل بالفعل عبره، أو ما إذا كان أي مكتب مُنظَّم قد مرّر تدفقًا حقيقيًا عبر المسار السرّي بدلًا من مجرد اختباره في بيئة تجريبية. "خصوصية قابلة للمراجعة" ادعاء قوي يتعين تقديمه قبل أن يتمت أي مراجعة.
فهل الحاجز هذا هو عنصرٌ داعمٌ فعلاً، أم أنه مجرد زجاج مُعلّق على إطار، في انتظار أن يظهر شخصٌ ما من الجهة الأخرى؟ $DUSK usage لا يقول شيئًا إلا عندما يمشي البناؤون فعليًا عبر ذلك الباب. ليس بعد.
#dusk
{spot}(AAVEUSDT)
{spot}(BTCUSDT)
يوجد حاجز زجاجيّ مُعشّق في مكتب محاسبي. من غرفة الانتظار يمكنك رؤية أشكال تتحرك، وسماع همهمات عبر الجدار—لكن دون قراءة أي شيء. لا يَرى الأرقام الفعلية إلا الشخص خلف المكتب، ممسكًا بالملفّ الصحيح.
ظللت أفكر في ذلك الحاجز وأنا أقرأ كيف تعمل Hedger على @Dusk DuskEVM. يسمع معظم الناس عبارة "عقود ذكية سرّية" ويتخيلون شيئًا مغلقًا تمامًا—خزنة لا يدخلها أحد، ولا حتى الأشخاص الذين قد يحتاجون إليها.
هذه هي النقطة التي بقيت معي مدة أطول مما توقعت. Hedger ليست جدارًا واحدًا؛ إنها القِسمة التي تؤدي ثلاث مهام في آنٍ واحد: صفقة إعادة توازن الصندوق تُجرى دون بث حجمها للمنافسين، وسجلّ المُصدر (cap table) يتم تحديثه دون كشف وضع كل حامل، ويستخرج المدقق الملفّ الوحيد المصرّح له برؤيته دون لمس بقية الملفات. تشفير متجانس مع إثباتات عدم المعرفة، تعمل على بنية Rails يعرفها مطوّر Solidity مسبقًا. الخصوصية والتدقيق لا يتعاركان هنا. يتم توجيههما عبر الباب نفسه.
ما يسهل تجاوزه هو مدى كون هذا الأمر مبكرًا. تتجه شبكة DuskEVM الرئيسية إلى الوصول، وHedger هو الطرح—لكن الطرح ليس هو نفسه الحجم. لم ينشر أحد بعد كم عدد العقود التي تعمل بالفعل عبره، أو ما إذا كان أي مكتب مُنظَّم قد مرّر تدفقًا حقيقيًا عبر المسار السرّي بدلًا من مجرد اختباره في بيئة تجريبية. "خصوصية قابلة للمراجعة" ادعاء قوي يتعين تقديمه قبل أن يتمت أي مراجعة.
فهل الحاجز هذا هو عنصرٌ داعمٌ فعلاً، أم أنه مجرد زجاج مُعلّق على إطار، في انتظار أن يظهر شخصٌ ما من الجهة الأخرى؟ $DUSK usage لا يقول شيئًا إلا عندما يمشي البناؤون فعليًا عبر ذلك الباب. ليس بعد.
#dusk
116
صحيح جزئيًا
#dusk $DUSK @Dusk_Foundation
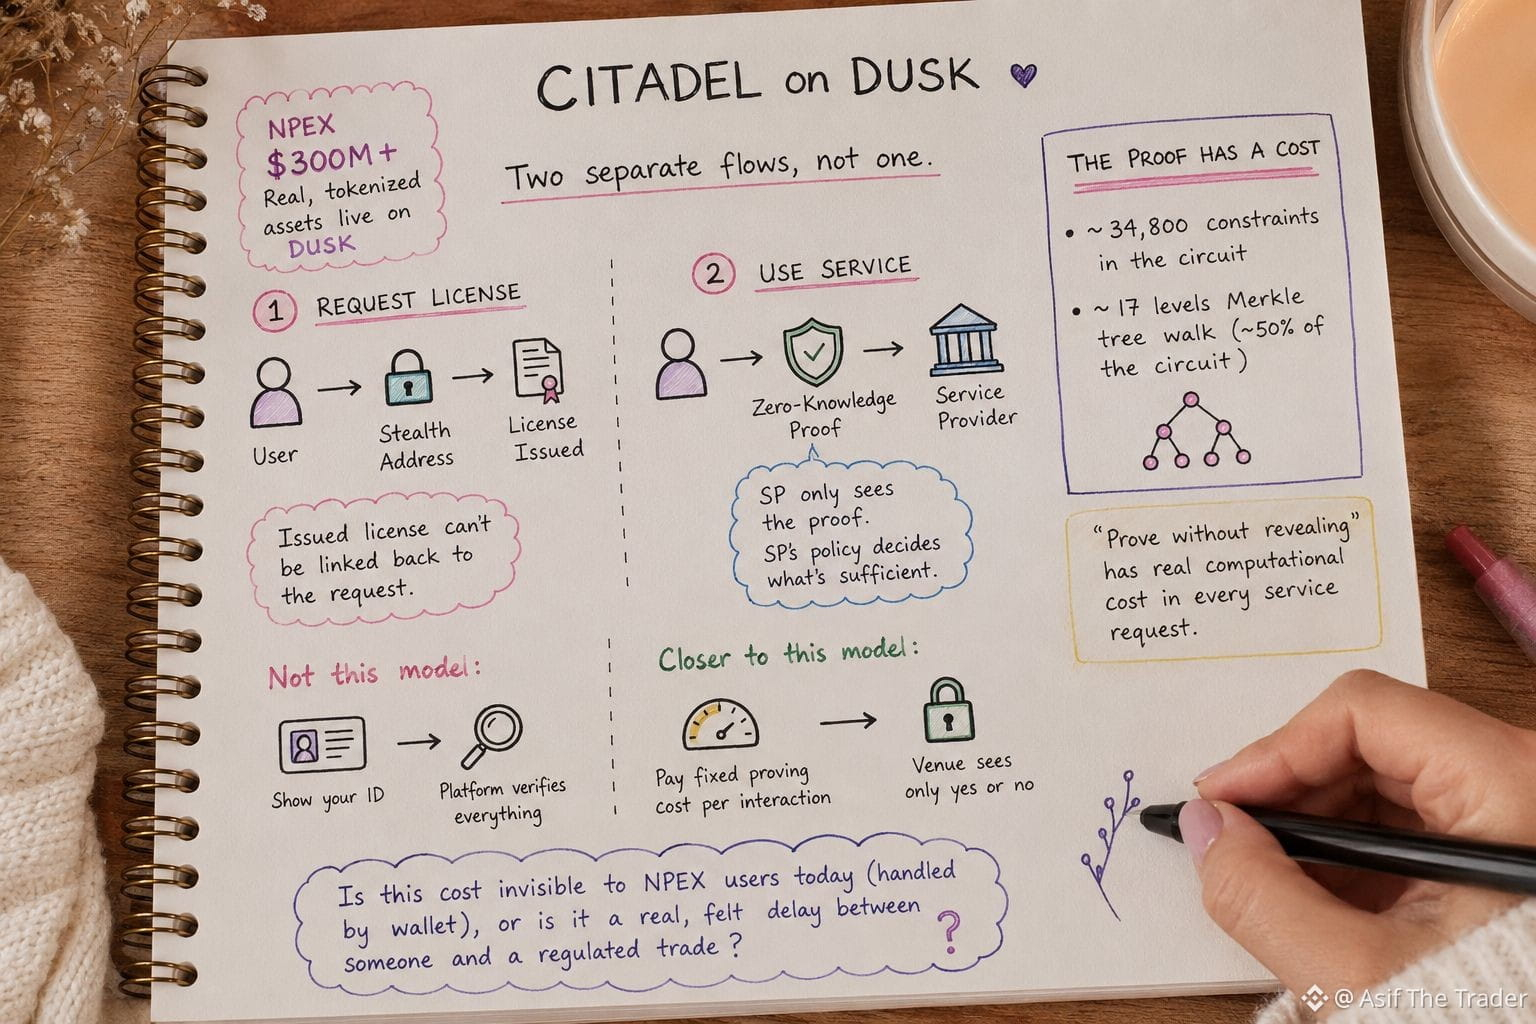
عدت إلى وثائق Citadel بعد أن لاحظت أن لدى NPEX بالفعل أكثر من 300 مليون دولار من أصول حقيقية مُرمّزة تعمل على Dusk. هذا لم يعد مثالًا على شبكة اختبار، لذا جعلني ذلك أرغب في التحقق مما إذا كان ادعاء الخصوصية صحيحًا فعليًا في إطار جهة مُنظَّمة حقيقية، وليس مجرد مخطط في ورقة بيضاء.
اتضح أن البروتوكول عبارة عن تدفّقين منفصلين فعلًا، وليس تدفّقًا واحدًا.
أولًا، يطلب المستخدم ترخيصًا من موفّر تراخيص باستخدام عنوان خفي، بحيث لا يمكن ربط الترخيص الذي تم إصداره مرةً أخرى بطلبه.
ثانيًا، عندما يريد المستخدم استخدام خدمة، فإنه لا يعيد إرسال الترخيص. بل يرسل إثباتًا ذا معرفة صفرية يثبت أنه يمتلك ترخيصًا صالحًا. لا يرى مزوّد الخدمة إلا هذا الإثبات، وهو سياسةُ مزوّد الخدمة نفسه التي تحدد ما الذي يُعد كافيًا.
هذه هي النقطة التي جعلتني أتوقف. هذا الإثبات ليس مجانيًا. الدارة الخاصة بـ Citadel لإثبات ملكية الترخيص تعمل تقريبًا عند 34,800 شرط (constraints)، ونحو نصف هذا الرقم مجرد التنقل عبر شجرة Merkle بعمق 17 مستوى للتأكد من أن الترخيص مُسجَّل فعلًا.
لذا فإن "الإثبات دون كشف" له تكلفة حسابية حقيقية مضمنة في كل طلب خدمة، وليس مجرد مبدأ تصميمي في شريحة.
هذا نموذج مختلف عن "أظهر هويتك، ودع المنصة تتحقق من كل شيء".
الأقرب هو: دفع تكلفة إثبات ثابتة مرة واحدة لكل تفاعل، مقابل ألا ترى الجهة أي شيء سوى نعم أو لا.
ما لا أزال غير قادر على تحديده هو ما إذا كانت تلك التكلفة غير مرئية لمستخدم NPEX الحقيقي اليوم، وهل تتولى المحفظة التعامل معها في الخلفية، أم أنها تأخير فعلي يشعر به المستخدم يقف بين شخصٍ وبين عملية تداول منظَّمة.
{spot}(MORPHOUSDT)
{spot}(BNBUSDT)
{spot}(AAVEUSDT)
#dusk $DUSK @Dusk
عدت إلى وثائق Citadel بعد أن لاحظت أن لدى NPEX بالفعل أكثر من 300 مليون دولار من أصول حقيقية مُرمّزة تعمل على Dusk. هذا لم يعد مثالًا على شبكة اختبار، لذا جعلني ذلك أرغب في التحقق مما إذا كان ادعاء الخصوصية صحيحًا فعليًا في إطار جهة مُنظَّمة حقيقية، وليس مجرد مخطط في ورقة بيضاء.
اتضح أن البروتوكول عبارة عن تدفّقين منفصلين فعلًا، وليس تدفّقًا واحدًا.
أولًا، يطلب المستخدم ترخيصًا من موفّر تراخيص باستخدام عنوان خفي، بحيث لا يمكن ربط الترخيص الذي تم إصداره مرةً أخرى بطلبه.
ثانيًا، عندما يريد المستخدم استخدام خدمة، فإنه لا يعيد إرسال الترخيص. بل يرسل إثباتًا ذا معرفة صفرية يثبت أنه يمتلك ترخيصًا صالحًا. لا يرى مزوّد الخدمة إلا هذا الإثبات، وهو سياسةُ مزوّد الخدمة نفسه التي تحدد ما الذي يُعد كافيًا.
هذه هي النقطة التي جعلتني أتوقف. هذا الإثبات ليس مجانيًا. الدارة الخاصة بـ Citadel لإثبات ملكية الترخيص تعمل تقريبًا عند 34,800 شرط (constraints)، ونحو نصف هذا الرقم مجرد التنقل عبر شجرة Merkle بعمق 17 مستوى للتأكد من أن الترخيص مُسجَّل فعلًا.
لذا فإن "الإثبات دون كشف" له تكلفة حسابية حقيقية مضمنة في كل طلب خدمة، وليس مجرد مبدأ تصميمي في شريحة.
هذا نموذج مختلف عن "أظهر هويتك، ودع المنصة تتحقق من كل شيء".
الأقرب هو: دفع تكلفة إثبات ثابتة مرة واحدة لكل تفاعل، مقابل ألا ترى الجهة أي شيء سوى نعم أو لا.
ما لا أزال غير قادر على تحديده هو ما إذا كانت تلك التكلفة غير مرئية لمستخدم NPEX الحقيقي اليوم، وهل تتولى المحفظة التعامل معها في الخلفية، أم أنها تأخير فعلي يشعر به المستخدم يقف بين شخصٍ وبين عملية تداول منظَّمة.
2
2
188
عرض الترجمة
@Dusk_Foundation #dusk $DUSK
The Aug 16 bridge incident made me look at Dusk differently.
Not because of the blocklist.
Because it made me wonder:
After an onchain action is approved, who actually needs to see the data behind it?
For regulated finance, you may need to prove:
eligibility.
ownership.
transfer conditions.
My first assumption was simple:
if something has to be verified, more of the underlying data probably has to be visible.
Then I went back into the Dusk docs and the actual citadel paper.
Citadel's proof of ownership does not put personal data onchain. The user proves inside a circuit that they hold a validly signed credential; the verifier only learns that the statement is true.
The number that stuck with me: verifying that proof takes 0.007 seconds. Generating it takes around 16 seconds on a laptop-grade chip. The expensive part proving happens once, offline, on the user's side. The part a verifier actually does, at the moment someone needs access, is near-instant and reveals nothing beyond "valid."
That split matters for regulated assets.
An institution needs to confirm eligibility. It doesn't need the applicant's full KYC file to do that it needs a proof that resolves to true or false, and Citadel lets the service provider define exactly which attributes that proof has to cover.
So the interesting question isn't " is the blockchain private? "
It's: of everything sitting in a typical KYC payload, how much of it actually needs to touch a verifier once the proof not the data is the thing being checked ?
{spot}(AAVEUSDT)
{spot}(MORPHOUSDT)
For regulated onchain finance, what matters more?
@Dusk #dusk $DUSK
The Aug 16 bridge incident made me look at Dusk differently.
Not because of the blocklist.
Because it made me wonder:
After an onchain action is approved, who actually needs to see the data behind it?
For regulated finance, you may need to prove:
eligibility.
ownership.
transfer conditions.
My first assumption was simple:
if something has to be verified, more of the underlying data probably has to be visible.
Then I went back into the Dusk docs and the actual citadel paper.
Citadel's proof of ownership does not put personal data onchain. The user proves inside a circuit that they hold a validly signed credential; the verifier only learns that the statement is true.
The number that stuck with me: verifying that proof takes 0.007 seconds. Generating it takes around 16 seconds on a laptop-grade chip. The expensive part proving happens once, offline, on the user's side. The part a verifier actually does, at the moment someone needs access, is near-instant and reveals nothing beyond "valid."
That split matters for regulated assets.
An institution needs to confirm eligibility. It doesn't need the applicant's full KYC file to do that it needs a proof that resolves to true or false, and Citadel lets the service provider define exactly which attributes that proof has to cover.
So the interesting question isn't " is the blockchain private? "
It's: of everything sitting in a typical KYC payload, how much of it actually needs to touch a verifier once the proof not the data is the thing being checked ?
For regulated onchain finance, what matters more?
Prove without revealing data
0%
Verify it by seeing the data
100%
1 الأصوات • تمّ إغلاق التصويت
2
1
78
·
--
هابط
#dusk $DUSK @Dusk_Foundation
كنت أعتقد أن وضع أصل مالي على السلسلة يعني تلقائيًا جعل العملية المالية بأكملها أفضل.
ثم حاولت النظر إلى الأمر من منظور بنك أو صندوق استثمار.
تخيّل وضع سند أو صندوق على السلسلة.
يبدو الأمر وكأن المشكلة قد حُلّت.
لكن عندها بدأت أتساءل:
ماذا لو كان الرمز على السلسلة، لكن العملية المالية المحيطة به ما زالت ليست كذلك؟
لا تزال المؤسسة بحاجة إلى تحديد من يمكنه امتلاك هذا الأصل، وكيف يمكن تداوله، وكيف تتحرك المدفوعات، وكيف يظل التسوية ملتزمًا.
هذا ما جعلني أعيد التفكير في معنى “التحوّل إلى رموز” فعليًا.
هل يكفي ترميز الأصل، أم يجب أن تتحرك معه دورةه المالية أيضًا؟
هذه هي الإجابة التي دفعتني نحو Dusk.
ما الذي أثار اهتمامي في Dusk Trade؟ هو رؤية أن المشكلة تتم معالجتها من ناحية سير العمل، لا من ناحية الرمز فقط.
تعمل Dusk على إدخال أصول مثل صناديق سوق المال (MMFs)، وصناديق الاستثمار المتداولة (ETFs)، والسندات، وغيرها من الأصول الواقعية الممثلة (RWAs) إلى بيئة على السلسلة.
الطريقة التي أفكر بها الآن في “الترميز” هي:
الملكية → الأهلية → التداول → الدفع → التسوية
ربما لا تكون الأسئلة الحقيقية هي:
“كم عدد الأصول التي يمكننا وضعها على السلسلة؟”
ربما هي:
“كم من العملية المالية يمكن أن تعمل بالفعل هناك؟”
لأنّه إذا كانت التمثيلات فقط هي التي تتحرك على السلسلة، فهل يمكننا حقًا القول إن السوق تحرك معها؟
هذا التمييز هو ما يجعل Dusk مثيرًا للاهتمام بالنسبة لي.
{spot}(DUSKUSDT)
ما الذي يهم أكثر عند إدخال الأصول الواقعية إلى السلسلة؟
#dusk $DUSK @Dusk
كنت أعتقد أن وضع أصل مالي على السلسلة يعني تلقائيًا جعل العملية المالية بأكملها أفضل.
ثم حاولت النظر إلى الأمر من منظور بنك أو صندوق استثمار.
تخيّل وضع سند أو صندوق على السلسلة.
يبدو الأمر وكأن المشكلة قد حُلّت.
لكن عندها بدأت أتساءل:
ماذا لو كان الرمز على السلسلة، لكن العملية المالية المحيطة به ما زالت ليست كذلك؟
لا تزال المؤسسة بحاجة إلى تحديد من يمكنه امتلاك هذا الأصل، وكيف يمكن تداوله، وكيف تتحرك المدفوعات، وكيف يظل التسوية ملتزمًا.
هذا ما جعلني أعيد التفكير في معنى “التحوّل إلى رموز” فعليًا.
هل يكفي ترميز الأصل، أم يجب أن تتحرك معه دورةه المالية أيضًا؟
هذه هي الإجابة التي دفعتني نحو Dusk.
ما الذي أثار اهتمامي في Dusk Trade؟ هو رؤية أن المشكلة تتم معالجتها من ناحية سير العمل، لا من ناحية الرمز فقط.
تعمل Dusk على إدخال أصول مثل صناديق سوق المال (MMFs)، وصناديق الاستثمار المتداولة (ETFs)، والسندات، وغيرها من الأصول الواقعية الممثلة (RWAs) إلى بيئة على السلسلة.
الطريقة التي أفكر بها الآن في “الترميز” هي:
الملكية → الأهلية → التداول → الدفع → التسوية
ربما لا تكون الأسئلة الحقيقية هي:
“كم عدد الأصول التي يمكننا وضعها على السلسلة؟”
ربما هي:
“كم من العملية المالية يمكن أن تعمل بالفعل هناك؟”
لأنّه إذا كانت التمثيلات فقط هي التي تتحرك على السلسلة، فهل يمكننا حقًا القول إن السوق تحرك معها؟
هذا التمييز هو ما يجعل Dusk مثيرًا للاهتمام بالنسبة لي.
ما الذي يهم أكثر عند إدخال الأصول الواقعية إلى السلسلة؟
Tokenizing the asset
0%
Ownership & eligibility
25%
Trading + settlement
0%
The full financial lifecycle
75%
4 الأصوات • تمّ إغلاق التصويت
9
5
77
·
--
صاعد
تمّ التحقق
300M+ يورو من الأصول المخطط أن تأتي إلى البلوكشين عبر Dusk.
جعلني هذا الرقم أُعيد التفكير في معنى «الاست tokenization» فعليًا.
كنت أظن أن الجزء المثير للاهتمام في وضع سند أو صندوق على البلوكشين هو «التوكن».
ثم أدركت أن التوكن قد يكون أقل الأجزاء إثارةً للاهتمام.
إن التوكن الموجود على البلوكشين لا يعني بالضرورة وجود دورة مالية كاملة على البلوكشين.
يمكن أن تكون الأصول على البلوكشين، بينما تظل الأهلية، والامتثال، وقيود التحويل، والإفصاح، وحتى التسوية تعتمد على أنظمة أخرى خارج البلوكشين.
فما الذي نقلته الاست tokenization فعليًا إلى البلوكشين؟
لهذا لفت انتباهي اتجاه الإصدار الأصلي @Dusk_Foundation : يبدو أنه يتجاوز مجرد إنشاء توكن، ويتجه نحو دورة الحياة الأوسع—الإصدار، والأهلية، والتحويلات، والإفصاح، والتسوية.
والخصوصية تجعل هذه الدورة أصعب.
لا تحتاج الأسواق الخاضعة للرقابة إلى أن يكون كل شيء عامًا أو أن يكون كل شيء مخفيًا. بل تحتاج إلى رؤية مُتحكَّم فيها.
تبقى بعض المعلومات خاصة.
يمكن إثبات بعض المعلومات.
ويمكن الإفصاح عن بعضها عند منح التفويض.
لذلك تصبح الأسئلة:
هل يمكن للخصوصية والتحقّق والإفصاح أن تصبح جزءًا من قواعد تطبيق التمويل نفسها؟
إذا تمكن المزيد من دورة الحياة من العيش على البلوكشين بالفعل، فربما لا يعود عنق الزجاجة الأصعب هو البلوكشين.
ربما يكون الأمر هو البنية القانونية والمؤسسية المحيطة بالأصل.
عندها يبدأ الإصدار الأصلي بالنظر أقل إلى كونه «tokenization» وأكثر إلى إعادة بناء جزء من دورة الحياة المالية نفسها.
@Dusk_Foundation $DUSK #dusk
{spot}(BTCUSDT)
{spot}(BNBUSDT)
{spot}(DUSKUSDT)
ما الذي يهم أكثر في الاست tokenization للأصول الواقعية؟
300M+ يورو من الأصول المخطط أن تأتي إلى البلوكشين عبر Dusk.
جعلني هذا الرقم أُعيد التفكير في معنى «الاست tokenization» فعليًا.
كنت أظن أن الجزء المثير للاهتمام في وضع سند أو صندوق على البلوكشين هو «التوكن».
ثم أدركت أن التوكن قد يكون أقل الأجزاء إثارةً للاهتمام.
إن التوكن الموجود على البلوكشين لا يعني بالضرورة وجود دورة مالية كاملة على البلوكشين.
يمكن أن تكون الأصول على البلوكشين، بينما تظل الأهلية، والامتثال، وقيود التحويل، والإفصاح، وحتى التسوية تعتمد على أنظمة أخرى خارج البلوكشين.
فما الذي نقلته الاست tokenization فعليًا إلى البلوكشين؟
لهذا لفت انتباهي اتجاه الإصدار الأصلي @Dusk : يبدو أنه يتجاوز مجرد إنشاء توكن، ويتجه نحو دورة الحياة الأوسع—الإصدار، والأهلية، والتحويلات، والإفصاح، والتسوية.
والخصوصية تجعل هذه الدورة أصعب.
لا تحتاج الأسواق الخاضعة للرقابة إلى أن يكون كل شيء عامًا أو أن يكون كل شيء مخفيًا. بل تحتاج إلى رؤية مُتحكَّم فيها.
تبقى بعض المعلومات خاصة.
يمكن إثبات بعض المعلومات.
ويمكن الإفصاح عن بعضها عند منح التفويض.
لذلك تصبح الأسئلة:
هل يمكن للخصوصية والتحقّق والإفصاح أن تصبح جزءًا من قواعد تطبيق التمويل نفسها؟
إذا تمكن المزيد من دورة الحياة من العيش على البلوكشين بالفعل، فربما لا يعود عنق الزجاجة الأصعب هو البلوكشين.
ربما يكون الأمر هو البنية القانونية والمؤسسية المحيطة بالأصل.
عندها يبدأ الإصدار الأصلي بالنظر أقل إلى كونه «tokenization» وأكثر إلى إعادة بناء جزء من دورة الحياة المالية نفسها.
@Dusk $DUSK #dusk
ما الذي يهم أكثر في الاست tokenization للأصول الواقعية؟
🔹 Token issuance
29%
🔹 Onchain compliance
43%
🔹 Privacy + verification
14%
🔹 Full lifecycle onchain
14%
7 الأصوات • تمّ إغلاق التصويت
14
8
577
عرض الترجمة
superb
superb
Tasifch786
·
--
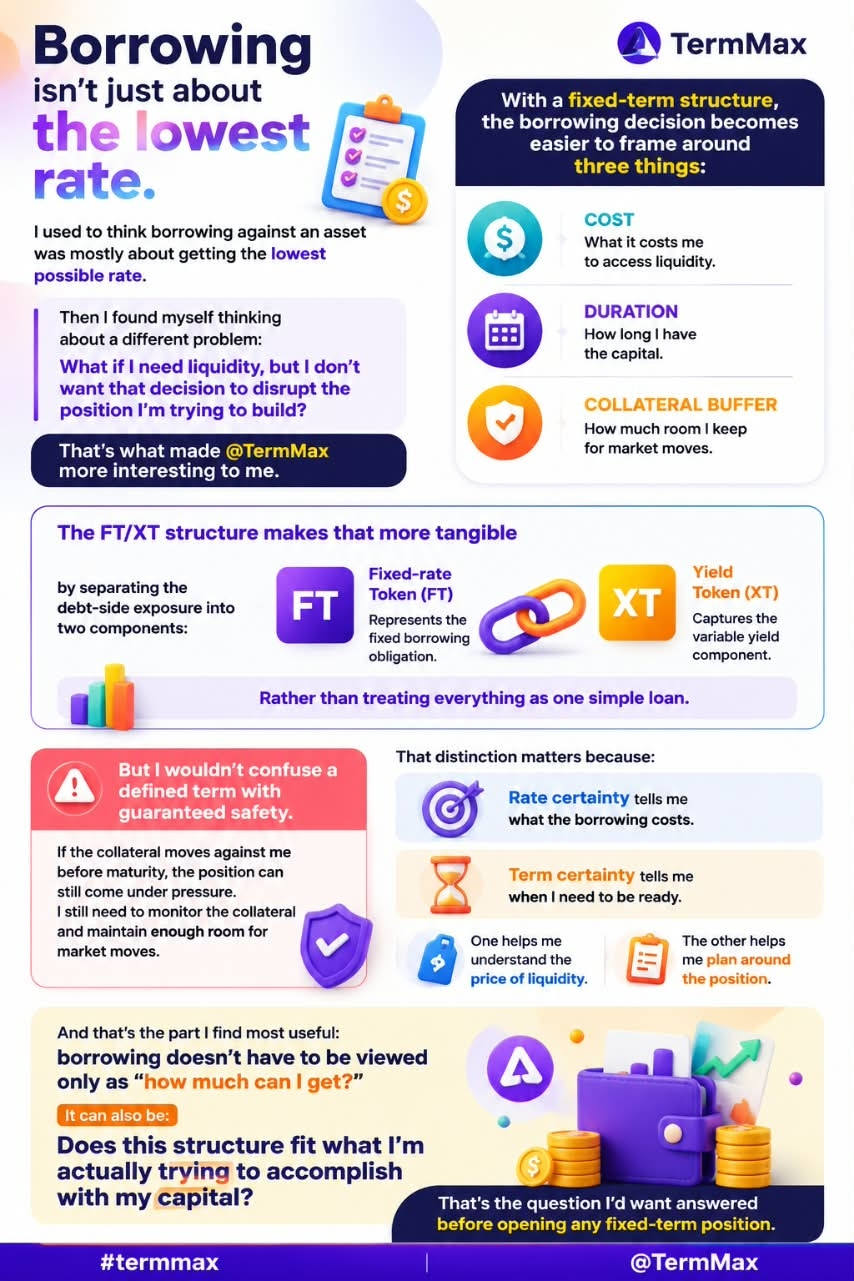
صاعدكنت أعتقد أن الاقتراض مقابل أصلٍ ما يتعلق في الغالب بالحصول على أقل سعر فائدة ممكن.
ثم وجدت نفسي أفكر في مشكلة مختلفة:
ماذا لو احتجت إلى سيولة، لكني لا أريد أن يؤدي هذا القرار إلى تعطيل الوضع الذي أحاول بناؤه؟
هذا ما جعل @TermMax أكثر إثارة للاهتمام بالنسبة لي.
مع هيكل أجلٍ ثابت، يصبح قرار الاقتراض أسهل في الصياغة حول ثلاثة أشياء:
التكلفة + المدة + هامش الضمان
يجعل هيكل FT/XT ذلك أكثر ملموسية عبر فصل التعرض من جهة الدين إلى Token بسعر فائدة ثابت (FT) وToken عائد (XT)، بدلًا من التعامل مع كل شيء كقرضٍ واحد بسيط.
لكنني لن أخلط بين الأجل المُحدّد والأمان المضمون.
إذا تحرك الضمان ضدي قبل الاستحقاق، فقد يتعرض الوضع إلى ضغطٍ حتى مع ذلك. ما زلت بحاجة إلى مراقبة الضمان والحفاظ على مساحة كافية لحركة السوق.
هذه الفروق مهمة لأنها:
اليقين بشأن السعر يخبرني بما ستكون عليه تكاليف الاقتراض.
اليقين بشأن المدة يخبرني متى يجب أن أكون جاهزًا.
إحداهما تساعدني على فهم سعر السيولة.
والأخرى تساعدني على التخطيط وفقًا للوضع.
وهذا هو الجزء الذي أجده الأكثر فائدة: الاقتراض لا يتعين أن يُنظر إليه فقط على أنه “كم يمكنني الحصول عليه؟”.
يمكن أن يكون أيضًا:
هل يناسب هذا الهيكل ما أحاول فعله فعليًا برأسمالي؟
وهذا هو السؤال الذي أود أن يكون له جواب قبل فتح أي وضع بمدة ثابتة.
#termmax @TermMax $BTC #defi #Crypto
2
2
تمّ التحقق
الشيء الوحيد الذي غيّر طريقة نظري إلى @termmax هو أن الجزء المهم لا يقتصر فقط على الحصول على معدل ثابت.
الأمر يتعلق بقدرتك على تحديد شكل التمويل قبل أن يبدأ الموقف.
قد يبدو هذا دقيقًا، لكنه يغيّر الدور الذي يمكن أن يلعبه التمويل في الصفقة نفسها.
في سوق بمعدل متغير تقليدي، تقرر مقدار ما تريد اقتراضه ثم تقبل أي شروط تمويل يقدّمها السوق.
مع TermMax، يمكن أن تصبح تلك الشروط جزءًا من الصفقة نفسها.
يمكن للمقترض تحديد الحد الأقصى للمعدل الذي يرغب في دفعه والمدة التي يريدها، بينما يمكن للمقرضين تحديد الحد الأدنى للمعدل الذي يرغبون في قبوله.
لذلك يتغير السؤال من:
“ ما المعدل الذي يمكنني الحصول عليه الآن؟ ”
إلى:
“ ما الشروط التي تجعل هذا الموقف جديرًا بالأخذ؟ ”
هذا تحول ذو معنى.
لم تعد تختار فقط مقدار السيولة التي ستستخدمها. بل أصبحت تثبّت تكلفة رأس المال ومدته قبل الالتزام بالموقف.
وهذا يهم أيضًا خارج نطاق المتداولين.
يمكن للخزينة أن تُعدّ ميزانية حول مدة محددة وتكلفة الاقتراض.
يمكن للمنسّق مقارنة الفرص دون افتراض أن معدل التمويل اليوم سيكون موجودًا أيضًا غدًا.
الجزء الذي أعتقد أنه من السهل تفويته هو هذا:
التمويل المتوقع لا يقلل عدم اليقين فحسب. بل يجعل إدارة رأس المال أسهل.
لهذا أرى TermMax باعتباره أكثر من مجرد بروتوكول إقراض بمعدل ثابت آخر.
إنه يقرب الاقتراض من شيء يمكنك تنظيمه مسبقًا، بدل أن يكون شيئًا تتفاعل معه باستمرار بعد فتح الموقف.
ومع انتقال المزيد من رأس المال الجاد إلى السلسلة (onchain)، قد يصبح هذا الفرق أصعب بكثير على التجاهل.
@termmax #TermMax #BTC #crypto
{spot}(BTCUSDT)
{spot}(BNBUSDT)
ما الذي يهم أكثر عند اختيار التمويل على السلسلة (onchain)؟
الشيء الوحيد الذي غيّر طريقة نظري إلى @TermMax هو أن الجزء المهم لا يقتصر فقط على الحصول على معدل ثابت.
الأمر يتعلق بقدرتك على تحديد شكل التمويل قبل أن يبدأ الموقف.
قد يبدو هذا دقيقًا، لكنه يغيّر الدور الذي يمكن أن يلعبه التمويل في الصفقة نفسها.
في سوق بمعدل متغير تقليدي، تقرر مقدار ما تريد اقتراضه ثم تقبل أي شروط تمويل يقدّمها السوق.
مع TermMax، يمكن أن تصبح تلك الشروط جزءًا من الصفقة نفسها.
يمكن للمقترض تحديد الحد الأقصى للمعدل الذي يرغب في دفعه والمدة التي يريدها، بينما يمكن للمقرضين تحديد الحد الأدنى للمعدل الذي يرغبون في قبوله.
لذلك يتغير السؤال من:
“ ما المعدل الذي يمكنني الحصول عليه الآن؟ ”
إلى:
“ ما الشروط التي تجعل هذا الموقف جديرًا بالأخذ؟ ”
هذا تحول ذو معنى.
لم تعد تختار فقط مقدار السيولة التي ستستخدمها. بل أصبحت تثبّت تكلفة رأس المال ومدته قبل الالتزام بالموقف.
وهذا يهم أيضًا خارج نطاق المتداولين.
يمكن للخزينة أن تُعدّ ميزانية حول مدة محددة وتكلفة الاقتراض.
يمكن للمنسّق مقارنة الفرص دون افتراض أن معدل التمويل اليوم سيكون موجودًا أيضًا غدًا.
الجزء الذي أعتقد أنه من السهل تفويته هو هذا:
التمويل المتوقع لا يقلل عدم اليقين فحسب. بل يجعل إدارة رأس المال أسهل.
لهذا أرى TermMax باعتباره أكثر من مجرد بروتوكول إقراض بمعدل ثابت آخر.
إنه يقرب الاقتراض من شيء يمكنك تنظيمه مسبقًا، بدل أن يكون شيئًا تتفاعل معه باستمرار بعد فتح الموقف.
ومع انتقال المزيد من رأس المال الجاد إلى السلسلة (onchain)، قد يصبح هذا الفرق أصعب بكثير على التجاهل.
@TermMax #TermMax #BTC #crypto
ما الذي يهم أكثر عند اختيار التمويل على السلسلة (onchain)؟
Fixed borrowing cost
43%
Defined maturity
14%
Variable rates
43%
Flexible liquidity
0%
7 الأصوات • تمّ إغلاق التصويت
7
6
563
·
--
صاعد
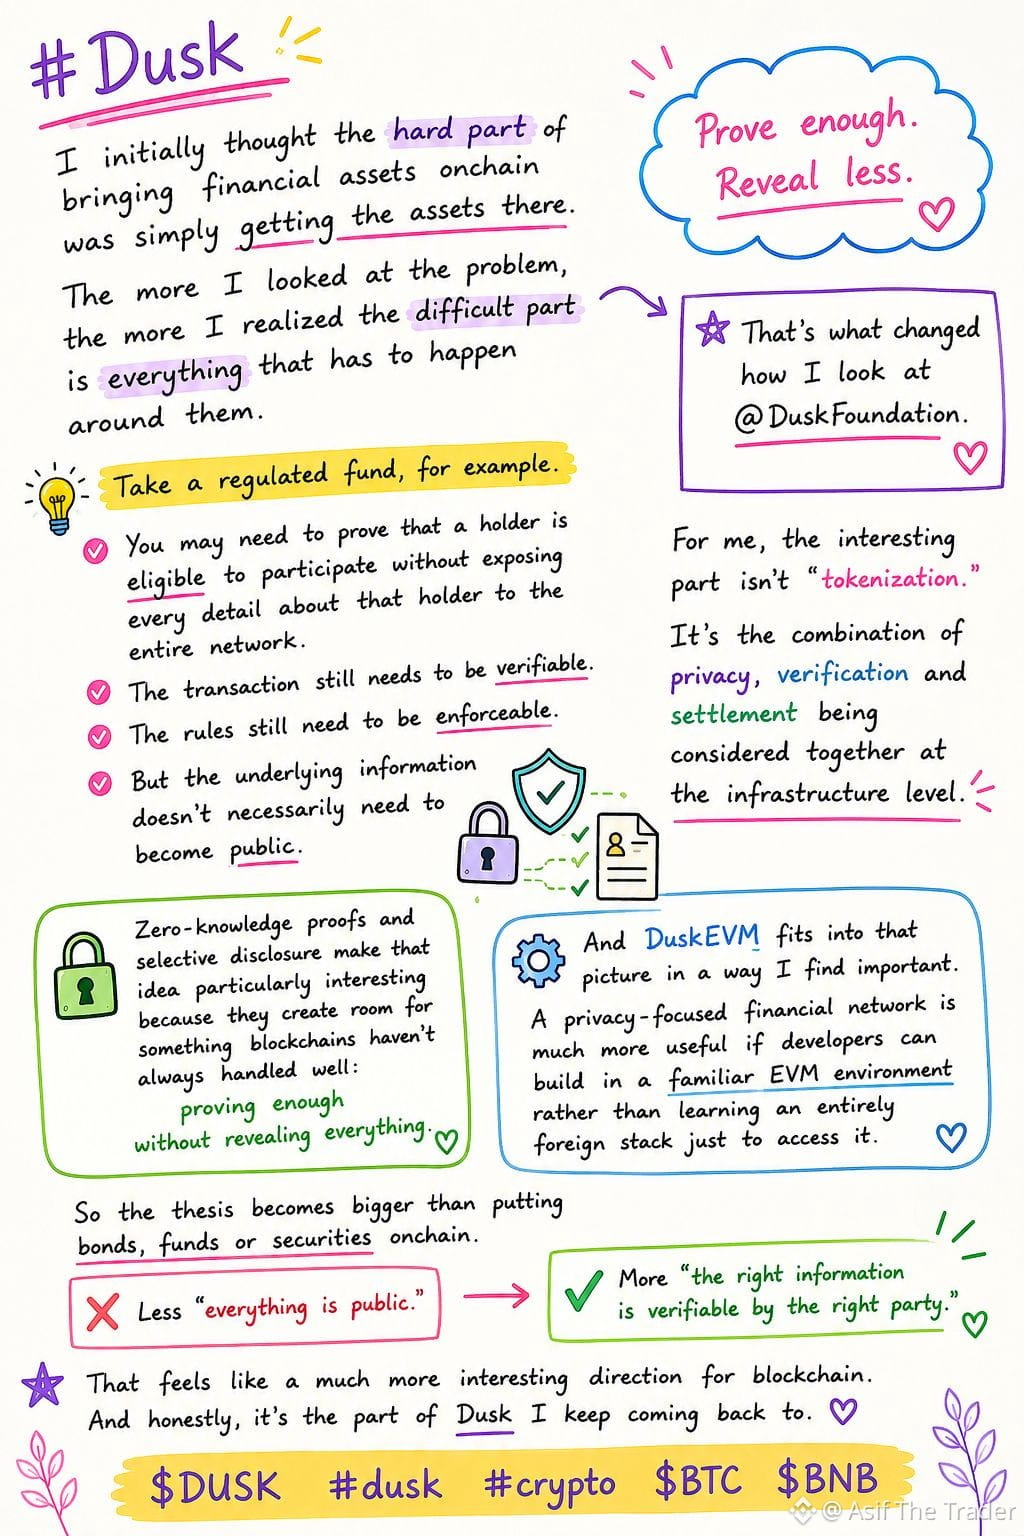
#Dusk
اعتقدت في البداية أن الجزء الصعب من جلب الأصول المالية إلى السلسلة كان مجرد نقل الأصول إلى هناك.
وبقدر ما نظرت في المشكلة، أدركت أكثر فأكثر أن الجزء الصعب هو كل ما يجب أن يحدث حول تلك الأصول.
خذ صندوقًا مُنظّمًا، على سبيل المثال.
قد تحتاج إلى إثبات أهلية المالك للمشاركة دون كشف كل التفاصيل عنه أمام الشبكة بأكملها.
لا يزال يتعين أن تكون المعاملة قابلة للتحقق.
كما يتعين أن تكون القواعد قابلة للإنفاذ.
لكن المعلومات الأساسية لا يتعين بالضرورة أن تصبح عامة.
هذا التحول في منظور التفكير هو ما جعلني
@Dusk_Foundation أكثر إثارة للاهتمام.
بالنسبة لي، فإن الفرصة الحقيقية ليست مجرد “الرقمنة إلى رموز”.
بل هي الجمع بين الخصوصية والتحقق والتسوية على مستوى البنية التحتية.
تُعد إثباتات المعرفة الصفرية والإفصاح الانتقائي مثيرة للاهتمام بشكل خاص هنا، لأنها تشير إلى نموذج يمكنك من خلاله إثبات ما يهم دون كشف كل ما وراء الإثبات.
أثبت ما يكفي. اكشف أقل.
وDuskEVM يجعل هذا الطرح أكثر عملية.
إذا كان بإمكان المطورين العمل ضمن بيئة EVM مألوفة أثناء بناء بنية تحتية مالية تركز على الخصوصية، فإن حاجز تجربة هذه الأفكار يصبح أقل بكثير.
لذا لا أعتقد أن القصة الأكبر هي مجرد وضع السندات أو الصناديق أو الأوراق المالية على السلسلة.
بل ما يحدث عندما تُصمَّم البنية التحتية المالية الأساسية منذ البداية وفقًا لفكرة أكثر انتقائية للشفافية.
ليس:
“اجعل كل شيء عامًا.”
ولكن:
“اجعل المعلومات الصحيحة قابلة للتحقق لدى الطرف الصحيح.”
قد تكون هذه الفروق أكثر أهمية بكثير مما قد يظنه المرء من سردية “الرقمنة إلى رموز” نفسها.
$DUSK #dusk #crypto $BTC $BNB
{spot}(BTCUSDT)
{spot}(DUSKUSDT)
#Dusk
اعتقدت في البداية أن الجزء الصعب من جلب الأصول المالية إلى السلسلة كان مجرد نقل الأصول إلى هناك.
وبقدر ما نظرت في المشكلة، أدركت أكثر فأكثر أن الجزء الصعب هو كل ما يجب أن يحدث حول تلك الأصول.
خذ صندوقًا مُنظّمًا، على سبيل المثال.
قد تحتاج إلى إثبات أهلية المالك للمشاركة دون كشف كل التفاصيل عنه أمام الشبكة بأكملها.
لا يزال يتعين أن تكون المعاملة قابلة للتحقق.
كما يتعين أن تكون القواعد قابلة للإنفاذ.
لكن المعلومات الأساسية لا يتعين بالضرورة أن تصبح عامة.
هذا التحول في منظور التفكير هو ما جعلني
@Dusk أكثر إثارة للاهتمام.
بالنسبة لي، فإن الفرصة الحقيقية ليست مجرد “الرقمنة إلى رموز”.
بل هي الجمع بين الخصوصية والتحقق والتسوية على مستوى البنية التحتية.
تُعد إثباتات المعرفة الصفرية والإفصاح الانتقائي مثيرة للاهتمام بشكل خاص هنا، لأنها تشير إلى نموذج يمكنك من خلاله إثبات ما يهم دون كشف كل ما وراء الإثبات.
أثبت ما يكفي. اكشف أقل.
وDuskEVM يجعل هذا الطرح أكثر عملية.
إذا كان بإمكان المطورين العمل ضمن بيئة EVM مألوفة أثناء بناء بنية تحتية مالية تركز على الخصوصية، فإن حاجز تجربة هذه الأفكار يصبح أقل بكثير.
لذا لا أعتقد أن القصة الأكبر هي مجرد وضع السندات أو الصناديق أو الأوراق المالية على السلسلة.
بل ما يحدث عندما تُصمَّم البنية التحتية المالية الأساسية منذ البداية وفقًا لفكرة أكثر انتقائية للشفافية.
ليس:
“اجعل كل شيء عامًا.”
ولكن:
“اجعل المعلومات الصحيحة قابلة للتحقق لدى الطرف الصحيح.”
قد تكون هذه الفروق أكثر أهمية بكثير مما قد يظنه المرء من سردية “الرقمنة إلى رموز” نفسها.
$DUSK #dusk #crypto $BTC $BNB
16
9
908
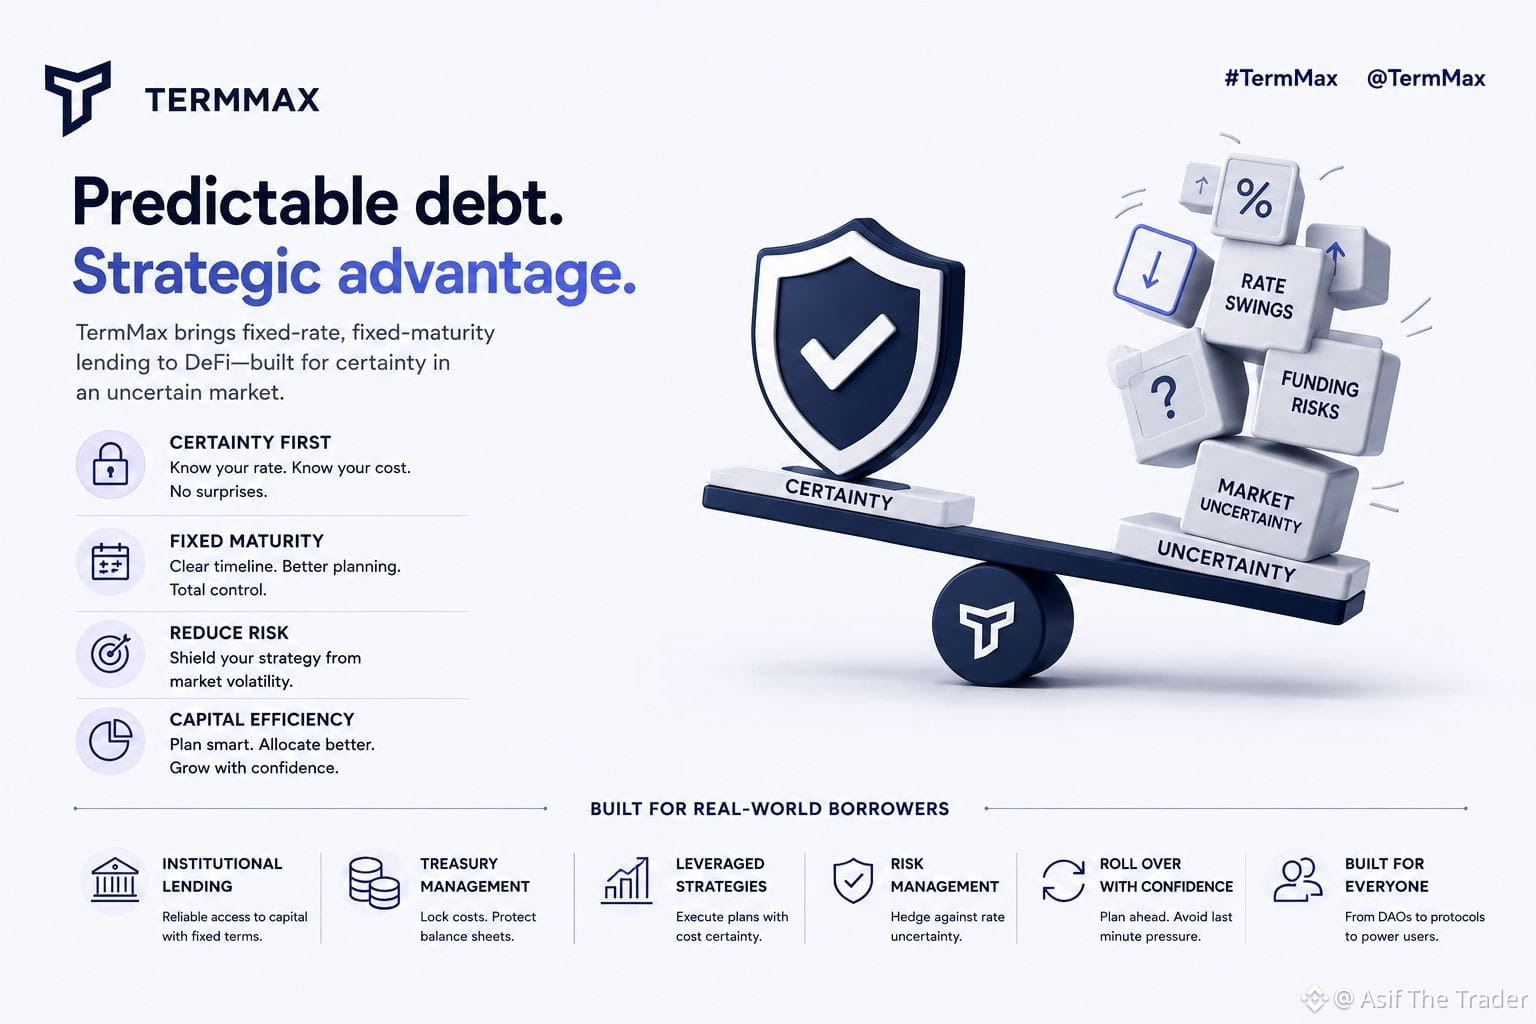
@termmax جعلني أفكر في جزء مختلف من أسواق الإقراض: قيمة اليقين.
قد يبدو هيكل الاقتراض الثابت مقيدًا في البداية، خاصة عندما تتغير ظروف السوق بسرعة.
لكن المرونة لها أيضًا تكلفة.
مع الديون المتغيرة، يتعرض المقترضون باستمرار لتغير معدلات الفائدة وظروف التمويل. وتقوم مدة الاستحقاق الثابتة بتبادل بعض هذه المرونة من أجل صورة أوضح لما ستبدو عليه عملية التمويل خلال عمرها.
لهذا تبدو TermMax مثيرة للاهتمام بالنسبة لي. السؤال ليس فقط ما إذا كان الاقتراض بسعر فائدة ثابت أرخص أو أكثر مرونة. بل هل معرفة شروط تمويلك مسبقًا قيمة كافية لتبرير التنازل عن بعض الخيارات.
في الأسواق الهادئة، قد تكون الأولوية للمرونة. وعندما يصبح من الصعب التنبؤ بالأسعار، قد يصبح اليقين أكثر قيمة بكثير.
وهذا هو الجزء الأكثر إثارة للاهتمام لدي حول TermMax: أن اليقين ليس مجرد ميزة تسعير. بل قد يكون المنتج نفسه—القدرة على معرفة شكل دينك قبل أن يقرر السوق ذلك نيابةً عنك.
#TermMax
{spot}(BTCUSDT)
{spot}(BNBUSDT)
@TermMax جعلني أفكر في جزء مختلف من أسواق الإقراض: قيمة اليقين.
قد يبدو هيكل الاقتراض الثابت مقيدًا في البداية، خاصة عندما تتغير ظروف السوق بسرعة.
لكن المرونة لها أيضًا تكلفة.
مع الديون المتغيرة، يتعرض المقترضون باستمرار لتغير معدلات الفائدة وظروف التمويل. وتقوم مدة الاستحقاق الثابتة بتبادل بعض هذه المرونة من أجل صورة أوضح لما ستبدو عليه عملية التمويل خلال عمرها.
لهذا تبدو TermMax مثيرة للاهتمام بالنسبة لي. السؤال ليس فقط ما إذا كان الاقتراض بسعر فائدة ثابت أرخص أو أكثر مرونة. بل هل معرفة شروط تمويلك مسبقًا قيمة كافية لتبرير التنازل عن بعض الخيارات.
في الأسواق الهادئة، قد تكون الأولوية للمرونة. وعندما يصبح من الصعب التنبؤ بالأسعار، قد يصبح اليقين أكثر قيمة بكثير.
وهذا هو الجزء الأكثر إثارة للاهتمام لدي حول TermMax: أن اليقين ليس مجرد ميزة تسعير. بل قد يكون المنتج نفسه—القدرة على معرفة شكل دينك قبل أن يقرر السوق ذلك نيابةً عنك.
#TermMax
10
5
83
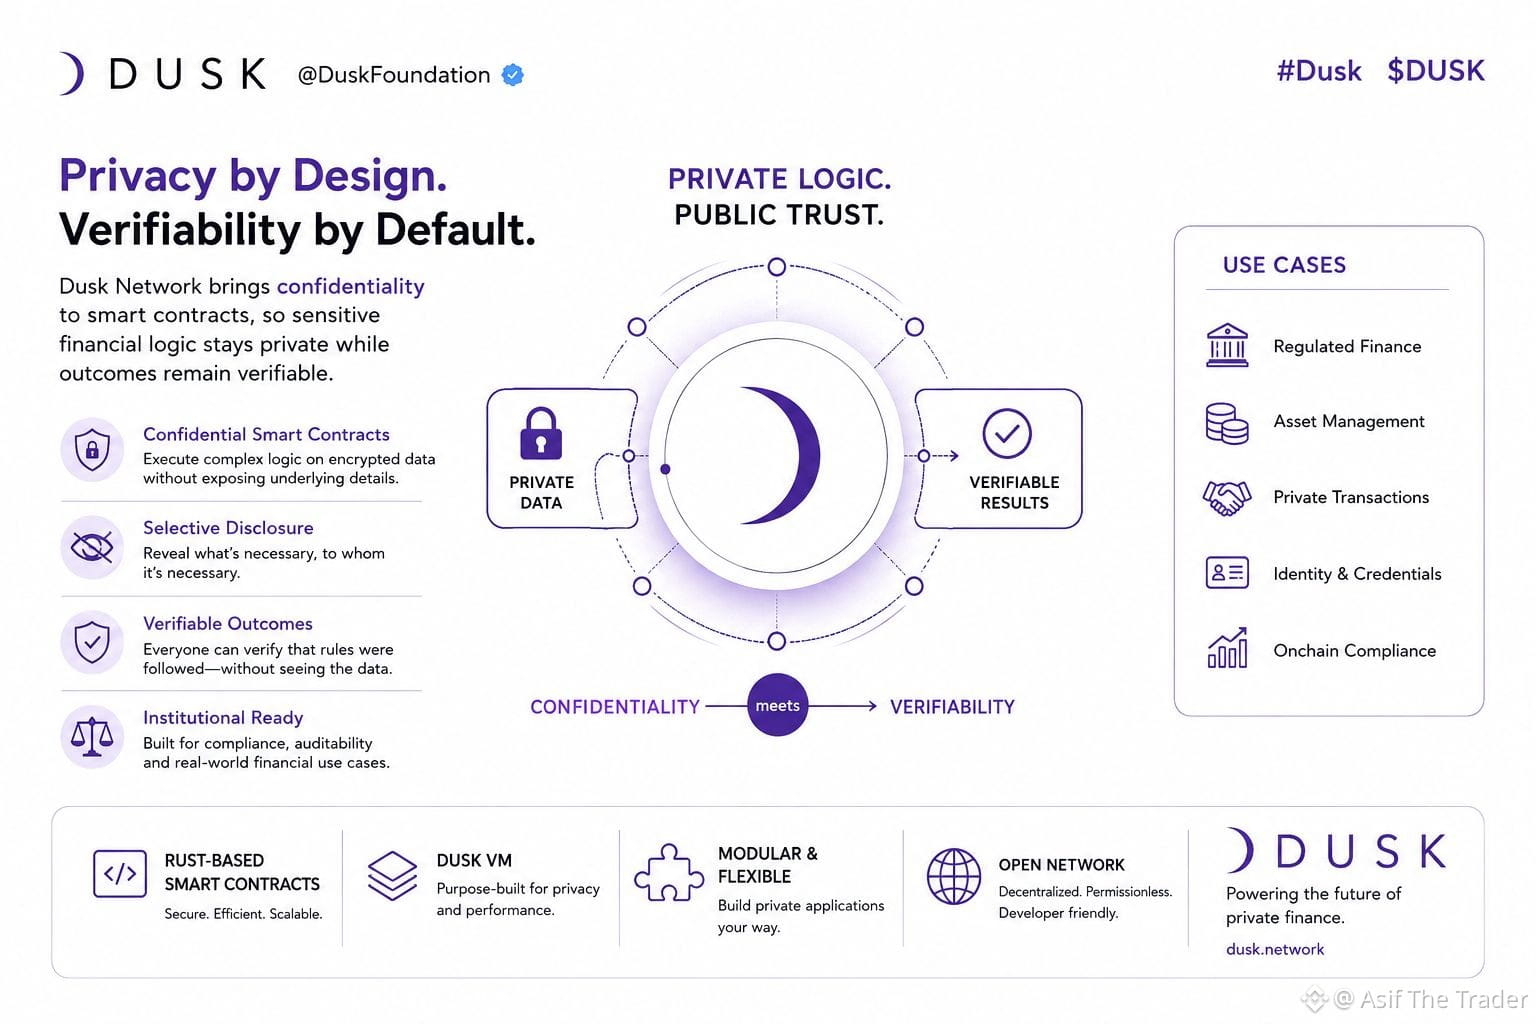
لا ينبغي أن تعني الخصوصية على سلسلة بلوكشين التضحية بالقدرة على التحقق مما حدث.
هذه التوترات هي ما يجعل Dusk مثيرًا للاهتمام بالنسبة لي.
تُعدّ السجلات العامة التقليدية ممتازة في جعل النشاط قابلًا للتدقيق، لكن التطبيقات المالية غالبًا ما تتعامل مع معلومات لا ينبغي كشفها للجميع.
تتخذ @Dusk_Foundation نهجًا مختلفًا من خلال إدخال خاصية السرّية إلى طبقة العقد الذكي نفسها.
وهذا يفتح إمكانية أكثر عملية: تطبيقات يمكن فيها الحفاظ على حماية العمليات المالية الحساسة، بينما يظلّ الشبكة قادرة على فرض القواعد والتحقق من النتيجة.
إنها فكرة أكبر بكثير من مجرد إخفاء أرصدة المحافظ.
إنها تتعلق ببناء بنية تحتية مالية لا يلزم فيها أن تكون الخصوصية وقابلية التحقق طرفين متعارضين.
وهذه هي النقطة في Dusk التي أتابعها عن كثب.
@Dusk_Foundation $DUSK #dusk
{spot}(DUSKUSDT)
{spot}(BTCUSDT)
لا ينبغي أن تعني الخصوصية على سلسلة بلوكشين التضحية بالقدرة على التحقق مما حدث.
هذه التوترات هي ما يجعل Dusk مثيرًا للاهتمام بالنسبة لي.
تُعدّ السجلات العامة التقليدية ممتازة في جعل النشاط قابلًا للتدقيق، لكن التطبيقات المالية غالبًا ما تتعامل مع معلومات لا ينبغي كشفها للجميع.
تتخذ @Dusk نهجًا مختلفًا من خلال إدخال خاصية السرّية إلى طبقة العقد الذكي نفسها.
وهذا يفتح إمكانية أكثر عملية: تطبيقات يمكن فيها الحفاظ على حماية العمليات المالية الحساسة، بينما يظلّ الشبكة قادرة على فرض القواعد والتحقق من النتيجة.
إنها فكرة أكبر بكثير من مجرد إخفاء أرصدة المحافظ.
إنها تتعلق ببناء بنية تحتية مالية لا يلزم فيها أن تكون الخصوصية وقابلية التحقق طرفين متعارضين.
وهذه هي النقطة في Dusk التي أتابعها عن كثب.
@Dusk $DUSK #dusk
17
6
1.8k
عرض الترجمة
#termmax @termmax
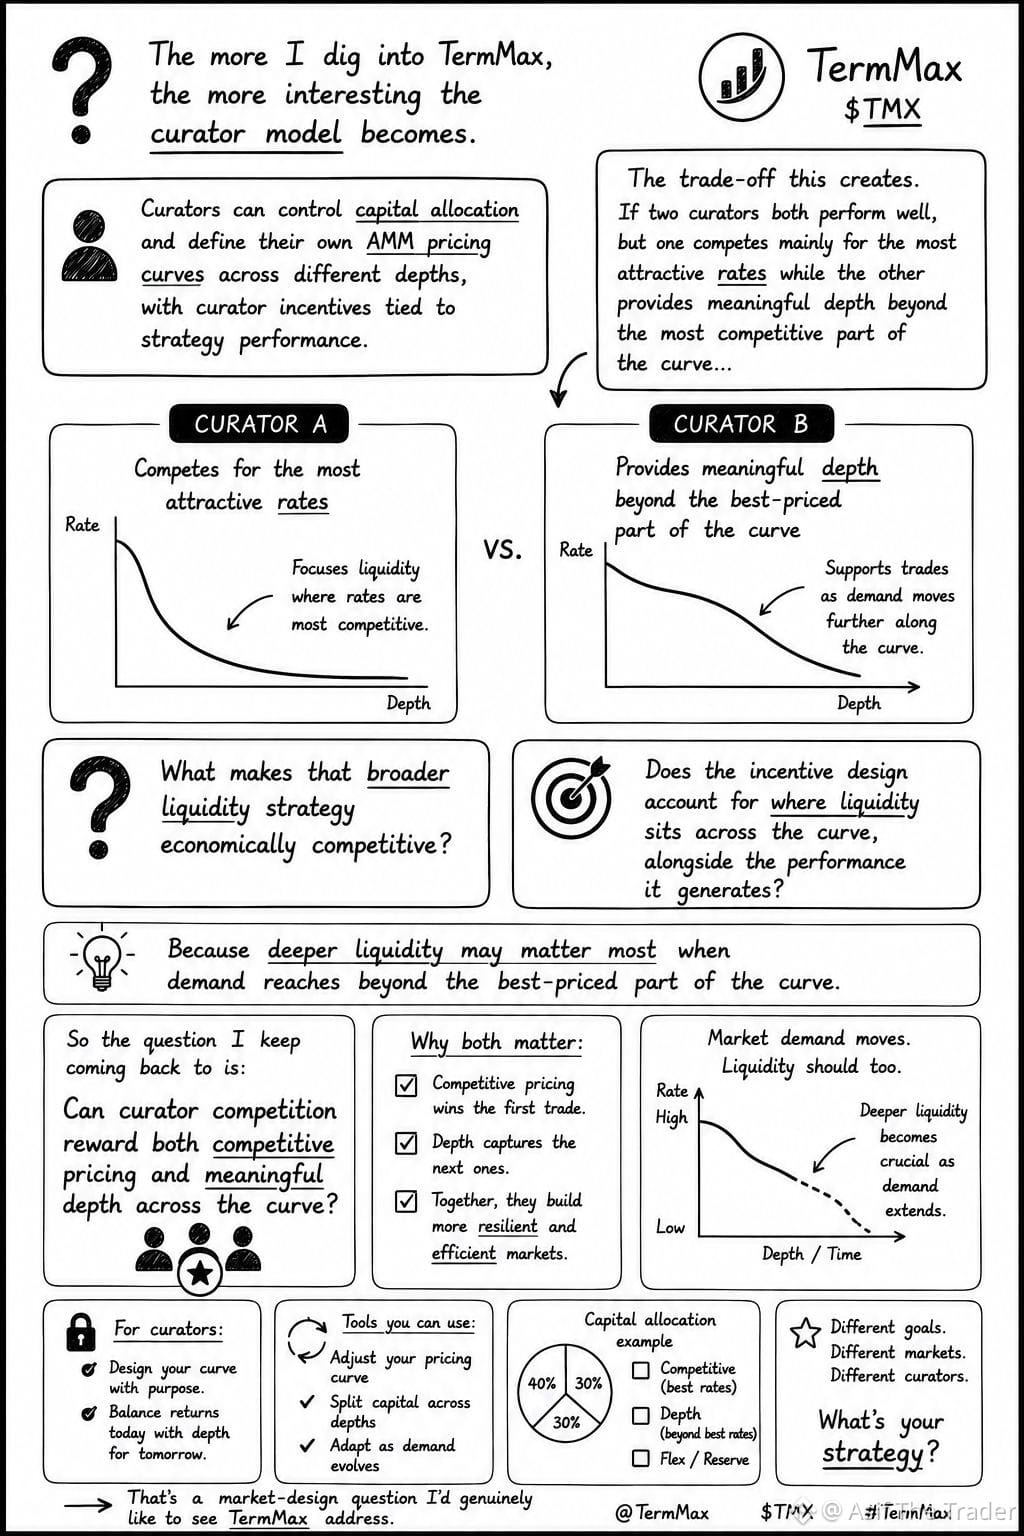
The more I dig into TermMax, the more interesting the curator model becomes.
Curators can control capital allocation and define their own AMM pricing curves across different depths, with curator incentives tied to strategy performance.
What stands out to me is the trade-off this creates.
If two curators both perform well, but one competes mainly for the most attractive rates while the other provides meaningful depth beyond the most competitive part of the curve, what makes that broader liquidity strategy economically competitive?
And more importantly, does the incentive design account for where liquidity sits across the curve, alongside the performance it generates?
Because deeper liquidity may matter most when demand reaches beyond the best priced part of the curve.
So the question I keep coming back to is:
Can curator competition reward both competitive pricing and meaningful depth across the curve ?
That’s a market design question I’d genuinely like to see TermMax address.
#termmax @TermMax
The more I dig into TermMax, the more interesting the curator model becomes.
Curators can control capital allocation and define their own AMM pricing curves across different depths, with curator incentives tied to strategy performance.
What stands out to me is the trade-off this creates.
If two curators both perform well, but one competes mainly for the most attractive rates while the other provides meaningful depth beyond the most competitive part of the curve, what makes that broader liquidity strategy economically competitive?
And more importantly, does the incentive design account for where liquidity sits across the curve, alongside the performance it generates?
Because deeper liquidity may matter most when demand reaches beyond the best priced part of the curve.
So the question I keep coming back to is:
Can curator competition reward both competitive pricing and meaningful depth across the curve ?
That’s a market design question I’d genuinely like to see TermMax address.
7
5
83
·
--
هابط
#dusk $DUSK
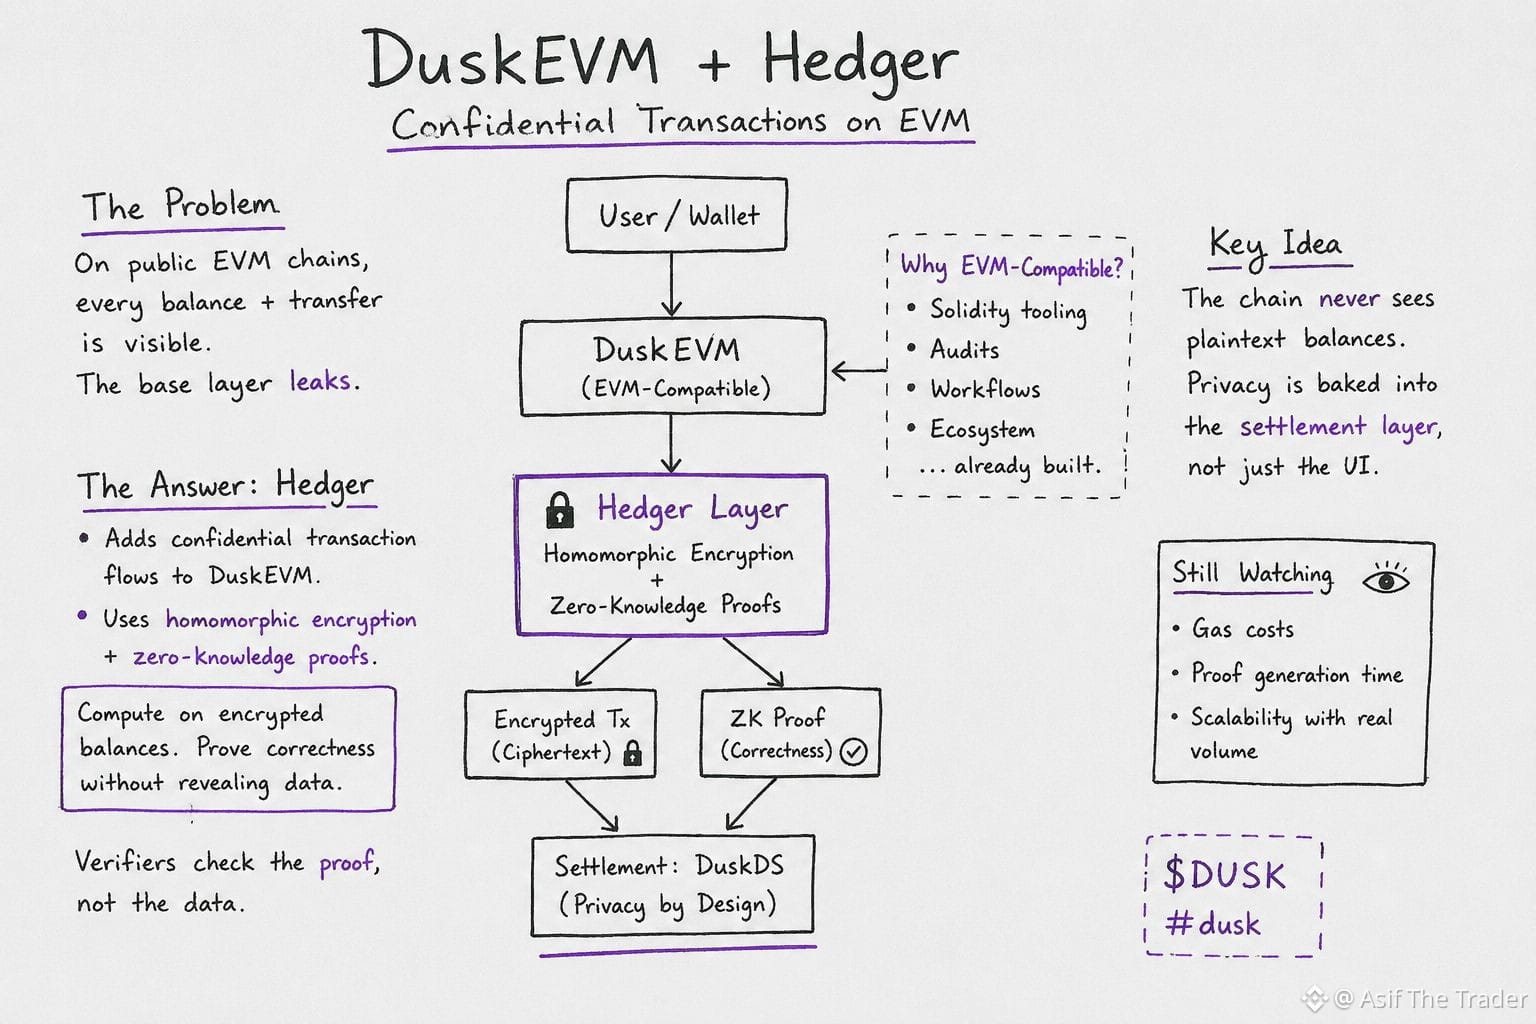
قضيت بعض الوقت هذا الأسبوع في محاولة فهم سبب ألا يقوم @Dusk_Foundation فقط بإصدار الخصوصية كإضافة مباشرة فوق سلسلة EVM عادية، والسبب يعود إلى مشكلة يتجاوزها معظم الناس: في EVM عام، تكون كل الأرصدة والتحويلات ظاهرة لأي شخص يطلع عليها، حتى لو قمت بتغليفها داخل تطبيق "خاص" فوقها. الطبقة الأساسية تُسرِّب.
إجابة Dusk هي Hedger — تضيف تدفقات معاملات سرّية مباشرة إلى DuskEVM باستخدام التشفير المتماثل المتجانس إلى جانب إثباتات معرفة-صفرية. الفكرة أن العقد يمكنه إجراء عمليات على الأرصدة المشفرة مع إنتاج دليل يثبت أن الحساب أُنجز بشكل صحيح، دون الحاجة إلى فك تشفير الأرقام الأساسية مطلقًا. المُتحقِّقون يتحققون من الدليل، لا من البيانات. هذا ضمان مختلف تمامًا عن "الواجهة الأمامية تُخفي رصيدك"؛ إذ يعني ذلك أن السلسلة نفسها لا تملك النصّ الصريح أصلاً لتسرّبه.
لماذا وضع ذلك على طبقة متوافقة مع EVM بدلًا من آلة افتراضية مخصّصة بالكامل؟ لأن المؤسسات لديها بالفعل أدوات Solidity وتدقيقات وسير عمل متراكمة على مدار عقد من الزمن. يتيح DuskEVM (OP Stack، مع العودة إلى DuskDS) الحفاظ على هذه الأدوات، بينما تغيّر Hedger ما يُسمح للطبقة الأساسية برؤيته. تصبح الخصوصية خاصية للترسيـة، لا خدعة للواجهة.
ما زلت أراقب كيف تتطور تكاليف الغاز وإنتاج الأدلة مع زيادة حجم المعاملات الحقيقي، لكن القصة الأكثر إثارة للاهتمام هي البنية نفسها أكثر من مخطط السعر الآن.
$DUSK #dusk
{spot}(DUSKUSDT)
#dusk $DUSK
قضيت بعض الوقت هذا الأسبوع في محاولة فهم سبب ألا يقوم @Dusk فقط بإصدار الخصوصية كإضافة مباشرة فوق سلسلة EVM عادية، والسبب يعود إلى مشكلة يتجاوزها معظم الناس: في EVM عام، تكون كل الأرصدة والتحويلات ظاهرة لأي شخص يطلع عليها، حتى لو قمت بتغليفها داخل تطبيق "خاص" فوقها. الطبقة الأساسية تُسرِّب.
إجابة Dusk هي Hedger — تضيف تدفقات معاملات سرّية مباشرة إلى DuskEVM باستخدام التشفير المتماثل المتجانس إلى جانب إثباتات معرفة-صفرية. الفكرة أن العقد يمكنه إجراء عمليات على الأرصدة المشفرة مع إنتاج دليل يثبت أن الحساب أُنجز بشكل صحيح، دون الحاجة إلى فك تشفير الأرقام الأساسية مطلقًا. المُتحقِّقون يتحققون من الدليل، لا من البيانات. هذا ضمان مختلف تمامًا عن "الواجهة الأمامية تُخفي رصيدك"؛ إذ يعني ذلك أن السلسلة نفسها لا تملك النصّ الصريح أصلاً لتسرّبه.
لماذا وضع ذلك على طبقة متوافقة مع EVM بدلًا من آلة افتراضية مخصّصة بالكامل؟ لأن المؤسسات لديها بالفعل أدوات Solidity وتدقيقات وسير عمل متراكمة على مدار عقد من الزمن. يتيح DuskEVM (OP Stack، مع العودة إلى DuskDS) الحفاظ على هذه الأدوات، بينما تغيّر Hedger ما يُسمح للطبقة الأساسية برؤيته. تصبح الخصوصية خاصية للترسيـة، لا خدعة للواجهة.
ما زلت أراقب كيف تتطور تكاليف الغاز وإنتاج الأدلة مع زيادة حجم المعاملات الحقيقي، لكن القصة الأكثر إثارة للاهتمام هي البنية نفسها أكثر من مخطط السعر الآن.
$DUSK #dusk
9
5
60
·
--
صاعد
#termmax @termmax
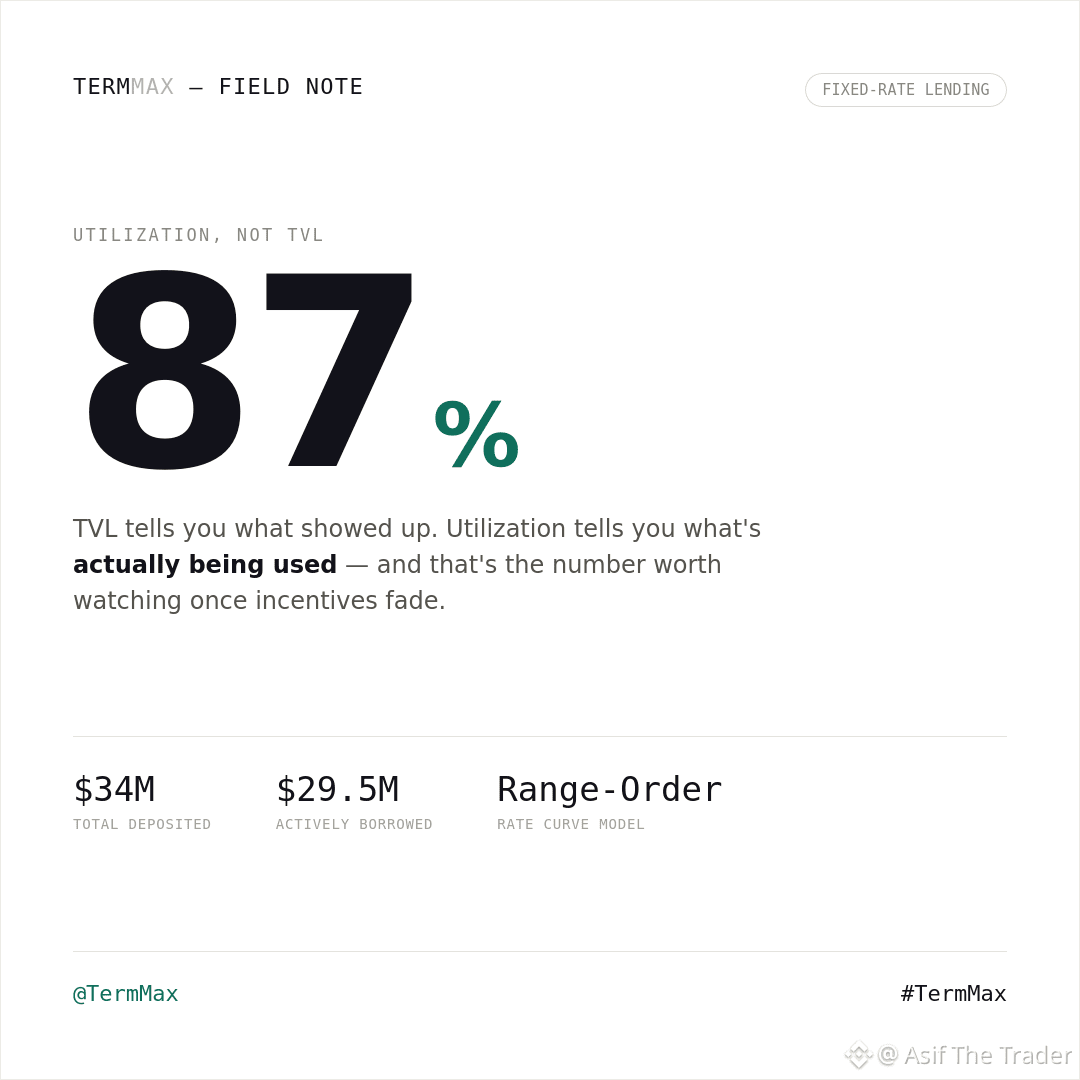
يخبرك TVL بما ظهر. وتخبرك الإتاحة بما يتم استخدامه فعليًا — واليوم تجعل أرقام TermMax هذه الفجوة تستحق الانتباه.
تم إيداع 34 مليون دولار، واقتُرِض حوالي 29.5 مليون دولار، ويقع المعدل قرب نسبة إتاحة تبلغ 87%. هذه بركة يتم استخدامها بنشاط، وليست سيولة متوقفة فقط.
ما يلفت الانتباه هو البنية الأساسية. بدلًا من معدل واحد مشترك للبركة، يختار المقرضون منحنى السعر الخاص بهم عبر أوامر النطاق. لذا فإن نسبة 87% ليست رقمًا موحدًا واحدًا — بل هي إجمالي مُبنى من اختيارات منحنيات فردية كثيرة.
لا تزال الأيام الأولى؛ فبيانات يوم واحد ليست اتجاهًا. ما أراقبه بعد ذلك هو ما إذا ظلت نسبة الإتاحة ثابتة عندما تبدأ برامج الحوافز بالانحسار.
#TermMax @termmax
#termmax @TermMax
يخبرك TVL بما ظهر. وتخبرك الإتاحة بما يتم استخدامه فعليًا — واليوم تجعل أرقام TermMax هذه الفجوة تستحق الانتباه.
تم إيداع 34 مليون دولار، واقتُرِض حوالي 29.5 مليون دولار، ويقع المعدل قرب نسبة إتاحة تبلغ 87%. هذه بركة يتم استخدامها بنشاط، وليست سيولة متوقفة فقط.
ما يلفت الانتباه هو البنية الأساسية. بدلًا من معدل واحد مشترك للبركة، يختار المقرضون منحنى السعر الخاص بهم عبر أوامر النطاق. لذا فإن نسبة 87% ليست رقمًا موحدًا واحدًا — بل هي إجمالي مُبنى من اختيارات منحنيات فردية كثيرة.
لا تزال الأيام الأولى؛ فبيانات يوم واحد ليست اتجاهًا. ما أراقبه بعد ذلك هو ما إذا ظلت نسبة الإتاحة ثابتة عندما تبدأ برامج الحوافز بالانحسار.
#TermMax @TermMax
9
5
88
@termmax #TermMax
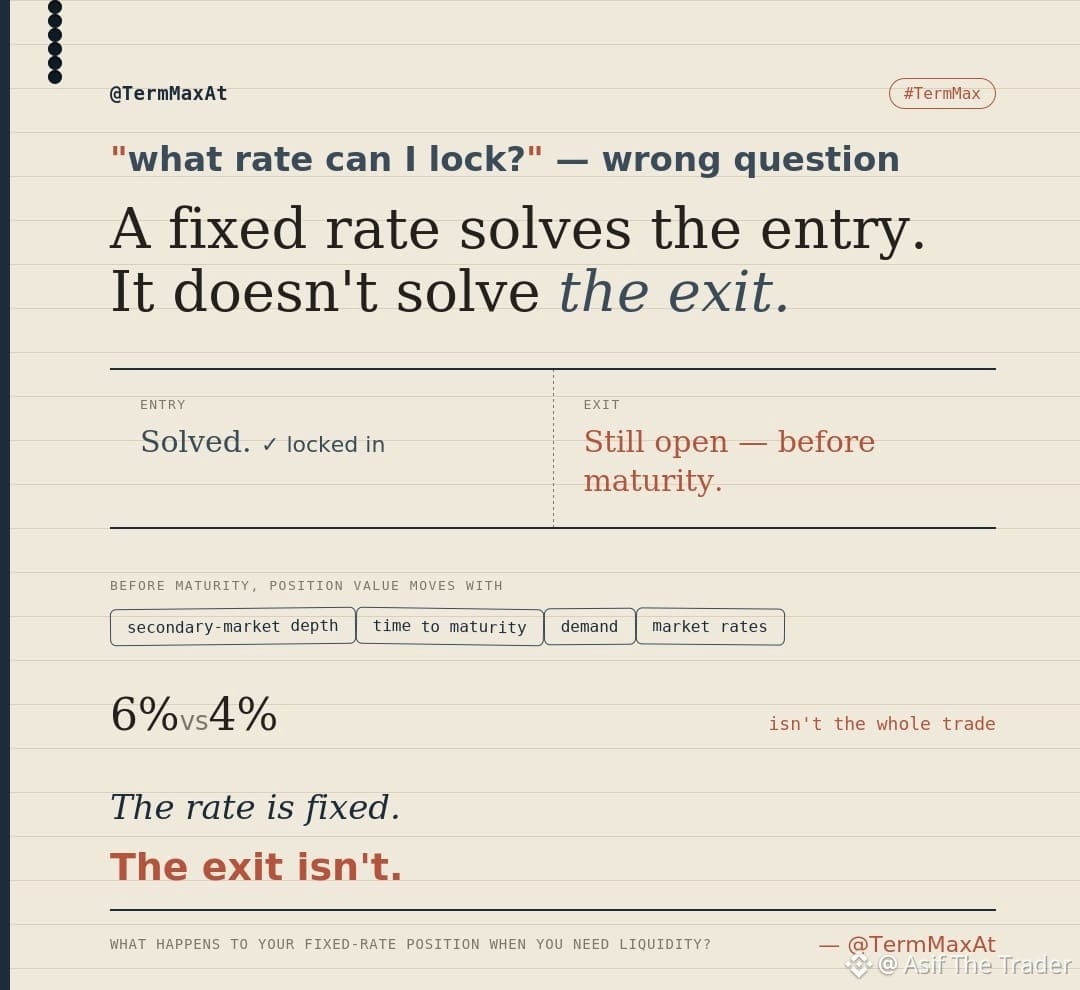
يسأل الجميع: “ما هي النسبة التي يمكنني تثبيتها على TermMax؟”
لكنني بدأت أفكر فيما يأتي بعد الصفقة:
ماذا يحدث عندما أريد الخروج؟
النسبة الثابتة تحل مشكلة الدخول.
لكنها لا تحل تلقائيًا مشكلة الخروج.
قبل الاستحقاق، يمكن أن تتغير قيمة المركز مع عمق السوق في السوق الثانوي، والوقت المتبقي حتى الاستحقاق، والطلب، وأسعار السوق.
لذلك فإن 6% مقابل 4% ليسا كل تفاصيل الصفقة.
السؤال الأكثر إثارة للاهتمام هو:
ماذا يحدث لذلك المركز ذي النسبة الثابتة عندما تحتاج إلى سيولة؟
قد تكون النسبة ثابتة.
لكن الخروج ليس.
@TermMax #TermMax
يسأل الجميع: “ما هي النسبة التي يمكنني تثبيتها على TermMax؟”
لكنني بدأت أفكر فيما يأتي بعد الصفقة:
ماذا يحدث عندما أريد الخروج؟
النسبة الثابتة تحل مشكلة الدخول.
لكنها لا تحل تلقائيًا مشكلة الخروج.
قبل الاستحقاق، يمكن أن تتغير قيمة المركز مع عمق السوق في السوق الثانوي، والوقت المتبقي حتى الاستحقاق، والطلب، وأسعار السوق.
لذلك فإن 6% مقابل 4% ليسا كل تفاصيل الصفقة.
السؤال الأكثر إثارة للاهتمام هو:
ماذا يحدث لذلك المركز ذي النسبة الثابتة عندما تحتاج إلى سيولة؟
قد تكون النسبة ثابتة.
لكن الخروج ليس.
5
5
57
تمّ التحقق
@Dusk_Foundation $DUSK #dusk
كنت أعتقد أن جعل مؤسسة البلوك تشين جاهزة للاستخدام المؤسسي يعتمد غالبًا على التوافق مع EVM.
أعط المطورين أدوات Solidity، وحافظ على تجربة مستخدم مألوفة، وستأتي عملية التبنّي بعدها.
كلما نظرت إلى DuskEVM، زاد اعتقادي بأن المشكلة الأصعب ليست إلا الخصوصية فعلاً.
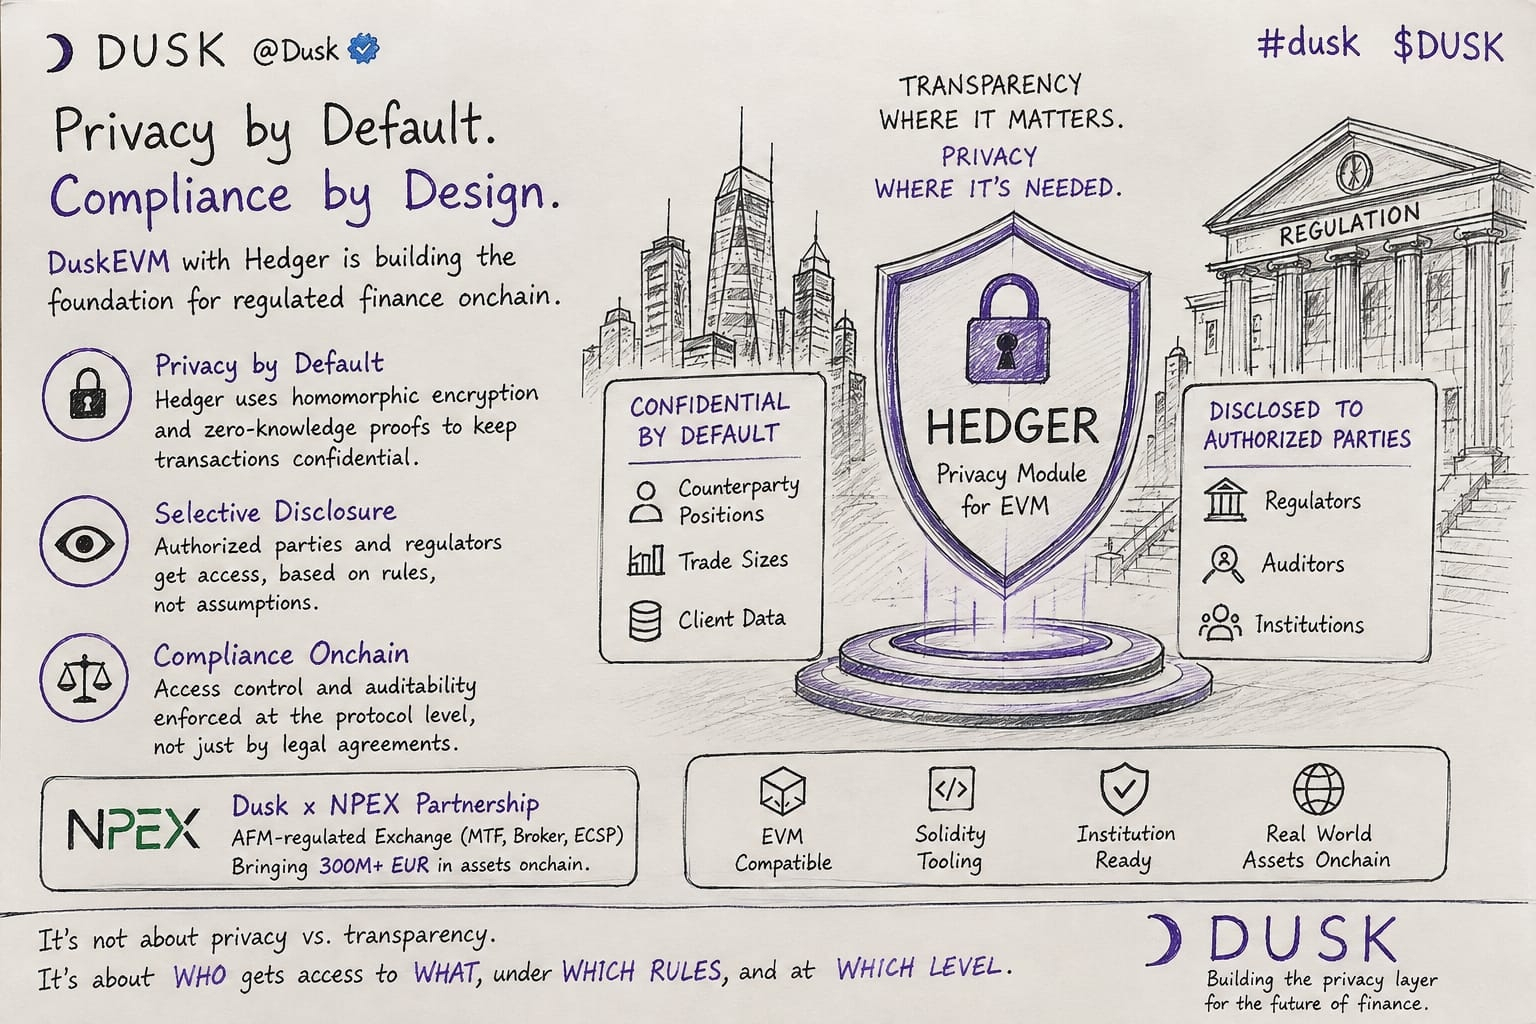
التمويل المُنظّم يحتاج إلى حلّ وسط. لا يمكنك وضع كل حجم صفقة أو مركز أو جزء من بيانات العميل على سجلّ شفاف بالكامل. لكن لا يمكنك أيضًا جعل كل شيء غير مرئي تمامًا. لا يزال المنظّمون والمدقّقون والمشاركون المصرّح لهم يحتاجون إلى المعلومات الصحيحة في الوقت المناسب.
وهنا يصبح Hedger مثيرًا للاهتمام.
تقدّم Dusk Hedger كجزء خصوصية لـ EVM، مصممًا للحفاظ على سرّية المعاملات مع تمكين الإفصاح الانتقائي عندما يلزم الوصول.
وهذا يغيّر الطريقة التي أفكر بها في الخصوصية:
الخصوصية لا تعني إخفاء كل شيء.
إنها تعني التحكم في من يمكنه رؤية ماذا، ومتى يمكنه رؤيته، ولماذا.
وهذا الجزء الأخير يهم في الأسواق المُنظّمة.
إن اتصال NPEX يجعل الفكرة أكثر إثارة للاهتمام أيضًا. وبالاقتران مع الدفع لوضع الأصول الواقعية على السلسلة، فإنه يشير إلى حالة استخدام تتجاوز الجمهور المعتاد في عالم الكريبتو الأصلي.
ومع ذلك، لن أقول إن المشكلة قد تم حلّها.
الاختبار الحقيقي هو ما إذا كانت هذه المعمارية قادرة على التعامل مع نشاط بمقياس مؤسسي مع تلبية متطلبات إفصاح وتدقيق والامتثال الجادة.
هذا ما سأراقبه.
لأن ربما لا تكون المسألة الحقيقية هي ليست:
الخصوصية أم الشفافية؟
ربما هي:
من يحصل على الوصول إلى ماذا، وفق أي قواعد، وبأي مستوى؟
@Dusk_Foundation $DUSK #dusk
@Dusk $DUSK #dusk
كنت أعتقد أن جعل مؤسسة البلوك تشين جاهزة للاستخدام المؤسسي يعتمد غالبًا على التوافق مع EVM.
أعط المطورين أدوات Solidity، وحافظ على تجربة مستخدم مألوفة، وستأتي عملية التبنّي بعدها.
كلما نظرت إلى DuskEVM، زاد اعتقادي بأن المشكلة الأصعب ليست إلا الخصوصية فعلاً.
التمويل المُنظّم يحتاج إلى حلّ وسط. لا يمكنك وضع كل حجم صفقة أو مركز أو جزء من بيانات العميل على سجلّ شفاف بالكامل. لكن لا يمكنك أيضًا جعل كل شيء غير مرئي تمامًا. لا يزال المنظّمون والمدقّقون والمشاركون المصرّح لهم يحتاجون إلى المعلومات الصحيحة في الوقت المناسب.
وهنا يصبح Hedger مثيرًا للاهتمام.
تقدّم Dusk Hedger كجزء خصوصية لـ EVM، مصممًا للحفاظ على سرّية المعاملات مع تمكين الإفصاح الانتقائي عندما يلزم الوصول.
وهذا يغيّر الطريقة التي أفكر بها في الخصوصية:
الخصوصية لا تعني إخفاء كل شيء.
إنها تعني التحكم في من يمكنه رؤية ماذا، ومتى يمكنه رؤيته، ولماذا.
وهذا الجزء الأخير يهم في الأسواق المُنظّمة.
إن اتصال NPEX يجعل الفكرة أكثر إثارة للاهتمام أيضًا. وبالاقتران مع الدفع لوضع الأصول الواقعية على السلسلة، فإنه يشير إلى حالة استخدام تتجاوز الجمهور المعتاد في عالم الكريبتو الأصلي.
ومع ذلك، لن أقول إن المشكلة قد تم حلّها.
الاختبار الحقيقي هو ما إذا كانت هذه المعمارية قادرة على التعامل مع نشاط بمقياس مؤسسي مع تلبية متطلبات إفصاح وتدقيق والامتثال الجادة.
هذا ما سأراقبه.
لأن ربما لا تكون المسألة الحقيقية هي ليست:
الخصوصية أم الشفافية؟
ربما هي:
من يحصل على الوصول إلى ماذا، وفق أي قواعد، وبأي مستوى؟
@Dusk $DUSK #dusk
8
5
89
@Dusk_Foundation #dusk $DUSK
غالبًا ما كنت أعتقد أن أصعب جزء في وضع الأصول المالية على السلسلة هو ببساطة نقل الأصل إلى هناك.
كلما نظرت إلى Dusk، بدا أن السؤال الأصعب يأتي بعد الإصدار:
من الذي يجب أن يكون قادرًا على رؤية ماذا، ومن الذي يجب أن يكون قادرًا على إثبات ماذا؟
لنأخذ سندًا مُنظّمًا. قد يتطلب الأمر التحقق من عملية النقل، لكن هذا لا يعني أن الجميع ينبغي أن يرى رصيد الحامل أو مركزه أو الأطراف المقابلة.
هذه هي المفارقة:
الخصوصية دون فقدان القدرة على الإثبات.
يعالج Dusk ذلك بالمعاملات المُشفَّرة، وإثباتات المعرفة الصفرية والإفصاح الانتقائي، بينما يجلب كلٌّ من DuskEVM وHedger سير عملًا سريًا للتطبيقات المبنية على Solidity.
لكن هناك افتراض آخر يستحق أن يُساءَل: وضع أصل على السلسلة لا يعني تلقائيًا أنه وضع دورة حياته هناك.
يمكن أن تظل عملية الإصدار والملكية والتحويلات والتسوية والخدمات متوزعة عبر أنظمة غير متصلة.
لهذا السبب يثيرني نهج Dusk الأصلي في الإصدار: ليس مجرد إنشاء رمز، بل الحفاظ على مزيد من دورة حياة الأصل متصلة على السلسلة.
الاختبار الحقيقي هو ما إذا كانت الأسواق المُنظَّمة يمكنها جعل تلك الدورة الخاصة حيث ينبغي، وقابلة للإثبات حيث يجب، ومتصلة من الإصدار حتى التسوية والخدمات.
إذا نجح هذا التوازن على نطاق واسع، فهل تتغير القيمة الحقيقية من الرمز نفسه إلى البنية التحتية التي تنسّق كل ما حوله؟
ما الأهم بالنسبة للتمويل على السلسلة؟
@Dusk #dusk $DUSK
غالبًا ما كنت أعتقد أن أصعب جزء في وضع الأصول المالية على السلسلة هو ببساطة نقل الأصل إلى هناك.
كلما نظرت إلى Dusk، بدا أن السؤال الأصعب يأتي بعد الإصدار:
من الذي يجب أن يكون قادرًا على رؤية ماذا، ومن الذي يجب أن يكون قادرًا على إثبات ماذا؟
لنأخذ سندًا مُنظّمًا. قد يتطلب الأمر التحقق من عملية النقل، لكن هذا لا يعني أن الجميع ينبغي أن يرى رصيد الحامل أو مركزه أو الأطراف المقابلة.
هذه هي المفارقة:
الخصوصية دون فقدان القدرة على الإثبات.
يعالج Dusk ذلك بالمعاملات المُشفَّرة، وإثباتات المعرفة الصفرية والإفصاح الانتقائي، بينما يجلب كلٌّ من DuskEVM وHedger سير عملًا سريًا للتطبيقات المبنية على Solidity.
لكن هناك افتراض آخر يستحق أن يُساءَل: وضع أصل على السلسلة لا يعني تلقائيًا أنه وضع دورة حياته هناك.
يمكن أن تظل عملية الإصدار والملكية والتحويلات والتسوية والخدمات متوزعة عبر أنظمة غير متصلة.
لهذا السبب يثيرني نهج Dusk الأصلي في الإصدار: ليس مجرد إنشاء رمز، بل الحفاظ على مزيد من دورة حياة الأصل متصلة على السلسلة.
الاختبار الحقيقي هو ما إذا كانت الأسواق المُنظَّمة يمكنها جعل تلك الدورة الخاصة حيث ينبغي، وقابلة للإثبات حيث يجب، ومتصلة من الإصدار حتى التسوية والخدمات.
إذا نجح هذا التوازن على نطاق واسع، فهل تتغير القيمة الحقيقية من الرمز نفسه إلى البنية التحتية التي تنسّق كل ما حوله؟
ما الأهم بالنسبة للتمويل على السلسلة؟
🔘 Privacy + proof
83%
🔘 Asset lifecycle
17%
🔘 Transparency
0%
🔘 Settlement
0%
6 الأصوات • تمّ إغلاق التصويت
7
5
86
تمّ التحقق
لقد لاحظت شيئًا عن Dusk Trade جعلني أُعيد التفكير فيما تحاوله “الرمْزَنة” فعلًا حله.
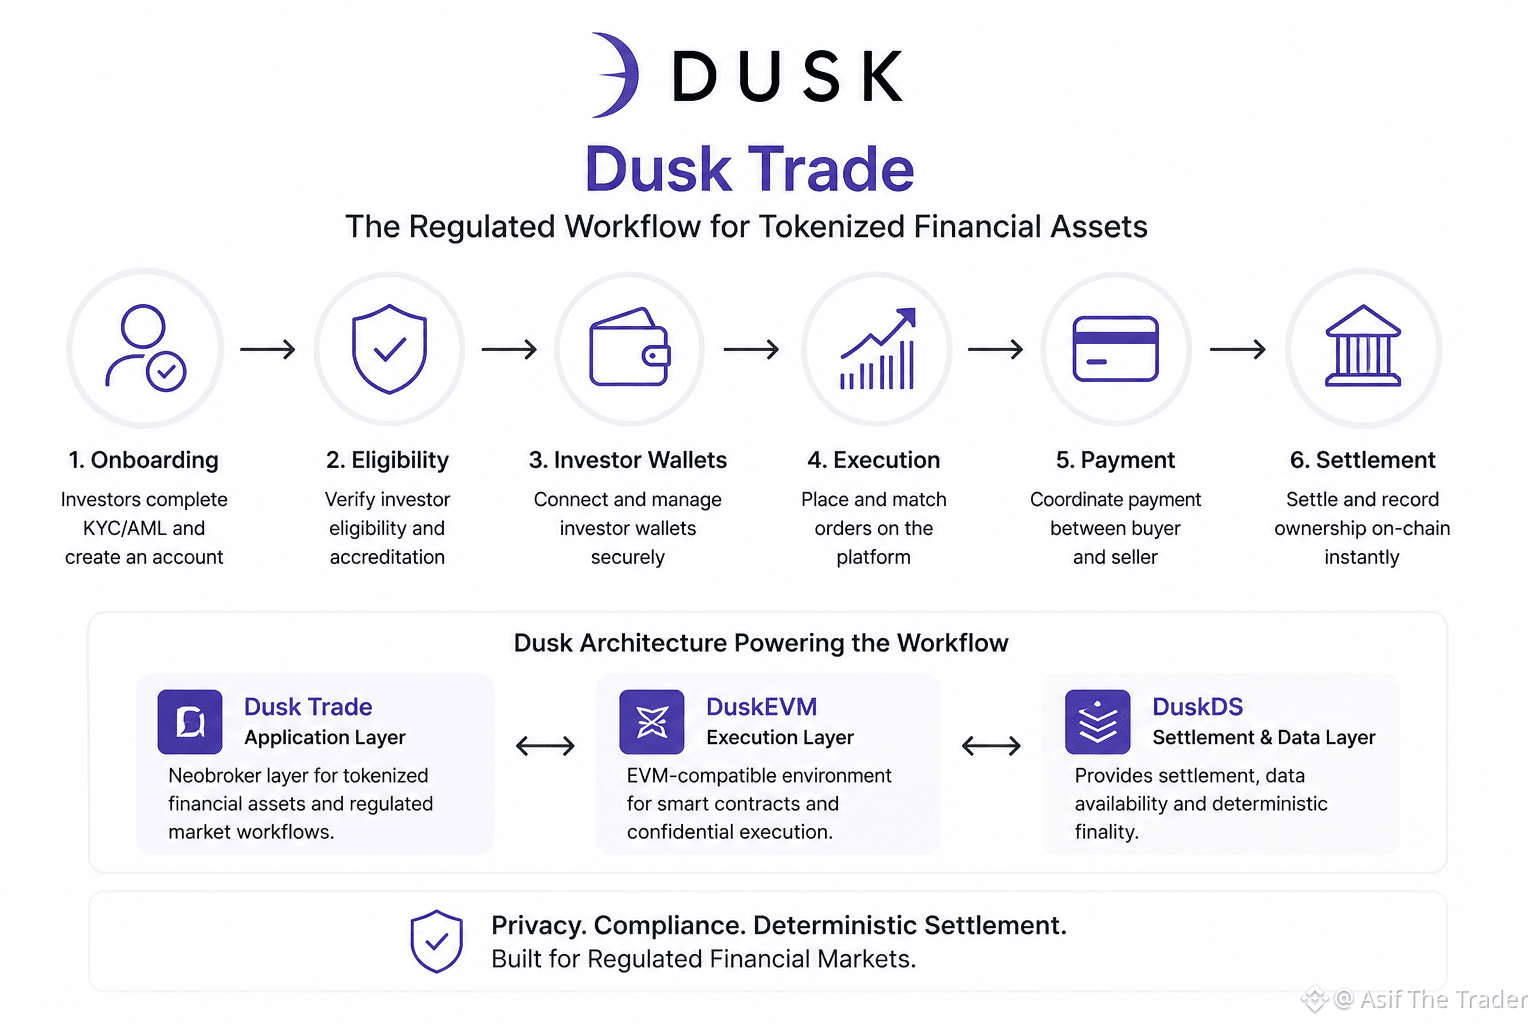
في البداية، بدا أن وجود وسيط جديد للأصول المُرَمَّزة مجرد واجهة أخرى لشراء وبيع الأوراق المالية الرقمية. لكن كلما تعمقت أكثر، أدركت أن صعوبة الأمر قد لا تكون في الأصل نفسه. في الأسواق المُنظَّمة، الجزء الأصعب هو ما يحيط به — ضم المستثمرين، والتحقق من الأهلية، وربط محافظ المستثمرين، وتنفيذ الصفقات، وتنسيق الدفع، وفي النهاية تسوية الملكية.
وهذا يخلق توترًا مثيرًا للاهتمام.
وضع سند أو ETF أو أي أصل مالي آخر على السلسلة يمكن أن يجعله قابلًا للبرمجة. لكن قابلية البرمجة وحدها لا تجيب عن من يُسمح له بالوصول، وما المعلومات التي يجب أن تظل خاصة، وكيف يمكن للأطراف المصرَّح لها التحقق من النشاط، أو كيف تتحول الصفقة المنفذة في النهاية إلى ملكية مُسَوَّاة.
وهنا يصبح Dusk Trade أكثر إثارة للاهتمام بالنسبة لي. فهو يُوضَع بوصفه طبقة التطبيق للأصول المالية المرمَّزة، بينما يوفر DuskEVM تنفيذًا متوافقًا مع EVM، ويدعم DuskDS التسوية وتوفّر البيانات. والسؤال الحقيقي ليس ما إذا كانت هذه المكونات موجودة، بل هل يمكنها العمل معًا عبر سير العمل المالي نفسه.
وهذه هي النقطة التي ما زلت أراقبها.
لأن رمْزَنة الأصل قد تكون مجرد البداية. الاختبار الأشد صعوبة هو ما إذا كانت البنية التحتية المحيطة به يمكنها فعلًا جعل الأسواق المُنظَّمة أكثر كفاءة — بدلًا من مجرد إعادة خلق تعقيد مألوف بصيغة مختلفة.
هل يستطيع Dusk Trade تبسيط سير العمل المالي المُنظَّم حقًا عبر إحضار المزيد منه على السلسلة، أم أن التعقيد نفسه سيأخذ ببساطة شكلًا مختلفًا؟
@Dusk_Foundation $DUSK #dusk
لقد لاحظت شيئًا عن Dusk Trade جعلني أُعيد التفكير فيما تحاوله “الرمْزَنة” فعلًا حله.
في البداية، بدا أن وجود وسيط جديد للأصول المُرَمَّزة مجرد واجهة أخرى لشراء وبيع الأوراق المالية الرقمية. لكن كلما تعمقت أكثر، أدركت أن صعوبة الأمر قد لا تكون في الأصل نفسه. في الأسواق المُنظَّمة، الجزء الأصعب هو ما يحيط به — ضم المستثمرين، والتحقق من الأهلية، وربط محافظ المستثمرين، وتنفيذ الصفقات، وتنسيق الدفع، وفي النهاية تسوية الملكية.
وهذا يخلق توترًا مثيرًا للاهتمام.
وضع سند أو ETF أو أي أصل مالي آخر على السلسلة يمكن أن يجعله قابلًا للبرمجة. لكن قابلية البرمجة وحدها لا تجيب عن من يُسمح له بالوصول، وما المعلومات التي يجب أن تظل خاصة، وكيف يمكن للأطراف المصرَّح لها التحقق من النشاط، أو كيف تتحول الصفقة المنفذة في النهاية إلى ملكية مُسَوَّاة.
وهنا يصبح Dusk Trade أكثر إثارة للاهتمام بالنسبة لي. فهو يُوضَع بوصفه طبقة التطبيق للأصول المالية المرمَّزة، بينما يوفر DuskEVM تنفيذًا متوافقًا مع EVM، ويدعم DuskDS التسوية وتوفّر البيانات. والسؤال الحقيقي ليس ما إذا كانت هذه المكونات موجودة، بل هل يمكنها العمل معًا عبر سير العمل المالي نفسه.
وهذه هي النقطة التي ما زلت أراقبها.
لأن رمْزَنة الأصل قد تكون مجرد البداية. الاختبار الأشد صعوبة هو ما إذا كانت البنية التحتية المحيطة به يمكنها فعلًا جعل الأسواق المُنظَّمة أكثر كفاءة — بدلًا من مجرد إعادة خلق تعقيد مألوف بصيغة مختلفة.
هل يستطيع Dusk Trade تبسيط سير العمل المالي المُنظَّم حقًا عبر إحضار المزيد منه على السلسلة، أم أن التعقيد نفسه سيأخذ ببساطة شكلًا مختلفًا؟
@Dusk $DUSK #dusk
14
7
71
ما زلت أعتقد أن DuskEVM يحل الجزء السهل من المشكلة.
إن جعل مطوري Solidity مرتاحين على سلسلة جديدة هو شيء واحد. أما جعل الأسواق المالية المنظمة تعمل فعليًا حول ذلك فهو أصعب بكثير.
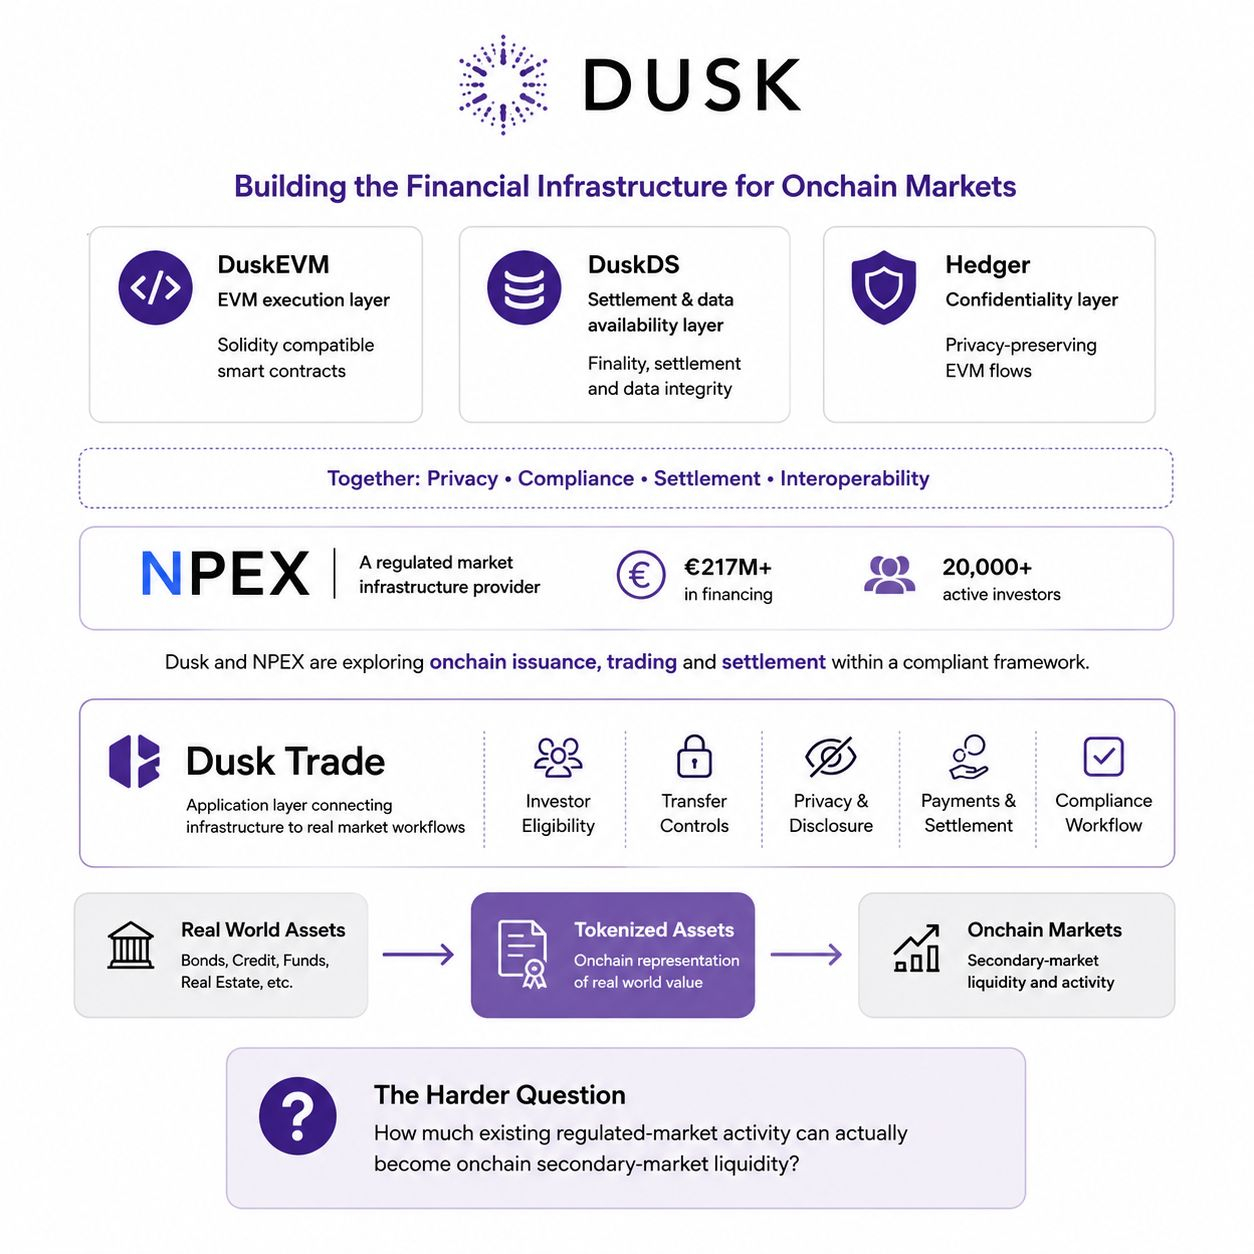
ما لفت انتباهي لم يكن توافق EVM نفسه. بل ما يقع تحته: يتولى DuskEVM تنفيذ EVM، ويوفر DuskDS التسوية وإتاحة البيانات، بينما يقدّم Hedger مسارًا نحو تدفقات EVM سرّية.
ثم نظرت إلى NPEX.
حاليًا، تُبلّغ NPEX عن تمويل قدره أكثر من 217 مليون يورو ووجود 20,000+ مستثمر نشط. إن شراكتها مع Dusk هي المكان الذي تلتقي فيه سوق منظَّمة قائمة ببنية تحتية يتم بناؤها من أجل سير عمل مالي قائم على السلسلة.
لكن ذلك يطرح السؤال الأصعب:
كم من هذا النشاط القائم يمكن أن يصبح فعليًا سيولة سوق ثانوية على السلسلة؟
لأن ترميز أصل ما ليس الجزء الصعب.
الاختبار الحقيقي هو ما يحيط بذلك: من يمكنه الوصول إليه، ومن يمكنه الاحتفاظ به أو تحويله، ما الذي يبقى خاصًا، وما الذي يجب الإفصاح عنه، وكيف تتم تنسيق المدفوعات والتسوية، وما إذا كانت العملية برمتها تعمل كسير عمل امتثال واحد.
لهذا السبب يثير اهتمامي Dusk Trade. فهو يحاول ربط عمليات السوق تلك بدلًا من اعتبار الرمز نفسه هو المنتج النهائي.
لذا فأنا أقل اهتمامًا بما إذا كان بإمكان Dusk وضع أصل آخر على السلسلة.
وأكثر اهتمامًا بما إذا كانت علاقاتها بسوق منظَّم يمكن أن تتحول إلى نشاط تداول وتسوية حقيقي على السلسلة.
البنية المعمارية شيء واحد. وإثبات السيولة شيء آخر.
هل يستطيع Dusk سدّ هذه الفجوة؟
@Dusk_Foundation $DUSK #dusk
ما زلت أعتقد أن DuskEVM يحل الجزء السهل من المشكلة.
إن جعل مطوري Solidity مرتاحين على سلسلة جديدة هو شيء واحد. أما جعل الأسواق المالية المنظمة تعمل فعليًا حول ذلك فهو أصعب بكثير.
ما لفت انتباهي لم يكن توافق EVM نفسه. بل ما يقع تحته: يتولى DuskEVM تنفيذ EVM، ويوفر DuskDS التسوية وإتاحة البيانات، بينما يقدّم Hedger مسارًا نحو تدفقات EVM سرّية.
ثم نظرت إلى NPEX.
حاليًا، تُبلّغ NPEX عن تمويل قدره أكثر من 217 مليون يورو ووجود 20,000+ مستثمر نشط. إن شراكتها مع Dusk هي المكان الذي تلتقي فيه سوق منظَّمة قائمة ببنية تحتية يتم بناؤها من أجل سير عمل مالي قائم على السلسلة.
لكن ذلك يطرح السؤال الأصعب:
كم من هذا النشاط القائم يمكن أن يصبح فعليًا سيولة سوق ثانوية على السلسلة؟
لأن ترميز أصل ما ليس الجزء الصعب.
الاختبار الحقيقي هو ما يحيط بذلك: من يمكنه الوصول إليه، ومن يمكنه الاحتفاظ به أو تحويله، ما الذي يبقى خاصًا، وما الذي يجب الإفصاح عنه، وكيف تتم تنسيق المدفوعات والتسوية، وما إذا كانت العملية برمتها تعمل كسير عمل امتثال واحد.
لهذا السبب يثير اهتمامي Dusk Trade. فهو يحاول ربط عمليات السوق تلك بدلًا من اعتبار الرمز نفسه هو المنتج النهائي.
لذا فأنا أقل اهتمامًا بما إذا كان بإمكان Dusk وضع أصل آخر على السلسلة.
وأكثر اهتمامًا بما إذا كانت علاقاتها بسوق منظَّم يمكن أن تتحول إلى نشاط تداول وتسوية حقيقي على السلسلة.
البنية المعمارية شيء واحد. وإثبات السيولة شيء آخر.
هل يستطيع Dusk سدّ هذه الفجوة؟
@Dusk $DUSK #dusk
9
8
104
ما زلت أعتقد أن DuskEVM يحل الجزء السهل من المشكلة. السؤال الأصعب هو: لماذا سأبقى.
لاحظت أن نقطة دخول المطورين تبدو مألوفة: تعمل Solidity مع Hardhat وFoundry، بينما يستخدم DuskEVM معرف السلسلة Chain ID 744 على الشبكة الرئيسية و745 على شبكة الاختبار.
لكن التوافق مع EVM وحده لا يكفي.
الطبقة الأكثر إثارة للاهتمام هي Hedger، الذي يتيح سير عمل EVM سريًّا باستخدام التشفير المتماثل (homomorphic encryption) وإثباتات المعرفة الصفرية (zero-knowledge proofs). قد يكون ذلك مهمًّا عندما تحتاج التطبيقات المالية إلى الخصوصية دون فقدان القدرة على الالتزام بالمتطلبات التنظيمية.
ثم يأتي Dusk Trade، مع التركيز على أشياء مثل استقبال المستثمرين، والتحويلات المتحكم بها للأصول، وتنسيق المدفوعات والتسوية للأصول المالية المرمّزة (tokenized).
وهذا يخلق التوتر الحقيقي بالنسبة لي:
يمكن لتوافق EVM أن يفتح الباب للمطورين. لكن الخصوصية والامتثال والبنية التحتية المالية يجب أن تمنحهم سببًا للبقاء.
هل يمكن لـ Dusk تحويل بيئة EVM المألوفة لديها إلى ميزة حقيقية للتمويل الخاضع للرقابة، بدلًا من أن تصبح مجرد سلسلة EVM أخرى؟
@Dusk_Foundation $DUSK #dusk
ما الذي سيجعل DuskEVM يبرز في التمويل الخاضع للرقابة؟
ما زلت أعتقد أن DuskEVM يحل الجزء السهل من المشكلة. السؤال الأصعب هو: لماذا سأبقى.
لاحظت أن نقطة دخول المطورين تبدو مألوفة: تعمل Solidity مع Hardhat وFoundry، بينما يستخدم DuskEVM معرف السلسلة Chain ID 744 على الشبكة الرئيسية و745 على شبكة الاختبار.
لكن التوافق مع EVM وحده لا يكفي.
الطبقة الأكثر إثارة للاهتمام هي Hedger، الذي يتيح سير عمل EVM سريًّا باستخدام التشفير المتماثل (homomorphic encryption) وإثباتات المعرفة الصفرية (zero-knowledge proofs). قد يكون ذلك مهمًّا عندما تحتاج التطبيقات المالية إلى الخصوصية دون فقدان القدرة على الالتزام بالمتطلبات التنظيمية.
ثم يأتي Dusk Trade، مع التركيز على أشياء مثل استقبال المستثمرين، والتحويلات المتحكم بها للأصول، وتنسيق المدفوعات والتسوية للأصول المالية المرمّزة (tokenized).
وهذا يخلق التوتر الحقيقي بالنسبة لي:
يمكن لتوافق EVM أن يفتح الباب للمطورين. لكن الخصوصية والامتثال والبنية التحتية المالية يجب أن تمنحهم سببًا للبقاء.
هل يمكن لـ Dusk تحويل بيئة EVM المألوفة لديها إلى ميزة حقيقية للتمويل الخاضع للرقابة، بدلًا من أن تصبح مجرد سلسلة EVM أخرى؟
@Dusk $DUSK #dusk
ما الذي سيجعل DuskEVM يبرز في التمويل الخاضع للرقابة؟
EVM compatibility
40%
Privacy + compliance
60%
5 الأصوات • تمّ إغلاق التصويت
4
5
79
سجّل الدخول لاستكشاف المزيد من المُحتوى
انضم إلى مُستخدمي العملات الرقمية حول العالم على Binance Square
⚡️ احصل على أحدث المعلومات المفيدة عن العملات الرقمية.
💬 موثوقة من قبل أكبر منصّة لتداول العملات الرقمية في العالم.
👍 اكتشف الرؤى الحقيقية من صنّاع المُحتوى الموثوقين.
البريد الإلكتروني / رقم الهاتف
المواضيع الرائجة
BitcoinClears$85200
133 مشاهدات
53 يقومون بالنقاش
🚨 $BTC إعداد قصير سريع — هل تبيع الارتفاع؟
🔴 الاتجاه: بيع على الهبوط
⚡ الدخول: الآن
📌 DCA: 85,270
🛑 وقف الخسارة: 85,750
🎯 الهدف 1: 82,990
🎯 الهدف 2: 81,640
🎯 الهدف 3: 80,291
“لقد اشتريته سابقًا، والآن أبيعه.” 😂
راقب منطقة 85.27 ألف–85.75 ألف عن قرب وأدرِ المخاطر بعناية.
تداول بذكاء • قم بالبحث بنفسك (DYOR)
$MOVR
$ARK
#BitcoinClears$85200
ChartCrest
·0 إعجاب
·18 مشاهدات
AltcoinSeasonIndexHoldsAbove60For5Days
3,224 مشاهدات
354 يقومون بالنقاش
BitcoinSlipsBelow$84000
1,316 مشاهدات
78 يقومون بالنقاش