#dusk $DUSK @Dusk
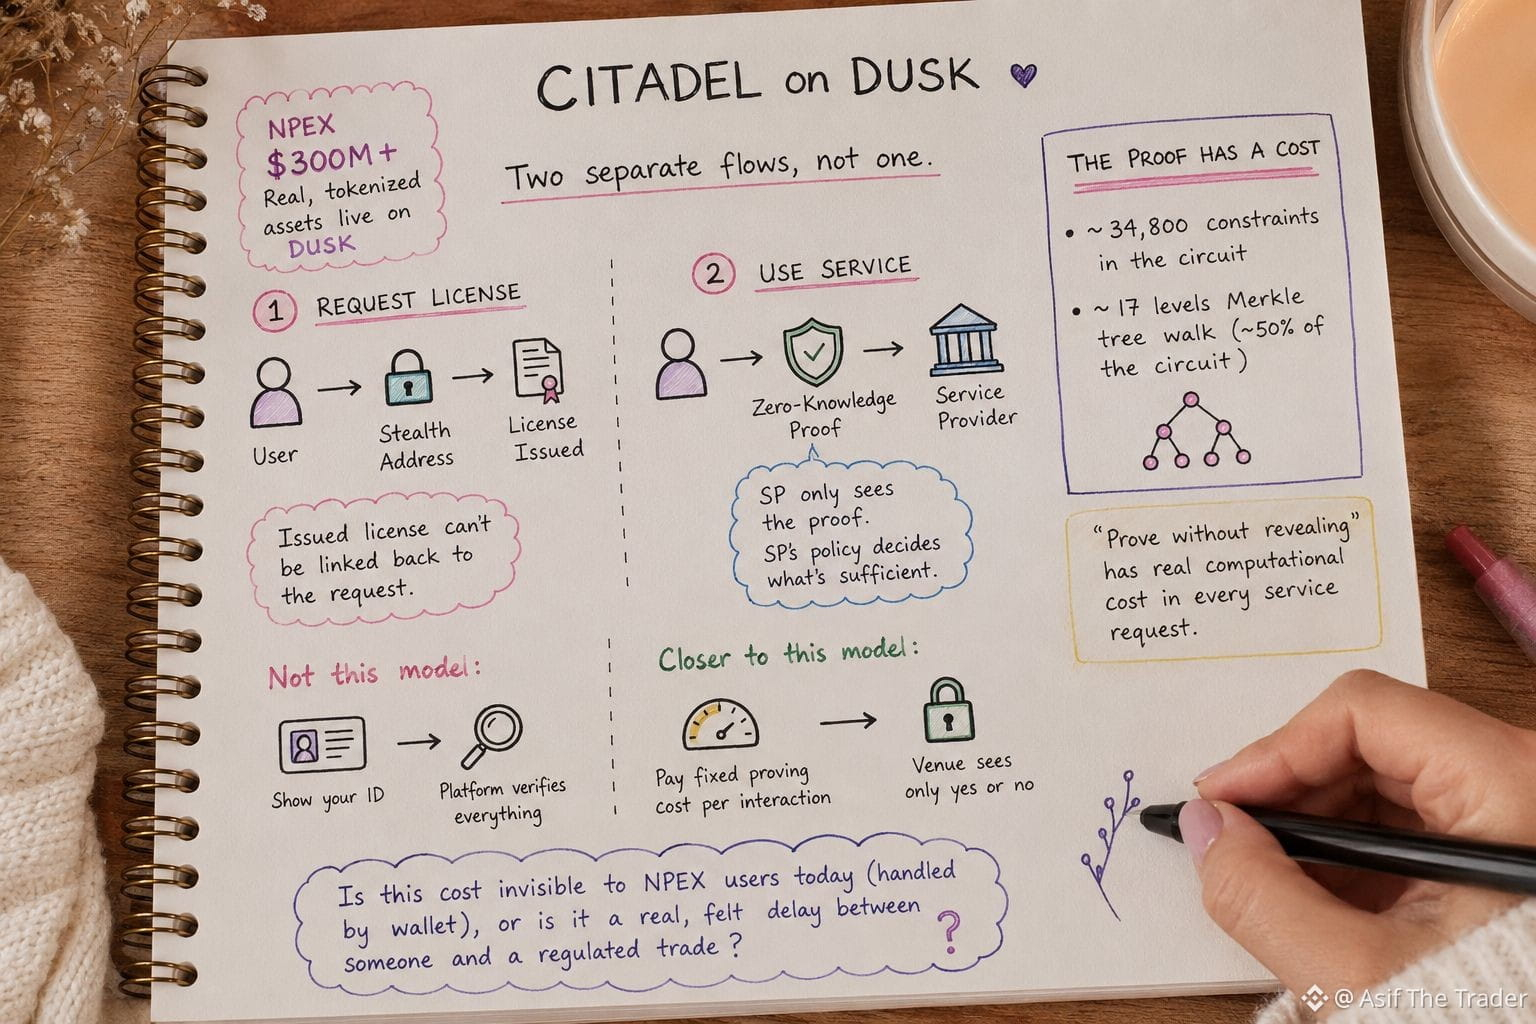
عدت إلى وثائق Citadel بعد أن لاحظت أن لدى NPEX بالفعل أكثر من 300 مليون دولار من أصول حقيقية مُرمّزة تعمل على Dusk. هذا لم يعد مثالًا على شبكة اختبار، لذا جعلني ذلك أرغب في التحقق مما إذا كان ادعاء الخصوصية صحيحًا فعليًا في إطار جهة مُنظَّمة حقيقية، وليس مجرد مخطط في ورقة بيضاء.
اتضح أن البروتوكول عبارة عن تدفّقين منفصلين فعلًا، وليس تدفّقًا واحدًا.
أولًا، يطلب المستخدم ترخيصًا من موفّر تراخيص باستخدام عنوان خفي، بحيث لا يمكن ربط الترخيص الذي تم إصداره مرةً أخرى بطلبه.
ثانيًا، عندما يريد المستخدم استخدام خدمة، فإنه لا يعيد إرسال الترخيص. بل يرسل إثباتًا ذا معرفة صفرية يثبت أنه يمتلك ترخيصًا صالحًا. لا يرى مزوّد الخدمة إلا هذا الإثبات، وهو سياسةُ مزوّد الخدمة نفسه التي تحدد ما الذي يُعد كافيًا.
هذه هي النقطة التي جعلتني أتوقف. هذا الإثبات ليس مجانيًا. الدارة الخاصة بـ Citadel لإثبات ملكية الترخيص تعمل تقريبًا عند 34,800 شرط (constraints)، ونحو نصف هذا الرقم مجرد التنقل عبر شجرة Merkle بعمق 17 مستوى للتأكد من أن الترخيص مُسجَّل فعلًا.
لذا فإن "الإثبات دون كشف" له تكلفة حسابية حقيقية مضمنة في كل طلب خدمة، وليس مجرد مبدأ تصميمي في شريحة.
هذا نموذج مختلف عن "أظهر هويتك، ودع المنصة تتحقق من كل شيء".
الأقرب هو: دفع تكلفة إثبات ثابتة مرة واحدة لكل تفاعل، مقابل ألا ترى الجهة أي شيء سوى نعم أو لا.
ما لا أزال غير قادر على تحديده هو ما إذا كانت تلك التكلفة غير مرئية لمستخدم NPEX الحقيقي اليوم، وهل تتولى المحفظة التعامل معها في الخلفية، أم أنها تأخير فعلي يشعر به المستخدم يقف بين شخصٍ وبين عملية تداول منظَّمة.