
#bugbounty
bugbounty
6,481 مشاهدات
46 يقومون بالنقاش
رائج
جديد
·
--
لا تُدفع مكافأة اكتشاف الثغرات مقابل كل علامة تبويب في المتصفح. وإلا لكان البحث الأمني مهنة مختلفة تمامًا.
يقدّم برنامج Immunefi نفسه مكافآت مشروطة للاكتشافات الأمنية المؤهلة. ستحتاج إلى إثبات مفهوم وتأثير يقع ضمن النطاق. قد لا تحصل على أي مكافأة مقابل المشكلات المعروفة أو البلاغات المكررة أو الاكتشافات غير المؤهلة.
يتطلب صرف المكافأة إتمام إجراءات اعرف عميلك (KYC)، ويُستثنى المقيمون في البلدان الخاضعة لقيود مكتب مراقبة الأصول الأجنبية (OFAC) أو قرارات مجلس الأمن التابع للأمم المتحدة. تُدفع المكافآت بعملة USDC على شبكة Ethereum.
خصّص وقتًا للبحث واحتسب تكاليف الحوسبة. لا يُشترط شراء أي رمز للدخول. يجب إجراء اختبار العقود الذكية باستخدام نسخ محلية متفرعة من الشبكة؛ ويُحظر اختبار أنظمة الجهات الخارجية وإجراء الاختبارات التخريبية.
اقرأ النطاق أولًا، ثم اختر أصلًا واحدًا مسموحًا به وسؤالًا واحدًا قابلًا للاختبار. أما فتح مزيد من علامات التبويب فاختياري.
https://immunefi.com/bug-bounty/immunefi/information/
$ETH
#BugBounty #SmartContractSecurity
لا تُدفع مكافأة اكتشاف الثغرات مقابل كل علامة تبويب في المتصفح. وإلا لكان البحث الأمني مهنة مختلفة تمامًا.
يقدّم برنامج Immunefi نفسه مكافآت مشروطة للاكتشافات الأمنية المؤهلة. ستحتاج إلى إثبات مفهوم وتأثير يقع ضمن النطاق. قد لا تحصل على أي مكافأة مقابل المشكلات المعروفة أو البلاغات المكررة أو الاكتشافات غير المؤهلة.
يتطلب صرف المكافأة إتمام إجراءات اعرف عميلك (KYC)، ويُستثنى المقيمون في البلدان الخاضعة لقيود مكتب مراقبة الأصول الأجنبية (OFAC) أو قرارات مجلس الأمن التابع للأمم المتحدة. تُدفع المكافآت بعملة USDC على شبكة Ethereum.
خصّص وقتًا للبحث واحتسب تكاليف الحوسبة. لا يُشترط شراء أي رمز للدخول. يجب إجراء اختبار العقود الذكية باستخدام نسخ محلية متفرعة من الشبكة؛ ويُحظر اختبار أنظمة الجهات الخارجية وإجراء الاختبارات التخريبية.
اقرأ النطاق أولًا، ثم اختر أصلًا واحدًا مسموحًا به وسؤالًا واحدًا قابلًا للاختبار. أما فتح مزيد من علامات التبويب فاختياري.
https://immunefi.com/bug-bounty/immunefi/information/
$ETH
#BugBounty #SmartContractSecurity
يقدّم برنامج Immunefi نفسه مكافآت مشروطة للاكتشافات الأمنية المؤهلة. ستحتاج إلى إثبات مفهوم وتأثير يقع ضمن النطاق. قد لا تحصل على أي مكافأة مقابل المشكلات المعروفة أو البلاغات المكررة أو الاكتشافات غير المؤهلة.
يتطلب صرف المكافأة إتمام إجراءات اعرف عميلك (KYC)، ويُستثنى المقيمون في البلدان الخاضعة لقيود مكتب مراقبة الأصول الأجنبية (OFAC) أو قرارات مجلس الأمن التابع للأمم المتحدة. تُدفع المكافآت بعملة USDC على شبكة Ethereum.
خصّص وقتًا للبحث واحتسب تكاليف الحوسبة. لا يُشترط شراء أي رمز للدخول. يجب إجراء اختبار العقود الذكية باستخدام نسخ محلية متفرعة من الشبكة؛ ويُحظر اختبار أنظمة الجهات الخارجية وإجراء الاختبارات التخريبية.
اقرأ النطاق أولًا، ثم اختر أصلًا واحدًا مسموحًا به وسؤالًا واحدًا قابلًا للاختبار. أما فتح مزيد من علامات التبويب فاختياري.
https://immunefi.com/bug-bounty/immunefi/information/
$ETH
#BugBounty #SmartContractSecurity
109

$ETH ATTACKER RETURNS $2M IN ETH — BUG BOUNTY OR FEAR FACTOR? 💎
المستغل الموثوق بـ TrustedVolumes قام بإرجاع 1,122 ETH بقيمة تزيد عن 2 مليون دولار بعد أن قام في البداية بسحب أصول بقيمة 5.8 مليون دولار في 7 مايو. حوّل المهاجم الأموال المسروقة إلى ما يقارب 2,513 ETH، وقد أعاد الآن ما يقرب من نصفها، محتفظًا بحوالي 2 مليون دولار كمكافأة “bug bounty”.
يخلق هذا حدثًا مثيرًا للسيولة — إذ تمت إعادة نحو نصف الـ ETH المسروق إلى التداول، ما قد يزيد ضغط البيع أو يشير إلى تغيّر في توجهات المهاجم. غالبًا ما يتفاعل السوق مع التحركات المفاجئة على السلسلة.
هل تراقب نشاط المحافظ عن كثب الآن؟
ليس نصيحة مالية. دائمًا أدرِس مخاطرك.
#ETH #OnChain #CryptoNews #BugBounty
💎
$ETH ATTACKER RETURNS $2M IN ETH — BUG BOUNTY OR FEAR FACTOR? 💎
المستغل الموثوق بـ TrustedVolumes قام بإرجاع 1,122 ETH بقيمة تزيد عن 2 مليون دولار بعد أن قام في البداية بسحب أصول بقيمة 5.8 مليون دولار في 7 مايو. حوّل المهاجم الأموال المسروقة إلى ما يقارب 2,513 ETH، وقد أعاد الآن ما يقرب من نصفها، محتفظًا بحوالي 2 مليون دولار كمكافأة “bug bounty”.
يخلق هذا حدثًا مثيرًا للسيولة — إذ تمت إعادة نحو نصف الـ ETH المسروق إلى التداول، ما قد يزيد ضغط البيع أو يشير إلى تغيّر في توجهات المهاجم. غالبًا ما يتفاعل السوق مع التحركات المفاجئة على السلسلة.
هل تراقب نشاط المحافظ عن كثب الآن؟
ليس نصيحة مالية. دائمًا أدرِس مخاطرك.
#ETH #OnChain #CryptoNews #BugBounty
💎
المستغل الموثوق بـ TrustedVolumes قام بإرجاع 1,122 ETH بقيمة تزيد عن 2 مليون دولار بعد أن قام في البداية بسحب أصول بقيمة 5.8 مليون دولار في 7 مايو. حوّل المهاجم الأموال المسروقة إلى ما يقارب 2,513 ETH، وقد أعاد الآن ما يقرب من نصفها، محتفظًا بحوالي 2 مليون دولار كمكافأة “bug bounty”.
يخلق هذا حدثًا مثيرًا للسيولة — إذ تمت إعادة نحو نصف الـ ETH المسروق إلى التداول، ما قد يزيد ضغط البيع أو يشير إلى تغيّر في توجهات المهاجم. غالبًا ما يتفاعل السوق مع التحركات المفاجئة على السلسلة.
هل تراقب نشاط المحافظ عن كثب الآن؟
ليس نصيحة مالية. دائمًا أدرِس مخاطرك.
#ETH #OnChain #CryptoNews #BugBounty
💎
17

·
--
اختراقات العملات المشفرة تتجاوز 100 مليون دولار في يوليو وسط ارتفاع حاد في تقارير مكافآت الثغراتيشهد سوق العملات المشفرة اتجاهاً مقلقاً، حيث تم فقدان مبلغ مذهل قدره 110 مليون دولار بسبب عمليات الاختراق في شهر يوليو وحده، وفقاً لأحدث تقرير صادر عن Immunefi. يسلط هذا الرقم المثير للقلق الضوء على تزايد هشاشة المشاريع، خصوصاً تلك التي تختار إجراء تدقيقات خاصة بدلاً من التدقيقات العامة. والأكثر لفتاً للانتباه هو أن تقارير مكافآت الثغرات شهدت ارتفاعاً كبيراً في الفترة نفسها، ما يشير إلى زيادة ملحوظة في الثغرات المؤكدة.
تكشف بيانات Immunefi أن التدقيقات الخاصة، التي يُشار إليها غالباً على أنها أكثر أمناً، اكتشفت في الواقع عدداً أقل من المشكلات الحرجة مقارنةً بمسابقات التدقيق العامة. ويؤكد هذا التناقض أهمية الشفافية في تحديد تهديدات الأمان المحتملة مبكراً. ونتيجة لذلك، بدأ "المال الذكي" يولي اهتماماً – إذ يشهد تدفق حلول جديدة ومبتكرة تركز على الأمان ارتفاعاً في معدلات التبنّي، ما يدل على أن المستثمرين يضعون بشكل متزايد أولوية للبنية التحتية الآمنة #CryptoSecurity #BugBounty.
اختراقات العملات المشفرة تتجاوز 100 مليون دولار في يوليو وسط ارتفاع حاد في تقارير مكافآت الثغرات
يشهد سوق العملات المشفرة اتجاهاً مقلقاً، حيث تم فقدان مبلغ مذهل قدره 110 مليون دولار بسبب عمليات الاختراق في شهر يوليو وحده، وفقاً لأحدث تقرير صادر عن Immunefi. يسلط هذا الرقم المثير للقلق الضوء على تزايد هشاشة المشاريع، خصوصاً تلك التي تختار إجراء تدقيقات خاصة بدلاً من التدقيقات العامة. والأكثر لفتاً للانتباه هو أن تقارير مكافآت الثغرات شهدت ارتفاعاً كبيراً في الفترة نفسها، ما يشير إلى زيادة ملحوظة في الثغرات المؤكدة.
تكشف بيانات Immunefi أن التدقيقات الخاصة، التي يُشار إليها غالباً على أنها أكثر أمناً، اكتشفت في الواقع عدداً أقل من المشكلات الحرجة مقارنةً بمسابقات التدقيق العامة. ويؤكد هذا التناقض أهمية الشفافية في تحديد تهديدات الأمان المحتملة مبكراً. ونتيجة لذلك، بدأ "المال الذكي" يولي اهتماماً – إذ يشهد تدفق حلول جديدة ومبتكرة تركز على الأمان ارتفاعاً في معدلات التبنّي، ما يدل على أن المستثمرين يضعون بشكل متزايد أولوية للبنية التحتية الآمنة #CryptoSecurity #BugBounty.
تكشف بيانات Immunefi أن التدقيقات الخاصة، التي يُشار إليها غالباً على أنها أكثر أمناً، اكتشفت في الواقع عدداً أقل من المشكلات الحرجة مقارنةً بمسابقات التدقيق العامة. ويؤكد هذا التناقض أهمية الشفافية في تحديد تهديدات الأمان المحتملة مبكراً. ونتيجة لذلك، بدأ "المال الذكي" يولي اهتماماً – إذ يشهد تدفق حلول جديدة ومبتكرة تركز على الأمان ارتفاعاً في معدلات التبنّي، ما يدل على أن المستثمرين يضعون بشكل متزايد أولوية للبنية التحتية الآمنة #CryptoSecurity #BugBounty.
23
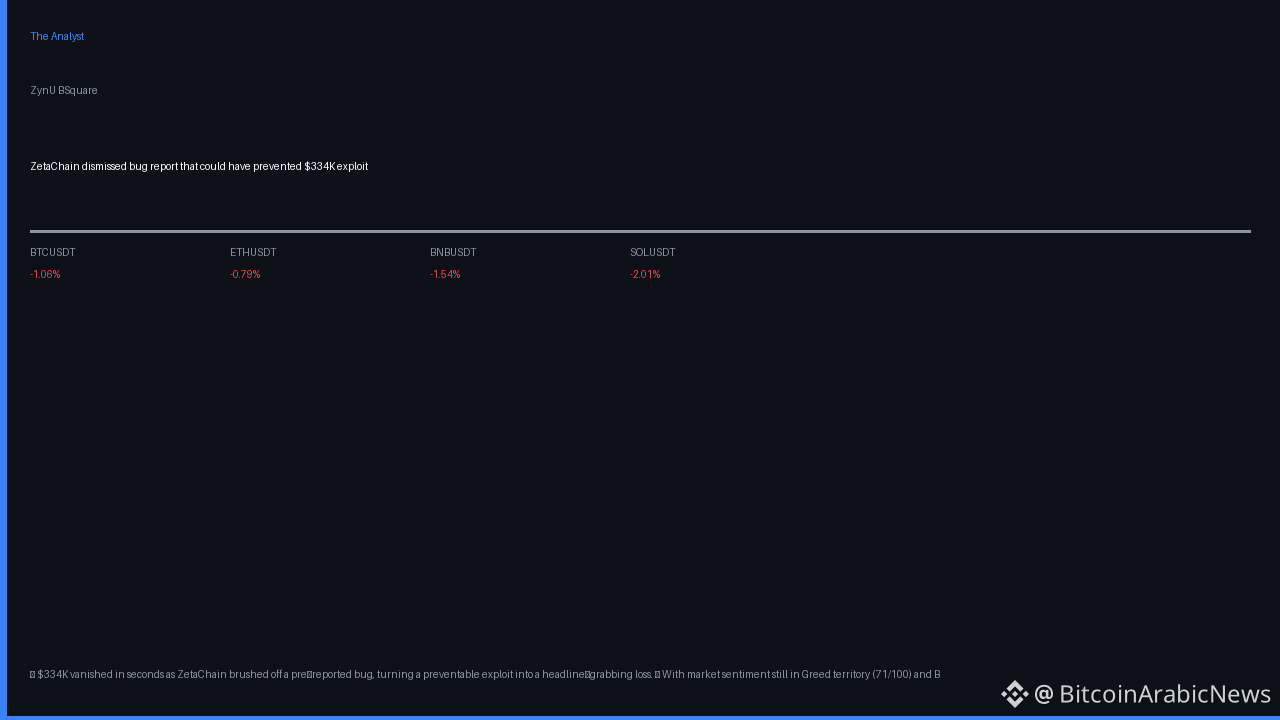
🔥 اختفى 334 ألف دولار في ثوانٍ عندما تخلّت ZetaChain عن خلل تم الإبلاغ عنه مسبقًا، محوّلة استغلالًا كان يمكن تجنّبه إلى خسارة لافتة تصدّرت العناوين.
📊 ما زال شعور السوق في منطقة الجشع (71/100)، بينما يتراجع سعر BTC إلى 79,069 دولارًا (‑1.06% خلال 24 ساعة)، وتظل الفائدة المفتوحة للعقود الآجلة عند 8.46 مليار دولار. أي خرق يهز الثقة قد يميل بكفّة ميزان المخاطر الهش.
💡 الأموال الذكية تعيد بالفعل المعايرة: لا يزال كبار متداولي عقود BTC الآجلة صافيين في الشراء بنسبة 66.4% رغم التراجع، والخسارة المتبقية البالغة 334 ألف دولار تغذي موجة من #SecurityTokens scrutiny و#CrossChain risk assessments، لتُنعش أيضًا #BugBounty appetite عبر مشاريع DeFi.
🚀 راقب دعم BTC عند 78,500 دولار – قد يؤدي كسره إلى تسريع عمليات ضغط الهامش، بينما قد يعيد الاختبار النظيف التأكيد على أن المشترين المؤسسيين ما زالوا هم المسيطرون. وسيكون التحقق التالي لتمويل (+0.0045%) هو الاختبار الحاسم لمعرفة ما إذا كان السوق يمتص الصدمة.
❓ هل نشهد نقطة تحوّل حيث تصبح إشارات الأمان التي تم تجاهلها محفّزًا جديدًا لهروب رأس المال، أم أن الميل الطويل في العقود الآجلة يمتص تداعيات الصدمة ويحافظ على استمرار الصعود؟
🔥 اختفى 334 ألف دولار في ثوانٍ عندما تخلّت ZetaChain عن خلل تم الإبلاغ عنه مسبقًا، محوّلة استغلالًا كان يمكن تجنّبه إلى خسارة لافتة تصدّرت العناوين.
📊 ما زال شعور السوق في منطقة الجشع (71/100)، بينما يتراجع سعر BTC إلى 79,069 دولارًا (‑1.06% خلال 24 ساعة)، وتظل الفائدة المفتوحة للعقود الآجلة عند 8.46 مليار دولار. أي خرق يهز الثقة قد يميل بكفّة ميزان المخاطر الهش.
💡 الأموال الذكية تعيد بالفعل المعايرة: لا يزال كبار متداولي عقود BTC الآجلة صافيين في الشراء بنسبة 66.4% رغم التراجع، والخسارة المتبقية البالغة 334 ألف دولار تغذي موجة من #SecurityTokens scrutiny و#CrossChain risk assessments، لتُنعش أيضًا #BugBounty appetite عبر مشاريع DeFi.
🚀 راقب دعم BTC عند 78,500 دولار – قد يؤدي كسره إلى تسريع عمليات ضغط الهامش، بينما قد يعيد الاختبار النظيف التأكيد على أن المشترين المؤسسيين ما زالوا هم المسيطرون. وسيكون التحقق التالي لتمويل (+0.0045%) هو الاختبار الحاسم لمعرفة ما إذا كان السوق يمتص الصدمة.
❓ هل نشهد نقطة تحوّل حيث تصبح إشارات الأمان التي تم تجاهلها محفّزًا جديدًا لهروب رأس المال، أم أن الميل الطويل في العقود الآجلة يمتص تداعيات الصدمة ويحافظ على استمرار الصعود؟
📊 ما زال شعور السوق في منطقة الجشع (71/100)، بينما يتراجع سعر BTC إلى 79,069 دولارًا (‑1.06% خلال 24 ساعة)، وتظل الفائدة المفتوحة للعقود الآجلة عند 8.46 مليار دولار. أي خرق يهز الثقة قد يميل بكفّة ميزان المخاطر الهش.
💡 الأموال الذكية تعيد بالفعل المعايرة: لا يزال كبار متداولي عقود BTC الآجلة صافيين في الشراء بنسبة 66.4% رغم التراجع، والخسارة المتبقية البالغة 334 ألف دولار تغذي موجة من #SecurityTokens scrutiny و#CrossChain risk assessments، لتُنعش أيضًا #BugBounty appetite عبر مشاريع DeFi.
🚀 راقب دعم BTC عند 78,500 دولار – قد يؤدي كسره إلى تسريع عمليات ضغط الهامش، بينما قد يعيد الاختبار النظيف التأكيد على أن المشترين المؤسسيين ما زالوا هم المسيطرون. وسيكون التحقق التالي لتمويل (+0.0045%) هو الاختبار الحاسم لمعرفة ما إذا كان السوق يمتص الصدمة.
❓ هل نشهد نقطة تحوّل حيث تصبح إشارات الأمان التي تم تجاهلها محفّزًا جديدًا لهروب رأس المال، أم أن الميل الطويل في العقود الآجلة يمتص تداعيات الصدمة ويحافظ على استمرار الصعود؟
62

·
--
🚨 $SOL تنبيه مكافأة اكتشاف الثغرات: مرشح الرسائل المزعجة يتطلب رسومًا قدرها 1 SOL! 💥
📊 سجّلت أحدث جولة تدقيق لـ Solana عدد 809 بلاغات، لكن لم يظهر سوى 127 ثغرة فريدة، ما يسلط الضوء على معدل تكرار يقارب 50%، وهو ما تعمل آلية الحماية من الرسائل المزعجة في الشبكة على تقليصه بصرامة. 🦈
⚡ يفرض Firedancer الآن حرق 1 SOL مقابل كل بلاغ، في تعديل يستهدف سحب السيولة للحد من الضجيج الناتج عن الذكاء الاصطناعي، بينما ترفع Jump Crypto إجمالي مكافآت اكتشاف الثغرات إلى مليون دولار، مع مكافآت تصل إلى 300 ألف دولار لاستغلالات التصويت الخطيرة في Alpenglow. 📈
💬 كيف ستؤثر هذه الرسوم في جودة البلاغات ومشاركة المستثمرين ذوي رؤوس الأموال الكبيرة؟ 👇
⚠️ هذا ليس نصيحة مالية. احرص دائمًا على إدارة المخاطر. 🛡️
🏷️ #SOL #BugBounty #CryptoSecurity #JumpCrypto #Alpenglow
🦈 🔥
🚨 $SOL تنبيه مكافأة اكتشاف الثغرات: مرشح الرسائل المزعجة يتطلب رسومًا قدرها 1 SOL! 💥
📊 سجّلت أحدث جولة تدقيق لـ Solana عدد 809 بلاغات، لكن لم يظهر سوى 127 ثغرة فريدة، ما يسلط الضوء على معدل تكرار يقارب 50%، وهو ما تعمل آلية الحماية من الرسائل المزعجة في الشبكة على تقليصه بصرامة. 🦈
⚡ يفرض Firedancer الآن حرق 1 SOL مقابل كل بلاغ، في تعديل يستهدف سحب السيولة للحد من الضجيج الناتج عن الذكاء الاصطناعي، بينما ترفع Jump Crypto إجمالي مكافآت اكتشاف الثغرات إلى مليون دولار، مع مكافآت تصل إلى 300 ألف دولار لاستغلالات التصويت الخطيرة في Alpenglow. 📈
💬 كيف ستؤثر هذه الرسوم في جودة البلاغات ومشاركة المستثمرين ذوي رؤوس الأموال الكبيرة؟ 👇
⚠️ هذا ليس نصيحة مالية. احرص دائمًا على إدارة المخاطر. 🛡️
🏷️ #SOL #BugBounty #CryptoSecurity #JumpCrypto #Alpenglow
🦈 🔥
📊 سجّلت أحدث جولة تدقيق لـ Solana عدد 809 بلاغات، لكن لم يظهر سوى 127 ثغرة فريدة، ما يسلط الضوء على معدل تكرار يقارب 50%، وهو ما تعمل آلية الحماية من الرسائل المزعجة في الشبكة على تقليصه بصرامة. 🦈
⚡ يفرض Firedancer الآن حرق 1 SOL مقابل كل بلاغ، في تعديل يستهدف سحب السيولة للحد من الضجيج الناتج عن الذكاء الاصطناعي، بينما ترفع Jump Crypto إجمالي مكافآت اكتشاف الثغرات إلى مليون دولار، مع مكافآت تصل إلى 300 ألف دولار لاستغلالات التصويت الخطيرة في Alpenglow. 📈
💬 كيف ستؤثر هذه الرسوم في جودة البلاغات ومشاركة المستثمرين ذوي رؤوس الأموال الكبيرة؟ 👇
⚠️ هذا ليس نصيحة مالية. احرص دائمًا على إدارة المخاطر. 🛡️
🏷️ #SOL #BugBounty #CryptoSecurity #JumpCrypto #Alpenglow
🦈 🔥
7

🚨 $SOL تنبيه مكافآت اكتشاف الثغرات: احصل على مكافآت تصل إلى $300K قبل 20 نوفمبر! 💥
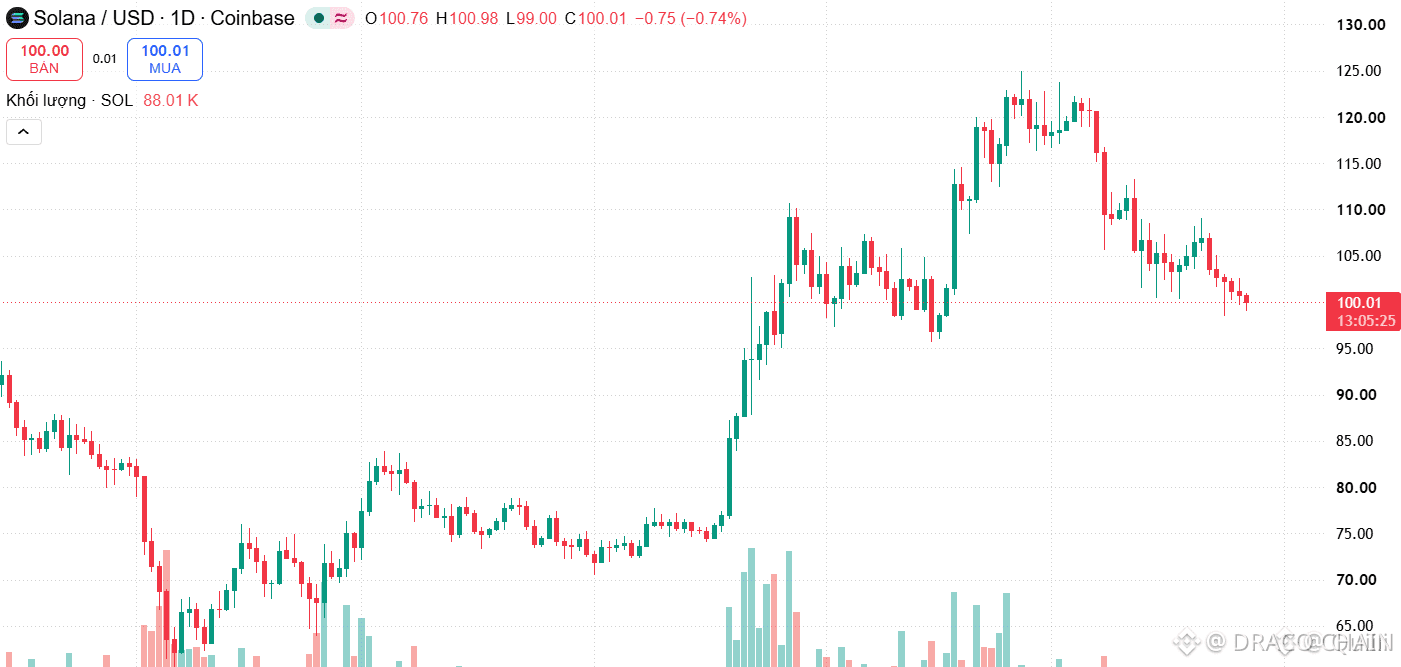
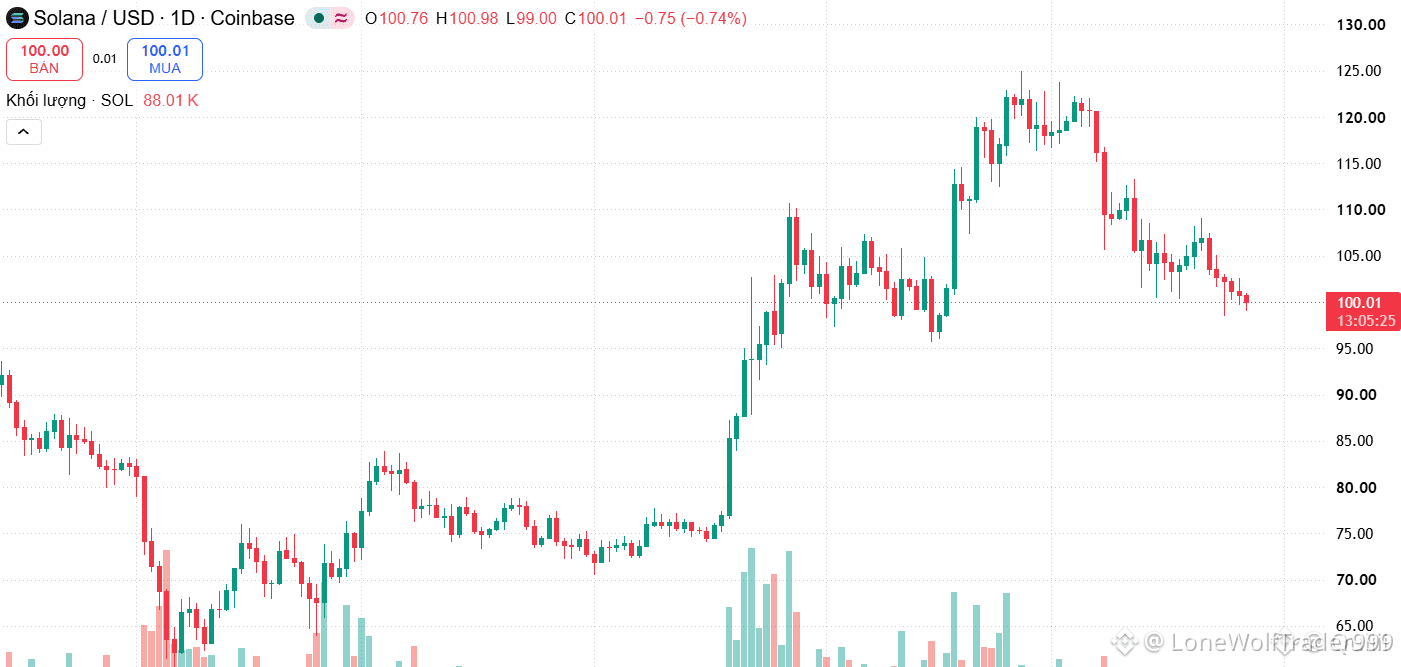
يفرض Firedancer الآن على الباحثين دفع 1 SOL (≈ $100) مقابل كل بلاغ عن ثغرة، وهي رسوم غير قابلة للاسترداد تهدف إلى الحد من الرسائل المزعجة المُنشأة بالذكاء الاصطناعي. 🟢 تدفع هذه الخطوة بالباحثين الجادين إلى الواجهة، بدلاً من إغراق صناديق البريد.
سجّلت مسابقة التدقيق البالغة قيمتها $1 M عدد 809 بلاغات، لكن لم تتضمن سوى 127 ثغرة فريدة، وكان ما يقارب نصف البلاغات مكرراً. 📊 رفعت Jump Crypto المكافآت حتى 20 نوفمبر، وقد يدرّ استغلال التصويت الحرج في Alpenglow ما يصل إلى $300 k. 💡
💬 من يستعد لتحويل هذه الثغرات إلى مكاسب؟ 👇
⚠️ هذه ليست نصيحة مالية. احرص دائماً على إدارة المخاطر. 🛡️
🏷️ #SOL #BugBounty #Security #JumpCrypto #Alpenglow
🔥 💎
🚨 $SOL تنبيه مكافآت اكتشاف الثغرات: احصل على مكافآت تصل إلى $300K قبل 20 نوفمبر! 💥
يفرض Firedancer الآن على الباحثين دفع 1 SOL (≈ $100) مقابل كل بلاغ عن ثغرة، وهي رسوم غير قابلة للاسترداد تهدف إلى الحد من الرسائل المزعجة المُنشأة بالذكاء الاصطناعي. 🟢 تدفع هذه الخطوة بالباحثين الجادين إلى الواجهة، بدلاً من إغراق صناديق البريد.
سجّلت مسابقة التدقيق البالغة قيمتها $1 M عدد 809 بلاغات، لكن لم تتضمن سوى 127 ثغرة فريدة، وكان ما يقارب نصف البلاغات مكرراً. 📊 رفعت Jump Crypto المكافآت حتى 20 نوفمبر، وقد يدرّ استغلال التصويت الحرج في Alpenglow ما يصل إلى $300 k. 💡
💬 من يستعد لتحويل هذه الثغرات إلى مكاسب؟ 👇
⚠️ هذه ليست نصيحة مالية. احرص دائماً على إدارة المخاطر. 🛡️
🏷️ #SOL #BugBounty #Security #JumpCrypto #Alpenglow
🔥 💎
يفرض Firedancer الآن على الباحثين دفع 1 SOL (≈ $100) مقابل كل بلاغ عن ثغرة، وهي رسوم غير قابلة للاسترداد تهدف إلى الحد من الرسائل المزعجة المُنشأة بالذكاء الاصطناعي. 🟢 تدفع هذه الخطوة بالباحثين الجادين إلى الواجهة، بدلاً من إغراق صناديق البريد.
سجّلت مسابقة التدقيق البالغة قيمتها $1 M عدد 809 بلاغات، لكن لم تتضمن سوى 127 ثغرة فريدة، وكان ما يقارب نصف البلاغات مكرراً. 📊 رفعت Jump Crypto المكافآت حتى 20 نوفمبر، وقد يدرّ استغلال التصويت الحرج في Alpenglow ما يصل إلى $300 k. 💡
💬 من يستعد لتحويل هذه الثغرات إلى مكاسب؟ 👇
⚠️ هذه ليست نصيحة مالية. احرص دائماً على إدارة المخاطر. 🛡️
🏷️ #SOL #BugBounty #Security #JumpCrypto #Alpenglow
🔥 💎
·
--
Firedancer: حرق 1 SOL شرط للتأهل للحصول على مكافأة عن الثغرات
Firedancer هو عميل مستقل للتحقق من صحة المعاملات على Solana. وفي مقال نُشر في 16 أكتوبر، أوضحت Jump تكلفة مراجعة الإرسالات الكثيفة إلى برنامج الأمان.
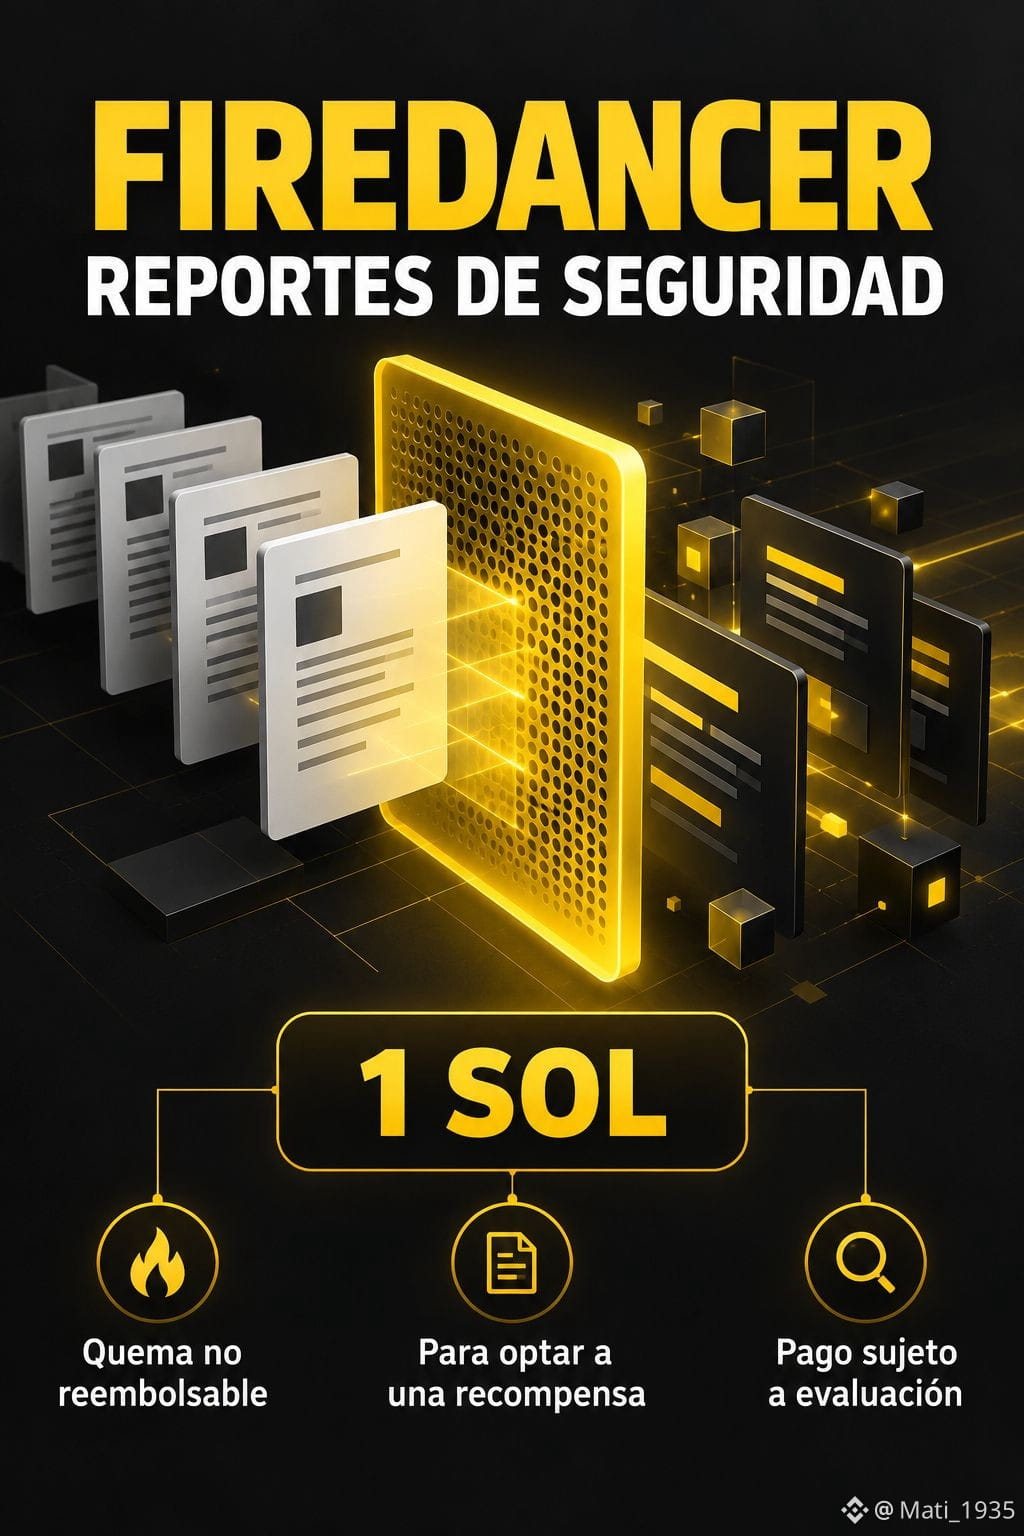
تشترط البنود التي اطُّلع عليها في 27 أكتوبر، والنافذة اعتبارًا من 26 أكتوبر، حرق 1 SOL عن كل بلاغ للتأهل للحصول على مكافأة. ويشير هذا التاريخ إلى نسخة الوثيقة، وليس إلى موعد ظهور الشرط لأول مرة.
الحرق نهائي وغير قابل للاسترداد، حتى إذا تبيّن أن البلاغ غير صالح أو مكرر أو خارج نطاق البرنامج. يمكن للفريق مراجعة البلاغات التي لا تتضمن حرقًا وفقًا لتقديره، لكنها لا تكون مؤهلة للحصول على مكافأة.
تُدفع المكافآت المقبولة بعملة USDC، وتتطلب التحقق من الهوية. وحتى 20 نوفمبر، توجد حوافز تعادل ضعفي الدفعة القياسية، أو ثلاثة أضعافها للاكتشافات المحددة المتعلقة بـ Alpenglow، وذلك وفقًا للأهلية والتقييم. ولا يعني الحافز المؤقت أن البرنامج سينتهي في ذلك اليوم.
تنطبق هذه الشروط على برنامج Firedancer؛ وليست قاعدةً لجميع بلاغات الأمان المتعلقة بـ Solana.
بيانات السوق: في 27 أكتوبر عند 19:56 UTC، جرى تداول SOL في Binance Spot بسعر 101,16 USDT، بارتفاع +0,577% خلال 24 ساعة.
قراءة السوق: قد يقلل هذا الشرط من البلاغات غير المهمة، لكنه يفرض أيضًا تكلفة على الباحثين ذوي النوايا الحسنة. حرق SOL لا يضمن الحصول على مقابل. ومن دون بيانات عن حجم البرنامج، لا يمكن أيضًا استنتاج وجود تأثير يُذكر على معروض SOL أو سعره.
$SOL $USDC $USDT
محتوى تعليمي. ليس نصيحة مالية.
#Firedancer #Solana #Seguridad #BugBounty #Blockchain
Firedancer: حرق 1 SOL شرط للتأهل للحصول على مكافأة عن الثغرات
Firedancer هو عميل مستقل للتحقق من صحة المعاملات على Solana. وفي مقال نُشر في 16 أكتوبر، أوضحت Jump تكلفة مراجعة الإرسالات الكثيفة إلى برنامج الأمان.
تشترط البنود التي اطُّلع عليها في 27 أكتوبر، والنافذة اعتبارًا من 26 أكتوبر، حرق 1 SOL عن كل بلاغ للتأهل للحصول على مكافأة. ويشير هذا التاريخ إلى نسخة الوثيقة، وليس إلى موعد ظهور الشرط لأول مرة.
الحرق نهائي وغير قابل للاسترداد، حتى إذا تبيّن أن البلاغ غير صالح أو مكرر أو خارج نطاق البرنامج. يمكن للفريق مراجعة البلاغات التي لا تتضمن حرقًا وفقًا لتقديره، لكنها لا تكون مؤهلة للحصول على مكافأة.
تُدفع المكافآت المقبولة بعملة USDC، وتتطلب التحقق من الهوية. وحتى 20 نوفمبر، توجد حوافز تعادل ضعفي الدفعة القياسية، أو ثلاثة أضعافها للاكتشافات المحددة المتعلقة بـ Alpenglow، وذلك وفقًا للأهلية والتقييم. ولا يعني الحافز المؤقت أن البرنامج سينتهي في ذلك اليوم.
تنطبق هذه الشروط على برنامج Firedancer؛ وليست قاعدةً لجميع بلاغات الأمان المتعلقة بـ Solana.
بيانات السوق: في 27 أكتوبر عند 19:56 UTC، جرى تداول SOL في Binance Spot بسعر 101,16 USDT، بارتفاع +0,577% خلال 24 ساعة.
قراءة السوق: قد يقلل هذا الشرط من البلاغات غير المهمة، لكنه يفرض أيضًا تكلفة على الباحثين ذوي النوايا الحسنة. حرق SOL لا يضمن الحصول على مقابل. ومن دون بيانات عن حجم البرنامج، لا يمكن أيضًا استنتاج وجود تأثير يُذكر على معروض SOL أو سعره.
$SOL $USDC $USDT
محتوى تعليمي. ليس نصيحة مالية.
#Firedancer #Solana #Seguridad #BugBounty #Blockchain
Firedancer هو عميل مستقل للتحقق من صحة المعاملات على Solana. وفي مقال نُشر في 16 أكتوبر، أوضحت Jump تكلفة مراجعة الإرسالات الكثيفة إلى برنامج الأمان.
تشترط البنود التي اطُّلع عليها في 27 أكتوبر، والنافذة اعتبارًا من 26 أكتوبر، حرق 1 SOL عن كل بلاغ للتأهل للحصول على مكافأة. ويشير هذا التاريخ إلى نسخة الوثيقة، وليس إلى موعد ظهور الشرط لأول مرة.
الحرق نهائي وغير قابل للاسترداد، حتى إذا تبيّن أن البلاغ غير صالح أو مكرر أو خارج نطاق البرنامج. يمكن للفريق مراجعة البلاغات التي لا تتضمن حرقًا وفقًا لتقديره، لكنها لا تكون مؤهلة للحصول على مكافأة.
تُدفع المكافآت المقبولة بعملة USDC، وتتطلب التحقق من الهوية. وحتى 20 نوفمبر، توجد حوافز تعادل ضعفي الدفعة القياسية، أو ثلاثة أضعافها للاكتشافات المحددة المتعلقة بـ Alpenglow، وذلك وفقًا للأهلية والتقييم. ولا يعني الحافز المؤقت أن البرنامج سينتهي في ذلك اليوم.
تنطبق هذه الشروط على برنامج Firedancer؛ وليست قاعدةً لجميع بلاغات الأمان المتعلقة بـ Solana.
بيانات السوق: في 27 أكتوبر عند 19:56 UTC، جرى تداول SOL في Binance Spot بسعر 101,16 USDT، بارتفاع +0,577% خلال 24 ساعة.
قراءة السوق: قد يقلل هذا الشرط من البلاغات غير المهمة، لكنه يفرض أيضًا تكلفة على الباحثين ذوي النوايا الحسنة. حرق SOL لا يضمن الحصول على مقابل. ومن دون بيانات عن حجم البرنامج، لا يمكن أيضًا استنتاج وجود تأثير يُذكر على معروض SOL أو سعره.
$SOL $USDC $USDT
محتوى تعليمي. ليس نصيحة مالية.
#Firedancer #Solana #Seguridad #BugBounty #Blockchain
25
·
--
🚨 **ZachXBT ينتقد مكافأة اكتشاف ثغرة بقيمة 250 ألف دولار من XRP: «المكافآت المنخفضة تثبط قراصنة القبعة البيضاء!»** أُبلغ للتو عن ثغرة خطيرة في سجل XRP، وحصل مكتشفها من أصحاب القبعات البيضاء على 250 ألف دولار. يبدو هذا مبلغًا كبيرًا؟ ليس حتى قريبًا من ذلك، بحسب ZachXBT. إليك الحسابات القاسية: إذا كانت ثغرة ما تعرّض مليارات الدولارات للخطر، بينما لا تتجاوز مكافأة «الطرف المحسن» 250 ألف دولار، فسيكون الحافز المالي لبيعها لقراصنة القبعة السوداء هائلًا. تقدم أبرز البروتوكولات الآن مكافآت تتراوح بين مليون و10 ملايين دولار أو أكثر لاكتشاف الثغرات الخطيرة. إن بخس مكافآت باحثي الأمن لا يوفر المال، بل يدفعهم إلى الجانب المظلم. 🔓 💬 **هل تكفي 250 ألف دولار مقابل ثغرة خطيرة في الطبقة الأولى، أم أن XRP تبخل؟** شاركونا آراءكم! 👇 #XRP #CryptoSecurity #ZachXBT #BugBounty #BinanceSquare
🚨 **ZachXBT ينتقد مكافأة اكتشاف ثغرة بقيمة 250 ألف دولار من XRP: «المكافآت المنخفضة تثبط قراصنة القبعة البيضاء!»** أُبلغ للتو عن ثغرة خطيرة في سجل XRP، وحصل مكتشفها من أصحاب القبعات البيضاء على 250 ألف دولار. يبدو هذا مبلغًا كبيرًا؟ ليس حتى قريبًا من ذلك، بحسب ZachXBT. إليك الحسابات القاسية: إذا كانت ثغرة ما تعرّض مليارات الدولارات للخطر، بينما لا تتجاوز مكافأة «الطرف المحسن» 250 ألف دولار، فسيكون الحافز المالي لبيعها لقراصنة القبعة السوداء هائلًا. تقدم أبرز البروتوكولات الآن مكافآت تتراوح بين مليون و10 ملايين دولار أو أكثر لاكتشاف الثغرات الخطيرة. إن بخس مكافآت باحثي الأمن لا يوفر المال، بل يدفعهم إلى الجانب المظلم. 🔓 💬 **هل تكفي 250 ألف دولار مقابل ثغرة خطيرة في الطبقة الأولى، أم أن XRP تبخل؟** شاركونا آراءكم! 👇 #XRP #CryptoSecurity #ZachXBT #BugBounty #BinanceSquare
64

#xrpledgerpatchesxrpcreationbug
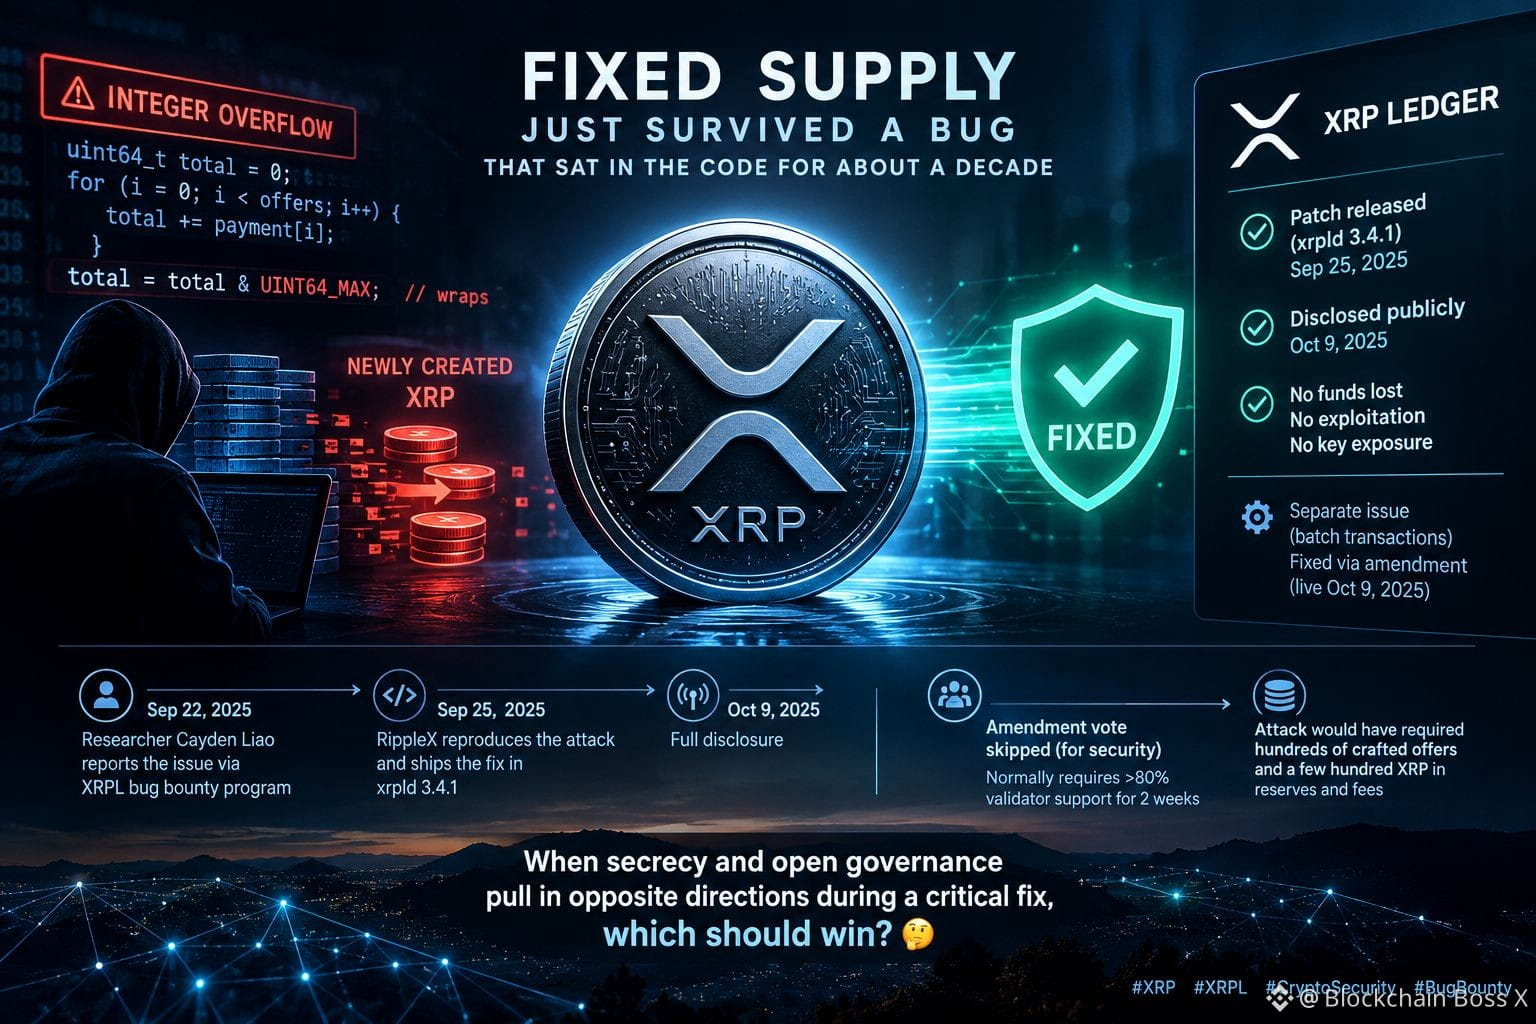
نجا المعروض الثابت لـXRP للتو من خلل ظل في الشيفرة نحو عقد من الزمن
يُعد «المعروض الثابت» أحد أقوى الادعاءات في عالم العملات المشفرة. هذا الأسبوع، كشف XRP Ledger عن خلل كان من الممكن أن يختبر مدى صحته.
إليكم التسلسل الزمني: أبلغ الباحث كايدن لياو عن المشكلة عبر برنامج مكافآت اكتشاف الأخطاء في XRPL يوم 22 سبتمبر. كان الخلل تجاوزًا حسابيًا في عدد صحيح ضمن محرك المدفوعات: فعندما تستخدم دفعة واحدة عددًا كبيرًا من عروض DEX، كان من الممكن أن تؤدي العمليات الحسابية ذات 64 بت، التي لم تخضع للتحقق، إلى التفاف المجموع وانخفاضه، بينما يتلقى البائعون المبالغ كاملة، ويصبح الفرق XRP جديدًا قابلًا للإنفاق. قد يعود الخلل إلى عام 2015. أعادت RippleX تنفيذ الهجوم وأصدرت إصلاحًا في xrpld 3.4.1 يوم 25 سبتمبر، ثم كشفت التفاصيل كلها في 9 أكتوبر. ويُقال إن استغلال الخلل كان يتطلب مئات العروض المصممة خصيصًا وبضع مئات من XRP للاحتياطيات والرسوم، ولم يعثر الفريق على أي دليل على استغلاله أو خسارة أموال أو انكشاف مفاتيح. كما عولجت مشكلة منفصلة أقل خطورة في المعاملات المجمعة عبر تعديل دخل حيز التنفيذ في اليوم نفسه.
لماذا يهم هذا؟ تجاوز التصحيح تصويت التعديل المعتاد، الذي يتطلب عادةً تأييد أكثر من 80% من المدققين لمدة أسبوعين، لأن التصويت العلني كان سيكشف عن الثغرة. كان ذلك قرارًا أمنيًا معقولًا، لكنه يوضح مدى اعتماد النظام على الثقة بالمطورين الأساسيين وبسرعة ترقية المشغلين لأنظمتهم. كما يبيّن أن برنامج مكافآت اكتشاف الأخطاء يؤدي الغرض منه.
عندما يتعارض التكتم والحوكمة المفتوحة أثناء إصلاح حرج، فأيهما ينبغي أن تكون له الأولوية؟ 🤔
#xrp #XRPL #CryptoSecurity #BugBounty
$XRP $MAGIC $LUMIA
{future}(LUMIAUSDT)
{future}(MAGICUSDT)
{future}(XRPUSDT)
#xrpledgerpatchesxrpcreationbug
نجا المعروض الثابت لـXRP للتو من خلل ظل في الشيفرة نحو عقد من الزمن
يُعد «المعروض الثابت» أحد أقوى الادعاءات في عالم العملات المشفرة. هذا الأسبوع، كشف XRP Ledger عن خلل كان من الممكن أن يختبر مدى صحته.
إليكم التسلسل الزمني: أبلغ الباحث كايدن لياو عن المشكلة عبر برنامج مكافآت اكتشاف الأخطاء في XRPL يوم 22 سبتمبر. كان الخلل تجاوزًا حسابيًا في عدد صحيح ضمن محرك المدفوعات: فعندما تستخدم دفعة واحدة عددًا كبيرًا من عروض DEX، كان من الممكن أن تؤدي العمليات الحسابية ذات 64 بت، التي لم تخضع للتحقق، إلى التفاف المجموع وانخفاضه، بينما يتلقى البائعون المبالغ كاملة، ويصبح الفرق XRP جديدًا قابلًا للإنفاق. قد يعود الخلل إلى عام 2015. أعادت RippleX تنفيذ الهجوم وأصدرت إصلاحًا في xrpld 3.4.1 يوم 25 سبتمبر، ثم كشفت التفاصيل كلها في 9 أكتوبر. ويُقال إن استغلال الخلل كان يتطلب مئات العروض المصممة خصيصًا وبضع مئات من XRP للاحتياطيات والرسوم، ولم يعثر الفريق على أي دليل على استغلاله أو خسارة أموال أو انكشاف مفاتيح. كما عولجت مشكلة منفصلة أقل خطورة في المعاملات المجمعة عبر تعديل دخل حيز التنفيذ في اليوم نفسه.
لماذا يهم هذا؟ تجاوز التصحيح تصويت التعديل المعتاد، الذي يتطلب عادةً تأييد أكثر من 80% من المدققين لمدة أسبوعين، لأن التصويت العلني كان سيكشف عن الثغرة. كان ذلك قرارًا أمنيًا معقولًا، لكنه يوضح مدى اعتماد النظام على الثقة بالمطورين الأساسيين وبسرعة ترقية المشغلين لأنظمتهم. كما يبيّن أن برنامج مكافآت اكتشاف الأخطاء يؤدي الغرض منه.
عندما يتعارض التكتم والحوكمة المفتوحة أثناء إصلاح حرج، فأيهما ينبغي أن تكون له الأولوية؟ 🤔
#xrp #XRPL #CryptoSecurity #BugBounty
$XRP $MAGIC $LUMIA
نجا المعروض الثابت لـXRP للتو من خلل ظل في الشيفرة نحو عقد من الزمن
يُعد «المعروض الثابت» أحد أقوى الادعاءات في عالم العملات المشفرة. هذا الأسبوع، كشف XRP Ledger عن خلل كان من الممكن أن يختبر مدى صحته.
إليكم التسلسل الزمني: أبلغ الباحث كايدن لياو عن المشكلة عبر برنامج مكافآت اكتشاف الأخطاء في XRPL يوم 22 سبتمبر. كان الخلل تجاوزًا حسابيًا في عدد صحيح ضمن محرك المدفوعات: فعندما تستخدم دفعة واحدة عددًا كبيرًا من عروض DEX، كان من الممكن أن تؤدي العمليات الحسابية ذات 64 بت، التي لم تخضع للتحقق، إلى التفاف المجموع وانخفاضه، بينما يتلقى البائعون المبالغ كاملة، ويصبح الفرق XRP جديدًا قابلًا للإنفاق. قد يعود الخلل إلى عام 2015. أعادت RippleX تنفيذ الهجوم وأصدرت إصلاحًا في xrpld 3.4.1 يوم 25 سبتمبر، ثم كشفت التفاصيل كلها في 9 أكتوبر. ويُقال إن استغلال الخلل كان يتطلب مئات العروض المصممة خصيصًا وبضع مئات من XRP للاحتياطيات والرسوم، ولم يعثر الفريق على أي دليل على استغلاله أو خسارة أموال أو انكشاف مفاتيح. كما عولجت مشكلة منفصلة أقل خطورة في المعاملات المجمعة عبر تعديل دخل حيز التنفيذ في اليوم نفسه.
لماذا يهم هذا؟ تجاوز التصحيح تصويت التعديل المعتاد، الذي يتطلب عادةً تأييد أكثر من 80% من المدققين لمدة أسبوعين، لأن التصويت العلني كان سيكشف عن الثغرة. كان ذلك قرارًا أمنيًا معقولًا، لكنه يوضح مدى اعتماد النظام على الثقة بالمطورين الأساسيين وبسرعة ترقية المشغلين لأنظمتهم. كما يبيّن أن برنامج مكافآت اكتشاف الأخطاء يؤدي الغرض منه.
عندما يتعارض التكتم والحوكمة المفتوحة أثناء إصلاح حرج، فأيهما ينبغي أن تكون له الأولوية؟ 🤔
#xrp #XRPL #CryptoSecurity #BugBounty
$XRP $MAGIC $LUMIA
1.6k
$ETH AI عثر على عطل حقيقي — لكن معظم القضايا المُبلَّغ عنها تكون خاطئة 💎
قام فريق بروتوكول الأمان التابع لمؤسسة Ethereum بنشر وكلاء ذكاء اصطناعي منسقين لاختبار برمجيات النظام، والرموز/التشفير، والعقود الذكية. كشفت التقنية بالفعل عن تعطل يمكن استغلاله عن بُعد داخل مكوّن gossipsub في libp2p — وقد تم تصحيحه بالفعل. ومع ذلك، فإن الغالبية العظمى من تقارير الأخطاء التي يولّدها الذكاء الاصطناعي إما إشارات إيجابية كاذبة، أو نسخ مكررة، أو تقع خارج النطاق.
تحوّل عنق الزجاجة من توليد الفرضيات إلى التحقق من الصحة. لا يُعتبر الاكتشاف صحيحًا إلا بعد أن يُعيد باحث بشري، بشكل مستقل، إنتاجه مقابل كود يعمل فعليًا. يُعدّ الذكاء الاصطناعي أداة بحث قوية، وليس «نَبِيئًا» في مجال الأمن.
هل تثق بتدقيقات الذكاء الاصطناعي أم تنتظر تأكيدًا بشريًا قبل اتخاذ موقف؟
ليست نصيحة مالية. احرص دائمًا على إدارة مخاطرك.
#ETH #AISecurity #SmartContracts #BugBounty #Crypto
💎
$ETH AI عثر على عطل حقيقي — لكن معظم القضايا المُبلَّغ عنها تكون خاطئة 💎
قام فريق بروتوكول الأمان التابع لمؤسسة Ethereum بنشر وكلاء ذكاء اصطناعي منسقين لاختبار برمجيات النظام، والرموز/التشفير، والعقود الذكية. كشفت التقنية بالفعل عن تعطل يمكن استغلاله عن بُعد داخل مكوّن gossipsub في libp2p — وقد تم تصحيحه بالفعل. ومع ذلك، فإن الغالبية العظمى من تقارير الأخطاء التي يولّدها الذكاء الاصطناعي إما إشارات إيجابية كاذبة، أو نسخ مكررة، أو تقع خارج النطاق.
تحوّل عنق الزجاجة من توليد الفرضيات إلى التحقق من الصحة. لا يُعتبر الاكتشاف صحيحًا إلا بعد أن يُعيد باحث بشري، بشكل مستقل، إنتاجه مقابل كود يعمل فعليًا. يُعدّ الذكاء الاصطناعي أداة بحث قوية، وليس «نَبِيئًا» في مجال الأمن.
هل تثق بتدقيقات الذكاء الاصطناعي أم تنتظر تأكيدًا بشريًا قبل اتخاذ موقف؟
ليست نصيحة مالية. احرص دائمًا على إدارة مخاطرك.
#ETH #AISecurity #SmartContracts #BugBounty #Crypto
💎
قام فريق بروتوكول الأمان التابع لمؤسسة Ethereum بنشر وكلاء ذكاء اصطناعي منسقين لاختبار برمجيات النظام، والرموز/التشفير، والعقود الذكية. كشفت التقنية بالفعل عن تعطل يمكن استغلاله عن بُعد داخل مكوّن gossipsub في libp2p — وقد تم تصحيحه بالفعل. ومع ذلك، فإن الغالبية العظمى من تقارير الأخطاء التي يولّدها الذكاء الاصطناعي إما إشارات إيجابية كاذبة، أو نسخ مكررة، أو تقع خارج النطاق.
تحوّل عنق الزجاجة من توليد الفرضيات إلى التحقق من الصحة. لا يُعتبر الاكتشاف صحيحًا إلا بعد أن يُعيد باحث بشري، بشكل مستقل، إنتاجه مقابل كود يعمل فعليًا. يُعدّ الذكاء الاصطناعي أداة بحث قوية، وليس «نَبِيئًا» في مجال الأمن.
هل تثق بتدقيقات الذكاء الاصطناعي أم تنتظر تأكيدًا بشريًا قبل اتخاذ موقف؟
ليست نصيحة مالية. احرص دائمًا على إدارة مخاطرك.
#ETH #AISecurity #SmartContracts #BugBounty #Crypto
💎
11
·
--
🚨 الجبهة غير المرئية: كيف يحمي صيادو الأخطاء رأس مالك! 🚨
كثيرون ينظرون فقط إلى صعود وهبوط سعر $BTC أو $ETH، لكن ما يحافظ فعليًا على الثقة في هذه الأنظمة البيئية هو التدقيقات المستمرة وبرامج Bug Bounty.
عند تحليل منطق العقود وتكاملات API بحثًا عن الثغرات، ألاحظ نمطًا واضحًا: المشاريع الأكثر صلابة والأعلى إمكانًا للنمو على المدى الطويل (وخاصة في نظام $BNB البيئي) هي تلك التي تستثمر بقوة في الأمان وتكافئ الباحثين المستقلين (White Hats) على العثور على المشكلات قبل مجرمي الإنترنت.
🛡️ النصيحة الذهبية: قبل أن تستثمر بكثافة في بروتوكول، تحقّق مما إذا كان لديهم برنامج Bug Bounty فعّال على منصات معروفة. الكود المغلق وبدون اختبارات هو قنبلة موقوتة لأموالك.
هل تبحث عادةً عن أمان المشروع والتدقيقات قبل شراء التوكن؟ علّق! 👇
#BugBounty $ETH #CyberSecurity #Web3 #SmartContracts #CryptoNews
🚨 الجبهة غير المرئية: كيف يحمي صيادو الأخطاء رأس مالك! 🚨
كثيرون ينظرون فقط إلى صعود وهبوط سعر $BTC أو $ETH ، لكن ما يحافظ فعليًا على الثقة في هذه الأنظمة البيئية هو التدقيقات المستمرة وبرامج Bug Bounty.
عند تحليل منطق العقود وتكاملات API بحثًا عن الثغرات، ألاحظ نمطًا واضحًا: المشاريع الأكثر صلابة والأعلى إمكانًا للنمو على المدى الطويل (وخاصة في نظام $BNB البيئي) هي تلك التي تستثمر بقوة في الأمان وتكافئ الباحثين المستقلين (White Hats) على العثور على المشكلات قبل مجرمي الإنترنت.
🛡️ النصيحة الذهبية: قبل أن تستثمر بكثافة في بروتوكول، تحقّق مما إذا كان لديهم برنامج Bug Bounty فعّال على منصات معروفة. الكود المغلق وبدون اختبارات هو قنبلة موقوتة لأموالك.
هل تبحث عادةً عن أمان المشروع والتدقيقات قبل شراء التوكن؟ علّق! 👇
#BugBounty $ETH #CyberSecurity #Web3 #SmartContracts #CryptoNews
كثيرون ينظرون فقط إلى صعود وهبوط سعر $BTC أو $ETH ، لكن ما يحافظ فعليًا على الثقة في هذه الأنظمة البيئية هو التدقيقات المستمرة وبرامج Bug Bounty.
عند تحليل منطق العقود وتكاملات API بحثًا عن الثغرات، ألاحظ نمطًا واضحًا: المشاريع الأكثر صلابة والأعلى إمكانًا للنمو على المدى الطويل (وخاصة في نظام $BNB البيئي) هي تلك التي تستثمر بقوة في الأمان وتكافئ الباحثين المستقلين (White Hats) على العثور على المشكلات قبل مجرمي الإنترنت.
🛡️ النصيحة الذهبية: قبل أن تستثمر بكثافة في بروتوكول، تحقّق مما إذا كان لديهم برنامج Bug Bounty فعّال على منصات معروفة. الكود المغلق وبدون اختبارات هو قنبلة موقوتة لأموالك.
هل تبحث عادةً عن أمان المشروع والتدقيقات قبل شراء التوكن؟ علّق! 👇
#BugBounty $ETH #CyberSecurity #Web3 #SmartContracts #CryptoNews
97
·
--
🚨 زيتا تشين: الفريق تجاهل التحذير قبل اختراق بقيمة 334 ألف دولار! 🛑💸
💥 الحادثة:
تم الكشف عن أن الفريق تجاهل تقرير عن ثغرة قبل حدوث الاستغلال! 🚨🙈
تمكن القراصنة من سحب حوالي 334,000 دولار من البروتوكول.
📄 تقرير ما بعد الحدث:
يشير التقرير الرسمي إلى الفشل الحاسم في التواصل وفحوصات الأمان.
لقد فاتتهم إشارة التحذير التي كان يمكن أن تمنع الخسارة تمامًا! ⚠️🔍
⚠️ الدرس:
حتى المشاريع الكبيرة يمكن أن تفشل إذا لم تستمع إلى تنبيهات الأمان! 🛡️📉
$ZETA
#ZetaChain #Hack #Security #BugBounty #PostMortem
🚨 زيتا تشين: الفريق تجاهل التحذير قبل اختراق بقيمة 334 ألف دولار! 🛑💸
💥 الحادثة:
تم الكشف عن أن الفريق تجاهل تقرير عن ثغرة قبل حدوث الاستغلال! 🚨🙈
تمكن القراصنة من سحب حوالي 334,000 دولار من البروتوكول.
📄 تقرير ما بعد الحدث:
يشير التقرير الرسمي إلى الفشل الحاسم في التواصل وفحوصات الأمان.
لقد فاتتهم إشارة التحذير التي كان يمكن أن تمنع الخسارة تمامًا! ⚠️🔍
⚠️ الدرس:
حتى المشاريع الكبيرة يمكن أن تفشل إذا لم تستمع إلى تنبيهات الأمان! 🛡️📉
$ZETA
#ZetaChain #Hack #Security #BugBounty #PostMortem
💥 الحادثة:
تم الكشف عن أن الفريق تجاهل تقرير عن ثغرة قبل حدوث الاستغلال! 🚨🙈
تمكن القراصنة من سحب حوالي 334,000 دولار من البروتوكول.
📄 تقرير ما بعد الحدث:
يشير التقرير الرسمي إلى الفشل الحاسم في التواصل وفحوصات الأمان.
لقد فاتتهم إشارة التحذير التي كان يمكن أن تمنع الخسارة تمامًا! ⚠️🔍
⚠️ الدرس:
حتى المشاريع الكبيرة يمكن أن تفشل إذا لم تستمع إلى تنبيهات الأمان! 🛡️📉
$ZETA
#ZetaChain #Hack #Security #BugBounty #PostMortem
30

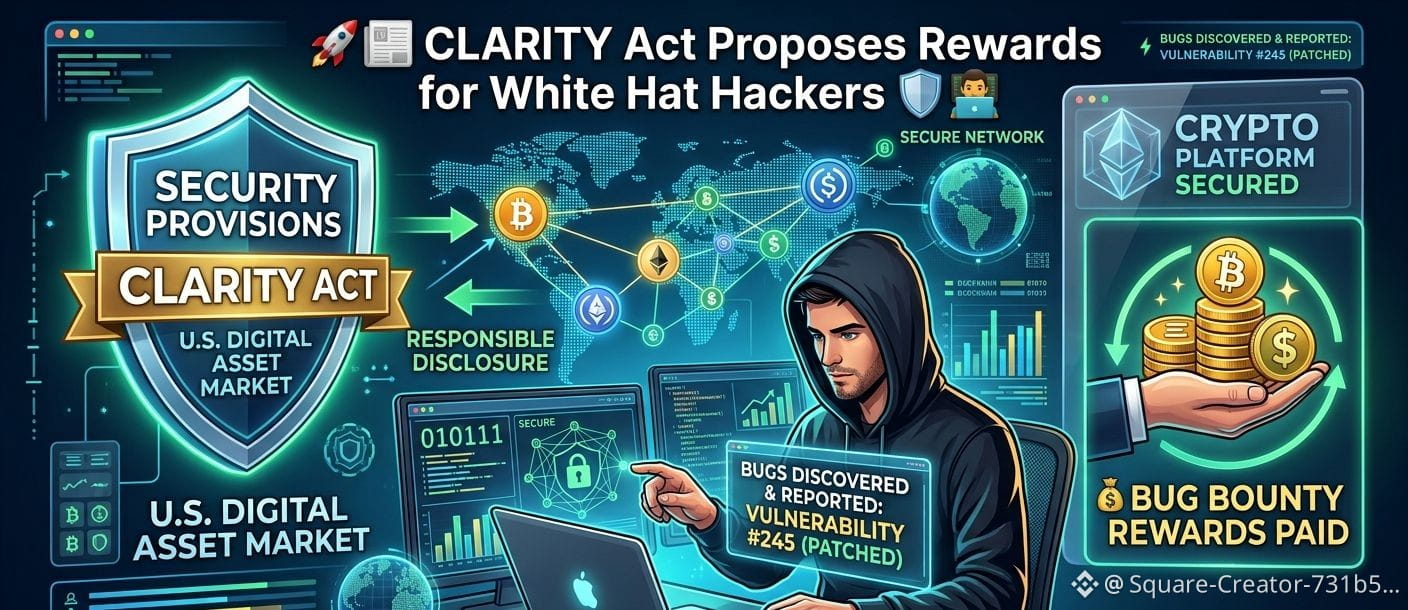
🚀📰 يقترح قانون CLARITY حوافز للمخترقين ذوي القبعات البيضاء 🛡️👨💻
🚨 يتضمن مشروع قانون جديد في الولايات المتحدة بشأن أسواق الأصول الرقمية CLARITY أحكامًا من شأنها تشجيع وحماية المخترقين ذوي القبعات البيضاء الذين يكتشفون بُنى الضعف الأمنية بشكل مسؤول ويبلّغون عنها في شبكات البلوكشين ومنصات العملات المشفرة. 🛡️🔍 يهدف الاقتراح إلى تعزيز الأمن السيبراني في قطاع الأصول الرقمية من خلال تشجيع الإفصاح المسؤول بدلًا من الاستغلال.
💰 بموجب هذا الاقتراح، يمكن لمشاريع العملات المشفرة مكافأة الباحثين الأمنيين الأخلاقيين عبر برامج مكافآت ثغرات منظمة، مما يمنح المخترقين ذوي القبعات البيضاء حوافز للإبلاغ عن الثغرات قبل أن يتم استغلالها من قِبل الجهات الخبيثة. يقول المؤيدون إن ذلك سيحسن الثقة ويحمي أموال المستخدمين ويجعل منظومة العملات المشفرة أكثر أمانًا.
#CLARITYAct 🏛️ #WhiteHatHackers 🛡️#Blockchain 🌐 #CyberSecurity 🔐#BugBounty #Innovation ✨
🚀📰 يقترح قانون CLARITY حوافز للمخترقين ذوي القبعات البيضاء 🛡️👨💻
🚨 يتضمن مشروع قانون جديد في الولايات المتحدة بشأن أسواق الأصول الرقمية CLARITY أحكامًا من شأنها تشجيع وحماية المخترقين ذوي القبعات البيضاء الذين يكتشفون بُنى الضعف الأمنية بشكل مسؤول ويبلّغون عنها في شبكات البلوكشين ومنصات العملات المشفرة. 🛡️🔍 يهدف الاقتراح إلى تعزيز الأمن السيبراني في قطاع الأصول الرقمية من خلال تشجيع الإفصاح المسؤول بدلًا من الاستغلال.
💰 بموجب هذا الاقتراح، يمكن لمشاريع العملات المشفرة مكافأة الباحثين الأمنيين الأخلاقيين عبر برامج مكافآت ثغرات منظمة، مما يمنح المخترقين ذوي القبعات البيضاء حوافز للإبلاغ عن الثغرات قبل أن يتم استغلالها من قِبل الجهات الخبيثة. يقول المؤيدون إن ذلك سيحسن الثقة ويحمي أموال المستخدمين ويجعل منظومة العملات المشفرة أكثر أمانًا.
#CLARITYAct 🏛️ #WhiteHatHackers 🛡️#Blockchain 🌐 #CyberSecurity 🔐#BugBounty #Innovation ✨
🚨 يتضمن مشروع قانون جديد في الولايات المتحدة بشأن أسواق الأصول الرقمية CLARITY أحكامًا من شأنها تشجيع وحماية المخترقين ذوي القبعات البيضاء الذين يكتشفون بُنى الضعف الأمنية بشكل مسؤول ويبلّغون عنها في شبكات البلوكشين ومنصات العملات المشفرة. 🛡️🔍 يهدف الاقتراح إلى تعزيز الأمن السيبراني في قطاع الأصول الرقمية من خلال تشجيع الإفصاح المسؤول بدلًا من الاستغلال.
💰 بموجب هذا الاقتراح، يمكن لمشاريع العملات المشفرة مكافأة الباحثين الأمنيين الأخلاقيين عبر برامج مكافآت ثغرات منظمة، مما يمنح المخترقين ذوي القبعات البيضاء حوافز للإبلاغ عن الثغرات قبل أن يتم استغلالها من قِبل الجهات الخبيثة. يقول المؤيدون إن ذلك سيحسن الثقة ويحمي أموال المستخدمين ويجعل منظومة العملات المشفرة أكثر أمانًا.
#CLARITYAct 🏛️ #WhiteHatHackers 🛡️#Blockchain 🌐 #CyberSecurity 🔐#BugBounty #Innovation ✨
1
77
🔥 بينما “ZetaChain hack” تصرخ بها تويتر الكريبتو وتدفع للذعر والبيع، فإن مقاييس السلسلة التي تراقبها أفضل المحافظ الذكية تحكي قصة مختلفة تمامًا.
📊 استغل الاختراق ما قيمته 334 ألف دولار، ومع ذلك ما زالت أفضل الرموز المتداولة على BSC تتجه للصعود — HONon +1.3% وAKE +8.5% — بينما #Solana محافظًا ذكية مثل MINI وGTAVI تقوم بالشراء الصافي، مع ارتفاع MINI بنسبة 5.07% عبر ثلاث محافظات. وفي الوقت نفسه، #BTC تقف عند 80,710 دولارًا مع RSI 65.2 وتقاطع MACD صعودي، و#ETH عند 2,509 دولارات مع RSI 64.5، وكلاهما يغازل الحدّ العلوي لحزام بولنجر. #BugBounty لم ينجح في كسر معنويات المخاطرة الأوسع، والتي تظل عند Greed 74/100.
💡 هذا يشير إلى أن رأس المال يعاد توجيهه من بروتوكولات عبر السلاسل المعرضة للخطر إلى أصول طبقة-1 أعلى ثقة، ما يعزز دورة الصعود الحالية بدلًا من أن يطلق انهيارًا.
👀 راقب نسبة تدفق محافظ #Solana الذكية هذا الأسبوع — فإشارة الشراء الصافي المتزايدة قد تعني بداية الموجة التالية من الارتفاع.
❓ إذا كانت الأموال الذكية تغيّر بالفعل مسارها، فماذا يعني ذلك بالنسبة للموجة القادمة من نقاط دخول المؤسسات؟
🔥 بينما “ZetaChain hack” تصرخ بها تويتر الكريبتو وتدفع للذعر والبيع، فإن مقاييس السلسلة التي تراقبها أفضل المحافظ الذكية تحكي قصة مختلفة تمامًا.
📊 استغل الاختراق ما قيمته 334 ألف دولار، ومع ذلك ما زالت أفضل الرموز المتداولة على BSC تتجه للصعود — HONon +1.3% وAKE +8.5% — بينما #Solana محافظًا ذكية مثل MINI وGTAVI تقوم بالشراء الصافي، مع ارتفاع MINI بنسبة 5.07% عبر ثلاث محافظات. وفي الوقت نفسه، #BTC تقف عند 80,710 دولارًا مع RSI 65.2 وتقاطع MACD صعودي، و#ETH عند 2,509 دولارات مع RSI 64.5، وكلاهما يغازل الحدّ العلوي لحزام بولنجر. #BugBounty لم ينجح في كسر معنويات المخاطرة الأوسع، والتي تظل عند Greed 74/100.
💡 هذا يشير إلى أن رأس المال يعاد توجيهه من بروتوكولات عبر السلاسل المعرضة للخطر إلى أصول طبقة-1 أعلى ثقة، ما يعزز دورة الصعود الحالية بدلًا من أن يطلق انهيارًا.
👀 راقب نسبة تدفق محافظ #Solana الذكية هذا الأسبوع — فإشارة الشراء الصافي المتزايدة قد تعني بداية الموجة التالية من الارتفاع.
❓ إذا كانت الأموال الذكية تغيّر بالفعل مسارها، فماذا يعني ذلك بالنسبة للموجة القادمة من نقاط دخول المؤسسات؟
📊 استغل الاختراق ما قيمته 334 ألف دولار، ومع ذلك ما زالت أفضل الرموز المتداولة على BSC تتجه للصعود — HONon +1.3% وAKE +8.5% — بينما #Solana محافظًا ذكية مثل MINI وGTAVI تقوم بالشراء الصافي، مع ارتفاع MINI بنسبة 5.07% عبر ثلاث محافظات. وفي الوقت نفسه، #BTC تقف عند 80,710 دولارًا مع RSI 65.2 وتقاطع MACD صعودي، و#ETH عند 2,509 دولارات مع RSI 64.5، وكلاهما يغازل الحدّ العلوي لحزام بولنجر. #BugBounty لم ينجح في كسر معنويات المخاطرة الأوسع، والتي تظل عند Greed 74/100.
💡 هذا يشير إلى أن رأس المال يعاد توجيهه من بروتوكولات عبر السلاسل المعرضة للخطر إلى أصول طبقة-1 أعلى ثقة، ما يعزز دورة الصعود الحالية بدلًا من أن يطلق انهيارًا.
👀 راقب نسبة تدفق محافظ #Solana الذكية هذا الأسبوع — فإشارة الشراء الصافي المتزايدة قد تعني بداية الموجة التالية من الارتفاع.
❓ إذا كانت الأموال الذكية تغيّر بالفعل مسارها، فماذا يعني ذلك بالنسبة للموجة القادمة من نقاط دخول المؤسسات؟
109
·
--
صاعد
تمّ التحقق
#ZcashApproves$1.5MBugBounty
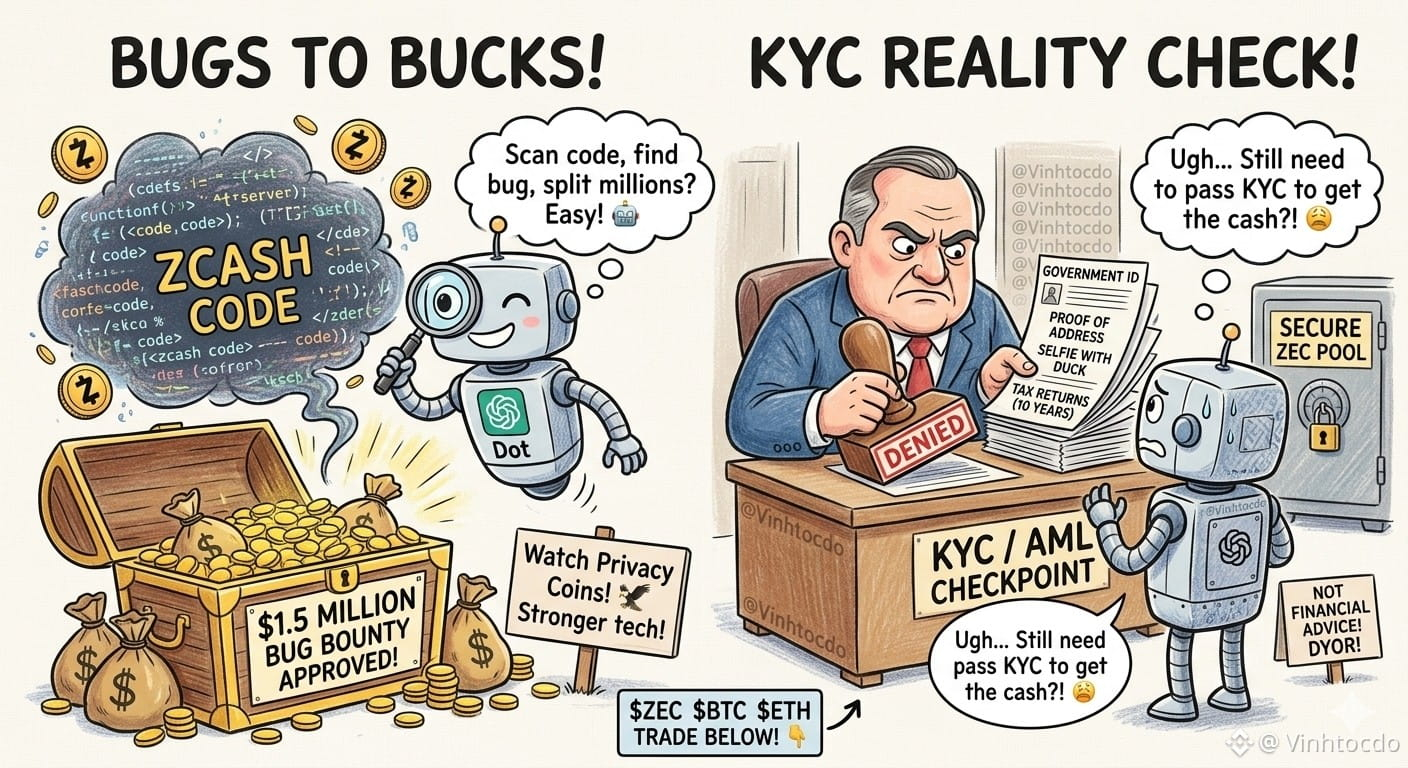
أخبار كبيرة: قامت Zcash للتو بالموافقة على مكافأة بحثية ضخمة بقيمة 1.5 مليون دولار لمُنقّي/باحث تايلور هورنبي! 💰 انتظر، هل يمكننا فقط نشر وكيل "Dots" الجديد من OpenAI لمسح الكود، وإيجاد الأخطاء، وتقسيم الملايين؟ لو كان الأمر بهذه السهولة فعلًا! 🤖 تقوم عمالقة التقنية بتحديثات للأمان، وZcash تدفع أعلى الأسعار للحفاظ على بركة الخصوصية آمنة.
أيها المتداولون، تذكّر أن المستلم ما زال يحتاج إلى اجتياز KYC للحصول على تلك الأموال.
ماذا يجب على المتداولين فعله؟
1️⃣ راقب عملات قطاع الخصوصية بحذر شديد بينما يتم طرح تحديثات الأمان.
2️⃣ تابع المعالم/الإنجازات على الشبكة—التقنية الأقوى تعني أساسيات أقوى.
ليس نصيحة مالية! اعمل بحثًا مستقلًا! DYOR!
اضغط على التداول بالأسفل لدعمي!👇
$ZEC
{future}(ZECUSDT)
$BTC
{future}(BTCUSDT)
$ETH
{future}(ETHUSDT)
استخدم الرمز VINHTOCDO أو الرابط: [https://www.binance.com/register?ref=VINHTOCDO](https://www.binance.com/register?ref=VINHTOCDO)
#zcash #CryptoSecurity #BugBounty #PrivacyCoins #VINHTOCDO
#ZcashApproves$1.5MBugBounty
أخبار كبيرة: قامت Zcash للتو بالموافقة على مكافأة بحثية ضخمة بقيمة 1.5 مليون دولار لمُنقّي/باحث تايلور هورنبي! 💰 انتظر، هل يمكننا فقط نشر وكيل "Dots" الجديد من OpenAI لمسح الكود، وإيجاد الأخطاء، وتقسيم الملايين؟ لو كان الأمر بهذه السهولة فعلًا! 🤖 تقوم عمالقة التقنية بتحديثات للأمان، وZcash تدفع أعلى الأسعار للحفاظ على بركة الخصوصية آمنة.
أيها المتداولون، تذكّر أن المستلم ما زال يحتاج إلى اجتياز KYC للحصول على تلك الأموال.
ماذا يجب على المتداولين فعله؟
1️⃣ راقب عملات قطاع الخصوصية بحذر شديد بينما يتم طرح تحديثات الأمان.
2️⃣ تابع المعالم/الإنجازات على الشبكة—التقنية الأقوى تعني أساسيات أقوى.
ليس نصيحة مالية! اعمل بحثًا مستقلًا! DYOR!
اضغط على التداول بالأسفل لدعمي!👇
$ZEC
$BTC
$ETH
استخدم الرمز VINHTOCDO أو الرابط: https://www.binance.com/register?ref=VINHTOCDO
#zcash #CryptoSecurity #BugBounty #PrivacyCoins #VINHTOCDO
أخبار كبيرة: قامت Zcash للتو بالموافقة على مكافأة بحثية ضخمة بقيمة 1.5 مليون دولار لمُنقّي/باحث تايلور هورنبي! 💰 انتظر، هل يمكننا فقط نشر وكيل "Dots" الجديد من OpenAI لمسح الكود، وإيجاد الأخطاء، وتقسيم الملايين؟ لو كان الأمر بهذه السهولة فعلًا! 🤖 تقوم عمالقة التقنية بتحديثات للأمان، وZcash تدفع أعلى الأسعار للحفاظ على بركة الخصوصية آمنة.
أيها المتداولون، تذكّر أن المستلم ما زال يحتاج إلى اجتياز KYC للحصول على تلك الأموال.
ماذا يجب على المتداولين فعله؟
1️⃣ راقب عملات قطاع الخصوصية بحذر شديد بينما يتم طرح تحديثات الأمان.
2️⃣ تابع المعالم/الإنجازات على الشبكة—التقنية الأقوى تعني أساسيات أقوى.
ليس نصيحة مالية! اعمل بحثًا مستقلًا! DYOR!
اضغط على التداول بالأسفل لدعمي!👇
$ZEC
$BTC
$ETH
استخدم الرمز VINHTOCDO أو الرابط: https://www.binance.com/register?ref=VINHTOCDO
#zcash #CryptoSecurity #BugBounty #PrivacyCoins #VINHTOCDO
2
248

$APT VULNERABILITY EXPOSED $700B RISK – BUT FIXED IN HOURS 🔥
تم العثور على ثغرة حرجة في «stale-cache» في Aptos Move VM في فبراير الماضي. من الناحية النظرية، كانت قد تعرّض 700 مليار دولار من الأصول المشفرة للخطر — بما في ذلك الجسور والستيبلكوينز وبروتوكولات DeFi. لكن الأهم: قام فريق Aptos بإصلاح شبكة mainnet خلال ساعات من الإعلان. لم تُفقد أي أموال من المستخدمين.
قدّرت شركة أمن مستقلة Grego AI أن 250 مليون دولار من TVL كانت معرّضة للخطر مباشرةً، ومع ذلك كان قابلية استغلالها في الظروف الواقعية محدودة. يمكن لفريق لديه خادم بقيمة 3000 دولار فقط محاكاة معدل نجاح بنسبة 90% — لكن الثغرة لم تصل إلى المهاجمين.
السرعة والشفافية مثل هذه تعزّز الثقة في ثقافة أمان المشروع. هل يغيّر هذا من قناعتك تجاه $APT ؟
ليست نصيحة مالية. دائمًا أدرِك مخاطرَك.
#APT #Security #BugBounty #CryptoNews #Vulnerability
⚡
$APT VULNERABILITY EXPOSED $700B RISK – BUT FIXED IN HOURS 🔥
تم العثور على ثغرة حرجة في «stale-cache» في Aptos Move VM في فبراير الماضي. من الناحية النظرية، كانت قد تعرّض 700 مليار دولار من الأصول المشفرة للخطر — بما في ذلك الجسور والستيبلكوينز وبروتوكولات DeFi. لكن الأهم: قام فريق Aptos بإصلاح شبكة mainnet خلال ساعات من الإعلان. لم تُفقد أي أموال من المستخدمين.
قدّرت شركة أمن مستقلة Grego AI أن 250 مليون دولار من TVL كانت معرّضة للخطر مباشرةً، ومع ذلك كان قابلية استغلالها في الظروف الواقعية محدودة. يمكن لفريق لديه خادم بقيمة 3000 دولار فقط محاكاة معدل نجاح بنسبة 90% — لكن الثغرة لم تصل إلى المهاجمين.
السرعة والشفافية مثل هذه تعزّز الثقة في ثقافة أمان المشروع. هل يغيّر هذا من قناعتك تجاه $APT ؟
ليست نصيحة مالية. دائمًا أدرِك مخاطرَك.
#APT #Security #BugBounty #CryptoNews #Vulnerability
⚡
تم العثور على ثغرة حرجة في «stale-cache» في Aptos Move VM في فبراير الماضي. من الناحية النظرية، كانت قد تعرّض 700 مليار دولار من الأصول المشفرة للخطر — بما في ذلك الجسور والستيبلكوينز وبروتوكولات DeFi. لكن الأهم: قام فريق Aptos بإصلاح شبكة mainnet خلال ساعات من الإعلان. لم تُفقد أي أموال من المستخدمين.
قدّرت شركة أمن مستقلة Grego AI أن 250 مليون دولار من TVL كانت معرّضة للخطر مباشرةً، ومع ذلك كان قابلية استغلالها في الظروف الواقعية محدودة. يمكن لفريق لديه خادم بقيمة 3000 دولار فقط محاكاة معدل نجاح بنسبة 90% — لكن الثغرة لم تصل إلى المهاجمين.
السرعة والشفافية مثل هذه تعزّز الثقة في ثقافة أمان المشروع. هل يغيّر هذا من قناعتك تجاه $APT ؟
ليست نصيحة مالية. دائمًا أدرِك مخاطرَك.
#APT #Security #BugBounty #CryptoNews #Vulnerability
⚡
40
سجّل الدخول لاستكشاف المزيد من المُحتوى
انضم إلى مُستخدمي العملات الرقمية حول العالم على Binance Square
⚡️ احصل على أحدث المعلومات المفيدة عن العملات الرقمية.
💬 موثوقة من قبل أكبر منصّة لتداول العملات الرقمية في العالم.
👍 اكتشف الرؤى الحقيقية من صنّاع المُحتوى الموثوقين.
البريد الإلكتروني / رقم الهاتف
المواضيع الرائجة
1
#USMidterms-WhatAreMarketsExpecting?
80,286 مشاهدات
731 يقومون بالنقاش
2
#USOctoberNFP-AreRateCutsStillPossible
242,315 مشاهدات
1,909 يقومون بالنقاش
3
#AMDBeatsExpectations-AINarrativeContinues
19,617 مشاهدات
279 يقومون بالنقاش
4
#BinanceIncidentReport
240,047 مشاهدات
1,336 يقومون بالنقاش
5
#AnthropicIPOPricedDownasInvestorsEye$1.5T
14,798 مشاهدات
105 يقومون بالنقاش
6
#37thQuarterlyBNBBurnRemoves1.64MillionBNB
11 مشاهدات
5 يقومون بالنقاش
7
#BinanceReopensWithdrawalsForMoreAssets
356,122 مشاهدات
2,346 يقومون بالنقاش
8
#HongKongToLicenseVirtualAssetCustodyAndAdvisory
2,476 مشاهدات
78 يقومون بالنقاش
9
#BinanceHourlyDepositsExceedWithdrawals
150,802 مشاهدات
1,154 يقومون بالنقاش
10
#SouthKoreaRulingPartyLeaderSeeksCryptoTaxDelay
3,472 مشاهدات
59 يقومون بالنقاش