

#peckshield
peckshield
15,981 次瀏覽
38 討論中
熱門
最新
·
--
🚨 $8.5百萬已返還:75%的黑客賞金遊戲!🚨
Verus Bridge漏洞出現了巨大的反轉!攻擊者已經正式返還了4,052 $ETH($8.5M),此前從協議中抽走了$11.58M。
$BEAT $AGT $ZEC
根據PeckShield,返還的資金佔被盜資產的75%。剩下的25%——1,350 $ETH($2.8M)——被攻擊者作爲鉅額的“白帽”賞金保留。
談判成功,協議的75%資金正式安全!💸🛡️
25%的賞金是不是太高了,還是爲恢復支付的公平價格?👇
#Ethereum #ETH #VerusBridge #PeckShield #BinanceSquare
🚨 $8.5百萬已返還:75%的黑客賞金遊戲!🚨
Verus Bridge漏洞出現了巨大的反轉!攻擊者已經正式返還了4,052 $ETH($8.5M),此前從協議中抽走了$11.58M。
$BEAT $AGT $ZEC
根據PeckShield,返還的資金佔被盜資產的75%。剩下的25%——1,350 $ETH($2.8M)——被攻擊者作爲鉅額的“白帽”賞金保留。
談判成功,協議的75%資金正式安全!💸🛡️
25%的賞金是不是太高了,還是爲恢復支付的公平價格?👇
#Ethereum #ETH #VerusBridge #PeckShield #BinanceSquare
Verus Bridge漏洞出現了巨大的反轉!攻擊者已經正式返還了4,052 $ETH($8.5M),此前從協議中抽走了$11.58M。
$BEAT $AGT $ZEC
根據PeckShield,返還的資金佔被盜資產的75%。剩下的25%——1,350 $ETH($2.8M)——被攻擊者作爲鉅額的“白帽”賞金保留。
談判成功,協議的75%資金正式安全!💸🛡️
25%的賞金是不是太高了,還是爲恢復支付的公平價格?👇
#Ethereum #ETH #VerusBridge #PeckShield #BinanceSquare
1
296


Moonwell已遭到剝削,損失達870萬美元
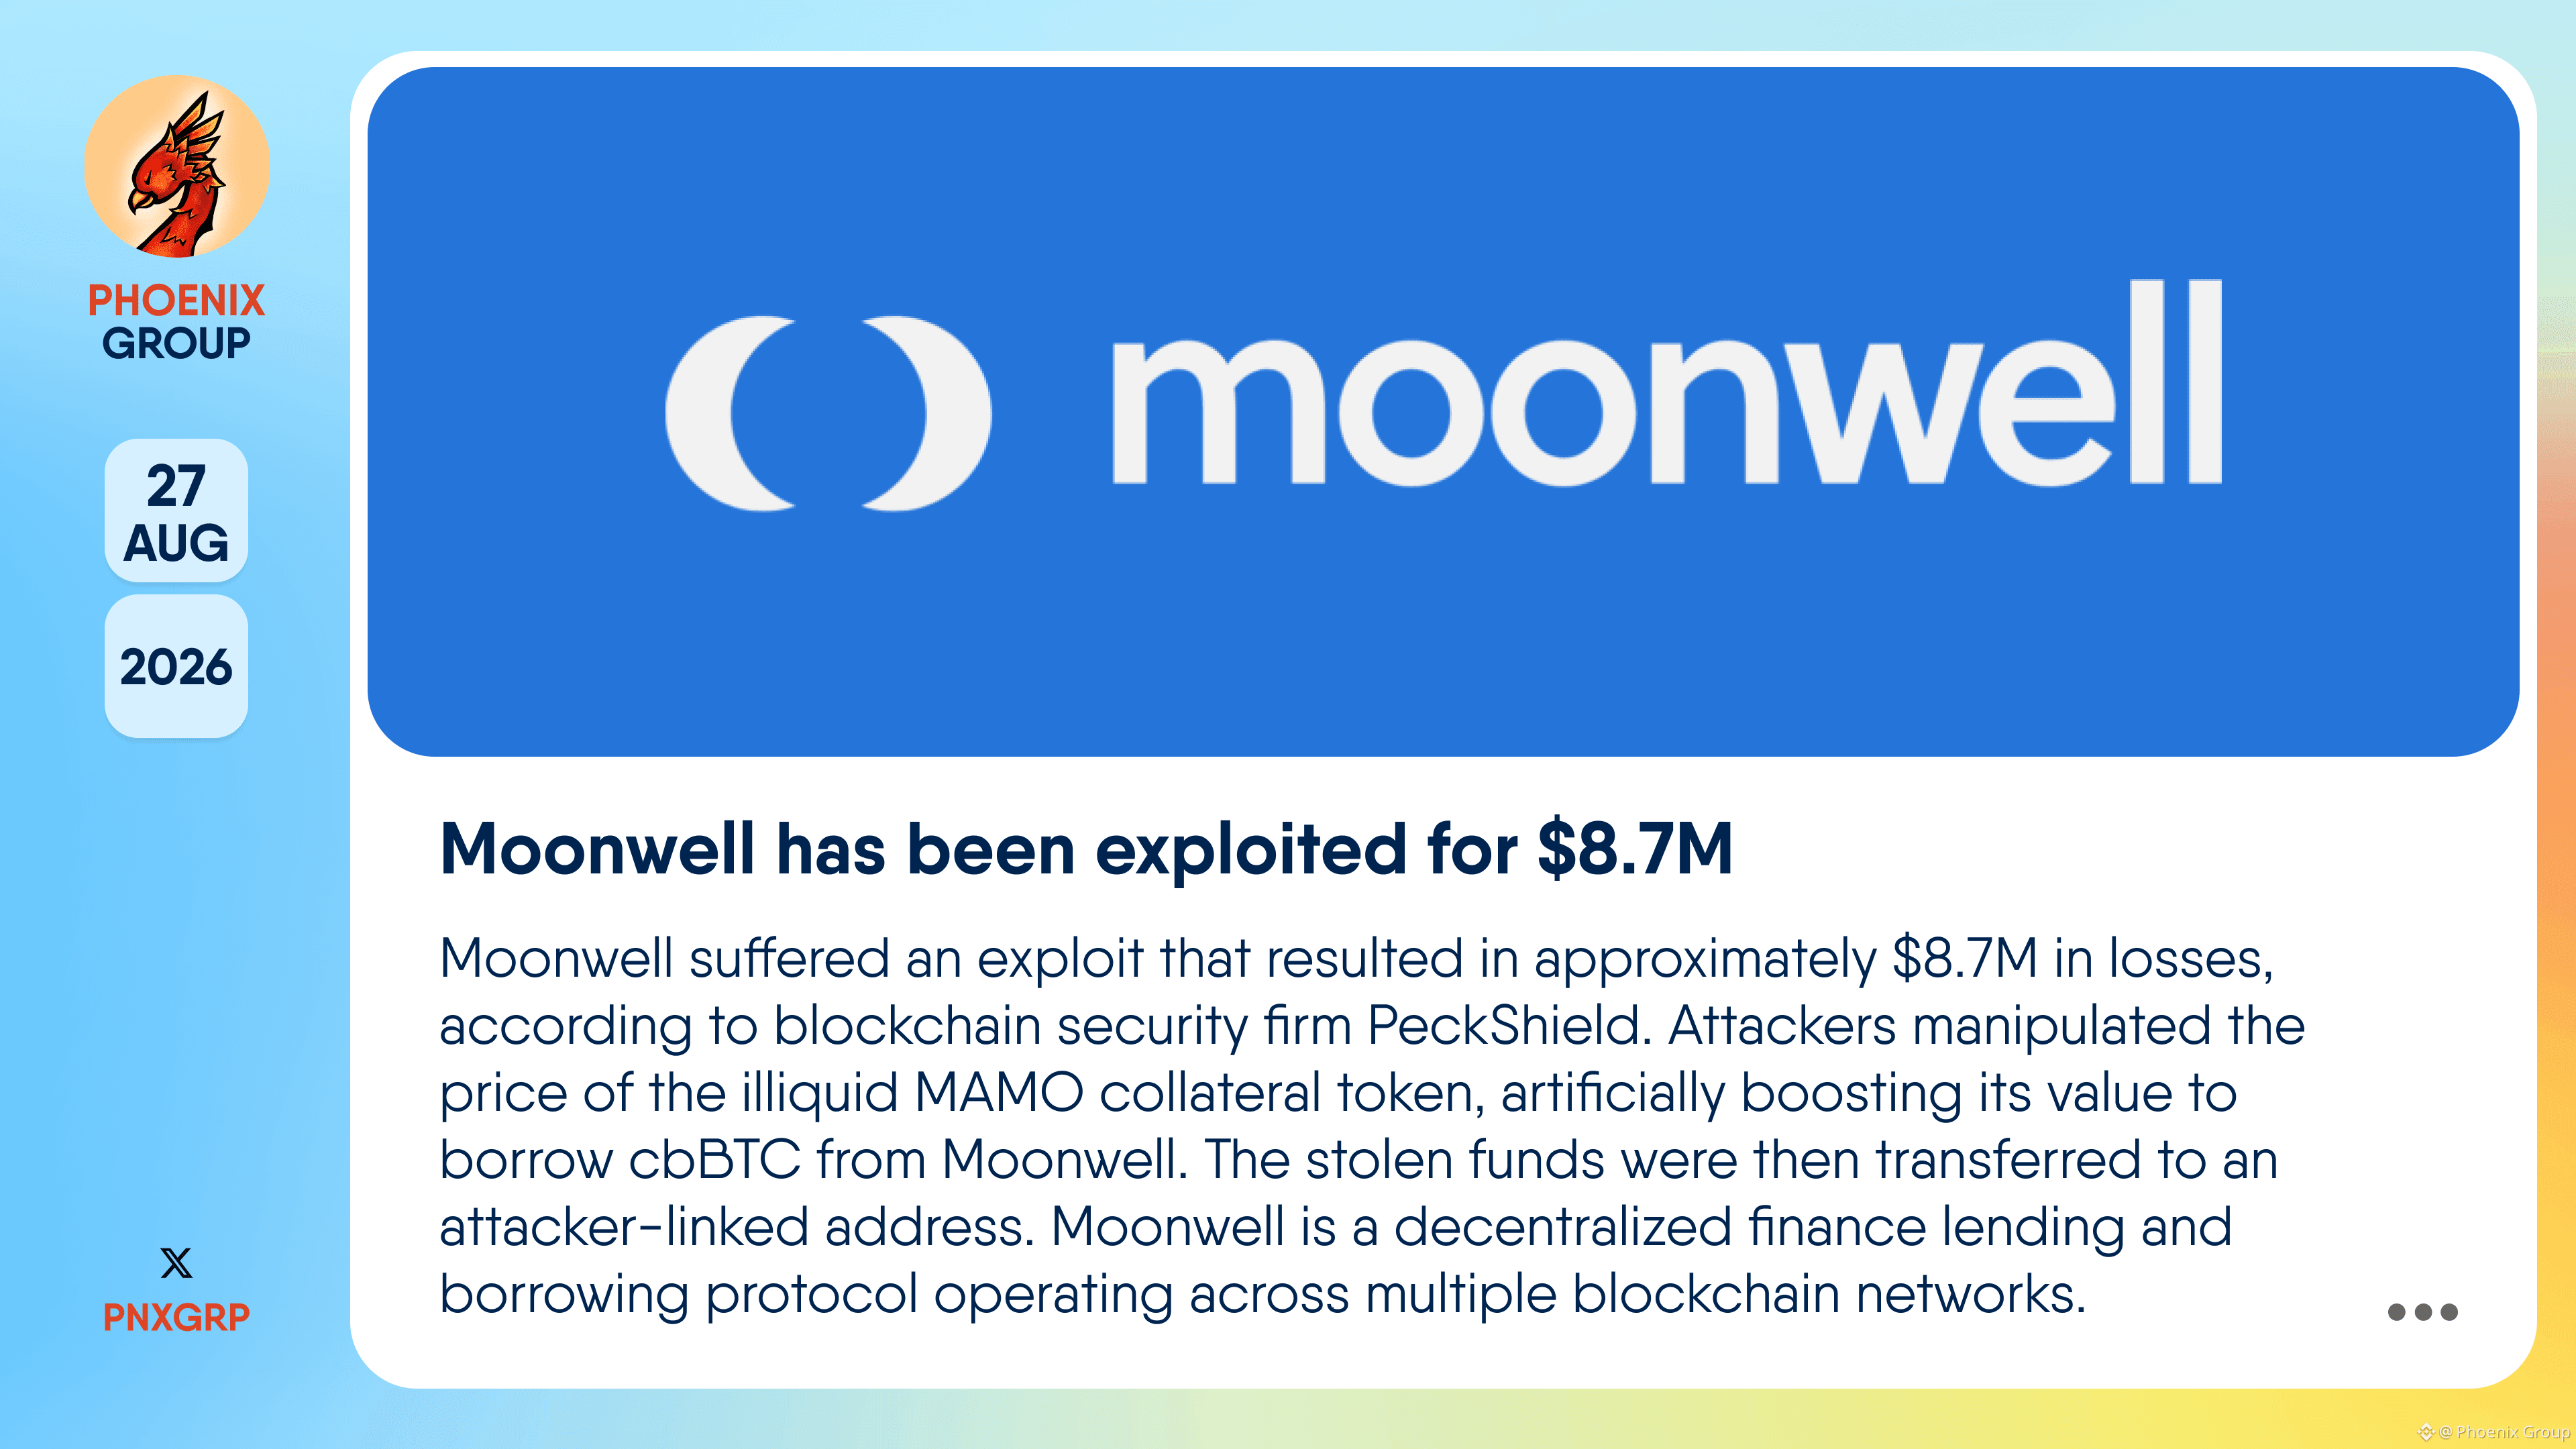
#Moonwell 遭受了一次利用,導致約870萬美元的損失,據區塊鏈安全公司#PeckShield 稱。攻擊者操縱了流動性較差的MAMO抵押代幣的價格,虛假擡高其價值,從而從Moonwell借出cbBTC。隨後,被盜資金被轉移到與攻擊者有關聯的地址。
Moonwell是一個去中心化金融(DeFi)借貸協議,運行於多個區塊鏈網絡。
👉 x.com/PeckShieldAlert/status/2092929813959049347
Moonwell已遭到剝削,損失達870萬美元
#Moonwell 遭受了一次利用,導致約870萬美元的損失,據區塊鏈安全公司#PeckShield 稱。攻擊者操縱了流動性較差的MAMO抵押代幣的價格,虛假擡高其價值,從而從Moonwell借出cbBTC。隨後,被盜資金被轉移到與攻擊者有關聯的地址。
Moonwell是一個去中心化金融(DeFi)借貸協議,運行於多個區塊鏈網絡。
👉 x.com/PeckShieldAlert/status/2092929813959049347
#Moonwell 遭受了一次利用,導致約870萬美元的損失,據區塊鏈安全公司#PeckShield 稱。攻擊者操縱了流動性較差的MAMO抵押代幣的價格,虛假擡高其價值,從而從Moonwell借出cbBTC。隨後,被盜資金被轉移到與攻擊者有關聯的地址。
Moonwell是一個去中心化金融(DeFi)借貸協議,運行於多個區塊鏈網絡。
👉 x.com/PeckShieldAlert/status/2092929813959049347
357

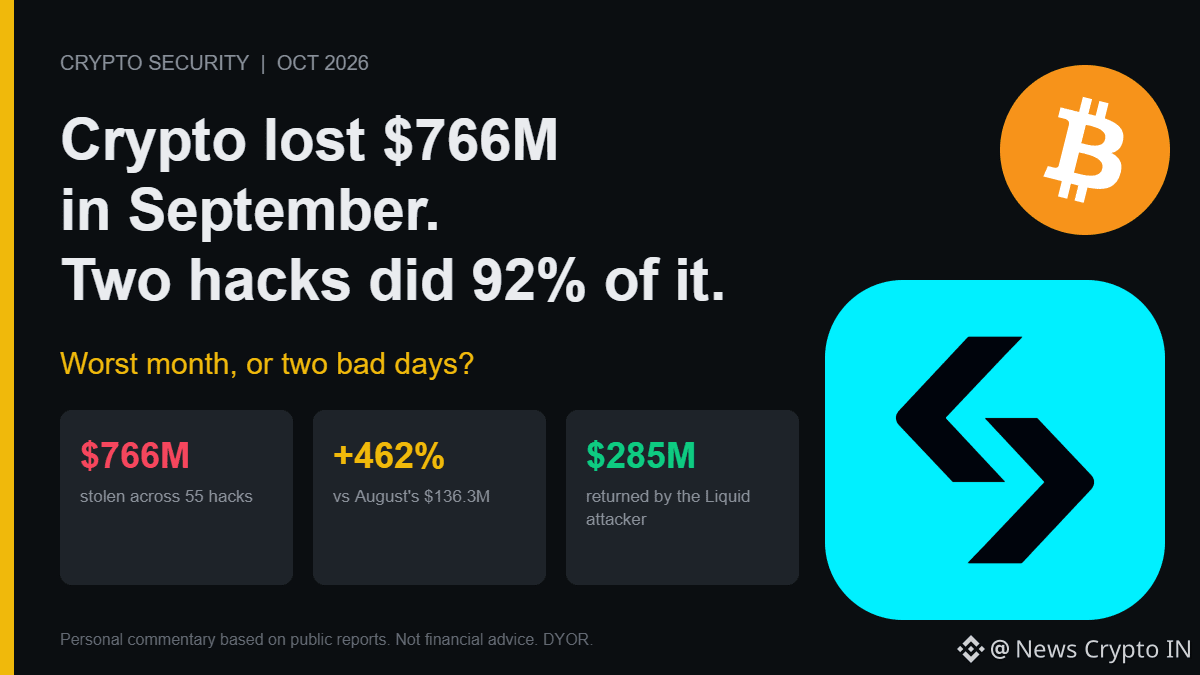
根據 PeckShield 的數據,2026 年 9 月是加密行業正式遭受“最嚴重被黑月份”:發生 55 起重大事件,損失 7.66 億美元。相較之下,這比 8 月的 1.363 億美元大約增長了 ~462%。CertiK 則將年內累計總數統計爲 656 起事件,約 26.8 億美元。
接下來看看其集中程度。兩起事件——Bitget 熱錢包泄露(3.875 億美元,9 月 24 日)以及 Liquid Network 被利用(約 3.2 億美元,9 月 6 日)——合計佔當月損失的 92%。其餘 53 起黑客攻擊合在一起約佔 6,000 萬美元(按我的計算)
頭條數字還高估了實際損失。Liquid 的襲擊者歸還了約 2.85 億美元,約爲被盜金額的 85%。扣除目前已歸還的資金後,9 月的真實損失更接近 4.7 億美元(按我的計算)。依然很糟。但它不是新聞頭條裏的那個數字。
這兩次重大打擊也都通過了審計無法覆蓋的“入口”。Bitget 是通過被入侵的第三方安全軟件遭到入侵的。Liquid 的漏洞則是在 Elements 代碼庫中的校驗缺陷,允許攻擊者鑄造約 4,000 枚未被支撐的 L-BTC。兩者都不是典型的智能合約漏洞。
那麼,哪種說法纔是真的:行業被黑的頻率更高,還是行業存在幾個導致災難性單點故障的問題?
#CryptoSecurity #PeckShield
644

·
--
看漲
根據 PeckShield 的統計,2026 年 9 月被盜約 7.665 億美元;最糟糕的一個月
聽起來像是一波浪潮。主要是兩個名字
🔸 Bitget:約 3.875 億美元,受損原因是第三方安全軟件被攻破,讓攻擊者得以進入
🔸 Liquid:接近 4,000 $BTC
{spot}(BTCUSDT)
,一處自 2018 年 4 月以來就存在的共識(consensus)代碼漏洞。第二天有 3,400 BTC 追回
CertiK 的統計略高:在 97 起事件中合計 7.684 億美元
沒人是因爲釣魚誘導輸入助記詞(seed phrase)。其中一筆是通過安全軟件進入,另一筆則來自一個多年前的漏洞
這部分我無法輕描淡寫。沒有用戶清單能覆蓋你交易所的安全供應商
Bitget 表示,代幣、法幣以及 P2P 提現將在 10 月 2 日 08:00 UTC 恢復。我的個人餘額在那裏至今仍未到賬/轉出;我會在這裏寫下接下來會發生什麼。如果你想看看結局,關注我
#CryptoSecurity #Bitget #Hacks #PeckShield
根據 PeckShield 的統計,2026 年 9 月被盜約 7.665 億美元;最糟糕的一個月
聽起來像是一波浪潮。主要是兩個名字
🔸 Bitget:約 3.875 億美元,受損原因是第三方安全軟件被攻破,讓攻擊者得以進入
🔸 Liquid:接近 4,000 $BTC
,一處自 2018 年 4 月以來就存在的共識(consensus)代碼漏洞。第二天有 3,400 BTC 追回
CertiK 的統計略高:在 97 起事件中合計 7.684 億美元
沒人是因爲釣魚誘導輸入助記詞(seed phrase)。其中一筆是通過安全軟件進入,另一筆則來自一個多年前的漏洞
這部分我無法輕描淡寫。沒有用戶清單能覆蓋你交易所的安全供應商
Bitget 表示,代幣、法幣以及 P2P 提現將在 10 月 2 日 08:00 UTC 恢復。我的個人餘額在那裏至今仍未到賬/轉出;我會在這裏寫下接下來會發生什麼。如果你想看看結局,關注我
#CryptoSecurity #Bitget #Hacks #PeckShield
23
·
--
🎯 白嫖74M刀跑路,這波夠狠
📰 Crypto.com關聯借貸遭攻擊:借走7400萬刀後操盤抵押代幣價套現,PeckShield證實至少捲走600萬
💬 說白了鏈上借貸最怕這招:抵押價一被操直接變提款機。這不是個例,有資產的趕緊自查質押池子避雷
🏷️ #安全事件 #DeFi #借贷协议 #PeckShield #鏈上風險
🎯 白嫖74M刀跑路,這波夠狠
📰 Crypto.com關聯借貸遭攻擊:借走7400萬刀後操盤抵押代幣價套現,PeckShield證實至少捲走600萬
💬 說白了鏈上借貸最怕這招:抵押價一被操直接變提款機。這不是個例,有資產的趕緊自查質押池子避雷
🏷️ #安全事件 #DeFi #借贷协议 #PeckShield #鏈上風險
📰 Crypto.com關聯借貸遭攻擊:借走7400萬刀後操盤抵押代幣價套現,PeckShield證實至少捲走600萬
💬 說白了鏈上借貸最怕這招:抵押價一被操直接變提款機。這不是個例,有資產的趕緊自查質押池子避雷
🏷️ #安全事件 #DeFi #借贷协议 #PeckShield #鏈上風險
36
重要安全警告:Gnosis平臺在X平臺上的賬戶可能目前受到黑客控制。
網絡安全公司PeckShield發出警報,因在該賬戶上發現可疑活動。如果你是關注者,此時務必保持警惕;切勿點擊該賬戶發佈的任何鏈接,也不要與任何新的推文互動,直到團隊發佈正式說明。
以下是你應立即採取的措施:
避免點擊與Gnosis在X平臺上相關的任何鏈接。
忽略通過被黑賬戶出現的任何錢包連接請求或優惠。
關注項目的其他官方渠道,以獲取可靠的更新。
請始終記住,安全始於你的主動防範。最近是否在其他項目中遭遇過類似的釣魚嘗試?你是如何保護自己免受這些惡意鏈接的?
歡迎在評論中與我們分享你的意見和經歷,也別忘了轉發以提醒你在社區的朋友們。🛡️⚠️
$GNO
{spot}(GNOUSDT)
#Gnosis #CryptoSecurity #PeckShield #Blockchain #CyberSecurity #Web3 #CryptoNews
重要安全警告:Gnosis平臺在X平臺上的賬戶可能目前受到黑客控制。
網絡安全公司PeckShield發出警報,因在該賬戶上發現可疑活動。如果你是關注者,此時務必保持警惕;切勿點擊該賬戶發佈的任何鏈接,也不要與任何新的推文互動,直到團隊發佈正式說明。
以下是你應立即採取的措施:
避免點擊與Gnosis在X平臺上相關的任何鏈接。
忽略通過被黑賬戶出現的任何錢包連接請求或優惠。
關注項目的其他官方渠道,以獲取可靠的更新。
請始終記住,安全始於你的主動防範。最近是否在其他項目中遭遇過類似的釣魚嘗試?你是如何保護自己免受這些惡意鏈接的?
歡迎在評論中與我們分享你的意見和經歷,也別忘了轉發以提醒你在社區的朋友們。🛡️⚠️
$GNO
#Gnosis #CryptoSecurity #PeckShield #Blockchain #CyberSecurity #Web3 #CryptoNews
75

·
--
Across Protocol攻擊者已將331.8枚ETH(約62.39萬美元)返還給Across Protocol Hub Pool Owner的多籤地址。
表面看是止損進展,真正值得聊的是返還對象:
資金迴流到的是多籤地址,不是直接回到用戶側。這意味着後續怎麼分配、怎麼覈算、誰來確認損失金額,纔是真正的風險點。
攻擊者願意返還約62萬美元,通常意味着事件更像可談判的安全事故,而不是徹底失控的盜幣外逃。但新聞沒有給出漏洞類型、總損失和是否全額返還,市場不能把它直接當成風險解除。
更微妙的是PeckShield先於項目方口徑披露。這會迫使Across用更透明的事故報告補全細節;如果項目方只強調已返還而回避攻擊路徑,那纔是交易者該盯的紅燈。
對ACX交易者來說,短線真正要盯的不是這331.8 ETH,而是:後續是否還有返還、是否暫停相關跨鏈路徑、以及流動性提供者有沒有開始撤退。
你覺得跨鏈協議被黑後,返還資金能挽回信任嗎?
#AcrossProtocol #ACX #跨链安全 #PeckShield #攻擊
150
登入以探索更多內容
加入幣安廣場中的全球加密貨幣用戶
⚡️ 獲取加密貨幣的最新和實用資訊。
💬 受到全球最大加密貨幣交易所的信任。
👍 發掘來自經過驗證創作者的真實見解。
電子郵件 / 電話號碼
熱門話題
1
#比特币资金费率升至10%未平仓合约回升
6,806 次瀏覽
91 討論中
2
#比特币站上8.6万美元涨2.99%
61,717 次瀏覽
167 討論中
3
#Zcash较9月峰值回落21%
22,346 次瀏覽
96 討論中
4
#美国9月非农仅增2.9万人失业率升至4.2%
10,003 次瀏覽
62 討論中
5
#XRP三季度首现连续三月收涨
38,054 次瀏覽
105 討論中
6
#BNB链代币化股票规模破10亿美元占市场30%
3,656 次瀏覽
27 討論中
7
#比特币升至8.5万美元附近
177,160 次瀏覽
315 討論中
8
#亚马逊拟售80亿美元英伟达芯片
75,812 次瀏覽
212 討論中
9
#NEAR跌至约4.70美元较日高跌逾14%
121,339 次瀏覽
241 討論中
10
#以太坊基金会主网推出zkAPI
105,096 次瀏覽
221 討論中