
#slowmist
slowmist
3,222 lượt xem
49 đang thảo luận
Phổ biến
Mới nhất

·
--
Địa chỉ nạp tiền được sao chép trên trang web có thể là giả, ngay cả khi bạn dán ra. Đây không phải lời nói để hù dọa mọi người, mà là một thủ đoạn có thật được SlowMist công bố ngày 27 tháng 10, đáng để bất cứ ai vẫn đang nạp tiền vào sàn giao dịch đọc qua.
Sự việc xảy ra ở một góc mà nhiều người sẽ chẳng để ý: cửa sổ trò chuyện với bộ phận hỗ trợ khách hàng ở góc dưới bên phải trang web. SlowMist kiểm tra hai mẫu và phát hiện một tập lệnh vốn được cho là chức năng hỗ trợ khách hàng đã bị cài thêm một trình tải. Trình tải này tiếp tục tải tệp thứ hai từ một địa chỉ có tên miền trông rất giống tên miền chính thức; chữ g trong “global” đã bị đổi thành q, nên chỉ liếc qua rất dễ bỏ sót. Khi tập lệnh chạy, nó có thể đọc cookie mà JavaScript trong trình duyệt truy cập được, cũng như những dữ liệu lưu trong localStorage và sessionStorage. Nó còn có thể theo dõi biểu mẫu đăng nhập và các yêu cầu đăng nhập để gửi thông tin tài khoản người dùng nhập ra ngoài. Cookie được bảo vệ bằng HttpOnly nằm ngoài phạm vi mà nó có thể đọc được. Cần nói rõ điều này: không phải mọi thông tin đăng nhập đều bị lấy cắp.
Với người dùng cá nhân, vấn đề trực tiếp hơn nằm ở trang nạp tiền. SlowMist cho biết trên trang nạp tiền của ba sàn giao dịch MGBX, Biking Exchange và BitxEX, mã độc này quét trang cứ mỗi 200 mili giây và thay địa chỉ nạp tiền đang hiển thị bằng địa chỉ của kẻ tấn công. Các loại tiền bị ảnh hưởng gồm Bitcoin, các mạng tương thích với Ethereum, TRON, Solana, Litecoin và Dogecoin. Nó còn can thiệp vào chức năng sao chép, chỉnh sửa nút sao chép và chặn thao tác sao chép. Nói cách khác, địa chỉ bạn nhìn thấy trên trang và địa chỉ bạn dán ra có thể ngay từ đầu đã là cùng một địa chỉ giả. Trước đây, mọi người thường được khuyên sao chép xong thì đối chiếu lại với trang web. Nhưng với thủ đoạn này, địa chỉ giả có thể trùng khớp chính xác.
Trước tiên, cần nói rõ giới hạn của những gì đã biết để thông tin không bị bóp méo khi lan truyền. SlowMist chưa xác nhận có bao nhiêu người dùng thực sự bị ảnh hưởng, cũng chưa xác nhận liệu có tài khoản nào bị đăng nhập trái phép hay không, và không đưa ra số tiền bị đánh cắp. Cách tập lệnh bị cài vào cũng chưa được xác định. Điều này cũng không đồng nghĩa với việc mọi trang web sử dụng hệ thống hỗ trợ khách hàng này đều đã bị xâm nhập. Bài viết này nói về những gì mẫu mã mà họ kiểm tra có thể làm, chứ không khẳng định mọi cửa sổ hỗ trợ khách hàng bạn từng mở đều có vấn đề.
Để bảo vệ ví của mình, hiện giờ bạn có thể làm ba việc. Thứ nhất, đừng chỉ đối chiếu địa chỉ nạp tiền với địa chỉ đang hiển thị trên trang. Hãy kiểm tra với địa chỉ bạn từng nạp thành công trước đây hoặc lịch sử giao dịch trong ứng dụng chính thức của nền tảng; chỉ chuyển tiền khi tất cả ký tự khớp nhau, vì cả trang web lẫn khay nhớ tạm đều có thể đã bị chỉnh sửa. Thứ hai, đừng chuyển một lần toàn bộ số tiền lớn. Hãy chuyển thử một khoản nhỏ trước, xác nhận tiền đã vào rồi mới chuyển phần còn lại. Nếu địa chỉ có vấn đề, ít nhất tổn thất ban đầu sẽ chỉ giới hạn ở khoản nhỏ đó. Thứ ba, nếu gần đây bạn đã đăng nhập trên một trang web có cửa sổ hỗ trợ khách hàng bật lên và cảm thấy không yên tâm, hãy dùng một trình duyệt sạch để đổi mật khẩu, đăng xuất các phiên đăng nhập trên thiết bị khác rồi bật xác thực hai yếu tố. Đừng đổi mật khẩu ngay trên cùng một trang có thể đã bị xâm nhập.
Nói cho cùng, thủ đoạn lần này không động đến blockchain hay phá ví; thứ bị nhắm đến là góc trang web mà ngày nào bạn và tôi cũng mở ra. Dành thêm nửa phút kiểm tra khi nạp tiền hữu ích hơn nhiều so với việc sau đó phải chạy khắp nơi tìm bộ phận hỗ trợ.
Trước khi nạp tiền, bạn có kiểm tra vài ký tự đầu cuối của địa chỉ không, hay cứ sao chép rồi dán và chuyển luôn?
#钱包安全 #防骗提醒 #SlowMist #AnToànSànGiaoDịch
—— web3韭菜小凯
Bài viết này chỉ tổng hợp quan điểm cá nhân và thông tin công khai, không cấu thành lời khuyên đầu tư. Diễn biến sự việc và phạm vi ảnh hưởng sẽ căn cứ theo thông tin SlowMist và các nền tảng liên quan công bố sau này.
Địa chỉ nạp tiền được sao chép trên trang web có thể là giả, ngay cả khi bạn dán ra. Đây không phải lời nói để hù dọa mọi người, mà là một thủ đoạn có thật được SlowMist công bố ngày 27 tháng 10, đáng để bất cứ ai vẫn đang nạp tiền vào sàn giao dịch đọc qua.
Sự việc xảy ra ở một góc mà nhiều người sẽ chẳng để ý: cửa sổ trò chuyện với bộ phận hỗ trợ khách hàng ở góc dưới bên phải trang web. SlowMist kiểm tra hai mẫu và phát hiện một tập lệnh vốn được cho là chức năng hỗ trợ khách hàng đã bị cài thêm một trình tải. Trình tải này tiếp tục tải tệp thứ hai từ một địa chỉ có tên miền trông rất giống tên miền chính thức; chữ g trong “global” đã bị đổi thành q, nên chỉ liếc qua rất dễ bỏ sót. Khi tập lệnh chạy, nó có thể đọc cookie mà JavaScript trong trình duyệt truy cập được, cũng như những dữ liệu lưu trong localStorage và sessionStorage. Nó còn có thể theo dõi biểu mẫu đăng nhập và các yêu cầu đăng nhập để gửi thông tin tài khoản người dùng nhập ra ngoài. Cookie được bảo vệ bằng HttpOnly nằm ngoài phạm vi mà nó có thể đọc được. Cần nói rõ điều này: không phải mọi thông tin đăng nhập đều bị lấy cắp.
Với người dùng cá nhân, vấn đề trực tiếp hơn nằm ở trang nạp tiền. SlowMist cho biết trên trang nạp tiền của ba sàn giao dịch MGBX, Biking Exchange và BitxEX, mã độc này quét trang cứ mỗi 200 mili giây và thay địa chỉ nạp tiền đang hiển thị bằng địa chỉ của kẻ tấn công. Các loại tiền bị ảnh hưởng gồm Bitcoin, các mạng tương thích với Ethereum, TRON, Solana, Litecoin và Dogecoin. Nó còn can thiệp vào chức năng sao chép, chỉnh sửa nút sao chép và chặn thao tác sao chép. Nói cách khác, địa chỉ bạn nhìn thấy trên trang và địa chỉ bạn dán ra có thể ngay từ đầu đã là cùng một địa chỉ giả. Trước đây, mọi người thường được khuyên sao chép xong thì đối chiếu lại với trang web. Nhưng với thủ đoạn này, địa chỉ giả có thể trùng khớp chính xác.
Trước tiên, cần nói rõ giới hạn của những gì đã biết để thông tin không bị bóp méo khi lan truyền. SlowMist chưa xác nhận có bao nhiêu người dùng thực sự bị ảnh hưởng, cũng chưa xác nhận liệu có tài khoản nào bị đăng nhập trái phép hay không, và không đưa ra số tiền bị đánh cắp. Cách tập lệnh bị cài vào cũng chưa được xác định. Điều này cũng không đồng nghĩa với việc mọi trang web sử dụng hệ thống hỗ trợ khách hàng này đều đã bị xâm nhập. Bài viết này nói về những gì mẫu mã mà họ kiểm tra có thể làm, chứ không khẳng định mọi cửa sổ hỗ trợ khách hàng bạn từng mở đều có vấn đề.
Để bảo vệ ví của mình, hiện giờ bạn có thể làm ba việc. Thứ nhất, đừng chỉ đối chiếu địa chỉ nạp tiền với địa chỉ đang hiển thị trên trang. Hãy kiểm tra với địa chỉ bạn từng nạp thành công trước đây hoặc lịch sử giao dịch trong ứng dụng chính thức của nền tảng; chỉ chuyển tiền khi tất cả ký tự khớp nhau, vì cả trang web lẫn khay nhớ tạm đều có thể đã bị chỉnh sửa. Thứ hai, đừng chuyển một lần toàn bộ số tiền lớn. Hãy chuyển thử một khoản nhỏ trước, xác nhận tiền đã vào rồi mới chuyển phần còn lại. Nếu địa chỉ có vấn đề, ít nhất tổn thất ban đầu sẽ chỉ giới hạn ở khoản nhỏ đó. Thứ ba, nếu gần đây bạn đã đăng nhập trên một trang web có cửa sổ hỗ trợ khách hàng bật lên và cảm thấy không yên tâm, hãy dùng một trình duyệt sạch để đổi mật khẩu, đăng xuất các phiên đăng nhập trên thiết bị khác rồi bật xác thực hai yếu tố. Đừng đổi mật khẩu ngay trên cùng một trang có thể đã bị xâm nhập.
Nói cho cùng, thủ đoạn lần này không động đến blockchain hay phá ví; thứ bị nhắm đến là góc trang web mà ngày nào bạn và tôi cũng mở ra. Dành thêm nửa phút kiểm tra khi nạp tiền hữu ích hơn nhiều so với việc sau đó phải chạy khắp nơi tìm bộ phận hỗ trợ.
Trước khi nạp tiền, bạn có kiểm tra vài ký tự đầu cuối của địa chỉ không, hay cứ sao chép rồi dán và chuyển luôn?
#钱包安全 #防骗提醒 #SlowMist #AnToànSànGiaoDịch
—— web3韭菜小凯
Bài viết này chỉ tổng hợp quan điểm cá nhân và thông tin công khai, không cấu thành lời khuyên đầu tư. Diễn biến sự việc và phạm vi ảnh hưởng sẽ căn cứ theo thông tin SlowMist và các nền tảng liên quan công bố sau này.
Sự việc xảy ra ở một góc mà nhiều người sẽ chẳng để ý: cửa sổ trò chuyện với bộ phận hỗ trợ khách hàng ở góc dưới bên phải trang web. SlowMist kiểm tra hai mẫu và phát hiện một tập lệnh vốn được cho là chức năng hỗ trợ khách hàng đã bị cài thêm một trình tải. Trình tải này tiếp tục tải tệp thứ hai từ một địa chỉ có tên miền trông rất giống tên miền chính thức; chữ g trong “global” đã bị đổi thành q, nên chỉ liếc qua rất dễ bỏ sót. Khi tập lệnh chạy, nó có thể đọc cookie mà JavaScript trong trình duyệt truy cập được, cũng như những dữ liệu lưu trong localStorage và sessionStorage. Nó còn có thể theo dõi biểu mẫu đăng nhập và các yêu cầu đăng nhập để gửi thông tin tài khoản người dùng nhập ra ngoài. Cookie được bảo vệ bằng HttpOnly nằm ngoài phạm vi mà nó có thể đọc được. Cần nói rõ điều này: không phải mọi thông tin đăng nhập đều bị lấy cắp.
Với người dùng cá nhân, vấn đề trực tiếp hơn nằm ở trang nạp tiền. SlowMist cho biết trên trang nạp tiền của ba sàn giao dịch MGBX, Biking Exchange và BitxEX, mã độc này quét trang cứ mỗi 200 mili giây và thay địa chỉ nạp tiền đang hiển thị bằng địa chỉ của kẻ tấn công. Các loại tiền bị ảnh hưởng gồm Bitcoin, các mạng tương thích với Ethereum, TRON, Solana, Litecoin và Dogecoin. Nó còn can thiệp vào chức năng sao chép, chỉnh sửa nút sao chép và chặn thao tác sao chép. Nói cách khác, địa chỉ bạn nhìn thấy trên trang và địa chỉ bạn dán ra có thể ngay từ đầu đã là cùng một địa chỉ giả. Trước đây, mọi người thường được khuyên sao chép xong thì đối chiếu lại với trang web. Nhưng với thủ đoạn này, địa chỉ giả có thể trùng khớp chính xác.
Trước tiên, cần nói rõ giới hạn của những gì đã biết để thông tin không bị bóp méo khi lan truyền. SlowMist chưa xác nhận có bao nhiêu người dùng thực sự bị ảnh hưởng, cũng chưa xác nhận liệu có tài khoản nào bị đăng nhập trái phép hay không, và không đưa ra số tiền bị đánh cắp. Cách tập lệnh bị cài vào cũng chưa được xác định. Điều này cũng không đồng nghĩa với việc mọi trang web sử dụng hệ thống hỗ trợ khách hàng này đều đã bị xâm nhập. Bài viết này nói về những gì mẫu mã mà họ kiểm tra có thể làm, chứ không khẳng định mọi cửa sổ hỗ trợ khách hàng bạn từng mở đều có vấn đề.
Để bảo vệ ví của mình, hiện giờ bạn có thể làm ba việc. Thứ nhất, đừng chỉ đối chiếu địa chỉ nạp tiền với địa chỉ đang hiển thị trên trang. Hãy kiểm tra với địa chỉ bạn từng nạp thành công trước đây hoặc lịch sử giao dịch trong ứng dụng chính thức của nền tảng; chỉ chuyển tiền khi tất cả ký tự khớp nhau, vì cả trang web lẫn khay nhớ tạm đều có thể đã bị chỉnh sửa. Thứ hai, đừng chuyển một lần toàn bộ số tiền lớn. Hãy chuyển thử một khoản nhỏ trước, xác nhận tiền đã vào rồi mới chuyển phần còn lại. Nếu địa chỉ có vấn đề, ít nhất tổn thất ban đầu sẽ chỉ giới hạn ở khoản nhỏ đó. Thứ ba, nếu gần đây bạn đã đăng nhập trên một trang web có cửa sổ hỗ trợ khách hàng bật lên và cảm thấy không yên tâm, hãy dùng một trình duyệt sạch để đổi mật khẩu, đăng xuất các phiên đăng nhập trên thiết bị khác rồi bật xác thực hai yếu tố. Đừng đổi mật khẩu ngay trên cùng một trang có thể đã bị xâm nhập.
Nói cho cùng, thủ đoạn lần này không động đến blockchain hay phá ví; thứ bị nhắm đến là góc trang web mà ngày nào bạn và tôi cũng mở ra. Dành thêm nửa phút kiểm tra khi nạp tiền hữu ích hơn nhiều so với việc sau đó phải chạy khắp nơi tìm bộ phận hỗ trợ.
Trước khi nạp tiền, bạn có kiểm tra vài ký tự đầu cuối của địa chỉ không, hay cứ sao chép rồi dán và chuyển luôn?
#钱包安全 #防骗提醒 #SlowMist #AnToànSànGiaoDịch
—— web3韭菜小凯
Bài viết này chỉ tổng hợp quan điểm cá nhân và thông tin công khai, không cấu thành lời khuyên đầu tư. Diễn biến sự việc và phạm vi ảnh hưởng sẽ căn cứ theo thông tin SlowMist và các nền tảng liên quan công bố sau này.
12

Cảnh báo tối nay khiến bước kiểm tra an toàn mà hầu hết chúng ta tin cậy trở nên vô hiệu — tôi phải dừng lướt ngay giữa chừng.
SlowMist phát hiện mã độc trong tiện ích trò chuyện Udesk: một tệp đã bị sửa đổi tải thêm tập lệnh thứ hai từ tên miền giả mạo udeskqlobal[.]com, thu thập dữ liệu đăng nhập từ các trang tải tệp này. Trên các trang nạp tiền của MGBX, Biking Exchange và BitxEX, mã độc còn đi xa hơn: cứ mỗi 200 mili giây lại thay đổi địa chỉ nạp tiền hiển thị thành địa chỉ ví của kẻ tấn công trên BTC, các chuỗi EVM, Tron, Solana, Litecoin và Dogecoin, đồng thời sửa cả nội dung được sao chép vào bộ nhớ tạm.
Điều khiến tôi lo ngại nhất: đối chiếu địa chỉ đã dán với địa chỉ trên trang sẽ không phát hiện ra vấn đề, vì cả hai đều có thể hiển thị cùng một giá trị đã bị can thiệp. SlowMist chưa xác nhận có khoản tiền nào bị mất hay mã độc xâm nhập bằng cách nào — hiện vẫn chưa rõ.
Nếu bạn sử dụng những nền tảng đó, hãy xác minh địa chỉ nạp tiền bằng cách khác ngoài việc chỉ xem trên trang. Chỉ là thông tin tham khảo: $BTC $80,542 (+0.5%/24h), $ETH $2,347 (+1.2%), giao dịch giao ngay Binance, 23:55 WIB — không có phản ứng nào liên quan đến cảnh báo này. Hãy tự nghiên cứu.
Lần gần nhất bạn xác minh địa chỉ nạp tiền ở một nơi khác là khi nào?
$BTC #CryptoNews #Security #Udesk #SlowMist
Cảnh báo tối nay khiến bước kiểm tra an toàn mà hầu hết chúng ta tin cậy trở nên vô hiệu — tôi phải dừng lướt ngay giữa chừng.
SlowMist phát hiện mã độc trong tiện ích trò chuyện Udesk: một tệp đã bị sửa đổi tải thêm tập lệnh thứ hai từ tên miền giả mạo udeskqlobal[.]com, thu thập dữ liệu đăng nhập từ các trang tải tệp này. Trên các trang nạp tiền của MGBX, Biking Exchange và BitxEX, mã độc còn đi xa hơn: cứ mỗi 200 mili giây lại thay đổi địa chỉ nạp tiền hiển thị thành địa chỉ ví của kẻ tấn công trên BTC, các chuỗi EVM, Tron, Solana, Litecoin và Dogecoin, đồng thời sửa cả nội dung được sao chép vào bộ nhớ tạm.
Điều khiến tôi lo ngại nhất: đối chiếu địa chỉ đã dán với địa chỉ trên trang sẽ không phát hiện ra vấn đề, vì cả hai đều có thể hiển thị cùng một giá trị đã bị can thiệp. SlowMist chưa xác nhận có khoản tiền nào bị mất hay mã độc xâm nhập bằng cách nào — hiện vẫn chưa rõ.
Nếu bạn sử dụng những nền tảng đó, hãy xác minh địa chỉ nạp tiền bằng cách khác ngoài việc chỉ xem trên trang. Chỉ là thông tin tham khảo: $BTC $80,542 (+0.5%/24h), $ETH $2,347 (+1.2%), giao dịch giao ngay Binance, 23:55 WIB — không có phản ứng nào liên quan đến cảnh báo này. Hãy tự nghiên cứu.
Lần gần nhất bạn xác minh địa chỉ nạp tiền ở một nơi khác là khi nào?
$BTC #CryptoNews #Security #Udesk #SlowMist
SlowMist phát hiện mã độc trong tiện ích trò chuyện Udesk: một tệp đã bị sửa đổi tải thêm tập lệnh thứ hai từ tên miền giả mạo udeskqlobal[.]com, thu thập dữ liệu đăng nhập từ các trang tải tệp này. Trên các trang nạp tiền của MGBX, Biking Exchange và BitxEX, mã độc còn đi xa hơn: cứ mỗi 200 mili giây lại thay đổi địa chỉ nạp tiền hiển thị thành địa chỉ ví của kẻ tấn công trên BTC, các chuỗi EVM, Tron, Solana, Litecoin và Dogecoin, đồng thời sửa cả nội dung được sao chép vào bộ nhớ tạm.
Điều khiến tôi lo ngại nhất: đối chiếu địa chỉ đã dán với địa chỉ trên trang sẽ không phát hiện ra vấn đề, vì cả hai đều có thể hiển thị cùng một giá trị đã bị can thiệp. SlowMist chưa xác nhận có khoản tiền nào bị mất hay mã độc xâm nhập bằng cách nào — hiện vẫn chưa rõ.
Nếu bạn sử dụng những nền tảng đó, hãy xác minh địa chỉ nạp tiền bằng cách khác ngoài việc chỉ xem trên trang. Chỉ là thông tin tham khảo: $BTC $80,542 (+0.5%/24h), $ETH $2,347 (+1.2%), giao dịch giao ngay Binance, 23:55 WIB — không có phản ứng nào liên quan đến cảnh báo này. Hãy tự nghiên cứu.
Lần gần nhất bạn xác minh địa chỉ nạp tiền ở một nơi khác là khi nào?
$BTC #CryptoNews #Security #Udesk #SlowMist
10

·
--
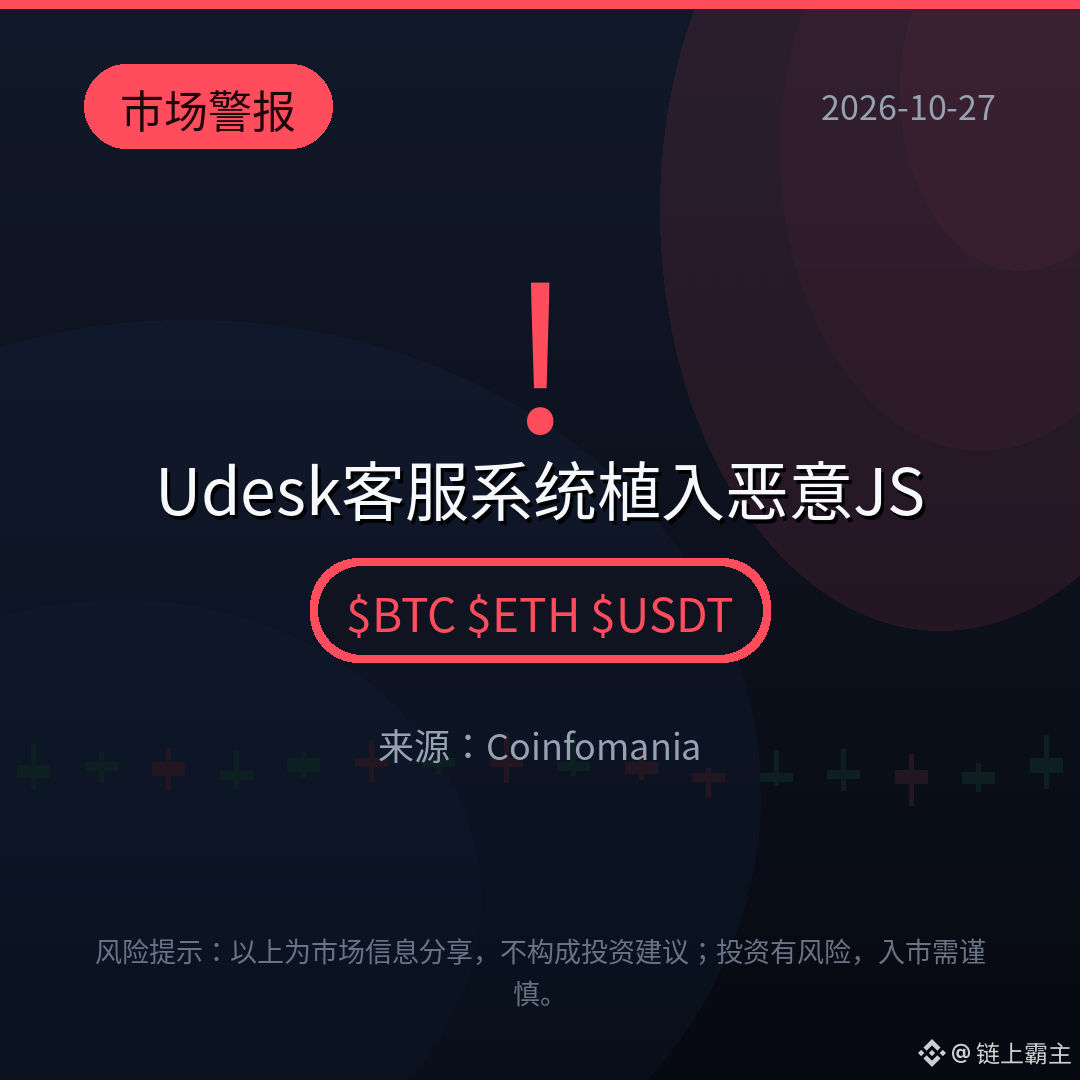
【Tin nhanh thị trường】Cảnh báo mới nhất từ SlowMist: Hệ thống chăm sóc khách hàng Udesk bị cài mã JavaScript độc hại, có thể đánh cắp cookie và thông tin phiên của người dùng, đồng thời sửa đổi địa chỉ nạp tiền để chuyển tiền vào tài khoản của kẻ tấn công. SlowMist đã phát đi cảnh báo, nhắc người dùng xác minh địa chỉ nạp tiền, khôi phục phiên bản tập lệnh đáng tin cậy và tăng cường bảo mật tài khoản. Các cuộc tấn công từ phía bộ phận chăm sóc khách hàng khó phòng chống nhất. Bạn có xác minh lại địa chỉ trước khi nạp tiền không?
$BTC $ETH $USDT
#网络安全 #SlowMist #AnToànNạpTiền
(Nguồn: Coinfomania)
⚠️Cảnh báo rủi ro: Nội dung trên chỉ nhằm chia sẻ thông tin thị trường, không cấu thành lời khuyên đầu tư. Đầu tư có rủi ro, hãy thận trọng khi tham gia thị trường.
【Tin nhanh thị trường】Cảnh báo mới nhất từ SlowMist: Hệ thống chăm sóc khách hàng Udesk bị cài mã JavaScript độc hại, có thể đánh cắp cookie và thông tin phiên của người dùng, đồng thời sửa đổi địa chỉ nạp tiền để chuyển tiền vào tài khoản của kẻ tấn công. SlowMist đã phát đi cảnh báo, nhắc người dùng xác minh địa chỉ nạp tiền, khôi phục phiên bản tập lệnh đáng tin cậy và tăng cường bảo mật tài khoản. Các cuộc tấn công từ phía bộ phận chăm sóc khách hàng khó phòng chống nhất. Bạn có xác minh lại địa chỉ trước khi nạp tiền không?
$BTC $ETH $USDT
#网络安全 #SlowMist #AnToànNạpTiền
(Nguồn: Coinfomania)
⚠️Cảnh báo rủi ro: Nội dung trên chỉ nhằm chia sẻ thông tin thị trường, không cấu thành lời khuyên đầu tư. Đầu tư có rủi ro, hãy thận trọng khi tham gia thị trường.
$BTC $ETH $USDT
#网络安全 #SlowMist #AnToànNạpTiền
(Nguồn: Coinfomania)
⚠️Cảnh báo rủi ro: Nội dung trên chỉ nhằm chia sẻ thông tin thị trường, không cấu thành lời khuyên đầu tư. Đầu tư có rủi ro, hãy thận trọng khi tham gia thị trường.
434

·
--
Mẹo “kiểm tra vài ký tự đầu và cuối sau khi dán” lần này không cứu được bạn.
Ngày 27 tháng 10, SlowMist phát hiện một đoạn mã trong tiện ích hỗ trợ khách hàng Udesk, có thể thay địa chỉ nạp tiền đồng thời trên trang web và trong clipboard. Bạn dán địa chỉ, đối chiếu với trang web — mọi thứ đều khớp. Vì cả hai đều là giả.
Cách nó hoạt động, nói đơn giản:
- Trang web không bị xâm nhập; mã được tải qua khung chat hỗ trợ đã tích hợp, từ tên miền udeskqlobal — trong đó chữ g bị thay bằng chữ q
- Trang nạp tiền bị quét cứ mỗi 200 mili giây, tức địa chỉ đã bị thay trước khi bạn kịp sao chép. Địa chỉ BTC, EVM, TRON, Solana, LTC, DOGE bị đổi thành địa chỉ của chúng
- Đồng thời, mã còn đọc cookies và dữ liệu phiên đăng nhập
Đừng hoảng về quy mô: báo cáo ghi nhận ba nền tảng là mục tiêu bị thay địa chỉ, không có sàn lớn nào trong số đó. Và đây là báo cáo từ một nhà cung cấp dịch vụ bảo mật.
Cách hiệu quả: đối chiếu địa chỉ nạp tiền với một nguồn khác, chứ không phải với trang web. Ứng dụng, thiết bị khác, lịch sử các lần nạp trước.
Điều tiếp theo tôi đang chờ xem: danh sách mục tiêu có dài hơn ba nền tảng không
#SlowMist #security
Mẹo “kiểm tra vài ký tự đầu và cuối sau khi dán” lần này không cứu được bạn.
Ngày 27 tháng 10, SlowMist phát hiện một đoạn mã trong tiện ích hỗ trợ khách hàng Udesk, có thể thay địa chỉ nạp tiền đồng thời trên trang web và trong clipboard. Bạn dán địa chỉ, đối chiếu với trang web — mọi thứ đều khớp. Vì cả hai đều là giả.
Cách nó hoạt động, nói đơn giản:
- Trang web không bị xâm nhập; mã được tải qua khung chat hỗ trợ đã tích hợp, từ tên miền udeskqlobal — trong đó chữ g bị thay bằng chữ q
- Trang nạp tiền bị quét cứ mỗi 200 mili giây, tức địa chỉ đã bị thay trước khi bạn kịp sao chép. Địa chỉ BTC, EVM, TRON, Solana, LTC, DOGE bị đổi thành địa chỉ của chúng
- Đồng thời, mã còn đọc cookies và dữ liệu phiên đăng nhập
Đừng hoảng về quy mô: báo cáo ghi nhận ba nền tảng là mục tiêu bị thay địa chỉ, không có sàn lớn nào trong số đó. Và đây là báo cáo từ một nhà cung cấp dịch vụ bảo mật.
Cách hiệu quả: đối chiếu địa chỉ nạp tiền với một nguồn khác, chứ không phải với trang web. Ứng dụng, thiết bị khác, lịch sử các lần nạp trước.
Điều tiếp theo tôi đang chờ xem: danh sách mục tiêu có dài hơn ba nền tảng không
#SlowMist #security
Ngày 27 tháng 10, SlowMist phát hiện một đoạn mã trong tiện ích hỗ trợ khách hàng Udesk, có thể thay địa chỉ nạp tiền đồng thời trên trang web và trong clipboard. Bạn dán địa chỉ, đối chiếu với trang web — mọi thứ đều khớp. Vì cả hai đều là giả.
Cách nó hoạt động, nói đơn giản:
- Trang web không bị xâm nhập; mã được tải qua khung chat hỗ trợ đã tích hợp, từ tên miền udeskqlobal — trong đó chữ g bị thay bằng chữ q
- Trang nạp tiền bị quét cứ mỗi 200 mili giây, tức địa chỉ đã bị thay trước khi bạn kịp sao chép. Địa chỉ BTC, EVM, TRON, Solana, LTC, DOGE bị đổi thành địa chỉ của chúng
- Đồng thời, mã còn đọc cookies và dữ liệu phiên đăng nhập
Đừng hoảng về quy mô: báo cáo ghi nhận ba nền tảng là mục tiêu bị thay địa chỉ, không có sàn lớn nào trong số đó. Và đây là báo cáo từ một nhà cung cấp dịch vụ bảo mật.
Cách hiệu quả: đối chiếu địa chỉ nạp tiền với một nguồn khác, chứ không phải với trang web. Ứng dụng, thiết bị khác, lịch sử các lần nạp trước.
Điều tiếp theo tôi đang chờ xem: danh sách mục tiêu có dài hơn ba nền tảng không
#SlowMist #security
38
·
--
Cùng một nhóm đã dựng hơn 1.500 trang web giả, trong đó có cả sàn giao dịch và ví giả
Tuần trước, chúng ta đã nói về nhóm DarkSword, chuyên dùng mã độc iOS để đánh cắp khóa riêng của ví và dữ liệu trong Chuỗi khóa. Hôm nay, SlowMist cập nhật thêm thông tin mới: nhóm này đã dựng hơn 1.500 trang web giả trên mạng, và hiện các trang đó vẫn truy cập được. Đây không phải chuyện cũ được nhắc lại, mà là quy mô vừa được xác nhận hôm nay.
Các trang web giả này khoác đủ loại vỏ bọc: nền tảng thương mại điện tử giả, sàn giao dịch giả, ví giả, cùng các dịch vụ trò chơi và tiền mã hóa. Hôm nay, 23pds, Giám đốc An ninh Thông tin của SlowMist, đăng bài cảnh báo rằng trong số đó có cả Binance giả và OKX giả. Theo thống kê của MistEye, con số là hơn 1.500 trang; đây không phải ước tính mà là số lượng đã được nhận diện.
Nhà đầu tư cá nhân dễ mắc bẫy nhất ở ba chỗ. Thứ nhất là khi tìm tên sàn giao dịch: trong các kết quả đầu tiên có thể lẫn trang giả, giao diện gần như y hệt trang thật, ngay cả khung đăng nhập cũng giống hệt. Thứ hai là các liên kết được gửi trong cộng đồng, qua tin nhắn SMS hoặc tin nhắn riêng. Nhấp vào đó, bạn sẽ được yêu cầu đăng nhập trước, rồi thực hiện thêm một bước xác minh bảo mật; xác minh xong thì ví đã trống không. Thứ ba là ứng dụng ví giả. Vừa tải về, ứng dụng sẽ yêu cầu bạn nhập cụm từ khôi phục. Chỉ cần nhập vào là chẳng khác nào tự tay giao chìa khóa cho kẻ khác.
Ba việc bạn có thể làm ngay. Thứ nhất, chỉ truy cập sàn giao dịch và ví qua dấu trang bạn đã lưu hoặc ứng dụng chính thức. Đừng nhấp vào kết quả tìm kiếm hay liên kết người khác gửi; nếu muốn đăng nhập, hãy tự mở dấu trang. Thứ hai, nếu bất kỳ trang web hay ứng dụng nào yêu cầu bạn nhập cụm từ khôi phục hoặc khóa riêng, hãy đóng ngay. Trang chính thức sẽ không bao giờ hỏi những thông tin này trên web. Thứ ba, nếu dùng iPhone, hãy cập nhật hệ điều hành lên phiên bản mới nhất càng sớm càng tốt. Đừng lưu cụm từ khôi phục trong ứng dụng Ghi chú hay thư viện ảnh, vì mã độc nhắm tới chính những dữ liệu này trong Chuỗi khóa và Ghi chú.
Bạn đã từng nhấp vào một trang web giả trông gần như y hệt trang thật chưa? Khi đó bạn phát hiện có gì đó không ổn bằng cách nào?
#钱包安全 #防骗 #DarkSword #SlowMist
—— Web3 Tiểu Khải
Tuyên bố miễn trừ trách nhiệm: Bài viết chỉ nhằm chia sẻ thông tin an ninh và phổ biến kiến thức, không cấu thành bất kỳ lời khuyên đầu tư nào. Giao dịch tiền mã hóa có rủi ro rất cao, hãy cân nhắc thận trọng.
Cùng một nhóm đã dựng hơn 1.500 trang web giả, trong đó có cả sàn giao dịch và ví giả
Tuần trước, chúng ta đã nói về nhóm DarkSword, chuyên dùng mã độc iOS để đánh cắp khóa riêng của ví và dữ liệu trong Chuỗi khóa. Hôm nay, SlowMist cập nhật thêm thông tin mới: nhóm này đã dựng hơn 1.500 trang web giả trên mạng, và hiện các trang đó vẫn truy cập được. Đây không phải chuyện cũ được nhắc lại, mà là quy mô vừa được xác nhận hôm nay.
Các trang web giả này khoác đủ loại vỏ bọc: nền tảng thương mại điện tử giả, sàn giao dịch giả, ví giả, cùng các dịch vụ trò chơi và tiền mã hóa. Hôm nay, 23pds, Giám đốc An ninh Thông tin của SlowMist, đăng bài cảnh báo rằng trong số đó có cả Binance giả và OKX giả. Theo thống kê của MistEye, con số là hơn 1.500 trang; đây không phải ước tính mà là số lượng đã được nhận diện.
Nhà đầu tư cá nhân dễ mắc bẫy nhất ở ba chỗ. Thứ nhất là khi tìm tên sàn giao dịch: trong các kết quả đầu tiên có thể lẫn trang giả, giao diện gần như y hệt trang thật, ngay cả khung đăng nhập cũng giống hệt. Thứ hai là các liên kết được gửi trong cộng đồng, qua tin nhắn SMS hoặc tin nhắn riêng. Nhấp vào đó, bạn sẽ được yêu cầu đăng nhập trước, rồi thực hiện thêm một bước xác minh bảo mật; xác minh xong thì ví đã trống không. Thứ ba là ứng dụng ví giả. Vừa tải về, ứng dụng sẽ yêu cầu bạn nhập cụm từ khôi phục. Chỉ cần nhập vào là chẳng khác nào tự tay giao chìa khóa cho kẻ khác.
Ba việc bạn có thể làm ngay. Thứ nhất, chỉ truy cập sàn giao dịch và ví qua dấu trang bạn đã lưu hoặc ứng dụng chính thức. Đừng nhấp vào kết quả tìm kiếm hay liên kết người khác gửi; nếu muốn đăng nhập, hãy tự mở dấu trang. Thứ hai, nếu bất kỳ trang web hay ứng dụng nào yêu cầu bạn nhập cụm từ khôi phục hoặc khóa riêng, hãy đóng ngay. Trang chính thức sẽ không bao giờ hỏi những thông tin này trên web. Thứ ba, nếu dùng iPhone, hãy cập nhật hệ điều hành lên phiên bản mới nhất càng sớm càng tốt. Đừng lưu cụm từ khôi phục trong ứng dụng Ghi chú hay thư viện ảnh, vì mã độc nhắm tới chính những dữ liệu này trong Chuỗi khóa và Ghi chú.
Bạn đã từng nhấp vào một trang web giả trông gần như y hệt trang thật chưa? Khi đó bạn phát hiện có gì đó không ổn bằng cách nào?
#钱包安全 #防骗 #DarkSword #SlowMist
—— Web3 Tiểu Khải
Tuyên bố miễn trừ trách nhiệm: Bài viết chỉ nhằm chia sẻ thông tin an ninh và phổ biến kiến thức, không cấu thành bất kỳ lời khuyên đầu tư nào. Giao dịch tiền mã hóa có rủi ro rất cao, hãy cân nhắc thận trọng.
Tuần trước, chúng ta đã nói về nhóm DarkSword, chuyên dùng mã độc iOS để đánh cắp khóa riêng của ví và dữ liệu trong Chuỗi khóa. Hôm nay, SlowMist cập nhật thêm thông tin mới: nhóm này đã dựng hơn 1.500 trang web giả trên mạng, và hiện các trang đó vẫn truy cập được. Đây không phải chuyện cũ được nhắc lại, mà là quy mô vừa được xác nhận hôm nay.
Các trang web giả này khoác đủ loại vỏ bọc: nền tảng thương mại điện tử giả, sàn giao dịch giả, ví giả, cùng các dịch vụ trò chơi và tiền mã hóa. Hôm nay, 23pds, Giám đốc An ninh Thông tin của SlowMist, đăng bài cảnh báo rằng trong số đó có cả Binance giả và OKX giả. Theo thống kê của MistEye, con số là hơn 1.500 trang; đây không phải ước tính mà là số lượng đã được nhận diện.
Nhà đầu tư cá nhân dễ mắc bẫy nhất ở ba chỗ. Thứ nhất là khi tìm tên sàn giao dịch: trong các kết quả đầu tiên có thể lẫn trang giả, giao diện gần như y hệt trang thật, ngay cả khung đăng nhập cũng giống hệt. Thứ hai là các liên kết được gửi trong cộng đồng, qua tin nhắn SMS hoặc tin nhắn riêng. Nhấp vào đó, bạn sẽ được yêu cầu đăng nhập trước, rồi thực hiện thêm một bước xác minh bảo mật; xác minh xong thì ví đã trống không. Thứ ba là ứng dụng ví giả. Vừa tải về, ứng dụng sẽ yêu cầu bạn nhập cụm từ khôi phục. Chỉ cần nhập vào là chẳng khác nào tự tay giao chìa khóa cho kẻ khác.
Ba việc bạn có thể làm ngay. Thứ nhất, chỉ truy cập sàn giao dịch và ví qua dấu trang bạn đã lưu hoặc ứng dụng chính thức. Đừng nhấp vào kết quả tìm kiếm hay liên kết người khác gửi; nếu muốn đăng nhập, hãy tự mở dấu trang. Thứ hai, nếu bất kỳ trang web hay ứng dụng nào yêu cầu bạn nhập cụm từ khôi phục hoặc khóa riêng, hãy đóng ngay. Trang chính thức sẽ không bao giờ hỏi những thông tin này trên web. Thứ ba, nếu dùng iPhone, hãy cập nhật hệ điều hành lên phiên bản mới nhất càng sớm càng tốt. Đừng lưu cụm từ khôi phục trong ứng dụng Ghi chú hay thư viện ảnh, vì mã độc nhắm tới chính những dữ liệu này trong Chuỗi khóa và Ghi chú.
Bạn đã từng nhấp vào một trang web giả trông gần như y hệt trang thật chưa? Khi đó bạn phát hiện có gì đó không ổn bằng cách nào?
#钱包安全 #防骗 #DarkSword #SlowMist
—— Web3 Tiểu Khải
Tuyên bố miễn trừ trách nhiệm: Bài viết chỉ nhằm chia sẻ thông tin an ninh và phổ biến kiến thức, không cấu thành bất kỳ lời khuyên đầu tư nào. Giao dịch tiền mã hóa có rủi ro rất cao, hãy cân nhắc thận trọng.
47
·
--
Hôm nay, SlowMist công bố một bản phân tích về hai lỗ hổng nghiêm trọng trong PHP, mang mã CVE-2026-109618 và CVE-2026-109619. Điểm CVSS là 9.2 trên 10, thuộc mức cao nhất. Hầu như mọi phiên bản PHP từ 5.4 đến 8.5.11 đều bị ảnh hưởng. Bản vá chính thức đã được phát hành và các lỗ hổng được khắc phục trong các phiên bản 8.5.12, 8.4.27, 8.3.36 và 8.2.35. Đáng lo hơn, thông tin chi tiết đã bị rò rỉ trước thời điểm công bố: nhóm tình báo mối đe dọa của Amazon phát hiện có người đã tìm cách khai thác lỗ hổng thực tế từ bốn ngày trước khi thông tin được công khai.
Vậy chuyện này liên quan gì đến ví của chúng ta? SlowMist đã dùng hệ thống quét MistEye để kiểm tra 1.488 tên miền liên quan đến tiền mã hóa và phát hiện 793 tên miền có dấu hiệu sử dụng PHP, tức là hơn một nửa. Trang web chính thức, trang nhận airdrop, giao diện quản trị và một số dịch vụ ví lưu ký của nhiều dự án đều chạy PHP. Nếu hacker chiếm được máy chủ của một trang web dự án thông qua lỗ hổng này, họ không cần đụng đến hợp đồng trên blockchain. Chỉ cần sửa giao diện phía trước, đổi địa chỉ nhận tiền là xong. Bạn vẫn thấy trang web quen thuộc ấy, nhưng sau khi ký giao dịch, tiền đã vào ví của người khác.
Nhân tiện, hôm nay Trust Wallet, BNB Chain và PancakeSwap đều lên tiếng cho biết họ không sử dụng PHP trong hệ thống công nghệ của mình nên không bị ảnh hưởng. Hôm nay CZ cũng đăng một bài viết, vừa hay nối tiếp ý sau: AI không cần phá vỡ mật mã của Bitcoin; mối nguy thực sự nằm ở rò rỉ dữ liệu kết hợp với lừa đảo phishing và thao túng tâm lý.
Vậy những nhà đầu tư nhỏ lẻ như chúng ta có thể mắc bẫy thế nào? Có hai kiểu phổ biến. Thứ nhất, trang web của dự án bị âm thầm chỉnh sửa. Bạn vào đó nhận airdrop, staking hay chuyển tiền; nội dung ký hiện lên trong ví thì bạn không hiểu, cứ tiện tay bấm xác nhận, thế là mất tiền. Thứ hai, hacker lợi dụng tin tức lớn này để gửi cửa sổ bật lên giả mạo thông báo cập nhật bảo mật hoặc tin nhắn giả danh bộ phận hỗ trợ để lừa đảo, thừa nước đục thả câu. Đây chính là kiểu mà CZ nhắc đến.
Cách phòng tránh? Có ba việc bạn có thể làm ngay. Thứ nhất, trong vài ngày tới, trước khi truy cập trang web chính thức của dự án, hãy kiểm tra xem dự án có thông báo đã vá lỗi hay chưa. Với những trang chưa có thông báo, tạm thời đừng kết nối ví trong mấy ngày này; thà bỏ lỡ còn hơn mất tiền. Thứ hai, trước mỗi lần ký, dù không hiểu toàn bộ nội dung giao dịch, ít nhất hãy kiểm tra xem địa chỉ nhận tiền có đúng là địa chỉ bạn biết không. Nếu địa chỉ không khớp, dừng ngay và đóng trang. Thứ ba, hãy mặc định rằng bất kỳ ai nhắc đến cập nhật bảo mật, nâng cấp hệ thống hay “nhấn vào đây để xác minh” đều là kẻ lừa đảo; hãy kiểm tra lại qua các kênh thông báo chính thức của dự án. Nếu thực sự có nâng cấp, chắc chắn sẽ có thông báo chính thức. Hãy tách riêng khoản tiền lớn và cất trong ví phần cứng — làm vậy trong mấy ngày này càng không thiệt gì.
Trước khi ký giao dịch, bạn có thường xem qua chi tiết chữ ký không, hay cứ tiện tay bấm xác nhận?
#钱包安全 #防钓鱼 #PHP漏洞 #SlowMist
—— Tiểu Khải, nhà đầu tư nhỏ lẻ Web3
Tuyên bố miễn trừ trách nhiệm: Nội dung trên là chia sẻ cá nhân, không cấu thành lời khuyên đầu tư và chỉ nhằm mục đích học tập, trao đổi. Đầu tư tiền mã hóa luôn có rủi ro, hãy thận trọng khi giao dịch.
Hôm nay, SlowMist công bố một bản phân tích về hai lỗ hổng nghiêm trọng trong PHP, mang mã CVE-2026-109618 và CVE-2026-109619. Điểm CVSS là 9.2 trên 10, thuộc mức cao nhất. Hầu như mọi phiên bản PHP từ 5.4 đến 8.5.11 đều bị ảnh hưởng. Bản vá chính thức đã được phát hành và các lỗ hổng được khắc phục trong các phiên bản 8.5.12, 8.4.27, 8.3.36 và 8.2.35. Đáng lo hơn, thông tin chi tiết đã bị rò rỉ trước thời điểm công bố: nhóm tình báo mối đe dọa của Amazon phát hiện có người đã tìm cách khai thác lỗ hổng thực tế từ bốn ngày trước khi thông tin được công khai.
Vậy chuyện này liên quan gì đến ví của chúng ta? SlowMist đã dùng hệ thống quét MistEye để kiểm tra 1.488 tên miền liên quan đến tiền mã hóa và phát hiện 793 tên miền có dấu hiệu sử dụng PHP, tức là hơn một nửa. Trang web chính thức, trang nhận airdrop, giao diện quản trị và một số dịch vụ ví lưu ký của nhiều dự án đều chạy PHP. Nếu hacker chiếm được máy chủ của một trang web dự án thông qua lỗ hổng này, họ không cần đụng đến hợp đồng trên blockchain. Chỉ cần sửa giao diện phía trước, đổi địa chỉ nhận tiền là xong. Bạn vẫn thấy trang web quen thuộc ấy, nhưng sau khi ký giao dịch, tiền đã vào ví của người khác.
Nhân tiện, hôm nay Trust Wallet, BNB Chain và PancakeSwap đều lên tiếng cho biết họ không sử dụng PHP trong hệ thống công nghệ của mình nên không bị ảnh hưởng. Hôm nay CZ cũng đăng một bài viết, vừa hay nối tiếp ý sau: AI không cần phá vỡ mật mã của Bitcoin; mối nguy thực sự nằm ở rò rỉ dữ liệu kết hợp với lừa đảo phishing và thao túng tâm lý.
Vậy những nhà đầu tư nhỏ lẻ như chúng ta có thể mắc bẫy thế nào? Có hai kiểu phổ biến. Thứ nhất, trang web của dự án bị âm thầm chỉnh sửa. Bạn vào đó nhận airdrop, staking hay chuyển tiền; nội dung ký hiện lên trong ví thì bạn không hiểu, cứ tiện tay bấm xác nhận, thế là mất tiền. Thứ hai, hacker lợi dụng tin tức lớn này để gửi cửa sổ bật lên giả mạo thông báo cập nhật bảo mật hoặc tin nhắn giả danh bộ phận hỗ trợ để lừa đảo, thừa nước đục thả câu. Đây chính là kiểu mà CZ nhắc đến.
Cách phòng tránh? Có ba việc bạn có thể làm ngay. Thứ nhất, trong vài ngày tới, trước khi truy cập trang web chính thức của dự án, hãy kiểm tra xem dự án có thông báo đã vá lỗi hay chưa. Với những trang chưa có thông báo, tạm thời đừng kết nối ví trong mấy ngày này; thà bỏ lỡ còn hơn mất tiền. Thứ hai, trước mỗi lần ký, dù không hiểu toàn bộ nội dung giao dịch, ít nhất hãy kiểm tra xem địa chỉ nhận tiền có đúng là địa chỉ bạn biết không. Nếu địa chỉ không khớp, dừng ngay và đóng trang. Thứ ba, hãy mặc định rằng bất kỳ ai nhắc đến cập nhật bảo mật, nâng cấp hệ thống hay “nhấn vào đây để xác minh” đều là kẻ lừa đảo; hãy kiểm tra lại qua các kênh thông báo chính thức của dự án. Nếu thực sự có nâng cấp, chắc chắn sẽ có thông báo chính thức. Hãy tách riêng khoản tiền lớn và cất trong ví phần cứng — làm vậy trong mấy ngày này càng không thiệt gì.
Trước khi ký giao dịch, bạn có thường xem qua chi tiết chữ ký không, hay cứ tiện tay bấm xác nhận?
#钱包安全 #防钓鱼 #PHP漏洞 #SlowMist
—— Tiểu Khải, nhà đầu tư nhỏ lẻ Web3
Tuyên bố miễn trừ trách nhiệm: Nội dung trên là chia sẻ cá nhân, không cấu thành lời khuyên đầu tư và chỉ nhằm mục đích học tập, trao đổi. Đầu tư tiền mã hóa luôn có rủi ro, hãy thận trọng khi giao dịch.
Vậy chuyện này liên quan gì đến ví của chúng ta? SlowMist đã dùng hệ thống quét MistEye để kiểm tra 1.488 tên miền liên quan đến tiền mã hóa và phát hiện 793 tên miền có dấu hiệu sử dụng PHP, tức là hơn một nửa. Trang web chính thức, trang nhận airdrop, giao diện quản trị và một số dịch vụ ví lưu ký của nhiều dự án đều chạy PHP. Nếu hacker chiếm được máy chủ của một trang web dự án thông qua lỗ hổng này, họ không cần đụng đến hợp đồng trên blockchain. Chỉ cần sửa giao diện phía trước, đổi địa chỉ nhận tiền là xong. Bạn vẫn thấy trang web quen thuộc ấy, nhưng sau khi ký giao dịch, tiền đã vào ví của người khác.
Nhân tiện, hôm nay Trust Wallet, BNB Chain và PancakeSwap đều lên tiếng cho biết họ không sử dụng PHP trong hệ thống công nghệ của mình nên không bị ảnh hưởng. Hôm nay CZ cũng đăng một bài viết, vừa hay nối tiếp ý sau: AI không cần phá vỡ mật mã của Bitcoin; mối nguy thực sự nằm ở rò rỉ dữ liệu kết hợp với lừa đảo phishing và thao túng tâm lý.
Vậy những nhà đầu tư nhỏ lẻ như chúng ta có thể mắc bẫy thế nào? Có hai kiểu phổ biến. Thứ nhất, trang web của dự án bị âm thầm chỉnh sửa. Bạn vào đó nhận airdrop, staking hay chuyển tiền; nội dung ký hiện lên trong ví thì bạn không hiểu, cứ tiện tay bấm xác nhận, thế là mất tiền. Thứ hai, hacker lợi dụng tin tức lớn này để gửi cửa sổ bật lên giả mạo thông báo cập nhật bảo mật hoặc tin nhắn giả danh bộ phận hỗ trợ để lừa đảo, thừa nước đục thả câu. Đây chính là kiểu mà CZ nhắc đến.
Cách phòng tránh? Có ba việc bạn có thể làm ngay. Thứ nhất, trong vài ngày tới, trước khi truy cập trang web chính thức của dự án, hãy kiểm tra xem dự án có thông báo đã vá lỗi hay chưa. Với những trang chưa có thông báo, tạm thời đừng kết nối ví trong mấy ngày này; thà bỏ lỡ còn hơn mất tiền. Thứ hai, trước mỗi lần ký, dù không hiểu toàn bộ nội dung giao dịch, ít nhất hãy kiểm tra xem địa chỉ nhận tiền có đúng là địa chỉ bạn biết không. Nếu địa chỉ không khớp, dừng ngay và đóng trang. Thứ ba, hãy mặc định rằng bất kỳ ai nhắc đến cập nhật bảo mật, nâng cấp hệ thống hay “nhấn vào đây để xác minh” đều là kẻ lừa đảo; hãy kiểm tra lại qua các kênh thông báo chính thức của dự án. Nếu thực sự có nâng cấp, chắc chắn sẽ có thông báo chính thức. Hãy tách riêng khoản tiền lớn và cất trong ví phần cứng — làm vậy trong mấy ngày này càng không thiệt gì.
Trước khi ký giao dịch, bạn có thường xem qua chi tiết chữ ký không, hay cứ tiện tay bấm xác nhận?
#钱包安全 #防钓鱼 #PHP漏洞 #SlowMist
—— Tiểu Khải, nhà đầu tư nhỏ lẻ Web3
Tuyên bố miễn trừ trách nhiệm: Nội dung trên là chia sẻ cá nhân, không cấu thành lời khuyên đầu tư và chỉ nhằm mục đích học tập, trao đổi. Đầu tư tiền mã hóa luôn có rủi ro, hãy thận trọng khi giao dịch.
48
·
--
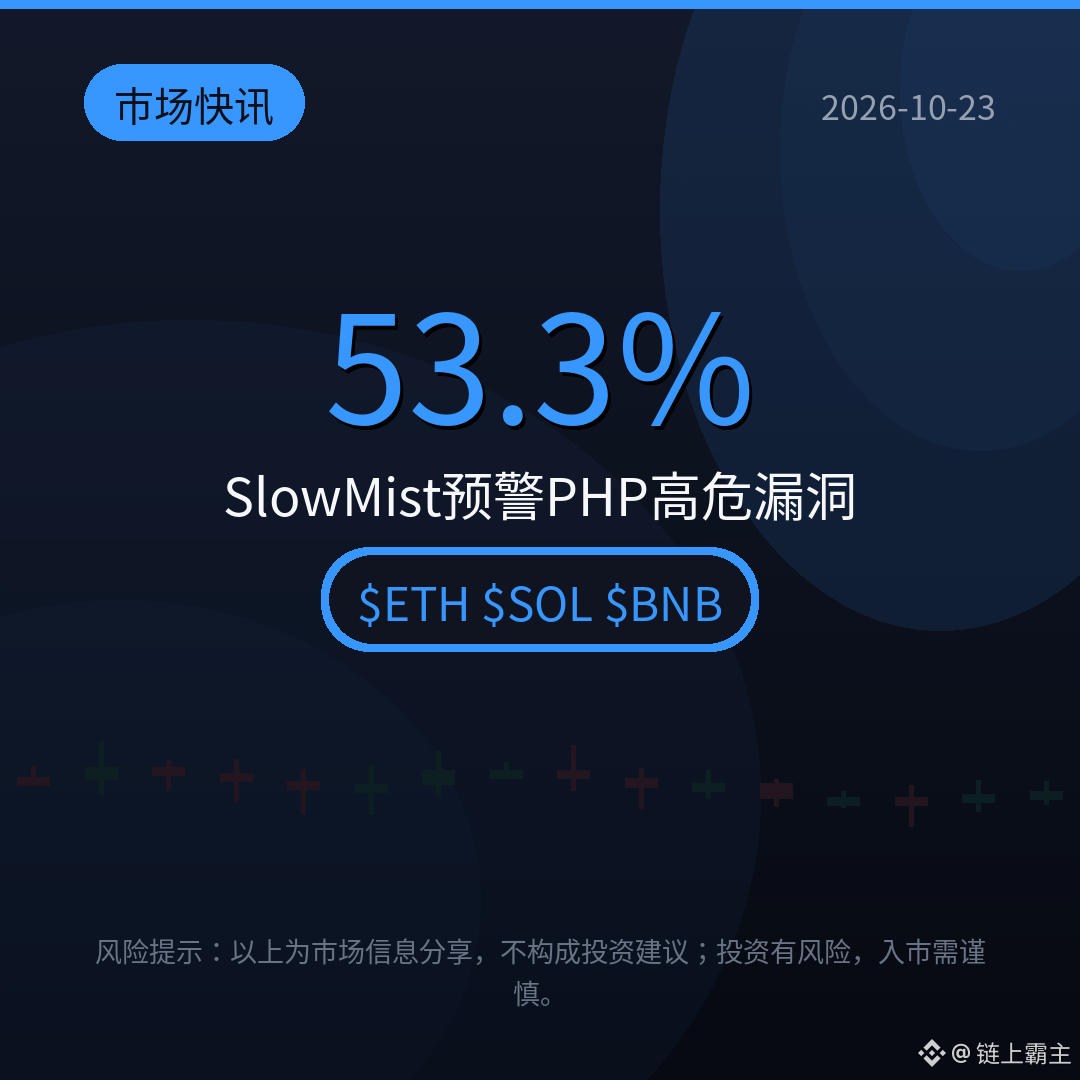
53,3% tên miền tiền mã hóa đang chạy trên PHP có lỗ hổng: Báo cáo của SlowMist cảnh báo hai lỗ hổng nghiêm trọng của PHP (CVE-2026-109618/619, CVSS 9.2) đe dọa hạ tầng off-chain của Web3. Kẻ tấn công không cần tài khoản hay mật khẩu; chỉ cần gửi yêu cầu được tạo đặc biệt là có thể thực thi mã tùy ý. Tất cả phiên bản PHP 5.4–8.5.11 đều bị ảnh hưởng; Amazon đã ghi nhận hoạt động khai thác thực tế từ 4 ngày trước. MistEye quét 1.488 tên miền tiền mã hóa và phát hiện 793 tên miền để lộ dấu vân tay PHP; kẻ tấn công có thể chỉnh sửa giao diện frontend để dụ người dùng ký giao dịch độc hại. Các bản vá như PHP 8.5.12 đã được phát hành, cần nâng cấp ngay. Nền tảng bạn đang dùng đã nâng cấp chưa? Hãy xem phần bình luận.
$ETH $SOL $BNB
#Web3安全 #SlowMist #PHP漏洞
(Nguồn: KuCoin)
⚠️Cảnh báo rủi ro: Nội dung trên chỉ nhằm chia sẻ thông tin thị trường, không cấu thành lời khuyên đầu tư. Đầu tư có rủi ro, hãy thận trọng khi tham gia thị trường.
53,3% tên miền tiền mã hóa đang chạy trên PHP có lỗ hổng: Báo cáo của SlowMist cảnh báo hai lỗ hổng nghiêm trọng của PHP (CVE-2026-109618/619, CVSS 9.2) đe dọa hạ tầng off-chain của Web3. Kẻ tấn công không cần tài khoản hay mật khẩu; chỉ cần gửi yêu cầu được tạo đặc biệt là có thể thực thi mã tùy ý. Tất cả phiên bản PHP 5.4–8.5.11 đều bị ảnh hưởng; Amazon đã ghi nhận hoạt động khai thác thực tế từ 4 ngày trước. MistEye quét 1.488 tên miền tiền mã hóa và phát hiện 793 tên miền để lộ dấu vân tay PHP; kẻ tấn công có thể chỉnh sửa giao diện frontend để dụ người dùng ký giao dịch độc hại. Các bản vá như PHP 8.5.12 đã được phát hành, cần nâng cấp ngay. Nền tảng bạn đang dùng đã nâng cấp chưa? Hãy xem phần bình luận.
$ETH $SOL $BNB
#Web3安全 #SlowMist #PHP漏洞
(Nguồn: KuCoin)
⚠️Cảnh báo rủi ro: Nội dung trên chỉ nhằm chia sẻ thông tin thị trường, không cấu thành lời khuyên đầu tư. Đầu tư có rủi ro, hãy thận trọng khi tham gia thị trường.
$ETH $SOL $BNB
#Web3安全 #SlowMist #PHP漏洞
(Nguồn: KuCoin)
⚠️Cảnh báo rủi ro: Nội dung trên chỉ nhằm chia sẻ thông tin thị trường, không cấu thành lời khuyên đầu tư. Đầu tư có rủi ro, hãy thận trọng khi tham gia thị trường.
171

·
--
🚨 BẢO VỆ $BTC KHI KẺ XẤU TRIỂN KHAI BẢN CẬP NHẬT PHẦN CỨNG GIẢ MẠO! 🛡️
Vụ vi phạm chuỗi cung ứng phần cứng gần đây vừa mới lắng xuống, vậy mà những kẻ xấu đã rình rập. SlowMist vừa cảnh báo về các chiêu trò lừa đảo tinh vi, phát tán bản cập nhật firmware giả mạo nhằm rút cạn các kho quỹ không được bảo vệ. 🔍
Khi thị trường biến động, bảo mật vận hành chính là tuyến phòng thủ tối quan trọng cho hệ thống $BTC của bạn. Hãy kiểm tra kỹ mọi tên miền, bỏ qua các lời nhắc cập nhật chưa được xác minh và bảo đảm quy trình lưu trữ lạnh của bạn an toàn tuyệt đối trong khi thị trường tìm hướng đi. 💡
Những nhà đầu tư thông minh luôn khóa chặt quyền tự lưu ký trước khi làn sóng thanh khoản tiếp theo ập đến. 💬 Bạn thường kiểm tra hệ thống bảo mật của mình bao lâu một lần giữa các chu kỳ thị trường? 👇
⚠️ Đây không phải lời khuyên tài chính. Luôn tự quản lý rủi ro. 🛡️
🏷️ #BTC #CryptoSecurity #SlowMist #Trading
🛡️ 👁️
🚨 BẢO VỆ $BTC KHI KẺ XẤU TRIỂN KHAI BẢN CẬP NHẬT PHẦN CỨNG GIẢ MẠO! 🛡️
Vụ vi phạm chuỗi cung ứng phần cứng gần đây vừa mới lắng xuống, vậy mà những kẻ xấu đã rình rập. SlowMist vừa cảnh báo về các chiêu trò lừa đảo tinh vi, phát tán bản cập nhật firmware giả mạo nhằm rút cạn các kho quỹ không được bảo vệ. 🔍
Khi thị trường biến động, bảo mật vận hành chính là tuyến phòng thủ tối quan trọng cho hệ thống $BTC của bạn. Hãy kiểm tra kỹ mọi tên miền, bỏ qua các lời nhắc cập nhật chưa được xác minh và bảo đảm quy trình lưu trữ lạnh của bạn an toàn tuyệt đối trong khi thị trường tìm hướng đi. 💡
Những nhà đầu tư thông minh luôn khóa chặt quyền tự lưu ký trước khi làn sóng thanh khoản tiếp theo ập đến. 💬 Bạn thường kiểm tra hệ thống bảo mật của mình bao lâu một lần giữa các chu kỳ thị trường? 👇
⚠️ Đây không phải lời khuyên tài chính. Luôn tự quản lý rủi ro. 🛡️
🏷️ #BTC #CryptoSecurity #SlowMist #Trading
🛡️ 👁️
Vụ vi phạm chuỗi cung ứng phần cứng gần đây vừa mới lắng xuống, vậy mà những kẻ xấu đã rình rập. SlowMist vừa cảnh báo về các chiêu trò lừa đảo tinh vi, phát tán bản cập nhật firmware giả mạo nhằm rút cạn các kho quỹ không được bảo vệ. 🔍
Khi thị trường biến động, bảo mật vận hành chính là tuyến phòng thủ tối quan trọng cho hệ thống $BTC của bạn. Hãy kiểm tra kỹ mọi tên miền, bỏ qua các lời nhắc cập nhật chưa được xác minh và bảo đảm quy trình lưu trữ lạnh của bạn an toàn tuyệt đối trong khi thị trường tìm hướng đi. 💡
Những nhà đầu tư thông minh luôn khóa chặt quyền tự lưu ký trước khi làn sóng thanh khoản tiếp theo ập đến. 💬 Bạn thường kiểm tra hệ thống bảo mật của mình bao lâu một lần giữa các chu kỳ thị trường? 👇
⚠️ Đây không phải lời khuyên tài chính. Luôn tự quản lý rủi ro. 🛡️
🏷️ #BTC #CryptoSecurity #SlowMist #Trading
🛡️ 👁️
17

🚨 1,17 tỷ USD bị đánh cắp trong Q3 năm 2026: Lỗ hổng Bitget và chuẩn an ninh mới
📊 Phân tích của Alpha:
SlowMist ghi nhận 1,17 tỷ USD tiền mã hóa bị đánh cắp trong các vụ tấn công mạng trong Q3 năm 2026. Riêng tháng 9, 762 triệu USD đã bị đánh cắp trong 50 vụ việc. Vụ khai thác lỗ hổng Bitget chiếm 387,5 triệu USD trong tổng số này. Mức thiệt hại này vượt tổng thiệt hại của cả nửa đầu năm. Dữ liệu cho thấy thiệt hại tập trung ở mức đáng báo động trong 5 vụ tấn công lớn nhất....
🔗 Xem phân tích đầy đủ trên YourWeb3Guy:
https://www.yourweb3guy.com/news/1-17b-stolen-in-q3-2026-the-bitget-hole-and-the-new-security-floor
#CryptoHacks #Bitget #SlowMist #Security
🚨 1,17 tỷ USD bị đánh cắp trong Q3 năm 2026: Lỗ hổng Bitget và chuẩn an ninh mới
📊 Phân tích của Alpha:
SlowMist ghi nhận 1,17 tỷ USD tiền mã hóa bị đánh cắp trong các vụ tấn công mạng trong Q3 năm 2026. Riêng tháng 9, 762 triệu USD đã bị đánh cắp trong 50 vụ việc. Vụ khai thác lỗ hổng Bitget chiếm 387,5 triệu USD trong tổng số này. Mức thiệt hại này vượt tổng thiệt hại của cả nửa đầu năm. Dữ liệu cho thấy thiệt hại tập trung ở mức đáng báo động trong 5 vụ tấn công lớn nhất....
🔗 Xem phân tích đầy đủ trên YourWeb3Guy:
https://www.yourweb3guy.com/news/1-17b-stolen-in-q3-2026-the-bitget-hole-and-the-new-security-floor
#CryptoHacks #Bitget #SlowMist #Security
📊 Phân tích của Alpha:
SlowMist ghi nhận 1,17 tỷ USD tiền mã hóa bị đánh cắp trong các vụ tấn công mạng trong Q3 năm 2026. Riêng tháng 9, 762 triệu USD đã bị đánh cắp trong 50 vụ việc. Vụ khai thác lỗ hổng Bitget chiếm 387,5 triệu USD trong tổng số này. Mức thiệt hại này vượt tổng thiệt hại của cả nửa đầu năm. Dữ liệu cho thấy thiệt hại tập trung ở mức đáng báo động trong 5 vụ tấn công lớn nhất....
🔗 Xem phân tích đầy đủ trên YourWeb3Guy:
https://www.yourweb3guy.com/news/1-17b-stolen-in-q3-2026-the-bitget-hole-and-the-new-security-floor
#CryptoHacks #Bitget #SlowMist #Security
34

·
--
Bài viết
⚠️Ngay cả iPhone cũng không an toàn! Làm thế nào phần mềm FomoPeek xâm nhập ví tiền mã hóa?🚨 Cảnh báo an ninh khẩn cấp: Phần mềm độc hại “FomoPeek” nhắm vào điện thoại iPhone để đánh cắp crypto!
Công ty an ninh mạng nổi tiếng SlowMist, phối hợp với nhóm an ninh của OKX, đã phát đi cảnh báo an toàn cực kỳ nghiêm trọng đến toàn bộ người dùng tiền mã hóa về một ứng dụng có tên FomoPeek.
Theo báo cáo được công bố, hai phiên bản (v1.1 và v1.2) của ứng dụng này chứa phần mềm độc hại tinh vi, được thiết kế riêng nhằm đánh cắp tài sản kỹ thuật số và dữ liệu nhạy cảm từ các thiết bị iOS.
⚠️Ngay cả iPhone cũng không an toàn! Làm thế nào phần mềm FomoPeek xâm nhập ví tiền mã hóa?
🚨 Cảnh báo an ninh khẩn cấp: Phần mềm độc hại “FomoPeek” nhắm vào điện thoại iPhone để đánh cắp crypto!
Công ty an ninh mạng nổi tiếng SlowMist, phối hợp với nhóm an ninh của OKX, đã phát đi cảnh báo an toàn cực kỳ nghiêm trọng đến toàn bộ người dùng tiền mã hóa về một ứng dụng có tên FomoPeek.
Theo báo cáo được công bố, hai phiên bản (v1.1 và v1.2) của ứng dụng này chứa phần mềm độc hại tinh vi, được thiết kế riêng nhằm đánh cắp tài sản kỹ thuật số và dữ liệu nhạy cảm từ các thiết bị iOS.
Công ty an ninh mạng nổi tiếng SlowMist, phối hợp với nhóm an ninh của OKX, đã phát đi cảnh báo an toàn cực kỳ nghiêm trọng đến toàn bộ người dùng tiền mã hóa về một ứng dụng có tên FomoPeek.
Theo báo cáo được công bố, hai phiên bản (v1.1 và v1.2) của ứng dụng này chứa phần mềm độc hại tinh vi, được thiết kế riêng nhằm đánh cắp tài sản kỹ thuật số và dữ liệu nhạy cảm từ các thiết bị iOS.
1
147
A SlowMist vẫn chưa xác nhận liệu cuộc tấn công qua Safari trên iPhone có dẫn đến việc đánh cắp tiền mã hóa hay không. Phần mềm độc hại được phân tích khai thác các lỗ hổng đã được vá trên iOS 18.4–18.6.2, và hiện chưa rõ liệu nó có hoạt động trên iOS 26.5 hay không. Công ty vẫn im lặng về các khả năng thiệt hại.
#SlowMist #iOS #CryptoSecurity #BinanceSquare
Đọc thêm: https://cointelegraph.com/news/no-confirmed-crypto-theft-iphone-safari-attack-slowmist?utm_source=rss_feed&utm_medium=rss&utm_campaign=rss_partner_inbound
A SlowMist vẫn chưa xác nhận liệu cuộc tấn công qua Safari trên iPhone có dẫn đến việc đánh cắp tiền mã hóa hay không. Phần mềm độc hại được phân tích khai thác các lỗ hổng đã được vá trên iOS 18.4–18.6.2, và hiện chưa rõ liệu nó có hoạt động trên iOS 26.5 hay không. Công ty vẫn im lặng về các khả năng thiệt hại.
#SlowMist #iOS #CryptoSecurity #BinanceSquare
Đọc thêm: https://cointelegraph.com/news/no-confirmed-crypto-theft-iphone-safari-attack-slowmist?utm_source=rss_feed&utm_medium=rss&utm_campaign=rss_partner_inbound
#SlowMist #iOS #CryptoSecurity #BinanceSquare
Đọc thêm: https://cointelegraph.com/news/no-confirmed-crypto-theft-iphone-safari-attack-slowmist?utm_source=rss_feed&utm_medium=rss&utm_campaign=rss_partner_inbound
77

SlowMist chưa xác nhận vụ đánh cắp crypto qua Safari trên iPhone
- SlowMist chưa xác nhận thông tin về việc đánh cắp tiền mã hóa thông qua lỗ hổng Safari trên iPhone.
- Mẫu Safari được phân tích nhắm vào iOS 18.4–18.6.2, khai thác các lỗ hổng đã được vá trước đó.
- Hiệu quả của cuộc tấn công trên iOS 26.5 vẫn chưa được xác minh.
- Nguồn RSS hiện chưa cung cấp thêm chi tiết.
#SlowMist #CryptoNews #BinanceSquare #iPhone #Safari Security
$btc $eth
vlikevn Titanbot
Nguồn: CoinTelegraph
SlowMist chưa xác nhận vụ đánh cắp crypto qua Safari trên iPhone
- SlowMist chưa xác nhận thông tin về việc đánh cắp tiền mã hóa thông qua lỗ hổng Safari trên iPhone.
- Mẫu Safari được phân tích nhắm vào iOS 18.4–18.6.2, khai thác các lỗ hổng đã được vá trước đó.
- Hiệu quả của cuộc tấn công trên iOS 26.5 vẫn chưa được xác minh.
- Nguồn RSS hiện chưa cung cấp thêm chi tiết.
#SlowMist #CryptoNews #BinanceSquare #iPhone #Safari Security
$btc $eth
vlikevn Titanbot
Nguồn: CoinTelegraph
- SlowMist chưa xác nhận thông tin về việc đánh cắp tiền mã hóa thông qua lỗ hổng Safari trên iPhone.
- Mẫu Safari được phân tích nhắm vào iOS 18.4–18.6.2, khai thác các lỗ hổng đã được vá trước đó.
- Hiệu quả của cuộc tấn công trên iOS 26.5 vẫn chưa được xác minh.
- Nguồn RSS hiện chưa cung cấp thêm chi tiết.
#SlowMist #CryptoNews #BinanceSquare #iPhone #Safari Security
$btc $eth
vlikevn Titanbot
Nguồn: CoinTelegraph
30

·
--
🚨 ỨNG DỤNG APPLE BỊ NHIỄM ĐỘC NHẮM VÀO CÁC CRYPTO WALLET TRÊN $ETH VÀ CÒN XA HƠN! ⚠️
📌 Một sự xâm nhập an ninh âm thầm đang len lỏi vào các ứng dụng iOS hằng ngày, nơi các ứng dụng giao hàng và tiện ích bị xâm phạm đang âm thầm rút khóa riêng ngay khỏi thiết bị của bạn. 🔍 Người sáng lập SlowMist, Yu Xian, đã phát hiện các payload độc hại lợi dụng phần mềm Apple chưa được vá để làm suy yếu an ninh của ví mà không kích hoạt cảnh báo ngay lập tức.
💡 Bảo vệ số tài sản của bạn không chỉ là đặt lệnh cắt lỗ; kỷ luật lưu trữ lạnh và cập nhật iOS, iPadOS, cũng như macOS lên các bản phát hành mới nhất là biện pháp phòng thủ bắt buộc ngay lúc này. 💬 Bạn kiểm tra rà soát quyền truy cập của ứng dụng di động và các bản cập nhật hệ thống của mình thường xuyên như thế nào để giữ an toàn cho khóa của bạn? 👇
⚠️ Không phải lời khuyên tài chính. Luôn tự quản lý rủi ro của bạn. 🛡️
🏷️ #ETH #CryptoSecurity #SlowMist #Web3
🛡️ 🔒
🚨 ỨNG DỤNG APPLE BỊ NHIỄM ĐỘC NHẮM VÀO CÁC CRYPTO WALLET TRÊN $ETH VÀ CÒN XA HƠN! ⚠️
📌 Một sự xâm nhập an ninh âm thầm đang len lỏi vào các ứng dụng iOS hằng ngày, nơi các ứng dụng giao hàng và tiện ích bị xâm phạm đang âm thầm rút khóa riêng ngay khỏi thiết bị của bạn. 🔍 Người sáng lập SlowMist, Yu Xian, đã phát hiện các payload độc hại lợi dụng phần mềm Apple chưa được vá để làm suy yếu an ninh của ví mà không kích hoạt cảnh báo ngay lập tức.
💡 Bảo vệ số tài sản của bạn không chỉ là đặt lệnh cắt lỗ; kỷ luật lưu trữ lạnh và cập nhật iOS, iPadOS, cũng như macOS lên các bản phát hành mới nhất là biện pháp phòng thủ bắt buộc ngay lúc này. 💬 Bạn kiểm tra rà soát quyền truy cập của ứng dụng di động và các bản cập nhật hệ thống của mình thường xuyên như thế nào để giữ an toàn cho khóa của bạn? 👇
⚠️ Không phải lời khuyên tài chính. Luôn tự quản lý rủi ro của bạn. 🛡️
🏷️ #ETH #CryptoSecurity #SlowMist #Web3
🛡️ 🔒
📌 Một sự xâm nhập an ninh âm thầm đang len lỏi vào các ứng dụng iOS hằng ngày, nơi các ứng dụng giao hàng và tiện ích bị xâm phạm đang âm thầm rút khóa riêng ngay khỏi thiết bị của bạn. 🔍 Người sáng lập SlowMist, Yu Xian, đã phát hiện các payload độc hại lợi dụng phần mềm Apple chưa được vá để làm suy yếu an ninh của ví mà không kích hoạt cảnh báo ngay lập tức.
💡 Bảo vệ số tài sản của bạn không chỉ là đặt lệnh cắt lỗ; kỷ luật lưu trữ lạnh và cập nhật iOS, iPadOS, cũng như macOS lên các bản phát hành mới nhất là biện pháp phòng thủ bắt buộc ngay lúc này. 💬 Bạn kiểm tra rà soát quyền truy cập của ứng dụng di động và các bản cập nhật hệ thống của mình thường xuyên như thế nào để giữ an toàn cho khóa của bạn? 👇
⚠️ Không phải lời khuyên tài chính. Luôn tự quản lý rủi ro của bạn. 🛡️
🏷️ #ETH #CryptoSecurity #SlowMist #Web3
🛡️ 🔒
29
·
--
Màn sương giới thiệu công cụ theo dõi tình báo trên chuỗi bằng AI TrackAgent, hỗ trợ an ninh cho blockchain. #SlowMist #TrackAgent #an ninh blockchain
Màn sương giới thiệu công cụ theo dõi tình báo trên chuỗi bằng AI TrackAgent, hỗ trợ an ninh cho blockchain. #SlowMist #TrackAgent #an ninh blockchain
45
·
--
🚨 CẢNH BÁO BẢO MẬT PHP NGHIÊM TRỌNG
Quỹ PHP đã công bố hai lỗ hổng nghiêm trọng có thể cho phép thực thi mã từ xa (RCE) mà không cần xác thực.
🔴 CVE: CVE-2026-109618 & CVE-2026-109619
⚠️ Mức độ nghiêm trọng: CVSS v4.0 — 9.2
🛡️ Bản vá bảo mật: Phát hành ngày 21 tháng 10 năm 2026
Các lỗ hổng này có thể cho phép kẻ tấn công thực thi mã độc trên các máy chủ dễ bị tấn công mà không cần xác thực, khiến trang web và ứng dụng gặp rủi ro nghiêm trọng.
🔐 Quản trị viên nên làm gì?
• Cập nhật ngay lên phiên bản PHP đã khắc phục lỗ hổng.
• Ưu tiên các máy chủ có kết nối trực tiếp với Internet.
• Xác minh các bản vá đã được áp dụng đúng cách.
• Cô lập các hệ thống đang bị lộ nếu không thể vá ngay.
An ninh mạng là yếu tố thiết yếu để bảo vệ hệ sinh thái số. Một lỗ hổng chưa được vá có thể gây ra những hậu quả trên diện rộng.
Luôn cập nhật thông tin. Luôn bảo mật.
Nguồn: https://x.com/ThePHPF/status/2112633155631108544
#CyberSecurity #PHP #InfoSec #RCE #SlowMist
🚨 CẢNH BÁO BẢO MẬT PHP NGHIÊM TRỌNG
Quỹ PHP đã công bố hai lỗ hổng nghiêm trọng có thể cho phép thực thi mã từ xa (RCE) mà không cần xác thực.
🔴 CVE: CVE-2026-109618 & CVE-2026-109619
⚠️ Mức độ nghiêm trọng: CVSS v4.0 — 9.2
🛡️ Bản vá bảo mật: Phát hành ngày 21 tháng 10 năm 2026
Các lỗ hổng này có thể cho phép kẻ tấn công thực thi mã độc trên các máy chủ dễ bị tấn công mà không cần xác thực, khiến trang web và ứng dụng gặp rủi ro nghiêm trọng.
🔐 Quản trị viên nên làm gì?
• Cập nhật ngay lên phiên bản PHP đã khắc phục lỗ hổng.
• Ưu tiên các máy chủ có kết nối trực tiếp với Internet.
• Xác minh các bản vá đã được áp dụng đúng cách.
• Cô lập các hệ thống đang bị lộ nếu không thể vá ngay.
An ninh mạng là yếu tố thiết yếu để bảo vệ hệ sinh thái số. Một lỗ hổng chưa được vá có thể gây ra những hậu quả trên diện rộng.
Luôn cập nhật thông tin. Luôn bảo mật.
Nguồn: https://x.com/ThePHPF/status/2112633155631108544
#CyberSecurity #PHP #InfoSec #RCE #SlowMist
Quỹ PHP đã công bố hai lỗ hổng nghiêm trọng có thể cho phép thực thi mã từ xa (RCE) mà không cần xác thực.
🔴 CVE: CVE-2026-109618 & CVE-2026-109619
⚠️ Mức độ nghiêm trọng: CVSS v4.0 — 9.2
🛡️ Bản vá bảo mật: Phát hành ngày 21 tháng 10 năm 2026
Các lỗ hổng này có thể cho phép kẻ tấn công thực thi mã độc trên các máy chủ dễ bị tấn công mà không cần xác thực, khiến trang web và ứng dụng gặp rủi ro nghiêm trọng.
🔐 Quản trị viên nên làm gì?
• Cập nhật ngay lên phiên bản PHP đã khắc phục lỗ hổng.
• Ưu tiên các máy chủ có kết nối trực tiếp với Internet.
• Xác minh các bản vá đã được áp dụng đúng cách.
• Cô lập các hệ thống đang bị lộ nếu không thể vá ngay.
An ninh mạng là yếu tố thiết yếu để bảo vệ hệ sinh thái số. Một lỗ hổng chưa được vá có thể gây ra những hậu quả trên diện rộng.
Luôn cập nhật thông tin. Luôn bảo mật.
Nguồn: https://x.com/ThePHPF/status/2112633155631108544
#CyberSecurity #PHP #InfoSec #RCE #SlowMist
1
48

·
--
Seed ví bị đoán trúng chỉ bằng sáu header yêu cầu: Qubic mở cổng yêu cầu bồi hoàn đến năm 2027Không phải giao thức bị xâm phạm, mà chính ví đã làm suy yếu tính ngẫu nhiên.
Bản tổng kết của SlowMist ngày 20 tháng 10: ví web Qubic dùng Math.random() của JavaScript để tạo seed 55 ký tự, không trộn mật khẩu người dùng hay entropy từ thiết bị. Từ 23:42 ngày 17 tháng 10 đến 01:26 ngày 18 tháng 10 UTC, kẻ tấn công đã chuyển khoảng 2,94 nghìn tỷ QU từ 1.404 địa chỉ (tương đương khoảng 1,3–1,4 triệu USD vào thời điểm đó).
Đáng chú ý hơn là luồng dữ liệu: cùng một luồng ngẫu nhiên còn ghi dejaVu vào header mạng, rồi chuyển tiếp qua TCP dạng văn bản thuần. SlowMist xác minh tại chỗ — chỉ với sáu dejaVu liên tiếp, mất khoảng 15 mili giây là có thể khôi phục trạng thái bộ tạo, sau đó đối chiếu khóa công khai trong truy vấn số dư để kiểm tra seed.
Seed ví bị đoán trúng chỉ bằng sáu header yêu cầu: Qubic mở cổng yêu cầu bồi hoàn đến năm 2027
Không phải giao thức bị xâm phạm, mà chính ví đã làm suy yếu tính ngẫu nhiên.
Bản tổng kết của SlowMist ngày 20 tháng 10: ví web Qubic dùng Math.random() của JavaScript để tạo seed 55 ký tự, không trộn mật khẩu người dùng hay entropy từ thiết bị. Từ 23:42 ngày 17 tháng 10 đến 01:26 ngày 18 tháng 10 UTC, kẻ tấn công đã chuyển khoảng 2,94 nghìn tỷ QU từ 1.404 địa chỉ (tương đương khoảng 1,3–1,4 triệu USD vào thời điểm đó).
Đáng chú ý hơn là luồng dữ liệu: cùng một luồng ngẫu nhiên còn ghi dejaVu vào header mạng, rồi chuyển tiếp qua TCP dạng văn bản thuần. SlowMist xác minh tại chỗ — chỉ với sáu dejaVu liên tiếp, mất khoảng 15 mili giây là có thể khôi phục trạng thái bộ tạo, sau đó đối chiếu khóa công khai trong truy vấn số dư để kiểm tra seed.
Bản tổng kết của SlowMist ngày 20 tháng 10: ví web Qubic dùng Math.random() của JavaScript để tạo seed 55 ký tự, không trộn mật khẩu người dùng hay entropy từ thiết bị. Từ 23:42 ngày 17 tháng 10 đến 01:26 ngày 18 tháng 10 UTC, kẻ tấn công đã chuyển khoảng 2,94 nghìn tỷ QU từ 1.404 địa chỉ (tương đương khoảng 1,3–1,4 triệu USD vào thời điểm đó).
Đáng chú ý hơn là luồng dữ liệu: cùng một luồng ngẫu nhiên còn ghi dejaVu vào header mạng, rồi chuyển tiếp qua TCP dạng văn bản thuần. SlowMist xác minh tại chỗ — chỉ với sáu dejaVu liên tiếp, mất khoảng 15 mili giây là có thể khôi phục trạng thái bộ tạo, sau đó đối chiếu khóa công khai trong truy vấn số dư để kiểm tra seed.
71
$US
{future}(USUSDT)
$GTC
{future}(GTCUSDT)
$CT
{future}(CTUSDT)
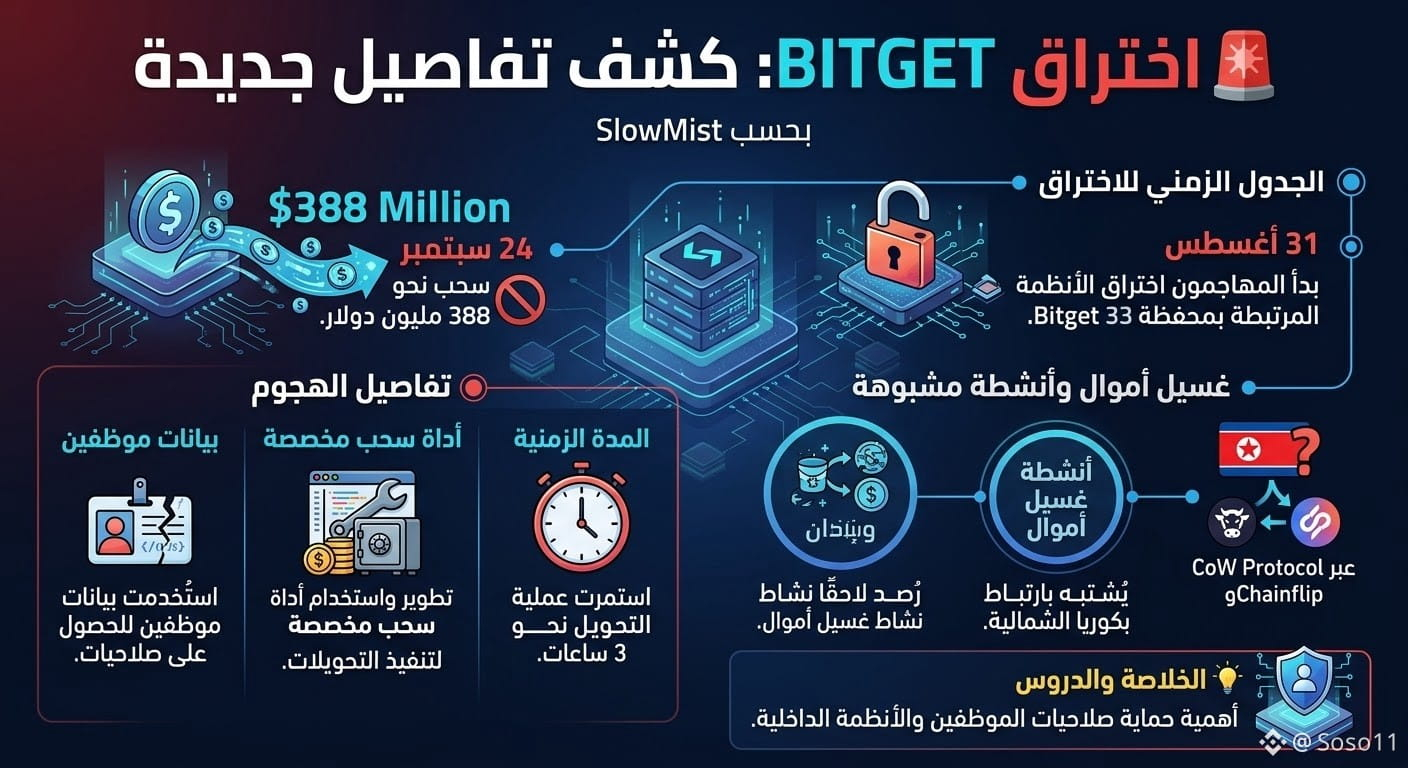
🚨 Vụ hack Bitget tiết lộ thêm chi tiết mới
Theo SlowMist, kẻ tấn công đã bắt đầu xâm nhập các hệ thống liên quan đến ví Bitget vào ngày 31 tháng 8, tức là trước vài tuần so với việc rút khoảng 388 triệu USD vào ngày 24 tháng 9.
🔹 Dùng dữ liệu đăng nhập nhân viên và một công cụ rút tiền tùy chỉnh
🔹 Quá trình chuyển tiền kéo dài khoảng 3 giờ
🔹 Sau đó, đã ghi nhận hoạt động rửa tiền được cho là có liên quan đến Triều Tiên thông qua CoW Protocol và Chainflip.
💡 Vụ tấn công một lần nữa nhấn mạnh tầm quan trọng của việc bảo vệ quyền truy cập của nhân viên và các hệ thống nội bộ.
#Bitget
#Crypto
#Bitcoin
#Blockchain
#SlowMist
$US
$GTC
$CT
🚨 Vụ hack Bitget tiết lộ thêm chi tiết mới
Theo SlowMist, kẻ tấn công đã bắt đầu xâm nhập các hệ thống liên quan đến ví Bitget vào ngày 31 tháng 8, tức là trước vài tuần so với việc rút khoảng 388 triệu USD vào ngày 24 tháng 9.
🔹 Dùng dữ liệu đăng nhập nhân viên và một công cụ rút tiền tùy chỉnh
🔹 Quá trình chuyển tiền kéo dài khoảng 3 giờ
🔹 Sau đó, đã ghi nhận hoạt động rửa tiền được cho là có liên quan đến Triều Tiên thông qua CoW Protocol và Chainflip.
💡 Vụ tấn công một lần nữa nhấn mạnh tầm quan trọng của việc bảo vệ quyền truy cập của nhân viên và các hệ thống nội bộ.
#Bitget
#Crypto
#Bitcoin
#Blockchain
#SlowMist
$GTC
$CT
🚨 Vụ hack Bitget tiết lộ thêm chi tiết mới
Theo SlowMist, kẻ tấn công đã bắt đầu xâm nhập các hệ thống liên quan đến ví Bitget vào ngày 31 tháng 8, tức là trước vài tuần so với việc rút khoảng 388 triệu USD vào ngày 24 tháng 9.
🔹 Dùng dữ liệu đăng nhập nhân viên và một công cụ rút tiền tùy chỉnh
🔹 Quá trình chuyển tiền kéo dài khoảng 3 giờ
🔹 Sau đó, đã ghi nhận hoạt động rửa tiền được cho là có liên quan đến Triều Tiên thông qua CoW Protocol và Chainflip.
💡 Vụ tấn công một lần nữa nhấn mạnh tầm quan trọng của việc bảo vệ quyền truy cập của nhân viên và các hệ thống nội bộ.
#Bitget
#Crypto
#Bitcoin
#Blockchain
#SlowMist
402
Tuần này chứng kiến một hồi chuông đáng suy ngẫm cho giới DeFi: Aztec hứng chịu vụ khai thác thứ hai chỉ trong vòng chưa đầy 7 ngày, thiệt hại 2,1 triệu USD. SlowMist cảnh báo rõ: những hợp đồng thông minh đã ngừng bảo trì (deprecated) vẫn có thể bị đào lại, bất kể dự án đã tuyên bố dừng hỗ trợ.
Với trader, bài học ở đây không chỉ dừng lại ở một nền tảng cụ thể. Hợp đồng cũ tồn tại vĩnh viễn trên blockchain. Nếu chưa bị vô hiệu hóa hoàn toàn, chúng là "quả bom nổ chậm" mà kẻ tấn công có thể kích hoạt bất cứ lúc nào.
Cá nhân tôi cho rằng sự kiện này nhấn mạnh một nguyên tắc sống còn: luôn kiểm tra phê duyệt (approval) của ví và cảnh giác với các dự án đã nâng cấp nhưng chưa dọn dẹp hợp đồng cũ. Rủi ro bảo mật không biến mất khi một giao thức "nâng cấp" – nó chỉ chuyển chỗ ẩn nấp.
Hãy tự nghiên cứu kỹ trước khi tương tác với bất kỳ hợp đồng thông minh nào. Quản lý rủi ro là trên hết.
#Bảomật #DeFi #CryptoSecurity #Aztec #SlowMist
Tuần này chứng kiến một hồi chuông đáng suy ngẫm cho giới DeFi: Aztec hứng chịu vụ khai thác thứ hai chỉ trong vòng chưa đầy 7 ngày, thiệt hại 2,1 triệu USD. SlowMist cảnh báo rõ: những hợp đồng thông minh đã ngừng bảo trì (deprecated) vẫn có thể bị đào lại, bất kể dự án đã tuyên bố dừng hỗ trợ.
Với trader, bài học ở đây không chỉ dừng lại ở một nền tảng cụ thể. Hợp đồng cũ tồn tại vĩnh viễn trên blockchain. Nếu chưa bị vô hiệu hóa hoàn toàn, chúng là "quả bom nổ chậm" mà kẻ tấn công có thể kích hoạt bất cứ lúc nào.
Cá nhân tôi cho rằng sự kiện này nhấn mạnh một nguyên tắc sống còn: luôn kiểm tra phê duyệt (approval) của ví và cảnh giác với các dự án đã nâng cấp nhưng chưa dọn dẹp hợp đồng cũ. Rủi ro bảo mật không biến mất khi một giao thức "nâng cấp" – nó chỉ chuyển chỗ ẩn nấp.
Hãy tự nghiên cứu kỹ trước khi tương tác với bất kỳ hợp đồng thông minh nào. Quản lý rủi ro là trên hết.
#Bảomật #DeFi #CryptoSecurity #Aztec #SlowMist
Với trader, bài học ở đây không chỉ dừng lại ở một nền tảng cụ thể. Hợp đồng cũ tồn tại vĩnh viễn trên blockchain. Nếu chưa bị vô hiệu hóa hoàn toàn, chúng là "quả bom nổ chậm" mà kẻ tấn công có thể kích hoạt bất cứ lúc nào.
Cá nhân tôi cho rằng sự kiện này nhấn mạnh một nguyên tắc sống còn: luôn kiểm tra phê duyệt (approval) của ví và cảnh giác với các dự án đã nâng cấp nhưng chưa dọn dẹp hợp đồng cũ. Rủi ro bảo mật không biến mất khi một giao thức "nâng cấp" – nó chỉ chuyển chỗ ẩn nấp.
Hãy tự nghiên cứu kỹ trước khi tương tác với bất kỳ hợp đồng thông minh nào. Quản lý rủi ro là trên hết.
#Bảomật #DeFi #CryptoSecurity #Aztec #SlowMist
142
FomoPeek độc hại trên iOS liên quan vụ đánh cắp tiền mã hóa 580.000 USD
- SlowMist cho biết các phiên bản FomoPeek độc hại từng được phân phối qua Apple App Store.
- Ứng dụng dùng lỗ hổng khai thác nhân iOS để thoát sandbox, truy cập dữ liệu nhạy cảm từ ứng dụng khác.
- FomoPeek bị liên kết với vụ đánh cắp tiền mã hóa trị giá 580.000 USD.
#BinanceSquare #CryptoNews #CryptoSecurity #SlowMist
$btc $eth
#vlikevn Titanbot
Nguồn: CoinTelegraph
FomoPeek độc hại trên iOS liên quan vụ đánh cắp tiền mã hóa 580.000 USD
- SlowMist cho biết các phiên bản FomoPeek độc hại từng được phân phối qua Apple App Store.
- Ứng dụng dùng lỗ hổng khai thác nhân iOS để thoát sandbox, truy cập dữ liệu nhạy cảm từ ứng dụng khác.
- FomoPeek bị liên kết với vụ đánh cắp tiền mã hóa trị giá 580.000 USD.
#BinanceSquare #CryptoNews #CryptoSecurity #SlowMist
$btc $eth
#vlikevn Titanbot
Nguồn: CoinTelegraph
- SlowMist cho biết các phiên bản FomoPeek độc hại từng được phân phối qua Apple App Store.
- Ứng dụng dùng lỗ hổng khai thác nhân iOS để thoát sandbox, truy cập dữ liệu nhạy cảm từ ứng dụng khác.
- FomoPeek bị liên kết với vụ đánh cắp tiền mã hóa trị giá 580.000 USD.
#BinanceSquare #CryptoNews #CryptoSecurity #SlowMist
$btc $eth
#vlikevn Titanbot
Nguồn: CoinTelegraph
13
·
--
🚨#تعرض Dự án #SecondFi (trước đây được biết đến với ví Yoroi và được xây dựng trong hệ sinh thái tài chính Cardano) #لاختراق đã bị đột nhập lớn do lỗi trong phần mềm tạo ví điện tử web của họ (Wallet-Generation Software). Lỗi này đã cho phép những kẻ tấn công truy cập vào khóa riêng của các nhà sáng lập và rút tiền của người dùng mà không có sự cho phép. Một cuộc tấn công khổng lồ trong dự án #كاردانو đã làm trống hơn 20 triệu đô la. Dự án SecondFi trong hệ sinh thái Cardano đã bị khai thác nặng nề sau khi một lỗi trong phần mềm tạo ví đã cho phép những kẻ tấn công chuyển đổi tiền của người dùng. Công ty bảo mật #SlowMist cho biết thiệt hại tổng cộng có thể vượt quá 20 triệu đô la, bao gồm hơn 129 triệu ADA$ và các token khác. Người dùng được khuyến cáo chuyển tiền ngay lập tức sang ví mới.
🚨#تعرض Dự án #SecondFi (trước đây được biết đến với ví Yoroi và được xây dựng trong hệ sinh thái tài chính Cardano) #لاختراق đã bị đột nhập lớn do lỗi trong phần mềm tạo ví điện tử web của họ (Wallet-Generation Software). Lỗi này đã cho phép những kẻ tấn công truy cập vào khóa riêng của các nhà sáng lập và rút tiền của người dùng mà không có sự cho phép. Một cuộc tấn công khổng lồ trong dự án #كاردانو đã làm trống hơn 20 triệu đô la. Dự án SecondFi trong hệ sinh thái Cardano đã bị khai thác nặng nề sau khi một lỗi trong phần mềm tạo ví đã cho phép những kẻ tấn công chuyển đổi tiền của người dùng. Công ty bảo mật #SlowMist cho biết thiệt hại tổng cộng có thể vượt quá 20 triệu đô la, bao gồm hơn 129 triệu ADA$ và các token khác. Người dùng được khuyến cáo chuyển tiền ngay lập tức sang ví mới.
186
Đăng nhập để khám phá thêm nội dung
Tham gia cùng người dùng tiền mã hóa toàn cầu trên Binance Square
⚡️ Nhận thông tin mới nhất và hữu ích về tiền mã hóa.
💬 Được tin cậy bởi sàn giao dịch tiền mã hóa lớn nhất thế giới.
👍 Khám phá những thông tin chuyên sâu thực tế từ những nhà sáng tạo đã xác minh.
Email / Số điện thoại
Chủ đề thịnh hành
1
#TheoDõiFOMC
320,159 lượt xem
1,369 đang thảo luận
2
#TinFed
391,776 lượt xem
1,092 đang thảo luận
3
#USMidterms-WhatAreMarketsExpecting?
108,788 lượt xem
861 đang thảo luận
4
#USOctoberNFP-AreRateCutsStillPossible
258,614 lượt xem
1,994 đang thảo luận
5
#AMDBeatsExpectations-AINarrativeContinues
25,694 lượt xem
326 đang thảo luận
6
#BinanceIncidentReport
262,448 lượt xem
1,435 đang thảo luận
7
#AnthropicIPOPricedDownasInvestorsEye$1.5T
18,272 lượt xem
108 đang thảo luận
8
#HongKongPassesCryptoAssetReportingFrameworkAmendment
4 lượt xem
1 đang thảo luận
9
#37thQuarterlyBNBBurnRemoves1.64MillionBNB
1,008 lượt xem
42 đang thảo luận
10
#BinanceReopensWithdrawalsForMoreAssets
373,695 lượt xem
2,408 đang thảo luận