
#bugbounty
bugbounty
6,481 lượt xem
46 đang thảo luận
Phổ biến
Mới nhất
·
--
Chương trình săn lỗi bảo mật không trả tiền chỉ vì bạn mở một tab trình duyệt. Nếu không, nghiên cứu bảo mật đã là một nghề rất khác.
Chương trình riêng của Immunefi đưa ra các khoản thưởng có điều kiện cho những phát hiện bảo mật đáp ứng tiêu chí. Bạn cần có bằng chứng khái niệm và phát hiện phải nằm trong phạm vi chương trình. Các vấn đề đã biết, báo cáo trùng lặp và phát hiện không đáp ứng tiêu chí có thể không được thưởng.
Để nhận tiền thưởng, bạn phải hoàn tất KYC; cư dân tại các quốc gia bị OFAC hoặc nghị quyết của Hội đồng Bảo an Liên Hợp Quốc hạn chế sẽ không đủ điều kiện. Tiền thưởng được thanh toán bằng USDC trên Ethereum.
Hãy dự trù thời gian nghiên cứu và chi phí tính toán. Không có yêu cầu mua token để tham gia. Việc kiểm thử hợp đồng thông minh phải sử dụng bản fork cục bộ; nghiêm cấm kiểm thử trên hệ thống của bên thứ ba và các hình thức kiểm thử gây gián đoạn.
Trước tiên, hãy đọc phạm vi chương trình, sau đó chọn một tài sản được phép và một câu hỏi có thể kiểm thử. Mở thêm tab hay không là tùy bạn.
https://immunefi.com/bug-bounty/immunefi/information/
$ETH
#BugBounty #BaoMatHopDongThongMinh
Chương trình săn lỗi bảo mật không trả tiền chỉ vì bạn mở một tab trình duyệt. Nếu không, nghiên cứu bảo mật đã là một nghề rất khác.
Chương trình riêng của Immunefi đưa ra các khoản thưởng có điều kiện cho những phát hiện bảo mật đáp ứng tiêu chí. Bạn cần có bằng chứng khái niệm và phát hiện phải nằm trong phạm vi chương trình. Các vấn đề đã biết, báo cáo trùng lặp và phát hiện không đáp ứng tiêu chí có thể không được thưởng.
Để nhận tiền thưởng, bạn phải hoàn tất KYC; cư dân tại các quốc gia bị OFAC hoặc nghị quyết của Hội đồng Bảo an Liên Hợp Quốc hạn chế sẽ không đủ điều kiện. Tiền thưởng được thanh toán bằng USDC trên Ethereum.
Hãy dự trù thời gian nghiên cứu và chi phí tính toán. Không có yêu cầu mua token để tham gia. Việc kiểm thử hợp đồng thông minh phải sử dụng bản fork cục bộ; nghiêm cấm kiểm thử trên hệ thống của bên thứ ba và các hình thức kiểm thử gây gián đoạn.
Trước tiên, hãy đọc phạm vi chương trình, sau đó chọn một tài sản được phép và một câu hỏi có thể kiểm thử. Mở thêm tab hay không là tùy bạn.
https://immunefi.com/bug-bounty/immunefi/information/
$ETH
#BugBounty #BaoMatHopDongThongMinh
Chương trình riêng của Immunefi đưa ra các khoản thưởng có điều kiện cho những phát hiện bảo mật đáp ứng tiêu chí. Bạn cần có bằng chứng khái niệm và phát hiện phải nằm trong phạm vi chương trình. Các vấn đề đã biết, báo cáo trùng lặp và phát hiện không đáp ứng tiêu chí có thể không được thưởng.
Để nhận tiền thưởng, bạn phải hoàn tất KYC; cư dân tại các quốc gia bị OFAC hoặc nghị quyết của Hội đồng Bảo an Liên Hợp Quốc hạn chế sẽ không đủ điều kiện. Tiền thưởng được thanh toán bằng USDC trên Ethereum.
Hãy dự trù thời gian nghiên cứu và chi phí tính toán. Không có yêu cầu mua token để tham gia. Việc kiểm thử hợp đồng thông minh phải sử dụng bản fork cục bộ; nghiêm cấm kiểm thử trên hệ thống của bên thứ ba và các hình thức kiểm thử gây gián đoạn.
Trước tiên, hãy đọc phạm vi chương trình, sau đó chọn một tài sản được phép và một câu hỏi có thể kiểm thử. Mở thêm tab hay không là tùy bạn.
https://immunefi.com/bug-bounty/immunefi/information/
$ETH
#BugBounty #BaoMatHopDongThongMinh
109

$ETH KẺ TẤN CÔNG TRẢ LẠI 2 TRIỆU USD BẰNG ETH — BUG BOUNTY HAY SỢ HÃI? 💎
Kẻ khai thác của TrustedVolumes đã gửi trả lại 1.122 ETH trị giá hơn 2 triệu USD sau khi ban đầu rút cạn 5,8 triệu USD tài sản vào ngày 7 tháng 5. Kẻ tấn công đã chuyển đổi số tiền bị đánh cắp thành khoảng 2.513 ETH và hiện đã trả lại gần một nửa, giữ lại khoảng 2 triệu USD như một "tiền thưởng lỗi".
Điều này tạo ra một sự kiện thanh khoản thú vị — gần một nửa số ETH bị đánh cắp đã quay trở lại thị trường, có thể làm gia tăng áp lực bán hoặc cho thấy tâm lý của kẻ tấn công đang thay đổi. Thị trường thường phản ứng với các biến động đột ngột trên chuỗi như thế này.
Bạn có đang theo dõi hoạt động ví sát hơn ngay lúc này không?
Không phải lời khuyên tài chính. Luôn quản lý rủi ro của bạn.
#ETH #OnChain #CryptoNews #BugBounty
💎
$ETH KẺ TẤN CÔNG TRẢ LẠI 2 TRIỆU USD BẰNG ETH — BUG BOUNTY HAY SỢ HÃI? 💎
Kẻ khai thác của TrustedVolumes đã gửi trả lại 1.122 ETH trị giá hơn 2 triệu USD sau khi ban đầu rút cạn 5,8 triệu USD tài sản vào ngày 7 tháng 5. Kẻ tấn công đã chuyển đổi số tiền bị đánh cắp thành khoảng 2.513 ETH và hiện đã trả lại gần một nửa, giữ lại khoảng 2 triệu USD như một "tiền thưởng lỗi".
Điều này tạo ra một sự kiện thanh khoản thú vị — gần một nửa số ETH bị đánh cắp đã quay trở lại thị trường, có thể làm gia tăng áp lực bán hoặc cho thấy tâm lý của kẻ tấn công đang thay đổi. Thị trường thường phản ứng với các biến động đột ngột trên chuỗi như thế này.
Bạn có đang theo dõi hoạt động ví sát hơn ngay lúc này không?
Không phải lời khuyên tài chính. Luôn quản lý rủi ro của bạn.
#ETH #OnChain #CryptoNews #BugBounty
💎
Kẻ khai thác của TrustedVolumes đã gửi trả lại 1.122 ETH trị giá hơn 2 triệu USD sau khi ban đầu rút cạn 5,8 triệu USD tài sản vào ngày 7 tháng 5. Kẻ tấn công đã chuyển đổi số tiền bị đánh cắp thành khoảng 2.513 ETH và hiện đã trả lại gần một nửa, giữ lại khoảng 2 triệu USD như một "tiền thưởng lỗi".
Điều này tạo ra một sự kiện thanh khoản thú vị — gần một nửa số ETH bị đánh cắp đã quay trở lại thị trường, có thể làm gia tăng áp lực bán hoặc cho thấy tâm lý của kẻ tấn công đang thay đổi. Thị trường thường phản ứng với các biến động đột ngột trên chuỗi như thế này.
Bạn có đang theo dõi hoạt động ví sát hơn ngay lúc này không?
Không phải lời khuyên tài chính. Luôn quản lý rủi ro của bạn.
#ETH #OnChain #CryptoNews #BugBounty
💎
17

·
--
Các vụ hack crypto vượt mốc 100 triệu USD trong tháng 7 khi số báo cáo bug tăng vọtThị trường crypto đang chứng kiến một xu hướng đáng lo ngại, với mức 110 triệu USD bị mất do các vụ hack chỉ riêng trong tháng 7, theo báo cáo mới nhất của Immunefi. Con số đáng báo động này cho thấy mức độ dễ bị tổn thương ngày càng tăng của các dự án, đặc biệt là những dự án chọn kiểm toán riêng thay vì kiểm toán công khai. Điều gây choáng hơn nữa là các báo cáo về bug bounty đã tăng vọt trong cùng giai đoạn, cho thấy sự gia tăng đáng kể về số lượng lỗ hổng đã được xác nhận.
Dữ liệu của Immunefi cho thấy các đợt kiểm toán riêng—thường được quảng bá là an toàn hơn—thực ra lại phát hiện ít vấn đề nghiêm trọng hơn so với các cuộc thi kiểm toán công khai. Sự chênh lệch này nhấn mạnh tầm quan trọng của tính minh bạch trong việc nhận diện sớm các mối đe dọa an ninh. Kết quả là “tiền thông minh” đang để ý—dòng chảy các giải pháp mới, sáng tạo tập trung vào bảo mật đang ghi nhận sự gia tăng về mức độ được áp dụng, cho thấy các nhà đầu tư ngày càng ưu tiên hạ tầng an toàn #CryptoSecurity #BugBounty.
Các vụ hack crypto vượt mốc 100 triệu USD trong tháng 7 khi số báo cáo bug tăng vọt
Thị trường crypto đang chứng kiến một xu hướng đáng lo ngại, với mức 110 triệu USD bị mất do các vụ hack chỉ riêng trong tháng 7, theo báo cáo mới nhất của Immunefi. Con số đáng báo động này cho thấy mức độ dễ bị tổn thương ngày càng tăng của các dự án, đặc biệt là những dự án chọn kiểm toán riêng thay vì kiểm toán công khai. Điều gây choáng hơn nữa là các báo cáo về bug bounty đã tăng vọt trong cùng giai đoạn, cho thấy sự gia tăng đáng kể về số lượng lỗ hổng đã được xác nhận.
Dữ liệu của Immunefi cho thấy các đợt kiểm toán riêng—thường được quảng bá là an toàn hơn—thực ra lại phát hiện ít vấn đề nghiêm trọng hơn so với các cuộc thi kiểm toán công khai. Sự chênh lệch này nhấn mạnh tầm quan trọng của tính minh bạch trong việc nhận diện sớm các mối đe dọa an ninh. Kết quả là “tiền thông minh” đang để ý—dòng chảy các giải pháp mới, sáng tạo tập trung vào bảo mật đang ghi nhận sự gia tăng về mức độ được áp dụng, cho thấy các nhà đầu tư ngày càng ưu tiên hạ tầng an toàn #CryptoSecurity #BugBounty.
Dữ liệu của Immunefi cho thấy các đợt kiểm toán riêng—thường được quảng bá là an toàn hơn—thực ra lại phát hiện ít vấn đề nghiêm trọng hơn so với các cuộc thi kiểm toán công khai. Sự chênh lệch này nhấn mạnh tầm quan trọng của tính minh bạch trong việc nhận diện sớm các mối đe dọa an ninh. Kết quả là “tiền thông minh” đang để ý—dòng chảy các giải pháp mới, sáng tạo tập trung vào bảo mật đang ghi nhận sự gia tăng về mức độ được áp dụng, cho thấy các nhà đầu tư ngày càng ưu tiên hạ tầng an toàn #CryptoSecurity #BugBounty.
23
🔥 $334K biến mất trong vài giây khi ZetaChain phớt lờ một lỗi đã được báo trước, biến một vụ khai thác có thể phòng tránh thành một thất bại gây chú ý trên tiêu đề.
📊 Với tâm lý thị trường vẫn ở vùng Tham lam (71/100) và BTC trượt xuống còn $79,069 (‑1.06% trong 24h) trong khi OI hợp đồng tương lai giữ ở mức $8.46B, thì bất kỳ sự cố nào làm lung lay niềm tin cũng có thể đẩy cán cân rủi ro mong manh lệch đi.
💡 Tiền thông minh đang bắt đầu điều chỉnh lại: các nhà giao dịch futures BTC hàng đầu vẫn đang ở trạng thái mua ròng (net long) 66.4% dù giá giảm, và khoản lỗ dai dẳng $334K đã thúc đẩy làn sóng #SecurityTokens scrutiny, #CrossChain risk assessments, và sự thèm muốn mới #BugBounty appetite trên nhiều dự án DeFi.
🚀 Theo dõi vùng hỗ trợ BTC $78,500 – nếu giá phá xuống có thể làm tăng tốc các đợt siết ký quỹ (margin squeeze), còn một lần kiểm định lại (retest) sạch sẽ có thể củng cố rằng các vị thế mua của tổ chức vẫn đang nắm quyền kiểm soát; lần tick cấp vốn tiếp theo (+0.0045%) sẽ là phép thử cho việc thị trường có hấp thụ cú sốc hay không.
❓ Liệu đây có phải là bước ngoặt khi các tín hiệu an ninh bị bỏ qua trở thành chất xúc tác mới cho dòng vốn tháo chạy, hay xu hướng mua dài trong futures sẽ hấp thụ hậu quả và giữ vững đà tăng?
🔥 $334K biến mất trong vài giây khi ZetaChain phớt lờ một lỗi đã được báo trước, biến một vụ khai thác có thể phòng tránh thành một thất bại gây chú ý trên tiêu đề.
📊 Với tâm lý thị trường vẫn ở vùng Tham lam (71/100) và BTC trượt xuống còn $79,069 (‑1.06% trong 24h) trong khi OI hợp đồng tương lai giữ ở mức $8.46B, thì bất kỳ sự cố nào làm lung lay niềm tin cũng có thể đẩy cán cân rủi ro mong manh lệch đi.
💡 Tiền thông minh đang bắt đầu điều chỉnh lại: các nhà giao dịch futures BTC hàng đầu vẫn đang ở trạng thái mua ròng (net long) 66.4% dù giá giảm, và khoản lỗ dai dẳng $334K đã thúc đẩy làn sóng #SecurityTokens scrutiny, #CrossChain risk assessments, và sự thèm muốn mới #BugBounty appetite trên nhiều dự án DeFi.
🚀 Theo dõi vùng hỗ trợ BTC $78,500 – nếu giá phá xuống có thể làm tăng tốc các đợt siết ký quỹ (margin squeeze), còn một lần kiểm định lại (retest) sạch sẽ có thể củng cố rằng các vị thế mua của tổ chức vẫn đang nắm quyền kiểm soát; lần tick cấp vốn tiếp theo (+0.0045%) sẽ là phép thử cho việc thị trường có hấp thụ cú sốc hay không.
❓ Liệu đây có phải là bước ngoặt khi các tín hiệu an ninh bị bỏ qua trở thành chất xúc tác mới cho dòng vốn tháo chạy, hay xu hướng mua dài trong futures sẽ hấp thụ hậu quả và giữ vững đà tăng?
📊 Với tâm lý thị trường vẫn ở vùng Tham lam (71/100) và BTC trượt xuống còn $79,069 (‑1.06% trong 24h) trong khi OI hợp đồng tương lai giữ ở mức $8.46B, thì bất kỳ sự cố nào làm lung lay niềm tin cũng có thể đẩy cán cân rủi ro mong manh lệch đi.
💡 Tiền thông minh đang bắt đầu điều chỉnh lại: các nhà giao dịch futures BTC hàng đầu vẫn đang ở trạng thái mua ròng (net long) 66.4% dù giá giảm, và khoản lỗ dai dẳng $334K đã thúc đẩy làn sóng #SecurityTokens scrutiny, #CrossChain risk assessments, và sự thèm muốn mới #BugBounty appetite trên nhiều dự án DeFi.
🚀 Theo dõi vùng hỗ trợ BTC $78,500 – nếu giá phá xuống có thể làm tăng tốc các đợt siết ký quỹ (margin squeeze), còn một lần kiểm định lại (retest) sạch sẽ có thể củng cố rằng các vị thế mua của tổ chức vẫn đang nắm quyền kiểm soát; lần tick cấp vốn tiếp theo (+0.0045%) sẽ là phép thử cho việc thị trường có hấp thụ cú sốc hay không.
❓ Liệu đây có phải là bước ngoặt khi các tín hiệu an ninh bị bỏ qua trở thành chất xúc tác mới cho dòng vốn tháo chạy, hay xu hướng mua dài trong futures sẽ hấp thụ hậu quả và giữ vững đà tăng?
62

·
--
🚨 $SOL CẢNH BÁO TIỀN THƯỞNG PHÁT HIỆN LỖI: BỘ LỌC SPAM YÊU CẦU PHÍ 1 SOL! 💥
📊 Đợt kiểm toán Solana mới nhất ghi nhận 809 báo cáo, nhưng chỉ phát hiện 127 lỗi riêng biệt, cho thấy tỷ lệ trùng lặp gần 50% — vấn đề mà lá chắn chống spam của mạng lưới đang mạnh tay loại bỏ. 🦈
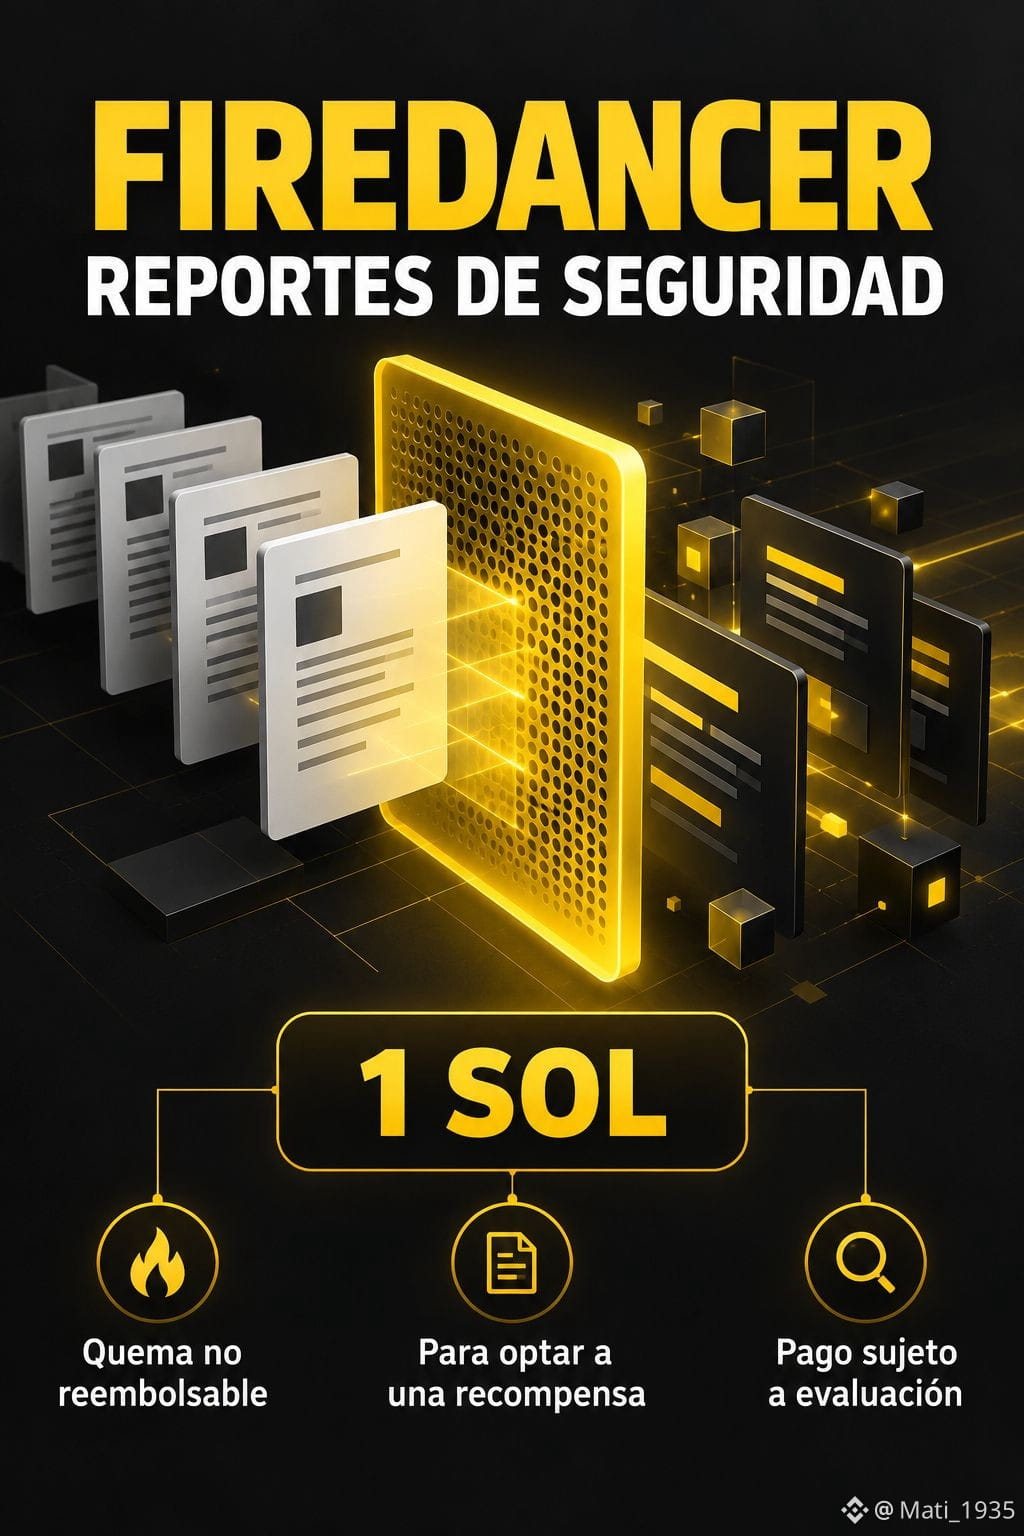
⚡ Firedancer hiện yêu cầu đốt 1 SOL cho mỗi báo cáo — một điều chỉnh nhằm rút thanh khoản để lọc bỏ nội dung nhiễu do AI tạo ra. Trong khi đó, Jump Crypto nâng quỹ tiền thưởng lên 1 triệu USD; các hành vi khai thác nghiêm trọng nhắm vào cơ chế bỏ phiếu Alpenglow có thể nhận thưởng tới 300.000 USD. 📈
💬 Mức phí này sẽ thay đổi chất lượng báo cáo và mức độ tham gia của các nhà đầu tư lớn như thế nào? 👇
⚠️ Đây không phải lời khuyên tài chính. Hãy luôn quản lý rủi ro. 🛡️
🏷️ #SOL #BugBounty #CryptoSecurity #JumpCrypto #Alpenglow
🦈 🔥
🚨 $SOL CẢNH BÁO TIỀN THƯỞNG PHÁT HIỆN LỖI: BỘ LỌC SPAM YÊU CẦU PHÍ 1 SOL! 💥
📊 Đợt kiểm toán Solana mới nhất ghi nhận 809 báo cáo, nhưng chỉ phát hiện 127 lỗi riêng biệt, cho thấy tỷ lệ trùng lặp gần 50% — vấn đề mà lá chắn chống spam của mạng lưới đang mạnh tay loại bỏ. 🦈
⚡ Firedancer hiện yêu cầu đốt 1 SOL cho mỗi báo cáo — một điều chỉnh nhằm rút thanh khoản để lọc bỏ nội dung nhiễu do AI tạo ra. Trong khi đó, Jump Crypto nâng quỹ tiền thưởng lên 1 triệu USD; các hành vi khai thác nghiêm trọng nhắm vào cơ chế bỏ phiếu Alpenglow có thể nhận thưởng tới 300.000 USD. 📈
💬 Mức phí này sẽ thay đổi chất lượng báo cáo và mức độ tham gia của các nhà đầu tư lớn như thế nào? 👇
⚠️ Đây không phải lời khuyên tài chính. Hãy luôn quản lý rủi ro. 🛡️
🏷️ #SOL #BugBounty #CryptoSecurity #JumpCrypto #Alpenglow
🦈 🔥
📊 Đợt kiểm toán Solana mới nhất ghi nhận 809 báo cáo, nhưng chỉ phát hiện 127 lỗi riêng biệt, cho thấy tỷ lệ trùng lặp gần 50% — vấn đề mà lá chắn chống spam của mạng lưới đang mạnh tay loại bỏ. 🦈
⚡ Firedancer hiện yêu cầu đốt 1 SOL cho mỗi báo cáo — một điều chỉnh nhằm rút thanh khoản để lọc bỏ nội dung nhiễu do AI tạo ra. Trong khi đó, Jump Crypto nâng quỹ tiền thưởng lên 1 triệu USD; các hành vi khai thác nghiêm trọng nhắm vào cơ chế bỏ phiếu Alpenglow có thể nhận thưởng tới 300.000 USD. 📈
💬 Mức phí này sẽ thay đổi chất lượng báo cáo và mức độ tham gia của các nhà đầu tư lớn như thế nào? 👇
⚠️ Đây không phải lời khuyên tài chính. Hãy luôn quản lý rủi ro. 🛡️
🏷️ #SOL #BugBounty #CryptoSecurity #JumpCrypto #Alpenglow
🦈 🔥
7

🚨 $SOL CẢNH BÁO TIỀN THƯỞNG TÌM LỖI: NHẬN THƯỞNG LÊN ĐẾN 300.000 USD TRƯỚC NGÀY 20 THÁNG 11! 💥
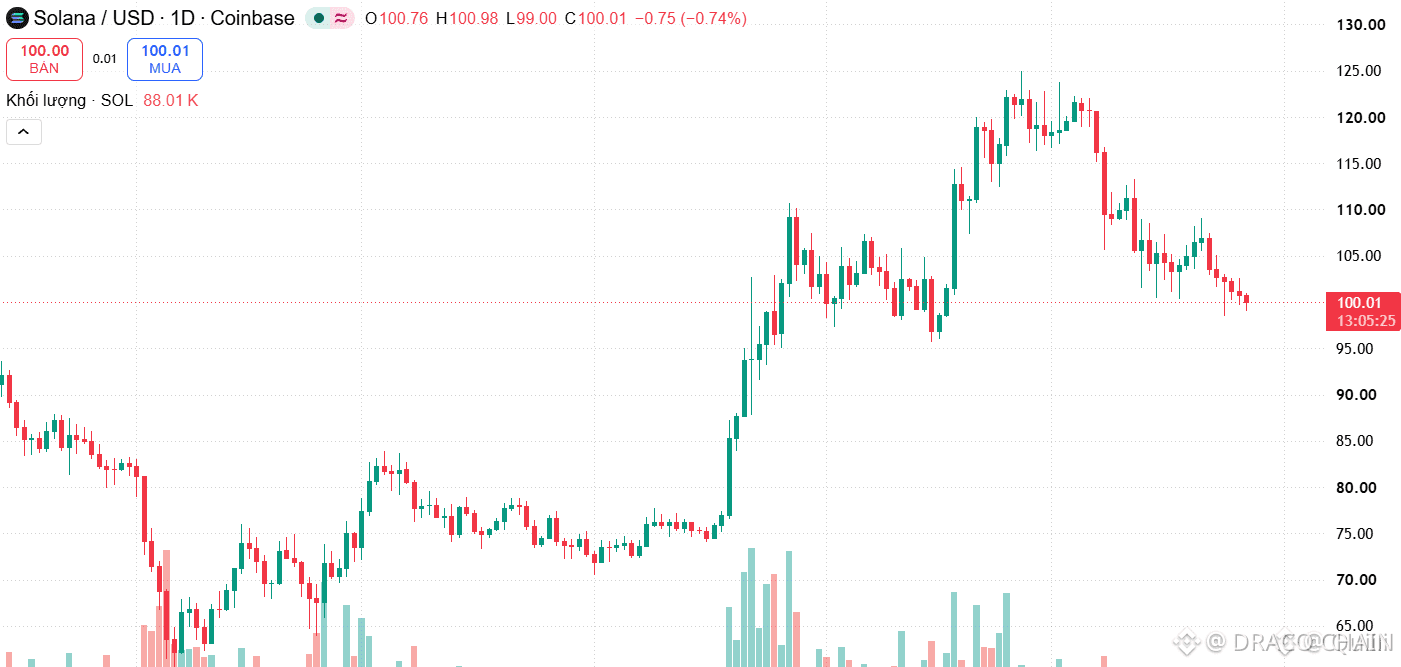
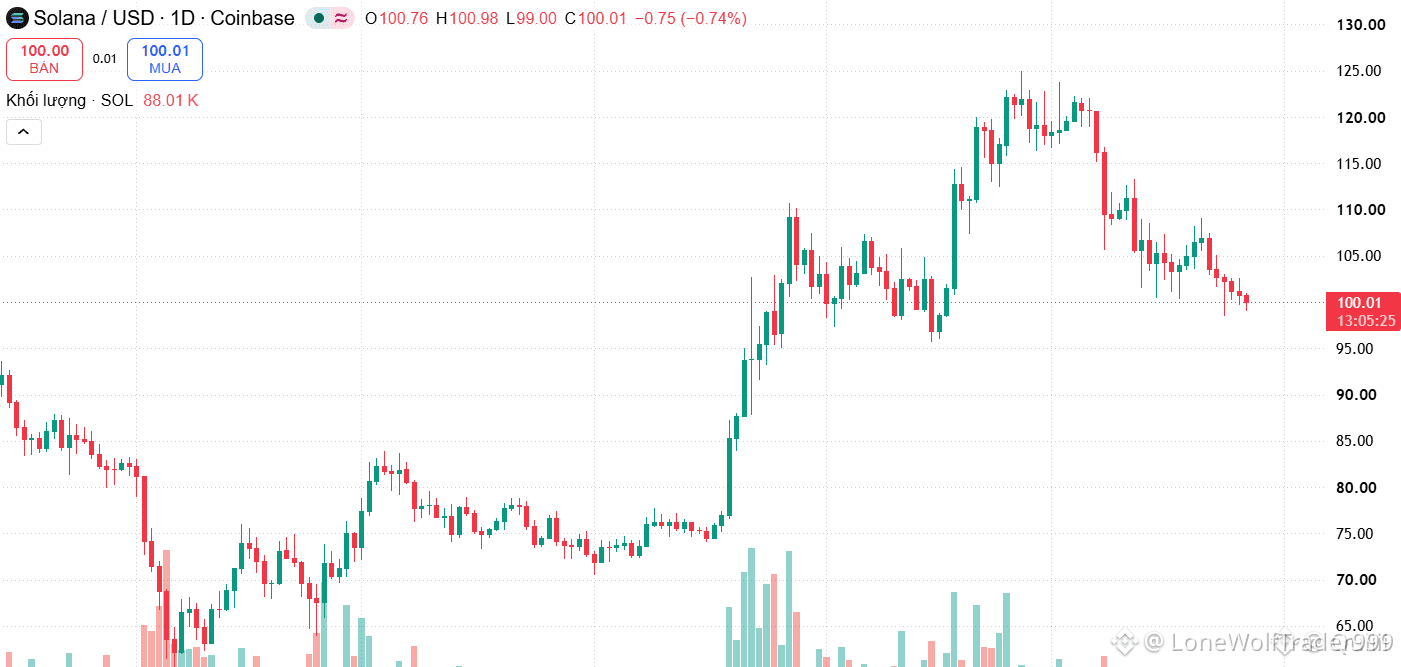
Firedancer hiện yêu cầu các nhà nghiên cứu đốt 1 SOL (≈ 100 USD) cho mỗi báo cáo lỗi — khoản phí không hoàn lại nhằm ngăn chặn thư rác do AI tạo ra. 🟢 Biện pháp này giúp những thợ săn lỗi nghiêm túc được ưu tiên thay vì khiến hộp thư ngập tràn báo cáo.
Cuộc thi kiểm toán trị giá 1 triệu USD ghi nhận 809 bài gửi nhưng chỉ có 127 lỗi riêng biệt, gần một nửa số báo cáo bị trùng lặp. 📊 Jump Crypto đã tăng tiền thưởng đến ngày 20 tháng 11, và lỗi khai thác nghiêm trọng trong cơ chế bỏ phiếu Alpenglow có thể đem về tới 300.000 USD. 💡
💬 Ai đang chuẩn bị biến những lỗi đó thành khoản tiền thưởng đây? 👇
⚠️ Đây không phải lời khuyên tài chính. Luôn quản lý rủi ro của bạn. 🛡️
🏷️ #SOL #BugBounty #Security #JumpCrypto #Alpenglow
🔥 💎
🚨 $SOL CẢNH BÁO TIỀN THƯỞNG TÌM LỖI: NHẬN THƯỞNG LÊN ĐẾN 300.000 USD TRƯỚC NGÀY 20 THÁNG 11! 💥
Firedancer hiện yêu cầu các nhà nghiên cứu đốt 1 SOL (≈ 100 USD) cho mỗi báo cáo lỗi — khoản phí không hoàn lại nhằm ngăn chặn thư rác do AI tạo ra. 🟢 Biện pháp này giúp những thợ săn lỗi nghiêm túc được ưu tiên thay vì khiến hộp thư ngập tràn báo cáo.
Cuộc thi kiểm toán trị giá 1 triệu USD ghi nhận 809 bài gửi nhưng chỉ có 127 lỗi riêng biệt, gần một nửa số báo cáo bị trùng lặp. 📊 Jump Crypto đã tăng tiền thưởng đến ngày 20 tháng 11, và lỗi khai thác nghiêm trọng trong cơ chế bỏ phiếu Alpenglow có thể đem về tới 300.000 USD. 💡
💬 Ai đang chuẩn bị biến những lỗi đó thành khoản tiền thưởng đây? 👇
⚠️ Đây không phải lời khuyên tài chính. Luôn quản lý rủi ro của bạn. 🛡️
🏷️ #SOL #BugBounty #Security #JumpCrypto #Alpenglow
🔥 💎
Firedancer hiện yêu cầu các nhà nghiên cứu đốt 1 SOL (≈ 100 USD) cho mỗi báo cáo lỗi — khoản phí không hoàn lại nhằm ngăn chặn thư rác do AI tạo ra. 🟢 Biện pháp này giúp những thợ săn lỗi nghiêm túc được ưu tiên thay vì khiến hộp thư ngập tràn báo cáo.
Cuộc thi kiểm toán trị giá 1 triệu USD ghi nhận 809 bài gửi nhưng chỉ có 127 lỗi riêng biệt, gần một nửa số báo cáo bị trùng lặp. 📊 Jump Crypto đã tăng tiền thưởng đến ngày 20 tháng 11, và lỗi khai thác nghiêm trọng trong cơ chế bỏ phiếu Alpenglow có thể đem về tới 300.000 USD. 💡
💬 Ai đang chuẩn bị biến những lỗi đó thành khoản tiền thưởng đây? 👇
⚠️ Đây không phải lời khuyên tài chính. Luôn quản lý rủi ro của bạn. 🛡️
🏷️ #SOL #BugBounty #Security #JumpCrypto #Alpenglow
🔥 💎
·
--
Firedancer: đốt 1 SOL là điều kiện để đủ điều kiện nhận thưởng tìm lỗi
Firedancer là một ứng dụng khách trình xác thực độc lập dành cho Solana. Trong bài viết đăng ngày 16 tháng 10, Jump giải thích chi phí xem xét các báo cáo gửi hàng loạt đến chương trình bảo mật.
Các điều khoản được tra cứu ngày 27 tháng 10, có hiệu lực từ ngày 26, yêu cầu đốt 1 SOL cho mỗi báo cáo để đủ điều kiện nhận thưởng. Ngày này xác định phiên bản tài liệu, chứ không phải thời điểm yêu cầu này lần đầu xuất hiện.
Việc đốt là không thể đảo ngược và không được hoàn lại, kể cả khi báo cáo không hợp lệ, trùng lặp hoặc nằm ngoài phạm vi. Nhóm có thể tùy ý xem xét báo cáo không kèm khoản đốt, nhưng báo cáo đó không đủ điều kiện nhận thưởng.
Các khoản thanh toán được chấp nhận sẽ được thực hiện bằng USDC và yêu cầu xác minh danh tính. Đến ngày 20 tháng 11, có các khoản khuyến khích gấp 2 lần mức thanh toán tiêu chuẩn, hoặc gấp 3 lần đối với một số phát hiện cụ thể liên quan đến Alpenglow, tùy thuộc vào điều kiện đủ tư cách và quá trình đánh giá. Khuyến khích tạm thời không có nghĩa là chương trình kết thúc vào ngày đó.
Các điều kiện này áp dụng cho chương trình Firedancer; đây không phải là quy định dành cho tất cả báo cáo bảo mật của Solana.
Dữ liệu thị trường: ngày 27 tháng 10 lúc 19:56 UTC, SOL được giao dịch ở mức 101,16 USDT trên Binance Spot, tăng +0,577% trong 24 giờ.
Nhận định thị trường: điều kiện sàng lọc có thể giảm bớt báo cáo nhiễu, nhưng cũng khiến các nhà nghiên cứu chính đáng phải chịu một khoản chi phí. Đốt SOL không đảm bảo sẽ nhận được tiền thưởng. Nếu không có dữ liệu về quy mô của chương trình, cũng không thể suy ra tác động đáng kể đến nguồn cung hoặc giá SOL.
$SOL $USDC $USDT
Nội dung giáo dục. Không phải lời khuyên tài chính.
#Firedancer #Solana #Seguridad #BugBounty #Blockchain
Firedancer: đốt 1 SOL là điều kiện để đủ điều kiện nhận thưởng tìm lỗi
Firedancer là một ứng dụng khách trình xác thực độc lập dành cho Solana. Trong bài viết đăng ngày 16 tháng 10, Jump giải thích chi phí xem xét các báo cáo gửi hàng loạt đến chương trình bảo mật.
Các điều khoản được tra cứu ngày 27 tháng 10, có hiệu lực từ ngày 26, yêu cầu đốt 1 SOL cho mỗi báo cáo để đủ điều kiện nhận thưởng. Ngày này xác định phiên bản tài liệu, chứ không phải thời điểm yêu cầu này lần đầu xuất hiện.
Việc đốt là không thể đảo ngược và không được hoàn lại, kể cả khi báo cáo không hợp lệ, trùng lặp hoặc nằm ngoài phạm vi. Nhóm có thể tùy ý xem xét báo cáo không kèm khoản đốt, nhưng báo cáo đó không đủ điều kiện nhận thưởng.
Các khoản thanh toán được chấp nhận sẽ được thực hiện bằng USDC và yêu cầu xác minh danh tính. Đến ngày 20 tháng 11, có các khoản khuyến khích gấp 2 lần mức thanh toán tiêu chuẩn, hoặc gấp 3 lần đối với một số phát hiện cụ thể liên quan đến Alpenglow, tùy thuộc vào điều kiện đủ tư cách và quá trình đánh giá. Khuyến khích tạm thời không có nghĩa là chương trình kết thúc vào ngày đó.
Các điều kiện này áp dụng cho chương trình Firedancer; đây không phải là quy định dành cho tất cả báo cáo bảo mật của Solana.
Dữ liệu thị trường: ngày 27 tháng 10 lúc 19:56 UTC, SOL được giao dịch ở mức 101,16 USDT trên Binance Spot, tăng +0,577% trong 24 giờ.
Nhận định thị trường: điều kiện sàng lọc có thể giảm bớt báo cáo nhiễu, nhưng cũng khiến các nhà nghiên cứu chính đáng phải chịu một khoản chi phí. Đốt SOL không đảm bảo sẽ nhận được tiền thưởng. Nếu không có dữ liệu về quy mô của chương trình, cũng không thể suy ra tác động đáng kể đến nguồn cung hoặc giá SOL.
$SOL $USDC $USDT
Nội dung giáo dục. Không phải lời khuyên tài chính.
#Firedancer #Solana #Seguridad #BugBounty #Blockchain
Firedancer là một ứng dụng khách trình xác thực độc lập dành cho Solana. Trong bài viết đăng ngày 16 tháng 10, Jump giải thích chi phí xem xét các báo cáo gửi hàng loạt đến chương trình bảo mật.
Các điều khoản được tra cứu ngày 27 tháng 10, có hiệu lực từ ngày 26, yêu cầu đốt 1 SOL cho mỗi báo cáo để đủ điều kiện nhận thưởng. Ngày này xác định phiên bản tài liệu, chứ không phải thời điểm yêu cầu này lần đầu xuất hiện.
Việc đốt là không thể đảo ngược và không được hoàn lại, kể cả khi báo cáo không hợp lệ, trùng lặp hoặc nằm ngoài phạm vi. Nhóm có thể tùy ý xem xét báo cáo không kèm khoản đốt, nhưng báo cáo đó không đủ điều kiện nhận thưởng.
Các khoản thanh toán được chấp nhận sẽ được thực hiện bằng USDC và yêu cầu xác minh danh tính. Đến ngày 20 tháng 11, có các khoản khuyến khích gấp 2 lần mức thanh toán tiêu chuẩn, hoặc gấp 3 lần đối với một số phát hiện cụ thể liên quan đến Alpenglow, tùy thuộc vào điều kiện đủ tư cách và quá trình đánh giá. Khuyến khích tạm thời không có nghĩa là chương trình kết thúc vào ngày đó.
Các điều kiện này áp dụng cho chương trình Firedancer; đây không phải là quy định dành cho tất cả báo cáo bảo mật của Solana.
Dữ liệu thị trường: ngày 27 tháng 10 lúc 19:56 UTC, SOL được giao dịch ở mức 101,16 USDT trên Binance Spot, tăng +0,577% trong 24 giờ.
Nhận định thị trường: điều kiện sàng lọc có thể giảm bớt báo cáo nhiễu, nhưng cũng khiến các nhà nghiên cứu chính đáng phải chịu một khoản chi phí. Đốt SOL không đảm bảo sẽ nhận được tiền thưởng. Nếu không có dữ liệu về quy mô của chương trình, cũng không thể suy ra tác động đáng kể đến nguồn cung hoặc giá SOL.
$SOL $USDC $USDT
Nội dung giáo dục. Không phải lời khuyên tài chính.
#Firedancer #Solana #Seguridad #BugBounty #Blockchain
25
·
--
🚨 **ZachXBT chỉ trích khoản thưởng tìm lỗi XRP trị giá 250.000 USD: “Tiền thưởng thấp khiến các hacker mũ trắng nản lòng!”** Một lỗ hổng nghiêm trọng trên sổ cái XRP vừa được báo cáo, và hacker mũ trắng đã nhận về 250.000 USD. Nghe có vẻ nhiều ư? ZachXBT nói rằng chẳng đáng là bao. Hãy nhìn vào phép tính phũ phàng này: Nếu một lỗi có thể khiến hàng tỷ USD gặp rủi ro, nhưng khoản thưởng dành cho “người tốt” chỉ là 250.000 USD, thì động cơ tài chính để bán lỗi đó cho hacker mũ đen là rất lớn. Các giao thức hàng đầu hiện nay trả từ 1 triệu đến hơn 10 triệu USD cho những lỗi nghiêm trọng. Trả công thấp cho các nhà nghiên cứu bảo mật không giúp tiết kiệm tiền — mà đẩy họ về phe bóng tối. 🔓 💬 **250.000 USD có đủ cho một lỗi nghiêm trọng ở L1 không, hay XRP đang trả quá bèo?** Chia sẻ ý kiến của bạn! 👇 #XRP #CryptoSecurity #ZachXBT #BugBounty #BinanceSquare
🚨 **ZachXBT chỉ trích khoản thưởng tìm lỗi XRP trị giá 250.000 USD: “Tiền thưởng thấp khiến các hacker mũ trắng nản lòng!”** Một lỗ hổng nghiêm trọng trên sổ cái XRP vừa được báo cáo, và hacker mũ trắng đã nhận về 250.000 USD. Nghe có vẻ nhiều ư? ZachXBT nói rằng chẳng đáng là bao. Hãy nhìn vào phép tính phũ phàng này: Nếu một lỗi có thể khiến hàng tỷ USD gặp rủi ro, nhưng khoản thưởng dành cho “người tốt” chỉ là 250.000 USD, thì động cơ tài chính để bán lỗi đó cho hacker mũ đen là rất lớn. Các giao thức hàng đầu hiện nay trả từ 1 triệu đến hơn 10 triệu USD cho những lỗi nghiêm trọng. Trả công thấp cho các nhà nghiên cứu bảo mật không giúp tiết kiệm tiền — mà đẩy họ về phe bóng tối. 🔓 💬 **250.000 USD có đủ cho một lỗi nghiêm trọng ở L1 không, hay XRP đang trả quá bèo?** Chia sẻ ý kiến của bạn! 👇 #XRP #CryptoSecurity #ZachXBT #BugBounty #BinanceSquare
64

#xrpledgerpatchesxrpcreationbug
Nguồn cung cố định của XRP vừa vượt qua một lỗi tồn tại trong mã khoảng một thập kỷ
“Nguồn cung cố định” là một trong những tuyên bố mạnh mẽ nhất trong lĩnh vực tiền mã hóa. Tuần này, XRP Ledger tiết lộ một lỗ hổng có thể đã thử thách tuyên bố đó.
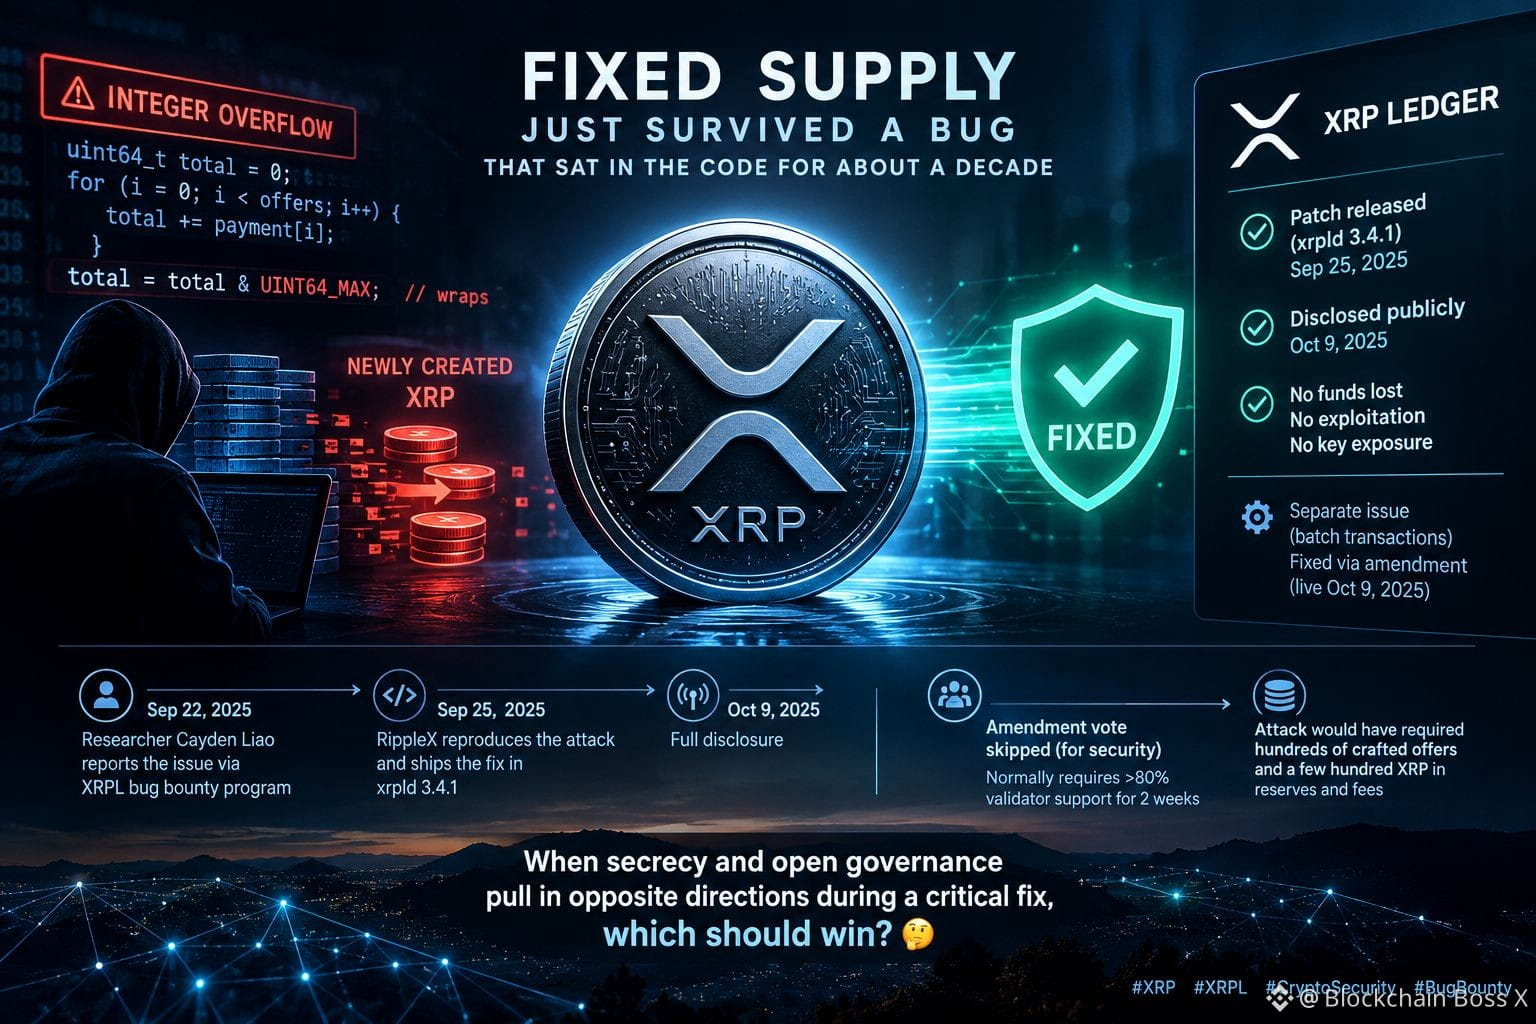
Diễn biến như sau: nhà nghiên cứu Cayden Liao báo cáo sự cố thông qua chương trình săn lỗi của XRPL vào ngày 22 tháng 9. Đây là lỗi tràn số nguyên trong bộ máy thanh toán: khi một khoản thanh toán khớp với nhiều lệnh chào bán trên DEX, phép tính 64 bit không được kiểm tra có thể bị tràn, khiến tổng số giảm xuống trong khi người bán vẫn nhận đủ số tiền, còn phần chênh lệch trở thành XRP mới được tạo ra và có thể sử dụng. Lỗ hổng này có thể đã tồn tại từ năm 2015. RippleX tái hiện cuộc tấn công và phát hành bản vá trong xrpld 3.4.1 vào ngày 25 tháng 9, sau đó công bố toàn bộ thông tin vào ngày 9 tháng 10. Theo báo cáo, việc khai thác cần hàng trăm lệnh chào bán được tạo riêng cùng vài trăm XRP để dự trữ và trả phí; nhóm không tìm thấy bằng chứng về việc lỗ hổng bị khai thác, thất thoát tiền hay lộ khóa. Một sự cố khác, có mức độ nghiêm trọng thấp hơn liên quan đến giao dịch theo lô, cũng đã được khắc phục bằng một sửa đổi có hiệu lực ngay trong ngày đó.
Vì sao điều này quan trọng? Bản vá đã bỏ qua quy trình bỏ phiếu sửa đổi thông thường, vốn thường yêu cầu hơn 80% người xác thực ủng hộ trong hai tuần, vì việc bỏ phiếu công khai có thể khiến điểm yếu bị lộ. Đây là một quyết định bảo mật hợp lý, nhưng cũng cho thấy niềm tin phụ thuộc nhiều đến mức nào vào các nhà phát triển cốt lõi và việc các đơn vị vận hành nhanh chóng nâng cấp. Điều đó cũng cho thấy chương trình săn lỗi đang phát huy tác dụng.
Khi tính bảo mật và quản trị công khai xung đột trong lúc cần khắc phục một lỗi nghiêm trọng, bên nào nên được ưu tiên? 🤔
#xrp #XRPL #CryptoSecurity #BugBounty
$XRP $MAGIC $LUMIA
{future}(LUMIAUSDT)
{future}(MAGICUSDT)
{future}(XRPUSDT)
#xrpledgerpatchesxrpcreationbug
Nguồn cung cố định của XRP vừa vượt qua một lỗi tồn tại trong mã khoảng một thập kỷ
“Nguồn cung cố định” là một trong những tuyên bố mạnh mẽ nhất trong lĩnh vực tiền mã hóa. Tuần này, XRP Ledger tiết lộ một lỗ hổng có thể đã thử thách tuyên bố đó.
Diễn biến như sau: nhà nghiên cứu Cayden Liao báo cáo sự cố thông qua chương trình săn lỗi của XRPL vào ngày 22 tháng 9. Đây là lỗi tràn số nguyên trong bộ máy thanh toán: khi một khoản thanh toán khớp với nhiều lệnh chào bán trên DEX, phép tính 64 bit không được kiểm tra có thể bị tràn, khiến tổng số giảm xuống trong khi người bán vẫn nhận đủ số tiền, còn phần chênh lệch trở thành XRP mới được tạo ra và có thể sử dụng. Lỗ hổng này có thể đã tồn tại từ năm 2015. RippleX tái hiện cuộc tấn công và phát hành bản vá trong xrpld 3.4.1 vào ngày 25 tháng 9, sau đó công bố toàn bộ thông tin vào ngày 9 tháng 10. Theo báo cáo, việc khai thác cần hàng trăm lệnh chào bán được tạo riêng cùng vài trăm XRP để dự trữ và trả phí; nhóm không tìm thấy bằng chứng về việc lỗ hổng bị khai thác, thất thoát tiền hay lộ khóa. Một sự cố khác, có mức độ nghiêm trọng thấp hơn liên quan đến giao dịch theo lô, cũng đã được khắc phục bằng một sửa đổi có hiệu lực ngay trong ngày đó.
Vì sao điều này quan trọng? Bản vá đã bỏ qua quy trình bỏ phiếu sửa đổi thông thường, vốn thường yêu cầu hơn 80% người xác thực ủng hộ trong hai tuần, vì việc bỏ phiếu công khai có thể khiến điểm yếu bị lộ. Đây là một quyết định bảo mật hợp lý, nhưng cũng cho thấy niềm tin phụ thuộc nhiều đến mức nào vào các nhà phát triển cốt lõi và việc các đơn vị vận hành nhanh chóng nâng cấp. Điều đó cũng cho thấy chương trình săn lỗi đang phát huy tác dụng.
Khi tính bảo mật và quản trị công khai xung đột trong lúc cần khắc phục một lỗi nghiêm trọng, bên nào nên được ưu tiên? 🤔
#xrp #XRPL #CryptoSecurity #BugBounty
$XRP $MAGIC $LUMIA
Nguồn cung cố định của XRP vừa vượt qua một lỗi tồn tại trong mã khoảng một thập kỷ
“Nguồn cung cố định” là một trong những tuyên bố mạnh mẽ nhất trong lĩnh vực tiền mã hóa. Tuần này, XRP Ledger tiết lộ một lỗ hổng có thể đã thử thách tuyên bố đó.
Diễn biến như sau: nhà nghiên cứu Cayden Liao báo cáo sự cố thông qua chương trình săn lỗi của XRPL vào ngày 22 tháng 9. Đây là lỗi tràn số nguyên trong bộ máy thanh toán: khi một khoản thanh toán khớp với nhiều lệnh chào bán trên DEX, phép tính 64 bit không được kiểm tra có thể bị tràn, khiến tổng số giảm xuống trong khi người bán vẫn nhận đủ số tiền, còn phần chênh lệch trở thành XRP mới được tạo ra và có thể sử dụng. Lỗ hổng này có thể đã tồn tại từ năm 2015. RippleX tái hiện cuộc tấn công và phát hành bản vá trong xrpld 3.4.1 vào ngày 25 tháng 9, sau đó công bố toàn bộ thông tin vào ngày 9 tháng 10. Theo báo cáo, việc khai thác cần hàng trăm lệnh chào bán được tạo riêng cùng vài trăm XRP để dự trữ và trả phí; nhóm không tìm thấy bằng chứng về việc lỗ hổng bị khai thác, thất thoát tiền hay lộ khóa. Một sự cố khác, có mức độ nghiêm trọng thấp hơn liên quan đến giao dịch theo lô, cũng đã được khắc phục bằng một sửa đổi có hiệu lực ngay trong ngày đó.
Vì sao điều này quan trọng? Bản vá đã bỏ qua quy trình bỏ phiếu sửa đổi thông thường, vốn thường yêu cầu hơn 80% người xác thực ủng hộ trong hai tuần, vì việc bỏ phiếu công khai có thể khiến điểm yếu bị lộ. Đây là một quyết định bảo mật hợp lý, nhưng cũng cho thấy niềm tin phụ thuộc nhiều đến mức nào vào các nhà phát triển cốt lõi và việc các đơn vị vận hành nhanh chóng nâng cấp. Điều đó cũng cho thấy chương trình săn lỗi đang phát huy tác dụng.
Khi tính bảo mật và quản trị công khai xung đột trong lúc cần khắc phục một lỗi nghiêm trọng, bên nào nên được ưu tiên? 🤔
#xrp #XRPL #CryptoSecurity #BugBounty
$XRP $MAGIC $LUMIA
1.6k
$ETH AI TÌM THẤY MỘT LỖI THẬT — NHƯNG HẦU HẾT CÁC VẤN ĐỀ ĐƯỢC gắn cờ LÀ SAI 💎
Nhóm Bảo mật Giao thức của Ethereum Foundation đã triển khai các tác nhân AI phối hợp để thử nghiệm phần mềm hệ thống, mã mật mã và hợp đồng thông minh. Công nghệ này đã phát hiện một lỗi có thể bị khai thác từ xa gây sập trong thành phần gossipsub của libp2p — vốn đã được vá. Tuy nhiên, phần lớn tuyệt đối các báo cáo lỗi do AI tạo ra đều là báo cáo dương tính giả, trùng lặp hoặc nằm ngoài phạm vi.
Nút thắt hiện đã chuyển từ việc tạo giả thuyết sang việc kiểm chứng tính đúng đắn. Một phát hiện chỉ được coi là hợp lệ khi một nhà nghiên cứu con người độc lập tái hiện được nó trên mã nguồn đang chạy. AI là một công cụ tìm kiếm mạnh mẽ, không phải là “cơ quan phán quyết” về an ninh.
Bạn đang tin vào các cuộc kiểm toán bằng AI hay chờ xác nhận từ con người trước khi vào một vị thế?
Không phải lời khuyên tài chính. Luôn quản lý rủi ro.
#ETH #AISecurity #SmartContracts #BugBounty #Crypto
💎
$ETH AI TÌM THẤY MỘT LỖI THẬT — NHƯNG HẦU HẾT CÁC VẤN ĐỀ ĐƯỢC gắn cờ LÀ SAI 💎
Nhóm Bảo mật Giao thức của Ethereum Foundation đã triển khai các tác nhân AI phối hợp để thử nghiệm phần mềm hệ thống, mã mật mã và hợp đồng thông minh. Công nghệ này đã phát hiện một lỗi có thể bị khai thác từ xa gây sập trong thành phần gossipsub của libp2p — vốn đã được vá. Tuy nhiên, phần lớn tuyệt đối các báo cáo lỗi do AI tạo ra đều là báo cáo dương tính giả, trùng lặp hoặc nằm ngoài phạm vi.
Nút thắt hiện đã chuyển từ việc tạo giả thuyết sang việc kiểm chứng tính đúng đắn. Một phát hiện chỉ được coi là hợp lệ khi một nhà nghiên cứu con người độc lập tái hiện được nó trên mã nguồn đang chạy. AI là một công cụ tìm kiếm mạnh mẽ, không phải là “cơ quan phán quyết” về an ninh.
Bạn đang tin vào các cuộc kiểm toán bằng AI hay chờ xác nhận từ con người trước khi vào một vị thế?
Không phải lời khuyên tài chính. Luôn quản lý rủi ro.
#ETH #AISecurity #SmartContracts #BugBounty #Crypto
💎
Nhóm Bảo mật Giao thức của Ethereum Foundation đã triển khai các tác nhân AI phối hợp để thử nghiệm phần mềm hệ thống, mã mật mã và hợp đồng thông minh. Công nghệ này đã phát hiện một lỗi có thể bị khai thác từ xa gây sập trong thành phần gossipsub của libp2p — vốn đã được vá. Tuy nhiên, phần lớn tuyệt đối các báo cáo lỗi do AI tạo ra đều là báo cáo dương tính giả, trùng lặp hoặc nằm ngoài phạm vi.
Nút thắt hiện đã chuyển từ việc tạo giả thuyết sang việc kiểm chứng tính đúng đắn. Một phát hiện chỉ được coi là hợp lệ khi một nhà nghiên cứu con người độc lập tái hiện được nó trên mã nguồn đang chạy. AI là một công cụ tìm kiếm mạnh mẽ, không phải là “cơ quan phán quyết” về an ninh.
Bạn đang tin vào các cuộc kiểm toán bằng AI hay chờ xác nhận từ con người trước khi vào một vị thế?
Không phải lời khuyên tài chính. Luôn quản lý rủi ro.
#ETH #AISecurity #SmartContracts #BugBounty #Crypto
💎
11
·
--
🚨 Tuyến phòng tuyến vô hình: Làm sao các thợ săn lỗi bảo vệ vốn của bạn! 🚨
Nhiều người chỉ nhìn vào sự lên xuống của giá $BTC hoặc $ETH, nhưng điều thực sự giữ vững niềm tin vào các hệ sinh thái này chính là các cuộc kiểm toán liên tục và các chương trình Bug Bounty.
Khi phân tích logic hợp đồng và các tích hợp API để tìm lỗ hổng, tôi nhận thấy một mô hình rõ ràng: những dự án vững chắc nhất và có tiềm năng tăng giá trị lâu dài (đặc biệt trong hệ sinh thái $BNB) là những dự án đầu tư mạnh vào bảo mật và thưởng cho các nhà nghiên cứu độc lập (White Hats) khi họ tìm ra lỗi trước khi tội phạm mạng kịp khai thác.
🛡️ Mẹo vàng: Trước khi rót tiền lớn vào một giao thức, hãy kiểm tra xem họ có chương trình Bug Bounty đang hoạt động trên các nền tảng uy tín hay không. Mã nguồn đóng và không có kiểm thử là một quả bom hẹn giờ cho tiền của bạn.
Bạn có thường tìm hiểu về bảo mật và các cuộc kiểm toán của một dự án trước khi mua token không? Hãy comment bên dưới! 👇
#BugBounty $ETH #CyberSecurity #Web3 #SmartContracts #CryptoNews
🚨 Tuyến phòng tuyến vô hình: Làm sao các thợ săn lỗi bảo vệ vốn của bạn! 🚨
Nhiều người chỉ nhìn vào sự lên xuống của giá $BTC hoặc $ETH , nhưng điều thực sự giữ vững niềm tin vào các hệ sinh thái này chính là các cuộc kiểm toán liên tục và các chương trình Bug Bounty.
Khi phân tích logic hợp đồng và các tích hợp API để tìm lỗ hổng, tôi nhận thấy một mô hình rõ ràng: những dự án vững chắc nhất và có tiềm năng tăng giá trị lâu dài (đặc biệt trong hệ sinh thái $BNB) là những dự án đầu tư mạnh vào bảo mật và thưởng cho các nhà nghiên cứu độc lập (White Hats) khi họ tìm ra lỗi trước khi tội phạm mạng kịp khai thác.
🛡️ Mẹo vàng: Trước khi rót tiền lớn vào một giao thức, hãy kiểm tra xem họ có chương trình Bug Bounty đang hoạt động trên các nền tảng uy tín hay không. Mã nguồn đóng và không có kiểm thử là một quả bom hẹn giờ cho tiền của bạn.
Bạn có thường tìm hiểu về bảo mật và các cuộc kiểm toán của một dự án trước khi mua token không? Hãy comment bên dưới! 👇
#BugBounty $ETH #CyberSecurity #Web3 #SmartContracts #CryptoNews
Nhiều người chỉ nhìn vào sự lên xuống của giá $BTC hoặc $ETH , nhưng điều thực sự giữ vững niềm tin vào các hệ sinh thái này chính là các cuộc kiểm toán liên tục và các chương trình Bug Bounty.
Khi phân tích logic hợp đồng và các tích hợp API để tìm lỗ hổng, tôi nhận thấy một mô hình rõ ràng: những dự án vững chắc nhất và có tiềm năng tăng giá trị lâu dài (đặc biệt trong hệ sinh thái $BNB) là những dự án đầu tư mạnh vào bảo mật và thưởng cho các nhà nghiên cứu độc lập (White Hats) khi họ tìm ra lỗi trước khi tội phạm mạng kịp khai thác.
🛡️ Mẹo vàng: Trước khi rót tiền lớn vào một giao thức, hãy kiểm tra xem họ có chương trình Bug Bounty đang hoạt động trên các nền tảng uy tín hay không. Mã nguồn đóng và không có kiểm thử là một quả bom hẹn giờ cho tiền của bạn.
Bạn có thường tìm hiểu về bảo mật và các cuộc kiểm toán của một dự án trước khi mua token không? Hãy comment bên dưới! 👇
#BugBounty $ETH #CyberSecurity #Web3 #SmartContracts #CryptoNews
97
·
--
🚨 ZETACHAIN: ĐỘI NGŨ ĐÃ BỎ QUA CẢNH BÁO TRƯỚC KHI BỊ HACK $334K! 🛑💸
💥 SỰ CỐ:
Đã có thông tin rằng đội ngũ ĐÃ BỎ QUA một báo cáo lỗi trước khi vụ khai thác xảy ra! 🚨🙈
Tin tặc đã thành công trong việc rút khoảng $334,000 từ giao thức.
📄 PHÂN TÍCH HẬU QUẢ:
Báo cáo chính thức chỉ ra sự thất bại nghiêm trọng trong giao tiếp và kiểm tra an ninh.
Họ đã bỏ lỡ tín hiệu đỏ có thể ngăn chặn thiệt hại hoàn toàn! ⚠️🔍
⚠️ BÀI HỌC:
Ngay cả những dự án lớn cũng có thể thất bại nếu không lắng nghe các cảnh báo an ninh! 🛡️📉
$ZETA
#ZetaChain #Hack #Security #BugBounty #PostMortem
🚨 ZETACHAIN: ĐỘI NGŨ ĐÃ BỎ QUA CẢNH BÁO TRƯỚC KHI BỊ HACK $334K! 🛑💸
💥 SỰ CỐ:
Đã có thông tin rằng đội ngũ ĐÃ BỎ QUA một báo cáo lỗi trước khi vụ khai thác xảy ra! 🚨🙈
Tin tặc đã thành công trong việc rút khoảng $334,000 từ giao thức.
📄 PHÂN TÍCH HẬU QUẢ:
Báo cáo chính thức chỉ ra sự thất bại nghiêm trọng trong giao tiếp và kiểm tra an ninh.
Họ đã bỏ lỡ tín hiệu đỏ có thể ngăn chặn thiệt hại hoàn toàn! ⚠️🔍
⚠️ BÀI HỌC:
Ngay cả những dự án lớn cũng có thể thất bại nếu không lắng nghe các cảnh báo an ninh! 🛡️📉
$ZETA
#ZetaChain #Hack #Security #BugBounty #PostMortem
💥 SỰ CỐ:
Đã có thông tin rằng đội ngũ ĐÃ BỎ QUA một báo cáo lỗi trước khi vụ khai thác xảy ra! 🚨🙈
Tin tặc đã thành công trong việc rút khoảng $334,000 từ giao thức.
📄 PHÂN TÍCH HẬU QUẢ:
Báo cáo chính thức chỉ ra sự thất bại nghiêm trọng trong giao tiếp và kiểm tra an ninh.
Họ đã bỏ lỡ tín hiệu đỏ có thể ngăn chặn thiệt hại hoàn toàn! ⚠️🔍
⚠️ BÀI HỌC:
Ngay cả những dự án lớn cũng có thể thất bại nếu không lắng nghe các cảnh báo an ninh! 🛡️📉
$ZETA
#ZetaChain #Hack #Security #BugBounty #PostMortem
30

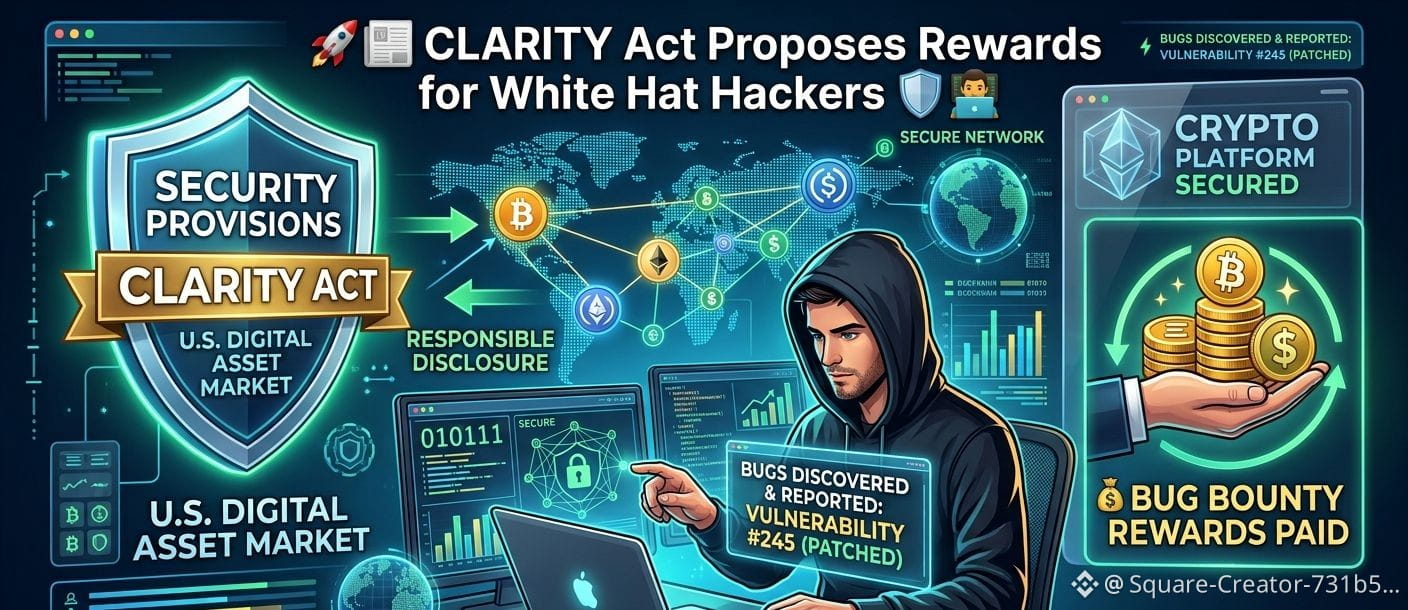
🚀📰 Dự luật CLARITY đề xuất phần thưởng cho tin tặc mũ trắng 🛡️👨💻
🚨 Bản dự thảo mới của Đạo luật CLARITY về Thị trường Tài sản Kỹ thuật số của Hoa Kỳ bao gồm các điều khoản nhằm khuyến khích và bảo vệ những tin tặc mũ trắng phát hiện và báo cáo có trách nhiệm các lỗ hổng bảo mật trong mạng blockchain và các nền tảng crypto. 🛡️🔍 Đề xuất này hướng đến việc tăng cường an ninh mạng trong ngành tài sản kỹ thuật số bằng cách thúc đẩy công bố có trách nhiệm thay vì khai thác.
💰 Theo đề xuất, các dự án crypto có thể trao thưởng cho các nhà nghiên cứu bảo mật đạo đức thông qua các chương trình bug bounty (tiêu chuẩn/giải thưởng bắt lỗi) có cấu trúc, tạo động lực để tin tặc mũ trắng báo cáo lỗ hổng trước khi chúng có thể bị các đối tượng độc hại khai thác. Những người ủng hộ cho rằng điều này sẽ nâng cao niềm tin, bảo vệ tiền của người dùng và làm cho hệ sinh thái crypto an toàn hơn.
#CLARITYAct 🏛️ #WhiteHatHackers 🛡️#Blockchain 🌐 #CyberSecurity 🔐#BugBounty #Innovation ✨
🚀📰 Dự luật CLARITY đề xuất phần thưởng cho tin tặc mũ trắng 🛡️👨💻
🚨 Bản dự thảo mới của Đạo luật CLARITY về Thị trường Tài sản Kỹ thuật số của Hoa Kỳ bao gồm các điều khoản nhằm khuyến khích và bảo vệ những tin tặc mũ trắng phát hiện và báo cáo có trách nhiệm các lỗ hổng bảo mật trong mạng blockchain và các nền tảng crypto. 🛡️🔍 Đề xuất này hướng đến việc tăng cường an ninh mạng trong ngành tài sản kỹ thuật số bằng cách thúc đẩy công bố có trách nhiệm thay vì khai thác.
💰 Theo đề xuất, các dự án crypto có thể trao thưởng cho các nhà nghiên cứu bảo mật đạo đức thông qua các chương trình bug bounty (tiêu chuẩn/giải thưởng bắt lỗi) có cấu trúc, tạo động lực để tin tặc mũ trắng báo cáo lỗ hổng trước khi chúng có thể bị các đối tượng độc hại khai thác. Những người ủng hộ cho rằng điều này sẽ nâng cao niềm tin, bảo vệ tiền của người dùng và làm cho hệ sinh thái crypto an toàn hơn.
#CLARITYAct 🏛️ #WhiteHatHackers 🛡️#Blockchain 🌐 #CyberSecurity 🔐#BugBounty #Innovation ✨
🚨 Bản dự thảo mới của Đạo luật CLARITY về Thị trường Tài sản Kỹ thuật số của Hoa Kỳ bao gồm các điều khoản nhằm khuyến khích và bảo vệ những tin tặc mũ trắng phát hiện và báo cáo có trách nhiệm các lỗ hổng bảo mật trong mạng blockchain và các nền tảng crypto. 🛡️🔍 Đề xuất này hướng đến việc tăng cường an ninh mạng trong ngành tài sản kỹ thuật số bằng cách thúc đẩy công bố có trách nhiệm thay vì khai thác.
💰 Theo đề xuất, các dự án crypto có thể trao thưởng cho các nhà nghiên cứu bảo mật đạo đức thông qua các chương trình bug bounty (tiêu chuẩn/giải thưởng bắt lỗi) có cấu trúc, tạo động lực để tin tặc mũ trắng báo cáo lỗ hổng trước khi chúng có thể bị các đối tượng độc hại khai thác. Những người ủng hộ cho rằng điều này sẽ nâng cao niềm tin, bảo vệ tiền của người dùng và làm cho hệ sinh thái crypto an toàn hơn.
#CLARITYAct 🏛️ #WhiteHatHackers 🛡️#Blockchain 🌐 #CyberSecurity 🔐#BugBounty #Innovation ✨
1
77
🔥 Trong khi “crypto Twitter” gào thét “ZetaChain bị hack” và hối thúc bán tháo hoảng loạn, các chỉ số on‑chain mà những smart wallet thông minh nhất theo dõi lại kể một câu chuyện hoàn toàn khác.
📊 Vụ khai thác đã “thất thoát” 334K đô, nhưng các token đang tăng mạnh trên BSC vẫn đang bứt tốc – HONon +1,3% và AKE +8,5% – trong khi #Solana smart wallets như MINI và GTAVI đang mua ròng, với MINI tăng 5,07% trên ba ví. Trong lúc đó, #BTC đang nằm ở mức 80.710 đô với RSI 65,2 và tín hiệu MACD cắt lên mang tính tích cực, còn #ETH ở 2.509 đô, RSI 64,5 — cả hai đang “chạm thử” dải Bollinger trên. #BugBounty Hậu quả của vụ việc này vẫn chưa làm xấu đi tâm lý risk‑on chung, hiện đang ở mức Greed 74/100.
💡 Điều này cho thấy dòng vốn đang được phân bổ lại từ các giao thức cross‑chain dễ tổn thương sang các tài sản layer‑1 có độ tin cậy cao hơn, củng cố chu kỳ tăng giá hiện tại thay vì kích hoạt một cú sập.
👀 Hãy để ý đến tỷ lệ dòng tiền vào từ #Solana smart‑wallet trong tuần này — nếu tín hiệu mua ròng tăng lên, nó có thể báo hiệu “chặng tiếp theo” của đợt tăng.
❓ Nếu tiền thông minh đã bắt đầu đổi hướng, vậy điều đó nói gì về các điểm vào mới của làn sóng tổ chức tiếp theo?
🔥 Trong khi “crypto Twitter” gào thét “ZetaChain bị hack” và hối thúc bán tháo hoảng loạn, các chỉ số on‑chain mà những smart wallet thông minh nhất theo dõi lại kể một câu chuyện hoàn toàn khác.
📊 Vụ khai thác đã “thất thoát” 334K đô, nhưng các token đang tăng mạnh trên BSC vẫn đang bứt tốc – HONon +1,3% và AKE +8,5% – trong khi #Solana smart wallets như MINI và GTAVI đang mua ròng, với MINI tăng 5,07% trên ba ví. Trong lúc đó, #BTC đang nằm ở mức 80.710 đô với RSI 65,2 và tín hiệu MACD cắt lên mang tính tích cực, còn #ETH ở 2.509 đô, RSI 64,5 — cả hai đang “chạm thử” dải Bollinger trên. #BugBounty Hậu quả của vụ việc này vẫn chưa làm xấu đi tâm lý risk‑on chung, hiện đang ở mức Greed 74/100.
💡 Điều này cho thấy dòng vốn đang được phân bổ lại từ các giao thức cross‑chain dễ tổn thương sang các tài sản layer‑1 có độ tin cậy cao hơn, củng cố chu kỳ tăng giá hiện tại thay vì kích hoạt một cú sập.
👀 Hãy để ý đến tỷ lệ dòng tiền vào từ #Solana smart‑wallet trong tuần này — nếu tín hiệu mua ròng tăng lên, nó có thể báo hiệu “chặng tiếp theo” của đợt tăng.
❓ Nếu tiền thông minh đã bắt đầu đổi hướng, vậy điều đó nói gì về các điểm vào mới của làn sóng tổ chức tiếp theo?
📊 Vụ khai thác đã “thất thoát” 334K đô, nhưng các token đang tăng mạnh trên BSC vẫn đang bứt tốc – HONon +1,3% và AKE +8,5% – trong khi #Solana smart wallets như MINI và GTAVI đang mua ròng, với MINI tăng 5,07% trên ba ví. Trong lúc đó, #BTC đang nằm ở mức 80.710 đô với RSI 65,2 và tín hiệu MACD cắt lên mang tính tích cực, còn #ETH ở 2.509 đô, RSI 64,5 — cả hai đang “chạm thử” dải Bollinger trên. #BugBounty Hậu quả của vụ việc này vẫn chưa làm xấu đi tâm lý risk‑on chung, hiện đang ở mức Greed 74/100.
💡 Điều này cho thấy dòng vốn đang được phân bổ lại từ các giao thức cross‑chain dễ tổn thương sang các tài sản layer‑1 có độ tin cậy cao hơn, củng cố chu kỳ tăng giá hiện tại thay vì kích hoạt một cú sập.
👀 Hãy để ý đến tỷ lệ dòng tiền vào từ #Solana smart‑wallet trong tuần này — nếu tín hiệu mua ròng tăng lên, nó có thể báo hiệu “chặng tiếp theo” của đợt tăng.
❓ Nếu tiền thông minh đã bắt đầu đổi hướng, vậy điều đó nói gì về các điểm vào mới của làn sóng tổ chức tiếp theo?
109
·
--
Tăng giá
Đã xác minh
#ZcashApproves$1.5MBugBounty
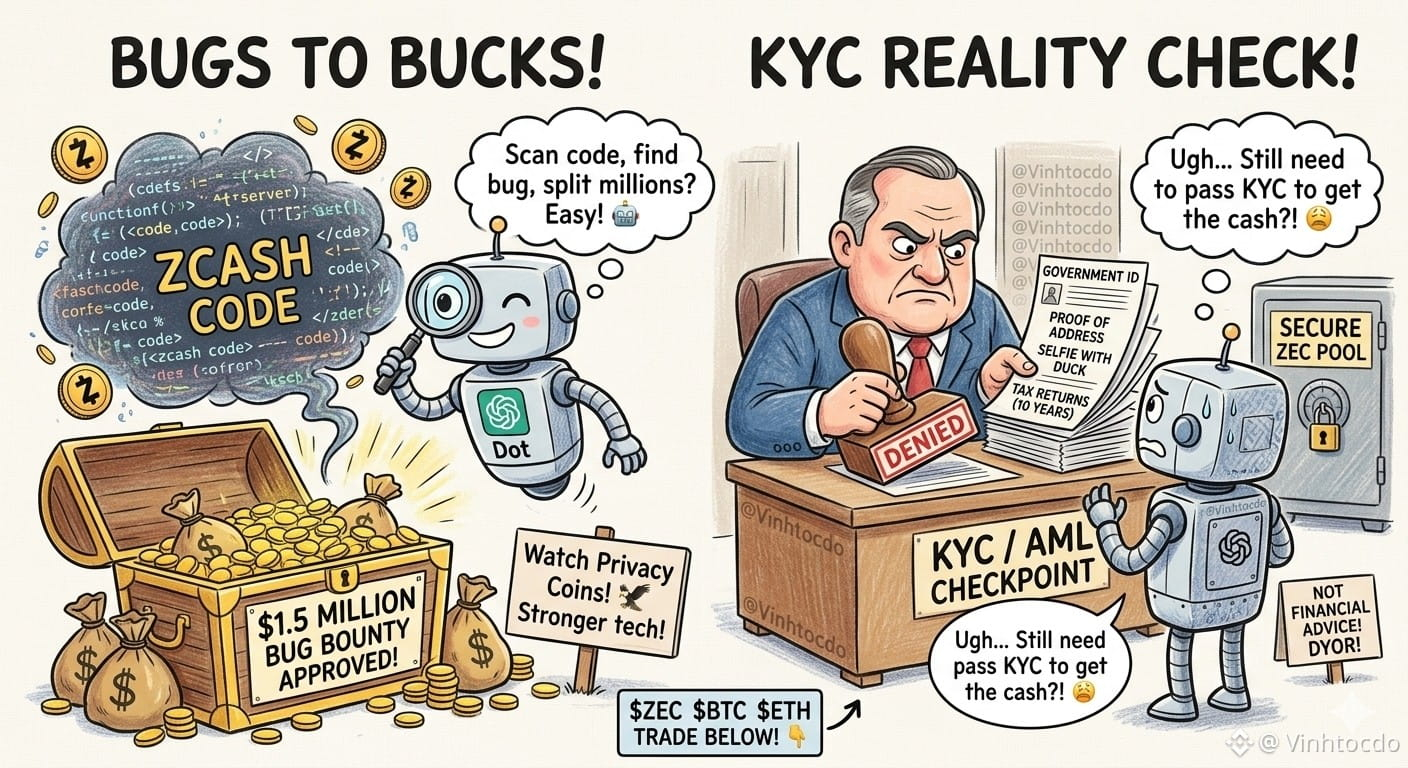
Tin lớn: Zcash vừa phê duyệt một khoản tiền thưởng lỗi trị giá khổng lồ 1,5 triệu USD cho nhà nghiên cứu Taylor Hornby! 💰 Chờ đã—liệu chúng ta có thể triển khai “Dots” agent mới của OpenAI để quét mã, tìm ra các lỗi và chia sẻ hàng triệu đô đó không? Nếu chỉ dễ như vậy! 🤖 Các gã khổng lồ công nghệ đang nâng cấp bảo mật, và Zcash đang trả giá cao để giữ an toàn cho “quỹ” quyền riêng tư của mình.
Các trader nhớ rằng người nhận vẫn cần phải hoàn tất KYC để nhận số tiền đó.
Các trader nên làm gì?
1️⃣ Theo dõi sát các đồng coin thuộc mảng quyền riêng tư như một “cú ưng” khi các bản nâng cấp bảo mật được triển khai.
2️⃣ Theo dõi các mốc quan trọng của mạng—công nghệ mạnh hơn đồng nghĩa nền tảng vững hơn.
Không phải lời khuyên tài chính! DYOR!
Bấm vào mục giao dịch bên dưới để ủng hộ mình!👇
$ZEC
{future}(ZECUSDT)
$BTC
{future}(BTCUSDT)
$ETH
{future}(ETHUSDT)
Dùng mã VINHTOCDO hoặc liên kết: [https://www.binance.com/register?ref=VINHTOCDO](https://www.binance.com/register?ref=VINHTOCDO)
#zcash #CryptoSecurity #BugBounty #PrivacyCoins #VINHTOCDO
#ZcashApproves$1.5MBugBounty
Tin lớn: Zcash vừa phê duyệt một khoản tiền thưởng lỗi trị giá khổng lồ 1,5 triệu USD cho nhà nghiên cứu Taylor Hornby! 💰 Chờ đã—liệu chúng ta có thể triển khai “Dots” agent mới của OpenAI để quét mã, tìm ra các lỗi và chia sẻ hàng triệu đô đó không? Nếu chỉ dễ như vậy! 🤖 Các gã khổng lồ công nghệ đang nâng cấp bảo mật, và Zcash đang trả giá cao để giữ an toàn cho “quỹ” quyền riêng tư của mình.
Các trader nhớ rằng người nhận vẫn cần phải hoàn tất KYC để nhận số tiền đó.
Các trader nên làm gì?
1️⃣ Theo dõi sát các đồng coin thuộc mảng quyền riêng tư như một “cú ưng” khi các bản nâng cấp bảo mật được triển khai.
2️⃣ Theo dõi các mốc quan trọng của mạng—công nghệ mạnh hơn đồng nghĩa nền tảng vững hơn.
Không phải lời khuyên tài chính! DYOR!
Bấm vào mục giao dịch bên dưới để ủng hộ mình!👇
$ZEC
$BTC
$ETH
Dùng mã VINHTOCDO hoặc liên kết: https://www.binance.com/register?ref=VINHTOCDO
#zcash #CryptoSecurity #BugBounty #PrivacyCoins #VINHTOCDO
Tin lớn: Zcash vừa phê duyệt một khoản tiền thưởng lỗi trị giá khổng lồ 1,5 triệu USD cho nhà nghiên cứu Taylor Hornby! 💰 Chờ đã—liệu chúng ta có thể triển khai “Dots” agent mới của OpenAI để quét mã, tìm ra các lỗi và chia sẻ hàng triệu đô đó không? Nếu chỉ dễ như vậy! 🤖 Các gã khổng lồ công nghệ đang nâng cấp bảo mật, và Zcash đang trả giá cao để giữ an toàn cho “quỹ” quyền riêng tư của mình.
Các trader nhớ rằng người nhận vẫn cần phải hoàn tất KYC để nhận số tiền đó.
Các trader nên làm gì?
1️⃣ Theo dõi sát các đồng coin thuộc mảng quyền riêng tư như một “cú ưng” khi các bản nâng cấp bảo mật được triển khai.
2️⃣ Theo dõi các mốc quan trọng của mạng—công nghệ mạnh hơn đồng nghĩa nền tảng vững hơn.
Không phải lời khuyên tài chính! DYOR!
Bấm vào mục giao dịch bên dưới để ủng hộ mình!👇
$ZEC
$BTC
$ETH
Dùng mã VINHTOCDO hoặc liên kết: https://www.binance.com/register?ref=VINHTOCDO
#zcash #CryptoSecurity #BugBounty #PrivacyCoins #VINHTOCDO
2
248

$APT VULNERABILITY EXPOSED $700B RISK – BUT FIXED IN HOURS 🔥
Một lỗ hổng nghiêm trọng “stale-cache” đã được phát hiện trong Aptos Move VM từ tháng Hai. Về mặt lý thuyết, lỗ hổng này có thể đặt $700 tỷ tài sản crypto vào nguy cơ — bao gồm các cầu nối (bridges), stablecoin và các giao thức DeFi. Nhưng điểm mấu chốt là: đội ngũ Aptos đã vá mainnet chỉ trong vài giờ kể từ khi thông tin được công bố. Không có bất kỳ số tiền người dùng nào bị mất.
Một công ty an ninh độc lập, Grego AI, ước tính khoảng $250 triệu TVL đã có nguy cơ trực tiếp, dù khả năng khai thác trong điều kiện thực tế là rất thấp. Chỉ với một máy chủ trị giá $3.000, một đội nhóm vẫn có thể mô phỏng tỷ lệ thành công 90% — nhưng lỗ hổng này đã không kịp đến tay kẻ tấn công.
Sự nhanh chóng và minh bạch như vậy sẽ tạo dựng niềm tin vào văn hoá bảo mật của một dự án. Điều này có làm thay đổi mức độ tin tưởng của bạn vào $APT không?
Không phải lời khuyên tài chính. Luôn quản lý rủi ro của bạn.
#APT #Security #BugBounty #CryptoNews #Vulnerability
⚡
$APT VULNERABILITY EXPOSED $700B RISK – BUT FIXED IN HOURS 🔥
Một lỗ hổng nghiêm trọng “stale-cache” đã được phát hiện trong Aptos Move VM từ tháng Hai. Về mặt lý thuyết, lỗ hổng này có thể đặt $700 tỷ tài sản crypto vào nguy cơ — bao gồm các cầu nối (bridges), stablecoin và các giao thức DeFi. Nhưng điểm mấu chốt là: đội ngũ Aptos đã vá mainnet chỉ trong vài giờ kể từ khi thông tin được công bố. Không có bất kỳ số tiền người dùng nào bị mất.
Một công ty an ninh độc lập, Grego AI, ước tính khoảng $250 triệu TVL đã có nguy cơ trực tiếp, dù khả năng khai thác trong điều kiện thực tế là rất thấp. Chỉ với một máy chủ trị giá $3.000, một đội nhóm vẫn có thể mô phỏng tỷ lệ thành công 90% — nhưng lỗ hổng này đã không kịp đến tay kẻ tấn công.
Sự nhanh chóng và minh bạch như vậy sẽ tạo dựng niềm tin vào văn hoá bảo mật của một dự án. Điều này có làm thay đổi mức độ tin tưởng của bạn vào $APT không?
Không phải lời khuyên tài chính. Luôn quản lý rủi ro của bạn.
#APT #Security #BugBounty #CryptoNews #Vulnerability
⚡
Một lỗ hổng nghiêm trọng “stale-cache” đã được phát hiện trong Aptos Move VM từ tháng Hai. Về mặt lý thuyết, lỗ hổng này có thể đặt $700 tỷ tài sản crypto vào nguy cơ — bao gồm các cầu nối (bridges), stablecoin và các giao thức DeFi. Nhưng điểm mấu chốt là: đội ngũ Aptos đã vá mainnet chỉ trong vài giờ kể từ khi thông tin được công bố. Không có bất kỳ số tiền người dùng nào bị mất.
Một công ty an ninh độc lập, Grego AI, ước tính khoảng $250 triệu TVL đã có nguy cơ trực tiếp, dù khả năng khai thác trong điều kiện thực tế là rất thấp. Chỉ với một máy chủ trị giá $3.000, một đội nhóm vẫn có thể mô phỏng tỷ lệ thành công 90% — nhưng lỗ hổng này đã không kịp đến tay kẻ tấn công.
Sự nhanh chóng và minh bạch như vậy sẽ tạo dựng niềm tin vào văn hoá bảo mật của một dự án. Điều này có làm thay đổi mức độ tin tưởng của bạn vào $APT không?
Không phải lời khuyên tài chính. Luôn quản lý rủi ro của bạn.
#APT #Security #BugBounty #CryptoNews #Vulnerability
⚡
40
Đăng nhập để khám phá thêm nội dung
Tham gia cùng người dùng tiền mã hóa toàn cầu trên Binance Square
⚡️ Nhận thông tin mới nhất và hữu ích về tiền mã hóa.
💬 Được tin cậy bởi sàn giao dịch tiền mã hóa lớn nhất thế giới.
👍 Khám phá những thông tin chuyên sâu thực tế từ những nhà sáng tạo đã xác minh.
Email / Số điện thoại
Chủ đề thịnh hành
1
#TinFed
391,695 lượt xem
1,092 đang thảo luận
2
#TheoDõiFOMC
320,000 lượt xem
1,369 đang thảo luận
3
#USMidterms-WhatAreMarketsExpecting?
80,286 lượt xem
731 đang thảo luận
4
#USOctoberNFP-AreRateCutsStillPossible
242,315 lượt xem
1,909 đang thảo luận
5
#AMDBeatsExpectations-AINarrativeContinues
19,617 lượt xem
279 đang thảo luận
6
#BinanceIncidentReport
240,047 lượt xem
1,336 đang thảo luận
7
#AnthropicIPOPricedDownasInvestorsEye$1.5T
14,798 lượt xem
105 đang thảo luận
8
#37thQuarterlyBNBBurnRemoves1.64MillionBNB
11 lượt xem
5 đang thảo luận
9
#BinanceReopensWithdrawalsForMoreAssets
356,122 lượt xem
2,346 đang thảo luận
10
#HongKongToLicenseVirtualAssetCustodyAndAdvisory
2,476 lượt xem
78 đang thảo luận