
#walletsecurity
walletsecurity
176,404 lượt xem
458 đang thảo luận
Phổ biến
Mới nhất

·
--
Xem bản dịch
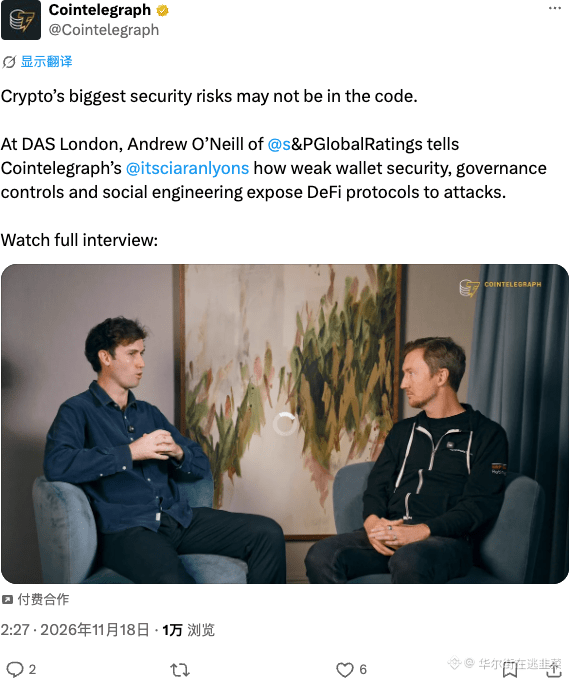
摩根士丹利高管直言,加密圈最大的安全漏洞不在代码,而在钱包安全差、治理失控和社会工程。天天盯着代码审计,结果连私钥管理得一塌糊涂,这种“人为刀俎我为鱼肉”才最致命。
#DeFi #WalletSecurity
摩根士丹利高管直言,加密圈最大的安全漏洞不在代码,而在钱包安全差、治理失控和社会工程。天天盯着代码审计,结果连私钥管理得一塌糊涂,这种“人为刀俎我为鱼肉”才最致命。
#DeFi #WalletSecurity
#DeFi #WalletSecurity
8

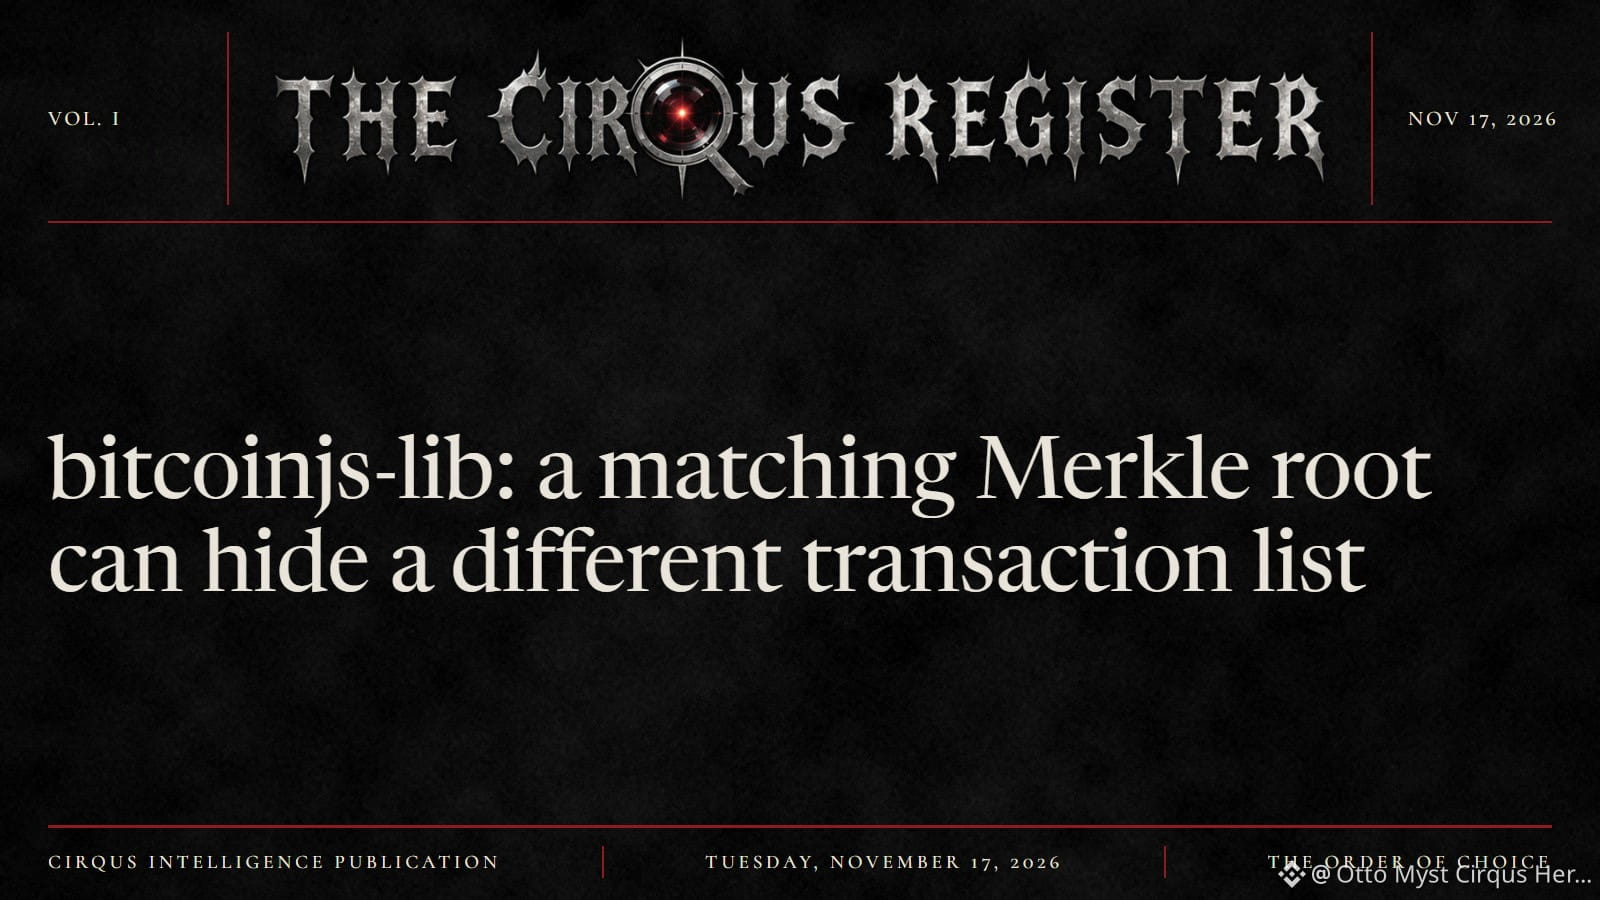
Gốc Merkle trùng khớp không còn chứng minh rằng các giao dịch giống nhau.
Khuyến cáo GHSA-8vv3-6qpc-gpw6 (CVSS 9.3): hàm checkTxRoots của bitcoinjs-lib bỏ sót các giao dịch trùng lặp dùng để đệm cho tầng Merkle có số nút lẻ. Một nút ngang hàng có thể gửi một khối chứa danh sách giao dịch khác nhưng có cùng gốc và mã băm. Không cần đào.
Vì sao điều này quan trọng với $BTC nhà phát triển: các ứng dụng SPV, trình khám phá hoặc logic nạp tiền tin cậy checkTxRoots có thể ghi nhận một khoản nạp hai lần.
Cần làm gì:
• Kiểm tra tệp lockfile
• Nâng cấp lên 5.2.1, 6.1.8 hoặc 7.0.2
• Các phiên bản thấp hơn v5 không có bản vá
• Đừng chỉ đưa mã băm của khối vào danh sách chặn để phản hồi: việc đó có thể khiến một khối hợp lệ bị từ chối
Kết luận: ĐÃ ĐƯỢC CHỨNG MINH, độ tin cậy: cao.
Điểm cần theo dõi: nếu đến ngày 16 tháng 12 năm 2026, khuyến cáo vẫn chưa liệt kê bản sửa lỗi cho các phiên bản thấp hơn v5, người dùng các phiên bản đó phải chuyển đổi, không nên chờ bản vá.
Tín hiệu #004 từ Cirqus Intelligence. Nihil sine probatione.
Logic nạp tiền của bạn có xác minh chính danh sách giao dịch không, hay chỉ kiểm tra xem gốc của nó có vẻ đúng?
#Bitcoin #WalletSecurity #bitcoinjs #AnNinhTienMaHoa
Gốc Merkle trùng khớp không còn chứng minh rằng các giao dịch giống nhau.
Khuyến cáo GHSA-8vv3-6qpc-gpw6 (CVSS 9.3): hàm checkTxRoots của bitcoinjs-lib bỏ sót các giao dịch trùng lặp dùng để đệm cho tầng Merkle có số nút lẻ. Một nút ngang hàng có thể gửi một khối chứa danh sách giao dịch khác nhưng có cùng gốc và mã băm. Không cần đào.
Vì sao điều này quan trọng với $BTC nhà phát triển: các ứng dụng SPV, trình khám phá hoặc logic nạp tiền tin cậy checkTxRoots có thể ghi nhận một khoản nạp hai lần.
Cần làm gì:
• Kiểm tra tệp lockfile
• Nâng cấp lên 5.2.1, 6.1.8 hoặc 7.0.2
• Các phiên bản thấp hơn v5 không có bản vá
• Đừng chỉ đưa mã băm của khối vào danh sách chặn để phản hồi: việc đó có thể khiến một khối hợp lệ bị từ chối
Kết luận: ĐÃ ĐƯỢC CHỨNG MINH, độ tin cậy: cao.
Điểm cần theo dõi: nếu đến ngày 16 tháng 12 năm 2026, khuyến cáo vẫn chưa liệt kê bản sửa lỗi cho các phiên bản thấp hơn v5, người dùng các phiên bản đó phải chuyển đổi, không nên chờ bản vá.
Tín hiệu #004 từ Cirqus Intelligence. Nihil sine probatione.
Logic nạp tiền của bạn có xác minh chính danh sách giao dịch không, hay chỉ kiểm tra xem gốc của nó có vẻ đúng?
#Bitcoin #WalletSecurity #bitcoinjs #AnNinhTienMaHoa
Khuyến cáo GHSA-8vv3-6qpc-gpw6 (CVSS 9.3): hàm checkTxRoots của bitcoinjs-lib bỏ sót các giao dịch trùng lặp dùng để đệm cho tầng Merkle có số nút lẻ. Một nút ngang hàng có thể gửi một khối chứa danh sách giao dịch khác nhưng có cùng gốc và mã băm. Không cần đào.
Vì sao điều này quan trọng với $BTC nhà phát triển: các ứng dụng SPV, trình khám phá hoặc logic nạp tiền tin cậy checkTxRoots có thể ghi nhận một khoản nạp hai lần.
Cần làm gì:
• Kiểm tra tệp lockfile
• Nâng cấp lên 5.2.1, 6.1.8 hoặc 7.0.2
• Các phiên bản thấp hơn v5 không có bản vá
• Đừng chỉ đưa mã băm của khối vào danh sách chặn để phản hồi: việc đó có thể khiến một khối hợp lệ bị từ chối
Kết luận: ĐÃ ĐƯỢC CHỨNG MINH, độ tin cậy: cao.
Điểm cần theo dõi: nếu đến ngày 16 tháng 12 năm 2026, khuyến cáo vẫn chưa liệt kê bản sửa lỗi cho các phiên bản thấp hơn v5, người dùng các phiên bản đó phải chuyển đổi, không nên chờ bản vá.
Tín hiệu #004 từ Cirqus Intelligence. Nihil sine probatione.
Logic nạp tiền của bạn có xác minh chính danh sách giao dịch không, hay chỉ kiểm tra xem gốc của nó có vẻ đúng?
#Bitcoin #WalletSecurity #bitcoinjs #AnNinhTienMaHoa
117
🚨 Ví SAFE nghi bị lộ khóa, thất thoát 6,5 triệu USD 🧠
📊 | $BTC | $ETH | $BNB |
- Theo dõi và để lại bình luận, chia sẻ quan điểm của bạn 📈
- Ví Safe được cho là đã bị đánh cắp 6,5 triệu USD do nghi lộ khóa riêng tư
- Đồng sáng lập Zodiac cho biết sự cố bắt nguồn từ việc khóa bị lộ và thiết lập quyền ví quá rộng
- Người này nhấn mạnh lỗ hổng không xuất phát từ khiếm khuyết của hợp đồng thông minh
- Sự việc một lần nữa cho thấy tầm quan trọng của việc quản lý quyền ví và bảo mật khóa 🔥
- Vụ trộm tiền mã hóa lần này có thể khiến thị trường thận trọng trong ngắn hạn
- Nếu điều tra xác nhận đây là sự cố lộ một khóa duy nhất, tác động đến niềm tin tổng thể vào Safe có thể hạn chế
- Dự kiến các nhà đầu tư lớn sẽ tiếp tục quan sát trong ngắn hạn, động thái của cá voi có xu hướng trung lập
- Thị trường nhiều khả năng sẽ tiếp tục dao động trong ngắn hạn
- Bạn có cho rằng cần ưu tiên tăng cường quản lý bảo mật khóa riêng tư không? Hãy cùng thảo luận
- Hãy theo dõi và để lại bình luận, cùng trao đổi lý trí về những thay đổi của thị trường
#Crypto #WalletSecurity #DeFi #Whales #ChuỗiKhối
🚨 Ví SAFE nghi bị lộ khóa, thất thoát 6,5 triệu USD 🧠
📊 | $BTC | $ETH | $BNB |
- Theo dõi và để lại bình luận, chia sẻ quan điểm của bạn 📈
- Ví Safe được cho là đã bị đánh cắp 6,5 triệu USD do nghi lộ khóa riêng tư
- Đồng sáng lập Zodiac cho biết sự cố bắt nguồn từ việc khóa bị lộ và thiết lập quyền ví quá rộng
- Người này nhấn mạnh lỗ hổng không xuất phát từ khiếm khuyết của hợp đồng thông minh
- Sự việc một lần nữa cho thấy tầm quan trọng của việc quản lý quyền ví và bảo mật khóa 🔥
- Vụ trộm tiền mã hóa lần này có thể khiến thị trường thận trọng trong ngắn hạn
- Nếu điều tra xác nhận đây là sự cố lộ một khóa duy nhất, tác động đến niềm tin tổng thể vào Safe có thể hạn chế
- Dự kiến các nhà đầu tư lớn sẽ tiếp tục quan sát trong ngắn hạn, động thái của cá voi có xu hướng trung lập
- Thị trường nhiều khả năng sẽ tiếp tục dao động trong ngắn hạn
- Bạn có cho rằng cần ưu tiên tăng cường quản lý bảo mật khóa riêng tư không? Hãy cùng thảo luận
- Hãy theo dõi và để lại bình luận, cùng trao đổi lý trí về những thay đổi của thị trường
#Crypto #WalletSecurity #DeFi #Whales #ChuỗiKhối
📊 | $BTC | $ETH | $BNB |
- Theo dõi và để lại bình luận, chia sẻ quan điểm của bạn 📈
- Ví Safe được cho là đã bị đánh cắp 6,5 triệu USD do nghi lộ khóa riêng tư
- Đồng sáng lập Zodiac cho biết sự cố bắt nguồn từ việc khóa bị lộ và thiết lập quyền ví quá rộng
- Người này nhấn mạnh lỗ hổng không xuất phát từ khiếm khuyết của hợp đồng thông minh
- Sự việc một lần nữa cho thấy tầm quan trọng của việc quản lý quyền ví và bảo mật khóa 🔥
- Vụ trộm tiền mã hóa lần này có thể khiến thị trường thận trọng trong ngắn hạn
- Nếu điều tra xác nhận đây là sự cố lộ một khóa duy nhất, tác động đến niềm tin tổng thể vào Safe có thể hạn chế
- Dự kiến các nhà đầu tư lớn sẽ tiếp tục quan sát trong ngắn hạn, động thái của cá voi có xu hướng trung lập
- Thị trường nhiều khả năng sẽ tiếp tục dao động trong ngắn hạn
- Bạn có cho rằng cần ưu tiên tăng cường quản lý bảo mật khóa riêng tư không? Hãy cùng thảo luận
- Hãy theo dõi và để lại bình luận, cùng trao đổi lý trí về những thay đổi của thị trường
#Crypto #WalletSecurity #DeFi #Whales #ChuỗiKhối
124
Bạn đã từng phê duyệt nó. Nó vẫn đang hoạt động.
Việc phê duyệt token không tự hết hạn. Một lần phê duyệt áp dụng cho một hợp đồng, một token, một mạng lưới và sẽ vẫn có hiệu lực cho đến khi bạn thu hồi.
Kiểm tra nhanh:
— Tự nhập revoke.cash. Đừng nhấn vào liên kết
— Dán địa chỉ công khai của bạn. Không cần kết nối ví
— Chọn một mạng lưới. Các phê duyệt áp dụng riêng cho từng chuỗi, vì vậy hãy kiểm tra từng chuỗi bạn đã dùng, cả $ETH side và $BNB side
— Sắp xếp theo Hạn mức chi tiêu và tìm mục Không giới hạn
— Thu hồi những quyền bạn không còn sử dụng
Hãy nhớ:
— Không giới hạn đồng nghĩa với rủi ro cao hơn, chứ không phải bằng chứng bạn đã bị tấn công
— Một số ứng dụng cần quyền phê duyệt đó, vì vậy đừng thu hồi một cách mù quáng
— Mỗi lần thu hồi đều tốn phí gas
— Nếu cụm từ khôi phục của bạn bị lộ, chỉ thu hồi thôi là chưa đủ: hãy chuyển sang ví mới
Đây là hướng dẫn, không phải kết luận. Không có gì bảo đảm, cũng chẳng có gì chắc chắn.
Lần gần nhất bạn kiểm tra những gì ví của mình vẫn đang cấp quyền là khi nào?
#WalletSecurity #TokenApprovals #Web3Security #Revokecash
Bạn đã từng phê duyệt nó. Nó vẫn đang hoạt động.
Việc phê duyệt token không tự hết hạn. Một lần phê duyệt áp dụng cho một hợp đồng, một token, một mạng lưới và sẽ vẫn có hiệu lực cho đến khi bạn thu hồi.
Kiểm tra nhanh:
— Tự nhập revoke.cash. Đừng nhấn vào liên kết
— Dán địa chỉ công khai của bạn. Không cần kết nối ví
— Chọn một mạng lưới. Các phê duyệt áp dụng riêng cho từng chuỗi, vì vậy hãy kiểm tra từng chuỗi bạn đã dùng, cả $ETH side và $BNB side
— Sắp xếp theo Hạn mức chi tiêu và tìm mục Không giới hạn
— Thu hồi những quyền bạn không còn sử dụng
Hãy nhớ:
— Không giới hạn đồng nghĩa với rủi ro cao hơn, chứ không phải bằng chứng bạn đã bị tấn công
— Một số ứng dụng cần quyền phê duyệt đó, vì vậy đừng thu hồi một cách mù quáng
— Mỗi lần thu hồi đều tốn phí gas
— Nếu cụm từ khôi phục của bạn bị lộ, chỉ thu hồi thôi là chưa đủ: hãy chuyển sang ví mới
Đây là hướng dẫn, không phải kết luận. Không có gì bảo đảm, cũng chẳng có gì chắc chắn.
Lần gần nhất bạn kiểm tra những gì ví của mình vẫn đang cấp quyền là khi nào?
#WalletSecurity #TokenApprovals #Web3Security #Revokecash
Việc phê duyệt token không tự hết hạn. Một lần phê duyệt áp dụng cho một hợp đồng, một token, một mạng lưới và sẽ vẫn có hiệu lực cho đến khi bạn thu hồi.
Kiểm tra nhanh:
— Tự nhập revoke.cash. Đừng nhấn vào liên kết
— Dán địa chỉ công khai của bạn. Không cần kết nối ví
— Chọn một mạng lưới. Các phê duyệt áp dụng riêng cho từng chuỗi, vì vậy hãy kiểm tra từng chuỗi bạn đã dùng, cả $ETH side và $BNB side
— Sắp xếp theo Hạn mức chi tiêu và tìm mục Không giới hạn
— Thu hồi những quyền bạn không còn sử dụng
Hãy nhớ:
— Không giới hạn đồng nghĩa với rủi ro cao hơn, chứ không phải bằng chứng bạn đã bị tấn công
— Một số ứng dụng cần quyền phê duyệt đó, vì vậy đừng thu hồi một cách mù quáng
— Mỗi lần thu hồi đều tốn phí gas
— Nếu cụm từ khôi phục của bạn bị lộ, chỉ thu hồi thôi là chưa đủ: hãy chuyển sang ví mới
Đây là hướng dẫn, không phải kết luận. Không có gì bảo đảm, cũng chẳng có gì chắc chắn.
Lần gần nhất bạn kiểm tra những gì ví của mình vẫn đang cấp quyền là khi nào?
#WalletSecurity #TokenApprovals #Web3Security #Revokecash
1
52

·
--
🚨 $ETH THAY ĐỔI HỆ SINH THÁI: ỨNG PHÓ VỚI VIỆC BLAST NETWORK NGỪNG HOẠT ĐỘNG VÀ QUY TRÌNH KHÔI PHỤC TÀI SẢN 🔍
Những thay đổi về cấu trúc đòi hỏi sự chính xác tuyệt đối trong quản lý tài sản khi hạ tầng mạng không ngừng phát triển. Khi một giao diện ví lớn sắp ngừng hỗ trợ mạng, số dư lịch sử hiển thị trên chuỗi có thể không còn phản ánh đúng khả năng tiếp cận thanh khoản thực tế. 📊
Những người tham gia sáng suốt hiểu rằng việc giao diện ngừng hoạt động không làm mất quyền sở hữu trên lớp nền tảng. Những người nắm giữ đủ điều kiện cần gửi yêu cầu trực tiếp qua các kênh khôi phục chính thức trên Ethereum mainnet, thay vì dựa vào các bảng điều khiển giao diện cũ. 🛡️
Bảo mật vẫn là ưu tiên hàng đầu trong quá trình chuyển đổi cấu trúc. Tuyệt đối không để lộ thông tin xác thực riêng tư hoặc tương tác với các liên kết yêu cầu nhận tài sản từ bên thứ ba chưa được xác minh, giả mạo công cụ hỗ trợ. 💡 Bạn đang thực hiện những bước nào để kiểm tra mức độ rủi ro đối với tài sản lưu trữ nóng và lạnh trước ngày mạng sắp ngừng hoạt động? 🤔
⚠️ Đây không phải lời khuyên tài chính. Hãy luôn quản lý rủi ro của bạn. 🛡️
🏷️ #ETH #WalletSecurity #Crypto #SmartMoney
🦈 🔒
🚨 $ETH THAY ĐỔI HỆ SINH THÁI: ỨNG PHÓ VỚI VIỆC BLAST NETWORK NGỪNG HOẠT ĐỘNG VÀ QUY TRÌNH KHÔI PHỤC TÀI SẢN 🔍
Những thay đổi về cấu trúc đòi hỏi sự chính xác tuyệt đối trong quản lý tài sản khi hạ tầng mạng không ngừng phát triển. Khi một giao diện ví lớn sắp ngừng hỗ trợ mạng, số dư lịch sử hiển thị trên chuỗi có thể không còn phản ánh đúng khả năng tiếp cận thanh khoản thực tế. 📊
Những người tham gia sáng suốt hiểu rằng việc giao diện ngừng hoạt động không làm mất quyền sở hữu trên lớp nền tảng. Những người nắm giữ đủ điều kiện cần gửi yêu cầu trực tiếp qua các kênh khôi phục chính thức trên Ethereum mainnet, thay vì dựa vào các bảng điều khiển giao diện cũ. 🛡️
Bảo mật vẫn là ưu tiên hàng đầu trong quá trình chuyển đổi cấu trúc. Tuyệt đối không để lộ thông tin xác thực riêng tư hoặc tương tác với các liên kết yêu cầu nhận tài sản từ bên thứ ba chưa được xác minh, giả mạo công cụ hỗ trợ. 💡 Bạn đang thực hiện những bước nào để kiểm tra mức độ rủi ro đối với tài sản lưu trữ nóng và lạnh trước ngày mạng sắp ngừng hoạt động? 🤔
⚠️ Đây không phải lời khuyên tài chính. Hãy luôn quản lý rủi ro của bạn. 🛡️
🏷️ #ETH #WalletSecurity #Crypto #SmartMoney
🦈 🔒
Những thay đổi về cấu trúc đòi hỏi sự chính xác tuyệt đối trong quản lý tài sản khi hạ tầng mạng không ngừng phát triển. Khi một giao diện ví lớn sắp ngừng hỗ trợ mạng, số dư lịch sử hiển thị trên chuỗi có thể không còn phản ánh đúng khả năng tiếp cận thanh khoản thực tế. 📊
Những người tham gia sáng suốt hiểu rằng việc giao diện ngừng hoạt động không làm mất quyền sở hữu trên lớp nền tảng. Những người nắm giữ đủ điều kiện cần gửi yêu cầu trực tiếp qua các kênh khôi phục chính thức trên Ethereum mainnet, thay vì dựa vào các bảng điều khiển giao diện cũ. 🛡️
Bảo mật vẫn là ưu tiên hàng đầu trong quá trình chuyển đổi cấu trúc. Tuyệt đối không để lộ thông tin xác thực riêng tư hoặc tương tác với các liên kết yêu cầu nhận tài sản từ bên thứ ba chưa được xác minh, giả mạo công cụ hỗ trợ. 💡 Bạn đang thực hiện những bước nào để kiểm tra mức độ rủi ro đối với tài sản lưu trữ nóng và lạnh trước ngày mạng sắp ngừng hoạt động? 🤔
⚠️ Đây không phải lời khuyên tài chính. Hãy luôn quản lý rủi ro của bạn. 🛡️
🏷️ #ETH #WalletSecurity #Crypto #SmartMoney
🦈 🔒
12

·
--
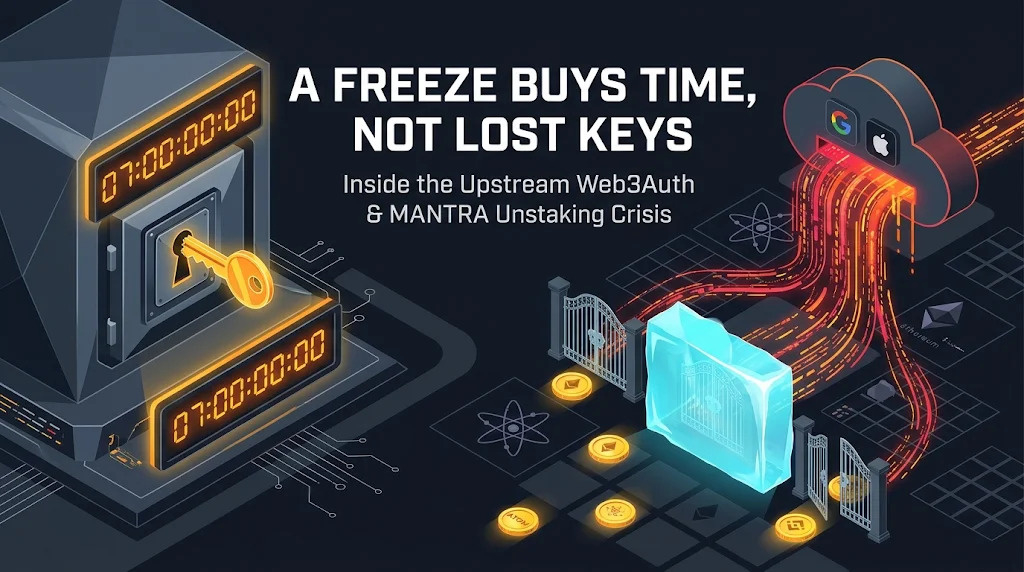
⚠️ Thời gian đóng băng unstaking trong bảy ngày không thể đảo ngược việc khóa riêng tư bị đánh cắp. Nó chỉ có thể giúp câu giờ.
Vào ngày 13 tháng 11, MANTRA đã tạm dừng mọi giao dịch bắt đầu unbonding mới trong bảy ngày sau khi có báo cáo rằng kẻ tấn công đang rút MANTRA đã stake từ các ví đăng nhập xã hội Keplr bị xâm nhập. Việc này không hủy các giao dịch rút tiền đã nằm trong hàng chờ unbonding kéo dài tám ngày.
MANTRA cho biết những holder bị ảnh hưởng phải ủy quyền lại trước khi thời hạn đó kết thúc.
Điểm yếu nằm ở hạ tầng phía trước: cơ sở hạ tầng ví nhúng của Web3Auth, được Keplr sử dụng cho tính năng đăng nhập bằng Google/Apple. Keplr cho biết các tài khoản dùng cụm từ khôi phục và ví phần cứng không bị ảnh hưởng.
Đây không phải là bằng chứng cho thấy chính các tài khoản Google hoặc Apple đã bị hack.
Cuộc điều tra ngày 12 tháng 11 của Bitquery đã truy dấu ít nhất 1,82 triệu USD bị lấy đi từ ngày 1 đến ngày 12 tháng 11, liên quan đến 7.842 ví Cosmos, 52 ví Ethereum và 13 tài khoản Hyperliquid. Hơn 1,01 triệu USD đã được chuyển đi trước đợt rà soát cứu hộ đầu tiên của Web3Auth. Riêng Web3Auth đã chuyển khoảng 6 triệu USD vào các ví khôi phục. Số tiền 6 triệu USD này không phải là tổng thiệt hại do trộm cắp đã được xác nhận.
Những thông tin còn thiếu là nguyên nhân kỹ thuật gốc rễ, đối soát thiệt hại cuối cùng và lịch trình hoàn trả đã được xác nhận.
MANTRA cũng từng chịu một vụ khai thác khác nhắm vào hạch toán tài khoản chuỗi vào tháng 8. Nguyên nhân khác nhau, nhưng các cú sốc bảo mật lặp đi lặp lại ở những lớp khác nhau có ảnh hưởng đến niềm tin.
Lệnh đóng băng hạn chế việc rút tiền; nó không khắc phục các khóa đã bị xâm nhập hay bảo vệ mọi blockchain khác.
Không phải lời khuyên tài chính.
$MANTRA
{future}(MANTRAUSDT)
#MANTRAPausesUnstakingFor7DaysAfterKeplrSecurityIncident #mantra #WalletSecurity #CosmosEcosystem
⚠️ Thời gian đóng băng unstaking trong bảy ngày không thể đảo ngược việc khóa riêng tư bị đánh cắp. Nó chỉ có thể giúp câu giờ.
Vào ngày 13 tháng 11, MANTRA đã tạm dừng mọi giao dịch bắt đầu unbonding mới trong bảy ngày sau khi có báo cáo rằng kẻ tấn công đang rút MANTRA đã stake từ các ví đăng nhập xã hội Keplr bị xâm nhập. Việc này không hủy các giao dịch rút tiền đã nằm trong hàng chờ unbonding kéo dài tám ngày.
MANTRA cho biết những holder bị ảnh hưởng phải ủy quyền lại trước khi thời hạn đó kết thúc.
Điểm yếu nằm ở hạ tầng phía trước: cơ sở hạ tầng ví nhúng của Web3Auth, được Keplr sử dụng cho tính năng đăng nhập bằng Google/Apple. Keplr cho biết các tài khoản dùng cụm từ khôi phục và ví phần cứng không bị ảnh hưởng.
Đây không phải là bằng chứng cho thấy chính các tài khoản Google hoặc Apple đã bị hack.
Cuộc điều tra ngày 12 tháng 11 của Bitquery đã truy dấu ít nhất 1,82 triệu USD bị lấy đi từ ngày 1 đến ngày 12 tháng 11, liên quan đến 7.842 ví Cosmos, 52 ví Ethereum và 13 tài khoản Hyperliquid. Hơn 1,01 triệu USD đã được chuyển đi trước đợt rà soát cứu hộ đầu tiên của Web3Auth. Riêng Web3Auth đã chuyển khoảng 6 triệu USD vào các ví khôi phục. Số tiền 6 triệu USD này không phải là tổng thiệt hại do trộm cắp đã được xác nhận.
Những thông tin còn thiếu là nguyên nhân kỹ thuật gốc rễ, đối soát thiệt hại cuối cùng và lịch trình hoàn trả đã được xác nhận.
MANTRA cũng từng chịu một vụ khai thác khác nhắm vào hạch toán tài khoản chuỗi vào tháng 8. Nguyên nhân khác nhau, nhưng các cú sốc bảo mật lặp đi lặp lại ở những lớp khác nhau có ảnh hưởng đến niềm tin.
Lệnh đóng băng hạn chế việc rút tiền; nó không khắc phục các khóa đã bị xâm nhập hay bảo vệ mọi blockchain khác.
Không phải lời khuyên tài chính.
$MANTRA
#MANTRAPausesUnstakingFor7DaysAfterKeplrSecurityIncident #mantra #WalletSecurity #CosmosEcosystem
Vào ngày 13 tháng 11, MANTRA đã tạm dừng mọi giao dịch bắt đầu unbonding mới trong bảy ngày sau khi có báo cáo rằng kẻ tấn công đang rút MANTRA đã stake từ các ví đăng nhập xã hội Keplr bị xâm nhập. Việc này không hủy các giao dịch rút tiền đã nằm trong hàng chờ unbonding kéo dài tám ngày.
MANTRA cho biết những holder bị ảnh hưởng phải ủy quyền lại trước khi thời hạn đó kết thúc.
Điểm yếu nằm ở hạ tầng phía trước: cơ sở hạ tầng ví nhúng của Web3Auth, được Keplr sử dụng cho tính năng đăng nhập bằng Google/Apple. Keplr cho biết các tài khoản dùng cụm từ khôi phục và ví phần cứng không bị ảnh hưởng.
Đây không phải là bằng chứng cho thấy chính các tài khoản Google hoặc Apple đã bị hack.
Cuộc điều tra ngày 12 tháng 11 của Bitquery đã truy dấu ít nhất 1,82 triệu USD bị lấy đi từ ngày 1 đến ngày 12 tháng 11, liên quan đến 7.842 ví Cosmos, 52 ví Ethereum và 13 tài khoản Hyperliquid. Hơn 1,01 triệu USD đã được chuyển đi trước đợt rà soát cứu hộ đầu tiên của Web3Auth. Riêng Web3Auth đã chuyển khoảng 6 triệu USD vào các ví khôi phục. Số tiền 6 triệu USD này không phải là tổng thiệt hại do trộm cắp đã được xác nhận.
Những thông tin còn thiếu là nguyên nhân kỹ thuật gốc rễ, đối soát thiệt hại cuối cùng và lịch trình hoàn trả đã được xác nhận.
MANTRA cũng từng chịu một vụ khai thác khác nhắm vào hạch toán tài khoản chuỗi vào tháng 8. Nguyên nhân khác nhau, nhưng các cú sốc bảo mật lặp đi lặp lại ở những lớp khác nhau có ảnh hưởng đến niềm tin.
Lệnh đóng băng hạn chế việc rút tiền; nó không khắc phục các khóa đã bị xâm nhập hay bảo vệ mọi blockchain khác.
Không phải lời khuyên tài chính.
$MANTRA
#MANTRAPausesUnstakingFor7DaysAfterKeplrSecurityIncident #mantra #WalletSecurity #CosmosEcosystem
1
419

·
--
Giảm giá
MANTRA TẠM DỪNG HỦY STAKING — NHƯNG MỘT SỐ ĐỒNG HỒ RÚT TIỀN VẪN ĐANG ĐẾM NGƯỢC
Hãy tưởng tượng bạn khóa tiền mã hóa của mình trong staking, rồi phát hiện ra có người khác đã bắt đầu rút số tiền đó
Đó là tình huống mà MANTRA đang tìm cách kiểm soát
$MANTRA
{future}(MANTRAUSDT)
⚠️ Sau các báo cáo về việc quyền truy cập ví Web3Auth và Keplr bị xâm phạm, MANTRA thông báo tạm dừng khẩn cấp 7 ngày đối với các yêu cầu hủy staking mới
Theo báo cáo, kẻ tấn công đã đánh cắp token có tính thanh khoản trước khi bắt đầu hủy staking trái phép $OM
Nhưng vẫn có một ngoại lệ nguy hiểm
Các yêu cầu hủy staking hiện có KHÔNG bị đóng băng
Thời hạn chờ rút tiền 8 ngày vẫn tiếp tục đếm ngược, có khả năng cho phép những kẻ tấn công có khóa bị xâm phạm nhận token khi chúng sẵn sàng
🔐 MANTRA đã kêu gọi những người dùng bị ảnh hưởng ủy quyền staking sang validator khác trước khi thời hạn đếm ngược kết thúc
Việc ủy quyền lại có thể ngăn một giao dịch rút tiền đang diễn ra, nhưng không thể khiến khóa riêng tư bị lộ trở nên an toàn trở lại
Không phải mọi ví Keplr đều nhất thiết đã bị xâm phạm
Nếu bạn bị ảnh hưởng, hãy kiểm tra trạng thái staking và làm theo hướng dẫn khôi phục chính thức — đừng bao giờ nhập cụm từ khôi phục của bạn vào một trang web không được yêu cầu
Việc tạm dừng giúp có thêm thời gian
Người dùng làm gì trong khoảng thời gian đó mới là điều quan trọng
{spot}(MANTRAUSDT)
$MANTRA #WalletSecurity #CryptoSecurity
MANTRA TẠM DỪNG HỦY STAKING — NHƯNG MỘT SỐ ĐỒNG HỒ RÚT TIỀN VẪN ĐANG ĐẾM NGƯỢC
Hãy tưởng tượng bạn khóa tiền mã hóa của mình trong staking, rồi phát hiện ra có người khác đã bắt đầu rút số tiền đó
Đó là tình huống mà MANTRA đang tìm cách kiểm soát
$MANTRA
⚠️ Sau các báo cáo về việc quyền truy cập ví Web3Auth và Keplr bị xâm phạm, MANTRA thông báo tạm dừng khẩn cấp 7 ngày đối với các yêu cầu hủy staking mới
Theo báo cáo, kẻ tấn công đã đánh cắp token có tính thanh khoản trước khi bắt đầu hủy staking trái phép $OM
Nhưng vẫn có một ngoại lệ nguy hiểm
Các yêu cầu hủy staking hiện có KHÔNG bị đóng băng
Thời hạn chờ rút tiền 8 ngày vẫn tiếp tục đếm ngược, có khả năng cho phép những kẻ tấn công có khóa bị xâm phạm nhận token khi chúng sẵn sàng
🔐 MANTRA đã kêu gọi những người dùng bị ảnh hưởng ủy quyền staking sang validator khác trước khi thời hạn đếm ngược kết thúc
Việc ủy quyền lại có thể ngăn một giao dịch rút tiền đang diễn ra, nhưng không thể khiến khóa riêng tư bị lộ trở nên an toàn trở lại
Không phải mọi ví Keplr đều nhất thiết đã bị xâm phạm
Nếu bạn bị ảnh hưởng, hãy kiểm tra trạng thái staking và làm theo hướng dẫn khôi phục chính thức — đừng bao giờ nhập cụm từ khôi phục của bạn vào một trang web không được yêu cầu
Việc tạm dừng giúp có thêm thời gian
Người dùng làm gì trong khoảng thời gian đó mới là điều quan trọng
$MANTRA #WalletSecurity #CryptoSecurity
Hãy tưởng tượng bạn khóa tiền mã hóa của mình trong staking, rồi phát hiện ra có người khác đã bắt đầu rút số tiền đó
Đó là tình huống mà MANTRA đang tìm cách kiểm soát
$MANTRA
⚠️ Sau các báo cáo về việc quyền truy cập ví Web3Auth và Keplr bị xâm phạm, MANTRA thông báo tạm dừng khẩn cấp 7 ngày đối với các yêu cầu hủy staking mới
Theo báo cáo, kẻ tấn công đã đánh cắp token có tính thanh khoản trước khi bắt đầu hủy staking trái phép $OM
Nhưng vẫn có một ngoại lệ nguy hiểm
Các yêu cầu hủy staking hiện có KHÔNG bị đóng băng
Thời hạn chờ rút tiền 8 ngày vẫn tiếp tục đếm ngược, có khả năng cho phép những kẻ tấn công có khóa bị xâm phạm nhận token khi chúng sẵn sàng
🔐 MANTRA đã kêu gọi những người dùng bị ảnh hưởng ủy quyền staking sang validator khác trước khi thời hạn đếm ngược kết thúc
Việc ủy quyền lại có thể ngăn một giao dịch rút tiền đang diễn ra, nhưng không thể khiến khóa riêng tư bị lộ trở nên an toàn trở lại
Không phải mọi ví Keplr đều nhất thiết đã bị xâm phạm
Nếu bạn bị ảnh hưởng, hãy kiểm tra trạng thái staking và làm theo hướng dẫn khôi phục chính thức — đừng bao giờ nhập cụm từ khôi phục của bạn vào một trang web không được yêu cầu
Việc tạm dừng giúp có thêm thời gian
Người dùng làm gì trong khoảng thời gian đó mới là điều quan trọng
$MANTRA #WalletSecurity #CryptoSecurity
417

⚠️ $MANTRA TẠM DỪNG HỦY STAKING TRONG KHI KẺ TẤN CÔNG VẪN ĐỂ ĐỒNG HỒ ĐẾM NGƯỢC 🦈
📊 Đợt tạm dừng khẩn cấp 7 ngày đã tạo ra một khoảng thời gian ngắn ngủi, nhưng thời hạn rút tiền 8 ngày vẫn tiếp tục, cho phép các khóa bị xâm phạm vẫn có thể rút token thanh khoản. 🕵️♂️ Dòng tiền thông minh đang rà soát luồng lệnh để tìm bất kỳ lối thoát nào còn sót lại, và các đợt tăng đột biến về khối lượng có thể báo hiệu một cuộc vét sạch vào phút chót.
💡 Hãy ủy quyền lại ngay nếu bạn phát hiện yêu cầu đang hoạt động – việc này có thể ngăn lệnh rút đang chờ xử lý, dù không thể vá lại thông tin bị rò rỉ. Hãy luôn cảnh giác cao độ, kiểm tra quyền truy cập Keplr và bảo mật chặt chẽ các bước khôi phục. 🤔 Bạn có ủy quyền lại trước khi hết giờ không?
⚠️ Đây không phải lời khuyên tài chính. Hãy luôn quản lý rủi ro của bạn. 🛡️
🏷️ #MANTRA #WalletSecurity #Staking #Crypto
🦈 🔥
⚠️ $MANTRA TẠM DỪNG HỦY STAKING TRONG KHI KẺ TẤN CÔNG VẪN ĐỂ ĐỒNG HỒ ĐẾM NGƯỢC 🦈
📊 Đợt tạm dừng khẩn cấp 7 ngày đã tạo ra một khoảng thời gian ngắn ngủi, nhưng thời hạn rút tiền 8 ngày vẫn tiếp tục, cho phép các khóa bị xâm phạm vẫn có thể rút token thanh khoản. 🕵️♂️ Dòng tiền thông minh đang rà soát luồng lệnh để tìm bất kỳ lối thoát nào còn sót lại, và các đợt tăng đột biến về khối lượng có thể báo hiệu một cuộc vét sạch vào phút chót.
💡 Hãy ủy quyền lại ngay nếu bạn phát hiện yêu cầu đang hoạt động – việc này có thể ngăn lệnh rút đang chờ xử lý, dù không thể vá lại thông tin bị rò rỉ. Hãy luôn cảnh giác cao độ, kiểm tra quyền truy cập Keplr và bảo mật chặt chẽ các bước khôi phục. 🤔 Bạn có ủy quyền lại trước khi hết giờ không?
⚠️ Đây không phải lời khuyên tài chính. Hãy luôn quản lý rủi ro của bạn. 🛡️
🏷️ #MANTRA #WalletSecurity #Staking #Crypto
🦈 🔥
📊 Đợt tạm dừng khẩn cấp 7 ngày đã tạo ra một khoảng thời gian ngắn ngủi, nhưng thời hạn rút tiền 8 ngày vẫn tiếp tục, cho phép các khóa bị xâm phạm vẫn có thể rút token thanh khoản. 🕵️♂️ Dòng tiền thông minh đang rà soát luồng lệnh để tìm bất kỳ lối thoát nào còn sót lại, và các đợt tăng đột biến về khối lượng có thể báo hiệu một cuộc vét sạch vào phút chót.
💡 Hãy ủy quyền lại ngay nếu bạn phát hiện yêu cầu đang hoạt động – việc này có thể ngăn lệnh rút đang chờ xử lý, dù không thể vá lại thông tin bị rò rỉ. Hãy luôn cảnh giác cao độ, kiểm tra quyền truy cập Keplr và bảo mật chặt chẽ các bước khôi phục. 🤔 Bạn có ủy quyền lại trước khi hết giờ không?
⚠️ Đây không phải lời khuyên tài chính. Hãy luôn quản lý rủi ro của bạn. 🛡️
🏷️ #MANTRA #WalletSecurity #Staking #Crypto
🦈 🔥
14
Ngày 31 tháng 10 năm 2024, một tin nhắn SMS đã chặn đứng kẻ trộm ngay giữa lúc rút tiền.
Tổng cộng, khoảng 2.000 USD đã bị lấy từ nhà sáng lập của chúng tôi, trong đó có 1.088 BNB. Số tài sản này bị đánh cắp từ MetaMask, Trust Wallet và một tài khoản OKX.
Trên HTX, kẻ tấn công đã xâm nhập được vào tài khoản và chuyển đổi tài sản sang $BNB. Nhưng giao dịch rút tiền vẫn thất bại: mã xác nhận SMS được gửi đến một số điện thoại riêng.
Chúng tôi không thể xác định họ đã xâm nhập bằng cách nào. Giả thuyết hiện tại: chiếc laptop được giao cho một người lạ sửa chữa, chạy Windows không có bản quyền và không có phần mềm diệt virus. Đây chỉ là những tình tiết, không phải nguyên nhân đã được chứng minh.
Đây không phải là lời khẳng định rằng SMS có tính bảo mật cao. Tình trạng chiếm quyền SIM vẫn xảy ra. Đây chỉ là một quan sát cụ thể: một kênh riêng đã ngăn giao dịch rút tiền. Đó là tất cả những gì dấu mốc C·H·A·O· đầu tiên trên HTX cho thấy. Đây không phải là một cuộc kiểm toán bảo mật sàn giao dịch.
Bài học: đừng tin, hãy xác minh. Không gì nếu thiếu bằng chứng.
Vì vậy, Cirqus Intelligence ra mắt The Cirqus Register. Ấn phẩm này công bố những chuyển biến, chứ không phải tin tức. Mỗi dự báo đều có ngày tháng và tiêu chí để xác định liệu nó có trở thành sự thật hay không. Mỗi tháng một lần, chúng tôi kiểm tra lại các nhận định của chính mình, bắt đầu từ những lần dự đoán sai. Không tín hiệu giao dịch, không dự đoán giá.
Chữ Q không phải lỗi đánh máy. Đó là lăng kính.
Các tác nhân AI hỗ trợ nghiên cứu, một Verifier kiểm tra các khẳng định, và một người thật phê duyệt từng số phát hành.
Bạn có giao dịch rút tiền nào vẫn phụ thuộc vào một thiết bị duy nhất không?
#CryptoSecurity #Binance #WalletSecurity #CirqusRegister
Ngày 31 tháng 10 năm 2024, một tin nhắn SMS đã chặn đứng kẻ trộm ngay giữa lúc rút tiền.
Tổng cộng, khoảng 2.000 USD đã bị lấy từ nhà sáng lập của chúng tôi, trong đó có 1.088 BNB. Số tài sản này bị đánh cắp từ MetaMask, Trust Wallet và một tài khoản OKX.
Trên HTX, kẻ tấn công đã xâm nhập được vào tài khoản và chuyển đổi tài sản sang $BNB . Nhưng giao dịch rút tiền vẫn thất bại: mã xác nhận SMS được gửi đến một số điện thoại riêng.
Chúng tôi không thể xác định họ đã xâm nhập bằng cách nào. Giả thuyết hiện tại: chiếc laptop được giao cho một người lạ sửa chữa, chạy Windows không có bản quyền và không có phần mềm diệt virus. Đây chỉ là những tình tiết, không phải nguyên nhân đã được chứng minh.
Đây không phải là lời khẳng định rằng SMS có tính bảo mật cao. Tình trạng chiếm quyền SIM vẫn xảy ra. Đây chỉ là một quan sát cụ thể: một kênh riêng đã ngăn giao dịch rút tiền. Đó là tất cả những gì dấu mốc C·H·A·O· đầu tiên trên HTX cho thấy. Đây không phải là một cuộc kiểm toán bảo mật sàn giao dịch.
Bài học: đừng tin, hãy xác minh. Không gì nếu thiếu bằng chứng.
Vì vậy, Cirqus Intelligence ra mắt The Cirqus Register. Ấn phẩm này công bố những chuyển biến, chứ không phải tin tức. Mỗi dự báo đều có ngày tháng và tiêu chí để xác định liệu nó có trở thành sự thật hay không. Mỗi tháng một lần, chúng tôi kiểm tra lại các nhận định của chính mình, bắt đầu từ những lần dự đoán sai. Không tín hiệu giao dịch, không dự đoán giá.
Chữ Q không phải lỗi đánh máy. Đó là lăng kính.
Các tác nhân AI hỗ trợ nghiên cứu, một Verifier kiểm tra các khẳng định, và một người thật phê duyệt từng số phát hành.
Bạn có giao dịch rút tiền nào vẫn phụ thuộc vào một thiết bị duy nhất không?
#CryptoSecurity #Binance #WalletSecurity #CirqusRegister
Tổng cộng, khoảng 2.000 USD đã bị lấy từ nhà sáng lập của chúng tôi, trong đó có 1.088 BNB. Số tài sản này bị đánh cắp từ MetaMask, Trust Wallet và một tài khoản OKX.
Trên HTX, kẻ tấn công đã xâm nhập được vào tài khoản và chuyển đổi tài sản sang $BNB . Nhưng giao dịch rút tiền vẫn thất bại: mã xác nhận SMS được gửi đến một số điện thoại riêng.
Chúng tôi không thể xác định họ đã xâm nhập bằng cách nào. Giả thuyết hiện tại: chiếc laptop được giao cho một người lạ sửa chữa, chạy Windows không có bản quyền và không có phần mềm diệt virus. Đây chỉ là những tình tiết, không phải nguyên nhân đã được chứng minh.
Đây không phải là lời khẳng định rằng SMS có tính bảo mật cao. Tình trạng chiếm quyền SIM vẫn xảy ra. Đây chỉ là một quan sát cụ thể: một kênh riêng đã ngăn giao dịch rút tiền. Đó là tất cả những gì dấu mốc C·H·A·O· đầu tiên trên HTX cho thấy. Đây không phải là một cuộc kiểm toán bảo mật sàn giao dịch.
Bài học: đừng tin, hãy xác minh. Không gì nếu thiếu bằng chứng.
Vì vậy, Cirqus Intelligence ra mắt The Cirqus Register. Ấn phẩm này công bố những chuyển biến, chứ không phải tin tức. Mỗi dự báo đều có ngày tháng và tiêu chí để xác định liệu nó có trở thành sự thật hay không. Mỗi tháng một lần, chúng tôi kiểm tra lại các nhận định của chính mình, bắt đầu từ những lần dự đoán sai. Không tín hiệu giao dịch, không dự đoán giá.
Chữ Q không phải lỗi đánh máy. Đó là lăng kính.
Các tác nhân AI hỗ trợ nghiên cứu, một Verifier kiểm tra các khẳng định, và một người thật phê duyệt từng số phát hành.
Bạn có giao dịch rút tiền nào vẫn phụ thuộc vào một thiết bị duy nhất không?
#CryptoSecurity #Binance #WalletSecurity #CirqusRegister
1
132

·
--
Ngắt kết nối không giống với thu hồi quyền của ví
Ngắt kết nối khỏi một ứng dụng DeFi không nhất thiết sẽ thu hồi quyền bạn đã cấp cho ứng dụng đó. Ethereum.org cho biết hạn mức token có thể vẫn còn hiệu lực sau khi bạn ngắt kết nối — và có thể không có thời hạn hết hiệu lực. Một phê duyệt không giới hạn có thể cho phép hợp đồng chi tiêu toàn bộ số token thuộc loại đó đang có trong ví của bạn. Binance Academy khuyến nghị xem xét kỹ các yêu cầu phê duyệt và thu hồi những quyền bạn không còn cần.
Điều đó khiến việc quản lý phê duyệt trở thành một thói quen bảo mật riêng: kiểm tra hợp đồng trước khi ký, giới hạn số lượng nếu ví của bạn hỗ trợ và xem lại hạn mức trên từng mạng. Thu hồi quyền là một giao dịch trên chuỗi và có thể cần trả phí mạng.
Quan điểm của tôi: đừng cho rằng “ngắt kết nối” có nghĩa là “thu hồi”. Bạn có thường xuyên kiểm tra các phê duyệt trong ví của mình không?
Nguồn: Ethereum.org — https://ethereum.org/guides/how-to-revoke-token-access/ | Binance Academy — https://academy.binance.com/en/articles/how-to-spot-scams-in-decentralized-finance-defi
#Cybersecurity #DeFi #WalletSecurity
Ngắt kết nối không giống với thu hồi quyền của ví
Ngắt kết nối khỏi một ứng dụng DeFi không nhất thiết sẽ thu hồi quyền bạn đã cấp cho ứng dụng đó. Ethereum.org cho biết hạn mức token có thể vẫn còn hiệu lực sau khi bạn ngắt kết nối — và có thể không có thời hạn hết hiệu lực. Một phê duyệt không giới hạn có thể cho phép hợp đồng chi tiêu toàn bộ số token thuộc loại đó đang có trong ví của bạn. Binance Academy khuyến nghị xem xét kỹ các yêu cầu phê duyệt và thu hồi những quyền bạn không còn cần.
Điều đó khiến việc quản lý phê duyệt trở thành một thói quen bảo mật riêng: kiểm tra hợp đồng trước khi ký, giới hạn số lượng nếu ví của bạn hỗ trợ và xem lại hạn mức trên từng mạng. Thu hồi quyền là một giao dịch trên chuỗi và có thể cần trả phí mạng.
Quan điểm của tôi: đừng cho rằng “ngắt kết nối” có nghĩa là “thu hồi”. Bạn có thường xuyên kiểm tra các phê duyệt trong ví của mình không?
Nguồn: Ethereum.org — https://ethereum.org/guides/how-to-revoke-token-access/ | Binance Academy — https://academy.binance.com/en/articles/how-to-spot-scams-in-decentralized-finance-defi
#Cybersecurity #DeFi #WalletSecurity
Ngắt kết nối khỏi một ứng dụng DeFi không nhất thiết sẽ thu hồi quyền bạn đã cấp cho ứng dụng đó. Ethereum.org cho biết hạn mức token có thể vẫn còn hiệu lực sau khi bạn ngắt kết nối — và có thể không có thời hạn hết hiệu lực. Một phê duyệt không giới hạn có thể cho phép hợp đồng chi tiêu toàn bộ số token thuộc loại đó đang có trong ví của bạn. Binance Academy khuyến nghị xem xét kỹ các yêu cầu phê duyệt và thu hồi những quyền bạn không còn cần.
Điều đó khiến việc quản lý phê duyệt trở thành một thói quen bảo mật riêng: kiểm tra hợp đồng trước khi ký, giới hạn số lượng nếu ví của bạn hỗ trợ và xem lại hạn mức trên từng mạng. Thu hồi quyền là một giao dịch trên chuỗi và có thể cần trả phí mạng.
Quan điểm của tôi: đừng cho rằng “ngắt kết nối” có nghĩa là “thu hồi”. Bạn có thường xuyên kiểm tra các phê duyệt trong ví của mình không?
Nguồn: Ethereum.org — https://ethereum.org/guides/how-to-revoke-token-access/ | Binance Academy — https://academy.binance.com/en/articles/how-to-spot-scams-in-decentralized-finance-defi
#Cybersecurity #DeFi #WalletSecurity
7
·
--
Giảm giá
🚨 Ví phần cứng $SUI đã sẵn sàng để giao hàng — giờ đây toàn bộ dự án đang đóng cửa
Suiball đã thông báo hủy ra mắt ví phần cứng và cam kết hoàn tiền USDC cho tất cả đơn đặt trước
Đội ngũ cho biết các lo ngại về bảo mật đã khiến Sui Foundation rút lại sự hỗ trợ
Nhưng chi tiết quan trọng nhất đối với khách hàng là HỌ đã thanh toán như thế nào 👇
$SUI
{future}(SUIUSDT)
🔹 Đặt trước trên chuỗi — Khoảng 80% đơn hàng sẽ được tự động hoàn tiền USDC vào các ví đang nắm giữ NFT đặt chỗ soulbound của họ
Không cần gửi yêu cầu nhận tiền hay kết nối ví
🔹 Đặt trước bằng thẻ tín dụng — Khách hàng sẽ nhận được email yêu cầu cung cấp địa chỉ ví Sui để phân phối khoản hoàn tiền riêng
⚠️ Suiball cho biết họ sẽ KHÔNG BAO GIỜ yêu cầu cụm từ hạt giống, khóa riêng tư hoặc khoản thanh toán bổ sung
Hãy xác minh thông tin qua các kênh chính thức trước khi phản hồi
Email hoàn tiền có thể bị giả mạo — ngay cả khi người gửi trông quen thuộc
Đây là việc đóng cửa một dự án ví phần cứng, KHÔNG phải bằng chứng cho thấy chính blockchain Sui đã bị hack
{spot}(SUIUSDT)
Cột mốc tiếp theo là các giao dịch hoàn tiền đã được xác nhận, chứ không phải một lời hứa khác
Khoản hoàn tiền được lên lịch không đồng nghĩa với việc tiền đã được trả lại
$SUI #SUİ #WalletSecurity
🚨 Ví phần cứng $SUI đã sẵn sàng để giao hàng — giờ đây toàn bộ dự án đang đóng cửa
Suiball đã thông báo hủy ra mắt ví phần cứng và cam kết hoàn tiền USDC cho tất cả đơn đặt trước
Đội ngũ cho biết các lo ngại về bảo mật đã khiến Sui Foundation rút lại sự hỗ trợ
Nhưng chi tiết quan trọng nhất đối với khách hàng là HỌ đã thanh toán như thế nào 👇
$SUI
🔹 Đặt trước trên chuỗi — Khoảng 80% đơn hàng sẽ được tự động hoàn tiền USDC vào các ví đang nắm giữ NFT đặt chỗ soulbound của họ
Không cần gửi yêu cầu nhận tiền hay kết nối ví
🔹 Đặt trước bằng thẻ tín dụng — Khách hàng sẽ nhận được email yêu cầu cung cấp địa chỉ ví Sui để phân phối khoản hoàn tiền riêng
⚠️ Suiball cho biết họ sẽ KHÔNG BAO GIỜ yêu cầu cụm từ hạt giống, khóa riêng tư hoặc khoản thanh toán bổ sung
Hãy xác minh thông tin qua các kênh chính thức trước khi phản hồi
Email hoàn tiền có thể bị giả mạo — ngay cả khi người gửi trông quen thuộc
Đây là việc đóng cửa một dự án ví phần cứng, KHÔNG phải bằng chứng cho thấy chính blockchain Sui đã bị hack
Cột mốc tiếp theo là các giao dịch hoàn tiền đã được xác nhận, chứ không phải một lời hứa khác
Khoản hoàn tiền được lên lịch không đồng nghĩa với việc tiền đã được trả lại
$SUI #SUİ #WalletSecurity
Suiball đã thông báo hủy ra mắt ví phần cứng và cam kết hoàn tiền USDC cho tất cả đơn đặt trước
Đội ngũ cho biết các lo ngại về bảo mật đã khiến Sui Foundation rút lại sự hỗ trợ
Nhưng chi tiết quan trọng nhất đối với khách hàng là HỌ đã thanh toán như thế nào 👇
$SUI
🔹 Đặt trước trên chuỗi — Khoảng 80% đơn hàng sẽ được tự động hoàn tiền USDC vào các ví đang nắm giữ NFT đặt chỗ soulbound của họ
Không cần gửi yêu cầu nhận tiền hay kết nối ví
🔹 Đặt trước bằng thẻ tín dụng — Khách hàng sẽ nhận được email yêu cầu cung cấp địa chỉ ví Sui để phân phối khoản hoàn tiền riêng
⚠️ Suiball cho biết họ sẽ KHÔNG BAO GIỜ yêu cầu cụm từ hạt giống, khóa riêng tư hoặc khoản thanh toán bổ sung
Hãy xác minh thông tin qua các kênh chính thức trước khi phản hồi
Email hoàn tiền có thể bị giả mạo — ngay cả khi người gửi trông quen thuộc
Đây là việc đóng cửa một dự án ví phần cứng, KHÔNG phải bằng chứng cho thấy chính blockchain Sui đã bị hack
Cột mốc tiếp theo là các giao dịch hoàn tiền đã được xác nhận, chứ không phải một lời hứa khác
Khoản hoàn tiền được lên lịch không đồng nghĩa với việc tiền đã được trả lại
$SUI #SUİ #WalletSecurity
233
Nhiều khóa Bitcoin cũng không giúp ích được bao nhiêu nếu chỉ một vụ trộm làm lộ tất cả các khóa.
Ví đa chữ ký có thể yêu cầu nhiều phê duyệt độc lập trước khi chi tiêu $BTC. Ví dụ: thiết lập hai trong ba yêu cầu bất kỳ hai khóa ký nào, chứ không chỉ một mật khẩu trên một thiết bị.
Lợi ích thiết thực là sự tách biệt: chỉ đánh cắp được một khóa thì chưa đủ. Nhưng việc giữ tất cả khóa và bản sao lưu cùng một nơi có thể làm suy giảm sự bảo vệ đó.
Trước khi chọn thiết lập này, hãy xác định những thiết bị và địa điểm nào có thể gặp sự cố cùng lúc. Sau đó, kiểm tra xem có còn đủ khóa ký để khôi phục quyền truy cập hay không.
Đổi lại là sự phức tạp: mất quyền truy cập vào quá nhiều khóa có thể khiến bạn không thể truy cập ví. Đa chữ ký thay đổi thiết kế bảo mật, nhưng không loại bỏ nhu cầu sao lưu cẩn thận.
Nguồn: Bitcoin.org — https://bitcoin.org/en/secure-your-wallet
#Bitcoin #WalletSecurity #Multisig #CryptoEducation #SelfCustody
Nhiều khóa Bitcoin cũng không giúp ích được bao nhiêu nếu chỉ một vụ trộm làm lộ tất cả các khóa.
Ví đa chữ ký có thể yêu cầu nhiều phê duyệt độc lập trước khi chi tiêu $BTC . Ví dụ: thiết lập hai trong ba yêu cầu bất kỳ hai khóa ký nào, chứ không chỉ một mật khẩu trên một thiết bị.
Lợi ích thiết thực là sự tách biệt: chỉ đánh cắp được một khóa thì chưa đủ. Nhưng việc giữ tất cả khóa và bản sao lưu cùng một nơi có thể làm suy giảm sự bảo vệ đó.
Trước khi chọn thiết lập này, hãy xác định những thiết bị và địa điểm nào có thể gặp sự cố cùng lúc. Sau đó, kiểm tra xem có còn đủ khóa ký để khôi phục quyền truy cập hay không.
Đổi lại là sự phức tạp: mất quyền truy cập vào quá nhiều khóa có thể khiến bạn không thể truy cập ví. Đa chữ ký thay đổi thiết kế bảo mật, nhưng không loại bỏ nhu cầu sao lưu cẩn thận.
Nguồn: Bitcoin.org — https://bitcoin.org/en/secure-your-wallet
#Bitcoin #WalletSecurity #Multisig #CryptoEducation #SelfCustody
Ví đa chữ ký có thể yêu cầu nhiều phê duyệt độc lập trước khi chi tiêu $BTC . Ví dụ: thiết lập hai trong ba yêu cầu bất kỳ hai khóa ký nào, chứ không chỉ một mật khẩu trên một thiết bị.
Lợi ích thiết thực là sự tách biệt: chỉ đánh cắp được một khóa thì chưa đủ. Nhưng việc giữ tất cả khóa và bản sao lưu cùng một nơi có thể làm suy giảm sự bảo vệ đó.
Trước khi chọn thiết lập này, hãy xác định những thiết bị và địa điểm nào có thể gặp sự cố cùng lúc. Sau đó, kiểm tra xem có còn đủ khóa ký để khôi phục quyền truy cập hay không.
Đổi lại là sự phức tạp: mất quyền truy cập vào quá nhiều khóa có thể khiến bạn không thể truy cập ví. Đa chữ ký thay đổi thiết kế bảo mật, nhưng không loại bỏ nhu cầu sao lưu cẩn thận.
Nguồn: Bitcoin.org — https://bitcoin.org/en/secure-your-wallet
#Bitcoin #WalletSecurity #Multisig #CryptoEducation #SelfCustody
69

CÁ VOI $ETH NGỦ YÊN SUỐT 11 NĂM VỪA THỨC GIẤC VÀ NÉ ĐƯỢC CÁI BẪY CHẾT NGƯỜI 🚨
Khi một cá voi lâu năm hoạt động trở lại sau một thập kỷ ngủ đông, những ánh mắt săn mồi lập tức vây quanh. Một ví $ETH không hoạt động đã thực hiện một giao dịch thử nhỏ, và chỉ trong vài phút, những kẻ xấu đã đổ vào sổ giao dịch của ví các địa chỉ bụi giả mạo, được tạo ra để bắt chước những địa chỉ đối tác giao dịch gần đây 🦈.
Chiêu đầu độc này lợi dụng thói quen của con người bằng cách cài những bản sao siêu nhỏ vào lịch sử giao dịch của bạn. Cá voi này đã phát hiện địa chỉ nhận giả mạo và bảo vệ tài sản của mình an toàn, nhưng tin tưởng vào các bản ghi gần đây trên giao diện mà không xác minh độc lập vẫn là một điểm mù nguy hiểm.
Bạn có kiểm tra kỹ toàn bộ địa chỉ nhận mỗi lần giao dịch, hay mù quáng dựa vào danh sách thả xuống các giao dịch gần đây 👇?
⚠️ Đây không phải lời khuyên tài chính. Hãy luôn tự quản lý rủi ro. 🛡️
🏷️ #ETH #WalletSecurity #Crypto #SmartMoney
💎
CÁ VOI $ETH NGỦ YÊN SUỐT 11 NĂM VỪA THỨC GIẤC VÀ NÉ ĐƯỢC CÁI BẪY CHẾT NGƯỜI 🚨
Khi một cá voi lâu năm hoạt động trở lại sau một thập kỷ ngủ đông, những ánh mắt săn mồi lập tức vây quanh. Một ví $ETH không hoạt động đã thực hiện một giao dịch thử nhỏ, và chỉ trong vài phút, những kẻ xấu đã đổ vào sổ giao dịch của ví các địa chỉ bụi giả mạo, được tạo ra để bắt chước những địa chỉ đối tác giao dịch gần đây 🦈.
Chiêu đầu độc này lợi dụng thói quen của con người bằng cách cài những bản sao siêu nhỏ vào lịch sử giao dịch của bạn. Cá voi này đã phát hiện địa chỉ nhận giả mạo và bảo vệ tài sản của mình an toàn, nhưng tin tưởng vào các bản ghi gần đây trên giao diện mà không xác minh độc lập vẫn là một điểm mù nguy hiểm.
Bạn có kiểm tra kỹ toàn bộ địa chỉ nhận mỗi lần giao dịch, hay mù quáng dựa vào danh sách thả xuống các giao dịch gần đây 👇?
⚠️ Đây không phải lời khuyên tài chính. Hãy luôn tự quản lý rủi ro. 🛡️
🏷️ #ETH #WalletSecurity #Crypto #SmartMoney
💎
Khi một cá voi lâu năm hoạt động trở lại sau một thập kỷ ngủ đông, những ánh mắt săn mồi lập tức vây quanh. Một ví $ETH không hoạt động đã thực hiện một giao dịch thử nhỏ, và chỉ trong vài phút, những kẻ xấu đã đổ vào sổ giao dịch của ví các địa chỉ bụi giả mạo, được tạo ra để bắt chước những địa chỉ đối tác giao dịch gần đây 🦈.
Chiêu đầu độc này lợi dụng thói quen của con người bằng cách cài những bản sao siêu nhỏ vào lịch sử giao dịch của bạn. Cá voi này đã phát hiện địa chỉ nhận giả mạo và bảo vệ tài sản của mình an toàn, nhưng tin tưởng vào các bản ghi gần đây trên giao diện mà không xác minh độc lập vẫn là một điểm mù nguy hiểm.
Bạn có kiểm tra kỹ toàn bộ địa chỉ nhận mỗi lần giao dịch, hay mù quáng dựa vào danh sách thả xuống các giao dịch gần đây 👇?
⚠️ Đây không phải lời khuyên tài chính. Hãy luôn tự quản lý rủi ro. 🛡️
🏷️ #ETH #WalletSecurity #Crypto #SmartMoney
💎
3
·
--
Giảm giá
🚨 Một ví Ethereum không hoạt động suốt 11 NĂM đã chuyển 4,6 TRIỆU USD — và những kẻ lừa đảo đã chờ sẵn chỉ trong vòng 3 phút
Vào ngày 9 tháng 11, ví này đã gửi một giao dịch thử nghiệm nhỏ 0.05 $ETH test
Gần như ngay lập tức, hai địa chỉ giả mạo bắt đầu làm ngập lịch sử giao dịch của ví bằng những khoản thanh toán rất nhỏ
Một địa chỉ được cho là đã gửi 43 giao dịch rác
Cuộc tấn công không nhằm đánh cắp khóa riêng 🔐
{future}(ETHUSDT)
Mục tiêu của chúng đơn giản hơn nhiều — sao chép địa chỉ người nhận từ các giao dịch gần đây
Cả hai địa chỉ giả mạo đều giống với địa chỉ nhận hợp lệ
Nhưng cuối cùng, ví đã chuyển 2,154.94 $ETH đến đúng địa chỉ, tránh được cái bẫy
⚠️ Bài học thường bị bỏ qua là gì?
Một giao dịch thử nghiệm thành công không thể bảo vệ bạn nếu bạn sao chép một địa chỉ đã bị đầu độc cho giao dịch tiếp theo
Trước khi chuyển khoản lớn, hãy đối chiếu TOÀN BỘ địa chỉ nhận với một nguồn đáng tin cậy đã được xác minh độc lập
Đừng bao giờ chỉ dựa vào lịch sử giao dịch gần đây
Ví của bạn có thể an toàn về mặt kỹ thuật, nhưng chỉ một lần sao chép-dán nhầm cũng có thể khiến mọi thứ gặp rủi ro
{spot}(ETHUSDT)
$ETH #Ethereum #WalletSecurity
🚨 Một ví Ethereum không hoạt động suốt 11 NĂM đã chuyển 4,6 TRIỆU USD — và những kẻ lừa đảo đã chờ sẵn chỉ trong vòng 3 phút
Vào ngày 9 tháng 11, ví này đã gửi một giao dịch thử nghiệm nhỏ 0.05 $ETH test
Gần như ngay lập tức, hai địa chỉ giả mạo bắt đầu làm ngập lịch sử giao dịch của ví bằng những khoản thanh toán rất nhỏ
Một địa chỉ được cho là đã gửi 43 giao dịch rác
Cuộc tấn công không nhằm đánh cắp khóa riêng 🔐
Mục tiêu của chúng đơn giản hơn nhiều — sao chép địa chỉ người nhận từ các giao dịch gần đây
Cả hai địa chỉ giả mạo đều giống với địa chỉ nhận hợp lệ
Nhưng cuối cùng, ví đã chuyển 2,154.94 $ETH đến đúng địa chỉ, tránh được cái bẫy
⚠️ Bài học thường bị bỏ qua là gì?
Một giao dịch thử nghiệm thành công không thể bảo vệ bạn nếu bạn sao chép một địa chỉ đã bị đầu độc cho giao dịch tiếp theo
Trước khi chuyển khoản lớn, hãy đối chiếu TOÀN BỘ địa chỉ nhận với một nguồn đáng tin cậy đã được xác minh độc lập
Đừng bao giờ chỉ dựa vào lịch sử giao dịch gần đây
Ví của bạn có thể an toàn về mặt kỹ thuật, nhưng chỉ một lần sao chép-dán nhầm cũng có thể khiến mọi thứ gặp rủi ro
$ETH #Ethereum #WalletSecurity
Vào ngày 9 tháng 11, ví này đã gửi một giao dịch thử nghiệm nhỏ 0.05 $ETH test
Gần như ngay lập tức, hai địa chỉ giả mạo bắt đầu làm ngập lịch sử giao dịch của ví bằng những khoản thanh toán rất nhỏ
Một địa chỉ được cho là đã gửi 43 giao dịch rác
Cuộc tấn công không nhằm đánh cắp khóa riêng 🔐
Mục tiêu của chúng đơn giản hơn nhiều — sao chép địa chỉ người nhận từ các giao dịch gần đây
Cả hai địa chỉ giả mạo đều giống với địa chỉ nhận hợp lệ
Nhưng cuối cùng, ví đã chuyển 2,154.94 $ETH đến đúng địa chỉ, tránh được cái bẫy
⚠️ Bài học thường bị bỏ qua là gì?
Một giao dịch thử nghiệm thành công không thể bảo vệ bạn nếu bạn sao chép một địa chỉ đã bị đầu độc cho giao dịch tiếp theo
Trước khi chuyển khoản lớn, hãy đối chiếu TOÀN BỘ địa chỉ nhận với một nguồn đáng tin cậy đã được xác minh độc lập
Đừng bao giờ chỉ dựa vào lịch sử giao dịch gần đây
Ví của bạn có thể an toàn về mặt kỹ thuật, nhưng chỉ một lần sao chép-dán nhầm cũng có thể khiến mọi thứ gặp rủi ro
$ETH #Ethereum #WalletSecurity
11

·
--
Binance cảnh báo khẩn cấp! Người dùng iPhone chú ý: iOS có lỗ hổng bảo mật mang tên "worse_query", ứng dụng độc hại có thể đánh cắp cụm từ khôi phục và khóa riêng tư của ví bạn! Đáng sợ nhất là bản cập nhật ngày 9 tháng 11 của Apple hoàn toàn không đề cập đến vấn đề này! Hãy kiểm tra bảo mật ví ngay, đừng để tin tặc dễ dàng lấy cắp $BTC và $BNB của bạn!
Binance vừa đưa ra cảnh báo nghiêm trọng dành cho người dùng iPhone! iOS có lỗ hổng mang tên "worse_query", cho phép ứng dụng độc hại đánh cắp cụm từ khôi phục và khóa riêng tư của ví bạn. Đáng sợ nhất là gì ư? Bản cập nhật ngày 9 tháng 11 của Apple thậm chí còn không nhắc đến lỗ hổng này! Hãy kiểm tra bảo mật ví ngay và đừng để tin tặc dễ dàng lấy cắp $BTC và $BNB của bạn!
#cryptosecurity #walletsecurity #baomatios
Binance cảnh báo khẩn cấp! Người dùng iPhone chú ý: iOS có lỗ hổng bảo mật mang tên "worse_query", ứng dụng độc hại có thể đánh cắp cụm từ khôi phục và khóa riêng tư của ví bạn! Đáng sợ nhất là bản cập nhật ngày 9 tháng 11 của Apple hoàn toàn không đề cập đến vấn đề này! Hãy kiểm tra bảo mật ví ngay, đừng để tin tặc dễ dàng lấy cắp $BTC và $BNB của bạn!
Binance vừa đưa ra cảnh báo nghiêm trọng dành cho người dùng iPhone! iOS có lỗ hổng mang tên "worse_query", cho phép ứng dụng độc hại đánh cắp cụm từ khôi phục và khóa riêng tư của ví bạn. Đáng sợ nhất là gì ư? Bản cập nhật ngày 9 tháng 11 của Apple thậm chí còn không nhắc đến lỗ hổng này! Hãy kiểm tra bảo mật ví ngay và đừng để tin tặc dễ dàng lấy cắp $BTC và $BNB của bạn!
#cryptosecurity #walletsecurity #baomatios
Binance vừa đưa ra cảnh báo nghiêm trọng dành cho người dùng iPhone! iOS có lỗ hổng mang tên "worse_query", cho phép ứng dụng độc hại đánh cắp cụm từ khôi phục và khóa riêng tư của ví bạn. Đáng sợ nhất là gì ư? Bản cập nhật ngày 9 tháng 11 của Apple thậm chí còn không nhắc đến lỗ hổng này! Hãy kiểm tra bảo mật ví ngay và đừng để tin tặc dễ dàng lấy cắp $BTC và $BNB của bạn!
#cryptosecurity #walletsecurity #baomatios
556

·
--
Keplr đã tạm dừng đăng nhập bằng Google và Apple sau khi xảy ra các giao dịch trái phép trên một số ví dùng mạng xã hội để đăng nhập; Web3Auth cho biết con số 6,01 triệu USD bị đánh cắp có bao gồm các giao dịch chuyển tiền để khôi phục.
Web3Auth tiết lộ một sự cố bảo mật vào khoảng 21:13 UTC ngày 6 tháng 11 năm 2026 và tạm dừng sản phẩm ví nhúng của mình. Keplr cho biết vào khoảng 04:38 UTC ngày 7 tháng 11 rằng một số tài khoản đăng nhập bằng Google và Apple đã phát sinh các giao dịch trái phép, nên đã tạm dừng các tùy chọn đăng nhập này. Đồng sáng lập Josh Lee cho biết mã nguồn của chính Keplr không bị tấn công; ông ước tính khoảng 20% tài khoản đăng nhập qua mạng xã hội bị ảnh hưởng và chỉ một phần nhỏ bị khai thác hoàn toàn. Các tài khoản dùng cụm từ khôi phục và ví phần cứng không bị ảnh hưởng, còn Web3Auth không tìm thấy bằng chứng cho thấy người dùng MetaMask bị tác động.
Ngày 8 tháng 11, Web3Auth bác bỏ ước tính thiệt hại 6,01 triệu USD, cho biết một số khoản tiền bị rút là các giao dịch chuyển tiền nhằm bảo vệ tài sản vào những ví đã được xác minh. Công ty công bố các địa chỉ khôi phục trên 11 mạng dựa trên Cosmos và 8 chuỗi tương thích với EVM. Keplr khuyến cáo người dùng đăng nhập bằng mạng xã hội không gửi thêm tiền vào các tài khoản đó, không nhập lại chúng và bỏ qua các tin nhắn khôi phục không chính thức.
#Crypto #WalletSecurity #Keplr
Tự nghiên cứu kỹ. Đây không phải lời khuyên tài chính.
Keplr đã tạm dừng đăng nhập bằng Google và Apple sau khi xảy ra các giao dịch trái phép trên một số ví dùng mạng xã hội để đăng nhập; Web3Auth cho biết con số 6,01 triệu USD bị đánh cắp có bao gồm các giao dịch chuyển tiền để khôi phục.
Web3Auth tiết lộ một sự cố bảo mật vào khoảng 21:13 UTC ngày 6 tháng 11 năm 2026 và tạm dừng sản phẩm ví nhúng của mình. Keplr cho biết vào khoảng 04:38 UTC ngày 7 tháng 11 rằng một số tài khoản đăng nhập bằng Google và Apple đã phát sinh các giao dịch trái phép, nên đã tạm dừng các tùy chọn đăng nhập này. Đồng sáng lập Josh Lee cho biết mã nguồn của chính Keplr không bị tấn công; ông ước tính khoảng 20% tài khoản đăng nhập qua mạng xã hội bị ảnh hưởng và chỉ một phần nhỏ bị khai thác hoàn toàn. Các tài khoản dùng cụm từ khôi phục và ví phần cứng không bị ảnh hưởng, còn Web3Auth không tìm thấy bằng chứng cho thấy người dùng MetaMask bị tác động.
Ngày 8 tháng 11, Web3Auth bác bỏ ước tính thiệt hại 6,01 triệu USD, cho biết một số khoản tiền bị rút là các giao dịch chuyển tiền nhằm bảo vệ tài sản vào những ví đã được xác minh. Công ty công bố các địa chỉ khôi phục trên 11 mạng dựa trên Cosmos và 8 chuỗi tương thích với EVM. Keplr khuyến cáo người dùng đăng nhập bằng mạng xã hội không gửi thêm tiền vào các tài khoản đó, không nhập lại chúng và bỏ qua các tin nhắn khôi phục không chính thức.
#Crypto #WalletSecurity #Keplr
Tự nghiên cứu kỹ. Đây không phải lời khuyên tài chính.
Web3Auth tiết lộ một sự cố bảo mật vào khoảng 21:13 UTC ngày 6 tháng 11 năm 2026 và tạm dừng sản phẩm ví nhúng của mình. Keplr cho biết vào khoảng 04:38 UTC ngày 7 tháng 11 rằng một số tài khoản đăng nhập bằng Google và Apple đã phát sinh các giao dịch trái phép, nên đã tạm dừng các tùy chọn đăng nhập này. Đồng sáng lập Josh Lee cho biết mã nguồn của chính Keplr không bị tấn công; ông ước tính khoảng 20% tài khoản đăng nhập qua mạng xã hội bị ảnh hưởng và chỉ một phần nhỏ bị khai thác hoàn toàn. Các tài khoản dùng cụm từ khôi phục và ví phần cứng không bị ảnh hưởng, còn Web3Auth không tìm thấy bằng chứng cho thấy người dùng MetaMask bị tác động.
Ngày 8 tháng 11, Web3Auth bác bỏ ước tính thiệt hại 6,01 triệu USD, cho biết một số khoản tiền bị rút là các giao dịch chuyển tiền nhằm bảo vệ tài sản vào những ví đã được xác minh. Công ty công bố các địa chỉ khôi phục trên 11 mạng dựa trên Cosmos và 8 chuỗi tương thích với EVM. Keplr khuyến cáo người dùng đăng nhập bằng mạng xã hội không gửi thêm tiền vào các tài khoản đó, không nhập lại chúng và bỏ qua các tin nhắn khôi phục không chính thức.
#Crypto #WalletSecurity #Keplr
Tự nghiên cứu kỹ. Đây không phải lời khuyên tài chính.
AAPL-0,96%
GOOGUS-0,37%
201
Một màn hình phê duyệt token gọn gàng có thể che giấu một sai lầm đơn giản: kiểm tra nhầm mạng.
Các công cụ phê duyệt hiển thị quyền trên blockchain đang được chọn. Việc xem Ethereum Mainnet không cho bạn biết hợp đồng nào có thể sử dụng token của bạn trên Polygon hoặc một mạng khác mà bạn dùng.
Để dọn dẹp ví hiệu quả, hãy liệt kê các mạng nơi bạn đã sử dụng ứng dụng. Mở công cụ kiểm tra phê duyệt đáng tin cậy qua địa chỉ đã được xác minh, đảm bảo mạng trong công cụ trùng với mạng trong ví, rồi xem xét quyền chi tiêu trên từng mạng riêng biệt.
Thu hồi quyền phê duyệt cần một giao dịch trên chuỗi và phí mạng. Sau đó, hãy làm mới công cụ kiểm tra để xác nhận quyền đã thay đổi.
Lưu ý: danh sách trống trên một mạng không có nghĩa là toàn bộ ví của bạn đều an toàn.
Nguồn: Ethereum.org — https://ethereum.org/en/guides/how-to-revoke-token-access/
#WalletSecurity #TokenApprovals #CryptoEducation #DeFi #Blockchain
Một màn hình phê duyệt token gọn gàng có thể che giấu một sai lầm đơn giản: kiểm tra nhầm mạng.
Các công cụ phê duyệt hiển thị quyền trên blockchain đang được chọn. Việc xem Ethereum Mainnet không cho bạn biết hợp đồng nào có thể sử dụng token của bạn trên Polygon hoặc một mạng khác mà bạn dùng.
Để dọn dẹp ví hiệu quả, hãy liệt kê các mạng nơi bạn đã sử dụng ứng dụng. Mở công cụ kiểm tra phê duyệt đáng tin cậy qua địa chỉ đã được xác minh, đảm bảo mạng trong công cụ trùng với mạng trong ví, rồi xem xét quyền chi tiêu trên từng mạng riêng biệt.
Thu hồi quyền phê duyệt cần một giao dịch trên chuỗi và phí mạng. Sau đó, hãy làm mới công cụ kiểm tra để xác nhận quyền đã thay đổi.
Lưu ý: danh sách trống trên một mạng không có nghĩa là toàn bộ ví của bạn đều an toàn.
Nguồn: Ethereum.org — https://ethereum.org/en/guides/how-to-revoke-token-access/
#WalletSecurity #TokenApprovals #CryptoEducation #DeFi #Blockchain
Các công cụ phê duyệt hiển thị quyền trên blockchain đang được chọn. Việc xem Ethereum Mainnet không cho bạn biết hợp đồng nào có thể sử dụng token của bạn trên Polygon hoặc một mạng khác mà bạn dùng.
Để dọn dẹp ví hiệu quả, hãy liệt kê các mạng nơi bạn đã sử dụng ứng dụng. Mở công cụ kiểm tra phê duyệt đáng tin cậy qua địa chỉ đã được xác minh, đảm bảo mạng trong công cụ trùng với mạng trong ví, rồi xem xét quyền chi tiêu trên từng mạng riêng biệt.
Thu hồi quyền phê duyệt cần một giao dịch trên chuỗi và phí mạng. Sau đó, hãy làm mới công cụ kiểm tra để xác nhận quyền đã thay đổi.
Lưu ý: danh sách trống trên một mạng không có nghĩa là toàn bộ ví của bạn đều an toàn.
Nguồn: Ethereum.org — https://ethereum.org/en/guides/how-to-revoke-token-access/
#WalletSecurity #TokenApprovals #CryptoEducation #DeFi #Blockchain
82
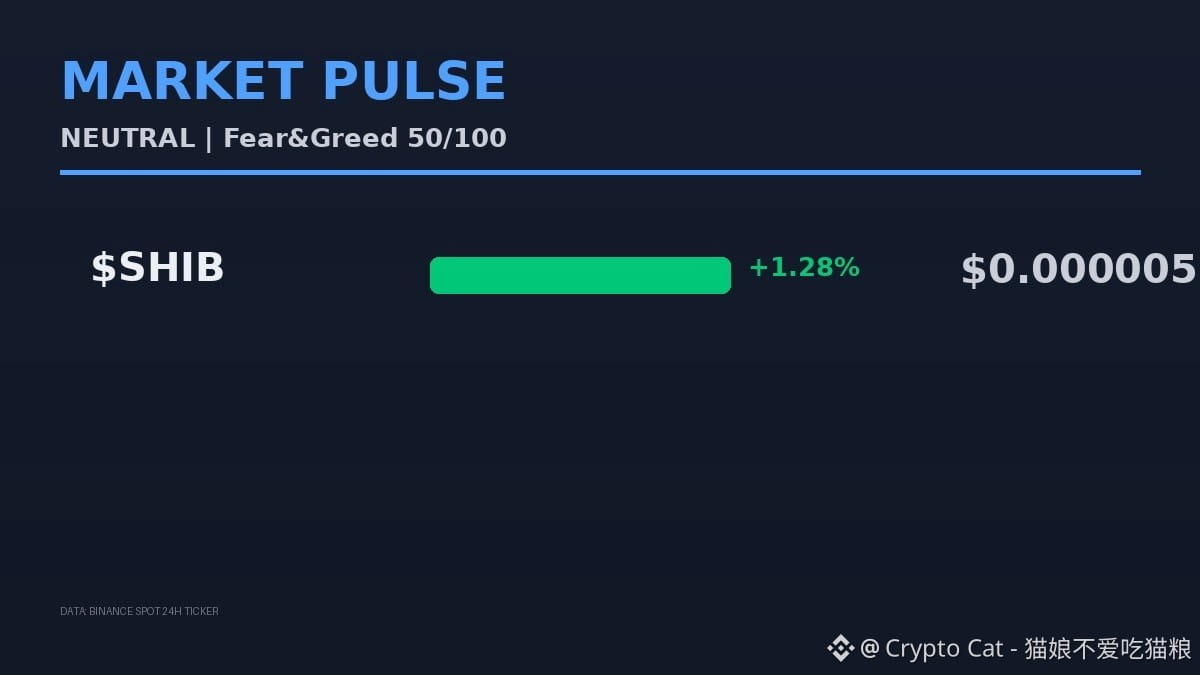
Lỗ hổng phần mềm gián điệp nghiêm trọng trên iOS bị phanh phui, ví của người nắm giữ tiền mã hóa có thể bị lộ hoàn toàn. $SHIB hiện ở mức 0.000005, còn tăng 1.28%, bạn có bị ảnh hưởng không?
Đừng nghĩ chuyện này chẳng liên quan đến mình. Lỗ hổng này có thể trực tiếp lấy cắp mọi quyền cấp phép trong ví của bạn; các tương tác DeFi và cả xác minh hai bước trên sàn giao dịch đều có thể bị đánh cắp. Nhiều người chơi $SHIB thích dùng ví trên điện thoại, nên rủi ro tăng vọt.
Thị trường tạm thời chưa có biến động rõ rệt, tin tức vẫn chưa lan rộng hoàn toàn. Lúc này đừng vội lao vào mua, cũng đừng vội bán tháo. Trước tiên hãy chờ xem có xuất hiện tin tức về các vụ đánh cắp trên diện rộng hay không. Khi chưa rõ xu hướng, đứng ngoài quan sát cũng chẳng có gì đáng xấu hổ.
Nếu bạn thấy nhận định của tôi đáng tin, hãy đến giải đấu giao dịch giao ngay Season 10 luyện tập. Có thực lực hay không, cứ vào đấu một trận là biết; còn có thể nhận hoa hồng hoàn lại.
Liệu lỗ hổng này có diễn biến thành một sự cố bảo mật quy mô lớn hay không? Ai lạc quan, cho rằng tin xấu đã phản ánh hết vào giá, hãy chọn 1; ai bi quan, cho rằng giá sẽ lao dốc, hãy chọn 2.
#Write2Earn #BinanceSquare #SHIB #WalletSecurity #TradingTournament
Lỗ hổng phần mềm gián điệp nghiêm trọng trên iOS bị phanh phui, ví của người nắm giữ tiền mã hóa có thể bị lộ hoàn toàn. $SHIB hiện ở mức 0.000005, còn tăng 1.28%, bạn có bị ảnh hưởng không?
Đừng nghĩ chuyện này chẳng liên quan đến mình. Lỗ hổng này có thể trực tiếp lấy cắp mọi quyền cấp phép trong ví của bạn; các tương tác DeFi và cả xác minh hai bước trên sàn giao dịch đều có thể bị đánh cắp. Nhiều người chơi $SHIB thích dùng ví trên điện thoại, nên rủi ro tăng vọt.
Thị trường tạm thời chưa có biến động rõ rệt, tin tức vẫn chưa lan rộng hoàn toàn. Lúc này đừng vội lao vào mua, cũng đừng vội bán tháo. Trước tiên hãy chờ xem có xuất hiện tin tức về các vụ đánh cắp trên diện rộng hay không. Khi chưa rõ xu hướng, đứng ngoài quan sát cũng chẳng có gì đáng xấu hổ.
Nếu bạn thấy nhận định của tôi đáng tin, hãy đến giải đấu giao dịch giao ngay Season 10 luyện tập. Có thực lực hay không, cứ vào đấu một trận là biết; còn có thể nhận hoa hồng hoàn lại.
Liệu lỗ hổng này có diễn biến thành một sự cố bảo mật quy mô lớn hay không? Ai lạc quan, cho rằng tin xấu đã phản ánh hết vào giá, hãy chọn 1; ai bi quan, cho rằng giá sẽ lao dốc, hãy chọn 2.
#Write2Earn #BinanceSquare #SHIB #WalletSecurity #TradingTournament
Đừng nghĩ chuyện này chẳng liên quan đến mình. Lỗ hổng này có thể trực tiếp lấy cắp mọi quyền cấp phép trong ví của bạn; các tương tác DeFi và cả xác minh hai bước trên sàn giao dịch đều có thể bị đánh cắp. Nhiều người chơi $SHIB thích dùng ví trên điện thoại, nên rủi ro tăng vọt.
Thị trường tạm thời chưa có biến động rõ rệt, tin tức vẫn chưa lan rộng hoàn toàn. Lúc này đừng vội lao vào mua, cũng đừng vội bán tháo. Trước tiên hãy chờ xem có xuất hiện tin tức về các vụ đánh cắp trên diện rộng hay không. Khi chưa rõ xu hướng, đứng ngoài quan sát cũng chẳng có gì đáng xấu hổ.
Nếu bạn thấy nhận định của tôi đáng tin, hãy đến giải đấu giao dịch giao ngay Season 10 luyện tập. Có thực lực hay không, cứ vào đấu một trận là biết; còn có thể nhận hoa hồng hoàn lại.
Liệu lỗ hổng này có diễn biến thành một sự cố bảo mật quy mô lớn hay không? Ai lạc quan, cho rằng tin xấu đã phản ánh hết vào giá, hãy chọn 1; ai bi quan, cho rằng giá sẽ lao dốc, hãy chọn 2.
#Write2Earn #BinanceSquare #SHIB #WalletSecurity #TradingTournament
9
·
--
Bài viết
Hướng dẫn từng bước dành cho người mới bắt đầu để bảo vệ ví tiền mã hóaKhi lần đầu mua một lượng $BTC trị giá vài đô la ở mức giá $77,078, tôi vừa hào hứng vừa lo lắng. Chứng kiến giá giảm 1.37% chỉ trong một ngày khiến tôi nhớ rằng thị trường có thể biến động nhanh chóng, nhưng sự an toàn của ví thì cần ổn định hơn nữa. Dưới đây là danh sách kiểm tra đơn giản mà ai cũng có thể làm theo để bảo vệ tiền mã hóa của mình.
Vì sao bảo mật lại quan trọng
Ngay cả khi Chỉ số Sợ hãi & Tham lam ở mức 26 (Sợ hãi), nguy cơ mất tiền chỉ vì một sơ suất nhỏ vẫn rất cao. Làm mất cụm từ khôi phục hoặc thiết bị bị xâm nhập có thể biến khoản $ETH nắm giữ khiêm tốn trị giá $2,257 thành tài khoản có số dư bằng không chỉ trong vài phút. Hãy xem bảo mật là một thói quen, không phải việc chỉ thiết lập một lần.
Hướng dẫn từng bước dành cho người mới bắt đầu để bảo vệ ví tiền mã hóa
Khi lần đầu mua một lượng $BTC trị giá vài đô la ở mức giá $77,078, tôi vừa hào hứng vừa lo lắng. Chứng kiến giá giảm 1.37% chỉ trong một ngày khiến tôi nhớ rằng thị trường có thể biến động nhanh chóng, nhưng sự an toàn của ví thì cần ổn định hơn nữa. Dưới đây là danh sách kiểm tra đơn giản mà ai cũng có thể làm theo để bảo vệ tiền mã hóa của mình.
Vì sao bảo mật lại quan trọng
Ngay cả khi Chỉ số Sợ hãi & Tham lam ở mức 26 (Sợ hãi), nguy cơ mất tiền chỉ vì một sơ suất nhỏ vẫn rất cao. Làm mất cụm từ khôi phục hoặc thiết bị bị xâm nhập có thể biến khoản $ETH nắm giữ khiêm tốn trị giá $2,257 thành tài khoản có số dư bằng không chỉ trong vài phút. Hãy xem bảo mật là một thói quen, không phải việc chỉ thiết lập một lần.
Vì sao bảo mật lại quan trọng
Ngay cả khi Chỉ số Sợ hãi & Tham lam ở mức 26 (Sợ hãi), nguy cơ mất tiền chỉ vì một sơ suất nhỏ vẫn rất cao. Làm mất cụm từ khôi phục hoặc thiết bị bị xâm nhập có thể biến khoản $ETH nắm giữ khiêm tốn trị giá $2,257 thành tài khoản có số dư bằng không chỉ trong vài phút. Hãy xem bảo mật là một thói quen, không phải việc chỉ thiết lập một lần.
147
·
--
Cảnh báo khẩn cấp! BTCPay Server cảnh báo người dùng về nguy cơ ví nóng bị đánh cắp! Nếu bạn vẫn đang dùng phần mềm phiên bản cũ, hãy tắt máy chủ ngay! Tin tặc đang ráo riết lấy cắp tiền! #cryptosecurity #walletsecurity $BTC $BCH
Cảnh báo khẩn cấp! BTCPay Server cảnh báo nguy cơ ví nóng bị đánh cắp! Nếu bạn đang chạy phần mềm lỗi thời, hãy tắt máy chủ ngay! Tin tặc đang rút cạn tiền! #cryptosecurity #walletsecurity $BTC $BCH
Cảnh báo khẩn cấp! BTCPay Server cảnh báo người dùng về nguy cơ ví nóng bị đánh cắp! Nếu bạn vẫn đang dùng phần mềm phiên bản cũ, hãy tắt máy chủ ngay! Tin tặc đang ráo riết lấy cắp tiền! #cryptosecurity #walletsecurity $BTC $BCH
Cảnh báo khẩn cấp! BTCPay Server cảnh báo nguy cơ ví nóng bị đánh cắp! Nếu bạn đang chạy phần mềm lỗi thời, hãy tắt máy chủ ngay! Tin tặc đang rút cạn tiền! #cryptosecurity #walletsecurity $BTC $BCH
Cảnh báo khẩn cấp! BTCPay Server cảnh báo nguy cơ ví nóng bị đánh cắp! Nếu bạn đang chạy phần mềm lỗi thời, hãy tắt máy chủ ngay! Tin tặc đang rút cạn tiền! #cryptosecurity #walletsecurity $BTC $BCH
316
Đăng nhập để khám phá thêm nội dung
Tham gia cùng người dùng tiền mã hóa toàn cầu trên Binance Square
⚡️ Nhận thông tin mới nhất và hữu ích về tiền mã hóa.
💬 Được tin cậy bởi sàn giao dịch tiền mã hóa lớn nhất thế giới.
👍 Khám phá những thông tin chuyên sâu thực tế từ những nhà sáng tạo đã xác minh.
Email / Số điện thoại
Chủ đề thịnh hành
1
#TinFed
422,607 lượt xem
1,293 đang thảo luận
2
#TheoDõiFOMC
359,072 lượt xem
1,534 đang thảo luận
3
#NvidiaBeatsEstimatesWith$130BQ4Outlook
97 lượt xem
4 đang thảo luận
4
#AnthropicIPOPriceCouldExceed$80
240 lượt xem
22 đang thảo luận
5
#CanNvidia’sDataCenterGrowthContinue?
246 lượt xem
13 đang thảo luận
6
#NvidiaBoardNotConsideringHuang’sReturnasCEO
140,309 lượt xem
1,050 đang thảo luận
7
#KOSPIFalls2.59%ToLowestCloseSinceFebruary
37,452 lượt xem
372 đang thảo luận
8
#AnthropicClearedToListOnNasdaqAsANT
31,852 lượt xem
304 đang thảo luận
9
#WhatInvestmentSignalsDo13FFilingsReveal?
76,877 lượt xem
701 đang thảo luận
10
#TetherCapitalMakesStrategicInvestmentInStables
17,653 lượt xem
140 đang thảo luận