
#cryptohacks
cryptohacks
1.2M lượt xem
860 đang thảo luận
Phổ biến
Mới nhất

·
--
Giảm giá
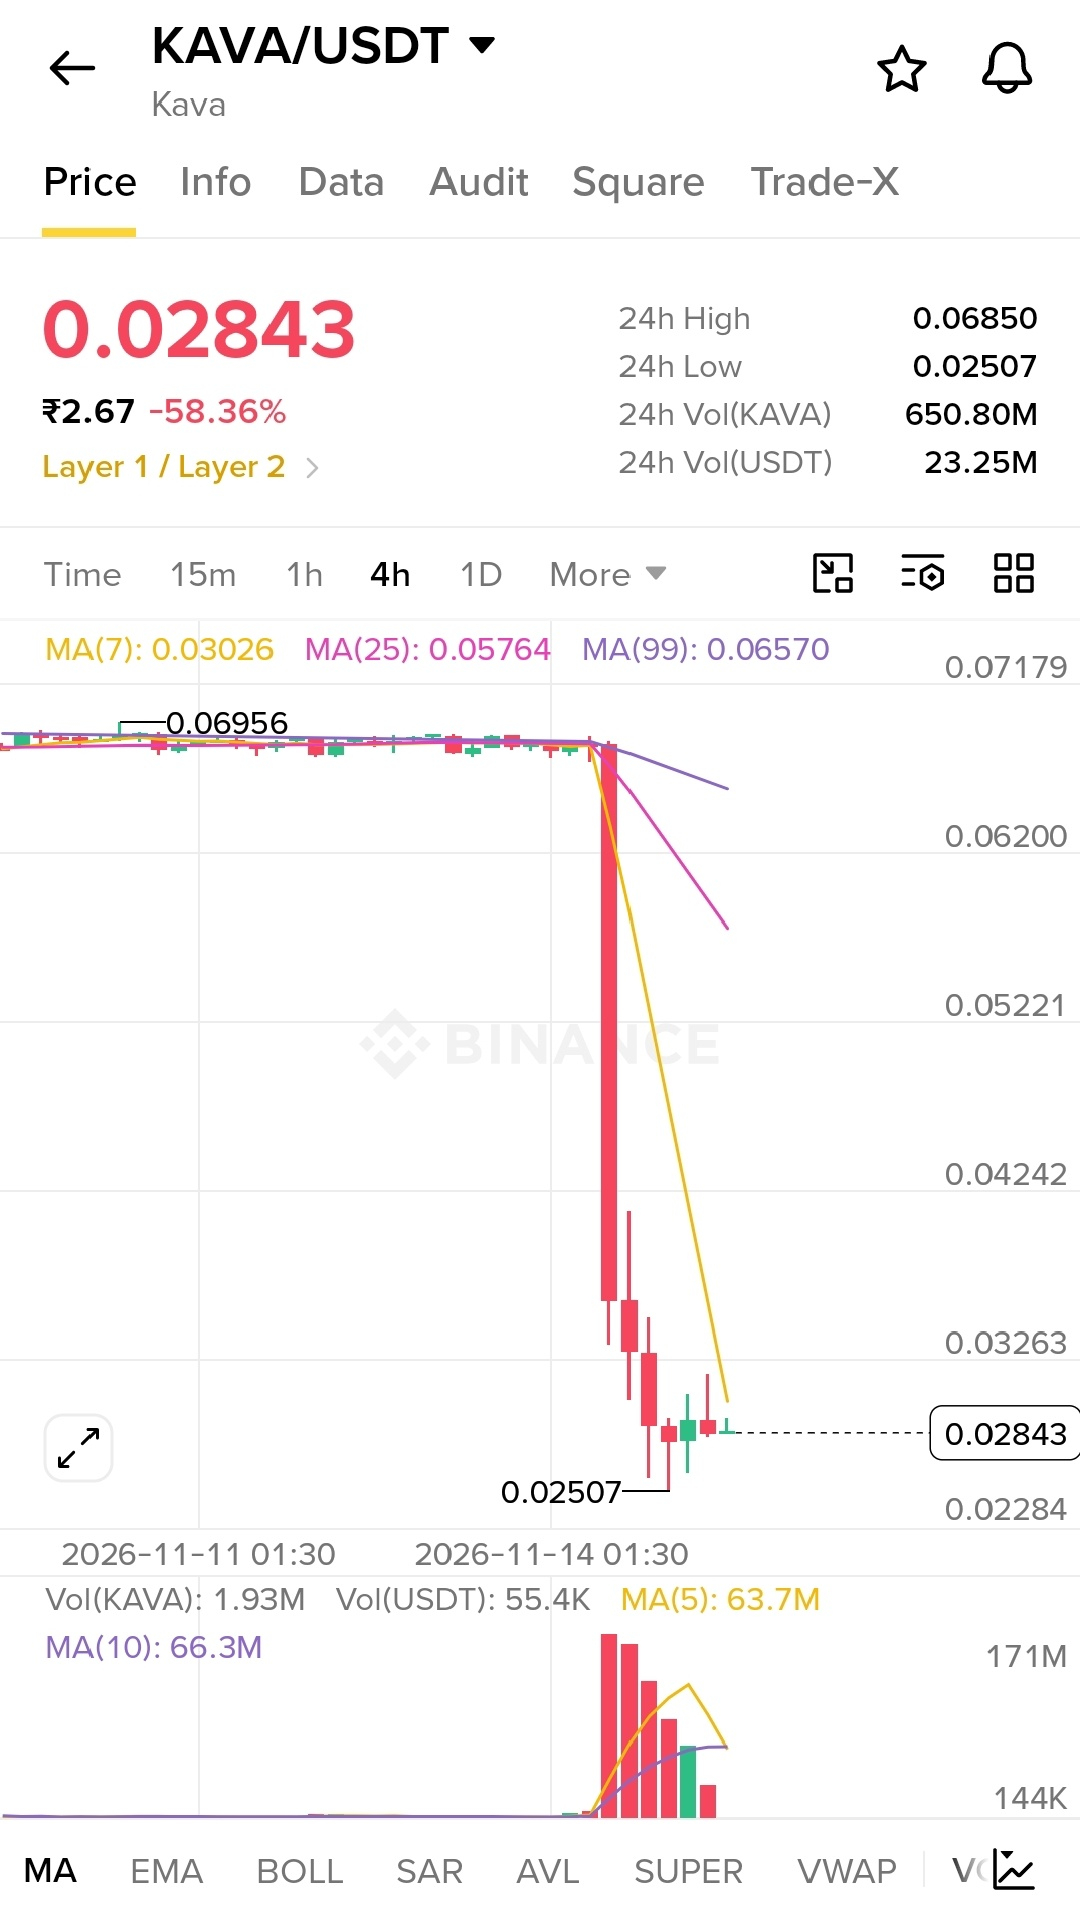
🚨 Kava Lend bị tấn công - 55.2M KAVA bị rút cạn
Kava Lend, giao thức cho vay gốc trên Kava Chain, đã bị khai thác vào ngày 14 tháng 11.
🐾 Chuyện gì đã xảy ra:
Kẻ tấn công nhắm vào thị trường BUSD không hoạt động — một thị trường gần như trống kể từ khi Paxos ngừng phát hành BUSD vào năm 2023.
Bằng cách vay một khoản BUSD nhỏ, kẻ tấn công đẩy nguồn cung ròng của thị trường xuống gần bằng không ($0.00000002). Mã của Kava Lend chỉ kiểm tra giá trị bằng đúng không, nên đã chia lãi suất cho con số cực nhỏ đó.
Kết quả: Giá trị tiền gửi BUSD tăng vọt ∼243,000 lần trong 3 phút — được tính là ∼$1.25B tài sản thế chấp.
Sau đó, kẻ tấn công dùng tài khoản thứ hai vay KAVA 127 lần, thanh lý từng khoản vay để vượt qua giới hạn vay.
🐾 Thiệt hại:
- Vay 55.2M KAVA — lượng KAVA trong pool giảm từ 55.33M xuống chỉ còn 0.19 KAVA trong ∼90 phút
- Trị giá ∼$3.76M theo mức giá trước vụ tấn công là $0.068
- ∼49.2M KAVA được chuyển qua cầu nối sang BNB Chain thông qua LayerZero và bán với giá ∼$2.09M (3,006 BNB + 231,557 USDT)
- $KAVA giảm mạnh ∼39%, xuống còn ∼$0.042 trong 24 giờ cb61
🐾 Phản ứng của Kava:
Đội ngũ cho biết: "Đây không phải là một đợt phát hành token vô hạn. Sự cố chỉ xảy ra riêng lẻ và được khoanh vùng trong Kava Lend." Họ đã tạm dừng cầu nối Axelar; các sàn giao dịch đối tác cũng tạm dừng nạp/rút như một biện pháp phòng ngừa. Báo cáo hậu kiểm đầy đủ vẫn chưa được công bố.
🐾 Bài học: Rủi ro lớn nhất trong DeFi không phải lúc nào cũng là một vụ hack — mà có thể là các thị trường cũ, không hoạt động với phép tính sai lệch mà không ai kiểm tra lại.
Đừng giữ tiền trong các thị trường đã ngừng hoạt động. Luôn kiểm tra rủi ro của giao thức.
#KAVA $KAVA #DeFi #cryptohacks
🚨 Kava Lend bị tấn công - 55.2M KAVA bị rút cạn
Kava Lend, giao thức cho vay gốc trên Kava Chain, đã bị khai thác vào ngày 14 tháng 11.
🐾 Chuyện gì đã xảy ra:
Kẻ tấn công nhắm vào thị trường BUSD không hoạt động — một thị trường gần như trống kể từ khi Paxos ngừng phát hành BUSD vào năm 2023.
Bằng cách vay một khoản BUSD nhỏ, kẻ tấn công đẩy nguồn cung ròng của thị trường xuống gần bằng không ($0.00000002). Mã của Kava Lend chỉ kiểm tra giá trị bằng đúng không, nên đã chia lãi suất cho con số cực nhỏ đó.
Kết quả: Giá trị tiền gửi BUSD tăng vọt ∼243,000 lần trong 3 phút — được tính là ∼$1.25B tài sản thế chấp.
Sau đó, kẻ tấn công dùng tài khoản thứ hai vay KAVA 127 lần, thanh lý từng khoản vay để vượt qua giới hạn vay.
🐾 Thiệt hại:
- Vay 55.2M KAVA — lượng KAVA trong pool giảm từ 55.33M xuống chỉ còn 0.19 KAVA trong ∼90 phút
- Trị giá ∼$3.76M theo mức giá trước vụ tấn công là $0.068
- ∼49.2M KAVA được chuyển qua cầu nối sang BNB Chain thông qua LayerZero và bán với giá ∼$2.09M (3,006 BNB + 231,557 USDT)
- $KAVA giảm mạnh ∼39%, xuống còn ∼$0.042 trong 24 giờ cb61
🐾 Phản ứng của Kava:
Đội ngũ cho biết: "Đây không phải là một đợt phát hành token vô hạn. Sự cố chỉ xảy ra riêng lẻ và được khoanh vùng trong Kava Lend." Họ đã tạm dừng cầu nối Axelar; các sàn giao dịch đối tác cũng tạm dừng nạp/rút như một biện pháp phòng ngừa. Báo cáo hậu kiểm đầy đủ vẫn chưa được công bố.
🐾 Bài học: Rủi ro lớn nhất trong DeFi không phải lúc nào cũng là một vụ hack — mà có thể là các thị trường cũ, không hoạt động với phép tính sai lệch mà không ai kiểm tra lại.
Đừng giữ tiền trong các thị trường đã ngừng hoạt động. Luôn kiểm tra rủi ro của giao thức.
#KAVA $KAVA #DeFi #cryptohacks
Kava Lend, giao thức cho vay gốc trên Kava Chain, đã bị khai thác vào ngày 14 tháng 11.
🐾 Chuyện gì đã xảy ra:
Kẻ tấn công nhắm vào thị trường BUSD không hoạt động — một thị trường gần như trống kể từ khi Paxos ngừng phát hành BUSD vào năm 2023.
Bằng cách vay một khoản BUSD nhỏ, kẻ tấn công đẩy nguồn cung ròng của thị trường xuống gần bằng không ($0.00000002). Mã của Kava Lend chỉ kiểm tra giá trị bằng đúng không, nên đã chia lãi suất cho con số cực nhỏ đó.
Kết quả: Giá trị tiền gửi BUSD tăng vọt ∼243,000 lần trong 3 phút — được tính là ∼$1.25B tài sản thế chấp.
Sau đó, kẻ tấn công dùng tài khoản thứ hai vay KAVA 127 lần, thanh lý từng khoản vay để vượt qua giới hạn vay.
🐾 Thiệt hại:
- Vay 55.2M KAVA — lượng KAVA trong pool giảm từ 55.33M xuống chỉ còn 0.19 KAVA trong ∼90 phút
- Trị giá ∼$3.76M theo mức giá trước vụ tấn công là $0.068
- ∼49.2M KAVA được chuyển qua cầu nối sang BNB Chain thông qua LayerZero và bán với giá ∼$2.09M (3,006 BNB + 231,557 USDT)
- $KAVA giảm mạnh ∼39%, xuống còn ∼$0.042 trong 24 giờ cb61
🐾 Phản ứng của Kava:
Đội ngũ cho biết: "Đây không phải là một đợt phát hành token vô hạn. Sự cố chỉ xảy ra riêng lẻ và được khoanh vùng trong Kava Lend." Họ đã tạm dừng cầu nối Axelar; các sàn giao dịch đối tác cũng tạm dừng nạp/rút như một biện pháp phòng ngừa. Báo cáo hậu kiểm đầy đủ vẫn chưa được công bố.
🐾 Bài học: Rủi ro lớn nhất trong DeFi không phải lúc nào cũng là một vụ hack — mà có thể là các thị trường cũ, không hoạt động với phép tính sai lệch mà không ai kiểm tra lại.
Đừng giữ tiền trong các thị trường đã ngừng hoạt động. Luôn kiểm tra rủi ro của giao thức.
#KAVA $KAVA #DeFi #cryptohacks
3
1k
·
--
Tăng giá
🚨 Khẩn cấp:
Tin tặc Triều Tiên đang sử dụng các đồng meme để rửa số tiền bị đánh cắp từ vụ tấn công nền tảng (Binance), với giá trị lên tới 6 tỷ đô la.
#Aave #Ethereum
Binance #CryptoHacks
#BinanceSquare $BTC $TON $EGLD
🚨 Khẩn cấp:
Tin tặc Triều Tiên đang sử dụng các đồng meme để rửa số tiền bị đánh cắp từ vụ tấn công nền tảng (Binance), với giá trị lên tới 6 tỷ đô la.
#Aave #Ethereum
Binance #CryptoHacks
#BinanceSquare $BTC $TON $EGLD
Tin tặc Triều Tiên đang sử dụng các đồng meme để rửa số tiền bị đánh cắp từ vụ tấn công nền tảng (Binance), với giá trị lên tới 6 tỷ đô la.
#Aave #Ethereum
Binance #CryptoHacks
#BinanceSquare $BTC $TON $EGLD
2
190

·
--
Giảm giá
🚨 CẢNH BÁO AN NINH: WEBSITE CỦA Across Protocol ĐÃ BỊ CHIẾM QUYỀN. Người dùng có nguy cơ mất tiền.
Theo thông tin được đưa ra, một hacker đã lợi dụng kỹ thuật thao túng tâm lý để chiếm quyền kiểm soát tên miền của Across Protocol thông qua nhà đăng ký Namecheap.
Khoảng 18:45 UTC, kẻ tấn công đã chiếm quyền across(.)to và biến trang web chính thức thành một cái bẫy lừa đảo.
⚠️ Hậu quả có thể rất nghiêm trọng.
Những người dùng đã truy cập trang web bị xâm nhập và kết nối ví có thể đã tự đặt mình trước nguy cơ bị dụ thực hiện giao dịch độc hại hoặc cấp quyền trái phép cho token.
Across Protocol cảnh báo rằng một số người dùng có thể đã bị ảnh hưởng và cam kết sẽ bồi thường đầy đủ cho họ.
Đội ngũ cũng cho biết Namecheap không phản hồi, buộc Across phải tiếp tục ngừng hoạt động ứng dụng và API.
🚨 NGƯỜI DÙNG NÊN LÀM GÌ NGAY BÂY GIỜ:
Nếu hôm nay bạn đã kết nối ví với across(.)to, hãy ngay lập tức kiểm tra và thu hồi mọi quyền bạn đã cấp.
KHÔNG tương tác với trang web bị xâm nhập hoặc ký các giao dịch đáng ngờ.
Sự cố này cho thấy một rủi ro bảo mật nghiêm trọng trong DeFi:
Ngay cả khi hợp đồng thông minh an toàn, một trang web hoặc nhà đăng ký tên miền bị xâm nhập cũng có thể trở thành cửa ngõ để kẻ tấn công xâm nhập.
Ví của bạn chỉ an toàn tương đương với những đường liên kết mà bạn tin tưởng.
#CryptoSecurity #DeFi #AcrossProtocol #CryptoHacks #Web3
🚨 CẢNH BÁO AN NINH: WEBSITE CỦA Across Protocol ĐÃ BỊ CHIẾM QUYỀN. Người dùng có nguy cơ mất tiền.
Theo thông tin được đưa ra, một hacker đã lợi dụng kỹ thuật thao túng tâm lý để chiếm quyền kiểm soát tên miền của Across Protocol thông qua nhà đăng ký Namecheap.
Khoảng 18:45 UTC, kẻ tấn công đã chiếm quyền across(.)to và biến trang web chính thức thành một cái bẫy lừa đảo.
⚠️ Hậu quả có thể rất nghiêm trọng.
Những người dùng đã truy cập trang web bị xâm nhập và kết nối ví có thể đã tự đặt mình trước nguy cơ bị dụ thực hiện giao dịch độc hại hoặc cấp quyền trái phép cho token.
Across Protocol cảnh báo rằng một số người dùng có thể đã bị ảnh hưởng và cam kết sẽ bồi thường đầy đủ cho họ.
Đội ngũ cũng cho biết Namecheap không phản hồi, buộc Across phải tiếp tục ngừng hoạt động ứng dụng và API.
🚨 NGƯỜI DÙNG NÊN LÀM GÌ NGAY BÂY GIỜ:
Nếu hôm nay bạn đã kết nối ví với across(.)to, hãy ngay lập tức kiểm tra và thu hồi mọi quyền bạn đã cấp.
KHÔNG tương tác với trang web bị xâm nhập hoặc ký các giao dịch đáng ngờ.
Sự cố này cho thấy một rủi ro bảo mật nghiêm trọng trong DeFi:
Ngay cả khi hợp đồng thông minh an toàn, một trang web hoặc nhà đăng ký tên miền bị xâm nhập cũng có thể trở thành cửa ngõ để kẻ tấn công xâm nhập.
Ví của bạn chỉ an toàn tương đương với những đường liên kết mà bạn tin tưởng.
#CryptoSecurity #DeFi #AcrossProtocol #CryptoHacks #Web3
Theo thông tin được đưa ra, một hacker đã lợi dụng kỹ thuật thao túng tâm lý để chiếm quyền kiểm soát tên miền của Across Protocol thông qua nhà đăng ký Namecheap.
Khoảng 18:45 UTC, kẻ tấn công đã chiếm quyền across(.)to và biến trang web chính thức thành một cái bẫy lừa đảo.
⚠️ Hậu quả có thể rất nghiêm trọng.
Những người dùng đã truy cập trang web bị xâm nhập và kết nối ví có thể đã tự đặt mình trước nguy cơ bị dụ thực hiện giao dịch độc hại hoặc cấp quyền trái phép cho token.
Across Protocol cảnh báo rằng một số người dùng có thể đã bị ảnh hưởng và cam kết sẽ bồi thường đầy đủ cho họ.
Đội ngũ cũng cho biết Namecheap không phản hồi, buộc Across phải tiếp tục ngừng hoạt động ứng dụng và API.
🚨 NGƯỜI DÙNG NÊN LÀM GÌ NGAY BÂY GIỜ:
Nếu hôm nay bạn đã kết nối ví với across(.)to, hãy ngay lập tức kiểm tra và thu hồi mọi quyền bạn đã cấp.
KHÔNG tương tác với trang web bị xâm nhập hoặc ký các giao dịch đáng ngờ.
Sự cố này cho thấy một rủi ro bảo mật nghiêm trọng trong DeFi:
Ngay cả khi hợp đồng thông minh an toàn, một trang web hoặc nhà đăng ký tên miền bị xâm nhập cũng có thể trở thành cửa ngõ để kẻ tấn công xâm nhập.
Ví của bạn chỉ an toàn tương đương với những đường liên kết mà bạn tin tưởng.
#CryptoSecurity #DeFi #AcrossProtocol #CryptoHacks #Web3
1
332
·
--
VỤ HACK BINANCE 6,3 TỶ ĐÔ LA: CÁI BẪY LINKEDIN GÂY SỐC CỦA TRIỀU TIÊN!!!Trong một tiết lộ gây sốc 😵, Binance cho biết các tin tặc Triều Tiên bị cáo buộc đã nhắm vào một kỹ sư của sàn này thông qua LinkedIn, sắp xếp các buổi phỏng vấn xin việc giả mạo và gửi một bài tập lập trình độc hại được ngụy trang thành công việc hợp pháp. Theo thông tin, nhân viên này đã tải bài tập xuống, tạo điều kiện cho những kẻ tấn công truy cập vào các hệ thống nội bộ của công ty. Sự cố này cho thấy một cơ hội việc làm tưởng chừng vô hại cũng có thể trở thành cửa ngõ cho một cuộc tấn công mạng quy mô lớn. Ngay cả những sàn giao dịch tiền mã hóa lớn cũng không miễn nhiễm trước các mối đe dọa kỹ nghệ xã hội tinh vi!!!!
VỤ HACK BINANCE 6,3 TỶ ĐÔ LA: CÁI BẪY LINKEDIN GÂY SỐC CỦA TRIỀU TIÊN!!!
Trong một tiết lộ gây sốc 😵, Binance cho biết các tin tặc Triều Tiên bị cáo buộc đã nhắm vào một kỹ sư của sàn này thông qua LinkedIn, sắp xếp các buổi phỏng vấn xin việc giả mạo và gửi một bài tập lập trình độc hại được ngụy trang thành công việc hợp pháp. Theo thông tin, nhân viên này đã tải bài tập xuống, tạo điều kiện cho những kẻ tấn công truy cập vào các hệ thống nội bộ của công ty. Sự cố này cho thấy một cơ hội việc làm tưởng chừng vô hại cũng có thể trở thành cửa ngõ cho một cuộc tấn công mạng quy mô lớn. Ngay cả những sàn giao dịch tiền mã hóa lớn cũng không miễn nhiễm trước các mối đe dọa kỹ nghệ xã hội tinh vi!!!!
1
802
·
--
🚨 TRIỀU TIÊN BÁC BỎ CÁO BUỘC HACK BINANCE 6,3 TỶ USD… NHƯNG FBI NÓI ĐIỀU NGƯỢC LẠI.
Một trong những vụ trộm bị cáo buộc lớn nhất trong lịch sử tiền mã hóa. Một cuộc điều tra quy mô lớn. Và lời phủ nhận khiến câu chuyện thêm một bước ngoặt. 👀
Đây là những điều khiến câu chuyện này gây chấn động:
🇺🇸 CÁO BUỘC CỦA FBI
Giới chức Mỹ quy vụ trộm tiền mã hóa bị cáo buộc cho các tin tặc Triều Tiên, được cho là có liên hệ với nhóm mang tên TraderTraitor.
🇰🇵 PHẢN HỒI CỦA TRIỀU TIÊN
Kim Yo Jong được cho là đã gọi những cáo buộc này là “hành động khiêu khích chính trị” của Mỹ, trong khi truyền thông nhà nước Triều Tiên mô tả chúng là bịa đặt.
💰 QUY MÔ
Vụ trộm được cho là liên quan đến khoảng 6,36 tỷ USD tiền mã hóa trên nhiều mạng lưới blockchain.
🇺🇸 PHẢN ỨNG CỦA TRUMP
Donald Trump được cho là đã bày tỏ sự không chắc chắn về vai trò của Triều Tiên, dù FBI đã công khai quy trách nhiệm cho nước này.
⚠️ CÂU HỎI LỚN
Đây chỉ đơn thuần là một cuộc điều tra an ninh mạng, hay những cáo buộc này có thể châm ngòi cho một cuộc xung đột địa chính trị lớn hơn nhiều?
Có một điều chắc chắn: bảo mật tiền mã hóa giờ đây không chỉ là bảo vệ ví tiền.
Đó còn là chiến tranh mạng toàn cầu, tình báo và hàng tỷ đô la.
👇 Bạn nghĩ sao?
Bạn tin vào cáo buộc của FBI, hay cho rằng cần công khai thêm bằng chứng?
#northkorea #CyberSecurity #cryptohacks #blockchain #BinanceSquare
🚨 TRIỀU TIÊN BÁC BỎ CÁO BUỘC HACK BINANCE 6,3 TỶ USD… NHƯNG FBI NÓI ĐIỀU NGƯỢC LẠI.
Một trong những vụ trộm bị cáo buộc lớn nhất trong lịch sử tiền mã hóa. Một cuộc điều tra quy mô lớn. Và lời phủ nhận khiến câu chuyện thêm một bước ngoặt. 👀
Đây là những điều khiến câu chuyện này gây chấn động:
🇺🇸 CÁO BUỘC CỦA FBI
Giới chức Mỹ quy vụ trộm tiền mã hóa bị cáo buộc cho các tin tặc Triều Tiên, được cho là có liên hệ với nhóm mang tên TraderTraitor.
🇰🇵 PHẢN HỒI CỦA TRIỀU TIÊN
Kim Yo Jong được cho là đã gọi những cáo buộc này là “hành động khiêu khích chính trị” của Mỹ, trong khi truyền thông nhà nước Triều Tiên mô tả chúng là bịa đặt.
💰 QUY MÔ
Vụ trộm được cho là liên quan đến khoảng 6,36 tỷ USD tiền mã hóa trên nhiều mạng lưới blockchain.
🇺🇸 PHẢN ỨNG CỦA TRUMP
Donald Trump được cho là đã bày tỏ sự không chắc chắn về vai trò của Triều Tiên, dù FBI đã công khai quy trách nhiệm cho nước này.
⚠️ CÂU HỎI LỚN
Đây chỉ đơn thuần là một cuộc điều tra an ninh mạng, hay những cáo buộc này có thể châm ngòi cho một cuộc xung đột địa chính trị lớn hơn nhiều?
Có một điều chắc chắn: bảo mật tiền mã hóa giờ đây không chỉ là bảo vệ ví tiền.
Đó còn là chiến tranh mạng toàn cầu, tình báo và hàng tỷ đô la.
👇 Bạn nghĩ sao?
Bạn tin vào cáo buộc của FBI, hay cho rằng cần công khai thêm bằng chứng?
#northkorea #CyberSecurity #cryptohacks #blockchain #BinanceSquare
Một trong những vụ trộm bị cáo buộc lớn nhất trong lịch sử tiền mã hóa. Một cuộc điều tra quy mô lớn. Và lời phủ nhận khiến câu chuyện thêm một bước ngoặt. 👀
Đây là những điều khiến câu chuyện này gây chấn động:
🇺🇸 CÁO BUỘC CỦA FBI
Giới chức Mỹ quy vụ trộm tiền mã hóa bị cáo buộc cho các tin tặc Triều Tiên, được cho là có liên hệ với nhóm mang tên TraderTraitor.
🇰🇵 PHẢN HỒI CỦA TRIỀU TIÊN
Kim Yo Jong được cho là đã gọi những cáo buộc này là “hành động khiêu khích chính trị” của Mỹ, trong khi truyền thông nhà nước Triều Tiên mô tả chúng là bịa đặt.
💰 QUY MÔ
Vụ trộm được cho là liên quan đến khoảng 6,36 tỷ USD tiền mã hóa trên nhiều mạng lưới blockchain.
🇺🇸 PHẢN ỨNG CỦA TRUMP
Donald Trump được cho là đã bày tỏ sự không chắc chắn về vai trò của Triều Tiên, dù FBI đã công khai quy trách nhiệm cho nước này.
⚠️ CÂU HỎI LỚN
Đây chỉ đơn thuần là một cuộc điều tra an ninh mạng, hay những cáo buộc này có thể châm ngòi cho một cuộc xung đột địa chính trị lớn hơn nhiều?
Có một điều chắc chắn: bảo mật tiền mã hóa giờ đây không chỉ là bảo vệ ví tiền.
Đó còn là chiến tranh mạng toàn cầu, tình báo và hàng tỷ đô la.
👇 Bạn nghĩ sao?
Bạn tin vào cáo buộc của FBI, hay cho rằng cần công khai thêm bằng chứng?
#northkorea #CyberSecurity #cryptohacks #blockchain #BinanceSquare
58
Bài viết
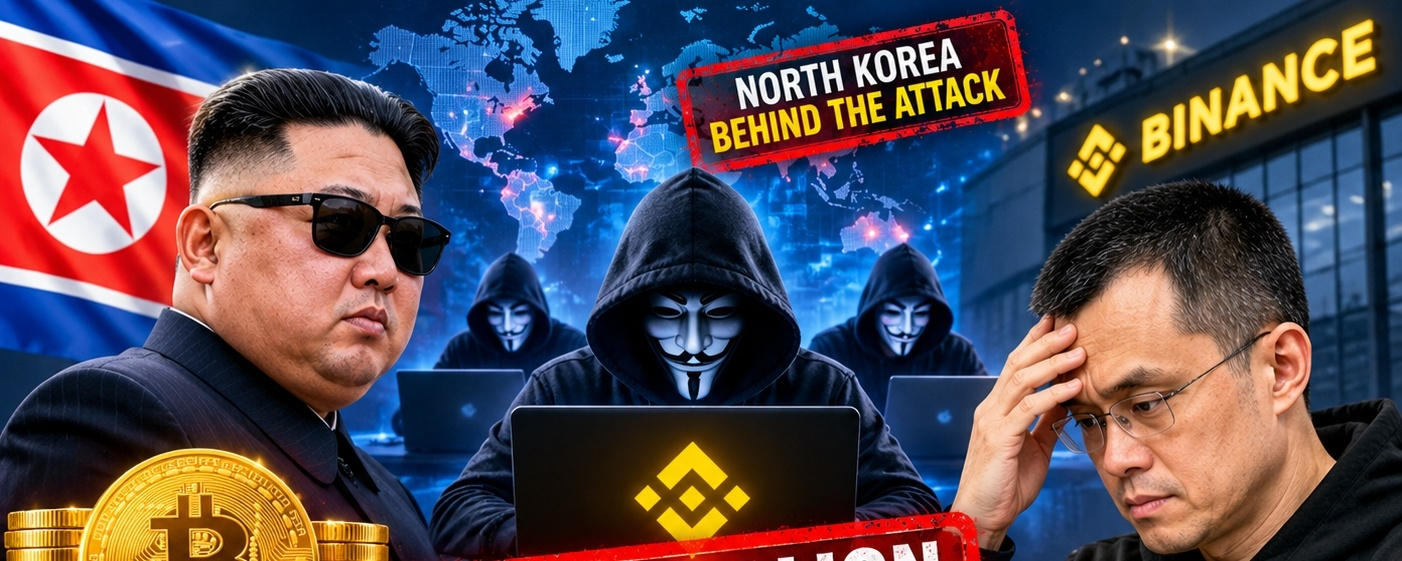
TRIỀU TIÊN🚨 TIN NÓNG: Tin tặc Triều Tiên bị cáo buộc liên quan đến vụ đánh cắp 6,3 tỷ đô la tiền mã hóa!
FBI quy kết vụ xâm nhập an ninh của Binance ngày 29 tháng 10 cho nhóm tin tặc TraderTraitor của Triều Tiên.
💰 Theo báo cáo, hơn 6,3 tỷ đô la tiền mã hóa đã bị đánh cắp.
🔒 Binance cho biết sẽ bù đắp tổn thất cho người dùng.
⚠️ Theo báo cáo, hàng tỷ đô la tài sản bị đánh cắp đã bị đóng băng.
Đây là lời nhắc nhở nghiêm túc rằng bảo mật tiền mã hóa quan trọng hơn bao giờ hết.
💬 Bạn có nghĩ các sàn giao dịch tiền mã hóa có thể hoàn toàn an toàn trước tin tặc không?
TRIỀU TIÊN
🚨 TIN NÓNG: Tin tặc Triều Tiên bị cáo buộc liên quan đến vụ đánh cắp 6,3 tỷ đô la tiền mã hóa!
FBI quy kết vụ xâm nhập an ninh của Binance ngày 29 tháng 10 cho nhóm tin tặc TraderTraitor của Triều Tiên.
💰 Theo báo cáo, hơn 6,3 tỷ đô la tiền mã hóa đã bị đánh cắp.
🔒 Binance cho biết sẽ bù đắp tổn thất cho người dùng.
⚠️ Theo báo cáo, hàng tỷ đô la tài sản bị đánh cắp đã bị đóng băng.
Đây là lời nhắc nhở nghiêm túc rằng bảo mật tiền mã hóa quan trọng hơn bao giờ hết.
💬 Bạn có nghĩ các sàn giao dịch tiền mã hóa có thể hoàn toàn an toàn trước tin tặc không?
FBI quy kết vụ xâm nhập an ninh của Binance ngày 29 tháng 10 cho nhóm tin tặc TraderTraitor của Triều Tiên.
💰 Theo báo cáo, hơn 6,3 tỷ đô la tiền mã hóa đã bị đánh cắp.
🔒 Binance cho biết sẽ bù đắp tổn thất cho người dùng.
⚠️ Theo báo cáo, hàng tỷ đô la tài sản bị đánh cắp đã bị đóng băng.
Đây là lời nhắc nhở nghiêm túc rằng bảo mật tiền mã hóa quan trọng hơn bao giờ hết.
💬 Bạn có nghĩ các sàn giao dịch tiền mã hóa có thể hoàn toàn an toàn trước tin tặc không?
5
1.8k

Bắc Triều Tiên đang là cơn ác mộng của crypto! Vụ cướp $6.3 tỷ từ Binance là minh chứng rõ ràng nhất cho sự tinh vi của chúng. Đây không còn là tin đồn, mà là chiến lược bài bản và nguy hiểm.
Hacker Lazarus Group/TraderTraitor dùng 5 chiêu thức "kinh điển": từ mạo danh tuyển dụng để cài malware, xâm nhập thiết bị nhân viên, đến lạm dụng quyền truy cập hệ thống nội bộ. Mục tiêu không phải phá vỡ mật mã, mà là khai thác điểm yếu của con người và quy trình.
Một khi đã vào được, chúng sẽ thâm nhập sâu, leo thang đặc quyền, âm thầm chuẩn bị cho phi vụ lớn. Và chỉ trong vỏn vẹn 20 phút, $6.3 tỷ đã bốc hơi, được rửa sạch qua 10 blockchain. Tốc độ và sự chính xác đến rợn người!
Đừng quên: điểm yếu lớn nhất của bất kỳ hệ thống nào không nằm ở công nghệ, mà chính là con người và cách vận hành.
Nguy cơ này luôn treo lơ lửng trên mọi sàn giao dịch, mọi dự án. An ninh là cuộc chiến không ngừng nghỉ, và cái giá phải trả cho sự lơ là là cực kỳ đắt. Sàn bạn đang tin tưởng đã sẵn sàng đối mặt chưa?
#CryptoHacks
#Binance
Bắc Triều Tiên đang là cơn ác mộng của crypto! Vụ cướp $6.3 tỷ từ Binance là minh chứng rõ ràng nhất cho sự tinh vi của chúng. Đây không còn là tin đồn, mà là chiến lược bài bản và nguy hiểm.
Hacker Lazarus Group/TraderTraitor dùng 5 chiêu thức "kinh điển": từ mạo danh tuyển dụng để cài malware, xâm nhập thiết bị nhân viên, đến lạm dụng quyền truy cập hệ thống nội bộ. Mục tiêu không phải phá vỡ mật mã, mà là khai thác điểm yếu của con người và quy trình.
Một khi đã vào được, chúng sẽ thâm nhập sâu, leo thang đặc quyền, âm thầm chuẩn bị cho phi vụ lớn. Và chỉ trong vỏn vẹn 20 phút, $6.3 tỷ đã bốc hơi, được rửa sạch qua 10 blockchain. Tốc độ và sự chính xác đến rợn người!
Đừng quên: điểm yếu lớn nhất của bất kỳ hệ thống nào không nằm ở công nghệ, mà chính là con người và cách vận hành.
Nguy cơ này luôn treo lơ lửng trên mọi sàn giao dịch, mọi dự án. An ninh là cuộc chiến không ngừng nghỉ, và cái giá phải trả cho sự lơ là là cực kỳ đắt. Sàn bạn đang tin tưởng đã sẵn sàng đối mặt chưa?
#CryptoHacks
#Binance
Hacker Lazarus Group/TraderTraitor dùng 5 chiêu thức "kinh điển": từ mạo danh tuyển dụng để cài malware, xâm nhập thiết bị nhân viên, đến lạm dụng quyền truy cập hệ thống nội bộ. Mục tiêu không phải phá vỡ mật mã, mà là khai thác điểm yếu của con người và quy trình.
Một khi đã vào được, chúng sẽ thâm nhập sâu, leo thang đặc quyền, âm thầm chuẩn bị cho phi vụ lớn. Và chỉ trong vỏn vẹn 20 phút, $6.3 tỷ đã bốc hơi, được rửa sạch qua 10 blockchain. Tốc độ và sự chính xác đến rợn người!
Đừng quên: điểm yếu lớn nhất của bất kỳ hệ thống nào không nằm ở công nghệ, mà chính là con người và cách vận hành.
Nguy cơ này luôn treo lơ lửng trên mọi sàn giao dịch, mọi dự án. An ninh là cuộc chiến không ngừng nghỉ, và cái giá phải trả cho sự lơ là là cực kỳ đắt. Sàn bạn đang tin tưởng đã sẵn sàng đối mặt chưa?
#CryptoHacks
#Binance
19
·
--
Tăng giá
Tin tặc đã qua mặt tất cả! 🚨 Chiến thuật đảo ngược khiến Tether và Circle choáng váng! 👇
Trong khi các công ty vội vã đóng băng stablecoin, tin tặc đã chuẩn bị sẵn kế hoạch:
1️⃣ Nạp 60 triệu đô la làm tài sản thế chấp trên giao thức Aave.
2️⃣ Vay 19,762 Ether (ETH) bằng số tài sản đó.
Lỗ hổng đáng kinh ngạc nằm ở đâu?
Các công ty tập trung có thể đóng băng stablecoin, nhưng lại không thể động đến số Ether đã vay! Dù Aave đóng băng thị trường và khóa tài sản thế chấp, tin tặc vẫn thoát đi với 44 triệu đô la Ether tự do.
Một nước đi chiến thuật thông minh đã đảo ngược tình thế! 🤯
#Binance #CryptoHacks #Aave #Ethereum #DeFi #BinanceSquare $GMX
Tin tặc đã qua mặt tất cả! 🚨 Chiến thuật đảo ngược khiến Tether và Circle choáng váng! 👇
Trong khi các công ty vội vã đóng băng stablecoin, tin tặc đã chuẩn bị sẵn kế hoạch:
1️⃣ Nạp 60 triệu đô la làm tài sản thế chấp trên giao thức Aave.
2️⃣ Vay 19,762 Ether (ETH) bằng số tài sản đó.
Lỗ hổng đáng kinh ngạc nằm ở đâu?
Các công ty tập trung có thể đóng băng stablecoin, nhưng lại không thể động đến số Ether đã vay! Dù Aave đóng băng thị trường và khóa tài sản thế chấp, tin tặc vẫn thoát đi với 44 triệu đô la Ether tự do.
Một nước đi chiến thuật thông minh đã đảo ngược tình thế! 🤯
#Binance #CryptoHacks #Aave #Ethereum #DeFi #BinanceSquare $GMX
Trong khi các công ty vội vã đóng băng stablecoin, tin tặc đã chuẩn bị sẵn kế hoạch:
1️⃣ Nạp 60 triệu đô la làm tài sản thế chấp trên giao thức Aave.
2️⃣ Vay 19,762 Ether (ETH) bằng số tài sản đó.
Lỗ hổng đáng kinh ngạc nằm ở đâu?
Các công ty tập trung có thể đóng băng stablecoin, nhưng lại không thể động đến số Ether đã vay! Dù Aave đóng băng thị trường và khóa tài sản thế chấp, tin tặc vẫn thoát đi với 44 triệu đô la Ether tự do.
Một nước đi chiến thuật thông minh đã đảo ngược tình thế! 🤯
#Binance #CryptoHacks #Aave #Ethereum #DeFi #BinanceSquare $GMX
2
1.7k
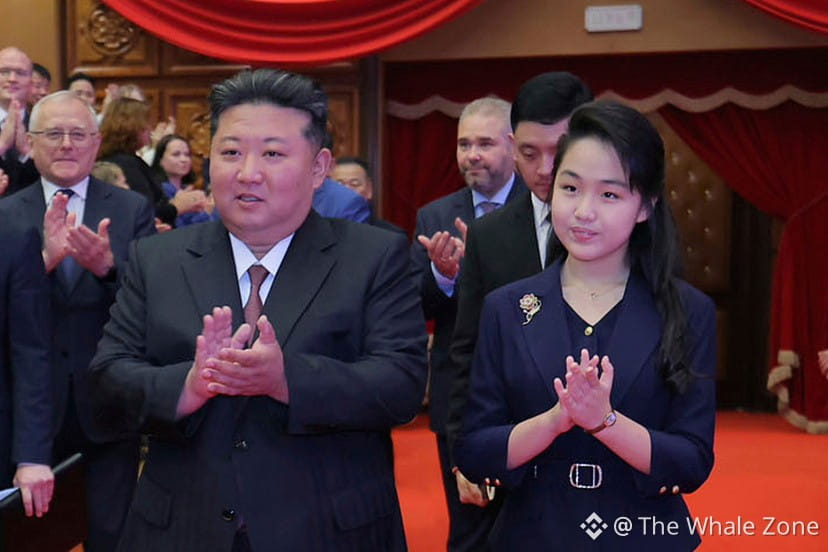
🚨 TIN MỚI: CÁC VỤ ĐÁNH CẮP TIỀN MÃ HÓA CỦA TRIỀU TIÊN VƯỢT MỐC 12,8 TỶ USD!
Theo TRM Labs, các tin tặc được chính quyền Triều Tiên hậu thuẫn đã đánh cắp khoảng 12,8 tỷ USD tiền mã hóa trong gần 100 vụ việc kể từ năm 2017.
Ước tính riêng trong năm 2026, số tiền bị đánh cắp lên tới 7,4 tỷ USD.
Một ước tính khác là 11,87 tỷ USD, tương đương khoảng 45% GDP của Triều Tiên.
Các vụ đánh cắp tiền mã hóa $BTC đang trở thành nguồn thu bất hợp pháp khổng lồ.
#northkorea #cryptohacks #LazarusGroup #CryptoSecurity
{future}(BTCUSDT)
🚨 TIN MỚI: CÁC VỤ ĐÁNH CẮP TIỀN MÃ HÓA CỦA TRIỀU TIÊN VƯỢT MỐC 12,8 TỶ USD!
Theo TRM Labs, các tin tặc được chính quyền Triều Tiên hậu thuẫn đã đánh cắp khoảng 12,8 tỷ USD tiền mã hóa trong gần 100 vụ việc kể từ năm 2017.
Ước tính riêng trong năm 2026, số tiền bị đánh cắp lên tới 7,4 tỷ USD.
Một ước tính khác là 11,87 tỷ USD, tương đương khoảng 45% GDP của Triều Tiên.
Các vụ đánh cắp tiền mã hóa $BTC đang trở thành nguồn thu bất hợp pháp khổng lồ.
#northkorea #cryptohacks #LazarusGroup #CryptoSecurity
Theo TRM Labs, các tin tặc được chính quyền Triều Tiên hậu thuẫn đã đánh cắp khoảng 12,8 tỷ USD tiền mã hóa trong gần 100 vụ việc kể từ năm 2017.
Ước tính riêng trong năm 2026, số tiền bị đánh cắp lên tới 7,4 tỷ USD.
Một ước tính khác là 11,87 tỷ USD, tương đương khoảng 45% GDP của Triều Tiên.
Các vụ đánh cắp tiền mã hóa $BTC đang trở thành nguồn thu bất hợp pháp khổng lồ.
#northkorea #cryptohacks #LazarusGroup #CryptoSecurity
1
73
·
--
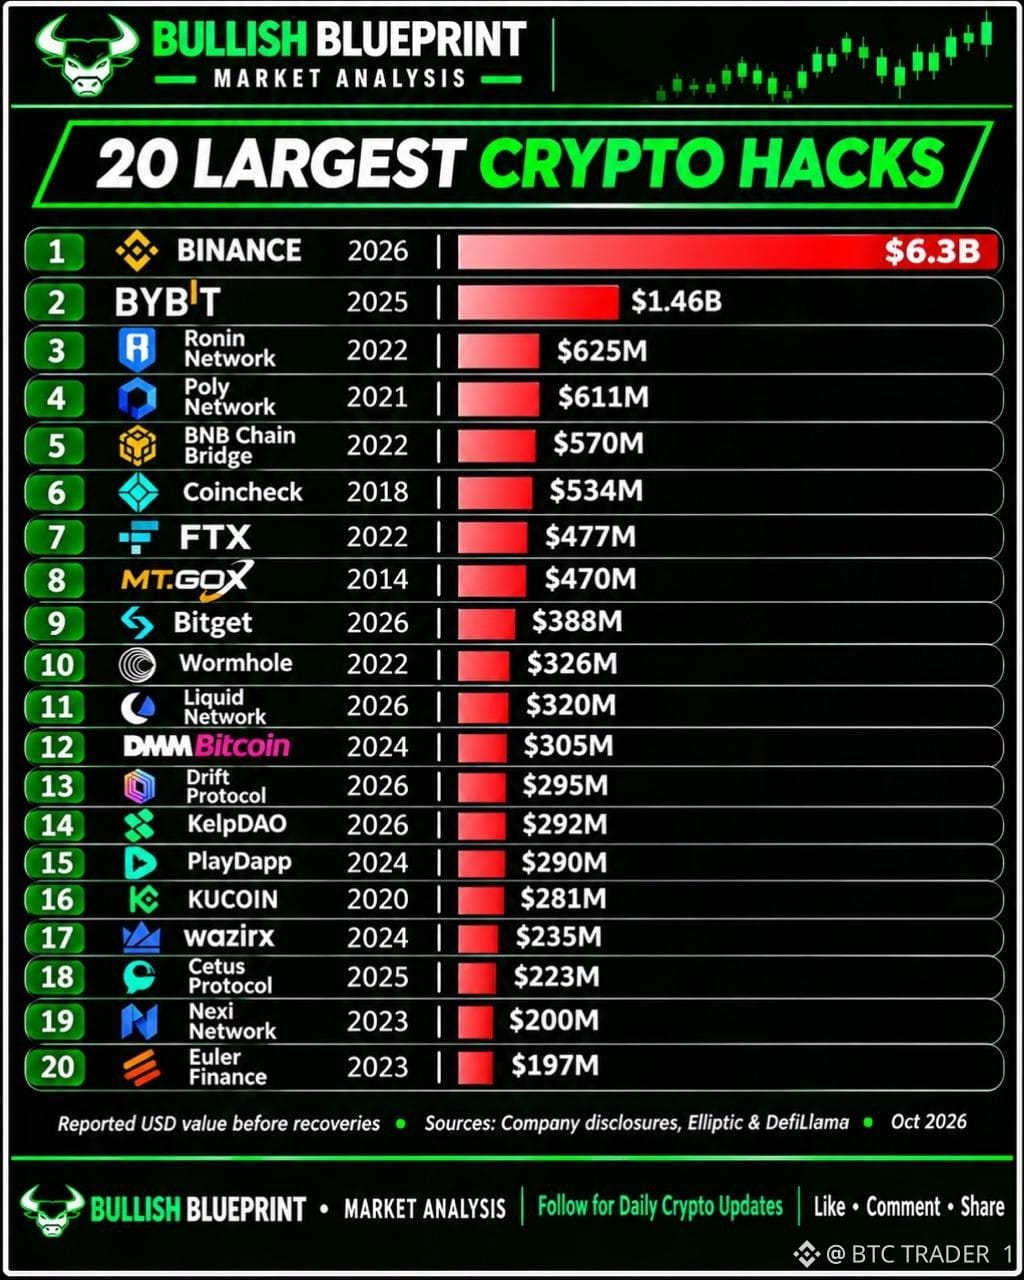
CÁC VỤ TẤN CÔNG TIỀN MÃ HÓA 🚨
20 vụ tấn công tiền mã hóa lớn nhất được báo cáo cho thấy rủi ro bảo mật trong toàn ngành ngày càng gia tăng, với Binance ở mức 6,3 tỷ USD và Bybit ở mức 1,46 tỷ USD. Hãy luôn ưu tiên bảo mật nền tảng và bảo vệ tài sản của bạn.
🔥 Điều xảy ra tiếp theo có thể khiến hầu hết nhà giao dịch bất ngờ. Bản phân tích đầy đủ đang chờ bạn trong phần tiểu sử của chúng tôi.
NFA
#crypto #cryptohacks #blockchain #CryptoSecurity $PEPE $BTC $SOL
CÁC VỤ TẤN CÔNG TIỀN MÃ HÓA 🚨
20 vụ tấn công tiền mã hóa lớn nhất được báo cáo cho thấy rủi ro bảo mật trong toàn ngành ngày càng gia tăng, với Binance ở mức 6,3 tỷ USD và Bybit ở mức 1,46 tỷ USD. Hãy luôn ưu tiên bảo mật nền tảng và bảo vệ tài sản của bạn.
🔥 Điều xảy ra tiếp theo có thể khiến hầu hết nhà giao dịch bất ngờ. Bản phân tích đầy đủ đang chờ bạn trong phần tiểu sử của chúng tôi.
NFA
#crypto #cryptohacks #blockchain #CryptoSecurity $PEPE $BTC $SOL
20 vụ tấn công tiền mã hóa lớn nhất được báo cáo cho thấy rủi ro bảo mật trong toàn ngành ngày càng gia tăng, với Binance ở mức 6,3 tỷ USD và Bybit ở mức 1,46 tỷ USD. Hãy luôn ưu tiên bảo mật nền tảng và bảo vệ tài sản của bạn.
🔥 Điều xảy ra tiếp theo có thể khiến hầu hết nhà giao dịch bất ngờ. Bản phân tích đầy đủ đang chờ bạn trong phần tiểu sử của chúng tôi.
NFA
#crypto #cryptohacks #blockchain #CryptoSecurity $PEPE $BTC $SOL
152
·
--
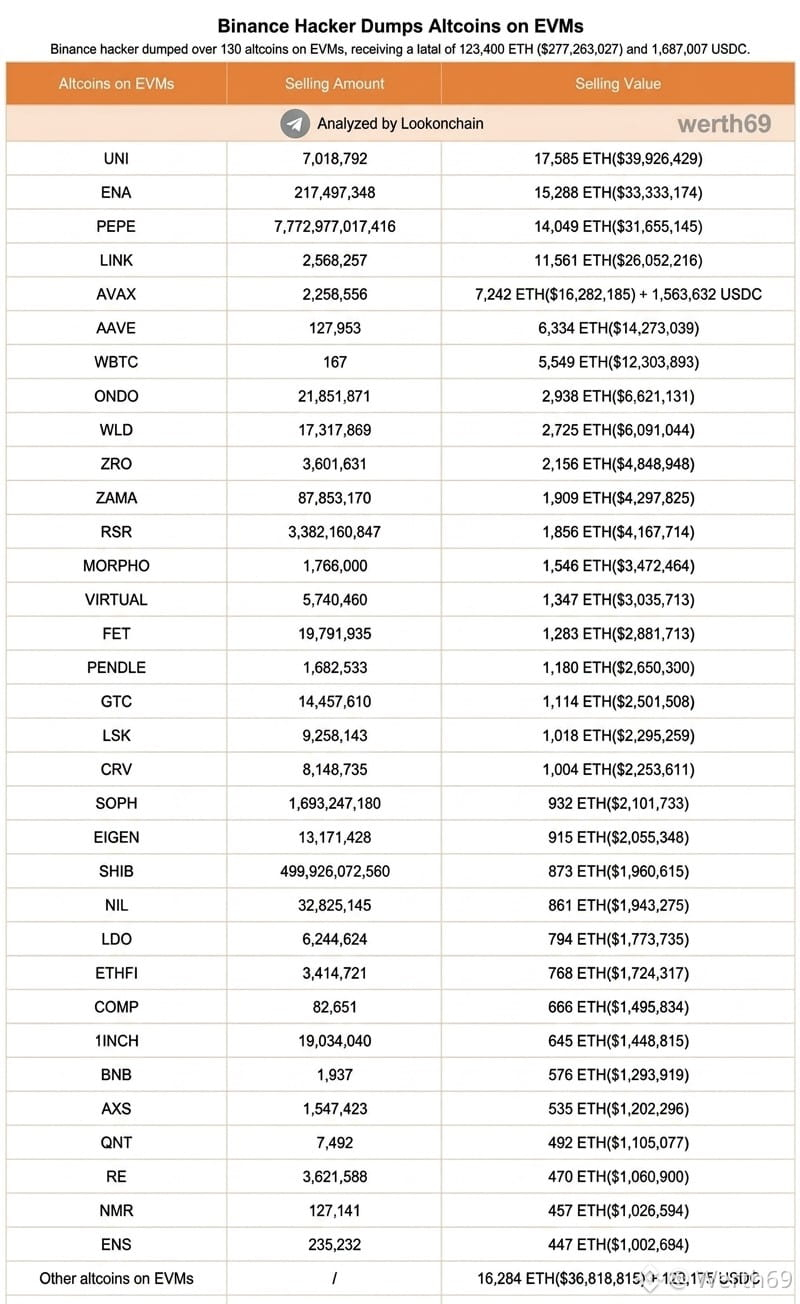
🚨 Hacker xả altcoin trị giá 279.000.000 USD. Những gì đã biết?
Tin nóng từ thị trường! Theo các nhà phân tích on-chain, một hacker có liên hệ với Binance đã bán hơn 130 altcoin trên mạng EVM, thu về khoảng 279 triệu USD.
Danh sách các đồng coin đã bán rất dài, được đính kèm trong ảnh chụp màn hình.
Điều này có ý nghĩa gì đối với thị trường?
1️⃣ Áp lực lên altcoin. Việc bán ra lượng token lớn như vậy chắc chắn sẽ tạo áp lực ngắn hạn lên giá của các tài sản này. Chúng ta có thể chứng kiến những đợt giảm giá cục bộ.
2️⃣ Hoảng loạn. Mọi người sẽ kiểm tra xem những đồng coin này có trong danh mục đầu tư của mình hay không và có thể bắt đầu bán chúng.
3️⃣ Phản ứng từ các sàn giao dịch. Nhiều khả năng các sàn sẽ bắt đầu kiểm tra ví và tăng cường các biện pháp bảo mật.
Lưu ý: điều này không có nghĩa là chính Binance bị hack. Đây là một ví có liên quan đến một cá mập hoặc nhóm hacker, đã sử dụng Binance để rút tiền.
#cryptohacks #altcoins #Binance #CryptoNews
$BTC
{future}(BTCUSDT)
$ETH
{future}(ETHUSDT)
🚨 Hacker xả altcoin trị giá 279.000.000 USD. Những gì đã biết?
Tin nóng từ thị trường! Theo các nhà phân tích on-chain, một hacker có liên hệ với Binance đã bán hơn 130 altcoin trên mạng EVM, thu về khoảng 279 triệu USD.
Danh sách các đồng coin đã bán rất dài, được đính kèm trong ảnh chụp màn hình.
Điều này có ý nghĩa gì đối với thị trường?
1️⃣ Áp lực lên altcoin. Việc bán ra lượng token lớn như vậy chắc chắn sẽ tạo áp lực ngắn hạn lên giá của các tài sản này. Chúng ta có thể chứng kiến những đợt giảm giá cục bộ.
2️⃣ Hoảng loạn. Mọi người sẽ kiểm tra xem những đồng coin này có trong danh mục đầu tư của mình hay không và có thể bắt đầu bán chúng.
3️⃣ Phản ứng từ các sàn giao dịch. Nhiều khả năng các sàn sẽ bắt đầu kiểm tra ví và tăng cường các biện pháp bảo mật.
Lưu ý: điều này không có nghĩa là chính Binance bị hack. Đây là một ví có liên quan đến một cá mập hoặc nhóm hacker, đã sử dụng Binance để rút tiền.
#cryptohacks #altcoins #Binance #CryptoNews
$BTC
$ETH
Tin nóng từ thị trường! Theo các nhà phân tích on-chain, một hacker có liên hệ với Binance đã bán hơn 130 altcoin trên mạng EVM, thu về khoảng 279 triệu USD.
Danh sách các đồng coin đã bán rất dài, được đính kèm trong ảnh chụp màn hình.
Điều này có ý nghĩa gì đối với thị trường?
1️⃣ Áp lực lên altcoin. Việc bán ra lượng token lớn như vậy chắc chắn sẽ tạo áp lực ngắn hạn lên giá của các tài sản này. Chúng ta có thể chứng kiến những đợt giảm giá cục bộ.
2️⃣ Hoảng loạn. Mọi người sẽ kiểm tra xem những đồng coin này có trong danh mục đầu tư của mình hay không và có thể bắt đầu bán chúng.
3️⃣ Phản ứng từ các sàn giao dịch. Nhiều khả năng các sàn sẽ bắt đầu kiểm tra ví và tăng cường các biện pháp bảo mật.
Lưu ý: điều này không có nghĩa là chính Binance bị hack. Đây là một ví có liên quan đến một cá mập hoặc nhóm hacker, đã sử dụng Binance để rút tiền.
#cryptohacks #altcoins #Binance #CryptoNews
$BTC
$ETH
3
9
21.9k
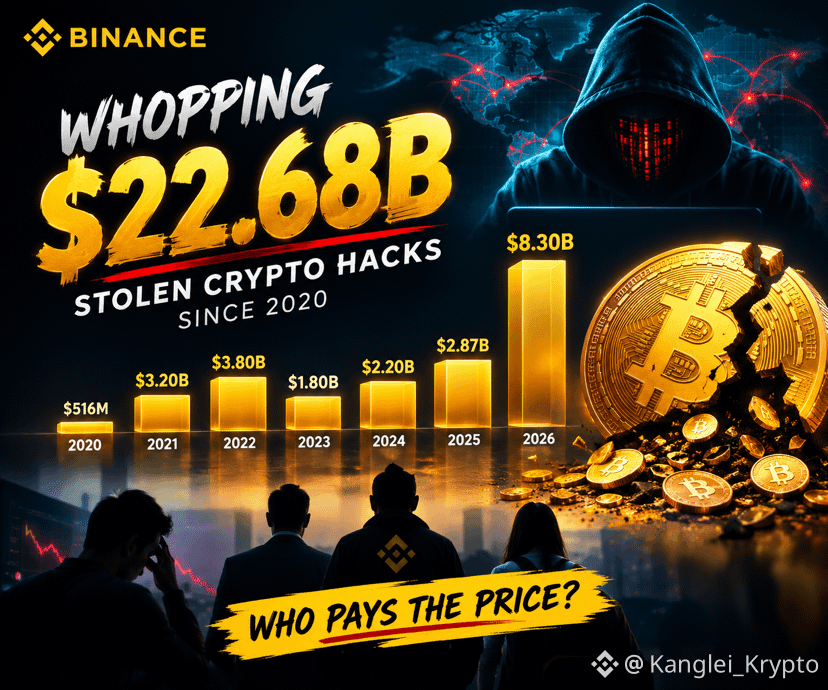
😱 22,68 TỶ ĐÔ LA. BIẾN MẤT. BỊ ĐÁNH CẮP.
HỒI CHUÔNG CẢNH TỈNH LỚN NHẤT VỀ AN NINH TIỀN MÃ HÓA: AI MỚI LÀ NGƯỜI THỰC SỰ PHẢI TRẢ GIÁ?
Từ năm 2020, ước tính 22,68 TỶ ĐÔ LA đã bị đánh cắp qua các vụ tấn công tiền mã hóa. Và những con số này ngày càng đáng báo động.
📊 THIỆT HẠI QUA TỪNG NĂM:
🛑 2020: 516 triệu đô la
🛑 2021: 3,20 tỷ đô la
🛑 2022: 3,80 tỷ đô la
🛑 2023: 1,80 tỷ đô la
🛑 2024: 2,20 tỷ đô la
🛑 2025: 2,87 tỷ đô la
🛑 2026: 8,30 tỷ đô la
Con số đáng lo ngại nhất? Chỉ riêng năm 2026 đã chiếm khoảng 36,6% tổng số thiệt hại được báo cáo.
Nhưng đây mới là câu hỏi lớn hơn:
Khi hàng tỷ đô la biến mất do các lỗ hổng khai thác, hệ thống bị xâm nhập và sự cố bảo mật, rốt cuộc ai là người gánh chịu hậu quả?
* Các nhà đầu tư cá nhân mất đi số tiền họ vất vả kiếm được?
* Các sàn giao dịch và nền tảng có trách nhiệm bảo vệ hàng tỷ đô la tài sản?
* Các nhà phát triển và đội ngũ bảo mật chịu trách nhiệm bảo vệ cơ sở hạ tầng?
* Hay toàn bộ ngành tiền mã hóa, phải trả giá bằng niềm tin và uy tín bị mất?
Tương lai của tiền mã hóa không thể chỉ được xây dựng dựa trên đổi mới. An ninh, minh bạch, trách nhiệm giải trình và bảo vệ nhà đầu tư phải được đặt lên hàng đầu.
💬 CÂU HỎI LỚN:
Ai phải chịu trách nhiệm tài chính khi hàng tỷ đô la bị đánh cắp — tin tặc, các sàn giao dịch hay toàn bộ hệ sinh thái?
#CryptoSecurity #CryptoHacks #TrandingTopic $BNB $BTC
😱 22,68 TỶ ĐÔ LA. BIẾN MẤT. BỊ ĐÁNH CẮP.
HỒI CHUÔNG CẢNH TỈNH LỚN NHẤT VỀ AN NINH TIỀN MÃ HÓA: AI MỚI LÀ NGƯỜI THỰC SỰ PHẢI TRẢ GIÁ?
Từ năm 2020, ước tính 22,68 TỶ ĐÔ LA đã bị đánh cắp qua các vụ tấn công tiền mã hóa. Và những con số này ngày càng đáng báo động.
📊 THIỆT HẠI QUA TỪNG NĂM:
🛑 2020: 516 triệu đô la
🛑 2021: 3,20 tỷ đô la
🛑 2022: 3,80 tỷ đô la
🛑 2023: 1,80 tỷ đô la
🛑 2024: 2,20 tỷ đô la
🛑 2025: 2,87 tỷ đô la
🛑 2026: 8,30 tỷ đô la
Con số đáng lo ngại nhất? Chỉ riêng năm 2026 đã chiếm khoảng 36,6% tổng số thiệt hại được báo cáo.
Nhưng đây mới là câu hỏi lớn hơn:
Khi hàng tỷ đô la biến mất do các lỗ hổng khai thác, hệ thống bị xâm nhập và sự cố bảo mật, rốt cuộc ai là người gánh chịu hậu quả?
* Các nhà đầu tư cá nhân mất đi số tiền họ vất vả kiếm được?
* Các sàn giao dịch và nền tảng có trách nhiệm bảo vệ hàng tỷ đô la tài sản?
* Các nhà phát triển và đội ngũ bảo mật chịu trách nhiệm bảo vệ cơ sở hạ tầng?
* Hay toàn bộ ngành tiền mã hóa, phải trả giá bằng niềm tin và uy tín bị mất?
Tương lai của tiền mã hóa không thể chỉ được xây dựng dựa trên đổi mới. An ninh, minh bạch, trách nhiệm giải trình và bảo vệ nhà đầu tư phải được đặt lên hàng đầu.
💬 CÂU HỎI LỚN:
Ai phải chịu trách nhiệm tài chính khi hàng tỷ đô la bị đánh cắp — tin tặc, các sàn giao dịch hay toàn bộ hệ sinh thái?
#CryptoSecurity #CryptoHacks #TrandingTopic $BNB $BTC
HỒI CHUÔNG CẢNH TỈNH LỚN NHẤT VỀ AN NINH TIỀN MÃ HÓA: AI MỚI LÀ NGƯỜI THỰC SỰ PHẢI TRẢ GIÁ?
Từ năm 2020, ước tính 22,68 TỶ ĐÔ LA đã bị đánh cắp qua các vụ tấn công tiền mã hóa. Và những con số này ngày càng đáng báo động.
📊 THIỆT HẠI QUA TỪNG NĂM:
🛑 2020: 516 triệu đô la
🛑 2021: 3,20 tỷ đô la
🛑 2022: 3,80 tỷ đô la
🛑 2023: 1,80 tỷ đô la
🛑 2024: 2,20 tỷ đô la
🛑 2025: 2,87 tỷ đô la
🛑 2026: 8,30 tỷ đô la
Con số đáng lo ngại nhất? Chỉ riêng năm 2026 đã chiếm khoảng 36,6% tổng số thiệt hại được báo cáo.
Nhưng đây mới là câu hỏi lớn hơn:
Khi hàng tỷ đô la biến mất do các lỗ hổng khai thác, hệ thống bị xâm nhập và sự cố bảo mật, rốt cuộc ai là người gánh chịu hậu quả?
* Các nhà đầu tư cá nhân mất đi số tiền họ vất vả kiếm được?
* Các sàn giao dịch và nền tảng có trách nhiệm bảo vệ hàng tỷ đô la tài sản?
* Các nhà phát triển và đội ngũ bảo mật chịu trách nhiệm bảo vệ cơ sở hạ tầng?
* Hay toàn bộ ngành tiền mã hóa, phải trả giá bằng niềm tin và uy tín bị mất?
Tương lai của tiền mã hóa không thể chỉ được xây dựng dựa trên đổi mới. An ninh, minh bạch, trách nhiệm giải trình và bảo vệ nhà đầu tư phải được đặt lên hàng đầu.
💬 CÂU HỎI LỚN:
Ai phải chịu trách nhiệm tài chính khi hàng tỷ đô la bị đánh cắp — tin tặc, các sàn giao dịch hay toàn bộ hệ sinh thái?
#CryptoSecurity #CryptoHacks #TrandingTopic $BNB $BTC
2
107
·
--
các vụ hack crypto trong lịch sử, hôm nay? 💀
một số nền tảng lớn gần đây đã bị tấn công
Binance: Hôm nay xuất hiện nghi vấn về các khoản tiền lớn bất thường rút khỏi ví nóng và lo ngại về một vụ xâm nhập (các báo cáo cho biết có những giao dịch trị giá hàng tỷ đô, tổ chức phát hành đóng băng tài sản, CZ nhận xét rằng vụ việc có vẻ là một vụ hack). Binance đang điều tra và chưa xác nhận khách hàng bị mất tiền hay nền tảng bị xâm nhập trên diện rộng. Đây là sự cố đang diễn biến hôm nay, chưa phải một vụ hack đã kết thúc và được xác nhận với thiệt hại của người dùng đã kiểm chứng
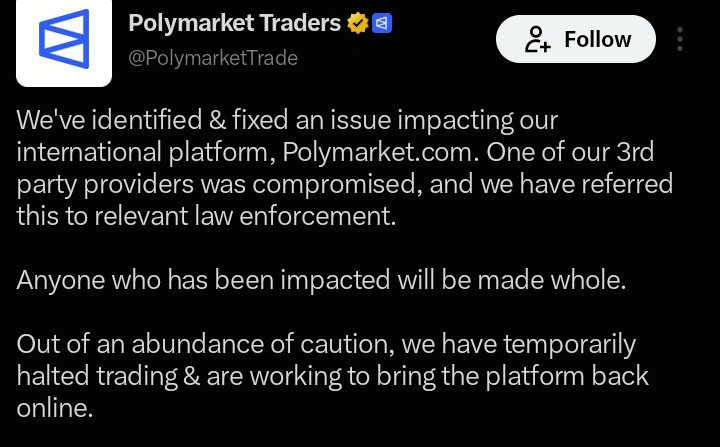
Polymarket — Sự cố xảy ra vào ngày 29 tháng 10 (theo các báo cáo, khoảng 18:05 UTC). Khoảng 2,65–2,7 triệu đô đã bị rút khỏi tài khoản người dùng trên nền tảng quốc tế sau khi một nhà cung cấp bên thứ ba (có liên quan đến tập lệnh giám sát DebugBear) bị xâm nhập. Polymarket tạm dừng giao dịch, khắc phục sự cố, chuyển vụ việc cho cơ quan thực thi pháp luật của Anh và cho biết người dùng bị ảnh hưởng sẽ được bồi thường đầy đủ. Nhiều hãng tin xác nhận, bao gồm The Block, Wired, WSJ, Reuters, Bloomberg, NBC và CNBC.
Avalanche / vault liên quan đến Fence Finance (~1,01 triệu USDC): Vụ khai thác lỗ hổng xảy ra vào khoảng ngày 27–28 tháng 10 (UTC), không phải ngày 29 tháng 10. Vụ việc đã được đưa tin trước đó và xảy ra từ lâu hơn.
Predict.fun: Các khoản thua lỗ xảy ra vào ngày 22 và 27 tháng 10 (nhiều đợt với tổng giá trị khoảng 398.000–400.000 đô). Không phải hôm nay
chủ đề chính đang được bàn luận
binance bị hack tối nay. đây là những gì thực sự đã xảy ra 👇
→ hơn 2 tỷ đô ETH và token đã rời khỏi ví nóng của binance để chuyển đến một địa chỉ hoàn toàn mới
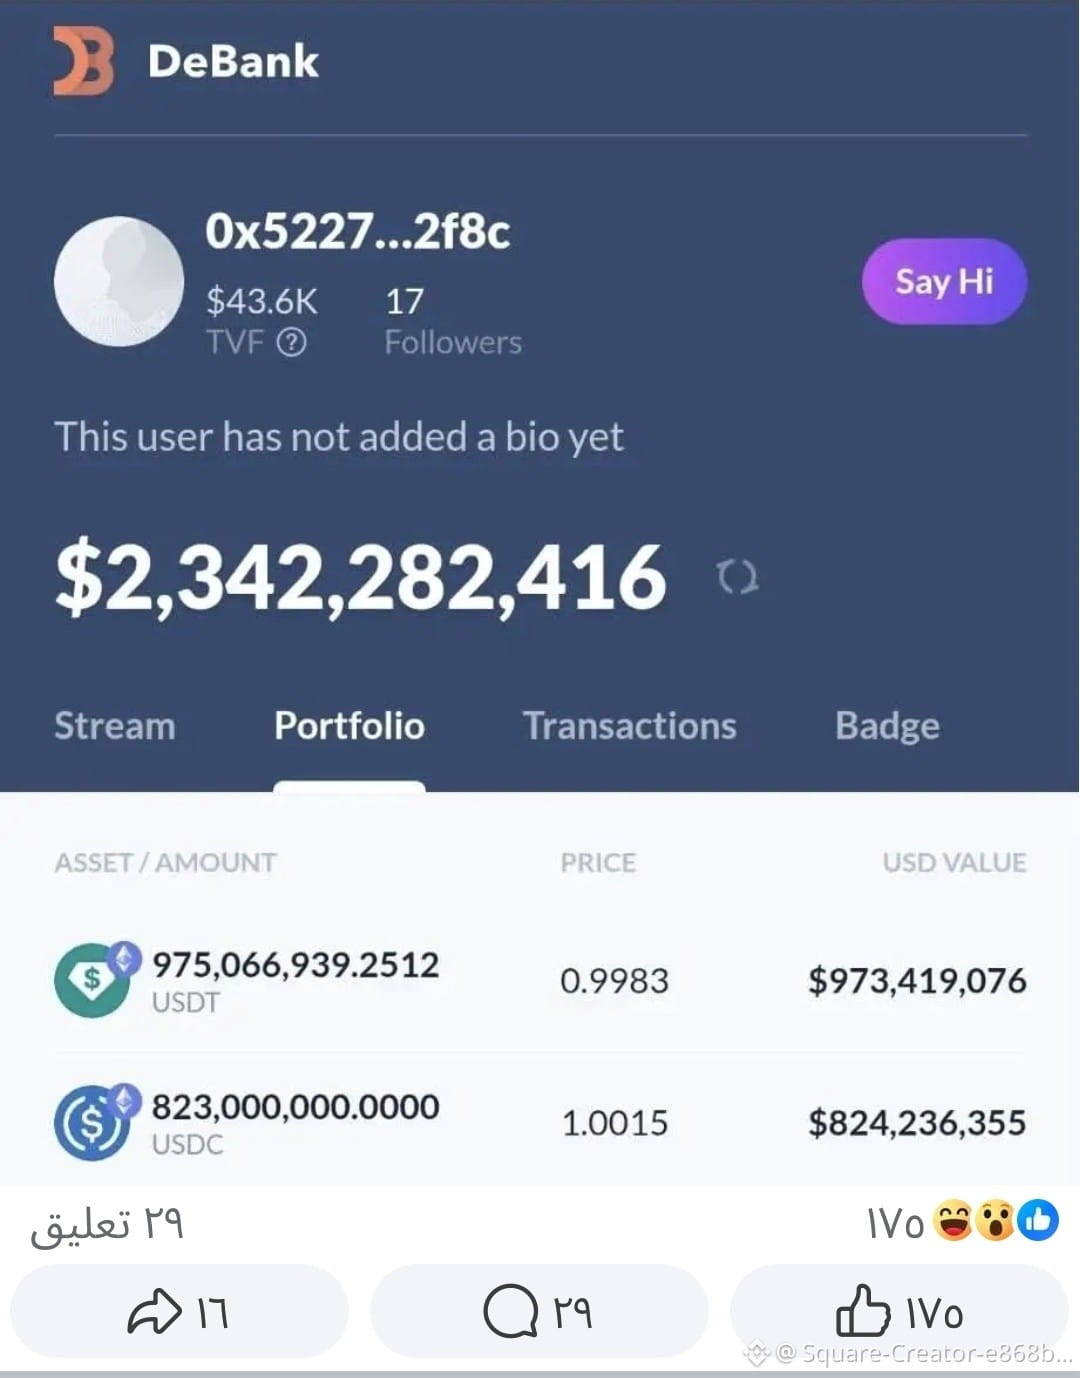
→ tether đóng băng khoảng 971 triệu USDT và circle đóng băng khoảng 823 triệu USDC. tổng cộng khoảng 1,8 tỷ đô bị khóa trước khi hacker kịp động đến
→ hacker vẫn kịp bán một lượng USDT trên các sàn DEX trước khi bị đóng băng
→ @cz_binance nói rằng tiền của người dùng vẫn an toàn và ông kỳ vọng mọi người sẽ được bồi thường đầy đủ
→ BTC giảm xuống dưới 79.000 đô và hơn 600 triệu đô bị thanh lý chỉ trong một giờ
Tài sản bị đóng băng không có nghĩa là đã được hoàn trả, vì vậy hãy theo dõi thông báo chính thức từ binance.
đúng là một đêm điên rồ
BTC vẫn có thể chạm mốc 100.000 đô trước năm 2026 không?
#cryptohacks
các vụ hack crypto trong lịch sử, hôm nay? 💀
một số nền tảng lớn gần đây đã bị tấn công
Binance: Hôm nay xuất hiện nghi vấn về các khoản tiền lớn bất thường rút khỏi ví nóng và lo ngại về một vụ xâm nhập (các báo cáo cho biết có những giao dịch trị giá hàng tỷ đô, tổ chức phát hành đóng băng tài sản, CZ nhận xét rằng vụ việc có vẻ là một vụ hack). Binance đang điều tra và chưa xác nhận khách hàng bị mất tiền hay nền tảng bị xâm nhập trên diện rộng. Đây là sự cố đang diễn biến hôm nay, chưa phải một vụ hack đã kết thúc và được xác nhận với thiệt hại của người dùng đã kiểm chứng
Polymarket — Sự cố xảy ra vào ngày 29 tháng 10 (theo các báo cáo, khoảng 18:05 UTC). Khoảng 2,65–2,7 triệu đô đã bị rút khỏi tài khoản người dùng trên nền tảng quốc tế sau khi một nhà cung cấp bên thứ ba (có liên quan đến tập lệnh giám sát DebugBear) bị xâm nhập. Polymarket tạm dừng giao dịch, khắc phục sự cố, chuyển vụ việc cho cơ quan thực thi pháp luật của Anh và cho biết người dùng bị ảnh hưởng sẽ được bồi thường đầy đủ. Nhiều hãng tin xác nhận, bao gồm The Block, Wired, WSJ, Reuters, Bloomberg, NBC và CNBC.
Avalanche / vault liên quan đến Fence Finance (~1,01 triệu USDC): Vụ khai thác lỗ hổng xảy ra vào khoảng ngày 27–28 tháng 10 (UTC), không phải ngày 29 tháng 10. Vụ việc đã được đưa tin trước đó và xảy ra từ lâu hơn.
Predict.fun: Các khoản thua lỗ xảy ra vào ngày 22 và 27 tháng 10 (nhiều đợt với tổng giá trị khoảng 398.000–400.000 đô). Không phải hôm nay
chủ đề chính đang được bàn luận
binance bị hack tối nay. đây là những gì thực sự đã xảy ra 👇
→ hơn 2 tỷ đô ETH và token đã rời khỏi ví nóng của binance để chuyển đến một địa chỉ hoàn toàn mới
→ tether đóng băng khoảng 971 triệu USDT và circle đóng băng khoảng 823 triệu USDC. tổng cộng khoảng 1,8 tỷ đô bị khóa trước khi hacker kịp động đến
→ hacker vẫn kịp bán một lượng USDT trên các sàn DEX trước khi bị đóng băng
→ @cz_binance nói rằng tiền của người dùng vẫn an toàn và ông kỳ vọng mọi người sẽ được bồi thường đầy đủ
→ BTC giảm xuống dưới 79.000 đô và hơn 600 triệu đô bị thanh lý chỉ trong một giờ
Tài sản bị đóng băng không có nghĩa là đã được hoàn trả, vì vậy hãy theo dõi thông báo chính thức từ binance.
đúng là một đêm điên rồ
BTC vẫn có thể chạm mốc 100.000 đô trước năm 2026 không?
#cryptohacks
một số nền tảng lớn gần đây đã bị tấn công
Binance: Hôm nay xuất hiện nghi vấn về các khoản tiền lớn bất thường rút khỏi ví nóng và lo ngại về một vụ xâm nhập (các báo cáo cho biết có những giao dịch trị giá hàng tỷ đô, tổ chức phát hành đóng băng tài sản, CZ nhận xét rằng vụ việc có vẻ là một vụ hack). Binance đang điều tra và chưa xác nhận khách hàng bị mất tiền hay nền tảng bị xâm nhập trên diện rộng. Đây là sự cố đang diễn biến hôm nay, chưa phải một vụ hack đã kết thúc và được xác nhận với thiệt hại của người dùng đã kiểm chứng
Polymarket — Sự cố xảy ra vào ngày 29 tháng 10 (theo các báo cáo, khoảng 18:05 UTC). Khoảng 2,65–2,7 triệu đô đã bị rút khỏi tài khoản người dùng trên nền tảng quốc tế sau khi một nhà cung cấp bên thứ ba (có liên quan đến tập lệnh giám sát DebugBear) bị xâm nhập. Polymarket tạm dừng giao dịch, khắc phục sự cố, chuyển vụ việc cho cơ quan thực thi pháp luật của Anh và cho biết người dùng bị ảnh hưởng sẽ được bồi thường đầy đủ. Nhiều hãng tin xác nhận, bao gồm The Block, Wired, WSJ, Reuters, Bloomberg, NBC và CNBC.
Avalanche / vault liên quan đến Fence Finance (~1,01 triệu USDC): Vụ khai thác lỗ hổng xảy ra vào khoảng ngày 27–28 tháng 10 (UTC), không phải ngày 29 tháng 10. Vụ việc đã được đưa tin trước đó và xảy ra từ lâu hơn.
Predict.fun: Các khoản thua lỗ xảy ra vào ngày 22 và 27 tháng 10 (nhiều đợt với tổng giá trị khoảng 398.000–400.000 đô). Không phải hôm nay
chủ đề chính đang được bàn luận
binance bị hack tối nay. đây là những gì thực sự đã xảy ra 👇
→ hơn 2 tỷ đô ETH và token đã rời khỏi ví nóng của binance để chuyển đến một địa chỉ hoàn toàn mới
→ tether đóng băng khoảng 971 triệu USDT và circle đóng băng khoảng 823 triệu USDC. tổng cộng khoảng 1,8 tỷ đô bị khóa trước khi hacker kịp động đến
→ hacker vẫn kịp bán một lượng USDT trên các sàn DEX trước khi bị đóng băng
→ @cz_binance nói rằng tiền của người dùng vẫn an toàn và ông kỳ vọng mọi người sẽ được bồi thường đầy đủ
→ BTC giảm xuống dưới 79.000 đô và hơn 600 triệu đô bị thanh lý chỉ trong một giờ
Tài sản bị đóng băng không có nghĩa là đã được hoàn trả, vì vậy hãy theo dõi thông báo chính thức từ binance.
đúng là một đêm điên rồ
BTC vẫn có thể chạm mốc 100.000 đô trước năm 2026 không?
#cryptohacks
1
264
Sàn giao dịch tiền mã hóa hàng đầu Ấn Độ đang công khai tranh cãi với ZachXBT về 16 triệu USD được chuyển đi đêm qua.
Diễn biến: ngày 21/10 lúc 23:35 UTC+8, các ví được liên kết với CoinDCX đã gửi khoảng 15,99 triệu USDT và 5.783 TRX đến một địa chỉ Tron duy nhất, sau đó số tiền được chia nhỏ — một phần chuyển đến Binance, OKX và Gate, theo báo cáo giao dịch. Cảnh báo bắt nguồn từ bài đăng của Darcy tại Salus.
CEO CoinDCX Sumit Gupta cho biết đây không phải vụ hack mới: các ví được tạo vào tháng 1/2025 và bị xâm nhập trong vụ lộ lọt 44 triệu USD năm ngoái, còn tin tặc chỉ đang tái sử dụng các địa chỉ cũ. Tiền của người dùng vẫn an toàn, giao dịch diễn ra bình thường.
Nhưng ZachXBT phản bác: theo ông, một địa chỉ bị gắn cờ vẫn liên tục quét tiền nạp của người dùng và nhận tiền trả phí gas gần đây nhất là vào tháng 5/2026, đồng thời chuyển tiền đến ví nóng hiện tại của CoinDCX — ông đặt câu hỏi vì sao một ví "đã chết" lại xử lý tiền nạp của người dùng.
Bảng giá: BTC 81.877 USD (-2,0%/24 giờ), ETH 2.403 USD (-2,6%/24 giờ) — chỉ để tham khảo; không có biến động thị trường nào liên quan đến vụ việc này.
Vậy tại sao một chiếc ví "bị xâm nhập" từ tháng 7/2025 vẫn còn động đến tiền nạp của người dùng vào tháng 5/2026? Hãy tự nghiên cứu. $BTC #CryptoNews #CoinDCX #ExchangeSecurity #CryptoHacks
Sàn giao dịch tiền mã hóa hàng đầu Ấn Độ đang công khai tranh cãi với ZachXBT về 16 triệu USD được chuyển đi đêm qua.
Diễn biến: ngày 21/10 lúc 23:35 UTC+8, các ví được liên kết với CoinDCX đã gửi khoảng 15,99 triệu USDT và 5.783 TRX đến một địa chỉ Tron duy nhất, sau đó số tiền được chia nhỏ — một phần chuyển đến Binance, OKX và Gate, theo báo cáo giao dịch. Cảnh báo bắt nguồn từ bài đăng của Darcy tại Salus.
CEO CoinDCX Sumit Gupta cho biết đây không phải vụ hack mới: các ví được tạo vào tháng 1/2025 và bị xâm nhập trong vụ lộ lọt 44 triệu USD năm ngoái, còn tin tặc chỉ đang tái sử dụng các địa chỉ cũ. Tiền của người dùng vẫn an toàn, giao dịch diễn ra bình thường.
Nhưng ZachXBT phản bác: theo ông, một địa chỉ bị gắn cờ vẫn liên tục quét tiền nạp của người dùng và nhận tiền trả phí gas gần đây nhất là vào tháng 5/2026, đồng thời chuyển tiền đến ví nóng hiện tại của CoinDCX — ông đặt câu hỏi vì sao một ví "đã chết" lại xử lý tiền nạp của người dùng.
Bảng giá: BTC 81.877 USD (-2,0%/24 giờ), ETH 2.403 USD (-2,6%/24 giờ) — chỉ để tham khảo; không có biến động thị trường nào liên quan đến vụ việc này.
Vậy tại sao một chiếc ví "bị xâm nhập" từ tháng 7/2025 vẫn còn động đến tiền nạp của người dùng vào tháng 5/2026? Hãy tự nghiên cứu. $BTC #CryptoNews #CoinDCX #ExchangeSecurity #CryptoHacks
Diễn biến: ngày 21/10 lúc 23:35 UTC+8, các ví được liên kết với CoinDCX đã gửi khoảng 15,99 triệu USDT và 5.783 TRX đến một địa chỉ Tron duy nhất, sau đó số tiền được chia nhỏ — một phần chuyển đến Binance, OKX và Gate, theo báo cáo giao dịch. Cảnh báo bắt nguồn từ bài đăng của Darcy tại Salus.
CEO CoinDCX Sumit Gupta cho biết đây không phải vụ hack mới: các ví được tạo vào tháng 1/2025 và bị xâm nhập trong vụ lộ lọt 44 triệu USD năm ngoái, còn tin tặc chỉ đang tái sử dụng các địa chỉ cũ. Tiền của người dùng vẫn an toàn, giao dịch diễn ra bình thường.
Nhưng ZachXBT phản bác: theo ông, một địa chỉ bị gắn cờ vẫn liên tục quét tiền nạp của người dùng và nhận tiền trả phí gas gần đây nhất là vào tháng 5/2026, đồng thời chuyển tiền đến ví nóng hiện tại của CoinDCX — ông đặt câu hỏi vì sao một ví "đã chết" lại xử lý tiền nạp của người dùng.
Bảng giá: BTC 81.877 USD (-2,0%/24 giờ), ETH 2.403 USD (-2,6%/24 giờ) — chỉ để tham khảo; không có biến động thị trường nào liên quan đến vụ việc này.
Vậy tại sao một chiếc ví "bị xâm nhập" từ tháng 7/2025 vẫn còn động đến tiền nạp của người dùng vào tháng 5/2026? Hãy tự nghiên cứu. $BTC #CryptoNews #CoinDCX #ExchangeSecurity #CryptoHacks
48
·
--
Qubic cho biết nguyên nhân khiến 2,94 nghìn tỷ QU bị mất là seed ví yếu, không phải lỗi giao thức.
Qubic xác nhận kẻ tấn công đã rút tiền từ 1.404 ví và đánh cắp khoảng 2,94 nghìn tỷ QU trong khoảng thời gian từ ngày 17 đến ngày 18 tháng 10, với nguyên nhân được cho là việc tạo seed ví yếu.
Độ ngẫu nhiên của seed không đủ trên iPhone, iPad (dùng bất kỳ trình duyệt nào trước ngày 18 tháng 10), máy Mac (dùng Safari trước ngày đó) và ứng dụng Qubic trên iOS trước tháng 7 năm 2025.
Các validator đã dừng chuỗi tại tick 85.371.949, đóng băng 87,1% số tiền; 12,9% còn lại được chuyển đến MEXC, nơi tài khoản đã bị đóng băng. Các sàn giao dịch cũng đã tạm dừng nạp và rút QUBIC.
Tháng 9 ghi nhận 55 vụ tấn công tiền mã hóa, gây thiệt hại khoảng 766,5 triệu USD—cao hơn 462% so với tháng 8—trong đó Bitget mất 387 triệu USD và Liquid Network mất 320 triệu USD.
Các blockchain layer 1 nên cải thiện việc tạo seed như thế nào để bảo vệ người dùng mà không làm giảm tính tiện dụng?
#Qubic #CryptoSecurity #Blockchain #CryptoHacks
Qubic cho biết nguyên nhân khiến 2,94 nghìn tỷ QU bị mất là seed ví yếu, không phải lỗi giao thức.
Qubic xác nhận kẻ tấn công đã rút tiền từ 1.404 ví và đánh cắp khoảng 2,94 nghìn tỷ QU trong khoảng thời gian từ ngày 17 đến ngày 18 tháng 10, với nguyên nhân được cho là việc tạo seed ví yếu.
Độ ngẫu nhiên của seed không đủ trên iPhone, iPad (dùng bất kỳ trình duyệt nào trước ngày 18 tháng 10), máy Mac (dùng Safari trước ngày đó) và ứng dụng Qubic trên iOS trước tháng 7 năm 2025.
Các validator đã dừng chuỗi tại tick 85.371.949, đóng băng 87,1% số tiền; 12,9% còn lại được chuyển đến MEXC, nơi tài khoản đã bị đóng băng. Các sàn giao dịch cũng đã tạm dừng nạp và rút QUBIC.
Tháng 9 ghi nhận 55 vụ tấn công tiền mã hóa, gây thiệt hại khoảng 766,5 triệu USD—cao hơn 462% so với tháng 8—trong đó Bitget mất 387 triệu USD và Liquid Network mất 320 triệu USD.
Các blockchain layer 1 nên cải thiện việc tạo seed như thế nào để bảo vệ người dùng mà không làm giảm tính tiện dụng?
#Qubic #CryptoSecurity #Blockchain #CryptoHacks
Qubic xác nhận kẻ tấn công đã rút tiền từ 1.404 ví và đánh cắp khoảng 2,94 nghìn tỷ QU trong khoảng thời gian từ ngày 17 đến ngày 18 tháng 10, với nguyên nhân được cho là việc tạo seed ví yếu.
Độ ngẫu nhiên của seed không đủ trên iPhone, iPad (dùng bất kỳ trình duyệt nào trước ngày 18 tháng 10), máy Mac (dùng Safari trước ngày đó) và ứng dụng Qubic trên iOS trước tháng 7 năm 2025.
Các validator đã dừng chuỗi tại tick 85.371.949, đóng băng 87,1% số tiền; 12,9% còn lại được chuyển đến MEXC, nơi tài khoản đã bị đóng băng. Các sàn giao dịch cũng đã tạm dừng nạp và rút QUBIC.
Tháng 9 ghi nhận 55 vụ tấn công tiền mã hóa, gây thiệt hại khoảng 766,5 triệu USD—cao hơn 462% so với tháng 8—trong đó Bitget mất 387 triệu USD và Liquid Network mất 320 triệu USD.
Các blockchain layer 1 nên cải thiện việc tạo seed như thế nào để bảo vệ người dùng mà không làm giảm tính tiện dụng?
#Qubic #CryptoSecurity #Blockchain #CryptoHacks
1
18
·
--
Đã xác minh
🚨 HACKER ĐÃ NHẬN AIRDROP THAY VÌ CÁC NHÀ ĐẦU TƯ TOKEN — LÀM THẾ NÀO MÀ CÓ THỂ XẢY RA NHƯ VẬY?
Đội ngũ #Superfortune đã gửi airdrop... thẳng vào tay hacker. Không, đây không phải là một trò đùa.
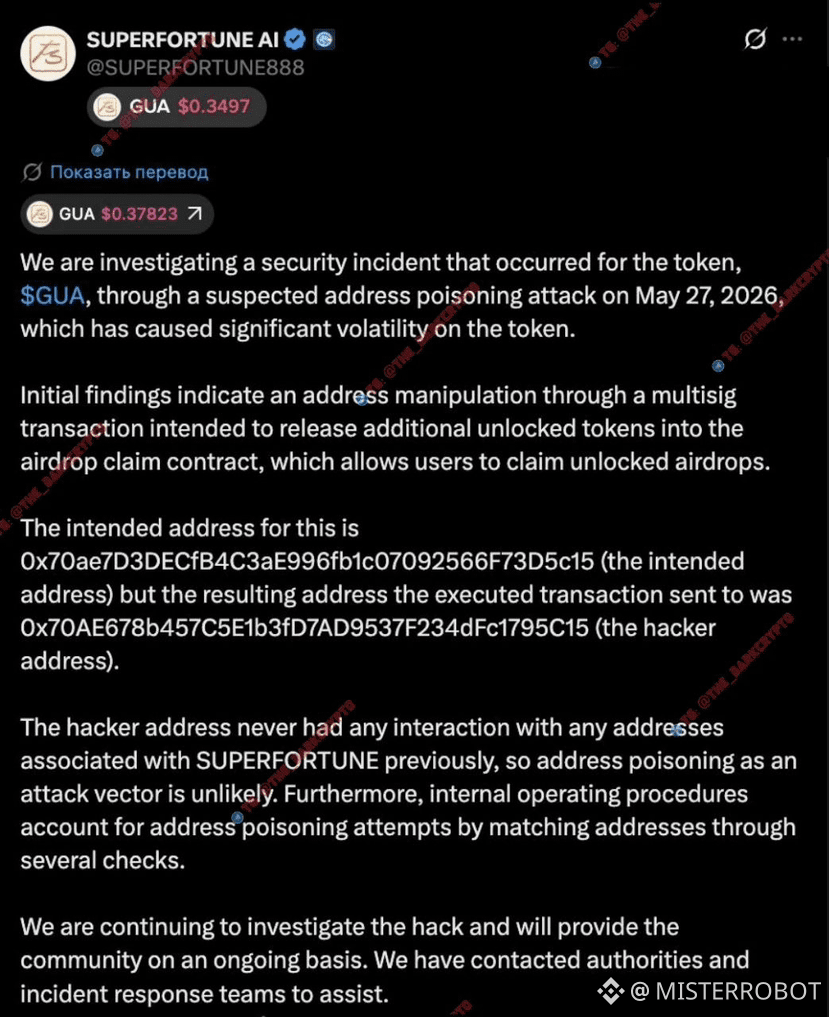
Trong quá trình giao dịch multisig, kẻ xấu đã tìm cách thay đổi địa chỉ nhận. Kết quả là token #GUA đã bay vào ví của hacker 0x70ae67…5c15 — thay vì hợp đồng chính thức của airdrop 0x70ae7d…5c15. Sự khác biệt giữa các địa chỉ chỉ là vài ký tự ở giữa. Đó chính là điều đủ để xảy ra sự cố này.
Điều thú vị là: chính đội ngũ đã loại trừ kịch bản address poisoning cổ điển — vì địa chỉ của hacker chưa từng tương tác với hạ tầng của dự án trước sự cố. Điều này có nghĩa là vector tấn công đã khác, và rất có thể là tinh vi hơn — có thể là sự xâm nhập của một trong những người ký hoặc thay đổi trên cấp độ giao diện.
Thị trường đã phản ứng ngay lập tức:
📉 $GUA — giảm 75% chỉ trong 24 giờ
Một lời nhắc nhở nữa: ngay cả multisig cũng không phải là cứu cánh, nếu trong chuỗi chữ ký có một mắt xích yếu. Luôn xác minh địa chỉ từng byte một, chứ không chỉ bằng mắt thường.
#cryptohacks #Airdrop #Web3Security #defi
Nếu nội dung như vậy hữu ích — hãy đăng ký, ở đây tôi thường xuyên phân tích các sự cố lớn và phát hiện từ thế giới crypto 🔔
🚨 HACKER ĐÃ NHẬN AIRDROP THAY VÌ CÁC NHÀ ĐẦU TƯ TOKEN — LÀM THẾ NÀO MÀ CÓ THỂ XẢY RA NHƯ VẬY?
Đội ngũ #Superfortune đã gửi airdrop... thẳng vào tay hacker. Không, đây không phải là một trò đùa.
Trong quá trình giao dịch multisig, kẻ xấu đã tìm cách thay đổi địa chỉ nhận. Kết quả là token #GUA đã bay vào ví của hacker 0x70ae67…5c15 — thay vì hợp đồng chính thức của airdrop 0x70ae7d…5c15. Sự khác biệt giữa các địa chỉ chỉ là vài ký tự ở giữa. Đó chính là điều đủ để xảy ra sự cố này.
Điều thú vị là: chính đội ngũ đã loại trừ kịch bản address poisoning cổ điển — vì địa chỉ của hacker chưa từng tương tác với hạ tầng của dự án trước sự cố. Điều này có nghĩa là vector tấn công đã khác, và rất có thể là tinh vi hơn — có thể là sự xâm nhập của một trong những người ký hoặc thay đổi trên cấp độ giao diện.
Thị trường đã phản ứng ngay lập tức:
📉 $GUA — giảm 75% chỉ trong 24 giờ
Một lời nhắc nhở nữa: ngay cả multisig cũng không phải là cứu cánh, nếu trong chuỗi chữ ký có một mắt xích yếu. Luôn xác minh địa chỉ từng byte một, chứ không chỉ bằng mắt thường.
#cryptohacks #Airdrop #Web3Security #defi
Nếu nội dung như vậy hữu ích — hãy đăng ký, ở đây tôi thường xuyên phân tích các sự cố lớn và phát hiện từ thế giới crypto 🔔
Đội ngũ #Superfortune đã gửi airdrop... thẳng vào tay hacker. Không, đây không phải là một trò đùa.
Trong quá trình giao dịch multisig, kẻ xấu đã tìm cách thay đổi địa chỉ nhận. Kết quả là token #GUA đã bay vào ví của hacker 0x70ae67…5c15 — thay vì hợp đồng chính thức của airdrop 0x70ae7d…5c15. Sự khác biệt giữa các địa chỉ chỉ là vài ký tự ở giữa. Đó chính là điều đủ để xảy ra sự cố này.
Điều thú vị là: chính đội ngũ đã loại trừ kịch bản address poisoning cổ điển — vì địa chỉ của hacker chưa từng tương tác với hạ tầng của dự án trước sự cố. Điều này có nghĩa là vector tấn công đã khác, và rất có thể là tinh vi hơn — có thể là sự xâm nhập của một trong những người ký hoặc thay đổi trên cấp độ giao diện.
Thị trường đã phản ứng ngay lập tức:
📉 $GUA — giảm 75% chỉ trong 24 giờ
Một lời nhắc nhở nữa: ngay cả multisig cũng không phải là cứu cánh, nếu trong chuỗi chữ ký có một mắt xích yếu. Luôn xác minh địa chỉ từng byte một, chứ không chỉ bằng mắt thường.
#cryptohacks #Airdrop #Web3Security #defi
Nếu nội dung như vậy hữu ích — hãy đăng ký, ở đây tôi thường xuyên phân tích các sự cố lớn và phát hiện từ thế giới crypto 🔔
2
4
5k

$BTC AND $ETH ĐỒNG LOẠT SỤP ĐỔ KHI HACKER TẤN CÔNG ĐẠT KỶ LỤC CAO NHẤT VÀO NĂM 2026 🔥
207 vụ hack trong sáu tháng — cao nhất từ trước đến nay. Các nhóm liên quan đến Triều Tiên chiếm 66% trong tổng số 972 triệu USD bị đánh cắp, chỉ với hai lỗ hổng đã rút cạn 577 triệu USD từ KelpDAO và Drift Protocol.
Hợp đồng thông minh không phải là điểm yếu duy nhất. Các sự cố hạ tầng gây ra 76% số tiền thất thoát dù chỉ chiếm 15% số vụ. TVL trong DeFi giảm từ 115B USD xuống 70B USD trong cùng giai đoạn.
Bitcoin giảm 28%, ETH giảm 40%. Áp lực như vậy nhanh chóng đào thải những người nắm giữ yếu thế. Bạn có đang ở lại hay bước lui?
Không phải lời khuyên tài chính. Luôn quản lý rủi ro của bạn.
#BTC #Ethereum #CryptoHacks #MarketCrash
🔥
$BTC AND $ETH ĐỒNG LOẠT SỤP ĐỔ KHI HACKER TẤN CÔNG ĐẠT KỶ LỤC CAO NHẤT VÀO NĂM 2026 🔥
207 vụ hack trong sáu tháng — cao nhất từ trước đến nay. Các nhóm liên quan đến Triều Tiên chiếm 66% trong tổng số 972 triệu USD bị đánh cắp, chỉ với hai lỗ hổng đã rút cạn 577 triệu USD từ KelpDAO và Drift Protocol.
Hợp đồng thông minh không phải là điểm yếu duy nhất. Các sự cố hạ tầng gây ra 76% số tiền thất thoát dù chỉ chiếm 15% số vụ. TVL trong DeFi giảm từ 115B USD xuống 70B USD trong cùng giai đoạn.
Bitcoin giảm 28%, ETH giảm 40%. Áp lực như vậy nhanh chóng đào thải những người nắm giữ yếu thế. Bạn có đang ở lại hay bước lui?
Không phải lời khuyên tài chính. Luôn quản lý rủi ro của bạn.
#BTC #Ethereum #CryptoHacks #MarketCrash
🔥
207 vụ hack trong sáu tháng — cao nhất từ trước đến nay. Các nhóm liên quan đến Triều Tiên chiếm 66% trong tổng số 972 triệu USD bị đánh cắp, chỉ với hai lỗ hổng đã rút cạn 577 triệu USD từ KelpDAO và Drift Protocol.
Hợp đồng thông minh không phải là điểm yếu duy nhất. Các sự cố hạ tầng gây ra 76% số tiền thất thoát dù chỉ chiếm 15% số vụ. TVL trong DeFi giảm từ 115B USD xuống 70B USD trong cùng giai đoạn.
Bitcoin giảm 28%, ETH giảm 40%. Áp lực như vậy nhanh chóng đào thải những người nắm giữ yếu thế. Bạn có đang ở lại hay bước lui?
Không phải lời khuyên tài chính. Luôn quản lý rủi ro của bạn.
#BTC #Ethereum #CryptoHacks #MarketCrash
🔥
69
·
--
💥 Lazarus Group đang nấu chảy Crypto trong năm 2026 ⚠️
Các hacker Triều Tiên vừa thả xuống một số lỗ hổng lớn nhất trong năm nay:
Drift Protocol → 285M$
Kelp DAO → 292M$
Những Chiêu bẩn của chúng:
Tin tuyển dụng giả & cuộc gọi giả mạo deepfake 😈
Phần mềm độc hại trên laptop của nhà phát triển để đánh cắp khóa
Khai thác lỗ hổng cầu nối & các vở kịch thế chấp giả
Chúng lên kế hoạch tấn công suốt nhiều tháng... siêu kiên nhẫn & nguy hiểm.
Giữ an toàn nhé các Kings:
Chỉ dùng ví phần cứng
Không bao giờ chia sẻ seed/mã khóa riêng
Kiểm tra kỹ mọi liên kết & tệp
Các dự án cần tăng cường bảo mật ngay lập tức!
Bạn đang cùng chống lại Lazarus hay vẫn cứ bấm link ngẫu nhiên? 😂👇
#Lazarus #cryptohacks #CryptoSecurity #BinanceSquare
💥 Lazarus Group đang nấu chảy Crypto trong năm 2026 ⚠️
Các hacker Triều Tiên vừa thả xuống một số lỗ hổng lớn nhất trong năm nay:
Drift Protocol → 285M$
Kelp DAO → 292M$
Những Chiêu bẩn của chúng:
Tin tuyển dụng giả & cuộc gọi giả mạo deepfake 😈
Phần mềm độc hại trên laptop của nhà phát triển để đánh cắp khóa
Khai thác lỗ hổng cầu nối & các vở kịch thế chấp giả
Chúng lên kế hoạch tấn công suốt nhiều tháng... siêu kiên nhẫn & nguy hiểm.
Giữ an toàn nhé các Kings:
Chỉ dùng ví phần cứng
Không bao giờ chia sẻ seed/mã khóa riêng
Kiểm tra kỹ mọi liên kết & tệp
Các dự án cần tăng cường bảo mật ngay lập tức!
Bạn đang cùng chống lại Lazarus hay vẫn cứ bấm link ngẫu nhiên? 😂👇
#Lazarus #cryptohacks #CryptoSecurity #BinanceSquare
Các hacker Triều Tiên vừa thả xuống một số lỗ hổng lớn nhất trong năm nay:
Drift Protocol → 285M$
Kelp DAO → 292M$
Những Chiêu bẩn của chúng:
Tin tuyển dụng giả & cuộc gọi giả mạo deepfake 😈
Phần mềm độc hại trên laptop của nhà phát triển để đánh cắp khóa
Khai thác lỗ hổng cầu nối & các vở kịch thế chấp giả
Chúng lên kế hoạch tấn công suốt nhiều tháng... siêu kiên nhẫn & nguy hiểm.
Giữ an toàn nhé các Kings:
Chỉ dùng ví phần cứng
Không bao giờ chia sẻ seed/mã khóa riêng
Kiểm tra kỹ mọi liên kết & tệp
Các dự án cần tăng cường bảo mật ngay lập tức!
Bạn đang cùng chống lại Lazarus hay vẫn cứ bấm link ngẫu nhiên? 😂👇
#Lazarus #cryptohacks #CryptoSecurity #BinanceSquare
3
658

#sandboxsandsuspectedinfinitemintflawonbase
🚨 LỖ HỔNG HỢP ĐỒNG THÔNG MINH NGHIÊM TRỌNG TRÊN BASE! 🚨
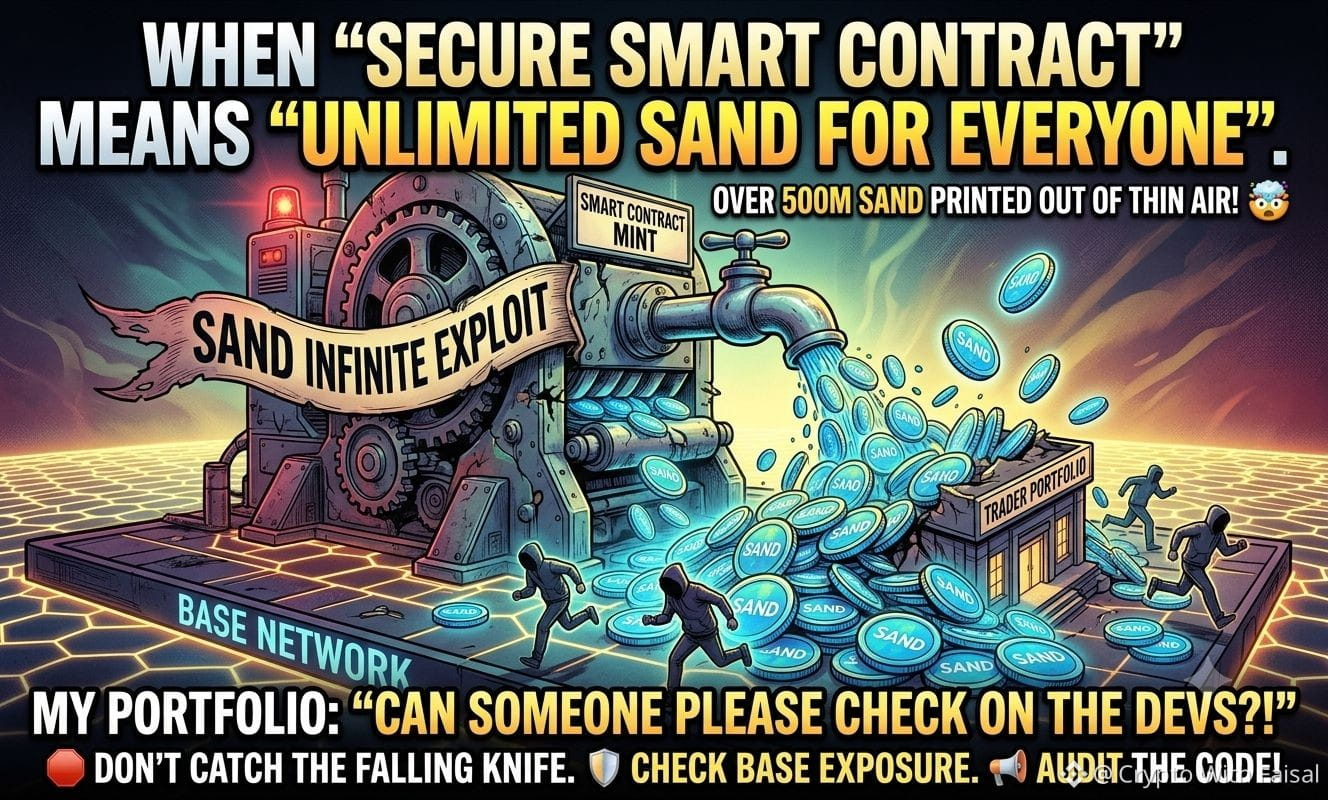
Một vụ khai thác đúc vô hạn khổng lồ vừa xuất hiện trên thị trường. Hơn 500 TRIỆU token SAND đã được tạo ra như từ hư không nhờ một lỗ hổng nghiêm trọng trong hợp đồng thông minh trên mạng Base.
Điều kiện thị trường đã khó khăn đến mức đủ rồi, chưa kể mã bị lỗi đang làm tràn nguồn cung!
Kế hoạch hành động ngay cho nhà giao dịch:
🛑 Rời khỏi SAND: Đừng cố bắt “con dao rơi”. Việc mua vào lúc này khi giá đang giảm là cực kỳ rủi ro.
🛡️ Rà soát mức độ phơi nhiễm của bạn: Kiểm tra lại danh mục để đảm bảo bạn không bị phơi nhiễm vào các tài sản khác trên mạng Base.
📢 Chờ cập nhật chính thức: Theo dõi thông báo chính thức và bài phân tích hậu sự cố (post-mortem) từ đội ngũ The Sandbox.
Các nhà phát triển cần ưu tiên kiểm toán (audit) mã của họ để chúng ta có thể giao dịch trong bình yên. Hãy an toàn nhé!
⚠️ Tuyên bố miễn trừ: Luôn tự nghiên cứu của bạn. Đây không phải là lời khuyên tài chính.
#cryptohacks #SmartContractExploit
BẤM bên dưới 👇 ĐỂ GIAO DỊCH
$SOL $TRB $DASH
{future}(DASHUSDT)
{future}(SOLUSDT)
{future}(TRBUSDT)
#sandboxsandsuspectedinfinitemintflawonbase
🚨 LỖ HỔNG HỢP ĐỒNG THÔNG MINH NGHIÊM TRỌNG TRÊN BASE! 🚨
Một vụ khai thác đúc vô hạn khổng lồ vừa xuất hiện trên thị trường. Hơn 500 TRIỆU token SAND đã được tạo ra như từ hư không nhờ một lỗ hổng nghiêm trọng trong hợp đồng thông minh trên mạng Base.
Điều kiện thị trường đã khó khăn đến mức đủ rồi, chưa kể mã bị lỗi đang làm tràn nguồn cung!
Kế hoạch hành động ngay cho nhà giao dịch:
🛑 Rời khỏi SAND: Đừng cố bắt “con dao rơi”. Việc mua vào lúc này khi giá đang giảm là cực kỳ rủi ro.
🛡️ Rà soát mức độ phơi nhiễm của bạn: Kiểm tra lại danh mục để đảm bảo bạn không bị phơi nhiễm vào các tài sản khác trên mạng Base.
📢 Chờ cập nhật chính thức: Theo dõi thông báo chính thức và bài phân tích hậu sự cố (post-mortem) từ đội ngũ The Sandbox.
Các nhà phát triển cần ưu tiên kiểm toán (audit) mã của họ để chúng ta có thể giao dịch trong bình yên. Hãy an toàn nhé!
⚠️ Tuyên bố miễn trừ: Luôn tự nghiên cứu của bạn. Đây không phải là lời khuyên tài chính.
#cryptohacks #SmartContractExploit
BẤM bên dưới 👇 ĐỂ GIAO DỊCH
$SOL $TRB $DASH
🚨 LỖ HỔNG HỢP ĐỒNG THÔNG MINH NGHIÊM TRỌNG TRÊN BASE! 🚨
Một vụ khai thác đúc vô hạn khổng lồ vừa xuất hiện trên thị trường. Hơn 500 TRIỆU token SAND đã được tạo ra như từ hư không nhờ một lỗ hổng nghiêm trọng trong hợp đồng thông minh trên mạng Base.
Điều kiện thị trường đã khó khăn đến mức đủ rồi, chưa kể mã bị lỗi đang làm tràn nguồn cung!
Kế hoạch hành động ngay cho nhà giao dịch:
🛑 Rời khỏi SAND: Đừng cố bắt “con dao rơi”. Việc mua vào lúc này khi giá đang giảm là cực kỳ rủi ro.
🛡️ Rà soát mức độ phơi nhiễm của bạn: Kiểm tra lại danh mục để đảm bảo bạn không bị phơi nhiễm vào các tài sản khác trên mạng Base.
📢 Chờ cập nhật chính thức: Theo dõi thông báo chính thức và bài phân tích hậu sự cố (post-mortem) từ đội ngũ The Sandbox.
Các nhà phát triển cần ưu tiên kiểm toán (audit) mã của họ để chúng ta có thể giao dịch trong bình yên. Hãy an toàn nhé!
⚠️ Tuyên bố miễn trừ: Luôn tự nghiên cứu của bạn. Đây không phải là lời khuyên tài chính.
#cryptohacks #SmartContractExploit
BẤM bên dưới 👇 ĐỂ GIAO DỊCH
$SOL $TRB $DASH
2
2.2k
🚨 11 TỶ USD BỊ XÓA SỔ TRONG 6 THÁNG – CÚ ĐÁNH HACK LỚN NHẤT TRONG LỊCH SỬ CRYPTO 💥
Chỉ riêng trong năm nay đã có hơn 212 vụ khai thác trên chuỗi, với các nhóm liên quan đến Triều Tiên chiếm 55% tổng thiệt hại. Câu chuyện thực sự không chỉ nằm ở con số – mà là cách họ thực hiện những cú tấn công này.
🔍 4 cuộc tấn công lớn nhất (KelpDAO, Drift Protocol, Resolv, CowSwap) chiếm 64% tổng mức hư hại, và không vụ nào là lỗi code đơn giản. Kẻ tấn công đã chiếm quyền thông tin nhà phát triển, thao túng hạ tầng RPC và khai thác các cấu hình validator chỉ điểm duy nhất. Thậm chí các chiêu trò tuyển dụng trên LinkedIn cũng đang được biến thành công cụ để đánh cắp khóa quản trị.
📊 Ethereum vẫn dẫn đầu về thiệt hại tuyệt đối (332M USD), nhưng Solana hiện đã #2 – với 98% trong tổng 326M USD đến từ các khóa riêng bị xâm phạm và hạ tầng chữ ký. Trong khi đó, Arbitrum ghi nhận vụ khai thác đầu tiên từng được thực hiện bằng cơ chế ủy quyền ví theo EIP-7702. Bề mặt tấn công đang mở rộng nhanh hơn nhiều so với phần lớn nhà giao dịch nhận ra.
💬 Nếu bạn đang nắm giữ tài sản trên bất kỳ chuỗi nào, điểm yếu lớn nhất của bạn ngay lúc này là gì? Là giao thức, cầu nối, hay cách bạn quản lý khóa của chính mình? 👇
⚠️ Không phải lời khuyên tài chính. Luôn quản lý rủi ro của bạn. 🛡️
🏷️ #CryptoHacks #ETH #SOL #DeFi #Security
🛡️ 🔍
🚨 11 TỶ USD BỊ XÓA SỔ TRONG 6 THÁNG – CÚ ĐÁNH HACK LỚN NHẤT TRONG LỊCH SỬ CRYPTO 💥
Chỉ riêng trong năm nay đã có hơn 212 vụ khai thác trên chuỗi, với các nhóm liên quan đến Triều Tiên chiếm 55% tổng thiệt hại. Câu chuyện thực sự không chỉ nằm ở con số – mà là cách họ thực hiện những cú tấn công này.
🔍 4 cuộc tấn công lớn nhất (KelpDAO, Drift Protocol, Resolv, CowSwap) chiếm 64% tổng mức hư hại, và không vụ nào là lỗi code đơn giản. Kẻ tấn công đã chiếm quyền thông tin nhà phát triển, thao túng hạ tầng RPC và khai thác các cấu hình validator chỉ điểm duy nhất. Thậm chí các chiêu trò tuyển dụng trên LinkedIn cũng đang được biến thành công cụ để đánh cắp khóa quản trị.
📊 Ethereum vẫn dẫn đầu về thiệt hại tuyệt đối (332M USD), nhưng Solana hiện đã #2 – với 98% trong tổng 326M USD đến từ các khóa riêng bị xâm phạm và hạ tầng chữ ký. Trong khi đó, Arbitrum ghi nhận vụ khai thác đầu tiên từng được thực hiện bằng cơ chế ủy quyền ví theo EIP-7702. Bề mặt tấn công đang mở rộng nhanh hơn nhiều so với phần lớn nhà giao dịch nhận ra.
💬 Nếu bạn đang nắm giữ tài sản trên bất kỳ chuỗi nào, điểm yếu lớn nhất của bạn ngay lúc này là gì? Là giao thức, cầu nối, hay cách bạn quản lý khóa của chính mình? 👇
⚠️ Không phải lời khuyên tài chính. Luôn quản lý rủi ro của bạn. 🛡️
🏷️ #CryptoHacks #ETH #SOL #DeFi #Security
🛡️ 🔍
Chỉ riêng trong năm nay đã có hơn 212 vụ khai thác trên chuỗi, với các nhóm liên quan đến Triều Tiên chiếm 55% tổng thiệt hại. Câu chuyện thực sự không chỉ nằm ở con số – mà là cách họ thực hiện những cú tấn công này.
🔍 4 cuộc tấn công lớn nhất (KelpDAO, Drift Protocol, Resolv, CowSwap) chiếm 64% tổng mức hư hại, và không vụ nào là lỗi code đơn giản. Kẻ tấn công đã chiếm quyền thông tin nhà phát triển, thao túng hạ tầng RPC và khai thác các cấu hình validator chỉ điểm duy nhất. Thậm chí các chiêu trò tuyển dụng trên LinkedIn cũng đang được biến thành công cụ để đánh cắp khóa quản trị.
📊 Ethereum vẫn dẫn đầu về thiệt hại tuyệt đối (332M USD), nhưng Solana hiện đã #2 – với 98% trong tổng 326M USD đến từ các khóa riêng bị xâm phạm và hạ tầng chữ ký. Trong khi đó, Arbitrum ghi nhận vụ khai thác đầu tiên từng được thực hiện bằng cơ chế ủy quyền ví theo EIP-7702. Bề mặt tấn công đang mở rộng nhanh hơn nhiều so với phần lớn nhà giao dịch nhận ra.
💬 Nếu bạn đang nắm giữ tài sản trên bất kỳ chuỗi nào, điểm yếu lớn nhất của bạn ngay lúc này là gì? Là giao thức, cầu nối, hay cách bạn quản lý khóa của chính mình? 👇
⚠️ Không phải lời khuyên tài chính. Luôn quản lý rủi ro của bạn. 🛡️
🏷️ #CryptoHacks #ETH #SOL #DeFi #Security
🛡️ 🔍
59
Đăng nhập để khám phá thêm nội dung
Tham gia cùng người dùng tiền mã hóa toàn cầu trên Binance Square
⚡️ Nhận thông tin mới nhất và hữu ích về tiền mã hóa.
💬 Được tin cậy bởi sàn giao dịch tiền mã hóa lớn nhất thế giới.
👍 Khám phá những thông tin chuyên sâu thực tế từ những nhà sáng tạo đã xác minh.
Email / Số điện thoại
Chủ đề thịnh hành
1
#TheoDõiFOMC
361,713 lượt xem
1,546 đang thảo luận
2
#TinFed
425,791 lượt xem
1,319 đang thảo luận
3
#BTCRemainsUnderPressureAfterHawkishFOMCMinutes
41,848 lượt xem
576 đang thảo luận
4
#AnthropicToDebutAfter$83IPOPricing
11,092 lượt xem
64 đang thảo luận
5
#NvidiaBoardReportedlySplitOverHuang’sReturn
13,876 lượt xem
235 đang thảo luận
6
#CanGTA6'sLaunchLiftTTWOShares?
7,273 lượt xem
164 đang thảo luận
7
#FOMCMinutesHighlightAIDebtRisks
14,528 lượt xem
215 đang thảo luận
8
#SouthKoreaPlansToLet3500ListedFirmsBuyBitcoin
15,402 lượt xem
253 đang thảo luận
9
#AnthropicGrayMarketSharesPointTo22%To26%Gains
1,476 lượt xem
40 đang thảo luận
10
#BitcoinSpotETFsSee$306MNetOutflows
1 lượt xem
1 đang thảo luận