
Web3 Dev
55 Postlar
Web3 Dev
Shikoyat qilish
Foydalanuvchini bloklash
MERN & Web3 Dev | Verified Pro Trader. Bridging infrastructure with market discipline. Scalable dApps & data-driven trades. Verified PnL & tech insights below.
Ochiq savdo
Tez-tez savdo qiluvchi
5.4 yil
86 Kuzatilmoqda
52 Kuzatuvchilar
139 Yoqdi
Postlar
Portfel
Barchasi
Iqtiboslar
QADAB QO‘YILGAN
·
--
Binance’ning ajoyib 9 yilligini nishonlaymiz!
---
Ushbu maxsus tug‘ilgan kun keki oddiy yubiley emas — birgalikda o‘rganishda, qurishda va innovatsiya qilishda davom etayotgan global hamjamiyatni ulug‘laydi.
Nurlanib turgan 9 raqami o‘sishning to‘qqiz yilini bildiradi, blokcheyn ilhomidagi bezaklar esa texnologiya, hamkorlik va raqamli moliyaning kelajagini aks ettiradi.
Ushbu safarning bir qismi bo‘lgan barchaga 9-yillik muborak! Yana ko‘plab innovatsion yillarga! 🎂
#BinanceTurns9 #BinanceSquareTG
Binance’ning ajoyib 9 yilligini nishonlaymiz!
---
Ushbu maxsus tug‘ilgan kun keki oddiy yubiley emas — birgalikda o‘rganishda, qurishda va innovatsiya qilishda davom etayotgan global hamjamiyatni ulug‘laydi.
Nurlanib turgan 9 raqami o‘sishning to‘qqiz yilini bildiradi, blokcheyn ilhomidagi bezaklar esa texnologiya, hamkorlik va raqamli moliyaning kelajagini aks ettiradi.
Ushbu safarning bir qismi bo‘lgan barchaga 9-yillik muborak! Yana ko‘plab innovatsion yillarga! 🎂
#BinanceTurns9 #BinanceSquareTG
---
Ushbu maxsus tug‘ilgan kun keki oddiy yubiley emas — birgalikda o‘rganishda, qurishda va innovatsiya qilishda davom etayotgan global hamjamiyatni ulug‘laydi.
Nurlanib turgan 9 raqami o‘sishning to‘qqiz yilini bildiradi, blokcheyn ilhomidagi bezaklar esa texnologiya, hamkorlik va raqamli moliyaning kelajagini aks ettiradi.
Ushbu safarning bir qismi bo‘lgan barchaga 9-yillik muborak! Yana ko‘plab innovatsion yillarga! 🎂
#BinanceTurns9 #BinanceSquareTG
129
·
--
Maqola
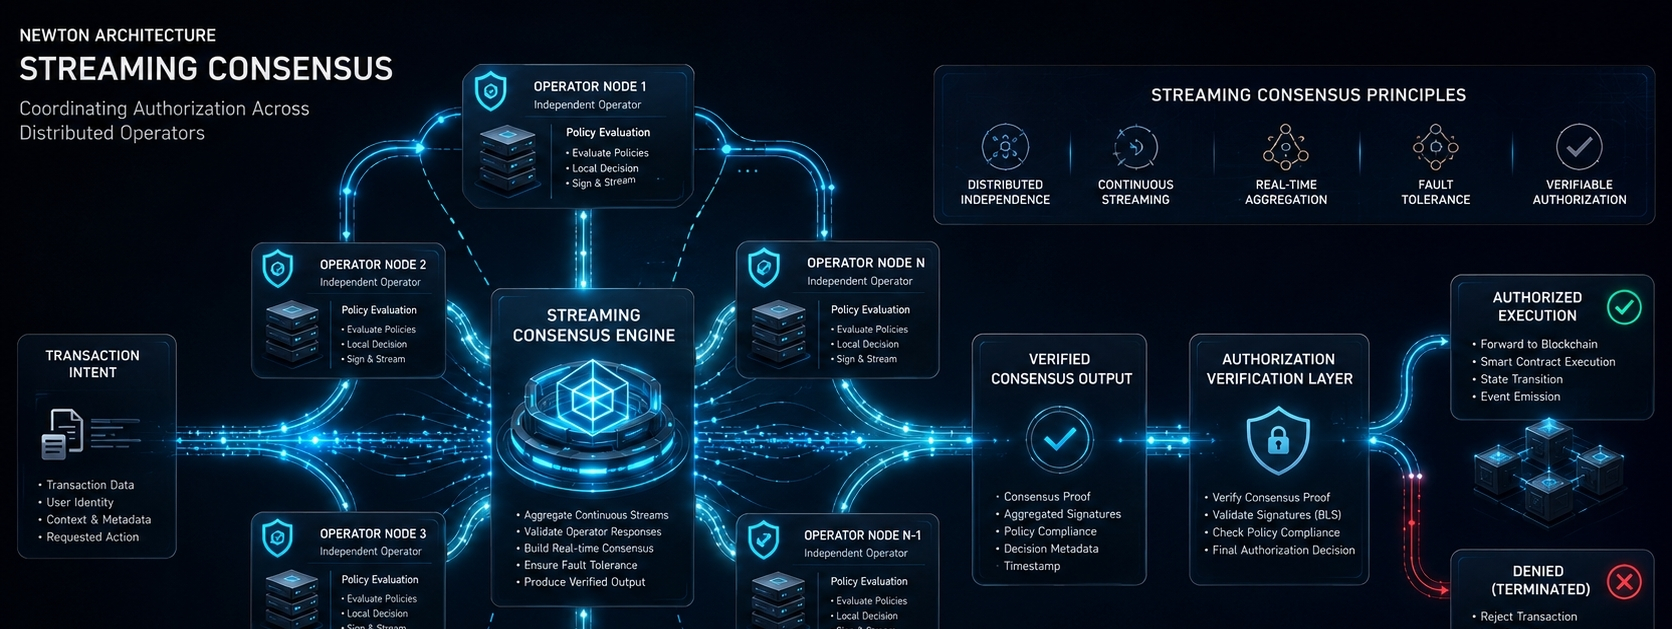
Streaming Consensus tushuntirildi: taqsimlangan operatorlar bo‘ylab avtorizatsiyani muvofiqlashtirishTaqsimlangan tizimlarda kelishuvga erishish ko‘pincha hisoblashning o‘zini bajarishdan ko‘ra qiyinroq bo‘ladi. Siyosat bitta operator tomonidan to‘g‘ri baholanishi mumkin, ammo natija ishonchli bo‘lishidan oldin markazlashmagan protokol bir nechta ishtirokchilar o‘rtasida kelishuvni muvofiqlashtirish uchun ishonchli mexanizmni baribir talab qiladi. Newton’ning hujjatlashtirilgan Streaming Consensus arxitekturasi ushbu muvofiqlashtirish muammosini hal etib, taqsimlangan operatorlarga yakka qaror qabul qiluvchiga tayanmasdan tekshirilishi mumkin bo‘lgan avtorizatsiya natijasini ishlab chiqarish imkonini beradi.
Streaming Consensus tushuntirildi: taqsimlangan operatorlar bo‘ylab avtorizatsiyani muvofiqlashtirish
Taqsimlangan tizimlarda kelishuvga erishish ko‘pincha hisoblashning o‘zini bajarishdan ko‘ra qiyinroq bo‘ladi. Siyosat bitta operator tomonidan to‘g‘ri baholanishi mumkin, ammo natija ishonchli bo‘lishidan oldin markazlashmagan protokol bir nechta ishtirokchilar o‘rtasida kelishuvni muvofiqlashtirish uchun ishonchli mexanizmni baribir talab qiladi. Newton’ning hujjatlashtirilgan Streaming Consensus arxitekturasi ushbu muvofiqlashtirish muammosini hal etib, taqsimlangan operatorlarga yakka qaror qabul qiluvchiga tayanmasdan tekshirilishi mumkin bo‘lgan avtorizatsiya natijasini ishlab chiqarish imkonini beradi.
73
·
--
Qanday qilib xavfsiz tranzaksiyani avtorizatsiya qilish blokcheyndagi bashorat qilinadigan ish jarayonlarini yaratadi
---
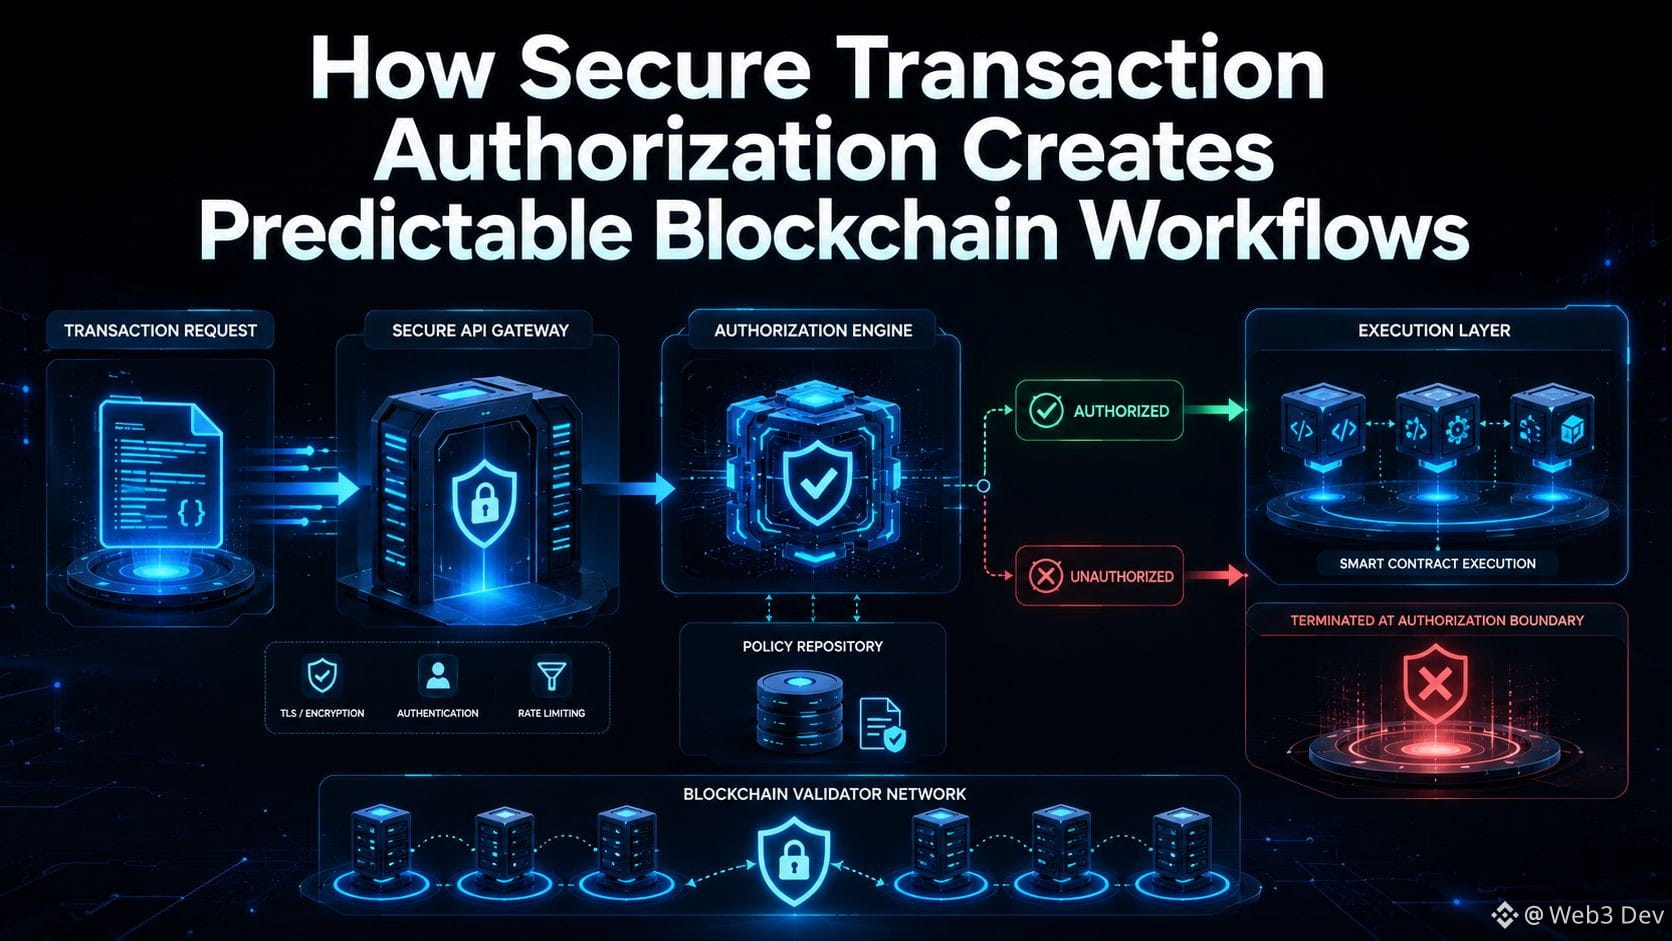
Tranzaksiya texnik jihatdan to‘g‘ri bo‘lishi mumkin, ammo baribir tashkilotning operatsion qoidalarini buzishi ehtimoli bor. Shuning uchun tranzaksiyani validatsiya qilish va tranzaksiyani avtorizatsiya qilish turli muammolarni hal qiladi, garchi ular ko‘pincha birga muhokama qilinsa ham.
N’yutonning hujjatlashtirilgan arxitekturasi mas’uliyatlarni xavfsiz tranzaksiyani avtorizatsiya qilish orqali ajratib ko‘rsatadi. Ijro etilishidan oldin tranzaksiya so‘rovi belgilangan avtorizatsiya siyosatlari bo‘yicha baholanadi va u davom etishi kerakmi-yo‘qmi aniqlanadi. Bu ijro jarayonidan mustaqil ravishda mavjud bo‘lgan alohida qaror qabul qilish nuqtasini kiritadi.
Buni ko‘rishning foydali usuli — bu korxona API’i. So‘rovda valid ma’lumotlar bo‘lsa ham, murojaat qiluvchi muayyan operatsiya uchun ruxsatga ega bo‘lmagani sababli rad etilishi mumkin. Node.js yoki TypeScript yordamida yaratilgan freymvorklar ko‘pincha buni avtorizatsiya middleware’i orqali, ya’ni so‘rov validatsiyasi bilan biznes-logika o‘rtasida joylashgan qatlam orqali hal qiladi. Ilova faqat avvalroq kirish talablari bajarilgan so‘rovlargina bajaradi.
Shu kabi arxitektura modeli blokcheyn tizimlariga ham mulohaza yuritishni osonlashtirishga yordam beradi. Avtorizatsiya siyosatlari alohida ijro yo‘llarida takrorlanish o‘rniga markazlashtirilgan qatlamga aylanadi, bu esa ishlab chiquvchilar, auditorlar va infratuzilma jamoalari uchun ruxsat (permission) mantiqini yanada ravshanroq qiladi. Ish jarayonlari tobora avtomatlashtirilayotgan bir sharoitda, avtorizatsiyani ijrodan ajratish tizim chegaralarini aniq saqlashga ham yordam beradi.
@NewtonProtocol dan kelgan Mainnet Beta hujjatlarida avtorizatsiya tranzaksiyalar hayotiy siklidagi alohida bosqich sifatida ta’riflanadi: ijro mantiqining ichiga barcha qoidalarni bevosita joylashdan ko‘ra, ijrodan oldin aniq siyosatni baholashga urg‘u beriladi.
$NEWT #Newt
Texnik savol: blokcheyn ilovalari avtorizatsiya qarorlarini zamonaviy backend platformalarida autentifikatsiya va API gateway’lar qanday qabul qilinsa, xuddi shunday qayta foydalaniladigan infratuzilma xizmatlari sifatida ko‘rib chiqishi kerakmi?
Qanday qilib xavfsiz tranzaksiyani avtorizatsiya qilish blokcheyndagi bashorat qilinadigan ish jarayonlarini yaratadi
---
Tranzaksiya texnik jihatdan to‘g‘ri bo‘lishi mumkin, ammo baribir tashkilotning operatsion qoidalarini buzishi ehtimoli bor. Shuning uchun tranzaksiyani validatsiya qilish va tranzaksiyani avtorizatsiya qilish turli muammolarni hal qiladi, garchi ular ko‘pincha birga muhokama qilinsa ham.
N’yutonning hujjatlashtirilgan arxitekturasi mas’uliyatlarni xavfsiz tranzaksiyani avtorizatsiya qilish orqali ajratib ko‘rsatadi. Ijro etilishidan oldin tranzaksiya so‘rovi belgilangan avtorizatsiya siyosatlari bo‘yicha baholanadi va u davom etishi kerakmi-yo‘qmi aniqlanadi. Bu ijro jarayonidan mustaqil ravishda mavjud bo‘lgan alohida qaror qabul qilish nuqtasini kiritadi.
Buni ko‘rishning foydali usuli — bu korxona API’i. So‘rovda valid ma’lumotlar bo‘lsa ham, murojaat qiluvchi muayyan operatsiya uchun ruxsatga ega bo‘lmagani sababli rad etilishi mumkin. Node.js yoki TypeScript yordamida yaratilgan freymvorklar ko‘pincha buni avtorizatsiya middleware’i orqali, ya’ni so‘rov validatsiyasi bilan biznes-logika o‘rtasida joylashgan qatlam orqali hal qiladi. Ilova faqat avvalroq kirish talablari bajarilgan so‘rovlargina bajaradi.
Shu kabi arxitektura modeli blokcheyn tizimlariga ham mulohaza yuritishni osonlashtirishga yordam beradi. Avtorizatsiya siyosatlari alohida ijro yo‘llarida takrorlanish o‘rniga markazlashtirilgan qatlamga aylanadi, bu esa ishlab chiquvchilar, auditorlar va infratuzilma jamoalari uchun ruxsat (permission) mantiqini yanada ravshanroq qiladi. Ish jarayonlari tobora avtomatlashtirilayotgan bir sharoitda, avtorizatsiyani ijrodan ajratish tizim chegaralarini aniq saqlashga ham yordam beradi.
@NewtonProtocol dan kelgan Mainnet Beta hujjatlarida avtorizatsiya tranzaksiyalar hayotiy siklidagi alohida bosqich sifatida ta’riflanadi: ijro mantiqining ichiga barcha qoidalarni bevosita joylashdan ko‘ra, ijrodan oldin aniq siyosatni baholashga urg‘u beriladi.
$NEWT #Newt
Texnik savol: blokcheyn ilovalari avtorizatsiya qarorlarini zamonaviy backend platformalarida autentifikatsiya va API gateway’lar qanday qabul qilinsa, xuddi shunday qayta foydalaniladigan infratuzilma xizmatlari sifatida ko‘rib chiqishi kerakmi?
---
Tranzaksiya texnik jihatdan to‘g‘ri bo‘lishi mumkin, ammo baribir tashkilotning operatsion qoidalarini buzishi ehtimoli bor. Shuning uchun tranzaksiyani validatsiya qilish va tranzaksiyani avtorizatsiya qilish turli muammolarni hal qiladi, garchi ular ko‘pincha birga muhokama qilinsa ham.
N’yutonning hujjatlashtirilgan arxitekturasi mas’uliyatlarni xavfsiz tranzaksiyani avtorizatsiya qilish orqali ajratib ko‘rsatadi. Ijro etilishidan oldin tranzaksiya so‘rovi belgilangan avtorizatsiya siyosatlari bo‘yicha baholanadi va u davom etishi kerakmi-yo‘qmi aniqlanadi. Bu ijro jarayonidan mustaqil ravishda mavjud bo‘lgan alohida qaror qabul qilish nuqtasini kiritadi.
Buni ko‘rishning foydali usuli — bu korxona API’i. So‘rovda valid ma’lumotlar bo‘lsa ham, murojaat qiluvchi muayyan operatsiya uchun ruxsatga ega bo‘lmagani sababli rad etilishi mumkin. Node.js yoki TypeScript yordamida yaratilgan freymvorklar ko‘pincha buni avtorizatsiya middleware’i orqali, ya’ni so‘rov validatsiyasi bilan biznes-logika o‘rtasida joylashgan qatlam orqali hal qiladi. Ilova faqat avvalroq kirish talablari bajarilgan so‘rovlargina bajaradi.
Shu kabi arxitektura modeli blokcheyn tizimlariga ham mulohaza yuritishni osonlashtirishga yordam beradi. Avtorizatsiya siyosatlari alohida ijro yo‘llarida takrorlanish o‘rniga markazlashtirilgan qatlamga aylanadi, bu esa ishlab chiquvchilar, auditorlar va infratuzilma jamoalari uchun ruxsat (permission) mantiqini yanada ravshanroq qiladi. Ish jarayonlari tobora avtomatlashtirilayotgan bir sharoitda, avtorizatsiyani ijrodan ajratish tizim chegaralarini aniq saqlashga ham yordam beradi.
@NewtonProtocol dan kelgan Mainnet Beta hujjatlarida avtorizatsiya tranzaksiyalar hayotiy siklidagi alohida bosqich sifatida ta’riflanadi: ijro mantiqining ichiga barcha qoidalarni bevosita joylashdan ko‘ra, ijrodan oldin aniq siyosatni baholashga urg‘u beriladi.
$NEWT #Newt
Texnik savol: blokcheyn ilovalari avtorizatsiya qarorlarini zamonaviy backend platformalarida autentifikatsiya va API gateway’lar qanday qabul qilinsa, xuddi shunday qayta foydalaniladigan infratuzilma xizmatlari sifatida ko‘rib chiqishi kerakmi?
2
111
·
--
Maqola
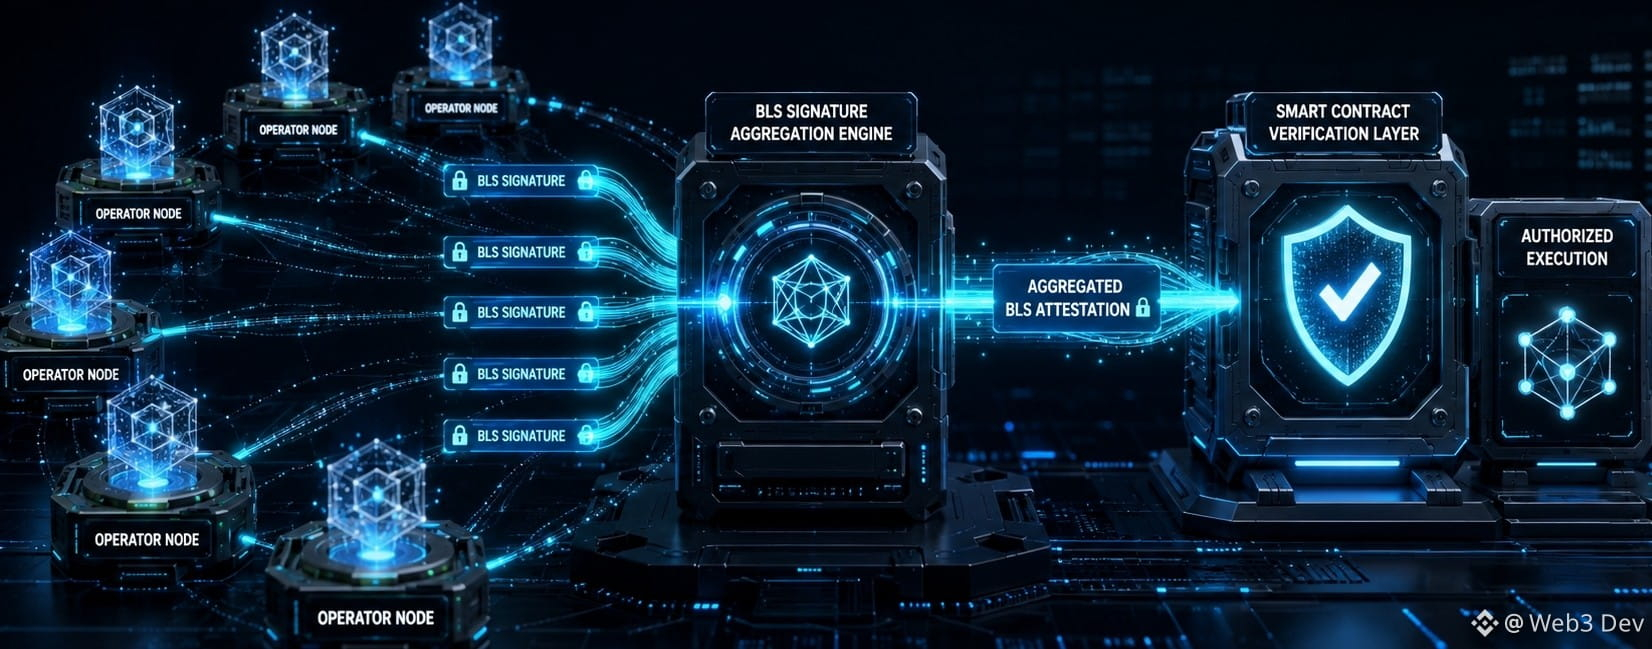
Nyutonda BLS attestatsiyalari: taqsimlangan avtorizatsiya qarorlarini tekshirishTaqsimlangan tizimlarda ishonch yagona serverning avtorizatsiya qarori to‘g‘ri ekanini e’lon qilishiga tayanmasligi kerak. Agar bitta komponent har bir so‘rovni tasdiqlasa yoki rad etsa, bu ham xavfsizlik riskiga, ham bitta potensial nosozlik nuqtasiga aylanadi. Nyuton ushbu muammoni BLS attestatsiyalari yordamida hal qiladi: ular kriptografik dalil beradi — avtorizatsiya qarorlari smart-kontraktlar ularga tayanishidan avval malakali operatorlar to‘plami tomonidan kelishib olinganini ko‘rsatadi.
Muhandislik muammosi
Zamonaviy blokcheyn ilovalari tobora ko‘proq offchain ma’lumotlarga, masalan, muvofiqlik (compliance) tekshiruvlari, siyosatni baholash yoki AI yordamidagi qaror qabul qilishga tayanmoqda. Offchain xizmatdan faqat "allow" yoki "deny" natijasini qaytarish foydalanuvchilar va smart-kontraktlardan ushbu xizmatga ishonishni talab qiladi.
Nyutonda BLS attestatsiyalari: taqsimlangan avtorizatsiya qarorlarini tekshirish
Taqsimlangan tizimlarda ishonch yagona serverning avtorizatsiya qarori to‘g‘ri ekanini e’lon qilishiga tayanmasligi kerak. Agar bitta komponent har bir so‘rovni tasdiqlasa yoki rad etsa, bu ham xavfsizlik riskiga, ham bitta potensial nosozlik nuqtasiga aylanadi. Nyuton ushbu muammoni BLS attestatsiyalari yordamida hal qiladi: ular kriptografik dalil beradi — avtorizatsiya qarorlari smart-kontraktlar ularga tayanishidan avval malakali operatorlar to‘plami tomonidan kelishib olinganini ko‘rsatadi.
Muhandislik muammosi
Zamonaviy blokcheyn ilovalari tobora ko‘proq offchain ma’lumotlarga, masalan, muvofiqlik (compliance) tekshiruvlari, siyosatni baholash yoki AI yordamidagi qaror qabul qilishga tayanmoqda. Offchain xizmatdan faqat "allow" yoki "deny" natijasini qaytarish foydalanuvchilar va smart-kontraktlardan ushbu xizmatga ishonishni talab qiladi.
Muhandislik muammosi
Zamonaviy blokcheyn ilovalari tobora ko‘proq offchain ma’lumotlarga, masalan, muvofiqlik (compliance) tekshiruvlari, siyosatni baholash yoki AI yordamidagi qaror qabul qilishga tayanmoqda. Offchain xizmatdan faqat "allow" yoki "deny" natijasini qaytarish foydalanuvchilar va smart-kontraktlardan ushbu xizmatga ishonishni talab qiladi.
1
1
80
·
--
Nega siyosatga asoslangan bajarilish ilova murakkabligini kamaytiradi
---
Ilovalar rivojlangani sayin, bajarilish mantig‘i ko‘pincha ruxsat tekshiruvlari, istisnolarni boshqarish va biznes qoidalari bilan to‘lib-toshadi. Oxir-oqibat, ishlab chiquvchilar dastlab yaratgan asosiy funksiyadan ko‘ra ko‘proq avtorlashtirish shartlarini saqlash bilan shug‘ullashadi.
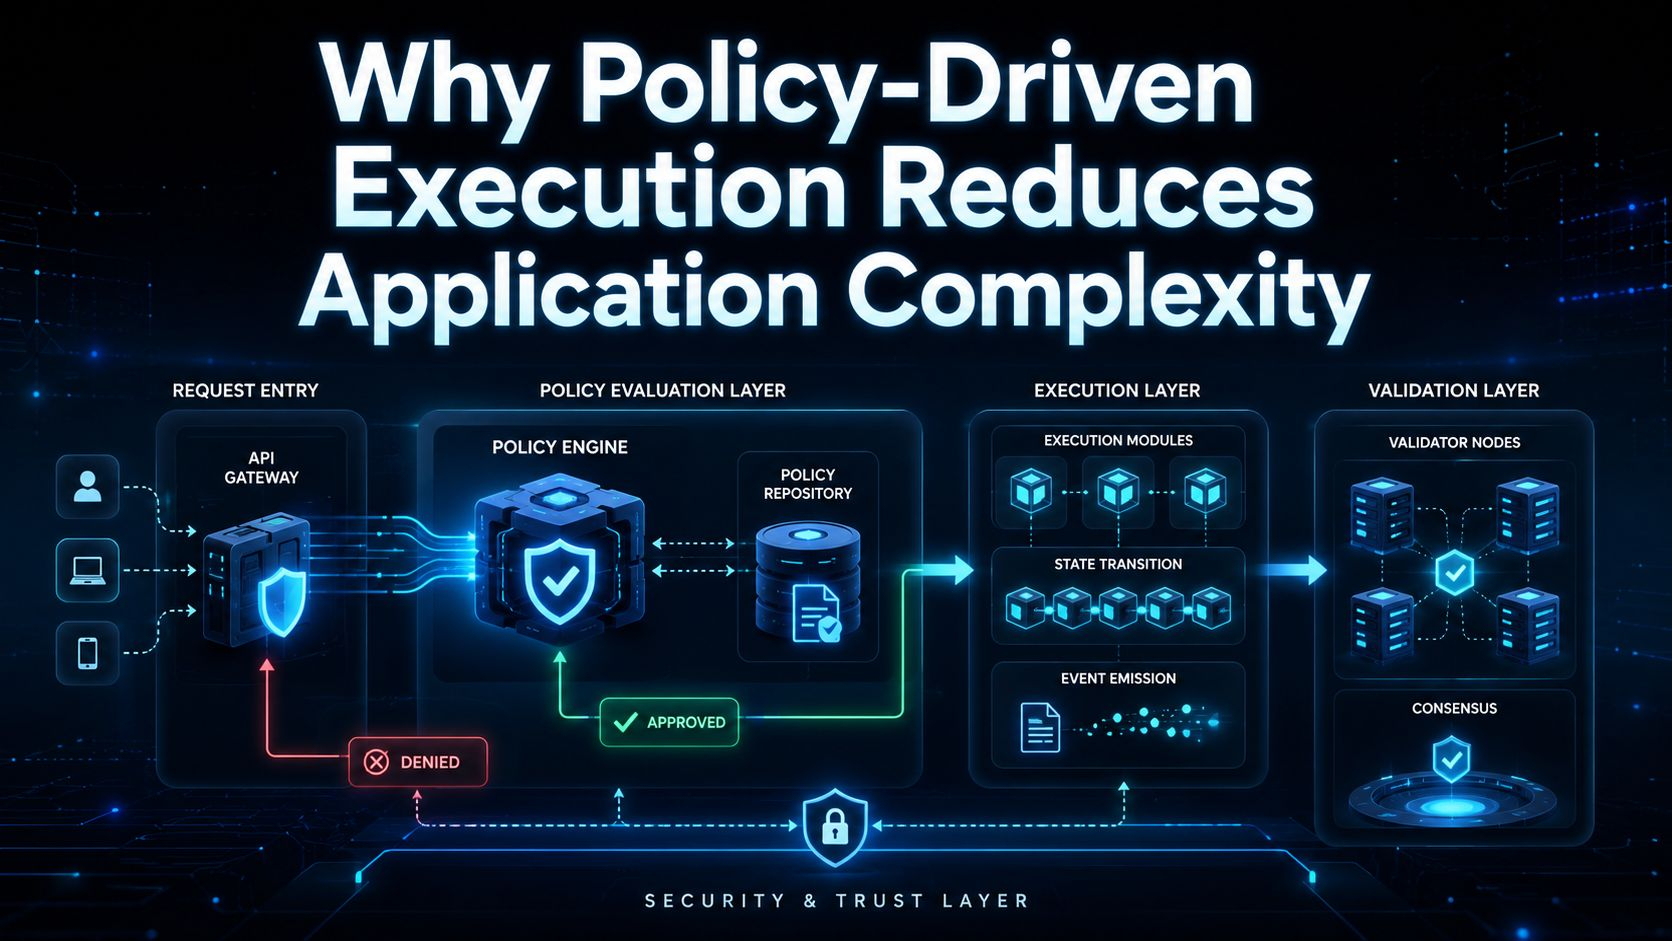
Nyu-Ton (Newton) hujjatlashtirilgan arxitekturasi bu yondashuvni siyosatga asoslangan bajarilish orqali boshqacha ko‘rsatadi. Har bir qarorni bajarilish yo‘lining ichiga kiritish o‘rniga, siyosatlar bajarilish davom etishidan oldin mustaqil ravishda baholanadi. Bu bajarilish komponentlarini deterministik (aniq) amallarni bajarishga yo‘naltirilgan holda saqlaydi, siyosat komponentlari esa o‘sha amallarga ruxsat beriladimi-yo‘qmi degan masalani hal qiladi.
Oddiy TypeScript backend’ini tasavvur qiling. So‘rov odatda xizmat qatlamiga yetib borguncha autentifikatsiya, avtorizatsiya middleware’lari va so‘rovni validatsiya qilishdan o‘tadi. Xizmat qatlamiga har bir kirish qoidasi haqida tushunish shart emas, chunki bu qarorlar oldinroq qabul qilingan. Nyu-Ton tranzaksiya workflow’larida ham shunga o‘xshash arxitektura prinsipini qo‘llaydi: siyosatni baholashni bajarilishdan ajratadi.
Bu farq tizimlar AI agentlarini, turli foydalanuvchi rollarini yoki o‘zgarayotgan boshqaruv (governance) talablarini qo‘llab-quvvatlay boshlagan sari yanada qimmatliroq bo‘ladi. Siyosatni yangilash bajarilish mantig‘ini o‘zgartirishdan tubdan farq qiladi va ularni alohida javobgarlik sifatida ko‘rish ikkalasini ham osonroq tushunish va ko‘rib chiqishga yordam beradi.
@NewtonProtocol manzilidagi Mainnet Beta hujjatlari siyosatni baholashni bajarilish kodining ichiga sochilgan shartlar to‘plami sifatida emas, balki aniq bosqich sifatida ko‘rsatadigan arxitekturani tasvirlaydi. Infratuzilma muhandislari uchun bu ajratish faqat blokcheyn konsepti emas — bu amaliy dasturiy ta’minot dizayn pattern’i.
---
$NEWT #Newt
Texnik savol: Uzoq muddatli markazlashmagan tizimlar qurishda, arxitektura chegaralari imkon bersa, siyosat o‘zgarishlarini bajarilish mantig‘idan mustaqil ravishda deploy qilish kerakmi?
Nega siyosatga asoslangan bajarilish ilova murakkabligini kamaytiradi
---
Ilovalar rivojlangani sayin, bajarilish mantig‘i ko‘pincha ruxsat tekshiruvlari, istisnolarni boshqarish va biznes qoidalari bilan to‘lib-toshadi. Oxir-oqibat, ishlab chiquvchilar dastlab yaratgan asosiy funksiyadan ko‘ra ko‘proq avtorlashtirish shartlarini saqlash bilan shug‘ullashadi.
Nyu-Ton (Newton) hujjatlashtirilgan arxitekturasi bu yondashuvni siyosatga asoslangan bajarilish orqali boshqacha ko‘rsatadi. Har bir qarorni bajarilish yo‘lining ichiga kiritish o‘rniga, siyosatlar bajarilish davom etishidan oldin mustaqil ravishda baholanadi. Bu bajarilish komponentlarini deterministik (aniq) amallarni bajarishga yo‘naltirilgan holda saqlaydi, siyosat komponentlari esa o‘sha amallarga ruxsat beriladimi-yo‘qmi degan masalani hal qiladi.
Oddiy TypeScript backend’ini tasavvur qiling. So‘rov odatda xizmat qatlamiga yetib borguncha autentifikatsiya, avtorizatsiya middleware’lari va so‘rovni validatsiya qilishdan o‘tadi. Xizmat qatlamiga har bir kirish qoidasi haqida tushunish shart emas, chunki bu qarorlar oldinroq qabul qilingan. Nyu-Ton tranzaksiya workflow’larida ham shunga o‘xshash arxitektura prinsipini qo‘llaydi: siyosatni baholashni bajarilishdan ajratadi.
Bu farq tizimlar AI agentlarini, turli foydalanuvchi rollarini yoki o‘zgarayotgan boshqaruv (governance) talablarini qo‘llab-quvvatlay boshlagan sari yanada qimmatliroq bo‘ladi. Siyosatni yangilash bajarilish mantig‘ini o‘zgartirishdan tubdan farq qiladi va ularni alohida javobgarlik sifatida ko‘rish ikkalasini ham osonroq tushunish va ko‘rib chiqishga yordam beradi.
@NewtonProtocol manzilidagi Mainnet Beta hujjatlari siyosatni baholashni bajarilish kodining ichiga sochilgan shartlar to‘plami sifatida emas, balki aniq bosqich sifatida ko‘rsatadigan arxitekturani tasvirlaydi. Infratuzilma muhandislari uchun bu ajratish faqat blokcheyn konsepti emas — bu amaliy dasturiy ta’minot dizayn pattern’i.
---
$NEWT #Newt
Texnik savol: Uzoq muddatli markazlashmagan tizimlar qurishda, arxitektura chegaralari imkon bersa, siyosat o‘zgarishlarini bajarilish mantig‘idan mustaqil ravishda deploy qilish kerakmi?
---
Ilovalar rivojlangani sayin, bajarilish mantig‘i ko‘pincha ruxsat tekshiruvlari, istisnolarni boshqarish va biznes qoidalari bilan to‘lib-toshadi. Oxir-oqibat, ishlab chiquvchilar dastlab yaratgan asosiy funksiyadan ko‘ra ko‘proq avtorlashtirish shartlarini saqlash bilan shug‘ullashadi.
Nyu-Ton (Newton) hujjatlashtirilgan arxitekturasi bu yondashuvni siyosatga asoslangan bajarilish orqali boshqacha ko‘rsatadi. Har bir qarorni bajarilish yo‘lining ichiga kiritish o‘rniga, siyosatlar bajarilish davom etishidan oldin mustaqil ravishda baholanadi. Bu bajarilish komponentlarini deterministik (aniq) amallarni bajarishga yo‘naltirilgan holda saqlaydi, siyosat komponentlari esa o‘sha amallarga ruxsat beriladimi-yo‘qmi degan masalani hal qiladi.
Oddiy TypeScript backend’ini tasavvur qiling. So‘rov odatda xizmat qatlamiga yetib borguncha autentifikatsiya, avtorizatsiya middleware’lari va so‘rovni validatsiya qilishdan o‘tadi. Xizmat qatlamiga har bir kirish qoidasi haqida tushunish shart emas, chunki bu qarorlar oldinroq qabul qilingan. Nyu-Ton tranzaksiya workflow’larida ham shunga o‘xshash arxitektura prinsipini qo‘llaydi: siyosatni baholashni bajarilishdan ajratadi.
Bu farq tizimlar AI agentlarini, turli foydalanuvchi rollarini yoki o‘zgarayotgan boshqaruv (governance) talablarini qo‘llab-quvvatlay boshlagan sari yanada qimmatliroq bo‘ladi. Siyosatni yangilash bajarilish mantig‘ini o‘zgartirishdan tubdan farq qiladi va ularni alohida javobgarlik sifatida ko‘rish ikkalasini ham osonroq tushunish va ko‘rib chiqishga yordam beradi.
@NewtonProtocol manzilidagi Mainnet Beta hujjatlari siyosatni baholashni bajarilish kodining ichiga sochilgan shartlar to‘plami sifatida emas, balki aniq bosqich sifatida ko‘rsatadigan arxitekturani tasvirlaydi. Infratuzilma muhandislari uchun bu ajratish faqat blokcheyn konsepti emas — bu amaliy dasturiy ta’minot dizayn pattern’i.
---
$NEWT #Newt
Texnik savol: Uzoq muddatli markazlashmagan tizimlar qurishda, arxitektura chegaralari imkon bersa, siyosat o‘zgarishlarini bajarilish mantig‘idan mustaqil ravishda deploy qilish kerakmi?
1
97
·
--
Maqola
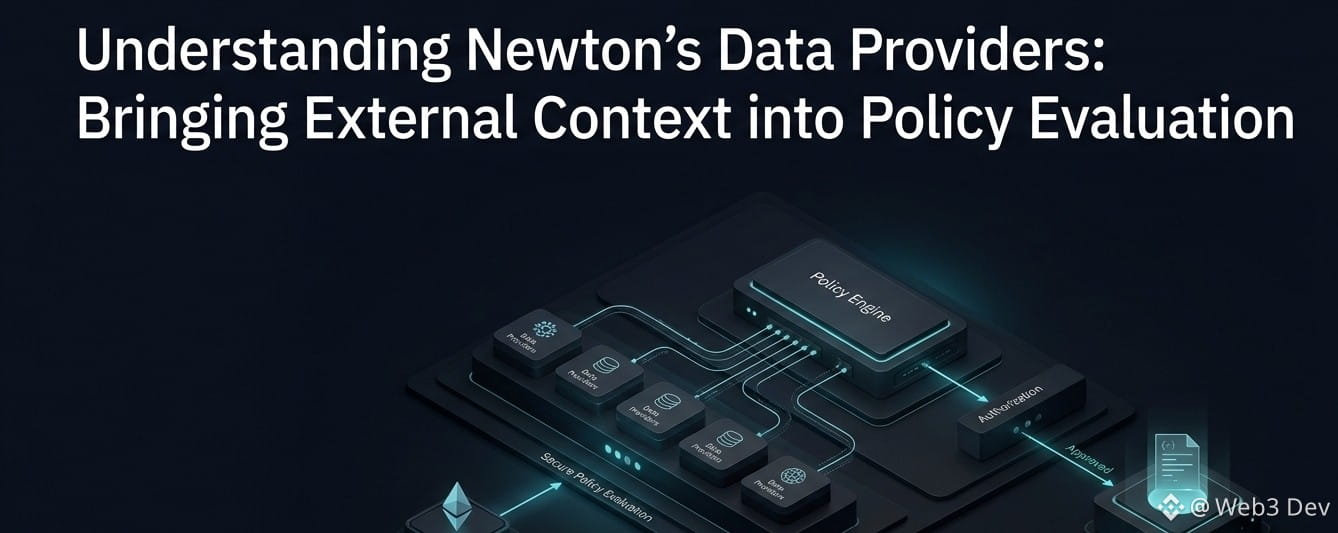
Newtonning Data Providerlarini tushunish: siyosatni baholashga tashqi kontekstni olib kirishOrqa tomondagi tizimlar kamdan-kam hollarda avtorizatsiya qarorlarini faqat kelayotgan so‘rov asosida qabul qiladi. Ular ko‘pincha foydalanuvchi rollari, hisob holati, muvofiqlik yozuvlari yoki dasturga xos metama’lumotlar kabi tashqi ma’lumotlarga tayanadi. Newton bu prinsipni o‘zining siyosatga asoslangan arxitekturasida Data Providerlar orqali kengaytiradi: siyosatni baholash tranzaksiya parametrlariga faqat suyanib qolmasdan, tegishli kontekstual ma’lumotlarni inobatga olishi mumkin.
Muhandislik muammosi
Tranzaksiya so‘rovi odatda kimdir nima qilmoqchi ekanini aytadi, lekin u ruxsat etiladimi-yo‘qmi degan savolga javob bermasligi mumkin.
Newtonning Data Providerlarini tushunish: siyosatni baholashga tashqi kontekstni olib kirish
Orqa tomondagi tizimlar kamdan-kam hollarda avtorizatsiya qarorlarini faqat kelayotgan so‘rov asosida qabul qiladi. Ular ko‘pincha foydalanuvchi rollari, hisob holati, muvofiqlik yozuvlari yoki dasturga xos metama’lumotlar kabi tashqi ma’lumotlarga tayanadi. Newton bu prinsipni o‘zining siyosatga asoslangan arxitekturasida Data Providerlar orqali kengaytiradi: siyosatni baholash tranzaksiya parametrlariga faqat suyanib qolmasdan, tegishli kontekstual ma’lumotlarni inobatga olishi mumkin.
Muhandislik muammosi
Tranzaksiya so‘rovi odatda kimdir nima qilmoqchi ekanini aytadi, lekin u ruxsat etiladimi-yo‘qmi degan savolga javob bermasligi mumkin.
Muhandislik muammosi
Tranzaksiya so‘rovi odatda kimdir nima qilmoqchi ekanini aytadi, lekin u ruxsat etiladimi-yo‘qmi degan savolga javob bermasligi mumkin.
4
2
81
·
--
Ijro siyosatlari: avtorizatsiya qarorlarini tranzaksiya mantiqidan ajratish
...
Markazlashmagan ilovalarda tez-tez uchraydigan dizayn xatosi — tranzaksiyani bajarish va avtorizatsiyani bir xil mas’uliyat sifatida ko‘rish. Bu oddiy tizimlarda ishlashi mumkin, ammo operatsion qoidalar rivojlanib borishi bilan uni saqlash tobora qiyinlashadi.
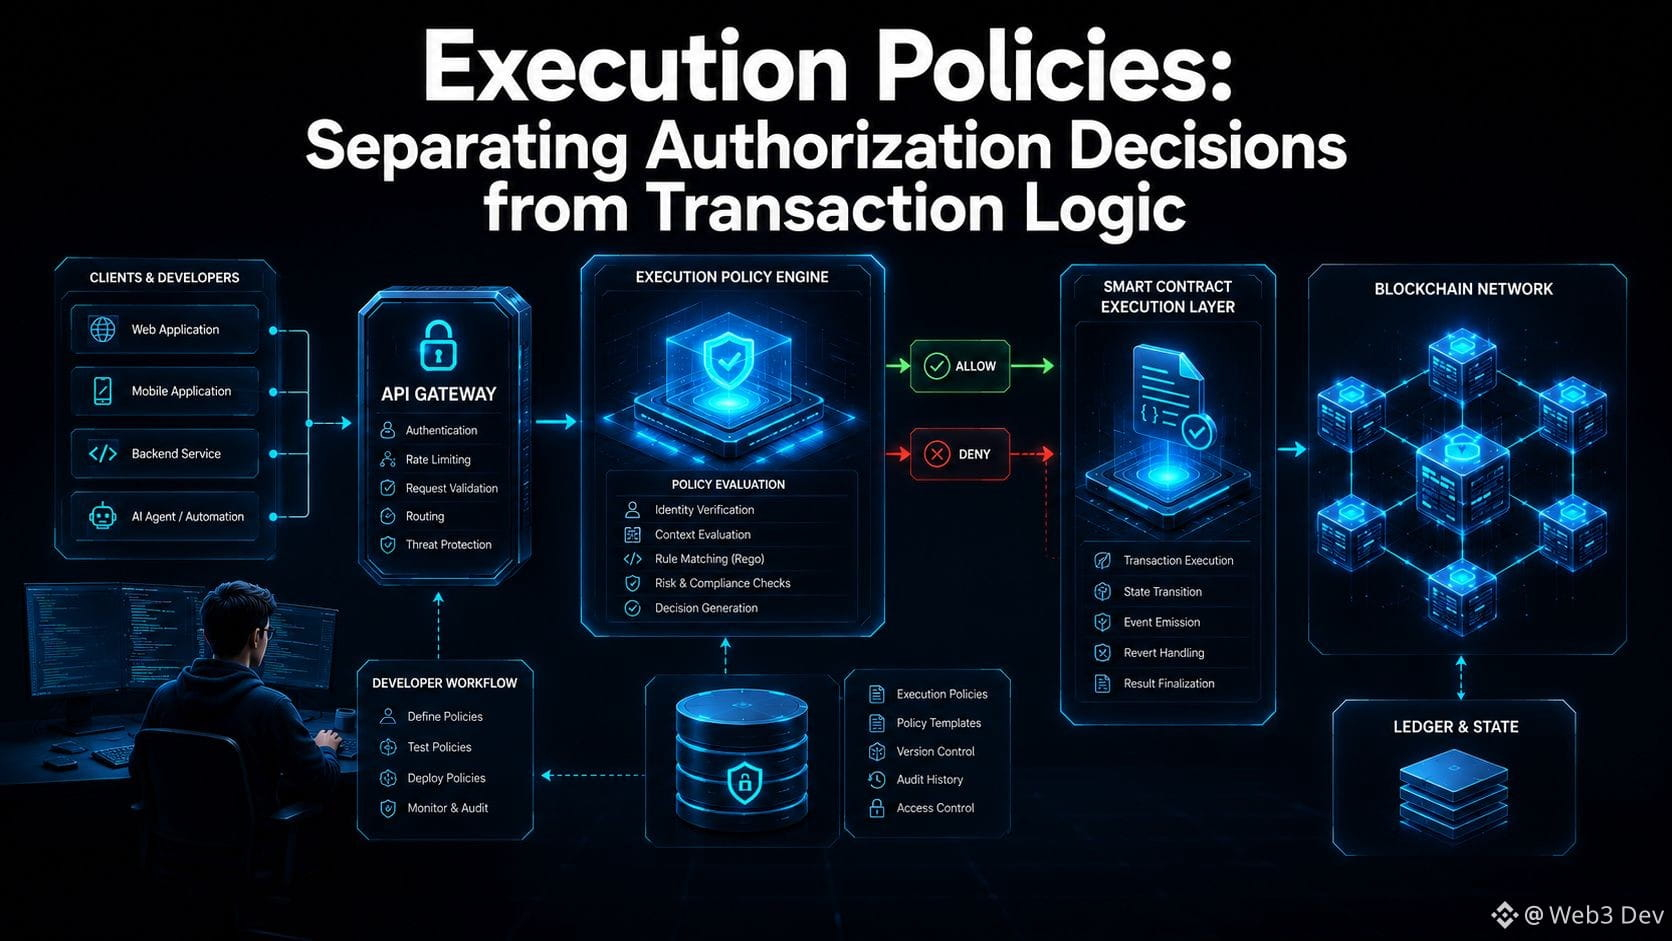
Ijro siyosati alohida qaror qabul qilish qatlamini kiritadi: u so‘ralgan harakat bajarilishidan oldin oldindan belgilangan shartlarga mos keladimi-yo‘qmi, degan masalani hal qiladi. Tranzaksiyaning o‘zi biznes mantiqi uchun javobgar bo‘lib qoladi, siyosatni baholash esa ijro ruxsat etilgan-etilmaganini aniqlaydi.
Bu ajratish backend-muhandislar uchun tanish. Odatdagi REST API’da API shlyuzi yoki avtorizatsiya middleware’i so‘rovni ilova handler’iga yetib bormasdan oldin baholaydi. Avtorizatsiya mantiqi bir nechta xizmatlar bo‘ylab takrorlanmasdan markazlashtirilgani uchun so‘rov hayotiy siklini tushunish osonlashadi.
Nyuton hujjatlarida ushbu kontseptsiyaga amal qiladigan siyosatga asoslangan avtorizatsiya arxitekturasi tasvirlangan. Har bir avtorizatsiya qoidasini ijro mantiqiga singdirib yuborish o‘rniga, siyosatlar avtorizatsiya jarayonining bir qismi sifatida mustaqil ravishda baholanadi. Bu tizimni saqlashni yaxshilaydi va siyosat ta’riflari o‘zgarganda ilova xatti-harakatini qayta yozmaslik imkonini beradi.
Infratuzilma jamoalari uchun bu arxitektura chegarasi amaliy qiymatga ega. Dasturchilar ijro kodini avtorizatsiya siyosatlaridan mustaqil ravishda tahlil qila oladi, korxonalar esa boshqaruv, operatsion nazorat va audit uchun yanada aniq joylashuvni qo‘lga kiritadi. Natijada ijro va avtorizatsiya har biri alohida mas’uliyatga ega bo‘lgan yanada toza tizim dizayni yuzaga keladi.
@NewtonProtocol ushbu avtorizatsiya yo‘naltirilgan arxitekturani kengroq $NEWT ecosystem’ning bir qismi sifatida taqdim etadi.
...
Texnik muhokama: Kelajakdagi blokcheyn ilova freymvorklari avtorizatsiyani to‘g‘ridan-to‘g‘ri ilova mantiqiga singdirish o‘rniga, ijro siyosatlarini birinchi darajali infratuzilma komponentlari sifatida ochib berishi kerakmi?
#newt
Ijro siyosatlari: avtorizatsiya qarorlarini tranzaksiya mantiqidan ajratish
...
Markazlashmagan ilovalarda tez-tez uchraydigan dizayn xatosi — tranzaksiyani bajarish va avtorizatsiyani bir xil mas’uliyat sifatida ko‘rish. Bu oddiy tizimlarda ishlashi mumkin, ammo operatsion qoidalar rivojlanib borishi bilan uni saqlash tobora qiyinlashadi.
Ijro siyosati alohida qaror qabul qilish qatlamini kiritadi: u so‘ralgan harakat bajarilishidan oldin oldindan belgilangan shartlarga mos keladimi-yo‘qmi, degan masalani hal qiladi. Tranzaksiyaning o‘zi biznes mantiqi uchun javobgar bo‘lib qoladi, siyosatni baholash esa ijro ruxsat etilgan-etilmaganini aniqlaydi.
Bu ajratish backend-muhandislar uchun tanish. Odatdagi REST API’da API shlyuzi yoki avtorizatsiya middleware’i so‘rovni ilova handler’iga yetib bormasdan oldin baholaydi. Avtorizatsiya mantiqi bir nechta xizmatlar bo‘ylab takrorlanmasdan markazlashtirilgani uchun so‘rov hayotiy siklini tushunish osonlashadi.
Nyuton hujjatlarida ushbu kontseptsiyaga amal qiladigan siyosatga asoslangan avtorizatsiya arxitekturasi tasvirlangan. Har bir avtorizatsiya qoidasini ijro mantiqiga singdirib yuborish o‘rniga, siyosatlar avtorizatsiya jarayonining bir qismi sifatida mustaqil ravishda baholanadi. Bu tizimni saqlashni yaxshilaydi va siyosat ta’riflari o‘zgarganda ilova xatti-harakatini qayta yozmaslik imkonini beradi.
Infratuzilma jamoalari uchun bu arxitektura chegarasi amaliy qiymatga ega. Dasturchilar ijro kodini avtorizatsiya siyosatlaridan mustaqil ravishda tahlil qila oladi, korxonalar esa boshqaruv, operatsion nazorat va audit uchun yanada aniq joylashuvni qo‘lga kiritadi. Natijada ijro va avtorizatsiya har biri alohida mas’uliyatga ega bo‘lgan yanada toza tizim dizayni yuzaga keladi.
@NewtonProtocol ushbu avtorizatsiya yo‘naltirilgan arxitekturani kengroq $NEWT ecosystem’ning bir qismi sifatida taqdim etadi.
...
Texnik muhokama: Kelajakdagi blokcheyn ilova freymvorklari avtorizatsiyani to‘g‘ridan-to‘g‘ri ilova mantiqiga singdirish o‘rniga, ijro siyosatlarini birinchi darajali infratuzilma komponentlari sifatida ochib berishi kerakmi?
#newt
...
Markazlashmagan ilovalarda tez-tez uchraydigan dizayn xatosi — tranzaksiyani bajarish va avtorizatsiyani bir xil mas’uliyat sifatida ko‘rish. Bu oddiy tizimlarda ishlashi mumkin, ammo operatsion qoidalar rivojlanib borishi bilan uni saqlash tobora qiyinlashadi.
Ijro siyosati alohida qaror qabul qilish qatlamini kiritadi: u so‘ralgan harakat bajarilishidan oldin oldindan belgilangan shartlarga mos keladimi-yo‘qmi, degan masalani hal qiladi. Tranzaksiyaning o‘zi biznes mantiqi uchun javobgar bo‘lib qoladi, siyosatni baholash esa ijro ruxsat etilgan-etilmaganini aniqlaydi.
Bu ajratish backend-muhandislar uchun tanish. Odatdagi REST API’da API shlyuzi yoki avtorizatsiya middleware’i so‘rovni ilova handler’iga yetib bormasdan oldin baholaydi. Avtorizatsiya mantiqi bir nechta xizmatlar bo‘ylab takrorlanmasdan markazlashtirilgani uchun so‘rov hayotiy siklini tushunish osonlashadi.
Nyuton hujjatlarida ushbu kontseptsiyaga amal qiladigan siyosatga asoslangan avtorizatsiya arxitekturasi tasvirlangan. Har bir avtorizatsiya qoidasini ijro mantiqiga singdirib yuborish o‘rniga, siyosatlar avtorizatsiya jarayonining bir qismi sifatida mustaqil ravishda baholanadi. Bu tizimni saqlashni yaxshilaydi va siyosat ta’riflari o‘zgarganda ilova xatti-harakatini qayta yozmaslik imkonini beradi.
Infratuzilma jamoalari uchun bu arxitektura chegarasi amaliy qiymatga ega. Dasturchilar ijro kodini avtorizatsiya siyosatlaridan mustaqil ravishda tahlil qila oladi, korxonalar esa boshqaruv, operatsion nazorat va audit uchun yanada aniq joylashuvni qo‘lga kiritadi. Natijada ijro va avtorizatsiya har biri alohida mas’uliyatga ega bo‘lgan yanada toza tizim dizayni yuzaga keladi.
@NewtonProtocol ushbu avtorizatsiya yo‘naltirilgan arxitekturani kengroq $NEWT ecosystem’ning bir qismi sifatida taqdim etadi.
...
Texnik muhokama: Kelajakdagi blokcheyn ilova freymvorklari avtorizatsiyani to‘g‘ridan-to‘g‘ri ilova mantiqiga singdirish o‘rniga, ijro siyosatlarini birinchi darajali infratuzilma komponentlari sifatida ochib berishi kerakmi?
#newt
7
1
90
·
--
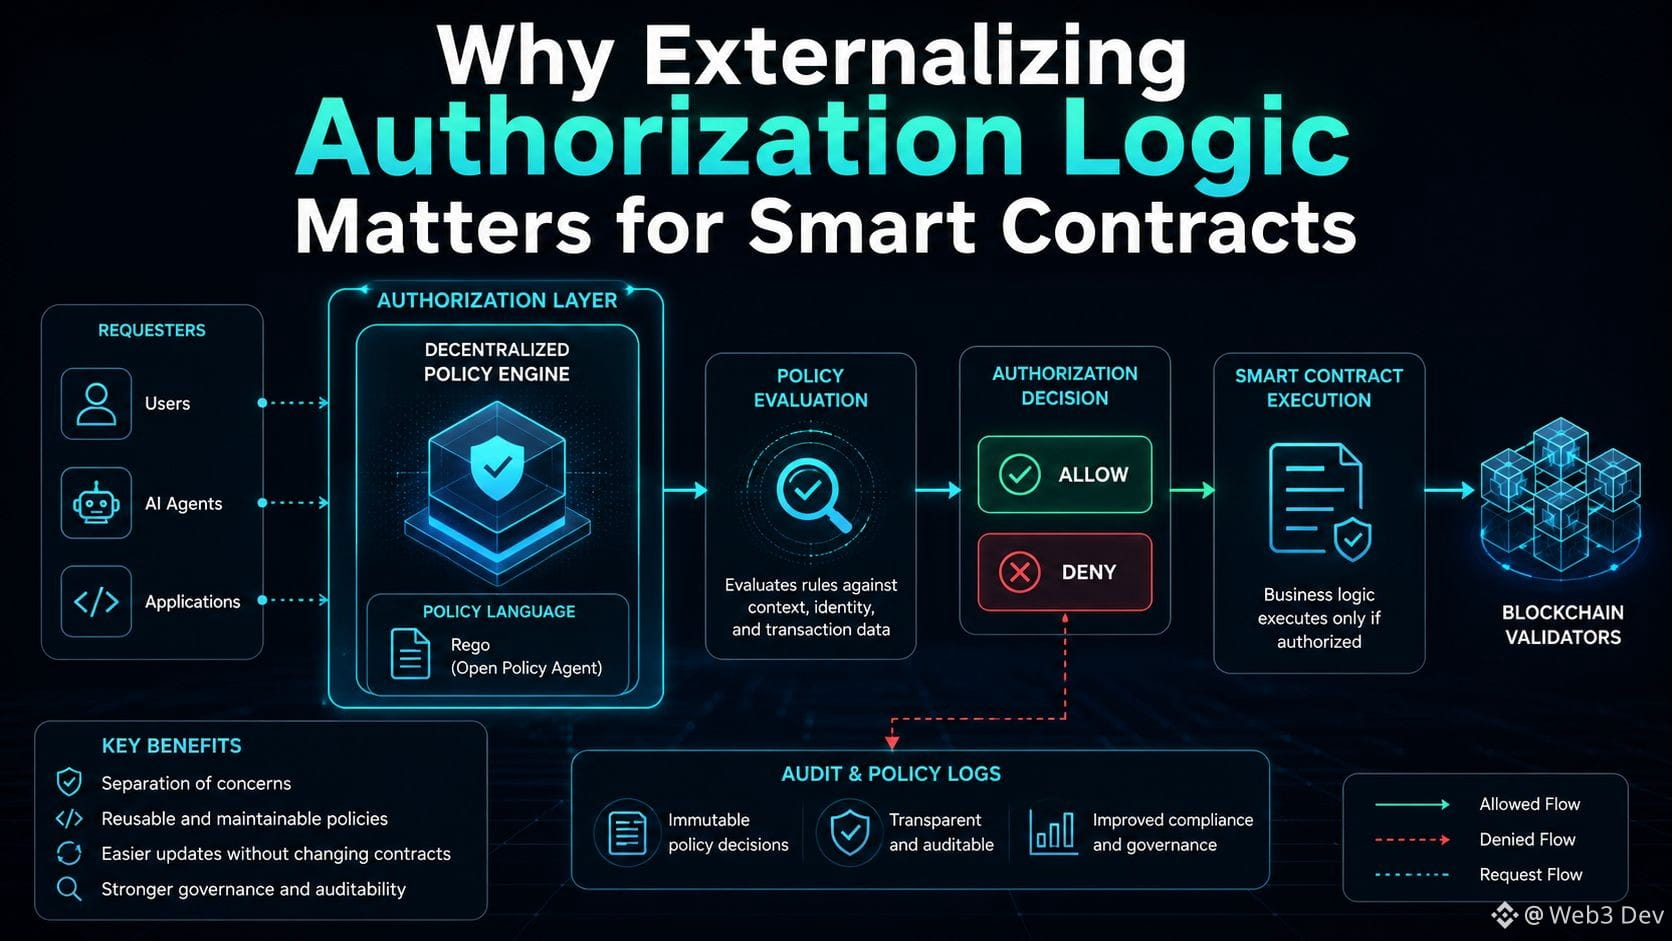
Nega smart-kontraktlar uchun avtorizatsiya mantig‘ini tashqariga chiqarish muhim
...
Ko‘plab ishlab chiquvchilar avtorizatsiya smart-kontrakt ichida bo‘lishi kerak, deb o‘ylaydi. Bu yondashuv oddiy ruxsat tekshiruvlarida ishlaydi, ammo muvofiqlik qoidalari, sarflash limitlari yoki tashkiliy talablar o‘zgarib borgan sari uni saqlash qiyinlashadi.
Newton avtorizatsiyani bajarishdan oldin maxsus policy (siyosat) qatlamida baholash g‘oyasini kiritadi. Har bir avtorizatsiya qoidasini kontrakt mantiqiga singdirish o‘rniga, policy baholash ilova bajarilishidan ajratiladi. Natijada, avtorizatsiya xatti-harakati biznes mantiqni uning mo‘ljallangan vazifasiga jamlagan holda mustaqil boshqarilishi mumkin.
Backend ishlab chiquvchilar uchun bu arxitektura naqshi avtorizatsiyani tarqoq route handler’lardagi holatdan markazlashtirilgan middleware’ga ko‘chirishga o‘xshaydi. Node.js va Express kabi framework’larda autentifikatsiya va avtorizatsiya odatda so‘rovlar ilova mantig‘iga yetib kelishidan oldin qo‘llanadi. Mas’uliyatlarni ajratish esa saqlanadiganlikni, policy yangilanishlarini va kod qayta ishlatilishini yaxshilaydi.
Xuddi shu dizayn prinsipi blokcheyn infratuzilmasiga ham qo‘llanishi mumkin. Rego bilan yozilgan policy’lar avtorizatsiya qoidalarini ilova mantig‘idan mustaqil ravishda belgilashi, kontraktlar yoki servislar bo‘yicha takrorlanadigan ruxsat tekshiruvlarini kamaytirishi va avtorizatsiya qarorlarini ko‘rib chiqish hamda rivojlantirishni osonlashtirishi mumkin.
Korxonalar, AI agentlar va infratuzilma jamoalari uchun avtorizatsiyani alohida arxitektura qatlami sifatida ko‘rish, operatsion qoidalarni kontrakt implementatsiyasi bilan aralashtirib yubormasdan, boshqaruvni aniqroq va policy boshqaruvini yanada shaffofroq qilishga yordam beradi.
Avtorizatsiyani qayta foydalaniladigan infratuzilma sifatida tushunish, bajarishni (execution) tushunish kabi muhim bo‘lishi mumkin.
...
Asosiy xulosa: Avtorizatsiyani bajarishdan ajratish policy mantig‘ining ilova mantig‘ini qayta-qayta o‘zgartirmasdan rivojlanishiga imkon beradi.
#Newt @NewtonProtocol $NEWT
Rasmiy hujjatlar:
https://docs.newton.xyz/developers/overview/about
Nega smart-kontraktlar uchun avtorizatsiya mantig‘ini tashqariga chiqarish muhim
...
Ko‘plab ishlab chiquvchilar avtorizatsiya smart-kontrakt ichida bo‘lishi kerak, deb o‘ylaydi. Bu yondashuv oddiy ruxsat tekshiruvlarida ishlaydi, ammo muvofiqlik qoidalari, sarflash limitlari yoki tashkiliy talablar o‘zgarib borgan sari uni saqlash qiyinlashadi.
Newton avtorizatsiyani bajarishdan oldin maxsus policy (siyosat) qatlamida baholash g‘oyasini kiritadi. Har bir avtorizatsiya qoidasini kontrakt mantiqiga singdirish o‘rniga, policy baholash ilova bajarilishidan ajratiladi. Natijada, avtorizatsiya xatti-harakati biznes mantiqni uning mo‘ljallangan vazifasiga jamlagan holda mustaqil boshqarilishi mumkin.
Backend ishlab chiquvchilar uchun bu arxitektura naqshi avtorizatsiyani tarqoq route handler’lardagi holatdan markazlashtirilgan middleware’ga ko‘chirishga o‘xshaydi. Node.js va Express kabi framework’larda autentifikatsiya va avtorizatsiya odatda so‘rovlar ilova mantig‘iga yetib kelishidan oldin qo‘llanadi. Mas’uliyatlarni ajratish esa saqlanadiganlikni, policy yangilanishlarini va kod qayta ishlatilishini yaxshilaydi.
Xuddi shu dizayn prinsipi blokcheyn infratuzilmasiga ham qo‘llanishi mumkin. Rego bilan yozilgan policy’lar avtorizatsiya qoidalarini ilova mantig‘idan mustaqil ravishda belgilashi, kontraktlar yoki servislar bo‘yicha takrorlanadigan ruxsat tekshiruvlarini kamaytirishi va avtorizatsiya qarorlarini ko‘rib chiqish hamda rivojlantirishni osonlashtirishi mumkin.
Korxonalar, AI agentlar va infratuzilma jamoalari uchun avtorizatsiyani alohida arxitektura qatlami sifatida ko‘rish, operatsion qoidalarni kontrakt implementatsiyasi bilan aralashtirib yubormasdan, boshqaruvni aniqroq va policy boshqaruvini yanada shaffofroq qilishga yordam beradi.
Avtorizatsiyani qayta foydalaniladigan infratuzilma sifatida tushunish, bajarishni (execution) tushunish kabi muhim bo‘lishi mumkin.
...
Asosiy xulosa: Avtorizatsiyani bajarishdan ajratish policy mantig‘ining ilova mantig‘ini qayta-qayta o‘zgartirmasdan rivojlanishiga imkon beradi.
#Newt @NewtonProtocol $NEWT
Rasmiy hujjatlar:
https://docs.newton.xyz/developers/overview/about
...
Ko‘plab ishlab chiquvchilar avtorizatsiya smart-kontrakt ichida bo‘lishi kerak, deb o‘ylaydi. Bu yondashuv oddiy ruxsat tekshiruvlarida ishlaydi, ammo muvofiqlik qoidalari, sarflash limitlari yoki tashkiliy talablar o‘zgarib borgan sari uni saqlash qiyinlashadi.
Newton avtorizatsiyani bajarishdan oldin maxsus policy (siyosat) qatlamida baholash g‘oyasini kiritadi. Har bir avtorizatsiya qoidasini kontrakt mantiqiga singdirish o‘rniga, policy baholash ilova bajarilishidan ajratiladi. Natijada, avtorizatsiya xatti-harakati biznes mantiqni uning mo‘ljallangan vazifasiga jamlagan holda mustaqil boshqarilishi mumkin.
Backend ishlab chiquvchilar uchun bu arxitektura naqshi avtorizatsiyani tarqoq route handler’lardagi holatdan markazlashtirilgan middleware’ga ko‘chirishga o‘xshaydi. Node.js va Express kabi framework’larda autentifikatsiya va avtorizatsiya odatda so‘rovlar ilova mantig‘iga yetib kelishidan oldin qo‘llanadi. Mas’uliyatlarni ajratish esa saqlanadiganlikni, policy yangilanishlarini va kod qayta ishlatilishini yaxshilaydi.
Xuddi shu dizayn prinsipi blokcheyn infratuzilmasiga ham qo‘llanishi mumkin. Rego bilan yozilgan policy’lar avtorizatsiya qoidalarini ilova mantig‘idan mustaqil ravishda belgilashi, kontraktlar yoki servislar bo‘yicha takrorlanadigan ruxsat tekshiruvlarini kamaytirishi va avtorizatsiya qarorlarini ko‘rib chiqish hamda rivojlantirishni osonlashtirishi mumkin.
Korxonalar, AI agentlar va infratuzilma jamoalari uchun avtorizatsiyani alohida arxitektura qatlami sifatida ko‘rish, operatsion qoidalarni kontrakt implementatsiyasi bilan aralashtirib yubormasdan, boshqaruvni aniqroq va policy boshqaruvini yanada shaffofroq qilishga yordam beradi.
Avtorizatsiyani qayta foydalaniladigan infratuzilma sifatida tushunish, bajarishni (execution) tushunish kabi muhim bo‘lishi mumkin.
...
Asosiy xulosa: Avtorizatsiyani bajarishdan ajratish policy mantig‘ining ilova mantig‘ini qayta-qayta o‘zgartirmasdan rivojlanishiga imkon beradi.
#Newt @NewtonProtocol $NEWT
Rasmiy hujjatlar:
https://docs.newton.xyz/developers/overview/about
1
1
66
·
--
Maqola
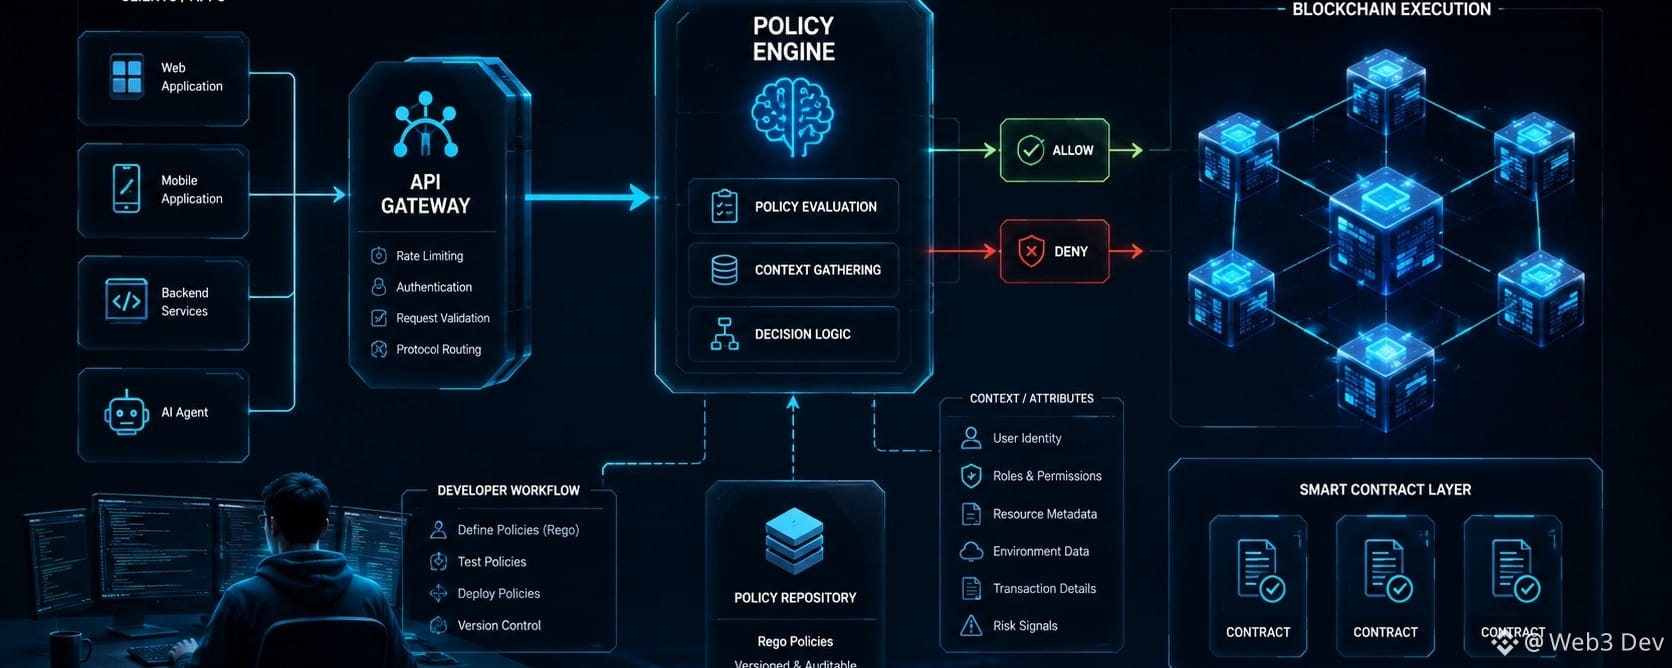
Siyosatga asoslangan avtorizatsiya aqlli shartnoma xavfsizlik modellarini qanday o‘zgartiradiAn’anaviy aqlli shartnomalar deterministik bajarilishda ustun, ammo ularning asosiy cheklovi bor: ular blokcheyndan tashqarida mavjud bo‘lgan ma’lumotni baholay olmaydi. Tranzaksiya tashkilotning xarajat siyosatini buzadimi, u taqiqlangan (sanktsiyalangan) manzildan keladimi yoki oldindan belgilangan operatsion limitdan oshadimi — bular ko‘pincha faqat shartnoma mantiqida ko‘rinmas bo‘ladi. Aynan shu arxitektura bo‘shlig‘ida siyosatga asoslangan avtorizatsiya boshqa xavfsizlik modelini joriy qiladi.
Muhandislik muammosi
An’anaviy aqlli shartnoma xavfsizligi to‘g‘ri shartnoma mantiqini yozish va on-chantagi kirishlarni tekshirishga urg‘u beradi. Biroq avtorizatsiya qarorlari ko‘pincha statik shartnoma kodidan ko‘ra o‘zgaruvchan tashqi kontekstga bog‘liq bo‘ladi. Ko‘plab ilovalar buni kompensatsiya qilib, siyosat tekshiruvlarini frontend’larda yoki markazlashtirilgan API’larda joylashtiradi, ammo foydalanuvchilar yoki avtomatlashtirilgan tizimlar o‘rnatilgan shartnomalar bilan bevosita muloqot qilganda bu qatlamlar chetlab o‘tilishi mumkin. Rasmiy Newton hujjatlariga ko‘ra, aqlli shartnomalar onlayn bo‘lmagan (off-chain) kontekstga deyarli ko‘r bo‘lib, tashqi avtorizatsiyani izchil qo‘llashni qiyinlashtiradi.
Siyosatga asoslangan avtorizatsiya aqlli shartnoma xavfsizlik modellarini qanday o‘zgartiradi
An’anaviy aqlli shartnomalar deterministik bajarilishda ustun, ammo ularning asosiy cheklovi bor: ular blokcheyndan tashqarida mavjud bo‘lgan ma’lumotni baholay olmaydi. Tranzaksiya tashkilotning xarajat siyosatini buzadimi, u taqiqlangan (sanktsiyalangan) manzildan keladimi yoki oldindan belgilangan operatsion limitdan oshadimi — bular ko‘pincha faqat shartnoma mantiqida ko‘rinmas bo‘ladi. Aynan shu arxitektura bo‘shlig‘ida siyosatga asoslangan avtorizatsiya boshqa xavfsizlik modelini joriy qiladi.
Muhandislik muammosi
An’anaviy aqlli shartnoma xavfsizligi to‘g‘ri shartnoma mantiqini yozish va on-chantagi kirishlarni tekshirishga urg‘u beradi. Biroq avtorizatsiya qarorlari ko‘pincha statik shartnoma kodidan ko‘ra o‘zgaruvchan tashqi kontekstga bog‘liq bo‘ladi. Ko‘plab ilovalar buni kompensatsiya qilib, siyosat tekshiruvlarini frontend’larda yoki markazlashtirilgan API’larda joylashtiradi, ammo foydalanuvchilar yoki avtomatlashtirilgan tizimlar o‘rnatilgan shartnomalar bilan bevosita muloqot qilganda bu qatlamlar chetlab o‘tilishi mumkin. Rasmiy Newton hujjatlariga ko‘ra, aqlli shartnomalar onlayn bo‘lmagan (off-chain) kontekstga deyarli ko‘r bo‘lib, tashqi avtorizatsiyani izchil qo‘llashni qiyinlashtiradi.
Muhandislik muammosi
An’anaviy aqlli shartnoma xavfsizligi to‘g‘ri shartnoma mantiqini yozish va on-chantagi kirishlarni tekshirishga urg‘u beradi. Biroq avtorizatsiya qarorlari ko‘pincha statik shartnoma kodidan ko‘ra o‘zgaruvchan tashqi kontekstga bog‘liq bo‘ladi. Ko‘plab ilovalar buni kompensatsiya qilib, siyosat tekshiruvlarini frontend’larda yoki markazlashtirilgan API’larda joylashtiradi, ammo foydalanuvchilar yoki avtomatlashtirilgan tizimlar o‘rnatilgan shartnomalar bilan bevosita muloqot qilganda bu qatlamlar chetlab o‘tilishi mumkin. Rasmiy Newton hujjatlariga ko‘ra, aqlli shartnomalar onlayn bo‘lmagan (off-chain) kontekstga deyarli ko‘r bo‘lib, tashqi avtorizatsiyani izchil qo‘llashni qiyinlashtiradi.
1
1
84
·
--
Qisman to‘g‘ri
Maqola
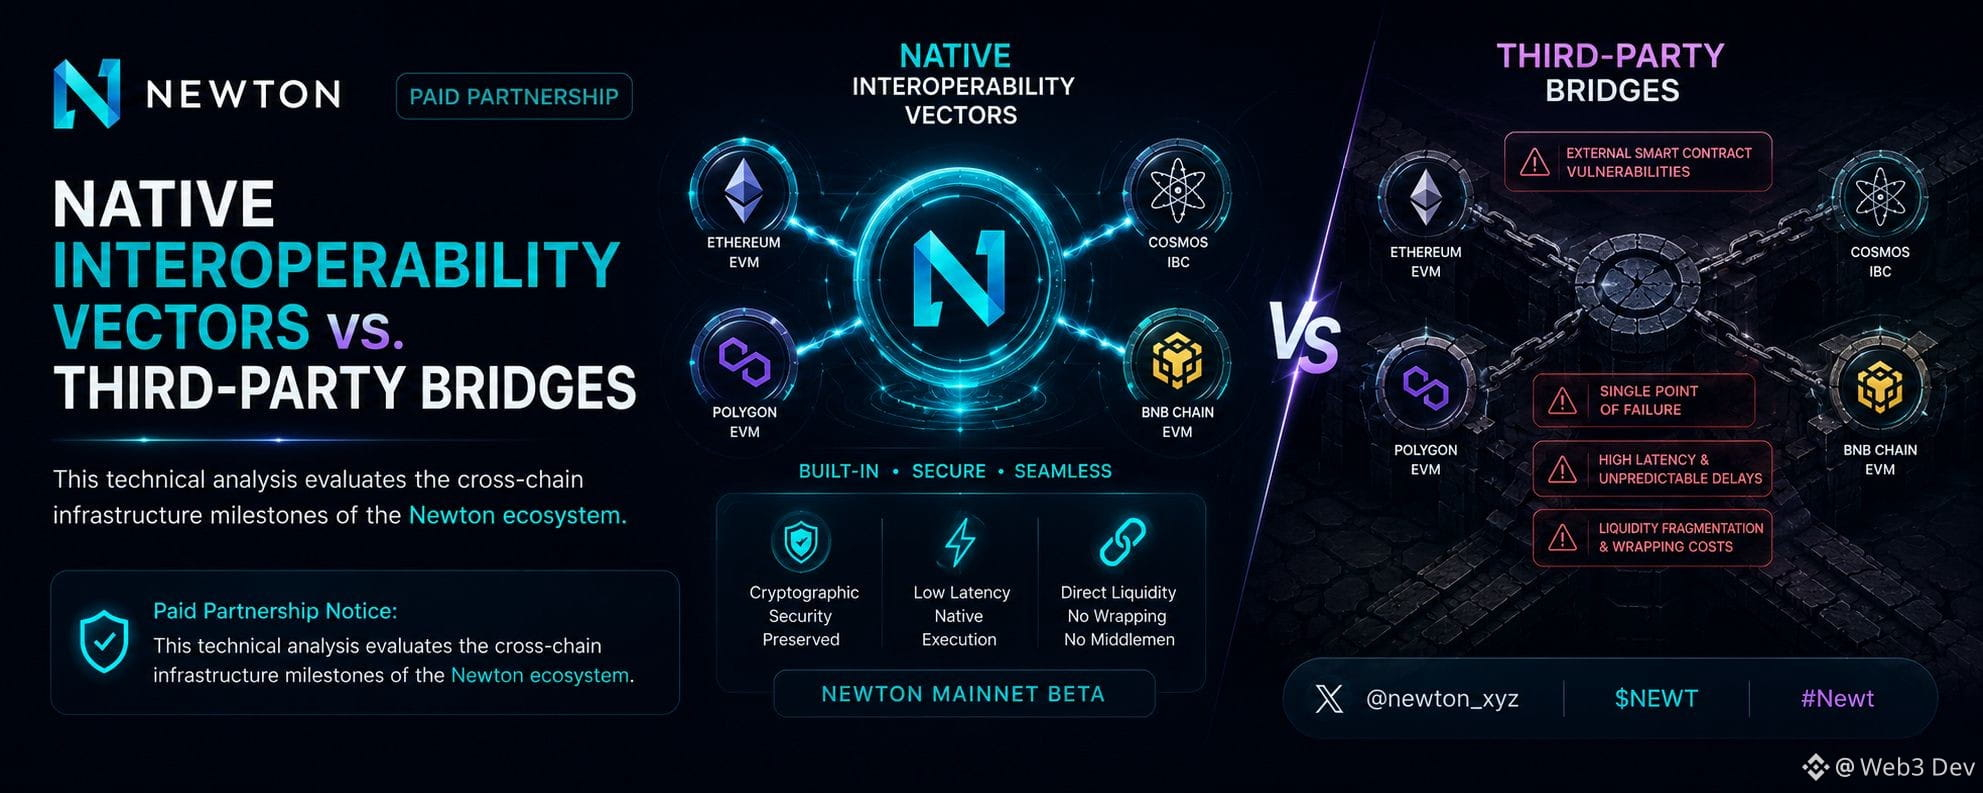
Uchinchi tomon ko‘priklariga nisbatan Native Interoperability (O‘zaro muvofiqlik) vektorlariBlokcheyn ekotizimlari kengayishda davom etar ekan, o‘zaro muvofiqlik markaziy muammolardan biriga aylanmoqda. Markazlashmagan infratuzilma uchun ilovalar tobora ko‘proq aktivlar, ma’lumotlar va smart-kontaktlarning bir nechta blokcheyn muhitlari bo‘ylab muloqot qilishini talab qiladi. An’anaviy o‘zaro muvofiqlik asosan uchinchi tomon ko‘prik protokollariga tayangan, biroq bu yechimlar ko‘pincha qo‘shimcha ishonch taxminlari, bajarilish murakkabligi va xavfsizlik xatarlarini keltirib chiqaradi.
Newton Protocol ushbu muammoni boshqacha tarzda hal qiladi. Tashqi ko‘prik infratuzilmasiga tayanish o‘rniga, Newton o‘zaro muvofiqlikni protokol arxitekturasining ichiga bevosita singdiradi. Ushbu dizayn har bir ulangan tarmoqning xavfsizlik xususiyatlarini saqlashni, shu bilan birga virtual mashina ekotizimlari o‘rtasida samarali muloqotni ta’minlashni maqsad qiladi.
Uchinchi tomon ko‘priklariga nisbatan Native Interoperability (O‘zaro muvofiqlik) vektorlari
Blokcheyn ekotizimlari kengayishda davom etar ekan, o‘zaro muvofiqlik markaziy muammolardan biriga aylanmoqda. Markazlashmagan infratuzilma uchun ilovalar tobora ko‘proq aktivlar, ma’lumotlar va smart-kontaktlarning bir nechta blokcheyn muhitlari bo‘ylab muloqot qilishini talab qiladi. An’anaviy o‘zaro muvofiqlik asosan uchinchi tomon ko‘prik protokollariga tayangan, biroq bu yechimlar ko‘pincha qo‘shimcha ishonch taxminlari, bajarilish murakkabligi va xavfsizlik xatarlarini keltirib chiqaradi.
Newton Protocol ushbu muammoni boshqacha tarzda hal qiladi. Tashqi ko‘prik infratuzilmasiga tayanish o‘rniga, Newton o‘zaro muvofiqlikni protokol arxitekturasining ichiga bevosita singdiradi. Ushbu dizayn har bir ulangan tarmoqning xavfsizlik xususiyatlarini saqlashni, shu bilan birga virtual mashina ekotizimlari o‘rtasida samarali muloqotni ta’minlashni maqsad qiladi.
Newton Protocol ushbu muammoni boshqacha tarzda hal qiladi. Tashqi ko‘prik infratuzilmasiga tayanish o‘rniga, Newton o‘zaro muvofiqlikni protokol arxitekturasining ichiga bevosita singdiradi. Ushbu dizayn har bir ulangan tarmoqning xavfsizlik xususiyatlarini saqlashni, shu bilan birga virtual mashina ekotizimlari o‘rtasida samarali muloqotni ta’minlashni maqsad qiladi.
2
2
206
·
--
Tasdiqlangan
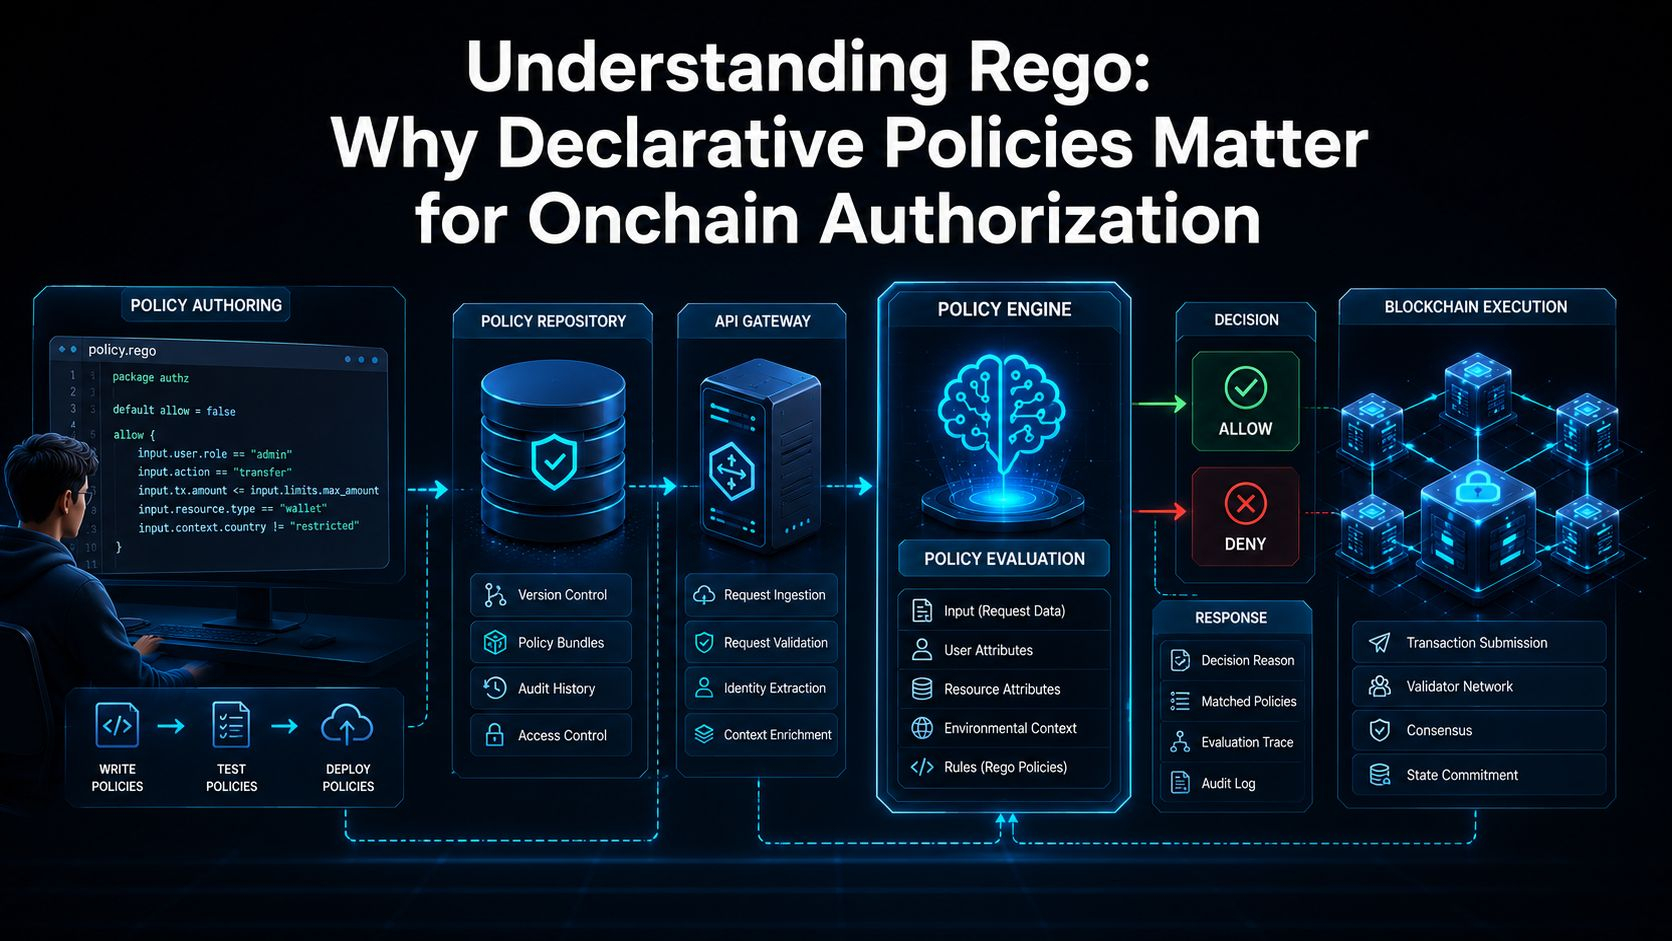
Rego’ni tushunish: Onchain ruxsat berish uchun nega deklarativ siyosatlar muhim?
...
Keng tarqalgan noto‘g‘ri tasavvur shuki, ruxsat berish qoidalari doimo dastur yoki smart-kontrakt kodining ichida bo‘lishi kerak. Bu yondashuv avvaliga ishlaydi, ammo muvofiqlik talablari, kirish qoidalari yoki biznes mantig‘i o‘zgargani sayin uni saqlash qiyinlashadi.
Rego esa boshqa yo‘l tutadi. Open Policy Agent (OPA)ning siyosat tili sifatida Rego ishlab chiquvchilarga avtorlashtirish (authorization) qoidalarini ilova mantig‘idan alohida belgilash imkonini beradi. Har bir ruxsatni kodga qattiq kiritish o‘rniga, policy-reaktor (siyosat dvigateli) tuzilgan inputlarni baholaydi va e’lon qilingan qoidalar asosida qaror qaytaradi.
Xuddi shu arxitektura g‘oyasi Newtonning avtorlashtirish modelida ham uchraydi. Har bir muvofiqlik yoki ruxsat tekshiruvini kontrakt ichiga joylash o‘rniga, siyosatlar tranzaksiya bajarilishidan oldin baholanadi. Newton buni onchain tranzaksiyalar uchun avtorlashtirish qatlamiga o‘xshatadi: dasturlashtiriladigan siyosatlar identitet, yurisdiksiya yoki sarf limitlari kabi shartlarni bajarilishdan oldin kuchga kiritishi mumkin.
Backend ishlab chiquvchilar uchun bu naqsh tanish. Masalan, Express ilovasidagi authorization middleware: u kontroler ishga tushishidan oldin so‘rovni baholaydi. Biznes mantig‘i ilovaning ishlashiga e’tiborli bo‘lib qoladi, policy mantig‘i esa markazlashtirilgan bo‘lib, yangilash osonroq bo‘ladi.
Ushbu ajratish saqlanuvchanlikni yaxshilaydi, auditni qo‘llab-quvvatlaydi va avtorlashtirish talablari o‘zgarganda asosiy bajarish mantig‘ini o‘zgartirish zaruratini kamaytiradi. Shuningdek, bajarish va siyosatni baholash o‘rtasida yanada aniqroq chegara paydo qiladi.
@NewtonProtocol demonstrates how programmable authorization can be introduced as a dedicated infrastructure layer within the $NEWT ecosystem. #Newt
...
Texnik muhokama: Blockchain ilovalari murakkablashgani sari, siyosatni baholashni tobora ko‘proq kontrakt ichiga singdirilgan mantiq emas, balki mustaqil infrastruktura sifatida ko‘rib chiqish kerakmi?
Rego’ni tushunish: Onchain ruxsat berish uchun nega deklarativ siyosatlar muhim?
...
Keng tarqalgan noto‘g‘ri tasavvur shuki, ruxsat berish qoidalari doimo dastur yoki smart-kontrakt kodining ichida bo‘lishi kerak. Bu yondashuv avvaliga ishlaydi, ammo muvofiqlik talablari, kirish qoidalari yoki biznes mantig‘i o‘zgargani sayin uni saqlash qiyinlashadi.
Rego esa boshqa yo‘l tutadi. Open Policy Agent (OPA)ning siyosat tili sifatida Rego ishlab chiquvchilarga avtorlashtirish (authorization) qoidalarini ilova mantig‘idan alohida belgilash imkonini beradi. Har bir ruxsatni kodga qattiq kiritish o‘rniga, policy-reaktor (siyosat dvigateli) tuzilgan inputlarni baholaydi va e’lon qilingan qoidalar asosida qaror qaytaradi.
Xuddi shu arxitektura g‘oyasi Newtonning avtorlashtirish modelida ham uchraydi. Har bir muvofiqlik yoki ruxsat tekshiruvini kontrakt ichiga joylash o‘rniga, siyosatlar tranzaksiya bajarilishidan oldin baholanadi. Newton buni onchain tranzaksiyalar uchun avtorlashtirish qatlamiga o‘xshatadi: dasturlashtiriladigan siyosatlar identitet, yurisdiksiya yoki sarf limitlari kabi shartlarni bajarilishdan oldin kuchga kiritishi mumkin.
Backend ishlab chiquvchilar uchun bu naqsh tanish. Masalan, Express ilovasidagi authorization middleware: u kontroler ishga tushishidan oldin so‘rovni baholaydi. Biznes mantig‘i ilovaning ishlashiga e’tiborli bo‘lib qoladi, policy mantig‘i esa markazlashtirilgan bo‘lib, yangilash osonroq bo‘ladi.
Ushbu ajratish saqlanuvchanlikni yaxshilaydi, auditni qo‘llab-quvvatlaydi va avtorlashtirish talablari o‘zgarganda asosiy bajarish mantig‘ini o‘zgartirish zaruratini kamaytiradi. Shuningdek, bajarish va siyosatni baholash o‘rtasida yanada aniqroq chegara paydo qiladi.
@NewtonProtocol demonstrates how programmable authorization can be introduced as a dedicated infrastructure layer within the $NEWT ecosystem. #Newt
...
Texnik muhokama: Blockchain ilovalari murakkablashgani sari, siyosatni baholashni tobora ko‘proq kontrakt ichiga singdirilgan mantiq emas, balki mustaqil infrastruktura sifatida ko‘rib chiqish kerakmi?
...
Keng tarqalgan noto‘g‘ri tasavvur shuki, ruxsat berish qoidalari doimo dastur yoki smart-kontrakt kodining ichida bo‘lishi kerak. Bu yondashuv avvaliga ishlaydi, ammo muvofiqlik talablari, kirish qoidalari yoki biznes mantig‘i o‘zgargani sayin uni saqlash qiyinlashadi.
Rego esa boshqa yo‘l tutadi. Open Policy Agent (OPA)ning siyosat tili sifatida Rego ishlab chiquvchilarga avtorlashtirish (authorization) qoidalarini ilova mantig‘idan alohida belgilash imkonini beradi. Har bir ruxsatni kodga qattiq kiritish o‘rniga, policy-reaktor (siyosat dvigateli) tuzilgan inputlarni baholaydi va e’lon qilingan qoidalar asosida qaror qaytaradi.
Xuddi shu arxitektura g‘oyasi Newtonning avtorlashtirish modelida ham uchraydi. Har bir muvofiqlik yoki ruxsat tekshiruvini kontrakt ichiga joylash o‘rniga, siyosatlar tranzaksiya bajarilishidan oldin baholanadi. Newton buni onchain tranzaksiyalar uchun avtorlashtirish qatlamiga o‘xshatadi: dasturlashtiriladigan siyosatlar identitet, yurisdiksiya yoki sarf limitlari kabi shartlarni bajarilishdan oldin kuchga kiritishi mumkin.
Backend ishlab chiquvchilar uchun bu naqsh tanish. Masalan, Express ilovasidagi authorization middleware: u kontroler ishga tushishidan oldin so‘rovni baholaydi. Biznes mantig‘i ilovaning ishlashiga e’tiborli bo‘lib qoladi, policy mantig‘i esa markazlashtirilgan bo‘lib, yangilash osonroq bo‘ladi.
Ushbu ajratish saqlanuvchanlikni yaxshilaydi, auditni qo‘llab-quvvatlaydi va avtorlashtirish talablari o‘zgarganda asosiy bajarish mantig‘ini o‘zgartirish zaruratini kamaytiradi. Shuningdek, bajarish va siyosatni baholash o‘rtasida yanada aniqroq chegara paydo qiladi.
@NewtonProtocol demonstrates how programmable authorization can be introduced as a dedicated infrastructure layer within the $NEWT ecosystem. #Newt
...
Texnik muhokama: Blockchain ilovalari murakkablashgani sari, siyosatni baholashni tobora ko‘proq kontrakt ichiga singdirilgan mantiq emas, balki mustaqil infrastruktura sifatida ko‘rib chiqish kerakmi?
4
1
108
·
--
🏆 Mening tajribamdan yakuniy xulosa
Tunis jamoasi tarixiy ochilish kunidagi qulashdan so‘ng juda beqaror ahvolda. Yaponiya jipslashgan tizimi va halokatli o‘tishlari bilan Tunisning mudofaa zaif tomonlaridan osonlikcha foydalanadi. “YES” — bu 1 000-chi tarixiy Jahon chempionati uchrashuvi uchun eng mantiqan asoslangan va statistik jihatdan eng ko‘p tasdiqlangan tanlov.
#BinancePickAndWin
🏆 Mening tajribamdan yakuniy xulosa
Tunis jamoasi tarixiy ochilish kunidagi qulashdan so‘ng juda beqaror ahvolda. Yaponiya jipslashgan tizimi va halokatli o‘tishlari bilan Tunisning mudofaa zaif tomonlaridan osonlikcha foydalanadi. “YES” — bu 1 000-chi tarixiy Jahon chempionati uchrashuvi uchun eng mantiqan asoslangan va statistik jihatdan eng ko‘p tasdiqlangan tanlov.
#BinancePickAndWin
Tunis jamoasi tarixiy ochilish kunidagi qulashdan so‘ng juda beqaror ahvolda. Yaponiya jipslashgan tizimi va halokatli o‘tishlari bilan Tunisning mudofaa zaif tomonlaridan osonlikcha foydalanadi. “YES” — bu 1 000-chi tarixiy Jahon chempionati uchrashuvi uchun eng mantiqan asoslangan va statistik jihatdan eng ko‘p tasdiqlangan tanlov.
#BinancePickAndWin
73
·
--
Men faqat mening TG guruhimda har kuni bepul daromad keltiradigan kampaniya uchun kundalik sirni baham ko‘raman.
Futbol musobaqasidagi so‘nggi fikrlar bo‘yicha qiziqishingiz bormi, ayting.
Qiziqish uchun komment qoldirasizmi?
#BinancePickAndWin
Men faqat mening TG guruhimda har kuni bepul daromad keltiradigan kampaniya uchun kundalik sirni baham ko‘raman.
Futbol musobaqasidagi so‘nggi fikrlar bo‘yicha qiziqishingiz bormi, ayting.
Qiziqish uchun komment qoldirasizmi?
#BinancePickAndWin
Futbol musobaqasidagi so‘nggi fikrlar bo‘yicha qiziqishingiz bormi, ayting.
Qiziqish uchun komment qoldirasizmi?
#BinancePickAndWin
6
·
--
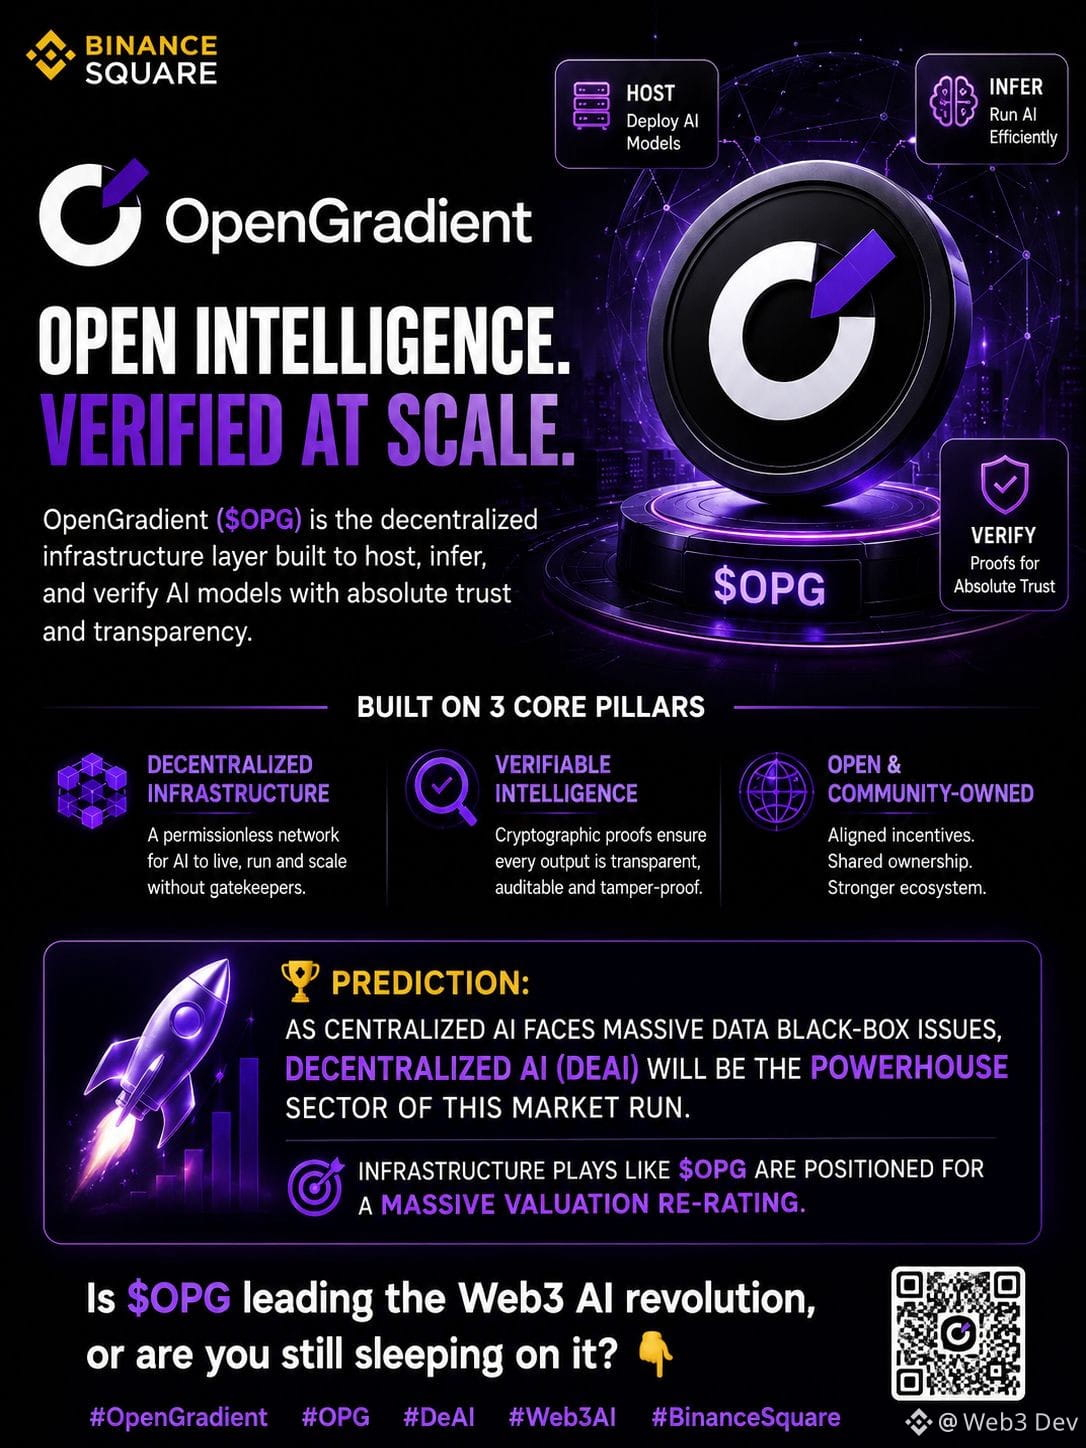
🧠 **Ochiq intellekt. Masshtabda tasdiqlangan.**
Dasturchi sifatida men AI ning keyingi evolyutsiyasi nafaqat aqlliroq modellar, balki **tekshiriladigan intellekt** deb o‘ylayman.
🔹 @OpenGradient ($OPG )** markazlashmagan AI infratuzilmasini yaratmoqda, u quyidagilarga imkon beradi:
• 🚀 Sun’iy intellekt modellarini markazlashgan “darvozabonlar”siz joylashtirish • ⚡ Masshtabda shaffof AI inferensiyasi • 🔒 Natijalarni kriptografik tasdiqlash • 🌐 Ochiq, audit qilinadigan va ishonchga kamroq ehtiyojli intellekt
**Nega bu muhim?**
Bugungi AI ekotizimi “qora quti” tizimlar bilan hukmron bo‘lib, foydalanuvchilar tekshiruvsiz natijalarga ishonishiga to‘g‘ri keladi.
Shaffoflik va mas’uliyatga talab ortib borar ekan, **Markazlashmagan AI (DeAI)** Web3 dagi eng kuchli narrativlardan biriga aylanishi va keyingi avlod AI ilovalarini yaratishga imkon beradigan infratuzilma protokollari hal qiluvchi rol o‘ynashi mumkin.
👀 Diqqat bilan kuzatishga arziydi.
#opg $OPG #DeAI
#OpenGradient #BinanceSquareFamily
🧠 **Ochiq intellekt. Masshtabda tasdiqlangan.**
Dasturchi sifatida men AI ning keyingi evolyutsiyasi nafaqat aqlliroq modellar, balki **tekshiriladigan intellekt** deb o‘ylayman.
🔹 @OpenGradient ($OPG )** markazlashmagan AI infratuzilmasini yaratmoqda, u quyidagilarga imkon beradi:
• 🚀 Sun’iy intellekt modellarini markazlashgan “darvozabonlar”siz joylashtirish • ⚡ Masshtabda shaffof AI inferensiyasi • 🔒 Natijalarni kriptografik tasdiqlash • 🌐 Ochiq, audit qilinadigan va ishonchga kamroq ehtiyojli intellekt
**Nega bu muhim?**
Bugungi AI ekotizimi “qora quti” tizimlar bilan hukmron bo‘lib, foydalanuvchilar tekshiruvsiz natijalarga ishonishiga to‘g‘ri keladi.
Shaffoflik va mas’uliyatga talab ortib borar ekan, **Markazlashmagan AI (DeAI)** Web3 dagi eng kuchli narrativlardan biriga aylanishi va keyingi avlod AI ilovalarini yaratishga imkon beradigan infratuzilma protokollari hal qiluvchi rol o‘ynashi mumkin.
👀 Diqqat bilan kuzatishga arziydi.
#opg $OPG #DeAI
#OpenGradient #BinanceSquareFamily
Dasturchi sifatida men AI ning keyingi evolyutsiyasi nafaqat aqlliroq modellar, balki **tekshiriladigan intellekt** deb o‘ylayman.
🔹 @OpenGradient ($OPG )** markazlashmagan AI infratuzilmasini yaratmoqda, u quyidagilarga imkon beradi:
• 🚀 Sun’iy intellekt modellarini markazlashgan “darvozabonlar”siz joylashtirish • ⚡ Masshtabda shaffof AI inferensiyasi • 🔒 Natijalarni kriptografik tasdiqlash • 🌐 Ochiq, audit qilinadigan va ishonchga kamroq ehtiyojli intellekt
**Nega bu muhim?**
Bugungi AI ekotizimi “qora quti” tizimlar bilan hukmron bo‘lib, foydalanuvchilar tekshiruvsiz natijalarga ishonishiga to‘g‘ri keladi.
Shaffoflik va mas’uliyatga talab ortib borar ekan, **Markazlashmagan AI (DeAI)** Web3 dagi eng kuchli narrativlardan biriga aylanishi va keyingi avlod AI ilovalarini yaratishga imkon beradigan infratuzilma protokollari hal qiluvchi rol o‘ynashi mumkin.
👀 Diqqat bilan kuzatishga arziydi.
#opg $OPG #DeAI
#OpenGradient #BinanceSquareFamily
2
1
109
·
--
Turnir futboli kutilmagan holatlarni doimiy ravishda taqdim etadi va guruh bosqichidagi keskin bahslarda odatiy ko‘rsatkichlar ko‘pincha butunlay «yo‘ldan chiqib ketadi». Bosim ortganda, g‘oliblarni qolganlardan haqiqatan ajratib turadigan narsa — texnik xotirjamlik, fazoviy sezgirlik va o‘jar, zich past blokni parchalash qobiliyatidir.
Bugungi O‘zbekiston — Kolumbiya uchrashuviga diqqat bilan qaraydigan bo‘lsak, biz klassik strukturaviy qarama-qarshilikka duch kelamiz. O‘zbekiston maydonga mukammal taktik shakl va qat’iy himoya tashkiloti bilan chiqadi, Kolumbiya esa yuqori sur’atli vertikal o‘tishlar hamda chekka zonalardan keladigan ijodiy chiziqlarni yorib o‘tish xavfidan tayanadi.
Bu esa Binance’ning bugungi kundalik kartasida yakuniy dilemmaga olib keladi: Kolumbiya o‘yinni g‘alaba bilan yakunlaydimi?
Jamoa chuqurligi va tarixiy naqshlarni puxta tahlil qilgandan so‘ng, bunday tig‘iz uchrashuvlarda odatda individual «klinik» mahorat yo‘l ochib beradi. Men o‘z strategik tahlilimni yakunladim va tanlovimni belgilab oldim. Siz uch ochkoni qo‘lga kiritish uchun Janubiy Amerika texnik favoritlariga tayanib, ehtiyotkor yo‘lni tanlaysizmi yoki bardoshli himoya master-klassi kutilmagan natijaga olib kelishini kutyapsizmi? Bugungi mukofotni da’vo qilamiz!
#BinancePickAndWin
Turnir futboli kutilmagan holatlarni doimiy ravishda taqdim etadi va guruh bosqichidagi keskin bahslarda odatiy ko‘rsatkichlar ko‘pincha butunlay «yo‘ldan chiqib ketadi». Bosim ortganda, g‘oliblarni qolganlardan haqiqatan ajratib turadigan narsa — texnik xotirjamlik, fazoviy sezgirlik va o‘jar, zich past blokni parchalash qobiliyatidir.
Bugungi O‘zbekiston — Kolumbiya uchrashuviga diqqat bilan qaraydigan bo‘lsak, biz klassik strukturaviy qarama-qarshilikka duch kelamiz. O‘zbekiston maydonga mukammal taktik shakl va qat’iy himoya tashkiloti bilan chiqadi, Kolumbiya esa yuqori sur’atli vertikal o‘tishlar hamda chekka zonalardan keladigan ijodiy chiziqlarni yorib o‘tish xavfidan tayanadi.
Bu esa Binance’ning bugungi kundalik kartasida yakuniy dilemmaga olib keladi: Kolumbiya o‘yinni g‘alaba bilan yakunlaydimi?
Jamoa chuqurligi va tarixiy naqshlarni puxta tahlil qilgandan so‘ng, bunday tig‘iz uchrashuvlarda odatda individual «klinik» mahorat yo‘l ochib beradi. Men o‘z strategik tahlilimni yakunladim va tanlovimni belgilab oldim. Siz uch ochkoni qo‘lga kiritish uchun Janubiy Amerika texnik favoritlariga tayanib, ehtiyotkor yo‘lni tanlaysizmi yoki bardoshli himoya master-klassi kutilmagan natijaga olib kelishini kutyapsizmi? Bugungi mukofotni da’vo qilamiz!
#BinancePickAndWin
Bugungi O‘zbekiston — Kolumbiya uchrashuviga diqqat bilan qaraydigan bo‘lsak, biz klassik strukturaviy qarama-qarshilikka duch kelamiz. O‘zbekiston maydonga mukammal taktik shakl va qat’iy himoya tashkiloti bilan chiqadi, Kolumbiya esa yuqori sur’atli vertikal o‘tishlar hamda chekka zonalardan keladigan ijodiy chiziqlarni yorib o‘tish xavfidan tayanadi.
Bu esa Binance’ning bugungi kundalik kartasida yakuniy dilemmaga olib keladi: Kolumbiya o‘yinni g‘alaba bilan yakunlaydimi?
Jamoa chuqurligi va tarixiy naqshlarni puxta tahlil qilgandan so‘ng, bunday tig‘iz uchrashuvlarda odatda individual «klinik» mahorat yo‘l ochib beradi. Men o‘z strategik tahlilimni yakunladim va tanlovimni belgilab oldim. Siz uch ochkoni qo‘lga kiritish uchun Janubiy Amerika texnik favoritlariga tayanib, ehtiyotkor yo‘lni tanlaysizmi yoki bardoshli himoya master-klassi kutilmagan natijaga olib kelishini kutyapsizmi? Bugungi mukofotni da’vo qilamiz!
#BinancePickAndWin
89
·
--
Turnir futboli doimo kutilmagan hodisalarni taqdim etadi va odatiy ko‘rsatkichlar ko‘pincha yuqori bosimdagi pley-off o‘yinlarida mutlaqo o‘zgarib ketadi. G‘oliblarni qolganlardan ajratib beradigan narsa — aynan ruhiy bardoshlilik va zaxira tarkibining chuqurligi, o‘yin 75-daqiqadan o‘tib ketganda yaqqol bilinadi.
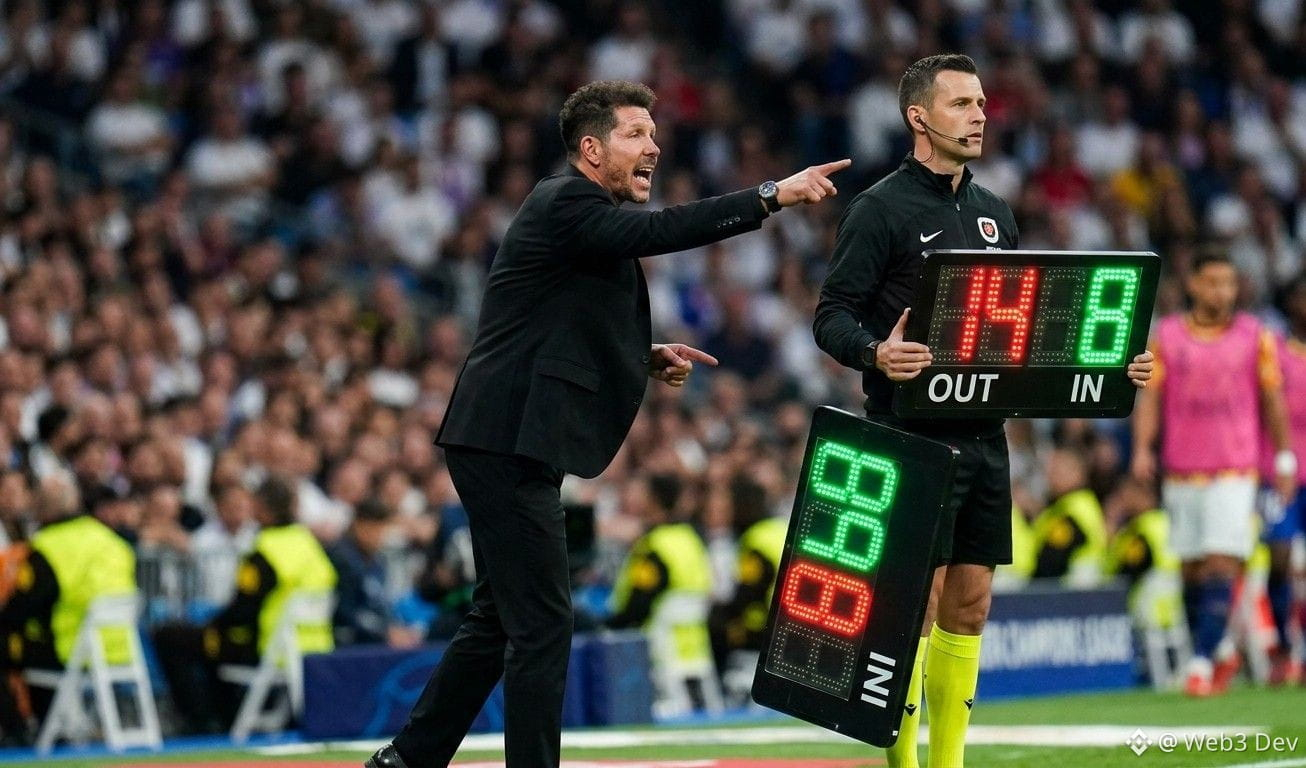
Kanada — Bosniya-Gersogovina guruh bosqichidagi o‘yinga nazar tashlasak, ikkala jamoada ham ajoyib taktik intizom bor, ammo hujumga o‘tish uslublari juda farq qiladi. Shundan kelib chiqib, kunlik prognoz kartasida katta jumboq paydo bo‘ladi: Umumiy burchaklar 8 tadan pastmi yoki 8 ga tengmi?
Men bugun kechki o‘yin uchun jamoalarning tarkib chuqurligi va standart vaziyatlardagi strategiyalarni yaxshilab tahlil qildim. Siz favoritlarni o‘yinini siqib ushlab turishiga ishonasizmi, yoki yuqori sur’atli “end-to-end” sahnalari bilan kutilmagan autsayder hikoyasi pishayotgan bo‘lishimi mumkin? Keling, mukofotni qo‘lga kiritamiz!
#BinancePickAndWin
Turnir futboli doimo kutilmagan hodisalarni taqdim etadi va odatiy ko‘rsatkichlar ko‘pincha yuqori bosimdagi pley-off o‘yinlarida mutlaqo o‘zgarib ketadi. G‘oliblarni qolganlardan ajratib beradigan narsa — aynan ruhiy bardoshlilik va zaxira tarkibining chuqurligi, o‘yin 75-daqiqadan o‘tib ketganda yaqqol bilinadi.
Kanada — Bosniya-Gersogovina guruh bosqichidagi o‘yinga nazar tashlasak, ikkala jamoada ham ajoyib taktik intizom bor, ammo hujumga o‘tish uslublari juda farq qiladi. Shundan kelib chiqib, kunlik prognoz kartasida katta jumboq paydo bo‘ladi: Umumiy burchaklar 8 tadan pastmi yoki 8 ga tengmi?
Men bugun kechki o‘yin uchun jamoalarning tarkib chuqurligi va standart vaziyatlardagi strategiyalarni yaxshilab tahlil qildim. Siz favoritlarni o‘yinini siqib ushlab turishiga ishonasizmi, yoki yuqori sur’atli “end-to-end” sahnalari bilan kutilmagan autsayder hikoyasi pishayotgan bo‘lishimi mumkin? Keling, mukofotni qo‘lga kiritamiz!
#BinancePickAndWin
Kanada — Bosniya-Gersogovina guruh bosqichidagi o‘yinga nazar tashlasak, ikkala jamoada ham ajoyib taktik intizom bor, ammo hujumga o‘tish uslublari juda farq qiladi. Shundan kelib chiqib, kunlik prognoz kartasida katta jumboq paydo bo‘ladi: Umumiy burchaklar 8 tadan pastmi yoki 8 ga tengmi?
Men bugun kechki o‘yin uchun jamoalarning tarkib chuqurligi va standart vaziyatlardagi strategiyalarni yaxshilab tahlil qildim. Siz favoritlarni o‘yinini siqib ushlab turishiga ishonasizmi, yoki yuqori sur’atli “end-to-end” sahnalari bilan kutilmagan autsayder hikoyasi pishayotgan bo‘lishimi mumkin? Keling, mukofotni qo‘lga kiritamiz!
#BinancePickAndWin
1
130
·
--
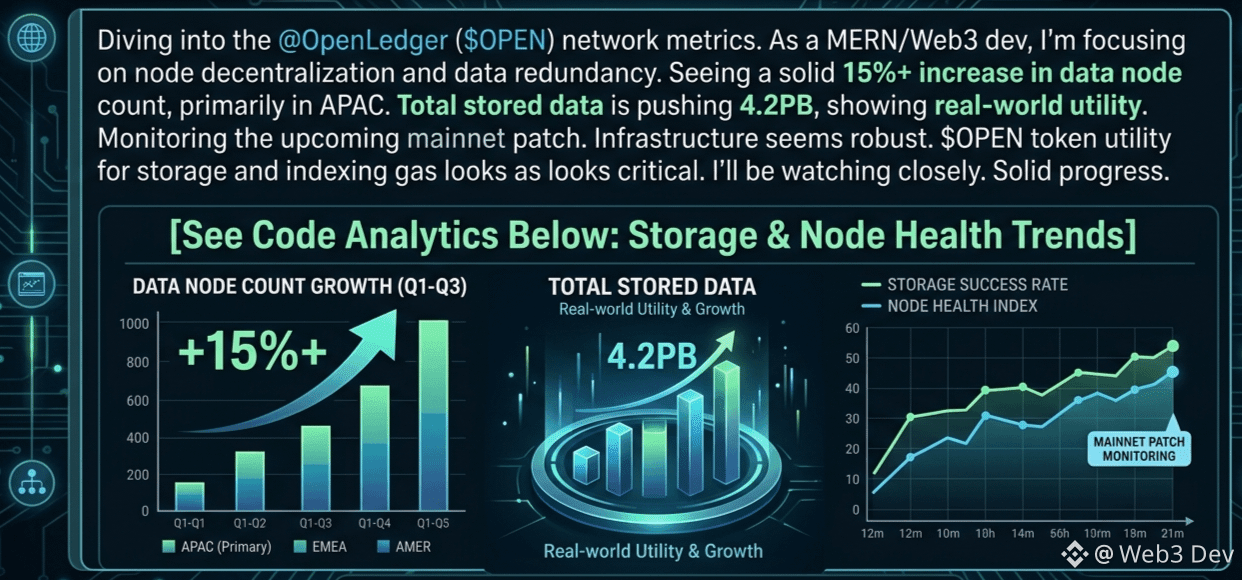
@Openledger ($OPEN ) tarmoq metrikalariga sho‘ng‘ish.
Web3 ishlab chiquvchisi sifatida men tugunlar markazlashuvsizligi va ma’lumotlarning ortiqchaligiga e’tibor qaratyapman. Ma’lumot tugunlari sonida 15%+ barqaror o‘sishni ko‘rish mumkin, asosan APACda. Umumiy saqlanayotgan ma’lumotlar 4.2PB ga yaqinlashyapti, bu esa real foydalanishdagi qiymatni ko‘rsatadi.
yaqinlashib kelayotgan mainnet patchini kuzatyapman. Infrastruktura mustahkam ko‘rinadi. $OPEN token saqlash va indekslash uchun sarf-gaz (gas) bo‘yicha foydalilik juda muhim. Men buni diqqat bilan kuzataman. Yaxshi sur’atlar.
#openledger $OPEN @Openledger
@OpenLedger ($OPEN ) tarmoq metrikalariga sho‘ng‘ish.
Web3 ishlab chiquvchisi sifatida men tugunlar markazlashuvsizligi va ma’lumotlarning ortiqchaligiga e’tibor qaratyapman. Ma’lumot tugunlari sonida 15%+ barqaror o‘sishni ko‘rish mumkin, asosan APACda. Umumiy saqlanayotgan ma’lumotlar 4.2PB ga yaqinlashyapti, bu esa real foydalanishdagi qiymatni ko‘rsatadi.
yaqinlashib kelayotgan mainnet patchini kuzatyapman. Infrastruktura mustahkam ko‘rinadi. $OPEN token saqlash va indekslash uchun sarf-gaz (gas) bo‘yicha foydalilik juda muhim. Men buni diqqat bilan kuzataman. Yaxshi sur’atlar.
#openledger $OPEN @OpenLedger
Web3 ishlab chiquvchisi sifatida men tugunlar markazlashuvsizligi va ma’lumotlarning ortiqchaligiga e’tibor qaratyapman. Ma’lumot tugunlari sonida 15%+ barqaror o‘sishni ko‘rish mumkin, asosan APACda. Umumiy saqlanayotgan ma’lumotlar 4.2PB ga yaqinlashyapti, bu esa real foydalanishdagi qiymatni ko‘rsatadi.
yaqinlashib kelayotgan mainnet patchini kuzatyapman. Infrastruktura mustahkam ko‘rinadi. $OPEN token saqlash va indekslash uchun sarf-gaz (gas) bo‘yicha foydalilik juda muhim. Men buni diqqat bilan kuzataman. Yaxshi sur’atlar.
#openledger $OPEN @OpenLedger
9
12
117
·
--
Oncheyn faoliyatini @Bedrock ($BR ) uchun ko‘rib chiqyapman.
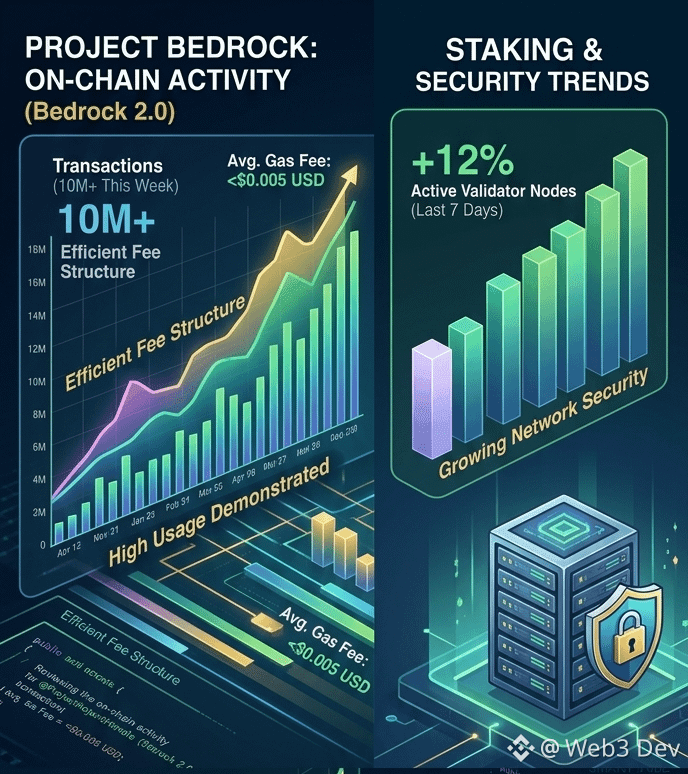
Web3 va MERN ishlab chiquvchi sifatida, men Bedrock 2.0’ning yield compression’ga qarshi kurashayotganini kuzatmoqdaman. Airdrop shovqinidan o‘tib, uning BTCFi kapitali uchun Intelligent Yield Engine’ga aylanishi — institutsional strategiyalarni avtomatlashtiradigan ulkan strukturaviy burilish.
Bu hafta tarmoq 10 milliondan ortiq tranzaksiyani qayta ishladi, o‘rtacha gaz to‘lovlari esa $0.005 dan past bo‘lib qoldi. Bu yuqori yuklama paytida ham samarali to‘lov tuzilmalari ishlayotganini ko‘rsatadi.
Shuningdek, staking faolligi ham oshdi: so‘nggi yetti kun ichida faol validator tugunlari 12% ga ko‘paydi va bu tarmoq xavfsizligi kuchayib borayotganini bildiradi.
#bedrock $BR @Bedrock
Oncheyn faoliyatini @Bedrock ($BR ) uchun ko‘rib chiqyapman.
Web3 va MERN ishlab chiquvchi sifatida, men Bedrock 2.0’ning yield compression’ga qarshi kurashayotganini kuzatmoqdaman. Airdrop shovqinidan o‘tib, uning BTCFi kapitali uchun Intelligent Yield Engine’ga aylanishi — institutsional strategiyalarni avtomatlashtiradigan ulkan strukturaviy burilish.
Bu hafta tarmoq 10 milliondan ortiq tranzaksiyani qayta ishladi, o‘rtacha gaz to‘lovlari esa $0.005 dan past bo‘lib qoldi. Bu yuqori yuklama paytida ham samarali to‘lov tuzilmalari ishlayotganini ko‘rsatadi.
Shuningdek, staking faolligi ham oshdi: so‘nggi yetti kun ichida faol validator tugunlari 12% ga ko‘paydi va bu tarmoq xavfsizligi kuchayib borayotganini bildiradi.
#bedrock $BR @Bedrock
Web3 va MERN ishlab chiquvchi sifatida, men Bedrock 2.0’ning yield compression’ga qarshi kurashayotganini kuzatmoqdaman. Airdrop shovqinidan o‘tib, uning BTCFi kapitali uchun Intelligent Yield Engine’ga aylanishi — institutsional strategiyalarni avtomatlashtiradigan ulkan strukturaviy burilish.
Bu hafta tarmoq 10 milliondan ortiq tranzaksiyani qayta ishladi, o‘rtacha gaz to‘lovlari esa $0.005 dan past bo‘lib qoldi. Bu yuqori yuklama paytida ham samarali to‘lov tuzilmalari ishlayotganini ko‘rsatadi.
Shuningdek, staking faolligi ham oshdi: so‘nggi yetti kun ichida faol validator tugunlari 12% ga ko‘paydi va bu tarmoq xavfsizligi kuchayib borayotganini bildiradi.
#bedrock $BR @Bedrock
11
11
127
·
--

Maqola
AI shov-shuvi muhim qatlamni yetkazmayapti. Bu haqda mening OpenLedger ($OPEN) dagi Web3 dev sifatidagi fikrim 👇Hozirgi kunda hammayoq AI agentlar va DePIN haqida gapiryapti, ammo MERN stack va Web3 ishlab chiquvchisi sifatida men reklama shov-shuvlaridan nariga o‘tib, haqiqatan ham masshtablana oladigan infratuzilmani ko‘rishga o‘rgandim.
Markazlashmagan AI’da haqiqiy to‘siq faqat hisoblash quvvati emas — Data Pipelines (ma’lumotlar quvurlari) va ishonch.
Hozirgi ko‘plab AI modellari qora quti hisoblanadi. Trening ma’lumotlari qayerdan kelgani, ular manipulyatsiya qilinganmi yoki chiqish (output) natijasiga kimning huquqi borligi haqida hech qanday tasavvurimiz yo‘q. Ishonchsiz ma’lumotlar infratuzilmasi ustiga ilovalar qurilsa, butun mahsulot qulaydi — frontend qanchalik chiroyli ko‘rinmasin ham.
AI shov-shuvi muhim qatlamni yetkazmayapti. Bu haqda mening OpenLedger ($OPEN) dagi Web3 dev sifatidagi fikrim 👇
Hozirgi kunda hammayoq AI agentlar va DePIN haqida gapiryapti, ammo MERN stack va Web3 ishlab chiquvchisi sifatida men reklama shov-shuvlaridan nariga o‘tib, haqiqatan ham masshtablana oladigan infratuzilmani ko‘rishga o‘rgandim.
Markazlashmagan AI’da haqiqiy to‘siq faqat hisoblash quvvati emas — Data Pipelines (ma’lumotlar quvurlari) va ishonch.
Hozirgi ko‘plab AI modellari qora quti hisoblanadi. Trening ma’lumotlari qayerdan kelgani, ular manipulyatsiya qilinganmi yoki chiqish (output) natijasiga kimning huquqi borligi haqida hech qanday tasavvurimiz yo‘q. Ishonchsiz ma’lumotlar infratuzilmasi ustiga ilovalar qurilsa, butun mahsulot qulaydi — frontend qanchalik chiroyli ko‘rinmasin ham.
Markazlashmagan AI’da haqiqiy to‘siq faqat hisoblash quvvati emas — Data Pipelines (ma’lumotlar quvurlari) va ishonch.
Hozirgi ko‘plab AI modellari qora quti hisoblanadi. Trening ma’lumotlari qayerdan kelgani, ular manipulyatsiya qilinganmi yoki chiqish (output) natijasiga kimning huquqi borligi haqida hech qanday tasavvurimiz yo‘q. Ishonchsiz ma’lumotlar infratuzilmasi ustiga ilovalar qurilsa, butun mahsulot qulaydi — frontend qanchalik chiroyli ko‘rinmasin ham.
5
10
82
·
--

Maqola
Nega @Pixels Web3 o‘yin strategiyasini qayta yozyaptiDasturchi sifatida men odatda loyihalarni faqat narx grafigi nuqtayi nazaridan emas, balki infratuzilma va masshtablanuvchanlik nuqtayi nazaridan ko‘rib chiqaman. Bozor so‘nggi CreatorPad mukofotlari bilan shovqin-suronga to‘lib turgan paytda, men $PIXEL hozirgi o‘yin ekotizimida nega haqiqatan ham muhim ekanini tahlil qilib boryapman.
1. Utility faktori — Kotirovkadan (Ticker) ko‘ra muhimroq
Ko‘pchilik "Play-to-Earn" modellari muvaffaqiyatsiz bo‘ldi, chunki ularning hammasi "Earn" edi-u, ammo "Play" yo‘q edi. Piksellar ssenariyni o‘zgartirdi. $PIXEL ’dan o‘yin ichidagi yangilanishlar, yer (land) minting va uy hayvonlarini (pet) ochish uchun premium valyuta sifatida foydalanish orqali ular o‘yin jarayonida aynan o‘sha ta’minotni (supply) kamaytiradigan, ya’ni aylanma iqtisodiyotni yaratishdi. Bu "Utility-First" yondashuvi Web3 o‘yinlari uzoq muddat omon qolishi uchun aynan kerak.
Nega @Pixels Web3 o‘yin strategiyasini qayta yozyapti
Dasturchi sifatida men odatda loyihalarni faqat narx grafigi nuqtayi nazaridan emas, balki infratuzilma va masshtablanuvchanlik nuqtayi nazaridan ko‘rib chiqaman. Bozor so‘nggi CreatorPad mukofotlari bilan shovqin-suronga to‘lib turgan paytda, men $PIXEL hozirgi o‘yin ekotizimida nega haqiqatan ham muhim ekanini tahlil qilib boryapman.
1. Utility faktori — Kotirovkadan (Ticker) ko‘ra muhimroq
Ko‘pchilik "Play-to-Earn" modellari muvaffaqiyatsiz bo‘ldi, chunki ularning hammasi "Earn" edi-u, ammo "Play" yo‘q edi. Piksellar ssenariyni o‘zgartirdi. $PIXEL ’dan o‘yin ichidagi yangilanishlar, yer (land) minting va uy hayvonlarini (pet) ochish uchun premium valyuta sifatida foydalanish orqali ular o‘yin jarayonida aynan o‘sha ta’minotni (supply) kamaytiradigan, ya’ni aylanma iqtisodiyotni yaratishdi. Bu "Utility-First" yondashuvi Web3 o‘yinlari uzoq muddat omon qolishi uchun aynan kerak.
1. Utility faktori — Kotirovkadan (Ticker) ko‘ra muhimroq
Ko‘pchilik "Play-to-Earn" modellari muvaffaqiyatsiz bo‘ldi, chunki ularning hammasi "Earn" edi-u, ammo "Play" yo‘q edi. Piksellar ssenariyni o‘zgartirdi. $PIXEL ’dan o‘yin ichidagi yangilanishlar, yer (land) minting va uy hayvonlarini (pet) ochish uchun premium valyuta sifatida foydalanish orqali ular o‘yin jarayonida aynan o‘sha ta’minotni (supply) kamaytiradigan, ya’ni aylanma iqtisodiyotni yaratishdi. Bu "Utility-First" yondashuvi Web3 o‘yinlari uzoq muddat omon qolishi uchun aynan kerak.
1
9
10
Ko‘proq kontentni ko‘rish uchun tizimga kiring
Binance Square'da global kriptovalyuta foydalanuvchilariga qo‘shiling
⚡️ Kriptovalyuta haqida eng so‘nggi va foydali ma’lumotlarni oling.
💬 Dunyoning eng yirik kriptovalyuta birjasi tomonidan ishonchli deb topilgan.
👍 Tasdiqlangan mualliflardan haqiqiy tahlillarni kashf eting.
Email / telefon raqami
Trenddagi mavzular
NEARRisesNearly80%InAWeek
5,780 marta koʻrilgan
413 muhokama qilmoqda
#nearrisesnearly80%inaweek
🚨 NEAR RALLIES: 1 HAFTADA DEYARLI 80%!
NEAR Protocol’ning mahalliy tokeni katta haftalik harakatni amalga oshirdi: so‘nggi yetti kun ichida qariyb 78%ga o‘sib, 21-sentabr kuni xabar qilingan CoinGecko ma’lumotlariga ko‘ra $4.29 atrofida savdo qilmoqda.
📊 DIQQATNI NIMALAR TORTMOQDA?
• NEAR qariyb $2.20 dan taxminan bir hafta ichida $4.20 dan oshib ketdi
• NEAR Intents’ning kumulyativ savdo hajmi $30 mlrdga yaqinlashmoqda
• Maxfiy perpetual-futures savdosi atrofidagi yaqinda bo‘lgan faollik ekotizim haqida yana bir muhim narrativni qo‘shdi
• NEAR’ning haftalik ko‘rsatkichi kripto bozorining umumiy o‘sishidan ancha ustun: o‘sha davrda bozor qariyb 6%ga oshgan
🔎 NIMA UCHUN MUHIM
Ushbu miting NEAR’ning kross-zanjirli likvidlik infratuzilmasi, Intents ekotizimi hamda maxfiylikka yo‘naltirilgan savdo ishlanmalari atrofida yana bir bor e’tiborni kuchaytirmoqda.
Biroq bunday tezkor o‘sishdan keyin volatillik va foyda olish (profit-taking) kabi xavflarni ham kuzatish muhim. Kuchli haftalik o‘sish momentum davom etishini kafolatlamaydi.
📌 KEYINGI KO‘RINISH
Treydlar NEAR so‘nggi breakout’ni ushlab tura oladimi-yo‘qmi va tarmoqdagi faollik bozor narrativini qo‘llab-quvvatlashda davom etadimi, degan savolga e’tibor berayotgan bo‘lishi mumkin.
NEAR’ning narx harakati kuchli — ammo keyingi sinov ekotizim faolligi spekulyatsiya sur’atiga mos kela oladimi-yo‘qmi.
$MUBARAK $PHA $NIL
顾清妍
·0 ta layk
·1.4k marta koʻrilgan
MultiversXPlansHardForkRecovery
7,015 marta koʻrilgan
374 muhokama qilmoqda
CircleLaunchesInstitutionalBTCBackedBorrowing
9,432 marta koʻrilgan
505 muhokama qilmoqda