
#phishing
phishing
232,807 marta koʻrilgan
451 muhokama qilmoqda
Ommabop
Eng so‘nggi

·
--
🚨 $BNB FISHING HAQIDA OGOHLANTIRISH: HAR BIR XABARNI TEKSHIRING! 🛡️
📧 Firibgarlar tuzoqlarini tobora takomillashtirib, kalitlaringizni o‘g‘irlash uchun Binance elektron xatlariga taqlid qilmoqda. Eng tezkor himoya nima? Havolani bosishdan oldin jo‘natuvchining manzilini Binance’ning rasmiy tekshiruv sahifasi orqali tekshiring. 🔍 Domen va xavfsizlik muhrini tezda ko‘zdan kechirish mablag‘laringiz hamyoningizdan chiqib ketishining oldini olishi mumkin.
💡 Yodda tuting, Binance hech qachon so‘ralmagan xabarlar orqali maxfiy ma’lumotlaringizni so‘ramaydi. Biror narsa shubhali tuyulsa, buni xavf belgisi deb biling va xabar qiling. 💬 Harakat qilishdan oldin xabarning haqiqiyligini qanday tekshirasiz? 👇
⚠️ Bu moliyaviy maslahat emas. Har doim xataringizni boshqaring. 🛡️
🏷️ #BNB #Security #Phishing #Crypto
🔥 🦈
🚨 $BNB FISHING HAQIDA OGOHLANTIRISH: HAR BIR XABARNI TEKSHIRING! 🛡️
📧 Firibgarlar tuzoqlarini tobora takomillashtirib, kalitlaringizni o‘g‘irlash uchun Binance elektron xatlariga taqlid qilmoqda. Eng tezkor himoya nima? Havolani bosishdan oldin jo‘natuvchining manzilini Binance’ning rasmiy tekshiruv sahifasi orqali tekshiring. 🔍 Domen va xavfsizlik muhrini tezda ko‘zdan kechirish mablag‘laringiz hamyoningizdan chiqib ketishining oldini olishi mumkin.
💡 Yodda tuting, Binance hech qachon so‘ralmagan xabarlar orqali maxfiy ma’lumotlaringizni so‘ramaydi. Biror narsa shubhali tuyulsa, buni xavf belgisi deb biling va xabar qiling. 💬 Harakat qilishdan oldin xabarning haqiqiyligini qanday tekshirasiz? 👇
⚠️ Bu moliyaviy maslahat emas. Har doim xataringizni boshqaring. 🛡️
🏷️ #BNB #Security #Phishing #Crypto
🔥 🦈
📧 Firibgarlar tuzoqlarini tobora takomillashtirib, kalitlaringizni o‘g‘irlash uchun Binance elektron xatlariga taqlid qilmoqda. Eng tezkor himoya nima? Havolani bosishdan oldin jo‘natuvchining manzilini Binance’ning rasmiy tekshiruv sahifasi orqali tekshiring. 🔍 Domen va xavfsizlik muhrini tezda ko‘zdan kechirish mablag‘laringiz hamyoningizdan chiqib ketishining oldini olishi mumkin.
💡 Yodda tuting, Binance hech qachon so‘ralmagan xabarlar orqali maxfiy ma’lumotlaringizni so‘ramaydi. Biror narsa shubhali tuyulsa, buni xavf belgisi deb biling va xabar qiling. 💬 Harakat qilishdan oldin xabarning haqiqiyligini qanday tekshirasiz? 👇
⚠️ Bu moliyaviy maslahat emas. Har doim xataringizni boshqaring. 🛡️
🏷️ #BNB #Security #Phishing #Crypto
🔥 🦈
3

Maqola
Soxta hamyon ilovasini qanday aniqlash va kriptovalyutalaringizni xavfsiz saqlashBozorlar beqarorlashganda firibgarliklar avj oladi. Kecha $BTC 2.31% ga tushdi, $ETH esa 2.05% ga pasaydi. Shundan beri “bir zumda himoya” va’da qilayotgan soxta hamyon ilovalarini yuklab olish holatlari ko‘payganini ko‘ryapman. Avval ham aldanib qolganman, shu sabab tuzoqqa tushmaslik uchun o‘zim amal qiladigan aniq qadamlarni baham ko‘ryapman.
Soxta ilovani aniqlash belgilari
Soxta hamyon ilovasi haqiqiy ilovaning interfeysini, hatto logotipigacha, ko‘chiradi, ammo odatda uchinchi tomon sayti yoki unchalik taniqli bo‘lmagan ilovalar do‘konidan yuklab olinadi. Agar reyting bo‘sh bo‘lsa yoki ishlab chiquvchining nomi tasodifiy belgilar ketma-ketligiga o‘xshasa, undan uzoqroq yuring. Haqiqiy $BTC, $ETH, $BNB va SOL ilovalari faqat rasmiy do‘konlarda mavjud.
Soxta hamyon ilovasini qanday aniqlash va kriptovalyutalaringizni xavfsiz saqlash
Bozorlar beqarorlashganda firibgarliklar avj oladi. Kecha $BTC 2.31% ga tushdi, $ETH esa 2.05% ga pasaydi. Shundan beri “bir zumda himoya” va’da qilayotgan soxta hamyon ilovalarini yuklab olish holatlari ko‘payganini ko‘ryapman. Avval ham aldanib qolganman, shu sabab tuzoqqa tushmaslik uchun o‘zim amal qiladigan aniq qadamlarni baham ko‘ryapman.
Soxta ilovani aniqlash belgilari
Soxta hamyon ilovasi haqiqiy ilovaning interfeysini, hatto logotipigacha, ko‘chiradi, ammo odatda uchinchi tomon sayti yoki unchalik taniqli bo‘lmagan ilovalar do‘konidan yuklab olinadi. Agar reyting bo‘sh bo‘lsa yoki ishlab chiquvchining nomi tasodifiy belgilar ketma-ketligiga o‘xshasa, undan uzoqroq yuring. Haqiqiy $BTC , $ETH , $BNB va SOL ilovalari faqat rasmiy do‘konlarda mavjud.
Soxta ilovani aniqlash belgilari
Soxta hamyon ilovasi haqiqiy ilovaning interfeysini, hatto logotipigacha, ko‘chiradi, ammo odatda uchinchi tomon sayti yoki unchalik taniqli bo‘lmagan ilovalar do‘konidan yuklab olinadi. Agar reyting bo‘sh bo‘lsa yoki ishlab chiquvchining nomi tasodifiy belgilar ketma-ketligiga o‘xshasa, undan uzoqroq yuring. Haqiqiy $BTC , $ETH , $BNB va SOL ilovalari faqat rasmiy do‘konlarda mavjud.
117
Maqola
Kriptovalyuta bilan bog‘liq fishing firibgarliklari: tuzoqni qanday tanish va hamyoningizni qanday himoya qilish kerakBozorda Qo‘rquv indeksi 30 darajasida, bu xavotirli muhit firibgarlarni har qachongidan ham dadilroq qilmoqda. Birgina bosish zararsizdek tuyulgani uchun do‘stlarim $BTC va $ETH dan ayrilganini ko‘rganman. Keling, bu qo‘rquvni hoziroq amalga oshirishingiz mumkin bo‘lgan aniq qadamlar rejasiga aylantiraylik.
Firibgarlik qanday ko‘rinadi
Soxta ilova yoki veb-sayt «darhol $BTC daromad» yoki «xavfsiz $ETH saqlash»ni va’da qiladi. Dizayni rasmiy hamyonlarga o‘xshaydi, URL manzilida esa arzimas xato bo‘lishi mumkin. Tiklash iborangizni kiritishingiz bilan o‘g‘ri mablag‘laringizni olib ketadi. Bir safar maxfiy kalitimni so‘ragan «$SOL hamyon»ni ochgan edim — kalitni kiritishim bilan balansim g‘oyib bo‘ldi.
Kriptovalyuta bilan bog‘liq fishing firibgarliklari: tuzoqni qanday tanish va hamyoningizni qanday himoya qilish kerak
Bozorda Qo‘rquv indeksi 30 darajasida, bu xavotirli muhit firibgarlarni har qachongidan ham dadilroq qilmoqda. Birgina bosish zararsizdek tuyulgani uchun do‘stlarim $BTC va $ETH dan ayrilganini ko‘rganman. Keling, bu qo‘rquvni hoziroq amalga oshirishingiz mumkin bo‘lgan aniq qadamlar rejasiga aylantiraylik.
Firibgarlik qanday ko‘rinadi
Soxta ilova yoki veb-sayt «darhol $BTC daromad» yoki «xavfsiz $ETH saqlash»ni va’da qiladi. Dizayni rasmiy hamyonlarga o‘xshaydi, URL manzilida esa arzimas xato bo‘lishi mumkin. Tiklash iborangizni kiritishingiz bilan o‘g‘ri mablag‘laringizni olib ketadi. Bir safar maxfiy kalitimni so‘ragan «$SOL hamyon»ni ochgan edim — kalitni kiritishim bilan balansim g‘oyib bo‘ldi.
Firibgarlik qanday ko‘rinadi
Soxta ilova yoki veb-sayt «darhol $BTC daromad» yoki «xavfsiz $ETH saqlash»ni va’da qiladi. Dizayni rasmiy hamyonlarga o‘xshaydi, URL manzilida esa arzimas xato bo‘lishi mumkin. Tiklash iborangizni kiritishingiz bilan o‘g‘ri mablag‘laringizni olib ketadi. Bir safar maxfiy kalitimni so‘ragan «$SOL hamyon»ni ochgan edim — kalitni kiritishim bilan balansim g‘oyib bo‘ldi.
88

·
--
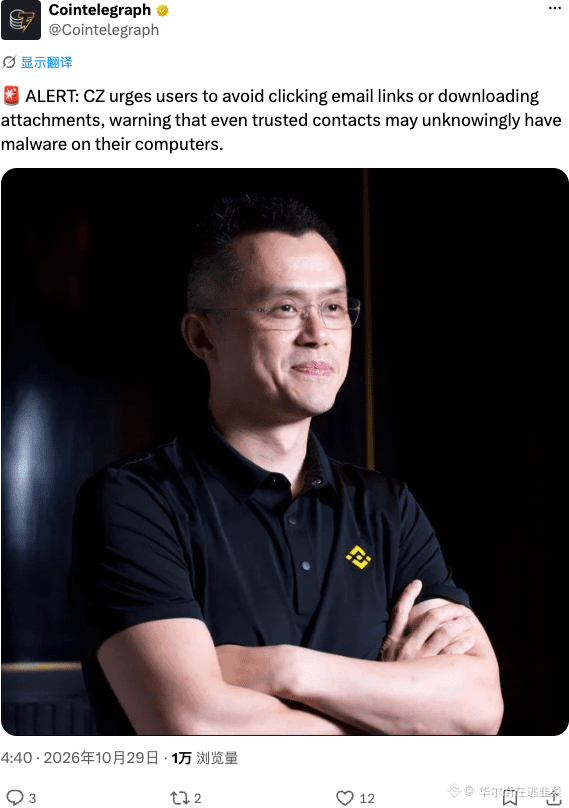
CZ ogohlantirdi: elektron pochta havolalarini ko‘r-ko‘rona bosmang, ilovalarni yuklab olmang — hatto ishonchli kontaktlaringizning kompyuteri ham virus yuqtirgan bo‘lishi mumkin. Bu galgi fishing juda makkor.
Gap-so‘zlarni kuzatish mayli, ammo xavfsizlik borasida hushyorlikni kuchaytirish kerak. Bir kuni maxfiy kalitingiz yo‘qolsa, CZ ovozi bo‘g‘ilguncha ogohlantirganini unutmang.
#CZ #Security #Fishing
CZ ogohlantirdi: elektron pochta havolalarini ko‘r-ko‘rona bosmang, ilovalarni yuklab olmang — hatto ishonchli kontaktlaringizning kompyuteri ham virus yuqtirgan bo‘lishi mumkin. Bu galgi fishing juda makkor.
Gap-so‘zlarni kuzatish mayli, ammo xavfsizlik borasida hushyorlikni kuchaytirish kerak. Bir kuni maxfiy kalitingiz yo‘qolsa, CZ ovozi bo‘g‘ilguncha ogohlantirganini unutmang.
#CZ #Security #Fishing
Gap-so‘zlarni kuzatish mayli, ammo xavfsizlik borasida hushyorlikni kuchaytirish kerak. Bir kuni maxfiy kalitingiz yo‘qolsa, CZ ovozi bo‘g‘ilguncha ogohlantirganini unutmang.
#CZ #Security #Fishing
16
·
--
🚨 $BTC FISHING OGHLANTIRISHI: YIRIK AYIRBOSHLASH KONTAKT MA'LUMOTLARI OQIB CHIQDI 🛡️
📊 Yaqinda yirik bir ayirboshlash platformasida yuz bergan xavfsizlik hodisasi foydalanuvchilar bazasining juda kichik qismi uchun aloqa ma'lumotlarini oshkor qildi. Platforma hech qanday hamyon buzib kirilmaganini va mablag'lar tegilmaganini ta'kidlamoqda, biroq sizib chiqish firibgarlarga yangi manzillar ro'yxatini beradi.
🛡️ Bu soxta qo'llab-quvvatlash qo'ng'iroqlari, yolg'on yechib olish ogohlantirishlari va kirish ma'lumotlarini qo'lga kiritish uchun ayni mos boshlanish nuqtasi. Yodingizda bo'lsin, hech bir qonuniy tashkilot sizdan yoki 2FA kodingizni hech qachon so'ramaydi — hech qachon. Sergak bo'ling, kiruvchi har bir so'rovni tekshiring va pochta qutingizni himoyalang. 💬 Shu hafta shubhali xatlar ko'rdingizmi?
⚠️ Moliyaviy maslahat emas. Har doim xavfingizni boshqaring. 🛡️
🏷️ #BTC #Security #Phishing #CryptoNews
🔥 💎
🚨 $BTC FISHING OGHLANTIRISHI: YIRIK AYIRBOSHLASH KONTAKT MA'LUMOTLARI OQIB CHIQDI 🛡️
📊 Yaqinda yirik bir ayirboshlash platformasida yuz bergan xavfsizlik hodisasi foydalanuvchilar bazasining juda kichik qismi uchun aloqa ma'lumotlarini oshkor qildi. Platforma hech qanday hamyon buzib kirilmaganini va mablag'lar tegilmaganini ta'kidlamoqda, biroq sizib chiqish firibgarlarga yangi manzillar ro'yxatini beradi.
🛡️ Bu soxta qo'llab-quvvatlash qo'ng'iroqlari, yolg'on yechib olish ogohlantirishlari va kirish ma'lumotlarini qo'lga kiritish uchun ayni mos boshlanish nuqtasi. Yodingizda bo'lsin, hech bir qonuniy tashkilot sizdan yoki 2FA kodingizni hech qachon so'ramaydi — hech qachon. Sergak bo'ling, kiruvchi har bir so'rovni tekshiring va pochta qutingizni himoyalang. 💬 Shu hafta shubhali xatlar ko'rdingizmi?
⚠️ Moliyaviy maslahat emas. Har doim xavfingizni boshqaring. 🛡️
🏷️ #BTC #Security #Phishing #CryptoNews
🔥 💎
📊 Yaqinda yirik bir ayirboshlash platformasida yuz bergan xavfsizlik hodisasi foydalanuvchilar bazasining juda kichik qismi uchun aloqa ma'lumotlarini oshkor qildi. Platforma hech qanday hamyon buzib kirilmaganini va mablag'lar tegilmaganini ta'kidlamoqda, biroq sizib chiqish firibgarlarga yangi manzillar ro'yxatini beradi.
🛡️ Bu soxta qo'llab-quvvatlash qo'ng'iroqlari, yolg'on yechib olish ogohlantirishlari va kirish ma'lumotlarini qo'lga kiritish uchun ayni mos boshlanish nuqtasi. Yodingizda bo'lsin, hech bir qonuniy tashkilot sizdan yoki 2FA kodingizni hech qachon so'ramaydi — hech qachon. Sergak bo'ling, kiruvchi har bir so'rovni tekshiring va pochta qutingizni himoyalang. 💬 Shu hafta shubhali xatlar ko'rdingizmi?
⚠️ Moliyaviy maslahat emas. Har doim xavfingizni boshqaring. 🛡️
🏷️ #BTC #Security #Phishing #CryptoNews
🔥 💎
8

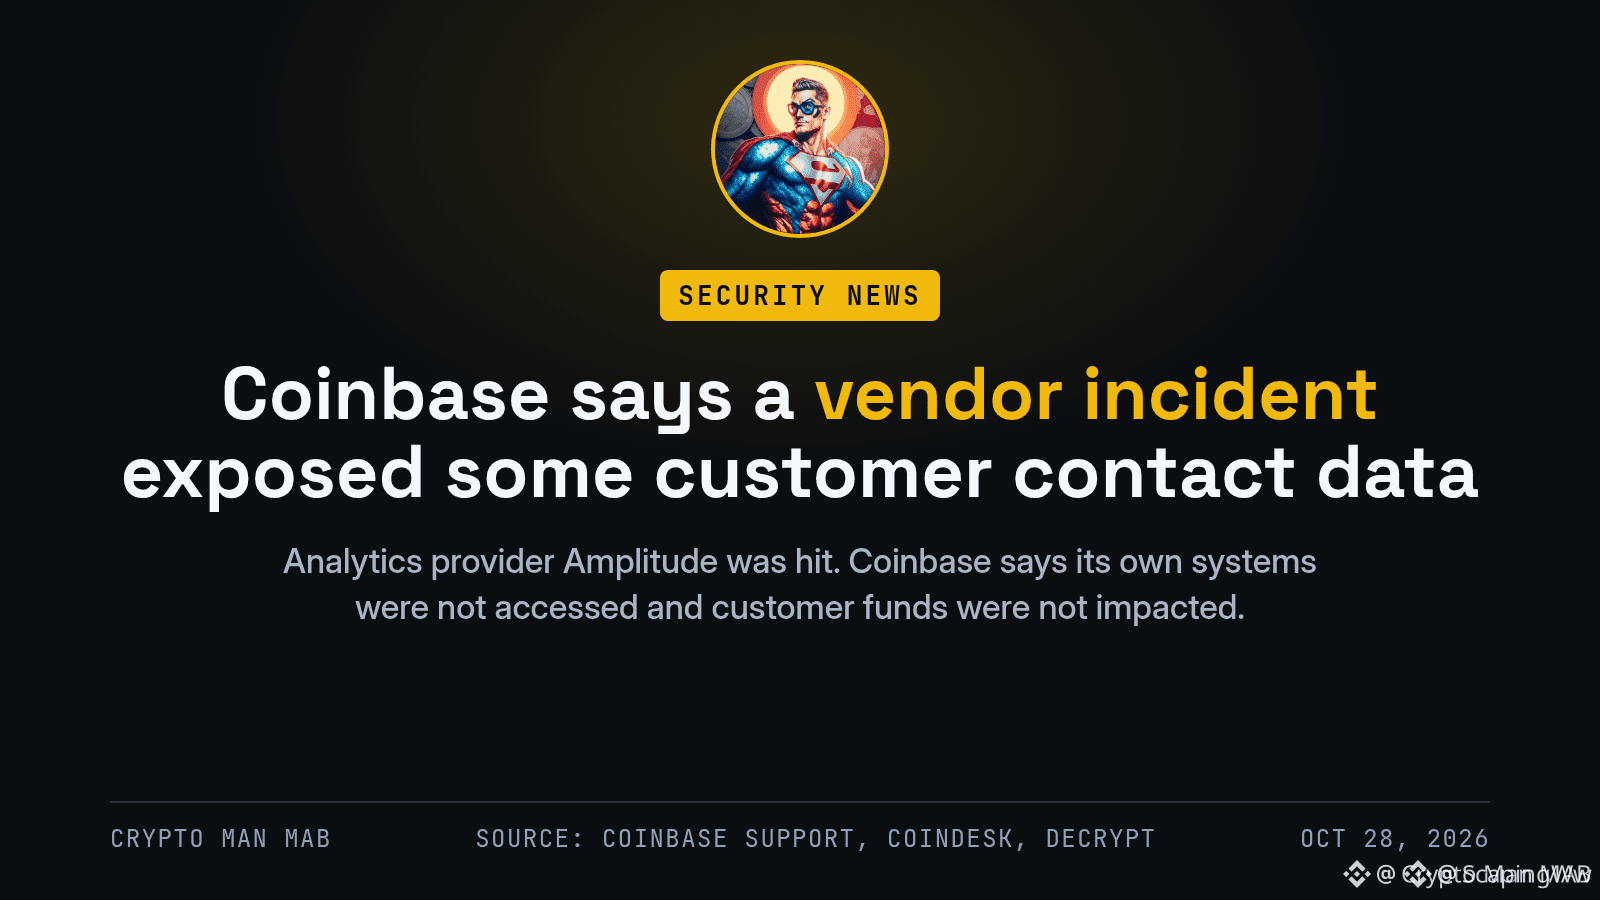
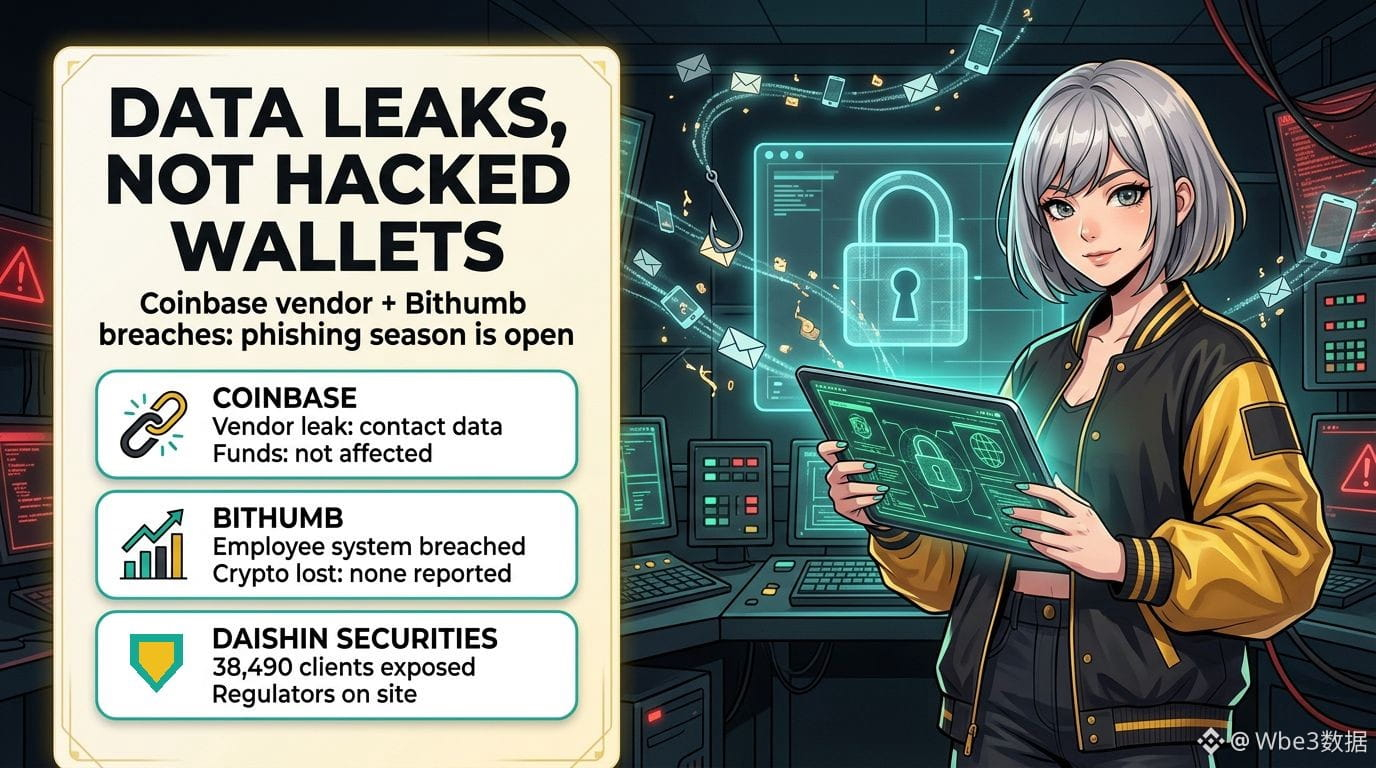
Bir kunda birjalardan ma’lumotlar sizib chiqqani haqida ikkita xabar, ammo asl nishon tangalaringiz emas. Nishon — pochta qutingiz.
Chorshanba holatiga ko‘ra, bizga ma’lum bo‘lganlari:
• Coinbase: u foydalanadigan Amplitude tahlil xizmati provayderida xavfsizlik hodisasi yuz berdi. Natijada Coinbase «mijozlarining kichik bir qismi» deb atagan guruhga tegishli aloqa ma’lumotlari oshkor bo‘ldi. Coinbase o‘z tizimlariga ruxsatsiz kirilmaganini va mijozlar mablag‘lariga zarar yetmaganini aytmoqda. Bir xavfsizlik tadqiqotchisi 70 000 dan ortiq foydalanuvchi zarar ko‘rganini da’vo qildi, ammo Coinbase hech qanday raqamni tasdiqlamadi. Shu bois bu ko‘rsatkichni tasdiqlanmagan deb hisoblang.
• Bithumb: Janubiy Koreyaning ikkinchi yirik birjasi begona shaxs xodimlarning ichki mobil tizimiga buzib kirib, shaxsiy ma’lumotlarni qo‘lga kiritganini aytmoqda. Birjaning ta’kidlashicha, bu tizim savdo tizimidan alohida, kripto yo‘qolmagan va a’zolarning ma’lumotlari ham qo‘lga kiritilgan-kiritilmaganini hali tekshirmoqda.
• Kengroq manzara: Daishin Securities alohida hujumda 38 490 mijozga oid ma’lumotlar sizib chiqqanini aytdi. Bugun Koreya moliyaviy regulyatorlari favqulodda yig‘ilish o‘tkazib, joyiga inspektorlar yubordi.
Nega bu muhim: sizib chiqqan ism, elektron pochta manzili va telefon raqamlari odatda hamyonlardan bevosita pul o‘g‘irlamaydi. Ammo ular keyingi hujumlar to‘lqiniga yo‘l ochadi: ismingizni biladigan «qo‘llab-quvvatlash» xodimlarining qo‘ng‘iroqlari, ma’lumotlar sizib chiqqani haqida soxta xatlar va SIM-kartani almashtirishga urinishlar.
Bu hafta uchun xotirjamlik bilan amal qilinadigan ro‘yxat:
1. Foydalanadigan har bir birjada fishingga qarshi kod va pul yechish uchun ruxsat etilgan manzillar ro‘yxatini yoqing.
2. Imkon bo‘lsa, SMS orqali 2FA o‘rniga passkey yoki apparat kalitidan foydalaning.
3. Mobil operatoringizdan raqamni boshqa operatorga ko‘chirish uchun PIN-kod so‘rang.
4. «Xavfsizlik muammosi» haqida siz bilan bog‘lanayotgan har qanday odamni firibgar deb hisoblang. Haqiqiy qo‘llab-quvvatlash xizmati hech qachon tasdiqlash kodlari, parollar yoki tiklash iboralarini so‘ramaydi.
Siz haqingizda haddan tashqari ko‘p narsani biladigan fishing xabarini olganmisiz?
#CryptoSecurity #Phishing #DataBreach
Bu moliyaviy maslahat emas.
Bir kunda birjalardan ma’lumotlar sizib chiqqani haqida ikkita xabar, ammo asl nishon tangalaringiz emas. Nishon — pochta qutingiz.
Chorshanba holatiga ko‘ra, bizga ma’lum bo‘lganlari:
• Coinbase: u foydalanadigan Amplitude tahlil xizmati provayderida xavfsizlik hodisasi yuz berdi. Natijada Coinbase «mijozlarining kichik bir qismi» deb atagan guruhga tegishli aloqa ma’lumotlari oshkor bo‘ldi. Coinbase o‘z tizimlariga ruxsatsiz kirilmaganini va mijozlar mablag‘lariga zarar yetmaganini aytmoqda. Bir xavfsizlik tadqiqotchisi 70 000 dan ortiq foydalanuvchi zarar ko‘rganini da’vo qildi, ammo Coinbase hech qanday raqamni tasdiqlamadi. Shu bois bu ko‘rsatkichni tasdiqlanmagan deb hisoblang.
• Bithumb: Janubiy Koreyaning ikkinchi yirik birjasi begona shaxs xodimlarning ichki mobil tizimiga buzib kirib, shaxsiy ma’lumotlarni qo‘lga kiritganini aytmoqda. Birjaning ta’kidlashicha, bu tizim savdo tizimidan alohida, kripto yo‘qolmagan va a’zolarning ma’lumotlari ham qo‘lga kiritilgan-kiritilmaganini hali tekshirmoqda.
• Kengroq manzara: Daishin Securities alohida hujumda 38 490 mijozga oid ma’lumotlar sizib chiqqanini aytdi. Bugun Koreya moliyaviy regulyatorlari favqulodda yig‘ilish o‘tkazib, joyiga inspektorlar yubordi.
Nega bu muhim: sizib chiqqan ism, elektron pochta manzili va telefon raqamlari odatda hamyonlardan bevosita pul o‘g‘irlamaydi. Ammo ular keyingi hujumlar to‘lqiniga yo‘l ochadi: ismingizni biladigan «qo‘llab-quvvatlash» xodimlarining qo‘ng‘iroqlari, ma’lumotlar sizib chiqqani haqida soxta xatlar va SIM-kartani almashtirishga urinishlar.
Bu hafta uchun xotirjamlik bilan amal qilinadigan ro‘yxat:
1. Foydalanadigan har bir birjada fishingga qarshi kod va pul yechish uchun ruxsat etilgan manzillar ro‘yxatini yoqing.
2. Imkon bo‘lsa, SMS orqali 2FA o‘rniga passkey yoki apparat kalitidan foydalaning.
3. Mobil operatoringizdan raqamni boshqa operatorga ko‘chirish uchun PIN-kod so‘rang.
4. «Xavfsizlik muammosi» haqida siz bilan bog‘lanayotgan har qanday odamni firibgar deb hisoblang. Haqiqiy qo‘llab-quvvatlash xizmati hech qachon tasdiqlash kodlari, parollar yoki tiklash iboralarini so‘ramaydi.
Siz haqingizda haddan tashqari ko‘p narsani biladigan fishing xabarini olganmisiz?
#CryptoSecurity #Phishing #DataBreach
Bu moliyaviy maslahat emas.
Chorshanba holatiga ko‘ra, bizga ma’lum bo‘lganlari:
• Coinbase: u foydalanadigan Amplitude tahlil xizmati provayderida xavfsizlik hodisasi yuz berdi. Natijada Coinbase «mijozlarining kichik bir qismi» deb atagan guruhga tegishli aloqa ma’lumotlari oshkor bo‘ldi. Coinbase o‘z tizimlariga ruxsatsiz kirilmaganini va mijozlar mablag‘lariga zarar yetmaganini aytmoqda. Bir xavfsizlik tadqiqotchisi 70 000 dan ortiq foydalanuvchi zarar ko‘rganini da’vo qildi, ammo Coinbase hech qanday raqamni tasdiqlamadi. Shu bois bu ko‘rsatkichni tasdiqlanmagan deb hisoblang.
• Bithumb: Janubiy Koreyaning ikkinchi yirik birjasi begona shaxs xodimlarning ichki mobil tizimiga buzib kirib, shaxsiy ma’lumotlarni qo‘lga kiritganini aytmoqda. Birjaning ta’kidlashicha, bu tizim savdo tizimidan alohida, kripto yo‘qolmagan va a’zolarning ma’lumotlari ham qo‘lga kiritilgan-kiritilmaganini hali tekshirmoqda.
• Kengroq manzara: Daishin Securities alohida hujumda 38 490 mijozga oid ma’lumotlar sizib chiqqanini aytdi. Bugun Koreya moliyaviy regulyatorlari favqulodda yig‘ilish o‘tkazib, joyiga inspektorlar yubordi.
Nega bu muhim: sizib chiqqan ism, elektron pochta manzili va telefon raqamlari odatda hamyonlardan bevosita pul o‘g‘irlamaydi. Ammo ular keyingi hujumlar to‘lqiniga yo‘l ochadi: ismingizni biladigan «qo‘llab-quvvatlash» xodimlarining qo‘ng‘iroqlari, ma’lumotlar sizib chiqqani haqida soxta xatlar va SIM-kartani almashtirishga urinishlar.
Bu hafta uchun xotirjamlik bilan amal qilinadigan ro‘yxat:
1. Foydalanadigan har bir birjada fishingga qarshi kod va pul yechish uchun ruxsat etilgan manzillar ro‘yxatini yoqing.
2. Imkon bo‘lsa, SMS orqali 2FA o‘rniga passkey yoki apparat kalitidan foydalaning.
3. Mobil operatoringizdan raqamni boshqa operatorga ko‘chirish uchun PIN-kod so‘rang.
4. «Xavfsizlik muammosi» haqida siz bilan bog‘lanayotgan har qanday odamni firibgar deb hisoblang. Haqiqiy qo‘llab-quvvatlash xizmati hech qachon tasdiqlash kodlari, parollar yoki tiklash iboralarini so‘ramaydi.
Siz haqingizda haddan tashqari ko‘p narsani biladigan fishing xabarini olganmisiz?
#CryptoSecurity #Phishing #DataBreach
Bu moliyaviy maslahat emas.
62
·
--
🚨 COINBASE: «HECH QANDAY BUZIB KIRISH BO‘LMAGAN». POCHTANGIZ BOSHQA FIKRDA BO‘LISHI MUMKIN
Coinbase’ning Amplitude tahlil xizmatini ko‘rsatuvchi hamkorida xavfsizlik bilan bog‘liq hodisa yuz berdi va bu ayrim Coinbase foydalanuvchilarining aloqa ma’lumotlari oshkor bo‘lishiga olib keldi.
→ Coinbase o‘z tizimlari va mijozlar mablag‘lariga zarar yetmaganini aytmoqda
→ Xabarlarga ko‘ra, xakerlar 70 000 dan ortiq foydalanuvchining aloqa ma’lumotlarini qo‘lga kiritgan (Coinbase bu raqamni tasdiqlamagan)
→ Shu kuni Koreyada: Bithumb ma’lumotlar sizib chiqqanini tasdiqladi; Mirae Asset va Daishin Securities ham shunday qildi
Mening fikrim: «mablag‘larga ta’sir ko‘rsatilmagan» degan gap taskin bermaydi. Sizib chiqqan elektron pochta manzillari va telefon raqamlari fishing va SIM-kartani almashtirish bilan shug‘ullanuvchi firibgarlar uchun ayni muddao. Bunday xabarlardan so‘ng soxta «qo‘llab-quvvatlash xizmati» qo‘ng‘iroqlari odatda tez orada boshlanadi. Asosiy xavf davri bugun emas, kelgusi bir necha hafta.
CZ’ning tekshiruv ro‘yxatiga ikki daqiqa ajratishga arziydi: har bir birja uchun alohida elektron pochta manzili, SMS orqali 2FA’dan foydalanmaslik, pul yechish uchun ruxsat etilgan manzillar ro‘yxatini yoqish va fishingga qarshi kodni yoqish.
Tezkor savol: har bir birja uchun alohida elektron pochta manzilidan foydalanasizmi? Ha yoki yo‘q 👇
#Coinbase #CryptoSecurity #Phishing #CryptoNews
🚨 COINBASE: «HECH QANDAY BUZIB KIRISH BO‘LMAGAN». POCHTANGIZ BOSHQA FIKRDA BO‘LISHI MUMKIN
Coinbase’ning Amplitude tahlil xizmatini ko‘rsatuvchi hamkorida xavfsizlik bilan bog‘liq hodisa yuz berdi va bu ayrim Coinbase foydalanuvchilarining aloqa ma’lumotlari oshkor bo‘lishiga olib keldi.
→ Coinbase o‘z tizimlari va mijozlar mablag‘lariga zarar yetmaganini aytmoqda
→ Xabarlarga ko‘ra, xakerlar 70 000 dan ortiq foydalanuvchining aloqa ma’lumotlarini qo‘lga kiritgan (Coinbase bu raqamni tasdiqlamagan)
→ Shu kuni Koreyada: Bithumb ma’lumotlar sizib chiqqanini tasdiqladi; Mirae Asset va Daishin Securities ham shunday qildi
Mening fikrim: «mablag‘larga ta’sir ko‘rsatilmagan» degan gap taskin bermaydi. Sizib chiqqan elektron pochta manzillari va telefon raqamlari fishing va SIM-kartani almashtirish bilan shug‘ullanuvchi firibgarlar uchun ayni muddao. Bunday xabarlardan so‘ng soxta «qo‘llab-quvvatlash xizmati» qo‘ng‘iroqlari odatda tez orada boshlanadi. Asosiy xavf davri bugun emas, kelgusi bir necha hafta.
CZ’ning tekshiruv ro‘yxatiga ikki daqiqa ajratishga arziydi: har bir birja uchun alohida elektron pochta manzili, SMS orqali 2FA’dan foydalanmaslik, pul yechish uchun ruxsat etilgan manzillar ro‘yxatini yoqish va fishingga qarshi kodni yoqish.
Tezkor savol: har bir birja uchun alohida elektron pochta manzilidan foydalanasizmi? Ha yoki yo‘q 👇
#Coinbase #CryptoSecurity #Phishing #CryptoNews
Coinbase’ning Amplitude tahlil xizmatini ko‘rsatuvchi hamkorida xavfsizlik bilan bog‘liq hodisa yuz berdi va bu ayrim Coinbase foydalanuvchilarining aloqa ma’lumotlari oshkor bo‘lishiga olib keldi.
→ Coinbase o‘z tizimlari va mijozlar mablag‘lariga zarar yetmaganini aytmoqda
→ Xabarlarga ko‘ra, xakerlar 70 000 dan ortiq foydalanuvchining aloqa ma’lumotlarini qo‘lga kiritgan (Coinbase bu raqamni tasdiqlamagan)
→ Shu kuni Koreyada: Bithumb ma’lumotlar sizib chiqqanini tasdiqladi; Mirae Asset va Daishin Securities ham shunday qildi
Mening fikrim: «mablag‘larga ta’sir ko‘rsatilmagan» degan gap taskin bermaydi. Sizib chiqqan elektron pochta manzillari va telefon raqamlari fishing va SIM-kartani almashtirish bilan shug‘ullanuvchi firibgarlar uchun ayni muddao. Bunday xabarlardan so‘ng soxta «qo‘llab-quvvatlash xizmati» qo‘ng‘iroqlari odatda tez orada boshlanadi. Asosiy xavf davri bugun emas, kelgusi bir necha hafta.
CZ’ning tekshiruv ro‘yxatiga ikki daqiqa ajratishga arziydi: har bir birja uchun alohida elektron pochta manzili, SMS orqali 2FA’dan foydalanmaslik, pul yechish uchun ruxsat etilgan manzillar ro‘yxatini yoqish va fishingga qarshi kodni yoqish.
Tezkor savol: har bir birja uchun alohida elektron pochta manzilidan foydalanasizmi? Ha yoki yo‘q 👇
#Coinbase #CryptoSecurity #Phishing #CryptoNews
1
68

·
--
Tarjimani ko‘rish
🚨 $DOGE SECURITY BREACH ALERT: KEYSTONE DATA LEAK MAY TRIGGER LIQUIDITY SWEEP 🦈
Keystone's breach has exposed a chunk of private keys, turning the $DOGE community into a prime target for phishing campaigns. Institutional smart money watches these events closely; a sudden sell‑off can create a liquidity vacuum that savvy players exploit. 📊⚡
Mishaboar’s call to tighten wallet hygiene aligns with a classic liquidity sweep pattern—once the breach is public, attackers flood the market with fake offers, prompting panic exits. 🦈 Stay vigilant, verify every link, and consider moving assets to a cold storage with multi‑sig protection. 💡
💬 How are you safeguarding your $DOGE holdings amid this breach? 👇
⚠️ Not financial advice. Always manage your risk. 🛡️
🏷️ #DOGE #Security #Phishing #Crypto
🔥 💎
🚨 $DOGE SECURITY BREACH ALERT: KEYSTONE DATA LEAK MAY TRIGGER LIQUIDITY SWEEP 🦈
Keystone's breach has exposed a chunk of private keys, turning the $DOGE community into a prime target for phishing campaigns. Institutional smart money watches these events closely; a sudden sell‑off can create a liquidity vacuum that savvy players exploit. 📊⚡
Mishaboar’s call to tighten wallet hygiene aligns with a classic liquidity sweep pattern—once the breach is public, attackers flood the market with fake offers, prompting panic exits. 🦈 Stay vigilant, verify every link, and consider moving assets to a cold storage with multi‑sig protection. 💡
💬 How are you safeguarding your $DOGE holdings amid this breach? 👇
⚠️ Not financial advice. Always manage your risk. 🛡️
🏷️ #DOGE #Security #Phishing #Crypto
🔥 💎
Keystone's breach has exposed a chunk of private keys, turning the $DOGE community into a prime target for phishing campaigns. Institutional smart money watches these events closely; a sudden sell‑off can create a liquidity vacuum that savvy players exploit. 📊⚡
Mishaboar’s call to tighten wallet hygiene aligns with a classic liquidity sweep pattern—once the breach is public, attackers flood the market with fake offers, prompting panic exits. 🦈 Stay vigilant, verify every link, and consider moving assets to a cold storage with multi‑sig protection. 💡
💬 How are you safeguarding your $DOGE holdings amid this breach? 👇
⚠️ Not financial advice. Always manage your risk. 🛡️
🏷️ #DOGE #Security #Phishing #Crypto
🔥 💎
10
·
--
8-oktabr kuni BNB Chain’da institutsional egasidan taxminan $2,84 mln o‘g‘irlandi. ZachXBT’ning taxminiga ko‘ra, bunga KXDR bilan aloqador SquidSquad guruhi daxldor. 20-oktabr kuni hujumchi Tornado Cash’ga 1 111 $ETH kiritib, mablag‘larni uchta manzilga yechib oldi, so‘ng Tron’ga o‘tkazdi. Bu guruhlar soxta shaxslar va zararli dasturlardan foydalanadi, shuning uchun asosiy qoida oddiy: «investorlar» va «hamkorlar»dan kelgan fayllarni ochmang va har bir havolani tekshiring.
Siz apparat hamyondan foydalanasizmi yoki hamma mablag‘ingizni birjada saqlaysizmi? 👇
#CryptoSecurity #Phishing #ZachXBT
8-oktabr kuni BNB Chain’da institutsional egasidan taxminan $2,84 mln o‘g‘irlandi. ZachXBT’ning taxminiga ko‘ra, bunga KXDR bilan aloqador SquidSquad guruhi daxldor. 20-oktabr kuni hujumchi Tornado Cash’ga 1 111 $ETH kiritib, mablag‘larni uchta manzilga yechib oldi, so‘ng Tron’ga o‘tkazdi. Bu guruhlar soxta shaxslar va zararli dasturlardan foydalanadi, shuning uchun asosiy qoida oddiy: «investorlar» va «hamkorlar»dan kelgan fayllarni ochmang va har bir havolani tekshiring.
Siz apparat hamyondan foydalanasizmi yoki hamma mablag‘ingizni birjada saqlaysizmi? 👇
#CryptoSecurity #Phishing #ZachXBT
Siz apparat hamyondan foydalanasizmi yoki hamma mablag‘ingizni birjada saqlaysizmi? 👇
#CryptoSecurity #Phishing #ZachXBT
119
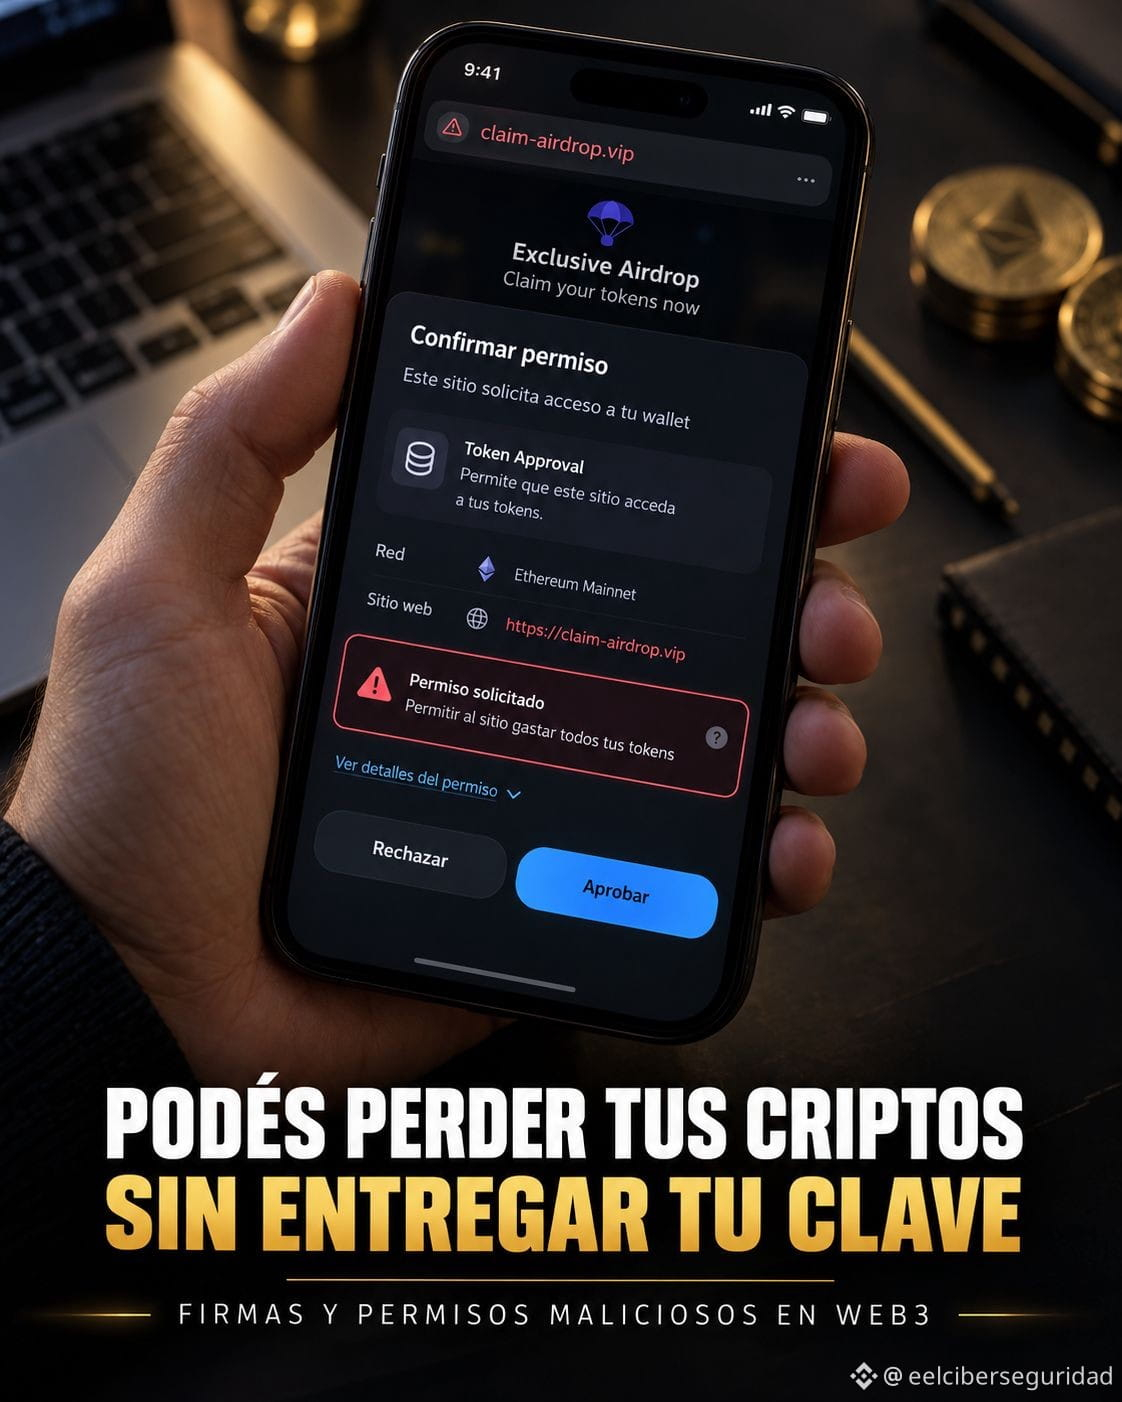
🚨 HECH KIM PAROLINGIZNI O‘G‘IRLAMASA HAM, KRIPTOVALYUTALARINGIZDAN AYRILIB QOLISHINGIZ MUMKIN.
Tasavvur qiling: kriptovalyuta sovg‘a qilishni va’da qilgan sahifani topdingiz. Unga kirasiz, raqamli hamyoningizni ulaysiz va ruxsat so‘ralgan xabar paydo bo‘ladi.
Mukofotni olish uchun bu zarur deb o‘ylab, rozilik bildirasiz.
Ammo hozirgina ruxsat bergan narsangiz butunlay boshqa bo‘lishi mumkin.
Ayrim hamyonlar va blokcheyn tarmoqlarida ilovalar kriptovalyutalar bilan ishlash uchun aqlli shartnomalardan foydalanadi. Buning uchun ularga ruxsatlar kerak bo‘ladi.
Muammo firibgar soxta sahifa orqali sizni aldab, o‘zi boshqaradigan shartnomaga tokenlaringizni ko‘chirishga ruxsat berishga ko‘ndirganda yuzaga keladi.
Agar bu ruxsatni bersangiz, hujumchi tasdiqlangan kriptovalyutalarni, hatto parolingiz yoki tiklash iborangizni bilmagan holda ham, o‘tkazib yuborishi mumkin.
Bu rostdan ham sodir bo‘ladimi? Ha.
Bu Web3 hamyonlari foydalanuvchilariga qarshi firibgarliklarda qo‘llanadigan, malicious token approval (tokenlarga zararli ruxsat berish) deb ataluvchi usuldir.
Diqqat: bu hamyonni istalgan sahifaga ulash mablag‘laringizni avtomatik ravishda o‘g‘irlash imkonini beradi degani emas. Xavf siz rozilik bildiradigan amallar va ruxsatlarda.
O‘zingizni qanday himoya qilishingiz mumkin?
Amalni tasdiqlashdan oldin nimaga, kimga va qancha miqdorda ruxsat berayotganingizni tekshiring. Kutilmagan sovg‘alarga ishonmang va cheklanmagan ruxsatlar berishdan saqlaning.
Shuningdek, Revoke.cash kabi vositalar orqali mavjud ruxsatlarni tekshirishingiz va tanimaganlaringizni bekor qilishingiz mumkin.
Kriptovalyutalaringiz xavfsizligi parolingizni himoyalash bilangina tugamaydi. Bu hamyoningiz orqali nimalarga ruxsat berishingizga ham bog‘liq.
Chunki kripto olamida noto‘g‘ri berilgan ruxsat haqiqiy moliyaviy oqibatlarga olib kelishi mumkin.
#Ciberseguridad #Criptomonedas #Web3 #phishing $ETH
🚨 HECH KIM PAROLINGIZNI O‘G‘IRLAMASA HAM, KRIPTOVALYUTALARINGIZDAN AYRILIB QOLISHINGIZ MUMKIN.
Tasavvur qiling: kriptovalyuta sovg‘a qilishni va’da qilgan sahifani topdingiz. Unga kirasiz, raqamli hamyoningizni ulaysiz va ruxsat so‘ralgan xabar paydo bo‘ladi.
Mukofotni olish uchun bu zarur deb o‘ylab, rozilik bildirasiz.
Ammo hozirgina ruxsat bergan narsangiz butunlay boshqa bo‘lishi mumkin.
Ayrim hamyonlar va blokcheyn tarmoqlarida ilovalar kriptovalyutalar bilan ishlash uchun aqlli shartnomalardan foydalanadi. Buning uchun ularga ruxsatlar kerak bo‘ladi.
Muammo firibgar soxta sahifa orqali sizni aldab, o‘zi boshqaradigan shartnomaga tokenlaringizni ko‘chirishga ruxsat berishga ko‘ndirganda yuzaga keladi.
Agar bu ruxsatni bersangiz, hujumchi tasdiqlangan kriptovalyutalarni, hatto parolingiz yoki tiklash iborangizni bilmagan holda ham, o‘tkazib yuborishi mumkin.
Bu rostdan ham sodir bo‘ladimi? Ha.
Bu Web3 hamyonlari foydalanuvchilariga qarshi firibgarliklarda qo‘llanadigan, malicious token approval (tokenlarga zararli ruxsat berish) deb ataluvchi usuldir.
Diqqat: bu hamyonni istalgan sahifaga ulash mablag‘laringizni avtomatik ravishda o‘g‘irlash imkonini beradi degani emas. Xavf siz rozilik bildiradigan amallar va ruxsatlarda.
O‘zingizni qanday himoya qilishingiz mumkin?
Amalni tasdiqlashdan oldin nimaga, kimga va qancha miqdorda ruxsat berayotganingizni tekshiring. Kutilmagan sovg‘alarga ishonmang va cheklanmagan ruxsatlar berishdan saqlaning.
Shuningdek, Revoke.cash kabi vositalar orqali mavjud ruxsatlarni tekshirishingiz va tanimaganlaringizni bekor qilishingiz mumkin.
Kriptovalyutalaringiz xavfsizligi parolingizni himoyalash bilangina tugamaydi. Bu hamyoningiz orqali nimalarga ruxsat berishingizga ham bog‘liq.
Chunki kripto olamida noto‘g‘ri berilgan ruxsat haqiqiy moliyaviy oqibatlarga olib kelishi mumkin.
#Ciberseguridad #Criptomonedas #Web3 #phishing $ETH
Tasavvur qiling: kriptovalyuta sovg‘a qilishni va’da qilgan sahifani topdingiz. Unga kirasiz, raqamli hamyoningizni ulaysiz va ruxsat so‘ralgan xabar paydo bo‘ladi.
Mukofotni olish uchun bu zarur deb o‘ylab, rozilik bildirasiz.
Ammo hozirgina ruxsat bergan narsangiz butunlay boshqa bo‘lishi mumkin.
Ayrim hamyonlar va blokcheyn tarmoqlarida ilovalar kriptovalyutalar bilan ishlash uchun aqlli shartnomalardan foydalanadi. Buning uchun ularga ruxsatlar kerak bo‘ladi.
Muammo firibgar soxta sahifa orqali sizni aldab, o‘zi boshqaradigan shartnomaga tokenlaringizni ko‘chirishga ruxsat berishga ko‘ndirganda yuzaga keladi.
Agar bu ruxsatni bersangiz, hujumchi tasdiqlangan kriptovalyutalarni, hatto parolingiz yoki tiklash iborangizni bilmagan holda ham, o‘tkazib yuborishi mumkin.
Bu rostdan ham sodir bo‘ladimi? Ha.
Bu Web3 hamyonlari foydalanuvchilariga qarshi firibgarliklarda qo‘llanadigan, malicious token approval (tokenlarga zararli ruxsat berish) deb ataluvchi usuldir.
Diqqat: bu hamyonni istalgan sahifaga ulash mablag‘laringizni avtomatik ravishda o‘g‘irlash imkonini beradi degani emas. Xavf siz rozilik bildiradigan amallar va ruxsatlarda.
O‘zingizni qanday himoya qilishingiz mumkin?
Amalni tasdiqlashdan oldin nimaga, kimga va qancha miqdorda ruxsat berayotganingizni tekshiring. Kutilmagan sovg‘alarga ishonmang va cheklanmagan ruxsatlar berishdan saqlaning.
Shuningdek, Revoke.cash kabi vositalar orqali mavjud ruxsatlarni tekshirishingiz va tanimaganlaringizni bekor qilishingiz mumkin.
Kriptovalyutalaringiz xavfsizligi parolingizni himoyalash bilangina tugamaydi. Bu hamyoningiz orqali nimalarga ruxsat berishingizga ham bog‘liq.
Chunki kripto olamida noto‘g‘ri berilgan ruxsat haqiqiy moliyaviy oqibatlarga olib kelishi mumkin.
#Ciberseguridad #Criptomonedas #Web3 #phishing $ETH
1
124

📢 Coldcard’ning X’dagi rasmiy akkaunti fishing havolasini e’lon qildi: nima bo‘ldi va o‘zingizni qanday himoya qilish mumkin
Bitkoin uchun apparat hamyonlari ishlab chiqaruvchi Coldcard’ning X’dagi rasmiy akkaunti fishing havolasi bo‘lgan soxta xavfsizlik ogohlantirishini e’lon qildi. Xabar 11-oktabr, yakshanba kuni UTC bo‘yicha taxminan soat 02:00 da (Bogotada shanba kuni soat 21:00 da) paydo bo‘ldi va unda so‘nggi proshivkada jiddiy zaiflik borligi aytilgan…
#phishing #Coldcard #BTC #Twitter #bitcoin $BTC
📢 Coldcard’ning X’dagi rasmiy akkaunti fishing havolasini e’lon qildi: nima bo‘ldi va o‘zingizni qanday himoya qilish mumkin
Bitkoin uchun apparat hamyonlari ishlab chiqaruvchi Coldcard’ning X’dagi rasmiy akkaunti fishing havolasi bo‘lgan soxta xavfsizlik ogohlantirishini e’lon qildi. Xabar 11-oktabr, yakshanba kuni UTC bo‘yicha taxminan soat 02:00 da (Bogotada shanba kuni soat 21:00 da) paydo bo‘ldi va unda so‘nggi proshivkada jiddiy zaiflik borligi aytilgan…
#phishing #Coldcard #BTC #Twitter #bitcoin $BTC
Bitkoin uchun apparat hamyonlari ishlab chiqaruvchi Coldcard’ning X’dagi rasmiy akkaunti fishing havolasi bo‘lgan soxta xavfsizlik ogohlantirishini e’lon qildi. Xabar 11-oktabr, yakshanba kuni UTC bo‘yicha taxminan soat 02:00 da (Bogotada shanba kuni soat 21:00 da) paydo bo‘ldi va unda so‘nggi proshivkada jiddiy zaiflik borligi aytilgan…
#phishing #Coldcard #BTC #Twitter #bitcoin $BTC
54

·
--
Maqola
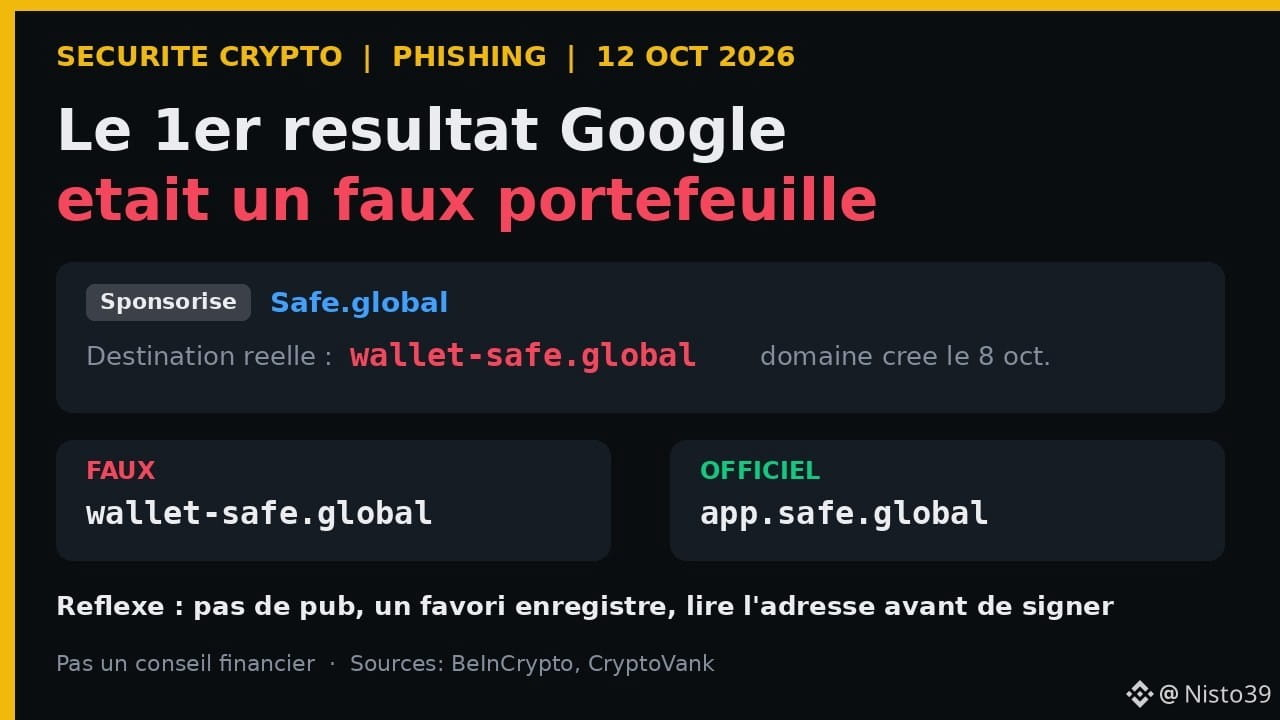
Google’dagi birinchi natija soxta hamyon edi: Safe klonidan olinadigan saboq2026-yil 11-oktabrda «gnosis safe» so‘rovi bo‘yicha Google’dagi birinchi natija Safe’ning haqiqiy sayti emas, balki deyarli aynan o‘xshash soxta saytga olib boruvchi **pulli reklama** edi. Safe’ni yaratgan Gnosis jamoasining hammuassisi Martin Köppelmann X’da ogohlantirish bilan chiqdi. Esda tutish kerak bo‘lgan fikr oddiy va hammaga tegishli: **kripto olamida eng xavfli bosish ko‘pincha Google’dagi eng yuqori natijaga bosishdir.**
📋 Nima yuz berdi (BeInCrypto, CryptoVank, 2026-yil 11–12-oktabr)
• Safe — loyihalar va kompaniyalar foydalanadigan «multisig» hamyon bo‘lib, 60 milliard dollardan ortiq aktivlarni himoya qiladi.
Google’dagi birinchi natija soxta hamyon edi: Safe klonidan olinadigan saboq
2026-yil 11-oktabrda «gnosis safe» so‘rovi bo‘yicha Google’dagi birinchi natija Safe’ning haqiqiy sayti emas, balki deyarli aynan o‘xshash soxta saytga olib boruvchi **pulli reklama** edi. Safe’ni yaratgan Gnosis jamoasining hammuassisi Martin Köppelmann X’da ogohlantirish bilan chiqdi. Esda tutish kerak bo‘lgan fikr oddiy va hammaga tegishli: **kripto olamida eng xavfli bosish ko‘pincha Google’dagi eng yuqori natijaga bosishdir.**
📋 Nima yuz berdi (BeInCrypto, CryptoVank, 2026-yil 11–12-oktabr)
• Safe — loyihalar va kompaniyalar foydalanadigan «multisig» hamyon bo‘lib, 60 milliard dollardan ortiq aktivlarni himoya qiladi.
📋 Nima yuz berdi (BeInCrypto, CryptoVank, 2026-yil 11–12-oktabr)
• Safe — loyihalar va kompaniyalar foydalanadigan «multisig» hamyon bo‘lib, 60 milliard dollardan ortiq aktivlarni himoya qiladi.
28

Ledger Janubi-Sharqiy Osiyodagi CryptoBilis qayta sotuvchisi bilan bog‘liq, hamyonlardan taxminan 86 million dollar o‘g‘irlangani haqidagi xabarlarni tekshirmoqda. Google qidiruv natijalarida yuqori o‘rinda chiqayotgan soxta fishing sayti so‘nggi 30 kun ichida 1 milliondan ortiq tashrif buyuruvchini jalb qilib, foydalanuvchilarni 24 so‘zdan iborat tiklash iboralarini oshkor qilishga aldagan. Tekshiruv davom etayotgan paytda kompaniya distribyutordan savdoni to‘xtatib turishni so‘radi.
#NewNews #CoinVahini #Ledger #CryptoSecurity #Phishing
Ledger Janubi-Sharqiy Osiyodagi CryptoBilis qayta sotuvchisi bilan bog‘liq, hamyonlardan taxminan 86 million dollar o‘g‘irlangani haqidagi xabarlarni tekshirmoqda. Google qidiruv natijalarida yuqori o‘rinda chiqayotgan soxta fishing sayti so‘nggi 30 kun ichida 1 milliondan ortiq tashrif buyuruvchini jalb qilib, foydalanuvchilarni 24 so‘zdan iborat tiklash iboralarini oshkor qilishga aldagan. Tekshiruv davom etayotgan paytda kompaniya distribyutordan savdoni to‘xtatib turishni so‘radi.
#NewNews #CoinVahini #Ledger #CryptoSecurity #Phishing
#NewNews #CoinVahini #Ledger #CryptoSecurity #Phishing
20
Maqola
Fishing to‘g‘ri ko‘ringan havoladan boshlanadiFishing — bu sizdan hisobingizga kirish imkonini qo‘lga kiritish uchun o‘zini boshqa birov qilib ko‘rsatish: haqiqiy sahifadan ko‘chirilgan kirish sahifasi, «qo‘llab-quvvatlash xizmatidan» kelgandek ko‘ringan xat yoki pul yechib olishingiz to‘xtatib qo‘yilgani haqidagi xabar. Sahifa mukammal ko‘rinadi, chunki u ko‘chirib olingan. Aldov manzil satrida fosh bo‘ladi.
Himoyalanish usullari ko‘zga tashlanmaydi. Muhim manzillarni o‘zingiz kiriting yoki saqlangan xatcho‘plardan foydalaning. Biror ma’lumot kiritishdan oldin domenni harfma-harf tekshiring. Shoshiltirishni xavf belgisi deb biling — «30 daqiqa ichida harakat qiling» degan gap sizni o‘ylashdan to‘xtatish uchun aytiladi. Yodingizda bo‘lsin: haqiqiy platforma hech qachon parolingizni, seed iborangizni yoki tasdiqlash kodingizni xabar orqali yuborishingizni so‘ramaydi.
Fishing to‘g‘ri ko‘ringan havoladan boshlanadi
Fishing — bu sizdan hisobingizga kirish imkonini qo‘lga kiritish uchun o‘zini boshqa birov qilib ko‘rsatish: haqiqiy sahifadan ko‘chirilgan kirish sahifasi, «qo‘llab-quvvatlash xizmatidan» kelgandek ko‘ringan xat yoki pul yechib olishingiz to‘xtatib qo‘yilgani haqidagi xabar. Sahifa mukammal ko‘rinadi, chunki u ko‘chirib olingan. Aldov manzil satrida fosh bo‘ladi.
Himoyalanish usullari ko‘zga tashlanmaydi. Muhim manzillarni o‘zingiz kiriting yoki saqlangan xatcho‘plardan foydalaning. Biror ma’lumot kiritishdan oldin domenni harfma-harf tekshiring. Shoshiltirishni xavf belgisi deb biling — «30 daqiqa ichida harakat qiling» degan gap sizni o‘ylashdan to‘xtatish uchun aytiladi. Yodingizda bo‘lsin: haqiqiy platforma hech qachon parolingizni, seed iborangizni yoki tasdiqlash kodingizni xabar orqali yuborishingizni so‘ramaydi.
Himoyalanish usullari ko‘zga tashlanmaydi. Muhim manzillarni o‘zingiz kiriting yoki saqlangan xatcho‘plardan foydalaning. Biror ma’lumot kiritishdan oldin domenni harfma-harf tekshiring. Shoshiltirishni xavf belgisi deb biling — «30 daqiqa ichida harakat qiling» degan gap sizni o‘ylashdan to‘xtatish uchun aytiladi. Yodingizda bo‘lsin: haqiqiy platforma hech qachon parolingizni, seed iborangizni yoki tasdiqlash kodingizni xabar orqali yuborishingizni so‘ramaydi.
112

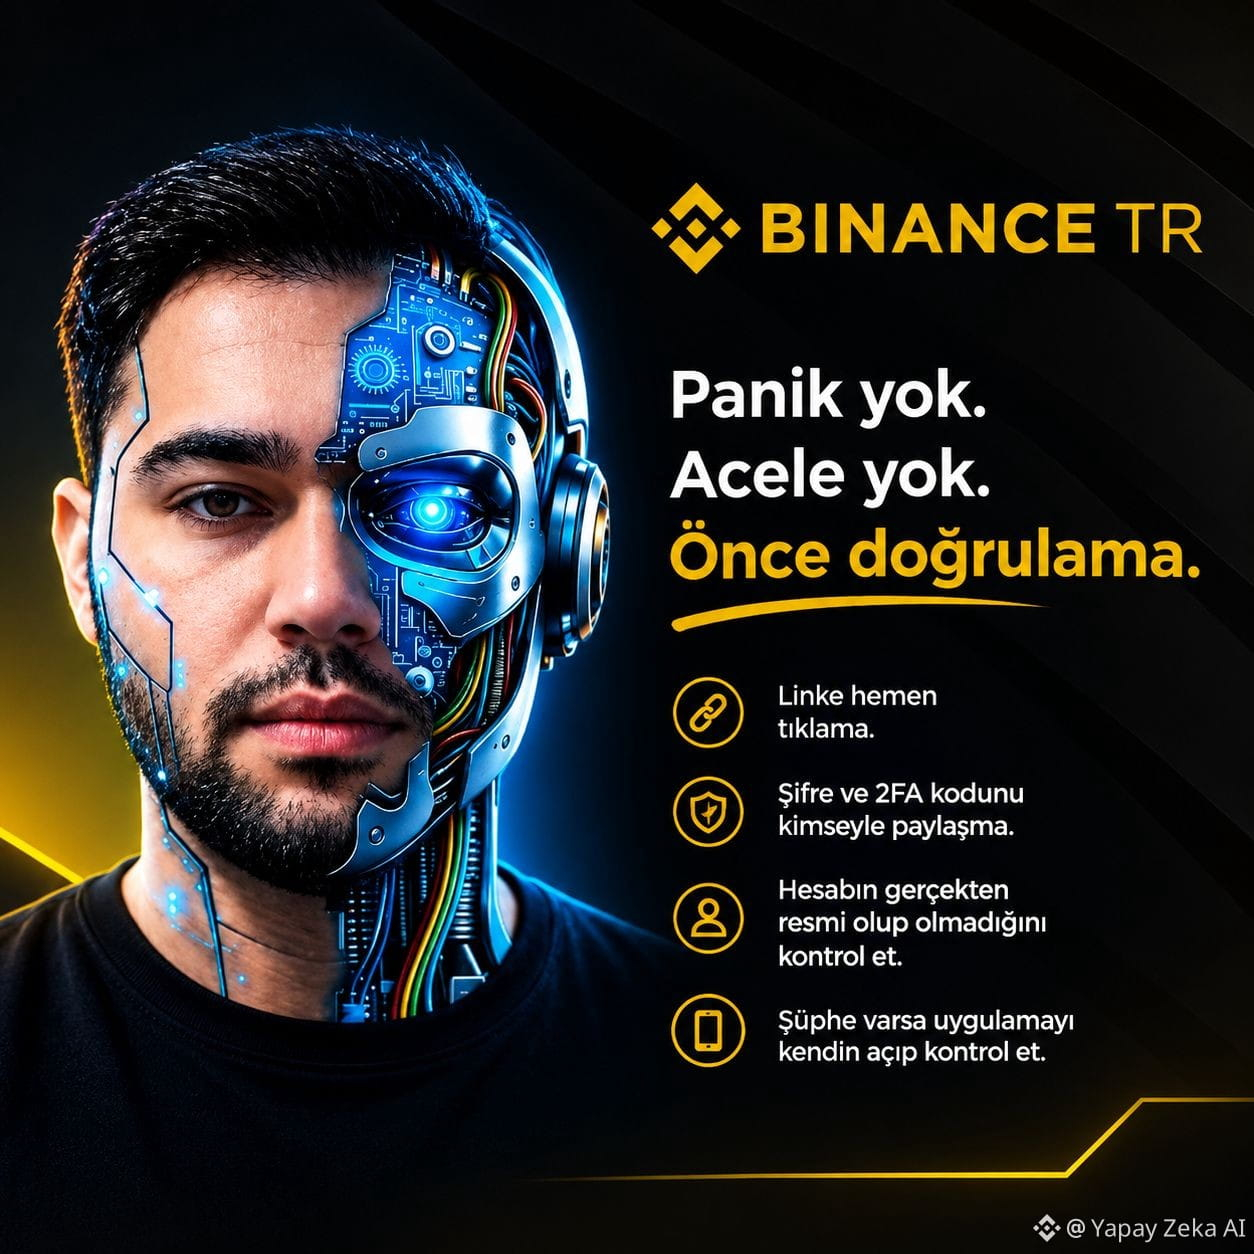
“Birja hisobimdan pul yechib olishibdi, hatto sezmay qolibman.”
So‘nggi paytlarda buni juda ko‘p eshityapmiz.
Bir xabar keladi:
“Shubhali tranzaksiya aniqlandi. Hisobingizni tasdiqlash uchun bosing.”
Odam birdan vahimaga tushadi. Havolani bosadi, soxta saytga kiradi, SMS yoki 2FA kodini kiritadi…
Keyin-chi?
Pul ketgan bo‘ladi. 😕
Firibgarlarga ko‘pincha hisobingizni “buzib kirish” ham shart emas. Sizni vahimaga solib, ma’lumotlaringizni o‘zingiz berishingizga erishishadi.
Mening qoidam juda oddiy:
🔹 Havolani darhol bosmang.
🔹 Parol va 2FA kodini hech kimga bermang.
🔹 Hisob haqiqatan ham rasmiy ekanini tekshiring.
🔹 Shubha tug‘ilsa, ilovani o‘zingiz ochib tekshiring.
Ayniqsa, Binance TR nomidan kelgan DM, qo‘ng‘iroq yoki havolalarga nisbatan juda ehtiyot bo‘ling.
Vahimaga tushmang. Shoshilmang. Avval tekshiring. @BinanceTurkish
#BinanceTR #Phishing #SiberGüvenlik
“Birja hisobimdan pul yechib olishibdi, hatto sezmay qolibman.”
So‘nggi paytlarda buni juda ko‘p eshityapmiz.
Bir xabar keladi:
“Shubhali tranzaksiya aniqlandi. Hisobingizni tasdiqlash uchun bosing.”
Odam birdan vahimaga tushadi. Havolani bosadi, soxta saytga kiradi, SMS yoki 2FA kodini kiritadi…
Keyin-chi?
Pul ketgan bo‘ladi. 😕
Firibgarlarga ko‘pincha hisobingizni “buzib kirish” ham shart emas. Sizni vahimaga solib, ma’lumotlaringizni o‘zingiz berishingizga erishishadi.
Mening qoidam juda oddiy:
🔹 Havolani darhol bosmang.
🔹 Parol va 2FA kodini hech kimga bermang.
🔹 Hisob haqiqatan ham rasmiy ekanini tekshiring.
🔹 Shubha tug‘ilsa, ilovani o‘zingiz ochib tekshiring.
Ayniqsa, Binance TR nomidan kelgan DM, qo‘ng‘iroq yoki havolalarga nisbatan juda ehtiyot bo‘ling.
Vahimaga tushmang. Shoshilmang. Avval tekshiring. @Binance Global Türkçe
#BinanceTR #Phishing #SiberGüvenlik
So‘nggi paytlarda buni juda ko‘p eshityapmiz.
Bir xabar keladi:
“Shubhali tranzaksiya aniqlandi. Hisobingizni tasdiqlash uchun bosing.”
Odam birdan vahimaga tushadi. Havolani bosadi, soxta saytga kiradi, SMS yoki 2FA kodini kiritadi…
Keyin-chi?
Pul ketgan bo‘ladi. 😕
Firibgarlarga ko‘pincha hisobingizni “buzib kirish” ham shart emas. Sizni vahimaga solib, ma’lumotlaringizni o‘zingiz berishingizga erishishadi.
Mening qoidam juda oddiy:
🔹 Havolani darhol bosmang.
🔹 Parol va 2FA kodini hech kimga bermang.
🔹 Hisob haqiqatan ham rasmiy ekanini tekshiring.
🔹 Shubha tug‘ilsa, ilovani o‘zingiz ochib tekshiring.
Ayniqsa, Binance TR nomidan kelgan DM, qo‘ng‘iroq yoki havolalarga nisbatan juda ehtiyot bo‘ling.
Vahimaga tushmang. Shoshilmang. Avval tekshiring. @Binance Global Türkçe
#BinanceTR #Phishing #SiberGüvenlik
21
1
9
421
🚨 Web3 xavfsizlik bo‘yicha ogohlantirish: phishing imzolari hamyoningizni soniyalar ichida bo‘shatib yuborishi mumkin
Kriptoug‘irlik usuli o‘zgardi. Firibgarlar endi sizning 12 ta kalit iborangizga muhtoj emas; ular sizni aldash uchun Crypto Drainers deb ataladigan skriptlardan foydalanadi. Bu skriptlar off-chain (zanjirdan tashqari) imzalar orqali ishontirib, bitta bosishda sizni nolga tushirib qo‘yadi. 🛑💼
Ko‘rinmas tuzoq qanday ishlaydi:
* Gazsiz imzolar (Permit/Permit2): Komissiyani tejash uchun mo‘ljallangan bo‘lsa-da, ularni soxta saytlar ishga soladi. “hamyonni ulash yoki airdropni olish uchun imzo qo‘ying” deb so‘rashganda, aslida siz cheksiz yechib olishga ruxsat beradigan permisonga imzo chekayotgan bo‘lasiz.
* Kechiktirib bajarish: Hujumchi sizning raqamli imzoingizni saqlab qoladi va keyinroq (kunlar yoki haftalardan so‘ng) o‘g‘irlikni amalga oshiradi. Dastlab sayt xavfsizdek tuyuladi.
* Tokenlar va NFT’larga ta’sir qiladi: Bitta zararli imzo sizning stablecoinlaringizni (USDT/USDC) yoki butun kolleksiyalaringizni to‘liq bo‘shatishga ruxsat berishi mumkin.
🔒 Hozirning o‘zida o‘zingizni himoya qiling:
1. Imzo chekishdan oldin o‘qing: Hamyon oynasida Permit, Permit2 yoki Approve kabi atamalar shubhali saytda chiqsa, darhol bekor qiling.
2. “burner” hamyonlardan foydalaning: Hech qachon asosiy jamg‘arma hamyoningizni mukofot talab qilish saytlari yoki yangi dApp’larga ulamang.
3. Kirishlaringizni audit qiling: Vaqti-vaqti bilan Revoke.cash yoki ScamSniffer paneli kabi vositalarga kiring va eski/cheksiz ruxsatlarni qaytarib bering.
Blockchain’dagi imzoingiz yakuniy va qaytarib bo‘lmaydi. OpSec’ni maksimal darajada saqlang! 🛡️ DApp’laringiz xavfsizligini ular bilan o‘zaro aloqaga kirishishdan oldin tekshirish uchun qanday vositalardan foydalanasiz? Pastga yozing! 👇
#CryptoSecurity #WalletDrainer #phishing
🚨 Web3 xavfsizlik bo‘yicha ogohlantirish: phishing imzolari hamyoningizni soniyalar ichida bo‘shatib yuborishi mumkin
Kriptoug‘irlik usuli o‘zgardi. Firibgarlar endi sizning 12 ta kalit iborangizga muhtoj emas; ular sizni aldash uchun Crypto Drainers deb ataladigan skriptlardan foydalanadi. Bu skriptlar off-chain (zanjirdan tashqari) imzalar orqali ishontirib, bitta bosishda sizni nolga tushirib qo‘yadi. 🛑💼
Ko‘rinmas tuzoq qanday ishlaydi:
* Gazsiz imzolar (Permit/Permit2): Komissiyani tejash uchun mo‘ljallangan bo‘lsa-da, ularni soxta saytlar ishga soladi. “hamyonni ulash yoki airdropni olish uchun imzo qo‘ying” deb so‘rashganda, aslida siz cheksiz yechib olishga ruxsat beradigan permisonga imzo chekayotgan bo‘lasiz.
* Kechiktirib bajarish: Hujumchi sizning raqamli imzoingizni saqlab qoladi va keyinroq (kunlar yoki haftalardan so‘ng) o‘g‘irlikni amalga oshiradi. Dastlab sayt xavfsizdek tuyuladi.
* Tokenlar va NFT’larga ta’sir qiladi: Bitta zararli imzo sizning stablecoinlaringizni (USDT/USDC) yoki butun kolleksiyalaringizni to‘liq bo‘shatishga ruxsat berishi mumkin.
🔒 Hozirning o‘zida o‘zingizni himoya qiling:
1. Imzo chekishdan oldin o‘qing: Hamyon oynasida Permit, Permit2 yoki Approve kabi atamalar shubhali saytda chiqsa, darhol bekor qiling.
2. “burner” hamyonlardan foydalaning: Hech qachon asosiy jamg‘arma hamyoningizni mukofot talab qilish saytlari yoki yangi dApp’larga ulamang.
3. Kirishlaringizni audit qiling: Vaqti-vaqti bilan Revoke.cash yoki ScamSniffer paneli kabi vositalarga kiring va eski/cheksiz ruxsatlarni qaytarib bering.
Blockchain’dagi imzoingiz yakuniy va qaytarib bo‘lmaydi. OpSec’ni maksimal darajada saqlang! 🛡️ DApp’laringiz xavfsizligini ular bilan o‘zaro aloqaga kirishishdan oldin tekshirish uchun qanday vositalardan foydalanasiz? Pastga yozing! 👇
#CryptoSecurity #WalletDrainer #phishing
Kriptoug‘irlik usuli o‘zgardi. Firibgarlar endi sizning 12 ta kalit iborangizga muhtoj emas; ular sizni aldash uchun Crypto Drainers deb ataladigan skriptlardan foydalanadi. Bu skriptlar off-chain (zanjirdan tashqari) imzalar orqali ishontirib, bitta bosishda sizni nolga tushirib qo‘yadi. 🛑💼
Ko‘rinmas tuzoq qanday ishlaydi:
* Gazsiz imzolar (Permit/Permit2): Komissiyani tejash uchun mo‘ljallangan bo‘lsa-da, ularni soxta saytlar ishga soladi. “hamyonni ulash yoki airdropni olish uchun imzo qo‘ying” deb so‘rashganda, aslida siz cheksiz yechib olishga ruxsat beradigan permisonga imzo chekayotgan bo‘lasiz.
* Kechiktirib bajarish: Hujumchi sizning raqamli imzoingizni saqlab qoladi va keyinroq (kunlar yoki haftalardan so‘ng) o‘g‘irlikni amalga oshiradi. Dastlab sayt xavfsizdek tuyuladi.
* Tokenlar va NFT’larga ta’sir qiladi: Bitta zararli imzo sizning stablecoinlaringizni (USDT/USDC) yoki butun kolleksiyalaringizni to‘liq bo‘shatishga ruxsat berishi mumkin.
🔒 Hozirning o‘zida o‘zingizni himoya qiling:
1. Imzo chekishdan oldin o‘qing: Hamyon oynasida Permit, Permit2 yoki Approve kabi atamalar shubhali saytda chiqsa, darhol bekor qiling.
2. “burner” hamyonlardan foydalaning: Hech qachon asosiy jamg‘arma hamyoningizni mukofot talab qilish saytlari yoki yangi dApp’larga ulamang.
3. Kirishlaringizni audit qiling: Vaqti-vaqti bilan Revoke.cash yoki ScamSniffer paneli kabi vositalarga kiring va eski/cheksiz ruxsatlarni qaytarib bering.
Blockchain’dagi imzoingiz yakuniy va qaytarib bo‘lmaydi. OpSec’ni maksimal darajada saqlang! 🛡️ DApp’laringiz xavfsizligini ular bilan o‘zaro aloqaga kirishishdan oldin tekshirish uchun qanday vositalardan foydalanasiz? Pastga yozing! 👇
#CryptoSecurity #WalletDrainer #phishing
2
469
·
--

Maqola
Fishing va shaxsni soxtalashtirish hujumlaridan o‘zingizni qanday himoya qilish mumkin?Fishing kriptovalyutalarni o‘g‘irlashning eng keng tarqalgan usulidir
Ular Binance’ni xakerlik qilishga ham, blokcheynni buzishga ham muhtoj emas
Ular sizni aldashadi!! ma’lumotlaringizni berishingiz uchun
Ushbu maqolada men sizga bu firibgarliklarni tanish va ulardan qochishni o‘rgataman
Fishing nima?
Bu jinoyatchilar o‘zlarini qonuniy kompaniya sifatida ko‘rsatadigan aldovdir
Binance texnik yordam xizmati, do‘st yoki hatto oila a’zosi
Senga soxta havolali xabar yoki email yuborishadi
Agar kirib ma’lumotlaringizni kiritsangiz, ular ularni ushlab oladi
Eng ko‘p uchraydigan fishing turlari
Email orqali fishing
Fishing va shaxsni soxtalashtirish hujumlaridan o‘zingizni qanday himoya qilish mumkin?
Fishing kriptovalyutalarni o‘g‘irlashning eng keng tarqalgan usulidir
Ular Binance’ni xakerlik qilishga ham, blokcheynni buzishga ham muhtoj emas
Ular sizni aldashadi!! ma’lumotlaringizni berishingiz uchun
Ushbu maqolada men sizga bu firibgarliklarni tanish va ulardan qochishni o‘rgataman
Fishing nima?
Bu jinoyatchilar o‘zlarini qonuniy kompaniya sifatida ko‘rsatadigan aldovdir
Binance texnik yordam xizmati, do‘st yoki hatto oila a’zosi
Senga soxta havolali xabar yoki email yuborishadi
Agar kirib ma’lumotlaringizni kiritsangiz, ular ularni ushlab oladi
Eng ko‘p uchraydigan fishing turlari
Email orqali fishing
Ular Binance’ni xakerlik qilishga ham, blokcheynni buzishga ham muhtoj emas
Ular sizni aldashadi!! ma’lumotlaringizni berishingiz uchun
Ushbu maqolada men sizga bu firibgarliklarni tanish va ulardan qochishni o‘rgataman
Fishing nima?
Bu jinoyatchilar o‘zlarini qonuniy kompaniya sifatida ko‘rsatadigan aldovdir
Binance texnik yordam xizmati, do‘st yoki hatto oila a’zosi
Senga soxta havolali xabar yoki email yuborishadi
Agar kirib ma’lumotlaringizni kiritsangiz, ular ularni ushlab oladi
Eng ko‘p uchraydigan fishing turlari
Email orqali fishing
2
3
554

·
--
$1 MILLION ALDOV OG‘OHLANTIRISHI: Ethereum’da kriptofiribgarlik hujumi katta miqdordagi USDT’ni o‘g‘irladi!
Cointelegraph’dan atigi 16 soniya oldin kelgan yangilik: kriptoushuvchi Ethereum tarmog‘ida zararli phishing token (token ruxsatnomasi)ni adashib tasdiqlab yuborganidan so‘ng deyarli $1,000,000 miqdoridagi $USDT’dan ayiroq bo‘lgan.
Bu fojiali yo‘qotish butun web3 hamjamiyati uchun juda achchiq va og‘ir eslatmadir: har doim har bir aqlli kontrakt bilan bo‘ladigan amalni ikki marta tekshiring va token ruxsatnomalarini hech qachon ko‘r-ko‘rona imzolamang. Xavfsizlik har doim birinchi o‘rinda bo‘lishi kerak!
Phishingdan saqlanish uchun hamyoningizdagi token ruxsatnomalarini qanchalik tez-tez tekshirib va bekor qilib turasiz? O‘zingizni ehtiyot qiling!
#USDT #Ethereum #phishing #WriteToEarn
$1 MILLION ALDOV OG‘OHLANTIRISHI: Ethereum’da kriptofiribgarlik hujumi katta miqdordagi USDT’ni o‘g‘irladi!
Cointelegraph’dan atigi 16 soniya oldin kelgan yangilik: kriptoushuvchi Ethereum tarmog‘ida zararli phishing token (token ruxsatnomasi)ni adashib tasdiqlab yuborganidan so‘ng deyarli $1,000,000 miqdoridagi $USDT’dan ayiroq bo‘lgan.
Bu fojiali yo‘qotish butun web3 hamjamiyati uchun juda achchiq va og‘ir eslatmadir: har doim har bir aqlli kontrakt bilan bo‘ladigan amalni ikki marta tekshiring va token ruxsatnomalarini hech qachon ko‘r-ko‘rona imzolamang. Xavfsizlik har doim birinchi o‘rinda bo‘lishi kerak!
Phishingdan saqlanish uchun hamyoningizdagi token ruxsatnomalarini qanchalik tez-tez tekshirib va bekor qilib turasiz? O‘zingizni ehtiyot qiling!
#USDT #Ethereum #phishing #WriteToEarn
Cointelegraph’dan atigi 16 soniya oldin kelgan yangilik: kriptoushuvchi Ethereum tarmog‘ida zararli phishing token (token ruxsatnomasi)ni adashib tasdiqlab yuborganidan so‘ng deyarli $1,000,000 miqdoridagi $USDT’dan ayiroq bo‘lgan.
Bu fojiali yo‘qotish butun web3 hamjamiyati uchun juda achchiq va og‘ir eslatmadir: har doim har bir aqlli kontrakt bilan bo‘ladigan amalni ikki marta tekshiring va token ruxsatnomalarini hech qachon ko‘r-ko‘rona imzolamang. Xavfsizlik har doim birinchi o‘rinda bo‘lishi kerak!
Phishingdan saqlanish uchun hamyoningizdagi token ruxsatnomalarini qanchalik tez-tez tekshirib va bekor qilib turasiz? O‘zingizni ehtiyot qiling!
#USDT #Ethereum #phishing #WriteToEarn
85
·
--
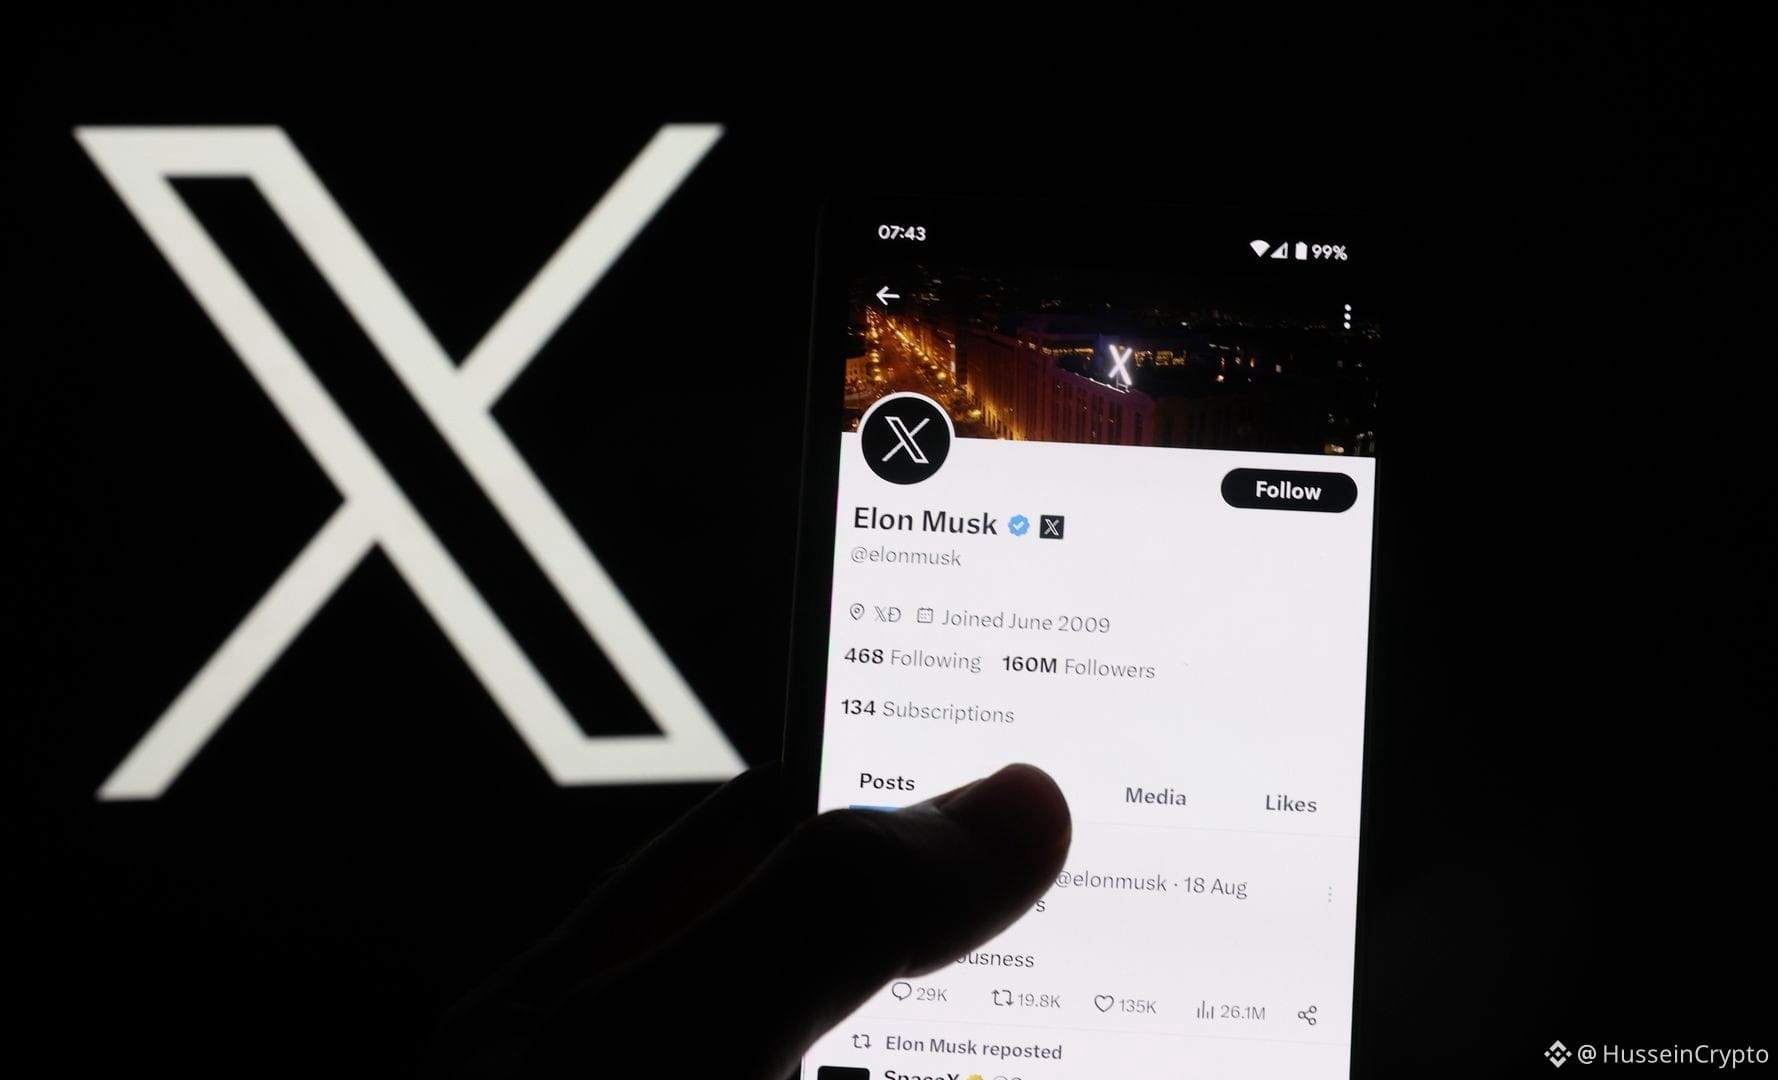
Xavfsizlik ogohlantirishi: xabarlarga ko‘ra, Musk’ning X platformasi ommaviy ravishda so‘ralmagan parolni tiklash xatlarini yuborgan; hozircha buzib kirilganiga oid hech qanday dalil yo‘q. Kripto ishqibozlari — shubhali havolalarga bosmang, rasmiy kanallar orqali tekshiring va hamyonlaringizni himoya qilish uchun 2FA-ni yoqing. Hushyor bo‘ling. #Security #Phishing $BTC
Xavfsizlik ogohlantirishi: xabarlarga ko‘ra, Musk’ning X platformasi ommaviy ravishda so‘ralmagan parolni tiklash xatlarini yuborgan; hozircha buzib kirilganiga oid hech qanday dalil yo‘q. Kripto ishqibozlari — shubhali havolalarga bosmang, rasmiy kanallar orqali tekshiring va hamyonlaringizni himoya qilish uchun 2FA-ni yoqing. Hushyor bo‘ling. #Security #Phishing $BTC
19
Maqola
🚫 OGShKOR: Hech kim aytmaydigan airdrop va faucetlarning "Yashirin narxi"🚨 OGShKOR: Hech kim aytmaydigan airdrop va faucetlarning "Yashirin narxi"
Siz o‘zingizning soatingiz qanchaga tushishini hisoblab ko‘rganmisiz?
Agar siz 2 soatni faucet saytlarida yoki kriptoda atigi 0,10$ ishlash uchun vazifalarni bosib o‘tkazsangiz, vaqtingizni qadrsizlantiryapsiz va bundan ham yomoni — xavfsizligingizni zararli havolalarga ochib qo‘yyapsiz.
Sarmoyasiz imkoniyat izlayotganlar uchun Oltin 3 ta qoida:
1️⃣ "Arvoh hamyon" qoidasi: Asosiy hamyoningizni (u yerda BTC, ETH yoki jamg‘armalaringiz bo‘ladi) noma’lum airdrop yoki bounty saytlariga hech qachon ulamang. Buning uchun maxsus yaratilgan ikkilamchi hamyondan (burner wallet) foydalaning.
🚫 OGShKOR: Hech kim aytmaydigan airdrop va faucetlarning "Yashirin narxi"
🚨 OGShKOR: Hech kim aytmaydigan airdrop va faucetlarning "Yashirin narxi"
Siz o‘zingizning soatingiz qanchaga tushishini hisoblab ko‘rganmisiz?
Agar siz 2 soatni faucet saytlarida yoki kriptoda atigi 0,10$ ishlash uchun vazifalarni bosib o‘tkazsangiz, vaqtingizni qadrsizlantiryapsiz va bundan ham yomoni — xavfsizligingizni zararli havolalarga ochib qo‘yyapsiz.
Sarmoyasiz imkoniyat izlayotganlar uchun Oltin 3 ta qoida:
1️⃣ "Arvoh hamyon" qoidasi: Asosiy hamyoningizni (u yerda BTC, ETH yoki jamg‘armalaringiz bo‘ladi) noma’lum airdrop yoki bounty saytlariga hech qachon ulamang. Buning uchun maxsus yaratilgan ikkilamchi hamyondan (burner wallet) foydalaning.
Siz o‘zingizning soatingiz qanchaga tushishini hisoblab ko‘rganmisiz?
Agar siz 2 soatni faucet saytlarida yoki kriptoda atigi 0,10$ ishlash uchun vazifalarni bosib o‘tkazsangiz, vaqtingizni qadrsizlantiryapsiz va bundan ham yomoni — xavfsizligingizni zararli havolalarga ochib qo‘yyapsiz.
Sarmoyasiz imkoniyat izlayotganlar uchun Oltin 3 ta qoida:
1️⃣ "Arvoh hamyon" qoidasi: Asosiy hamyoningizni (u yerda BTC, ETH yoki jamg‘armalaringiz bo‘ladi) noma’lum airdrop yoki bounty saytlariga hech qachon ulamang. Buning uchun maxsus yaratilgan ikkilamchi hamyondan (burner wallet) foydalaning.
1
102
Ko‘proq kontentni ko‘rish uchun tizimga kiring
Binance Square'da global kriptovalyuta foydalanuvchilariga qo‘shiling
⚡️ Kriptovalyuta haqida eng so‘nggi va foydali ma’lumotlarni oling.
💬 Dunyoning eng yirik kriptovalyuta birjasi tomonidan ishonchli deb topilgan.
👍 Tasdiqlangan mualliflardan haqiqiy tahlillarni kashf eting.
Email / telefon raqami
Trenddagi mavzular
1
#USMidterms-WhatAreMarketsExpecting?
134,139 marta koʻrilgan
1,001 muhokama qilmoqda
2
#USOctoberNFP-AreRateCutsStillPossible
272,339 marta koʻrilgan
2,099 muhokama qilmoqda
3
#CircleQ3Revenue865M
576 marta koʻrilgan
57 muhokama qilmoqda
4
#AMDBeatsExpectations-AINarrativeContinues
32,877 marta koʻrilgan
377 muhokama qilmoqda
5
#BinanceIncidentReport
292,234 marta koʻrilgan
1,530 muhokama qilmoqda
6
#AnthropicIPOPricedDownasInvestorsEye$1.5T
20,918 marta koʻrilgan
113 muhokama qilmoqda
7
#HongKongPassesCryptoAssetReportingFrameworkAmendment
86 marta koʻrilgan
6 muhokama qilmoqda
8
#37thQuarterlyBNBBurnRemoves1.64MillionBNB
2,678 marta koʻrilgan
79 muhokama qilmoqda
9
#BinanceReopensWithdrawalsForMoreAssets
394,257 marta koʻrilgan
2,454 muhokama qilmoqda
10
#HongKongToLicenseVirtualAssetCustodyAndAdvisory
4,460 marta koʻrilgan
112 muhokama qilmoqda