

#hack
hack
1.1M marta koʻrilgan
1,043 muhokama qilmoqda
Ommabop
Eng so‘nggi

#CertiKAlert 🚨
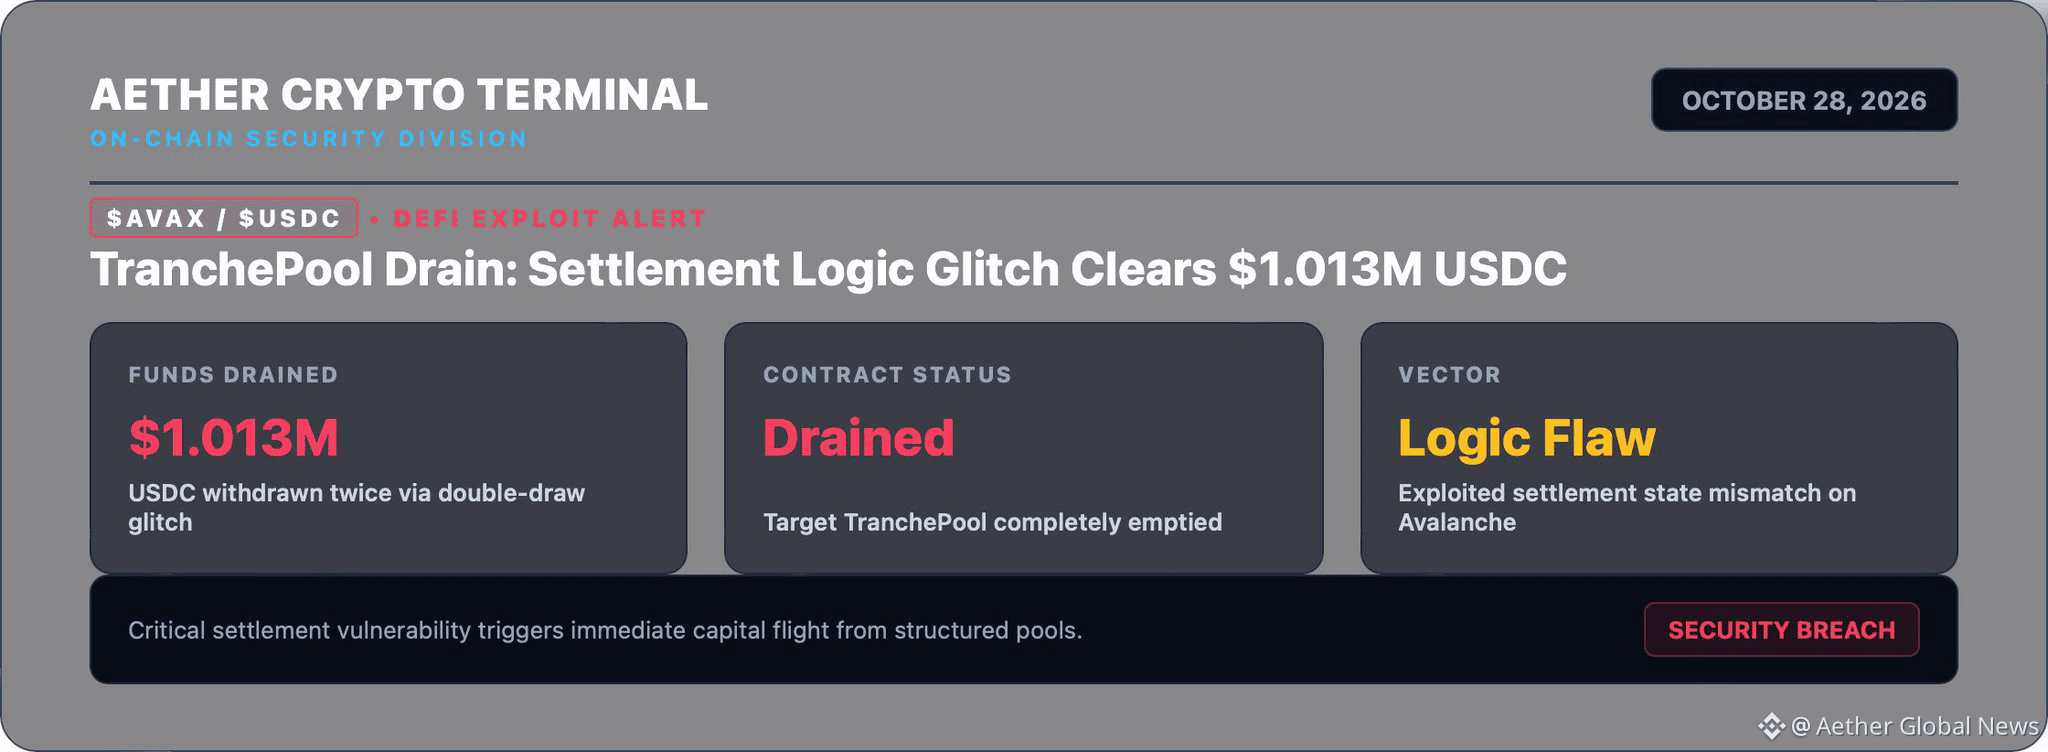
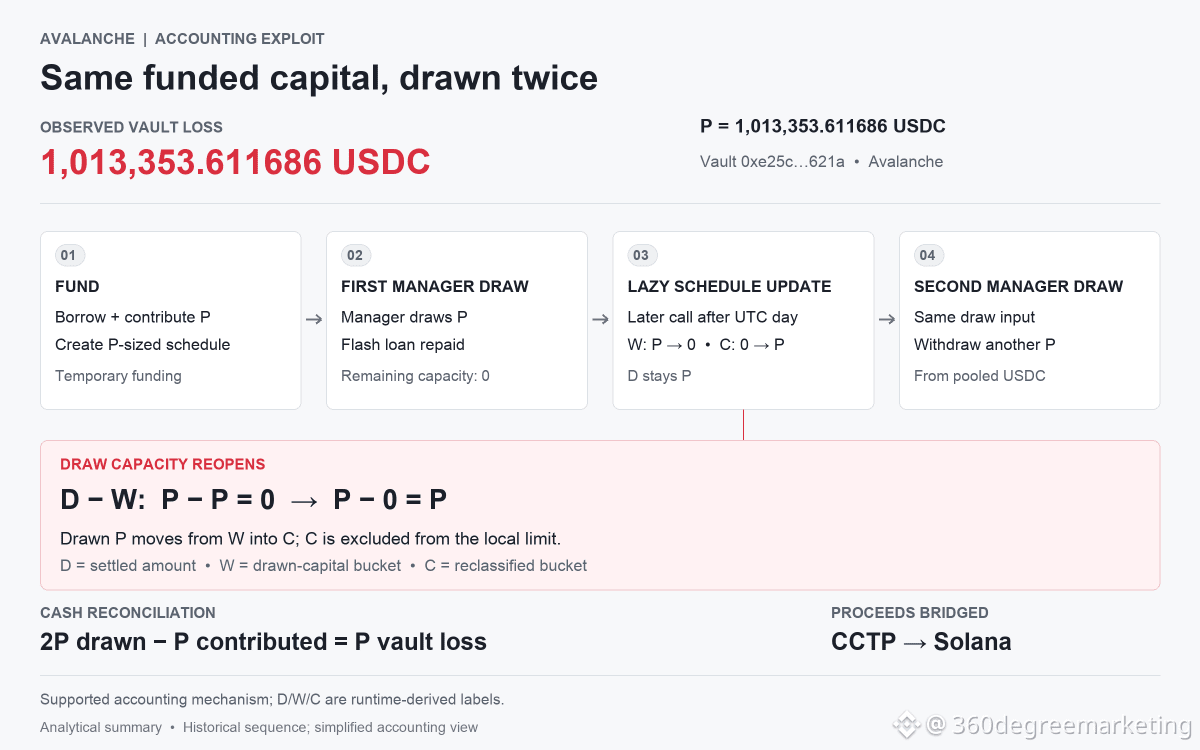
Avalanche’dagi vault ekspluatatsiya natijasida taxminan $1.01M USDC yo‘qotdi.
Rejalashtirilgan hisob-kitob yangilanishi foydalanilgan mablag‘ni yechib olish limitini qayta ochdi va shu mablag‘ hisobidan ikkinchi marta pul yechishga imkon berdi.
CertiK hisoboti — xavfsizlik paneli 👇
#Avalanche $AVAX #Stablecoin #Hujum
56
Tarjimani ko‘rish
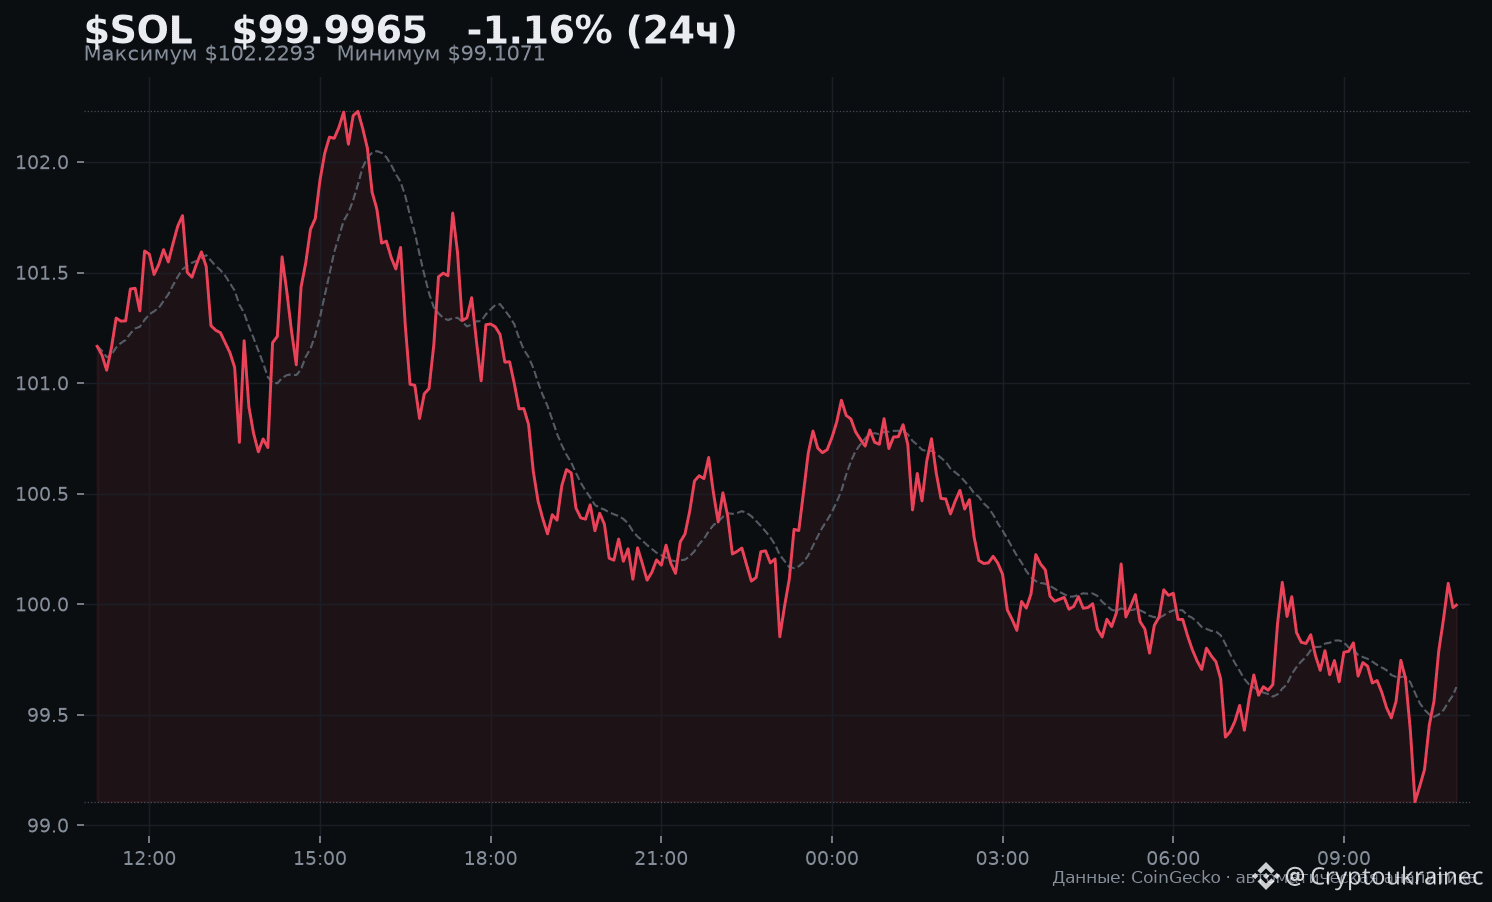
DeFi-протокол Bloom взломан: хакеры вывели $953K за считанные минуты. Атака демонстрирует системный риск: автоматизированные эксплойты действуют быстрее, чем команды безопасности успевают среагировать. BTC держится у $79,874. Пока капитал ротирует в DeFi — уязвимости будут монетизироваться.
$BTC $BNB #DeFi #Hack $SOL
$BTC $BNB #DeFi #Hack $SOL
1
40
·
--
⚠️ COINDCX "YOLG‘ON XAVOTIR" DEB ATAGANIDAN BIR NECHA KUN O‘TIB, 16 MLN DOLLARLIK YO‘QOTISHNI TAN OLDI
Hindiston birjasi endi buni tan olmoqda:
→ 2025-yil iyulidagi 44 mln dollarlik xakerlik hujumidan keyin foydalanishdan chiqarilgan eski hamyonlarda foydalanuvchilar depozitlari to‘planib qolgan
→ Mablag‘larni avtomatik ko‘chirib o‘tkazish tizimi ishlamay qolgan va TRON depozit manzillaridan qariyb 15,99 mln dollarlik USDT yechib olingan
→ Ikki hodisadan ko‘rilgan zarar jami qariyb 60 mln dollarni tashkil etmoqda
CoinDCX zararni qoplashini va foydalanuvchilar mablag‘lari xavfsizligini aytmoqda. Birinchi rad javoblariga e’tiroz bildirgan blokcheyn tergovchisi ZachXBT mijozlarni mablag‘larini yechib olishga undamoqda.
Barcha platformalar uchun saboq: "foydalanishdan chiqarilgan" hamyonlar baribir hamyonligicha qoladi. Agar kalitlar bir marta qo‘lga tushgan bo‘lsa, ular xavf ostida qoladi.
Hozir kriptongizning qancha qismini birjalarda saqlaysiz? 👇
#CoinDCX #CryptoSecurity #Hack #CryptoNews
1
81
Tarjimani ko‘rish
🚨 REKT: CoinDCX now confirms a $15.99M loss from old wallets it said were retired after last year's hack.
#Crypto #Hack
🚨 REKT: CoinDCX now confirms a $15.99M loss from old wallets it said were retired after last year's hack.
#Crypto #Hack
#Crypto #Hack
1
69
🚨Chamath Palihapitiya Bitcoin’ni buzib kirishlari va uning qiymati NOLGA tushishiga ishonadi.
Chamathning aytishicha, agar sun’iy intellekt kriptovalyutalarga qarshi yo‘naltirilsa, eng aniq nishon «Satoshining hamyoni» bo‘ladi: «hamyonni bo‘shatib, keyin short pozitsiya ochish».
Siz nima deb o‘ylaysiz?
#Bitcoin $BTC #Xakerlik
Chamathning aytishicha, agar sun’iy intellekt kriptovalyutalarga qarshi yo‘naltirilsa, eng aniq nishon «Satoshining hamyoni» bo‘ladi: «hamyonni bo‘shatib, keyin short pozitsiya ochish».
Siz nima deb o‘ylaysiz?
#Bitcoin $BTC #Xakerlik
181
🚨Sun’iy intellekt PHP’dagi zaifliklardan foydalanish mumkinligini isbotlagach, o‘n millionlab serverlar xavf ostida qoldi. CrowdStrike bosh direktori zaifliklarni tezda tuzatishga chaqirmoqda.
Jorj Kurtsning aytishicha, qariyb 20 yillik zaifliklardan foydalanish sun’iy intellekt buning iloji borligini isbotlaguniga qadar faqat «nazariy» edi.
Bu esa barchani ... ga majbur qildi
#Crypto #Hack
Jorj Kurtsning aytishicha, qariyb 20 yillik zaifliklardan foydalanish sun’iy intellekt buning iloji borligini isbotlaguniga qadar faqat «nazariy» edi.
Bu esa barchani ... ga majbur qildi
#Crypto #Hack
1
84

Initia hozirgina tarmoqni favqulodda o‘chirdi.
Modulli L1 tarmog‘i 15:41 UTC da butun tarmog‘i va rolluplarini to‘xtatdi. Bunga hujumchi hammuassis Zon “Day 0” deb atagan MoveVM dasturidagi xatodan foydalanib, tokenlarni yo‘q joydan yaratgani, so‘ng ta’minlanmagan steyblkoinlarni 1inch va 0x orqali ETHga almashtirgani sabab bo‘ldi.
Raqamlar: xavfsizlik tadqiqotchisi Spreekning dastlabki hisobiga ko‘ra, naqdlashtirilgan mablag‘ taxminan $2.6M bo‘lgan; Zonning aytishicha, blokcheyn to‘xtatilishidan oldin AUSD, ETH va USDC ko‘rinishidagi taxminan $2.7M boshqa tarmoqqa o‘tkazilgan. D2 Finance birinchi harakatni UTC bo‘yicha 14:59:26 dagi tranzaksiyaga bog‘ladi: unda ta’minlanmagan 2 million AUSD yaratilgan, 153 soniyadan so‘ng esa LayerZero xabari Ethereum’dagi adapterdan uning 1.4M qismini chiqargan. Mablag‘lar izi yangi hamyondagi taxminan 1,135 ETHga borib taqaladi.
Bu xabar ortidan INIT narxi 14% tushdi, keyin esa kun davomida keskin o‘zgarib, +14% ga qaytdi. Upbit va Bithumb INIT kiritish va yechib olishni to‘xtatdi hamda investitsiya haqida ogohlantirish e’lon qildi.
Kod auditdan o‘tgan, jiddiy moliyaviy qo‘llab-quvvatlov bor — shunday bo‘lsa-da, token chiqarishdagi xato ishlab turgan tizimga kirib qolgan. Bridgening TVL raqamlariga ishonishdan oldin, o‘zingiz nimalarni tekshirasiz?
#CryptoNews #DeFi #Initia #Hack
2
Tarjimani ko‘rish
#CertiKInsight 🚨
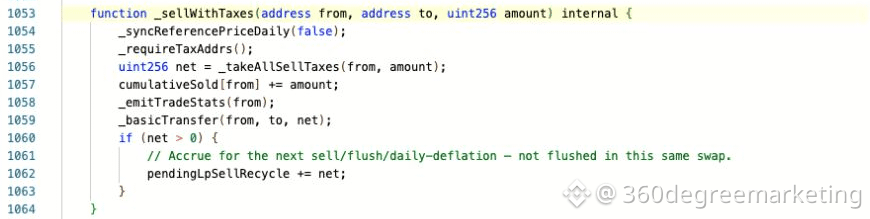
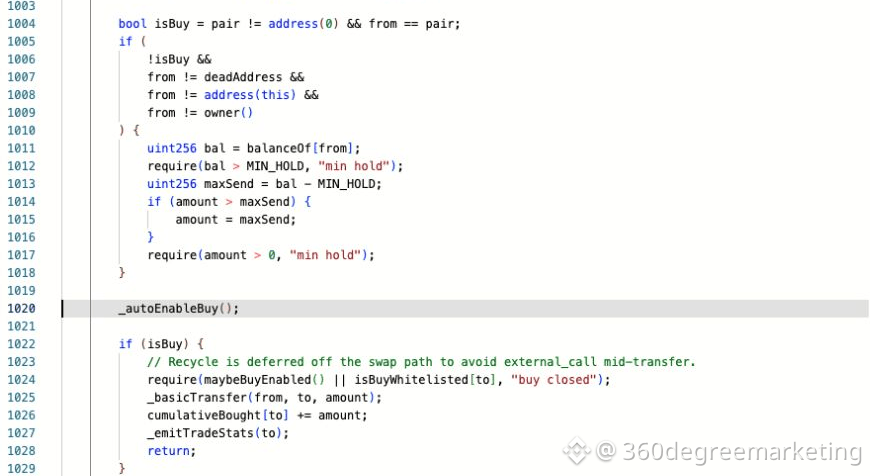
We have seen a ~$820K exploit.
$NEM 'pendingLpSellRecycle' created when tokens enter pool, remained after they left, allowing existing NEM reserve be burned and manipulated.
CertiK Report Security Dashboard 👇
#Crypto #Hack
#CertiKInsight 🚨
We have seen a ~$820K exploit.
$NEM 'pendingLpSellRecycle' created when tokens enter pool, remained after they left, allowing existing NEM reserve be burned and manipulated.
CertiK Report Security Dashboard 👇
#Crypto #Hack
We have seen a ~$820K exploit.
$NEM 'pendingLpSellRecycle' created when tokens enter pool, remained after they left, allowing existing NEM reserve be burned and manipulated.
CertiK Report Security Dashboard 👇
#Crypto #Hack
9
ZachXBT 8-oktabr kuni BNB Chain’da nomi oshkor qilinmagan institutsional hamyondan o‘g‘irlangan 2,84 million dollarni Shimoliy Koreya bilan aloqador SquidSquad’ga bog‘ladi.
Oncheyndagi izlar yaqinda qoldirilgan: 20-oktabr kuni hujumchi Tornado Cash orqali 1,111.2 $ETH miqdoridagi mablag‘ni o‘tkazdi, uni Ethereum’dagi uchta manzilga bo‘ldi, so‘ng USDT0 orqali Tron’ga ko‘prikdan o‘tkazib, ikkita hamyonga jamladi. Tron’dagi ikkala hamyon ham avval Shimoliy Koreya operatsiyalari bilan bog‘langan manzillar bilan aloqador. Oradan bir necha daqiqa o‘tib, mablag‘lar Xitoydagi OTC dilerlariga tegishli deb topilgan manzillarga tushdi — ZachXBT buni Tether biror narsani muzlatib qo‘yishidan oldin mablag‘ni naqdlashtirishga shoshilish deb talqin qilmoqda.
Bu faqat oncheyn ma’lumotlariga asoslangan va tasdiqlanmagan xulosa; jabrlanuvchining nomi oshkor qilinmagan; buzib kirish usuli noma’lum. Yana bir muhim jihat: o‘sha kuni Drift eksploitiga aloqador hamyonlardan 61,6 million dollar Tornado Cash orqali o‘tkazildi — boshqa hodisa, ammo pul yuvishning o‘sha-o‘sha tegirmoni.
Shimoliy Koreya guruhlari bu soha uchun hamon tinimsiz yuk bo‘lib qolmoqda. Ammo treyderlar so‘raydigan savol shu: bularning birortasi bozorlarni chindan ham siljitadimi yoki mikserlar trafigi endi shunchaki fon shovqinimi? NFA/DYOR.
#CryptoNews #Hack #NorthKorea #ZachXBT
6

·
--
Yarim milliard dollardan ortiq mablag‘ni o‘g‘irlashni tasavvur qiling…
va buni hech kim sezmaydi.
Bir necha daqiqa emas.
Bir necha soat emas.
KUNLAB.
Bu kriptoda rostdan ham sodir bo‘lgan.
Hikoyaning davomi esa yanada dahshatli.
2022-yil mart.
Axie Infinity blokcheyn o‘yinlari olamidagi eng yirik nomlardan biri edi.
Millionlab foydalanuvchilar.
Uning ekotizimidan milliardlab dollar o‘tgan edi.
Uning ortida Ronin nomli blokcheyn turardi.
Roninning esa ko‘prigi bor edi.
Ko‘prik — kriptovalyutani bir blokcheyndan boshqasiga o‘tkazishga imkon beradigan eshik, xolos.
Bu eshik ulkan miqdordagi pulni himoya qilardi.
Keyin kimdir kalitlarni topdi.
Hujumchi pul yechib olishga ruxsat berish uchun yetarli miqdordagi validator kalitlari ustidan nazoratni qo‘lga kiritishga muvaffaq bo‘ldi.
Keyin u ikkita tranzaksiya amalga oshirdi.
Dahshatli ogohlantirish bo‘lmadi.
Ekranda qizil chiroqlar lipillamadi.
Birorta birja ham hamma narsani darhol muzlatib qo‘ymadi.
Shunchaki ikkita tranzaksiya.
Va keyin…
173 600 ETH g‘oyib bo‘ldi.
U bilan birga 25,5 MILLION USDC ham.
Hujumchi yuzlab million dollarga teng kriptovalyuta bilan qochib ketdi.
Ammo bu yerda deyarli ishonib bo‘lmaydigan jihat bor.
Jamoa xakerlik hujumini darhol aniqlamadi.
Pul allaqachon yo‘q bo‘lib ketgan edi.
Blokcheyn hammasini qayd etgandi.
Tranzaksiyalar hammaga ko‘rinadigan tarzda turardi.
Shunga qaramay, bir foydalanuvchi ko‘prikdan 5,000 $ETH yechib olmoqchi bo‘lib…
buni uddalay olmaguncha, buzib kirilganini hech kim sezmadi.
Muvaffaqiyatsiz yakunlangan o‘sha pul yechish urinishi nima bo‘lganini fosh etishga yordam berdi.
Bir o‘ylab ko‘ring.
Tarixdagi eng yirik kripto xakerlik hujumlaridan biri qandaydir murakkab xavfsizlik tizimi signal bergani uchun aniqlanmadi.
Kimdir o‘z pulini olmoqchi bo‘lgani uchun aniqlandi.
Ko‘prik yopildi.
Tergovchilar ishga kirishdi.
Keyinchalik FQB hujumni Shimoliy Koreyaning Lazarus Group guruhiga bog‘ladi.
Ammo bu hikoyaning eng tashvishli jihati o‘g‘irlangan mablag‘ miqdorigina emas edi.
Gap bularning naqadar sezdirmay sodir bo‘lganida edi.
Yuzlab million dollar.
G‘oyib bo‘ldi.
Boshqalar esa odatdagidek ishlarini davom ettirayotgan paytda.
Blokcheynning eng g‘alati jihatlaridan biri ham shu:
Har bir tranzaksiya ko‘rinib turishi mumkin…
ammo xavf hamon ko‘z o‘ngimizda yashirinib yotishi mumkin.
#Hack #ETH
149

Maqola
KRIPTO-DREYNERLAR: HAMYONNI VEB-SAHIFA ORQALI QANDAY BO‘SHATISH MUMKIN$BTC $ETH $USDC
Bir kishi ishlab topgan 200 dollarlik kriptovalyutasini talab qilib olish uchun kiradi. Bir necha daqiqadan so‘ng esa saqlab qo‘ygan 3 000 dollari yo‘qolganini bilib qoladi...
U hech qanday virus yuklab olmadi. Parolini hech kimga bermadi. Tiklash uchun kerak bo‘lgan 12 ta so‘zini ham oshkor qilmadi.
Ammo aslida boshqa narsa yuz berdi: u uchinchi tomonga o‘z aktivlarini o‘tkazish imkonini beradigan ruxsatni taqdim etdi.
Bu usul Wallet Drainer deb ataladi. Unda ijtimoiy muhandislik, firibgar sahifalar va aqlli kontraktlarning qonuniy funksiyalari birlashtiriladi.
KRIPTO-DREYNERLAR: HAMYONNI VEB-SAHIFA ORQALI QANDAY BO‘SHATISH MUMKIN
$BTC $ETH $USDC
Bir kishi ishlab topgan 200 dollarlik kriptovalyutasini talab qilib olish uchun kiradi. Bir necha daqiqadan so‘ng esa saqlab qo‘ygan 3 000 dollari yo‘qolganini bilib qoladi...
U hech qanday virus yuklab olmadi. Parolini hech kimga bermadi. Tiklash uchun kerak bo‘lgan 12 ta so‘zini ham oshkor qilmadi.
Ammo aslida boshqa narsa yuz berdi: u uchinchi tomonga o‘z aktivlarini o‘tkazish imkonini beradigan ruxsatni taqdim etdi.
Bu usul Wallet Drainer deb ataladi. Unda ijtimoiy muhandislik, firibgar sahifalar va aqlli kontraktlarning qonuniy funksiyalari birlashtiriladi.
1
124
·
--
$META XAKERLIK: MAXFIY MANBA KODI OCHILDI
Xabarlarga ko‘ra, xakerlar o‘g‘irlangan xodimlarning hisob ma’lumotlaridan foydalanib, Meta’ning maxfiy GitHub repozitoriylariga kirgan. Natijada dasturiy ta’minot kodi va asosan AQShdagi Meta xodimlariga tegishli, taxminan 1 500 kishining shaxsiy ma’lumotlari xavf ostida qolgan.
🔹 O‘g‘irlangan ma’lumotlarning qariyb 99 foizi biznesga oid bo‘lib, asosan dasturiy ta’minot kodidan iborat edi.
🔹 Qolgan 1 foizi shaxsiy ma’lumotlarni o‘z ichiga olgan.
🔹 Xabarlarga ko‘ra, maxfiy ma’lumotlar Meta’ning ichki xavfsizlik siyosatiga zid ravishda repozitoriylarda saqlangan.
Meta ruxsatsiz kirishni to‘xtatganini, huquqni muhofaza qiluvchi organlarga murojaat qilganini va zararlangan shaxslarga kredit monitoringi hamda dark web monitoringi xizmatlarini taklif qilayotganini ma’lum qildi.
Eng katta xavotir: xodimlarning hisob ma’lumotlari o‘g‘irlangan taqdirda, hatto yirik texnologik kompaniyalar ham jiddiy xavfsizlik xatarlariga duch kelishi mumkin.
Manba: SecurityWeek
#meta
#Hack
#CPIWatch
14
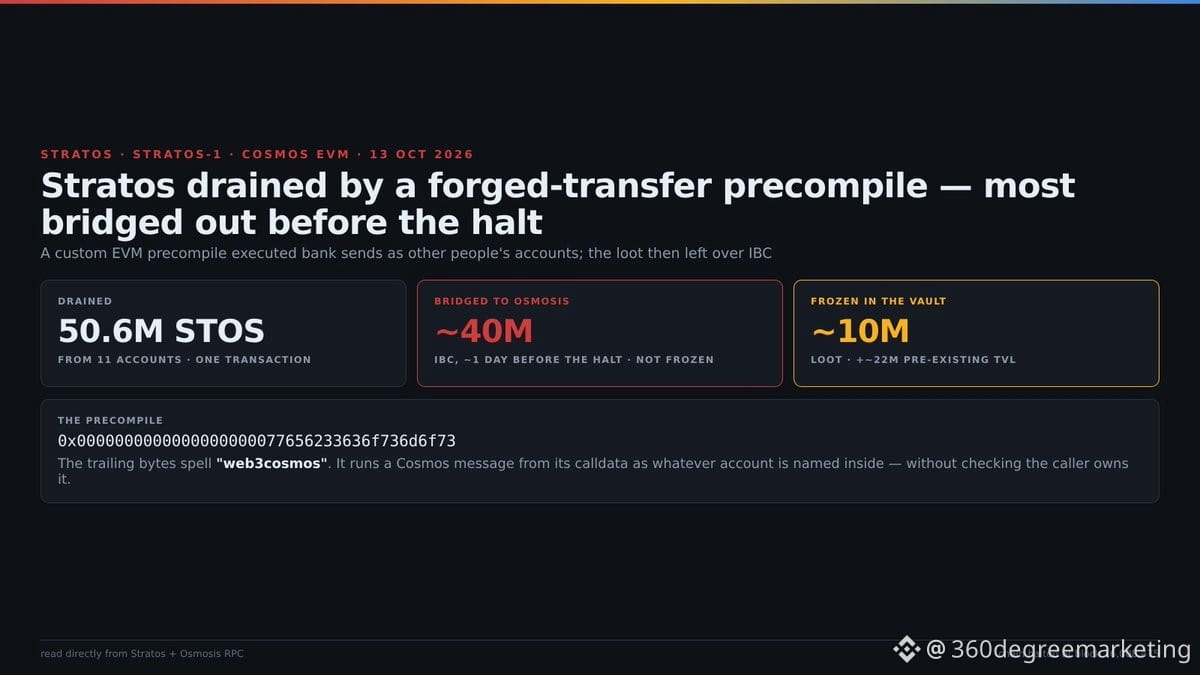
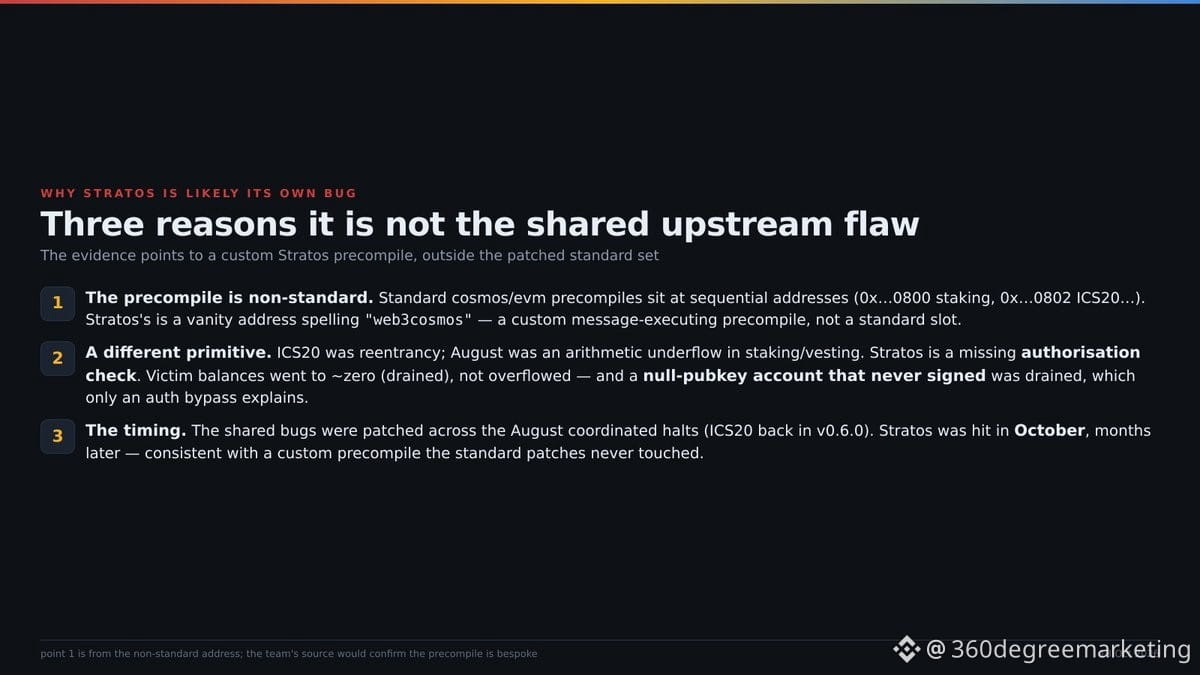
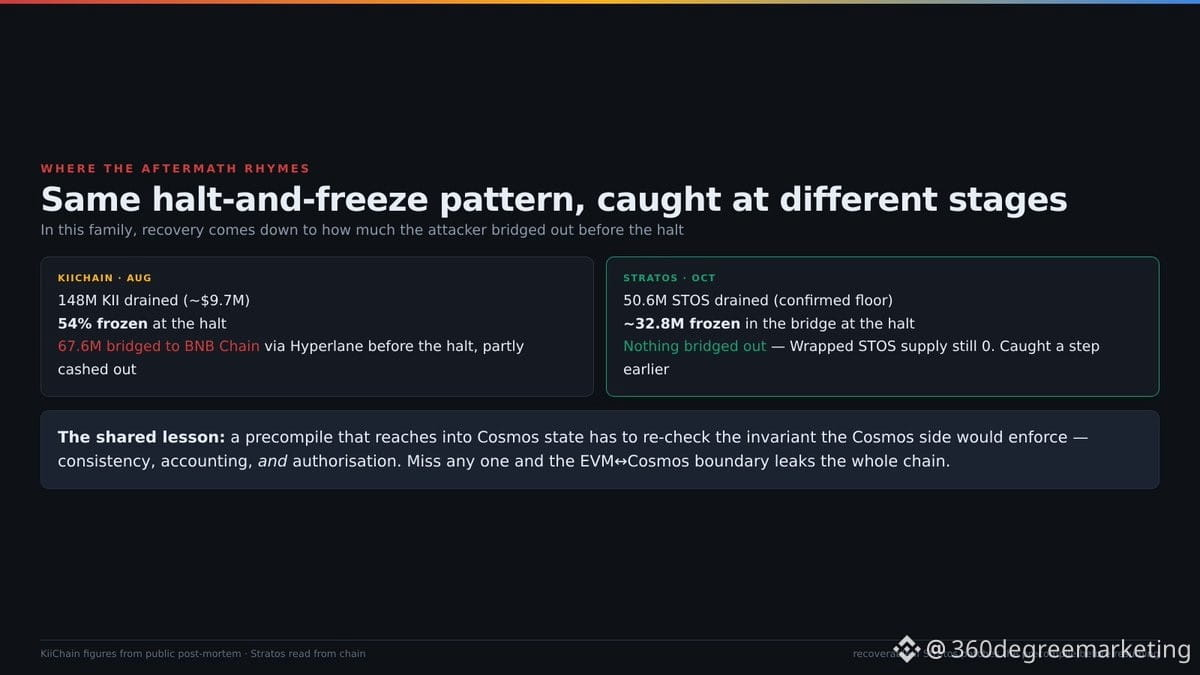
Cosmos EVM zanjiri bo‘lgan Stratos (stratos-1) hujumga uchradi va uning validatorlari zanjirni to‘xtatdi. Mana nima bo‘lgani va mablag‘lar qayerga ketgani — barchasi to‘g‘ridan-to‘g‘ri zanjirdan o‘qib beriladi.
Zanjir 16,008,475-blokda muzlab qolgan, oxirgi blok vaqti: 05:21 UTC.
Xatolik quyidagi manzildagi maxsus EVM prekompilyatsiya qilingan shartnomada:
#Crypto #Hack
Zanjir 16,008,475-blokda muzlab qolgan, oxirgi blok vaqti: 05:21 UTC.
Xatolik quyidagi manzildagi maxsus EVM prekompilyatsiya qilingan shartnomada:
#Crypto #Hack
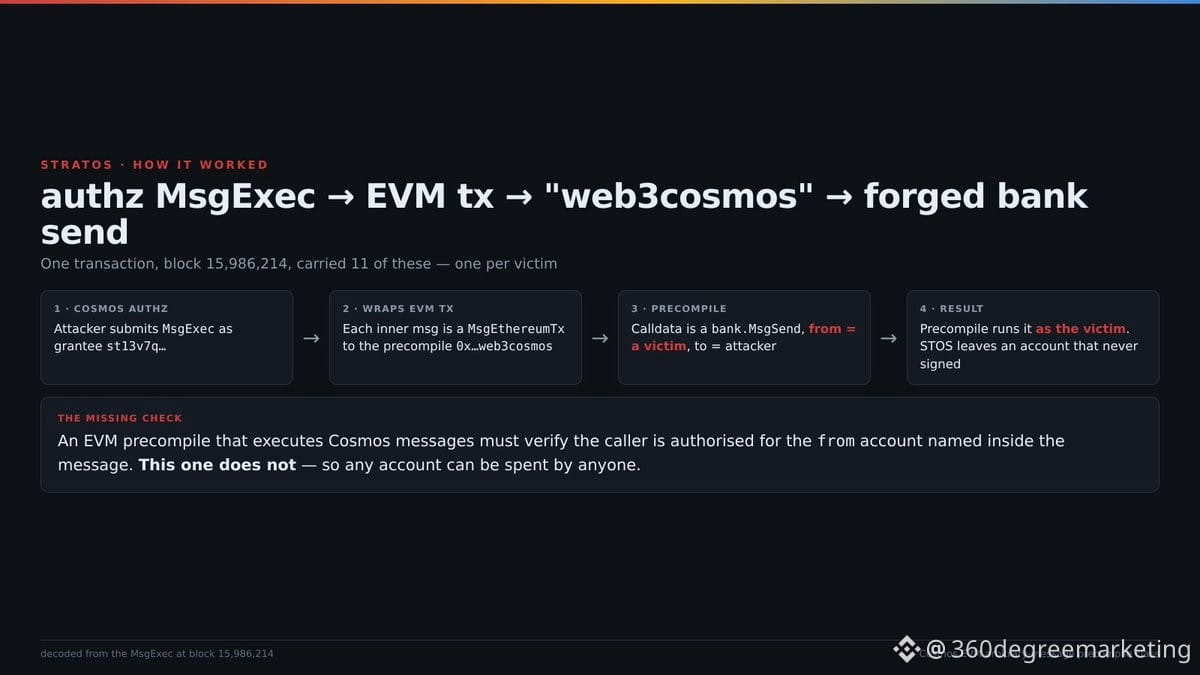
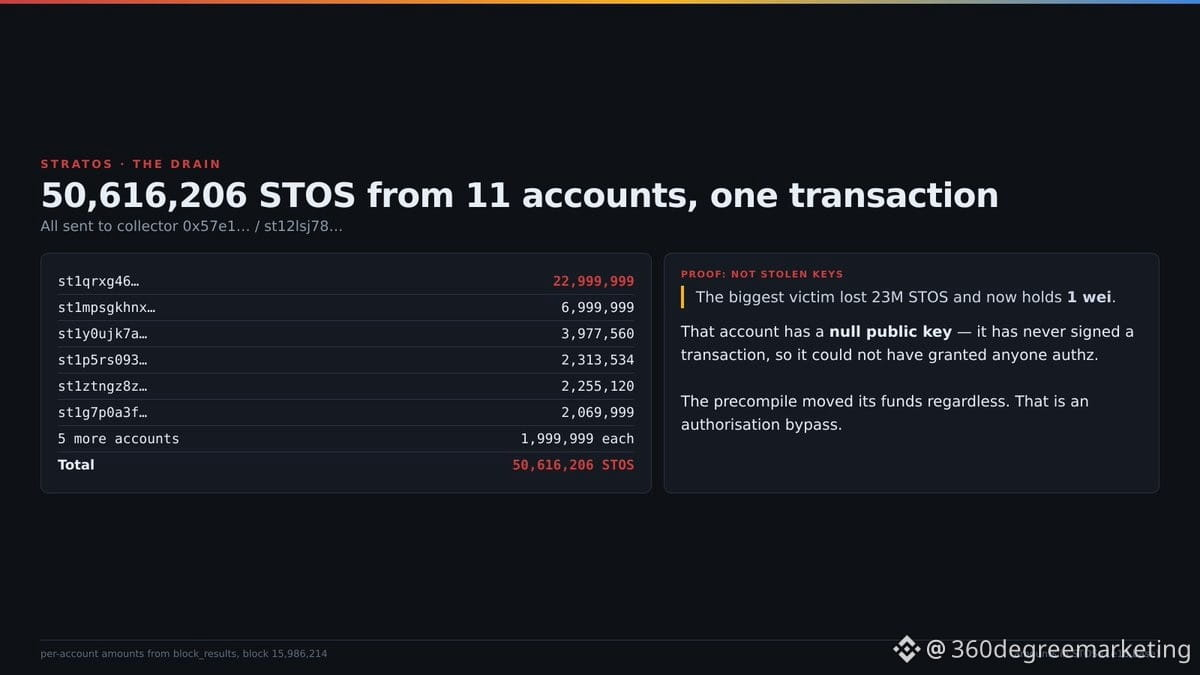
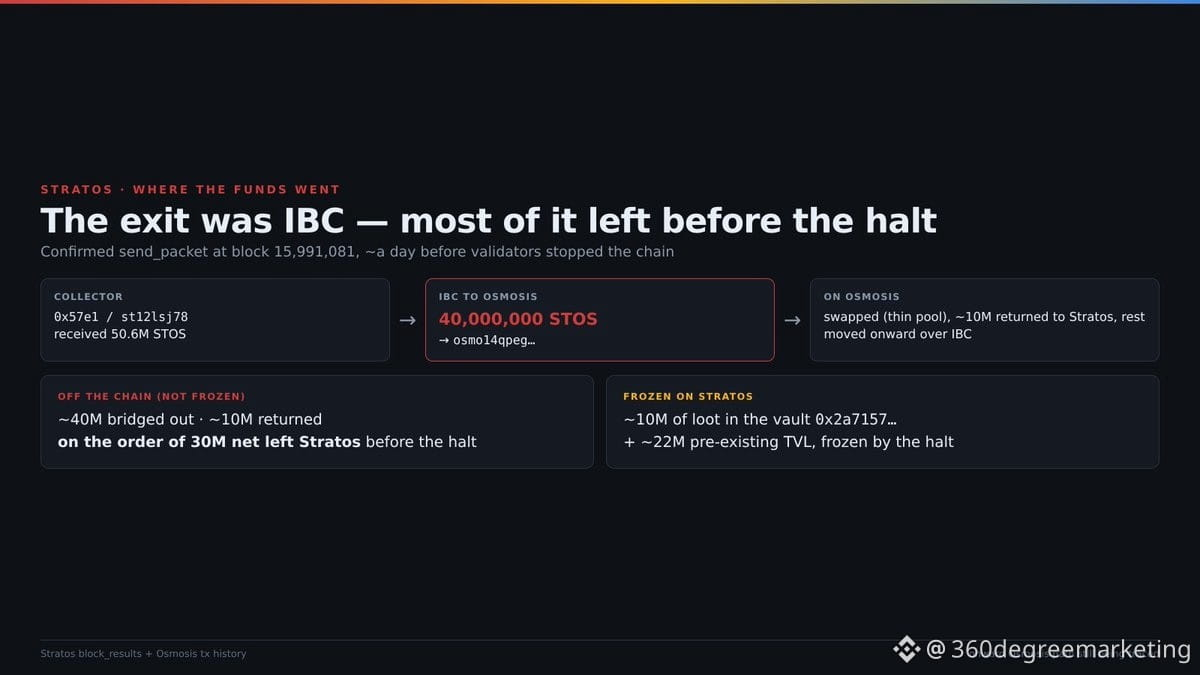
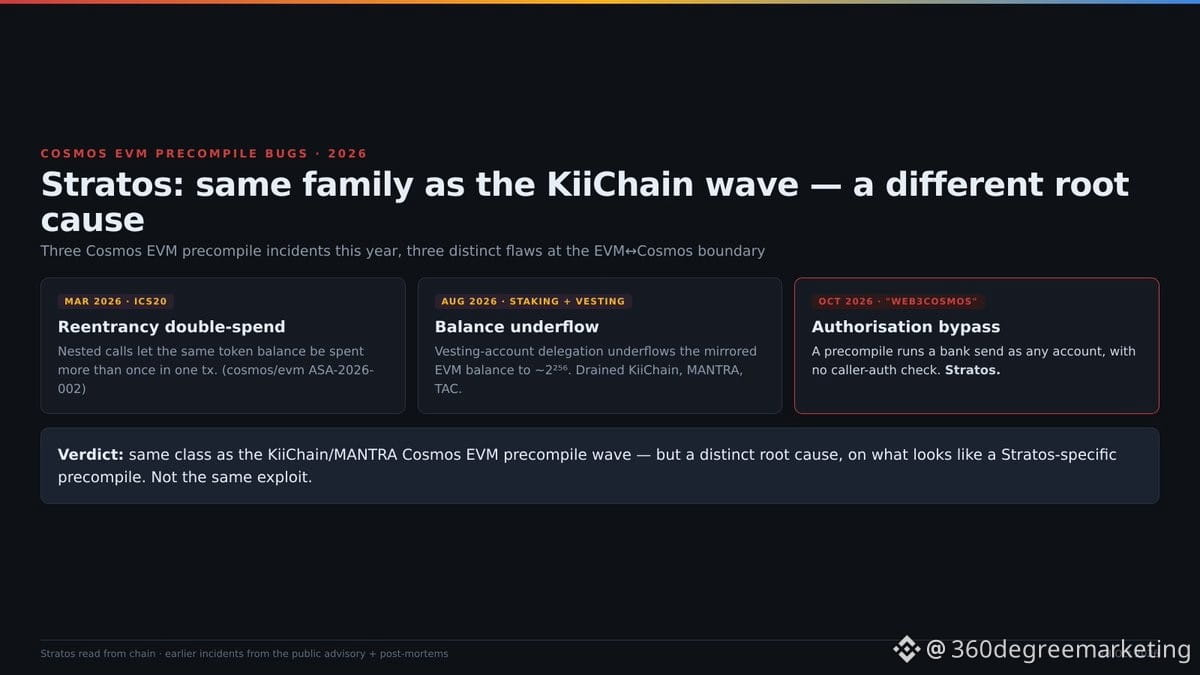
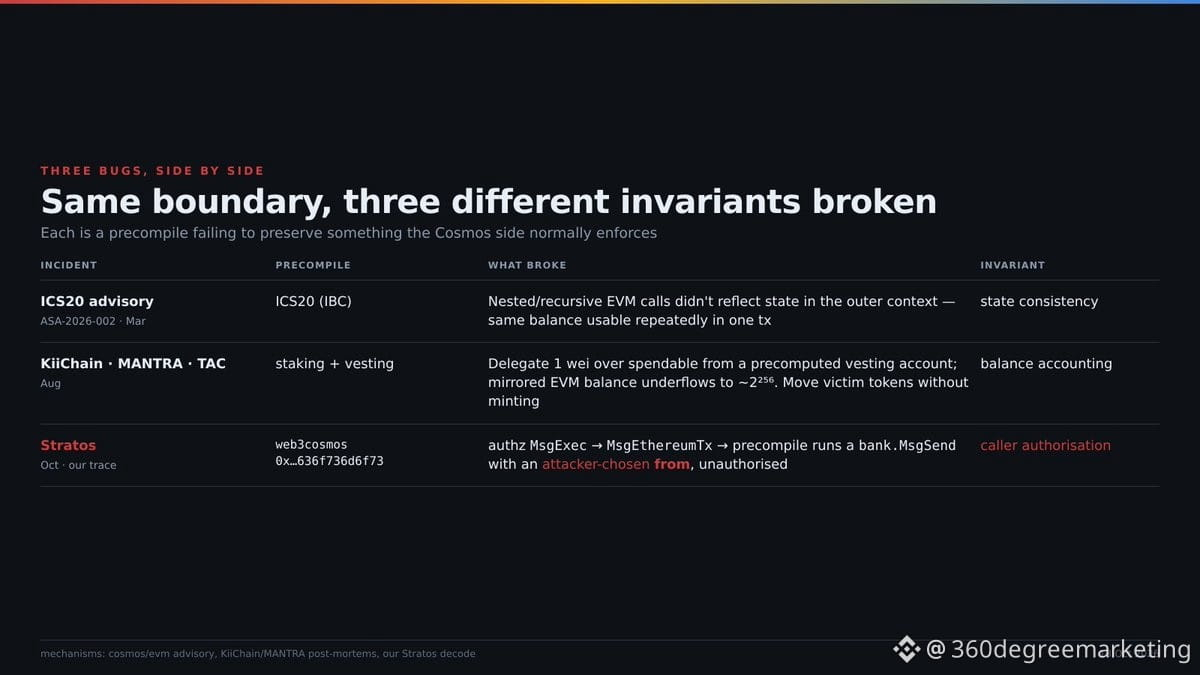
Stratos eksployti yil boshida KiiChain, MANTRA va TAC’dan mablag‘larni o‘marib ketgan xuddi shu xatolikmi?
Bir xil turdagi xatolik. Ammo ildiz sababi boshqacha. Bu farq muhim — tushuntirib beramiz.
Bularning barchasi Cosmos EVM’dagi «prekompilyatsiya chegarasi» xatolari — EVM kontraktlariga Cosmos’ga murojaat qilish imkonini beradigan qatlam
#Crypto #Hakerlik
Bir xil turdagi xatolik. Ammo ildiz sababi boshqacha. Bu farq muhim — tushuntirib beramiz.
Bularning barchasi Cosmos EVM’dagi «prekompilyatsiya chegarasi» xatolari — EVM kontraktlariga Cosmos’ga murojaat qilish imkonini beradigan qatlam
#Crypto #Hakerlik
1
1.7k
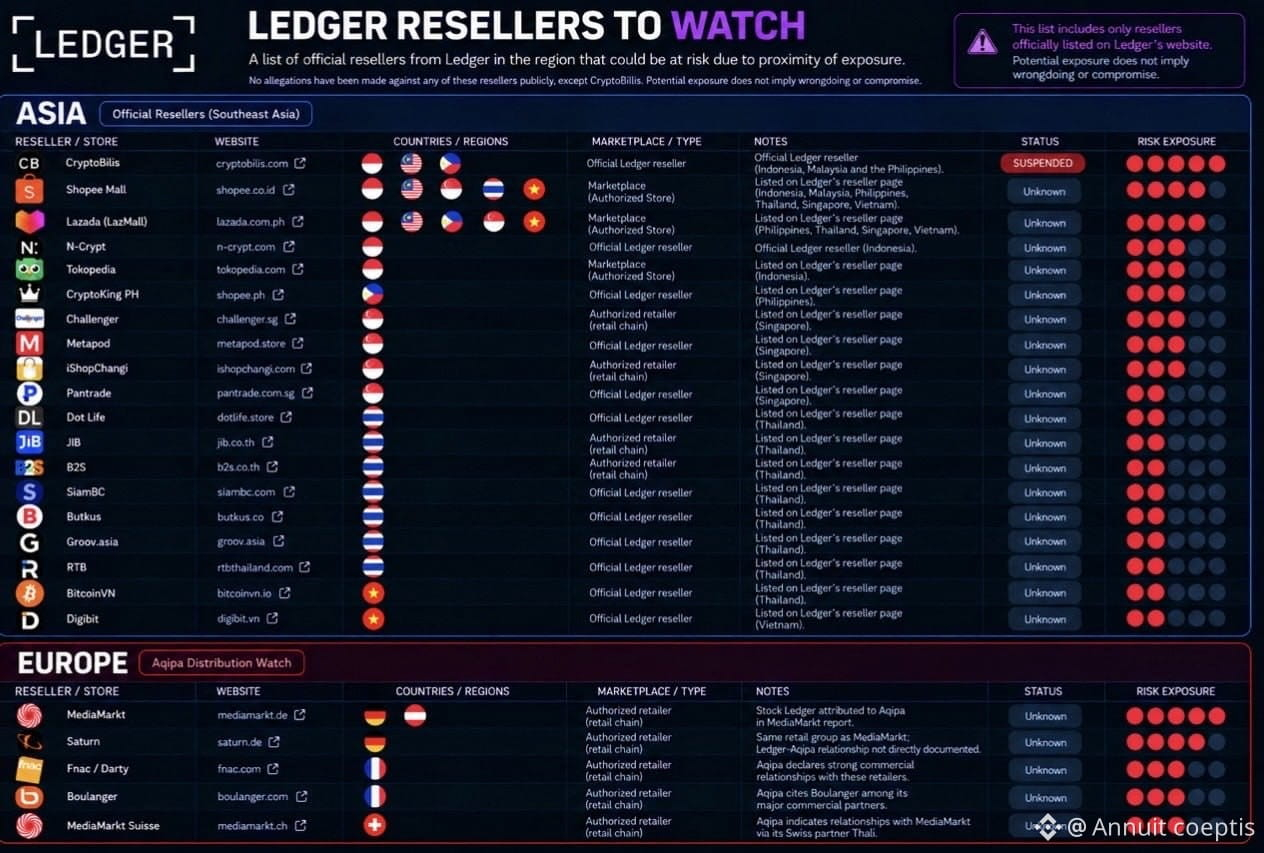
⚠️✴️#hack #wallets #RBNZPausesDigitalCashDevelopment Buzib kirilgan Ledger hamyonlari butun dunyo bo‘ylab tarqalmoqda. Tahlilchilar Osiyo va Yevropada bunday hamyonlarni sotgan bo‘lishi mumkin bo‘lgan do‘konlar ro‘yxatini allaqachon tuzishdi.
⚠️✴️#hack #wallets #RBNZPausesDigitalCashDevelopment Buzib kirilgan Ledger hamyonlari butun dunyo bo‘ylab tarqalmoqda. Tahlilchilar Osiyo va Yevropada bunday hamyonlarni sotgan bo‘lishi mumkin bo‘lgan do‘konlar ro‘yxatini allaqachon tuzishdi.
30
·
--
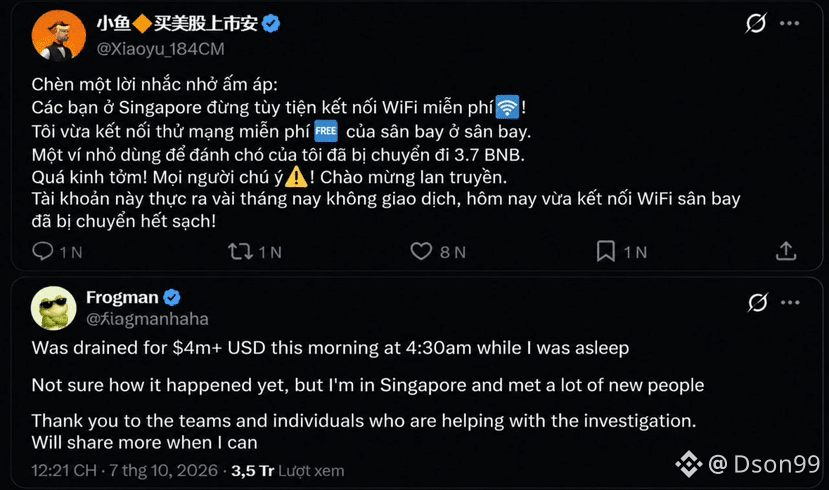
🚨Sing...da Token 2049 tadbirida qatnashganida kriptovalyutasi xakerlik hujumi oqibatida o‘g‘irlangan deb aytilayotgan 2–3 ta holat haqida xabarlar paydo bo‘ldi...
Voqea joyidagilar, tekshirib ko‘ringlar, rostmi?
$BTC $DOS $COLLECT
#token2049 #Hack
{future}(COLLECTUSDT)
{future}(DOSUSDT)
{future}(BTCUSDT)
🚨Sing...da Token 2049 tadbirida qatnashganida kriptovalyutasi xakerlik hujumi oqibatida o‘g‘irlangan deb aytilayotgan 2–3 ta holat haqida xabarlar paydo bo‘ldi...
Voqea joyidagilar, tekshirib ko‘ringlar, rostmi?
$BTC $DOS $COLLECT
#token2049 #Hack
Voqea joyidagilar, tekshirib ko‘ringlar, rostmi?
$BTC $DOS $COLLECT
#token2049 #Hack
4
760
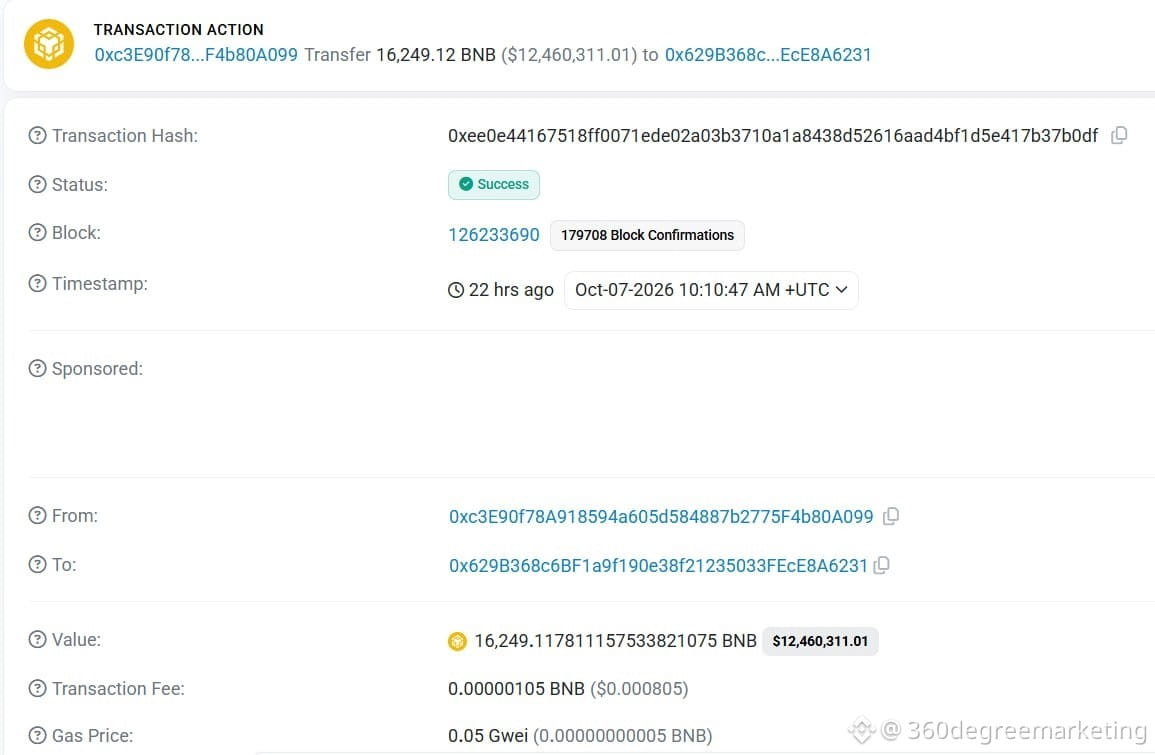
🚨 OGOHLANTIRISH: CertiK imtiyozli funksiya orqali 12,5 mln dollarlik BNB o‘tkazilayotgan 79Vault ekspluatatsiyasidan shubhalanmoqda.
#BNB $BNB #Hack
🚨 OGOHLANTIRISH: CertiK imtiyozli funksiya orqali 12,5 mln dollarlik BNB o‘tkazilayotgan 79Vault ekspluatatsiyasidan shubhalanmoqda.
#BNB $BNB #Hack
#BNB $BNB #Hack
21

·
--
🚨 BLINK FULL HACK POST-MORTEM + 3.3 $BTC BOUNTY
Blink 19-sentabrdagi hujum bo‘yicha to‘liq post-mortemini e’lon qildi: u yerda 6.61 BTC 24 ta mijoz hisobidan o‘g‘irlangan.
Blink’ning aytishicha, zaiflik 2023-yil oktyabridan beri mavjud bo‘lgan. U bepul akkaunti bo‘lgan har qanday odamga support darajasidagi ruxsatga ega bo‘lish, mijoz hisoblarini boshqarishni qo‘lga olish va yechib olish limitlarini oshirish imkonini berishi mumkin edi.
Hujumchi shuningdek 3,817 ta hisobdan ma’lumotlarga ham kirgan — jumladan ayrim telefon raqamlari va email manzillar. Biroq Blink ularning nomlari, ID’lari, manzillari, parollari va seed phrase’lari oshkor bo‘lmaganini aytadi.
Muhim tafsilot: ta’sir ko‘rgan 24 ta hisobning hech birida 2FA yoqilmagan. Hujumchi 2FA bilan himoyalangan to‘qqizta hisobdan 18 ta yechib olishni sinab ko‘rgan, ammo har safar muvaffaqiyatsiz bo‘lgan.
Blink’ning aytishicha, ta’sir ko‘rgan barcha mijozlar endi uning aksiyadorlari tomonidan to‘liq kompensatsiya qilingan.
O‘g‘irlangan mablag‘larning taxminan 5 BTC qismi keyinchalik cross-chain swap xizmatidan o‘tib ketgan.
Hozir Blink tiklanish (recovery) uchun 3.3 BTC gacha bounty taklif qilmoqda — qaytarib olingan mablag‘larning 50% o‘g‘irlangan BTC’ni tiklashga yordam beradigan ma’lumotni taqdim etgan har kim bilan bo‘lishiladi, qolgan yarmi esa Bitcoin’ning circular economies yo‘nalishiga yo‘naltiriladi.
#btcnews #CryptoNews #Hack #Alert🔴
1
1
60
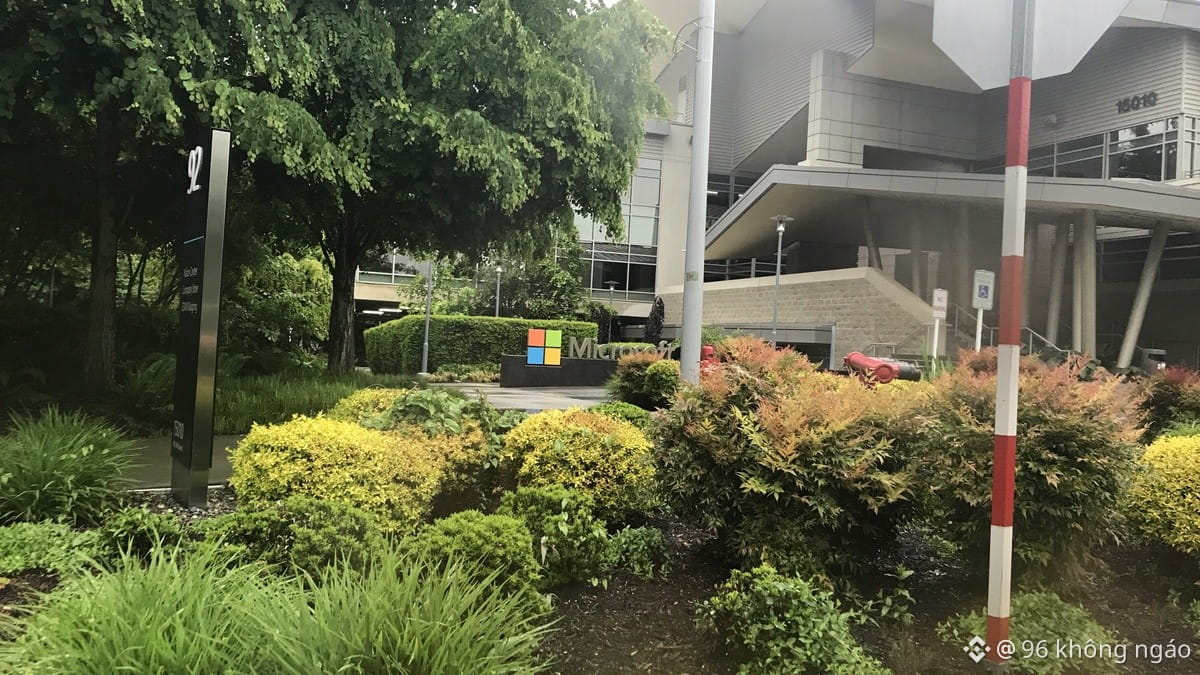
Microsoft’ning X hisob qaydnomasi 13 mln followeri buzib kirildi, to‘g‘ridan-to‘g‘ri memecoin $SOL lani newsfeedga yuborishdi.
2/10 kechasi hujumchi Microsoft’ning rasmiy X akkauntini egallab, Clippy nomli tokenni targ‘ib qiluvchi post joylashtirgan — bu kompaniyaning eski ofis yordamchisi belgisi bilan “hamohang” qilingan. Token Solana’da pump.fun orqali ishga tushirilgan, realda Microsoft’ga umuman aloqasi yo‘q.
Ko‘plab kiberxavfsizlik va texnologiya yangiliklari manbalari ushbu voqeani tasdiqlagan. Keyinroq post o‘chirib tashlandi, akkaunt tiklandi.
Microsoft rasmiy ravishda qaysi zaiflik sabab bo‘lgani haqida hali izoh bermagan.
Bu birinchi marta emas — yaqinda X’ning yirik akkauntlari tez-tez shunday usulda buzib kirilib, tokenni “pump” qilib, keyin “xash” qilish (sotib yuborish) holatlari kuzatilgan. Tasdiqlangan “tick” ham endi xavfsizlik kafolati emas: tayyor turgan bir bot birinchi soniyalardayoq sotib olish imkonini beradi.
Bugun kuzatish kerak bo‘lgan narsa: Microsoft akkaunt egallanishiga sababni omma oldida tushuntiradimi yoki yana ko‘p oldingi holatlar singari jim qoladimi.
Shaxsiy kuzatuv, investitsiya bo‘yicha maslahat emas
#Crypto #Solana #Hack #Scam #CryptoNews
👇 Menga ko‘mak berish uchun bu yerga kirib buyurtma (sotuv/amal) qiling
466
Ko‘proq kontentni ko‘rish uchun tizimga kiring
Binance Square'da global kriptovalyuta foydalanuvchilariga qo‘shiling
⚡️ Kriptovalyuta haqida eng so‘nggi va foydali ma’lumotlarni oling.
💬 Dunyoning eng yirik kriptovalyuta birjasi tomonidan ishonchli deb topilgan.
👍 Tasdiqlangan mualliflardan haqiqiy tahlillarni kashf eting.
Email / telefon raqami
Trenddagi mavzular
1
#CanMicrosoftDeliverOnAI
468,524 marta koʻrilgan
3,380 muhokama qilmoqda
2
#CanGoogleDefindItsCore
289,176 marta koʻrilgan
2,388 muhokama qilmoqda
3
#EarningsSeason
6M marta koʻrilgan
29,508 muhokama qilmoqda
4
#$10.9BBitcoinOptionsExpireFriday
1,959 marta koʻrilgan
79 muhokama qilmoqda
5
#ThailandSupremeCourtRulesBitcoinIsProperty
10,953 marta koʻrilgan
321 muhokama qilmoqda
6
#BitcoinSurpasses$81K
36,154 marta koʻrilgan
120 muhokama qilmoqda
7
#RobinhoodFalls8.4%AfterItsResults
21,170 marta koʻrilgan
369 muhokama qilmoqda
8
#KOSPISurges6.63%BackAbove6000
20,377 marta koʻrilgan
358 muhokama qilmoqda
9
#DatavaultAICantWithdrawBitcoinFromBiconomy
24,380 marta koʻrilgan
337 muhokama qilmoqda
10
#FOMCWatch
9.4M marta koʻrilgan
29,816 muhokama qilmoqda