
#walletsafety
walletsafety
138,430 переглядів
214 обговорюють
Популярні
Найсвіжіші
·
--
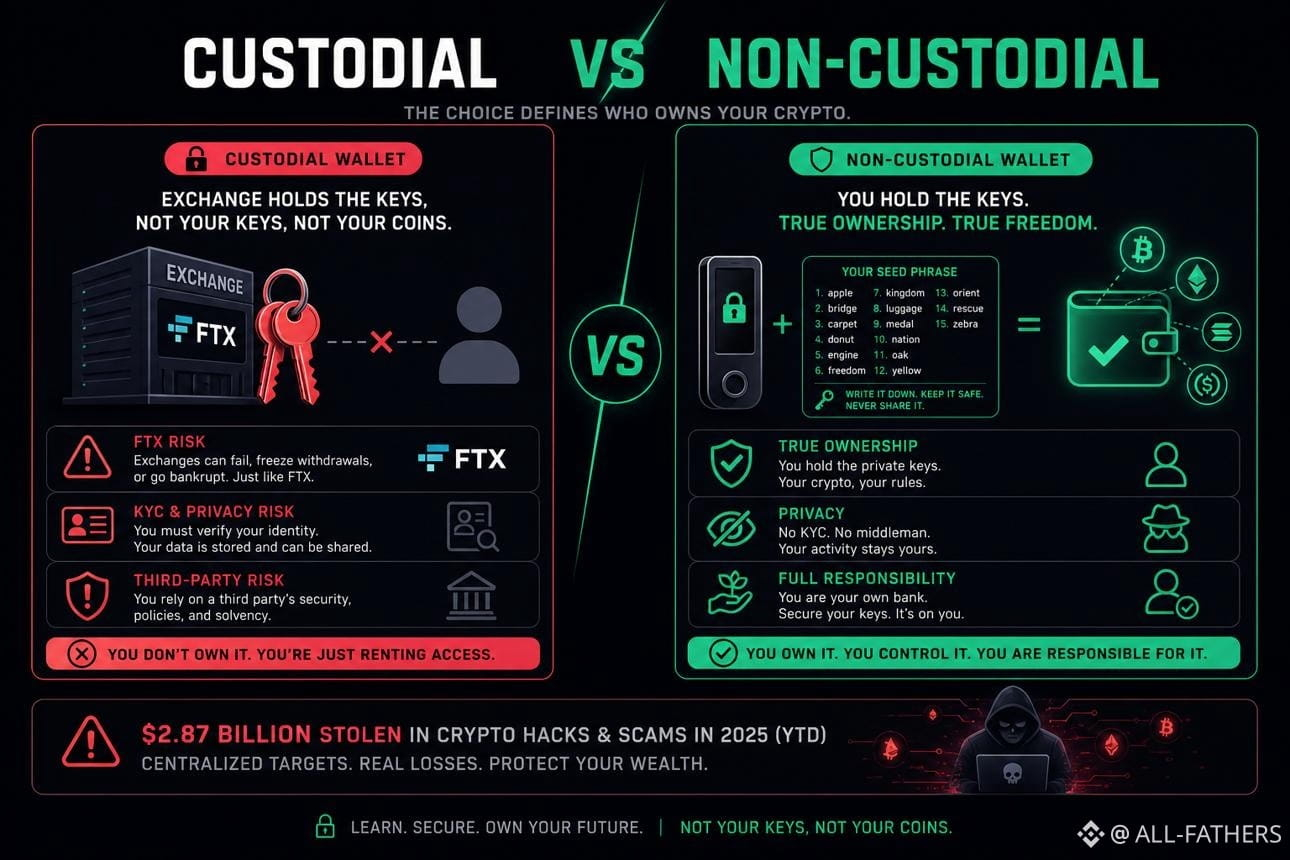
ВАШ КРИПТОРАХУНОК І ВАШ ОСОБИСТИЙ ГАМАНЕЦЬ — ЦЕ НЕ ОДНЕ Й ТЕ САМЕ! 🔐
Розуміння різниці між зберіганням активів біржею та самостійним зберіганням — один із найважливіших уроків у світі криптовалют.
Зберігання активів біржею
- Платформа контролює приватні ключі.
- Ви отримуєте доступ до своїх активів через акаунт на біржі.
- Ваш доступ частково залежить від безпеки платформи та її робочих процедур.
Самостійне зберігання
- Ви контролюєте приватні ключі гаманця.
- Ви відповідаєте за захист своєї фрази відновлення.
- Втрата ключів або розголошення фрази відновлення може поставити ваші активи під загрозу.
Кілька корисних звичок для безпеки:
- Ніколи нікому не повідомляйте свою фразу відновлення.
- Зберігайте резервні копії в безпечному місці офлайн.
- Перш ніж надсилати кошти, ретельно перевіряйте адреси гаманців і мережі.
- Перед великим переказом подумайте про невеликий тестовий переказ.
- Остерігайтеся фішингових посилань і фальшивих акаунтів служби підтримки.
Ці принципи стосуються таких активів, як Bitcoin та Ethereum.
ЗАПИТАННЯ: Який урок із безпеки гаманців, на вашу думку, кожен новачок має засвоїти насамперед?
$BTC $ETH
#SelfCustodyCrypto #WalletSafety #bitcoin #Ethereum #BİNANCESQUARE
ВАШ КРИПТОРАХУНОК І ВАШ ОСОБИСТИЙ ГАМАНЕЦЬ — ЦЕ НЕ ОДНЕ Й ТЕ САМЕ! 🔐
Розуміння різниці між зберіганням активів біржею та самостійним зберіганням — один із найважливіших уроків у світі криптовалют.
Зберігання активів біржею
- Платформа контролює приватні ключі.
- Ви отримуєте доступ до своїх активів через акаунт на біржі.
- Ваш доступ частково залежить від безпеки платформи та її робочих процедур.
Самостійне зберігання
- Ви контролюєте приватні ключі гаманця.
- Ви відповідаєте за захист своєї фрази відновлення.
- Втрата ключів або розголошення фрази відновлення може поставити ваші активи під загрозу.
Кілька корисних звичок для безпеки:
- Ніколи нікому не повідомляйте свою фразу відновлення.
- Зберігайте резервні копії в безпечному місці офлайн.
- Перш ніж надсилати кошти, ретельно перевіряйте адреси гаманців і мережі.
- Перед великим переказом подумайте про невеликий тестовий переказ.
- Остерігайтеся фішингових посилань і фальшивих акаунтів служби підтримки.
Ці принципи стосуються таких активів, як Bitcoin та Ethereum.
ЗАПИТАННЯ: Який урок із безпеки гаманців, на вашу думку, кожен новачок має засвоїти насамперед?
$BTC $ETH
#SelfCustodyCrypto #WalletSafety #bitcoin #Ethereum #BİNANCESQUARE
Розуміння різниці між зберіганням активів біржею та самостійним зберіганням — один із найважливіших уроків у світі криптовалют.
Зберігання активів біржею
- Платформа контролює приватні ключі.
- Ви отримуєте доступ до своїх активів через акаунт на біржі.
- Ваш доступ частково залежить від безпеки платформи та її робочих процедур.
Самостійне зберігання
- Ви контролюєте приватні ключі гаманця.
- Ви відповідаєте за захист своєї фрази відновлення.
- Втрата ключів або розголошення фрази відновлення може поставити ваші активи під загрозу.
Кілька корисних звичок для безпеки:
- Ніколи нікому не повідомляйте свою фразу відновлення.
- Зберігайте резервні копії в безпечному місці офлайн.
- Перш ніж надсилати кошти, ретельно перевіряйте адреси гаманців і мережі.
- Перед великим переказом подумайте про невеликий тестовий переказ.
- Остерігайтеся фішингових посилань і фальшивих акаунтів служби підтримки.
Ці принципи стосуються таких активів, як Bitcoin та Ethereum.
ЗАПИТАННЯ: Який урок із безпеки гаманців, на вашу думку, кожен новачок має засвоїти насамперед?
$BTC $ETH
#SelfCustodyCrypto #WalletSafety #bitcoin #Ethereum #BİNANCESQUARE
80

Цей гаманець ніхто не зламав. Власник сам надіслав кошти на адресу, яка лише здавалася правильною.
Це отруєння адреси. Для цього не потрібні ні злам, ні шкідливе програмне забезпечення.
Зловмисник надсилає вам крихітний переказ із адреси-двійника. Її перший і останній символи збігаються з адресою, якою ви справді користуєтеся. У вашій історії вона з’являється як звичайна транзакція. Наступного разу, коли ви скопіюєте адресу з історії, ви скопіюєте адресу зловмисника.
Багато гаманців скорочують адреси, показуючи лише початок і кінець. Саме це й імітує підробка. Тож перевіряйте й середину.
Перш ніж надсилати $BNB, $ETH чи будь-що інше:
— Ніколи не копіюйте адресу з історії транзакцій.
— Користуйтеся адресною книгою або білим списком, якщо вони є у вашому гаманці.
— Перевіряйте всю адресу посимвольно.
— Перш ніж надсилати велику суму, зробіть невеликий тестовий переказ. Тестовий переказ не виправить помилкову адресу.
Неочікуваний пиловий переказ — це попередження, а не подарунок.
Адреси у відео — штучно створені приклади.
Ви перевіряєте всю адресу перед кожним переказом чи лише перший і останній символи?
#AddressPoisoning #CryptoSecurity #WalletSafety
Цей гаманець ніхто не зламав. Власник сам надіслав кошти на адресу, яка лише здавалася правильною.
Це отруєння адреси. Для цього не потрібні ні злам, ні шкідливе програмне забезпечення.
Зловмисник надсилає вам крихітний переказ із адреси-двійника. Її перший і останній символи збігаються з адресою, якою ви справді користуєтеся. У вашій історії вона з’являється як звичайна транзакція. Наступного разу, коли ви скопіюєте адресу з історії, ви скопіюєте адресу зловмисника.
Багато гаманців скорочують адреси, показуючи лише початок і кінець. Саме це й імітує підробка. Тож перевіряйте й середину.
Перш ніж надсилати $BNB , $ETH чи будь-що інше:
— Ніколи не копіюйте адресу з історії транзакцій.
— Користуйтеся адресною книгою або білим списком, якщо вони є у вашому гаманці.
— Перевіряйте всю адресу посимвольно.
— Перш ніж надсилати велику суму, зробіть невеликий тестовий переказ. Тестовий переказ не виправить помилкову адресу.
Неочікуваний пиловий переказ — це попередження, а не подарунок.
Адреси у відео — штучно створені приклади.
Ви перевіряєте всю адресу перед кожним переказом чи лише перший і останній символи?
#AddressPoisoning #CryptoSecurity #WalletSafety
Це отруєння адреси. Для цього не потрібні ні злам, ні шкідливе програмне забезпечення.
Зловмисник надсилає вам крихітний переказ із адреси-двійника. Її перший і останній символи збігаються з адресою, якою ви справді користуєтеся. У вашій історії вона з’являється як звичайна транзакція. Наступного разу, коли ви скопіюєте адресу з історії, ви скопіюєте адресу зловмисника.
Багато гаманців скорочують адреси, показуючи лише початок і кінець. Саме це й імітує підробка. Тож перевіряйте й середину.
Перш ніж надсилати $BNB , $ETH чи будь-що інше:
— Ніколи не копіюйте адресу з історії транзакцій.
— Користуйтеся адресною книгою або білим списком, якщо вони є у вашому гаманці.
— Перевіряйте всю адресу посимвольно.
— Перш ніж надсилати велику суму, зробіть невеликий тестовий переказ. Тестовий переказ не виправить помилкову адресу.
Неочікуваний пиловий переказ — це попередження, а не подарунок.
Адреси у відео — штучно створені приклади.
Ви перевіряєте всю адресу перед кожним переказом чи лише перший і останній символи?
#AddressPoisoning #CryptoSecurity #WalletSafety
1
876
·
--
Негативно
#CanadaUSOperationNiagara
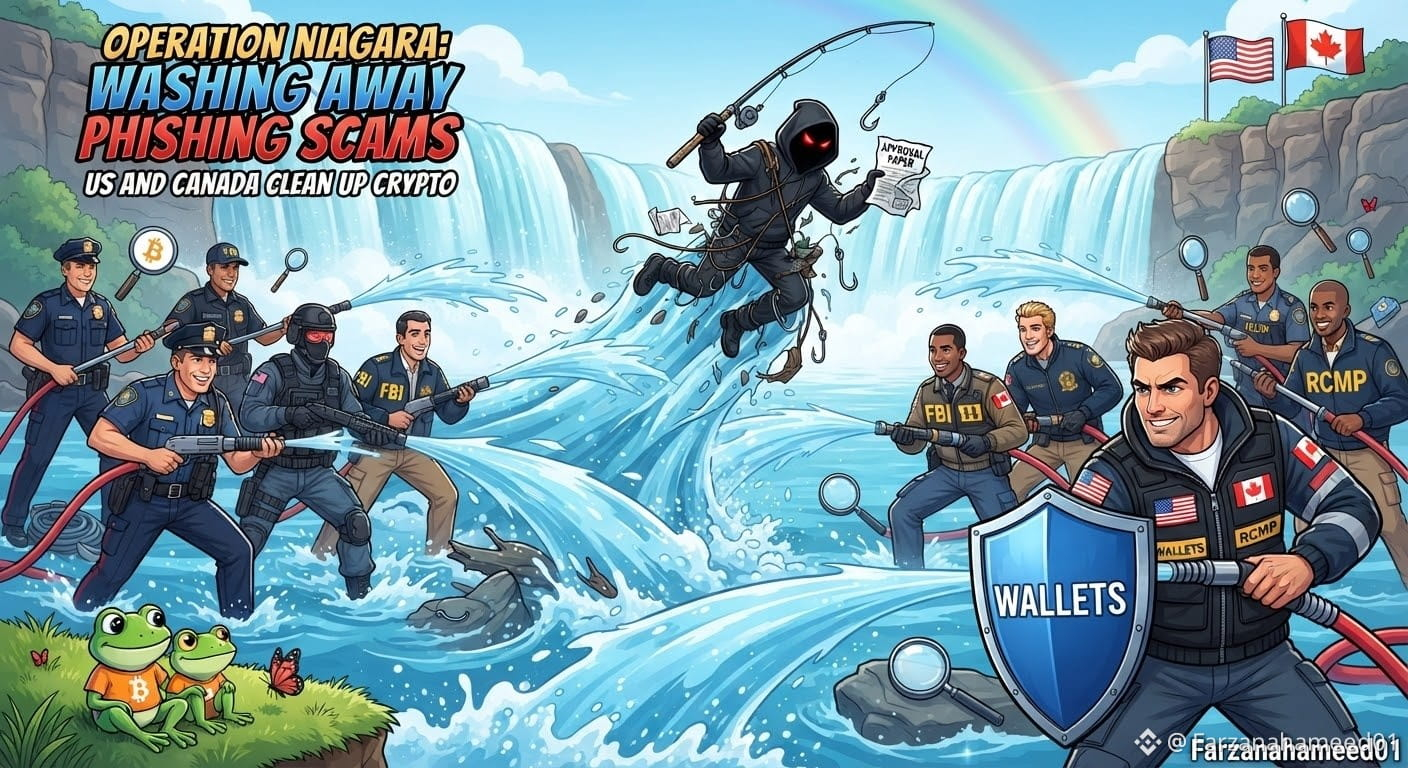
КАМПАНІЯ NIAGARA МІЖ США ТА КАНАДОЮ! 🇺🇸🇨🇦
США та Канада щойно розпочали операцію Niagara, щоб покласти край шахрайству з підтвердженням доступу до гаманців і вберегти всіх від ситуації, коли через один хибний підпис ви втрачаєте весь свій статок!
Зокрема, поліція, Секретна служба США та Chainalysis використовують дані блокчейну, щоб завчасно попереджати про загрози й допомагати постраждалим відкликати доступ, перш ніж хакери зможуть вивести кошти зі шкідливих смартконтрактів.
Який висновок ми маємо зробити?
Скористайтеся Revoke.cash, щоб перевірити підозрілі дозволи й негайно відкликати їх.
Уважно читайте запити, перш ніж натискати «Підписати» або «Дозволити».
Зберігайте гаманець із вашими активами окремо від гаманця, який використовуєте для пошуку аірдропів.
Це лише для навчання та поширення інформації. Це не фінансова порада. Я не торгую.
$BTC — Слідкуйте за поверненням довіри до безпеки — сигнал сильний.
$ETH — Слідкуйте за зростанням попиту на безпеку гаманців — сигнал сильний.
$BREV — Слідкуйте за зростанням обсягів на тлі новин про безпеку — сигнал сильний.
✨ФАРЗАНА ХАМІД ОФІЦІЙНО • 🦋
#CryptoSecurity #Web3Safety #AntiPhishing #WalletSafety
#CanadaUSOperationNiagara
КАМПАНІЯ NIAGARA МІЖ США ТА КАНАДОЮ! 🇺🇸🇨🇦
США та Канада щойно розпочали операцію Niagara, щоб покласти край шахрайству з підтвердженням доступу до гаманців і вберегти всіх від ситуації, коли через один хибний підпис ви втрачаєте весь свій статок!
Зокрема, поліція, Секретна служба США та Chainalysis використовують дані блокчейну, щоб завчасно попереджати про загрози й допомагати постраждалим відкликати доступ, перш ніж хакери зможуть вивести кошти зі шкідливих смартконтрактів.
Який висновок ми маємо зробити?
Скористайтеся Revoke.cash, щоб перевірити підозрілі дозволи й негайно відкликати їх.
Уважно читайте запити, перш ніж натискати «Підписати» або «Дозволити».
Зберігайте гаманець із вашими активами окремо від гаманця, який використовуєте для пошуку аірдропів.
Це лише для навчання та поширення інформації. Це не фінансова порада. Я не торгую.
$BTC — Слідкуйте за поверненням довіри до безпеки — сигнал сильний.
$ETH — Слідкуйте за зростанням попиту на безпеку гаманців — сигнал сильний.
$BREV — Слідкуйте за зростанням обсягів на тлі новин про безпеку — сигнал сильний.
✨ФАРЗАНА ХАМІД ОФІЦІЙНО • 🦋
#CryptoSecurity #Web3Safety #AntiPhishing #WalletSafety
КАМПАНІЯ NIAGARA МІЖ США ТА КАНАДОЮ! 🇺🇸🇨🇦
США та Канада щойно розпочали операцію Niagara, щоб покласти край шахрайству з підтвердженням доступу до гаманців і вберегти всіх від ситуації, коли через один хибний підпис ви втрачаєте весь свій статок!
Зокрема, поліція, Секретна служба США та Chainalysis використовують дані блокчейну, щоб завчасно попереджати про загрози й допомагати постраждалим відкликати доступ, перш ніж хакери зможуть вивести кошти зі шкідливих смартконтрактів.
Який висновок ми маємо зробити?
Скористайтеся Revoke.cash, щоб перевірити підозрілі дозволи й негайно відкликати їх.
Уважно читайте запити, перш ніж натискати «Підписати» або «Дозволити».
Зберігайте гаманець із вашими активами окремо від гаманця, який використовуєте для пошуку аірдропів.
Це лише для навчання та поширення інформації. Це не фінансова порада. Я не торгую.
$BTC — Слідкуйте за поверненням довіри до безпеки — сигнал сильний.
$ETH — Слідкуйте за зростанням попиту на безпеку гаманців — сигнал сильний.
$BREV — Слідкуйте за зростанням обсягів на тлі новин про безпеку — сигнал сильний.
✨ФАРЗАНА ХАМІД ОФІЦІЙНО • 🦋
#CryptoSecurity #Web3Safety #AntiPhishing #WalletSafety
KYFKON:
JAZAK ALLAH 🌟
2
5
261

Переглянути переклад
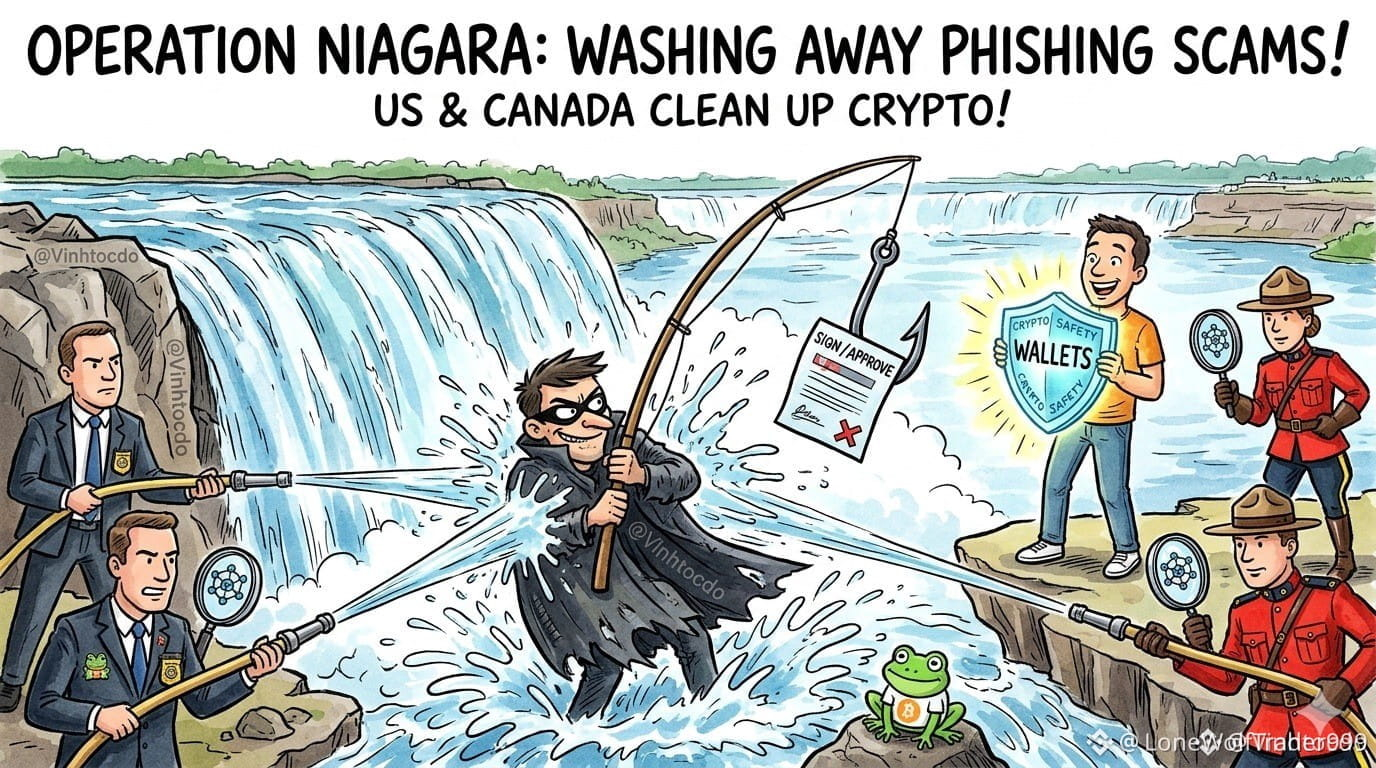
🚨 $BTC HOLDERS: CROSS-BORDER ON-CHAIN TRACKING IS NOW HUNTING MALICIOUS CONTRACT APPROVALS! ⚡
Law enforcement and analytics powerhouses are leveraging real-time ledger data to flag predatory wallet permissions before bad actors drain user capital. 📊 A single careless signature can compromise an entire portfolio built over years of disciplined trading. 🛡️
Keep your defences airtight by auditing active allowances through trusted tools like Revoke.cash and maintaining strict separation between your main vault and tactical interaction wallets. 💡
💬 When was the last time you audited your active token allowances across $ETH and $BREV ? 👇
⚠️ Not financial advice. Always manage your risk. 🛡️
🏷️ #BTC #CryptoSecurity #Web3Safety #WalletSafety
🔥 💎
🚨 $BTC HOLDERS: CROSS-BORDER ON-CHAIN TRACKING IS NOW HUNTING MALICIOUS CONTRACT APPROVALS! ⚡
Law enforcement and analytics powerhouses are leveraging real-time ledger data to flag predatory wallet permissions before bad actors drain user capital. 📊 A single careless signature can compromise an entire portfolio built over years of disciplined trading. 🛡️
Keep your defences airtight by auditing active allowances through trusted tools like Revoke.cash and maintaining strict separation between your main vault and tactical interaction wallets. 💡
💬 When was the last time you audited your active token allowances across $ETH and $BREV ? 👇
⚠️ Not financial advice. Always manage your risk. 🛡️
🏷️ #BTC #CryptoSecurity #Web3Safety #WalletSafety
🔥 💎
Law enforcement and analytics powerhouses are leveraging real-time ledger data to flag predatory wallet permissions before bad actors drain user capital. 📊 A single careless signature can compromise an entire portfolio built over years of disciplined trading. 🛡️
Keep your defences airtight by auditing active allowances through trusted tools like Revoke.cash and maintaining strict separation between your main vault and tactical interaction wallets. 💡
💬 When was the last time you audited your active token allowances across $ETH and $BREV ? 👇
⚠️ Not financial advice. Always manage your risk. 🛡️
🏷️ #BTC #CryptoSecurity #Web3Safety #WalletSafety
🔥 💎
1

·
--
Впровадження шкідливого коду в Optimizely викрало адреси гаманців на 176 сайтах: атака поширилася від майнінгових платформ до звичайних вебсайтів
Уперше підтверджено, що стороння платформа для розміщення коду може масово підміняти адреси гаманців користувачів. Поверхня атак, які раніше охоплювали майнінгові платформи й логістичну галузь, тепер поширюється на скрипти звичайних вебсайтів. Цей перехід на новий рівень має насторожити всю галузь.
За повідомленням Decrypt, платформу для тестування сайтів Optimizely було заражено шкідливим кодом. Зловмисники використовували її, щоб перенаправляти відвідувачів на адреси гаманців і підміняти адреси для отримання криптовалюти адресами під своїм контролем. Інцидент торкнувся близько 176 сайтів, зокрема Ledger і BBC.
Ключовий аспект цього інциденту — не крадіжка з окремого сайту, а спосіб поширення атаки. Раніше адреси гаманців переважно підміняли за допомогою шкідливого програмного забезпечення для майнінгу або через витік логістичних даних. Зловмисникам потрібно було безпосередньо контролювати певний пристрій або канал передавання даних. Цього разу атака використала можливість сторонньої тестової платформи поширювати код і таким чином опосередковано охопила велику кількість звичайних сайтів. Поверхня атаки значно збільшилася.
З технічного погляду, коли сайт під час роботи завантажує скрипти зі стороннього ресурсу, впровадження шкідливої логіки в такий скрипт може дозволити змінити адресу гаманця, показану на сторінці. Користувачам часто складно визначити, чи не підмінили відображену адресу, — у цьому й полягає прихований характер таких атак.
Варто наголосити, що збитки цього разу виникли не через безпосереднє викрадення коштів із біржі, а внаслідок опосередкованого поширення через сторонню платформу. Звичайні користувачі мають обмежені можливості для захисту; головне — перевіряти, чи надійне джерело скриптів і чи пройшов зовнішній вміст перевірку.
З огляду на ситуацію на ринку та в галузі безпеки, такі інциденти можуть підвищити для користувачів вартість довіри до платформ розміщення коду та сторонніх скриптів, а також прискорити впровадження в гаманцях перевірки адрес і механізмів білих списків.
Водночас масштаби впливу інциденту й фактичні збитки ще потрібно уточнити, а сама атака залежить від зараження конкретної платформи й не є універсальною вразливістю. Далі варто стежити за перебігом усунення проблеми в Optimizely, фактичною кількістю постраждалих сайтів і тим, чи спонукатиме цей інцидент галузь посилити стандарти довіри до скриптів.
#CryptoSecurity #БезпекаГаманця
Це зведення інформації та особистий аналіз, а не інвестиційна порада.
Якщо з’являться важливі новини, я й надалі стежитиму за ситуацією та публікуватиму оновлення.
Впровадження шкідливого коду в Optimizely викрало адреси гаманців на 176 сайтах: атака поширилася від майнінгових платформ до звичайних вебсайтів
Уперше підтверджено, що стороння платформа для розміщення коду може масово підміняти адреси гаманців користувачів. Поверхня атак, які раніше охоплювали майнінгові платформи й логістичну галузь, тепер поширюється на скрипти звичайних вебсайтів. Цей перехід на новий рівень має насторожити всю галузь.
За повідомленням Decrypt, платформу для тестування сайтів Optimizely було заражено шкідливим кодом. Зловмисники використовували її, щоб перенаправляти відвідувачів на адреси гаманців і підміняти адреси для отримання криптовалюти адресами під своїм контролем. Інцидент торкнувся близько 176 сайтів, зокрема Ledger і BBC.
Ключовий аспект цього інциденту — не крадіжка з окремого сайту, а спосіб поширення атаки. Раніше адреси гаманців переважно підміняли за допомогою шкідливого програмного забезпечення для майнінгу або через витік логістичних даних. Зловмисникам потрібно було безпосередньо контролювати певний пристрій або канал передавання даних. Цього разу атака використала можливість сторонньої тестової платформи поширювати код і таким чином опосередковано охопила велику кількість звичайних сайтів. Поверхня атаки значно збільшилася.
З технічного погляду, коли сайт під час роботи завантажує скрипти зі стороннього ресурсу, впровадження шкідливої логіки в такий скрипт може дозволити змінити адресу гаманця, показану на сторінці. Користувачам часто складно визначити, чи не підмінили відображену адресу, — у цьому й полягає прихований характер таких атак.
Варто наголосити, що збитки цього разу виникли не через безпосереднє викрадення коштів із біржі, а внаслідок опосередкованого поширення через сторонню платформу. Звичайні користувачі мають обмежені можливості для захисту; головне — перевіряти, чи надійне джерело скриптів і чи пройшов зовнішній вміст перевірку.
З огляду на ситуацію на ринку та в галузі безпеки, такі інциденти можуть підвищити для користувачів вартість довіри до платформ розміщення коду та сторонніх скриптів, а також прискорити впровадження в гаманцях перевірки адрес і механізмів білих списків.
Водночас масштаби впливу інциденту й фактичні збитки ще потрібно уточнити, а сама атака залежить від зараження конкретної платформи й не є універсальною вразливістю. Далі варто стежити за перебігом усунення проблеми в Optimizely, фактичною кількістю постраждалих сайтів і тим, чи спонукатиме цей інцидент галузь посилити стандарти довіри до скриптів.
#CryptoSecurity #БезпекаГаманця
Це зведення інформації та особистий аналіз, а не інвестиційна порада.
Якщо з’являться важливі новини, я й надалі стежитиму за ситуацією та публікуватиму оновлення.
Уперше підтверджено, що стороння платформа для розміщення коду може масово підміняти адреси гаманців користувачів. Поверхня атак, які раніше охоплювали майнінгові платформи й логістичну галузь, тепер поширюється на скрипти звичайних вебсайтів. Цей перехід на новий рівень має насторожити всю галузь.
За повідомленням Decrypt, платформу для тестування сайтів Optimizely було заражено шкідливим кодом. Зловмисники використовували її, щоб перенаправляти відвідувачів на адреси гаманців і підміняти адреси для отримання криптовалюти адресами під своїм контролем. Інцидент торкнувся близько 176 сайтів, зокрема Ledger і BBC.
Ключовий аспект цього інциденту — не крадіжка з окремого сайту, а спосіб поширення атаки. Раніше адреси гаманців переважно підміняли за допомогою шкідливого програмного забезпечення для майнінгу або через витік логістичних даних. Зловмисникам потрібно було безпосередньо контролювати певний пристрій або канал передавання даних. Цього разу атака використала можливість сторонньої тестової платформи поширювати код і таким чином опосередковано охопила велику кількість звичайних сайтів. Поверхня атаки значно збільшилася.
З технічного погляду, коли сайт під час роботи завантажує скрипти зі стороннього ресурсу, впровадження шкідливої логіки в такий скрипт може дозволити змінити адресу гаманця, показану на сторінці. Користувачам часто складно визначити, чи не підмінили відображену адресу, — у цьому й полягає прихований характер таких атак.
Варто наголосити, що збитки цього разу виникли не через безпосереднє викрадення коштів із біржі, а внаслідок опосередкованого поширення через сторонню платформу. Звичайні користувачі мають обмежені можливості для захисту; головне — перевіряти, чи надійне джерело скриптів і чи пройшов зовнішній вміст перевірку.
З огляду на ситуацію на ринку та в галузі безпеки, такі інциденти можуть підвищити для користувачів вартість довіри до платформ розміщення коду та сторонніх скриптів, а також прискорити впровадження в гаманцях перевірки адрес і механізмів білих списків.
Водночас масштаби впливу інциденту й фактичні збитки ще потрібно уточнити, а сама атака залежить від зараження конкретної платформи й не є універсальною вразливістю. Далі варто стежити за перебігом усунення проблеми в Optimizely, фактичною кількістю постраждалих сайтів і тим, чи спонукатиме цей інцидент галузь посилити стандарти довіри до скриптів.
#CryptoSecurity #БезпекаГаманця
Це зведення інформації та особистий аналіз, а не інвестиційна порада.
Якщо з’являться важливі новини, я й надалі стежитиму за ситуацією та публікуватиму оновлення.
74

Переглянути переклад
🧪 Dust attack / address poisoning — aap ke wallet ke letterbox se khelne wala scam.
1️⃣ Scammer aap ke wallet par chhota sa "dust" token bhejta hai — address history mein ghus jata hai
2️⃣ Phir look-alike address se fake transaction dikhata hai — copy-paste par aap dhoke se UNKA address use kar lete hain
3️⃣ Hifazat: first/last chars check karna kaafi nahi — FULL address verify karo, aur behtar: address book istemal karo
Wallet ki hygiene bank jaisi hai — pareshan na hon, par thora paranoid theek hai. 🛡️
Security aap ke haath mein hai. 🔐
$BTC
#CryptoSecurity #WalletSafety #ScamAwareness
🧪 Dust attack / address poisoning — aap ke wallet ke letterbox se khelne wala scam.
1️⃣ Scammer aap ke wallet par chhota sa "dust" token bhejta hai — address history mein ghus jata hai
2️⃣ Phir look-alike address se fake transaction dikhata hai — copy-paste par aap dhoke se UNKA address use kar lete hain
3️⃣ Hifazat: first/last chars check karna kaafi nahi — FULL address verify karo, aur behtar: address book istemal karo
Wallet ki hygiene bank jaisi hai — pareshan na hon, par thora paranoid theek hai. 🛡️
Security aap ke haath mein hai. 🔐
$BTC
#CryptoSecurity #WalletSafety #ScamAwareness
1️⃣ Scammer aap ke wallet par chhota sa "dust" token bhejta hai — address history mein ghus jata hai
2️⃣ Phir look-alike address se fake transaction dikhata hai — copy-paste par aap dhoke se UNKA address use kar lete hain
3️⃣ Hifazat: first/last chars check karna kaafi nahi — FULL address verify karo, aur behtar: address book istemal karo
Wallet ki hygiene bank jaisi hai — pareshan na hon, par thora paranoid theek hai. 🛡️
Security aap ke haath mein hai. 🔐
$BTC
#CryptoSecurity #WalletSafety #ScamAwareness
1

·
--
Крихітний переказ може бути пасткою: перевірте повну адресу гаманця
Шахрайство з підміною адреси використовує історію ваших транзакцій, а не ваш приватний ключ.
Зловмисник надсилає крихітний переказ із гаманця, адреса якого схожа на справжню, сподіваючись, що вона з’явиться поруч із контактом, якому ви довіряєте, і згодом ви скопіюєте не ту адресу. Binance Academy радить перевіряти повну адресу, користуватися збереженою адресною книгою або списком дозволених адрес і спершу надсилати невеликий тестовий переказ, перш ніж переказувати більшу суму. Збігу перших і останніх кількох символів недостатньо: перекази в блокчейні зазвичай незворотні, а повернути кошти вдається рідко. Перевірите кожен символ перед наступним переказом?
Джерело: Binance Academy, «Як працюють атаки з підміною криптоадрес?» https://www.binance.com/en/academy/articles/how-do-crypto-address-poisoning-attacks-work
Огляд ринку:
#CryptoSecurity #WalletSafety #Web3
Крихітний переказ може бути пасткою: перевірте повну адресу гаманця
Шахрайство з підміною адреси використовує історію ваших транзакцій, а не ваш приватний ключ.
Зловмисник надсилає крихітний переказ із гаманця, адреса якого схожа на справжню, сподіваючись, що вона з’явиться поруч із контактом, якому ви довіряєте, і згодом ви скопіюєте не ту адресу. Binance Academy радить перевіряти повну адресу, користуватися збереженою адресною книгою або списком дозволених адрес і спершу надсилати невеликий тестовий переказ, перш ніж переказувати більшу суму. Збігу перших і останніх кількох символів недостатньо: перекази в блокчейні зазвичай незворотні, а повернути кошти вдається рідко. Перевірите кожен символ перед наступним переказом?
Джерело: Binance Academy, «Як працюють атаки з підміною криптоадрес?» https://www.binance.com/en/academy/articles/how-do-crypto-address-poisoning-attacks-work
Огляд ринку:
#CryptoSecurity #WalletSafety #Web3
Шахрайство з підміною адреси використовує історію ваших транзакцій, а не ваш приватний ключ.
Зловмисник надсилає крихітний переказ із гаманця, адреса якого схожа на справжню, сподіваючись, що вона з’явиться поруч із контактом, якому ви довіряєте, і згодом ви скопіюєте не ту адресу. Binance Academy радить перевіряти повну адресу, користуватися збереженою адресною книгою або списком дозволених адрес і спершу надсилати невеликий тестовий переказ, перш ніж переказувати більшу суму. Збігу перших і останніх кількох символів недостатньо: перекази в блокчейні зазвичай незворотні, а повернути кошти вдається рідко. Перевірите кожен символ перед наступним переказом?
Джерело: Binance Academy, «Як працюють атаки з підміною криптоадрес?» https://www.binance.com/en/academy/articles/how-do-crypto-address-poisoning-attacks-work
Огляд ринку:
#CryptoSecurity #WalletSafety #Web3
11
У блокчейні зазначено: «доставлено». А на балансі біржі досі нуль. Обидва екрани можуть показувати правду.
Для XRP ($XRP ) біржа може використовувати одну адресу для отримання коштів і призначати клієнтам різні теги призначення. У Stellar ($XLM ) біржа може з тією самою метою використовувати спільну адресу та memo. Платіж може бути прийнятий і надійти на біржу, але її співробітникам ще потрібно з’ясувати, на чий рахунок зарахувати кошти.
Якщо на екрані поповнення вказано обов’язковий тег або memo, вважайте їх частиною адреси.
Я можу отримувати винагороди Binance Square за взаємодію або угоди, що відповідають вимогам і пов’язані з цією публікацією.
#XRP #Stellar #WalletSafety
{spot}(XRPUSDT)
{spot}(XLMUSDT)
{future}(XRPUSDT)
У блокчейні зазначено: «доставлено». А на балансі біржі досі нуль. Обидва екрани можуть показувати правду.
Для XRP ($XRP ) біржа може використовувати одну адресу для отримання коштів і призначати клієнтам різні теги призначення. У Stellar ($XLM ) біржа може з тією самою метою використовувати спільну адресу та memo. Платіж може бути прийнятий і надійти на біржу, але її співробітникам ще потрібно з’ясувати, на чий рахунок зарахувати кошти.
Якщо на екрані поповнення вказано обов’язковий тег або memo, вважайте їх частиною адреси.
Я можу отримувати винагороди Binance Square за взаємодію або угоди, що відповідають вимогам і пов’язані з цією публікацією.
#XRP #Stellar #WalletSafety
Для XRP ($XRP ) біржа може використовувати одну адресу для отримання коштів і призначати клієнтам різні теги призначення. У Stellar ($XLM ) біржа може з тією самою метою використовувати спільну адресу та memo. Платіж може бути прийнятий і надійти на біржу, але її співробітникам ще потрібно з’ясувати, на чий рахунок зарахувати кошти.
Якщо на екрані поповнення вказано обов’язковий тег або memo, вважайте їх частиною адреси.
Я можу отримувати винагороди Binance Square за взаємодію або угоди, що відповідають вимогам і пов’язані з цією публікацією.
#XRP #Stellar #WalletSafety
189
Гарячий гаманець проти холодного — основи безпеки.
Останніми тижнями з’являються новини про злами — одна платформа ринку прогнозів навіть була змушена призупинити торгівлю. Час розібратися в самостійному зберіганні.
🔥 Гарячий гаманець: підключений до інтернету, для щоденної торгівлі — невелика сума
❄️ Холодний гаманець: офлайн-пристрій, для довгострокового зберігання — більша частина коштів
Золоте правило: «Не твої ключі — не твої монети».
Якщо ваш портфель зростає, апаратний гаманець за $50–100 — найдешевша страховка.
#CryptoSecurity #SelfCustody #WalletSafety #КриптоОсвіта
Гарячий гаманець проти холодного — основи безпеки.
Останніми тижнями з’являються новини про злами — одна платформа ринку прогнозів навіть була змушена призупинити торгівлю. Час розібратися в самостійному зберіганні.
🔥 Гарячий гаманець: підключений до інтернету, для щоденної торгівлі — невелика сума
❄️ Холодний гаманець: офлайн-пристрій, для довгострокового зберігання — більша частина коштів
Золоте правило: «Не твої ключі — не твої монети».
Якщо ваш портфель зростає, апаратний гаманець за $50–100 — найдешевша страховка.
#CryptoSecurity #SelfCustody #WalletSafety #КриптоОсвіта
Останніми тижнями з’являються новини про злами — одна платформа ринку прогнозів навіть була змушена призупинити торгівлю. Час розібратися в самостійному зберіганні.
🔥 Гарячий гаманець: підключений до інтернету, для щоденної торгівлі — невелика сума
❄️ Холодний гаманець: офлайн-пристрій, для довгострокового зберігання — більша частина коштів
Золоте правило: «Не твої ключі — не твої монети».
Якщо ваш портфель зростає, апаратний гаманець за $50–100 — найдешевша страховка.
#CryptoSecurity #SelfCustody #WalletSafety #КриптоОсвіта
7
#keplradvisessocialloginuserstotransferassets
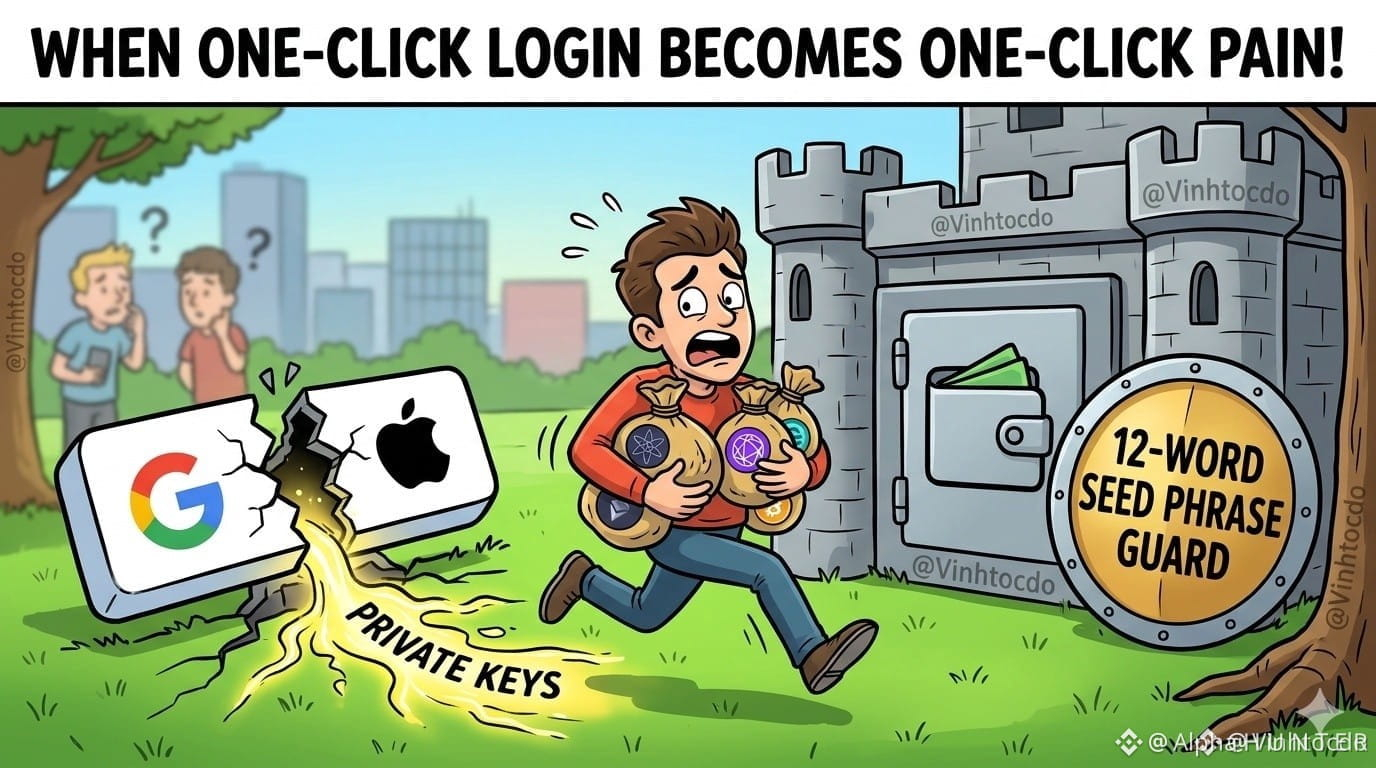
🚨 Keplr попереджає користувачів, які входять через соціальні мережі: переведіть свої активи, поки не пізно!
Keplr надіслав важливе попередження користувачам, які отримують доступ до своїх гаманців через обліковий запис у соціальній мережі.
Користувачам, які покладаються на цей спосіб входу, слід діяти й перевести свої активи до гаманця із захищеною резервною копією, перш ніж вони ризикують втратити доступ.
🔍 Що потрібно знати:
Користувачам, які входять через соціальні мережі, слід негайно перевірити, чи мають вони доступ до свого гаманця.
Переконайтеся, що ваші дані для відновлення доступу та резервна копія гаманця надійно захищені.
Переведіть свої активи до гаманця, для якого ви контролюєте фразу відновлення і можете зберігати її в надійному місці.
Нікому не повідомляйте свою фразу відновлення чи приватні ключі.
⚠️ Чому це важливо?
Безпека ваших криптовалют залежить від того, чи контролюєте ви доступ до свого гаманця. Втрата доступу до облікового запису в соціальній мережі може спричинити серйозні проблеми, якщо ви не захистили способи відновлення доступу до гаманця.
Повідомлення просте: не чекайте, доки втратите доступ, щоб захистити свої кошти.
#keplr #CryptoSecurity #WalletSafety
$AIOT
{future}(AIOTUSDT)
$JCT
{future}(JCTUSDT)
$IDOL
{future}(IDOLUSDT)
#keplradvisessocialloginuserstotransferassets
🚨 Keplr попереджає користувачів, які входять через соціальні мережі: переведіть свої активи, поки не пізно!
Keplr надіслав важливе попередження користувачам, які отримують доступ до своїх гаманців через обліковий запис у соціальній мережі.
Користувачам, які покладаються на цей спосіб входу, слід діяти й перевести свої активи до гаманця із захищеною резервною копією, перш ніж вони ризикують втратити доступ.
🔍 Що потрібно знати:
Користувачам, які входять через соціальні мережі, слід негайно перевірити, чи мають вони доступ до свого гаманця.
Переконайтеся, що ваші дані для відновлення доступу та резервна копія гаманця надійно захищені.
Переведіть свої активи до гаманця, для якого ви контролюєте фразу відновлення і можете зберігати її в надійному місці.
Нікому не повідомляйте свою фразу відновлення чи приватні ключі.
⚠️ Чому це важливо?
Безпека ваших криптовалют залежить від того, чи контролюєте ви доступ до свого гаманця. Втрата доступу до облікового запису в соціальній мережі може спричинити серйозні проблеми, якщо ви не захистили способи відновлення доступу до гаманця.
Повідомлення просте: не чекайте, доки втратите доступ, щоб захистити свої кошти.
#keplr #CryptoSecurity #WalletSafety
$AIOT
$JCT
$IDOL
🚨 Keplr попереджає користувачів, які входять через соціальні мережі: переведіть свої активи, поки не пізно!
Keplr надіслав важливе попередження користувачам, які отримують доступ до своїх гаманців через обліковий запис у соціальній мережі.
Користувачам, які покладаються на цей спосіб входу, слід діяти й перевести свої активи до гаманця із захищеною резервною копією, перш ніж вони ризикують втратити доступ.
🔍 Що потрібно знати:
Користувачам, які входять через соціальні мережі, слід негайно перевірити, чи мають вони доступ до свого гаманця.
Переконайтеся, що ваші дані для відновлення доступу та резервна копія гаманця надійно захищені.
Переведіть свої активи до гаманця, для якого ви контролюєте фразу відновлення і можете зберігати її в надійному місці.
Нікому не повідомляйте свою фразу відновлення чи приватні ключі.
⚠️ Чому це важливо?
Безпека ваших криптовалют залежить від того, чи контролюєте ви доступ до свого гаманця. Втрата доступу до облікового запису в соціальній мережі може спричинити серйозні проблеми, якщо ви не захистили способи відновлення доступу до гаманця.
Повідомлення просте: не чекайте, доки втратите доступ, щоб захистити свої кошти.
#keplr #CryptoSecurity #WalletSafety
$AIOT
$JCT
$IDOL
4
2.4k
#keplradvisessocialloginuserstotransferassets
🚨 Keplr попереджає користувачів соціального входу: переведіть свої активи, поки не пізно!
Keplr випустила важливе попередження для користувачів, які отримують доступ до своїх гаманців через соціальний вхід.
Користувачам, які покладаються на соціальний вхід, слід діяти й перевести свої активи до гаманця з надійною резервною копією, перш ніж вони ризикують втратити доступ.
🔍 Що потрібно знати:
Користувачам соціального входу слід негайно перевірити доступ до свого гаманця.
Переконайтеся, що ваші облікові дані для відновлення та резервна копія гаманця надійно захищені.
Переведіть активи до гаманця, у якому ви контролюєте фразу відновлення та безпечно її зберігаєте.
Ніколи й нікому не повідомляйте свою сід-фразу чи приватні ключі.
⚠️ Чому це важливо:
Безпека ваших криптоактивів залежить від контролю доступу до вашого гаманця. Втрата доступу до облікового запису соціального входу може спричинити серйозні проблеми, якщо ви не подбали про способи відновлення гаманця.
Суть проста: не чекайте, поки втратите доступ, щоб захистити свої кошти.
#keplr #CryptoSecurity #WalletSafety
#keplradvisessocialloginuserstotransferassets
🚨 Keplr попереджає користувачів соціального входу: переведіть свої активи, поки не пізно!
Keplr випустила важливе попередження для користувачів, які отримують доступ до своїх гаманців через соціальний вхід.
Користувачам, які покладаються на соціальний вхід, слід діяти й перевести свої активи до гаманця з надійною резервною копією, перш ніж вони ризикують втратити доступ.
🔍 Що потрібно знати:
Користувачам соціального входу слід негайно перевірити доступ до свого гаманця.
Переконайтеся, що ваші облікові дані для відновлення та резервна копія гаманця надійно захищені.
Переведіть активи до гаманця, у якому ви контролюєте фразу відновлення та безпечно її зберігаєте.
Ніколи й нікому не повідомляйте свою сід-фразу чи приватні ключі.
⚠️ Чому це важливо:
Безпека ваших криптоактивів залежить від контролю доступу до вашого гаманця. Втрата доступу до облікового запису соціального входу може спричинити серйозні проблеми, якщо ви не подбали про способи відновлення гаманця.
Суть проста: не чекайте, поки втратите доступ, щоб захистити свої кошти.
#keplr #CryptoSecurity #WalletSafety
🚨 Keplr попереджає користувачів соціального входу: переведіть свої активи, поки не пізно!
Keplr випустила важливе попередження для користувачів, які отримують доступ до своїх гаманців через соціальний вхід.
Користувачам, які покладаються на соціальний вхід, слід діяти й перевести свої активи до гаманця з надійною резервною копією, перш ніж вони ризикують втратити доступ.
🔍 Що потрібно знати:
Користувачам соціального входу слід негайно перевірити доступ до свого гаманця.
Переконайтеся, що ваші облікові дані для відновлення та резервна копія гаманця надійно захищені.
Переведіть активи до гаманця, у якому ви контролюєте фразу відновлення та безпечно її зберігаєте.
Ніколи й нікому не повідомляйте свою сід-фразу чи приватні ключі.
⚠️ Чому це важливо:
Безпека ваших криптоактивів залежить від контролю доступу до вашого гаманця. Втрата доступу до облікового запису соціального входу може спричинити серйозні проблеми, якщо ви не подбали про способи відновлення гаманця.
Суть проста: не чекайте, поки втратите доступ, щоб захистити свої кошти.
#keplr #CryptoSecurity #WalletSafety
1
972
Ваш біткоїн може зникнути, поки ви «прискорюєте» платіж ОНОВІТЬ ГАМАНЕЦЬ ЗАРАЗ
Electrum, один із найстаріших біткоїн-гаманців, щойно повідомив про лячну вразливість — і зловмисники вже її використовують. Шкідливий сервер може непомітно підмінити ваш реальний платіж фальшивим, який відправляє ваші монети атакувальнику. Гаманець і далі показує його як такий, що очікує підтвердження, тож коли ви натискаєте «збільшити комісію», щоб пришвидшити його, ви несвідомо самі підписуєте крадіжку. Розробники підтвердили два жовтневі звіти: один користувач вчасно помітив підміну, але інший втратив кошти після схвалення того, що виглядало як звичайне підвищення комісії. В одному випадку фальшива транзакція мала нульову комісію, тож здавалася завислою, а адреса атакувальника навіть збігалася з останніми чотирма символами справжнього одержувача. Electrum виправив цю ваду у версії 4.8.3, випущеній 24 жовтня — усі старіші версії досі під загрозою на шкідливому сервері. Оновіть зараз, підключайтеся лише до серверів, яким довіряєте, і завжди перевіряйте повну адресу та суму перед підписанням. Це не фінансова порада — просто захистіть свої монети.
$BTC
#Bitcoin #Electrum #CryptoSecurity #WalletSafety
Ваш біткоїн може зникнути, поки ви «прискорюєте» платіж ОНОВІТЬ ГАМАНЕЦЬ ЗАРАЗ
Electrum, один із найстаріших біткоїн-гаманців, щойно повідомив про лячну вразливість — і зловмисники вже її використовують. Шкідливий сервер може непомітно підмінити ваш реальний платіж фальшивим, який відправляє ваші монети атакувальнику. Гаманець і далі показує його як такий, що очікує підтвердження, тож коли ви натискаєте «збільшити комісію», щоб пришвидшити його, ви несвідомо самі підписуєте крадіжку. Розробники підтвердили два жовтневі звіти: один користувач вчасно помітив підміну, але інший втратив кошти після схвалення того, що виглядало як звичайне підвищення комісії. В одному випадку фальшива транзакція мала нульову комісію, тож здавалася завислою, а адреса атакувальника навіть збігалася з останніми чотирма символами справжнього одержувача. Electrum виправив цю ваду у версії 4.8.3, випущеній 24 жовтня — усі старіші версії досі під загрозою на шкідливому сервері. Оновіть зараз, підключайтеся лише до серверів, яким довіряєте, і завжди перевіряйте повну адресу та суму перед підписанням. Це не фінансова порада — просто захистіть свої монети.
$BTC
#Bitcoin #Electrum #CryptoSecurity #WalletSafety
Electrum, один із найстаріших біткоїн-гаманців, щойно повідомив про лячну вразливість — і зловмисники вже її використовують. Шкідливий сервер може непомітно підмінити ваш реальний платіж фальшивим, який відправляє ваші монети атакувальнику. Гаманець і далі показує його як такий, що очікує підтвердження, тож коли ви натискаєте «збільшити комісію», щоб пришвидшити його, ви несвідомо самі підписуєте крадіжку. Розробники підтвердили два жовтневі звіти: один користувач вчасно помітив підміну, але інший втратив кошти після схвалення того, що виглядало як звичайне підвищення комісії. В одному випадку фальшива транзакція мала нульову комісію, тож здавалася завислою, а адреса атакувальника навіть збігалася з останніми чотирма символами справжнього одержувача. Electrum виправив цю ваду у версії 4.8.3, випущеній 24 жовтня — усі старіші версії досі під загрозою на шкідливому сервері. Оновіть зараз, підключайтеся лише до серверів, яким довіряєте, і завжди перевіряйте повну адресу та суму перед підписанням. Це не фінансова порада — просто захистіть свої монети.
$BTC
#Bitcoin #Electrum #CryptoSecurity #WalletSafety
78
ПОПЕРЕДЖЕННЯ ПРО БЕЗПЕКУ БІТКОІН-ГАМАНЦЯ, ЯКЕ НЕ ВАРТО ІГНОРУВАТИ.
Electrum випустив версію 4.8.3 після виявлення критичної вразливості, що зачіпала старіші версії.
І це не просто теорія. Розробники підтвердили, що принаймні один користувач втратив кошти.
Ось як працює атака:
1. Ви надсилаєте біткоін-транзакцію.
2. Зловмисний сервер замінює її непідтверджений запис в історії гаманця на шахрайську транзакцію.
3. Ви намагаєтеся пришвидшити платіж, збільшуючи комісію.
4. Не помітивши зміненої адреси призначення, ви можете підтвердити платіж зловмиснику.
Зловмисники навіть використовували адреси, останні чотири символи яких збігалися з адресами справжніх отримувачів.
Що варто зробити користувачам?
• Оновіть Electrum до версії 4.8.3.
• Завантажуйте оновлення лише з офіційного вебсайту.
• Перед підписанням транзакцій перевіряйте повну адресу отримувача та суму.
• Ніколи не підтверджуйте незнайому транзакцію лише для того, щоб збільшити її комісію.
Важливий урок: Самостійне зберігання дає вам контроль над активами, але також вимагає розуміння безпеки транзакцій.
Захищати статки не менш важливо, ніж примножувати їх.
Чи перевіряєте ви повну адресу гаманця, перш ніж підтвердити транзакцію?
#Bitcoin #CryptoSecurity #WalletSafety #Криптоосвіта
ПОПЕРЕДЖЕННЯ ПРО БЕЗПЕКУ БІТКОІН-ГАМАНЦЯ, ЯКЕ НЕ ВАРТО ІГНОРУВАТИ.
Electrum випустив версію 4.8.3 після виявлення критичної вразливості, що зачіпала старіші версії.
І це не просто теорія. Розробники підтвердили, що принаймні один користувач втратив кошти.
Ось як працює атака:
1. Ви надсилаєте біткоін-транзакцію.
2. Зловмисний сервер замінює її непідтверджений запис в історії гаманця на шахрайську транзакцію.
3. Ви намагаєтеся пришвидшити платіж, збільшуючи комісію.
4. Не помітивши зміненої адреси призначення, ви можете підтвердити платіж зловмиснику.
Зловмисники навіть використовували адреси, останні чотири символи яких збігалися з адресами справжніх отримувачів.
Що варто зробити користувачам?
• Оновіть Electrum до версії 4.8.3.
• Завантажуйте оновлення лише з офіційного вебсайту.
• Перед підписанням транзакцій перевіряйте повну адресу отримувача та суму.
• Ніколи не підтверджуйте незнайому транзакцію лише для того, щоб збільшити її комісію.
Важливий урок: Самостійне зберігання дає вам контроль над активами, але також вимагає розуміння безпеки транзакцій.
Захищати статки не менш важливо, ніж примножувати їх.
Чи перевіряєте ви повну адресу гаманця, перш ніж підтвердити транзакцію?
#Bitcoin #CryptoSecurity #WalletSafety #Криптоосвіта
Electrum випустив версію 4.8.3 після виявлення критичної вразливості, що зачіпала старіші версії.
І це не просто теорія. Розробники підтвердили, що принаймні один користувач втратив кошти.
Ось як працює атака:
1. Ви надсилаєте біткоін-транзакцію.
2. Зловмисний сервер замінює її непідтверджений запис в історії гаманця на шахрайську транзакцію.
3. Ви намагаєтеся пришвидшити платіж, збільшуючи комісію.
4. Не помітивши зміненої адреси призначення, ви можете підтвердити платіж зловмиснику.
Зловмисники навіть використовували адреси, останні чотири символи яких збігалися з адресами справжніх отримувачів.
Що варто зробити користувачам?
• Оновіть Electrum до версії 4.8.3.
• Завантажуйте оновлення лише з офіційного вебсайту.
• Перед підписанням транзакцій перевіряйте повну адресу отримувача та суму.
• Ніколи не підтверджуйте незнайому транзакцію лише для того, щоб збільшити її комісію.
Важливий урок: Самостійне зберігання дає вам контроль над активами, але також вимагає розуміння безпеки транзакцій.
Захищати статки не менш важливо, ніж примножувати їх.
Чи перевіряєте ви повну адресу гаманця, перш ніж підтвердити транзакцію?
#Bitcoin #CryptoSecurity #WalletSafety #Криптоосвіта
90
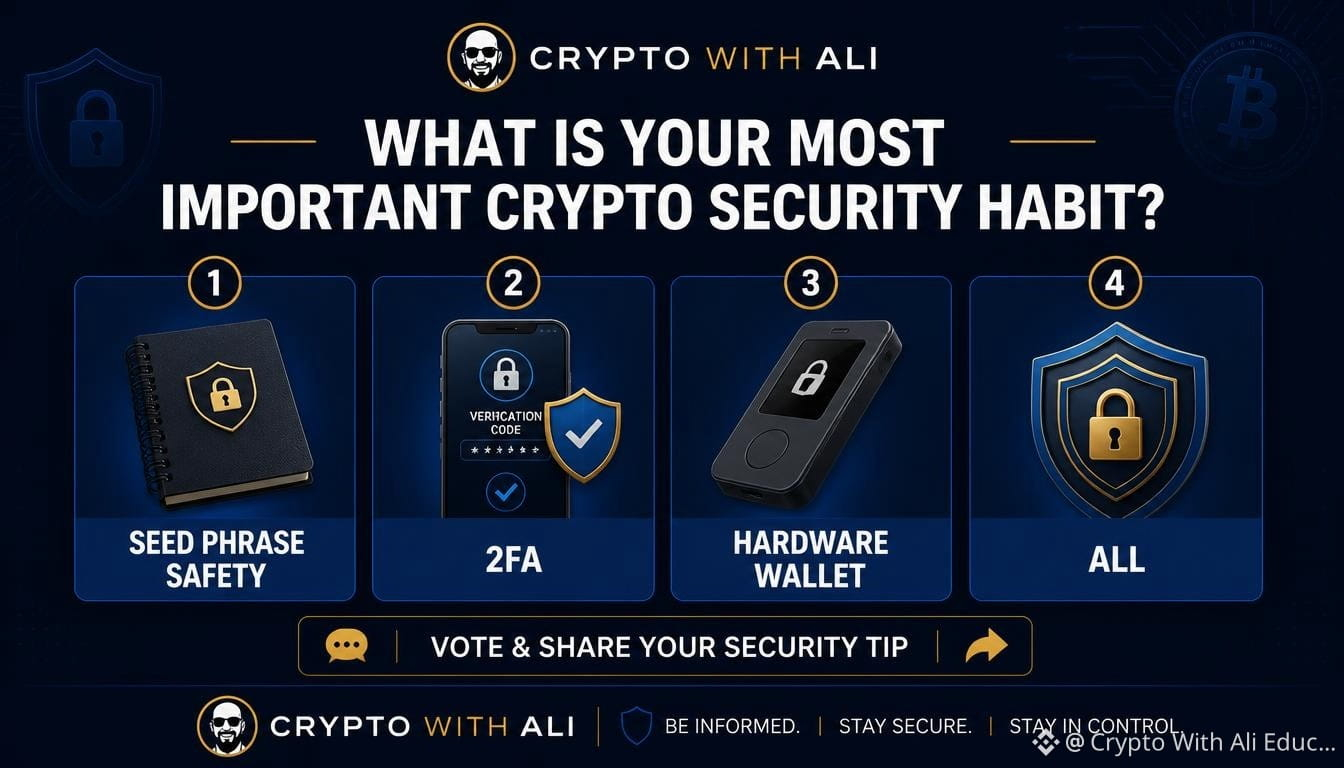
Найважливіша звичка для безпеки криптоактивів: яку оберете ви?
Безпека криптоактивів залежить не від одного рівня захисту. Надійні звички допоможуть знизити ризик втратити доступ до своїх активів.
📊 Проголосуйте за найважливіший для вас пріоритет:
Безпека сід-фрази — зберігайте слова для відновлення в таємниці та офлайн
2FA — додайте ще один рівень захисту облікового запису
Апаратний гаманець — зберігайте приватні ключі офлайн за умови правильного налаштування
Усе перелічене — поєднуйте кілька практик безпеки
💬 Яку звичку ви порадили б новачкові й чому?
Пам’ятайте: жоден окремий інструмент не усуває всі ризики. Захищайте фразу для відновлення, перевіряйте адреси та остерігайтеся небажаних повідомлень.
#CryptoSecurity #WalletSafety #cryptoeducation #Web3
Лише освітній матеріал. Не є фінансовою порадою.
Найважливіша звичка для безпеки криптоактивів: яку оберете ви?
Безпека криптоактивів залежить не від одного рівня захисту. Надійні звички допоможуть знизити ризик втратити доступ до своїх активів.
📊 Проголосуйте за найважливіший для вас пріоритет:
Безпека сід-фрази — зберігайте слова для відновлення в таємниці та офлайн
2FA — додайте ще один рівень захисту облікового запису
Апаратний гаманець — зберігайте приватні ключі офлайн за умови правильного налаштування
Усе перелічене — поєднуйте кілька практик безпеки
💬 Яку звичку ви порадили б новачкові й чому?
Пам’ятайте: жоден окремий інструмент не усуває всі ризики. Захищайте фразу для відновлення, перевіряйте адреси та остерігайтеся небажаних повідомлень.
#CryptoSecurity #WalletSafety #cryptoeducation #Web3
Лише освітній матеріал. Не є фінансовою порадою.
Безпека криптоактивів залежить не від одного рівня захисту. Надійні звички допоможуть знизити ризик втратити доступ до своїх активів.
📊 Проголосуйте за найважливіший для вас пріоритет:
Безпека сід-фрази — зберігайте слова для відновлення в таємниці та офлайн
2FA — додайте ще один рівень захисту облікового запису
Апаратний гаманець — зберігайте приватні ключі офлайн за умови правильного налаштування
Усе перелічене — поєднуйте кілька практик безпеки
💬 Яку звичку ви порадили б новачкові й чому?
Пам’ятайте: жоден окремий інструмент не усуває всі ризики. Захищайте фразу для відновлення, перевіряйте адреси та остерігайтеся небажаних повідомлень.
#CryptoSecurity #WalletSafety #cryptoeducation #Web3
Лише освітній матеріал. Не є фінансовою порадою.
44
ВАШ ПАРОЛЬ ДО ГАМАНЦЯ МОЖЕ БУТИ НАДІЙНИМ. ВАШУ КРИПТОВАЛЮТУ ВСЕ ОДНО МОЖУТЬ ВИКРАСТИ.
Фонд спільноти Polkadot підтвердив наявність шкідливого коду в кількох версіях розширення для браузера Fearless Wallet.
Уражене програмне забезпечення могло передавати приватні ключі зловмисникам, коли користувачі розблоковували свої гаманці.
Вісім користувачів повідомили про несанкціоновані транзакції, які можуть бути пов’язані з цим інцидентом, на суму 17 286 DOT.
Ось важливий урок:
Пароль до гаманця і приватний ключ — це НЕ одне й те саме.
Якщо хтось отримає ваш приватний ключ:
• Зміна пароля його не анулює.
• Перевстановлення гаманця не зробить його безпечним.
• Імпорт тієї самої фрази відновлення в інший застосунок не захистить ваші активи.
Постраждалим користувачам слід створити цілком нові ключі в надійному гаманці та переказати туди свої активи. Дотримуйтеся офіційних інструкцій фонду, особливо якщо йдеться про застейкані або заблоковані кошти.
Для мусульманських інвесторів захист довіреного майна передбачає не лише уникнення спекулятивних інвестицій. Важливо також розуміти ризики, пов’язані зі зберіганням і безпекою активів.
Чи знали ви, що зміна пароля до гаманця не захистить приватний ключ, який уже опинився у сторонніх?
#CryptoSecurity #Polkadot #CryptoEducation #БезпекаГаманця
ВАШ ПАРОЛЬ ДО ГАМАНЦЯ МОЖЕ БУТИ НАДІЙНИМ. ВАШУ КРИПТОВАЛЮТУ ВСЕ ОДНО МОЖУТЬ ВИКРАСТИ.
Фонд спільноти Polkadot підтвердив наявність шкідливого коду в кількох версіях розширення для браузера Fearless Wallet.
Уражене програмне забезпечення могло передавати приватні ключі зловмисникам, коли користувачі розблоковували свої гаманці.
Вісім користувачів повідомили про несанкціоновані транзакції, які можуть бути пов’язані з цим інцидентом, на суму 17 286 DOT.
Ось важливий урок:
Пароль до гаманця і приватний ключ — це НЕ одне й те саме.
Якщо хтось отримає ваш приватний ключ:
• Зміна пароля його не анулює.
• Перевстановлення гаманця не зробить його безпечним.
• Імпорт тієї самої фрази відновлення в інший застосунок не захистить ваші активи.
Постраждалим користувачам слід створити цілком нові ключі в надійному гаманці та переказати туди свої активи. Дотримуйтеся офіційних інструкцій фонду, особливо якщо йдеться про застейкані або заблоковані кошти.
Для мусульманських інвесторів захист довіреного майна передбачає не лише уникнення спекулятивних інвестицій. Важливо також розуміти ризики, пов’язані зі зберіганням і безпекою активів.
Чи знали ви, що зміна пароля до гаманця не захистить приватний ключ, який уже опинився у сторонніх?
#CryptoSecurity #Polkadot #CryptoEducation #БезпекаГаманця
Фонд спільноти Polkadot підтвердив наявність шкідливого коду в кількох версіях розширення для браузера Fearless Wallet.
Уражене програмне забезпечення могло передавати приватні ключі зловмисникам, коли користувачі розблоковували свої гаманці.
Вісім користувачів повідомили про несанкціоновані транзакції, які можуть бути пов’язані з цим інцидентом, на суму 17 286 DOT.
Ось важливий урок:
Пароль до гаманця і приватний ключ — це НЕ одне й те саме.
Якщо хтось отримає ваш приватний ключ:
• Зміна пароля його не анулює.
• Перевстановлення гаманця не зробить його безпечним.
• Імпорт тієї самої фрази відновлення в інший застосунок не захистить ваші активи.
Постраждалим користувачам слід створити цілком нові ключі в надійному гаманці та переказати туди свої активи. Дотримуйтеся офіційних інструкцій фонду, особливо якщо йдеться про застейкані або заблоковані кошти.
Для мусульманських інвесторів захист довіреного майна передбачає не лише уникнення спекулятивних інвестицій. Важливо також розуміти ризики, пов’язані зі зберіганням і безпекою активів.
Чи знали ви, що зміна пароля до гаманця не захистить приватний ключ, який уже опинився у сторонніх?
#CryptoSecurity #Polkadot #CryptoEducation #БезпекаГаманця
294
АІРДРОП ЧИ ПАСТКА ДЛЯ ГАМАНЦЯ? 🪂
Безкоштовні токени можуть заманити вас і змусити надати доступ до гаманця. Перед наступним отриманням винагороди перевірте все за цими чотирма пунктами.
1. Ставтеся до неочікуваних токенів із недовірою. Ціна, яку показує гаманець, не доводить, що токени безпечні або їх можна продати.
2. Перевірте точну адресу сайту для отримання винагороди через офіційні канали проєкту. Не переходьте за посиланнями з небажаних повідомлень.
3. Перш ніж підписувати, прочитайте запит. Перевірте мережу, контракт, дозвіл на витрачання та суму. Дозвіл може дати контракту змогу витрачати ваші токени.
4. Нікому не повідомляйте фразу відновлення. Для легітимного аірдропу вона не потрібна, як і ваш приватний ключ.
Якщо вас кваплять, варто зупинитися. Якщо ви не розумієте запит гаманця, не підписуйте його.
Який тривожний сигнал ви помічали найчастіше?
#Airdrop #CryptoSecurity #Web3 #WalletSafety
АІРДРОП ЧИ ПАСТКА ДЛЯ ГАМАНЦЯ? 🪂
Безкоштовні токени можуть заманити вас і змусити надати доступ до гаманця. Перед наступним отриманням винагороди перевірте все за цими чотирма пунктами.
1. Ставтеся до неочікуваних токенів із недовірою. Ціна, яку показує гаманець, не доводить, що токени безпечні або їх можна продати.
2. Перевірте точну адресу сайту для отримання винагороди через офіційні канали проєкту. Не переходьте за посиланнями з небажаних повідомлень.
3. Перш ніж підписувати, прочитайте запит. Перевірте мережу, контракт, дозвіл на витрачання та суму. Дозвіл може дати контракту змогу витрачати ваші токени.
4. Нікому не повідомляйте фразу відновлення. Для легітимного аірдропу вона не потрібна, як і ваш приватний ключ.
Якщо вас кваплять, варто зупинитися. Якщо ви не розумієте запит гаманця, не підписуйте його.
Який тривожний сигнал ви помічали найчастіше?
#Airdrop #CryptoSecurity #Web3 #WalletSafety
Безкоштовні токени можуть заманити вас і змусити надати доступ до гаманця. Перед наступним отриманням винагороди перевірте все за цими чотирма пунктами.
1. Ставтеся до неочікуваних токенів із недовірою. Ціна, яку показує гаманець, не доводить, що токени безпечні або їх можна продати.
2. Перевірте точну адресу сайту для отримання винагороди через офіційні канали проєкту. Не переходьте за посиланнями з небажаних повідомлень.
3. Перш ніж підписувати, прочитайте запит. Перевірте мережу, контракт, дозвіл на витрачання та суму. Дозвіл може дати контракту змогу витрачати ваші токени.
4. Нікому не повідомляйте фразу відновлення. Для легітимного аірдропу вона не потрібна, як і ваш приватний ключ.
Якщо вас кваплять, варто зупинитися. Якщо ви не розумієте запит гаманця, не підписуйте його.
Який тривожний сигнал ви помічали найчастіше?
#Airdrop #CryptoSecurity #Web3 #WalletSafety
85

·
--
Apple заявляє, що відхилила понад 371 000 шкідливих подань застосунків, і саме тому фраза «безпечно, бо це в App Store» — небезпечне припущення.
Користувачів криптовалюти постійно «зливають» шахрайські застосунки-гаманці, клоновані інтерфейси та інструменти-підробки, які виглядають цілком правдоподібно, аж доки не зникає seed phrase. Один невдалий завантажений застосунок може коштувати більше, ніж погана угода на $BTC or $ETH.
Ключова деталь тут така: Apple не дала прямої відповіді, але послалася на статистику своєї екосистеми й сказала, що в магазині більше не залишилося активних клонів Sparrow. Це звучить заспокійливо, але водночас підтверджує ширшу проблему: шкідливі застосунки таки встигають потрапити досить далеко, щоб їх потрібно було відхиляти, видаляти й постійно «підчищати».
Для трейдерів, які тримають $SOL, $BTC або будь-які активи з самостійним зберіганням, ризик — це не лише ринкова волатильність. Це операційна безпека. Завжди перевіряйте розробника, історію застосунку, джерело вебсайту, відгуки й ніколи не вводьте seed phrase у будь-що, що ви знайшли лише через пошук.
Який у вас процес, щоб перевірити, чи криптозастосунок справді легітимний?
#CryptoSecurity #WalletSafety #OnChainLessons
Apple заявляє, що відхилила понад 371 000 шкідливих подань застосунків, і саме тому фраза «безпечно, бо це в App Store» — небезпечне припущення.
Користувачів криптовалюти постійно «зливають» шахрайські застосунки-гаманці, клоновані інтерфейси та інструменти-підробки, які виглядають цілком правдоподібно, аж доки не зникає seed phrase. Один невдалий завантажений застосунок може коштувати більше, ніж погана угода на $BTC or $ETH .
Ключова деталь тут така: Apple не дала прямої відповіді, але послалася на статистику своєї екосистеми й сказала, що в магазині більше не залишилося активних клонів Sparrow. Це звучить заспокійливо, але водночас підтверджує ширшу проблему: шкідливі застосунки таки встигають потрапити досить далеко, щоб їх потрібно було відхиляти, видаляти й постійно «підчищати».
Для трейдерів, які тримають $SOL , $BTC або будь-які активи з самостійним зберіганням, ризик — це не лише ринкова волатильність. Це операційна безпека. Завжди перевіряйте розробника, історію застосунку, джерело вебсайту, відгуки й ніколи не вводьте seed phrase у будь-що, що ви знайшли лише через пошук.
Який у вас процес, щоб перевірити, чи криптозастосунок справді легітимний?
#CryptoSecurity #WalletSafety #OnChainLessons
Користувачів криптовалюти постійно «зливають» шахрайські застосунки-гаманці, клоновані інтерфейси та інструменти-підробки, які виглядають цілком правдоподібно, аж доки не зникає seed phrase. Один невдалий завантажений застосунок може коштувати більше, ніж погана угода на $BTC or $ETH .
Ключова деталь тут така: Apple не дала прямої відповіді, але послалася на статистику своєї екосистеми й сказала, що в магазині більше не залишилося активних клонів Sparrow. Це звучить заспокійливо, але водночас підтверджує ширшу проблему: шкідливі застосунки таки встигають потрапити досить далеко, щоб їх потрібно було відхиляти, видаляти й постійно «підчищати».
Для трейдерів, які тримають $SOL , $BTC або будь-які активи з самостійним зберіганням, ризик — це не лише ринкова волатильність. Це операційна безпека. Завжди перевіряйте розробника, історію застосунку, джерело вебсайту, відгуки й ніколи не вводьте seed phrase у будь-що, що ви знайшли лише через пошук.
Який у вас процес, щоб перевірити, чи криптозастосунок справді легітимний?
#CryptoSecurity #WalletSafety #OnChainLessons
71
·
--
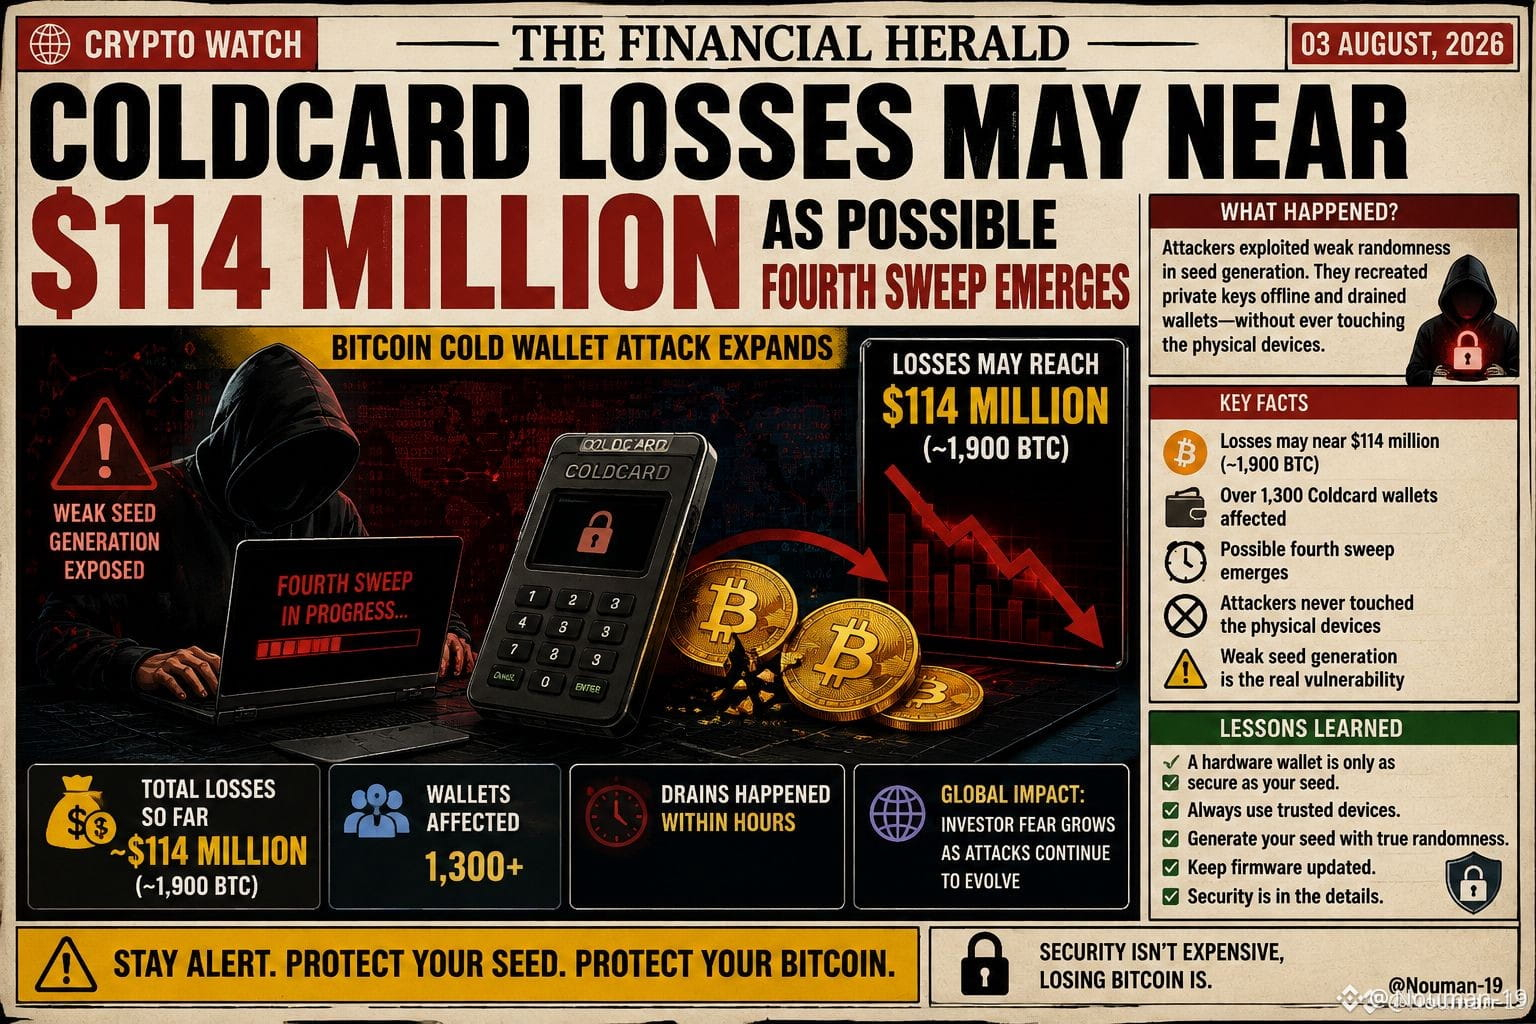
Оновлення про атаку на Coldcard Wallet
Виявлено можливий четвертий обхід, внаслідок чого оцінювані втрати, пов’язані з атакою на Coldcard-гаманець, наблизилися майже до $114 мільйонів.
🔍 Ключові моменти: • Оцінювані втрати можуть сягнути $114M • Дослідники відстежують можливий четвертий обхід гаманця • Інцидент підкреслює, що навіть холодне зберігання потребує ретельної операційної безпеки • Завжди перевіряйте налаштування гаманця, прошивку та процедури відновлення
🛡️ Нагадування з безпеки: Холодні гаманці призначені для зберігання приватних ключів офлайн, але помилки, скомпрометовані фрази відновлення або ризики ланцюга постачання все одно можуть призвести до значних втрат.
Будьте в курсі. Будьте в безпеці. 🔐
#Bitcoin #Crypto #ColdWallet #Coldcard #CryptoSecurity #Blockchain #BTC #CyberSecurity #CryptoNews🚀🔥V #WalletSafety #Web3 #CryptoUpdates
Оновлення про атаку на Coldcard Wallet
Виявлено можливий четвертий обхід, внаслідок чого оцінювані втрати, пов’язані з атакою на Coldcard-гаманець, наблизилися майже до $114 мільйонів.
🔍 Ключові моменти: • Оцінювані втрати можуть сягнути $114M • Дослідники відстежують можливий четвертий обхід гаманця • Інцидент підкреслює, що навіть холодне зберігання потребує ретельної операційної безпеки • Завжди перевіряйте налаштування гаманця, прошивку та процедури відновлення
🛡️ Нагадування з безпеки: Холодні гаманці призначені для зберігання приватних ключів офлайн, але помилки, скомпрометовані фрази відновлення або ризики ланцюга постачання все одно можуть призвести до значних втрат.
Будьте в курсі. Будьте в безпеці. 🔐
#Bitcoin #Crypto #ColdWallet #Coldcard #CryptoSecurity #Blockchain #BTC #CyberSecurity #CryptoNews🚀🔥V #WalletSafety #Web3 #CryptoUpdates
Виявлено можливий четвертий обхід, внаслідок чого оцінювані втрати, пов’язані з атакою на Coldcard-гаманець, наблизилися майже до $114 мільйонів.
🔍 Ключові моменти: • Оцінювані втрати можуть сягнути $114M • Дослідники відстежують можливий четвертий обхід гаманця • Інцидент підкреслює, що навіть холодне зберігання потребує ретельної операційної безпеки • Завжди перевіряйте налаштування гаманця, прошивку та процедури відновлення
🛡️ Нагадування з безпеки: Холодні гаманці призначені для зберігання приватних ключів офлайн, але помилки, скомпрометовані фрази відновлення або ризики ланцюга постачання все одно можуть призвести до значних втрат.
Будьте в курсі. Будьте в безпеці. 🔐
#Bitcoin #Crypto #ColdWallet #Coldcard #CryptoSecurity #Blockchain #BTC #CyberSecurity #CryptoNews🚀🔥V #WalletSafety #Web3 #CryptoUpdates
1
89

$USDC гаманцеву безпеку знову в центрі уваги 🛡️
Справу з 316К $USDC гаманцем-крадієм нагадала ринку, що один необережно поставлений підпис може призвести до повного рекаверу. Це зазвичай змушує слабкі руки бути обережнішими в короткостроковій перспективі, але також ставить під приціл проєкти та інструменти, створені навколо безпеки в мережі.
Ну що, всім привіт, це один з тих моментів, коли розумні гроші спостерігають за поведінкою, а не за шумом. Ігри китів люблять відволікання, а роздрібні трейдери часто вчаться на своїх помилках. Тримайте активність гаманця під контролем, уникайте сліпих затверджень контрактів і залишайтеся на чеку, поки натовп спить.
Це не фінансова порада. Керуйте своїм ризиком.
#USDC #CryptoSecurity #WalletSafety #OnChain
🧠
$USDC гаманцеву безпеку знову в центрі уваги 🛡️
Справу з 316К $USDC гаманцем-крадієм нагадала ринку, що один необережно поставлений підпис може призвести до повного рекаверу. Це зазвичай змушує слабкі руки бути обережнішими в короткостроковій перспективі, але також ставить під приціл проєкти та інструменти, створені навколо безпеки в мережі.
Ну що, всім привіт, це один з тих моментів, коли розумні гроші спостерігають за поведінкою, а не за шумом. Ігри китів люблять відволікання, а роздрібні трейдери часто вчаться на своїх помилках. Тримайте активність гаманця під контролем, уникайте сліпих затверджень контрактів і залишайтеся на чеку, поки натовп спить.
Це не фінансова порада. Керуйте своїм ризиком.
#USDC #CryptoSecurity #WalletSafety #OnChain
🧠
Справу з 316К $USDC гаманцем-крадієм нагадала ринку, що один необережно поставлений підпис може призвести до повного рекаверу. Це зазвичай змушує слабкі руки бути обережнішими в короткостроковій перспективі, але також ставить під приціл проєкти та інструменти, створені навколо безпеки в мережі.
Ну що, всім привіт, це один з тих моментів, коли розумні гроші спостерігають за поведінкою, а не за шумом. Ігри китів люблять відволікання, а роздрібні трейдери часто вчаться на своїх помилках. Тримайте активність гаманця під контролем, уникайте сліпих затверджень контрактів і залишайтеся на чеку, поки натовп спить.
Це не фінансова порада. Керуйте своїм ризиком.
#USDC #CryptoSecurity #WalletSafety #OnChain
🧠
90
·
--
Тисячі криптогаманців можуть бути під загрозою — ось чому. Новий звіт від Coinspect розкриває вразливість під назвою «Ill Bloom», яка вражає багато криптогаманців. Проблема виникає через те, як деякі гаманці генерують свої «відновлювальні фрази» — ті 12 або 24 слова, які ви використовуєте, щоб відновити доступ до своїх коштів, якщо втратите доступ. Якщо ці фрази не є справді випадковими, нападникам стає легше вгадати їх і викрасти ваші криптовалюти. Це важливо, адже ваша відновлювальна фраза — це головний ключ до ваших цифрових активів. Якщо вона слабка або передбачувана, ваші кошти не захищені, навіть якщо ваш пароль дуже надійний. Це підкреслює критичну важливість використання авторитетних гаманців і застосування надійних практик безпеки. Ця новина нагадує нам, що фундаментальна безпека в крипто має першочергове значення. Хоча сьогодні ми святкуємо зростання на кшталт +42,09% від $VANRY, забезпечити безпеку ваших активів від вразливостей на кшталт «Ill Bloom» значно важливіше. Завжди двічі перевіряйте походження безпеки свого гаманця. Що ви думаєте про безпеку гаманців? #CryptoSecurity #WalletSafety #Blockchain 🔒 $BTC $ETH
Тисячі криптогаманців можуть бути під загрозою — ось чому. Новий звіт від Coinspect розкриває вразливість під назвою «Ill Bloom», яка вражає багато криптогаманців. Проблема виникає через те, як деякі гаманці генерують свої «відновлювальні фрази» — ті 12 або 24 слова, які ви використовуєте, щоб відновити доступ до своїх коштів, якщо втратите доступ. Якщо ці фрази не є справді випадковими, нападникам стає легше вгадати їх і викрасти ваші криптовалюти. Це важливо, адже ваша відновлювальна фраза — це головний ключ до ваших цифрових активів. Якщо вона слабка або передбачувана, ваші кошти не захищені, навіть якщо ваш пароль дуже надійний. Це підкреслює критичну важливість використання авторитетних гаманців і застосування надійних практик безпеки. Ця новина нагадує нам, що фундаментальна безпека в крипто має першочергове значення. Хоча сьогодні ми святкуємо зростання на кшталт +42,09% від $VANRY, забезпечити безпеку ваших активів від вразливостей на кшталт «Ill Bloom» значно важливіше. Завжди двічі перевіряйте походження безпеки свого гаманця. Що ви думаєте про безпеку гаманців? #CryptoSecurity #WalletSafety #Blockchain 🔒 $BTC $ETH
198
Увійдіть, щоб переглянути інший контент
Приєднуйтесь до користувачів криптовалют по всьому світу на Binance Square
⚡️ Отримуйте актуальну та корисну інформацію про криптовалюти.
💬 Приєднуйтесь до найбільшої у світі криптобіржі.
👍 Відкрийте справжні ідеї від перевірених авторів.
Електронна пошта / номер телефону
Трендові теми
1
#fomcвідстеження
128,566 переглядів
564 обговорюють
2
#CanBTCReboundAfterFallingBelow60K?
0 переглядів
418 обговорюють
3
#GlobalStocksFaceLongestLosingStreakSince2023
0 переглядів
447 обговорюють
4
#AnthropicPlungesTowardIPOPriceonDay2
0 переглядів
155 обговорюють
5
#GaoTengBitcoinETFListsOnHKEX
0 переглядів
356 обговорюють
6
#TradFiForBeginners
946,825 переглядів
5,758 обговорюють
7
#NvidiaBoardReportedlySplitOverHuang’sReturn
258,674 переглядів
2,550 обговорюють
8
#TetherBurns8BillionUSDTInPast20Days
0 переглядів
146 обговорюють
9
#BitcoinWalletSignatureFlawExploitableWithinSeconds
0 переглядів
71 обговорюють
10
#CanGTA6'sLaunchLiftTTWOShares?
207,868 переглядів
1,795 обговорюють