
发牌手11
1.1k Публикации
发牌手11
Отправить жалобу
Заблокировать пользователя
141 подписок(и/а)
602 подписчиков(а)
714 понравилось
Посты
Все
Цитирования
·
--
Сегодня alpha возобновляет раздачу эйрдропа и отправляет ребятам 🧧
Сегодня alpha возобновляет раздачу эйрдропа и отправляет ребятам 🧧

感谢兄弟们的关注和支持
От 发牌手11
Все получено
26
4
79
171
·
--
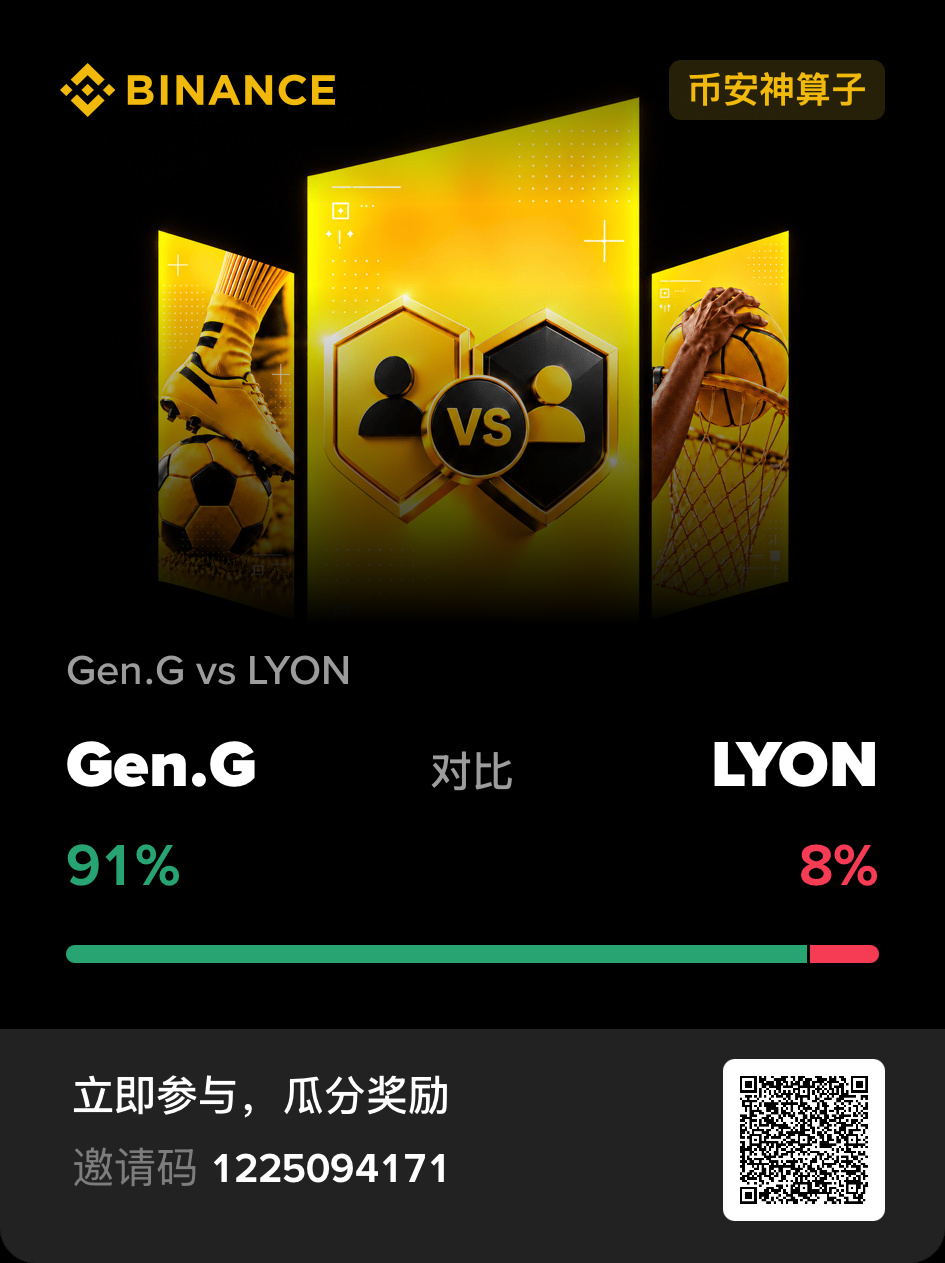
#币安神算子 Уже несколько дней не было прогнозов, посмотрим на сегодняшний — получится ли резко взлететь.
#币安神算子 Уже несколько дней не было прогнозов, посмотрим на сегодняшний — получится ли резко взлететь.
3
·
--
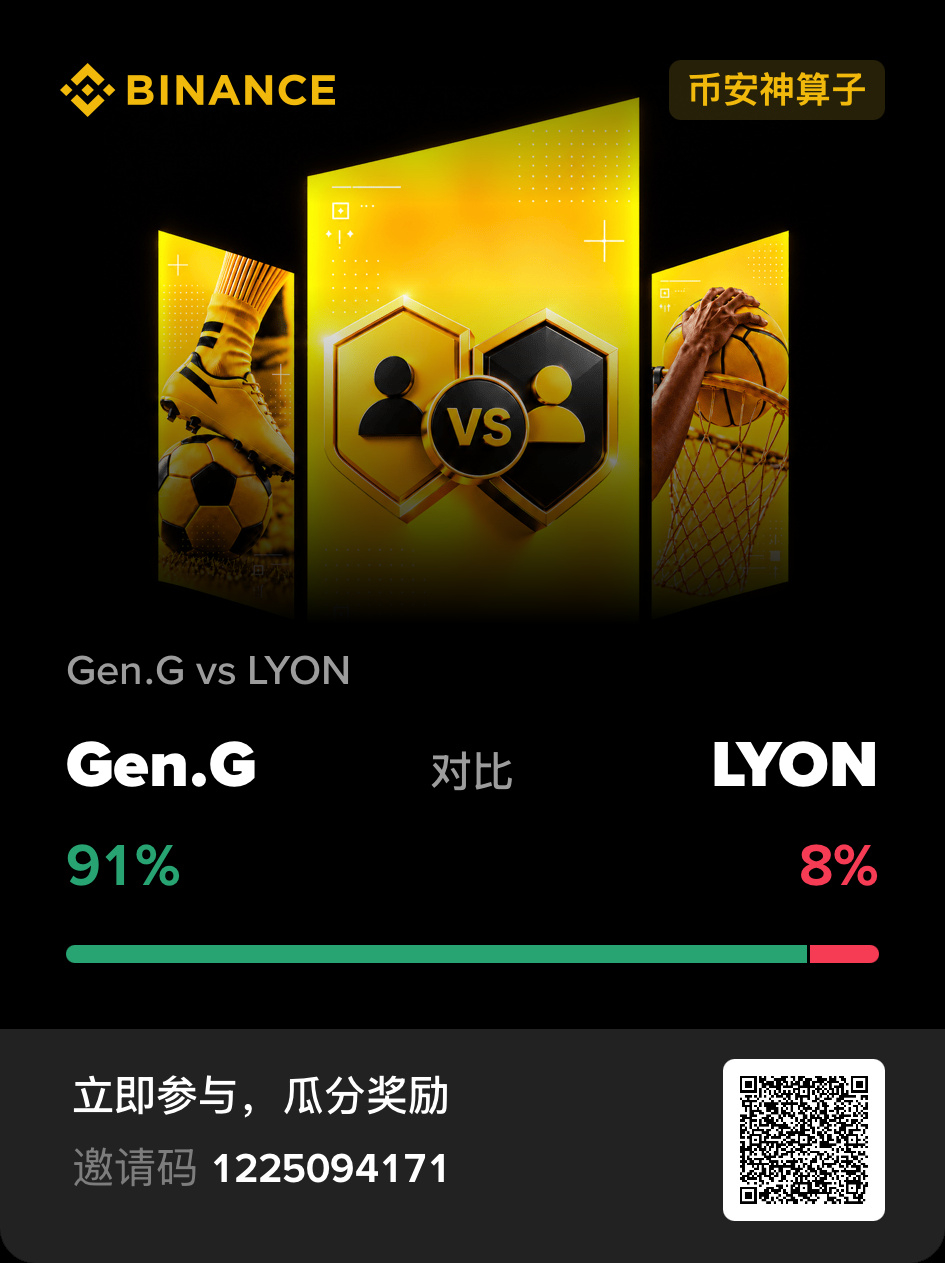
#币安神算子 Братва, вперёд, вперёд, вперёд! Сегодня вечером заход на Lyon, а завтра, глядишь, сорвём большой куш.
#币安神算子 Братва, вперёд, вперёд, вперёд! Сегодня вечером заход на Lyon, а завтра, глядишь, сорвём большой куш.
·
--
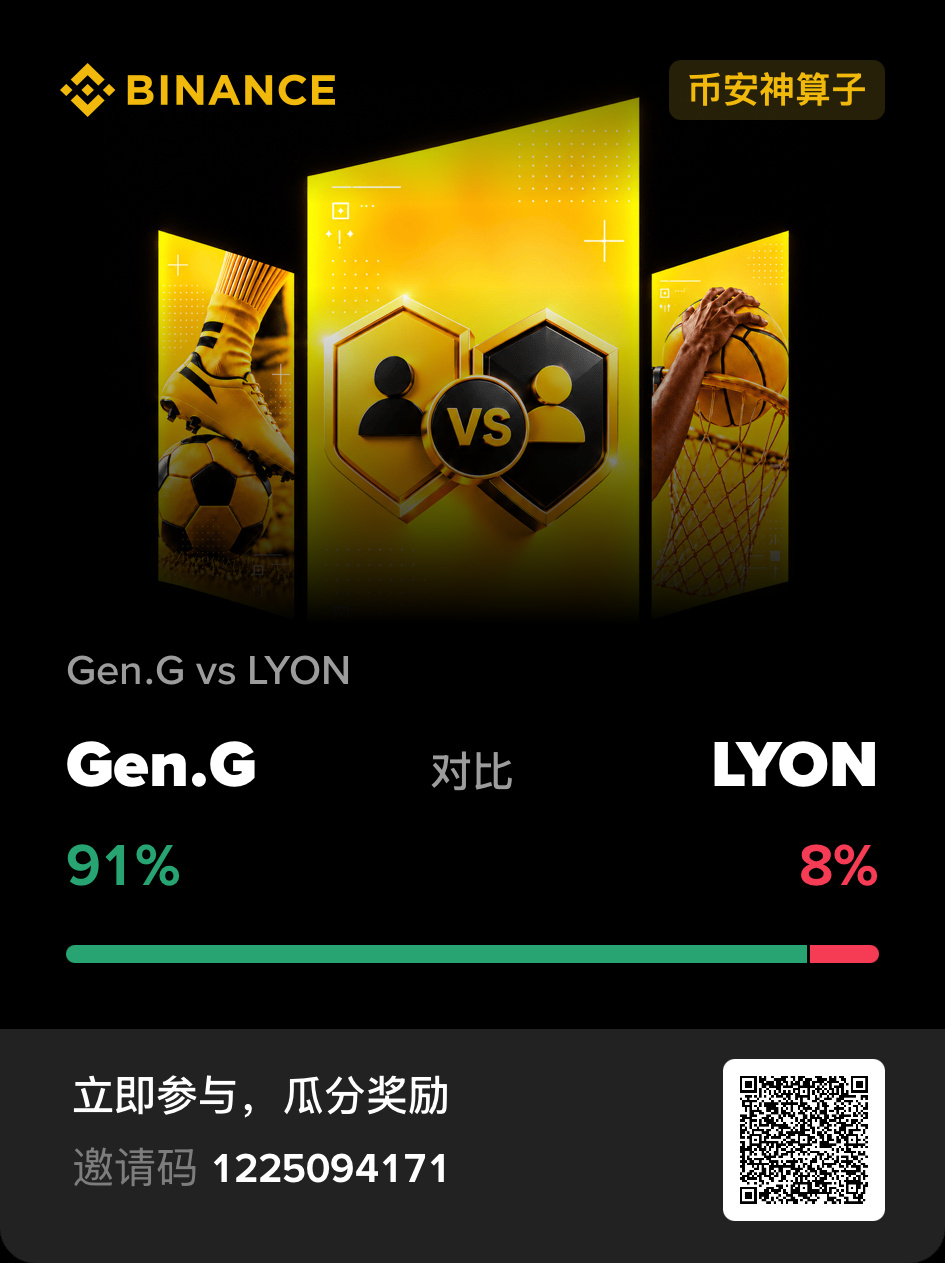
#币安神算子 Очень надеюсь быстро разбогатеть. Я пошёл ва-банк — GEN ведь должен победить в этой игре, да?
#币安神算子 Очень надеюсь быстро разбогатеть. Я пошёл ва-банк — GEN ведь должен победить в этой игре, да?
·
--
#币安神算子 Вперёд-вперёд-вперёд! На кого сегодня вечером ставим? Думаю, T1 — самый надёжный вариант.
#币安神算子 Вперёд-вперёд-вперёд! На кого сегодня вечером ставим? Думаю, T1 — самый надёжный вариант.
·
--
#币安神算子 , ребята, во что сегодня играем? Не могли бы вы взять младшего брата с собой?
#币安神算子 , ребята, во что сегодня играем? Не могли бы вы взять младшего брата с собой?
1
·
--
#币安神算子 Да что ж такое, BLG ведь команда с чемпионским посевом — как они умудрились проиграть TES? Если так и дальше пойдёт, они же вылетят!
#币安神算子 Да что ж такое, BLG ведь команда с чемпионским посевом — как они умудрились проиграть TES? Если так и дальше пойдёт, они же вылетят!
4
·
--
#币安神算子 На Binance проходит неплохая акция. Интересно, остались ли ещё ребята, которые не участвовали?
#币安神算子 На Binance проходит неплохая акция. Интересно, остались ли ещё ребята, которые не участвовали?
1
·
--
#币安神算子 Братва, чем сегодня займёмся? Подскажите, на что поставить всё.
#币安神算子 Братва, чем сегодня займёмся? Подскажите, на что поставить всё.
·
--
#币安神算子 Рискни — и велосипед станет мотоциклом! Каждый день мчусь по пути к обнулению. Пусть хоть что-нибудь выпадет!
#币安神算子 Рискни — и велосипед станет мотоциклом! Каждый день мчусь по пути к обнулению. Пусть хоть что-нибудь выпадет!
·
--
#币安神算子 Как думаете, кто победит сегодня вечером в LoL? T1 ведь должны уверенно выиграть, да? Ставлю всё на T1.
#币安神算子 Как думаете, кто победит сегодня вечером в LoL? T1 ведь должны уверенно выиграть, да? Ставлю всё на T1.
·
--
#币安神算子 Похоже, в недельном рейтинге учитываются и убытки, так что стратегия «ва-банк» не подойдёт.
#币安神算子 Похоже, в недельном рейтинге учитываются и убытки, так что стратегия «ва-банк» не подойдёт.
59
·
--
#币安神算子 Почему у меня больше 600 баллов в минусе? Есть ли у меня ещё шанс на этой неделе?
#币安神算子 Почему у меня больше 600 баллов в минусе? Есть ли у меня ещё шанс на этой неделе?
72
·
--
#币安神算子 — это нельзя пропускать ни дня! Неужели каждый день всё будет обнуляться?
#币安神算子 — это нельзя пропускать ни дня! Неужели каждый день всё будет обнуляться?
·
--
#币安神算子 предсказывает, что я профессионал. Я не зарабатываю большие деньги — это он зарабатывает.
#币安神算子 предсказывает, что я профессионал. Я не зарабатываю большие деньги — это он зарабатывает.
3
·
--
Мы уже столько выпусков говорили о Dusk, а сегодня разберём его самый сильный козырь — NPEX. Не объявление о партнёрстве, а саму лицензию. Криптопроекты поголовно любят заявлять, что у них есть лицензия, но большинство ограничивается вопросом «есть или нет». На деле же лицензии по своей значимости различаются на несколько порядков.
Официальный статус NPEX — лицензированная фондовая биржа в Нидерландах, у неё есть лицензия MTF в рамках MiFID. Эта лицензия позволяет её обладателю управлять многосторонней торговой площадкой и на законных основаниях сводить покупателей и продавцов ценных бумаг. Обратите внимание: речь не о регистрации, а о полноценном разрешении на работу торговой площадки в системе регулирования ценных бумаг ЕС — выданном непосредственно нидерландским регулятором. Сверьте тип лицензии у проектов, которые заявляют, что имеют лицензию: большинство и близко не стоит на том же уровне.
Главное преимущество этой лицензии — возможность распространять её действие на новые активы. Самый сложный вопрос в токенизации ценных бумаг — вовсе не выпуск, а то, где ими можно торговать на законных основаниях. NPEX переносит выпуск и сведение заявок в Dusk, поэтому ончейн-активы с самого первого дня находятся в зоне действия лицензии. Разрешение на торговлю уже есть: не нужно обращаться к регулятору за отдельным одобрением каждого нового вида активов. Другие блокчейны для RWA всё ещё спрашивают регулятора, можно ли получить разрешение, а здесь вопрос в том, когда откроют шлюзы.
И за этими шлюзами не пустота. За NPEX стоят более двадцати тысяч реальных инвесторов, которые вкладывали деньги, а общий объём размещений на платформе превысил 200 миллионов евро. Ни предложение, ни спрос не нужно запускать с нуля: блокчейну остаётся лишь подключиться к уже работающему рынку.
Но и о трезвом взгляде забывать нельзя. Первый вопрос: этот ров взят в аренду или куплен? Лицензия оформлена на NPEX, а не на Dusk. Dusk давно приобрела долю в компании, и их интересы тесно связаны. Но если стратегия NPEX изменится, ров может уйти сам по себе: тесная связь и реальное владение — не одно и то же. Второй вопрос — насколько полон набор лицензий. Разрешение MTF распространяется на торговлю, а для хранения и расчётов нужны отдельные лицензии. Одна лицензия не покрывает всю цепочку операций. Когда будут получены недостающие разрешения, от этого зависит, станет ли история полноценным решением или останется недоделанной версией.
Так что в следующий раз, когда увидите, как проект хвастается лицензией, не ограничивайтесь вопросом «есть или нет». Спросите, на какой именно этап распространяется эта лицензия и могут ли ончейн-активы напрямую пользоваться разрешением на торговлю.#dusk $DUSK @Dusk
Мы уже столько выпусков говорили о Dusk, а сегодня разберём его самый сильный козырь — NPEX. Не объявление о партнёрстве, а саму лицензию. Криптопроекты поголовно любят заявлять, что у них есть лицензия, но большинство ограничивается вопросом «есть или нет». На деле же лицензии по своей значимости различаются на несколько порядков.
Официальный статус NPEX — лицензированная фондовая биржа в Нидерландах, у неё есть лицензия MTF в рамках MiFID. Эта лицензия позволяет её обладателю управлять многосторонней торговой площадкой и на законных основаниях сводить покупателей и продавцов ценных бумаг. Обратите внимание: речь не о регистрации, а о полноценном разрешении на работу торговой площадки в системе регулирования ценных бумаг ЕС — выданном непосредственно нидерландским регулятором. Сверьте тип лицензии у проектов, которые заявляют, что имеют лицензию: большинство и близко не стоит на том же уровне.
Главное преимущество этой лицензии — возможность распространять её действие на новые активы. Самый сложный вопрос в токенизации ценных бумаг — вовсе не выпуск, а то, где ими можно торговать на законных основаниях. NPEX переносит выпуск и сведение заявок в Dusk, поэтому ончейн-активы с самого первого дня находятся в зоне действия лицензии. Разрешение на торговлю уже есть: не нужно обращаться к регулятору за отдельным одобрением каждого нового вида активов. Другие блокчейны для RWA всё ещё спрашивают регулятора, можно ли получить разрешение, а здесь вопрос в том, когда откроют шлюзы.
И за этими шлюзами не пустота. За NPEX стоят более двадцати тысяч реальных инвесторов, которые вкладывали деньги, а общий объём размещений на платформе превысил 200 миллионов евро. Ни предложение, ни спрос не нужно запускать с нуля: блокчейну остаётся лишь подключиться к уже работающему рынку.
Но и о трезвом взгляде забывать нельзя. Первый вопрос: этот ров взят в аренду или куплен? Лицензия оформлена на NPEX, а не на Dusk. Dusk давно приобрела долю в компании, и их интересы тесно связаны. Но если стратегия NPEX изменится, ров может уйти сам по себе: тесная связь и реальное владение — не одно и то же. Второй вопрос — насколько полон набор лицензий. Разрешение MTF распространяется на торговлю, а для хранения и расчётов нужны отдельные лицензии. Одна лицензия не покрывает всю цепочку операций. Когда будут получены недостающие разрешения, от этого зависит, станет ли история полноценным решением или останется недоделанной версией.
Так что в следующий раз, когда увидите, как проект хвастается лицензией, не ограничивайтесь вопросом «есть или нет». Спросите, на какой именно этап распространяется эта лицензия и могут ли ончейн-активы напрямую пользоваться разрешением на торговлю.#dusk $DUSK @Dusk
Официальный статус NPEX — лицензированная фондовая биржа в Нидерландах, у неё есть лицензия MTF в рамках MiFID. Эта лицензия позволяет её обладателю управлять многосторонней торговой площадкой и на законных основаниях сводить покупателей и продавцов ценных бумаг. Обратите внимание: речь не о регистрации, а о полноценном разрешении на работу торговой площадки в системе регулирования ценных бумаг ЕС — выданном непосредственно нидерландским регулятором. Сверьте тип лицензии у проектов, которые заявляют, что имеют лицензию: большинство и близко не стоит на том же уровне.
Главное преимущество этой лицензии — возможность распространять её действие на новые активы. Самый сложный вопрос в токенизации ценных бумаг — вовсе не выпуск, а то, где ими можно торговать на законных основаниях. NPEX переносит выпуск и сведение заявок в Dusk, поэтому ончейн-активы с самого первого дня находятся в зоне действия лицензии. Разрешение на торговлю уже есть: не нужно обращаться к регулятору за отдельным одобрением каждого нового вида активов. Другие блокчейны для RWA всё ещё спрашивают регулятора, можно ли получить разрешение, а здесь вопрос в том, когда откроют шлюзы.
И за этими шлюзами не пустота. За NPEX стоят более двадцати тысяч реальных инвесторов, которые вкладывали деньги, а общий объём размещений на платформе превысил 200 миллионов евро. Ни предложение, ни спрос не нужно запускать с нуля: блокчейну остаётся лишь подключиться к уже работающему рынку.
Но и о трезвом взгляде забывать нельзя. Первый вопрос: этот ров взят в аренду или куплен? Лицензия оформлена на NPEX, а не на Dusk. Dusk давно приобрела долю в компании, и их интересы тесно связаны. Но если стратегия NPEX изменится, ров может уйти сам по себе: тесная связь и реальное владение — не одно и то же. Второй вопрос — насколько полон набор лицензий. Разрешение MTF распространяется на торговлю, а для хранения и расчётов нужны отдельные лицензии. Одна лицензия не покрывает всю цепочку операций. Когда будут получены недостающие разрешения, от этого зависит, станет ли история полноценным решением или останется недоделанной версией.
Так что в следующий раз, когда увидите, как проект хвастается лицензией, не ограничивайтесь вопросом «есть или нет». Спросите, на какой именно этап распространяется эта лицензия и могут ли ончейн-активы напрямую пользоваться разрешением на торговлю.#dusk $DUSK @Dusk
5
99
·
--
С другом, который занимается комплаенсом, я обсудил DUSK — его первая реакция была: слишком академично звучит термин «избирательное раскрытие», будто его выковыряли из научной статьи. Я привёл ему несколько примеров, и он сразу поменял тон: разве это не то, чем он каждый день на работе занимается?
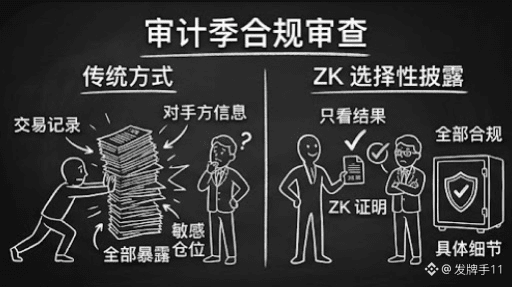
Сначала — комплаенс-проверки. Каждый раз в период аудитов институции должны доказать аудиторам, что все сделки происходят между квалифицированными инвесторами. Старый способ — упаковать и отправить аудиторам записи по сделкам: раскрываются чувствительные позиции и информация о контрагентах целиком. Используя ZK-избирательное раскрытие, аудитор получает только одно доказательство: сделки соответствуют правилам, но конкретные детали увидеть нельзя. Смотришь то, что нужно, а лишнего — ни на одну страницу больше.
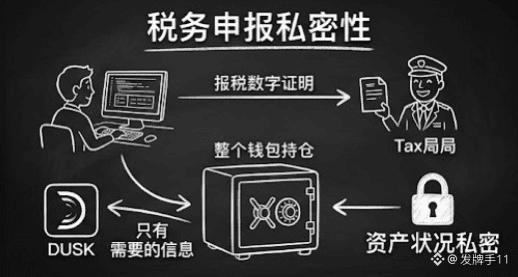
Дальше — налоговая отчётность. При подаче налогов нужно доказать налоговой цифры по доходам, но никто не хочет заодно отдавать структуру портфеля целиком. Избирательное раскрытие позволяет показать только те факты, которые нужны для отчёта, а остальное состояние активов остаётся приватным.
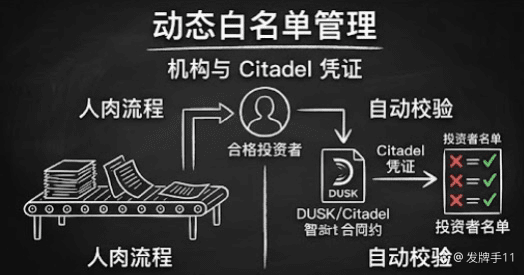
Ещё — управление белыми списками. Квалификация инвесторов динамическая: институции время от времени заново собирают материалы и обновляют список. После получения учётных данных Citadel смарт-контракт в реальном времени проверяет, действительна ли квалификация; сопровождение списка из ручного процесса превращается в автоматическую проверку.
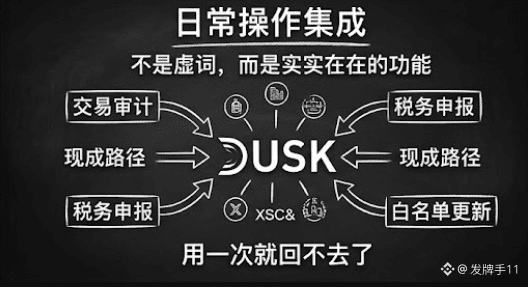
Видишь ли, это вообще не какие-то передовые концепции — это рутинные операции, которые институции и пользователи повторяют каждый день. Настолько часто, что никто и не называет это инновацией. Сильная сторона DUSK в том, что он не превратил избирательное раскрытие в декоративный термин из белой книги, а оформил как реально работающие модули в Citadel и XSC: у каждой повседневной операции есть готовый путь, и один раз попробовав — уже не откатишься назад.
Проще говоря: приземлится ли privacy-технология — зависит от того, сможет ли она «зацепиться за реальность». Я буду следить за фактическими данными по использованию в этих повседневных сценариях. А вы как думаете: какой сценарий первым выйдет на массовый спрос?#dusk $DUSK @Dusk
С другом, который занимается комплаенсом, я обсудил DUSK — его первая реакция была: слишком академично звучит термин «избирательное раскрытие», будто его выковыряли из научной статьи. Я привёл ему несколько примеров, и он сразу поменял тон: разве это не то, чем он каждый день на работе занимается?
Сначала — комплаенс-проверки. Каждый раз в период аудитов институции должны доказать аудиторам, что все сделки происходят между квалифицированными инвесторами. Старый способ — упаковать и отправить аудиторам записи по сделкам: раскрываются чувствительные позиции и информация о контрагентах целиком. Используя ZK-избирательное раскрытие, аудитор получает только одно доказательство: сделки соответствуют правилам, но конкретные детали увидеть нельзя. Смотришь то, что нужно, а лишнего — ни на одну страницу больше.
Дальше — налоговая отчётность. При подаче налогов нужно доказать налоговой цифры по доходам, но никто не хочет заодно отдавать структуру портфеля целиком. Избирательное раскрытие позволяет показать только те факты, которые нужны для отчёта, а остальное состояние активов остаётся приватным.
Ещё — управление белыми списками. Квалификация инвесторов динамическая: институции время от времени заново собирают материалы и обновляют список. После получения учётных данных Citadel смарт-контракт в реальном времени проверяет, действительна ли квалификация; сопровождение списка из ручного процесса превращается в автоматическую проверку.
Видишь ли, это вообще не какие-то передовые концепции — это рутинные операции, которые институции и пользователи повторяют каждый день. Настолько часто, что никто и не называет это инновацией. Сильная сторона DUSK в том, что он не превратил избирательное раскрытие в декоративный термин из белой книги, а оформил как реально работающие модули в Citadel и XSC: у каждой повседневной операции есть готовый путь, и один раз попробовав — уже не откатишься назад.
Проще говоря: приземлится ли privacy-технология — зависит от того, сможет ли она «зацепиться за реальность». Я буду следить за фактическими данными по использованию в этих повседневных сценариях. А вы как думаете: какой сценарий первым выйдет на массовый спрос?#dusk $DUSK @Dusk
Сначала — комплаенс-проверки. Каждый раз в период аудитов институции должны доказать аудиторам, что все сделки происходят между квалифицированными инвесторами. Старый способ — упаковать и отправить аудиторам записи по сделкам: раскрываются чувствительные позиции и информация о контрагентах целиком. Используя ZK-избирательное раскрытие, аудитор получает только одно доказательство: сделки соответствуют правилам, но конкретные детали увидеть нельзя. Смотришь то, что нужно, а лишнего — ни на одну страницу больше.
Дальше — налоговая отчётность. При подаче налогов нужно доказать налоговой цифры по доходам, но никто не хочет заодно отдавать структуру портфеля целиком. Избирательное раскрытие позволяет показать только те факты, которые нужны для отчёта, а остальное состояние активов остаётся приватным.
Ещё — управление белыми списками. Квалификация инвесторов динамическая: институции время от времени заново собирают материалы и обновляют список. После получения учётных данных Citadel смарт-контракт в реальном времени проверяет, действительна ли квалификация; сопровождение списка из ручного процесса превращается в автоматическую проверку.
Видишь ли, это вообще не какие-то передовые концепции — это рутинные операции, которые институции и пользователи повторяют каждый день. Настолько часто, что никто и не называет это инновацией. Сильная сторона DUSK в том, что он не превратил избирательное раскрытие в декоративный термин из белой книги, а оформил как реально работающие модули в Citadel и XSC: у каждой повседневной операции есть готовый путь, и один раз попробовав — уже не откатишься назад.
Проще говоря: приземлится ли privacy-технология — зависит от того, сможет ли она «зацепиться за реальность». Я буду следить за фактическими данными по использованию в этих повседневных сценариях. А вы как думаете: какой сценарий первым выйдет на массовый спрос?#dusk $DUSK @Dusk
10
1
102
·
--
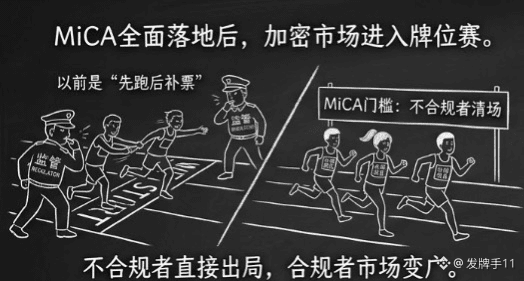
После того как MiCA полностью вступила в силу, крипторынок Европы официально перешёл в стадию отборочных по уровню. Чем дольше я изучаю Dusk, тем больше убеждаюсь: суть этой перетасовки — не технологическое соревнование, а турнир на выбывание лицензий.
Раньше логика отрасли была такой: сначала «запусти», а регулятор подключится — тогда и «добавь билет». MiCA полностью положила конец этой игре. Когда окна переходного периода будут последовательно закрываться, проекты без необходимых комплаенс-квалификаций не только не смогут участвовать — их просто сразу выведут за пределы поля. А те участники, которые держат «канал лицензий», внезапно сталкиваются с рынком, где их конкуренты массово исчезают. Это и есть самый контринтуитивный эффект от внедрения регулирования: внешне — затягивание гаек, а по факту — адресная «подача воды» тем, кто уже соответствует требованиям. Dusk привязана к NPEX — лицензированной бирже в Нидерландах. Вся архитектура выстроена по европейским юридическим ограничениям пункт за пунктом; пока другие проекты ещё стоят в очереди и «дополняют билет», она заранее уже сидит в зоне соответствия.
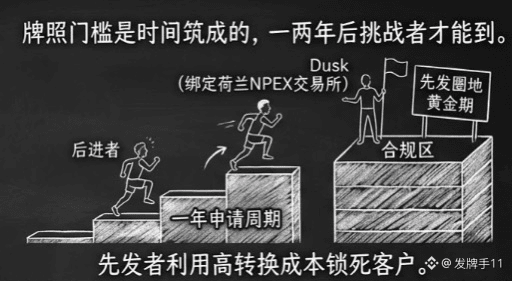
Жестокость этой «разминки» в том, что порог лицензий складывается из времени. Сроки подачи исчисляются годами, по пути нужно пройти несколько раундов проверок со стороны капитала и операционных процессов. Отстающий, даже если начнёт сейчас, сможет нагнать лишь через год-два. Именно эти год-два — золотое время, когда лидеры расширяют территорию. Как только институциональные клиенты завершат миграцию, высокие издержки конвертации фактически «запирают» последующих претендентов.
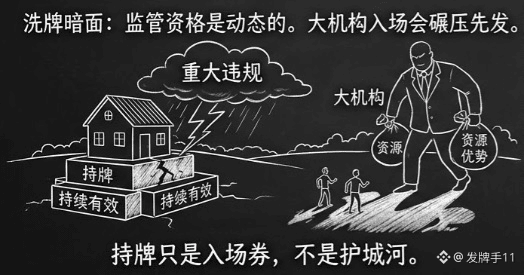
Но в нарративе перетасовки есть и теневая сторона, о которой почти никто не говорит. Предпосылка «лицензии на всё» в том, что сама лицензия должна оставаться действительной. А статус регуляторного соответствия никогда не статичен: один крупный серьёзный проступок или новая редакция правил, которая ужесточит требования, может за секунды перетряхнуть всю жеребьёвку. Ещё одна переменная — приход крупных институций: у традиционных финансовых гигантов есть деньги и команды по работе с лицензиями. Если они действительно выйдут на поле, преимущество «первых ходов» у малых и средних проектов в любой момент может быть подавлено ресурсным преимуществом. Иными словами: лицензия — это лишь входной билет, но никогда не является крепким бастионом.
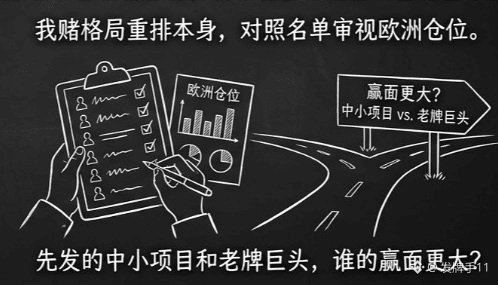
Поэтому в этой перетасовке я не делаю ставку на одного единственного победителя — я ставлю на то, что сама расстановка сил будет перестроена. Когда будет опубликован первый список официально получивших квалификацию, я сверю его с тем, что у меня есть в европейских позициях: проекты, не входящие в экосистему списка, получат пониженную оценку. Как ты думаешь: в этой «разминке» чьи шансы выше — у стартовавших первыми малых и средних проектов или у старых гигантов? #dusk $DUSK @Dusk
После того как MiCA полностью вступила в силу, крипторынок Европы официально перешёл в стадию отборочных по уровню. Чем дольше я изучаю Dusk, тем больше убеждаюсь: суть этой перетасовки — не технологическое соревнование, а турнир на выбывание лицензий.
Раньше логика отрасли была такой: сначала «запусти», а регулятор подключится — тогда и «добавь билет». MiCA полностью положила конец этой игре. Когда окна переходного периода будут последовательно закрываться, проекты без необходимых комплаенс-квалификаций не только не смогут участвовать — их просто сразу выведут за пределы поля. А те участники, которые держат «канал лицензий», внезапно сталкиваются с рынком, где их конкуренты массово исчезают. Это и есть самый контринтуитивный эффект от внедрения регулирования: внешне — затягивание гаек, а по факту — адресная «подача воды» тем, кто уже соответствует требованиям. Dusk привязана к NPEX — лицензированной бирже в Нидерландах. Вся архитектура выстроена по европейским юридическим ограничениям пункт за пунктом; пока другие проекты ещё стоят в очереди и «дополняют билет», она заранее уже сидит в зоне соответствия.
Жестокость этой «разминки» в том, что порог лицензий складывается из времени. Сроки подачи исчисляются годами, по пути нужно пройти несколько раундов проверок со стороны капитала и операционных процессов. Отстающий, даже если начнёт сейчас, сможет нагнать лишь через год-два. Именно эти год-два — золотое время, когда лидеры расширяют территорию. Как только институциональные клиенты завершат миграцию, высокие издержки конвертации фактически «запирают» последующих претендентов.
Но в нарративе перетасовки есть и теневая сторона, о которой почти никто не говорит. Предпосылка «лицензии на всё» в том, что сама лицензия должна оставаться действительной. А статус регуляторного соответствия никогда не статичен: один крупный серьёзный проступок или новая редакция правил, которая ужесточит требования, может за секунды перетряхнуть всю жеребьёвку. Ещё одна переменная — приход крупных институций: у традиционных финансовых гигантов есть деньги и команды по работе с лицензиями. Если они действительно выйдут на поле, преимущество «первых ходов» у малых и средних проектов в любой момент может быть подавлено ресурсным преимуществом. Иными словами: лицензия — это лишь входной билет, но никогда не является крепким бастионом.
Поэтому в этой перетасовке я не делаю ставку на одного единственного победителя — я ставлю на то, что сама расстановка сил будет перестроена. Когда будет опубликован первый список официально получивших квалификацию, я сверю его с тем, что у меня есть в европейских позициях: проекты, не входящие в экосистему списка, получат пониженную оценку. Как ты думаешь: в этой «разминке» чьи шансы выше — у стартовавших первыми малых и средних проектов или у старых гигантов? #dusk $DUSK @Dusk
Раньше логика отрасли была такой: сначала «запусти», а регулятор подключится — тогда и «добавь билет». MiCA полностью положила конец этой игре. Когда окна переходного периода будут последовательно закрываться, проекты без необходимых комплаенс-квалификаций не только не смогут участвовать — их просто сразу выведут за пределы поля. А те участники, которые держат «канал лицензий», внезапно сталкиваются с рынком, где их конкуренты массово исчезают. Это и есть самый контринтуитивный эффект от внедрения регулирования: внешне — затягивание гаек, а по факту — адресная «подача воды» тем, кто уже соответствует требованиям. Dusk привязана к NPEX — лицензированной бирже в Нидерландах. Вся архитектура выстроена по европейским юридическим ограничениям пункт за пунктом; пока другие проекты ещё стоят в очереди и «дополняют билет», она заранее уже сидит в зоне соответствия.
Жестокость этой «разминки» в том, что порог лицензий складывается из времени. Сроки подачи исчисляются годами, по пути нужно пройти несколько раундов проверок со стороны капитала и операционных процессов. Отстающий, даже если начнёт сейчас, сможет нагнать лишь через год-два. Именно эти год-два — золотое время, когда лидеры расширяют территорию. Как только институциональные клиенты завершат миграцию, высокие издержки конвертации фактически «запирают» последующих претендентов.
Но в нарративе перетасовки есть и теневая сторона, о которой почти никто не говорит. Предпосылка «лицензии на всё» в том, что сама лицензия должна оставаться действительной. А статус регуляторного соответствия никогда не статичен: один крупный серьёзный проступок или новая редакция правил, которая ужесточит требования, может за секунды перетряхнуть всю жеребьёвку. Ещё одна переменная — приход крупных институций: у традиционных финансовых гигантов есть деньги и команды по работе с лицензиями. Если они действительно выйдут на поле, преимущество «первых ходов» у малых и средних проектов в любой момент может быть подавлено ресурсным преимуществом. Иными словами: лицензия — это лишь входной билет, но никогда не является крепким бастионом.
Поэтому в этой перетасовке я не делаю ставку на одного единственного победителя — я ставлю на то, что сама расстановка сил будет перестроена. Когда будет опубликован первый список официально получивших квалификацию, я сверю его с тем, что у меня есть в европейских позициях: проекты, не входящие в экосистему списка, получат пониженную оценку. Как ты думаешь: в этой «разминке» чьи шансы выше — у стартовавших первыми малых и средних проектов или у старых гигантов? #dusk $DUSK @Dusk
6
107
·
--
В приватном сегменте втиснута целая куча участников, которые сильно похожи друг на друга, но чем больше я изучаю, тем увереннее становлюсь в одной вещи: проверяемая конфиденциальность, которую сделал Dusk, — это вообще не тот же «вид».
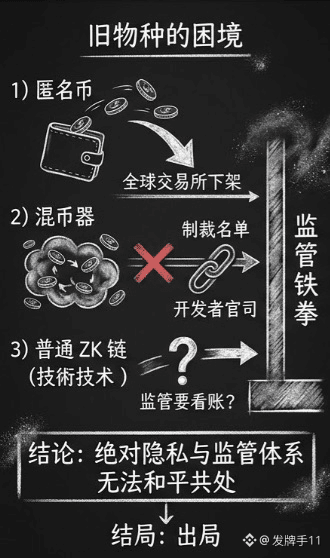
Сначала посмотрите, во что превратились старые «виды». Анонимные монеты довели скрытность до предела — и в итоге крупнейшие биржи одна за другой прекратили торги. Под ударами регуляторов нормального пространства для выживания почти не осталось. Миксеры пострадали ещё сильнее: их прямо занесли в санкционные списки, разработчиков засудили, а весь этот класс решений в итоге клеймили как инструмент для отмывания денег. Что касается обычных ZK-цепочек — технически там действительно красиво, но в большинстве случаев они продают конфиденциальность как универсальную функцию и не отвечают на самый ключевой вопрос: что делать, когда регулятор захочет проверить по счетам? Эти предшественники на практике, буквально на «реальных деньгах», доказали вывод: абсолютно неразглашаемая конфиденциальность и существующая система регулирования никак не могут сосуществовать в мире. В итоге только жёсткое противостояние — а исход у такого противостояния один: выбывание.
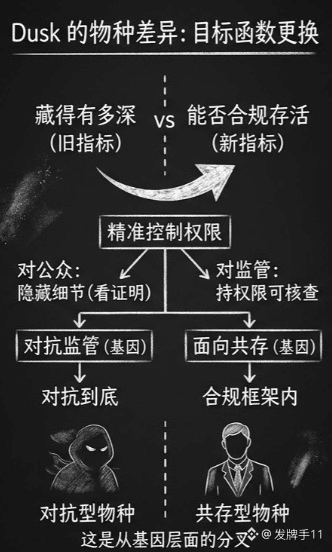
Разница «вида» у Dusk как раз в этой одной развилке. Он не стремится сделать так, чтобы никто ничего не видел, а точно контролирует, кто именно может видеть. Детали сделок скрыты от публики, а контрагент может видеть только вашу совместимую (комплаенс) доказательную информацию. У регулятора есть права, и он может всё проверить. Эта конструкция — не улучшение технологий приватности, а замена целевой функции. У старых «видов» показатель оптимизации — насколько глубоко можно спрятать. У Dusk показатель — сможет ли проект выжить в рамках комплаенса. Один оптимизирован под противостояние, другой — под сосуществование. Даже на уровне «генов» они разошлись.
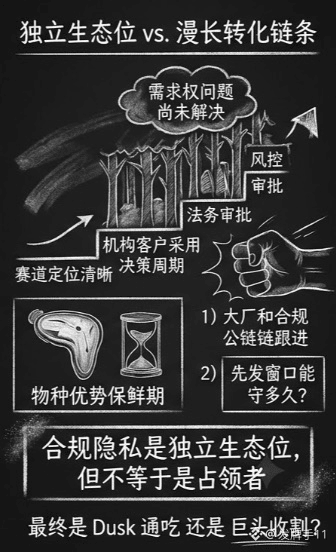
Но должен напомнить: новый «вид» не значит победитель. Различия в позиционировании решают проблему права на существование, но не решают проблему права на спрос. Целевые клиенты у проверяемой конфиденциальности — это организации. А решения о внедрении новой инфраструктуры у таких клиентов принимаются в горизонте лет, между тем ещё проходят многочисленные согласования с юристами и риск-менеджментом. Каким бы ясным ни было позиционирование, конверсионная цепочка всё равно длинная. И ещё — у преимуществ «вида» есть срок годности: неизвестно, как долго можно удерживать окно первопроходца, если крупные компании и комплаенсные блокчейны начнут внедрять схожие конструкции.
Моё мнение: комплаенсная конфиденциальность действительно заняла самостоятельную нишу экосистемы — на высоту, которой прежние проекты приватности даже не дотягивались. Но наличие ниши не означает, что её обязательно займёт именно этот «победитель». Дальше я буду следить за тем, с какой скоростью DUSK будет внедряться у институциональных клиентов. Как вы думаете: у этого вида комплаенсной приватности в итоге Dusk заберёт всё целиком или же это будет удел гигантов? #dusk $DUSK @Dusk
В приватном сегменте втиснута целая куча участников, которые сильно похожи друг на друга, но чем больше я изучаю, тем увереннее становлюсь в одной вещи: проверяемая конфиденциальность, которую сделал Dusk, — это вообще не тот же «вид».
Сначала посмотрите, во что превратились старые «виды». Анонимные монеты довели скрытность до предела — и в итоге крупнейшие биржи одна за другой прекратили торги. Под ударами регуляторов нормального пространства для выживания почти не осталось. Миксеры пострадали ещё сильнее: их прямо занесли в санкционные списки, разработчиков засудили, а весь этот класс решений в итоге клеймили как инструмент для отмывания денег. Что касается обычных ZK-цепочек — технически там действительно красиво, но в большинстве случаев они продают конфиденциальность как универсальную функцию и не отвечают на самый ключевой вопрос: что делать, когда регулятор захочет проверить по счетам? Эти предшественники на практике, буквально на «реальных деньгах», доказали вывод: абсолютно неразглашаемая конфиденциальность и существующая система регулирования никак не могут сосуществовать в мире. В итоге только жёсткое противостояние — а исход у такого противостояния один: выбывание.
Разница «вида» у Dusk как раз в этой одной развилке. Он не стремится сделать так, чтобы никто ничего не видел, а точно контролирует, кто именно может видеть. Детали сделок скрыты от публики, а контрагент может видеть только вашу совместимую (комплаенс) доказательную информацию. У регулятора есть права, и он может всё проверить. Эта конструкция — не улучшение технологий приватности, а замена целевой функции. У старых «видов» показатель оптимизации — насколько глубоко можно спрятать. У Dusk показатель — сможет ли проект выжить в рамках комплаенса. Один оптимизирован под противостояние, другой — под сосуществование. Даже на уровне «генов» они разошлись.
Но должен напомнить: новый «вид» не значит победитель. Различия в позиционировании решают проблему права на существование, но не решают проблему права на спрос. Целевые клиенты у проверяемой конфиденциальности — это организации. А решения о внедрении новой инфраструктуры у таких клиентов принимаются в горизонте лет, между тем ещё проходят многочисленные согласования с юристами и риск-менеджментом. Каким бы ясным ни было позиционирование, конверсионная цепочка всё равно длинная. И ещё — у преимуществ «вида» есть срок годности: неизвестно, как долго можно удерживать окно первопроходца, если крупные компании и комплаенсные блокчейны начнут внедрять схожие конструкции.
Моё мнение: комплаенсная конфиденциальность действительно заняла самостоятельную нишу экосистемы — на высоту, которой прежние проекты приватности даже не дотягивались. Но наличие ниши не означает, что её обязательно займёт именно этот «победитель». Дальше я буду следить за тем, с какой скоростью DUSK будет внедряться у институциональных клиентов. Как вы думаете: у этого вида комплаенсной приватности в итоге Dusk заберёт всё целиком или же это будет удел гигантов? #dusk $DUSK @Dusk
Сначала посмотрите, во что превратились старые «виды». Анонимные монеты довели скрытность до предела — и в итоге крупнейшие биржи одна за другой прекратили торги. Под ударами регуляторов нормального пространства для выживания почти не осталось. Миксеры пострадали ещё сильнее: их прямо занесли в санкционные списки, разработчиков засудили, а весь этот класс решений в итоге клеймили как инструмент для отмывания денег. Что касается обычных ZK-цепочек — технически там действительно красиво, но в большинстве случаев они продают конфиденциальность как универсальную функцию и не отвечают на самый ключевой вопрос: что делать, когда регулятор захочет проверить по счетам? Эти предшественники на практике, буквально на «реальных деньгах», доказали вывод: абсолютно неразглашаемая конфиденциальность и существующая система регулирования никак не могут сосуществовать в мире. В итоге только жёсткое противостояние — а исход у такого противостояния один: выбывание.
Разница «вида» у Dusk как раз в этой одной развилке. Он не стремится сделать так, чтобы никто ничего не видел, а точно контролирует, кто именно может видеть. Детали сделок скрыты от публики, а контрагент может видеть только вашу совместимую (комплаенс) доказательную информацию. У регулятора есть права, и он может всё проверить. Эта конструкция — не улучшение технологий приватности, а замена целевой функции. У старых «видов» показатель оптимизации — насколько глубоко можно спрятать. У Dusk показатель — сможет ли проект выжить в рамках комплаенса. Один оптимизирован под противостояние, другой — под сосуществование. Даже на уровне «генов» они разошлись.
Но должен напомнить: новый «вид» не значит победитель. Различия в позиционировании решают проблему права на существование, но не решают проблему права на спрос. Целевые клиенты у проверяемой конфиденциальности — это организации. А решения о внедрении новой инфраструктуры у таких клиентов принимаются в горизонте лет, между тем ещё проходят многочисленные согласования с юристами и риск-менеджментом. Каким бы ясным ни было позиционирование, конверсионная цепочка всё равно длинная. И ещё — у преимуществ «вида» есть срок годности: неизвестно, как долго можно удерживать окно первопроходца, если крупные компании и комплаенсные блокчейны начнут внедрять схожие конструкции.
Моё мнение: комплаенсная конфиденциальность действительно заняла самостоятельную нишу экосистемы — на высоту, которой прежние проекты приватности даже не дотягивались. Но наличие ниши не означает, что её обязательно займёт именно этот «победитель». Дальше я буду следить за тем, с какой скоростью DUSK будет внедряться у институциональных клиентов. Как вы думаете: у этого вида комплаенсной приватности в итоге Dusk заберёт всё целиком или же это будет удел гигантов? #dusk $DUSK @Dusk
90
·
--
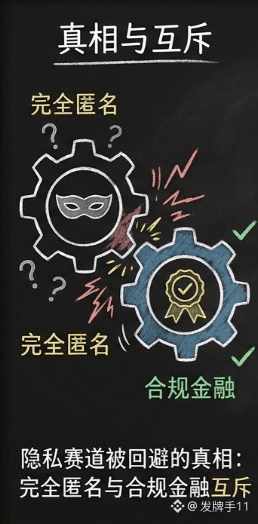
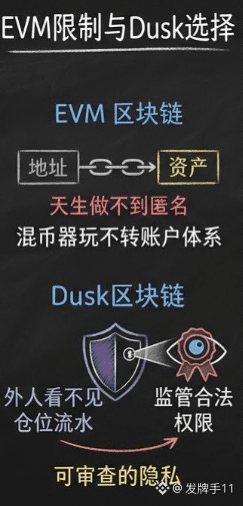
У приватности есть неприятная правда, которую сознательно обходят стороной: полностью анонимные и при этом полностью комплаентные финансы изначально несовместимы. Dusk больше не притворяется — он делает не анонимность, а приватность, поддающуюся проверке.
Это решение стоит разобрать подробнее. Модель аккаунтов в EVM по самой своей природе не позволяет обеспечить полную анонимность: ваш адрес и карта активов неизменно остаются. Схемы с миксерами в системе аккаунтов попросту не работают. Dusk выбрал другой путь: посторонним не видно ваши позиции и потоки, но у регулятора, имеющего законные полномочия, есть возможность это проверить. Для розничных инвесторов это звучит недостаточно «круто», но учреждения изначально не про невидимость, а про невидимость только для определённых объектов. Коммерческую тайну нужно защищать, а комплаентные обязательства — выполнять; в анонимных решениях это тупик, а в проверяемых рамках это может одновременно выполняться.
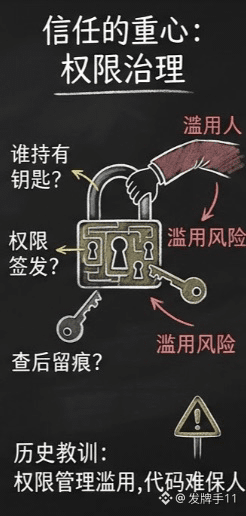
Но я должен указать на самый тонкий момент в этой подаче. «Проверяемость» означает, что в системе существует точка зрения, с которой можно увидеть всё. Тогда кому принадлежит ключ от этой точки? Кто выдает регуляторные полномочия, останутся ли следы во время проверки — вот те детали управления, которые и являются настоящим фокусом доверия всей архитектуры. Код может гарантировать, что посторонние не увидят, но он не может гарантировать, что человек с правами не начнёт бесконтрольно смотреть. Вся история комплаент-систем с «бэкдором» показывает: проблемы возникают не из‑за взлома криптографии, а из‑за злоупотребления управленческими полномочиями.
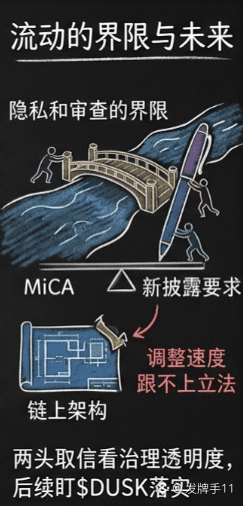
Ещё глубже есть и более серьёзная тревога — сами регуляторные стандарты. Европейская комплаентная рамка продолжает эволюционировать: то, что сегодня соответствует дизайну под MiCA, завтра может не выдержать новые требования к раскрытию. Линия между приватностью и проверяемостью не «проведена навсегда» — она будет смещаться вместе с политикой, а скорость корректировок on-chain архитектуры во много раз отстаёт от темпа законодателей.
Если по-честному, отказаться от анонимности ради входа институций — счёт разумный: в анонимном сегменте уже слишком много предшественников показали, где находится потолок. Но сможет ли проверяемая приватность в итоге вызвать доверие с обеих сторон, зависит не от формулировок в white paper, а от прозрачности управления полномочиями. Дальше я буду следить за конкретной реализацией механизма регуляторного доступа с $DUSK . Вы готовы принять такую приватность с бэкдором? DYOR#dusk $DUSK @Dusk
У приватности есть неприятная правда, которую сознательно обходят стороной: полностью анонимные и при этом полностью комплаентные финансы изначально несовместимы. Dusk больше не притворяется — он делает не анонимность, а приватность, поддающуюся проверке.
Это решение стоит разобрать подробнее. Модель аккаунтов в EVM по самой своей природе не позволяет обеспечить полную анонимность: ваш адрес и карта активов неизменно остаются. Схемы с миксерами в системе аккаунтов попросту не работают. Dusk выбрал другой путь: посторонним не видно ваши позиции и потоки, но у регулятора, имеющего законные полномочия, есть возможность это проверить. Для розничных инвесторов это звучит недостаточно «круто», но учреждения изначально не про невидимость, а про невидимость только для определённых объектов. Коммерческую тайну нужно защищать, а комплаентные обязательства — выполнять; в анонимных решениях это тупик, а в проверяемых рамках это может одновременно выполняться.
Но я должен указать на самый тонкий момент в этой подаче. «Проверяемость» означает, что в системе существует точка зрения, с которой можно увидеть всё. Тогда кому принадлежит ключ от этой точки? Кто выдает регуляторные полномочия, останутся ли следы во время проверки — вот те детали управления, которые и являются настоящим фокусом доверия всей архитектуры. Код может гарантировать, что посторонние не увидят, но он не может гарантировать, что человек с правами не начнёт бесконтрольно смотреть. Вся история комплаент-систем с «бэкдором» показывает: проблемы возникают не из‑за взлома криптографии, а из‑за злоупотребления управленческими полномочиями.
Ещё глубже есть и более серьёзная тревога — сами регуляторные стандарты. Европейская комплаентная рамка продолжает эволюционировать: то, что сегодня соответствует дизайну под MiCA, завтра может не выдержать новые требования к раскрытию. Линия между приватностью и проверяемостью не «проведена навсегда» — она будет смещаться вместе с политикой, а скорость корректировок on-chain архитектуры во много раз отстаёт от темпа законодателей.
Если по-честному, отказаться от анонимности ради входа институций — счёт разумный: в анонимном сегменте уже слишком много предшественников показали, где находится потолок. Но сможет ли проверяемая приватность в итоге вызвать доверие с обеих сторон, зависит не от формулировок в white paper, а от прозрачности управления полномочиями. Дальше я буду следить за конкретной реализацией механизма регуляторного доступа с $DUSK . Вы готовы принять такую приватность с бэкдором? DYOR#dusk $DUSK @Dusk
Это решение стоит разобрать подробнее. Модель аккаунтов в EVM по самой своей природе не позволяет обеспечить полную анонимность: ваш адрес и карта активов неизменно остаются. Схемы с миксерами в системе аккаунтов попросту не работают. Dusk выбрал другой путь: посторонним не видно ваши позиции и потоки, но у регулятора, имеющего законные полномочия, есть возможность это проверить. Для розничных инвесторов это звучит недостаточно «круто», но учреждения изначально не про невидимость, а про невидимость только для определённых объектов. Коммерческую тайну нужно защищать, а комплаентные обязательства — выполнять; в анонимных решениях это тупик, а в проверяемых рамках это может одновременно выполняться.
Но я должен указать на самый тонкий момент в этой подаче. «Проверяемость» означает, что в системе существует точка зрения, с которой можно увидеть всё. Тогда кому принадлежит ключ от этой точки? Кто выдает регуляторные полномочия, останутся ли следы во время проверки — вот те детали управления, которые и являются настоящим фокусом доверия всей архитектуры. Код может гарантировать, что посторонние не увидят, но он не может гарантировать, что человек с правами не начнёт бесконтрольно смотреть. Вся история комплаент-систем с «бэкдором» показывает: проблемы возникают не из‑за взлома криптографии, а из‑за злоупотребления управленческими полномочиями.
Ещё глубже есть и более серьёзная тревога — сами регуляторные стандарты. Европейская комплаентная рамка продолжает эволюционировать: то, что сегодня соответствует дизайну под MiCA, завтра может не выдержать новые требования к раскрытию. Линия между приватностью и проверяемостью не «проведена навсегда» — она будет смещаться вместе с политикой, а скорость корректировок on-chain архитектуры во много раз отстаёт от темпа законодателей.
Если по-честному, отказаться от анонимности ради входа институций — счёт разумный: в анонимном сегменте уже слишком много предшественников показали, где находится потолок. Но сможет ли проверяемая приватность в итоге вызвать доверие с обеих сторон, зависит не от формулировок в white paper, а от прозрачности управления полномочиями. Дальше я буду следить за конкретной реализацией механизма регуляторного доступа с $DUSK . Вы готовы принять такую приватность с бэкдором? DYOR#dusk $DUSK @Dusk
1
1
81
Войдите, чтобы посмотреть больше материала
Присоединяйтесь к пользователям криптовалют по всему миру на Binance Square
⚡️ Получайте новейшую и полезную информацию о криптоактивах.
💬 Нам доверяет крупнейшая в мире криптобиржа.
👍 Получите достоверные аналитические данные от верифицированных создателей контента.
Эл. почта/номер телефона
В тренде
ПротоколFOMC
Просмотров: 142,834
325 обсуждают
Сейчас всё внимание приковано к решениям ФРС 🇺🇸
Рынок внимательно следит за сигналами от FOMC, ведь даже одно изменение в риторике представителей ФРС может повлиять на настроение инвесторов.
Особенно интересно наблюдать за реакцией BTC и ETH. Иногда рынок начинает двигаться ещё до официальных заявлений, а после публикации протокола волатильность может заметно вырасти.
$BTC
$ETH
Я бы сейчас не торопился с выводами. Лучше следить за новостями, объёмами и реакцией цены, чем пытаться угадать направление заранее.
А вы как думаете, чего сейчас больше ждёт рынок — снижения ставки или сохранения текущей политики?
#fomcотслеживание #ПротоколFOMC
Saymontop20
·Лайков: 0
·Просмотров: 44
fomcотслеживание
Просмотров: 119,409
583 обсуждают
HuangExitNvidiaStrategyInFocus
Просмотров: 110,479
1,192 обсуждают