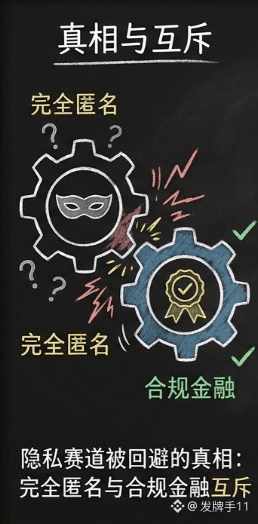
У приватности есть неприятная правда, которую сознательно обходят стороной: полностью анонимные и при этом полностью комплаентные финансы изначально несовместимы. Dusk больше не притворяется — он делает не анонимность, а приватность, поддающуюся проверке.
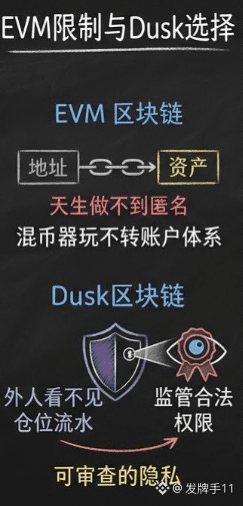
Это решение стоит разобрать подробнее. Модель аккаунтов в EVM по самой своей природе не позволяет обеспечить полную анонимность: ваш адрес и карта активов неизменно остаются. Схемы с миксерами в системе аккаунтов попросту не работают. Dusk выбрал другой путь: посторонним не видно ваши позиции и потоки, но у регулятора, имеющего законные полномочия, есть возможность это проверить. Для розничных инвесторов это звучит недостаточно «круто», но учреждения изначально не про невидимость, а про невидимость только для определённых объектов. Коммерческую тайну нужно защищать, а комплаентные обязательства — выполнять; в анонимных решениях это тупик, а в проверяемых рамках это может одновременно выполняться.
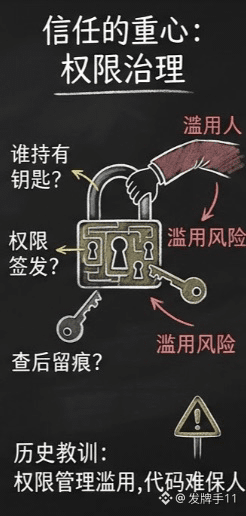
Но я должен указать на самый тонкий момент в этой подаче. «Проверяемость» означает, что в системе существует точка зрения, с которой можно увидеть всё. Тогда кому принадлежит ключ от этой точки? Кто выдает регуляторные полномочия, останутся ли следы во время проверки — вот те детали управления, которые и являются настоящим фокусом доверия всей архитектуры. Код может гарантировать, что посторонние не увидят, но он не может гарантировать, что человек с правами не начнёт бесконтрольно смотреть. Вся история комплаент-систем с «бэкдором» показывает: проблемы возникают не из‑за взлома криптографии, а из‑за злоупотребления управленческими полномочиями.
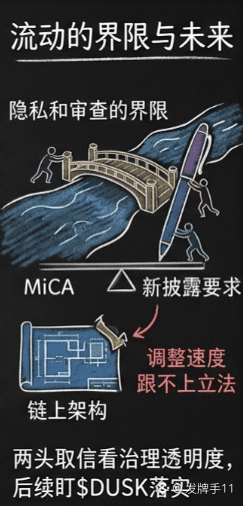
Ещё глубже есть и более серьёзная тревога — сами регуляторные стандарты. Европейская комплаентная рамка продолжает эволюционировать: то, что сегодня соответствует дизайну под MiCA, завтра может не выдержать новые требования к раскрытию. Линия между приватностью и проверяемостью не «проведена навсегда» — она будет смещаться вместе с политикой, а скорость корректировок on-chain архитектуры во много раз отстаёт от темпа законодателей.
Если по-честному, отказаться от анонимности ради входа институций — счёт разумный: в анонимном сегменте уже слишком много предшественников показали, где находится потолок. Но сможет ли проверяемая приватность в итоге вызвать доверие с обеих сторон, зависит не от формулировок в white paper, а от прозрачности управления полномочиями. Дальше я буду следить за конкретной реализацией механизма регуляторного доступа с $DUSK . Вы готовы принять такую приватность с бэкдором? DYOR#dusk $DUSK @Dusk
Это решение стоит разобрать подробнее. Модель аккаунтов в EVM по самой своей природе не позволяет обеспечить полную анонимность: ваш адрес и карта активов неизменно остаются. Схемы с миксерами в системе аккаунтов попросту не работают. Dusk выбрал другой путь: посторонним не видно ваши позиции и потоки, но у регулятора, имеющего законные полномочия, есть возможность это проверить. Для розничных инвесторов это звучит недостаточно «круто», но учреждения изначально не про невидимость, а про невидимость только для определённых объектов. Коммерческую тайну нужно защищать, а комплаентные обязательства — выполнять; в анонимных решениях это тупик, а в проверяемых рамках это может одновременно выполняться.
Но я должен указать на самый тонкий момент в этой подаче. «Проверяемость» означает, что в системе существует точка зрения, с которой можно увидеть всё. Тогда кому принадлежит ключ от этой точки? Кто выдает регуляторные полномочия, останутся ли следы во время проверки — вот те детали управления, которые и являются настоящим фокусом доверия всей архитектуры. Код может гарантировать, что посторонние не увидят, но он не может гарантировать, что человек с правами не начнёт бесконтрольно смотреть. Вся история комплаент-систем с «бэкдором» показывает: проблемы возникают не из‑за взлома криптографии, а из‑за злоупотребления управленческими полномочиями.
Ещё глубже есть и более серьёзная тревога — сами регуляторные стандарты. Европейская комплаентная рамка продолжает эволюционировать: то, что сегодня соответствует дизайну под MiCA, завтра может не выдержать новые требования к раскрытию. Линия между приватностью и проверяемостью не «проведена навсегда» — она будет смещаться вместе с политикой, а скорость корректировок on-chain архитектуры во много раз отстаёт от темпа законодателей.
Если по-честному, отказаться от анонимности ради входа институций — счёт разумный: в анонимном сегменте уже слишком много предшественников показали, где находится потолок. Но сможет ли проверяемая приватность в итоге вызвать доверие с обеих сторон, зависит не от формулировок в white paper, а от прозрачности управления полномочиями. Дальше я буду следить за конкретной реализацией механизма регуляторного доступа с $DUSK . Вы готовы принять такую приватность с бэкдором? DYOR#dusk $DUSK @Dusk