С другом, который занимается комплаенсом, я обсудил DUSK — его первая реакция была: слишком академично звучит термин «избирательное раскрытие», будто его выковыряли из научной статьи. Я привёл ему несколько примеров, и он сразу поменял тон: разве это не то, чем он каждый день на работе занимается?
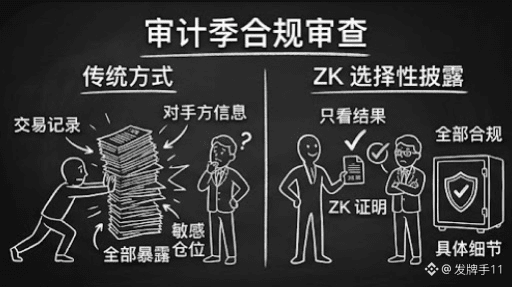
Сначала — комплаенс-проверки. Каждый раз в период аудитов институции должны доказать аудиторам, что все сделки происходят между квалифицированными инвесторами. Старый способ — упаковать и отправить аудиторам записи по сделкам: раскрываются чувствительные позиции и информация о контрагентах целиком. Используя ZK-избирательное раскрытие, аудитор получает только одно доказательство: сделки соответствуют правилам, но конкретные детали увидеть нельзя. Смотришь то, что нужно, а лишнего — ни на одну страницу больше.
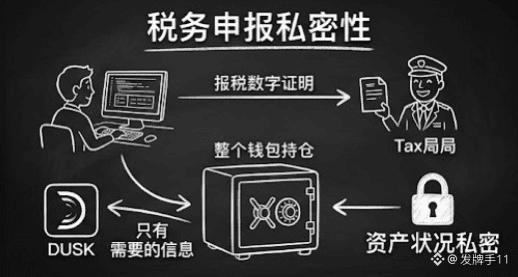
Дальше — налоговая отчётность. При подаче налогов нужно доказать налоговой цифры по доходам, но никто не хочет заодно отдавать структуру портфеля целиком. Избирательное раскрытие позволяет показать только те факты, которые нужны для отчёта, а остальное состояние активов остаётся приватным.
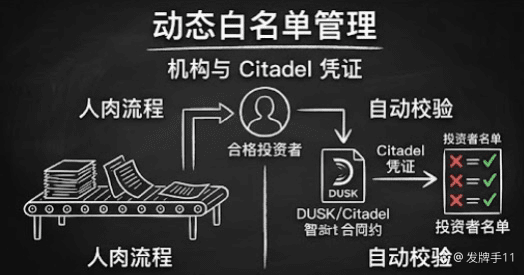
Ещё — управление белыми списками. Квалификация инвесторов динамическая: институции время от времени заново собирают материалы и обновляют список. После получения учётных данных Citadel смарт-контракт в реальном времени проверяет, действительна ли квалификация; сопровождение списка из ручного процесса превращается в автоматическую проверку.
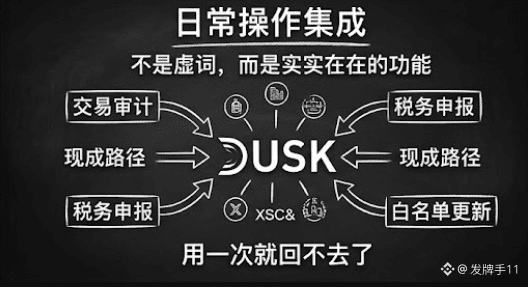
Видишь ли, это вообще не какие-то передовые концепции — это рутинные операции, которые институции и пользователи повторяют каждый день. Настолько часто, что никто и не называет это инновацией. Сильная сторона DUSK в том, что он не превратил избирательное раскрытие в декоративный термин из белой книги, а оформил как реально работающие модули в Citadel и XSC: у каждой повседневной операции есть готовый путь, и один раз попробовав — уже не откатишься назад.
Проще говоря: приземлится ли privacy-технология — зависит от того, сможет ли она «зацепиться за реальность». Я буду следить за фактическими данными по использованию в этих повседневных сценариях. А вы как думаете: какой сценарий первым выйдет на массовый спрос?#dusk $DUSK @Dusk
Сначала — комплаенс-проверки. Каждый раз в период аудитов институции должны доказать аудиторам, что все сделки происходят между квалифицированными инвесторами. Старый способ — упаковать и отправить аудиторам записи по сделкам: раскрываются чувствительные позиции и информация о контрагентах целиком. Используя ZK-избирательное раскрытие, аудитор получает только одно доказательство: сделки соответствуют правилам, но конкретные детали увидеть нельзя. Смотришь то, что нужно, а лишнего — ни на одну страницу больше.
Дальше — налоговая отчётность. При подаче налогов нужно доказать налоговой цифры по доходам, но никто не хочет заодно отдавать структуру портфеля целиком. Избирательное раскрытие позволяет показать только те факты, которые нужны для отчёта, а остальное состояние активов остаётся приватным.
Ещё — управление белыми списками. Квалификация инвесторов динамическая: институции время от времени заново собирают материалы и обновляют список. После получения учётных данных Citadel смарт-контракт в реальном времени проверяет, действительна ли квалификация; сопровождение списка из ручного процесса превращается в автоматическую проверку.
Видишь ли, это вообще не какие-то передовые концепции — это рутинные операции, которые институции и пользователи повторяют каждый день. Настолько часто, что никто и не называет это инновацией. Сильная сторона DUSK в том, что он не превратил избирательное раскрытие в декоративный термин из белой книги, а оформил как реально работающие модули в Citadel и XSC: у каждой повседневной операции есть готовый путь, и один раз попробовав — уже не откатишься назад.
Проще говоря: приземлится ли privacy-технология — зависит от того, сможет ли она «зацепиться за реальность». Я буду следить за фактическими данными по использованию в этих повседневных сценариях. А вы как думаете: какой сценарий первым выйдет на массовый спрос?#dusk $DUSK @Dusk