

#slowmist
slowmist
Просмотров: 3,219
49 обсуждают
Популярные
Новые

·
--
Адрес для пополнения, скопированный со страницы, может оказаться поддельным даже после вставки. Это не страшилка, а реальный способ атаки, о котором SlowMist сообщила 27 октября. Стоит прочитать всем, кто пополняет счета на биржах.
Всё произошло в уголке сайта, на который многие даже не обращают внимания: в окне чата со службой поддержки в правом нижнем углу. SlowMist проверила два образца и обнаружила, что в скрипт, который должен был обеспечивать работу чата поддержки, встроили дополнительный загрузчик. Он скачивал второй файл с адреса, очень похожего на официальный домен: в слове global букву g заменили на q — при беглом взгляде такую подмену легко не заметить. После запуска скрипт мог читать cookie, доступные JavaScript в браузере, а также данные из localStorage и sessionStorage. Кроме того, он мог следить за формами входа и запросами авторизации и отправлять введённые учётные данные злоумышленникам. Cookie, защищённые флагом HttpOnly, ему недоступны — это важно уточнить: он не мог получить все данные для входа.
Для обычных пользователей особенно опасна другая часть атаки — на странице пополнения. По данным SlowMist, на страницах пополнения трёх бирж — MGBX, Biking Exchange и BitxEX — этот вредоносный код сканировал страницу каждые 200 миллисекунд и подменял отображаемый адрес для пополнения адресом злоумышленника. Под угрозой были Bitcoin, совместимые с Ethereum сети, TRON, Solana, Litecoin и Dogecoin. Код также вмешивался в функцию копирования: изменял кнопку копирования и перехватывал само действие. Иными словами, адрес на странице и вставленный вами адрес могли с самого начала быть одним и тем же поддельным адресом. Раньше советовали после копирования сверить его с адресом на странице, но при таком способе атаки эта проверка могла лишь подтвердить подделку.
Сразу обозначим границы известного, чтобы при пересказах факты не исказились. SlowMist не подтвердила, сколько пользователей действительно пострадало, были ли случаи входа в аккаунты и какая сумма была похищена. Не установлено и то, как именно скрипт попал на сайты. Это также не означает, что взломаны все сайты, использующие эту систему поддержки. Я описываю возможности обнаруженного образца, а не утверждаю, что с каждым открытым вами окном чата что-то не так.
Чтобы защитить свои средства, можно уже сейчас сделать три вещи. Во-первых, не сравнивайте адрес для пополнения только с тем, что показан на текущей странице: сначала сверьте его с адресом, на который вы уже успешно переводили средства, или с историей операций в официальном приложении платформы. Переводите только после того, как полностью совпадут все символы в начале и в конце: страницу и буфер обмена могли изменить одновременно. Во-вторых, не переводите крупную сумму одним платежом. Сначала отправьте небольшую сумму и дождитесь зачисления, а затем переведите остальное. Если с адресом что-то не так, потери хотя бы ограничатся этой небольшой суммой. В-третьих, если вы недавно входили в аккаунт на сайте с всплывающим окном чата поддержки и беспокоитесь за его безопасность, смените пароль в чистом браузере, завершите сеансы на других устройствах и включите двухфакторную аутентификацию. Не меняйте пароль на той же странице, которая могла быть заражена.
В конечном счёте, в этой атаке не затрагивали блокчейн и не взламывали кошелёк — мишенью стал уголок веб-страницы, который мы с вами открываем каждый день. Потратить лишние полминуты на проверку при пополнении куда полезнее, чем потом безуспешно искать помощи у службы поддержки.
А вы перед пополнением сверяете несколько первых и последних символов адреса или просто копируете, вставляете и отправляете?
#钱包安全 #防骗提醒 #SlowMist #БезопасностьБирж
—— Web3-«лук-порей» Сяокай
Этот пост отражает лишь личное мнение автора и представляет собой подборку общедоступной информации; он не является инвестиционной рекомендацией. О ходе инцидента и масштабах его последствий следует судить по дальнейшим сообщениям SlowMist и соответствующих платформ.
Адрес для пополнения, скопированный со страницы, может оказаться поддельным даже после вставки. Это не страшилка, а реальный способ атаки, о котором SlowMist сообщила 27 октября. Стоит прочитать всем, кто пополняет счета на биржах.
Всё произошло в уголке сайта, на который многие даже не обращают внимания: в окне чата со службой поддержки в правом нижнем углу. SlowMist проверила два образца и обнаружила, что в скрипт, который должен был обеспечивать работу чата поддержки, встроили дополнительный загрузчик. Он скачивал второй файл с адреса, очень похожего на официальный домен: в слове global букву g заменили на q — при беглом взгляде такую подмену легко не заметить. После запуска скрипт мог читать cookie, доступные JavaScript в браузере, а также данные из localStorage и sessionStorage. Кроме того, он мог следить за формами входа и запросами авторизации и отправлять введённые учётные данные злоумышленникам. Cookie, защищённые флагом HttpOnly, ему недоступны — это важно уточнить: он не мог получить все данные для входа.
Для обычных пользователей особенно опасна другая часть атаки — на странице пополнения. По данным SlowMist, на страницах пополнения трёх бирж — MGBX, Biking Exchange и BitxEX — этот вредоносный код сканировал страницу каждые 200 миллисекунд и подменял отображаемый адрес для пополнения адресом злоумышленника. Под угрозой были Bitcoin, совместимые с Ethereum сети, TRON, Solana, Litecoin и Dogecoin. Код также вмешивался в функцию копирования: изменял кнопку копирования и перехватывал само действие. Иными словами, адрес на странице и вставленный вами адрес могли с самого начала быть одним и тем же поддельным адресом. Раньше советовали после копирования сверить его с адресом на странице, но при таком способе атаки эта проверка могла лишь подтвердить подделку.
Сразу обозначим границы известного, чтобы при пересказах факты не исказились. SlowMist не подтвердила, сколько пользователей действительно пострадало, были ли случаи входа в аккаунты и какая сумма была похищена. Не установлено и то, как именно скрипт попал на сайты. Это также не означает, что взломаны все сайты, использующие эту систему поддержки. Я описываю возможности обнаруженного образца, а не утверждаю, что с каждым открытым вами окном чата что-то не так.
Чтобы защитить свои средства, можно уже сейчас сделать три вещи. Во-первых, не сравнивайте адрес для пополнения только с тем, что показан на текущей странице: сначала сверьте его с адресом, на который вы уже успешно переводили средства, или с историей операций в официальном приложении платформы. Переводите только после того, как полностью совпадут все символы в начале и в конце: страницу и буфер обмена могли изменить одновременно. Во-вторых, не переводите крупную сумму одним платежом. Сначала отправьте небольшую сумму и дождитесь зачисления, а затем переведите остальное. Если с адресом что-то не так, потери хотя бы ограничатся этой небольшой суммой. В-третьих, если вы недавно входили в аккаунт на сайте с всплывающим окном чата поддержки и беспокоитесь за его безопасность, смените пароль в чистом браузере, завершите сеансы на других устройствах и включите двухфакторную аутентификацию. Не меняйте пароль на той же странице, которая могла быть заражена.
В конечном счёте, в этой атаке не затрагивали блокчейн и не взламывали кошелёк — мишенью стал уголок веб-страницы, который мы с вами открываем каждый день. Потратить лишние полминуты на проверку при пополнении куда полезнее, чем потом безуспешно искать помощи у службы поддержки.
А вы перед пополнением сверяете несколько первых и последних символов адреса или просто копируете, вставляете и отправляете?
#钱包安全 #防骗提醒 #SlowMist #БезопасностьБирж
—— Web3-«лук-порей» Сяокай
Этот пост отражает лишь личное мнение автора и представляет собой подборку общедоступной информации; он не является инвестиционной рекомендацией. О ходе инцидента и масштабах его последствий следует судить по дальнейшим сообщениям SlowMist и соответствующих платформ.
Всё произошло в уголке сайта, на который многие даже не обращают внимания: в окне чата со службой поддержки в правом нижнем углу. SlowMist проверила два образца и обнаружила, что в скрипт, который должен был обеспечивать работу чата поддержки, встроили дополнительный загрузчик. Он скачивал второй файл с адреса, очень похожего на официальный домен: в слове global букву g заменили на q — при беглом взгляде такую подмену легко не заметить. После запуска скрипт мог читать cookie, доступные JavaScript в браузере, а также данные из localStorage и sessionStorage. Кроме того, он мог следить за формами входа и запросами авторизации и отправлять введённые учётные данные злоумышленникам. Cookie, защищённые флагом HttpOnly, ему недоступны — это важно уточнить: он не мог получить все данные для входа.
Для обычных пользователей особенно опасна другая часть атаки — на странице пополнения. По данным SlowMist, на страницах пополнения трёх бирж — MGBX, Biking Exchange и BitxEX — этот вредоносный код сканировал страницу каждые 200 миллисекунд и подменял отображаемый адрес для пополнения адресом злоумышленника. Под угрозой были Bitcoin, совместимые с Ethereum сети, TRON, Solana, Litecoin и Dogecoin. Код также вмешивался в функцию копирования: изменял кнопку копирования и перехватывал само действие. Иными словами, адрес на странице и вставленный вами адрес могли с самого начала быть одним и тем же поддельным адресом. Раньше советовали после копирования сверить его с адресом на странице, но при таком способе атаки эта проверка могла лишь подтвердить подделку.
Сразу обозначим границы известного, чтобы при пересказах факты не исказились. SlowMist не подтвердила, сколько пользователей действительно пострадало, были ли случаи входа в аккаунты и какая сумма была похищена. Не установлено и то, как именно скрипт попал на сайты. Это также не означает, что взломаны все сайты, использующие эту систему поддержки. Я описываю возможности обнаруженного образца, а не утверждаю, что с каждым открытым вами окном чата что-то не так.
Чтобы защитить свои средства, можно уже сейчас сделать три вещи. Во-первых, не сравнивайте адрес для пополнения только с тем, что показан на текущей странице: сначала сверьте его с адресом, на который вы уже успешно переводили средства, или с историей операций в официальном приложении платформы. Переводите только после того, как полностью совпадут все символы в начале и в конце: страницу и буфер обмена могли изменить одновременно. Во-вторых, не переводите крупную сумму одним платежом. Сначала отправьте небольшую сумму и дождитесь зачисления, а затем переведите остальное. Если с адресом что-то не так, потери хотя бы ограничатся этой небольшой суммой. В-третьих, если вы недавно входили в аккаунт на сайте с всплывающим окном чата поддержки и беспокоитесь за его безопасность, смените пароль в чистом браузере, завершите сеансы на других устройствах и включите двухфакторную аутентификацию. Не меняйте пароль на той же странице, которая могла быть заражена.
В конечном счёте, в этой атаке не затрагивали блокчейн и не взламывали кошелёк — мишенью стал уголок веб-страницы, который мы с вами открываем каждый день. Потратить лишние полминуты на проверку при пополнении куда полезнее, чем потом безуспешно искать помощи у службы поддержки.
А вы перед пополнением сверяете несколько первых и последних символов адреса или просто копируете, вставляете и отправляете?
#钱包安全 #防骗提醒 #SlowMist #БезопасностьБирж
—— Web3-«лук-порей» Сяокай
Этот пост отражает лишь личное мнение автора и представляет собой подборку общедоступной информации; он не является инвестиционной рекомендацией. О ходе инцидента и масштабах его последствий следует судить по дальнейшим сообщениям SlowMist и соответствующих платформ.
1

Сегодняшнее предупреждение подрывает проверку безопасности, на которую полагается большинство из нас, — я остановился прямо посреди прокрутки.
SlowMist обнаружила вредоносный код в чате Udesk: подменённый файл загружает второй скрипт с похожего домена udeskqlobal[.]com, который собирает данные для входа на страницах, где он загружается. На страницах пополнения баланса MGBX, Biking Exchange и BitxEX он идёт дальше: каждые 200 миллисекунд подменяет отображаемые адреса для пополнения на кошельки злоумышленников в сетях BTC, EVM, Tron, Solana, Litecoin и Dogecoin, а также меняет скопированные в буфер обмена адреса.
Больше всего меня беспокоит вот что: сверка вставленного адреса с адресом на странице не поможет, поскольку оба могут показывать одно и то же подменённое значение. SlowMist не подтвердила ни потерю средств, ни способ внедрения кода — это пока неизвестно.
Если вы пользуетесь этими платформами, проверяйте адреса для пополнения не только на странице. Только для контекста: $BTC $80,542 (+0.5%/24h), $ETH $2,347 (+1.2%), спотовый рынок Binance, 23:55 WIB — реакции, связанной с этим предупреждением, нет. DYOR.
Когда вы в последний раз проверяли адрес для пополнения где-то ещё?
$BTC #CryptoNews #Security #Udesk #SlowMist
Сегодняшнее предупреждение подрывает проверку безопасности, на которую полагается большинство из нас, — я остановился прямо посреди прокрутки.
SlowMist обнаружила вредоносный код в чате Udesk: подменённый файл загружает второй скрипт с похожего домена udeskqlobal[.]com, который собирает данные для входа на страницах, где он загружается. На страницах пополнения баланса MGBX, Biking Exchange и BitxEX он идёт дальше: каждые 200 миллисекунд подменяет отображаемые адреса для пополнения на кошельки злоумышленников в сетях BTC, EVM, Tron, Solana, Litecoin и Dogecoin, а также меняет скопированные в буфер обмена адреса.
Больше всего меня беспокоит вот что: сверка вставленного адреса с адресом на странице не поможет, поскольку оба могут показывать одно и то же подменённое значение. SlowMist не подтвердила ни потерю средств, ни способ внедрения кода — это пока неизвестно.
Если вы пользуетесь этими платформами, проверяйте адреса для пополнения не только на странице. Только для контекста: $BTC $80,542 (+0.5%/24h), $ETH $2,347 (+1.2%), спотовый рынок Binance, 23:55 WIB — реакции, связанной с этим предупреждением, нет. DYOR.
Когда вы в последний раз проверяли адрес для пополнения где-то ещё?
$BTC #CryptoNews #Security #Udesk #SlowMist
SlowMist обнаружила вредоносный код в чате Udesk: подменённый файл загружает второй скрипт с похожего домена udeskqlobal[.]com, который собирает данные для входа на страницах, где он загружается. На страницах пополнения баланса MGBX, Biking Exchange и BitxEX он идёт дальше: каждые 200 миллисекунд подменяет отображаемые адреса для пополнения на кошельки злоумышленников в сетях BTC, EVM, Tron, Solana, Litecoin и Dogecoin, а также меняет скопированные в буфер обмена адреса.
Больше всего меня беспокоит вот что: сверка вставленного адреса с адресом на странице не поможет, поскольку оба могут показывать одно и то же подменённое значение. SlowMist не подтвердила ни потерю средств, ни способ внедрения кода — это пока неизвестно.
Если вы пользуетесь этими платформами, проверяйте адреса для пополнения не только на странице. Только для контекста: $BTC $80,542 (+0.5%/24h), $ETH $2,347 (+1.2%), спотовый рынок Binance, 23:55 WIB — реакции, связанной с этим предупреждением, нет. DYOR.
Когда вы в последний раз проверяли адрес для пополнения где-то ещё?
$BTC #CryptoNews #Security #Udesk #SlowMist
1

·
--
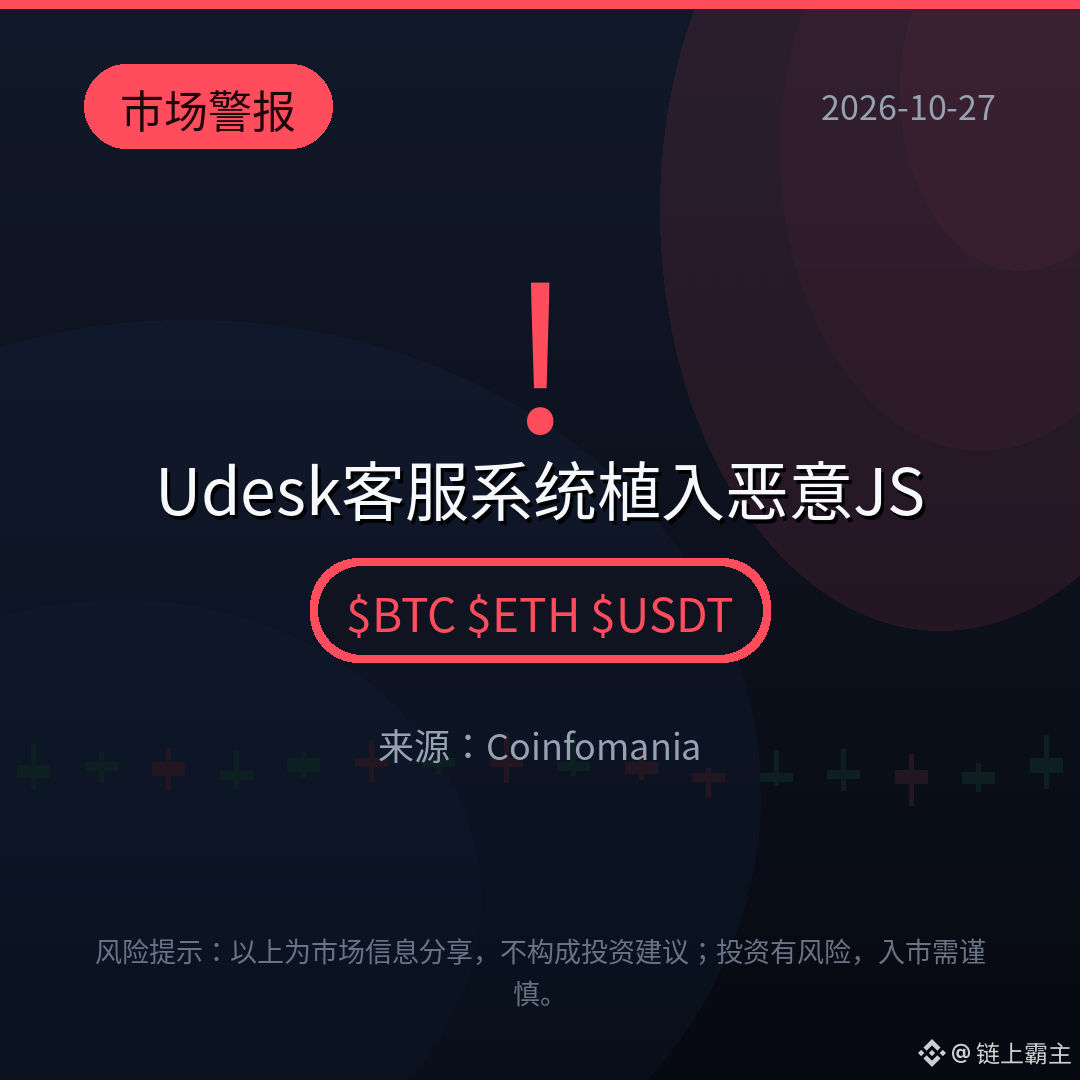
【Рыночные новости】Последнее предупреждение SlowMist: в систему поддержки Udesk внедрили вредоносный JavaScript, который может похищать cookie и данные сессий пользователей, а также подменять адреса для пополнения, перенаправляя средства на счета злоумышленников. SlowMist уже выпустила предупреждение и призвала пользователей проверять адреса для пополнения, восстановить доверенную версию скрипта и усилить защиту аккаунтов. Атаки через службу поддержки сложнее всего предотвратить. Проверяете ли вы адрес ещё раз перед пополнением?
$BTC $ETH $USDT
#网络安全 #SlowMist #БезопасностьПополнения
(Источник: Coinfomania)
⚠️Предупреждение о рисках: приведённая выше информация носит исключительно информационный характер и не является инвестиционной рекомендацией. Инвестиции сопряжены с риском, соблюдайте осторожность.
【Рыночные новости】Последнее предупреждение SlowMist: в систему поддержки Udesk внедрили вредоносный JavaScript, который может похищать cookie и данные сессий пользователей, а также подменять адреса для пополнения, перенаправляя средства на счета злоумышленников. SlowMist уже выпустила предупреждение и призвала пользователей проверять адреса для пополнения, восстановить доверенную версию скрипта и усилить защиту аккаунтов. Атаки через службу поддержки сложнее всего предотвратить. Проверяете ли вы адрес ещё раз перед пополнением?
$BTC $ETH $USDT
#网络安全 #SlowMist #БезопасностьПополнения
(Источник: Coinfomania)
⚠️Предупреждение о рисках: приведённая выше информация носит исключительно информационный характер и не является инвестиционной рекомендацией. Инвестиции сопряжены с риском, соблюдайте осторожность.
$BTC $ETH $USDT
#网络安全 #SlowMist #БезопасностьПополнения
(Источник: Coinfomania)
⚠️Предупреждение о рисках: приведённая выше информация носит исключительно информационный характер и не является инвестиционной рекомендацией. Инвестиции сопряжены с риском, соблюдайте осторожность.
425

·
--
совет «сверь первые и последние символы после вставки» на этот раз не спасает.
27 октября SlowMist раскрыла скрипт в виджете техподдержки Udesk, который подменяет адрес депозита одновременно на странице и в буфере обмена. вставил, сверил со страницей — всё совпадает. потому что подделка и там, и там.
как это работает, по-простому:
- сайт не взламывали, код загружается через подключённый чат поддержки, с домена udeskqlobal, где вместо g стоит q
- страницу депозита сканирует каждые 200 миллисекунд, то есть подмена происходит раньше, чем ты успеваешь скопировать. адреса BTC, EVM, TRON, Solana, LTC, DOGE меняет на свои
- заодно читает cookies и данные сессии
масштаб без паники: в отчёте среди целей подмены три площадки, крупных бирж там нет. и это отчёт вендора безопасности.
что работает: сверять адрес депозита не со страницей, а через другой канал. приложение, другое устройство, история старых депозитов.
следующее, чего жду: вырастет ли список целей больше чем до трёх
#SlowMist #security
совет «сверь первые и последние символы после вставки» на этот раз не спасает.
27 октября SlowMist раскрыла скрипт в виджете техподдержки Udesk, который подменяет адрес депозита одновременно на странице и в буфере обмена. вставил, сверил со страницей — всё совпадает. потому что подделка и там, и там.
как это работает, по-простому:
- сайт не взламывали, код загружается через подключённый чат поддержки, с домена udeskqlobal, где вместо g стоит q
- страницу депозита сканирует каждые 200 миллисекунд, то есть подмена происходит раньше, чем ты успеваешь скопировать. адреса BTC, EVM, TRON, Solana, LTC, DOGE меняет на свои
- заодно читает cookies и данные сессии
масштаб без паники: в отчёте среди целей подмены три площадки, крупных бирж там нет. и это отчёт вендора безопасности.
что работает: сверять адрес депозита не со страницей, а через другой канал. приложение, другое устройство, история старых депозитов.
следующее, чего жду: вырастет ли список целей больше чем до трёх
#SlowMist #security
27 октября SlowMist раскрыла скрипт в виджете техподдержки Udesk, который подменяет адрес депозита одновременно на странице и в буфере обмена. вставил, сверил со страницей — всё совпадает. потому что подделка и там, и там.
как это работает, по-простому:
- сайт не взламывали, код загружается через подключённый чат поддержки, с домена udeskqlobal, где вместо g стоит q
- страницу депозита сканирует каждые 200 миллисекунд, то есть подмена происходит раньше, чем ты успеваешь скопировать. адреса BTC, EVM, TRON, Solana, LTC, DOGE меняет на свои
- заодно читает cookies и данные сессии
масштаб без паники: в отчёте среди целей подмены три площадки, крупных бирж там нет. и это отчёт вендора безопасности.
что работает: сверять адрес депозита не со страницей, а через другой канал. приложение, другое устройство, история старых депозитов.
следующее, чего жду: вырастет ли список целей больше чем до трёх
#SlowMist #security
35
·
--
Одна и та же группа создала более 1500 фальшивых сайтов — среди них поддельные биржи и кошельки
На прошлой неделе мы рассказывали о группе DarkSword, которая с помощью трояна для iOS крадёт приватные ключи от кошельков и данные из Связки ключей. Сегодня SlowMist сообщила о новом развитии событий: эта же группа создала в интернете более 1500 фальшивых сайтов, и они до сих пор доступны. Это не повтор старой новости — масштаб только сегодня подтвердили.
Подделки маскируются под самые разные сервисы: фальшивые онлайн-магазины, биржи, кошельки, игровые платформы и сервисы для работы с криптовалютами. Сегодня директор по информационной безопасности SlowMist 23pds опубликовал пост и отдельно упомянул, что среди них есть поддельные Binance и OKX. По статистике MistEye, таких сайтов более 1500. Это не приблизительная оценка, а уже выявленное количество.
Чаще всего частные инвесторы попадаются на трёх видах уловок. Первый — поиск названия биржи: среди первых результатов может оказаться фальшивый сайт, который почти не отличить от настоящего, даже окно входа выглядит так же. Второй — ссылки из чатов, SMS или личных сообщений: перейдя по ним, вы сначала входите в аккаунт, а затем проходите «проверку безопасности». После этого кошелёк оказывается пустым. Третий — поддельные приложения-кошельки: сразу после скачивания они предлагают импортировать мнемоническую фразу. Введёте её — и сами вручите злоумышленникам ключи.
Три шага, которые можно сделать прямо сейчас. Первое: заходите на биржи и в кошельки только через сохранённые вами закладки или официальные приложения. Не переходите по результатам поиска и ссылкам от других людей. Чтобы войти, самостоятельно откройте закладку. Второе: если сайт или приложение просит ввести мнемоническую фразу или приватный ключ — сразу закройте его. Настоящий официальный сервис никогда не запросит это на веб-странице. Третье: как можно скорее обновите iPhone до последней версии системы. Не храните мнемоническую фразу в заметках или фотографиях: именно такие данные в Связке ключей и заметках пытается украсть троян.
А вам попадались фальшивые сайты, почти неотличимые от настоящих? Как вы поняли, что что-то не так?
#钱包安全 #防骗 #DarkSword #SlowMist
—— Сяо Кай, крипто-новичок Web3
Отказ от ответственности: эта статья носит исключительно информационный и образовательный характер и не является инвестиционной рекомендацией. Торговля криптовалютами сопряжена с крайне высоким риском — принимайте решения осмотрительно.
Одна и та же группа создала более 1500 фальшивых сайтов — среди них поддельные биржи и кошельки
На прошлой неделе мы рассказывали о группе DarkSword, которая с помощью трояна для iOS крадёт приватные ключи от кошельков и данные из Связки ключей. Сегодня SlowMist сообщила о новом развитии событий: эта же группа создала в интернете более 1500 фальшивых сайтов, и они до сих пор доступны. Это не повтор старой новости — масштаб только сегодня подтвердили.
Подделки маскируются под самые разные сервисы: фальшивые онлайн-магазины, биржи, кошельки, игровые платформы и сервисы для работы с криптовалютами. Сегодня директор по информационной безопасности SlowMist 23pds опубликовал пост и отдельно упомянул, что среди них есть поддельные Binance и OKX. По статистике MistEye, таких сайтов более 1500. Это не приблизительная оценка, а уже выявленное количество.
Чаще всего частные инвесторы попадаются на трёх видах уловок. Первый — поиск названия биржи: среди первых результатов может оказаться фальшивый сайт, который почти не отличить от настоящего, даже окно входа выглядит так же. Второй — ссылки из чатов, SMS или личных сообщений: перейдя по ним, вы сначала входите в аккаунт, а затем проходите «проверку безопасности». После этого кошелёк оказывается пустым. Третий — поддельные приложения-кошельки: сразу после скачивания они предлагают импортировать мнемоническую фразу. Введёте её — и сами вручите злоумышленникам ключи.
Три шага, которые можно сделать прямо сейчас. Первое: заходите на биржи и в кошельки только через сохранённые вами закладки или официальные приложения. Не переходите по результатам поиска и ссылкам от других людей. Чтобы войти, самостоятельно откройте закладку. Второе: если сайт или приложение просит ввести мнемоническую фразу или приватный ключ — сразу закройте его. Настоящий официальный сервис никогда не запросит это на веб-странице. Третье: как можно скорее обновите iPhone до последней версии системы. Не храните мнемоническую фразу в заметках или фотографиях: именно такие данные в Связке ключей и заметках пытается украсть троян.
А вам попадались фальшивые сайты, почти неотличимые от настоящих? Как вы поняли, что что-то не так?
#钱包安全 #防骗 #DarkSword #SlowMist
—— Сяо Кай, крипто-новичок Web3
Отказ от ответственности: эта статья носит исключительно информационный и образовательный характер и не является инвестиционной рекомендацией. Торговля криптовалютами сопряжена с крайне высоким риском — принимайте решения осмотрительно.
На прошлой неделе мы рассказывали о группе DarkSword, которая с помощью трояна для iOS крадёт приватные ключи от кошельков и данные из Связки ключей. Сегодня SlowMist сообщила о новом развитии событий: эта же группа создала в интернете более 1500 фальшивых сайтов, и они до сих пор доступны. Это не повтор старой новости — масштаб только сегодня подтвердили.
Подделки маскируются под самые разные сервисы: фальшивые онлайн-магазины, биржи, кошельки, игровые платформы и сервисы для работы с криптовалютами. Сегодня директор по информационной безопасности SlowMist 23pds опубликовал пост и отдельно упомянул, что среди них есть поддельные Binance и OKX. По статистике MistEye, таких сайтов более 1500. Это не приблизительная оценка, а уже выявленное количество.
Чаще всего частные инвесторы попадаются на трёх видах уловок. Первый — поиск названия биржи: среди первых результатов может оказаться фальшивый сайт, который почти не отличить от настоящего, даже окно входа выглядит так же. Второй — ссылки из чатов, SMS или личных сообщений: перейдя по ним, вы сначала входите в аккаунт, а затем проходите «проверку безопасности». После этого кошелёк оказывается пустым. Третий — поддельные приложения-кошельки: сразу после скачивания они предлагают импортировать мнемоническую фразу. Введёте её — и сами вручите злоумышленникам ключи.
Три шага, которые можно сделать прямо сейчас. Первое: заходите на биржи и в кошельки только через сохранённые вами закладки или официальные приложения. Не переходите по результатам поиска и ссылкам от других людей. Чтобы войти, самостоятельно откройте закладку. Второе: если сайт или приложение просит ввести мнемоническую фразу или приватный ключ — сразу закройте его. Настоящий официальный сервис никогда не запросит это на веб-странице. Третье: как можно скорее обновите iPhone до последней версии системы. Не храните мнемоническую фразу в заметках или фотографиях: именно такие данные в Связке ключей и заметках пытается украсть троян.
А вам попадались фальшивые сайты, почти неотличимые от настоящих? Как вы поняли, что что-то не так?
#钱包安全 #防骗 #DarkSword #SlowMist
—— Сяо Кай, крипто-новичок Web3
Отказ от ответственности: эта статья носит исключительно информационный и образовательный характер и не является инвестиционной рекомендацией. Торговля криптовалютами сопряжена с крайне высоким риском — принимайте решения осмотрительно.
41
·
--
Сегодня SlowMist опубликовала анализ двух критических уязвимостей PHP — CVE-2026-109618 и CVE-2026-109619. Их оценка CVSS — 9,2 из 10, то есть это высший уровень опасности. Уязвимы почти все версии PHP от 5.4 до 8.5.11. Официальные исправления уже выпущены: уязвимости устранены в версиях 8.5.12, 8.4.27, 8.3.36 и 8.2.35. Ещё тревожнее то, что подробности утекли заранее: команда Amazon по анализу киберугроз обнаружила, что злоумышленники уже активно пытались использовать уязвимости за четыре дня до их публичного раскрытия.
Как это связано с нашими кошельками? SlowMist просканировала своей системой MistEye 1488 доменов, связанных с криптоиндустрией, и обнаружила, что 793 из них имеют PHP-отпечаток — больше половины. Многие сайты проектов, страницы получения аирдропов, интерфейсы административных панелей и некоторые сервисы кастодиальных кошельков используют PHP. Если хакер с помощью этой уязвимости захватит сервер сайта проекта, ему даже не понадобится трогать смарт-контракты в блокчейне: он просто подменит страницу сайта и адрес для получения средств. Вы увидите знакомую страницу, нажмёте «Подписать», а деньги уже окажутся в чужом кошельке.
К слову, Trust Wallet, BNB Chain и PancakeSwap сегодня заявили, что PHP не входит в их технологический стек и уязвимости их не затрагивают. CZ тоже сегодня опубликовал пост, который как раз подводит к следующей мысли: ИИ не нужно взламывать криптографию биткоина — настоящая опасность заключается в утечках данных, фишинге и социальной инженерии.
Как могут попасться обычные розничные инвесторы вроде нас? Есть два распространённых сценария. Первый: сайт проекта незаметно подменили, а вы получаете там аирдроп, размещаете средства в стейкинге или переводите деньги. Содержание подписи, которое показывает кошелёк, вам непонятно, вы не глядя нажимаете «Подтвердить» — и лишаетесь денег. Второй: хакеры пользуются шумихой вокруг этой новости и заманивают людей фальшивыми всплывающими окнами о якобы важных обновлениях безопасности или сообщениями от поддельной службы поддержки. Именно об этой угрозе и говорил CZ.
Как защититься? Вот три шага, которые можно выполнить прямо сейчас. Первое: в ближайшие несколько дней, прежде чем заходить на сайт проекта, проверьте, заявляла ли его команда официально об установке исправления. Если заявлений не было, пока не подключайте к такому сайту кошелёк — лучше пропустить возможность, чем потерять деньги. Второе: перед каждой подписью, даже если вы не понимаете её целиком, хотя бы проверьте адрес получателя. Если адрес не совпадает с известным вам, немедленно остановитесь и закройте страницу. Третье: ко всему, что предлагает установить обновление безопасности, обновить систему или «нажать здесь для проверки», относитесь как к мошенничеству, пока не проверите информацию в официальных каналах проекта. Если обновление действительно нужно, о нём обязательно сообщат в официальном объявлении. Крупные суммы на эти дни особенно разумно перевести на аппаратный кошелёк и держать отдельно.
Вы обычно проверяете подробности подписи перед тем, как подтвердить транзакцию, или просто нажимаете «Подтвердить»?
#钱包安全 #防钓鱼 #PHP漏洞 #SlowMist
—— web3-«хомяк» Сяокай
Отказ от ответственности: это личное мнение автора, а не инвестиционная рекомендация. Материал предназначен только для обучения и обмена информацией. Крипторынок сопряжён с рисками, будьте осторожны.
Сегодня SlowMist опубликовала анализ двух критических уязвимостей PHP — CVE-2026-109618 и CVE-2026-109619. Их оценка CVSS — 9,2 из 10, то есть это высший уровень опасности. Уязвимы почти все версии PHP от 5.4 до 8.5.11. Официальные исправления уже выпущены: уязвимости устранены в версиях 8.5.12, 8.4.27, 8.3.36 и 8.2.35. Ещё тревожнее то, что подробности утекли заранее: команда Amazon по анализу киберугроз обнаружила, что злоумышленники уже активно пытались использовать уязвимости за четыре дня до их публичного раскрытия.
Как это связано с нашими кошельками? SlowMist просканировала своей системой MistEye 1488 доменов, связанных с криптоиндустрией, и обнаружила, что 793 из них имеют PHP-отпечаток — больше половины. Многие сайты проектов, страницы получения аирдропов, интерфейсы административных панелей и некоторые сервисы кастодиальных кошельков используют PHP. Если хакер с помощью этой уязвимости захватит сервер сайта проекта, ему даже не понадобится трогать смарт-контракты в блокчейне: он просто подменит страницу сайта и адрес для получения средств. Вы увидите знакомую страницу, нажмёте «Подписать», а деньги уже окажутся в чужом кошельке.
К слову, Trust Wallet, BNB Chain и PancakeSwap сегодня заявили, что PHP не входит в их технологический стек и уязвимости их не затрагивают. CZ тоже сегодня опубликовал пост, который как раз подводит к следующей мысли: ИИ не нужно взламывать криптографию биткоина — настоящая опасность заключается в утечках данных, фишинге и социальной инженерии.
Как могут попасться обычные розничные инвесторы вроде нас? Есть два распространённых сценария. Первый: сайт проекта незаметно подменили, а вы получаете там аирдроп, размещаете средства в стейкинге или переводите деньги. Содержание подписи, которое показывает кошелёк, вам непонятно, вы не глядя нажимаете «Подтвердить» — и лишаетесь денег. Второй: хакеры пользуются шумихой вокруг этой новости и заманивают людей фальшивыми всплывающими окнами о якобы важных обновлениях безопасности или сообщениями от поддельной службы поддержки. Именно об этой угрозе и говорил CZ.
Как защититься? Вот три шага, которые можно выполнить прямо сейчас. Первое: в ближайшие несколько дней, прежде чем заходить на сайт проекта, проверьте, заявляла ли его команда официально об установке исправления. Если заявлений не было, пока не подключайте к такому сайту кошелёк — лучше пропустить возможность, чем потерять деньги. Второе: перед каждой подписью, даже если вы не понимаете её целиком, хотя бы проверьте адрес получателя. Если адрес не совпадает с известным вам, немедленно остановитесь и закройте страницу. Третье: ко всему, что предлагает установить обновление безопасности, обновить систему или «нажать здесь для проверки», относитесь как к мошенничеству, пока не проверите информацию в официальных каналах проекта. Если обновление действительно нужно, о нём обязательно сообщат в официальном объявлении. Крупные суммы на эти дни особенно разумно перевести на аппаратный кошелёк и держать отдельно.
Вы обычно проверяете подробности подписи перед тем, как подтвердить транзакцию, или просто нажимаете «Подтвердить»?
#钱包安全 #防钓鱼 #PHP漏洞 #SlowMist
—— web3-«хомяк» Сяокай
Отказ от ответственности: это личное мнение автора, а не инвестиционная рекомендация. Материал предназначен только для обучения и обмена информацией. Крипторынок сопряжён с рисками, будьте осторожны.
Как это связано с нашими кошельками? SlowMist просканировала своей системой MistEye 1488 доменов, связанных с криптоиндустрией, и обнаружила, что 793 из них имеют PHP-отпечаток — больше половины. Многие сайты проектов, страницы получения аирдропов, интерфейсы административных панелей и некоторые сервисы кастодиальных кошельков используют PHP. Если хакер с помощью этой уязвимости захватит сервер сайта проекта, ему даже не понадобится трогать смарт-контракты в блокчейне: он просто подменит страницу сайта и адрес для получения средств. Вы увидите знакомую страницу, нажмёте «Подписать», а деньги уже окажутся в чужом кошельке.
К слову, Trust Wallet, BNB Chain и PancakeSwap сегодня заявили, что PHP не входит в их технологический стек и уязвимости их не затрагивают. CZ тоже сегодня опубликовал пост, который как раз подводит к следующей мысли: ИИ не нужно взламывать криптографию биткоина — настоящая опасность заключается в утечках данных, фишинге и социальной инженерии.
Как могут попасться обычные розничные инвесторы вроде нас? Есть два распространённых сценария. Первый: сайт проекта незаметно подменили, а вы получаете там аирдроп, размещаете средства в стейкинге или переводите деньги. Содержание подписи, которое показывает кошелёк, вам непонятно, вы не глядя нажимаете «Подтвердить» — и лишаетесь денег. Второй: хакеры пользуются шумихой вокруг этой новости и заманивают людей фальшивыми всплывающими окнами о якобы важных обновлениях безопасности или сообщениями от поддельной службы поддержки. Именно об этой угрозе и говорил CZ.
Как защититься? Вот три шага, которые можно выполнить прямо сейчас. Первое: в ближайшие несколько дней, прежде чем заходить на сайт проекта, проверьте, заявляла ли его команда официально об установке исправления. Если заявлений не было, пока не подключайте к такому сайту кошелёк — лучше пропустить возможность, чем потерять деньги. Второе: перед каждой подписью, даже если вы не понимаете её целиком, хотя бы проверьте адрес получателя. Если адрес не совпадает с известным вам, немедленно остановитесь и закройте страницу. Третье: ко всему, что предлагает установить обновление безопасности, обновить систему или «нажать здесь для проверки», относитесь как к мошенничеству, пока не проверите информацию в официальных каналах проекта. Если обновление действительно нужно, о нём обязательно сообщат в официальном объявлении. Крупные суммы на эти дни особенно разумно перевести на аппаратный кошелёк и держать отдельно.
Вы обычно проверяете подробности подписи перед тем, как подтвердить транзакцию, или просто нажимаете «Подтвердить»?
#钱包安全 #防钓鱼 #PHP漏洞 #SlowMist
—— web3-«хомяк» Сяокай
Отказ от ответственности: это личное мнение автора, а не инвестиционная рекомендация. Материал предназначен только для обучения и обмена информацией. Крипторынок сопряжён с рисками, будьте осторожны.
39
·
--
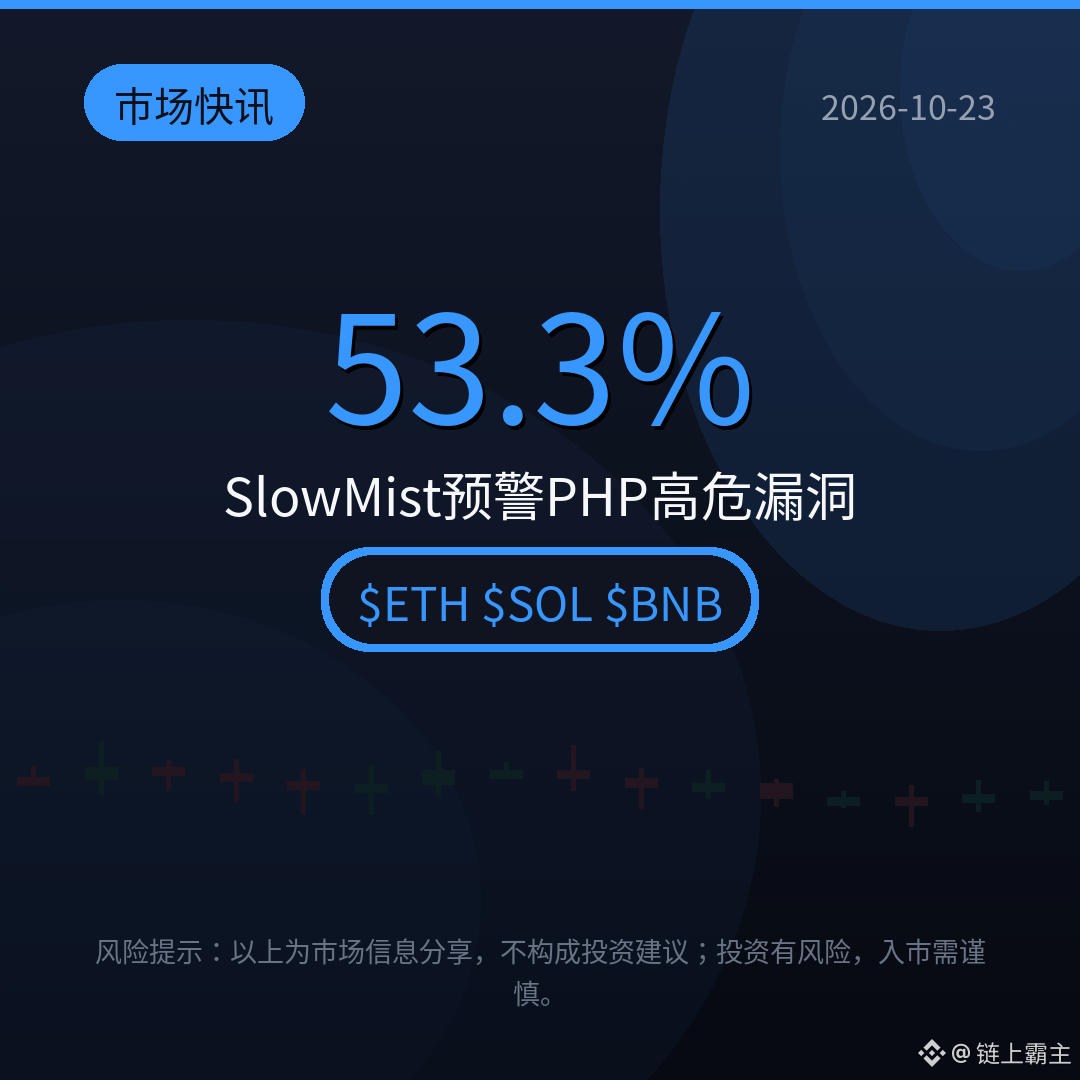
53,3% криптодоменов могут работать на уязвимых версиях PHP: в отчёте SlowMist предупреждают, что две критические уязвимости PHP (CVE-2026-109618/619, CVSS 9.2) угрожают офчейн-инфраструктуре Web3. Злоумышленникам не нужны логин и пароль — специально сформированный запрос позволяет выполнять произвольный код. Уязвимы все версии PHP от 5.4 до 8.5.11; Amazon зафиксировала реальные попытки эксплуатации ещё 4 дня назад. Сканер MistEye проверил 1488 криптодоменов и обнаружил открытые PHP-отпечатки у 793 из них. Злоумышленники могут подменять содержимое фронтенда, чтобы побуждать пользователей подписывать вредоносные транзакции. Патчи, включая PHP 8.5.12, уже выпущены — необходимо немедленно обновиться. Обновила ли ваша платформа PHP? Ответ — в комментариях.
$ETH $SOL $BNB
#Web3安全 #SlowMist #УязвимостьPHP
(Источник: KuCoin)
⚠️Предупреждение о рисках: выше приведена информация о рынке, она не является инвестиционной рекомендацией. Инвестиции сопряжены с риском; будьте осторожны.
53,3% криптодоменов могут работать на уязвимых версиях PHP: в отчёте SlowMist предупреждают, что две критические уязвимости PHP (CVE-2026-109618/619, CVSS 9.2) угрожают офчейн-инфраструктуре Web3. Злоумышленникам не нужны логин и пароль — специально сформированный запрос позволяет выполнять произвольный код. Уязвимы все версии PHP от 5.4 до 8.5.11; Amazon зафиксировала реальные попытки эксплуатации ещё 4 дня назад. Сканер MistEye проверил 1488 криптодоменов и обнаружил открытые PHP-отпечатки у 793 из них. Злоумышленники могут подменять содержимое фронтенда, чтобы побуждать пользователей подписывать вредоносные транзакции. Патчи, включая PHP 8.5.12, уже выпущены — необходимо немедленно обновиться. Обновила ли ваша платформа PHP? Ответ — в комментариях.
$ETH $SOL $BNB
#Web3安全 #SlowMist #УязвимостьPHP
(Источник: KuCoin)
⚠️Предупреждение о рисках: выше приведена информация о рынке, она не является инвестиционной рекомендацией. Инвестиции сопряжены с риском; будьте осторожны.
$ETH $SOL $BNB
#Web3安全 #SlowMist #УязвимостьPHP
(Источник: KuCoin)
⚠️Предупреждение о рисках: выше приведена информация о рынке, она не является инвестиционной рекомендацией. Инвестиции сопряжены с риском; будьте осторожны.
165

·
--
🚨 ЗАЩИТИТЕ СВОЙ $BTC : ЗЛОУМЫШЛЕННИКИ РАЗВОРАЧИВАЮТ ПОДДЕЛЬНЫЕ ОБНОВЛЕНИЯ ОБОРУДОВАНИЯ! 🛡️
Пыль после недавнего взлома цепочки поставок оборудования едва успела осесть, а злоумышленники уже кружат поблизости. SlowMist только что предупредила о сложных фишинговых схемах, распространяющих поддельные обновления прошивки, призванные опустошить незащищённые казначейства. 🔍
Когда рынок становится волатильным, операционная безопасность — ваша главная линия защиты для $BTC . Перепроверяйте каждый домен, игнорируйте непроверенные запросы на обновление и обеспечьте надёжную защиту протоколов холодного хранения, пока рынок ищет направление. 💡
Опытные инвесторы всегда защищают свои активы под самостоятельным контролем до прихода следующей волны ликвидности. 💬 Как часто вы проверяете собственную систему безопасности между рыночными циклами? 👇
⚠️ Это не финансовая рекомендация. Всегда учитывайте риски. 🛡️
🏷️ #BTC #CryptoSecurity #SlowMist #Trading
🛡️ 👁️
🚨 ЗАЩИТИТЕ СВОЙ $BTC : ЗЛОУМЫШЛЕННИКИ РАЗВОРАЧИВАЮТ ПОДДЕЛЬНЫЕ ОБНОВЛЕНИЯ ОБОРУДОВАНИЯ! 🛡️
Пыль после недавнего взлома цепочки поставок оборудования едва успела осесть, а злоумышленники уже кружат поблизости. SlowMist только что предупредила о сложных фишинговых схемах, распространяющих поддельные обновления прошивки, призванные опустошить незащищённые казначейства. 🔍
Когда рынок становится волатильным, операционная безопасность — ваша главная линия защиты для $BTC . Перепроверяйте каждый домен, игнорируйте непроверенные запросы на обновление и обеспечьте надёжную защиту протоколов холодного хранения, пока рынок ищет направление. 💡
Опытные инвесторы всегда защищают свои активы под самостоятельным контролем до прихода следующей волны ликвидности. 💬 Как часто вы проверяете собственную систему безопасности между рыночными циклами? 👇
⚠️ Это не финансовая рекомендация. Всегда учитывайте риски. 🛡️
🏷️ #BTC #CryptoSecurity #SlowMist #Trading
🛡️ 👁️
Пыль после недавнего взлома цепочки поставок оборудования едва успела осесть, а злоумышленники уже кружат поблизости. SlowMist только что предупредила о сложных фишинговых схемах, распространяющих поддельные обновления прошивки, призванные опустошить незащищённые казначейства. 🔍
Когда рынок становится волатильным, операционная безопасность — ваша главная линия защиты для $BTC . Перепроверяйте каждый домен, игнорируйте непроверенные запросы на обновление и обеспечьте надёжную защиту протоколов холодного хранения, пока рынок ищет направление. 💡
Опытные инвесторы всегда защищают свои активы под самостоятельным контролем до прихода следующей волны ликвидности. 💬 Как часто вы проверяете собственную систему безопасности между рыночными циклами? 👇
⚠️ Это не финансовая рекомендация. Всегда учитывайте риски. 🛡️
🏷️ #BTC #CryptoSecurity #SlowMist #Trading
🛡️ 👁️
15

🚨 В III квартале 2026 года украли $1,17 млрд: брешь в Bitget и новый минимальный уровень безопасности
📊 Разбор Alpha:
По данным SlowMist, в III квартале 2026 года в результате взломов было похищено криптовалюты на сумму $1,17 млрд. Только в сентябре в ходе 50 инцидентов украли $762 млн. На взлом Bitget пришлось $387,5 млн от общей суммы. Эти потери превысили показатели всего первого полугодия. Данные показывают крайнюю концентрацию ущерба: на пять крупнейших атак пришлось большинство потерь....
🔗 Полный разбор на YourWeb3Guy:
https://www.yourweb3guy.com/news/1-17b-stolen-in-q3-2026-the-bitget-hole-and-the-new-security-floor
#CryptoHacks #Bitget #SlowMist #Безопасность
🚨 В III квартале 2026 года украли $1,17 млрд: брешь в Bitget и новый минимальный уровень безопасности
📊 Разбор Alpha:
По данным SlowMist, в III квартале 2026 года в результате взломов было похищено криптовалюты на сумму $1,17 млрд. Только в сентябре в ходе 50 инцидентов украли $762 млн. На взлом Bitget пришлось $387,5 млн от общей суммы. Эти потери превысили показатели всего первого полугодия. Данные показывают крайнюю концентрацию ущерба: на пять крупнейших атак пришлось большинство потерь....
🔗 Полный разбор на YourWeb3Guy:
https://www.yourweb3guy.com/news/1-17b-stolen-in-q3-2026-the-bitget-hole-and-the-new-security-floor
#CryptoHacks #Bitget #SlowMist #Безопасность
📊 Разбор Alpha:
По данным SlowMist, в III квартале 2026 года в результате взломов было похищено криптовалюты на сумму $1,17 млрд. Только в сентябре в ходе 50 инцидентов украли $762 млн. На взлом Bitget пришлось $387,5 млн от общей суммы. Эти потери превысили показатели всего первого полугодия. Данные показывают крайнюю концентрацию ущерба: на пять крупнейших атак пришлось большинство потерь....
🔗 Полный разбор на YourWeb3Guy:
https://www.yourweb3guy.com/news/1-17b-stolen-in-q3-2026-the-bitget-hole-and-the-new-security-floor
#CryptoHacks #Bitget #SlowMist #Безопасность
34

·
--
Статья
⚠️Даже iPhone не безопасен! Как вредоносное ПО FomoPeek взламывает криптокошельки?🚨 Срочное сообщение о безопасности: вредоносное ПО «FomoPeek» нацелено на iPhone для кражи крипто!
Известная компания по кибербезопасности SlowMist совместно с командой по безопасности OKX выпустила крайне серьезное предупреждение для всех инвесторов в криптовалюты о приложении под названием FomoPeek.
Согласно отчету, показано, что версии (v1.1 и v1.2) этого приложения содержат современный вредоносный код, специально разработанный для кражи цифровых активов и конфиденциальных данных с устройств iOS.
⚠️Даже iPhone не безопасен! Как вредоносное ПО FomoPeek взламывает криптокошельки?
🚨 Срочное сообщение о безопасности: вредоносное ПО «FomoPeek» нацелено на iPhone для кражи крипто!
Известная компания по кибербезопасности SlowMist совместно с командой по безопасности OKX выпустила крайне серьезное предупреждение для всех инвесторов в криптовалюты о приложении под названием FomoPeek.
Согласно отчету, показано, что версии (v1.1 и v1.2) этого приложения содержат современный вредоносный код, специально разработанный для кражи цифровых активов и конфиденциальных данных с устройств iOS.
Известная компания по кибербезопасности SlowMist совместно с командой по безопасности OKX выпустила крайне серьезное предупреждение для всех инвесторов в криптовалюты о приложении под названием FomoPeek.
Согласно отчету, показано, что версии (v1.1 и v1.2) этого приложения содержат современный вредоносный код, специально разработанный для кражи цифровых активов и конфиденциальных данных с устройств iOS.
1
147
SlowMist пока не подтвердил, привело ли нападение через Safari на iPhone к краже криптовалют. Проанализированный вредонос использует уязвимости, уже исправленные в iOS 18.4–18.6.2, и неизвестно, работает ли он в iOS 26.5. Компания хранит молчание о возможных потерях.
#SlowMist #iOS #CryptoSecurity #BinanceSquare
Читать далее: https://cointelegraph.com/news/no-confirmed-crypto-theft-iphone-safari-attack-slowmist?utm_source=rss_feed&utm_medium=rss&utm_campaign=rss_partner_inbound
SlowMist пока не подтвердил, привело ли нападение через Safari на iPhone к краже криптовалют. Проанализированный вредонос использует уязвимости, уже исправленные в iOS 18.4–18.6.2, и неизвестно, работает ли он в iOS 26.5. Компания хранит молчание о возможных потерях.
#SlowMist #iOS #CryptoSecurity #BinanceSquare
Читать далее: https://cointelegraph.com/news/no-confirmed-crypto-theft-iphone-safari-attack-slowmist?utm_source=rss_feed&utm_medium=rss&utm_campaign=rss_partner_inbound
#SlowMist #iOS #CryptoSecurity #BinanceSquare
Читать далее: https://cointelegraph.com/news/no-confirmed-crypto-theft-iphone-safari-attack-slowmist?utm_source=rss_feed&utm_medium=rss&utm_campaign=rss_partner_inbound
72

SlowMist не подтвердил кражу крипто через Safari на iPhone
- SlowMist не подтвердил информацию о краже цифровых средств через уязвимость Safari на iPhone.
- Образец Safari был проанализирован и нацелен на iOS 18.4–18.6.2; эксплойты используют уязвимости, которые были устранены ранее.
- Эффективность атаки на iOS 26.5 по-прежнему не подтверждена.
- RSS-источник пока не предоставляет дополнительных подробностей.
#SlowMist #CryptoNews #BinanceSquare #iPhone #Safari Security
$btc $eth
vlikevn Titanbot
Источник: CoinTelegraph
SlowMist не подтвердил кражу крипто через Safari на iPhone
- SlowMist не подтвердил информацию о краже цифровых средств через уязвимость Safari на iPhone.
- Образец Safari был проанализирован и нацелен на iOS 18.4–18.6.2; эксплойты используют уязвимости, которые были устранены ранее.
- Эффективность атаки на iOS 26.5 по-прежнему не подтверждена.
- RSS-источник пока не предоставляет дополнительных подробностей.
#SlowMist #CryptoNews #BinanceSquare #iPhone #Safari Security
$btc $eth
vlikevn Titanbot
Источник: CoinTelegraph
- SlowMist не подтвердил информацию о краже цифровых средств через уязвимость Safari на iPhone.
- Образец Safari был проанализирован и нацелен на iOS 18.4–18.6.2; эксплойты используют уязвимости, которые были устранены ранее.
- Эффективность атаки на iOS 26.5 по-прежнему не подтверждена.
- RSS-источник пока не предоставляет дополнительных подробностей.
#SlowMist #CryptoNews #BinanceSquare #iPhone #Safari Security
$btc $eth
vlikevn Titanbot
Источник: CoinTelegraph
29

·
--
🚨 ОТРАВЛЕННЫЕ ПРИЛОЖЕНИЯ С ЯБЛОКОМ НАЦЕЛИВАЮТСЯ НА КРИПТОКОШЕЛЬКИ ВПЛОТЬ ДО $ETH И ДАЛЬШЕ! ⚠️
📌 Тихое нарушение безопасности незаметно проникает в повседневные iOS-приложения: скомпрометированные сервисные и утилитные приложения скрытно выкачивают приватные ключи прямо с ваших устройств. 🔍 Основатель SlowMist Юй Сян обнаружил вредоносные полезные нагрузки, использующие уязвимости в непроапдейтнутом ПО Apple, чтобы скомпрометировать безопасность кошельков, не поднимая немедленных тревог.
💡 Защита ваших активов — это не только стоп-лоссы; дисциплина холодного хранения и обновление iOS, iPadOS и macOS до последних релизов — обязательная защита прямо сейчас. 💬 Как часто вы проводите аудит разрешений мобильных приложений и системных обновлений, чтобы держать ваши ключи в безопасности? 👇
⚠️ Не является финансовой рекомендацией. Всегда управляйте своим риском. 🛡️
🏷️ #ETH #CryptoSecurity #SlowMist #Web3
🛡️ 🔒
🚨 ОТРАВЛЕННЫЕ ПРИЛОЖЕНИЯ С ЯБЛОКОМ НАЦЕЛИВАЮТСЯ НА КРИПТОКОШЕЛЬКИ ВПЛОТЬ ДО $ETH И ДАЛЬШЕ! ⚠️
📌 Тихое нарушение безопасности незаметно проникает в повседневные iOS-приложения: скомпрометированные сервисные и утилитные приложения скрытно выкачивают приватные ключи прямо с ваших устройств. 🔍 Основатель SlowMist Юй Сян обнаружил вредоносные полезные нагрузки, использующие уязвимости в непроапдейтнутом ПО Apple, чтобы скомпрометировать безопасность кошельков, не поднимая немедленных тревог.
💡 Защита ваших активов — это не только стоп-лоссы; дисциплина холодного хранения и обновление iOS, iPadOS и macOS до последних релизов — обязательная защита прямо сейчас. 💬 Как часто вы проводите аудит разрешений мобильных приложений и системных обновлений, чтобы держать ваши ключи в безопасности? 👇
⚠️ Не является финансовой рекомендацией. Всегда управляйте своим риском. 🛡️
🏷️ #ETH #CryptoSecurity #SlowMist #Web3
🛡️ 🔒
📌 Тихое нарушение безопасности незаметно проникает в повседневные iOS-приложения: скомпрометированные сервисные и утилитные приложения скрытно выкачивают приватные ключи прямо с ваших устройств. 🔍 Основатель SlowMist Юй Сян обнаружил вредоносные полезные нагрузки, использующие уязвимости в непроапдейтнутом ПО Apple, чтобы скомпрометировать безопасность кошельков, не поднимая немедленных тревог.
💡 Защита ваших активов — это не только стоп-лоссы; дисциплина холодного хранения и обновление iOS, iPadOS и macOS до последних релизов — обязательная защита прямо сейчас. 💬 Как часто вы проводите аудит разрешений мобильных приложений и системных обновлений, чтобы держать ваши ключи в безопасности? 👇
⚠️ Не является финансовой рекомендацией. Всегда управляйте своим риском. 🛡️
🏷️ #ETH #CryptoSecurity #SlowMist #Web3
🛡️ 🔒
22
·
--
Медленный туман представил инструмент для отслеживания AI-треккинга данных в ончейн-среде TrackAgent, помогая обеспечивать безопасность блокчейна. #SlowMist #TrackAgent #Безопасность блокчейна
Медленный туман представил инструмент для отслеживания AI-треккинга данных в ончейн-среде TrackAgent, помогая обеспечивать безопасность блокчейна. #SlowMist #TrackAgent #Безопасность блокчейна
44
·
--
🚨 КРИТИЧЕСКОЕ ПРЕДУПРЕЖДЕНИЕ О БЕЗОПАСНОСТИ PHP
Фонд PHP сообщил о двух критических уязвимостях, которые могут позволить удалённое выполнение кода (RCE) без аутентификации.
🔴 CVE: CVE-2026-109618 и CVE-2026-109619
⚠️ Уровень опасности: CVSS v4.0 — 9.2
🛡️ Исправления безопасности: выпущены 21 октября 2026 года
Эти уязвимости могут позволить злоумышленникам выполнять вредоносный код на уязвимых серверах без аутентификации, подвергая веб-сайты и приложения серьёзной опасности.
🔐 Что следует сделать администраторам?
• Немедленно обновить PHP до версии с исправлением.
• В первую очередь обновить серверы, доступные из интернета.
• Убедиться, что исправления установлены правильно.
• Изолировать уязвимые системы, если немедленно установить исправления невозможно.
Кибербезопасность — важнейшая часть защиты цифровой экосистемы. Одна неустранённая уязвимость может привести к далеко идущим последствиям.
Будьте в курсе. Будьте в безопасности.
Источник: https://x.com/ThePHPF/status/2112633155631108544
#Кибербезопасность #PHP #ИнформационнаяБезопасность #RCE #SlowMist
🚨 КРИТИЧЕСКОЕ ПРЕДУПРЕЖДЕНИЕ О БЕЗОПАСНОСТИ PHP
Фонд PHP сообщил о двух критических уязвимостях, которые могут позволить удалённое выполнение кода (RCE) без аутентификации.
🔴 CVE: CVE-2026-109618 и CVE-2026-109619
⚠️ Уровень опасности: CVSS v4.0 — 9.2
🛡️ Исправления безопасности: выпущены 21 октября 2026 года
Эти уязвимости могут позволить злоумышленникам выполнять вредоносный код на уязвимых серверах без аутентификации, подвергая веб-сайты и приложения серьёзной опасности.
🔐 Что следует сделать администраторам?
• Немедленно обновить PHP до версии с исправлением.
• В первую очередь обновить серверы, доступные из интернета.
• Убедиться, что исправления установлены правильно.
• Изолировать уязвимые системы, если немедленно установить исправления невозможно.
Кибербезопасность — важнейшая часть защиты цифровой экосистемы. Одна неустранённая уязвимость может привести к далеко идущим последствиям.
Будьте в курсе. Будьте в безопасности.
Источник: https://x.com/ThePHPF/status/2112633155631108544
#Кибербезопасность #PHP #ИнформационнаяБезопасность #RCE #SlowMist
Фонд PHP сообщил о двух критических уязвимостях, которые могут позволить удалённое выполнение кода (RCE) без аутентификации.
🔴 CVE: CVE-2026-109618 и CVE-2026-109619
⚠️ Уровень опасности: CVSS v4.0 — 9.2
🛡️ Исправления безопасности: выпущены 21 октября 2026 года
Эти уязвимости могут позволить злоумышленникам выполнять вредоносный код на уязвимых серверах без аутентификации, подвергая веб-сайты и приложения серьёзной опасности.
🔐 Что следует сделать администраторам?
• Немедленно обновить PHP до версии с исправлением.
• В первую очередь обновить серверы, доступные из интернета.
• Убедиться, что исправления установлены правильно.
• Изолировать уязвимые системы, если немедленно установить исправления невозможно.
Кибербезопасность — важнейшая часть защиты цифровой экосистемы. Одна неустранённая уязвимость может привести к далеко идущим последствиям.
Будьте в курсе. Будьте в безопасности.
Источник: https://x.com/ThePHPF/status/2112633155631108544
#Кибербезопасность #PHP #ИнформационнаяБезопасность #RCE #SlowMist
1
47

·
--
Сид кошелька угадали по шести заголовкам запросов: окно подачи претензий по Qubic открыто до 2027 годаПротокол не взломали — сам кошелёк ослабил случайные числа.
Разбор SlowMist от 20 октября: веб-кошелёк Qubic использовал JavaScript Math.random() для генерации сида из 55 символов, не добавляя к нему ни пароль пользователя, ни энтропию устройства. С 23:42 17 октября до 01:26 18 октября UTC злоумышленники перевели с 1404 адресов около 2,94 триллиона QU (на тот момент примерно на 1,3–1,4 млн долларов).
Ещё тревожнее выглядит цепочка: тот же поток случайных чисел записывал dejaVu в сетевые заголовки, которые пересылались по TCP в открытом виде. SlowMist проверила это локально: шести последовательных значений dejaVu достаточно, чтобы примерно за 15 миллисекунд восстановить состояние генератора, а затем сверить публичные ключи из запросов баланса и проверить сид.
Сид кошелька угадали по шести заголовкам запросов: окно подачи претензий по Qubic открыто до 2027 года
Протокол не взломали — сам кошелёк ослабил случайные числа.
Разбор SlowMist от 20 октября: веб-кошелёк Qubic использовал JavaScript Math.random() для генерации сида из 55 символов, не добавляя к нему ни пароль пользователя, ни энтропию устройства. С 23:42 17 октября до 01:26 18 октября UTC злоумышленники перевели с 1404 адресов около 2,94 триллиона QU (на тот момент примерно на 1,3–1,4 млн долларов).
Ещё тревожнее выглядит цепочка: тот же поток случайных чисел записывал dejaVu в сетевые заголовки, которые пересылались по TCP в открытом виде. SlowMist проверила это локально: шести последовательных значений dejaVu достаточно, чтобы примерно за 15 миллисекунд восстановить состояние генератора, а затем сверить публичные ключи из запросов баланса и проверить сид.
Разбор SlowMist от 20 октября: веб-кошелёк Qubic использовал JavaScript Math.random() для генерации сида из 55 символов, не добавляя к нему ни пароль пользователя, ни энтропию устройства. С 23:42 17 октября до 01:26 18 октября UTC злоумышленники перевели с 1404 адресов около 2,94 триллиона QU (на тот момент примерно на 1,3–1,4 млн долларов).
Ещё тревожнее выглядит цепочка: тот же поток случайных чисел записывал dejaVu в сетевые заголовки, которые пересылались по TCP в открытом виде. SlowMist проверила это локально: шести последовательных значений dejaVu достаточно, чтобы примерно за 15 миллисекунд восстановить состояние генератора, а затем сверить публичные ключи из запросов баланса и проверить сид.
65
$US
{future}(USUSDT)
$GTC
{future}(GTCUSDT)
$CT
{future}(CTUSDT)
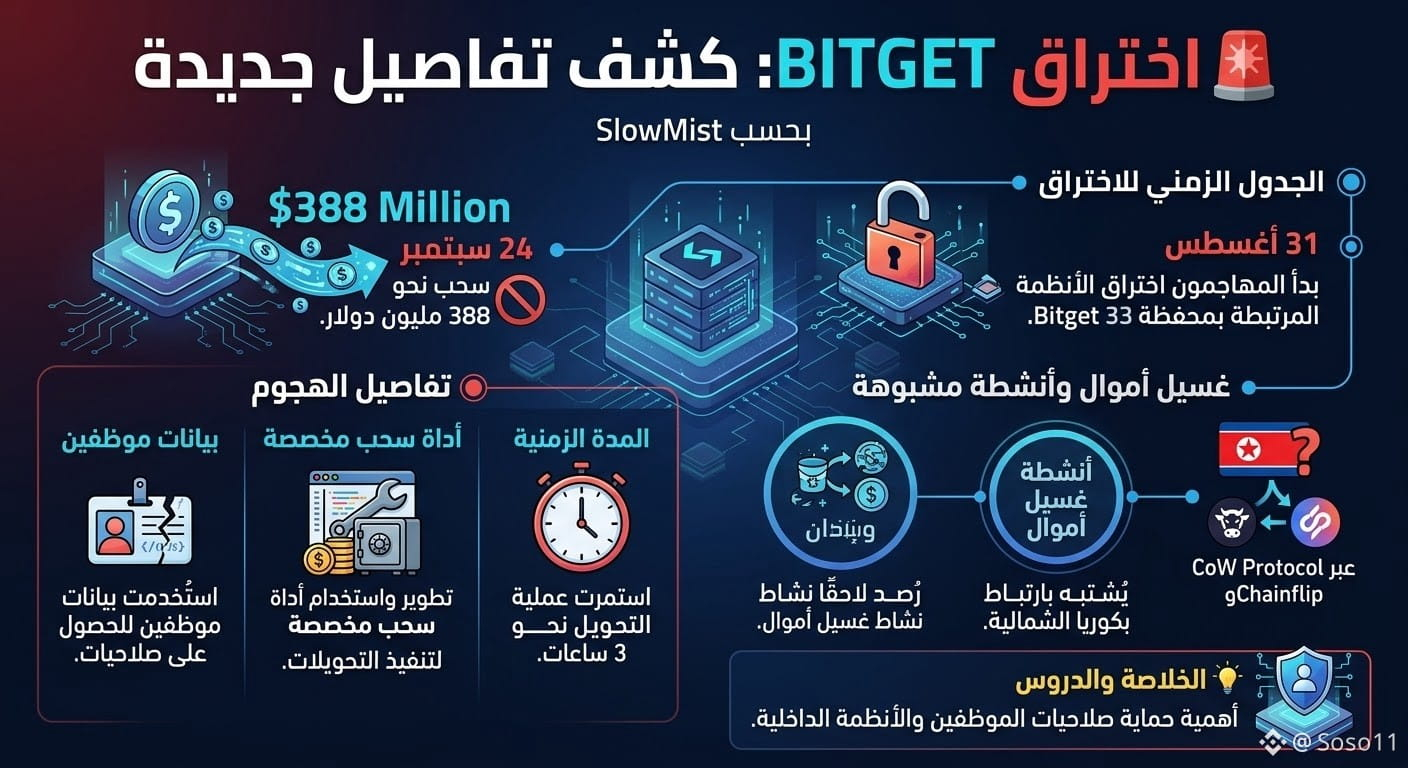
🚨 Взлом Bitget: раскрыты новые детали
По данным SlowMist, злоумышленники начали взлом систем, связанных с кошельком Bitget, 31 августа — за несколько недель до вывода примерно 388 миллионов долларов 24 сентября.
🔹 Использовались учетные данные сотрудников и специальный инструмент для вывода средств
🔹 Процесс перевода занял около 3 часов
🔹 Позже было зафиксировано подозрительное отмывание денег, предположительно связанное с Северной Кореей через CoW Protocol и Chainflip.
💡 Этот взлом вновь подчеркивает важность защиты прав сотрудников и внутренних систем.
#Bitget
#Crypto
#Bitcoin
#Blockchain
#SlowMist
$US
$GTC
$CT
🚨 Взлом Bitget: раскрыты новые детали
По данным SlowMist, злоумышленники начали взлом систем, связанных с кошельком Bitget, 31 августа — за несколько недель до вывода примерно 388 миллионов долларов 24 сентября.
🔹 Использовались учетные данные сотрудников и специальный инструмент для вывода средств
🔹 Процесс перевода занял около 3 часов
🔹 Позже было зафиксировано подозрительное отмывание денег, предположительно связанное с Северной Кореей через CoW Protocol и Chainflip.
💡 Этот взлом вновь подчеркивает важность защиты прав сотрудников и внутренних систем.
#Bitget
#Crypto
#Bitcoin
#Blockchain
#SlowMist
$GTC
$CT
🚨 Взлом Bitget: раскрыты новые детали
По данным SlowMist, злоумышленники начали взлом систем, связанных с кошельком Bitget, 31 августа — за несколько недель до вывода примерно 388 миллионов долларов 24 сентября.
🔹 Использовались учетные данные сотрудников и специальный инструмент для вывода средств
🔹 Процесс перевода занял около 3 часов
🔹 Позже было зафиксировано подозрительное отмывание денег, предположительно связанное с Северной Кореей через CoW Protocol и Chainflip.
💡 Этот взлом вновь подчеркивает важность защиты прав сотрудников и внутренних систем.
#Bitget
#Crypto
#Bitcoin
#Blockchain
#SlowMist
402
SlowMist truy vết hack Bitget до уязвимости zero-day 31/8
- SlowMist обнаружила вредоносную активность за несколько недель до взлома Bitget
- Имеет отношение к уязвимости zero-day, двум продуктам безопасности и настраиваемым инструментам вывода средств
- RSS-источник пока не предоставил дополнительных подробностей о причиненном ущербе или затронутых активах
#BinanceSquare #CryptoNews #Bitget #SlowMist #Security
$btc $eth
vlikevn Titanbot
Источник: CoinTelegraph
SlowMist truy vết hack Bitget до уязвимости zero-day 31/8
- SlowMist обнаружила вредоносную активность за несколько недель до взлома Bitget
- Имеет отношение к уязвимости zero-day, двум продуктам безопасности и настраиваемым инструментам вывода средств
- RSS-источник пока не предоставил дополнительных подробностей о причиненном ущербе или затронутых активах
#BinanceSquare #CryptoNews #Bitget #SlowMist #Security
$btc $eth
vlikevn Titanbot
Источник: CoinTelegraph
- SlowMist обнаружила вредоносную активность за несколько недель до взлома Bitget
- Имеет отношение к уязвимости zero-day, двум продуктам безопасности и настраиваемым инструментам вывода средств
- RSS-источник пока не предоставил дополнительных подробностей о причиненном ущербе или затронутых активах
#BinanceSquare #CryptoNews #Bitget #SlowMist #Security
$btc $eth
vlikevn Titanbot
Источник: CoinTelegraph
88
На этой неделе мы стали свидетелями тревожного звоночка для мира DeFi: Aztec подвергся второму хакерскому атаке всего за 7 дней, убытки составили 2,1 миллиона долларов. SlowMist ясно предупреждает: устаревшие (deprecated) смарт-контракты могут быть повторно использованы, независимо от того, заявляет ли проект о прекращении поддержки.
Для трейдеров урок здесь не ограничивается конкретной платформой. Старые контракты навсегда остаются в блокчейне. Если они не были полностью аннулированы, они представляют собой "бомбу замедленного действия", которую атакующий может активировать в любой момент.
Лично я считаю, что это событие подчеркивает жизненно важный принцип: всегда проверяйте одобрения (approval) вашего кошелька и будьте настороже с проектами, которые обновились, но не убрали старые контракты. Риски безопасности не исчезают, когда протокол "обновляется" – они просто меняют свое укрытие.
Обязательно проведите собственное исследование перед взаимодействием с любым смарт-контрактом. Управление рисками – это главное.
#Bảomật #DeFi #CryptoSecurity #Aztec #SlowMist
На этой неделе мы стали свидетелями тревожного звоночка для мира DeFi: Aztec подвергся второму хакерскому атаке всего за 7 дней, убытки составили 2,1 миллиона долларов. SlowMist ясно предупреждает: устаревшие (deprecated) смарт-контракты могут быть повторно использованы, независимо от того, заявляет ли проект о прекращении поддержки.
Для трейдеров урок здесь не ограничивается конкретной платформой. Старые контракты навсегда остаются в блокчейне. Если они не были полностью аннулированы, они представляют собой "бомбу замедленного действия", которую атакующий может активировать в любой момент.
Лично я считаю, что это событие подчеркивает жизненно важный принцип: всегда проверяйте одобрения (approval) вашего кошелька и будьте настороже с проектами, которые обновились, но не убрали старые контракты. Риски безопасности не исчезают, когда протокол "обновляется" – они просто меняют свое укрытие.
Обязательно проведите собственное исследование перед взаимодействием с любым смарт-контрактом. Управление рисками – это главное.
#Bảomật #DeFi #CryptoSecurity #Aztec #SlowMist
Для трейдеров урок здесь не ограничивается конкретной платформой. Старые контракты навсегда остаются в блокчейне. Если они не были полностью аннулированы, они представляют собой "бомбу замедленного действия", которую атакующий может активировать в любой момент.
Лично я считаю, что это событие подчеркивает жизненно важный принцип: всегда проверяйте одобрения (approval) вашего кошелька и будьте настороже с проектами, которые обновились, но не убрали старые контракты. Риски безопасности не исчезают, когда протокол "обновляется" – они просто меняют свое укрытие.
Обязательно проведите собственное исследование перед взаимодействием с любым смарт-контрактом. Управление рисками – это главное.
#Bảomật #DeFi #CryptoSecurity #Aztec #SlowMist
142
Опасный FomoPeek на iOS, связанный с кражей криптовалюты на 580.000 долларов США
- SlowMist сообщил, что вредоносные версии FomoPeek распространялись через Apple App Store.
- Приложение использует уязвимость для выхода из песочницы в iOS и получения доступа к конфиденциальным данным из других приложений.
- FomoPeek связан с инцидентом кражи криптовалюты на сумму 580.000 долларов США.
#BinanceSquare #CryptoNews #CryptoSecurity #SlowMist
$btc $eth
#vlikevn Titanbot
Источник: CoinTelegraph
Опасный FomoPeek на iOS, связанный с кражей криптовалюты на 580.000 долларов США
- SlowMist сообщил, что вредоносные версии FomoPeek распространялись через Apple App Store.
- Приложение использует уязвимость для выхода из песочницы в iOS и получения доступа к конфиденциальным данным из других приложений.
- FomoPeek связан с инцидентом кражи криптовалюты на сумму 580.000 долларов США.
#BinanceSquare #CryptoNews #CryptoSecurity #SlowMist
$btc $eth
#vlikevn Titanbot
Источник: CoinTelegraph
- SlowMist сообщил, что вредоносные версии FomoPeek распространялись через Apple App Store.
- Приложение использует уязвимость для выхода из песочницы в iOS и получения доступа к конфиденциальным данным из других приложений.
- FomoPeek связан с инцидентом кражи криптовалюты на сумму 580.000 долларов США.
#BinanceSquare #CryptoNews #CryptoSecurity #SlowMist
$btc $eth
#vlikevn Titanbot
Источник: CoinTelegraph
13
Войдите, чтобы посмотреть больше материала
Присоединяйтесь к пользователям криптовалют по всему миру на Binance Square
⚡️ Получайте новейшую и полезную информацию о криптоактивах.
💬 Нам доверяет крупнейшая в мире криптобиржа.
👍 Получите достоверные аналитические данные от верифицированных создателей контента.
Эл. почта/номер телефона
В тренде
1
#CanMicrosoftDeliverOnAI
Просмотров: 642,030
4,249 обсуждают
2
#CanGoogleDefindItsCore
Просмотров: 395,506
3,005 обсуждают
3
#FedWatch
Просмотров: 16.1M
37,330 обсуждают
4
#fomcотслеживание
Просмотров: 53,998
506 обсуждают
5
#ПротоколFOMC
Просмотров: 63,663
252 обсуждают
6
#BitcoinCore32.1RaisesPeerConnectionLimit
Просмотров: 4,671
160 обсуждают
7
#RussiaPlansStandardizedTestForCryptoInvestors
Просмотров: 139
48 обсуждают
8
#EarningsSeason
Просмотров: 6.1M
30,403 обсуждают
9
#BitcoinCoreIdentifiesThreeVulnerabilities
Просмотров: 14,754
308 обсуждают
10
#RippleExpects$900MAnnualizedProductRevenueRunRate
Просмотров: 1,617
11 обсуждают