

#peckshield
peckshield
Просмотров: 16,004
38 обсуждают
Популярные
Новые
·
--
🚨 $8.5 МИЛЛИОНА ВОЗВРАЩЕНО: ИГРА С БОНУСОМ В 75% ОТ ХАКЕРА! 🚨
Массированный поворот в эксплойте Verus Bridge! Нападающий официально вернул 4,052 $ETH ($8.5M) после того, как вывел $11.58M из протокола.
$BEAT $AGT $ZEC
Согласно PeckShield, возвращенные средства составляют 75% от украденных активов. Оставшиеся 25%—1,350 $ETH ($2.8M)—удерживаются злоумышленником как огромный бонус "белого хакера".
Переговоры увенчались успехом, и 75% средств протокола теперь официально в безопасности! 💸🛡️
Слишком ли высок бонус в 25%, или это справедливая цена за возврат? 👇
#Ethereum #ETH #VerusBridge #PeckShield #BinanceSquare
1
296


Moonwell был подвергнут эксплуатации на сумму $8.7M
#Moonwell пострадал от эксплойта, в результате которого, по данным фирмы по блокчейн-безопасности #PeckShield , было зафиксировано приблизительно $8.7M потерь. Злоумышленники манипулировали ценой неликвидного токена MAMO, выступающего в качестве залога, искусственно завысив его стоимость, чтобы получить заём cbBTC от Moonwell. Затем похищенные средства были переведены на адрес, связанный с атакующим.
Moonwell — это децентрализованный протокол для кредитования и заимствования в сфере DeFi, работающий на нескольких блокчейн-сетях.
👉 x.com/PeckShieldAlert/status/2092929813959049347
357

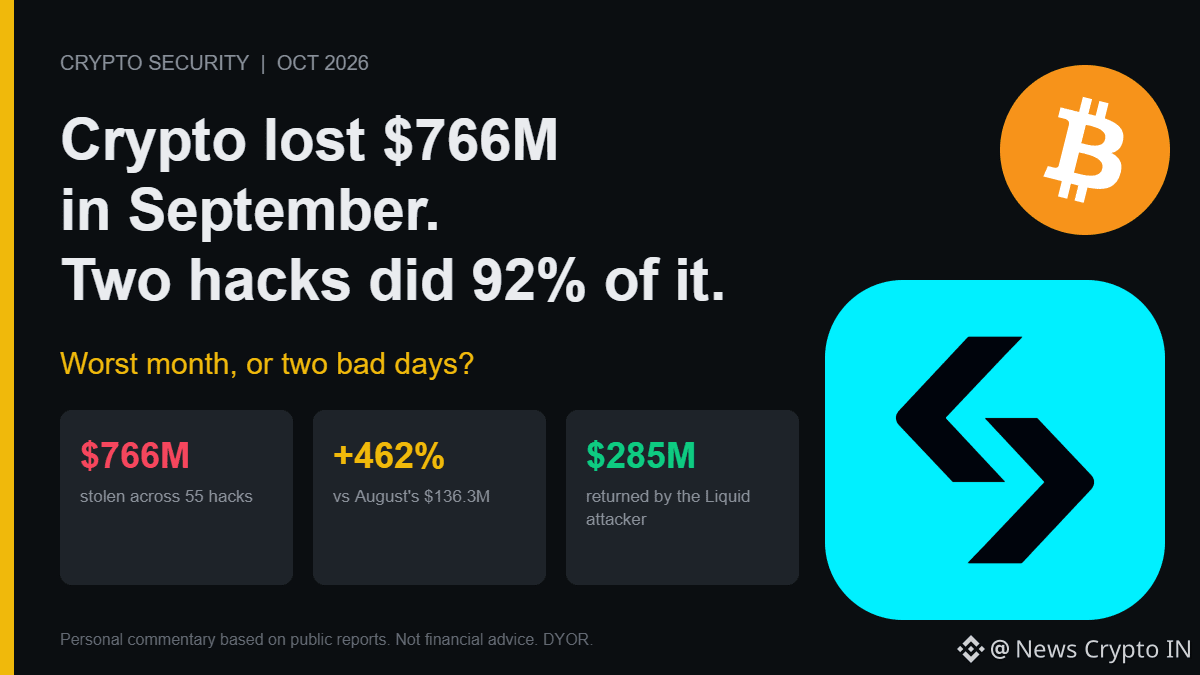
Сентябрь официально стал худшим месяцем для криптоиндустрии по числу взломов в 2026 году: 55 крупных инцидентов и украдено $766M по данным PeckShield. Это примерно на ~462% больше, чем в августе ($136,3M). CertiK оценивает итог с начала года в 656 инцидентов и около $2,68B.
Теперь посмотрите, насколько всё это сконцентрировано. Два инцидента — взлом hot-кошелька Bitget ($387,5M, 24 сентября) и эксплойт Liquid Network (~$320M, 6 сентября) — составляют 92% всех потерь за месяц. Остальные 53 взлома вместе дают примерно $60M (мои расчёты).
И главный показатель завышает то, что на самом деле было утрачено. Злоумышленник в Liquid вернул около $285M — примерно 85% от украденного. Если вычесть возвращённые средства на данный момент, реальная потеря в сентябре ближе к $470M (мои расчёты). Всё равно ужасно. Просто не та цифра, которую показывают в заголовках.
Оба крупных удара также пришлись на «двери», которые аудитам обычно не под силу. Bitget взломали через скомпрометированное стороннее ПО для безопасности. У Liquid уязвимость была валидационная ошибка в кодовой базе Elements, которая позволила атакующему чеканить около 4,000 не обеспеченных L-BTC. Ни один из случаев не был классической ошибкой смарт-контракта.
Так какая история верна: отрасль, которую взламывают всё чаще, или отрасль с парой катастрофических точек единого отказа?
#CryptoSecurity #PeckShield
654

·
--
Рост
$766.5M украдено в сентябре, по подсчётам PeckShield. худший месяц 2026
похоже на волну. там в основном две фамилии
🔸 Bitget: около $387.5M, скомпрометировали стороннее программное обеспечение по безопасности — нападавшему дали доступ
🔸 Liquid: около 4,000 $BTC
{spot}(BTCUSDT)
, консенсус-ошибка в коде с апреля 2018. 3,400 BTC вернулись на следующий день
CertiK считает чуть выше: $768.4M за 97 инцидентов
никто не фишил seed-фразу. одна атака прошла через security software, другая — через ошибку, существовавшую годами
вот эту часть я не могу списать со счетов. в чек-листах пользователя нет пункта про безопасность вашего поставщика услуг для биржи
Bitget говорит, что выводы токенов, фиата и P2P возобновятся в 08:00 UTC 2 октября. мой собственный баланс там до сих пор не ушёл — я напишу здесь, что произойдёт с ним; подпишитесь, если хотите увидеть, чем это закончится
#CryptoSecurity #Bitget #Hacks #PeckShield
$766.5M украдено в сентябре, по подсчётам PeckShield. худший месяц 2026
похоже на волну. там в основном две фамилии
🔸 Bitget: около $387.5M, скомпрометировали стороннее программное обеспечение по безопасности — нападавшему дали доступ
🔸 Liquid: около 4,000 $BTC
, консенсус-ошибка в коде с апреля 2018. 3,400 BTC вернулись на следующий день
CertiK считает чуть выше: $768.4M за 97 инцидентов
никто не фишил seed-фразу. одна атака прошла через security software, другая — через ошибку, существовавшую годами
вот эту часть я не могу списать со счетов. в чек-листах пользователя нет пункта про безопасность вашего поставщика услуг для биржи
Bitget говорит, что выводы токенов, фиата и P2P возобновятся в 08:00 UTC 2 октября. мой собственный баланс там до сих пор не ушёл — я напишу здесь, что произойдёт с ним; подпишитесь, если хотите увидеть, чем это закончится
#CryptoSecurity #Bitget #Hacks #PeckShield
23
·
--
🎯 Бесплатно наворачивают 74M ножей и бегут — вот это жёстко
📰 Атака на связанные с Crypto.com займы: взяли 74 млн $ — и затем разыгрывали цену залоговых токенов, выводя средства; PeckShield подтвердил как минимум хищение 6 млн
💬 Проще говоря: в ончейн-займах самое страшное — эта схема. Как только цену залога начинают двигать, он сразу превращается в банкомат для вывода. Это не единичный случай — у кого есть активы, срочно проверьте залоговые пулы и избегайте риска
🏷️ #安全事件 #DeFi #借贷协议 #PeckShield #链上风险
36
Важное сообщение о безопасности для сообщества криптовалют: аккаунт платформы Gnosis в сети X, возможно, находится под контролем злоумышленников в настоящее время.
Компания PeckShield по кибербезопасности подняла тревогу после обнаружения подозрительной активности в аккаунте. Если вы являетесь подписчиком, в данный момент требуется максимальная осторожность; не переходите по любым ссылкам, которые публикуются через этот аккаунт, и не взаимодействуйте с любыми новыми твитами до появления официальных разъяснений от команды.
Вот что вам нужно сделать прямо сейчас:
Не нажимайте на любые ссылки, связанные с Gnosis, в сети X.
Игнорируйте любые предложения или запросы на подключение кошельков, которые появляются через взломанный аккаунт.
Следите за другими официальными каналами проекта, чтобы получать надежные обновления.
Помните всегда: безопасность начинается с вашего упреждающего шага. Сталкивались ли вы в последнее время с подобными попытками фишинга в других проектах? И как вы защищаете себя от этих вредоносных ссылок?
Поделитесь с нами вашими мнениями и опытом в комментариях, и не забудьте сделать репост, чтобы предупредить ваших друзей в сообществе. 🛡️⚠️
$GNO
{spot}(GNOUSDT)
#Gnosis #CryptoSecurity #PeckShield #Blockchain #CyberSecurity #Web3 #CryptoNews
Важное сообщение о безопасности для сообщества криптовалют: аккаунт платформы Gnosis в сети X, возможно, находится под контролем злоумышленников в настоящее время.
Компания PeckShield по кибербезопасности подняла тревогу после обнаружения подозрительной активности в аккаунте. Если вы являетесь подписчиком, в данный момент требуется максимальная осторожность; не переходите по любым ссылкам, которые публикуются через этот аккаунт, и не взаимодействуйте с любыми новыми твитами до появления официальных разъяснений от команды.
Вот что вам нужно сделать прямо сейчас:
Не нажимайте на любые ссылки, связанные с Gnosis, в сети X.
Игнорируйте любые предложения или запросы на подключение кошельков, которые появляются через взломанный аккаунт.
Следите за другими официальными каналами проекта, чтобы получать надежные обновления.
Помните всегда: безопасность начинается с вашего упреждающего шага. Сталкивались ли вы в последнее время с подобными попытками фишинга в других проектах? И как вы защищаете себя от этих вредоносных ссылок?
Поделитесь с нами вашими мнениями и опытом в комментариях, и не забудьте сделать репост, чтобы предупредить ваших друзей в сообществе. 🛡️⚠️
$GNO
#Gnosis #CryptoSecurity #PeckShield #Blockchain #CyberSecurity #Web3 #CryptoNews
75

·
--
Атакующий в рамках атаки на Across Protocol вернул 331,8 ETH (около 623,9 тыс. долларов США) мультиподписному адресу владельца пула Across Protocol Hub.
На первый взгляд это выглядит как прогресс в прекращении убытков, но по-настоящему важный вопрос — кому именно возвращают средства:
Средства возвращаются на мультиподписной адрес, а не напрямую пользователям. Это означает, что именно дальше — как будут распределяться деньги, как их будут учитывать и кто подтвердит сумму понесённого ущерба — является реальным риском.
То, что злоумышленник готов вернуть около 620 тыс. долларов, обычно означает, что инцидент больше похож на подлежащую обсуждению ситуацию в области безопасности, а не на полностью вышедший из-под контроля случай с бегством украденных средств. Но в новости не указаны тип уязвимости, общий размер потерь и была ли произведена полная компенсация, поэтому рынок не может напрямую считать, что риск снят.
Более тонкий момент: PeckShield раскрыла информацию раньше, чем сам проект. Это заставит Across предоставить более прозрачный отчёт об инциденте с недостающими деталями; если же команда проекта будет делать упор только на то, что средства уже возвращены, и при этом обходить стороной путь атаки, — именно тогда это станет красным флагом для трейдеров.
Для трейдеров ACX в краткосрочной перспективе стоит следить не за этими 331,8 ETH, а за тем, произойдут ли дальнейшие возвраты, будут ли приостановлены соответствующие кроссчейн-пути и начали ли поставщики ликвидности выходить.
Как вы думаете, после взлома кроссчейн-протокола можно ли вернуть доверие возвратом средств?
#AcrossProtocol #ACX #跨链安全 #PeckShield #攻击
150
Войдите, чтобы посмотреть больше материала
Присоединяйтесь к пользователям криптовалют по всему миру на Binance Square
⚡️ Получайте новейшую и полезную информацию о криптоактивах.
💬 Нам доверяет крупнейшая в мире криптобиржа.
👍 Получите достоверные аналитические данные от верифицированных создателей контента.
Эл. почта/номер телефона
В тренде
1
#ПротоколFOMC
Просмотров: 35,412
163 обсуждают
2
#fomcотслеживание
Просмотров: 45,819
390 обсуждают
3
#NFPWatch
Просмотров: 10.8M
19,089 обсуждают
4
#BitcoinFundingRateTriplesTo10%
Просмотров: 134,739
1,058 обсуждают
5
#BitcoinSurpasses$86KUp2.99%
Просмотров: 42,107
105 обсуждают
6
#ZcashFalls21%FromSeptemberPeak
Просмотров: 75,751
775 обсуждают
7
#USSeptemberPayrollsAdd29KUnemploymentRises4.2%
Просмотров: 62,415
467 обсуждают
8
#XRPPostsFirstThreeGreenMonthsInQ3
Просмотров: 50,393
641 обсуждают
9
#BNBChainTokenizedStocksTop$1BAt30%Share
Просмотров: 22,855
37 обсуждают
10
#BitcoinRisesToward$85K
Просмотров: 111,417
152 обсуждают