
#walletsecurity
walletsecurity
Просмотров: 172,064
452 обсуждают
Популярные
Новые

·
--
🚨 $ETH СМЕНА ЭКОСИСТЕМЫ: ПЕРЕХОД ОТ СЕТИ BLAST И ПРОТОКОЛЫ ВОССТАНОВЛЕНИЯ АКТИВОВ 🔍
Структурные изменения требуют предельной точности в управлении активами по мере развития сетевой инфраструктуры. В связи с предстоящим прекращением поддержки сети в одном из крупных интерфейсов кошелька исторические балансы, отображаемые в блокчейне, могут больше не отражать реальный доступ к ликвидности. 📊
Опытные участники понимают, что отключение интерфейса не лишает права собственности на базовом уровне. Владельцам, имеющим право на получение активов, следует подавать заявки напрямую через официальные каналы восстановления в основной сети Ethereum, а не полагаться на устаревшие панели интерфейса. 🛡️
При структурных изменениях безопасность имеет первостепенное значение. Никогда не раскрывайте конфиденциальные учетные данные и не переходите по непроверенным ссылкам третьих лиц для получения активов, которые маскируются под инструменты поддержки. 💡 Какие шаги вы предпринимаете, чтобы проверить риски, связанные с хранением активов на холодных и горячих кошельках, до предстоящей даты отключения сети? 🤔
⚠️ Не является финансовой рекомендацией. Всегда оценивайте риски. 🛡️
🏷️ #ETH #WalletSecurity #Crypto #SmartMoney
🦈 🔒
🚨 $ETH СМЕНА ЭКОСИСТЕМЫ: ПЕРЕХОД ОТ СЕТИ BLAST И ПРОТОКОЛЫ ВОССТАНОВЛЕНИЯ АКТИВОВ 🔍
Структурные изменения требуют предельной точности в управлении активами по мере развития сетевой инфраструктуры. В связи с предстоящим прекращением поддержки сети в одном из крупных интерфейсов кошелька исторические балансы, отображаемые в блокчейне, могут больше не отражать реальный доступ к ликвидности. 📊
Опытные участники понимают, что отключение интерфейса не лишает права собственности на базовом уровне. Владельцам, имеющим право на получение активов, следует подавать заявки напрямую через официальные каналы восстановления в основной сети Ethereum, а не полагаться на устаревшие панели интерфейса. 🛡️
При структурных изменениях безопасность имеет первостепенное значение. Никогда не раскрывайте конфиденциальные учетные данные и не переходите по непроверенным ссылкам третьих лиц для получения активов, которые маскируются под инструменты поддержки. 💡 Какие шаги вы предпринимаете, чтобы проверить риски, связанные с хранением активов на холодных и горячих кошельках, до предстоящей даты отключения сети? 🤔
⚠️ Не является финансовой рекомендацией. Всегда оценивайте риски. 🛡️
🏷️ #ETH #WalletSecurity #Crypto #SmartMoney
🦈 🔒
Структурные изменения требуют предельной точности в управлении активами по мере развития сетевой инфраструктуры. В связи с предстоящим прекращением поддержки сети в одном из крупных интерфейсов кошелька исторические балансы, отображаемые в блокчейне, могут больше не отражать реальный доступ к ликвидности. 📊
Опытные участники понимают, что отключение интерфейса не лишает права собственности на базовом уровне. Владельцам, имеющим право на получение активов, следует подавать заявки напрямую через официальные каналы восстановления в основной сети Ethereum, а не полагаться на устаревшие панели интерфейса. 🛡️
При структурных изменениях безопасность имеет первостепенное значение. Никогда не раскрывайте конфиденциальные учетные данные и не переходите по непроверенным ссылкам третьих лиц для получения активов, которые маскируются под инструменты поддержки. 💡 Какие шаги вы предпринимаете, чтобы проверить риски, связанные с хранением активов на холодных и горячих кошельках, до предстоящей даты отключения сети? 🤔
⚠️ Не является финансовой рекомендацией. Всегда оценивайте риски. 🛡️
🏷️ #ETH #WalletSecurity #Crypto #SmartMoney
🦈 🔒
11

·
--
Падение
MANTRA ПРИОСТАНОВИЛА ВЫВОД ИЗ СТЕЙКИНГА — НО НЕКОТОРЫЕ ТАЙМЕРЫ ВЫВОДА ВСЁ ЕЩЁ ОТСЧИТЫВАЮТ ВРЕМЯ
Представьте, что ваша криптовалюта заблокирована в стейкинге, и вдруг вы обнаруживаете, что кто-то другой начал её выводить
Именно эту ситуацию пытается предотвратить MANTRA
$MANTRA
{future}(MANTRAUSDT)
⚠️ После сообщений о взломе доступа к Web3Auth и кошелькам Keplr MANTRA объявила 7-дневную экстренную приостановку подачи новых запросов на вывод из стейкинга
Как сообщается, злоумышленники украли ликвидные токены, прежде чем инициировать несанкционированный вывод из стейкинга $OM
Но есть опасное исключение
Уже поданные запросы на вывод из стейкинга НЕ заморожены
8-дневный обратный отсчёт до вывода продолжается, что потенциально позволяет злоумышленникам с скомпрометированными ключами забрать токены, когда они станут доступны
🔐 MANTRA призвала затронутых пользователей делегировать средства заново до окончания этого обратного отсчёта
Повторное делегирование может остановить текущий вывод, но не защитит скомпрометированный приватный ключ
Не обязательно, что взломаны все кошельки Keplr
Если это затронуло вас, проверьте статус стейкинга и следуйте официальным инструкциям по восстановлению — никогда не вводите фразу восстановления на незапрошенном сайте
Временная приостановка даёт время
Важно, как пользователи им распорядятся
{spot}(MANTRAUSDT)
$MANTRA #WalletSecurity #CryptoSecurity
MANTRA ПРИОСТАНОВИЛА ВЫВОД ИЗ СТЕЙКИНГА — НО НЕКОТОРЫЕ ТАЙМЕРЫ ВЫВОДА ВСЁ ЕЩЁ ОТСЧИТЫВАЮТ ВРЕМЯ
Представьте, что ваша криптовалюта заблокирована в стейкинге, и вдруг вы обнаруживаете, что кто-то другой начал её выводить
Именно эту ситуацию пытается предотвратить MANTRA
$MANTRA
⚠️ После сообщений о взломе доступа к Web3Auth и кошелькам Keplr MANTRA объявила 7-дневную экстренную приостановку подачи новых запросов на вывод из стейкинга
Как сообщается, злоумышленники украли ликвидные токены, прежде чем инициировать несанкционированный вывод из стейкинга $OM
Но есть опасное исключение
Уже поданные запросы на вывод из стейкинга НЕ заморожены
8-дневный обратный отсчёт до вывода продолжается, что потенциально позволяет злоумышленникам с скомпрометированными ключами забрать токены, когда они станут доступны
🔐 MANTRA призвала затронутых пользователей делегировать средства заново до окончания этого обратного отсчёта
Повторное делегирование может остановить текущий вывод, но не защитит скомпрометированный приватный ключ
Не обязательно, что взломаны все кошельки Keplr
Если это затронуло вас, проверьте статус стейкинга и следуйте официальным инструкциям по восстановлению — никогда не вводите фразу восстановления на незапрошенном сайте
Временная приостановка даёт время
Важно, как пользователи им распорядятся
$MANTRA #WalletSecurity #CryptoSecurity
Представьте, что ваша криптовалюта заблокирована в стейкинге, и вдруг вы обнаруживаете, что кто-то другой начал её выводить
Именно эту ситуацию пытается предотвратить MANTRA
$MANTRA
⚠️ После сообщений о взломе доступа к Web3Auth и кошелькам Keplr MANTRA объявила 7-дневную экстренную приостановку подачи новых запросов на вывод из стейкинга
Как сообщается, злоумышленники украли ликвидные токены, прежде чем инициировать несанкционированный вывод из стейкинга $OM
Но есть опасное исключение
Уже поданные запросы на вывод из стейкинга НЕ заморожены
8-дневный обратный отсчёт до вывода продолжается, что потенциально позволяет злоумышленникам с скомпрометированными ключами забрать токены, когда они станут доступны
🔐 MANTRA призвала затронутых пользователей делегировать средства заново до окончания этого обратного отсчёта
Повторное делегирование может остановить текущий вывод, но не защитит скомпрометированный приватный ключ
Не обязательно, что взломаны все кошельки Keplr
Если это затронуло вас, проверьте статус стейкинга и следуйте официальным инструкциям по восстановлению — никогда не вводите фразу восстановления на незапрошенном сайте
Временная приостановка даёт время
Важно, как пользователи им распорядятся
$MANTRA #WalletSecurity #CryptoSecurity
400

·
--
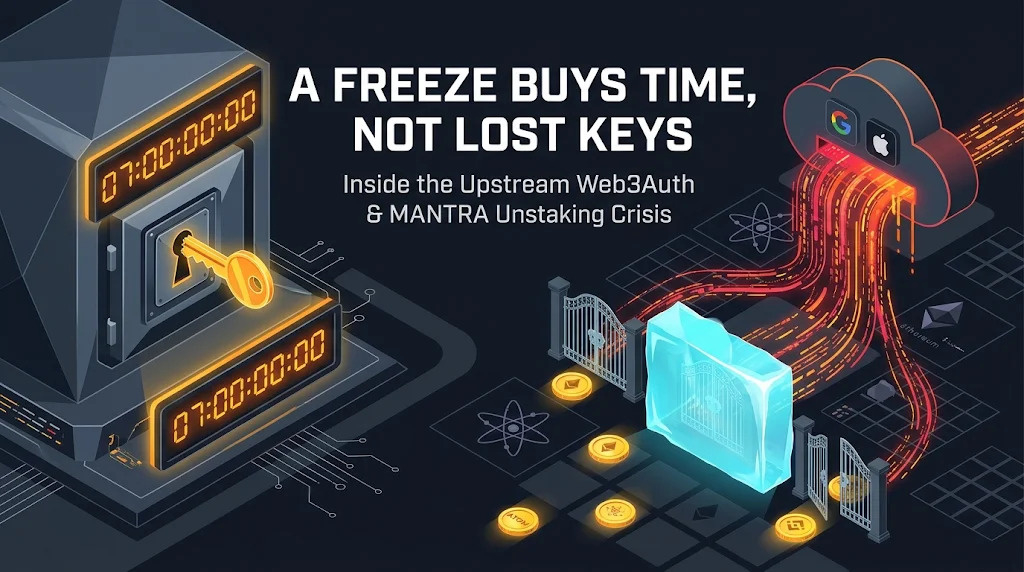
⚠️Семидневная заморозка анстейкинга не может вернуть украденный приватный ключ. Она лишь выигрывает время.
13 ноября MANTRA приостановила все новые транзакции анбондинга на семь дней после сообщений о том, что злоумышленники выводили застейканные токены MANTRA из скомпрометированных кошельков Keplr со входом через соцсети. Это не отменяет выводы, уже находящиеся в восьмидневной очереди анбондинга.
MANTRA заявляет, что пострадавшие держатели должны делегировать токены заново до истечения этого срока.
Уязвимость находится на более раннем этапе: в инфраструктуре встроенных кошельков Web3Auth, которую Keplr использует для входа через Google/Apple. Keplr утверждает, что аккаунты с фразой восстановления и аппаратные кошельки не пострадали.
Это не свидетельствует о взломе самих аккаунтов Google или Apple.
Расследование Bitquery от 12 ноября установило, что в период с 1 по 12 ноября было похищено не менее $1.82M из 7,842 кошельков Cosmos, 52 кошельков Ethereum и 13 аккаунтов Hyperliquid. Более $1.01M было выведено до первой спасательной операции Web3Auth. Отдельно Web3Auth перевела примерно $6M на кошельки для восстановления. Эти $6M не являются подтверждённой суммой кражи.
Неизвестными остаются техническая первопричина, окончательная сверка убытков и подтверждённые сроки возврата средств.
В августе MANTRA также пострадала от отдельной эксплойт-атаки на учёт цепочки на более раннем уровне. Причина была другой, но повторяющиеся потрясения безопасности на разных уровнях важны для доверия.
Заморозка ограничивает вывод средств; она не устраняет компрометацию ключей и не защищает все остальные сети.
Не является финансовой рекомендацией.
$MANTRA
{future}(MANTRAUSDT)
#MANTRAPausesUnstakingFor7DaysAfterKeplrSecurityIncident #mantra #WalletSecurity #CosmosEcosystem
⚠️Семидневная заморозка анстейкинга не может вернуть украденный приватный ключ. Она лишь выигрывает время.
13 ноября MANTRA приостановила все новые транзакции анбондинга на семь дней после сообщений о том, что злоумышленники выводили застейканные токены MANTRA из скомпрометированных кошельков Keplr со входом через соцсети. Это не отменяет выводы, уже находящиеся в восьмидневной очереди анбондинга.
MANTRA заявляет, что пострадавшие держатели должны делегировать токены заново до истечения этого срока.
Уязвимость находится на более раннем этапе: в инфраструктуре встроенных кошельков Web3Auth, которую Keplr использует для входа через Google/Apple. Keplr утверждает, что аккаунты с фразой восстановления и аппаратные кошельки не пострадали.
Это не свидетельствует о взломе самих аккаунтов Google или Apple.
Расследование Bitquery от 12 ноября установило, что в период с 1 по 12 ноября было похищено не менее $1.82M из 7,842 кошельков Cosmos, 52 кошельков Ethereum и 13 аккаунтов Hyperliquid. Более $1.01M было выведено до первой спасательной операции Web3Auth. Отдельно Web3Auth перевела примерно $6M на кошельки для восстановления. Эти $6M не являются подтверждённой суммой кражи.
Неизвестными остаются техническая первопричина, окончательная сверка убытков и подтверждённые сроки возврата средств.
В августе MANTRA также пострадала от отдельной эксплойт-атаки на учёт цепочки на более раннем уровне. Причина была другой, но повторяющиеся потрясения безопасности на разных уровнях важны для доверия.
Заморозка ограничивает вывод средств; она не устраняет компрометацию ключей и не защищает все остальные сети.
Не является финансовой рекомендацией.
$MANTRA
#MANTRAPausesUnstakingFor7DaysAfterKeplrSecurityIncident #mantra #WalletSecurity #CosmosEcosystem
13 ноября MANTRA приостановила все новые транзакции анбондинга на семь дней после сообщений о том, что злоумышленники выводили застейканные токены MANTRA из скомпрометированных кошельков Keplr со входом через соцсети. Это не отменяет выводы, уже находящиеся в восьмидневной очереди анбондинга.
MANTRA заявляет, что пострадавшие держатели должны делегировать токены заново до истечения этого срока.
Уязвимость находится на более раннем этапе: в инфраструктуре встроенных кошельков Web3Auth, которую Keplr использует для входа через Google/Apple. Keplr утверждает, что аккаунты с фразой восстановления и аппаратные кошельки не пострадали.
Это не свидетельствует о взломе самих аккаунтов Google или Apple.
Расследование Bitquery от 12 ноября установило, что в период с 1 по 12 ноября было похищено не менее $1.82M из 7,842 кошельков Cosmos, 52 кошельков Ethereum и 13 аккаунтов Hyperliquid. Более $1.01M было выведено до первой спасательной операции Web3Auth. Отдельно Web3Auth перевела примерно $6M на кошельки для восстановления. Эти $6M не являются подтверждённой суммой кражи.
Неизвестными остаются техническая первопричина, окончательная сверка убытков и подтверждённые сроки возврата средств.
В августе MANTRA также пострадала от отдельной эксплойт-атаки на учёт цепочки на более раннем уровне. Причина была другой, но повторяющиеся потрясения безопасности на разных уровнях важны для доверия.
Заморозка ограничивает вывод средств; она не устраняет компрометацию ключей и не защищает все остальные сети.
Не является финансовой рекомендацией.
$MANTRA
#MANTRAPausesUnstakingFor7DaysAfterKeplrSecurityIncident #mantra #WalletSecurity #CosmosEcosystem
1
394

⚠️ $MANTRA ПРИОСТАНОВКА ВЫВОДА ИЗ СТЕЙКИНГА, ПОКА ЗЛОУМЫШЛЕННИКИ НЕ ДАЮТ ЧАСАМ ОСТАНОВИТЬСЯ 🦈
📊 Экстренная пауза на 7 дней дала небольшую передышку, но 8-дневный отсчёт до вывода продолжается: скомпрометированные ключи по-прежнему позволяют вывести ликвидные токены. 🕵️♂️ Крупные игроки уже изучают поток ордеров в поисках оставшихся возможностей для выхода, а всплески объёмов могут сигнализировать о массовом выводе в последний момент.
💡 Если заметите активный запрос, делегируйте средства заново прямо сейчас — это может остановить ожидающий вывод, хотя и не устранит последствия утечки . Будьте предельно внимательны, проверьте доступ к Keplr и надёжно защитите процедуры восстановления. 🤔 Вы переназначите делегирование, пока не истёк срок?
⚠️ Не является финансовой рекомендацией. Всегда учитывайте риски. 🛡️
🏷️ #MANTRA #WalletSecurity #Staking #Crypto
🦈 🔥
⚠️ $MANTRA ПРИОСТАНОВКА ВЫВОДА ИЗ СТЕЙКИНГА, ПОКА ЗЛОУМЫШЛЕННИКИ НЕ ДАЮТ ЧАСАМ ОСТАНОВИТЬСЯ 🦈
📊 Экстренная пауза на 7 дней дала небольшую передышку, но 8-дневный отсчёт до вывода продолжается: скомпрометированные ключи по-прежнему позволяют вывести ликвидные токены. 🕵️♂️ Крупные игроки уже изучают поток ордеров в поисках оставшихся возможностей для выхода, а всплески объёмов могут сигнализировать о массовом выводе в последний момент.
💡 Если заметите активный запрос, делегируйте средства заново прямо сейчас — это может остановить ожидающий вывод, хотя и не устранит последствия утечки . Будьте предельно внимательны, проверьте доступ к Keplr и надёжно защитите процедуры восстановления. 🤔 Вы переназначите делегирование, пока не истёк срок?
⚠️ Не является финансовой рекомендацией. Всегда учитывайте риски. 🛡️
🏷️ #MANTRA #WalletSecurity #Staking #Crypto
🦈 🔥
📊 Экстренная пауза на 7 дней дала небольшую передышку, но 8-дневный отсчёт до вывода продолжается: скомпрометированные ключи по-прежнему позволяют вывести ликвидные токены. 🕵️♂️ Крупные игроки уже изучают поток ордеров в поисках оставшихся возможностей для выхода, а всплески объёмов могут сигнализировать о массовом выводе в последний момент.
💡 Если заметите активный запрос, делегируйте средства заново прямо сейчас — это может остановить ожидающий вывод, хотя и не устранит последствия утечки . Будьте предельно внимательны, проверьте доступ к Keplr и надёжно защитите процедуры восстановления. 🤔 Вы переназначите делегирование, пока не истёк срок?
⚠️ Не является финансовой рекомендацией. Всегда учитывайте риски. 🛡️
🏷️ #MANTRA #WalletSecurity #Staking #Crypto
🦈 🔥
11

31 октября 2024 года одно SMS остановило вора прямо во время вывода средств.
Всего у нашего основателя украли около 2 000 долларов, включая 1,088 BNB. Средства были похищены из MetaMask, Trust Wallet и аккаунта OKX.
На HTX злоумышленник получил доступ к аккаунту и конвертировал активы в $BNB. Но вывести их не удалось: подтверждение по SMS пришло на отдельный номер телефона.
Мы не смогли установить, как злоумышленники проникли в аккаунт. Рабочая гипотеза: ноутбук, который отдали незнакомцу в ремонт, работал на нелицензионной Windows без антивируса. Это обстоятельства, а не доказанная причина.
Это не утверждение, что SMS обеспечивает надёжную защиту. Подмена SIM-карты существует. Это лишь частный вывод: отдельный канал остановил вывод средств. Только об этом говорит первая отметка C·H·A·O· на HTX. Это не аудит безопасности биржи.
Вывод: не доверяй — проверяй. Nihil sine probatione.
Поэтому Cirqus Intelligence запускает The Cirqus Register. В нём публикуются сдвиги, а не новости. Для каждого прогноза указываются дата и критерий, по которому можно определить, сбылся ли он. Раз в месяц мы проверяем собственные прогнозы — сначала промахи. Никаких торговых сигналов и прогнозов цен.
Буква Q — не опечатка. Это оптика.
ИИ-агенты помогают с исследованием, верификатор проверяет утверждения, а человек одобряет каждый выпуск.
Какие из ваших выводов средств всё ещё зависят от одного устройства?
#CryptoSecurity #Binance #WalletSecurity #CirqusRegister
31 октября 2024 года одно SMS остановило вора прямо во время вывода средств.
Всего у нашего основателя украли около 2 000 долларов, включая 1,088 BNB. Средства были похищены из MetaMask, Trust Wallet и аккаунта OKX.
На HTX злоумышленник получил доступ к аккаунту и конвертировал активы в $BNB . Но вывести их не удалось: подтверждение по SMS пришло на отдельный номер телефона.
Мы не смогли установить, как злоумышленники проникли в аккаунт. Рабочая гипотеза: ноутбук, который отдали незнакомцу в ремонт, работал на нелицензионной Windows без антивируса. Это обстоятельства, а не доказанная причина.
Это не утверждение, что SMS обеспечивает надёжную защиту. Подмена SIM-карты существует. Это лишь частный вывод: отдельный канал остановил вывод средств. Только об этом говорит первая отметка C·H·A·O· на HTX. Это не аудит безопасности биржи.
Вывод: не доверяй — проверяй. Nihil sine probatione.
Поэтому Cirqus Intelligence запускает The Cirqus Register. В нём публикуются сдвиги, а не новости. Для каждого прогноза указываются дата и критерий, по которому можно определить, сбылся ли он. Раз в месяц мы проверяем собственные прогнозы — сначала промахи. Никаких торговых сигналов и прогнозов цен.
Буква Q — не опечатка. Это оптика.
ИИ-агенты помогают с исследованием, верификатор проверяет утверждения, а человек одобряет каждый выпуск.
Какие из ваших выводов средств всё ещё зависят от одного устройства?
#CryptoSecurity #Binance #WalletSecurity #CirqusRegister
Всего у нашего основателя украли около 2 000 долларов, включая 1,088 BNB. Средства были похищены из MetaMask, Trust Wallet и аккаунта OKX.
На HTX злоумышленник получил доступ к аккаунту и конвертировал активы в $BNB . Но вывести их не удалось: подтверждение по SMS пришло на отдельный номер телефона.
Мы не смогли установить, как злоумышленники проникли в аккаунт. Рабочая гипотеза: ноутбук, который отдали незнакомцу в ремонт, работал на нелицензионной Windows без антивируса. Это обстоятельства, а не доказанная причина.
Это не утверждение, что SMS обеспечивает надёжную защиту. Подмена SIM-карты существует. Это лишь частный вывод: отдельный канал остановил вывод средств. Только об этом говорит первая отметка C·H·A·O· на HTX. Это не аудит безопасности биржи.
Вывод: не доверяй — проверяй. Nihil sine probatione.
Поэтому Cirqus Intelligence запускает The Cirqus Register. В нём публикуются сдвиги, а не новости. Для каждого прогноза указываются дата и критерий, по которому можно определить, сбылся ли он. Раз в месяц мы проверяем собственные прогнозы — сначала промахи. Никаких торговых сигналов и прогнозов цен.
Буква Q — не опечатка. Это оптика.
ИИ-агенты помогают с исследованием, верификатор проверяет утверждения, а человек одобряет каждый выпуск.
Какие из ваших выводов средств всё ещё зависят от одного устройства?
#CryptoSecurity #Binance #WalletSecurity #CirqusRegister
1
130

·
--
Отключение — не то же самое, что отзыв разрешений кошелька
Отключение от приложения DeFi не обязательно отзывает выданное ему разрешение. Согласно Ethereum.org, разрешения на использование токенов могут оставаться активными и после отключения — и у них может не быть срока действия. Неограниченное разрешение позволяет смарт-контракту тратить все токены этого типа, хранящиеся в вашем кошельке. Binance Academy рекомендует внимательно проверять запросы на предоставление разрешений и отзывать те, которые вам больше не нужны.
Поэтому контроль разрешений — отдельная привычка, важная для безопасности: проверяйте смарт-контракт перед подписанием, ограничивайте сумму, если кошелёк это позволяет, и проверяйте разрешения в каждой сети. Отзыв разрешения — это транзакция в блокчейне, за которую может взиматься сетевая комиссия.
Моё мнение: не считайте, что «отключить» означает «отозвать». Вы регулярно проверяете разрешения, выданные вашему кошельку?
Источники: Ethereum.org — https://ethereum.org/guides/how-to-revoke-token-access/ | Binance Academy — https://academy.binance.com/en/articles/how-to-spot-scams-in-decentralized-finance-defi
#Cybersecurity #DeFi #WalletSecurity
Отключение — не то же самое, что отзыв разрешений кошелька
Отключение от приложения DeFi не обязательно отзывает выданное ему разрешение. Согласно Ethereum.org, разрешения на использование токенов могут оставаться активными и после отключения — и у них может не быть срока действия. Неограниченное разрешение позволяет смарт-контракту тратить все токены этого типа, хранящиеся в вашем кошельке. Binance Academy рекомендует внимательно проверять запросы на предоставление разрешений и отзывать те, которые вам больше не нужны.
Поэтому контроль разрешений — отдельная привычка, важная для безопасности: проверяйте смарт-контракт перед подписанием, ограничивайте сумму, если кошелёк это позволяет, и проверяйте разрешения в каждой сети. Отзыв разрешения — это транзакция в блокчейне, за которую может взиматься сетевая комиссия.
Моё мнение: не считайте, что «отключить» означает «отозвать». Вы регулярно проверяете разрешения, выданные вашему кошельку?
Источники: Ethereum.org — https://ethereum.org/guides/how-to-revoke-token-access/ | Binance Academy — https://academy.binance.com/en/articles/how-to-spot-scams-in-decentralized-finance-defi
#Cybersecurity #DeFi #WalletSecurity
Отключение от приложения DeFi не обязательно отзывает выданное ему разрешение. Согласно Ethereum.org, разрешения на использование токенов могут оставаться активными и после отключения — и у них может не быть срока действия. Неограниченное разрешение позволяет смарт-контракту тратить все токены этого типа, хранящиеся в вашем кошельке. Binance Academy рекомендует внимательно проверять запросы на предоставление разрешений и отзывать те, которые вам больше не нужны.
Поэтому контроль разрешений — отдельная привычка, важная для безопасности: проверяйте смарт-контракт перед подписанием, ограничивайте сумму, если кошелёк это позволяет, и проверяйте разрешения в каждой сети. Отзыв разрешения — это транзакция в блокчейне, за которую может взиматься сетевая комиссия.
Моё мнение: не считайте, что «отключить» означает «отозвать». Вы регулярно проверяете разрешения, выданные вашему кошельку?
Источники: Ethereum.org — https://ethereum.org/guides/how-to-revoke-token-access/ | Binance Academy — https://academy.binance.com/en/articles/how-to-spot-scams-in-decentralized-finance-defi
#Cybersecurity #DeFi #WalletSecurity
7
·
--
Падение
🚨 Аппаратный кошелёк $SUI был готов к отправке — теперь весь проект закрывается
Suiball объявила об отмене запуска аппаратного кошелька и пообещала вернуть USDC за все предварительные заказы
Команда сообщает, что из-за проблем с безопасностью фонд Sui отозвал поддержку
Но для клиентов важнее всего то, КАК они оплатили заказ 👇
$SUI
{future}(SUIUSDT)
🔹 Предварительные заказы в блокчейне — около 80% клиентов автоматически получат возврат в USDC на кошельки, где хранятся их NFT бронирования soulbound
Подавать заявку или подключать кошелёк не нужно
🔹 Предварительные заказы по кредитной карте — клиенты получат электронное письмо с просьбой указать адрес кошелька Sui для отдельного распределения возвратов
⚠️ Suiball заявляет, что НИКОГДА не будет запрашивать сид-фразы, приватные ключи или дополнительные платежи
Прежде чем отвечать, проверяйте сообщения через официальные каналы
Письмо о возврате средств может быть поддельным — даже если отправитель кажется знакомым
Это закрытие проекта аппаратного кошелька, а НЕ свидетельство взлома самого блокчейна Sui
{spot}(SUIUSDT)
Следующий этап — подтверждённые транзакции возврата, а не очередное обещание
Запланированный возврат — это ещё не возвращённые деньги
$SUI #SUİ #WalletSecurity
🚨 Аппаратный кошелёк $SUI был готов к отправке — теперь весь проект закрывается
Suiball объявила об отмене запуска аппаратного кошелька и пообещала вернуть USDC за все предварительные заказы
Команда сообщает, что из-за проблем с безопасностью фонд Sui отозвал поддержку
Но для клиентов важнее всего то, КАК они оплатили заказ 👇
$SUI
🔹 Предварительные заказы в блокчейне — около 80% клиентов автоматически получат возврат в USDC на кошельки, где хранятся их NFT бронирования soulbound
Подавать заявку или подключать кошелёк не нужно
🔹 Предварительные заказы по кредитной карте — клиенты получат электронное письмо с просьбой указать адрес кошелька Sui для отдельного распределения возвратов
⚠️ Suiball заявляет, что НИКОГДА не будет запрашивать сид-фразы, приватные ключи или дополнительные платежи
Прежде чем отвечать, проверяйте сообщения через официальные каналы
Письмо о возврате средств может быть поддельным — даже если отправитель кажется знакомым
Это закрытие проекта аппаратного кошелька, а НЕ свидетельство взлома самого блокчейна Sui
Следующий этап — подтверждённые транзакции возврата, а не очередное обещание
Запланированный возврат — это ещё не возвращённые деньги
$SUI #SUİ #WalletSecurity
Suiball объявила об отмене запуска аппаратного кошелька и пообещала вернуть USDC за все предварительные заказы
Команда сообщает, что из-за проблем с безопасностью фонд Sui отозвал поддержку
Но для клиентов важнее всего то, КАК они оплатили заказ 👇
$SUI
🔹 Предварительные заказы в блокчейне — около 80% клиентов автоматически получат возврат в USDC на кошельки, где хранятся их NFT бронирования soulbound
Подавать заявку или подключать кошелёк не нужно
🔹 Предварительные заказы по кредитной карте — клиенты получат электронное письмо с просьбой указать адрес кошелька Sui для отдельного распределения возвратов
⚠️ Suiball заявляет, что НИКОГДА не будет запрашивать сид-фразы, приватные ключи или дополнительные платежи
Прежде чем отвечать, проверяйте сообщения через официальные каналы
Письмо о возврате средств может быть поддельным — даже если отправитель кажется знакомым
Это закрытие проекта аппаратного кошелька, а НЕ свидетельство взлома самого блокчейна Sui
Следующий этап — подтверждённые транзакции возврата, а не очередное обещание
Запланированный возврат — это ещё не возвращённые деньги
$SUI #SUİ #WalletSecurity
230
Несколько ключей Bitcoin мало помогут, если одна кража раскроет их все.
Для отправки $BTC кошелёк с мультиподписью может требовать нескольких независимых подтверждений. Например, схема «два из трёх» требует любых двух ключей для подписи, а не просто пароля на одном устройстве.
Практическая польза заключается в разделении: одной украденной копии ключа недостаточно. Но если хранить все ключи и резервные копии вместе, эта защита может оказаться под угрозой.
Прежде чем выбирать такую схему, определите, какие устройства и места хранения могут выйти из строя одновременно. Затем проверьте, останется ли у вас достаточно ключей для подписи, чтобы восстановить доступ.
Компромисс — сложность: если вы потеряете доступ к слишком большому числу ключей, то можете лишиться доступа к кошельку. Мультиподпись меняет подход к безопасности, но не отменяет необходимости тщательно хранить резервные копии.
Источник: Bitcoin.org — https://bitcoin.org/en/secure-your-wallet
#Bitcoin #WalletSecurity #Multisig #CryptoEducation #СамостоятельноеХранение
Несколько ключей Bitcoin мало помогут, если одна кража раскроет их все.
Для отправки $BTC кошелёк с мультиподписью может требовать нескольких независимых подтверждений. Например, схема «два из трёх» требует любых двух ключей для подписи, а не просто пароля на одном устройстве.
Практическая польза заключается в разделении: одной украденной копии ключа недостаточно. Но если хранить все ключи и резервные копии вместе, эта защита может оказаться под угрозой.
Прежде чем выбирать такую схему, определите, какие устройства и места хранения могут выйти из строя одновременно. Затем проверьте, останется ли у вас достаточно ключей для подписи, чтобы восстановить доступ.
Компромисс — сложность: если вы потеряете доступ к слишком большому числу ключей, то можете лишиться доступа к кошельку. Мультиподпись меняет подход к безопасности, но не отменяет необходимости тщательно хранить резервные копии.
Источник: Bitcoin.org — https://bitcoin.org/en/secure-your-wallet
#Bitcoin #WalletSecurity #Multisig #CryptoEducation #СамостоятельноеХранение
Для отправки $BTC кошелёк с мультиподписью может требовать нескольких независимых подтверждений. Например, схема «два из трёх» требует любых двух ключей для подписи, а не просто пароля на одном устройстве.
Практическая польза заключается в разделении: одной украденной копии ключа недостаточно. Но если хранить все ключи и резервные копии вместе, эта защита может оказаться под угрозой.
Прежде чем выбирать такую схему, определите, какие устройства и места хранения могут выйти из строя одновременно. Затем проверьте, останется ли у вас достаточно ключей для подписи, чтобы восстановить доступ.
Компромисс — сложность: если вы потеряете доступ к слишком большому числу ключей, то можете лишиться доступа к кошельку. Мультиподпись меняет подход к безопасности, но не отменяет необходимости тщательно хранить резервные копии.
Источник: Bitcoin.org — https://bitcoin.org/en/secure-your-wallet
#Bitcoin #WalletSecurity #Multisig #CryptoEducation #СамостоятельноеХранение
67

КИТ $ETH , НЕ ПРОЯВЛЯВШИЙ АКТИВНОСТИ ОДИННАДЦАТЬ ЛЕТ, ТОЛЬКО ЧТО ПРОСНУЛСЯ И ИЗБЕЖАЛ СМЕРТЕЛЬНОЙ ЛОВУШКИ 🚨
Когда древний капитал пробуждается после десятилетия спячки, хищники тут же начинают кружить вокруг. Дремавший кошелёк $ETH выполнил небольшой тестовый перевод, и уже через несколько минут злоумышленники наводнили его историю транзакций пылевыми адресами-клонами, созданными для имитации недавно использованных адресов контрагентов 🦈.
Эта тактика отравления использует человеческую привычку: микроскопические копии подбрасывают прямо в историю транзакций. Кит заметил поддельный адрес назначения и надёжно защитил свои активы, но доверять недавним записям в интерфейсе без независимой проверки — опасное упущение.
Вы каждый раз перепроверяете адрес назначения целиком или слепо полагаетесь на выпадающий список недавних транзакций 👇?
⚠️ Это не финансовая рекомендация. Всегда учитывайте риски. 🛡️
🏷️ #ETH #WalletSecurity #Crypto #SmartMoney
💎
КИТ $ETH , НЕ ПРОЯВЛЯВШИЙ АКТИВНОСТИ ОДИННАДЦАТЬ ЛЕТ, ТОЛЬКО ЧТО ПРОСНУЛСЯ И ИЗБЕЖАЛ СМЕРТЕЛЬНОЙ ЛОВУШКИ 🚨
Когда древний капитал пробуждается после десятилетия спячки, хищники тут же начинают кружить вокруг. Дремавший кошелёк $ETH выполнил небольшой тестовый перевод, и уже через несколько минут злоумышленники наводнили его историю транзакций пылевыми адресами-клонами, созданными для имитации недавно использованных адресов контрагентов 🦈.
Эта тактика отравления использует человеческую привычку: микроскопические копии подбрасывают прямо в историю транзакций. Кит заметил поддельный адрес назначения и надёжно защитил свои активы, но доверять недавним записям в интерфейсе без независимой проверки — опасное упущение.
Вы каждый раз перепроверяете адрес назначения целиком или слепо полагаетесь на выпадающий список недавних транзакций 👇?
⚠️ Это не финансовая рекомендация. Всегда учитывайте риски. 🛡️
🏷️ #ETH #WalletSecurity #Crypto #SmartMoney
💎
Когда древний капитал пробуждается после десятилетия спячки, хищники тут же начинают кружить вокруг. Дремавший кошелёк $ETH выполнил небольшой тестовый перевод, и уже через несколько минут злоумышленники наводнили его историю транзакций пылевыми адресами-клонами, созданными для имитации недавно использованных адресов контрагентов 🦈.
Эта тактика отравления использует человеческую привычку: микроскопические копии подбрасывают прямо в историю транзакций. Кит заметил поддельный адрес назначения и надёжно защитил свои активы, но доверять недавним записям в интерфейсе без независимой проверки — опасное упущение.
Вы каждый раз перепроверяете адрес назначения целиком или слепо полагаетесь на выпадающий список недавних транзакций 👇?
⚠️ Это не финансовая рекомендация. Всегда учитывайте риски. 🛡️
🏷️ #ETH #WalletSecurity #Crypto #SmartMoney
💎
2
·
--
Падение
🚨 Кошелёк Ethereum, бездействовавший 11 ЛЕТ, перевёл $4,6 МИЛЛИОНА — и мошенники отреагировали в течение 3 минут
9 ноября кошелёк отправил небольшую тестовую транзакцию на 0,05 $ETH
Почти сразу два похожих адреса начали засорять историю его транзакций крошечными переводами
По сообщениям, с одного из них отправили 43 пылевых перевода
Целью атаки была не кража приватного ключа 🔐
{future}(ETHUSDT)
Мошенники нацелились на нечто гораздо более простое — копирование адреса получателя из недавних транзакций
Оба поддельных адреса были похожи на настоящий адрес назначения
Но в итоге кошелёк перевёл 2 154,94 $ETH на правильный адрес, избежав ловушки
⚠️ Какой урок часто упускают из виду?
Успешный тестовый перевод не защитит вас, если для следующей транзакции вы скопируете подменённый адрес
Прежде чем переводить крупные суммы, сверьте ПОЛНЫЙ адрес назначения с надёжным источником, проверенным независимо
Никогда не полагайтесь только на историю недавних транзакций
Ваш кошелёк может быть технически защищён, но одна ошибка при копировании и вставке поставит всё под угрозу
{spot}(ETHUSDT)
$ETH #Ethereum #WalletSecurity
🚨 Кошелёк Ethereum, бездействовавший 11 ЛЕТ, перевёл $4,6 МИЛЛИОНА — и мошенники отреагировали в течение 3 минут
9 ноября кошелёк отправил небольшую тестовую транзакцию на 0,05 $ETH
Почти сразу два похожих адреса начали засорять историю его транзакций крошечными переводами
По сообщениям, с одного из них отправили 43 пылевых перевода
Целью атаки была не кража приватного ключа 🔐
Мошенники нацелились на нечто гораздо более простое — копирование адреса получателя из недавних транзакций
Оба поддельных адреса были похожи на настоящий адрес назначения
Но в итоге кошелёк перевёл 2 154,94 $ETH на правильный адрес, избежав ловушки
⚠️ Какой урок часто упускают из виду?
Успешный тестовый перевод не защитит вас, если для следующей транзакции вы скопируете подменённый адрес
Прежде чем переводить крупные суммы, сверьте ПОЛНЫЙ адрес назначения с надёжным источником, проверенным независимо
Никогда не полагайтесь только на историю недавних транзакций
Ваш кошелёк может быть технически защищён, но одна ошибка при копировании и вставке поставит всё под угрозу
$ETH #Ethereum #WalletSecurity
9 ноября кошелёк отправил небольшую тестовую транзакцию на 0,05 $ETH
Почти сразу два похожих адреса начали засорять историю его транзакций крошечными переводами
По сообщениям, с одного из них отправили 43 пылевых перевода
Целью атаки была не кража приватного ключа 🔐
Мошенники нацелились на нечто гораздо более простое — копирование адреса получателя из недавних транзакций
Оба поддельных адреса были похожи на настоящий адрес назначения
Но в итоге кошелёк перевёл 2 154,94 $ETH на правильный адрес, избежав ловушки
⚠️ Какой урок часто упускают из виду?
Успешный тестовый перевод не защитит вас, если для следующей транзакции вы скопируете подменённый адрес
Прежде чем переводить крупные суммы, сверьте ПОЛНЫЙ адрес назначения с надёжным источником, проверенным независимо
Никогда не полагайтесь только на историю недавних транзакций
Ваш кошелёк может быть технически защищён, но одна ошибка при копировании и вставке поставит всё под угрозу
$ETH #Ethereum #WalletSecurity
11

·
--
Binance срочно предупреждает! Пользователи iPhone, будьте осторожны: в iOS обнаружена уязвимость безопасности под названием «worse_query», позволяющая вредоносным приложениям красть сид-фразы и приватные ключи вашего кошелька! Самое страшное — в обновлении Apple от 9 ноября об этой уязвимости вообще не упоминается! Срочно проверьте безопасность своего кошелька и не дайте хакерам легко украсть ваши $BTC и $BNB!
Binance выпустила серьёзное предупреждение для пользователей iPhone! В iOS есть уязвимость под названием «worse_query», которая позволяет вредоносным приложениям красть сид-фразы и приватные ключи вашего кошелька. Самое страшное? В обновлении Apple от 9 ноября об этой уязвимости даже не упоминается! Проверьте безопасность своего кошелька прямо сейчас и не дайте хакерам без труда заполучить ваши $BTC и $BNB!
#cryptosecurity #walletsecurity #БезопасностьiOS
Binance срочно предупреждает! Пользователи iPhone, будьте осторожны: в iOS обнаружена уязвимость безопасности под названием «worse_query», позволяющая вредоносным приложениям красть сид-фразы и приватные ключи вашего кошелька! Самое страшное — в обновлении Apple от 9 ноября об этой уязвимости вообще не упоминается! Срочно проверьте безопасность своего кошелька и не дайте хакерам легко украсть ваши $BTC и $BNB !
Binance выпустила серьёзное предупреждение для пользователей iPhone! В iOS есть уязвимость под названием «worse_query», которая позволяет вредоносным приложениям красть сид-фразы и приватные ключи вашего кошелька. Самое страшное? В обновлении Apple от 9 ноября об этой уязвимости даже не упоминается! Проверьте безопасность своего кошелька прямо сейчас и не дайте хакерам без труда заполучить ваши $BTC и $BNB !
#cryptosecurity #walletsecurity #БезопасностьiOS
Binance выпустила серьёзное предупреждение для пользователей iPhone! В iOS есть уязвимость под названием «worse_query», которая позволяет вредоносным приложениям красть сид-фразы и приватные ключи вашего кошелька. Самое страшное? В обновлении Apple от 9 ноября об этой уязвимости даже не упоминается! Проверьте безопасность своего кошелька прямо сейчас и не дайте хакерам без труда заполучить ваши $BTC и $BNB !
#cryptosecurity #walletsecurity #БезопасностьiOS
556

·
--
Keplr приостановил вход через Google и Apple после несанкционированных транзакций в некоторых кошельках с социальным входом. Web3Auth заявила, что в сумму кражи в размере 6,01 млн долларов вошли переводы для восстановления средств.
6 ноября 2026 года примерно в 21:13 UTC Web3Auth сообщила о проблеме безопасности и приостановила работу своего встроенного продукта-кошелька. 7 ноября примерно в 04:38 UTC Keplr сообщил о несанкционированных транзакциях в некоторых аккаунтах, использующих вход через Google и Apple, и отключил эти способы входа. Сооснователь Josh Lee заявил, что собственный код Keplr не был взломан; по его оценке, пострадало около 20% аккаунтов с социальным входом, и лишь небольшая часть из них была полностью скомпрометирована. Аккаунты с фразой для восстановления и аппаратные кошельки не пострадали, а Web3Auth не обнаружила свидетельств того, что затронуты пользователи MetaMask.
8 ноября Web3Auth оспорила оценку кражи в 6,01 млн долларов, заявив, что часть средств была переведена в целях защиты на проверенные кошельки для восстановления. Компания опубликовала адреса для восстановления в одиннадцати сетях на базе Cosmos и восьми сетях, совместимых с EVM. Keplr предупредил пользователей с социальным входом, чтобы они не переводили новые средства на эти аккаунты, не импортировали их повторно и игнорировали неофициальные сообщения о восстановлении.
#Crypto #WalletSecurity #Keplr
Проводите собственное исследование. Не является финансовой рекомендацией.
Keplr приостановил вход через Google и Apple после несанкционированных транзакций в некоторых кошельках с социальным входом. Web3Auth заявила, что в сумму кражи в размере 6,01 млн долларов вошли переводы для восстановления средств.
6 ноября 2026 года примерно в 21:13 UTC Web3Auth сообщила о проблеме безопасности и приостановила работу своего встроенного продукта-кошелька. 7 ноября примерно в 04:38 UTC Keplr сообщил о несанкционированных транзакциях в некоторых аккаунтах, использующих вход через Google и Apple, и отключил эти способы входа. Сооснователь Josh Lee заявил, что собственный код Keplr не был взломан; по его оценке, пострадало около 20% аккаунтов с социальным входом, и лишь небольшая часть из них была полностью скомпрометирована. Аккаунты с фразой для восстановления и аппаратные кошельки не пострадали, а Web3Auth не обнаружила свидетельств того, что затронуты пользователи MetaMask.
8 ноября Web3Auth оспорила оценку кражи в 6,01 млн долларов, заявив, что часть средств была переведена в целях защиты на проверенные кошельки для восстановления. Компания опубликовала адреса для восстановления в одиннадцати сетях на базе Cosmos и восьми сетях, совместимых с EVM. Keplr предупредил пользователей с социальным входом, чтобы они не переводили новые средства на эти аккаунты, не импортировали их повторно и игнорировали неофициальные сообщения о восстановлении.
#Crypto #WalletSecurity #Keplr
Проводите собственное исследование. Не является финансовой рекомендацией.
6 ноября 2026 года примерно в 21:13 UTC Web3Auth сообщила о проблеме безопасности и приостановила работу своего встроенного продукта-кошелька. 7 ноября примерно в 04:38 UTC Keplr сообщил о несанкционированных транзакциях в некоторых аккаунтах, использующих вход через Google и Apple, и отключил эти способы входа. Сооснователь Josh Lee заявил, что собственный код Keplr не был взломан; по его оценке, пострадало около 20% аккаунтов с социальным входом, и лишь небольшая часть из них была полностью скомпрометирована. Аккаунты с фразой для восстановления и аппаратные кошельки не пострадали, а Web3Auth не обнаружила свидетельств того, что затронуты пользователи MetaMask.
8 ноября Web3Auth оспорила оценку кражи в 6,01 млн долларов, заявив, что часть средств была переведена в целях защиты на проверенные кошельки для восстановления. Компания опубликовала адреса для восстановления в одиннадцати сетях на базе Cosmos и восьми сетях, совместимых с EVM. Keplr предупредил пользователей с социальным входом, чтобы они не переводили новые средства на эти аккаунты, не импортировали их повторно и игнорировали неофициальные сообщения о восстановлении.
#Crypto #WalletSecurity #Keplr
Проводите собственное исследование. Не является финансовой рекомендацией.
AAPL-0,21%
GOOGUS-2,32%
197
На чистом экране управления разрешениями токенов может скрываться простая ошибка: выбрана не та сеть.
Инструменты проверки разрешений показывают, какие права выданы в выбранном блокчейне. Проверка Ethereum Mainnet не покажет, какие контракты могут распоряжаться вашими токенами в Polygon или другой используемой вами сети.
Чтобы навести порядок в кошельке, составьте список сетей, в которых вы пользовались приложениями. Откройте надежный сервис проверки разрешений по его подтвержденному адресу, убедитесь, что в сервисе и кошельке выбрана одна и та же сеть, а затем отдельно проверьте разрешения на расходование средств в каждой сети.
Для отзыва разрешения потребуется транзакция в блокчейне и комиссия сети. После этого обновите страницу сервиса проверки, чтобы убедиться, что разрешение изменилось.
Важно: пустой список в одной сети не означает, что все разрешения в кошельке отозваны.
Источник: Ethereum.org — https://ethereum.org/en/guides/how-to-revoke-token-access/
#WalletSecurity #TokenApprovals #CryptoEducation #DeFi #Блокчейн
На чистом экране управления разрешениями токенов может скрываться простая ошибка: выбрана не та сеть.
Инструменты проверки разрешений показывают, какие права выданы в выбранном блокчейне. Проверка Ethereum Mainnet не покажет, какие контракты могут распоряжаться вашими токенами в Polygon или другой используемой вами сети.
Чтобы навести порядок в кошельке, составьте список сетей, в которых вы пользовались приложениями. Откройте надежный сервис проверки разрешений по его подтвержденному адресу, убедитесь, что в сервисе и кошельке выбрана одна и та же сеть, а затем отдельно проверьте разрешения на расходование средств в каждой сети.
Для отзыва разрешения потребуется транзакция в блокчейне и комиссия сети. После этого обновите страницу сервиса проверки, чтобы убедиться, что разрешение изменилось.
Важно: пустой список в одной сети не означает, что все разрешения в кошельке отозваны.
Источник: Ethereum.org — https://ethereum.org/en/guides/how-to-revoke-token-access/
#WalletSecurity #TokenApprovals #CryptoEducation #DeFi #Блокчейн
Инструменты проверки разрешений показывают, какие права выданы в выбранном блокчейне. Проверка Ethereum Mainnet не покажет, какие контракты могут распоряжаться вашими токенами в Polygon или другой используемой вами сети.
Чтобы навести порядок в кошельке, составьте список сетей, в которых вы пользовались приложениями. Откройте надежный сервис проверки разрешений по его подтвержденному адресу, убедитесь, что в сервисе и кошельке выбрана одна и та же сеть, а затем отдельно проверьте разрешения на расходование средств в каждой сети.
Для отзыва разрешения потребуется транзакция в блокчейне и комиссия сети. После этого обновите страницу сервиса проверки, чтобы убедиться, что разрешение изменилось.
Важно: пустой список в одной сети не означает, что все разрешения в кошельке отозваны.
Источник: Ethereum.org — https://ethereum.org/en/guides/how-to-revoke-token-access/
#WalletSecurity #TokenApprovals #CryptoEducation #DeFi #Блокчейн
81
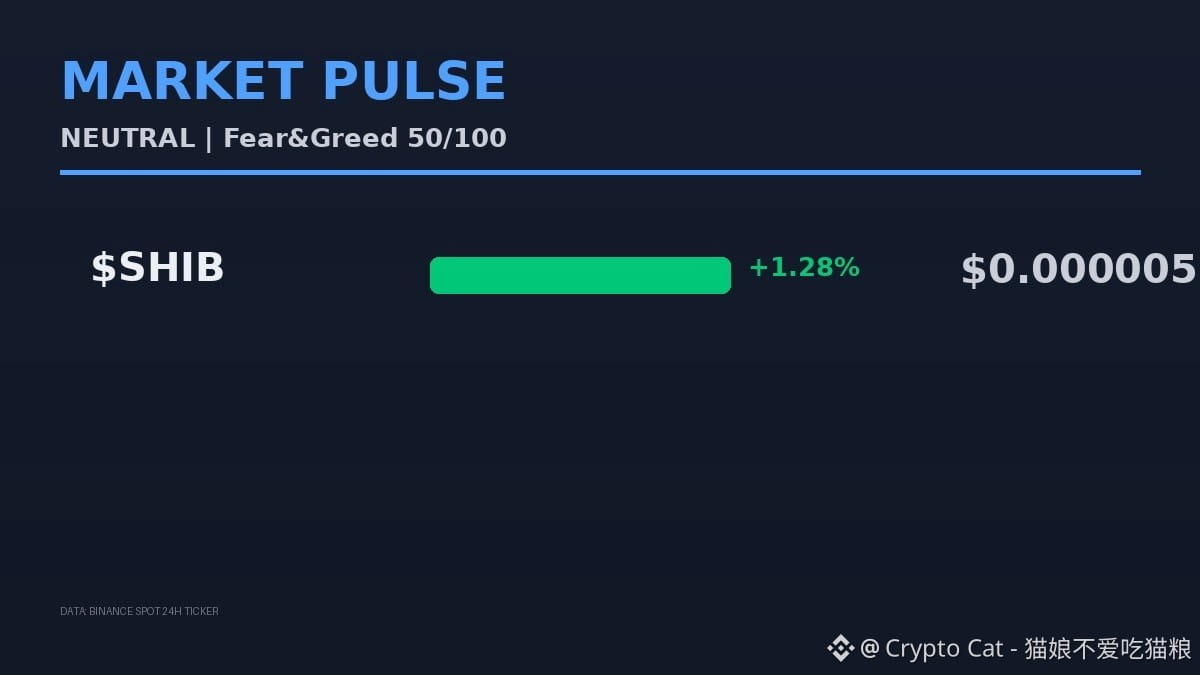
Обнаружена критическая уязвимость шпионского ПО для iOS: кошельки держателей криптовалют могут оказаться полностью беззащитными. $SHIB сейчас торгуется по 0.000005, рост — 1.28%. Ты уже попался?
Не думай, что тебя это не касается: эта уязвимость может раскрыть все разрешения твоего кошелька. Могут украсть данные о взаимодействиях с DeFi и даже коды двухфакторной аутентификации биржи. Многие, кто торгует $SHIB , предпочитают мобильные кошельки — риск максимальный.
На рынке пока нет заметных движений, а новость ещё не успела полностью разойтись. Сейчас не стоит ни бросаться в бой, ни панически продавать. Для начала посмотрим, появятся ли сообщения о масштабных кражах. Когда направление неясно, выжидать — не стыдно.
Если считаешь мой анализ толковым, попробуй свои силы в турнире по спотовой торговле Season 10. Выступишь — сам поймёшь, на что способен, и ещё сможешь получить комиссионные.
Перерастёт ли эта уязвимость в крупный инцидент с безопасностью? Если считаешь, что негатив уже учтён в цене, ставь 1; если ждёшь обвала — ставь 2.
#Write2Earn #BinanceSquare #SHIB #WalletSecurity #TradingTournament
Обнаружена критическая уязвимость шпионского ПО для iOS: кошельки держателей криптовалют могут оказаться полностью беззащитными. $SHIB сейчас торгуется по 0.000005, рост — 1.28%. Ты уже попался?
Не думай, что тебя это не касается: эта уязвимость может раскрыть все разрешения твоего кошелька. Могут украсть данные о взаимодействиях с DeFi и даже коды двухфакторной аутентификации биржи. Многие, кто торгует $SHIB , предпочитают мобильные кошельки — риск максимальный.
На рынке пока нет заметных движений, а новость ещё не успела полностью разойтись. Сейчас не стоит ни бросаться в бой, ни панически продавать. Для начала посмотрим, появятся ли сообщения о масштабных кражах. Когда направление неясно, выжидать — не стыдно.
Если считаешь мой анализ толковым, попробуй свои силы в турнире по спотовой торговле Season 10. Выступишь — сам поймёшь, на что способен, и ещё сможешь получить комиссионные.
Перерастёт ли эта уязвимость в крупный инцидент с безопасностью? Если считаешь, что негатив уже учтён в цене, ставь 1; если ждёшь обвала — ставь 2.
#Write2Earn #BinanceSquare #SHIB #WalletSecurity #TradingTournament
Не думай, что тебя это не касается: эта уязвимость может раскрыть все разрешения твоего кошелька. Могут украсть данные о взаимодействиях с DeFi и даже коды двухфакторной аутентификации биржи. Многие, кто торгует $SHIB , предпочитают мобильные кошельки — риск максимальный.
На рынке пока нет заметных движений, а новость ещё не успела полностью разойтись. Сейчас не стоит ни бросаться в бой, ни панически продавать. Для начала посмотрим, появятся ли сообщения о масштабных кражах. Когда направление неясно, выжидать — не стыдно.
Если считаешь мой анализ толковым, попробуй свои силы в турнире по спотовой торговле Season 10. Выступишь — сам поймёшь, на что способен, и ещё сможешь получить комиссионные.
Перерастёт ли эта уязвимость в крупный инцидент с безопасностью? Если считаешь, что негатив уже учтён в цене, ставь 1; если ждёшь обвала — ставь 2.
#Write2Earn #BinanceSquare #SHIB #WalletSecurity #TradingTournament
7
·
--
Статья
Пошаговое руководство для начинающих: как защитить криптокошелёкКогда я впервые купил криптовалюту на несколько долларов по цене $77,078 $BTC , я испытывал одновременно воодушевление и тревогу. Увидев, что за один день цена упала на 1,37%, я вспомнил, что рынок может быстро меняться, но безопасность моего кошелька должна быть ещё надёжнее. Ниже — простой список рекомендаций, которому может следовать каждый, чтобы защитить свою криптовалюту.
Почему безопасность важна
Даже когда индекс страха и жадности показывает 26 (страх), риск потерять средства из-за простой ошибки остаётся высоким. Потерянная seed-фраза или взломанное устройство могут за считаные минуты превратить скромный актив на сумму $2,257 $ETH в счёт с нулевым балансом. Относитесь к безопасности как к привычке, а не как к разовой настройке.
Пошаговое руководство для начинающих: как защитить криптокошелёк
Когда я впервые купил криптовалюту на несколько долларов по цене $77,078 $BTC , я испытывал одновременно воодушевление и тревогу. Увидев, что за один день цена упала на 1,37%, я вспомнил, что рынок может быстро меняться, но безопасность моего кошелька должна быть ещё надёжнее. Ниже — простой список рекомендаций, которому может следовать каждый, чтобы защитить свою криптовалюту.
Почему безопасность важна
Даже когда индекс страха и жадности показывает 26 (страх), риск потерять средства из-за простой ошибки остаётся высоким. Потерянная seed-фраза или взломанное устройство могут за считаные минуты превратить скромный актив на сумму $2,257 $ETH в счёт с нулевым балансом. Относитесь к безопасности как к привычке, а не как к разовой настройке.
Почему безопасность важна
Даже когда индекс страха и жадности показывает 26 (страх), риск потерять средства из-за простой ошибки остаётся высоким. Потерянная seed-фраза или взломанное устройство могут за считаные минуты превратить скромный актив на сумму $2,257 $ETH в счёт с нулевым балансом. Относитесь к безопасности как к привычке, а не как к разовой настройке.
142
·
--
📰 Trezor предупредила покупателей CryptoBilis: старую seed-фразу нельзя использовать повторно
30 октября Trezor сообщила о предполагаемой аппаратной закладке в одном Safe 5, купленном через CryptoBilis. Компания ещё не исследовала устройство и не получала сообщений о потерях, но рекомендует всем, кто покупал любые модели Trezor у этого продавца с марта 2026 года, перевести активы на новый кошелёк с новой seed-фразой.
Простая замена устройства с восстановлением по старой фразе не защитит: предполагаемая закладка могла считывать данные с экрана. Если устройство ещё не настроено — не используйте его, а за заменой обращайтесь в официальную поддержку Trezor.
#Trezor #WalletSecurity
📰 Trezor предупредила покупателей CryptoBilis: старую seed-фразу нельзя использовать повторно
30 октября Trezor сообщила о предполагаемой аппаратной закладке в одном Safe 5, купленном через CryptoBilis. Компания ещё не исследовала устройство и не получала сообщений о потерях, но рекомендует всем, кто покупал любые модели Trezor у этого продавца с марта 2026 года, перевести активы на новый кошелёк с новой seed-фразой.
Простая замена устройства с восстановлением по старой фразе не защитит: предполагаемая закладка могла считывать данные с экрана. Если устройство ещё не настроено — не используйте его, а за заменой обращайтесь в официальную поддержку Trezor.
#Trezor #WalletSecurity
30 октября Trezor сообщила о предполагаемой аппаратной закладке в одном Safe 5, купленном через CryptoBilis. Компания ещё не исследовала устройство и не получала сообщений о потерях, но рекомендует всем, кто покупал любые модели Trezor у этого продавца с марта 2026 года, перевести активы на новый кошелёк с новой seed-фразой.
Простая замена устройства с восстановлением по старой фразе не защитит: предполагаемая закладка могла считывать данные с экрана. Если устройство ещё не настроено — не используйте его, а за заменой обращайтесь в официальную поддержку Trezor.
#Trezor #WalletSecurity
38
·
--
Срочное предупреждение! BTCPay Server предупреждает о риске кражи средств из горячего кошелька! Если вы всё ещё используете устаревшую версию программного обеспечения, немедленно отключите серверы! Хакеры активно похищают средства! #cryptosecurity #walletsecurity $BTC $BCH
Срочное предупреждение! BTCPay Server предупреждает о краже средств из горячего кошелька! Если вы используете устаревшее программное обеспечение, немедленно отключите серверы! Хакеры опустошают кошельки! #cryptosecurity #walletsecurity $BTC $BCH
Срочное предупреждение! BTCPay Server предупреждает о риске кражи средств из горячего кошелька! Если вы всё ещё используете устаревшую версию программного обеспечения, немедленно отключите серверы! Хакеры активно похищают средства! #cryptosecurity #walletsecurity $BTC $BCH
Срочное предупреждение! BTCPay Server предупреждает о краже средств из горячего кошелька! Если вы используете устаревшее программное обеспечение, немедленно отключите серверы! Хакеры опустошают кошельки! #cryptosecurity #walletsecurity $BTC $BCH
Срочное предупреждение! BTCPay Server предупреждает о краже средств из горячего кошелька! Если вы используете устаревшее программное обеспечение, немедленно отключите серверы! Хакеры опустошают кошельки! #cryptosecurity #walletsecurity $BTC $BCH
314
Попросили помочь с кошельком в публичном канале? Считайте последующее личное сообщение непроверенным — это не обращение в службу поддержки.
Ethereum.org описывает распространённую схему мошенничества: злоумышленники находят людей, задающих вопросы в публичных каналах, а затем пишут им лично и предлагают помощь. Знание вашей проблемы не доказывает, что они представляют вашего поставщика услуг кошелька.
Самостоятельно откройте официальный канал поддержки поставщика, а не переходите по ссылке отправителя. Никому не сообщайте свою фразу для восстановления или приватные ключи и не предоставляйте незнакомцам удалённый доступ к компьютеру.
Риск не ограничивается очевидной просьбой о деньгах: убедительный помощник может сначала завоевать доверие, а затем попросить доступ к кошельку. Фотография профиля и полезный ответ не подтверждают личность.
Источник: Ethereum.org — https://ethereum.org/en/security/
#WalletSecurity #ScamPrevention #CryptoEducation #Ethereum #SelfCustody
Попросили помочь с кошельком в публичном канале? Считайте последующее личное сообщение непроверенным — это не обращение в службу поддержки.
Ethereum.org описывает распространённую схему мошенничества: злоумышленники находят людей, задающих вопросы в публичных каналах, а затем пишут им лично и предлагают помощь. Знание вашей проблемы не доказывает, что они представляют вашего поставщика услуг кошелька.
Самостоятельно откройте официальный канал поддержки поставщика, а не переходите по ссылке отправителя. Никому не сообщайте свою фразу для восстановления или приватные ключи и не предоставляйте незнакомцам удалённый доступ к компьютеру.
Риск не ограничивается очевидной просьбой о деньгах: убедительный помощник может сначала завоевать доверие, а затем попросить доступ к кошельку. Фотография профиля и полезный ответ не подтверждают личность.
Источник: Ethereum.org — https://ethereum.org/en/security/
#WalletSecurity #ScamPrevention #CryptoEducation #Ethereum #SelfCustody
Ethereum.org описывает распространённую схему мошенничества: злоумышленники находят людей, задающих вопросы в публичных каналах, а затем пишут им лично и предлагают помощь. Знание вашей проблемы не доказывает, что они представляют вашего поставщика услуг кошелька.
Самостоятельно откройте официальный канал поддержки поставщика, а не переходите по ссылке отправителя. Никому не сообщайте свою фразу для восстановления или приватные ключи и не предоставляйте незнакомцам удалённый доступ к компьютеру.
Риск не ограничивается очевидной просьбой о деньгах: убедительный помощник может сначала завоевать доверие, а затем попросить доступ к кошельку. Фотография профиля и полезный ответ не подтверждают личность.
Источник: Ethereum.org — https://ethereum.org/en/security/
#WalletSecurity #ScamPrevention #CryptoEducation #Ethereum #SelfCustody
84
Отключение кошелька от dapp не отменяет разрешение тратить ваши токены.
Подключение позволяет сайту взаимодействовать с вашим кошельком. Одобрение токенов даёт смарт-контракту разрешение на их расходование. Если закрыть вкладку или отключиться, это разрешение останется в силе.
Чтобы проверить разрешения, откройте руководство Ethereum.org по доступу к токенам и воспользуйтесь ссылкой на сервис проверки одобрений. Выберите нужную сеть, проверьте адрес контракта, которому выдали разрешение, и лимит расходов, а затем отзовите ненужные разрешения. Для отзыва потребуется провести транзакцию в блокчейне и заплатить комиссию сети.
Риск: неограниченное разрешение может подвергнуть опасности весь ваш баланс этого токена, если одобренный контракт окажется вредоносным. В следующий раз выдавайте разрешение только на необходимую сумму, а не предоставляйте неограниченный доступ по умолчанию.
Источник: Ethereum.org — https://ethereum.org/guides/how-to-revoke-token-access/
#WalletSecurity #Ethereum #TokenApprovals #CryptoEducation #DeFi
Отключение кошелька от dapp не отменяет разрешение тратить ваши токены.
Подключение позволяет сайту взаимодействовать с вашим кошельком. Одобрение токенов даёт смарт-контракту разрешение на их расходование. Если закрыть вкладку или отключиться, это разрешение останется в силе.
Чтобы проверить разрешения, откройте руководство Ethereum.org по доступу к токенам и воспользуйтесь ссылкой на сервис проверки одобрений. Выберите нужную сеть, проверьте адрес контракта, которому выдали разрешение, и лимит расходов, а затем отзовите ненужные разрешения. Для отзыва потребуется провести транзакцию в блокчейне и заплатить комиссию сети.
Риск: неограниченное разрешение может подвергнуть опасности весь ваш баланс этого токена, если одобренный контракт окажется вредоносным. В следующий раз выдавайте разрешение только на необходимую сумму, а не предоставляйте неограниченный доступ по умолчанию.
Источник: Ethereum.org — https://ethereum.org/guides/how-to-revoke-token-access/
#WalletSecurity #Ethereum #TokenApprovals #CryptoEducation #DeFi
Подключение позволяет сайту взаимодействовать с вашим кошельком. Одобрение токенов даёт смарт-контракту разрешение на их расходование. Если закрыть вкладку или отключиться, это разрешение останется в силе.
Чтобы проверить разрешения, откройте руководство Ethereum.org по доступу к токенам и воспользуйтесь ссылкой на сервис проверки одобрений. Выберите нужную сеть, проверьте адрес контракта, которому выдали разрешение, и лимит расходов, а затем отзовите ненужные разрешения. Для отзыва потребуется провести транзакцию в блокчейне и заплатить комиссию сети.
Риск: неограниченное разрешение может подвергнуть опасности весь ваш баланс этого токена, если одобренный контракт окажется вредоносным. В следующий раз выдавайте разрешение только на необходимую сумму, а не предоставляйте неограниченный доступ по умолчанию.
Источник: Ethereum.org — https://ethereum.org/guides/how-to-revoke-token-access/
#WalletSecurity #Ethereum #TokenApprovals #CryptoEducation #DeFi
78
когда транзакция в биткоине застревает и долго не подтверждается, есть функция, которая позволяет ускорить её, и именно в этот момент какой-то вредоносный сервер мог подменить адрес получателя
объясню простыми словами, как это работает: кошелёк спрашивает внешний сервер, какую комиссию установить, чтобы ускорить платёж. И если этот сервер вредоносный, он мог вернуть не просто цифру комиссии, а полностью подменённую транзакцию, которая отправляет деньги совсем не туда, куда ты хотел
это не взлом блокчейна и не проблема самого биткоина, это уязвимость в том, как конкретные кошельки взаимодействовали со сторонними серверами ради одной удобной функции. Разработчики уже устраняют этот баг
самый важный вывод здесь не технический, а практический: даже фундамент вроде биткоина, который все считают максимально безопасным, может иметь слабое место в каком-нибудь удобном дополнительном сервисе вокруг него. Сама сеть безопасна, но интерфейс, через который ты ей пользуешься, тоже часть безопасности
я считаю, что люди слишком редко вовремя обновляют кошельки, и это главная причина, почему такие баги вообще успевают кому-то навредить. Скажи, если у тебя другое мнение
$BTC #bitcoin #CryptoSecurity #БезопасностьКошелька
когда транзакция в биткоине застревает и долго не подтверждается, есть функция, которая позволяет ускорить её, и именно в этот момент какой-то вредоносный сервер мог подменить адрес получателя
объясню простыми словами, как это работает: кошелёк спрашивает внешний сервер, какую комиссию установить, чтобы ускорить платёж. И если этот сервер вредоносный, он мог вернуть не просто цифру комиссии, а полностью подменённую транзакцию, которая отправляет деньги совсем не туда, куда ты хотел
это не взлом блокчейна и не проблема самого биткоина, это уязвимость в том, как конкретные кошельки взаимодействовали со сторонними серверами ради одной удобной функции. Разработчики уже устраняют этот баг
самый важный вывод здесь не технический, а практический: даже фундамент вроде биткоина, который все считают максимально безопасным, может иметь слабое место в каком-нибудь удобном дополнительном сервисе вокруг него. Сама сеть безопасна, но интерфейс, через который ты ей пользуешься, тоже часть безопасности
я считаю, что люди слишком редко вовремя обновляют кошельки, и это главная причина, почему такие баги вообще успевают кому-то навредить. Скажи, если у тебя другое мнение
$BTC #bitcoin #CryptoSecurity #БезопасностьКошелька
объясню простыми словами, как это работает: кошелёк спрашивает внешний сервер, какую комиссию установить, чтобы ускорить платёж. И если этот сервер вредоносный, он мог вернуть не просто цифру комиссии, а полностью подменённую транзакцию, которая отправляет деньги совсем не туда, куда ты хотел
это не взлом блокчейна и не проблема самого биткоина, это уязвимость в том, как конкретные кошельки взаимодействовали со сторонними серверами ради одной удобной функции. Разработчики уже устраняют этот баг
самый важный вывод здесь не технический, а практический: даже фундамент вроде биткоина, который все считают максимально безопасным, может иметь слабое место в каком-нибудь удобном дополнительном сервисе вокруг него. Сама сеть безопасна, но интерфейс, через который ты ей пользуешься, тоже часть безопасности
я считаю, что люди слишком редко вовремя обновляют кошельки, и это главная причина, почему такие баги вообще успевают кому-то навредить. Скажи, если у тебя другое мнение
$BTC #bitcoin #CryptoSecurity #БезопасностьКошелька
2
136
Войдите, чтобы посмотреть больше материала
Присоединяйтесь к пользователям криптовалют по всему миру на Binance Square
⚡️ Получайте новейшую и полезную информацию о криптоактивах.
💬 Нам доверяет крупнейшая в мире криптобиржа.
👍 Получите достоверные аналитические данные от верифицированных создателей контента.
Эл. почта/номер телефона
В тренде
1
#ПротоколFOMC
Просмотров: 145,981
335 обсуждают
2
#fomcотслеживание
Просмотров: 121,745
592 обсуждают
3
#A Packed Week of Earnings and Data Tests Markets
Просмотров: 35,866
250 обсуждают
4
#AnthropicIPOTestsInvestorAppetiteForAI
Просмотров: 41,952
761 обсуждают
5
#BitcoinExtendsLosingStreakToSixWeeks
Просмотров: 5,151
144 обсуждают
6
#XRPFallsTo$0.89LowestSinceNovember2024
Просмотров: 2,149
18 обсуждают
7
#HuangReportedlyConsidersReturnToNvidia
Просмотров: 66,993
831 обсуждают
8
#SP500AndNasdaqFuturesHitQuarterlyLows
Просмотров: 733
32 обсуждают
9
#CaliforniaVotersBackProp42BarringNewCryptoTaxes
Просмотров: 1,270
56 обсуждают
10
#HKPlansDigitalAssetRegulatoryBillByYearEnd
Просмотров: 1,339
50 обсуждают