
#across
across
Просмотров: 13,920
55 обсуждают
Популярные
Новые

·
--
【Подписал только одно «разрешение» — и за три минуты с Aave вывели 300 тысяч долларов! Стали известны потери после взлома сайта Across】
По данным блокчейна, во время взлома официального сайта кроссчейн-моста Across 10 ноября с 9 кошельков в 5 сетях украли около 402 тысяч долларов. Около 305 тысяч долларов из этой суммы принадлежали одному пользователю, который внёс депозит в Aave: он подписал разрешение на поддельном сайте, после чего хакер за три минуты четырьмя транзакциями вывел около 148,6 aWETH (квитанционные токены, подтверждающие депозит ETH в Aave; их можно переводить напрямую). Когда пользователь отозвал разрешение, токенов уже не было. Across сообщила, что вернула контроль над доменом, и пообещала возместить ущерб пострадавшим пользователям.
$AAVE $ETH
#Across #Aave #БезопасностьКошелька
【Подписал только одно «разрешение» — и за три минуты с Aave вывели 300 тысяч долларов! Стали известны потери после взлома сайта Across】
По данным блокчейна, во время взлома официального сайта кроссчейн-моста Across 10 ноября с 9 кошельков в 5 сетях украли около 402 тысяч долларов. Около 305 тысяч долларов из этой суммы принадлежали одному пользователю, который внёс депозит в Aave: он подписал разрешение на поддельном сайте, после чего хакер за три минуты четырьмя транзакциями вывел около 148,6 aWETH (квитанционные токены, подтверждающие депозит ETH в Aave; их можно переводить напрямую). Когда пользователь отозвал разрешение, токенов уже не было. Across сообщила, что вернула контроль над доменом, и пообещала возместить ущерб пострадавшим пользователям.
$AAVE $ETH
#Across #Aave #БезопасностьКошелька
По данным блокчейна, во время взлома официального сайта кроссчейн-моста Across 10 ноября с 9 кошельков в 5 сетях украли около 402 тысяч долларов. Около 305 тысяч долларов из этой суммы принадлежали одному пользователю, который внёс депозит в Aave: он подписал разрешение на поддельном сайте, после чего хакер за три минуты четырьмя транзакциями вывел около 148,6 aWETH (квитанционные токены, подтверждающие депозит ETH в Aave; их можно переводить напрямую). Когда пользователь отозвал разрешение, токенов уже не было. Across сообщила, что вернула контроль над доменом, и пообещала возместить ущерб пострадавшим пользователям.
$AAVE $ETH
#Across #Aave #БезопасностьКошелька
385
·
--
См. перевод
Across' domain was hijacked to serve a phishing page. GoPlus puts losses near 350,000 dollars. Across says its contracts weren't hacked and users will be made whole. #Across #Security
Across' domain was hijacked to serve a phishing page. GoPlus puts losses near 350,000 dollars. Across says its contracts weren't hacked and users will be made whole. #Across #Security
3

·
--
Падение
🚨 Across Protocol восстановил работу своего сайта после фишинговой атаки — но некоторые кошельки ВСЁ ЕЩЁ могут быть под угрозой
Как сообщается, 10 ноября злоумышленники получили контроль над доменом Across в результате атаки с применением социальной инженерии на регистратора Namecheap
Посетителей перенаправляли на вредоносный сайт, который мог запрашивать опасные разрешения на использование токенов
Теперь Across снова контролирует домен и заявляет, что его системы вновь работают
Но есть важный нюанс безопасности, который стоит понять 👇
$BNB
{future}(BNBUSDT)
🔐 Отключение кошелька НЕ отзывает разрешения на использование токенов
⚠️ Вредоносное разрешение может оставаться активным даже после того, как фишинговый сайт исчезнет
Если во время инцидента 10 ноября вы подключали кошелёк или что-либо подписывали на Across, проверьте подозрительные разрешения и разрешения Permit2 во всех затронутых сетях
Отзовите несанкционированные разрешения с помощью надёжного инструмента, открытого самостоятельно, — никогда не переходите по неожиданным ссылкам для восстановления доступа
Across пообещал компенсировать пострадавшим пользователям убытки, но окончательный размер потерь и детали возмещения пока не раскрыты
Это не подтверждённая уязвимость смарт-контрактов моста
Злоумышленник атаковал то, чему пользователи доверяли ещё до взаимодействия с этими контрактами, — официальный сайт
Возвращение контроля над доменом не означает автоматического восстановления безопасности кошелька
$ACX
#Across #DeFiSecurity
🚨 Across Protocol восстановил работу своего сайта после фишинговой атаки — но некоторые кошельки ВСЁ ЕЩЁ могут быть под угрозой
Как сообщается, 10 ноября злоумышленники получили контроль над доменом Across в результате атаки с применением социальной инженерии на регистратора Namecheap
Посетителей перенаправляли на вредоносный сайт, который мог запрашивать опасные разрешения на использование токенов
Теперь Across снова контролирует домен и заявляет, что его системы вновь работают
Но есть важный нюанс безопасности, который стоит понять 👇
$BNB
🔐 Отключение кошелька НЕ отзывает разрешения на использование токенов
⚠️ Вредоносное разрешение может оставаться активным даже после того, как фишинговый сайт исчезнет
Если во время инцидента 10 ноября вы подключали кошелёк или что-либо подписывали на Across, проверьте подозрительные разрешения и разрешения Permit2 во всех затронутых сетях
Отзовите несанкционированные разрешения с помощью надёжного инструмента, открытого самостоятельно, — никогда не переходите по неожиданным ссылкам для восстановления доступа
Across пообещал компенсировать пострадавшим пользователям убытки, но окончательный размер потерь и детали возмещения пока не раскрыты
Это не подтверждённая уязвимость смарт-контрактов моста
Злоумышленник атаковал то, чему пользователи доверяли ещё до взаимодействия с этими контрактами, — официальный сайт
Возвращение контроля над доменом не означает автоматического восстановления безопасности кошелька
$ACX
#Across #DeFiSecurity
Как сообщается, 10 ноября злоумышленники получили контроль над доменом Across в результате атаки с применением социальной инженерии на регистратора Namecheap
Посетителей перенаправляли на вредоносный сайт, который мог запрашивать опасные разрешения на использование токенов
Теперь Across снова контролирует домен и заявляет, что его системы вновь работают
Но есть важный нюанс безопасности, который стоит понять 👇
$BNB
🔐 Отключение кошелька НЕ отзывает разрешения на использование токенов
⚠️ Вредоносное разрешение может оставаться активным даже после того, как фишинговый сайт исчезнет
Если во время инцидента 10 ноября вы подключали кошелёк или что-либо подписывали на Across, проверьте подозрительные разрешения и разрешения Permit2 во всех затронутых сетях
Отзовите несанкционированные разрешения с помощью надёжного инструмента, открытого самостоятельно, — никогда не переходите по неожиданным ссылкам для восстановления доступа
Across пообещал компенсировать пострадавшим пользователям убытки, но окончательный размер потерь и детали возмещения пока не раскрыты
Это не подтверждённая уязвимость смарт-контрактов моста
Злоумышленник атаковал то, чему пользователи доверяли ещё до взаимодействия с этими контрактами, — официальный сайт
Возвращение контроля над доменом не означает автоматического восстановления безопасности кошелька
$ACX
#Across #DeFiSecurity
41

·
--
Код Across не взломали. И именно это должно вас беспокоить.
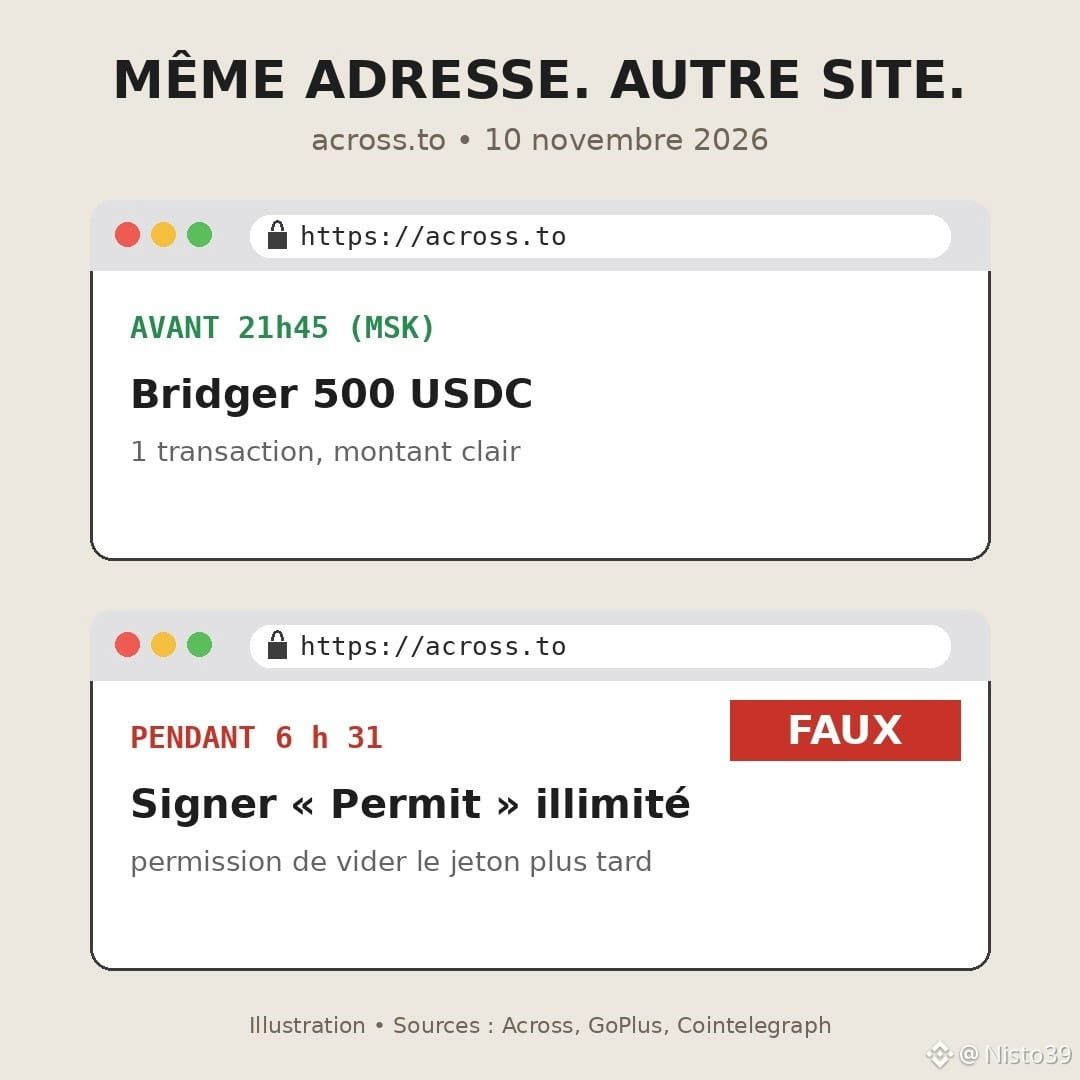
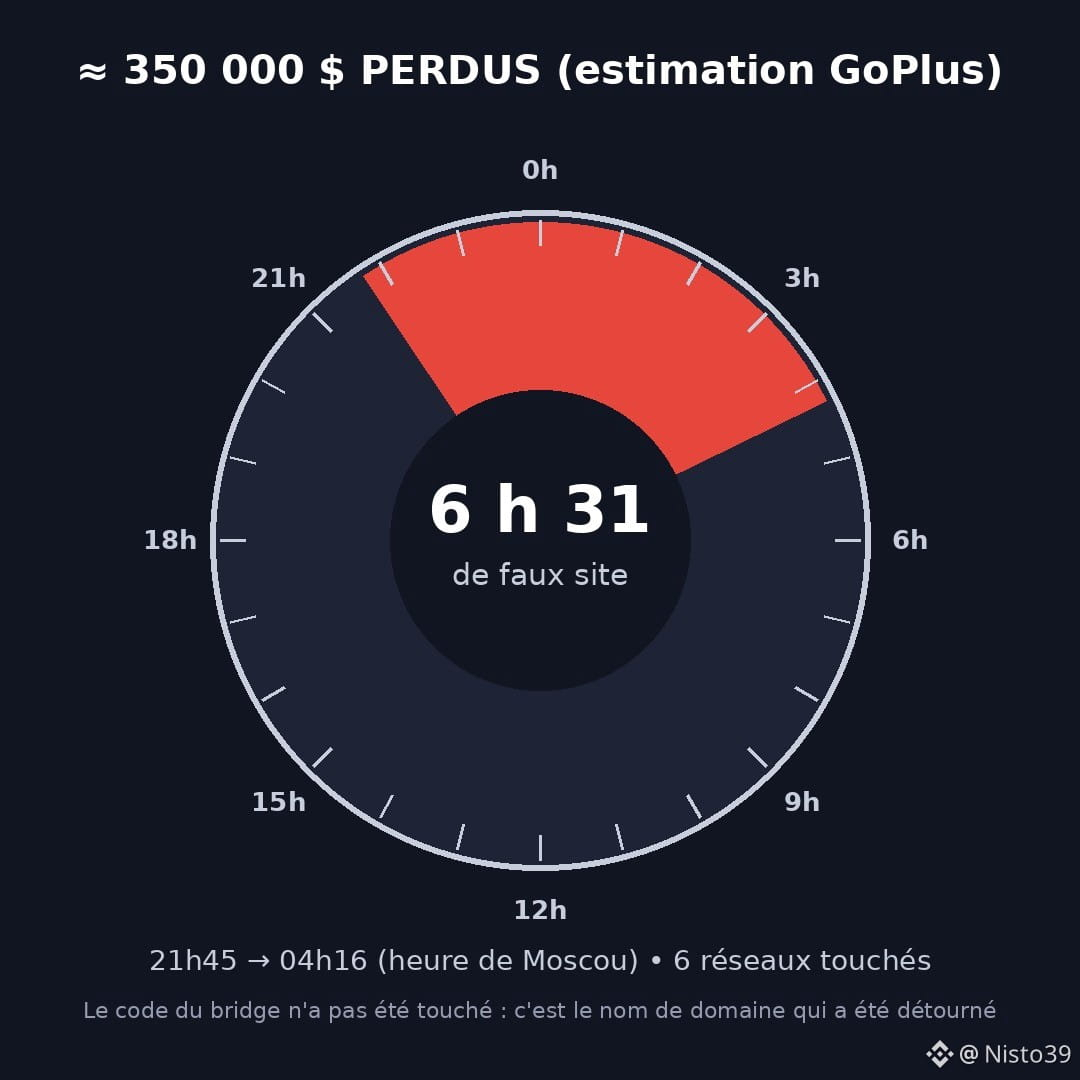
Во вторник, 10 ноября, около 21:45 по московскому времени кто-то получил контроль над доменным именем across.to — адресом одного из самых популярных бриджей (по данным DefiLlama, за 30 дней через него перевели около 5,9 миллиарда долларов). Уязвимости в смарт-контрактах не было. По словам команды, это была всего лишь манипуляция человеком в Namecheap — компании, которая управляет доменным именем.
В результате вы вводили правильный адрес, видели правильный логотип, но попадали на поддельный сайт. Он предлагал подписать «разрешения» и подтверждения. Подтверждение — это разрешение, которое вы даёте адресу на перемещение ваших токенов в будущем, без повторного запроса. Достаточно одной подписи — и кошелёк опустошится, когда злоумышленник решит.
По оценке GoPlus, потери составили около 350 000 долларов в сетях Ethereum, Arbitrum, Base, BNB Chain, Ink и Plasma. Across не подтвердила общую сумму, но обещает возместить ущерб всем пострадавшим. Домен вернули примерно в 4:16 следующего дня. Шесть с половиной часов.
Моё, возможно, непопулярное мнение: мы месяцами проверяем код, а потом доверяем вход в магазин регистратору, которому можно дозвониться. Слабое звено теперь не блокчейн, а веб-страница перед ним.
Что я для себя усвоил: если сайт, который я знаю наизусть, просит необычную подпись для простого перевода $USDC или $ETH, я останавливаюсь. И время от времени проверяю свои разрешения, даже если никаких инцидентов не было.
Простой и честный вопрос: когда вы в последний раз подписывали подтверждение, вы проверили, кому именно давали разрешение?
#Across #Securite #Phishing #DeFi #Крипто
Код Across не взломали. И именно это должно вас беспокоить.
Во вторник, 10 ноября, около 21:45 по московскому времени кто-то получил контроль над доменным именем across.to — адресом одного из самых популярных бриджей (по данным DefiLlama, за 30 дней через него перевели около 5,9 миллиарда долларов). Уязвимости в смарт-контрактах не было. По словам команды, это была всего лишь манипуляция человеком в Namecheap — компании, которая управляет доменным именем.
В результате вы вводили правильный адрес, видели правильный логотип, но попадали на поддельный сайт. Он предлагал подписать «разрешения» и подтверждения. Подтверждение — это разрешение, которое вы даёте адресу на перемещение ваших токенов в будущем, без повторного запроса. Достаточно одной подписи — и кошелёк опустошится, когда злоумышленник решит.
По оценке GoPlus, потери составили около 350 000 долларов в сетях Ethereum, Arbitrum, Base, BNB Chain, Ink и Plasma. Across не подтвердила общую сумму, но обещает возместить ущерб всем пострадавшим. Домен вернули примерно в 4:16 следующего дня. Шесть с половиной часов.
Моё, возможно, непопулярное мнение: мы месяцами проверяем код, а потом доверяем вход в магазин регистратору, которому можно дозвониться. Слабое звено теперь не блокчейн, а веб-страница перед ним.
Что я для себя усвоил: если сайт, который я знаю наизусть, просит необычную подпись для простого перевода $USDC или $ETH , я останавливаюсь. И время от времени проверяю свои разрешения, даже если никаких инцидентов не было.
Простой и честный вопрос: когда вы в последний раз подписывали подтверждение, вы проверили, кому именно давали разрешение?
#Across #Securite #Phishing #DeFi #Крипто
Во вторник, 10 ноября, около 21:45 по московскому времени кто-то получил контроль над доменным именем across.to — адресом одного из самых популярных бриджей (по данным DefiLlama, за 30 дней через него перевели около 5,9 миллиарда долларов). Уязвимости в смарт-контрактах не было. По словам команды, это была всего лишь манипуляция человеком в Namecheap — компании, которая управляет доменным именем.
В результате вы вводили правильный адрес, видели правильный логотип, но попадали на поддельный сайт. Он предлагал подписать «разрешения» и подтверждения. Подтверждение — это разрешение, которое вы даёте адресу на перемещение ваших токенов в будущем, без повторного запроса. Достаточно одной подписи — и кошелёк опустошится, когда злоумышленник решит.
По оценке GoPlus, потери составили около 350 000 долларов в сетях Ethereum, Arbitrum, Base, BNB Chain, Ink и Plasma. Across не подтвердила общую сумму, но обещает возместить ущерб всем пострадавшим. Домен вернули примерно в 4:16 следующего дня. Шесть с половиной часов.
Моё, возможно, непопулярное мнение: мы месяцами проверяем код, а потом доверяем вход в магазин регистратору, которому можно дозвониться. Слабое звено теперь не блокчейн, а веб-страница перед ним.
Что я для себя усвоил: если сайт, который я знаю наизусть, просит необычную подпись для простого перевода $USDC или $ETH , я останавливаюсь. И время от времени проверяю свои разрешения, даже если никаких инцидентов не было.
Простой и честный вопрос: когда вы в последний раз подписывали подтверждение, вы проверили, кому именно давали разрешение?
#Across #Securite #Phishing #DeFi #Крипто
96
·
--
Домен официального сайта кросс-чейн-протокола Across захватили с помощью социальной инженерии; команда восстановила контроль и пообещала полностью компенсировать пострадавшим пользователям ущерб
Согласно сообщению Across в официальном аккаунте X: около 02:45 11 ноября по пекинскому времени (18:45 10 ноября UTC) злоумышленники с помощью атаки социальной инженерии на регистратора доменов Namecheap получили контроль над across.to и перенаправили посетителей на фишинговую страницу.
1. Команда сообщила, что получила предупреждение примерно через 15 минут и отключила сайт. Организация реагирования на инциденты безопасности SEAL911 помогла пометить фишинговый сайт в основных кошельках, Cloudflare присвоил домену высокий уровень риска, а затем удалил записи DNS.
2. По словам команды, пострадать могли некоторые пользователи, посетившие официальный сайт до того, как Cloudflare полностью заблокировал его. Пользователи сторонних интеграций и API не пострадали. Официальных данных об ущербе и числе пострадавших пока нет. The Block со ссылкой на платформу безопасности GoPlus оценивает ущерб примерно в 350 000 долларов. Затронуты сети $ETH, Arbitrum, Base, BNB Chain и другие; фишинговая страница побуждала пользователей подписывать поддельные разрешения.
3. Около 09:16 того же утра команда объявила, что при содействии основателя Namecheap восстановила контроль над доменом и работу систем. Пострадавшим пользователям обещана полная компенсация, а в ближайшие несколько дней будет опубликован подробный отчет об инциденте. Общайтесь только через официальные каналы и не доверяйте незнакомым личным сообщениям и ссылкам.
$ACX $ETH $BNB
Информация приведена исключительно в справочных целях и не является инвестиционной рекомендацией. DYOR; пользуйтесь только официальными каналами и не переходите по незнакомым ссылкам для получения вознаграждений.
#Across #ACX #安全 #跨链 #фишинг
Домен официального сайта кросс-чейн-протокола Across захватили с помощью социальной инженерии; команда восстановила контроль и пообещала полностью компенсировать пострадавшим пользователям ущерб
Согласно сообщению Across в официальном аккаунте X: около 02:45 11 ноября по пекинскому времени (18:45 10 ноября UTC) злоумышленники с помощью атаки социальной инженерии на регистратора доменов Namecheap получили контроль над across.to и перенаправили посетителей на фишинговую страницу.
1. Команда сообщила, что получила предупреждение примерно через 15 минут и отключила сайт. Организация реагирования на инциденты безопасности SEAL911 помогла пометить фишинговый сайт в основных кошельках, Cloudflare присвоил домену высокий уровень риска, а затем удалил записи DNS.
2. По словам команды, пострадать могли некоторые пользователи, посетившие официальный сайт до того, как Cloudflare полностью заблокировал его. Пользователи сторонних интеграций и API не пострадали. Официальных данных об ущербе и числе пострадавших пока нет. The Block со ссылкой на платформу безопасности GoPlus оценивает ущерб примерно в 350 000 долларов. Затронуты сети $ETH , Arbitrum, Base, BNB Chain и другие; фишинговая страница побуждала пользователей подписывать поддельные разрешения.
3. Около 09:16 того же утра команда объявила, что при содействии основателя Namecheap восстановила контроль над доменом и работу систем. Пострадавшим пользователям обещана полная компенсация, а в ближайшие несколько дней будет опубликован подробный отчет об инциденте. Общайтесь только через официальные каналы и не доверяйте незнакомым личным сообщениям и ссылкам.
$ACX $ETH $BNB
Информация приведена исключительно в справочных целях и не является инвестиционной рекомендацией. DYOR; пользуйтесь только официальными каналами и не переходите по незнакомым ссылкам для получения вознаграждений.
#Across #ACX #安全 #跨链 #фишинг
Согласно сообщению Across в официальном аккаунте X: около 02:45 11 ноября по пекинскому времени (18:45 10 ноября UTC) злоумышленники с помощью атаки социальной инженерии на регистратора доменов Namecheap получили контроль над across.to и перенаправили посетителей на фишинговую страницу.
1. Команда сообщила, что получила предупреждение примерно через 15 минут и отключила сайт. Организация реагирования на инциденты безопасности SEAL911 помогла пометить фишинговый сайт в основных кошельках, Cloudflare присвоил домену высокий уровень риска, а затем удалил записи DNS.
2. По словам команды, пострадать могли некоторые пользователи, посетившие официальный сайт до того, как Cloudflare полностью заблокировал его. Пользователи сторонних интеграций и API не пострадали. Официальных данных об ущербе и числе пострадавших пока нет. The Block со ссылкой на платформу безопасности GoPlus оценивает ущерб примерно в 350 000 долларов. Затронуты сети $ETH , Arbitrum, Base, BNB Chain и другие; фишинговая страница побуждала пользователей подписывать поддельные разрешения.
3. Около 09:16 того же утра команда объявила, что при содействии основателя Namecheap восстановила контроль над доменом и работу систем. Пострадавшим пользователям обещана полная компенсация, а в ближайшие несколько дней будет опубликован подробный отчет об инциденте. Общайтесь только через официальные каналы и не доверяйте незнакомым личным сообщениям и ссылкам.
$ACX $ETH $BNB
Информация приведена исключительно в справочных целях и не является инвестиционной рекомендацией. DYOR; пользуйтесь только официальными каналами и не переходите по незнакомым ссылкам для получения вознаграждений.
#Across #ACX #安全 #跨链 #фишинг
52

Across восстановил систему после захвата контроля над доменом
- Кроссчейн-протокол Across восстановил работу после инцидента с захватом официального домена.
- Злоумышленник применил методы социальной инженерии против регистратора доменов Namecheap, чтобы получить контроль над доменом Across.
- В RSS-источнике нет дополнительных сведений о сроках, ущербе или конкретных мерах по устранению последствий.
#BinanceSquare #CryptoNews #Across #Безопасность
$btc $eth
#vlikevn Titanbot
Источник: The Block
Across восстановил систему после захвата контроля над доменом
- Кроссчейн-протокол Across восстановил работу после инцидента с захватом официального домена.
- Злоумышленник применил методы социальной инженерии против регистратора доменов Namecheap, чтобы получить контроль над доменом Across.
- В RSS-источнике нет дополнительных сведений о сроках, ущербе или конкретных мерах по устранению последствий.
#BinanceSquare #CryptoNews #Across #Безопасность
$btc $eth
#vlikevn Titanbot
Источник: The Block
- Кроссчейн-протокол Across восстановил работу после инцидента с захватом официального домена.
- Злоумышленник применил методы социальной инженерии против регистратора доменов Namecheap, чтобы получить контроль над доменом Across.
- В RSS-источнике нет дополнительных сведений о сроках, ущербе или конкретных мерах по устранению последствий.
#BinanceSquare #CryptoNews #Across #Безопасность
$btc $eth
#vlikevn Titanbot
Источник: The Block
86

Домен официального сайта кроссчейн-протокола Across был захвачен, работа фронтенда и API экстренно приостановлена.
Хронология событий (пекинское время):
Около 02:45 злоумышленники провели атаку с использованием социальной инженерии против регистратора доменов Namecheap и получили контроль над доменом официального сайта Across. Команда получила оповещение в течение 15 минут и приступила к отключению сайта. SEAL911 скоординировала действия с ведущими криптокошельками, чтобы пометить этот домен как фишинговый сайт, после чего Cloudflare удалила его записи DNS. На момент публикации объявления фишинговая страница уже была недоступна.
Масштаб последствий: могли пострадать пользователи, посетившие официальный сайт до полной блокировки фишинговой страницы. Пользователи, посетившие сайт до атаки, а также те, кто взаимодействовал с протоколом только через API или сторонние интеграции, не пострадали.
Команда обязуется полностью компенсировать ущерб пострадавшим пользователям и рекомендует подключить кошелёк, использовавшийся в тот момент, к Revoke.cash и отозвать соответствующие разрешения, выданные в тот день.
Эта атака не затронула смарт-контракты: злоумышленники использовали внецепочечную точку входа — регистратора доменов. Это должно стать предупреждением для всей отрасли: даже надёжный код протокола не спасёт, если одна атака с использованием социальной инженерии на аккаунт регистратора превратит официальный сайт в фишинговую страницу. Namecheap пока не ответила. Работа фронтенда и API будет приостановлена до подтверждения безопасности домена. Позднее команда опубликует полный разбор инцидента.
#跨链安全 #Across #ФишинговаяАтака
Домен официального сайта кроссчейн-протокола Across был захвачен, работа фронтенда и API экстренно приостановлена.
Хронология событий (пекинское время):
Около 02:45 злоумышленники провели атаку с использованием социальной инженерии против регистратора доменов Namecheap и получили контроль над доменом официального сайта Across. Команда получила оповещение в течение 15 минут и приступила к отключению сайта. SEAL911 скоординировала действия с ведущими криптокошельками, чтобы пометить этот домен как фишинговый сайт, после чего Cloudflare удалила его записи DNS. На момент публикации объявления фишинговая страница уже была недоступна.
Масштаб последствий: могли пострадать пользователи, посетившие официальный сайт до полной блокировки фишинговой страницы. Пользователи, посетившие сайт до атаки, а также те, кто взаимодействовал с протоколом только через API или сторонние интеграции, не пострадали.
Команда обязуется полностью компенсировать ущерб пострадавшим пользователям и рекомендует подключить кошелёк, использовавшийся в тот момент, к Revoke.cash и отозвать соответствующие разрешения, выданные в тот день.
Эта атака не затронула смарт-контракты: злоумышленники использовали внецепочечную точку входа — регистратора доменов. Это должно стать предупреждением для всей отрасли: даже надёжный код протокола не спасёт, если одна атака с использованием социальной инженерии на аккаунт регистратора превратит официальный сайт в фишинговую страницу. Namecheap пока не ответила. Работа фронтенда и API будет приостановлена до подтверждения безопасности домена. Позднее команда опубликует полный разбор инцидента.
#跨链安全 #Across #ФишинговаяАтака
Хронология событий (пекинское время):
Около 02:45 злоумышленники провели атаку с использованием социальной инженерии против регистратора доменов Namecheap и получили контроль над доменом официального сайта Across. Команда получила оповещение в течение 15 минут и приступила к отключению сайта. SEAL911 скоординировала действия с ведущими криптокошельками, чтобы пометить этот домен как фишинговый сайт, после чего Cloudflare удалила его записи DNS. На момент публикации объявления фишинговая страница уже была недоступна.
Масштаб последствий: могли пострадать пользователи, посетившие официальный сайт до полной блокировки фишинговой страницы. Пользователи, посетившие сайт до атаки, а также те, кто взаимодействовал с протоколом только через API или сторонние интеграции, не пострадали.
Команда обязуется полностью компенсировать ущерб пострадавшим пользователям и рекомендует подключить кошелёк, использовавшийся в тот момент, к Revoke.cash и отозвать соответствующие разрешения, выданные в тот день.
Эта атака не затронула смарт-контракты: злоумышленники использовали внецепочечную точку входа — регистратора доменов. Это должно стать предупреждением для всей отрасли: даже надёжный код протокола не спасёт, если одна атака с использованием социальной инженерии на аккаунт регистратора превратит официальный сайт в фишинговую страницу. Namecheap пока не ответила. Работа фронтенда и API будет приостановлена до подтверждения безопасности домена. Позднее команда опубликует полный разбор инцидента.
#跨链安全 #Across #ФишинговаяАтака
3

·
--
Домен Across захватили: если пользовались across.to, отзовите разрешения и пока не заходите на официальный сайт
Сегодня утром около 2:45 по времени Гонконга злоумышленники получили контроль над официальным сайтом кроссчейн-моста Across — across.to, который на какое-то время заменили фишинговой страницей. По словам команды, доменный регистратор Namecheap подвергся атаке с использованием методов социальной инженерии, и злоумышленники получили контроль над доменом. Команда получила предупреждение примерно через 15 минут и отключила сайт. Позже SEAL911 пометила его как фишинговый, а Cloudflare отключила DNS-записи. Сейчас эта фишинговая страница уже недоступна.
Кого это затрагивает: по словам команды, часть пользователей могла пострадать, если до отключения сайта заходила на across.to, подключала там кошелёк или выдавала разрешения. Те, кто пользовался сервисом только через сторонние интеграции или API, по заявлению команды, не затронуты. Это не взлом биржи и не подтверждённая уязвимость смарт-контракта; сумма ущерба пока не объявлена. Некоторые пользователи в интернете утверждают, что у них похитили средства, но эти заявления пока не получили независимого подтверждения.
Команда заявила, что компенсирует потери всем пострадавшим пользователям, и посоветовала отозвать соответствующие разрешения на revoke.cash. Простого отключения кошелька недостаточно — выданные разрешения не отменяются автоматически. Пока безопасность домена не будет восстановлена, сайт и API останутся отключёнными. Namecheap пока публично не прокомментировала ситуацию, поэтому не заходите на across.to и ничего там не подписывайте.
Вы недавно заходили на across.to и подписывали там транзакции?
Не является инвестиционной рекомендацией.
Источник: официальный аккаунт Across в X (примерно 2026-11-11, 02:45–08:14 HKT); пересказ PANews и Odaily · 2026-11-11, примерно 09:30 HKT
#Across #跨链桥 #钓鱼 #夯B媒体 $ACX
Домен Across захватили: если пользовались across.to, отзовите разрешения и пока не заходите на официальный сайт
Сегодня утром около 2:45 по времени Гонконга злоумышленники получили контроль над официальным сайтом кроссчейн-моста Across — across.to, который на какое-то время заменили фишинговой страницей. По словам команды, доменный регистратор Namecheap подвергся атаке с использованием методов социальной инженерии, и злоумышленники получили контроль над доменом. Команда получила предупреждение примерно через 15 минут и отключила сайт. Позже SEAL911 пометила его как фишинговый, а Cloudflare отключила DNS-записи. Сейчас эта фишинговая страница уже недоступна.
Кого это затрагивает: по словам команды, часть пользователей могла пострадать, если до отключения сайта заходила на across.to, подключала там кошелёк или выдавала разрешения. Те, кто пользовался сервисом только через сторонние интеграции или API, по заявлению команды, не затронуты. Это не взлом биржи и не подтверждённая уязвимость смарт-контракта; сумма ущерба пока не объявлена. Некоторые пользователи в интернете утверждают, что у них похитили средства, но эти заявления пока не получили независимого подтверждения.
Команда заявила, что компенсирует потери всем пострадавшим пользователям, и посоветовала отозвать соответствующие разрешения на revoke.cash. Простого отключения кошелька недостаточно — выданные разрешения не отменяются автоматически. Пока безопасность домена не будет восстановлена, сайт и API останутся отключёнными. Namecheap пока публично не прокомментировала ситуацию, поэтому не заходите на across.to и ничего там не подписывайте.
Вы недавно заходили на across.to и подписывали там транзакции?
Не является инвестиционной рекомендацией.
Источник: официальный аккаунт Across в X (примерно 2026-11-11, 02:45–08:14 HKT); пересказ PANews и Odaily · 2026-11-11, примерно 09:30 HKT
#Across #跨链桥 #钓鱼 #夯B媒体 $ACX
Сегодня утром около 2:45 по времени Гонконга злоумышленники получили контроль над официальным сайтом кроссчейн-моста Across — across.to, который на какое-то время заменили фишинговой страницей. По словам команды, доменный регистратор Namecheap подвергся атаке с использованием методов социальной инженерии, и злоумышленники получили контроль над доменом. Команда получила предупреждение примерно через 15 минут и отключила сайт. Позже SEAL911 пометила его как фишинговый, а Cloudflare отключила DNS-записи. Сейчас эта фишинговая страница уже недоступна.
Кого это затрагивает: по словам команды, часть пользователей могла пострадать, если до отключения сайта заходила на across.to, подключала там кошелёк или выдавала разрешения. Те, кто пользовался сервисом только через сторонние интеграции или API, по заявлению команды, не затронуты. Это не взлом биржи и не подтверждённая уязвимость смарт-контракта; сумма ущерба пока не объявлена. Некоторые пользователи в интернете утверждают, что у них похитили средства, но эти заявления пока не получили независимого подтверждения.
Команда заявила, что компенсирует потери всем пострадавшим пользователям, и посоветовала отозвать соответствующие разрешения на revoke.cash. Простого отключения кошелька недостаточно — выданные разрешения не отменяются автоматически. Пока безопасность домена не будет восстановлена, сайт и API останутся отключёнными. Namecheap пока публично не прокомментировала ситуацию, поэтому не заходите на across.to и ничего там не подписывайте.
Вы недавно заходили на across.to и подписывали там транзакции?
Не является инвестиционной рекомендацией.
Источник: официальный аккаунт Across в X (примерно 2026-11-11, 02:45–08:14 HKT); пересказ PANews и Odaily · 2026-11-11, примерно 09:30 HKT
#Across #跨链桥 #钓鱼 #夯B媒体 $ACX
forrestbit:
官网收回了,窗口期内签过的授权也不会自己消失。先自己查并撤掉异常许可;赔付只走官方渠道,私信里的「加速领取」别点。
1
94

·
--
Официальный сайт захватили.
11 ноября в 03:05 по пекинскому времени официальный аккаунт кроссчейн-протокола Across сначала опубликовал срочное предупреждение: пока не открывайте приложение, не подключайте кошелёк и не подписывайте транзакции и не выдавайте разрешения. Тогда команда лишь сообщила, что расследует проблему с доменом. В тот же день в 06:13 официальные представители рассказали подробности: около 02:45 на регистратора доменов Namecheap была совершена атака с применением социальной инженерии, и злоумышленники получили контроль над доменом Across. Команда получила оповещение в течение 15 минут и сразу начала отключать сайт. Организация по кибербезопасности SEAL911 пометила across.to как фишинговый сайт. Затем Cloudflare содействовала, отметив домен как опасный и отозвав записи DNS. По словам официальных представителей, к моменту публикации сайт был полностью отключён, а фишинговая страница уже не открывалась.
Официальные представители также сообщили, что в короткий промежуток времени до того, как Cloudflare полностью заблокировала фишинговую страницу, могли пострадать некоторые пользователи, посетившие across.to. Пользователи сторонних интеграций и API не пострадали; в безопасности также те, кто пользовался интерфейсом до этой атаки. Тем, кто считает, что стал жертвой атаки, предлагается написать официальному аккаунту в личные сообщения на X и предоставить сведения о транзакциях. Официальные представители пообещали возместить потери пострадавшим пользователям и рекомендовали подключить к revoke.cash кошелёк, использовавшийся в тот момент, и отозвать разрешения, выданные во время атаки. Сумма потерь пока не раскрыта. По словам официальных представителей, регистратор пока не дал содержательного ответа. Фронтенд и API останутся отключёнными, пока контроль над доменом не будет полностью восстановлен.
#Across #安全 не является инвестиционной рекомендацией
Официальный сайт захватили.
11 ноября в 03:05 по пекинскому времени официальный аккаунт кроссчейн-протокола Across сначала опубликовал срочное предупреждение: пока не открывайте приложение, не подключайте кошелёк и не подписывайте транзакции и не выдавайте разрешения. Тогда команда лишь сообщила, что расследует проблему с доменом. В тот же день в 06:13 официальные представители рассказали подробности: около 02:45 на регистратора доменов Namecheap была совершена атака с применением социальной инженерии, и злоумышленники получили контроль над доменом Across. Команда получила оповещение в течение 15 минут и сразу начала отключать сайт. Организация по кибербезопасности SEAL911 пометила across.to как фишинговый сайт. Затем Cloudflare содействовала, отметив домен как опасный и отозвав записи DNS. По словам официальных представителей, к моменту публикации сайт был полностью отключён, а фишинговая страница уже не открывалась.
Официальные представители также сообщили, что в короткий промежуток времени до того, как Cloudflare полностью заблокировала фишинговую страницу, могли пострадать некоторые пользователи, посетившие across.to. Пользователи сторонних интеграций и API не пострадали; в безопасности также те, кто пользовался интерфейсом до этой атаки. Тем, кто считает, что стал жертвой атаки, предлагается написать официальному аккаунту в личные сообщения на X и предоставить сведения о транзакциях. Официальные представители пообещали возместить потери пострадавшим пользователям и рекомендовали подключить к revoke.cash кошелёк, использовавшийся в тот момент, и отозвать разрешения, выданные во время атаки. Сумма потерь пока не раскрыта. По словам официальных представителей, регистратор пока не дал содержательного ответа. Фронтенд и API останутся отключёнными, пока контроль над доменом не будет полностью восстановлен.
#Across #安全 не является инвестиционной рекомендацией
11 ноября в 03:05 по пекинскому времени официальный аккаунт кроссчейн-протокола Across сначала опубликовал срочное предупреждение: пока не открывайте приложение, не подключайте кошелёк и не подписывайте транзакции и не выдавайте разрешения. Тогда команда лишь сообщила, что расследует проблему с доменом. В тот же день в 06:13 официальные представители рассказали подробности: около 02:45 на регистратора доменов Namecheap была совершена атака с применением социальной инженерии, и злоумышленники получили контроль над доменом Across. Команда получила оповещение в течение 15 минут и сразу начала отключать сайт. Организация по кибербезопасности SEAL911 пометила across.to как фишинговый сайт. Затем Cloudflare содействовала, отметив домен как опасный и отозвав записи DNS. По словам официальных представителей, к моменту публикации сайт был полностью отключён, а фишинговая страница уже не открывалась.
Официальные представители также сообщили, что в короткий промежуток времени до того, как Cloudflare полностью заблокировала фишинговую страницу, могли пострадать некоторые пользователи, посетившие across.to. Пользователи сторонних интеграций и API не пострадали; в безопасности также те, кто пользовался интерфейсом до этой атаки. Тем, кто считает, что стал жертвой атаки, предлагается написать официальному аккаунту в личные сообщения на X и предоставить сведения о транзакциях. Официальные представители пообещали возместить потери пострадавшим пользователям и рекомендовали подключить к revoke.cash кошелёк, использовавшийся в тот момент, и отозвать разрешения, выданные во время атаки. Сумма потерь пока не раскрыта. По словам официальных представителей, регистратор пока не дал содержательного ответа. Фронтенд и API останутся отключёнными, пока контроль над доменом не будет полностью восстановлен.
#Across #安全 не является инвестиционной рекомендацией
267

🚨 Межсетевой мост Across выпустил предупреждение о безопасности: пока не пользуйтесь приложением — несколько пользователей сообщили о краже средств из кошельков
Во вторник протокол межсетевого моста Across предупредил пользователей в X: временно не заходите в приложение и не подключайте кошельки. До дальнейшего уведомления также не подписывайте транзакции и не выдавайте разрешения. Команда расследует инцидент, связанный с безопасностью, который мог затронуть домен протокола.
Across пока не сообщил характер инцидента и не подтвердил, что сайт был взломан. Пользователь X заявил, что потерял 9 000 долларов в USDC, другой сообщил о потере 7 053 USDT0 в результате 7 транзакций в сети Plasma. Ещё один пользователь предположил, что сайт был скомпрометирован. Across попросил пострадавших предоставить данные о транзакциях для расследования; сообщения об указанных потерях пока не прошли независимую проверку.
⭐ Взлом интерфейса или домена межсетевого моста может напрямую побудить пользователей выдать вредоносные разрешения. Пользователям, недавно взаимодействовавшим с Across, следует проверить и отозвать подозрительные разрешения и дождаться официального снятия предупреждения, прежде чем пользоваться протоколом.
#Across #跨链桥 #安全事件 #DeFi
🚨 Межсетевой мост Across выпустил предупреждение о безопасности: пока не пользуйтесь приложением — несколько пользователей сообщили о краже средств из кошельков
Во вторник протокол межсетевого моста Across предупредил пользователей в X: временно не заходите в приложение и не подключайте кошельки. До дальнейшего уведомления также не подписывайте транзакции и не выдавайте разрешения. Команда расследует инцидент, связанный с безопасностью, который мог затронуть домен протокола.
Across пока не сообщил характер инцидента и не подтвердил, что сайт был взломан. Пользователь X заявил, что потерял 9 000 долларов в USDC, другой сообщил о потере 7 053 USDT0 в результате 7 транзакций в сети Plasma. Ещё один пользователь предположил, что сайт был скомпрометирован. Across попросил пострадавших предоставить данные о транзакциях для расследования; сообщения об указанных потерях пока не прошли независимую проверку.
⭐ Взлом интерфейса или домена межсетевого моста может напрямую побудить пользователей выдать вредоносные разрешения. Пользователям, недавно взаимодействовавшим с Across, следует проверить и отозвать подозрительные разрешения и дождаться официального снятия предупреждения, прежде чем пользоваться протоколом.
#Across #跨链桥 #安全事件 #DeFi
Во вторник протокол межсетевого моста Across предупредил пользователей в X: временно не заходите в приложение и не подключайте кошельки. До дальнейшего уведомления также не подписывайте транзакции и не выдавайте разрешения. Команда расследует инцидент, связанный с безопасностью, который мог затронуть домен протокола.
Across пока не сообщил характер инцидента и не подтвердил, что сайт был взломан. Пользователь X заявил, что потерял 9 000 долларов в USDC, другой сообщил о потере 7 053 USDT0 в результате 7 транзакций в сети Plasma. Ещё один пользователь предположил, что сайт был скомпрометирован. Across попросил пострадавших предоставить данные о транзакциях для расследования; сообщения об указанных потерях пока не прошли независимую проверку.
⭐ Взлом интерфейса или домена межсетевого моста может напрямую побудить пользователей выдать вредоносные разрешения. Пользователям, недавно взаимодействовавшим с Across, следует проверить и отозвать подозрительные разрешения и дождаться официального снятия предупреждения, прежде чем пользоваться протоколом.
#Across #跨链桥 #安全事件 #DeFi
1

🚨 КОМПРОМЕТАЦИЯ ДОМЕНА $ACROSS ВЫЯВИЛА УЯЗВИМОСТИ ФРОНТЕНДОВ КРОССЧЕЙН-МОСТОВ ⚠️
Недавние сообщения об инциденте безопасности на уровне домена в $ACROSS подчёркивают хрупкость интерфейсных уровней децентрализованных финансов. Даже если логика исполнения смарт-контрактов остаётся безопасной, скомпрометированные фронтенды создают критические векторы для внедрения кода, позволяющие перехватывать одобрения пользователей. 🔍
Институциональный капитал и активные участники рынка должны относиться к целостности интерфейсов так же строго, как к глубине ликвидности в блокчейне. Пока команда разработчиков не подтвердит, что всё безопасно, приостановить любые взаимодействия — единственный разумный протокол снижения рисков. 🛡️
💬 Как децентрализованным протоколам следует выстраивать резервирование фронтендов, чтобы полностью устранить риски, связанные с единственной точкой отказа домена? 👇
⚠️ Не является финансовой рекомендацией. Всегда оценивайте риски. 🛡️
🏷️ #ACROSS #DeFi #Security #BridgeRisk
🛡️ 🔒
🚨 КОМПРОМЕТАЦИЯ ДОМЕНА $ACROSS ВЫЯВИЛА УЯЗВИМОСТИ ФРОНТЕНДОВ КРОССЧЕЙН-МОСТОВ ⚠️
Недавние сообщения об инциденте безопасности на уровне домена в $ACROSS подчёркивают хрупкость интерфейсных уровней децентрализованных финансов. Даже если логика исполнения смарт-контрактов остаётся безопасной, скомпрометированные фронтенды создают критические векторы для внедрения кода, позволяющие перехватывать одобрения пользователей. 🔍
Институциональный капитал и активные участники рынка должны относиться к целостности интерфейсов так же строго, как к глубине ликвидности в блокчейне. Пока команда разработчиков не подтвердит, что всё безопасно, приостановить любые взаимодействия — единственный разумный протокол снижения рисков. 🛡️
💬 Как децентрализованным протоколам следует выстраивать резервирование фронтендов, чтобы полностью устранить риски, связанные с единственной точкой отказа домена? 👇
⚠️ Не является финансовой рекомендацией. Всегда оценивайте риски. 🛡️
🏷️ #ACROSS #DeFi #Security #BridgeRisk
🛡️ 🔒
Недавние сообщения об инциденте безопасности на уровне домена в $ACROSS подчёркивают хрупкость интерфейсных уровней децентрализованных финансов. Даже если логика исполнения смарт-контрактов остаётся безопасной, скомпрометированные фронтенды создают критические векторы для внедрения кода, позволяющие перехватывать одобрения пользователей. 🔍
Институциональный капитал и активные участники рынка должны относиться к целостности интерфейсов так же строго, как к глубине ликвидности в блокчейне. Пока команда разработчиков не подтвердит, что всё безопасно, приостановить любые взаимодействия — единственный разумный протокол снижения рисков. 🛡️
💬 Как децентрализованным протоколам следует выстраивать резервирование фронтендов, чтобы полностью устранить риски, связанные с единственной точкой отказа домена? 👇
⚠️ Не является финансовой рекомендацией. Всегда оценивайте риски. 🛡️
🏷️ #ACROSS #DeFi #Security #BridgeRisk
🛡️ 🔒
2

·
--
🚨 КРИТИЧЕСКОЕ ПРЕДУПРЕЖДЕНИЕ О ФРОНТЕНДЕ $ACROSS: НЕМЕДЛЕННО ЗАЩИТИТЕ СВОИ КОШЕЛЬКИ! ⚠️
Опытные инвесторы знают: безопасность базового кода не выше безопасности портала, через который вы к нему обращаетесь. 🦈 Поступает всё больше сообщений о взломанных доменных интерфейсах, через которые злоумышленники выводят средства благодаря вредоносным разрешениям, даже когда смарт-контракты остаются нетронутыми.
Уязвимости инфраструктуры напоминают: сохранение капитала всегда важнее погони за доходностью. ⚡ Пока основная команда не подтвердит, что опасность миновала, считайте этот фронтенд минным полем и держитесь от него подальше. 🔍
Вы сегодня проверите активные разрешения на использование токенов или будете ждать, пока молния ударит по вашему портфелю? 👇
⚠️ Это не финансовая рекомендация. Всегда учитывайте риски. 🛡️
🏷️ #ACROSS #DeFi #Security #Bridge
🔥 💎
🚨 КРИТИЧЕСКОЕ ПРЕДУПРЕЖДЕНИЕ О ФРОНТЕНДЕ $ACROSS: НЕМЕДЛЕННО ЗАЩИТИТЕ СВОИ КОШЕЛЬКИ! ⚠️
Опытные инвесторы знают: безопасность базового кода не выше безопасности портала, через который вы к нему обращаетесь. 🦈 Поступает всё больше сообщений о взломанных доменных интерфейсах, через которые злоумышленники выводят средства благодаря вредоносным разрешениям, даже когда смарт-контракты остаются нетронутыми.
Уязвимости инфраструктуры напоминают: сохранение капитала всегда важнее погони за доходностью. ⚡ Пока основная команда не подтвердит, что опасность миновала, считайте этот фронтенд минным полем и держитесь от него подальше. 🔍
Вы сегодня проверите активные разрешения на использование токенов или будете ждать, пока молния ударит по вашему портфелю? 👇
⚠️ Это не финансовая рекомендация. Всегда учитывайте риски. 🛡️
🏷️ #ACROSS #DeFi #Security #Bridge
🔥 💎
Опытные инвесторы знают: безопасность базового кода не выше безопасности портала, через который вы к нему обращаетесь. 🦈 Поступает всё больше сообщений о взломанных доменных интерфейсах, через которые злоумышленники выводят средства благодаря вредоносным разрешениям, даже когда смарт-контракты остаются нетронутыми.
Уязвимости инфраструктуры напоминают: сохранение капитала всегда важнее погони за доходностью. ⚡ Пока основная команда не подтвердит, что опасность миновала, считайте этот фронтенд минным полем и держитесь от него подальше. 🔍
Вы сегодня проверите активные разрешения на использование токенов или будете ждать, пока молния ударит по вашему портфелю? 👇
⚠️ Это не финансовая рекомендация. Всегда учитывайте риски. 🛡️
🏷️ #ACROSS #DeFi #Security #Bridge
🔥 💎
13


·
--
🚨 Протокол Across предупреждает пользователей: не заходите в приложение на фоне сообщений об опустошении кошельков
Во вторник кроссчейн-мост Across попросил пользователей до дальнейшего уведомления не заходить в приложение, не подключать кошельки и не подписывать транзакции или запросы на подтверждение, пока команда расследует потенциальный инцидент безопасности, затронувший домен проекта.
Команда не сообщила, что вызвало проблему и затронуты ли смарт-контракты или операции моста. В X один пользователь заявил, что потерял 9 000 долларов в USDC, а другой сообщил о потере 7 053 USDT0 в ходе семи транзакций в сети Plasma; эти сообщения не прошли независимую проверку.
⭐ Интерфейсы мостов остаются уязвимым звеном DeFi: захват домена может привести к опустошению кошельков пользователей, подписывающих запросы на подтверждение, даже если лежащие в основе смарт-контракты не затронуты. Поэтому трейдерам стоит дождаться официального сообщения Across о том, что опасность миновала, прежде чем взаимодействовать с сервисом.
#Across #DeFi #Security #Bridge
🚨 Протокол Across предупреждает пользователей: не заходите в приложение на фоне сообщений об опустошении кошельков
Во вторник кроссчейн-мост Across попросил пользователей до дальнейшего уведомления не заходить в приложение, не подключать кошельки и не подписывать транзакции или запросы на подтверждение, пока команда расследует потенциальный инцидент безопасности, затронувший домен проекта.
Команда не сообщила, что вызвало проблему и затронуты ли смарт-контракты или операции моста. В X один пользователь заявил, что потерял 9 000 долларов в USDC, а другой сообщил о потере 7 053 USDT0 в ходе семи транзакций в сети Plasma; эти сообщения не прошли независимую проверку.
⭐ Интерфейсы мостов остаются уязвимым звеном DeFi: захват домена может привести к опустошению кошельков пользователей, подписывающих запросы на подтверждение, даже если лежащие в основе смарт-контракты не затронуты. Поэтому трейдерам стоит дождаться официального сообщения Across о том, что опасность миновала, прежде чем взаимодействовать с сервисом.
#Across #DeFi #Security #Bridge
Во вторник кроссчейн-мост Across попросил пользователей до дальнейшего уведомления не заходить в приложение, не подключать кошельки и не подписывать транзакции или запросы на подтверждение, пока команда расследует потенциальный инцидент безопасности, затронувший домен проекта.
Команда не сообщила, что вызвало проблему и затронуты ли смарт-контракты или операции моста. В X один пользователь заявил, что потерял 9 000 долларов в USDC, а другой сообщил о потере 7 053 USDT0 в ходе семи транзакций в сети Plasma; эти сообщения не прошли независимую проверку.
⭐ Интерфейсы мостов остаются уязвимым звеном DeFi: захват домена может привести к опустошению кошельков пользователей, подписывающих запросы на подтверждение, даже если лежащие в основе смарт-контракты не затронуты. Поэтому трейдерам стоит дождаться официального сообщения Across о том, что опасность миновала, прежде чем взаимодействовать с сервисом.
#Across #DeFi #Security #Bridge
103

·
--
Across только что выступила с предупреждением: пока не пользуйтесь приложением, не подключайте кошелёк, не подписывайте транзакции и не выдавайте разрешения — компания расследует предполагаемый инцидент безопасности. Пользователи сообщают, что после использования моста их кошельки опустошили: один потерял 9000 USDC, у другого в 7 транзакциях украли 7053 USDT0. Компания проверяет информацию, а Cointelegraph пока не подтвердил её независимо. Через этот мост уже прошло более 40 миллиардов долларов, поэтому после такого предупреждения никто не станет рисковать, считая её ложной тревогой. Если вы выдавали разрешения Across, проверьте их и отзовите те, что нужно, — не ждите подтверждения, чтобы потом пожалеть. Вы всё ещё решаетесь пользоваться кроссчейн-мостами?
#Across #跨链桥 #安全预警 #钱包安全 #DeFi
Across только что выступила с предупреждением: пока не пользуйтесь приложением, не подключайте кошелёк, не подписывайте транзакции и не выдавайте разрешения — компания расследует предполагаемый инцидент безопасности. Пользователи сообщают, что после использования моста их кошельки опустошили: один потерял 9000 USDC, у другого в 7 транзакциях украли 7053 USDT0. Компания проверяет информацию, а Cointelegraph пока не подтвердил её независимо. Через этот мост уже прошло более 40 миллиардов долларов, поэтому после такого предупреждения никто не станет рисковать, считая её ложной тревогой. Если вы выдавали разрешения Across, проверьте их и отзовите те, что нужно, — не ждите подтверждения, чтобы потом пожалеть. Вы всё ещё решаетесь пользоваться кроссчейн-мостами?
#Across #跨链桥 #安全预警 #钱包安全 #DeFi
#Across #跨链桥 #安全预警 #钱包安全 #DeFi
33
·
--
【С сайтом кроссчейн-моста Across проблемы! Команда срочно предупреждает: не открывайте сайт, не подключайте кошелёк и не подписывайте транзакции】
Около 3 часов ночи 11 ноября по пекинскому времени кроссчейн-мост Across сообщил о проблемах с доменом официального сайта и заявил, что проводит расследование. Пользователей попросили до дальнейшего уведомления не заходить на сайт, не подключать кошельки и не подписывать транзакции или разрешения. Несколько пользователей уже написали в комментариях, что их кошельки взломали. Если в этот период вы пользовались сайтом Across, как можно скорее проверьте разрешения и отзовите незнакомые.
#Across #跨链桥 #БезопасностьКошелька
【С сайтом кроссчейн-моста Across проблемы! Команда срочно предупреждает: не открывайте сайт, не подключайте кошелёк и не подписывайте транзакции】
Около 3 часов ночи 11 ноября по пекинскому времени кроссчейн-мост Across сообщил о проблемах с доменом официального сайта и заявил, что проводит расследование. Пользователей попросили до дальнейшего уведомления не заходить на сайт, не подключать кошельки и не подписывать транзакции или разрешения. Несколько пользователей уже написали в комментариях, что их кошельки взломали. Если в этот период вы пользовались сайтом Across, как можно скорее проверьте разрешения и отзовите незнакомые.
#Across #跨链桥 #БезопасностьКошелька
Около 3 часов ночи 11 ноября по пекинскому времени кроссчейн-мост Across сообщил о проблемах с доменом официального сайта и заявил, что проводит расследование. Пользователей попросили до дальнейшего уведомления не заходить на сайт, не подключать кошельки и не подписывать транзакции или разрешения. Несколько пользователей уже написали в комментариях, что их кошельки взломали. Если в этот период вы пользовались сайтом Across, как можно скорее проверьте разрешения и отзовите незнакомые.
#Across #跨链桥 #БезопасностьКошелька
40
В секторе кроссчейн-мостов Across Protocol всегда придерживался сдержанной стратегии. Протокол использует оптимистичный оракул UMA и обеспечивает перевод средств между сетями по модели сопоставления намерений (intent). $ACX — управляющий токен протокола.
Свежие данные ончейн-снимка: цена — около 0,0434 доллара, объём торгов за 24 часа — около 1,48 млн долларов, капитализация в обращении — около 31,49 млн долларов. Объём торгов заметно ниже капитализации, а в последнее время проект почти не обсуждают на рынке — типичный период затишья.
Затишье не означает ни возможности заработать, ни безопасности. Для таких малоизвестных активов важнее следить за объективными показателями: объёмом кроссчейн-переводов, доходом от комиссий за маршрутизацию, темпами подключения новых сетей, а также графиком разблокировки токенов и долей токенов в стейкинге. Для малоизвестных активов правильный подход — изучить фундаментальные показатели до того, как вокруг них начнётся шумиха.
#跨链桥 #Across #ОнчейнНаблюдение
В секторе кроссчейн-мостов Across Protocol всегда придерживался сдержанной стратегии. Протокол использует оптимистичный оракул UMA и обеспечивает перевод средств между сетями по модели сопоставления намерений (intent). $ACX — управляющий токен протокола.
Свежие данные ончейн-снимка: цена — около 0,0434 доллара, объём торгов за 24 часа — около 1,48 млн долларов, капитализация в обращении — около 31,49 млн долларов. Объём торгов заметно ниже капитализации, а в последнее время проект почти не обсуждают на рынке — типичный период затишья.
Затишье не означает ни возможности заработать, ни безопасности. Для таких малоизвестных активов важнее следить за объективными показателями: объёмом кроссчейн-переводов, доходом от комиссий за маршрутизацию, темпами подключения новых сетей, а также графиком разблокировки токенов и долей токенов в стейкинге. Для малоизвестных активов правильный подход — изучить фундаментальные показатели до того, как вокруг них начнётся шумиха.
#跨链桥 #Across #ОнчейнНаблюдение
Свежие данные ончейн-снимка: цена — около 0,0434 доллара, объём торгов за 24 часа — около 1,48 млн долларов, капитализация в обращении — около 31,49 млн долларов. Объём торгов заметно ниже капитализации, а в последнее время проект почти не обсуждают на рынке — типичный период затишья.
Затишье не означает ни возможности заработать, ни безопасности. Для таких малоизвестных активов важнее следить за объективными показателями: объёмом кроссчейн-переводов, доходом от комиссий за маршрутизацию, темпами подключения новых сетей, а также графиком разблокировки токенов и долей токенов в стейкинге. Для малоизвестных активов правильный подход — изучить фундаментальные показатели до того, как вокруг них начнётся шумиха.
#跨链桥 #Across #ОнчейнНаблюдение

·
--
В последнее время кроссчейн-сектор не пользуется особым вниманием, но периоды затишья на рынке — как раз подходящее время, чтобы изучить фундаментальные показатели. $ACX — нативный токен Across Protocol. Протокол Across специализируется на быстром кроссчейн-мосте на основе намерений (intent) и использует механизм оптимистичного оракула для маршрутизации средств. Скорость и удобство переводов между различными Layer2 всегда были его ключевыми преимуществами.
Снимок данных в блокчейне: текущая цена — около 0.045 доллара, рыночная капитализация — примерно 32,71 млн долларов, а суточный объём торгов составляет всего около 156 тысяч долларов. Объёмы явно невелики. Это говорит о низком интересе рынка: краткосрочные колебания здесь легче могут определяться небольшими потоками капитала, поэтому погоня за ростом или панические продажи сейчас не выглядят оправданными.
В дальнейшем стоит следить за тремя факторами. Во-первых, сможет ли реальное использование кроссчейн-моста и доход от комиссий восстановиться по мере оживления экосистемы. Во-вторых, как быстро протокол будет подключаться к новым сетям и Rollup-решениям: чем шире охват маршрутизации, тем проще накапливать сетевые эффекты. В-третьих, появятся ли у токена реальные полезные функции — например, блокировка при стейкинге или распределение комиссионных доходов.
Когда нет яркого нарратива, цена часто заранее отражает ожидания, но в то же время актив легче всего оказывается незамеченным рынком. Прежде чем вкладываться в такие кроссчейн-проекты с небольшой капитализацией, сначала проверьте данные о реальной деятельности. Контроль размера позиции всегда важнее попыток угадать направление цены.
#跨链 #Layer2 #Across
В последнее время кроссчейн-сектор не пользуется особым вниманием, но периоды затишья на рынке — как раз подходящее время, чтобы изучить фундаментальные показатели. $ACX — нативный токен Across Protocol. Протокол Across специализируется на быстром кроссчейн-мосте на основе намерений (intent) и использует механизм оптимистичного оракула для маршрутизации средств. Скорость и удобство переводов между различными Layer2 всегда были его ключевыми преимуществами.
Снимок данных в блокчейне: текущая цена — около 0.045 доллара, рыночная капитализация — примерно 32,71 млн долларов, а суточный объём торгов составляет всего около 156 тысяч долларов. Объёмы явно невелики. Это говорит о низком интересе рынка: краткосрочные колебания здесь легче могут определяться небольшими потоками капитала, поэтому погоня за ростом или панические продажи сейчас не выглядят оправданными.
В дальнейшем стоит следить за тремя факторами. Во-первых, сможет ли реальное использование кроссчейн-моста и доход от комиссий восстановиться по мере оживления экосистемы. Во-вторых, как быстро протокол будет подключаться к новым сетям и Rollup-решениям: чем шире охват маршрутизации, тем проще накапливать сетевые эффекты. В-третьих, появятся ли у токена реальные полезные функции — например, блокировка при стейкинге или распределение комиссионных доходов.
Когда нет яркого нарратива, цена часто заранее отражает ожидания, но в то же время актив легче всего оказывается незамеченным рынком. Прежде чем вкладываться в такие кроссчейн-проекты с небольшой капитализацией, сначала проверьте данные о реальной деятельности. Контроль размера позиции всегда важнее попыток угадать направление цены.
#跨链 #Layer2 #Across
Снимок данных в блокчейне: текущая цена — около 0.045 доллара, рыночная капитализация — примерно 32,71 млн долларов, а суточный объём торгов составляет всего около 156 тысяч долларов. Объёмы явно невелики. Это говорит о низком интересе рынка: краткосрочные колебания здесь легче могут определяться небольшими потоками капитала, поэтому погоня за ростом или панические продажи сейчас не выглядят оправданными.
В дальнейшем стоит следить за тремя факторами. Во-первых, сможет ли реальное использование кроссчейн-моста и доход от комиссий восстановиться по мере оживления экосистемы. Во-вторых, как быстро протокол будет подключаться к новым сетям и Rollup-решениям: чем шире охват маршрутизации, тем проще накапливать сетевые эффекты. В-третьих, появятся ли у токена реальные полезные функции — например, блокировка при стейкинге или распределение комиссионных доходов.
Когда нет яркого нарратива, цена часто заранее отражает ожидания, но в то же время актив легче всего оказывается незамеченным рынком. Прежде чем вкладываться в такие кроссчейн-проекты с небольшой капитализацией, сначала проверьте данные о реальной деятельности. Контроль размера позиции всегда важнее попыток угадать направление цены.
#跨链 #Layer2 #Across
3
·
--
Когда рынок затихает, особенно важно следить за реальным использованием инфраструктуры. $ACX — токен экосистемы Across Protocol, протокола для межсетевых переводов и агрегирования ликвидности. Текущая цена — около 0,0436 доллара, рыночная капитализация — около 31,63 млн долларов, а объём торгов за 24 часа — около 195 тыс. долларов. Оборот невысокий, обсуждений в сообществе тоже немного.
Низкий интерес не означает отсутствия ценности, но также может усилить волатильность. В дальнейшем стоит следить за объёмом межсетевых транзакций, стимулами для привлечения ликвидности и темпами запуска в новых сетях. Только устойчивый рост объёма торгов будет говорить о том, что рынок пересматривает оценку. До тех пор терпение важнее погони за ростом.
#Across #Межсетевые переводы
Когда рынок затихает, особенно важно следить за реальным использованием инфраструктуры. $ACX — токен экосистемы Across Protocol, протокола для межсетевых переводов и агрегирования ликвидности. Текущая цена — около 0,0436 доллара, рыночная капитализация — около 31,63 млн долларов, а объём торгов за 24 часа — около 195 тыс. долларов. Оборот невысокий, обсуждений в сообществе тоже немного.
Низкий интерес не означает отсутствия ценности, но также может усилить волатильность. В дальнейшем стоит следить за объёмом межсетевых транзакций, стимулами для привлечения ликвидности и темпами запуска в новых сетях. Только устойчивый рост объёма торгов будет говорить о том, что рынок пересматривает оценку. До тех пор терпение важнее погони за ростом.
#Across #Межсетевые переводы
Низкий интерес не означает отсутствия ценности, но также может усилить волатильность. В дальнейшем стоит следить за объёмом межсетевых транзакций, стимулами для привлечения ликвидности и темпами запуска в новых сетях. Только устойчивый рост объёма торгов будет говорить о том, что рынок пересматривает оценку. До тех пор терпение важнее погони за ростом.
#Across #Межсетевые переводы
30
·
--
Когда на рынке тихо, самое время обратить внимание на кроссчейн-инфраструктурные проекты, которые обсуждают нечасто. $ACX — токен Across Protocol. Последняя цена — около 0,0436 доллара США, рыночная капитализация — около 31,63 млн долларов, а объём торгов за 24 часа — около 195 тыс. долларов. Данные говорят сами за себя: интерес невысок, оборот слабый, а в краткосрочной перспективе явных эмоциональных катализаторов нет.
Однако в кроссчейн-секторе важны не обсуждения в соцсетях, а стабильность расчётов, скорость зачисления активов, число поддерживаемых сетей и реальная выручка от комиссий. Если объём переводов через протокол продолжит расти, оценка токена может получить более прочную опору; если же торги надолго останутся вялыми, колебания цены могут усилиться.
За такими активами с небольшой капитализацией лучше сначала наблюдать по ончейн-данным и лишь затем решать, стоит ли участвовать, а не спешить открывать крупную позицию против рынка только потому, что «об этом никто не говорит». Запаситесь терпением и дождитесь подтверждающих сигналов — роста объёма торгов, использования мостов или новостей об экосистеме.
#Across #跨链 #DeFi
Когда на рынке тихо, самое время обратить внимание на кроссчейн-инфраструктурные проекты, которые обсуждают нечасто. $ACX — токен Across Protocol. Последняя цена — около 0,0436 доллара США, рыночная капитализация — около 31,63 млн долларов, а объём торгов за 24 часа — около 195 тыс. долларов. Данные говорят сами за себя: интерес невысок, оборот слабый, а в краткосрочной перспективе явных эмоциональных катализаторов нет.
Однако в кроссчейн-секторе важны не обсуждения в соцсетях, а стабильность расчётов, скорость зачисления активов, число поддерживаемых сетей и реальная выручка от комиссий. Если объём переводов через протокол продолжит расти, оценка токена может получить более прочную опору; если же торги надолго останутся вялыми, колебания цены могут усилиться.
За такими активами с небольшой капитализацией лучше сначала наблюдать по ончейн-данным и лишь затем решать, стоит ли участвовать, а не спешить открывать крупную позицию против рынка только потому, что «об этом никто не говорит». Запаситесь терпением и дождитесь подтверждающих сигналов — роста объёма торгов, использования мостов или новостей об экосистеме.
#Across #跨链 #DeFi
Однако в кроссчейн-секторе важны не обсуждения в соцсетях, а стабильность расчётов, скорость зачисления активов, число поддерживаемых сетей и реальная выручка от комиссий. Если объём переводов через протокол продолжит расти, оценка токена может получить более прочную опору; если же торги надолго останутся вялыми, колебания цены могут усилиться.
За такими активами с небольшой капитализацией лучше сначала наблюдать по ончейн-данным и лишь затем решать, стоит ли участвовать, а не спешить открывать крупную позицию против рынка только потому, что «об этом никто не говорит». Запаситесь терпением и дождитесь подтверждающих сигналов — роста объёма торгов, использования мостов или новостей об экосистеме.
#Across #跨链 #DeFi
27

·
--
5M ACX и $0.04375. Пока Polymarket намекает на собственный токен, Across предлагает выйти из своего
первое — порог, чтобы напрямую обменять токены на акции
второе — цена, по которой можно просто продать ACX за USDC вместо обмена
через SPV получить акции можно и от 250k ACX, но мест хватит только первым 100 инвесторам из США и примерно 500 остальным
В Centrifuge тоже 1:1: напрямую от 100000 $CFG
{future}(CFGUSDT)
, меньшие суммы — через траст CoinList. Голосование CP172 прошло, обмена пока нет
CoinGecko подсчитал: с января 2025-го по февраль 2026-го менее 10% токенов на топовых биржах закрылись в плюсе. Акция выглядит честнее токена, но только для тех, кто проходит порог
При этом CEO Polymarket рассказывает об ончейн-активе. Токена нет: ни названия, ни тикера, ни даты. Есть торговые марки POLY
короче, «токен → акция» — дверь для фондов. Маленький мешок в эту дверь не пролезает, ему остаётся выкуп
#Polymarket #Across
5M ACX и $0.04375. Пока Polymarket намекает на собственный токен, Across предлагает выйти из своего
первое — порог, чтобы напрямую обменять токены на акции
второе — цена, по которой можно просто продать ACX за USDC вместо обмена
через SPV получить акции можно и от 250k ACX, но мест хватит только первым 100 инвесторам из США и примерно 500 остальным
В Centrifuge тоже 1:1: напрямую от 100000 $CFG
, меньшие суммы — через траст CoinList. Голосование CP172 прошло, обмена пока нет
CoinGecko подсчитал: с января 2025-го по февраль 2026-го менее 10% токенов на топовых биржах закрылись в плюсе. Акция выглядит честнее токена, но только для тех, кто проходит порог
При этом CEO Polymarket рассказывает об ончейн-активе. Токена нет: ни названия, ни тикера, ни даты. Есть торговые марки POLY
короче, «токен → акция» — дверь для фондов. Маленький мешок в эту дверь не пролезает, ему остаётся выкуп
#Polymarket #Across
первое — порог, чтобы напрямую обменять токены на акции
второе — цена, по которой можно просто продать ACX за USDC вместо обмена
через SPV получить акции можно и от 250k ACX, но мест хватит только первым 100 инвесторам из США и примерно 500 остальным
В Centrifuge тоже 1:1: напрямую от 100000 $CFG
, меньшие суммы — через траст CoinList. Голосование CP172 прошло, обмена пока нет
CoinGecko подсчитал: с января 2025-го по февраль 2026-го менее 10% токенов на топовых биржах закрылись в плюсе. Акция выглядит честнее токена, но только для тех, кто проходит порог
При этом CEO Polymarket рассказывает об ончейн-активе. Токена нет: ни названия, ни тикера, ни даты. Есть торговые марки POLY
короче, «токен → акция» — дверь для фондов. Маленький мешок в эту дверь не пролезает, ему остаётся выкуп
#Polymarket #Across
181
Войдите, чтобы посмотреть больше материала
Присоединяйтесь к пользователям криптовалют по всему миру на Binance Square
⚡️ Получайте новейшую и полезную информацию о криптоактивах.
💬 Нам доверяет крупнейшая в мире криптобиржа.
👍 Получите достоверные аналитические данные от верифицированных создателей контента.
Эл. почта/номер телефона
В тренде
1
#ПротоколFOMC
Просмотров: 145,820
333 обсуждают
2
#fomcотслеживание
Просмотров: 121,438
592 обсуждают
3
#CryptoSelloffTriggersMultipleWhaleLiquidations
Просмотров: 176,627
1,768 обсуждают
4
#USSpotXRPETFsSeeLargestWeeklyOutflowIn8Months
Просмотров: 157,512
1,544 обсуждают
5
#WillFOMCMinutesReinforceRateHikeExpectations?
Просмотров: 46,020
736 обсуждают
6
#BitcoinActiveSupplyInProfitDropsBelow45%
Просмотров: 232,581
1,801 обсуждают
7
#TONStrategyReports$23.97MQ3NetLoss
Просмотров: 20,413
150 обсуждают
8
#KavaSaysAbnormalActivityLimitedToKavaLend
Просмотров: 155,387
1,024 обсуждают
9
#WORPTLetsTouristsConvertCryptoToThaiBaht
Просмотров: 56,170
412 обсуждают
10
#WhoWillSucceedJensenHuangatNvidia?
Просмотров: 358,157
2,160 обсуждают