Код Across не взломали. И именно это должно вас беспокоить.
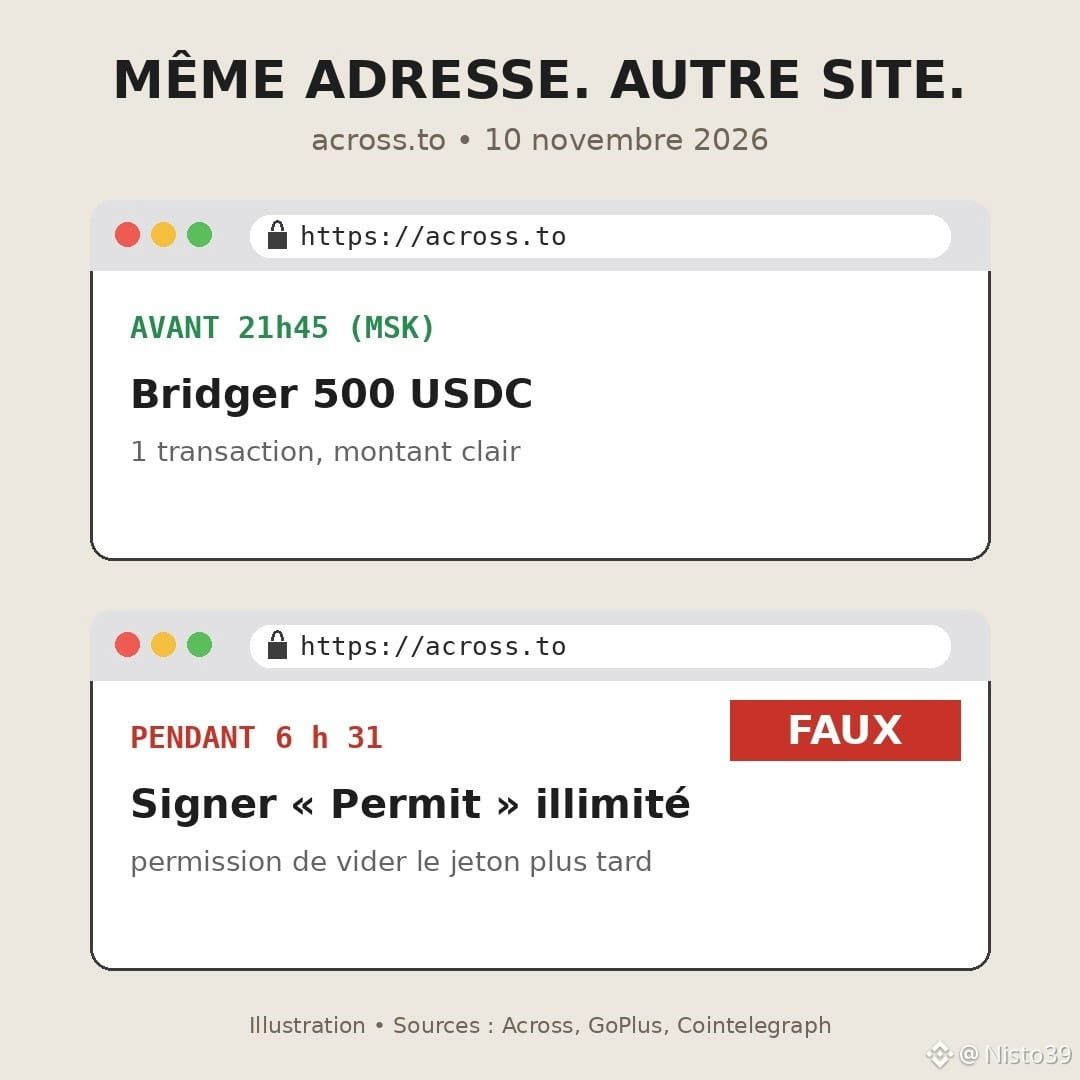
Во вторник, 10 ноября, около 21:45 по московскому времени кто-то получил контроль над доменным именем across.to — адресом одного из самых популярных бриджей (по данным DefiLlama, за 30 дней через него перевели около 5,9 миллиарда долларов). Уязвимости в смарт-контрактах не было. По словам команды, это была всего лишь манипуляция человеком в Namecheap — компании, которая управляет доменным именем.
В результате вы вводили правильный адрес, видели правильный логотип, но попадали на поддельный сайт. Он предлагал подписать «разрешения» и подтверждения. Подтверждение — это разрешение, которое вы даёте адресу на перемещение ваших токенов в будущем, без повторного запроса. Достаточно одной подписи — и кошелёк опустошится, когда злоумышленник решит.
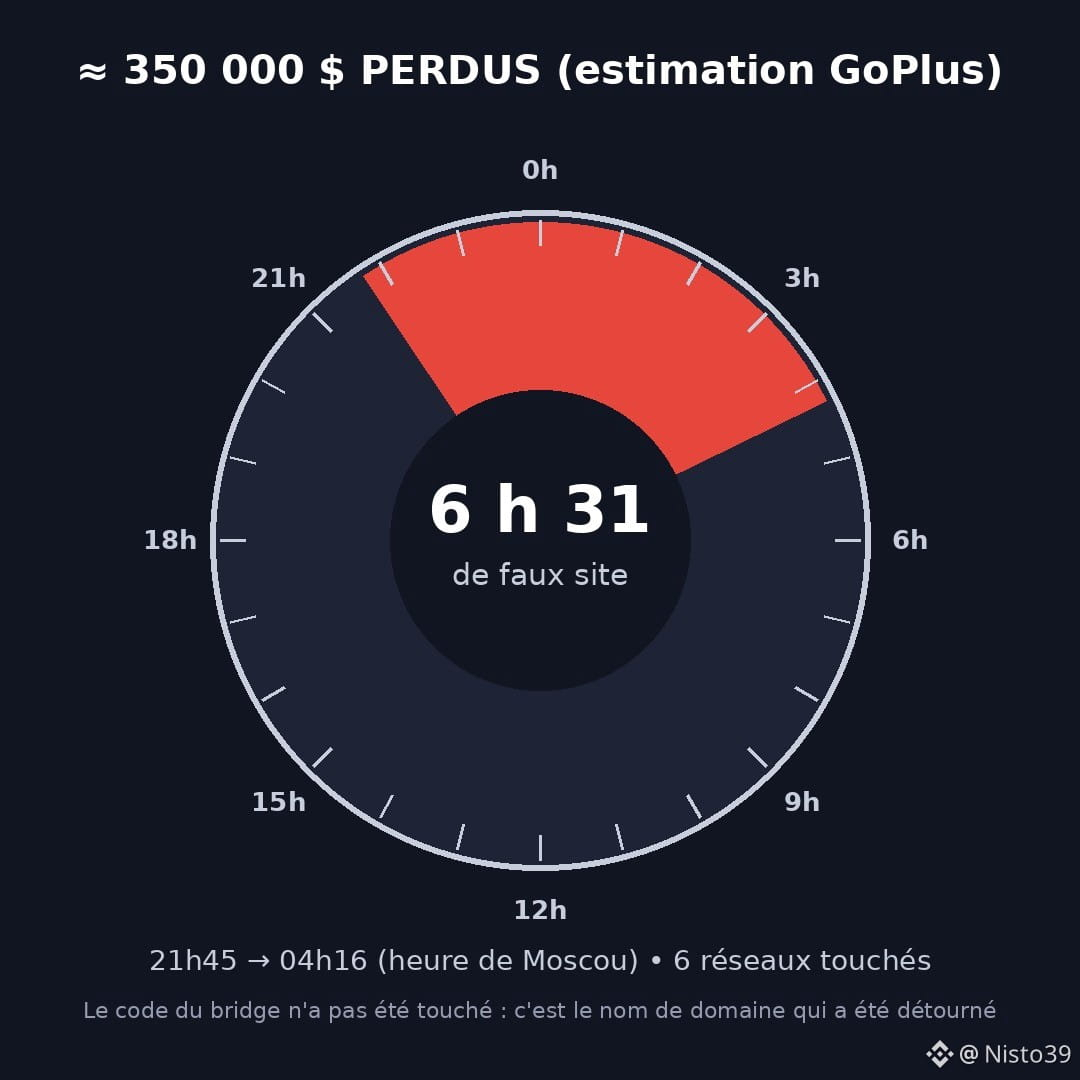
По оценке GoPlus, потери составили около 350 000 долларов в сетях Ethereum, Arbitrum, Base, BNB Chain, Ink и Plasma. Across не подтвердила общую сумму, но обещает возместить ущерб всем пострадавшим. Домен вернули примерно в 4:16 следующего дня. Шесть с половиной часов.
Моё, возможно, непопулярное мнение: мы месяцами проверяем код, а потом доверяем вход в магазин регистратору, которому можно дозвониться. Слабое звено теперь не блокчейн, а веб-страница перед ним.
Что я для себя усвоил: если сайт, который я знаю наизусть, просит необычную подпись для простого перевода $USDC или $ETH , я останавливаюсь. И время от времени проверяю свои разрешения, даже если никаких инцидентов не было.
Простой и честный вопрос: когда вы в последний раз подписывали подтверждение, вы проверили, кому именно давали разрешение?
#Across #Securite #Phishing #DeFi #Крипто
Во вторник, 10 ноября, около 21:45 по московскому времени кто-то получил контроль над доменным именем across.to — адресом одного из самых популярных бриджей (по данным DefiLlama, за 30 дней через него перевели около 5,9 миллиарда долларов). Уязвимости в смарт-контрактах не было. По словам команды, это была всего лишь манипуляция человеком в Namecheap — компании, которая управляет доменным именем.
В результате вы вводили правильный адрес, видели правильный логотип, но попадали на поддельный сайт. Он предлагал подписать «разрешения» и подтверждения. Подтверждение — это разрешение, которое вы даёте адресу на перемещение ваших токенов в будущем, без повторного запроса. Достаточно одной подписи — и кошелёк опустошится, когда злоумышленник решит.
По оценке GoPlus, потери составили около 350 000 долларов в сетях Ethereum, Arbitrum, Base, BNB Chain, Ink и Plasma. Across не подтвердила общую сумму, но обещает возместить ущерб всем пострадавшим. Домен вернули примерно в 4:16 следующего дня. Шесть с половиной часов.
Моё, возможно, непопулярное мнение: мы месяцами проверяем код, а потом доверяем вход в магазин регистратору, которому можно дозвониться. Слабое звено теперь не блокчейн, а веб-страница перед ним.
Что я для себя усвоил: если сайт, который я знаю наизусть, просит необычную подпись для простого перевода $USDC или $ETH , я останавливаюсь. И время от времени проверяю свои разрешения, даже если никаких инцидентов не было.
Простой и честный вопрос: когда вы в последний раз подписывали подтверждение, вы проверили, кому именно давали разрешение?
#Across #Securite #Phishing #DeFi #Крипто