
Lào Thoại Ngân
305 Publicações

Lào Thoại Ngân
Denunciar
Bloquear Utilizador
280 A seguir
67 Seguidores
137 Gostaram
Publicações
Tudo
Cotações
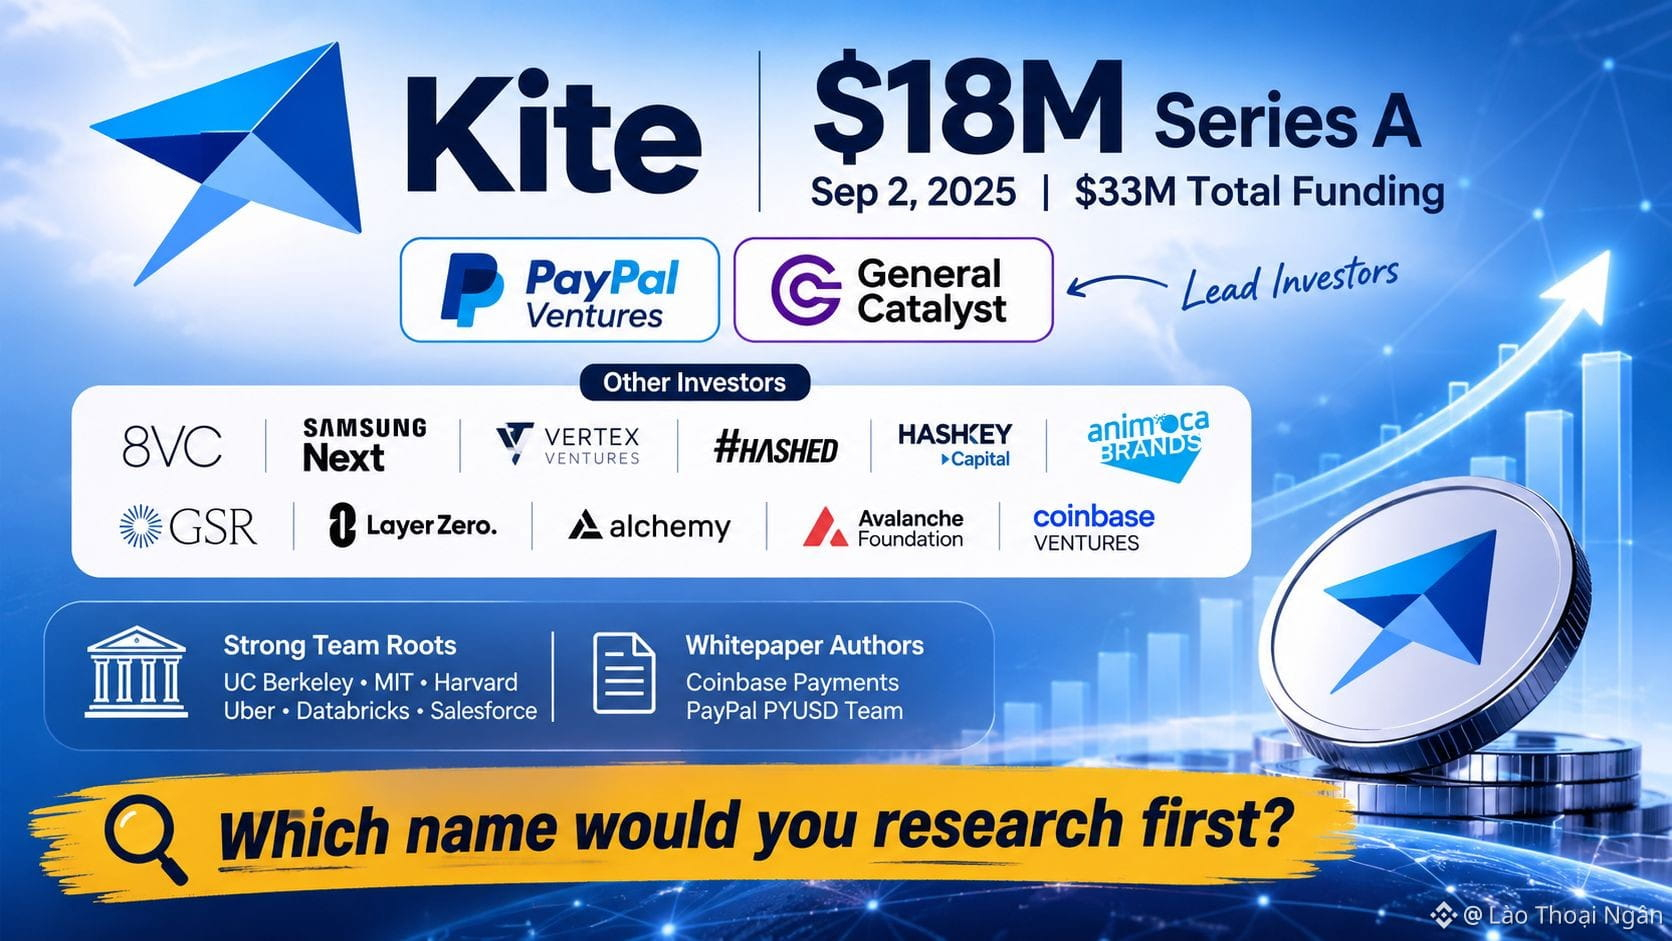
Dois nomes estão no topo da rodada Série A da Kite: PayPal Ventures e General Catalyst. A rodada foi de US$ 18 milhões, anunciada em 2 de setembro de 2025, e elevou o financiamento total para US$ 33 milhões.
O restante da lista parece um mapa dos lugares onde os pagamentos por agentes precisam funcionar. 8VC, Samsung Next, Vertex Ventures, Hashed, HashKey Capital, Animoca Brands, GSR, LayerZero, Alchemy e a Avalanche Foundation participaram, assim como a Coinbase Ventures. A Kite se chamava anteriormente Zettablock. A equipe tem raízes na UC Berkeley, no MIT, em Harvard, na Uber, na Databricks e na Salesforce, e a lista de autores do white paper inclui pessoas da equipe de pagamentos da Coinbase e da equipe do PYUSD do PayPal.
Alan Du, sócio da PayPal Ventures, apontou os pagamentos como a lacuna técnica que a Kite existe para preencher. Capital não é adoção, e ninguém deve tratá-lo como prova. Mas ele mostra quem está prestando atenção.
Diga-me qual nome dessa lista você pesquisaria primeiro.
#KiteBBW $KITE
{spot}(KITEUSDT)
Dois nomes estão no topo da rodada Série A da Kite: PayPal Ventures e General Catalyst. A rodada foi de US$ 18 milhões, anunciada em 2 de setembro de 2025, e elevou o financiamento total para US$ 33 milhões.
O restante da lista parece um mapa dos lugares onde os pagamentos por agentes precisam funcionar. 8VC, Samsung Next, Vertex Ventures, Hashed, HashKey Capital, Animoca Brands, GSR, LayerZero, Alchemy e a Avalanche Foundation participaram, assim como a Coinbase Ventures. A Kite se chamava anteriormente Zettablock. A equipe tem raízes na UC Berkeley, no MIT, em Harvard, na Uber, na Databricks e na Salesforce, e a lista de autores do white paper inclui pessoas da equipe de pagamentos da Coinbase e da equipe do PYUSD do PayPal.
Alan Du, sócio da PayPal Ventures, apontou os pagamentos como a lacuna técnica que a Kite existe para preencher. Capital não é adoção, e ninguém deve tratá-lo como prova. Mas ele mostra quem está prestando atenção.
Diga-me qual nome dessa lista você pesquisaria primeiro.
#KiteBBW $KITE
O restante da lista parece um mapa dos lugares onde os pagamentos por agentes precisam funcionar. 8VC, Samsung Next, Vertex Ventures, Hashed, HashKey Capital, Animoca Brands, GSR, LayerZero, Alchemy e a Avalanche Foundation participaram, assim como a Coinbase Ventures. A Kite se chamava anteriormente Zettablock. A equipe tem raízes na UC Berkeley, no MIT, em Harvard, na Uber, na Databricks e na Salesforce, e a lista de autores do white paper inclui pessoas da equipe de pagamentos da Coinbase e da equipe do PYUSD do PayPal.
Alan Du, sócio da PayPal Ventures, apontou os pagamentos como a lacuna técnica que a Kite existe para preencher. Capital não é adoção, e ninguém deve tratá-lo como prova. Mas ele mostra quem está prestando atenção.
Diga-me qual nome dessa lista você pesquisaria primeiro.
#KiteBBW $KITE
1
222
76
66
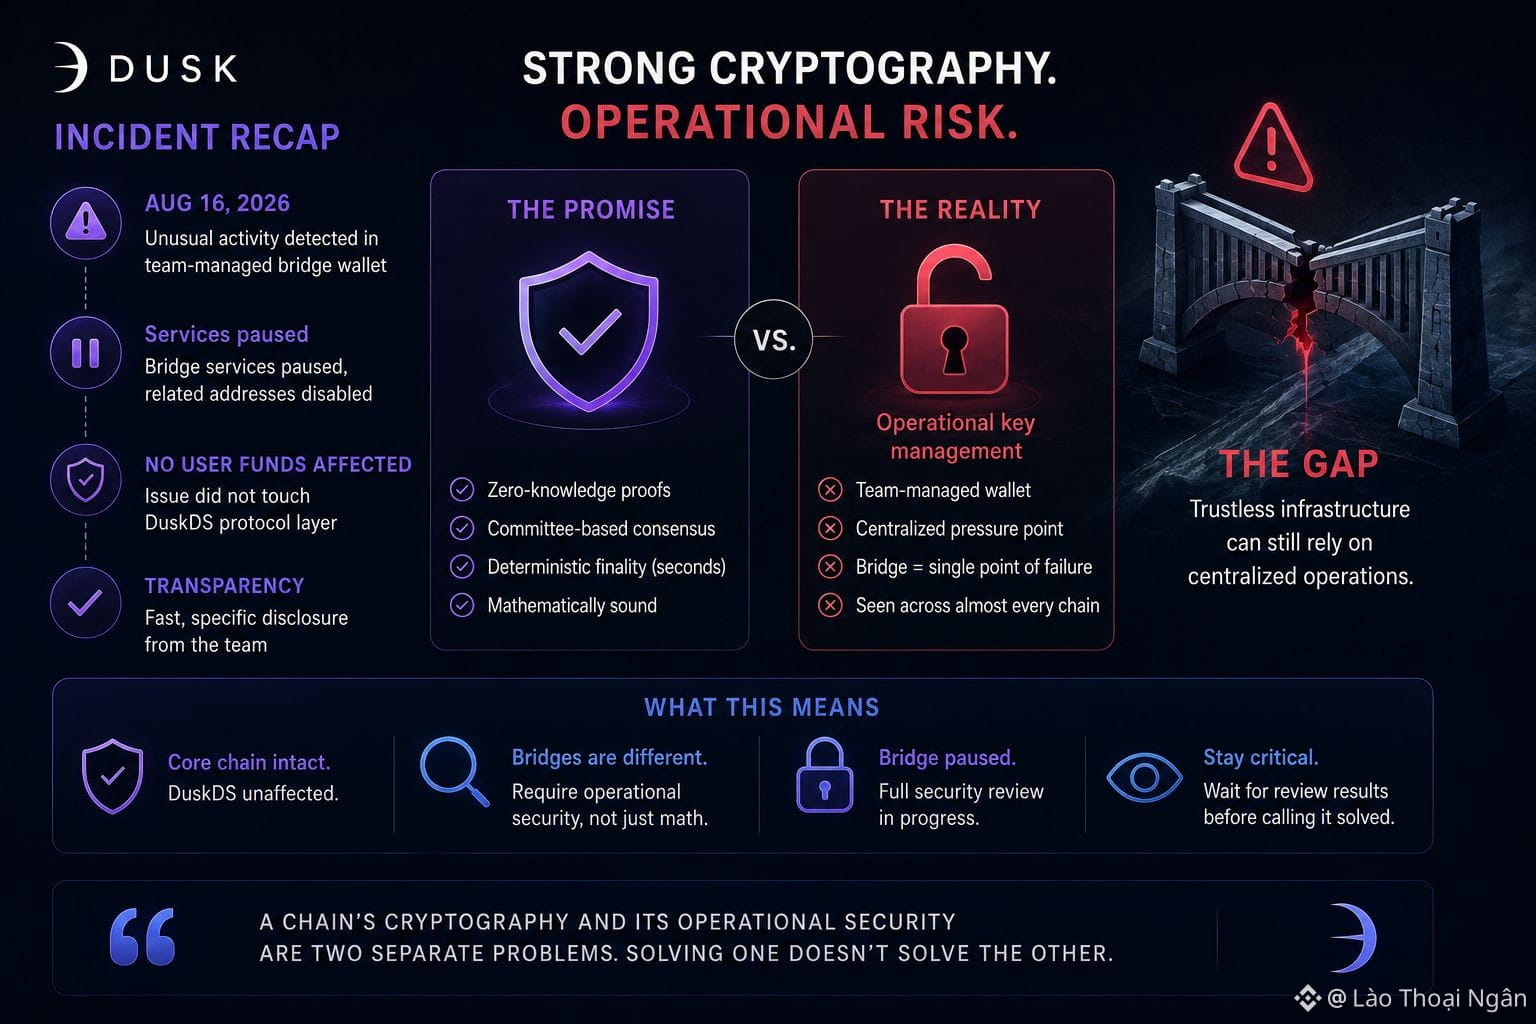
Em 16 de agosto de 2026, os sistemas de monitoramento da Dusk sinalizaram uma atividade incomum relacionada a uma carteira que a própria equipe gerencia para operações da ponte. Em poucos dias, a equipe desativou os endereços relacionados, interrompeu os serviços da ponte completamente e publicou um aviso dizendo que nenhum fundo de usuário foi afetado e que o problema nunca atingiu a camada de protocolo do DuskDS. Levo essa resposta a sério: honesta, rápida e específica.
Mas continuo voltando a um detalhe: o ponto de falha foi uma carteira gerenciada pela equipe, e não um bug em contrato inteligente nem uma falha de consenso. O posicionamento da Dusk se apoia em garantias criptográficas, provas de conhecimento zero, consenso baseado em comitê e finalização determinística em segundos. Nada disso protegeu a ponte, porque o ponto fraco da ponte foi a gestão de chaves operacionais — a mesma categoria de risco que drenou pontes em praticamente todas as redes na criptografia. A Dusk vende sua própria infraestrutura como capaz de, eventualmente, suportar fluxos nativos de emissão para valores mobiliários regulamentados, uma vez que instituições e plataformas tenham sua própria autorização e estrutura de produto pronta. Um protocolo pode ser matematicamente sólido e ainda assim depender de pessoas gerindo chaves corretamente todos os dias.
Isso não é motivo para descartar o modelo de segurança da Dusk. A cadeia central permaneceu intacta, e a divulgação foi melhor do que o que a maioria dos projetos oferece após um incidente como este. O que isso mostra é uma lacuna entre a linguagem de “infraestrutura sem confiança” no marketing da Dusk e a realidade de que pontes, custódia e carteiras operacionais continuam sendo pontos de pressão centralizados em quase toda rede — incluindo a Dusk. Quem estiver tratando a criptografia da Dusk como uma garantia ampla de segurança está ignorando onde o incidente real aconteceu. A ponte continua pausada enquanto a equipe realiza uma revisão de segurança mais completa, e eu gostaria de ver os resultados dessa revisão antes de considerar que a ponte foi resolvida em vez de apenas corrigida por um patch. A criptografia de uma cadeia e a sua segurança operacional são dois problemas separados, e este incidente é um lembrete de que resolver um não resolve o outro.
@Dusk_Foundation #dusk $DUSK
{spot}(DUSKUSDT)
Em 16 de agosto de 2026, os sistemas de monitoramento da Dusk sinalizaram uma atividade incomum relacionada a uma carteira que a própria equipe gerencia para operações da ponte. Em poucos dias, a equipe desativou os endereços relacionados, interrompeu os serviços da ponte completamente e publicou um aviso dizendo que nenhum fundo de usuário foi afetado e que o problema nunca atingiu a camada de protocolo do DuskDS. Levo essa resposta a sério: honesta, rápida e específica.
Mas continuo voltando a um detalhe: o ponto de falha foi uma carteira gerenciada pela equipe, e não um bug em contrato inteligente nem uma falha de consenso. O posicionamento da Dusk se apoia em garantias criptográficas, provas de conhecimento zero, consenso baseado em comitê e finalização determinística em segundos. Nada disso protegeu a ponte, porque o ponto fraco da ponte foi a gestão de chaves operacionais — a mesma categoria de risco que drenou pontes em praticamente todas as redes na criptografia. A Dusk vende sua própria infraestrutura como capaz de, eventualmente, suportar fluxos nativos de emissão para valores mobiliários regulamentados, uma vez que instituições e plataformas tenham sua própria autorização e estrutura de produto pronta. Um protocolo pode ser matematicamente sólido e ainda assim depender de pessoas gerindo chaves corretamente todos os dias.
Isso não é motivo para descartar o modelo de segurança da Dusk. A cadeia central permaneceu intacta, e a divulgação foi melhor do que o que a maioria dos projetos oferece após um incidente como este. O que isso mostra é uma lacuna entre a linguagem de “infraestrutura sem confiança” no marketing da Dusk e a realidade de que pontes, custódia e carteiras operacionais continuam sendo pontos de pressão centralizados em quase toda rede — incluindo a Dusk. Quem estiver tratando a criptografia da Dusk como uma garantia ampla de segurança está ignorando onde o incidente real aconteceu. A ponte continua pausada enquanto a equipe realiza uma revisão de segurança mais completa, e eu gostaria de ver os resultados dessa revisão antes de considerar que a ponte foi resolvida em vez de apenas corrigida por um patch. A criptografia de uma cadeia e a sua segurança operacional são dois problemas separados, e este incidente é um lembrete de que resolver um não resolve o outro.
@Dusk #dusk $DUSK
Mas continuo voltando a um detalhe: o ponto de falha foi uma carteira gerenciada pela equipe, e não um bug em contrato inteligente nem uma falha de consenso. O posicionamento da Dusk se apoia em garantias criptográficas, provas de conhecimento zero, consenso baseado em comitê e finalização determinística em segundos. Nada disso protegeu a ponte, porque o ponto fraco da ponte foi a gestão de chaves operacionais — a mesma categoria de risco que drenou pontes em praticamente todas as redes na criptografia. A Dusk vende sua própria infraestrutura como capaz de, eventualmente, suportar fluxos nativos de emissão para valores mobiliários regulamentados, uma vez que instituições e plataformas tenham sua própria autorização e estrutura de produto pronta. Um protocolo pode ser matematicamente sólido e ainda assim depender de pessoas gerindo chaves corretamente todos os dias.
Isso não é motivo para descartar o modelo de segurança da Dusk. A cadeia central permaneceu intacta, e a divulgação foi melhor do que o que a maioria dos projetos oferece após um incidente como este. O que isso mostra é uma lacuna entre a linguagem de “infraestrutura sem confiança” no marketing da Dusk e a realidade de que pontes, custódia e carteiras operacionais continuam sendo pontos de pressão centralizados em quase toda rede — incluindo a Dusk. Quem estiver tratando a criptografia da Dusk como uma garantia ampla de segurança está ignorando onde o incidente real aconteceu. A ponte continua pausada enquanto a equipe realiza uma revisão de segurança mais completa, e eu gostaria de ver os resultados dessa revisão antes de considerar que a ponte foi resolvida em vez de apenas corrigida por um patch. A criptografia de uma cadeia e a sua segurança operacional são dois problemas separados, e este incidente é um lembrete de que resolver um não resolve o outro.
@Dusk #dusk $DUSK
1
88
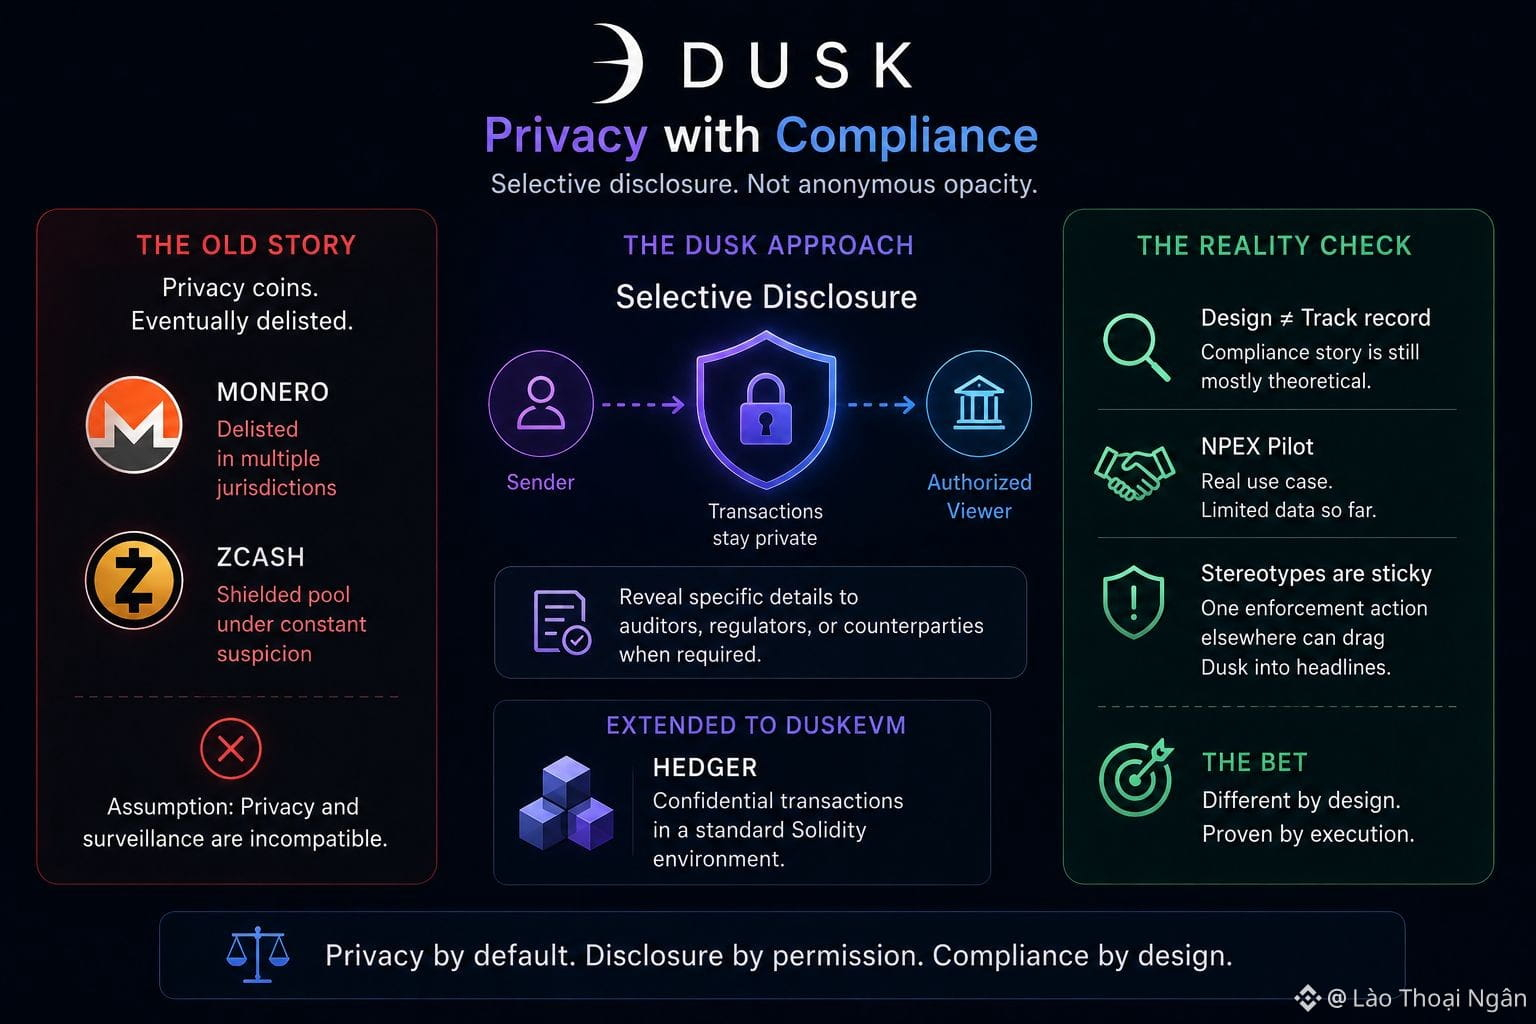
Mencione moedas de privacidade para qualquer pessoa que tenha acompanhado alguns ciclos de exchanges e você verá a mesma reação automática: eventualmente elas acabam sendo delistadas. A Monero foi retirada de plataformas importantes em mais de uma jurisdição. A Zcash passou anos defendendo seu pool protegido contra a mesma suspeita. A suposição embutida nessa reação é que privacidade e exigências de vigilância financeira são simplesmente incompatíveis, ponto final. A Dusk Network existe especificamente para testar se essa suposição é realmente verdadeira ou apenas um estereótipo construído por projetos que nunca tentaram resolver o lado da conformidade.
A resposta da Dusk é divulgação seletiva. As transações permanecem ocultas do livro-razão público por padrão, mas o protocolo permite que um remetente revele detalhes específicos a um visualizador autorizado — seja um auditor, um regulador ou uma contraparte que precisa de provas para o próprio arquivo de conformidade. No papel, isso é um design significativamente diferente da anonimidade tudo-ou-nada das moedas de privacidade anteriores, e mira exatamente a objeção que fez essas moedas serem retiradas da exchange após exchange. Essa mesma lógica de divulgação está prevista para se estender ao DuskEVM também, onde uma ferramenta chamada Hedger existe para levar fluxos de transações confidenciais para um ambiente Solidity de aparência, no restante, comum.
Quero ser honesto também sobre os limites aqui. Um design capaz de satisfazer reguladores não é a mesma coisa que um histórico de satisfação desses reguladores — e a história de conformidade da Dusk ainda é, em grande parte, teórica fora do seu piloto NPEX. Estereótipos são difíceis de largar, e bastaria uma ação de fiscalização contra um projeto de privacidade não relacionado para arrastar a Dusk aos noticiários por associação. A tecnologia parece genuinamente diferenciada para mim. Se o mercado e os reguladores acabarão tratando isso dessa forma é outra questão, que a Dusk ainda não respondeu completamente.
@Dusk_Foundation #dusk $DUSK
Mencione moedas de privacidade para qualquer pessoa que tenha acompanhado alguns ciclos de exchanges e você verá a mesma reação automática: eventualmente elas acabam sendo delistadas. A Monero foi retirada de plataformas importantes em mais de uma jurisdição. A Zcash passou anos defendendo seu pool protegido contra a mesma suspeita. A suposição embutida nessa reação é que privacidade e exigências de vigilância financeira são simplesmente incompatíveis, ponto final. A Dusk Network existe especificamente para testar se essa suposição é realmente verdadeira ou apenas um estereótipo construído por projetos que nunca tentaram resolver o lado da conformidade.
A resposta da Dusk é divulgação seletiva. As transações permanecem ocultas do livro-razão público por padrão, mas o protocolo permite que um remetente revele detalhes específicos a um visualizador autorizado — seja um auditor, um regulador ou uma contraparte que precisa de provas para o próprio arquivo de conformidade. No papel, isso é um design significativamente diferente da anonimidade tudo-ou-nada das moedas de privacidade anteriores, e mira exatamente a objeção que fez essas moedas serem retiradas da exchange após exchange. Essa mesma lógica de divulgação está prevista para se estender ao DuskEVM também, onde uma ferramenta chamada Hedger existe para levar fluxos de transações confidenciais para um ambiente Solidity de aparência, no restante, comum.
Quero ser honesto também sobre os limites aqui. Um design capaz de satisfazer reguladores não é a mesma coisa que um histórico de satisfação desses reguladores — e a história de conformidade da Dusk ainda é, em grande parte, teórica fora do seu piloto NPEX. Estereótipos são difíceis de largar, e bastaria uma ação de fiscalização contra um projeto de privacidade não relacionado para arrastar a Dusk aos noticiários por associação. A tecnologia parece genuinamente diferenciada para mim. Se o mercado e os reguladores acabarão tratando isso dessa forma é outra questão, que a Dusk ainda não respondeu completamente.
@Dusk #dusk $DUSK
A resposta da Dusk é divulgação seletiva. As transações permanecem ocultas do livro-razão público por padrão, mas o protocolo permite que um remetente revele detalhes específicos a um visualizador autorizado — seja um auditor, um regulador ou uma contraparte que precisa de provas para o próprio arquivo de conformidade. No papel, isso é um design significativamente diferente da anonimidade tudo-ou-nada das moedas de privacidade anteriores, e mira exatamente a objeção que fez essas moedas serem retiradas da exchange após exchange. Essa mesma lógica de divulgação está prevista para se estender ao DuskEVM também, onde uma ferramenta chamada Hedger existe para levar fluxos de transações confidenciais para um ambiente Solidity de aparência, no restante, comum.
Quero ser honesto também sobre os limites aqui. Um design capaz de satisfazer reguladores não é a mesma coisa que um histórico de satisfação desses reguladores — e a história de conformidade da Dusk ainda é, em grande parte, teórica fora do seu piloto NPEX. Estereótipos são difíceis de largar, e bastaria uma ação de fiscalização contra um projeto de privacidade não relacionado para arrastar a Dusk aos noticiários por associação. A tecnologia parece genuinamente diferenciada para mim. Se o mercado e os reguladores acabarão tratando isso dessa forma é outra questão, que a Dusk ainda não respondeu completamente.
@Dusk #dusk $DUSK
71
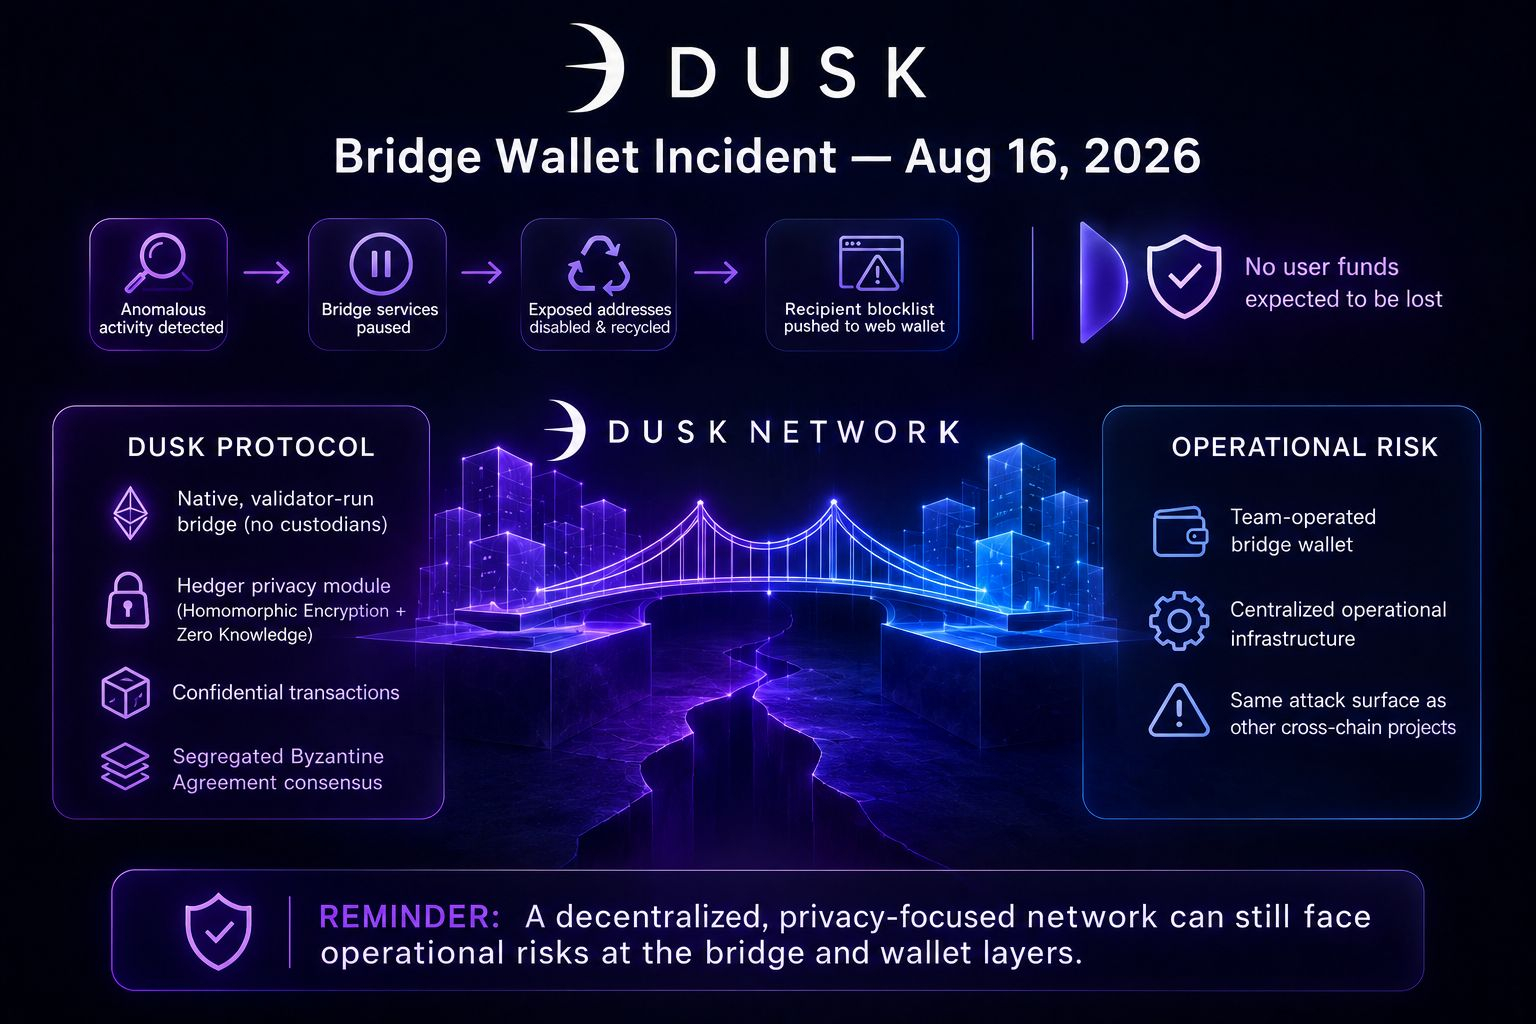
Em 16 de agosto de 2026, os sistemas de monitoramento da Dusk Network sinalizaram um comportamento incomum associado a uma carteira que a própria equipe gerenciava para operações de bridge. Os serviços de ponte foram pausados, um lote de endereços expostos foi desativado e reciclado, e uma lista de bloqueio de destinatários foi enviada para a carteira web para que ela agora possa alertar os usuários antes que uma transferência chegue a um destino conhecido como perigoso ou sinalizado. A equipe afirma que ocorreu um número pequeno de transações durante a janela, que a coordenação foi rápida com a Binance quando parte do fluxo tocou a exchange, e que não se espera perda de fundos de usuários. Não tenho motivo para duvidar dessa afirmação, e a própria DuskDS não foi afetada no nível do protocolo.
Aqui está a parte que vale a pena observar com calma. O posicionamento completo da Dusk Network se apoia em palavras como trustless (sem necessidade de confiança) e descentralizado, e a documentação própria descreve a ponte mais nova da DuskEVM como nativa, operada por validadores, sem exigir custodiantes externos. Essa ponte mais nova fica por baixo do futuro mainnet da DuskEVM — a mesma camada destinada a, eventualmente, transportar transações confidenciais por meio do Hedger, seu módulo de privacidade baseado em criptografia homomórfica e provas de conhecimento zero. O incidente de agosto não ocorreu ali. Ele aconteceu em uma carteira mais antiga, operada pela equipe, usada para operações de bridge entre cadeias — um tipo de infraestrutura operacional que existe ao lado do protocolo, e não dentro das suas regras de consenso. Essa distinção é real, mas é também exatamente a “costura” onde o risco centralizado tende a se alojar em projetos que, de outra forma, se posicionam vendendo descentralização.
Não acho que esse incidente enfraqueça as provas de segurança da Phoenix nem o consenso do Segregated Byzantine Agreement (Acordo Bizantino Segregado) por baixo da cadeia. Mas é um lembrete claro de que uma rede voltada à privacidade e orientada à conformidade ainda carrega a mesma superfície de ataque operacional de qualquer projeto que mova ativos entre cadeias, e essa superfície merece escrutínio independentemente de quão “à prova de bala” esteja a criptografia.
@Dusk_Foundation #dusk $DUSK
Em 16 de agosto de 2026, os sistemas de monitoramento da Dusk Network sinalizaram um comportamento incomum associado a uma carteira que a própria equipe gerenciava para operações de bridge. Os serviços de ponte foram pausados, um lote de endereços expostos foi desativado e reciclado, e uma lista de bloqueio de destinatários foi enviada para a carteira web para que ela agora possa alertar os usuários antes que uma transferência chegue a um destino conhecido como perigoso ou sinalizado. A equipe afirma que ocorreu um número pequeno de transações durante a janela, que a coordenação foi rápida com a Binance quando parte do fluxo tocou a exchange, e que não se espera perda de fundos de usuários. Não tenho motivo para duvidar dessa afirmação, e a própria DuskDS não foi afetada no nível do protocolo.
Aqui está a parte que vale a pena observar com calma. O posicionamento completo da Dusk Network se apoia em palavras como trustless (sem necessidade de confiança) e descentralizado, e a documentação própria descreve a ponte mais nova da DuskEVM como nativa, operada por validadores, sem exigir custodiantes externos. Essa ponte mais nova fica por baixo do futuro mainnet da DuskEVM — a mesma camada destinada a, eventualmente, transportar transações confidenciais por meio do Hedger, seu módulo de privacidade baseado em criptografia homomórfica e provas de conhecimento zero. O incidente de agosto não ocorreu ali. Ele aconteceu em uma carteira mais antiga, operada pela equipe, usada para operações de bridge entre cadeias — um tipo de infraestrutura operacional que existe ao lado do protocolo, e não dentro das suas regras de consenso. Essa distinção é real, mas é também exatamente a “costura” onde o risco centralizado tende a se alojar em projetos que, de outra forma, se posicionam vendendo descentralização.
Não acho que esse incidente enfraqueça as provas de segurança da Phoenix nem o consenso do Segregated Byzantine Agreement (Acordo Bizantino Segregado) por baixo da cadeia. Mas é um lembrete claro de que uma rede voltada à privacidade e orientada à conformidade ainda carrega a mesma superfície de ataque operacional de qualquer projeto que mova ativos entre cadeias, e essa superfície merece escrutínio independentemente de quão “à prova de bala” esteja a criptografia.
@Dusk #dusk $DUSK
Aqui está a parte que vale a pena observar com calma. O posicionamento completo da Dusk Network se apoia em palavras como trustless (sem necessidade de confiança) e descentralizado, e a documentação própria descreve a ponte mais nova da DuskEVM como nativa, operada por validadores, sem exigir custodiantes externos. Essa ponte mais nova fica por baixo do futuro mainnet da DuskEVM — a mesma camada destinada a, eventualmente, transportar transações confidenciais por meio do Hedger, seu módulo de privacidade baseado em criptografia homomórfica e provas de conhecimento zero. O incidente de agosto não ocorreu ali. Ele aconteceu em uma carteira mais antiga, operada pela equipe, usada para operações de bridge entre cadeias — um tipo de infraestrutura operacional que existe ao lado do protocolo, e não dentro das suas regras de consenso. Essa distinção é real, mas é também exatamente a “costura” onde o risco centralizado tende a se alojar em projetos que, de outra forma, se posicionam vendendo descentralização.
Não acho que esse incidente enfraqueça as provas de segurança da Phoenix nem o consenso do Segregated Byzantine Agreement (Acordo Bizantino Segregado) por baixo da cadeia. Mas é um lembrete claro de que uma rede voltada à privacidade e orientada à conformidade ainda carrega a mesma superfície de ataque operacional de qualquer projeto que mova ativos entre cadeias, e essa superfície merece escrutínio independentemente de quão “à prova de bala” esteja a criptografia.
@Dusk #dusk $DUSK
79
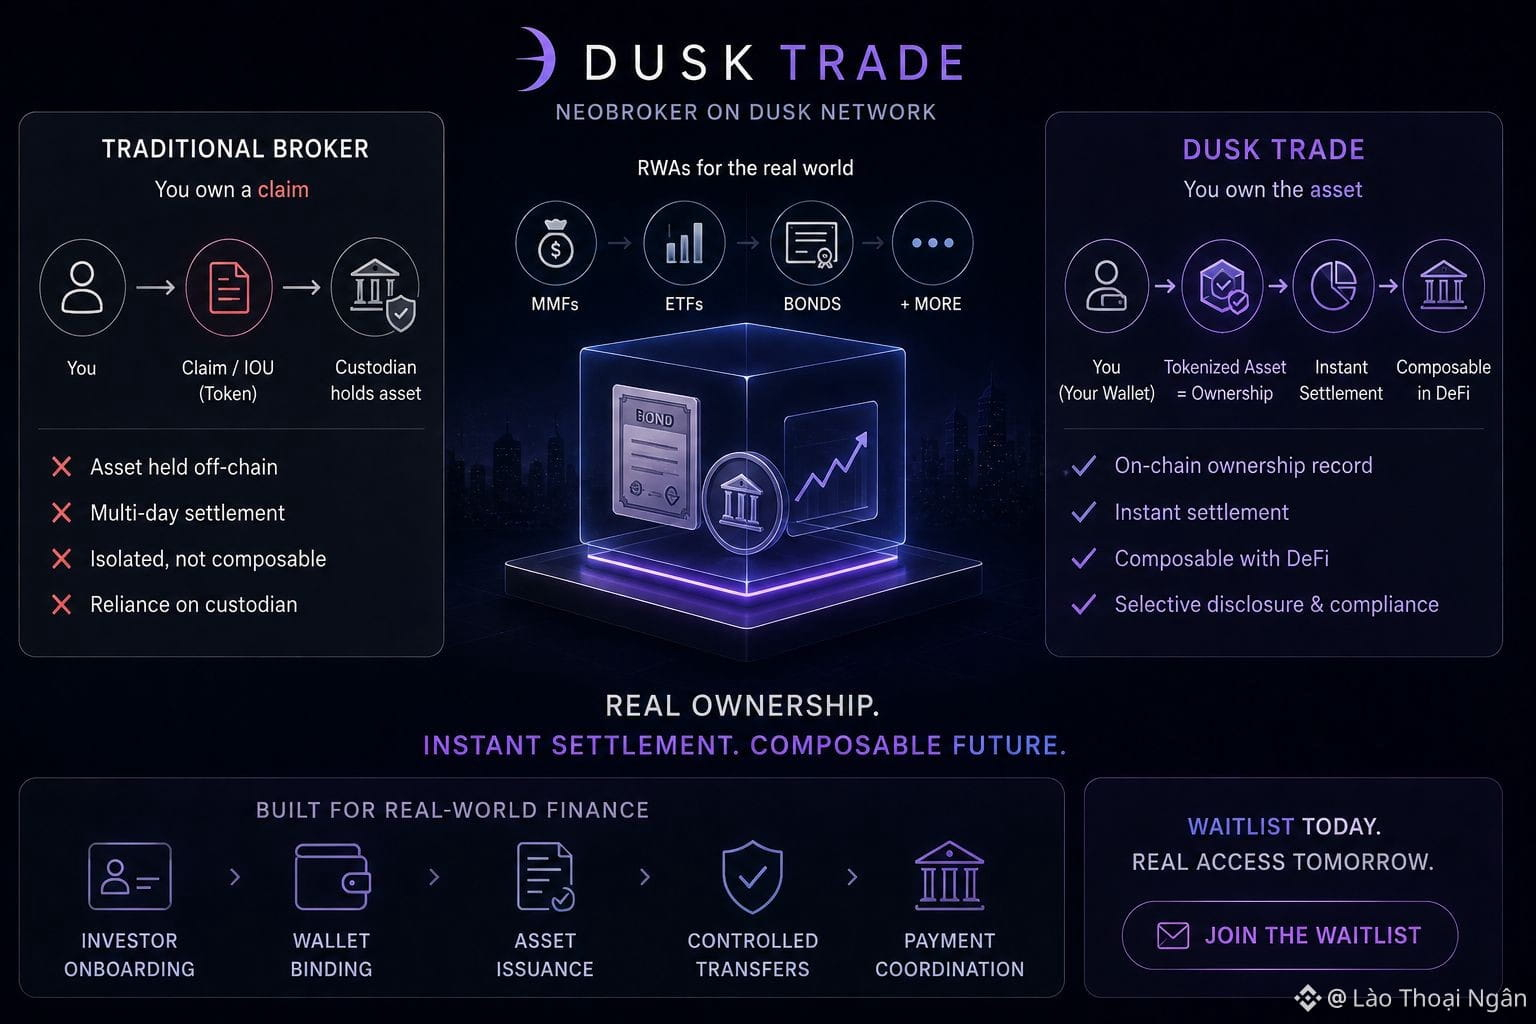
Um corretor que não custodia seus ativos em nome próprio parece uma contradição até você ler o que a Dusk Trade está realmente tentando fazer.
A Dusk Trade é a neobroker que a Dusk está construindo sobre sua própria cadeia, com o objetivo de levar fundos de mercado monetário, ETFs, títulos e outros ativos do mundo real para carteiras que as pessoas realmente controlam. O discurso é bem específico: propriedade real em vez de uma reivindicação sobre uma reivindicação, liquidação instantânea em vez do ciclo de vários dias que as corretoras tradicionais ainda executam e compossabilidade com o resto da DeFi, em vez de um ativo ficar congelado em uma conta custodiada.
Quero ficar com essa palavra do meio, propriedade, por um segundo. Muitos produtos tokenizados de RWA em outras cadeias são, na prática, recibos. Você mantém um token que representa uma reivindicação contra um custodiante que mantém o ativo real em algum lugar, e você confia na documentação desse custodiante. A arquitetura da Dusk, com divulgação seletiva e liquidação determinística incorporadas na camada base, está tentando fazer com que o próprio token seja o registro de propriedade, em vez de um ponteiro para algo mantido fora da cadeia. O fluxo por trás disso também é específico, cobrindo onboarding de investidores, vinculação de carteira, transferências controladas e coordenação de pagamentos — não apenas um contrato de token deixado em cima de um fundo existente. Títulos e fundos de mercado monetário não são tokens sem permissão. Eles trazem condições sobre quem pode mantê-los e como eles podem ser movidos, que é exatamente o que uma camada de corretagem deveria gerenciar desde o começo, onchain ou off.
Essa é uma diferença significativa no papel. Se ela se sustenta depende totalmente da execução quando dinheiro real passa por ela. Uma lista de espera e um conjunto de documentos de design não são a mesma coisa que uma plataforma lidando com liquidações de títulos em escala sob estresse real do mercado. Estou interessado na Dusk Trade precisamente porque a reivindicação de propriedade é incomum, e não porque a parte difícil já foi concluída.
Observe o que acontece depois que a lista de espera é aberta em um produto real, que pessoas estão usando.
@Dusk_Foundation $DUSK #dusk $BTW $TUT
Um corretor que não custodia seus ativos em nome próprio parece uma contradição até você ler o que a Dusk Trade está realmente tentando fazer.
A Dusk Trade é a neobroker que a Dusk está construindo sobre sua própria cadeia, com o objetivo de levar fundos de mercado monetário, ETFs, títulos e outros ativos do mundo real para carteiras que as pessoas realmente controlam. O discurso é bem específico: propriedade real em vez de uma reivindicação sobre uma reivindicação, liquidação instantânea em vez do ciclo de vários dias que as corretoras tradicionais ainda executam e compossabilidade com o resto da DeFi, em vez de um ativo ficar congelado em uma conta custodiada.
Quero ficar com essa palavra do meio, propriedade, por um segundo. Muitos produtos tokenizados de RWA em outras cadeias são, na prática, recibos. Você mantém um token que representa uma reivindicação contra um custodiante que mantém o ativo real em algum lugar, e você confia na documentação desse custodiante. A arquitetura da Dusk, com divulgação seletiva e liquidação determinística incorporadas na camada base, está tentando fazer com que o próprio token seja o registro de propriedade, em vez de um ponteiro para algo mantido fora da cadeia. O fluxo por trás disso também é específico, cobrindo onboarding de investidores, vinculação de carteira, transferências controladas e coordenação de pagamentos — não apenas um contrato de token deixado em cima de um fundo existente. Títulos e fundos de mercado monetário não são tokens sem permissão. Eles trazem condições sobre quem pode mantê-los e como eles podem ser movidos, que é exatamente o que uma camada de corretagem deveria gerenciar desde o começo, onchain ou off.
Essa é uma diferença significativa no papel. Se ela se sustenta depende totalmente da execução quando dinheiro real passa por ela. Uma lista de espera e um conjunto de documentos de design não são a mesma coisa que uma plataforma lidando com liquidações de títulos em escala sob estresse real do mercado. Estou interessado na Dusk Trade precisamente porque a reivindicação de propriedade é incomum, e não porque a parte difícil já foi concluída.
Observe o que acontece depois que a lista de espera é aberta em um produto real, que pessoas estão usando.
@Dusk $DUSK #dusk $BTW $TUT
A Dusk Trade é a neobroker que a Dusk está construindo sobre sua própria cadeia, com o objetivo de levar fundos de mercado monetário, ETFs, títulos e outros ativos do mundo real para carteiras que as pessoas realmente controlam. O discurso é bem específico: propriedade real em vez de uma reivindicação sobre uma reivindicação, liquidação instantânea em vez do ciclo de vários dias que as corretoras tradicionais ainda executam e compossabilidade com o resto da DeFi, em vez de um ativo ficar congelado em uma conta custodiada.
Quero ficar com essa palavra do meio, propriedade, por um segundo. Muitos produtos tokenizados de RWA em outras cadeias são, na prática, recibos. Você mantém um token que representa uma reivindicação contra um custodiante que mantém o ativo real em algum lugar, e você confia na documentação desse custodiante. A arquitetura da Dusk, com divulgação seletiva e liquidação determinística incorporadas na camada base, está tentando fazer com que o próprio token seja o registro de propriedade, em vez de um ponteiro para algo mantido fora da cadeia. O fluxo por trás disso também é específico, cobrindo onboarding de investidores, vinculação de carteira, transferências controladas e coordenação de pagamentos — não apenas um contrato de token deixado em cima de um fundo existente. Títulos e fundos de mercado monetário não são tokens sem permissão. Eles trazem condições sobre quem pode mantê-los e como eles podem ser movidos, que é exatamente o que uma camada de corretagem deveria gerenciar desde o começo, onchain ou off.
Essa é uma diferença significativa no papel. Se ela se sustenta depende totalmente da execução quando dinheiro real passa por ela. Uma lista de espera e um conjunto de documentos de design não são a mesma coisa que uma plataforma lidando com liquidações de títulos em escala sob estresse real do mercado. Estou interessado na Dusk Trade precisamente porque a reivindicação de propriedade é incomum, e não porque a parte difícil já foi concluída.
Observe o que acontece depois que a lista de espera é aberta em um produto real, que pessoas estão usando.
@Dusk $DUSK #dusk $BTW $TUT
84
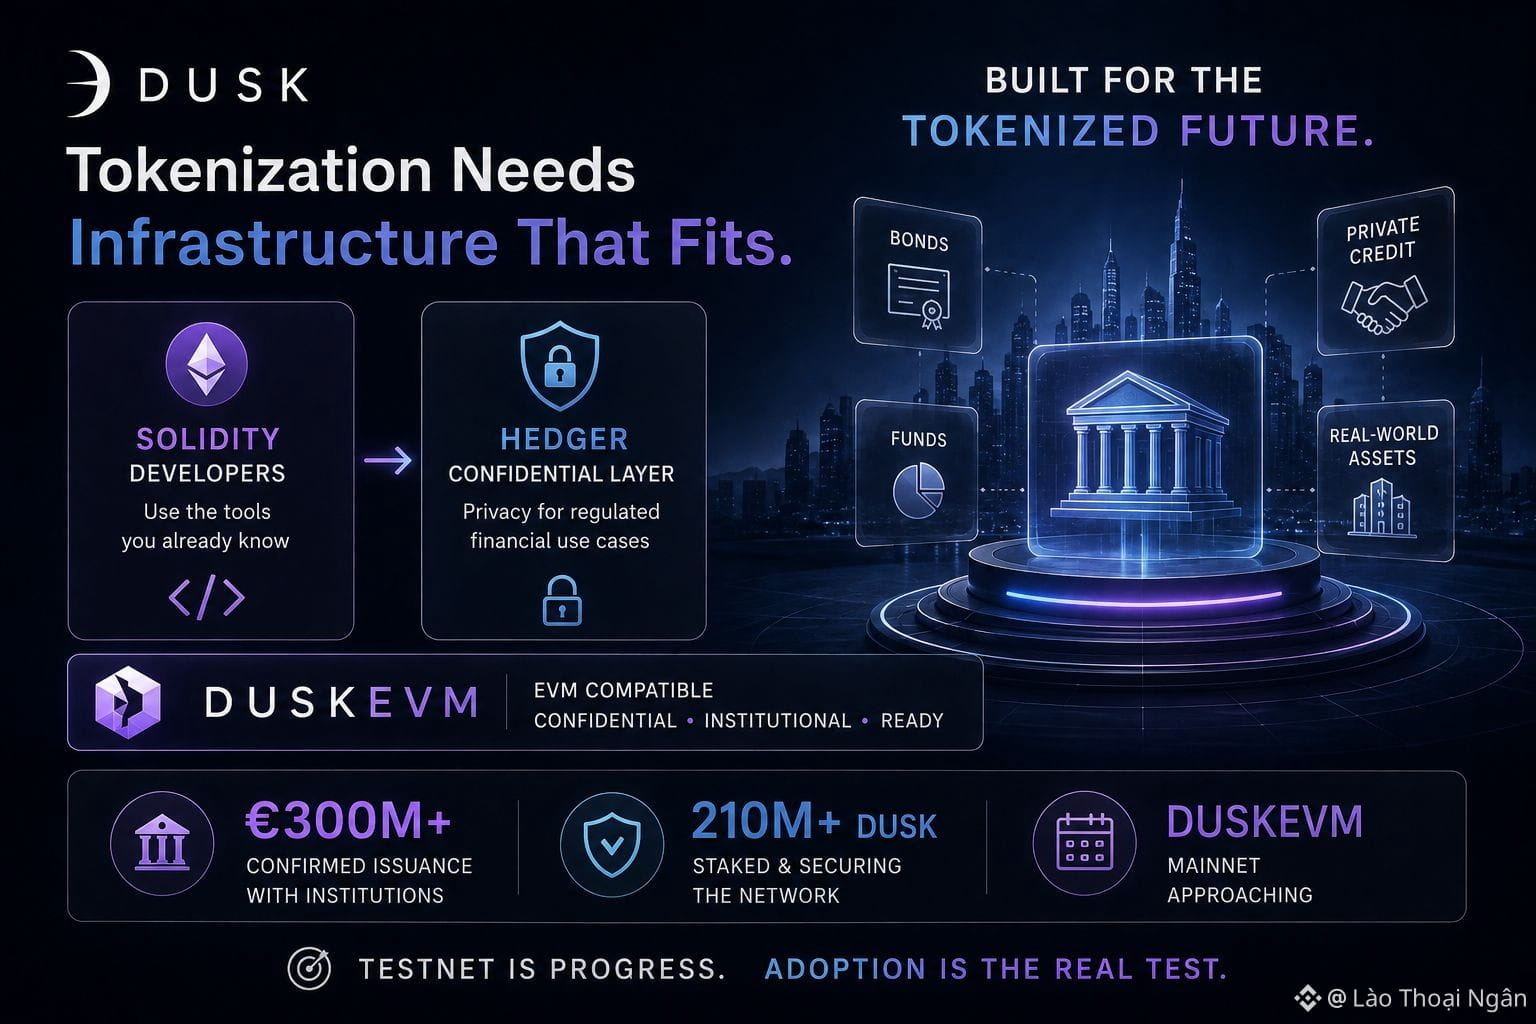
Cada ciclo tem uma frase que as pessoas repetem até ela perder o sentido. Agora é tokenização de ativos. Títulos, fundos, crédito privado — tudo supostamente migrando para a onchain em 2026. Grande parte desse discurso ainda é apenas discurso.
O que faz a Dusk Network valer a pena ser observada dentro desse ruído é o timing. O DuskEVM está se aproximando do mainnet quase exatamente no momento em que o interesse institucional em ativos tokenizados deixou de ser algo teórico. Isso não é coincidência; é o plano. Desenvolvedores Solidity, o maior grupo de criadores de contratos inteligentes em qualquer lugar, poderão implantar na Dusk usando as ferramentas que já têm, enquanto ganham acesso ao Hedger, a camada confidencial de transações do projeto, construída especificamente para casos de uso financeiros regulados.
Essa combinação resolve um problema específico. O ecossistema de ferramentas do Ethereum é enorme. Sua história de privacidade, para qualquer coisa que instituições realmente queiram colocar como ativos reais, é fraca. A Dusk está tentando pegar a primeira parte e corrigir a segunda, em vez de pedir que os criadores abandonem tudo o que sabem por uma cadeia de privacidade de nicho, com uma base pequena de desenvolvedores.
A Dusk também não está se apoiando apenas em promessas para sustentar esse argumento. A rede já carrega mais de 300 milhões de euros em emissão confirmada com parceiros institucionais, além de mais de 210 milhões de DUSK apostados para garantir a própria cadeia. Números como esses não provam que o mainnet do DuskEVM pousará de forma tranquila, mas sugerem que o apetite institucional do qual esse timing depende já está aparecendo — e não apenas sendo prometido em um roadmap.
Ainda assim, quero ter cuidado aqui. Aproximar-se de um mainnet não é o mesmo que entregar resultados. Vários projetos de infraestrutura atingiram exatamente este momento, com ferramentas prontas e o timing certo, e então tiveram dificuldades para atrair aplicações reais e liquidez real para a cadeia depois de ela realmente ser lançada. A Dusk ainda precisa provar essa parte. Atividade no testnet e código auditado são necessários. Eles não são a mesma coisa do que desenvolvedores entregando produtos que as pessoas realmente usam.
@Dusk_Foundation $DUSK #dusk $BTW $TRUMP
Cada ciclo tem uma frase que as pessoas repetem até ela perder o sentido. Agora é tokenização de ativos. Títulos, fundos, crédito privado — tudo supostamente migrando para a onchain em 2026. Grande parte desse discurso ainda é apenas discurso.
O que faz a Dusk Network valer a pena ser observada dentro desse ruído é o timing. O DuskEVM está se aproximando do mainnet quase exatamente no momento em que o interesse institucional em ativos tokenizados deixou de ser algo teórico. Isso não é coincidência; é o plano. Desenvolvedores Solidity, o maior grupo de criadores de contratos inteligentes em qualquer lugar, poderão implantar na Dusk usando as ferramentas que já têm, enquanto ganham acesso ao Hedger, a camada confidencial de transações do projeto, construída especificamente para casos de uso financeiros regulados.
Essa combinação resolve um problema específico. O ecossistema de ferramentas do Ethereum é enorme. Sua história de privacidade, para qualquer coisa que instituições realmente queiram colocar como ativos reais, é fraca. A Dusk está tentando pegar a primeira parte e corrigir a segunda, em vez de pedir que os criadores abandonem tudo o que sabem por uma cadeia de privacidade de nicho, com uma base pequena de desenvolvedores.
A Dusk também não está se apoiando apenas em promessas para sustentar esse argumento. A rede já carrega mais de 300 milhões de euros em emissão confirmada com parceiros institucionais, além de mais de 210 milhões de DUSK apostados para garantir a própria cadeia. Números como esses não provam que o mainnet do DuskEVM pousará de forma tranquila, mas sugerem que o apetite institucional do qual esse timing depende já está aparecendo — e não apenas sendo prometido em um roadmap.
Ainda assim, quero ter cuidado aqui. Aproximar-se de um mainnet não é o mesmo que entregar resultados. Vários projetos de infraestrutura atingiram exatamente este momento, com ferramentas prontas e o timing certo, e então tiveram dificuldades para atrair aplicações reais e liquidez real para a cadeia depois de ela realmente ser lançada. A Dusk ainda precisa provar essa parte. Atividade no testnet e código auditado são necessários. Eles não são a mesma coisa do que desenvolvedores entregando produtos que as pessoas realmente usam.
@Dusk $DUSK #dusk $BTW $TRUMP
O que faz a Dusk Network valer a pena ser observada dentro desse ruído é o timing. O DuskEVM está se aproximando do mainnet quase exatamente no momento em que o interesse institucional em ativos tokenizados deixou de ser algo teórico. Isso não é coincidência; é o plano. Desenvolvedores Solidity, o maior grupo de criadores de contratos inteligentes em qualquer lugar, poderão implantar na Dusk usando as ferramentas que já têm, enquanto ganham acesso ao Hedger, a camada confidencial de transações do projeto, construída especificamente para casos de uso financeiros regulados.
Essa combinação resolve um problema específico. O ecossistema de ferramentas do Ethereum é enorme. Sua história de privacidade, para qualquer coisa que instituições realmente queiram colocar como ativos reais, é fraca. A Dusk está tentando pegar a primeira parte e corrigir a segunda, em vez de pedir que os criadores abandonem tudo o que sabem por uma cadeia de privacidade de nicho, com uma base pequena de desenvolvedores.
A Dusk também não está se apoiando apenas em promessas para sustentar esse argumento. A rede já carrega mais de 300 milhões de euros em emissão confirmada com parceiros institucionais, além de mais de 210 milhões de DUSK apostados para garantir a própria cadeia. Números como esses não provam que o mainnet do DuskEVM pousará de forma tranquila, mas sugerem que o apetite institucional do qual esse timing depende já está aparecendo — e não apenas sendo prometido em um roadmap.
Ainda assim, quero ter cuidado aqui. Aproximar-se de um mainnet não é o mesmo que entregar resultados. Vários projetos de infraestrutura atingiram exatamente este momento, com ferramentas prontas e o timing certo, e então tiveram dificuldades para atrair aplicações reais e liquidez real para a cadeia depois de ela realmente ser lançada. A Dusk ainda precisa provar essa parte. Atividade no testnet e código auditado são necessários. Eles não são a mesma coisa do que desenvolvedores entregando produtos que as pessoas realmente usam.
@Dusk $DUSK #dusk $BTW $TRUMP
71
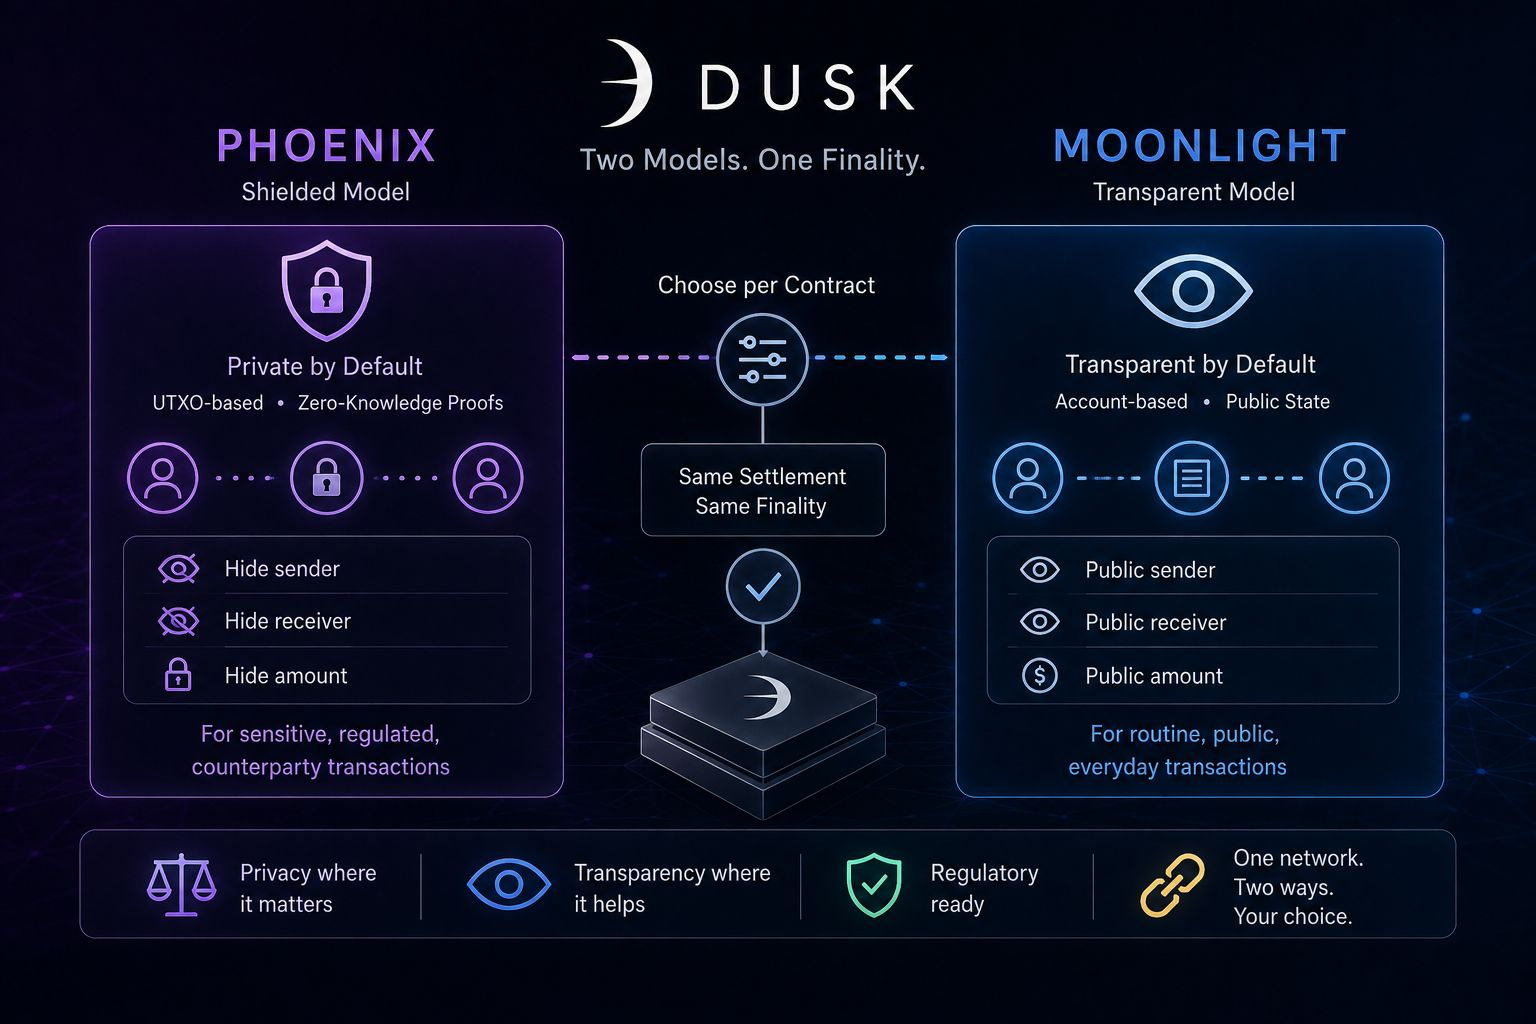
Privacidade ou transparência. A maioria das blockchains força uma escolha no nível do protocolo e te prende a ela. A Dusk Network recusou essa troca, construindo dois modelos de transação na camada base — uma das decisões mais práticas que já vi neste espaço.
Phoenix é o modelo protegido (shielded), baseado em UTXO, usando provas de zero-knowledge para ocultar remetente, destinatário e valor; é o modelo para o qual você recorreria ao liquidar uma transação de segurança, em que as partes não têm razão para ver as posições uma da outra. Moonlight é a outra metade: um modelo transparente e baseado em conta, mais próximo do que desenvolvedores de Ethereum esperam — saldos públicos, leituras de estado diretas, sem a sobrecarga de geração de provas a cada transferência.
Por que a Dusk Network se dá ao trabalho com ambos? Porque nem toda transação em uma rede financeira precisa do mesmo perfil de confidencialidade. Uma DAO pagando uma doação pública não precisa de proteção. Um emissor de títulos liquidando com um comprador institucional pode exigir isso legalmente. Forçar um único modelo para todos os casos de uso ou expõe demais negociações sensíveis ou adiciona atrito desnecessário às rotinas. Permitir que desenvolvedores escolham por contrato é uma resposta mais honesta sobre como a infraestrutura financeira real funciona — e é isso em miniatura: permaneça privado onde a privacidade é o ponto, siga transparente onde ela não é, e liquide qualquer um dos caminhos com a mesma finalização.
Vou levantar a tensão óbvia, porém. Opcionalidade é poderosa para desenvolvedores e confusa para todo mundo. Se uma interface de carteira não deixar claro qual modelo uma transação usa, os usuários podem presumir uma privacidade que não têm, ou pagar custos de geração de provas que não precisavam. A documentação da Dusk Network é franca sobre a divisão — e eu respeito isso —, mas documentação não é uma experiência de usuário à prova de falhas.
A abordagem de dois modelos é a escolha certa para uma cadeia construída sobre finanças reguladas. Se as ferramentas da Dusk Network tornam essa escolha legível para usuários não técnicos ainda está sendo construído, e eu prefiro dizer isso claramente do que fingir que já está completamente resolvido.
@Dusk_Foundation #dusk $DUSK $BTW $ONG
Privacidade ou transparência. A maioria das blockchains força uma escolha no nível do protocolo e te prende a ela. A Dusk Network recusou essa troca, construindo dois modelos de transação na camada base — uma das decisões mais práticas que já vi neste espaço.
Phoenix é o modelo protegido (shielded), baseado em UTXO, usando provas de zero-knowledge para ocultar remetente, destinatário e valor; é o modelo para o qual você recorreria ao liquidar uma transação de segurança, em que as partes não têm razão para ver as posições uma da outra. Moonlight é a outra metade: um modelo transparente e baseado em conta, mais próximo do que desenvolvedores de Ethereum esperam — saldos públicos, leituras de estado diretas, sem a sobrecarga de geração de provas a cada transferência.
Por que a Dusk Network se dá ao trabalho com ambos? Porque nem toda transação em uma rede financeira precisa do mesmo perfil de confidencialidade. Uma DAO pagando uma doação pública não precisa de proteção. Um emissor de títulos liquidando com um comprador institucional pode exigir isso legalmente. Forçar um único modelo para todos os casos de uso ou expõe demais negociações sensíveis ou adiciona atrito desnecessário às rotinas. Permitir que desenvolvedores escolham por contrato é uma resposta mais honesta sobre como a infraestrutura financeira real funciona — e é isso em miniatura: permaneça privado onde a privacidade é o ponto, siga transparente onde ela não é, e liquide qualquer um dos caminhos com a mesma finalização.
Vou levantar a tensão óbvia, porém. Opcionalidade é poderosa para desenvolvedores e confusa para todo mundo. Se uma interface de carteira não deixar claro qual modelo uma transação usa, os usuários podem presumir uma privacidade que não têm, ou pagar custos de geração de provas que não precisavam. A documentação da Dusk Network é franca sobre a divisão — e eu respeito isso —, mas documentação não é uma experiência de usuário à prova de falhas.
A abordagem de dois modelos é a escolha certa para uma cadeia construída sobre finanças reguladas. Se as ferramentas da Dusk Network tornam essa escolha legível para usuários não técnicos ainda está sendo construído, e eu prefiro dizer isso claramente do que fingir que já está completamente resolvido.
@Dusk #dusk $DUSK $BTW $ONG
Phoenix é o modelo protegido (shielded), baseado em UTXO, usando provas de zero-knowledge para ocultar remetente, destinatário e valor; é o modelo para o qual você recorreria ao liquidar uma transação de segurança, em que as partes não têm razão para ver as posições uma da outra. Moonlight é a outra metade: um modelo transparente e baseado em conta, mais próximo do que desenvolvedores de Ethereum esperam — saldos públicos, leituras de estado diretas, sem a sobrecarga de geração de provas a cada transferência.
Por que a Dusk Network se dá ao trabalho com ambos? Porque nem toda transação em uma rede financeira precisa do mesmo perfil de confidencialidade. Uma DAO pagando uma doação pública não precisa de proteção. Um emissor de títulos liquidando com um comprador institucional pode exigir isso legalmente. Forçar um único modelo para todos os casos de uso ou expõe demais negociações sensíveis ou adiciona atrito desnecessário às rotinas. Permitir que desenvolvedores escolham por contrato é uma resposta mais honesta sobre como a infraestrutura financeira real funciona — e é isso em miniatura: permaneça privado onde a privacidade é o ponto, siga transparente onde ela não é, e liquide qualquer um dos caminhos com a mesma finalização.
Vou levantar a tensão óbvia, porém. Opcionalidade é poderosa para desenvolvedores e confusa para todo mundo. Se uma interface de carteira não deixar claro qual modelo uma transação usa, os usuários podem presumir uma privacidade que não têm, ou pagar custos de geração de provas que não precisavam. A documentação da Dusk Network é franca sobre a divisão — e eu respeito isso —, mas documentação não é uma experiência de usuário à prova de falhas.
A abordagem de dois modelos é a escolha certa para uma cadeia construída sobre finanças reguladas. Se as ferramentas da Dusk Network tornam essa escolha legível para usuários não técnicos ainda está sendo construído, e eu prefiro dizer isso claramente do que fingir que já está completamente resolvido.
@Dusk #dusk $DUSK $BTW $ONG
60
O TermMax passou de lançar em 2 cadeias para 3, depois reportou os deployments em 7 cadeias, enquanto sua interface atual da versão V2 agora exibe aproximadamente 11 redes.
Isso representa uma expansão significativa em onde o TermMax pode operar. Mas não me diz se a liquidez também expandiu na mesma proporção.
Uma nova rede pode adicionar outro lugar para existirem mercados de empréstimos e empréstimos a taxa fixa do TermMax. O que não mostra é se aquela rede desenvolve capital suficiente dos dois lados do mercado para se tornar economicamente relevante.
Essa distinção importa mais à medida que a presença se torna mais ampla.
Se a maior parte da liquidez utilizável permanecer concentrada em algumas cadeias estabelecidas, então adicionar outra rede aumenta o acesso sem necessariamente redistribuir o próprio mercado.
O que eu ainda não sei é se os deployments mais recentes do TermMax estão gradualmente conquistando uma fatia maior da atividade e da liquidez, ou se o protocolo está se tornando mais multichain principalmente na camada de deployment.
O TVL total não resolveria isso para mim. Ele poderia subir enquanto as mesmas duas ou três redes continuarem a deter a maior parte da profundidade utilizável.
Um sinal mais forte seria a distribuição por baixo desse total: quanto da liquidez de empréstimo e de captação fica em cada rede, o quanto isso permanece concentrado nas maiores cadeias e se os deployments mais novos mantêm atividade em múltiplos ciclos de maturidade.
Isso me diria se o TermMax está apenas ampliando o número de lugares onde um mercado pode ser lançado, ou se está realmente ampliando onde seus mercados se tornam economicamente úteis.
Então eu avaliaria a próxima etapa da expansão multichain do TermMax menos pelo aparecimento de outra cadeia na interface e mais por se a concentração de liquidez começa a cair à medida que a presença cresce.
A grande questão é se o TermMax consegue transformar a disponibilidade mais ampla de redes em uma profundidade de mercado mais ampla.
Estou acompanhando a fatia de liquidez por cadeia, a concentração nas principais redes e se as cadeias mais novas mantêm uma atividade relevante após seu período inicial de lançamento.
@termmax #TermMax $BTW $ONG
O TermMax passou de lançar em 2 cadeias para 3, depois reportou os deployments em 7 cadeias, enquanto sua interface atual da versão V2 agora exibe aproximadamente 11 redes.
Isso representa uma expansão significativa em onde o TermMax pode operar. Mas não me diz se a liquidez também expandiu na mesma proporção.
Uma nova rede pode adicionar outro lugar para existirem mercados de empréstimos e empréstimos a taxa fixa do TermMax. O que não mostra é se aquela rede desenvolve capital suficiente dos dois lados do mercado para se tornar economicamente relevante.
Essa distinção importa mais à medida que a presença se torna mais ampla.
Se a maior parte da liquidez utilizável permanecer concentrada em algumas cadeias estabelecidas, então adicionar outra rede aumenta o acesso sem necessariamente redistribuir o próprio mercado.
O que eu ainda não sei é se os deployments mais recentes do TermMax estão gradualmente conquistando uma fatia maior da atividade e da liquidez, ou se o protocolo está se tornando mais multichain principalmente na camada de deployment.
O TVL total não resolveria isso para mim. Ele poderia subir enquanto as mesmas duas ou três redes continuarem a deter a maior parte da profundidade utilizável.
Um sinal mais forte seria a distribuição por baixo desse total: quanto da liquidez de empréstimo e de captação fica em cada rede, o quanto isso permanece concentrado nas maiores cadeias e se os deployments mais novos mantêm atividade em múltiplos ciclos de maturidade.
Isso me diria se o TermMax está apenas ampliando o número de lugares onde um mercado pode ser lançado, ou se está realmente ampliando onde seus mercados se tornam economicamente úteis.
Então eu avaliaria a próxima etapa da expansão multichain do TermMax menos pelo aparecimento de outra cadeia na interface e mais por se a concentração de liquidez começa a cair à medida que a presença cresce.
A grande questão é se o TermMax consegue transformar a disponibilidade mais ampla de redes em uma profundidade de mercado mais ampla.
Estou acompanhando a fatia de liquidez por cadeia, a concentração nas principais redes e se as cadeias mais novas mantêm uma atividade relevante após seu período inicial de lançamento.
@TermMax #TermMax $BTW $ONG
Isso representa uma expansão significativa em onde o TermMax pode operar. Mas não me diz se a liquidez também expandiu na mesma proporção.
Uma nova rede pode adicionar outro lugar para existirem mercados de empréstimos e empréstimos a taxa fixa do TermMax. O que não mostra é se aquela rede desenvolve capital suficiente dos dois lados do mercado para se tornar economicamente relevante.
Essa distinção importa mais à medida que a presença se torna mais ampla.
Se a maior parte da liquidez utilizável permanecer concentrada em algumas cadeias estabelecidas, então adicionar outra rede aumenta o acesso sem necessariamente redistribuir o próprio mercado.
O que eu ainda não sei é se os deployments mais recentes do TermMax estão gradualmente conquistando uma fatia maior da atividade e da liquidez, ou se o protocolo está se tornando mais multichain principalmente na camada de deployment.
O TVL total não resolveria isso para mim. Ele poderia subir enquanto as mesmas duas ou três redes continuarem a deter a maior parte da profundidade utilizável.
Um sinal mais forte seria a distribuição por baixo desse total: quanto da liquidez de empréstimo e de captação fica em cada rede, o quanto isso permanece concentrado nas maiores cadeias e se os deployments mais novos mantêm atividade em múltiplos ciclos de maturidade.
Isso me diria se o TermMax está apenas ampliando o número de lugares onde um mercado pode ser lançado, ou se está realmente ampliando onde seus mercados se tornam economicamente úteis.
Então eu avaliaria a próxima etapa da expansão multichain do TermMax menos pelo aparecimento de outra cadeia na interface e mais por se a concentração de liquidez começa a cair à medida que a presença cresce.
A grande questão é se o TermMax consegue transformar a disponibilidade mais ampla de redes em uma profundidade de mercado mais ampla.
Estou acompanhando a fatia de liquidez por cadeia, a concentração nas principais redes e se as cadeias mais novas mantêm uma atividade relevante após seu período inicial de lançamento.
@TermMax #TermMax $BTW $ONG
467
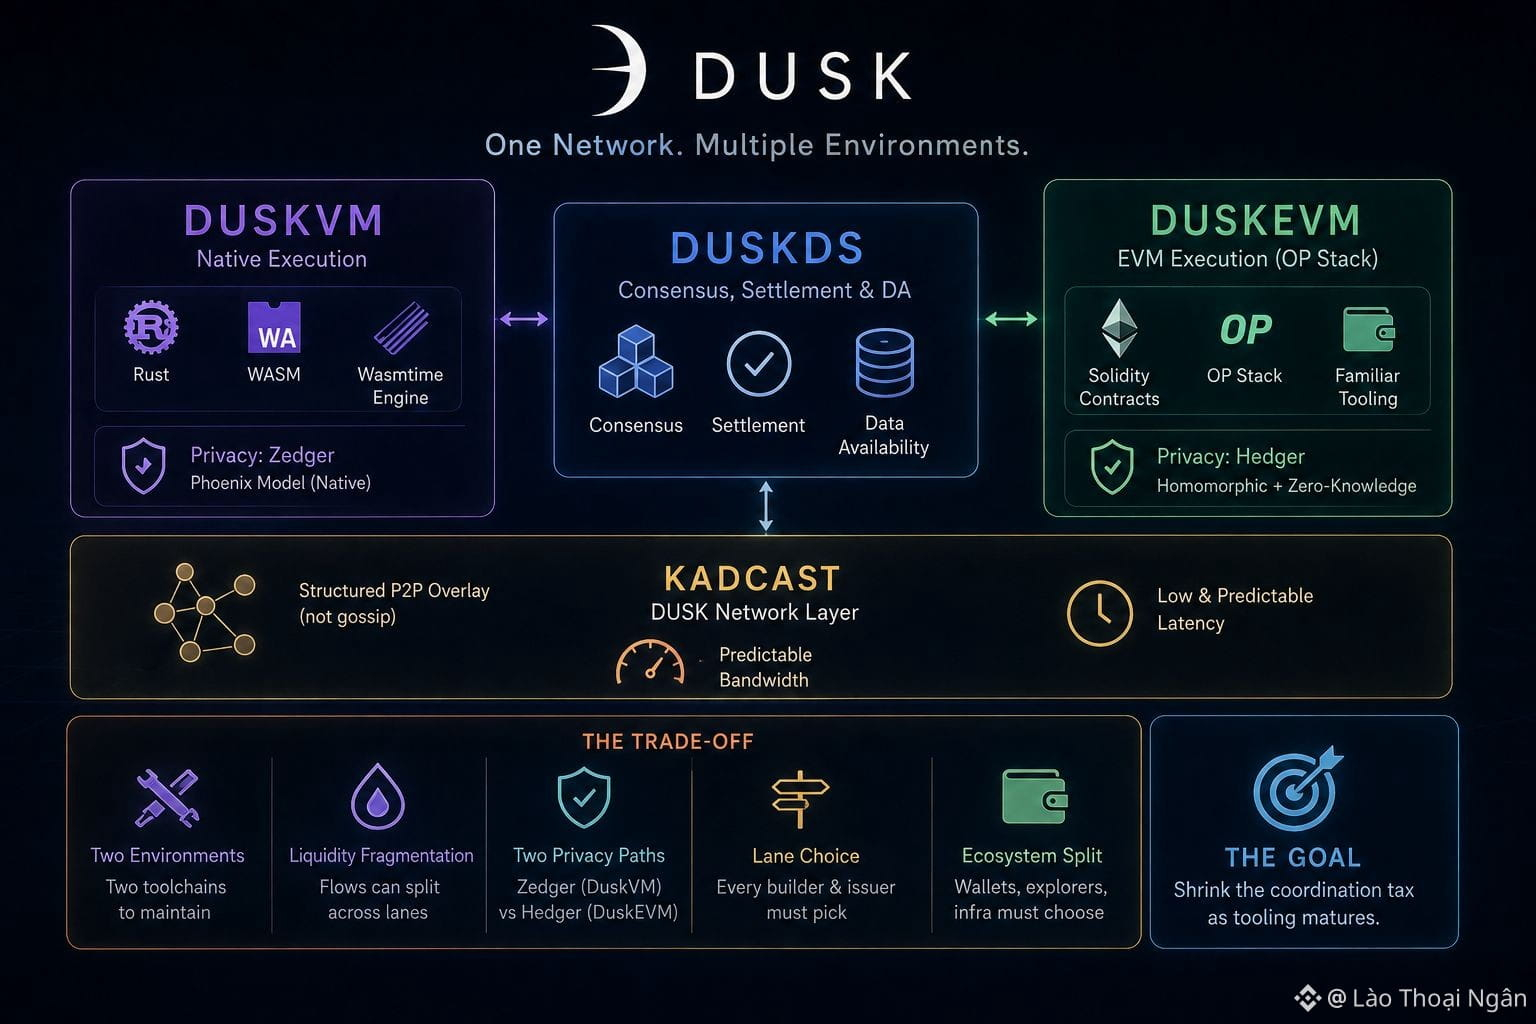
Modular é uma das palavras mais confortáveis nesta indústria, e a Dusk Network a utiliza bastante. A DuskDS lida com consenso, liquidação e disponibilidade de dados. A DuskVM executa contratos em Rust e WASM diretamente na camada base por meio de um mecanismo Wasmtime. A DuskEVM é um ambiente de execução separado do OP Stack, em que contratos Solidity liquidam de volta através da DuskDS, com DUSK como o token de gás. Em tese, isso soa como o melhor dos dois mundos: um ambiente nativo para equipes que querem acesso direto aos primitivos de privacidade da Dusk, e um ambiente EVM familiar para todos os demais.
Quero reservar um momento para analisar o trade-off, em vez de repetir o discurso. Dois ambientes de execução significam dois conjuntos de ferramentas, dois lugares em que a liquidez pode se agrupar separadamente e dois caminhos diferentes de privacidade: Zedger na DuskVM e Hedger na DuskEVM, construídos sobre abordagens criptográficas distintas. Um construtor que escolhe a DuskEVM por familiaridade ganha suporte a Solidity, mas recorre à combinação de criptografia homomórfica e zero knowledge do Hedger — em vez do modelo nativo Phoenix que grande parte da literatura mais profunda sobre privacidade da Dusk descreve.
Nada disso torna a arquitetura errada. Separar liquidação de execução é uma aposta defensável, e muitos projetos também dividem o estado entre rollups por motivos semelhantes. Mas chamá-la de algo puramente aditivo subestima o custo. Agora, cada emissor precisa escolher uma via, e cada carteira ou explorador construído pela comunidade precisa decidir qual lado — ou ambos — suporta.
Por baixo de ambos os ambientes está o Kadcast, a própria camada peer-to-peer da Dusk Network: uma camada de sobreposição estruturada em vez da propagação baseada em gossip que a maioria das cadeias usa como padrão, criada especificamente para manter previsíveis a largura de banda e a latência conforme a rede cresce. Essa parte compartilhada é o argumento mais forte de que se trata de um sistema coordenado, e não de duas cadeias com o mesmo nome. Ainda assim, uma camada de rede compartilhada não funde, por si só, dois ecossistemas de desenvolvedores. Modular é uma decisão real, com um custo real de coordenação associado — não uma atualização gratuita.
@Dusk_Foundation #dusk $DUSK $BTW $ACE
Modular é uma das palavras mais confortáveis nesta indústria, e a Dusk Network a utiliza bastante. A DuskDS lida com consenso, liquidação e disponibilidade de dados. A DuskVM executa contratos em Rust e WASM diretamente na camada base por meio de um mecanismo Wasmtime. A DuskEVM é um ambiente de execução separado do OP Stack, em que contratos Solidity liquidam de volta através da DuskDS, com DUSK como o token de gás. Em tese, isso soa como o melhor dos dois mundos: um ambiente nativo para equipes que querem acesso direto aos primitivos de privacidade da Dusk, e um ambiente EVM familiar para todos os demais.
Quero reservar um momento para analisar o trade-off, em vez de repetir o discurso. Dois ambientes de execução significam dois conjuntos de ferramentas, dois lugares em que a liquidez pode se agrupar separadamente e dois caminhos diferentes de privacidade: Zedger na DuskVM e Hedger na DuskEVM, construídos sobre abordagens criptográficas distintas. Um construtor que escolhe a DuskEVM por familiaridade ganha suporte a Solidity, mas recorre à combinação de criptografia homomórfica e zero knowledge do Hedger — em vez do modelo nativo Phoenix que grande parte da literatura mais profunda sobre privacidade da Dusk descreve.
Nada disso torna a arquitetura errada. Separar liquidação de execução é uma aposta defensável, e muitos projetos também dividem o estado entre rollups por motivos semelhantes. Mas chamá-la de algo puramente aditivo subestima o custo. Agora, cada emissor precisa escolher uma via, e cada carteira ou explorador construído pela comunidade precisa decidir qual lado — ou ambos — suporta.
Por baixo de ambos os ambientes está o Kadcast, a própria camada peer-to-peer da Dusk Network: uma camada de sobreposição estruturada em vez da propagação baseada em gossip que a maioria das cadeias usa como padrão, criada especificamente para manter previsíveis a largura de banda e a latência conforme a rede cresce. Essa parte compartilhada é o argumento mais forte de que se trata de um sistema coordenado, e não de duas cadeias com o mesmo nome. Ainda assim, uma camada de rede compartilhada não funde, por si só, dois ecossistemas de desenvolvedores. Modular é uma decisão real, com um custo real de coordenação associado — não uma atualização gratuita.
@Dusk #dusk $DUSK $BTW $ACE
Quero reservar um momento para analisar o trade-off, em vez de repetir o discurso. Dois ambientes de execução significam dois conjuntos de ferramentas, dois lugares em que a liquidez pode se agrupar separadamente e dois caminhos diferentes de privacidade: Zedger na DuskVM e Hedger na DuskEVM, construídos sobre abordagens criptográficas distintas. Um construtor que escolhe a DuskEVM por familiaridade ganha suporte a Solidity, mas recorre à combinação de criptografia homomórfica e zero knowledge do Hedger — em vez do modelo nativo Phoenix que grande parte da literatura mais profunda sobre privacidade da Dusk descreve.
Nada disso torna a arquitetura errada. Separar liquidação de execução é uma aposta defensável, e muitos projetos também dividem o estado entre rollups por motivos semelhantes. Mas chamá-la de algo puramente aditivo subestima o custo. Agora, cada emissor precisa escolher uma via, e cada carteira ou explorador construído pela comunidade precisa decidir qual lado — ou ambos — suporta.
Por baixo de ambos os ambientes está o Kadcast, a própria camada peer-to-peer da Dusk Network: uma camada de sobreposição estruturada em vez da propagação baseada em gossip que a maioria das cadeias usa como padrão, criada especificamente para manter previsíveis a largura de banda e a latência conforme a rede cresce. Essa parte compartilhada é o argumento mais forte de que se trata de um sistema coordenado, e não de duas cadeias com o mesmo nome. Ainda assim, uma camada de rede compartilhada não funde, por si só, dois ecossistemas de desenvolvedores. Modular é uma decisão real, com um custo real de coordenação associado — não uma atualização gratuita.
@Dusk #dusk $DUSK $BTW $ACE
44
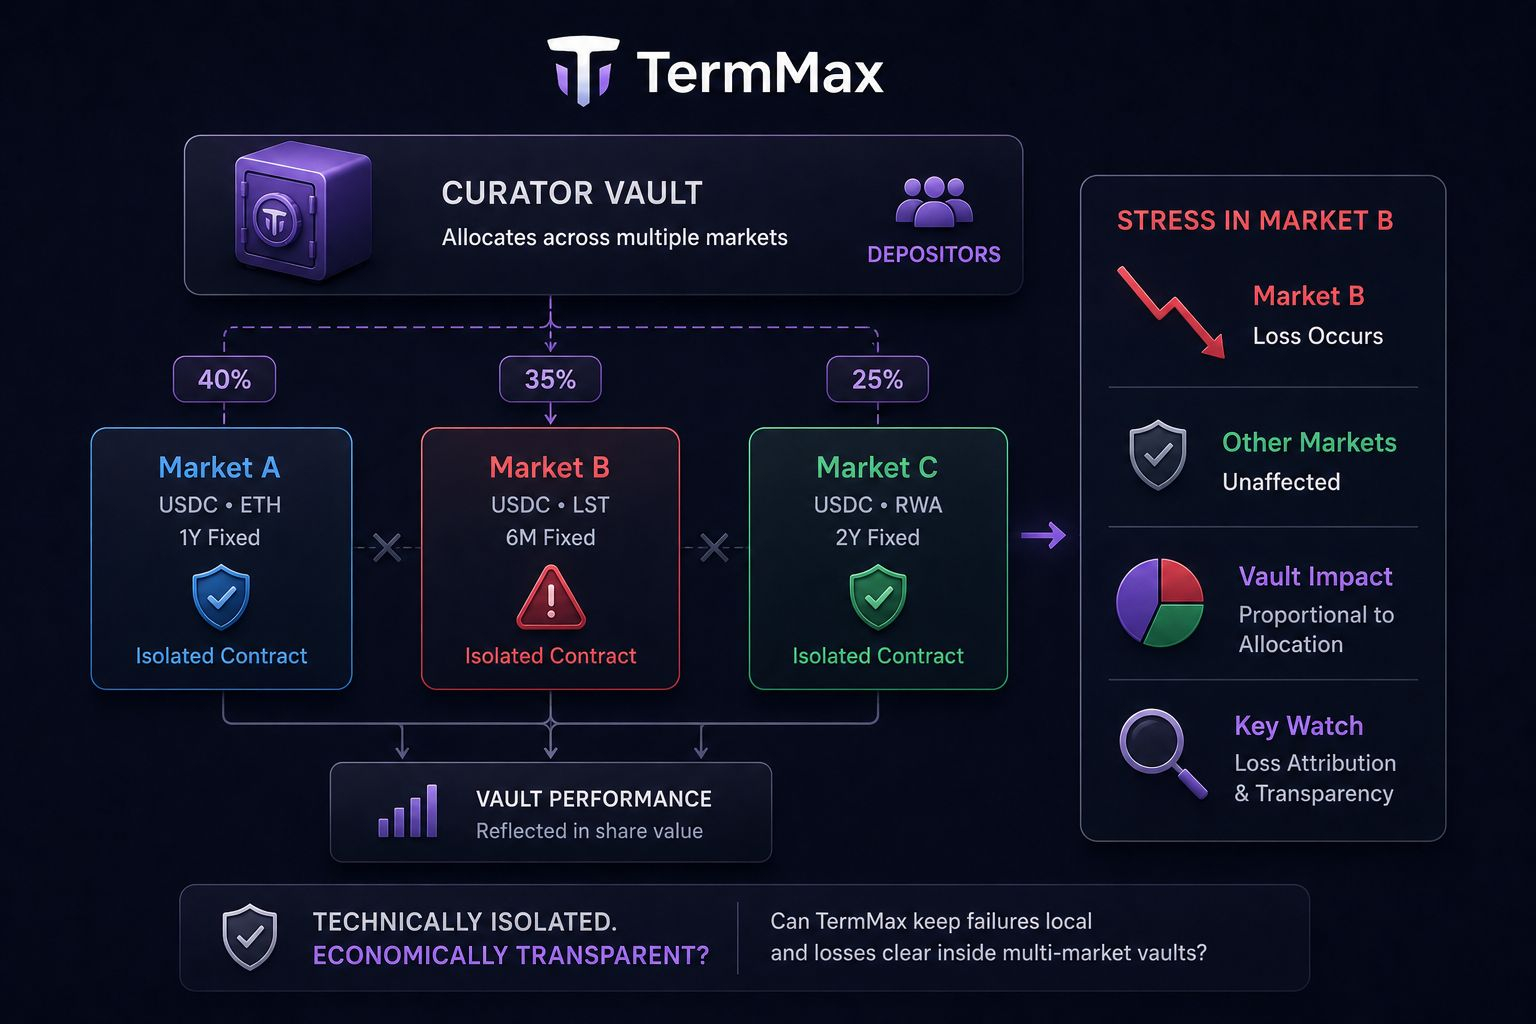
Uma coisa que continua se destacando para mim no TermMax, um protocolo descentralizado de empréstimos e empréstimos com taxa fixa, é como seu modelo de segurança isola mercados individuais.
Cada mercado do TermMax é executado por meio de seu próprio contrato. Se algo der errado em um mercado, a ideia é evitar que esse problema se espalhe automaticamente para os contratos por trás de outros mercados.
Trata-se de um limite significativo, especialmente quando diferentes garantias, ativos de dívida e vencimentos podem apresentar perfis de risco bem diferentes.
Mas os usuários nem sempre assumem exposição a esses mercados um de cada vez.
Um vault (cofre) do curador do TermMax pode ficar acima de vários mercados permitidos (whitelisted) que compartilham o mesmo token de dívida e alocar o capital do depositante entre eles. Assim, os mercados podem permanecer tecnicamente isolados entre si, enquanto seus ganhos e perdas ainda alimentam a mesma posição do vault.
Se um dos mercados subjacentes estiver sob estresse, os outros contratos de mercado não precisam falhar para que o depositante do vault sofra um impacto.
O que eu ainda não sei é se essa perda permanece de forma limpa atribuível ao mercado que a causou, ou se a maneira como o vault gerencia as posições pode tornar o limite econômico mais difícil de rastrear do lado do depositante.
É aí que entra a evidência mais forte.
Se um vault com múltiplos mercados puder mostrar que as perdas permanecem transparentes e amplamente proporcionais ao capital alocado ao mercado sob estresse, então o TermMax preservou um limite econômico significativo, mesmo que o vault abranja vários mercados isolados.
Eu gostaria de aprender mais com uma atribuição clara de perdas, mercado a mercado, sob estresse, do que apenas com a arquitetura de isolamento.
A questão é se o TermMax consegue manter falhas tecnicamente locais, ao mesmo tempo em que mantém as perdas dos depositantes economicamente claras e limitadas dentro de vaults com múltiplos mercados.
Estou acompanhando a atribuição de perdas no nível do vault, os pesos de alocação e como o estresse em um único mercado aparece no valor das cotas do vault.
@termmax #TermMax $BTW $ACE $PORTAL
Uma coisa que continua se destacando para mim no TermMax, um protocolo descentralizado de empréstimos e empréstimos com taxa fixa, é como seu modelo de segurança isola mercados individuais.
Cada mercado do TermMax é executado por meio de seu próprio contrato. Se algo der errado em um mercado, a ideia é evitar que esse problema se espalhe automaticamente para os contratos por trás de outros mercados.
Trata-se de um limite significativo, especialmente quando diferentes garantias, ativos de dívida e vencimentos podem apresentar perfis de risco bem diferentes.
Mas os usuários nem sempre assumem exposição a esses mercados um de cada vez.
Um vault (cofre) do curador do TermMax pode ficar acima de vários mercados permitidos (whitelisted) que compartilham o mesmo token de dívida e alocar o capital do depositante entre eles. Assim, os mercados podem permanecer tecnicamente isolados entre si, enquanto seus ganhos e perdas ainda alimentam a mesma posição do vault.
Se um dos mercados subjacentes estiver sob estresse, os outros contratos de mercado não precisam falhar para que o depositante do vault sofra um impacto.
O que eu ainda não sei é se essa perda permanece de forma limpa atribuível ao mercado que a causou, ou se a maneira como o vault gerencia as posições pode tornar o limite econômico mais difícil de rastrear do lado do depositante.
É aí que entra a evidência mais forte.
Se um vault com múltiplos mercados puder mostrar que as perdas permanecem transparentes e amplamente proporcionais ao capital alocado ao mercado sob estresse, então o TermMax preservou um limite econômico significativo, mesmo que o vault abranja vários mercados isolados.
Eu gostaria de aprender mais com uma atribuição clara de perdas, mercado a mercado, sob estresse, do que apenas com a arquitetura de isolamento.
A questão é se o TermMax consegue manter falhas tecnicamente locais, ao mesmo tempo em que mantém as perdas dos depositantes economicamente claras e limitadas dentro de vaults com múltiplos mercados.
Estou acompanhando a atribuição de perdas no nível do vault, os pesos de alocação e como o estresse em um único mercado aparece no valor das cotas do vault.
@TermMax #TermMax $BTW $ACE $PORTAL
Cada mercado do TermMax é executado por meio de seu próprio contrato. Se algo der errado em um mercado, a ideia é evitar que esse problema se espalhe automaticamente para os contratos por trás de outros mercados.
Trata-se de um limite significativo, especialmente quando diferentes garantias, ativos de dívida e vencimentos podem apresentar perfis de risco bem diferentes.
Mas os usuários nem sempre assumem exposição a esses mercados um de cada vez.
Um vault (cofre) do curador do TermMax pode ficar acima de vários mercados permitidos (whitelisted) que compartilham o mesmo token de dívida e alocar o capital do depositante entre eles. Assim, os mercados podem permanecer tecnicamente isolados entre si, enquanto seus ganhos e perdas ainda alimentam a mesma posição do vault.
Se um dos mercados subjacentes estiver sob estresse, os outros contratos de mercado não precisam falhar para que o depositante do vault sofra um impacto.
O que eu ainda não sei é se essa perda permanece de forma limpa atribuível ao mercado que a causou, ou se a maneira como o vault gerencia as posições pode tornar o limite econômico mais difícil de rastrear do lado do depositante.
É aí que entra a evidência mais forte.
Se um vault com múltiplos mercados puder mostrar que as perdas permanecem transparentes e amplamente proporcionais ao capital alocado ao mercado sob estresse, então o TermMax preservou um limite econômico significativo, mesmo que o vault abranja vários mercados isolados.
Eu gostaria de aprender mais com uma atribuição clara de perdas, mercado a mercado, sob estresse, do que apenas com a arquitetura de isolamento.
A questão é se o TermMax consegue manter falhas tecnicamente locais, ao mesmo tempo em que mantém as perdas dos depositantes economicamente claras e limitadas dentro de vaults com múltiplos mercados.
Estou acompanhando a atribuição de perdas no nível do vault, os pesos de alocação e como o estresse em um único mercado aparece no valor das cotas do vault.
@TermMax #TermMax $BTW $ACE $PORTAL
560
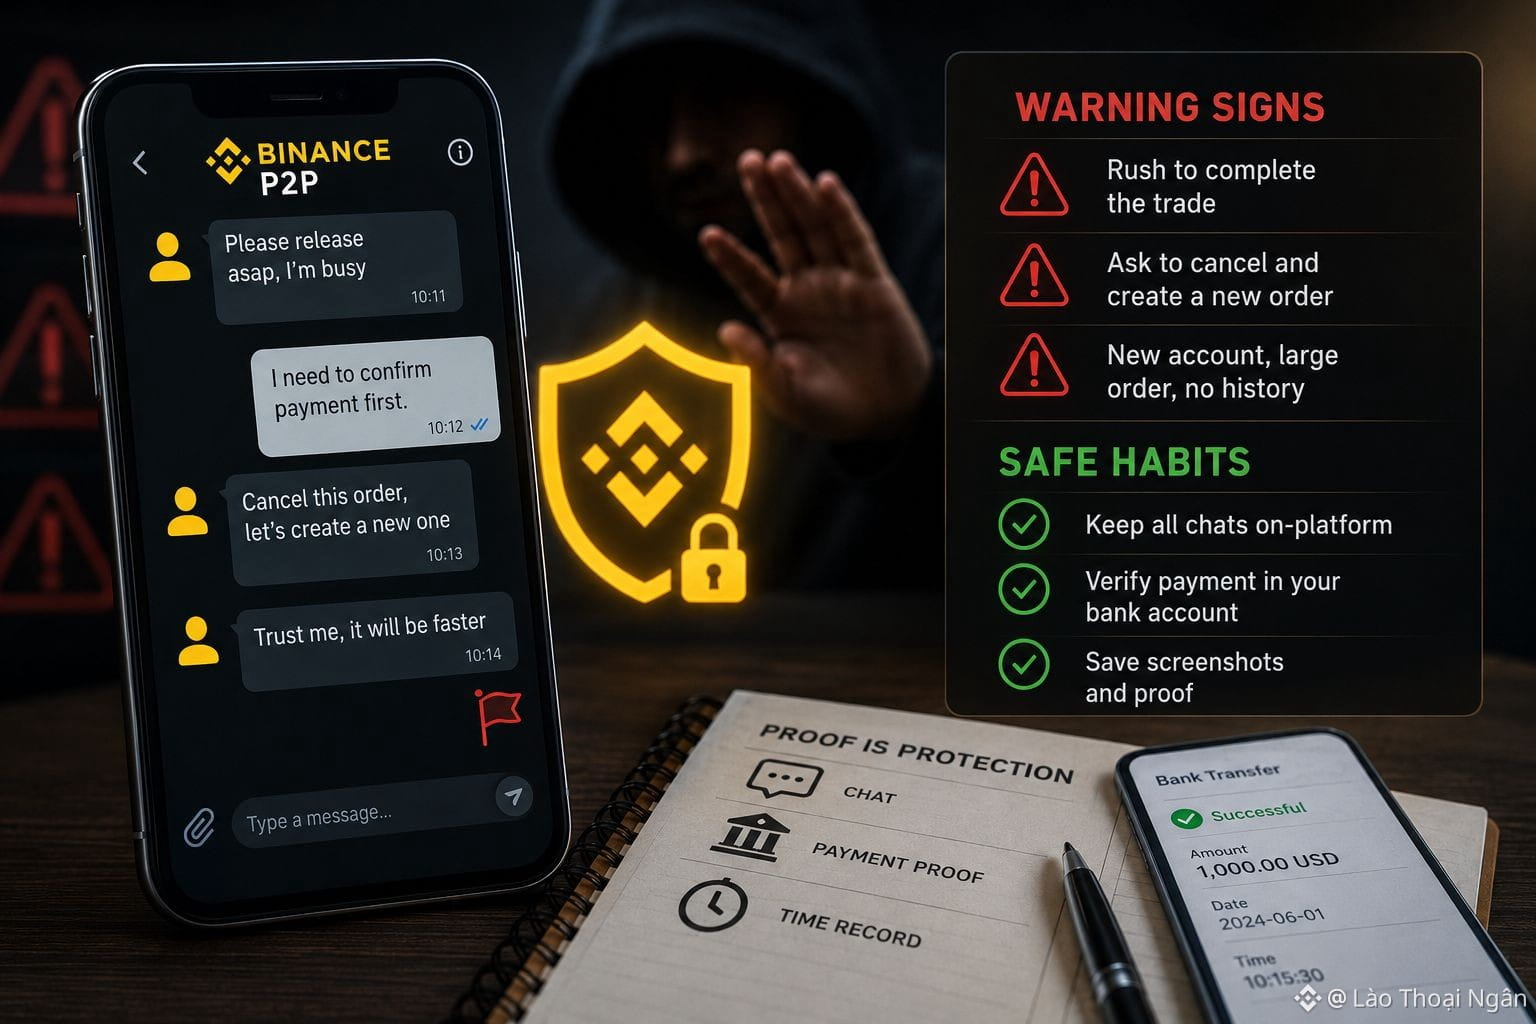
Há sinais de alerta que só fui perceber depois de alguns tropeços ao negociar no Binance P2P. Um deles é quando o parceiro vive me pressionando para finalizar a transação bem rápido, alegando estar ocupado ou que o tempo está acabando, mesmo quando ainda há bastante tempo para a ordem expirar.
O segundo sinal é quando o comprador me pede para cancelar a ordem atual e criar uma nova com outro valor, geralmente com motivos como ter digitado errado ou ter mudado de ideia sobre a quantidade. Essa é uma tática para fazer o vendedor perder a atenção, porque a nova ordem pode não ficar protegida por garantia (margin) como a ordem original, caso o procedimento não seja seguido corretamente.
O terceiro sinal, e talvez o mais comum, são contas recém-criadas, sem histórico de transações, mas que já colocam uma ordem com um valor muito alto desde o início. Eu não estou dizendo que toda conta nova seja suspeita, mas quando isso vem junto com a atitude de pressão, é uma combinação que exige muito cuidado.
Com essas experiências, eu criei o hábito de guardar tudo o que está relacionado às negociações no Binance P2P: tirar print da conversa, salvar imagens do extrato bancário que mostre o valor e o horário da transação e, até mesmo, anotar o momento em que eu cliquei para confirmar ou liberar. Houve uma vez em que, graças a esses prints, eu resolvi uma disputa com a equipe de suporte em poucas horas, em vez de passar vários dias discutindo sem evidências concretas.
Para mim, essa cautela não é por falta de confiança no Binance P2P, e sim porque eu entendo que as evidências são sempre a melhor forma de me proteger em qualquer situação.
@Binance_Vietnam #BinanceP2PAnToan $BTW $ACE $PORTAL
Há sinais de alerta que só fui perceber depois de alguns tropeços ao negociar no Binance P2P. Um deles é quando o parceiro vive me pressionando para finalizar a transação bem rápido, alegando estar ocupado ou que o tempo está acabando, mesmo quando ainda há bastante tempo para a ordem expirar.
O segundo sinal é quando o comprador me pede para cancelar a ordem atual e criar uma nova com outro valor, geralmente com motivos como ter digitado errado ou ter mudado de ideia sobre a quantidade. Essa é uma tática para fazer o vendedor perder a atenção, porque a nova ordem pode não ficar protegida por garantia (margin) como a ordem original, caso o procedimento não seja seguido corretamente.
O terceiro sinal, e talvez o mais comum, são contas recém-criadas, sem histórico de transações, mas que já colocam uma ordem com um valor muito alto desde o início. Eu não estou dizendo que toda conta nova seja suspeita, mas quando isso vem junto com a atitude de pressão, é uma combinação que exige muito cuidado.
Com essas experiências, eu criei o hábito de guardar tudo o que está relacionado às negociações no Binance P2P: tirar print da conversa, salvar imagens do extrato bancário que mostre o valor e o horário da transação e, até mesmo, anotar o momento em que eu cliquei para confirmar ou liberar. Houve uma vez em que, graças a esses prints, eu resolvi uma disputa com a equipe de suporte em poucas horas, em vez de passar vários dias discutindo sem evidências concretas.
Para mim, essa cautela não é por falta de confiança no Binance P2P, e sim porque eu entendo que as evidências são sempre a melhor forma de me proteger em qualquer situação.
@Binance Vietnam #BinanceP2PAnToan $BTW $ACE $PORTAL
O segundo sinal é quando o comprador me pede para cancelar a ordem atual e criar uma nova com outro valor, geralmente com motivos como ter digitado errado ou ter mudado de ideia sobre a quantidade. Essa é uma tática para fazer o vendedor perder a atenção, porque a nova ordem pode não ficar protegida por garantia (margin) como a ordem original, caso o procedimento não seja seguido corretamente.
O terceiro sinal, e talvez o mais comum, são contas recém-criadas, sem histórico de transações, mas que já colocam uma ordem com um valor muito alto desde o início. Eu não estou dizendo que toda conta nova seja suspeita, mas quando isso vem junto com a atitude de pressão, é uma combinação que exige muito cuidado.
Com essas experiências, eu criei o hábito de guardar tudo o que está relacionado às negociações no Binance P2P: tirar print da conversa, salvar imagens do extrato bancário que mostre o valor e o horário da transação e, até mesmo, anotar o momento em que eu cliquei para confirmar ou liberar. Houve uma vez em que, graças a esses prints, eu resolvi uma disputa com a equipe de suporte em poucas horas, em vez de passar vários dias discutindo sem evidências concretas.
Para mim, essa cautela não é por falta de confiança no Binance P2P, e sim porque eu entendo que as evidências são sempre a melhor forma de me proteger em qualquer situação.
@Binance Vietnam #BinanceP2PAnToan $BTW $ACE $PORTAL
426
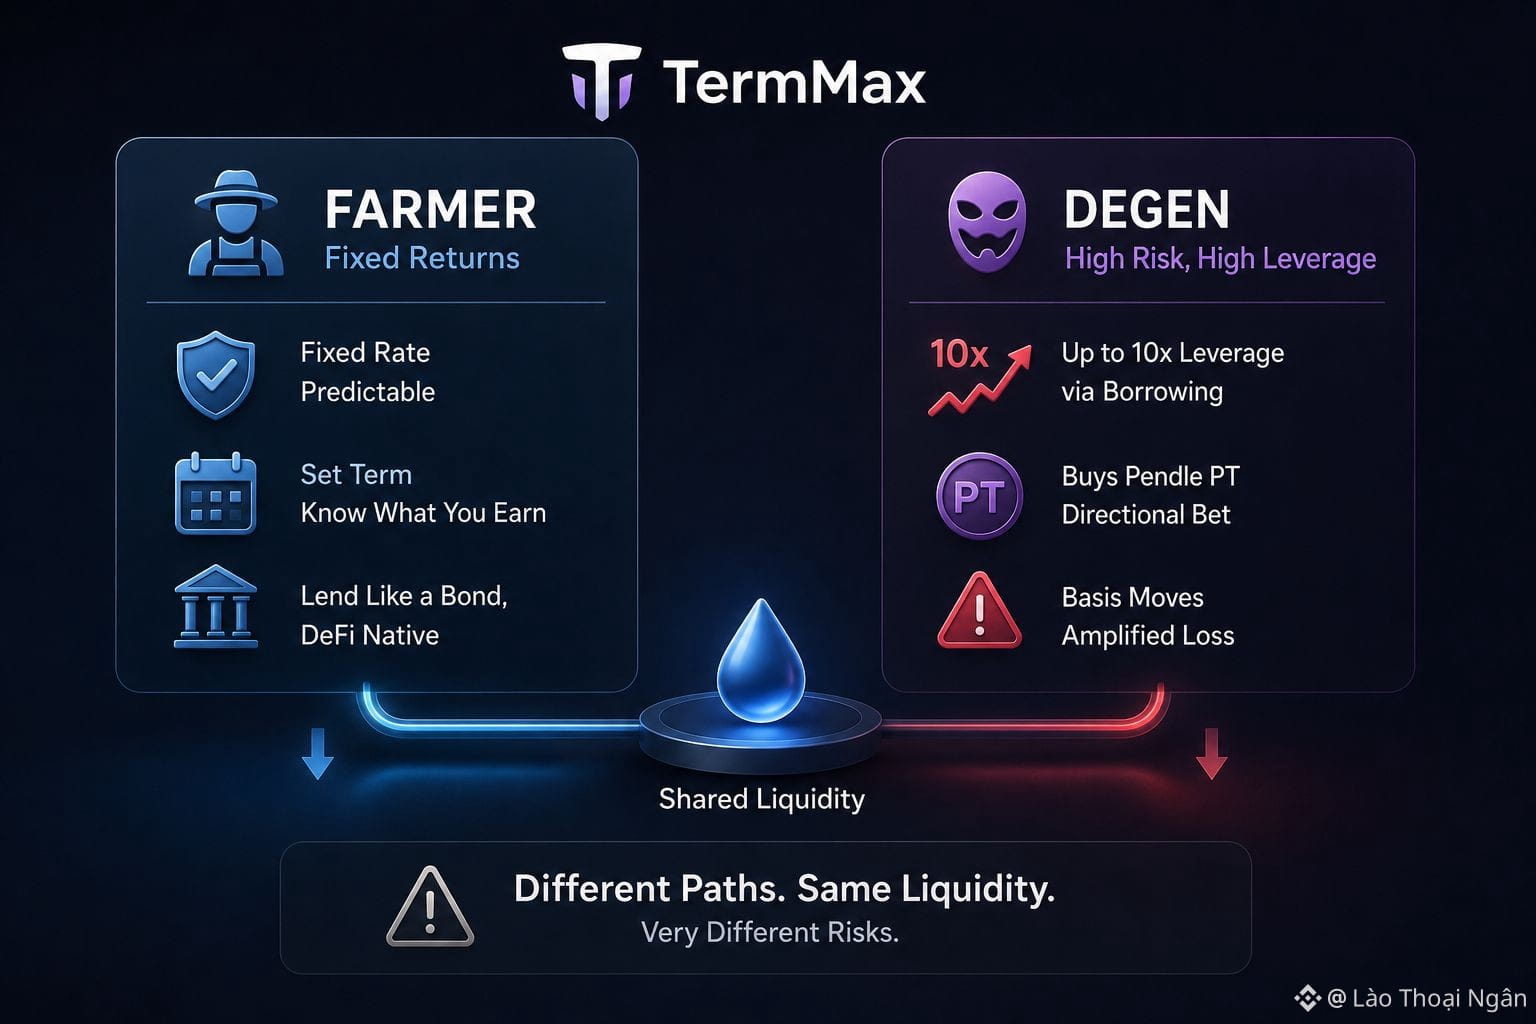
Leia a própria forma com que a TermMax se apresenta e você encontrará três tipos de usuários descritos diretamente na documentação: Degens, Farmers e LPs. Esse é um rótulo honesto, e eu respeito a honestidade, mas isso também expõe uma lacuna à qual eu volto sempre. A TermMax comercializa sua arquitetura de taxa fixa como o antídoto para o caos de taxas flutuantes da DeFi — um lugar onde credores finalmente têm a previsibilidade de um título, em vez de um número que é redefinido a cada bloco. Esse é o argumento do Farmer, e ele é bom.
Depois, há o cofre do Degen. Um depositante coloca capital; o cofre toma emprestado nove vezes esse valor da liquidez dos LPs a uma taxa fixa; e a posição combinada compra Pendle Principal Tokens com cerca de 10x de alavancagem sobre o spread de rendimento subjacente. Isso não é um título. É uma aposta direcional alavancada com custo de financiamento fixo — mais próximo, em espírito, de uma operação de margem do que de um depósito a prazo — e a TermMax a incorpora na mesma plataforma que coloca em destaque a frase “retornos previsíveis para credores”.
Vale também perguntar quem realmente lê as letras miúdas antes de depositar. Um Farmer que busca um fixo de 6% não necessariamente abre a mesma página que um Degen que busca 10x; ainda assim, ambos os depósitos acabam vindo da mesma liquidez subjacente e também a alimentam, o que significa que o produto “calmo” e o produto “alto” estão mais conectados nos bastidores do que a separação de branding na página inicial pode sugerir para quem visita pela primeira vez.
Nenhum dos produtos está errado em existir. Mas a marca se aproxima mais da renda fixa do que do portfólio completo que, na prática, o produto oferece, e um novo usuário que varrer “DeFi de taxa fixa” pode não perceber imediatamente que um dos caminhos na TermMax carrega risco de default multiplicado por dez se a base do PT se mover contra a posição. Eu gostaria que a TermMax traçasse uma linha mais clara entre o produto Farmer e o produto Degen em seu próprio marketing, porque, do jeito que está, a moldura calma no início cobre um mecanismo muito mais barulhento por baixo — e dois públicos bem diferentes que leem a mesma página inicial assumem riscos muito diferentes, sem o mesmo nível de aviso.
@termmax #TermMax $BTW $PORTAL $HEMI
Leia a própria forma com que a TermMax se apresenta e você encontrará três tipos de usuários descritos diretamente na documentação: Degens, Farmers e LPs. Esse é um rótulo honesto, e eu respeito a honestidade, mas isso também expõe uma lacuna à qual eu volto sempre. A TermMax comercializa sua arquitetura de taxa fixa como o antídoto para o caos de taxas flutuantes da DeFi — um lugar onde credores finalmente têm a previsibilidade de um título, em vez de um número que é redefinido a cada bloco. Esse é o argumento do Farmer, e ele é bom.
Depois, há o cofre do Degen. Um depositante coloca capital; o cofre toma emprestado nove vezes esse valor da liquidez dos LPs a uma taxa fixa; e a posição combinada compra Pendle Principal Tokens com cerca de 10x de alavancagem sobre o spread de rendimento subjacente. Isso não é um título. É uma aposta direcional alavancada com custo de financiamento fixo — mais próximo, em espírito, de uma operação de margem do que de um depósito a prazo — e a TermMax a incorpora na mesma plataforma que coloca em destaque a frase “retornos previsíveis para credores”.
Vale também perguntar quem realmente lê as letras miúdas antes de depositar. Um Farmer que busca um fixo de 6% não necessariamente abre a mesma página que um Degen que busca 10x; ainda assim, ambos os depósitos acabam vindo da mesma liquidez subjacente e também a alimentam, o que significa que o produto “calmo” e o produto “alto” estão mais conectados nos bastidores do que a separação de branding na página inicial pode sugerir para quem visita pela primeira vez.
Nenhum dos produtos está errado em existir. Mas a marca se aproxima mais da renda fixa do que do portfólio completo que, na prática, o produto oferece, e um novo usuário que varrer “DeFi de taxa fixa” pode não perceber imediatamente que um dos caminhos na TermMax carrega risco de default multiplicado por dez se a base do PT se mover contra a posição. Eu gostaria que a TermMax traçasse uma linha mais clara entre o produto Farmer e o produto Degen em seu próprio marketing, porque, do jeito que está, a moldura calma no início cobre um mecanismo muito mais barulhento por baixo — e dois públicos bem diferentes que leem a mesma página inicial assumem riscos muito diferentes, sem o mesmo nível de aviso.
@TermMax #TermMax $BTW $PORTAL $HEMI
Depois, há o cofre do Degen. Um depositante coloca capital; o cofre toma emprestado nove vezes esse valor da liquidez dos LPs a uma taxa fixa; e a posição combinada compra Pendle Principal Tokens com cerca de 10x de alavancagem sobre o spread de rendimento subjacente. Isso não é um título. É uma aposta direcional alavancada com custo de financiamento fixo — mais próximo, em espírito, de uma operação de margem do que de um depósito a prazo — e a TermMax a incorpora na mesma plataforma que coloca em destaque a frase “retornos previsíveis para credores”.
Vale também perguntar quem realmente lê as letras miúdas antes de depositar. Um Farmer que busca um fixo de 6% não necessariamente abre a mesma página que um Degen que busca 10x; ainda assim, ambos os depósitos acabam vindo da mesma liquidez subjacente e também a alimentam, o que significa que o produto “calmo” e o produto “alto” estão mais conectados nos bastidores do que a separação de branding na página inicial pode sugerir para quem visita pela primeira vez.
Nenhum dos produtos está errado em existir. Mas a marca se aproxima mais da renda fixa do que do portfólio completo que, na prática, o produto oferece, e um novo usuário que varrer “DeFi de taxa fixa” pode não perceber imediatamente que um dos caminhos na TermMax carrega risco de default multiplicado por dez se a base do PT se mover contra a posição. Eu gostaria que a TermMax traçasse uma linha mais clara entre o produto Farmer e o produto Degen em seu próprio marketing, porque, do jeito que está, a moldura calma no início cobre um mecanismo muito mais barulhento por baixo — e dois públicos bem diferentes que leem a mesma página inicial assumem riscos muito diferentes, sem o mesmo nível de aviso.
@TermMax #TermMax $BTW $PORTAL $HEMI
1
1
316
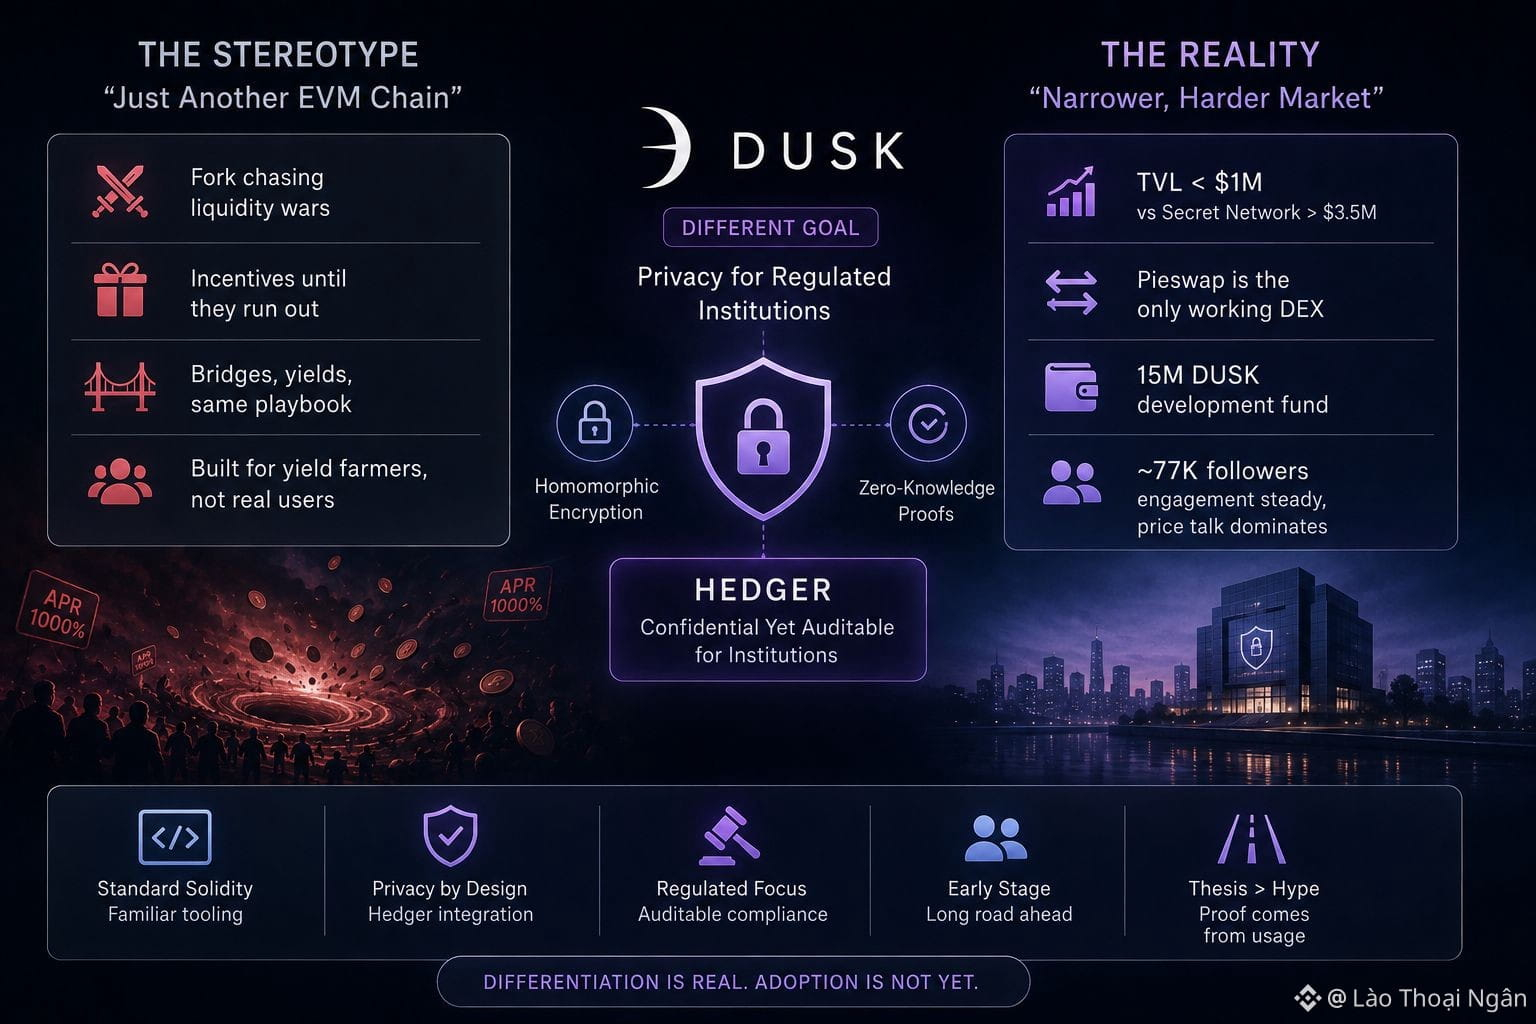
Existe uma forma preguiçosa de ler qualquer nova cadeia compatível com EVM: mais um fork perseguindo as mesmas guerras de mineração de liquidez, outra rede prometendo pontes e incentivos até os incentivos acabarem. Pego-me a recorrer a essa leitura por padrão, e a Dusk Network é um teste útil para saber se isso é justo.
À primeira vista, a Dusk se encaixa no padrão. A DuskEVM roda Solidity padrão, oferece suporte a ferramentas familiares e quer que os desenvolvedores apareçam do jeito que aparecem em qualquer cadeia EVM. Mas o objetivo declarado é diferente de uma investida por liquidez. O diferencial é o Hedger, um motor de privacidade que combina criptografia homomórfica e provas de zero conhecimento, para que contratos possam lidar com saldos confidenciais enquanto permanecem auditáveis—direcionado de forma clara a instituições reguladas, em vez de produtores de rendimento que pulam entre pools.
É aí que o estereótipo fica desconfortável, em vez de se dissolver de maneira limpa. O valor total bloqueado na Dusk atualmente fica abaixo de US$ 1 milhão, muito atrás de pares focados em privacidade como a Secret Network, que tem mais de US$ 3,5 milhões, e a Pieswap é essencialmente a única exchange descentralizada funcionando no ecossistema hoje. Existe um fundo de desenvolvimento de 15 milhões de DUSK para semear construtores, mas as ferramentas e o suporte a grants não foram suficientes para atrair uma onda de equipes. A comunidade da Dusk gira em torno de 77.000 seguidores com engajamento constante, mas as discussões ainda tendem mais a movimento de preço do que ao que realmente foi entregue naquela semana—o que é um sinal silencioso sobre onde, de fato, está o encaixe produto-mercado. Então, a resposta honesta não é que o estereótipo esteja errado. É que a Dusk escolheu um mercado mais estreito e mais difícil do que o DeFi genérico, e mercados mais estreitos demoram mais para apresentar evidências mesmo quando a tese é sólida.
Acredito que a diferenciação é real no papel. A questão é se isso aparece no uso em vez de ficar só na documentação; ainda é uma pergunta em aberto, e qualquer pessoa otimista com a DuskEVM deve conviver com essa lacuna em vez de tentar dispensá-la.
@Dusk_Foundation #dusk $DUSK $BTW $PORTAL
Existe uma forma preguiçosa de ler qualquer nova cadeia compatível com EVM: mais um fork perseguindo as mesmas guerras de mineração de liquidez, outra rede prometendo pontes e incentivos até os incentivos acabarem. Pego-me a recorrer a essa leitura por padrão, e a Dusk Network é um teste útil para saber se isso é justo.
À primeira vista, a Dusk se encaixa no padrão. A DuskEVM roda Solidity padrão, oferece suporte a ferramentas familiares e quer que os desenvolvedores apareçam do jeito que aparecem em qualquer cadeia EVM. Mas o objetivo declarado é diferente de uma investida por liquidez. O diferencial é o Hedger, um motor de privacidade que combina criptografia homomórfica e provas de zero conhecimento, para que contratos possam lidar com saldos confidenciais enquanto permanecem auditáveis—direcionado de forma clara a instituições reguladas, em vez de produtores de rendimento que pulam entre pools.
É aí que o estereótipo fica desconfortável, em vez de se dissolver de maneira limpa. O valor total bloqueado na Dusk atualmente fica abaixo de US$ 1 milhão, muito atrás de pares focados em privacidade como a Secret Network, que tem mais de US$ 3,5 milhões, e a Pieswap é essencialmente a única exchange descentralizada funcionando no ecossistema hoje. Existe um fundo de desenvolvimento de 15 milhões de DUSK para semear construtores, mas as ferramentas e o suporte a grants não foram suficientes para atrair uma onda de equipes. A comunidade da Dusk gira em torno de 77.000 seguidores com engajamento constante, mas as discussões ainda tendem mais a movimento de preço do que ao que realmente foi entregue naquela semana—o que é um sinal silencioso sobre onde, de fato, está o encaixe produto-mercado. Então, a resposta honesta não é que o estereótipo esteja errado. É que a Dusk escolheu um mercado mais estreito e mais difícil do que o DeFi genérico, e mercados mais estreitos demoram mais para apresentar evidências mesmo quando a tese é sólida.
Acredito que a diferenciação é real no papel. A questão é se isso aparece no uso em vez de ficar só na documentação; ainda é uma pergunta em aberto, e qualquer pessoa otimista com a DuskEVM deve conviver com essa lacuna em vez de tentar dispensá-la.
@Dusk #dusk $DUSK $BTW $PORTAL
À primeira vista, a Dusk se encaixa no padrão. A DuskEVM roda Solidity padrão, oferece suporte a ferramentas familiares e quer que os desenvolvedores apareçam do jeito que aparecem em qualquer cadeia EVM. Mas o objetivo declarado é diferente de uma investida por liquidez. O diferencial é o Hedger, um motor de privacidade que combina criptografia homomórfica e provas de zero conhecimento, para que contratos possam lidar com saldos confidenciais enquanto permanecem auditáveis—direcionado de forma clara a instituições reguladas, em vez de produtores de rendimento que pulam entre pools.
É aí que o estereótipo fica desconfortável, em vez de se dissolver de maneira limpa. O valor total bloqueado na Dusk atualmente fica abaixo de US$ 1 milhão, muito atrás de pares focados em privacidade como a Secret Network, que tem mais de US$ 3,5 milhões, e a Pieswap é essencialmente a única exchange descentralizada funcionando no ecossistema hoje. Existe um fundo de desenvolvimento de 15 milhões de DUSK para semear construtores, mas as ferramentas e o suporte a grants não foram suficientes para atrair uma onda de equipes. A comunidade da Dusk gira em torno de 77.000 seguidores com engajamento constante, mas as discussões ainda tendem mais a movimento de preço do que ao que realmente foi entregue naquela semana—o que é um sinal silencioso sobre onde, de fato, está o encaixe produto-mercado. Então, a resposta honesta não é que o estereótipo esteja errado. É que a Dusk escolheu um mercado mais estreito e mais difícil do que o DeFi genérico, e mercados mais estreitos demoram mais para apresentar evidências mesmo quando a tese é sólida.
Acredito que a diferenciação é real no papel. A questão é se isso aparece no uso em vez de ficar só na documentação; ainda é uma pergunta em aberto, e qualquer pessoa otimista com a DuskEVM deve conviver com essa lacuna em vez de tentar dispensá-la.
@Dusk #dusk $DUSK $BTW $PORTAL
66
Comecei a usar o Binance P2P como uma forma de enviar dinheiro para minha família no exterior, já que converter cripto para moeda local por meio de um comerciante verificado acabou sendo mais rápido do que a maioria dos serviços de transferência que eu tinha testado antes. O Binance P2P protege esse tipo de transação com verificação de KYC em cada conta, um escrow que mantém o ativo em cripto do vendedor até que a ordem seja confirmada e um sistema de chat que registra toda a conversa caso seja necessário revisar algo mais tarde. Se algum problema acontecer, qualquer uma das partes pode abrir uma apelação de disputa diretamente com o suporte do Binance.
Como eu faço o mesmo trajeto com certa frequência, a verificação do contraparte virou algo natural para mim rapidamente. Eu observo quantas ordens concluídas um comerciante tem, sua porcentagem de conclusão e se avaliações recentes mencionam pagamentos tranquilos e no prazo. Também leio o histórico do chat das ordens anteriores quando um comerciante o disponibiliza, prestando atenção em como ele se comunica, já que um comerciante que evita respostas diretas ou passa correndo pelas minhas perguntas não é alguém com quem eu quero negociar, não importa quão bom seja o preço.
Um comerciante que eu quase usei tinha uma taxa de conclusão razoável, mas havia um padrão em feedbacks recentes descrevendo confirmações atrasadas e desculpas vagas, o que foi suficiente para eu escolher outra pessoa. Agora eu mantenho um registro curto de cada comerciante com quem negociei com sucesso, junto com capturas de tela das ordens concluídas, em parte para minha própria referência e em parte porque isso deixou uma conversa com o suporte mais rápida na única vez em que precisei de ajuda para rastrear uma transferência atrasada no Binance P2P.
Eu também aprendi a comparar as taxas entre alguns comerciantes verificados antes de escolher o primeiro que eu vejo, já que quase sempre vale a pena optar por um processo um pouco mais lento em troca de mais tranquilidade. Minha família já sabe que, quando o dinheiro chega, ele passa por um sistema em que eu realmente confio — não apenas pela opção mais rápida que eu aconteceu de encontrar naquele dia.
@Binance_Vietnam #BinanceP2PAnToan $BTW $PORTAL $HEMI
Comecei a usar o Binance P2P como uma forma de enviar dinheiro para minha família no exterior, já que converter cripto para moeda local por meio de um comerciante verificado acabou sendo mais rápido do que a maioria dos serviços de transferência que eu tinha testado antes. O Binance P2P protege esse tipo de transação com verificação de KYC em cada conta, um escrow que mantém o ativo em cripto do vendedor até que a ordem seja confirmada e um sistema de chat que registra toda a conversa caso seja necessário revisar algo mais tarde. Se algum problema acontecer, qualquer uma das partes pode abrir uma apelação de disputa diretamente com o suporte do Binance.
Como eu faço o mesmo trajeto com certa frequência, a verificação do contraparte virou algo natural para mim rapidamente. Eu observo quantas ordens concluídas um comerciante tem, sua porcentagem de conclusão e se avaliações recentes mencionam pagamentos tranquilos e no prazo. Também leio o histórico do chat das ordens anteriores quando um comerciante o disponibiliza, prestando atenção em como ele se comunica, já que um comerciante que evita respostas diretas ou passa correndo pelas minhas perguntas não é alguém com quem eu quero negociar, não importa quão bom seja o preço.
Um comerciante que eu quase usei tinha uma taxa de conclusão razoável, mas havia um padrão em feedbacks recentes descrevendo confirmações atrasadas e desculpas vagas, o que foi suficiente para eu escolher outra pessoa. Agora eu mantenho um registro curto de cada comerciante com quem negociei com sucesso, junto com capturas de tela das ordens concluídas, em parte para minha própria referência e em parte porque isso deixou uma conversa com o suporte mais rápida na única vez em que precisei de ajuda para rastrear uma transferência atrasada no Binance P2P.
Eu também aprendi a comparar as taxas entre alguns comerciantes verificados antes de escolher o primeiro que eu vejo, já que quase sempre vale a pena optar por um processo um pouco mais lento em troca de mais tranquilidade. Minha família já sabe que, quando o dinheiro chega, ele passa por um sistema em que eu realmente confio — não apenas pela opção mais rápida que eu aconteceu de encontrar naquele dia.
@Binance Vietnam #BinanceP2PAnToan $BTW $PORTAL $HEMI
Como eu faço o mesmo trajeto com certa frequência, a verificação do contraparte virou algo natural para mim rapidamente. Eu observo quantas ordens concluídas um comerciante tem, sua porcentagem de conclusão e se avaliações recentes mencionam pagamentos tranquilos e no prazo. Também leio o histórico do chat das ordens anteriores quando um comerciante o disponibiliza, prestando atenção em como ele se comunica, já que um comerciante que evita respostas diretas ou passa correndo pelas minhas perguntas não é alguém com quem eu quero negociar, não importa quão bom seja o preço.
Um comerciante que eu quase usei tinha uma taxa de conclusão razoável, mas havia um padrão em feedbacks recentes descrevendo confirmações atrasadas e desculpas vagas, o que foi suficiente para eu escolher outra pessoa. Agora eu mantenho um registro curto de cada comerciante com quem negociei com sucesso, junto com capturas de tela das ordens concluídas, em parte para minha própria referência e em parte porque isso deixou uma conversa com o suporte mais rápida na única vez em que precisei de ajuda para rastrear uma transferência atrasada no Binance P2P.
Eu também aprendi a comparar as taxas entre alguns comerciantes verificados antes de escolher o primeiro que eu vejo, já que quase sempre vale a pena optar por um processo um pouco mais lento em troca de mais tranquilidade. Minha família já sabe que, quando o dinheiro chega, ele passa por um sistema em que eu realmente confio — não apenas pela opção mais rápida que eu aconteceu de encontrar naquele dia.
@Binance Vietnam #BinanceP2PAnToan $BTW $PORTAL $HEMI
180
Diga “camada 2 compatível com EVM” para a maioria dos traders de cripto e para a DuskEVM, o novo ambiente de execução da Dusk Network. Isso corre o risco de ser arquivado junto com dezenas de outras, construídas principalmente para reduzir taxas de gás em swaps e mint de NFTs, amplamente intercambiáveis aos olhos de qualquer pessoa que tenha feito a ponte entre três ou quatro delas na mesma tarde. Eu entendo o instinto de colocar isso naquela pasta mental assim que as pessoas ouvem que ela roda na OP Stack e fala Solidity padrão.
Eu não acho que esse arquivamento se sustente quando você olha para o que a DuskEVM realmente resolve. Ela se ancora na DuskDS, a camada base da Dusk Network, que finaliza blocos por meio de Succinct Attestation — um modelo de prova de participação (proof of stake) baseado em comitê, feito para liquidação determinística, e não para a finalização probabilística que a maioria dos rollups de uso geral herda do Ethereum. Por cima disso está o Hedger, que combina criptografia homomórfica com provas de zero conhecimento para permitir que as aplicações da DuskEVM realizem transações confidenciais sem sair do ambiente EVM. Essa combinação — ferramentas familiares, liquidação determinística e confidencialidade opcional — não é algo que a L2 típica focada em escalabilidade foi construída para oferecer. Até a estrutura de taxas reflete isso: os usuários pagam gás em DUSK para a execução e uma taxa separada de disponibilidade de dados para publicar batches de volta para a DuskDS. Esse desenho só faz sentido se a camada de liquidação abaixo estiver fazendo um trabalho distinto, e não apenas encaminhando chamadas para economizar gás.
Nada disso garante adoção. Uma cadeia pode ser arquiteturalmente diferente e ainda falhar em atrair desenvolvedores, e a DuskEVM ainda está cedo o bastante para que sua camada de aplicações real seja fina em comparação com rollups estabelecidos, com valor total bloqueado e endereços ativos diários que perderiam feio numa comparação lado a lado hoje. Mas o estereótipo de que todas as cadeias compatíveis com EVM são encanamentos intercambiáveis confunde a camada de ferramentas com a camada de liquidação; e, na Dusk Network, essas estão fazendo trabalhos muito diferentes.
@Dusk_Foundation #dusk $DUSK $VELVET $BTW
Diga “camada 2 compatível com EVM” para a maioria dos traders de cripto e para a DuskEVM, o novo ambiente de execução da Dusk Network. Isso corre o risco de ser arquivado junto com dezenas de outras, construídas principalmente para reduzir taxas de gás em swaps e mint de NFTs, amplamente intercambiáveis aos olhos de qualquer pessoa que tenha feito a ponte entre três ou quatro delas na mesma tarde. Eu entendo o instinto de colocar isso naquela pasta mental assim que as pessoas ouvem que ela roda na OP Stack e fala Solidity padrão.
Eu não acho que esse arquivamento se sustente quando você olha para o que a DuskEVM realmente resolve. Ela se ancora na DuskDS, a camada base da Dusk Network, que finaliza blocos por meio de Succinct Attestation — um modelo de prova de participação (proof of stake) baseado em comitê, feito para liquidação determinística, e não para a finalização probabilística que a maioria dos rollups de uso geral herda do Ethereum. Por cima disso está o Hedger, que combina criptografia homomórfica com provas de zero conhecimento para permitir que as aplicações da DuskEVM realizem transações confidenciais sem sair do ambiente EVM. Essa combinação — ferramentas familiares, liquidação determinística e confidencialidade opcional — não é algo que a L2 típica focada em escalabilidade foi construída para oferecer. Até a estrutura de taxas reflete isso: os usuários pagam gás em DUSK para a execução e uma taxa separada de disponibilidade de dados para publicar batches de volta para a DuskDS. Esse desenho só faz sentido se a camada de liquidação abaixo estiver fazendo um trabalho distinto, e não apenas encaminhando chamadas para economizar gás.
Nada disso garante adoção. Uma cadeia pode ser arquiteturalmente diferente e ainda falhar em atrair desenvolvedores, e a DuskEVM ainda está cedo o bastante para que sua camada de aplicações real seja fina em comparação com rollups estabelecidos, com valor total bloqueado e endereços ativos diários que perderiam feio numa comparação lado a lado hoje. Mas o estereótipo de que todas as cadeias compatíveis com EVM são encanamentos intercambiáveis confunde a camada de ferramentas com a camada de liquidação; e, na Dusk Network, essas estão fazendo trabalhos muito diferentes.
@Dusk #dusk $DUSK $VELVET $BTW
Eu não acho que esse arquivamento se sustente quando você olha para o que a DuskEVM realmente resolve. Ela se ancora na DuskDS, a camada base da Dusk Network, que finaliza blocos por meio de Succinct Attestation — um modelo de prova de participação (proof of stake) baseado em comitê, feito para liquidação determinística, e não para a finalização probabilística que a maioria dos rollups de uso geral herda do Ethereum. Por cima disso está o Hedger, que combina criptografia homomórfica com provas de zero conhecimento para permitir que as aplicações da DuskEVM realizem transações confidenciais sem sair do ambiente EVM. Essa combinação — ferramentas familiares, liquidação determinística e confidencialidade opcional — não é algo que a L2 típica focada em escalabilidade foi construída para oferecer. Até a estrutura de taxas reflete isso: os usuários pagam gás em DUSK para a execução e uma taxa separada de disponibilidade de dados para publicar batches de volta para a DuskDS. Esse desenho só faz sentido se a camada de liquidação abaixo estiver fazendo um trabalho distinto, e não apenas encaminhando chamadas para economizar gás.
Nada disso garante adoção. Uma cadeia pode ser arquiteturalmente diferente e ainda falhar em atrair desenvolvedores, e a DuskEVM ainda está cedo o bastante para que sua camada de aplicações real seja fina em comparação com rollups estabelecidos, com valor total bloqueado e endereços ativos diários que perderiam feio numa comparação lado a lado hoje. Mas o estereótipo de que todas as cadeias compatíveis com EVM são encanamentos intercambiáveis confunde a camada de ferramentas com a camada de liquidação; e, na Dusk Network, essas estão fazendo trabalhos muito diferentes.
@Dusk #dusk $DUSK $VELVET $BTW
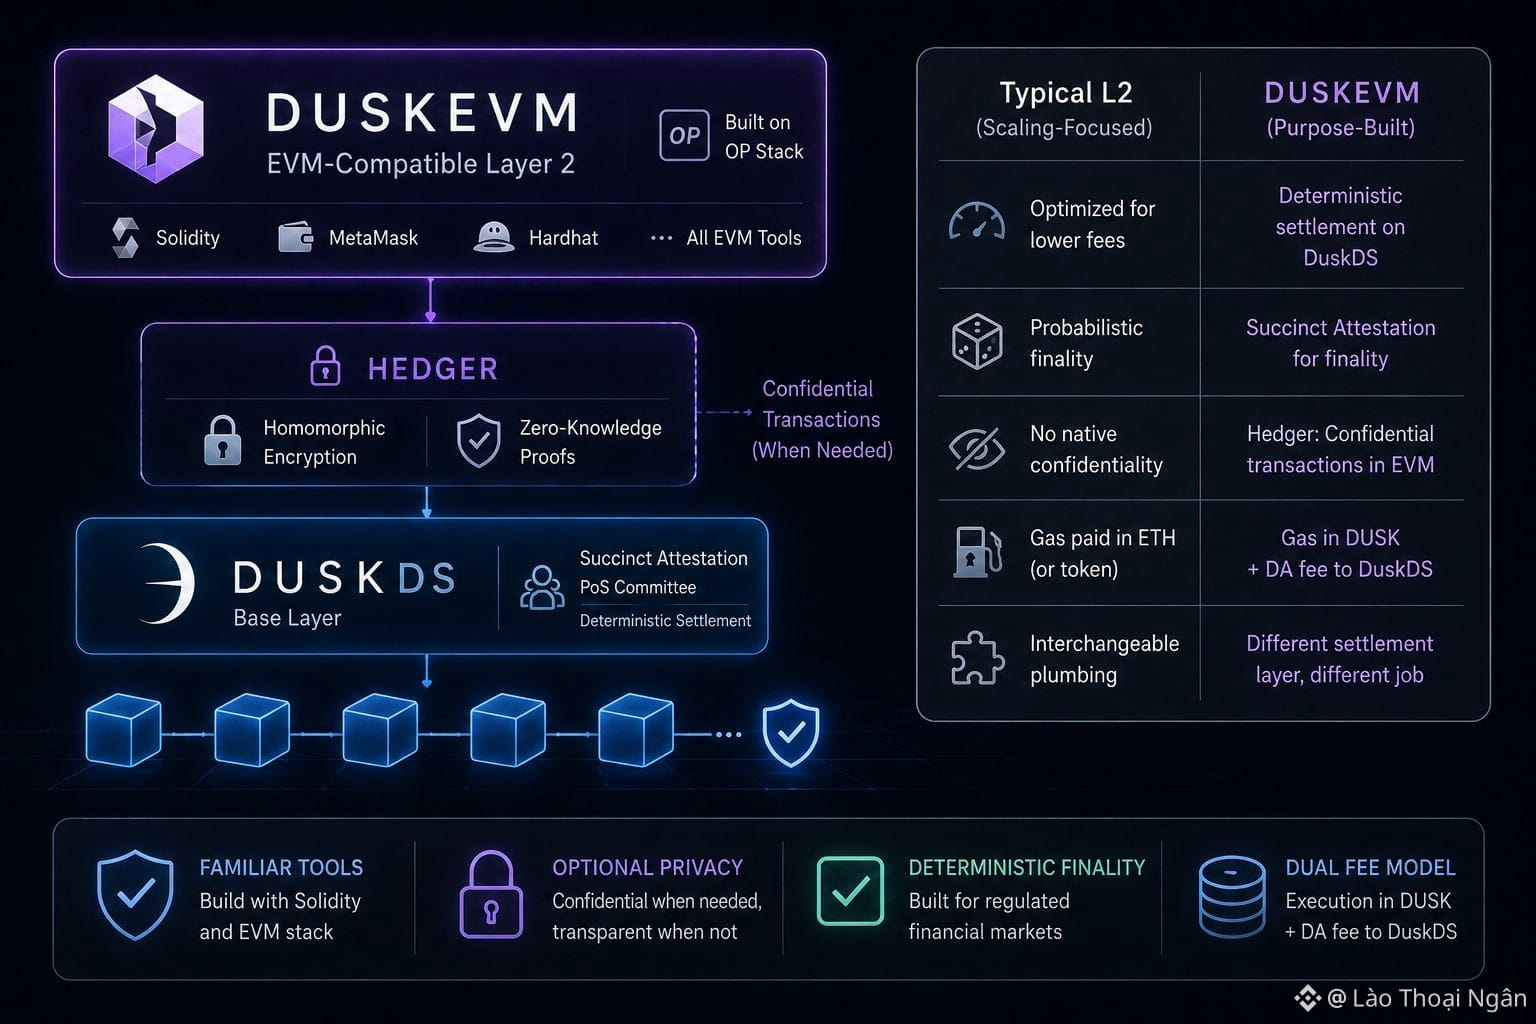
51
Diga "taxa fixa" para alguém com uma formação tradicional em finanças e o cérebro dessa pessoa arquiva isso como algo seguro, chato e previsível, na mesma categoria que uma treasury bill (título do Tesouro) ou um corporate bond (debênture/obrigação corporativa). Tenho visto pessoas levarem essa suposição direto para o TermMax sem checar se ela se sustenta.
Um investidor em títulos que compra uma nota de um ano espera receber dólares de volta, não ações/participações do estoque do emissor. O TermMax não funciona assim se o tomador inadimplir. Se um empréstimo não for quitado na maturidade e a janela de liquidação de duas horas não conseguir zerar a posição porque o mercado está fino (pouca liquidez) ou volátil, o mecanismo de entrega física do protocolo é acionado. Em vez de receber o token da dívida que você originalmente emprestou, você recebe diretamente o colateral do tomador — seja o que for. Se você emprestou USDC em um mercado lastreado por um RWA menos líquido ou por um LST volátil, a entrega física pode te entregar um ativo que você nunca escolheu manter, a um valor que pode ser menor do que o que você tem a receber, e gerenciar essa exposição indesejada depois vira seu trabalho, não do protocolo.
Isso não é uma falha exclusiva do TermMax. É mais parecido com a forma como a maior parte do lending em DeFi com excesso de colateral realmente liquida o risco, e o TermMax é mais transparente sobre o mecanismo do que muitos concorrentes que o enterram em matemática de liquidação. Mas o estereótipo de que taxa fixa equivale a certeza no padrão TradFi se desfaz exatamente aqui. Um título tem um direito legal por trás. Uma posição no TermMax tem um contrato inteligente e um pool de colaterais, isolado por mercado, o que limita a contaminação, mas não elimina a exposição a inadimplência.
Eu preferiria que o TermMax incorporasse essa diferença, em vez de permitir que novos usuários assumam o contrário. Taxa fixa resolve risco de taxa de juros. Ela não resolve risco de crédito — e fingir que esses são o mesmo tipo de problema prepara as pessoas para uma surpresa ruim na primeira vez que um mercado for liquidado via entrega física em vez de cash.
@termmax #TermMax $VELVET $BTW $ACE
Diga "taxa fixa" para alguém com uma formação tradicional em finanças e o cérebro dessa pessoa arquiva isso como algo seguro, chato e previsível, na mesma categoria que uma treasury bill (título do Tesouro) ou um corporate bond (debênture/obrigação corporativa). Tenho visto pessoas levarem essa suposição direto para o TermMax sem checar se ela se sustenta.
Um investidor em títulos que compra uma nota de um ano espera receber dólares de volta, não ações/participações do estoque do emissor. O TermMax não funciona assim se o tomador inadimplir. Se um empréstimo não for quitado na maturidade e a janela de liquidação de duas horas não conseguir zerar a posição porque o mercado está fino (pouca liquidez) ou volátil, o mecanismo de entrega física do protocolo é acionado. Em vez de receber o token da dívida que você originalmente emprestou, você recebe diretamente o colateral do tomador — seja o que for. Se você emprestou USDC em um mercado lastreado por um RWA menos líquido ou por um LST volátil, a entrega física pode te entregar um ativo que você nunca escolheu manter, a um valor que pode ser menor do que o que você tem a receber, e gerenciar essa exposição indesejada depois vira seu trabalho, não do protocolo.
Isso não é uma falha exclusiva do TermMax. É mais parecido com a forma como a maior parte do lending em DeFi com excesso de colateral realmente liquida o risco, e o TermMax é mais transparente sobre o mecanismo do que muitos concorrentes que o enterram em matemática de liquidação. Mas o estereótipo de que taxa fixa equivale a certeza no padrão TradFi se desfaz exatamente aqui. Um título tem um direito legal por trás. Uma posição no TermMax tem um contrato inteligente e um pool de colaterais, isolado por mercado, o que limita a contaminação, mas não elimina a exposição a inadimplência.
Eu preferiria que o TermMax incorporasse essa diferença, em vez de permitir que novos usuários assumam o contrário. Taxa fixa resolve risco de taxa de juros. Ela não resolve risco de crédito — e fingir que esses são o mesmo tipo de problema prepara as pessoas para uma surpresa ruim na primeira vez que um mercado for liquidado via entrega física em vez de cash.
@TermMax #TermMax $VELVET $BTW $ACE
Um investidor em títulos que compra uma nota de um ano espera receber dólares de volta, não ações/participações do estoque do emissor. O TermMax não funciona assim se o tomador inadimplir. Se um empréstimo não for quitado na maturidade e a janela de liquidação de duas horas não conseguir zerar a posição porque o mercado está fino (pouca liquidez) ou volátil, o mecanismo de entrega física do protocolo é acionado. Em vez de receber o token da dívida que você originalmente emprestou, você recebe diretamente o colateral do tomador — seja o que for. Se você emprestou USDC em um mercado lastreado por um RWA menos líquido ou por um LST volátil, a entrega física pode te entregar um ativo que você nunca escolheu manter, a um valor que pode ser menor do que o que você tem a receber, e gerenciar essa exposição indesejada depois vira seu trabalho, não do protocolo.
Isso não é uma falha exclusiva do TermMax. É mais parecido com a forma como a maior parte do lending em DeFi com excesso de colateral realmente liquida o risco, e o TermMax é mais transparente sobre o mecanismo do que muitos concorrentes que o enterram em matemática de liquidação. Mas o estereótipo de que taxa fixa equivale a certeza no padrão TradFi se desfaz exatamente aqui. Um título tem um direito legal por trás. Uma posição no TermMax tem um contrato inteligente e um pool de colaterais, isolado por mercado, o que limita a contaminação, mas não elimina a exposição a inadimplência.
Eu preferiria que o TermMax incorporasse essa diferença, em vez de permitir que novos usuários assumam o contrário. Taxa fixa resolve risco de taxa de juros. Ela não resolve risco de crédito — e fingir que esses são o mesmo tipo de problema prepara as pessoas para uma surpresa ruim na primeira vez que um mercado for liquidado via entrega física em vez de cash.
@TermMax #TermMax $VELVET $BTW $ACE
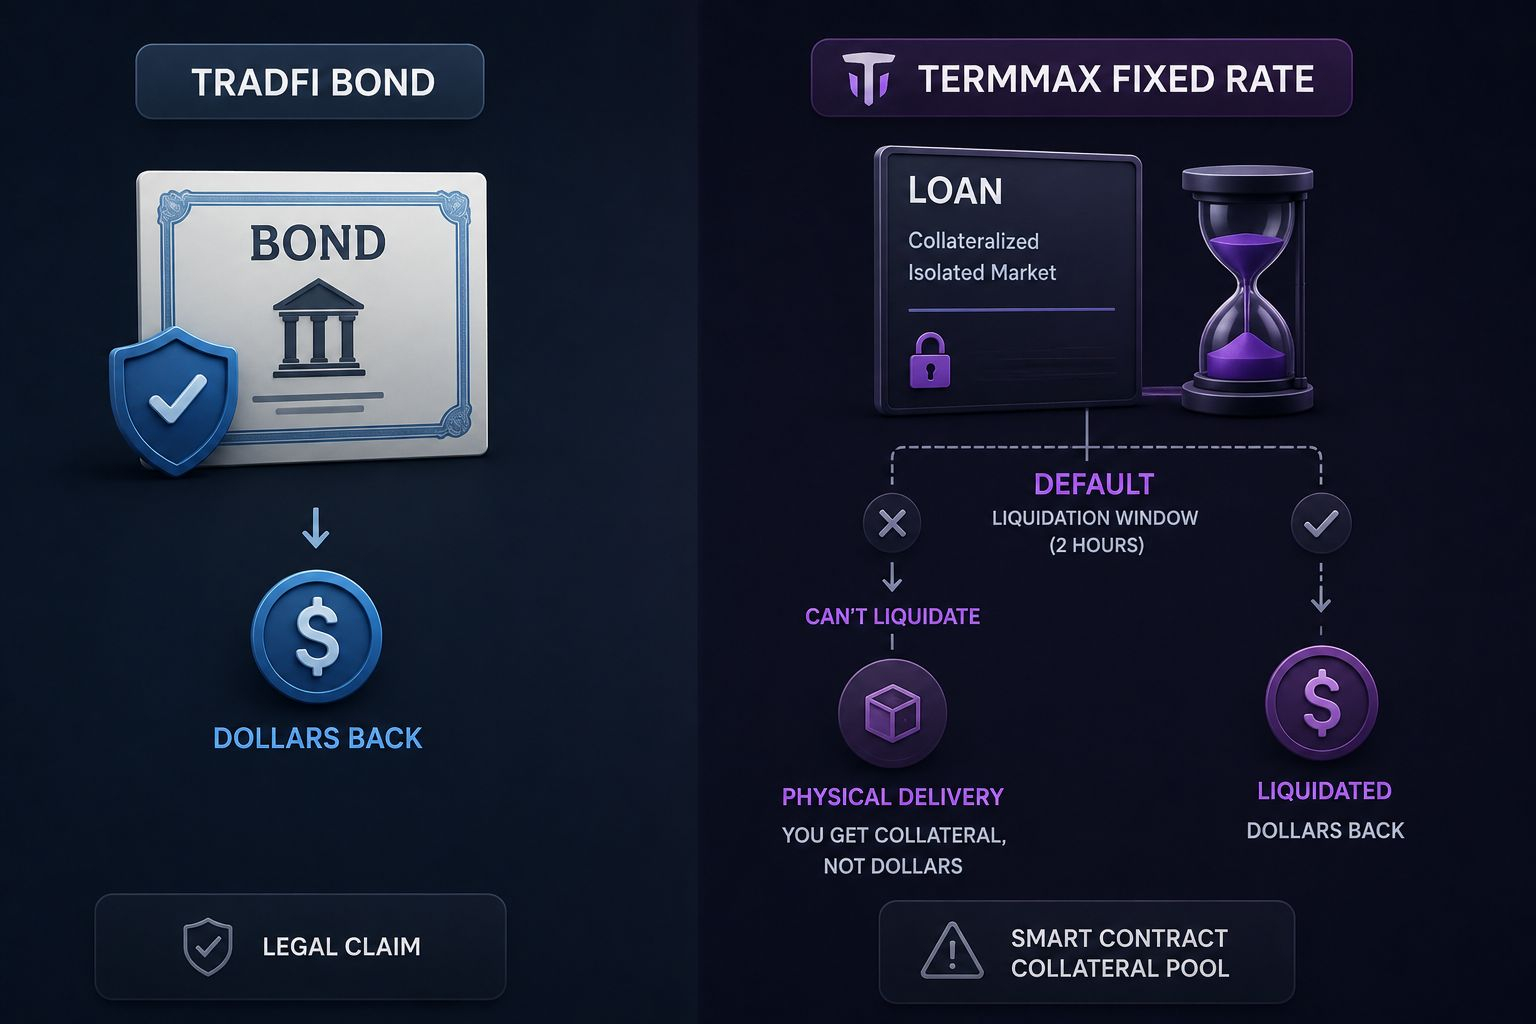
433
Inicia sessão para explorar mais conteúdos
Junta-te a utilizadores de criptomoedas de todo o mundo na Binance Square
⚡️ Obtém informações úteis e recentes sobre criptomoedas.
💬 Com a confiança da maior exchange de criptomoedas do mundo.
👍 Descobre perspetivas reais de criadores verificados.
E-mail/Número de telefone
Tópicos em Tendência
BinanceWithdrawalScamWarning
38,707 visualizações
640 a discutir
Binance alerta usuários sobre golpes de saque enquanto retoma os serviços: nunca cobrará taxas, venderá vagas na fila nem pedirá que você transfira fundos para um “cofre”
Binance News
·14 gostos
·8k visualizações
USMidtermElections
601,100 visualizações
3,217 a discutir
USOctoberNFP-AreRateCutsStillPossible
46,350 visualizações
528 a discutir