

曼迪mandy
3.5k Publicações

曼迪mandy
Denunciar
Bloquear Utilizador
主业是撸毛,偶尔玩合约,从未爆过仓。大钱没赚过,小钱凭运气。如果你也玩币圈,我们就是好朋友。
27 A seguir
15.3K+ Seguidores
7.5K+ Gostaram
Publicações
Tudo
Cotações
Em direto
·
--
No meio do ano passado, eu ainda ficava discutindo com gente — “Verificar lógica fora do sandbox do WASM? Isso não é você mesmo cavar um buraco pra si”. Naquela época, eu tinha acabado de ler um relatório de retrospecto de certa cadeia que foi esvaziada por causa de uma brecha em contrato inteligente, e minha cabeça estava cheia de “quanto menos código, mais seguro”.
Mas a correção vai voltar em que ponto? O BTC ainda tem espaço pra subir?
Só que, quando finalmente coloquei a mão pra rodar um nó do Dusk, percebi que não era tão simples.
Eu revisei o código de teste daquela solução deles, a Piecrust, e também procurei a paper de desempenho que foi citada várias vezes — o estudo mediu o overhead do WASM em relação ao código nativo sob diferentes conjuntos de instruções, e em cenários de criptografia o custo chegou a 255%. Você imagina: as assinaturas BLS e as provas ZK que o Dusk lida todo dia… qual delas não é uma grande consumidora de computação? Cada transação precisa interpretar e executar dentro do WASM; é como você rodar um carro com consumo de 25 litros a cada 100 km — o dono do posto até ri à vontade, mas sua carteira não aguenta primeiro.
Então eles transformam as operações de cripto de alta frequência em host functions e chamam diretamente a implementação nativa. Em outras palavras: não coloca obstáculos nas rotas que você percorre o tempo todo; quando for uma rota ocasional, aí sim fiscaliza mais.
Risco, claro, existe — a “distância de confiança” diminuiu de “todo o sandbox do WASM” para “se aquelas poucas linhas de C código têm ou não escrito algo que solta fumaça”. A primeira é aquela sensação de segurança por isolamento físico; a segunda depende totalmente de o engenheiro ser cuidadoso e manter a mão firme. Eu fui até um cantinho do site oficial e achei o relatório de auditoria do 3º trimestre de 2024 — pelo menos, naquele momento, os limites que eles testaram não explodiram. Mas, no fim das contas, esse tipo de vulnerabilidade nunca é descoberto só “testando”; ele é alimentado por dados fornecidos por pessoas. Um dia alguém injeta uma prova cuidadosamente forjada e ativa um overflow inteiro num host function que ninguém notou — puxa… essa cena eu, por enquanto, não quero ver com meus próprios olhos.
Mas se você busca algo quase infalível, então nem mexa com blockchain pública: volte e escreva um programa local, é muito mais tranquilo. O pessoal do Dusk está fazendo outra conta: desempenho é um problema de hoje; segurança pode ser remendada amanhã. Eu rodei nós por três anos e vi cadeias morrerem em nove de cada dez casos porque o gas era alto demais pra ninguém usar, ou porque, ao ser comprometida, tudo zera direto — enfim, não foi algo que eu tenha presenciado ao vivo.
Então minha postura hoje não é tão rígida. Antes, com amigos, eu ainda insistia no “vamos observar mais um pouco” e, de volta pra casa, silenciosamente atualizei a versão do nó pra a mais recente. Projetos que realmente abrem buracos no sandbox não são muitos; o Dusk conta um. #dusk $DUSK @Dusk_Foundation
No meio do ano passado, eu ainda ficava discutindo com gente — “Verificar lógica fora do sandbox do WASM? Isso não é você mesmo cavar um buraco pra si”. Naquela época, eu tinha acabado de ler um relatório de retrospecto de certa cadeia que foi esvaziada por causa de uma brecha em contrato inteligente, e minha cabeça estava cheia de “quanto menos código, mais seguro”.
Mas a correção vai voltar em que ponto? O BTC ainda tem espaço pra subir?
Só que, quando finalmente coloquei a mão pra rodar um nó do Dusk, percebi que não era tão simples.
Eu revisei o código de teste daquela solução deles, a Piecrust, e também procurei a paper de desempenho que foi citada várias vezes — o estudo mediu o overhead do WASM em relação ao código nativo sob diferentes conjuntos de instruções, e em cenários de criptografia o custo chegou a 255%. Você imagina: as assinaturas BLS e as provas ZK que o Dusk lida todo dia… qual delas não é uma grande consumidora de computação? Cada transação precisa interpretar e executar dentro do WASM; é como você rodar um carro com consumo de 25 litros a cada 100 km — o dono do posto até ri à vontade, mas sua carteira não aguenta primeiro.
Então eles transformam as operações de cripto de alta frequência em host functions e chamam diretamente a implementação nativa. Em outras palavras: não coloca obstáculos nas rotas que você percorre o tempo todo; quando for uma rota ocasional, aí sim fiscaliza mais.
Risco, claro, existe — a “distância de confiança” diminuiu de “todo o sandbox do WASM” para “se aquelas poucas linhas de C código têm ou não escrito algo que solta fumaça”. A primeira é aquela sensação de segurança por isolamento físico; a segunda depende totalmente de o engenheiro ser cuidadoso e manter a mão firme. Eu fui até um cantinho do site oficial e achei o relatório de auditoria do 3º trimestre de 2024 — pelo menos, naquele momento, os limites que eles testaram não explodiram. Mas, no fim das contas, esse tipo de vulnerabilidade nunca é descoberto só “testando”; ele é alimentado por dados fornecidos por pessoas. Um dia alguém injeta uma prova cuidadosamente forjada e ativa um overflow inteiro num host function que ninguém notou — puxa… essa cena eu, por enquanto, não quero ver com meus próprios olhos.
Mas se você busca algo quase infalível, então nem mexa com blockchain pública: volte e escreva um programa local, é muito mais tranquilo. O pessoal do Dusk está fazendo outra conta: desempenho é um problema de hoje; segurança pode ser remendada amanhã. Eu rodei nós por três anos e vi cadeias morrerem em nove de cada dez casos porque o gas era alto demais pra ninguém usar, ou porque, ao ser comprometida, tudo zera direto — enfim, não foi algo que eu tenha presenciado ao vivo.
Então minha postura hoje não é tão rígida. Antes, com amigos, eu ainda insistia no “vamos observar mais um pouco” e, de volta pra casa, silenciosamente atualizei a versão do nó pra a mais recente. Projetos que realmente abrem buracos no sandbox não são muitos; o Dusk conta um. #dusk $DUSK @Dusk
154
·
--
Todo mundo sabe que, nos últimos seis meses, o Dusk vem contando uma história poderosa sobre privacidade e o setor de RWA, e a testnet EVM roda a toda velocidade. Mas, meus irmãos, vocês já pararam para pensar em uma coisa: quando a Binance removeu o par spot DUSK/BTC em junho, e a BITGP também disse adeus ao par spot com USDT em julho, onde exatamente está o “lastro” dessa moeda?
O Bitcoin ainda está bem, o BTC rompeu 80 mil!
Olhei de novo aqueles poucos livros de ordens spot restantes no Coinglass, e dá para ver um fenômeno bem estranho: os livros de compra e venda estão arrumados como uma guarda de honra, tudo alinhado, e o spread até parece aceitável. Mas isso é ilusão. Basta você aumentar o valor da ordem a mercado de 20 mil para 50 mil dólares e atualizar a página: aquelas camadas grossas de bids desaparecem num instante, como a maré recuando. A sensação é como assistir a um jogo de basquete sem reservas: os cinco titulares parecem intimidador, mas basta surgir qualquer problema de faltas e a quadra fica vazia na hora.
O que vale ainda mais a pena pensar é o open interest dos contratos perpétuos, que subiu até mais de 30 vezes o volume diário à vista. Os veteranos do mercado entendem: isso é “cantar uma grande peça carregando um rebolo nas costas” — o mercado de derivativos faz muito barulho, mas o pool spot que realmente consegue absorver a entrega é tão estreito que mal dá para passar numa ponte estreita.
Você pode dizer que sem contratos não há liquidez, e sem volatilidade não há oportunidade. Isso não está errado, mas o problema é que, quando o índice fonte do preço de marcação sofre um dump de alguns milhares de dólares em uma pequena exchange e gera um desvio instantâneo de 1% a 1,5%, com uma taxa de margem de manutenção do DUSK três ou quatro vezes maior que a das principais moedas, o que um long vai usar para aguentar? Isso não é trading; é andar de pernas de pau em piso de pedra molhada — qualquer brisa, qualquer movimento, e os primeiros a cair são justamente os que estavam esperando com ordens de stop-loss para serem “libertados”.
Eu puxei especialmente o mapa de liquidações dos últimos dois meses e encontrei um padrão: sempre que o BTC faz uma retração de 500 pontos por volta das três da manhã, os pontos de liquidação concentrados das posições long de DUSK são acionados com precisão, como dominós caindo. Naquele momento, o livro spot simplesmente não consegue absorver a pressão de venda que transborda do lado dos contratos. No fim, o resultado costuma ser este: você encerra a posição no contrato a mercado, mas o preço efetivo de execução desliza dois pontos para fora em relação ao preço de marcação que você via. Esse slippage não é uma punição do mercado; é o prêmio de seguro que você paga por aquele “nível de spot invisível”. @Dusk_Foundation $DUSK #dusk
Todo mundo sabe que, nos últimos seis meses, o Dusk vem contando uma história poderosa sobre privacidade e o setor de RWA, e a testnet EVM roda a toda velocidade. Mas, meus irmãos, vocês já pararam para pensar em uma coisa: quando a Binance removeu o par spot DUSK/BTC em junho, e a BITGP também disse adeus ao par spot com USDT em julho, onde exatamente está o “lastro” dessa moeda?
O Bitcoin ainda está bem, o BTC rompeu 80 mil!
Olhei de novo aqueles poucos livros de ordens spot restantes no Coinglass, e dá para ver um fenômeno bem estranho: os livros de compra e venda estão arrumados como uma guarda de honra, tudo alinhado, e o spread até parece aceitável. Mas isso é ilusão. Basta você aumentar o valor da ordem a mercado de 20 mil para 50 mil dólares e atualizar a página: aquelas camadas grossas de bids desaparecem num instante, como a maré recuando. A sensação é como assistir a um jogo de basquete sem reservas: os cinco titulares parecem intimidador, mas basta surgir qualquer problema de faltas e a quadra fica vazia na hora.
O que vale ainda mais a pena pensar é o open interest dos contratos perpétuos, que subiu até mais de 30 vezes o volume diário à vista. Os veteranos do mercado entendem: isso é “cantar uma grande peça carregando um rebolo nas costas” — o mercado de derivativos faz muito barulho, mas o pool spot que realmente consegue absorver a entrega é tão estreito que mal dá para passar numa ponte estreita.
Você pode dizer que sem contratos não há liquidez, e sem volatilidade não há oportunidade. Isso não está errado, mas o problema é que, quando o índice fonte do preço de marcação sofre um dump de alguns milhares de dólares em uma pequena exchange e gera um desvio instantâneo de 1% a 1,5%, com uma taxa de margem de manutenção do DUSK três ou quatro vezes maior que a das principais moedas, o que um long vai usar para aguentar? Isso não é trading; é andar de pernas de pau em piso de pedra molhada — qualquer brisa, qualquer movimento, e os primeiros a cair são justamente os que estavam esperando com ordens de stop-loss para serem “libertados”.
Eu puxei especialmente o mapa de liquidações dos últimos dois meses e encontrei um padrão: sempre que o BTC faz uma retração de 500 pontos por volta das três da manhã, os pontos de liquidação concentrados das posições long de DUSK são acionados com precisão, como dominós caindo. Naquele momento, o livro spot simplesmente não consegue absorver a pressão de venda que transborda do lado dos contratos. No fim, o resultado costuma ser este: você encerra a posição no contrato a mercado, mas o preço efetivo de execução desliza dois pontos para fora em relação ao preço de marcação que você via. Esse slippage não é uma punição do mercado; é o prêmio de seguro que você paga por aquele “nível de spot invisível”. @Dusk $DUSK #dusk
158
·
--
Auditoria precisa ser transparente, e o controlo de risco precisa esconder posições — será que a chave do Dusk consegue fazer isso?
O Bitcoin subiu um pouco; BTC está mesmo forte!
Quem já trabalhou com gestão de ativos institucional entende bem esse aperto.
Antes de cada entrada da auditoria trimestral, a área de compliance quase sempre tem de puxar o pessoal de TI três dias antes para ir extraindo, com esforço, os dados on-chain. Não é que a blockchain não registre; é que os registros são “demasiado públicos” — quem é a contraparte, a que horas e minutos a moeda foi enviada, qual foi o preço médio, tudo fica escancarado. Mas se você pedir ao auditor para olhar só o hash? Ele bate na mesa e exige os documentos de suporte. No fim, só resta manter também um livro-razão sombra off-chain, e conciliar os dois lados até dar dor de cabeça. A privacidade fica preservada, mas o custo de reconciliação pode consumir toda a vantagem.
O que o Dusk fez desta vez com o modelo Phoenix, na minha opinião, foi furar essa camada de papel que faltava: “privacidade amigável para auditoria”.
Ele não brincou de esconde-esconde com o regulador; pelo contrário, transformou a divulgação em uma ação programável — por padrão, tudo fica invisível globalmente, mas entidades com uma chave de visualização específica podem puxar detalhes por intervalo de tempo, gerar relatórios por classe de ativo e até verificar em lote a variação da exposição total num certo período. Isso é um caminho totalmente diferente do modelo de contas, que te obriga a escolher entre “ou fica tudo nu, ou fica tudo coberto”. A combinação de UTXO com prova de conhecimento zero faz cada transação virar um comprovante verificável: o comprovante em si não revela valor nem contraparte, mas a lógica de verificação fica embutida no protocolo. O que o auditor quer não é voyeurismo, e sim evidência matemática que possa ser cruzada e validada — e isso, justamente, é o que foi entregue.
O que realmente me preocupa é a parte de engenharia: será que a granularidade da permissão da chave de visualização consegue funcionar “sob demanda”? Por exemplo, dar ao departamento de risco acesso à exposição total, dar à auditoria o fluxo transacional linha a linha, mas ocultando o nome da contraparte, e dar ao regulador a visão completa — esse RBAC (controlo de acesso baseado em papéis) pode funcionar na criptografia, mas quando desce para a interface do produto, para os modelos de exportação de relatórios e para os padrões de integração com sistemas financeiros tradicionais, aí estamos falando de outro nível de trabalho.
Se o Dusk conseguir lapidar bem esse ponto, o capital institucional não vai precisar carregar dois livros. E para o pequeno investidor, ficar invisível? Isso é o de menos. O que realmente tira o sono das instituições à noite nunca foi o público em geral, mas sim o concorrente do lado, observando o ritmo da sua acumulação. Não é isso que faz sentido? @Dusk_Foundation $DUSK #dusk
Auditoria precisa ser transparente, e o controlo de risco precisa esconder posições — será que a chave do Dusk consegue fazer isso?
O Bitcoin subiu um pouco; BTC está mesmo forte!
Quem já trabalhou com gestão de ativos institucional entende bem esse aperto.
Antes de cada entrada da auditoria trimestral, a área de compliance quase sempre tem de puxar o pessoal de TI três dias antes para ir extraindo, com esforço, os dados on-chain. Não é que a blockchain não registre; é que os registros são “demasiado públicos” — quem é a contraparte, a que horas e minutos a moeda foi enviada, qual foi o preço médio, tudo fica escancarado. Mas se você pedir ao auditor para olhar só o hash? Ele bate na mesa e exige os documentos de suporte. No fim, só resta manter também um livro-razão sombra off-chain, e conciliar os dois lados até dar dor de cabeça. A privacidade fica preservada, mas o custo de reconciliação pode consumir toda a vantagem.
O que o Dusk fez desta vez com o modelo Phoenix, na minha opinião, foi furar essa camada de papel que faltava: “privacidade amigável para auditoria”.
Ele não brincou de esconde-esconde com o regulador; pelo contrário, transformou a divulgação em uma ação programável — por padrão, tudo fica invisível globalmente, mas entidades com uma chave de visualização específica podem puxar detalhes por intervalo de tempo, gerar relatórios por classe de ativo e até verificar em lote a variação da exposição total num certo período. Isso é um caminho totalmente diferente do modelo de contas, que te obriga a escolher entre “ou fica tudo nu, ou fica tudo coberto”. A combinação de UTXO com prova de conhecimento zero faz cada transação virar um comprovante verificável: o comprovante em si não revela valor nem contraparte, mas a lógica de verificação fica embutida no protocolo. O que o auditor quer não é voyeurismo, e sim evidência matemática que possa ser cruzada e validada — e isso, justamente, é o que foi entregue.
O que realmente me preocupa é a parte de engenharia: será que a granularidade da permissão da chave de visualização consegue funcionar “sob demanda”? Por exemplo, dar ao departamento de risco acesso à exposição total, dar à auditoria o fluxo transacional linha a linha, mas ocultando o nome da contraparte, e dar ao regulador a visão completa — esse RBAC (controlo de acesso baseado em papéis) pode funcionar na criptografia, mas quando desce para a interface do produto, para os modelos de exportação de relatórios e para os padrões de integração com sistemas financeiros tradicionais, aí estamos falando de outro nível de trabalho.
Se o Dusk conseguir lapidar bem esse ponto, o capital institucional não vai precisar carregar dois livros. E para o pequeno investidor, ficar invisível? Isso é o de menos. O que realmente tira o sono das instituições à noite nunca foi o público em geral, mas sim o concorrente do lado, observando o ritmo da sua acumulação. Não é isso que faz sentido? @Dusk $DUSK #dusk
189
·
--
看了 Ondo 和 DUSK 的底子,我才明白谁在认真做 RWA
大饼涨得太猛了,BTC休整下!
翻了翻美式代币化证券的法律架构,说实话越看越觉得不少项目是在走钢丝。
Ondo 那套玩法,底层是短期美债加银行活期存款,代币本身却不算证券,是一张代币化票据,由英属维尔京群岛的 SPV 发行,权益用瑞士法律治理。说白了就是花大钱请律师搭了个架构,拼命把代币从"证券"分类里摘出去,绕开 SEC 最严的注册要求。这种路子能跑,但本质上是在跟监管博弈,哪天法院一纸判决说持有人实际享有证券权益,整套东西就得推倒重来——这个风险,机构心里门儿清。
DUSK 的走法完全反着来。不绕,正面接。
证券型代币归 MiFID II 管,你是什么就是什么,不需要套壳。DUSK 跟荷兰持牌交易所 NPEX 的合作已经进入资产上链阶段,NPEX 手上握着 MTF、Broker、ECSP 全套牌照,DLT-TSS 也在推进中。那边 21X 拿了全欧洲第一张 DLT 试点制度牌照,DUSK 直接作为交易参与方接入。Quantoz 发的 MiCA 合规数字欧元 EURQ 跑在 DUSK 链上。代币本身就是证券,在持牌交易所上链上交易,不需要赌监管心情。
"唉,那隐私怎么办?"机构的顾虑我太懂了——私募证券要验资、要管控、要审计,但持仓和价格不能让外人看到。公链全透明等于裸奔,隐私链全黑盒监管进不去。
DUSK 给的办法是 ZK 做选择性透明。监管能审计,链上不公开,配上 eIDAS 数字身份完成 KYC。这就是"分级可见"——不同角色看不同数据,不用全公开,也不能全锁死。机构最怕的不是收益低,是合规出问题,DUSK 把这个顾虑从根上掐了。
说句实在话,欧洲 40 万亿 RWA 市场摆在那,MiCA 落地后合规通道打开,DUSK 是目前少数从牌照、交易所到结算层全部备齐的基建。 #dusk $DUSK @Dusk_Foundation
看了 Ondo 和 DUSK 的底子,我才明白谁在认真做 RWA
大饼涨得太猛了,BTC休整下!
翻了翻美式代币化证券的法律架构,说实话越看越觉得不少项目是在走钢丝。
Ondo 那套玩法,底层是短期美债加银行活期存款,代币本身却不算证券,是一张代币化票据,由英属维尔京群岛的 SPV 发行,权益用瑞士法律治理。说白了就是花大钱请律师搭了个架构,拼命把代币从"证券"分类里摘出去,绕开 SEC 最严的注册要求。这种路子能跑,但本质上是在跟监管博弈,哪天法院一纸判决说持有人实际享有证券权益,整套东西就得推倒重来——这个风险,机构心里门儿清。
DUSK 的走法完全反着来。不绕,正面接。
证券型代币归 MiFID II 管,你是什么就是什么,不需要套壳。DUSK 跟荷兰持牌交易所 NPEX 的合作已经进入资产上链阶段,NPEX 手上握着 MTF、Broker、ECSP 全套牌照,DLT-TSS 也在推进中。那边 21X 拿了全欧洲第一张 DLT 试点制度牌照,DUSK 直接作为交易参与方接入。Quantoz 发的 MiCA 合规数字欧元 EURQ 跑在 DUSK 链上。代币本身就是证券,在持牌交易所上链上交易,不需要赌监管心情。
"唉,那隐私怎么办?"机构的顾虑我太懂了——私募证券要验资、要管控、要审计,但持仓和价格不能让外人看到。公链全透明等于裸奔,隐私链全黑盒监管进不去。
DUSK 给的办法是 ZK 做选择性透明。监管能审计,链上不公开,配上 eIDAS 数字身份完成 KYC。这就是"分级可见"——不同角色看不同数据,不用全公开,也不能全锁死。机构最怕的不是收益低,是合规出问题,DUSK 把这个顾虑从根上掐了。
说句实在话,欧洲 40 万亿 RWA 市场摆在那,MiCA 落地后合规通道打开,DUSK 是目前少数从牌照、交易所到结算层全部备齐的基建。 #dusk $DUSK @Dusk
223
·
--
Ontem à noite vi um grupo de amigos reclamando: usar uma carteira de privacidade é como jogar no modo hard — cada transação precisa esperar o celular “esquentar” por três minutos só para gerar uma prova ZK, e descarrega mais rápido do que jogar Genshin Impact. Embaixo veio uma sequência de +1. Alguém disse: “Isso aí é só pra gente nerd mexer; no fim a pessoa comum acaba voltando pra uma cadeia transparente”.
A alta do pão tá ótima mesmo; BTC ainda é muito bom!
Na hora eu segurei a resposta, mas antes de dormir fui pensando e ficou cada vez mais estranho. Essa reclamação em si não tem nada de errado — gerar prova realmente custa poder computacional; o CPU do celular vai direto ao modo fumaça, quem usa fica irritado. Mas a insinuação por trás dessa reclamação é: quando se trata de privacidade, o custo tem que ser engolido pelo próprio usuário.
Só que o problema é: quem decidiu que “direito de provar” e “direito de propriedade” precisam andar juntos?
Revirei notas de uma pesquisa sobre a carteira Phoenix feita no ano passado. O raciocínio dela, em poucas palavras, é: o gerenciamento da chave é separado; ver a chave gerenciada e então assinar a chave gerenciada. As duas partes fazem coisas diferentes. A primeira te deixa saber “esta quantia foi enviada para mim”, mas nem com reza você consegue calcular a chave privada, porque a outra metade necessária para a assinatura simplesmente não está com ela. Isso significa que a tarefa de verificar a transação pode, com toda tranquilidade, ser terceirizada para nós de terceiros — eles conseguem ver quanto você recebeu, mas não conseguem mexer em um centavo seu. A geração das provas ZK é igual: você delega para um servidor com bastante poder de computação, e no celular fica só a parte final de assinar.
Veja só: na prática, isso separa “privacidade” em duas coisas — quem tem permissão para ver o livro-razão e quem tem permissão para movimentar os ativos. Nas carteiras tradicionais, uma única chave privada faz tudo; é como se a chave do portão e a chave do cofre fossem a mesma. Perdeu, acabou. Ao separar, você pode entregar “o portão” para alguém ficar de olho, enquanto guarda “a chave do cofre” no bolso.
Mas, falando a verdade, esse esquema não é isento de custo. Delegar a verificação significa que você, por vontade própria, abre uma brecha para um terceiro — ele consegue ver seu histórico de recebimentos. Mesmo que ele não tire dinheiro, só o fato de “dinheiro entrando” já expõe. Em quem você confia e para quem você entrega: o protocolo não consegue controlar isso. É como você poder passar as câmeras da porta para a empresa de condomínio cuidar; dá aquela paz de espírito, mas o rapaz do condomínio fica te observando todo dia, de que horas você sai e de que horas volta — no fundo, você precisa conseguir atravessar essa barreira.
#dusk $DUSK @Dusk_Foundation
Ontem à noite vi um grupo de amigos reclamando: usar uma carteira de privacidade é como jogar no modo hard — cada transação precisa esperar o celular “esquentar” por três minutos só para gerar uma prova ZK, e descarrega mais rápido do que jogar Genshin Impact. Embaixo veio uma sequência de +1. Alguém disse: “Isso aí é só pra gente nerd mexer; no fim a pessoa comum acaba voltando pra uma cadeia transparente”.
A alta do pão tá ótima mesmo; BTC ainda é muito bom!
Na hora eu segurei a resposta, mas antes de dormir fui pensando e ficou cada vez mais estranho. Essa reclamação em si não tem nada de errado — gerar prova realmente custa poder computacional; o CPU do celular vai direto ao modo fumaça, quem usa fica irritado. Mas a insinuação por trás dessa reclamação é: quando se trata de privacidade, o custo tem que ser engolido pelo próprio usuário.
Só que o problema é: quem decidiu que “direito de provar” e “direito de propriedade” precisam andar juntos?
Revirei notas de uma pesquisa sobre a carteira Phoenix feita no ano passado. O raciocínio dela, em poucas palavras, é: o gerenciamento da chave é separado; ver a chave gerenciada e então assinar a chave gerenciada. As duas partes fazem coisas diferentes. A primeira te deixa saber “esta quantia foi enviada para mim”, mas nem com reza você consegue calcular a chave privada, porque a outra metade necessária para a assinatura simplesmente não está com ela. Isso significa que a tarefa de verificar a transação pode, com toda tranquilidade, ser terceirizada para nós de terceiros — eles conseguem ver quanto você recebeu, mas não conseguem mexer em um centavo seu. A geração das provas ZK é igual: você delega para um servidor com bastante poder de computação, e no celular fica só a parte final de assinar.
Veja só: na prática, isso separa “privacidade” em duas coisas — quem tem permissão para ver o livro-razão e quem tem permissão para movimentar os ativos. Nas carteiras tradicionais, uma única chave privada faz tudo; é como se a chave do portão e a chave do cofre fossem a mesma. Perdeu, acabou. Ao separar, você pode entregar “o portão” para alguém ficar de olho, enquanto guarda “a chave do cofre” no bolso.
Mas, falando a verdade, esse esquema não é isento de custo. Delegar a verificação significa que você, por vontade própria, abre uma brecha para um terceiro — ele consegue ver seu histórico de recebimentos. Mesmo que ele não tire dinheiro, só o fato de “dinheiro entrando” já expõe. Em quem você confia e para quem você entrega: o protocolo não consegue controlar isso. É como você poder passar as câmeras da porta para a empresa de condomínio cuidar; dá aquela paz de espírito, mas o rapaz do condomínio fica te observando todo dia, de que horas você sai e de que horas volta — no fundo, você precisa conseguir atravessar essa barreira.
#dusk $DUSK @Dusk
183
·
--
Não trate um “clique único” como se fosse “garantia”. Eu fiz as contas (pela metade) no TermMax
A grande notícia é que o preço sobe quando quer; o BTC é mesmo incrível!
Ontem à noite, revisei de novo todo o fluxo de interação do “alavancagem de clique único” do TermMax. Honestamente, a interface “desliza” mesmo—parece cortar manteiga. Mas eu tenho um vício: quando vejo as palavras “fixo”, não consigo evitar de cavar mais fundo.
Juros de empréstimo fixos: tudo bem. Assim, o custo do financiamento fica travado antes, e a gente fica com a cabeça no lugar. Só que vem o problema: o que está fixo é o juro do dinheiro que você pega, não é o valor do dinheiro que você vai ganhar. Vi vários caras no grupo comentando: depois de abrir a posição, eles olham a taxa de juros por um dia e, como não muda, vão dormir tranquilos. Eu pensei: irmão, você não assinou contrato fixando o preço daquele ativo que você deu de garantia.
Se a garantia for um ativo com rendimento flutuante—por exemplo, alguns ativos de LSD—então a ponta dos ganhos já está num “vai e volta” na montanha-russa. Quando você solta a alavancagem e junta as duas pontas, o seu “valor esperado” já não é mais o mesmo de antes.
O TermMax coloca tudo—empréstimo relâmpago, depósito como garantia, troca de ativo, e reconstrução de posição—dentro de uma única operação. A execução é realmente bonita: economiza Gas e remove os passos manuais de ficar mexendo e repetindo. Mas o que você corta não é a volatilidade—é a operação. Eu fiz questão de checar o registro de slippage nas cotações em cenários de mercado extremo. Não vou citar números específicos, mas é, em geral, mais “amplo” do que eu imaginava. O quão amplo? Tanto que, na hora de abrir a posição, a linha de liquidação que você calculou… nos segundos em que o mercado enlouquece, talvez já não seja mais aquela.
Eu não estou dizendo que isso não pode ser usado. Estou dizendo que, antes de brincar, você precisa colocar as contas na página mais feia possível. No painel de abertura da posição, a linha de liquidação e a data de vencimento conseguem me encarar na cara? Os dados de backtest do stress test podem parar de ficar escondidos em menus de nível três? Em outras palavras: eu encosto no botão com dinheiro de verdade não porque eu confio nessa interface lisa—é porque eu preciso confiar que consigo entender o pior cenário, e o quanto pode dar errado.
Custo fixo compra a previsibilidade da operação, não uma isenção de responsabilidade sobre a行情 (volatilidade). Esta conta tem que ser calculada separadamente.
E vocês: já entraram no trem, ou estão como eu, esperando algumas rodadas de dados extremos para decidir? Comenta aí no campo de comentários; eu pago um iced Americano—desde que você tenha realmente calculado o seu preço de liquidação. @termmax #TermMax
Não trate um “clique único” como se fosse “garantia”. Eu fiz as contas (pela metade) no TermMax
A grande notícia é que o preço sobe quando quer; o BTC é mesmo incrível!
Ontem à noite, revisei de novo todo o fluxo de interação do “alavancagem de clique único” do TermMax. Honestamente, a interface “desliza” mesmo—parece cortar manteiga. Mas eu tenho um vício: quando vejo as palavras “fixo”, não consigo evitar de cavar mais fundo.
Juros de empréstimo fixos: tudo bem. Assim, o custo do financiamento fica travado antes, e a gente fica com a cabeça no lugar. Só que vem o problema: o que está fixo é o juro do dinheiro que você pega, não é o valor do dinheiro que você vai ganhar. Vi vários caras no grupo comentando: depois de abrir a posição, eles olham a taxa de juros por um dia e, como não muda, vão dormir tranquilos. Eu pensei: irmão, você não assinou contrato fixando o preço daquele ativo que você deu de garantia.
Se a garantia for um ativo com rendimento flutuante—por exemplo, alguns ativos de LSD—então a ponta dos ganhos já está num “vai e volta” na montanha-russa. Quando você solta a alavancagem e junta as duas pontas, o seu “valor esperado” já não é mais o mesmo de antes.
O TermMax coloca tudo—empréstimo relâmpago, depósito como garantia, troca de ativo, e reconstrução de posição—dentro de uma única operação. A execução é realmente bonita: economiza Gas e remove os passos manuais de ficar mexendo e repetindo. Mas o que você corta não é a volatilidade—é a operação. Eu fiz questão de checar o registro de slippage nas cotações em cenários de mercado extremo. Não vou citar números específicos, mas é, em geral, mais “amplo” do que eu imaginava. O quão amplo? Tanto que, na hora de abrir a posição, a linha de liquidação que você calculou… nos segundos em que o mercado enlouquece, talvez já não seja mais aquela.
Eu não estou dizendo que isso não pode ser usado. Estou dizendo que, antes de brincar, você precisa colocar as contas na página mais feia possível. No painel de abertura da posição, a linha de liquidação e a data de vencimento conseguem me encarar na cara? Os dados de backtest do stress test podem parar de ficar escondidos em menus de nível três? Em outras palavras: eu encosto no botão com dinheiro de verdade não porque eu confio nessa interface lisa—é porque eu preciso confiar que consigo entender o pior cenário, e o quanto pode dar errado.
Custo fixo compra a previsibilidade da operação, não uma isenção de responsabilidade sobre a行情 (volatilidade). Esta conta tem que ser calculada separadamente.
E vocês: já entraram no trem, ou estão como eu, esperando algumas rodadas de dados extremos para decidir? Comenta aí no campo de comentários; eu pago um iced Americano—desde que você tenha realmente calculado o seu preço de liquidação. @TermMax #TermMax
107
·
--
在Dusk群里蹲了三个月,我才搞明白隐私不是一层布
大饼涨到7万,BTC长的太快了!
讲真,这事儿挺丢人的。
之前在推特上看Dusk的分析,清一色都在吹Phoenix那套零知识证明,note、nullifier、隐蔽地址这些词儿背得比身份证号还熟。我也跟着起哄转发了好几篇,感觉自己已经站在了隐私赛道的智商高地。结果上周闲着没事翻白皮书,翻到网络层那一节直接愣住——Kadcast?啥玩意儿?我咋从来没人跟我提过这茬?
你们知道那种感觉吧,就像吃了仨月的外卖突然发现楼下就有菜市场。
Kadcast这玩意儿是基于Kademlia那套距离分层逻辑搞出来的广播协议。传统gossip是见人就喊,跟广场舞大喇叭似的,消息满天飞但谁也说不清谁先喊的。Kadcast不一样,消息沿着距离递增的路径一层层往外递,跟传话游戏似的,你只知道上家是谁,鬼知道源头在哪儿。白皮书里说这套设计本来是为了省带宽降陈旧区块率,具体数字我不背了免得像在念论文,但捎带手搞出来的副产品就挺耐人寻味——消息过了好几道手之后,想倒推源头节点,难度直接拉满。
但这里头有个坑,我得老老实实承认自己踩过。
Phoenix那套是密码学硬刚出来的隐私,数学证明摆在那儿,铁板一块。Kadcast带来的这点模糊性,说白了就是拓扑结构顺手送的小礼物,防防普通溯源还行,真遇到专门搞网络分析的老炮儿,扛不扛得住得打个问号。好多文章把这俩层搅一块儿讲,搞得好像Dusk从头到脚都裹着铁布衫,其实压根儿不是一码事。
我现在看项目的习惯改了,先问自己一句:这隐私是密码学撑着的还是网络结构顺带的?前者是防弹衣,后者是迷彩服,都能挡点东西,但用处不一样。
你们有没有被这种笼统说法带偏过?评论区唠唠。 #dusk $DUSK @Dusk_Foundation
在Dusk群里蹲了三个月,我才搞明白隐私不是一层布
大饼涨到7万,BTC长的太快了!
讲真,这事儿挺丢人的。
之前在推特上看Dusk的分析,清一色都在吹Phoenix那套零知识证明,note、nullifier、隐蔽地址这些词儿背得比身份证号还熟。我也跟着起哄转发了好几篇,感觉自己已经站在了隐私赛道的智商高地。结果上周闲着没事翻白皮书,翻到网络层那一节直接愣住——Kadcast?啥玩意儿?我咋从来没人跟我提过这茬?
你们知道那种感觉吧,就像吃了仨月的外卖突然发现楼下就有菜市场。
Kadcast这玩意儿是基于Kademlia那套距离分层逻辑搞出来的广播协议。传统gossip是见人就喊,跟广场舞大喇叭似的,消息满天飞但谁也说不清谁先喊的。Kadcast不一样,消息沿着距离递增的路径一层层往外递,跟传话游戏似的,你只知道上家是谁,鬼知道源头在哪儿。白皮书里说这套设计本来是为了省带宽降陈旧区块率,具体数字我不背了免得像在念论文,但捎带手搞出来的副产品就挺耐人寻味——消息过了好几道手之后,想倒推源头节点,难度直接拉满。
但这里头有个坑,我得老老实实承认自己踩过。
Phoenix那套是密码学硬刚出来的隐私,数学证明摆在那儿,铁板一块。Kadcast带来的这点模糊性,说白了就是拓扑结构顺手送的小礼物,防防普通溯源还行,真遇到专门搞网络分析的老炮儿,扛不扛得住得打个问号。好多文章把这俩层搅一块儿讲,搞得好像Dusk从头到脚都裹着铁布衫,其实压根儿不是一码事。
我现在看项目的习惯改了,先问自己一句:这隐私是密码学撑着的还是网络结构顺带的?前者是防弹衣,后者是迷彩服,都能挡点东西,但用处不一样。
你们有没有被这种笼统说法带偏过?评论区唠唠。 #dusk $DUSK @Dusk
1
1
465
·
--
我盯 TermMax BNB 链上金库盯了两周,发现个怪事。
同一时刻,USDC 90 天那期,Keyrock 管的,FT 折价 0.9801。隔壁 Origami 管的 USDT 90 天,折价 0.9794。差这 0.0007,年化愣是扒走 0.3 个点。
你要觉得这是市场随机波动,那 Keyrock 金库底下 idle→Morpho 那条管子 62% 的配比,Origami 只有 48%,这账就对上了。Origami 多塞了一档闲置去 Morpho 吃资金费率,资本效率提上来,就敢给 FT 买家让点折价。反过来说,Keyrock 那期如果隔夜资金率突然抽风,他 62% 的仓位全在 Morpho 里挨捶——你买 FT 时那个漂亮报价,背后是他替你扛了这层“资金率波动税”。
再往下翻历史几期的折价漂移,更有意思。Keyrock 管的短端 30 天,FT 折价从开盘到结算,漂移幅度控制在 0.002 以内,跟尺子画的一样。Origami 的 90 天,中间能抖出 0.005 的振幅——不是他水平差,是他那套“稳曲线”策略允许 Range Order AMM 的铺单宽度更大,衰减线钉得没那么死,给做市商留了喘息空间。
所以你选金库,选的不是 APY 数字,是选“今晚谁替你守夜”。Keyrock 手快,喜欢倒腾短端,资金利用率拉满,但遇上极端行情他第一个动刀;Origami 手稳,铺 90 天吃时间价值,震荡市里你睡得着觉。
我自个儿 1500 U,拆了两半,一半扔 Keyrock 的 30 天,一半给 Origami 的 90 天。不是对冲,是我想看看这俩人下个月谁先手抖——截图我存了,到时候回来对账。
买 FT 之前,点开金库面板看一眼 curator 名字,再扫一眼 idle 配比和历史漂移。这仨数据比 APY 那行大字实在得多。你信 TermMax 协议没问题,但你得知道,每天早上睁眼那个报价,是 curator 凌晨三点调过参数的。 @termmax #TermMax
我盯 TermMax BNB 链上金库盯了两周,发现个怪事。
同一时刻,USDC 90 天那期,Keyrock 管的,FT 折价 0.9801。隔壁 Origami 管的 USDT 90 天,折价 0.9794。差这 0.0007,年化愣是扒走 0.3 个点。
你要觉得这是市场随机波动,那 Keyrock 金库底下 idle→Morpho 那条管子 62% 的配比,Origami 只有 48%,这账就对上了。Origami 多塞了一档闲置去 Morpho 吃资金费率,资本效率提上来,就敢给 FT 买家让点折价。反过来说,Keyrock 那期如果隔夜资金率突然抽风,他 62% 的仓位全在 Morpho 里挨捶——你买 FT 时那个漂亮报价,背后是他替你扛了这层“资金率波动税”。
再往下翻历史几期的折价漂移,更有意思。Keyrock 管的短端 30 天,FT 折价从开盘到结算,漂移幅度控制在 0.002 以内,跟尺子画的一样。Origami 的 90 天,中间能抖出 0.005 的振幅——不是他水平差,是他那套“稳曲线”策略允许 Range Order AMM 的铺单宽度更大,衰减线钉得没那么死,给做市商留了喘息空间。
所以你选金库,选的不是 APY 数字,是选“今晚谁替你守夜”。Keyrock 手快,喜欢倒腾短端,资金利用率拉满,但遇上极端行情他第一个动刀;Origami 手稳,铺 90 天吃时间价值,震荡市里你睡得着觉。
我自个儿 1500 U,拆了两半,一半扔 Keyrock 的 30 天,一半给 Origami 的 90 天。不是对冲,是我想看看这俩人下个月谁先手抖——截图我存了,到时候回来对账。
买 FT 之前,点开金库面板看一眼 curator 名字,再扫一眼 idle 配比和历史漂移。这仨数据比 APY 那行大字实在得多。你信 TermMax 协议没问题,但你得知道,每天早上睁眼那个报价,是 curator 凌晨三点调过参数的。 @TermMax #TermMax
137
·
--
A conta do DUSK, eu peguei a calculadora e apertei três vezes antes de ousar falar
O aumento do Big Pie foi demais, o BTC realmente dá!
À tarde, estava entediado esperando alguém e rodei de novo a tabela de emissão do DUSK. Não é a primeira vez que vejo, mas antes eu ficava só repetindo o slogan do “ciclo longo de 36 anos” junto com o mercado, sem mexer com as próprias mãos. Desta vez eu calculei com seriedade, como dizer… deu uma leve sensação de frio nas costas.
Primeiro, a conclusão: nos primeiros quatro anos foram emitidas cerca de 470 milhões de DUSK, quase metade do supply total. No primeiro ano, mais 250 milhões, com a taxa de inflação chegando a 25%. No segundo ano, corta pela metade: 125 milhões. No terceiro ano, corta de novo pela metade. Você pode chamar isso de “emissão de longo prazo” sem problemas, mas a formulação mais exata seria: “nos primeiros quatro anos, come-se de uma vez a comida de uma vida inteira; depois, pelos trinta e dois anos seguintes, vai digerindo devagar”.
Eu fui especificamente conferir no navegador do Dusk e revisei, bloco por bloco, a rota de alocação de 19,86 moedas por bloco. Os 80% para os produtores estão lá, não tem como negar, mas desses 80% há 10% com condição — não é ganhar deitado; tem que fazer trabalho real, validar transações e comprovar. Os 5% restantes vão para o comitê de verificação, mais 5% para o comitê de aprovação, e 10% vão para o fundo. Essa divisão, em lógica, não tem nada para apontar. O ponto-chave é que, em termos de ganhos da parcela de staking, o grosso vem de emissões adicionais, não de taxas.
Quanto ao número de DAUs na cadeia, falando a verdade, ele não sustenta uma annualização de 36%. Não é que o protocolo esteja ganhando dinheiro e repassando aos stakers; é que as moedas dos próximos anos estão sendo coladas para compensar as pessoas de agora. A rentabilidade do staking parece flutuante, mas na prática a parte de emissões adicionais é fixa, como salário de verdade; e a parte das taxas, nem de longe chega a ser uma migalha.
Sobre governança: por enquanto, ela ainda não foi entregue de verdade às pessoas que detêm as moedas. Você pode ter DUSK para pagar Gas e fazer staking, mas para onde o protocolo vai, isso não depende de você. Isso não afeta o jogo de preços no curto prazo, mas olhando para o longo prazo: se a demanda real na cadeia não decolar, a inflação impulsionada no começo vai virar uma pressão de venda contínua.
Eu não estou tentando derrubar o projeto; pelo contrário, eu acho que o desenho desse mecanismo do DUSK é bem coerente — desde que o volume de transações acompanhe. Se não acompanhar, a alta emissão do começo é como uma espada pairando sobre os detentores no meio e no fim; quando ela cai, depende dos dados on-chain. Eu, por enquanto, vou fazer um registro e, daqui a meio ano, puxo a tabela de novo. #dusk $DUSK @Dusk_Foundation
A conta do DUSK, eu peguei a calculadora e apertei três vezes antes de ousar falar
O aumento do Big Pie foi demais, o BTC realmente dá!
À tarde, estava entediado esperando alguém e rodei de novo a tabela de emissão do DUSK. Não é a primeira vez que vejo, mas antes eu ficava só repetindo o slogan do “ciclo longo de 36 anos” junto com o mercado, sem mexer com as próprias mãos. Desta vez eu calculei com seriedade, como dizer… deu uma leve sensação de frio nas costas.
Primeiro, a conclusão: nos primeiros quatro anos foram emitidas cerca de 470 milhões de DUSK, quase metade do supply total. No primeiro ano, mais 250 milhões, com a taxa de inflação chegando a 25%. No segundo ano, corta pela metade: 125 milhões. No terceiro ano, corta de novo pela metade. Você pode chamar isso de “emissão de longo prazo” sem problemas, mas a formulação mais exata seria: “nos primeiros quatro anos, come-se de uma vez a comida de uma vida inteira; depois, pelos trinta e dois anos seguintes, vai digerindo devagar”.
Eu fui especificamente conferir no navegador do Dusk e revisei, bloco por bloco, a rota de alocação de 19,86 moedas por bloco. Os 80% para os produtores estão lá, não tem como negar, mas desses 80% há 10% com condição — não é ganhar deitado; tem que fazer trabalho real, validar transações e comprovar. Os 5% restantes vão para o comitê de verificação, mais 5% para o comitê de aprovação, e 10% vão para o fundo. Essa divisão, em lógica, não tem nada para apontar. O ponto-chave é que, em termos de ganhos da parcela de staking, o grosso vem de emissões adicionais, não de taxas.
Quanto ao número de DAUs na cadeia, falando a verdade, ele não sustenta uma annualização de 36%. Não é que o protocolo esteja ganhando dinheiro e repassando aos stakers; é que as moedas dos próximos anos estão sendo coladas para compensar as pessoas de agora. A rentabilidade do staking parece flutuante, mas na prática a parte de emissões adicionais é fixa, como salário de verdade; e a parte das taxas, nem de longe chega a ser uma migalha.
Sobre governança: por enquanto, ela ainda não foi entregue de verdade às pessoas que detêm as moedas. Você pode ter DUSK para pagar Gas e fazer staking, mas para onde o protocolo vai, isso não depende de você. Isso não afeta o jogo de preços no curto prazo, mas olhando para o longo prazo: se a demanda real na cadeia não decolar, a inflação impulsionada no começo vai virar uma pressão de venda contínua.
Eu não estou tentando derrubar o projeto; pelo contrário, eu acho que o desenho desse mecanismo do DUSK é bem coerente — desde que o volume de transações acompanhe. Se não acompanhar, a alta emissão do começo é como uma espada pairando sobre os detentores no meio e no fim; quando ela cai, depende dos dados on-chain. Eu, por enquanto, vou fazer um registro e, daqui a meio ano, puxo a tabela de novo. #dusk $DUSK @Dusk
225
·
--
Não fique só encarando o número de APY; a Range Order da TermMax transforma a taxa de juros em algo “sob medida”\n\nO papo é: o touro é forte — e o BTC subiu bastante!\n\nDepois de ler a documentação da TermMax, percebi que a maioria das pessoas nem entendeu de verdade o que a Range Order está fazendo.\n\nElas só colam um rótulo de “empréstimo com taxa fixa” e pronto. Mas quando você abre o mecanismo de matching, descobre que essa parada liga diretamente a profundidade de liquidez e a curva de juros na lógica das ordens — é como fazer market-making ao pendurar ordens no Uniswap V3, só que aqui a precificação é o valor do tempo do dinheiro.\n\nDesmontar a circulação dos tokens FT é a parte mais interessante. Você não está simplesmente guardando dinheiro e pegando juros; você vê o principal e a parcela de juros sendo separados, cada um indo trocar com XT, e no fim tudo é montado em um token de dívida. Essa taxa fixa não é parâmetro de página — ela de fato roda na cunhagem, na divisão e nas trocas do token. O GT registra sua posição; no vencimento, como ocorre a liquidação ou o acerto contábil — todo o fluxo, no fim das contas, é completamente diferente de empréstimos comuns em DeFi.\n\nAgora, na maioria dos protocolos de empréstimo do mercado, as taxas sobem e descem junto com a taxa de utilização do capital. Você abre uma posição: qual será o custo/retorno no próximo mês? Você teria que adivinhar. Com essa mecânica da TermMax, no momento em que você abre a posição, taxa de juros e prazo de vencimento já ficam travados; e ainda colocam Vault e ferramentas de alavancagem para você “fazer a bola de neve” crescer.\n\nMas ainda tenho algumas reservas.\n\nEsse bolo de “retorno previsível” só fica redondo se houver demanda real dos dois lados do empréstimo. Só design de mecanismo bonito não basta — é preciso ver se usuários reais querem colocar dinheiro de verdade na mesa. Se os retornos fixos on-chain conseguem realmente decolar, não importa o quanto o protocolo apregoa: o que conta é a profundidade de liquidez. Juros é preço; liquidez é a resposta de que esse preço tem relação com você ou não.\n\nIsso me leva a uma pergunta que eu venho pensando: para onde vai o futuro do DeFi — rumo a retornos fixos com mais determinismo, ou para continuar preferindo a flexibilidade das taxas variáveis? Acho incerto, mas a TermMax pelo menos colocou a questão de múltipla escolha na mesa. @termmax #TermMax
Não fique só encarando o número de APY; a Range Order da TermMax transforma a taxa de juros em algo “sob medida”\n\nO papo é: o touro é forte — e o BTC subiu bastante!\n\nDepois de ler a documentação da TermMax, percebi que a maioria das pessoas nem entendeu de verdade o que a Range Order está fazendo.\n\nElas só colam um rótulo de “empréstimo com taxa fixa” e pronto. Mas quando você abre o mecanismo de matching, descobre que essa parada liga diretamente a profundidade de liquidez e a curva de juros na lógica das ordens — é como fazer market-making ao pendurar ordens no Uniswap V3, só que aqui a precificação é o valor do tempo do dinheiro.\n\nDesmontar a circulação dos tokens FT é a parte mais interessante. Você não está simplesmente guardando dinheiro e pegando juros; você vê o principal e a parcela de juros sendo separados, cada um indo trocar com XT, e no fim tudo é montado em um token de dívida. Essa taxa fixa não é parâmetro de página — ela de fato roda na cunhagem, na divisão e nas trocas do token. O GT registra sua posição; no vencimento, como ocorre a liquidação ou o acerto contábil — todo o fluxo, no fim das contas, é completamente diferente de empréstimos comuns em DeFi.\n\nAgora, na maioria dos protocolos de empréstimo do mercado, as taxas sobem e descem junto com a taxa de utilização do capital. Você abre uma posição: qual será o custo/retorno no próximo mês? Você teria que adivinhar. Com essa mecânica da TermMax, no momento em que você abre a posição, taxa de juros e prazo de vencimento já ficam travados; e ainda colocam Vault e ferramentas de alavancagem para você “fazer a bola de neve” crescer.\n\nMas ainda tenho algumas reservas.\n\nEsse bolo de “retorno previsível” só fica redondo se houver demanda real dos dois lados do empréstimo. Só design de mecanismo bonito não basta — é preciso ver se usuários reais querem colocar dinheiro de verdade na mesa. Se os retornos fixos on-chain conseguem realmente decolar, não importa o quanto o protocolo apregoa: o que conta é a profundidade de liquidez. Juros é preço; liquidez é a resposta de que esse preço tem relação com você ou não.\n\nIsso me leva a uma pergunta que eu venho pensando: para onde vai o futuro do DeFi — rumo a retornos fixos com mais determinismo, ou para continuar preferindo a flexibilidade das taxas variáveis? Acho incerto, mas a TermMax pelo menos colocou a questão de múltipla escolha na mesa. @TermMax #TermMax
29
·
--
Não se deixe enganar por “conhecimento zero” com olhos vendados: em cuja memória o contrato inteligente do Dusk realmente fica travado?
O preço do “pão” subiu um pouquinho, mas o BTC ainda dá pra confiar!
Depois de observar o mercado por tempo demais, você percebe: muitas cadeias que dizem ter “privacidade ZK” rodam, nos testes, como se fosse uma conexão discada dos anos 80. Todos elogiam como as provas de conhecimento zero são tão engenhosas e como a proteção de privacidade é tão completa — mas, quando olho para os nós de teste, meu medo principal não é se o circuito consegue calcular rápido o bastante. O que realmente me preocupa é que, depois que as restrições criptográficas fazem o tamanho do corpo da prova crescer, acontece aquele “engasgo” instantâneo quando o nó processa as transações.
Quem mexe com arquitetura de baixo nível sabe: tanto ZK-SNARKs quanto PLONK, em algum momento alguém precisa verificar a prova. No desenho da arquitetura, o Dusk introduz o Piecrust, um conjunto de máquina virtual WASM. A conta é bem clara: fazer a transformação de estado de contratos de privacidade passar sem problemas, mas sem explodir diretamente a memória dos nós comuns. O roteiro técnico oficial vende tudo como se a verificação de conhecimento zero fosse concluída em nível de milissegundos. Porém, quando eu rodo testes de estresse em nó local, no fundo fica a dúvida — a verificação individual pode até ser rápida, mas quando você entra em um cenário de liquidação de ativos em alta frequência, basta alongar um pouquinho o tempo em que a prova de privacidade fica “residente” na memória. Aí, quando o mecanismo de coleta de lixo (GC) dá uma oscilada, a resposta do nó aparece com atraso imediatamente.
Esse tipo de “travamento invisível” do ponto de vista da engenharia, normalmente nem aparece no whitepaper. O que a cadeia de privacidade mais teme não é a matemática não “bater”, e sim a discrepância real do hardware dos nós. Se a estratégia de alocação de poder de computação não estiver bem ajustada, ou se a fila de verificação acumular, a chamada “liquidação de privacidade em segundos” vira, na hora, “transferência, por favor aguarde”. O que realmente determina se uma rede pública de privacidade consegue suportar ativos em nível institucional não é o nível de segurança que ela anuncia. É se, diante de picos de concorrência, ela consegue manter o uso de memória estável em uma linha extremamente suave.
No fim, a tecnologia não é feita para adorar deuses. Todo mundo aposta no futuro do Privacy Layer1; eu, na verdade, me preocupo mais em saber se, quando houver flutuações de capacidade computacional e diferenças de hardware entre nós, essa máquina virtual consegue mesmo sustentar o limite de “não estourar a memória”. Na sua opinião, essa alavanca entre privacidade e desempenho: quem consegue equilibrá-la completamente no próximo ciclo? #dusk $DUSK @Dusk_Foundation
Não se deixe enganar por “conhecimento zero” com olhos vendados: em cuja memória o contrato inteligente do Dusk realmente fica travado?
O preço do “pão” subiu um pouquinho, mas o BTC ainda dá pra confiar!
Depois de observar o mercado por tempo demais, você percebe: muitas cadeias que dizem ter “privacidade ZK” rodam, nos testes, como se fosse uma conexão discada dos anos 80. Todos elogiam como as provas de conhecimento zero são tão engenhosas e como a proteção de privacidade é tão completa — mas, quando olho para os nós de teste, meu medo principal não é se o circuito consegue calcular rápido o bastante. O que realmente me preocupa é que, depois que as restrições criptográficas fazem o tamanho do corpo da prova crescer, acontece aquele “engasgo” instantâneo quando o nó processa as transações.
Quem mexe com arquitetura de baixo nível sabe: tanto ZK-SNARKs quanto PLONK, em algum momento alguém precisa verificar a prova. No desenho da arquitetura, o Dusk introduz o Piecrust, um conjunto de máquina virtual WASM. A conta é bem clara: fazer a transformação de estado de contratos de privacidade passar sem problemas, mas sem explodir diretamente a memória dos nós comuns. O roteiro técnico oficial vende tudo como se a verificação de conhecimento zero fosse concluída em nível de milissegundos. Porém, quando eu rodo testes de estresse em nó local, no fundo fica a dúvida — a verificação individual pode até ser rápida, mas quando você entra em um cenário de liquidação de ativos em alta frequência, basta alongar um pouquinho o tempo em que a prova de privacidade fica “residente” na memória. Aí, quando o mecanismo de coleta de lixo (GC) dá uma oscilada, a resposta do nó aparece com atraso imediatamente.
Esse tipo de “travamento invisível” do ponto de vista da engenharia, normalmente nem aparece no whitepaper. O que a cadeia de privacidade mais teme não é a matemática não “bater”, e sim a discrepância real do hardware dos nós. Se a estratégia de alocação de poder de computação não estiver bem ajustada, ou se a fila de verificação acumular, a chamada “liquidação de privacidade em segundos” vira, na hora, “transferência, por favor aguarde”. O que realmente determina se uma rede pública de privacidade consegue suportar ativos em nível institucional não é o nível de segurança que ela anuncia. É se, diante de picos de concorrência, ela consegue manter o uso de memória estável em uma linha extremamente suave.
No fim, a tecnologia não é feita para adorar deuses. Todo mundo aposta no futuro do Privacy Layer1; eu, na verdade, me preocupo mais em saber se, quando houver flutuações de capacidade computacional e diferenças de hardware entre nós, essa máquina virtual consegue mesmo sustentar o limite de “não estourar a memória”. Na sua opinião, essa alavanca entre privacidade e desempenho: quem consegue equilibrá-la completamente no próximo ciclo? #dusk $DUSK @Dusk
1
112
·
--
Muitos amigos vieram me perguntar: desta vez, o TermMax vai liberar um pool de prêmios de 2 milhões de TMX—será que é mais uma rodada comum de distribuição de liquidez? Depois de estudar a lógica por trás do desenho das tarefas, eu acho mais que se trata de um processo de “triagem por disputa” voltado ao perfil de usuários do Web3.
A grande alta começou, e o BTC ainda está muito forte!
No passado, a maioria dos projetos fazia Airdrop ou incentivos ao ecossistema. O mais problemático sempre foi o ataque Sybil—robôs e scripts de “falsa torcida” drenam o pool, e os verdadeiros contribuidores do ecossistema acabam não ganhando nem uma parte. O TermMax fez algo inteligente desta vez: separou de forma totalmente “física” a “prova de ativos” e o “nível de contribuição”.
Repare naquele aparentemente discreto “limiar de 2 pontos de Alpha” não? Em essência, os pontos são uma reputação acumulada por comportamentos históricos on-chain. Essa configuração já bloqueia do lado de fora quem tenta entrar com várias contas pequenas e de custo zero. A distribuição de 1,7 milhão de TMX para 80 mil vagas do público, à primeira vista, parece um sorteio inclusivo em que todo mundo no varejo tem chance. Mas, na prática, com um custo marginal extremamente baixo, o projeto constrói em curto prazo uma enorme rede de nós realmente ativos.
O que é realmente interessante é a outra trilha, com 300 mil TMX para conteúdo. Eles escolheram o intervalo de 17/8 a 21/8, combinando com a verificação manual em 24/8: tempo curto, tarefas pesadas, deixando claro que o objetivo é forçar, no curto prazo, uma grande concentração de volume profissional de voz. O retorno esperado de 300 TMX por pessoa é, na realidade, a comissão de “headhunting on-chain” paga a produtores de conteúdo de qualidade. Os responsáveis do projeto usam atenção de liquidez como alavanca com custo baixo; criadores qualificados recebem Tokens para compensar custos de desenvolvimento e pesquisa—para os dois lados, não fica prejuízo.
Para ser bem honesto: ao criar um mecanismo desse tipo de “anti-sybil + incentivos em duas trilhas”, a equipe realmente pensou bastante. Mas, no futuro, se essa leva de “usuários de qualidade” filtrados pelos pontos de Alpha vai se transformar em liquidez de longo prazo para o protocol, provavelmente não basta apenas uma distribuição única de Tokens. Depois da inovação do mecanismo, ainda será preciso ver se a curva de rentabilidade do produto principal e a eficiência de hedge são fortes o suficiente.
Então vem a pergunta: diante desse jogo cuidadosamente desenhado, você pretende gastar dois minutos para colocar no bolso a renda básica do benefício garantido, ou vai montar seu equipamento e usar conteúdo profundo para atacar aquele pedaço de bolo—o mais difícil e mais duro? @termmax #TermMax
Muitos amigos vieram me perguntar: desta vez, o TermMax vai liberar um pool de prêmios de 2 milhões de TMX—será que é mais uma rodada comum de distribuição de liquidez? Depois de estudar a lógica por trás do desenho das tarefas, eu acho mais que se trata de um processo de “triagem por disputa” voltado ao perfil de usuários do Web3.
A grande alta começou, e o BTC ainda está muito forte!
No passado, a maioria dos projetos fazia Airdrop ou incentivos ao ecossistema. O mais problemático sempre foi o ataque Sybil—robôs e scripts de “falsa torcida” drenam o pool, e os verdadeiros contribuidores do ecossistema acabam não ganhando nem uma parte. O TermMax fez algo inteligente desta vez: separou de forma totalmente “física” a “prova de ativos” e o “nível de contribuição”.
Repare naquele aparentemente discreto “limiar de 2 pontos de Alpha” não? Em essência, os pontos são uma reputação acumulada por comportamentos históricos on-chain. Essa configuração já bloqueia do lado de fora quem tenta entrar com várias contas pequenas e de custo zero. A distribuição de 1,7 milhão de TMX para 80 mil vagas do público, à primeira vista, parece um sorteio inclusivo em que todo mundo no varejo tem chance. Mas, na prática, com um custo marginal extremamente baixo, o projeto constrói em curto prazo uma enorme rede de nós realmente ativos.
O que é realmente interessante é a outra trilha, com 300 mil TMX para conteúdo. Eles escolheram o intervalo de 17/8 a 21/8, combinando com a verificação manual em 24/8: tempo curto, tarefas pesadas, deixando claro que o objetivo é forçar, no curto prazo, uma grande concentração de volume profissional de voz. O retorno esperado de 300 TMX por pessoa é, na realidade, a comissão de “headhunting on-chain” paga a produtores de conteúdo de qualidade. Os responsáveis do projeto usam atenção de liquidez como alavanca com custo baixo; criadores qualificados recebem Tokens para compensar custos de desenvolvimento e pesquisa—para os dois lados, não fica prejuízo.
Para ser bem honesto: ao criar um mecanismo desse tipo de “anti-sybil + incentivos em duas trilhas”, a equipe realmente pensou bastante. Mas, no futuro, se essa leva de “usuários de qualidade” filtrados pelos pontos de Alpha vai se transformar em liquidez de longo prazo para o protocol, provavelmente não basta apenas uma distribuição única de Tokens. Depois da inovação do mecanismo, ainda será preciso ver se a curva de rentabilidade do produto principal e a eficiência de hedge são fortes o suficiente.
Então vem a pergunta: diante desse jogo cuidadosamente desenhado, você pretende gastar dois minutos para colocar no bolso a renda básica do benefício garantido, ou vai montar seu equipamento e usar conteúdo profundo para atacar aquele pedaço de bolo—o mais difícil e mais duro? @TermMax #TermMax
113
·
--
Muita gente ainda não percebeu o quão agressiva é a “cadeia de conformidade de identidade” que a Dusk supostamente lançou antes da hora na vertical de RWA de privacidade
A grande aposta subiu para 64000, mas o BTC ainda tem força!
Nos últimos dias, analisei com cuidado a camada de identidade e de controle de acesso da Dusk e não posso deixar de dizer: no quesito “privacidade e conformidade”, ela tocou em caminhos que são muito mais profundos do que a maioria dos projetos que só sabe lançar tokens na testnet.
Quando todo mundo conversa sobre tokenização de RWA ou cadeias de gestão institucional na forma on-chain, o que mais dá dor de cabeça é como fazer KYC/AML compatível com privacidade. Os métodos tradicionais vão por um de dois caminhos: ou codificam dados sensíveis de identidade dos usuários diretamente em servidores off-chain — e, se houver um ataque, é “tudo perdido”; ou então fazem uma anonimização grosseira, e no fim os órgãos reguladores simplesmente derrubam o projeto com uma ordem.
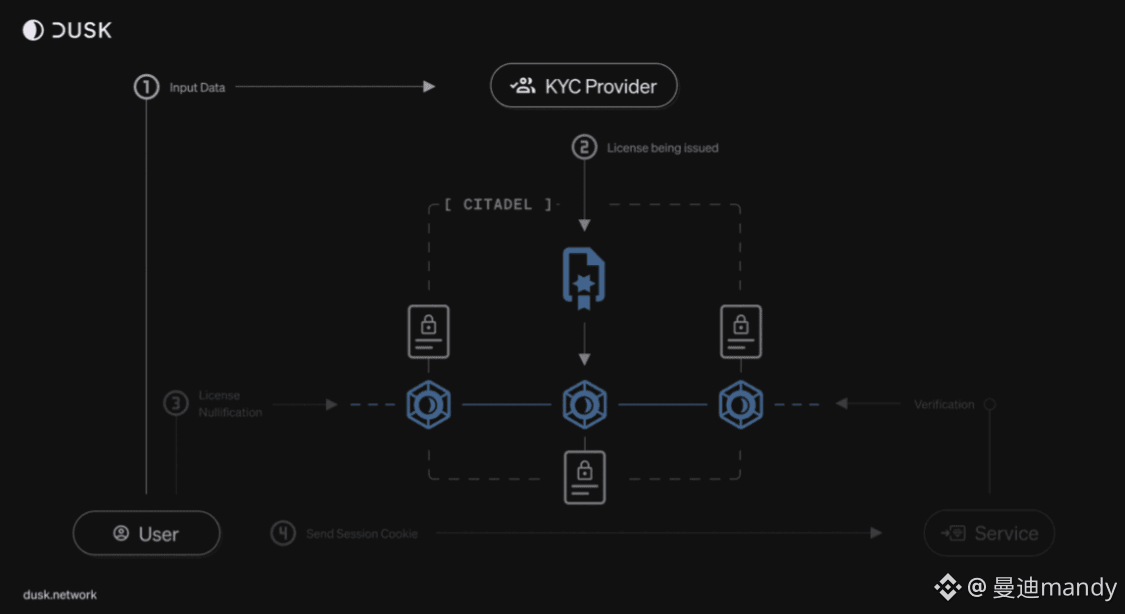
O ponto inteligente da solução da Dusk é que ela usa diretamente provas de conhecimento zero (ZKP) como “credenciais de identidade com divulgação seletiva”.
Em cenários concretos de liquidação, investidores institucionais nem precisam expor detalhes subjacentes de identidade para os nós públicos. O sistema só precisa, no nível criptográfico, verificar que você realmente possui a qualificação de investidor específico e elegível. Esse desenho quebra de vez a maior barreira psicológica que as instituições tradicionais enfrentam ao entrar nesse tipo de mercado — ao mesmo tempo em que atende às exigências rígidas de rastreabilidade de anti-lavagem de dinheiro de órgãos reguladores como a FATF e protege as necessidades de privacidade de clientes de alta renda e de posições institucionais.
Em poucas palavras: o que as instituições querem nunca foi uma anonimidade total sem limites; e sim uma privacidade controlada — “visível apenas para as partes em conformidade, oculta para o público”. Enquanto todos ainda discutem quanto as taxas do Ethereum L2 caíram, a Dusk já conectou, na base, toda a infraestrutura de conformidade do fluxo completo de emissão de títulos. Esse “quebra-cabeça de alto nível” feito sob medida para colocar o arcabouço de finanças tradicionais em uma cadeia, é, na verdade, a chave para destravar dinheiro do mundo real na escala de centenas de bilhões para o Web3. @Dusk_Foundation $DUSK #dusk
Muita gente ainda não percebeu o quão agressiva é a “cadeia de conformidade de identidade” que a Dusk supostamente lançou antes da hora na vertical de RWA de privacidade
A grande aposta subiu para 64000, mas o BTC ainda tem força!
Nos últimos dias, analisei com cuidado a camada de identidade e de controle de acesso da Dusk e não posso deixar de dizer: no quesito “privacidade e conformidade”, ela tocou em caminhos que são muito mais profundos do que a maioria dos projetos que só sabe lançar tokens na testnet.
Quando todo mundo conversa sobre tokenização de RWA ou cadeias de gestão institucional na forma on-chain, o que mais dá dor de cabeça é como fazer KYC/AML compatível com privacidade. Os métodos tradicionais vão por um de dois caminhos: ou codificam dados sensíveis de identidade dos usuários diretamente em servidores off-chain — e, se houver um ataque, é “tudo perdido”; ou então fazem uma anonimização grosseira, e no fim os órgãos reguladores simplesmente derrubam o projeto com uma ordem.
O ponto inteligente da solução da Dusk é que ela usa diretamente provas de conhecimento zero (ZKP) como “credenciais de identidade com divulgação seletiva”.
Em cenários concretos de liquidação, investidores institucionais nem precisam expor detalhes subjacentes de identidade para os nós públicos. O sistema só precisa, no nível criptográfico, verificar que você realmente possui a qualificação de investidor específico e elegível. Esse desenho quebra de vez a maior barreira psicológica que as instituições tradicionais enfrentam ao entrar nesse tipo de mercado — ao mesmo tempo em que atende às exigências rígidas de rastreabilidade de anti-lavagem de dinheiro de órgãos reguladores como a FATF e protege as necessidades de privacidade de clientes de alta renda e de posições institucionais.
Em poucas palavras: o que as instituições querem nunca foi uma anonimidade total sem limites; e sim uma privacidade controlada — “visível apenas para as partes em conformidade, oculta para o público”. Enquanto todos ainda discutem quanto as taxas do Ethereum L2 caíram, a Dusk já conectou, na base, toda a infraestrutura de conformidade do fluxo completo de emissão de títulos. Esse “quebra-cabeça de alto nível” feito sob medida para colocar o arcabouço de finanças tradicionais em uma cadeia, é, na verdade, a chave para destravar dinheiro do mundo real na escala de centenas de bilhões para o Web3. @Dusk $DUSK #dusk
142
·
--
Todo el mundo apuesta por el suministro fijo de TMX; ¿cómo no voy a sentir escalofríos al ver esa curva de desbloqueo en el lomo?
¿Cayó el precio del “pastel” de ayer? ¡BTC de verdad está bastante estable!
La verdad: en cuanto oigo una narrativa de “tope de 1.000 millones de monedas” —moneda dura, así, sin rodeos— se me tensa la cuerda en la cabeza. Este mundillo teme sobre todo que todo el mundo llegue a un alto consenso sobre una lógica “en bandeja”; normalmente eso significa que el poder de fijar precios ya no está en manos de los minoristas. Ese umbral de suministro fijo cumple, pero lo que realmente me hace querer soldar mi trasero al asiento es su mecanismo de liberación de cupones de “satisfacción diferida”.
Mira la proporción de distribución: el cliff de 12 meses del equipo y las instituciones, todo alineado. Eso está moviendo de forma brutal la enorme presión vendedora hacia atrás un ciclo económico. En el mejor de los casos, esto da tiempo suficiente para que el sentimiento de la comunidad hierva; en el peor, es colgar la espada de Damocles sobre el cuello en el próximo Q3. Pero al menos, esto es mucho más decente que los proyectos que hacen subir el hype en el lanzamiento y luego van soltando agua a lo largo del tiempo: el operador sabe las reglas, y así podemos sentarnos a hablar con más profundidad.
La parte que de verdad estoy dispuesto a apostar es la decisión de TermMax de atarse a una nave de rendimientos reales. Hay muchos que presumen el concepto de “tipo de interés fijo”, pero en verdad pocos pueden desmenuzar las comisiones de préstamo y las comisiones de liquidación de FT/XT y devolvérselas, desmenuzadas y bien, a quienes mantienen sTMX. Esto se parece un poco a los “bonos de alto interés” del cripto: la clave no es ver qué eslogan grita, sino hurgar en los datos de TVL y de usuarios activos diarios, y comprobar si ese flujo de comisiones puede correr de forma constante como si fuera agua de grifo. Pendle se llevó casi toda la mentalidad detrás de las tasas variables; TermMax trae a Cumberland y HashKey por la ruta de la renta fija institucional. Ese movimiento se nota que busca capturar ese bloque de capital estable que se fuga desde TradFi.
Claro, también tengo que poner las cartas boca arriba sobre los riesgos. Los primeros tres meses después del TGE son el espejo que revela monstruos: no importa que el modelo vaya bien ahora; cuando llegue el pico de desbloqueo, la liquidez miserable de los minoristas, en serio, no podrá absorber el iceberg de las instituciones. Mi estrategia es simple: observar la pendiente de la tasa de staking y la curva de crecimiento de las comisiones. Mientras cualquiera de esos dos números gire hacia abajo, la supuesta narrativa de escasez se convierte inmediatamente en una cortina para tapar vergüenzas. Si aguanta, entonces lo miramos con otros ojos; si no aguanta, que sea entonces que aprendí pagando. @termmax #TermMax
Todo el mundo apuesta por el suministro fijo de TMX; ¿cómo no voy a sentir escalofríos al ver esa curva de desbloqueo en el lomo?
¿Cayó el precio del “pastel” de ayer? ¡BTC de verdad está bastante estable!
La verdad: en cuanto oigo una narrativa de “tope de 1.000 millones de monedas” —moneda dura, así, sin rodeos— se me tensa la cuerda en la cabeza. Este mundillo teme sobre todo que todo el mundo llegue a un alto consenso sobre una lógica “en bandeja”; normalmente eso significa que el poder de fijar precios ya no está en manos de los minoristas. Ese umbral de suministro fijo cumple, pero lo que realmente me hace querer soldar mi trasero al asiento es su mecanismo de liberación de cupones de “satisfacción diferida”.
Mira la proporción de distribución: el cliff de 12 meses del equipo y las instituciones, todo alineado. Eso está moviendo de forma brutal la enorme presión vendedora hacia atrás un ciclo económico. En el mejor de los casos, esto da tiempo suficiente para que el sentimiento de la comunidad hierva; en el peor, es colgar la espada de Damocles sobre el cuello en el próximo Q3. Pero al menos, esto es mucho más decente que los proyectos que hacen subir el hype en el lanzamiento y luego van soltando agua a lo largo del tiempo: el operador sabe las reglas, y así podemos sentarnos a hablar con más profundidad.
La parte que de verdad estoy dispuesto a apostar es la decisión de TermMax de atarse a una nave de rendimientos reales. Hay muchos que presumen el concepto de “tipo de interés fijo”, pero en verdad pocos pueden desmenuzar las comisiones de préstamo y las comisiones de liquidación de FT/XT y devolvérselas, desmenuzadas y bien, a quienes mantienen sTMX. Esto se parece un poco a los “bonos de alto interés” del cripto: la clave no es ver qué eslogan grita, sino hurgar en los datos de TVL y de usuarios activos diarios, y comprobar si ese flujo de comisiones puede correr de forma constante como si fuera agua de grifo. Pendle se llevó casi toda la mentalidad detrás de las tasas variables; TermMax trae a Cumberland y HashKey por la ruta de la renta fija institucional. Ese movimiento se nota que busca capturar ese bloque de capital estable que se fuga desde TradFi.
Claro, también tengo que poner las cartas boca arriba sobre los riesgos. Los primeros tres meses después del TGE son el espejo que revela monstruos: no importa que el modelo vaya bien ahora; cuando llegue el pico de desbloqueo, la liquidez miserable de los minoristas, en serio, no podrá absorber el iceberg de las instituciones. Mi estrategia es simple: observar la pendiente de la tasa de staking y la curva de crecimiento de las comisiones. Mientras cualquiera de esos dos números gire hacia abajo, la supuesta narrativa de escasez se convierte inmediatamente en una cortina para tapar vergüenzas. Si aguanta, entonces lo miramos con otros ojos; si no aguanta, que sea entonces que aprendí pagando. @TermMax #TermMax
138
·
--
没有“锁”的隐私,不过是给违规开后门
老做链上分析的朋友,一听说隐私链,第一反应往往是“黑盒”、“洗钱”或者“隐匿追踪”。现实里真要让机构资产上链,法务和风控的第一问绝不是“你能帮我藏多深”,而是“当监管要看凭证时,你能给谁看?凭什么给他看?”
大饼还在63000徘徊,BTC还能上去吗?
把隐私做成绝对的不可见,技术上挺酷,商业上其实是一条死路。真正的机构级隐私,从来不是把数据一关了之,而是把控制权交还给资产发行方——选择性披露,才是合规隐私的底裤。
就拿 @Dusk 来说,它做 ZK(零知识证明)的思路就很接地气。它不是为了让你在链上销声匿迹,而是让你的身份验证、交易额度、转让限制在不泄露底层敏感数据的前提下,依然能过得了节点的验证。说白了,这就好比你进酒吧验身份证,对方只需要知道你满没满 21 岁,根本不需要知道你家住哪儿、叫什么名字。
某些项目方总喜欢把“完全匿名”当噱头,在牛市里赚足了眼球,等合规靴子一落地,立马被交易所和清算机构扫地出门。没有审计通道的隐私,只是把合规风险给藏起来了;而带有合规选择权的技术,才是真正在给RWA(真实世界资产)铺路。
$DUSK 抓住了机构资产上链最尴尬的死穴。不搞虚头巴脑的盲目隐私,把可审查性做进底层的隐私框架里,这路子看似走得慢,但等正规军进场的时候,大家才会发现,只有带锁的门,人家才敢放心把资产搬进来。 @Dusk_Foundation $DUSK #dusk
没有“锁”的隐私,不过是给违规开后门
老做链上分析的朋友,一听说隐私链,第一反应往往是“黑盒”、“洗钱”或者“隐匿追踪”。现实里真要让机构资产上链,法务和风控的第一问绝不是“你能帮我藏多深”,而是“当监管要看凭证时,你能给谁看?凭什么给他看?”
大饼还在63000徘徊,BTC还能上去吗?
把隐私做成绝对的不可见,技术上挺酷,商业上其实是一条死路。真正的机构级隐私,从来不是把数据一关了之,而是把控制权交还给资产发行方——选择性披露,才是合规隐私的底裤。
就拿 @Dusk 来说,它做 ZK(零知识证明)的思路就很接地气。它不是为了让你在链上销声匿迹,而是让你的身份验证、交易额度、转让限制在不泄露底层敏感数据的前提下,依然能过得了节点的验证。说白了,这就好比你进酒吧验身份证,对方只需要知道你满没满 21 岁,根本不需要知道你家住哪儿、叫什么名字。
某些项目方总喜欢把“完全匿名”当噱头,在牛市里赚足了眼球,等合规靴子一落地,立马被交易所和清算机构扫地出门。没有审计通道的隐私,只是把合规风险给藏起来了;而带有合规选择权的技术,才是真正在给RWA(真实世界资产)铺路。
$DUSK 抓住了机构资产上链最尴尬的死穴。不搞虚头巴脑的盲目隐私,把可审查性做进底层的隐私框架里,这路子看似走得慢,但等正规军进场的时候,大家才会发现,只有带锁的门,人家才敢放心把资产搬进来。 @Dusk $DUSK #dusk
89
·
--
Fiquei mais fissurado no Monero — a verdadeira “cerimônia de maioridade” na trilha da privacidade é aprender como abrir a porta
O grande bolo ainda está em 63000, e o BTC não vai subir!
Falando do fundo do coração: alguns anos atrás eu também era um “privacionista” convicto. Ao observar o funcionamento do esquema de assinaturas em anel do Monero — em que o remetente, o destinatário e o valor da transação ficam totalmente misturados com o emaranhado de UTXOs de desconhecidos, como se tudo fosse jogado em um liquidificador — na época eu fiquei mesmo arrepiado. Aquilo era duro, puro, tinha “antifiscalização” escrito nos genes.
Mas depois eu quis, a qualquer custo, fazer algum negócio legítimo usando uma blockchain de privacidade, e bati de cara com a parede. O jeito inicial do Monero e do Zcash, no fundo, é construir um quarto escuro trancando as próprias portas e janelas, sem deixar nem uma fresta. A privacidade fica no talo: ninguém consegue olhar. Só que o quarto não tem iluminação, nem gás. Quando o síndico aparece, nem dá para abrir a porta. Você quer levantar dinheiro, passar por auditoria, listar em exchanges? Instituições mainstream, ao ver que é um ativo anônimo “não auditável”, simplesmente recusam na hora.
Esse também é um dos motivos de eu ter voltado a olhar para o @Dusk. Essas pessoas pegam um caminho bem esperto: não levantam mais paredes. Em vez disso, adaptam “persianas inteligentes”. No dia a dia, o modelo Phoenix puxa as persianas e prova de conhecimento zero mantém a transação toda bem escondida; mas quando houver necessidade de regulação ou auditoria, com a “chave” do modelo Moonlight dá para abrir uma parte e provar a inocência, até permitindo que a contraparte verifique a origem ao conferir a chave. Isso não é nada igual à escolha binária do Zcash — ou você fica transparente e exposto, ou fica totalmente invisível.
Claro, eu também fico com dúvidas. Colocar essa chave na mão do regulador, afinal, consegue manter uma distância de quanto do KYC do sistema financeiro tradicional? No fim, não vai ser só trocar o “moeda anônima” por um novo rótulo de “moeda verificável”, perdendo a liberdade e ainda dando trabalho extra de conformidade sem realmente economizar muito? Só que, por outro lado, o que as instituições querem não é “liberdade absoluta”. Elas querem “conseguir provar a própria lisura perante a regulação, ainda escondendo segredos comerciais”. O Dusk pelo menos entendeu essa necessidade.
Concordo com a direção, mas ainda não afrouxei a posição. DYOR. Pessoal, vocês acham que o mais importante na privacidade é “ninguém consegue investigar”, ou é “apenas quem deve ver consegue ver”? @Dusk_Foundation $DUSK #dusk
Fiquei mais fissurado no Monero — a verdadeira “cerimônia de maioridade” na trilha da privacidade é aprender como abrir a porta
O grande bolo ainda está em 63000, e o BTC não vai subir!
Falando do fundo do coração: alguns anos atrás eu também era um “privacionista” convicto. Ao observar o funcionamento do esquema de assinaturas em anel do Monero — em que o remetente, o destinatário e o valor da transação ficam totalmente misturados com o emaranhado de UTXOs de desconhecidos, como se tudo fosse jogado em um liquidificador — na época eu fiquei mesmo arrepiado. Aquilo era duro, puro, tinha “antifiscalização” escrito nos genes.
Mas depois eu quis, a qualquer custo, fazer algum negócio legítimo usando uma blockchain de privacidade, e bati de cara com a parede. O jeito inicial do Monero e do Zcash, no fundo, é construir um quarto escuro trancando as próprias portas e janelas, sem deixar nem uma fresta. A privacidade fica no talo: ninguém consegue olhar. Só que o quarto não tem iluminação, nem gás. Quando o síndico aparece, nem dá para abrir a porta. Você quer levantar dinheiro, passar por auditoria, listar em exchanges? Instituições mainstream, ao ver que é um ativo anônimo “não auditável”, simplesmente recusam na hora.
Esse também é um dos motivos de eu ter voltado a olhar para o @Dusk. Essas pessoas pegam um caminho bem esperto: não levantam mais paredes. Em vez disso, adaptam “persianas inteligentes”. No dia a dia, o modelo Phoenix puxa as persianas e prova de conhecimento zero mantém a transação toda bem escondida; mas quando houver necessidade de regulação ou auditoria, com a “chave” do modelo Moonlight dá para abrir uma parte e provar a inocência, até permitindo que a contraparte verifique a origem ao conferir a chave. Isso não é nada igual à escolha binária do Zcash — ou você fica transparente e exposto, ou fica totalmente invisível.
Claro, eu também fico com dúvidas. Colocar essa chave na mão do regulador, afinal, consegue manter uma distância de quanto do KYC do sistema financeiro tradicional? No fim, não vai ser só trocar o “moeda anônima” por um novo rótulo de “moeda verificável”, perdendo a liberdade e ainda dando trabalho extra de conformidade sem realmente economizar muito? Só que, por outro lado, o que as instituições querem não é “liberdade absoluta”. Elas querem “conseguir provar a própria lisura perante a regulação, ainda escondendo segredos comerciais”. O Dusk pelo menos entendeu essa necessidade.
Concordo com a direção, mas ainda não afrouxei a posição. DYOR. Pessoal, vocês acham que o mais importante na privacidade é “ninguém consegue investigar”, ou é “apenas quem deve ver consegue ver”? @Dusk $DUSK #dusk
120
·
--
下午四点,你的券商下班了,但你的钱还在加班。
大饼不错哦,BTC稳定住了!
说个真事儿。上个月我盯一个美股盘后财报,等到晚上十点数据出来,想动一下仓位,APP弹窗提示“当前为非交易时段”。我就盯着那个红色的提示框看了三秒,然后锁屏睡觉了——不是不想骂,是骂过太多次了。
纳斯达克下午四点关门这事儿,放在2026年看,跟银行周日不营业一样魔幻。你想想,全球投资者想买卖一家美国公司的股票,得掐着北京时间晚上九点半到凌晨四点这个窗口,过了四点?对不起,等明天。机构有盘后通道,散户没有,这个剪刀差不是信息差,是规则本身就偏心。
所以我完全理解币安为什么推bStocks。它把交易权还给你了,24小时想动就动,一秒结算。但我试完之后脑子里冒出来的问题是:前台能7x24,后台呢?
传统清算那套,T+1、人工对账、托管行五点下班——前台跑马拉松,后台还在练百米冲刺,跑不远的。股票上链从来不是什么“概念”,它要解决的是整个结算体系的重构。交易即结算,确认即终局,这才是24h市场该配的底座。
这就是Dusk在做的事。它的DuskDS结算层,确定性最终性,没有“等一天再说”这回事。合规直接写在协议层,和荷兰NPEX的合作等于把受监管的市场搬进链上闭环。我关注它主网进展有一阵了,DuskEVM一上线,开发者拿Foundry那套工具就能搭这类应用,门槛比你想的低得多。
bStocks证明了需求存在,Dusk在修那条能跑通全天候市场的路。一个跑前台,一个修后台,RWA这盘棋两边的棋子都落下来了。
当然,主网没跑起来之前,这些都是推演。但你说传统券商那套作息时间该不该进博物馆?我反正是找不到替它辩护的理由。 @Dusk_Foundation $DUSK #dusk
下午四点,你的券商下班了,但你的钱还在加班。
大饼不错哦,BTC稳定住了!
说个真事儿。上个月我盯一个美股盘后财报,等到晚上十点数据出来,想动一下仓位,APP弹窗提示“当前为非交易时段”。我就盯着那个红色的提示框看了三秒,然后锁屏睡觉了——不是不想骂,是骂过太多次了。
纳斯达克下午四点关门这事儿,放在2026年看,跟银行周日不营业一样魔幻。你想想,全球投资者想买卖一家美国公司的股票,得掐着北京时间晚上九点半到凌晨四点这个窗口,过了四点?对不起,等明天。机构有盘后通道,散户没有,这个剪刀差不是信息差,是规则本身就偏心。
所以我完全理解币安为什么推bStocks。它把交易权还给你了,24小时想动就动,一秒结算。但我试完之后脑子里冒出来的问题是:前台能7x24,后台呢?
传统清算那套,T+1、人工对账、托管行五点下班——前台跑马拉松,后台还在练百米冲刺,跑不远的。股票上链从来不是什么“概念”,它要解决的是整个结算体系的重构。交易即结算,确认即终局,这才是24h市场该配的底座。
这就是Dusk在做的事。它的DuskDS结算层,确定性最终性,没有“等一天再说”这回事。合规直接写在协议层,和荷兰NPEX的合作等于把受监管的市场搬进链上闭环。我关注它主网进展有一阵了,DuskEVM一上线,开发者拿Foundry那套工具就能搭这类应用,门槛比你想的低得多。
bStocks证明了需求存在,Dusk在修那条能跑通全天候市场的路。一个跑前台,一个修后台,RWA这盘棋两边的棋子都落下来了。
当然,主网没跑起来之前,这些都是推演。但你说传统券商那套作息时间该不该进博物馆?我反正是找不到替它辩护的理由。 @Dusk $DUSK #dusk
119
·
--
Não fique só olhando “privacidade”. O verdadeiro golpe pesado do Dusk está no “ciclo de vida” dos ativos na blockchain.
A grande notícia é que o preço ainda está subindo, e o BTC tem esperança!
Todo mundo conversa sobre @Dusk; oito em cada dez vezes estão discutindo se o modelo Phoenix é realmente ou não é de privacidade, ou admirando o quão rápido o proof PLONK é. Mas, ao ler toda essa arquitetura, minha impressão mais direta é esta: todo mundo está usando força no lugar errado.
Instituições financeiras não hesitam em trazer RWA para a Web3 apenas por medo de vazar posições. A verdadeira “dor” é que as regras dinâmicas do sistema financeiro tradicional — da emissão, passando por juros, dividendos e distribuição, até a liquidação e a recuperação — simplesmente não têm onde ser acomodadas em uma blockchain pública.
O sistema de dupla transferência “público + privado” que a DuskDS criou é, tecnicamente, requintado. Mas o ponto mais “hardcore” é na verdade a tentativa de padronizar, via contratos inteligentes, o ciclo de vida completo do ativo. Por exemplo, ao distribuir dividendos de ações, é preciso garantir que a identidade do acionista passe por validações de conformidade, sem expor os detalhes completos das posições para a rede inteira. E, mesmo quando surgem disputas sobre os ativos que exigem congelamento judicial, a blockchain precisa ter regras claras para responder — em vez de depender de votação verbal de nós descentralizados.
Dito isso, por mais bonito que seja o mecanismo, a implementação é que é o osso duro.
Se o controle final sobre a emissão do ativo continua apertado nas mãos de algumas poucas mediações tradicionais, então essa infraestrutura na blockchain, em outras palavras, vira um banco de dados de bastidores ainda mais avançado. O usuário vem para jogar visando eficiência de liquidação e autonomia do ativo, e não para trocar de lugar e continuar vendo o “rosto” das instituições.
Quando o tamanho dos ativos da mainnet $DUSK realmente começar a rodar, eu não me importo com quantos memorandos de entendimento foram assinados. Eu só quero fixar em três dados reais e concretos: a frequência efetiva de distribuição de dividendos on-chain dos ativos de RWA, o tempo médio de resposta dos contratos inteligentes ao lidar com disputas, e a proporção real de ganhos dos nós comuns na validação da rede.
Mesmo que os nomes técnicos sejam grandes, se não rodar uma volta em cenários financeiros reais com faca e fogo, no fim ainda será apenas uma ilusão no whitepaper. O que você acha? @Dusk_Foundation $DUSK #dusk
Não fique só olhando “privacidade”. O verdadeiro golpe pesado do Dusk está no “ciclo de vida” dos ativos na blockchain.
A grande notícia é que o preço ainda está subindo, e o BTC tem esperança!
Todo mundo conversa sobre @Dusk; oito em cada dez vezes estão discutindo se o modelo Phoenix é realmente ou não é de privacidade, ou admirando o quão rápido o proof PLONK é. Mas, ao ler toda essa arquitetura, minha impressão mais direta é esta: todo mundo está usando força no lugar errado.
Instituições financeiras não hesitam em trazer RWA para a Web3 apenas por medo de vazar posições. A verdadeira “dor” é que as regras dinâmicas do sistema financeiro tradicional — da emissão, passando por juros, dividendos e distribuição, até a liquidação e a recuperação — simplesmente não têm onde ser acomodadas em uma blockchain pública.
O sistema de dupla transferência “público + privado” que a DuskDS criou é, tecnicamente, requintado. Mas o ponto mais “hardcore” é na verdade a tentativa de padronizar, via contratos inteligentes, o ciclo de vida completo do ativo. Por exemplo, ao distribuir dividendos de ações, é preciso garantir que a identidade do acionista passe por validações de conformidade, sem expor os detalhes completos das posições para a rede inteira. E, mesmo quando surgem disputas sobre os ativos que exigem congelamento judicial, a blockchain precisa ter regras claras para responder — em vez de depender de votação verbal de nós descentralizados.
Dito isso, por mais bonito que seja o mecanismo, a implementação é que é o osso duro.
Se o controle final sobre a emissão do ativo continua apertado nas mãos de algumas poucas mediações tradicionais, então essa infraestrutura na blockchain, em outras palavras, vira um banco de dados de bastidores ainda mais avançado. O usuário vem para jogar visando eficiência de liquidação e autonomia do ativo, e não para trocar de lugar e continuar vendo o “rosto” das instituições.
Quando o tamanho dos ativos da mainnet $DUSK realmente começar a rodar, eu não me importo com quantos memorandos de entendimento foram assinados. Eu só quero fixar em três dados reais e concretos: a frequência efetiva de distribuição de dividendos on-chain dos ativos de RWA, o tempo médio de resposta dos contratos inteligentes ao lidar com disputas, e a proporção real de ganhos dos nós comuns na validação da rede.
Mesmo que os nomes técnicos sejam grandes, se não rodar uma volta em cenários financeiros reais com faca e fogo, no fim ainda será apenas uma ilusão no whitepaper. O que você acha? @Dusk $DUSK #dusk
172
·
--
Achou que conseguiria esconder as posições para ficar em conformidade? A Dusk ainda deu um passo a menos na cadeia de liquidação RWA das instituições
Recentemente conversei com alguns amigos market makers na Europa que trabalham com tokenização de ativos institucionais (RWA) e percebi que, quando discutem $DUSK , muitas vezes o foco vai para o lugar errado.
O grande bolo está subindo, e o BTC é demais!
O mercado costuma classificar a Dusk como uma “L1 de privacidade ZK com atributos de conformidade”. Mas para corretoras tradicionais que realmente querem levar ações ou títulos do mundo real para a blockchain, ocultar endereços das posições e os valores das transações é, sim, importante. Porém, se a liquidação on-chain (Settlement) e os mecanismos de prevenção a MEV não estiverem resolvidos, essa privacidade pode virar um pesadelo de liquidez.
Numa cadeia EVM padrão, o que mais causa dor de cabeça para instituições é a exposição da intenção de negociação, que leva ao “front-running” on-chain. Suponha que uma instituição financeira queira emitir, na Dusk via XSC, uma dívida corporativa de 50 milhões de euros e precise lidar com dividendos on-chain e resgates dinâmicos com frequência. Dado que os detalhes das partes na transação ficam ocultos via ZK, como os nós (Nodes) garantem que mudanças de estado de liquidação de alta frequência não sejam sequestradas por diferenças microscópicas de tempo no nível do sequenciador (Sequencer), sem decifrar o conteúdo do contrato cifrado?
No whitepaper da Dusk, é enfatizado que a VM Piecrust e o consenso SCA permitem a atribuição de direitos com determinismo em nível de segundos. Mas, na prática, o cenário é muito mais complexo do que rodar um sandbox. Com a regulamentação MiCA da Europa entrando em vigor de forma ampla, as exigências do regulador sobre a definitividade da liquidação on-chain (Settlement Finality) são extremamente rigorosas. Quando vários investidores institucionais acionam, ao mesmo tempo, contratos inteligentes complexos e confidenciais, o custo computacional trazido pelas provas zero knowledge de privacidade pode fazer o atraso nas mudanças de estado crescer de modo não linear. Essa “oscilação de liquidação” escondida atrás da privacidade é, na verdade, muito mais determinante do que discutir se o algoritmo é superior ou não.
Privacidade on-chain nunca foi o verdadeiro obstáculo para instituições financeiras aplicarem a solução. O que importa é como proteger segredos comerciais e, ao mesmo tempo, garantir liquidações grandes com fluidez e zero perdas por MEV. Se o XSC não conseguir executar esse conjunto de mecanismos em cenários reais de finanças com grandes volumes e alta frequência de liquidação, $DUSK ainda ficará a uma distância considerável para a entrada efetiva de capital institucional europeu. @Dusk_Foundation #dusk
Achou que conseguiria esconder as posições para ficar em conformidade? A Dusk ainda deu um passo a menos na cadeia de liquidação RWA das instituições
Recentemente conversei com alguns amigos market makers na Europa que trabalham com tokenização de ativos institucionais (RWA) e percebi que, quando discutem $DUSK , muitas vezes o foco vai para o lugar errado.
O grande bolo está subindo, e o BTC é demais!
O mercado costuma classificar a Dusk como uma “L1 de privacidade ZK com atributos de conformidade”. Mas para corretoras tradicionais que realmente querem levar ações ou títulos do mundo real para a blockchain, ocultar endereços das posições e os valores das transações é, sim, importante. Porém, se a liquidação on-chain (Settlement) e os mecanismos de prevenção a MEV não estiverem resolvidos, essa privacidade pode virar um pesadelo de liquidez.
Numa cadeia EVM padrão, o que mais causa dor de cabeça para instituições é a exposição da intenção de negociação, que leva ao “front-running” on-chain. Suponha que uma instituição financeira queira emitir, na Dusk via XSC, uma dívida corporativa de 50 milhões de euros e precise lidar com dividendos on-chain e resgates dinâmicos com frequência. Dado que os detalhes das partes na transação ficam ocultos via ZK, como os nós (Nodes) garantem que mudanças de estado de liquidação de alta frequência não sejam sequestradas por diferenças microscópicas de tempo no nível do sequenciador (Sequencer), sem decifrar o conteúdo do contrato cifrado?
No whitepaper da Dusk, é enfatizado que a VM Piecrust e o consenso SCA permitem a atribuição de direitos com determinismo em nível de segundos. Mas, na prática, o cenário é muito mais complexo do que rodar um sandbox. Com a regulamentação MiCA da Europa entrando em vigor de forma ampla, as exigências do regulador sobre a definitividade da liquidação on-chain (Settlement Finality) são extremamente rigorosas. Quando vários investidores institucionais acionam, ao mesmo tempo, contratos inteligentes complexos e confidenciais, o custo computacional trazido pelas provas zero knowledge de privacidade pode fazer o atraso nas mudanças de estado crescer de modo não linear. Essa “oscilação de liquidação” escondida atrás da privacidade é, na verdade, muito mais determinante do que discutir se o algoritmo é superior ou não.
Privacidade on-chain nunca foi o verdadeiro obstáculo para instituições financeiras aplicarem a solução. O que importa é como proteger segredos comerciais e, ao mesmo tempo, garantir liquidações grandes com fluidez e zero perdas por MEV. Se o XSC não conseguir executar esse conjunto de mecanismos em cenários reais de finanças com grandes volumes e alta frequência de liquidação, $DUSK ainda ficará a uma distância considerável para a entrada efetiva de capital institucional europeu. @Dusk #dusk
171
·
--
A tese de investimento da Intel: por que eu agora estou otimistaRecentemente, voltei a focar meu olhar na $INTC da Intel. Esta empresa, que um dia foi classificada pelo mercado como um “gigante atrasado”, está passando por uma rodada sólida de recuperação, e não apenas por um mero hype de histórias. Estou otimista com seus fundamentos, que se apoiam na previsibilidade da taxa de rendimento do processo (yield), no espaço de reavaliação do negócio de fundição e no favorecimento do ciclo de falta de semicondutores para os que estão correndo atrás.
Vamos começar pela decomposição da avaliação. A Intel pode ser separada de forma simples em duas partes: o negócio de CPUs e a Foundry (fundição). Supondo que a receita de CPUs no próximo ano chegue a US$ 15-20 bilhões, isso corresponderia a uma avaliação de aproximadamente US$ 3000-4000 bilhões — e isso já não é pouco. O verdadeiro componente com mais flexibilidade está nas fábricas de wafer: o valor contábil é de cerca de US$ 100 bilhões e, atualmente, o mercado quase não está atribuindo prêmio; no futuro, pode haver espaço de imaginação de 0-6 vezes. O ponto-chave é o yield. No processo avançado, a taxa interna de rendimento hoje é de aproximadamente 80%, enquanto a externa é de cerca de 60%; e a cada mês ela continua melhorando de forma consistente a uma velocidade de 1-2%. A melhoria de yield é um processo unidirecional: pode haver volatilidade no meio do caminho, mas, em termos de tempo, a balança está do lado dos compradores (bulls).
A tese de investimento da Intel: por que eu agora estou otimista
Recentemente, voltei a focar meu olhar na $INTC da Intel. Esta empresa, que um dia foi classificada pelo mercado como um “gigante atrasado”, está passando por uma rodada sólida de recuperação, e não apenas por um mero hype de histórias. Estou otimista com seus fundamentos, que se apoiam na previsibilidade da taxa de rendimento do processo (yield), no espaço de reavaliação do negócio de fundição e no favorecimento do ciclo de falta de semicondutores para os que estão correndo atrás.
Vamos começar pela decomposição da avaliação. A Intel pode ser separada de forma simples em duas partes: o negócio de CPUs e a Foundry (fundição). Supondo que a receita de CPUs no próximo ano chegue a US$ 15-20 bilhões, isso corresponderia a uma avaliação de aproximadamente US$ 3000-4000 bilhões — e isso já não é pouco. O verdadeiro componente com mais flexibilidade está nas fábricas de wafer: o valor contábil é de cerca de US$ 100 bilhões e, atualmente, o mercado quase não está atribuindo prêmio; no futuro, pode haver espaço de imaginação de 0-6 vezes. O ponto-chave é o yield. No processo avançado, a taxa interna de rendimento hoje é de aproximadamente 80%, enquanto a externa é de cerca de 60%; e a cada mês ela continua melhorando de forma consistente a uma velocidade de 1-2%. A melhoria de yield é um processo unidirecional: pode haver volatilidade no meio do caminho, mas, em termos de tempo, a balança está do lado dos compradores (bulls).
Vamos começar pela decomposição da avaliação. A Intel pode ser separada de forma simples em duas partes: o negócio de CPUs e a Foundry (fundição). Supondo que a receita de CPUs no próximo ano chegue a US$ 15-20 bilhões, isso corresponderia a uma avaliação de aproximadamente US$ 3000-4000 bilhões — e isso já não é pouco. O verdadeiro componente com mais flexibilidade está nas fábricas de wafer: o valor contábil é de cerca de US$ 100 bilhões e, atualmente, o mercado quase não está atribuindo prêmio; no futuro, pode haver espaço de imaginação de 0-6 vezes. O ponto-chave é o yield. No processo avançado, a taxa interna de rendimento hoje é de aproximadamente 80%, enquanto a externa é de cerca de 60%; e a cada mês ela continua melhorando de forma consistente a uma velocidade de 1-2%. A melhoria de yield é um processo unidirecional: pode haver volatilidade no meio do caminho, mas, em termos de tempo, a balança está do lado dos compradores (bulls).
145
Inicia sessão para explorar mais conteúdos
Junta-te a utilizadores de criptomoedas de todo o mundo na Binance Square
⚡️ Obtém informações úteis e recentes sobre criptomoedas.
💬 Com a confiança da maior exchange de criptomoedas do mundo.
👍 Descobre perspetivas reais de criadores verificados.
E-mail/Número de telefone
Tópicos em Tendência
EarningsSeason
244,812 visualizações
2,184 a discutir
Temporada de Resultados: Resultados do 4T da Micron — Touro ou Urso?
Binance Square Official
·349 gostos
·706.5k visualizações
BitwiseLaunchesFirstSpotNEARETF
14,147 visualizações
403 a discutir
USJobOpeningsFallToFiveMonthLow
19,789 visualizações
301 a discutir