

Anl_
128 Publicações
Anl_
Denunciar
Bloquear Utilizador
Web3 😎
Aberto ao trading
Trader Frequente
4 mês(es)
32 A seguir
31 Seguidores
127 Gostaram
Publicações
Portfólio
Tudo
Cotações
·
--
#dusk $DUSK @Dusk_Foundation
Então quem decide se você pode deter um ativo tokenizado, e como isso é verificado sem saber tudo sobre você?
Eu nunca tinha pensado em nenhuma das duas metades. Eu assumia que o ativo é criado, as pessoas compram e a documentação acontece em algum lugar fora do alcance da vista.
A sequência funciona ao contrário. Antes de qualquer negociação, o emissor define o ativo, os requisitos de elegibilidade e as regras que governam sua vida. Só então algo se move. A emissão é, na prática, um ato de escrever regras, e o token fica próximo de um subproduto.
Isso criou um problema que eu não havia conectado a isso. Se as regras dependem de fatos sobre uma pessoa, verificá-los normalmente significa armazenar esses fatos. E, na Europa, as informações pessoais carregam direitos, incluindo em alguns casos o direito de ser apagado. Um livro-razão construído para que nada possa jamais ser apagado fica desconfortável ao lado disso.
A única solução realmente limpa é manter os dados pessoais fora do registro permanente inteiramente e colocar uma prova no lugar. Se a informação nunca foi registrada, a questão do apagamento responde majoritariamente por si mesma.
Isso traz a terceira peça, e ela define se tudo isso é realista. Provas só são úteis se verificá-las for acessível. Eu havia assumido que criptografia séria e contratos inteligentes eram uma combinação ruim — possível, mas caro demais para uso comum. A Dusk trata a verificação de provas como uma capacidade nativa, em vez de algo que cada contrato precisa reconstruir.
O que eu ainda não consigo julgar é como isso se sustenta quando uma aplicação realmente precisa saber algo sobre uma pessoa para servi-la, o que descreve a maior parte das finanças reguladas.
A partir daqui, leio as alegações de privacidade de outra forma. A versão mais forte não é uma criptografia mais forte. É organizar as coisas de modo que os dados sensíveis nunca sejam registrados de jeito nenhum.
#dusk $DUSK @Dusk
Então quem decide se você pode deter um ativo tokenizado, e como isso é verificado sem saber tudo sobre você?
Eu nunca tinha pensado em nenhuma das duas metades. Eu assumia que o ativo é criado, as pessoas compram e a documentação acontece em algum lugar fora do alcance da vista.
A sequência funciona ao contrário. Antes de qualquer negociação, o emissor define o ativo, os requisitos de elegibilidade e as regras que governam sua vida. Só então algo se move. A emissão é, na prática, um ato de escrever regras, e o token fica próximo de um subproduto.
Isso criou um problema que eu não havia conectado a isso. Se as regras dependem de fatos sobre uma pessoa, verificá-los normalmente significa armazenar esses fatos. E, na Europa, as informações pessoais carregam direitos, incluindo em alguns casos o direito de ser apagado. Um livro-razão construído para que nada possa jamais ser apagado fica desconfortável ao lado disso.
A única solução realmente limpa é manter os dados pessoais fora do registro permanente inteiramente e colocar uma prova no lugar. Se a informação nunca foi registrada, a questão do apagamento responde majoritariamente por si mesma.
Isso traz a terceira peça, e ela define se tudo isso é realista. Provas só são úteis se verificá-las for acessível. Eu havia assumido que criptografia séria e contratos inteligentes eram uma combinação ruim — possível, mas caro demais para uso comum. A Dusk trata a verificação de provas como uma capacidade nativa, em vez de algo que cada contrato precisa reconstruir.
O que eu ainda não consigo julgar é como isso se sustenta quando uma aplicação realmente precisa saber algo sobre uma pessoa para servi-la, o que descreve a maior parte das finanças reguladas.
A partir daqui, leio as alegações de privacidade de outra forma. A versão mais forte não é uma criptografia mais forte. É organizar as coisas de modo que os dados sensíveis nunca sejam registrados de jeito nenhum.
Então quem decide se você pode deter um ativo tokenizado, e como isso é verificado sem saber tudo sobre você?
Eu nunca tinha pensado em nenhuma das duas metades. Eu assumia que o ativo é criado, as pessoas compram e a documentação acontece em algum lugar fora do alcance da vista.
A sequência funciona ao contrário. Antes de qualquer negociação, o emissor define o ativo, os requisitos de elegibilidade e as regras que governam sua vida. Só então algo se move. A emissão é, na prática, um ato de escrever regras, e o token fica próximo de um subproduto.
Isso criou um problema que eu não havia conectado a isso. Se as regras dependem de fatos sobre uma pessoa, verificá-los normalmente significa armazenar esses fatos. E, na Europa, as informações pessoais carregam direitos, incluindo em alguns casos o direito de ser apagado. Um livro-razão construído para que nada possa jamais ser apagado fica desconfortável ao lado disso.
A única solução realmente limpa é manter os dados pessoais fora do registro permanente inteiramente e colocar uma prova no lugar. Se a informação nunca foi registrada, a questão do apagamento responde majoritariamente por si mesma.
Isso traz a terceira peça, e ela define se tudo isso é realista. Provas só são úteis se verificá-las for acessível. Eu havia assumido que criptografia séria e contratos inteligentes eram uma combinação ruim — possível, mas caro demais para uso comum. A Dusk trata a verificação de provas como uma capacidade nativa, em vez de algo que cada contrato precisa reconstruir.
O que eu ainda não consigo julgar é como isso se sustenta quando uma aplicação realmente precisa saber algo sobre uma pessoa para servi-la, o que descreve a maior parte das finanças reguladas.
A partir daqui, leio as alegações de privacidade de outra forma. A versão mais forte não é uma criptografia mais forte. É organizar as coisas de modo que os dados sensíveis nunca sejam registrados de jeito nenhum.
10
·
--
#dusk $DUSK @Dusk_Foundation
Então, quando você compra algo on-chain, de quem você está comprando?
No cripto comum, a resposta é: de ninguém em particular — e isso é tratado como uma vantagem. Você interage com um contrato, a negociação é executada e a identidade da outra parte é irrelevante.
Em mercados regulados, essa resposta é inaceitável, e eu só passei a perceber o quão profundamente isso afeta as coisas recentemente.
As instituições precisam saber com quem estão lidando. Não por curiosidade — porque elas carregam obrigações sobre com quem é permitido que elas negociem, e essas obrigações não desaparecem pelo fato de a negociação ter acontecido em uma blockchain. Uma contraparte anônima não é, para elas, uma eficiência. É uma falha de conformidade.
O que me chamou a atenção foi o quanto isso remodela o que uma cadeia financeira precisa fornecer. Ela não pode apenas provar que uma transação é válida. Ela precisa permitir que os participantes estabeleçam que a outra parte é alguém com quem eles têm permissão para negociar, sem expor essa pessoa a todo mundo que está observando a cadeia.
Esse é um problema mais difícil do que apenas privacidade, e mais difícil do que apenas transparência. Ele fica incômodo bem no meio dos dois.
Ainda estou descobrindo o quanto disso é genuinamente solucionável com criptografia e o quanto apenas transfere a pergunta para quem emitiu as credenciais.
A partir daqui, parei de pensar em anonimato como o bem padrão nas finanças. Às vezes, a capacidade de saber quem está do outro lado é exatamente o que torna o mercado possível.
#dusk $DUSK @Dusk
Então, quando você compra algo on-chain, de quem você está comprando?
No cripto comum, a resposta é: de ninguém em particular — e isso é tratado como uma vantagem. Você interage com um contrato, a negociação é executada e a identidade da outra parte é irrelevante.
Em mercados regulados, essa resposta é inaceitável, e eu só passei a perceber o quão profundamente isso afeta as coisas recentemente.
As instituições precisam saber com quem estão lidando. Não por curiosidade — porque elas carregam obrigações sobre com quem é permitido que elas negociem, e essas obrigações não desaparecem pelo fato de a negociação ter acontecido em uma blockchain. Uma contraparte anônima não é, para elas, uma eficiência. É uma falha de conformidade.
O que me chamou a atenção foi o quanto isso remodela o que uma cadeia financeira precisa fornecer. Ela não pode apenas provar que uma transação é válida. Ela precisa permitir que os participantes estabeleçam que a outra parte é alguém com quem eles têm permissão para negociar, sem expor essa pessoa a todo mundo que está observando a cadeia.
Esse é um problema mais difícil do que apenas privacidade, e mais difícil do que apenas transparência. Ele fica incômodo bem no meio dos dois.
Ainda estou descobrindo o quanto disso é genuinamente solucionável com criptografia e o quanto apenas transfere a pergunta para quem emitiu as credenciais.
A partir daqui, parei de pensar em anonimato como o bem padrão nas finanças. Às vezes, a capacidade de saber quem está do outro lado é exatamente o que torna o mercado possível.
Então, quando você compra algo on-chain, de quem você está comprando?
No cripto comum, a resposta é: de ninguém em particular — e isso é tratado como uma vantagem. Você interage com um contrato, a negociação é executada e a identidade da outra parte é irrelevante.
Em mercados regulados, essa resposta é inaceitável, e eu só passei a perceber o quão profundamente isso afeta as coisas recentemente.
As instituições precisam saber com quem estão lidando. Não por curiosidade — porque elas carregam obrigações sobre com quem é permitido que elas negociem, e essas obrigações não desaparecem pelo fato de a negociação ter acontecido em uma blockchain. Uma contraparte anônima não é, para elas, uma eficiência. É uma falha de conformidade.
O que me chamou a atenção foi o quanto isso remodela o que uma cadeia financeira precisa fornecer. Ela não pode apenas provar que uma transação é válida. Ela precisa permitir que os participantes estabeleçam que a outra parte é alguém com quem eles têm permissão para negociar, sem expor essa pessoa a todo mundo que está observando a cadeia.
Esse é um problema mais difícil do que apenas privacidade, e mais difícil do que apenas transparência. Ele fica incômodo bem no meio dos dois.
Ainda estou descobrindo o quanto disso é genuinamente solucionável com criptografia e o quanto apenas transfere a pergunta para quem emitiu as credenciais.
A partir daqui, parei de pensar em anonimato como o bem padrão nas finanças. Às vezes, a capacidade de saber quem está do outro lado é exatamente o que torna o mercado possível.
19
·
--
#dusk $DUSK @Dusk_Foundation
Então, quando uma transação é "confirmada", o que aconteceu de fato?
No passado, eu costumava tratar confirmação e finalidade como a mesma palavra. Eu via uma transação passar, esperava um pouco e considerava o assunto encerrado. Se alguém tivesse me perguntado se ainda poderia ser revertida, eu teria dito não sem pensar muito no porquê.
Mas quanto mais eu analisava como o Dusk descreve o settlement, mais percebi que estava juntando duas ideias diferentes.
Na maioria das redes, uma transação fica mais segura quanto mais tempo você espera. Nada declara que ela é permanente. Você simplesmente chega a um ponto em que reverter isso seria tão caro que ninguém razoavelmente faria. Isso é uma probabilidade, não uma promessa.
O Dusk aborda isso de forma diferente. Seu consenso é desenhado para que um bloco seja liquidado pelas regras do próprio protocolo, em vez de ir ficando gradualmente mais seguro com o tempo.
O que achei particularmente notável é por que essa distinção importa muito mais em finanças do que em usos comuns de cripto. Se eu enviar dinheiro para alguém e levar mais um minuto para parecer seguro, nada importante acontece. Mas um sistema de liquidação não consegue operar com "muito provavelmente permanente". Alguém precisa ser responsabilizado pelo momento em que uma transferência se torna irreversível, e esse momento precisa ser um fato e não uma estimativa.
Isso também explica algo que antes me deixou confuso. Construir uma camada de liquidação do zero é um trabalho enorme quando já existem opções mais rápidas. Só faz sentido se a garantia em si for o produto.
Ainda não estou em posição de dizer como isso se comporta quando a rede está sob pressão real, e não em condições normais. É aí que os projetos geralmente revelam o que realmente prometeram.
Mas a partir daqui eu parei de ler "confirmada" como uma ideia única. Existe o momento em que uma transação acontece, e existe o momento em que ela deixa de ser reversível, e essas duas coisas nem sempre são a mesma.
#dusk $DUSK @Dusk
Então, quando uma transação é "confirmada", o que aconteceu de fato?
No passado, eu costumava tratar confirmação e finalidade como a mesma palavra. Eu via uma transação passar, esperava um pouco e considerava o assunto encerrado. Se alguém tivesse me perguntado se ainda poderia ser revertida, eu teria dito não sem pensar muito no porquê.
Mas quanto mais eu analisava como o Dusk descreve o settlement, mais percebi que estava juntando duas ideias diferentes.
Na maioria das redes, uma transação fica mais segura quanto mais tempo você espera. Nada declara que ela é permanente. Você simplesmente chega a um ponto em que reverter isso seria tão caro que ninguém razoavelmente faria. Isso é uma probabilidade, não uma promessa.
O Dusk aborda isso de forma diferente. Seu consenso é desenhado para que um bloco seja liquidado pelas regras do próprio protocolo, em vez de ir ficando gradualmente mais seguro com o tempo.
O que achei particularmente notável é por que essa distinção importa muito mais em finanças do que em usos comuns de cripto. Se eu enviar dinheiro para alguém e levar mais um minuto para parecer seguro, nada importante acontece. Mas um sistema de liquidação não consegue operar com "muito provavelmente permanente". Alguém precisa ser responsabilizado pelo momento em que uma transferência se torna irreversível, e esse momento precisa ser um fato e não uma estimativa.
Isso também explica algo que antes me deixou confuso. Construir uma camada de liquidação do zero é um trabalho enorme quando já existem opções mais rápidas. Só faz sentido se a garantia em si for o produto.
Ainda não estou em posição de dizer como isso se comporta quando a rede está sob pressão real, e não em condições normais. É aí que os projetos geralmente revelam o que realmente prometeram.
Mas a partir daqui eu parei de ler "confirmada" como uma ideia única. Existe o momento em que uma transação acontece, e existe o momento em que ela deixa de ser reversível, e essas duas coisas nem sempre são a mesma.
Então, quando uma transação é "confirmada", o que aconteceu de fato?
No passado, eu costumava tratar confirmação e finalidade como a mesma palavra. Eu via uma transação passar, esperava um pouco e considerava o assunto encerrado. Se alguém tivesse me perguntado se ainda poderia ser revertida, eu teria dito não sem pensar muito no porquê.
Mas quanto mais eu analisava como o Dusk descreve o settlement, mais percebi que estava juntando duas ideias diferentes.
Na maioria das redes, uma transação fica mais segura quanto mais tempo você espera. Nada declara que ela é permanente. Você simplesmente chega a um ponto em que reverter isso seria tão caro que ninguém razoavelmente faria. Isso é uma probabilidade, não uma promessa.
O Dusk aborda isso de forma diferente. Seu consenso é desenhado para que um bloco seja liquidado pelas regras do próprio protocolo, em vez de ir ficando gradualmente mais seguro com o tempo.
O que achei particularmente notável é por que essa distinção importa muito mais em finanças do que em usos comuns de cripto. Se eu enviar dinheiro para alguém e levar mais um minuto para parecer seguro, nada importante acontece. Mas um sistema de liquidação não consegue operar com "muito provavelmente permanente". Alguém precisa ser responsabilizado pelo momento em que uma transferência se torna irreversível, e esse momento precisa ser um fato e não uma estimativa.
Isso também explica algo que antes me deixou confuso. Construir uma camada de liquidação do zero é um trabalho enorme quando já existem opções mais rápidas. Só faz sentido se a garantia em si for o produto.
Ainda não estou em posição de dizer como isso se comporta quando a rede está sob pressão real, e não em condições normais. É aí que os projetos geralmente revelam o que realmente prometeram.
Mas a partir daqui eu parei de ler "confirmada" como uma ideia única. Existe o momento em que uma transação acontece, e existe o momento em que ela deixa de ser reversível, e essas duas coisas nem sempre são a mesma.
6
·
--
#dusk $DUSK @Dusk_Foundation Anteriormente, eu achava que um blockchain tinha de escolher um lado. Ou é permissionless, em que qualquer pessoa pode transacionar e ninguém é controlado, ou é permissioned, em que um consórcio decide quem participa. Público ou privado. Um ou outro.
Mas quanto mais eu leio sobre a Dusk, menos essa divisão parecia descrever o que está sendo construído de fato.
A camada base é aberta. Qualquer pessoa pode executar um nó, qualquer pessoa pode fazer stake, o código é público e nenhum comitê aprova a sua participação. Enquanto isso, os ativos que se pretende que vivam nessa camada são o oposto: elegibilidade restrita, transferência controlada e apenas mantidos por partes verificadas.
O que achei especialmente notável é que isso não está em conflito, porque opera em camadas diferentes. A rede não precisa saber quem você é para incluir a sua transação. O ativo precisa saber quem você é antes de permitir que você o detenha. Abertura na camada de liquidação, restrição na camada do instrumento.
Os mercados tradicionais já funcionam assim, e raramente percebemos. A infraestrutura da internet leva uma negociação de ações sem qualquer opinião sobre se você tem permissão para ser dono daquela ação. O transporte é neutro. O instrumento não é.
O que torna isso difícil on-chain é que a maioria das pessoas avalia uma cadeia como um único objeto. Então elas perguntam se a Dusk é permissionless, recebem uma resposta parcial e tiram a conclusão errada em qualquer direção.
Ainda não tenho certeza de como isso se sustenta quando um ativo restrito acaba em algum lugar para o qual a restrição não consegue acompanhá-lo — esse parece ser o caso genuinamente difícil.
A partir daqui, parei de perguntar se a cadeia é aberta ou fechada. A pergunta mais útil é em qual camada a abertura existe e se as restrições na camada acima são impostas por código ou apenas por acordo.
#dusk $DUSK @Dusk Anteriormente, eu achava que um blockchain tinha de escolher um lado. Ou é permissionless, em que qualquer pessoa pode transacionar e ninguém é controlado, ou é permissioned, em que um consórcio decide quem participa. Público ou privado. Um ou outro.
Mas quanto mais eu leio sobre a Dusk, menos essa divisão parecia descrever o que está sendo construído de fato.
A camada base é aberta. Qualquer pessoa pode executar um nó, qualquer pessoa pode fazer stake, o código é público e nenhum comitê aprova a sua participação. Enquanto isso, os ativos que se pretende que vivam nessa camada são o oposto: elegibilidade restrita, transferência controlada e apenas mantidos por partes verificadas.
O que achei especialmente notável é que isso não está em conflito, porque opera em camadas diferentes. A rede não precisa saber quem você é para incluir a sua transação. O ativo precisa saber quem você é antes de permitir que você o detenha. Abertura na camada de liquidação, restrição na camada do instrumento.
Os mercados tradicionais já funcionam assim, e raramente percebemos. A infraestrutura da internet leva uma negociação de ações sem qualquer opinião sobre se você tem permissão para ser dono daquela ação. O transporte é neutro. O instrumento não é.
O que torna isso difícil on-chain é que a maioria das pessoas avalia uma cadeia como um único objeto. Então elas perguntam se a Dusk é permissionless, recebem uma resposta parcial e tiram a conclusão errada em qualquer direção.
Ainda não tenho certeza de como isso se sustenta quando um ativo restrito acaba em algum lugar para o qual a restrição não consegue acompanhá-lo — esse parece ser o caso genuinamente difícil.
A partir daqui, parei de perguntar se a cadeia é aberta ou fechada. A pergunta mais útil é em qual camada a abertura existe e se as restrições na camada acima são impostas por código ou apenas por acordo.
Mas quanto mais eu leio sobre a Dusk, menos essa divisão parecia descrever o que está sendo construído de fato.
A camada base é aberta. Qualquer pessoa pode executar um nó, qualquer pessoa pode fazer stake, o código é público e nenhum comitê aprova a sua participação. Enquanto isso, os ativos que se pretende que vivam nessa camada são o oposto: elegibilidade restrita, transferência controlada e apenas mantidos por partes verificadas.
O que achei especialmente notável é que isso não está em conflito, porque opera em camadas diferentes. A rede não precisa saber quem você é para incluir a sua transação. O ativo precisa saber quem você é antes de permitir que você o detenha. Abertura na camada de liquidação, restrição na camada do instrumento.
Os mercados tradicionais já funcionam assim, e raramente percebemos. A infraestrutura da internet leva uma negociação de ações sem qualquer opinião sobre se você tem permissão para ser dono daquela ação. O transporte é neutro. O instrumento não é.
O que torna isso difícil on-chain é que a maioria das pessoas avalia uma cadeia como um único objeto. Então elas perguntam se a Dusk é permissionless, recebem uma resposta parcial e tiram a conclusão errada em qualquer direção.
Ainda não tenho certeza de como isso se sustenta quando um ativo restrito acaba em algum lugar para o qual a restrição não consegue acompanhá-lo — esse parece ser o caso genuinamente difícil.
A partir daqui, parei de perguntar se a cadeia é aberta ou fechada. A pergunta mais útil é em qual camada a abertura existe e se as restrições na camada acima são impostas por código ou apenas por acordo.
70
·
--
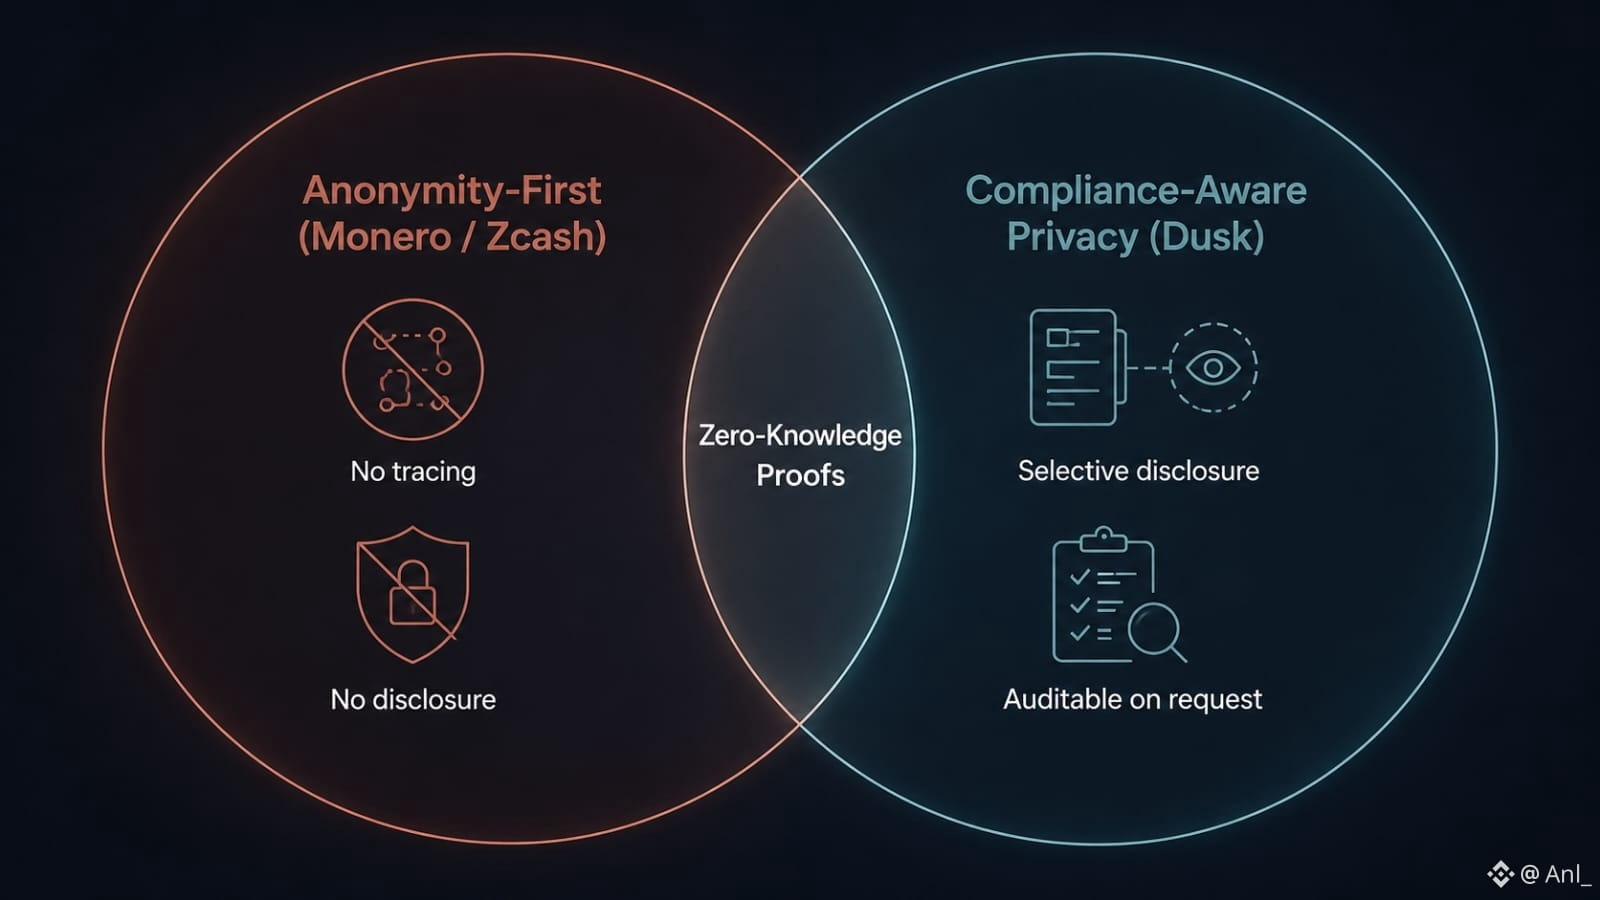
#dusk $DUSK @Dusk_Foundation Quando você ouve “moeda de privacidade”, você pensa em Monero ou Zcash?
Eu pensei. Mas a comparação fica mais interessante quando você pergunta o que “privacidade” deve alcançar.
O Monero adota uma linha dura: privacidade é obrigatória. Remetente, destinatário e valor ficam ocultos por padrão. O Zcash é mais flexível, com transações protegidas e chaves de visualização que podem revelar informações de forma seletiva.
A Dusk leva essa segunda filosofia diretamente para as finanças regulamentadas.
A ideia é privacidade com divulgação seletiva: sua atividade financeira não precisa ser pública, mas uma parte autorizada — um auditor, supervisor ou instituição — pode receber a evidência específica de que precisa sem ver o resto.
Eu entendo por que as instituições prefeririam isso.
Bancos, emissores e mercados regulados precisam de confidencialidade, mas também não podem operar em um sistema em que a conformidade se torne impossível de comprovar.
A controvérsia também é óbvia.
Para um defensor da privacidade nativo de cripto, “visibilidade autorizada” pode soar menos como privacidade e mais como uma backdoor controlada. Se alguém puder receber acesso, o argumento passa a ser sobre quem controla esse acesso e sob quais regras.
Depois há a adoção.
A pressão regulatória sobre ativos focados em anonimato já não é teórica. A Kraken removeu o Monero para clientes do EEE, citando explicitamente mudanças regulatórias.
Isso faz o compromisso da Dusk parecer mais sustentável comercialmente: ocultar informações do público enquanto ainda permite verificação regulamentada.
Mas “mais adotável” não significa automaticamente “melhor privacidade”.
Talvez a anonimidade pura proteja o princípio melhor, mas tenha dificuldade com o acesso institucional. Talvez a divulgação seletiva sacrifique a pureza ideológica para tornar a privacidade utilizável dentro do sistema financeiro.
E isso deixa a pergunta desconfortável:
Se a privacidade ainda pode ser mostrada a “alguém”, ela é realmente privacidade — ou apenas visibilidade regulada?
#dusk $DUSK @Dusk Quando você ouve “moeda de privacidade”, você pensa em Monero ou Zcash?
Eu pensei. Mas a comparação fica mais interessante quando você pergunta o que “privacidade” deve alcançar.
O Monero adota uma linha dura: privacidade é obrigatória. Remetente, destinatário e valor ficam ocultos por padrão. O Zcash é mais flexível, com transações protegidas e chaves de visualização que podem revelar informações de forma seletiva.
A Dusk leva essa segunda filosofia diretamente para as finanças regulamentadas.
A ideia é privacidade com divulgação seletiva: sua atividade financeira não precisa ser pública, mas uma parte autorizada — um auditor, supervisor ou instituição — pode receber a evidência específica de que precisa sem ver o resto.
Eu entendo por que as instituições prefeririam isso.
Bancos, emissores e mercados regulados precisam de confidencialidade, mas também não podem operar em um sistema em que a conformidade se torne impossível de comprovar.
A controvérsia também é óbvia.
Para um defensor da privacidade nativo de cripto, “visibilidade autorizada” pode soar menos como privacidade e mais como uma backdoor controlada. Se alguém puder receber acesso, o argumento passa a ser sobre quem controla esse acesso e sob quais regras.
Depois há a adoção.
A pressão regulatória sobre ativos focados em anonimato já não é teórica. A Kraken removeu o Monero para clientes do EEE, citando explicitamente mudanças regulatórias.
Isso faz o compromisso da Dusk parecer mais sustentável comercialmente: ocultar informações do público enquanto ainda permite verificação regulamentada.
Mas “mais adotável” não significa automaticamente “melhor privacidade”.
Talvez a anonimidade pura proteja o princípio melhor, mas tenha dificuldade com o acesso institucional. Talvez a divulgação seletiva sacrifique a pureza ideológica para tornar a privacidade utilizável dentro do sistema financeiro.
E isso deixa a pergunta desconfortável:
Se a privacidade ainda pode ser mostrada a “alguém”, ela é realmente privacidade — ou apenas visibilidade regulada?
Eu pensei. Mas a comparação fica mais interessante quando você pergunta o que “privacidade” deve alcançar.
O Monero adota uma linha dura: privacidade é obrigatória. Remetente, destinatário e valor ficam ocultos por padrão. O Zcash é mais flexível, com transações protegidas e chaves de visualização que podem revelar informações de forma seletiva.
A Dusk leva essa segunda filosofia diretamente para as finanças regulamentadas.
A ideia é privacidade com divulgação seletiva: sua atividade financeira não precisa ser pública, mas uma parte autorizada — um auditor, supervisor ou instituição — pode receber a evidência específica de que precisa sem ver o resto.
Eu entendo por que as instituições prefeririam isso.
Bancos, emissores e mercados regulados precisam de confidencialidade, mas também não podem operar em um sistema em que a conformidade se torne impossível de comprovar.
A controvérsia também é óbvia.
Para um defensor da privacidade nativo de cripto, “visibilidade autorizada” pode soar menos como privacidade e mais como uma backdoor controlada. Se alguém puder receber acesso, o argumento passa a ser sobre quem controla esse acesso e sob quais regras.
Depois há a adoção.
A pressão regulatória sobre ativos focados em anonimato já não é teórica. A Kraken removeu o Monero para clientes do EEE, citando explicitamente mudanças regulatórias.
Isso faz o compromisso da Dusk parecer mais sustentável comercialmente: ocultar informações do público enquanto ainda permite verificação regulamentada.
Mas “mais adotável” não significa automaticamente “melhor privacidade”.
Talvez a anonimidade pura proteja o princípio melhor, mas tenha dificuldade com o acesso institucional. Talvez a divulgação seletiva sacrifique a pureza ideológica para tornar a privacidade utilizável dentro do sistema financeiro.
E isso deixa a pergunta desconfortável:
Se a privacidade ainda pode ser mostrada a “alguém”, ela é realmente privacidade — ou apenas visibilidade regulada?
1
1
151
·
--
A maioria das cadeias de prova de participação faz uma coisa depois que um bloco é proposto: um comitê vota e, se votos suficientes chegarem, o bloco conta.
@Dusk_Foundation faz isso duas vezes, e a segunda rodada é a que ninguém explica.
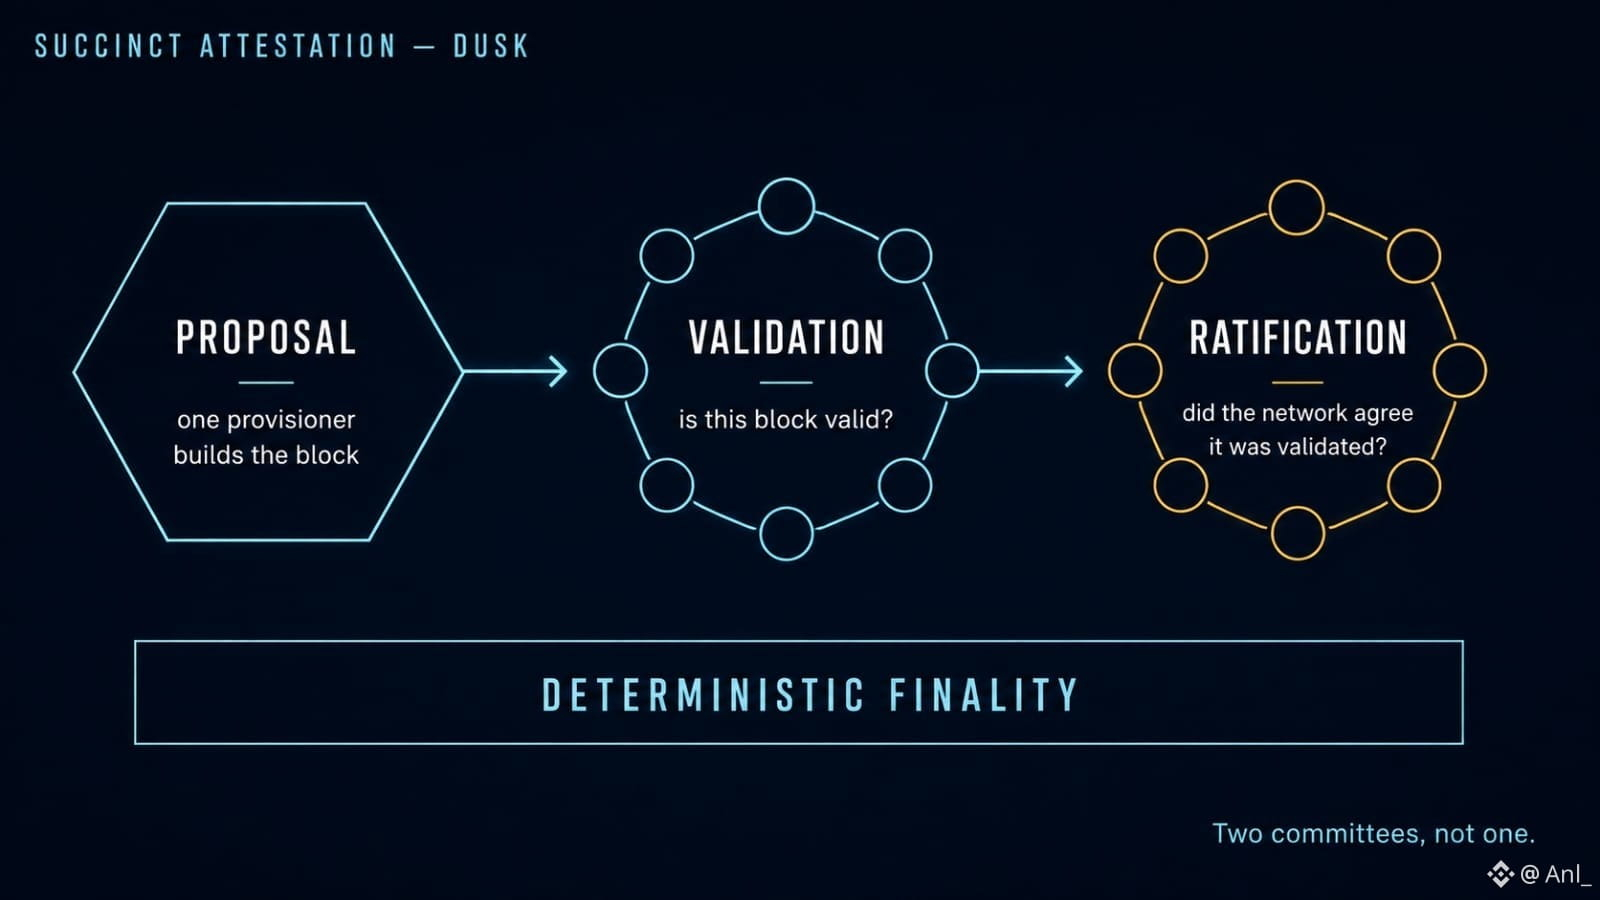
A Attestation Succinta (Succinct Attestation) executa cada rodada em três etapas. Um provisionador propõe um bloco candidato. Um comitê aleatoriamente selecionado o valida. Depois, um segundo comitê ratifica — e o que ele confirma não é o bloco. Ele confirma o resultado da validação.
Essa diferença levou um tempo para eu enxergar direito.
Validação responde "este bloco é válido?" Ratificação responde "a rede realmente concordou que ele foi validado?" São perguntas diferentes, e a segunda é onde existe a finalização determinística. Sem isso, você tem a opinião de um comitê, propagada por uma rede, chegando a nós diferentes em tempos diferentes. Com isso, você tem um registro atestado de que o acordo em si aconteceu.
Essa é a diferença entre "este bloco é muito provavelmente final" e "este bloco é final". Para uma cadeia que mira liquidação de valores mobiliários, essa lacuna não é filosófica. É a diferença entre uma garantia de liquidação e uma estimativa de liquidação.
O custo também é real. Dois comitês significam duas rodadas de assinaturas, duas chances de a participação falhar e divisões de recompensa que refletem isso — validação e ratificação cada uma recebe uma fatia da recompensa do bloco, separada do gerador do bloco.
Se essa rodada extra vale a latência e o overhead de coordenação é exatamente o tipo de coisa que uma auditoria não consegue te dizer. A revisão da Oak Security considerou o protocolo bem projetado. “Bem projetado” e “adequado a carga real” são reivindicações diferentes.
Uma pergunta genuína para os operadores de nós aqui: alguém mediu com que frequência a etapa que trava é a ratificação, e não a validação?
#dusk $DUSK #block
A maioria das cadeias de prova de participação faz uma coisa depois que um bloco é proposto: um comitê vota e, se votos suficientes chegarem, o bloco conta.
@Dusk faz isso duas vezes, e a segunda rodada é a que ninguém explica.
A Attestation Succinta (Succinct Attestation) executa cada rodada em três etapas. Um provisionador propõe um bloco candidato. Um comitê aleatoriamente selecionado o valida. Depois, um segundo comitê ratifica — e o que ele confirma não é o bloco. Ele confirma o resultado da validação.
Essa diferença levou um tempo para eu enxergar direito.
Validação responde "este bloco é válido?" Ratificação responde "a rede realmente concordou que ele foi validado?" São perguntas diferentes, e a segunda é onde existe a finalização determinística. Sem isso, você tem a opinião de um comitê, propagada por uma rede, chegando a nós diferentes em tempos diferentes. Com isso, você tem um registro atestado de que o acordo em si aconteceu.
Essa é a diferença entre "este bloco é muito provavelmente final" e "este bloco é final". Para uma cadeia que mira liquidação de valores mobiliários, essa lacuna não é filosófica. É a diferença entre uma garantia de liquidação e uma estimativa de liquidação.
O custo também é real. Dois comitês significam duas rodadas de assinaturas, duas chances de a participação falhar e divisões de recompensa que refletem isso — validação e ratificação cada uma recebe uma fatia da recompensa do bloco, separada do gerador do bloco.
Se essa rodada extra vale a latência e o overhead de coordenação é exatamente o tipo de coisa que uma auditoria não consegue te dizer. A revisão da Oak Security considerou o protocolo bem projetado. “Bem projetado” e “adequado a carga real” são reivindicações diferentes.
Uma pergunta genuína para os operadores de nós aqui: alguém mediu com que frequência a etapa que trava é a ratificação, e não a validação?
#dusk $DUSK #block
@Dusk faz isso duas vezes, e a segunda rodada é a que ninguém explica.
A Attestation Succinta (Succinct Attestation) executa cada rodada em três etapas. Um provisionador propõe um bloco candidato. Um comitê aleatoriamente selecionado o valida. Depois, um segundo comitê ratifica — e o que ele confirma não é o bloco. Ele confirma o resultado da validação.
Essa diferença levou um tempo para eu enxergar direito.
Validação responde "este bloco é válido?" Ratificação responde "a rede realmente concordou que ele foi validado?" São perguntas diferentes, e a segunda é onde existe a finalização determinística. Sem isso, você tem a opinião de um comitê, propagada por uma rede, chegando a nós diferentes em tempos diferentes. Com isso, você tem um registro atestado de que o acordo em si aconteceu.
Essa é a diferença entre "este bloco é muito provavelmente final" e "este bloco é final". Para uma cadeia que mira liquidação de valores mobiliários, essa lacuna não é filosófica. É a diferença entre uma garantia de liquidação e uma estimativa de liquidação.
O custo também é real. Dois comitês significam duas rodadas de assinaturas, duas chances de a participação falhar e divisões de recompensa que refletem isso — validação e ratificação cada uma recebe uma fatia da recompensa do bloco, separada do gerador do bloco.
Se essa rodada extra vale a latência e o overhead de coordenação é exatamente o tipo de coisa que uma auditoria não consegue te dizer. A revisão da Oak Security considerou o protocolo bem projetado. “Bem projetado” e “adequado a carga real” são reivindicações diferentes.
Uma pergunta genuína para os operadores de nós aqui: alguém mediu com que frequência a etapa que trava é a ratificação, e não a validação?
#dusk $DUSK #block
35
·
--
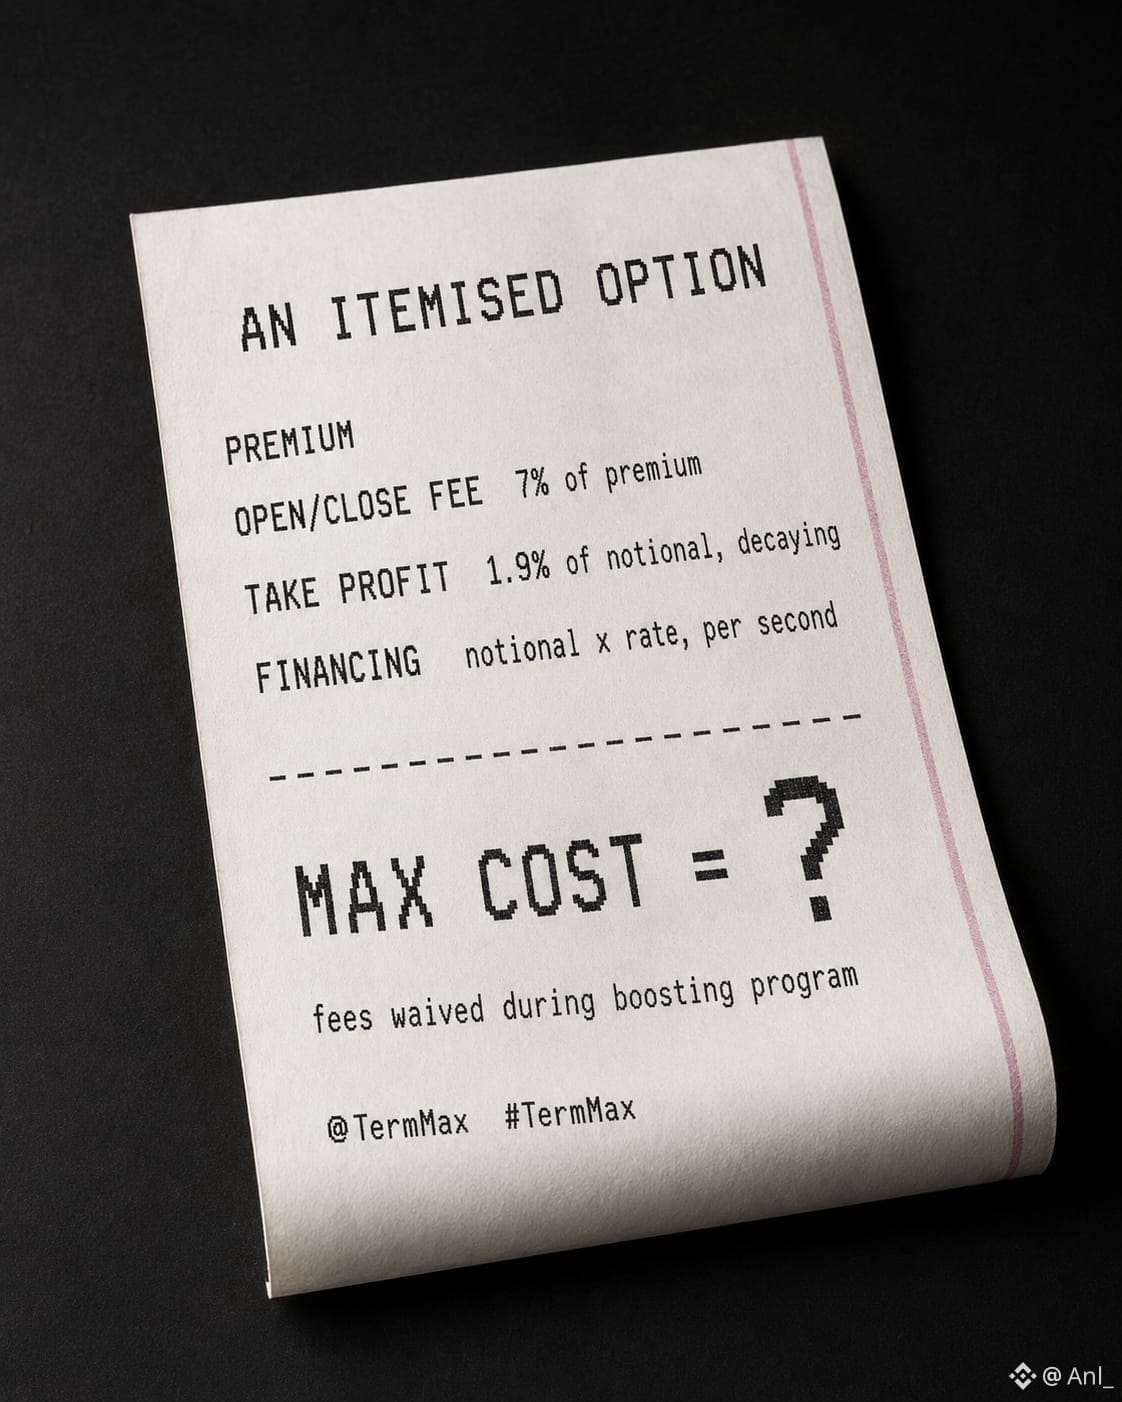
@termmax A página de opções The Alpha diz que sua perda máxima é o prêmio. A página de taxas adiciona mais três linhas a isso.
Abrir ou fechar uma Long ou Short custa 7% do prêmio pago.
Obter lucro é cobrado sobre o nocional, não sobre o prêmio — 1,9% no primeiro dia, decaindo linearmente até o vencimento. O exemplo dos próprios documentos: um contrato de 16 dias encerrado no dia 10 com 10.000 USDT de nocional paga 47,5 USDT.
Depois, o financiamento. Você paga juros sobre o nocional a cada segundo em que mantém a posição. O exemplo deles usa uma taxa anualizada de 100% e gera aproximadamente 1,37 USDT por dia sobre 100 USDT de nocional. Cerca de 10% desses juros vão para a plataforma, e o restante para os depositantes do Dual Investment.
Nada disso está escondido, e as taxas de transação são isentas durante o programa de impulsionamento.
Mas “o custo máximo é o prêmio” e “os juros acumulam a cada segundo sobre o nocional” são duas frases diferentes sobre a mesma operação.
Quando você precifica uma dessas, você está precificando o prêmio ou o prêmio mais carry?
#termmax @termmax
@TermMax A página de opções The Alpha diz que sua perda máxima é o prêmio. A página de taxas adiciona mais três linhas a isso.
Abrir ou fechar uma Long ou Short custa 7% do prêmio pago.
Obter lucro é cobrado sobre o nocional, não sobre o prêmio — 1,9% no primeiro dia, decaindo linearmente até o vencimento. O exemplo dos próprios documentos: um contrato de 16 dias encerrado no dia 10 com 10.000 USDT de nocional paga 47,5 USDT.
Depois, o financiamento. Você paga juros sobre o nocional a cada segundo em que mantém a posição. O exemplo deles usa uma taxa anualizada de 100% e gera aproximadamente 1,37 USDT por dia sobre 100 USDT de nocional. Cerca de 10% desses juros vão para a plataforma, e o restante para os depositantes do Dual Investment.
Nada disso está escondido, e as taxas de transação são isentas durante o programa de impulsionamento.
Mas “o custo máximo é o prêmio” e “os juros acumulam a cada segundo sobre o nocional” são duas frases diferentes sobre a mesma operação.
Quando você precifica uma dessas, você está precificando o prêmio ou o prêmio mais carry?
#termmax @TermMax
Abrir ou fechar uma Long ou Short custa 7% do prêmio pago.
Obter lucro é cobrado sobre o nocional, não sobre o prêmio — 1,9% no primeiro dia, decaindo linearmente até o vencimento. O exemplo dos próprios documentos: um contrato de 16 dias encerrado no dia 10 com 10.000 USDT de nocional paga 47,5 USDT.
Depois, o financiamento. Você paga juros sobre o nocional a cada segundo em que mantém a posição. O exemplo deles usa uma taxa anualizada de 100% e gera aproximadamente 1,37 USDT por dia sobre 100 USDT de nocional. Cerca de 10% desses juros vão para a plataforma, e o restante para os depositantes do Dual Investment.
Nada disso está escondido, e as taxas de transação são isentas durante o programa de impulsionamento.
Mas “o custo máximo é o prêmio” e “os juros acumulam a cada segundo sobre o nocional” são duas frases diferentes sobre a mesma operação.
Quando você precifica uma dessas, você está precificando o prêmio ou o prêmio mais carry?
#termmax @TermMax
1
79
·
--
#dusk $DUSK
Todo mundo discute consenso. Quase ninguém olha uma camada abaixo.
@Dusk_Foundation não usa fofoca aleatória para mover blocos entre nós. Ela usa Kadcast — uma sobreposição estruturada, em que a posição de cada nó determina para quem ele encaminha. A documentação dá o motivo em uma linha: menos largura de banda e mais latência previsível.
“Previsível” é a palavra que importa aqui.
A fofoca aleatória é robusta, mas barulhenta. Uma mensagem pode chegar até você em 200 ms ou 900 ms, dependendo da sorte. Para a maioria das cadeias, isso basta. Para uma cadeia vendendo ~10 segundos de finalidade determinística para instituições, a variação na propagação não é um detalhe cosmético — ela faz parte da promessa de liquidação. Você não consegue garantir o timing da finalidade em cima de uma camada de transporte que dá de ombros.
A segunda metade é a auditoria. Blaize revisou a implementação em Rust e deu uma nota 9,8 de 10, mas o que torna os achados interessantes: desvios da especificação original do Kadcast, casos-limite perdidos no processamento de nós ociosos e um tratamento ambíguo de campos reservados nos cabeçalhos das mensagens. Tudo resolvido ou verificado, exceto dois itens informativos.
Campos reservados e nós ociosos. Não é nada glamouroso. Exatamente o tipo de coisa que vira um incidente estranho em produção três anos depois.
A pergunta aberta com a qual eu continuo ficando: uma sobreposição estruturada significa que a topologia é derivável em vez de aleatória. É isso que compra a previsibilidade. Também torna os padrões de tráfego mais fáceis de observar para uma cadeia cujo valor inteiro é a confidencialidade? Eu sinceramente não sei, e não encontrei uma análise pública que responda.
Para uma cadeia de privacidade — você trocaria alguma previsibilidade de propagação por uma rede mais bagunçada e difícil de mapear?
#dusk $DUSK
Todo mundo discute consenso. Quase ninguém olha uma camada abaixo.
@Dusk não usa fofoca aleatória para mover blocos entre nós. Ela usa Kadcast — uma sobreposição estruturada, em que a posição de cada nó determina para quem ele encaminha. A documentação dá o motivo em uma linha: menos largura de banda e mais latência previsível.
“Previsível” é a palavra que importa aqui.
A fofoca aleatória é robusta, mas barulhenta. Uma mensagem pode chegar até você em 200 ms ou 900 ms, dependendo da sorte. Para a maioria das cadeias, isso basta. Para uma cadeia vendendo ~10 segundos de finalidade determinística para instituições, a variação na propagação não é um detalhe cosmético — ela faz parte da promessa de liquidação. Você não consegue garantir o timing da finalidade em cima de uma camada de transporte que dá de ombros.
A segunda metade é a auditoria. Blaize revisou a implementação em Rust e deu uma nota 9,8 de 10, mas o que torna os achados interessantes: desvios da especificação original do Kadcast, casos-limite perdidos no processamento de nós ociosos e um tratamento ambíguo de campos reservados nos cabeçalhos das mensagens. Tudo resolvido ou verificado, exceto dois itens informativos.
Campos reservados e nós ociosos. Não é nada glamouroso. Exatamente o tipo de coisa que vira um incidente estranho em produção três anos depois.
A pergunta aberta com a qual eu continuo ficando: uma sobreposição estruturada significa que a topologia é derivável em vez de aleatória. É isso que compra a previsibilidade. Também torna os padrões de tráfego mais fáceis de observar para uma cadeia cujo valor inteiro é a confidencialidade? Eu sinceramente não sei, e não encontrei uma análise pública que responda.
Para uma cadeia de privacidade — você trocaria alguma previsibilidade de propagação por uma rede mais bagunçada e difícil de mapear?
Todo mundo discute consenso. Quase ninguém olha uma camada abaixo.
@Dusk não usa fofoca aleatória para mover blocos entre nós. Ela usa Kadcast — uma sobreposição estruturada, em que a posição de cada nó determina para quem ele encaminha. A documentação dá o motivo em uma linha: menos largura de banda e mais latência previsível.
“Previsível” é a palavra que importa aqui.
A fofoca aleatória é robusta, mas barulhenta. Uma mensagem pode chegar até você em 200 ms ou 900 ms, dependendo da sorte. Para a maioria das cadeias, isso basta. Para uma cadeia vendendo ~10 segundos de finalidade determinística para instituições, a variação na propagação não é um detalhe cosmético — ela faz parte da promessa de liquidação. Você não consegue garantir o timing da finalidade em cima de uma camada de transporte que dá de ombros.
A segunda metade é a auditoria. Blaize revisou a implementação em Rust e deu uma nota 9,8 de 10, mas o que torna os achados interessantes: desvios da especificação original do Kadcast, casos-limite perdidos no processamento de nós ociosos e um tratamento ambíguo de campos reservados nos cabeçalhos das mensagens. Tudo resolvido ou verificado, exceto dois itens informativos.
Campos reservados e nós ociosos. Não é nada glamouroso. Exatamente o tipo de coisa que vira um incidente estranho em produção três anos depois.
A pergunta aberta com a qual eu continuo ficando: uma sobreposição estruturada significa que a topologia é derivável em vez de aleatória. É isso que compra a previsibilidade. Também torna os padrões de tráfego mais fáceis de observar para uma cadeia cujo valor inteiro é a confidencialidade? Eu sinceramente não sei, e não encontrei uma análise pública que responda.
Para uma cadeia de privacidade — você trocaria alguma previsibilidade de propagação por uma rede mais bagunçada e difícil de mapear?
1
16
·
--
Duas coisas que eu assumi que fossem fixas
Entrei na documentação de controle de acesso procurando outra coisa e saí com uma lista menor do que eu chamaria de constantes.
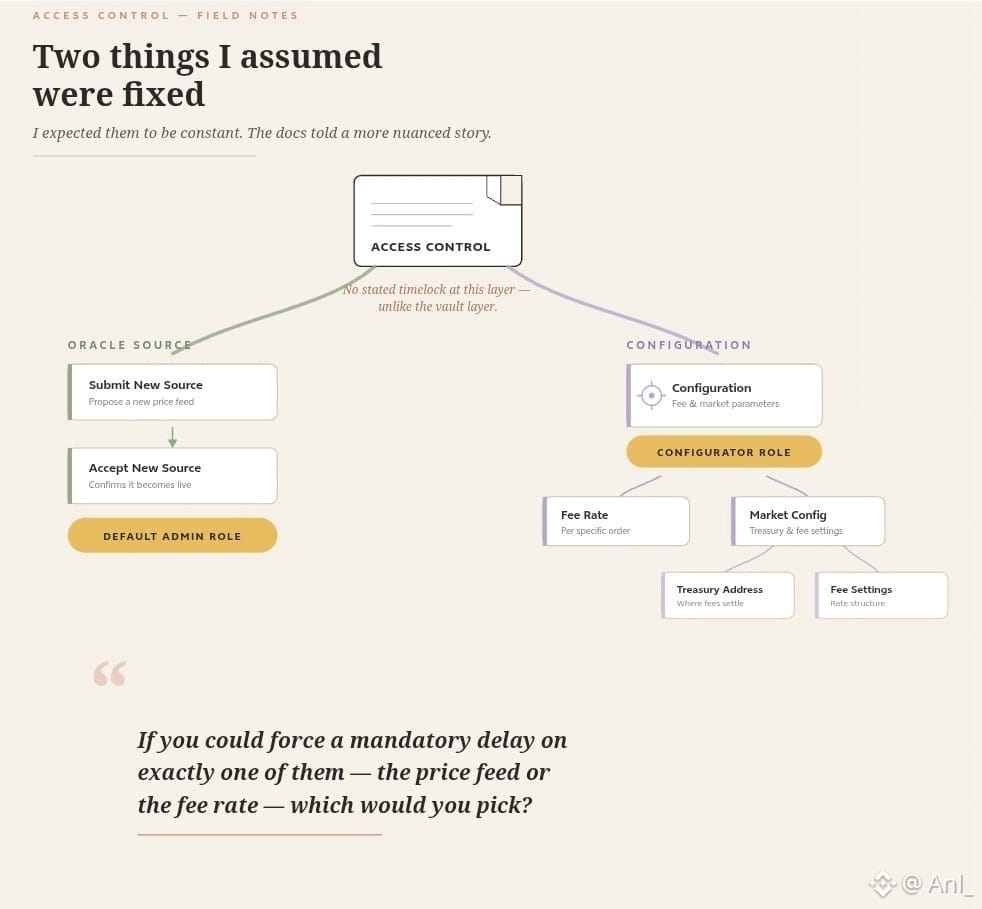
O oráculo primeiro. Existem duas funções: uma que envia uma nova fonte de preço para um ativo e outra que a aceita. Ambas ficam sob a função padrão de administrador. Então, a alimentação que decide se a sua posição está saudável é um parâmetro.
Depois as taxas. Uma função configuradora pode atualizar a taxa de comissão em uma ordem específica e atualizar a configuração de mercado, incluindo o endereço do tesouro e os ajustes de taxas.
Nenhuma dessas coisas é incomum. Todo protocolo de empréstimos tem opções como essas, e você quer isso no dia em que a alimentação começar a imprimir lixo. Morpho, Aave, todos eles.
O que eu não consegui encontrar nessa página é um período de espera declarado entre enviar uma dessas e aceitá-la. A camada do cofre documenta seu timelock com clareza. Nesta camada, eu não sei — e prefiro dizer que não sei a chutar.
Se você pudesse forçar um atraso obrigatório em exatamente uma delas, você escolheria a fonte de preço ou a taxa?
#termmax @termmax $AAVE
Duas coisas que eu assumi que fossem fixas
Entrei na documentação de controle de acesso procurando outra coisa e saí com uma lista menor do que eu chamaria de constantes.
O oráculo primeiro. Existem duas funções: uma que envia uma nova fonte de preço para um ativo e outra que a aceita. Ambas ficam sob a função padrão de administrador. Então, a alimentação que decide se a sua posição está saudável é um parâmetro.
Depois as taxas. Uma função configuradora pode atualizar a taxa de comissão em uma ordem específica e atualizar a configuração de mercado, incluindo o endereço do tesouro e os ajustes de taxas.
Nenhuma dessas coisas é incomum. Todo protocolo de empréstimos tem opções como essas, e você quer isso no dia em que a alimentação começar a imprimir lixo. Morpho, Aave, todos eles.
O que eu não consegui encontrar nessa página é um período de espera declarado entre enviar uma dessas e aceitá-la. A camada do cofre documenta seu timelock com clareza. Nesta camada, eu não sei — e prefiro dizer que não sei a chutar.
Se você pudesse forçar um atraso obrigatório em exatamente uma delas, você escolheria a fonte de preço ou a taxa?
#termmax @TermMax $AAVE
Entrei na documentação de controle de acesso procurando outra coisa e saí com uma lista menor do que eu chamaria de constantes.
O oráculo primeiro. Existem duas funções: uma que envia uma nova fonte de preço para um ativo e outra que a aceita. Ambas ficam sob a função padrão de administrador. Então, a alimentação que decide se a sua posição está saudável é um parâmetro.
Depois as taxas. Uma função configuradora pode atualizar a taxa de comissão em uma ordem específica e atualizar a configuração de mercado, incluindo o endereço do tesouro e os ajustes de taxas.
Nenhuma dessas coisas é incomum. Todo protocolo de empréstimos tem opções como essas, e você quer isso no dia em que a alimentação começar a imprimir lixo. Morpho, Aave, todos eles.
O que eu não consegui encontrar nessa página é um período de espera declarado entre enviar uma dessas e aceitá-la. A camada do cofre documenta seu timelock com clareza. Nesta camada, eu não sei — e prefiro dizer que não sei a chutar.
Se você pudesse forçar um atraso obrigatório em exatamente uma delas, você escolheria a fonte de preço ou a taxa?
#termmax @TermMax $AAVE
84
·
--
Eu esperava uma transação. Contabilizei três.
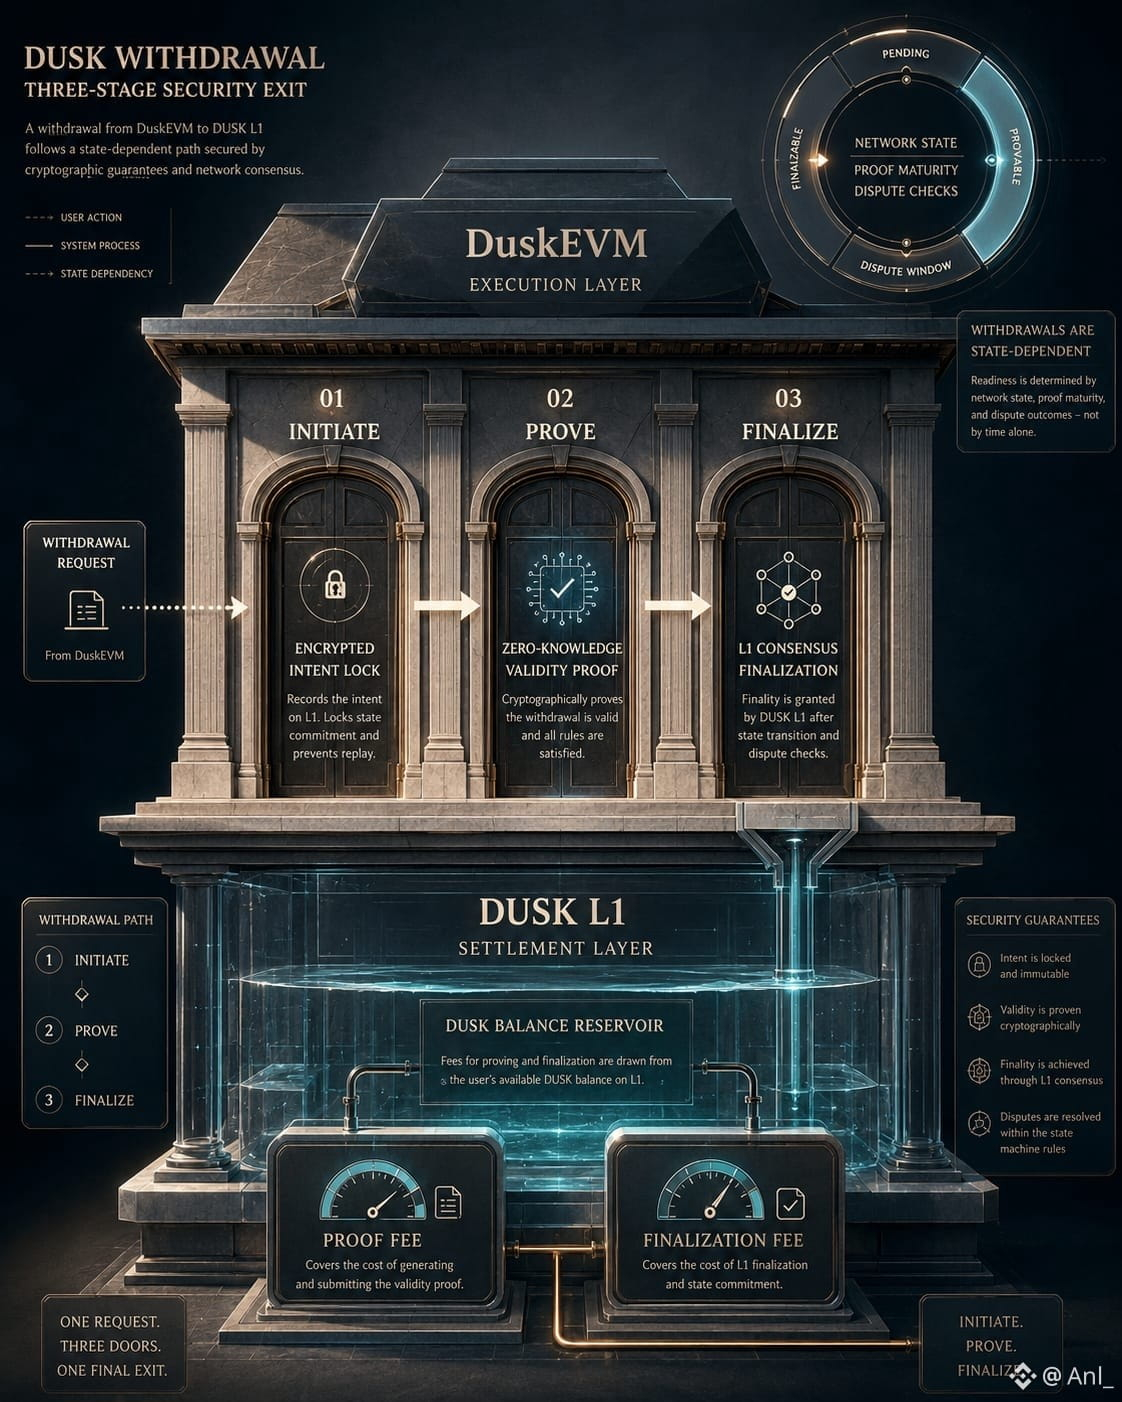
Isso é um saque de ponte do DuskEVM, direto do próprio guia do Dusk:
1. Iniciar o saque no DuskEVM
2. Comprovar no Dusk L1
3. Finalizar no Dusk L1
Três ações on-chain, e taxas dos dois lados: a transação de origem, depois mais duas no L1.
O detalhe que eu mais respeito é o que fala sobre timing. A documentação diz que a prontidão do saque depende do estado de rede publicado, da maturidade da prova e das checagens do dispute-game, e que o campo de status da carteira é autoritativo — não deduza prontidão a partir de tempo decorrido. Essa frase existe porque as janelas de saque de rollup não são relógios; são máquinas de estado. Toda integração que fixou "aguarde N minutos e então finalize" eventualmente quebra: uma proposta cai tarde, uma checagem roda por mais tempo e seu finalizador envia para um estado que não está pronto.
O segundo detalhe diz mais do que a contagem de passos. O guia manda manter DUSK suficiente sem ser protegido (unshielded) no L1 para pagar tanto a prova quanto a transação de finalização. Leve isso em consideração em uma cadeia cujo argumento central é transferências confidenciais: a rota de saída da própria camada EVM é denominada em saldo transparente. Atenção, e isso importa — este é o guia de testnet; o DuskEVM ainda está rotulado como Testnet, então o formato do mainnet pode mudar.
Para ser justo, nada disso é uma invenção do Dusk. É um design padrão de optimistic rollup herdado do OP Stack, e toda cadeia OP exige exatamente as três ações de você. Então a pergunta não é se o Dusk fez algo errado. É o que o UX padrão de rollup faz com uma cadeia cuja diferenciação inteira é privacidade.
Cadeias que priorizam privacidade precisam de um design de ponte fundamentalmente diferente? Ou o gas transparente na camada de settlement é um preço justo a pagar por uma stack de desenvolvimento familiar?
#dusk $DUSK @Dusk_Foundation
Eu esperava uma transação. Contabilizei três.
Isso é um saque de ponte do DuskEVM, direto do próprio guia do Dusk:
1. Iniciar o saque no DuskEVM
2. Comprovar no Dusk L1
3. Finalizar no Dusk L1
Três ações on-chain, e taxas dos dois lados: a transação de origem, depois mais duas no L1.
O detalhe que eu mais respeito é o que fala sobre timing. A documentação diz que a prontidão do saque depende do estado de rede publicado, da maturidade da prova e das checagens do dispute-game, e que o campo de status da carteira é autoritativo — não deduza prontidão a partir de tempo decorrido. Essa frase existe porque as janelas de saque de rollup não são relógios; são máquinas de estado. Toda integração que fixou "aguarde N minutos e então finalize" eventualmente quebra: uma proposta cai tarde, uma checagem roda por mais tempo e seu finalizador envia para um estado que não está pronto.
O segundo detalhe diz mais do que a contagem de passos. O guia manda manter DUSK suficiente sem ser protegido (unshielded) no L1 para pagar tanto a prova quanto a transação de finalização. Leve isso em consideração em uma cadeia cujo argumento central é transferências confidenciais: a rota de saída da própria camada EVM é denominada em saldo transparente. Atenção, e isso importa — este é o guia de testnet; o DuskEVM ainda está rotulado como Testnet, então o formato do mainnet pode mudar.
Para ser justo, nada disso é uma invenção do Dusk. É um design padrão de optimistic rollup herdado do OP Stack, e toda cadeia OP exige exatamente as três ações de você. Então a pergunta não é se o Dusk fez algo errado. É o que o UX padrão de rollup faz com uma cadeia cuja diferenciação inteira é privacidade.
Cadeias que priorizam privacidade precisam de um design de ponte fundamentalmente diferente? Ou o gas transparente na camada de settlement é um preço justo a pagar por uma stack de desenvolvimento familiar?
#dusk $DUSK @Dusk
Isso é um saque de ponte do DuskEVM, direto do próprio guia do Dusk:
1. Iniciar o saque no DuskEVM
2. Comprovar no Dusk L1
3. Finalizar no Dusk L1
Três ações on-chain, e taxas dos dois lados: a transação de origem, depois mais duas no L1.
O detalhe que eu mais respeito é o que fala sobre timing. A documentação diz que a prontidão do saque depende do estado de rede publicado, da maturidade da prova e das checagens do dispute-game, e que o campo de status da carteira é autoritativo — não deduza prontidão a partir de tempo decorrido. Essa frase existe porque as janelas de saque de rollup não são relógios; são máquinas de estado. Toda integração que fixou "aguarde N minutos e então finalize" eventualmente quebra: uma proposta cai tarde, uma checagem roda por mais tempo e seu finalizador envia para um estado que não está pronto.
O segundo detalhe diz mais do que a contagem de passos. O guia manda manter DUSK suficiente sem ser protegido (unshielded) no L1 para pagar tanto a prova quanto a transação de finalização. Leve isso em consideração em uma cadeia cujo argumento central é transferências confidenciais: a rota de saída da própria camada EVM é denominada em saldo transparente. Atenção, e isso importa — este é o guia de testnet; o DuskEVM ainda está rotulado como Testnet, então o formato do mainnet pode mudar.
Para ser justo, nada disso é uma invenção do Dusk. É um design padrão de optimistic rollup herdado do OP Stack, e toda cadeia OP exige exatamente as três ações de você. Então a pergunta não é se o Dusk fez algo errado. É o que o UX padrão de rollup faz com uma cadeia cuja diferenciação inteira é privacidade.
Cadeias que priorizam privacidade precisam de um design de ponte fundamentalmente diferente? Ou o gas transparente na camada de settlement é um preço justo a pagar por uma stack de desenvolvimento familiar?
#dusk $DUSK @Dusk
2
2
63
·
--
Verificado
São 2 da manhã e um empréstimo de @termmax acabou de vencer. Nenhum pagamento entrou. Pelas próximas duas horas, qualquer pessoa pode liquidá-lo — depois a janela fecha.
Isso é estranho se você está acostumado com liquidações acionadas por LTV. Aqui o gatilho é um relógio, não um preço. A penalidade de 10% sobre a dívida liquidada não é exatamente uma taxa — metade vai para quem encerra a posição, metade para a reserva do protocolo. É um prêmio para garantir que um bot esteja acordado naquela hora exata, e não quando o preço, por acaso, se mover.
Funciona bem para ETH ou uma stablecoin. A história é diferente para um token PT ou um LRT fino. Duas horas são tempo suficiente para rotear por uma pool profunda. Não é muito tempo para desfazer um tamanho real em um colateral que mal negocia num dia normal.
O mecanismo de entrega física do TermMax supostamente entrega aos credores uma fatia do colateral proporcional ao tempo, se a janela fechar sem uma liquidação limpa. O que eu não tenho certeza é de como essa transferência automática realmente funciona — é a parte da documentação que eu continuo relendo.
De qualquer forma, o risco não desaparece no marco das duas horas. Ele sai do liquidante e passa para o credor.
Qual colateral você não gostaria de estar segurando quando essa janela abrir, e por quê?
#termmax @termmax
São 2 da manhã e um empréstimo de @TermMax acabou de vencer. Nenhum pagamento entrou. Pelas próximas duas horas, qualquer pessoa pode liquidá-lo — depois a janela fecha.
Isso é estranho se você está acostumado com liquidações acionadas por LTV. Aqui o gatilho é um relógio, não um preço. A penalidade de 10% sobre a dívida liquidada não é exatamente uma taxa — metade vai para quem encerra a posição, metade para a reserva do protocolo. É um prêmio para garantir que um bot esteja acordado naquela hora exata, e não quando o preço, por acaso, se mover.
Funciona bem para ETH ou uma stablecoin. A história é diferente para um token PT ou um LRT fino. Duas horas são tempo suficiente para rotear por uma pool profunda. Não é muito tempo para desfazer um tamanho real em um colateral que mal negocia num dia normal.
O mecanismo de entrega física do TermMax supostamente entrega aos credores uma fatia do colateral proporcional ao tempo, se a janela fechar sem uma liquidação limpa. O que eu não tenho certeza é de como essa transferência automática realmente funciona — é a parte da documentação que eu continuo relendo.
De qualquer forma, o risco não desaparece no marco das duas horas. Ele sai do liquidante e passa para o credor.
Qual colateral você não gostaria de estar segurando quando essa janela abrir, e por quê?
#termmax @TermMax
Isso é estranho se você está acostumado com liquidações acionadas por LTV. Aqui o gatilho é um relógio, não um preço. A penalidade de 10% sobre a dívida liquidada não é exatamente uma taxa — metade vai para quem encerra a posição, metade para a reserva do protocolo. É um prêmio para garantir que um bot esteja acordado naquela hora exata, e não quando o preço, por acaso, se mover.
Funciona bem para ETH ou uma stablecoin. A história é diferente para um token PT ou um LRT fino. Duas horas são tempo suficiente para rotear por uma pool profunda. Não é muito tempo para desfazer um tamanho real em um colateral que mal negocia num dia normal.
O mecanismo de entrega física do TermMax supostamente entrega aos credores uma fatia do colateral proporcional ao tempo, se a janela fechar sem uma liquidação limpa. O que eu não tenho certeza é de como essa transferência automática realmente funciona — é a parte da documentação que eu continuo relendo.
De qualquer forma, o risco não desaparece no marco das duas horas. Ele sai do liquidante e passa para o credor.
Qual colateral você não gostaria de estar segurando quando essa janela abrir, e por quê?
#termmax @TermMax
4
4
80
·
--
Todo mundo vende empréstimos a taxa fixa como se fosse certeza. Depois de algumas horas lendo a documentação, acho que essa forma de enquadrar realmente subestima o que <@termmax built — e ela esconde uma pergunta que ninguém nesta campanha está fazendo.
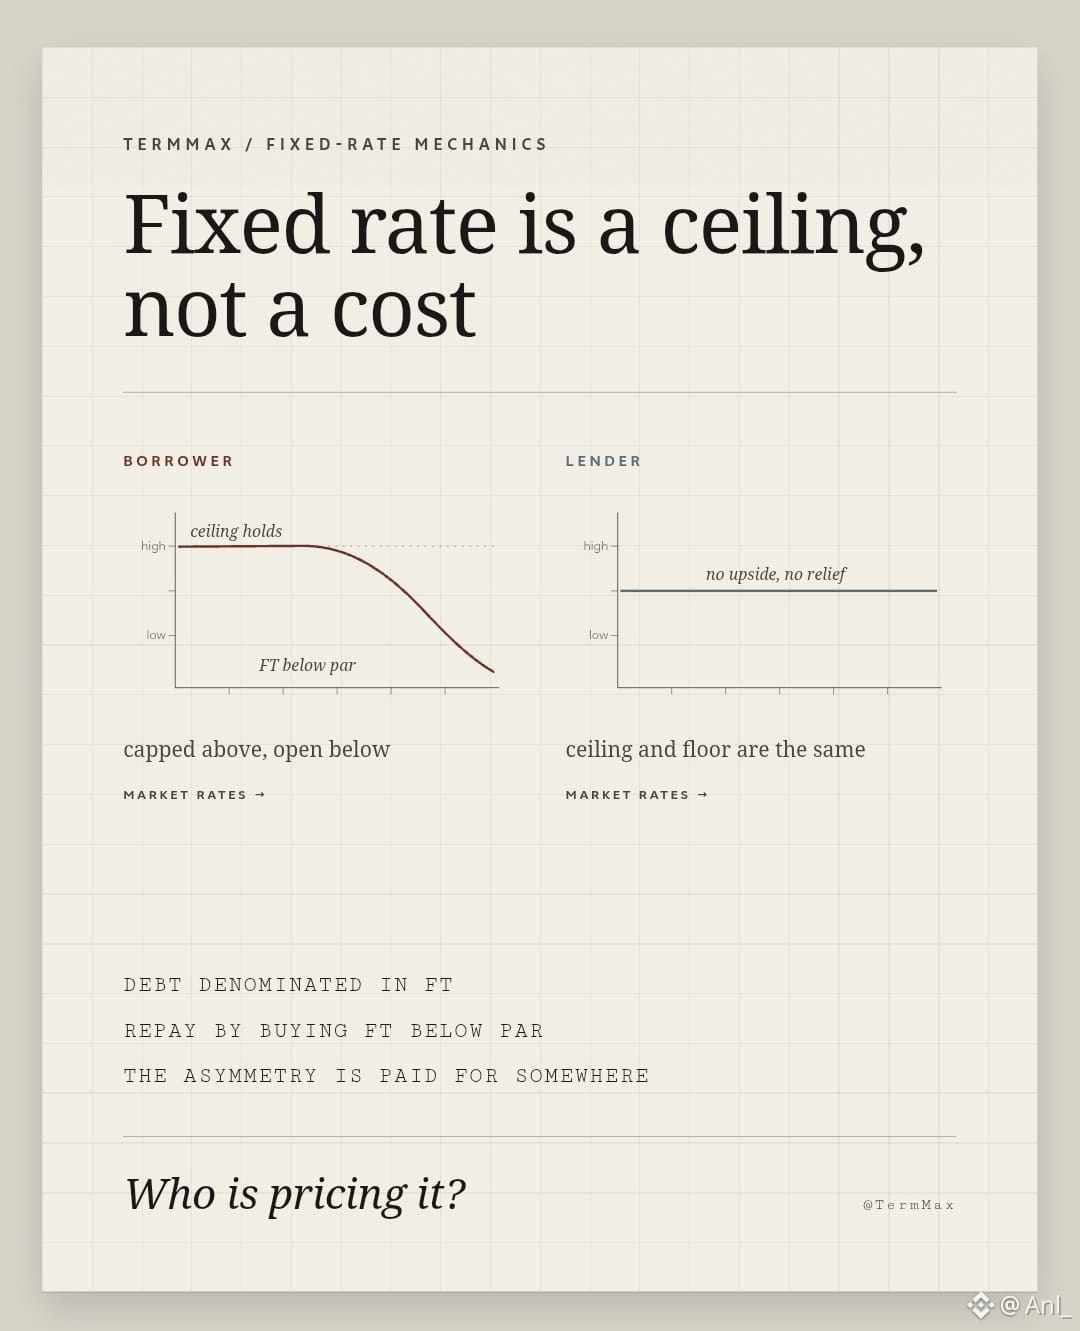
Aqui está a linha em que eu fiquei travado. Em <#termmax your debt não é apenas um número em um contrato. Ela é denominada em FT, o token de taxa fixa, e a quitação pode ser feita comprando FT no mercado aberto em vez de pagar o valor de face.
Pare e pense nisso por um segundo.
Você trava a garantia em um Gearing Token, cunha FT contra isso, vende a perna de juros e sai com liquidez a uma taxa acordada no primeiro dia. Os juros de todo o prazo já vêm embutidos na dívida desde o primeiro bloco. Sem acumulação, sem resets, nada “escapando” enquanto você dorme.
Aí as taxas de mercado sobem. Cada FT nesse mercado — inclusive o que representa o seu próprio passivo — começa a ser negociado com um desconto maior. E como a dívida é FT, você consegue recomprá-la abaixo do par e liquidar por menos do que a taxa que originalmente travou.
Então a taxa fixa não é um custo fixo. É um teto. Travada no topo, aberta embaixo.
Agora olhe para o credor. Ele detém um direito zero-cupom que resgata 1:1 na maturidade. Quando as taxas sobem, o FT dele vale menos se ele quiser sair antes; e manter até a maturidade devolve exatamente o par. Teto e piso são o mesmo número. O tomador tem convexidade. O credor não.
Essa assimetria não desaparece só porque nenhum painel a exibe. Ela é remunerada em algum lugar. Ou já está embutida no desconto que os credores exigem na emissão — o que significa que a taxa fixa que os tomadores veem está carregando silenciosamente um prêmio de opção — ou não está precificada de jeito nenhum, e os tomadores mantêm uma opção de taxa grátis, que curadores e makers de ordens estão financiando sem rotular isso.
A segunda versão é aquela que eu gostaria que fosse excluída antes de aumentar o tamanho escalando para um cofre. As curvas de taxa no DeFi geralmente são definidas a partir de utilização e expectativas de rendimento, não de opcionalidade.
Então a pergunta real para qualquer pessoa que coloque ordens de range de empréstimo aqui: você amplia sua curva para acomodar tomadores comprando sua dívida de volta a um preço barato, ou isso ainda é invisível na sua precificação?
Todo mundo vende empréstimos a taxa fixa como se fosse certeza. Depois de algumas horas lendo a documentação, acho que essa forma de enquadrar realmente subestima o que <@TermMax built — e ela esconde uma pergunta que ninguém nesta campanha está fazendo.
Aqui está a linha em que eu fiquei travado. Em <#termmax your debt não é apenas um número em um contrato. Ela é denominada em FT, o token de taxa fixa, e a quitação pode ser feita comprando FT no mercado aberto em vez de pagar o valor de face.
Pare e pense nisso por um segundo.
Você trava a garantia em um Gearing Token, cunha FT contra isso, vende a perna de juros e sai com liquidez a uma taxa acordada no primeiro dia. Os juros de todo o prazo já vêm embutidos na dívida desde o primeiro bloco. Sem acumulação, sem resets, nada “escapando” enquanto você dorme.
Aí as taxas de mercado sobem. Cada FT nesse mercado — inclusive o que representa o seu próprio passivo — começa a ser negociado com um desconto maior. E como a dívida é FT, você consegue recomprá-la abaixo do par e liquidar por menos do que a taxa que originalmente travou.
Então a taxa fixa não é um custo fixo. É um teto. Travada no topo, aberta embaixo.
Agora olhe para o credor. Ele detém um direito zero-cupom que resgata 1:1 na maturidade. Quando as taxas sobem, o FT dele vale menos se ele quiser sair antes; e manter até a maturidade devolve exatamente o par. Teto e piso são o mesmo número. O tomador tem convexidade. O credor não.
Essa assimetria não desaparece só porque nenhum painel a exibe. Ela é remunerada em algum lugar. Ou já está embutida no desconto que os credores exigem na emissão — o que significa que a taxa fixa que os tomadores veem está carregando silenciosamente um prêmio de opção — ou não está precificada de jeito nenhum, e os tomadores mantêm uma opção de taxa grátis, que curadores e makers de ordens estão financiando sem rotular isso.
A segunda versão é aquela que eu gostaria que fosse excluída antes de aumentar o tamanho escalando para um cofre. As curvas de taxa no DeFi geralmente são definidas a partir de utilização e expectativas de rendimento, não de opcionalidade.
Então a pergunta real para qualquer pessoa que coloque ordens de range de empréstimo aqui: você amplia sua curva para acomodar tomadores comprando sua dívida de volta a um preço barato, ou isso ainda é invisível na sua precificação?
Aqui está a linha em que eu fiquei travado. Em <#termmax your debt não é apenas um número em um contrato. Ela é denominada em FT, o token de taxa fixa, e a quitação pode ser feita comprando FT no mercado aberto em vez de pagar o valor de face.
Pare e pense nisso por um segundo.
Você trava a garantia em um Gearing Token, cunha FT contra isso, vende a perna de juros e sai com liquidez a uma taxa acordada no primeiro dia. Os juros de todo o prazo já vêm embutidos na dívida desde o primeiro bloco. Sem acumulação, sem resets, nada “escapando” enquanto você dorme.
Aí as taxas de mercado sobem. Cada FT nesse mercado — inclusive o que representa o seu próprio passivo — começa a ser negociado com um desconto maior. E como a dívida é FT, você consegue recomprá-la abaixo do par e liquidar por menos do que a taxa que originalmente travou.
Então a taxa fixa não é um custo fixo. É um teto. Travada no topo, aberta embaixo.
Agora olhe para o credor. Ele detém um direito zero-cupom que resgata 1:1 na maturidade. Quando as taxas sobem, o FT dele vale menos se ele quiser sair antes; e manter até a maturidade devolve exatamente o par. Teto e piso são o mesmo número. O tomador tem convexidade. O credor não.
Essa assimetria não desaparece só porque nenhum painel a exibe. Ela é remunerada em algum lugar. Ou já está embutida no desconto que os credores exigem na emissão — o que significa que a taxa fixa que os tomadores veem está carregando silenciosamente um prêmio de opção — ou não está precificada de jeito nenhum, e os tomadores mantêm uma opção de taxa grátis, que curadores e makers de ordens estão financiando sem rotular isso.
A segunda versão é aquela que eu gostaria que fosse excluída antes de aumentar o tamanho escalando para um cofre. As curvas de taxa no DeFi geralmente são definidas a partir de utilização e expectativas de rendimento, não de opcionalidade.
Então a pergunta real para qualquer pessoa que coloque ordens de range de empréstimo aqui: você amplia sua curva para acomodar tomadores comprando sua dívida de volta a um preço barato, ou isso ainda é invisível na sua precificação?
2
3
52
·
--
#dusk $DUSK @Dusk_Foundation Dusk's confidentiality setup na prática funciona em dois fluxos separados. No DuskDS, o modelo Phoenix representa valor como notas comprometidas em uma árvore Merkle — gastar uma nota não aponta para qual nota está sendo gasta. Em vez disso, o remetente publica um nullifier e uma prova de conhecimento zero mostrando que o gasto é válido, que a posse é real e que nenhum valor foi criado do nada, sem revelar a nota subjacente. Além disso, o Moonlight é executado como um modelo transparente, baseado em contas, na mesma cadeia.
No DuskEVM, porém, a privacidade vem de um conjunto de ferramentas completamente diferente — um módulo chamado Hedger, que combina criptografia homomórfica baseada em ElGamal com provas de conhecimento zero, além de uma estrutura híbrida UTXO/conta. Aqui, um usuário interage com contratos por meio de um endereço EVM padrão, enquanto um endereço Hedger separado gerencia saldos criptografados, com conformidade imposta via allowlisting.
Essas não são duas versões da mesma ideia. Phoenix é um sistema de provas baseado em notas; Hedger calcula diretamente em saldos criptografados, verificados por meio de provas de conhecimento zero. A razão provável da divisão é que a privacidade baseada em notas não se encaixa naturalmente em uma estrutura EVM baseada em contas, então foi necessário um caminho diferente.
Rodar duas pilhas independentes de privacidade criptográfica em paralelo significa uma superfície de ataque maior e um encargo de auditoria mais pesado. Também não está claro como a garantia de privacidade é preservada quando o valor se move entre as duas camadas.
Manter dois motores de confidencialidade separados multiplica a auditoria proporcionalmente, ou a dependência compartilhada em provas de conhecimento zero faz com que o custo incremental do segundo motor seja, na verdade, menor do que parece?
#dusk $DUSK @Dusk Dusk's confidentiality setup na prática funciona em dois fluxos separados. No DuskDS, o modelo Phoenix representa valor como notas comprometidas em uma árvore Merkle — gastar uma nota não aponta para qual nota está sendo gasta. Em vez disso, o remetente publica um nullifier e uma prova de conhecimento zero mostrando que o gasto é válido, que a posse é real e que nenhum valor foi criado do nada, sem revelar a nota subjacente. Além disso, o Moonlight é executado como um modelo transparente, baseado em contas, na mesma cadeia.
No DuskEVM, porém, a privacidade vem de um conjunto de ferramentas completamente diferente — um módulo chamado Hedger, que combina criptografia homomórfica baseada em ElGamal com provas de conhecimento zero, além de uma estrutura híbrida UTXO/conta. Aqui, um usuário interage com contratos por meio de um endereço EVM padrão, enquanto um endereço Hedger separado gerencia saldos criptografados, com conformidade imposta via allowlisting.
Essas não são duas versões da mesma ideia. Phoenix é um sistema de provas baseado em notas; Hedger calcula diretamente em saldos criptografados, verificados por meio de provas de conhecimento zero. A razão provável da divisão é que a privacidade baseada em notas não se encaixa naturalmente em uma estrutura EVM baseada em contas, então foi necessário um caminho diferente.
Rodar duas pilhas independentes de privacidade criptográfica em paralelo significa uma superfície de ataque maior e um encargo de auditoria mais pesado. Também não está claro como a garantia de privacidade é preservada quando o valor se move entre as duas camadas.
Manter dois motores de confidencialidade separados multiplica a auditoria proporcionalmente, ou a dependência compartilhada em provas de conhecimento zero faz com que o custo incremental do segundo motor seja, na verdade, menor do que parece?
No DuskEVM, porém, a privacidade vem de um conjunto de ferramentas completamente diferente — um módulo chamado Hedger, que combina criptografia homomórfica baseada em ElGamal com provas de conhecimento zero, além de uma estrutura híbrida UTXO/conta. Aqui, um usuário interage com contratos por meio de um endereço EVM padrão, enquanto um endereço Hedger separado gerencia saldos criptografados, com conformidade imposta via allowlisting.
Essas não são duas versões da mesma ideia. Phoenix é um sistema de provas baseado em notas; Hedger calcula diretamente em saldos criptografados, verificados por meio de provas de conhecimento zero. A razão provável da divisão é que a privacidade baseada em notas não se encaixa naturalmente em uma estrutura EVM baseada em contas, então foi necessário um caminho diferente.
Rodar duas pilhas independentes de privacidade criptográfica em paralelo significa uma superfície de ataque maior e um encargo de auditoria mais pesado. Também não está claro como a garantia de privacidade é preservada quando o valor se move entre as duas camadas.
Manter dois motores de confidencialidade separados multiplica a auditoria proporcionalmente, ou a dependência compartilhada em provas de conhecimento zero faz com que o custo incremental do segundo motor seja, na verdade, menor do que parece?
1
93
·
--
#dusk $DUSK @Dusk_Foundation
Eu fui atrás de como as recompensas de staking da DUSK são realmente financiadas, esperando algo semelhante ao que vi na maioria das cadeias PoS — seja uma taxa de inflação alta fixa no começo, ou recompensas financiadas quase totalmente por taxas de transação desde o primeiro dia. O que a Dusk faz não é nada disso.
As recompensas são financiadas por uma emissão de 500 milhões de DUSK liberada ao longo de 36 anos, seguindo uma curva de decaimento geométrico que reduz pela metade aproximadamente a cada quatro anos. É uma queda longa e lenta, em vez de um grande “pool” de recompensas no início ou um corte agressivo logo no começo.
O que me fez parar para pensar é a incompatibilidade entre esse horizonte de emissão e a velocidade com que o cripto geralmente anda. A maioria dos cronogramas de recompensas de tokens é feita para atravessar os primeiros anos mais voláteis — fazer bootstrap rápido, reduzir rápido e deixar as taxas assumirem logo. Uma curva de 36 anos fica mais próxima do horizonte de um fundo de pensão do que de um programa típico de incentivo a validadores, e isso parece menos um descuido e mais um sinal sobre que tipo de adoção o protocolo está efetivamente apostando: infraestrutura financeira regulada, que tende a se mover em anos e décadas, e não em ciclos de mercado.
A tensão está na distância entre agora e mais tarde. A adoção institucional de valores mobiliários tokenizados e a liquidação on-chain compatível não acontece da noite para o dia, e a receita de taxas de transação desse tipo de atividade provavelmente ainda está no começo em relação ao ponto para o qual o protocolo eventualmente quer chegar. Nesse meio tempo, os validadores estão sendo pagos principalmente por emissões, e não pelo uso — algo que é um estado normal no início de uma cadeia PoS, mas que é uma coisa estranha de conciliar com um desenho de horizonte de 36 anos.
Eu não acho que uma curva longa de emissão seja inerentemente uma fraqueza — cronogramas longos são honestos sobre o quão devagar a finança regulada realmente anda. Mas isso levanta a pergunta de saber se a economia do staking, construída para uma curva de adoção institucional ao longo de décadas, consegue manter os validadores engajados durante os anos antes de essa curva de adoção de fato aparecer na receita de taxas.
#dusk $DUSK @Dusk
Eu fui atrás de como as recompensas de staking da DUSK são realmente financiadas, esperando algo semelhante ao que vi na maioria das cadeias PoS — seja uma taxa de inflação alta fixa no começo, ou recompensas financiadas quase totalmente por taxas de transação desde o primeiro dia. O que a Dusk faz não é nada disso.
As recompensas são financiadas por uma emissão de 500 milhões de DUSK liberada ao longo de 36 anos, seguindo uma curva de decaimento geométrico que reduz pela metade aproximadamente a cada quatro anos. É uma queda longa e lenta, em vez de um grande “pool” de recompensas no início ou um corte agressivo logo no começo.
O que me fez parar para pensar é a incompatibilidade entre esse horizonte de emissão e a velocidade com que o cripto geralmente anda. A maioria dos cronogramas de recompensas de tokens é feita para atravessar os primeiros anos mais voláteis — fazer bootstrap rápido, reduzir rápido e deixar as taxas assumirem logo. Uma curva de 36 anos fica mais próxima do horizonte de um fundo de pensão do que de um programa típico de incentivo a validadores, e isso parece menos um descuido e mais um sinal sobre que tipo de adoção o protocolo está efetivamente apostando: infraestrutura financeira regulada, que tende a se mover em anos e décadas, e não em ciclos de mercado.
A tensão está na distância entre agora e mais tarde. A adoção institucional de valores mobiliários tokenizados e a liquidação on-chain compatível não acontece da noite para o dia, e a receita de taxas de transação desse tipo de atividade provavelmente ainda está no começo em relação ao ponto para o qual o protocolo eventualmente quer chegar. Nesse meio tempo, os validadores estão sendo pagos principalmente por emissões, e não pelo uso — algo que é um estado normal no início de uma cadeia PoS, mas que é uma coisa estranha de conciliar com um desenho de horizonte de 36 anos.
Eu não acho que uma curva longa de emissão seja inerentemente uma fraqueza — cronogramas longos são honestos sobre o quão devagar a finança regulada realmente anda. Mas isso levanta a pergunta de saber se a economia do staking, construída para uma curva de adoção institucional ao longo de décadas, consegue manter os validadores engajados durante os anos antes de essa curva de adoção de fato aparecer na receita de taxas.
Eu fui atrás de como as recompensas de staking da DUSK são realmente financiadas, esperando algo semelhante ao que vi na maioria das cadeias PoS — seja uma taxa de inflação alta fixa no começo, ou recompensas financiadas quase totalmente por taxas de transação desde o primeiro dia. O que a Dusk faz não é nada disso.
As recompensas são financiadas por uma emissão de 500 milhões de DUSK liberada ao longo de 36 anos, seguindo uma curva de decaimento geométrico que reduz pela metade aproximadamente a cada quatro anos. É uma queda longa e lenta, em vez de um grande “pool” de recompensas no início ou um corte agressivo logo no começo.
O que me fez parar para pensar é a incompatibilidade entre esse horizonte de emissão e a velocidade com que o cripto geralmente anda. A maioria dos cronogramas de recompensas de tokens é feita para atravessar os primeiros anos mais voláteis — fazer bootstrap rápido, reduzir rápido e deixar as taxas assumirem logo. Uma curva de 36 anos fica mais próxima do horizonte de um fundo de pensão do que de um programa típico de incentivo a validadores, e isso parece menos um descuido e mais um sinal sobre que tipo de adoção o protocolo está efetivamente apostando: infraestrutura financeira regulada, que tende a se mover em anos e décadas, e não em ciclos de mercado.
A tensão está na distância entre agora e mais tarde. A adoção institucional de valores mobiliários tokenizados e a liquidação on-chain compatível não acontece da noite para o dia, e a receita de taxas de transação desse tipo de atividade provavelmente ainda está no começo em relação ao ponto para o qual o protocolo eventualmente quer chegar. Nesse meio tempo, os validadores estão sendo pagos principalmente por emissões, e não pelo uso — algo que é um estado normal no início de uma cadeia PoS, mas que é uma coisa estranha de conciliar com um desenho de horizonte de 36 anos.
Eu não acho que uma curva longa de emissão seja inerentemente uma fraqueza — cronogramas longos são honestos sobre o quão devagar a finança regulada realmente anda. Mas isso levanta a pergunta de saber se a economia do staking, construída para uma curva de adoção institucional ao longo de décadas, consegue manter os validadores engajados durante os anos antes de essa curva de adoção de fato aparecer na receita de taxas.
1
1
20
·
--
Há um tipo específico de silêncio que aparece em projetos de infraestrutura — e vale a pena aprender a lê-lo corretamente. Não é a mesma coisa que fracasso. Mas também não é, de forma óbvia, sucesso.
O Dusk já está no mainnet há algum tempo. O caso técnico é coerente: contratos inteligentes confidenciais, o padrão XSC e divulgação seletiva, todos construídos em torno de um problema real e específico que o mercado financeiro regulado genuinamente tem. E, ainda assim, quando você observa a atividade real da rede, a maior parte do que está acontecendo é staking. Contratos confidenciais, emissão real de títulos — ainda incomum, pela maioria dos sinais disponíveis.
Essa lacuna entre o que a infraestrutura é capaz de fazer e o que está realmente rodando nela merece ser considerada com atenção, em vez de ser explicada de imediato.
Algumas coisas jogam a favor, e vale nomeá-las de forma direta. O vesting antecipado já chegou ao fim, então não há um evento iminente de desbloqueio distorcendo as expectativas de oferta. Parcerias com ambientes licenciados dão ao posicionamento regulatório algo mais próximo de fundamento do que de aspiração. E, de acordo com a maioria das análises técnicas, a própria camada de infraestrutura não é o ponto fraco — isto não se lê como uma história.
A pergunta mais difícil é sobre o alinhamento de incentivos. As instituições mais bem posicionadas para realmente usar esse tipo de infraestrutura de privacidade e conformidade talvez nunca precisem manter grandes quantidades do token em si; sua exposição pode permanecer mínima, apenas o suficiente para uso operacional. Enquanto isso, as pessoas que de fato detêm o token estão absorvendo emissões contínuas, aguardando um volume que ainda não apareceu em escala significativa. Duas relações bem diferentes com o mesmo ativo, sem um mecanismo óbvio puxando ambos para o alinhamento.
Isso não é uma crítica ao desenho. É apenas uma descrição honesta de onde as coisas estão atualmente: tecnicamente capazes, financeiramente ainda à espera de comprovação.
A pergunta que ninguém consegue responder de verdade — nem mesmo o próprio projeto — é por quanto tempo "a infraestrutura está pronta" pode continuar sendo uma resposta satisfatória antes de o mercado começar a exigir que a infraestrutura esteja sendo usada.
@Dusk_Foundation #dusk $DUSK
Há um tipo específico de silêncio que aparece em projetos de infraestrutura — e vale a pena aprender a lê-lo corretamente. Não é a mesma coisa que fracasso. Mas também não é, de forma óbvia, sucesso.
O Dusk já está no mainnet há algum tempo. O caso técnico é coerente: contratos inteligentes confidenciais, o padrão XSC e divulgação seletiva, todos construídos em torno de um problema real e específico que o mercado financeiro regulado genuinamente tem. E, ainda assim, quando você observa a atividade real da rede, a maior parte do que está acontecendo é staking. Contratos confidenciais, emissão real de títulos — ainda incomum, pela maioria dos sinais disponíveis.
Essa lacuna entre o que a infraestrutura é capaz de fazer e o que está realmente rodando nela merece ser considerada com atenção, em vez de ser explicada de imediato.
Algumas coisas jogam a favor, e vale nomeá-las de forma direta. O vesting antecipado já chegou ao fim, então não há um evento iminente de desbloqueio distorcendo as expectativas de oferta. Parcerias com ambientes licenciados dão ao posicionamento regulatório algo mais próximo de fundamento do que de aspiração. E, de acordo com a maioria das análises técnicas, a própria camada de infraestrutura não é o ponto fraco — isto não se lê como uma história.
A pergunta mais difícil é sobre o alinhamento de incentivos. As instituições mais bem posicionadas para realmente usar esse tipo de infraestrutura de privacidade e conformidade talvez nunca precisem manter grandes quantidades do token em si; sua exposição pode permanecer mínima, apenas o suficiente para uso operacional. Enquanto isso, as pessoas que de fato detêm o token estão absorvendo emissões contínuas, aguardando um volume que ainda não apareceu em escala significativa. Duas relações bem diferentes com o mesmo ativo, sem um mecanismo óbvio puxando ambos para o alinhamento.
Isso não é uma crítica ao desenho. É apenas uma descrição honesta de onde as coisas estão atualmente: tecnicamente capazes, financeiramente ainda à espera de comprovação.
A pergunta que ninguém consegue responder de verdade — nem mesmo o próprio projeto — é por quanto tempo "a infraestrutura está pronta" pode continuar sendo uma resposta satisfatória antes de o mercado começar a exigir que a infraestrutura esteja sendo usada.
@Dusk #dusk $DUSK
O Dusk já está no mainnet há algum tempo. O caso técnico é coerente: contratos inteligentes confidenciais, o padrão XSC e divulgação seletiva, todos construídos em torno de um problema real e específico que o mercado financeiro regulado genuinamente tem. E, ainda assim, quando você observa a atividade real da rede, a maior parte do que está acontecendo é staking. Contratos confidenciais, emissão real de títulos — ainda incomum, pela maioria dos sinais disponíveis.
Essa lacuna entre o que a infraestrutura é capaz de fazer e o que está realmente rodando nela merece ser considerada com atenção, em vez de ser explicada de imediato.
Algumas coisas jogam a favor, e vale nomeá-las de forma direta. O vesting antecipado já chegou ao fim, então não há um evento iminente de desbloqueio distorcendo as expectativas de oferta. Parcerias com ambientes licenciados dão ao posicionamento regulatório algo mais próximo de fundamento do que de aspiração. E, de acordo com a maioria das análises técnicas, a própria camada de infraestrutura não é o ponto fraco — isto não se lê como uma história.
A pergunta mais difícil é sobre o alinhamento de incentivos. As instituições mais bem posicionadas para realmente usar esse tipo de infraestrutura de privacidade e conformidade talvez nunca precisem manter grandes quantidades do token em si; sua exposição pode permanecer mínima, apenas o suficiente para uso operacional. Enquanto isso, as pessoas que de fato detêm o token estão absorvendo emissões contínuas, aguardando um volume que ainda não apareceu em escala significativa. Duas relações bem diferentes com o mesmo ativo, sem um mecanismo óbvio puxando ambos para o alinhamento.
Isso não é uma crítica ao desenho. É apenas uma descrição honesta de onde as coisas estão atualmente: tecnicamente capazes, financeiramente ainda à espera de comprovação.
A pergunta que ninguém consegue responder de verdade — nem mesmo o próprio projeto — é por quanto tempo "a infraestrutura está pronta" pode continuar sendo uma resposta satisfatória antes de o mercado começar a exigir que a infraestrutura esteja sendo usada.
@Dusk #dusk $DUSK
4
4
39
·
--
Um número me deteve: capacidade para mais de 17 bilhões de folhas, de uma árvore que tem apenas 34 níveis de profundidade.
O modelo Phoenix do Dusk usa uma árvore de Merkle binária para armazenar a prova de cada nota, e é aí que está o verdadeiro truque — a capacidade cresce exponencialmente enquanto o caminho de inclusão cresce apenas linearmente. Saindo da profundidade 34 para 35, a capacidade dobra, mas o caminho da prova só fica alguns poucos por cento maior. Essa assimetria importa muito para uma blockchain com foco em privacidade, já que cada transação carrega uma prova de conhecimento zero, e quanto menor essa prova, melhor.
Mas o tamanho desse número é apenas um limite teórico. O que realmente determina por quanto tempo essa capacidade dura é a rapidez com que novas notas estão sendo criadas na prática. Com baixa taxa de transações, a árvore pode levar décadas para ser preenchida. Se a adoção disparar, essa mesma capacidade poderia sofrer pressão real em questão de meses.
Isso levanta a pergunta mais interessante — o que acontece quando a árvore se enche? Armazenamento em arquivo, custos de prova, sincronização de estado — isso escala de forma tranquila junto com a criação de notas, ou algo começa a ficar mais difícil primeiro? Um número enorme parece impressionante no papel, mas a usabilidade no longo prazo depende de como esse número é usado, não apenas de quão grande ele é.
Ter uma capacidade matematicamente enorme é a mesma coisa que continuar confortável para operar ao longo de anos de uso real?
#dusk $DUSK @Dusk_Foundation
Um número me deteve: capacidade para mais de 17 bilhões de folhas, de uma árvore que tem apenas 34 níveis de profundidade.
O modelo Phoenix do Dusk usa uma árvore de Merkle binária para armazenar a prova de cada nota, e é aí que está o verdadeiro truque — a capacidade cresce exponencialmente enquanto o caminho de inclusão cresce apenas linearmente. Saindo da profundidade 34 para 35, a capacidade dobra, mas o caminho da prova só fica alguns poucos por cento maior. Essa assimetria importa muito para uma blockchain com foco em privacidade, já que cada transação carrega uma prova de conhecimento zero, e quanto menor essa prova, melhor.
Mas o tamanho desse número é apenas um limite teórico. O que realmente determina por quanto tempo essa capacidade dura é a rapidez com que novas notas estão sendo criadas na prática. Com baixa taxa de transações, a árvore pode levar décadas para ser preenchida. Se a adoção disparar, essa mesma capacidade poderia sofrer pressão real em questão de meses.
Isso levanta a pergunta mais interessante — o que acontece quando a árvore se enche? Armazenamento em arquivo, custos de prova, sincronização de estado — isso escala de forma tranquila junto com a criação de notas, ou algo começa a ficar mais difícil primeiro? Um número enorme parece impressionante no papel, mas a usabilidade no longo prazo depende de como esse número é usado, não apenas de quão grande ele é.
Ter uma capacidade matematicamente enorme é a mesma coisa que continuar confortável para operar ao longo de anos de uso real?
#dusk $DUSK @Dusk
O modelo Phoenix do Dusk usa uma árvore de Merkle binária para armazenar a prova de cada nota, e é aí que está o verdadeiro truque — a capacidade cresce exponencialmente enquanto o caminho de inclusão cresce apenas linearmente. Saindo da profundidade 34 para 35, a capacidade dobra, mas o caminho da prova só fica alguns poucos por cento maior. Essa assimetria importa muito para uma blockchain com foco em privacidade, já que cada transação carrega uma prova de conhecimento zero, e quanto menor essa prova, melhor.
Mas o tamanho desse número é apenas um limite teórico. O que realmente determina por quanto tempo essa capacidade dura é a rapidez com que novas notas estão sendo criadas na prática. Com baixa taxa de transações, a árvore pode levar décadas para ser preenchida. Se a adoção disparar, essa mesma capacidade poderia sofrer pressão real em questão de meses.
Isso levanta a pergunta mais interessante — o que acontece quando a árvore se enche? Armazenamento em arquivo, custos de prova, sincronização de estado — isso escala de forma tranquila junto com a criação de notas, ou algo começa a ficar mais difícil primeiro? Um número enorme parece impressionante no papel, mas a usabilidade no longo prazo depende de como esse número é usado, não apenas de quão grande ele é.
Ter uma capacidade matematicamente enorme é a mesma coisa que continuar confortável para operar ao longo de anos de uso real?
#dusk $DUSK @Dusk
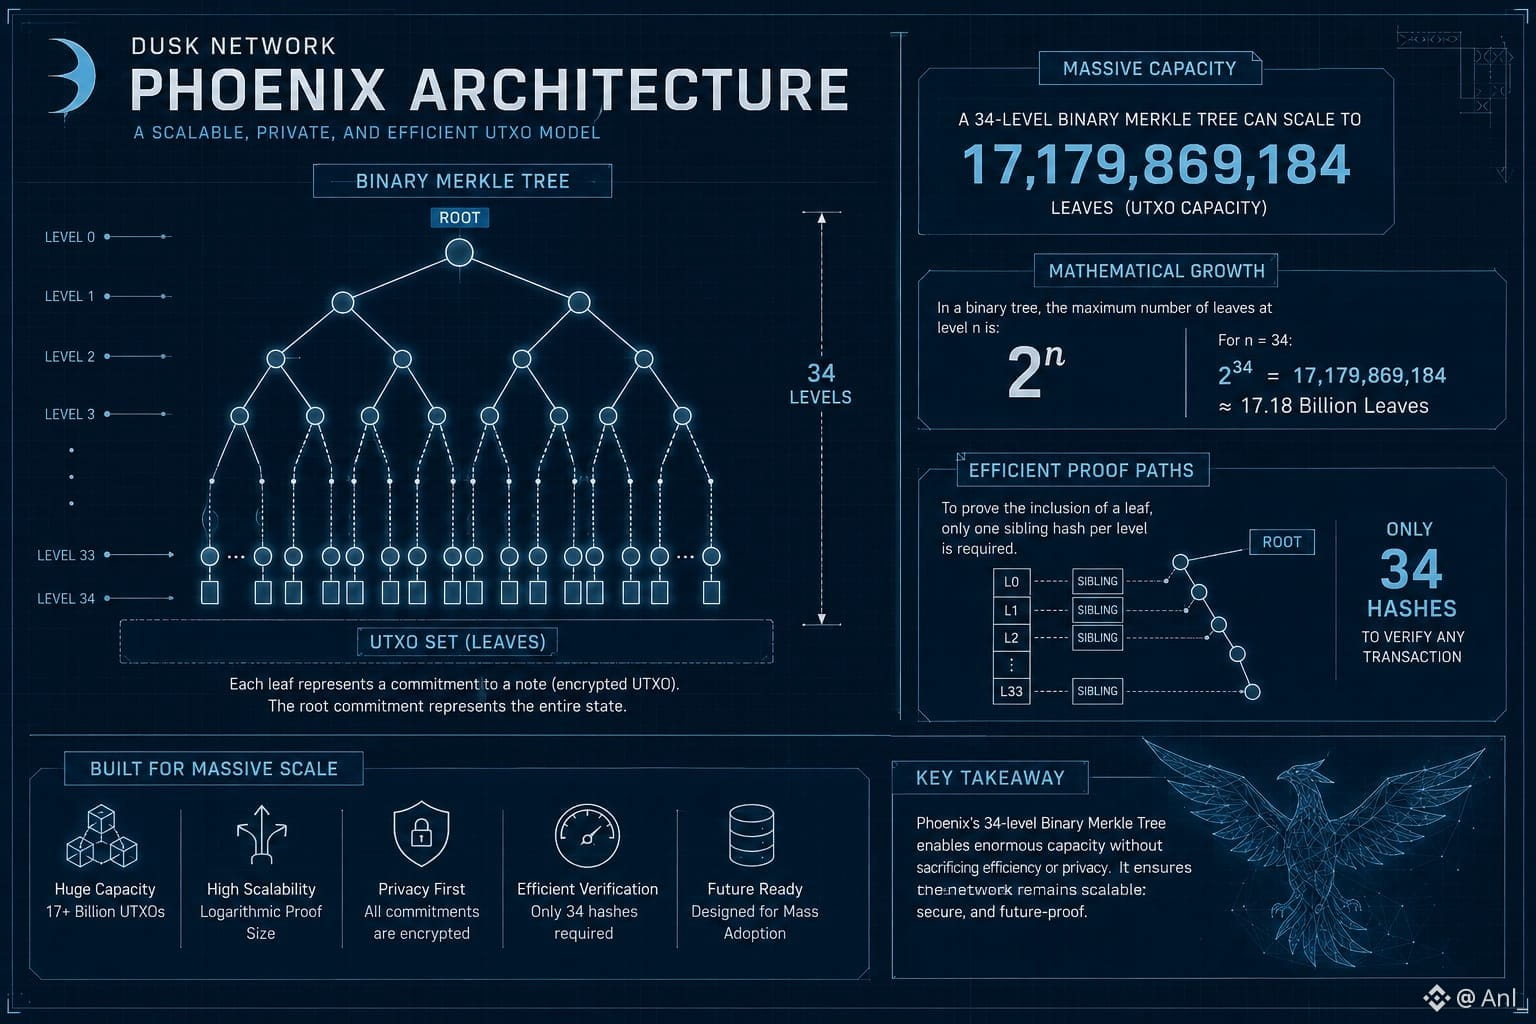
7
·
--
Puxei os números atuais antes de escrever isto, então aqui vai o que está realmente na fita hoje: DUSK negociando por volta de US$ 0,065–0,066, com uma capitalização de mercado de aproximadamente US$ 32–33M na leitura do CoinMarketCap, enquanto o volume de 24h está na faixa de US$ 3,5–4,8M dependendo de qual agregador você confia — a CoinGecko busca em 45 exchanges e 51 mercados, e a CoinCodex está mais perto de US$ 4,8M. Só essa diferença já diz algo: a liquidez é suficientemente baixa para que a fonte de dados que você consulta mude a história em 30%.
As estimativas de oferta em circulação também divergem — a CMC coloca perto de 497M, enquanto a CoinGecko fica mais perto de 590M — contra uma oferta máxima de 1B, o que significa que em algum ponto entre metade e 60% da oferta total já está liberada e sendo negociada.
Ampliando o zoom, o movimento do preço conta uma história mais áspera do que a narrativa dos fundamentos. DUSK rompeu uma tendência de baixa de 8 meses em janeiro de 2026, disparou para acima de US$ 0,30 pós-mainnet, e então devolveu quase tudo — caindo para perto de US$ 0,10 no fim de abril e agora consolidando na faixa de US$ 0,06. Isso é um recuo de aproximadamente 80%+ em relação à máxima de janeiro, enquanto o relato real de desenvolvimento — mainnet no ar, progresso do testnet DuskEVM, tokenização NPEX em andamento — continuou avançando em grande parte sem interrupções.
Essa divergência é a história de verdade, não o próprio preço. A velocidade do desenvolvimento e a velocidade do preço se desacoplaram fortemente em algum momento por volta do 1T de 2026, e elas ainda não voltaram a convergir. Ou o mercado já precificou tudo o que o roadmap promete e agora está esperando o TVL ser entregue, ou a narrativa de RWA simplesmente ainda não tem liquidez suficiente para mover um ativo de cap de US$ 32M só com fundamentos.
De que lado desse gap você acha que fecha primeiro — será que o volume real do NPEX finalmente aparece on-chain, ou o preço continua apenas andando de lado até isso acontecer?
#dusk $DUSK @Dusk_Foundation
Puxei os números atuais antes de escrever isto, então aqui vai o que está realmente na fita hoje: DUSK negociando por volta de US$ 0,065–0,066, com uma capitalização de mercado de aproximadamente US$ 32–33M na leitura do CoinMarketCap, enquanto o volume de 24h está na faixa de US$ 3,5–4,8M dependendo de qual agregador você confia — a CoinGecko busca em 45 exchanges e 51 mercados, e a CoinCodex está mais perto de US$ 4,8M. Só essa diferença já diz algo: a liquidez é suficientemente baixa para que a fonte de dados que você consulta mude a história em 30%.
As estimativas de oferta em circulação também divergem — a CMC coloca perto de 497M, enquanto a CoinGecko fica mais perto de 590M — contra uma oferta máxima de 1B, o que significa que em algum ponto entre metade e 60% da oferta total já está liberada e sendo negociada.
Ampliando o zoom, o movimento do preço conta uma história mais áspera do que a narrativa dos fundamentos. DUSK rompeu uma tendência de baixa de 8 meses em janeiro de 2026, disparou para acima de US$ 0,30 pós-mainnet, e então devolveu quase tudo — caindo para perto de US$ 0,10 no fim de abril e agora consolidando na faixa de US$ 0,06. Isso é um recuo de aproximadamente 80%+ em relação à máxima de janeiro, enquanto o relato real de desenvolvimento — mainnet no ar, progresso do testnet DuskEVM, tokenização NPEX em andamento — continuou avançando em grande parte sem interrupções.
Essa divergência é a história de verdade, não o próprio preço. A velocidade do desenvolvimento e a velocidade do preço se desacoplaram fortemente em algum momento por volta do 1T de 2026, e elas ainda não voltaram a convergir. Ou o mercado já precificou tudo o que o roadmap promete e agora está esperando o TVL ser entregue, ou a narrativa de RWA simplesmente ainda não tem liquidez suficiente para mover um ativo de cap de US$ 32M só com fundamentos.
De que lado desse gap você acha que fecha primeiro — será que o volume real do NPEX finalmente aparece on-chain, ou o preço continua apenas andando de lado até isso acontecer?
#dusk $DUSK @Dusk
As estimativas de oferta em circulação também divergem — a CMC coloca perto de 497M, enquanto a CoinGecko fica mais perto de 590M — contra uma oferta máxima de 1B, o que significa que em algum ponto entre metade e 60% da oferta total já está liberada e sendo negociada.
Ampliando o zoom, o movimento do preço conta uma história mais áspera do que a narrativa dos fundamentos. DUSK rompeu uma tendência de baixa de 8 meses em janeiro de 2026, disparou para acima de US$ 0,30 pós-mainnet, e então devolveu quase tudo — caindo para perto de US$ 0,10 no fim de abril e agora consolidando na faixa de US$ 0,06. Isso é um recuo de aproximadamente 80%+ em relação à máxima de janeiro, enquanto o relato real de desenvolvimento — mainnet no ar, progresso do testnet DuskEVM, tokenização NPEX em andamento — continuou avançando em grande parte sem interrupções.
Essa divergência é a história de verdade, não o próprio preço. A velocidade do desenvolvimento e a velocidade do preço se desacoplaram fortemente em algum momento por volta do 1T de 2026, e elas ainda não voltaram a convergir. Ou o mercado já precificou tudo o que o roadmap promete e agora está esperando o TVL ser entregue, ou a narrativa de RWA simplesmente ainda não tem liquidez suficiente para mover um ativo de cap de US$ 32M só com fundamentos.
De que lado desse gap você acha que fecha primeiro — será que o volume real do NPEX finalmente aparece on-chain, ou o preço continua apenas andando de lado até isso acontecer?
#dusk $DUSK @Dusk
2
22
·
--
Eu estava pronto para investir, mas desisti depois de ver os sinais de alerta.
Eu estava pronto para investir, mas desisti depois de ver os sinais de alerta.
bro_sf
·
--
Não consegui dormir na noite passada, então fiquei pensando no que fazer: devo assistir a um filme ou trabalhar? Aí pensei em dar uma olhada no mercado de cripto. Depois abri os apps do CoinMarketCap. Então vi que hoje o mercado do BTC está em queda de 0,72%. Em seguida, vi que $BABY token está subindo 3,5% a 0,01199$. O preço está subindo, market cap 51,22m, volume nas últimas 24h 52,11m, que é 24º, com volume subindo 475%. Eu estava pensando em sair só olhando o preço. Mas por alguns dias, @BabylonLabs_io tem aparecido de novo e de novo diante dos meus olhos, então eu quis ver mais detalhes sobre o projeto. Depois fui para a página de auditoria do Certik.Skynet. Depois disso, fiquei chocado ao ver a pontuação. A pontuação do nível AA 89,58 parecia estar em boa condição na seção de segurança. Também há algumas auditorias de terceiros. Olhando um pouco mais para baixo na página da Certik, vejo que a auditoria da Certik ainda não foi concluída, não há verificação do time e a classificação também está aparecendo como parcial. Então surgiu uma pergunta na minha cabeça. Parece bem forte. Mas ainda tenho dúvidas sobre por que isso não está concluído, apesar de ser um projeto tão bom. Vi na página da Certik que a auditoria ainda não foi concluída. Talvez haja motivos suficientes por trás disso, que a gente não sabe, mas como usuário comum, essa questão despertou minha curiosidade. Agora, você acha que seria melhor se houvesse essas informações sobre o assunto? Ou o pouco que já existe é suficiente?
#baby $BABY
#baby $BABY
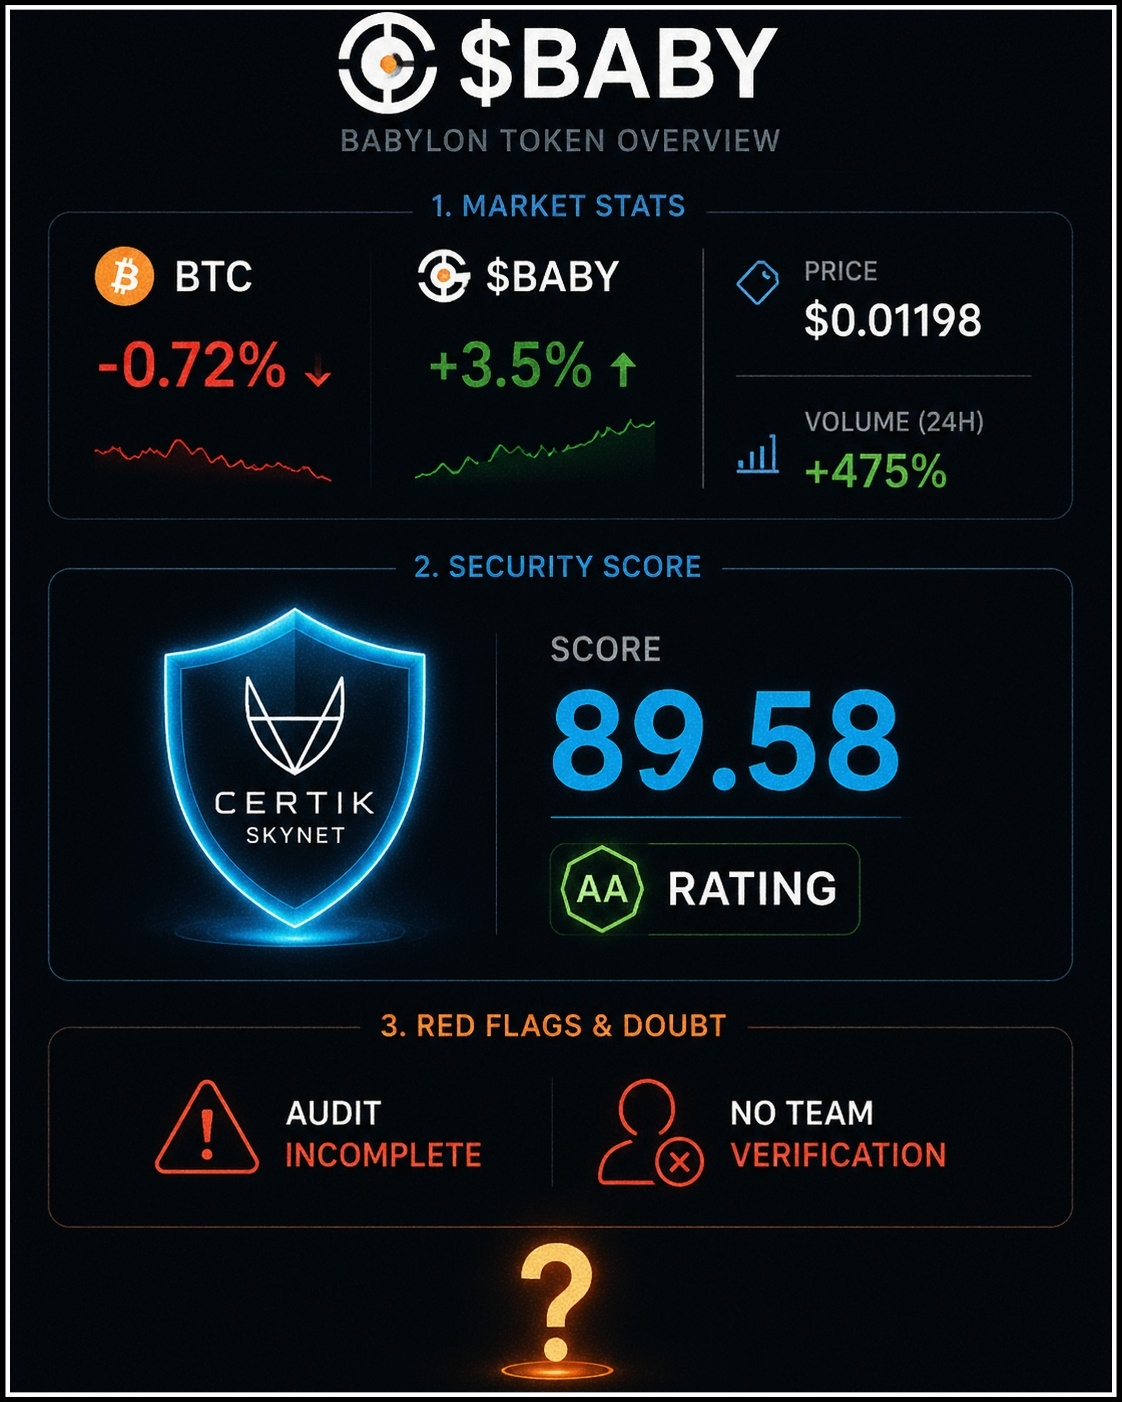
1
1
82
·
--
?
?
bro_sf
·
--
Em BaixaAo analisar a tokenomics da Babylon, uma coisa realmente chamou minha atenção. De acordo com as informações disponíveis, a oferta total é de 10,98 bilhões, com cerca de 4,03 bilhões de tokens em circulação. Mas, para um projeto desse porte, é surpreendente que não haja nenhuma menção clara à oferta máxima na tokenomics oficial. Isso me faz pensar: será apenas um descuido ou existe um motivo pelo qual essas informações ainda não foram divulgadas de forma clara? Saber a oferta máxima importa porque ajuda os investidores a avaliar a emissão futura de tokens, a possível inflação e a valorização de longo prazo. Por isso, vale sempre a pena dedicar um tempo para examinar os documentos oficiais em vez de confiar no hype. Qual é a sua opinião? Você acha que a oferta máxima ausente é só um descuido ou pode haver outra explicação?
@BabylonLabs_io #baby $BABY $BTC
@BabylonLabs_io #baby $BABY $BTC
7
·
--
bom 😊
bom 😊
bro_sf
·
--
Há algumas perguntas que continuam surgindo na minha mente sobre a Babylon. O que é mostrado por fora e o que está acontecendo por dentro não são a mesma coisa. Muitas pessoas acharam que este airdrop era um prêmio para a comunidade, mas quando você olha para a alocação, parece um pouco diferente. Muitas carteiras partiram com os rewards depois de fazer farming por pouco tempo, e aqueles que estiveram lá por muito mais tempo não receberam muito. Então minha pergunta não é sobre quem recebeu, mas sobre quem está realmente ficando depois que os rewards acabam. Outra coisa é a expressão "somente Bitcoin". Parece bom, mas ao olhar os documentos, fica claro que além do Bitcoin, Ethereum e algumas apps de DeFi também estão sendo consideradas aqui. Governança e multisig de emergência ainda estão lá. Não estou dizendo que o design seja ruim, mas há uma pequena diferença entre marketing e realidade. No fim, a questão é: as pessoas vão continuar travando Bitcoin sabendo de tudo isso, ou o interesse também vai desaparecer quando os lucros diminuírem. Acho que é aí que está o verdadeiro teste.
@BabylonLabs_io #baby $BABY
@BabylonLabs_io #baby $BABY
4
Inicia sessão para explorar mais conteúdos
Junta-te a utilizadores de criptomoedas de todo o mundo na Binance Square
⚡️ Obtém informações úteis e recentes sobre criptomoedas.
💬 Com a confiança da maior exchange de criptomoedas do mundo.
👍 Descobre perspetivas reais de criadores verificados.
E-mail/Número de telefone
Tópicos em Tendência
QNTRises39%
5,300 visualizações
378 a discutir
🚀 $QNT Bombas +39%!
A Quant fez parceria com a The Clearing House — a rede que processa US$ 2 TRILHÕES diariamente!
Elas vão impulsionar a rede de depósitos tokenizados para 25 dos principais bancos dos EUA. De US$ 70 para mais de US$ 100 em horas, com volume +553%.
Isso é ENORME para adoção institucional.
A $QNT está indo para US$ 110 agora?
#QNT #Quant #CryptoNews #RWA #Bullish#qntrises39%
True News
·3 gostos
·3.1k visualizações
EthereumBreaksAbove$2700
772 visualizações
52 a discutir
BitgetBreachForgedRequestsNotStolenKeys
4,260 visualizações
298 a discutir