
#bitgetbreachforgedrequestsnotstolenkeys
bitgetbreachforgedrequestsnotstolenkeys
117,945 visualizações
1,002 a discutir
Popular
Mais recente
·
--
ATUALIZAÇÃO: A Bitget afirma que hackers da 🇰🇵Coreia do Norte podem estar por trás da violação de US$ 351,6 milhões, citando endereços IP ligados a serviços de VPN anteriormente usados por um grupo de hackers da RPDC.
Os atacantes invadiram um backend de serviço de carteira para forjar dados de transferências, mas não obtiveram as chaves privadas das carteiras.
Alguns dos fundos roubados já foram recuperados.#BitgetBreachForgedRequestsNotStolenKeys #BinanceSquare
ATUALIZAÇÃO: A Bitget afirma que hackers da 🇰🇵Coreia do Norte podem estar por trás da violação de US$ 351,6 milhões, citando endereços IP ligados a serviços de VPN anteriormente usados por um grupo de hackers da RPDC.
Os atacantes invadiram um backend de serviço de carteira para forjar dados de transferências, mas não obtiveram as chaves privadas das carteiras.
Alguns dos fundos roubados já foram recuperados.#BitgetBreachForgedRequestsNotStolenKeys #BinanceSquare
Os atacantes invadiram um backend de serviço de carteira para forjar dados de transferências, mas não obtiveram as chaves privadas das carteiras.
Alguns dos fundos roubados já foram recuperados.#BitgetBreachForgedRequestsNotStolenKeys #BinanceSquare
43
·
--
Em Alta
#BitgetBreachForgedRequestsNotStolenKeys
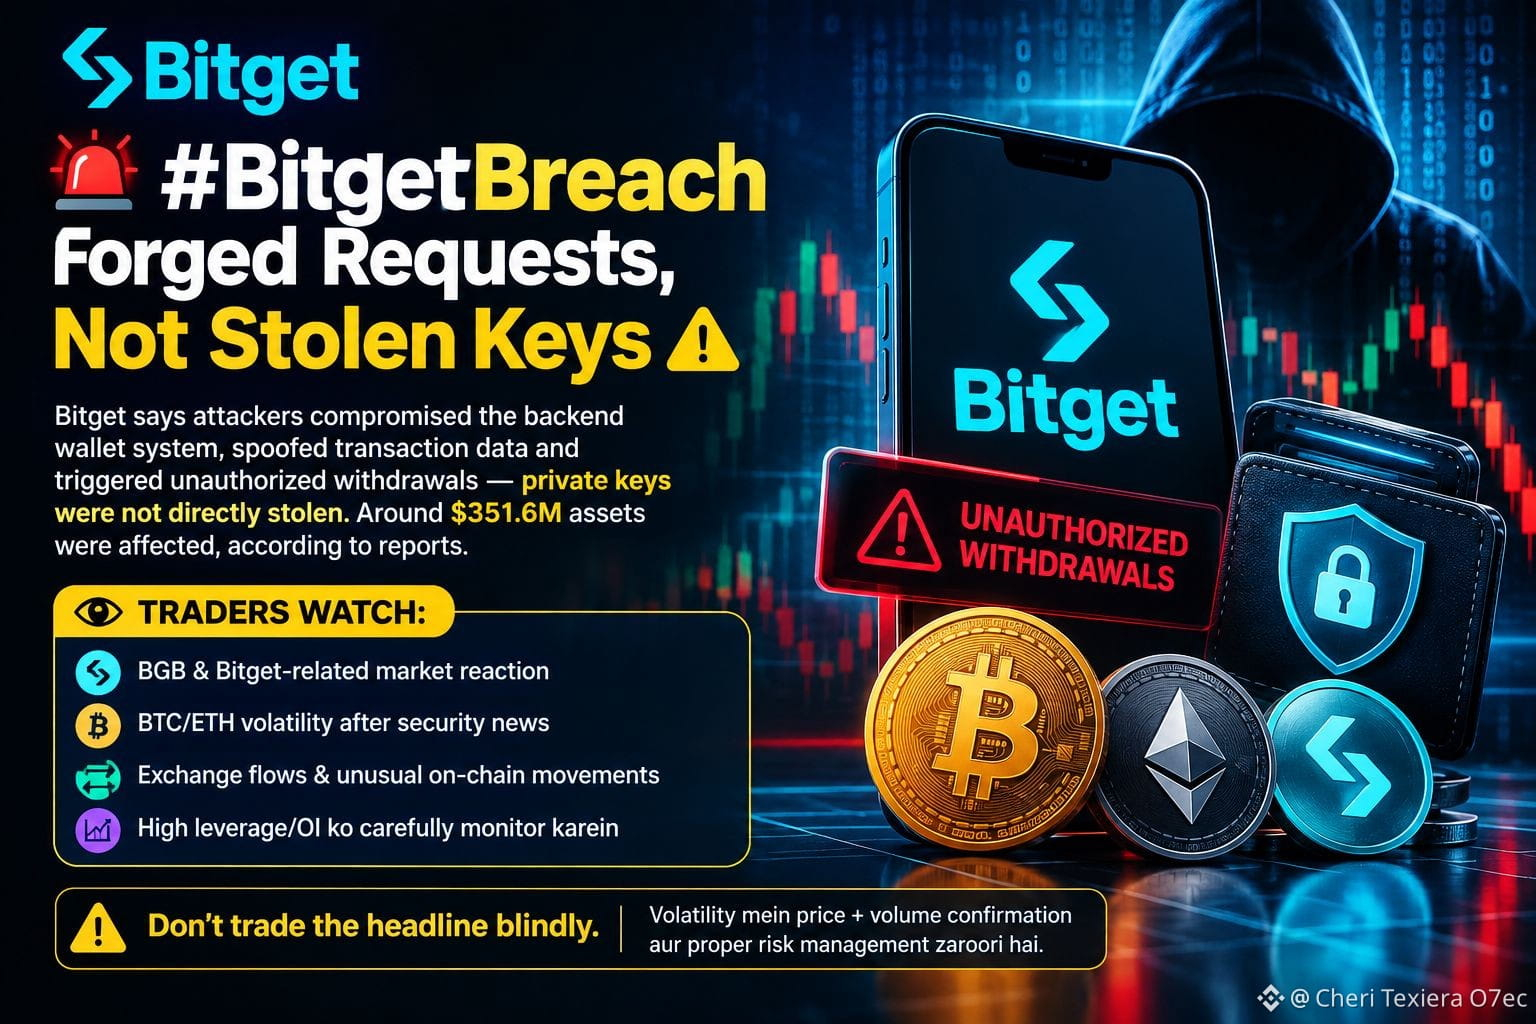
O incidente de segurança da Bitget no mercado de cripto voltou a receber destaque com foco nos riscos. De acordo com a exchange, os atacantes comprometeram o sistema de carteira de back-end, falsificaram os dados de transação e dispararam retiradas não autorizadas — não há reivindicação de que chaves privadas tenham sido roubadas diretamente. Foi reportado que cerca de 351,6M de ativos foram afetados.
📊 Atenção dos Traders:
• Reação do mercado relacionada à BGB e à Bitget
• Volatilidade de BTC/ETH após as notícias de segurança
• Fluxos da exchange e movimentos on-chain incomuns
• Monitore com cuidado alta alavancagem/OI
$NIL $CHIP $QNT
{future}(QNTUSDT)
{future}(CHIPUSDT)
{future}(NILUSDT)
#BitgetBreachForgedRequestsNotStolenKeys
O incidente de segurança da Bitget no mercado de cripto voltou a receber destaque com foco nos riscos. De acordo com a exchange, os atacantes comprometeram o sistema de carteira de back-end, falsificaram os dados de transação e dispararam retiradas não autorizadas — não há reivindicação de que chaves privadas tenham sido roubadas diretamente. Foi reportado que cerca de 351,6M de ativos foram afetados.
📊 Atenção dos Traders:
• Reação do mercado relacionada à BGB e à Bitget
• Volatilidade de BTC/ETH após as notícias de segurança
• Fluxos da exchange e movimentos on-chain incomuns
• Monitore com cuidado alta alavancagem/OI
$NIL $CHIP $QNT
O incidente de segurança da Bitget no mercado de cripto voltou a receber destaque com foco nos riscos. De acordo com a exchange, os atacantes comprometeram o sistema de carteira de back-end, falsificaram os dados de transação e dispararam retiradas não autorizadas — não há reivindicação de que chaves privadas tenham sido roubadas diretamente. Foi reportado que cerca de 351,6M de ativos foram afetados.
📊 Atenção dos Traders:
• Reação do mercado relacionada à BGB e à Bitget
• Volatilidade de BTC/ETH após as notícias de segurança
• Fluxos da exchange e movimentos on-chain incomuns
• Monitore com cuidado alta alavancagem/OI
$NIL $CHIP $QNT
75
#BitgetBreachForgedRequestsNotStolenKeys (Bitget Security Incident)
⚠️ PREOCUPAÇÕES COM EXPLOIT DE US$352M E SEGURANÇA DO MERCADO! 🛡️
Estão circulando relatos sobre uma violação/solicitação forjada de US$352M que afeta a Bitget. Incidentes de segurança como este servem como um lembrete crítico de por que a gestão de riscos e a segurança dos fundos devem sempre vir em primeiro lugar no cripto!
Se você negocia em CEXs ou mantém em armazenamento a frio, proteger seu capital é a Regra #1.
Como você gerencia o risco de armazenamento do seu cripto durante manchetes de segurança?
Como você gerencia o risco de armazenamento do seu cripto durante manchetes de segurança?
{future}(BTCUSDT)
💬 DEIXE SEU COMENTÁRIO: Qual é a sua configuração de segurança preferida para negociação e armazenamento? Compartilhe suas melhores dicas de segurança abaixo! 🗣️
#CryptoSecurity #Bitget #BinanceSquare #Web3
👇 VOTE NA ENQUETE ABAIXO! 👇
#BitgetBreachForgedRequestsNotStolenKeys (Bitget Security Incident)
⚠️ PREOCUPAÇÕES COM EXPLOIT DE US$352M E SEGURANÇA DO MERCADO! 🛡️
Estão circulando relatos sobre uma violação/solicitação forjada de US$352M que afeta a Bitget. Incidentes de segurança como este servem como um lembrete crítico de por que a gestão de riscos e a segurança dos fundos devem sempre vir em primeiro lugar no cripto!
Se você negocia em CEXs ou mantém em armazenamento a frio, proteger seu capital é a Regra #1.
Como você gerencia o risco de armazenamento do seu cripto durante manchetes de segurança?
Como você gerencia o risco de armazenamento do seu cripto durante manchetes de segurança?
💬 DEIXE SEU COMENTÁRIO: Qual é a sua configuração de segurança preferida para negociação e armazenamento? Compartilhe suas melhores dicas de segurança abaixo! 🗣️
#CryptoSecurity #Bitget #BinanceSquare #Web3
👇 VOTE NA ENQUETE ABAIXO! 👇
⚠️ PREOCUPAÇÕES COM EXPLOIT DE US$352M E SEGURANÇA DO MERCADO! 🛡️
Estão circulando relatos sobre uma violação/solicitação forjada de US$352M que afeta a Bitget. Incidentes de segurança como este servem como um lembrete crítico de por que a gestão de riscos e a segurança dos fundos devem sempre vir em primeiro lugar no cripto!
Se você negocia em CEXs ou mantém em armazenamento a frio, proteger seu capital é a Regra #1.
Como você gerencia o risco de armazenamento do seu cripto durante manchetes de segurança?
Como você gerencia o risco de armazenamento do seu cripto durante manchetes de segurança?
💬 DEIXE SEU COMENTÁRIO: Qual é a sua configuração de segurança preferida para negociação e armazenamento? Compartilhe suas melhores dicas de segurança abaixo! 🗣️
#CryptoSecurity #Bitget #BinanceSquare #Web3
👇 VOTE NA ENQUETE ABAIXO! 👇
Hardware / Cold Wallet 🔐
100%
Split across multiple CEXs 🏦
0%
100% on a single CEX 📱
0%
2 Votos • Votação encerrada
69

·
--
#BitgetBreachForgedRequestsNotStolenKeys
🚨 Alerta de Segurança de Cripto & Análise: Esclarecimento sobre o Incidente da Bitget 🔐
Estão circulando muitas informações sobre uma possível violação na Bitget no mercado. De acordo com os relatos, esse problema teria ocorrido devido a Requisições Falsificadas, e não por roubo de chaves privadas (Chaves Roubadas).
📌 Principais Conclusões & Lições para Traders:
• API & Segurança do Sistema: As bolsas precisam realizar auditorias de segurança contínuas e checagens de validação de requisições.
• Não são Chaves Roubadas: Manter as chaves privadas seguras é um sinal positivo, mas brechas de segurança podem ser arriscadas em qualquer lugar.
• Segurança dos Fundos em Primeiro Lugar: Sempre que surgir uma notícia desse tipo sobre uma exchange, mantenha o 2FA ativo em suas contas e tome sempre precauções extras.
💡 Dica Profissional de Segurança:
Guarde sempre seu grande capital em Self-Custody / Hardware Wallets e use as exchanges apenas para trading ativo!
💬 O que você acha?
Você mantém fundos nas exchanges ou prefere Cold Wallet? Conte nos comentários abaixo! 👇
#BitgetBreachForgedRequestsNotStolenKey #CryptoSecurity #BinanceSquare #Write2Earn
$bitget
#BitgetBreachForgedRequestsNotStolenKeys
🚨 Alerta de Segurança de Cripto & Análise: Esclarecimento sobre o Incidente da Bitget 🔐
Estão circulando muitas informações sobre uma possível violação na Bitget no mercado. De acordo com os relatos, esse problema teria ocorrido devido a Requisições Falsificadas, e não por roubo de chaves privadas (Chaves Roubadas).
📌 Principais Conclusões & Lições para Traders:
• API & Segurança do Sistema: As bolsas precisam realizar auditorias de segurança contínuas e checagens de validação de requisições.
• Não são Chaves Roubadas: Manter as chaves privadas seguras é um sinal positivo, mas brechas de segurança podem ser arriscadas em qualquer lugar.
• Segurança dos Fundos em Primeiro Lugar: Sempre que surgir uma notícia desse tipo sobre uma exchange, mantenha o 2FA ativo em suas contas e tome sempre precauções extras.
💡 Dica Profissional de Segurança:
Guarde sempre seu grande capital em Self-Custody / Hardware Wallets e use as exchanges apenas para trading ativo!
💬 O que você acha?
Você mantém fundos nas exchanges ou prefere Cold Wallet? Conte nos comentários abaixo! 👇
#BitgetBreachForgedRequestsNotStolenKey #CryptoSecurity #BinanceSquare #Write2Earn
$bitget
🚨 Alerta de Segurança de Cripto & Análise: Esclarecimento sobre o Incidente da Bitget 🔐
Estão circulando muitas informações sobre uma possível violação na Bitget no mercado. De acordo com os relatos, esse problema teria ocorrido devido a Requisições Falsificadas, e não por roubo de chaves privadas (Chaves Roubadas).
📌 Principais Conclusões & Lições para Traders:
• API & Segurança do Sistema: As bolsas precisam realizar auditorias de segurança contínuas e checagens de validação de requisições.
• Não são Chaves Roubadas: Manter as chaves privadas seguras é um sinal positivo, mas brechas de segurança podem ser arriscadas em qualquer lugar.
• Segurança dos Fundos em Primeiro Lugar: Sempre que surgir uma notícia desse tipo sobre uma exchange, mantenha o 2FA ativo em suas contas e tome sempre precauções extras.
💡 Dica Profissional de Segurança:
Guarde sempre seu grande capital em Self-Custody / Hardware Wallets e use as exchanges apenas para trading ativo!
💬 O que você acha?
Você mantém fundos nas exchanges ou prefere Cold Wallet? Conte nos comentários abaixo! 👇
#BitgetBreachForgedRequestsNotStolenKey #CryptoSecurity #BinanceSquare #Write2Earn
$bitget
56
·
--
#BitgetBreachForgedRequestsNotStolenKeys aborda a violação de segurança de US$ 351,6 milhões sofrida pela exchange de criptomoedas Bitget.
#BitgetBreachForgedRequestsNotStolenKeys aborda a violação de segurança de US$ 351,6 milhões sofrida pela exchange de criptomoedas Bitget.
1
1
281
#BitgetBreachForgedRequestsNotStolenKeys
🚨 Atualização da Violação da Bitget: Requisições Falsificadas, Não Chaves Roubadas!
A bolsa de criptomoedas Bitget sofreu recentemente uma grande violação de segurança de US$ 351,6 milhões. No entanto, a CEO Gracy Chen confirmou que chaves privadas nunca foram roubadas.
Em vez disso, hackers invadiram um sistema de carteira de back-end, falsificando os dados das transações para enviar solicitações de saque falsas pelos canais normais de autorização. Pense como em fazer passar documentos falsificados direto pela janela de um caixa.
O armazenamento a frio permanece totalmente seguro, e o fundo de proteção ao usuário da Bitget, de US$ 464 milhões, cobre completamente a perda. Embora os saques estejam temporariamente pausados para verificações de segurança, as negociações e os depósitos continuam normalmente. 🛡️📉
O que você acha desse vetor de ataque no back-end?
#QNTRises39%
#CFTCUpdatesGuidanceOnTokenizedAssets
#NYAndPolymarketSueEachOther
#Nadeemgujjar143
@Helen_Alek @Square-Creator-f3ffb6967ae3 @qpl5557
$BTC
{spot}(BTCUSDT)
$BNB
{spot}(BNBUSDT)
$ADA
{spot}(ADAUSDT)
#BitgetBreachForgedRequestsNotStolenKeys
🚨 Atualização da Violação da Bitget: Requisições Falsificadas, Não Chaves Roubadas!
A bolsa de criptomoedas Bitget sofreu recentemente uma grande violação de segurança de US$ 351,6 milhões. No entanto, a CEO Gracy Chen confirmou que chaves privadas nunca foram roubadas.
Em vez disso, hackers invadiram um sistema de carteira de back-end, falsificando os dados das transações para enviar solicitações de saque falsas pelos canais normais de autorização. Pense como em fazer passar documentos falsificados direto pela janela de um caixa.
O armazenamento a frio permanece totalmente seguro, e o fundo de proteção ao usuário da Bitget, de US$ 464 milhões, cobre completamente a perda. Embora os saques estejam temporariamente pausados para verificações de segurança, as negociações e os depósitos continuam normalmente. 🛡️📉
O que você acha desse vetor de ataque no back-end?
#QNTRises39%
#CFTCUpdatesGuidanceOnTokenizedAssets
#NYAndPolymarketSueEachOther
#Nadeemgujjar143
@HANI_Era @aasho @HK七匹狼
$BTC
$BNB
$ADA
🚨 Atualização da Violação da Bitget: Requisições Falsificadas, Não Chaves Roubadas!
A bolsa de criptomoedas Bitget sofreu recentemente uma grande violação de segurança de US$ 351,6 milhões. No entanto, a CEO Gracy Chen confirmou que chaves privadas nunca foram roubadas.
Em vez disso, hackers invadiram um sistema de carteira de back-end, falsificando os dados das transações para enviar solicitações de saque falsas pelos canais normais de autorização. Pense como em fazer passar documentos falsificados direto pela janela de um caixa.
O armazenamento a frio permanece totalmente seguro, e o fundo de proteção ao usuário da Bitget, de US$ 464 milhões, cobre completamente a perda. Embora os saques estejam temporariamente pausados para verificações de segurança, as negociações e os depósitos continuam normalmente. 🛡️📉
O que você acha desse vetor de ataque no back-end?
#QNTRises39%
#CFTCUpdatesGuidanceOnTokenizedAssets
#NYAndPolymarketSueEachOther
#Nadeemgujjar143
@HANI_Era @aasho @HK七匹狼
$BTC
$BNB
$ADA
3
202

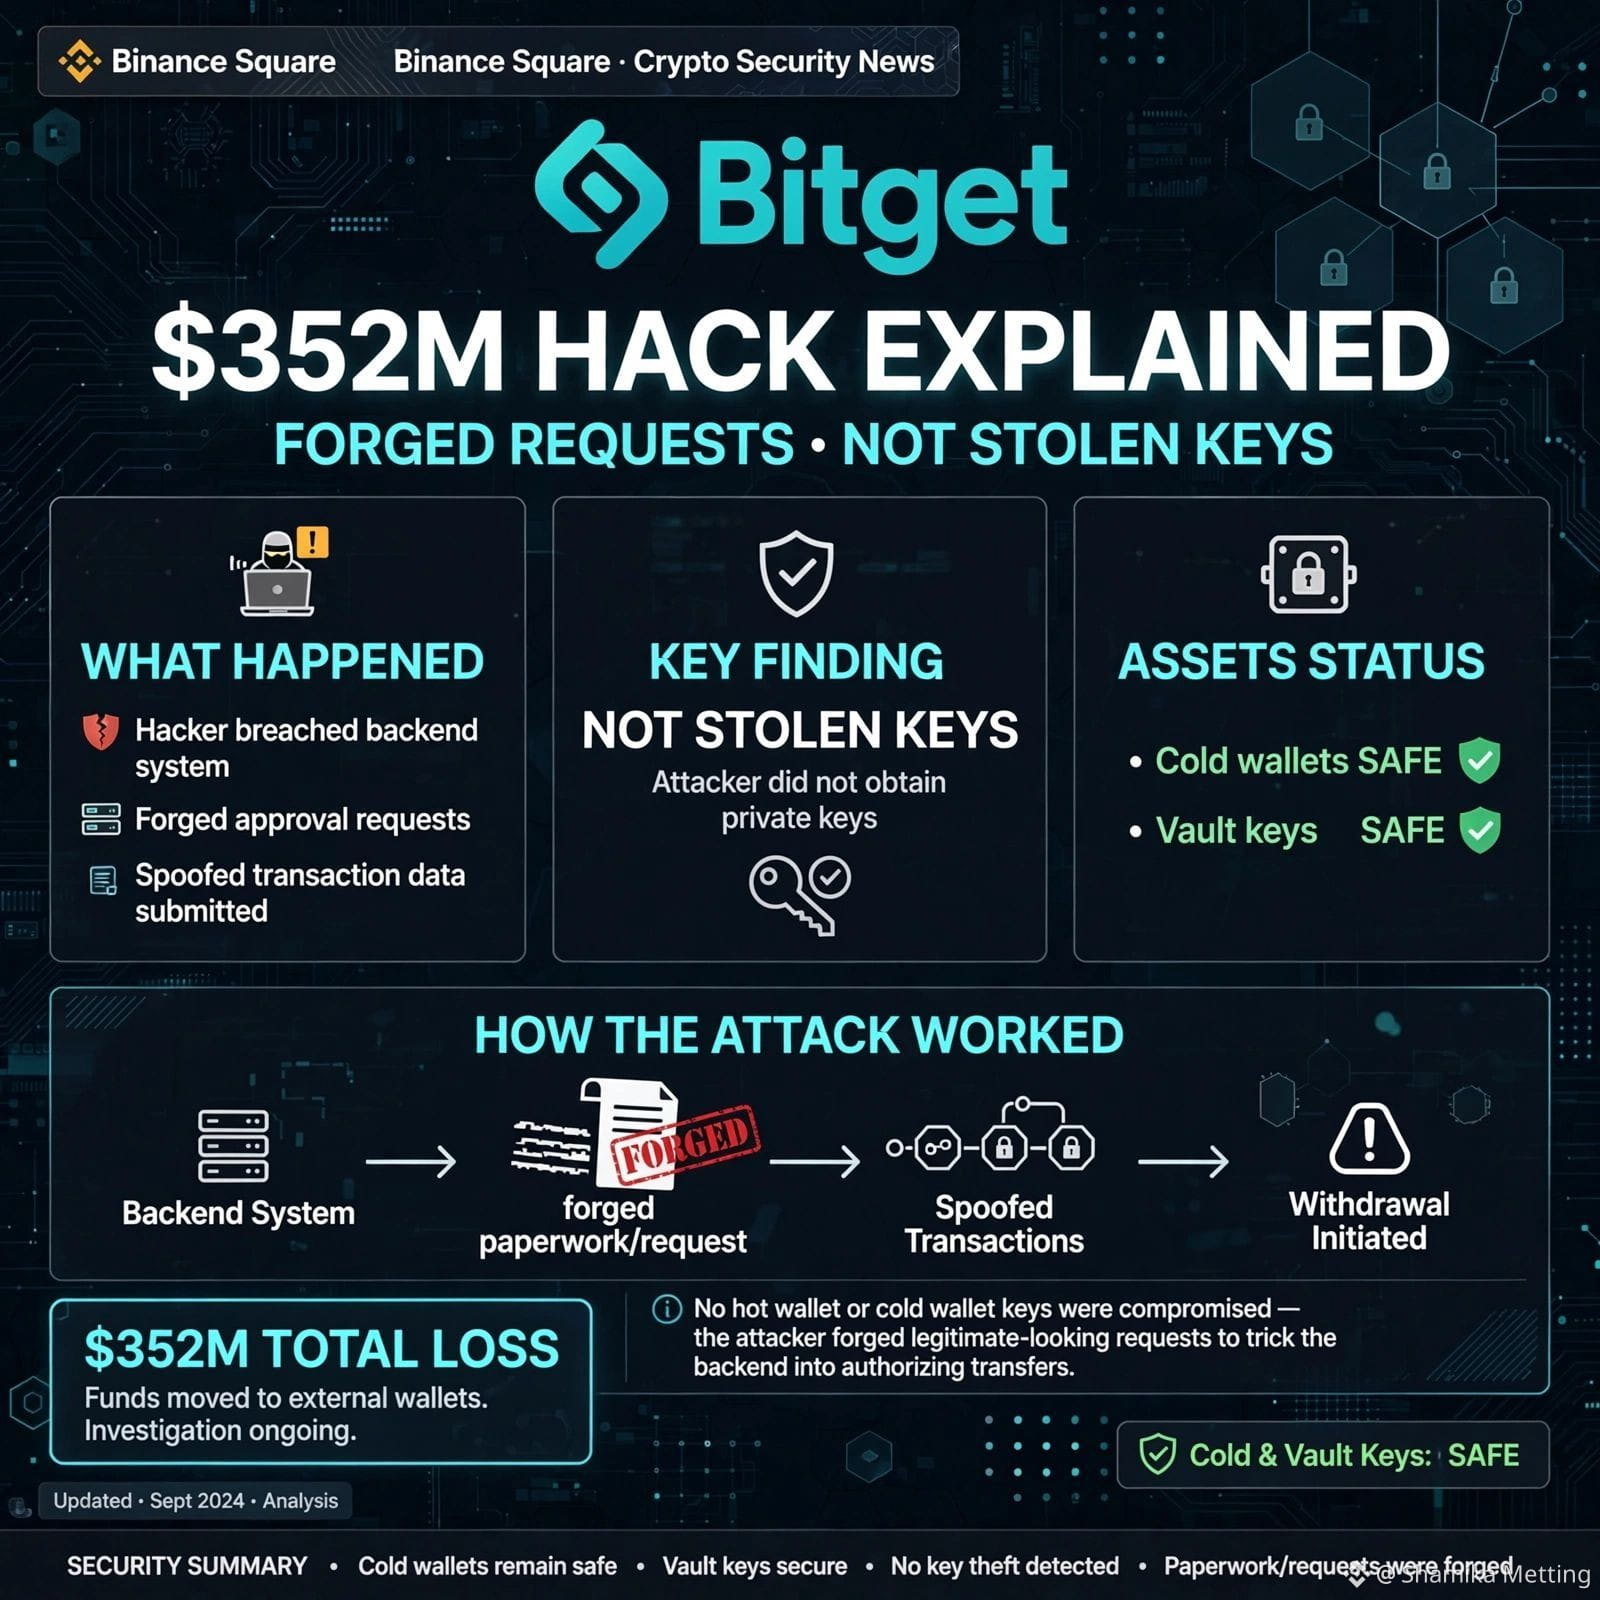
🚨 Foi explicada uma invasão à Bitget no valor de 352 milhões de dólares: pedidos falsificados, e não chaves roubadas!
Todo mundo entra em pânico com as chaves privadas. Mas a CEO da Bitget, Gracy Chen, confirmou algo ainda mais grave.
O que realmente aconteceu:
❌ Não foram roubadas as chaves privadas (cold, hot e warm — que ficam em cofres seguros)
❌ Não foram falsificados os pedidos de saque dos usuários
✅ Os atacantes comprometeram um sistema vital e crítico de back-end
✅ Falsificaram dados de transações
✅ Acionaram o processo de autorização da Bitget para mover 351,6 milhões de dólares
Pense assim: "Eles não arrombaram o cofre; eles falsificaram a papelada." As chaves do cofre nunca saíram do prédio; apenas alguém criou recibos oficiais falsos.
Situação atual:
Foi detectado às 18:31 UTC, em 24 de setembro
As carteiras cold estão seguras
O Fundo de Proteção ao Usuário cobrirá prejuízo de 464 milhões de dólares
A CEO liga o ataque à conexão com a Coreia do Norte usando evidências de endereços IP
O que você acha—as plataformas CEX devem tornar seu back-end de código aberto?
Por favor, continuem acompanhando
$AVAX $TRX $XRP
#Bitget #BitgetHack #CryptoSecurity #BreakingNews #BinanceSquare #bitgetbreachforgedrequestsnotstolenkeys
🚨 Foi explicada uma invasão à Bitget no valor de 352 milhões de dólares: pedidos falsificados, e não chaves roubadas!
Todo mundo entra em pânico com as chaves privadas. Mas a CEO da Bitget, Gracy Chen, confirmou algo ainda mais grave.
O que realmente aconteceu:
❌ Não foram roubadas as chaves privadas (cold, hot e warm — que ficam em cofres seguros)
❌ Não foram falsificados os pedidos de saque dos usuários
✅ Os atacantes comprometeram um sistema vital e crítico de back-end
✅ Falsificaram dados de transações
✅ Acionaram o processo de autorização da Bitget para mover 351,6 milhões de dólares
Pense assim: "Eles não arrombaram o cofre; eles falsificaram a papelada." As chaves do cofre nunca saíram do prédio; apenas alguém criou recibos oficiais falsos.
Situação atual:
Foi detectado às 18:31 UTC, em 24 de setembro
As carteiras cold estão seguras
O Fundo de Proteção ao Usuário cobrirá prejuízo de 464 milhões de dólares
A CEO liga o ataque à conexão com a Coreia do Norte usando evidências de endereços IP
O que você acha—as plataformas CEX devem tornar seu back-end de código aberto?
Por favor, continuem acompanhando
$AVAX $TRX $XRP
#Bitget #BitgetHack #CryptoSecurity #BreakingNews #BinanceSquare #bitgetbreachforgedrequestsnotstolenkeys
Todo mundo entra em pânico com as chaves privadas. Mas a CEO da Bitget, Gracy Chen, confirmou algo ainda mais grave.
O que realmente aconteceu:
❌ Não foram roubadas as chaves privadas (cold, hot e warm — que ficam em cofres seguros)
❌ Não foram falsificados os pedidos de saque dos usuários
✅ Os atacantes comprometeram um sistema vital e crítico de back-end
✅ Falsificaram dados de transações
✅ Acionaram o processo de autorização da Bitget para mover 351,6 milhões de dólares
Pense assim: "Eles não arrombaram o cofre; eles falsificaram a papelada." As chaves do cofre nunca saíram do prédio; apenas alguém criou recibos oficiais falsos.
Situação atual:
Foi detectado às 18:31 UTC, em 24 de setembro
As carteiras cold estão seguras
O Fundo de Proteção ao Usuário cobrirá prejuízo de 464 milhões de dólares
A CEO liga o ataque à conexão com a Coreia do Norte usando evidências de endereços IP
O que você acha—as plataformas CEX devem tornar seu back-end de código aberto?
Por favor, continuem acompanhando
$AVAX $TRX $XRP
#Bitget #BitgetHack #CryptoSecurity #BreakingNews #BinanceSquare #bitgetbreachforgedrequestsnotstolenkeys
4
15
25.5k
·
--
Discussões recentes destacam um incidente de segurança na Bitget em que solicitações falsificadas, e não chaves privadas roubadas, foram o vetor do ataque. Essa distinção é crucial para entender a natureza da violação e a eficácia dos protocolos de segurança atuais. Embora qualquer violação seja preocupante, o fato de as chaves privadas terem permanecido seguras sugere que a infraestrutura principal talvez seja mais robusta do que inicialmente se temia. No entanto, a capacidade de executar solicitações falsificadas aponta para vulnerabilidades potenciais na verificação do usuário, nas integrações de API ou em controles procedimentais internos que exigem investigação imediata e aprofundada. O mercado vai observar de perto como a Bitget aborda essas questões e reforça seus sistemas para evitar recorrência. Este evento ressalta os desafios contínuos de manter uma segurança absoluta no setor de ativos digitais, mesmo em plataformas estabelecidas.
Aviso: Este conteúdo é apenas para fins informativos e não constitui aconselhamento financeiro.
#BitgetBreachForgedRequestsNotStolenKeys
Discussões recentes destacam um incidente de segurança na Bitget em que solicitações falsificadas, e não chaves privadas roubadas, foram o vetor do ataque. Essa distinção é crucial para entender a natureza da violação e a eficácia dos protocolos de segurança atuais. Embora qualquer violação seja preocupante, o fato de as chaves privadas terem permanecido seguras sugere que a infraestrutura principal talvez seja mais robusta do que inicialmente se temia. No entanto, a capacidade de executar solicitações falsificadas aponta para vulnerabilidades potenciais na verificação do usuário, nas integrações de API ou em controles procedimentais internos que exigem investigação imediata e aprofundada. O mercado vai observar de perto como a Bitget aborda essas questões e reforça seus sistemas para evitar recorrência. Este evento ressalta os desafios contínuos de manter uma segurança absoluta no setor de ativos digitais, mesmo em plataformas estabelecidas.
Aviso: Este conteúdo é apenas para fins informativos e não constitui aconselhamento financeiro.
#BitgetBreachForgedRequestsNotStolenKeys
Aviso: Este conteúdo é apenas para fins informativos e não constitui aconselhamento financeiro.
#BitgetBreachForgedRequestsNotStolenKeys
1
25
#BitgetBreachForgedRequestsNotStolenKeys
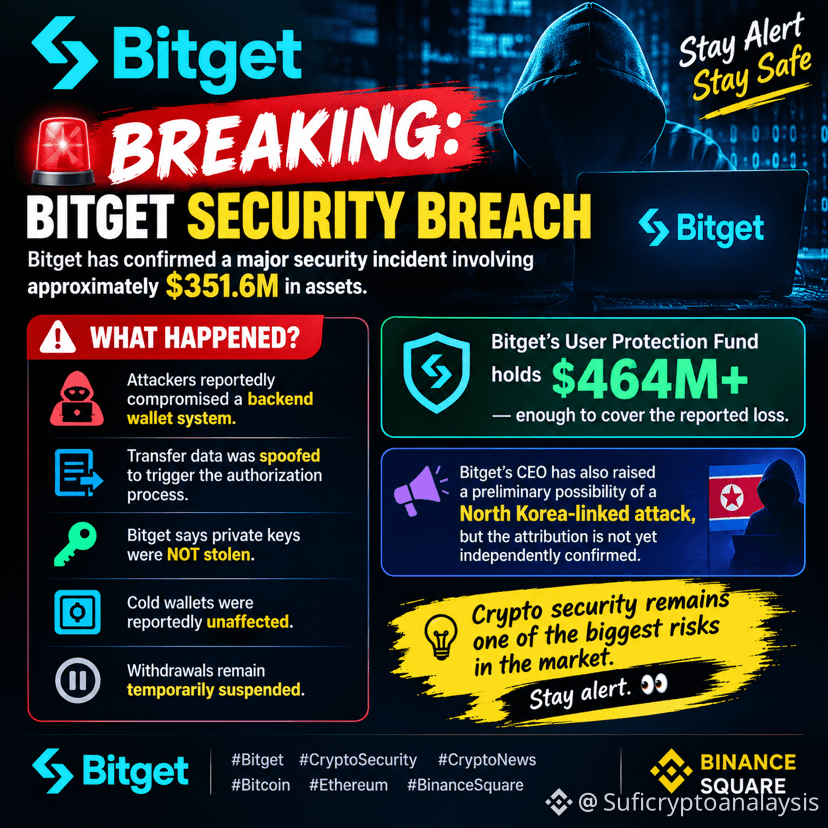
🚨 ATUALIZAÇÃO URGENTE: BRECHA DE SEGURANÇA NA BITGET 🚨
A Bitget confirmou um grande incidente de segurança envolvendo aproximadamente US$ 351,6M em ativos.
🔴 O que aconteceu?
• Segundo relatos, invasores comprometeram um sistema de carteira de backend
• Os dados de transferência foram falsificados para acionar o processo de autorização
• A Bitget afirma que as chaves privadas NÃO foram roubadas
• Carteiras frias teriam sido afetadas
• Saques seguem temporariamente suspensos
💰 A Bitget afirma que seu Fundo de Proteção ao Usuário tem US$ 464M+, o suficiente para cobrir a perda reportada.
⚠️ O CEO da Bitget também levantou a possibilidade preliminar de um ataque com ligação à Coreia do Norte, mas a atribuição ainda não foi confirmada de forma independente.
A segurança do cripto continua sendo um dos maiores riscos do mercado. Fique atento. 👀
#Bitget #CryptoSecurity #CryptoNews #Bitcoin #Ethereum #BinanceSquare
{spot}(BTCUSDT)
{spot}(NOTUSDT)
{spot}(ZECUSDT)
#BitgetBreachForgedRequestsNotStolenKeys
🚨 ATUALIZAÇÃO URGENTE: BRECHA DE SEGURANÇA NA BITGET 🚨
A Bitget confirmou um grande incidente de segurança envolvendo aproximadamente US$ 351,6M em ativos.
🔴 O que aconteceu?
• Segundo relatos, invasores comprometeram um sistema de carteira de backend
• Os dados de transferência foram falsificados para acionar o processo de autorização
• A Bitget afirma que as chaves privadas NÃO foram roubadas
• Carteiras frias teriam sido afetadas
• Saques seguem temporariamente suspensos
💰 A Bitget afirma que seu Fundo de Proteção ao Usuário tem US$ 464M+, o suficiente para cobrir a perda reportada.
⚠️ O CEO da Bitget também levantou a possibilidade preliminar de um ataque com ligação à Coreia do Norte, mas a atribuição ainda não foi confirmada de forma independente.
A segurança do cripto continua sendo um dos maiores riscos do mercado. Fique atento. 👀
#Bitget #CryptoSecurity #CryptoNews #Bitcoin #Ethereum #BinanceSquare
🚨 ATUALIZAÇÃO URGENTE: BRECHA DE SEGURANÇA NA BITGET 🚨
A Bitget confirmou um grande incidente de segurança envolvendo aproximadamente US$ 351,6M em ativos.
🔴 O que aconteceu?
• Segundo relatos, invasores comprometeram um sistema de carteira de backend
• Os dados de transferência foram falsificados para acionar o processo de autorização
• A Bitget afirma que as chaves privadas NÃO foram roubadas
• Carteiras frias teriam sido afetadas
• Saques seguem temporariamente suspensos
💰 A Bitget afirma que seu Fundo de Proteção ao Usuário tem US$ 464M+, o suficiente para cobrir a perda reportada.
⚠️ O CEO da Bitget também levantou a possibilidade preliminar de um ataque com ligação à Coreia do Norte, mas a atribuição ainda não foi confirmada de forma independente.
A segurança do cripto continua sendo um dos maiores riscos do mercado. Fique atento. 👀
#Bitget #CryptoSecurity #CryptoNews #Bitcoin #Ethereum #BinanceSquare
47
·
--
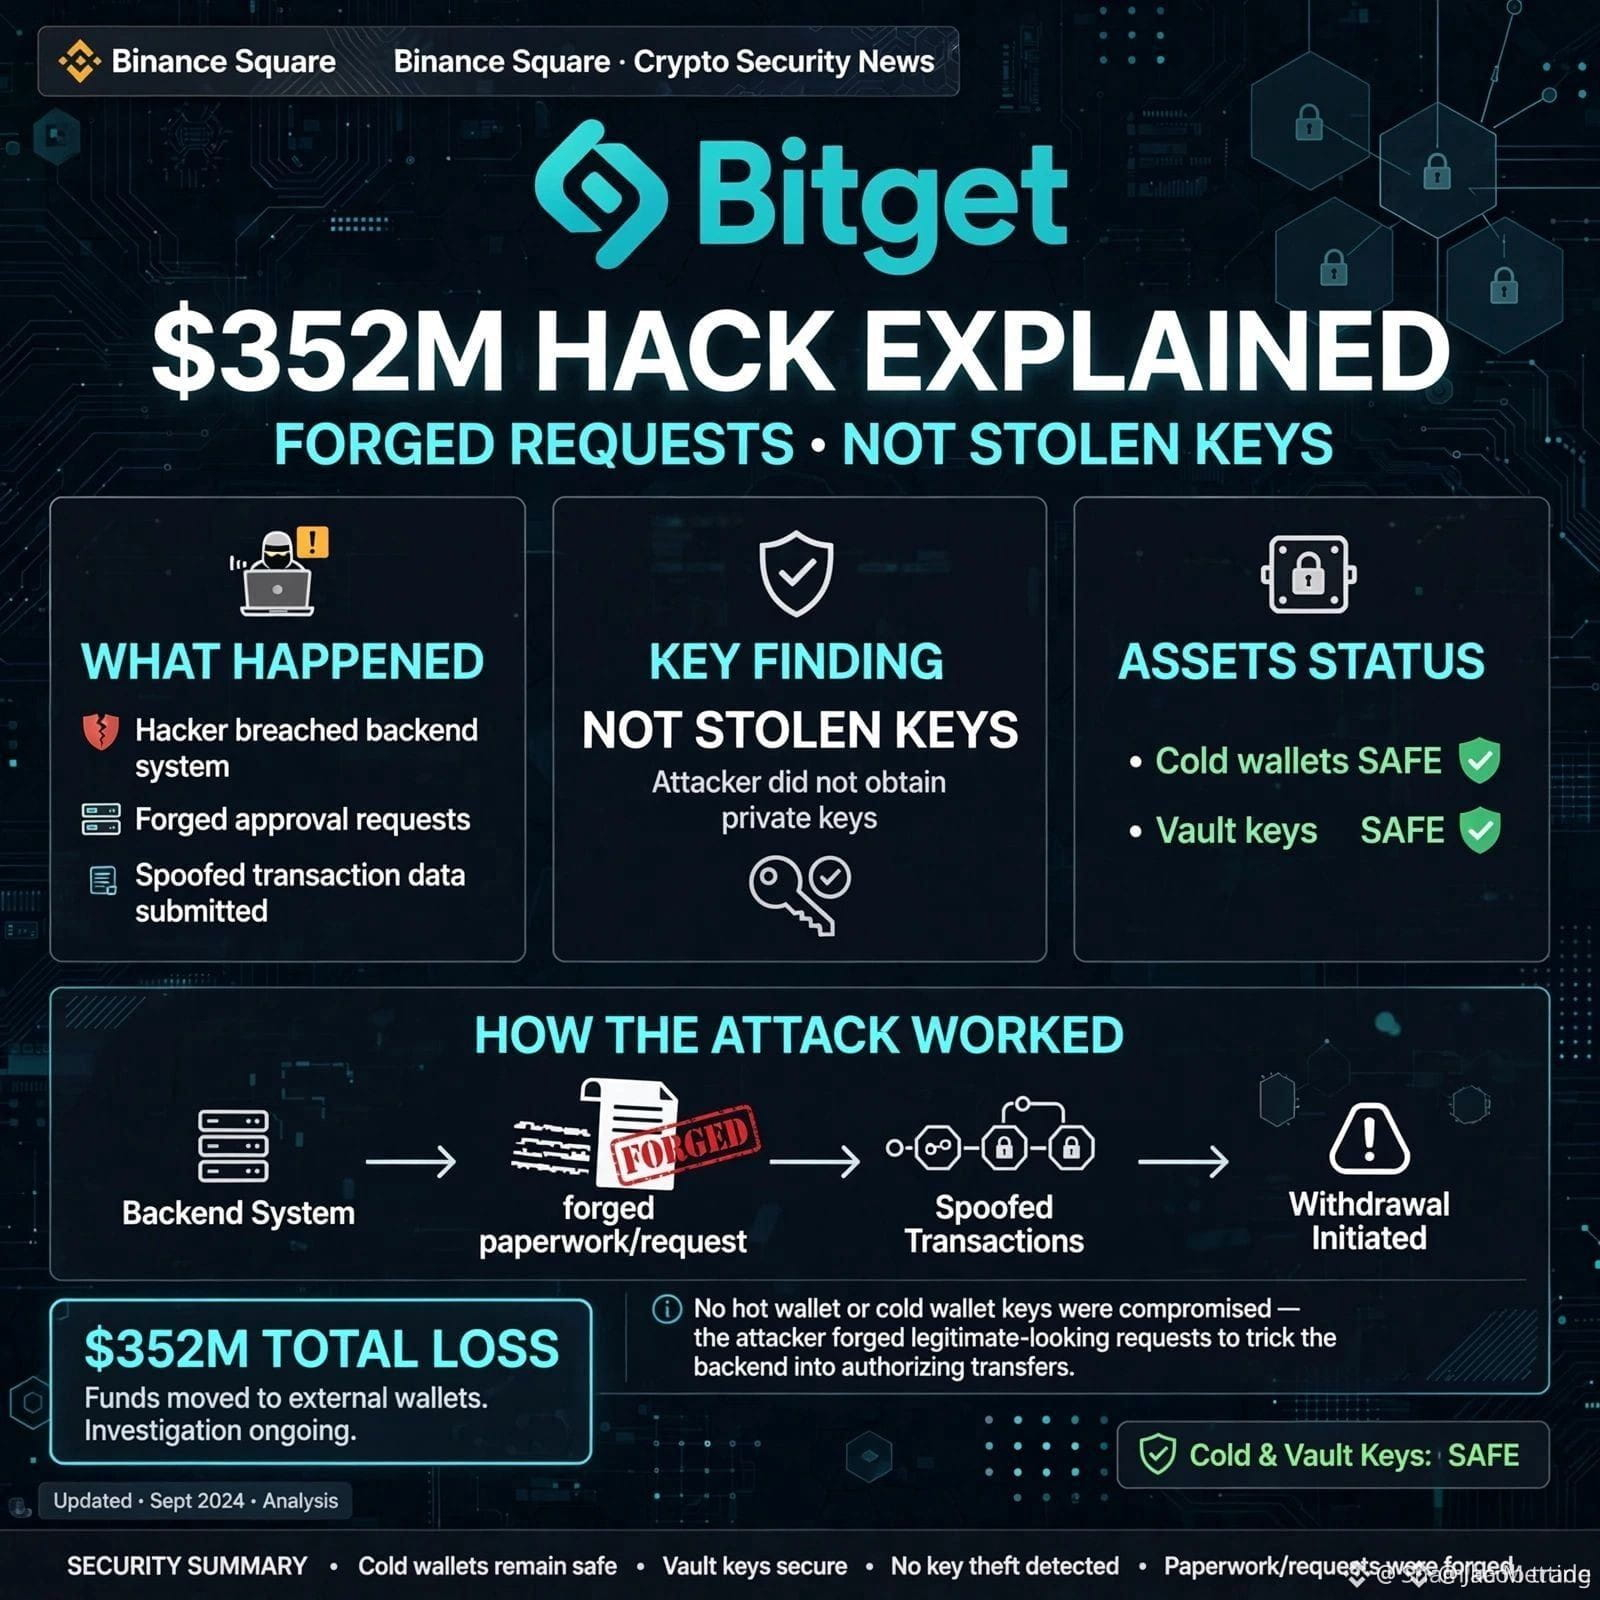
🚨 Detalhes sobre a violação da Bitget no valor de 352 milhões de dólares: solicitações falsificadas, não chaves roubadas!
Todo mundo entra em pânico com relação às chaves privadas. Mas a CEO da Bitget, Gracy Chen, confirmou algo ainda mais preocupante.
O que realmente aconteceu:
❌ As chaves privadas (cold, hot e warm, armazenadas em cofres seguros) não foram roubadas
❌ As solicitações de saque dos usuários não foram falsificadas
✅ Os atacantes comprometeram um sistema vital nos bastidores (backend) crucial
✅ Eles falsificaram os dados das transações
✅ Eles acionaram o processo de autorização da Bitget para transferir 351,6 milhões de dólares
Imagine a situação assim: “Eles não arrombaram o cofre; eles falsificaram os papéis.” As chaves do cofre nunca saíram do prédio; alguém apenas criou recibos oficiais falsificados.
Situação atual:
Detectado às 18:31 UTC em 24 de setembro
As carteiras cold estão protegidas
O Fundo de Proteção ao Usuário, no valor de 464 milhões de dólares, cobrirá o valor da perda
A CEO conecta o ataque a conexões provenientes da Coréia do Norte com base em indícios obtidos a partir de endereços IP
E você, acha que as plataformas CEX deveriam tornar seu backend de código aberto?
#BitgetBreachForgedRequestsNotStolenKeys #BinanceSquare #CryptoNews #Cybersecurity
$PHA
{future}(PHAUSDT)
$BTW
{future}(BTWUSDT)
$ARK
{future}(ARKUSDT)
🚨 Detalhes sobre a violação da Bitget no valor de 352 milhões de dólares: solicitações falsificadas, não chaves roubadas!
Todo mundo entra em pânico com relação às chaves privadas. Mas a CEO da Bitget, Gracy Chen, confirmou algo ainda mais preocupante.
O que realmente aconteceu:
❌ As chaves privadas (cold, hot e warm, armazenadas em cofres seguros) não foram roubadas
❌ As solicitações de saque dos usuários não foram falsificadas
✅ Os atacantes comprometeram um sistema vital nos bastidores (backend) crucial
✅ Eles falsificaram os dados das transações
✅ Eles acionaram o processo de autorização da Bitget para transferir 351,6 milhões de dólares
Imagine a situação assim: “Eles não arrombaram o cofre; eles falsificaram os papéis.” As chaves do cofre nunca saíram do prédio; alguém apenas criou recibos oficiais falsificados.
Situação atual:
Detectado às 18:31 UTC em 24 de setembro
As carteiras cold estão protegidas
O Fundo de Proteção ao Usuário, no valor de 464 milhões de dólares, cobrirá o valor da perda
A CEO conecta o ataque a conexões provenientes da Coréia do Norte com base em indícios obtidos a partir de endereços IP
E você, acha que as plataformas CEX deveriam tornar seu backend de código aberto?
#BitgetBreachForgedRequestsNotStolenKeys #BinanceSquare #CryptoNews #Cybersecurity
$PHA
$BTW
$ARK
Todo mundo entra em pânico com relação às chaves privadas. Mas a CEO da Bitget, Gracy Chen, confirmou algo ainda mais preocupante.
O que realmente aconteceu:
❌ As chaves privadas (cold, hot e warm, armazenadas em cofres seguros) não foram roubadas
❌ As solicitações de saque dos usuários não foram falsificadas
✅ Os atacantes comprometeram um sistema vital nos bastidores (backend) crucial
✅ Eles falsificaram os dados das transações
✅ Eles acionaram o processo de autorização da Bitget para transferir 351,6 milhões de dólares
Imagine a situação assim: “Eles não arrombaram o cofre; eles falsificaram os papéis.” As chaves do cofre nunca saíram do prédio; alguém apenas criou recibos oficiais falsificados.
Situação atual:
Detectado às 18:31 UTC em 24 de setembro
As carteiras cold estão protegidas
O Fundo de Proteção ao Usuário, no valor de 464 milhões de dólares, cobrirá o valor da perda
A CEO conecta o ataque a conexões provenientes da Coréia do Norte com base em indícios obtidos a partir de endereços IP
E você, acha que as plataformas CEX deveriam tornar seu backend de código aberto?
#BitgetBreachForgedRequestsNotStolenKeys #BinanceSquare #CryptoNews #Cybersecurity
$PHA
$BTW
$ARK
261
·
--
Em Baixa
#BitgetBreachForgedRequestsNotStolenKeys
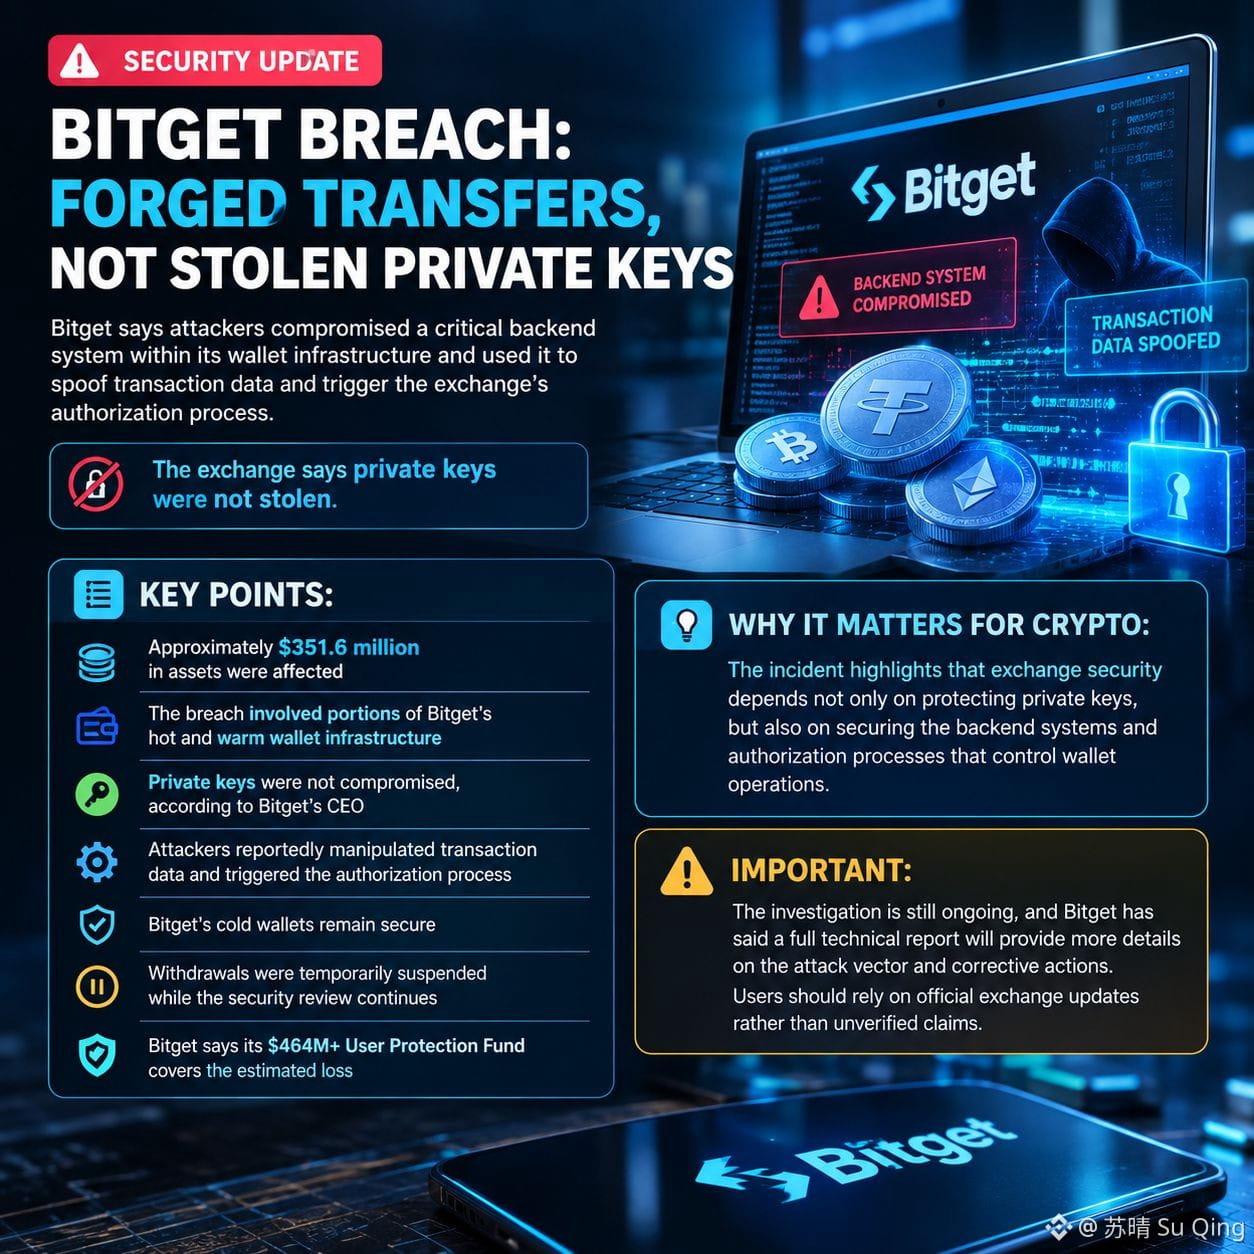
🚨 BRECHA NA BITGET: TRANSFERÊNCIAS FALSIFICADAS, NÃO CHAVES PRIVADAS ROUBADAS
A Bitget afirma que atacantes comprometeram um sistema crítico de backend dentro da infraestrutura da carteira e o usaram para falsificar dados de transações e acionar o processo de autorização da exchange.
A exchange diz que as chaves privadas não foram roubadas.
📊 Pontos-chave:
• Aproximadamente US$ 351,6 milhões em ativos foram afetados
• A brecha envolveu partes da infraestrutura de carteira quente e morna da Bitget
• As chaves privadas não foram comprometidas, segundo o CEO da Bitget
• Os atacantes teriam manipulado dados de transações e acionado o processo de autorização
• As carteiras frias da Bitget permanecem seguras
• Saques foram suspensos temporariamente enquanto a análise de segurança continua
• A Bitget diz que seu Fundo de Proteção ao Usuário de US$ 464M+ cobre a perda estimada
🔎 Por que isso importa para o cripto:
O incidente destaca que a segurança de exchanges depende não apenas de proteger chaves privadas, mas também de proteger os sistemas de backend e os processos de autorização que controlam as operações da carteira.
⚠️ Importante:
A investigação ainda está em andamento, e a Bitget disse que um relatório técnico completo trará mais detalhes sobre o vetor de ataque e as medidas corretivas. Os usuários devem se basear em atualizações oficiais da exchange, e não em alegações não verificadas.
$SAGA
{future}(SAGAUSDT)
$TUT
{future}(TUTUSDT)
$LSK
{future}(LSKUSDT)
#BitgetBreachForgedRequestsNotStolenKeys
🚨 BRECHA NA BITGET: TRANSFERÊNCIAS FALSIFICADAS, NÃO CHAVES PRIVADAS ROUBADAS
A Bitget afirma que atacantes comprometeram um sistema crítico de backend dentro da infraestrutura da carteira e o usaram para falsificar dados de transações e acionar o processo de autorização da exchange.
A exchange diz que as chaves privadas não foram roubadas.
📊 Pontos-chave:
• Aproximadamente US$ 351,6 milhões em ativos foram afetados
• A brecha envolveu partes da infraestrutura de carteira quente e morna da Bitget
• As chaves privadas não foram comprometidas, segundo o CEO da Bitget
• Os atacantes teriam manipulado dados de transações e acionado o processo de autorização
• As carteiras frias da Bitget permanecem seguras
• Saques foram suspensos temporariamente enquanto a análise de segurança continua
• A Bitget diz que seu Fundo de Proteção ao Usuário de US$ 464M+ cobre a perda estimada
🔎 Por que isso importa para o cripto:
O incidente destaca que a segurança de exchanges depende não apenas de proteger chaves privadas, mas também de proteger os sistemas de backend e os processos de autorização que controlam as operações da carteira.
⚠️ Importante:
A investigação ainda está em andamento, e a Bitget disse que um relatório técnico completo trará mais detalhes sobre o vetor de ataque e as medidas corretivas. Os usuários devem se basear em atualizações oficiais da exchange, e não em alegações não verificadas.
$SAGA
$TUT
$LSK
🚨 BRECHA NA BITGET: TRANSFERÊNCIAS FALSIFICADAS, NÃO CHAVES PRIVADAS ROUBADAS
A Bitget afirma que atacantes comprometeram um sistema crítico de backend dentro da infraestrutura da carteira e o usaram para falsificar dados de transações e acionar o processo de autorização da exchange.
A exchange diz que as chaves privadas não foram roubadas.
📊 Pontos-chave:
• Aproximadamente US$ 351,6 milhões em ativos foram afetados
• A brecha envolveu partes da infraestrutura de carteira quente e morna da Bitget
• As chaves privadas não foram comprometidas, segundo o CEO da Bitget
• Os atacantes teriam manipulado dados de transações e acionado o processo de autorização
• As carteiras frias da Bitget permanecem seguras
• Saques foram suspensos temporariamente enquanto a análise de segurança continua
• A Bitget diz que seu Fundo de Proteção ao Usuário de US$ 464M+ cobre a perda estimada
🔎 Por que isso importa para o cripto:
O incidente destaca que a segurança de exchanges depende não apenas de proteger chaves privadas, mas também de proteger os sistemas de backend e os processos de autorização que controlam as operações da carteira.
⚠️ Importante:
A investigação ainda está em andamento, e a Bitget disse que um relatório técnico completo trará mais detalhes sobre o vetor de ataque e as medidas corretivas. Os usuários devem se basear em atualizações oficiais da exchange, e não em alegações não verificadas.
$SAGA
$TUT
$LSK
968
·
--
#bitgetbreachforgedrequestsnotstolenkeys
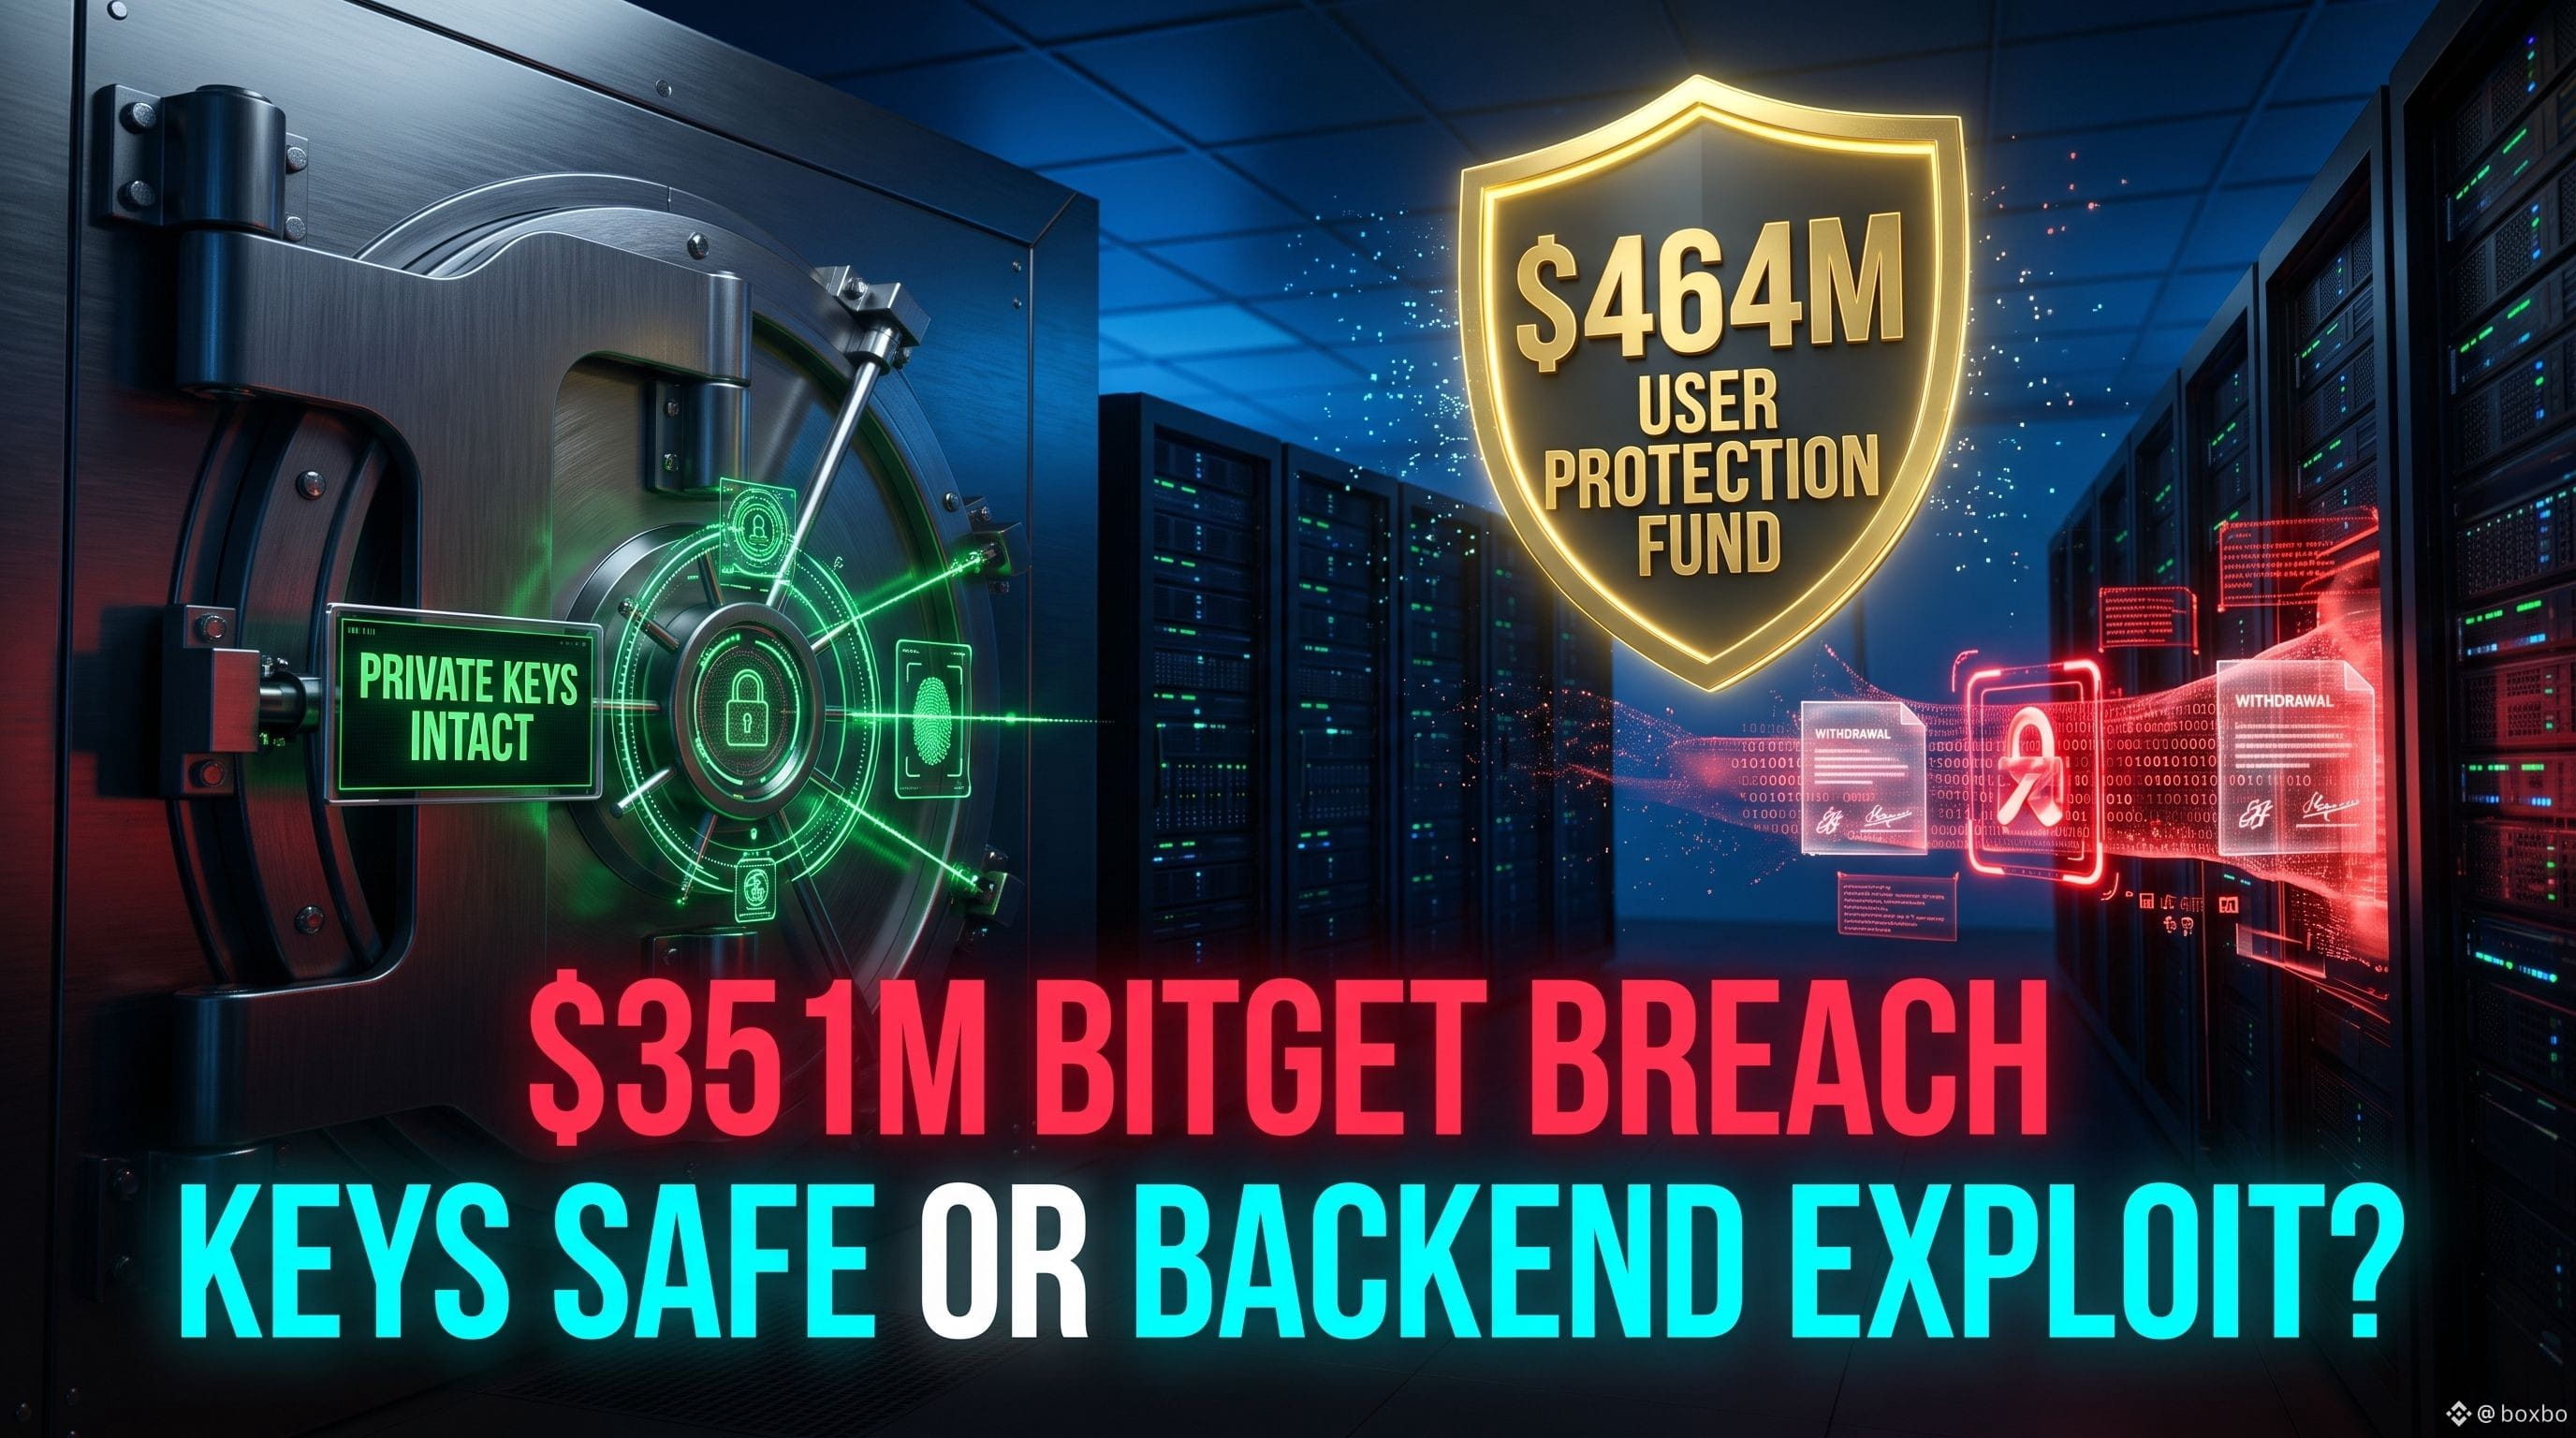
Sequestro de Infraestrutura: como a Bitget perdeu US$ 351,6 milhões sem perder as chaves privadas $BTC
{spot}(BTCUSDT)
A Bitget sofreu uma violação de segurança de US$ 351,6 milhões que afetou as camadas de sua carteira quente e morna; no entanto, a CEO Gracy Chen confirmou que as chaves privadas criptográficas nunca foram comprometidas. Em vez disso, os atacantes se infiltraram em um sistema backend central dentro da infraestrutura de carteiras da exchange, permitindo que forjassem solicitações fraudulentas de saque e induzissem o processo automatizado de autorização a assinar e executar transferências não autorizadas. Como as chaves privadas permaneceram intactas, os ativos de armazenamento a frio não foram afetados, evitando um esvaziamento completo da plataforma. Do ponto de vista do risco, o Fundo de Proteção ao Usuário da Bitget, de US$ 464 milhões, cobre 100% do capital roubado; no entanto, enquanto a negociação e os depósitos permanecem abertos, os saques foram congelados temporariamente até uma auditoria completa do sistema. Este incidente destaca uma mudança crescente na postura de segurança: vulnerabilidades modernas das exchanges estão cada vez mais mirando fluxos de API e pipelines de autorização no backend, e não a simples tentativa de roubo direto de chaves privadas. $BNB
{spot}(BNBUSDT)
#bitgetbreachforgedrequestsnotstolenkeys
Sequestro de Infraestrutura: como a Bitget perdeu US$ 351,6 milhões sem perder as chaves privadas $BTC
A Bitget sofreu uma violação de segurança de US$ 351,6 milhões que afetou as camadas de sua carteira quente e morna; no entanto, a CEO Gracy Chen confirmou que as chaves privadas criptográficas nunca foram comprometidas. Em vez disso, os atacantes se infiltraram em um sistema backend central dentro da infraestrutura de carteiras da exchange, permitindo que forjassem solicitações fraudulentas de saque e induzissem o processo automatizado de autorização a assinar e executar transferências não autorizadas. Como as chaves privadas permaneceram intactas, os ativos de armazenamento a frio não foram afetados, evitando um esvaziamento completo da plataforma. Do ponto de vista do risco, o Fundo de Proteção ao Usuário da Bitget, de US$ 464 milhões, cobre 100% do capital roubado; no entanto, enquanto a negociação e os depósitos permanecem abertos, os saques foram congelados temporariamente até uma auditoria completa do sistema. Este incidente destaca uma mudança crescente na postura de segurança: vulnerabilidades modernas das exchanges estão cada vez mais mirando fluxos de API e pipelines de autorização no backend, e não a simples tentativa de roubo direto de chaves privadas. $BNB
Sequestro de Infraestrutura: como a Bitget perdeu US$ 351,6 milhões sem perder as chaves privadas $BTC
A Bitget sofreu uma violação de segurança de US$ 351,6 milhões que afetou as camadas de sua carteira quente e morna; no entanto, a CEO Gracy Chen confirmou que as chaves privadas criptográficas nunca foram comprometidas. Em vez disso, os atacantes se infiltraram em um sistema backend central dentro da infraestrutura de carteiras da exchange, permitindo que forjassem solicitações fraudulentas de saque e induzissem o processo automatizado de autorização a assinar e executar transferências não autorizadas. Como as chaves privadas permaneceram intactas, os ativos de armazenamento a frio não foram afetados, evitando um esvaziamento completo da plataforma. Do ponto de vista do risco, o Fundo de Proteção ao Usuário da Bitget, de US$ 464 milhões, cobre 100% do capital roubado; no entanto, enquanto a negociação e os depósitos permanecem abertos, os saques foram congelados temporariamente até uma auditoria completa do sistema. Este incidente destaca uma mudança crescente na postura de segurança: vulnerabilidades modernas das exchanges estão cada vez mais mirando fluxos de API e pipelines de autorização no backend, e não a simples tentativa de roubo direto de chaves privadas. $BNB
2
3.8k
·
--
#BitgetBreachForgedRequestsNotStolenKeys
Bitget Breach Used Forged Transfer Requests, Not Stolen Private Keys
A exchange de criptomoedas Bitget afirma que os atacantes por trás do seu rombo de segurança de US$ 351,6 milhões não roubaram as chaves privadas da plataforma. Em vez disso, os invasores comprometeram um sistema crítico de backend dentro da infraestrutura de carteiras da Bitget e o usaram para falsificar dados de transações e acionar o próprio processo de autorização da exchange. �
TokenPost +1
O incidente foi detectado em 24 de setembro de 2026, depois que transferências não autorizadas foram identificadas em partes das carteiras hot e warm da Bitget. A exchange disse que suas carteiras cold permaneceram seguras, enquanto depósitos e negociações continuaram operando normalmente. Saques foram temporariamente suspensos durante a investigação. �
BleepingComputer
O CEO da Bitget, Gracy Chen, disse que os atacantes não falsificaram solicitações individuais de saque de clientes e não obtiveram chaves privadas das carteiras cold, hot ou warm da exchange. O método exato usado para inicialmente penetrar no sistema de backend permanece sob investigação. �
Cointelegraph
A Bitget estima que aproximadamente US$ 351,6 milhões em ativos foram afetados em várias redes e diz que seu Fundo de Proteção ao Usuário tem mais de US$ 464 milhões, o que a empresa afirma ser suficiente para cobrir a perda reportada. �
BleepingComputer
A empresa também informou indicadores preliminares potencialmente conectando o ataque a atividades de hacking da Coreia do Norte, mas essa atribuição ainda está sob investigação, em vez de ter sido estabelecida de forma independente. �
TokenPost
O incidente evidencia um risco de segurança diferente do roubo convencional de chaves privadas: comprometer os sistemas que geram e autorizam transações com aparência legítima pode permitir que os atacantes explorem a infraestrutura de assinatura existente sem obter diretamente as chaves subjacentes.$GOOGL.US $NVDAB
#BitgetBreachForgedRequestsNotStolenKeys
Bitget Breach Used Forged Transfer Requests, Not Stolen Private Keys
A exchange de criptomoedas Bitget afirma que os atacantes por trás do seu rombo de segurança de US$ 351,6 milhões não roubaram as chaves privadas da plataforma. Em vez disso, os invasores comprometeram um sistema crítico de backend dentro da infraestrutura de carteiras da Bitget e o usaram para falsificar dados de transações e acionar o próprio processo de autorização da exchange. �
TokenPost +1
O incidente foi detectado em 24 de setembro de 2026, depois que transferências não autorizadas foram identificadas em partes das carteiras hot e warm da Bitget. A exchange disse que suas carteiras cold permaneceram seguras, enquanto depósitos e negociações continuaram operando normalmente. Saques foram temporariamente suspensos durante a investigação. �
BleepingComputer
O CEO da Bitget, Gracy Chen, disse que os atacantes não falsificaram solicitações individuais de saque de clientes e não obtiveram chaves privadas das carteiras cold, hot ou warm da exchange. O método exato usado para inicialmente penetrar no sistema de backend permanece sob investigação. �
Cointelegraph
A Bitget estima que aproximadamente US$ 351,6 milhões em ativos foram afetados em várias redes e diz que seu Fundo de Proteção ao Usuário tem mais de US$ 464 milhões, o que a empresa afirma ser suficiente para cobrir a perda reportada. �
BleepingComputer
A empresa também informou indicadores preliminares potencialmente conectando o ataque a atividades de hacking da Coreia do Norte, mas essa atribuição ainda está sob investigação, em vez de ter sido estabelecida de forma independente. �
TokenPost
O incidente evidencia um risco de segurança diferente do roubo convencional de chaves privadas: comprometer os sistemas que geram e autorizam transações com aparência legítima pode permitir que os atacantes explorem a infraestrutura de assinatura existente sem obter diretamente as chaves subjacentes.$GOOGL.US $NVDAB
Bitget Breach Used Forged Transfer Requests, Not Stolen Private Keys
A exchange de criptomoedas Bitget afirma que os atacantes por trás do seu rombo de segurança de US$ 351,6 milhões não roubaram as chaves privadas da plataforma. Em vez disso, os invasores comprometeram um sistema crítico de backend dentro da infraestrutura de carteiras da Bitget e o usaram para falsificar dados de transações e acionar o próprio processo de autorização da exchange. �
TokenPost +1
O incidente foi detectado em 24 de setembro de 2026, depois que transferências não autorizadas foram identificadas em partes das carteiras hot e warm da Bitget. A exchange disse que suas carteiras cold permaneceram seguras, enquanto depósitos e negociações continuaram operando normalmente. Saques foram temporariamente suspensos durante a investigação. �
BleepingComputer
O CEO da Bitget, Gracy Chen, disse que os atacantes não falsificaram solicitações individuais de saque de clientes e não obtiveram chaves privadas das carteiras cold, hot ou warm da exchange. O método exato usado para inicialmente penetrar no sistema de backend permanece sob investigação. �
Cointelegraph
A Bitget estima que aproximadamente US$ 351,6 milhões em ativos foram afetados em várias redes e diz que seu Fundo de Proteção ao Usuário tem mais de US$ 464 milhões, o que a empresa afirma ser suficiente para cobrir a perda reportada. �
BleepingComputer
A empresa também informou indicadores preliminares potencialmente conectando o ataque a atividades de hacking da Coreia do Norte, mas essa atribuição ainda está sob investigação, em vez de ter sido estabelecida de forma independente. �
TokenPost
O incidente evidencia um risco de segurança diferente do roubo convencional de chaves privadas: comprometer os sistemas que geram e autorizam transações com aparência legítima pode permitir que os atacantes explorem a infraestrutura de assinatura existente sem obter diretamente as chaves subjacentes.$GOOGL.US $NVDAB
NVDAB-1,41%
GOOGLUS-1,69%
1
33

·
--
Em Alta
#bitgetbreachforgedrequestsnotstolenkeys
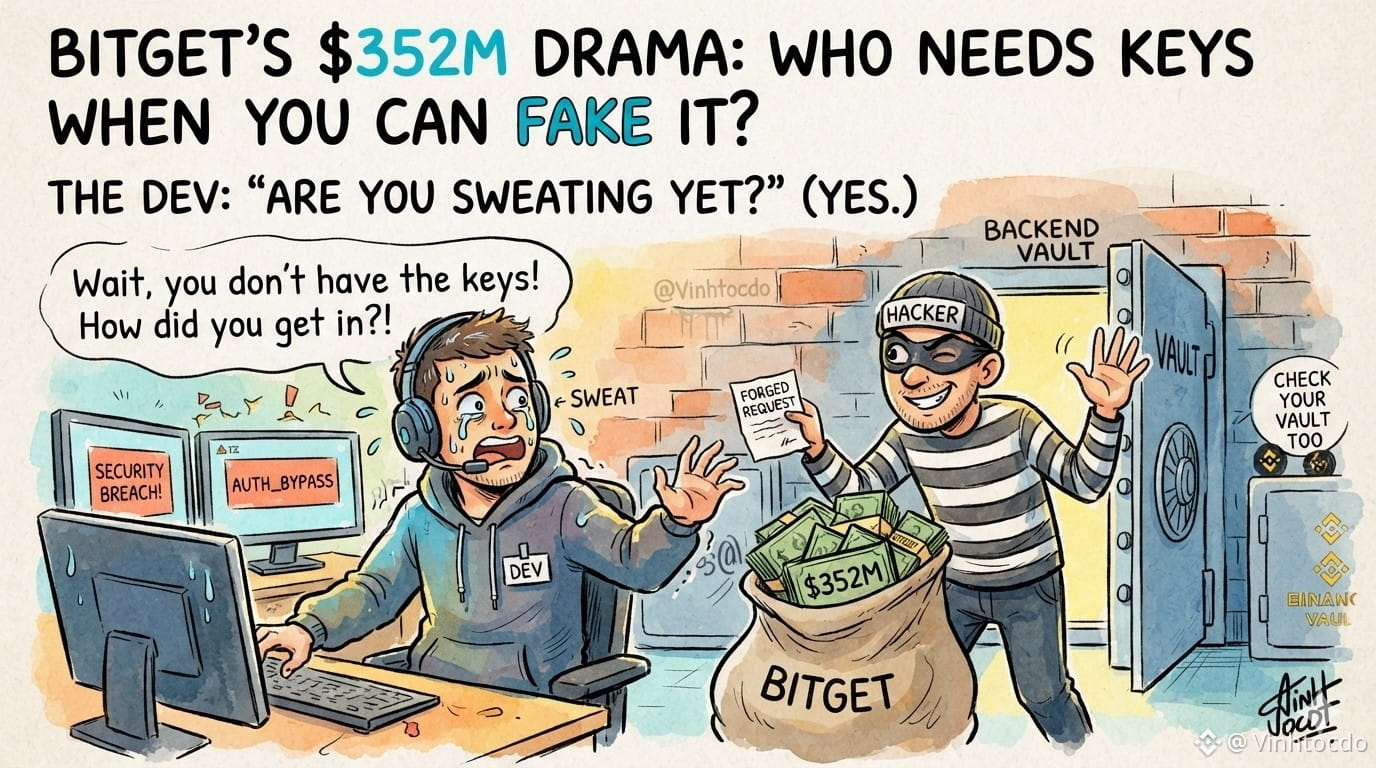
Drama de US$352M da Bitget: Requisições forjadas, não chaves roubadas! Devs, vocês já estão suando? 🤦♂️🛡️
Então, a Bitget contou o babado sobre o hack recente! Os atacantes não roubaram as chaves privadas; eles apenas enganaram o sistema do backend forjando solicitações de transação! É como um ladrão entrando num banco com uma assinatura perfeitamente falsificada do gerente, e o cofre simplesmente abre sozinho! 🏦🔑
Este é um grande alerta para todos os devs de blockchain e grandes exchanges, incluindo a Binance, para revisarem a infraestrutura de segurança do backend antes que outro explorador fique mais criativo! 💻💥
O que os traders inteligentes devem fazer? 🛠️
📌 Mantenha-se atento: não coloque todo o seu dinheiro em uma única exchange.
🛡️ Diversifique seus ativos: distribua sua carteira em tokens confiáveis para minimizar riscos potenciais da plataforma.
Aviso: é uma opinião pessoal, não aconselhamento financeiro.
👇 Clique e negocie abaixo para me apoiar:
💰 $BNB
{future}(BNBUSDT)
| 💰 $BTC
{future}(BTCUSDT)
| 💰 $ETH
{future}(ETHUSDT)
📌 Código de Referência: VINHTOCDO
🔗 Participe da Binance: [https://www.binance.com/register?ref=VINHTOCDO](https://www.binance.com/register?ref=VINHTOCDO)
#BitgetBreach #CryptoSecurity #BackendHacks #VINHTOCDO #TradingSafety #CryptoNews
#bitgetbreachforgedrequestsnotstolenkeys
Drama de US$352M da Bitget: Requisições forjadas, não chaves roubadas! Devs, vocês já estão suando? 🤦♂️🛡️
Então, a Bitget contou o babado sobre o hack recente! Os atacantes não roubaram as chaves privadas; eles apenas enganaram o sistema do backend forjando solicitações de transação! É como um ladrão entrando num banco com uma assinatura perfeitamente falsificada do gerente, e o cofre simplesmente abre sozinho! 🏦🔑
Este é um grande alerta para todos os devs de blockchain e grandes exchanges, incluindo a Binance, para revisarem a infraestrutura de segurança do backend antes que outro explorador fique mais criativo! 💻💥
O que os traders inteligentes devem fazer? 🛠️
📌 Mantenha-se atento: não coloque todo o seu dinheiro em uma única exchange.
🛡️ Diversifique seus ativos: distribua sua carteira em tokens confiáveis para minimizar riscos potenciais da plataforma.
Aviso: é uma opinião pessoal, não aconselhamento financeiro.
👇 Clique e negocie abaixo para me apoiar:
💰 $BNB
| 💰 $BTC
| 💰 $ETH
📌 Código de Referência: VINHTOCDO
🔗 Participe da Binance: https://www.binance.com/register?ref=VINHTOCDO
#BitgetBreach #CryptoSecurity #BackendHacks #VINHTOCDO #TradingSafety #CryptoNews
Drama de US$352M da Bitget: Requisições forjadas, não chaves roubadas! Devs, vocês já estão suando? 🤦♂️🛡️
Então, a Bitget contou o babado sobre o hack recente! Os atacantes não roubaram as chaves privadas; eles apenas enganaram o sistema do backend forjando solicitações de transação! É como um ladrão entrando num banco com uma assinatura perfeitamente falsificada do gerente, e o cofre simplesmente abre sozinho! 🏦🔑
Este é um grande alerta para todos os devs de blockchain e grandes exchanges, incluindo a Binance, para revisarem a infraestrutura de segurança do backend antes que outro explorador fique mais criativo! 💻💥
O que os traders inteligentes devem fazer? 🛠️
📌 Mantenha-se atento: não coloque todo o seu dinheiro em uma única exchange.
🛡️ Diversifique seus ativos: distribua sua carteira em tokens confiáveis para minimizar riscos potenciais da plataforma.
Aviso: é uma opinião pessoal, não aconselhamento financeiro.
👇 Clique e negocie abaixo para me apoiar:
💰 $BNB
| 💰 $BTC
| 💰 $ETH
📌 Código de Referência: VINHTOCDO
🔗 Participe da Binance: https://www.binance.com/register?ref=VINHTOCDO
#BitgetBreach #CryptoSecurity #BackendHacks #VINHTOCDO #TradingSafety #CryptoNews
2
94
·
--
Bitget revela incidente de segurança de US$ 351,6 milhões
A Bitget informou que em 24 de setembro de 2026, às 18:31 UTC, seu sistema de segurança detectou uma transferência não autorizada envolvendo uma série de hot wallets.
🔹 Ativos totais afetados: cerca de US$ 351,6 milhões
🔹 As cold wallets da Bitget e a maior parte dos ativos da plataforma permanecem seguros
🔹 A Bitget afirma que os fundos dos usuários continuam protegidos
🔹 O incidente é coberto pelo User Protection Fund da Bitget, que atualmente vale mais de US$ 464 milhões
🔹 A equipe de segurança da Bitget ativou os procedimentos de resposta a emergências e realizou uma investigação completa
#Bitge #Crypto #Binance #Bitcoin .#BitgetBreachForgedRequestsNotStolenKeys
$BABY
{future}(BABYUSDT)
$BTC
{future}(BTCUSDT)
Bitget revela incidente de segurança de US$ 351,6 milhões
A Bitget informou que em 24 de setembro de 2026, às 18:31 UTC, seu sistema de segurança detectou uma transferência não autorizada envolvendo uma série de hot wallets.
🔹 Ativos totais afetados: cerca de US$ 351,6 milhões
🔹 As cold wallets da Bitget e a maior parte dos ativos da plataforma permanecem seguros
🔹 A Bitget afirma que os fundos dos usuários continuam protegidos
🔹 O incidente é coberto pelo User Protection Fund da Bitget, que atualmente vale mais de US$ 464 milhões
🔹 A equipe de segurança da Bitget ativou os procedimentos de resposta a emergências e realizou uma investigação completa
#Bitge #Crypto #Binance #Bitcoin .#BitgetBreachForgedRequestsNotStolenKeys
$BABY
$BTC
A Bitget informou que em 24 de setembro de 2026, às 18:31 UTC, seu sistema de segurança detectou uma transferência não autorizada envolvendo uma série de hot wallets.
🔹 Ativos totais afetados: cerca de US$ 351,6 milhões
🔹 As cold wallets da Bitget e a maior parte dos ativos da plataforma permanecem seguros
🔹 A Bitget afirma que os fundos dos usuários continuam protegidos
🔹 O incidente é coberto pelo User Protection Fund da Bitget, que atualmente vale mais de US$ 464 milhões
🔹 A equipe de segurança da Bitget ativou os procedimentos de resposta a emergências e realizou uma investigação completa
#Bitge #Crypto #Binance #Bitcoin .#BitgetBreachForgedRequestsNotStolenKeys
$BABY
$BTC
491
#bitgetbreachforgedrequestsnotstolenkeys
Invasão na casa da Betgite: transferências fraudulentas, sem chaves privadas roubadas
A Betgite confirmou a ocorrência de um grande incidente de segurança relacionado a cerca de 351,6 milhões de dólares em fundos afetados.
Mas há um ponto crucial:
De acordo com os relatórios, os atacantes não teriam roubado as chaves privadas da Betgite.
Em vez disso, a CEO da Betgite, Gracey Chen, afirmou que os invasores comprometeram um sistema de serviço de carteira em backend (backend wallet-service) e usaram esse acesso para forjar informações de transferência e realizar o processo de autorização/assinatura.
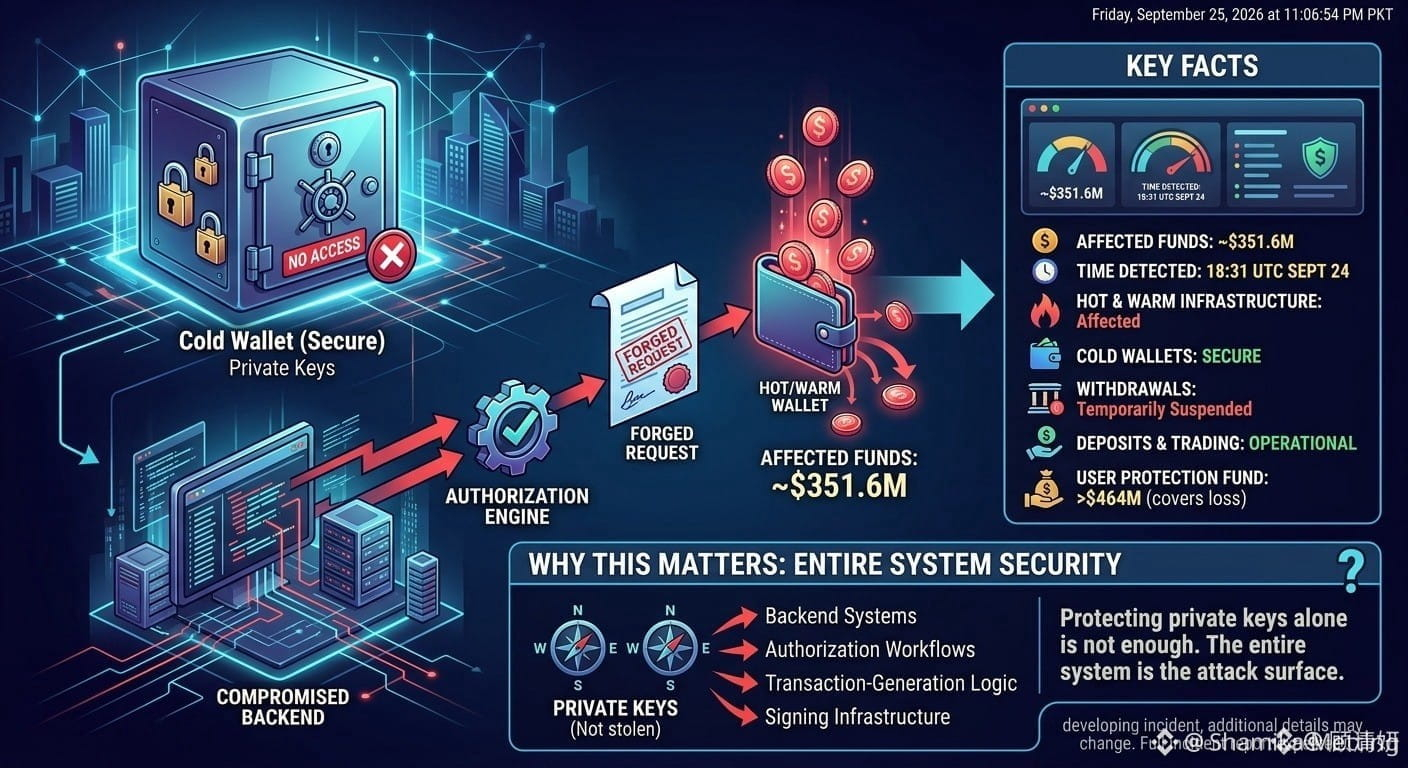
Principais fatos
• Cerca de 351,6 milhões de dólares em fundos afetados
• Incidente detectado às 18:31 (UTC) em 24 de setembro
• Afetadas partes da infraestrutura das carteiras hot e warm da Betgite
• A Betgite afirma que as carteiras cold permaneceram seguras
• Saques foram suspensos temporariamente durante a revisão de segurança
• Depósitos e negociações continuaram funcionando
• A Betgite afirma que seu Fundo de Proteção ao Usuário inclui mais de 464 milhões de dólares e cobre a perda relatada
Por que isso importa
Este incidente destaca um risco importante para a segurança das exchanges: proteger apenas chaves privadas não é suficiente.
Para traders, a conclusão é simples:
A segurança de uma exchange é um sistema completo — e não apenas um problema de chaves privadas.
O incidente ainda está evoluindo, então detalhes adicionais podem mudar conforme a investigação avança.
Por favor, acompanhem
$QI $PHA $ARK
#bitgetbreachforgedrequestsnotstolenkeys
Invasão na casa da Betgite: transferências fraudulentas, sem chaves privadas roubadas
A Betgite confirmou a ocorrência de um grande incidente de segurança relacionado a cerca de 351,6 milhões de dólares em fundos afetados.
Mas há um ponto crucial:
De acordo com os relatórios, os atacantes não teriam roubado as chaves privadas da Betgite.
Em vez disso, a CEO da Betgite, Gracey Chen, afirmou que os invasores comprometeram um sistema de serviço de carteira em backend (backend wallet-service) e usaram esse acesso para forjar informações de transferência e realizar o processo de autorização/assinatura.
Principais fatos
• Cerca de 351,6 milhões de dólares em fundos afetados
• Incidente detectado às 18:31 (UTC) em 24 de setembro
• Afetadas partes da infraestrutura das carteiras hot e warm da Betgite
• A Betgite afirma que as carteiras cold permaneceram seguras
• Saques foram suspensos temporariamente durante a revisão de segurança
• Depósitos e negociações continuaram funcionando
• A Betgite afirma que seu Fundo de Proteção ao Usuário inclui mais de 464 milhões de dólares e cobre a perda relatada
Por que isso importa
Este incidente destaca um risco importante para a segurança das exchanges: proteger apenas chaves privadas não é suficiente.
Para traders, a conclusão é simples:
A segurança de uma exchange é um sistema completo — e não apenas um problema de chaves privadas.
O incidente ainda está evoluindo, então detalhes adicionais podem mudar conforme a investigação avança.
Por favor, acompanhem
$QI $PHA $ARK
Invasão na casa da Betgite: transferências fraudulentas, sem chaves privadas roubadas
A Betgite confirmou a ocorrência de um grande incidente de segurança relacionado a cerca de 351,6 milhões de dólares em fundos afetados.
Mas há um ponto crucial:
De acordo com os relatórios, os atacantes não teriam roubado as chaves privadas da Betgite.
Em vez disso, a CEO da Betgite, Gracey Chen, afirmou que os invasores comprometeram um sistema de serviço de carteira em backend (backend wallet-service) e usaram esse acesso para forjar informações de transferência e realizar o processo de autorização/assinatura.
Principais fatos
• Cerca de 351,6 milhões de dólares em fundos afetados
• Incidente detectado às 18:31 (UTC) em 24 de setembro
• Afetadas partes da infraestrutura das carteiras hot e warm da Betgite
• A Betgite afirma que as carteiras cold permaneceram seguras
• Saques foram suspensos temporariamente durante a revisão de segurança
• Depósitos e negociações continuaram funcionando
• A Betgite afirma que seu Fundo de Proteção ao Usuário inclui mais de 464 milhões de dólares e cobre a perda relatada
Por que isso importa
Este incidente destaca um risco importante para a segurança das exchanges: proteger apenas chaves privadas não é suficiente.
Para traders, a conclusão é simples:
A segurança de uma exchange é um sistema completo — e não apenas um problema de chaves privadas.
O incidente ainda está evoluindo, então detalhes adicionais podem mudar conforme a investigação avança.
Por favor, acompanhem
$QI $PHA $ARK
4
11.9k
·
--
A Bitget sofreu um hackeamento de mais de US$ 350M em suas hot wallets!!😵
A segurança nas exchanges volta a estar no centro do debate. A Bitget reportou uma brecha de segurança crítica em seus sistemas internos de autorização, que comprometeu várias de suas carteiras quentes (hot wallets).
Foram várias transferências não autorizadas detectadas após manipulação do sistema interno de autorização.
Foram cerca de US$ 351,6 milhões drenados em diversos ativos ($ETH $USDT, $USDC, $BNB $AVAX e $XAUT), que começaram a ser ponteados e misturados rapidamente na cadeia.
A diretoria da Bitget confirmou que as reservas frias (cold wallets) não foram vulneradas. Além disso, anunciaram que as perdas serão cobertas em 100% por meio do seu Fundo de Proteção ao Usuário (avaliado em ~$464M).
Os saques foram pausados de forma preventiva enquanto a auditoria forense é concluída, embora as operações de trading e os depósitos permaneçam ativas.
Analistas on-chain e fontes ligadas à investigação apontam possíveis grupos avançados de cibercriminosos internacionais (com padrões semelhantes a ataques norte-coreanos). Espera-se um relatório técnico detalhado nas próximas horas.
Eventos como este lembram a importância da regra de ouro em cripto: "Não suas chaves, não seus criptoassets". Vocês deixam seus fundos em CEXs ou transferem os lucros diretamente para a carteira fria?
Leio vocês nos comentários e lembrem de não queimarem suas contas, plsss!
Eu quero vocês❤️
#BitgetBreachForgedRequestsNotStolenKeys #BinanceSquare #Web3Revolution #CyberSecurity
A Bitget sofreu um hackeamento de mais de US$ 350M em suas hot wallets!!😵
A segurança nas exchanges volta a estar no centro do debate. A Bitget reportou uma brecha de segurança crítica em seus sistemas internos de autorização, que comprometeu várias de suas carteiras quentes (hot wallets).
Foram várias transferências não autorizadas detectadas após manipulação do sistema interno de autorização.
Foram cerca de US$ 351,6 milhões drenados em diversos ativos ($ETH $USDT, $USDC, $BNB $AVAX e $XAUT), que começaram a ser ponteados e misturados rapidamente na cadeia.
A diretoria da Bitget confirmou que as reservas frias (cold wallets) não foram vulneradas. Além disso, anunciaram que as perdas serão cobertas em 100% por meio do seu Fundo de Proteção ao Usuário (avaliado em ~$464M).
Os saques foram pausados de forma preventiva enquanto a auditoria forense é concluída, embora as operações de trading e os depósitos permaneçam ativas.
Analistas on-chain e fontes ligadas à investigação apontam possíveis grupos avançados de cibercriminosos internacionais (com padrões semelhantes a ataques norte-coreanos). Espera-se um relatório técnico detalhado nas próximas horas.
Eventos como este lembram a importância da regra de ouro em cripto: "Não suas chaves, não seus criptoassets". Vocês deixam seus fundos em CEXs ou transferem os lucros diretamente para a carteira fria?
Leio vocês nos comentários e lembrem de não queimarem suas contas, plsss!
Eu quero vocês❤️
#BitgetBreachForgedRequestsNotStolenKeys #BinanceSquare #Web3Revolution #CyberSecurity
A segurança nas exchanges volta a estar no centro do debate. A Bitget reportou uma brecha de segurança crítica em seus sistemas internos de autorização, que comprometeu várias de suas carteiras quentes (hot wallets).
Foram várias transferências não autorizadas detectadas após manipulação do sistema interno de autorização.
Foram cerca de US$ 351,6 milhões drenados em diversos ativos ($ETH $USDT, $USDC, $BNB $AVAX e $XAUT), que começaram a ser ponteados e misturados rapidamente na cadeia.
A diretoria da Bitget confirmou que as reservas frias (cold wallets) não foram vulneradas. Além disso, anunciaram que as perdas serão cobertas em 100% por meio do seu Fundo de Proteção ao Usuário (avaliado em ~$464M).
Os saques foram pausados de forma preventiva enquanto a auditoria forense é concluída, embora as operações de trading e os depósitos permaneçam ativas.
Analistas on-chain e fontes ligadas à investigação apontam possíveis grupos avançados de cibercriminosos internacionais (com padrões semelhantes a ataques norte-coreanos). Espera-se um relatório técnico detalhado nas próximas horas.
Eventos como este lembram a importância da regra de ouro em cripto: "Não suas chaves, não seus criptoassets". Vocês deixam seus fundos em CEXs ou transferem os lucros diretamente para a carteira fria?
Leio vocês nos comentários e lembrem de não queimarem suas contas, plsss!
Eu quero vocês❤️
#BitgetBreachForgedRequestsNotStolenKeys #BinanceSquare #Web3Revolution #CyberSecurity
2
2
873
#BitgetBreachForgedRequestsNotStolenKeys
A segurança da Bitget, mais uma vez, trouxe à tona os riscos após um incidente no mercado de criptomoedas. E, segundo a bolsa, os invasores conseguiram invadir o sistema de carteiras “back-end” e adulteraram os dados das transações, além de iniciarem saques não autorizados — não há alegações de que as chaves privadas tenham sido roubadas diretamente. Foi reportado que cerca de 351,6 milhões de dólares em ativos foram afetados.
📊 Monitoramento dos traders:
• Reação do mercado relacionada a BGB e Bitget
• Volatilidade de BTC/ETH após as notícias de segurança
• Fluxos da exchange e operações incomuns on-chain
• Observem com atenção a alta alavancagem / Open Interest (OI)
Por favor, acompanhem
$NIL $CHIP $QNT
#BitgetBreachForgedRequestsNotStolenKeys
A segurança da Bitget, mais uma vez, trouxe à tona os riscos após um incidente no mercado de criptomoedas. E, segundo a bolsa, os invasores conseguiram invadir o sistema de carteiras “back-end” e adulteraram os dados das transações, além de iniciarem saques não autorizados — não há alegações de que as chaves privadas tenham sido roubadas diretamente. Foi reportado que cerca de 351,6 milhões de dólares em ativos foram afetados.
📊 Monitoramento dos traders:
• Reação do mercado relacionada a BGB e Bitget
• Volatilidade de BTC/ETH após as notícias de segurança
• Fluxos da exchange e operações incomuns on-chain
• Observem com atenção a alta alavancagem / Open Interest (OI)
Por favor, acompanhem
$NIL $CHIP $QNT
A segurança da Bitget, mais uma vez, trouxe à tona os riscos após um incidente no mercado de criptomoedas. E, segundo a bolsa, os invasores conseguiram invadir o sistema de carteiras “back-end” e adulteraram os dados das transações, além de iniciarem saques não autorizados — não há alegações de que as chaves privadas tenham sido roubadas diretamente. Foi reportado que cerca de 351,6 milhões de dólares em ativos foram afetados.
📊 Monitoramento dos traders:
• Reação do mercado relacionada a BGB e Bitget
• Volatilidade de BTC/ETH após as notícias de segurança
• Fluxos da exchange e operações incomuns on-chain
• Observem com atenção a alta alavancagem / Open Interest (OI)
Por favor, acompanhem
$NIL $CHIP $QNT
1
162
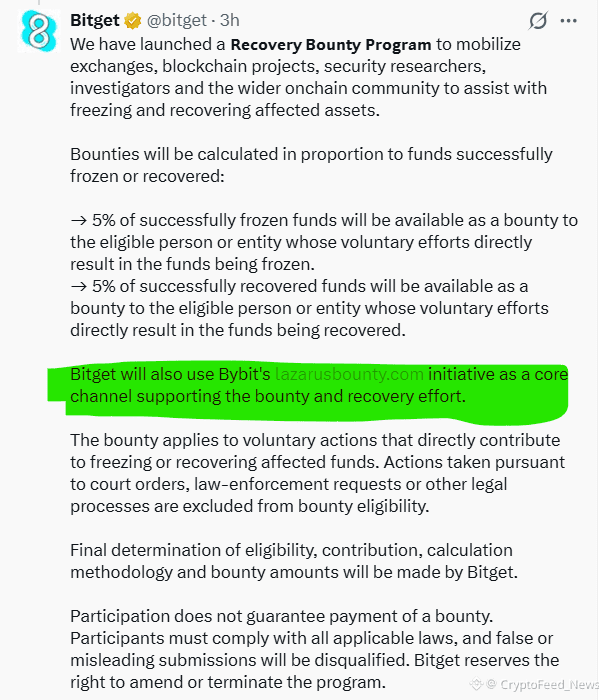
🚨#Bitget diz que um atacante comprometeu parte da infraestrutura de sua carteira hot/warm, acionando transferências não autorizadas no valor estimado de US$ 351,6M.
🔒 Carteiras frias: Seguras, segundo a Bitget
💰 Saldos dos usuários: Supostamente não afetados
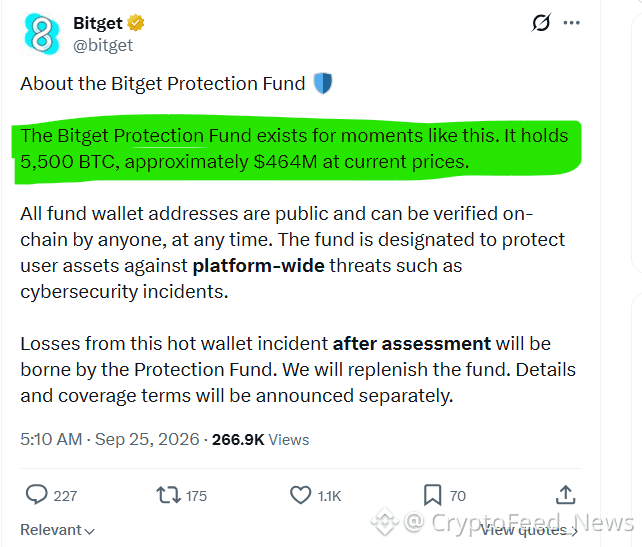
🛡️ Fundo de Proteção: US$ 464M+
⛔ Saques: Pausados
✅ Negociação & depósitos: Ainda ativos
O atacante teria comprometido um sistema de backend e falsificado os dados de transações para burlar a autorização. A Bitget afirma que as chaves privadas não foram comprometidas e que a violação foi contida.
Pesquisadores on-chain haviam identificado anteriormente cerca de US$ 183M em transferências suspeitas, criando uma discrepância com a estimativa da Bitget de US$ 351,6M.
BGB caiu quase 3% após a notícia. $ETH 👀
#BitgetBreachForgedRequestsNotStolenKeys #BitgetSays$352MAffectedInHack #Write2Earn
🚨#Bitget diz que um atacante comprometeu parte da infraestrutura de sua carteira hot/warm, acionando transferências não autorizadas no valor estimado de US$ 351,6M.
🔒 Carteiras frias: Seguras, segundo a Bitget
💰 Saldos dos usuários: Supostamente não afetados
🛡️ Fundo de Proteção: US$ 464M+
⛔ Saques: Pausados
✅ Negociação & depósitos: Ainda ativos
O atacante teria comprometido um sistema de backend e falsificado os dados de transações para burlar a autorização. A Bitget afirma que as chaves privadas não foram comprometidas e que a violação foi contida.
Pesquisadores on-chain haviam identificado anteriormente cerca de US$ 183M em transferências suspeitas, criando uma discrepância com a estimativa da Bitget de US$ 351,6M.
BGB caiu quase 3% após a notícia. $ETH 👀
#BitgetBreachForgedRequestsNotStolenKeys #BitgetSays$352MAffectedInHack #Write2Earn
🔒 Carteiras frias: Seguras, segundo a Bitget
💰 Saldos dos usuários: Supostamente não afetados
🛡️ Fundo de Proteção: US$ 464M+
⛔ Saques: Pausados
✅ Negociação & depósitos: Ainda ativos
O atacante teria comprometido um sistema de backend e falsificado os dados de transações para burlar a autorização. A Bitget afirma que as chaves privadas não foram comprometidas e que a violação foi contida.
Pesquisadores on-chain haviam identificado anteriormente cerca de US$ 183M em transferências suspeitas, criando uma discrepância com a estimativa da Bitget de US$ 351,6M.
BGB caiu quase 3% após a notícia. $ETH 👀
#BitgetBreachForgedRequestsNotStolenKeys #BitgetSays$352MAffectedInHack #Write2Earn
365
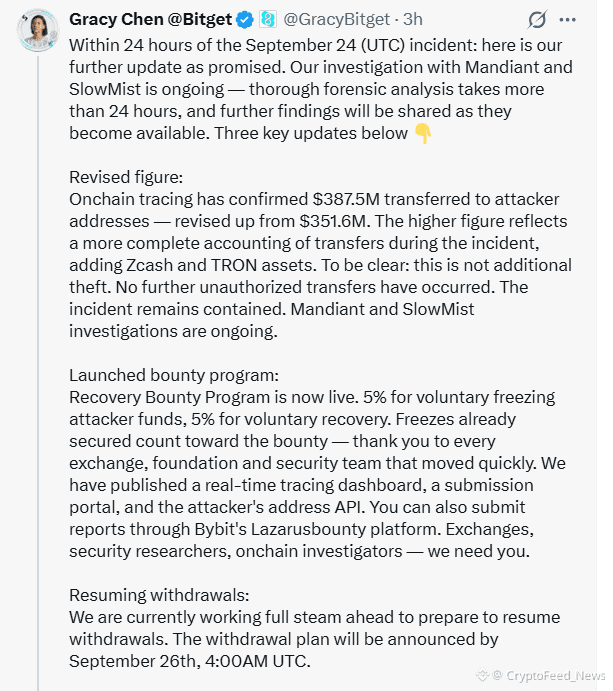
#BitgetBreachForgedRequestsNotStolenKeys Refere-se a um grande incidente de segurança em 24 de setembro de 2026, no qual a bolsa de criptomoedas Bitget sofreu um hack, resultando em uma estimativa de US$ 351,6 milhões a US$ 387,5 milhões em transferências não autorizadas.
#BitgetBreachForgedRequestsNotStolenKeys Refere-se a um grande incidente de segurança em 24 de setembro de 2026, no qual a bolsa de criptomoedas Bitget sofreu um hack, resultando em uma estimativa de US$ 351,6 milhões a US$ 387,5 milhões em transferências não autorizadas.
1
79
Inicia sessão para explorar mais conteúdos
Junta-te a utilizadores de criptomoedas de todo o mundo na Binance Square
⚡️ Obtém informações úteis e recentes sobre criptomoedas.
💬 Com a confiança da maior exchange de criptomoedas do mundo.
👍 Descobre perspetivas reais de criadores verificados.
E-mail/Número de telefone
Tópicos em Tendência
1
#USPPIMissMayEaseBTCPressure
97,176 visualizações
1,226 a discutir
2
#MANTRAPausesUnstakingFor7DaysAfterKeplrSecurityIncident
832 visualizações
17 a discutir
3
#BitcoinCoreDisclosesTorTrafficVulnerability
45,645 visualizações
711 a discutir
4
#WhatWillDriveCryptoandStocks’NextRebound?
235,878 visualizações
1,918 a discutir
5
#BitcoinBreaksBelow200WeekMovingAverage
95,535 visualizações
745 a discutir
6
#SpaceXTeslaMergerTalksWouldCombine30220BTC
29,294 visualizações
433 a discutir
7
#Anthropic’s6xIPODemandSignalsPotentialRecordRaise
88,883 visualizações
870 a discutir
8
#USCryptoETFsLose$1.48BInFiveDays
3,895 visualizações
60 a discutir
9
#KoreaDigitalAssetBasicActFinalDraftExpectedEarlyJanuary
4,888 visualizações
33 a discutir
10
#RippleRLUSDMarketCapSurpassesPayPalPYUSD
18,481 visualizações
219 a discutir