

0xMinh
1.7k Publicações
0xMinh
Denunciar
Bloquear Utilizador
Researcher / Airdrop Hunter $BTC $ETH
Web 3 Airdrop | X : @M91inktats
Aberto ao trading
Trader Ocasional
5 ano(s)
149 A seguir
450 Seguidores
1.9K+ Gostaram
Publicações
Portfólio
Tudo
Cotações
Vídeos
·
--
Verificado
Antes, eu costumava pensar que conformidade era algo que ficava fora do blockchain. O protocolo só precisava ser permissionless, enquanto as regras seriam tratadas no aplicativo ou por terceiros.
Ao ler com mais profundidade sobre a Dusk Network, encontrei uma abordagem que me fez parar. A conformidade não é vista apenas como uma camada de verificação colocada por cima; ela aparece diretamente na forma como o sistema modela ativos, identidades, permissões e dados.
No começo, achei que a Dusk só estava adicionando algumas ferramentas para viabilizar RWA. Depois, percebi que era um problema mais amplo. Se um ativo está sujeito a regulamentação, então elegibilidade, restrições de transferência, divulgação e liquidação já fazem parte do ciclo de vida do ativo.
Do jeito que eu vejo agora, a Dusk Network está tentando colocar essas amarras no mesmo ambiente de operação. A Citadel lida com identidade e divulgação seletiva, enquanto a Moonlight e a Phoenix permitem equilibrar transparência e privacidade.
Isso reflete um modelo de confiança diferente. Em vez de presumir que o blockchain precisa ser totalmente neutro em relação à regulamentação, a Dusk parece pressupor que um mercado regulamentado também precisa ser programável.
Eu ainda não acho que isso, por si só, torne a Dusk automaticamente mais adequada do que qualquer outra Layer 1. A pergunta mais interessante é: quando a Regulação se torna parte do design do sistema, onde fica então o limite entre protocolos, aplicativos e infraestrutura financeira?
#dusk $DUSK @Dusk_Foundation $BTC
Antes, eu costumava pensar que conformidade era algo que ficava fora do blockchain. O protocolo só precisava ser permissionless, enquanto as regras seriam tratadas no aplicativo ou por terceiros.
Ao ler com mais profundidade sobre a Dusk Network, encontrei uma abordagem que me fez parar. A conformidade não é vista apenas como uma camada de verificação colocada por cima; ela aparece diretamente na forma como o sistema modela ativos, identidades, permissões e dados.
No começo, achei que a Dusk só estava adicionando algumas ferramentas para viabilizar RWA. Depois, percebi que era um problema mais amplo. Se um ativo está sujeito a regulamentação, então elegibilidade, restrições de transferência, divulgação e liquidação já fazem parte do ciclo de vida do ativo.
Do jeito que eu vejo agora, a Dusk Network está tentando colocar essas amarras no mesmo ambiente de operação. A Citadel lida com identidade e divulgação seletiva, enquanto a Moonlight e a Phoenix permitem equilibrar transparência e privacidade.
Isso reflete um modelo de confiança diferente. Em vez de presumir que o blockchain precisa ser totalmente neutro em relação à regulamentação, a Dusk parece pressupor que um mercado regulamentado também precisa ser programável.
Eu ainda não acho que isso, por si só, torne a Dusk automaticamente mais adequada do que qualquer outra Layer 1. A pergunta mais interessante é: quando a Regulação se torna parte do design do sistema, onde fica então o limite entre protocolos, aplicativos e infraestrutura financeira?
#dusk $DUSK @Dusk $BTC
1
3
307
·
--
Antes, eu costumava pensar que privacidade e conformidade eram quase duas direções opostas. Um lado quer ocultar dados, enquanto o outro precisa de capacidade para inspecionar, verificar e consultar quando necessário.
Eu estava acostumado com essa visão há bastante tempo, então, quando li sobre a Dusk Network, inicialmente eu esperava algum tipo de troca.
Mas, quanto mais eu lia a documentação, mais eu precisava parar diante de outra ideia: privacidade não necessariamente significa que tudo tem de ser invisível.
No começo, eu achei que a Dusk Network estava apenas tentando tornar as transações mais sigilosas com provas de zero conhecimento. Depois, percebi que o problema está na forma como o sistema distribui permissões para ver os dados.
A Phoenix pode ocultar as informações da transação, enquanto o mecanismo de disclosure seletivo permite revelar dados específicos para as partes autorizadas. A Moonlight mantém os fluxos transparentes quando a divulgação é necessária.
Foi quando entendi que eu tinha feito a pergunta errada.
Não é “privacidade ou conformidade?”, e sim “quem precisa saber o quê e em que contexto?”.
Pelo menos, sob a minha perspectiva atual, a Dusk Network está mudando o modelo de confiança nessa direção. O sistema não exige que todos vejam a mesma verdade; ele tenta criar evidências suficientes para verificação, mas limitando o direito de saber.
Eu ainda não considero isso uma solução completa para a conformidade. As leis ainda estão fora da blockchain.
E talvez o mais instigante seja que a Dusk Network não tenta apagar a contradição; ela está testando a forma como definimos essa contradição.
#dusk $DUSK @Dusk_Foundation $BTC
Antes, eu costumava pensar que privacidade e conformidade eram quase duas direções opostas. Um lado quer ocultar dados, enquanto o outro precisa de capacidade para inspecionar, verificar e consultar quando necessário.
Eu estava acostumado com essa visão há bastante tempo, então, quando li sobre a Dusk Network, inicialmente eu esperava algum tipo de troca.
Mas, quanto mais eu lia a documentação, mais eu precisava parar diante de outra ideia: privacidade não necessariamente significa que tudo tem de ser invisível.
No começo, eu achei que a Dusk Network estava apenas tentando tornar as transações mais sigilosas com provas de zero conhecimento. Depois, percebi que o problema está na forma como o sistema distribui permissões para ver os dados.
A Phoenix pode ocultar as informações da transação, enquanto o mecanismo de disclosure seletivo permite revelar dados específicos para as partes autorizadas. A Moonlight mantém os fluxos transparentes quando a divulgação é necessária.
Foi quando entendi que eu tinha feito a pergunta errada.
Não é “privacidade ou conformidade?”, e sim “quem precisa saber o quê e em que contexto?”.
Pelo menos, sob a minha perspectiva atual, a Dusk Network está mudando o modelo de confiança nessa direção. O sistema não exige que todos vejam a mesma verdade; ele tenta criar evidências suficientes para verificação, mas limitando o direito de saber.
Eu ainda não considero isso uma solução completa para a conformidade. As leis ainda estão fora da blockchain.
E talvez o mais instigante seja que a Dusk Network não tenta apagar a contradição; ela está testando a forma como definimos essa contradição.
#dusk $DUSK @Dusk $BTC
1
3
282
·
--
Antes eu costumava pensar que tokenização era quase sinônimo de liquidez. Levar um ativo para uma blockchain, dividir os direitos de propriedade e então abrir as portas para que mais pessoas participem parece bem razoável, mas, ao ler mais profundamente sobre a Dusk Network e sua abordagem para RWA, comecei a perceber que essa suposição tinha problemas. Existe uma distância entre “poder tokenizar” e “poder negociar de forma eficiente”.
No começo, eu achava que a blockchain era a parte mais difícil. Depois, percebi que criar tokens resolve apenas uma camada do problema. A liquidez ainda depende de aspectos legais, de direitos de propriedade, da possibilidade de transferência e da confiança entre as partes.
Como eu vejo isso hoje é bem diferente. Tokenização não cria liquidez automaticamente; ela apenas torna um ativo mais fácil de representar e transferir dentro de um sistema digital.
O que me chamou atenção na Dusk Network é que eles não separam a blockchain das restrições do mundo real dos ativos. Quando RWA envolve valores mobiliários, investidores e regulamentações, “abrir” não pode simplesmente significar que qualquer pessoa está autorizada a participar.
Foi então que percebi que o problema mais profundo não está no token; ele está no modelo de confiança por trás do token.
Ainda tenho uma dúvida: se a blockchain reduz o atrito das transações, mas as restrições legais continuam existindo, nós realmente criamos uma nova liquidez ou estamos apenas transferindo a liquidez antiga para outra forma?
#dusk $DUSK @Dusk_Foundation $BTC
Antes eu costumava pensar que tokenização era quase sinônimo de liquidez. Levar um ativo para uma blockchain, dividir os direitos de propriedade e então abrir as portas para que mais pessoas participem parece bem razoável, mas, ao ler mais profundamente sobre a Dusk Network e sua abordagem para RWA, comecei a perceber que essa suposição tinha problemas. Existe uma distância entre “poder tokenizar” e “poder negociar de forma eficiente”.
No começo, eu achava que a blockchain era a parte mais difícil. Depois, percebi que criar tokens resolve apenas uma camada do problema. A liquidez ainda depende de aspectos legais, de direitos de propriedade, da possibilidade de transferência e da confiança entre as partes.
Como eu vejo isso hoje é bem diferente. Tokenização não cria liquidez automaticamente; ela apenas torna um ativo mais fácil de representar e transferir dentro de um sistema digital.
O que me chamou atenção na Dusk Network é que eles não separam a blockchain das restrições do mundo real dos ativos. Quando RWA envolve valores mobiliários, investidores e regulamentações, “abrir” não pode simplesmente significar que qualquer pessoa está autorizada a participar.
Foi então que percebi que o problema mais profundo não está no token; ele está no modelo de confiança por trás do token.
Ainda tenho uma dúvida: se a blockchain reduz o atrito das transações, mas as restrições legais continuam existindo, nós realmente criamos uma nova liquidez ou estamos apenas transferindo a liquidez antiga para outra forma?
#dusk $DUSK @Dusk $BTC
1
5
12.2k
·
--
Antes eu costumava pensar que a privacidade na blockchain significava ocultar todas as transações. Quanto menos dados fossem expostos, mais eu via isso como um bom design.
Mas, ao aprofundar na Dusk Network, essa suposição começa a mudar. Há um detalhe na Phoenix que me fez reler algumas vezes: a rede ainda precisa verificar as transações, mas não necessariamente precisa ver todo o valor por dentro.
No começo, eu achei que Confidential Transaction era simplesmente criptografar o montante, mas percebi que essa interpretação não era suficiente. A Phoenix utiliza shielded notes e nullifiers. Provas de conhecimento zero permitem provar o direito de gastar, a validade e impedir double spend sem divulgar os dados sensíveis da transação.
Do jeito que eu vejo hoje, a diferença está na fronteira entre “ser verificado” e “ser visto”. A blockchain ainda precisa saber que a transação é válida, mas não necessariamente precisa saber o valor e as partes envolvidas.
A Phoenix 2.0 leva essa ideia ainda mais longe. O destinatário pode identificar o remetente enquanto essa informação não se torna um dado público para toda a rede.
O que me chama a atenção agora não é mais o recurso de privacidade em si. É como esse design muda o modelo de confiança: em vez de obrigar as pessoas a verem os dados para acreditarem neles, o sistema usa provas criptográficas para substituir parte da observação.
E talvez esta seja a pergunta realmente mais difícil: em uma blockchain para finanças reguladas, o que é que queremos de fato esconder e o que queremos provar?
#dusk $DUSK @Dusk_Foundation $BTC
Antes eu costumava pensar que a privacidade na blockchain significava ocultar todas as transações. Quanto menos dados fossem expostos, mais eu via isso como um bom design.
Mas, ao aprofundar na Dusk Network, essa suposição começa a mudar. Há um detalhe na Phoenix que me fez reler algumas vezes: a rede ainda precisa verificar as transações, mas não necessariamente precisa ver todo o valor por dentro.
No começo, eu achei que Confidential Transaction era simplesmente criptografar o montante, mas percebi que essa interpretação não era suficiente. A Phoenix utiliza shielded notes e nullifiers. Provas de conhecimento zero permitem provar o direito de gastar, a validade e impedir double spend sem divulgar os dados sensíveis da transação.
Do jeito que eu vejo hoje, a diferença está na fronteira entre “ser verificado” e “ser visto”. A blockchain ainda precisa saber que a transação é válida, mas não necessariamente precisa saber o valor e as partes envolvidas.
A Phoenix 2.0 leva essa ideia ainda mais longe. O destinatário pode identificar o remetente enquanto essa informação não se torna um dado público para toda a rede.
O que me chama a atenção agora não é mais o recurso de privacidade em si. É como esse design muda o modelo de confiança: em vez de obrigar as pessoas a verem os dados para acreditarem neles, o sistema usa provas criptográficas para substituir parte da observação.
E talvez esta seja a pergunta realmente mais difícil: em uma blockchain para finanças reguladas, o que é que queremos de fato esconder e o que queremos provar?
#dusk $DUSK @Dusk $BTC
1
1
326
·
--
Antes eu costumava pensar que a adoção da blockchain começava com desenvolvedores, aplicativos e usuários. Com mais usuários, o ecossistema se expandiria automaticamente.
Eu via isso quase como uma regra, mas ao ler mais profundamente sobre a Dusk Network comecei a duvidar dessa suposição.
O que me fez parar foi a relação com a NPEX. A Dusk se tornou acionista da NPEX desde 2020, enquanto a NPEX é uma MTF licenciada na Holanda.
No início eu achava que a NPEX fornecia principalmente um use case para RWA, mas depois percebi que era algo mais amplo. A adoção não depende apenas de uma blockchain boa; ela também exige acesso de emissores e investidores, uma plataforma de negociação e processos que o mercado já tenha aceitado.
A NPEX já tinha uma parte dessa camada de mercado. A Dusk oferece a infraestrutura para levar os fluxos de emissão, negociação e liquidação para o onchain.
Assim, a forma como eu enxergo o problema atual é diferente da anterior. A NPEX não é uma prova de que a adoção já tenha ocorrido, mas ela pode criar um caminho mais prático para que a adoção comece.
O que merece reflexão aqui é: em vez de obrigar o mercado tradicional a procurar uma blockchain como a Dusk está tentando levar a blockchain para um mercado já existente.
Eu ainda não sei até onde esse modelo pode se expandir, mas talvez a pergunta importante não seja quantos usuários a Dusk tem, e sim se a NPEX pode transformar uma necessidade financeira real em uma demanda por usar a infraestrutura onchain.
#dusk $DUSK @Dusk_Foundation $BTC
Antes eu costumava pensar que a adoção da blockchain começava com desenvolvedores, aplicativos e usuários. Com mais usuários, o ecossistema se expandiria automaticamente.
Eu via isso quase como uma regra, mas ao ler mais profundamente sobre a Dusk Network comecei a duvidar dessa suposição.
O que me fez parar foi a relação com a NPEX. A Dusk se tornou acionista da NPEX desde 2020, enquanto a NPEX é uma MTF licenciada na Holanda.
No início eu achava que a NPEX fornecia principalmente um use case para RWA, mas depois percebi que era algo mais amplo. A adoção não depende apenas de uma blockchain boa; ela também exige acesso de emissores e investidores, uma plataforma de negociação e processos que o mercado já tenha aceitado.
A NPEX já tinha uma parte dessa camada de mercado. A Dusk oferece a infraestrutura para levar os fluxos de emissão, negociação e liquidação para o onchain.
Assim, a forma como eu enxergo o problema atual é diferente da anterior. A NPEX não é uma prova de que a adoção já tenha ocorrido, mas ela pode criar um caminho mais prático para que a adoção comece.
O que merece reflexão aqui é: em vez de obrigar o mercado tradicional a procurar uma blockchain como a Dusk está tentando levar a blockchain para um mercado já existente.
Eu ainda não sei até onde esse modelo pode se expandir, mas talvez a pergunta importante não seja quantos usuários a Dusk tem, e sim se a NPEX pode transformar uma necessidade financeira real em uma demanda por usar a infraestrutura onchain.
#dusk $DUSK @Dusk $BTC
2
4
500
·
--
Antes, eu costumava ver os lending protocols de forma bem simples: alguém aporta capital, outra pessoa toma emprestado, e a taxa de juros é uma variável ajustada pelo mercado. Eu praticamente presumia que a parte mais importante estava na alocação de liquidez e no controle do risco do empréstimo.
Ao ler com mais profundidade sobre a TermMax, houve um detalhe que me fez parar para pensar: o protocolo não apenas fixa a taxa de juros, mas também vincula o empréstimo a um momento específico de vencimento. No começo, eu achei que isso era apenas uma variação de fixed rate lending, mas depois percebi que essa visão ainda estava próxima demais do modelo tradicional de lending. A TermMax coloca juros, prazo e o direito de receber valores futuros dentro de uma estrutura negociável. Foi então que eu entendi por que o material fala tanto sobre FT, XT e as curvas de precificação. Elas não são apenas tokens acessórios: elas mudam como os direitos do tomador e do credor são separados e negociados.
Pela perspectiva de hoje, eu já não considero a TermMax como um lugar simples para depositar ou tomar ativos emprestados.
Eu passei a enxergá-la como um esforço para construir um mercado de fixed income onchain, onde o tempo e a taxa de juros se tornam componentes com preços próprios.
Mas ainda me pergunto: ao transformar o prazo em parte desse mercado, até que ponto o modelo mudará a forma como o DeFi define liquidez?
#termmax @termmax $BTC
Antes, eu costumava ver os lending protocols de forma bem simples: alguém aporta capital, outra pessoa toma emprestado, e a taxa de juros é uma variável ajustada pelo mercado. Eu praticamente presumia que a parte mais importante estava na alocação de liquidez e no controle do risco do empréstimo.
Ao ler com mais profundidade sobre a TermMax, houve um detalhe que me fez parar para pensar: o protocolo não apenas fixa a taxa de juros, mas também vincula o empréstimo a um momento específico de vencimento. No começo, eu achei que isso era apenas uma variação de fixed rate lending, mas depois percebi que essa visão ainda estava próxima demais do modelo tradicional de lending. A TermMax coloca juros, prazo e o direito de receber valores futuros dentro de uma estrutura negociável. Foi então que eu entendi por que o material fala tanto sobre FT, XT e as curvas de precificação. Elas não são apenas tokens acessórios: elas mudam como os direitos do tomador e do credor são separados e negociados.
Pela perspectiva de hoje, eu já não considero a TermMax como um lugar simples para depositar ou tomar ativos emprestados.
Eu passei a enxergá-la como um esforço para construir um mercado de fixed income onchain, onde o tempo e a taxa de juros se tornam componentes com preços próprios.
Mas ainda me pergunto: ao transformar o prazo em parte desse mercado, até que ponto o modelo mudará a forma como o DeFi define liquidez?
#termmax @TermMax $BTC
3
5
916
·
--
Eu costumava pensar que a liquidez forte bastava olhar para o volume de capital que fica alocado no protocolo, mas quanto mais eu lia sobre o TermMax, mais eu via que essa forma de medir não conta toda a história.
Um mesmo capital pode ser dividido entre vários mercados diferentes. A questão é que, quando surge uma demanda grande em um market, a parcela de capital que está em outros mercados não consegue ser transferida para lá imediatamente.
Foi um detalhe que me chamou atenção ao ler sobre Atomic Orders.
Pelo design do TermMax, o mesmo capital de liquidez pode ser colocado em vários mercados ao mesmo tempo, mas não pode ser utilizado mais de uma vez. Quando uma ordem retira uma parte da liquidez, a parte correspondente desaparece simultaneamente dos demais mercados.
No começo eu entendi isso apenas como uma forma de “parecer” mais profundo em liquidez, mas depois percebi que o problema real está na capacidade de alocação do capital.
Uma quantidade de capital não precisa ficar travada em um mercado desde o início. Ela pode ficar por trás de várias demandas diferentes e só ser consumida onde a negociação realmente acontecer.
Minha visão sobre Atomic Orders, portanto, mudou: eu não a vejo como um mecanismo de criar mais liquidez; parece mais uma forma de reposicionar a liquidez antes que a demanda apareça.
Ainda assim, eu quero ver mais dados reais: a profundidade de execução de ordens, o tamanho dos empréstimos e a utilização de capital ao longo do tempo.
Talvez, para mim, a pergunta realmente relevante não seja quantos TVL o TermMax tem, mas sim o quanto cada unidade de liquidez pode servir o mercado de forma eficiente.
#termmax @termmax $BTC
Eu costumava pensar que a liquidez forte bastava olhar para o volume de capital que fica alocado no protocolo, mas quanto mais eu lia sobre o TermMax, mais eu via que essa forma de medir não conta toda a história.
Um mesmo capital pode ser dividido entre vários mercados diferentes. A questão é que, quando surge uma demanda grande em um market, a parcela de capital que está em outros mercados não consegue ser transferida para lá imediatamente.
Foi um detalhe que me chamou atenção ao ler sobre Atomic Orders.
Pelo design do TermMax, o mesmo capital de liquidez pode ser colocado em vários mercados ao mesmo tempo, mas não pode ser utilizado mais de uma vez. Quando uma ordem retira uma parte da liquidez, a parte correspondente desaparece simultaneamente dos demais mercados.
No começo eu entendi isso apenas como uma forma de “parecer” mais profundo em liquidez, mas depois percebi que o problema real está na capacidade de alocação do capital.
Uma quantidade de capital não precisa ficar travada em um mercado desde o início. Ela pode ficar por trás de várias demandas diferentes e só ser consumida onde a negociação realmente acontecer.
Minha visão sobre Atomic Orders, portanto, mudou: eu não a vejo como um mecanismo de criar mais liquidez; parece mais uma forma de reposicionar a liquidez antes que a demanda apareça.
Ainda assim, eu quero ver mais dados reais: a profundidade de execução de ordens, o tamanho dos empréstimos e a utilização de capital ao longo do tempo.
Talvez, para mim, a pergunta realmente relevante não seja quantos TVL o TermMax tem, mas sim o quanto cada unidade de liquidez pode servir o mercado de forma eficiente.
#termmax @TermMax $BTC
2
2
449
·
--
Eu já passei por uma situação que me fez ter que mudar a forma de enxergar como buscar suporte. Eu lembro que era por volta da época do Tết de 2026. Eu vendi 500 USDT na Binance P2P para comprar itens para a casa. O comprador disse que havia transferido 13 milhões de donges e enviou uma foto do comprovante dentro do chat, mas quando verifiquei a minha conta bancária, eu ainda não tinha visto o dinheiro cair de fato na conta.
A minha primeira reação na época foi bem simples: entrar em contato com o suporte e dizer que o comprador tinha pago, mas que eu não tinha recebido o dinheiro. Eu cheguei a pensar que isso já seria suficiente para começar a resolver.
Mas, de repente, eu pensei um pouco mais devagar e li com mais atenção as informações sobre a Binance P2P. Aí eu comecei a perceber que eu tinha ignorado uma etapa. A Binance informa que, quando surgem disputas, as partes podem abrir um recurso (appeal) e a equipe de suporte vai analisar as evidências relevantes. Isso me fez reconsiderar.
Em vez de apenas relatar o que aconteceu, eu comecei a verificar o código do pedido, o status da transação, o valor que eu deveria receber e o histórico da minha conta bancária. Eu também guardei as fotos de confirmação e outras evidências relacionadas para usar caso fosse necessário fazer o appeal.
No começo, eu via o suporte como um lugar para resolver o problema, mas depois percebi que eu também tinha a responsabilidade de preparar dados suficientemente claros antes de pedir intervenção. A diferença está em eu estar fornecendo uma história ou um acontecimento que pode ser confrontado/confirmado.
Graças à preparação completa das informações e das evidências, tudo depois disso correu muito bem.
A partir daí, eu sempre reviso tudo o que pode ser comprovado antes de procurar o suporte. Em uma disputa de dados, é isso que merece confiança.
#binancep2pantoan @Binance_Vietnam $BTC
Eu já passei por uma situação que me fez ter que mudar a forma de enxergar como buscar suporte. Eu lembro que era por volta da época do Tết de 2026. Eu vendi 500 USDT na Binance P2P para comprar itens para a casa. O comprador disse que havia transferido 13 milhões de donges e enviou uma foto do comprovante dentro do chat, mas quando verifiquei a minha conta bancária, eu ainda não tinha visto o dinheiro cair de fato na conta.
A minha primeira reação na época foi bem simples: entrar em contato com o suporte e dizer que o comprador tinha pago, mas que eu não tinha recebido o dinheiro. Eu cheguei a pensar que isso já seria suficiente para começar a resolver.
Mas, de repente, eu pensei um pouco mais devagar e li com mais atenção as informações sobre a Binance P2P. Aí eu comecei a perceber que eu tinha ignorado uma etapa. A Binance informa que, quando surgem disputas, as partes podem abrir um recurso (appeal) e a equipe de suporte vai analisar as evidências relevantes. Isso me fez reconsiderar.
Em vez de apenas relatar o que aconteceu, eu comecei a verificar o código do pedido, o status da transação, o valor que eu deveria receber e o histórico da minha conta bancária. Eu também guardei as fotos de confirmação e outras evidências relacionadas para usar caso fosse necessário fazer o appeal.
No começo, eu via o suporte como um lugar para resolver o problema, mas depois percebi que eu também tinha a responsabilidade de preparar dados suficientemente claros antes de pedir intervenção. A diferença está em eu estar fornecendo uma história ou um acontecimento que pode ser confrontado/confirmado.
Graças à preparação completa das informações e das evidências, tudo depois disso correu muito bem.
A partir daí, eu sempre reviso tudo o que pode ser comprovado antes de procurar o suporte. Em uma disputa de dados, é isso que merece confiança.
#binancep2pantoan @Binance Vietnam $BTC
1
2
421
·
--
Hoje eu dediquei bastante tempo lendo sobre como a Dusk lida com transações privadas; comecei a prestar atenção em um detalhe que antes eu costumava ignorar.
A privacidade aqui não é simplesmente uma camada adicionada depois. A Dusk usa Provas de Conhecimento Zero para provar que uma condição é verdadeira sem precisar divulgar todos os dados que estão por trás. Pode ser a capacidade de pagamento, as condições de participação ou o status da transação.
No começo, eu ainda achava que a cripto costuma ter que escolher entre duas coisas: ou transparência para facilitar a verificação, ou privacidade para ocultar dados. Mas quanto mais eu leio sobre divulgação seletiva, mais percebo que talvez esse problema esteja colocado de forma simples demais.
Do jeito que eu vejo hoje, privacidade não significa necessariamente que não possa haver auditoria. Uma autoridade pode ter permissão para ver as informações necessárias, enquanto outras pessoas só precisam saber que a transação atendeu às condições.
Zedger e a forma como a tokenização de ativos da Dusk captura minha atenção, especialmente nesse ponto. A DuskEVM também merece ser acompanhada porque abre caminho para desenvolvedores Solidity acessarem o ecossistema sem precisar recomeçar do zero.
Mas eu ainda não quero tirar conclusões cedo demais.
“Privado, mas auditável” soa bem no design. A pergunta mais difícil é como isso vai se sustentar diante de uma autoridade reguladora, de uma disputa real e em grande escala.
A NPEX mostra que esse modelo está sendo levado mais perto do mercado real, mas testar na prática e provar em larga escala são duas coisas diferentes.
Talvez seja justamente essa a parte que eu queira continuar observando na Dusk.
#dusk $DUSK @Dusk_Foundation $BTC
Hoje eu dediquei bastante tempo lendo sobre como a Dusk lida com transações privadas; comecei a prestar atenção em um detalhe que antes eu costumava ignorar.
A privacidade aqui não é simplesmente uma camada adicionada depois. A Dusk usa Provas de Conhecimento Zero para provar que uma condição é verdadeira sem precisar divulgar todos os dados que estão por trás. Pode ser a capacidade de pagamento, as condições de participação ou o status da transação.
No começo, eu ainda achava que a cripto costuma ter que escolher entre duas coisas: ou transparência para facilitar a verificação, ou privacidade para ocultar dados. Mas quanto mais eu leio sobre divulgação seletiva, mais percebo que talvez esse problema esteja colocado de forma simples demais.
Do jeito que eu vejo hoje, privacidade não significa necessariamente que não possa haver auditoria. Uma autoridade pode ter permissão para ver as informações necessárias, enquanto outras pessoas só precisam saber que a transação atendeu às condições.
Zedger e a forma como a tokenização de ativos da Dusk captura minha atenção, especialmente nesse ponto. A DuskEVM também merece ser acompanhada porque abre caminho para desenvolvedores Solidity acessarem o ecossistema sem precisar recomeçar do zero.
Mas eu ainda não quero tirar conclusões cedo demais.
“Privado, mas auditável” soa bem no design. A pergunta mais difícil é como isso vai se sustentar diante de uma autoridade reguladora, de uma disputa real e em grande escala.
A NPEX mostra que esse modelo está sendo levado mais perto do mercado real, mas testar na prática e provar em larga escala são duas coisas diferentes.
Talvez seja justamente essa a parte que eu queira continuar observando na Dusk.
#dusk $DUSK @Dusk $BTC
6
5
113
·
--
Antes eu costumava pensar que, quando tinha capital ocioso, a coisa mais importante era encontrar a maior taxa de juros possível, mas quanto mais eu me aprofundo no TermMax, mais comecei a ver a questão de outro jeito. As taxas fixas trazem um tipo de DeFi que nem sempre existe: previsibilidade.
Eu conheço a taxa de juros, conheço o prazo e posso planejar com base nesses números, mas a certeza sempre vem com um preço. Depois de assumir a posição, o mercado continua mudando. As taxas podem subir, outra oportunidade pode surgir ou, simplesmente, minha estratégia pode mudar no meio do caminho. Quando isso acontece, aquilo que antes parecia trazer segurança volta a se tornar um limite.
Por isso, eu não penso mais que taxa fixa ou variável seja melhor. Pelo ponto de vista atual, elas atendem a duas necessidades diferentes. Taxa fixa prioriza a certeza, enquanto taxa variável prioriza a flexibilidade.
Suponha que eu tenha 15.000 USD para emprestar por 6 meses. Eu não vou apenas perguntar qual taxa de juros é maior. Vou perguntar: eu quero travar os lucros em troca de estabilidade, ou manter o direito de ajustar minha posição quando o mercado oscilar? Talvez dividir o capital entre as duas opções também seja uma alternativa. No fim, a pergunta que vale a pena refletir não é qual é melhor, e sim o que eu estou disposto a abrir mão.
#termmax @termmax
Antes eu costumava pensar que, quando tinha capital ocioso, a coisa mais importante era encontrar a maior taxa de juros possível, mas quanto mais eu me aprofundo no TermMax, mais comecei a ver a questão de outro jeito. As taxas fixas trazem um tipo de DeFi que nem sempre existe: previsibilidade.
Eu conheço a taxa de juros, conheço o prazo e posso planejar com base nesses números, mas a certeza sempre vem com um preço. Depois de assumir a posição, o mercado continua mudando. As taxas podem subir, outra oportunidade pode surgir ou, simplesmente, minha estratégia pode mudar no meio do caminho. Quando isso acontece, aquilo que antes parecia trazer segurança volta a se tornar um limite.
Por isso, eu não penso mais que taxa fixa ou variável seja melhor. Pelo ponto de vista atual, elas atendem a duas necessidades diferentes. Taxa fixa prioriza a certeza, enquanto taxa variável prioriza a flexibilidade.
Suponha que eu tenha 15.000 USD para emprestar por 6 meses. Eu não vou apenas perguntar qual taxa de juros é maior. Vou perguntar: eu quero travar os lucros em troca de estabilidade, ou manter o direito de ajustar minha posição quando o mercado oscilar? Talvez dividir o capital entre as duas opções também seja uma alternativa. No fim, a pergunta que vale a pena refletir não é qual é melhor, e sim o que eu estou disposto a abrir mão.
#termmax @TermMax
9
6
106
·
--
Antes eu costumava pensar que um mercado financeiro funciona como muitos sistemas em sequência. Emissão em um lugar, negociação em outro e depois liquidação e reconciliação processadas por último.
Ao aprofundar a leitura sobre a Dusk Network e a NPEX, comecei a revisar essa suposição. O que me fez parar não foi o conceito de colocar ativos na blockchain, mas sim a forma como a Dusk descreve todo o workflow de um ativo como um processo interconectado.
No início, achei que ainda se tratava principalmente de tokenização. Criar um token que represente o ativo e então colocá-lo no mercado. Mas a documentação da Dusk diferencia com bastante clareza tokenização de emissão nativa. Na emissão nativa, o ciclo de vida do ativo pode ser projetado em torno do próprio ledger, em vez de usar apenas o token como camada de representação.
Depois percebi que havia omitido a parte mais importante. A Dusk Trade não fala apenas sobre compra e venda. Ela inclui elegibilidade, divulgação, coordenação das etapas de pagamento e de ativos, e então a liquidação.
A NPEX, por sua vez, oferece uma camada de infraestrutura de mercado gerenciada. Hoje, a Dusk descreve que os dois lados estão mirando incorporar emissão, negociação, divulgação e liquidação em um único workflow onchain.
Pela minha visão atual, a maior mudança está no modelo de confiança. O problema deixa de ser simplesmente “o token está na blockchain ou não”, e passa a ser o quanto as regras de acesso, transferência, informação e liquidação podem ser aplicadas de maneira consistente.
Ainda tenho dúvidas sobre onde termina o que a blockchain executa e o que o arcabouço regulatório da NPEX continua a assumir. Talvez essa seja a parte mais digna de acompanhar.
#dusk $DUSK @Dusk_Foundation $BTC
Antes eu costumava pensar que um mercado financeiro funciona como muitos sistemas em sequência. Emissão em um lugar, negociação em outro e depois liquidação e reconciliação processadas por último.
Ao aprofundar a leitura sobre a Dusk Network e a NPEX, comecei a revisar essa suposição. O que me fez parar não foi o conceito de colocar ativos na blockchain, mas sim a forma como a Dusk descreve todo o workflow de um ativo como um processo interconectado.
No início, achei que ainda se tratava principalmente de tokenização. Criar um token que represente o ativo e então colocá-lo no mercado. Mas a documentação da Dusk diferencia com bastante clareza tokenização de emissão nativa. Na emissão nativa, o ciclo de vida do ativo pode ser projetado em torno do próprio ledger, em vez de usar apenas o token como camada de representação.
Depois percebi que havia omitido a parte mais importante. A Dusk Trade não fala apenas sobre compra e venda. Ela inclui elegibilidade, divulgação, coordenação das etapas de pagamento e de ativos, e então a liquidação.
A NPEX, por sua vez, oferece uma camada de infraestrutura de mercado gerenciada. Hoje, a Dusk descreve que os dois lados estão mirando incorporar emissão, negociação, divulgação e liquidação em um único workflow onchain.
Pela minha visão atual, a maior mudança está no modelo de confiança. O problema deixa de ser simplesmente “o token está na blockchain ou não”, e passa a ser o quanto as regras de acesso, transferência, informação e liquidação podem ser aplicadas de maneira consistente.
Ainda tenho dúvidas sobre onde termina o que a blockchain executa e o que o arcabouço regulatório da NPEX continua a assumir. Talvez essa seja a parte mais digna de acompanhar.
#dusk $DUSK @Dusk $BTC
4
3
495
·
--
Antes eu costumava pensar que abrir reclamações no Binance P2P era a última opção, que só deveria ser usada quando a negociação realmente tivesse dado errado.
Eu tinha o hábito de resolver tudo por conta própria. Enviava mais algumas mensagens, esperava a outra parte responder e torcia para que o problema pudesse ser resolvido sem a necessidade de um terceiro.
Mas, ao rever como o Binance P2P lida com disputas, comecei a pensar de forma diferente. Havia um ponto que eu tinha ignorado: quando as duas partes não conseguem concordar sobre o status da transação, continuar a negociação às vezes não esclarece a questão.
No início, eu achava que abrir uma reclamação significava tornar tudo mais sério.
Depois percebi que eu tinha entendido mal o propósito dela. Uma reclamação não é necessariamente um ato de confronto. É uma forma de levar a disputa a um processo para que a Binance analise as informações e as evidências relacionadas.
Pelo meu ponto de vista atual, o melhor momento para considerar abrir uma reclamação não é quando eu perco a paciência. É quando a transação apresenta um problema que as duas partes não conseguem resolver de forma clara por conta própria.
Isso também mudou minha forma de encarar a responsabilidade. Não é que, havendo uma disputa, eu deva abrir uma reclamação imediatamente; mas também não é recomendável adiar apenas por medo de complicar a situação.
Talvez a pergunta mais importante não seja “quando devo abrir uma reclamação?”, e sim: até quando eu devo continuar acreditando que uma negociação direta ainda é suficiente?
#binancep2pantoan @Binance_Vietnam $BTC
Antes eu costumava pensar que abrir reclamações no Binance P2P era a última opção, que só deveria ser usada quando a negociação realmente tivesse dado errado.
Eu tinha o hábito de resolver tudo por conta própria. Enviava mais algumas mensagens, esperava a outra parte responder e torcia para que o problema pudesse ser resolvido sem a necessidade de um terceiro.
Mas, ao rever como o Binance P2P lida com disputas, comecei a pensar de forma diferente. Havia um ponto que eu tinha ignorado: quando as duas partes não conseguem concordar sobre o status da transação, continuar a negociação às vezes não esclarece a questão.
No início, eu achava que abrir uma reclamação significava tornar tudo mais sério.
Depois percebi que eu tinha entendido mal o propósito dela. Uma reclamação não é necessariamente um ato de confronto. É uma forma de levar a disputa a um processo para que a Binance analise as informações e as evidências relacionadas.
Pelo meu ponto de vista atual, o melhor momento para considerar abrir uma reclamação não é quando eu perco a paciência. É quando a transação apresenta um problema que as duas partes não conseguem resolver de forma clara por conta própria.
Isso também mudou minha forma de encarar a responsabilidade. Não é que, havendo uma disputa, eu deva abrir uma reclamação imediatamente; mas também não é recomendável adiar apenas por medo de complicar a situação.
Talvez a pergunta mais importante não seja “quando devo abrir uma reclamação?”, e sim: até quando eu devo continuar acreditando que uma negociação direta ainda é suficiente?
#binancep2pantoan @Binance Vietnam $BTC
2
192
·
--
Verificado
Antes eu costumava olhar um token novo pelo preço após o TGE. O aumento ou a queda do preço pareciam ser o sinal mais rápido para entender o que o mercado está pensando, mas quando li com atenção os documentos do TMX, comecei a perceber que essa perspectiva ainda não era suficiente.
O TermMax prevê o TGE para o dia 25/8/2026. Por isso, o que me interessa não é apenas o nível de preço do TMX que o mercado forma depois dessa data, e sim o que acontece em seguida.
O que me fez parar foi a forma como o TermMax desenha o papel do TMX. O whitepaper descreve o TMX para governance, staking e incentivos do ecossistema. A oferta total é de 1 bilhão de tokens, com 20% alocados para a circulação inicial.
No começo eu achava que o TGE era principalmente o momento em que o mercado estabelece o preço. Depois entendi que ele também é o ponto de partida para validar um design econômico.
Dessa forma, minha visão do TMX mudou. Eu quero observar se o staking realmente cria incentivo para manter posições; se o governance é de fato utilizado; e se os incentivos geram uma atividade sustentável ou apenas estimulam a demanda de curto prazo.
Também reparei que os grupos de alocação têm cronogramas de vesting diferentes. Somente a parte do Ecossystem recebe 290 milhões de TMX com um período de vesting de 48 meses.
Isso me fez pensar que o preço reflete apenas um recorte muito curto.
Talvez, depois de 25/8, a pergunta mais importante não seja quanto o TMX vai custar, e sim se os mecanismos ao redor dele funcionam de verdade conforme o que foi projetado.
#termmax @termmax $BTC
Antes eu costumava olhar um token novo pelo preço após o TGE. O aumento ou a queda do preço pareciam ser o sinal mais rápido para entender o que o mercado está pensando, mas quando li com atenção os documentos do TMX, comecei a perceber que essa perspectiva ainda não era suficiente.
O TermMax prevê o TGE para o dia 25/8/2026. Por isso, o que me interessa não é apenas o nível de preço do TMX que o mercado forma depois dessa data, e sim o que acontece em seguida.
O que me fez parar foi a forma como o TermMax desenha o papel do TMX. O whitepaper descreve o TMX para governance, staking e incentivos do ecossistema. A oferta total é de 1 bilhão de tokens, com 20% alocados para a circulação inicial.
No começo eu achava que o TGE era principalmente o momento em que o mercado estabelece o preço. Depois entendi que ele também é o ponto de partida para validar um design econômico.
Dessa forma, minha visão do TMX mudou. Eu quero observar se o staking realmente cria incentivo para manter posições; se o governance é de fato utilizado; e se os incentivos geram uma atividade sustentável ou apenas estimulam a demanda de curto prazo.
Também reparei que os grupos de alocação têm cronogramas de vesting diferentes. Somente a parte do Ecossystem recebe 290 milhões de TMX com um período de vesting de 48 meses.
Isso me fez pensar que o preço reflete apenas um recorte muito curto.
Talvez, depois de 25/8, a pergunta mais importante não seja quanto o TMX vai custar, e sim se os mecanismos ao redor dele funcionam de verdade conforme o que foi projetado.
#termmax @TermMax $BTC
4
4
201
·
--
Antes eu costumava ver a compatibilidade com EVM de forma bastante simples. Se uma blockchain suportasse Solidity e as ferramentas do ecossistema Ethereum, eu presumiria automaticamente que essa era a forma de atrair desenvolvedores para uma nova vertente.
Mas, ao me aprofundar na documentação da Dusk, comecei a perceber que essa suposição não era suficiente. Um detalhe que me fez pausar foi a maneira como a Dusk separa a execução (execution) do settlement.
No início, eu achava que o DuskEVM ajudava principalmente as aplicações do Ethereum a rodarem na Dusk; depois entendi que seu papel era mais amplo — mas também mais específico — do que eu imaginava.
O DuskEVM é o ambiente de execução da EVM, enquanto o DuskDS fica responsável pelo consenso, settlement e disponibilidade de dados. A parte de finanças reguladas, por sua vez, se baseia em vários outros componentes, como controle de acesso, divulgação seletiva e os modelos de transação da Dusk.
Pela minha perspectiva atual, não considero mais o DuskEVM como uma ponte (bridge) do Ethereum no sentido técnico. Eu o vejo como uma camada de compatibilidade que permite que aplicações em Solidity e ferramentas do ecossistema Ethereum acessem a infraestrutura da Dusk.
O mais interessante está nessa divisão de responsabilidades. A EVM mantém o modelo de desenvolvimento familiar, enquanto settlement e as exigências de finanças reguladas são tratados em outras camadas.
Talvez o “bridge” aqui não seja entre duas blockchains, mas entre duas formas de construir sistemas.
Ainda tenho uma dúvida: será que é exatamente essa separação entre compatibilidade e a nova infraestrutura voltada a compliance e finanças reguladas que torna a concepção da Dusk tão digna de nota?
#dusk $DUSK @Dusk_Foundation
Antes eu costumava ver a compatibilidade com EVM de forma bastante simples. Se uma blockchain suportasse Solidity e as ferramentas do ecossistema Ethereum, eu presumiria automaticamente que essa era a forma de atrair desenvolvedores para uma nova vertente.
Mas, ao me aprofundar na documentação da Dusk, comecei a perceber que essa suposição não era suficiente. Um detalhe que me fez pausar foi a maneira como a Dusk separa a execução (execution) do settlement.
No início, eu achava que o DuskEVM ajudava principalmente as aplicações do Ethereum a rodarem na Dusk; depois entendi que seu papel era mais amplo — mas também mais específico — do que eu imaginava.
O DuskEVM é o ambiente de execução da EVM, enquanto o DuskDS fica responsável pelo consenso, settlement e disponibilidade de dados. A parte de finanças reguladas, por sua vez, se baseia em vários outros componentes, como controle de acesso, divulgação seletiva e os modelos de transação da Dusk.
Pela minha perspectiva atual, não considero mais o DuskEVM como uma ponte (bridge) do Ethereum no sentido técnico. Eu o vejo como uma camada de compatibilidade que permite que aplicações em Solidity e ferramentas do ecossistema Ethereum acessem a infraestrutura da Dusk.
O mais interessante está nessa divisão de responsabilidades. A EVM mantém o modelo de desenvolvimento familiar, enquanto settlement e as exigências de finanças reguladas são tratados em outras camadas.
Talvez o “bridge” aqui não seja entre duas blockchains, mas entre duas formas de construir sistemas.
Ainda tenho uma dúvida: será que é exatamente essa separação entre compatibilidade e a nova infraestrutura voltada a compliance e finanças reguladas que torna a concepção da Dusk tão digna de nota?
#dusk $DUSK @Dusk
5
5
129
·
--
Eu costumava pensar que, uma vez que o dinheiro caísse na conta, a transação poderia continuar. Mas quanto mais observo o Binance P2P, mais percebo um detalhe pequeno que talvez valha parar para considerar: o nome do pagador não corresponde.
O Binance deixa claro que, se a conta de pagamento do parceiro não corresponder ao nome verificado na plataforma, o vendedor não deve liberar o cripto. O Binance permite reembolso e recomenda reportar o Order via Binance Chat.
Antes eu poderia ver isso apenas como uma checagem formal, mas houve um caso real que me fez pensar diferente.
Um vendedor compartilhou que ele recebeu dinheiro via Momo, mas o nome do remetente não era o mesmo que o nome na Binance. Ele ainda liberou o cripto; depois, o pagamento foi contestado e o dinheiro foi retido.
Eu não posso afirmar que todos os casos em que os nomes não batem sejam golpes, mas este caso mostra que “o dinheiro já entrou” talvez não seja suficiente para encerrar a verificação.
Do jeito que eu vejo hoje, é simples: antes de liberar, é preciso comparar as informações do Order com o pagamento real. Se houver qualquer irregularidade, eu prefiro criar mais atrito do que agir rápido demais.
Talvez o Binance P2P não elimine a confiança; ele só tenta reduzir a quantidade de confiança que precisa ser depositada no parceiro, mantendo a transação dentro de um processo verificável.
E eu ainda me pergunto: um nome que não bate está sinalizando qual risco por trás?
#binancep2pantoan @Binance_Vietnam $BTC
Eu costumava pensar que, uma vez que o dinheiro caísse na conta, a transação poderia continuar. Mas quanto mais observo o Binance P2P, mais percebo um detalhe pequeno que talvez valha parar para considerar: o nome do pagador não corresponde.
O Binance deixa claro que, se a conta de pagamento do parceiro não corresponder ao nome verificado na plataforma, o vendedor não deve liberar o cripto. O Binance permite reembolso e recomenda reportar o Order via Binance Chat.
Antes eu poderia ver isso apenas como uma checagem formal, mas houve um caso real que me fez pensar diferente.
Um vendedor compartilhou que ele recebeu dinheiro via Momo, mas o nome do remetente não era o mesmo que o nome na Binance. Ele ainda liberou o cripto; depois, o pagamento foi contestado e o dinheiro foi retido.
Eu não posso afirmar que todos os casos em que os nomes não batem sejam golpes, mas este caso mostra que “o dinheiro já entrou” talvez não seja suficiente para encerrar a verificação.
Do jeito que eu vejo hoje, é simples: antes de liberar, é preciso comparar as informações do Order com o pagamento real. Se houver qualquer irregularidade, eu prefiro criar mais atrito do que agir rápido demais.
Talvez o Binance P2P não elimine a confiança; ele só tenta reduzir a quantidade de confiança que precisa ser depositada no parceiro, mantendo a transação dentro de um processo verificável.
E eu ainda me pergunto: um nome que não bate está sinalizando qual risco por trás?
#binancep2pantoan @Binance Vietnam $BTC
1
3
125
·
--
Verificado
Antes eu costumava ver o TGE como o marco de um projeto de token. Quando o token começa a ser negociado, eu presumia que a parte mais difícil já tinha passado.
Mas, ao ler a documentação da TermMax, comecei a achar essa visão um pouco simplista.
O whitepaper da TMX descreve um suprimento total de 1 bilhão de tokens, com 20% em circulação no TGE, e um mecanismo de distribuição controlado ao longo de 48 meses. Eu parei na palavra “depois”.
No começo, eu achava que o TGE era principalmente um problema de tokenomics; depois, percebi que ele cria uma camada econômica adicional em torno do protocolo. A TermMax construiu lending, borrowing e leverage com taxas de juros antes mesmo de a TMX surgir.
A forma como eu vejo hoje é um pouco diferente. O TGE não é apenas para verificar a distribuição dos tokens; ele começa a verificar se o token está ou não vinculado às atividades do protocolo.
Para mim, isso é uma mudança de confiança. Antes do TGE, eu olhava para o design e o produto; depois do TGE, eu preciso observar incentivos, os benefícios dos tokens e como as atividades do protocolo interagem.
Por isso, eu não vejo mais o TGE da TermMax como o teste final — ele se parece mais com um ponto de transição de estado.
A pergunta que ainda quero acompanhar é: depois que a TMX aparecer, como o sistema vai comprovar valor por meio de atividade real?
#termmax @termmax $BTC
Antes eu costumava ver o TGE como o marco de um projeto de token. Quando o token começa a ser negociado, eu presumia que a parte mais difícil já tinha passado.
Mas, ao ler a documentação da TermMax, comecei a achar essa visão um pouco simplista.
O whitepaper da TMX descreve um suprimento total de 1 bilhão de tokens, com 20% em circulação no TGE, e um mecanismo de distribuição controlado ao longo de 48 meses. Eu parei na palavra “depois”.
No começo, eu achava que o TGE era principalmente um problema de tokenomics; depois, percebi que ele cria uma camada econômica adicional em torno do protocolo. A TermMax construiu lending, borrowing e leverage com taxas de juros antes mesmo de a TMX surgir.
A forma como eu vejo hoje é um pouco diferente. O TGE não é apenas para verificar a distribuição dos tokens; ele começa a verificar se o token está ou não vinculado às atividades do protocolo.
Para mim, isso é uma mudança de confiança. Antes do TGE, eu olhava para o design e o produto; depois do TGE, eu preciso observar incentivos, os benefícios dos tokens e como as atividades do protocolo interagem.
Por isso, eu não vejo mais o TGE da TermMax como o teste final — ele se parece mais com um ponto de transição de estado.
A pergunta que ainda quero acompanhar é: depois que a TMX aparecer, como o sistema vai comprovar valor por meio de atividade real?
#termmax @TermMax $BTC
5
2
324
·
--
Antes eu costumava achar que um bom sistema financeiro precisava escolher um lado. Ou ser transparente para facilitar a verificação, ou ser privado para proteger os participantes.
Ao ler com mais profundidade os documentos da Dusk Network, encontrei uma abordagem que me fez parar. A Dusk não trata privacidade e transparência como dois estados mutuamente exclusivos. O sistema permite fluxos públicos, shielded e de divulgação seletiva, conforme a necessidade.
No começo eu pensei que privacidade fosse principalmente ocultar dados de transações; depois percebi que essa visão era um pouco simplista. Em mercados regulamentados, a questão ainda envolve quem tem permissão para saber quais informações e em quais circunstâncias.
A forma como eu vejo a Dusk hoje também mudou. Privacidade não precisa necessariamente estar em oposição à conformidade. A Phoenix pode ocultar informações de transações, enquanto viewing keys e divulgação seletiva permitem revelar dados quando o fluxo de trabalho exige.
Isso me fez pensar mais no modelo de confiança. Talvez um sistema financeiro não precise transformar tudo em público para criar capacidade de verificação; o mais importante é conseguir controlar os limites entre privacidade, transparência e acesso.
Ainda fico com dúvidas sobre como esses princípios serão implementados de formas diferentes em cada aplicação. Talvez a pergunta realmente relevante não seja se a Dusk escolhe privacidade ou transparência, mas sim quais informações ela decide que precisam ser confiadas, comprovadas e divulgadas.
#dusk $DUSK @Dusk_Foundation $BTC
Antes eu costumava achar que um bom sistema financeiro precisava escolher um lado. Ou ser transparente para facilitar a verificação, ou ser privado para proteger os participantes.
Ao ler com mais profundidade os documentos da Dusk Network, encontrei uma abordagem que me fez parar. A Dusk não trata privacidade e transparência como dois estados mutuamente exclusivos. O sistema permite fluxos públicos, shielded e de divulgação seletiva, conforme a necessidade.
No começo eu pensei que privacidade fosse principalmente ocultar dados de transações; depois percebi que essa visão era um pouco simplista. Em mercados regulamentados, a questão ainda envolve quem tem permissão para saber quais informações e em quais circunstâncias.
A forma como eu vejo a Dusk hoje também mudou. Privacidade não precisa necessariamente estar em oposição à conformidade. A Phoenix pode ocultar informações de transações, enquanto viewing keys e divulgação seletiva permitem revelar dados quando o fluxo de trabalho exige.
Isso me fez pensar mais no modelo de confiança. Talvez um sistema financeiro não precise transformar tudo em público para criar capacidade de verificação; o mais importante é conseguir controlar os limites entre privacidade, transparência e acesso.
Ainda fico com dúvidas sobre como esses princípios serão implementados de formas diferentes em cada aplicação. Talvez a pergunta realmente relevante não seja se a Dusk escolhe privacidade ou transparência, mas sim quais informações ela decide que precisam ser confiadas, comprovadas e divulgadas.
#dusk $DUSK @Dusk $BTC
Privacy
50%
Transparency
0%
Compliance
0%
Cân bằng cả 3
50%
2 Votos • Votação encerrada
11
7
176
·
--
Antes eu costumava pensar que uma transação aparentemente tranquila, em certa medida, também indicava a confiabilidade da outra parte. Se o comprador pagasse corretamente e a transação fosse concluída, eu quase assumia que tudo o que viesse depois também não teria nada com que se preocupar. Mas uma transação recente no Binance P2P me fez reavaliar essa ideia.
Eu me lembro de que, naquela época, eu vendi 500 USDT e o comprador pagou normalmente. Enquanto eu estava abrindo o banco para verificar o dinheiro, eles começaram a me perguntar se eu costumava negociar cripto. Depois, eles apresentaram um projeto novo e quiseram meu número de telefone e Telegram para conversar em particular.
No início, eu não achei aquilo um problema tão grande, mas então percebi que o convite estava completamente fora do escopo da transação em andamento.
Eu não sabia se o projeto que eles queriam apresentar era bom ou ruim, então não julguei, e também não forneci número de telefone nem Telegram. Eu voltei a verificar apenas o que realmente precisava ser verificado: o valor efetivamente recebido, as informações do remetente e só então confirmei a conclusão. Antes disso, ainda que 500 USDT continuassem retidos no Escrow pelo sistema até que eu confirmasse.
O que eu tiro disso não é ter de desconfiar de todos os compradores, e sim que não se deve usar uma transação válida para estender conclusões a outras coisas.
O fato de o comprador transferir exatamente o valor necessário apenas confirma que aquela transação ocorreu corretamente dentro do processo; isso não me ajuda a avaliar o projeto que ele acabou de apresentar.
Por isso, ainda mantenho o chat, o código da transação e os comprovantes, caso haja algum problema a contestar ou para entrar em contato com o suporte do Binance P2P.
A partir dessa experiência, eu me lembro de que, quando se trata de coisas fora da transação, talvez seja melhor continuar com um pouco de desconfiança e verificar por conta própria antes de confiar.
#binancep2pantoan @Binance_Vietnam $BTC
Antes eu costumava pensar que uma transação aparentemente tranquila, em certa medida, também indicava a confiabilidade da outra parte. Se o comprador pagasse corretamente e a transação fosse concluída, eu quase assumia que tudo o que viesse depois também não teria nada com que se preocupar. Mas uma transação recente no Binance P2P me fez reavaliar essa ideia.
Eu me lembro de que, naquela época, eu vendi 500 USDT e o comprador pagou normalmente. Enquanto eu estava abrindo o banco para verificar o dinheiro, eles começaram a me perguntar se eu costumava negociar cripto. Depois, eles apresentaram um projeto novo e quiseram meu número de telefone e Telegram para conversar em particular.
No início, eu não achei aquilo um problema tão grande, mas então percebi que o convite estava completamente fora do escopo da transação em andamento.
Eu não sabia se o projeto que eles queriam apresentar era bom ou ruim, então não julguei, e também não forneci número de telefone nem Telegram. Eu voltei a verificar apenas o que realmente precisava ser verificado: o valor efetivamente recebido, as informações do remetente e só então confirmei a conclusão. Antes disso, ainda que 500 USDT continuassem retidos no Escrow pelo sistema até que eu confirmasse.
O que eu tiro disso não é ter de desconfiar de todos os compradores, e sim que não se deve usar uma transação válida para estender conclusões a outras coisas.
O fato de o comprador transferir exatamente o valor necessário apenas confirma que aquela transação ocorreu corretamente dentro do processo; isso não me ajuda a avaliar o projeto que ele acabou de apresentar.
Por isso, ainda mantenho o chat, o código da transação e os comprovantes, caso haja algum problema a contestar ou para entrar em contato com o suporte do Binance P2P.
A partir dessa experiência, eu me lembro de que, quando se trata de coisas fora da transação, talvez seja melhor continuar com um pouco de desconfiança e verificar por conta própria antes de confiar.
#binancep2pantoan @Binance Vietnam $BTC
1
2
249
·
--
Anteriormente eu costumava pensar que consenso é a história de muitos validadores confirmando um bloco juntos. Eu presumía que quanto mais nós participam da rede, mais confiável ela é.
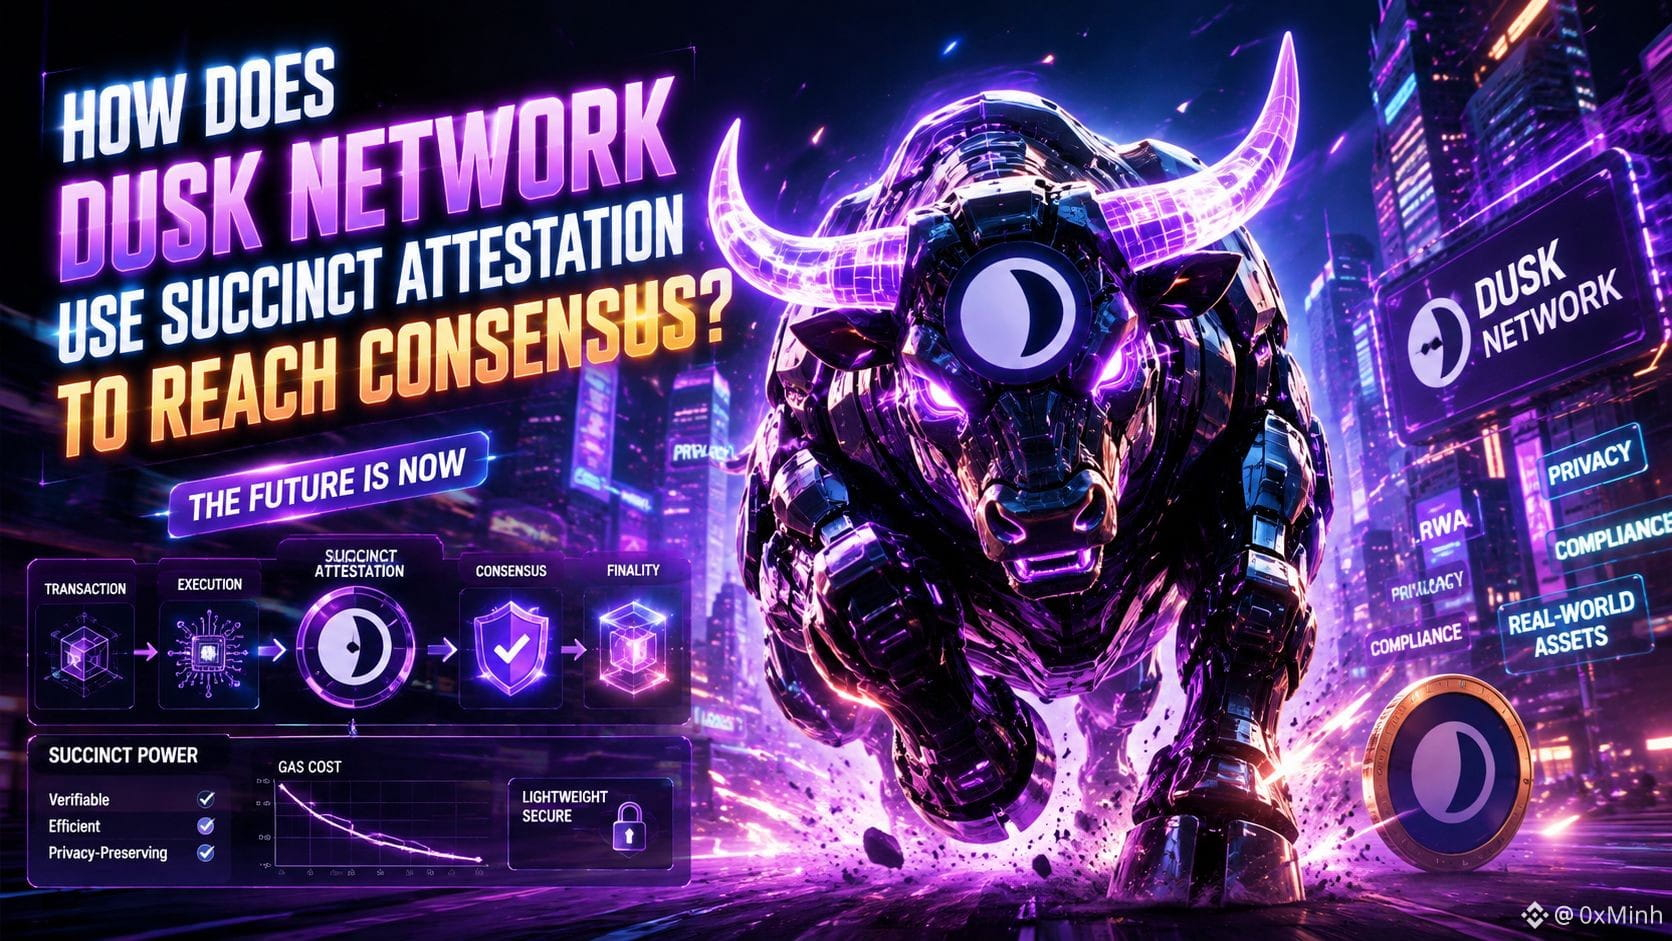
Quando li com mais profundidade sobre a Rede Dusk, um detalhe do Succinct Attestation me fez parar. A Dusk não desenha o consenso no sentido de que todos os provisioners processam todas as decisões.
No começo eu entendi o SA como algo relativamente simples: as pessoas que fazem stake de DUSK propõem e votam em conjunto, mas essa compreensão ignora a parte importante. O SA é um mecanismo de Proof-of-Stake baseado em comitês, em que os provisioners são escolhidos para diferentes papéis.
Ao ler com mais atenção, percebi que cada rodada passa por três etapas: Proposal, Validation e Ratification. Um provisioner propõe um bloco, um comitê verifica e, então, outro comitê confirma o resultado e conclui o bloco.
Pela minha perspectiva atual, já não vejo o SA como apenas uma forma de votação. Eu o vejo como uma forma de dividir responsabilidades no consenso. O sistema não exige que todos os provisioners confirmem tudo. Ele seleciona um grupo para cada tarefa e estabelece condições para o bloco atingir finality.
Isso me fez mudar a forma como enxergo o modelo de confiança. A confiança não está apenas na quantidade de nós, mas também nas regras para escolher os comitês e no stake.
Ainda assim, fico com uma dúvida: quando o consenso depende de grupos selecionados, onde está o limite real da confiança?
#dusk $DUSK @Dusk_Foundation
Anteriormente eu costumava pensar que consenso é a história de muitos validadores confirmando um bloco juntos. Eu presumía que quanto mais nós participam da rede, mais confiável ela é.
Quando li com mais profundidade sobre a Rede Dusk, um detalhe do Succinct Attestation me fez parar. A Dusk não desenha o consenso no sentido de que todos os provisioners processam todas as decisões.
No começo eu entendi o SA como algo relativamente simples: as pessoas que fazem stake de DUSK propõem e votam em conjunto, mas essa compreensão ignora a parte importante. O SA é um mecanismo de Proof-of-Stake baseado em comitês, em que os provisioners são escolhidos para diferentes papéis.
Ao ler com mais atenção, percebi que cada rodada passa por três etapas: Proposal, Validation e Ratification. Um provisioner propõe um bloco, um comitê verifica e, então, outro comitê confirma o resultado e conclui o bloco.
Pela minha perspectiva atual, já não vejo o SA como apenas uma forma de votação. Eu o vejo como uma forma de dividir responsabilidades no consenso. O sistema não exige que todos os provisioners confirmem tudo. Ele seleciona um grupo para cada tarefa e estabelece condições para o bloco atingir finality.
Isso me fez mudar a forma como enxergo o modelo de confiança. A confiança não está apenas na quantidade de nós, mas também nas regras para escolher os comitês e no stake.
Ainda assim, fico com uma dúvida: quando o consenso depende de grupos selecionados, onde está o limite real da confiança?
#dusk $DUSK @Dusk
20
10
130
·
--
Uma linha de observação que me fez não “release” USDT....!
Eu ainda me lembro, numa ocasião de Natal de 2025, em que vendi 1.000 USDT para me preparar para os gastos do fim do ano. Quando conferi o app do banco, vi que o dinheiro já havia entrado na conta, junto com a anotação “chuyen tien mua usdt binance”.
O valor estava certo, e o dinheiro também já tinha chegado. Depois de esperar um pouco, liberar o USDT naquele momento quase foi uma reação natural.
Mas eu parei por causa de um detalhe pequeno: o pedido exigia que a observação do pagamento não contivesse palavras relacionadas a cripto ou Binance.
No começo eu pensei que essa observação não provava que o pagamento tinha algum problema, mas ela mostrava que uma parte da transação já não batia com as condições iniciais. Do jeito que eu opero com cripto, essa única divergência já bastaria para eu revisar novamente.
Eu voltei ao chat do Binance P2P e pedi ao comprador para verificar a identidade com mais detalhes. Eu queria ter certeza de que quem pagou ainda era o parceiro correto do pedido.
Quando não foi possível continuar com as condições, optei por reembolsar conforme o procedimento, em vez de tentar forçar a transação a terminar.
Só naquele momento eu pude entender melhor o papel do Escrow. No Binance P2P, a plataforma mantém a cripto na ordem, mas eu ainda preciso verificar por conta própria o valor que realmente caiu antes de Release Crypto. O status “paid” não substitui a conferência da conta bancária.
Por isso, eu sempre mantenho todas as conversas dentro do Binance P2P. O chat, o Order ID e os detalhes do pagamento formam um registro conectado, caso seja necessário Apelar ou contatar o Suporte.
No fim, o que eu mais lembro não é exatamente uma observação de pagamento problemática, e sim como um detalhe pequeno pode fazer com que toda a transação fique sem confiança — e enquanto ainda existir um elo não confirmado, eu acho que pausar um pouco é sempre melhor do que agir com pressa..
#binancep2pantoan @Binance_Vietnam $BTC
Uma linha de observação que me fez não “release” USDT....!
Eu ainda me lembro, numa ocasião de Natal de 2025, em que vendi 1.000 USDT para me preparar para os gastos do fim do ano. Quando conferi o app do banco, vi que o dinheiro já havia entrado na conta, junto com a anotação “chuyen tien mua usdt binance”.
O valor estava certo, e o dinheiro também já tinha chegado. Depois de esperar um pouco, liberar o USDT naquele momento quase foi uma reação natural.
Mas eu parei por causa de um detalhe pequeno: o pedido exigia que a observação do pagamento não contivesse palavras relacionadas a cripto ou Binance.
No começo eu pensei que essa observação não provava que o pagamento tinha algum problema, mas ela mostrava que uma parte da transação já não batia com as condições iniciais. Do jeito que eu opero com cripto, essa única divergência já bastaria para eu revisar novamente.
Eu voltei ao chat do Binance P2P e pedi ao comprador para verificar a identidade com mais detalhes. Eu queria ter certeza de que quem pagou ainda era o parceiro correto do pedido.
Quando não foi possível continuar com as condições, optei por reembolsar conforme o procedimento, em vez de tentar forçar a transação a terminar.
Só naquele momento eu pude entender melhor o papel do Escrow. No Binance P2P, a plataforma mantém a cripto na ordem, mas eu ainda preciso verificar por conta própria o valor que realmente caiu antes de Release Crypto. O status “paid” não substitui a conferência da conta bancária.
Por isso, eu sempre mantenho todas as conversas dentro do Binance P2P. O chat, o Order ID e os detalhes do pagamento formam um registro conectado, caso seja necessário Apelar ou contatar o Suporte.
No fim, o que eu mais lembro não é exatamente uma observação de pagamento problemática, e sim como um detalhe pequeno pode fazer com que toda a transação fique sem confiança — e enquanto ainda existir um elo não confirmado, eu acho que pausar um pouco é sempre melhor do que agir com pressa..
#binancep2pantoan @Binance Vietnam $BTC
1
2
273
Inicia sessão para explorar mais conteúdos
Junta-te a utilizadores de criptomoedas de todo o mundo na Binance Square
⚡️ Obtém informações úteis e recentes sobre criptomoedas.
💬 Com a confiança da maior exchange de criptomoedas do mundo.
👍 Descobre perspetivas reais de criadores verificados.
E-mail/Número de telefone
Tópicos em Tendência
NEARFallsToAround$4.70Down14%
14,466 visualizações
26 a discutir
🚨 $NEAR — DA Euforia do ETF para um TAPINHAÇO de 14% NA CARA.
A NEAR caiu em direção a US$ 4,70, devolvendo uma grande parte do seu avanço recente depois de ter negociado rapidamente acima de US$ 5,50. A queda também aconteceu quando a NEAR Intents divulgou um incidente de segurança ligado à sua infraestrutura de cross-chain, com perdas reportadas em torno de US$ 3,8M. A própria blockchain subjacente da NEAR não foi reportada como comprometida.
Aqui está a parte que os traders devem observar:
US$ 4,69–US$ 4,74 agora é a zona-chave de suporte.
Segure isso, e pode ser apenas um reteste violento após o rompimento de setembro.
Perde isso?
Os próximos alvos de queda ficam mais perto de US$ 4,58, depois ~US$ 4,30.
E a ironia?
O novo ETF de NEAR da Bitwise ainda estava vendo entradas positivas na semana de lançamento.
Então não é uma história simples de “ninguém quer NEAR”.
É uma batalha entre:
acesso institucional fresco
vs.
realização de lucros pós-rali + medo de segurança.
$NEAR não precisa de hype agora. Precisa que US$ 4,70 se sustente. 👀
#NEARFallsToAround$4.70Down14% #EvernorthPlansNasdaqListingOct8 #SECProposesCryptoCustodyFramework #IMFApproves$139MDisbursementToElSalvador #AnthropicTargetsIPOAsSoonAsMidNovember
KimHotbae
·0 gostos
·265 visualizações
EthereumFoundationLaunchesZkAPIOnMainnet
5,677 visualizações
154 a discutir
EvernorthPlansNasdaqListingOct8
16,356 visualizações
163 a discutir