
#eip7702
eip7702
27,507 visualizações
64 a discutir
Popular
Mais recente

·
--
233 milhões de XRP saíram de uma carteira quente em um único ataque. O relatório preliminar da Binance acaba de mostrar como.
Segundo o relatório sobre o incidente de US$ 6,34 bilhões:
• Os invasores obtiveram acesso não autorizado a um serviço interno de assinatura de carteiras
• Eles exploraram a delegação EIP-7702 da Ethereum para obter controle parcial de carteiras quentes
• As saídas incluíram 233,46 milhões de $XRP, cerca de 970.500 $SOL, 44,2 milhões de OP e 18.270 BTC
• A Binance afirma que 98% dos tokens afetados já foram repostos
Minha opinião: a discussão deixou de ser "quanto foi perdido" e passou a ser "como a infraestrutura de assinatura falhou". Vetores de ataque à cadeia de suprimentos e de engenharia social não são exclusivos de uma única corretora, então vale ficar de olho em quais plataformas publicarão auditorias semelhantes a seguir.
Um relatório pós-incidente detalhado como este reconstrói sua confiança em uma CEX ou você também quer uma prova de reservas?
#Binance #EIP7702 #CryptoSecurity
233 milhões de XRP saíram de uma carteira quente em um único ataque. O relatório preliminar da Binance acaba de mostrar como.
Segundo o relatório sobre o incidente de US$ 6,34 bilhões:
• Os invasores obtiveram acesso não autorizado a um serviço interno de assinatura de carteiras
• Eles exploraram a delegação EIP-7702 da Ethereum para obter controle parcial de carteiras quentes
• As saídas incluíram 233,46 milhões de $XRP , cerca de 970.500 $SOL , 44,2 milhões de OP e 18.270 BTC
• A Binance afirma que 98% dos tokens afetados já foram repostos
Minha opinião: a discussão deixou de ser "quanto foi perdido" e passou a ser "como a infraestrutura de assinatura falhou". Vetores de ataque à cadeia de suprimentos e de engenharia social não são exclusivos de uma única corretora, então vale ficar de olho em quais plataformas publicarão auditorias semelhantes a seguir.
Um relatório pós-incidente detalhado como este reconstrói sua confiança em uma CEX ou você também quer uma prova de reservas?
#Binance #EIP7702 #CryptoSecurity
Segundo o relatório sobre o incidente de US$ 6,34 bilhões:
• Os invasores obtiveram acesso não autorizado a um serviço interno de assinatura de carteiras
• Eles exploraram a delegação EIP-7702 da Ethereum para obter controle parcial de carteiras quentes
• As saídas incluíram 233,46 milhões de $XRP , cerca de 970.500 $SOL , 44,2 milhões de OP e 18.270 BTC
• A Binance afirma que 98% dos tokens afetados já foram repostos
Minha opinião: a discussão deixou de ser "quanto foi perdido" e passou a ser "como a infraestrutura de assinatura falhou". Vetores de ataque à cadeia de suprimentos e de engenharia social não são exclusivos de uma única corretora, então vale ficar de olho em quais plataformas publicarão auditorias semelhantes a seguir.
Um relatório pós-incidente detalhado como este reconstrói sua confiança em uma CEX ou você também quer uma prova de reservas?
#Binance #EIP7702 #CryptoSecurity
8

·
--
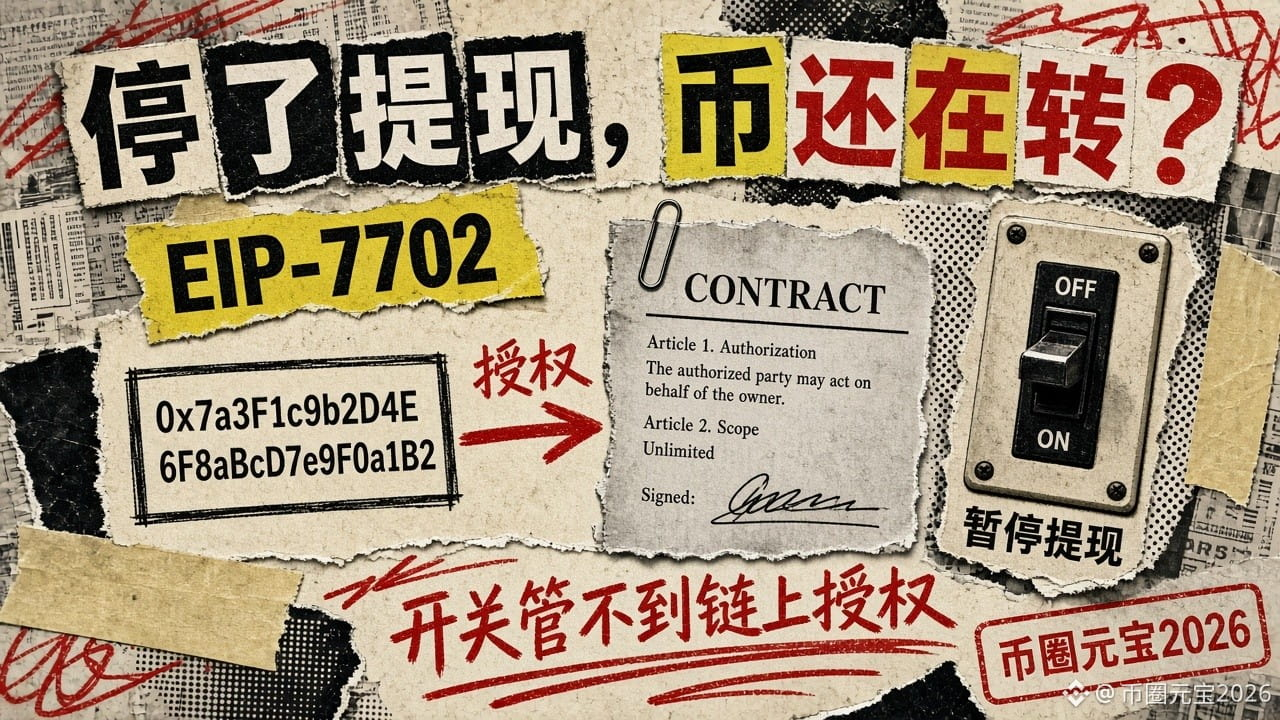
A Binance suspendeu os saques. Então por que ainda havia ETH sendo transferido on-chain? A resposta está no EIP-7702
No relatório preliminar sobre o incidente de 29/10 da Binance, divulgado ontem à noite, há um trecho que muita gente não leu com atenção: mesmo após a suspensão dos saques, os ativos continuaram se movendo. A causa foi um mecanismo do Ethereum chamado EIP-7702.
Primeiro, o que é o EIP-7702?
Ele permite que um endereço comum (EOA) “delegue” parte dos seus poderes de execução a um contrato inteligente, sem precisar entregar a chave privada. A ideia original era adicionar funcionalidades às carteiras, como operações em lote e pagamento de taxas por terceiros.
Segundo o relatório da Binance, foi isso que aconteceu desta vez:
1. O invasor obteve primeiro acesso ao serviço interno de assinatura de carteiras.
2. Usou o serviço de assinatura para enviar 50 transações assinadas, manipular o nonce da conta e criar uma autorização de delegação maliciosa, permitindo que um contrato controlado pelo invasor obtivesse parte dos poderes de execução de uma carteira quente da Binance.
3. A Binance suspendeu imediatamente os saques, coordenou o congelamento com parceiros e começou a revogar as autorizações. Mas o próprio relatório afirma que suspender os saques, por si só, não impede todas as transferências não autorizadas, pois essas autorizações EIP-7702 já estavam on-chain e operavam de forma independente do sistema normal de saques da Binance.
4. Havia ainda outro problema: a carteira quente usava computação multipartidária (MPC), sem uma chave privada única que permitisse revogar a autorização imediatamente. Foi preciso desenvolver um procedimento específico, o que levou mais tempo.
5. A última transação, de 2.961,9 ETH, foi confirmada na blockchain às 23:56 de 29/10 (UTC); ela havia sido transmitida antes e ficou pendente. Às 00:10 de 30/10 (UTC), a Binance alterou a autorização da carteira quente Binance14 para apontar para o endereço zero, removendo o código delegado.
Um ponto a esclarecer: segundo o relatório, BTC, XRP, SOL e OP foram transferidos diretamente das carteiras quentes por meio do serviço de assinatura; o EIP-7702 afetou apenas a parte referente à carteira quente de Ethereum. Não interprete isso como “todas as moedas foram roubadas por meio do 7702”.
Uma verdade dolorosa: o botão que você desliga nos sistemas internos não controla as autorizações que já foram assinadas e enviadas para a blockchain.
Uma medida que usuários comuns podem adotar: verifique periodicamente, em um explorador de blocos ou na sua carteira, se há autorizações e delegações desconhecidas no seu endereço. Revogue as que não reconhecer.
Você já verificou as autorizações da sua carteira?
#以太坊 #EIP7702 #钱包安全 #科普 $ETH
A Binance suspendeu os saques. Então por que ainda havia ETH sendo transferido on-chain? A resposta está no EIP-7702
No relatório preliminar sobre o incidente de 29/10 da Binance, divulgado ontem à noite, há um trecho que muita gente não leu com atenção: mesmo após a suspensão dos saques, os ativos continuaram se movendo. A causa foi um mecanismo do Ethereum chamado EIP-7702.
Primeiro, o que é o EIP-7702?
Ele permite que um endereço comum (EOA) “delegue” parte dos seus poderes de execução a um contrato inteligente, sem precisar entregar a chave privada. A ideia original era adicionar funcionalidades às carteiras, como operações em lote e pagamento de taxas por terceiros.
Segundo o relatório da Binance, foi isso que aconteceu desta vez:
1. O invasor obteve primeiro acesso ao serviço interno de assinatura de carteiras.
2. Usou o serviço de assinatura para enviar 50 transações assinadas, manipular o nonce da conta e criar uma autorização de delegação maliciosa, permitindo que um contrato controlado pelo invasor obtivesse parte dos poderes de execução de uma carteira quente da Binance.
3. A Binance suspendeu imediatamente os saques, coordenou o congelamento com parceiros e começou a revogar as autorizações. Mas o próprio relatório afirma que suspender os saques, por si só, não impede todas as transferências não autorizadas, pois essas autorizações EIP-7702 já estavam on-chain e operavam de forma independente do sistema normal de saques da Binance.
4. Havia ainda outro problema: a carteira quente usava computação multipartidária (MPC), sem uma chave privada única que permitisse revogar a autorização imediatamente. Foi preciso desenvolver um procedimento específico, o que levou mais tempo.
5. A última transação, de 2.961,9 ETH, foi confirmada na blockchain às 23:56 de 29/10 (UTC); ela havia sido transmitida antes e ficou pendente. Às 00:10 de 30/10 (UTC), a Binance alterou a autorização da carteira quente Binance14 para apontar para o endereço zero, removendo o código delegado.
Um ponto a esclarecer: segundo o relatório, BTC, XRP, SOL e OP foram transferidos diretamente das carteiras quentes por meio do serviço de assinatura; o EIP-7702 afetou apenas a parte referente à carteira quente de Ethereum. Não interprete isso como “todas as moedas foram roubadas por meio do 7702”.
Uma verdade dolorosa: o botão que você desliga nos sistemas internos não controla as autorizações que já foram assinadas e enviadas para a blockchain.
Uma medida que usuários comuns podem adotar: verifique periodicamente, em um explorador de blocos ou na sua carteira, se há autorizações e delegações desconhecidas no seu endereço. Revogue as que não reconhecer.
Você já verificou as autorizações da sua carteira?
#以太坊 #EIP7702 #钱包安全 #科普 $ETH
No relatório preliminar sobre o incidente de 29/10 da Binance, divulgado ontem à noite, há um trecho que muita gente não leu com atenção: mesmo após a suspensão dos saques, os ativos continuaram se movendo. A causa foi um mecanismo do Ethereum chamado EIP-7702.
Primeiro, o que é o EIP-7702?
Ele permite que um endereço comum (EOA) “delegue” parte dos seus poderes de execução a um contrato inteligente, sem precisar entregar a chave privada. A ideia original era adicionar funcionalidades às carteiras, como operações em lote e pagamento de taxas por terceiros.
Segundo o relatório da Binance, foi isso que aconteceu desta vez:
1. O invasor obteve primeiro acesso ao serviço interno de assinatura de carteiras.
2. Usou o serviço de assinatura para enviar 50 transações assinadas, manipular o nonce da conta e criar uma autorização de delegação maliciosa, permitindo que um contrato controlado pelo invasor obtivesse parte dos poderes de execução de uma carteira quente da Binance.
3. A Binance suspendeu imediatamente os saques, coordenou o congelamento com parceiros e começou a revogar as autorizações. Mas o próprio relatório afirma que suspender os saques, por si só, não impede todas as transferências não autorizadas, pois essas autorizações EIP-7702 já estavam on-chain e operavam de forma independente do sistema normal de saques da Binance.
4. Havia ainda outro problema: a carteira quente usava computação multipartidária (MPC), sem uma chave privada única que permitisse revogar a autorização imediatamente. Foi preciso desenvolver um procedimento específico, o que levou mais tempo.
5. A última transação, de 2.961,9 ETH, foi confirmada na blockchain às 23:56 de 29/10 (UTC); ela havia sido transmitida antes e ficou pendente. Às 00:10 de 30/10 (UTC), a Binance alterou a autorização da carteira quente Binance14 para apontar para o endereço zero, removendo o código delegado.
Um ponto a esclarecer: segundo o relatório, BTC, XRP, SOL e OP foram transferidos diretamente das carteiras quentes por meio do serviço de assinatura; o EIP-7702 afetou apenas a parte referente à carteira quente de Ethereum. Não interprete isso como “todas as moedas foram roubadas por meio do 7702”.
Uma verdade dolorosa: o botão que você desliga nos sistemas internos não controla as autorizações que já foram assinadas e enviadas para a blockchain.
Uma medida que usuários comuns podem adotar: verifique periodicamente, em um explorador de blocos ou na sua carteira, se há autorizações e delegações desconhecidas no seu endereço. Revogue as que não reconhecer.
Você já verificou as autorizações da sua carteira?
#以太坊 #EIP7702 #钱包安全 #科普 $ETH
136

·
--
【Uma entrevista de mentira drenou US$ 6,3 bilhões da Binance! Saiu o relatório oficial do incidente】
O relatório do incidente divulgado pela Binance mostra que não foi um ataque-relâmpago, mas uma infiltração planejada durante meses por hackers norte-coreanos: em junho, eles miraram um engenheiro de operações de carteiras por meio de um pacote de instalação adulterado do Homebrew; em setembro, fingiram ser executivos para conduzir um falso processo seletivo e invadiram o computador de outro funcionário usando um exercício de programação malicioso; em 20 de outubro, usaram uma ferramenta interna de IA para acessar os dispositivos de dois engenheiros de carteiras; e, em 29 de outubro, usaram as permissões roubadas para implantar contêineres e executar scripts maliciosos, dando início ao ataque. O golpe mais devastador foi usar o EIP-7702 da Ethereum para obter controle sobre a execução da carteira quente. Como, na arquitetura de assinaturas múltiplas MPC, não havia uma única chave privada capaz de revogar esse acesso, foram necessárias cerca de 4 horas para conter o ataque. Até o momento, cerca de US$ 2,85 bilhões foram congelados ou interceptados; a maior parte do restante foi convertida em ETH, que não pode ser congelado, e continua sendo lavada. A Binance afirma ter coberto cerca de 98% dos ativos afetados com recursos próprios, que os usuários não foram afetados e que contratará especialistas independentes em segurança para analisar o caso. Neste ano, a empresa já impediu 57 ataques suspeitos da Coreia do Norte. No fim das contas, a vulnerabilidade mais cara não está no código, mas nas pessoas e nas ferramentas de IA.
$BNB $ETH $BTC
#币安被盗 #朝鲜黑客 #EIP7702 #SegurançaCripto
【Uma entrevista de mentira drenou US$ 6,3 bilhões da Binance! Saiu o relatório oficial do incidente】
O relatório do incidente divulgado pela Binance mostra que não foi um ataque-relâmpago, mas uma infiltração planejada durante meses por hackers norte-coreanos: em junho, eles miraram um engenheiro de operações de carteiras por meio de um pacote de instalação adulterado do Homebrew; em setembro, fingiram ser executivos para conduzir um falso processo seletivo e invadiram o computador de outro funcionário usando um exercício de programação malicioso; em 20 de outubro, usaram uma ferramenta interna de IA para acessar os dispositivos de dois engenheiros de carteiras; e, em 29 de outubro, usaram as permissões roubadas para implantar contêineres e executar scripts maliciosos, dando início ao ataque. O golpe mais devastador foi usar o EIP-7702 da Ethereum para obter controle sobre a execução da carteira quente. Como, na arquitetura de assinaturas múltiplas MPC, não havia uma única chave privada capaz de revogar esse acesso, foram necessárias cerca de 4 horas para conter o ataque. Até o momento, cerca de US$ 2,85 bilhões foram congelados ou interceptados; a maior parte do restante foi convertida em ETH, que não pode ser congelado, e continua sendo lavada. A Binance afirma ter coberto cerca de 98% dos ativos afetados com recursos próprios, que os usuários não foram afetados e que contratará especialistas independentes em segurança para analisar o caso. Neste ano, a empresa já impediu 57 ataques suspeitos da Coreia do Norte. No fim das contas, a vulnerabilidade mais cara não está no código, mas nas pessoas e nas ferramentas de IA.
$BNB $ETH $BTC
#币安被盗 #朝鲜黑客 #EIP7702 #SegurançaCripto
O relatório do incidente divulgado pela Binance mostra que não foi um ataque-relâmpago, mas uma infiltração planejada durante meses por hackers norte-coreanos: em junho, eles miraram um engenheiro de operações de carteiras por meio de um pacote de instalação adulterado do Homebrew; em setembro, fingiram ser executivos para conduzir um falso processo seletivo e invadiram o computador de outro funcionário usando um exercício de programação malicioso; em 20 de outubro, usaram uma ferramenta interna de IA para acessar os dispositivos de dois engenheiros de carteiras; e, em 29 de outubro, usaram as permissões roubadas para implantar contêineres e executar scripts maliciosos, dando início ao ataque. O golpe mais devastador foi usar o EIP-7702 da Ethereum para obter controle sobre a execução da carteira quente. Como, na arquitetura de assinaturas múltiplas MPC, não havia uma única chave privada capaz de revogar esse acesso, foram necessárias cerca de 4 horas para conter o ataque. Até o momento, cerca de US$ 2,85 bilhões foram congelados ou interceptados; a maior parte do restante foi convertida em ETH, que não pode ser congelado, e continua sendo lavada. A Binance afirma ter coberto cerca de 98% dos ativos afetados com recursos próprios, que os usuários não foram afetados e que contratará especialistas independentes em segurança para analisar o caso. Neste ano, a empresa já impediu 57 ataques suspeitos da Coreia do Norte. No fim das contas, a vulnerabilidade mais cara não está no código, mas nas pessoas e nas ferramentas de IA.
$BNB $ETH $BTC
#币安被盗 #朝鲜黑客 #EIP7702 #SegurançaCripto
thugz001:
私钥没从系统里漏出来,不等于那台工作机是干净的。假面试塞过来的作业代码才是入口,别只盯着有没有私钥文件被拷走。
1
660
·
--
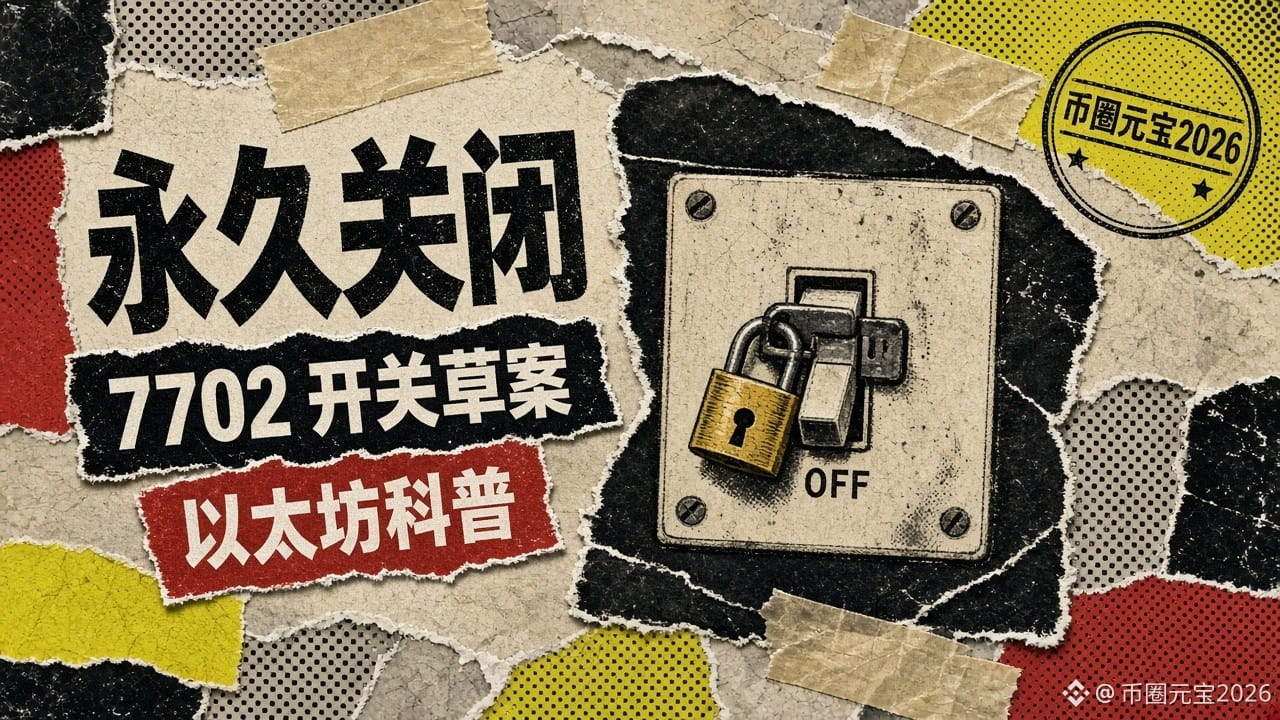
Será que dá para “desativar para sempre” o EIP-7702 do Ethereum? Uma nova proposta diz que sim
Ontem à noite falamos sobre o que é o EIP-7702. Hoje surgiu uma novidade: no fórum de desenvolvedores do Ethereum (Ethereum Magicians), na madrugada de 31 de outubro, horário de Pequim, alguém publicou uma proposta EIP-8476, cujo título pode ser traduzido como “Saída permanente da delegação para endereços comuns”.
É importante esclarecer: trata-se de um rascunho (Draft), ainda muito distante de uma atualização da rede principal.
O que ele pretende fazer? Em resumo:
1. Permitir que um endereço comum (EOA) envie uma transação especial do tipo 4 para instalar em si mesmo uma “marca não executável”, que não poderá ser substituída nem removida por nenhuma autorização de delegação 7702.
2. O endereço não muda e continua fazendo transferências e enviando transações normalmente; só não poderá mais ativar a delegação 7702.
3. A motivação original cita três tipos de contas: carteiras institucionais, carteiras quentes de corretoras e cofres — que não precisam de execução delegada.
4. O texto original também deixa claro que isso não impede o roubo da chave privada: quem obtiver a chave ainda poderá assinar transações comuns e transferir os fundos.
Dois problemas apontados na discussão são bem concretos:
· Um revisor observou que endereços com a marca talvez não consigam receber certos NFTs (as transferências seguras chamam o código do destinatário). O autor respondeu na noite de 31 de outubro, horário de Pequim, que pretende alterar a proposta para que a EVM trate essa marca como “código vazio”.
· Outra pessoa observou que essa proteção vale por rede: se você a desativar na rede principal, mas não em outras redes, as autorizações assinadas com a mesma chave continuarão funcionando nelas.
Na discussão, alguém também analisou dados públicos on-chain sobre o recente incidente com a carteira quente da Binance. Segundo a resposta do autor, desativar a função previamente não impediria o roubo; apenas eliminaria o atalho de “assinar um lote de autorizações e não precisar assinar de novo depois”. O relatório oficial completo da Binance sobre a causa do incidente ainda não foi publicado; trata-se apenas de uma análise on-chain feita no fórum.
Algumas verdades:
· Pouco mais de um ano após o lançamento de uma funcionalidade, alguém já propôs “me deem um botão para desativá-la para sempre”. Isso mostra que nem todo endereço precisa ser tão inteligente.
· Um rascunho não significa que a proposta foi aprovada, muito menos que chegará à rede principal. Não veja o título e conclua que já é possível desativar a função na carteira.
· A regra fundamental continua sendo a mesma de sempre: não assine qualquer coisa; antes de assinar, confira o que está assinando.
Sua carteira precisa de uma funcionalidade “inteligente” como o 7702? Ou você prefere que ela seja um pouco mais simples e segura?
$ETH #EIP7702 #AtualizaçãoEthereum
Será que dá para “desativar para sempre” o EIP-7702 do Ethereum? Uma nova proposta diz que sim
Ontem à noite falamos sobre o que é o EIP-7702. Hoje surgiu uma novidade: no fórum de desenvolvedores do Ethereum (Ethereum Magicians), na madrugada de 31 de outubro, horário de Pequim, alguém publicou uma proposta EIP-8476, cujo título pode ser traduzido como “Saída permanente da delegação para endereços comuns”.
É importante esclarecer: trata-se de um rascunho (Draft), ainda muito distante de uma atualização da rede principal.
O que ele pretende fazer? Em resumo:
1. Permitir que um endereço comum (EOA) envie uma transação especial do tipo 4 para instalar em si mesmo uma “marca não executável”, que não poderá ser substituída nem removida por nenhuma autorização de delegação 7702.
2. O endereço não muda e continua fazendo transferências e enviando transações normalmente; só não poderá mais ativar a delegação 7702.
3. A motivação original cita três tipos de contas: carteiras institucionais, carteiras quentes de corretoras e cofres — que não precisam de execução delegada.
4. O texto original também deixa claro que isso não impede o roubo da chave privada: quem obtiver a chave ainda poderá assinar transações comuns e transferir os fundos.
Dois problemas apontados na discussão são bem concretos:
· Um revisor observou que endereços com a marca talvez não consigam receber certos NFTs (as transferências seguras chamam o código do destinatário). O autor respondeu na noite de 31 de outubro, horário de Pequim, que pretende alterar a proposta para que a EVM trate essa marca como “código vazio”.
· Outra pessoa observou que essa proteção vale por rede: se você a desativar na rede principal, mas não em outras redes, as autorizações assinadas com a mesma chave continuarão funcionando nelas.
Na discussão, alguém também analisou dados públicos on-chain sobre o recente incidente com a carteira quente da Binance. Segundo a resposta do autor, desativar a função previamente não impediria o roubo; apenas eliminaria o atalho de “assinar um lote de autorizações e não precisar assinar de novo depois”. O relatório oficial completo da Binance sobre a causa do incidente ainda não foi publicado; trata-se apenas de uma análise on-chain feita no fórum.
Algumas verdades:
· Pouco mais de um ano após o lançamento de uma funcionalidade, alguém já propôs “me deem um botão para desativá-la para sempre”. Isso mostra que nem todo endereço precisa ser tão inteligente.
· Um rascunho não significa que a proposta foi aprovada, muito menos que chegará à rede principal. Não veja o título e conclua que já é possível desativar a função na carteira.
· A regra fundamental continua sendo a mesma de sempre: não assine qualquer coisa; antes de assinar, confira o que está assinando.
Sua carteira precisa de uma funcionalidade “inteligente” como o 7702? Ou você prefere que ela seja um pouco mais simples e segura?
$ETH #EIP7702 #AtualizaçãoEthereum
Ontem à noite falamos sobre o que é o EIP-7702. Hoje surgiu uma novidade: no fórum de desenvolvedores do Ethereum (Ethereum Magicians), na madrugada de 31 de outubro, horário de Pequim, alguém publicou uma proposta EIP-8476, cujo título pode ser traduzido como “Saída permanente da delegação para endereços comuns”.
É importante esclarecer: trata-se de um rascunho (Draft), ainda muito distante de uma atualização da rede principal.
O que ele pretende fazer? Em resumo:
1. Permitir que um endereço comum (EOA) envie uma transação especial do tipo 4 para instalar em si mesmo uma “marca não executável”, que não poderá ser substituída nem removida por nenhuma autorização de delegação 7702.
2. O endereço não muda e continua fazendo transferências e enviando transações normalmente; só não poderá mais ativar a delegação 7702.
3. A motivação original cita três tipos de contas: carteiras institucionais, carteiras quentes de corretoras e cofres — que não precisam de execução delegada.
4. O texto original também deixa claro que isso não impede o roubo da chave privada: quem obtiver a chave ainda poderá assinar transações comuns e transferir os fundos.
Dois problemas apontados na discussão são bem concretos:
· Um revisor observou que endereços com a marca talvez não consigam receber certos NFTs (as transferências seguras chamam o código do destinatário). O autor respondeu na noite de 31 de outubro, horário de Pequim, que pretende alterar a proposta para que a EVM trate essa marca como “código vazio”.
· Outra pessoa observou que essa proteção vale por rede: se você a desativar na rede principal, mas não em outras redes, as autorizações assinadas com a mesma chave continuarão funcionando nelas.
Na discussão, alguém também analisou dados públicos on-chain sobre o recente incidente com a carteira quente da Binance. Segundo a resposta do autor, desativar a função previamente não impediria o roubo; apenas eliminaria o atalho de “assinar um lote de autorizações e não precisar assinar de novo depois”. O relatório oficial completo da Binance sobre a causa do incidente ainda não foi publicado; trata-se apenas de uma análise on-chain feita no fórum.
Algumas verdades:
· Pouco mais de um ano após o lançamento de uma funcionalidade, alguém já propôs “me deem um botão para desativá-la para sempre”. Isso mostra que nem todo endereço precisa ser tão inteligente.
· Um rascunho não significa que a proposta foi aprovada, muito menos que chegará à rede principal. Não veja o título e conclua que já é possível desativar a função na carteira.
· A regra fundamental continua sendo a mesma de sempre: não assine qualquer coisa; antes de assinar, confira o que está assinando.
Sua carteira precisa de uma funcionalidade “inteligente” como o 7702? Ou você prefere que ela seja um pouco mais simples e segura?
$ETH #EIP7702 #AtualizaçãoEthereum
99
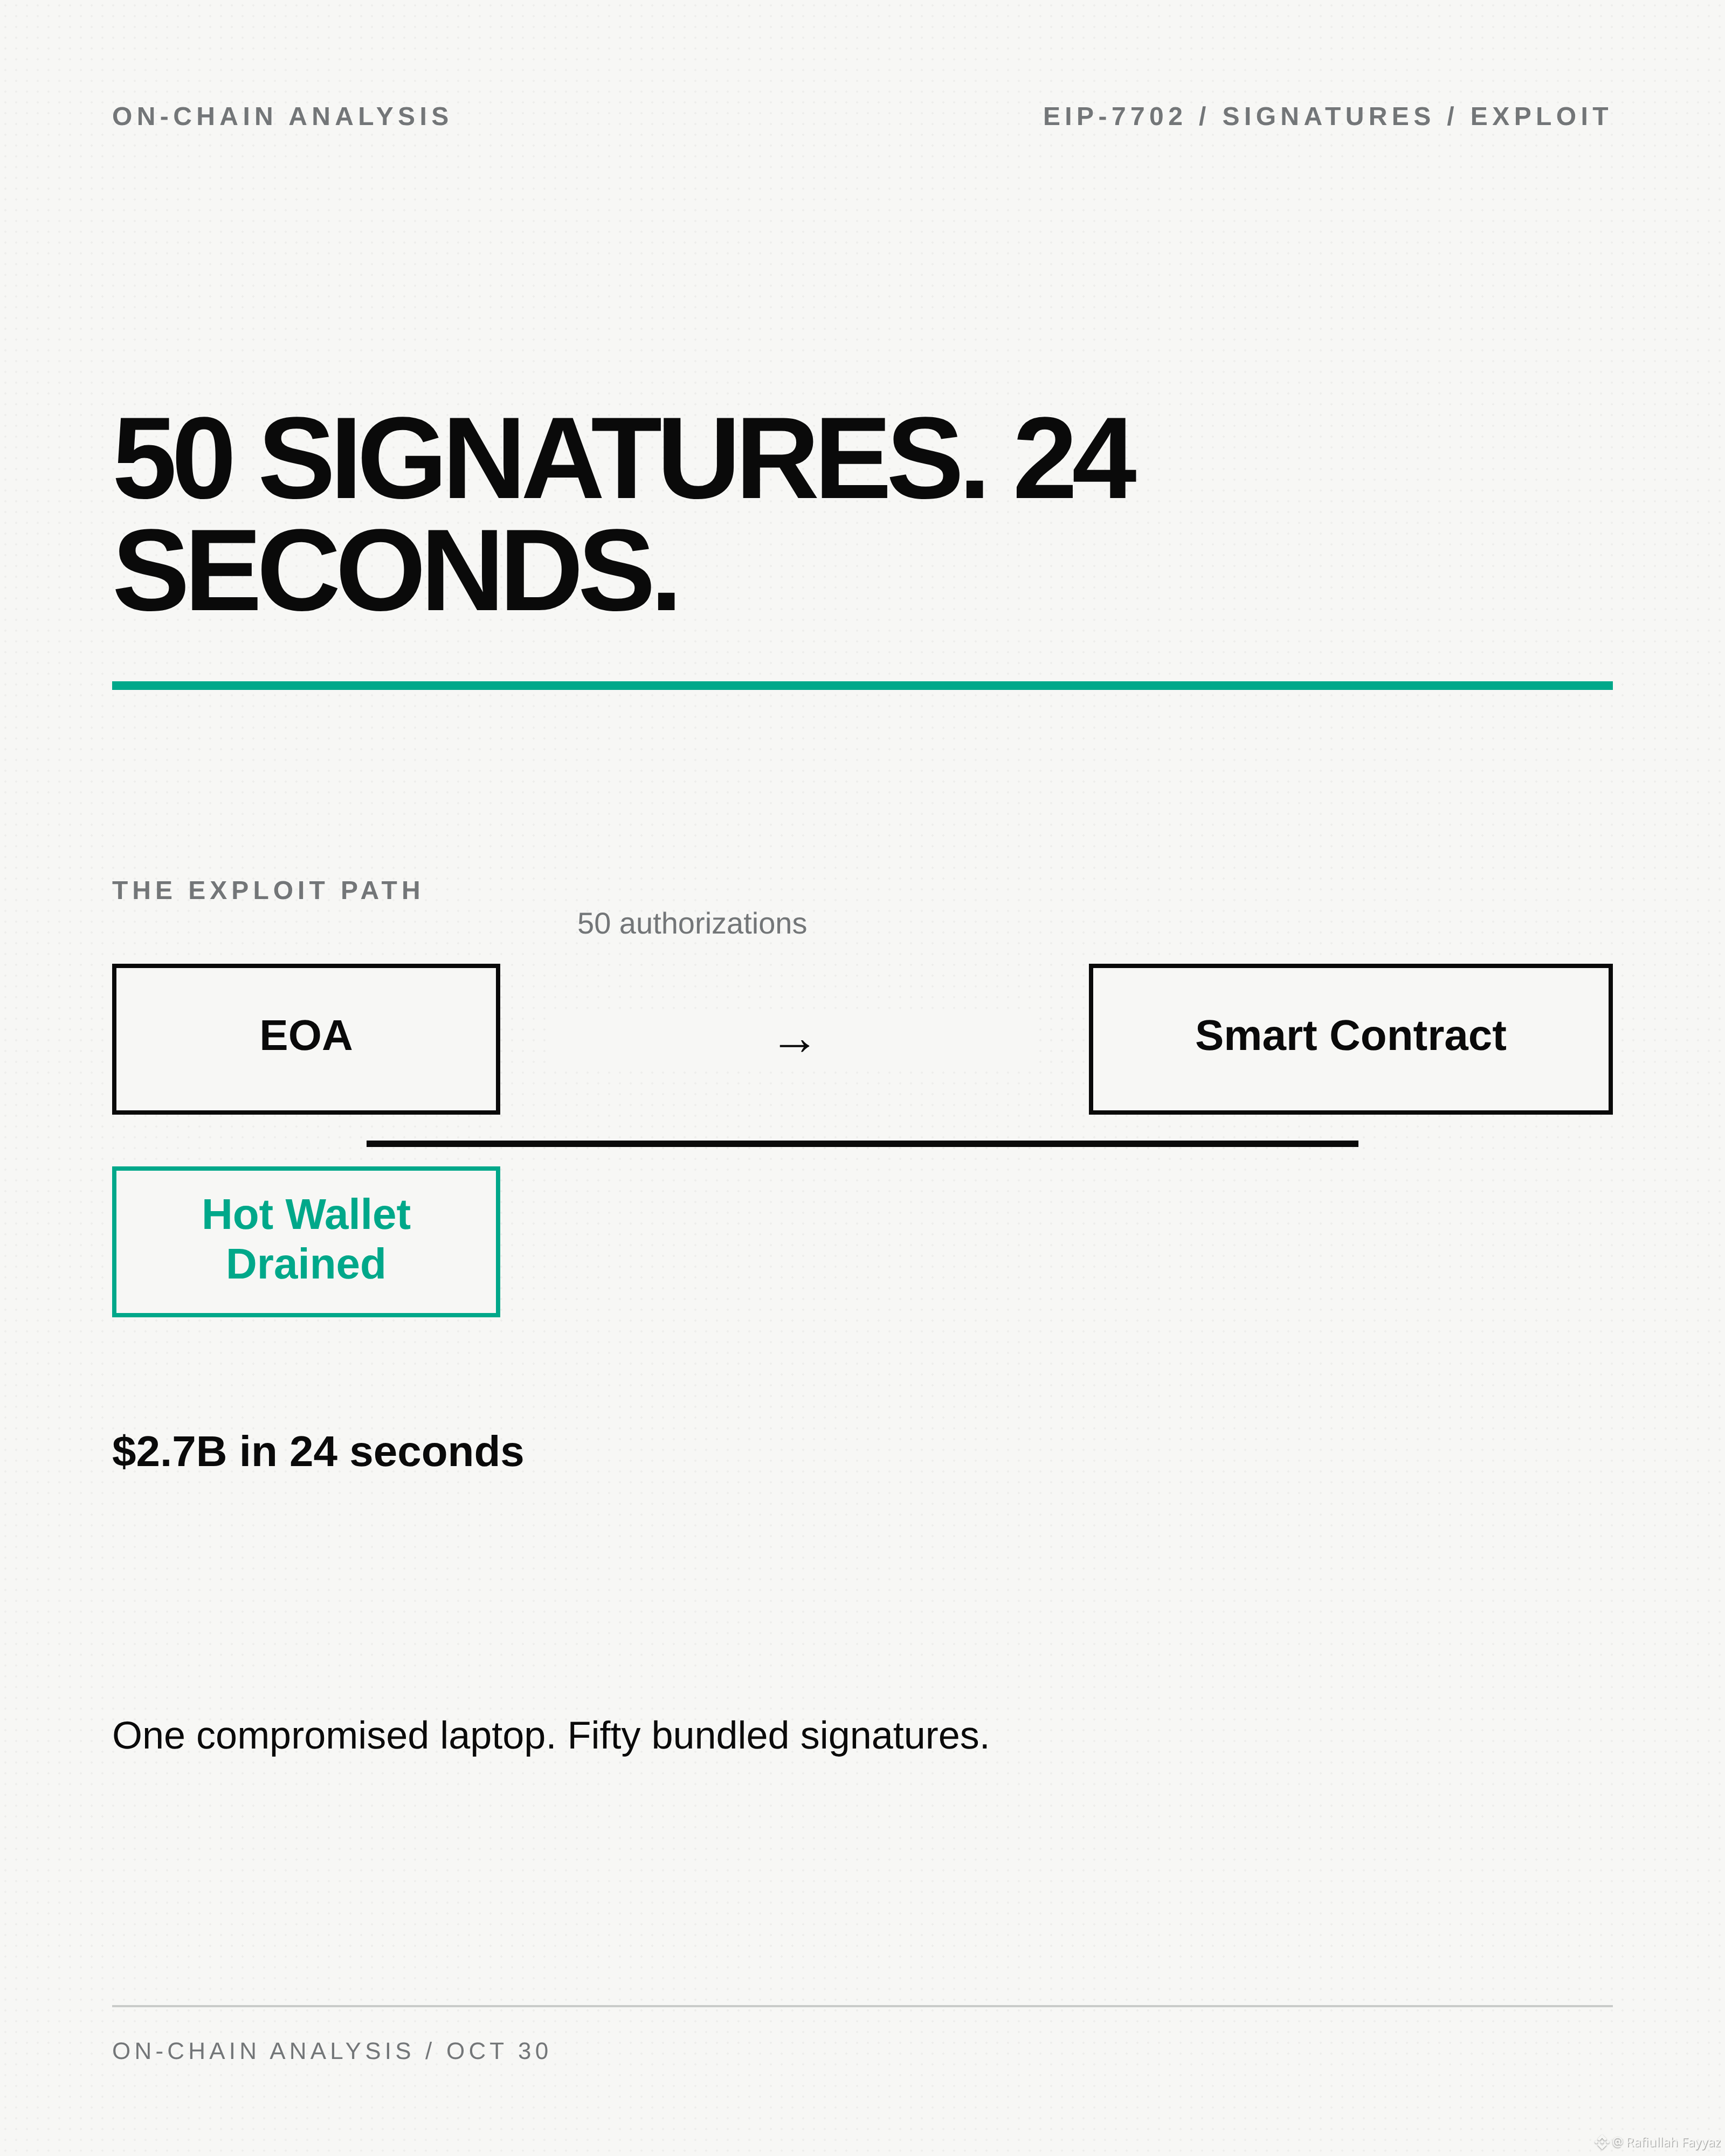
50 ASSINATURAS. 24 SEGUNDOS.
US$ 2,7 bilhões deixaram a Binance 14 em 24 segundos.
O invasor não roubou uma chave privada. Ele agrupou 50 autorizações EIP-7702 em uma única transação. Cada assinatura transferiu o controle da carteira para o mesmo contrato inteligente. Quando as 50 foram incluídas, a carteira quente foi esvaziada.
Esta é a primeira grande exploração que usa EIP-7702 nessa escala. O padrão permite que uma conta de propriedade externa delegue a um contrato inteligente. Útil para abstração de conta. Catastrófico quando o processo de assinatura é comprometido.
A Binance diz que o laptop foi o ponto de entrada. Mas o agrupamento das assinaturas foi a arma.
$BNB
#EIP7702 #SmartContracts #BinanceHack #SecurityResearch #OnChainAnalysis
{spot}(BNBUSDT)
50 ASSINATURAS. 24 SEGUNDOS.
US$ 2,7 bilhões deixaram a Binance 14 em 24 segundos.
O invasor não roubou uma chave privada. Ele agrupou 50 autorizações EIP-7702 em uma única transação. Cada assinatura transferiu o controle da carteira para o mesmo contrato inteligente. Quando as 50 foram incluídas, a carteira quente foi esvaziada.
Esta é a primeira grande exploração que usa EIP-7702 nessa escala. O padrão permite que uma conta de propriedade externa delegue a um contrato inteligente. Útil para abstração de conta. Catastrófico quando o processo de assinatura é comprometido.
A Binance diz que o laptop foi o ponto de entrada. Mas o agrupamento das assinaturas foi a arma.
$BNB
#EIP7702 #SmartContracts #BinanceHack #SecurityResearch #OnChainAnalysis
US$ 2,7 bilhões deixaram a Binance 14 em 24 segundos.
O invasor não roubou uma chave privada. Ele agrupou 50 autorizações EIP-7702 em uma única transação. Cada assinatura transferiu o controle da carteira para o mesmo contrato inteligente. Quando as 50 foram incluídas, a carteira quente foi esvaziada.
Esta é a primeira grande exploração que usa EIP-7702 nessa escala. O padrão permite que uma conta de propriedade externa delegue a um contrato inteligente. Útil para abstração de conta. Catastrófico quando o processo de assinatura é comprometido.
A Binance diz que o laptop foi o ponto de entrada. Mas o agrupamento das assinaturas foi a arma.
$BNB
#EIP7702 #SmartContracts #BinanceHack #SecurityResearch #OnChainAnalysis
356

·
--
【Hackers trazem sua própria “ferramenta de autodestruição”: Richard Teng, co-CEO da Binance, revela mais detalhes da investigação】
Segundo uma reportagem do TokenPost de 31 de outubro, Teng afirmou que, no ataque de cerca de US$ 6,3 bilhões, os invasores usaram um software capaz de apagar as próprias ferramentas e rastros, dificultando a investigação; houve mais de um participante. Inicialmente, a investigação se concentrou no notebook comprometido, mas depois foram descobertos outros pontos de entrada. Os invasores também usaram o EIP-7702 para obter permissões de execução on-chain na hot wallet, contornando as aprovações habituais.
O que a Binance está fazendo:
• Saques suspensos; depósitos mantidos normalmente. A meta é retomar os saques gradualmente em cerca de 40 horas
• Auditoria de segurança abrangendo endpoints, infraestrutura em nuvem, gerenciamento de chaves e processos de assinatura
• Cooperação com autoridades policiais, empresas de análise on-chain, emissores de tokens e outras corretoras para rastrear os fundos
Três recomendações do ponto de vista de engenharia:
1. Ferramentas para apagar rastros dificultam a perícia dos logs; armazene-os em outro local e em modo somente de acréscimo
2. Verifique regularmente as permissões de autorização (incluindo delegações via EIP-7702) e não assine autorizações de origem desconhecida
3. Durante a retomada dos saques, confie apenas nos comunicados oficiais e fique atento a links falsos de “retomada de saques” ou “resgate de compensação”
Na sua opinião, qual ponto as corretoras deveriam reforçar primeiro: segurança dos endpoints, aprovação de permissões ou processo de assinatura?
$BNB $BTC #币安 #安全事件 #EIP7702
DYOR, não é uma recomendação de investimento
【Hackers trazem sua própria “ferramenta de autodestruição”: Richard Teng, co-CEO da Binance, revela mais detalhes da investigação】
Segundo uma reportagem do TokenPost de 31 de outubro, Teng afirmou que, no ataque de cerca de US$ 6,3 bilhões, os invasores usaram um software capaz de apagar as próprias ferramentas e rastros, dificultando a investigação; houve mais de um participante. Inicialmente, a investigação se concentrou no notebook comprometido, mas depois foram descobertos outros pontos de entrada. Os invasores também usaram o EIP-7702 para obter permissões de execução on-chain na hot wallet, contornando as aprovações habituais.
O que a Binance está fazendo:
• Saques suspensos; depósitos mantidos normalmente. A meta é retomar os saques gradualmente em cerca de 40 horas
• Auditoria de segurança abrangendo endpoints, infraestrutura em nuvem, gerenciamento de chaves e processos de assinatura
• Cooperação com autoridades policiais, empresas de análise on-chain, emissores de tokens e outras corretoras para rastrear os fundos
Três recomendações do ponto de vista de engenharia:
1. Ferramentas para apagar rastros dificultam a perícia dos logs; armazene-os em outro local e em modo somente de acréscimo
2. Verifique regularmente as permissões de autorização (incluindo delegações via EIP-7702) e não assine autorizações de origem desconhecida
3. Durante a retomada dos saques, confie apenas nos comunicados oficiais e fique atento a links falsos de “retomada de saques” ou “resgate de compensação”
Na sua opinião, qual ponto as corretoras deveriam reforçar primeiro: segurança dos endpoints, aprovação de permissões ou processo de assinatura?
$BNB $BTC #币安 #安全事件 #EIP7702
DYOR, não é uma recomendação de investimento
Segundo uma reportagem do TokenPost de 31 de outubro, Teng afirmou que, no ataque de cerca de US$ 6,3 bilhões, os invasores usaram um software capaz de apagar as próprias ferramentas e rastros, dificultando a investigação; houve mais de um participante. Inicialmente, a investigação se concentrou no notebook comprometido, mas depois foram descobertos outros pontos de entrada. Os invasores também usaram o EIP-7702 para obter permissões de execução on-chain na hot wallet, contornando as aprovações habituais.
O que a Binance está fazendo:
• Saques suspensos; depósitos mantidos normalmente. A meta é retomar os saques gradualmente em cerca de 40 horas
• Auditoria de segurança abrangendo endpoints, infraestrutura em nuvem, gerenciamento de chaves e processos de assinatura
• Cooperação com autoridades policiais, empresas de análise on-chain, emissores de tokens e outras corretoras para rastrear os fundos
Três recomendações do ponto de vista de engenharia:
1. Ferramentas para apagar rastros dificultam a perícia dos logs; armazene-os em outro local e em modo somente de acréscimo
2. Verifique regularmente as permissões de autorização (incluindo delegações via EIP-7702) e não assine autorizações de origem desconhecida
3. Durante a retomada dos saques, confie apenas nos comunicados oficiais e fique atento a links falsos de “retomada de saques” ou “resgate de compensação”
Na sua opinião, qual ponto as corretoras deveriam reforçar primeiro: segurança dos endpoints, aprovação de permissões ou processo de assinatura?
$BNB $BTC #币安 #安全事件 #EIP7702
DYOR, não é uma recomendação de investimento
254
·
--
O que é o EIP-7702? Uma assinatura pode fazer sua carteira executar o programa de outra pessoa?
Nos últimos dias, após o roubo na Binance, muita gente tem perguntado sobre o EIP-7702. Em uma frase: ele permite que um endereço de carteira comum (EOA) também receba código de contrato para executar.
Segundo o texto da especificação oficial do Ethereum:
1. É adicionado um novo tipo de transação, que inclui uma “lista de autorizações”.
2. Cada autorização é assinada pelo titular do endereço e contém o ID da chain, o endereço do contrato de destino e o nonce.
3. Depois que a autorização entra em vigor, um “ponteiro de delegação” é gravado no seu endereço. A partir daí, quem chamar seu endereço executará aquele código de contrato, usando sua identidade de endereço.
4. Essa delegação permanece ativa; não desaparece depois de ser usada. Para revogá-la, é preciso assinar novamente, apontando para o endereço zero.
A intenção por trás do projeto é boa: operações em lote, pagamento de taxas por terceiros e permissões limitadas para chaves secundárias.
Mas a própria especificação é bem direta: o código delegado tem acesso irrestrito à conta; os aplicativos não devem esperar que os usuários assinem esse tipo de autorização, e as carteiras não devem oferecer esse recurso; se o contrato delegado for mal escrito, outras pessoas podem ter controle quase total do seu endereço.
Voltando ao incidente. Segundo a Chainalysis, na rede Ethereum, o invasor enviou uma autorização com assinatura válida, fazendo uma carteira quente da Binance executar um código implantado pelo próprio invasor e, em seguida, usou essa carteira para retirar todos os ativos. Ainda não foi publicado o relatório técnico completo da Binance sobre a origem dessas assinaturas de autorização. Não tire conclusões precipitadas nem coloque toda a culpa em um único EIP.
É desagradável dizer isso, mas, depois que esse tipo de autorização é assinado, basta uma chamada para esvaziar a carteira. Quando uma pessoa comum clica em “Confirmar”, não deveria fazê-lo de olhos fechados.
Três coisas para verificar:
1. Não assine solicitações de assinatura que você não entende, especialmente se mencionarem “autorizar”, “delegar” ou “atualizar conta”.
2. Confie apenas na análise de assinatura da própria carteira, não nas explicações exibidas em janelas pop-up de páginas da web.
3. Verifique regularmente as autorizações e o status de delegação do endereço; revogue o que não estiver usando.
Sua carteira já exibiu avisos como “atualizar conta”? Você clicou na época?
#EIP7702 #钱包安全 $ETH
O que é o EIP-7702? Uma assinatura pode fazer sua carteira executar o programa de outra pessoa?
Nos últimos dias, após o roubo na Binance, muita gente tem perguntado sobre o EIP-7702. Em uma frase: ele permite que um endereço de carteira comum (EOA) também receba código de contrato para executar.
Segundo o texto da especificação oficial do Ethereum:
1. É adicionado um novo tipo de transação, que inclui uma “lista de autorizações”.
2. Cada autorização é assinada pelo titular do endereço e contém o ID da chain, o endereço do contrato de destino e o nonce.
3. Depois que a autorização entra em vigor, um “ponteiro de delegação” é gravado no seu endereço. A partir daí, quem chamar seu endereço executará aquele código de contrato, usando sua identidade de endereço.
4. Essa delegação permanece ativa; não desaparece depois de ser usada. Para revogá-la, é preciso assinar novamente, apontando para o endereço zero.
A intenção por trás do projeto é boa: operações em lote, pagamento de taxas por terceiros e permissões limitadas para chaves secundárias.
Mas a própria especificação é bem direta: o código delegado tem acesso irrestrito à conta; os aplicativos não devem esperar que os usuários assinem esse tipo de autorização, e as carteiras não devem oferecer esse recurso; se o contrato delegado for mal escrito, outras pessoas podem ter controle quase total do seu endereço.
Voltando ao incidente. Segundo a Chainalysis, na rede Ethereum, o invasor enviou uma autorização com assinatura válida, fazendo uma carteira quente da Binance executar um código implantado pelo próprio invasor e, em seguida, usou essa carteira para retirar todos os ativos. Ainda não foi publicado o relatório técnico completo da Binance sobre a origem dessas assinaturas de autorização. Não tire conclusões precipitadas nem coloque toda a culpa em um único EIP.
É desagradável dizer isso, mas, depois que esse tipo de autorização é assinado, basta uma chamada para esvaziar a carteira. Quando uma pessoa comum clica em “Confirmar”, não deveria fazê-lo de olhos fechados.
Três coisas para verificar:
1. Não assine solicitações de assinatura que você não entende, especialmente se mencionarem “autorizar”, “delegar” ou “atualizar conta”.
2. Confie apenas na análise de assinatura da própria carteira, não nas explicações exibidas em janelas pop-up de páginas da web.
3. Verifique regularmente as autorizações e o status de delegação do endereço; revogue o que não estiver usando.
Sua carteira já exibiu avisos como “atualizar conta”? Você clicou na época?
#EIP7702 #钱包安全 $ETH
Nos últimos dias, após o roubo na Binance, muita gente tem perguntado sobre o EIP-7702. Em uma frase: ele permite que um endereço de carteira comum (EOA) também receba código de contrato para executar.
Segundo o texto da especificação oficial do Ethereum:
1. É adicionado um novo tipo de transação, que inclui uma “lista de autorizações”.
2. Cada autorização é assinada pelo titular do endereço e contém o ID da chain, o endereço do contrato de destino e o nonce.
3. Depois que a autorização entra em vigor, um “ponteiro de delegação” é gravado no seu endereço. A partir daí, quem chamar seu endereço executará aquele código de contrato, usando sua identidade de endereço.
4. Essa delegação permanece ativa; não desaparece depois de ser usada. Para revogá-la, é preciso assinar novamente, apontando para o endereço zero.
A intenção por trás do projeto é boa: operações em lote, pagamento de taxas por terceiros e permissões limitadas para chaves secundárias.
Mas a própria especificação é bem direta: o código delegado tem acesso irrestrito à conta; os aplicativos não devem esperar que os usuários assinem esse tipo de autorização, e as carteiras não devem oferecer esse recurso; se o contrato delegado for mal escrito, outras pessoas podem ter controle quase total do seu endereço.
Voltando ao incidente. Segundo a Chainalysis, na rede Ethereum, o invasor enviou uma autorização com assinatura válida, fazendo uma carteira quente da Binance executar um código implantado pelo próprio invasor e, em seguida, usou essa carteira para retirar todos os ativos. Ainda não foi publicado o relatório técnico completo da Binance sobre a origem dessas assinaturas de autorização. Não tire conclusões precipitadas nem coloque toda a culpa em um único EIP.
É desagradável dizer isso, mas, depois que esse tipo de autorização é assinado, basta uma chamada para esvaziar a carteira. Quando uma pessoa comum clica em “Confirmar”, não deveria fazê-lo de olhos fechados.
Três coisas para verificar:
1. Não assine solicitações de assinatura que você não entende, especialmente se mencionarem “autorizar”, “delegar” ou “atualizar conta”.
2. Confie apenas na análise de assinatura da própria carteira, não nas explicações exibidas em janelas pop-up de páginas da web.
3. Verifique regularmente as autorizações e o status de delegação do endereço; revogue o que não estiver usando.
Sua carteira já exibiu avisos como “atualizar conta”? Você clicou na época?
#EIP7702 #钱包安全 $ETH
88
·
--
UMA ASSINATURA. ALGUÉM PODERIA MOVIMENTAR SEUS FUNDOS SEM PEDIR NOVAMENTE? 🔐
Esse é um risco real da delegação maliciosa EIP-7702. Mas ver “EIP-7702” na sua carteira NÃO significa automaticamente que você foi hackeado
Aqui está uma explicação simples 👇
Uma carteira comum usa sua chave privada para assinar transações
O EIP-7702 permite que esse mesmo endereço de carteira execute código de contrato inteligente, adicionando recursos como transações agrupadas, taxas de gás patrocinadas e permissões programáveis
Pense nisso como instalar um assistente dentro da sua carteira
Um assistente confiável segue regras seguras. Um malicioso poderia permitir que um invasor movesse ativos sem outra confirmação sua
Como isso acontece?
• Você é enganado e assina uma autorização que aponta para um código malicioso
• Sua chave privada é roubada, permitindo que o invasor assine a autorização
• O código delegado contém uma vulnerabilidade
Saber apenas seu endereço público não é suficiente para instalar uma delegação. É necessária uma assinatura de autorização válida
Três mal-entendidos que vale a pena esclarecer:
❌ “O EIP-7702 foi criado para hackers”
Ele foi projetado para melhorar as funcionalidades da carteira. O perigo depende do código e das permissões dele
❌ “Não é possível revogar uma delegação”
O protocolo permite removê-la com uma autorização válida para o endereço zero. Talvez a interface da sua carteira não ofereça suporte a todos os casos
❌ “Revogar as aprovações de tokens remove tudo”
As aprovações de tokens e a delegação EIP-7702 são permissões diferentes. Remover uma não remove automaticamente a outra
Mais importante: se sua chave privada for comprometida, revogar a delegação não torna essa chave segura novamente. O invasor pode assinar de novo
Verifique o contrato realmente delegado, não apenas o nome exibido. Use ferramentas oficiais da carteira e nunca confie em um link aleatório para “corrigir sua carteira”
Antes de assinar, pergunte:
“Estou aprovando uma ação ou alterando a forma como minha carteira pode operar?”
Fonte: Especificação Ethereum EIP-7702
#EIP7702 $BTC $ETH $BNB
UMA ASSINATURA. ALGUÉM PODERIA MOVIMENTAR SEUS FUNDOS SEM PEDIR NOVAMENTE? 🔐
Esse é um risco real da delegação maliciosa EIP-7702. Mas ver “EIP-7702” na sua carteira NÃO significa automaticamente que você foi hackeado
Aqui está uma explicação simples 👇
Uma carteira comum usa sua chave privada para assinar transações
O EIP-7702 permite que esse mesmo endereço de carteira execute código de contrato inteligente, adicionando recursos como transações agrupadas, taxas de gás patrocinadas e permissões programáveis
Pense nisso como instalar um assistente dentro da sua carteira
Um assistente confiável segue regras seguras. Um malicioso poderia permitir que um invasor movesse ativos sem outra confirmação sua
Como isso acontece?
• Você é enganado e assina uma autorização que aponta para um código malicioso
• Sua chave privada é roubada, permitindo que o invasor assine a autorização
• O código delegado contém uma vulnerabilidade
Saber apenas seu endereço público não é suficiente para instalar uma delegação. É necessária uma assinatura de autorização válida
Três mal-entendidos que vale a pena esclarecer:
❌ “O EIP-7702 foi criado para hackers”
Ele foi projetado para melhorar as funcionalidades da carteira. O perigo depende do código e das permissões dele
❌ “Não é possível revogar uma delegação”
O protocolo permite removê-la com uma autorização válida para o endereço zero. Talvez a interface da sua carteira não ofereça suporte a todos os casos
❌ “Revogar as aprovações de tokens remove tudo”
As aprovações de tokens e a delegação EIP-7702 são permissões diferentes. Remover uma não remove automaticamente a outra
Mais importante: se sua chave privada for comprometida, revogar a delegação não torna essa chave segura novamente. O invasor pode assinar de novo
Verifique o contrato realmente delegado, não apenas o nome exibido. Use ferramentas oficiais da carteira e nunca confie em um link aleatório para “corrigir sua carteira”
Antes de assinar, pergunte:
“Estou aprovando uma ação ou alterando a forma como minha carteira pode operar?”
Fonte: Especificação Ethereum EIP-7702
#EIP7702 $BTC $ETH $BNB
Esse é um risco real da delegação maliciosa EIP-7702. Mas ver “EIP-7702” na sua carteira NÃO significa automaticamente que você foi hackeado
Aqui está uma explicação simples 👇
Uma carteira comum usa sua chave privada para assinar transações
O EIP-7702 permite que esse mesmo endereço de carteira execute código de contrato inteligente, adicionando recursos como transações agrupadas, taxas de gás patrocinadas e permissões programáveis
Pense nisso como instalar um assistente dentro da sua carteira
Um assistente confiável segue regras seguras. Um malicioso poderia permitir que um invasor movesse ativos sem outra confirmação sua
Como isso acontece?
• Você é enganado e assina uma autorização que aponta para um código malicioso
• Sua chave privada é roubada, permitindo que o invasor assine a autorização
• O código delegado contém uma vulnerabilidade
Saber apenas seu endereço público não é suficiente para instalar uma delegação. É necessária uma assinatura de autorização válida
Três mal-entendidos que vale a pena esclarecer:
❌ “O EIP-7702 foi criado para hackers”
Ele foi projetado para melhorar as funcionalidades da carteira. O perigo depende do código e das permissões dele
❌ “Não é possível revogar uma delegação”
O protocolo permite removê-la com uma autorização válida para o endereço zero. Talvez a interface da sua carteira não ofereça suporte a todos os casos
❌ “Revogar as aprovações de tokens remove tudo”
As aprovações de tokens e a delegação EIP-7702 são permissões diferentes. Remover uma não remove automaticamente a outra
Mais importante: se sua chave privada for comprometida, revogar a delegação não torna essa chave segura novamente. O invasor pode assinar de novo
Verifique o contrato realmente delegado, não apenas o nome exibido. Use ferramentas oficiais da carteira e nunca confie em um link aleatório para “corrigir sua carteira”
Antes de assinar, pergunte:
“Estou aprovando uma ação ou alterando a forma como minha carteira pode operar?”
Fonte: Especificação Ethereum EIP-7702
#EIP7702 $BTC $ETH $BNB
2
469

·
--
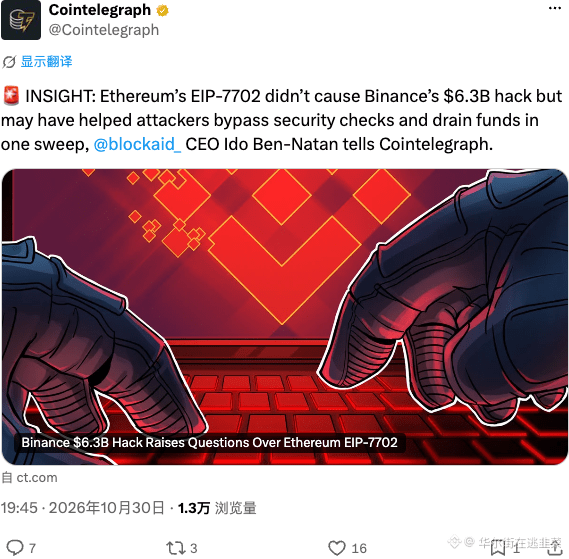
🚨 O EIP-7702 não causou o ataque à Binance, mas pode ter ampliado as perdas. Especialistas em segurança sugerem que os invasores poderiam esvaziar carteiras mesmo sem essa atualização, mas ela pode ter ajudado a contornar as proteções de saque na rede ETH.
Os recursos de abstração de contas da atualização podem ter oferecido aos invasores novas maneiras de contornar os protocolos de segurança.
Implicação: risco maior para quem detém ETH durante atualizações em andamento.
💭 Sua exposição ao ETH está protegida contra os riscos da abstração de contas? #EIP7702 #BinanceHack
$ETH #TradingSignal #CryptoAnalysis
🚨 O EIP-7702 não causou o ataque à Binance, mas pode ter ampliado as perdas. Especialistas em segurança sugerem que os invasores poderiam esvaziar carteiras mesmo sem essa atualização, mas ela pode ter ajudado a contornar as proteções de saque na rede ETH.
Os recursos de abstração de contas da atualização podem ter oferecido aos invasores novas maneiras de contornar os protocolos de segurança.
Implicação: risco maior para quem detém ETH durante atualizações em andamento.
💭 Sua exposição ao ETH está protegida contra os riscos da abstração de contas? #EIP7702 #BinanceHack
$ETH #TradingSignal #CryptoAnalysis
Os recursos de abstração de contas da atualização podem ter oferecido aos invasores novas maneiras de contornar os protocolos de segurança.
Implicação: risco maior para quem detém ETH durante atualizações em andamento.
💭 Sua exposição ao ETH está protegida contra os riscos da abstração de contas? #EIP7702 #BinanceHack
$ETH #TradingSignal #CryptoAnalysis
3

·
--
Vi no The Defiant: o desenvolvedor nicolashw apresentou uma proposta para o Ethereum (PR #12600, chamada de EIP-8476 nas discussões) para permitir que carteiras EOA comuns **desativem permanentemente a delegação EIP-7702**.
O ponto crucial: usar uma transação de autorização vazia do tipo 4, que ainda não é válida, para instalar na conta um código de marcação não executável (provisoriamente `0xef0200`). Depois disso, qualquer nova delegação 7702 — inclusive uma tentativa de removê-la — será ignorada. O endereço, as transferências comuns e as chamadas de contrato continuam funcionando; mas isso não impede transferências ou autorizações se a chave privada for comprometida, nem revoga automaticamente as autorizações existentes. A proposta ainda não foi incorporada nem recebeu um número oficial; para entrar em vigor, precisaria aguardar uma atualização da rede.
Endereços como carteiras quentes de exchanges e tesourarias institucionais, que não deveriam habilitar delegações, ganhariam uma opção de «soldar tudo de vez com um clique» — ultimamente, há muitas discussões sobre o uso do 7702 para contornar aprovações, e a proposta mira justamente esse problema.
#以太坊 #EIP7702 #安全 $ETH
Vi no The Defiant: o desenvolvedor nicolashw apresentou uma proposta para o Ethereum (PR #12600, chamada de EIP-8476 nas discussões) para permitir que carteiras EOA comuns **desativem permanentemente a delegação EIP-7702**.
O ponto crucial: usar uma transação de autorização vazia do tipo 4, que ainda não é válida, para instalar na conta um código de marcação não executável (provisoriamente `0xef0200`). Depois disso, qualquer nova delegação 7702 — inclusive uma tentativa de removê-la — será ignorada. O endereço, as transferências comuns e as chamadas de contrato continuam funcionando; mas isso não impede transferências ou autorizações se a chave privada for comprometida, nem revoga automaticamente as autorizações existentes. A proposta ainda não foi incorporada nem recebeu um número oficial; para entrar em vigor, precisaria aguardar uma atualização da rede.
Endereços como carteiras quentes de exchanges e tesourarias institucionais, que não deveriam habilitar delegações, ganhariam uma opção de «soldar tudo de vez com um clique» — ultimamente, há muitas discussões sobre o uso do 7702 para contornar aprovações, e a proposta mira justamente esse problema.
#以太坊 #EIP7702 #安全 $ETH
O ponto crucial: usar uma transação de autorização vazia do tipo 4, que ainda não é válida, para instalar na conta um código de marcação não executável (provisoriamente `0xef0200`). Depois disso, qualquer nova delegação 7702 — inclusive uma tentativa de removê-la — será ignorada. O endereço, as transferências comuns e as chamadas de contrato continuam funcionando; mas isso não impede transferências ou autorizações se a chave privada for comprometida, nem revoga automaticamente as autorizações existentes. A proposta ainda não foi incorporada nem recebeu um número oficial; para entrar em vigor, precisaria aguardar uma atualização da rede.
Endereços como carteiras quentes de exchanges e tesourarias institucionais, que não deveriam habilitar delegações, ganhariam uma opção de «soldar tudo de vez com um clique» — ultimamente, há muitas discussões sobre o uso do 7702 para contornar aprovações, e a proposta mira justamente esse problema.
#以太坊 #EIP7702 #安全 $ETH
77

·
--
Artigo
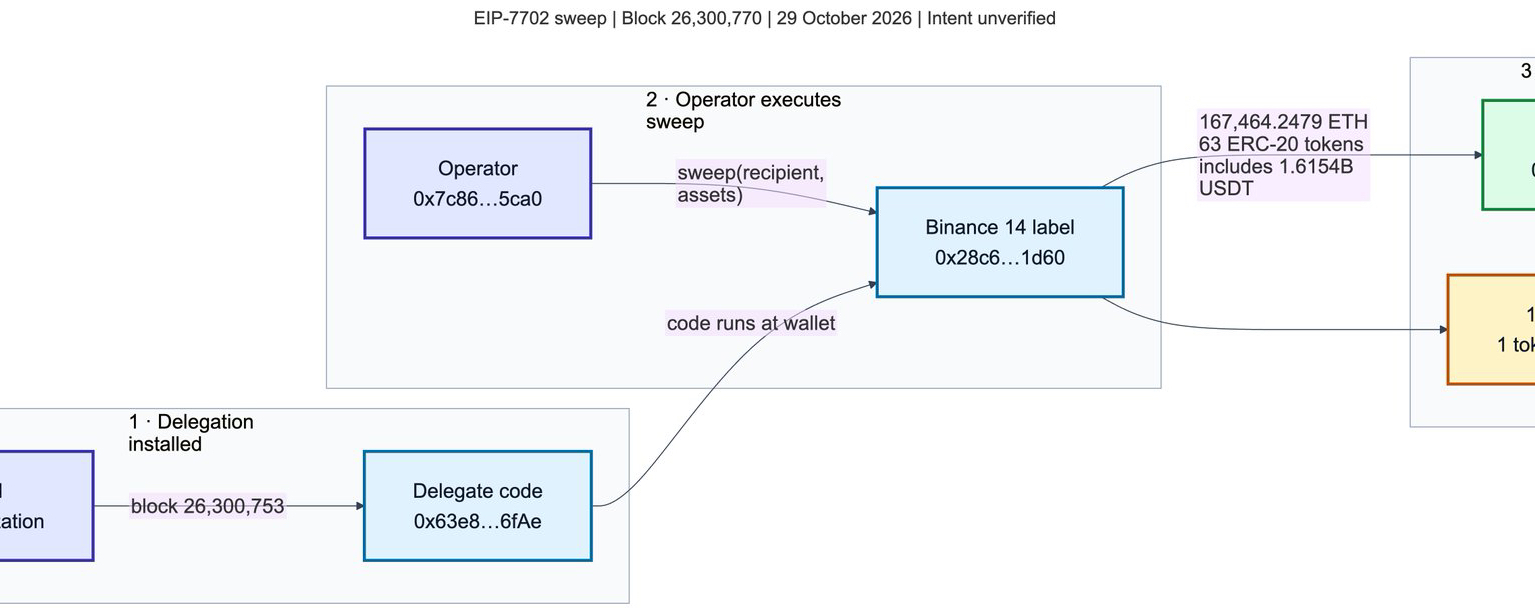
🚨 Como o EIP-7702 invadiu uma carteira quente da Binance 🚨O assalto de 3 minutos: como o EIP-7702 transformou uma carteira em sua própria ladra
Três minutos e vinte e quatro segundos. Foi só isso que bastou para 167,464 ETH e 63 tokens, incluindo 1.615B USDT, desaparecerem de uma carteira identificada como Binance, depois que uma única mensagem assinada instalou uma delegação EIP-7702. O pesquisador de segurança Odysseus, da phylax.systems, mapeou todo o ataque on-chain em uma thread que agora está viralizando.
A cronologia é arrepiante.
20:20:59 UTC: uma autorização de delegação EIP-7702 é instalada na carteira. 20:24:23: um endereço diferente chama sweep(). O próprio contexto de execução da carteira passa a executar o contrato do invasor, drenando tudo para 0x027…2ffe. Então, às 20:41:23, a situação piora: a carteira delegada usa seu papel de proprietária em outra carteira inteligente para transferir mais 780M USDC.
🚨 Como o EIP-7702 invadiu uma carteira quente da Binance 🚨
O assalto de 3 minutos: como o EIP-7702 transformou uma carteira em sua própria ladra
Três minutos e vinte e quatro segundos. Foi só isso que bastou para 167,464 ETH e 63 tokens, incluindo 1.615B USDT, desaparecerem de uma carteira identificada como Binance, depois que uma única mensagem assinada instalou uma delegação EIP-7702. O pesquisador de segurança Odysseus, da phylax.systems, mapeou todo o ataque on-chain em uma thread que agora está viralizando.
A cronologia é arrepiante.
20:20:59 UTC: uma autorização de delegação EIP-7702 é instalada na carteira. 20:24:23: um endereço diferente chama sweep(). O próprio contexto de execução da carteira passa a executar o contrato do invasor, drenando tudo para 0x027…2ffe. Então, às 20:41:23, a situação piora: a carteira delegada usa seu papel de proprietária em outra carteira inteligente para transferir mais 780M USDC.
Três minutos e vinte e quatro segundos. Foi só isso que bastou para 167,464 ETH e 63 tokens, incluindo 1.615B USDT, desaparecerem de uma carteira identificada como Binance, depois que uma única mensagem assinada instalou uma delegação EIP-7702. O pesquisador de segurança Odysseus, da phylax.systems, mapeou todo o ataque on-chain em uma thread que agora está viralizando.
A cronologia é arrepiante.
20:20:59 UTC: uma autorização de delegação EIP-7702 é instalada na carteira. 20:24:23: um endereço diferente chama sweep(). O próprio contexto de execução da carteira passa a executar o contrato do invasor, drenando tudo para 0x027…2ffe. Então, às 20:41:23, a situação piora: a carteira delegada usa seu papel de proprietária em outra carteira inteligente para transferir mais 780M USDC.
433
·
--
A proposta EIP-7702 está dando o que falar no Ethereum.
Essa melhoria permite que carteiras comuns executem códigos de contratos inteligentes. Basicamente, ela busca facilitar transações em lote e pagamentos patrocinados.
É uma mudança interessante para a experiência do usuário na rede. Se for implementada, a forma de interagir com os ativos poderá se tornar muito mais simples.
O que você acha dessa mudança para as carteiras?
$ETH #Ethereum #EIP7702
A proposta EIP-7702 está dando o que falar no Ethereum.
Essa melhoria permite que carteiras comuns executem códigos de contratos inteligentes. Basicamente, ela busca facilitar transações em lote e pagamentos patrocinados.
É uma mudança interessante para a experiência do usuário na rede. Se for implementada, a forma de interagir com os ativos poderá se tornar muito mais simples.
O que você acha dessa mudança para as carteiras?
$ETH #Ethereum #EIP7702
Essa melhoria permite que carteiras comuns executem códigos de contratos inteligentes. Basicamente, ela busca facilitar transações em lote e pagamentos patrocinados.
É uma mudança interessante para a experiência do usuário na rede. Se for implementada, a forma de interagir com os ativos poderá se tornar muito mais simples.
O que você acha dessa mudança para as carteiras?
$ETH #Ethereum #EIP7702
8

Pergunta que não quer calar: o co-CEO da Binance, Teng Jue, explicou pessoalmente na sexta-feira como foram roubados 6,3 bilhões — os hackers usaram o recurso de delegação do Ethereum EIP-7702 para contornar as aprovações normais e assumir o controle de execução da hot wallet. Depois, ainda usaram um mecanismo de autodestruição para apagar as ferramentas e os rastros. Atenção: não foi simplesmente uma chave privada roubada; o próprio processo de aprovação foi contornado por meio de uma “delegação legítima”. Então fica a pergunta: se até as aprovações da maior corretora do mundo podem ser contornadas, as hot wallets das corretoras ainda são cofres seguros? Os saques serão retomados no domingo e, na segunda-feira, primeiro virá a prova de reservas. Você vai sacar assim que puder ou, já que garantiram cobrir os 6,3 bilhões, vai deixar o dinheiro lá? Escolha seu lado nos comentários: A) Sacar para se proteger B) Se vão cobrir, qual é o problema?
$BTC $ETH #币安 #被盗 #EIP7702
Pergunta que não quer calar: o co-CEO da Binance, Teng Jue, explicou pessoalmente na sexta-feira como foram roubados 6,3 bilhões — os hackers usaram o recurso de delegação do Ethereum EIP-7702 para contornar as aprovações normais e assumir o controle de execução da hot wallet. Depois, ainda usaram um mecanismo de autodestruição para apagar as ferramentas e os rastros. Atenção: não foi simplesmente uma chave privada roubada; o próprio processo de aprovação foi contornado por meio de uma “delegação legítima”. Então fica a pergunta: se até as aprovações da maior corretora do mundo podem ser contornadas, as hot wallets das corretoras ainda são cofres seguros? Os saques serão retomados no domingo e, na segunda-feira, primeiro virá a prova de reservas. Você vai sacar assim que puder ou, já que garantiram cobrir os 6,3 bilhões, vai deixar o dinheiro lá? Escolha seu lado nos comentários: A) Sacar para se proteger B) Se vão cobrir, qual é o problema?
$BTC $ETH #币安 #被盗 #EIP7702
$BTC $ETH #币安 #被盗 #EIP7702
25
·
--
Em resumo, desta vez não roubaram as chaves privadas: usaram o sistema de assinatura como caixa eletrônico. A linha do tempo da TRM Labs: começou em 29 de outubro, às 20:05 UTC. Em 20 minutos, US$ 6,36 bilhões foram retirados de carteiras da Binance em 10 blockchains — mais de quatro vezes os US$ 1,5 bilhão roubados da Bybit. A investigação preliminar da Binance também confirma: o computador de um engenheiro de operações foi hackeado; o invasor entrou em um contêiner de serviços internos e enviou solicitações de saque. Não foram encontrados indícios de vazamento de chaves privadas. O mais impressionante foi o que aconteceu com Ethereum: o invasor fez o sistema de assinatura da Binance assinar de uma só vez 50 pré-autorizações EIP-7702, em sequência de nonce, garantindo que uma delas acabaria coincidindo. A Binance 14 virou na hora um robô aspirador do invasor: em uma única transação, levou 167,464 $ETH e 1,615 bilhão de USDT, deixando apenas 1 ETH. Depois que a carteira foi reabastecida, foi varrida de novo. Tanto a TRM quanto a Chainalysis apontam para o TraderTraitor, da Coreia do Norte; a própria Binance ainda não apontou culpados. Os cerca de US$ 3 bilhões congelados são todos de stablecoins que podem ser congeladas: a Tether congelou US$ 1,567 bilhão e a Circle, mais de US$ 800 milhões. Os cerca de US$ 2,4 bilhões em $BTC e $ETH que não podem ser congelados já escaparam. O fundo SAFU tem 15 mil $BTC, cerca de US$ 1,2 bilhão — menos de um quinto das perdas; o restante fica por conta dos recursos da Binance. Opinião pessoal, apenas para referência. Quando os saques forem retomados, você vai retirar tudo imediatamente para autocustódia ou continuar deixando na Binance e apostar que ela cobrirá tudo? Diga de que lado está nos comentários.
#$1.5BInLeveragedCryptoBetsLiquidated #BinanceSecurityIncident #TraderTraitor
Em resumo, desta vez não roubaram as chaves privadas: usaram o sistema de assinatura como caixa eletrônico. A linha do tempo da TRM Labs: começou em 29 de outubro, às 20:05 UTC. Em 20 minutos, US$ 6,36 bilhões foram retirados de carteiras da Binance em 10 blockchains — mais de quatro vezes os US$ 1,5 bilhão roubados da Bybit. A investigação preliminar da Binance também confirma: o computador de um engenheiro de operações foi hackeado; o invasor entrou em um contêiner de serviços internos e enviou solicitações de saque. Não foram encontrados indícios de vazamento de chaves privadas. O mais impressionante foi o que aconteceu com Ethereum: o invasor fez o sistema de assinatura da Binance assinar de uma só vez 50 pré-autorizações EIP-7702, em sequência de nonce, garantindo que uma delas acabaria coincidindo. A Binance 14 virou na hora um robô aspirador do invasor: em uma única transação, levou 167,464 $ETH e 1,615 bilhão de USDT, deixando apenas 1 ETH. Depois que a carteira foi reabastecida, foi varrida de novo. Tanto a TRM quanto a Chainalysis apontam para o TraderTraitor, da Coreia do Norte; a própria Binance ainda não apontou culpados. Os cerca de US$ 3 bilhões congelados são todos de stablecoins que podem ser congeladas: a Tether congelou US$ 1,567 bilhão e a Circle, mais de US$ 800 milhões. Os cerca de US$ 2,4 bilhões em $BTC e $ETH que não podem ser congelados já escaparam. O fundo SAFU tem 15 mil $BTC , cerca de US$ 1,2 bilhão — menos de um quinto das perdas; o restante fica por conta dos recursos da Binance. Opinião pessoal, apenas para referência. Quando os saques forem retomados, você vai retirar tudo imediatamente para autocustódia ou continuar deixando na Binance e apostar que ela cobrirá tudo? Diga de que lado está nos comentários.
#$1.5BInLeveragedCryptoBetsLiquidated #BinanceSecurityIncident #TraderTraitor
#$1.5BInLeveragedCryptoBetsLiquidated #BinanceSecurityIncident #TraderTraitor
Padfoot:
先别急着站队,63.6亿这种级别得核对官方公告和链上证据😂 吃瓜可以,别让假瓜把自己的钱包吓跑了。
1
2
1.3k

·
--
Os 63 bilhões em operações ilícitas não têm relação com o EIP-7702. Parem de fazer sensacionalismo. Mas esse protocolo realmente permite que hackers contornem as verificações de segurança, movimentando fundos sem deixar rastros e se tornando um “acelerador” de atividades maliciosas. Não importa o quão promissor seja o novo padrão: sem segurança sólida, não adianta nada. Daqui para a frente, nas interações on-chain, avalie primeiro os riscos e depois os retornos.
$ETH #EIP7702
Os 63 bilhões em operações ilícitas não têm relação com o EIP-7702. Parem de fazer sensacionalismo. Mas esse protocolo realmente permite que hackers contornem as verificações de segurança, movimentando fundos sem deixar rastros e se tornando um “acelerador” de atividades maliciosas. Não importa o quão promissor seja o novo padrão: sem segurança sólida, não adianta nada. Daqui para a frente, nas interações on-chain, avalie primeiro os riscos e depois os retornos.
$ETH #EIP7702
$ETH #EIP7702
13

·
--
Artigo
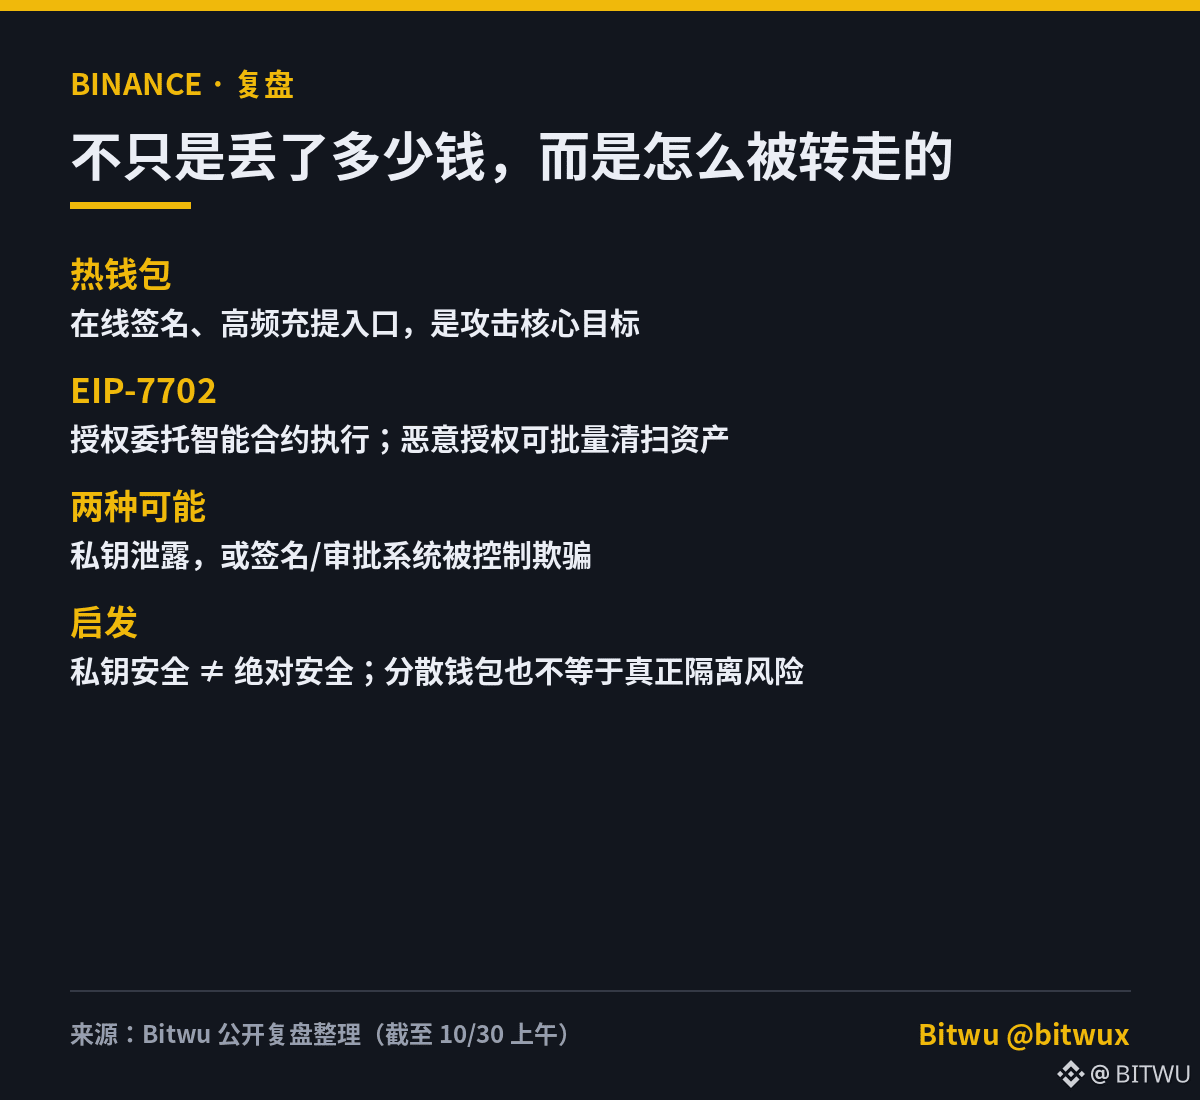
Análise do incidente de segurança nas hot wallets da Binance: como bilhões de dólares foram transferidos?De acordo com as análises on-chain divulgadas até o momento, o volume de saídas anormais de fundos envolvendo várias hot wallets pode chegar a US$ 5,5–6 bilhões. Se isso for confirmado, poderá se tornar o maior caso de roubo de criptomoedas da história do setor.
Vale esclarecer: esse valor ainda é uma estimativa de terceiros, e não o prejuízo final confirmado pela Binance. Até o momento, cerca de US$ 3 bilhões em ativos relacionados já tiveram o congelamento confirmado. A Binance também anunciou a suspensão de depósitos e saques e iniciou uma investigação de segurança.
Na verdade, o mais importante não é quanto dinheiro os hackers transferiram, mas como conseguiram fazer isso.
1️⃣ O que exatamente os hackers fizeram?
Análise do incidente de segurança nas hot wallets da Binance: como bilhões de dólares foram transferidos?
De acordo com as análises on-chain divulgadas até o momento, o volume de saídas anormais de fundos envolvendo várias hot wallets pode chegar a US$ 5,5–6 bilhões. Se isso for confirmado, poderá se tornar o maior caso de roubo de criptomoedas da história do setor.
Vale esclarecer: esse valor ainda é uma estimativa de terceiros, e não o prejuízo final confirmado pela Binance. Até o momento, cerca de US$ 3 bilhões em ativos relacionados já tiveram o congelamento confirmado. A Binance também anunciou a suspensão de depósitos e saques e iniciou uma investigação de segurança.
Na verdade, o mais importante não é quanto dinheiro os hackers transferiram, mas como conseguiram fazer isso.
1️⃣ O que exatamente os hackers fizeram?
Vale esclarecer: esse valor ainda é uma estimativa de terceiros, e não o prejuízo final confirmado pela Binance. Até o momento, cerca de US$ 3 bilhões em ativos relacionados já tiveram o congelamento confirmado. A Binance também anunciou a suspensão de depósitos e saques e iniciou uma investigação de segurança.
Na verdade, o mais importante não é quanto dinheiro os hackers transferiram, mas como conseguiram fazer isso.
1️⃣ O que exatamente os hackers fizeram?
Padfoot:
先上交易哈希,别把热钱包归集写成被盗😂 数十亿美元不是零钱,复盘得靠链上证据,不能靠标题开大。
1
1
2.8k

EIP-7702 não causou o hack da Binance, mas pode aumentar as perdas
- Especialistas em segurança afirmam que os atacantes poderiam retirar fundos das carteiras da Binance sem o EIP-7702
- A atualização EIP-7702 do Ethereum pode ajudar a contornar as medidas de retirada, aumentando os prejuízos
- O incidente afeta apenas o método de ataque, não é a causa principal do hack
#BinanceSquare #CryptoNews #EIP7702 #Ethereum
$eth
#vlikevn Titanbot
Fonte: CoinTelegraph
EIP-7702 não causou o hack da Binance, mas pode aumentar as perdas
- Especialistas em segurança afirmam que os atacantes poderiam retirar fundos das carteiras da Binance sem o EIP-7702
- A atualização EIP-7702 do Ethereum pode ajudar a contornar as medidas de retirada, aumentando os prejuízos
- O incidente afeta apenas o método de ataque, não é a causa principal do hack
#BinanceSquare #CryptoNews #EIP7702 #Ethereum
$eth
#vlikevn Titanbot
Fonte: CoinTelegraph
- Especialistas em segurança afirmam que os atacantes poderiam retirar fundos das carteiras da Binance sem o EIP-7702
- A atualização EIP-7702 do Ethereum pode ajudar a contornar as medidas de retirada, aumentando os prejuízos
- O incidente afeta apenas o método de ataque, não é a causa principal do hack
#BinanceSquare #CryptoNews #EIP7702 #Ethereum
$eth
#vlikevn Titanbot
Fonte: CoinTelegraph
37
·
--
Desta vez, não houve vazamento de chave privada: exploraram uma brecha no EIP-7702
Desta vez, não houve vazamento de chave privada; o problema foi o EIP-7702. Uma única autorização pode delegar a execução da carteira a um contrato. Se a assinatura for obtida, os ativos podem ser “transferidos normalmente” até que a delegação seja revogada.
As saídas totais on-chain somaram cerca de US$ 5,6 bilhões. Tether, Circle e outras congelaram cerca de US$ 2,54 bilhões, mas as perdas líquidas ainda estão na casa dos bilhões. CZ afirmou que os fundos dos usuários terão cobertura integral. O BTC caiu brevemente para perto de US$ 80 mil e depois se recuperou, chegando a ultrapassar esse valor.
Por enquanto, há três coisas a fazer:
1. Transferir os ativos ociosos das corretoras para uma carteira física;
2. Verificar a segurança das contas em outras corretoras e cancelar APIs e autorizações que não são usadas há muito tempo;
3. Aguardar os resultados da investigação de segurança e não tentar comprar na baixa precipitadamente.
O estopim ainda está aceso; dinheiro em espécie e ativos em carteiras físicas são mais seguros.
Opinião pessoal, não é recomendação de investimento.
$ETH
{future}(ETHUSDT)
$BTC
{future}(BTCUSDT)
#EIP7702 #安全
Desta vez, não houve vazamento de chave privada: exploraram uma brecha no EIP-7702
Desta vez, não houve vazamento de chave privada; o problema foi o EIP-7702. Uma única autorização pode delegar a execução da carteira a um contrato. Se a assinatura for obtida, os ativos podem ser “transferidos normalmente” até que a delegação seja revogada.
As saídas totais on-chain somaram cerca de US$ 5,6 bilhões. Tether, Circle e outras congelaram cerca de US$ 2,54 bilhões, mas as perdas líquidas ainda estão na casa dos bilhões. CZ afirmou que os fundos dos usuários terão cobertura integral. O BTC caiu brevemente para perto de US$ 80 mil e depois se recuperou, chegando a ultrapassar esse valor.
Por enquanto, há três coisas a fazer:
1. Transferir os ativos ociosos das corretoras para uma carteira física;
2. Verificar a segurança das contas em outras corretoras e cancelar APIs e autorizações que não são usadas há muito tempo;
3. Aguardar os resultados da investigação de segurança e não tentar comprar na baixa precipitadamente.
O estopim ainda está aceso; dinheiro em espécie e ativos em carteiras físicas são mais seguros.
Opinião pessoal, não é recomendação de investimento.
$ETH
$BTC
#EIP7702 #安全
Desta vez, não houve vazamento de chave privada; o problema foi o EIP-7702. Uma única autorização pode delegar a execução da carteira a um contrato. Se a assinatura for obtida, os ativos podem ser “transferidos normalmente” até que a delegação seja revogada.
As saídas totais on-chain somaram cerca de US$ 5,6 bilhões. Tether, Circle e outras congelaram cerca de US$ 2,54 bilhões, mas as perdas líquidas ainda estão na casa dos bilhões. CZ afirmou que os fundos dos usuários terão cobertura integral. O BTC caiu brevemente para perto de US$ 80 mil e depois se recuperou, chegando a ultrapassar esse valor.
Por enquanto, há três coisas a fazer:
1. Transferir os ativos ociosos das corretoras para uma carteira física;
2. Verificar a segurança das contas em outras corretoras e cancelar APIs e autorizações que não são usadas há muito tempo;
3. Aguardar os resultados da investigação de segurança e não tentar comprar na baixa precipitadamente.
O estopim ainda está aceso; dinheiro em espécie e ativos em carteiras físicas são mais seguros.
Opinião pessoal, não é recomendação de investimento.
$ETH
$BTC
#EIP7702 #安全
1.3k
·
--
A carteira quente da Binance teve um problema hoje de madrugada, e muita gente ouviu falar do EIP-7702 pela primeira vez. Vamos esclarecer primeiro o que significa:
1. O que é: um recurso trazido pela atualização Pectra do Ethereum. Uma carteira comum pode assinar uma autorização que transfere temporariamente o poder de execução para um trecho de código de contrato inteligente. O endereço não muda. A vantagem é permitir operações em lote e que outra pessoa pague as taxas de gas.
2. Por que isso chamou atenção desta vez: segundo análises posteriores da Blockaid e de outras empresas, o invasor incluiu em uma única transação 50 autorizações com números de sequência consecutivos, para acertar justamente o número de sequência que a carteira quente estava usando naquele momento. Se acertasse, o contrato malicioso poderia transferir ativos em lote em nome da carteira. E, se a delegação não for revogada, ela continuará válida.
3. Como os usuários comuns podem se proteger: primeiro, não assine autorizações que não entende, especialmente assinaturas que agrupam várias operações de uma só vez; segundo, se um site desconhecido pedir uma assinatura, pare e confira a qual contrato ela está delegando poderes; terceiro, verifique regularmente e revogue as autorizações que não usa. Sempre que possível, mantenha os ativos de maior valor em uma carteira fria.
Na minha opinião, o EIP-7702 não é uma porta dos fundos. Ele transforma a carteira, que antes era apenas uma chave para transferir fundos, em uma chave capaz de executar programas. Como a chave ficou mais poderosa, conferir com atenção a quem se está delegando poderes antes de assinar tornou-se essencial. Você costuma ler cada autorização antes de assinar?
$ETH #EIP7702
A carteira quente da Binance teve um problema hoje de madrugada, e muita gente ouviu falar do EIP-7702 pela primeira vez. Vamos esclarecer primeiro o que significa:
1. O que é: um recurso trazido pela atualização Pectra do Ethereum. Uma carteira comum pode assinar uma autorização que transfere temporariamente o poder de execução para um trecho de código de contrato inteligente. O endereço não muda. A vantagem é permitir operações em lote e que outra pessoa pague as taxas de gas.
2. Por que isso chamou atenção desta vez: segundo análises posteriores da Blockaid e de outras empresas, o invasor incluiu em uma única transação 50 autorizações com números de sequência consecutivos, para acertar justamente o número de sequência que a carteira quente estava usando naquele momento. Se acertasse, o contrato malicioso poderia transferir ativos em lote em nome da carteira. E, se a delegação não for revogada, ela continuará válida.
3. Como os usuários comuns podem se proteger: primeiro, não assine autorizações que não entende, especialmente assinaturas que agrupam várias operações de uma só vez; segundo, se um site desconhecido pedir uma assinatura, pare e confira a qual contrato ela está delegando poderes; terceiro, verifique regularmente e revogue as autorizações que não usa. Sempre que possível, mantenha os ativos de maior valor em uma carteira fria.
Na minha opinião, o EIP-7702 não é uma porta dos fundos. Ele transforma a carteira, que antes era apenas uma chave para transferir fundos, em uma chave capaz de executar programas. Como a chave ficou mais poderosa, conferir com atenção a quem se está delegando poderes antes de assinar tornou-se essencial. Você costuma ler cada autorização antes de assinar?
$ETH #EIP7702
1. O que é: um recurso trazido pela atualização Pectra do Ethereum. Uma carteira comum pode assinar uma autorização que transfere temporariamente o poder de execução para um trecho de código de contrato inteligente. O endereço não muda. A vantagem é permitir operações em lote e que outra pessoa pague as taxas de gas.
2. Por que isso chamou atenção desta vez: segundo análises posteriores da Blockaid e de outras empresas, o invasor incluiu em uma única transação 50 autorizações com números de sequência consecutivos, para acertar justamente o número de sequência que a carteira quente estava usando naquele momento. Se acertasse, o contrato malicioso poderia transferir ativos em lote em nome da carteira. E, se a delegação não for revogada, ela continuará válida.
3. Como os usuários comuns podem se proteger: primeiro, não assine autorizações que não entende, especialmente assinaturas que agrupam várias operações de uma só vez; segundo, se um site desconhecido pedir uma assinatura, pare e confira a qual contrato ela está delegando poderes; terceiro, verifique regularmente e revogue as autorizações que não usa. Sempre que possível, mantenha os ativos de maior valor em uma carteira fria.
Na minha opinião, o EIP-7702 não é uma porta dos fundos. Ele transforma a carteira, que antes era apenas uma chave para transferir fundos, em uma chave capaz de executar programas. Como a chave ficou mais poderosa, conferir com atenção a quem se está delegando poderes antes de assinar tornou-se essencial. Você costuma ler cada autorização antes de assinar?
$ETH #EIP7702
21
·
--
US$ 5,8 bilhões evaporaram diretamente da hot wallet da Binance: o maior roubo de uma exchange na história das criptomoedas acabou de acontecer.
Às 4h24 da madrugada de 30 de outubro, a hot wallet 14 da Binance transferiu 167.464 ETH para um novo endereço, levando junto cerca de 1,615 bilhão de USDT e 63 tipos de tokens. Uma única transação de US$ 2,5 bilhões; 40 minutos depois, as saídas totais chegaram a US$ 5,6 bilhões, deixando para trás o recorde de US$ 1,5 bilhão da Bybit em 2025.
A maior ironia é que a exchange, que afirma ter a maior equipe de segurança do mundo e o balanço patrimonial mais robusto, foi perfurada por uma vulnerabilidade na camada de protocolo do EIP-7702. A reação do mercado foi direta: em $ETH 24 horas, caiu 5,33%; $BTC caiu abaixo de 78500, e 629 milhões em posições alavancadas foram liquidados na hora.
No curto prazo, não se apresse em tentar pegar a faca caindo; a pressão vendedora não vai ser absorvida tão rápido. Se o EIP-7702 for apenas um problema na camada de custódia da exchange, pelo menos o protocolo on-chain ainda poderá respirar.
#加密安全 #币安 #EIP7702
US$ 5,8 bilhões evaporaram diretamente da hot wallet da Binance: o maior roubo de uma exchange na história das criptomoedas acabou de acontecer.
Às 4h24 da madrugada de 30 de outubro, a hot wallet 14 da Binance transferiu 167.464 ETH para um novo endereço, levando junto cerca de 1,615 bilhão de USDT e 63 tipos de tokens. Uma única transação de US$ 2,5 bilhões; 40 minutos depois, as saídas totais chegaram a US$ 5,6 bilhões, deixando para trás o recorde de US$ 1,5 bilhão da Bybit em 2025.
A maior ironia é que a exchange, que afirma ter a maior equipe de segurança do mundo e o balanço patrimonial mais robusto, foi perfurada por uma vulnerabilidade na camada de protocolo do EIP-7702. A reação do mercado foi direta: em $ETH 24 horas, caiu 5,33%; $BTC caiu abaixo de 78500, e 629 milhões em posições alavancadas foram liquidados na hora.
No curto prazo, não se apresse em tentar pegar a faca caindo; a pressão vendedora não vai ser absorvida tão rápido. Se o EIP-7702 for apenas um problema na camada de custódia da exchange, pelo menos o protocolo on-chain ainda poderá respirar.
#加密安全 #币安 #EIP7702
Às 4h24 da madrugada de 30 de outubro, a hot wallet 14 da Binance transferiu 167.464 ETH para um novo endereço, levando junto cerca de 1,615 bilhão de USDT e 63 tipos de tokens. Uma única transação de US$ 2,5 bilhões; 40 minutos depois, as saídas totais chegaram a US$ 5,6 bilhões, deixando para trás o recorde de US$ 1,5 bilhão da Bybit em 2025.
A maior ironia é que a exchange, que afirma ter a maior equipe de segurança do mundo e o balanço patrimonial mais robusto, foi perfurada por uma vulnerabilidade na camada de protocolo do EIP-7702. A reação do mercado foi direta: em $ETH 24 horas, caiu 5,33%; $BTC caiu abaixo de 78500, e 629 milhões em posições alavancadas foram liquidados na hora.
No curto prazo, não se apresse em tentar pegar a faca caindo; a pressão vendedora não vai ser absorvida tão rápido. Se o EIP-7702 for apenas um problema na camada de custódia da exchange, pelo menos o protocolo on-chain ainda poderá respirar.
#加密安全 #币安 #EIP7702
375
Inicia sessão para explorar mais conteúdos
Junta-te a utilizadores de criptomoedas de todo o mundo na Binance Square
⚡️ Obtém informações úteis e recentes sobre criptomoedas.
💬 Com a confiança da maior exchange de criptomoedas do mundo.
👍 Descobre perspetivas reais de criadores verificados.
E-mail/Número de telefone
Tópicos em Tendência
1
#BTCRebounds80K
5,448 visualizações
309 a discutir
2
#Binance98PercentReplenished
8,215 visualizações
358 a discutir
3
#USMidterms-WhatAreMarketsExpecting?
240,109 visualizações
1,820 a discutir
4
#USOctoberNFP-AreRateCutsStillPossible
338,370 visualizações
2,672 a discutir
5
#AMDBeatsExpectations-AINarrativeContinues
66,804 visualizações
693 a discutir
6
#CircleQ3Revenue865M
15,248 visualizações
385 a discutir
7
#BinanceIncidentReport
425,510 visualizações
1,985 a discutir
8
#USStocksOpenHigherAsDowGains1.9%
1,624 visualizações
51 a discutir
9
#ADPUSPrivateEmployersAdd86000JobsInOctober
911 visualizações
34 a discutir
10
#FrenchAssemblyPassesSelfCustodiedCryptoReportingAmendment
437 visualizações
16 a discutir