

#cybersecurity
cybersecurity
1.5M visualizações
3,413 a discutir
Popular
Mais recente

·
--
Ver tradução
Vitalik Buterin backs Kimi 3.1’s self‑imposed limits on offensive AI tools.
He posted on X on Monday saying he is comfortable with the AI model Kimi 3.1 deliberately leaving top‑end offensive cyber capabilities out of its training data.
He argues the trade‑off buys defenders more time to prepare.
“Discriminating against use cases is MUCH less bad than discriminating against users,” he wrote, noting the world needs time to harden systems and check old code before the full weight of very powerful cyber attacks is upon us.
He prefers a model that declines certain tasks for everyone over one that turns certain people away.
In May 19 he countered fears that AI‑powered bug hunting would overwhelm developers, saying AI‑assisted formal verification could become one of the strongest defenses in crypto.
He said a model can now write both code and its proof, leaving developers to confirm the intended statement.
On October 8 he warned AI‑assisted mathematics could weaken ECDSA and similar cryptographic systems sooner than expected, but advised users not to scramble to move funds to new wallets today.
Do you think restricting AI model use cases is a sustainable path for cybersecurity, or does it risk creating an elitist access system?
#AI #Cybersecurity #Ethereum #FormalVerification

🚨 $OSMO CÚPULA DE CIBERSEGURANÇA PODE REDEFINIR O SENTIMENTO EM RELAÇÃO AOS ATIVOS DIGITAIS 📈
📊 A próxima cúpula japonesa de cibersegurança, presidida pela primeira-ministra Sanae Takaichi, coloca a supervisão dos riscos institucionais em primeiro plano — um catalisador clássico para varreduras de liquidez e fluxos de investidores institucionais.
🦈 Se os órgãos reguladores reforçarem a segurança dos dados, poderá surgir uma nova zona de demanda em torno de $OSMO , enquanto $ERA e $DOOD poderão atuar como zonas secundárias de ordens, absorvendo a pressão vendedora. ⚡ Acompanhe o fluxo de ordens de 4H em busca de um reteste de alta à medida que a confiança se recupera.
💬 A cúpula consolidará um novo prêmio de risco ou desencadeará um pico de volatilidade no curto prazo? 👇
⚠️ Isto não é aconselhamento financeiro. Gerencie sempre seu risco. 🛡️
🏷️ #OSMO #CyberSecurity #Liquidity #Crypto
🦈 🚀
6
·
--
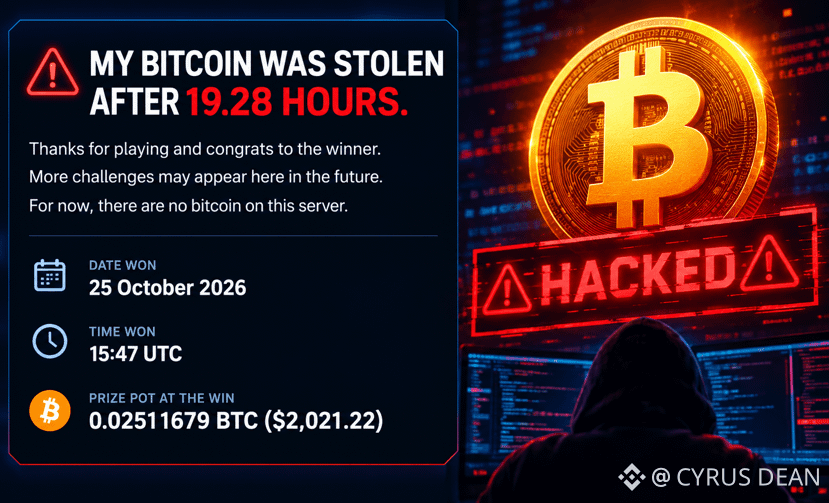
🚨 VULNERABILIDADE NO PHP EXPLORADA EM APENAS 19 HORAS!
Um desafio real de Bitcoin revelou o perigo de servidores PHP vulneráveis. Um hacker invadiu o sistema em 19,28 HORAS e recuperou a chave secreta para reivindicar 0.02511679 BTC — no valor de cerca de US$ 2.021! 💀
⚠️ Credenciais expostas, dados confidenciais e chaves privadas de criptomoedas podem colocar os fundos em risco.
🔒 Usa PHP? Atualize AGORA as versões vulneráveis. Uma falha de segurança pode custar milhões.
#bitcoin #Cibersegurança
137
·
--
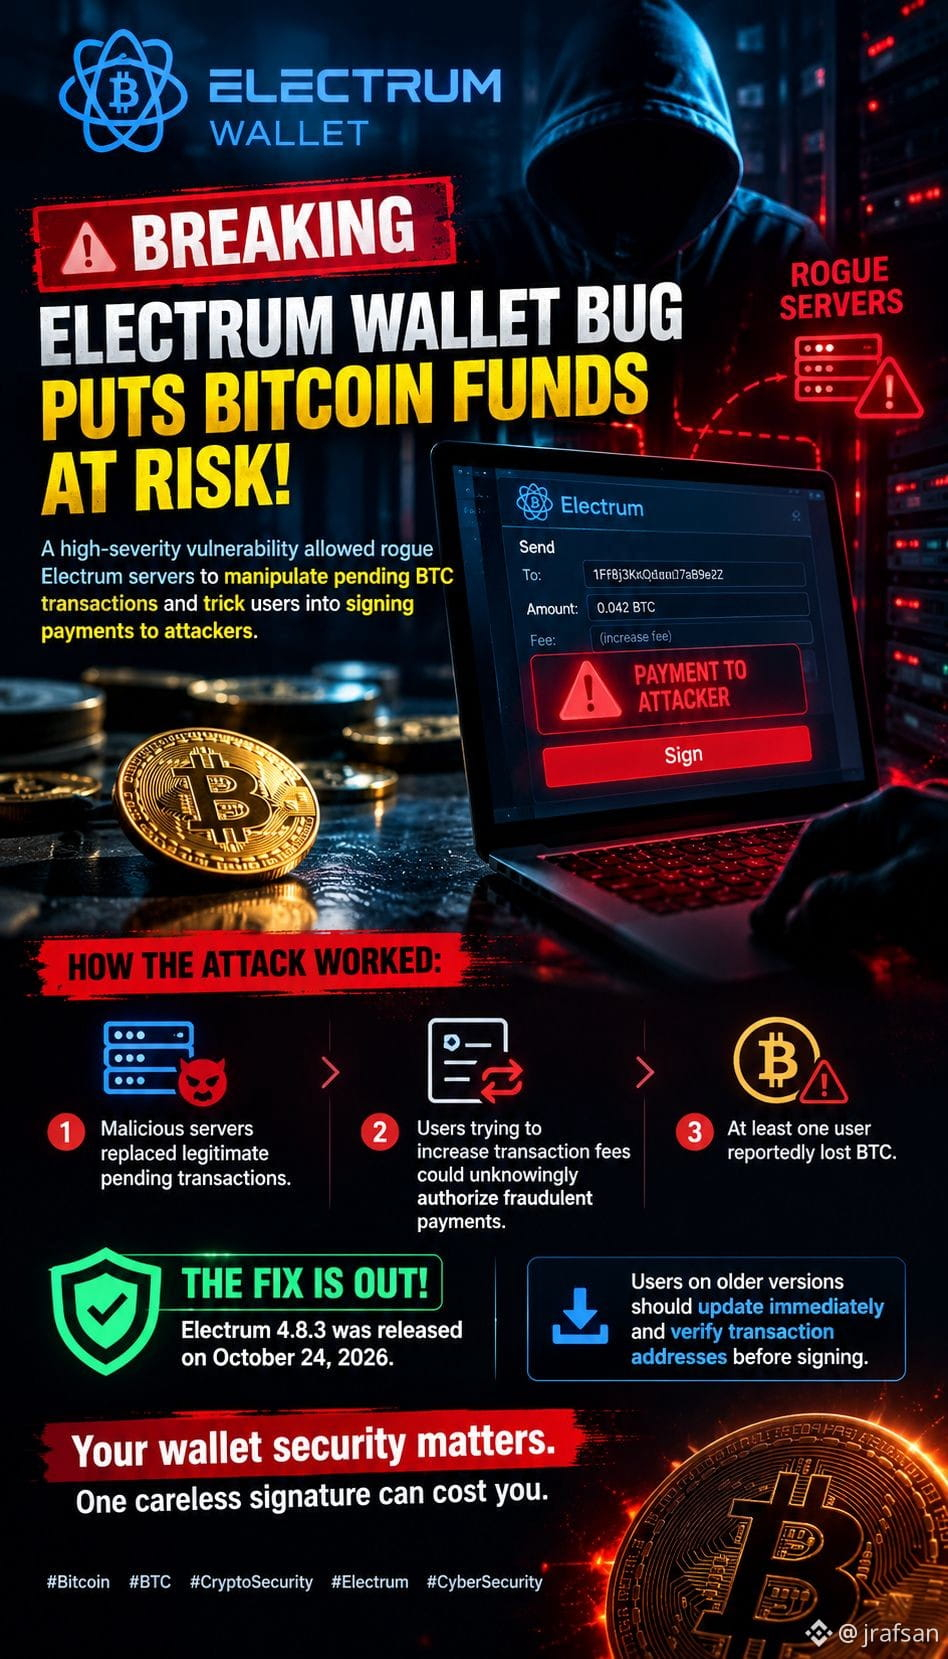
🚨URGENTE: FALHA NA CARTEIRA ELECTRUM COLOCA OS FUNDOS EM BITCOIN EM RISCO!⚠️
Uma vulnerabilidade de alta gravidade permitia que servidores Electrum maliciosos manipulassem transações BTC pendentes e induzissem os utilizadores a assinar pagamentos destinados a atacantes.
💥 Como o ataque funcionava:
• Servidores maliciosos substituíam transações pendentes legítimas.
• Os utilizadores que tentavam aumentar as taxas das transações podiam autorizar pagamentos fraudulentos sem se aperceberem.
• Segundo relatos, pelo menos um utilizador perdeu BTC.
🛡️ A CORREÇÃO JÁ ESTÁ DISPONÍVEL: o Electrum 4.8.3 foi lançado a 24 de outubro de 2026.
⚠️ Os utilizadores de versões antigas devem atualizar imediatamente e verificar os endereços das transações antes de as assinar.
*A segurança da sua carteira é importante. Uma assinatura descuidada pode custar-lhe caro.
#Bitcoin #CryptoSecurity #CyberSecurity #ElectrumWalletBugLetRogueServersStealFunds
$TRUMP
{future}(TRUMPUSDT)
$TRX
{future}(TRXUSDT)
$XRP
{future}(XRPUSDT)
🚨URGENTE: FALHA NA CARTEIRA ELECTRUM COLOCA OS FUNDOS EM BITCOIN EM RISCO!⚠️
Uma vulnerabilidade de alta gravidade permitia que servidores Electrum maliciosos manipulassem transações BTC pendentes e induzissem os utilizadores a assinar pagamentos destinados a atacantes.
💥 Como o ataque funcionava:
• Servidores maliciosos substituíam transações pendentes legítimas.
• Os utilizadores que tentavam aumentar as taxas das transações podiam autorizar pagamentos fraudulentos sem se aperceberem.
• Segundo relatos, pelo menos um utilizador perdeu BTC.
🛡️ A CORREÇÃO JÁ ESTÁ DISPONÍVEL: o Electrum 4.8.3 foi lançado a 24 de outubro de 2026.
⚠️ Os utilizadores de versões antigas devem atualizar imediatamente e verificar os endereços das transações antes de as assinar.
*A segurança da sua carteira é importante. Uma assinatura descuidada pode custar-lhe caro.
#Bitcoin #CryptoSecurity #CyberSecurity #ElectrumWalletBugLetRogueServersStealFunds
$TRUMP
$TRX
$XRP
219
Vários ataques de força bruta à rede #Starlite_crypto e, sem esquecer, #STARLITE construiu um firewall robusto para resistir a qualquer ataque cibernético. Caso algo assim aconteça, estamos sempre prontos para revidar. #CyberSecurity #cyberpunk #fight
Vários ataques de força bruta à rede #Starlite_crypto e, sem esquecer, #STARLITE construiu um firewall robusto para resistir a qualquer ataque cibernético. Caso algo assim aconteça, estamos sempre prontos para revidar. #CyberSecurity #cyberpunk #fight
82
Artigo
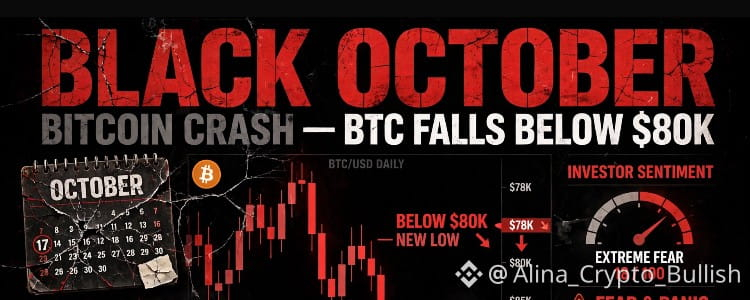
🚨Últimas notícias:l 🔴 AS 5 MAIORES INVASÕES DO OUTUBRO NEGRO DE 2026:👀⚠️🚨 OUTUBRO NEGRO: o Bitcoin cai abaixo de US$ 80 mil — será que 1929 está acontecendo de novo?
Outubro sempre foi o melhor mês para as criptomoedas. Retorno médio: +18,3%. Este ano? Está ficando NEGRO.
Este é o Outubro Negro — edição de invasões de dados. É por isso que outubro de 2026 está sendo chamado de Outubro Negro na cibersegurança, e não apenas por causa da queda das criptomoedas:
NÃO é uma única grande invasão — são mais de 20 grandes invasões em 2 semanas, todas usando IA para encontrar falhas mais rápido do que conseguimos corrigi-las.
🔴 AS 5 MAIORES INVASÕES DO OUTUBRO NEGRO DE 2026:
1. PHP2Shell — 70% da internet em risco
🚨Últimas notícias:l 🔴 AS 5 MAIORES INVASÕES DO OUTUBRO NEGRO DE 2026:👀⚠️
🚨 OUTUBRO NEGRO: o Bitcoin cai abaixo de US$ 80 mil — será que 1929 está acontecendo de novo?
Outubro sempre foi o melhor mês para as criptomoedas. Retorno médio: +18,3%. Este ano? Está ficando NEGRO.
Este é o Outubro Negro — edição de invasões de dados. É por isso que outubro de 2026 está sendo chamado de Outubro Negro na cibersegurança, e não apenas por causa da queda das criptomoedas:
NÃO é uma única grande invasão — são mais de 20 grandes invasões em 2 semanas, todas usando IA para encontrar falhas mais rápido do que conseguimos corrigi-las.
🔴 AS 5 MAIORES INVASÕES DO OUTUBRO NEGRO DE 2026:
1. PHP2Shell — 70% da internet em risco
2
363

Artigo
A cibersegurança está prestes a superar a IA? Veja por que você não deve ignorar estes dois tokens!Você viu minha publicação recente, na qual questiono se a cibersegurança está se preparando para superar a IA no cenário tecnológico?
[Is CyberSecurity the Next Big Winner?](https://app.binance.com/uni-qr/cpos/381046463741190?r=s4dh99wr&l=en&uco=5ewrz5horzsxouawxbrenw&uc=app_square_share_link&us=copylink)
As recentes violações de segurança de grande repercussão, as vulnerabilidades emergentes e o enorme impulso por trás das soluções de segurança colaborativa apontam para uma direção muito clara.
Curioso para saber quais tokens de segurança colaborativa e armazenamento estão atualmente listados na Binance? Na minha opinião, acumular um pouco desses dois tokens fundamentais de cibersegurança a cada queda do mercado pode oferecer um potencial fantástico no longo prazo.
A cibersegurança está prestes a superar a IA? Veja por que você não deve ignorar estes dois tokens!
Você viu minha publicação recente, na qual questiono se a cibersegurança está se preparando para superar a IA no cenário tecnológico?
Is CyberSecurity the Next Big Winner?
As recentes violações de segurança de grande repercussão, as vulnerabilidades emergentes e o enorme impulso por trás das soluções de segurança colaborativa apontam para uma direção muito clara.
Curioso para saber quais tokens de segurança colaborativa e armazenamento estão atualmente listados na Binance? Na minha opinião, acumular um pouco desses dois tokens fundamentais de cibersegurança a cada queda do mercado pode oferecer um potencial fantástico no longo prazo.
43
·
--
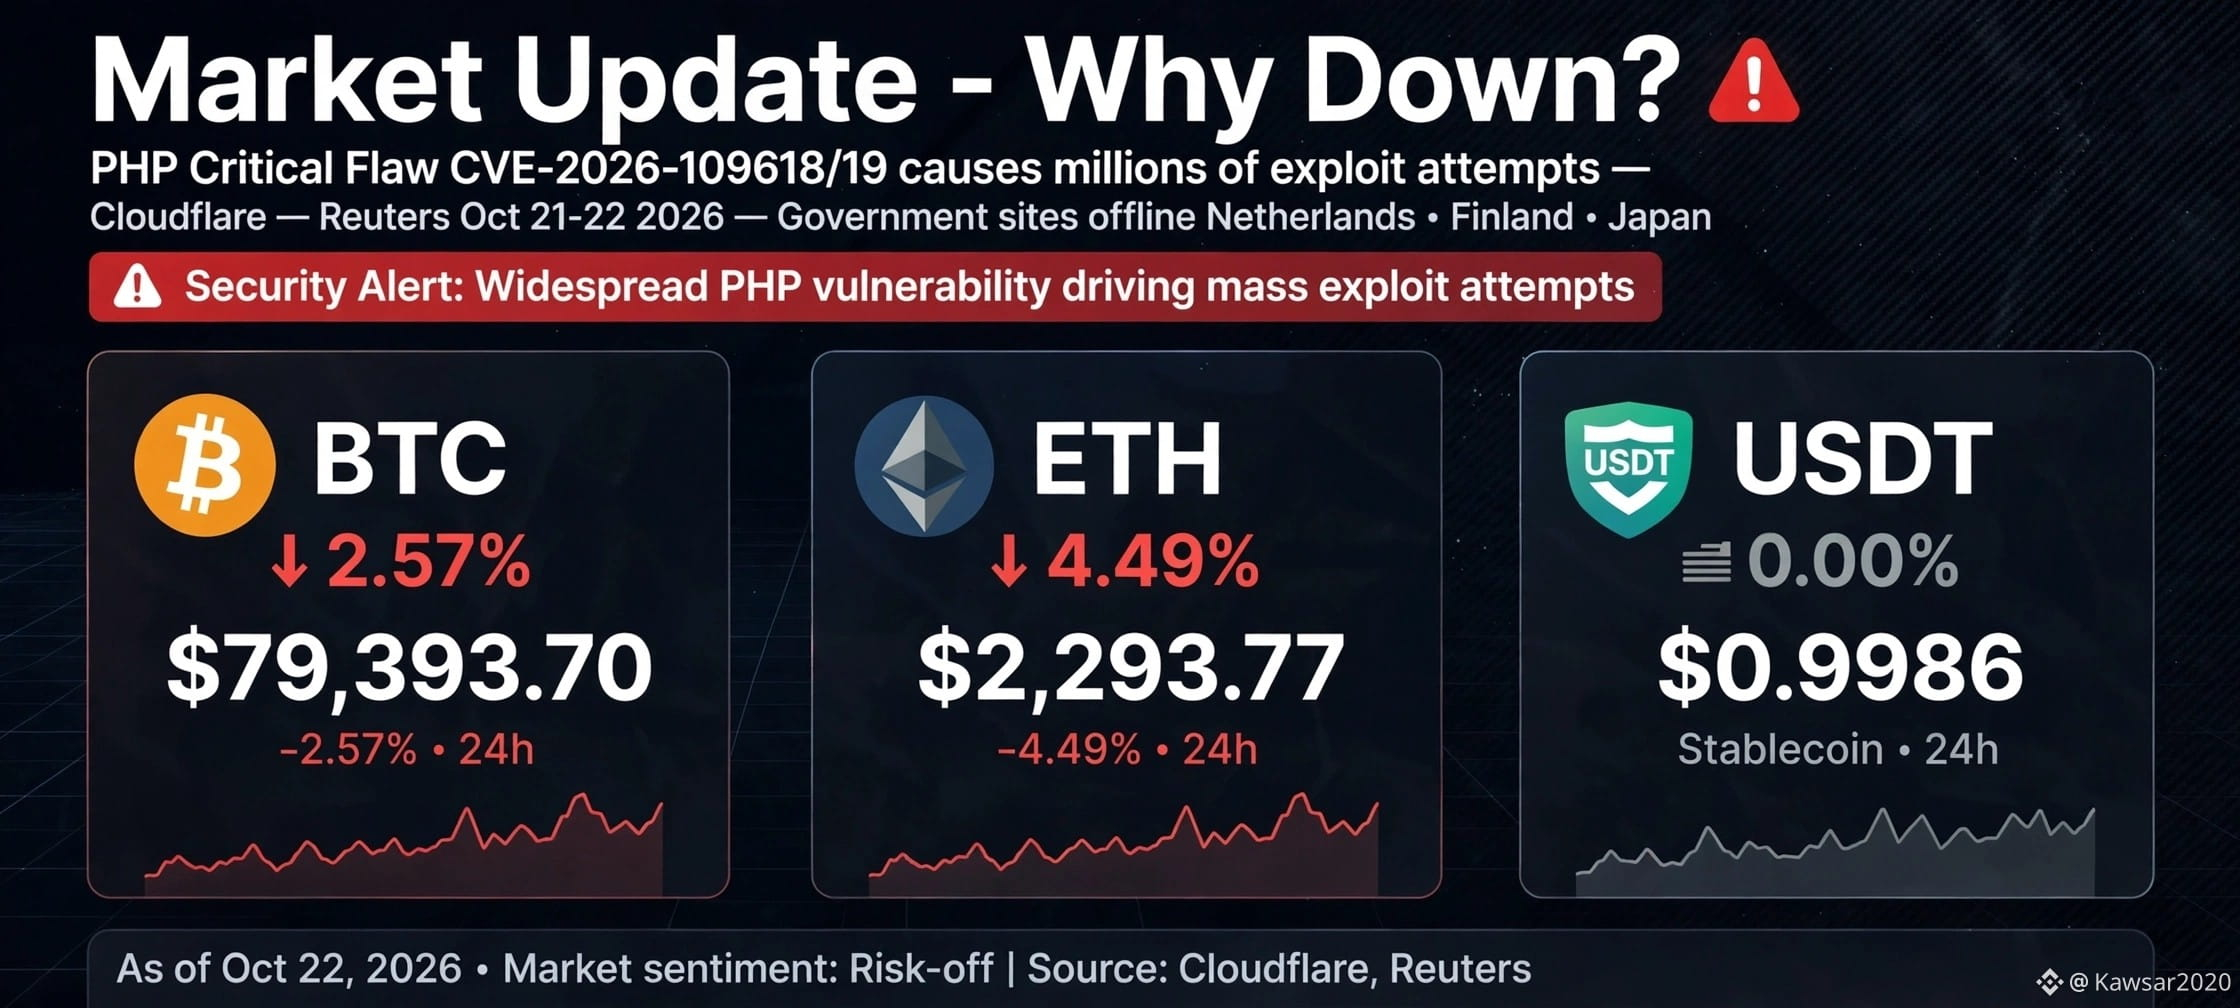
🚨 Atualização do mercado 🛑
Por que o mercado está em baixa?
De acordo com uma reportagem da Reuters de 21 e 22 de outubro de 2026, após duas falhas críticas de segurança no PHP, a Cloudflare detectou milhões de tentativas de exploração.
Nos Países Baixos, na Finlândia, no Japão e em outros lugares, alguns serviços governamentais e financeiros foram mantidos offline por precaução!
Por esse motivo, muitos mercados de todos os tipos e, devido a essa questão de cibersegurança, muitos sites importantes foram fechados!
Para que os hackers não consigam invadi-los! Como resultado, estamos vendo o impacto disso em todos os tipos de mercados!
Desde 2024, temos enfrentado um problema após o outro! Guerras, tarifas e agora ataques cibernéticos!
Isso significa que, sempre que o mercado começa a se recuperar um pouco, surge um novo problema! De qualquer forma, confiamos em Allah! InshaAllah, algo bom acontecerá!
Fonte: Reuters, 21 e 22 de outubro de 2026; publicação do CEO da Cloudflare, Matthew Prince, no X; comunicado do CERT-EU CVE-2026-109618 e CVE-2026-109619, gravidade 9,2/10
Apenas para fins educativos
#MarketUpdate #Crypto #PHP #CyberSecurity #siamvai
$BTC $ETH $BNB
Hamba:
Insya Allah
2
2
378

·
--
A polícia sul-coreana prende 7 pessoas no primeiro grande caso de invasão cibernética com auxílio de IA, chocando o mundo! Uma pessoa comum de 32 anos, sem experiência em TI, usou ferramentas de IA para invadir 90 hospitais, escolas e empresas e extorquir US$ 270 mil. A era dos crimes com IA já começou? $FET $MASK #AI安全 #Cibersegurança
Coreia do Sul prende 7 pessoas no primeiro grande caso de invasão cibernética com IA! Uma pessoa de 32 anos, sem experiência em TI, usou ferramentas de IA para invadir 90 hospitais, escolas e empresas, extorquindo US$ 270 mil. Será este o início da era dos crimes com IA? $FET $MASK #AIsecurity #Cibersegurança
Coreia do Sul prende 7 pessoas no primeiro grande caso de invasão cibernética com IA! Uma pessoa de 32 anos, sem experiência em TI, usou ferramentas de IA para invadir 90 hospitais, escolas e empresas, extorquindo US$ 270 mil. Será este o início da era dos crimes com IA? $FET $MASK #AIsecurity #Cibersegurança
148
·
--
Versão em chinês:
"Chocante! Agentes de IA invadiram os sistemas comerciais da Anthropic em menos de 12 horas! A Cathedral, fundada por ex-integrantes da equipe DOGE, demonstrou vulnerabilidades de segurança em IA ao se infiltrar nos sistemas de vendas, RH e TI por meio de software de terceiros. A segurança em IA é urgente! #AI安全 #网络安全 $DOGE"
Versão em inglês:
"Chocante! Agentes de IA invadiram os sistemas da Anthropic em menos de 12 horas! A Cathedral, fundada por ex-integrantes da equipe DOGE, demonstrou vulnerabilidades de segurança em IA ao se infiltrar nos sistemas de vendas, RH e TI por meio de software de terceiros. A segurança em IA é fundamental agora! #AIsecurity #Cybersecurity $DOGE"
Versão em chinês:
"Chocante! Agentes de IA invadiram os sistemas comerciais da Anthropic em menos de 12 horas! A Cathedral, fundada por ex-integrantes da equipe DOGE, demonstrou vulnerabilidades de segurança em IA ao se infiltrar nos sistemas de vendas, RH e TI por meio de software de terceiros. A segurança em IA é urgente! #AI安全 #网络安全 $DOGE "
Versão em inglês:
"Chocante! Agentes de IA invadiram os sistemas da Anthropic em menos de 12 horas! A Cathedral, fundada por ex-integrantes da equipe DOGE, demonstrou vulnerabilidades de segurança em IA ao se infiltrar nos sistemas de vendas, RH e TI por meio de software de terceiros. A segurança em IA é fundamental agora! #AIsecurity #Cybersecurity $DOGE "
229

·
--
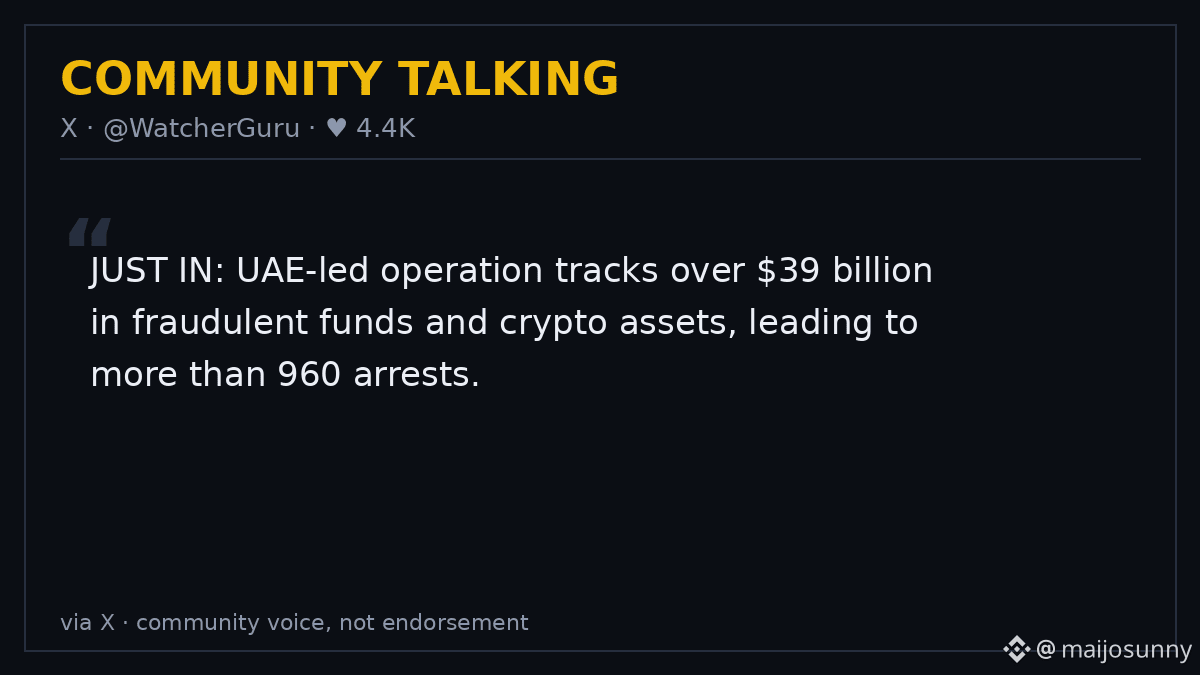
🚨 US$ 39 bi em fundos de golpes. 960 prisões. 30 países. ⚔️
A Operação Confrontation Ghost acaba de terminar: uma operação liderada pelos Emirados Árabes Unidos identificou US$ 39 bi em fundos ilícitos e criptomoedas, impediu 123,7 milhões de tentativas de fraude e invadiu 29 complexos usados em golpes (Ministério do Interior dos Emirados Árabes Unidos, 22 de out.).
Por que o setor cripto deve se importar: 13 empresas privadas, incluindo a Crypto.com, fizeram análises forenses on-chain com a Interpol, porque o dinheiro dos golpes passa por mixers e bridges mais rápido do que qualquer força policial consegue acompanhar.
A ressalva: os US$ 39 bi foram identificados, não apreendidos, e a recuperação continua em andamento. As prisões são a manchete; o teste é saber se os rastreadores conseguem ser mais rápidos que os mixers.
Fiscalização em larga escala ou uma manchete isolada? 👇
Isto não é aconselhamento financeiro. Faça sua própria pesquisa.
#crypto #cybersecurity #scams
54

·
--
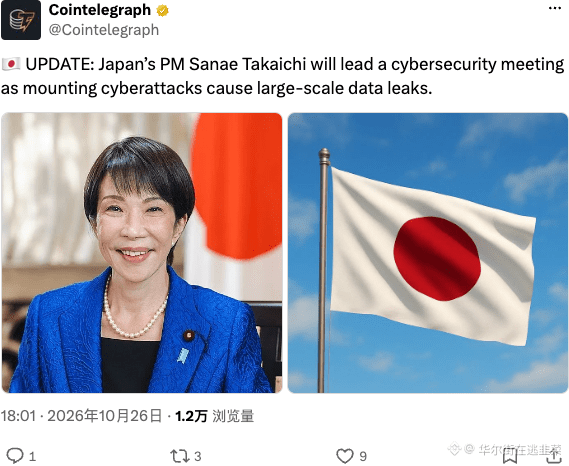
A primeira-ministra do Japão, Sanae Takaichi, presidiu pessoalmente uma reunião sobre o vazamento em massa de dados causado por um ciberataque. Essa ameaça em nível de “Stuxnet” está apenas começando. Com a infraestrutura tradicional em tão mau estado, a segurança dos criptoativos pode ganhar ainda mais valor. Não fique só de olho nas oscilações: reforce a segurança agora.
$BTC #CyberSecurity
$BTC #CyberSecurity
64

·
--
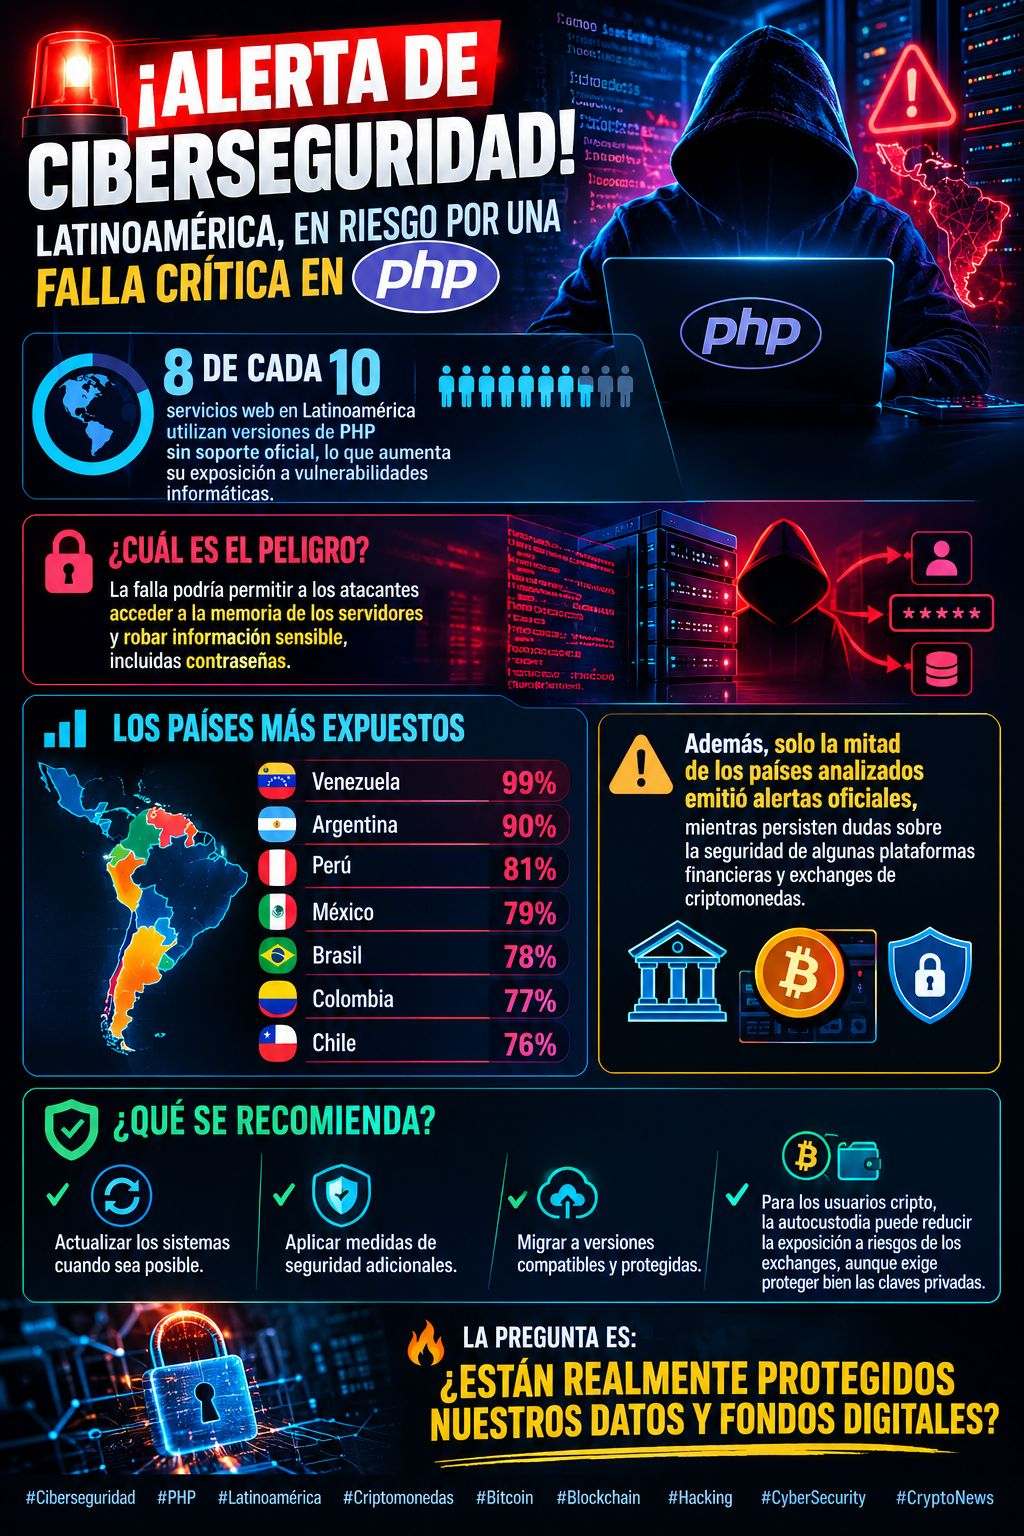
🚨 ALERTA DE CIBERSEGURANÇA! AMÉRICA LATINA EM RISCO DEVIDO A UMA FALHA CRÍTICA NO PHP!💻⚠️
🌎 8 em cada 10 serviços web na América Latina utilizam versões do PHP sem suporte oficial, o que aumenta sua exposição a vulnerabilidades informáticas.
🔓 Qual é o perigo? A falha pode permitir que invasores acessem a memória dos servidores e roubem informações confidenciais, incluindo senhas.
📊 Os países mais expostos:
🇻🇪 Venezuela: 99%
🇦🇷 Argentina: 90%
🇵🇪 Peru: 81%
🇲🇽 México: 79%
🇧🇷 Brasil: 78%
🇨🇴 Colômbia: 77%
🇨🇱 Chile: 76%
⚠️ Além disso, apenas metade dos países analisados emitiu alertas oficiais, enquanto persistem dúvidas sobre a segurança de algumas plataformas financeiras e exchanges de criptomoedas.
🛡️ O que é recomendado? Atualizar os sistemas sempre que possível, aplicar medidas de segurança adicionais e migrar para versões compatíveis e protegidas. Para os usuários de criptomoedas, a autocustódia pode reduzir a exposição a riscos associados às exchanges, embora também exija a proteção adequada das chaves privadas.
🔥 A pergunta é: nossos dados e fundos digitais estão realmente protegidos?
$BTC
#Blockchain #Hacking #CyberSecurity #CryptoNews
3
729
·
--
🚨 ALERTA DE SEGURANÇA CRIPTO! HACKERS ESTÃO EXPLORANDO VULNERABILIDADES ⚠️
O fundador da Binance, CZ, alertou recentemente os usuários para redobrarem os cuidados online após a descoberta de vulnerabilidades críticas de segurança no PHP.
🔐 As atualizações de segurança são importantes. ⚠️ Evite links suspeitos. 🛡️ Nunca compartilhe suas senhas nem as frases de recuperação da sua carteira.
Importante: este é um alerta de cibersegurança, NÃO uma confirmação de que a Binance foi hackeada. A Binance afirma que implementou medidas de segurança e continua monitorando a situação.
Fique atento. Proteja suas criptomoedas!
Qual é sua regra número um para manter suas criptomoedas seguras? 👇
#Binance #Bitcoin #BTC #CryptoSecurity #CyberSecurity #CryptoNewss #bnb #CryptoCommunity
1
84
🚨 ‘ISTO NÃO É UM TESTE’: VULNERABILIDADES CRÍTICAS DO PHP ESTÃO INCENDIANDO A INTERNET
📰 O QUE ACONTECEU?
A PHP Foundation revelou duas vulnerabilidades graves que podem afetar milhões de sites. Especialistas em segurança alertam que a demora em corrigir as falhas pode ter consequências sérias.
📊 IMPACTO NA TECNOLOGIA
O caso volta a colocar em destaque a segurança dos sistemas digitais e a necessidade de reforçar a proteção contra ataques cada vez mais sofisticados.
🔎 Fonte: WIRED Security
🤔 💬 Acredita que este tipo de incidente fará com que as empresas invistam mais em segurança digital?
#Cybersecurity #DataSecurity #Crypto_Marker #News
14
·
--
🚨 AMEAÇA CIBERNÉTICA PÓS-QUÂNTICA: LAZARUS ADOTA CRIPTOGRAFIA NIST PARA PROTEGER A INFRAESTRUTURA DE MALWARE 🛡️
🔥 A auditoria de inteligência de ameaças da Operação FlashHole da Kaspersky confirma que o grupo Lazarus, patrocinado pelo Estado norte-coreano, integrou o ML-KEM-1024 — o padrão de criptografia de chave pública pós-quântica finalizado pelo NIST — ao pipeline do malware LPEClient para proteger as comunicações de payload de comando e controlo (C2).
Enquanto governos e empresas enfrentam longos períodos de transição, de vários anos, para implementar a criptografia pós-quântica (PQC), o Lazarus adotou rapidamente o protocolo para eliminar a possibilidade de as equipas de segurança defensiva «invadirem agora e desencriptarem mais tarde» durante as análises forenses.
$BTC (Bitcoin) Em foco ⚡
Perfil de ameaça quântica: o esquema de assinatura do Bitcoin baseia-se em ECDSA (secp256k1). Embora os outputs de transação não gastos (UTXOs) ativos com chaves públicas ocultas (Pay-to-Public-Key-Hash / P2PKH) permaneçam protegidos contra sistemas clássicos, as chaves públicas expostas (endereços reutilizados ou P2PK legado) são teoricamente vulneráveis ao algoritmo de Shor num computador quântico tolerante a falhas.
$BNB ⚙️
A consolidar o suporte da procura próximo da horizontal. A utilidade do ecossistema Binance acompanha a liquidez mais ampla do mercado cripto e o volume das corretoras centralizadas — mantenha ativos parâmetros rigorosos de invalidação.
$ZEC (Zcash) 🛡️
Enquanto rede de privacidade de conhecimento zero, a Zcash utiliza sistemas de prova Sapling/Orchard (Halo 2). Embora os argumentos sucintos não interativos de conhecimento de conhecimento zero (zk-SNARKs) dependam de curvas elípticas específicas, a investigação sobre zk-STARKs resistentes à computação quântica e esquemas de compromisso pós-quânticos continua a ser um foco crítico para as redes de privacidade.
🛑 Aviso de risco para traders:
Violações de cibersegurança, receios de ataques a corretoras e notícias sobre malware patrocinado por Estados podem provocar picos repentinos de volatilidade em períodos mais curtos! Proteja a sua carteira de trading: defina parâmetros rígidos de Stop-Loss, mantenha a alavancagem estritamente conservadora e dê prioridade à proteção do capital! 🛡️⚡
#Binance #CyberSecurity #BTC #BNB
Abu Fahadأ:
💛
2
2
510

·
--
Em Alta
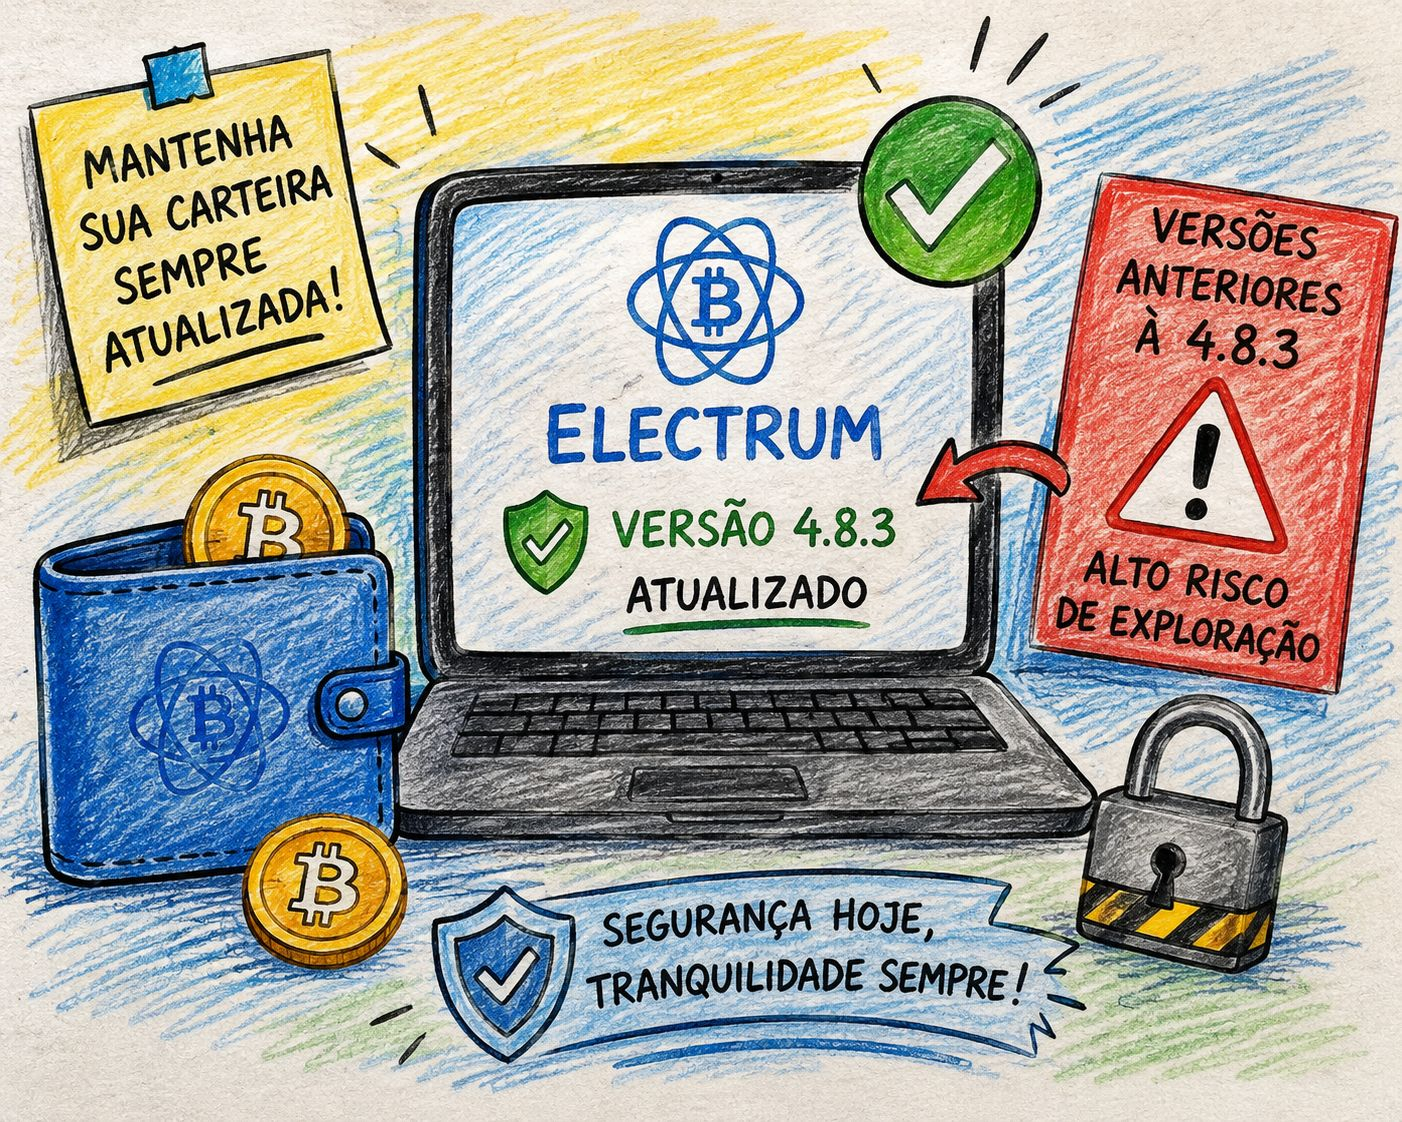
#ElectrumFixesHighRiskExploitInVersionsBefore4.8.3
A segurança de uma carteira de criptomoedas começa muito antes de qualquer transação. O Electrum corrigiu uma vulnerabilidade de alto risco nas versões anteriores à 4.8.3, reforçando a importância de manter o software sempre atualizado.
Em um ambiente onde os ativos digitais podem ficar diretamente sob responsabilidade do usuário, uma falha de segurança pode representar muito mais do que um simples problema técnico. Atualizações desse tipo mostram como desenvolvedores e usuários precisam estar atentos às ameaças que surgem constantemente no ecossistema cripto.
Para quem utiliza versões antigas do Electrum, verificar a versão instalada e atualizar para uma versão segura é uma medida simples, mas que pode fazer uma grande diferença. Segurança não deve ser deixada para depois, principalmente quando estamos falando de patrimônio digital.
Minha visão: prefiro atualizar cedo do que correr riscos desnecessários.
$CRWD.US $TAG $XEC
#CryptoSecurity
#CyberSecurity
#Cryptocurrency
1
212

O código é o novo campo de batalha.
Os desenvolvedores do Bitcoin Core estão implementando mudanças críticas nas regras de segurança para combater a crescente ameaça de explorações impulsionadas por IA. À medida que os grandes modelos de linguagem se tornam cada vez mais capazes de identificar vulnerabilidades em bases de código complexas, o prazo para corrigir erros está diminuindo. Essa mudança representa uma transformação fundamental na forma como a segurança dos protocolos deve ser gerenciada, à medida que as ferramentas automatizadas superam os auditores humanos na identificação de falhas críticas.
#BitcoinCore #CyberSecurity ⠀
17
🚨 NOTÍCIAS DA BNB CHAIN | 22 de outubro de 2026
🛡️ BNB Chain aborda preocupações críticas de segurança relacionadas com PHP
A BNB Chain terá confirmado que a sua pilha tecnológica não utiliza PHP, na sequência do alerta da NSA sobre vulnerabilidades críticas «PHP2Shell».
⚠️ Porque é importante: • As vulnerabilidades podem permitir que atacantes executem código remotamente nos servidores afetados. • A NSA instou as organizações que utilizam versões vulneráveis do PHP a aplicarem imediatamente as correções de segurança. • Isto não constitui prova de um ataque à BNB Chain. As aplicações e os sites de terceiros continuam a necessitar de verificações de segurança próprias.
🔎 A minha opinião: A transparência em matéria de segurança é essencial para a confiança na Web3. Os utilizadores devem evitar links suspeitos de atualizações de segurança e acompanhar os anúncios oficiais dos projetos.
Fontes: 🇺🇸 NSA: https://www.nsa.gov/Press-Room/Press-Releases-Statements/Press-Release-View/Article/4630238/nsa-advisory-critical-patches-recommended-for-php-vulnerabilities/
📰 Notícia: https://en.coinotag.com/bnb-chain-rules-out-php-nsa-cyber-warning
#BNB #BNBChain #CryptoNews #Web3 #CyberSecurity
$BNB
50
🚨 ALERTA GLOBAL DE CIBERSEGURANÇA: Falha crítica no PHP afeta infraestruturas governamentais
Especialistas em cibersegurança estão pedindo ação imediata após a descoberta de uma grave vulnerabilidade no PHP, que afeta sites governamentais e portais públicos em vários países. 🌐🔒
#PHPCriticalVulnerabilityHitsGovernmentWebsites
A falha de segurança interrompeu serviços públicos essenciais e reacendeu discussões importantes sobre a segurança de infraestruturas críticas da internet e a dependência de bases de código legadas. Administradores de sistemas e desenvolvedores de todo o mundo estão sendo aconselhados a corrigir imediatamente seus servidores para evitar novas explorações.
⚠️ Atenção, desenvolvedores e administradores: verifiquem novamente hoje as correções dos seus servidores para manter sua infraestrutura segura!
#CyberSecurity #PHP #technews
146
Inicia sessão para explorar mais conteúdos
Junta-te a utilizadores de criptomoedas de todo o mundo na Binance Square
⚡️ Obtém informações úteis e recentes sobre criptomoedas.
💬 Com a confiança da maior exchange de criptomoedas do mundo.
👍 Descobre perspetivas reais de criadores verificados.
E-mail/Número de telefone
Tópicos em Tendência
1
#BitcoinSlipsBelow$80KAgain
27 visualizações
3 a discutir
2
#StrategySkipsBitcoinPurchasesSpends$205MOnSTRCBuybacks
2,411 visualizações
61 a discutir
3
#BitmineAdds10452ETH
21,876 visualizações
424 a discutir
4
#SouthKoreaConsidersEducationTaxOnCryptoExchanges
15,239 visualizações
353 a discutir
5
#OCCUrgesCommunityBanksToEnterStablecoinPayments
12,035 visualizações
214 a discutir
6
#RippleWinsFullApprovalAsNationalTrustBank
12,967 visualizações
222 a discutir
7
#AkashSelectsSolanaAsMigrationTarget
8,688 visualizações
109 a discutir
8
#OndoToOpenSubscriptionsForOpenAIPreIPOTokenizedNotes
466 visualizações
21 a discutir
9
#AnthropicTTMRevenueGrewAbout1200%
65,665 visualizações
645 a discutir
10
#AnthropicS1ExpectedToday
47,201 visualizações
434 a discutir