

#eip7702
eip7702
24,136 visualizações
50 a discutir
Popular
Mais recente

·
--
Artigo
🚨 Como o EIP-7702 invadiu uma carteira quente da Binance 🚨O assalto de 3 minutos: como o EIP-7702 transformou uma carteira em sua própria ladra
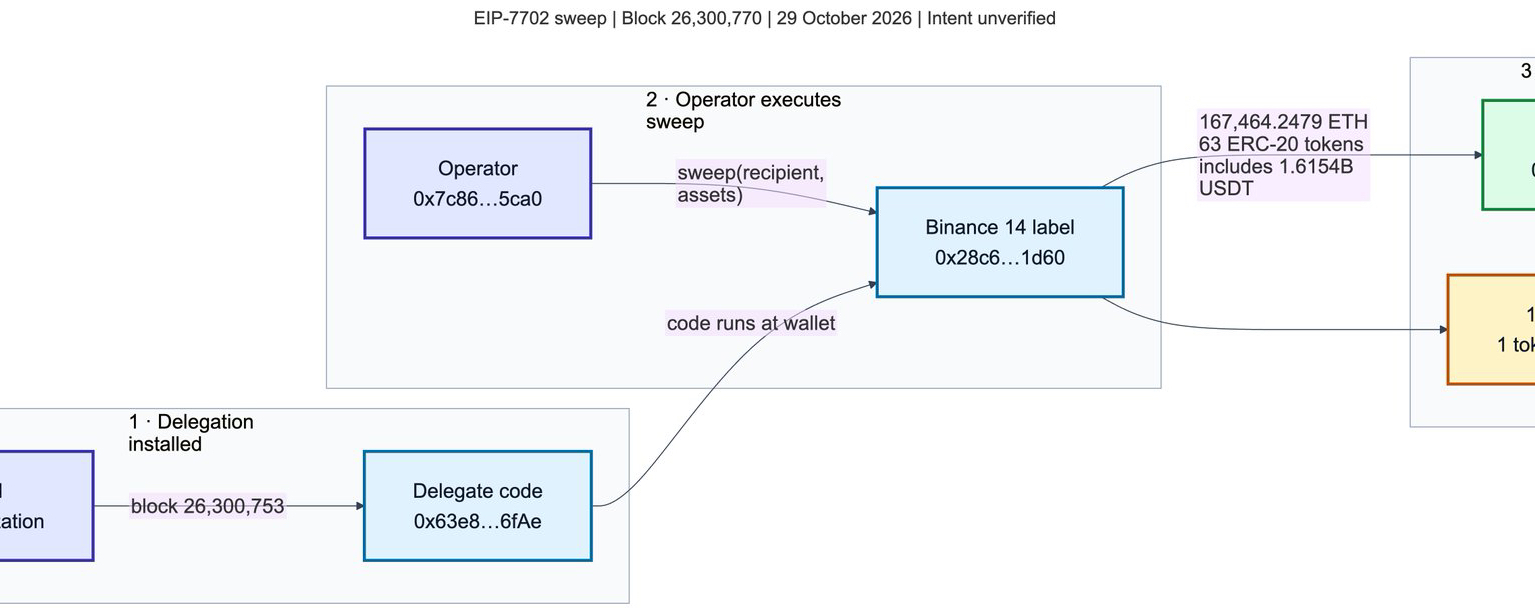
Três minutos e vinte e quatro segundos. Foi só isso que bastou para 167,464 ETH e 63 tokens, incluindo 1.615B USDT, desaparecerem de uma carteira identificada como Binance, depois que uma única mensagem assinada instalou uma delegação EIP-7702. O pesquisador de segurança Odysseus, da phylax.systems, mapeou todo o ataque on-chain em uma thread que agora está viralizando.
A cronologia é arrepiante.
20:20:59 UTC: uma autorização de delegação EIP-7702 é instalada na carteira. 20:24:23: um endereço diferente chama sweep(). O próprio contexto de execução da carteira passa a executar o contrato do invasor, drenando tudo para 0x027…2ffe. Então, às 20:41:23, a situação piora: a carteira delegada usa seu papel de proprietária em outra carteira inteligente para transferir mais 780M USDC.
🚨 Como o EIP-7702 invadiu uma carteira quente da Binance 🚨
O assalto de 3 minutos: como o EIP-7702 transformou uma carteira em sua própria ladra
Três minutos e vinte e quatro segundos. Foi só isso que bastou para 167,464 ETH e 63 tokens, incluindo 1.615B USDT, desaparecerem de uma carteira identificada como Binance, depois que uma única mensagem assinada instalou uma delegação EIP-7702. O pesquisador de segurança Odysseus, da phylax.systems, mapeou todo o ataque on-chain em uma thread que agora está viralizando.
A cronologia é arrepiante.
20:20:59 UTC: uma autorização de delegação EIP-7702 é instalada na carteira. 20:24:23: um endereço diferente chama sweep(). O próprio contexto de execução da carteira passa a executar o contrato do invasor, drenando tudo para 0x027…2ffe. Então, às 20:41:23, a situação piora: a carteira delegada usa seu papel de proprietária em outra carteira inteligente para transferir mais 780M USDC.
420
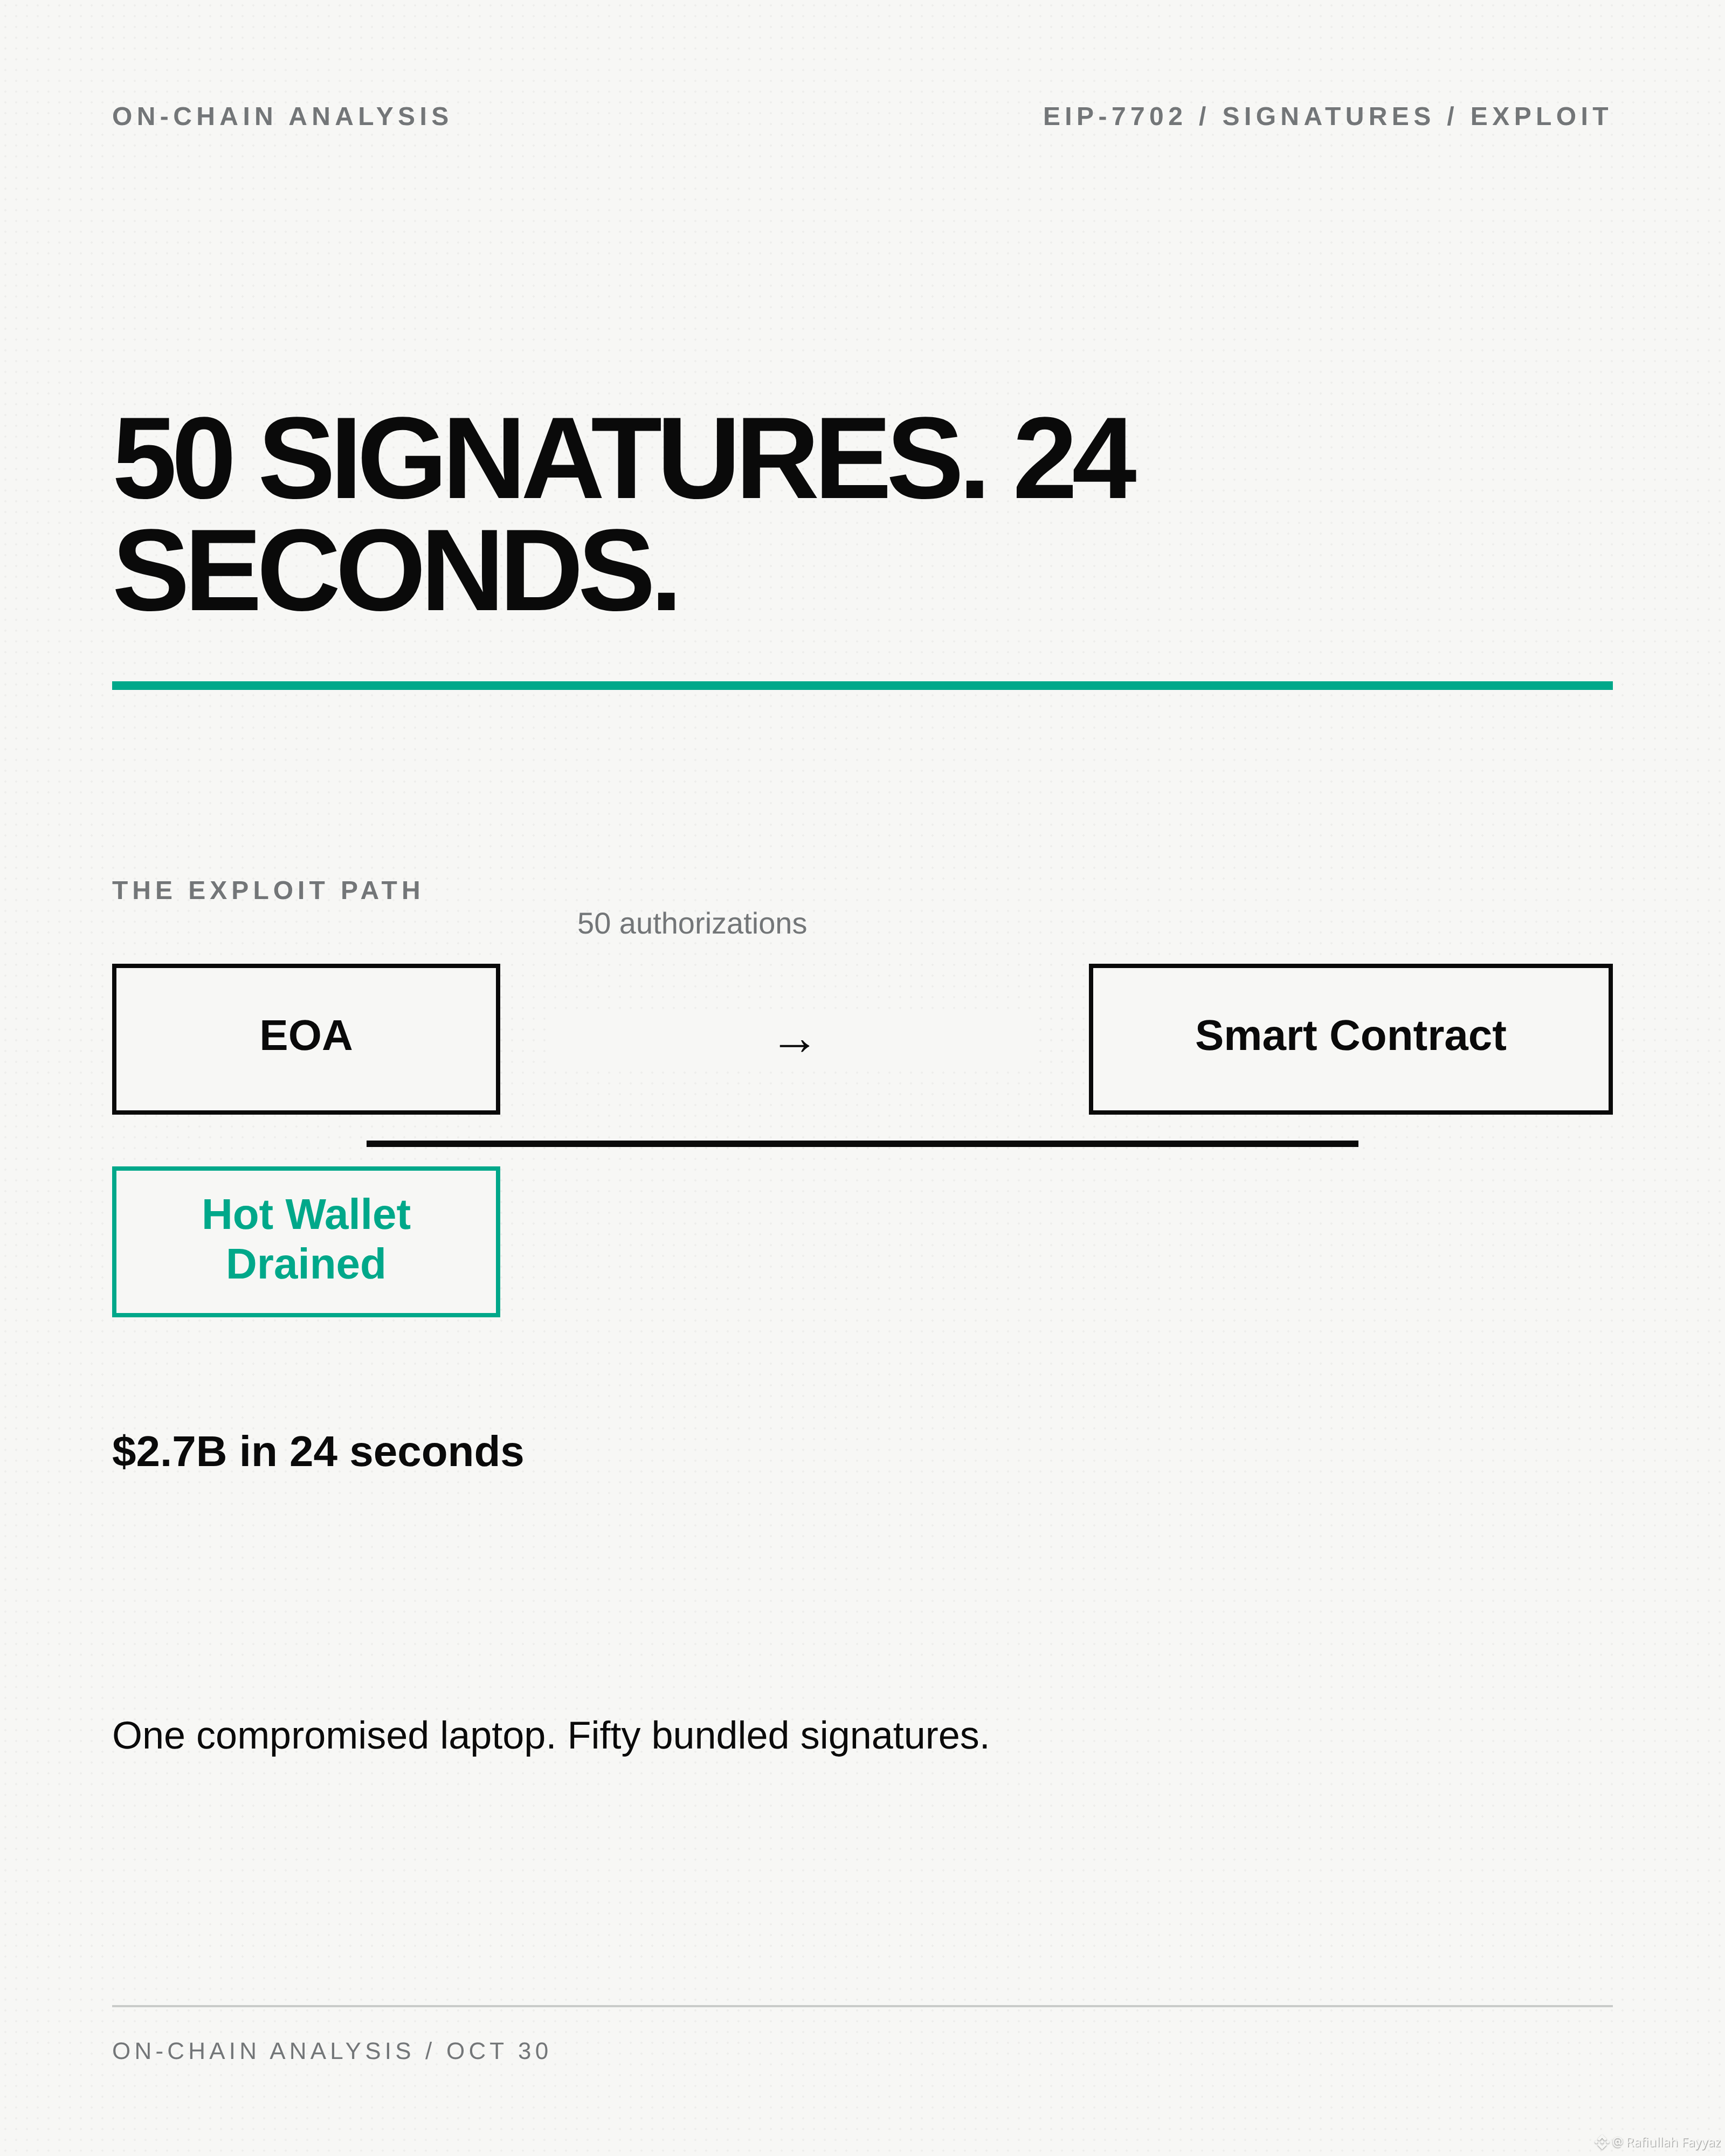
50 ASSINATURAS. 24 SEGUNDOS.
US$ 2,7 bilhões deixaram a Binance 14 em 24 segundos.
O invasor não roubou uma chave privada. Ele agrupou 50 autorizações EIP-7702 em uma única transação. Cada assinatura transferiu o controle da carteira para o mesmo contrato inteligente. Quando as 50 foram incluídas, a carteira quente foi esvaziada.
Esta é a primeira grande exploração que usa EIP-7702 nessa escala. O padrão permite que uma conta de propriedade externa delegue a um contrato inteligente. Útil para abstração de conta. Catastrófico quando o processo de assinatura é comprometido.
A Binance diz que o laptop foi o ponto de entrada. Mas o agrupamento das assinaturas foi a arma.
$BNB
#EIP7702 #SmartContracts #BinanceHack #SecurityResearch #OnChainAnalysis
{spot}(BNBUSDT)
50 ASSINATURAS. 24 SEGUNDOS.
US$ 2,7 bilhões deixaram a Binance 14 em 24 segundos.
O invasor não roubou uma chave privada. Ele agrupou 50 autorizações EIP-7702 em uma única transação. Cada assinatura transferiu o controle da carteira para o mesmo contrato inteligente. Quando as 50 foram incluídas, a carteira quente foi esvaziada.
Esta é a primeira grande exploração que usa EIP-7702 nessa escala. O padrão permite que uma conta de propriedade externa delegue a um contrato inteligente. Útil para abstração de conta. Catastrófico quando o processo de assinatura é comprometido.
A Binance diz que o laptop foi o ponto de entrada. Mas o agrupamento das assinaturas foi a arma.
$BNB
#EIP7702 #SmartContracts #BinanceHack #SecurityResearch #OnChainAnalysis
317

·
--
UMA ASSINATURA. ALGUÉM PODERIA MOVIMENTAR SEUS FUNDOS SEM PEDIR NOVAMENTE? 🔐
Esse é um risco real da delegação maliciosa EIP-7702. Mas ver “EIP-7702” na sua carteira NÃO significa automaticamente que você foi hackeado
Aqui está uma explicação simples 👇
Uma carteira comum usa sua chave privada para assinar transações
O EIP-7702 permite que esse mesmo endereço de carteira execute código de contrato inteligente, adicionando recursos como transações agrupadas, taxas de gás patrocinadas e permissões programáveis
Pense nisso como instalar um assistente dentro da sua carteira
Um assistente confiável segue regras seguras. Um malicioso poderia permitir que um invasor movesse ativos sem outra confirmação sua
Como isso acontece?
• Você é enganado e assina uma autorização que aponta para um código malicioso
• Sua chave privada é roubada, permitindo que o invasor assine a autorização
• O código delegado contém uma vulnerabilidade
Saber apenas seu endereço público não é suficiente para instalar uma delegação. É necessária uma assinatura de autorização válida
Três mal-entendidos que vale a pena esclarecer:
❌ “O EIP-7702 foi criado para hackers”
Ele foi projetado para melhorar as funcionalidades da carteira. O perigo depende do código e das permissões dele
❌ “Não é possível revogar uma delegação”
O protocolo permite removê-la com uma autorização válida para o endereço zero. Talvez a interface da sua carteira não ofereça suporte a todos os casos
❌ “Revogar as aprovações de tokens remove tudo”
As aprovações de tokens e a delegação EIP-7702 são permissões diferentes. Remover uma não remove automaticamente a outra
Mais importante: se sua chave privada for comprometida, revogar a delegação não torna essa chave segura novamente. O invasor pode assinar de novo
Verifique o contrato realmente delegado, não apenas o nome exibido. Use ferramentas oficiais da carteira e nunca confie em um link aleatório para “corrigir sua carteira”
Antes de assinar, pergunte:
“Estou aprovando uma ação ou alterando a forma como minha carteira pode operar?”
Fonte: Especificação Ethereum EIP-7702
#EIP7702 $BTC $ETH $BNB
2
458

·
--
🚨 O EIP-7702 não causou o ataque à Binance, mas pode ter ampliado as perdas. Especialistas em segurança sugerem que os invasores poderiam esvaziar carteiras mesmo sem essa atualização, mas ela pode ter ajudado a contornar as proteções de saque na rede ETH.
Os recursos de abstração de contas da atualização podem ter oferecido aos invasores novas maneiras de contornar os protocolos de segurança.
Implicação: risco maior para quem detém ETH durante atualizações em andamento.
💭 Sua exposição ao ETH está protegida contra os riscos da abstração de contas? #EIP7702 #BinanceHack
$ETH #TradingSignal #CryptoAnalysis
1

·
--
Artigo
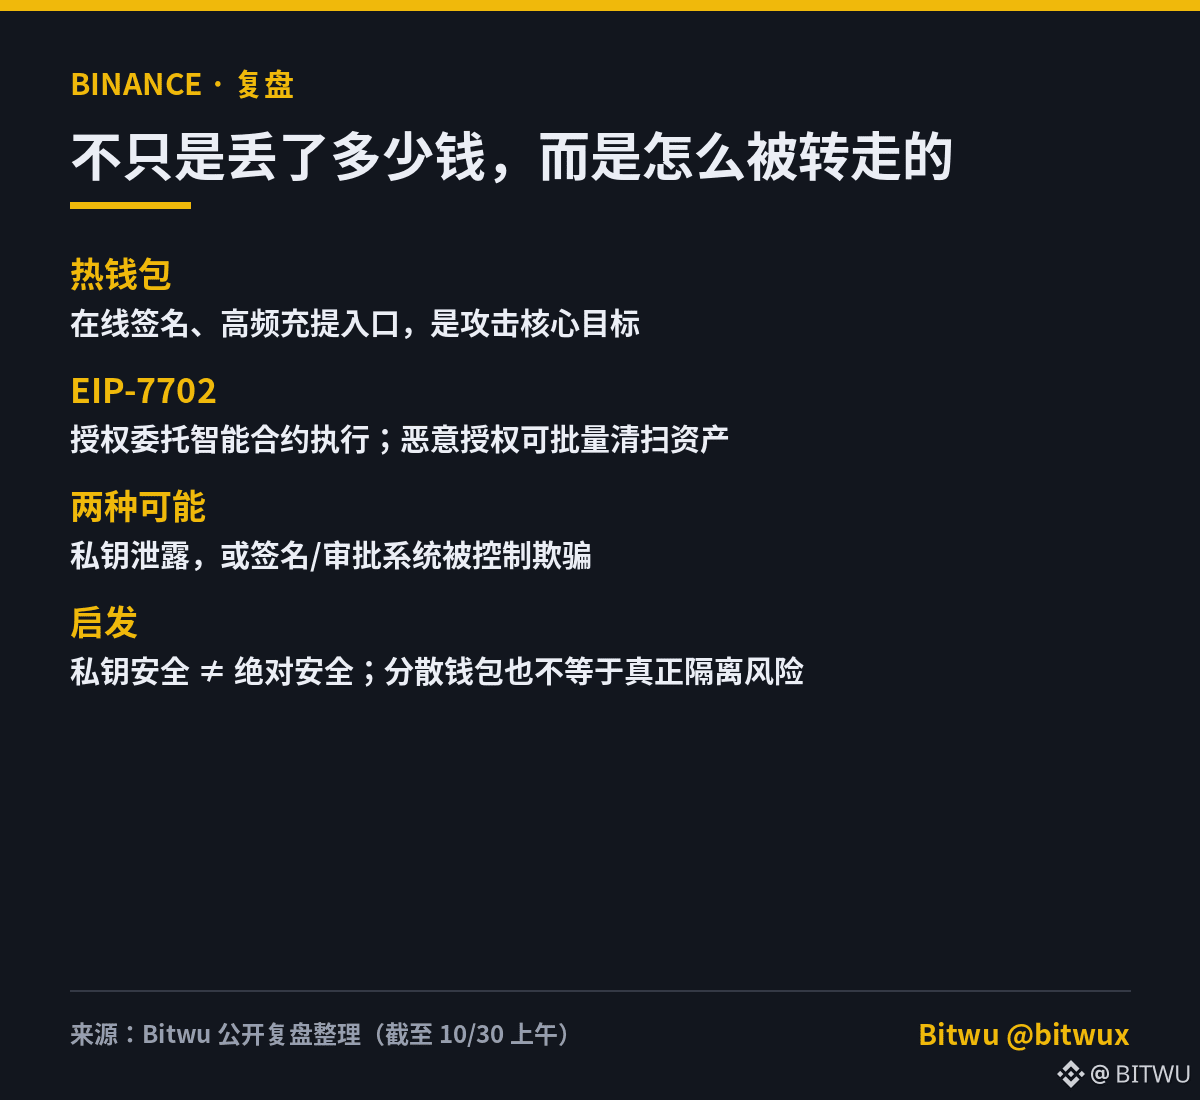
Análise do incidente de segurança nas hot wallets da Binance: como bilhões de dólares foram transferidos?De acordo com as análises on-chain divulgadas até o momento, o volume de saídas anormais de fundos envolvendo várias hot wallets pode chegar a US$ 5,5–6 bilhões. Se isso for confirmado, poderá se tornar o maior caso de roubo de criptomoedas da história do setor.
Vale esclarecer: esse valor ainda é uma estimativa de terceiros, e não o prejuízo final confirmado pela Binance. Até o momento, cerca de US$ 3 bilhões em ativos relacionados já tiveram o congelamento confirmado. A Binance também anunciou a suspensão de depósitos e saques e iniciou uma investigação de segurança.
Na verdade, o mais importante não é quanto dinheiro os hackers transferiram, mas como conseguiram fazer isso.
1️⃣ O que exatamente os hackers fizeram?
Análise do incidente de segurança nas hot wallets da Binance: como bilhões de dólares foram transferidos?
De acordo com as análises on-chain divulgadas até o momento, o volume de saídas anormais de fundos envolvendo várias hot wallets pode chegar a US$ 5,5–6 bilhões. Se isso for confirmado, poderá se tornar o maior caso de roubo de criptomoedas da história do setor.
Vale esclarecer: esse valor ainda é uma estimativa de terceiros, e não o prejuízo final confirmado pela Binance. Até o momento, cerca de US$ 3 bilhões em ativos relacionados já tiveram o congelamento confirmado. A Binance também anunciou a suspensão de depósitos e saques e iniciou uma investigação de segurança.
Na verdade, o mais importante não é quanto dinheiro os hackers transferiram, mas como conseguiram fazer isso.
1️⃣ O que exatamente os hackers fizeram?
Padfoot:
先上交易哈希,别把热钱包归集写成被盗😂 数十亿美元不是零钱,复盘得靠链上证据,不能靠标题开大。
1
1
2.5k

·
--
Em resumo, desta vez não roubaram as chaves privadas: usaram o sistema de assinatura como caixa eletrônico. A linha do tempo da TRM Labs: começou em 29 de outubro, às 20:05 UTC. Em 20 minutos, US$ 6,36 bilhões foram retirados de carteiras da Binance em 10 blockchains — mais de quatro vezes os US$ 1,5 bilhão roubados da Bybit. A investigação preliminar da Binance também confirma: o computador de um engenheiro de operações foi hackeado; o invasor entrou em um contêiner de serviços internos e enviou solicitações de saque. Não foram encontrados indícios de vazamento de chaves privadas. O mais impressionante foi o que aconteceu com Ethereum: o invasor fez o sistema de assinatura da Binance assinar de uma só vez 50 pré-autorizações EIP-7702, em sequência de nonce, garantindo que uma delas acabaria coincidindo. A Binance 14 virou na hora um robô aspirador do invasor: em uma única transação, levou 167,464 $ETH e 1,615 bilhão de USDT, deixando apenas 1 ETH. Depois que a carteira foi reabastecida, foi varrida de novo. Tanto a TRM quanto a Chainalysis apontam para o TraderTraitor, da Coreia do Norte; a própria Binance ainda não apontou culpados. Os cerca de US$ 3 bilhões congelados são todos de stablecoins que podem ser congeladas: a Tether congelou US$ 1,567 bilhão e a Circle, mais de US$ 800 milhões. Os cerca de US$ 2,4 bilhões em $BTC e $ETH que não podem ser congelados já escaparam. O fundo SAFU tem 15 mil $BTC, cerca de US$ 1,2 bilhão — menos de um quinto das perdas; o restante fica por conta dos recursos da Binance. Opinião pessoal, apenas para referência. Quando os saques forem retomados, você vai retirar tudo imediatamente para autocustódia ou continuar deixando na Binance e apostar que ela cobrirá tudo? Diga de que lado está nos comentários.
#$1.5BInLeveragedCryptoBetsLiquidated #BinanceSecurityIncident #TraderTraitor
Em resumo, desta vez não roubaram as chaves privadas: usaram o sistema de assinatura como caixa eletrônico. A linha do tempo da TRM Labs: começou em 29 de outubro, às 20:05 UTC. Em 20 minutos, US$ 6,36 bilhões foram retirados de carteiras da Binance em 10 blockchains — mais de quatro vezes os US$ 1,5 bilhão roubados da Bybit. A investigação preliminar da Binance também confirma: o computador de um engenheiro de operações foi hackeado; o invasor entrou em um contêiner de serviços internos e enviou solicitações de saque. Não foram encontrados indícios de vazamento de chaves privadas. O mais impressionante foi o que aconteceu com Ethereum: o invasor fez o sistema de assinatura da Binance assinar de uma só vez 50 pré-autorizações EIP-7702, em sequência de nonce, garantindo que uma delas acabaria coincidindo. A Binance 14 virou na hora um robô aspirador do invasor: em uma única transação, levou 167,464 $ETH e 1,615 bilhão de USDT, deixando apenas 1 ETH. Depois que a carteira foi reabastecida, foi varrida de novo. Tanto a TRM quanto a Chainalysis apontam para o TraderTraitor, da Coreia do Norte; a própria Binance ainda não apontou culpados. Os cerca de US$ 3 bilhões congelados são todos de stablecoins que podem ser congeladas: a Tether congelou US$ 1,567 bilhão e a Circle, mais de US$ 800 milhões. Os cerca de US$ 2,4 bilhões em $BTC e $ETH que não podem ser congelados já escaparam. O fundo SAFU tem 15 mil $BTC , cerca de US$ 1,2 bilhão — menos de um quinto das perdas; o restante fica por conta dos recursos da Binance. Opinião pessoal, apenas para referência. Quando os saques forem retomados, você vai retirar tudo imediatamente para autocustódia ou continuar deixando na Binance e apostar que ela cobrirá tudo? Diga de que lado está nos comentários.
#$1.5BInLeveragedCryptoBetsLiquidated #BinanceSecurityIncident #TraderTraitor
#$1.5BInLeveragedCryptoBetsLiquidated #BinanceSecurityIncident #TraderTraitor
Padfoot:
先别急着站队,63.6亿这种级别得核对官方公告和链上证据😂 吃瓜可以,别让假瓜把自己的钱包吓跑了。
1
2
1.3k
·
--
Desta vez, não houve vazamento de chave privada: exploraram uma brecha no EIP-7702
Desta vez, não houve vazamento de chave privada; o problema foi o EIP-7702. Uma única autorização pode delegar a execução da carteira a um contrato. Se a assinatura for obtida, os ativos podem ser “transferidos normalmente” até que a delegação seja revogada.
As saídas totais on-chain somaram cerca de US$ 5,6 bilhões. Tether, Circle e outras congelaram cerca de US$ 2,54 bilhões, mas as perdas líquidas ainda estão na casa dos bilhões. CZ afirmou que os fundos dos usuários terão cobertura integral. O BTC caiu brevemente para perto de US$ 80 mil e depois se recuperou, chegando a ultrapassar esse valor.
Por enquanto, há três coisas a fazer:
1. Transferir os ativos ociosos das corretoras para uma carteira física;
2. Verificar a segurança das contas em outras corretoras e cancelar APIs e autorizações que não são usadas há muito tempo;
3. Aguardar os resultados da investigação de segurança e não tentar comprar na baixa precipitadamente.
O estopim ainda está aceso; dinheiro em espécie e ativos em carteiras físicas são mais seguros.
Opinião pessoal, não é recomendação de investimento.
$ETH
{future}(ETHUSDT)
$BTC
{future}(BTCUSDT)
#EIP7702 #安全
Desta vez, não houve vazamento de chave privada: exploraram uma brecha no EIP-7702
Desta vez, não houve vazamento de chave privada; o problema foi o EIP-7702. Uma única autorização pode delegar a execução da carteira a um contrato. Se a assinatura for obtida, os ativos podem ser “transferidos normalmente” até que a delegação seja revogada.
As saídas totais on-chain somaram cerca de US$ 5,6 bilhões. Tether, Circle e outras congelaram cerca de US$ 2,54 bilhões, mas as perdas líquidas ainda estão na casa dos bilhões. CZ afirmou que os fundos dos usuários terão cobertura integral. O BTC caiu brevemente para perto de US$ 80 mil e depois se recuperou, chegando a ultrapassar esse valor.
Por enquanto, há três coisas a fazer:
1. Transferir os ativos ociosos das corretoras para uma carteira física;
2. Verificar a segurança das contas em outras corretoras e cancelar APIs e autorizações que não são usadas há muito tempo;
3. Aguardar os resultados da investigação de segurança e não tentar comprar na baixa precipitadamente.
O estopim ainda está aceso; dinheiro em espécie e ativos em carteiras físicas são mais seguros.
Opinião pessoal, não é recomendação de investimento.
$ETH
$BTC
#EIP7702 #安全
1.3k

·
--
A proposta EIP-7702 está dando o que falar no Ethereum.
Essa melhoria permite que carteiras comuns executem códigos de contratos inteligentes. Basicamente, ela busca facilitar transações em lote e pagamentos patrocinados.
É uma mudança interessante para a experiência do usuário na rede. Se for implementada, a forma de interagir com os ativos poderá se tornar muito mais simples.
O que você acha dessa mudança para as carteiras?
$ETH #Ethereum #EIP7702
7

Pergunta que não quer calar: o co-CEO da Binance, Teng Jue, explicou pessoalmente na sexta-feira como foram roubados 6,3 bilhões — os hackers usaram o recurso de delegação do Ethereum EIP-7702 para contornar as aprovações normais e assumir o controle de execução da hot wallet. Depois, ainda usaram um mecanismo de autodestruição para apagar as ferramentas e os rastros. Atenção: não foi simplesmente uma chave privada roubada; o próprio processo de aprovação foi contornado por meio de uma “delegação legítima”. Então fica a pergunta: se até as aprovações da maior corretora do mundo podem ser contornadas, as hot wallets das corretoras ainda são cofres seguros? Os saques serão retomados no domingo e, na segunda-feira, primeiro virá a prova de reservas. Você vai sacar assim que puder ou, já que garantiram cobrir os 6,3 bilhões, vai deixar o dinheiro lá? Escolha seu lado nos comentários: A) Sacar para se proteger B) Se vão cobrir, qual é o problema?
$BTC $ETH #币安 #被盗 #EIP7702
$BTC $ETH #币安 #被盗 #EIP7702
18

·
--
Os 63 bilhões em operações ilícitas não têm relação com o EIP-7702. Parem de fazer sensacionalismo. Mas esse protocolo realmente permite que hackers contornem as verificações de segurança, movimentando fundos sem deixar rastros e se tornando um “acelerador” de atividades maliciosas. Não importa o quão promissor seja o novo padrão: sem segurança sólida, não adianta nada. Daqui para a frente, nas interações on-chain, avalie primeiro os riscos e depois os retornos.
$ETH #EIP7702
$ETH #EIP7702
13

EIP-7702 não causou o hack da Binance, mas pode aumentar as perdas
- Especialistas em segurança afirmam que os atacantes poderiam retirar fundos das carteiras da Binance sem o EIP-7702
- A atualização EIP-7702 do Ethereum pode ajudar a contornar as medidas de retirada, aumentando os prejuízos
- O incidente afeta apenas o método de ataque, não é a causa principal do hack
#BinanceSquare #CryptoNews #EIP7702 #Ethereum
$eth
#vlikevn Titanbot
Fonte: CoinTelegraph
37
·
--
A carteira quente da Binance teve um problema hoje de madrugada, e muita gente ouviu falar do EIP-7702 pela primeira vez. Vamos esclarecer primeiro o que significa:
1. O que é: um recurso trazido pela atualização Pectra do Ethereum. Uma carteira comum pode assinar uma autorização que transfere temporariamente o poder de execução para um trecho de código de contrato inteligente. O endereço não muda. A vantagem é permitir operações em lote e que outra pessoa pague as taxas de gas.
2. Por que isso chamou atenção desta vez: segundo análises posteriores da Blockaid e de outras empresas, o invasor incluiu em uma única transação 50 autorizações com números de sequência consecutivos, para acertar justamente o número de sequência que a carteira quente estava usando naquele momento. Se acertasse, o contrato malicioso poderia transferir ativos em lote em nome da carteira. E, se a delegação não for revogada, ela continuará válida.
3. Como os usuários comuns podem se proteger: primeiro, não assine autorizações que não entende, especialmente assinaturas que agrupam várias operações de uma só vez; segundo, se um site desconhecido pedir uma assinatura, pare e confira a qual contrato ela está delegando poderes; terceiro, verifique regularmente e revogue as autorizações que não usa. Sempre que possível, mantenha os ativos de maior valor em uma carteira fria.
Na minha opinião, o EIP-7702 não é uma porta dos fundos. Ele transforma a carteira, que antes era apenas uma chave para transferir fundos, em uma chave capaz de executar programas. Como a chave ficou mais poderosa, conferir com atenção a quem se está delegando poderes antes de assinar tornou-se essencial. Você costuma ler cada autorização antes de assinar?
$ETH #EIP7702
21

·
--
Cosine, da SlowMist, detalhou a técnica
A varredura desta vez nas hot wallets da Binance
usou o EIP-7702
O objetivo era simples: facilitar a transferência em massa de tokens
Pela análise on-chain,
a operação não foi muito sofisticada
Antes de agir, eles ainda ensaiaram por várias horas
Em resumo, nas palavras de Cosine:
o mecanismo do EIP-7702 não tem problema em si
Mesmo sem ele, há outras maneiras de fazer algo parecido
Não jogue a culpa em uma proposta de atualização
O que realmente importa investigar é se a cadeia de assinaturas, as autorizações das hot wallets ou as ferramentas de saque foram comprometidas
O comunicado oficial também diz
que, até o momento, não foram encontradas evidências de vazamento das chaves privadas das wallets
O relatório técnico completo só será divulgado após a conclusão da verificação
O rastreamento dos fundos depende de congelamentos e ações judiciais
Quem investe no varejo deve evitar manchetes sensacionalistas do tipo «tal protocolo vai desmoronar»
Concentre-se nas permissões da sua conta e nos canais oficiais
$ETH $BNB
#EIP7702 #慢雾 #IncidenteDeSegurançaDaBinance
2
399

·
--
US$ 5,8 bilhões evaporaram diretamente da hot wallet da Binance: o maior roubo de uma exchange na história das criptomoedas acabou de acontecer.
Às 4h24 da madrugada de 30 de outubro, a hot wallet 14 da Binance transferiu 167.464 ETH para um novo endereço, levando junto cerca de 1,615 bilhão de USDT e 63 tipos de tokens. Uma única transação de US$ 2,5 bilhões; 40 minutos depois, as saídas totais chegaram a US$ 5,6 bilhões, deixando para trás o recorde de US$ 1,5 bilhão da Bybit em 2025.
A maior ironia é que a exchange, que afirma ter a maior equipe de segurança do mundo e o balanço patrimonial mais robusto, foi perfurada por uma vulnerabilidade na camada de protocolo do EIP-7702. A reação do mercado foi direta: em $ETH 24 horas, caiu 5,33%; $BTC caiu abaixo de 78500, e 629 milhões em posições alavancadas foram liquidados na hora.
No curto prazo, não se apresse em tentar pegar a faca caindo; a pressão vendedora não vai ser absorvida tão rápido. Se o EIP-7702 for apenas um problema na camada de custódia da exchange, pelo menos o protocolo on-chain ainda poderá respirar.
#加密安全 #币安 #EIP7702
361
Acabei de assistir ao vídeo de Shenyu analisando o roubo da Binance, e fiquei com um frio na espinha: não foi algo improvisado, foi um assalto ensaiado.
Às 4h20 da manhã, o atacante transmitiu uma transação com 50 solicitações de autorização. Três minutos depois, começou a transferir ativos em massa, totalizando cerca de 5,8 bilhões de dólares em várias blockchains. Antes do ataque, ele preparou uma lista de transferência com 64 tokens e ensaiou duas vezes usando uma carteira de teste. O último ensaio aconteceu apenas 3 horas e meia antes da ação.
Foi usado o mecanismo de autorização EIP-7702. Cos, da SlowMist, afirmou que não há problema com o mecanismo em si; ele foi usado para roubar tokens em massa. Já o CEO da Blockaid suspeita que o sistema de assinatura tenha sido invadido, e não que as chaves privadas tenham sido roubadas. A questão central ainda não foi esclarecida.
A boa notícia é que a Binance confirmou oficialmente que congelou cerca de 3 bilhões de dólares. Mas 18270 $BTC (cerca de 1,44 bilhão) ainda não foram movimentados, e o hacker ainda mantém em seu poder 46.7万 $ETH.
Qual cenário te assusta mais? A: um assalto planejado, com lista pronta e dois ensaios; B: uma falha no processo de assinatura, que pode fazer até a maior corretora assinar por você sem que perceba. Escolha seu lado nos comentários.
$BTC $ETH $SOL
#币安 #黑客 #EIP7702
Acabei de assistir ao vídeo de Shenyu analisando o roubo da Binance, e fiquei com um frio na espinha: não foi algo improvisado, foi um assalto ensaiado.
Às 4h20 da manhã, o atacante transmitiu uma transação com 50 solicitações de autorização. Três minutos depois, começou a transferir ativos em massa, totalizando cerca de 5,8 bilhões de dólares em várias blockchains. Antes do ataque, ele preparou uma lista de transferência com 64 tokens e ensaiou duas vezes usando uma carteira de teste. O último ensaio aconteceu apenas 3 horas e meia antes da ação.
Foi usado o mecanismo de autorização EIP-7702. Cos, da SlowMist, afirmou que não há problema com o mecanismo em si; ele foi usado para roubar tokens em massa. Já o CEO da Blockaid suspeita que o sistema de assinatura tenha sido invadido, e não que as chaves privadas tenham sido roubadas. A questão central ainda não foi esclarecida.
A boa notícia é que a Binance confirmou oficialmente que congelou cerca de 3 bilhões de dólares. Mas 18270 $BTC (cerca de 1,44 bilhão) ainda não foram movimentados, e o hacker ainda mantém em seu poder 46.7万 $ETH .
Qual cenário te assusta mais? A: um assalto planejado, com lista pronta e dois ensaios; B: uma falha no processo de assinatura, que pode fazer até a maior corretora assinar por você sem que perceba. Escolha seu lado nos comentários.
$BTC $ETH $SOL
#币安 #黑客 #EIP7702
72

·
--
# Análise retrospectiva do método usado no roubo da Binance: 50 autorizações EIP-7702 transferiram cerca de US$ 5,8 bilhões em 3 minutos; suspeitas de ligação com a Coreia do Norte, ainda sem confirmação
- Análise do método: segundo a análise on-chain de Shen Yu, cofundador da Cobo, o invasor transmitiu uma transação com 50 solicitações de autorização às 4h20 de 30 de outubro, no horário de Pequim. Cerca de 3 minutos depois, começou a transferir ativos em massa, envolvendo várias redes, incluindo Ethereum e TRON. Com base nos preços da época, o valor total transferido foi estimado em cerca de US$ 5,8 bilhões. Uma lista de transferência que abrangia 64 tokens havia sido preparada com antecedência, e foram feitos dois ensaios com uma carteira de teste; o último ocorreu cerca de 3 horas e meia antes do ataque real. O invasor também converteu parte dos ativos congeláveis, como USDT, em ETH para evitar o congelamento pelo emissor.
- O processo de assinatura é o foco: de acordo com uma avaliação preliminar do CEO da empresa de segurança Blockaid, o ataque aponta para o uso indevido da infraestrutura de assinatura, e não para o roubo direto de chaves privadas. As 50 autorizações EIP-7702 foram agrupadas em uma única transação, direcionada à carteira quente Binance 14 da Binance, delegando o controle a um contrato de varredura. O método é muito semelhante ao caso da Bybit de fevereiro de 2025, e o modus operandi está relacionado a operações cibernéticas norte-coreanas. No entanto, a Binance ainda não confirmou oficialmente o mecanismo específico do ataque, e as alegações sobre sua autoria não foram confirmadas oficialmente.
- Os fundos continuam em movimento: segundo dados da Arkham, a carteira do invasor está transferindo ativos pela Uniswap e usando o USDT roubado como garantia para tomar emprestado pelo menos 20 mil WETH na Aave (cerca de US$ 44 milhões). A Aave congelou seu mercado de empréstimos e afirmou que o contrato em si não foi afetado e que a posição continua sobrecolateralizada. A Bybit esclareceu no mesmo dia que não foi afetada pelo incidente e que os sistemas de depósitos e saques estão funcionando normalmente.
- Situação atual: os depósitos e saques da Binance e as negociações na Alpha continuam suspensos, sem previsão de retomada divulgada; o BTC está em torno de US$ 78 mil, e o BNB, em torno de US$ 699. O incidente ainda está em andamento, e os números relativos a congelamentos e perdas variam conforme a fonte; prevalece a apuração oficial da Binance. Confie apenas nos canais oficiais e fique atento a golpes que prometem “desbloquear fundos”.
$BNB $BTC
#币安 #黑客攻击 #EIP7702
Minha avaliação: estou cauteloso em relação ao BNB no curto prazo, pois a análise do método do ataque indica que o risco no processo de assinatura ainda não foi descartado, e não há cronograma para a retomada dos depósitos e saques. A recuperação do sentimento do mercado ainda depende da confirmação por meio do relatório oficial posterior ao incidente.
Fontes: ChainCatcher, citando Shen Yu / análise on-chain da Cobo; CoinDesk, citando a Blockaid e dados da Arkham; atualizações ao vivo da CoinDesk. As avaliações sobre o mecanismo e a autoria do ataque são preliminares e não foram confirmadas oficialmente pela Binance. Apenas para fins informativos; não constitui recomendação de investimento.
Na sua opinião, o que a corretora deveria corrigir primeiro: o processo de assinatura ou as permissões das carteiras quentes? Toque na etiqueta para ver cotações em tempo real e comente abaixo.
609

·
--
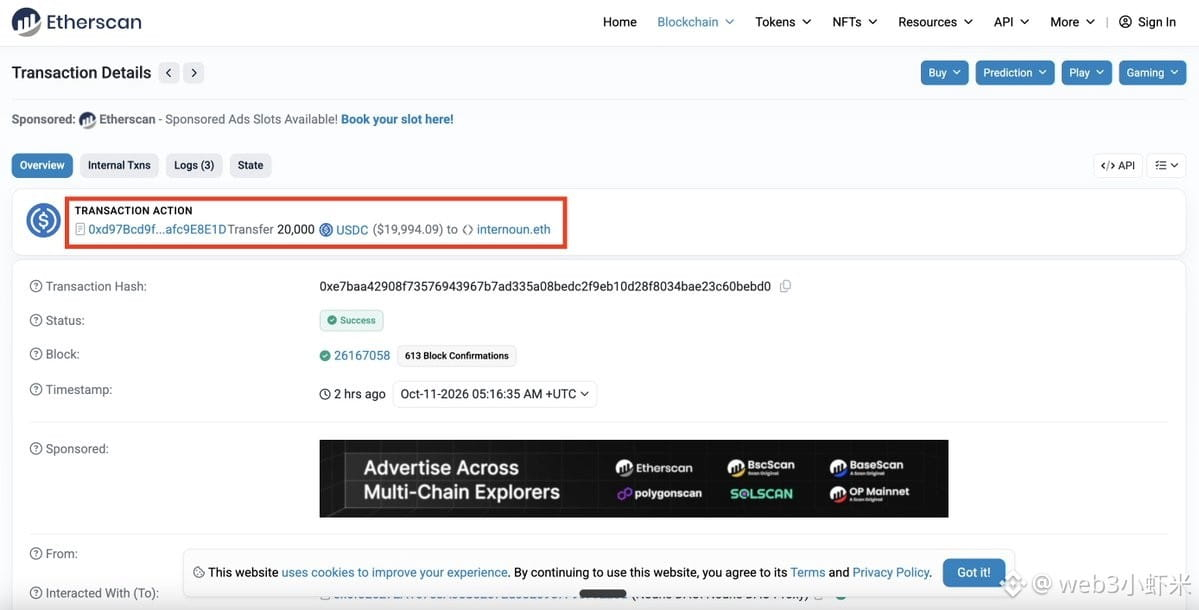
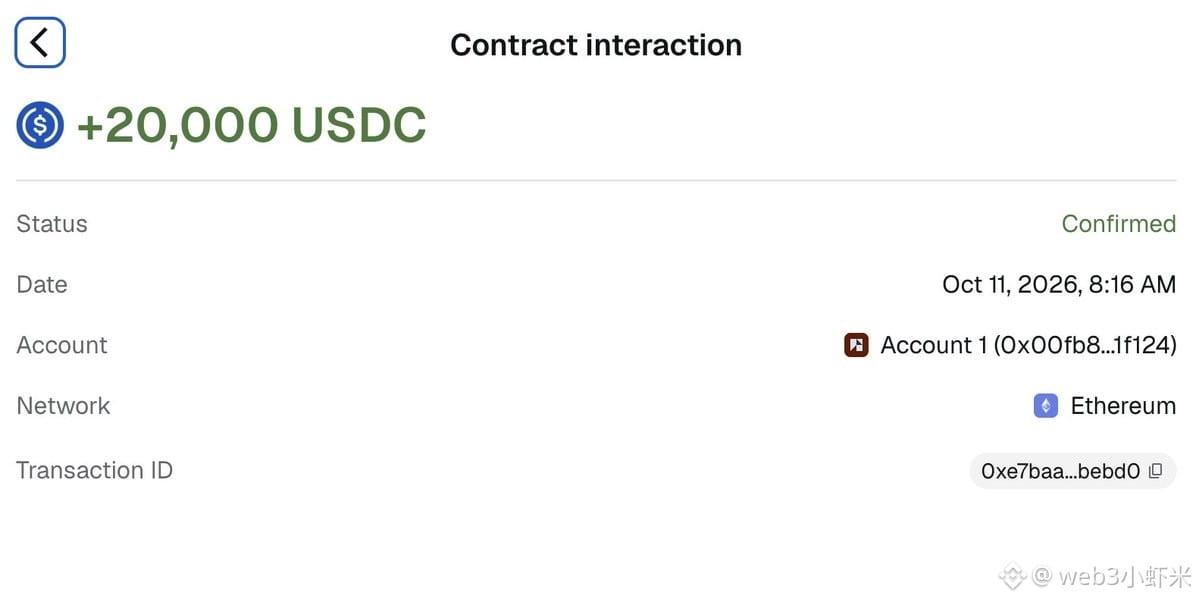
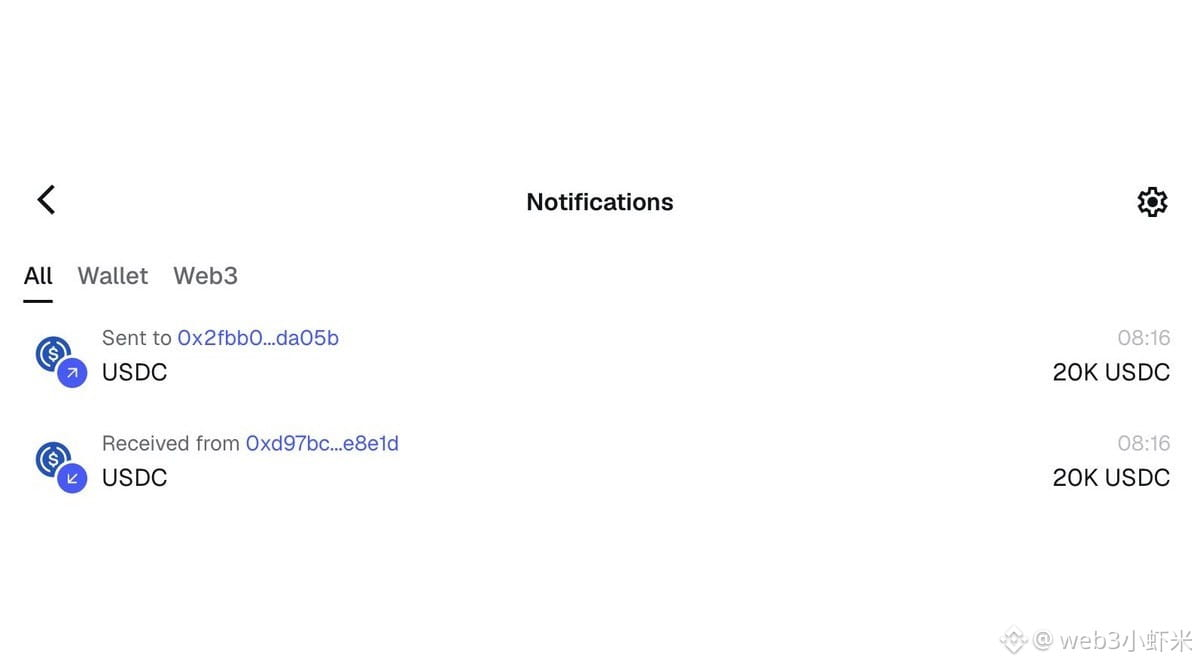
A Nouns Prop 1001 acabou de enviar 20 mil USDC, mas, 12 segundos depois, o valor inteiro foi transferido.
O destinatário diz que não confirmou nada; na blockchain, foi uma transação EIP-7702 — a carteira foi delegada a um contrato identificado como phishing, e os USDC e o ETH restantes sumiram juntos.
Os fundos da DAO foram drenados no instante em que chegaram. Que novo tipo de engenharia social envolvendo carteiras é esse? Observe atentamente: o que há de errado na captura de tela?
#钓鱼 #EIP7702 #Nouns
154
·
--
A maioria das pessoas acha que uma wallet comprometida é uma causa perdida.
A realidade é mais sutil.
Em muitos casos, os ativos ainda estão lá. O problema é na execução.
No momento em que uma vítima envia gás para o endereço comprometido, bots de varredura automatizados detectam o saldo que está chegando e agem imediatamente. O que deveria ser uma recuperação simples se transforma em mais uma perda.
É aqui que a arquitetura de transações se torna mais importante do que a posse da wallet em si.
A MOBIUS69 é construída em torno de uma ideia simples: a wallet comprometida nunca deve precisar receber gás para recuperar os ativos.
Usando a execução EIP-7702, uma Wallet Patrocinadora separada cobre as taxas de rede enquanto as ações de recuperação são agrupadas em uma única transação atômica. Reivindicações, saques, interações com protocolos e transferências de ativos podem ser executadas como uma única operação coordenada, em vez de múltiplos passos vulneráveis.
O que é interessante é que isso muda o processo de recuperação de um problema de velocidade para um problema de design.
Por anos, os usuários foram orientados a abandonar wallets comprometidas porque cada tentativa de recuperação os expunha a bots automatizados que monitoravam a rede.
Novos modelos de execução estão mostrando que o desafio nem sempre são os próprios ativos. Às vezes, o desafio é encontrar uma maneira de interagir com eles sem criar uma oportunidade para frontrunners.
Nenhuma arquitetura pode garantir sucesso contra todas as formas de estratégia de execução sofisticada ou infraestrutura baseada em Flashbots, mas é fascinante ver como a recuperação de wallets está evoluindo ao lado da camada de execução do Ethereum.
O futuro da segurança de wallets pode não ser definido apenas por como protegemos as chaves privadas.
Pode também ser definido por como executamos transações depois que as coisas dão errado.
Construído com essa filosofia em mente: MOBIUS69.
#EIP7702
1
203

·
--
Artigo
Reconstituição da “guerra-relâmpago” de US$ 560 milhões da Binance: 50 assinaturas sequenciais, lista de 64 tokens e dois ensaios práticos — não foi um ataque hacker, mas uma operação meticulosamente ensaiadaÀs 4h20 da madrugada de 30 de outubro (horário de Pequim), a defesa de “nível financeiro” da hot wallet da Binance foi rompida — não foi um único roubo, mas uma varredura sistemática: o atacante começou a preparar as taxas de gas em 28 de outubro (37 horas antes), fez dois ensaios práticos usando US$ 7 milhões em stablecoins (o último, 3,5 horas antes da ação) e preparou com antecedência uma lista de transferência de 64 tokens.
Em bom português: isso não parece coisa de um hacker que agiu por impulso, mas o dia da execução de uma infiltração em escala de campanha — do ensaio ao ataque geral, tudo em menos de 37 horas.
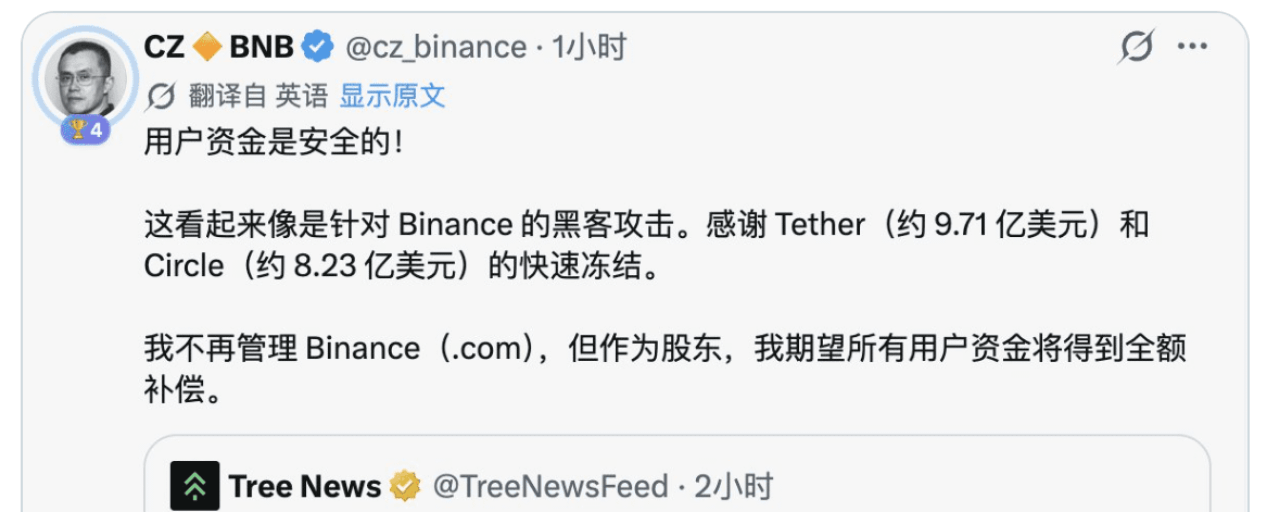
Dimensionando as perdas (com base no monitoramento on-chain): o total de saídas foi de cerca de US$ 5,643 bilhões — US$ 3,528 bilhões em Ethereum, US$ 1,449 bilhão em Bitcoin (18.270 BTC foram divididos em 19 partes e transferidos de forma dispersa), US$ 628 milhões em Tron e US$ 38 milhões no total em Arbitrum/Optimism/Base. Mas atenção a uma ressalva importante: saídas ≠ valores roubados — até o momento, a Binance só reconheceu um “potencial problema de segurança” e ainda não confirmou o valor total nem a natureza do incidente. CZ declarou que “provavelmente foi um ataque hacker e que os fundos dos usuários deverão ser integralmente reembolsados”.
Reconstituição da “guerra-relâmpago” de US$ 560 milhões da Binance: 50 assinaturas sequenciais, lista de 64 tokens e dois ensaios práticos — não foi um ataque hacker, mas uma operação meticulosamente ensaiada
Às 4h20 da madrugada de 30 de outubro (horário de Pequim), a defesa de “nível financeiro” da hot wallet da Binance foi rompida — não foi um único roubo, mas uma varredura sistemática: o atacante começou a preparar as taxas de gas em 28 de outubro (37 horas antes), fez dois ensaios práticos usando US$ 7 milhões em stablecoins (o último, 3,5 horas antes da ação) e preparou com antecedência uma lista de transferência de 64 tokens.
Em bom português: isso não parece coisa de um hacker que agiu por impulso, mas o dia da execução de uma infiltração em escala de campanha — do ensaio ao ataque geral, tudo em menos de 37 horas.
Dimensionando as perdas (com base no monitoramento on-chain): o total de saídas foi de cerca de US$ 5,643 bilhões — US$ 3,528 bilhões em Ethereum, US$ 1,449 bilhão em Bitcoin (18.270 BTC foram divididos em 19 partes e transferidos de forma dispersa), US$ 628 milhões em Tron e US$ 38 milhões no total em Arbitrum/Optimism/Base. Mas atenção a uma ressalva importante: saídas ≠ valores roubados — até o momento, a Binance só reconheceu um “potencial problema de segurança” e ainda não confirmou o valor total nem a natureza do incidente. CZ declarou que “provavelmente foi um ataque hacker e que os fundos dos usuários deverão ser integralmente reembolsados”.
1
804
·
--
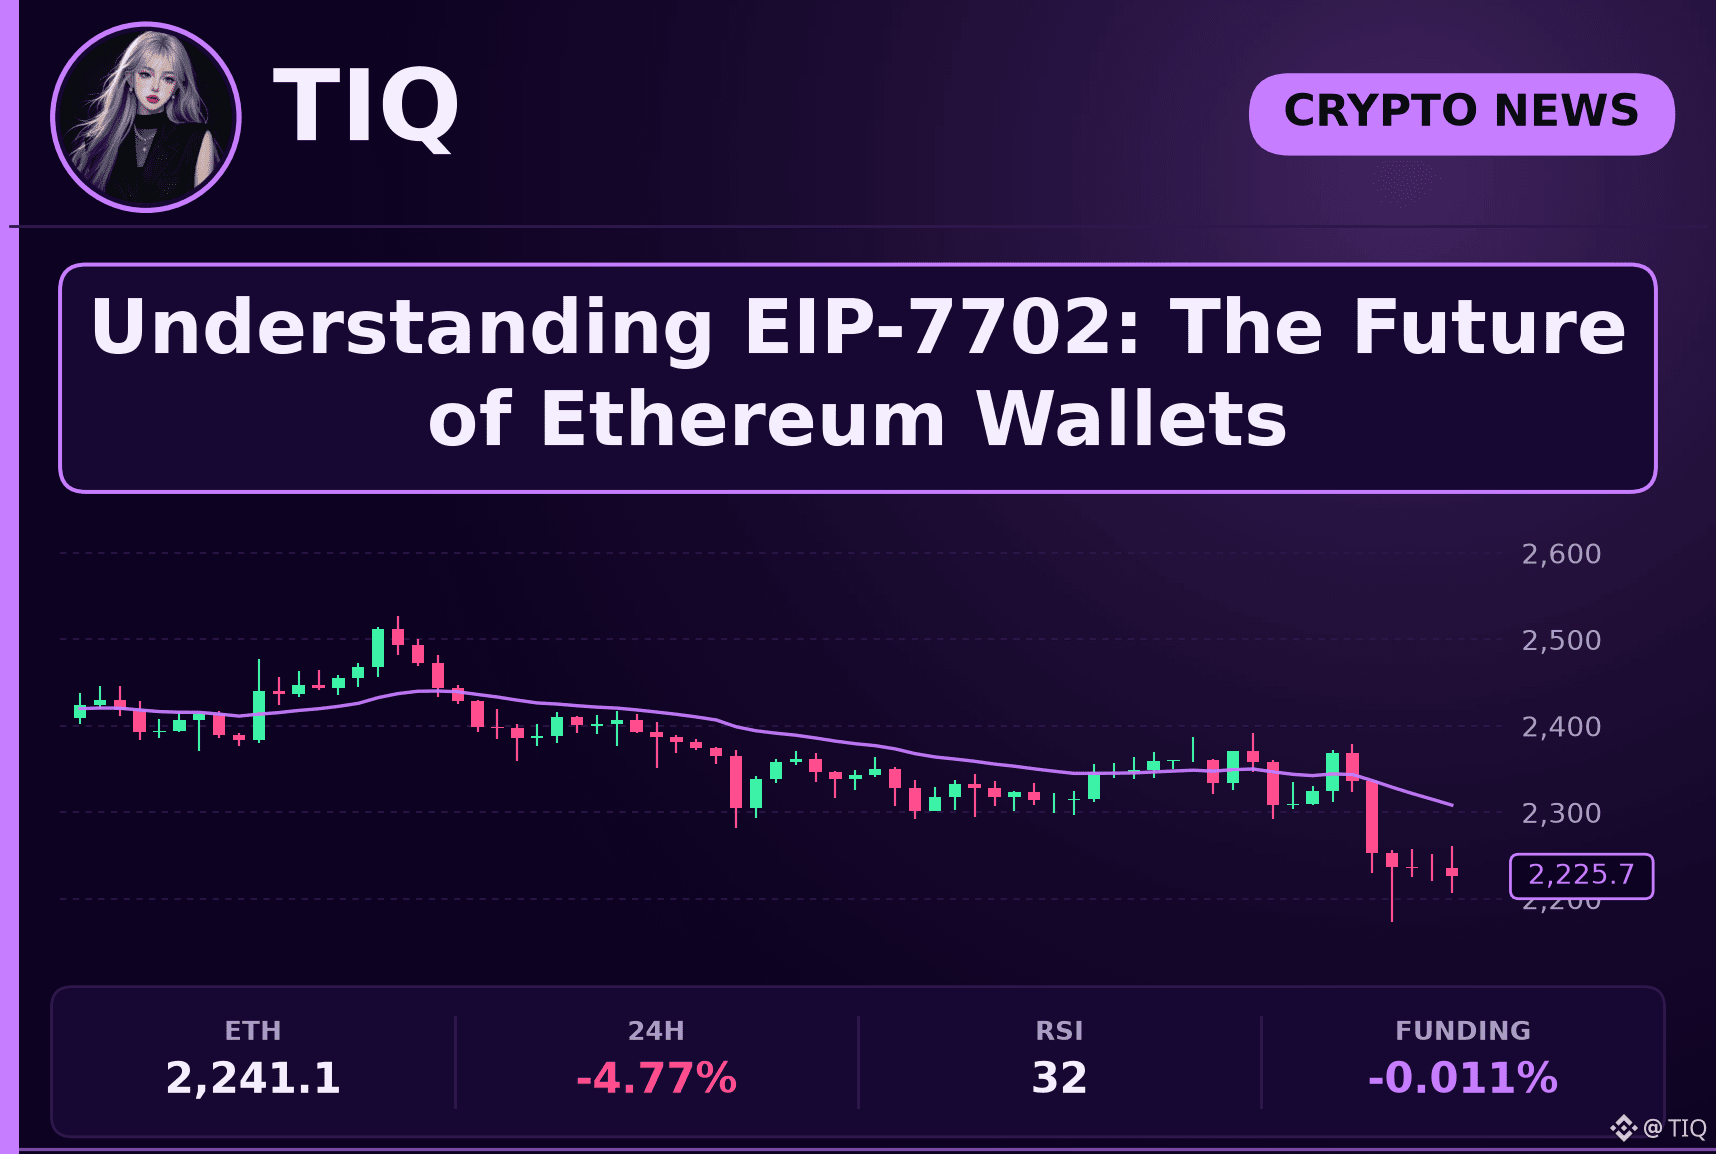
👀 Novidades quentinhas do universo cripto: Entenda o EIP-7702: o futuro das carteiras Ethereum
O EIP-7702 está chamando a atenção como uma importante atualização do Ethereum, destinada a transformar o funcionamento das carteiras convencionais.
Essa proposta permite que carteiras Ethereum comuns funcionem temporariamente como contratos inteligentes. Com isso, os usuários podem aproveitar recursos como transações em lote e taxas de gás patrocinadas, tornando a navegação pela rede muito mais simples. Na prática, ela dá superpoderes à sua carteira básica sem exigir uma reformulação completa da configuração atual.
Se for implementada, essa proposta pode tornar a interação com aplicativos descentralizados tão fluida quanto usar um aplicativo bancário convencional. Vale mesmo a pena acompanhar como os desenvolvedores vão implementar isso para melhorar a segurança e a praticidade para os usuários. Afinal, tudo o que nos poupa o incômodo de realizar transações manualmente já é uma vitória, na minha opinião! 🚀
Pegue um café, vale a pena ler ☕
$ETH $BTC $XAU #ETH #Ethereum #EIP7702 #CryptoTech #Blockchain
ℹ️ Resumo de notícias de fontes públicas; não é aconselhamento financeiro.
1
216
Inicia sessão para explorar mais conteúdos
Junta-te a utilizadores de criptomoedas de todo o mundo na Binance Square
⚡️ Obtém informações úteis e recentes sobre criptomoedas.
💬 Com a confiança da maior exchange de criptomoedas do mundo.
👍 Descobre perspetivas reais de criadores verificados.
E-mail/Número de telefone
Tópicos em Tendência
1
#UniswapA16zSeekDeFiExemptionFromIllinoisCryptoTax
42,972 visualizações
926 a discutir
2
#HKDollarStablecoinHKDAPToLaunchOnSolana
31,060 visualizações
603 a discutir
3
#$1.5BInLeveragedCryptoBetsLiquidated
62,437 visualizações
272 a discutir
4
#TrezorSaysCryptoBilisSoldWalletMayContainMaliciousComponents
5,293 visualizações
87 a discutir
5
#KOSPIFalls3.53%BackBelow6000
77,513 visualizações
1,186 a discutir
6
#AmazonSharesFallAbout7%InPremarketTrading
38,881 visualizações
654 a discutir
7
#USMidtermElections
299,204 visualizações
2,456 a discutir
8
#StrategySTRCReaches$99.95ForFirstTimeIn165Days
42,421 visualizações
96 a discutir
9
#BinanceWillListPredictPREDICT
118,321 visualizações
1,488 a discutir
10
#SwitzerlandFirstSpotBitcoinETFExpectedToTradeInNovember
3,552 visualizações
119 a discutir