
#cryptosecurit
cryptosecurit
2,735 visualizações
38 discutindo
Popular
Últimas
·
--
Artigo
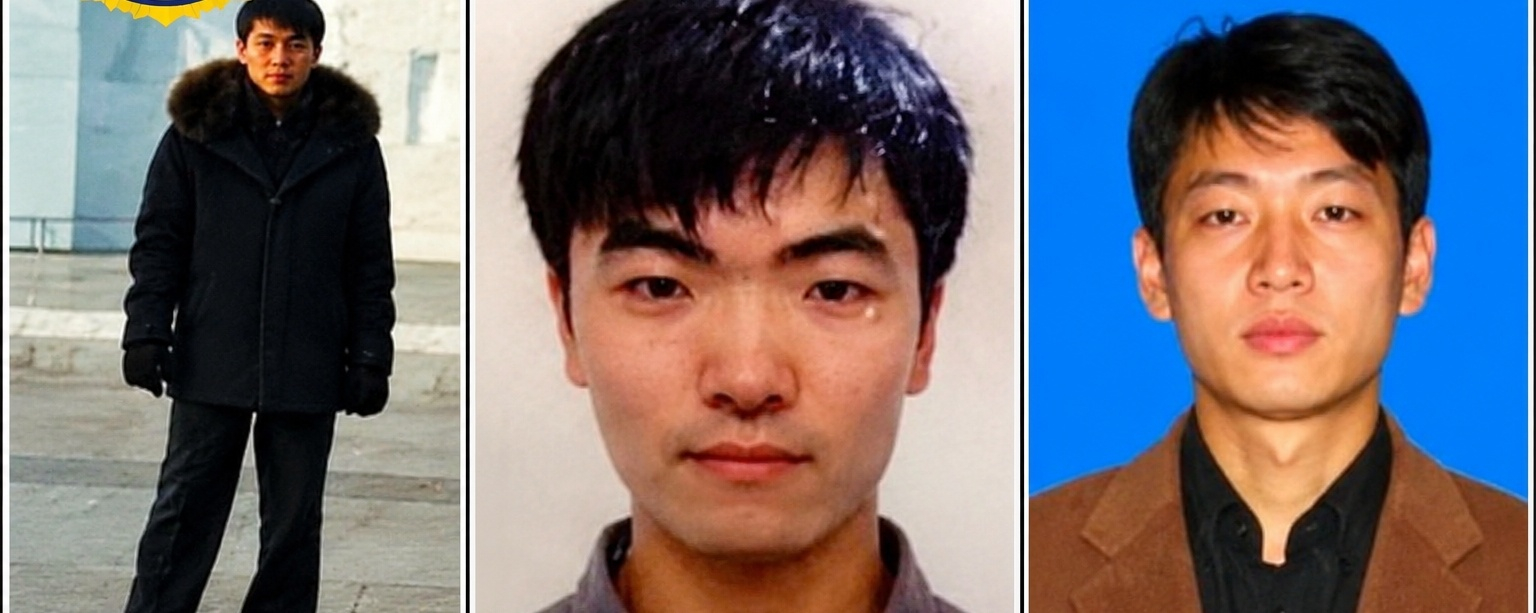
Park Jin Hyok: o hacker norte-coreano ligado aos maiores ciberataques do mundoPark Jin Hyok é um dos nomes mais notórios das investigações internacionais de cibersegurança. Programador informático norte-coreano acusado pelo FBI de participar de crimes cibernéticos patrocinados pelo Estado, ele foi associado ao infame Grupo Lazarus, uma organização de hackers ligada a grandes ciberataques em todo o mundo.
Quem é Park Jin Hyok?
Segundo o FBI, Park Jin Hyok teria participado de uma conspiração criminosa cibernética ligada ao aparato de inteligência da Coreia do Norte. Ele foi acusado de envolvimento em invasões de sistemas informáticos, fraude financeira e roubo de criptomoedas. O FBI emitiu um aviso de procurado contra ele, e um mandado de prisão federal foi emitido em 2020.
Park Jin Hyok: o hacker norte-coreano ligado aos maiores ciberataques do mundo
Park Jin Hyok é um dos nomes mais notórios das investigações internacionais de cibersegurança. Programador informático norte-coreano acusado pelo FBI de participar de crimes cibernéticos patrocinados pelo Estado, ele foi associado ao infame Grupo Lazarus, uma organização de hackers ligada a grandes ciberataques em todo o mundo.
Quem é Park Jin Hyok?
Segundo o FBI, Park Jin Hyok teria participado de uma conspiração criminosa cibernética ligada ao aparato de inteligência da Coreia do Norte. Ele foi acusado de envolvimento em invasões de sistemas informáticos, fraude financeira e roubo de criptomoedas. O FBI emitiu um aviso de procurado contra ele, e um mandado de prisão federal foi emitido em 2020.
Quem é Park Jin Hyok?
Segundo o FBI, Park Jin Hyok teria participado de uma conspiração criminosa cibernética ligada ao aparato de inteligência da Coreia do Norte. Ele foi acusado de envolvimento em invasões de sistemas informáticos, fraude financeira e roubo de criptomoedas. O FBI emitiu um aviso de procurado contra ele, e um mandado de prisão federal foi emitido em 2020.
3
3.6k
·
--
Artigo
🚨 ÚLTIMA HORA: O ATAQUE DE 6,3 MIL MILHÕES DE DÓLARES À BINANCE PODERÁ MUDAR O FUTURO DOS SEGUROS DE CRIPTOMOEDAS!A enorme falha de segurança da Binance está a criar um novo desafio para todo o setor das criptomoedas — e, desta vez, as seguradoras estão atentas.
Eis o que está a acontecer:
🔹 Controlos de segurança mais rigorosos: espera-se que as seguradoras examinem as empresas de criptomoedas com mais atenção antes de aprovar ou renovar apólices de seguro.
🔹 Padrões de segurança mais elevados: as corretoras e as empresas de criptomoedas poderão enfrentar requisitos de cibersegurança mais exigentes.
🔹 Limitações dos seguros: os especialistas afirmam que as apólices de seguro de criptomoedas existentes não conseguem cobrir uma perda à escala do incidente de 6,3 mil milhões de dólares da Binance.
🚨 ÚLTIMA HORA: O ATAQUE DE 6,3 MIL MILHÕES DE DÓLARES À BINANCE PODERÁ MUDAR O FUTURO DOS SEGUROS DE CRIPTOMOEDAS!
A enorme falha de segurança da Binance está a criar um novo desafio para todo o setor das criptomoedas — e, desta vez, as seguradoras estão atentas.
Eis o que está a acontecer:
🔹 Controlos de segurança mais rigorosos: espera-se que as seguradoras examinem as empresas de criptomoedas com mais atenção antes de aprovar ou renovar apólices de seguro.
🔹 Padrões de segurança mais elevados: as corretoras e as empresas de criptomoedas poderão enfrentar requisitos de cibersegurança mais exigentes.
🔹 Limitações dos seguros: os especialistas afirmam que as apólices de seguro de criptomoedas existentes não conseguem cobrir uma perda à escala do incidente de 6,3 mil milhões de dólares da Binance.
Eis o que está a acontecer:
🔹 Controlos de segurança mais rigorosos: espera-se que as seguradoras examinem as empresas de criptomoedas com mais atenção antes de aprovar ou renovar apólices de seguro.
🔹 Padrões de segurança mais elevados: as corretoras e as empresas de criptomoedas poderão enfrentar requisitos de cibersegurança mais exigentes.
🔹 Limitações dos seguros: os especialistas afirmam que as apólices de seguro de criptomoedas existentes não conseguem cobrir uma perda à escala do incidente de 6,3 mil milhões de dólares da Binance.
1
152
Artigo
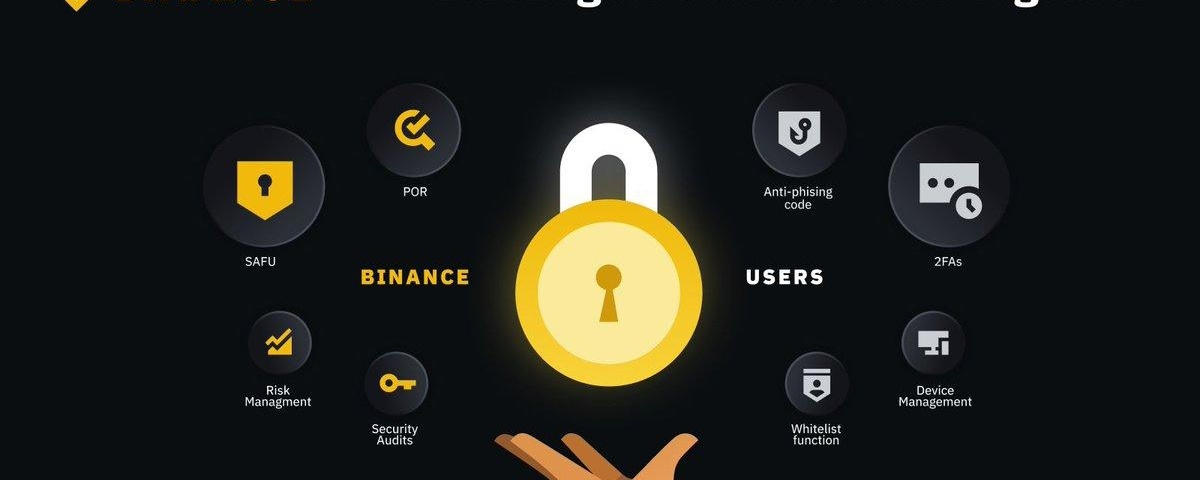
NOTÍCIA DE ÚLTIMA HORAAtualização de segurança da Binance: protegendo os usuários e reconstruindo a confiança
A segurança é mais importante do que nunca no mundo cripto
No mundo das criptomoedas, proteger seus ativos não é opcional. Os recentes acontecimentos relacionados à segurança na Binance lembraram toda a comunidade cripto de que até mesmo as grandes corretoras precisam fortalecer continuamente seus sistemas de segurança.
Em 30 de outubro de 2026, a Binance divulgou um grave incidente de segurança envolvendo saques não autorizados e um impacto estimado em aproximadamente US$ 6,3 bilhões. A corretora afirmou que cobriria as perdas financeiras com recursos do fundo SAFU e da própria empresa. A investigação está em andamento.
NOTÍCIA DE ÚLTIMA HORA
Atualização de segurança da Binance: protegendo os usuários e reconstruindo a confiança
A segurança é mais importante do que nunca no mundo cripto
No mundo das criptomoedas, proteger seus ativos não é opcional. Os recentes acontecimentos relacionados à segurança na Binance lembraram toda a comunidade cripto de que até mesmo as grandes corretoras precisam fortalecer continuamente seus sistemas de segurança.
Em 30 de outubro de 2026, a Binance divulgou um grave incidente de segurança envolvendo saques não autorizados e um impacto estimado em aproximadamente US$ 6,3 bilhões. A corretora afirmou que cobriria as perdas financeiras com recursos do fundo SAFU e da própria empresa. A investigação está em andamento.
A segurança é mais importante do que nunca no mundo cripto
No mundo das criptomoedas, proteger seus ativos não é opcional. Os recentes acontecimentos relacionados à segurança na Binance lembraram toda a comunidade cripto de que até mesmo as grandes corretoras precisam fortalecer continuamente seus sistemas de segurança.
Em 30 de outubro de 2026, a Binance divulgou um grave incidente de segurança envolvendo saques não autorizados e um impacto estimado em aproximadamente US$ 6,3 bilhões. A corretora afirmou que cobriria as perdas financeiras com recursos do fundo SAFU e da própria empresa. A investigação está em andamento.
2
124
·
--
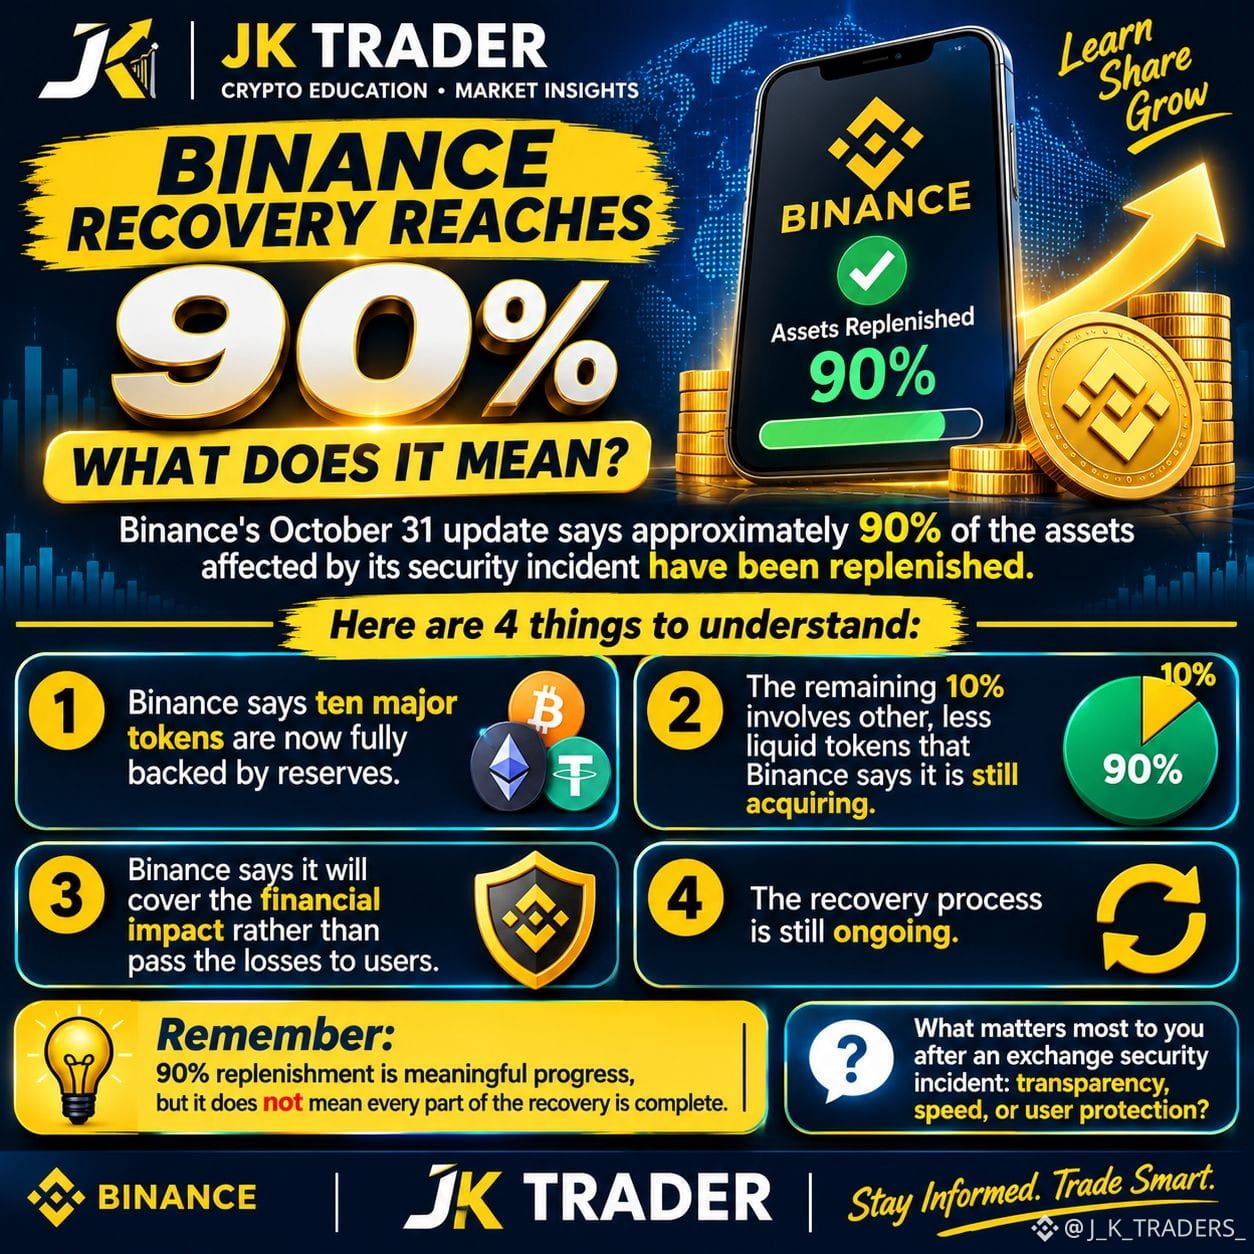
🟢 RECUPERAÇÃO DA BINANCE CHEGA A 90%: O QUE ISSO SIGNIFICA?
A atualização da Binance de 31 de outubro informa que aproximadamente 90% dos ativos afetados pelo incidente de segurança foram repostos.
Confira quatro pontos importantes:
1️⃣ A Binance afirma que dez tokens importantes agora estão totalmente respaldados por reservas.
2️⃣ Os 10% restantes envolvem outros tokens menos líquidos, que a Binance afirma que ainda está adquirindo.
3️⃣ A Binance afirma que arcará com o impacto financeiro, em vez de repassar as perdas aos usuários.
4️⃣ O processo de recuperação ainda está em andamento.
💡 Lembre-se: a reposição de 90% representa um avanço significativo, mas não significa que todas as etapas da recuperação foram concluídas.
💬 O que é mais importante para você após um incidente de segurança em uma corretora: transparência, rapidez ou proteção dos usuários?
#BinanceRecovery #CryptoNews #CryptoSecurit #BinanceSquare
🟢 RECUPERAÇÃO DA BINANCE CHEGA A 90%: O QUE ISSO SIGNIFICA?
A atualização da Binance de 31 de outubro informa que aproximadamente 90% dos ativos afetados pelo incidente de segurança foram repostos.
Confira quatro pontos importantes:
1️⃣ A Binance afirma que dez tokens importantes agora estão totalmente respaldados por reservas.
2️⃣ Os 10% restantes envolvem outros tokens menos líquidos, que a Binance afirma que ainda está adquirindo.
3️⃣ A Binance afirma que arcará com o impacto financeiro, em vez de repassar as perdas aos usuários.
4️⃣ O processo de recuperação ainda está em andamento.
💡 Lembre-se: a reposição de 90% representa um avanço significativo, mas não significa que todas as etapas da recuperação foram concluídas.
💬 O que é mais importante para você após um incidente de segurança em uma corretora: transparência, rapidez ou proteção dos usuários?
#BinanceRecovery #CryptoNews #CryptoSecurit #BinanceSquare
A atualização da Binance de 31 de outubro informa que aproximadamente 90% dos ativos afetados pelo incidente de segurança foram repostos.
Confira quatro pontos importantes:
1️⃣ A Binance afirma que dez tokens importantes agora estão totalmente respaldados por reservas.
2️⃣ Os 10% restantes envolvem outros tokens menos líquidos, que a Binance afirma que ainda está adquirindo.
3️⃣ A Binance afirma que arcará com o impacto financeiro, em vez de repassar as perdas aos usuários.
4️⃣ O processo de recuperação ainda está em andamento.
💡 Lembre-se: a reposição de 90% representa um avanço significativo, mas não significa que todas as etapas da recuperação foram concluídas.
💬 O que é mais importante para você após um incidente de segurança em uma corretora: transparência, rapidez ou proteção dos usuários?
#BinanceRecovery #CryptoNews #CryptoSecurit #BinanceSquare
41
·
--
{spot}(BNBUSDT)
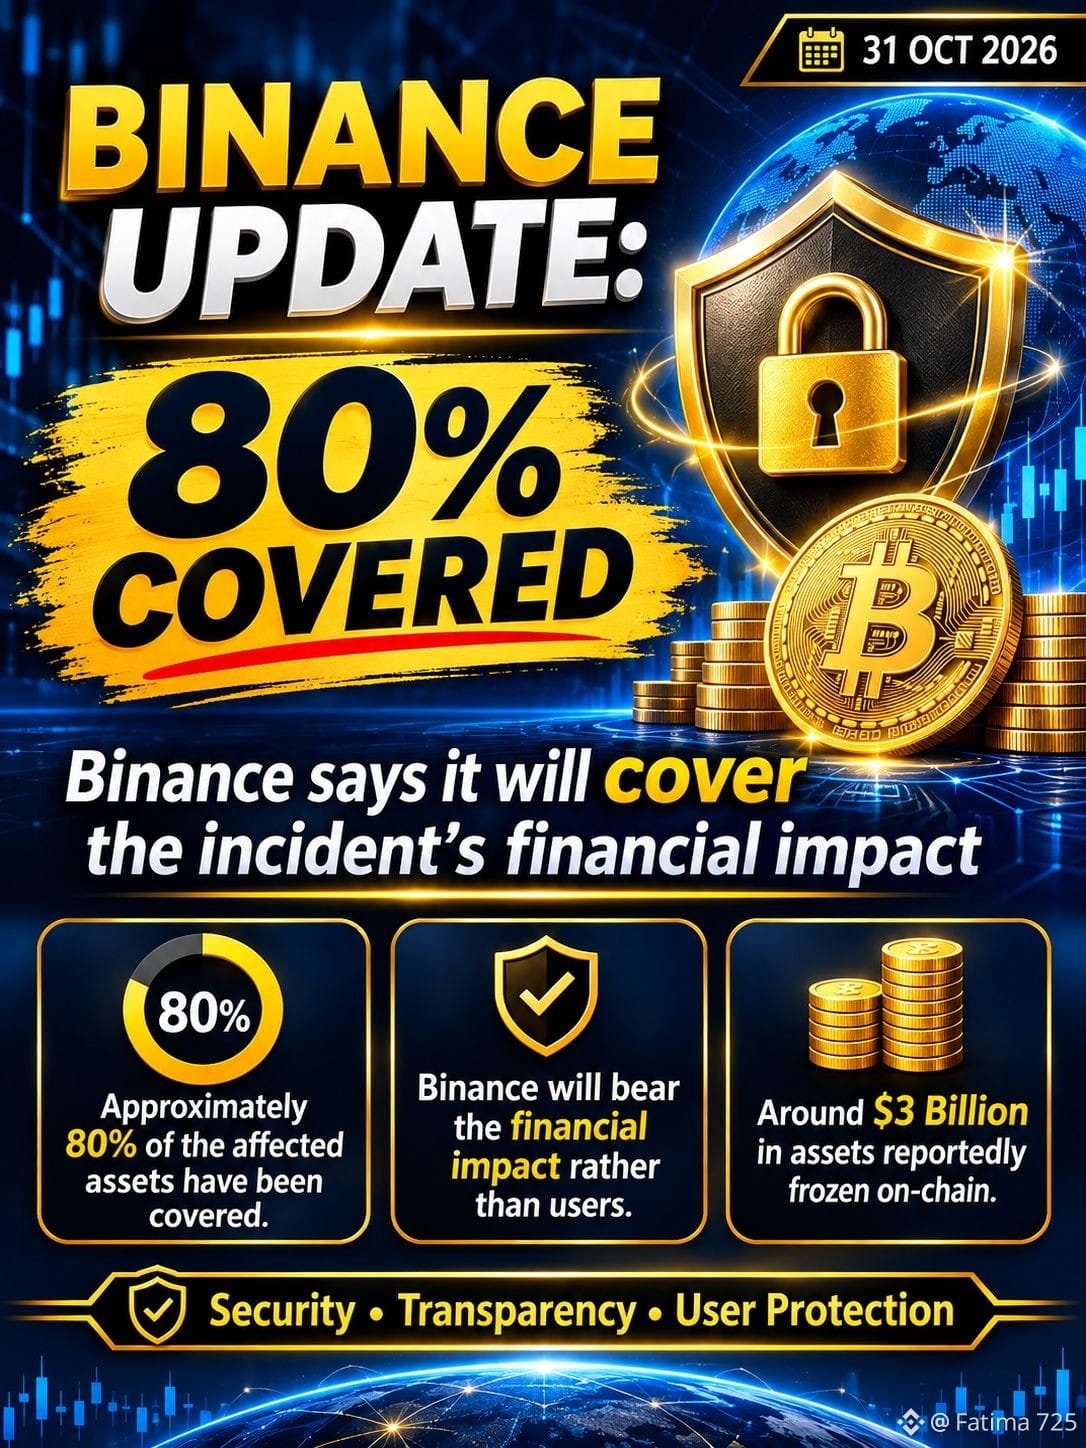
ATUALIZAÇÃO DE SEGURANÇA DA CE: 80% COBERTO!
A Binance compartilhou uma atualização importante após o incidente de segurança de US$ 6,3 bilhões que foi noticiado.
Segundo a Binance:
🔹 Cerca de 80% dos ativos afetados foram cobertos.
🔹 A empresa afirma que assumirá o impacto financeiro, não os usuários.
🔹 Cerca de US$ 3 bilhões em ativos teriam sido congelados on-chain.
🔹 A expectativa é que os saques sejam retomados gradualmente após verificações de segurança.
Este é um importante lembrete de que segurança e transparência são fundamentais no mundo das criptomoedas.
O que é mais importante para você: a proteção dos usuários ou a confiança na plataforma?
#Binance #CryptoNewss #bitcoin.” #CryptoSecurit #SAFU🙏
ATUALIZAÇÃO DE SEGURANÇA DA CE: 80% COBERTO!
A Binance compartilhou uma atualização importante após o incidente de segurança de US$ 6,3 bilhões que foi noticiado.
Segundo a Binance:
🔹 Cerca de 80% dos ativos afetados foram cobertos.
🔹 A empresa afirma que assumirá o impacto financeiro, não os usuários.
🔹 Cerca de US$ 3 bilhões em ativos teriam sido congelados on-chain.
🔹 A expectativa é que os saques sejam retomados gradualmente após verificações de segurança.
Este é um importante lembrete de que segurança e transparência são fundamentais no mundo das criptomoedas.
O que é mais importante para você: a proteção dos usuários ou a confiança na plataforma?
#Binance #CryptoNewss #bitcoin.” #CryptoSecurit #SAFU🙏
A Binance compartilhou uma atualização importante após o incidente de segurança de US$ 6,3 bilhões que foi noticiado.
Segundo a Binance:
🔹 Cerca de 80% dos ativos afetados foram cobertos.
🔹 A empresa afirma que assumirá o impacto financeiro, não os usuários.
🔹 Cerca de US$ 3 bilhões em ativos teriam sido congelados on-chain.
🔹 A expectativa é que os saques sejam retomados gradualmente após verificações de segurança.
Este é um importante lembrete de que segurança e transparência são fundamentais no mundo das criptomoedas.
O que é mais importante para você: a proteção dos usuários ou a confiança na plataforma?
#Binance #CryptoNewss #bitcoin.” #CryptoSecurit #SAFU🙏
78
Artigo
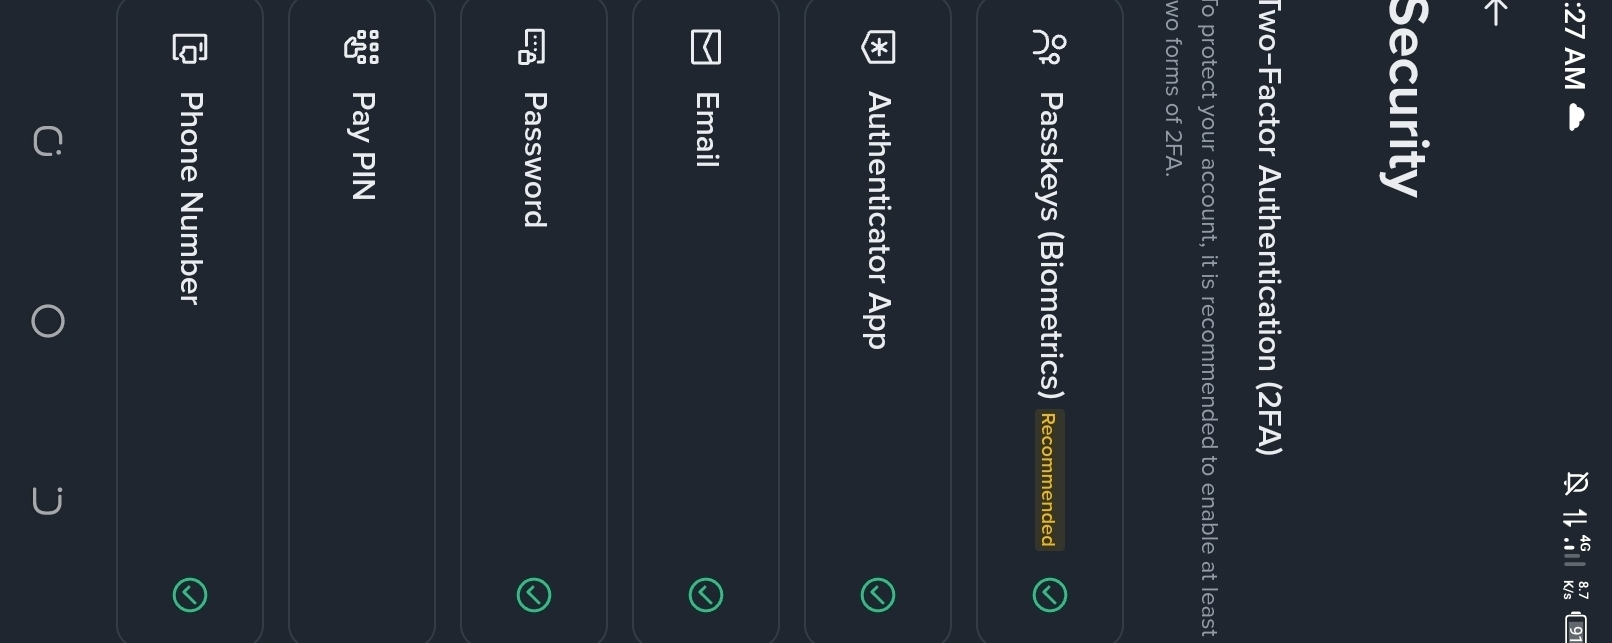
Segurança em Cripto: Um Erro Pode Sair Caro 🔐No mundo das criptomoedas, proteger a sua conta é tão importante quanto compreender o mercado.
Eis alguns hábitos de segurança essenciais:
🔒 Ative a autenticação de dois fatores, sempre que disponível.
🔒 Nunca partilhe a sua palavra-passe, códigos de verificação ou chaves privadas.
🔒 Verifique cuidadosamente os endereços dos sites antes de iniciar sessão.
🔒 Evite links suspeitos e sorteios falsos.
🔒 Verifique os endereços de levantamento e os detalhes da rede antes de confirmar uma transferência.
Lembre-se: a equipa de suporte legítima nunca lhe deve pedir a palavra-passe nem códigos de segurança de utilização única.
Segurança em Cripto: Um Erro Pode Sair Caro 🔐
No mundo das criptomoedas, proteger a sua conta é tão importante quanto compreender o mercado.
Eis alguns hábitos de segurança essenciais:
🔒 Ative a autenticação de dois fatores, sempre que disponível.
🔒 Nunca partilhe a sua palavra-passe, códigos de verificação ou chaves privadas.
🔒 Verifique cuidadosamente os endereços dos sites antes de iniciar sessão.
🔒 Evite links suspeitos e sorteios falsos.
🔒 Verifique os endereços de levantamento e os detalhes da rede antes de confirmar uma transferência.
Lembre-se: a equipa de suporte legítima nunca lhe deve pedir a palavra-passe nem códigos de segurança de utilização única.
Eis alguns hábitos de segurança essenciais:
🔒 Ative a autenticação de dois fatores, sempre que disponível.
🔒 Nunca partilhe a sua palavra-passe, códigos de verificação ou chaves privadas.
🔒 Verifique cuidadosamente os endereços dos sites antes de iniciar sessão.
🔒 Evite links suspeitos e sorteios falsos.
🔒 Verifique os endereços de levantamento e os detalhes da rede antes de confirmar uma transferência.
Lembre-se: a equipa de suporte legítima nunca lhe deve pedir a palavra-passe nem códigos de segurança de utilização única.
1
82

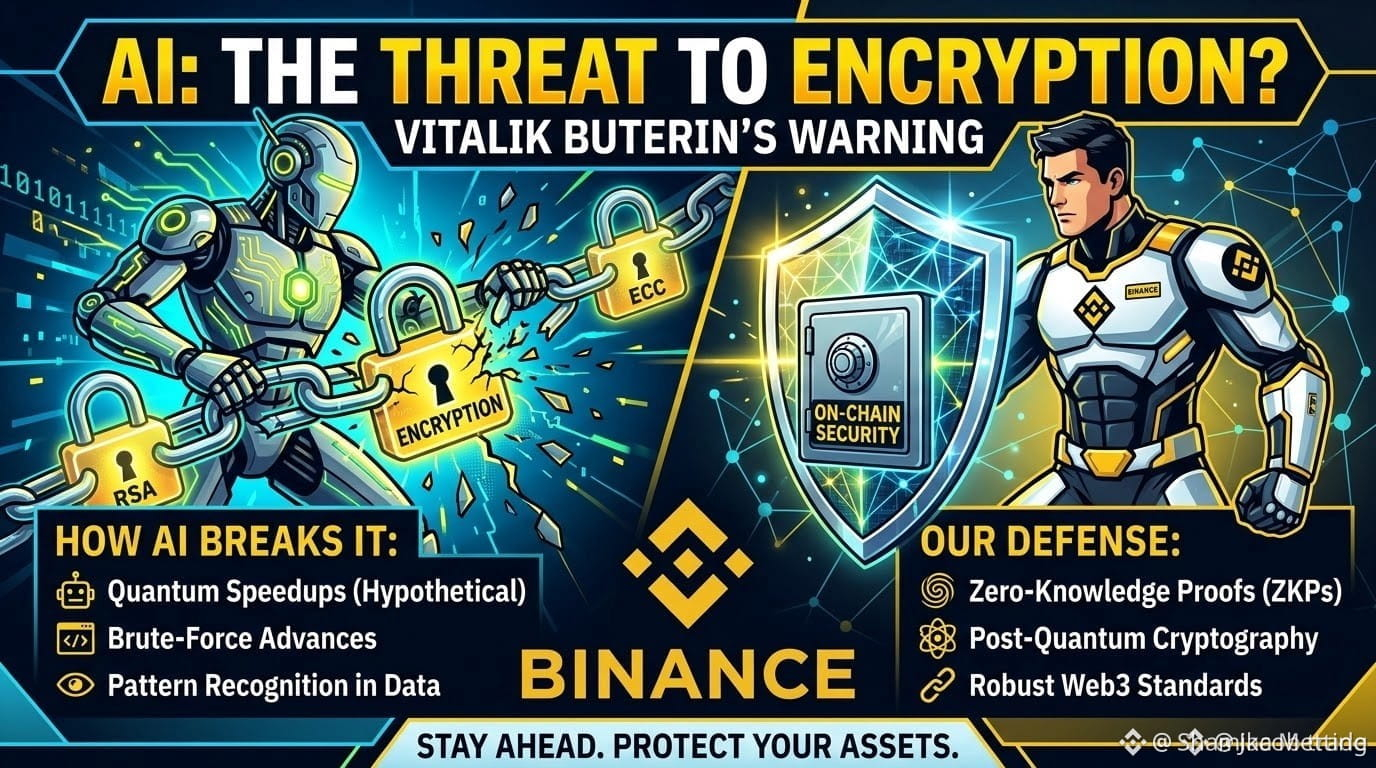
#VitalikWarnsAICouldWeakenCryptographySecurity 🔒 A inteligência artificial consegue quebrar a criptografia? Vitalik Buterin acha que sim.
O fundador da Ethereum alerta que o avanço rápido da IA pode revelar, em breve, vulnerabilidades na criptografia clássica.
Se a criptografia ficar mais fraca, como manter o Web3 estável e inabalável?
Conheça as Provas de Conhecimento Zero (ZKPs) e a criptografia pós-quântica — a defesa definitiva que protege seus ativos na blockchain.
💡 Fique seguro, mantenha-se sempre à frente:
Melhore suas práticas de higiene de segurança.
Armazene seus ativos com segurança usando a Binance Web3 Wallet.
Continue aprendendo na Binance Academy.
🛡️ Sua criptografia, sua segurança.
O que você acha — a IA representa uma ameaça ou uma ferramenta para defender o Web3? Compartilhe suas ideias abaixo! 👇
Por favor, acompanhe
#Binance #Web3 #CryptoSecurit #AI
$OGN
{future}(OGNUSDT)
#VitalikWarnsAICouldWeakenCryptographySecurity 🔒 A inteligência artificial consegue quebrar a criptografia? Vitalik Buterin acha que sim.
O fundador da Ethereum alerta que o avanço rápido da IA pode revelar, em breve, vulnerabilidades na criptografia clássica.
Se a criptografia ficar mais fraca, como manter o Web3 estável e inabalável?
Conheça as Provas de Conhecimento Zero (ZKPs) e a criptografia pós-quântica — a defesa definitiva que protege seus ativos na blockchain.
💡 Fique seguro, mantenha-se sempre à frente:
Melhore suas práticas de higiene de segurança.
Armazene seus ativos com segurança usando a Binance Web3 Wallet.
Continue aprendendo na Binance Academy.
🛡️ Sua criptografia, sua segurança.
O que você acha — a IA representa uma ameaça ou uma ferramenta para defender o Web3? Compartilhe suas ideias abaixo! 👇
Por favor, acompanhe
#Binance #Web3 #CryptoSecurit #AI
$OGN
O fundador da Ethereum alerta que o avanço rápido da IA pode revelar, em breve, vulnerabilidades na criptografia clássica.
Se a criptografia ficar mais fraca, como manter o Web3 estável e inabalável?
Conheça as Provas de Conhecimento Zero (ZKPs) e a criptografia pós-quântica — a defesa definitiva que protege seus ativos na blockchain.
💡 Fique seguro, mantenha-se sempre à frente:
Melhore suas práticas de higiene de segurança.
Armazene seus ativos com segurança usando a Binance Web3 Wallet.
Continue aprendendo na Binance Academy.
🛡️ Sua criptografia, sua segurança.
O que você acha — a IA representa uma ameaça ou uma ferramenta para defender o Web3? Compartilhe suas ideias abaixo! 👇
Por favor, acompanhe
#Binance #Web3 #CryptoSecurit #AI
$OGN
1
85
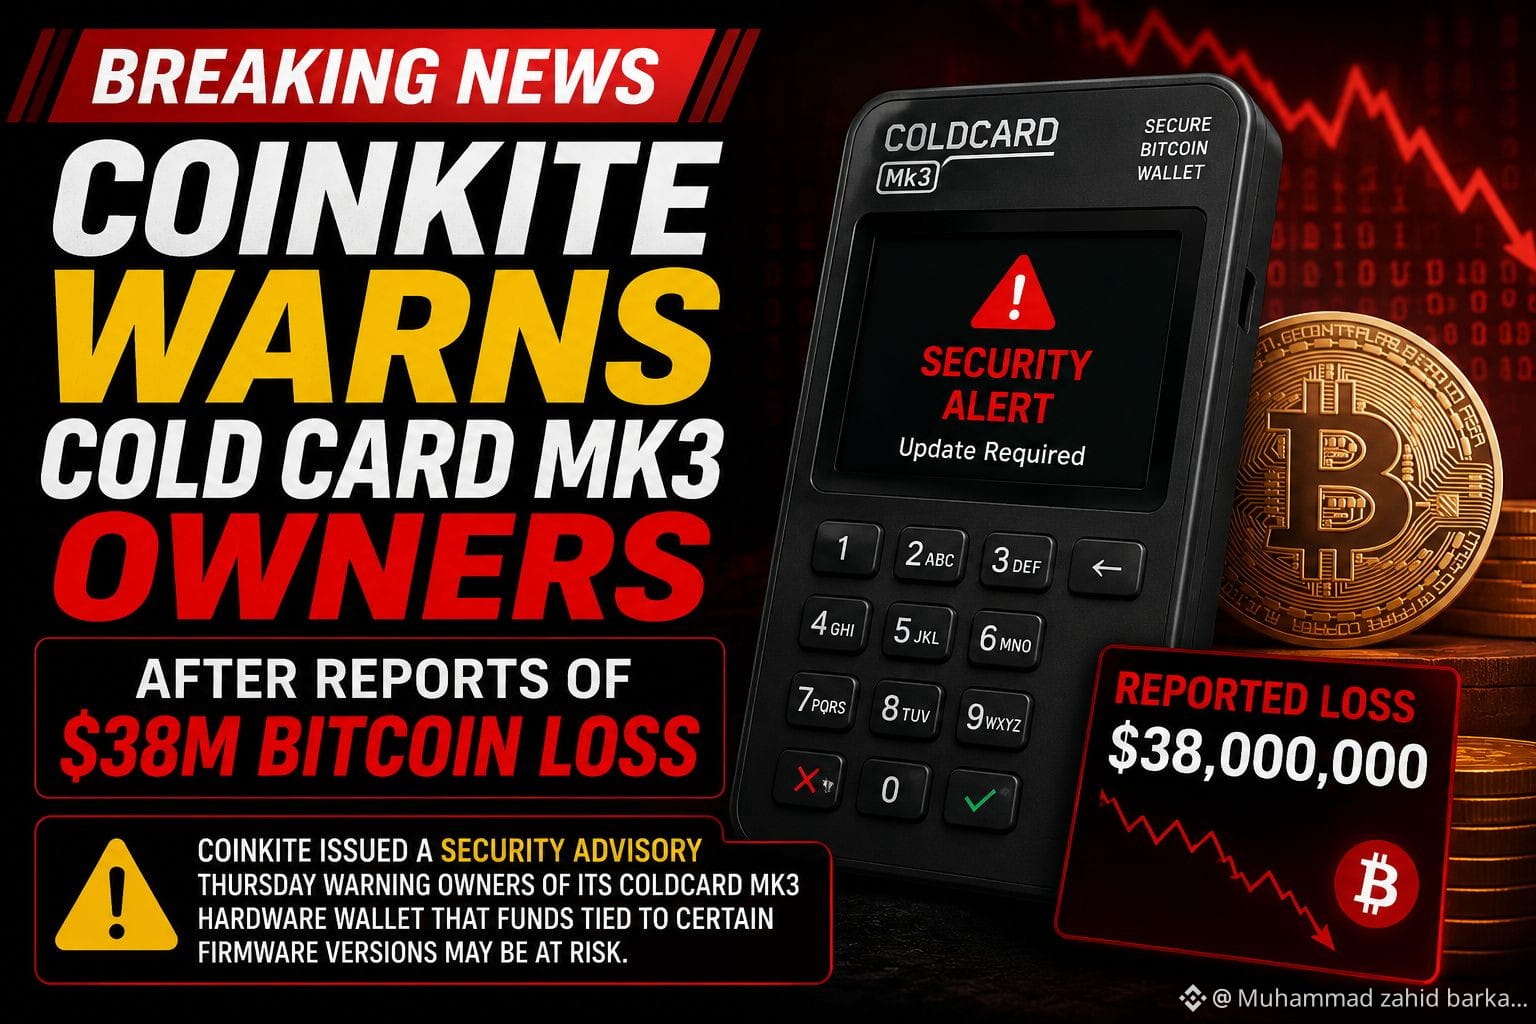
A Coinkite Emite Aviso Urgente a Usuários do Coldcard Mk3 Após Perda de US$ 38 milhões em Bitcoin
Notícia em primeira mão!
Se você possui uma carteira de hardware Coldcard Mk3, preste muita atenção.
A Coinkite emitiu um aviso urgente de segurança alertando que certas versões de firmware podem colocar os fundos em Bitcoin dos usuários em risco.
O alerta segue relatos ligados a uma estimativa de perda de US$ 38 milhões em Bitcoin, levantando sérias preocupações sobre a segurança da carteira.
Se você estiver usando um Coldcard Mk3, verifique imediatamente a versão do seu firmware, siga as orientações oficiais de segurança da Coinkite e nunca compartilhe sua frase-semente de recuperação com ninguém.
Este é um lembrete de que mesmo carteiras de hardware exigem atualizações de segurança regulares e manutenção cuidadosa.
Siga para mais notícias de segurança de Bitcoin e criptomoedas!
Hashtags:
#bitcoinhakving #bitcoin #Coldcard #coinrocco #CryptoSecurit
$NVDAB
{spot}(NVDABUSDT)
$AAPL.US
{stock_us}(AAPL.US)
A Coinkite Emite Aviso Urgente a Usuários do Coldcard Mk3 Após Perda de US$ 38 milhões em Bitcoin
Notícia em primeira mão!
Se você possui uma carteira de hardware Coldcard Mk3, preste muita atenção.
A Coinkite emitiu um aviso urgente de segurança alertando que certas versões de firmware podem colocar os fundos em Bitcoin dos usuários em risco.
O alerta segue relatos ligados a uma estimativa de perda de US$ 38 milhões em Bitcoin, levantando sérias preocupações sobre a segurança da carteira.
Se você estiver usando um Coldcard Mk3, verifique imediatamente a versão do seu firmware, siga as orientações oficiais de segurança da Coinkite e nunca compartilhe sua frase-semente de recuperação com ninguém.
Este é um lembrete de que mesmo carteiras de hardware exigem atualizações de segurança regulares e manutenção cuidadosa.
Siga para mais notícias de segurança de Bitcoin e criptomoedas!
Hashtags:
#bitcoinhakving #bitcoin #Coldcard #coinrocco #CryptoSecurit
$NVDAB
$AAPL.US
Notícia em primeira mão!
Se você possui uma carteira de hardware Coldcard Mk3, preste muita atenção.
A Coinkite emitiu um aviso urgente de segurança alertando que certas versões de firmware podem colocar os fundos em Bitcoin dos usuários em risco.
O alerta segue relatos ligados a uma estimativa de perda de US$ 38 milhões em Bitcoin, levantando sérias preocupações sobre a segurança da carteira.
Se você estiver usando um Coldcard Mk3, verifique imediatamente a versão do seu firmware, siga as orientações oficiais de segurança da Coinkite e nunca compartilhe sua frase-semente de recuperação com ninguém.
Este é um lembrete de que mesmo carteiras de hardware exigem atualizações de segurança regulares e manutenção cuidadosa.
Siga para mais notícias de segurança de Bitcoin e criptomoedas!
Hashtags:
#bitcoinhakving #bitcoin #Coldcard #coinrocco #CryptoSecurit
$NVDAB
$AAPL.US
109
·
--
Bullish
🔐 SUA LISTA DE VERIFICAÇÃO DE SEGURANÇA CRIPTO
Antes de você negociar hoje:
✅ Ative a 2FA
✅ Use uma senha forte e única
✅ Verifique cuidadosamente os URLs dos sites
✅ Nunca compartilhe sua frase-semente
✅ Não clique em links suspeitos
✅ Verifique endereços de carteira
✅ Cuidado com contas falsas de suporte
Lembre-se:
Se alguém pedir sua frase-semente, é um grande sinal de alerta. 🚩
#CryptoSecurit #bitcoin #BinanceSquare #Web3
🔐 SUA LISTA DE VERIFICAÇÃO DE SEGURANÇA CRIPTO
Antes de você negociar hoje:
✅ Ative a 2FA
✅ Use uma senha forte e única
✅ Verifique cuidadosamente os URLs dos sites
✅ Nunca compartilhe sua frase-semente
✅ Não clique em links suspeitos
✅ Verifique endereços de carteira
✅ Cuidado com contas falsas de suporte
Lembre-se:
Se alguém pedir sua frase-semente, é um grande sinal de alerta. 🚩
#CryptoSecurit #bitcoin #BinanceSquare #Web3
Antes de você negociar hoje:
✅ Ative a 2FA
✅ Use uma senha forte e única
✅ Verifique cuidadosamente os URLs dos sites
✅ Nunca compartilhe sua frase-semente
✅ Não clique em links suspeitos
✅ Verifique endereços de carteira
✅ Cuidado com contas falsas de suporte
Lembre-se:
Se alguém pedir sua frase-semente, é um grande sinal de alerta. 🚩
#CryptoSecurit #bitcoin #BinanceSquare #Web3
8
🚨 A BINANCE ESTÁ REABRINDO MAIS SAQUES, MAS HÁ UM PORÉM!
Outra atualização importante chegou após o incidente de segurança de US$ 6,3 bilhões supostamente sofrido pela Binance.
Em 5 de novembro, a Binance anunciou que os saques de ativos adicionais começariam a ser reabertos em seis redes:
🔹 Ethereum
🔹 BNB Smart Chain
🔹 Base
🔹 TRON
🔹 Polygon
🔹 Sui
Mas aqui está o ponto importante: nem todos os ativos ficarão disponíveis ao mesmo tempo.
A Binance afirma que a reabertura acontecerá em etapas, à medida que as verificações de segurança forem concluídas.
Isso é um avanço, mas o processo de recuperação ainda está em andamento.
Você acha que a Binance está fazendo o suficiente para recuperar a confiança dos usuários?
#Binance #CryptoNews #CryptoSecurit $BNB $BTC
🚨 A BINANCE ESTÁ REABRINDO MAIS SAQUES, MAS HÁ UM PORÉM!
Outra atualização importante chegou após o incidente de segurança de US$ 6,3 bilhões supostamente sofrido pela Binance.
Em 5 de novembro, a Binance anunciou que os saques de ativos adicionais começariam a ser reabertos em seis redes:
🔹 Ethereum
🔹 BNB Smart Chain
🔹 Base
🔹 TRON
🔹 Polygon
🔹 Sui
Mas aqui está o ponto importante: nem todos os ativos ficarão disponíveis ao mesmo tempo.
A Binance afirma que a reabertura acontecerá em etapas, à medida que as verificações de segurança forem concluídas.
Isso é um avanço, mas o processo de recuperação ainda está em andamento.
Você acha que a Binance está fazendo o suficiente para recuperar a confiança dos usuários?
#Binance #CryptoNews #CryptoSecurit $BNB $BTC
Outra atualização importante chegou após o incidente de segurança de US$ 6,3 bilhões supostamente sofrido pela Binance.
Em 5 de novembro, a Binance anunciou que os saques de ativos adicionais começariam a ser reabertos em seis redes:
🔹 Ethereum
🔹 BNB Smart Chain
🔹 Base
🔹 TRON
🔹 Polygon
🔹 Sui
Mas aqui está o ponto importante: nem todos os ativos ficarão disponíveis ao mesmo tempo.
A Binance afirma que a reabertura acontecerá em etapas, à medida que as verificações de segurança forem concluídas.
Isso é um avanço, mas o processo de recuperação ainda está em andamento.
Você acha que a Binance está fazendo o suficiente para recuperar a confiança dos usuários?
#Binance #CryptoNews #CryptoSecurit $BNB $BTC
1
111
A Binance publicou sua Atualização de Recuperação nº 4 em 1º de novembro, informando que estava iniciando uma retomada gradual dos saques. A primeira fase abrange ativos e redes selecionados, incluindo BTC, ETH, BNB, USDT, USDC, SOL e XRP.
A Binance também afirma que recompôs aproximadamente 95% dos ativos afetados. Segundo a empresa, BTC, ETH, USDT, BNB, SOL, USDC, XRP, USD1, RLUSD e ZEC estão totalmente lastreados.
Mas há uma distinção importante: uma reabertura gradual não significa que todos os ativos e redes estejam disponíveis ao mesmo tempo. A Binance diz que os usuários devem consultar a página de saques ou o status da rede para verificar o ativo e a rede específicos. Também podem ocorrer atrasos temporários.
A lição: não confie apenas em uma manchete dizendo que “os saques foram retomados”. Verifique a rede, o token e o status exatos antes de realizar uma transação.
O que é mais importante para você após um incidente de segurança em uma corretora: acesso aos saques, reservas transparentes ou uma investigação técnica detalhada?
Fonte: [https://www.binance.com/en-PH/support/announcement/detail/73911fb819b240f88b88256bdd318eda](https://www.binance.com/en-PH/support/announcement/detail/73911fb819b240f88b88256bdd318eda?utm_source=chatgpt.com)
#Binance #CryptoSecurit #ProofOfReserves #CryptoEducation #Royalstradings
A Binance publicou sua Atualização de Recuperação nº 4 em 1º de novembro, informando que estava iniciando uma retomada gradual dos saques. A primeira fase abrange ativos e redes selecionados, incluindo BTC, ETH, BNB, USDT, USDC, SOL e XRP.
A Binance também afirma que recompôs aproximadamente 95% dos ativos afetados. Segundo a empresa, BTC, ETH, USDT, BNB, SOL, USDC, XRP, USD1, RLUSD e ZEC estão totalmente lastreados.
Mas há uma distinção importante: uma reabertura gradual não significa que todos os ativos e redes estejam disponíveis ao mesmo tempo. A Binance diz que os usuários devem consultar a página de saques ou o status da rede para verificar o ativo e a rede específicos. Também podem ocorrer atrasos temporários.
A lição: não confie apenas em uma manchete dizendo que “os saques foram retomados”. Verifique a rede, o token e o status exatos antes de realizar uma transação.
O que é mais importante para você após um incidente de segurança em uma corretora: acesso aos saques, reservas transparentes ou uma investigação técnica detalhada?
Fonte: https://www.binance.com/en-PH/support/announcement/detail/73911fb819b240f88b88256bdd318eda
#Binance #CryptoSecurit #ProofOfReserves #CryptoEducation #Royalstradings
A Binance também afirma que recompôs aproximadamente 95% dos ativos afetados. Segundo a empresa, BTC, ETH, USDT, BNB, SOL, USDC, XRP, USD1, RLUSD e ZEC estão totalmente lastreados.
Mas há uma distinção importante: uma reabertura gradual não significa que todos os ativos e redes estejam disponíveis ao mesmo tempo. A Binance diz que os usuários devem consultar a página de saques ou o status da rede para verificar o ativo e a rede específicos. Também podem ocorrer atrasos temporários.
A lição: não confie apenas em uma manchete dizendo que “os saques foram retomados”. Verifique a rede, o token e o status exatos antes de realizar uma transação.
O que é mais importante para você após um incidente de segurança em uma corretora: acesso aos saques, reservas transparentes ou uma investigação técnica detalhada?
Fonte: https://www.binance.com/en-PH/support/announcement/detail/73911fb819b240f88b88256bdd318eda
#Binance #CryptoSecurit #ProofOfReserves #CryptoEducation #Royalstradings
1
285
Artigo
🔥 Bilhões em risco, heróis em ação! Como a Binance reagiu e reconstruiu a confiança! 🔐💛🔐 O maior teste de segurança da Binance: a luta para recuperar bilhões!
O mundo das criptomoedas já enfrentou muitos desafios, mas um grande incidente de segurança pode pôr à prova até mesmo as plataformas mais fortes.
Quando a Binance enfrentou uma grave crise de segurança, uma pergunta veio à mente de todos:
Uma corretora de criptomoedas consegue proteger seus usuários quando bilhões de dólares estão em risco?
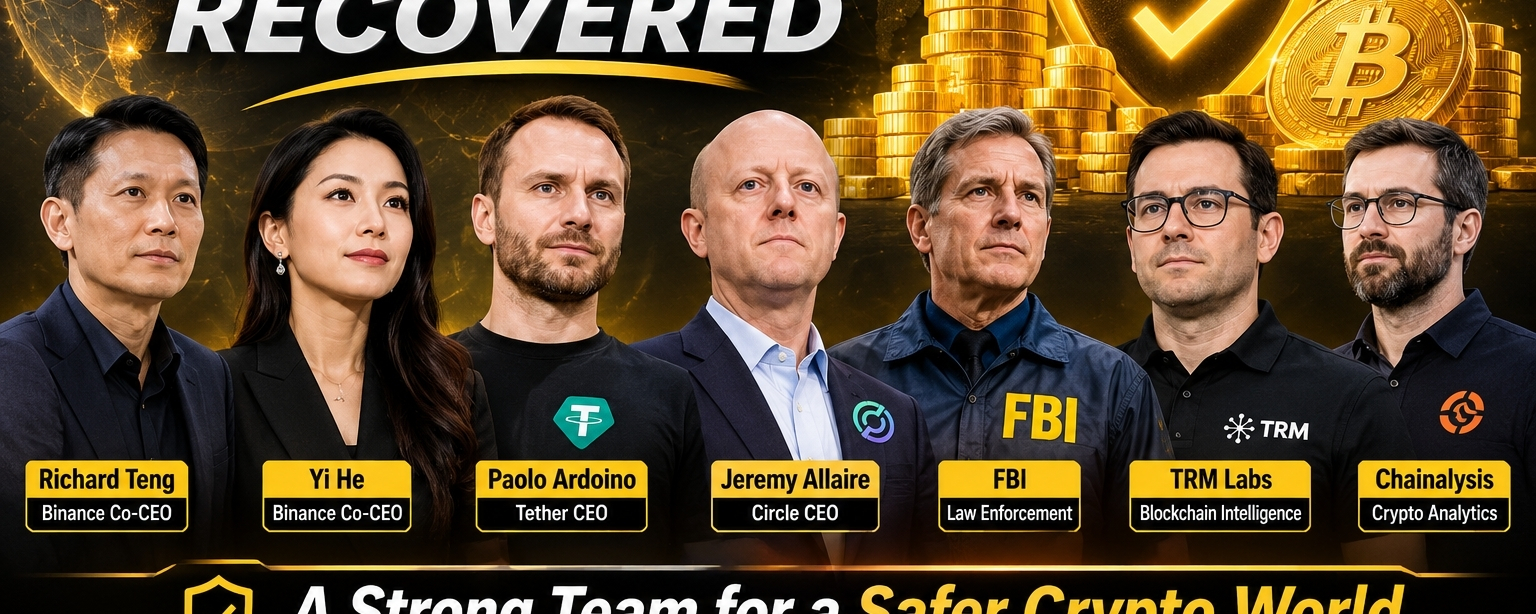
O esforço de recuperação envolveu muito mais do que uma única empresa. A Binance trabalhou para rastrear transações suspeitas, proteger os ativos dos usuários e coordenar ações com especialistas em segurança de blockchain e parceiros do setor.
🔥 Bilhões em risco, heróis em ação! Como a Binance reagiu e reconstruiu a confiança! 🔐💛
🔐 O maior teste de segurança da Binance: a luta para recuperar bilhões!
O mundo das criptomoedas já enfrentou muitos desafios, mas um grande incidente de segurança pode pôr à prova até mesmo as plataformas mais fortes.
Quando a Binance enfrentou uma grave crise de segurança, uma pergunta veio à mente de todos:
Uma corretora de criptomoedas consegue proteger seus usuários quando bilhões de dólares estão em risco?
O esforço de recuperação envolveu muito mais do que uma única empresa. A Binance trabalhou para rastrear transações suspeitas, proteger os ativos dos usuários e coordenar ações com especialistas em segurança de blockchain e parceiros do setor.
O mundo das criptomoedas já enfrentou muitos desafios, mas um grande incidente de segurança pode pôr à prova até mesmo as plataformas mais fortes.
Quando a Binance enfrentou uma grave crise de segurança, uma pergunta veio à mente de todos:
Uma corretora de criptomoedas consegue proteger seus usuários quando bilhões de dólares estão em risco?
O esforço de recuperação envolveu muito mais do que uma única empresa. A Binance trabalhou para rastrear transações suspeitas, proteger os ativos dos usuários e coordenar ações com especialistas em segurança de blockchain e parceiros do setor.
82
BINANCE DIVULGA ATUALIZAÇÃO DE SEGURANÇA Nº 2 — O QUE OS USUÁRIOS DEVEM SABER
A Binance publicou outra atualização após o incidente de segurança em sua carteira quente, que teria envolvido US$ 6,3 bilhões.
Confira os principais acontecimentos:
🔹 Cobertura financeira: a Binance afirma ter reservado mais de US$ 6,34 bilhões em fundos da empresa para cobrir o incidente.
🔹 Ativos já garantidos: a corretora afirma que já conta com mais de US$ 5 bilhões em ativos de tokens correspondentes.
🔹 Fundos congelados: aproximadamente US$ 3 bilhões foram congelados on-chain, segundo a Binance.
🔹 Saques: a Binance pretende restabelecer os saques em etapas dentro de aproximadamente 34 horas após o anúncio, sujeito a verificações de segurança. Trata-se de uma previsão, não de uma confirmação de que os saques foram reabertos.
🔹 Prova de Reservas: a Binance planeja publicar uma versão atualizada, com resultados previstos para segunda-feira, 2 de novembro.
🔹 Investigação: a Binance afirma que sua investigação revelou outros pontos de comprometimento. Até o momento, não encontrou evidências de que as chaves privadas das carteiras tenham sido divulgadas.
A investigação continua em andamento. Esses números e compromissos são declarações da própria Binance.
O que os usuários devem fazer?
✅ Acompanhar os anúncios oficiais.
✅ Evitar falsos agentes de recuperação e impostores.
✅ Nunca compartilhar senhas, códigos de verificação ou frases-semente.
✅ Verificar o status dos saques diretamente na plataforma oficial.
A transparência e a verificação são fundamentais durante um incidente de segurança.
O que restauraria sua confiança em uma corretora após um incidente como este: auditorias independentes, Prova de Reservas ou um relatório técnico detalhado?
Anúncio oficial:
[https://www.binance.com/en/support/announcement/detail/d3306d9dca5243548c813b605e1d1751](https://www.binance.com/en/support/announcement/detail/d3306d9dca5243548c813b605e1d1751)
#Binance #CryptoSecurit #CryptoNews #ProofOfReserves #Royalstradings
BINANCE DIVULGA ATUALIZAÇÃO DE SEGURANÇA Nº 2 — O QUE OS USUÁRIOS DEVEM SABER
A Binance publicou outra atualização após o incidente de segurança em sua carteira quente, que teria envolvido US$ 6,3 bilhões.
Confira os principais acontecimentos:
🔹 Cobertura financeira: a Binance afirma ter reservado mais de US$ 6,34 bilhões em fundos da empresa para cobrir o incidente.
🔹 Ativos já garantidos: a corretora afirma que já conta com mais de US$ 5 bilhões em ativos de tokens correspondentes.
🔹 Fundos congelados: aproximadamente US$ 3 bilhões foram congelados on-chain, segundo a Binance.
🔹 Saques: a Binance pretende restabelecer os saques em etapas dentro de aproximadamente 34 horas após o anúncio, sujeito a verificações de segurança. Trata-se de uma previsão, não de uma confirmação de que os saques foram reabertos.
🔹 Prova de Reservas: a Binance planeja publicar uma versão atualizada, com resultados previstos para segunda-feira, 2 de novembro.
🔹 Investigação: a Binance afirma que sua investigação revelou outros pontos de comprometimento. Até o momento, não encontrou evidências de que as chaves privadas das carteiras tenham sido divulgadas.
A investigação continua em andamento. Esses números e compromissos são declarações da própria Binance.
O que os usuários devem fazer?
✅ Acompanhar os anúncios oficiais.
✅ Evitar falsos agentes de recuperação e impostores.
✅ Nunca compartilhar senhas, códigos de verificação ou frases-semente.
✅ Verificar o status dos saques diretamente na plataforma oficial.
A transparência e a verificação são fundamentais durante um incidente de segurança.
O que restauraria sua confiança em uma corretora após um incidente como este: auditorias independentes, Prova de Reservas ou um relatório técnico detalhado?
Anúncio oficial:
https://www.binance.com/en/support/announcement/detail/d3306d9dca5243548c813b605e1d1751
#Binance #CryptoSecurit #CryptoNews #ProofOfReserves #Royalstradings
A Binance publicou outra atualização após o incidente de segurança em sua carteira quente, que teria envolvido US$ 6,3 bilhões.
Confira os principais acontecimentos:
🔹 Cobertura financeira: a Binance afirma ter reservado mais de US$ 6,34 bilhões em fundos da empresa para cobrir o incidente.
🔹 Ativos já garantidos: a corretora afirma que já conta com mais de US$ 5 bilhões em ativos de tokens correspondentes.
🔹 Fundos congelados: aproximadamente US$ 3 bilhões foram congelados on-chain, segundo a Binance.
🔹 Saques: a Binance pretende restabelecer os saques em etapas dentro de aproximadamente 34 horas após o anúncio, sujeito a verificações de segurança. Trata-se de uma previsão, não de uma confirmação de que os saques foram reabertos.
🔹 Prova de Reservas: a Binance planeja publicar uma versão atualizada, com resultados previstos para segunda-feira, 2 de novembro.
🔹 Investigação: a Binance afirma que sua investigação revelou outros pontos de comprometimento. Até o momento, não encontrou evidências de que as chaves privadas das carteiras tenham sido divulgadas.
A investigação continua em andamento. Esses números e compromissos são declarações da própria Binance.
O que os usuários devem fazer?
✅ Acompanhar os anúncios oficiais.
✅ Evitar falsos agentes de recuperação e impostores.
✅ Nunca compartilhar senhas, códigos de verificação ou frases-semente.
✅ Verificar o status dos saques diretamente na plataforma oficial.
A transparência e a verificação são fundamentais durante um incidente de segurança.
O que restauraria sua confiança em uma corretora após um incidente como este: auditorias independentes, Prova de Reservas ou um relatório técnico detalhado?
Anúncio oficial:
https://www.binance.com/en/support/announcement/detail/d3306d9dca5243548c813b605e1d1751
#Binance #CryptoSecurit #CryptoNews #ProofOfReserves #Royalstradings
1
115
·
--
Bullish
Por que o anúncio do Google de hoje é ALTISTA para NAORIS 🛡️
ÚLTIMA HORA: Google anuncia o Google Multi-Party Compute (MPC) para custódia cripto de bancos. [Bitcoin Magazine]
Detalhes:
- Divide chaves privadas em fragmentos para evitar invasões (40% dos US$ 16,69 bilhões hackeados foram por causa de chaves roubadas)
- Vários bancos já estão testando
- Lançamento comercial: início de 2027
Mas o detalhe que ninguém percebeu:
No início, o Google só assinará com ECDSA e Ed25519. NÃO é pós-quântico. Eles mesmos dizem que o pós-quântico "poderá ser adicionado no futuro".
E é aí que entra a NAORIS:
1. O Google centraliza a segurança na Google Cloud. A NAORIS a descentraliza em uma malha de milhares de nós.
2. O Google resolve a custódia HOJE. A NAORIS resolve a resistência quântica do AMANHÃ, que já chegou.
3. O Google terá que se atualizar para o pós-quântico. A NAORIS JÁ É pós-quântica.
O Google validou a tese mais importante: os bancos precisam de uma nova infraestrutura de segurança. Primeiro, precisam de custódia (Google); depois, precisam que essa custódia não seja quebrada por um computador quântico (Naoris).
Dados atuais de $NAORIS:
KuCoin Spot US$ 0,03555 +19,97% - Volume de US$ 2,69 milhões em alta
EMA 7 > 25 > 99 tendência de alta
RSI 61,73 com espaço para subir mais
3.361 holders - Early
A equipe oficial da Naoris me respondeu hoje: "Que a matemática vença no final é a aposta inteira"
Early, paciente, protegido.
#NAORIS #PostQuantum #Google #CryptoSecurit
Por que o anúncio do Google de hoje é ALTISTA para NAORIS 🛡️
ÚLTIMA HORA: Google anuncia o Google Multi-Party Compute (MPC) para custódia cripto de bancos. [Bitcoin Magazine]
Detalhes:
- Divide chaves privadas em fragmentos para evitar invasões (40% dos US$ 16,69 bilhões hackeados foram por causa de chaves roubadas)
- Vários bancos já estão testando
- Lançamento comercial: início de 2027
Mas o detalhe que ninguém percebeu:
No início, o Google só assinará com ECDSA e Ed25519. NÃO é pós-quântico. Eles mesmos dizem que o pós-quântico "poderá ser adicionado no futuro".
E é aí que entra a NAORIS:
1. O Google centraliza a segurança na Google Cloud. A NAORIS a descentraliza em uma malha de milhares de nós.
2. O Google resolve a custódia HOJE. A NAORIS resolve a resistência quântica do AMANHÃ, que já chegou.
3. O Google terá que se atualizar para o pós-quântico. A NAORIS JÁ É pós-quântica.
O Google validou a tese mais importante: os bancos precisam de uma nova infraestrutura de segurança. Primeiro, precisam de custódia (Google); depois, precisam que essa custódia não seja quebrada por um computador quântico (Naoris).
Dados atuais de $NAORIS:
KuCoin Spot US$ 0,03555 +19,97% - Volume de US$ 2,69 milhões em alta
EMA 7 > 25 > 99 tendência de alta
RSI 61,73 com espaço para subir mais
3.361 holders - Early
A equipe oficial da Naoris me respondeu hoje: "Que a matemática vença no final é a aposta inteira"
Early, paciente, protegido.
#NAORIS #PostQuantum #Google #CryptoSecurit
ÚLTIMA HORA: Google anuncia o Google Multi-Party Compute (MPC) para custódia cripto de bancos. [Bitcoin Magazine]
Detalhes:
- Divide chaves privadas em fragmentos para evitar invasões (40% dos US$ 16,69 bilhões hackeados foram por causa de chaves roubadas)
- Vários bancos já estão testando
- Lançamento comercial: início de 2027
Mas o detalhe que ninguém percebeu:
No início, o Google só assinará com ECDSA e Ed25519. NÃO é pós-quântico. Eles mesmos dizem que o pós-quântico "poderá ser adicionado no futuro".
E é aí que entra a NAORIS:
1. O Google centraliza a segurança na Google Cloud. A NAORIS a descentraliza em uma malha de milhares de nós.
2. O Google resolve a custódia HOJE. A NAORIS resolve a resistência quântica do AMANHÃ, que já chegou.
3. O Google terá que se atualizar para o pós-quântico. A NAORIS JÁ É pós-quântica.
O Google validou a tese mais importante: os bancos precisam de uma nova infraestrutura de segurança. Primeiro, precisam de custódia (Google); depois, precisam que essa custódia não seja quebrada por um computador quântico (Naoris).
Dados atuais de $NAORIS:
KuCoin Spot US$ 0,03555 +19,97% - Volume de US$ 2,69 milhões em alta
EMA 7 > 25 > 99 tendência de alta
RSI 61,73 com espaço para subir mais
3.361 holders - Early
A equipe oficial da Naoris me respondeu hoje: "Que a matemática vença no final é a aposta inteira"
Early, paciente, protegido.
#NAORIS #PostQuantum #Google #CryptoSecurit
1
213
·
--
594 BTC roubados em apenas 25 minutos — Como os hackers violaram uma carteira fria?
As manchetes recentes que relatam 594 BTC roubados em 25 minutos são um lembrete contundente: "carteira fria" não significa "invulnerável".
Na maioria das violações de segurança, os atacantes não quebram o hardware em si — eles exploram vulnerabilidades humanas e de software. As falhas comuns incluem frases-semente vazadas, atualizações de firmware maliciosas, apps de carteira falsos, golpes de phishing e engenharia social direcionada. No fim, sua segurança só é tão forte quanto o quão bem você protege suas chaves privadas.
Apesar das notícias chocantes, o Bitcoin continua resiliente, pairando por volta de US$ 63,4 mil, com ganhos modestos enquanto os compradores ignoram o sentimento negativo. A estabilidade do mercado prova que violações isoladas de segurança não alteram os fundamentos centrais do Bitcoin — embora ressaltem a necessidade crítica de hábitos rigorosos de autocustódia.
Principais conclusões:
- Proteja suas chaves privadas a qualquer custo.
- Sempre verifique e confira cada detalhe de transação duas vezes.
- Nunca, em nenhuma circunstância, revele sua frase de recuperação.
#Bitcoin #CryptoSecurit #BTC #SelfCustody #Blockchain $BTC
594 BTC roubados em apenas 25 minutos — Como os hackers violaram uma carteira fria?
As manchetes recentes que relatam 594 BTC roubados em 25 minutos são um lembrete contundente: "carteira fria" não significa "invulnerável".
Na maioria das violações de segurança, os atacantes não quebram o hardware em si — eles exploram vulnerabilidades humanas e de software. As falhas comuns incluem frases-semente vazadas, atualizações de firmware maliciosas, apps de carteira falsos, golpes de phishing e engenharia social direcionada. No fim, sua segurança só é tão forte quanto o quão bem você protege suas chaves privadas.
Apesar das notícias chocantes, o Bitcoin continua resiliente, pairando por volta de US$ 63,4 mil, com ganhos modestos enquanto os compradores ignoram o sentimento negativo. A estabilidade do mercado prova que violações isoladas de segurança não alteram os fundamentos centrais do Bitcoin — embora ressaltem a necessidade crítica de hábitos rigorosos de autocustódia.
Principais conclusões:
- Proteja suas chaves privadas a qualquer custo.
- Sempre verifique e confira cada detalhe de transação duas vezes.
- Nunca, em nenhuma circunstância, revele sua frase de recuperação.
#Bitcoin #CryptoSecurit #BTC #SelfCustody #Blockchain $BTC
As manchetes recentes que relatam 594 BTC roubados em 25 minutos são um lembrete contundente: "carteira fria" não significa "invulnerável".
Na maioria das violações de segurança, os atacantes não quebram o hardware em si — eles exploram vulnerabilidades humanas e de software. As falhas comuns incluem frases-semente vazadas, atualizações de firmware maliciosas, apps de carteira falsos, golpes de phishing e engenharia social direcionada. No fim, sua segurança só é tão forte quanto o quão bem você protege suas chaves privadas.
Apesar das notícias chocantes, o Bitcoin continua resiliente, pairando por volta de US$ 63,4 mil, com ganhos modestos enquanto os compradores ignoram o sentimento negativo. A estabilidade do mercado prova que violações isoladas de segurança não alteram os fundamentos centrais do Bitcoin — embora ressaltem a necessidade crítica de hábitos rigorosos de autocustódia.
Principais conclusões:
- Proteja suas chaves privadas a qualquer custo.
- Sempre verifique e confira cada detalhe de transação duas vezes.
- Nunca, em nenhuma circunstância, revele sua frase de recuperação.
#Bitcoin #CryptoSecurit #BTC #SelfCustody #Blockchain $BTC
75
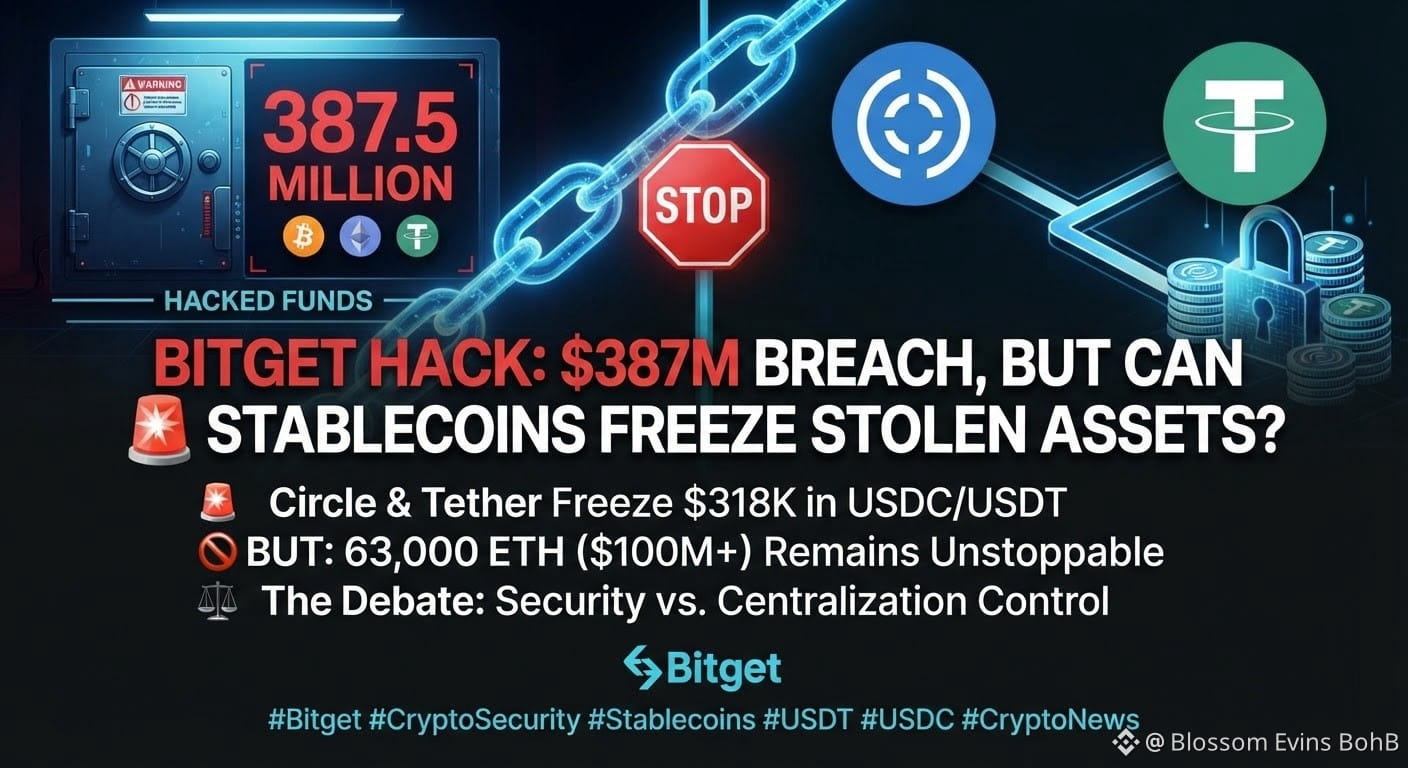
🚨 UM HACK DE US$ 387M — MAS ALGUM DESSE DINHEIRO PODE ATUALMENTE ESTAR CONGELADO 👀
O incidente de segurança da Bitget levantou uma pergunta ainda maior para o mercado cripto:
Quanto controle os emissores de stablecoins realmente têm sobre fundos roubados?
A Bitget inicialmente estimou o incidente de 24 de setembro em cerca de US$ 351,6M, antes de revisar o valor para aproximadamente US$ 387,5M após incluir ativos adicionais como Zcash e TRON.
Agora aqui vai a parte interessante. 👇
🔒 Circle e Tether agiram
Uma carteira identificada como “Bitget Exploiter 8” foi colocada na lista negra pela Circle, e a Tether posteriormente bloqueou o mesmo endereço.
Segundo relatos, essa carteira continha cerca de:
• 99.990 USDC
• 218.023 USDT
• 170,47 ETH
Assim, aproximadamente US$ 318K em USDC e USDT foi efetivamente congelado.
Mas tem um porém. ⚠️
A Circle e a Tether podem congelar seus próprios tokens no nível do contrato.
Elas não podem congelar ETH nativo.
Relatos indicam que outras carteiras de exploradores ainda continham mais de 63.000 ETH, mostrando o quanto os mecanismos de controle são diferentes entre stablecoins e ativos como ETH.
O CEO da Bitget, Gracy Chen, disse que os atacantes comprometeram um sistema de back-end conectado à infraestrutura da carteira da exchange e manipularam os dados das transações, em vez de roubar as chaves privadas dos usuários.
A Bitget também afirmou que suas cold wallets não foram afetadas e que seu User Protection Fund tem mais de US$ 464M.
👀 A pergunta maior:
Esse incidente mostra a força da segurança das stablecoins — ou os riscos do controle centralizado?
$BTC • $ETH • $XRP
#CryptoSecurit #Circle #USDC✅ #USDT #CryptoNewss
🚨 UM HACK DE US$ 387M — MAS ALGUM DESSE DINHEIRO PODE ATUALMENTE ESTAR CONGELADO 👀
O incidente de segurança da Bitget levantou uma pergunta ainda maior para o mercado cripto:
Quanto controle os emissores de stablecoins realmente têm sobre fundos roubados?
A Bitget inicialmente estimou o incidente de 24 de setembro em cerca de US$ 351,6M, antes de revisar o valor para aproximadamente US$ 387,5M após incluir ativos adicionais como Zcash e TRON.
Agora aqui vai a parte interessante. 👇
🔒 Circle e Tether agiram
Uma carteira identificada como “Bitget Exploiter 8” foi colocada na lista negra pela Circle, e a Tether posteriormente bloqueou o mesmo endereço.
Segundo relatos, essa carteira continha cerca de:
• 99.990 USDC
• 218.023 USDT
• 170,47 ETH
Assim, aproximadamente US$ 318K em USDC e USDT foi efetivamente congelado.
Mas tem um porém. ⚠️
A Circle e a Tether podem congelar seus próprios tokens no nível do contrato.
Elas não podem congelar ETH nativo.
Relatos indicam que outras carteiras de exploradores ainda continham mais de 63.000 ETH, mostrando o quanto os mecanismos de controle são diferentes entre stablecoins e ativos como ETH.
O CEO da Bitget, Gracy Chen, disse que os atacantes comprometeram um sistema de back-end conectado à infraestrutura da carteira da exchange e manipularam os dados das transações, em vez de roubar as chaves privadas dos usuários.
A Bitget também afirmou que suas cold wallets não foram afetadas e que seu User Protection Fund tem mais de US$ 464M.
👀 A pergunta maior:
Esse incidente mostra a força da segurança das stablecoins — ou os riscos do controle centralizado?
$BTC • $ETH • $XRP
#CryptoSecurit #Circle #USDC✅ #USDT #CryptoNewss
O incidente de segurança da Bitget levantou uma pergunta ainda maior para o mercado cripto:
Quanto controle os emissores de stablecoins realmente têm sobre fundos roubados?
A Bitget inicialmente estimou o incidente de 24 de setembro em cerca de US$ 351,6M, antes de revisar o valor para aproximadamente US$ 387,5M após incluir ativos adicionais como Zcash e TRON.
Agora aqui vai a parte interessante. 👇
🔒 Circle e Tether agiram
Uma carteira identificada como “Bitget Exploiter 8” foi colocada na lista negra pela Circle, e a Tether posteriormente bloqueou o mesmo endereço.
Segundo relatos, essa carteira continha cerca de:
• 99.990 USDC
• 218.023 USDT
• 170,47 ETH
Assim, aproximadamente US$ 318K em USDC e USDT foi efetivamente congelado.
Mas tem um porém. ⚠️
A Circle e a Tether podem congelar seus próprios tokens no nível do contrato.
Elas não podem congelar ETH nativo.
Relatos indicam que outras carteiras de exploradores ainda continham mais de 63.000 ETH, mostrando o quanto os mecanismos de controle são diferentes entre stablecoins e ativos como ETH.
O CEO da Bitget, Gracy Chen, disse que os atacantes comprometeram um sistema de back-end conectado à infraestrutura da carteira da exchange e manipularam os dados das transações, em vez de roubar as chaves privadas dos usuários.
A Bitget também afirmou que suas cold wallets não foram afetadas e que seu User Protection Fund tem mais de US$ 464M.
👀 A pergunta maior:
Esse incidente mostra a força da segurança das stablecoins — ou os riscos do controle centralizado?
$BTC • $ETH • $XRP
#CryptoSecurit #Circle #USDC✅ #USDT #CryptoNewss
127
·
--
#kelpdaoexploitfreeze
🚨 A Coreia do Norte roubou $292M do KelpDAO — Aqui está exatamente como eles fizeram isso!
O maior hack DeFi de 2026 foi vinculado ao Lazarus Group da Coreia do Norte — e o método de ataque foi diferente de tudo que já vimos antes!
O que aconteceu em 18 de abril de 2026:
Hackers exploraram a ponte cross-chain LayerZero do KelpDAO — mas isso NÃO foi um bug típico de smart contract. Cada transação on-chain parecia completamente válida!
O Método de Ataque — Passo a Passo:
1️⃣ O Lazarus Group comprometeu os nós RPC internos do KelpDAO
2️⃣ DDoS nos nós externos para eliminar qualquer segundo verificador
3️⃣ Alimentaram dados falsos para um sistema de verificação com ponto único de falha
4️⃣ Enganaram o contrato Ethereum para liberar 116.500 rsETH
5️⃣ Depositaram 90.000 rsETH roubados no Aave como colateral
6️⃣ Emprestaram mais de $190M em ETH real contra colateral sem valor
7️⃣ Lavaram $176M através do THORChain para Bitcoin
A Resposta ao Congelamento:
Em 20 de abril, o Conselho de Segurança do Arbitrum executou uma ação de emergência — congelando 30.766 ETH no valor de ~$71M ligados ao explorador. Esta foi uma das respostas de governança mais rápidas da história do DeFi!
$ETH $AAVE
A causa raiz? Uma configuração de "1-de-1" com um único verificador — o que significa que apenas UM validador precisava aprovar mensagens cross-chain. Sem segunda verificação. Sem backup. Um único ponto de falha que os melhores hackers da Coreia do Norte exploraram perfeitamente.
Não é aconselhamento financeiro. Faça sua própria pesquisa 📊
#DeFiHack #NorthKorea #CryptoSecurit
{spot}(ETHUSDT)
{spot}(AAVEUSDT)
#kelpdaoexploitfreeze
🚨 A Coreia do Norte roubou $292M do KelpDAO — Aqui está exatamente como eles fizeram isso!
O maior hack DeFi de 2026 foi vinculado ao Lazarus Group da Coreia do Norte — e o método de ataque foi diferente de tudo que já vimos antes!
O que aconteceu em 18 de abril de 2026:
Hackers exploraram a ponte cross-chain LayerZero do KelpDAO — mas isso NÃO foi um bug típico de smart contract. Cada transação on-chain parecia completamente válida!
O Método de Ataque — Passo a Passo:
1️⃣ O Lazarus Group comprometeu os nós RPC internos do KelpDAO
2️⃣ DDoS nos nós externos para eliminar qualquer segundo verificador
3️⃣ Alimentaram dados falsos para um sistema de verificação com ponto único de falha
4️⃣ Enganaram o contrato Ethereum para liberar 116.500 rsETH
5️⃣ Depositaram 90.000 rsETH roubados no Aave como colateral
6️⃣ Emprestaram mais de $190M em ETH real contra colateral sem valor
7️⃣ Lavaram $176M através do THORChain para Bitcoin
A Resposta ao Congelamento:
Em 20 de abril, o Conselho de Segurança do Arbitrum executou uma ação de emergência — congelando 30.766 ETH no valor de ~$71M ligados ao explorador. Esta foi uma das respostas de governança mais rápidas da história do DeFi!
$ETH $AAVE
A causa raiz? Uma configuração de "1-de-1" com um único verificador — o que significa que apenas UM validador precisava aprovar mensagens cross-chain. Sem segunda verificação. Sem backup. Um único ponto de falha que os melhores hackers da Coreia do Norte exploraram perfeitamente.
Não é aconselhamento financeiro. Faça sua própria pesquisa 📊
#DeFiHack #NorthKorea #CryptoSecurit
🚨 A Coreia do Norte roubou $292M do KelpDAO — Aqui está exatamente como eles fizeram isso!
O maior hack DeFi de 2026 foi vinculado ao Lazarus Group da Coreia do Norte — e o método de ataque foi diferente de tudo que já vimos antes!
O que aconteceu em 18 de abril de 2026:
Hackers exploraram a ponte cross-chain LayerZero do KelpDAO — mas isso NÃO foi um bug típico de smart contract. Cada transação on-chain parecia completamente válida!
O Método de Ataque — Passo a Passo:
1️⃣ O Lazarus Group comprometeu os nós RPC internos do KelpDAO
2️⃣ DDoS nos nós externos para eliminar qualquer segundo verificador
3️⃣ Alimentaram dados falsos para um sistema de verificação com ponto único de falha
4️⃣ Enganaram o contrato Ethereum para liberar 116.500 rsETH
5️⃣ Depositaram 90.000 rsETH roubados no Aave como colateral
6️⃣ Emprestaram mais de $190M em ETH real contra colateral sem valor
7️⃣ Lavaram $176M através do THORChain para Bitcoin
A Resposta ao Congelamento:
Em 20 de abril, o Conselho de Segurança do Arbitrum executou uma ação de emergência — congelando 30.766 ETH no valor de ~$71M ligados ao explorador. Esta foi uma das respostas de governança mais rápidas da história do DeFi!
$ETH $AAVE
A causa raiz? Uma configuração de "1-de-1" com um único verificador — o que significa que apenas UM validador precisava aprovar mensagens cross-chain. Sem segunda verificação. Sem backup. Um único ponto de falha que os melhores hackers da Coreia do Norte exploraram perfeitamente.
Não é aconselhamento financeiro. Faça sua própria pesquisa 📊
#DeFiHack #NorthKorea #CryptoSecurit
180
·
--
🔐 Como Manter Seu Crypto Seguro: Um Guia Simples para Novos Usuários
A segurança deve sempre vir antes dos lucros. Comece com uma senha forte e única e ative a 2FA em todas as contas de crypto. Nunca compartilhe sua frase de recuperação, chaves privadas ou OTPs com ninguém. Verifique duas vezes as URLs dos sites, evite links e mensagens suspeitas, e fique atento a scams de phishing que se passam por plataformas confiáveis.
Antes de investir, reserve um tempo para aprender. Alguns minutos de cautela podem proteger anos de economias.
Fique seguro. Fique informado. Sempre DYOR. 🛡️
#IndiaCreatesOnSquare #CryptoSecurit #BinanceSquare #DYOR
🔐 Como Manter Seu Crypto Seguro: Um Guia Simples para Novos Usuários
A segurança deve sempre vir antes dos lucros. Comece com uma senha forte e única e ative a 2FA em todas as contas de crypto. Nunca compartilhe sua frase de recuperação, chaves privadas ou OTPs com ninguém. Verifique duas vezes as URLs dos sites, evite links e mensagens suspeitas, e fique atento a scams de phishing que se passam por plataformas confiáveis.
Antes de investir, reserve um tempo para aprender. Alguns minutos de cautela podem proteger anos de economias.
Fique seguro. Fique informado. Sempre DYOR. 🛡️
#IndiaCreatesOnSquare #CryptoSecurit #BinanceSquare #DYOR
A segurança deve sempre vir antes dos lucros. Comece com uma senha forte e única e ative a 2FA em todas as contas de crypto. Nunca compartilhe sua frase de recuperação, chaves privadas ou OTPs com ninguém. Verifique duas vezes as URLs dos sites, evite links e mensagens suspeitas, e fique atento a scams de phishing que se passam por plataformas confiáveis.
Antes de investir, reserve um tempo para aprender. Alguns minutos de cautela podem proteger anos de economias.
Fique seguro. Fique informado. Sempre DYOR. 🛡️
#IndiaCreatesOnSquare #CryptoSecurit #BinanceSquare #DYOR
74
·
--
🚨 5 GOLPES CRIPTO QUE VOCÊ DEVE CONHECER
⚠️ Sorteios falsos
⚠️ Suporte ao cliente falso
⚠️ Sites de phishing
⚠️ Plataformas de investimento falsas
⚠️ Golpes de "envie cripto e receba o dobro"
Se alguém prometer retornos garantidos, pare.
Se alguém pressionar você a agir imediatamente, pare.
Se alguém pedir sua frase-semente, PARE.
Fique seguro. 🔐
#CryptoScams #CryptoSecurit #BinanceSquare
🚨 5 GOLPES CRIPTO QUE VOCÊ DEVE CONHECER
⚠️ Sorteios falsos
⚠️ Suporte ao cliente falso
⚠️ Sites de phishing
⚠️ Plataformas de investimento falsas
⚠️ Golpes de "envie cripto e receba o dobro"
Se alguém prometer retornos garantidos, pare.
Se alguém pressionar você a agir imediatamente, pare.
Se alguém pedir sua frase-semente, PARE.
Fique seguro. 🔐
#CryptoScams #CryptoSecurit #BinanceSquare
⚠️ Sorteios falsos
⚠️ Suporte ao cliente falso
⚠️ Sites de phishing
⚠️ Plataformas de investimento falsas
⚠️ Golpes de "envie cripto e receba o dobro"
Se alguém prometer retornos garantidos, pare.
Se alguém pressionar você a agir imediatamente, pare.
Se alguém pedir sua frase-semente, PARE.
Fique seguro. 🔐
#CryptoScams #CryptoSecurit #BinanceSquare
18
Faça login para explorar mais conteúdos
Junte-se a usuários de criptomoedas de todo o mundo no Binance Square.
⚡️ Obter informações mais recentes e úteis sobre criptomoeda.
💬 Com a confiança da maior corretora de criptomoedas do mundo.
👍 Descubra insights reais de criadores verificados.
E-mail / número de telefone
Tópicos em Alta
1
#USPPIMissMayEaseBTCPressure
49,770 visualizações
799 discutindo
2
#BitcoinCoreDisclosesTorTrafficVulnerability
20,396 visualizações
433 discutindo
3
#WhatWillDriveCryptoandStocks’NextRebound?
165,299 visualizações
1,644 discutindo
4
#BitcoinBreaksBelow200WeekMovingAverage
56,386 visualizações
536 discutindo
5
#SpaceXTeslaMergerTalksWouldCombine30220BTC
18,870 visualizações
293 discutindo
6
#Anthropic’s6xIPODemandSignalsPotentialRecordRaise
57,356 visualizações
746 discutindo
7
#USCryptoETFsLose$1.48BInFiveDays
2,810 visualizações
51 discutindo
8
#KoreaDigitalAssetBasicActFinalDraftExpectedEarlyJanuary
3,856 visualizações
23 discutindo
9
#RippleRLUSDMarketCapSurpassesPayPalPYUSD
12,292 visualizações
155 discutindo
10
#JaneStreetNearlyOctuplesFidelityBitcoinETFHoldings
27,098 visualizações
269 discutindo