
sad flex
2.1k 投稿
sad flex
報告
ユーザーをブロック
Writing about Crypto, Web3 & Blockchain
取引を発注
高頻度トレーダー
2.2年
462 フォロー
121 フォロワー
1.0K+ いいね
投稿
ポートフォリオ
·
--
夕暮れのブリッジでトランザクションを起こしてから3回クリックしただけなのに、止まって考えないといけなかった。
壊れたからじゃない。どのブリッジでも聞かれたことのない質問がフォームに出てきたからだ——「自分のトークンのどのバージョンを本当に欲しいのか?」
ムーンライト:透明で、口座ベース。普通の残高っぽい。
フェニックス:シールドされていて、ノートベース。台帳の1行として持つより、現金を握っている感じに近い。
私はそれに準備できていなかった。もう十数のチェーンをブリッジしてきた。ロック、ミント、終わり。二度と考えない。ディスクは、それをあえて崩してくる。
ネイティブL1は完全に稼働中で、すでに210M $DUSK 以上がステークされ、ネットワークを支えている。
一方で、馴染みのあるツールで実際に使うことになるEVM側のDuskevmは、まだテストネットだ。
つまり「簡単なEVMの道」と「まったく別のアセットのネイティブの道」は、まだ同じ成熟度の時計で走ってすらいない。
誰もこの中盤で警告してはくれない。選んで、確認して、先へ進むだけ——そして、その選択がその後にできることを黙って決めてしまう。
ステーキングの適格性。残高が実際にどれだけプライベートか。次に触れるコントラクトが、あなたの想定どおりにトークンを読み取れるか。
シームレスだし、トランザクション自体は問題なく通る。だが「読み取れる(legible)かどうか」は別問題だ。
たぶん多くの人は一度だけブリッジして、資金を受け取ったら、台帳のどちら側に着地したのかを確かめるために戻ってこない
#dusk @Dusk_Foundation $BMT
{future}(BMTUSDT)
$ONG
{future}(ONGUSDT)
夕暮れのブリッジでトランザクションを起こしてから3回クリックしただけなのに、止まって考えないといけなかった。
壊れたからじゃない。どのブリッジでも聞かれたことのない質問がフォームに出てきたからだ——「自分のトークンのどのバージョンを本当に欲しいのか?」
ムーンライト:透明で、口座ベース。普通の残高っぽい。
フェニックス:シールドされていて、ノートベース。台帳の1行として持つより、現金を握っている感じに近い。
私はそれに準備できていなかった。もう十数のチェーンをブリッジしてきた。ロック、ミント、終わり。二度と考えない。ディスクは、それをあえて崩してくる。
ネイティブL1は完全に稼働中で、すでに210M $DUSK 以上がステークされ、ネットワークを支えている。
一方で、馴染みのあるツールで実際に使うことになるEVM側のDuskevmは、まだテストネットだ。
つまり「簡単なEVMの道」と「まったく別のアセットのネイティブの道」は、まだ同じ成熟度の時計で走ってすらいない。
誰もこの中盤で警告してはくれない。選んで、確認して、先へ進むだけ——そして、その選択がその後にできることを黙って決めてしまう。
ステーキングの適格性。残高が実際にどれだけプライベートか。次に触れるコントラクトが、あなたの想定どおりにトークンを読み取れるか。
シームレスだし、トランザクション自体は問題なく通る。だが「読み取れる(legible)かどうか」は別問題だ。
たぶん多くの人は一度だけブリッジして、資金を受け取ったら、台帳のどちら側に着地したのかを確かめるために戻ってこない
#dusk @Dusk $BMT
$ONG
壊れたからじゃない。どのブリッジでも聞かれたことのない質問がフォームに出てきたからだ——「自分のトークンのどのバージョンを本当に欲しいのか?」
ムーンライト:透明で、口座ベース。普通の残高っぽい。
フェニックス:シールドされていて、ノートベース。台帳の1行として持つより、現金を握っている感じに近い。
私はそれに準備できていなかった。もう十数のチェーンをブリッジしてきた。ロック、ミント、終わり。二度と考えない。ディスクは、それをあえて崩してくる。
ネイティブL1は完全に稼働中で、すでに210M $DUSK 以上がステークされ、ネットワークを支えている。
一方で、馴染みのあるツールで実際に使うことになるEVM側のDuskevmは、まだテストネットだ。
つまり「簡単なEVMの道」と「まったく別のアセットのネイティブの道」は、まだ同じ成熟度の時計で走ってすらいない。
誰もこの中盤で警告してはくれない。選んで、確認して、先へ進むだけ——そして、その選択がその後にできることを黙って決めてしまう。
ステーキングの適格性。残高が実際にどれだけプライベートか。次に触れるコントラクトが、あなたの想定どおりにトークンを読み取れるか。
シームレスだし、トランザクション自体は問題なく通る。だが「読み取れる(legible)かどうか」は別問題だ。
たぶん多くの人は一度だけブリッジして、資金を受け取ったら、台帳のどちら側に着地したのかを確かめるために戻ってこない
#dusk @Dusk $BMT
$ONG
moonlight transparent
0%
phoenix shielded, max privacy
0%
would research first
0%
0 投票 • 投票は終了しました
83
·
--
「配達済み」の通知を、必要以上に信じてしまっています。アプリは到着したと言います。でも実際には、その荷物はまだ玄関先に置かれたままで、まだあなたの手の中にはありません。つまり、あの2つの瞬間の間に何か問題が起きたときに、実質的にあなたのものになっているわけではありません
そのギャップが、トークン化のことで私の頭から離れません。ある資産を「トークン化する」と言われる大半は、実際にはこれです。どこかに債券が存在し、それを表すトークンが発行(ミント)され、そのトークンが資産そのもののように扱われる。しかし実態は、パッケージそのものではなく、配達通知のほうです
Duskによるネイティブ発行への賭けは、そのギャップを“その中で生きる”のではなく“埋めようとする”ものです。オフチェーンに資産が存在し、それを指すトークンがあるのではなく、実際のライフサイクル——発行、移転、決済——の多くが、トークンが存在する場所で行われます。NPEXを通じて、Duskでネイティブに発行された債券は、どこか別のレジストラに置かれている何かの“受領書”ではありません。レジストラとチェーンは、一緒に動くように設計されています
それが実際のボリュームで検証されたとき、どれほど綺麗に機能するのかは、まだ分かりません。オランダのBV構造の隅々まで、あるいはMTFの義務の隅々まで、提示されているとおりにオンチェーンで同じようにスムーズに動くのかどうか。Dusk自身も、ネイティブ発行は依然として会場(会場の)認可やセットアップに依存すると率直に言っています。これは魔法ではなく、役割分担が違うだけです
同じ言葉——トークン化——でも、トークンと、トークンで表そうとする“物”との距離が違うのです。その距離のうち、どれだけが実際に埋まって、どれだけが、より正確に説明されるだけになるのか——私はまだ見極め中です
#dusk @Dusk_Foundation $DUSK
「配達済み」の通知を、必要以上に信じてしまっています。アプリは到着したと言います。でも実際には、その荷物はまだ玄関先に置かれたままで、まだあなたの手の中にはありません。つまり、あの2つの瞬間の間に何か問題が起きたときに、実質的にあなたのものになっているわけではありません
そのギャップが、トークン化のことで私の頭から離れません。ある資産を「トークン化する」と言われる大半は、実際にはこれです。どこかに債券が存在し、それを表すトークンが発行(ミント)され、そのトークンが資産そのもののように扱われる。しかし実態は、パッケージそのものではなく、配達通知のほうです
Duskによるネイティブ発行への賭けは、そのギャップを“その中で生きる”のではなく“埋めようとする”ものです。オフチェーンに資産が存在し、それを指すトークンがあるのではなく、実際のライフサイクル——発行、移転、決済——の多くが、トークンが存在する場所で行われます。NPEXを通じて、Duskでネイティブに発行された債券は、どこか別のレジストラに置かれている何かの“受領書”ではありません。レジストラとチェーンは、一緒に動くように設計されています
それが実際のボリュームで検証されたとき、どれほど綺麗に機能するのかは、まだ分かりません。オランダのBV構造の隅々まで、あるいはMTFの義務の隅々まで、提示されているとおりにオンチェーンで同じようにスムーズに動くのかどうか。Dusk自身も、ネイティブ発行は依然として会場(会場の)認可やセットアップに依存すると率直に言っています。これは魔法ではなく、役割分担が違うだけです
同じ言葉——トークン化——でも、トークンと、トークンで表そうとする“物”との距離が違うのです。その距離のうち、どれだけが実際に埋まって、どれだけが、より正確に説明されるだけになるのか——私はまだ見極め中です
#dusk @Dusk $DUSK
そのギャップが、トークン化のことで私の頭から離れません。ある資産を「トークン化する」と言われる大半は、実際にはこれです。どこかに債券が存在し、それを表すトークンが発行(ミント)され、そのトークンが資産そのもののように扱われる。しかし実態は、パッケージそのものではなく、配達通知のほうです
Duskによるネイティブ発行への賭けは、そのギャップを“その中で生きる”のではなく“埋めようとする”ものです。オフチェーンに資産が存在し、それを指すトークンがあるのではなく、実際のライフサイクル——発行、移転、決済——の多くが、トークンが存在する場所で行われます。NPEXを通じて、Duskでネイティブに発行された債券は、どこか別のレジストラに置かれている何かの“受領書”ではありません。レジストラとチェーンは、一緒に動くように設計されています
それが実際のボリュームで検証されたとき、どれほど綺麗に機能するのかは、まだ分かりません。オランダのBV構造の隅々まで、あるいはMTFの義務の隅々まで、提示されているとおりにオンチェーンで同じようにスムーズに動くのかどうか。Dusk自身も、ネイティブ発行は依然として会場(会場の)認可やセットアップに依存すると率直に言っています。これは魔法ではなく、役割分担が違うだけです
同じ言葉——トークン化——でも、トークンと、トークンで表そうとする“物”との距離が違うのです。その距離のうち、どれだけが実際に埋まって、どれだけが、より正確に説明されるだけになるのか——私はまだ見極め中です
#dusk @Dusk $DUSK
2
1
83
·
--
ブリッシュ
🚨 DUSK/USDT — 次に何が起こる? 👀
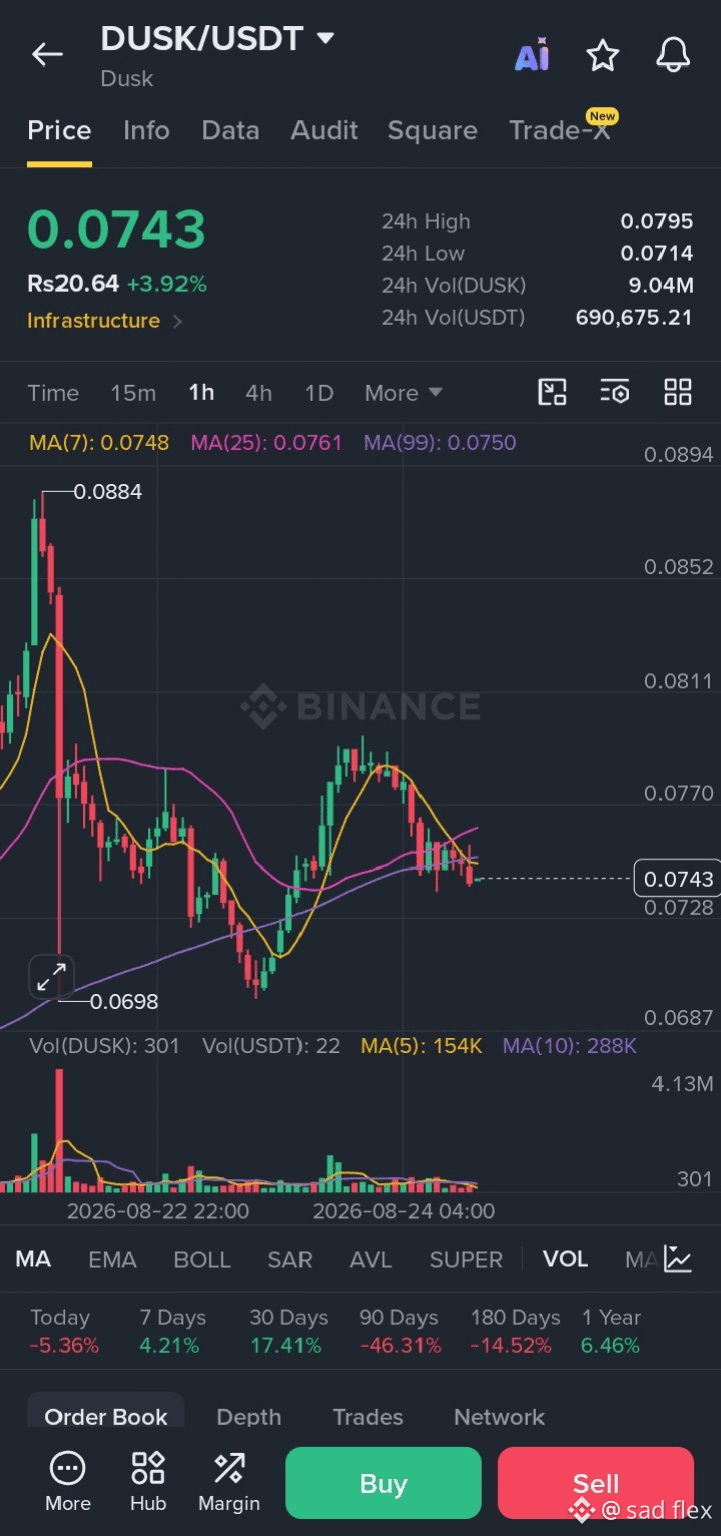
DUSKは現在約$0.0743で取引されており、過去24時間でほぼ4%上昇しています。1時間足チャートでは、$0.0698から跳ね返った後、重要な決断ゾーンに価格が位置しています。
強気勢が注目すべき主要ラインは$0.0770です。強い出来高を伴うこの抵抗線の上での明確なブレイクがあれば、$0.0795へ、さらに場合によっては$0.0811ゾーンへの道が開ける可能性があります。 📈
しかし、売り圧が強まる中でDUSKが$0.0728のサポートを失うと、価格は$0.0698を再訪するかもしれません。 📉
いまは買い手と売り手が主導権を奪い合っており、次に確定するブレイクが短期の方向性を決める可能性があります。
🔥 投票:DUSKは次にどこへ?
🟢 強気 — $0.0770を突破して $0.0795〜$0.0811 を狙う 🚀
🔴 弱気 — $0.0728を割って $0.0698へ向かう 📉
🟡 横ばい — $0.0728〜$0.0770の間にとどまる ⏳
予想を投票してシェアしてください! 👇
※金融助言ではありません。ご自身で調査し、リスク管理を行ってください。
$DUSK @Dusk_Foundation #dusk
🚨 DUSK/USDT — 次に何が起こる? 👀
DUSKは現在約$0.0743で取引されており、過去24時間でほぼ4%上昇しています。1時間足チャートでは、$0.0698から跳ね返った後、重要な決断ゾーンに価格が位置しています。
強気勢が注目すべき主要ラインは$0.0770です。強い出来高を伴うこの抵抗線の上での明確なブレイクがあれば、$0.0795へ、さらに場合によっては$0.0811ゾーンへの道が開ける可能性があります。 📈
しかし、売り圧が強まる中でDUSKが$0.0728のサポートを失うと、価格は$0.0698を再訪するかもしれません。 📉
いまは買い手と売り手が主導権を奪い合っており、次に確定するブレイクが短期の方向性を決める可能性があります。
🔥 投票:DUSKは次にどこへ?
🟢 強気 — $0.0770を突破して $0.0795〜$0.0811 を狙う 🚀
🔴 弱気 — $0.0728を割って $0.0698へ向かう 📉
🟡 横ばい — $0.0728〜$0.0770の間にとどまる ⏳
予想を投票してシェアしてください! 👇
※金融助言ではありません。ご自身で調査し、リスク管理を行ってください。
$DUSK @Dusk #dusk
DUSKは現在約$0.0743で取引されており、過去24時間でほぼ4%上昇しています。1時間足チャートでは、$0.0698から跳ね返った後、重要な決断ゾーンに価格が位置しています。
強気勢が注目すべき主要ラインは$0.0770です。強い出来高を伴うこの抵抗線の上での明確なブレイクがあれば、$0.0795へ、さらに場合によっては$0.0811ゾーンへの道が開ける可能性があります。 📈
しかし、売り圧が強まる中でDUSKが$0.0728のサポートを失うと、価格は$0.0698を再訪するかもしれません。 📉
いまは買い手と売り手が主導権を奪い合っており、次に確定するブレイクが短期の方向性を決める可能性があります。
🔥 投票:DUSKは次にどこへ?
🟢 強気 — $0.0770を突破して $0.0795〜$0.0811 を狙う 🚀
🔴 弱気 — $0.0728を割って $0.0698へ向かう 📉
🟡 横ばい — $0.0728〜$0.0770の間にとどまる ⏳
予想を投票してシェアしてください! 👇
※金融助言ではありません。ご自身で調査し、リスク管理を行ってください。
$DUSK @Dusk #dusk
🟢 BULLISH 🚀 — Break $0.077
100%
🔴 BEARISH 📉 — Lose $0.0728
0%
🟡 SIDEWAYS ⏳ — Range-bound
0%
1 投票 • 投票は終了しました
78
·
--
ブリッシュ
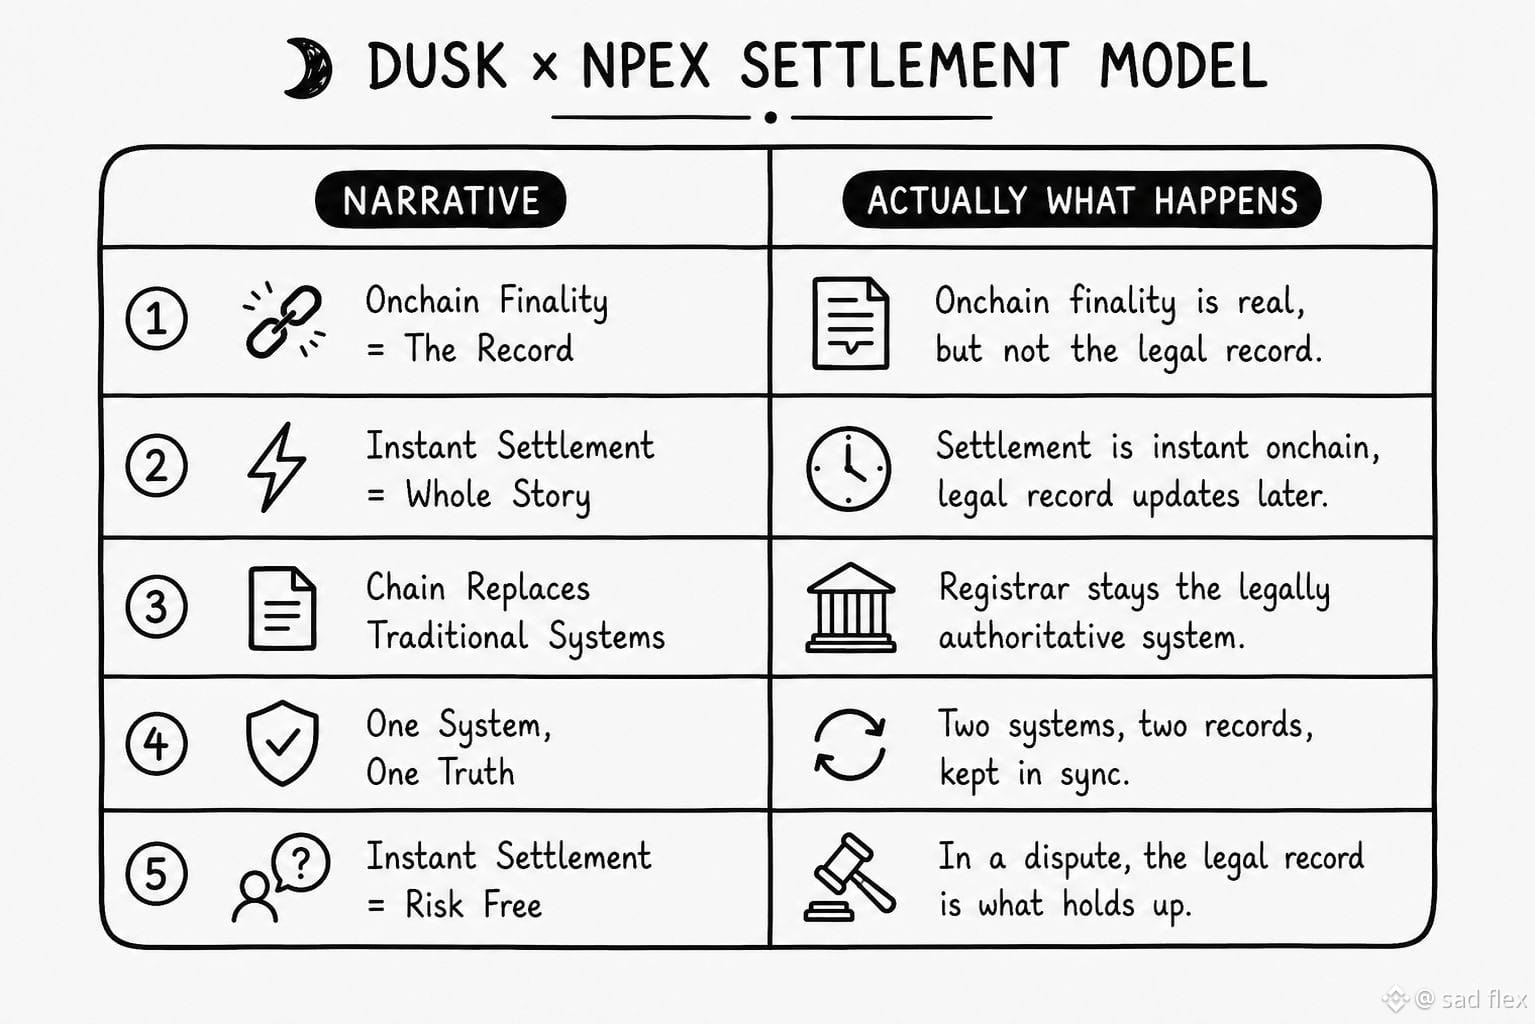
#dusk $DUSK @Dusk_Foundation は NPEX のパートナーシップ資料を読んでいて、決済のセクションをほとんど読み飛ばしかけた... そのとき「legal ownership record(法的な所有権の記録)」というフレーズが「onchain finality(オンチェーンの確定性)」のすぐ隣に置かれていて、まるで別のものみたいだったのに気づいた
それらは別のものだ。取引はオンチェーン上で即時に決済される——その部分は本当。けれども、オランダの有価証券法における「法的な所有権」は、NPEX 自身の登録機関を通じて運用される。これはチェーンが「起きた」と言っていることと同期しなければならない、別個の記録だ
そこで引っかかった。オンチェーン上の決定的な決済(deterministic settlement)という言葉だと、そこで物語が終わりに見える。ゆっくり読むと、実際に描写されているのは、あるトラックでは即時決済で、別の時計で更新される法的記録——それでも既存の規制構造に紐づいている、ということだ
待って、それって「onchain finality」が通常意味するものとはかなり逆では? というのも、デフォルトの前提は、チェーンが記録であって、それで終わり、ということだから
実際に起きるのは、チェーンが速くて検証可能な層になり、一方で登録機関が法的に権威のあるものとして残る——どちらかが置き換えるのではなく、2つのシステムが互いに一致する、という構図だ
それで思うのは、「instant settlement(即時決済)」の RWA ナラティブが、どれだけ静かに“紛争時に実際に効力を持つ記録”をスキップしているのか、ということだ
#USCanadaTradeTalksCollapseCanadaVowsRetaliation
#SP500EndsWeeklyWinStreak
#TRUMPBreaksAbove$3.4HighestSinceMarch21
$PUMP $PORTAL
{future}(PORTALUSDT)
{future}(PUMPUSDT)
#dusk $DUSK @Dusk は NPEX のパートナーシップ資料を読んでいて、決済のセクションをほとんど読み飛ばしかけた... そのとき「legal ownership record(法的な所有権の記録)」というフレーズが「onchain finality(オンチェーンの確定性)」のすぐ隣に置かれていて、まるで別のものみたいだったのに気づいた
それらは別のものだ。取引はオンチェーン上で即時に決済される——その部分は本当。けれども、オランダの有価証券法における「法的な所有権」は、NPEX 自身の登録機関を通じて運用される。これはチェーンが「起きた」と言っていることと同期しなければならない、別個の記録だ
そこで引っかかった。オンチェーン上の決定的な決済(deterministic settlement)という言葉だと、そこで物語が終わりに見える。ゆっくり読むと、実際に描写されているのは、あるトラックでは即時決済で、別の時計で更新される法的記録——それでも既存の規制構造に紐づいている、ということだ
待って、それって「onchain finality」が通常意味するものとはかなり逆では? というのも、デフォルトの前提は、チェーンが記録であって、それで終わり、ということだから
実際に起きるのは、チェーンが速くて検証可能な層になり、一方で登録機関が法的に権威のあるものとして残る——どちらかが置き換えるのではなく、2つのシステムが互いに一致する、という構図だ
それで思うのは、「instant settlement(即時決済)」の RWA ナラティブが、どれだけ静かに“紛争時に実際に効力を持つ記録”をスキップしているのか、ということだ
#USCanadaTradeTalksCollapseCanadaVowsRetaliation
#SP500EndsWeeklyWinStreak
#TRUMPBreaksAbove$3.4HighestSinceMarch21
$PUMP $PORTAL
それらは別のものだ。取引はオンチェーン上で即時に決済される——その部分は本当。けれども、オランダの有価証券法における「法的な所有権」は、NPEX 自身の登録機関を通じて運用される。これはチェーンが「起きた」と言っていることと同期しなければならない、別個の記録だ
そこで引っかかった。オンチェーン上の決定的な決済(deterministic settlement)という言葉だと、そこで物語が終わりに見える。ゆっくり読むと、実際に描写されているのは、あるトラックでは即時決済で、別の時計で更新される法的記録——それでも既存の規制構造に紐づいている、ということだ
待って、それって「onchain finality」が通常意味するものとはかなり逆では? というのも、デフォルトの前提は、チェーンが記録であって、それで終わり、ということだから
実際に起きるのは、チェーンが速くて検証可能な層になり、一方で登録機関が法的に権威のあるものとして残る——どちらかが置き換えるのではなく、2つのシステムが互いに一致する、という構図だ
それで思うのは、「instant settlement(即時決済)」の RWA ナラティブが、どれだけ静かに“紛争時に実際に効力を持つ記録”をスキップしているのか、ということだ
#USCanadaTradeTalksCollapseCanadaVowsRetaliation
#SP500EndsWeeklyWinStreak
#TRUMPBreaksAbove$3.4HighestSinceMarch21
$PUMP $PORTAL
1
3
270
·
--
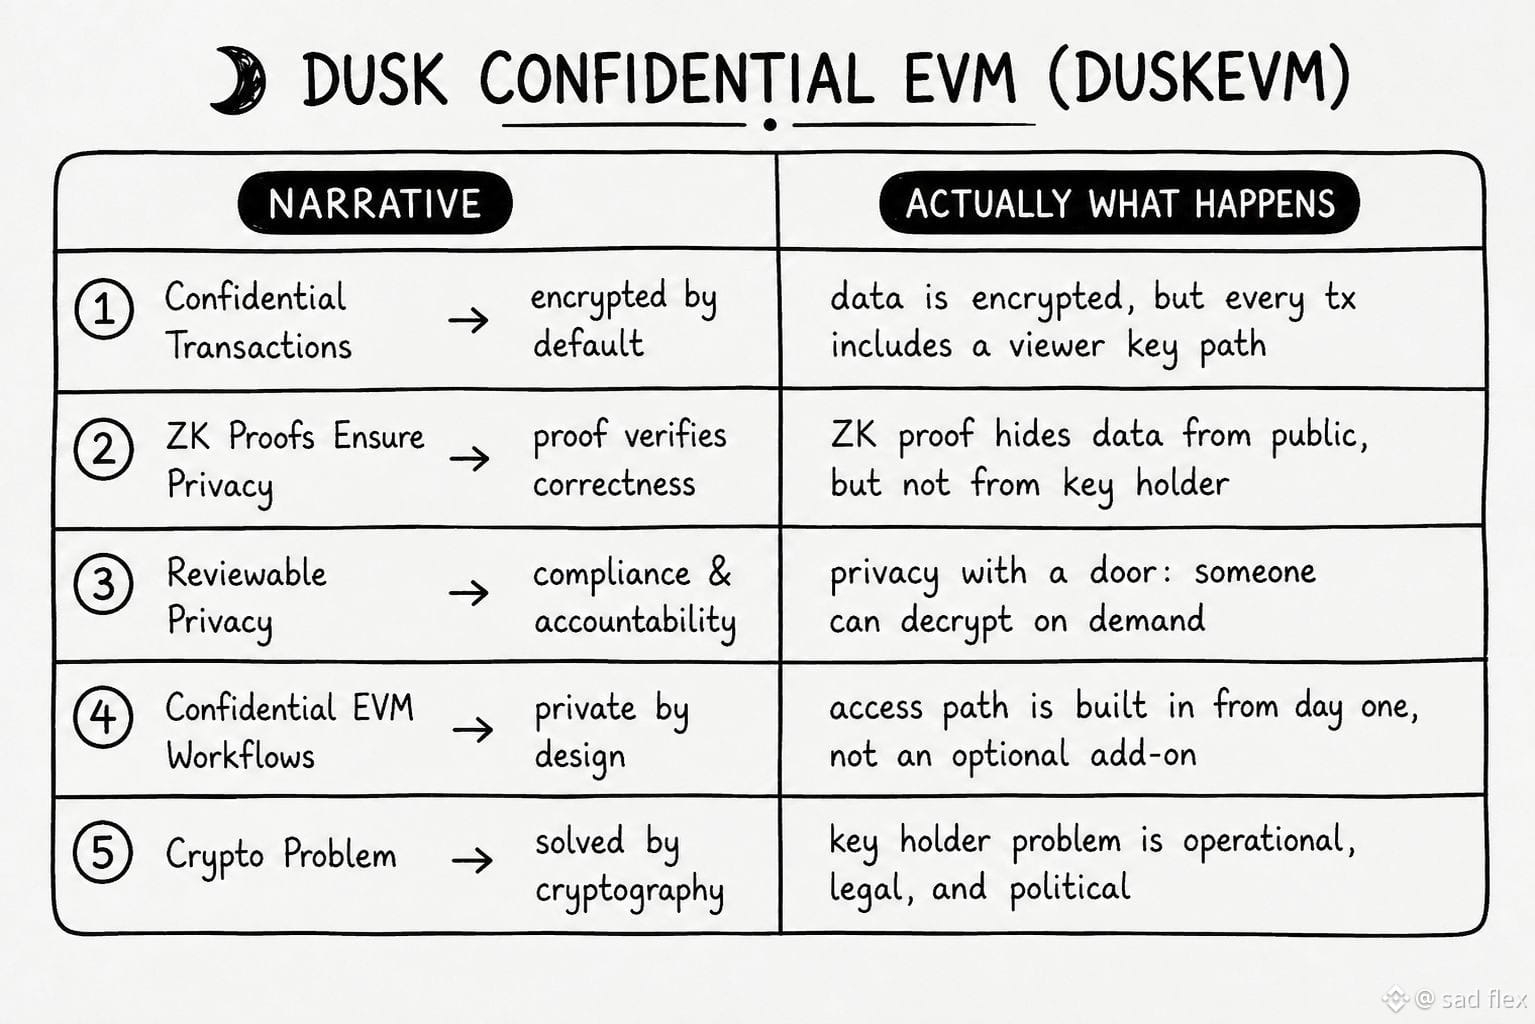
#dusk $DUSK @Dusk_Foundation は、Hedger の DuskEVM ドキュメントを読んでいて、開示フロー図をうっかりスキップしそうになった……そのとき、すべての機密トランザクションの片隅に、そっと置かれた「viewer key(閲覧キー)」のボックスに気づいた
公開からは機密なのは確か。でも、すべてのワークフローは結局、必要に応じて基礎となるデータを誰かが復号できる“鍵”を通る。ドキュメントではそれを「reviewable privacy(レビュー可能なプライバシー)」と呼んでいる。読むのをゆっくりにすると、実は意味しているのは“ドアのあるプライバシー”で、そのドアには鍵があり、誰かがその鍵を握っているということだ
ここが引っかかった。マーケティング上の言い方は「機密の EVM ワークフロー」なんだけど、実際に描写されているのは「最初からアクセス経路が組み込まれた暗号化(encrypted-by-default)」であって、「最初から最後まで完全に暗号化(encrypted-full-stop)」とは違う
ちょっと待って、これはたいていのプライバシー L1 スレで「ゼロ知識」と言うときに暗に示される内容、つまり“誰にも見えない前提”の真逆じゃないか
ドキュメントで実際に起きるのは、ZK 証明がデータを公開せずに計算が正しかったことを確認する一方で、viewer key は別の並行メカニズムであり、その鍵を誰が持っているかは、もはや暗号の問題ではなく、運用と法務の問題になる
それで、「機密」のオンチェーン物語のうち、鍵保有者の問題がすでに解決済みだと静かに前提しているものがどれくらいあるんだろう、って思わされる
#dusk $DUSK @Dusk は、Hedger の DuskEVM ドキュメントを読んでいて、開示フロー図をうっかりスキップしそうになった……そのとき、すべての機密トランザクションの片隅に、そっと置かれた「viewer key(閲覧キー)」のボックスに気づいた
公開からは機密なのは確か。でも、すべてのワークフローは結局、必要に応じて基礎となるデータを誰かが復号できる“鍵”を通る。ドキュメントではそれを「reviewable privacy(レビュー可能なプライバシー)」と呼んでいる。読むのをゆっくりにすると、実は意味しているのは“ドアのあるプライバシー”で、そのドアには鍵があり、誰かがその鍵を握っているということだ
ここが引っかかった。マーケティング上の言い方は「機密の EVM ワークフロー」なんだけど、実際に描写されているのは「最初からアクセス経路が組み込まれた暗号化(encrypted-by-default)」であって、「最初から最後まで完全に暗号化(encrypted-full-stop)」とは違う
ちょっと待って、これはたいていのプライバシー L1 スレで「ゼロ知識」と言うときに暗に示される内容、つまり“誰にも見えない前提”の真逆じゃないか
ドキュメントで実際に起きるのは、ZK 証明がデータを公開せずに計算が正しかったことを確認する一方で、viewer key は別の並行メカニズムであり、その鍵を誰が持っているかは、もはや暗号の問題ではなく、運用と法務の問題になる
それで、「機密」のオンチェーン物語のうち、鍵保有者の問題がすでに解決済みだと静かに前提しているものがどれくらいあるんだろう、って思わされる
公開からは機密なのは確か。でも、すべてのワークフローは結局、必要に応じて基礎となるデータを誰かが復号できる“鍵”を通る。ドキュメントではそれを「reviewable privacy(レビュー可能なプライバシー)」と呼んでいる。読むのをゆっくりにすると、実は意味しているのは“ドアのあるプライバシー”で、そのドアには鍵があり、誰かがその鍵を握っているということだ
ここが引っかかった。マーケティング上の言い方は「機密の EVM ワークフロー」なんだけど、実際に描写されているのは「最初からアクセス経路が組み込まれた暗号化(encrypted-by-default)」であって、「最初から最後まで完全に暗号化(encrypted-full-stop)」とは違う
ちょっと待って、これはたいていのプライバシー L1 スレで「ゼロ知識」と言うときに暗に示される内容、つまり“誰にも見えない前提”の真逆じゃないか
ドキュメントで実際に起きるのは、ZK 証明がデータを公開せずに計算が正しかったことを確認する一方で、viewer key は別の並行メカニズムであり、その鍵を誰が持っているかは、もはや暗号の問題ではなく、運用と法務の問題になる
それで、「機密」のオンチェーン物語のうち、鍵保有者の問題がすでに解決済みだと静かに前提しているものがどれくらいあるんだろう、って思わされる
81
·
--
ブリッシュ
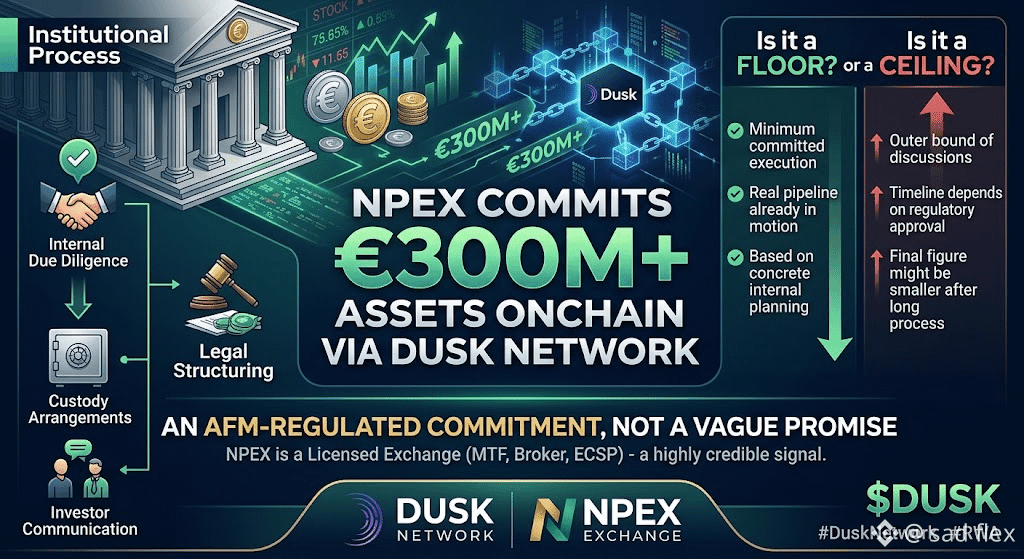
その「300M+ EUR」という数字について考えれば考えるほど、褒め言葉のように聞こえるけれど実は複雑な質問に着地してしまう
NPEXはDuskを通じてオンチェーン上に300M+ EURの資産を持ち込む計画だという。これは曖昧な将来の取引量への約束ではなく、実在し、規制された取引所に紐づいた実数だ
だから問題は、その数字に意味があるかどうかではない
明確に意味がある。AFM規制のある取引所が、特定のチェーンに対して特定の数値をコミットしているのは、クリプトでよくある大半の提携発表より強いシグナルだ
論点は「持ち込む計画」が実際に何を測っているのかだ。すでに動き出している現実のパイプラインなのか、それとも、まずは多くのことがうまく進むことに依存した意図なのか
資産が実際に動く前における、制度的なコミットメントとしてはかなり信頼できる。NPEXはマーケティングパートナーではない。MTF、ブローカー、ECSPのステータスを持つ認可済みの取引所であり、裏側に一定の内部プロセスがなければ提携に具体的な数字を紐づけないタイプの機関だ。クリプトの提携は、これほど具体的な数値を伴うことは稀で、通常は機会を探るという曖昧な表現に留まる。実数は、すでに進んでいる現実の計画を示唆する
この点では、この界隈で出回る多くの提携ニュースより強いシグナルだ
ただし、計画された数字と実現された数字は別物であり、そのギャップこそが、多くのクリプトの発表が静かに輝きを失っていく場所だ。規制対象の資産をオンチェーンで300M+ EUR動かすには、法的な組成、カストディ体制、投資家へのコミュニケーション、そして規制機関が設計上ゆっくり注意深く進めるタイムラインが必要になる。クリプトが発表を活動に変える速度とは、通常まったく違う
私がまだ確定できていないのは、この数字がフロア(NPEXがすでに実行を約束している最低ライン)なのか、それとも天井(議論されている範囲の上限で、規制プロセスがそのペースで進んだ結果、実際のオンチェーン数値がかなり小さくなるもの)なのか、ということだ
#dusk @Dusk_Foundation $DUSK $ONG
{future}(ONGUSDT)
{future}(DUSKUSDT)
$NEIRO
{future}(NEIROUSDT)
その「300M+ EUR」という数字について考えれば考えるほど、褒め言葉のように聞こえるけれど実は複雑な質問に着地してしまう
NPEXはDuskを通じてオンチェーン上に300M+ EURの資産を持ち込む計画だという。これは曖昧な将来の取引量への約束ではなく、実在し、規制された取引所に紐づいた実数だ
だから問題は、その数字に意味があるかどうかではない
明確に意味がある。AFM規制のある取引所が、特定のチェーンに対して特定の数値をコミットしているのは、クリプトでよくある大半の提携発表より強いシグナルだ
論点は「持ち込む計画」が実際に何を測っているのかだ。すでに動き出している現実のパイプラインなのか、それとも、まずは多くのことがうまく進むことに依存した意図なのか
資産が実際に動く前における、制度的なコミットメントとしてはかなり信頼できる。NPEXはマーケティングパートナーではない。MTF、ブローカー、ECSPのステータスを持つ認可済みの取引所であり、裏側に一定の内部プロセスがなければ提携に具体的な数字を紐づけないタイプの機関だ。クリプトの提携は、これほど具体的な数値を伴うことは稀で、通常は機会を探るという曖昧な表現に留まる。実数は、すでに進んでいる現実の計画を示唆する
この点では、この界隈で出回る多くの提携ニュースより強いシグナルだ
ただし、計画された数字と実現された数字は別物であり、そのギャップこそが、多くのクリプトの発表が静かに輝きを失っていく場所だ。規制対象の資産をオンチェーンで300M+ EUR動かすには、法的な組成、カストディ体制、投資家へのコミュニケーション、そして規制機関が設計上ゆっくり注意深く進めるタイムラインが必要になる。クリプトが発表を活動に変える速度とは、通常まったく違う
私がまだ確定できていないのは、この数字がフロア(NPEXがすでに実行を約束している最低ライン)なのか、それとも天井(議論されている範囲の上限で、規制プロセスがそのペースで進んだ結果、実際のオンチェーン数値がかなり小さくなるもの)なのか、ということだ
#dusk @Dusk $DUSK $ONG
$NEIRO
NPEXはDuskを通じてオンチェーン上に300M+ EURの資産を持ち込む計画だという。これは曖昧な将来の取引量への約束ではなく、実在し、規制された取引所に紐づいた実数だ
だから問題は、その数字に意味があるかどうかではない
明確に意味がある。AFM規制のある取引所が、特定のチェーンに対して特定の数値をコミットしているのは、クリプトでよくある大半の提携発表より強いシグナルだ
論点は「持ち込む計画」が実際に何を測っているのかだ。すでに動き出している現実のパイプラインなのか、それとも、まずは多くのことがうまく進むことに依存した意図なのか
資産が実際に動く前における、制度的なコミットメントとしてはかなり信頼できる。NPEXはマーケティングパートナーではない。MTF、ブローカー、ECSPのステータスを持つ認可済みの取引所であり、裏側に一定の内部プロセスがなければ提携に具体的な数字を紐づけないタイプの機関だ。クリプトの提携は、これほど具体的な数値を伴うことは稀で、通常は機会を探るという曖昧な表現に留まる。実数は、すでに進んでいる現実の計画を示唆する
この点では、この界隈で出回る多くの提携ニュースより強いシグナルだ
ただし、計画された数字と実現された数字は別物であり、そのギャップこそが、多くのクリプトの発表が静かに輝きを失っていく場所だ。規制対象の資産をオンチェーンで300M+ EUR動かすには、法的な組成、カストディ体制、投資家へのコミュニケーション、そして規制機関が設計上ゆっくり注意深く進めるタイムラインが必要になる。クリプトが発表を活動に変える速度とは、通常まったく違う
私がまだ確定できていないのは、この数字がフロア(NPEXがすでに実行を約束している最低ライン)なのか、それとも天井(議論されている範囲の上限で、規制プロセスがそのペースで進んだ結果、実際のオンチェーン数値がかなり小さくなるもの)なのか、ということだ
#dusk @Dusk $DUSK $ONG
$NEIRO
230
·
--
ブリッシュ
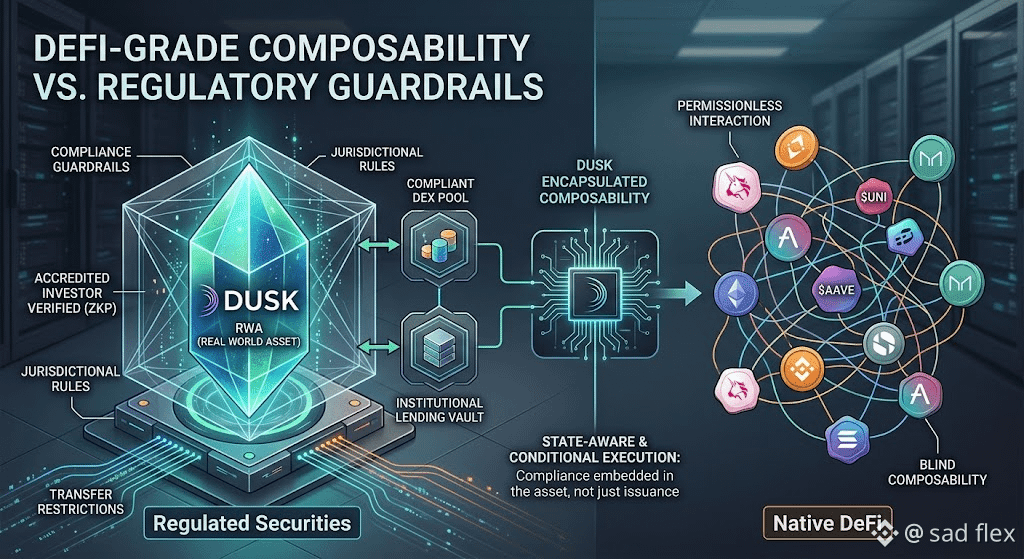
「DeFi-grade composability(DeFiレベルの相互運用性)」について考えれば考えるほど、褒め言葉のように聞こえるものの、実は複雑な問いを指している何かに行き着く
DeFiにおける相互運用性(composability)とは、だいたい何でもありを意味します。あるプロトコルのトークンが許可を求めることなく別のプロトコルに組み込まれ、別の場所で担保として使われ、1回の取引の中で複数のコントラクトをまたいで移動する。そこが魅力、つまり許可不要の組み合わせです
Dusk Tradeは、MMFs、ETF、債券、RWA、そして実際の規制された有価証券に対して、DeFiレベルの相互運用性を約束します
だから問いは、「ここで相互運用性が価値を生むのかどうか」ではありません
価値は明らかにあります。即時決済とプログラマビリティは、TradFiの遅いレールに対する確かな改善です
問題は、規制された有価証券がDeFiトークンのように実際に相互運用可能なのか、それとも「DeFi-grade」がマーケティング色を強めていて技術的な裏付け以上のものを意味しているのか、という点です
規制された有価証券は、発行後に誰でも持てるベアラー(無記名の持参人)型の金融商品ではありません。適格性要件、譲渡制限、管轄の制約などは、発行時だけでなく、しばしばその資産そのものに紐づいて移動します。保有者が適格投資家であることを求める債券が、相互運用可能になった途端にその要件を止めるわけではありません。本当に機能する相互運用性には、あらゆる下流利用にコンプライアンスのロジックを運び込む必要があり、利便性のためにそれを剥ぎ取ることはできません
それは、DeFiにおける通常の相互運用性よりも実際にはずっと作るのが難しい。そしてDuskがそれをやり遂げるなら、そのフレーズが示唆する以上の大きな達成になります
ただしそれは、ここでの相互運用性が設計上、より狭いものになることも意味します。DeFiトークンは何にでも組み込めます。Dusk上の規制された有価証券は、おそらくその制限も同様に尊重するコントラクトとしか相互運用できないでしょう。つまり「相互運用性」という言葉が通常想起させる範囲よりも、小さく、より統制された領域に留まる可能性が高い
私がまだ決めきれていないのは、これをDeFiレベルの相互運用性と呼ぶことが、コンプライアンス上どれだけ制約が厳しくなる必要があるのかを過小評価しているのか、それともDuskが、ルール自体を伴っている相互運用性を本当に解決したのか、という点です
#dusk @Dusk_Foundation $DUSK $MAGMA $STAR
{future}(STARUSDT)
{future}(MAGMAUSDT)
「DeFi-grade composability(DeFiレベルの相互運用性)」について考えれば考えるほど、褒め言葉のように聞こえるものの、実は複雑な問いを指している何かに行き着く
DeFiにおける相互運用性(composability)とは、だいたい何でもありを意味します。あるプロトコルのトークンが許可を求めることなく別のプロトコルに組み込まれ、別の場所で担保として使われ、1回の取引の中で複数のコントラクトをまたいで移動する。そこが魅力、つまり許可不要の組み合わせです
Dusk Tradeは、MMFs、ETF、債券、RWA、そして実際の規制された有価証券に対して、DeFiレベルの相互運用性を約束します
だから問いは、「ここで相互運用性が価値を生むのかどうか」ではありません
価値は明らかにあります。即時決済とプログラマビリティは、TradFiの遅いレールに対する確かな改善です
問題は、規制された有価証券がDeFiトークンのように実際に相互運用可能なのか、それとも「DeFi-grade」がマーケティング色を強めていて技術的な裏付け以上のものを意味しているのか、という点です
規制された有価証券は、発行後に誰でも持てるベアラー(無記名の持参人)型の金融商品ではありません。適格性要件、譲渡制限、管轄の制約などは、発行時だけでなく、しばしばその資産そのものに紐づいて移動します。保有者が適格投資家であることを求める債券が、相互運用可能になった途端にその要件を止めるわけではありません。本当に機能する相互運用性には、あらゆる下流利用にコンプライアンスのロジックを運び込む必要があり、利便性のためにそれを剥ぎ取ることはできません
それは、DeFiにおける通常の相互運用性よりも実際にはずっと作るのが難しい。そしてDuskがそれをやり遂げるなら、そのフレーズが示唆する以上の大きな達成になります
ただしそれは、ここでの相互運用性が設計上、より狭いものになることも意味します。DeFiトークンは何にでも組み込めます。Dusk上の規制された有価証券は、おそらくその制限も同様に尊重するコントラクトとしか相互運用できないでしょう。つまり「相互運用性」という言葉が通常想起させる範囲よりも、小さく、より統制された領域に留まる可能性が高い
私がまだ決めきれていないのは、これをDeFiレベルの相互運用性と呼ぶことが、コンプライアンス上どれだけ制約が厳しくなる必要があるのかを過小評価しているのか、それともDuskが、ルール自体を伴っている相互運用性を本当に解決したのか、という点です
#dusk @Dusk $DUSK $MAGMA $STAR
DeFiにおける相互運用性(composability)とは、だいたい何でもありを意味します。あるプロトコルのトークンが許可を求めることなく別のプロトコルに組み込まれ、別の場所で担保として使われ、1回の取引の中で複数のコントラクトをまたいで移動する。そこが魅力、つまり許可不要の組み合わせです
Dusk Tradeは、MMFs、ETF、債券、RWA、そして実際の規制された有価証券に対して、DeFiレベルの相互運用性を約束します
だから問いは、「ここで相互運用性が価値を生むのかどうか」ではありません
価値は明らかにあります。即時決済とプログラマビリティは、TradFiの遅いレールに対する確かな改善です
問題は、規制された有価証券がDeFiトークンのように実際に相互運用可能なのか、それとも「DeFi-grade」がマーケティング色を強めていて技術的な裏付け以上のものを意味しているのか、という点です
規制された有価証券は、発行後に誰でも持てるベアラー(無記名の持参人)型の金融商品ではありません。適格性要件、譲渡制限、管轄の制約などは、発行時だけでなく、しばしばその資産そのものに紐づいて移動します。保有者が適格投資家であることを求める債券が、相互運用可能になった途端にその要件を止めるわけではありません。本当に機能する相互運用性には、あらゆる下流利用にコンプライアンスのロジックを運び込む必要があり、利便性のためにそれを剥ぎ取ることはできません
それは、DeFiにおける通常の相互運用性よりも実際にはずっと作るのが難しい。そしてDuskがそれをやり遂げるなら、そのフレーズが示唆する以上の大きな達成になります
ただしそれは、ここでの相互運用性が設計上、より狭いものになることも意味します。DeFiトークンは何にでも組み込めます。Dusk上の規制された有価証券は、おそらくその制限も同様に尊重するコントラクトとしか相互運用できないでしょう。つまり「相互運用性」という言葉が通常想起させる範囲よりも、小さく、より統制された領域に留まる可能性が高い
私がまだ決めきれていないのは、これをDeFiレベルの相互運用性と呼ぶことが、コンプライアンス上どれだけ制約が厳しくなる必要があるのかを過小評価しているのか、それともDuskが、ルール自体を伴っている相互運用性を本当に解決したのか、という点です
#dusk @Dusk $DUSK $MAGMA $STAR
5
2
324
·
--
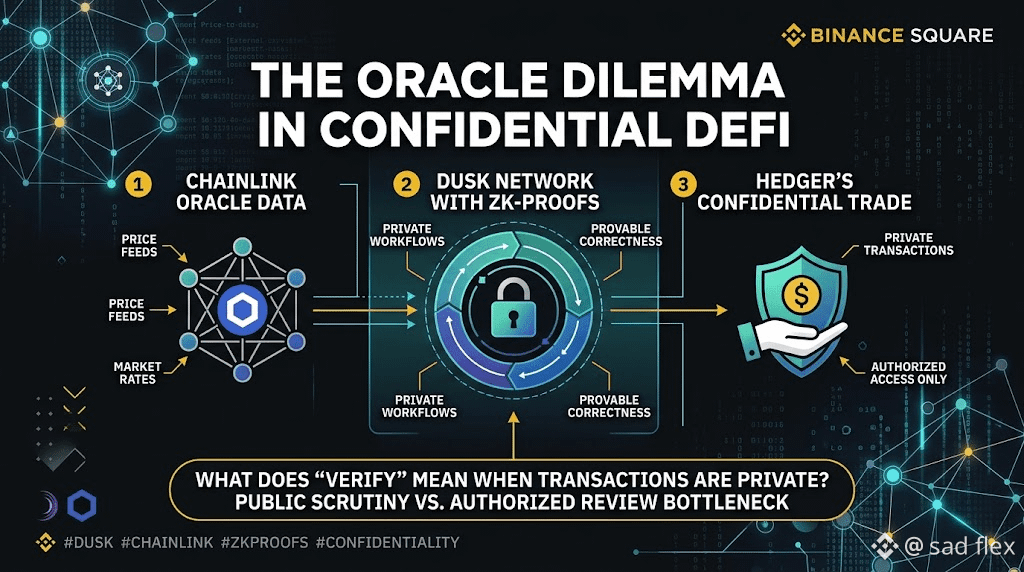
黄昏(Dusk)でオラクルについて考えれば考えるほど、褒め言葉のように聞こえるが実は複雑な問いに行き着いてしまう。
オラクルの役割は検証だ。外部データをチェーンへ供給し、報告している当事者を信用せずとも、あるコントラクトが価格を信頼できるようにする。その仕組みが成り立つのは、誰もがそのフィードを現実と照合できる場合だけだ。
Duskは、ChainlinkのオラクルデータをHedgerの機密ワークフローと組み合わせる。つまり、チェックできる権限がある者に対してはなお証明可能でありながら、取引は非公開のまま保たれる。
だから問いは「オラクル同士を、機密な実行と組み合わせることが有用かどうか」ではない。
それは明らかに有用だ。規制された金融商品は、すべての取引を開示せずとも、本物の価格データを必要としている。
問題は、そのデータを消費する取引が非公開になると「検証」とは一体何を意味するのか、という点だ。
この組み合わせは、現実の課題を解決する。機密取引でも、正直な価格フィードが必要だ。取引を隠しても、入力が偽になってよいという意味にはならない。チェーンリンクの、改ざん耐性のあるデータとしての評判は、プライベートなワークフローの中でも同じくらい重要で、むしろそれ以上かもしれない。なぜなら、結果を裏取りするための公開された取引履歴が存在しないからだ。
それは、矛盾ではなく強みだ。
ただしパブリックチェーンには、オラクルデータだけでは提供されない、二段目の精査がある。公開で取引を監視すれば、生のフィードを見なくても結果が不自然に見えるかどうかを誰でも気づける。機密取引は、その層を取り除く。ゼロ知識証明は、計算がオラクル入力を正しく使ったことを確認するが、取引自体が見えないため、その入力が妥当だったかどうかを観測者がサニティチェックすることまでは可能にしない。
このギャップは、公開ではなく、レビューする権限を持つ誰かによって埋められる。オラクルの正確性は、開示を扱っているのと同じ限られたレビュー担当者によって検証されることになる。通常、操作を早期に見抜くためのより広い精査ではない。
私がまだ決めきれていないのは、ChainlinkをHedgerと組み合わせることで、オラクルの説明責任が保たれるのか、それとも、すでにプライバシーが依存しているのと同じ「許可されたレビュー担当者」によるボトルネックへ移ってしまうのか、という点だ。
#dusk @Dusk_Foundation $ACE $CYS $DUSK
{future}(CYSUSDT)
{future}(ACEUSDT)
黄昏(Dusk)でオラクルについて考えれば考えるほど、褒め言葉のように聞こえるが実は複雑な問いに行き着いてしまう。
オラクルの役割は検証だ。外部データをチェーンへ供給し、報告している当事者を信用せずとも、あるコントラクトが価格を信頼できるようにする。その仕組みが成り立つのは、誰もがそのフィードを現実と照合できる場合だけだ。
Duskは、ChainlinkのオラクルデータをHedgerの機密ワークフローと組み合わせる。つまり、チェックできる権限がある者に対してはなお証明可能でありながら、取引は非公開のまま保たれる。
だから問いは「オラクル同士を、機密な実行と組み合わせることが有用かどうか」ではない。
それは明らかに有用だ。規制された金融商品は、すべての取引を開示せずとも、本物の価格データを必要としている。
問題は、そのデータを消費する取引が非公開になると「検証」とは一体何を意味するのか、という点だ。
この組み合わせは、現実の課題を解決する。機密取引でも、正直な価格フィードが必要だ。取引を隠しても、入力が偽になってよいという意味にはならない。チェーンリンクの、改ざん耐性のあるデータとしての評判は、プライベートなワークフローの中でも同じくらい重要で、むしろそれ以上かもしれない。なぜなら、結果を裏取りするための公開された取引履歴が存在しないからだ。
それは、矛盾ではなく強みだ。
ただしパブリックチェーンには、オラクルデータだけでは提供されない、二段目の精査がある。公開で取引を監視すれば、生のフィードを見なくても結果が不自然に見えるかどうかを誰でも気づける。機密取引は、その層を取り除く。ゼロ知識証明は、計算がオラクル入力を正しく使ったことを確認するが、取引自体が見えないため、その入力が妥当だったかどうかを観測者がサニティチェックすることまでは可能にしない。
このギャップは、公開ではなく、レビューする権限を持つ誰かによって埋められる。オラクルの正確性は、開示を扱っているのと同じ限られたレビュー担当者によって検証されることになる。通常、操作を早期に見抜くためのより広い精査ではない。
私がまだ決めきれていないのは、ChainlinkをHedgerと組み合わせることで、オラクルの説明責任が保たれるのか、それとも、すでにプライバシーが依存しているのと同じ「許可されたレビュー担当者」によるボトルネックへ移ってしまうのか、という点だ。
#dusk @Dusk $ACE $CYS $DUSK
オラクルの役割は検証だ。外部データをチェーンへ供給し、報告している当事者を信用せずとも、あるコントラクトが価格を信頼できるようにする。その仕組みが成り立つのは、誰もがそのフィードを現実と照合できる場合だけだ。
Duskは、ChainlinkのオラクルデータをHedgerの機密ワークフローと組み合わせる。つまり、チェックできる権限がある者に対してはなお証明可能でありながら、取引は非公開のまま保たれる。
だから問いは「オラクル同士を、機密な実行と組み合わせることが有用かどうか」ではない。
それは明らかに有用だ。規制された金融商品は、すべての取引を開示せずとも、本物の価格データを必要としている。
問題は、そのデータを消費する取引が非公開になると「検証」とは一体何を意味するのか、という点だ。
この組み合わせは、現実の課題を解決する。機密取引でも、正直な価格フィードが必要だ。取引を隠しても、入力が偽になってよいという意味にはならない。チェーンリンクの、改ざん耐性のあるデータとしての評判は、プライベートなワークフローの中でも同じくらい重要で、むしろそれ以上かもしれない。なぜなら、結果を裏取りするための公開された取引履歴が存在しないからだ。
それは、矛盾ではなく強みだ。
ただしパブリックチェーンには、オラクルデータだけでは提供されない、二段目の精査がある。公開で取引を監視すれば、生のフィードを見なくても結果が不自然に見えるかどうかを誰でも気づける。機密取引は、その層を取り除く。ゼロ知識証明は、計算がオラクル入力を正しく使ったことを確認するが、取引自体が見えないため、その入力が妥当だったかどうかを観測者がサニティチェックすることまでは可能にしない。
このギャップは、公開ではなく、レビューする権限を持つ誰かによって埋められる。オラクルの正確性は、開示を扱っているのと同じ限られたレビュー担当者によって検証されることになる。通常、操作を早期に見抜くためのより広い精査ではない。
私がまだ決めきれていないのは、ChainlinkをHedgerと組み合わせることで、オラクルの説明責任が保たれるのか、それとも、すでにプライバシーが依存しているのと同じ「許可されたレビュー担当者」によるボトルネックへ移ってしまうのか、という点だ。
#dusk @Dusk $ACE $CYS $DUSK
6
406
·
--
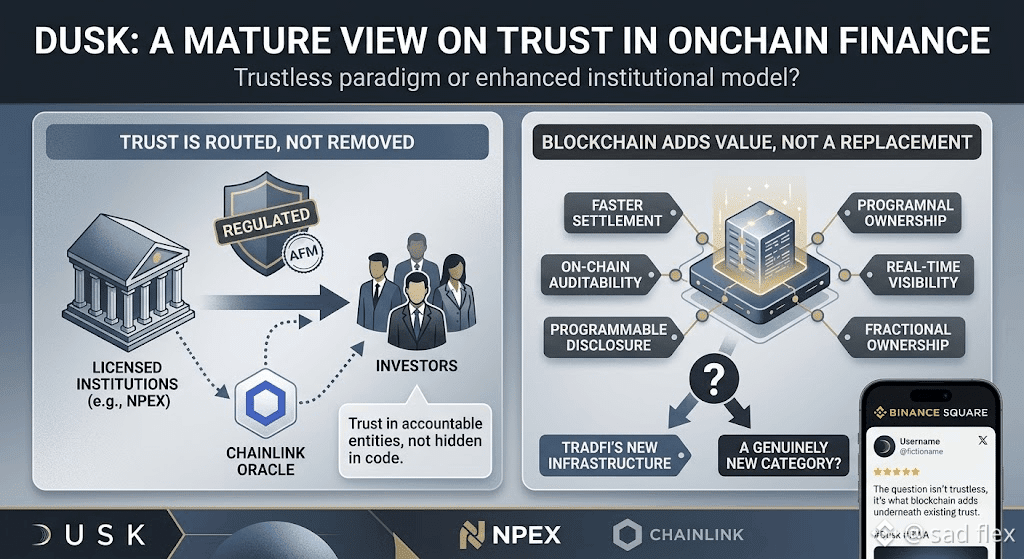
Duskについて考えれば考えるほど、褒め言葉のように聞こえるのに実は複雑な問いになっている何かに行き着いてしまう
暗号資産の定番の売り文句は「信頼不要」。取引相手や機関を信じる必要はなく、コードが結果を強制する
でもDuskは、その売り文句をあまり本気では押し出していない。NPEXやChainlinkは、信頼を取り除くためにあるのではなく、免許を持ち、説明責任のある機関を経由して信頼を“振り分ける”ためにある
つまり、問題はDuskがこれについて誠実かどうかではない
誠実であることは明らかだ。AFMの規制下にある取引所やライセンスが、パートナーシップの説明の中にそのまま書かれている
問うべきは、その誠実さがDuskをTradFiと本当に違う存在にするのか、それともブロックチェーンによる決済を伴うだけで、結局はTradFiの信頼モデルの延長なのか
これは、ほとんどの暗号資産よりも誠実だ。「信頼不要」という言葉が実際に信頼不要だったことは、めったにない。誰かは結局、ブリッジ運用者やオラクル、そしてコントラクトをアップグレードできるチームを信じる必要があった。暗号資産はその信頼を移し替えて、それを“取り除いた”と言った。Duskはその一歩を飛ばす
NPEXのライセンスやChainlinkのオラクルとしての評判は、名指しして保持し、説明責任を問える“信頼”だ。コードの内側に隠れて見えない信頼ではない
それは、誠実さとしての本当の前進だ
ただし、その信頼が依然として制度的で、これまで通りライセンスを受け、規制当局に説明責任があり、という形であるなら、本当の問いは「Duskは信頼不要なのか」ではない。既に存在していた信頼モデルの“下に”ブロックチェーンが何を追加するのかが問題になる。より速い決済、監査可能性、プログラム可能な開示といった改善は、TradFiの信頼モデルの置き換えではなく、拡張として現実に存在する
私がまだ決着をつけられていないのは、「規制されたオンチェーン・ファイナンス」が本当に新しいカテゴリーなのか、それともTradFiの信頼モデルがインフラとしてのブロックチェーンをまとっているだけなのか、という点だ。役に立つかもしれないが、業界が主張するようなパラダイムシフトではない可能性もある
Duskは、信頼がどこにあるのかについての誠実さがある。そして、その上にチェーンが何を追加するのかについての本物の根拠がある
私が繰り返し戻ってしまう問いは、それがDuskが暗号資産より成熟しているということなのか、それとも「信頼不要はここでは実現不可能だった」ということを黙って認めているだけなのか
#dusk $DUSK @Dusk_Foundation
{future}(DUSKUSDT)
Duskについて考えれば考えるほど、褒め言葉のように聞こえるのに実は複雑な問いになっている何かに行き着いてしまう
暗号資産の定番の売り文句は「信頼不要」。取引相手や機関を信じる必要はなく、コードが結果を強制する
でもDuskは、その売り文句をあまり本気では押し出していない。NPEXやChainlinkは、信頼を取り除くためにあるのではなく、免許を持ち、説明責任のある機関を経由して信頼を“振り分ける”ためにある
つまり、問題はDuskがこれについて誠実かどうかではない
誠実であることは明らかだ。AFMの規制下にある取引所やライセンスが、パートナーシップの説明の中にそのまま書かれている
問うべきは、その誠実さがDuskをTradFiと本当に違う存在にするのか、それともブロックチェーンによる決済を伴うだけで、結局はTradFiの信頼モデルの延長なのか
これは、ほとんどの暗号資産よりも誠実だ。「信頼不要」という言葉が実際に信頼不要だったことは、めったにない。誰かは結局、ブリッジ運用者やオラクル、そしてコントラクトをアップグレードできるチームを信じる必要があった。暗号資産はその信頼を移し替えて、それを“取り除いた”と言った。Duskはその一歩を飛ばす
NPEXのライセンスやChainlinkのオラクルとしての評判は、名指しして保持し、説明責任を問える“信頼”だ。コードの内側に隠れて見えない信頼ではない
それは、誠実さとしての本当の前進だ
ただし、その信頼が依然として制度的で、これまで通りライセンスを受け、規制当局に説明責任があり、という形であるなら、本当の問いは「Duskは信頼不要なのか」ではない。既に存在していた信頼モデルの“下に”ブロックチェーンが何を追加するのかが問題になる。より速い決済、監査可能性、プログラム可能な開示といった改善は、TradFiの信頼モデルの置き換えではなく、拡張として現実に存在する
私がまだ決着をつけられていないのは、「規制されたオンチェーン・ファイナンス」が本当に新しいカテゴリーなのか、それともTradFiの信頼モデルがインフラとしてのブロックチェーンをまとっているだけなのか、という点だ。役に立つかもしれないが、業界が主張するようなパラダイムシフトではない可能性もある
Duskは、信頼がどこにあるのかについての誠実さがある。そして、その上にチェーンが何を追加するのかについての本物の根拠がある
私が繰り返し戻ってしまう問いは、それがDuskが暗号資産より成熟しているということなのか、それとも「信頼不要はここでは実現不可能だった」ということを黙って認めているだけなのか
#dusk $DUSK @Dusk
暗号資産の定番の売り文句は「信頼不要」。取引相手や機関を信じる必要はなく、コードが結果を強制する
でもDuskは、その売り文句をあまり本気では押し出していない。NPEXやChainlinkは、信頼を取り除くためにあるのではなく、免許を持ち、説明責任のある機関を経由して信頼を“振り分ける”ためにある
つまり、問題はDuskがこれについて誠実かどうかではない
誠実であることは明らかだ。AFMの規制下にある取引所やライセンスが、パートナーシップの説明の中にそのまま書かれている
問うべきは、その誠実さがDuskをTradFiと本当に違う存在にするのか、それともブロックチェーンによる決済を伴うだけで、結局はTradFiの信頼モデルの延長なのか
これは、ほとんどの暗号資産よりも誠実だ。「信頼不要」という言葉が実際に信頼不要だったことは、めったにない。誰かは結局、ブリッジ運用者やオラクル、そしてコントラクトをアップグレードできるチームを信じる必要があった。暗号資産はその信頼を移し替えて、それを“取り除いた”と言った。Duskはその一歩を飛ばす
NPEXのライセンスやChainlinkのオラクルとしての評判は、名指しして保持し、説明責任を問える“信頼”だ。コードの内側に隠れて見えない信頼ではない
それは、誠実さとしての本当の前進だ
ただし、その信頼が依然として制度的で、これまで通りライセンスを受け、規制当局に説明責任があり、という形であるなら、本当の問いは「Duskは信頼不要なのか」ではない。既に存在していた信頼モデルの“下に”ブロックチェーンが何を追加するのかが問題になる。より速い決済、監査可能性、プログラム可能な開示といった改善は、TradFiの信頼モデルの置き換えではなく、拡張として現実に存在する
私がまだ決着をつけられていないのは、「規制されたオンチェーン・ファイナンス」が本当に新しいカテゴリーなのか、それともTradFiの信頼モデルがインフラとしてのブロックチェーンをまとっているだけなのか、という点だ。役に立つかもしれないが、業界が主張するようなパラダイムシフトではない可能性もある
Duskは、信頼がどこにあるのかについての誠実さがある。そして、その上にチェーンが何を追加するのかについての本物の根拠がある
私が繰り返し戻ってしまう問いは、それがDuskが暗号資産より成熟しているということなのか、それとも「信頼不要はここでは実現不可能だった」ということを黙って認めているだけなのか
#dusk $DUSK @Dusk
3
1
62
·
--
ブリッシュ
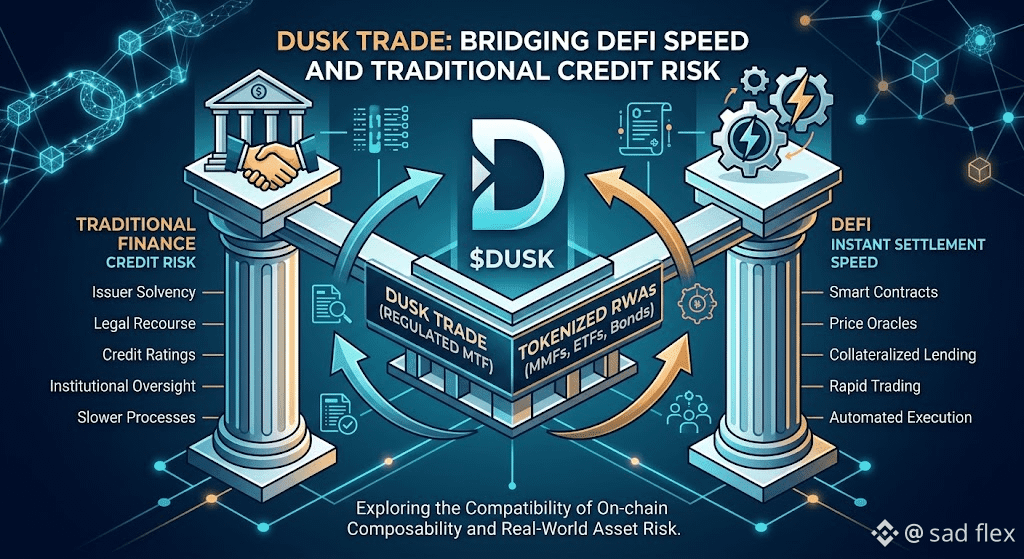
Dusk Trade について考えれば考えるほど、褒め言葉のように聞こえるのに実は複雑な質問だと感じる何かに行き着く
ほとんどの DeFi のリスクはスマートコントラクトのリスクです。コードは正しいのか、担保は正直なのか、オラクルはストレス下で耐えられるのか。プロトコルの多くは、この前提のために作られてきました
Dusk Trade は MMF、ETF、そして債券を DuskEVM に持ち込みますが、それらの資産が主に抱えるのはそのリスクではありません。むしろ信用リスク、発行体リスクです。これは TradFi が何十年もかけて価格付けしてきた領域で、DeFi はほとんど手を付けていない
だから問題は、これらの資産をオンチェーンにすることに価値があるのかどうかではない
価値は明らかです。トークン化された RWA は、今この分野で最も信頼できる成長ストーリーの一つです
では問題は、リスクがコードのリスクではなくなったとき、コンポーザビリティが成り立つのかどうか
つまり、債券の発行体が支払い能力を保ったままでいられるのか、ということです
これは DeFi が、担保付融資のループを超えて成熟するのに必要だった資産です。ファンドの持分や債券には実際のキャッシュフローがあります。法的な手段があり、MTF 構造を通じて機関としての監督が働きます。暗号資産だけを裏付けにした資産より、より堅牢な基盤です
それは本当の進歩
ただし、コンポーザビリティは別の種類のリスクに合わせて作られてきました。即時決済は、取引対象がオラクルで価格付けされ、コードで決済されるときにうまく機能します。信用リスクはそんなに速く動きませんし、発行体の支払い能力は価格フィードのようにリアルタイムに更新されるわけではありません。そのギャップこそが、問題が増幅する前に、TradFi のより遅いプロセスが問題を拾えるポイントです
信用インスツルメントを DeFi のスピードで包んでも、信用リスクが同じように速く動くようにはなりません。ただ、取引レイヤーだけが、取引しているリスクよりも速く動くということになります
Dusk Trade は、EU の規則のもと規制された MTF として運営されています。そのギャップが現実に存在するからこそ、コンポーザビリティが価格付けできないリスクを処理するための構造がある
私がまだ決めきれていないのは、DeFi のスピードと TradFi の信用リスクが両立できるのか、それとも Dusk Trade の本当のイノベーションが、シームレスに見える言葉で包まれた形で、別のインフラが必要だという証明なのか、という点です
#dusk $DUSK @Dusk_Foundation
$PORTAL
$ONG
{future}(ONGUSDT)
{future}(PORTALUSDT)
{future}(DUSKUSDT)
Dusk Trade について考えれば考えるほど、褒め言葉のように聞こえるのに実は複雑な質問だと感じる何かに行き着く
ほとんどの DeFi のリスクはスマートコントラクトのリスクです。コードは正しいのか、担保は正直なのか、オラクルはストレス下で耐えられるのか。プロトコルの多くは、この前提のために作られてきました
Dusk Trade は MMF、ETF、そして債券を DuskEVM に持ち込みますが、それらの資産が主に抱えるのはそのリスクではありません。むしろ信用リスク、発行体リスクです。これは TradFi が何十年もかけて価格付けしてきた領域で、DeFi はほとんど手を付けていない
だから問題は、これらの資産をオンチェーンにすることに価値があるのかどうかではない
価値は明らかです。トークン化された RWA は、今この分野で最も信頼できる成長ストーリーの一つです
では問題は、リスクがコードのリスクではなくなったとき、コンポーザビリティが成り立つのかどうか
つまり、債券の発行体が支払い能力を保ったままでいられるのか、ということです
これは DeFi が、担保付融資のループを超えて成熟するのに必要だった資産です。ファンドの持分や債券には実際のキャッシュフローがあります。法的な手段があり、MTF 構造を通じて機関としての監督が働きます。暗号資産だけを裏付けにした資産より、より堅牢な基盤です
それは本当の進歩
ただし、コンポーザビリティは別の種類のリスクに合わせて作られてきました。即時決済は、取引対象がオラクルで価格付けされ、コードで決済されるときにうまく機能します。信用リスクはそんなに速く動きませんし、発行体の支払い能力は価格フィードのようにリアルタイムに更新されるわけではありません。そのギャップこそが、問題が増幅する前に、TradFi のより遅いプロセスが問題を拾えるポイントです
信用インスツルメントを DeFi のスピードで包んでも、信用リスクが同じように速く動くようにはなりません。ただ、取引レイヤーだけが、取引しているリスクよりも速く動くということになります
Dusk Trade は、EU の規則のもと規制された MTF として運営されています。そのギャップが現実に存在するからこそ、コンポーザビリティが価格付けできないリスクを処理するための構造がある
私がまだ決めきれていないのは、DeFi のスピードと TradFi の信用リスクが両立できるのか、それとも Dusk Trade の本当のイノベーションが、シームレスに見える言葉で包まれた形で、別のインフラが必要だという証明なのか、という点です
#dusk $DUSK @Dusk
$PORTAL
$ONG
ほとんどの DeFi のリスクはスマートコントラクトのリスクです。コードは正しいのか、担保は正直なのか、オラクルはストレス下で耐えられるのか。プロトコルの多くは、この前提のために作られてきました
Dusk Trade は MMF、ETF、そして債券を DuskEVM に持ち込みますが、それらの資産が主に抱えるのはそのリスクではありません。むしろ信用リスク、発行体リスクです。これは TradFi が何十年もかけて価格付けしてきた領域で、DeFi はほとんど手を付けていない
だから問題は、これらの資産をオンチェーンにすることに価値があるのかどうかではない
価値は明らかです。トークン化された RWA は、今この分野で最も信頼できる成長ストーリーの一つです
では問題は、リスクがコードのリスクではなくなったとき、コンポーザビリティが成り立つのかどうか
つまり、債券の発行体が支払い能力を保ったままでいられるのか、ということです
これは DeFi が、担保付融資のループを超えて成熟するのに必要だった資産です。ファンドの持分や債券には実際のキャッシュフローがあります。法的な手段があり、MTF 構造を通じて機関としての監督が働きます。暗号資産だけを裏付けにした資産より、より堅牢な基盤です
それは本当の進歩
ただし、コンポーザビリティは別の種類のリスクに合わせて作られてきました。即時決済は、取引対象がオラクルで価格付けされ、コードで決済されるときにうまく機能します。信用リスクはそんなに速く動きませんし、発行体の支払い能力は価格フィードのようにリアルタイムに更新されるわけではありません。そのギャップこそが、問題が増幅する前に、TradFi のより遅いプロセスが問題を拾えるポイントです
信用インスツルメントを DeFi のスピードで包んでも、信用リスクが同じように速く動くようにはなりません。ただ、取引レイヤーだけが、取引しているリスクよりも速く動くということになります
Dusk Trade は、EU の規則のもと規制された MTF として運営されています。そのギャップが現実に存在するからこそ、コンポーザビリティが価格付けできないリスクを処理するための構造がある
私がまだ決めきれていないのは、DeFi のスピードと TradFi の信用リスクが両立できるのか、それとも Dusk Trade の本当のイノベーションが、シームレスに見える言葉で包まれた形で、別のインフラが必要だという証明なのか、という点です
#dusk $DUSK @Dusk
$PORTAL
$ONG
6
2
237
·
--
ブリッシュ
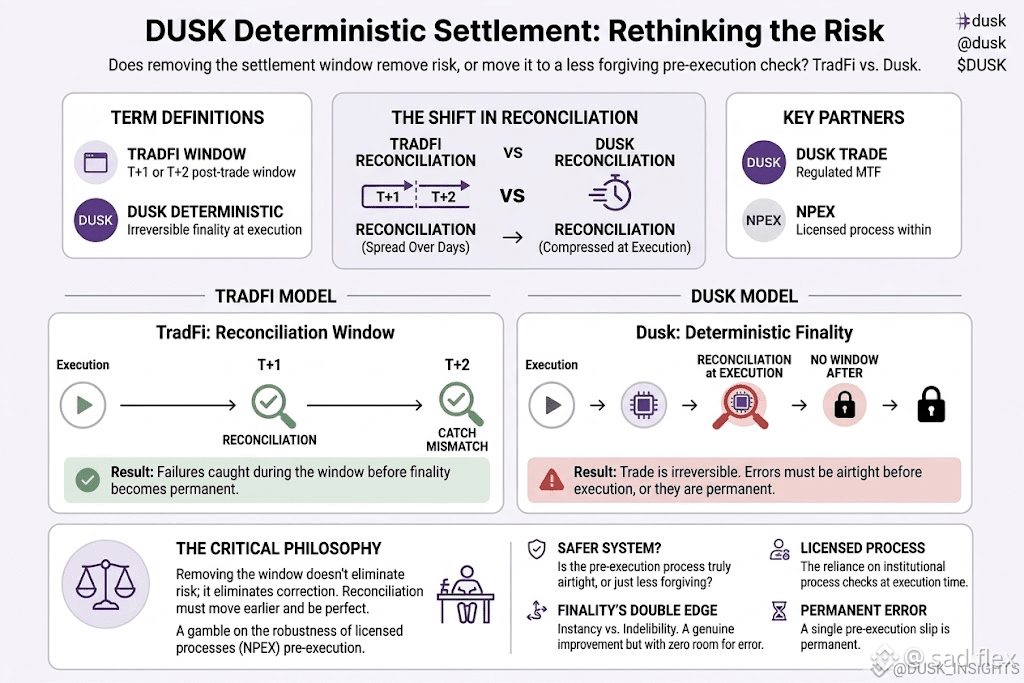
決済を決定論的に考えれば考えるほど、褒め言葉のように聞こえるけれど実は複雑な問いに行き着く
インスタント・セトルメントは、暗号資産では純粋なメリットとして語られがちだ。Duskは、TradFiが抱えている曖昧さを取り除く。T+1という枠組みがない。取引が合意されたのに、まだ最終確定していない時間帯がない
つまり問題は、そのウィンドウをなくすことが良いのかどうかではない
それは明らかに良い。決済リスクが生きているのは曖昧さだからだ
問題は、そのウィンドウをなくすことでリスクがなくなるのか、それとも、より発見しにくいタイミングに前倒しされるのか、という点だ
TradFiのウィンドウが存在するのは、照合(リコンシリエーション)に時間がかかるからだ。取引は最終確定する前に、当事者が「同じやり方で取引が起きた」ことを確認する。このギャップの中で失敗が見つかる。合意のズレは、決済が取り返し不能になる“後”ではなく、“ウィンドウの間”に表面化する。決定論的な決済はそのギャップを潰す。取引は起きた瞬間に最終確定し、確認を待つ当事者の不確実性を取り除く
それは本当の改善だ
しかし、決済が速くなることで照合が消えるわけではない。照合は、実行“後”ではなく実行“前”に起こる。T+1の間に不一致を見つけていたはずのチェックは、実行時に完全に無欠である必要が出てくる。ウィンドウがないからだ。決定論的決済は照合を排除しない。訂正の余地がゼロの、より狭い一瞬にそれを移すだけだ
それが、スピードだけでは教えてくれない部分だ
Dusk Tradeは、EUのルールの下で規制されたMTFとして運営されている。NPEXがその認可されたプロセスを持ち込み、照合が実行時に堅牢に行えると見込んでいる
ただ、私がまだ解決していないのは、これがより安全なのか、それとも、間違いを捕捉するために作られたTradFiのウィンドウほど許容度がないのか、という点だ
Duskにはスピードがある。認可されたパートナーがいる。ウィンドウ“後”ではなく実行“時点”での最終確定を選ぶ実例もある
私が繰り返し立ち返る問いは、ウィンドウをなくすことで決済はより安全になるのか、それとも、最後の“エラーを検知するチャンス”が消えるだけなのか、ということだ
#dusk $DUSK @Dusk_Foundation
$币安人生
$AIO
{future}(AIOUSDT)
{future}(币安人生USDT)
{future}(DUSKUSDT)
決済を決定論的に考えれば考えるほど、褒め言葉のように聞こえるけれど実は複雑な問いに行き着く
インスタント・セトルメントは、暗号資産では純粋なメリットとして語られがちだ。Duskは、TradFiが抱えている曖昧さを取り除く。T+1という枠組みがない。取引が合意されたのに、まだ最終確定していない時間帯がない
つまり問題は、そのウィンドウをなくすことが良いのかどうかではない
それは明らかに良い。決済リスクが生きているのは曖昧さだからだ
問題は、そのウィンドウをなくすことでリスクがなくなるのか、それとも、より発見しにくいタイミングに前倒しされるのか、という点だ
TradFiのウィンドウが存在するのは、照合(リコンシリエーション)に時間がかかるからだ。取引は最終確定する前に、当事者が「同じやり方で取引が起きた」ことを確認する。このギャップの中で失敗が見つかる。合意のズレは、決済が取り返し不能になる“後”ではなく、“ウィンドウの間”に表面化する。決定論的な決済はそのギャップを潰す。取引は起きた瞬間に最終確定し、確認を待つ当事者の不確実性を取り除く
それは本当の改善だ
しかし、決済が速くなることで照合が消えるわけではない。照合は、実行“後”ではなく実行“前”に起こる。T+1の間に不一致を見つけていたはずのチェックは、実行時に完全に無欠である必要が出てくる。ウィンドウがないからだ。決定論的決済は照合を排除しない。訂正の余地がゼロの、より狭い一瞬にそれを移すだけだ
それが、スピードだけでは教えてくれない部分だ
Dusk Tradeは、EUのルールの下で規制されたMTFとして運営されている。NPEXがその認可されたプロセスを持ち込み、照合が実行時に堅牢に行えると見込んでいる
ただ、私がまだ解決していないのは、これがより安全なのか、それとも、間違いを捕捉するために作られたTradFiのウィンドウほど許容度がないのか、という点だ
Duskにはスピードがある。認可されたパートナーがいる。ウィンドウ“後”ではなく実行“時点”での最終確定を選ぶ実例もある
私が繰り返し立ち返る問いは、ウィンドウをなくすことで決済はより安全になるのか、それとも、最後の“エラーを検知するチャンス”が消えるだけなのか、ということだ
#dusk $DUSK @Dusk
$币安人生
$AIO
インスタント・セトルメントは、暗号資産では純粋なメリットとして語られがちだ。Duskは、TradFiが抱えている曖昧さを取り除く。T+1という枠組みがない。取引が合意されたのに、まだ最終確定していない時間帯がない
つまり問題は、そのウィンドウをなくすことが良いのかどうかではない
それは明らかに良い。決済リスクが生きているのは曖昧さだからだ
問題は、そのウィンドウをなくすことでリスクがなくなるのか、それとも、より発見しにくいタイミングに前倒しされるのか、という点だ
TradFiのウィンドウが存在するのは、照合(リコンシリエーション)に時間がかかるからだ。取引は最終確定する前に、当事者が「同じやり方で取引が起きた」ことを確認する。このギャップの中で失敗が見つかる。合意のズレは、決済が取り返し不能になる“後”ではなく、“ウィンドウの間”に表面化する。決定論的な決済はそのギャップを潰す。取引は起きた瞬間に最終確定し、確認を待つ当事者の不確実性を取り除く
それは本当の改善だ
しかし、決済が速くなることで照合が消えるわけではない。照合は、実行“後”ではなく実行“前”に起こる。T+1の間に不一致を見つけていたはずのチェックは、実行時に完全に無欠である必要が出てくる。ウィンドウがないからだ。決定論的決済は照合を排除しない。訂正の余地がゼロの、より狭い一瞬にそれを移すだけだ
それが、スピードだけでは教えてくれない部分だ
Dusk Tradeは、EUのルールの下で規制されたMTFとして運営されている。NPEXがその認可されたプロセスを持ち込み、照合が実行時に堅牢に行えると見込んでいる
ただ、私がまだ解決していないのは、これがより安全なのか、それとも、間違いを捕捉するために作られたTradFiのウィンドウほど許容度がないのか、という点だ
Duskにはスピードがある。認可されたパートナーがいる。ウィンドウ“後”ではなく実行“時点”での最終確定を選ぶ実例もある
私が繰り返し立ち返る問いは、ウィンドウをなくすことで決済はより安全になるのか、それとも、最後の“エラーを検知するチャンス”が消えるだけなのか、ということだ
#dusk $DUSK @Dusk
$币安人生
$AIO
6
305
·
--
ブリッシュ
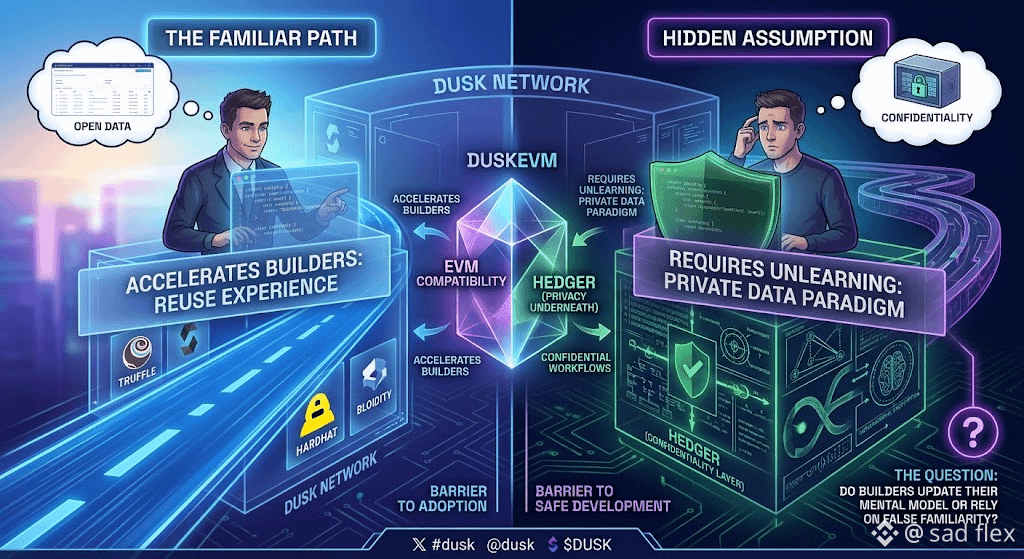
DuskEVMについて考えれば考えるほど、褒め言葉に聞こえるけれど実は複雑な質問を突きつけているような何かに行き着く
ビルダーにとって、Solidityに馴染みのある道筋をDuskへ用意するのは明らかな正解だ。誰も新しいチェーンのためにツールチェーンを学び直したくないし、DuskEVMはその障壁を取り除く。開発者が知っているのと同じEVM環境で、Hedgerがその下でホモモーフィック暗号とゼロ知識証明によって機密ワークフローを扱う
だから問題は、EVM互換が正しいかどうかではない
問題は、ここでの「馴染み」が中立なのか、それとも、プライバシーが絡むと成立しなくなる前提を静かに持ち込むのか
一方で、EVMの馴染みは本当の加速装置だ。開発者は何年ものSolidityの経験を、まったく新しいメンタルモデルを学ぶことなくそのままDuskEVMに持ち込める。それによってDuskは、構文をめぐる導入の泥試合をする代わりに、より難しい問題――規制されたアプリケーションを正しく作ること――に集中する時間を得る
それは確かな利点だ
しかし他方で、ほとんどのSolidity開発者は、EVMチェーン上のものはすべてデフォルトで公開されると、何年も前提にしてきた。その透明性は、契約のセキュリティについて人々が考える仕組みに組み込まれている。Hedgerはその前提を裏側で変える。ワークフローは機密のまま保たれつつ、証明可能な正しさは維持される。さらに「すべて公開」という本能でDuskEVMに持ち込む開発者は、インターフェースが必要だと示さない何かを、学び直さなければならない
ツールがあまりにも馴染み深いから、そのギャップは見落とされやすい
私が決めきれていないのは、馴染みが安全な開発への実際の障壁を下げるのか、それとも、そう思い込ませて、ビルダーが機密契約について公開契約と同じように推論してしまう原因になるのか、という点だ
DuskにはEVM互換があり、下層にはHedgerの暗号技術がある。そして、開発者が未知のスタックよりも早く集まる現実的な理由がある
私が何度も立ち返る問いは、DuskEVM上の開発者がメンタルモデルを更新するのか、それとも馴染みのおかげで多くはそもそも十分に更新しないのか――ということだ
#dusk @Dusk_Foundation $DUSK $SNDK $VELVET
{future}(VELVETUSDT)
{future}(SNDKUSDT)
{future}(DUSKUSDT)
DuskEVMについて考えれば考えるほど、褒め言葉に聞こえるけれど実は複雑な質問を突きつけているような何かに行き着く
ビルダーにとって、Solidityに馴染みのある道筋をDuskへ用意するのは明らかな正解だ。誰も新しいチェーンのためにツールチェーンを学び直したくないし、DuskEVMはその障壁を取り除く。開発者が知っているのと同じEVM環境で、Hedgerがその下でホモモーフィック暗号とゼロ知識証明によって機密ワークフローを扱う
だから問題は、EVM互換が正しいかどうかではない
問題は、ここでの「馴染み」が中立なのか、それとも、プライバシーが絡むと成立しなくなる前提を静かに持ち込むのか
一方で、EVMの馴染みは本当の加速装置だ。開発者は何年ものSolidityの経験を、まったく新しいメンタルモデルを学ぶことなくそのままDuskEVMに持ち込める。それによってDuskは、構文をめぐる導入の泥試合をする代わりに、より難しい問題――規制されたアプリケーションを正しく作ること――に集中する時間を得る
それは確かな利点だ
しかし他方で、ほとんどのSolidity開発者は、EVMチェーン上のものはすべてデフォルトで公開されると、何年も前提にしてきた。その透明性は、契約のセキュリティについて人々が考える仕組みに組み込まれている。Hedgerはその前提を裏側で変える。ワークフローは機密のまま保たれつつ、証明可能な正しさは維持される。さらに「すべて公開」という本能でDuskEVMに持ち込む開発者は、インターフェースが必要だと示さない何かを、学び直さなければならない
ツールがあまりにも馴染み深いから、そのギャップは見落とされやすい
私が決めきれていないのは、馴染みが安全な開発への実際の障壁を下げるのか、それとも、そう思い込ませて、ビルダーが機密契約について公開契約と同じように推論してしまう原因になるのか、という点だ
DuskにはEVM互換があり、下層にはHedgerの暗号技術がある。そして、開発者が未知のスタックよりも早く集まる現実的な理由がある
私が何度も立ち返る問いは、DuskEVM上の開発者がメンタルモデルを更新するのか、それとも馴染みのおかげで多くはそもそも十分に更新しないのか――ということだ
#dusk @Dusk $DUSK $SNDK $VELVET
ビルダーにとって、Solidityに馴染みのある道筋をDuskへ用意するのは明らかな正解だ。誰も新しいチェーンのためにツールチェーンを学び直したくないし、DuskEVMはその障壁を取り除く。開発者が知っているのと同じEVM環境で、Hedgerがその下でホモモーフィック暗号とゼロ知識証明によって機密ワークフローを扱う
だから問題は、EVM互換が正しいかどうかではない
問題は、ここでの「馴染み」が中立なのか、それとも、プライバシーが絡むと成立しなくなる前提を静かに持ち込むのか
一方で、EVMの馴染みは本当の加速装置だ。開発者は何年ものSolidityの経験を、まったく新しいメンタルモデルを学ぶことなくそのままDuskEVMに持ち込める。それによってDuskは、構文をめぐる導入の泥試合をする代わりに、より難しい問題――規制されたアプリケーションを正しく作ること――に集中する時間を得る
それは確かな利点だ
しかし他方で、ほとんどのSolidity開発者は、EVMチェーン上のものはすべてデフォルトで公開されると、何年も前提にしてきた。その透明性は、契約のセキュリティについて人々が考える仕組みに組み込まれている。Hedgerはその前提を裏側で変える。ワークフローは機密のまま保たれつつ、証明可能な正しさは維持される。さらに「すべて公開」という本能でDuskEVMに持ち込む開発者は、インターフェースが必要だと示さない何かを、学び直さなければならない
ツールがあまりにも馴染み深いから、そのギャップは見落とされやすい
私が決めきれていないのは、馴染みが安全な開発への実際の障壁を下げるのか、それとも、そう思い込ませて、ビルダーが機密契約について公開契約と同じように推論してしまう原因になるのか、という点だ
DuskにはEVM互換があり、下層にはHedgerの暗号技術がある。そして、開発者が未知のスタックよりも早く集まる現実的な理由がある
私が何度も立ち返る問いは、DuskEVM上の開発者がメンタルモデルを更新するのか、それとも馴染みのおかげで多くはそもそも十分に更新しないのか――ということだ
#dusk @Dusk $DUSK $SNDK $VELVET
4
1
397
·
--
ブリッシュ
Duskについて考えれば考えるほど、褒め言葉に聞こえるけれど実は複雑な質問を指している何かに行き着く
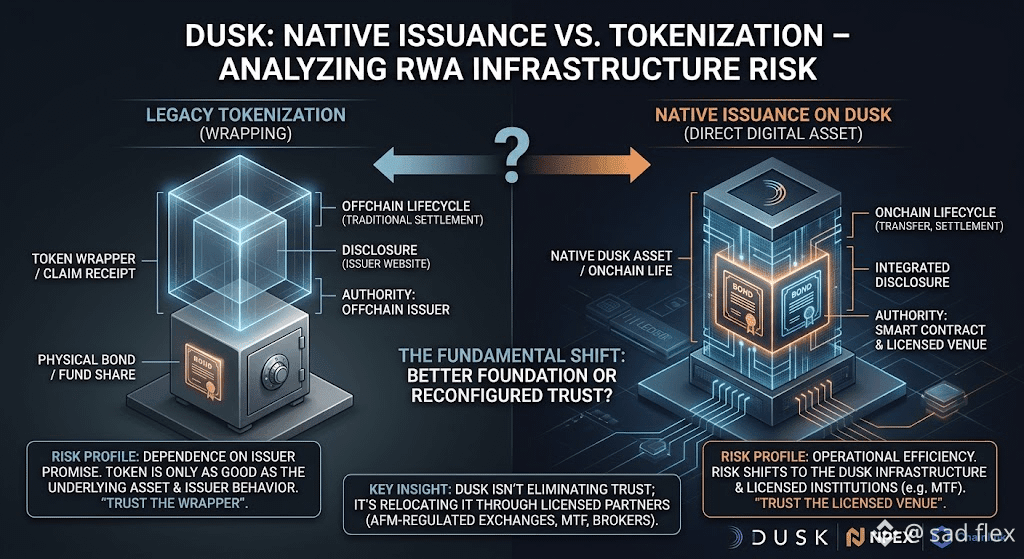
今日の「トークン化」の多くは、単に包むだけのものだ。存在している資産、たとえば債券やファンドの持分を用意し、その上にそれへの請求権を表すトークンを載せる。つまりトークンは“領収書”であって、それ自体がモノではない
Duskはそれとは別に、ネイティブ発行に向けて位置付けている。より多くのライフサイクルを、後からラップするのではなく、オンチェーン側へ移す
だから問題は、Duskでネイティブ発行が可能かどうかではない
インフラは確実に存在する
問題は、それが規制された市場のためのより良い基盤なのか、それとも同じ「信頼」の問題を、よりオンチェーン寄りにしただけなのか
トークンが単なる領収書なら、資産に対する権限は、それをオフチェーンで発行した誰かにある。ネイティブ発行なら、ライフサイクル、移転、決済、開示が、トークンが実際に存在する場所で行われる。これにより、トークン化が決して解決できなかったリスクは消えるのではなく、オンチェーン側へ移るだけになる
それははっきりした違いだ
ただし、ネイティブ発行が機能するのは、ネイティブに発行する場そのものが免許を持っている場合に限る。NPEXが300M+ EURをオンチェーンで持ち込むのは、Duskがこれを単独で決めたからではない。AFM(オランダ金融市場監督機構)で規制された取引所として、MTF、ブローカー、ECSPのライセンスを保有する形でDuskが運営しているからだ。信頼が「ラッパーを信じる」から「免許を持つ取引所を信じる」へと移る
Duskは、ネイティブ発行が制度やライセンスの必要性をなくすふりはしていない。ChainlinkとNPEXの提携は、Duskがその現実の中に構築していることの証拠だ
私がまだ決めきれていないのは、これが保有者のリスク・プロファイルを変えるのか、それともリスクが乗る層を変えるだけなのかという点だ
Duskにはインフラがあり、EUライセンスを持つパートナーが実際にそれを構築している
私が繰り返し戻ってくる問いは、ネイティブ発行がRWAインフラに欠けていた“転換”なのか、それとも誰か別の誰かがうまくやることへの依存という同じ仕組みを、よりきれいにしただけなのか
#dusk $DUSK
{future}(DUSKUSDT)
@Dusk_Foundation $VELVET $XPL
{future}(XPLUSDT)
{future}(VELVETUSDT)
Duskについて考えれば考えるほど、褒め言葉に聞こえるけれど実は複雑な質問を指している何かに行き着く
今日の「トークン化」の多くは、単に包むだけのものだ。存在している資産、たとえば債券やファンドの持分を用意し、その上にそれへの請求権を表すトークンを載せる。つまりトークンは“領収書”であって、それ自体がモノではない
Duskはそれとは別に、ネイティブ発行に向けて位置付けている。より多くのライフサイクルを、後からラップするのではなく、オンチェーン側へ移す
だから問題は、Duskでネイティブ発行が可能かどうかではない
インフラは確実に存在する
問題は、それが規制された市場のためのより良い基盤なのか、それとも同じ「信頼」の問題を、よりオンチェーン寄りにしただけなのか
トークンが単なる領収書なら、資産に対する権限は、それをオフチェーンで発行した誰かにある。ネイティブ発行なら、ライフサイクル、移転、決済、開示が、トークンが実際に存在する場所で行われる。これにより、トークン化が決して解決できなかったリスクは消えるのではなく、オンチェーン側へ移るだけになる
それははっきりした違いだ
ただし、ネイティブ発行が機能するのは、ネイティブに発行する場そのものが免許を持っている場合に限る。NPEXが300M+ EURをオンチェーンで持ち込むのは、Duskがこれを単独で決めたからではない。AFM(オランダ金融市場監督機構)で規制された取引所として、MTF、ブローカー、ECSPのライセンスを保有する形でDuskが運営しているからだ。信頼が「ラッパーを信じる」から「免許を持つ取引所を信じる」へと移る
Duskは、ネイティブ発行が制度やライセンスの必要性をなくすふりはしていない。ChainlinkとNPEXの提携は、Duskがその現実の中に構築していることの証拠だ
私がまだ決めきれていないのは、これが保有者のリスク・プロファイルを変えるのか、それともリスクが乗る層を変えるだけなのかという点だ
Duskにはインフラがあり、EUライセンスを持つパートナーが実際にそれを構築している
私が繰り返し戻ってくる問いは、ネイティブ発行がRWAインフラに欠けていた“転換”なのか、それとも誰か別の誰かがうまくやることへの依存という同じ仕組みを、よりきれいにしただけなのか
#dusk $DUSK
@Dusk $VELVET $XPL
今日の「トークン化」の多くは、単に包むだけのものだ。存在している資産、たとえば債券やファンドの持分を用意し、その上にそれへの請求権を表すトークンを載せる。つまりトークンは“領収書”であって、それ自体がモノではない
Duskはそれとは別に、ネイティブ発行に向けて位置付けている。より多くのライフサイクルを、後からラップするのではなく、オンチェーン側へ移す
だから問題は、Duskでネイティブ発行が可能かどうかではない
インフラは確実に存在する
問題は、それが規制された市場のためのより良い基盤なのか、それとも同じ「信頼」の問題を、よりオンチェーン寄りにしただけなのか
トークンが単なる領収書なら、資産に対する権限は、それをオフチェーンで発行した誰かにある。ネイティブ発行なら、ライフサイクル、移転、決済、開示が、トークンが実際に存在する場所で行われる。これにより、トークン化が決して解決できなかったリスクは消えるのではなく、オンチェーン側へ移るだけになる
それははっきりした違いだ
ただし、ネイティブ発行が機能するのは、ネイティブに発行する場そのものが免許を持っている場合に限る。NPEXが300M+ EURをオンチェーンで持ち込むのは、Duskがこれを単独で決めたからではない。AFM(オランダ金融市場監督機構)で規制された取引所として、MTF、ブローカー、ECSPのライセンスを保有する形でDuskが運営しているからだ。信頼が「ラッパーを信じる」から「免許を持つ取引所を信じる」へと移る
Duskは、ネイティブ発行が制度やライセンスの必要性をなくすふりはしていない。ChainlinkとNPEXの提携は、Duskがその現実の中に構築していることの証拠だ
私がまだ決めきれていないのは、これが保有者のリスク・プロファイルを変えるのか、それともリスクが乗る層を変えるだけなのかという点だ
Duskにはインフラがあり、EUライセンスを持つパートナーが実際にそれを構築している
私が繰り返し戻ってくる問いは、ネイティブ発行がRWAインフラに欠けていた“転換”なのか、それとも誰か別の誰かがうまくやることへの依存という同じ仕組みを、よりきれいにしただけなのか
#dusk $DUSK
@Dusk $VELVET $XPL
4
1
1
431
·
--
弱気相場
Duskについて考えれば考えるほど、ほめ言葉のように聞こえるのに、実は複雑な質問になっている何かに行き着く。
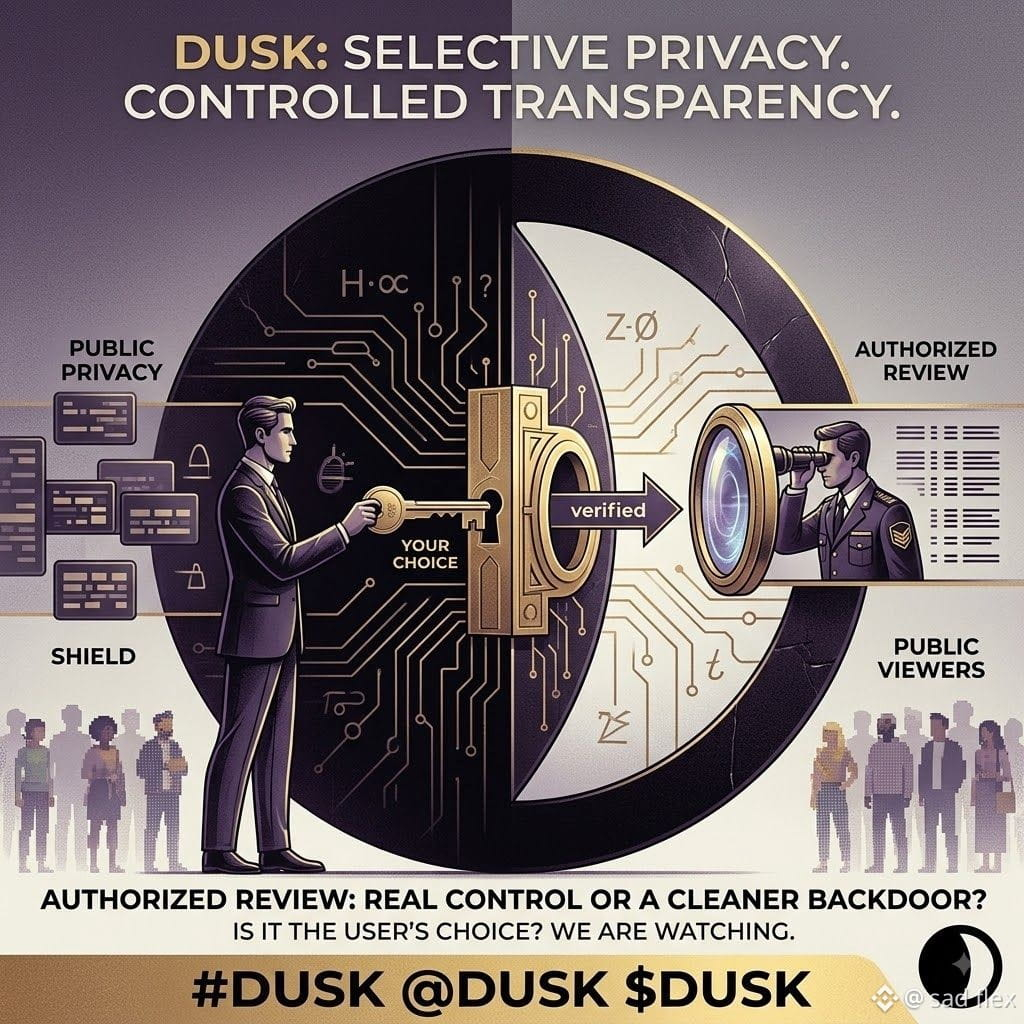
ブロックチェーンのプライバシーは、これまでずっと二者択一だった。つまり、すべてが永遠に見えるか、すべてがデフォルトで隠されるか。Duskはその間を作ろうとしている。必要なところではプライバシーを、役に立つところでは透明性を。許可されたレビューのための選択的開示だ。
だから問題は、その「中間」という考え方が成り立つかどうかではない。
紙の上では、はっきりと成り立つ。
問題は「許可されたレビュー」が、結局は本当のプライバシーにつながるのか、それとも、特定の人たちが存在を知っている“バックドア付き”のプライバシーに過ぎないのか、ということだ。
一方で、ここには確かな事例がある。規制された市場は、完全な透明性で回せない。機関投資家は、オンチェーンに決済した瞬間にポジションが露出するのを望まない。しかし、完全なプライバシーでも運営できない。規制当局には、公衆の見世物にせずに検証する方法が必要だからだ。Duskのアプローチ、Hedgerの準同型暗号とDuskEVM上でのゼロ知識証明は、公開からは取引を秘匿したまま、チェックを許可された相手には、その正しさが証明可能であるように保つ。つまり、必要に応じて「証明になる」プライバシーだ。
これは、実際に重要な違いだ。
他方で、「許可された」とは誰のことなのか——その言葉が文の中で果たす役割は大きい。そしてDuskだけでは答えを完全にはコントロールできない。Dusk TradeはEUの規則に基づく規制済みMTFとして運用されており、NPEXはそれとは別に、AFM規制の下での承認を持ち込む。レビュー層は単なる暗号技術ではなく、法的な関係であって、管轄と年によって変わる。
私がまだ決めきれていないのは、これが人々に自分のデータを本当にコントロールさせるのか、それとも、当局がすでに持っていたアクセスの“よりきれいな版”を与えるだけなのか、という点だ。
Duskには暗号技術と、EUライセンスのパートナーシップがある。「許可された」がユーザーの選択として実感されることになるかどうか——そこは、まだ見届けているところだ。
#dusk @Dusk_Foundation $DUSK $BANK
{spot}(BANKUSDT)
Duskについて考えれば考えるほど、ほめ言葉のように聞こえるのに、実は複雑な質問になっている何かに行き着く。
ブロックチェーンのプライバシーは、これまでずっと二者択一だった。つまり、すべてが永遠に見えるか、すべてがデフォルトで隠されるか。Duskはその間を作ろうとしている。必要なところではプライバシーを、役に立つところでは透明性を。許可されたレビューのための選択的開示だ。
だから問題は、その「中間」という考え方が成り立つかどうかではない。
紙の上では、はっきりと成り立つ。
問題は「許可されたレビュー」が、結局は本当のプライバシーにつながるのか、それとも、特定の人たちが存在を知っている“バックドア付き”のプライバシーに過ぎないのか、ということだ。
一方で、ここには確かな事例がある。規制された市場は、完全な透明性で回せない。機関投資家は、オンチェーンに決済した瞬間にポジションが露出するのを望まない。しかし、完全なプライバシーでも運営できない。規制当局には、公衆の見世物にせずに検証する方法が必要だからだ。Duskのアプローチ、Hedgerの準同型暗号とDuskEVM上でのゼロ知識証明は、公開からは取引を秘匿したまま、チェックを許可された相手には、その正しさが証明可能であるように保つ。つまり、必要に応じて「証明になる」プライバシーだ。
これは、実際に重要な違いだ。
他方で、「許可された」とは誰のことなのか——その言葉が文の中で果たす役割は大きい。そしてDuskだけでは答えを完全にはコントロールできない。Dusk TradeはEUの規則に基づく規制済みMTFとして運用されており、NPEXはそれとは別に、AFM規制の下での承認を持ち込む。レビュー層は単なる暗号技術ではなく、法的な関係であって、管轄と年によって変わる。
私がまだ決めきれていないのは、これが人々に自分のデータを本当にコントロールさせるのか、それとも、当局がすでに持っていたアクセスの“よりきれいな版”を与えるだけなのか、という点だ。
Duskには暗号技術と、EUライセンスのパートナーシップがある。「許可された」がユーザーの選択として実感されることになるかどうか——そこは、まだ見届けているところだ。
#dusk @Dusk $DUSK $BANK
ブロックチェーンのプライバシーは、これまでずっと二者択一だった。つまり、すべてが永遠に見えるか、すべてがデフォルトで隠されるか。Duskはその間を作ろうとしている。必要なところではプライバシーを、役に立つところでは透明性を。許可されたレビューのための選択的開示だ。
だから問題は、その「中間」という考え方が成り立つかどうかではない。
紙の上では、はっきりと成り立つ。
問題は「許可されたレビュー」が、結局は本当のプライバシーにつながるのか、それとも、特定の人たちが存在を知っている“バックドア付き”のプライバシーに過ぎないのか、ということだ。
一方で、ここには確かな事例がある。規制された市場は、完全な透明性で回せない。機関投資家は、オンチェーンに決済した瞬間にポジションが露出するのを望まない。しかし、完全なプライバシーでも運営できない。規制当局には、公衆の見世物にせずに検証する方法が必要だからだ。Duskのアプローチ、Hedgerの準同型暗号とDuskEVM上でのゼロ知識証明は、公開からは取引を秘匿したまま、チェックを許可された相手には、その正しさが証明可能であるように保つ。つまり、必要に応じて「証明になる」プライバシーだ。
これは、実際に重要な違いだ。
他方で、「許可された」とは誰のことなのか——その言葉が文の中で果たす役割は大きい。そしてDuskだけでは答えを完全にはコントロールできない。Dusk TradeはEUの規則に基づく規制済みMTFとして運用されており、NPEXはそれとは別に、AFM規制の下での承認を持ち込む。レビュー層は単なる暗号技術ではなく、法的な関係であって、管轄と年によって変わる。
私がまだ決めきれていないのは、これが人々に自分のデータを本当にコントロールさせるのか、それとも、当局がすでに持っていたアクセスの“よりきれいな版”を与えるだけなのか、という点だ。
Duskには暗号技術と、EUライセンスのパートナーシップがある。「許可された」がユーザーの選択として実感されることになるかどうか——そこは、まだ見届けているところだ。
#dusk @Dusk $DUSK $BANK
3
2
343
·
--
ブリッシュ
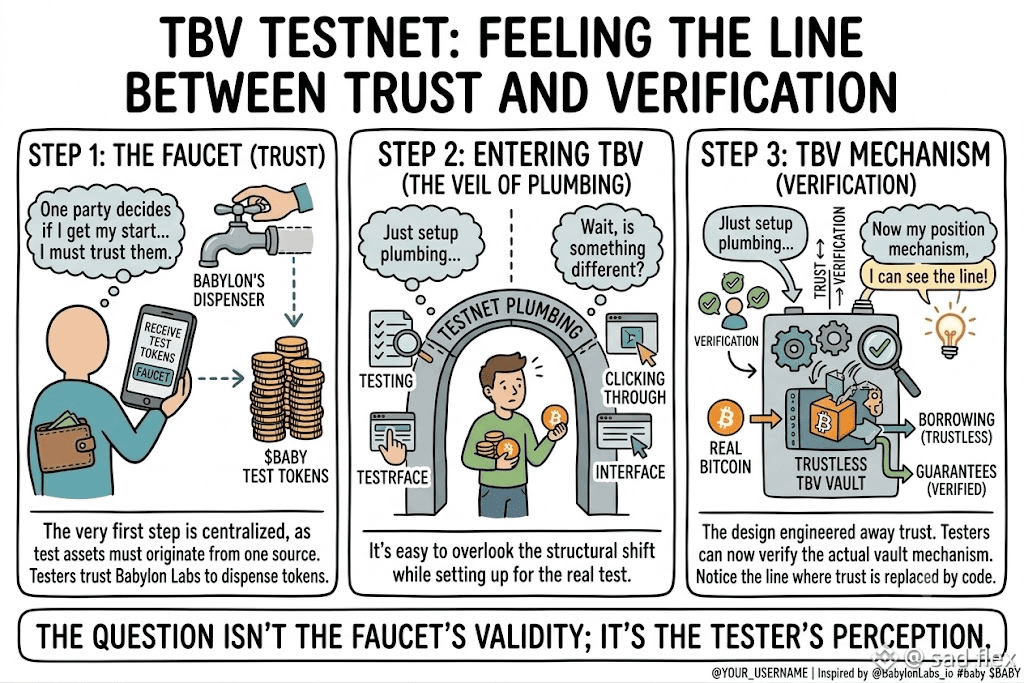
以前は、テストネットのファセット(蛇口)はただの配管で、実際のプロダクトにたどり着く前の形式的なものだと思っていました。TBVのセットアップを見ると、その前提は、ファセットが実際に何なのかに触れた瞬間に、あまり生き残りません。
ネイティブ・ビットコインに裏付けられた借り入れをテストするには、信頼不要(trustless)、カストディ不要、仲介者なしという仕組みを前提にすると、まず別のファセットに行き、Babylon自身のディスペンサーからテストトークンを受け取る必要があります。これは設計の矛盾ではありません。テストネットには、どこかから“偽物の資産”が必要です。
ただし、それは同時に、信頼不要なシステムのテストの最初の一歩が、誰にどれだけトークンを渡すかを決める単一の当事者を通って行われる、ということを意味します。
テストネットならそれでまったく問題ありません。トークンには価値がなく、ファセットは単なるインフラです。興味深いのは、それが対比によって静かに示していることです。
ファセットが中央集権的なのは、それが必要だからです。誰かが“無から”テスト用の価値を発生させなければならない。TBV自体は、実際のプロダクトで、現実のBTCが関わるときに同じ種類の単一の起点が不要になるよう、特別に作られています。
その結果、ファセットは、テストしている対象のすぐ隣に並ぶ、役に立つ否定的な(ネガティブな)見本になります。フローの最初の1ステップは、まさに昔のやり方のままです。信頼している相手が、あなたに何かを渡す。残りのフローは、テストトークンではなく“実際のビットコイン”になると、その同じ信頼を必要としないように設計されています。
まだ分からないのは、この対比が実際にテスターにどれほど“効く”のかという点です。ファセットは、構造的に異なることをしているのに、すぐ後であなたがテストする“ヴォルト(vault)”の仕組みとの違いに気づかずに、ただクリックして通り過ぎるのは簡単です。
btc-vaults.testnet.babylonlabs.io でフローを進めるときは、この転換点に注目する価値があります。単にトークンを“受け取る”のではなく、設計が、あなたが信頼する当事者に依存する状態をやめ、検証できるメカニズムに依存し始める“まさにその地点”を見届けることです。
問いは、ファセットが信頼不要という主張を損なうかどうかではありません。もちろん損ないません。これはテストネットの配管です。
問題は、テスターが実際に、その線(どこまでが信頼で動いていて、どこからが信頼不要として設計で取り除かれているのか)を感じ取れるかどうかです。
@babylonlabs_io #baby $BABY $UB $BLESS
{future}(UBUSDT)
以前は、テストネットのファセット(蛇口)はただの配管で、実際のプロダクトにたどり着く前の形式的なものだと思っていました。TBVのセットアップを見ると、その前提は、ファセットが実際に何なのかに触れた瞬間に、あまり生き残りません。
ネイティブ・ビットコインに裏付けられた借り入れをテストするには、信頼不要(trustless)、カストディ不要、仲介者なしという仕組みを前提にすると、まず別のファセットに行き、Babylon自身のディスペンサーからテストトークンを受け取る必要があります。これは設計の矛盾ではありません。テストネットには、どこかから“偽物の資産”が必要です。
ただし、それは同時に、信頼不要なシステムのテストの最初の一歩が、誰にどれだけトークンを渡すかを決める単一の当事者を通って行われる、ということを意味します。
テストネットならそれでまったく問題ありません。トークンには価値がなく、ファセットは単なるインフラです。興味深いのは、それが対比によって静かに示していることです。
ファセットが中央集権的なのは、それが必要だからです。誰かが“無から”テスト用の価値を発生させなければならない。TBV自体は、実際のプロダクトで、現実のBTCが関わるときに同じ種類の単一の起点が不要になるよう、特別に作られています。
その結果、ファセットは、テストしている対象のすぐ隣に並ぶ、役に立つ否定的な(ネガティブな)見本になります。フローの最初の1ステップは、まさに昔のやり方のままです。信頼している相手が、あなたに何かを渡す。残りのフローは、テストトークンではなく“実際のビットコイン”になると、その同じ信頼を必要としないように設計されています。
まだ分からないのは、この対比が実際にテスターにどれほど“効く”のかという点です。ファセットは、構造的に異なることをしているのに、すぐ後であなたがテストする“ヴォルト(vault)”の仕組みとの違いに気づかずに、ただクリックして通り過ぎるのは簡単です。
btc-vaults.testnet.babylonlabs.io でフローを進めるときは、この転換点に注目する価値があります。単にトークンを“受け取る”のではなく、設計が、あなたが信頼する当事者に依存する状態をやめ、検証できるメカニズムに依存し始める“まさにその地点”を見届けることです。
問いは、ファセットが信頼不要という主張を損なうかどうかではありません。もちろん損ないません。これはテストネットの配管です。
問題は、テスターが実際に、その線(どこまでが信頼で動いていて、どこからが信頼不要として設計で取り除かれているのか)を感じ取れるかどうかです。
@BabylonLabs_io #baby $BABY $UB $BLESS
ネイティブ・ビットコインに裏付けられた借り入れをテストするには、信頼不要(trustless)、カストディ不要、仲介者なしという仕組みを前提にすると、まず別のファセットに行き、Babylon自身のディスペンサーからテストトークンを受け取る必要があります。これは設計の矛盾ではありません。テストネットには、どこかから“偽物の資産”が必要です。
ただし、それは同時に、信頼不要なシステムのテストの最初の一歩が、誰にどれだけトークンを渡すかを決める単一の当事者を通って行われる、ということを意味します。
テストネットならそれでまったく問題ありません。トークンには価値がなく、ファセットは単なるインフラです。興味深いのは、それが対比によって静かに示していることです。
ファセットが中央集権的なのは、それが必要だからです。誰かが“無から”テスト用の価値を発生させなければならない。TBV自体は、実際のプロダクトで、現実のBTCが関わるときに同じ種類の単一の起点が不要になるよう、特別に作られています。
その結果、ファセットは、テストしている対象のすぐ隣に並ぶ、役に立つ否定的な(ネガティブな)見本になります。フローの最初の1ステップは、まさに昔のやり方のままです。信頼している相手が、あなたに何かを渡す。残りのフローは、テストトークンではなく“実際のビットコイン”になると、その同じ信頼を必要としないように設計されています。
まだ分からないのは、この対比が実際にテスターにどれほど“効く”のかという点です。ファセットは、構造的に異なることをしているのに、すぐ後であなたがテストする“ヴォルト(vault)”の仕組みとの違いに気づかずに、ただクリックして通り過ぎるのは簡単です。
btc-vaults.testnet.babylonlabs.io でフローを進めるときは、この転換点に注目する価値があります。単にトークンを“受け取る”のではなく、設計が、あなたが信頼する当事者に依存する状態をやめ、検証できるメカニズムに依存し始める“まさにその地点”を見届けることです。
問いは、ファセットが信頼不要という主張を損なうかどうかではありません。もちろん損ないません。これはテストネットの配管です。
問題は、テスターが実際に、その線(どこまでが信頼で動いていて、どこからが信頼不要として設計で取り除かれているのか)を感じ取れるかどうかです。
@BabylonLabs_io #baby $BABY $UB $BLESS
4
1
316
·
--
弱気相場
以前は、ビットコイン担保ローンの清算は、他のDeFiの清算と基本的に同じように機能するものだと思っていました。つまり、スマートコントラクトがポジションが含み損になっていることを検知すると、すぐに担保を差し押さえる、といったイメージです。ですが、担保が実際にどこに置かれているのかを考え直してから、その考えを改めました。
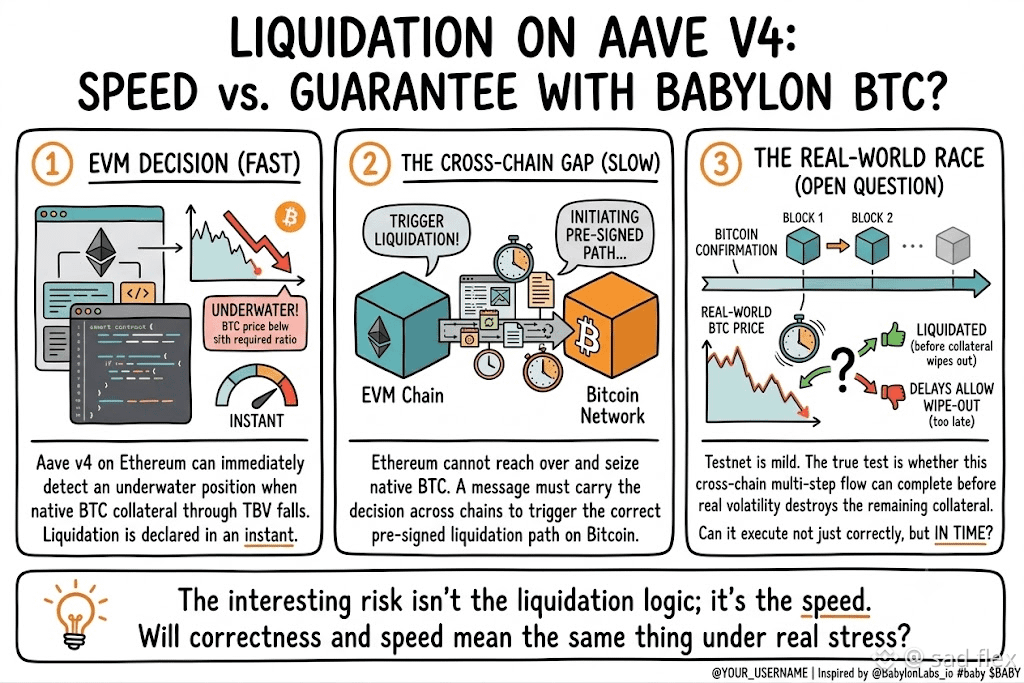
Aave v4 は、TBV 経由のネイティブBTC担保が必要比率を下回った瞬間に、Ethereum 側で清算の判断を行います。しかし、BTCそのものはビットコインからは一度も出ていません。BTCは、Ethereum が直接呼び出せるコントラクトではなく、事前署名済みのビットコイン取引で担保された金庫(vault)の中に置かれています。Ethereum は「清算を行うべきだ」という判断はできても、ERC-20 の場合のようにビットコイン側へ直接手を伸ばして執行することはできません。
なので、あるチェーンでの判断を別のチェーンへ持ち運び、正しい事前署名済みの清算手順をトリガーし、さらにそれをビットコイン側で確認(コンファーム)させる必要があります。その一方で、清算が必要になった原因となる価格は、動き続けています。これらの各ステップには時間がかかり、ビットコインのブロック時間は急かしてはくれません。
これはTBVに限った欠陥ではなく、クロスチェーン清算はどこでも難しいものです。とはいえ、問題として面白いのは「清算ロジックが正しいかどうか」ではなく、「十分に速いかどうか」です。技術的にいずれ確実に実行される清算は、遅延そのものによって借り手の残り担保が消し飛ばされる前に実行される清算とは同じではありません。
testnet のボラティリティは設計上おだやかなため、このギャップがそのまま露出することは、おそらくまだ起きないでしょう。それでも、btc-vaults.testnet.babylonlabs.io で borrow フローを実行し、清算パスがどのように説明されているかに注目する価値はあります。清算がトリガーされるかどうかではなく、落ち着いた条件では起きにくい可能性が高いからです。
問いは「TBV がネイティブBTC担保を正しく清算できるか」ではなく
「実際のボラティリティが出てきたとき、正しく、かつ間に合う形で“同じこと”として成立するかどうか」です
@babylonlabs_io #baby $BABY
#OilCrashes9% #USIranTalksToBegin #USJapanJointYenInterventionFirstSince2011
#CardanoRisesNearly10%
$BLESS $MANTRA
{future}(MANTRAUSDT)
{future}(BLESSUSDT)
以前は、ビットコイン担保ローンの清算は、他のDeFiの清算と基本的に同じように機能するものだと思っていました。つまり、スマートコントラクトがポジションが含み損になっていることを検知すると、すぐに担保を差し押さえる、といったイメージです。ですが、担保が実際にどこに置かれているのかを考え直してから、その考えを改めました。
Aave v4 は、TBV 経由のネイティブBTC担保が必要比率を下回った瞬間に、Ethereum 側で清算の判断を行います。しかし、BTCそのものはビットコインからは一度も出ていません。BTCは、Ethereum が直接呼び出せるコントラクトではなく、事前署名済みのビットコイン取引で担保された金庫(vault)の中に置かれています。Ethereum は「清算を行うべきだ」という判断はできても、ERC-20 の場合のようにビットコイン側へ直接手を伸ばして執行することはできません。
なので、あるチェーンでの判断を別のチェーンへ持ち運び、正しい事前署名済みの清算手順をトリガーし、さらにそれをビットコイン側で確認(コンファーム)させる必要があります。その一方で、清算が必要になった原因となる価格は、動き続けています。これらの各ステップには時間がかかり、ビットコインのブロック時間は急かしてはくれません。
これはTBVに限った欠陥ではなく、クロスチェーン清算はどこでも難しいものです。とはいえ、問題として面白いのは「清算ロジックが正しいかどうか」ではなく、「十分に速いかどうか」です。技術的にいずれ確実に実行される清算は、遅延そのものによって借り手の残り担保が消し飛ばされる前に実行される清算とは同じではありません。
testnet のボラティリティは設計上おだやかなため、このギャップがそのまま露出することは、おそらくまだ起きないでしょう。それでも、btc-vaults.testnet.babylonlabs.io で borrow フローを実行し、清算パスがどのように説明されているかに注目する価値はあります。清算がトリガーされるかどうかではなく、落ち着いた条件では起きにくい可能性が高いからです。
問いは「TBV がネイティブBTC担保を正しく清算できるか」ではなく
「実際のボラティリティが出てきたとき、正しく、かつ間に合う形で“同じこと”として成立するかどうか」です
@BabylonLabs_io #baby $BABY
#OilCrashes9% #USIranTalksToBegin #USJapanJointYenInterventionFirstSince2011
#CardanoRisesNearly10%
$BLESS $MANTRA
Aave v4 は、TBV 経由のネイティブBTC担保が必要比率を下回った瞬間に、Ethereum 側で清算の判断を行います。しかし、BTCそのものはビットコインからは一度も出ていません。BTCは、Ethereum が直接呼び出せるコントラクトではなく、事前署名済みのビットコイン取引で担保された金庫(vault)の中に置かれています。Ethereum は「清算を行うべきだ」という判断はできても、ERC-20 の場合のようにビットコイン側へ直接手を伸ばして執行することはできません。
なので、あるチェーンでの判断を別のチェーンへ持ち運び、正しい事前署名済みの清算手順をトリガーし、さらにそれをビットコイン側で確認(コンファーム)させる必要があります。その一方で、清算が必要になった原因となる価格は、動き続けています。これらの各ステップには時間がかかり、ビットコインのブロック時間は急かしてはくれません。
これはTBVに限った欠陥ではなく、クロスチェーン清算はどこでも難しいものです。とはいえ、問題として面白いのは「清算ロジックが正しいかどうか」ではなく、「十分に速いかどうか」です。技術的にいずれ確実に実行される清算は、遅延そのものによって借り手の残り担保が消し飛ばされる前に実行される清算とは同じではありません。
testnet のボラティリティは設計上おだやかなため、このギャップがそのまま露出することは、おそらくまだ起きないでしょう。それでも、btc-vaults.testnet.babylonlabs.io で borrow フローを実行し、清算パスがどのように説明されているかに注目する価値はあります。清算がトリガーされるかどうかではなく、落ち着いた条件では起きにくい可能性が高いからです。
問いは「TBV がネイティブBTC担保を正しく清算できるか」ではなく
「実際のボラティリティが出てきたとき、正しく、かつ間に合う形で“同じこと”として成立するかどうか」です
@BabylonLabs_io #baby $BABY
#OilCrashes9% #USIranTalksToBegin #USJapanJointYenInterventionFirstSince2011
#CardanoRisesNearly10%
$BLESS $MANTRA
4
2
177
·
--
ブリッシュ
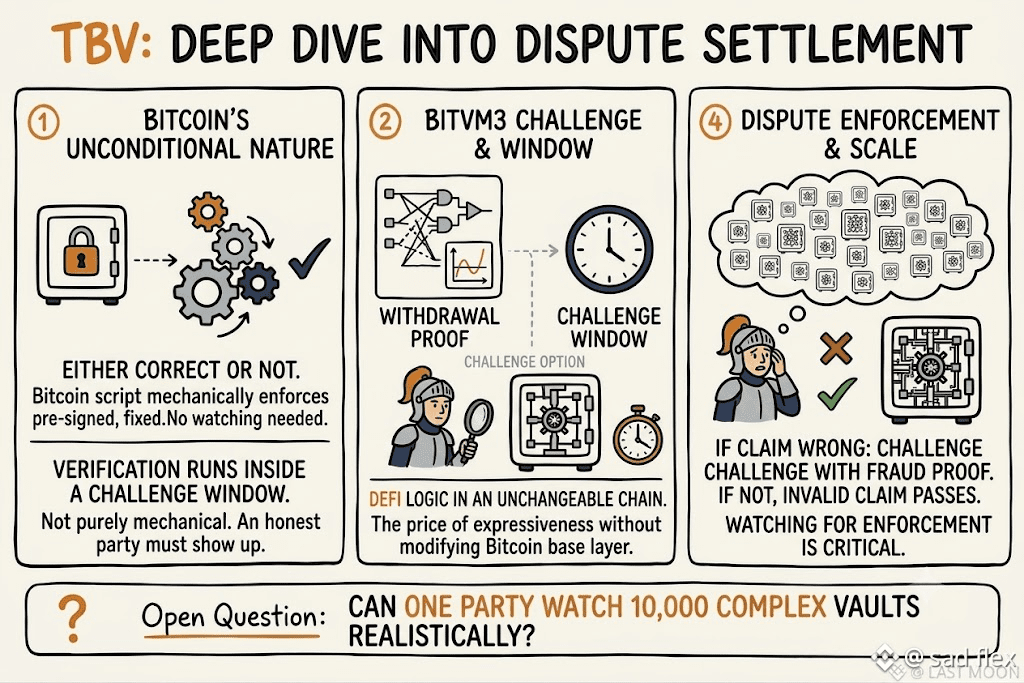
ここでの「トラストレス」は、どこにも新しい前提が追加されない、という意味だと思い込んでいました。人々がビットコインの基底レイヤーそのものについてその言葉を使うのと同じようにです。実際にTBVが引き出しをどう検証しているのか掘り下げてみて、そうではないと分かりました。
正しさは、ハッシュロックやタイムロックのように純粋に機械的なものではありません。BitVM3は、ガーブド回路とゼロ知識証明を使って引き出しを検証し、その検証はチャレンジ・ウィンドウの中で実行されます。主張が間違っていれば、ウィンドウが閉じる前に誰かがそれに気づいて不正証明(フロード・プルーフ)を提出しなければなりません。ビットコインのスクリプトは自動でその誤りを捕まえられず、チェレンジャーがそれを担います。
これは、ビットコインが通常物事を守る仕組みとは違います。署名は一致するか一致しないかで、誰かがネットワークの様子を監視していなくても、強制が働きます。この設計は、特定のウィンドウの間に実際に現れて正直な当事者が示すことを求めます。そうしないと、不正な主張が、争われないまま通ってしまいます。
これは欠陥というより、そもそもそれを実行するために作られていないチェーンで任意のDeFiロジックを検証してもらうための、実際の代償だと思います。ビットコインそのものを変えずに、これほどの表現力をビットコインに載せる他の方法はありません。
私が引っかかっているのは、実際の取引量が出てきたときにそれが成り立つかどうかです。少数の熱心なテスターが注意深く監視するのは一つの話です。
yvault(金庫)が十分に動き始めて、単一の当事者が現実的に全部を間に合うように監視できない状況になったら、同じチェレンジャーモデルは信頼性を保ち続けるのでしょうか?
$BABY @babylonlabs_io #baby
$HOME $1000SATS
#BitcoinMiningDifficultyFalls14%FromYearHigh
#KOSPIWorstMonthlyDropSince2008 #USToCancelIranAttackSubjectToDeal
#GrayscaleUrgesSenateVoteOnCLARITYAct
{future}(1000SATSUSDT)
{future}(HOMEUSDT)
ここでの「トラストレス」は、どこにも新しい前提が追加されない、という意味だと思い込んでいました。人々がビットコインの基底レイヤーそのものについてその言葉を使うのと同じようにです。実際にTBVが引き出しをどう検証しているのか掘り下げてみて、そうではないと分かりました。
正しさは、ハッシュロックやタイムロックのように純粋に機械的なものではありません。BitVM3は、ガーブド回路とゼロ知識証明を使って引き出しを検証し、その検証はチャレンジ・ウィンドウの中で実行されます。主張が間違っていれば、ウィンドウが閉じる前に誰かがそれに気づいて不正証明(フロード・プルーフ)を提出しなければなりません。ビットコインのスクリプトは自動でその誤りを捕まえられず、チェレンジャーがそれを担います。
これは、ビットコインが通常物事を守る仕組みとは違います。署名は一致するか一致しないかで、誰かがネットワークの様子を監視していなくても、強制が働きます。この設計は、特定のウィンドウの間に実際に現れて正直な当事者が示すことを求めます。そうしないと、不正な主張が、争われないまま通ってしまいます。
これは欠陥というより、そもそもそれを実行するために作られていないチェーンで任意のDeFiロジックを検証してもらうための、実際の代償だと思います。ビットコインそのものを変えずに、これほどの表現力をビットコインに載せる他の方法はありません。
私が引っかかっているのは、実際の取引量が出てきたときにそれが成り立つかどうかです。少数の熱心なテスターが注意深く監視するのは一つの話です。
yvault(金庫)が十分に動き始めて、単一の当事者が現実的に全部を間に合うように監視できない状況になったら、同じチェレンジャーモデルは信頼性を保ち続けるのでしょうか?
$BABY @BabylonLabs_io #baby
$HOME $1000SATS
#BitcoinMiningDifficultyFalls14%FromYearHigh
#KOSPIWorstMonthlyDropSince2008 #USToCancelIranAttackSubjectToDeal
#GrayscaleUrgesSenateVoteOnCLARITYAct
正しさは、ハッシュロックやタイムロックのように純粋に機械的なものではありません。BitVM3は、ガーブド回路とゼロ知識証明を使って引き出しを検証し、その検証はチャレンジ・ウィンドウの中で実行されます。主張が間違っていれば、ウィンドウが閉じる前に誰かがそれに気づいて不正証明(フロード・プルーフ)を提出しなければなりません。ビットコインのスクリプトは自動でその誤りを捕まえられず、チェレンジャーがそれを担います。
これは、ビットコインが通常物事を守る仕組みとは違います。署名は一致するか一致しないかで、誰かがネットワークの様子を監視していなくても、強制が働きます。この設計は、特定のウィンドウの間に実際に現れて正直な当事者が示すことを求めます。そうしないと、不正な主張が、争われないまま通ってしまいます。
これは欠陥というより、そもそもそれを実行するために作られていないチェーンで任意のDeFiロジックを検証してもらうための、実際の代償だと思います。ビットコインそのものを変えずに、これほどの表現力をビットコインに載せる他の方法はありません。
私が引っかかっているのは、実際の取引量が出てきたときにそれが成り立つかどうかです。少数の熱心なテスターが注意深く監視するのは一つの話です。
yvault(金庫)が十分に動き始めて、単一の当事者が現実的に全部を間に合うように監視できない状況になったら、同じチェレンジャーモデルは信頼性を保ち続けるのでしょうか?
$BABY @BabylonLabs_io #baby
$HOME $1000SATS
#BitcoinMiningDifficultyFalls14%FromYearHigh
#KOSPIWorstMonthlyDropSince2008 #USToCancelIranAttackSubjectToDeal
#GrayscaleUrgesSenateVoteOnCLARITYAct
4
177
·
--
ブリッシュ
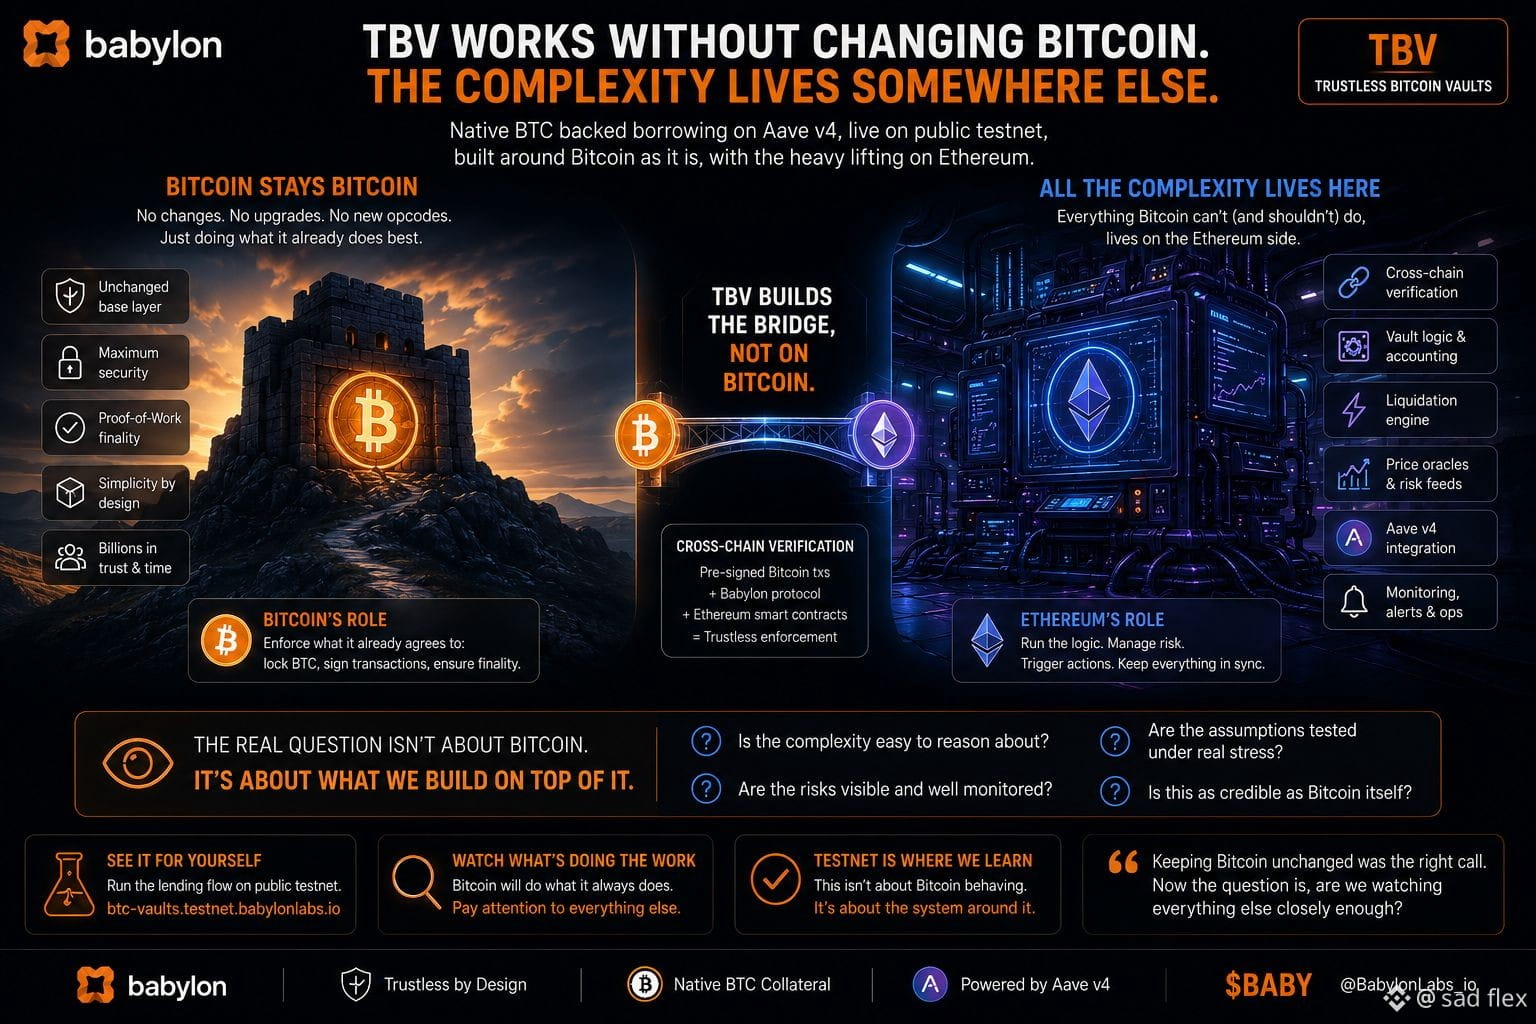
バビロンの信託不要型ビットコイン・ヴォルト(TBV)を見れば見るほど、褒め言葉みたいに聞こえるのに実は複雑な質問になっているような何かに着地してしまうんですか?
ビットコイン自体は、TBVが機能するために何も変わりません。新しいオペコードもありません。ソフトフォークもありません。ビットコインのベースレイヤーへのアップグレードもありません。Aave v4によるネイティブ・ビットコイン担保の借り入れは、いまパブリック・テストネット上で稼働していますが、やっていることはすべて「ビットコインを、すでにあるままの形で組み立ての土台として使い、そのうえで実際の複雑さを別の場所—つまりイーサリアム側—に押し込む」ことです。
これは意図した制約であって、事故ではありません。ビットコインのカルチャーは意図的にゆっくり動きます。デフォルトでは変更が抵抗されます。そして「ビットコイン自体に適応を求める」ものは、出荷されるとしても、出荷されないとしても、長年にわたる議論にぶつかります。TBVをビットコインから何も必要としないように設計することで、「存在するためにビットコインの許可を待たなくてよい」ようにしているんです。
ただし、その制約は複雑さを消し去るわけではありません。単に場所を移しているだけです。ビットコインが動かせない論理のすべて—あらゆるクロスチェーン検証ステップ、すべての清算トリガー—それらは、代わりにイーサリアム側で構築・運用・保守しなければなりません。ビットコインがシンプルでいられるのは、シンプルでない部分をイーサリアムが吸収しているからです。
つまり本当の問題は、「この設計がビットコインの保守性を尊重しているかどうか」ではありません。それは明らかに尊重しています。論点は、動く部品を一方に集中させることで、システム全体が考えやすくなるのか、それとも、ビットコイン自身は無傷に見えることで脆い部分が見落とされやすい場所へ移しているだけなのか、ということです。
testnetで注目すべきは、ビットコインが正しく振る舞うかどうかを確認することではなく、その動作が価値のあるものとして直接見られる場所である点です。ビットコインがテストされているわけではありません。ここで検証されているのは別の部分です。btc-vaults.testnet.babylonlabs.io でフローを実際に回してみて、作業をしているのが何か—ビットコインがそこに座って、すでに合意していることを強制しているだけなのか—に注意を払う価値があります。
「ビットコインを変えずに保つ」という判断が正しかったかどうかが問題なのではありません。
それは、押し移されたその複雑さのすべてが、シンプルさを保つというビットコイン自身の評判と同じくらい注意深く監視されているのかどうかです。
@babylonlabs_io #baby $BABY $VANRY
{future}(VANRYUSDT)
{future}(BABYUSDT)
バビロンの信託不要型ビットコイン・ヴォルト(TBV)を見れば見るほど、褒め言葉みたいに聞こえるのに実は複雑な質問になっているような何かに着地してしまうんですか?
ビットコイン自体は、TBVが機能するために何も変わりません。新しいオペコードもありません。ソフトフォークもありません。ビットコインのベースレイヤーへのアップグレードもありません。Aave v4によるネイティブ・ビットコイン担保の借り入れは、いまパブリック・テストネット上で稼働していますが、やっていることはすべて「ビットコインを、すでにあるままの形で組み立ての土台として使い、そのうえで実際の複雑さを別の場所—つまりイーサリアム側—に押し込む」ことです。
これは意図した制約であって、事故ではありません。ビットコインのカルチャーは意図的にゆっくり動きます。デフォルトでは変更が抵抗されます。そして「ビットコイン自体に適応を求める」ものは、出荷されるとしても、出荷されないとしても、長年にわたる議論にぶつかります。TBVをビットコインから何も必要としないように設計することで、「存在するためにビットコインの許可を待たなくてよい」ようにしているんです。
ただし、その制約は複雑さを消し去るわけではありません。単に場所を移しているだけです。ビットコインが動かせない論理のすべて—あらゆるクロスチェーン検証ステップ、すべての清算トリガー—それらは、代わりにイーサリアム側で構築・運用・保守しなければなりません。ビットコインがシンプルでいられるのは、シンプルでない部分をイーサリアムが吸収しているからです。
つまり本当の問題は、「この設計がビットコインの保守性を尊重しているかどうか」ではありません。それは明らかに尊重しています。論点は、動く部品を一方に集中させることで、システム全体が考えやすくなるのか、それとも、ビットコイン自身は無傷に見えることで脆い部分が見落とされやすい場所へ移しているだけなのか、ということです。
testnetで注目すべきは、ビットコインが正しく振る舞うかどうかを確認することではなく、その動作が価値のあるものとして直接見られる場所である点です。ビットコインがテストされているわけではありません。ここで検証されているのは別の部分です。btc-vaults.testnet.babylonlabs.io でフローを実際に回してみて、作業をしているのが何か—ビットコインがそこに座って、すでに合意していることを強制しているだけなのか—に注意を払う価値があります。
「ビットコインを変えずに保つ」という判断が正しかったかどうかが問題なのではありません。
それは、押し移されたその複雑さのすべてが、シンプルさを保つというビットコイン自身の評判と同じくらい注意深く監視されているのかどうかです。
@BabylonLabs_io #baby $BABY $VANRY
ビットコイン自体は、TBVが機能するために何も変わりません。新しいオペコードもありません。ソフトフォークもありません。ビットコインのベースレイヤーへのアップグレードもありません。Aave v4によるネイティブ・ビットコイン担保の借り入れは、いまパブリック・テストネット上で稼働していますが、やっていることはすべて「ビットコインを、すでにあるままの形で組み立ての土台として使い、そのうえで実際の複雑さを別の場所—つまりイーサリアム側—に押し込む」ことです。
これは意図した制約であって、事故ではありません。ビットコインのカルチャーは意図的にゆっくり動きます。デフォルトでは変更が抵抗されます。そして「ビットコイン自体に適応を求める」ものは、出荷されるとしても、出荷されないとしても、長年にわたる議論にぶつかります。TBVをビットコインから何も必要としないように設計することで、「存在するためにビットコインの許可を待たなくてよい」ようにしているんです。
ただし、その制約は複雑さを消し去るわけではありません。単に場所を移しているだけです。ビットコインが動かせない論理のすべて—あらゆるクロスチェーン検証ステップ、すべての清算トリガー—それらは、代わりにイーサリアム側で構築・運用・保守しなければなりません。ビットコインがシンプルでいられるのは、シンプルでない部分をイーサリアムが吸収しているからです。
つまり本当の問題は、「この設計がビットコインの保守性を尊重しているかどうか」ではありません。それは明らかに尊重しています。論点は、動く部品を一方に集中させることで、システム全体が考えやすくなるのか、それとも、ビットコイン自身は無傷に見えることで脆い部分が見落とされやすい場所へ移しているだけなのか、ということです。
testnetで注目すべきは、ビットコインが正しく振る舞うかどうかを確認することではなく、その動作が価値のあるものとして直接見られる場所である点です。ビットコインがテストされているわけではありません。ここで検証されているのは別の部分です。btc-vaults.testnet.babylonlabs.io でフローを実際に回してみて、作業をしているのが何か—ビットコインがそこに座って、すでに合意していることを強制しているだけなのか—に注意を払う価値があります。
「ビットコインを変えずに保つ」という判断が正しかったかどうかが問題なのではありません。
それは、押し移されたその複雑さのすべてが、シンプルさを保つというビットコイン自身の評判と同じくらい注意深く監視されているのかどうかです。
@BabylonLabs_io #baby $BABY $VANRY
6
3
183
·
--
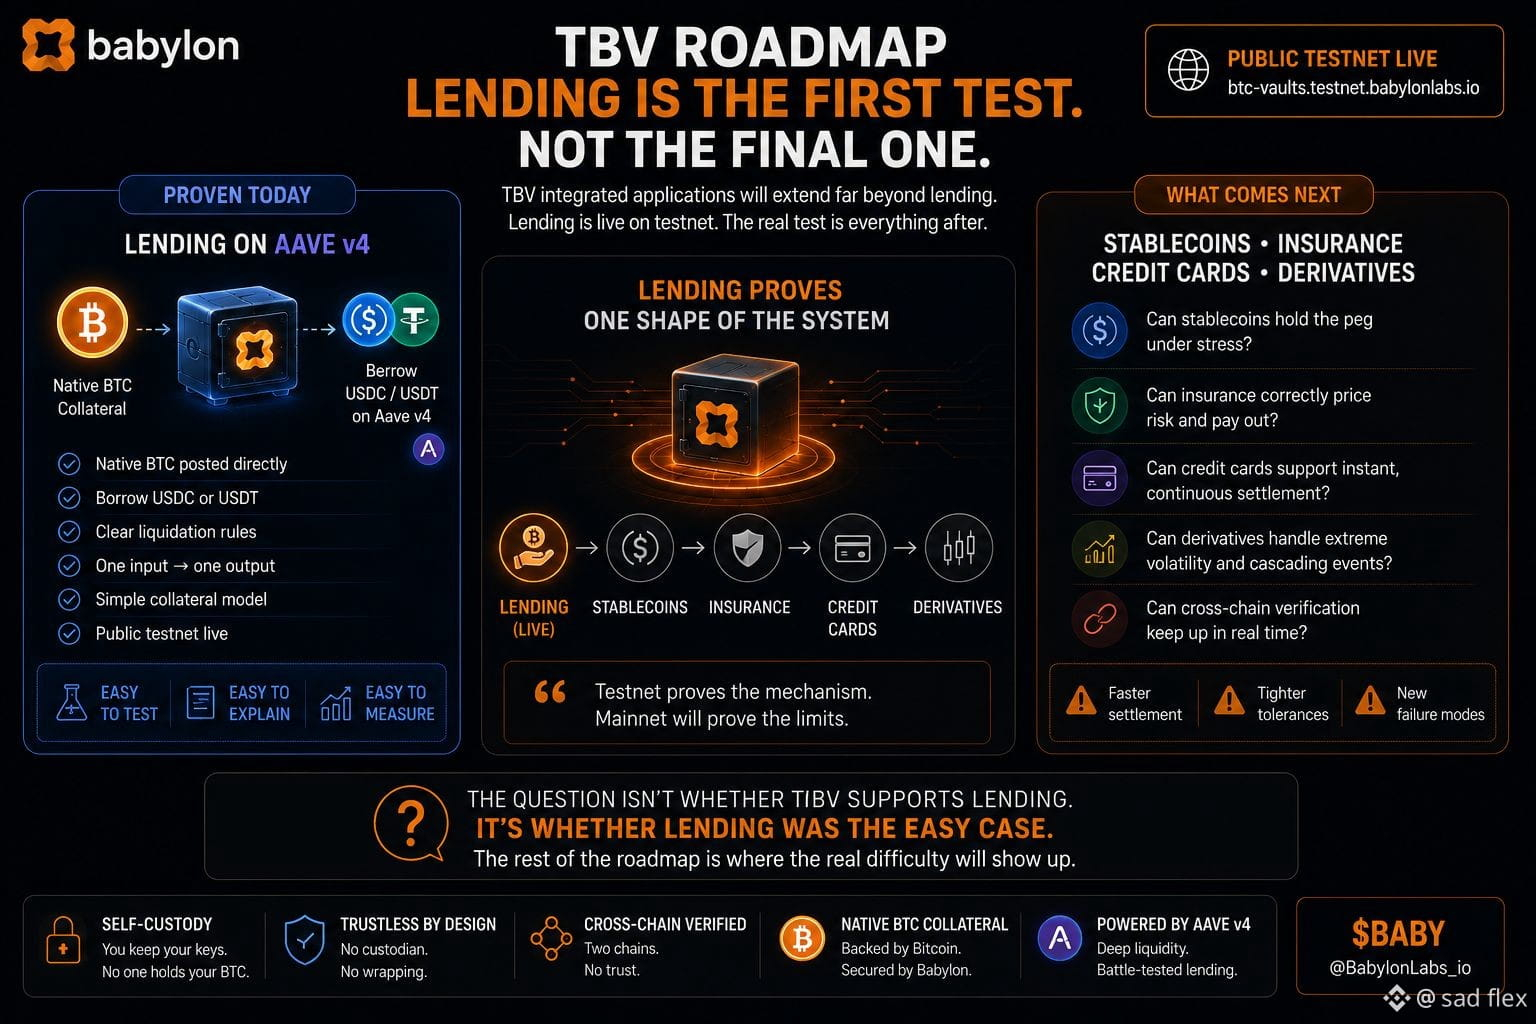
バビロンの「信託不要」ビットコイン・バルツ(TBV)を見れば見るほど、褒め言葉みたいに聞こえるものの、実は複雑な質問になっている何かに行き着いてしまうのはなぜでしょう?
TBVの統合アプリケーションは、最終的に貸付、ステーブルコインのクレジットカード、デリバティブ、保険をカバーすることを意図しています。その中で、Aave v4による貸付が最初に実装され、今は公開テストネットで稼働しています。預け手はネイティブBTCを投入し、それに対してUSDCまたはUSDTを借りられます。
貸付は出発点として理にかなっています。中核となる約束の最もシンプルな形です。担保はネイティブBTC、入力は1つ、出力も1つ。担保価値に対して借りても、カストディ(管理権限)を手放さない。テストしやすく、説明もしやすく、うまくいったときに指し示しやすい。
しかし、貸付が成立することは、より難しいケースが成立することを自動的に証明するわけではありません。ネイティブBTCで裏付けられたステーブルコインは、要求すればローンを出すだけではなく、ストレス下でペッグを維持できなければならない。保険は、清算の閾値ほど単純ではない条件に対して、正しく価格設定し、正しく支払いを行う必要がある。クレジットカードは、もっとインスタントで連続的な決済に近いものが必要で、「預けてから借りる」ような流れで、余裕を持てる余地がある方式ではありません。
つまり、テストネットで貸付が動いていることは、基盤となるバルツの仕組み――事前署名されたビットコイン側、クロスチェーンの検証――が、特定の形のアプリケーションを支えられることを示します。しかし、それが、より速い決済を必要とする形、より厳しい許容誤差を必要とする形、あるいは異なる失敗挙動を持つ形にも一般化できるとは教えてくれません。
最初のユースケースと全体ビジョンの間にあるこのギャップこそ、まさに注目に値するポイントであり、テストネットは、追加の統合が発表される前にそれを考えるには十分に早いです。実際に貸付フロー自体を、btc-vaults.testnet.babylonlabs.io で試してみて、ついでに「保険」や「クレジットカード」みたいなものを同じように成立させるには、このどこが変わる必要があるのだろうか、と問いかけてみる価値があります。
この問いは、TBVが貸付を支えられるかどうかではありません。
問題は、貸付がたまたま「簡単なケース」だったのかどうかで、ロードマップの残りが、最初から本当の難しさが出てくる場所だったのではないか、という点です。
@babylonlabs_io #baby $BABY
{future}(BABYUSDT)
バビロンの「信託不要」ビットコイン・バルツ(TBV)を見れば見るほど、褒め言葉みたいに聞こえるものの、実は複雑な質問になっている何かに行き着いてしまうのはなぜでしょう?
TBVの統合アプリケーションは、最終的に貸付、ステーブルコインのクレジットカード、デリバティブ、保険をカバーすることを意図しています。その中で、Aave v4による貸付が最初に実装され、今は公開テストネットで稼働しています。預け手はネイティブBTCを投入し、それに対してUSDCまたはUSDTを借りられます。
貸付は出発点として理にかなっています。中核となる約束の最もシンプルな形です。担保はネイティブBTC、入力は1つ、出力も1つ。担保価値に対して借りても、カストディ(管理権限)を手放さない。テストしやすく、説明もしやすく、うまくいったときに指し示しやすい。
しかし、貸付が成立することは、より難しいケースが成立することを自動的に証明するわけではありません。ネイティブBTCで裏付けられたステーブルコインは、要求すればローンを出すだけではなく、ストレス下でペッグを維持できなければならない。保険は、清算の閾値ほど単純ではない条件に対して、正しく価格設定し、正しく支払いを行う必要がある。クレジットカードは、もっとインスタントで連続的な決済に近いものが必要で、「預けてから借りる」ような流れで、余裕を持てる余地がある方式ではありません。
つまり、テストネットで貸付が動いていることは、基盤となるバルツの仕組み――事前署名されたビットコイン側、クロスチェーンの検証――が、特定の形のアプリケーションを支えられることを示します。しかし、それが、より速い決済を必要とする形、より厳しい許容誤差を必要とする形、あるいは異なる失敗挙動を持つ形にも一般化できるとは教えてくれません。
最初のユースケースと全体ビジョンの間にあるこのギャップこそ、まさに注目に値するポイントであり、テストネットは、追加の統合が発表される前にそれを考えるには十分に早いです。実際に貸付フロー自体を、btc-vaults.testnet.babylonlabs.io で試してみて、ついでに「保険」や「クレジットカード」みたいなものを同じように成立させるには、このどこが変わる必要があるのだろうか、と問いかけてみる価値があります。
この問いは、TBVが貸付を支えられるかどうかではありません。
問題は、貸付がたまたま「簡単なケース」だったのかどうかで、ロードマップの残りが、最初から本当の難しさが出てくる場所だったのではないか、という点です。
@BabylonLabs_io #baby $BABY
TBVの統合アプリケーションは、最終的に貸付、ステーブルコインのクレジットカード、デリバティブ、保険をカバーすることを意図しています。その中で、Aave v4による貸付が最初に実装され、今は公開テストネットで稼働しています。預け手はネイティブBTCを投入し、それに対してUSDCまたはUSDTを借りられます。
貸付は出発点として理にかなっています。中核となる約束の最もシンプルな形です。担保はネイティブBTC、入力は1つ、出力も1つ。担保価値に対して借りても、カストディ(管理権限)を手放さない。テストしやすく、説明もしやすく、うまくいったときに指し示しやすい。
しかし、貸付が成立することは、より難しいケースが成立することを自動的に証明するわけではありません。ネイティブBTCで裏付けられたステーブルコインは、要求すればローンを出すだけではなく、ストレス下でペッグを維持できなければならない。保険は、清算の閾値ほど単純ではない条件に対して、正しく価格設定し、正しく支払いを行う必要がある。クレジットカードは、もっとインスタントで連続的な決済に近いものが必要で、「預けてから借りる」ような流れで、余裕を持てる余地がある方式ではありません。
つまり、テストネットで貸付が動いていることは、基盤となるバルツの仕組み――事前署名されたビットコイン側、クロスチェーンの検証――が、特定の形のアプリケーションを支えられることを示します。しかし、それが、より速い決済を必要とする形、より厳しい許容誤差を必要とする形、あるいは異なる失敗挙動を持つ形にも一般化できるとは教えてくれません。
最初のユースケースと全体ビジョンの間にあるこのギャップこそ、まさに注目に値するポイントであり、テストネットは、追加の統合が発表される前にそれを考えるには十分に早いです。実際に貸付フロー自体を、btc-vaults.testnet.babylonlabs.io で試してみて、ついでに「保険」や「クレジットカード」みたいなものを同じように成立させるには、このどこが変わる必要があるのだろうか、と問いかけてみる価値があります。
この問いは、TBVが貸付を支えられるかどうかではありません。
問題は、貸付がたまたま「簡単なケース」だったのかどうかで、ロードマップの残りが、最初から本当の難しさが出てくる場所だったのではないか、という点です。
@BabylonLabs_io #baby $BABY
2
1
117
·
--
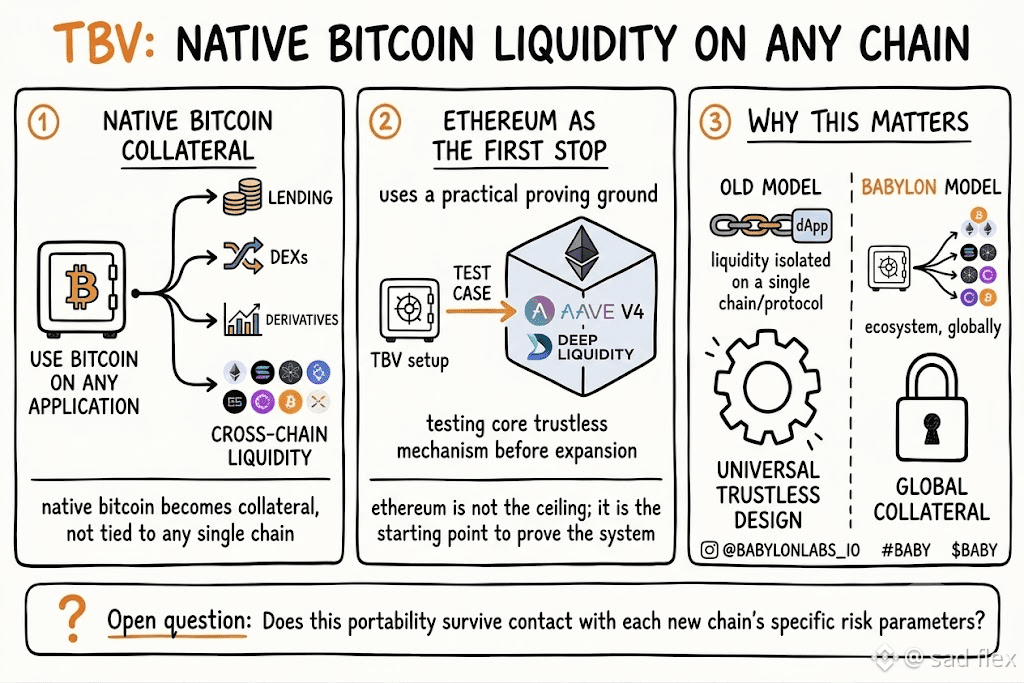
私はTBVをイーサリアムのものだと思い込み続けていました。ブリーフをもう一度ゆっくり読み返すと、実際にはそう書かれていません。
そこには、「ネイティブのビットコインは、どのチェーンでも、どのアプリケーションでも、担保として使える」とあり、さらにバビロンはTBVを通じて、ネイティブBTCの流動性をイーサリアムに持ち込んでいる、と書かれています。イーサリアムは目的地ではなく、最初の立ち寄り先です。
Aave v4でローンチするのは理にかなっています。最大のレンディング市場で、流動性が最も深く、新しい担保タイプが最速で実戦投入される場所だからです。ですが、実際の設計目標は「ネイティブBTCが、1つのチェーン/1つのプロトコルに限らず、どこでも担保として機能すること」です。
これは、私が最初に読んだときの解釈とは基本的に真逆です。つまり「ビットコインがイーサリアムDeFiに接続される」ではなく、「ビットコインが、特定のチェーンに紐づかない担保になる」ことに近く、イーサリアムが“最初”なのは、それを証明するのがいちばん簡単だから、というだけです。
そう見えるようになってからは、イーサリアム統合に見えなくなり、イーサリアムは“上限”ではなく“テストケース”だと見えるようになりました。
ただ、私が引っかかっているのは、こうした移植性が現実に触れたときに本当に生き残るのか、という点です。Aave v4で稼働するには、そのチェーン固有のリスクパラメータ、チェーン固有の清算ロジック、チェーン固有の市場状況に合わせて調整する必要があります。同じ信頼不要の仕組みが、後にまったく別のチェーンへスムーズにそのまま持ち越せるのか。それとも、各新しいチェーンごとに、同じ信頼判断をもう一度行うための“それぞれ独自のバージョン”が必要になってしまうのか。
まだ確信のある答えはありません。正直、今もそのあたりを検討し続けています
@babylonlabs_io #baby $BABY
{future}(BABYUSDT)
私はTBVをイーサリアムのものだと思い込み続けていました。ブリーフをもう一度ゆっくり読み返すと、実際にはそう書かれていません。
そこには、「ネイティブのビットコインは、どのチェーンでも、どのアプリケーションでも、担保として使える」とあり、さらにバビロンはTBVを通じて、ネイティブBTCの流動性をイーサリアムに持ち込んでいる、と書かれています。イーサリアムは目的地ではなく、最初の立ち寄り先です。
Aave v4でローンチするのは理にかなっています。最大のレンディング市場で、流動性が最も深く、新しい担保タイプが最速で実戦投入される場所だからです。ですが、実際の設計目標は「ネイティブBTCが、1つのチェーン/1つのプロトコルに限らず、どこでも担保として機能すること」です。
これは、私が最初に読んだときの解釈とは基本的に真逆です。つまり「ビットコインがイーサリアムDeFiに接続される」ではなく、「ビットコインが、特定のチェーンに紐づかない担保になる」ことに近く、イーサリアムが“最初”なのは、それを証明するのがいちばん簡単だから、というだけです。
そう見えるようになってからは、イーサリアム統合に見えなくなり、イーサリアムは“上限”ではなく“テストケース”だと見えるようになりました。
ただ、私が引っかかっているのは、こうした移植性が現実に触れたときに本当に生き残るのか、という点です。Aave v4で稼働するには、そのチェーン固有のリスクパラメータ、チェーン固有の清算ロジック、チェーン固有の市場状況に合わせて調整する必要があります。同じ信頼不要の仕組みが、後にまったく別のチェーンへスムーズにそのまま持ち越せるのか。それとも、各新しいチェーンごとに、同じ信頼判断をもう一度行うための“それぞれ独自のバージョン”が必要になってしまうのか。
まだ確信のある答えはありません。正直、今もそのあたりを検討し続けています
@BabylonLabs_io #baby $BABY
そこには、「ネイティブのビットコインは、どのチェーンでも、どのアプリケーションでも、担保として使える」とあり、さらにバビロンはTBVを通じて、ネイティブBTCの流動性をイーサリアムに持ち込んでいる、と書かれています。イーサリアムは目的地ではなく、最初の立ち寄り先です。
Aave v4でローンチするのは理にかなっています。最大のレンディング市場で、流動性が最も深く、新しい担保タイプが最速で実戦投入される場所だからです。ですが、実際の設計目標は「ネイティブBTCが、1つのチェーン/1つのプロトコルに限らず、どこでも担保として機能すること」です。
これは、私が最初に読んだときの解釈とは基本的に真逆です。つまり「ビットコインがイーサリアムDeFiに接続される」ではなく、「ビットコインが、特定のチェーンに紐づかない担保になる」ことに近く、イーサリアムが“最初”なのは、それを証明するのがいちばん簡単だから、というだけです。
そう見えるようになってからは、イーサリアム統合に見えなくなり、イーサリアムは“上限”ではなく“テストケース”だと見えるようになりました。
ただ、私が引っかかっているのは、こうした移植性が現実に触れたときに本当に生き残るのか、という点です。Aave v4で稼働するには、そのチェーン固有のリスクパラメータ、チェーン固有の清算ロジック、チェーン固有の市場状況に合わせて調整する必要があります。同じ信頼不要の仕組みが、後にまったく別のチェーンへスムーズにそのまま持ち越せるのか。それとも、各新しいチェーンごとに、同じ信頼判断をもう一度行うための“それぞれ独自のバージョン”が必要になってしまうのか。
まだ確信のある答えはありません。正直、今もそのあたりを検討し続けています
@BabylonLabs_io #baby $BABY
8
2
119
ログインして、さらにコンテンツを読む
厳選トピックで世界の暗号資産トレーダーの仲間入り
⚡️ 暗号資産に関する最新かつ有益な情報が見つかります。
💬 世界最大の暗号資産取引所から信頼されています。
👍 認証を受けたクリエイターから、有益なインサイトを得られます。
メール / 電話番号