

冷毅
144 投稿
冷毅
報告
ユーザーをブロック
BP-B219E8E6832C
11 フォロー
12 フォロワー
21 いいね
投稿
·
--
$CASH ほんとにこのプロジェクト運営側が一番良心的だと思います。なんと困っている人への補助まであって、取引で損失を出している私たちも補償してもらえるんです。本当に最高です。ここ数日で一番いいプロジェクト運営側だと思います。他のプロジェクトなんて報酬さえ出さないのに。今参加するのもとても簡単で、あなたのウォレットに1つあるだけでOKです。そして「碧陽棺材」7人のファンで報酬がもらえます。みんな参加しましょう。#cash
SR-BC5B463E003E3D029D9FD5C3
$CASH ほんとにこのプロジェクト運営側が一番良心的だと思います。なんと困っている人への補助まであって、取引で損失を出している私たちも補償してもらえるんです。本当に最高です。ここ数日で一番いいプロジェクト運営側だと思います。他のプロジェクトなんて報酬さえ出さないのに。今参加するのもとても簡単で、あなたのウォレットに1つあるだけでOKです。そして「碧陽棺材」7人のファンで報酬がもらえます。みんな参加しましょう。#cash
SR-BC5B463E003E3D029D9FD5C3
SR-BC5B463E003E3D029D9FD5C3
196
·
--
速度加入都有机会
最近看到一个很有意思的基础设施协议 @BNPaid ,正在把多链项目的营销预算直接打通进币安广场——让优质内容的创作者真正拿到链上结算激励。
打通多链预算与币安广场,把流量真正沉淀为生态流动性。
这才是创作者经济该有的样子。
协议合约:0x11dC0Fd5e2C9A4407fdb15aA6871501Ba9307777
创作者链上接收:0x7adbe78a997bdd20cfab7a1f9c4133ce19957be6
速度加入都有机会
最近看到一个很有意思的基础设施协议 @BNPaid ,正在把多链项目的营销预算直接打通进币安广场——让优质内容的创作者真正拿到链上结算激励。
打通多链预算与币安广场,把流量真正沉淀为生态流动性。
这才是创作者经济该有的样子。
协议合约:0x11dC0Fd5e2C9A4407fdb15aA6871501Ba9307777
创作者链上接收:0x7adbe78a997bdd20cfab7a1f9c4133ce19957be6
最近看到一个很有意思的基础设施协议 @BNPaid ,正在把多链项目的营销预算直接打通进币安广场——让优质内容的创作者真正拿到链上结算激励。
打通多链预算与币安广场,把流量真正沉淀为生态流动性。
这才是创作者经济该有的样子。
协议合约:0x11dC0Fd5e2C9A4407fdb15aA6871501Ba9307777
创作者链上接收:0x7adbe78a997bdd20cfab7a1f9c4133ce19957be6
80
·
--
ブリッシュ
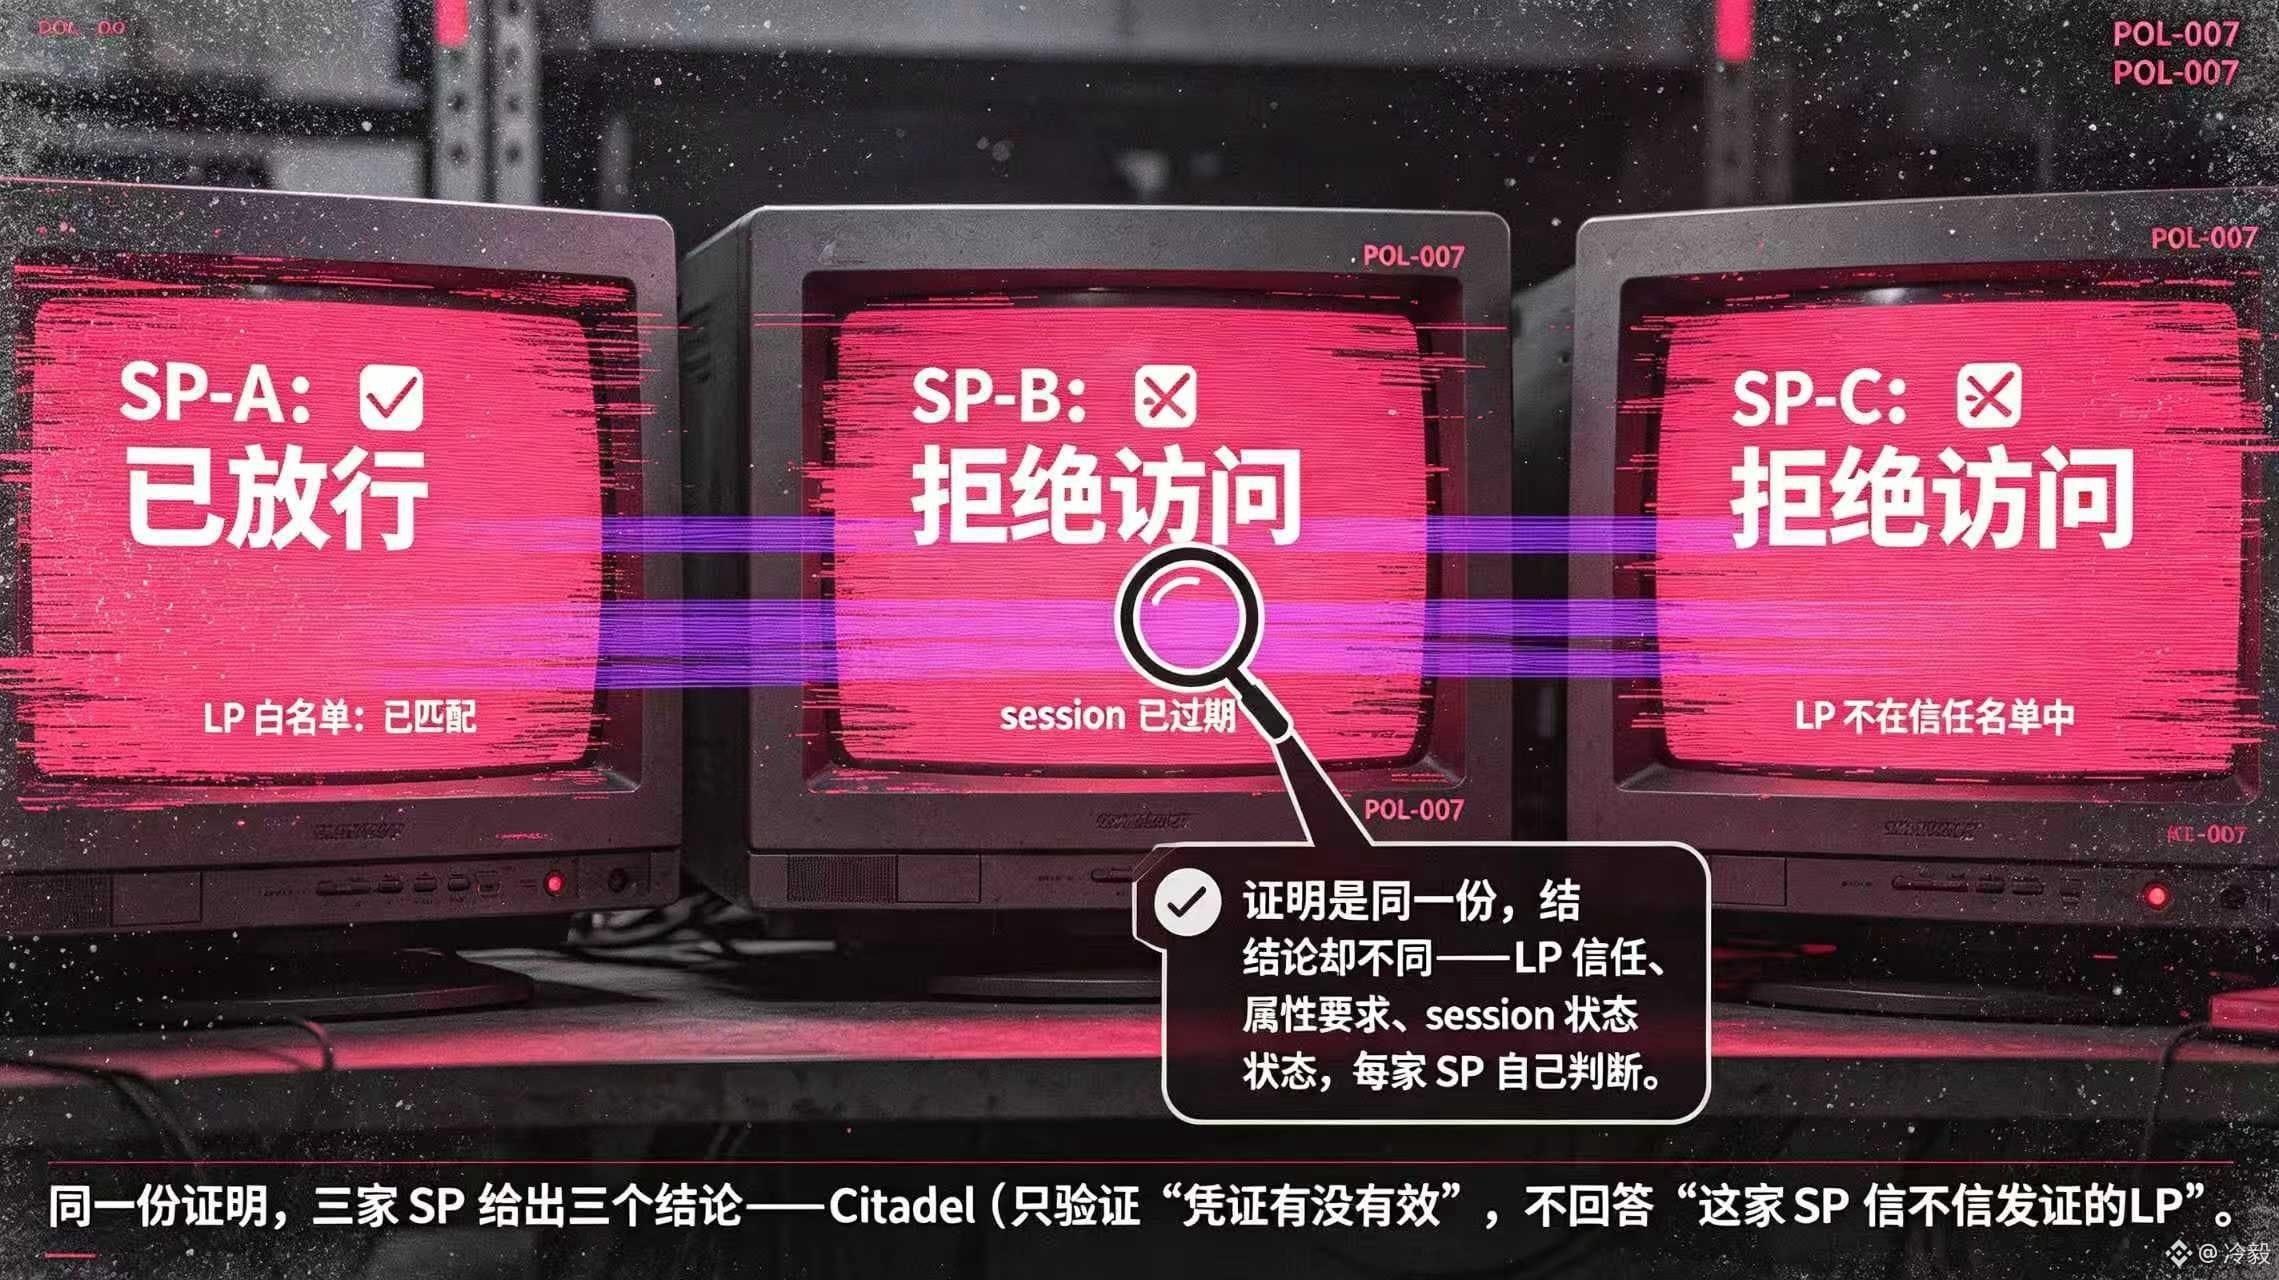
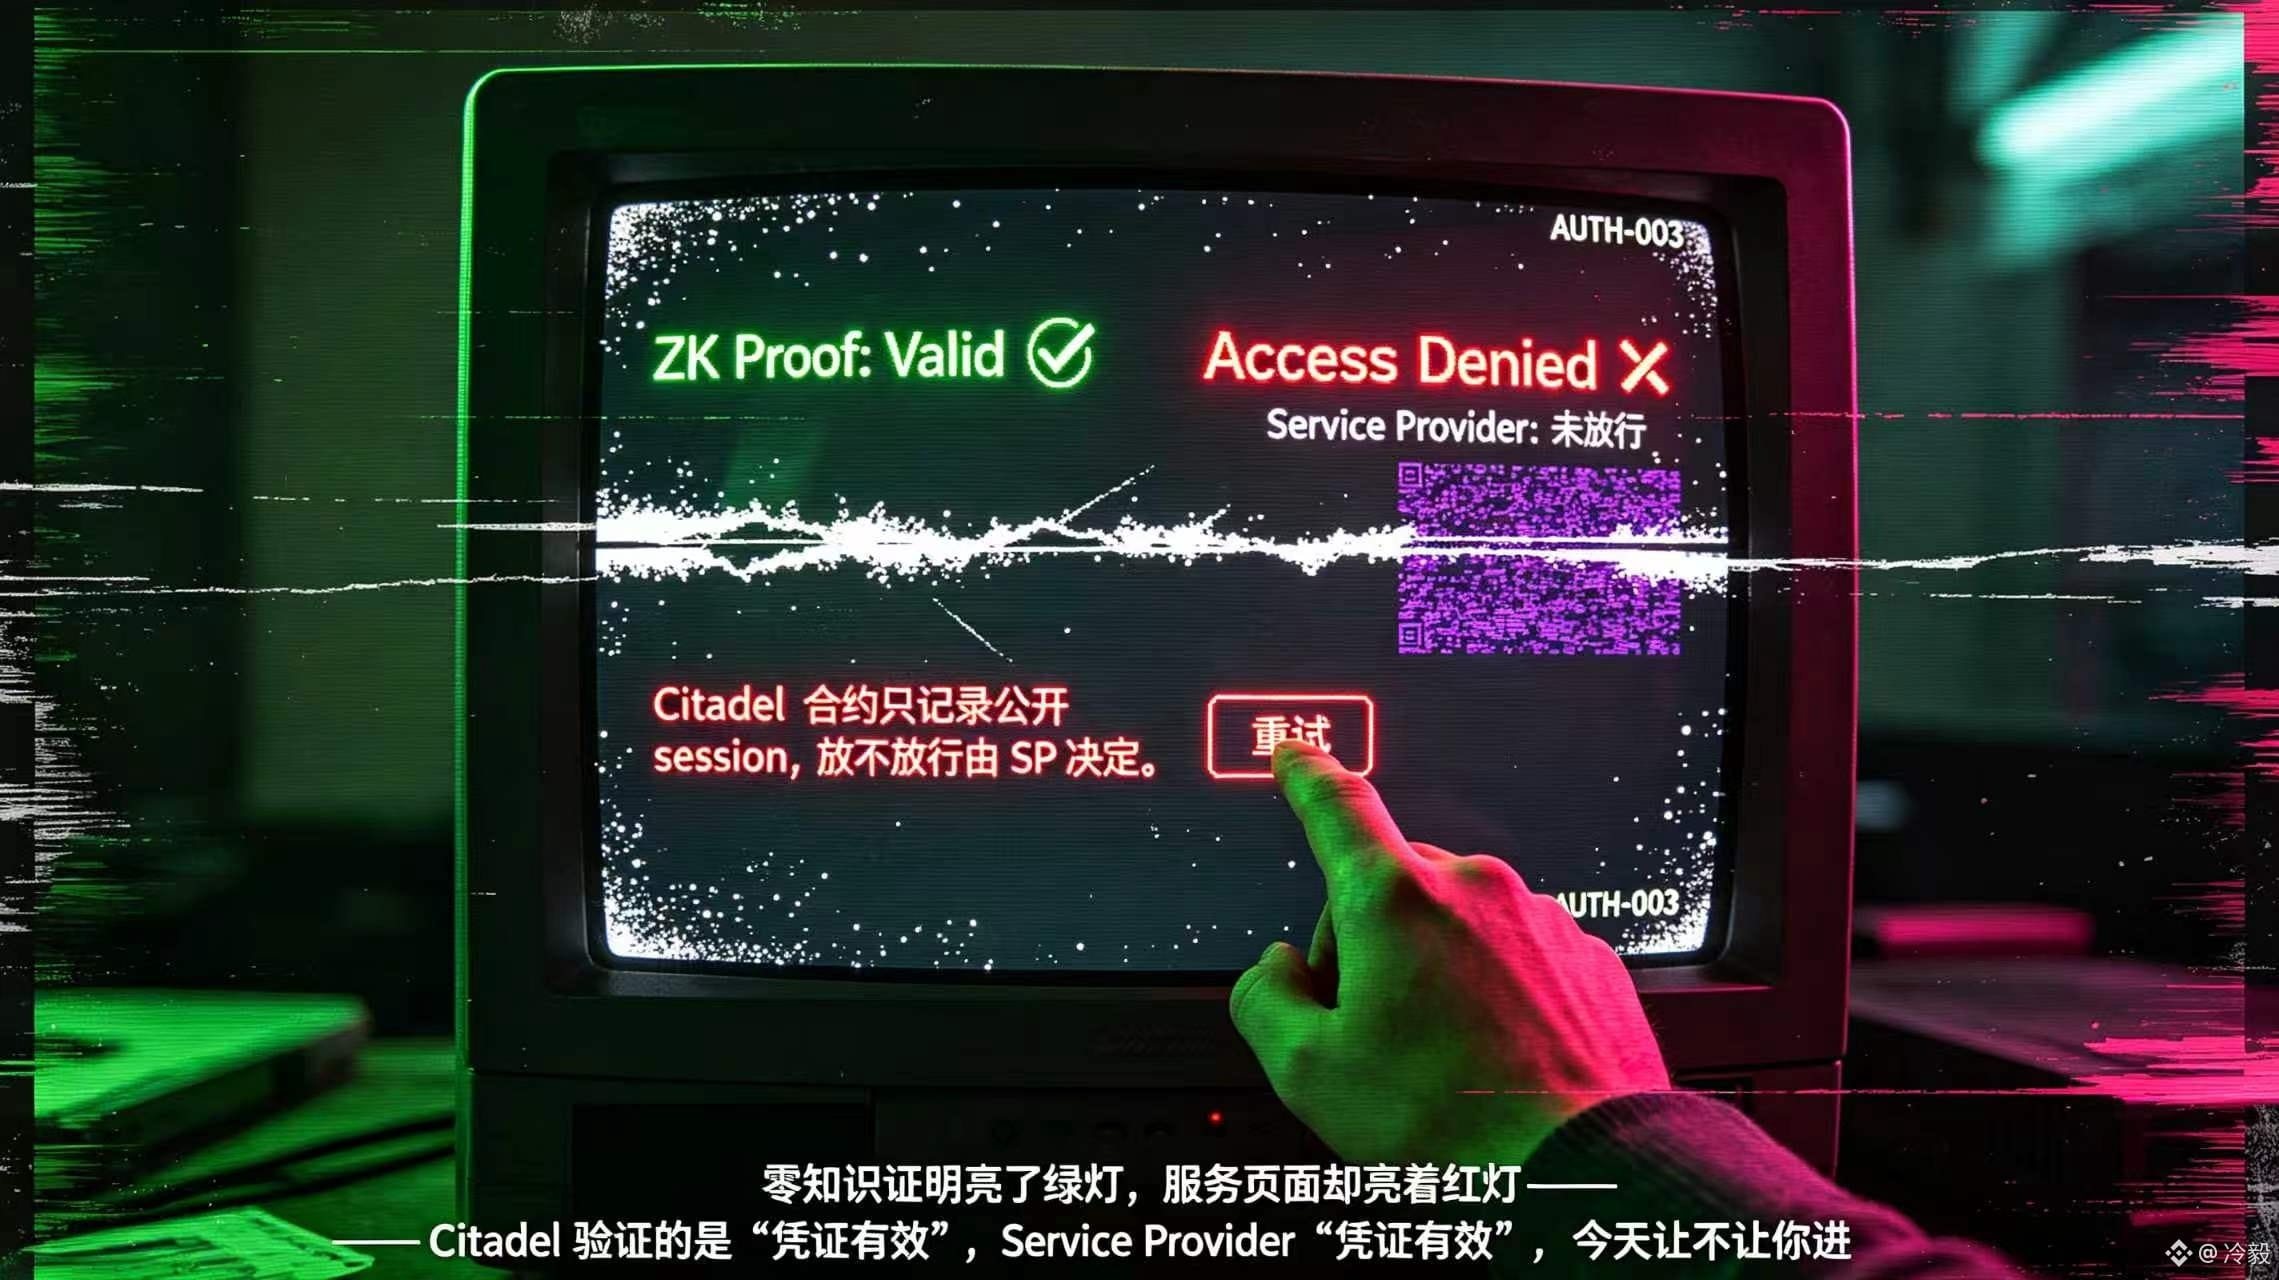
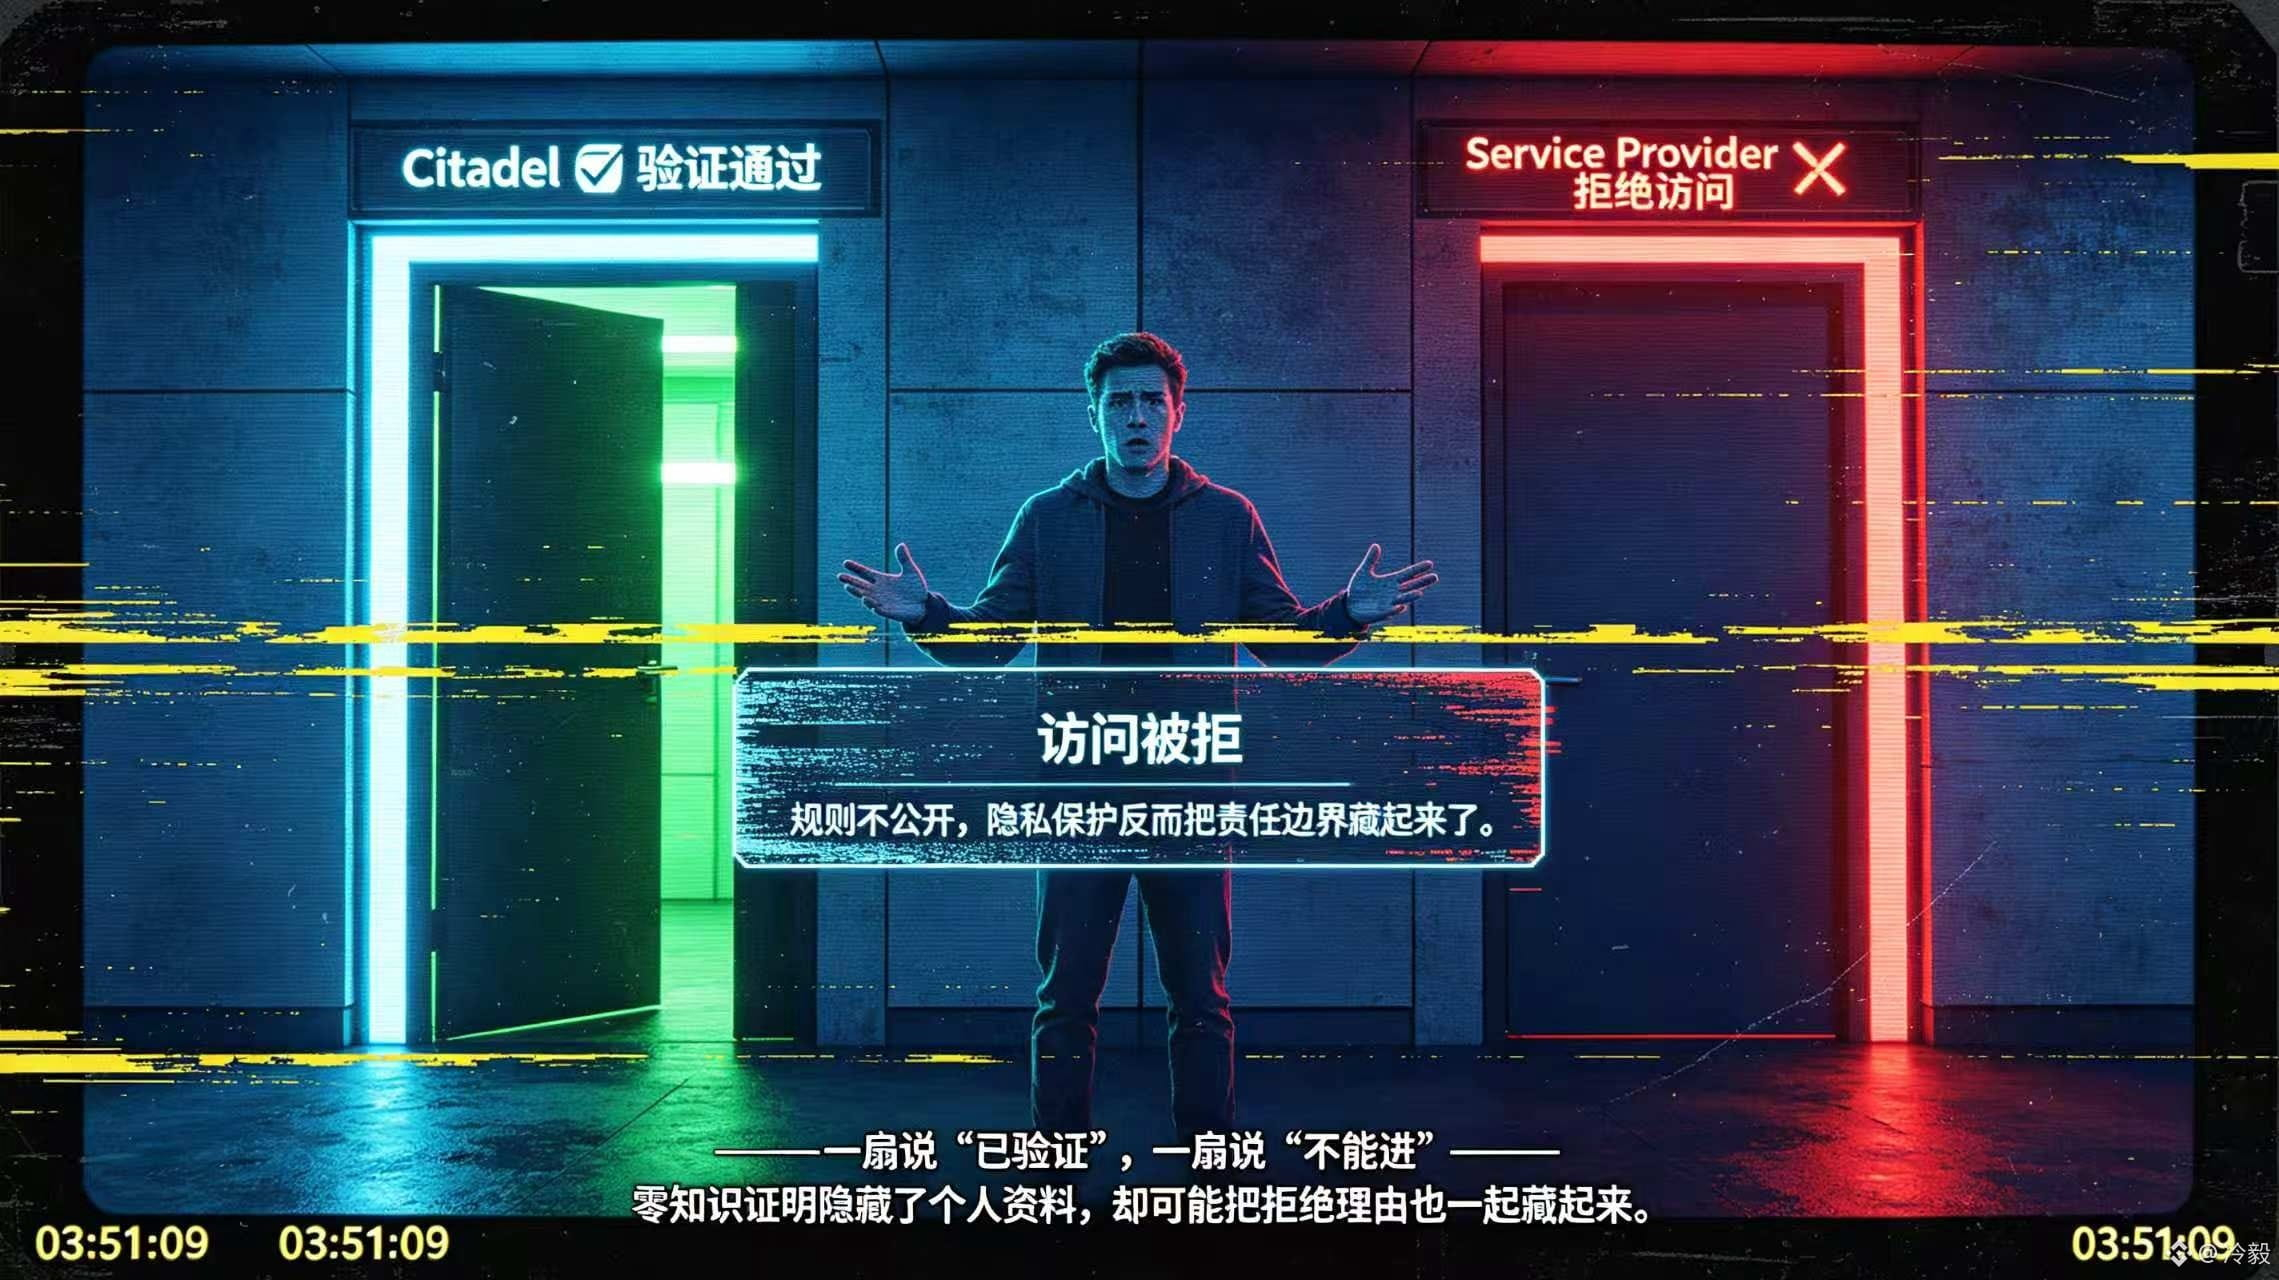
「承認されたのに、なぜまだ入れないの?」🤪🤪🤪 私が Dusk の Citadel 2 のフローを読んでいて、この疑問を思い出しました。ユーザーは License Provider から license を受け取り、そこから証明を生成します。Citadel のコントラクトが検証した後は、公開 session だけを記録し、通過させるかどうかは Service Provider が決めます。\nこれにより、@Dusk のアイデンティティ層を改めて理解しました。Citadel の証明は「今回の資格情報が暗号学的に有効」であることを示す一方で、サービス提供者に対して「今日それを受け付けるか」を答えるものではありません。公式のフローでは、サービス側が自分でどの LP を信頼するか、どの属性を受け入れるか、session が期限切れか、または取り消されたかを判断し、さらに cookie を再利用できるかも決めます。\nつまり、証明層が提示するのは事実で、権限層が保持するのは裁量です。これらを同じページにまとめると、ユーザーは両者をひとつの結果だと捉えやすくなります。\nプレッシャーのかかる状況は具体的です。投資家がある資格を満たすことを証明したのに、別のアプリに切り替えると拒否される。問題が資格情報の無効化ではなく、2つのサービス提供者で LP のホワイトリスト、期限(有効期間)、または再利用ルールが異なることが原因かもしれません。ユーザーはまず @Dusk_Foundation を疑う一方で、開発者やカスタマーサポートは権限ポリシーの違いを説明する必要があります。ルールが公開されていないと、プライバシー保護がかえって責任の境界線を見えにくくしてしまうのです。👻\nだから私は Citadel を評価するとき、ゼロ知識証明がどれだけ情報を隠しているかだけでなく、サービス提供者が公開する信頼リスト、取り消し条件、そして session の再利用ルールがあるかどうかも見ます。属性はチェーン外に残しますが、アプリ側の権限ポリシーを統一してくれるわけではありません。$DUSK にとって成熟度は、1回の検証成功ではなく、証明が失効したときにユーザーが「誰が拒否したのか」「どのルールに基づいて拒否されたのか」を知れるかどうかにあります。#dusk 😖
「承認されたのに、なぜまだ入れないの?」🤪🤪🤪 私が Dusk の Citadel 2 のフローを読んでいて、この疑問を思い出しました。ユーザーは License Provider から license を受け取り、そこから証明を生成します。Citadel のコントラクトが検証した後は、公開 session だけを記録し、通過させるかどうかは Service Provider が決めます。\nこれにより、@Dusk のアイデンティティ層を改めて理解しました。Citadel の証明は「今回の資格情報が暗号学的に有効」であることを示す一方で、サービス提供者に対して「今日それを受け付けるか」を答えるものではありません。公式のフローでは、サービス側が自分でどの LP を信頼するか、どの属性を受け入れるか、session が期限切れか、または取り消されたかを判断し、さらに cookie を再利用できるかも決めます。\nつまり、証明層が提示するのは事実で、権限層が保持するのは裁量です。これらを同じページにまとめると、ユーザーは両者をひとつの結果だと捉えやすくなります。\nプレッシャーのかかる状況は具体的です。投資家がある資格を満たすことを証明したのに、別のアプリに切り替えると拒否される。問題が資格情報の無効化ではなく、2つのサービス提供者で LP のホワイトリスト、期限(有効期間)、または再利用ルールが異なることが原因かもしれません。ユーザーはまず @Dusk を疑う一方で、開発者やカスタマーサポートは権限ポリシーの違いを説明する必要があります。ルールが公開されていないと、プライバシー保護がかえって責任の境界線を見えにくくしてしまうのです。👻\nだから私は Citadel を評価するとき、ゼロ知識証明がどれだけ情報を隠しているかだけでなく、サービス提供者が公開する信頼リスト、取り消し条件、そして session の再利用ルールがあるかどうかも見ます。属性はチェーン外に残しますが、アプリ側の権限ポリシーを統一してくれるわけではありません。$DUSK にとって成熟度は、1回の検証成功ではなく、証明が失効したときにユーザーが「誰が拒否したのか」「どのルールに基づいて拒否されたのか」を知れるかどうかにあります。#dusk 😖
5
1
97
·
--
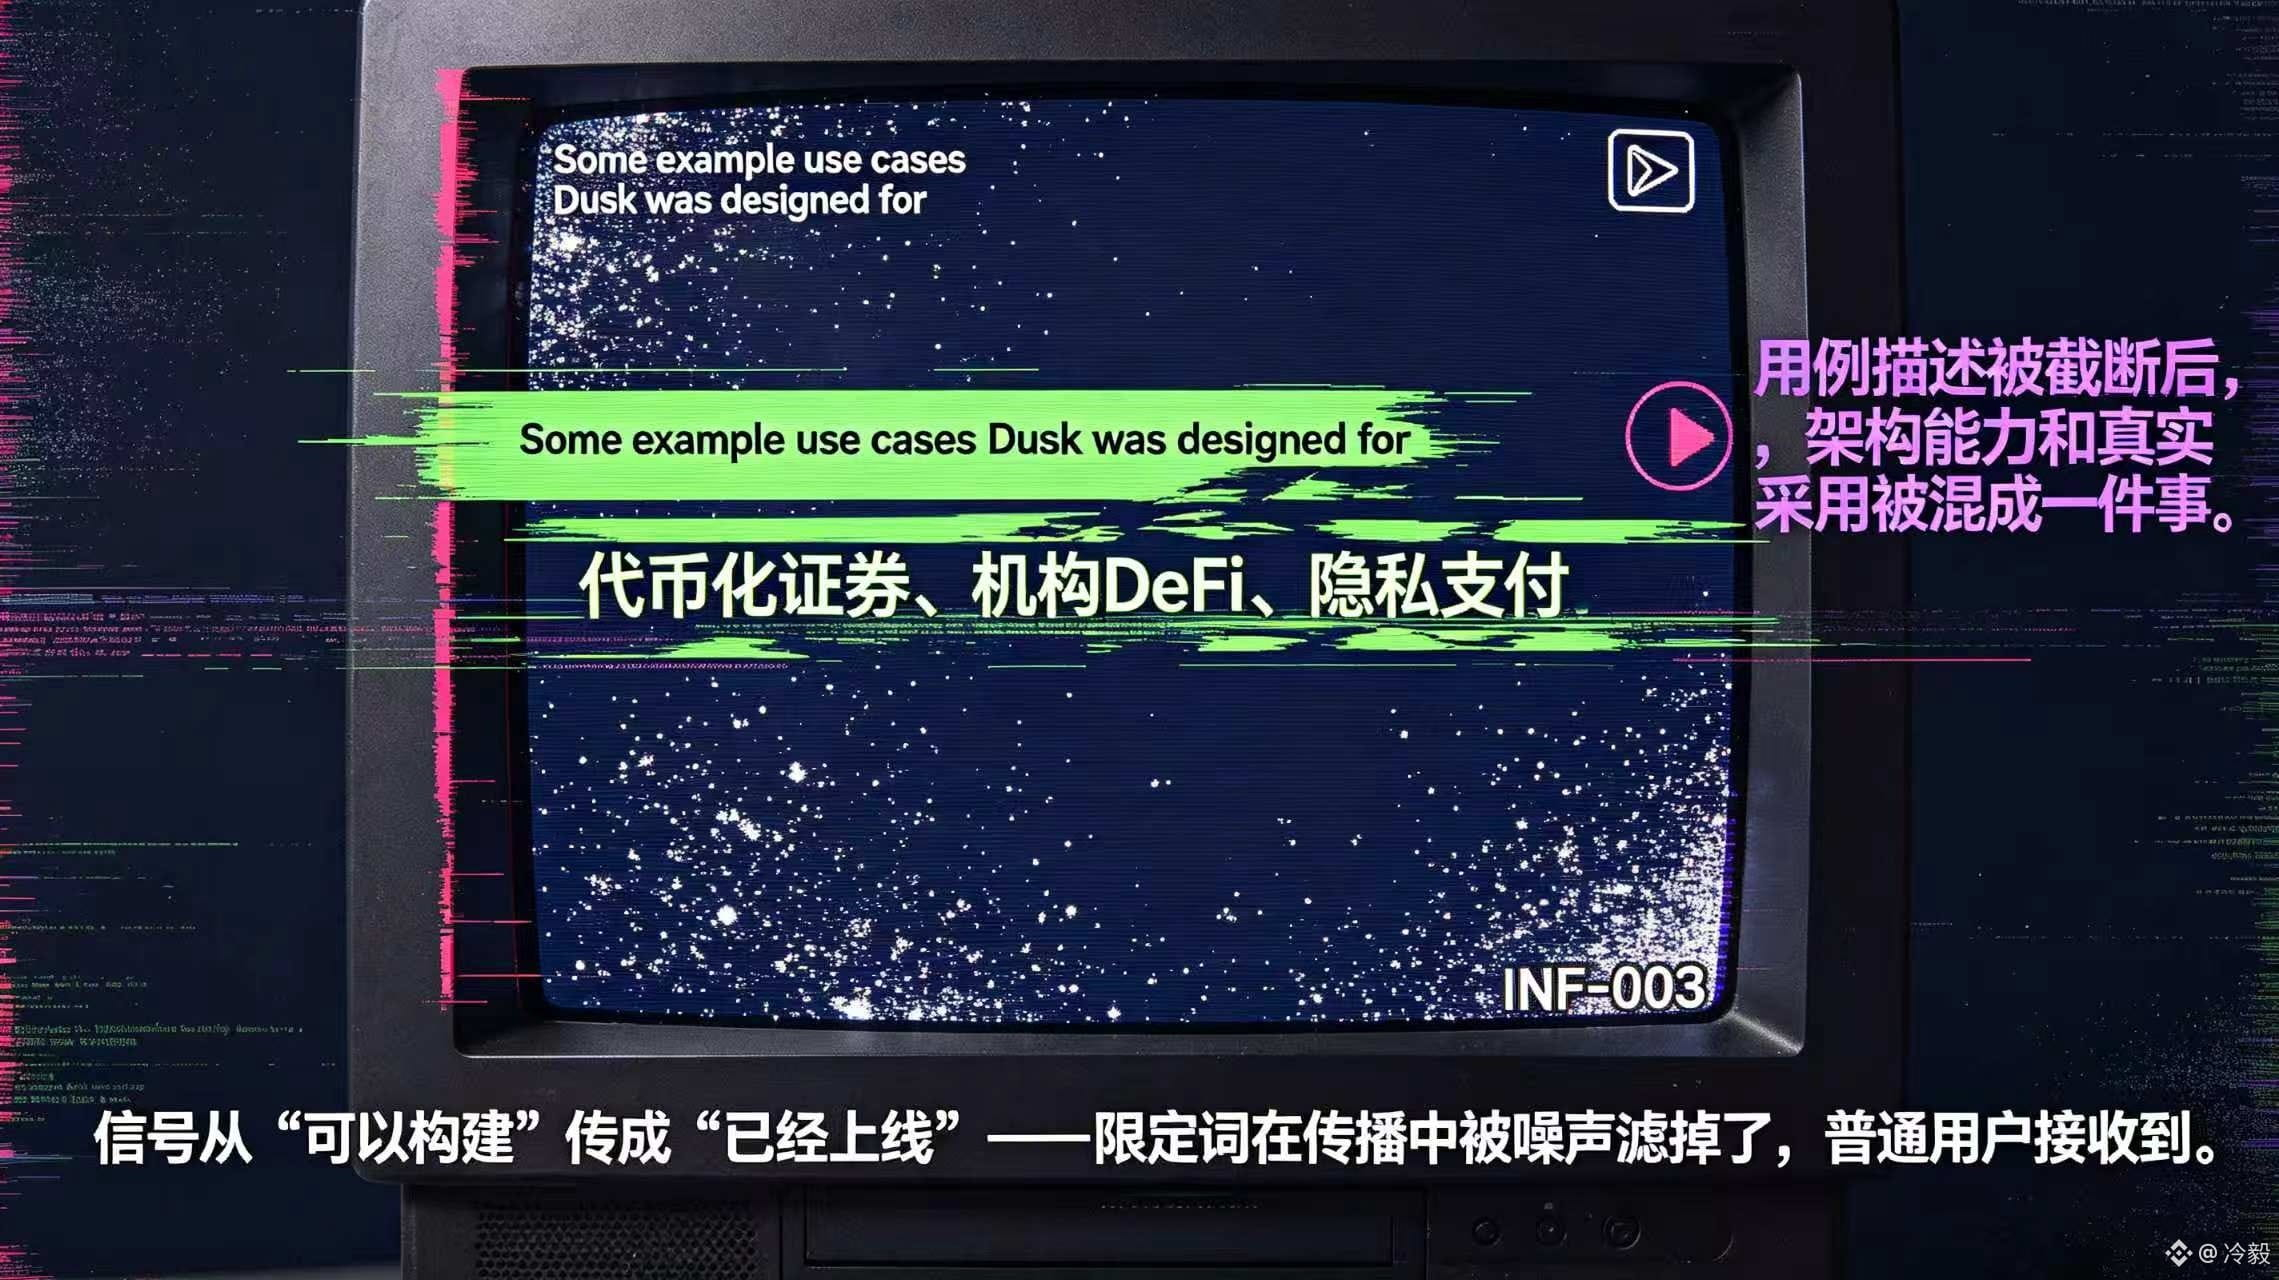
コミュニティでいちばん「@Dusk_Foundation 」が言い過ぎになりやすい一文は、「それはプライバシーを重視している」というより、「構築できる」と言うべきところをそのまま「すでにローンチしている」と言い切ってしまう点です。公式のOverviewとMarket Infrastructureのページを改めて見てみると、用例の段落の前にはわざわざ「Some example use cases Dusk was designed for」と書かれ、その後に「異なるアプリは異なる方法で実現でき、Duskが提供するのはプロトコルの積み木と実行パスである」と補足されています。この限定は、コミュニティへの伝え方に境界線を引くものでもあるのです。
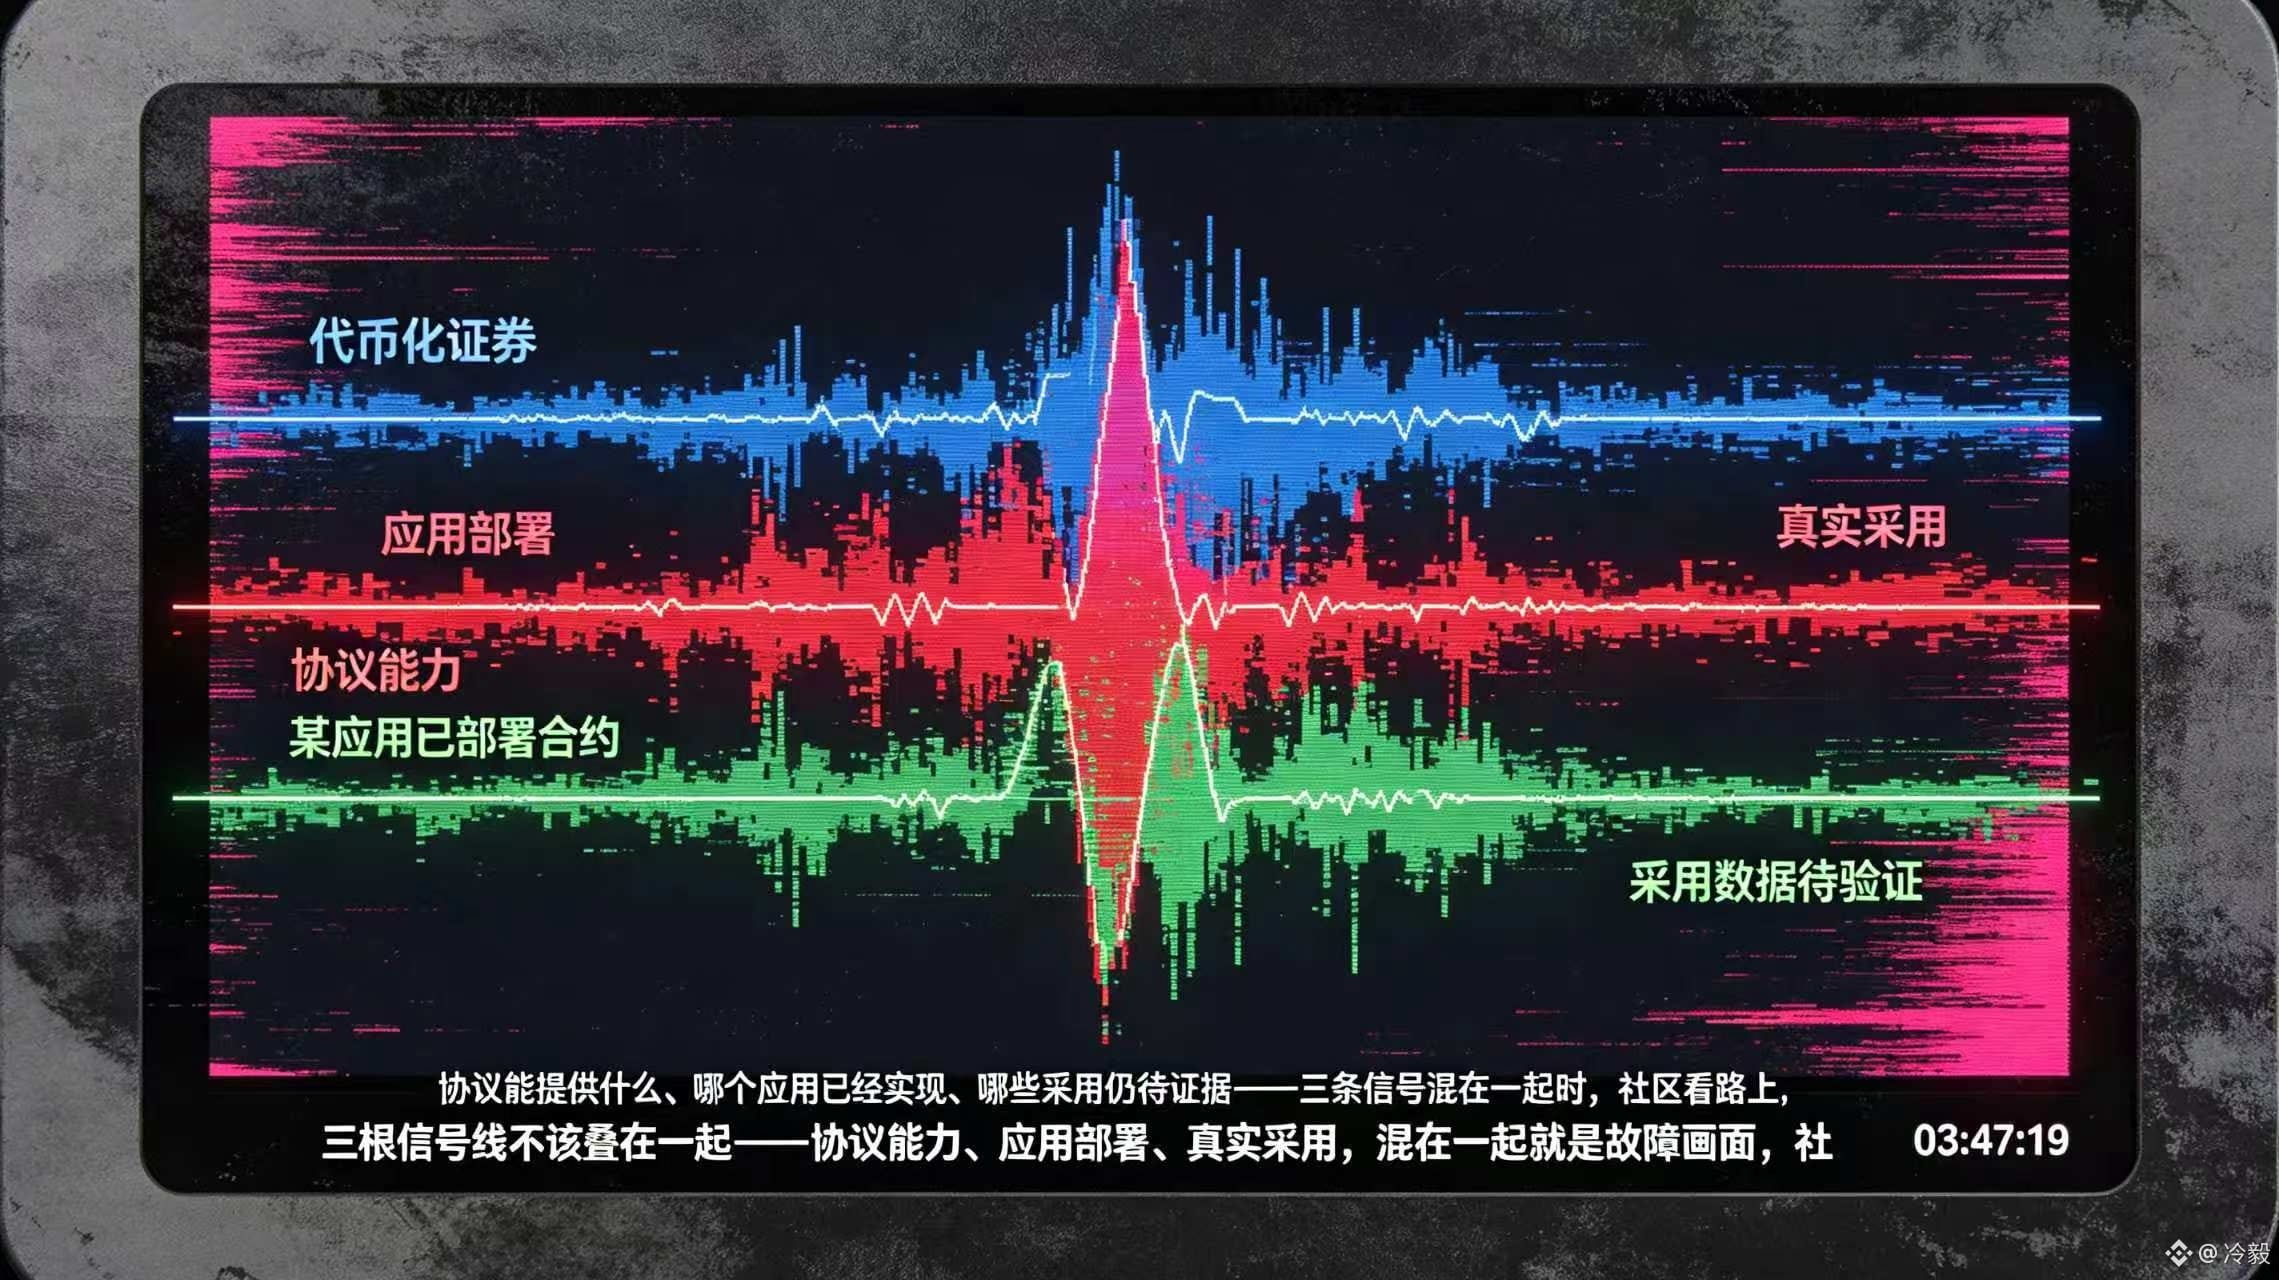
誰かが「トークン化された証券、機関向けDeFi、プライバシー決済」を“完成品”として転送してしまうと、一般ユーザーはアーキテクチャの能力、アプリのデプロイ、実際の採用を一つに混ぜて理解してしまいます。発行体はまだ資格ルールを設計中かもしれませんし、開発者は契約を作っただけかもしれません。それなのにユーザーは「利用可能な市場」という形で「$DUSK 」を理解している。情報の非対称性が取引の議論に入ってしまった時点で、誤った期待はもはやコピー(文言)の問題にとどまりません。
いちばん厄介なのは、プロジェクト紹介が「Duskは〇〇の金融シーンをサポートしている」という一文に切り抜かれ、続いて誰かが具体的な入口、取引可能な資産、責任主体はどこなのかと追及してくる場面です。コミュニティは宣伝文で穴埋めを続けるしかなくなります。そうこうしているうちに、本当のプロダクト進捗と未検証の想像がごちゃ混ぜになります。
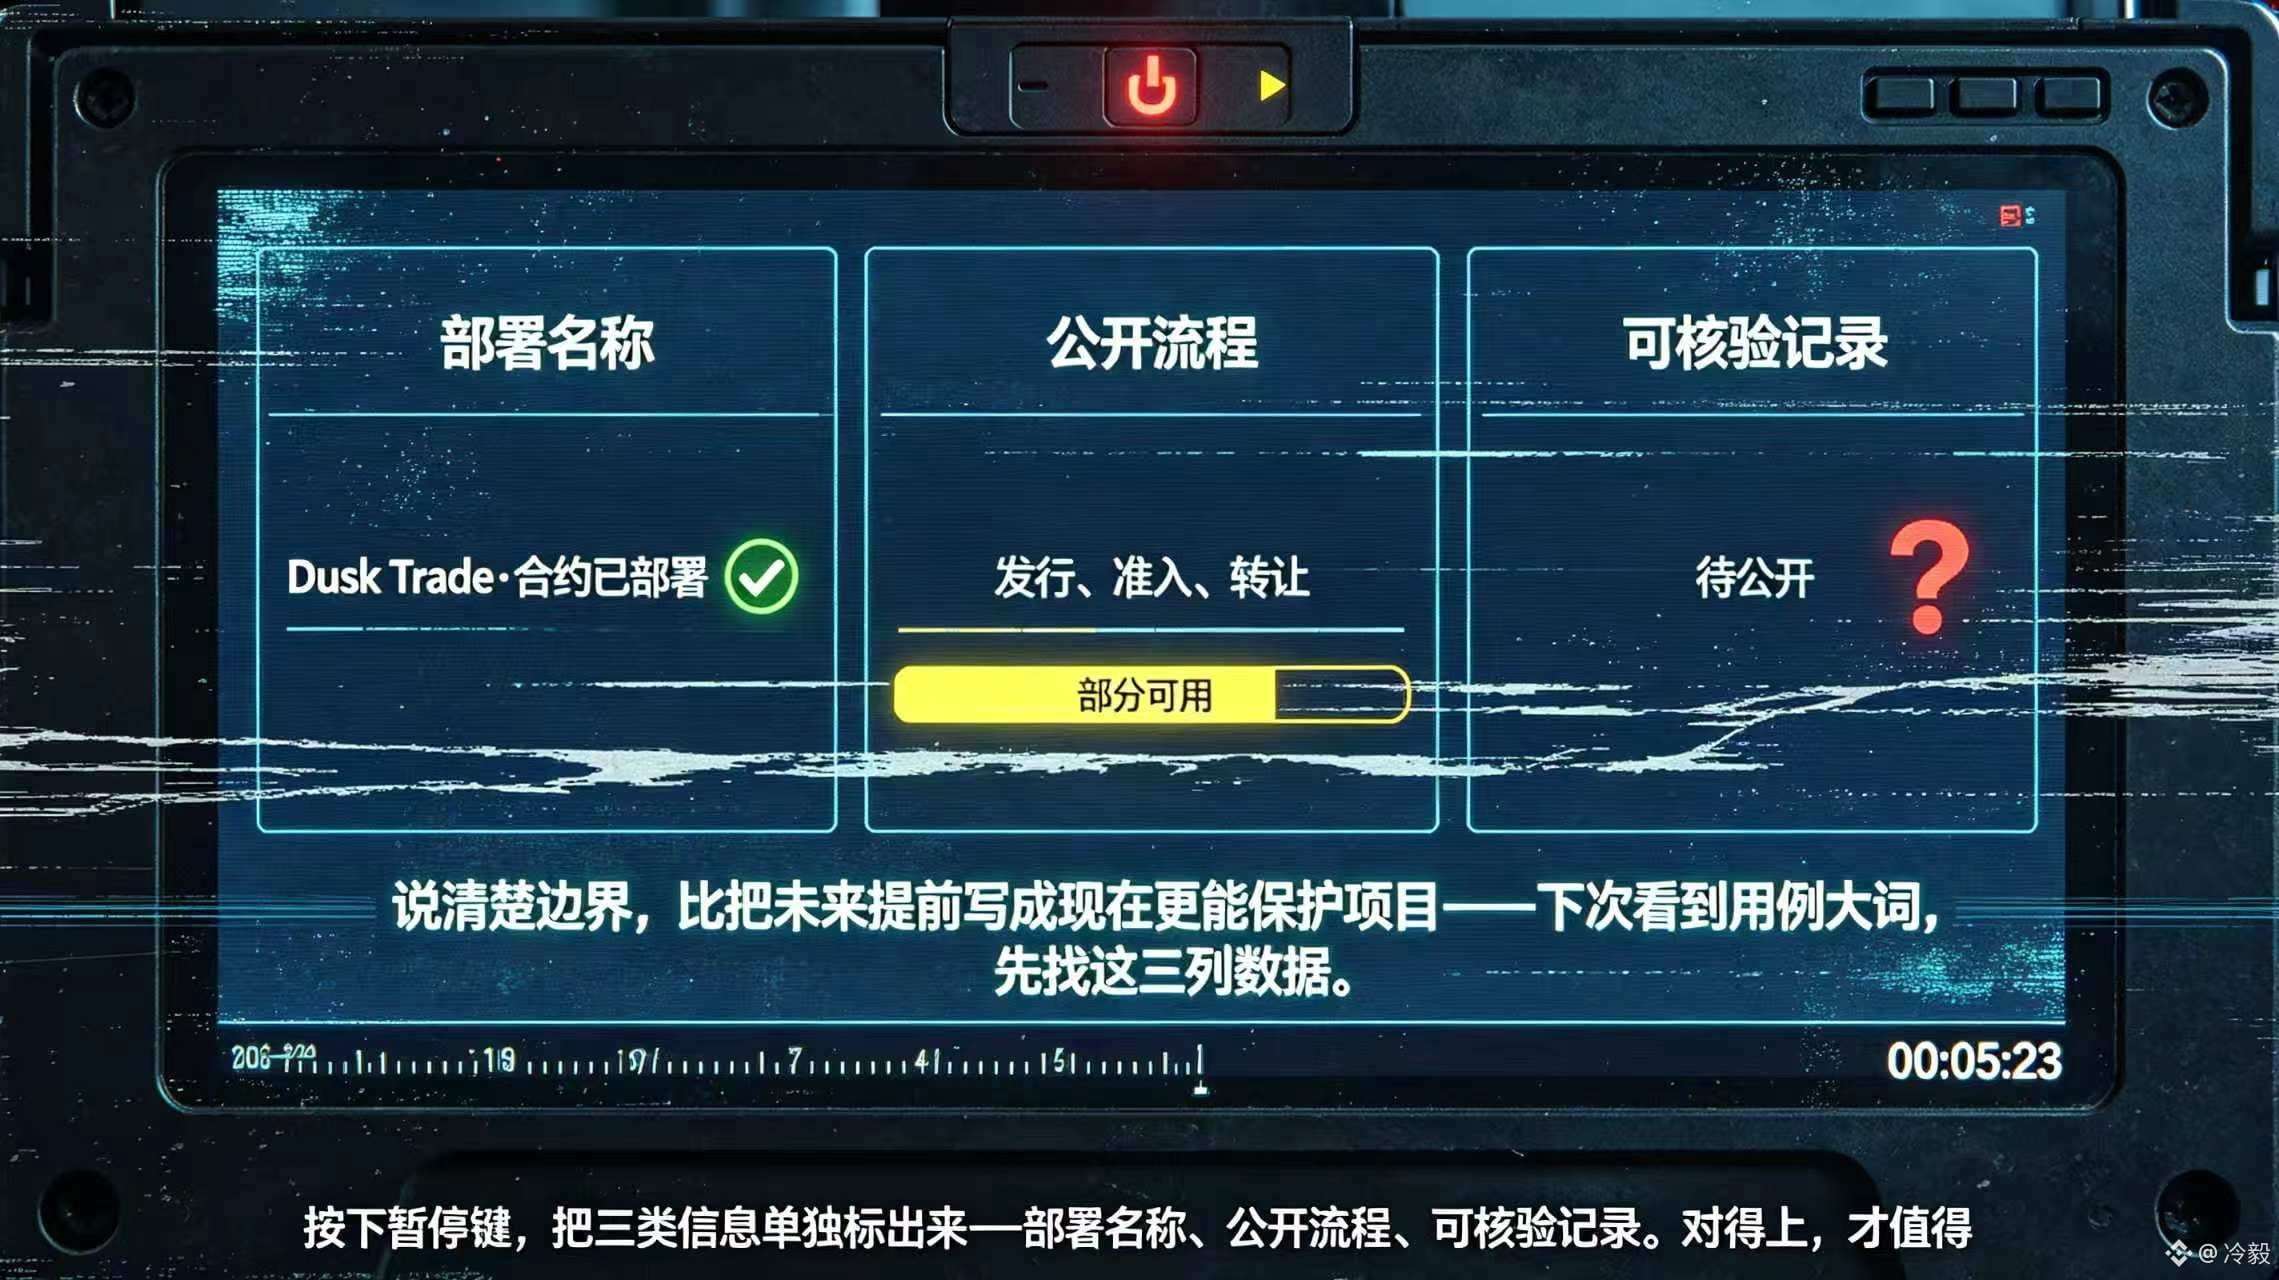
だから私は「@Dusk_Foundation 」のコミュニティ教育の質を、誰が用例を書いていちばん壮大に見せるかではなく、「プロトコルが提供できるもの」「どのアプリがすでに実装されているか」「どの採用はまだ証拠が必要か」を切り分けられているかで判断します。次に「#dusk 」のような大言壮語を見かけたら、まずデプロイ名、公開手順、検証可能な記録を探します。境界をきちんと説明することは、未来を“今”として書いて先回りするより、プロジェクトを守るのに役立つからです。
{future}(DUSKUSDT)
コミュニティでいちばん「@Dusk 」が言い過ぎになりやすい一文は、「それはプライバシーを重視している」というより、「構築できる」と言うべきところをそのまま「すでにローンチしている」と言い切ってしまう点です。公式のOverviewとMarket Infrastructureのページを改めて見てみると、用例の段落の前にはわざわざ「Some example use cases Dusk was designed for」と書かれ、その後に「異なるアプリは異なる方法で実現でき、Duskが提供するのはプロトコルの積み木と実行パスである」と補足されています。この限定は、コミュニティへの伝え方に境界線を引くものでもあるのです。
誰かが「トークン化された証券、機関向けDeFi、プライバシー決済」を“完成品”として転送してしまうと、一般ユーザーはアーキテクチャの能力、アプリのデプロイ、実際の採用を一つに混ぜて理解してしまいます。発行体はまだ資格ルールを設計中かもしれませんし、開発者は契約を作っただけかもしれません。それなのにユーザーは「利用可能な市場」という形で「$DUSK 」を理解している。情報の非対称性が取引の議論に入ってしまった時点で、誤った期待はもはやコピー(文言)の問題にとどまりません。
いちばん厄介なのは、プロジェクト紹介が「Duskは〇〇の金融シーンをサポートしている」という一文に切り抜かれ、続いて誰かが具体的な入口、取引可能な資産、責任主体はどこなのかと追及してくる場面です。コミュニティは宣伝文で穴埋めを続けるしかなくなります。そうこうしているうちに、本当のプロダクト進捗と未検証の想像がごちゃ混ぜになります。
だから私は「@Dusk 」のコミュニティ教育の質を、誰が用例を書いていちばん壮大に見せるかではなく、「プロトコルが提供できるもの」「どのアプリがすでに実装されているか」「どの採用はまだ証拠が必要か」を切り分けられているかで判断します。次に「#dusk 」のような大言壮語を見かけたら、まずデプロイ名、公開手順、検証可能な記録を探します。境界をきちんと説明することは、未来を“今”として書いて先回りするより、プロジェクトを守るのに役立つからです。
8
2
124
·
--
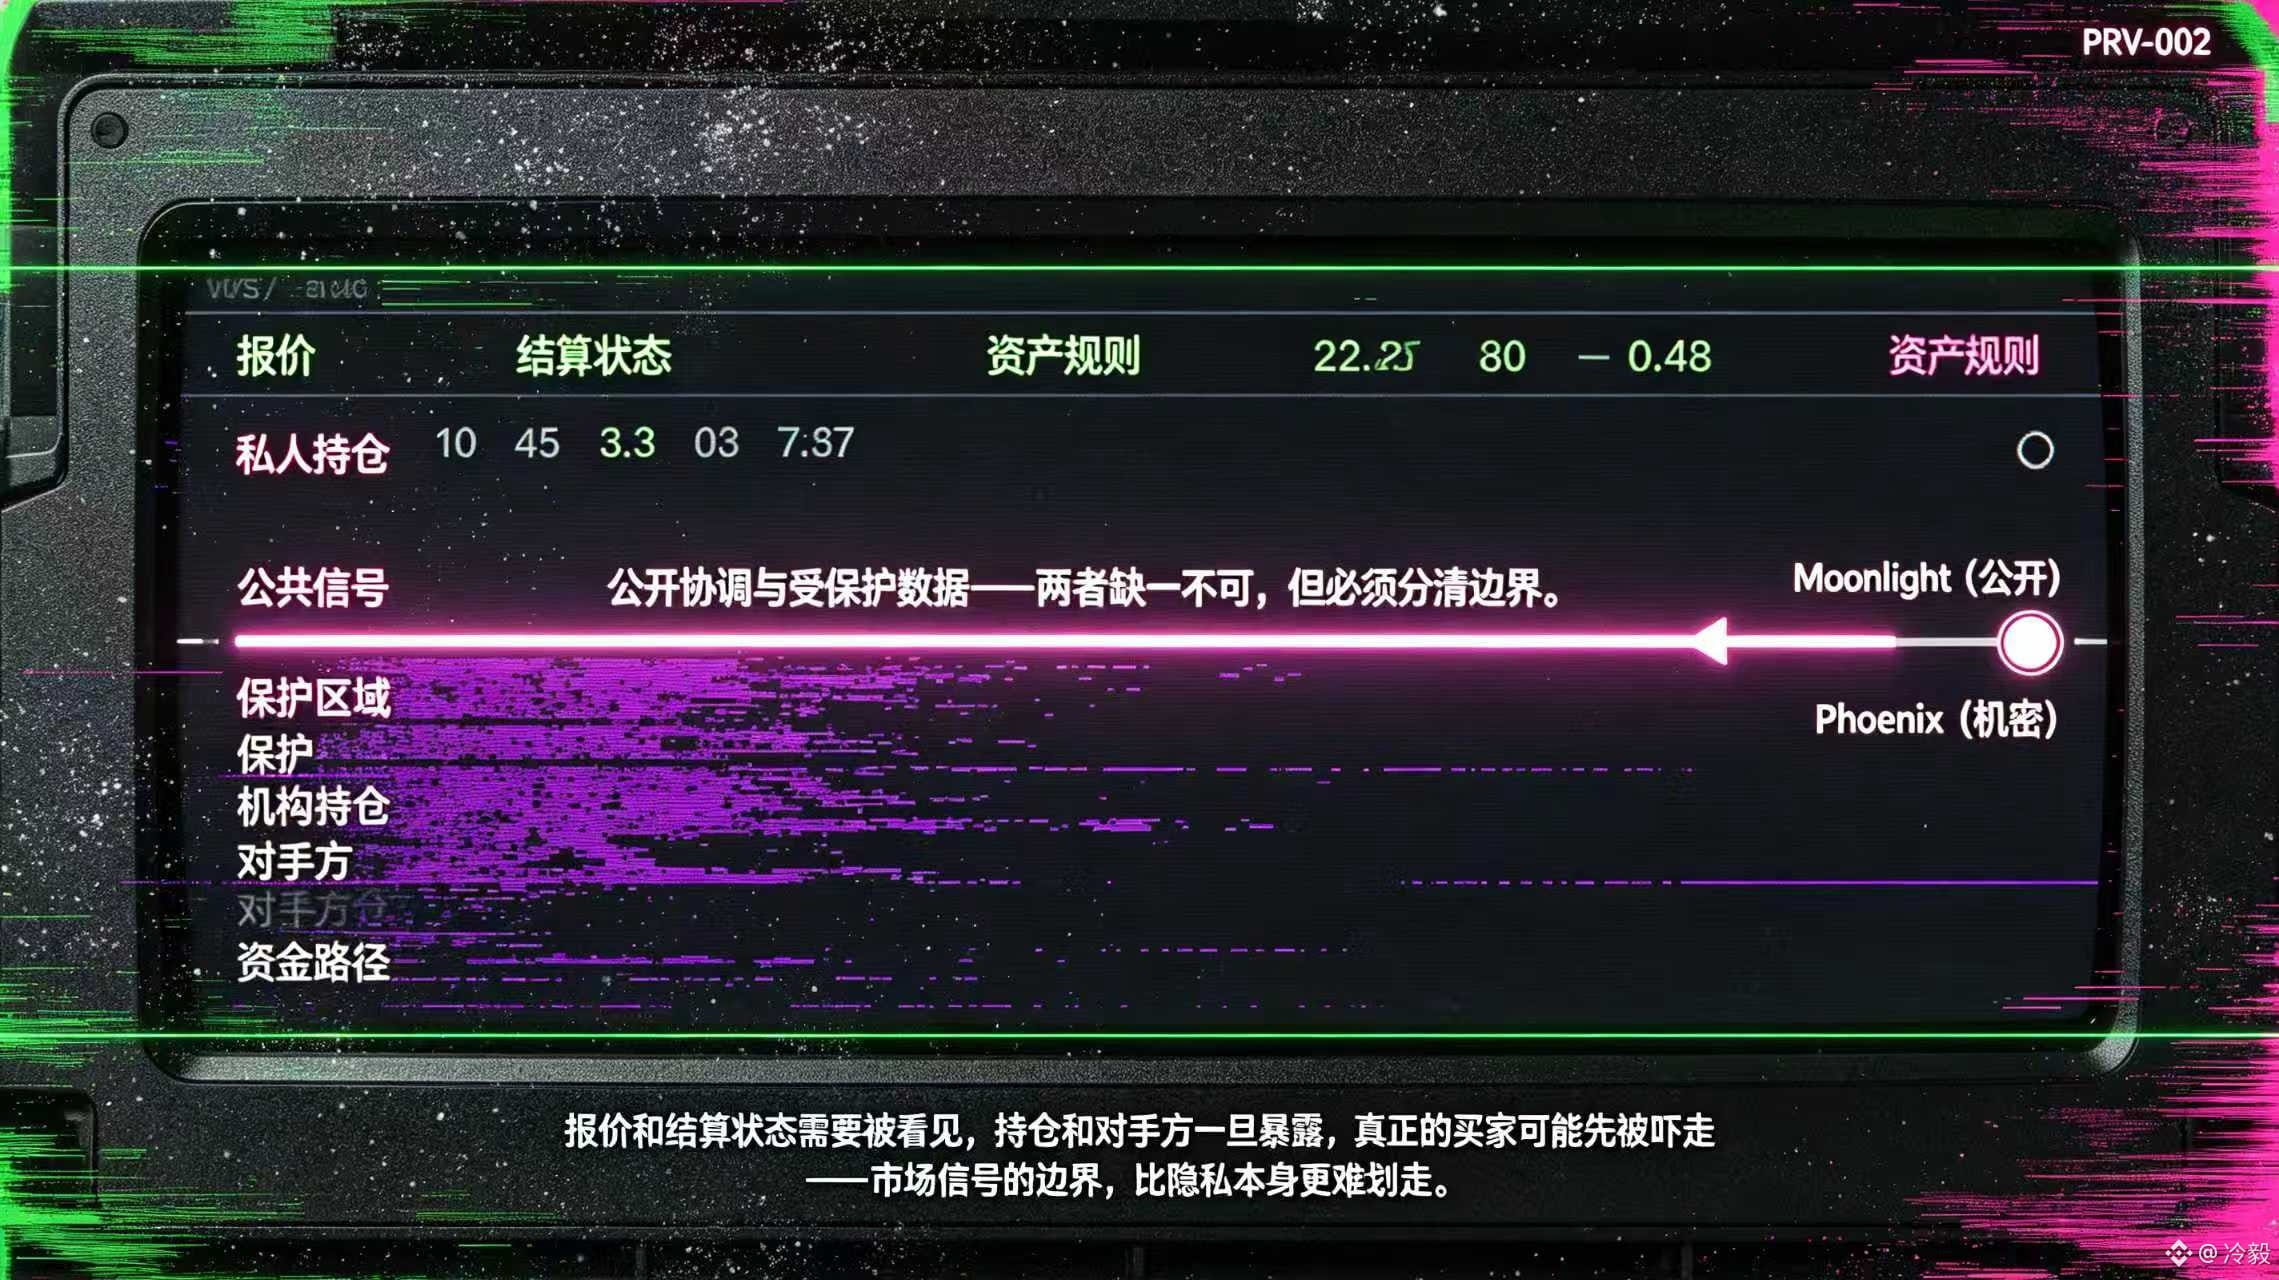
ある機関の各ポジションがすべて公開されると、市場はより透明になるのか、それとも先に本当の買い手が怖がって離れてしまうのか?この問題を考えるとき、私が本当に気にしているのは、市場メイカーと発行体が守るべきその境界線です。どのシグナルが価格形成に十分で、どの細部が一度露出するとポジションが漏れてしまうのか。私は@Dusk_Foundation の「Market Infrastructure(市場インフラ)」の説明を調べたとき、それが規制された市場を二つの需要に分けていることに注目しました。公共の調整(公共協調)と保護されたデータです。さらにドキュメントには、institutional DeFi(機関向けDeFi)の目標がとても率直に書かれており、「公開市場シグナルを提供しつつ、プライベートな保有(ポジション)を保護する」とされています。プロトコル層に対応させると、Moonlightは公開アカウントと公開オンチェーンデータを提供し、Phoenixはゼロ知識証明によって機密の振替を処理します。この整理で判断が変わりました。プライバシーは単にユーザーの嗜好ではなく、市場構造の設計そのものなのだと。提示(クオート)や決済ステータス、そして資産のルールは“見える”必要がある一方で、機関のポジション、カウンターパーティ、資金の経路は自動的にブロードキャストされるべきではありません。
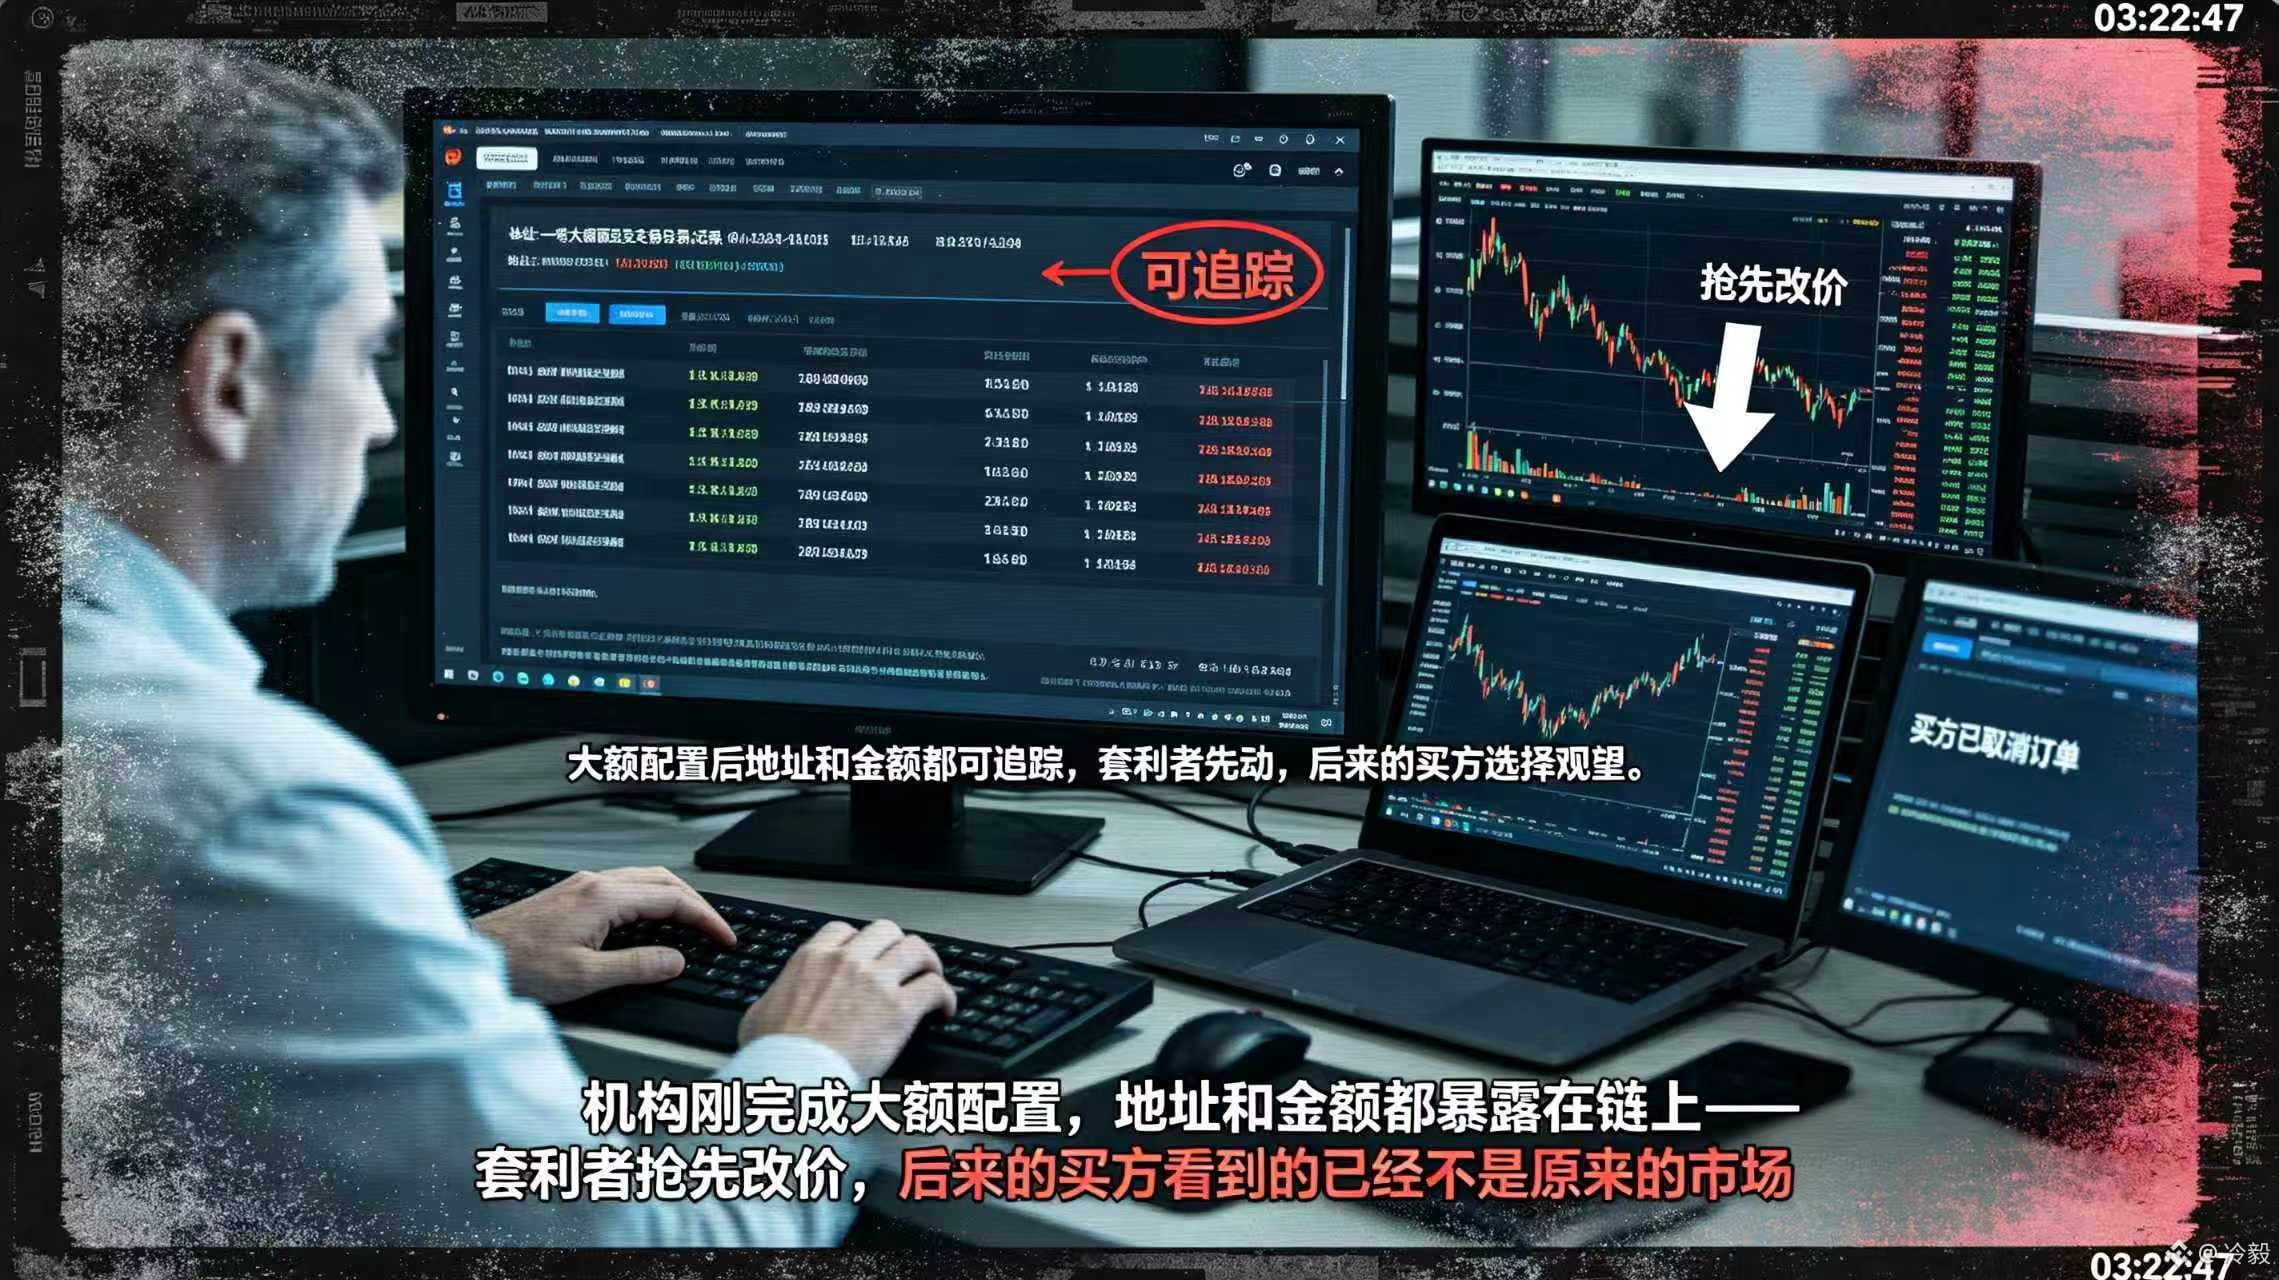
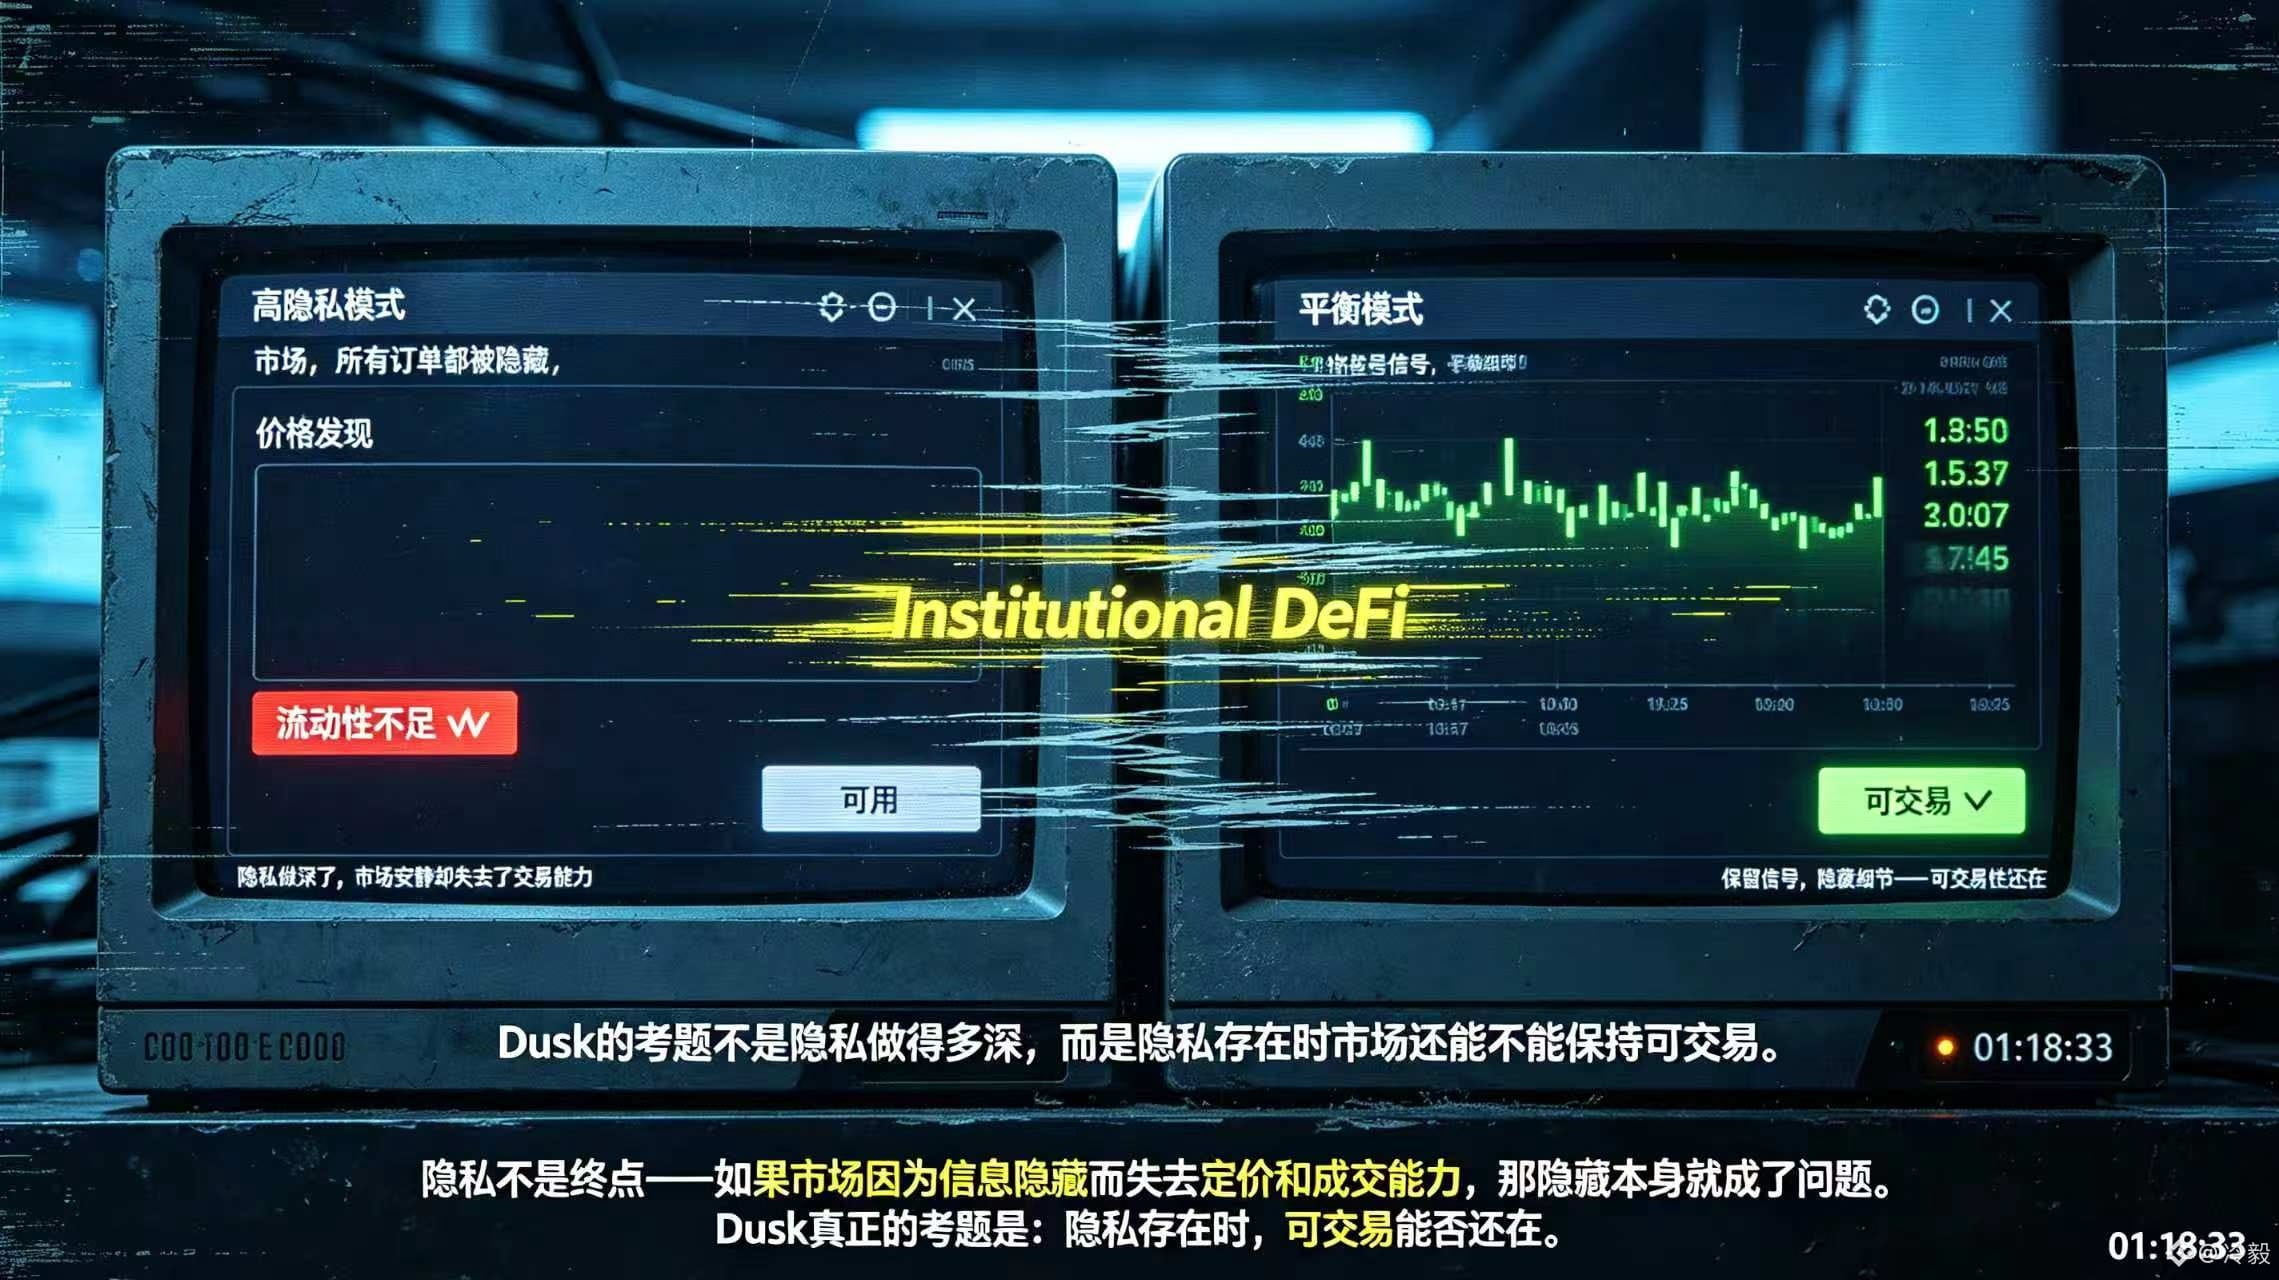
圧力は流動性が薄くなったときに現れます。たとえばある機関が大口の配分を終え、アドレスと金額が追跡可能だとします。裁定取引業者は、後から来る買い手が様子見を選ぶ前に、先に値付けを変えるかもしれません。しかし、価格、約定可能性、決済ステータスまでアプリが隠してしまうと、市場メイカーはリスクを判断できず、市場は静かなように見えても、取引能力を失っていく可能性があります。だから私は@Dusk_Foundation を評価するとき、「ある振替を隠せるかどうか」だけを問わない。これは流動性の問題が解決したことを意味しません。私は、$DUSK の金融アプリが、価格発見が続きつつも、機関のポジションがリアルタイムで拡散されることにならない程度に、十分な市場シグナルを公開できるかを見ます。Duskの試験問題は、プライバシーをどれほど深く実装するかではなく、プライバシーが存在するとき市場が取引可能性を保てるかどうかです。#dusk
{spot}(DUSKUSDT)
ある機関の各ポジションがすべて公開されると、市場はより透明になるのか、それとも先に本当の買い手が怖がって離れてしまうのか?この問題を考えるとき、私が本当に気にしているのは、市場メイカーと発行体が守るべきその境界線です。どのシグナルが価格形成に十分で、どの細部が一度露出するとポジションが漏れてしまうのか。私は@Dusk の「Market Infrastructure(市場インフラ)」の説明を調べたとき、それが規制された市場を二つの需要に分けていることに注目しました。公共の調整(公共協調)と保護されたデータです。さらにドキュメントには、institutional DeFi(機関向けDeFi)の目標がとても率直に書かれており、「公開市場シグナルを提供しつつ、プライベートな保有(ポジション)を保護する」とされています。プロトコル層に対応させると、Moonlightは公開アカウントと公開オンチェーンデータを提供し、Phoenixはゼロ知識証明によって機密の振替を処理します。この整理で判断が変わりました。プライバシーは単にユーザーの嗜好ではなく、市場構造の設計そのものなのだと。提示(クオート)や決済ステータス、そして資産のルールは“見える”必要がある一方で、機関のポジション、カウンターパーティ、資金の経路は自動的にブロードキャストされるべきではありません。
圧力は流動性が薄くなったときに現れます。たとえばある機関が大口の配分を終え、アドレスと金額が追跡可能だとします。裁定取引業者は、後から来る買い手が様子見を選ぶ前に、先に値付けを変えるかもしれません。しかし、価格、約定可能性、決済ステータスまでアプリが隠してしまうと、市場メイカーはリスクを判断できず、市場は静かなように見えても、取引能力を失っていく可能性があります。だから私は@Dusk を評価するとき、「ある振替を隠せるかどうか」だけを問わない。これは流動性の問題が解決したことを意味しません。私は、$DUSK の金融アプリが、価格発見が続きつつも、機関のポジションがリアルタイムで拡散されることにならない程度に、十分な市場シグナルを公開できるかを見ます。Duskの試験問題は、プライバシーをどれほど深く実装するかではなく、プライバシーが存在するとき市場が取引可能性を保てるかどうかです。#dusk
圧力は流動性が薄くなったときに現れます。たとえばある機関が大口の配分を終え、アドレスと金額が追跡可能だとします。裁定取引業者は、後から来る買い手が様子見を選ぶ前に、先に値付けを変えるかもしれません。しかし、価格、約定可能性、決済ステータスまでアプリが隠してしまうと、市場メイカーはリスクを判断できず、市場は静かなように見えても、取引能力を失っていく可能性があります。だから私は@Dusk を評価するとき、「ある振替を隠せるかどうか」だけを問わない。これは流動性の問題が解決したことを意味しません。私は、$DUSK の金融アプリが、価格発見が続きつつも、機関のポジションがリアルタイムで拡散されることにならない程度に、十分な市場シグナルを公開できるかを見ます。Duskの試験問題は、プライバシーをどれほど深く実装するかではなく、プライバシーが存在するとき市場が取引可能性を保てるかどうかです。#dusk
7
83
·
--
本人確認中
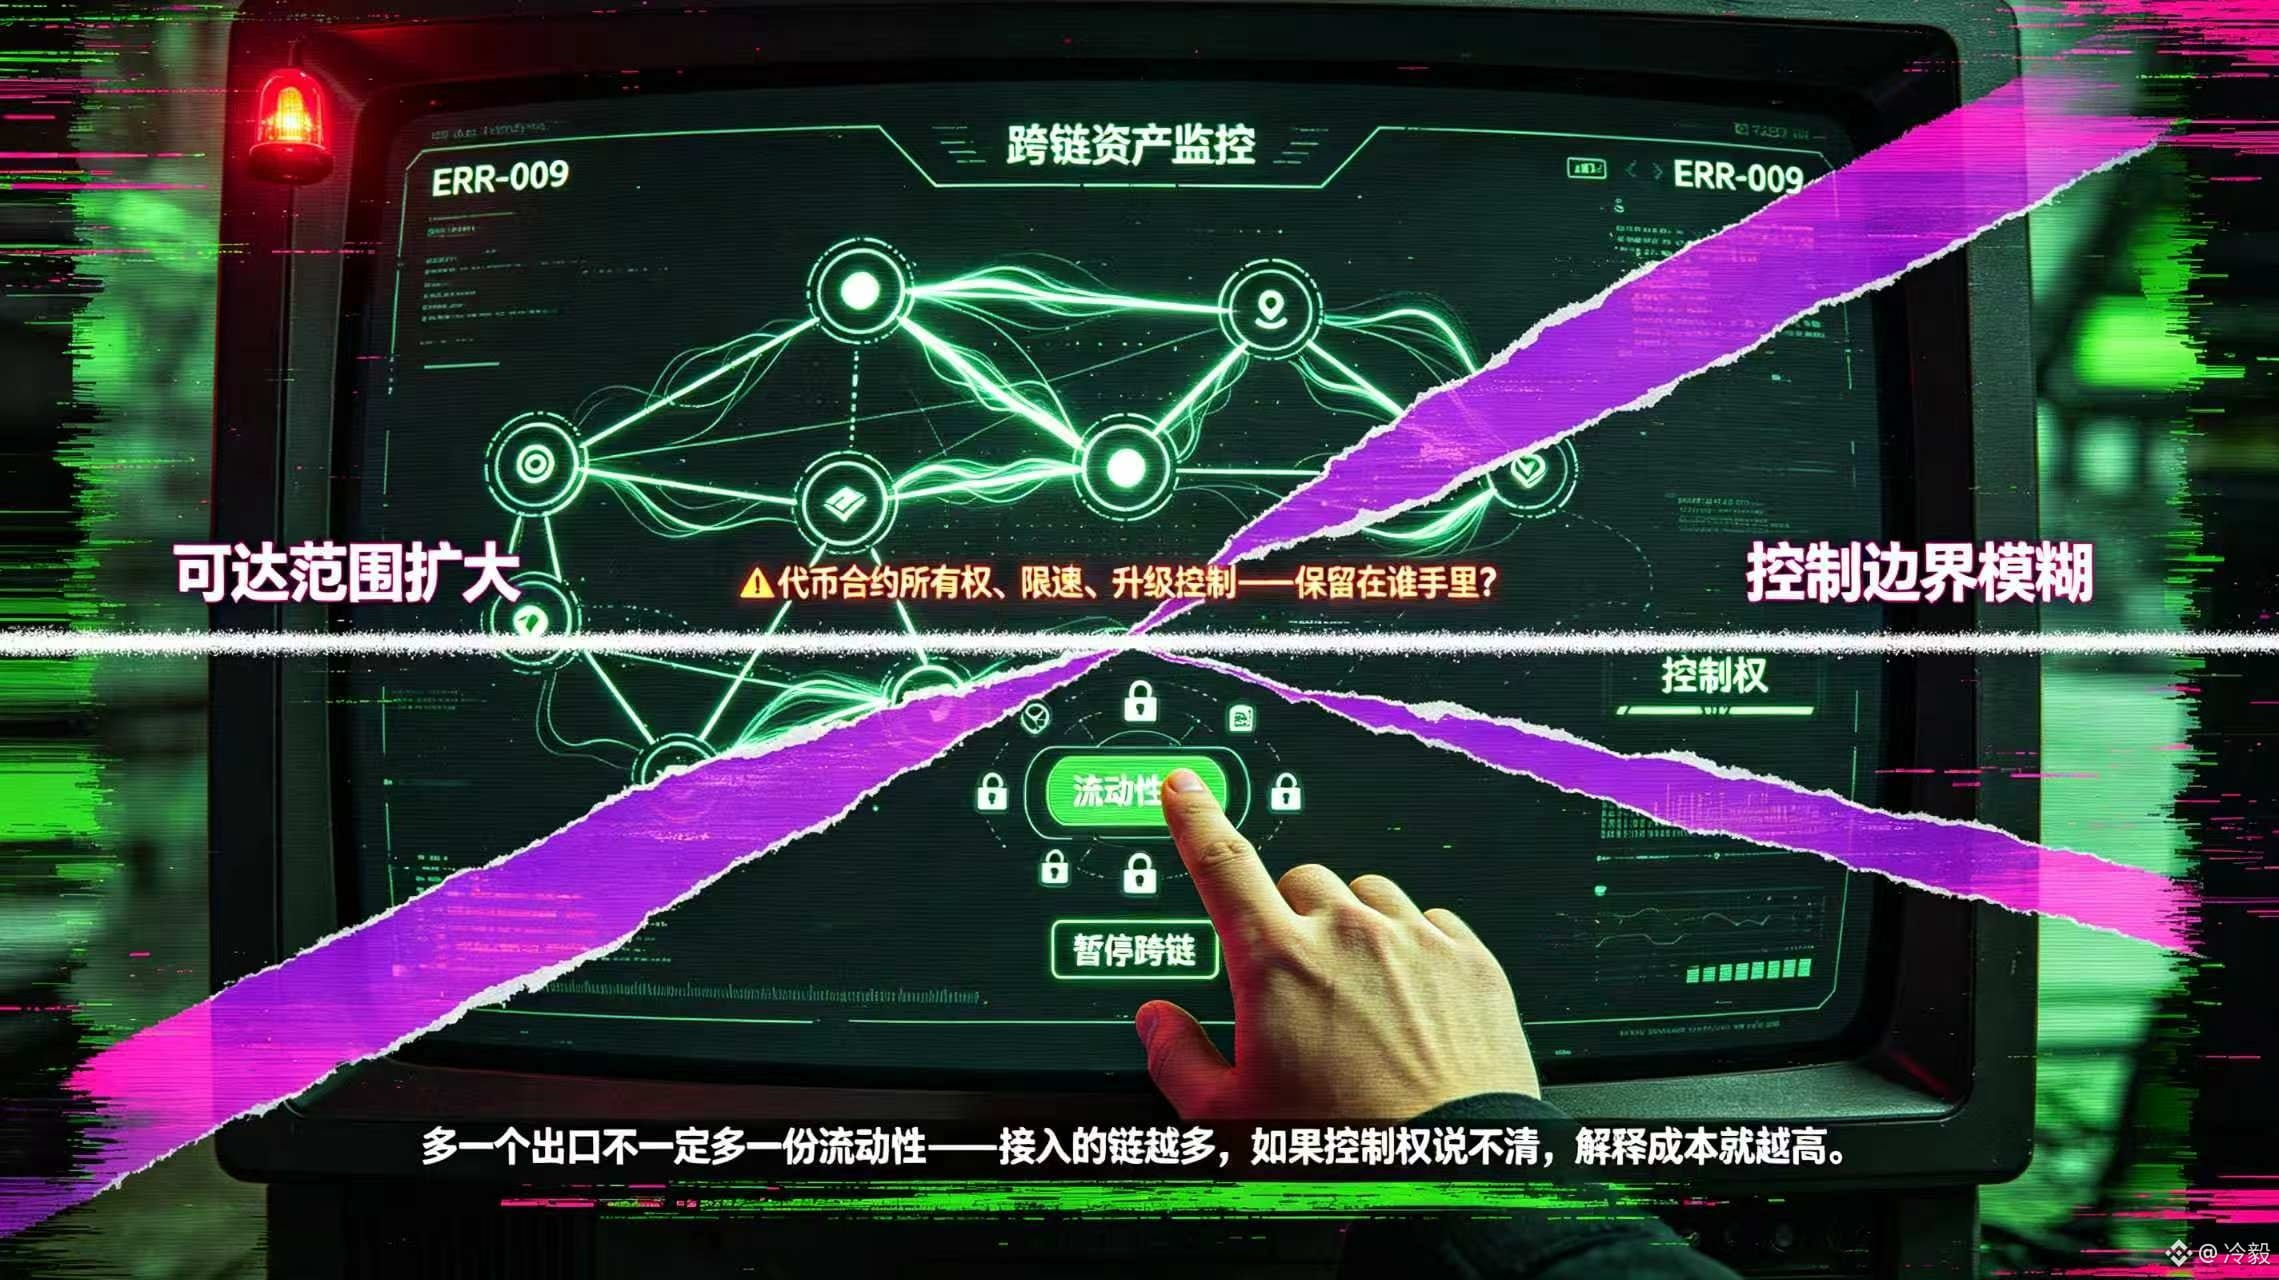
ブリッジを増やせば「出口が1つ増えるたびに流動性が増える」と書かれがちですが、@Dusk_Foundation とNPEX、Chainlinkのコラボレーションに関する説明を改めて読み直すと、むしろCCIPのコントロール境界で止まっていました。両者はそれを、規制対象資産のクロスチェーン相互運用レイヤーとして位置づけつつ、トークンのコントラクト所有権、レート制限(限速)、アップグレード管理をすべて保持しています。この細部は私の判断を変えました。機関投資家が求めているのは、証券をより多くのネットワークへ“複製”することではなく、到達範囲を広げながらも、誰がルールを変更でき、誰が流動性を停止でき、誰が資産状態に責任を持つのかを把握できることです。一般のトークンならクロスチェーン失敗は単なる送金遅延にとどまるかもしれませんが、規制対象の証券ではコントロール権とコンプライアンス境界が曖昧になった瞬間、接続するチェーンが増えるほど説明コストはむしろ高くなります。
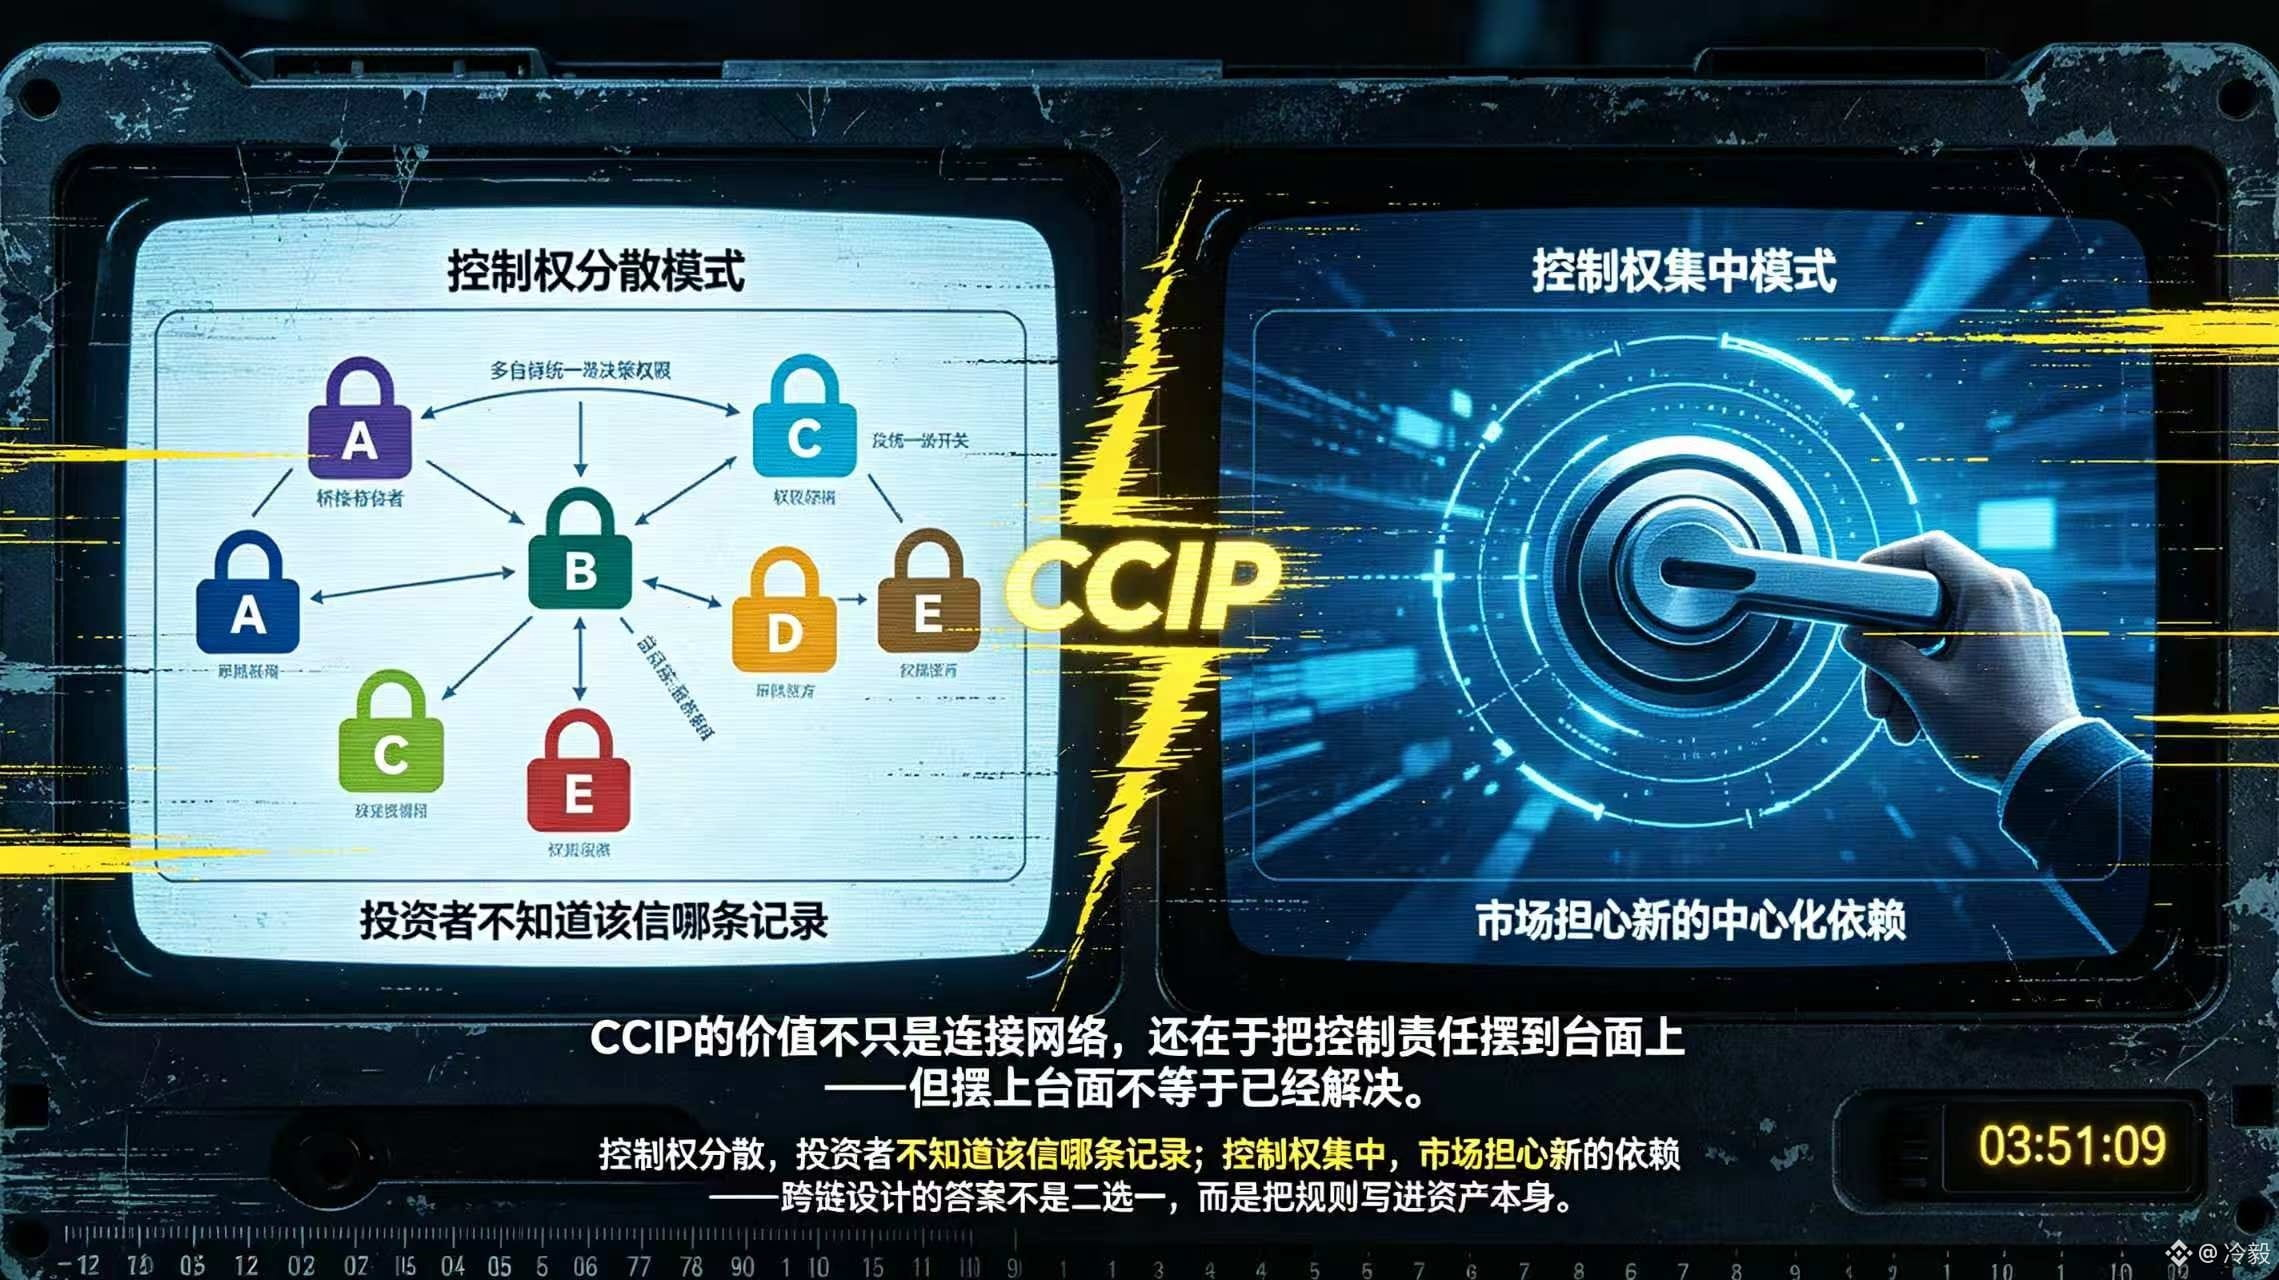
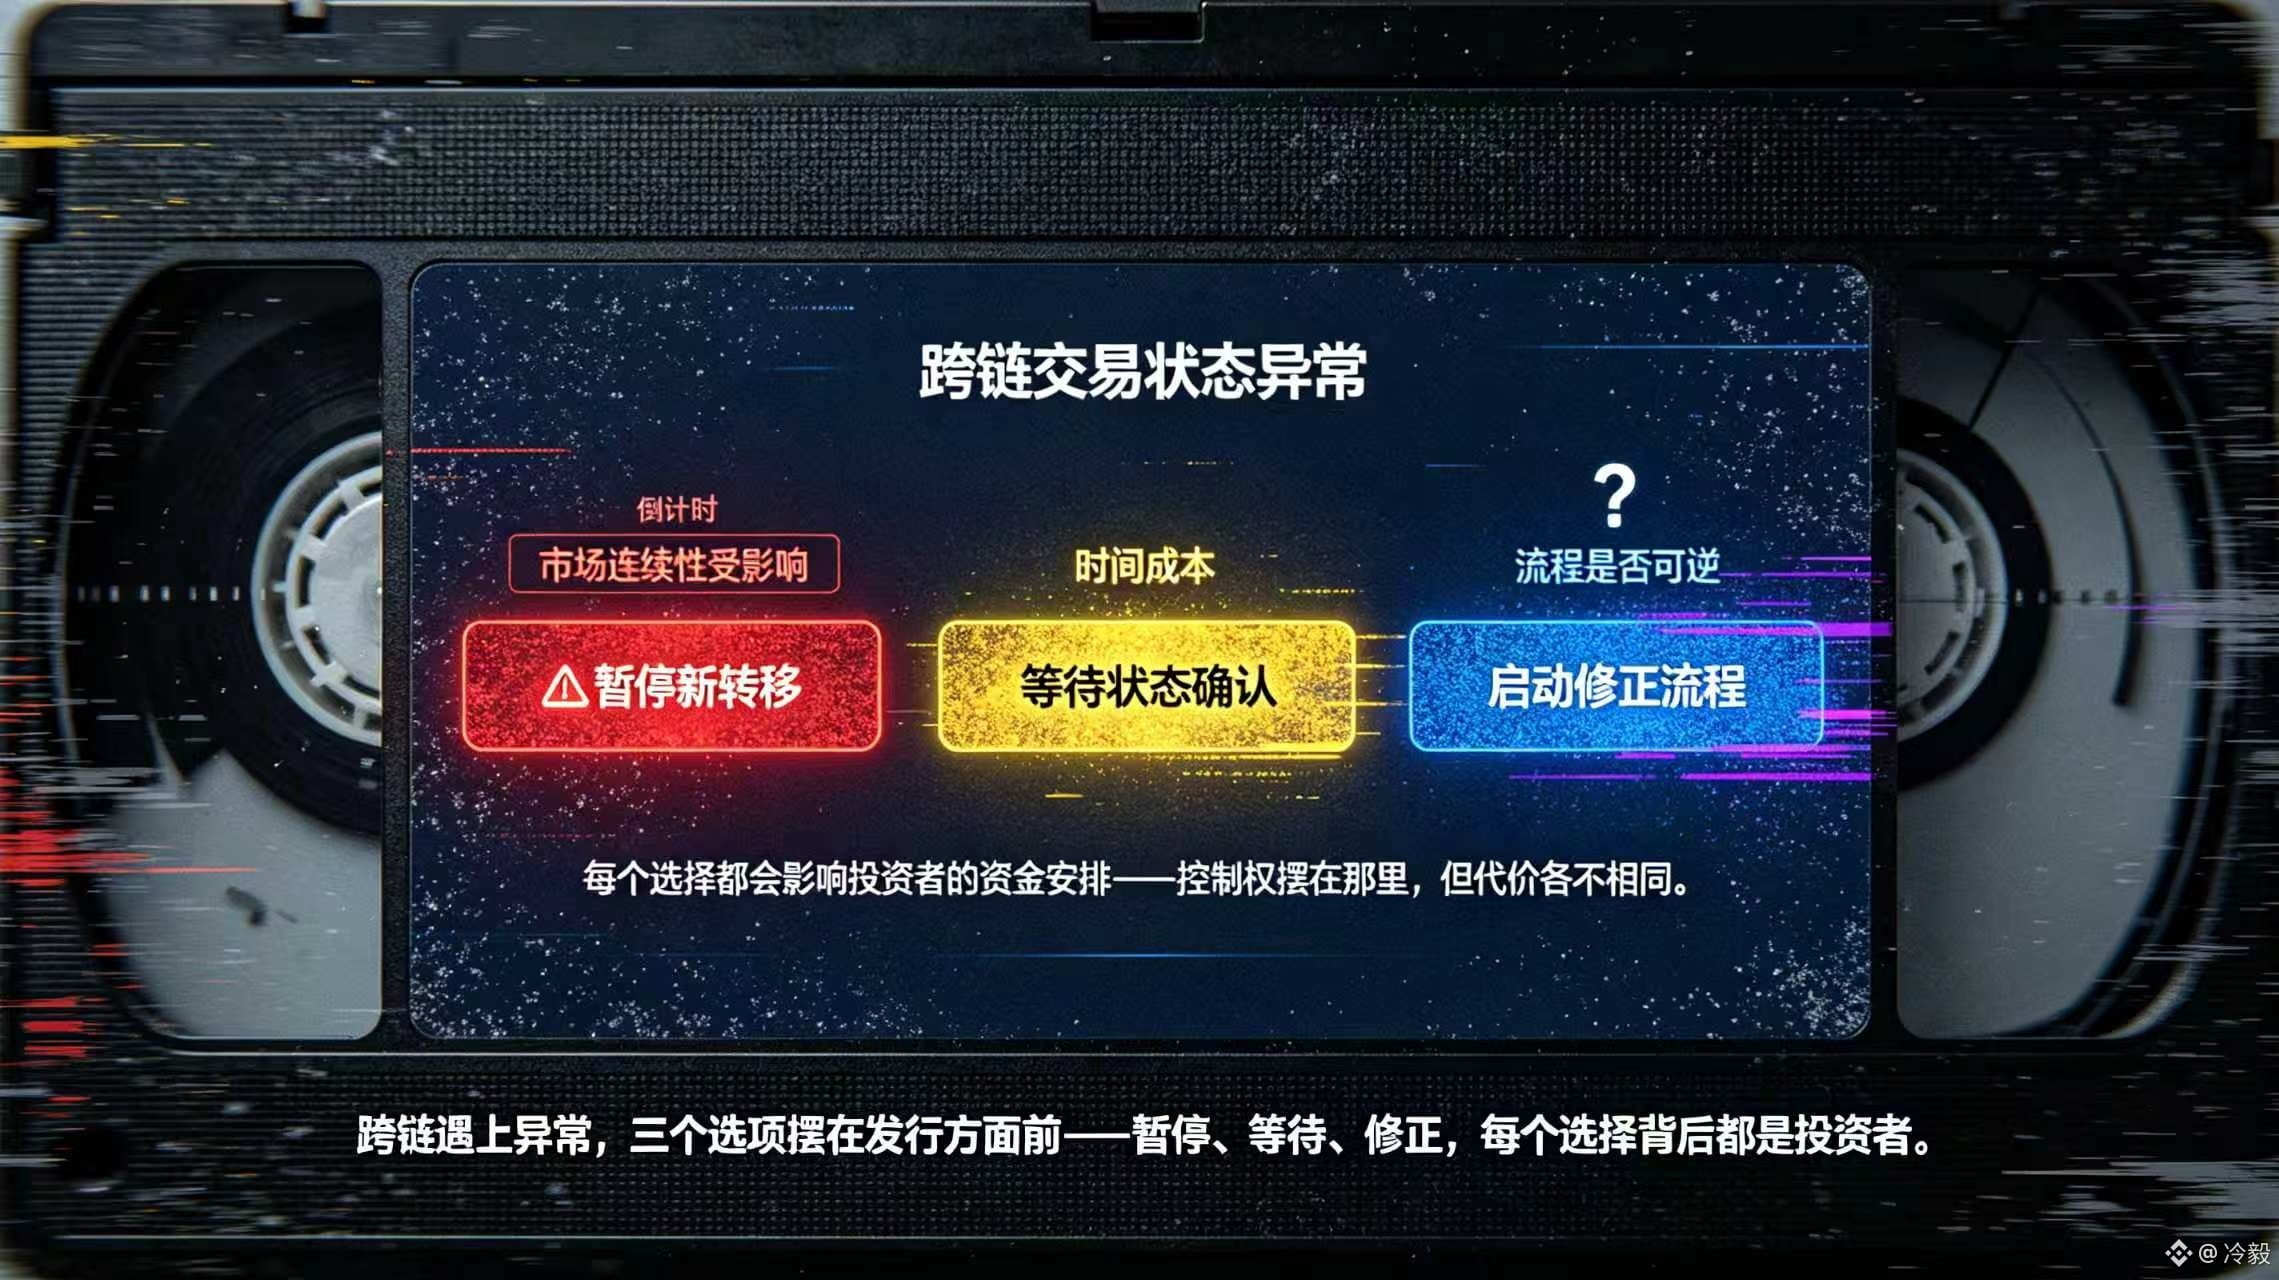
本当に厄介なのは、資産がすでにDuskEVM上で発行されており、投資家が別のネットワークで使いたいのに、クロスチェーン手順が異常になったり限速が発動したりするケースです。発行体は、新しい移転を一時停止するのか、状態確認を待つのか、修正手順を起動するのかを決めなければならず、どの選択も投資家の資金手配や市場の連続性に影響します。もしコントロールが複数のブリッジ参加者に分散されているなら、投資家はどの記録を信じればよいのか分かりません。発行体がすべてのスイッチを持っているとしても、市場は新たな中枢(中央集権的な)依存に直面することになります。CCIPの価値は、単にネットワークを接続することだけでなく、コントロール責任を表に出すことにもあります。
公式説明は@Dusk_Foundation とNPEXがこの標準を採用していることを裏づけられますが、すべての証券が摩擦のないクロスチェーンを実現していることまでは証明できません。$DUSK にとって注目すべきは、限速、停止、そしてアップグレード権限が、それぞれの資産のルールに公開ベースで書き込まれるのかどうかです。@Duskが金融市場をより多くのネットワークへ広げたいなら、まずは市場に「外へ出た後も誰が責任を持つのか」を理解させる必要があります。#dusk
{spot}(DUSKUSDT)
ブリッジを増やせば「出口が1つ増えるたびに流動性が増える」と書かれがちですが、@Dusk とNPEX、Chainlinkのコラボレーションに関する説明を改めて読み直すと、むしろCCIPのコントロール境界で止まっていました。両者はそれを、規制対象資産のクロスチェーン相互運用レイヤーとして位置づけつつ、トークンのコントラクト所有権、レート制限(限速)、アップグレード管理をすべて保持しています。この細部は私の判断を変えました。機関投資家が求めているのは、証券をより多くのネットワークへ“複製”することではなく、到達範囲を広げながらも、誰がルールを変更でき、誰が流動性を停止でき、誰が資産状態に責任を持つのかを把握できることです。一般のトークンならクロスチェーン失敗は単なる送金遅延にとどまるかもしれませんが、規制対象の証券ではコントロール権とコンプライアンス境界が曖昧になった瞬間、接続するチェーンが増えるほど説明コストはむしろ高くなります。
本当に厄介なのは、資産がすでにDuskEVM上で発行されており、投資家が別のネットワークで使いたいのに、クロスチェーン手順が異常になったり限速が発動したりするケースです。発行体は、新しい移転を一時停止するのか、状態確認を待つのか、修正手順を起動するのかを決めなければならず、どの選択も投資家の資金手配や市場の連続性に影響します。もしコントロールが複数のブリッジ参加者に分散されているなら、投資家はどの記録を信じればよいのか分かりません。発行体がすべてのスイッチを持っているとしても、市場は新たな中枢(中央集権的な)依存に直面することになります。CCIPの価値は、単にネットワークを接続することだけでなく、コントロール責任を表に出すことにもあります。
公式説明は@Dusk とNPEXがこの標準を採用していることを裏づけられますが、すべての証券が摩擦のないクロスチェーンを実現していることまでは証明できません。$DUSK にとって注目すべきは、限速、停止、そしてアップグレード権限が、それぞれの資産のルールに公開ベースで書き込まれるのかどうかです。@Duskが金融市場をより多くのネットワークへ広げたいなら、まずは市場に「外へ出た後も誰が責任を持つのか」を理解させる必要があります。#dusk
8
211
·
--
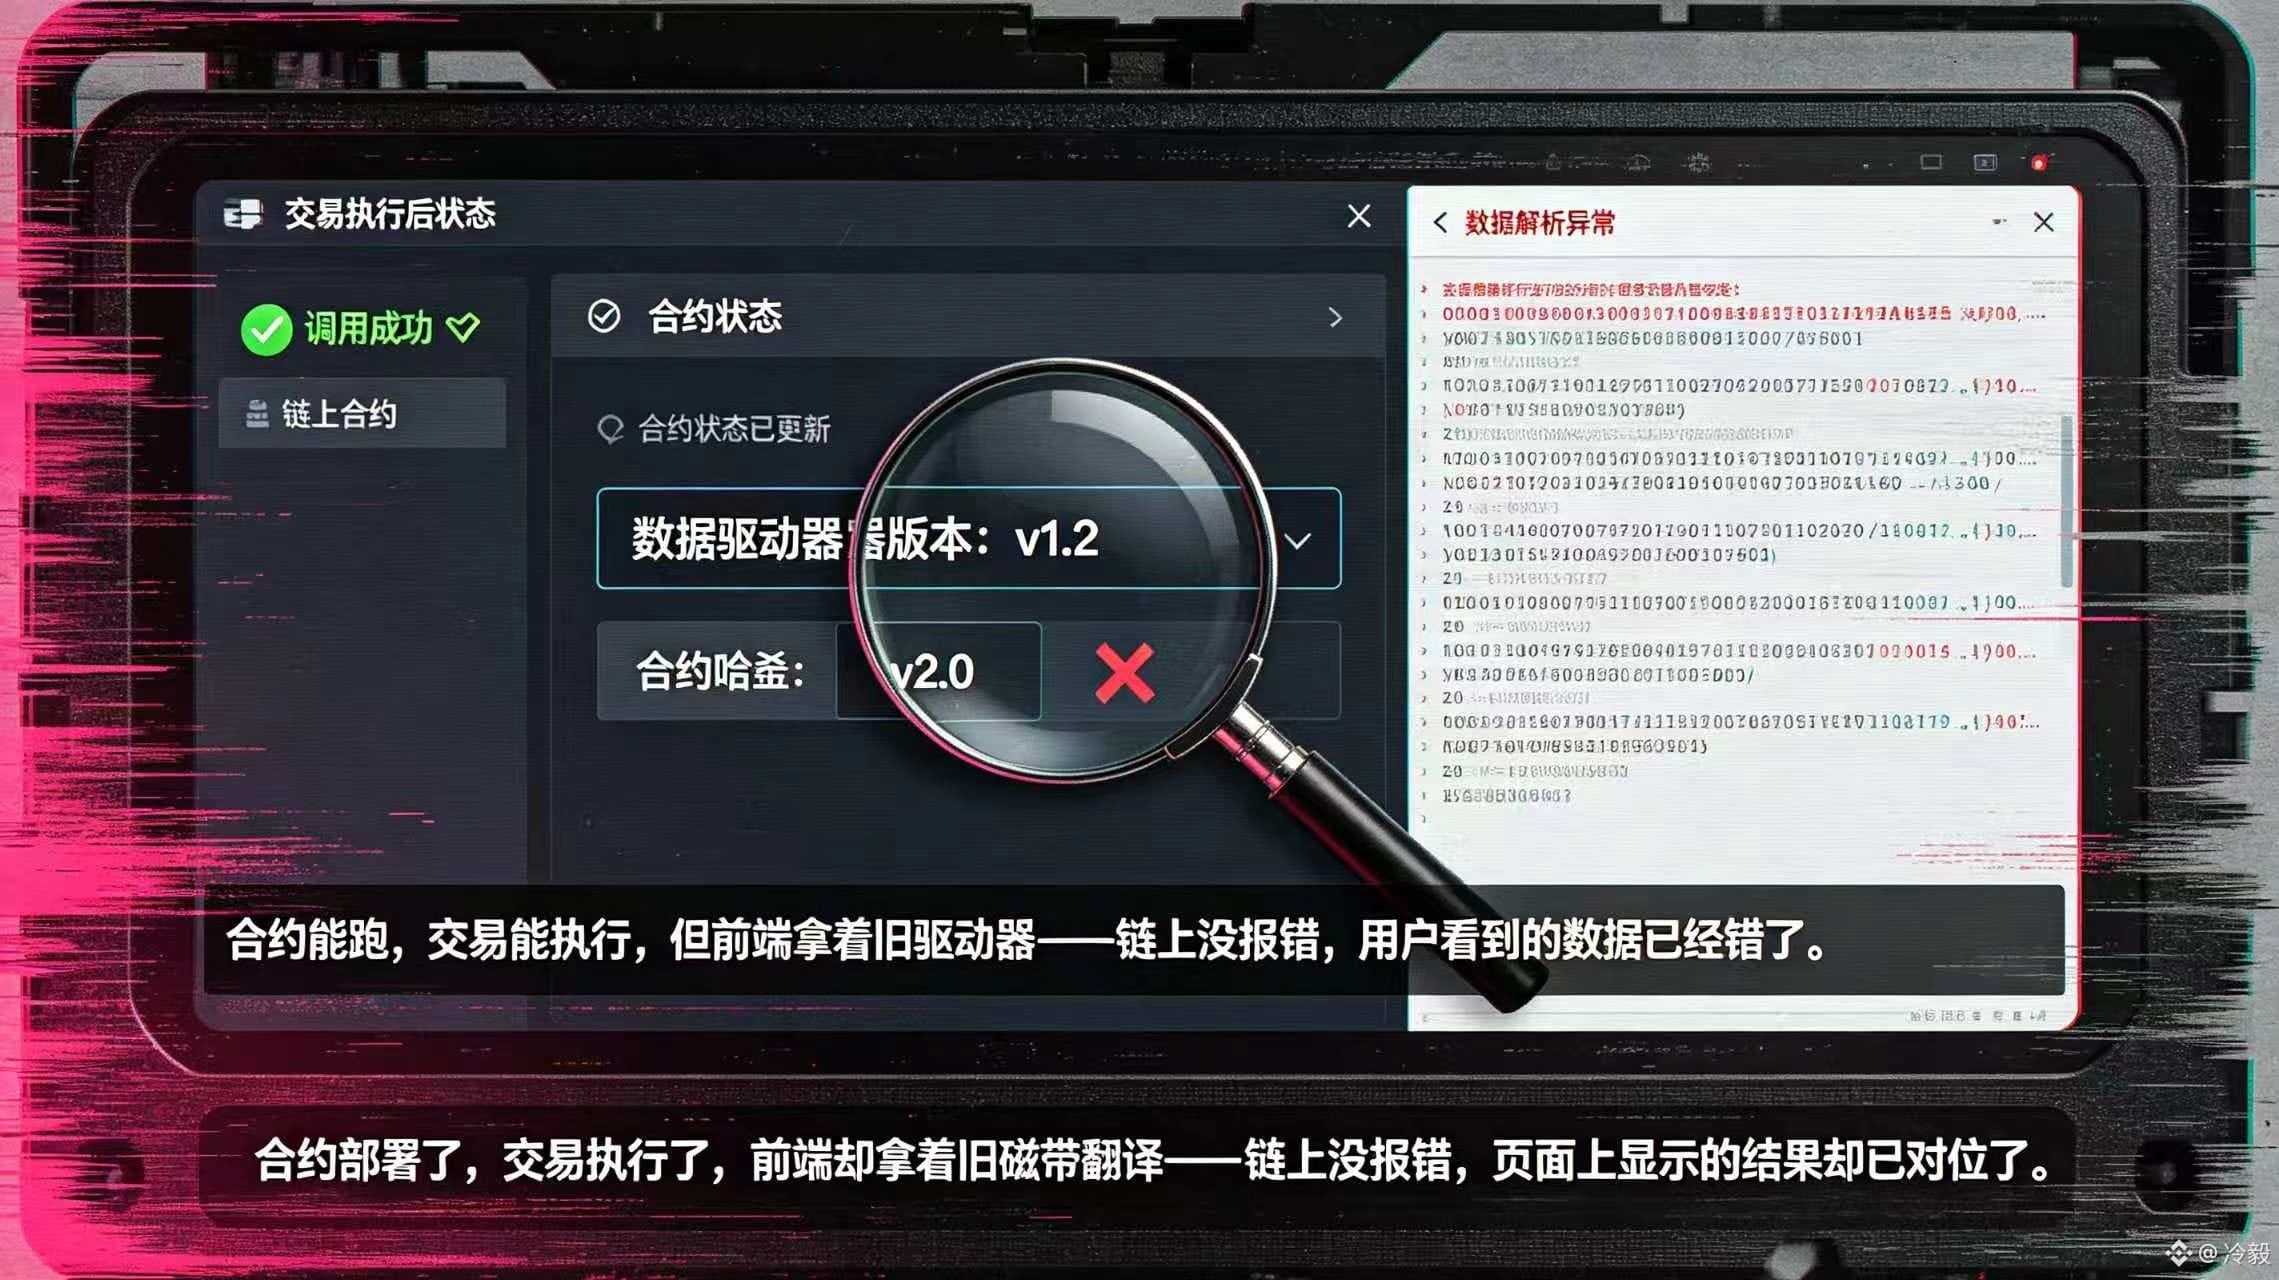
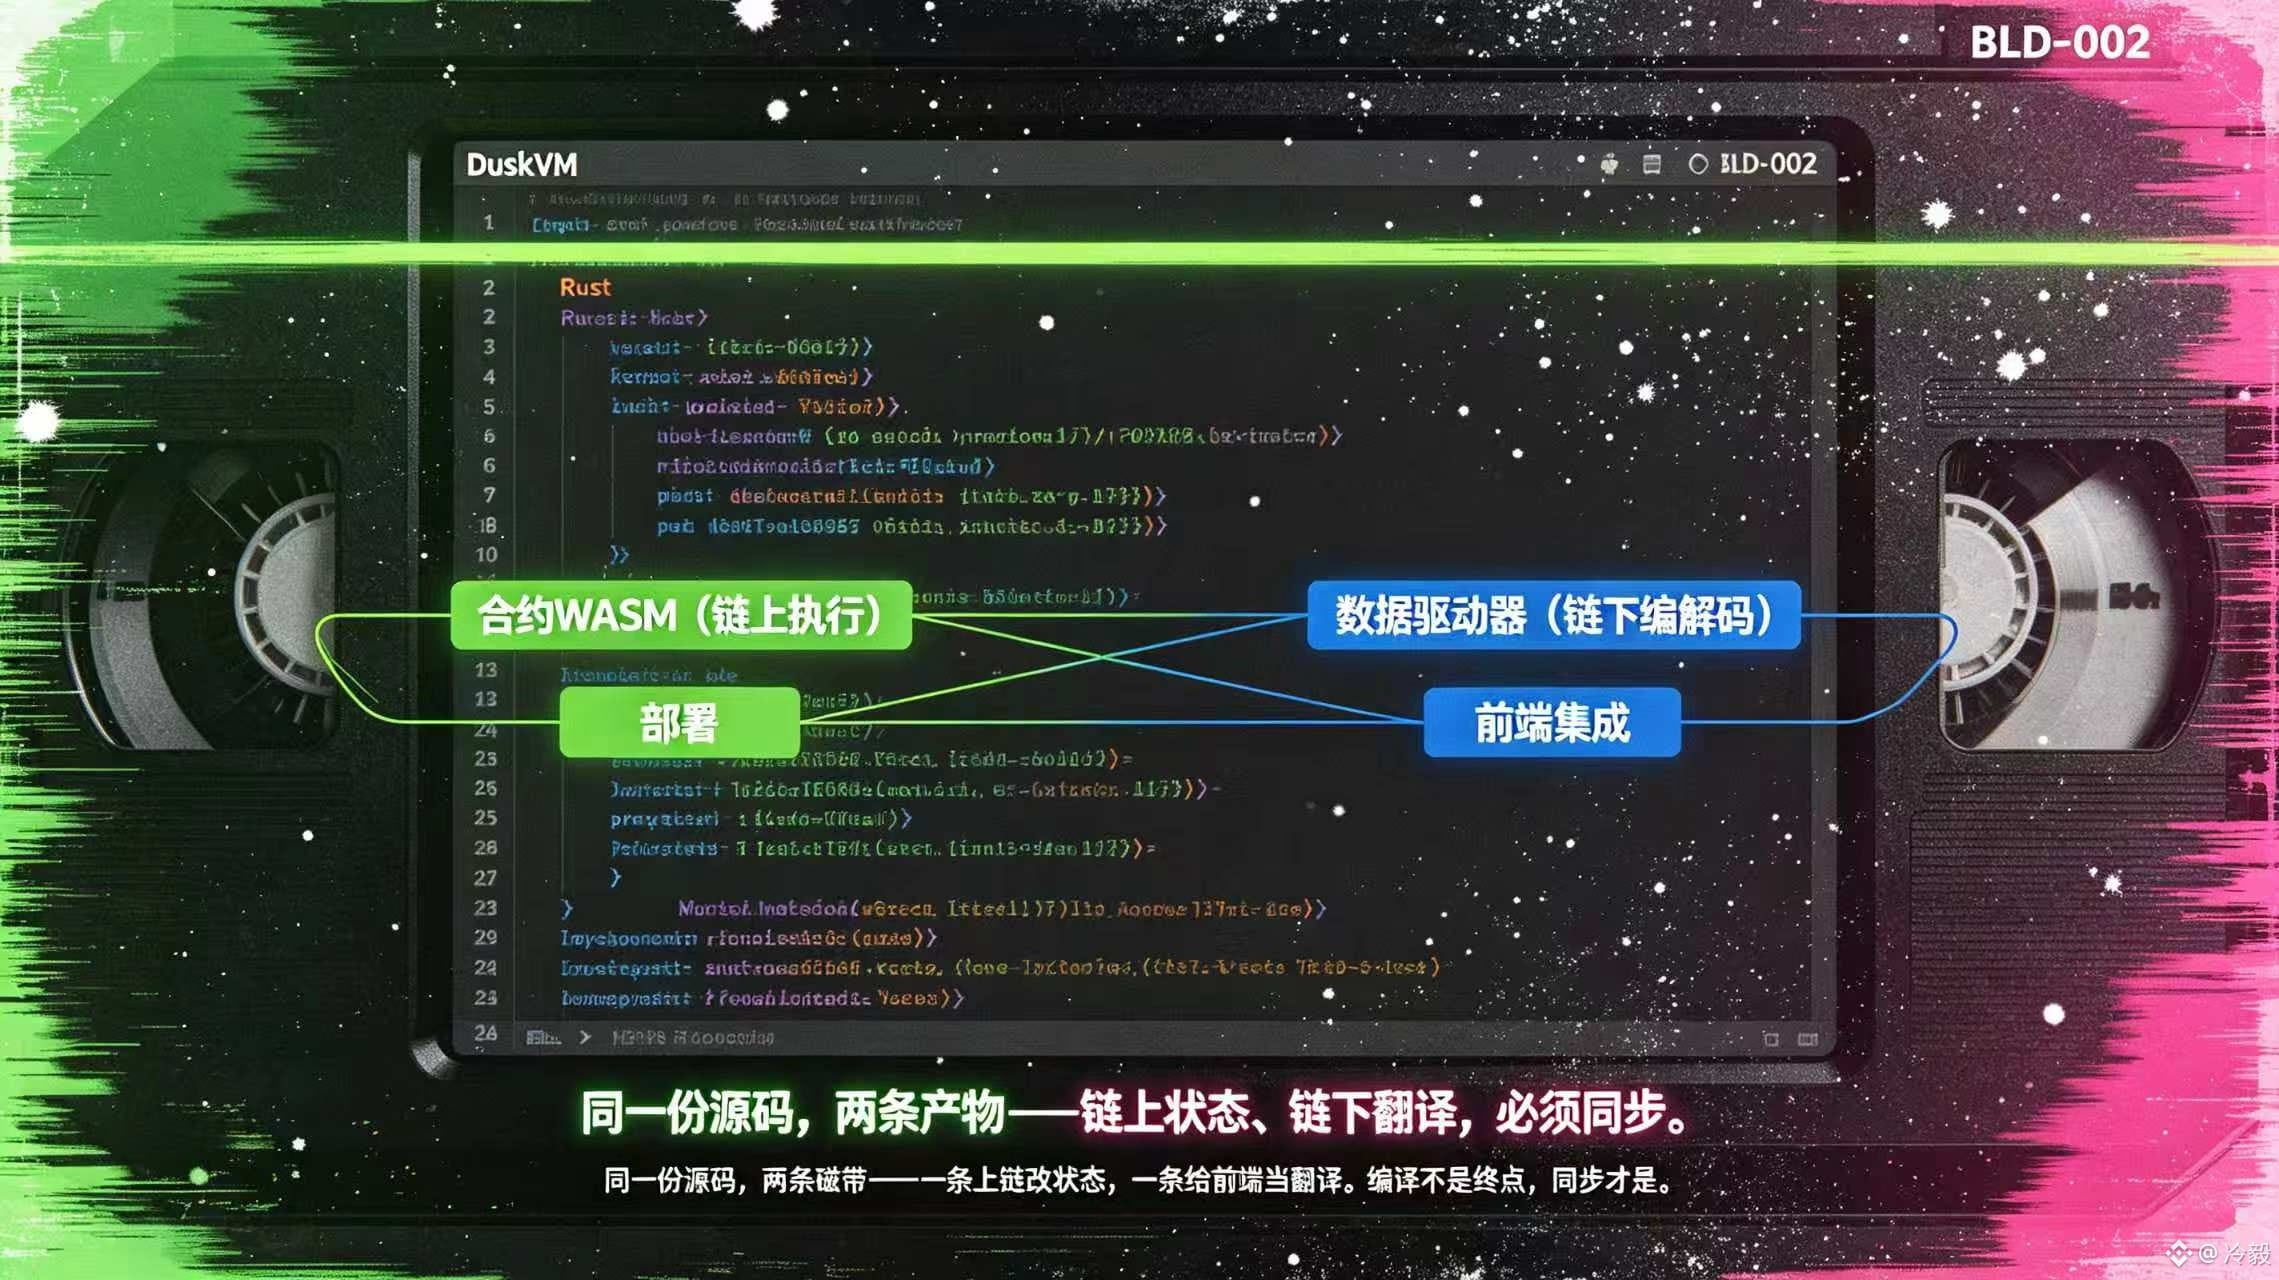
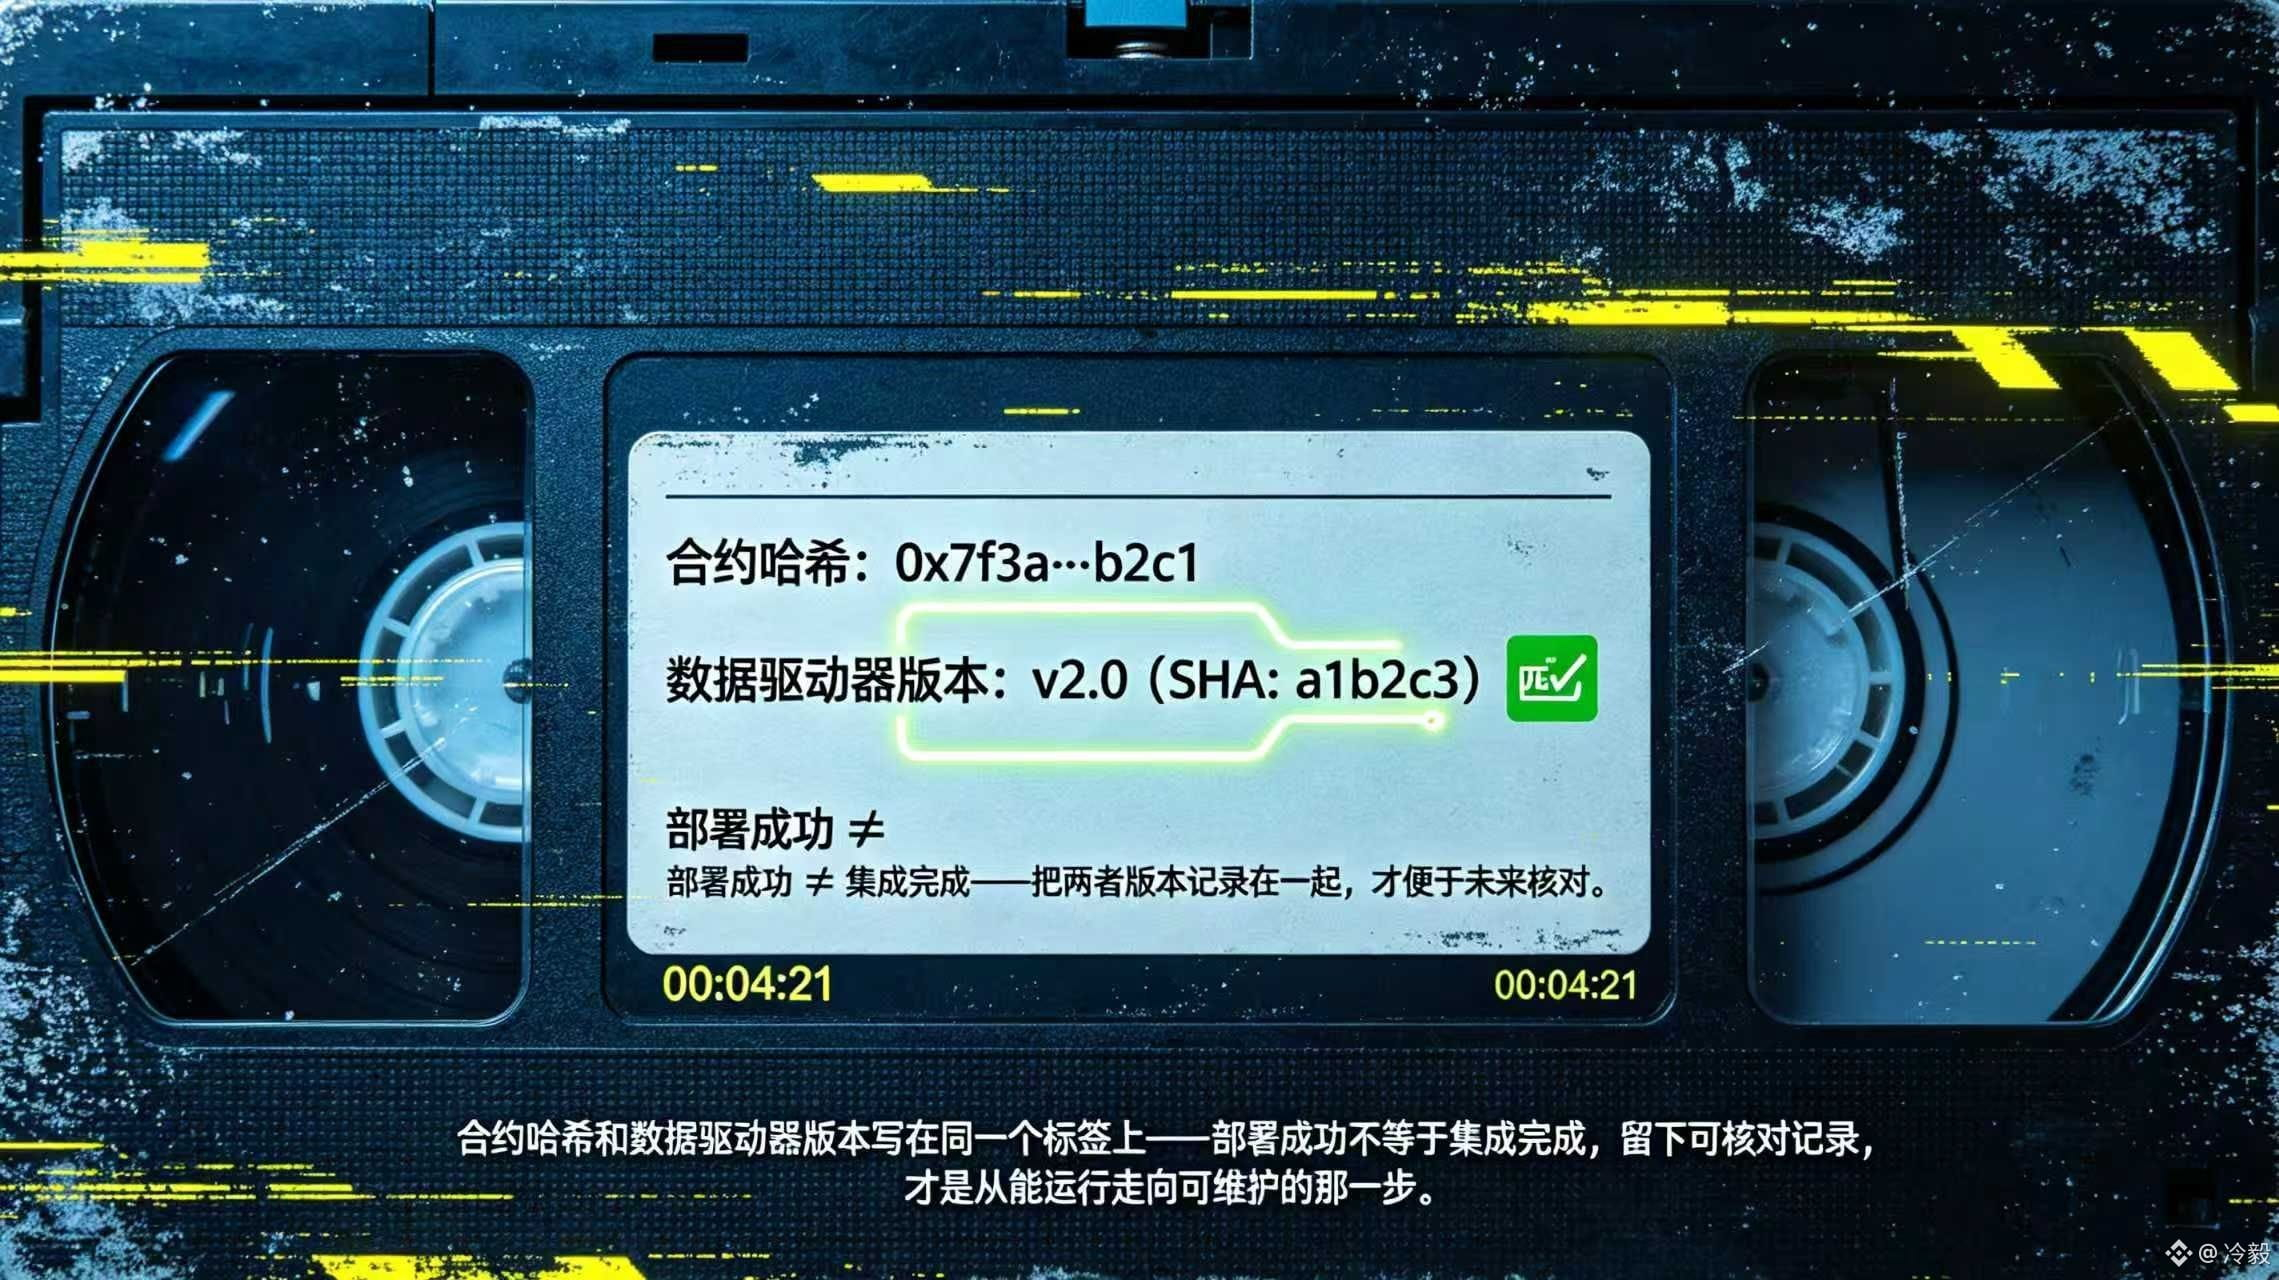
#dusk $DUSK @Dusk_Foundation 私は以前、合約をデプロイしてチェーン上に載せたら、あとは関数を呼び出すだけだと思っていました。しかし@DuskのDuskVM Quickstartを読んで、見落としやすい重要な細部に気づきました。同じRustのソースコードから、2種類のWASMが生成されます。1つは実際にチェーン上で実行される合約、もう1つはアプリ側がコーディングとデコードに使うためのデータ駆動用ドライバです。これはファイルを単にもう一度コンパイルするだけの話ではありません。チェーン上の方は、状態がどう変化するかを決め、オフチェーンの方は、「数量を42に変更する」といった人間が入力した内容を、プロトコルが読めるパラメータにどう翻訳するか、そして返り値を人間が理解できるデータとして復元できるかを決めます。@Dusk_Foundation さらに、この2つの成果物を別々のパスに配置し、それらが合約ハッシュと一致しているかをverifyで確認するようにしています。開発者が実際にメンテしなければならないのは、同期が必須の一対のインタフェースです。最も厄介なのは、合約がすでにデプロイされ、取引も実行できているのに、アプリが旧いデータ駆動用ドライバを持ったままリクエストを投げてしまうケースです。ユーザーには、パラメータのエンコード失敗として見えるかもしれませんし、呼び出し自体は成功しているのにページ側が結果を誤って解釈してしまう可能性もあります。チェーン上に明確なエラーが出ないこともあるため、開発者はソースコード、ビルドバージョン、そしてデプロイ記録をもう一度精査し直すことになります。節約できたはずの稼働時間は、最終的に統合作業者とユーザーが共同で負担する調査コストに変わってしまいます。だからこそ私は、DUSKの開発体験を見るときに「Rustの合約を動かせるか」だけを聞きません。DuskVMのこの双方向(双成果物)設計によって、チェーン上の実行とアプリ側の理解の境界がより明確になり、同時に、デプロイが成功したことが統合完了を意味するわけではない、という点もチームに再認識させてくれます。今後は、プロジェクトがデータ駆動用ドライバのバージョン、合約ハッシュ、そしてリリース手順を一緒に検証可能な記録として残しているかを確認します。こここそが、Duskを「動く」から「保守可能」へ進めるための重要な一歩です。
{spot}(DUSKUSDT)
#dusk $DUSK @Dusk 私は以前、合約をデプロイしてチェーン上に載せたら、あとは関数を呼び出すだけだと思っていました。しかし@DuskのDuskVM Quickstartを読んで、見落としやすい重要な細部に気づきました。同じRustのソースコードから、2種類のWASMが生成されます。1つは実際にチェーン上で実行される合約、もう1つはアプリ側がコーディングとデコードに使うためのデータ駆動用ドライバです。これはファイルを単にもう一度コンパイルするだけの話ではありません。チェーン上の方は、状態がどう変化するかを決め、オフチェーンの方は、「数量を42に変更する」といった人間が入力した内容を、プロトコルが読めるパラメータにどう翻訳するか、そして返り値を人間が理解できるデータとして復元できるかを決めます。@Dusk さらに、この2つの成果物を別々のパスに配置し、それらが合約ハッシュと一致しているかをverifyで確認するようにしています。開発者が実際にメンテしなければならないのは、同期が必須の一対のインタフェースです。最も厄介なのは、合約がすでにデプロイされ、取引も実行できているのに、アプリが旧いデータ駆動用ドライバを持ったままリクエストを投げてしまうケースです。ユーザーには、パラメータのエンコード失敗として見えるかもしれませんし、呼び出し自体は成功しているのにページ側が結果を誤って解釈してしまう可能性もあります。チェーン上に明確なエラーが出ないこともあるため、開発者はソースコード、ビルドバージョン、そしてデプロイ記録をもう一度精査し直すことになります。節約できたはずの稼働時間は、最終的に統合作業者とユーザーが共同で負担する調査コストに変わってしまいます。だからこそ私は、DUSKの開発体験を見るときに「Rustの合約を動かせるか」だけを聞きません。DuskVMのこの双方向(双成果物)設計によって、チェーン上の実行とアプリ側の理解の境界がより明確になり、同時に、デプロイが成功したことが統合完了を意味するわけではない、という点もチームに再認識させてくれます。今後は、プロジェクトがデータ駆動用ドライバのバージョン、合約ハッシュ、そしてリリース手順を一緒に検証可能な記録として残しているかを確認します。こここそが、Duskを「動く」から「保守可能」へ進めるための重要な一歩です。
6
99
·
--
ブリッシュ
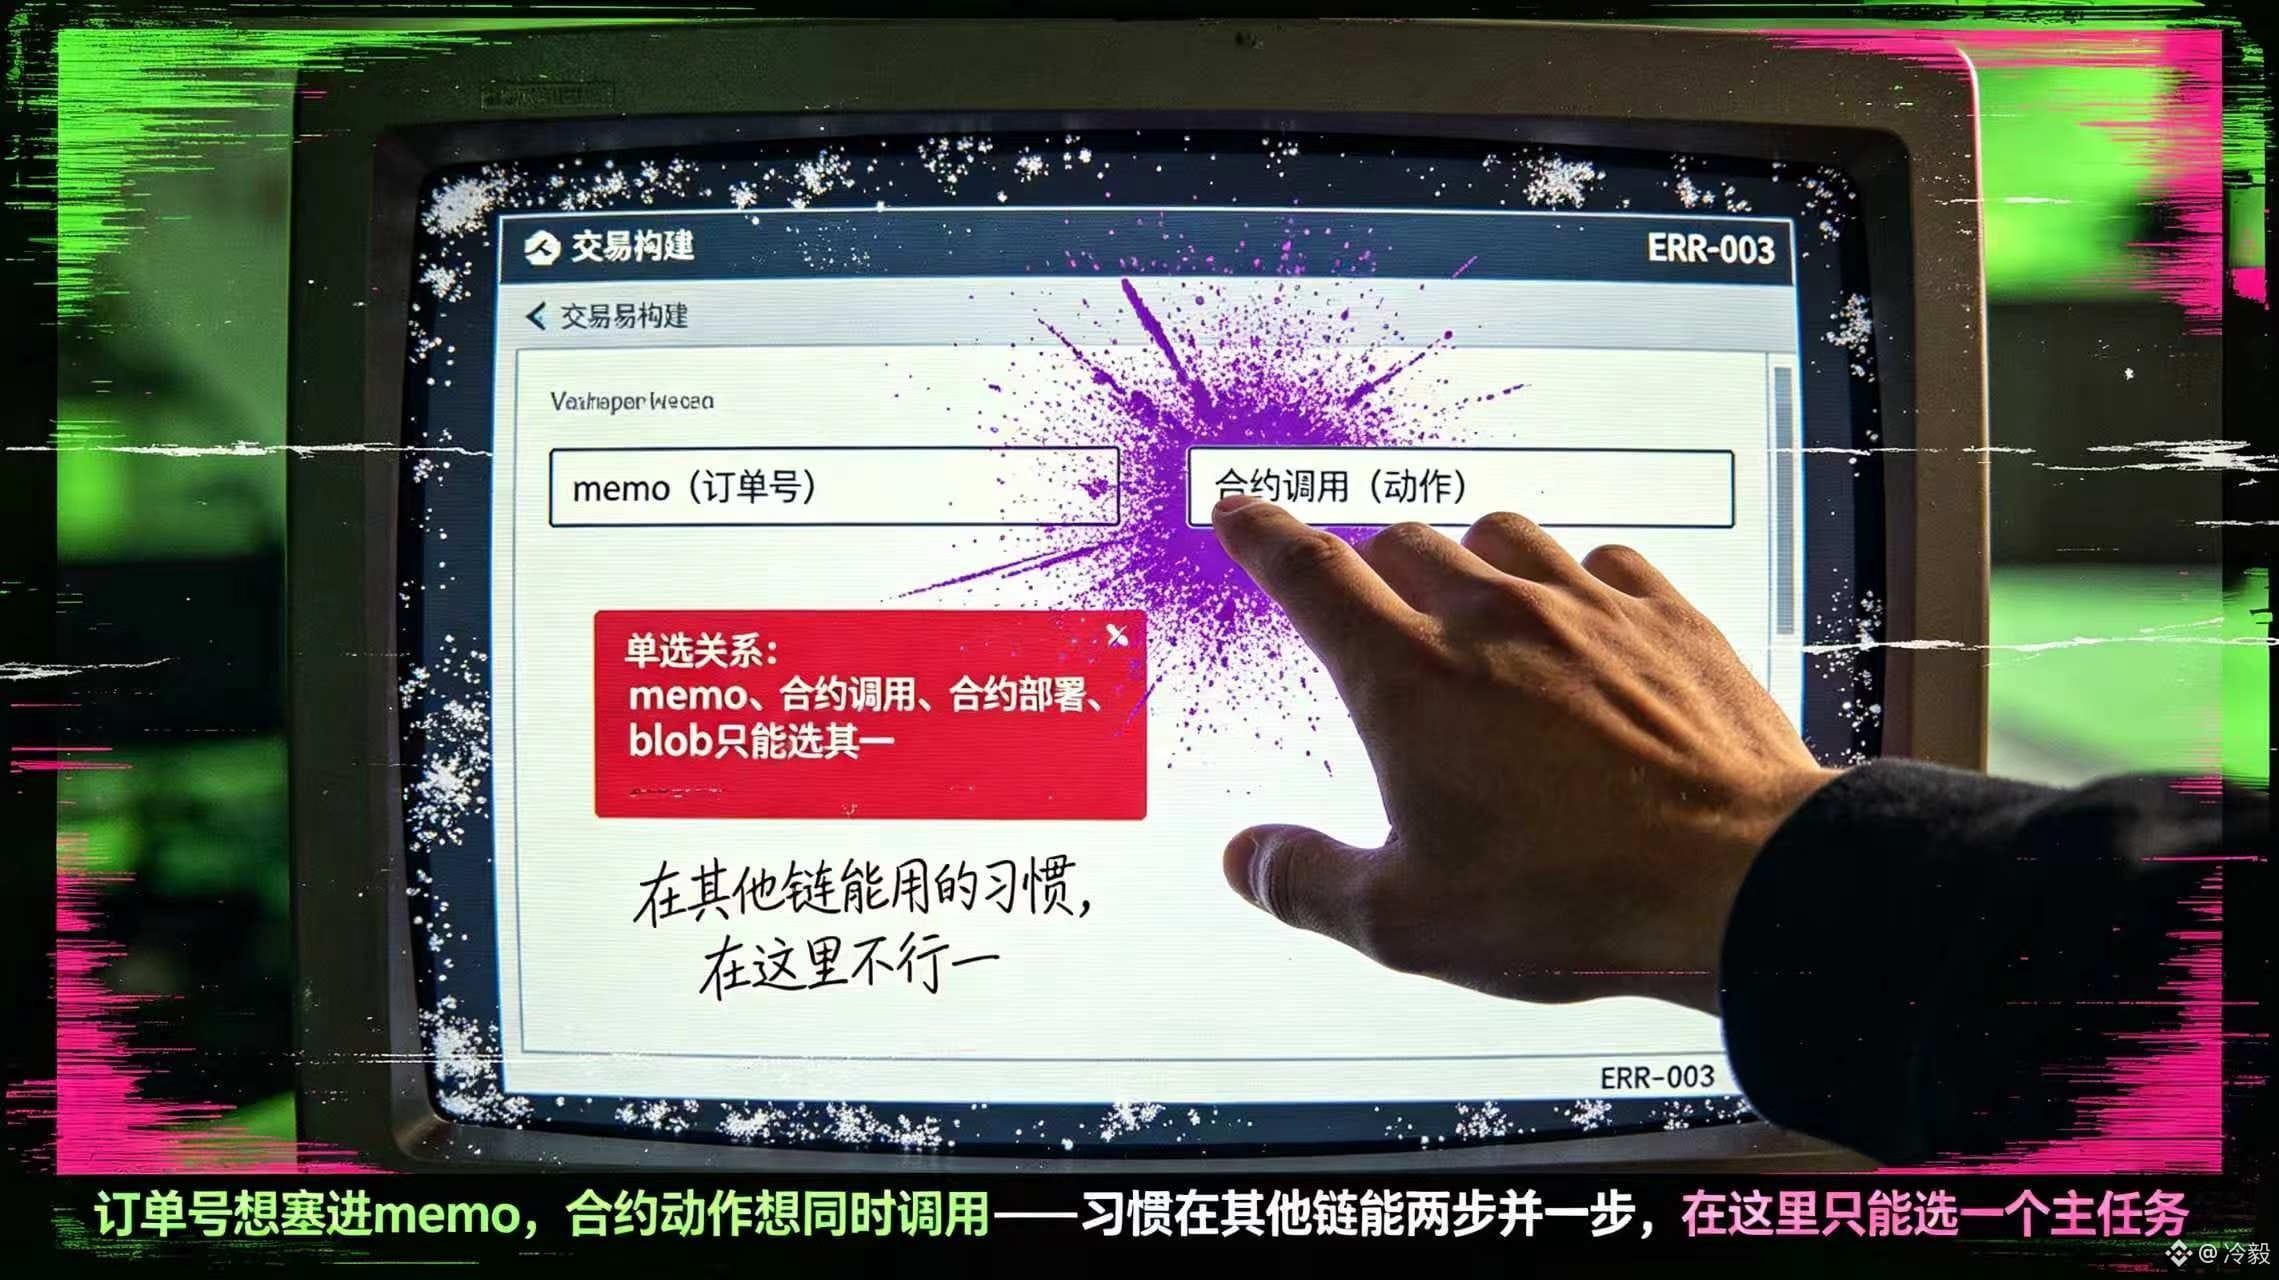
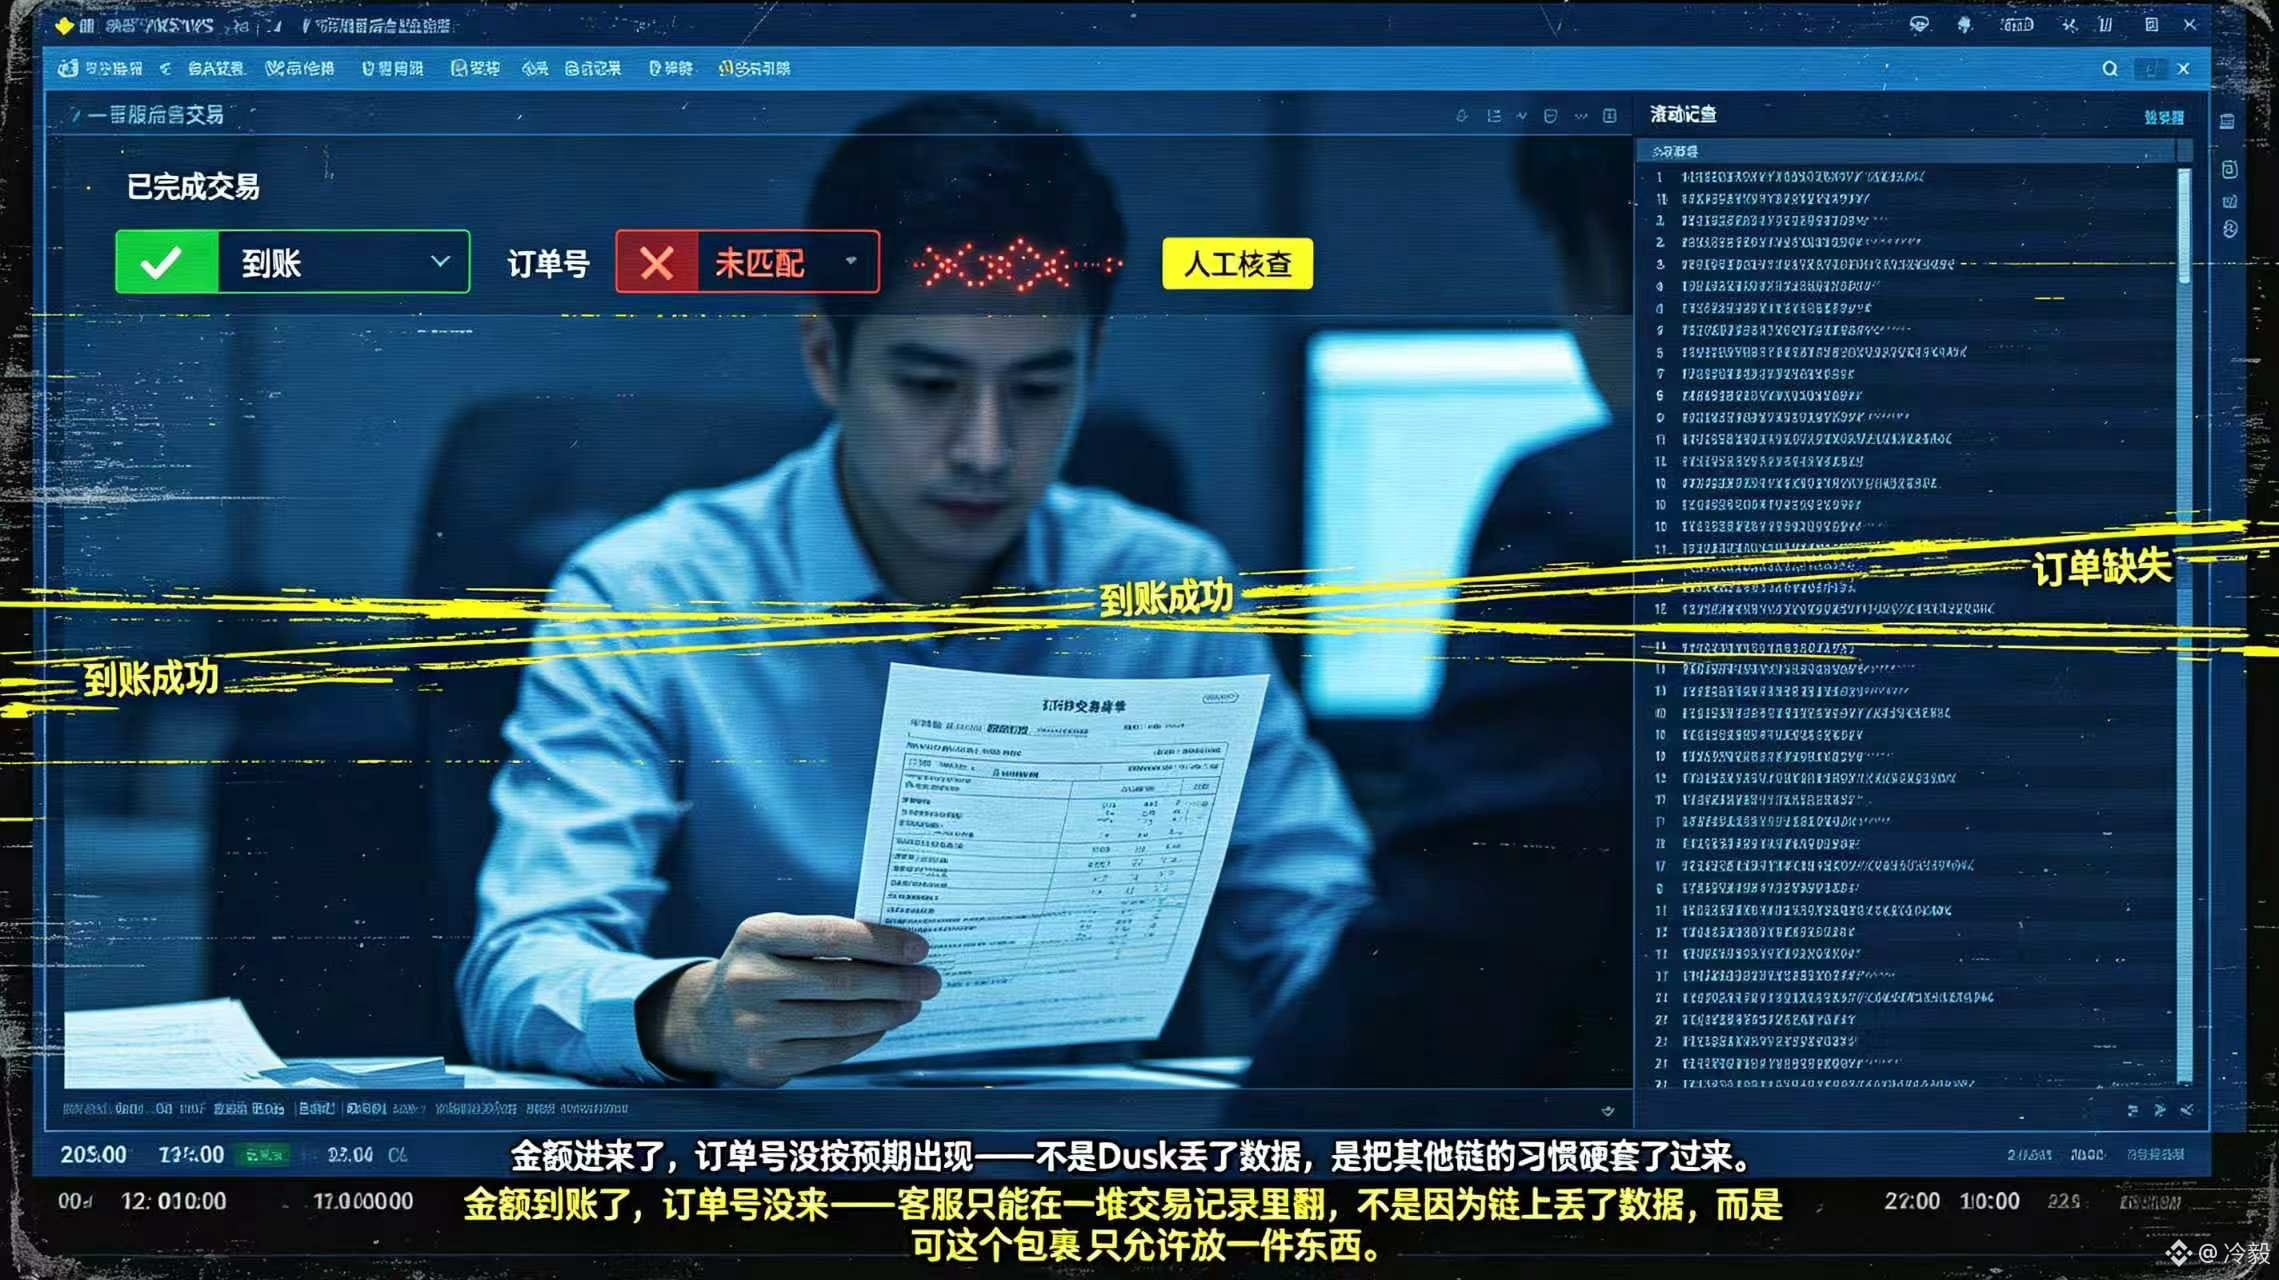
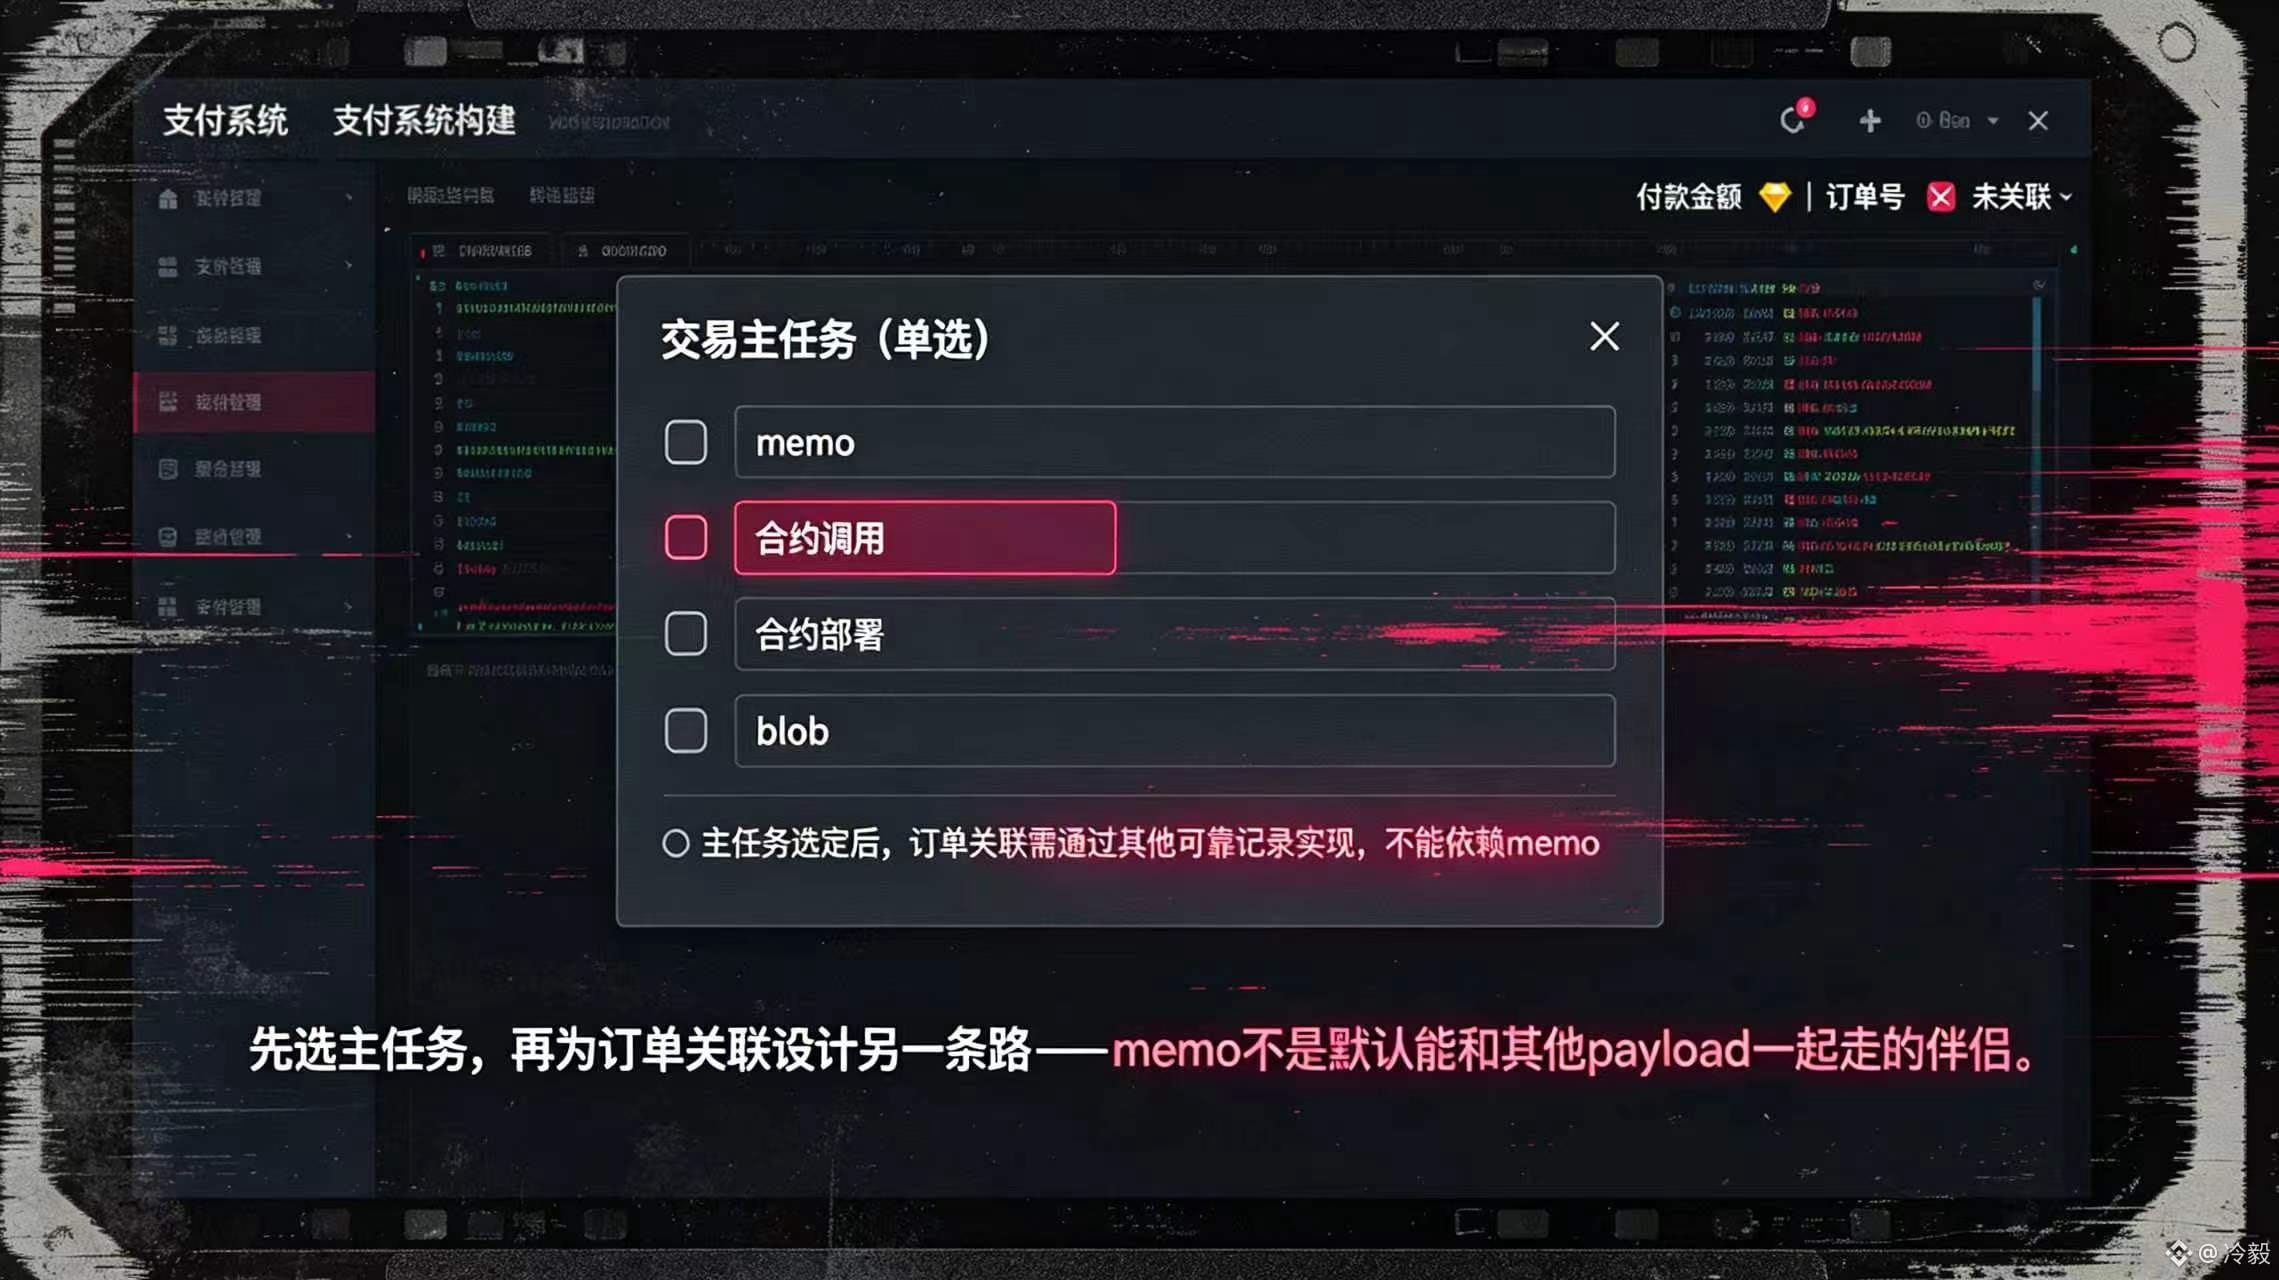
#dusk $DUSK @Dusk_Foundation 以前、私はオンチェーン決済をする際に、注文番号をついでにmemoにそのまま差し込むのが習慣でした。しかし、@Dusk_Foundation のTransaction Lifecycleドキュメントを読んだあと、この習慣はそのまま移植できないと気づきました。というのも、Duskの取引データはmemo、コントラクト呼び出し、コントラクトのデプロイ、blobの間で単一選択(どれか一つ)になっており、memoは他のpayloadと一緒にデフォルトで同梱されるわけではありません。この違いは、決済システムのつなぎ方を直接変えてしまいます。加盟店が入金を受けるだけでなく、コントラクト呼び出しまで完了させる必要があるなら、注文番号を同一トランザクションのmemoにそのまま入れ続けよう、とは考えられません。クライアント側はまず、この取引の主目的(メインタスク)を決め、その上で注文との関連付け用に別の信頼できる記録を設計する必要があります。プレッシャーのかかる状況は実際かなり具体的で、ユーザーがコントラクト動作を含む支払いを送信するとフロントエンドは「送信済み」と表示する一方、バックエンドはmemoで注文を照合します。結果として金額は入ってくるのに、注文番号が期待どおりに表示されず、カスタマーサポートは取引を手作業で調べるしかありません。これはDuskがデータを失ったのではない可能性もあり、より可能性が高いのは、接続側が他チェーンの取引の慣習を無理やり流用してしまったことです。だからこそ、今私はDUSKの決済統合を見るとき、「送金が成功するかどうか」だけは聞かず、取引が実際に運ぶのがmemoなのか、あるいはコントラクト呼び出しかをまず確認し、その後で注文との関連付けが独立して再検証できるかも確認します。@Dusk_Foundation はpayloadの境界を明確に書きましたが、開発者がこのような誤用を事前に避けられるよう、例がその目的に役立つかどうかが、Duskが実際の決済シーンに入った後により検証されるべき点だと思っています。
{spot}(DUSKUSDT)
#dusk $DUSK @Dusk 以前、私はオンチェーン決済をする際に、注文番号をついでにmemoにそのまま差し込むのが習慣でした。しかし、@Dusk のTransaction Lifecycleドキュメントを読んだあと、この習慣はそのまま移植できないと気づきました。というのも、Duskの取引データはmemo、コントラクト呼び出し、コントラクトのデプロイ、blobの間で単一選択(どれか一つ)になっており、memoは他のpayloadと一緒にデフォルトで同梱されるわけではありません。この違いは、決済システムのつなぎ方を直接変えてしまいます。加盟店が入金を受けるだけでなく、コントラクト呼び出しまで完了させる必要があるなら、注文番号を同一トランザクションのmemoにそのまま入れ続けよう、とは考えられません。クライアント側はまず、この取引の主目的(メインタスク)を決め、その上で注文との関連付け用に別の信頼できる記録を設計する必要があります。プレッシャーのかかる状況は実際かなり具体的で、ユーザーがコントラクト動作を含む支払いを送信するとフロントエンドは「送信済み」と表示する一方、バックエンドはmemoで注文を照合します。結果として金額は入ってくるのに、注文番号が期待どおりに表示されず、カスタマーサポートは取引を手作業で調べるしかありません。これはDuskがデータを失ったのではない可能性もあり、より可能性が高いのは、接続側が他チェーンの取引の慣習を無理やり流用してしまったことです。だからこそ、今私はDUSKの決済統合を見るとき、「送金が成功するかどうか」だけは聞かず、取引が実際に運ぶのがmemoなのか、あるいはコントラクト呼び出しかをまず確認し、その後で注文との関連付けが独立して再検証できるかも確認します。@Dusk はpayloadの境界を明確に書きましたが、開発者がこのような誤用を事前に避けられるよう、例がその目的に役立つかどうかが、Duskが実際の決済シーンに入った後により検証されるべき点だと思っています。
5
135
·
--
ブリッシュ
#termmax @termmax Vaultの中には明らかに資金があるのに、それでも出資(放量)が続かない。以前はこの現象を借入需要の不足だと考えていましたが、TermMax Curatorドキュメントの「maximum supply limits for orders」を見て、この注文そのものに人為的な天井(上限)が設けられていると気づきました。この上限はVaultの総残高ではなく、注文に設定されるものです。Curatorは特定のlending orderに対して最大供給量を制限できるため、資金がVault内でアイドル状態でも、同じ市場に必ずしも継続して流入するとは限りません。残高がまだ残っていることは、戦略が単に借り手を待っているだけだと直接推測できず、注文がすでに上限に到達している可能性もあります。この設計には合理性があります。市場が突然活況になると、Curatorは全資金を1本の提示(クオート)に押し込む必要はありません。しかし限度が低すぎると資金がアイドルのままになり、預金者が約定のチャンスを逃してしまいます。逆に限度が高すぎると、単一市場への集中エクスポージャーが拡大されます。Curatorはリスク調整を行っていますが、預金者はその「つまみ」がどこまで回されているのかを必ずしも知りません。プレッシャー・シナリオでは、借入需要が突然流れ込むと注文が先に上限に到達し、Vault内にも残高がある状態になります。そのときユーザーは、市場に需要がないのだと思い込むかもしれません。上限が引き上げられた後、資金が再び最も混雑した時点に集中して流入する可能性があり、前後で負うリスクは同じではありません。だから私は@termmax のVaultを見るとき、総資産や収益曲線だけは見ず、まず各注文のmaximum supply limit、アイドル資金、そして上限の変更履歴を確認します。TMX関連Vaultの資金効率の重要な点は、資金がVaultに入ったかどうかではなく、なぜそこで止まっているのかです。#TermMax
#termmax @TermMax Vaultの中には明らかに資金があるのに、それでも出資(放量)が続かない。以前はこの現象を借入需要の不足だと考えていましたが、TermMax Curatorドキュメントの「maximum supply limits for orders」を見て、この注文そのものに人為的な天井(上限)が設けられていると気づきました。この上限はVaultの総残高ではなく、注文に設定されるものです。Curatorは特定のlending orderに対して最大供給量を制限できるため、資金がVault内でアイドル状態でも、同じ市場に必ずしも継続して流入するとは限りません。残高がまだ残っていることは、戦略が単に借り手を待っているだけだと直接推測できず、注文がすでに上限に到達している可能性もあります。この設計には合理性があります。市場が突然活況になると、Curatorは全資金を1本の提示(クオート)に押し込む必要はありません。しかし限度が低すぎると資金がアイドルのままになり、預金者が約定のチャンスを逃してしまいます。逆に限度が高すぎると、単一市場への集中エクスポージャーが拡大されます。Curatorはリスク調整を行っていますが、預金者はその「つまみ」がどこまで回されているのかを必ずしも知りません。プレッシャー・シナリオでは、借入需要が突然流れ込むと注文が先に上限に到達し、Vault内にも残高がある状態になります。そのときユーザーは、市場に需要がないのだと思い込むかもしれません。上限が引き上げられた後、資金が再び最も混雑した時点に集中して流入する可能性があり、前後で負うリスクは同じではありません。だから私は@TermMax のVaultを見るとき、総資産や収益曲線だけは見ず、まず各注文のmaximum supply limit、アイドル資金、そして上限の変更履歴を確認します。TMX関連Vaultの資金効率の重要な点は、資金がVaultに入ったかどうかではなく、なぜそこで止まっているのかです。#TermMax
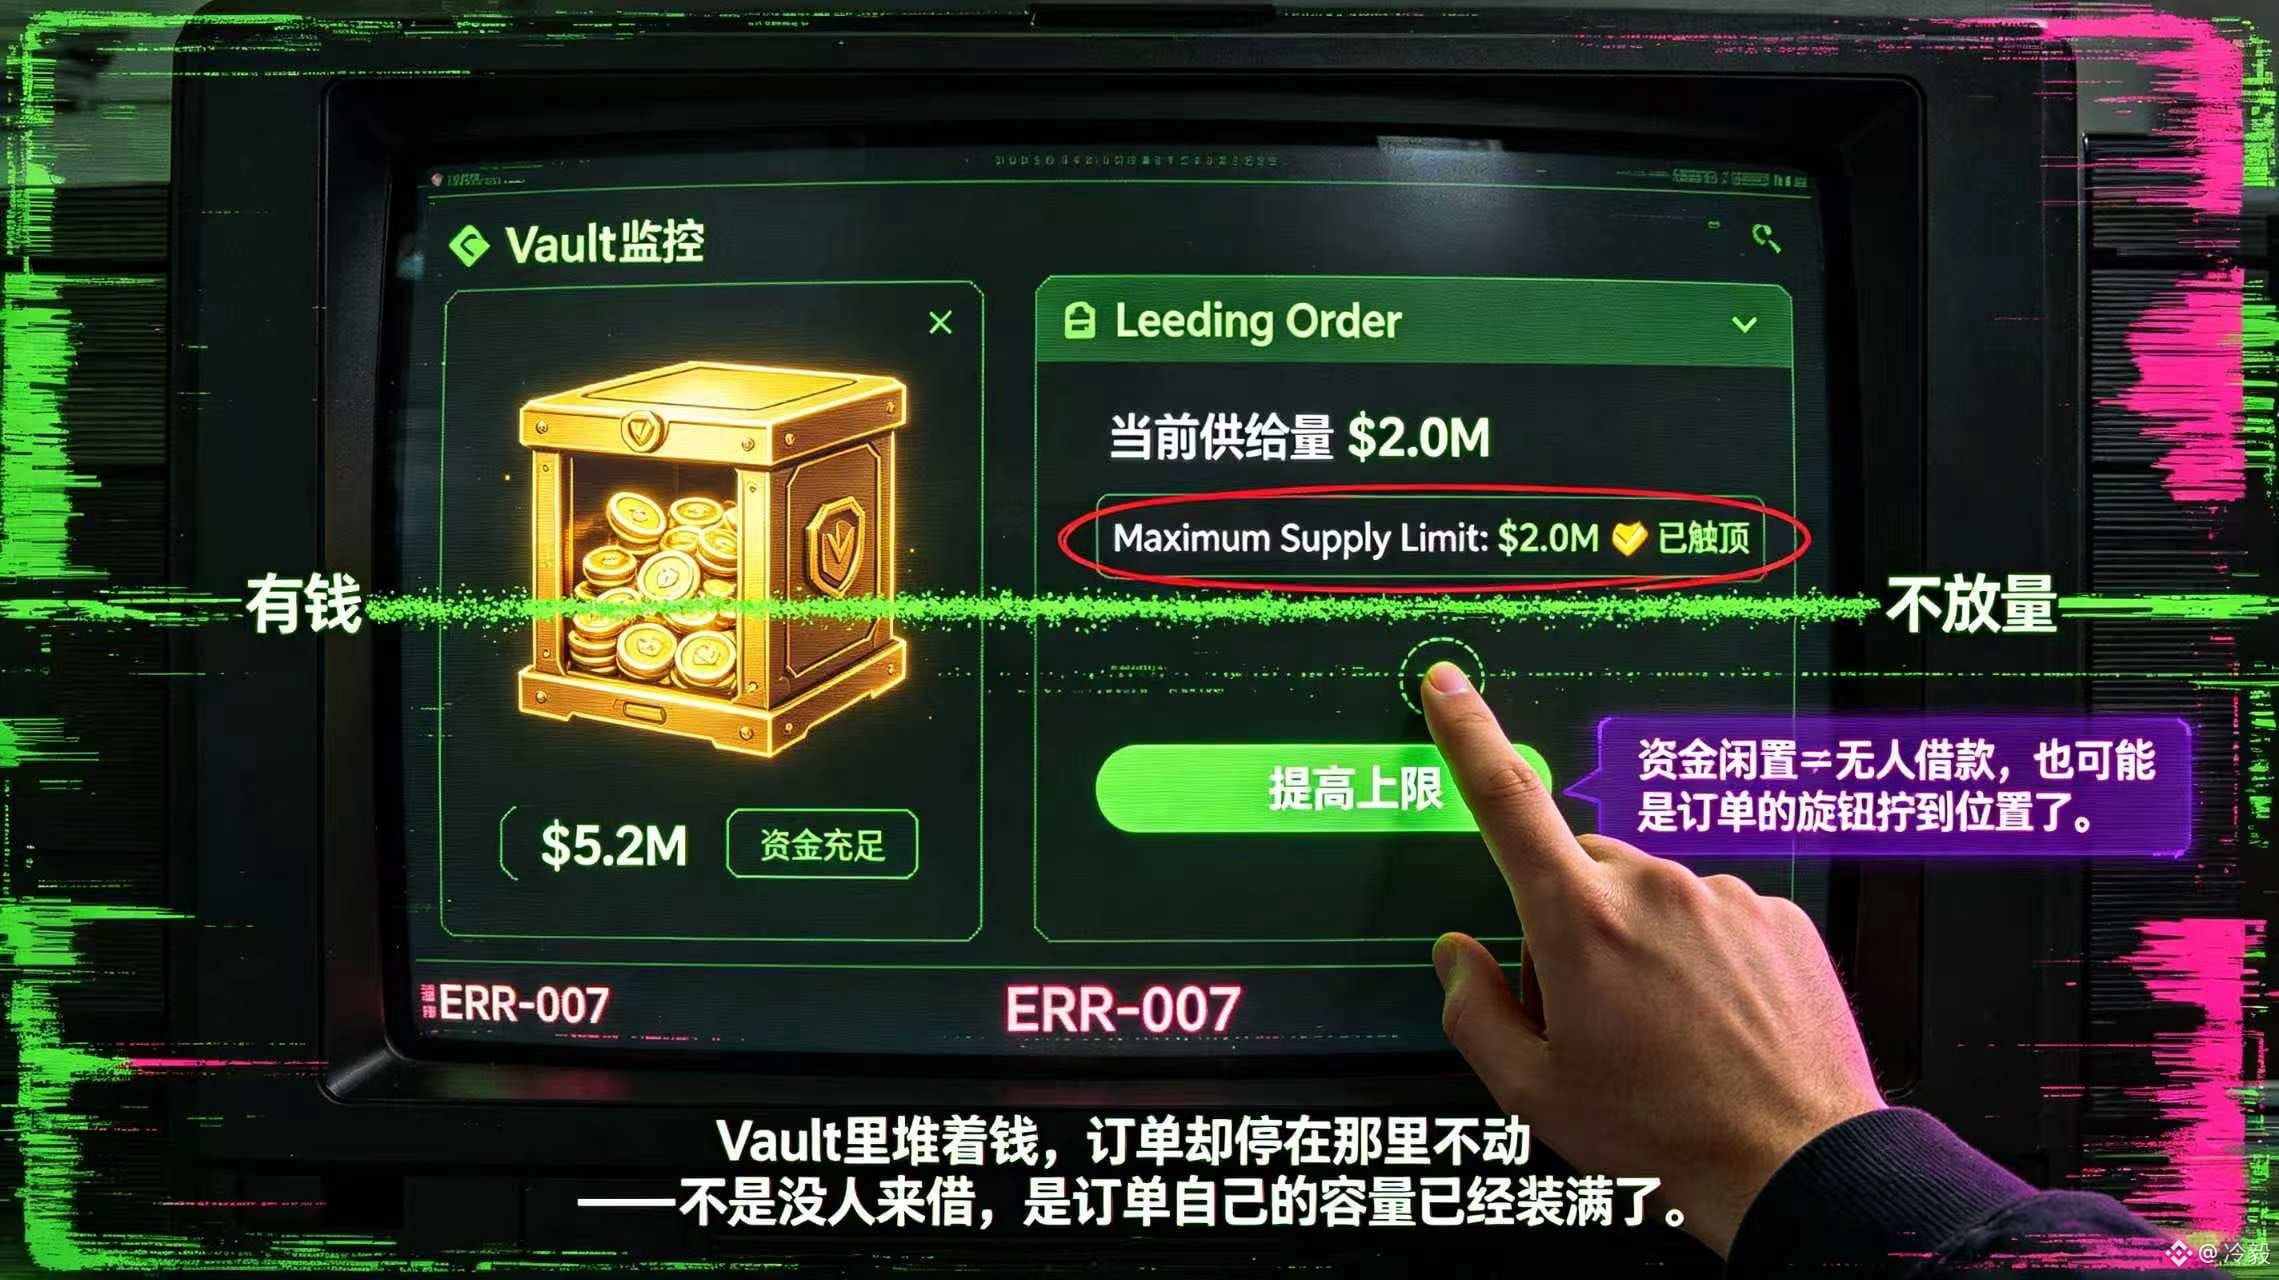
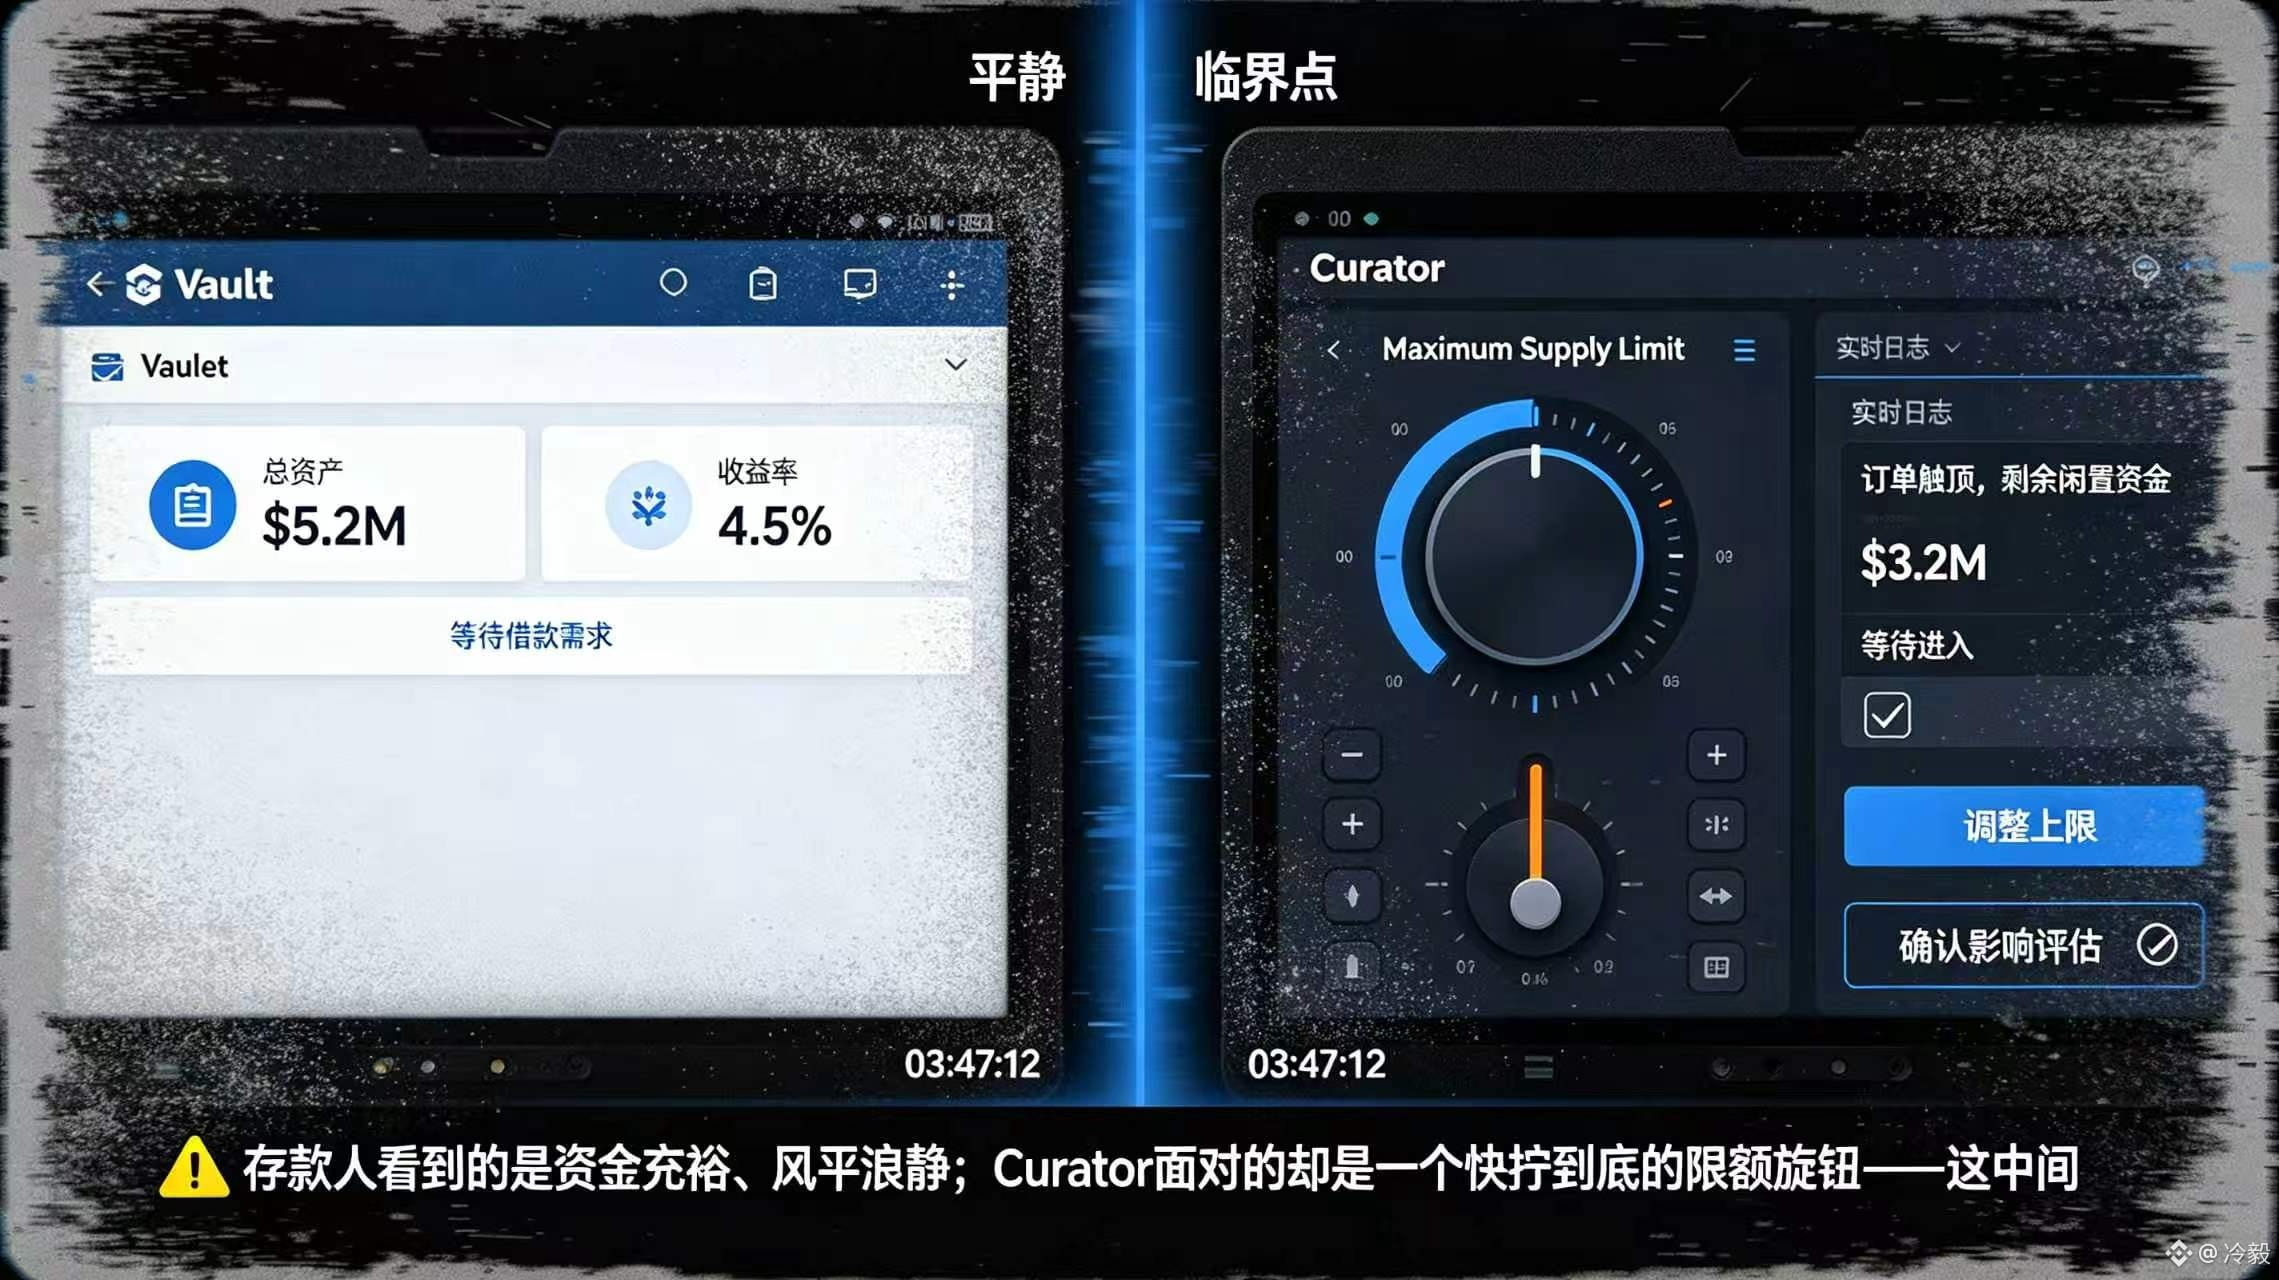
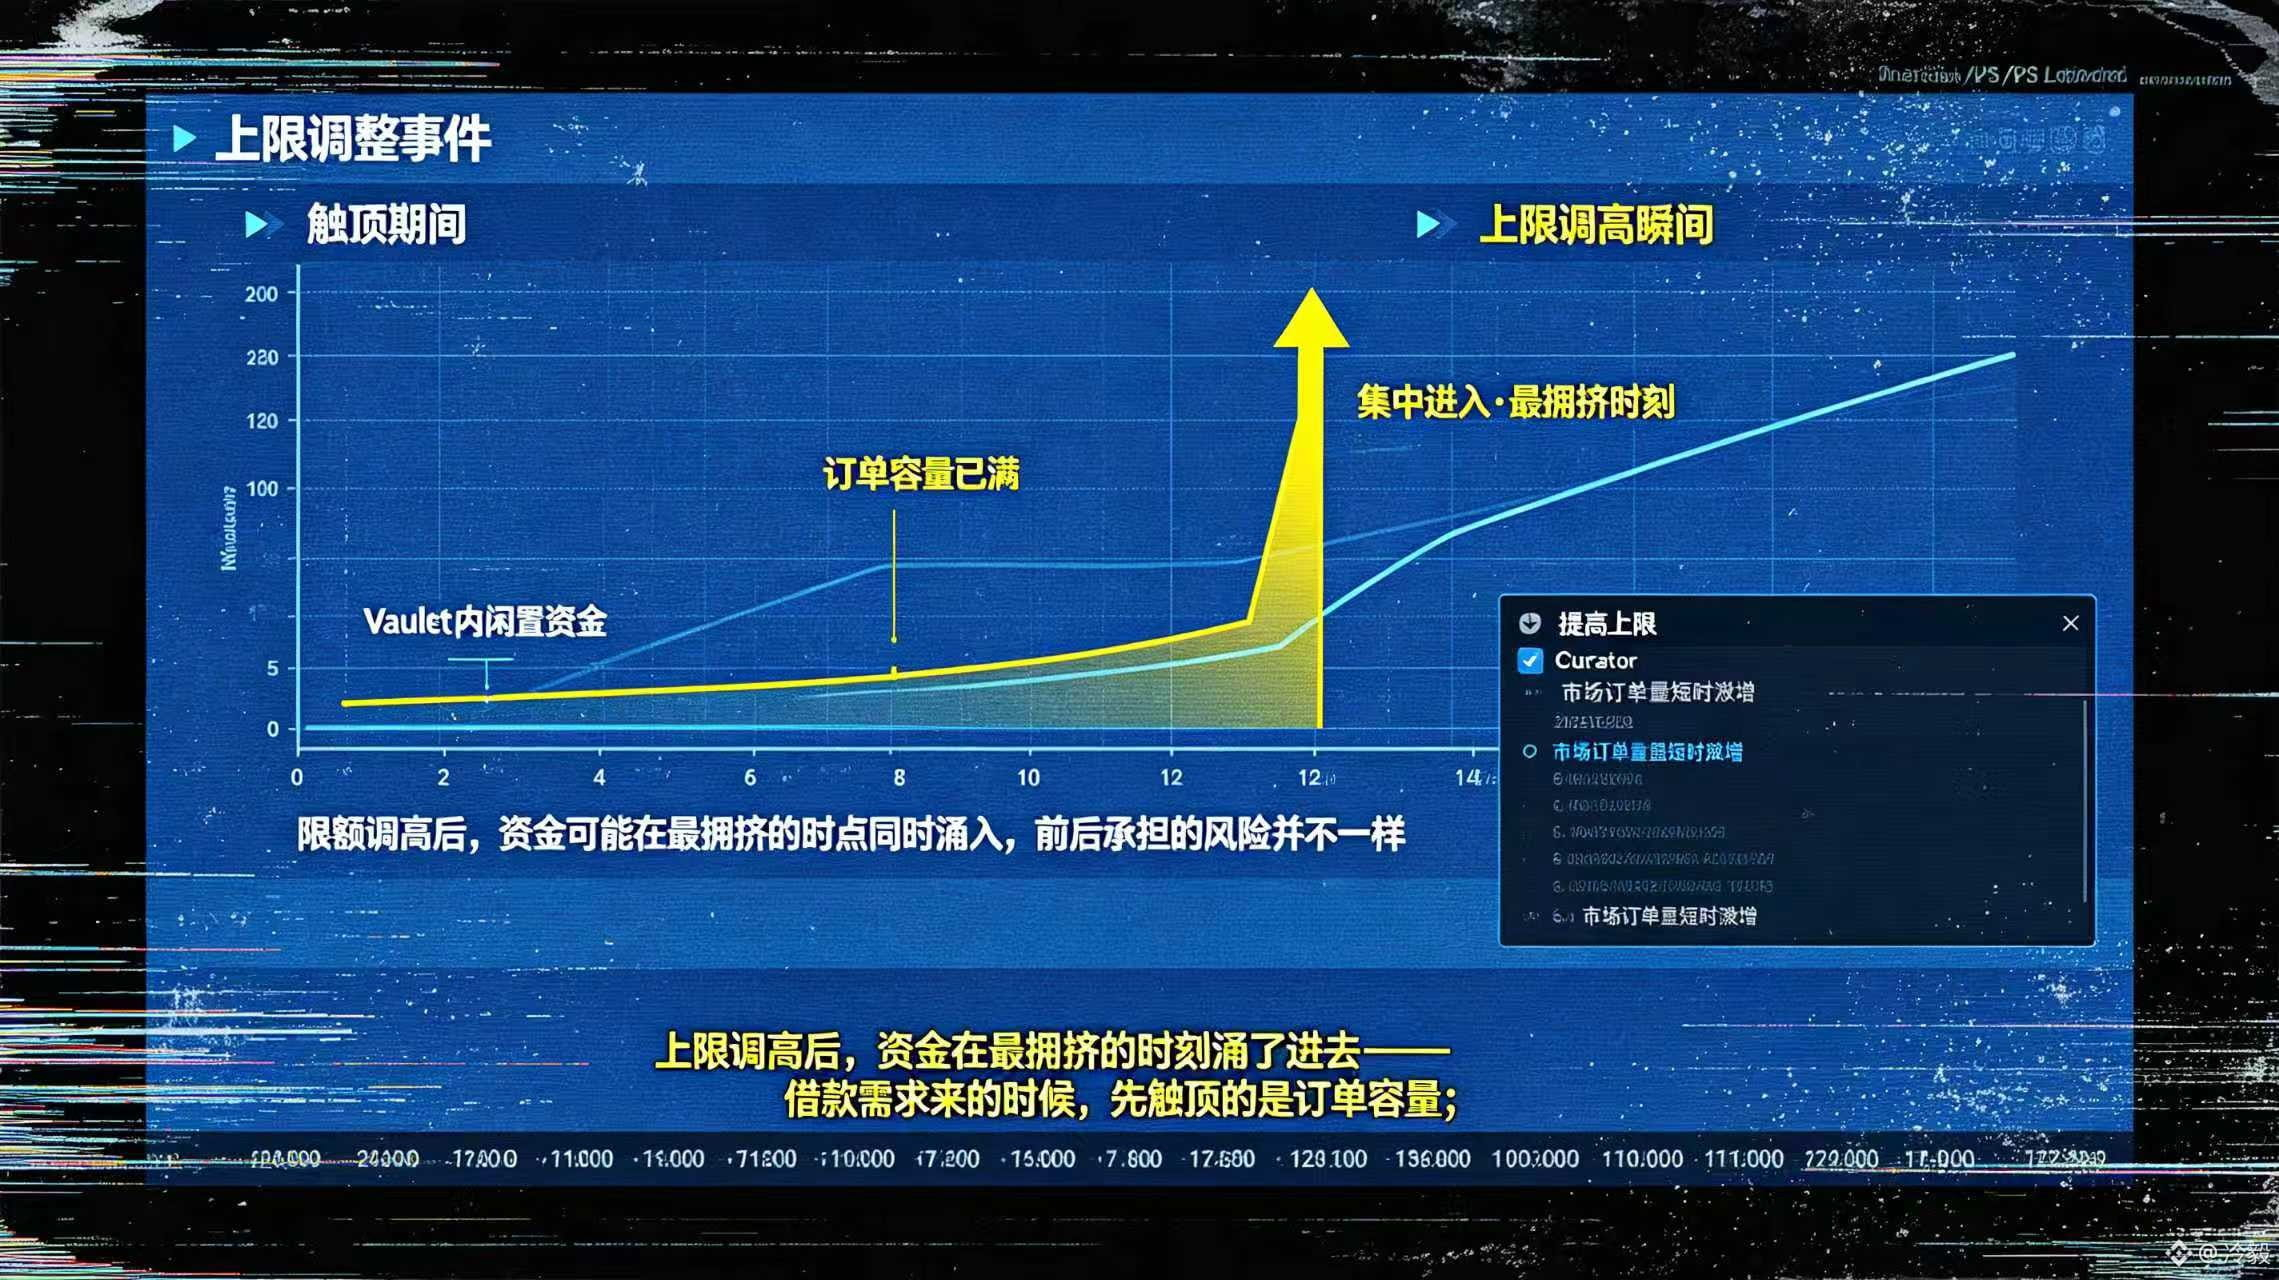
4
90
·
--
ブリッシュ
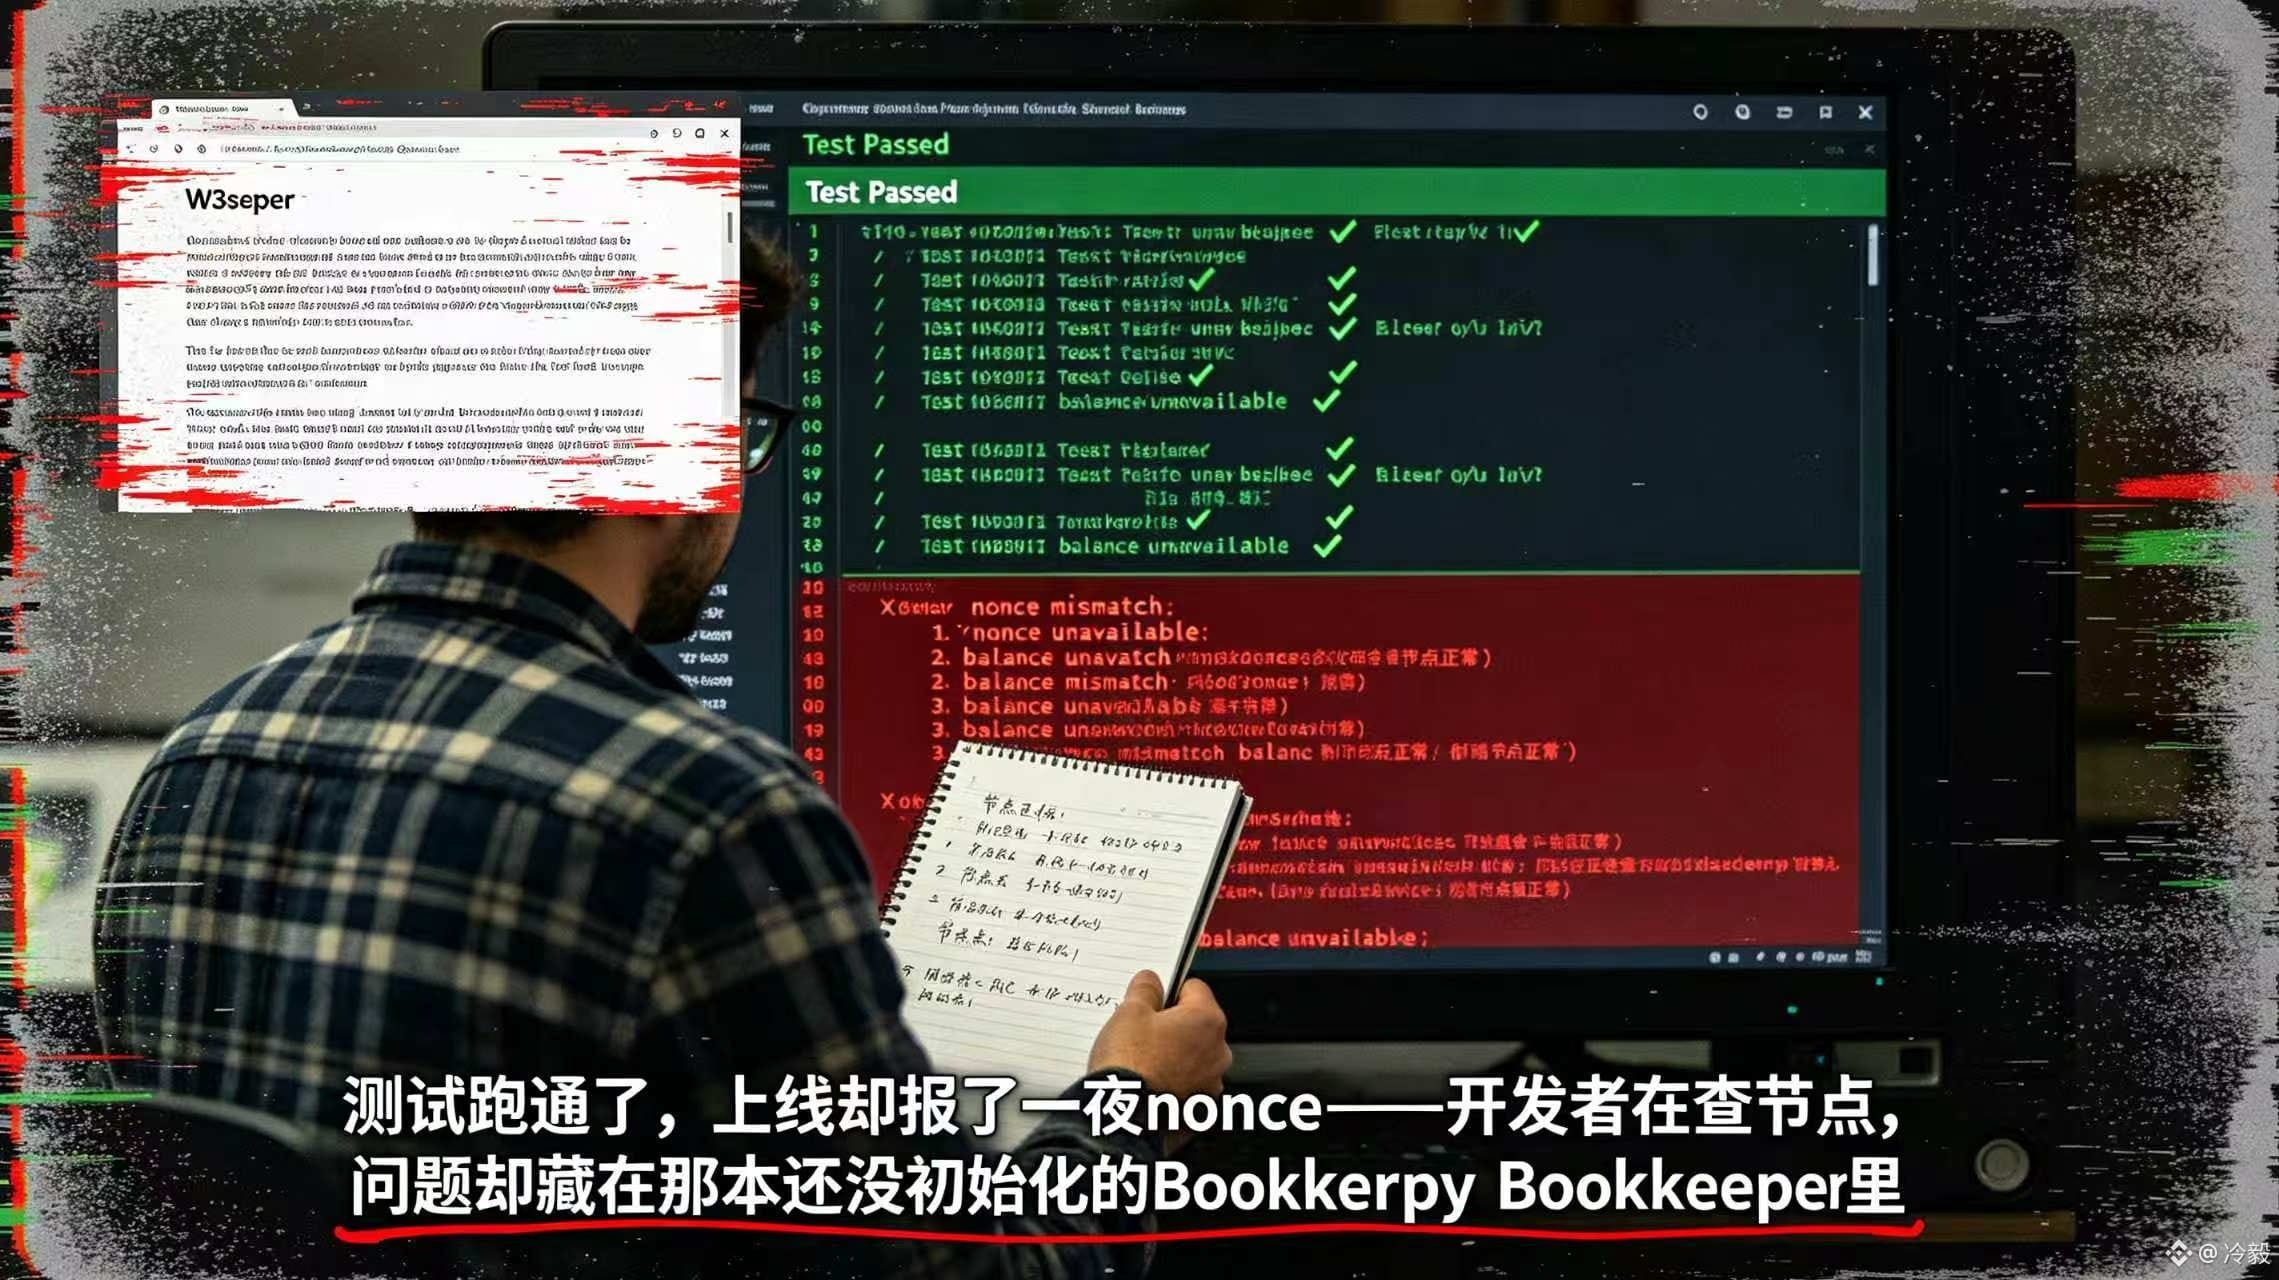
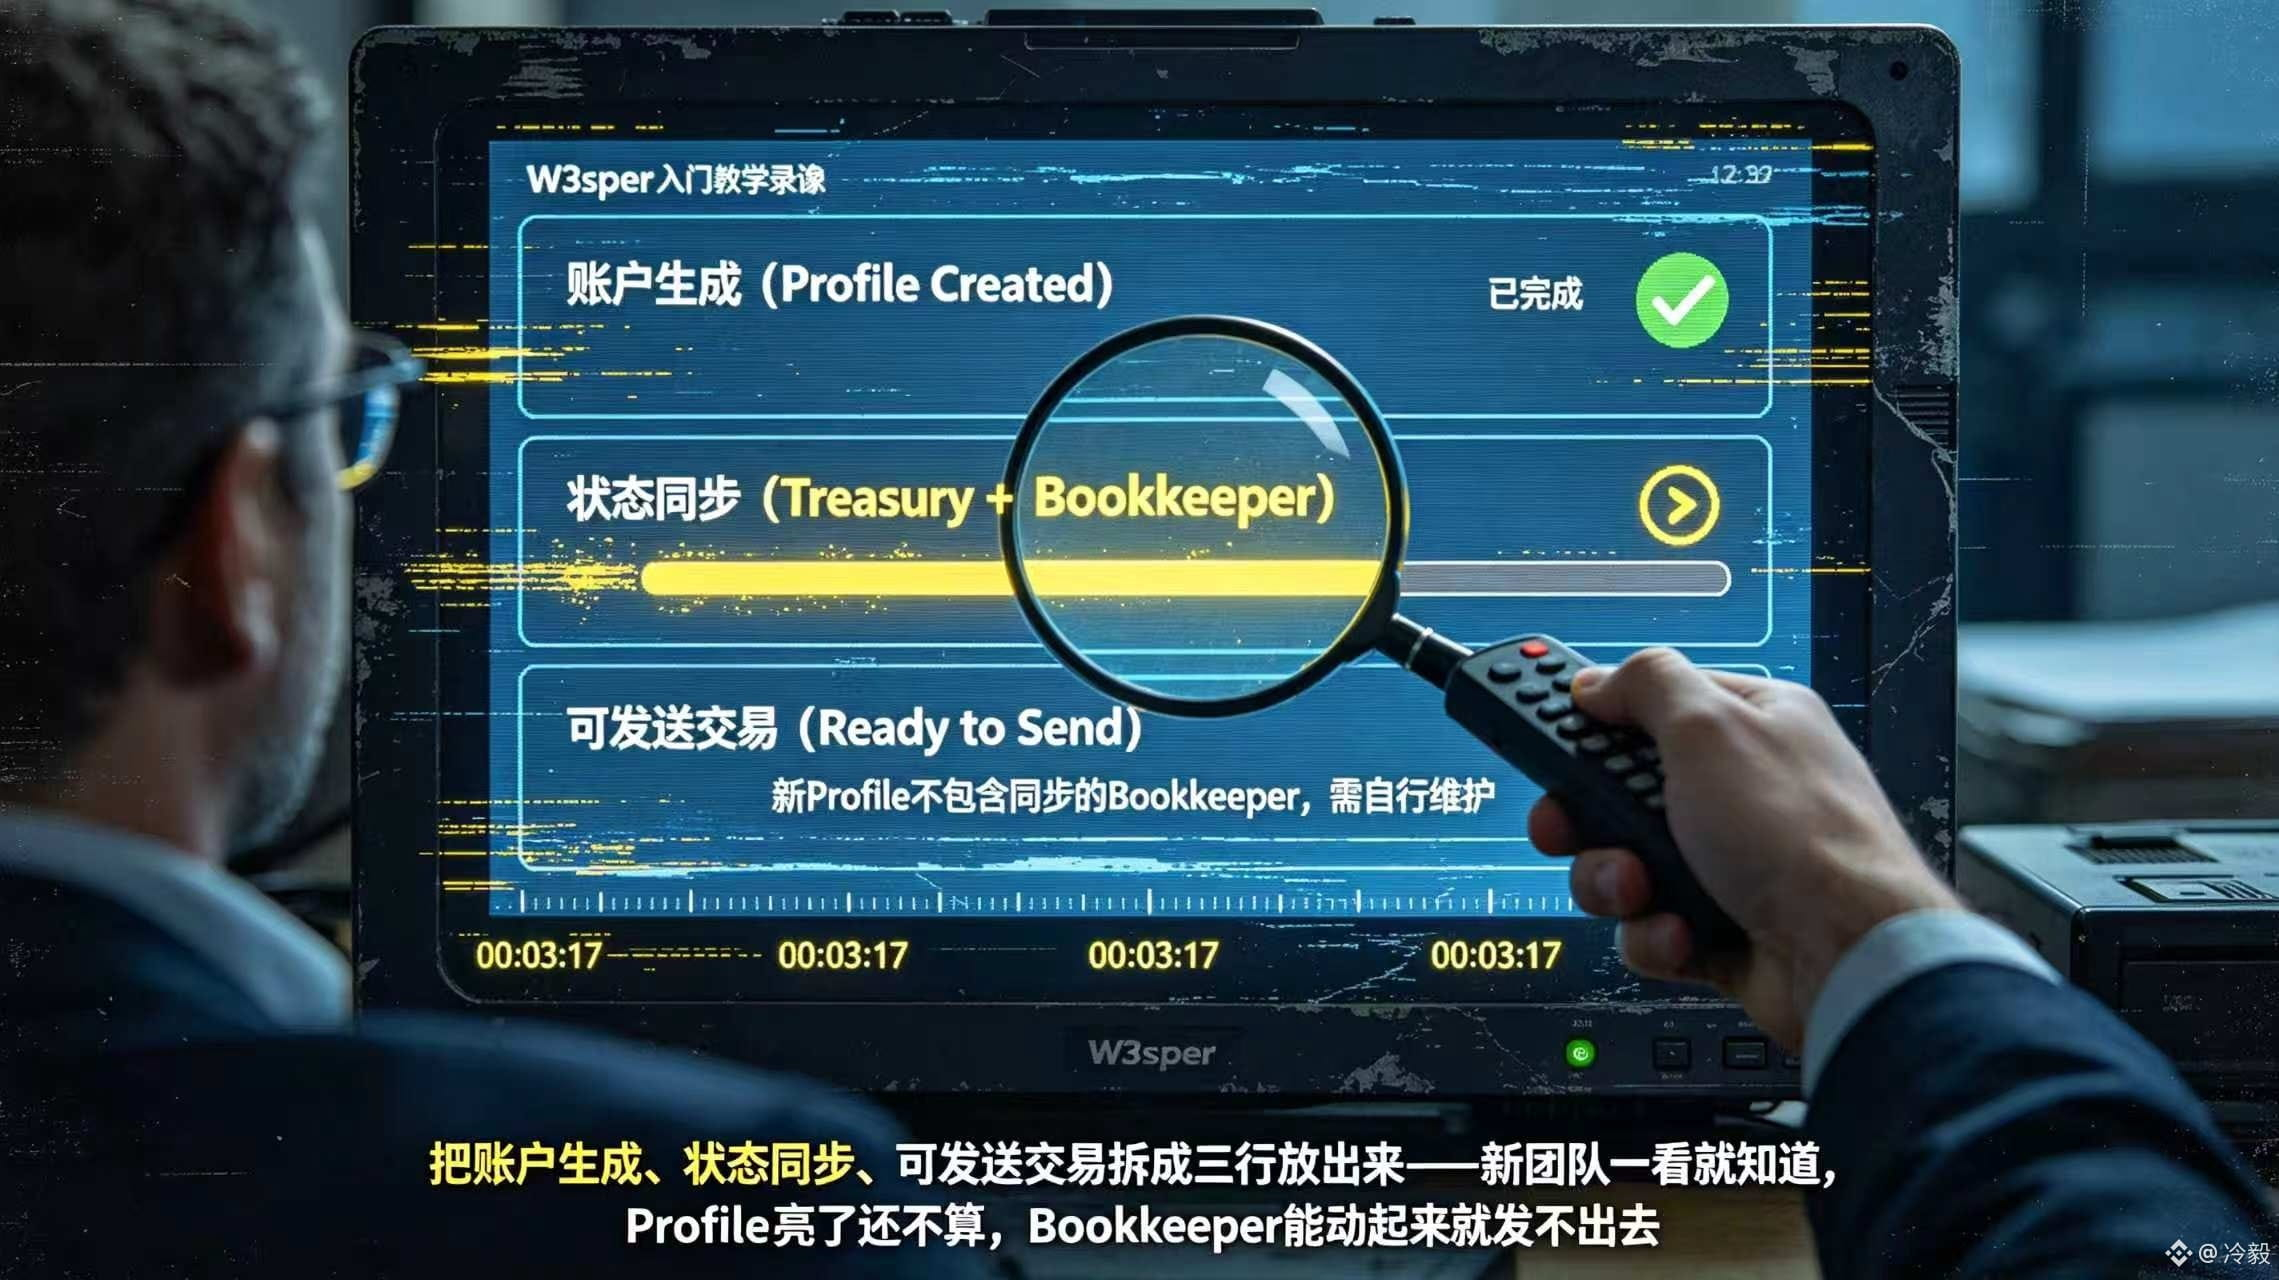
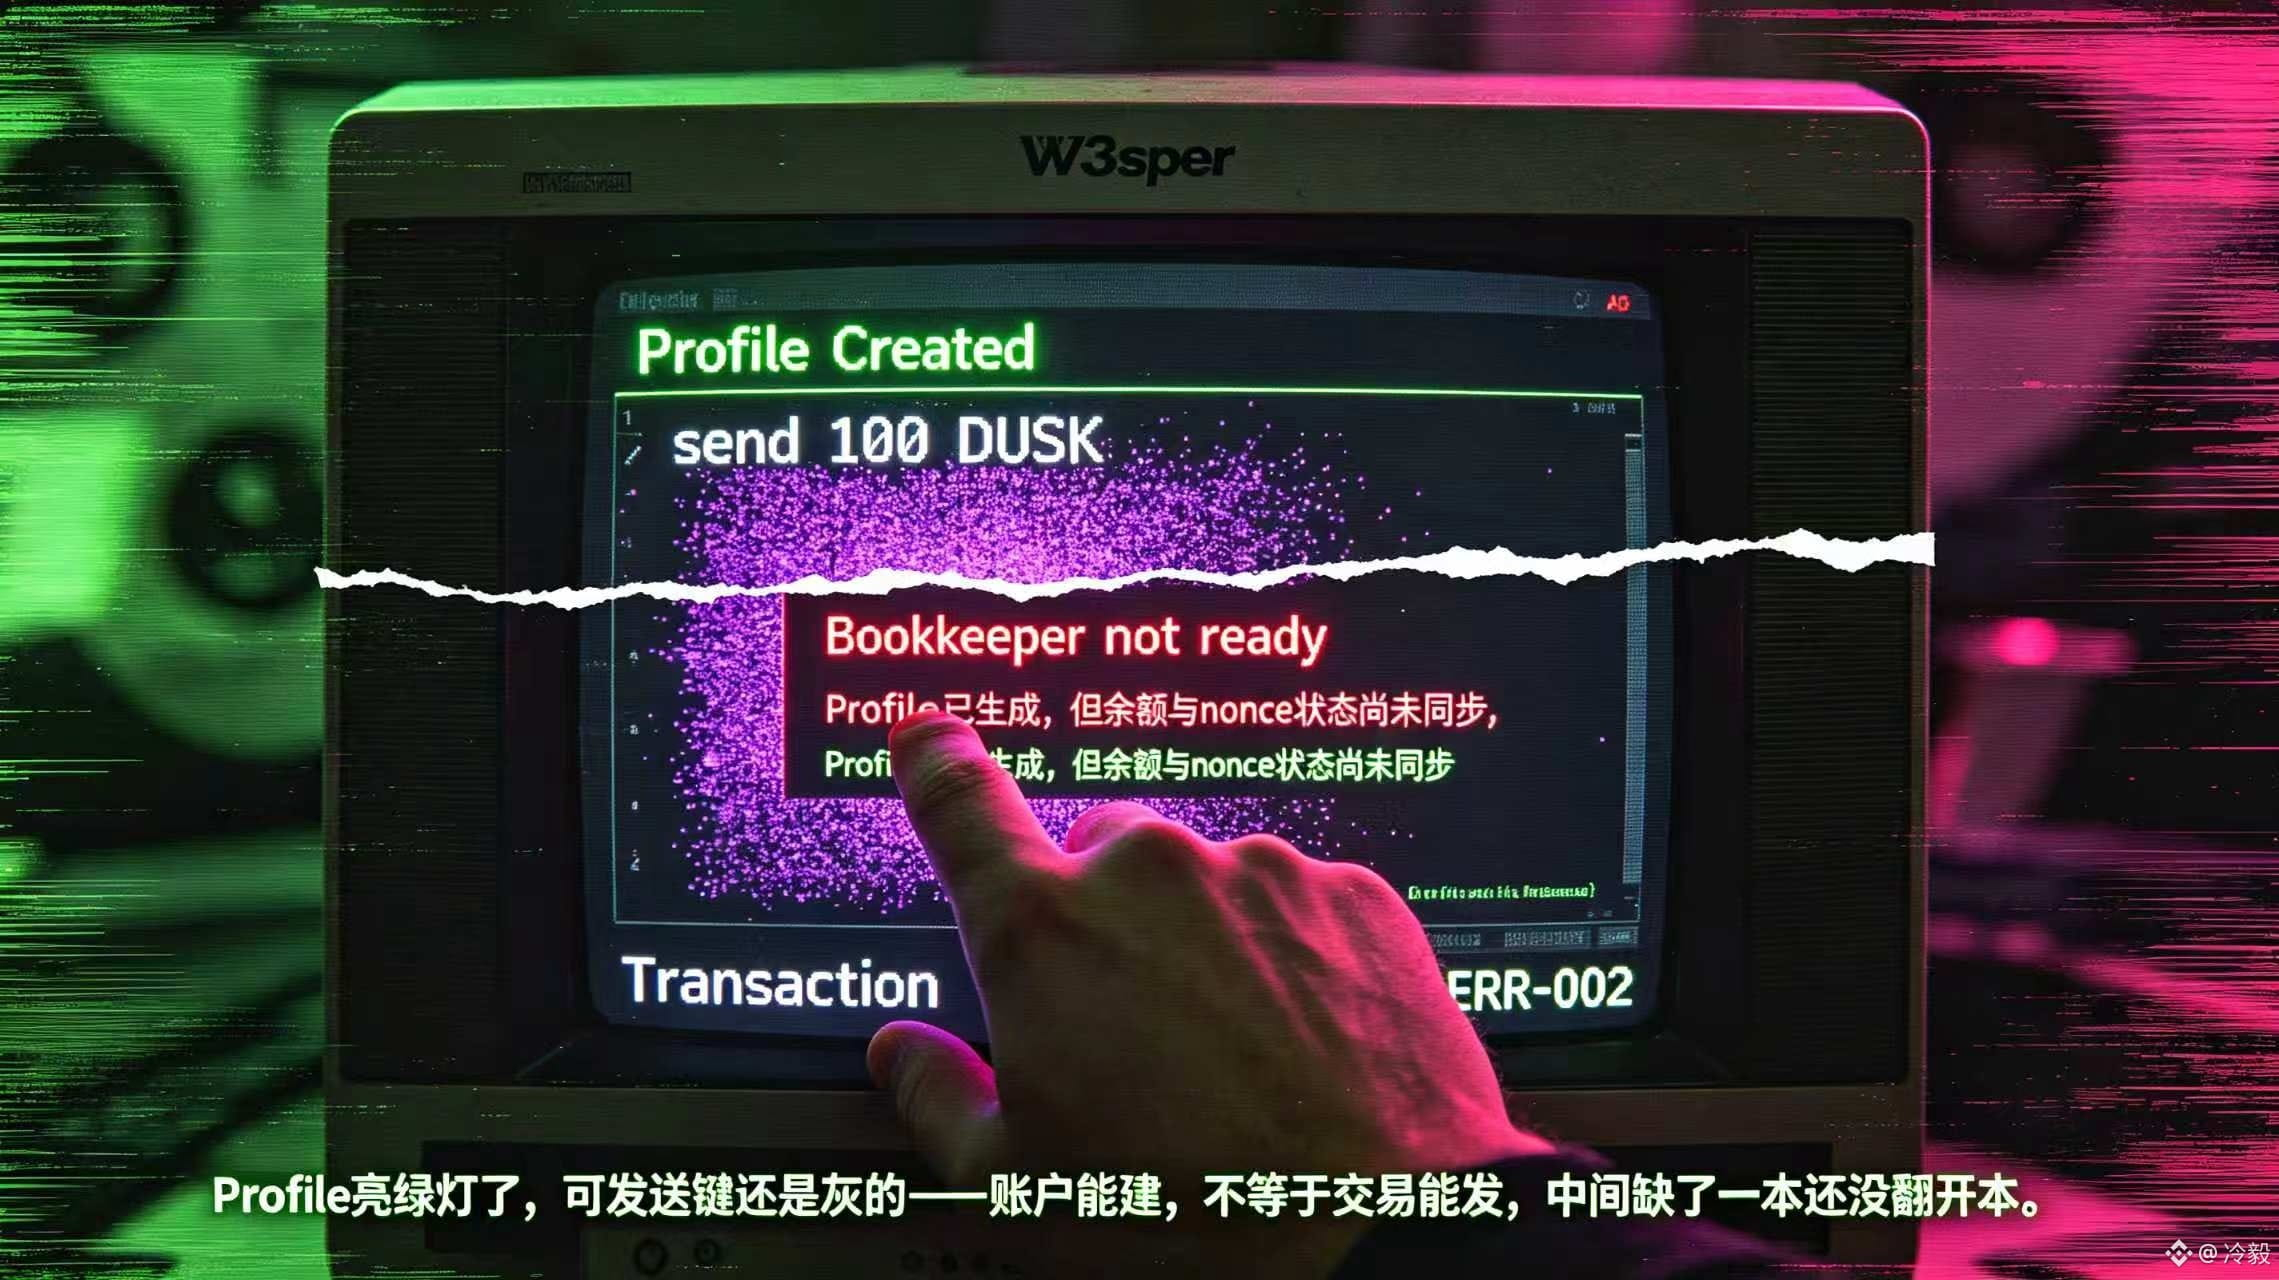
#dusk $DUSK @Dusk_Foundation 以前は、アカウント生成を送信前の最後の手順だと考えていました。しかし、@Dusk_Foundation のドキュメントにある「Signing transactions directly(トランザクションを直接署名する)」の章を読んだときに、この判断を修正する必要があることに気付きました。W3sper は取引ビルダーを提供していますが、完全なウォレットではありません。そのため、生成したばかりの Profile には同期された Bookkeeper がなく、取引所が必要とする残高や nonce の状態もまだ用意されていません。W3sper の直接署名の例を見たとき、最初は「Profile は生成できているのに、なぜ $DUSK の取引を送信できないのか」と思いましたが、後になって、この見落とされやすい境界(ポイント)に気付いたのです。
開発者にとってこれは、「アカウントを作成できる」ことと「取引を送信できる」ことの間には、接続側が自分でやる必要がある作業がまだ存在する、という意味になります。具体的には、復元可能な鍵の保管、Treasury の状態同期、そして Bookkeeper のメンテナンスです。これらのどれかが欠けていれば、コードが必ずしも分かりやすいエラーを出してくれるとは限りません。たとえばチームが自動支払いサービスを立ち上げた直後に、新しい Profile を使って送金した場合、テスト時には「残高の読み取りに失敗した」や「nonce が存在しない」といった表示しか見えないかもしれません。しかし本番で問題の切り分けをする人は、最初にノードやネットワークの不具合を疑う可能性があります。そして支払いを待つユーザーにとっては、時間的な遅延としてその影響が表れることになります。
そのため、いま私が W3sper を評価するときは、それが取引を組み立てられるかどうかだけを問うのではなく、例が「アカウント生成」「状態同期」「送信可能な取引」という段階をきちんと分けて説明しているかをまず確認します。W3sper はウォレット機能を隠しているのではなく、一部の状態管理責任を接続側に任せているだけです。@Dusk_Foundation の開発者エコシステムにおいて、本当に検証すべき問題は、新しいチームが最初に取引を送信しようとする前に、自分たちの Bookkeeper がまだ準備できていないことを能動的に検知できるかどうかです。#dusk
{future}(DUSKUSDT)
#dusk $DUSK @Dusk 以前は、アカウント生成を送信前の最後の手順だと考えていました。しかし、@Dusk のドキュメントにある「Signing transactions directly(トランザクションを直接署名する)」の章を読んだときに、この判断を修正する必要があることに気付きました。W3sper は取引ビルダーを提供していますが、完全なウォレットではありません。そのため、生成したばかりの Profile には同期された Bookkeeper がなく、取引所が必要とする残高や nonce の状態もまだ用意されていません。W3sper の直接署名の例を見たとき、最初は「Profile は生成できているのに、なぜ $DUSK の取引を送信できないのか」と思いましたが、後になって、この見落とされやすい境界(ポイント)に気付いたのです。
開発者にとってこれは、「アカウントを作成できる」ことと「取引を送信できる」ことの間には、接続側が自分でやる必要がある作業がまだ存在する、という意味になります。具体的には、復元可能な鍵の保管、Treasury の状態同期、そして Bookkeeper のメンテナンスです。これらのどれかが欠けていれば、コードが必ずしも分かりやすいエラーを出してくれるとは限りません。たとえばチームが自動支払いサービスを立ち上げた直後に、新しい Profile を使って送金した場合、テスト時には「残高の読み取りに失敗した」や「nonce が存在しない」といった表示しか見えないかもしれません。しかし本番で問題の切り分けをする人は、最初にノードやネットワークの不具合を疑う可能性があります。そして支払いを待つユーザーにとっては、時間的な遅延としてその影響が表れることになります。
そのため、いま私が W3sper を評価するときは、それが取引を組み立てられるかどうかだけを問うのではなく、例が「アカウント生成」「状態同期」「送信可能な取引」という段階をきちんと分けて説明しているかをまず確認します。W3sper はウォレット機能を隠しているのではなく、一部の状態管理責任を接続側に任せているだけです。@Dusk の開発者エコシステムにおいて、本当に検証すべき問題は、新しいチームが最初に取引を送信しようとする前に、自分たちの Bookkeeper がまだ準備できていないことを能動的に検知できるかどうかです。#dusk
6
1
111
·
--
@termmax の借入 APR を最終コストだとほぼ思い込んでしまいました。公式の手数料説明を開いて、思わず手を止めたのは、計算式の中の「days to maturity / 365」の部分です。借入金額は見積もりと同じでも、期間が違えば、取引手数料もそれに応じて変わります。
市場ページでは、APR は目立つ場所に表示されることが多い一方で、期間は別の隅に隠れていることがよくあります。1つの市場と2つの市場を比べて、同じ金利が見えれば「支払額はだいたい同じ」と思ってしまいますが、実際に計算に入るのは、さらに「このお金をどれだけの期間拘束されるのか」という点です。期間が長いほど、この時間要素は避けられません。資金がタイトなときに違ってくるのは、小数点の差だけではなく、返済プランそのものです。
自分でよくある操作を想像してみました。ユーザーが急いでお金を借りるとき、2つの見積もりがだいたい同じに見えて、手軽に期間が長い方を選んでしまう。取引確認のあとで気づくのは、料率は同じでも、最後に引き落とされる手数料が違うということです。勘違いしたわけではありません。比較するときに年率の数字だけを見て、満期日とセットで台帳に入れていなかっただけです。お金はもう借りた後で、比較のチャンスはやり直せません。
いま私は @termmax の見積もりを開き、まず総手数料と満期日を確認します。APR は最後に見ます。TMX が、ユーザーがこうした「見た目は計算できているのに、実際には計算漏れがある」比較を減らしたいなら、いちばん有用な注意喚起は、金利をさらに強調することではありません。確認前に、借入金額・期間・最終的な取引手数料を同じ行に並べることです。#TermMax
@TermMax の借入 APR を最終コストだとほぼ思い込んでしまいました。公式の手数料説明を開いて、思わず手を止めたのは、計算式の中の「days to maturity / 365」の部分です。借入金額は見積もりと同じでも、期間が違えば、取引手数料もそれに応じて変わります。
市場ページでは、APR は目立つ場所に表示されることが多い一方で、期間は別の隅に隠れていることがよくあります。1つの市場と2つの市場を比べて、同じ金利が見えれば「支払額はだいたい同じ」と思ってしまいますが、実際に計算に入るのは、さらに「このお金をどれだけの期間拘束されるのか」という点です。期間が長いほど、この時間要素は避けられません。資金がタイトなときに違ってくるのは、小数点の差だけではなく、返済プランそのものです。
自分でよくある操作を想像してみました。ユーザーが急いでお金を借りるとき、2つの見積もりがだいたい同じに見えて、手軽に期間が長い方を選んでしまう。取引確認のあとで気づくのは、料率は同じでも、最後に引き落とされる手数料が違うということです。勘違いしたわけではありません。比較するときに年率の数字だけを見て、満期日とセットで台帳に入れていなかっただけです。お金はもう借りた後で、比較のチャンスはやり直せません。
いま私は @TermMax の見積もりを開き、まず総手数料と満期日を確認します。APR は最後に見ます。TMX が、ユーザーがこうした「見た目は計算できているのに、実際には計算漏れがある」比較を減らしたいなら、いちばん有用な注意喚起は、金利をさらに強調することではありません。確認前に、借入金額・期間・最終的な取引手数料を同じ行に並べることです。#TermMax
3
1
74
·
--
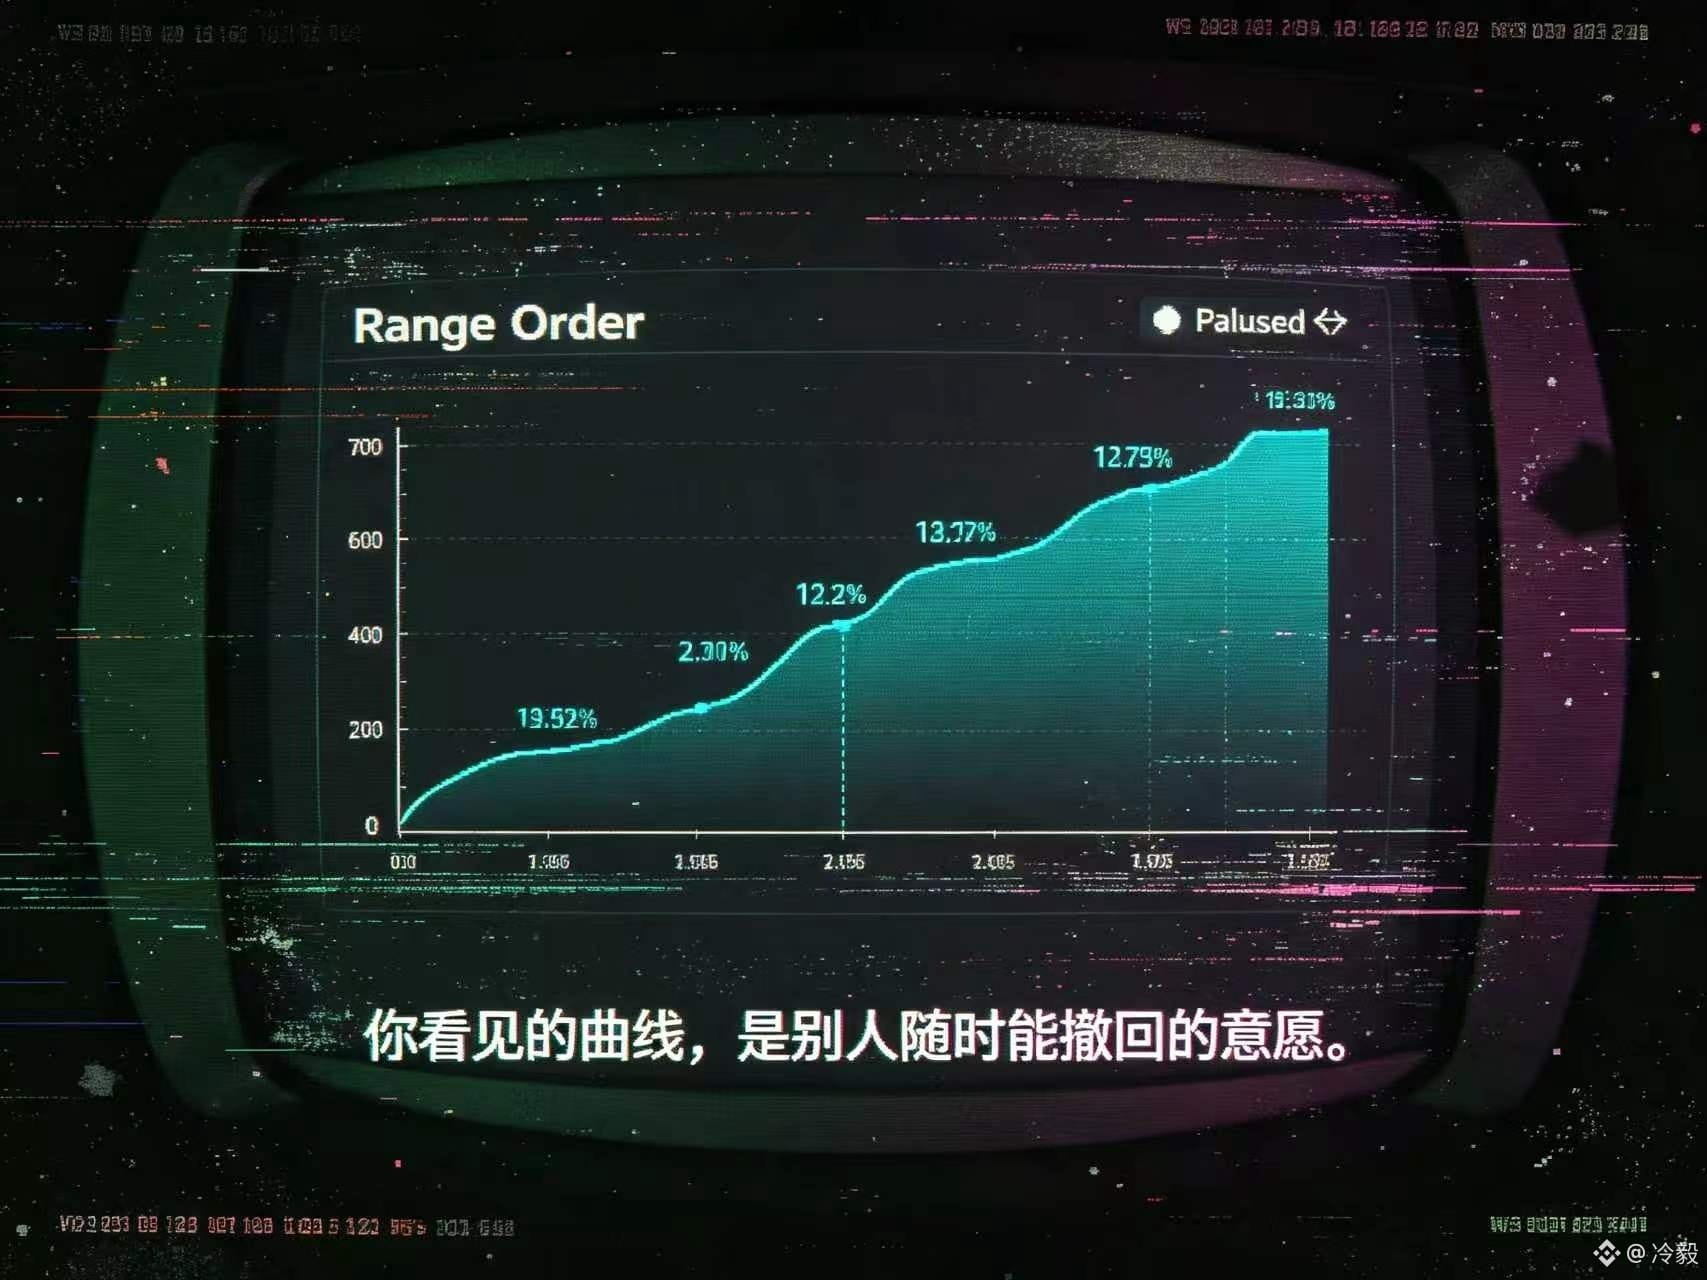
@termmax あの range order には、目立たないスイッチがひとつあって、見るほど気をつけないといけないと感じます。
最初は、そのカーブがチェーン上の公開見積で、誰でも見られて誰でも借りられるものだと思っていました。ドキュメントを読んでいると、こんな一文が目に入ります。『発注者は toggle で一時停止でき、市場のタイミングを見てから再び開くことができる』。
その瞬間、私は固まりました──このカーブは、いつでも有効な借入の約束ではないのです。
この設計自体は間違っていません。誰だってお金を借りるなら、リスクを怖がって当然でしょう?市場の状態が合わなければ、頭を引っ込めるのは普通のことです。
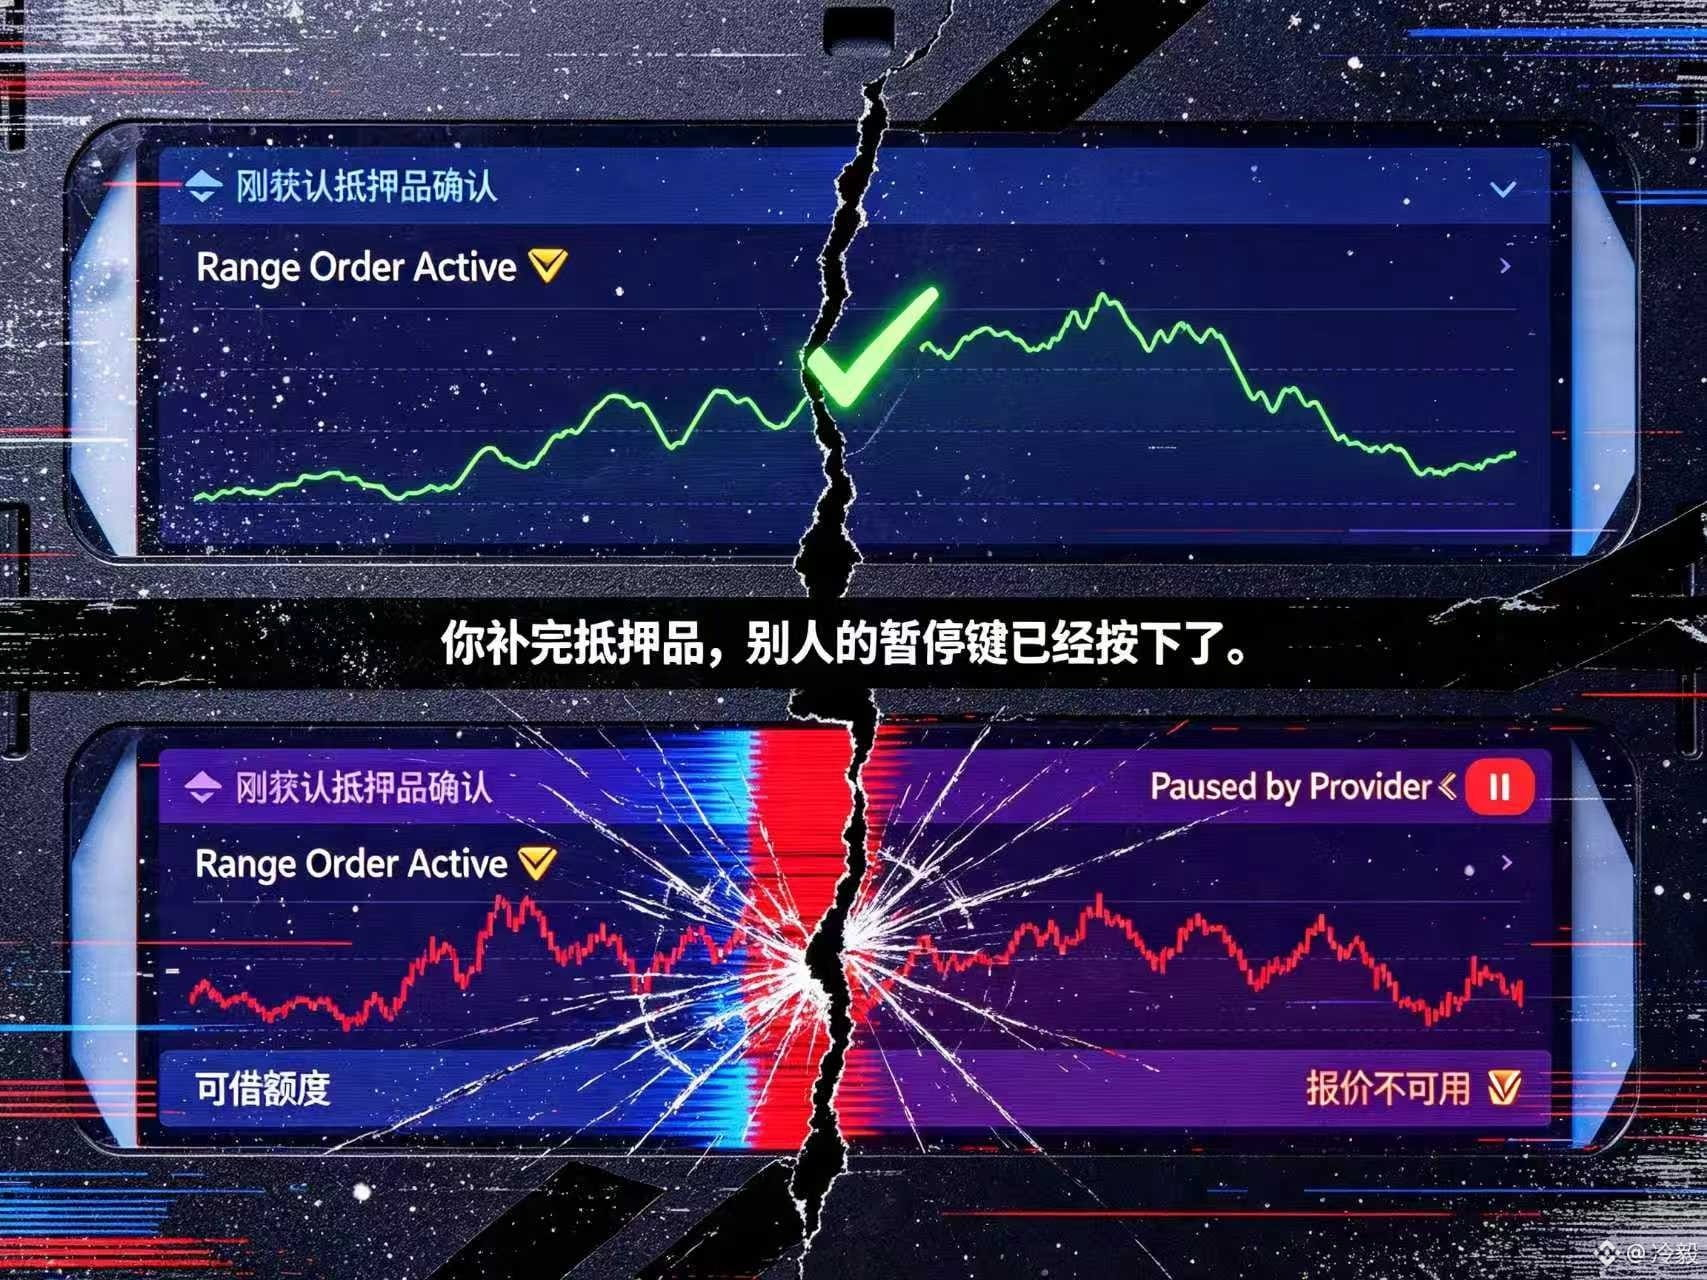
でも問題はここに引っかかっている:借り手が見ている金利や借りられる上限(可借额度)が、実際に成立し得る流動性と、あなたが見ているその一瞬だけ一致している可能性がある、という点です。発注者には能動的に管理する余地がある一方で、借り手は「資金調達計画が突然中断されるかもしれない」という可能性まで背負わされます。
頭の中でこんな場面を想像します。誰かがページのそのカーブを見て、担保を計算して、財布を補って、取引の確認が終わったあとに借りようとする──そのとき、注文は一時停止されています。
清算もないし、契約の不具合もない。誰かがわざと仕掛けたわけでもありません。単に「見積が見えている」と思っていても、実際には相手がいつでも撤回できる意向を見ているだけ、ということです。
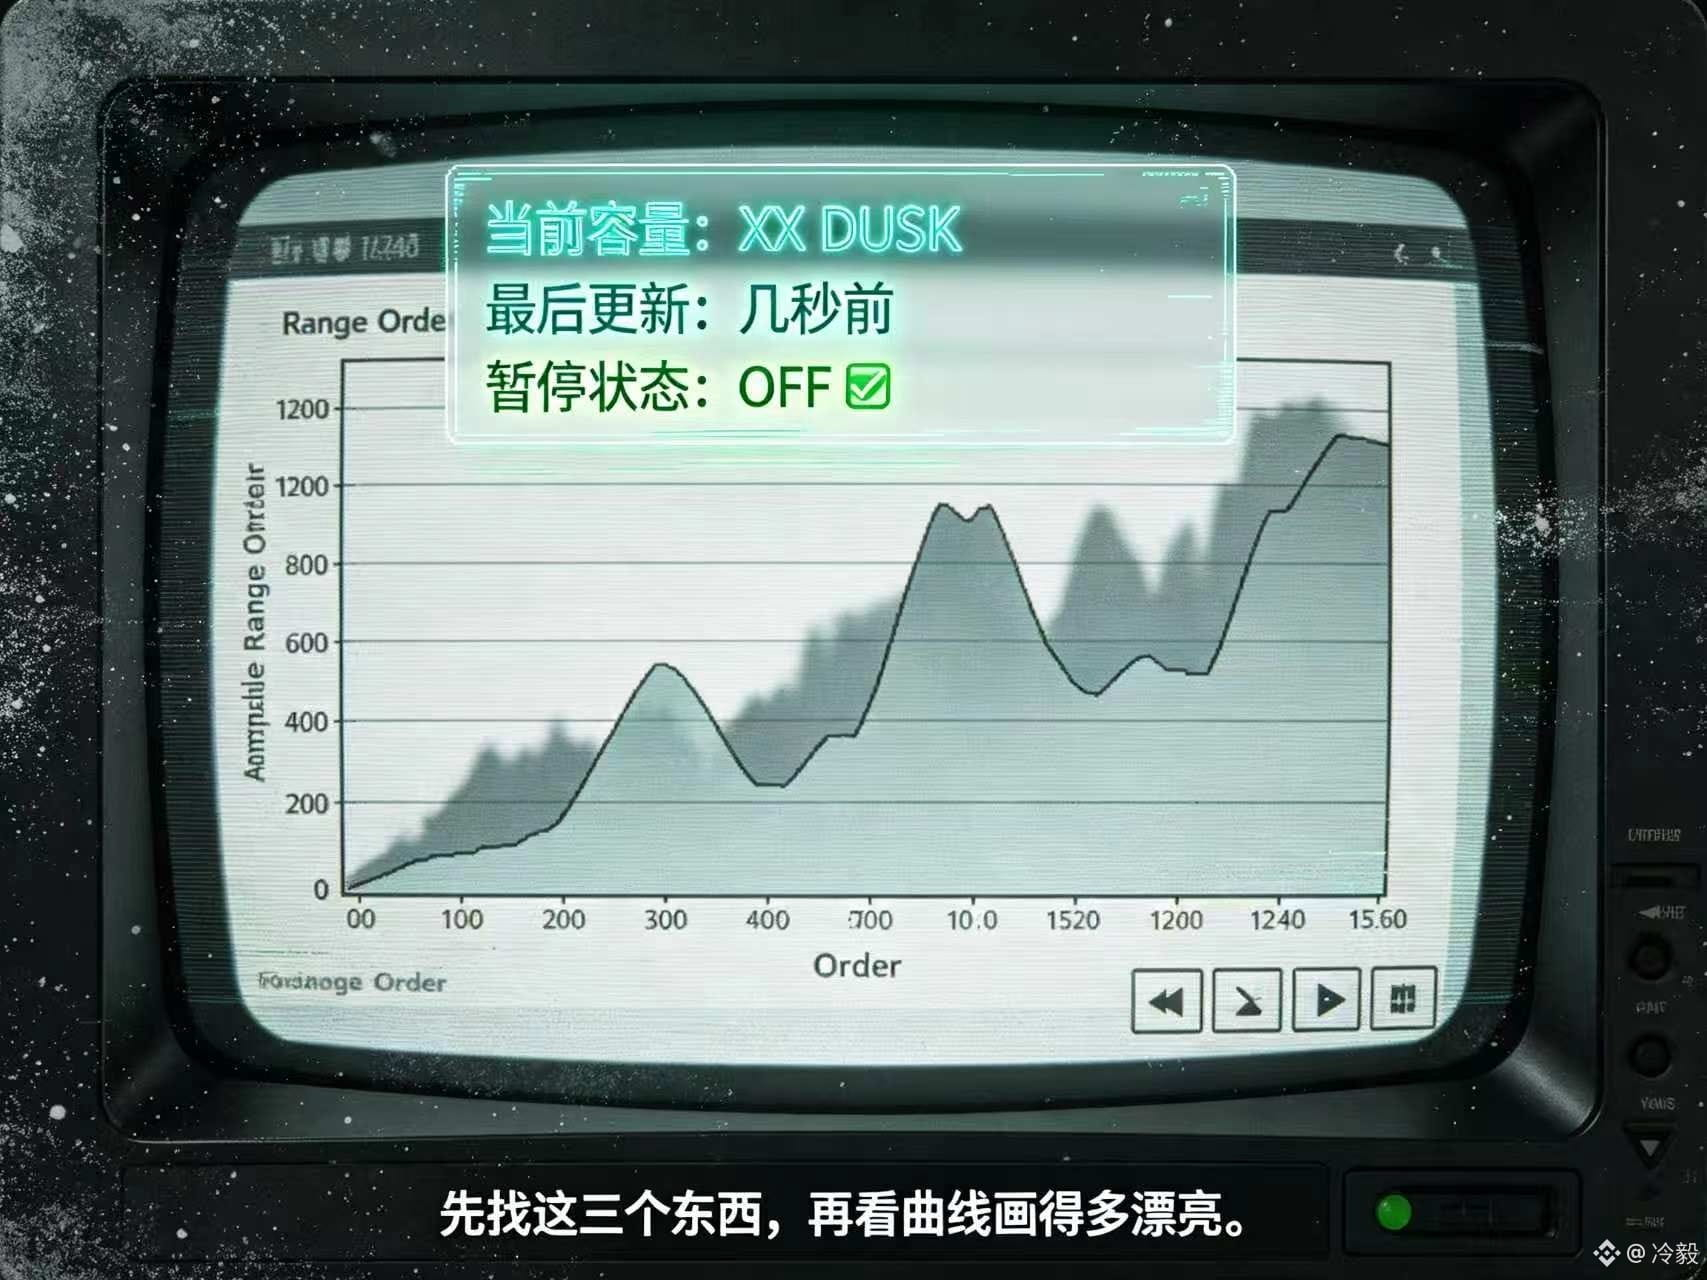
だから私は今 range order を開くと、まずカーブがどれだけきれいに描かれているかは見ません。先に探すんです。いまの容量はいくら?いつ更新された?一時停止のスイッチは点灯している?
正直、$TMX は借り手に「今、借りられる」というその4文字を信じさせるべきです。ユーザーが過去のカーブを、資金が自分を待っているものだと見なしてしまうなら、透明性はまだあと一息足りません。
#TermMax
@TermMax あの range order には、目立たないスイッチがひとつあって、見るほど気をつけないといけないと感じます。
最初は、そのカーブがチェーン上の公開見積で、誰でも見られて誰でも借りられるものだと思っていました。ドキュメントを読んでいると、こんな一文が目に入ります。『発注者は toggle で一時停止でき、市場のタイミングを見てから再び開くことができる』。
その瞬間、私は固まりました──このカーブは、いつでも有効な借入の約束ではないのです。
この設計自体は間違っていません。誰だってお金を借りるなら、リスクを怖がって当然でしょう?市場の状態が合わなければ、頭を引っ込めるのは普通のことです。
でも問題はここに引っかかっている:借り手が見ている金利や借りられる上限(可借额度)が、実際に成立し得る流動性と、あなたが見ているその一瞬だけ一致している可能性がある、という点です。発注者には能動的に管理する余地がある一方で、借り手は「資金調達計画が突然中断されるかもしれない」という可能性まで背負わされます。
頭の中でこんな場面を想像します。誰かがページのそのカーブを見て、担保を計算して、財布を補って、取引の確認が終わったあとに借りようとする──そのとき、注文は一時停止されています。
清算もないし、契約の不具合もない。誰かがわざと仕掛けたわけでもありません。単に「見積が見えている」と思っていても、実際には相手がいつでも撤回できる意向を見ているだけ、ということです。
だから私は今 range order を開くと、まずカーブがどれだけきれいに描かれているかは見ません。先に探すんです。いまの容量はいくら?いつ更新された?一時停止のスイッチは点灯している?
正直、$TMX は借り手に「今、借りられる」というその4文字を信じさせるべきです。ユーザーが過去のカーブを、資金が自分を待っているものだと見なしてしまうなら、透明性はまだあと一息足りません。
#TermMax
70
·
--
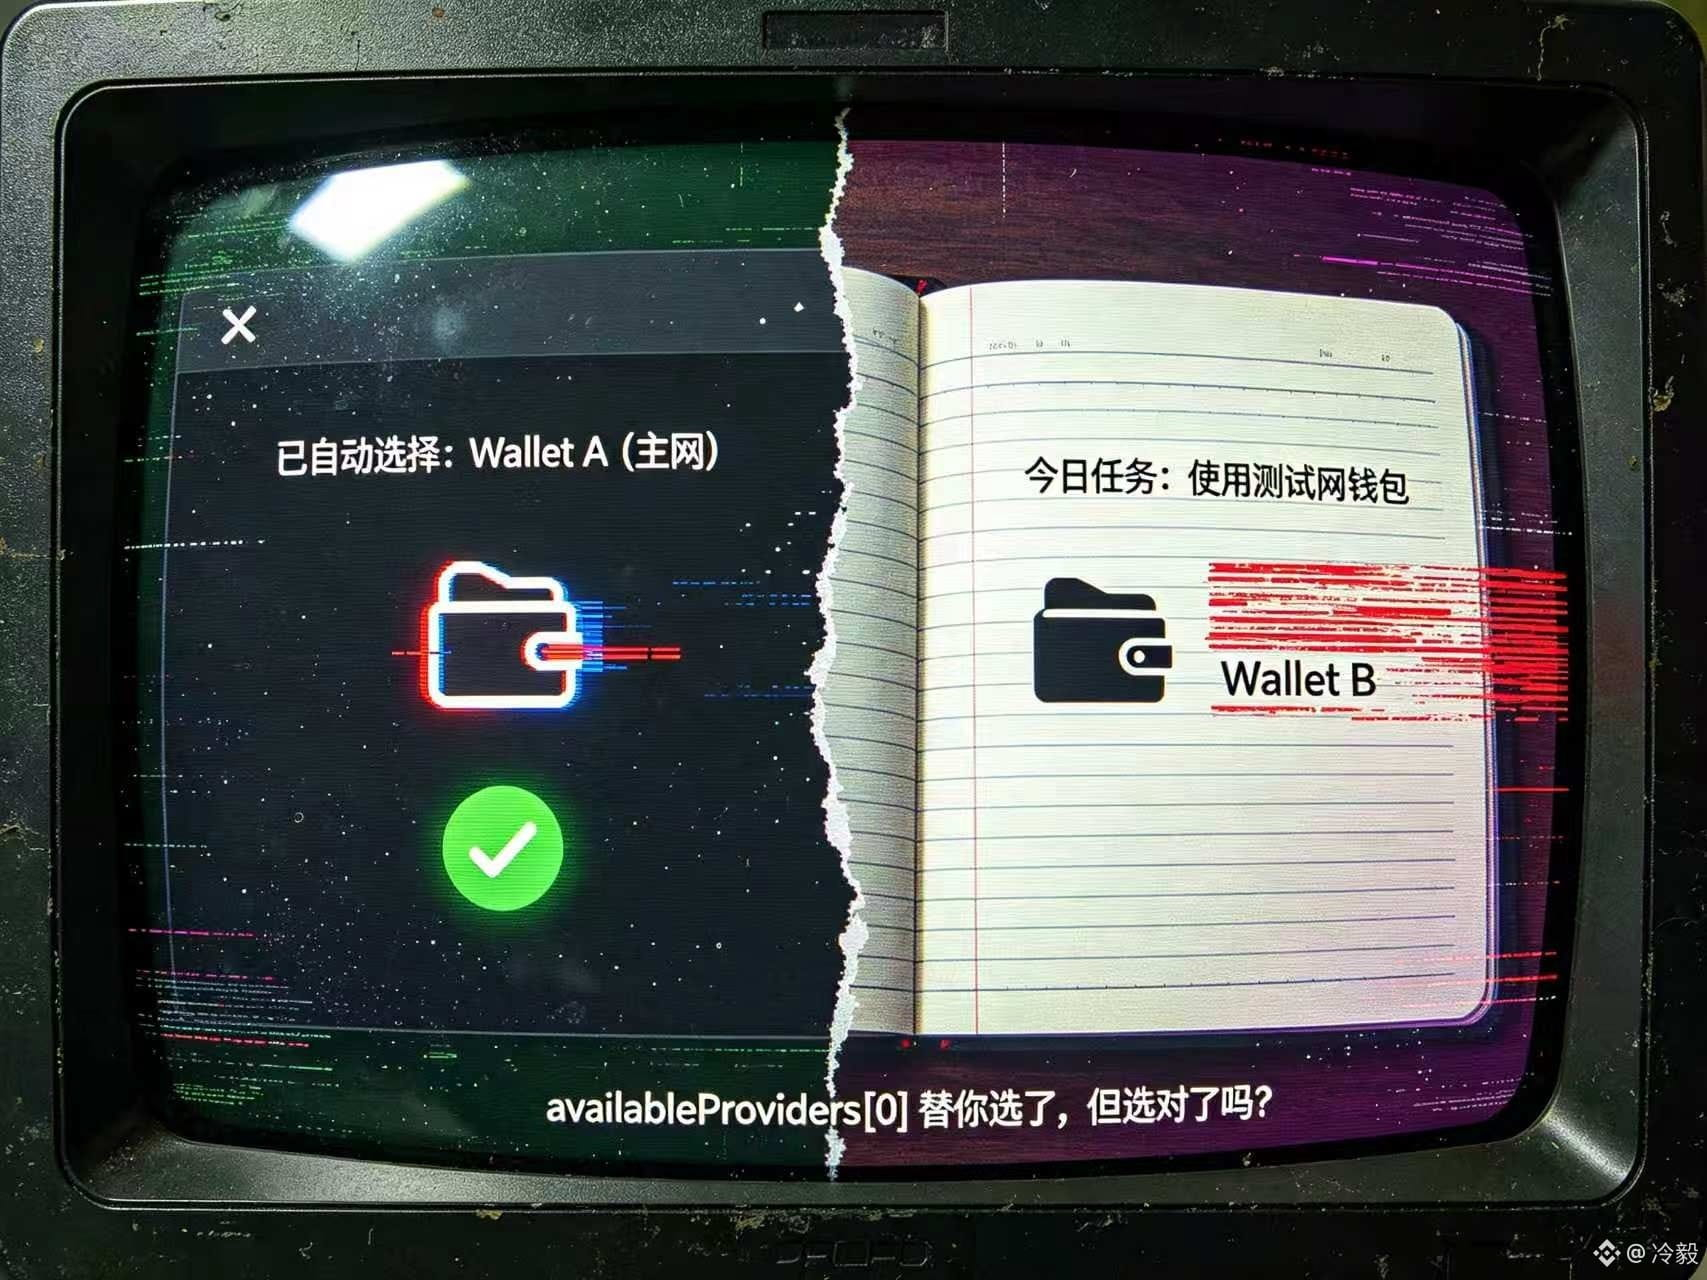
昨晚私は書斎でコンピューターを開き、Dusk Connect のサンプルを初めて見たときに availableProviders[0] が出てきて、思わず驚いて手が止まりました。複数の対応ウォレットが同時に見つかり、かつ providerId がない場合、コードは最初のウォレットを選び出せます。一方でプロダクト側への提案としては、同じページでユーザーにウォレット選択を委ねるべきだと考えています。
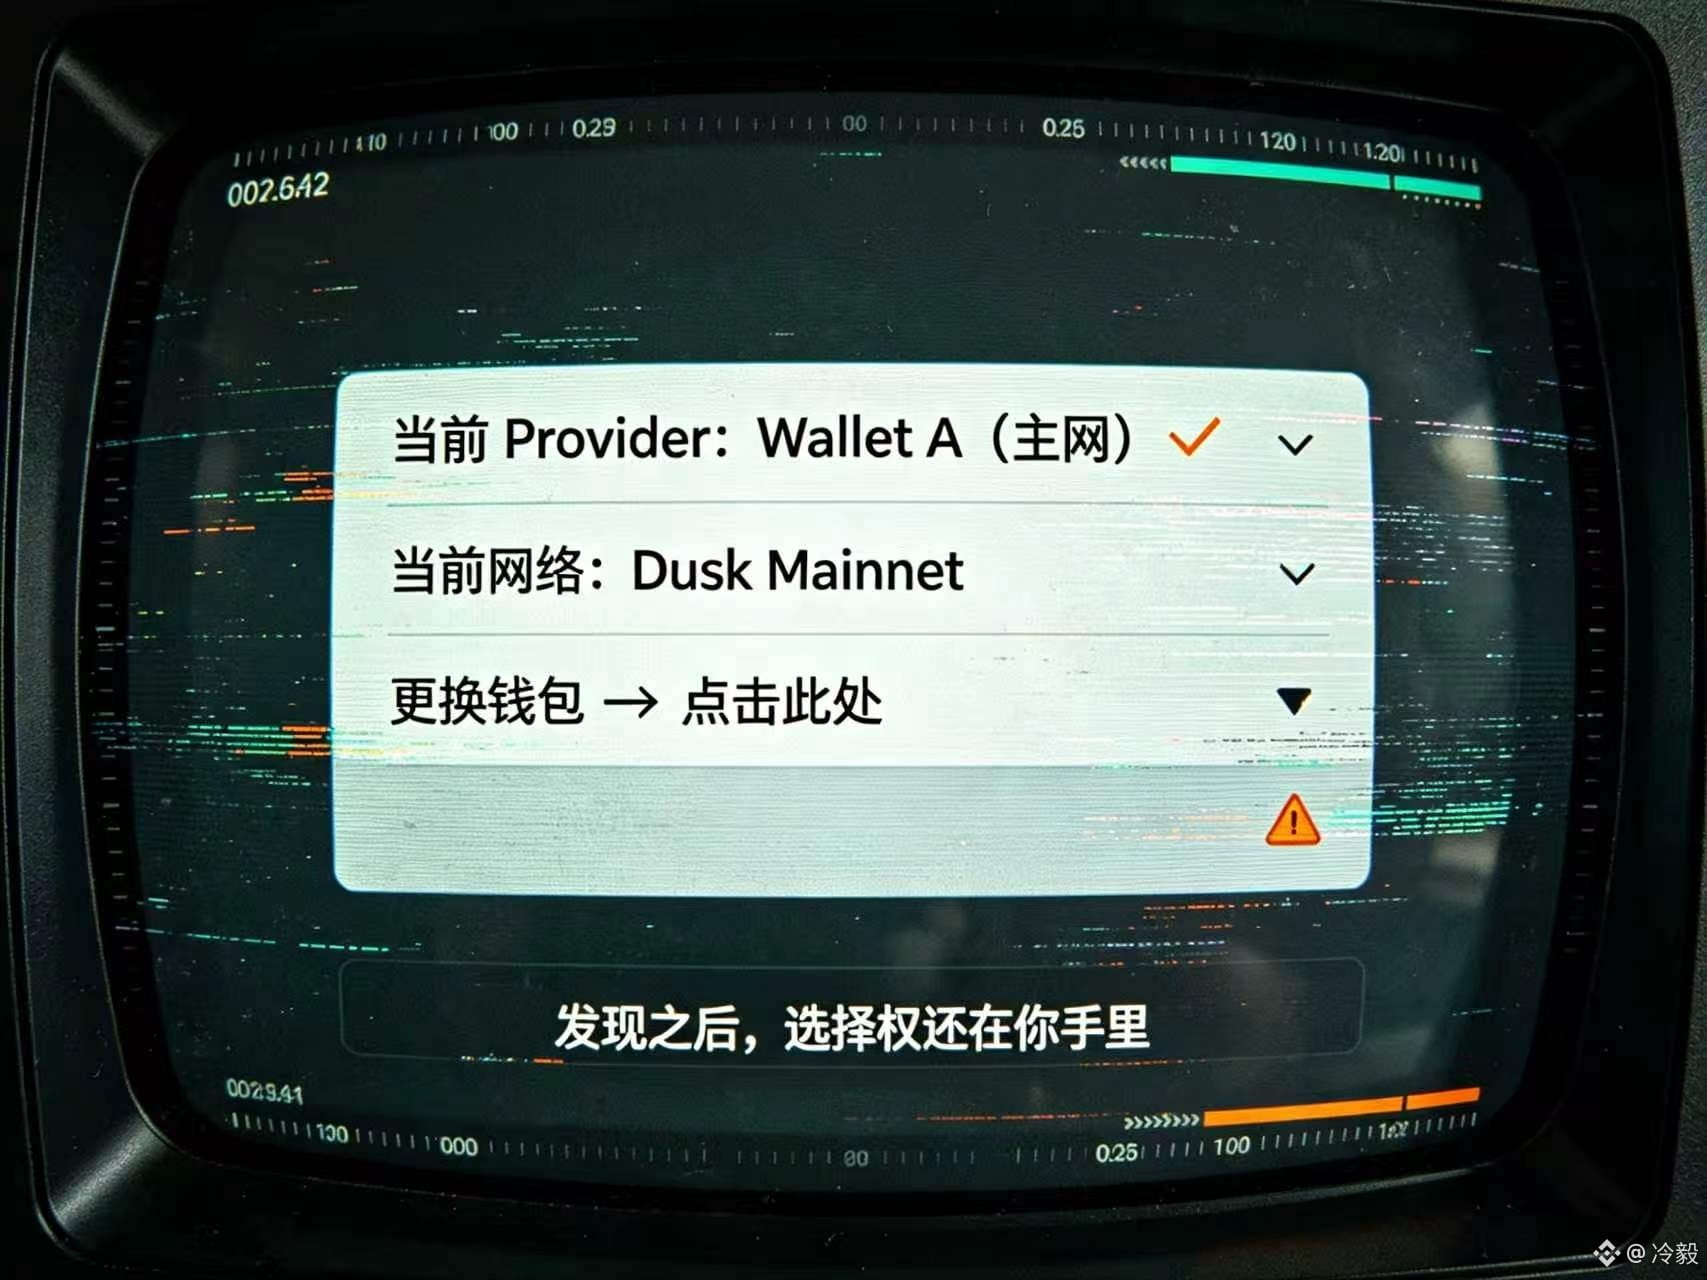
私は当初、provider discovery を適応作業を省ける技術的な利便性だと思っていました。でも今は、それがとても具体的な権限の配分でもあると感じています。dApp がユーザーの最初のウォレットを決めるのか、それとも署名前に選択をユーザー側へ残すのか、という点です。ウォレットチームにとっては、オープンな発見によって特定の拡張が入口としてハードコードされるのを回避できます。一方、ユーザーにとって重要なのは、現在選択されているウォレット、ネットワーク、アカウントが自分で見えているかどうかです。
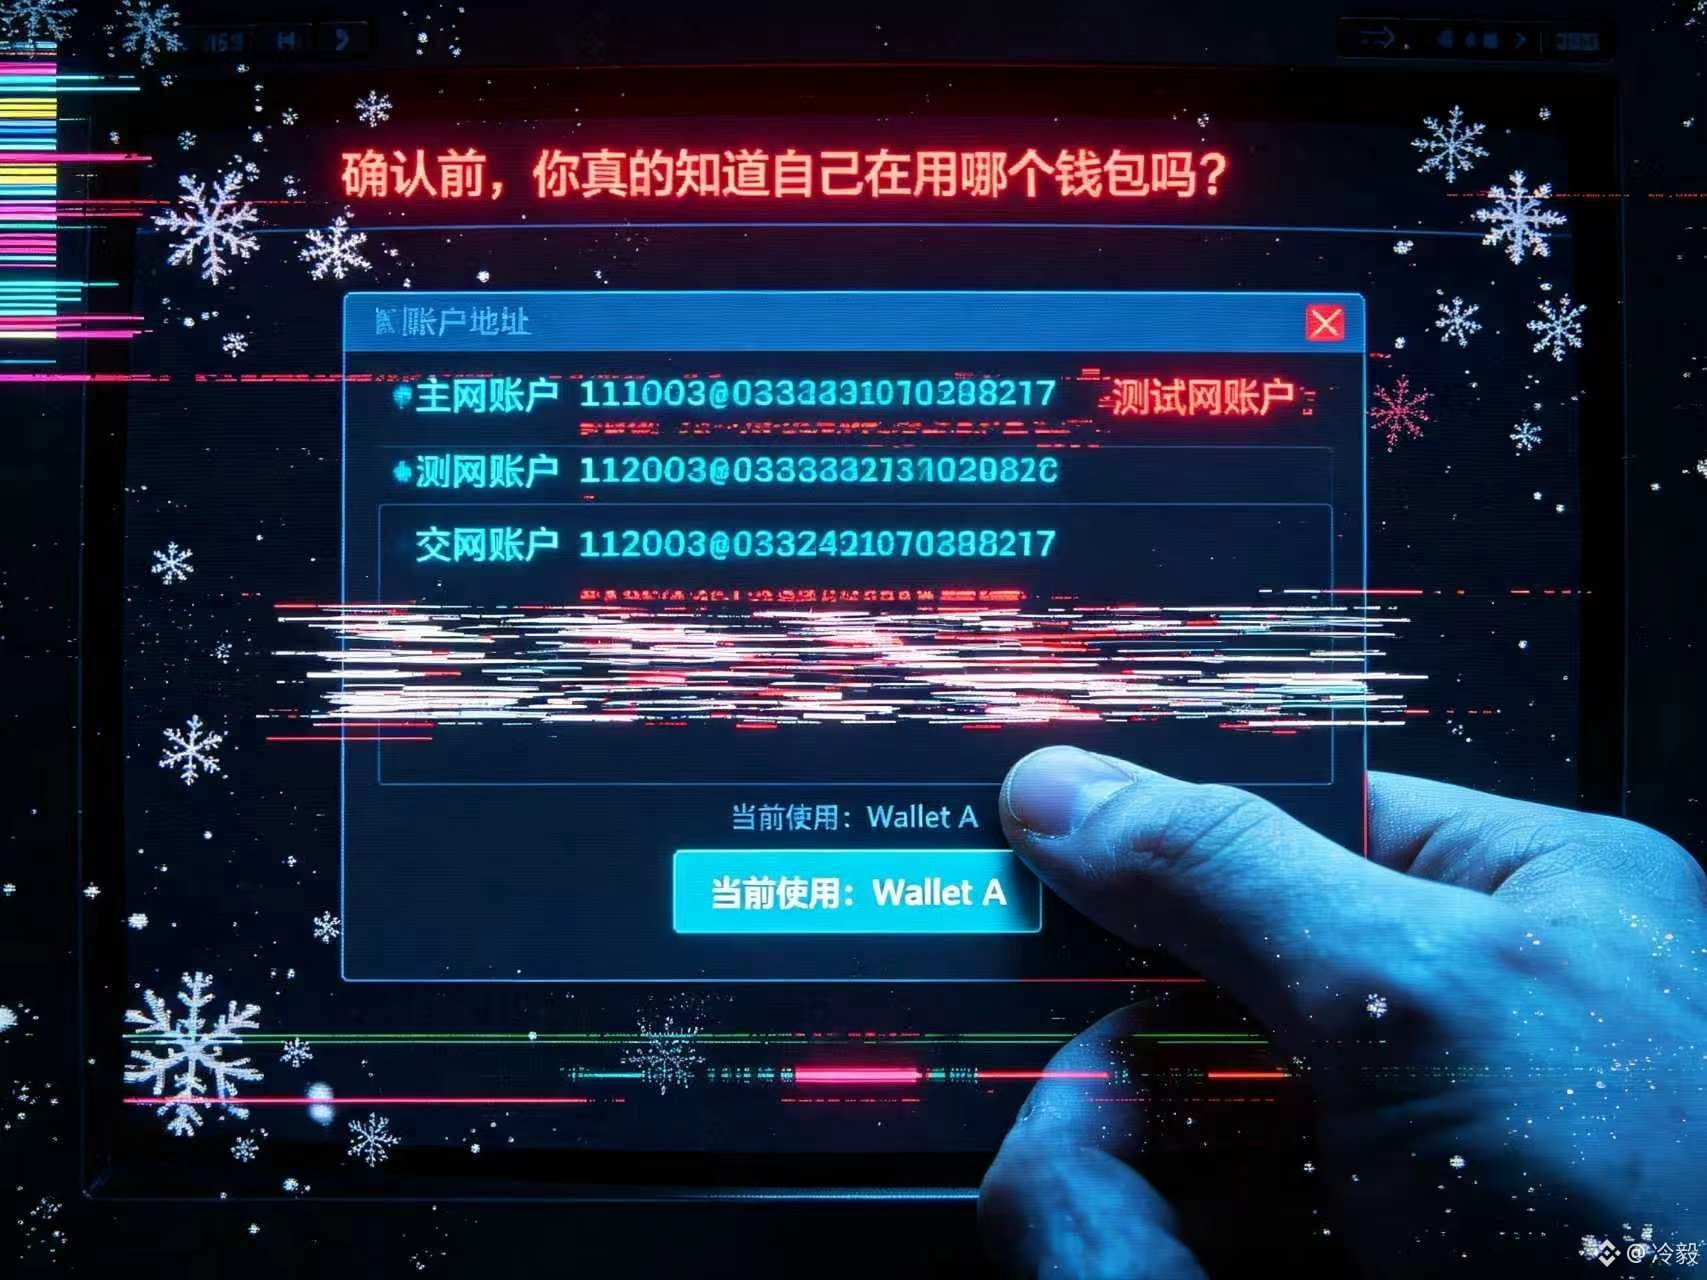
悪いシナリオは大げさではありません。ブラウザには対応ウォレットが2つ入っていて、1つはメインネット資産、もう1つはテスト用やチーム用のアカウントです。あるアプリが手間を省こうとして最初のものを自動で選んだため、ユーザーは署名ページまで進んで初めて口座が違うことに気づくのです。取引が拒否されるならまだ幸運ですが、最悪なのは、間違った環境で、本来行うべきでない権限付与をユーザーが完了してしまい、後になって覚えているのが「Dusk ウォレットを間違って繋いだ」という一言だけ、というケースです。コストはユーザーとサポートが負担し、自動選択した側はたいてい現場にいません。
だから私は、Dusk Connect のマルチウォレット発見を単なるインターフェース能力だとは捉えなくなりました。@Dusk_Foundation が本当に守るべきものは、発見のあとにその選択権がユーザーの手の中に残っているかどうかです。$DUSK のようなアプリが増えるほど、私は接続画面で provider、ネットワーク、アカウントがはっきり表示され、自動選択が行われる場合でもユーザーが選び直せる“見える余地”が提示されるのをもっと見たいと思っています。#dusk
昨晚私は書斎でコンピューターを開き、Dusk Connect のサンプルを初めて見たときに availableProviders[0] が出てきて、思わず驚いて手が止まりました。複数の対応ウォレットが同時に見つかり、かつ providerId がない場合、コードは最初のウォレットを選び出せます。一方でプロダクト側への提案としては、同じページでユーザーにウォレット選択を委ねるべきだと考えています。
私は当初、provider discovery を適応作業を省ける技術的な利便性だと思っていました。でも今は、それがとても具体的な権限の配分でもあると感じています。dApp がユーザーの最初のウォレットを決めるのか、それとも署名前に選択をユーザー側へ残すのか、という点です。ウォレットチームにとっては、オープンな発見によって特定の拡張が入口としてハードコードされるのを回避できます。一方、ユーザーにとって重要なのは、現在選択されているウォレット、ネットワーク、アカウントが自分で見えているかどうかです。
悪いシナリオは大げさではありません。ブラウザには対応ウォレットが2つ入っていて、1つはメインネット資産、もう1つはテスト用やチーム用のアカウントです。あるアプリが手間を省こうとして最初のものを自動で選んだため、ユーザーは署名ページまで進んで初めて口座が違うことに気づくのです。取引が拒否されるならまだ幸運ですが、最悪なのは、間違った環境で、本来行うべきでない権限付与をユーザーが完了してしまい、後になって覚えているのが「Dusk ウォレットを間違って繋いだ」という一言だけ、というケースです。コストはユーザーとサポートが負担し、自動選択した側はたいてい現場にいません。
だから私は、Dusk Connect のマルチウォレット発見を単なるインターフェース能力だとは捉えなくなりました。@Dusk が本当に守るべきものは、発見のあとにその選択権がユーザーの手の中に残っているかどうかです。$DUSK のようなアプリが増えるほど、私は接続画面で provider、ネットワーク、アカウントがはっきり表示され、自動選択が行われる場合でもユーザーが選び直せる“見える余地”が提示されるのをもっと見たいと思っています。#dusk
2
89
·
--
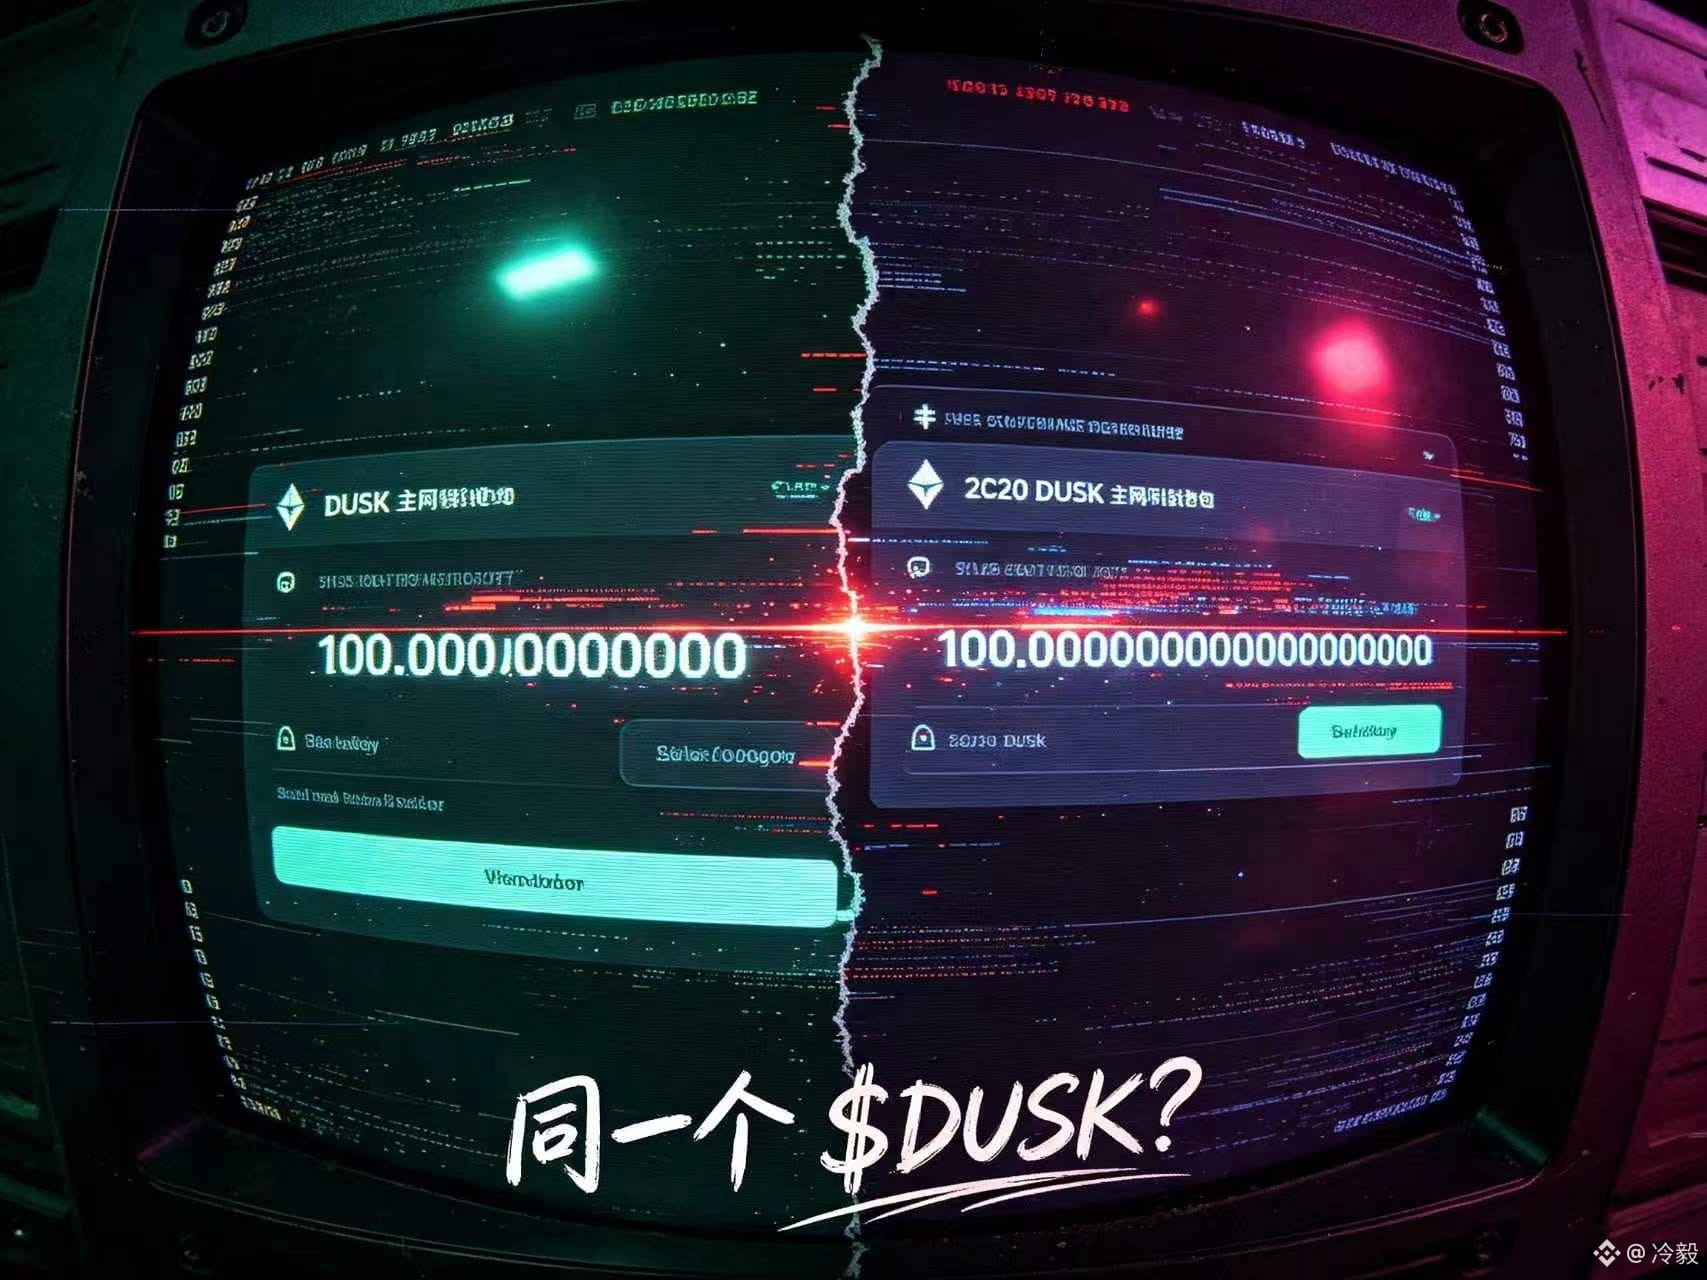
同じくDUSKと呼ばれていても、小数点がすでに合っていないかもしれない🤔🤔
以前は、decimals は開発者だけが気にすべきフィールドだと思っていました。
でも @Dusk_Foundation の Tokenomics ページを改めて読み直して初めて、同じ DUSK でも別のチェーンに移ると、小数点が同じものではない可能性があると気づきました。
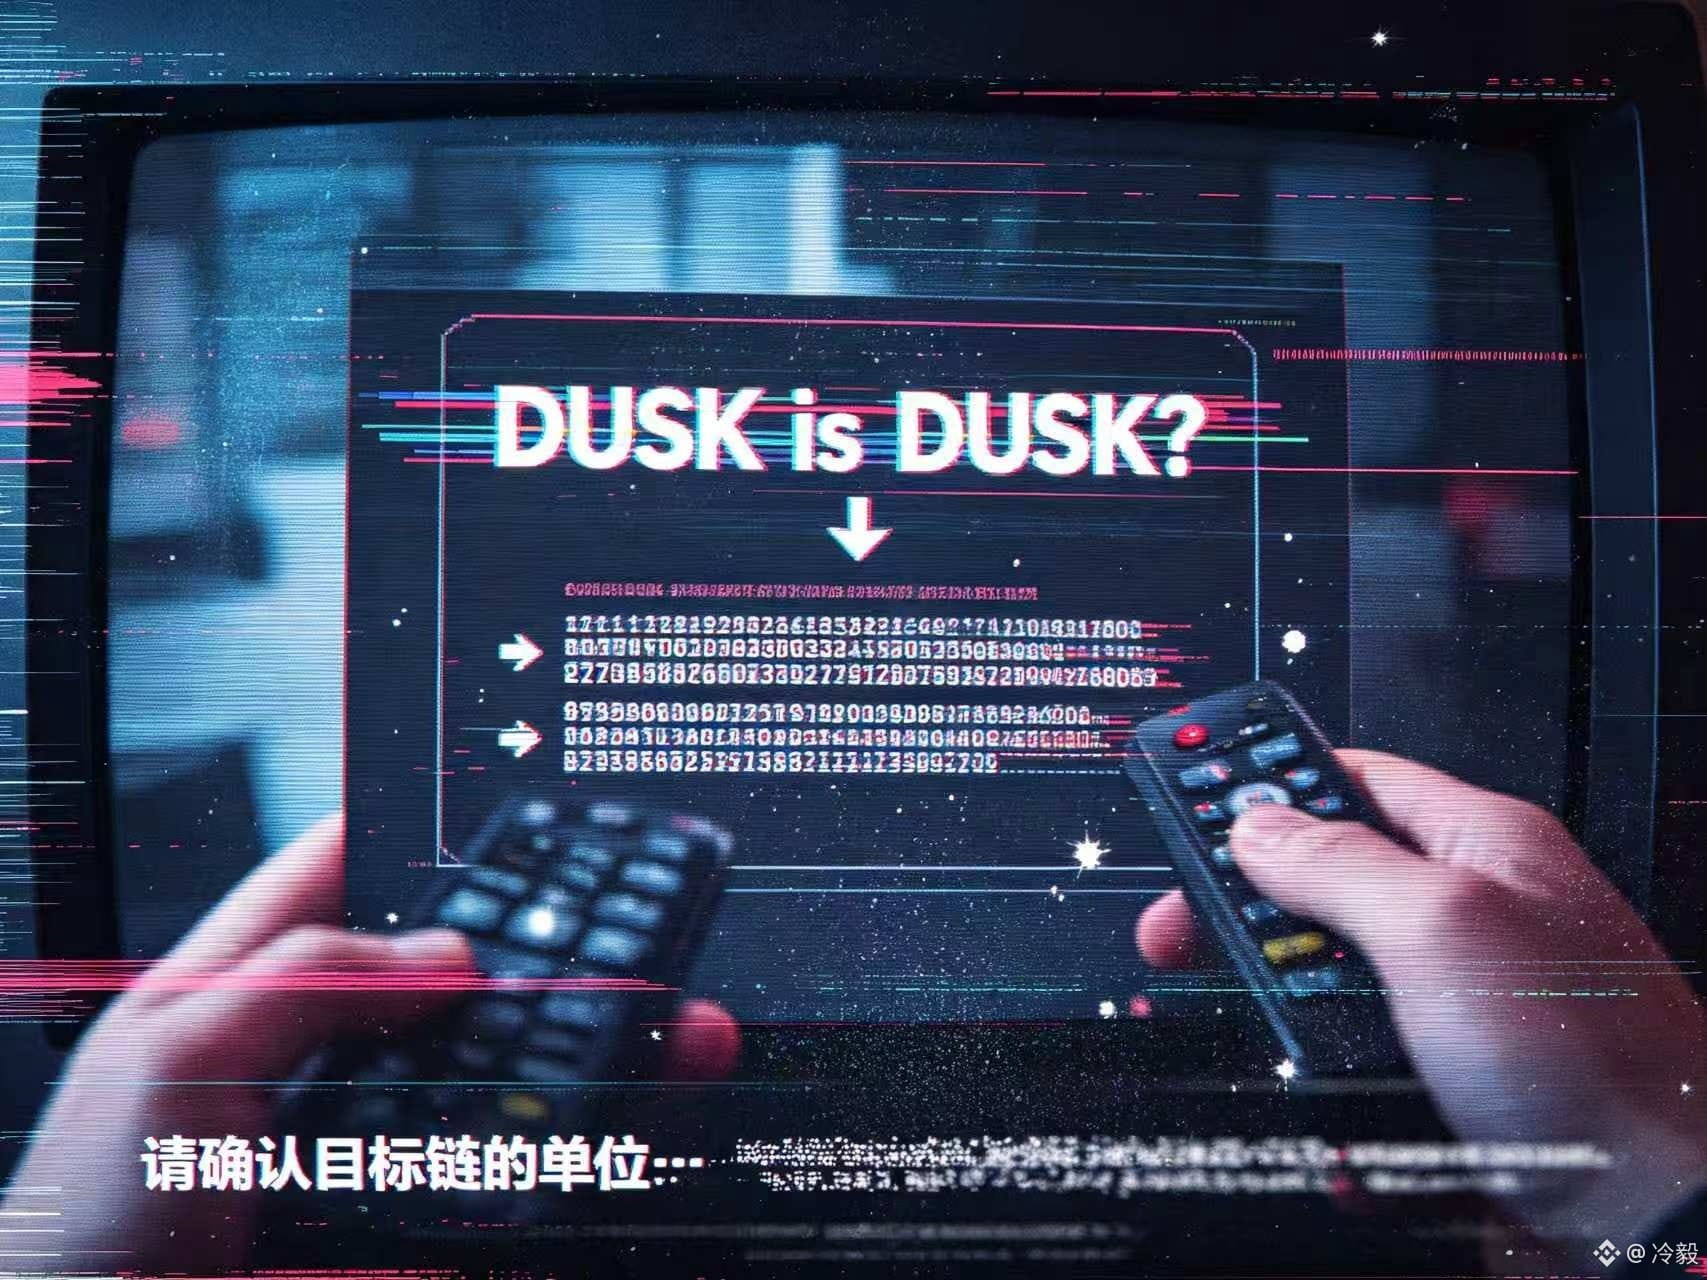
メインネットの DUSK は 9 桁、小数点ですが、ERC20 と BEP20 の DUSK は 18 桁です。
メインネットは LUX で会計処理されており、1 DUSK は 1,000,000,000 LUX に相当します。一方、イーサリアムと BSC のバージョンは 18 桁の標準がそのまま踏襲されています。この違いはドキュメント上の1行に見えるだけかもしれませんが、移行、入金、出金、そして残高表示に直接影響します。ユーザーは同じ $DUSK というラベルだと認識しますが、ウォレットや取引システムは、まずそれがどのチェーンで、どの規格なのかを理解する必要があります。
最悪のケースは、ある接続先がクロスチェーン資産を同じ整数として扱ってしまい、ページの残高は正常に見えるのに、実際に送信や交換をすると数量にズレが出ることです。ユーザーは「資金が少なくなった」と思い、運営側は元の単位、チェーン、コントラクトを遡って確認することになります。ドキュメントは ERC20/BEP20 の保有者をメインネット移行ガイドへ導いており、これが画面上の四捨五入でごまかせるような些細な話ではないことをすでに説明しています。
すべての接続先が間違えることを証明できるわけではありませんが、$DUSK エコシステムとしては、ユーザーが確認する前にチェーン、規格、decimals を必ず明確にするべきだという注意喚起になります。@Dusk_Foundation がこれらのフィールドを常に資産と一緒に表示できるのなら、#dusk のクロスチェーン体験に単位の違いをユーザーの推測に委ねることは起きないはずです。💰💰
同じくDUSKと呼ばれていても、小数点がすでに合っていないかもしれない🤔🤔
以前は、decimals は開発者だけが気にすべきフィールドだと思っていました。
でも @Dusk の Tokenomics ページを改めて読み直して初めて、同じ DUSK でも別のチェーンに移ると、小数点が同じものではない可能性があると気づきました。
メインネットの DUSK は 9 桁、小数点ですが、ERC20 と BEP20 の DUSK は 18 桁です。
メインネットは LUX で会計処理されており、1 DUSK は 1,000,000,000 LUX に相当します。一方、イーサリアムと BSC のバージョンは 18 桁の標準がそのまま踏襲されています。この違いはドキュメント上の1行に見えるだけかもしれませんが、移行、入金、出金、そして残高表示に直接影響します。ユーザーは同じ $DUSK というラベルだと認識しますが、ウォレットや取引システムは、まずそれがどのチェーンで、どの規格なのかを理解する必要があります。
最悪のケースは、ある接続先がクロスチェーン資産を同じ整数として扱ってしまい、ページの残高は正常に見えるのに、実際に送信や交換をすると数量にズレが出ることです。ユーザーは「資金が少なくなった」と思い、運営側は元の単位、チェーン、コントラクトを遡って確認することになります。ドキュメントは ERC20/BEP20 の保有者をメインネット移行ガイドへ導いており、これが画面上の四捨五入でごまかせるような些細な話ではないことをすでに説明しています。
すべての接続先が間違えることを証明できるわけではありませんが、$DUSK エコシステムとしては、ユーザーが確認する前にチェーン、規格、decimals を必ず明確にするべきだという注意喚起になります。@Dusk がこれらのフィールドを常に資産と一緒に表示できるのなら、#dusk のクロスチェーン体験に単位の違いをユーザーの推測に委ねることは起きないはずです。💰💰
3
107
·
--
你以为手续费都归矿工?Dusk 这套奖励机制,可能让你算的账全白算
我以前看到“手续费进入区块奖励”这种话,基本是直接划过去的。反正就是给矿工嘛,关我什么事?
直到我认真读完 @Dusk 的 Tokenomics 页面,发现自己想得太简单了。
一笔交易付出的 #dusk 不只会落入打包那个人的口袋。
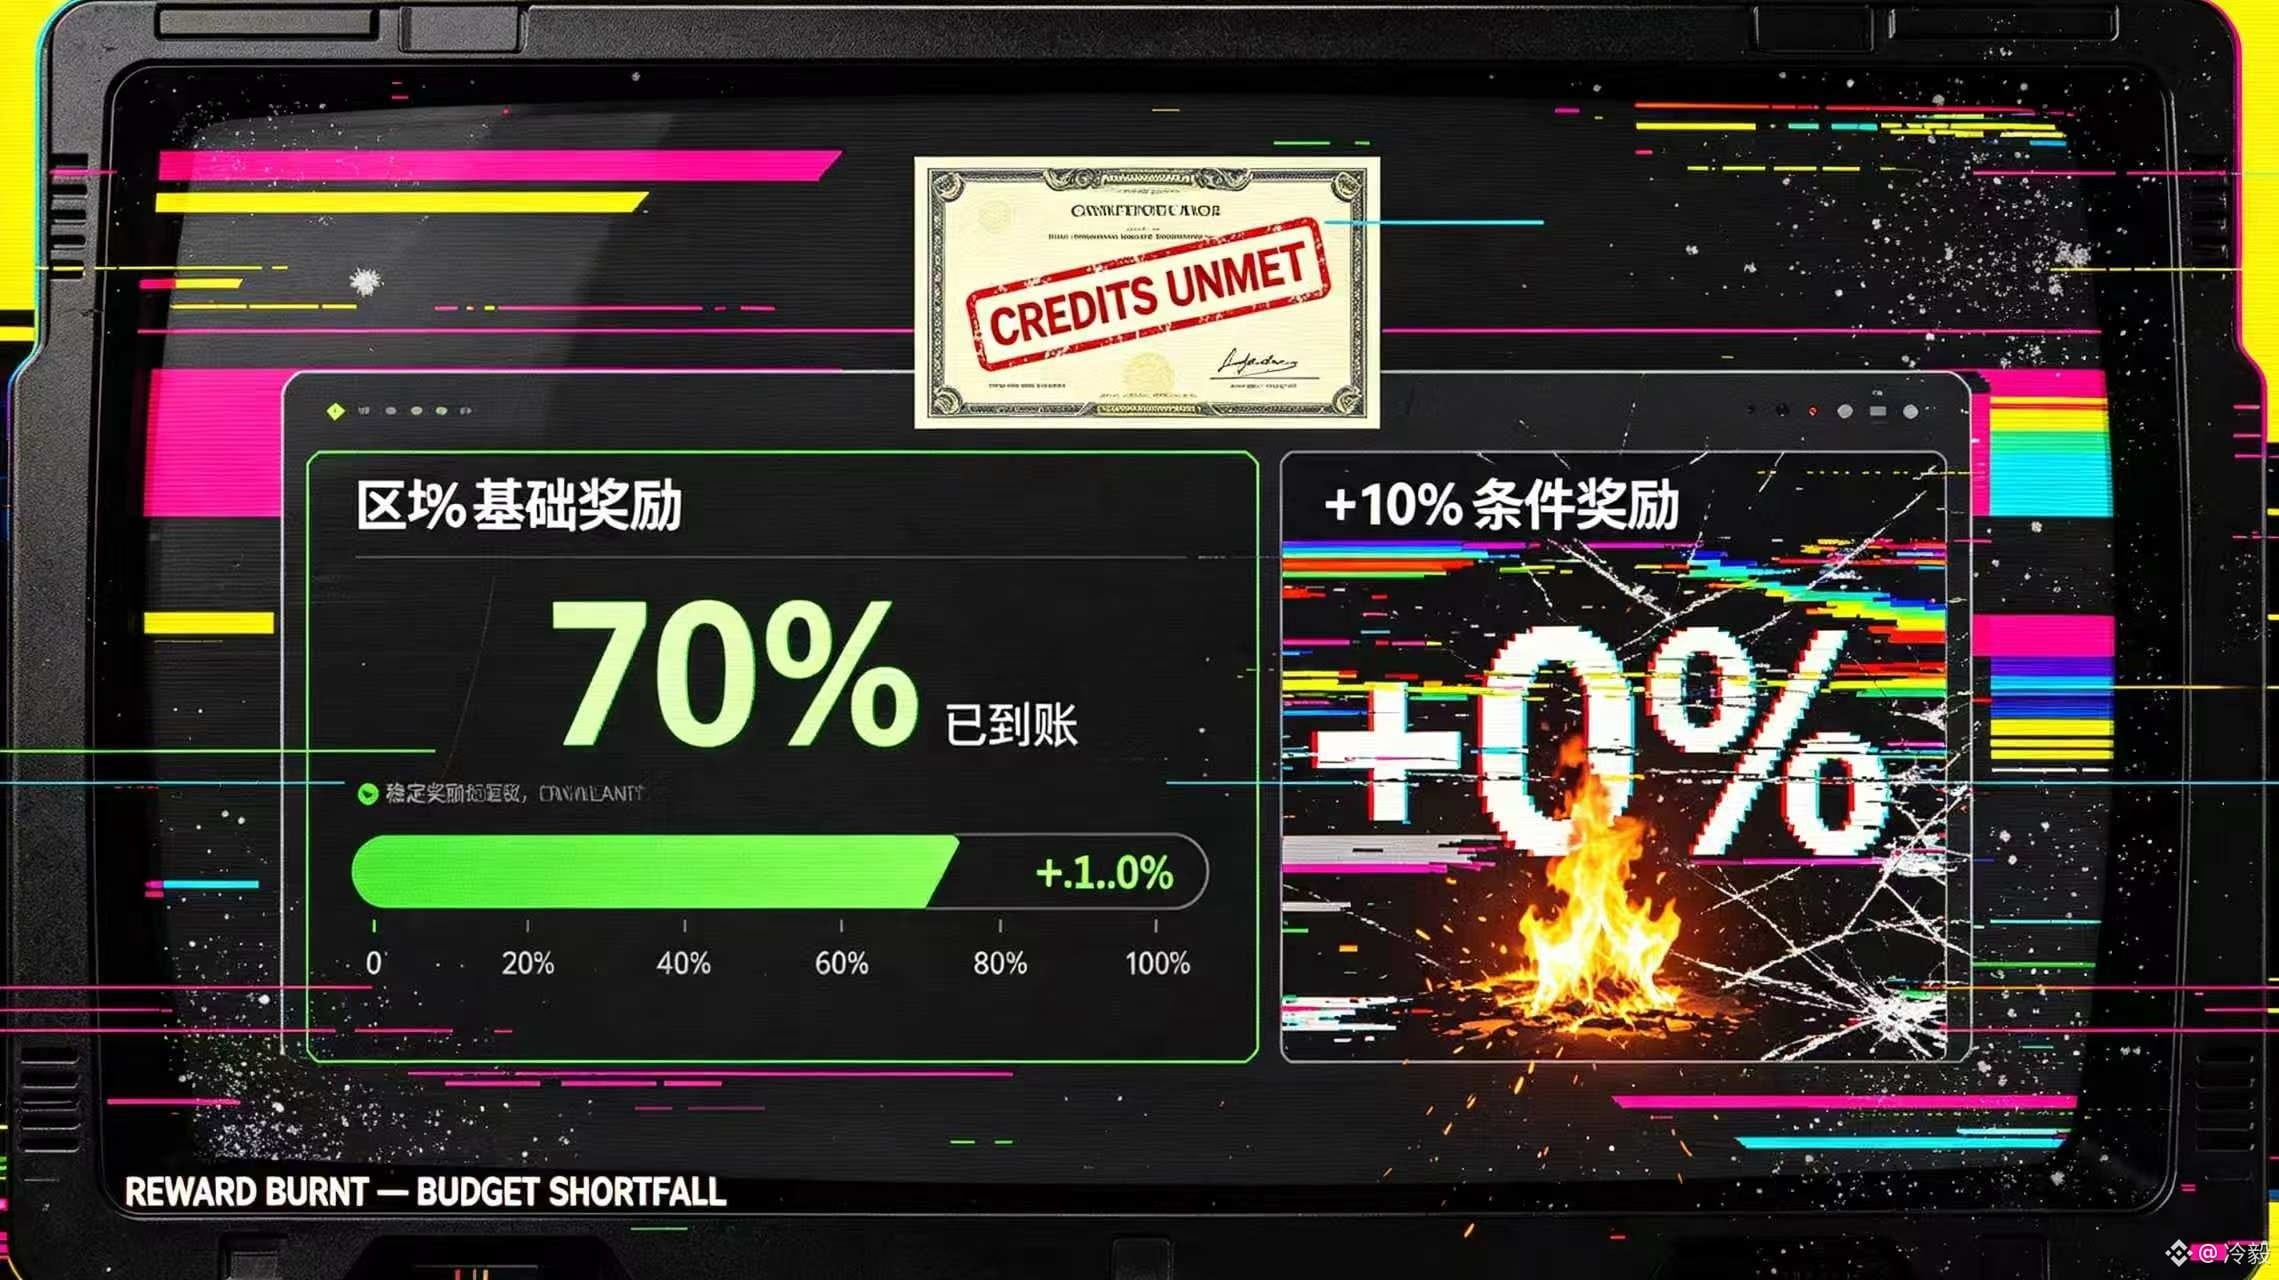
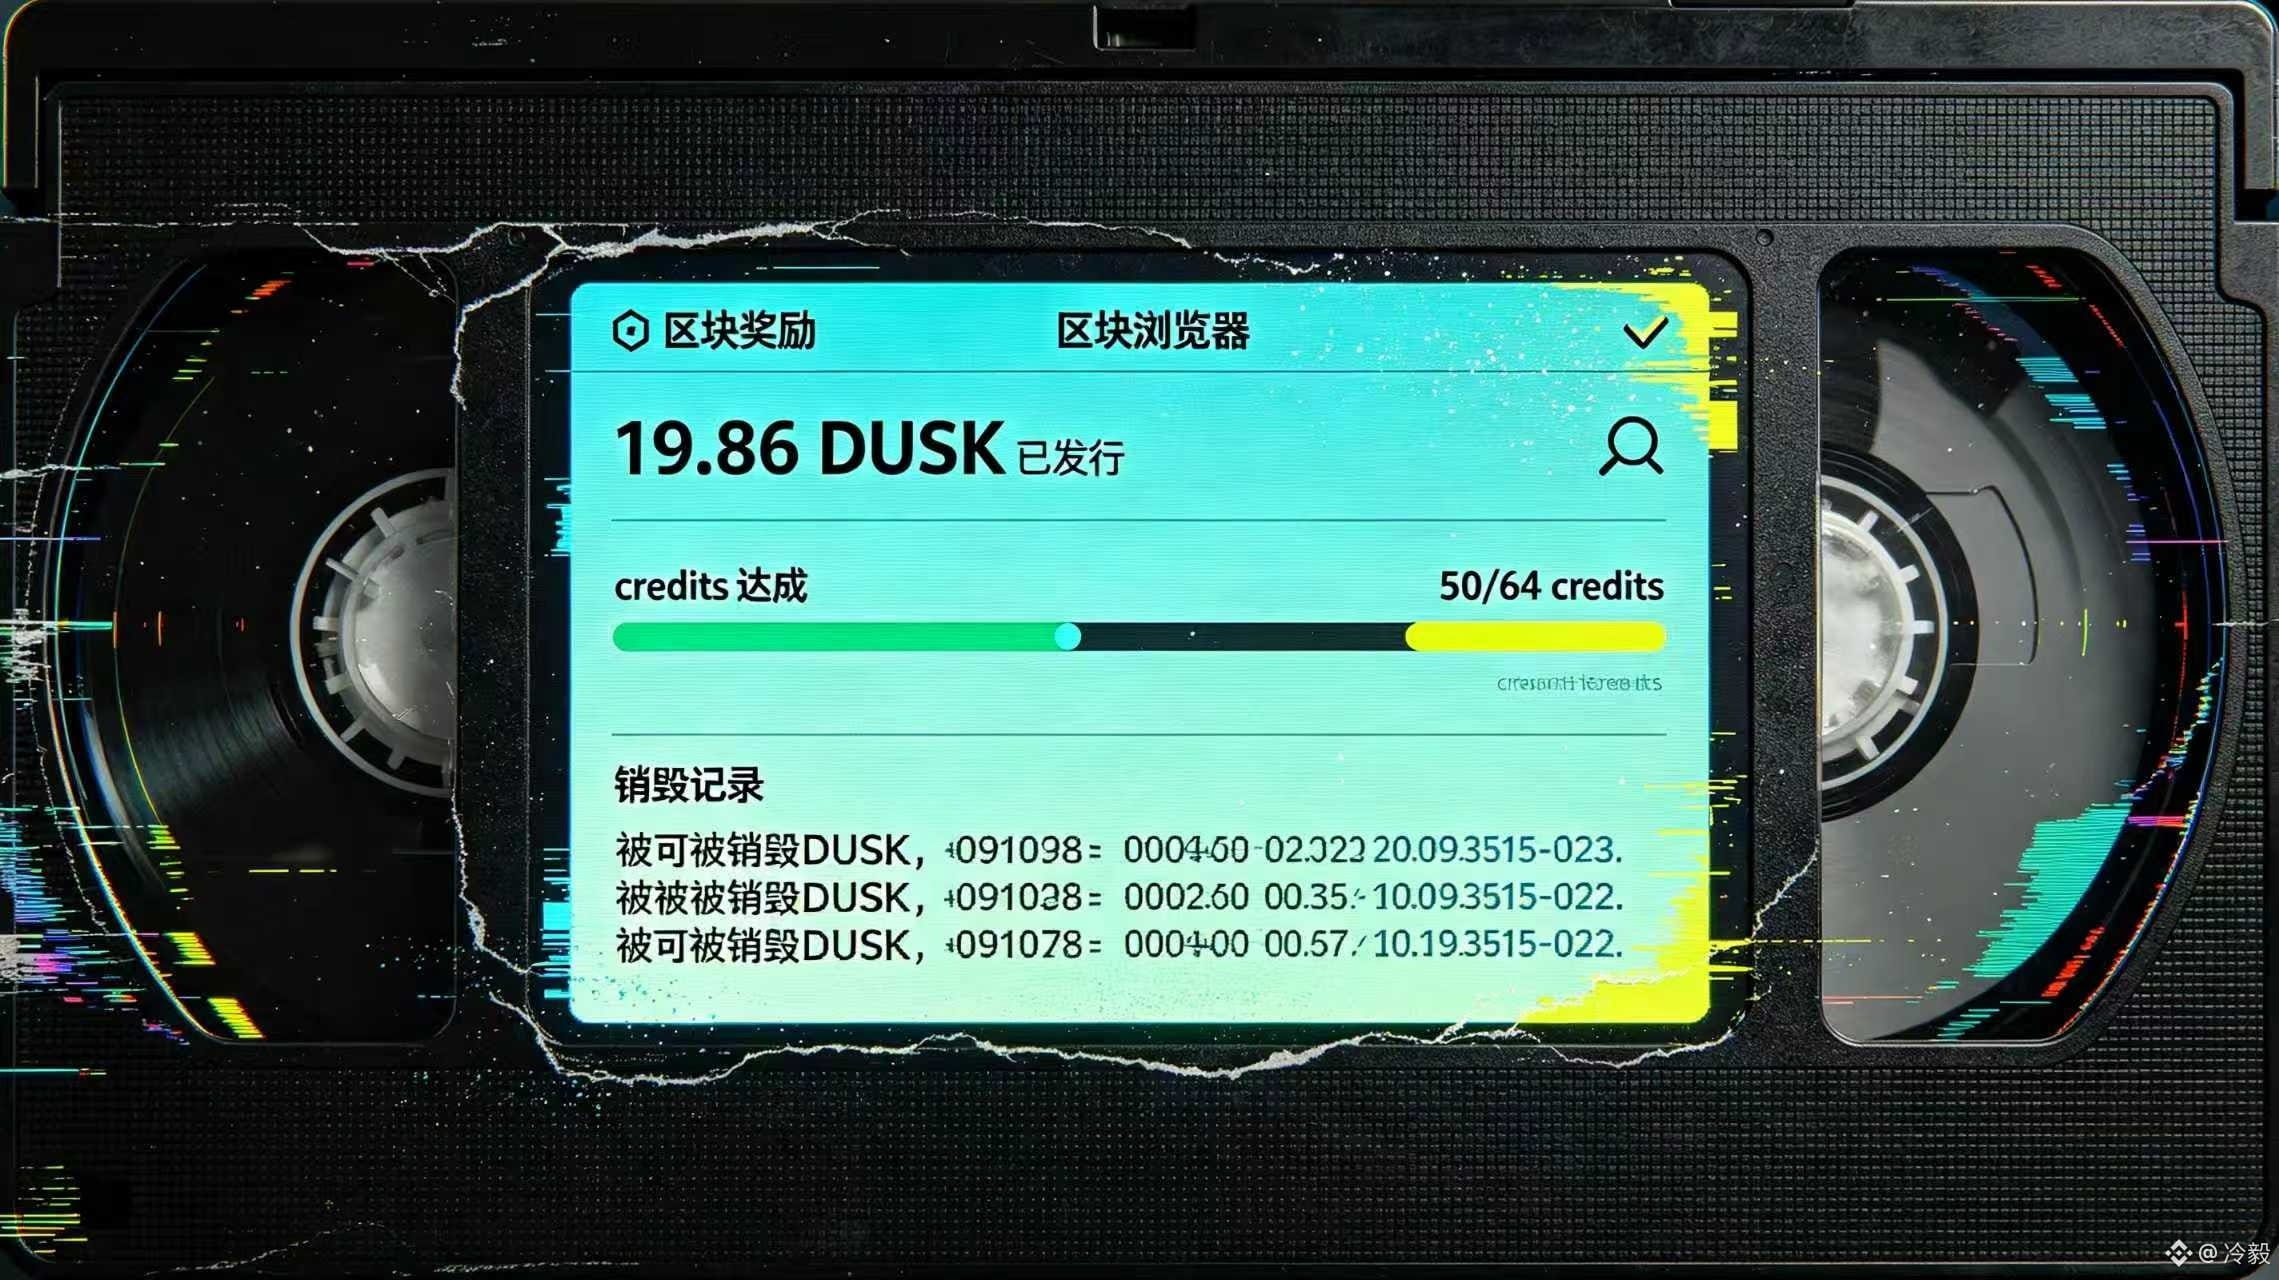
文档里写得清楚:每个区块的奖励 = 新发放的 DUSK + 交易费。区块生成者先拿 70%,然后最多再拿 10%——但这个 10% 不是白给,得看证书里的 credits 有没有达标。没达标?那部分直接销毁,谁都拿不到。
所以,手续费从来不是“自动到账的固定工资”,它更像一套带条件的绩效奖金。
对节点运营者来说,这不是躺赚的买卖
你以为是参加共识就够了?太天真。证书里的 credits 满不满足条件,直接决定你能多拿几个点还是吃零蛋。
对用户来说,你付的 gas 没有直接流向某个单一角色,而是被切碎、分配、甚至销毁——谁拿多少,取决于整个生成、验证、长期建设的博弈。
最尴尬的场景是什么?🥶
节点运营者按“最高能拿满 10%”来做预算,机器租好了,电费付了 结果实际证书没达标。
网络还在正常跑 用户的交易也完成了,但你的收入预期落空了 那额外 10% 被系统一把火烧掉。你说这算谁的?
记住百分比 和真正读懂激励 从来是两码事。
说句实在话
$DUSK 的区块奖励设计,不能证明网络一定繁荣,但至少说明了一点:他们没有把激励包装成固定收益给你看。
这不是坏消息,坏消息是你现在去问十个节点运营者“credits 怎么算、销毁了多少” 可能九个答不上来。
@Dusk_Foundation 后续如果能做一件事,我会高看一眼:把区块奖励 credits 达成情况和销毁数据 做到任何人随时能查。
参与者只有知道自己到底在为什么提供服务,才愿意继续提供服务。
否则 算得越细,失望越大。🤔
你以为手续费都归矿工?Dusk 这套奖励机制,可能让你算的账全白算
我以前看到“手续费进入区块奖励”这种话,基本是直接划过去的。反正就是给矿工嘛,关我什么事?
直到我认真读完 @Dusk 的 Tokenomics 页面,发现自己想得太简单了。
一笔交易付出的 #dusk 不只会落入打包那个人的口袋。
文档里写得清楚:每个区块的奖励 = 新发放的 DUSK + 交易费。区块生成者先拿 70%,然后最多再拿 10%——但这个 10% 不是白给,得看证书里的 credits 有没有达标。没达标?那部分直接销毁,谁都拿不到。
所以,手续费从来不是“自动到账的固定工资”,它更像一套带条件的绩效奖金。
对节点运营者来说,这不是躺赚的买卖
你以为是参加共识就够了?太天真。证书里的 credits 满不满足条件,直接决定你能多拿几个点还是吃零蛋。
对用户来说,你付的 gas 没有直接流向某个单一角色,而是被切碎、分配、甚至销毁——谁拿多少,取决于整个生成、验证、长期建设的博弈。
最尴尬的场景是什么?🥶
节点运营者按“最高能拿满 10%”来做预算,机器租好了,电费付了 结果实际证书没达标。
网络还在正常跑 用户的交易也完成了,但你的收入预期落空了 那额外 10% 被系统一把火烧掉。你说这算谁的?
记住百分比 和真正读懂激励 从来是两码事。
说句实在话
$DUSK 的区块奖励设计,不能证明网络一定繁荣,但至少说明了一点:他们没有把激励包装成固定收益给你看。
这不是坏消息,坏消息是你现在去问十个节点运营者“credits 怎么算、销毁了多少” 可能九个答不上来。
@Dusk 后续如果能做一件事,我会高看一眼:把区块奖励 credits 达成情况和销毁数据 做到任何人随时能查。
参与者只有知道自己到底在为什么提供服务,才愿意继续提供服务。
否则 算得越细,失望越大。🤔
2
102
·
--
ブリッシュ
規制対象資産がユーザーを最も傷つける瞬間😅、取引が拒否されたのではなく、拒否された後に「どこが間違っていたのか」を誰もはっきり説明してくれないことです。
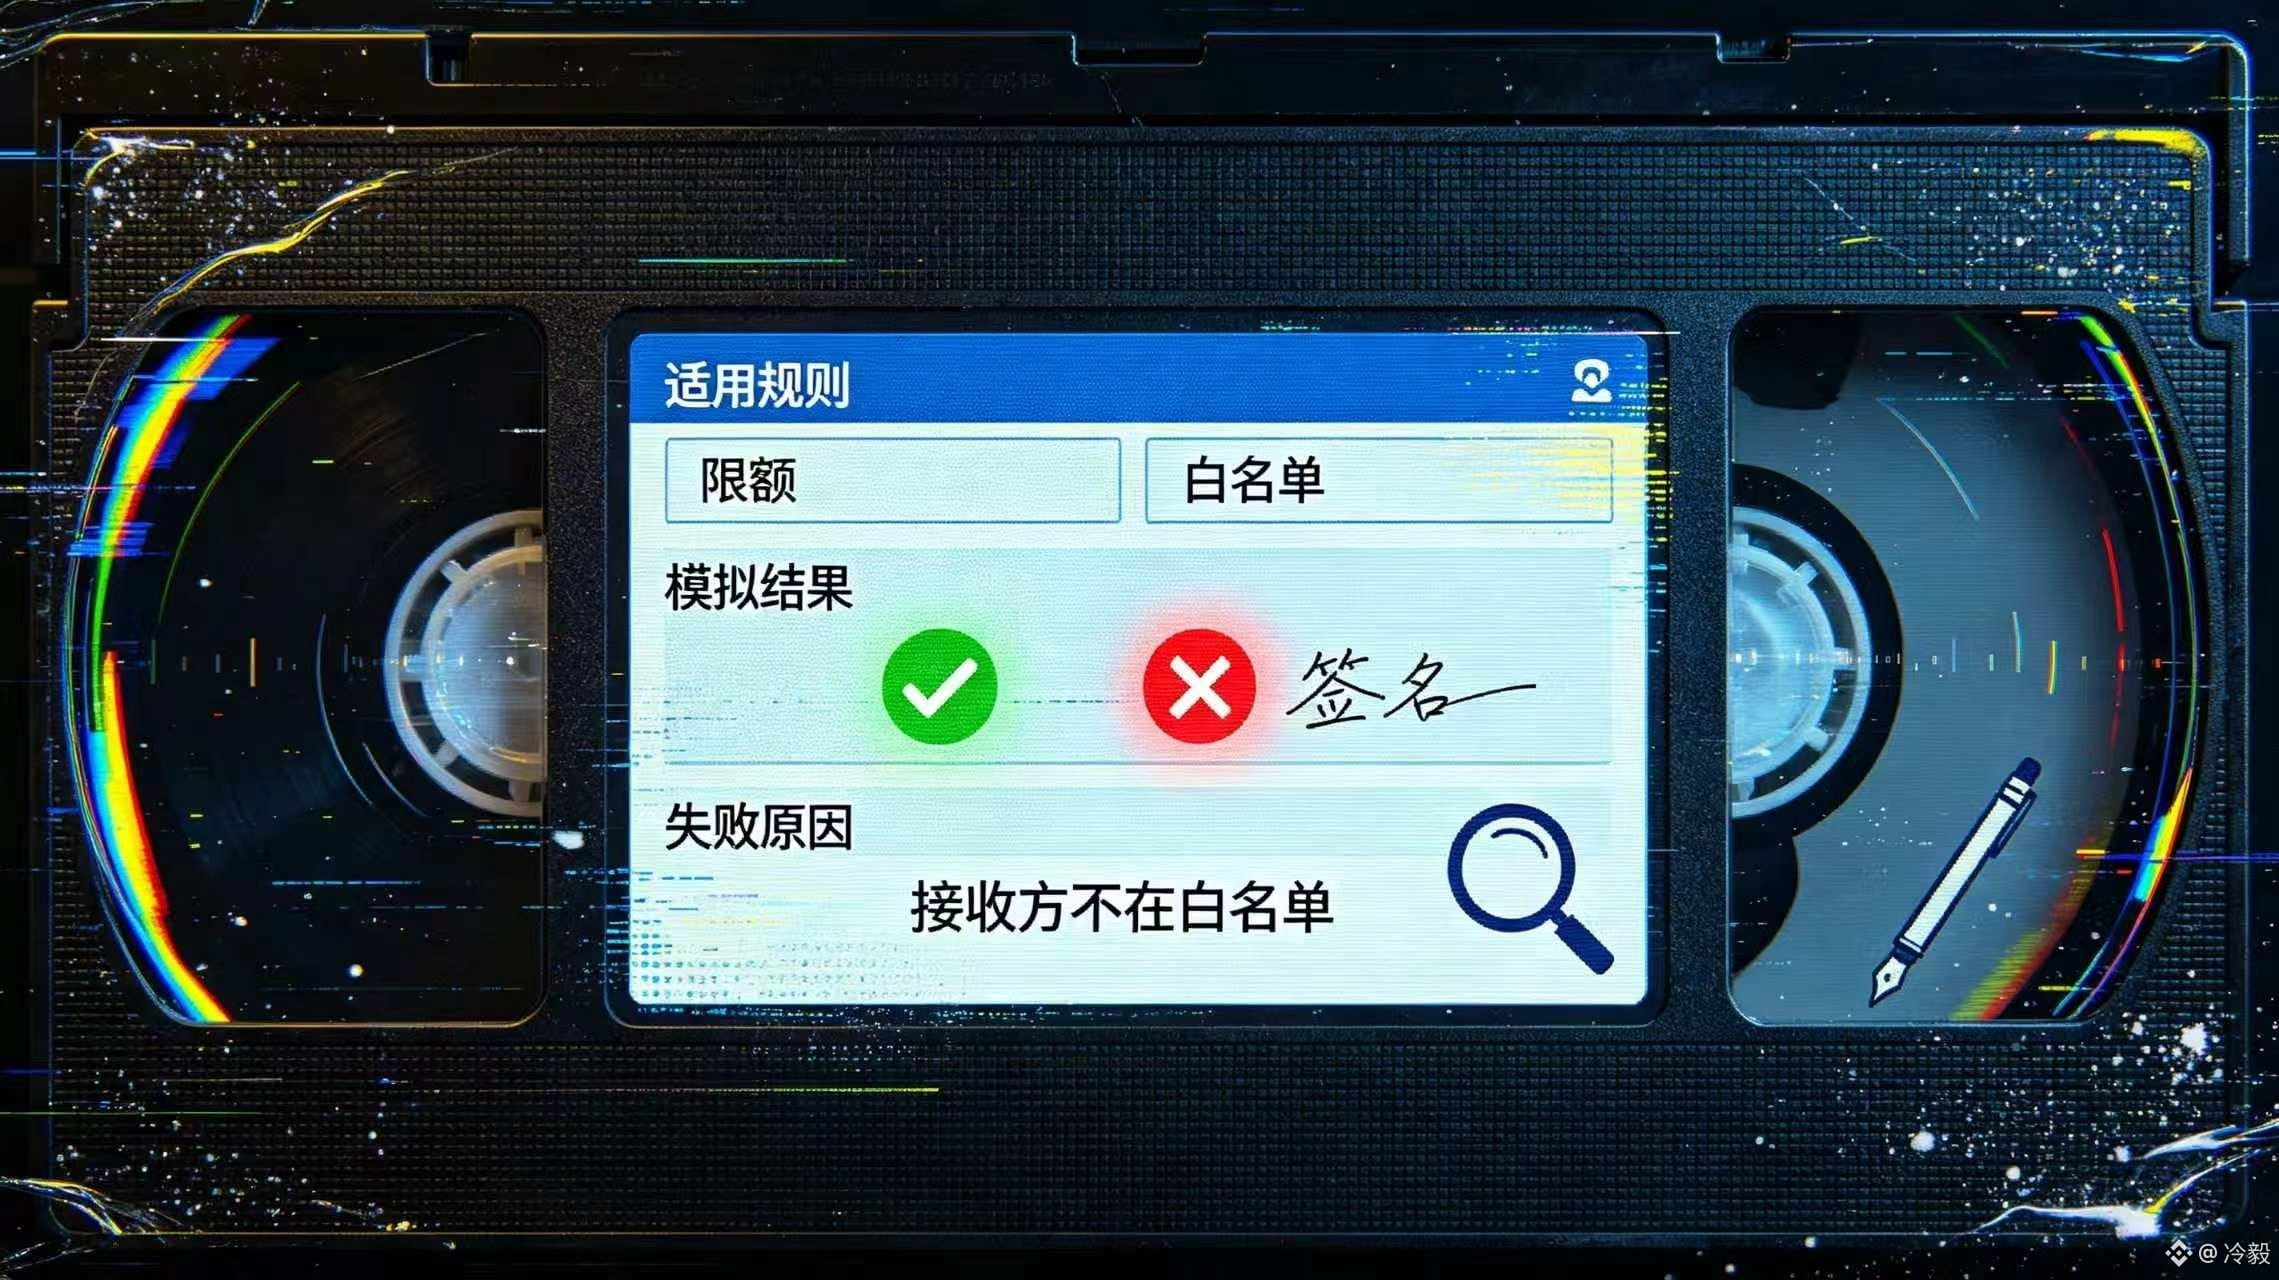
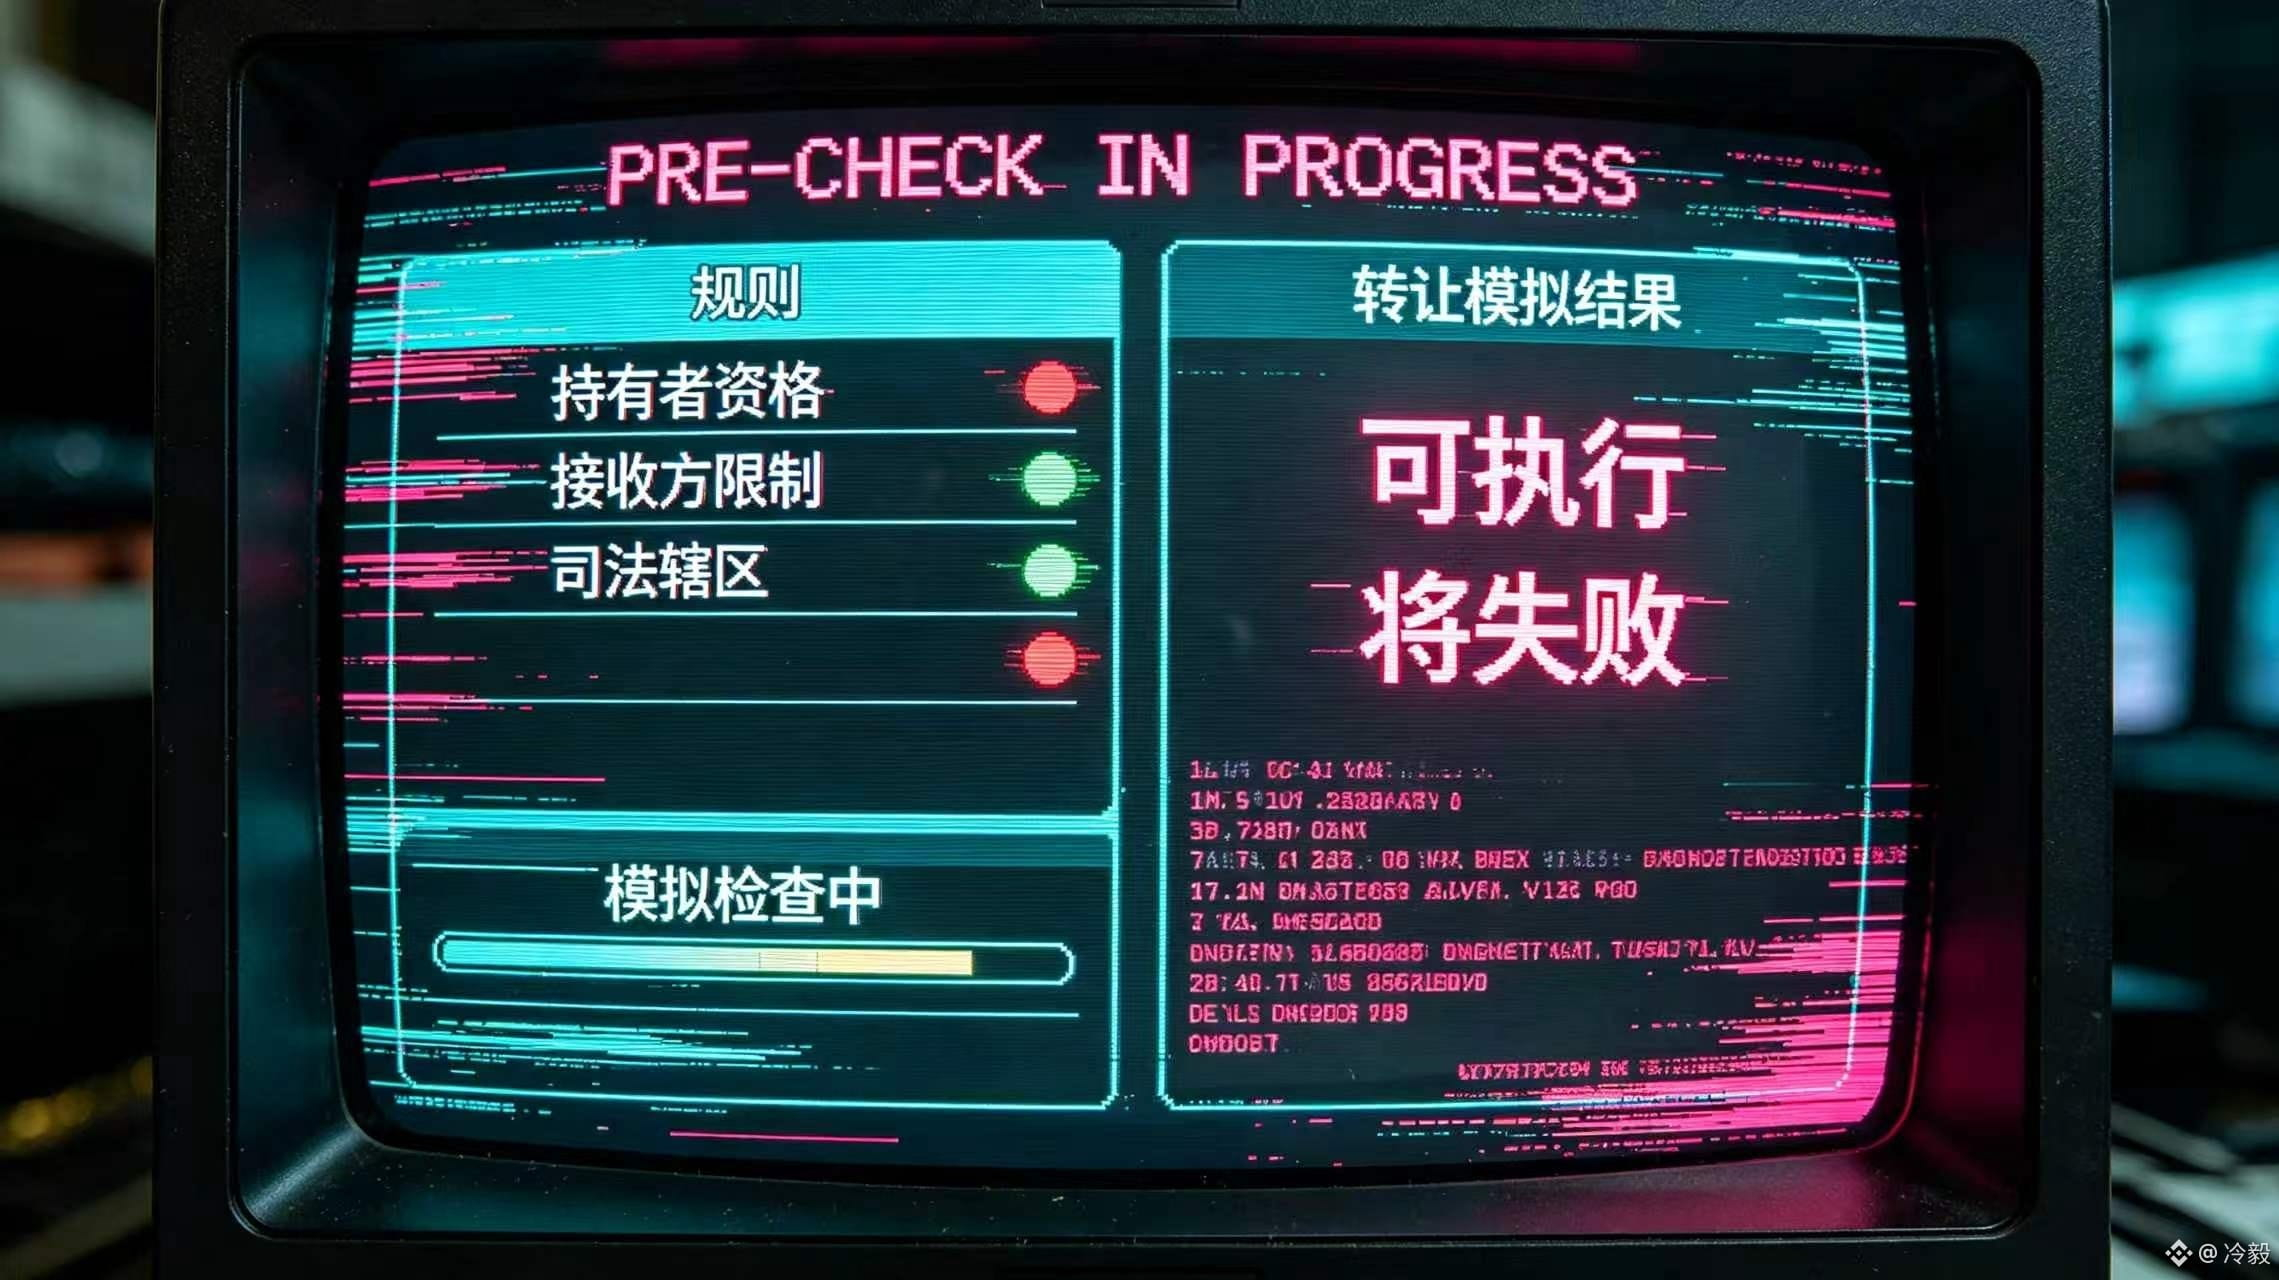
@Dusk の Assets & Regulations ページで、譲渡チェックが個別の要件として別項目で挙げられているのを見ました。失敗には明確な理由が必要で、さらに提出前に事前シミュレーションや確認を行うのが望ましい、ということです。
この細部により「入場資格」が、一度きりの入場券ではなく、各譲渡に継続的に作用するルールへと変わりました。ドキュメントに記載された判断は抽象的ではなく、誰が保有でき、誰が受け取れるのか、どの譲渡は失敗しなければならないのか、これらは資産カテゴリ、設置場所、または法域によって変わります。発行者にとってはミスマッチのリスクを下げられ、投資家にとって本当に重要なのは、確認ボタンを押す前に自分が止められるのか、そして具体的にどんな理由で制限されるのかを知ることです。
プレッシャーのかかる場面は、ユーザーが自分で全ての手続きを完了したと思った後に起こりがちです。アカウントは前段の適格性チェックを通過しているのに、別のアドレスへの譲渡の際に、曖昧な「失敗」通知を受け取るのです。資産が必ずしも失われるわけでもなく、チェーンに異常があるとも限りません。しかしユーザーは先に問題をプラットフォームのせいにしてしまい、サポートは本来事前に表示されるべき制限を、人工的に説明しなければならなくなります。$DUSK の強みは、すべての譲渡を通すことではなく、必要な拒否を署名前に事前予測・事前説明できるようにすることにあります。@Dusk_Foundation その後、実際に検証されるべきは、アプリが署名前にルール、シミュレーション結果、そして失敗理由を提示できるかどうかであり、取引を送信した後に持ち越すのではありません。#dusk
規制対象資産がユーザーを最も傷つける瞬間😅、取引が拒否されたのではなく、拒否された後に「どこが間違っていたのか」を誰もはっきり説明してくれないことです。
@Dusk の Assets & Regulations ページで、譲渡チェックが個別の要件として別項目で挙げられているのを見ました。失敗には明確な理由が必要で、さらに提出前に事前シミュレーションや確認を行うのが望ましい、ということです。
この細部により「入場資格」が、一度きりの入場券ではなく、各譲渡に継続的に作用するルールへと変わりました。ドキュメントに記載された判断は抽象的ではなく、誰が保有でき、誰が受け取れるのか、どの譲渡は失敗しなければならないのか、これらは資産カテゴリ、設置場所、または法域によって変わります。発行者にとってはミスマッチのリスクを下げられ、投資家にとって本当に重要なのは、確認ボタンを押す前に自分が止められるのか、そして具体的にどんな理由で制限されるのかを知ることです。
プレッシャーのかかる場面は、ユーザーが自分で全ての手続きを完了したと思った後に起こりがちです。アカウントは前段の適格性チェックを通過しているのに、別のアドレスへの譲渡の際に、曖昧な「失敗」通知を受け取るのです。資産が必ずしも失われるわけでもなく、チェーンに異常があるとも限りません。しかしユーザーは先に問題をプラットフォームのせいにしてしまい、サポートは本来事前に表示されるべき制限を、人工的に説明しなければならなくなります。$DUSK の強みは、すべての譲渡を通すことではなく、必要な拒否を署名前に事前予測・事前説明できるようにすることにあります。@Dusk その後、実際に検証されるべきは、アプリが署名前にルール、シミュレーション結果、そして失敗理由を提示できるかどうかであり、取引を送信した後に持ち越すのではありません。#dusk
2
84
·
--
ブリッシュ
私は以前、「残高不足で自動停止」をひどい体験だと思っていました。でも、@Dusk_Foundation のブリッジ事故のリカバリ(振り返り)を読み終えてから、停止が早いことは、むしろ資産を責任もって扱う姿勢に近いのではないかと感じました。
リカバリはかなり率直です。新しいブリッジは署名側(サイン側)だけに最小の運用残高を残し、残高がしきい値を下回ると停止します。コールドウォレットを人の手で補充してから再開する、という仕組みです。旧ブリッジは、署名・イベント処理・ネットワーク接続を同一の経路に置いていました。署名ウォレットが無権限アクセスを受けた後、攻撃者は Dusk のコンセンサスに触れなくても、ブリッジ内の資金を動かせてしまうのです。
このしきい値は、一般的な「単なる限度額でのスイッチ」ではありません。クロスチェーンのサービスがユーザーの資産を運ぶ役割を担う以上、「サービスを止めないこと」を「ホットウォレットにより多くの資金を置くこと」より先に置くべきではありません。運営側は損失の上限(損失の時間窓)を小さくできます。一方、移行を待つユーザーが払うのは、実際の時間コストです。
市場の変動時に大量のユーザーが同時に移行すると、ブリッジは低残高のため停止し、ユーザーの取引が必ず失敗するとは限らないものの、補給待ちのキューに詰まる可能性があります。ページに「メンテナンス中」とだけ書かれていたら、資金が届いていないのか、要求が処理されていないのか、それともシステムが能動的にリスク制御を発動したのか、ユーザーには判別できません。
私は、$DUSK が一部の可用性を分離(隔離)と損失の封じ込め(止血)に回した判断を肯定します。ただし、これでブリッジのリスクが消えたわけではありません。今回の再構築に意味があったかどうかは、@Dusk_Foundation が継続的に「停止回数」を公開できるか、復旧にかかる時間がどうなるか、そして滞留したリクエストが最終的にどのように片付けられるかで判断されます。#dusk
私は以前、「残高不足で自動停止」をひどい体験だと思っていました。でも、@Dusk のブリッジ事故のリカバリ(振り返り)を読み終えてから、停止が早いことは、むしろ資産を責任もって扱う姿勢に近いのではないかと感じました。
リカバリはかなり率直です。新しいブリッジは署名側(サイン側)だけに最小の運用残高を残し、残高がしきい値を下回ると停止します。コールドウォレットを人の手で補充してから再開する、という仕組みです。旧ブリッジは、署名・イベント処理・ネットワーク接続を同一の経路に置いていました。署名ウォレットが無権限アクセスを受けた後、攻撃者は Dusk のコンセンサスに触れなくても、ブリッジ内の資金を動かせてしまうのです。
このしきい値は、一般的な「単なる限度額でのスイッチ」ではありません。クロスチェーンのサービスがユーザーの資産を運ぶ役割を担う以上、「サービスを止めないこと」を「ホットウォレットにより多くの資金を置くこと」より先に置くべきではありません。運営側は損失の上限(損失の時間窓)を小さくできます。一方、移行を待つユーザーが払うのは、実際の時間コストです。
市場の変動時に大量のユーザーが同時に移行すると、ブリッジは低残高のため停止し、ユーザーの取引が必ず失敗するとは限らないものの、補給待ちのキューに詰まる可能性があります。ページに「メンテナンス中」とだけ書かれていたら、資金が届いていないのか、要求が処理されていないのか、それともシステムが能動的にリスク制御を発動したのか、ユーザーには判別できません。
私は、$DUSK が一部の可用性を分離(隔離)と損失の封じ込め(止血)に回した判断を肯定します。ただし、これでブリッジのリスクが消えたわけではありません。今回の再構築に意味があったかどうかは、@Dusk が継続的に「停止回数」を公開できるか、復旧にかかる時間がどうなるか、そして滞留したリクエストが最終的にどのように片付けられるかで判断されます。#dusk
93
·
--
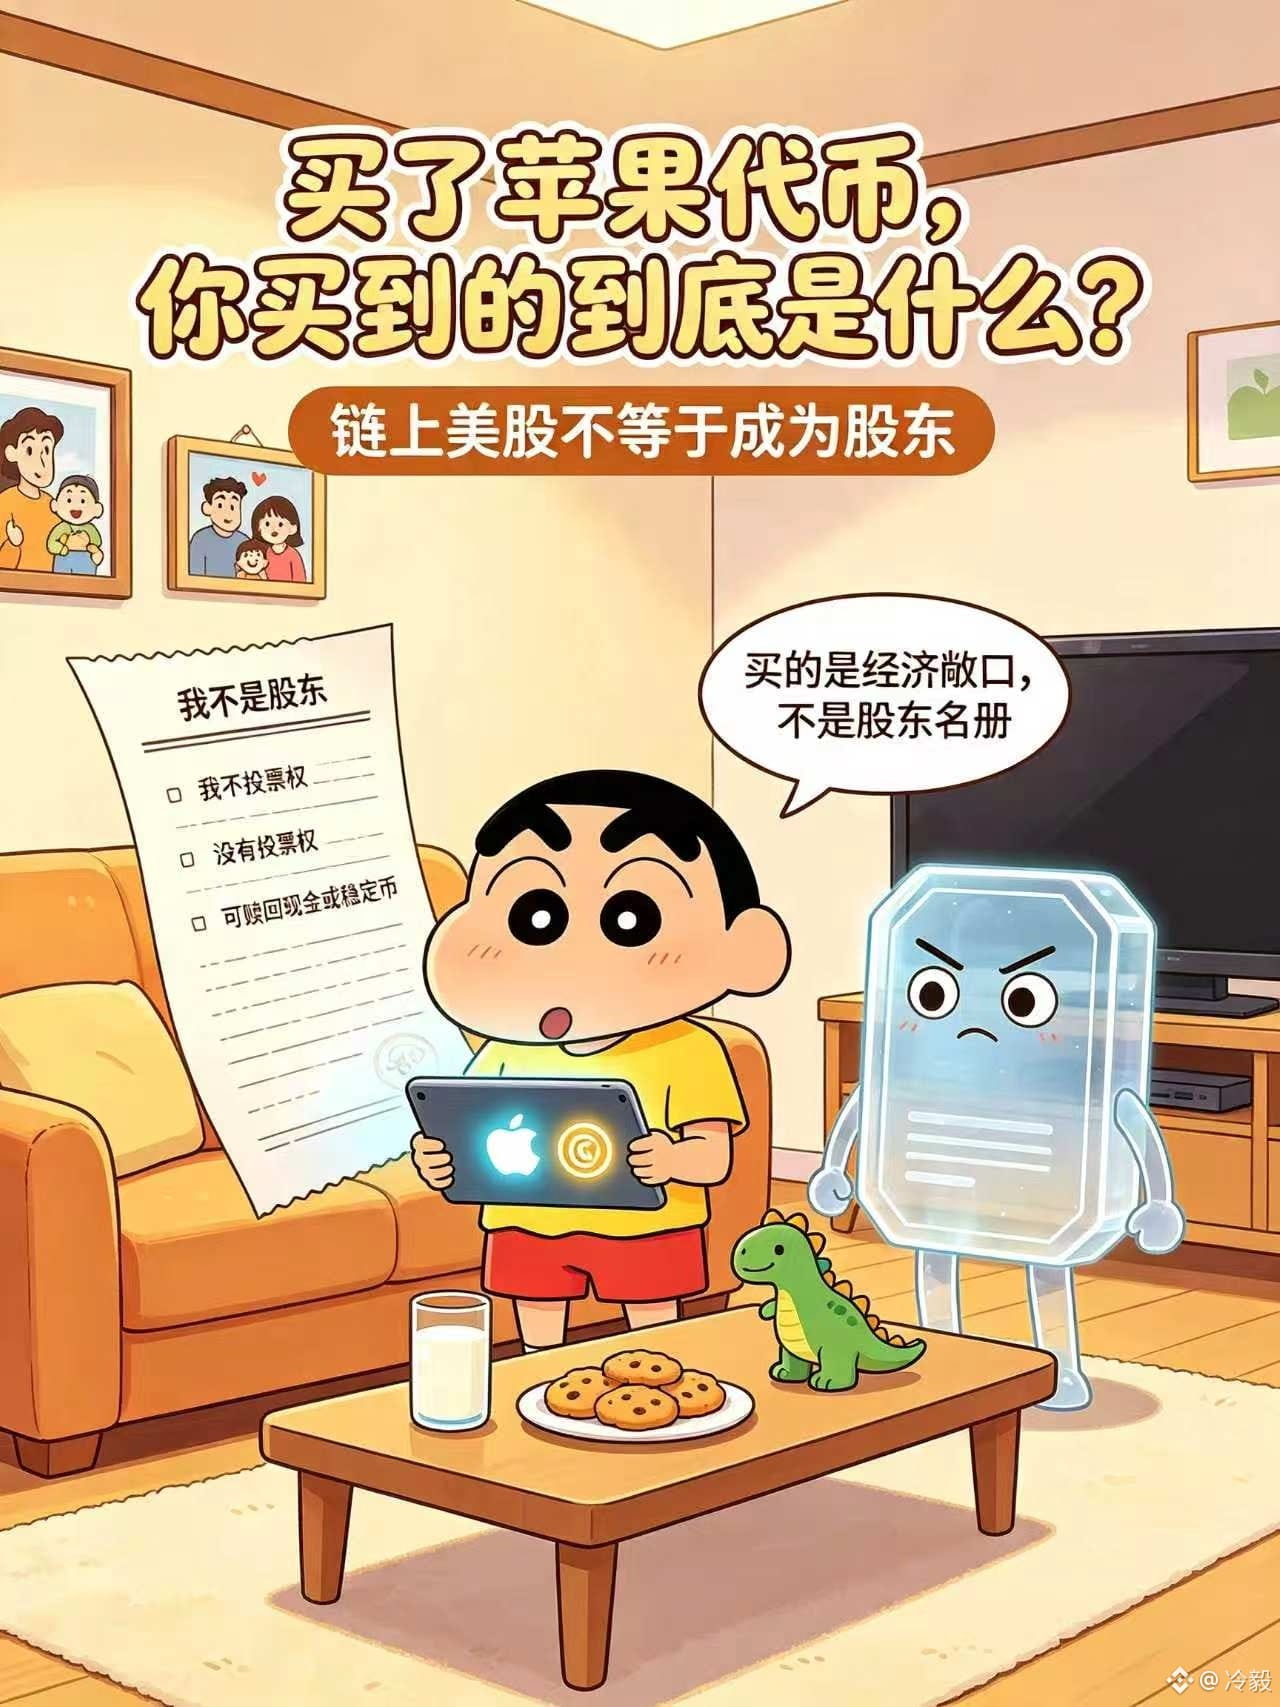
「アップル・トークン」を買ったけど、あなたが手に入れたのは結局なに?
もともと、株式トークンで最大の誤解は、価格が現物とアンカー(連動)しないのでは?という点だと思っていました。Ondo Stocks の法的説明を読んだ後、より大きな誤解は実はこうだと気づきます。$TSLAon 、$AAPLon を見て、多くの人が自分がテスラやアップルの株主になったのだと思い込むこと。
でも実態はそれほど単純ではありません。発行体の開示によれば、こうしたトークンは、BVIの特別目的会社が発行する仕組み商品(ストラクチャード・ノート)です。対応する株式は、発行体が規制を受けたカストディ銀行(券保管業者)を通じて保有します。トークン保有者が受け取るのは、株主名簿に記載されたその「1枠の名前」ではなく、裏付けとなる資産価格、配当、会社行動に連動する経済的な請求権です。
この2つの違いは、普段は見えにくい。相場が上がったり下がったりすれば、トークンは確かに、株式を保有しているのと近い経済的エクスポージャーをあなたに与え、配当もリターンに計上されます。ですが、投票、情報開示、会社決議に直面したとき、その権利はトークンに連動して財布(ウォレット)へは入りません。発行体はかなり率直に書いています。保有者は、当時の裏付け資産の価値に応じて現金またはステーブルコインで償還(解約)を受けられる一方で、株主の投票権や情報権、その他の株主権はないと。
私は、これこそが「株式のトークン化」で本来もっとはっきり説明されるべきポイントだと思います。オンチェーンで売買、送金、決済がより軽くなるのは事実ですが、「誰が株主なのか」という法的な問題まで消し去ってはくれません。ただ、元々は証券会社の口座が担っていた一部の経済的な結果を、移転可能な証券(トークン)として作り直しているだけです。
なので、今後「オンチェーンの米国株」という言葉を見ても、まず新しい銘柄の数ばかりには注目しません。先に3つだけ問いかけます。1) 誰があなたにこのお金を支払うのか。2) 裏付けとなる資産は誰が保管(カストディ)しているのか。3) 配当、株式分割、M&Aに遭遇したとき、契約は最終的にどうやってその結果をあなたに届けるのか。この3点を理解してはじめて、自分が買っているのが株式そのものなのか、価格へのエクスポージャーなのか、それとも別種の金融商品なのかが分かります。
107
·
--
兄弟たち🌝ちゃんと調べたら、BTCの担保と償還(リデンプション)がかなり面倒だと分かったよ。退出に時間が極端にかかる😠:償還BTCは約3日間のチャレンジ期間のウィンドウを待つ必要があって、「経路に沿って退出」って数十分で済む話じゃない。
返済するときは超過分が必要:利息が連続で累積するから、見えている未払い額はトランザクションがパッケージ化される時点で変わる。だから少し多めに返さないと取引が失敗して、何度も試し直す羽目になる😓。
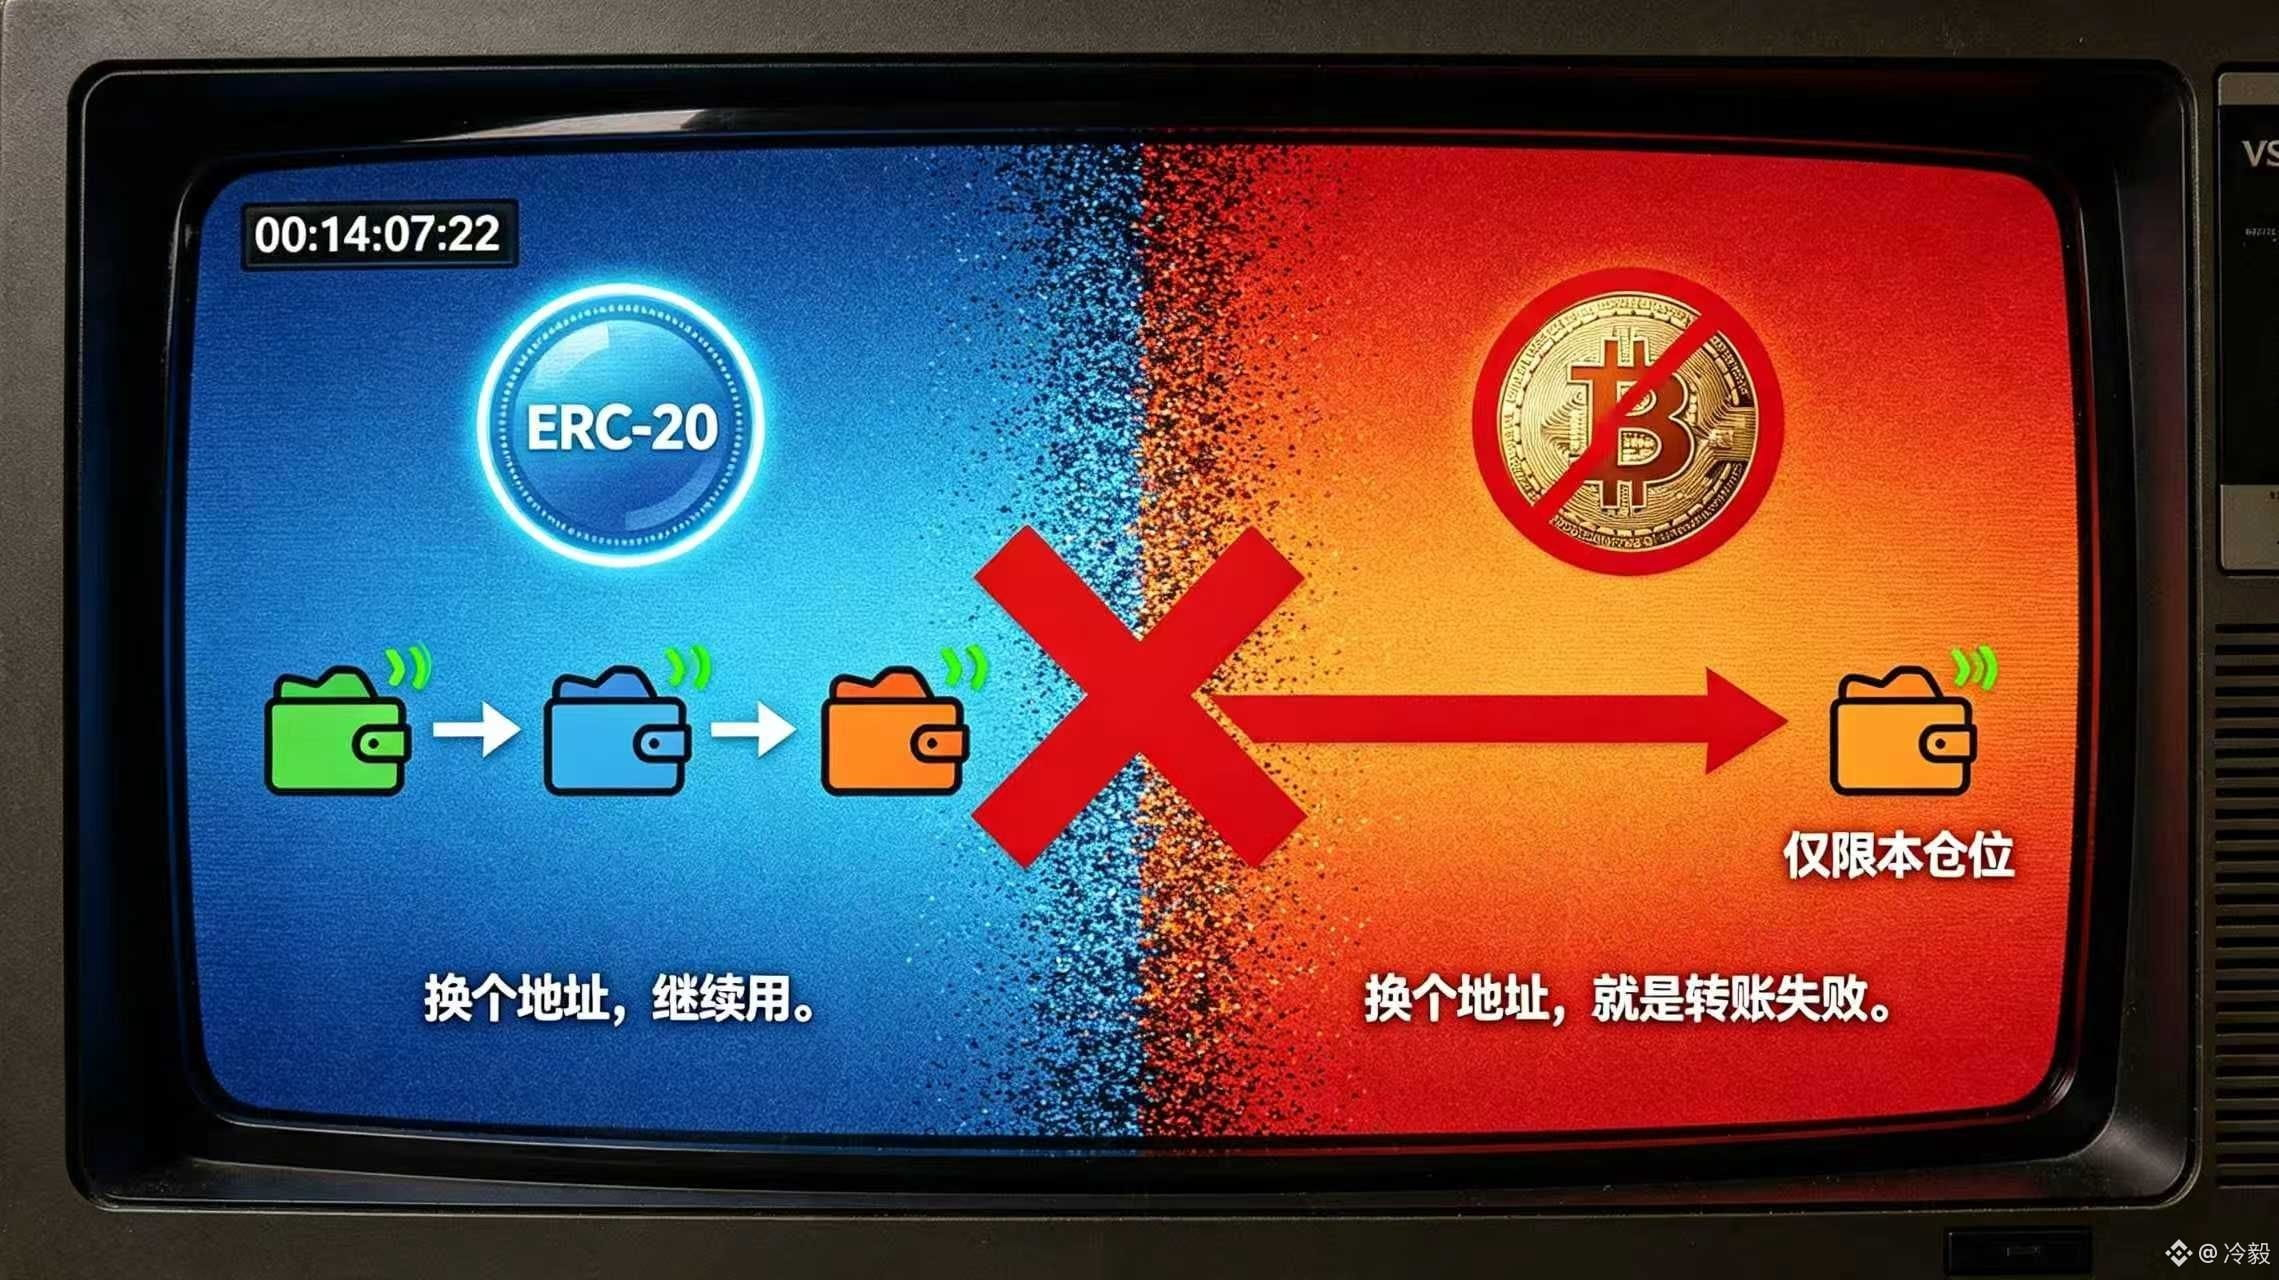
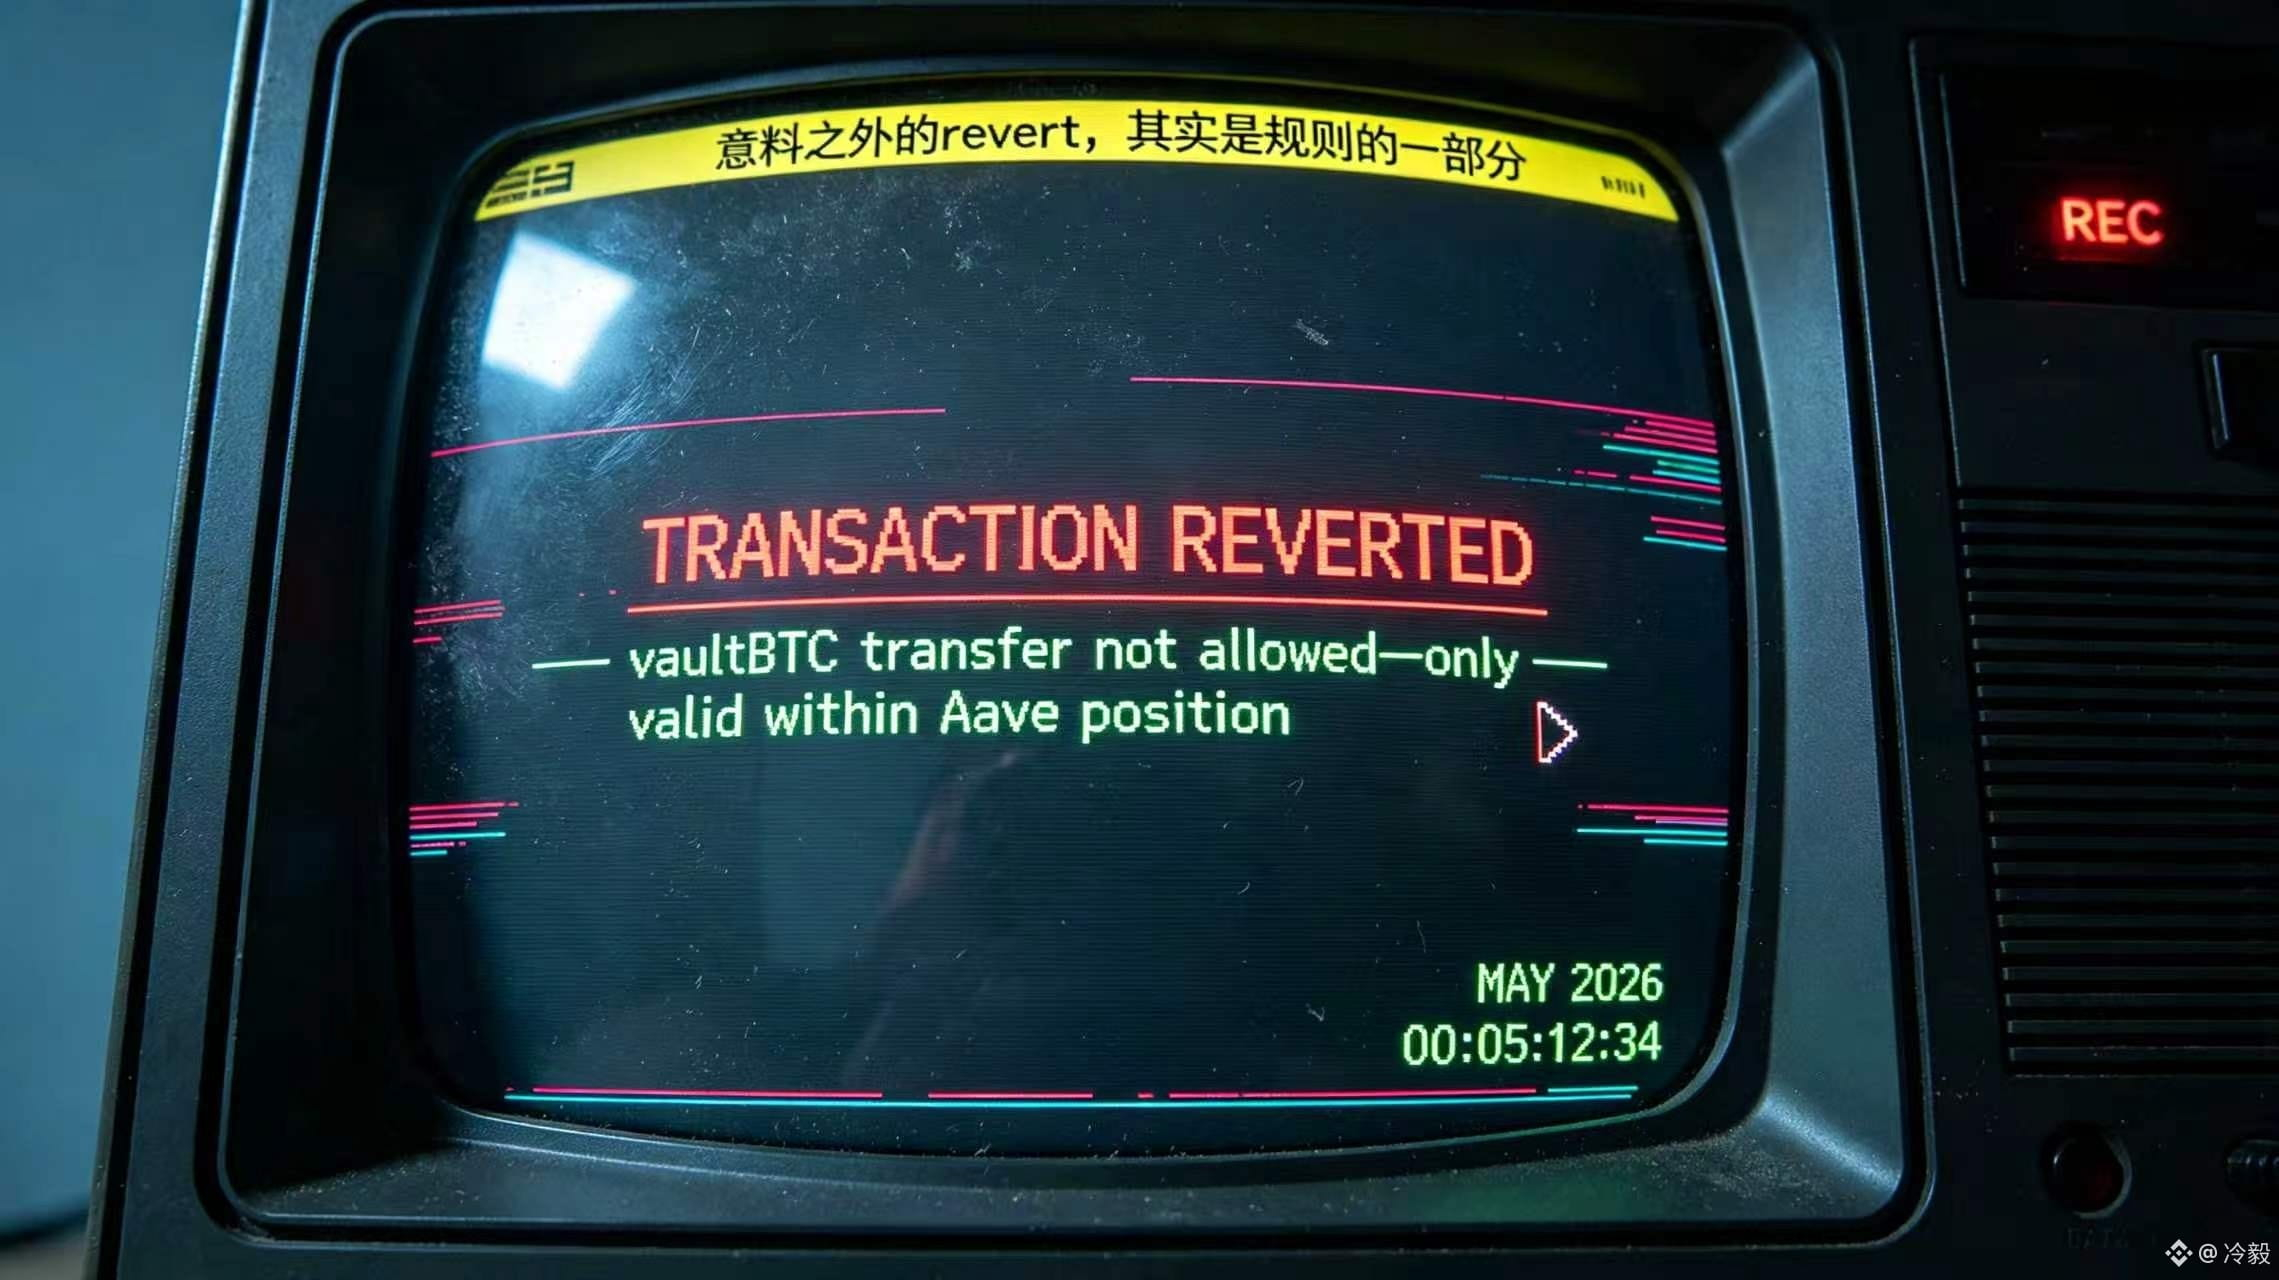
テストネットでvaultBTCの送金がそのままrevertするのを見たとき、最初はウォレットかコントラクトが壊れてるのかと思った。でも後から気づいた。失敗そのものがルールなんだよ:vaultBTCはAaveの担保化フローの中でのみ有効で、持ち出せるBTCの証明書じゃない。
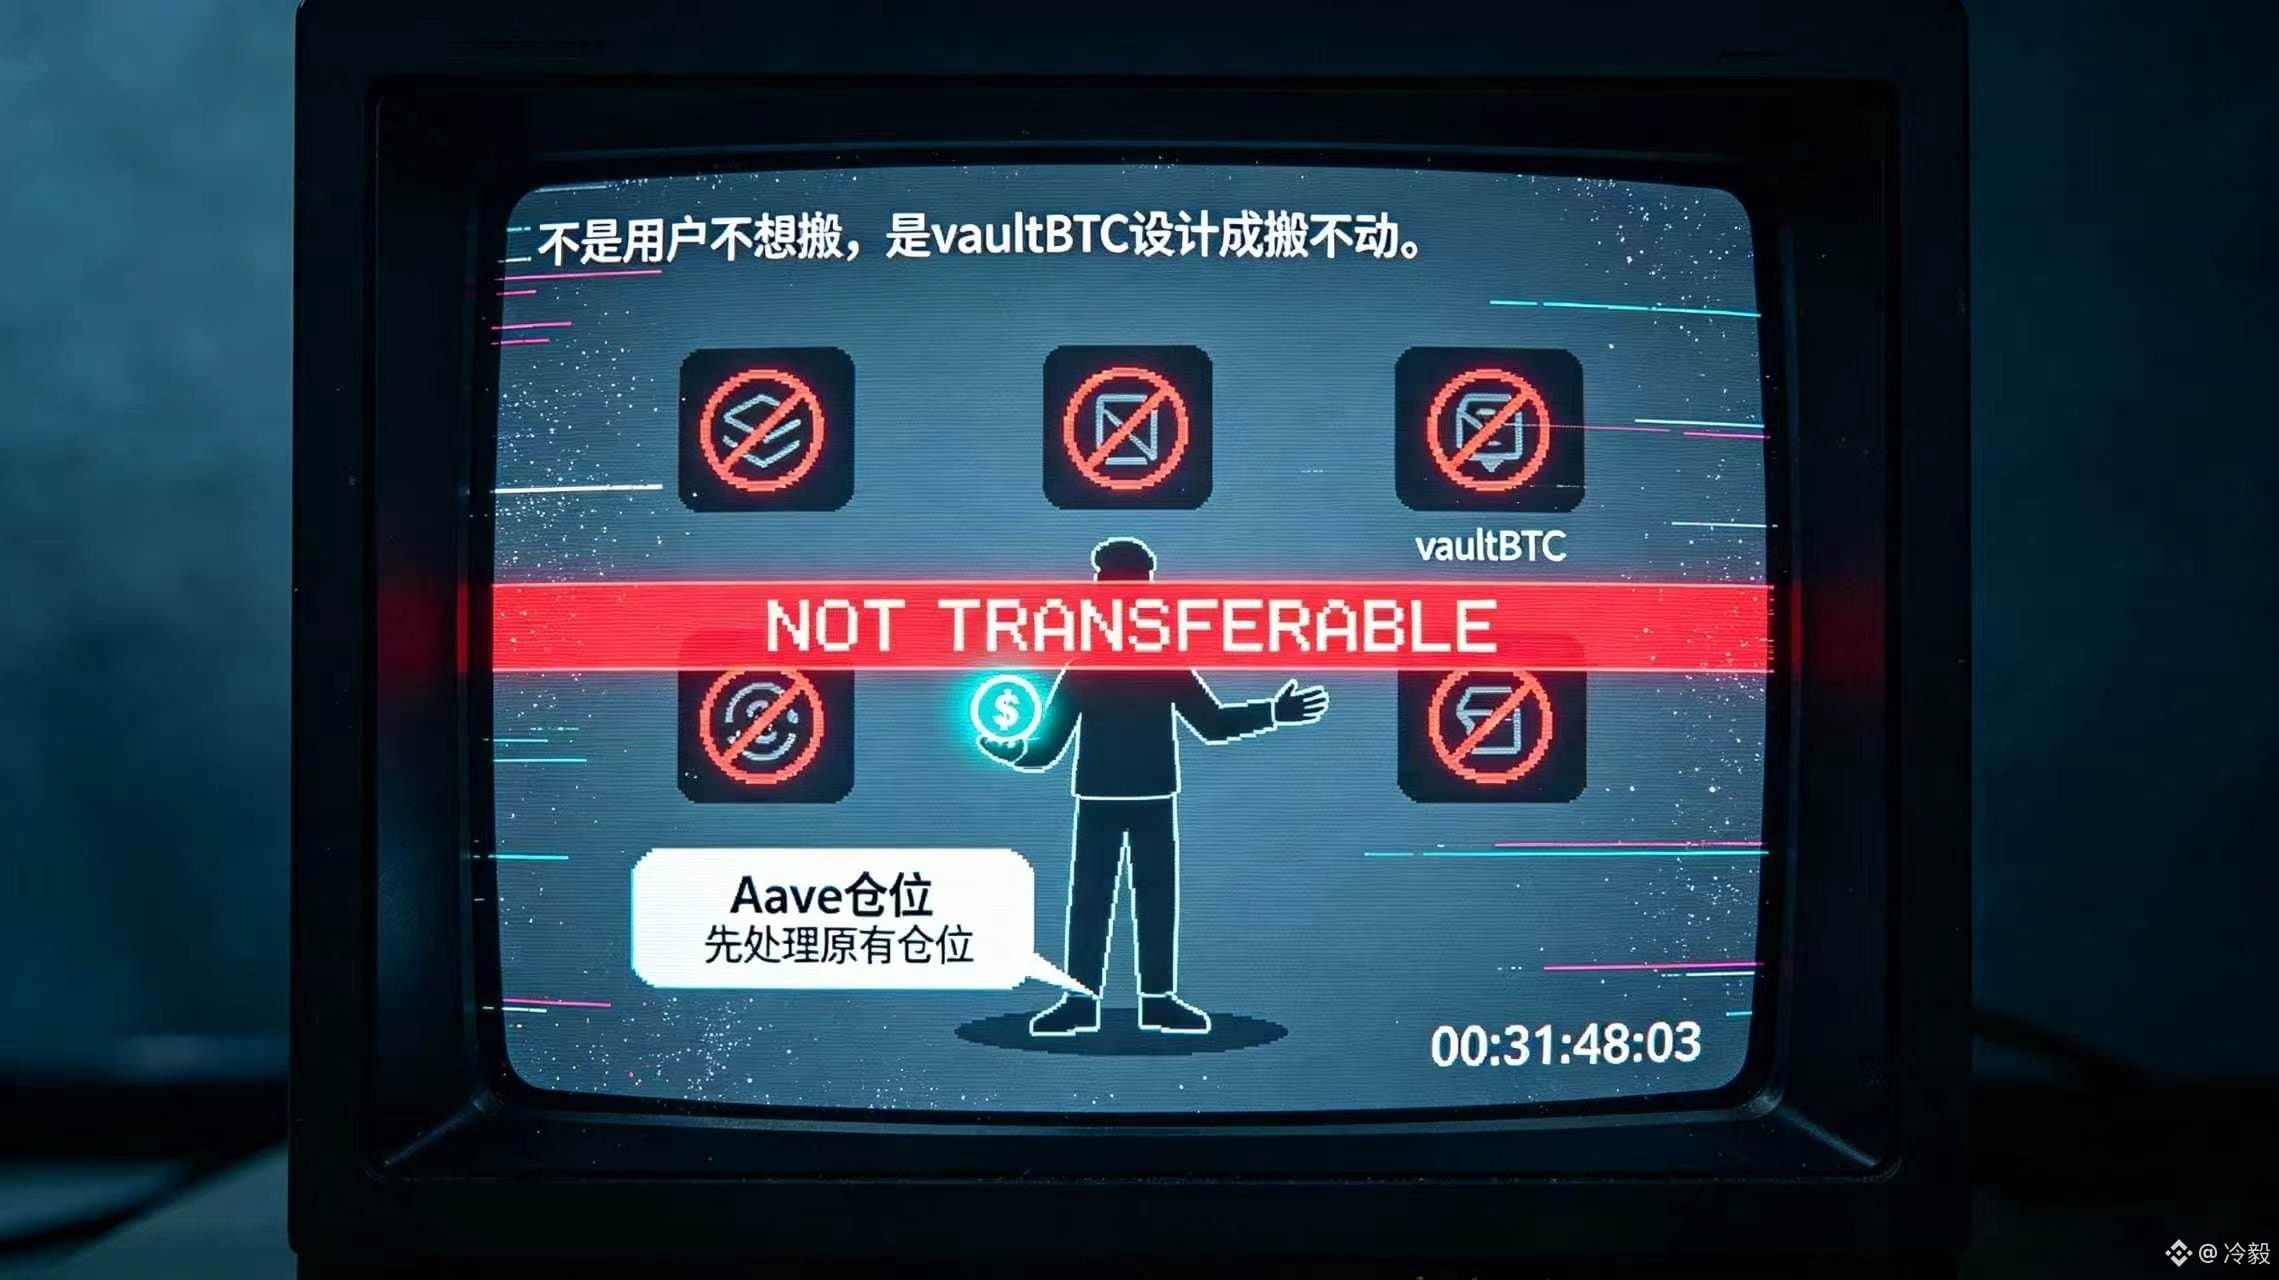
通常のERC-20の価値って、別のアドレスに変えてもまだ使えることに由来する場合が多い。vaultBTCは逆で、認可(許可)されたコントラクトの手続きに縛られていて、別のウォレットに送れないし、別のDeFiプロトコルに持っていって追加の担保に回すこともできない。
ユーザーがビットコインネットワークにロックするのはネイティブBTCで、Ethereum側で受け取れるのは、現在の貸し借り関係で認められる記録に過ぎない。
この制限はアプリ側に一種の確実性をもたらす。担保記録はユーザーによって分解されて持ち出されることはなく、ポジションから突然追跡可能な資産の一部が消えることもない。借り手が支払うコストも、かなりストレートだ。たとえば市場にもっと適した借入機会が突然出てきたとしても、ユーザーはvaultBTCを普通の資産みたいに移せない。まず既存のAaveポジションを処理してから、決められた経路に沿って退出するしかない。
だから私はvaultBTCを流動性ステーキング(流動性担保トークン)として理解しない。むしろ、指定された貸借システム内でのみ有効になる担保の証憑(証明書)に近い。この設計はポジションの境界を守る一方で、資金調達・運用の自由度を圧縮している。
@babylonlabs_io の続きでさらに多くのアプリが接続されるなら、最も公開すべきなのは、各アプリの利用範囲、送金の境界、そして退出方法だ。$BABY のBTCfiという物語が最終的に直面するのは、結局この流動性コストになる。#baby
兄弟たち🌝ちゃんと調べたら、BTCの担保と償還(リデンプション)がかなり面倒だと分かったよ。退出に時間が極端にかかる😠:償還BTCは約3日間のチャレンジ期間のウィンドウを待つ必要があって、「経路に沿って退出」って数十分で済む話じゃない。
返済するときは超過分が必要:利息が連続で累積するから、見えている未払い額はトランザクションがパッケージ化される時点で変わる。だから少し多めに返さないと取引が失敗して、何度も試し直す羽目になる😓。
テストネットでvaultBTCの送金がそのままrevertするのを見たとき、最初はウォレットかコントラクトが壊れてるのかと思った。でも後から気づいた。失敗そのものがルールなんだよ:vaultBTCはAaveの担保化フローの中でのみ有効で、持ち出せるBTCの証明書じゃない。
通常のERC-20の価値って、別のアドレスに変えてもまだ使えることに由来する場合が多い。vaultBTCは逆で、認可(許可)されたコントラクトの手続きに縛られていて、別のウォレットに送れないし、別のDeFiプロトコルに持っていって追加の担保に回すこともできない。
ユーザーがビットコインネットワークにロックするのはネイティブBTCで、Ethereum側で受け取れるのは、現在の貸し借り関係で認められる記録に過ぎない。
この制限はアプリ側に一種の確実性をもたらす。担保記録はユーザーによって分解されて持ち出されることはなく、ポジションから突然追跡可能な資産の一部が消えることもない。借り手が支払うコストも、かなりストレートだ。たとえば市場にもっと適した借入機会が突然出てきたとしても、ユーザーはvaultBTCを普通の資産みたいに移せない。まず既存のAaveポジションを処理してから、決められた経路に沿って退出するしかない。
だから私はvaultBTCを流動性ステーキング(流動性担保トークン)として理解しない。むしろ、指定された貸借システム内でのみ有効になる担保の証憑(証明書)に近い。この設計はポジションの境界を守る一方で、資金調達・運用の自由度を圧縮している。
@BabylonLabs_io の続きでさらに多くのアプリが接続されるなら、最も公開すべきなのは、各アプリの利用範囲、送金の境界、そして退出方法だ。$BABY のBTCfiという物語が最終的に直面するのは、結局この流動性コストになる。#baby
4
304
·
--
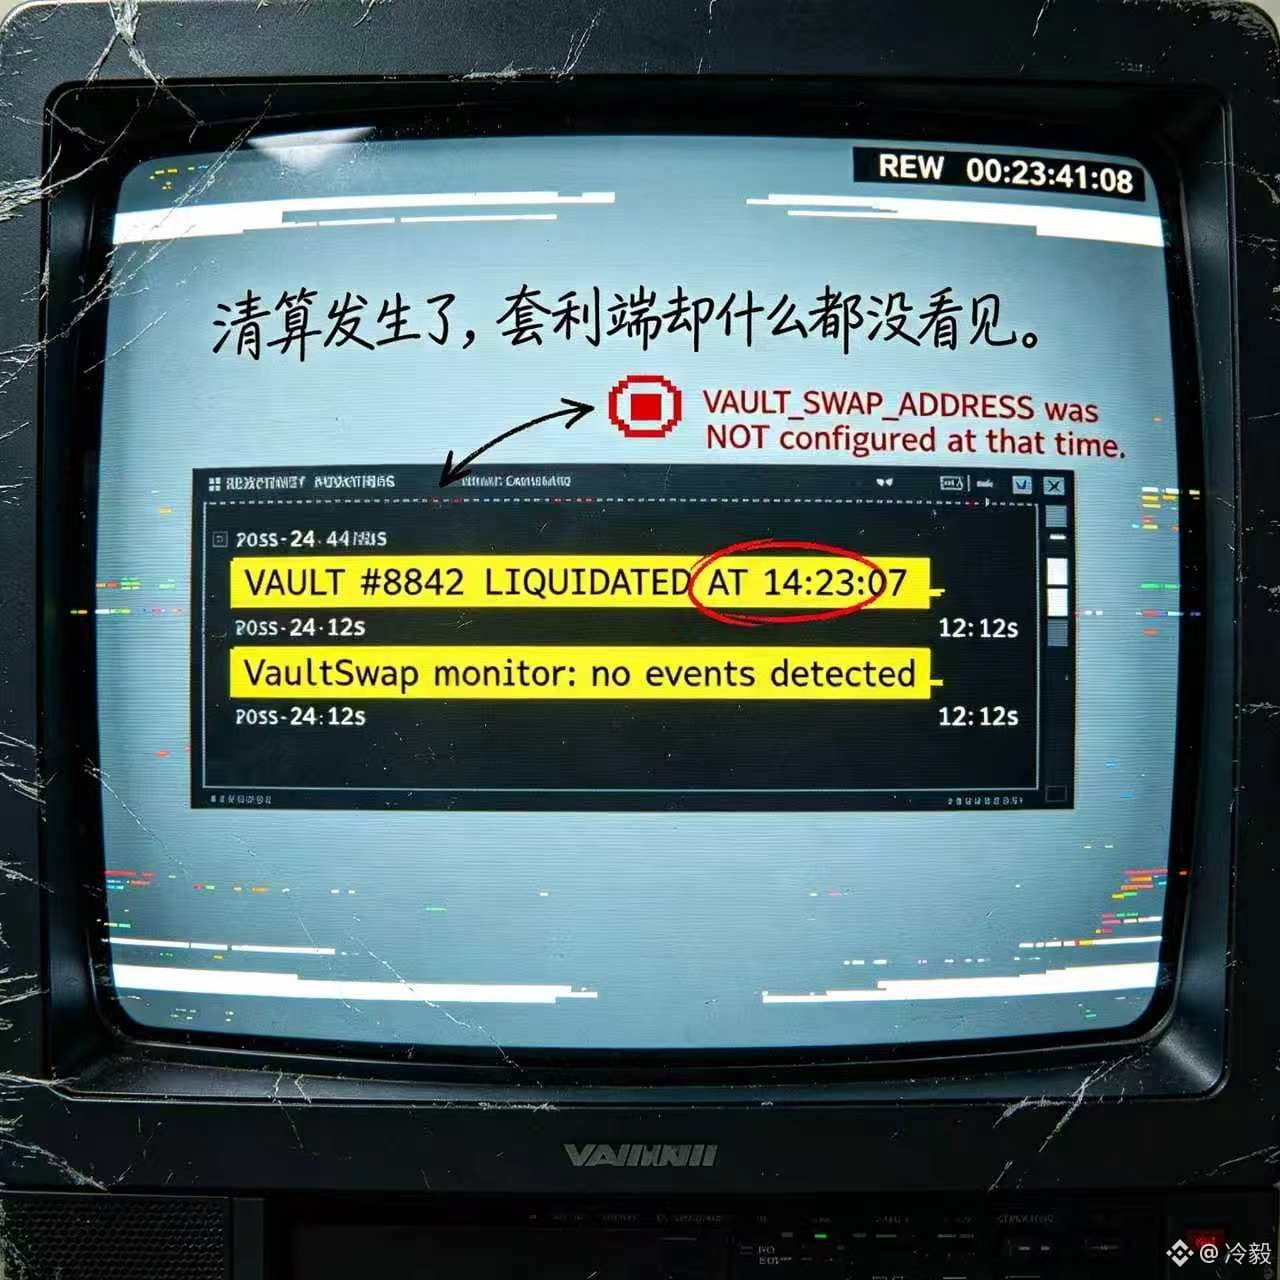
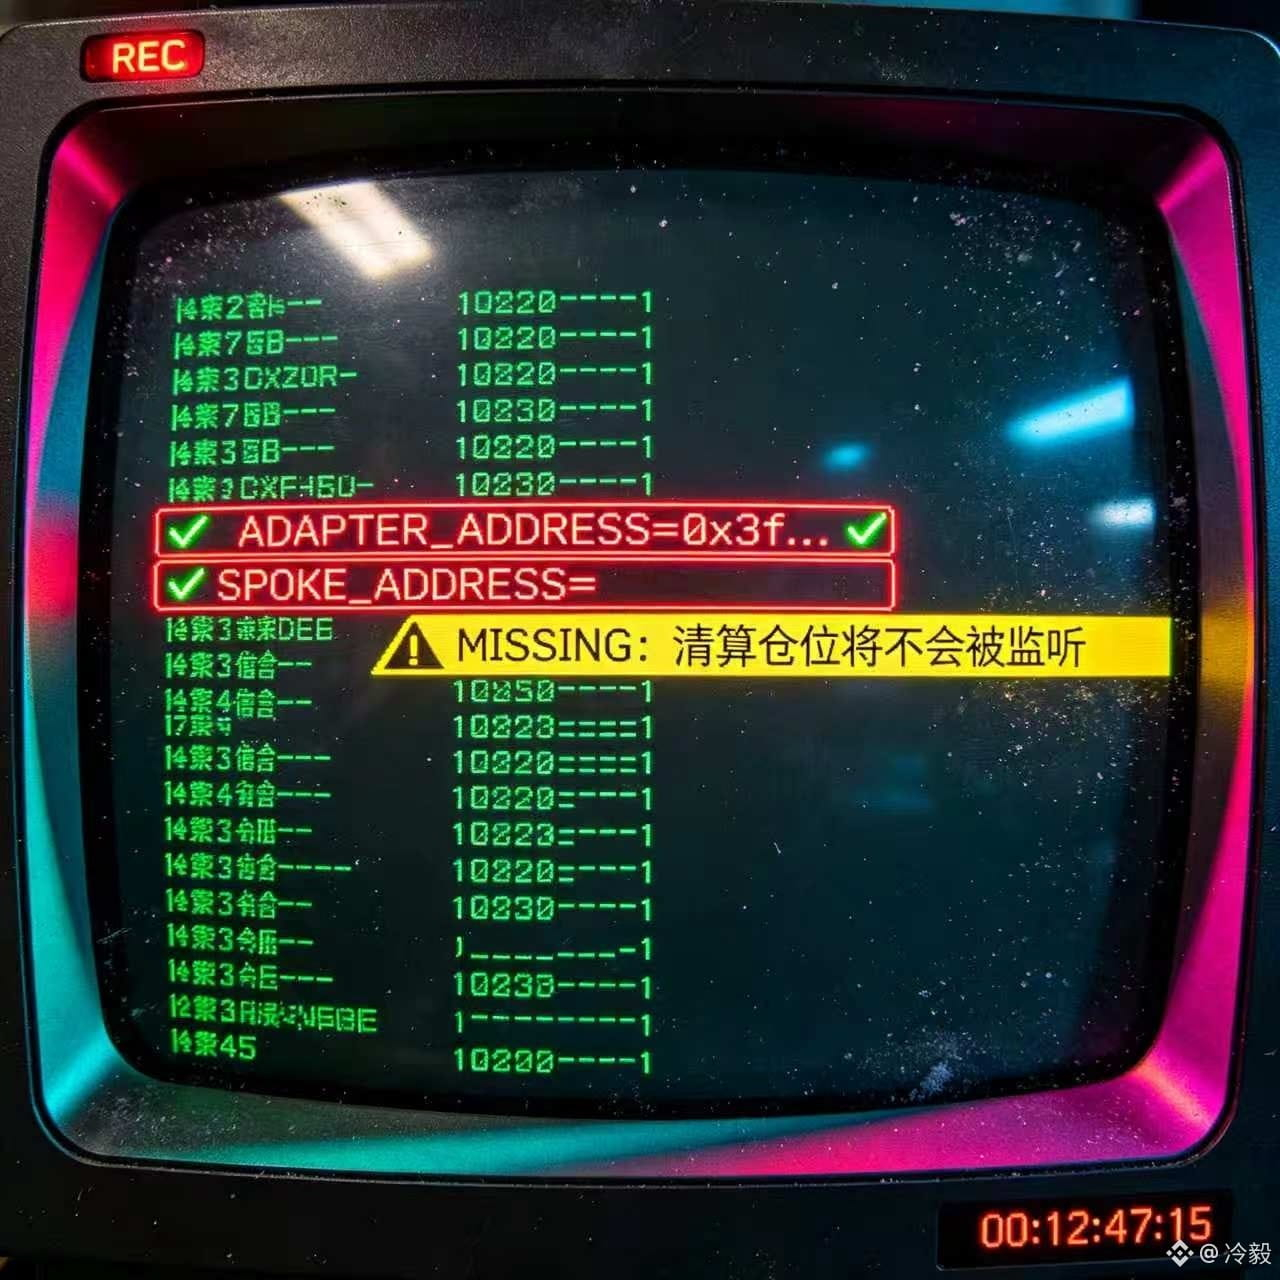
#baby $BABY TBV生態系の中で、最も見落とされやすい可能性があるのは:清算担当者とアービトラージャーが、同じ一群のポジションを見ているとは限らないことです。Babylon公式のaave-v4-botsリポジトリでは、2種類の監視で共用されるPonderインデクサを、2つのモードに分けています。ADAPTER_ADDRESSとSPOKE_ADDRESSを設定すると清算ポジションを監視し、VAULT_SWAP_ADDRESSを設定すると委託(トラスティ)内のVaultを監視します。両モードは同時に有効化できるほか、どちらか一方だけ開くこともできます。
このルールは開発者にとってかなり現実的です。VaultSwapのインスタンスだけを設定すると、アービトラージ監視は正常に見えても、清算ポジションのインターフェースは提供されません。清算モードでアドレスをどれか1つでも設定し損ねると、設定はそのまま直接エラーになります。ツールには「だいたい動く」という中間状態がありません。誤った環境変数は、チームが「機会がないことに気づけなかった」を「オンチェーンに機会がない」と誤判定する原因になります。
私は、これをTBV生態系協業における最低ラインだと見ています。監視はコードを共用でき、情報の範囲はなおデプロイヤー自身が決めることになります。プレッシャーがかかるシナリオでは、清算側はすでにポジションを捕捉しているのに、アービトラージ側は委託Vaultの監視が同期されていない。その結果、遅延は運用チームと、引き継ぐ準備をして待つ市場参加者の側に降りかかります。このリポジトリは、ツールが再利用できることを証明していますが、生態系が統一された情報レイヤーをすでに持っていることまでは証明していません。@babylonlabs_io の後には、各モードのカバレッジ範囲と健全性ステータスを公開すべきです;$BABY は生態系の成長を受け止めるために、まず「機会を見る」ことが、漏れやすい一連のアドレスに依存しなくて済むようにする必要があります。
#baby $BABY TBV生態系の中で、最も見落とされやすい可能性があるのは:清算担当者とアービトラージャーが、同じ一群のポジションを見ているとは限らないことです。Babylon公式のaave-v4-botsリポジトリでは、2種類の監視で共用されるPonderインデクサを、2つのモードに分けています。ADAPTER_ADDRESSとSPOKE_ADDRESSを設定すると清算ポジションを監視し、VAULT_SWAP_ADDRESSを設定すると委託(トラスティ)内のVaultを監視します。両モードは同時に有効化できるほか、どちらか一方だけ開くこともできます。
このルールは開発者にとってかなり現実的です。VaultSwapのインスタンスだけを設定すると、アービトラージ監視は正常に見えても、清算ポジションのインターフェースは提供されません。清算モードでアドレスをどれか1つでも設定し損ねると、設定はそのまま直接エラーになります。ツールには「だいたい動く」という中間状態がありません。誤った環境変数は、チームが「機会がないことに気づけなかった」を「オンチェーンに機会がない」と誤判定する原因になります。
私は、これをTBV生態系協業における最低ラインだと見ています。監視はコードを共用でき、情報の範囲はなおデプロイヤー自身が決めることになります。プレッシャーがかかるシナリオでは、清算側はすでにポジションを捕捉しているのに、アービトラージ側は委託Vaultの監視が同期されていない。その結果、遅延は運用チームと、引き継ぐ準備をして待つ市場参加者の側に降りかかります。このリポジトリは、ツールが再利用できることを証明していますが、生態系が統一された情報レイヤーをすでに持っていることまでは証明していません。@BabylonLabs_io の後には、各モードのカバレッジ範囲と健全性ステータスを公開すべきです;$BABY は生態系の成長を受け止めるために、まず「機会を見る」ことが、漏れやすい一連のアドレスに依存しなくて済むようにする必要があります。
3
86
ログインして、さらにコンテンツを読む
厳選トピックで世界の暗号資産トレーダーの仲間入り
⚡️ 暗号資産に関する最新かつ有益な情報が見つかります。
💬 世界最大の暗号資産取引所から信頼されています。
👍 認証を受けたクリエイターから、有益なインサイトを得られます。
メール / 電話番号
トレンドトピック
EtherGains70.9%InQ3
閲覧回数 30,631
405人が討論中
史上最高の第3四半期の一つ 💰
9月は昨夜で締まり、四半期も終わりました。四半期を通してBTCは+42%で、過去記録の中で第3四半期としては2番目に好調です。ETHは通年でも過去最高を更新した第3四半期で、+70%でした。
チャートを見ると、状況はまだ良好です。サポートを維持しているものの、これまで以上に頻繁にその水準を試しています。さらに、ETFの勢いが弱まっています——流入は徐々に減少し、昨日は長い間初めて流出が見られました。
はい、歴史的に10月は暗号資産にとって良い月です——「Uptober(上げ月)」と呼ばれているのには理由があります。とはいえ、最も変動が大きい月の一つでもあります。たとえば昨年は、新たな史上最高値(ATH)を更新した一方で、フラッシュ・クラッシュも経験しました。
🚀 高精度トレード。
$BTC
$ETH
$SOL
#EtherGains70.9%InQ3 #DollarIndexHitsHighestSinceMay2025 #CFTCSubmitsTwoEventContractRulesToWhiteHouse #MicronBeatsEarningsLiftsGuidance
Knowledge is Power
·いいね:0件
·閲覧回数 89
TreasuryLetsStatesFileStablecoinCertificationsEarly
閲覧回数 406
16人が討論中
US10YearYieldNears5.3%
閲覧回数 67,651
617人が討論中