私は以前、「残高不足で自動停止」をひどい体験だと思っていました。でも、@Dusk のブリッジ事故のリカバリ(振り返り)を読み終えてから、停止が早いことは、むしろ資産を責任もって扱う姿勢に近いのではないかと感じました。
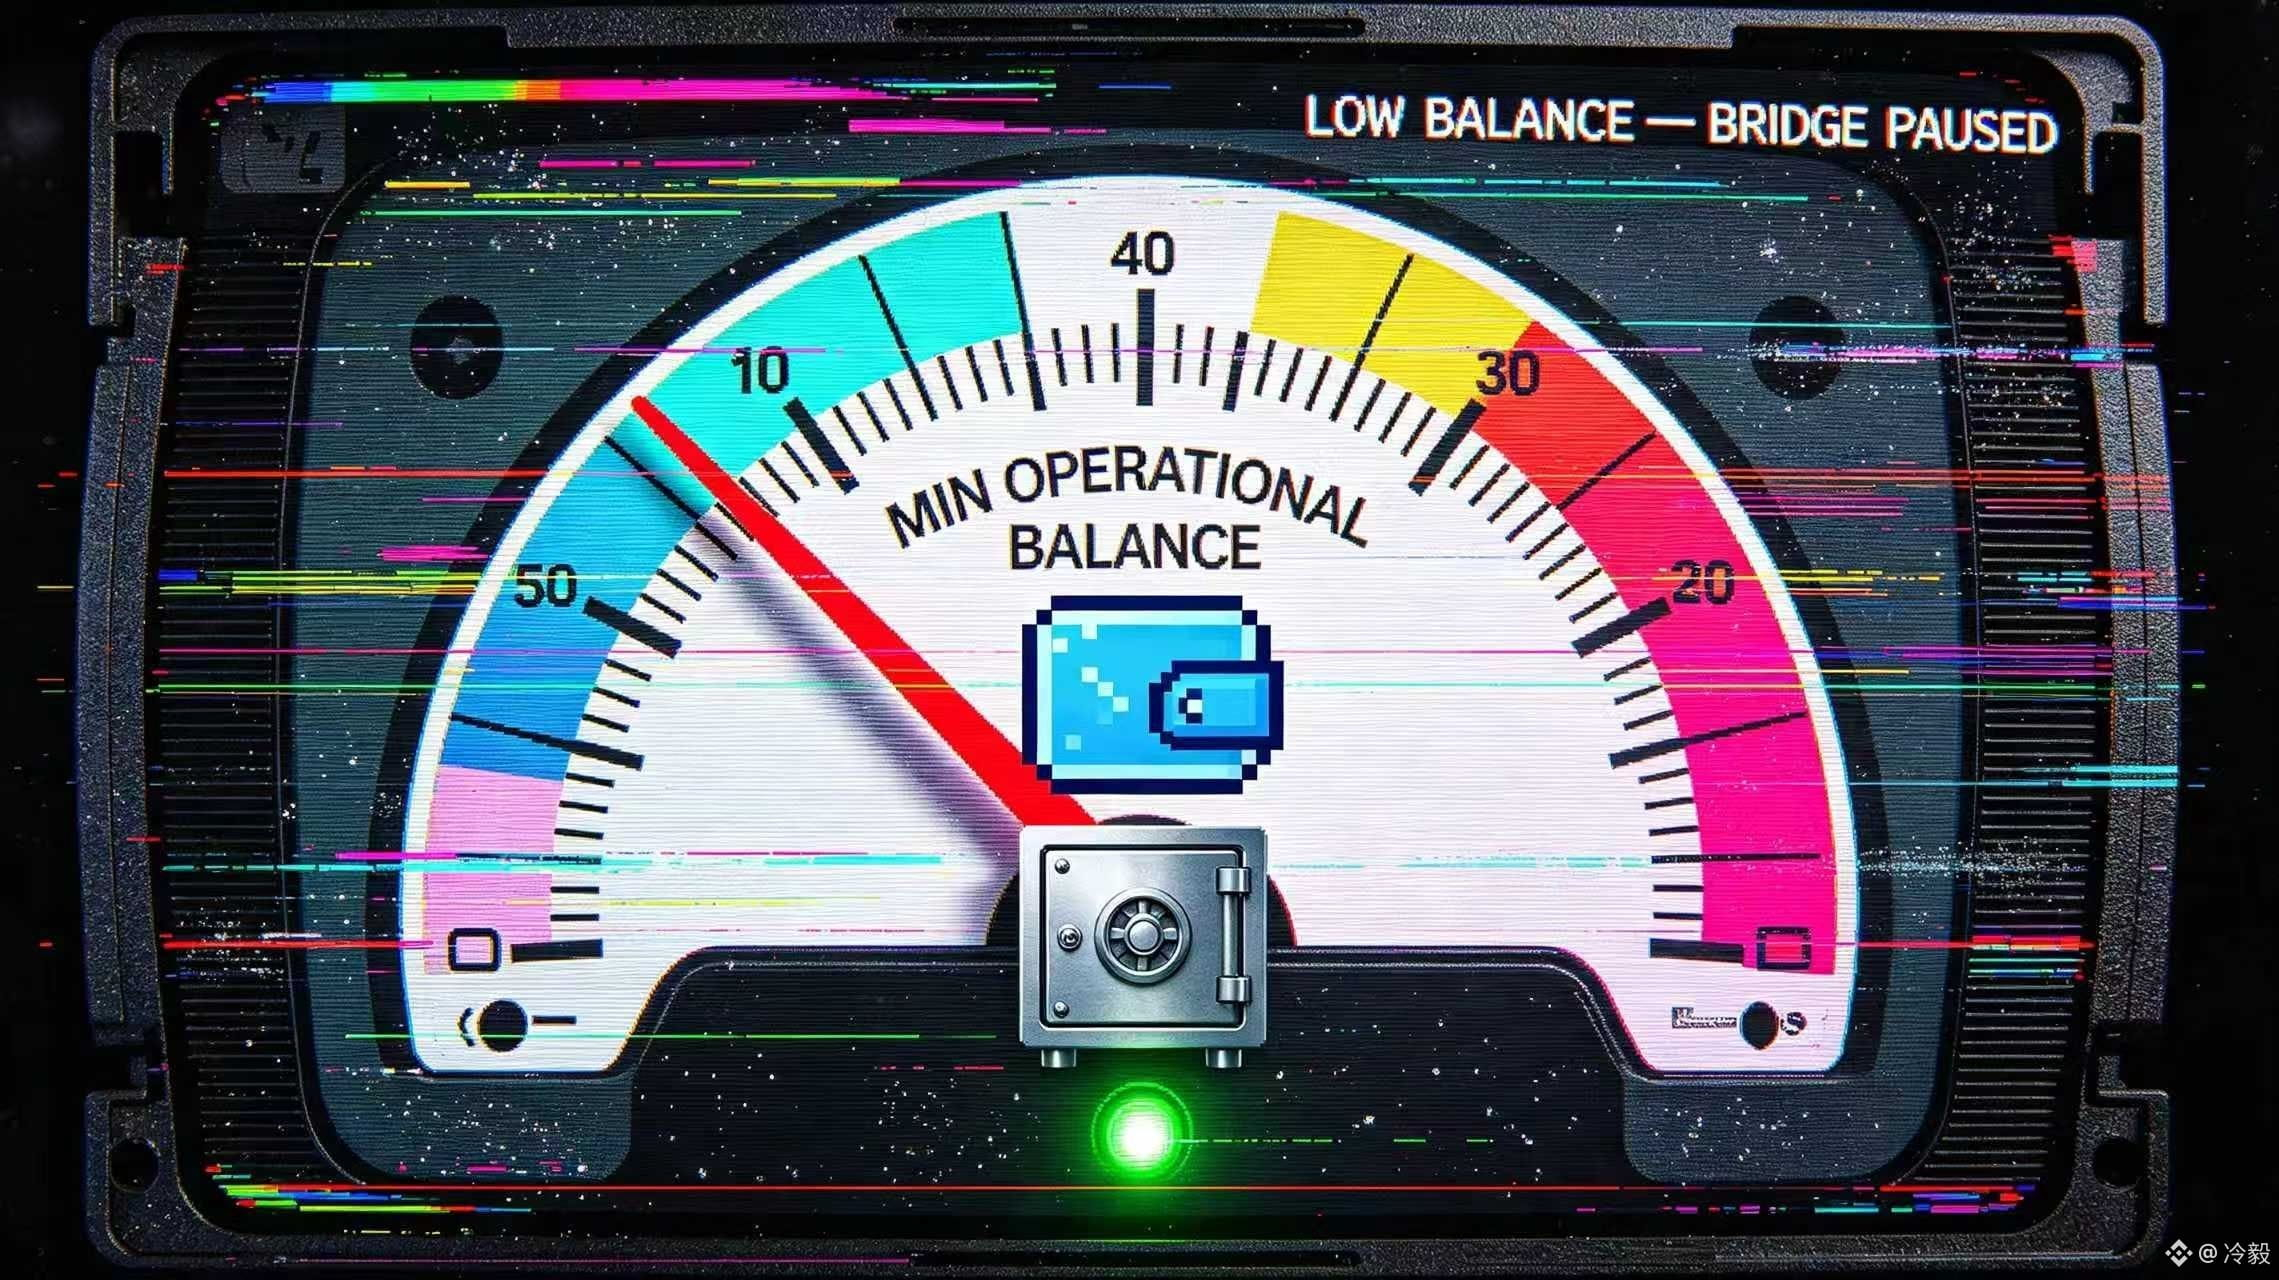
リカバリはかなり率直です。新しいブリッジは署名側(サイン側)だけに最小の運用残高を残し、残高がしきい値を下回ると停止します。コールドウォレットを人の手で補充してから再開する、という仕組みです。旧ブリッジは、署名・イベント処理・ネットワーク接続を同一の経路に置いていました。署名ウォレットが無権限アクセスを受けた後、攻撃者は Dusk のコンセンサスに触れなくても、ブリッジ内の資金を動かせてしまうのです。
このしきい値は、一般的な「単なる限度額でのスイッチ」ではありません。クロスチェーンのサービスがユーザーの資産を運ぶ役割を担う以上、「サービスを止めないこと」を「ホットウォレットにより多くの資金を置くこと」より先に置くべきではありません。運営側は損失の上限(損失の時間窓)を小さくできます。一方、移行を待つユーザーが払うのは、実際の時間コストです。
市場の変動時に大量のユーザーが同時に移行すると、ブリッジは低残高のため停止し、ユーザーの取引が必ず失敗するとは限らないものの、補給待ちのキューに詰まる可能性があります。ページに「メンテナンス中」とだけ書かれていたら、資金が届いていないのか、要求が処理されていないのか、それともシステムが能動的にリスク制御を発動したのか、ユーザーには判別できません。
私は、$DUSK が一部の可用性を分離(隔離)と損失の封じ込め(止血)に回した判断を肯定します。ただし、これでブリッジのリスクが消えたわけではありません。今回の再構築に意味があったかどうかは、@Dusk が継続的に「停止回数」を公開できるか、復旧にかかる時間がどうなるか、そして滞留したリクエストが最終的にどのように片付けられるかで判断されます。#dusk