

Green Lee
542 投稿

Green Lee
報告
ユーザーをブロック
上山路很难,但是山上的风景一定很美!
取引を発注
SLVonホルダー
高頻度トレーダー
1.3年
23 フォロー
1.6K+ フォロワー
688 いいね
投稿
ポートフォリオ
すべて
引用
ライブ
·
--
DuskのDIPフローを見ても、結局「拍板」を下す人が誰なのか見つけられませんでした。
大饼が少し下がっても、BTCにはまだ未来がある!
DuskのDIPの説明ドキュメントを読み返してみました。あのきちんとしすぎるほど整った作りは、本当に感心します。動機からテスト、互換性から安全への影響まで、細部に至るまで求められるフォーマット。少なくとも、技術の進化というものに対してチームが敬意を持って取り組んでいることは伝わります。いわゆる、思いつきで突っ走る寄せ集めの運営ではない。
ただ、読み終えた後に私はふと空気に向かって質問しました。――このプロセスが動き出したとき、いったい誰が最終的に決めるのか?
ドキュメントにある「コミュニティで合意」という言葉は、会議室での「もう一度議論しよう」みたいです。民主的に聞こえるけれど、散会後に誰が最終決議にサインを入れるのかは分からない。コードをマージする中核の開発者でしょうか?彼らはコードの品質やエンジニアリング上のリスクに目を向けるはずで、オンチェーン投票は純粋に素人の指示だと感じる可能性もあります。ではノード運営者に任せるのか?それはブロックチェーンの精神には合っています。ただ、ステーキング比率の大きい人の声は、少額参加者よりも自然に強く、結局は計算力と資本の綱引きになってしまう。
さらに、$DUSK の保有者の投票。確かにWeb3っぽい響きはあります。でも、AEGISのような即応が必要なセキュリティ脆弱性に直面したとき、投票結果が出るころには、ハッカーがすでに現金化して何度も悠々と攻撃を回しているかもしれません。
要するに、誰を信用できないという話ではありません。「緊急」の定義権、「互換性」の取捨選択権、「ロールバック」の意思決定プロセスを、表に出す必要があるんです。
ガバナンスの透明性とは、提案の下書きを掲示して終わりではなく、皆が理解できるようにすることです。――提案がアイデアからメインネットまで進む間の、数々の分岐点で、どの集団がハンドルを握っているのか。そして、その根拠や動機は何なのか。
それはコードがオープンかどうかとは関係ありません。問題は権力の地図が公開されているかどうかです。
だから、分散型ガバナンスのスローガンを急いで叫ぶ前に、まずは最初の数回のDIPの議論スレッド、争点、そして最終的に採用されたのか否かの詳細な議事録を、公開して検索できるページにまとめてください。いつか私がリンクを辿って、ある重要なパッチが論争の中でどのように磨き上げられ、しかも最後の局面で誰が「マージ」を押したのかを見られるようになったとき――このガバナンスの仕組みが本当に進化しているのだと信じられるでしょう。単に、びっしり丁寧に書かれた手順書なだけじゃないか。
賛成か反対か? @Dusk_Foundation $DUSK #dusk
DuskのDIPフローを見ても、結局「拍板」を下す人が誰なのか見つけられませんでした。
大饼が少し下がっても、BTCにはまだ未来がある!
DuskのDIPの説明ドキュメントを読み返してみました。あのきちんとしすぎるほど整った作りは、本当に感心します。動機からテスト、互換性から安全への影響まで、細部に至るまで求められるフォーマット。少なくとも、技術の進化というものに対してチームが敬意を持って取り組んでいることは伝わります。いわゆる、思いつきで突っ走る寄せ集めの運営ではない。
ただ、読み終えた後に私はふと空気に向かって質問しました。――このプロセスが動き出したとき、いったい誰が最終的に決めるのか?
ドキュメントにある「コミュニティで合意」という言葉は、会議室での「もう一度議論しよう」みたいです。民主的に聞こえるけれど、散会後に誰が最終決議にサインを入れるのかは分からない。コードをマージする中核の開発者でしょうか?彼らはコードの品質やエンジニアリング上のリスクに目を向けるはずで、オンチェーン投票は純粋に素人の指示だと感じる可能性もあります。ではノード運営者に任せるのか?それはブロックチェーンの精神には合っています。ただ、ステーキング比率の大きい人の声は、少額参加者よりも自然に強く、結局は計算力と資本の綱引きになってしまう。
さらに、$DUSK の保有者の投票。確かにWeb3っぽい響きはあります。でも、AEGISのような即応が必要なセキュリティ脆弱性に直面したとき、投票結果が出るころには、ハッカーがすでに現金化して何度も悠々と攻撃を回しているかもしれません。
要するに、誰を信用できないという話ではありません。「緊急」の定義権、「互換性」の取捨選択権、「ロールバック」の意思決定プロセスを、表に出す必要があるんです。
ガバナンスの透明性とは、提案の下書きを掲示して終わりではなく、皆が理解できるようにすることです。――提案がアイデアからメインネットまで進む間の、数々の分岐点で、どの集団がハンドルを握っているのか。そして、その根拠や動機は何なのか。
それはコードがオープンかどうかとは関係ありません。問題は権力の地図が公開されているかどうかです。
だから、分散型ガバナンスのスローガンを急いで叫ぶ前に、まずは最初の数回のDIPの議論スレッド、争点、そして最終的に採用されたのか否かの詳細な議事録を、公開して検索できるページにまとめてください。いつか私がリンクを辿って、ある重要なパッチが論争の中でどのように磨き上げられ、しかも最後の局面で誰が「マージ」を押したのかを見られるようになったとき――このガバナンスの仕組みが本当に進化しているのだと信じられるでしょう。単に、びっしり丁寧に書かれた手順書なだけじゃないか。
賛成か反対か? @Dusk $DUSK #dusk
147
·
--
兄弟たち、今日は命を救うかもしれない話をしよう。難しく聞こえるかもしれないけど、遠慮なく。
ビッグベットが8万を超えてきた。BTCは本当に強い!
業界には今、ある“あるある”がある。取引ハッシュが出ると、もうすぐにシャンパンを開けたくなる。でも一言で言うと、Duskみたいに適法性を追求するチェーンでは、Confirmed(確認)とFinalized(最終性)の間には、拡大鏡で見なければならない“時間の裂け目”が実はある。
自分でSuccinct Attestationの土台を改めて整理したところ、この設計はかなり直感に反していると分かった。いわゆる「ブロックが出たら即、鉄板で確定」みたいな乱暴な論理ではなく、極めて堅実な三段階のステップを踏む。Provisionerがまず候補ブロックを持ち上げ、ランダム抽選の委員会がバリデーションを一通りやって、そこでも終わらない。次は別の審判団がRatification(追認)で判を押す。最終的に“ハンマー”の第3段が落ちたときだけ、この帳簿は「筆をもって証する(落筆為証)」と言える。前の2段は、要するに“下書き”のままだ。
この違いは普段の送金だとあまり気にならない。でもよく考えてみてくれ——これがDusk Trade上の証券の決済だったり、どこかの取引で大口の入金だったりしたら?
Contract Executedを聞いただけで計上してしまい、その後にBlock Reverted(ここでいうのは、単なる“コントラクトのエラー”ではなく、コンセンサス層における「時を巻き戻す」ような出来事)なんてことが起きたら、財務側はどうやって帳尻を合わせる?証跡は戻ってこない。ドキュメントでは、コントラクトのrevertとブロックのrevertを意図的に切り分けている。前者はコードロジック同士の衝突、後者はコンセンサスによってブロック全体が“葬られる”こと。失敗の種類が違えば救い方も違う。ごちゃ混ぜにすると、自分の首に地雷を埋めることになる。
だから見ての通り、規範がどれだけ白黒はっきり書かれていても、接続する側が手を抜けば崩れる。僕が気にしているのは、$DUSK の平均秒数が何秒でブロックを出したかじゃない。現場でアプリを作ってる“ガチ勢”が、finalizedを死守して、絶対にラインを越える運用をしていないか——そこなんだ。事故ったときに、業務の台帳がチェーンと一緒に「後悔薬」を飲めるような、監査可能なリプレイ(再生)ツールがあるか?
本当の決済の最終性は、決してノードたちが閉め切った部屋で合意して判を押した“その瞬間”だけではない。それはfinalizedイベントから始まり、アーカイブノードを行き来し、回線切れでの補填や再掃引のハードルも越えて、最後に業務のデータベースへ確実に落ちていく。途中のどこかで“先走り”が起きれば、この話は即アウトだ。 @Dusk_Foundation $DUSK #dusk
兄弟たち、今日は命を救うかもしれない話をしよう。難しく聞こえるかもしれないけど、遠慮なく。
ビッグベットが8万を超えてきた。BTCは本当に強い!
業界には今、ある“あるある”がある。取引ハッシュが出ると、もうすぐにシャンパンを開けたくなる。でも一言で言うと、Duskみたいに適法性を追求するチェーンでは、Confirmed(確認)とFinalized(最終性)の間には、拡大鏡で見なければならない“時間の裂け目”が実はある。
自分でSuccinct Attestationの土台を改めて整理したところ、この設計はかなり直感に反していると分かった。いわゆる「ブロックが出たら即、鉄板で確定」みたいな乱暴な論理ではなく、極めて堅実な三段階のステップを踏む。Provisionerがまず候補ブロックを持ち上げ、ランダム抽選の委員会がバリデーションを一通りやって、そこでも終わらない。次は別の審判団がRatification(追認)で判を押す。最終的に“ハンマー”の第3段が落ちたときだけ、この帳簿は「筆をもって証する(落筆為証)」と言える。前の2段は、要するに“下書き”のままだ。
この違いは普段の送金だとあまり気にならない。でもよく考えてみてくれ——これがDusk Trade上の証券の決済だったり、どこかの取引で大口の入金だったりしたら?
Contract Executedを聞いただけで計上してしまい、その後にBlock Reverted(ここでいうのは、単なる“コントラクトのエラー”ではなく、コンセンサス層における「時を巻き戻す」ような出来事)なんてことが起きたら、財務側はどうやって帳尻を合わせる?証跡は戻ってこない。ドキュメントでは、コントラクトのrevertとブロックのrevertを意図的に切り分けている。前者はコードロジック同士の衝突、後者はコンセンサスによってブロック全体が“葬られる”こと。失敗の種類が違えば救い方も違う。ごちゃ混ぜにすると、自分の首に地雷を埋めることになる。
だから見ての通り、規範がどれだけ白黒はっきり書かれていても、接続する側が手を抜けば崩れる。僕が気にしているのは、$DUSK の平均秒数が何秒でブロックを出したかじゃない。現場でアプリを作ってる“ガチ勢”が、finalizedを死守して、絶対にラインを越える運用をしていないか——そこなんだ。事故ったときに、業務の台帳がチェーンと一緒に「後悔薬」を飲めるような、監査可能なリプレイ(再生)ツールがあるか?
本当の決済の最終性は、決してノードたちが閉め切った部屋で合意して判を押した“その瞬間”だけではない。それはfinalizedイベントから始まり、アーカイブノードを行き来し、回線切れでの補填や再掃引のハードルも越えて、最後に業務のデータベースへ確実に落ちていく。途中のどこかで“先走り”が起きれば、この話は即アウトだ。 @Dusk $DUSK #dusk
81
·
--
ブロックチェーンの性能について語ると、10人中9人の最初の反応はTPSです。残りの1人はたぶんレイテンシー(遅延)を見ているでしょう。でもDuskというプロジェクトは、ホワイトペーパーを引っ張り出して丁寧に読み解くと、取引速度よりも注目すべき「あるもの」が見えてきます——それは、ノード同士がどうやって“話す”か、です。
大丈夫、あのビッグベット(BTC)は下がったけど下げ幅は大したことない!
私がこう言うのは、TPSが重要じゃないからではありません。「計算が速い」と「伝送が速い」はそもそも別物です。実行層がどれだけ猛でも、コンセンサス設計がどれだけ巧妙でも、メッセージがノード・ネットワークのどこかで詰まる——提案が検証者に届かない、検証結果が ratification 委員会に戻らない——となれば、三段階のプロセスはただ待つだけになります。ブロックが数秒遅れるだけでも体験は落ちますし、ひどい場合は異なるノードが別々の候補ブロックを見てしまい、stale block の率がぐんぐん上がります。
DuskはKadcastという道を選びました。これは、Gossipのように「見た相手に片っ端から転送する」タイプのブロードキャストではなく、Kademlia DHTに基づく構造化オーバーレイネットワークです。ノードID同士のXOR距離がルーティングを決め、メッセージは木のように段階的に展開されます。聞くと学術っぽいですよね?でも中核のロジックは実は一言で済みます——各メッセージは行くべき道だけを通り、遠回りはしない。
ホワイトペーパーが引用している研究によると、KadcastはGossipに比べて帯域を25%〜50%節約できます。例えば、以前は100の帯域を消費していたものが、今はだいたい50〜75に抑えられる——ただし、この数字をそのまま「ノードのコストが半分に」みたいに翻訳してはいけません。マシンの構成は変わらない、証明計算も変わらない、ストレージのコストも変わらない。変わるのは、ネットワーク層における伝送コストだけです。とはいえ、ノードを運用する側にとって“帯域が半分”になることは何を意味するのでしょう? 同じ帯域条件ならより多くのノードを接続できるのか、それとも同じ規模のノード群でも帯域の費用で首が回らなくなりにくい、ということです。
この点をよく示す細かいディテールがあります。ノードのドキュメントでは、9000/udpがKadcast必須ポートとしてマークされています。Provisionerがコンセンサスに参加するには、この通路が到達可能である必要があります。一方で8080/tcpは任意で、問い合わせ用のインターフェースが必要な場合だけ開きます。つまりKadcastは、アーキテクチャ図の飾りではありません——ノードがコンセンサスに参加できるかどうか、その“門”に直接刺さっているのです。
BTCのピアツーピアでのブロードキャストに詳しい人なら、メッセージがどうやってノード・ネットワークを通るかが、決して小さな話ではないと知っています。 @Dusk_Foundation $DUSK #dusk
ブロックチェーンの性能について語ると、10人中9人の最初の反応はTPSです。残りの1人はたぶんレイテンシー(遅延)を見ているでしょう。でもDuskというプロジェクトは、ホワイトペーパーを引っ張り出して丁寧に読み解くと、取引速度よりも注目すべき「あるもの」が見えてきます——それは、ノード同士がどうやって“話す”か、です。
大丈夫、あのビッグベット(BTC)は下がったけど下げ幅は大したことない!
私がこう言うのは、TPSが重要じゃないからではありません。「計算が速い」と「伝送が速い」はそもそも別物です。実行層がどれだけ猛でも、コンセンサス設計がどれだけ巧妙でも、メッセージがノード・ネットワークのどこかで詰まる——提案が検証者に届かない、検証結果が ratification 委員会に戻らない——となれば、三段階のプロセスはただ待つだけになります。ブロックが数秒遅れるだけでも体験は落ちますし、ひどい場合は異なるノードが別々の候補ブロックを見てしまい、stale block の率がぐんぐん上がります。
DuskはKadcastという道を選びました。これは、Gossipのように「見た相手に片っ端から転送する」タイプのブロードキャストではなく、Kademlia DHTに基づく構造化オーバーレイネットワークです。ノードID同士のXOR距離がルーティングを決め、メッセージは木のように段階的に展開されます。聞くと学術っぽいですよね?でも中核のロジックは実は一言で済みます——各メッセージは行くべき道だけを通り、遠回りはしない。
ホワイトペーパーが引用している研究によると、KadcastはGossipに比べて帯域を25%〜50%節約できます。例えば、以前は100の帯域を消費していたものが、今はだいたい50〜75に抑えられる——ただし、この数字をそのまま「ノードのコストが半分に」みたいに翻訳してはいけません。マシンの構成は変わらない、証明計算も変わらない、ストレージのコストも変わらない。変わるのは、ネットワーク層における伝送コストだけです。とはいえ、ノードを運用する側にとって“帯域が半分”になることは何を意味するのでしょう? 同じ帯域条件ならより多くのノードを接続できるのか、それとも同じ規模のノード群でも帯域の費用で首が回らなくなりにくい、ということです。
この点をよく示す細かいディテールがあります。ノードのドキュメントでは、9000/udpがKadcast必須ポートとしてマークされています。Provisionerがコンセンサスに参加するには、この通路が到達可能である必要があります。一方で8080/tcpは任意で、問い合わせ用のインターフェースが必要な場合だけ開きます。つまりKadcastは、アーキテクチャ図の飾りではありません——ノードがコンセンサスに参加できるかどうか、その“門”に直接刺さっているのです。
BTCのピアツーピアでのブロードキャストに詳しい人なら、メッセージがどうやってノード・ネットワークを通るかが、決して小さな話ではないと知っています。 @Dusk $DUSK #dusk
170
·
--
3か月分のRWAホワイトペーパーを読み返してみると、ほとんどのプロジェクトが“1つのこと”を間違えていました
大風呂敷(大作戦)ぶりは本当にすごい。BTCだってまだいける!
株・債券・投資信託をまとめてトークン化して、上場して、それを「オンチェーン・アセット」と呼ぶ——こんなの誰でもできます。問題は、トークン化した“その後”です。誰が取引するの? 価格はどこから来るの? 身元はどう確認するの? 清算はどうやるの? 規制当局が帳簿を照会するとき、開示するの?
これらの疑問をOndo、Centrifuge、Mapleのドキュメントで何度も読み返しましたが、多くのプロジェクトの答えは結局この2文字でした:「もう一度言う」。
Duskのやり方は少し違います。オランダの認可取引所NPEXと“きちんとした”提携をしている——ここでいうのは「認可」であり、MTF・ブローカー・ECSPの欧州ライセンス一式がそろっている。特定の島に登録して、準拠法をスイスに書いたようなSPVの抜け道スキームではありません。NPEXは3億ユーロ超のトークン化有価証券をDuskチェーンへ移す計画です。この数字はRWAの文脈では最大級ではないものの、違いがあるのは——これらの資産は発行の時点から、コンプライアンスのロジックがプロトコルに組み込まれていて、後から追いチケット(補票)で埋める類ではない点です。
さらに強烈なのが21Xです。この会社はEU初のDLT-TSSライセンスを取得しており、Duskはその取引参加者です。Quantozが発行するEURQはMiCA準拠のデジタルユーロで、Duskチェーン上で稼働しています。メインネットは2026年1月7日にローンチされ、DuskEVMも同時に走り出します。プライバシー面はZK(ゼロ知識証明)で選択的に透明性を確保——監督当局は監査できるが、チェーン上には公開しません。
要するに、アメリカ式のやり方は規制の外側に足場(スキャフォールド)を組んでいるだけで、いつか風が強くなったら全部崩れます。Duskの仕組みは“枠組みの中”に建物を建てる方式で、遅いのは遅いけれど、土台がしっかりしています。
欧州のRWA市場には40万億が待っていて、MiCAが実装されればコンプライアンスの通り道が完全に開きます。Duskは現時点で、ライセンスから取引所、さらに決済層までを一通りそろえた数少ない基盤です。冷えた立ち上がり(冷スタート)は確かに遅い——証券型トークンは本来ハードルが高く、USDYのような“速攻型”には起点で負けます。でも遅いことには良い面もあり、入ってくるのは本物の機関投資家のお金で、足回り(底盤)が安定します。
同じRWAでも、ひとつは綱渡り、もうひとつは大通り。規制が引き締められたとき、どちらの道が通ると思いますか? @Dusk_Foundation $DUSK #dusk
3か月分のRWAホワイトペーパーを読み返してみると、ほとんどのプロジェクトが“1つのこと”を間違えていました
大風呂敷(大作戦)ぶりは本当にすごい。BTCだってまだいける!
株・債券・投資信託をまとめてトークン化して、上場して、それを「オンチェーン・アセット」と呼ぶ——こんなの誰でもできます。問題は、トークン化した“その後”です。誰が取引するの? 価格はどこから来るの? 身元はどう確認するの? 清算はどうやるの? 規制当局が帳簿を照会するとき、開示するの?
これらの疑問をOndo、Centrifuge、Mapleのドキュメントで何度も読み返しましたが、多くのプロジェクトの答えは結局この2文字でした:「もう一度言う」。
Duskのやり方は少し違います。オランダの認可取引所NPEXと“きちんとした”提携をしている——ここでいうのは「認可」であり、MTF・ブローカー・ECSPの欧州ライセンス一式がそろっている。特定の島に登録して、準拠法をスイスに書いたようなSPVの抜け道スキームではありません。NPEXは3億ユーロ超のトークン化有価証券をDuskチェーンへ移す計画です。この数字はRWAの文脈では最大級ではないものの、違いがあるのは——これらの資産は発行の時点から、コンプライアンスのロジックがプロトコルに組み込まれていて、後から追いチケット(補票)で埋める類ではない点です。
さらに強烈なのが21Xです。この会社はEU初のDLT-TSSライセンスを取得しており、Duskはその取引参加者です。Quantozが発行するEURQはMiCA準拠のデジタルユーロで、Duskチェーン上で稼働しています。メインネットは2026年1月7日にローンチされ、DuskEVMも同時に走り出します。プライバシー面はZK(ゼロ知識証明)で選択的に透明性を確保——監督当局は監査できるが、チェーン上には公開しません。
要するに、アメリカ式のやり方は規制の外側に足場(スキャフォールド)を組んでいるだけで、いつか風が強くなったら全部崩れます。Duskの仕組みは“枠組みの中”に建物を建てる方式で、遅いのは遅いけれど、土台がしっかりしています。
欧州のRWA市場には40万億が待っていて、MiCAが実装されればコンプライアンスの通り道が完全に開きます。Duskは現時点で、ライセンスから取引所、さらに決済層までを一通りそろえた数少ない基盤です。冷えた立ち上がり(冷スタート)は確かに遅い——証券型トークンは本来ハードルが高く、USDYのような“速攻型”には起点で負けます。でも遅いことには良い面もあり、入ってくるのは本物の機関投資家のお金で、足回り(底盤)が安定します。
同じRWAでも、ひとつは綱渡り、もうひとつは大通り。規制が引き締められたとき、どちらの道が通ると思いますか? @Dusk $DUSK #dusk
131
·
--
一晩中人と口論して「プライバシーチェーンは規制を通れるのか?」と話し合った。今朝コードを見直したら、Duskはとっくに答えを差し込んでいた
いいぞ大饼!BTCがすごく上がってる!
昨夜、コンプライアンスを扱う友人と午前2時まで揉めた。彼は一点張りで——「ZK+UTXOのこの組み合わせだと、監査機関はそもそも仕事できないし、規制当局も認めない」と言い切った。そこで俺はPhoenixの選択的開示で反論した。すると彼はすぐに「コードをワンクリックでExcelに書き出せるの?」と言い放って電話を切った。
その一言に、俺はいっとき言葉を詰まらせた。
でも今朝、ドキュメントを読んでいて、前はあまり気にしていなかった点を見つけた。PhoenixのView Keyの仕組み——鍵を「閲覧」と「支払い」の2つに分けること。前者は第三者に渡して、自分の取引に該当するものをスキャン・識別させられる。一方後者は、絶対に自分の手元から離さない。これが意味するのは何か?監査側はView Keyを使って、あなたが不正な操作をしていないか、過剰送金していないかを検証できる。ただし、あなたのお金に触れることはできない。コンプライアンスに必要な「検証可能性」と、資産の安全に必要な「触れられないこと」を、一つの鍵を分割することで解決してしまう。
友人の言う「ワンクリックでExcelに書き出せるか」は、確かに本物のニーズだ。規制当局は暗号学の理想論で話をしてくれない。印刷して保管できる形にしてほしいんだ。でもPhoenixの設計が面白いのは、「プライバシー」と「監査可能性」を対立軸として扱っていないところ。View Keyを介して橋を架けていて、「見せるべきもの」は見せられるが、「取ってはいけないもの」は取れないようにしている。そのNullifierメカニズムも一言触れる価値がある——毎回の秘匿取引に、誰のnoteが消費されたのかを直接晒すのではなく、独自の破棄(破棄標識)を発行する。監査側は「この取引が確かに起きていて、二重使用がない」ことは検証できるが、「誰がいくらを誰に送ったか」は分からない。
もちろん、帳尻は完璧すぎるわけではない。View Keyを委託した後、第三者はあなたの入金記録を見ることになる。これはそれ自体が信頼コストだ。誰に見せるのか、見せた後どう保管するのか、漏えいする可能性があるのか——そこはプロトコルが制御できない。
とはいえ、少なくとも方向性は合っている。プライバシーは、必ずしも規制と真正面から対立する必要はない。問題はいつも「コンプライアンスが可能かどうか」ではなく、「コンプライアンスのコストが何になるか」だ。Phoenixが出してきた答えは——コストは、口を開けて丸ごと口座を晒すことではなく、「読み取り専用で書き換え不可の鍵」という形で済む、ということ。
@Dusk_Foundation $DUSK #dusk
一晩中人と口論して「プライバシーチェーンは規制を通れるのか?」と話し合った。今朝コードを見直したら、Duskはとっくに答えを差し込んでいた
いいぞ大饼!BTCがすごく上がってる!
昨夜、コンプライアンスを扱う友人と午前2時まで揉めた。彼は一点張りで——「ZK+UTXOのこの組み合わせだと、監査機関はそもそも仕事できないし、規制当局も認めない」と言い切った。そこで俺はPhoenixの選択的開示で反論した。すると彼はすぐに「コードをワンクリックでExcelに書き出せるの?」と言い放って電話を切った。
その一言に、俺はいっとき言葉を詰まらせた。
でも今朝、ドキュメントを読んでいて、前はあまり気にしていなかった点を見つけた。PhoenixのView Keyの仕組み——鍵を「閲覧」と「支払い」の2つに分けること。前者は第三者に渡して、自分の取引に該当するものをスキャン・識別させられる。一方後者は、絶対に自分の手元から離さない。これが意味するのは何か?監査側はView Keyを使って、あなたが不正な操作をしていないか、過剰送金していないかを検証できる。ただし、あなたのお金に触れることはできない。コンプライアンスに必要な「検証可能性」と、資産の安全に必要な「触れられないこと」を、一つの鍵を分割することで解決してしまう。
友人の言う「ワンクリックでExcelに書き出せるか」は、確かに本物のニーズだ。規制当局は暗号学の理想論で話をしてくれない。印刷して保管できる形にしてほしいんだ。でもPhoenixの設計が面白いのは、「プライバシー」と「監査可能性」を対立軸として扱っていないところ。View Keyを介して橋を架けていて、「見せるべきもの」は見せられるが、「取ってはいけないもの」は取れないようにしている。そのNullifierメカニズムも一言触れる価値がある——毎回の秘匿取引に、誰のnoteが消費されたのかを直接晒すのではなく、独自の破棄(破棄標識)を発行する。監査側は「この取引が確かに起きていて、二重使用がない」ことは検証できるが、「誰がいくらを誰に送ったか」は分からない。
もちろん、帳尻は完璧すぎるわけではない。View Keyを委託した後、第三者はあなたの入金記録を見ることになる。これはそれ自体が信頼コストだ。誰に見せるのか、見せた後どう保管するのか、漏えいする可能性があるのか——そこはプロトコルが制御できない。
とはいえ、少なくとも方向性は合っている。プライバシーは、必ずしも規制と真正面から対立する必要はない。問題はいつも「コンプライアンスが可能かどうか」ではなく、「コンプライアンスのコストが何になるか」だ。Phoenixが出してきた答えは——コストは、口を開けて丸ごと口座を晒すことではなく、「読み取り専用で書き換え不可の鍵」という形で済む、ということ。
@Dusk $DUSK #dusk
198
·
--
そのAPRの数字だけ見ないで。TermMax V2が本当に変えているのは、流動性がどう奪われるかだ
ビットコインは大丈夫?BTCの上げ方、マジで強烈!
ずっと偏見があって、「固定金利」っていうのは、プロジェクト側が思いつきでいくつかの区分を作って、ユーザーが見た目のいい方を選んでサインするだけだと思ってた。ところがTermMaxのRange OrderのドキュメントとV2の更新内容を行ったり来たりで何度も読み直して、ようやく自分の間違いに気づいた。見て理解すべきなのは「固定」という2文字じゃなくて、金利が市場でどう作られているかなんだ。
TermMaxのロジックは実にシンプル。市場がまず、負債資産・担保資産・満期日を確定する。マーケットメイカーやキュレーターがその中にレンジオーダーを流し込み、資金規模が違うときに「借りたい/貸したい」APRを区分したカーブで表す。1つの市場の中に複数のカーブが同時に並ぶこともあり、約定する側は、その時点で利用可能な流動性に応じて約定する。
これが普通のAMMといちばん違う点は?普通のAMMは「コイン価格と流動性の関係」を説明する。TermMaxは「金利と約定可能な規模の関係」を説明する。あなたが一定の資金帯を食べると、後続のAPRは用意されたカーブに沿って上がったり下がったりする。あなたが見ている「固定金利」は、この1回の約定が終わった後はもはやズレない、という意味であって、市場全体がずっと同じ数字に固定されているわけではない。
V2はさらに一歩進めた。公式には、同じ市場内でキュレーターのレンジオーダーと個別の指値注文を同時に探し出し、利用可能な出所を1つの提示価格として統合して、1回の署名で約定するという。さらにチェーンごとの市場や金庫も同じ画面で比較できる。最初の反応はこうだった――「画面上部のAPRを見ていればいいのでは?」
でも、もう一段考えると違う。見た目が良い提示価格でも、その金額の全部がその金利まで食べられるとは限らない。薄い厚みだと、約定はカーブの次の区間へ押し出される。指値注文は最低の貸付金利や最高の借入金利を指定できるけれど、ずっと対手が現れない可能性もある。クロスチェーンで同じページに表示されても、資金やリスクが自動で合算されるわけではない。別ネットワークのGas、資産、コントラクトはそれぞれ確認が必要。
だから今の自分は、TermMaxのV2を「統一された画面=複雑性が消える」と理解していない。実際にやっているのは、散らばった注文を先にあなたのために整理して、金利・深さ・満期日をより簡単に同じテーブルで比較できるようにすることだ。
@termmax #TermMax
そのAPRの数字だけ見ないで。TermMax V2が本当に変えているのは、流動性がどう奪われるかだ
ビットコインは大丈夫?BTCの上げ方、マジで強烈!
ずっと偏見があって、「固定金利」っていうのは、プロジェクト側が思いつきでいくつかの区分を作って、ユーザーが見た目のいい方を選んでサインするだけだと思ってた。ところがTermMaxのRange OrderのドキュメントとV2の更新内容を行ったり来たりで何度も読み直して、ようやく自分の間違いに気づいた。見て理解すべきなのは「固定」という2文字じゃなくて、金利が市場でどう作られているかなんだ。
TermMaxのロジックは実にシンプル。市場がまず、負債資産・担保資産・満期日を確定する。マーケットメイカーやキュレーターがその中にレンジオーダーを流し込み、資金規模が違うときに「借りたい/貸したい」APRを区分したカーブで表す。1つの市場の中に複数のカーブが同時に並ぶこともあり、約定する側は、その時点で利用可能な流動性に応じて約定する。
これが普通のAMMといちばん違う点は?普通のAMMは「コイン価格と流動性の関係」を説明する。TermMaxは「金利と約定可能な規模の関係」を説明する。あなたが一定の資金帯を食べると、後続のAPRは用意されたカーブに沿って上がったり下がったりする。あなたが見ている「固定金利」は、この1回の約定が終わった後はもはやズレない、という意味であって、市場全体がずっと同じ数字に固定されているわけではない。
V2はさらに一歩進めた。公式には、同じ市場内でキュレーターのレンジオーダーと個別の指値注文を同時に探し出し、利用可能な出所を1つの提示価格として統合して、1回の署名で約定するという。さらにチェーンごとの市場や金庫も同じ画面で比較できる。最初の反応はこうだった――「画面上部のAPRを見ていればいいのでは?」
でも、もう一段考えると違う。見た目が良い提示価格でも、その金額の全部がその金利まで食べられるとは限らない。薄い厚みだと、約定はカーブの次の区間へ押し出される。指値注文は最低の貸付金利や最高の借入金利を指定できるけれど、ずっと対手が現れない可能性もある。クロスチェーンで同じページに表示されても、資金やリスクが自動で合算されるわけではない。別ネットワークのGas、資産、コントラクトはそれぞれ確認が必要。
だから今の自分は、TermMaxのV2を「統一された画面=複雑性が消える」と理解していない。実際にやっているのは、散らばった注文を先にあなたのために整理して、金利・深さ・満期日をより簡単に同じテーブルで比較できるようにすることだ。
@TermMax #TermMax
69
·
--
RWA这条赛道今年热得发烫,bStocks上线不到俩月干到6亿多美金规模,直接把Kraken的xStocks踩在脚下。乍一看,币安这波操作确实猛——美股代币化、1:1锚定、24小时交易、5美元就能上车特斯拉。散户拿着U直接买苹果,体验丝滑得不像币圈产品。
大饼还是不错的,BTC开始涨了!
bStocks玩的这套逻辑,本质上是把传统金融的流量入口搬到了链上。它解决的是“有没有”的问题——让币圈用户不用开美股账户就能吃到科技股的涨幅。储备证明公开可查、秒级结算、自动股息再投资,对散户来说确实香。可问题恰恰出在“透明”这俩字上。你想啊,一个机构拿着几千万美金的仓位,在链上被所有人盯着进出——交易策略、持仓成本、止盈止损全摊在阳光下。这在传统金融里叫“裸奔”,哪个基金经理敢这么玩?
Dusk走的是完全不同的路子。
它用ZK技术做了一个微妙的平衡——交易对公众不可见,但监管节点能穿透核查。说白了就是“该藏的藏,该给的给”。1月7号主网上线后,DuskEVM直接兼容Solidity,开发者不用学新语言就能上手。更狠的是他们跟荷兰持牌交易所NPEX的深度绑定——3亿多欧元的代币化证券已经在链上跑起来了。MTF、Broker、ECSP这些欧盟牌照一个不落,交易、结算、托管整条链都是正规军路线。
所以这俩压根不是对手,是前后脚的关系。
bStocks负责把流量和用户认知铺进来,让市场先跑起来;Dusk再给机构递上一件合规的“隐私铠甲”,让人家敢把真金白银往里搬。一个铺路,一个修墙。
当然,主网才跑了半年多,开发者生态能不能起来、隐私合规这套组合拳市场买不买单,都还得打个问号。但这个方向值得盯着——RWA要真正落地,光靠流量不够,得让机构觉得“这事合规、安全、有底”。隐私+合规,可能就是那条破局的线。 @Dusk_Foundation $DUSK #dusk
RWA这条赛道今年热得发烫,bStocks上线不到俩月干到6亿多美金规模,直接把Kraken的xStocks踩在脚下。乍一看,币安这波操作确实猛——美股代币化、1:1锚定、24小时交易、5美元就能上车特斯拉。散户拿着U直接买苹果,体验丝滑得不像币圈产品。
大饼还是不错的,BTC开始涨了!
bStocks玩的这套逻辑,本质上是把传统金融的流量入口搬到了链上。它解决的是“有没有”的问题——让币圈用户不用开美股账户就能吃到科技股的涨幅。储备证明公开可查、秒级结算、自动股息再投资,对散户来说确实香。可问题恰恰出在“透明”这俩字上。你想啊,一个机构拿着几千万美金的仓位,在链上被所有人盯着进出——交易策略、持仓成本、止盈止损全摊在阳光下。这在传统金融里叫“裸奔”,哪个基金经理敢这么玩?
Dusk走的是完全不同的路子。
它用ZK技术做了一个微妙的平衡——交易对公众不可见,但监管节点能穿透核查。说白了就是“该藏的藏,该给的给”。1月7号主网上线后,DuskEVM直接兼容Solidity,开发者不用学新语言就能上手。更狠的是他们跟荷兰持牌交易所NPEX的深度绑定——3亿多欧元的代币化证券已经在链上跑起来了。MTF、Broker、ECSP这些欧盟牌照一个不落,交易、结算、托管整条链都是正规军路线。
所以这俩压根不是对手,是前后脚的关系。
bStocks负责把流量和用户认知铺进来,让市场先跑起来;Dusk再给机构递上一件合规的“隐私铠甲”,让人家敢把真金白银往里搬。一个铺路,一个修墙。
当然,主网才跑了半年多,开发者生态能不能起来、隐私合规这套组合拳市场买不买单,都还得打个问号。但这个方向值得盯着——RWA要真正落地,光靠流量不够,得让机构觉得“这事合规、安全、有底”。隐私+合规,可能就是那条破局的线。 @Dusk $DUSK #dusk
145
·
--
動いていなかったオンチェーンの古いアドレスが、ある日突然目を覚ました。私はふと思ったのだけど、Duskもこういう類なのだろうか。
ビッグベースが上がってきて、BTCに希望がある!
昨日出来高をちょっと見たら、取引所が休みなのかと疑うほどだった。BTC現物側は一日中、数桁レベルの値動き(振れ幅)にとどまっていた。半年前なら誰が信じられた? グループでオーダーを呼びかけていた人たちも、もはや叫ばず、代わりに猫画像を投げている。正直、この空気感は私は嫌いじゃない。にぎやかな楽しみ方もあるし、静かな見方もある。
最近私が身につけた習慣がある。長くスリープしている巨大クジラのアドレスを、ひたすら注視すること。彼らが相場を叩きに来るかどうかを見るためではない。知りたいのは一つ——お金を本当に「お金」として扱っている人たちは、いったいどこへ金を動かしているのか、ということだ。オンチェーンのデータは嘘をつかない。感情が引けば、スクリプトも止まる。でも秘密鍵が動けば、それは本当の現金が投票しているのと同じ。
そして、面白いものを見つけた。あるアドレスで、最後のインタラクションは2021年だったのに、昨日になって突然、小額のテスト取引をある適格なカストディ(管理)コントラクトへ送っていた。辿っていくと、チェーン上の最後の先には、まさにDuskとNPEXの決済レイヤーがつながっていた。
背後に誰がいるのかは断定できないし、意図も推測しない。でも、この出来事そのものが私には刺さる。相場がここまで冷え込んで、マーケットメイカーまで寝転んでいるのに、数年動いていなかった古い資金がこっそりインフラのインターフェースを試し始めている。彼らは何を試している? 運試しってことは、さすがにないだろう。
Duskというプロジェクトは、最初から今まで見てきたが、ずっと「声が大きいタイプ」ではないと思っている。やっていることが損な役回りを背負いすぎている。証券資産の適格性(コンプラ)をオンチェーンへ移す——これ、話としては派手じゃない。実際にやるとなると、汚れ仕事も骨の折れる作業も全部ついてくる。けれど、まさにそういうものこそ、引き際(バブルの退潮)のときに初めてわかる。みんなが梯子を撤去しているのに、あいつらは足場を組んでいる。
デジタル・ユーロEURQに搭乗、機関カストディの導入、開発者向けインフラの接続——全部が次の「ちゃんとした資金の波」を受け止めることに向けられている。
もちろん、メインネットがまだ一日たりとも走っていない以上、今の前段階は豪華な設計図にすぎない。結論は出さない。ただ、あの古いアドレスたちがこのタイミングで動いたことには、ちょっと確かめたくなる何かがある。
あなたは最近、オンチェーンでほかに面白いものを見つけた? @Dusk_Foundation $DUSK #dusk
動いていなかったオンチェーンの古いアドレスが、ある日突然目を覚ました。私はふと思ったのだけど、Duskもこういう類なのだろうか。
ビッグベースが上がってきて、BTCに希望がある!
昨日出来高をちょっと見たら、取引所が休みなのかと疑うほどだった。BTC現物側は一日中、数桁レベルの値動き(振れ幅)にとどまっていた。半年前なら誰が信じられた? グループでオーダーを呼びかけていた人たちも、もはや叫ばず、代わりに猫画像を投げている。正直、この空気感は私は嫌いじゃない。にぎやかな楽しみ方もあるし、静かな見方もある。
最近私が身につけた習慣がある。長くスリープしている巨大クジラのアドレスを、ひたすら注視すること。彼らが相場を叩きに来るかどうかを見るためではない。知りたいのは一つ——お金を本当に「お金」として扱っている人たちは、いったいどこへ金を動かしているのか、ということだ。オンチェーンのデータは嘘をつかない。感情が引けば、スクリプトも止まる。でも秘密鍵が動けば、それは本当の現金が投票しているのと同じ。
そして、面白いものを見つけた。あるアドレスで、最後のインタラクションは2021年だったのに、昨日になって突然、小額のテスト取引をある適格なカストディ(管理)コントラクトへ送っていた。辿っていくと、チェーン上の最後の先には、まさにDuskとNPEXの決済レイヤーがつながっていた。
背後に誰がいるのかは断定できないし、意図も推測しない。でも、この出来事そのものが私には刺さる。相場がここまで冷え込んで、マーケットメイカーまで寝転んでいるのに、数年動いていなかった古い資金がこっそりインフラのインターフェースを試し始めている。彼らは何を試している? 運試しってことは、さすがにないだろう。
Duskというプロジェクトは、最初から今まで見てきたが、ずっと「声が大きいタイプ」ではないと思っている。やっていることが損な役回りを背負いすぎている。証券資産の適格性(コンプラ)をオンチェーンへ移す——これ、話としては派手じゃない。実際にやるとなると、汚れ仕事も骨の折れる作業も全部ついてくる。けれど、まさにそういうものこそ、引き際(バブルの退潮)のときに初めてわかる。みんなが梯子を撤去しているのに、あいつらは足場を組んでいる。
デジタル・ユーロEURQに搭乗、機関カストディの導入、開発者向けインフラの接続——全部が次の「ちゃんとした資金の波」を受け止めることに向けられている。
もちろん、メインネットがまだ一日たりとも走っていない以上、今の前段階は豪華な設計図にすぎない。結論は出さない。ただ、あの古いアドレスたちがこのタイミングで動いたことには、ちょっと確かめたくなる何かがある。
あなたは最近、オンチェーンでほかに面白いものを見つけた? @Dusk $DUSK #dusk
152
·
--
やるじゃん、TermMaxのこの一手——チェーン上での債券発行をやってる。
多くの人はTermMaxを初めて見たとき、「固定金利の借り入れ」みたいなものだと思うんだよね。利回りが安定してるだけ、みたいに。でもFT、GT、XTの仕組みを分解して見ると、全然違う。
次の大儲け(次の展開)で何を見るか?BTCはまだ上がる!
AaveやMorphoのような変動金利プールに、上から一層固収を貼るんじゃなくて、借用書をそのまま2つに分けた。FTはゼロクーポン債みたいなもので、割引で買って、満期に額面で償還される。利回りは固定でロックされる。GTはERC-721のNFTで、担保と債務をひとまとめにして、ポジションごとに1つのTokenを切り出す。考え方はPendleが収益権を分解するのに少し似てるけど、TermMaxが分解するのは「債務そのもの」。これによって、借りる・貸すという2つのことが、初めてチェーン上でスッキリ分離された。
さらにRange Order。これが思った以上に面白い。あの、資金の利用率がどれくらいに達したら金利が跳ねる、みたいなごちゃ混ぜプールのロジックじゃなくて、市場参加者自身が価格曲線を描けるようにしてる。たとえば金利のレンジを5%から7%に設定すれば、その範囲内で資金が流れ、マッチング量に応じて金利が動的に変化する。固定の見積もりを提示するのではなく、オンチェーンの「金利発見メカニズム」に近い。借り手にとっては、自分のコストがどうやって段階的に埋まっていくかが見えるし、貸し手にとっても、自分の期待利回りに合わせてオーダーを出せる。
そして、このチームが一番よく考えてると感じたのがPhysical Delivery。多くのプロトコルは清算で担保を売るだけだけど、市場が本当に崩れたとき、誰が買い取るの?TermMaxは清算を実物の受け渡しに直結させる。借り手が返せなくなったら、担保はそのまま貸し手へ転送される。RWAや流動性の乏しい資産にとっては命綱になるやり方で、貸し手がこの“山ほどのモノ”を欲しがらない可能性はあっても、市場が大穴を開けるよりはずっとマシだ。
だから今TermMaxを見ると、「固収っぽい商品を発行した」だけの話じゃない。オンチェーンの固定収益市場を、より構造化して、金利という概念をより明確に表現し、取引できるようにすることを考えてる。これがうまくいけば、DeFiがようやく伝統金融の“期間(テナー)市場”のほうへもう一歩踏み込んだと言える。 @termmax #TermMax
やるじゃん、TermMaxのこの一手——チェーン上での債券発行をやってる。
多くの人はTermMaxを初めて見たとき、「固定金利の借り入れ」みたいなものだと思うんだよね。利回りが安定してるだけ、みたいに。でもFT、GT、XTの仕組みを分解して見ると、全然違う。
次の大儲け(次の展開)で何を見るか?BTCはまだ上がる!
AaveやMorphoのような変動金利プールに、上から一層固収を貼るんじゃなくて、借用書をそのまま2つに分けた。FTはゼロクーポン債みたいなもので、割引で買って、満期に額面で償還される。利回りは固定でロックされる。GTはERC-721のNFTで、担保と債務をひとまとめにして、ポジションごとに1つのTokenを切り出す。考え方はPendleが収益権を分解するのに少し似てるけど、TermMaxが分解するのは「債務そのもの」。これによって、借りる・貸すという2つのことが、初めてチェーン上でスッキリ分離された。
さらにRange Order。これが思った以上に面白い。あの、資金の利用率がどれくらいに達したら金利が跳ねる、みたいなごちゃ混ぜプールのロジックじゃなくて、市場参加者自身が価格曲線を描けるようにしてる。たとえば金利のレンジを5%から7%に設定すれば、その範囲内で資金が流れ、マッチング量に応じて金利が動的に変化する。固定の見積もりを提示するのではなく、オンチェーンの「金利発見メカニズム」に近い。借り手にとっては、自分のコストがどうやって段階的に埋まっていくかが見えるし、貸し手にとっても、自分の期待利回りに合わせてオーダーを出せる。
そして、このチームが一番よく考えてると感じたのがPhysical Delivery。多くのプロトコルは清算で担保を売るだけだけど、市場が本当に崩れたとき、誰が買い取るの?TermMaxは清算を実物の受け渡しに直結させる。借り手が返せなくなったら、担保はそのまま貸し手へ転送される。RWAや流動性の乏しい資産にとっては命綱になるやり方で、貸し手がこの“山ほどのモノ”を欲しがらない可能性はあっても、市場が大穴を開けるよりはずっとマシだ。
だから今TermMaxを見ると、「固収っぽい商品を発行した」だけの話じゃない。オンチェーンの固定収益市場を、より構造化して、金利という概念をより明確に表現し、取引できるようにすることを考えてる。これがうまくいけば、DeFiがようやく伝統金融の“期間(テナー)市場”のほうへもう一歩踏み込んだと言える。 @TermMax #TermMax
93
·
--
モネロからDuskへ:僕の「プライバシー潔癖症」についての自己和解
大きな話(大口)が上がり始めたぞ、BTCは早く8万へ!
さっきDuskを切り替えて見てみたけど、正直言って人はポカンとした。
XMRの「試しに調べてみろ」みたいなガチ勢のやり方に慣れちゃって——リング署名、ステルスアドレス、RingCTの三点セットで顔を隠して、取引履歴は人間界から消えたみたいに見えない。ところがDuskのこの「デフォルトは暗号化。でも監査用の枠は残す」という設計を見た瞬間、まず思ったのは——これでプライバシーって言えるの?
でも数日考えて、ようやくその味が分かってきた。僕は「白か黒か」みたいな発想にずっと縛られていたんだ。
DuskのXSCコントラクトには監査員ロールが内蔵されている。普段はみんな好きにやって、ゼロ知識証明で有効性が担保され、具体的な金額やアドレスは誰にも見えない。けれど、あらかじめ定めたコンプライアンス条件——たとえば取引が一定の閾値を超えた場合、または特定のアドレスと交互作用した場合——が発動すると、監査員の「鍵」が動かせるようになる。つまり口座を作るときに、特別な場合には銀行が入出金の記録を確認する権利がある、という同意を先にサインしておく——保険箱をいきなり叩き壊す話ではない。
これを聞いて昔のミキサー界隈を思い出した。あの頃は「分散化(デセントラライズ)なら、天王老子が来ても俺を止められない」ってずっと思ってた。でも市場で長く転がってみて分かった。機関投資家の資金は、そもそも「ブラックホール環境」には絶対に入れたくない。彼らはプライバシーが欲しい。だからこそ、規制当局に説明がつく出口が必要なんだ。
Duskのこの仕組みは、プライバシー・チェーンと呼ぶより、大口資金のためのコンプライアンス通路——そんなふうに見える。
もちろん、心のトゲは残ってる。権限の境界って結局なにで縛るの?コントラクトがどれだけ明確に書かれていても、実行する側がいい加減なことをしない保証は誰がするの?プロジェクト側は権力はチェーン上にあると言うけど、コードの外のことまで誰が担保するんだ。
つまりこうだ。DuskとMoneroは、そもそも同じ土俵じゃない。徹底的な匿名性を追うなら、モネロは信仰みたいなもの。ただ、機関投資家を呼び込みつつ、裸で放り出さないようにするなら、Duskの「条件付きプライバシー」こそが、現実世界の折衷案なのかもしれない。けれど、その折衷は未来へ渡る橋なのか、それとも昔の道に戻るだけの切符なのか——そこはまだ、見続ける必要がある。 @Dusk_Foundation $DUSK #dusk
モネロからDuskへ:僕の「プライバシー潔癖症」についての自己和解
大きな話(大口)が上がり始めたぞ、BTCは早く8万へ!
さっきDuskを切り替えて見てみたけど、正直言って人はポカンとした。
XMRの「試しに調べてみろ」みたいなガチ勢のやり方に慣れちゃって——リング署名、ステルスアドレス、RingCTの三点セットで顔を隠して、取引履歴は人間界から消えたみたいに見えない。ところがDuskのこの「デフォルトは暗号化。でも監査用の枠は残す」という設計を見た瞬間、まず思ったのは——これでプライバシーって言えるの?
でも数日考えて、ようやくその味が分かってきた。僕は「白か黒か」みたいな発想にずっと縛られていたんだ。
DuskのXSCコントラクトには監査員ロールが内蔵されている。普段はみんな好きにやって、ゼロ知識証明で有効性が担保され、具体的な金額やアドレスは誰にも見えない。けれど、あらかじめ定めたコンプライアンス条件——たとえば取引が一定の閾値を超えた場合、または特定のアドレスと交互作用した場合——が発動すると、監査員の「鍵」が動かせるようになる。つまり口座を作るときに、特別な場合には銀行が入出金の記録を確認する権利がある、という同意を先にサインしておく——保険箱をいきなり叩き壊す話ではない。
これを聞いて昔のミキサー界隈を思い出した。あの頃は「分散化(デセントラライズ)なら、天王老子が来ても俺を止められない」ってずっと思ってた。でも市場で長く転がってみて分かった。機関投資家の資金は、そもそも「ブラックホール環境」には絶対に入れたくない。彼らはプライバシーが欲しい。だからこそ、規制当局に説明がつく出口が必要なんだ。
Duskのこの仕組みは、プライバシー・チェーンと呼ぶより、大口資金のためのコンプライアンス通路——そんなふうに見える。
もちろん、心のトゲは残ってる。権限の境界って結局なにで縛るの?コントラクトがどれだけ明確に書かれていても、実行する側がいい加減なことをしない保証は誰がするの?プロジェクト側は権力はチェーン上にあると言うけど、コードの外のことまで誰が担保するんだ。
つまりこうだ。DuskとMoneroは、そもそも同じ土俵じゃない。徹底的な匿名性を追うなら、モネロは信仰みたいなもの。ただ、機関投資家を呼び込みつつ、裸で放り出さないようにするなら、Duskの「条件付きプライバシー」こそが、現実世界の折衷案なのかもしれない。けれど、その折衷は未来へ渡る橋なのか、それとも昔の道に戻るだけの切符なのか——そこはまだ、見続ける必要がある。 @Dusk $DUSK #dusk
171
·
--
ノードを走らせてた最中に一回切れて再接続したときの、あの酸っぱくてたまらない感じはなかなか最高だ。
大きいビット(大饼)は63000前後、BTCは上がる!
PoSの話になるとみんな「ステーキング」「ステーキング」と口を開けるけど、自分でいろいろ弄ってみていちばん深く感じたのは別のこと——ノードが安定してるか、メッセージが通るか、その細部が命取りだ。最近@Duskのホワイトペーパーの草案を読んでて、そこで触れられていたSuccinct Attestation、思わず何度も見返した。
それは、委員会型の許可不要コンセンサス。お金をどれだけ持ってるかで誰が偉い、という話ではなくて、決定論的な選挙でブロッカーと投票委員会をふるいにかける。ここにけっこう面白い細部があって、通信コストが抑えられる一方で、取引の最終性はむしろより早く手に入る。でも証券決済のこのチェーンにとって、「最終性」の3文字は冗談じゃない。RWAみたいな資産は、一度ブロックのロールバックが起きる可能性があるだけで致命的になる。
とはいえ頭の中には、次々と疑問も湧いてくる。
ステーキングのハードルについて、文書では最低1000 DUSKって書いてある。でも自分なりに考えると、分散性は「全ネットワークにぶら下がってるノードアドレスがいくつあるか」では決まらない。委員会がどれだけバラけているか、罰没(スラッシュ)メカニズムがどれだけ厳しいかを見るべきだ。Duskはソフトな罰没で、コインを燃やさない。ただし資格を一時停止したり、有効な持分を減らしたりする。このやり方は、直接燃やすよりもずっと巧妙だと思う——ノードをきちんと働かせつつ、ちゃんと這い上がってまた走れる余地も残す。
メッセージ層ではKadcastを使った指向型配信を組んでいて、効率とノードのプライバシーを両立しているそうだ。聞こえは確かに魅力的なんだけど、この界隈で長くやってると、実験室のデータとメインネットの安定性の間にある壁は、やっぱり警戒しておきたくなる。
ますます強く思う。真正の金融レベルのパブリックチェーンは、ノードの揺らぎ(抖動)を許容できなければならない。すべての端末が永遠にオンラインであることなんて期待できない。でも一部のノードが一時的に落ちても、台帳はちゃんと進み、速度は多少遅くてもいい。確認結果は必ず予測可能でなければならない。現時点で見る限り、Succinct Attestationの設計は、まさにその方向に進んでいる。
@Dusk_Foundation $DUSK #dusk
ノードを走らせてた最中に一回切れて再接続したときの、あの酸っぱくてたまらない感じはなかなか最高だ。
大きいビット(大饼)は63000前後、BTCは上がる!
PoSの話になるとみんな「ステーキング」「ステーキング」と口を開けるけど、自分でいろいろ弄ってみていちばん深く感じたのは別のこと——ノードが安定してるか、メッセージが通るか、その細部が命取りだ。最近@Duskのホワイトペーパーの草案を読んでて、そこで触れられていたSuccinct Attestation、思わず何度も見返した。
それは、委員会型の許可不要コンセンサス。お金をどれだけ持ってるかで誰が偉い、という話ではなくて、決定論的な選挙でブロッカーと投票委員会をふるいにかける。ここにけっこう面白い細部があって、通信コストが抑えられる一方で、取引の最終性はむしろより早く手に入る。でも証券決済のこのチェーンにとって、「最終性」の3文字は冗談じゃない。RWAみたいな資産は、一度ブロックのロールバックが起きる可能性があるだけで致命的になる。
とはいえ頭の中には、次々と疑問も湧いてくる。
ステーキングのハードルについて、文書では最低1000 DUSKって書いてある。でも自分なりに考えると、分散性は「全ネットワークにぶら下がってるノードアドレスがいくつあるか」では決まらない。委員会がどれだけバラけているか、罰没(スラッシュ)メカニズムがどれだけ厳しいかを見るべきだ。Duskはソフトな罰没で、コインを燃やさない。ただし資格を一時停止したり、有効な持分を減らしたりする。このやり方は、直接燃やすよりもずっと巧妙だと思う——ノードをきちんと働かせつつ、ちゃんと這い上がってまた走れる余地も残す。
メッセージ層ではKadcastを使った指向型配信を組んでいて、効率とノードのプライバシーを両立しているそうだ。聞こえは確かに魅力的なんだけど、この界隈で長くやってると、実験室のデータとメインネットの安定性の間にある壁は、やっぱり警戒しておきたくなる。
ますます強く思う。真正の金融レベルのパブリックチェーンは、ノードの揺らぎ(抖動)を許容できなければならない。すべての端末が永遠にオンラインであることなんて期待できない。でも一部のノードが一時的に落ちても、台帳はちゃんと進み、速度は多少遅くてもいい。確認結果は必ず予測可能でなければならない。現時点で見る限り、Succinct Attestationの設計は、まさにその方向に進んでいる。
@Dusk $DUSK #dusk
1
1
81
·
--
Duskのアーキテクチャ図を見て、ようやく気づいたんだ。前までは全部逆に見てた。
Duskのドキュメントをめくって深夜2時まで読み込んだのは、あの暗号学の専門用語にビビらされていたからじゃない——正直、「ゼロ知識証明」って言葉、聞いてて耳が慣れちまった。
本当に俺を起こしたのは、Citadelのあの層の話だ。
大きな予想(期待)は結構外れたけど、BTCはまだ大丈夫そうだな!
俺はずっとDuskはただのプライバシーチェーンだと思ってて、他のZK系プロジェクトと同じ“ケーキ”を奪い合ってるだけだと見てた。でも、三層に分解してみると——
DuskDSがコンセンサス、決済、データ可用性を担う。
DuskEVMがEVM実行を回す。
Citadelがアイデンティティと選択的開示を扱う。
で、問題はこれだ——なぜわざわざ“アイデンティティの層”を別建てにする必要があるの?
一般的なパブリックチェーンは、アイデンティティみたいなものをウォレットアドレスに抽象化して終わりにしがちで、誰が機関だろうが個人だろうが関係ない、となりやすい。
でもCitadelの設計は、あなたが「適格な投資家だ」と証明できたり、「ある国に居住している条件を満たす」ことを示せたりする一方で、身分証の写真をオンチェーンに貼り付ける必要はない。
些細に聞こえるかもしれない。でも規制のある証券発行の実務では、ここが“合法的に走れるかどうか”の分水嶺になる。
それからSuccinct Attestationのコンセンサス。
公式ドキュメントはかなり分かりやすく書いてある:Proposal→Validation→Ratificationの3段階。
俺が気になったのは、Ratificationの後にある「確定的ファイナリティ」——「だいたい確定する」じゃなくて、「決まったら決まる」。
従来の金融が一番嫌うのは、遅いことじゃなくて、取引成立後に“巻き戻され得る”こと。
これがきちんと動くなら、T+2がT+0になるのはスローガンじゃなくて現実になる。
そして次はNPEXのライン。
オランダの認可MTFで、Duskと組んで、規制対象の証券の発行・取引・決済をオンチェーンへ移す。
QuantozのEURQは、ユーロ決済の部分を補完する。公式の定義はElectronic Money Tokenで、MiCAの要求に合わせて設計されている。
三者ともオランダ企業。規制の枠組みも統一されている。
「とりあえずパートナーを適当に寄せ集めた」なんて話じゃなくて、金融インフラの部品をひとつずつ正しく組み上げている、ということだ。
だから今の俺の感覚では、$DUSK というプロジェクトで見張るべきポイントは、そもそも「プライバシー技術がどれだけ強いか」じゃない。
この領域には“強い”が溢れてる。
大事なのは、それがアイデンティティ、資産、取引、決済といった複数の段階を、機関がちゃんと使える1本の金融プロセスとしてつなげられるかどうかだ。 @Dusk_Foundation #dusk
Duskのアーキテクチャ図を見て、ようやく気づいたんだ。前までは全部逆に見てた。
Duskのドキュメントをめくって深夜2時まで読み込んだのは、あの暗号学の専門用語にビビらされていたからじゃない——正直、「ゼロ知識証明」って言葉、聞いてて耳が慣れちまった。
本当に俺を起こしたのは、Citadelのあの層の話だ。
大きな予想(期待)は結構外れたけど、BTCはまだ大丈夫そうだな!
俺はずっとDuskはただのプライバシーチェーンだと思ってて、他のZK系プロジェクトと同じ“ケーキ”を奪い合ってるだけだと見てた。でも、三層に分解してみると——
DuskDSがコンセンサス、決済、データ可用性を担う。
DuskEVMがEVM実行を回す。
Citadelがアイデンティティと選択的開示を扱う。
で、問題はこれだ——なぜわざわざ“アイデンティティの層”を別建てにする必要があるの?
一般的なパブリックチェーンは、アイデンティティみたいなものをウォレットアドレスに抽象化して終わりにしがちで、誰が機関だろうが個人だろうが関係ない、となりやすい。
でもCitadelの設計は、あなたが「適格な投資家だ」と証明できたり、「ある国に居住している条件を満たす」ことを示せたりする一方で、身分証の写真をオンチェーンに貼り付ける必要はない。
些細に聞こえるかもしれない。でも規制のある証券発行の実務では、ここが“合法的に走れるかどうか”の分水嶺になる。
それからSuccinct Attestationのコンセンサス。
公式ドキュメントはかなり分かりやすく書いてある:Proposal→Validation→Ratificationの3段階。
俺が気になったのは、Ratificationの後にある「確定的ファイナリティ」——「だいたい確定する」じゃなくて、「決まったら決まる」。
従来の金融が一番嫌うのは、遅いことじゃなくて、取引成立後に“巻き戻され得る”こと。
これがきちんと動くなら、T+2がT+0になるのはスローガンじゃなくて現実になる。
そして次はNPEXのライン。
オランダの認可MTFで、Duskと組んで、規制対象の証券の発行・取引・決済をオンチェーンへ移す。
QuantozのEURQは、ユーロ決済の部分を補完する。公式の定義はElectronic Money Tokenで、MiCAの要求に合わせて設計されている。
三者ともオランダ企業。規制の枠組みも統一されている。
「とりあえずパートナーを適当に寄せ集めた」なんて話じゃなくて、金融インフラの部品をひとつずつ正しく組み上げている、ということだ。
だから今の俺の感覚では、$DUSK というプロジェクトで見張るべきポイントは、そもそも「プライバシー技術がどれだけ強いか」じゃない。
この領域には“強い”が溢れてる。
大事なのは、それがアイデンティティ、資産、取引、決済といった複数の段階を、機関がちゃんと使える1本の金融プロセスとしてつなげられるかどうかだ。 @Dusk #dusk
148
·
--
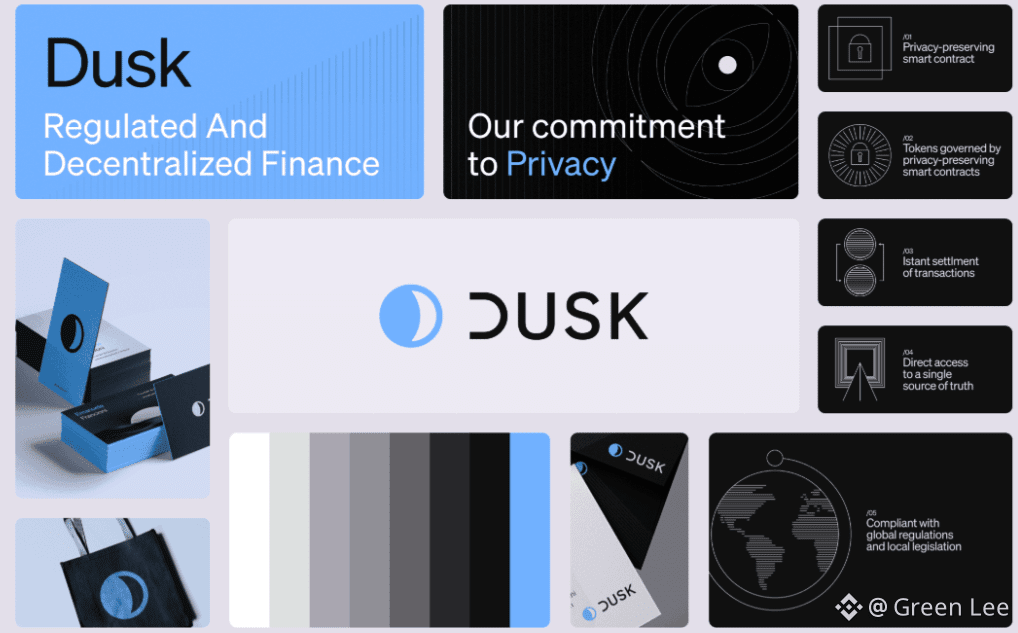
『@Dusk』のホワイトペーパーを読んでみて、正直ちょっと上頭(盛り上がる)だし、同時に少し疑問もあります。
大きな餅(計画)は大丈夫?BTCにはまだ未来があるの?
彼らのXSC標準は、要するに「既要(両方必要)」——プライバシーも、コンプライアンスも、両方を“きちんと”取りにいくんです。聞こえは完璧なんですが、よくよく考えると、話はそんなに単純じゃありません。ホワイトペーパーは技術の細部をけっこう含みを持たせた書き方で、やたらと「詳しくは別の論文を参照して」と逃げていて、肝心なところは逆にサラッと流してます。
金融業界の人なら分かるけど、一番ねじれてくるポイントは、技術的に実現できるかどうかじゃなくて、「権限が結局誰の手にあるのか」です。Duskのホワイトペーパーでも、監査人(Auditor)という役割に触れていて、取引データを監査人の公開鍵で暗号化することで、規制当局の追跡をしやすくすると言っています。――でも問題はこれです。その監査人って誰? プロジェクト側? どこか指定された第三者? それとも規制機関そのもの?
その裏にあるロジックの違いは、想像以上に大きい。監査の鍵がプロジェクト側に握られているなら、従来の金融にある中央集権的なカストディと何が違うの? つまり機関投資家が資産を預けたとして、取引相手や保有量が、プロジェクト側が見ようと思えば見られる? それはプライバシーじゃなくて、片方向の透明性ですよね。
ホワイトペーパーでは、監査人は「m-of-n」のマルチシグであり、閾値暗号で管理できるとも述べています。この発想は正しいと思います。権限を分散させるわけですから。ただし実際の運用となると、鍵のフラグメントを誰が持つのか? 監査プロセスが濫用されないようにどう担保するのか? といった実務の問題が、ホワイトペーパーでははっきり説明されていません。
もう一つ面白い点は、Duskが後にMoonlightの取引モデルをアップグレードして、Phoenix取引の送信者の身元を受信者に対して識別できるようにしたことです。これで「完全匿名」が「制御可能なプライバシー」になりました。つまり、お金が誰から来たのかは分かるけど、通りすがりの人には分からない。これは、コンプライアンスを満たす金融が本当に目指すべき状態に近いはずです:取引相手同士は明確に、でもマーケットの帳面は商業上の機密を漏らさない。
要するに、XSCがちゃんと動くかどうかは、ZK証明がどれだけ“コア”かではなく、その鍵が結局どの壁に掛けられるか——そこ次第なんです。鍵管理の設計が甘いと、プライバシーとコンプライアンスが互いに足を引っ張る、行き止まりのループになってしまい、補完関係どころではなくなる。
NPEXの3億ユーロ規模のトークン化証券との提携を経て、この問題が表面化したのは、ある意味筋が通っていると思います。 @Dusk_Foundation $DUSK #dusk
『@Dusk』のホワイトペーパーを読んでみて、正直ちょっと上頭(盛り上がる)だし、同時に少し疑問もあります。
大きな餅(計画)は大丈夫?BTCにはまだ未来があるの?
彼らのXSC標準は、要するに「既要(両方必要)」——プライバシーも、コンプライアンスも、両方を“きちんと”取りにいくんです。聞こえは完璧なんですが、よくよく考えると、話はそんなに単純じゃありません。ホワイトペーパーは技術の細部をけっこう含みを持たせた書き方で、やたらと「詳しくは別の論文を参照して」と逃げていて、肝心なところは逆にサラッと流してます。
金融業界の人なら分かるけど、一番ねじれてくるポイントは、技術的に実現できるかどうかじゃなくて、「権限が結局誰の手にあるのか」です。Duskのホワイトペーパーでも、監査人(Auditor)という役割に触れていて、取引データを監査人の公開鍵で暗号化することで、規制当局の追跡をしやすくすると言っています。――でも問題はこれです。その監査人って誰? プロジェクト側? どこか指定された第三者? それとも規制機関そのもの?
その裏にあるロジックの違いは、想像以上に大きい。監査の鍵がプロジェクト側に握られているなら、従来の金融にある中央集権的なカストディと何が違うの? つまり機関投資家が資産を預けたとして、取引相手や保有量が、プロジェクト側が見ようと思えば見られる? それはプライバシーじゃなくて、片方向の透明性ですよね。
ホワイトペーパーでは、監査人は「m-of-n」のマルチシグであり、閾値暗号で管理できるとも述べています。この発想は正しいと思います。権限を分散させるわけですから。ただし実際の運用となると、鍵のフラグメントを誰が持つのか? 監査プロセスが濫用されないようにどう担保するのか? といった実務の問題が、ホワイトペーパーでははっきり説明されていません。
もう一つ面白い点は、Duskが後にMoonlightの取引モデルをアップグレードして、Phoenix取引の送信者の身元を受信者に対して識別できるようにしたことです。これで「完全匿名」が「制御可能なプライバシー」になりました。つまり、お金が誰から来たのかは分かるけど、通りすがりの人には分からない。これは、コンプライアンスを満たす金融が本当に目指すべき状態に近いはずです:取引相手同士は明確に、でもマーケットの帳面は商業上の機密を漏らさない。
要するに、XSCがちゃんと動くかどうかは、ZK証明がどれだけ“コア”かではなく、その鍵が結局どの壁に掛けられるか——そこ次第なんです。鍵管理の設計が甘いと、プライバシーとコンプライアンスが互いに足を引っ張る、行き止まりのループになってしまい、補完関係どころではなくなる。
NPEXの3億ユーロ規模のトークン化証券との提携を経て、この問題が表面化したのは、ある意味筋が通っていると思います。 @Dusk $DUSK #dusk
85
·
--
質押$DUSKの前に、まずこの3つの数字をよく確認して。
SNSでDusk質押のスクショをたくさん見かけるけど、総残高がゼロが多くてかなり派手に見える。だけど冷静に言うね——本当にそのコインは全部「働いてる」の?
大前提はどうでもいい? BTCは最高!
実話を1つ。僕のグループのメンバーで、最近まで稼働している質押にさらに4000DUSK突っ込んだ人がいた。気分は「収益が倍増するぞ!」って感じ。ところが後から来てこう聞くんだ。「なんで報酬が思ったほど増えてないの?」と。調べたら大変——4000のうち即時に有効になったのは3600で、残り400はlocked stake(ロックされたステーク)のまま放置状態だった。つまり彼は全力で加速してるつもりが、実際はアクセル90%しか踏めてなかったってこと。
これってETH側でLPやるのとは完全に別物。Duskでは「総残高」と「有効残高」を別のものとして見なきゃいけない。特に追加した回数が増えるほど、帳面の数字と、実際にコンセンサスに参加している金額のズレが大きくなっていく。進むほどその差はどんどん広がる。
さらにもう1つ落とし穴——新しく質押したコインはすぐには動かない。1epochは2160ブロックで、換算するとだいたい6〜12時間。次のepochの境界まで待って、はじめてProvisioner(プロビジョナー)として選ばれる対象プールに入る。その間、コインはそこで呆然と待機してるだけ。
だから僕のおすすめはこう。いきなり年化(APR/APY)の計算だけに目を奪われないで。まず次の3点を整理して——コインがいつ働き始めるのか、有効として働いているのはどれくらいか、ロックされて動いてない分はどれくらいか。Dusk公式がこの3つの項目を質押ページの一番上にそのまま表示してくれたら、わざわざ「なぜ収益が合ってないの?」って質問が大量に減るはず。
とはいえ、Duskの仕組みは実はかなり丁寧に作られてる。解除質押にはプロトコルレベルでの待機期間はないから、動かしたいときに動かせる。ただし、報酬の引き出しは別のウォレット操作になるので、別扱いだと覚えておいて。収益が固定利率というわけでもなく、有効質押の割合やコンセンサスへの参加状況に直結するから、変動するのが普通だよ。
最後に正直な話:Duskの質押をやるなら、年化の計算にばかり時間を使わないこと。まずは「どれくらいのコインが稼働中で、いつ働き始めるのか」この2つを先に把握する。それが一番大事。 @Dusk_Foundation $DUSK #dusk
質押$DUSK の前に、まずこの3つの数字をよく確認して。
SNSでDusk質押のスクショをたくさん見かけるけど、総残高がゼロが多くてかなり派手に見える。だけど冷静に言うね——本当にそのコインは全部「働いてる」の?
大前提はどうでもいい? BTCは最高!
実話を1つ。僕のグループのメンバーで、最近まで稼働している質押にさらに4000DUSK突っ込んだ人がいた。気分は「収益が倍増するぞ!」って感じ。ところが後から来てこう聞くんだ。「なんで報酬が思ったほど増えてないの?」と。調べたら大変——4000のうち即時に有効になったのは3600で、残り400はlocked stake(ロックされたステーク)のまま放置状態だった。つまり彼は全力で加速してるつもりが、実際はアクセル90%しか踏めてなかったってこと。
これってETH側でLPやるのとは完全に別物。Duskでは「総残高」と「有効残高」を別のものとして見なきゃいけない。特に追加した回数が増えるほど、帳面の数字と、実際にコンセンサスに参加している金額のズレが大きくなっていく。進むほどその差はどんどん広がる。
さらにもう1つ落とし穴——新しく質押したコインはすぐには動かない。1epochは2160ブロックで、換算するとだいたい6〜12時間。次のepochの境界まで待って、はじめてProvisioner(プロビジョナー)として選ばれる対象プールに入る。その間、コインはそこで呆然と待機してるだけ。
だから僕のおすすめはこう。いきなり年化(APR/APY)の計算だけに目を奪われないで。まず次の3点を整理して——コインがいつ働き始めるのか、有効として働いているのはどれくらいか、ロックされて動いてない分はどれくらいか。Dusk公式がこの3つの項目を質押ページの一番上にそのまま表示してくれたら、わざわざ「なぜ収益が合ってないの?」って質問が大量に減るはず。
とはいえ、Duskの仕組みは実はかなり丁寧に作られてる。解除質押にはプロトコルレベルでの待機期間はないから、動かしたいときに動かせる。ただし、報酬の引き出しは別のウォレット操作になるので、別扱いだと覚えておいて。収益が固定利率というわけでもなく、有効質押の割合やコンセンサスへの参加状況に直結するから、変動するのが普通だよ。
最後に正直な話:Duskの質押をやるなら、年化の計算にばかり時間を使わないこと。まずは「どれくらいのコインが稼働中で、いつ働き始めるのか」この2つを先に把握する。それが一番大事。 @Dusk $DUSK #dusk
171
·
--
表哥在荷兰发债没找投行,我扒完链上数据服了
BTC还在64000,大饼还是稳啊!
上季度我表哥干了件离谱事——他在一家荷兰中型企业做财务,发了一笔300万欧元的供应链债券,全程没找投行承销。走的是@Dusk的链上代币化,对接NPEX交易所,结算从T+3缩到T+0。我第一反应跟大多数人一样:这玩意儿合规吗?欧洲那帮监管可不是吃素的。
扒完技术文档我才算整明白。Dusk的SBA共识机制把验证权和链下身份绑死了——想当验证者?先过KYC,出问题监管直接能找到人,跟匿名PoS那种出了事拍屁股走人的逻辑完全两码事。同时它搞了个双VM架构,Piecrust跑零知识合约,隐私保护拉满但生态还在早期;DuskEVM兼容以太坊,Solidity开发者拿过来就能用,目前测试网已经部署了17个DeFi项目。
但别光看热闹,风险我也给表哥点了出来。EVM上跑隐私需要额外预编译,gas费比普通以太坊高出大概30%,小散玩起来肉疼。另外SBA的验证者门槛挺高——不光要持币量,还得拼声誉,初期很容易形成几个大节点说了算的局面。这不是技术能解决的问题,是博弈结构问题。
跟传统发债比,Dusk把发行成本砍了快一半,NPEX披露的数据是平均节省45%。但话说回来,欧盟MiCA虽然鼓励链上合规,具体细则还在博弈,监管沙盒也没全球铺开。Quantoz发的EURQ已经集成进去了,稳定币加隐私合约这套组合拳,跨境支付确实看到了可能性。
表哥说下次发债还走这条道,我偷偷查了下链上数据——目前总锁仓量才2.8亿美金,流动性溢价根本没起来。工具确实是好工具,能不能跑通规模,看的还是生态玩家有没有真金白银持续往里砸。传统投行那帮人,会坐视这块蛋糕被切走吗?我反正不太信。 @Dusk_Foundation $DUSK #dusk
表哥在荷兰发债没找投行,我扒完链上数据服了
BTC还在64000,大饼还是稳啊!
上季度我表哥干了件离谱事——他在一家荷兰中型企业做财务,发了一笔300万欧元的供应链债券,全程没找投行承销。走的是@Dusk的链上代币化,对接NPEX交易所,结算从T+3缩到T+0。我第一反应跟大多数人一样:这玩意儿合规吗?欧洲那帮监管可不是吃素的。
扒完技术文档我才算整明白。Dusk的SBA共识机制把验证权和链下身份绑死了——想当验证者?先过KYC,出问题监管直接能找到人,跟匿名PoS那种出了事拍屁股走人的逻辑完全两码事。同时它搞了个双VM架构,Piecrust跑零知识合约,隐私保护拉满但生态还在早期;DuskEVM兼容以太坊,Solidity开发者拿过来就能用,目前测试网已经部署了17个DeFi项目。
但别光看热闹,风险我也给表哥点了出来。EVM上跑隐私需要额外预编译,gas费比普通以太坊高出大概30%,小散玩起来肉疼。另外SBA的验证者门槛挺高——不光要持币量,还得拼声誉,初期很容易形成几个大节点说了算的局面。这不是技术能解决的问题,是博弈结构问题。
跟传统发债比,Dusk把发行成本砍了快一半,NPEX披露的数据是平均节省45%。但话说回来,欧盟MiCA虽然鼓励链上合规,具体细则还在博弈,监管沙盒也没全球铺开。Quantoz发的EURQ已经集成进去了,稳定币加隐私合约这套组合拳,跨境支付确实看到了可能性。
表哥说下次发债还走这条道,我偷偷查了下链上数据——目前总锁仓量才2.8亿美金,流动性溢价根本没起来。工具确实是好工具,能不能跑通规模,看的还是生态玩家有没有真金白银持续往里砸。传统投行那帮人,会坐视这块蛋糕被切走吗?我反正不太信。 @Dusk $DUSK #dusk
151
·
--
BTC跌到六万三附近晃悠的时候,群里反而安静了。喊单的销声匿迹,builders开始冒头。潮水退了嘛,谁在裸泳一目了然。
大饼涨到64000了,BTC还是牛的!
我最近把大部分精力花在对比两条路上——Babylon的TBV和Sui上的Hashi。不是炒币思路,是真想知道:下一轮压力测试来了,哪个系统先出bug。
Babylon那条路我走得最早。他们的逻辑很纯粹——BTC锁在比特币主网的Taproot脚本里,每个Vault对应独立的UTXO,不进共享资金池,也不能被再质押。你在Aave v4上借稳定币,靠的是密码学证明,不是谁的许可。项目方动不了你的币,这点让人踏实。目前Babylon已经锁了超过56,000个BTC,TVL破了50亿美金。Aave创始人Stani也公开站台了,说这是Aave V4第一个真正意义上的新Spoke实现。
但问题也在这——每个UTXO都独立,安全是安全了,流动性效率呢?像把每个铜板都锁在单独的保险柜里,搬起来费劲。
Hashi走的是另一条路。Mysten Labs牵头搞的,7月22号刚上测试网。你把BTC存进去,验证者用MPC加Guardian Layer的2-of-2多签守着,然后在Sui上铸造hBTC出来随便组合。机构喜欢这套——BitGo、Cumberland、Ledger、FalconX,超过25家合作伙伴已经进场了。性能高,玩法多,目标直指那1万亿美金沉睡的BTC。
可我心里始终有个坎儿——MPC加多签,环节越多,出问题的节点就越多。不是技术上的不信任,是直觉。
两种方案摆在面前:一个死磕原生性,一个拥抱可组合性。没有绝对的对错,可能未来会走向融合。但我想知道的是:下一轮暴跌来了,BTC插针,清算链路全量跑通的时候——是TBV的纯密码学证明更抗摔,还是Hashi的机构级风控更抗造? @babylonlabs_io $BABY #baby
BTC跌到六万三附近晃悠的时候,群里反而安静了。喊单的销声匿迹,builders开始冒头。潮水退了嘛,谁在裸泳一目了然。
大饼涨到64000了,BTC还是牛的!
我最近把大部分精力花在对比两条路上——Babylon的TBV和Sui上的Hashi。不是炒币思路,是真想知道:下一轮压力测试来了,哪个系统先出bug。
Babylon那条路我走得最早。他们的逻辑很纯粹——BTC锁在比特币主网的Taproot脚本里,每个Vault对应独立的UTXO,不进共享资金池,也不能被再质押。你在Aave v4上借稳定币,靠的是密码学证明,不是谁的许可。项目方动不了你的币,这点让人踏实。目前Babylon已经锁了超过56,000个BTC,TVL破了50亿美金。Aave创始人Stani也公开站台了,说这是Aave V4第一个真正意义上的新Spoke实现。
但问题也在这——每个UTXO都独立,安全是安全了,流动性效率呢?像把每个铜板都锁在单独的保险柜里,搬起来费劲。
Hashi走的是另一条路。Mysten Labs牵头搞的,7月22号刚上测试网。你把BTC存进去,验证者用MPC加Guardian Layer的2-of-2多签守着,然后在Sui上铸造hBTC出来随便组合。机构喜欢这套——BitGo、Cumberland、Ledger、FalconX,超过25家合作伙伴已经进场了。性能高,玩法多,目标直指那1万亿美金沉睡的BTC。
可我心里始终有个坎儿——MPC加多签,环节越多,出问题的节点就越多。不是技术上的不信任,是直觉。
两种方案摆在面前:一个死磕原生性,一个拥抱可组合性。没有绝对的对错,可能未来会走向融合。但我想知道的是:下一轮暴跌来了,BTC插针,清算链路全量跑通的时候——是TBV的纯密码学证明更抗摔,还是Hashi的机构级风控更抗造? @BabylonLabs_io $BABY #baby
122
·
--
サークルの“老砲”たちはみんな「透明性」を口にしがちで、コードがオープンで、契約が確認できて、リスクは自動的に消えるように見せます。けれど最近、これを逆に考え直しました——透明性は何も問題を解決しません。本当に致命的なのは、「リスクを見られるのは誰か」、そして見つけた後に「動けるのか」という点です。
大枠の夢は上がっていかないが、BTCはまだ伸びていけるのか?
BabylonのTBVがテストネットでこれだけ長く走っている中で、オンチェーンデータから面白い事実が見えてきました。wBTCのようなモデルの透明性は「静的な透明性」——コードは見せてくれるが、資産はカストディ側にロックされており、いざという時に見えていても止められません。TBVの透明性は「動的な透明性」——各Vaultに対応する独立したUTXOで、共有の資金プールに入りません。軽量ノードが悪事を働けばEOTSで罰金没収され、不正なclaimにはチャレンジのウィンドウがあります。清算の遅延にはタイムロックで裏取りが効きます。透明性は“見せるため”ではなく、“使うため”にあるのです。
この違いは、オンチェーンの大口クジラと一般の小口投資家ではまったく別物です。小口が恐れるのは「見えないブラックボックス」——wBTCのカストディ側がやられれば、全員が一緒にゼロにされること。大口が恐れるのはまさに「見える消耗」——清算の頻度、論点の挑戦率、鋳造(ミント)の失敗率です。確率がどれだけ低くても、規模が大きければ運営コストとして確実に効いてきます。テストネットで一度回してみれば分かります。本当の試練はTBVに抜け穴があるかどうかではなく、そうした抜け穴が“発動する頻度”と“是正コスト”が、ブランド側の許容範囲に収まるかどうかです。
Aave v4の統合提案は、この話をさらに新しい高みへ押し上げました。ネイティブBTCを担保にしてステーブルコインを発行し、4つのbenefitのうち、自主カストディとネイティブ担保は資産層での約束です。テストネットで測れるのはまさに、実行層におけるリスク分布——清算ロボットがスムーズに動くか、チャレンジのウィンドウを実際に誰が監視できているのか、vaultBTCの送金制限が通常フローを詰まらせないか、といった点です。
だから、プロトコルの成熟度を判断する方法も変わりました。「それは透明か」という二元的な問いはしません。代わりにこう問いかけます。リスクは誰に見える形で晒されるのか、見た人に是正する能力があるのか、是正メカニズムが実データの中でちゃんと回っているのか。 $BABYのステーキングノード、チャレンジャー、清算者といった役割の“駆け引きにかかるコスト”がパラメータに書き込まれている部分こそ、この「Bitcoin Secured」構造が持つ、真のリスクの形です。
@babylonlabs_io $BABY #baby
サークルの“老砲”たちはみんな「透明性」を口にしがちで、コードがオープンで、契約が確認できて、リスクは自動的に消えるように見せます。けれど最近、これを逆に考え直しました——透明性は何も問題を解決しません。本当に致命的なのは、「リスクを見られるのは誰か」、そして見つけた後に「動けるのか」という点です。
大枠の夢は上がっていかないが、BTCはまだ伸びていけるのか?
BabylonのTBVがテストネットでこれだけ長く走っている中で、オンチェーンデータから面白い事実が見えてきました。wBTCのようなモデルの透明性は「静的な透明性」——コードは見せてくれるが、資産はカストディ側にロックされており、いざという時に見えていても止められません。TBVの透明性は「動的な透明性」——各Vaultに対応する独立したUTXOで、共有の資金プールに入りません。軽量ノードが悪事を働けばEOTSで罰金没収され、不正なclaimにはチャレンジのウィンドウがあります。清算の遅延にはタイムロックで裏取りが効きます。透明性は“見せるため”ではなく、“使うため”にあるのです。
この違いは、オンチェーンの大口クジラと一般の小口投資家ではまったく別物です。小口が恐れるのは「見えないブラックボックス」——wBTCのカストディ側がやられれば、全員が一緒にゼロにされること。大口が恐れるのはまさに「見える消耗」——清算の頻度、論点の挑戦率、鋳造(ミント)の失敗率です。確率がどれだけ低くても、規模が大きければ運営コストとして確実に効いてきます。テストネットで一度回してみれば分かります。本当の試練はTBVに抜け穴があるかどうかではなく、そうした抜け穴が“発動する頻度”と“是正コスト”が、ブランド側の許容範囲に収まるかどうかです。
Aave v4の統合提案は、この話をさらに新しい高みへ押し上げました。ネイティブBTCを担保にしてステーブルコインを発行し、4つのbenefitのうち、自主カストディとネイティブ担保は資産層での約束です。テストネットで測れるのはまさに、実行層におけるリスク分布——清算ロボットがスムーズに動くか、チャレンジのウィンドウを実際に誰が監視できているのか、vaultBTCの送金制限が通常フローを詰まらせないか、といった点です。
だから、プロトコルの成熟度を判断する方法も変わりました。「それは透明か」という二元的な問いはしません。代わりにこう問いかけます。リスクは誰に見える形で晒されるのか、見た人に是正する能力があるのか、是正メカニズムが実データの中でちゃんと回っているのか。 $BABY のステーキングノード、チャレンジャー、清算者といった役割の“駆け引きにかかるコスト”がパラメータに書き込まれている部分こそ、この「Bitcoin Secured」構造が持つ、真のリスクの形です。
@BabylonLabs_io $BABY #baby
151
·
--
正经点说,看到Babylon最近这一连串官宣——Ledger、GoMining、Aegis、Sui、84 Labs——我第一反应跟很多人一样:おっ、これはBTCFiの勢力図を一気に敷き詰める気だな、って。だけど腰を据えてオンチェーンのデータや各パートナーの実際の進捗を見てみると、だんだん強くなる感覚がある――提携の数とエコシステムの実運用の間には、かなり深い溝がある。
まずデータ面から。Babylonのステーキング・プロトコルは確かに硬い実績を出していて、56,853枚のBTCがロックされ、TVLのピークは6,000百万米ドル(60億ドル)を突破した。この数字はどこから見ても堂々としていて、BTCネイティブのステーキングという取り組みに市場の本物の需要があることも示している。だが問題はまさにここ――ステーキング・プロトコルが順調に走っていることと、これらの提携入口が自動的に実際の事業流入に変換されることは別問題だ。
GoMiningの提携を例にしてみる。官宣文案では「最大で1,000枚のBTCがエコシステム参加を有効化できる」とされており、価値にして約7,500万米ドル。かなり煽って聞こえるよね?でもオンチェーンで確認してみると、TBVの金庫の中で、GoMiningのマイニング収益を狙っているBTCが結局どれくらいあるのか?借入規模は?収益はどう流通しているのか?――調べても出てこない。大風呂敷がかなり萎んだな。BTCも上がらなくなってきた!
Ledger側も同じロジックだ。800万台のハードウェア端末が並び、公式ウォレットも確かにTBVの署名機能に対応している。とはいえ、ハードウェアウォレットのユーザー像は? 長期保有、極めて慎重、できるなら秘密鍵を石に刻んで裏庭に埋めたいタイプ――彼らにビットコインを金庫に入れて担保付きの借り入れをさせるのか? 利用入口を開通し、実質的な借入行動を起こすまでの間には、非常に大きい“ユーザーの認知”というハードルがある。
さらにAegisの固定金利の借入プロダクト。公式のタイムテーブルでは2026年Q4で、普通のユーザーが触れるのは現状テストネットだけ。まだメインネットに上がっていないプロダクトでは、エコシステムの勢力図を語る説得力はどうしても限られる。
言いたいのは、Babylonの取り組みが間違っていると言っているわけではない――ビットコインがネイティブな金融価値を解放するという大きな方向性は理解している。けれど、プロジェクト側には考えるべきことが1つある。官宣の提携はroadmapであって、オンチェーンデータこそがreal proofだ。パートナーのユーザー規模で盛り上げを繰り返すよりも、各エコシステム入口の“実際の稼働データ”を定期的に一覧で公開して、みんなが見られるようにしたほうがいい。
@babylonlabs_io $BABY #baby
正经点说,看到Babylon最近这一连串官宣——Ledger、GoMining、Aegis、Sui、84 Labs——我第一反应跟很多人一样:おっ、これはBTCFiの勢力図を一気に敷き詰める気だな、って。だけど腰を据えてオンチェーンのデータや各パートナーの実際の進捗を見てみると、だんだん強くなる感覚がある――提携の数とエコシステムの実運用の間には、かなり深い溝がある。
まずデータ面から。Babylonのステーキング・プロトコルは確かに硬い実績を出していて、56,853枚のBTCがロックされ、TVLのピークは6,000百万米ドル(60億ドル)を突破した。この数字はどこから見ても堂々としていて、BTCネイティブのステーキングという取り組みに市場の本物の需要があることも示している。だが問題はまさにここ――ステーキング・プロトコルが順調に走っていることと、これらの提携入口が自動的に実際の事業流入に変換されることは別問題だ。
GoMiningの提携を例にしてみる。官宣文案では「最大で1,000枚のBTCがエコシステム参加を有効化できる」とされており、価値にして約7,500万米ドル。かなり煽って聞こえるよね?でもオンチェーンで確認してみると、TBVの金庫の中で、GoMiningのマイニング収益を狙っているBTCが結局どれくらいあるのか?借入規模は?収益はどう流通しているのか?――調べても出てこない。大風呂敷がかなり萎んだな。BTCも上がらなくなってきた!
Ledger側も同じロジックだ。800万台のハードウェア端末が並び、公式ウォレットも確かにTBVの署名機能に対応している。とはいえ、ハードウェアウォレットのユーザー像は? 長期保有、極めて慎重、できるなら秘密鍵を石に刻んで裏庭に埋めたいタイプ――彼らにビットコインを金庫に入れて担保付きの借り入れをさせるのか? 利用入口を開通し、実質的な借入行動を起こすまでの間には、非常に大きい“ユーザーの認知”というハードルがある。
さらにAegisの固定金利の借入プロダクト。公式のタイムテーブルでは2026年Q4で、普通のユーザーが触れるのは現状テストネットだけ。まだメインネットに上がっていないプロダクトでは、エコシステムの勢力図を語る説得力はどうしても限られる。
言いたいのは、Babylonの取り組みが間違っていると言っているわけではない――ビットコインがネイティブな金融価値を解放するという大きな方向性は理解している。けれど、プロジェクト側には考えるべきことが1つある。官宣の提携はroadmapであって、オンチェーンデータこそがreal proofだ。パートナーのユーザー規模で盛り上げを繰り返すよりも、各エコシステム入口の“実際の稼働データ”を定期的に一覧で公開して、みんなが見られるようにしたほうがいい。
@BabylonLabs_io $BABY #baby
1
99
·
--
正经说,死磕比特币生态越久,越有一种拧巴感——你手里攥着整个加密圈最大的资产,结果想用它干点啥,跟把一栋楼搬进银行柜台一样费劲。不能跑合约、看不到外部状态,想搞抵押借贷?梦里啥都有。
大饼还是跌了,BTCはいつまで下がる?
これまでのいわゆる解決策の本質は、結局「妥協」の二文字。要するに、派生トークンに包んで人が橋を落とさず渡れる(=事故らない)賭けをするか、多署名委員会に任せて人が悪さをしない賭けをするかのどちらか。
Babylonのこの一連の操作で、私が本気で「いける」と感じたのは、「資産は動かさず、証明を先にする」という6文字をきっちり通したから。ビットコインは原文のままTaprootスクリプトに固定され、各金庫に対応する独立UTXOが用意される。作成時に署名済みトランザクションを事前に作っておくことで、合法的な支出ルートがすべて“溶接”されている。安全の下限が、「この多署名アドレスは攻撃しにくいと信じる」から、「数学的証明は偽造できないと信じる」へ——前者は受動的な確率、後者は能動的な確定性。
裏で支えているのは二つの要素で、これは細かく話す価値がある。BitVM3は複雑なスマートコントラクトのロジックをオフチェーンで実行し、オンチェーンには極めて簡素な不正証明だけを残す。一方BABEは、スタンフォードのDavid Tse教授が今年1月に公開したプロトコルで、Groth16のゼロ知識証明の多重ペアリング演算を、一回の楕円曲線のスカラー乗算に圧縮する。検証コストは、直接でいえば3桁以上のオーダーで削減される。平たく言うと、以前はビットコイン上で証明を検証するのがあまりに高すぎて話にならなかったのに、今では一般人でも手が届く。
2026年5月時点で、この仕組みにより5.6万BTC超(約56億ドル)がすでに利息を生んでいる。ただし、注目すべきはロック量だけではない。それ以上に重要なのは、これが「DeFiの安全基盤は、数学的な確定性だけに完全に置ける」という事実を証明した点だ。誰かの多署名アドレス管理者が今日お酒を飲みすぎているかどうか、そんな偶然に依存しない。
もちろん、暗号が無欠であることは、実行チェーンの絶対的な安全を意味しない。極端な相場では、ZK証明の生成は完了していても、下流のソーター(並び替え器)が数秒詰まるだけで、清算ロジックがそのまま無効になる可能性がある。どれだけ良いアーキテクチャでも、実戦で叩かれて耐えないといけない。
とはいえ、方向性はもう見えている——BTCを動かさず、支配権も手放さず、きちんとDeFiに参加する。この道は、段階を踏んで着実に固められている。 @babylonlabs_io $BABY #baby
正经说,死磕比特币生态越久,越有一种拧巴感——你手里攥着整个加密圈最大的资产,结果想用它干点啥,跟把一栋楼搬进银行柜台一样费劲。不能跑合约、看不到外部状态,想搞抵押借贷?梦里啥都有。
大饼还是跌了,BTCはいつまで下がる?
これまでのいわゆる解決策の本質は、結局「妥協」の二文字。要するに、派生トークンに包んで人が橋を落とさず渡れる(=事故らない)賭けをするか、多署名委員会に任せて人が悪さをしない賭けをするかのどちらか。
Babylonのこの一連の操作で、私が本気で「いける」と感じたのは、「資産は動かさず、証明を先にする」という6文字をきっちり通したから。ビットコインは原文のままTaprootスクリプトに固定され、各金庫に対応する独立UTXOが用意される。作成時に署名済みトランザクションを事前に作っておくことで、合法的な支出ルートがすべて“溶接”されている。安全の下限が、「この多署名アドレスは攻撃しにくいと信じる」から、「数学的証明は偽造できないと信じる」へ——前者は受動的な確率、後者は能動的な確定性。
裏で支えているのは二つの要素で、これは細かく話す価値がある。BitVM3は複雑なスマートコントラクトのロジックをオフチェーンで実行し、オンチェーンには極めて簡素な不正証明だけを残す。一方BABEは、スタンフォードのDavid Tse教授が今年1月に公開したプロトコルで、Groth16のゼロ知識証明の多重ペアリング演算を、一回の楕円曲線のスカラー乗算に圧縮する。検証コストは、直接でいえば3桁以上のオーダーで削減される。平たく言うと、以前はビットコイン上で証明を検証するのがあまりに高すぎて話にならなかったのに、今では一般人でも手が届く。
2026年5月時点で、この仕組みにより5.6万BTC超(約56億ドル)がすでに利息を生んでいる。ただし、注目すべきはロック量だけではない。それ以上に重要なのは、これが「DeFiの安全基盤は、数学的な確定性だけに完全に置ける」という事実を証明した点だ。誰かの多署名アドレス管理者が今日お酒を飲みすぎているかどうか、そんな偶然に依存しない。
もちろん、暗号が無欠であることは、実行チェーンの絶対的な安全を意味しない。極端な相場では、ZK証明の生成は完了していても、下流のソーター(並び替え器)が数秒詰まるだけで、清算ロジックがそのまま無効になる可能性がある。どれだけ良いアーキテクチャでも、実戦で叩かれて耐えないといけない。
とはいえ、方向性はもう見えている——BTCを動かさず、支配権も手放さず、きちんとDeFiに参加する。この道は、段階を踏んで着実に固められている。 @BabylonLabs_io $BABY #baby
132
·
--
BTC质押這事兒,別把“共享安全”理解成拜把子
大饼跌到63000了,BTC还是不行呀!
Babylonのドキュメントを何度も読み返したよ。わかるでしょ——構成図を見るほど、あのコミュニティの「BabylonはBitcoinの安全を共有した」って言葉が、当たってるのは半分で、残りの半分はかなりの人をハマらせた、って感じがする。
最初の僕も勘違いした。BTCを一度預けたら、BitcoinのPoWの仕組みが“支店を出す”みたいに、別のチェーンにそのまま看板を立てて渡すんだと思ってた。でもホワイトペーパーを読み込んでわかったのは、マイナーは外のチェーンなんて相手にせず、自分たちは自分たちで掘って記録してるだけで、PoWは変わらないってこと。
じゃあ変わるのは何? お金だ。
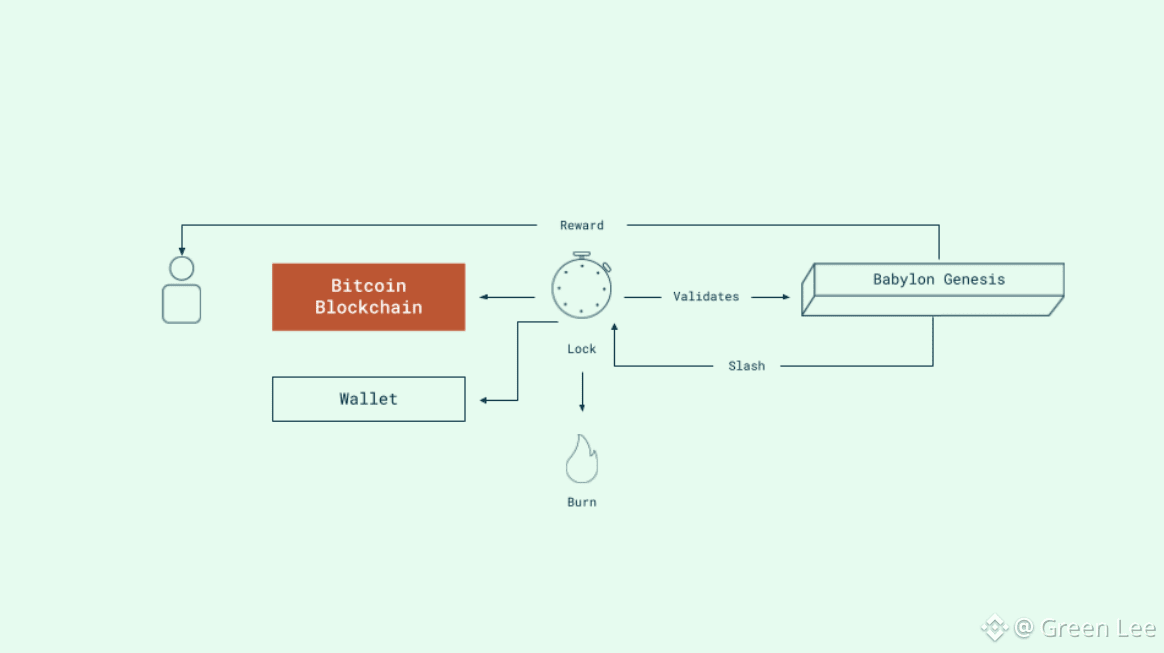
以前はBTCは寝てるだけだったけど、今は「仕事」ができるようになった——つまり、没収されうるデポジットになる。Finality Providerが二重署名をしようとして、EOTS署名が一度でも露出したら、プロトコルはコードパスに沿ってそのまま没収が実行される。Babylon Genesisは状態とチェックポイントの調整を担当し、Bitcoin側はただ一つ——スクリプトとタイムロックで、質押のプロセスがちゃんと通るようにすることだけをやる。役割分担がはっきりしてる。
つまり本質的に解決してるのは、新しいチェーンが生まれたとき「資本で背中を押してくれるものがない」っていう気まずさであって、Bitcoinを万能なコンセンサス層に変えることではない。
でも、僕がもう一つ考えた疑問がある。みんなが今、躊躇なく質押に突っ込むのは何のため? Babylonがくれるわずかなリターンでしょ。……でもさ、考えたことある? このお金を払ってるのは誰?
本当にツケを払うのは、その安全をレンタルしたい外部のキュー(順番待ちのこと)。質押規模が何百億まで跳ね上がったとしても、需要側がほんの3〜5個のプロジェクトしかないなら——供給が需要を大きく上回って、リターンが維持できない。そうなれば、質押者はすぐに逃げる。
だから今は、TVLがどこまで伸びるかはあまり気にしてない。むしろ見たいのは、「本当にBTCの安全に依存しないと生き残れない」プロジェクトが継続的に作られているかどうか。これが回り出せるかどうかは、ロックされるコインの量ではなく、どれだけの人が長期的に安全の請求書を払い続ける意思があるかにかかってる。 @babylonlabs_io $BABY #baby
BTC质押這事兒,別把“共享安全”理解成拜把子
大饼跌到63000了,BTC还是不行呀!
Babylonのドキュメントを何度も読み返したよ。わかるでしょ——構成図を見るほど、あのコミュニティの「BabylonはBitcoinの安全を共有した」って言葉が、当たってるのは半分で、残りの半分はかなりの人をハマらせた、って感じがする。
最初の僕も勘違いした。BTCを一度預けたら、BitcoinのPoWの仕組みが“支店を出す”みたいに、別のチェーンにそのまま看板を立てて渡すんだと思ってた。でもホワイトペーパーを読み込んでわかったのは、マイナーは外のチェーンなんて相手にせず、自分たちは自分たちで掘って記録してるだけで、PoWは変わらないってこと。
じゃあ変わるのは何? お金だ。
以前はBTCは寝てるだけだったけど、今は「仕事」ができるようになった——つまり、没収されうるデポジットになる。Finality Providerが二重署名をしようとして、EOTS署名が一度でも露出したら、プロトコルはコードパスに沿ってそのまま没収が実行される。Babylon Genesisは状態とチェックポイントの調整を担当し、Bitcoin側はただ一つ——スクリプトとタイムロックで、質押のプロセスがちゃんと通るようにすることだけをやる。役割分担がはっきりしてる。
つまり本質的に解決してるのは、新しいチェーンが生まれたとき「資本で背中を押してくれるものがない」っていう気まずさであって、Bitcoinを万能なコンセンサス層に変えることではない。
でも、僕がもう一つ考えた疑問がある。みんなが今、躊躇なく質押に突っ込むのは何のため? Babylonがくれるわずかなリターンでしょ。……でもさ、考えたことある? このお金を払ってるのは誰?
本当にツケを払うのは、その安全をレンタルしたい外部のキュー(順番待ちのこと)。質押規模が何百億まで跳ね上がったとしても、需要側がほんの3〜5個のプロジェクトしかないなら——供給が需要を大きく上回って、リターンが維持できない。そうなれば、質押者はすぐに逃げる。
だから今は、TVLがどこまで伸びるかはあまり気にしてない。むしろ見たいのは、「本当にBTCの安全に依存しないと生き残れない」プロジェクトが継続的に作られているかどうか。これが回り出せるかどうかは、ロックされるコインの量ではなく、どれだけの人が長期的に安全の請求書を払い続ける意思があるかにかかってる。 @BabylonLabs_io $BABY #baby
168
ログインして、さらにコンテンツを読む
厳選トピックで世界の暗号資産トレーダーの仲間入り
⚡️ 暗号資産に関する最新かつ有益な情報が見つかります。
💬 世界最大の暗号資産取引所から信頼されています。
👍 認証を受けたクリエイターから、有益なインサイトを得られます。
メール / 電話番号