

曼迪mandy
3.5k 投稿

曼迪mandy
報告
ユーザーをブロック
主业是撸毛,偶尔玩合约,从未爆过仓。大钱没赚过,小钱凭运气。如果你也玩币圈,我们就是好朋友。
27 フォロー
15.3K+ フォロワー
7.5K+ いいね
投稿
すべて
引用
ライブ
·
--
去年这会儿我还在跟人抬杠——“WASM沙箱外面跑验证逻辑?这不是自己给自己挖坑吗”。那时候我刚读完某条链因为智能合约漏洞被掏空的复盘报告,满脑子都是“代码越少越安全”。
大饼回调点,BTC还有上涨空间嘛?
后来真上手跑Dusk节点,才发觉事儿没那么简单。
我翻过他们Piecrust那套东西的测试代码,也专门去查了那篇被引了好几次的性能论文——人家测的是不同指令集下WASM相比原生代码的损耗,加密场景能飙到255%。你想啊,Dusk每天过手的BLS签名、ZK证明,哪个不是吃计算的大户?每笔交易都在WASM里解释执行,等于你开车百公里油耗25个,加油站老板笑得合不拢嘴,你钱包先扛不住了。
所以他们把高频密算操作做成host function,直接调原生实现。这招说白了就是:频繁走的路别设卡子,偶尔走的路再严查。
风险当然有——信任半径从“整个WASM沙箱”缩到了“那几行C代码有没有写冒烟”。前者是物理隔离级别的安全感,后者纯看工程师手稳不稳。我专门去官网角落翻出他们2024年Q3的审计报告,至少当时测的那些边界情况没炸。但话说回来,这类漏洞从来不是测出来的,是被人喂数据喂出来的。哪天有人塞个精心捏造的证明,触发某个host function里没人留意过的整数溢出——啧,那画面我暂时不想亲眼见到。
不过你要追求万无一失,咱就别搞公链了,回去写单机程序多省心。Dusk这帮人算的是另一笔账:性能卡脖子是今天的事,安全问题明天还能补。我跑了三年节点,见过的链死掉十有八九是因为gas高得没人用,因为被攻破直接归零的——反正我没亲眼见着。
所以我现在态度不那么硬了。之前跟朋友吃饭还嘴硬说“再观察观察”,回来默默把节点版本追到了最新。敢在沙箱上开洞的项目不多,Dusk算一个。 #dusk $DUSK @Dusk_Foundation
去年这会儿我还在跟人抬杠——“WASM沙箱外面跑验证逻辑?这不是自己给自己挖坑吗”。那时候我刚读完某条链因为智能合约漏洞被掏空的复盘报告,满脑子都是“代码越少越安全”。
大饼回调点,BTC还有上涨空间嘛?
后来真上手跑Dusk节点,才发觉事儿没那么简单。
我翻过他们Piecrust那套东西的测试代码,也专门去查了那篇被引了好几次的性能论文——人家测的是不同指令集下WASM相比原生代码的损耗,加密场景能飙到255%。你想啊,Dusk每天过手的BLS签名、ZK证明,哪个不是吃计算的大户?每笔交易都在WASM里解释执行,等于你开车百公里油耗25个,加油站老板笑得合不拢嘴,你钱包先扛不住了。
所以他们把高频密算操作做成host function,直接调原生实现。这招说白了就是:频繁走的路别设卡子,偶尔走的路再严查。
风险当然有——信任半径从“整个WASM沙箱”缩到了“那几行C代码有没有写冒烟”。前者是物理隔离级别的安全感,后者纯看工程师手稳不稳。我专门去官网角落翻出他们2024年Q3的审计报告,至少当时测的那些边界情况没炸。但话说回来,这类漏洞从来不是测出来的,是被人喂数据喂出来的。哪天有人塞个精心捏造的证明,触发某个host function里没人留意过的整数溢出——啧,那画面我暂时不想亲眼见到。
不过你要追求万无一失,咱就别搞公链了,回去写单机程序多省心。Dusk这帮人算的是另一笔账:性能卡脖子是今天的事,安全问题明天还能补。我跑了三年节点,见过的链死掉十有八九是因为gas高得没人用,因为被攻破直接归零的——反正我没亲眼见着。
所以我现在态度不那么硬了。之前跟朋友吃饭还嘴硬说“再观察观察”,回来默默把节点版本追到了最新。敢在沙箱上开洞的项目不多,Dusk算一个。 #dusk $DUSK @Dusk
154
·
--
監査の先生は「透過的」に、リスク管理は「ポジションを隠して」——Duskのその鍵、ひねり動かせるの?
相場が少し上がってきたけど、BTCは本当に強い!
機関の資産運用に携わった人なら、あの「ややこしさ」分かるはず。
毎四半期、監査が入る前にコンプライアンスが前もって3日前からITを引っ張って、オンチェーンのデータを必死に導線する。オンチェーンに記録がないわけじゃない。記録が「公開」されすぎている——相手が誰か、何時何分にそのコインを打ったか、平均約定価格はどれくらいか、全部が表に出てしまう。
でも監査の先生にハッシュ値だけ見せたら?先生は机を叩いて「底稿を出せ」と言う。結局、オンチェーンとは別に、チェーン外の影の台帳をもう一つ維持することになる。両側で突き合わせて、頭皮がぞわっとするほど大変だ。プライバシーは守れる。でも突き合わせコストが、優位性を食い尽くしてしまう。
Duskは今回、Phoenixモデルでその紙一枚を破った。私はそれを「監査フレンドリーなプライバシー」と呼びたい。
規制当局と追いかけっこをするのではなく、開示を“プログラム可能な動作”に変えている。デフォルトでは全体的に不可視。でも、特定の閲覧用鍵を持つ主体なら、時間区間ごとに明細を引っ張ったり、資産カテゴリごとにレポートを出したり、さらにはある期間内の総ポジションの変化をまとめて検証したりできる。
これは、アカウントモデルのような「全裸か、完全に包むか」という二択とはまったく別の道だ。UTXO+ゼロ知識証明の組み合わせで、取引ごとに検証可能な“票(チケット)”が作られる。チケット自体は金額や相手方を露出しないのに、検証ロジックはプロトコル内に埋め込まれている。
監査の先生が欲しいのは、覗き見癖ではなく、相互検証できる数学的な証拠——そこをまさに提供できている。
私が本当に気にしているのは、エンジニアリング側の硬い骨だ。閲覧用鍵の権限の粒度が「必要に応じて配布」できるレベルまでできるかどうか。
たとえば、リスク管理部には総ポジションを見せる。監査には逐次の取引明細を見せるが相手方の名称は隠す。規制当局には全量を見せる——このRBAC(ロールベースのアクセス制御)は暗号の世界では通せる。でもプロダクトの画面、レポート出力のテンプレート、従来の会計システムとの連携仕様に落とし込むのは、また別次元の仕事だ。
Duskがこの部分を磨き切れるなら、機関資金はもう2つの台帳を抱えていなくてもよくなる。個人投資家には不可視?それもついでの話。機関が本当に夜も眠れなくて警戒しているのは、隣で自分の建て玉のタイミングを見ている“同業者”のほうだ。そういうことだよね。 @Dusk_Foundation $DUSK #dusk
監査の先生は「透過的」に、リスク管理は「ポジションを隠して」——Duskのその鍵、ひねり動かせるの?
相場が少し上がってきたけど、BTCは本当に強い!
機関の資産運用に携わった人なら、あの「ややこしさ」分かるはず。
毎四半期、監査が入る前にコンプライアンスが前もって3日前からITを引っ張って、オンチェーンのデータを必死に導線する。オンチェーンに記録がないわけじゃない。記録が「公開」されすぎている——相手が誰か、何時何分にそのコインを打ったか、平均約定価格はどれくらいか、全部が表に出てしまう。
でも監査の先生にハッシュ値だけ見せたら?先生は机を叩いて「底稿を出せ」と言う。結局、オンチェーンとは別に、チェーン外の影の台帳をもう一つ維持することになる。両側で突き合わせて、頭皮がぞわっとするほど大変だ。プライバシーは守れる。でも突き合わせコストが、優位性を食い尽くしてしまう。
Duskは今回、Phoenixモデルでその紙一枚を破った。私はそれを「監査フレンドリーなプライバシー」と呼びたい。
規制当局と追いかけっこをするのではなく、開示を“プログラム可能な動作”に変えている。デフォルトでは全体的に不可視。でも、特定の閲覧用鍵を持つ主体なら、時間区間ごとに明細を引っ張ったり、資産カテゴリごとにレポートを出したり、さらにはある期間内の総ポジションの変化をまとめて検証したりできる。
これは、アカウントモデルのような「全裸か、完全に包むか」という二択とはまったく別の道だ。UTXO+ゼロ知識証明の組み合わせで、取引ごとに検証可能な“票(チケット)”が作られる。チケット自体は金額や相手方を露出しないのに、検証ロジックはプロトコル内に埋め込まれている。
監査の先生が欲しいのは、覗き見癖ではなく、相互検証できる数学的な証拠——そこをまさに提供できている。
私が本当に気にしているのは、エンジニアリング側の硬い骨だ。閲覧用鍵の権限の粒度が「必要に応じて配布」できるレベルまでできるかどうか。
たとえば、リスク管理部には総ポジションを見せる。監査には逐次の取引明細を見せるが相手方の名称は隠す。規制当局には全量を見せる——このRBAC(ロールベースのアクセス制御)は暗号の世界では通せる。でもプロダクトの画面、レポート出力のテンプレート、従来の会計システムとの連携仕様に落とし込むのは、また別次元の仕事だ。
Duskがこの部分を磨き切れるなら、機関資金はもう2つの台帳を抱えていなくてもよくなる。個人投資家には不可視?それもついでの話。機関が本当に夜も眠れなくて警戒しているのは、隣で自分の建て玉のタイミングを見ている“同業者”のほうだ。そういうことだよね。 @Dusk $DUSK #dusk
189
·
--
Ondo と DUSK の土台を見て初めて、誰が本気で RWA に取り組んでいるのかがわかった
強気すぎる値動きで、ベースはかなり熱い。BTC、いったん休憩しよ!
米国のトークン化証券をめぐる法的な枠組みを調べると、正直なところ、たくさんのプロジェクトが綱渡りをしているように見えてくる。
Ondo のやり方では、土台は短期の米国債と銀行の普通預金相当。しかしトークン自体は証券には該当しないとされ、トークン化された手形(トークン化ノート)の形になっている。英領ヴァージン諸島の SPV が発行し、権利はスイス法で統治する。要するに大金をかけて弁護士に枠組みを組ませ、「トークン」を「証券」の分類から必死に外して、SEC の最も厳しい登録要件を回避している、という構図だ。このやり方でも回ることはあるが、本質的には規制との綱引き。ある日、裁判所が「保有者は実際には証券としての権利を享受している」と判断すれば、一連の仕組みは作り直しになる——このリスクは、機関投資家も心のどこかでちゃんと分かっている。
DUSK は完全に逆だ。迂回せず、正面から受ける。
証券型トークンは MiFID II に従う。あなたが何であるかがそのまま整理されるので、余計な“かぶせ”は不要。DUSK はオランダの免許付き取引所 NPEX との連携が、すでに資産のオンチェーン化の段階に入っている。NPEX は MTF、Broker、ECSP という一式のライセンスを保有しており、DLT-TSS も推進中。さらに 21X は全ヨーロッパで最初の DLT 試点制度ライセンスを取得済み。DUSK は取引参加者として直接接続する。Quantoz が発行した MiCA 合意のデジタルユーロ EURQ も DUSK のチェーン上で稼働。トークン自体が証券で、免許付きの取引所でオンチェーン取引するのだから、規制当局の機嫌を賭ける必要はない。
「じゃあ、プライバシーはどうするの?」——機関の懸念、よく分かる。未公開の証券は資金確認(バリデーション)や統制、監査が必要。でも、保有残高や価格は外部に見せられない。パブリックチェーンの完全な透明性は“丸裸”と同じで、プライバシーチェーンのようなクローズドな設計だと、規制当局の監査が入れない。
DUSK が提示する解決策は ZK による選択的透明性。規制当局は監査できるのに、オンチェーン上では公開しない。さらに eIDAS のデジタルIDで KYC を完了する。これが「階層的な可視性」——役割ごとに見えるデータが違う。全部公開しないし、全部ロックもしない。機関が最も恐れるのは、利回りが低いことではなく“コンプライアンス上の問題”が起きること。DUSK はその懸念を根本から潰している。
正直に言えば、欧州の 40 万億(トラ)級の RWA 市場は目の前にある。MiCA が実装され、コンプライアンスの通路が開いた今、DUSK は現時点で少数派として、ライセンスから取引所、そして決済レイヤーまで必要なインフラをすべて揃えている。 #dusk $DUSK @Dusk_Foundation
Ondo と DUSK の土台を見て初めて、誰が本気で RWA に取り組んでいるのかがわかった
強気すぎる値動きで、ベースはかなり熱い。BTC、いったん休憩しよ!
米国のトークン化証券をめぐる法的な枠組みを調べると、正直なところ、たくさんのプロジェクトが綱渡りをしているように見えてくる。
Ondo のやり方では、土台は短期の米国債と銀行の普通預金相当。しかしトークン自体は証券には該当しないとされ、トークン化された手形(トークン化ノート)の形になっている。英領ヴァージン諸島の SPV が発行し、権利はスイス法で統治する。要するに大金をかけて弁護士に枠組みを組ませ、「トークン」を「証券」の分類から必死に外して、SEC の最も厳しい登録要件を回避している、という構図だ。このやり方でも回ることはあるが、本質的には規制との綱引き。ある日、裁判所が「保有者は実際には証券としての権利を享受している」と判断すれば、一連の仕組みは作り直しになる——このリスクは、機関投資家も心のどこかでちゃんと分かっている。
DUSK は完全に逆だ。迂回せず、正面から受ける。
証券型トークンは MiFID II に従う。あなたが何であるかがそのまま整理されるので、余計な“かぶせ”は不要。DUSK はオランダの免許付き取引所 NPEX との連携が、すでに資産のオンチェーン化の段階に入っている。NPEX は MTF、Broker、ECSP という一式のライセンスを保有しており、DLT-TSS も推進中。さらに 21X は全ヨーロッパで最初の DLT 試点制度ライセンスを取得済み。DUSK は取引参加者として直接接続する。Quantoz が発行した MiCA 合意のデジタルユーロ EURQ も DUSK のチェーン上で稼働。トークン自体が証券で、免許付きの取引所でオンチェーン取引するのだから、規制当局の機嫌を賭ける必要はない。
「じゃあ、プライバシーはどうするの?」——機関の懸念、よく分かる。未公開の証券は資金確認(バリデーション)や統制、監査が必要。でも、保有残高や価格は外部に見せられない。パブリックチェーンの完全な透明性は“丸裸”と同じで、プライバシーチェーンのようなクローズドな設計だと、規制当局の監査が入れない。
DUSK が提示する解決策は ZK による選択的透明性。規制当局は監査できるのに、オンチェーン上では公開しない。さらに eIDAS のデジタルIDで KYC を完了する。これが「階層的な可視性」——役割ごとに見えるデータが違う。全部公開しないし、全部ロックもしない。機関が最も恐れるのは、利回りが低いことではなく“コンプライアンス上の問題”が起きること。DUSK はその懸念を根本から潰している。
正直に言えば、欧州の 40 万億(トラ)級の RWA 市場は目の前にある。MiCA が実装され、コンプライアンスの通路が開いた今、DUSK は現時点で少数派として、ライセンスから取引所、そして決済レイヤーまで必要なインフラをすべて揃えている。 #dusk $DUSK @Dusk
223
·
--
昨晚上刷到一个群友吐槽,说用隐私钱包像在玩hard模式,每笔交易要等手机烧三分钟算ZK证明,电掉得比打原神还快。底下跟了一串+1,有人说“这玩意儿就适合极客折腾,普通人最后都得切回透明链”。
大饼涨得真好,BTC还是不错!
我当时忍住了没回,但睡觉前越想越不对劲。这个抱怨本身没毛病——生成证明确实费算力,手机CPU直接干冒烟,谁用谁暴躁。但这个抱怨背后的潜台词是:隐私保护这事儿,成本必须使用者自己硬吃。
可问题在于,谁规定“证明权”和“所有权”必须绑一块儿的?
翻了一下去年研究Phoenix钱包时做的笔记,它那套密钥拆分的思路,说白了就一句话:查看密钥管扫描,花费密钥管签名。两个东西各干各的,前者能让你知道“这笔钱是打给我的”,但打死也算不出私钥,因为算签名需要的那一半它根本没有。这意味着扫描交易这个活儿可以大大方方甩出去给第三方节点干——对方能看见你收了多少钱,但动不了你一分钱。ZK证明的生成也是同理,委托给算力充沛的服务端,你手机只管最后签个字。
你看,这其实就是把“隐私”拆成了两件事:谁有权限看账本,谁有权限动资产。传统钱包一把私钥通吃,等于大门钥匙和保险柜钥匙是同一把,丢了就全完。拆开之后,你可以把“大门”交给别人帮你盯着,保险柜钥匙自己揣兜里。
但说实话,这个方案并不是没有代价的。委托扫描就意味着你主动给第三方开了条缝——他能看到你的收账流水。虽然拿不走钱,但“有钱进账”这件事本身暴露了。你信得过谁、交给谁,协议管不了这个。这就像你可以把家门监控交给物业看管,省心是省心了,但物业小哥天天盯着你几点出门几点回家,你心里得先过得了那道坎。
#dusk $DUSK @Dusk_Foundation
昨晚上刷到一个群友吐槽,说用隐私钱包像在玩hard模式,每笔交易要等手机烧三分钟算ZK证明,电掉得比打原神还快。底下跟了一串+1,有人说“这玩意儿就适合极客折腾,普通人最后都得切回透明链”。
大饼涨得真好,BTC还是不错!
我当时忍住了没回,但睡觉前越想越不对劲。这个抱怨本身没毛病——生成证明确实费算力,手机CPU直接干冒烟,谁用谁暴躁。但这个抱怨背后的潜台词是:隐私保护这事儿,成本必须使用者自己硬吃。
可问题在于,谁规定“证明权”和“所有权”必须绑一块儿的?
翻了一下去年研究Phoenix钱包时做的笔记,它那套密钥拆分的思路,说白了就一句话:查看密钥管扫描,花费密钥管签名。两个东西各干各的,前者能让你知道“这笔钱是打给我的”,但打死也算不出私钥,因为算签名需要的那一半它根本没有。这意味着扫描交易这个活儿可以大大方方甩出去给第三方节点干——对方能看见你收了多少钱,但动不了你一分钱。ZK证明的生成也是同理,委托给算力充沛的服务端,你手机只管最后签个字。
你看,这其实就是把“隐私”拆成了两件事:谁有权限看账本,谁有权限动资产。传统钱包一把私钥通吃,等于大门钥匙和保险柜钥匙是同一把,丢了就全完。拆开之后,你可以把“大门”交给别人帮你盯着,保险柜钥匙自己揣兜里。
但说实话,这个方案并不是没有代价的。委托扫描就意味着你主动给第三方开了条缝——他能看到你的收账流水。虽然拿不走钱,但“有钱进账”这件事本身暴露了。你信得过谁、交给谁,协议管不了这个。这就像你可以把家门监控交给物业看管,省心是省心了,但物业小哥天天盯着你几点出门几点回家,你心里得先过得了那道坎。
#dusk $DUSK @Dusk
183
·
--
在Dusk群里蹲了三个月,我才搞明白隐私不是一层布
大饼涨到7万,BTC长的太快了!
讲真,这事儿挺丢人的。
之前在推特上看Dusk的分析,清一色都在吹Phoenix那套零知识证明,note、nullifier、隐蔽地址这些词儿背得比身份证号还熟。我也跟着起哄转发了好几篇,感觉自己已经站在了隐私赛道的智商高地。结果上周闲着没事翻白皮书,翻到ネットワーク层那一节直接愣住——Kadcast?啥玩意儿?我咋从来没人跟我提过这茬?
你们知道那种感觉吧,就像吃了仨月的外卖突然发现楼下就有菜市场。
Kadcast这玩意儿是基于Kademlia那套距离分层逻辑搞出来的广播协议。传统gossipは見人就喊,跟广场舞大喇叭似的,消息满天飞但谁也说不清谁先喊的。Kadcast不一样,消息沿着距离递增的路径一层层往外递,跟传话游戏似的,你只知道上家是谁,鬼知道源头在哪儿。白皮书里说这套设计本来是为了省带宽降陈旧区块率,具体数字我不背了免得像在念论文,但捎带手搞出来的副产品就挺耐人寻味——消息过了好几道手之后,想倒推源头节点,难度直接拉满。
但这里头有个坑,我得老老实实承认自己踩过。
Phoenix那套是密码学硬刚出来的隐私,数学证明摆在那儿,铁板一块。Kadcast带来的这点模糊性,说白了就是拓扑结构顺手送的小礼物,防防普通溯源还行,真遇到专门搞网络分析的老炮儿,扛不扛得住得打个问号。好多文章把这俩层搅一块儿讲,搞得好像Dusk从头到脚都裹着铁布衫,其实压根儿不是一码事。
我现在看项目的习惯改了,先问自己一句:この隐私は密码学撑着的还是ネットワーク结构顺带的?前者是防弹衣,后者是迷彩服,都能挡点东西,但用处不一样。
你们有没有被这种笼统说法带偏过?评论区唠唠。 #dusk $DUSK @Dusk_Foundation
在Dusk群里蹲了三个月,我才搞明白隐私不是一层布
大饼涨到7万,BTC长的太快了!
讲真,这事儿挺丢人的。
之前在推特上看Dusk的分析,清一色都在吹Phoenix那套零知识证明,note、nullifier、隐蔽地址这些词儿背得比身份证号还熟。我也跟着起哄转发了好几篇,感觉自己已经站在了隐私赛道的智商高地。结果上周闲着没事翻白皮书,翻到ネットワーク层那一节直接愣住——Kadcast?啥玩意儿?我咋从来没人跟我提过这茬?
你们知道那种感觉吧,就像吃了仨月的外卖突然发现楼下就有菜市场。
Kadcast这玩意儿是基于Kademlia那套距离分层逻辑搞出来的广播协议。传统gossipは見人就喊,跟广场舞大喇叭似的,消息满天飞但谁也说不清谁先喊的。Kadcast不一样,消息沿着距离递增的路径一层层往外递,跟传话游戏似的,你只知道上家是谁,鬼知道源头在哪儿。白皮书里说这套设计本来是为了省带宽降陈旧区块率,具体数字我不背了免得像在念论文,但捎带手搞出来的副产品就挺耐人寻味——消息过了好几道手之后,想倒推源头节点,难度直接拉满。
但这里头有个坑,我得老老实实承认自己踩过。
Phoenix那套是密码学硬刚出来的隐私,数学证明摆在那儿,铁板一块。Kadcast带来的这点模糊性,说白了就是拓扑结构顺手送的小礼物,防防普通溯源还行,真遇到专门搞网络分析的老炮儿,扛不扛得住得打个问号。好多文章把这俩层搅一块儿讲,搞得好像Dusk从头到脚都裹着铁布衫,其实压根儿不是一码事。
我现在看项目的习惯改了,先问自己一句:この隐私は密码学撑着的还是ネットワーク结构顺带的?前者是防弹衣,后者是迷彩服,都能挡点东西,但用处不一样。
你们有没有被这种笼统说法带偏过?评论区唠唠。 #dusk $DUSK @Dusk
1
1
465
·
--
DUSKの帳尻,我拿计算器按了三遍才敢开口
大きな餅(大饼)が上がりすぎだ、BTC真に言える!
午後、人を待つのが退屈で、DUSKのリリース表をまた一回引っ張った。初めて見るわけじゃないけど、これまでずっと市場に合わせて「36年の長期サイクル」というスローガンで進めてきただけで、自分で手を動かして計算したことはなかった。今回は真面目に計算機を叩いてみて、どう言えばいいかな、背中がちょっと寒くなった。
まず結論:最初の4年間で放出が約4.7億枚、総供給のほぼ半分を占める。初年度の増加は2.5億で、インフレ率は25%まで到達。2年目は半分に切って1.25億、3年目もさらに半分。
それが「長期放出」だと言うのは間違ってはいないが、もっと正確に言うなら「最初の4年で大半の人生分の飯を一気に食べて、残り32年でゆっくり消化する」だ。
私はわざわざDuskのブラウザを開いて、各ブロック19.86枚の配分経路を全部なぞってみた。80%が生成者に行くのは確かなんだけど、その80%の中の10%は条件付き——ただ寝てても儲かるわけじゃなく、実際に働いて取引検証をしないといけない。残りの5%は検証委に、5%は承認委に、10%はファンドに入る。この配分ロジックは筋が通っているように見えるが、肝心なのは、ステーキング収益の大きい部分が増発によるものであって、手数料ではないことだ。
現在のオンチェーン日次アクティブ数のあの数字、正直に言うと36%の年率を支えられない。これはプロトコルの稼ぎがステーキング者に分配されているんじゃなくて、後の年のコインを前倒しで“現在の人”に貼り付けているだけだ。ステーキングの利回りは変動して見えるが、実際には増発分が固定で、まるで死に給料みたいなもの。手数料の変動なんて、その一部にもならない。
ガバナンス権については、今のところまだ実際に保有者へ本格的に渡っていない。DUSKを持っていればGasは払えるし、ステークもできるが、プロトコルがどこへ向かうかはあなたが決められない。この件は短期的には価格の駆け引きにあまり影響しないかもしれないが、長期的に見ると、オンチェーンでの本当の需要が立ち上がらない場合、前期に突っ込んできたインフレが継続的な売り圧力になっていく。
私は買い煽りではない、むしろ逆で、このDUSKの仕組み設計はかなり筋が通っていると思っている——その前提として取引量がついてくること。もしついてこないなら、初期の高い放出は、中後期の保有者の頭上にぶら下がったままの“刃”になる。いつ落ちてくるかは、オンチェーンのデータ次第だ。私はとりあえず一筆記録しておく。半年後にまた表を引く。 #dusk $DUSK @Dusk_Foundation
DUSKの帳尻,我拿计算器按了三遍才敢开口
大きな餅(大饼)が上がりすぎだ、BTC真に言える!
午後、人を待つのが退屈で、DUSKのリリース表をまた一回引っ張った。初めて見るわけじゃないけど、これまでずっと市場に合わせて「36年の長期サイクル」というスローガンで進めてきただけで、自分で手を動かして計算したことはなかった。今回は真面目に計算機を叩いてみて、どう言えばいいかな、背中がちょっと寒くなった。
まず結論:最初の4年間で放出が約4.7億枚、総供給のほぼ半分を占める。初年度の増加は2.5億で、インフレ率は25%まで到達。2年目は半分に切って1.25億、3年目もさらに半分。
それが「長期放出」だと言うのは間違ってはいないが、もっと正確に言うなら「最初の4年で大半の人生分の飯を一気に食べて、残り32年でゆっくり消化する」だ。
私はわざわざDuskのブラウザを開いて、各ブロック19.86枚の配分経路を全部なぞってみた。80%が生成者に行くのは確かなんだけど、その80%の中の10%は条件付き——ただ寝てても儲かるわけじゃなく、実際に働いて取引検証をしないといけない。残りの5%は検証委に、5%は承認委に、10%はファンドに入る。この配分ロジックは筋が通っているように見えるが、肝心なのは、ステーキング収益の大きい部分が増発によるものであって、手数料ではないことだ。
現在のオンチェーン日次アクティブ数のあの数字、正直に言うと36%の年率を支えられない。これはプロトコルの稼ぎがステーキング者に分配されているんじゃなくて、後の年のコインを前倒しで“現在の人”に貼り付けているだけだ。ステーキングの利回りは変動して見えるが、実際には増発分が固定で、まるで死に給料みたいなもの。手数料の変動なんて、その一部にもならない。
ガバナンス権については、今のところまだ実際に保有者へ本格的に渡っていない。DUSKを持っていればGasは払えるし、ステークもできるが、プロトコルがどこへ向かうかはあなたが決められない。この件は短期的には価格の駆け引きにあまり影響しないかもしれないが、長期的に見ると、オンチェーンでの本当の需要が立ち上がらない場合、前期に突っ込んできたインフレが継続的な売り圧力になっていく。
私は買い煽りではない、むしろ逆で、このDUSKの仕組み設計はかなり筋が通っていると思っている——その前提として取引量がついてくること。もしついてこないなら、初期の高い放出は、中後期の保有者の頭上にぶら下がったままの“刃”になる。いつ落ちてくるかは、オンチェーンのデータ次第だ。私はとりあえず一筆記録しておく。半年後にまた表を引く。 #dusk $DUSK @Dusk
225
·
--
「ゼロ知識(ZK)」に騙されるな?――Duskのスマートコントラクトは結局、誰のメモリで止まっているのか?
大饼(BTC)はちょっと上がったけど、BTCはまだいける!
しばらく相場を眺めていると分かる。『ZKプライバシー』をうたうチェーンの多くは、実装・実地のテストでは80年代のダイヤルアップ回線みたいに動く。みんなが「ゼロ知識証明がどれだけ素晴らしいか」「プライバシー保護がどれだけ徹底しているか」を褒めちぎる一方で、僕がテストノードを見つめるときに本当に心配しているのは、回路が十分に速いかどうかよりも、暗号学的な制約で証明のサイズが膨らんだ後に、ノードが取引を処理する“その瞬間のもたつき”だ。
基盤アーキテクチャをやっている人なら皆知っている。ZK-SNARKsでもPLONKでも、証明が生成されたら最後には誰かが検証しなければならない。DuskはアーキテクチャにPiecrustというWASM仮想マシンを導入しており、狙いは明確だ。つまり、プライバシー・コントラクトのゼロ知識状態遷移をちゃんと通す一方で、通常のノードのメモリを直接押し潰してしまわないようにする。公式の技術ロードマップは、ゼロ知識検証がミリ秒級で完了すると吹聴しているが、僕がローカルノードで負荷テストを回すと、内心ずっと疑念が残る。1回の検証は確かに速い。でも高頻度の資産決済に遭遇した瞬間、プライバシー証明がメモリ上に滞留する時間がほんの少しでも伸びるだけで、ガベージコレクション(GC)がちょっと揺れると、ノードのレスポンスに遅延がすぐ出る。
こうした“エンジニアリング上の見えない引っ掛かり”は、普段ホワイトペーパーでは一切見えてこない。プライバシーチェーンが最も恐れるのは、数学の式が通らないことではなく、現実のノード・ハードウェアのばらつきだ。もしノードの計算力割り当て戦略が適切に調整されていなかったり、検証キューが積み上がったりするなら、「秒級プライバシー決済」はあっという間に「送金はしばらくお待ちください」になりかねない。実際に、プライバシーのパブリックチェーンが機関級の資産を支えられるかどうかを決めるのは、どれだけ高い安全性を謳っているかではない。突発的な同時アクセスに直面したときに、メモリ使用量を極めて滑らかな水準で安定させられるかどうかだ。
技術は結局、神に祈るためのものではない。みんながプライバシーLayer1の未来に賭けているのは分かる。けれど僕はむしろ、計算力が揺れたりノードのハードがバラついたりする局面でも、この仮想マシンが本当に“メモリ爆発”の底ラインを守り切れるのかが気になって仕方ない。このレバー――プライバシーと性能のバランス――を、次の周期で誰が徹底的に取り切るのか? #dusk $DUSK @Dusk_Foundation
「ゼロ知識(ZK)」に騙されるな?――Duskのスマートコントラクトは結局、誰のメモリで止まっているのか?
大饼(BTC)はちょっと上がったけど、BTCはまだいける!
しばらく相場を眺めていると分かる。『ZKプライバシー』をうたうチェーンの多くは、実装・実地のテストでは80年代のダイヤルアップ回線みたいに動く。みんなが「ゼロ知識証明がどれだけ素晴らしいか」「プライバシー保護がどれだけ徹底しているか」を褒めちぎる一方で、僕がテストノードを見つめるときに本当に心配しているのは、回路が十分に速いかどうかよりも、暗号学的な制約で証明のサイズが膨らんだ後に、ノードが取引を処理する“その瞬間のもたつき”だ。
基盤アーキテクチャをやっている人なら皆知っている。ZK-SNARKsでもPLONKでも、証明が生成されたら最後には誰かが検証しなければならない。DuskはアーキテクチャにPiecrustというWASM仮想マシンを導入しており、狙いは明確だ。つまり、プライバシー・コントラクトのゼロ知識状態遷移をちゃんと通す一方で、通常のノードのメモリを直接押し潰してしまわないようにする。公式の技術ロードマップは、ゼロ知識検証がミリ秒級で完了すると吹聴しているが、僕がローカルノードで負荷テストを回すと、内心ずっと疑念が残る。1回の検証は確かに速い。でも高頻度の資産決済に遭遇した瞬間、プライバシー証明がメモリ上に滞留する時間がほんの少しでも伸びるだけで、ガベージコレクション(GC)がちょっと揺れると、ノードのレスポンスに遅延がすぐ出る。
こうした“エンジニアリング上の見えない引っ掛かり”は、普段ホワイトペーパーでは一切見えてこない。プライバシーチェーンが最も恐れるのは、数学の式が通らないことではなく、現実のノード・ハードウェアのばらつきだ。もしノードの計算力割り当て戦略が適切に調整されていなかったり、検証キューが積み上がったりするなら、「秒級プライバシー決済」はあっという間に「送金はしばらくお待ちください」になりかねない。実際に、プライバシーのパブリックチェーンが機関級の資産を支えられるかどうかを決めるのは、どれだけ高い安全性を謳っているかではない。突発的な同時アクセスに直面したときに、メモリ使用量を極めて滑らかな水準で安定させられるかどうかだ。
技術は結局、神に祈るためのものではない。みんながプライバシーLayer1の未来に賭けているのは分かる。けれど僕はむしろ、計算力が揺れたりノードのハードがバラついたりする局面でも、この仮想マシンが本当に“メモリ爆発”の底ラインを守り切れるのかが気になって仕方ない。このレバー――プライバシーと性能のバランス――を、次の周期で誰が徹底的に取り切るのか? #dusk $DUSK @Dusk
1
112
·
--
多くの友人が聞いてきました。今回TermMaxが200万TMXの賞金プールを引き出したのは、また普通の流動性ばらまきなのでしょうか?タスク設計のロジックを深く研究した結果、これはむしろWeb3ユーザーのペルソナを対象にした“ふるい分け”のゲームのように思えてきました。
大きな期待は上向きで、BTCはいまだに強い!
これまで大多数のプロジェクトがエアドロップやエコシステムのインセンティブを行う際に一番頭を悩ませていたのが、シビル攻撃でした。軍団スクリプトがプールを吸い尽くしてしまい、本当のエコシステムへの貢献者は分け前にありつけない。TermMaxが今回賢いのは、「資産の証明」と「貢献度」を徹底的に物理的に分離した点にあります。
あの一見地味な「2つのAlphaポイント閾値」に注目してみてください。ポイントは本質的にオンチェーン上の過去の行動によって積み上がる信用の沈殿です。この設定によって、コストゼロの大量小口アカウントを門前払いにしています。170万TMXが8万人の一般枠に配られるのは、一見すると散在する投資家にも“誰にでも当たる”普遍的な抽選のように見えます。しかし実態は、非常に小さな限界コストで、短期的にオンチェーン上に非常に巨大な“本物の活発ノード”ネットワークを構築するためのものです。
本当に面白いのは、さらに残り30万TMXのコンテンツ枠です。8.17〜8.21というタイミングを選び、8月24日の人手による検証と組み合わせている。時間は短く、タスクは重い。明らかに短期で高濃度の専門的な発信量を“強制的に絞り出す”狙いがあります。個人あたり300 TMXという期待収益は、実際には質の高いコンテンツ制作者に対して支払う“オンチェーンのヘッドハンティング報酬”のようなものです。プロジェクト側は低コストで流動性と注目を呼び込み、優れたクリエイター側はTokenで開発・調査コストを補填でき、双方に損がない。
正直に言うと、このような「シビル対策+二軌道インセンティブ」メカニズムを作ること自体、プロジェクト側も本気で工夫しています。ただ、その後この“Alphaポイントでフィルタされた質の高いユーザー”の蓄積が、protocolの長期的な流動性として沈殿していくかどうかは、単発のToken配布だけでは到底足りないでしょう。メカニズムの革新の後は、結局のところコアプロダクトの利息カーブと、ヘッジ効率が十分にタフかどうかにかかっています。
では問題です。このように入念に設計されたゲームに直面して、あなたは2分で基礎の生活保障収入を手に入れるつもりですか?それとも足場を組んで、深いコンテンツであの一番硬い“最大のケーキ”をかじりにいくつもりですか? @termmax #TermMax
多くの友人が聞いてきました。今回TermMaxが200万TMXの賞金プールを引き出したのは、また普通の流動性ばらまきなのでしょうか?タスク設計のロジックを深く研究した結果、これはむしろWeb3ユーザーのペルソナを対象にした“ふるい分け”のゲームのように思えてきました。
大きな期待は上向きで、BTCはいまだに強い!
これまで大多数のプロジェクトがエアドロップやエコシステムのインセンティブを行う際に一番頭を悩ませていたのが、シビル攻撃でした。軍団スクリプトがプールを吸い尽くしてしまい、本当のエコシステムへの貢献者は分け前にありつけない。TermMaxが今回賢いのは、「資産の証明」と「貢献度」を徹底的に物理的に分離した点にあります。
あの一見地味な「2つのAlphaポイント閾値」に注目してみてください。ポイントは本質的にオンチェーン上の過去の行動によって積み上がる信用の沈殿です。この設定によって、コストゼロの大量小口アカウントを門前払いにしています。170万TMXが8万人の一般枠に配られるのは、一見すると散在する投資家にも“誰にでも当たる”普遍的な抽選のように見えます。しかし実態は、非常に小さな限界コストで、短期的にオンチェーン上に非常に巨大な“本物の活発ノード”ネットワークを構築するためのものです。
本当に面白いのは、さらに残り30万TMXのコンテンツ枠です。8.17〜8.21というタイミングを選び、8月24日の人手による検証と組み合わせている。時間は短く、タスクは重い。明らかに短期で高濃度の専門的な発信量を“強制的に絞り出す”狙いがあります。個人あたり300 TMXという期待収益は、実際には質の高いコンテンツ制作者に対して支払う“オンチェーンのヘッドハンティング報酬”のようなものです。プロジェクト側は低コストで流動性と注目を呼び込み、優れたクリエイター側はTokenで開発・調査コストを補填でき、双方に損がない。
正直に言うと、このような「シビル対策+二軌道インセンティブ」メカニズムを作ること自体、プロジェクト側も本気で工夫しています。ただ、その後この“Alphaポイントでフィルタされた質の高いユーザー”の蓄積が、protocolの長期的な流動性として沈殿していくかどうかは、単発のToken配布だけでは到底足りないでしょう。メカニズムの革新の後は、結局のところコアプロダクトの利息カーブと、ヘッジ効率が十分にタフかどうかにかかっています。
では問題です。このように入念に設計されたゲームに直面して、あなたは2分で基礎の生活保障収入を手に入れるつもりですか?それとも足場を組んで、深いコンテンツであの一番硬い“最大のケーキ”をかじりにいくつもりですか? @TermMax #TermMax
113
·
--
多くの人がまだ気づいていないけど、DuskがプライバシーRWA分野でこっそり走り出したこの「アイデンティティ準拠チェーン」がどれほど手強いのか
大風呂敷(夢)が64,000まで跳ね上がっても、BTCにはまだ実力がある!
ここ数日、Duskのアイデンティティとアクセス制御レイヤーをじっくり精査した。正直なところ、「コンプライアンス重視のプライバシー」領域でDuskが掴んだコツは、テストネットでトークンを配るだけのプロジェクトの大半よりもずっと深い。
みんながRWAや機関資産運用チェーンをオンチェーン化しようとするとき、いちばん頭を悩ませるのがKYC/AMLをどうプライバシーと両立させるかだ。従来のやり方は、ユーザーのセンシティブな身分データをオフチェーンのサーバーに直書きしてしまうか、一度ハッキングされれば全て終わり。あるいは、強引に完全匿名にしてしまい、結果的に規制当局に一撃で潰されるかのどちらかだった。
Duskのこの仕組みの巧妙さは、ゼロ知識証明(ZKP)を「選択的に開示できるアイデンティティの証明」として直接使っている点にある。
具体的な清算(決済)のシーンでは、機関投資家はそもそも基礎となる身分の詳細をパブリックノードにさらす必要がない。システムが暗号学的なレイヤーで「あなたが特定の適格投資家の資格を確かに持っている」ことを検証できれば十分だ。この設計は、従来の金融機関が参入する際の最大の心理的障壁をそのまま砕く——FATFなどの規制機関が求めるマネロン対策のハードな追跡要件を満たしつつ、高ネットワーク資産の顧客や機関のポジションのプライバシー保護ニーズも守れる。
要するに、機関が求めているのは、無制限で底のない完全匿名ではなく、「コンプライアンス上の相手にだけ見えて、一般には隠れる」コントロールされたプライバシーだ。みんながイーサリアムL2の手数料がどれだけ下がったかでまだ悩んでいる間に、Duskはすでに基盤レイヤーで証券発行の全プロセスにおけるコンプライアンスの基盤インフラをつないでしまった。こうした、伝統的な金融の“外装(殻)”をオンチェーンに載せるために特化した「ガチのパズル」を作り上げたことこそが、千億級の現実資金をWeb3へこじ開ける鍵なのだ。 @Dusk_Foundation $DUSK #dusk
多くの人がまだ気づいていないけど、DuskがプライバシーRWA分野でこっそり走り出したこの「アイデンティティ準拠チェーン」がどれほど手強いのか
大風呂敷(夢)が64,000まで跳ね上がっても、BTCにはまだ実力がある!
ここ数日、Duskのアイデンティティとアクセス制御レイヤーをじっくり精査した。正直なところ、「コンプライアンス重視のプライバシー」領域でDuskが掴んだコツは、テストネットでトークンを配るだけのプロジェクトの大半よりもずっと深い。
みんながRWAや機関資産運用チェーンをオンチェーン化しようとするとき、いちばん頭を悩ませるのがKYC/AMLをどうプライバシーと両立させるかだ。従来のやり方は、ユーザーのセンシティブな身分データをオフチェーンのサーバーに直書きしてしまうか、一度ハッキングされれば全て終わり。あるいは、強引に完全匿名にしてしまい、結果的に規制当局に一撃で潰されるかのどちらかだった。
Duskのこの仕組みの巧妙さは、ゼロ知識証明(ZKP)を「選択的に開示できるアイデンティティの証明」として直接使っている点にある。
具体的な清算(決済)のシーンでは、機関投資家はそもそも基礎となる身分の詳細をパブリックノードにさらす必要がない。システムが暗号学的なレイヤーで「あなたが特定の適格投資家の資格を確かに持っている」ことを検証できれば十分だ。この設計は、従来の金融機関が参入する際の最大の心理的障壁をそのまま砕く——FATFなどの規制機関が求めるマネロン対策のハードな追跡要件を満たしつつ、高ネットワーク資産の顧客や機関のポジションのプライバシー保護ニーズも守れる。
要するに、機関が求めているのは、無制限で底のない完全匿名ではなく、「コンプライアンス上の相手にだけ見えて、一般には隠れる」コントロールされたプライバシーだ。みんながイーサリアムL2の手数料がどれだけ下がったかでまだ悩んでいる間に、Duskはすでに基盤レイヤーで証券発行の全プロセスにおけるコンプライアンスの基盤インフラをつないでしまった。こうした、伝統的な金融の“外装(殻)”をオンチェーンに載せるために特化した「ガチのパズル」を作り上げたことこそが、千億級の現実資金をWeb3へこじ開ける鍵なのだ。 @Dusk $DUSK #dusk
142
·
--
みんながTMXの固定供給に賭けてるってのに、俺はあのアンロックの“カーブ”を見てるだけで背筋がゾッとするんだけど?
大きいビジョンが崩れた?それでもBTCは本当に安定してるな!
正直なところ、「10億枚で上限」という“硬貨”みたいなナラティブを聞いた瞬間、逆に俺の中で張り詰めてた糸がさらに固くなった。ここの界隈で一番怖いのは、全員が同じ“明確なロジック”に対して強い合意を作ってしまうことだ。だいたいそれは、価格決定権がとっくに一般投資家の手を離れてるサインでもある。
固定供給という合格ラインはTMXは満たしてる。でも本当に、尻を椅子に溶接してでも賭けたいのは、その「遅延満足」のためのトークン放出メカニズムだ。
配分比率を見ると、チームと機関が揃って12か月のクリフ(一定期間のロック解除なし)を置いてる。これは大量の売り圧力を、経済サイクルを一つ後ろにずらすようなものだ。良い解釈をすれば、コミュニティの感情が熟成する時間を確保している。悪い解釈をすれば、ドミュクリスの剣を来年のQ3にぶら下げてることになる。
ただ、少なくとも「上場即絶頂、そこからずっと放水」の類よりは、まだ体裁が良い——運用者がルールをわきまえてるからこそ、俺たちは腰を据えてもう少し深く語れる。
俺が本気で賭けたいのは、TermMaxが“実際の利回り”の船に自分を縛り付ける覚悟があるかどうか、そこだ。世の中には「固定利率」というコンセプトを炒る人は多い。でも、FT/XTの貸借手数料や清算手数料を細かく砕いてsTMXの保有者に還元できているものは少ない。これ、ちょっと暗黙の「高利回り債券」みたいな感じだ。大事なのは、何をスローガンで言ってるかじゃない。TVLと日次アクティブのデータを掘って、手数料のキャッシュフローが“蛇口みたいに”途切れずに出てくるかを見ろ。
Pendleが浮動利率の認知をほとんど押さえてる中で、TermMaxはCumberlandやHashKeyを呼んで、機関向けの運用(固利・固定収益)のルートを取っている。これは明らかに、TradFiから溢れてくる安定資金を取り込もうとしている一手だ。
もちろん、リスクも先に醜い本音を言っておく。TGE後の最初の3か月は“毒見”の鏡だ。今はモデルが順調に回ってるように見えても、ロック解除の大洪水が来たら、一般投資家の貧弱な流動性では機関の巨大なアイスバーグを受け止めきれない可能性が高い。俺の戦略はシンプルだ。担保率の傾きと、手数料の成長カーブを見る。これら2つの数字のうち、どちらかが反転して下向きに振れた瞬間、いわゆる“希少性の物語”はすぐにただの言い訳の布になる。
持ちこたえられるなら、俺は素直に尊重する。持ちこたえられないなら、教訓を買ったと思うだけだ。 @termmax #TermMax
みんながTMXの固定供給に賭けてるってのに、俺はあのアンロックの“カーブ”を見てるだけで背筋がゾッとするんだけど?
大きいビジョンが崩れた?それでもBTCは本当に安定してるな!
正直なところ、「10億枚で上限」という“硬貨”みたいなナラティブを聞いた瞬間、逆に俺の中で張り詰めてた糸がさらに固くなった。ここの界隈で一番怖いのは、全員が同じ“明確なロジック”に対して強い合意を作ってしまうことだ。だいたいそれは、価格決定権がとっくに一般投資家の手を離れてるサインでもある。
固定供給という合格ラインはTMXは満たしてる。でも本当に、尻を椅子に溶接してでも賭けたいのは、その「遅延満足」のためのトークン放出メカニズムだ。
配分比率を見ると、チームと機関が揃って12か月のクリフ(一定期間のロック解除なし)を置いてる。これは大量の売り圧力を、経済サイクルを一つ後ろにずらすようなものだ。良い解釈をすれば、コミュニティの感情が熟成する時間を確保している。悪い解釈をすれば、ドミュクリスの剣を来年のQ3にぶら下げてることになる。
ただ、少なくとも「上場即絶頂、そこからずっと放水」の類よりは、まだ体裁が良い——運用者がルールをわきまえてるからこそ、俺たちは腰を据えてもう少し深く語れる。
俺が本気で賭けたいのは、TermMaxが“実際の利回り”の船に自分を縛り付ける覚悟があるかどうか、そこだ。世の中には「固定利率」というコンセプトを炒る人は多い。でも、FT/XTの貸借手数料や清算手数料を細かく砕いてsTMXの保有者に還元できているものは少ない。これ、ちょっと暗黙の「高利回り債券」みたいな感じだ。大事なのは、何をスローガンで言ってるかじゃない。TVLと日次アクティブのデータを掘って、手数料のキャッシュフローが“蛇口みたいに”途切れずに出てくるかを見ろ。
Pendleが浮動利率の認知をほとんど押さえてる中で、TermMaxはCumberlandやHashKeyを呼んで、機関向けの運用(固利・固定収益)のルートを取っている。これは明らかに、TradFiから溢れてくる安定資金を取り込もうとしている一手だ。
もちろん、リスクも先に醜い本音を言っておく。TGE後の最初の3か月は“毒見”の鏡だ。今はモデルが順調に回ってるように見えても、ロック解除の大洪水が来たら、一般投資家の貧弱な流動性では機関の巨大なアイスバーグを受け止めきれない可能性が高い。俺の戦略はシンプルだ。担保率の傾きと、手数料の成長カーブを見る。これら2つの数字のうち、どちらかが反転して下向きに振れた瞬間、いわゆる“希少性の物語”はすぐにただの言い訳の布になる。
持ちこたえられるなら、俺は素直に尊重する。持ちこたえられないなら、教訓を買ったと思うだけだ。 @TermMax #TermMax
138
·
--
「鍵」がないプライバシーなら、違反を裏口で通すだけだ
オンチェーン分析ばかりしている友人は、プライバシーチェーンと聞くと、まず「ブラックボックス」「マネーロンダリング」または「追跡の隠匿」を連想することが多い。現実に機関の資産をオンチェーンに載せるとなれば、法務やリスク管理の最初の質問は「どれだけ深く隠せる?」ではなく、「規制当局が証憑を求めたとき、誰に見せられるのか?なぜ彼に見せられるのか?」だ。
餅(大きな期待)はまだ63,000で停滞中。BTCはさらに上がれるのか?
プライバシーを技術的に“絶対に見えない”ものにするのはクールだが、ビジネスとしては実は行き止まり。真の“機関レベル”のプライバシーとは、データを単にオフにすることではなく、資産発行者に主導権を返すこと――選択的開示こそが、コンプライアンスとしてのプライバシーの下地(本音)だ。
たとえば @Dusk は、ZK(ゼロ知識証明)の考え方が実に現実的だ。チェーン上であなたを完全に消すためではない。あなたの身元認証、取引上限、譲渡制限を、基礎となる機微データを漏らさない前提で、なおノードの検証に通るようにするためだ。言い換えれば、あなたがバーに入るときIDを提示するようなもの。相手は「あなたが21歳以上かどうか」だけ分かればよく、あなたの住所や本名まで知る必要はない。
一部のプロジェクトは「完全匿名」を売りにして、強気相場で注目を集める。しかしコンプライアンスの“靴”が降りてくると、すぐに取引所や清算機関に放り出される。監査できる導線のないプライバシーは、単にコンプライアンス上のリスクを隠しているだけだ。一方、コンプライアンスの選択権を備えた技術こそが、真にRWA(現実世界の資産)への道を切り開く。
$DUSK は、機関の資産をオンチェーンに載せる際の最も厄介な“死角”を掴んだ。でたらめな盲目的なプライバシーはやらず、監査可能性を基盤のプライバシーフレームワークに組み込む。この道は一見遅いが、正規軍が入ってくる段になって初めて、人々は理解する――鍵のついた扉があるからこそ、安心して資産を持ち込めるのだ。 @Dusk_Foundation $DUSK #dusk
「鍵」がないプライバシーなら、違反を裏口で通すだけだ
オンチェーン分析ばかりしている友人は、プライバシーチェーンと聞くと、まず「ブラックボックス」「マネーロンダリング」または「追跡の隠匿」を連想することが多い。現実に機関の資産をオンチェーンに載せるとなれば、法務やリスク管理の最初の質問は「どれだけ深く隠せる?」ではなく、「規制当局が証憑を求めたとき、誰に見せられるのか?なぜ彼に見せられるのか?」だ。
餅(大きな期待)はまだ63,000で停滞中。BTCはさらに上がれるのか?
プライバシーを技術的に“絶対に見えない”ものにするのはクールだが、ビジネスとしては実は行き止まり。真の“機関レベル”のプライバシーとは、データを単にオフにすることではなく、資産発行者に主導権を返すこと――選択的開示こそが、コンプライアンスとしてのプライバシーの下地(本音)だ。
たとえば @Dusk は、ZK(ゼロ知識証明)の考え方が実に現実的だ。チェーン上であなたを完全に消すためではない。あなたの身元認証、取引上限、譲渡制限を、基礎となる機微データを漏らさない前提で、なおノードの検証に通るようにするためだ。言い換えれば、あなたがバーに入るときIDを提示するようなもの。相手は「あなたが21歳以上かどうか」だけ分かればよく、あなたの住所や本名まで知る必要はない。
一部のプロジェクトは「完全匿名」を売りにして、強気相場で注目を集める。しかしコンプライアンスの“靴”が降りてくると、すぐに取引所や清算機関に放り出される。監査できる導線のないプライバシーは、単にコンプライアンス上のリスクを隠しているだけだ。一方、コンプライアンスの選択権を備えた技術こそが、真にRWA(現実世界の資産)への道を切り開く。
$DUSK は、機関の資産をオンチェーンに載せる際の最も厄介な“死角”を掴んだ。でたらめな盲目的なプライバシーはやらず、監査可能性を基盤のプライバシーフレームワークに組み込む。この道は一見遅いが、正規軍が入ってくる段になって初めて、人々は理解する――鍵のついた扉があるからこそ、安心して資産を持ち込めるのだ。 @Dusk $DUSK #dusk
89
·
--
Monero に負けないぞ、プライバシー競争の本当の“成人式”は、ドアの開け方を学ぶことだ
バカみたいな話だけど、ビッグチップはまだ63000で、BTCは上がれない!
正直に言うと、数年前の自分も“プライバシー原理主義者”でした。Monero のあのリング署名の仕組みを見て、取引の送信者・受信者・金額が、見ず知らずの人たちの UTXO と一緒くたに攪拌機に放り込まれたみたいに完全に混ざっていく——当時は本当に背筋が凍りました。これってハードコアで純粋で、「検閲への耐性」という三文字が遺伝子に刻まれているようでした。
でも後からは、一心不乱にプライバシーチェーンで“まともな商売”をやろうとして、がっつり壁にぶつかりました。Monero や Zcash の初期のあのやり方、要するに自分の家の窓もドアも壁でふさぎ、隙間すら残さない小さな黒い部屋みたいなものです。プライバシーは最大限まで盛れるし、誰も覗けない。でも問題は、部屋に採光もガスもないこと。管理会社が来てもノックして開かない。融資を受けたい、監査を通したい、取引所に出したい? 主流の機関は「監査不能」の匿名資産だと分かった瞬間、門前払いです。
だから自分が後で @Dusk を見直したのも同じです。ここの人たちはかなり抜け目ない——壁を砌(こ)うんじゃなくて、「スマートカーテン」に改造した。普段は Phoenix モデルでカーテンを引き、ゼロ知識証明で取引をガッチリ隠しておく。でも規制や監査が必要になったら、Moonlight モデルの「鍵」を持っていれば一部をめくって“自分は正しい”と証明できるし、取引相手でさえ鍵を確認して出所を検証できます。これは Zcash の「透明なら丸裸か、完全に透明になるか」の二択とはまったく違います。
もちろん、心のどこかで引っかかります。この鍵が規制当局の手にあれば、従来の金融における KYC とはどれだけ距離を縮められるのか? 結局は「匿名コイン」を別の名前で「追跡可能コイン」に替えただけで、自由は減り、コンプラの面倒はあまり減らない……なんてことになりませんかね。ただ、一言でいうと、機関が求めているのは「絶対的な自由」ではありません。彼らが欲しいのは、「企業秘密を隠しつつ、規制の場では自分が清白だと証明できる」こと。Dusk は少なくとも、このニーズの裏を読めています。
方向性は認めます。ポジションはまだ握ったままで放せない。DYOR。みなさんは、プライバシーって結局「誰にも調べられないこと」が大事なのか、それとも「見るべき人にだけ見せること」が大事なのか? @Dusk_Foundation $DUSK #dusk
Monero に負けないぞ、プライバシー競争の本当の“成人式”は、ドアの開け方を学ぶことだ
バカみたいな話だけど、ビッグチップはまだ63000で、BTCは上がれない!
正直に言うと、数年前の自分も“プライバシー原理主義者”でした。Monero のあのリング署名の仕組みを見て、取引の送信者・受信者・金額が、見ず知らずの人たちの UTXO と一緒くたに攪拌機に放り込まれたみたいに完全に混ざっていく——当時は本当に背筋が凍りました。これってハードコアで純粋で、「検閲への耐性」という三文字が遺伝子に刻まれているようでした。
でも後からは、一心不乱にプライバシーチェーンで“まともな商売”をやろうとして、がっつり壁にぶつかりました。Monero や Zcash の初期のあのやり方、要するに自分の家の窓もドアも壁でふさぎ、隙間すら残さない小さな黒い部屋みたいなものです。プライバシーは最大限まで盛れるし、誰も覗けない。でも問題は、部屋に採光もガスもないこと。管理会社が来てもノックして開かない。融資を受けたい、監査を通したい、取引所に出したい? 主流の機関は「監査不能」の匿名資産だと分かった瞬間、門前払いです。
だから自分が後で @Dusk を見直したのも同じです。ここの人たちはかなり抜け目ない——壁を砌(こ)うんじゃなくて、「スマートカーテン」に改造した。普段は Phoenix モデルでカーテンを引き、ゼロ知識証明で取引をガッチリ隠しておく。でも規制や監査が必要になったら、Moonlight モデルの「鍵」を持っていれば一部をめくって“自分は正しい”と証明できるし、取引相手でさえ鍵を確認して出所を検証できます。これは Zcash の「透明なら丸裸か、完全に透明になるか」の二択とはまったく違います。
もちろん、心のどこかで引っかかります。この鍵が規制当局の手にあれば、従来の金融における KYC とはどれだけ距離を縮められるのか? 結局は「匿名コイン」を別の名前で「追跡可能コイン」に替えただけで、自由は減り、コンプラの面倒はあまり減らない……なんてことになりませんかね。ただ、一言でいうと、機関が求めているのは「絶対的な自由」ではありません。彼らが欲しいのは、「企業秘密を隠しつつ、規制の場では自分が清白だと証明できる」こと。Dusk は少なくとも、このニーズの裏を読めています。
方向性は認めます。ポジションはまだ握ったままで放せない。DYOR。みなさんは、プライバシーって結局「誰にも調べられないこと」が大事なのか、それとも「見るべき人にだけ見せること」が大事なのか? @Dusk $DUSK #dusk
120
·
--
午後4時、あなたの証券会社は退勤したのに、あなたのお金はまだ残業中。
大丈夫、良い流れだよ。BTCは安定してる!
実話をひとつ。先月、私は米国株の決算プレイを眺めていて、夜10時にデータが出たのを待って、ポジションを動かそうとしたら、アプリのポップアップに「現在は取引時間外です」と出たんです。赤いその警告枠を3秒見つめてから、画面をロックして寝ました——怒りたい気持ちはあるけど、もう怒りすぎて疲れた。
ナスダックが午後4時に閉まる、という話を2026年に当てはめるのは、日曜に銀行が営業しないのと同じくらいファンタジーだと思う。考えてみて。世界中の投資家が米国の企業の株を売買したいなら、北京時間の午後9時半から深夜4時までのその窓に合わせて締め切らなきゃいけない。4時を過ぎたら?ごめん、明日ね。機関投資家にはアフターマーケットの通路があるけど、個人にはない。この“はさみ差”は情報格差じゃなくて、ルールそのものが偏ってる。
だからこそ、バイナンスがbStocksを推している理由は完全に理解できる。取引の権限をあなたに返して、24時間いつでも動かせて、1秒で決済できる。――でも、試してみて頭に浮かんだ疑問はこれ:フロントが24/7なら、バックはどうなの?
従来の清算の仕組み、T+1、手作業の突合作業、カストディバンクは17時で終業――フロントはマラソンを走るけど、バックは百メートル走の練習をまだしてる。そう簡単には走れない。株式をオンチェーンするのは、決して“概念”ではなく、本当に解決すべきは、決済システム全体の再構築です。取引=決済、確認=終局。これこそが24時間市場に必要な土台。
これがDuskのやっていること。DuskDSの決済レイヤーは、確定的で最終的。“明日でいいや”なんてことはない。コンプライアンスをプロトコル層に直書きし、オランダのNPEXとの連携は、規制された市場をチェーン上のクローズドループにそのまま持ち込むのと同じです。私はしばらく前からメインネットの進捗を追っていて、DuskEVMが一度ローンチされれば、開発者はFoundryのツール一式でこうしたアプリを作れる。あなたが思うより、はるかにハードルは低い。
bStocksが需要の存在を証明し、Duskは全天候市場を“走り切る”ための道を直している。フロントを走らせ、バックを修繕する。RWAという盤面では、両方の駒がちゃんと置かれた。
もちろん、メインネットが実際に稼働する前は、これらはあくまで推測。ただ、従来の証券会社のような勤務時間の運用は博物館入りにすべきか?少なくとも私は、それを擁護する理由が見つからない。 @Dusk_Foundation $DUSK #dusk
午後4時、あなたの証券会社は退勤したのに、あなたのお金はまだ残業中。
大丈夫、良い流れだよ。BTCは安定してる!
実話をひとつ。先月、私は米国株の決算プレイを眺めていて、夜10時にデータが出たのを待って、ポジションを動かそうとしたら、アプリのポップアップに「現在は取引時間外です」と出たんです。赤いその警告枠を3秒見つめてから、画面をロックして寝ました——怒りたい気持ちはあるけど、もう怒りすぎて疲れた。
ナスダックが午後4時に閉まる、という話を2026年に当てはめるのは、日曜に銀行が営業しないのと同じくらいファンタジーだと思う。考えてみて。世界中の投資家が米国の企業の株を売買したいなら、北京時間の午後9時半から深夜4時までのその窓に合わせて締め切らなきゃいけない。4時を過ぎたら?ごめん、明日ね。機関投資家にはアフターマーケットの通路があるけど、個人にはない。この“はさみ差”は情報格差じゃなくて、ルールそのものが偏ってる。
だからこそ、バイナンスがbStocksを推している理由は完全に理解できる。取引の権限をあなたに返して、24時間いつでも動かせて、1秒で決済できる。――でも、試してみて頭に浮かんだ疑問はこれ:フロントが24/7なら、バックはどうなの?
従来の清算の仕組み、T+1、手作業の突合作業、カストディバンクは17時で終業――フロントはマラソンを走るけど、バックは百メートル走の練習をまだしてる。そう簡単には走れない。株式をオンチェーンするのは、決して“概念”ではなく、本当に解決すべきは、決済システム全体の再構築です。取引=決済、確認=終局。これこそが24時間市場に必要な土台。
これがDuskのやっていること。DuskDSの決済レイヤーは、確定的で最終的。“明日でいいや”なんてことはない。コンプライアンスをプロトコル層に直書きし、オランダのNPEXとの連携は、規制された市場をチェーン上のクローズドループにそのまま持ち込むのと同じです。私はしばらく前からメインネットの進捗を追っていて、DuskEVMが一度ローンチされれば、開発者はFoundryのツール一式でこうしたアプリを作れる。あなたが思うより、はるかにハードルは低い。
bStocksが需要の存在を証明し、Duskは全天候市場を“走り切る”ための道を直している。フロントを走らせ、バックを修繕する。RWAという盤面では、両方の駒がちゃんと置かれた。
もちろん、メインネットが実際に稼働する前は、これらはあくまで推測。ただ、従来の証券会社のような勤務時間の運用は博物館入りにすべきか?少なくとも私は、それを擁護する理由が見つからない。 @Dusk $DUSK #dusk
119
·
--
「プライバシー」だけを見ている場合じゃない。Duskの本当の手口は、オンチェーン資産の「ライフサイクル」にある
大きな夢はまだ上がってる、BTCに希望がある!
皆さんは @Dusk を語っていて、たいていの場合は Phoenix のプライバシーモデルが本当にプライベートなのか、または PLONK の証明がどれだけ速いかを称賛している。でも、私はこのアーキテクチャを読み終えて、いちばん直感的に感じたのは——皆が力を入れる方向を間違えている、ということだ。
金融機関が RWA を安易に Web3 に持ち込めないのは、単に保有情報が漏れるのを恐れているからだけではない。真の弱点は、伝統的な金融資産の「発行」「利払い」「分配」から、清算や追跡(リカバリー)に至るまでの一連の動的ルールが、パブリックチェーン上ではどこにもきちんと収まらないことにある。
DuskDS がやっている「公開+プライバシー」の二重送金方式は、技術的には確かに緻密だが、最もコアなのは、スマートコントラクトで資産の「全ライフサイクル」を標準化しようとしている点だ。例えば株主への利払いでは、株主の身分をコンプライアンス検証で担保しつつ、保有明細を全ネットに晒さないことが必要になる。さらに、資産をめぐって紛争が起きて司法による凍結が必要になる場合には、オンチェーン側に明確なルールに基づく応答がなければならず、分散型ノードによる口頭の投票に頼るわけにはいかない。
とはいえ、仕組みがどれほど美しくても、実装は硬骨だ。
仮に、資産の最終的な支配権が依然として数社の従来の仲介業者にがっちり握られたままだとしたら、このオンチェーン基盤は、言ってしまえば高度なバックエンドのデータベースになってしまうのでは? ユーザーが遊びに来るのは、狙いが決済効率や自前の資産運用にあるのであって、場所を変えてまた機関の顔色をうかがうためではない。
$DUSK 主ネットの資産規模が本当に走り出したら、私はもう何通の覚書にサインしたかは気にしない。ただ、次の3つの実データに注目したい:RWA資産の実際のオンチェーン利払いの頻度、スマートコントラクトによる紛争処理の平均応答時間、そして通常ノードがネットワーク検証で得る実際の報酬の割合。
技術の看板がどれほど派手でも、真の金融の実戦シーンで一度まわしてみない限り、結局はホワイトペーパー上の幻に過ぎない。どう思う? @Dusk_Foundation $DUSK #dusk
「プライバシー」だけを見ている場合じゃない。Duskの本当の手口は、オンチェーン資産の「ライフサイクル」にある
大きな夢はまだ上がってる、BTCに希望がある!
皆さんは @Dusk を語っていて、たいていの場合は Phoenix のプライバシーモデルが本当にプライベートなのか、または PLONK の証明がどれだけ速いかを称賛している。でも、私はこのアーキテクチャを読み終えて、いちばん直感的に感じたのは——皆が力を入れる方向を間違えている、ということだ。
金融機関が RWA を安易に Web3 に持ち込めないのは、単に保有情報が漏れるのを恐れているからだけではない。真の弱点は、伝統的な金融資産の「発行」「利払い」「分配」から、清算や追跡(リカバリー)に至るまでの一連の動的ルールが、パブリックチェーン上ではどこにもきちんと収まらないことにある。
DuskDS がやっている「公開+プライバシー」の二重送金方式は、技術的には確かに緻密だが、最もコアなのは、スマートコントラクトで資産の「全ライフサイクル」を標準化しようとしている点だ。例えば株主への利払いでは、株主の身分をコンプライアンス検証で担保しつつ、保有明細を全ネットに晒さないことが必要になる。さらに、資産をめぐって紛争が起きて司法による凍結が必要になる場合には、オンチェーン側に明確なルールに基づく応答がなければならず、分散型ノードによる口頭の投票に頼るわけにはいかない。
とはいえ、仕組みがどれほど美しくても、実装は硬骨だ。
仮に、資産の最終的な支配権が依然として数社の従来の仲介業者にがっちり握られたままだとしたら、このオンチェーン基盤は、言ってしまえば高度なバックエンドのデータベースになってしまうのでは? ユーザーが遊びに来るのは、狙いが決済効率や自前の資産運用にあるのであって、場所を変えてまた機関の顔色をうかがうためではない。
$DUSK 主ネットの資産規模が本当に走り出したら、私はもう何通の覚書にサインしたかは気にしない。ただ、次の3つの実データに注目したい:RWA資産の実際のオンチェーン利払いの頻度、スマートコントラクトによる紛争処理の平均応答時間、そして通常ノードがネットワーク検証で得る実際の報酬の割合。
技術の看板がどれほど派手でも、真の金融の実戦シーンで一度まわしてみない限り、結局はホワイトペーパー上の幻に過ぎない。どう思う? @Dusk $DUSK #dusk
172
·
--
保有ポジションを隠しておけば、適法(コンプライアンス)になると思った?Duskは機関RWA決済の連鎖で、まだ1手足りていない
最近、欧州で機関向け資産トークン化(RWA)を扱うマーケットメイカー仲間数名と話していて、$DUSK をめぐる議論の焦点がしばしばズレていることに気づきました。
相場が上がってきた、BTC最高!
市場ではDuskを「コンプライアンス属性を持つZKプライバシーL1」と分類するのが一般的ですが、実際に現実世界の株式や債券をオンチェーンに載せたい従来の証券会社にとっては、保有先アドレスや取引金額を隠すこと自体はもちろん重要です。それでも、チェーン上の清算(Settlement)とMEV対策の仕組みが整っていなければ、このプライバシー機構はむしろ流動性の悪夢になります。
標準的なEVMチェーン上でRWAを発行する際に、機関投資家が一番頭を悩ませるのは、取引意図の公開によって生じるオンチェーンの取り付け(フロントランニング)です。たとえばある金融機関が、Dusk上でXSCを通じて企業債5,000万ユーロを発行し、さらにオンチェーンの配当処理や動的な償還(リデンプション)を頻繁に行う必要があるとします。そして、取引当事者間の詳細がすべてZKで隠されている前提でも、検証ノード(Node)は、暗号文を解読せずに、高頻度の清算ステータス変更が、シーケンサー(Sequencer)側の微視的な時間差によって“挟み撃ち”されないことを、どう担保するのでしょうか?
Duskのホワイトペーパーでは、Piecrust仮想マシンとSCA(SCAコンセンサス)により秒単位の確定的な権利確定(確定的な真正性の付与)が可能になると強調していますが、実運用のシナリオは、サンドボックスで走らせるだけの世界とは比べ物になりません。欧州のMiCA規制はまもなく全面施行され、規制当局はオンチェーンの清算最終性(Settlement Finality)に対して非常に厳しい要件を課しています。複数の機関投資家が同時に複雑な機密スマートコントラクトをトリガーする状況では、プライバシーのためのゼロ知識証明がもたらす計算コストが、状態遷移の遅延を非線形に急増させる可能性が高いでしょう。プライバシーに隠されたこの「清算の揺れ」という落とし穴は、単にアルゴリズムが巧みかどうかの話より、はるかに致命的です。
オンチェーンのプライバシーが金融機関の実装における本当のハードルではない、というのは確かです。ビジネス上の機密を守りつつ、大口の清算をスムーズに行い、かつゼロMEV損耗を実現する方法こそが本題です。もしXSCが、現実の金融シーンにおける大規模・高頻度の決済でこの一連の仕組みをきちんと走り切れないなら、$DUSK が本物の欧州の機関投資家の資金が入ってくる段階に到達するまでには、なおかなり長い距離が残ります。 @Dusk_Foundation #dusk
保有ポジションを隠しておけば、適法(コンプライアンス)になると思った?Duskは機関RWA決済の連鎖で、まだ1手足りていない
最近、欧州で機関向け資産トークン化(RWA)を扱うマーケットメイカー仲間数名と話していて、$DUSK をめぐる議論の焦点がしばしばズレていることに気づきました。
相場が上がってきた、BTC最高!
市場ではDuskを「コンプライアンス属性を持つZKプライバシーL1」と分類するのが一般的ですが、実際に現実世界の株式や債券をオンチェーンに載せたい従来の証券会社にとっては、保有先アドレスや取引金額を隠すこと自体はもちろん重要です。それでも、チェーン上の清算(Settlement)とMEV対策の仕組みが整っていなければ、このプライバシー機構はむしろ流動性の悪夢になります。
標準的なEVMチェーン上でRWAを発行する際に、機関投資家が一番頭を悩ませるのは、取引意図の公開によって生じるオンチェーンの取り付け(フロントランニング)です。たとえばある金融機関が、Dusk上でXSCを通じて企業債5,000万ユーロを発行し、さらにオンチェーンの配当処理や動的な償還(リデンプション)を頻繁に行う必要があるとします。そして、取引当事者間の詳細がすべてZKで隠されている前提でも、検証ノード(Node)は、暗号文を解読せずに、高頻度の清算ステータス変更が、シーケンサー(Sequencer)側の微視的な時間差によって“挟み撃ち”されないことを、どう担保するのでしょうか?
Duskのホワイトペーパーでは、Piecrust仮想マシンとSCA(SCAコンセンサス)により秒単位の確定的な権利確定(確定的な真正性の付与)が可能になると強調していますが、実運用のシナリオは、サンドボックスで走らせるだけの世界とは比べ物になりません。欧州のMiCA規制はまもなく全面施行され、規制当局はオンチェーンの清算最終性(Settlement Finality)に対して非常に厳しい要件を課しています。複数の機関投資家が同時に複雑な機密スマートコントラクトをトリガーする状況では、プライバシーのためのゼロ知識証明がもたらす計算コストが、状態遷移の遅延を非線形に急増させる可能性が高いでしょう。プライバシーに隠されたこの「清算の揺れ」という落とし穴は、単にアルゴリズムが巧みかどうかの話より、はるかに致命的です。
オンチェーンのプライバシーが金融機関の実装における本当のハードルではない、というのは確かです。ビジネス上の機密を守りつつ、大口の清算をスムーズに行い、かつゼロMEV損耗を実現する方法こそが本題です。もしXSCが、現実の金融シーンにおける大規模・高頻度の決済でこの一連の仕組みをきちんと走り切れないなら、$DUSK が本物の欧州の機関投資家の資金が入ってくる段階に到達するまでには、なおかなり長い距離が残ります。 @Dusk #dusk
171
·
--
インテルの投資ロジック:なぜ今私はそれを買いたいと思うのか最近、私は目線をインテル$INTC に改めて向けています。かつて市場から「後れを取る巨人」と見なされていた同社が、単なる物語の煽りではなく、着実な立て直しの局面に入っています。私は同社の中核に期待しています。その理由は、製造プロセスの歩留まりの確度、ファウンドリ(受託製造)事業の再評価余地、そして半導体の品薄サイクルが追い上げ側にとって追い風になる点です。
まずバリュエーションの分解から見ます。インテルはシンプルにCPU事業とFoundry(ファウンドリ=受託製造)という2つに分けられます。仮に来年のCPU収入が150〜200億ドルに達するとすると、対応するバリュエーションはおよそ3000〜4000億ドルで、すでに低い水準ではありません。真の“弾力性”はウエハ工場(ファブ)側にあります。帳簿上の価値は約1000億ドルですが、現状の市場ではほとんどプレミアムが付いていません。将来的に0〜6倍の想像(上積み)余地が生まれ得ます。カギは歩留まりです。最先端プロセスの社内歩留まりは現時点で約80%、対外向けは約60%で、さらに毎月1〜2%のペースで着実に改善が進んでいます。歩留まり改善は片方向のプロセスであり、その途中でブレはありますが、時間は買い手側(ロング)に味方します。
インテルの投資ロジック:なぜ今私はそれを買いたいと思うのか
最近、私は目線をインテル$INTC に改めて向けています。かつて市場から「後れを取る巨人」と見なされていた同社が、単なる物語の煽りではなく、着実な立て直しの局面に入っています。私は同社の中核に期待しています。その理由は、製造プロセスの歩留まりの確度、ファウンドリ(受託製造)事業の再評価余地、そして半導体の品薄サイクルが追い上げ側にとって追い風になる点です。
まずバリュエーションの分解から見ます。インテルはシンプルにCPU事業とFoundry(ファウンドリ=受託製造)という2つに分けられます。仮に来年のCPU収入が150〜200億ドルに達するとすると、対応するバリュエーションはおよそ3000〜4000億ドルで、すでに低い水準ではありません。真の“弾力性”はウエハ工場(ファブ)側にあります。帳簿上の価値は約1000億ドルですが、現状の市場ではほとんどプレミアムが付いていません。将来的に0〜6倍の想像(上積み)余地が生まれ得ます。カギは歩留まりです。最先端プロセスの社内歩留まりは現時点で約80%、対外向けは約60%で、さらに毎月1〜2%のペースで着実に改善が進んでいます。歩留まり改善は片方向のプロセスであり、その途中でブレはありますが、時間は買い手側(ロング)に味方します。
まずバリュエーションの分解から見ます。インテルはシンプルにCPU事業とFoundry(ファウンドリ=受託製造)という2つに分けられます。仮に来年のCPU収入が150〜200億ドルに達するとすると、対応するバリュエーションはおよそ3000〜4000億ドルで、すでに低い水準ではありません。真の“弾力性”はウエハ工場(ファブ)側にあります。帳簿上の価値は約1000億ドルですが、現状の市場ではほとんどプレミアムが付いていません。将来的に0〜6倍の想像(上積み)余地が生まれ得ます。カギは歩留まりです。最先端プロセスの社内歩留まりは現時点で約80%、対外向けは約60%で、さらに毎月1〜2%のペースで着実に改善が進んでいます。歩留まり改善は片方向のプロセスであり、その途中でブレはありますが、時間は買い手側(ロング)に味方します。
145
·
--
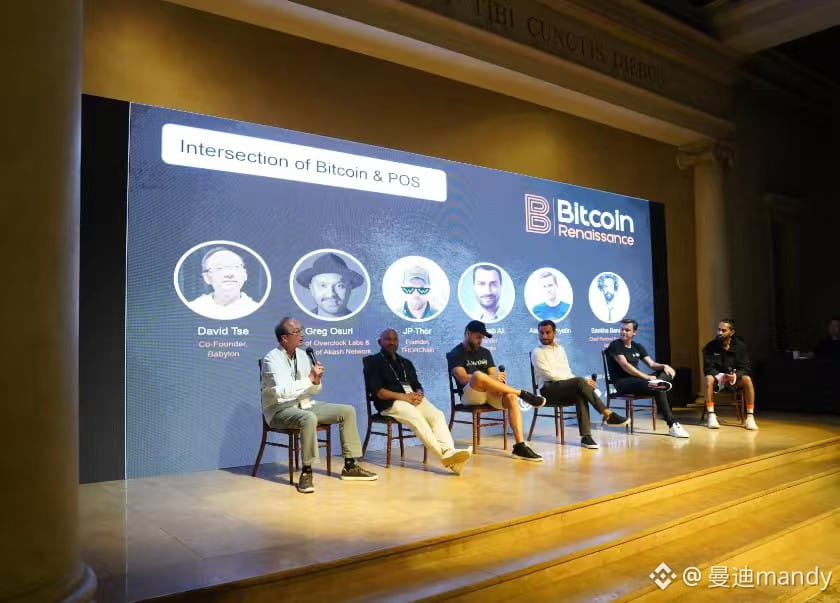
ビットコインのメインネットにはスマートコントラクトがないのに、BabylonはBTCを「自律的に動かす」ために何をするのか?
ビッグピザが64,000まで上がったけど、BTCはまだどこまで上がれるのか?
私は数か月Babylonのコードベースと監査レポートを覗き込みました。そして、なかなか直感に反する事実を見つけたんです。多くの人は、Taprootのアップグレードによってビットコインの取引が追跡しにくくなった、つまりプライバシーが向上したんだと思っていますよね。でも実際にそのスクリプトツリーを掘り下げてみると、プライバシーは設計全体の中でおそらく一番価値が低い層です。
本当の目的は、担保契約の中にある「期限が来たら解除する」「悪事を働けば没収する」といった硬いルールを、ビットコインが認識できる基礎のスクリプトにそのまま書き込むこと。誰かの特定のノードがプログラムを実行しているわけではなく、スクリプト自身が判断するんです。時間になればあなたの署名で解除できる。さらにノードが二重署名をしたら、没収の分岐が自動的に発動する。人の手を介さないステートマシンが、チェーン上に焼き付けられるわけです。
Schnorrの集約署名の部分もまた面白い。利用者と複数のノードが共同で署名すると、オンチェーンからは裏で何人が参加しているかは分かりません。外部の観測者が知れるのは、P2TR送金が1件発生したということだけ。ですが、その送金の背後にある複雑な担保条件がどれくらいなのか、解除までの期間がどれくらいか、没収の割合をいくらに設定したのかといった詳細は、スクリプトに固定で書かれていて、読めるのはそれ専用のダッシュボードだけです。
私が唯一確信を持てていないのはアップデートの問題です。スクリプトツリーの分岐ロジックは事前にすべて書き込まれていて、担保ルールをアップグレードしたり、没収基準を最適化したりしたい場合、どうやって滑らかに更新するのでしょうか?GitHubではUTXOベースの拡張案も議論されていましたが、長期的に大量の担保UTXOが積み上がったとき、スクリプトの識別部分がボトルネックにならないのか——。Taprootのアーキテクチャの上限がどこにあるのかは、実際に1年半くらい走らせてみないと見えてこないかもしれません。
とはいえ、言い換えればこの路線は少なくともビットコインの基礎となるコンセンサスをいじっていない。そしてメインネット上に、複雑なロジックを実行できる“外装”を用意した。これがBTCFiの汎用ソリューションになれるかどうかは、今後接続されるDeFiプロトコルが本気で乗ってくるか次第です。Aave側ではすでに、このアーキテクチャでネイティブBTC担保の融資を行う話し合いが進んでいて、wBTCもクロスチェーンブリッジも不要になります。これがうまく回れば、ビットコインは本当にデジタル・ゴールドから“子を生む”資産へと変わるはずです。 @babylonlabs_io $BABY #baby
ビットコインのメインネットにはスマートコントラクトがないのに、BabylonはBTCを「自律的に動かす」ために何をするのか?
ビッグピザが64,000まで上がったけど、BTCはまだどこまで上がれるのか?
私は数か月Babylonのコードベースと監査レポートを覗き込みました。そして、なかなか直感に反する事実を見つけたんです。多くの人は、Taprootのアップグレードによってビットコインの取引が追跡しにくくなった、つまりプライバシーが向上したんだと思っていますよね。でも実際にそのスクリプトツリーを掘り下げてみると、プライバシーは設計全体の中でおそらく一番価値が低い層です。
本当の目的は、担保契約の中にある「期限が来たら解除する」「悪事を働けば没収する」といった硬いルールを、ビットコインが認識できる基礎のスクリプトにそのまま書き込むこと。誰かの特定のノードがプログラムを実行しているわけではなく、スクリプト自身が判断するんです。時間になればあなたの署名で解除できる。さらにノードが二重署名をしたら、没収の分岐が自動的に発動する。人の手を介さないステートマシンが、チェーン上に焼き付けられるわけです。
Schnorrの集約署名の部分もまた面白い。利用者と複数のノードが共同で署名すると、オンチェーンからは裏で何人が参加しているかは分かりません。外部の観測者が知れるのは、P2TR送金が1件発生したということだけ。ですが、その送金の背後にある複雑な担保条件がどれくらいなのか、解除までの期間がどれくらいか、没収の割合をいくらに設定したのかといった詳細は、スクリプトに固定で書かれていて、読めるのはそれ専用のダッシュボードだけです。
私が唯一確信を持てていないのはアップデートの問題です。スクリプトツリーの分岐ロジックは事前にすべて書き込まれていて、担保ルールをアップグレードしたり、没収基準を最適化したりしたい場合、どうやって滑らかに更新するのでしょうか?GitHubではUTXOベースの拡張案も議論されていましたが、長期的に大量の担保UTXOが積み上がったとき、スクリプトの識別部分がボトルネックにならないのか——。Taprootのアーキテクチャの上限がどこにあるのかは、実際に1年半くらい走らせてみないと見えてこないかもしれません。
とはいえ、言い換えればこの路線は少なくともビットコインの基礎となるコンセンサスをいじっていない。そしてメインネット上に、複雑なロジックを実行できる“外装”を用意した。これがBTCFiの汎用ソリューションになれるかどうかは、今後接続されるDeFiプロトコルが本気で乗ってくるか次第です。Aave側ではすでに、このアーキテクチャでネイティブBTC担保の融資を行う話し合いが進んでいて、wBTCもクロスチェーンブリッジも不要になります。これがうまく回れば、ビットコインは本当にデジタル・ゴールドから“子を生む”資産へと変わるはずです。 @BabylonLabs_io $BABY #baby
325
·
--
ビットコイン・金庫の「合同購入」にはワケがある:Babylonは送料を節約するが、手順は節約しない
大きなコマ(大相場)が64,000まで上がっても、BTCにはまだ未来がある!
ビットコインは、そもそも騒ぎ事が大好きじゃない。BTCを触っている人なら分かるはずで、UTXOモデルの本質は「各自が自分の雪かき」——各アウトプットは“それぞれの王様”で、誰かと一緒に同じ金庫を共有することはない。@BabylonLabs_io のTBVテストネットが立ち上がり、「1トランザクションで10個のHTLCアウトプットをまとめる」という操作が出てきたとき、多くの人はまずこう反応する:お、これは零細投資家の細切れの資金を寄せ集めて、プールのコストを下げるための“池(プール)”でも作るのか?
一見それっぽい。業界ではさまざまなPoolによってPTSDを植え付けられてきたので、「バッチ(大量)」を見るとリスクも一緒に背負うものだと思ってしまう。しかし、Babylonのプロトコルパラメータを見れば、これは全く別物だと分かる。ドキュメントには、はっきり白黒でこう書かれている。各Vaultは本質的に独立したUTXOであり、それぞれが完全な事前署名取引の図と、退出(リリース)までの道筋を備えている。10個のHTLCアウトプットを同一トランザクションに詰め込むのは、せいぜい10個の独立した金庫がたまたま同じ宅配便の袋に一緒に入ったようなもの——送料は確かに安くなる。でも、各箱にはそれぞれの鍵があり、それぞれの“錠(ロック)”がある。補償(請求)するときは、結局1つずつ個別に検証しなければならない。
つまり、村のみんなのネット通販を手伝って買い物してあげるようなものだ。配送費は節約できるが、受け取りのときには各家ごとに門を叩いて配り歩く必要がある。まとめて持ち去れるのは“途中のコスト”だけで、真の安全な手順は一つも省けない。
ここで見落とされがちな細部がある。オフチェーン(チェーン外)での調整の負担は、合算(同封)したからといって半分にも減りはしない。Vault Providerが集めるべき署名は1つたりとも欠けてはならず、さらに起動のタイムアウト(およそ48時間)の前に、この件をきちんと完了させる必要がある。もしVPが回線落ちしたり邪魔をしてきたりしたら、ユーザーは自分の手元にあるWOTS鍵とclaim artifactsをしっかり握り、腹をくくって自力で操作しなければならない。この「自己引き受け(セルフ・テイクオーバー)」のプロセスで勝負しているのは運ではなく、バックアップの習慣だ。多くの人はGas費がどれだけ節約できたかばかりに注目しがちだが、VPが償還(リデンプション)に協力しないと決めた瞬間に、自分が3日間(返金のための時間ロック)以内にこの自救手順を完了できるか、という点はあまり考えない。
@babylonlabs_io $BABY #baby
ビットコイン・金庫の「合同購入」にはワケがある:Babylonは送料を節約するが、手順は節約しない
大きなコマ(大相場)が64,000まで上がっても、BTCにはまだ未来がある!
ビットコインは、そもそも騒ぎ事が大好きじゃない。BTCを触っている人なら分かるはずで、UTXOモデルの本質は「各自が自分の雪かき」——各アウトプットは“それぞれの王様”で、誰かと一緒に同じ金庫を共有することはない。@BabylonLabs_io のTBVテストネットが立ち上がり、「1トランザクションで10個のHTLCアウトプットをまとめる」という操作が出てきたとき、多くの人はまずこう反応する:お、これは零細投資家の細切れの資金を寄せ集めて、プールのコストを下げるための“池(プール)”でも作るのか?
一見それっぽい。業界ではさまざまなPoolによってPTSDを植え付けられてきたので、「バッチ(大量)」を見るとリスクも一緒に背負うものだと思ってしまう。しかし、Babylonのプロトコルパラメータを見れば、これは全く別物だと分かる。ドキュメントには、はっきり白黒でこう書かれている。各Vaultは本質的に独立したUTXOであり、それぞれが完全な事前署名取引の図と、退出(リリース)までの道筋を備えている。10個のHTLCアウトプットを同一トランザクションに詰め込むのは、せいぜい10個の独立した金庫がたまたま同じ宅配便の袋に一緒に入ったようなもの——送料は確かに安くなる。でも、各箱にはそれぞれの鍵があり、それぞれの“錠(ロック)”がある。補償(請求)するときは、結局1つずつ個別に検証しなければならない。
つまり、村のみんなのネット通販を手伝って買い物してあげるようなものだ。配送費は節約できるが、受け取りのときには各家ごとに門を叩いて配り歩く必要がある。まとめて持ち去れるのは“途中のコスト”だけで、真の安全な手順は一つも省けない。
ここで見落とされがちな細部がある。オフチェーン(チェーン外)での調整の負担は、合算(同封)したからといって半分にも減りはしない。Vault Providerが集めるべき署名は1つたりとも欠けてはならず、さらに起動のタイムアウト(およそ48時間)の前に、この件をきちんと完了させる必要がある。もしVPが回線落ちしたり邪魔をしてきたりしたら、ユーザーは自分の手元にあるWOTS鍵とclaim artifactsをしっかり握り、腹をくくって自力で操作しなければならない。この「自己引き受け(セルフ・テイクオーバー)」のプロセスで勝負しているのは運ではなく、バックアップの習慣だ。多くの人はGas費がどれだけ節約できたかばかりに注目しがちだが、VPが償還(リデンプション)に協力しないと決めた瞬間に、自分が3日間(返金のための時間ロック)以内にこの自救手順を完了できるか、という点はあまり考えない。
@BabylonLabs_io $BABY #baby
128
·
--
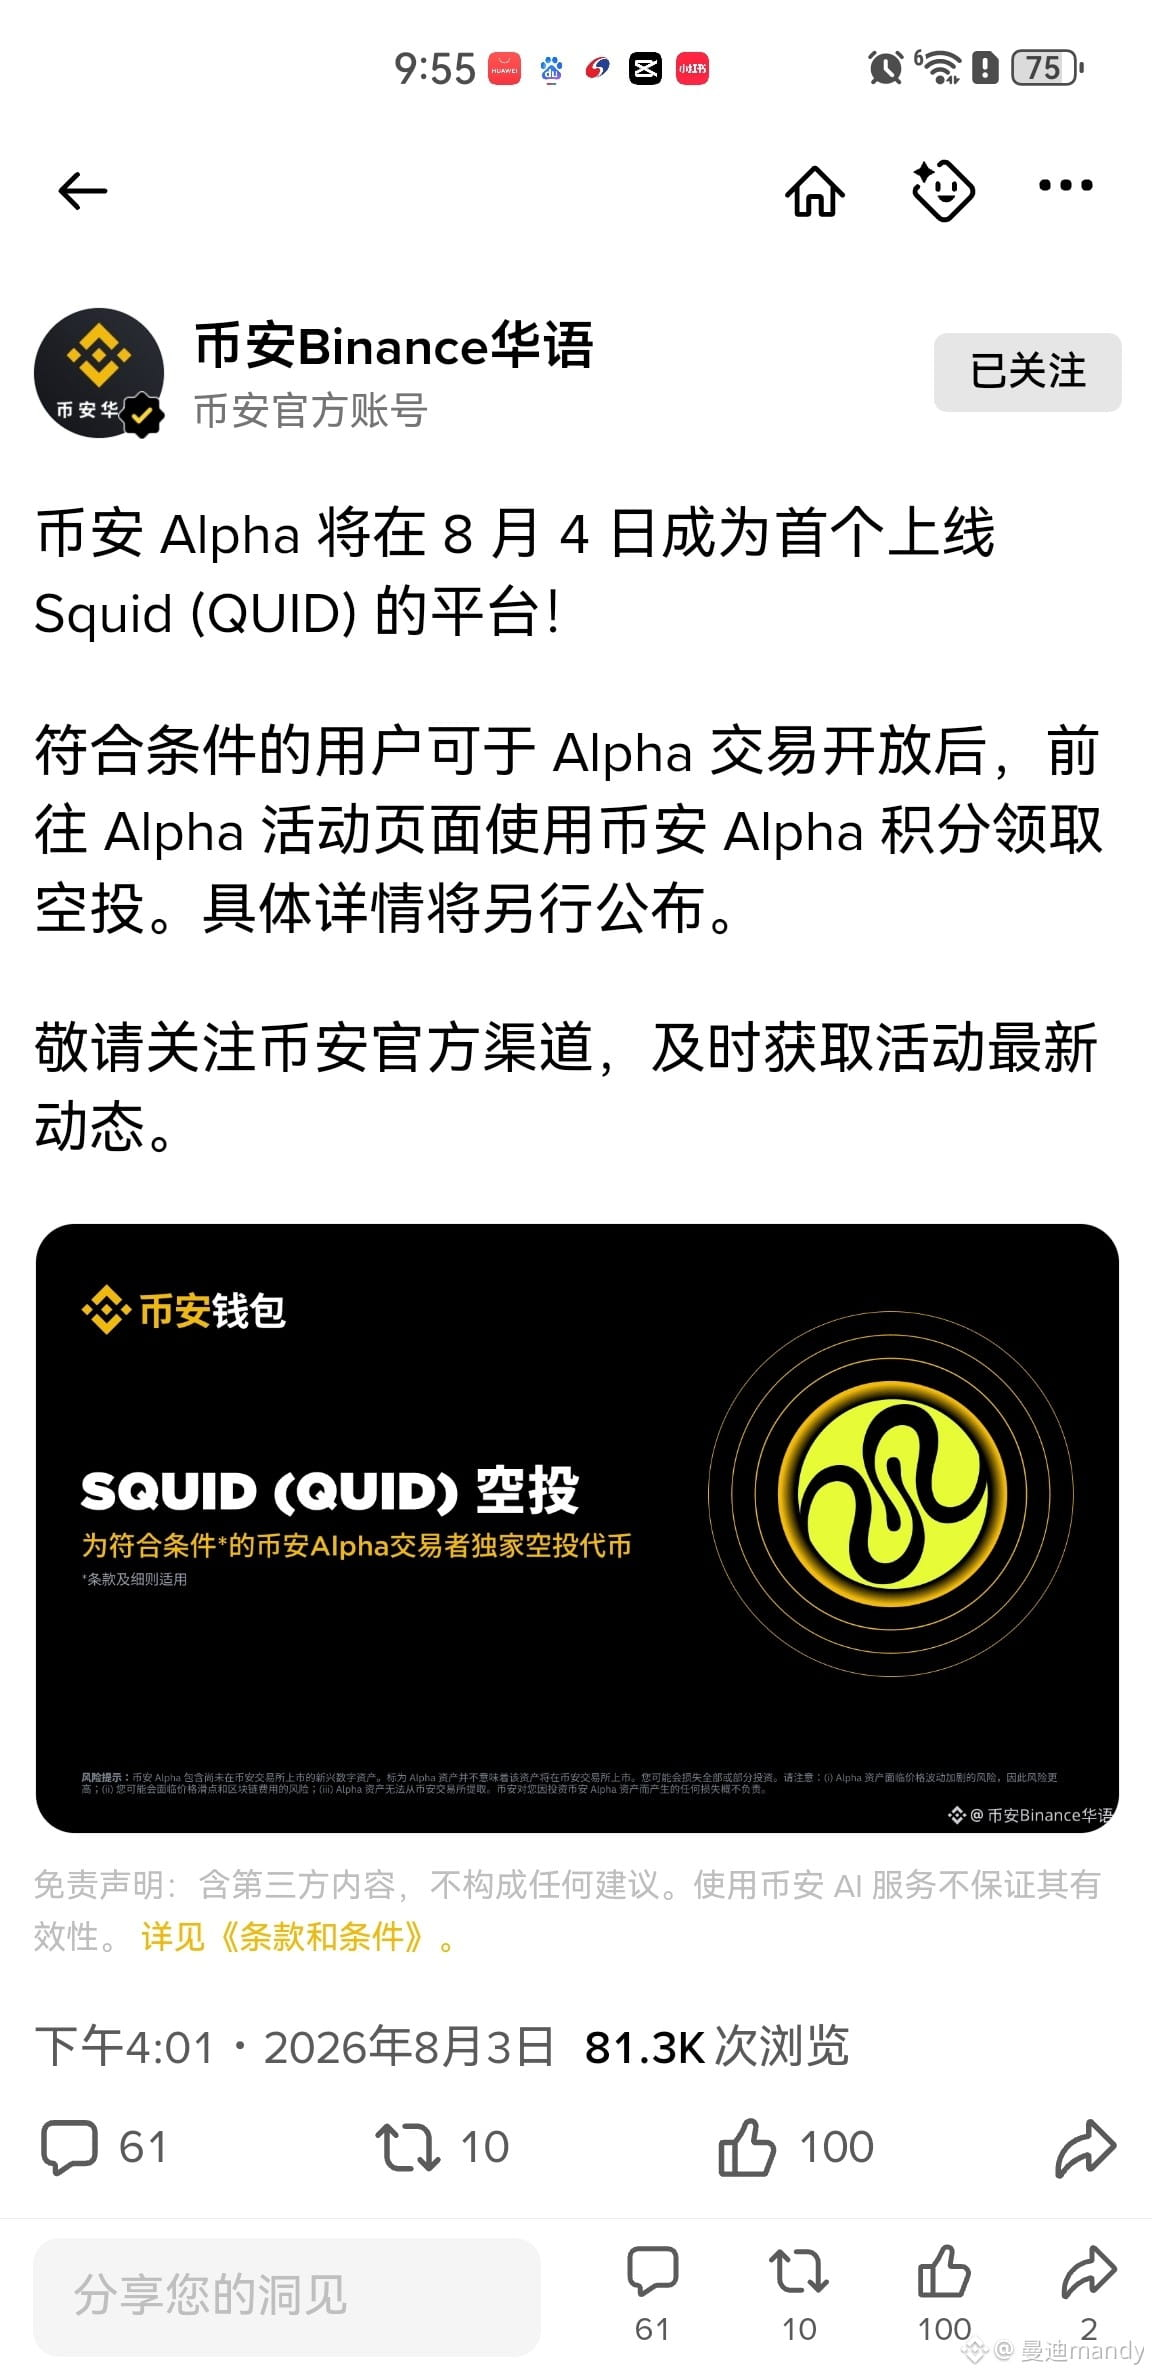
今日バイナンスAlphaに上場予定のプロジェクト:SQUID(QUID)
予想上場時間:20:00
要約:
調達総額1350万ドル
ポジション:クロスチェーン取引 + アセット管理アグリゲーター
Krakenの新規先行購入価格0.045U、5,000万枚売却(FDVは約4,500万、調達225万ドルに相当)、先行購入分は100%アンロック
現在Aspectaのプレマーケットはおおよそ0.07U
個人的な予想:寄り付きのレンジは0.05〜0.15U
クロスチェーンブリッジ系プロジェクトが最近多すぎて、だいたい上場と同時に天井になりがちなので、良いところで早めに撤収するのがおすすめ
最近のAlpha案件は少なめで、スコアは240+まで届くはず
プロジェクト詳細:
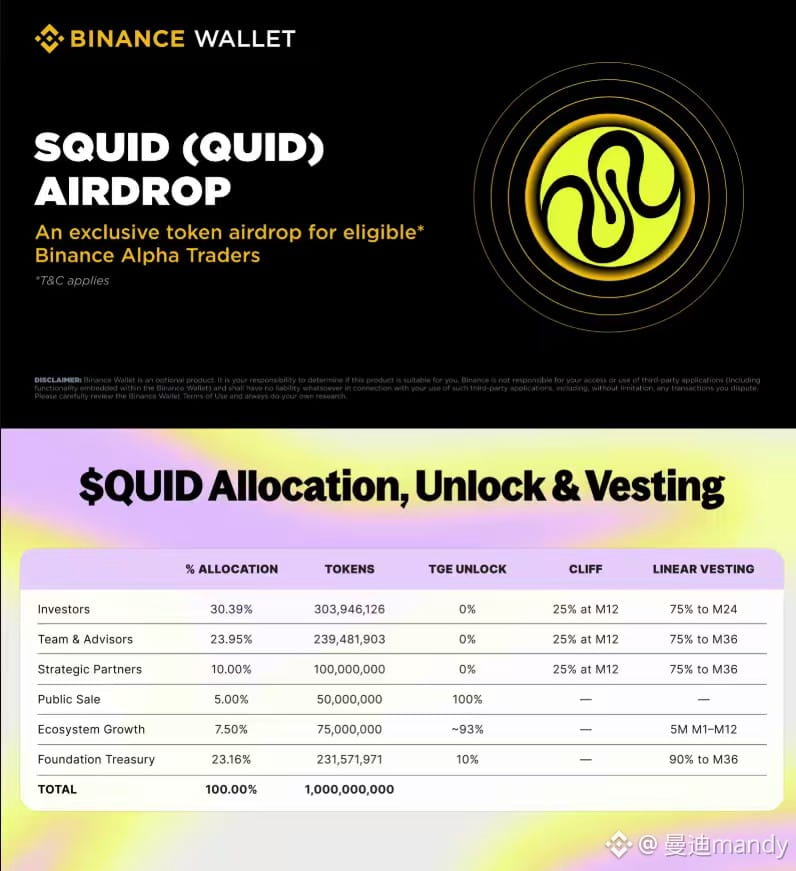
総量:10億枚、主にBaseチェーンに展開
初期流通:約1.43億(14.3%)、そのうち新規先行購入分5,000万はすべてアンロック
上場先:バイナンスAlpha、Kraken、Bitgetはだいたい21:00にも上がる
今日のスコア付け(分数稼ぎ)操作のおすすめ:$BSB 、最近ずっとこの番号で回していて、取引量が大きく比較的安定している。15+2枠の平均消費は2u
98
·
--
正直に言うと、以前誰かが僕に「自己管理(セルフカストディ)でBTCを借りてステーブルコインを出す」なんて話を持ちかけたら、頭に真っ先に浮かんだのはこういう光景でした。――秘密鍵はベッドの下に隠して、誰にも触らせない。天が落ちてきても、俺が自分で全部背負う。
この絵はけっこう壮絶です。でも、現実世界の運用ロジックとはまるで関係ありません。
大きなビットコイン(大餅)が63000を割り込んでも、BTCは持ち直せるのか?
最近Babylonのテストネットのデータを何度も読み返して、ぐるぐる頭の中で回していました。読み返すほど、「私たちが話しているのは、そもそも別の話では?」と感じてきました。皆が議論しているのは「リスクがあるかどうか」ですが、オンチェーンで起きているのは「リスクがどんな形で、いつ来て、誰の頭に降りかかるのか」――この2つの間には、まるごと“1つの工学的な期間”が挟まっています。
wBTCみたいなやり方だと、トラブルが起きたら村ごと全員でご飯を食べることになります。カストディ側がやられる、秘密鍵が抜かれる、あるいは途中のどこかの工程を誰かが喉元をつかむように止めてしまう。すると何万BTCもの残高が同時に固まってしまう。これはブラックスワンではなく、原子爆弾が繁華街で大暴れしているようなものです。
でもTBVのこの仕組みは違います。軽ノードがたまに意地悪をする、チャレンジ・ウィンドウでたまに争点になりそうな取引が飛び出す、清算がたまにブロックに引っかかる――それぞれの出来事は、いわば軽くかきむしる程度で、痛みは多少あるものの、影響範囲は固定されます。そしてEOTSのペナルティ没収や、チャレンジに対する異議申し立てがいつでも軌道修正をしてくれる。これは原子爆弾じゃなくて、年末年始に鳴らすあの“打ち上げ花火”のようなものです。音は鳴るけど、人は死なない。
最初は僕も「小さな鞭打ち花火」みたいにするのはすごく良い、セーフティマージンが高い、と思いました。ですが資産運用をしている友人たちと話したあと分かったのは、大口の資金が本当に頭を悩ませているのはまさにこの“花火”――確率が低くても、高頻度で論点や清算が継続的に発生し、その運用コストが、鈍い刃で肉を切り落とすみたいに効いてくることでした。1回や2回なら気にならない。でも1年かけて積み上がると、普通に肉痛になります。
だから今回、Public Testnetで山ほどのmajor brandsが突っ込んできてテストしているのを見て、僕は考えました。彼らが測っているのは、「脆弱性があるかどうか」みたいな幼稚な問題ではない。測っているのは粒度です――リスクはどれくらい小さく“細切れ”に分解されるのか、各細切れが面倒を起こした後にどれくらいのコストで片づけるのか、そして、それらの修正メカニズムが実際のネットワーク環境で本当に動くのか。
Aave v4の今回の統合は、検証をさらに一段前に進めました。ネイティブBTCの担保でステーブルコインを借りる。その表に出ているのが4つのbenefit。自己管理とネイティブ担保は“資産層”の見栄に当たり、清算頻度、争点率、鋳造(ミント)失敗率といったものが“実行層”の裏側です。 @babylonlabs_io $BABY #baby
正直に言うと、以前誰かが僕に「自己管理(セルフカストディ)でBTCを借りてステーブルコインを出す」なんて話を持ちかけたら、頭に真っ先に浮かんだのはこういう光景でした。――秘密鍵はベッドの下に隠して、誰にも触らせない。天が落ちてきても、俺が自分で全部背負う。
この絵はけっこう壮絶です。でも、現実世界の運用ロジックとはまるで関係ありません。
大きなビットコイン(大餅)が63000を割り込んでも、BTCは持ち直せるのか?
最近Babylonのテストネットのデータを何度も読み返して、ぐるぐる頭の中で回していました。読み返すほど、「私たちが話しているのは、そもそも別の話では?」と感じてきました。皆が議論しているのは「リスクがあるかどうか」ですが、オンチェーンで起きているのは「リスクがどんな形で、いつ来て、誰の頭に降りかかるのか」――この2つの間には、まるごと“1つの工学的な期間”が挟まっています。
wBTCみたいなやり方だと、トラブルが起きたら村ごと全員でご飯を食べることになります。カストディ側がやられる、秘密鍵が抜かれる、あるいは途中のどこかの工程を誰かが喉元をつかむように止めてしまう。すると何万BTCもの残高が同時に固まってしまう。これはブラックスワンではなく、原子爆弾が繁華街で大暴れしているようなものです。
でもTBVのこの仕組みは違います。軽ノードがたまに意地悪をする、チャレンジ・ウィンドウでたまに争点になりそうな取引が飛び出す、清算がたまにブロックに引っかかる――それぞれの出来事は、いわば軽くかきむしる程度で、痛みは多少あるものの、影響範囲は固定されます。そしてEOTSのペナルティ没収や、チャレンジに対する異議申し立てがいつでも軌道修正をしてくれる。これは原子爆弾じゃなくて、年末年始に鳴らすあの“打ち上げ花火”のようなものです。音は鳴るけど、人は死なない。
最初は僕も「小さな鞭打ち花火」みたいにするのはすごく良い、セーフティマージンが高い、と思いました。ですが資産運用をしている友人たちと話したあと分かったのは、大口の資金が本当に頭を悩ませているのはまさにこの“花火”――確率が低くても、高頻度で論点や清算が継続的に発生し、その運用コストが、鈍い刃で肉を切り落とすみたいに効いてくることでした。1回や2回なら気にならない。でも1年かけて積み上がると、普通に肉痛になります。
だから今回、Public Testnetで山ほどのmajor brandsが突っ込んできてテストしているのを見て、僕は考えました。彼らが測っているのは、「脆弱性があるかどうか」みたいな幼稚な問題ではない。測っているのは粒度です――リスクはどれくらい小さく“細切れ”に分解されるのか、各細切れが面倒を起こした後にどれくらいのコストで片づけるのか、そして、それらの修正メカニズムが実際のネットワーク環境で本当に動くのか。
Aave v4の今回の統合は、検証をさらに一段前に進めました。ネイティブBTCの担保でステーブルコインを借りる。その表に出ているのが4つのbenefit。自己管理とネイティブ担保は“資産層”の見栄に当たり、清算頻度、争点率、鋳造(ミント)失敗率といったものが“実行層”の裏側です。 @BabylonLabs_io $BABY #baby
1
195
ログインして、さらにコンテンツを読む
厳選トピックで世界の暗号資産トレーダーの仲間入り
⚡️ 暗号資産に関する最新かつ有益な情報が見つかります。
💬 世界最大の暗号資産取引所から信頼されています。
👍 認証を受けたクリエイターから、有益なインサイトを得られます。
メール / 電話番号