
#mpc
mpc
閲覧回数 18,448
160人が討論中
注目
最新

·
--
Google Cloudのカストディソリューション、なぜ秘密鍵は「完全な形で現れることがない」と言えるのか?
今週狙われたのは、取引所のホットウォレットでした。同じ週に、Google Cloudの製品ドキュメントを読んでみました。デジタル資産の署名用秘密鍵を管理する、Multi-party Compute(マルチパーティ計算によるカストディ)についてです。その考え方を一言で言えば、1つの鍵を複数に分割して別々に保管し、署名時にも結合しない、というものです。
公式ドキュメントの内容を、いくつかのポイントにまとめると:
1. 従来方式の問題点:完全な秘密鍵を1台のハードウェア暗号化装置に保管すると、単一障害点になります。複数台、複数地域に複製すれば可用性は上がりますが、どれも完全な秘密鍵なので、こじ開けられる扉を増やすことになります。
2. この方式:しきい値署名(ドキュメントではDKLS23プロトコルの強化拡張と記載)。複数の独立した参加者がそれぞれ「鍵シェア」を生成・保管し、署名時には複数者が共同で有効な署名を計算します。どの場所でも完全な秘密鍵が組み立てられることはありません。
3. セキュリティ境界:侵害された参加者がしきい値未満なら、署名を偽造することも、秘密鍵を復元することもできません。一部の参加者がオフラインになったり、恒久的に破損したりしても、残りがしきい値を満たしていれば署名できます。
4. 例(ドキュメントの説明の趣旨):財務チームの3人がそれぞれ1つずつ鍵シェアを持ち、任意の2人が同意すれば署名できます。
5. 対応範囲:secp256k1曲線(ビットコイン、イーサリアム、EVMチェーンに対応)。Ed25519(Solana)は「近日対応予定」と記載されています。製品は現在プレビュー版(Pre-GA)です。
率直に言うと:
· ドキュメントには、正直な説明が1つあります。取引ポリシー(上限額やホワイトリストなど)が提示するのは「許可/拒否」の提案にすぎず、十分な数の署名者が承認すれば、ポリシーで拒否された取引でも実行できてしまいます。しきい値方式が防ぐのは「一か所が侵害されること」であり、「十分な人数がそろってだまされること」までは防げません。
· 鍵を分割しても、それだけで資産が安全になるわけではありません。署名者がフィッシングに遭ったり、承認プロセスが形骸化したりすれば、やはり問題は起きます。
· 今週の盗難事件でどの段階に問題があったのか、公式の詳細な技術レポートはまだ出ていません。MPCに当てはめて語ることも、「これを使えば盗まれない」と言うこともしません。
· 一般の人には機関向けカストディは必要ありませんが、基本は同じです。シードフレーズを1か所だけに保管するのも、全体を撮影してクラウドに保存するのもやめましょう。
あなたのシードフレーズは、今「1つを1か所に保管」していますか?それとも「1つを何か所にも複製」していますか?
#MPC #钱包安全 #解説
Google Cloudのカストディソリューション、なぜ秘密鍵は「完全な形で現れることがない」と言えるのか?
今週狙われたのは、取引所のホットウォレットでした。同じ週に、Google Cloudの製品ドキュメントを読んでみました。デジタル資産の署名用秘密鍵を管理する、Multi-party Compute(マルチパーティ計算によるカストディ)についてです。その考え方を一言で言えば、1つの鍵を複数に分割して別々に保管し、署名時にも結合しない、というものです。
公式ドキュメントの内容を、いくつかのポイントにまとめると:
1. 従来方式の問題点:完全な秘密鍵を1台のハードウェア暗号化装置に保管すると、単一障害点になります。複数台、複数地域に複製すれば可用性は上がりますが、どれも完全な秘密鍵なので、こじ開けられる扉を増やすことになります。
2. この方式:しきい値署名(ドキュメントではDKLS23プロトコルの強化拡張と記載)。複数の独立した参加者がそれぞれ「鍵シェア」を生成・保管し、署名時には複数者が共同で有効な署名を計算します。どの場所でも完全な秘密鍵が組み立てられることはありません。
3. セキュリティ境界:侵害された参加者がしきい値未満なら、署名を偽造することも、秘密鍵を復元することもできません。一部の参加者がオフラインになったり、恒久的に破損したりしても、残りがしきい値を満たしていれば署名できます。
4. 例(ドキュメントの説明の趣旨):財務チームの3人がそれぞれ1つずつ鍵シェアを持ち、任意の2人が同意すれば署名できます。
5. 対応範囲:secp256k1曲線(ビットコイン、イーサリアム、EVMチェーンに対応)。Ed25519(Solana)は「近日対応予定」と記載されています。製品は現在プレビュー版(Pre-GA)です。
率直に言うと:
· ドキュメントには、正直な説明が1つあります。取引ポリシー(上限額やホワイトリストなど)が提示するのは「許可/拒否」の提案にすぎず、十分な数の署名者が承認すれば、ポリシーで拒否された取引でも実行できてしまいます。しきい値方式が防ぐのは「一か所が侵害されること」であり、「十分な人数がそろってだまされること」までは防げません。
· 鍵を分割しても、それだけで資産が安全になるわけではありません。署名者がフィッシングに遭ったり、承認プロセスが形骸化したりすれば、やはり問題は起きます。
· 今週の盗難事件でどの段階に問題があったのか、公式の詳細な技術レポートはまだ出ていません。MPCに当てはめて語ることも、「これを使えば盗まれない」と言うこともしません。
· 一般の人には機関向けカストディは必要ありませんが、基本は同じです。シードフレーズを1か所だけに保管するのも、全体を撮影してクラウドに保存するのもやめましょう。
あなたのシードフレーズは、今「1つを1か所に保管」していますか?それとも「1つを何か所にも複製」していますか?
#MPC #钱包安全 #解説
今週狙われたのは、取引所のホットウォレットでした。同じ週に、Google Cloudの製品ドキュメントを読んでみました。デジタル資産の署名用秘密鍵を管理する、Multi-party Compute(マルチパーティ計算によるカストディ)についてです。その考え方を一言で言えば、1つの鍵を複数に分割して別々に保管し、署名時にも結合しない、というものです。
公式ドキュメントの内容を、いくつかのポイントにまとめると:
1. 従来方式の問題点:完全な秘密鍵を1台のハードウェア暗号化装置に保管すると、単一障害点になります。複数台、複数地域に複製すれば可用性は上がりますが、どれも完全な秘密鍵なので、こじ開けられる扉を増やすことになります。
2. この方式:しきい値署名(ドキュメントではDKLS23プロトコルの強化拡張と記載)。複数の独立した参加者がそれぞれ「鍵シェア」を生成・保管し、署名時には複数者が共同で有効な署名を計算します。どの場所でも完全な秘密鍵が組み立てられることはありません。
3. セキュリティ境界:侵害された参加者がしきい値未満なら、署名を偽造することも、秘密鍵を復元することもできません。一部の参加者がオフラインになったり、恒久的に破損したりしても、残りがしきい値を満たしていれば署名できます。
4. 例(ドキュメントの説明の趣旨):財務チームの3人がそれぞれ1つずつ鍵シェアを持ち、任意の2人が同意すれば署名できます。
5. 対応範囲:secp256k1曲線(ビットコイン、イーサリアム、EVMチェーンに対応)。Ed25519(Solana)は「近日対応予定」と記載されています。製品は現在プレビュー版(Pre-GA)です。
率直に言うと:
· ドキュメントには、正直な説明が1つあります。取引ポリシー(上限額やホワイトリストなど)が提示するのは「許可/拒否」の提案にすぎず、十分な数の署名者が承認すれば、ポリシーで拒否された取引でも実行できてしまいます。しきい値方式が防ぐのは「一か所が侵害されること」であり、「十分な人数がそろってだまされること」までは防げません。
· 鍵を分割しても、それだけで資産が安全になるわけではありません。署名者がフィッシングに遭ったり、承認プロセスが形骸化したりすれば、やはり問題は起きます。
· 今週の盗難事件でどの段階に問題があったのか、公式の詳細な技術レポートはまだ出ていません。MPCに当てはめて語ることも、「これを使えば盗まれない」と言うこともしません。
· 一般の人には機関向けカストディは必要ありませんが、基本は同じです。シードフレーズを1か所だけに保管するのも、全体を撮影してクラウドに保存するのもやめましょう。
あなたのシードフレーズは、今「1つを1か所に保管」していますか?それとも「1つを何か所にも複製」していますか?
#MPC #钱包安全 #解説
10

·
--
Google Cloudの投稿を見かけた:ニューヨークのデジタル資産カンファレンスで、銀行や機関向けのMulti-Party Compute(MPC)カストディ署名鍵サービスを発表——暗号秘密鍵を複数に分割し、異なる環境に分散保管する。
ポイント:銀行は鍵の一部を自社のハードウェアに、一部をGoogle Cloudに、さらに別の一部を他社のクラウドに保管できる。どの当事者も単独では完全な秘密鍵を持たない。署名前にはポリシーエンジンによるチェックも行われる(上限額、ホワイトリスト登録済みアドレス、複数人による承認など)。現在はプライベートプレビューで、2027年初頭の商用化を目指している。すでに複数の大手金融機関がテスト中。Alphabet自身も、EthereumとSolana上のデジタル資産の保護にこの仕組みを利用している。ECDSA(BTC/ETH)は利用可能。Ed25519/Solanaはドキュメントで「近日公開」とされ、商用化時の対応を予定。
大手テック企業が、機関向けカストディ鍵を本格的なインフラとして売り出し始めた——「秘密鍵全体を単一の保管先に預ける」方式と比べると、ハードルの感じ方が明らかに違う。
#托管 #MPC #GoogleCloud #機関
Google Cloudの投稿を見かけた:ニューヨークのデジタル資産カンファレンスで、銀行や機関向けのMulti-Party Compute(MPC)カストディ署名鍵サービスを発表——暗号秘密鍵を複数に分割し、異なる環境に分散保管する。
ポイント:銀行は鍵の一部を自社のハードウェアに、一部をGoogle Cloudに、さらに別の一部を他社のクラウドに保管できる。どの当事者も単独では完全な秘密鍵を持たない。署名前にはポリシーエンジンによるチェックも行われる(上限額、ホワイトリスト登録済みアドレス、複数人による承認など)。現在はプライベートプレビューで、2027年初頭の商用化を目指している。すでに複数の大手金融機関がテスト中。Alphabet自身も、EthereumとSolana上のデジタル資産の保護にこの仕組みを利用している。ECDSA(BTC/ETH)は利用可能。Ed25519/Solanaはドキュメントで「近日公開」とされ、商用化時の対応を予定。
大手テック企業が、機関向けカストディ鍵を本格的なインフラとして売り出し始めた——「秘密鍵全体を単一の保管先に預ける」方式と比べると、ハードルの感じ方が明らかに違う。
#托管 #MPC #GoogleCloud #機関
ポイント:銀行は鍵の一部を自社のハードウェアに、一部をGoogle Cloudに、さらに別の一部を他社のクラウドに保管できる。どの当事者も単独では完全な秘密鍵を持たない。署名前にはポリシーエンジンによるチェックも行われる(上限額、ホワイトリスト登録済みアドレス、複数人による承認など)。現在はプライベートプレビューで、2027年初頭の商用化を目指している。すでに複数の大手金融機関がテスト中。Alphabet自身も、EthereumとSolana上のデジタル資産の保護にこの仕組みを利用している。ECDSA(BTC/ETH)は利用可能。Ed25519/Solanaはドキュメントで「近日公開」とされ、商用化時の対応を予定。
大手テック企業が、機関向けカストディ鍵を本格的なインフラとして売り出し始めた——「秘密鍵全体を単一の保管先に預ける」方式と比べると、ハードルの感じ方が明らかに違う。
#托管 #MPC #GoogleCloud #機関
4
·
--
🔐 Google、機関投資家向け暗号資産カストディのセキュリティサービスを予告
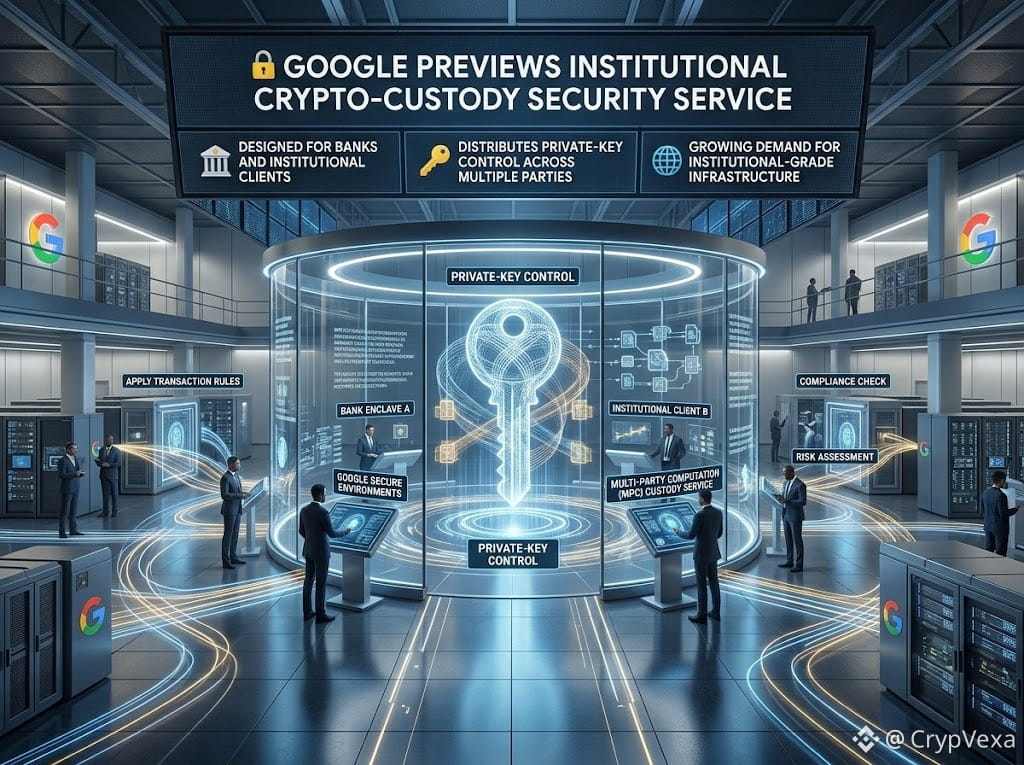
🏦 Googleは、銀行や機関投資家向けに設計されたマルチパーティ計算(MPC)カストディサービスを披露する予定です。
🔑 このモデルでは、秘密鍵の管理権限を複数の関係者に分散し、異なる環境間で取引ルールを適用します。
🌐 この動きは、機関投資家向けの高度な暗号資産カストディおよびセキュリティインフラへの需要の高まりを浮き彫りにしています。
👀 Googleの参入によって、暗号資産カストディに対する機関投資家の信頼は高まるでしょうか?
#Google #CryptoCustody #MPC #CryptoNews
🔐 Google、機関投資家向け暗号資産カストディのセキュリティサービスを予告
🏦 Googleは、銀行や機関投資家向けに設計されたマルチパーティ計算(MPC)カストディサービスを披露する予定です。
🔑 このモデルでは、秘密鍵の管理権限を複数の関係者に分散し、異なる環境間で取引ルールを適用します。
🌐 この動きは、機関投資家向けの高度な暗号資産カストディおよびセキュリティインフラへの需要の高まりを浮き彫りにしています。
👀 Googleの参入によって、暗号資産カストディに対する機関投資家の信頼は高まるでしょうか?
#Google #CryptoCustody #MPC #CryptoNews
🏦 Googleは、銀行や機関投資家向けに設計されたマルチパーティ計算(MPC)カストディサービスを披露する予定です。
🔑 このモデルでは、秘密鍵の管理権限を複数の関係者に分散し、異なる環境間で取引ルールを適用します。
🌐 この動きは、機関投資家向けの高度な暗号資産カストディおよびセキュリティインフラへの需要の高まりを浮き彫りにしています。
👀 Googleの参入によって、暗号資産カストディに対する機関投資家の信頼は高まるでしょうか?
#Google #CryptoCustody #MPC #CryptoNews
2
285

🔐 Googleが機関投資家向けに秘密鍵を管理へ。大手によって暗号資産カストディは書き換えられるのか?
CoinDeskなどのメディアが10月28日に報じたところによると、Google CloudのMulti-Party Compute(MPC)カストディセキュリティサービスは非公開テスト段階に入り、複数の大手金融機関や設計パートナーがテスト中で、2027年初めの商用化を予定しています。親会社のAlphabetも、イーサリアムとSolana上の自社デジタル資産の保護に利用しています。
📊 ポイント
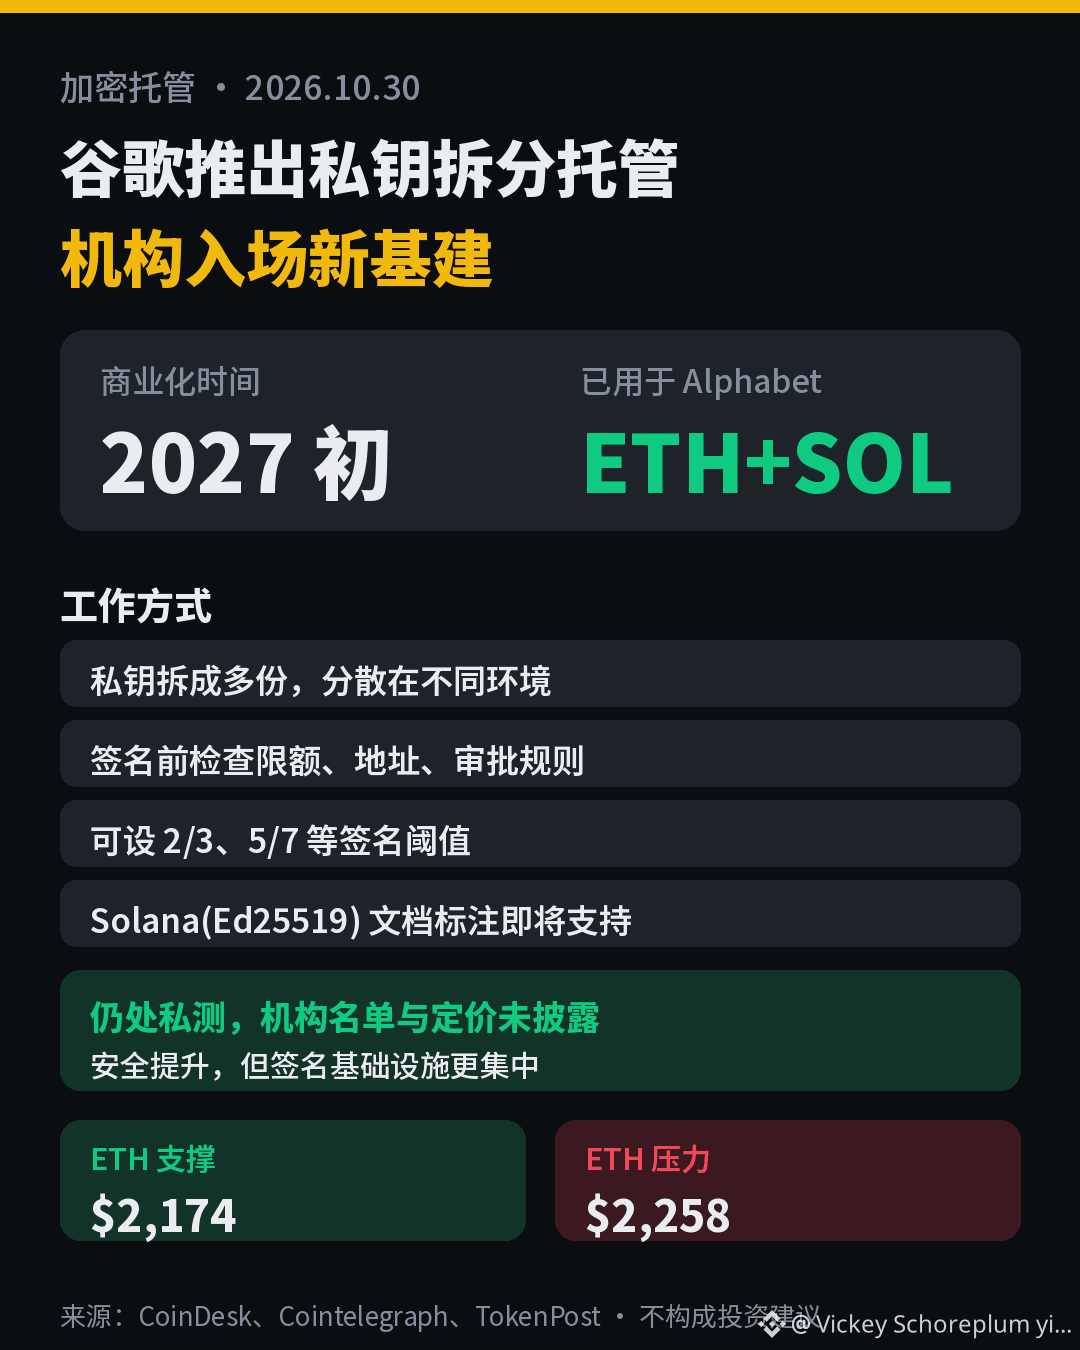
• 仕組み:署名鍵を複数のシェアに分割し、Google Cloud、機関の自社ハードウェア、その他のクラウド環境に分散。誰も完全な秘密鍵を取得できません
• リスク管理:署名前に送金限度額、送金先アドレスのホワイトリスト、複数部門による承認を確認。2/3、5/7などの閾値を設定できます
• 対応チェーン:まずECDSA(ビットコイン、イーサリアムおよびEVMチェーン)に対応。Solanaで必要なEd25519は、ドキュメントに「近日対応予定」と記載
• 未公表事項:テスト機関の一覧、Alphabetの保有資産と金額、料金、具体的な提供開始日
📈 市場への影響
機関投資家向けカストディにとって好材料となるストーリーですが、短期的な買い圧力につながるとは限りません。足元のETHは約2191 USDTで、24時間で約5.4%下落。本日の安値は約2174、昨日の安値は約2233です。反発した場合はまず2258付近の上値抵抗に注目。2174を割り込めば、さらなる下値模索に警戒が必要です。
💬 議論のポイント:安全性は高まりますが、最も重要な署名インフラを大手クラウド事業者に委ねることで、分散性はどれほど残るのでしょうか?どう思いますか?
👉 ETHを取引:https://www.binance.com/zh-CN/trade/ETH_USDT
#谷歌将预览加密托管安全系统 #MPC #ETH #暗号資産カストディ
⚠️ 以上は投資助言ではありません。リスクにご注意ください。
🔐 Googleが機関投資家向けに秘密鍵を管理へ。大手によって暗号資産カストディは書き換えられるのか?
CoinDeskなどのメディアが10月28日に報じたところによると、Google CloudのMulti-Party Compute(MPC)カストディセキュリティサービスは非公開テスト段階に入り、複数の大手金融機関や設計パートナーがテスト中で、2027年初めの商用化を予定しています。親会社のAlphabetも、イーサリアムとSolana上の自社デジタル資産の保護に利用しています。
📊 ポイント
• 仕組み:署名鍵を複数のシェアに分割し、Google Cloud、機関の自社ハードウェア、その他のクラウド環境に分散。誰も完全な秘密鍵を取得できません
• リスク管理:署名前に送金限度額、送金先アドレスのホワイトリスト、複数部門による承認を確認。2/3、5/7などの閾値を設定できます
• 対応チェーン:まずECDSA(ビットコイン、イーサリアムおよびEVMチェーン)に対応。Solanaで必要なEd25519は、ドキュメントに「近日対応予定」と記載
• 未公表事項:テスト機関の一覧、Alphabetの保有資産と金額、料金、具体的な提供開始日
📈 市場への影響
機関投資家向けカストディにとって好材料となるストーリーですが、短期的な買い圧力につながるとは限りません。足元のETHは約2191 USDTで、24時間で約5.4%下落。本日の安値は約2174、昨日の安値は約2233です。反発した場合はまず2258付近の上値抵抗に注目。2174を割り込めば、さらなる下値模索に警戒が必要です。
💬 議論のポイント:安全性は高まりますが、最も重要な署名インフラを大手クラウド事業者に委ねることで、分散性はどれほど残るのでしょうか?どう思いますか?
👉 ETHを取引:https://www.binance.com/zh-CN/trade/ETH_USDT
#谷歌将预览加密托管安全系统 #MPC #ETH #暗号資産カストディ
⚠️ 以上は投資助言ではありません。リスクにご注意ください。
CoinDeskなどのメディアが10月28日に報じたところによると、Google CloudのMulti-Party Compute(MPC)カストディセキュリティサービスは非公開テスト段階に入り、複数の大手金融機関や設計パートナーがテスト中で、2027年初めの商用化を予定しています。親会社のAlphabetも、イーサリアムとSolana上の自社デジタル資産の保護に利用しています。
📊 ポイント
• 仕組み:署名鍵を複数のシェアに分割し、Google Cloud、機関の自社ハードウェア、その他のクラウド環境に分散。誰も完全な秘密鍵を取得できません
• リスク管理:署名前に送金限度額、送金先アドレスのホワイトリスト、複数部門による承認を確認。2/3、5/7などの閾値を設定できます
• 対応チェーン:まずECDSA(ビットコイン、イーサリアムおよびEVMチェーン)に対応。Solanaで必要なEd25519は、ドキュメントに「近日対応予定」と記載
• 未公表事項:テスト機関の一覧、Alphabetの保有資産と金額、料金、具体的な提供開始日
📈 市場への影響
機関投資家向けカストディにとって好材料となるストーリーですが、短期的な買い圧力につながるとは限りません。足元のETHは約2191 USDTで、24時間で約5.4%下落。本日の安値は約2174、昨日の安値は約2233です。反発した場合はまず2258付近の上値抵抗に注目。2174を割り込めば、さらなる下値模索に警戒が必要です。
💬 議論のポイント:安全性は高まりますが、最も重要な署名インフラを大手クラウド事業者に委ねることで、分散性はどれほど残るのでしょうか?どう思いますか?
👉 ETHを取引:https://www.binance.com/zh-CN/trade/ETH_USDT
#谷歌将预览加密托管安全系统 #MPC #ETH #暗号資産カストディ
⚠️ 以上は投資助言ではありません。リスクにご注意ください。
533
·
--
世界最大級のクラウドインフラ企業の一つが、暗号資産のカストディに本格的に乗り出しました。Alphabet独自のデジタル資産はすでにEthereumとSolana上で稼働しており、秘密鍵を複数に分割し、どの単一の拠点も鍵全体を取得できない仕組みを採用しています。複数の大手金融機関が現在テスト中で、商用化は2027年初頭の予定です。機関投資家が資産をオンチェーンに移す道筋は、ますます確かなものになっています。$SOL $ETH #机构托管 #MPC
世界最大級のクラウドインフラ企業の一つが、暗号資産のカストディに本格的に乗り出しました。Alphabet独自のデジタル資産はすでにEthereumとSolana上で稼働しており、秘密鍵を複数に分割し、どの単一の拠点も鍵全体を取得できない仕組みを採用しています。複数の大手金融機関が現在テスト中で、商用化は2027年初頭の予定です。機関投資家が資産をオンチェーンに移す道筋は、ますます確かなものになっています。$SOL $ETH #机构托管 #MPC
531

Googleが銀行向けにMPCカストディを作ったら、いくつものアカウントが「すごい」「Googleが参入した」と騒ぎ始めた。
落ち着いて。まずはこれが何なのか、ちゃんと見てみよう。Google Multi-Party Computeは、秘密鍵を複数の隔離された環境に分割し、署名の前に銀行独自のルールを適用する仕組みだ。現在は非公開プレビュー段階で、テスト中の銀行名は明かされておらず、価格も未定。商用化は2027年初頭の予定だ。Alphabet自身がETHとSOLの資産管理に使っており、現時点で唯一、実際に使っているユーザーだ。
MPC自体は新しいものではない。機関投資家向けカストディの分野では、何年も前から取り組んでいる企業がある。Googleが売りにしているのは技術革新ではなく、「Google」という名前が銀行のコンプライアンス部門にもたらす安心感だ。要するに、クラウドサービスに新しいSKUが加わっただけ。稼ぎは銀行からのサブスクリプション料金で、あなたの持っているコインの価格とはほとんど関係ない。
さらにひどいのが、拡散のされ方だ。あるアカウントは25秒以内に「Googleが銀行向けの暗号資産カストディを構築中」という同じ文を6回連投し、どの投稿も閲覧数は一桁。こんなコピペの「好材料」を、本当に買う理由にするの?
秘密鍵の盗難が大きな問題なのは確かだ(Xのニュースが引用したデータによると、2024年の盗難事件の43.8%は秘密鍵の漏えいに関係していた)。機関がより優れたカストディを使うのは良いことだ。でも、「良いこと」と「すぐに相場が急騰すること」は別の話。その間には1年以上の時間と、公開されていない詳細が山ほどある。
#谷歌 #MPC
Googleが銀行向けにMPCカストディを作ったら、いくつものアカウントが「すごい」「Googleが参入した」と騒ぎ始めた。
落ち着いて。まずはこれが何なのか、ちゃんと見てみよう。Google Multi-Party Computeは、秘密鍵を複数の隔離された環境に分割し、署名の前に銀行独自のルールを適用する仕組みだ。現在は非公開プレビュー段階で、テスト中の銀行名は明かされておらず、価格も未定。商用化は2027年初頭の予定だ。Alphabet自身がETHとSOLの資産管理に使っており、現時点で唯一、実際に使っているユーザーだ。
MPC自体は新しいものではない。機関投資家向けカストディの分野では、何年も前から取り組んでいる企業がある。Googleが売りにしているのは技術革新ではなく、「Google」という名前が銀行のコンプライアンス部門にもたらす安心感だ。要するに、クラウドサービスに新しいSKUが加わっただけ。稼ぎは銀行からのサブスクリプション料金で、あなたの持っているコインの価格とはほとんど関係ない。
さらにひどいのが、拡散のされ方だ。あるアカウントは25秒以内に「Googleが銀行向けの暗号資産カストディを構築中」という同じ文を6回連投し、どの投稿も閲覧数は一桁。こんなコピペの「好材料」を、本当に買う理由にするの?
秘密鍵の盗難が大きな問題なのは確かだ(Xのニュースが引用したデータによると、2024年の盗難事件の43.8%は秘密鍵の漏えいに関係していた)。機関がより優れたカストディを使うのは良いことだ。でも、「良いこと」と「すぐに相場が急騰すること」は別の話。その間には1年以上の時間と、公開されていない詳細が山ほどある。
#谷歌 #MPC
落ち着いて。まずはこれが何なのか、ちゃんと見てみよう。Google Multi-Party Computeは、秘密鍵を複数の隔離された環境に分割し、署名の前に銀行独自のルールを適用する仕組みだ。現在は非公開プレビュー段階で、テスト中の銀行名は明かされておらず、価格も未定。商用化は2027年初頭の予定だ。Alphabet自身がETHとSOLの資産管理に使っており、現時点で唯一、実際に使っているユーザーだ。
MPC自体は新しいものではない。機関投資家向けカストディの分野では、何年も前から取り組んでいる企業がある。Googleが売りにしているのは技術革新ではなく、「Google」という名前が銀行のコンプライアンス部門にもたらす安心感だ。要するに、クラウドサービスに新しいSKUが加わっただけ。稼ぎは銀行からのサブスクリプション料金で、あなたの持っているコインの価格とはほとんど関係ない。
さらにひどいのが、拡散のされ方だ。あるアカウントは25秒以内に「Googleが銀行向けの暗号資産カストディを構築中」という同じ文を6回連投し、どの投稿も閲覧数は一桁。こんなコピペの「好材料」を、本当に買う理由にするの?
秘密鍵の盗難が大きな問題なのは確かだ(Xのニュースが引用したデータによると、2024年の盗難事件の43.8%は秘密鍵の漏えいに関係していた)。機関がより優れたカストディを使うのは良いことだ。でも、「良いこと」と「すぐに相場が急騰すること」は別の話。その間には1年以上の時間と、公開されていない詳細が山ほどある。
#谷歌 #MPC
6
·
--
弱気相場
Google Multi-Party Computeは現在、機関向けの非公開テストを実施しています。秘密鍵を複数のシェアに分割し、それぞれを異なる環境に分散させることで、単一の秘密鍵が盗まれるリスクを低減します。Alphabetも社内で、イーサリアムやSolana上のデジタル資産を保護するために利用しており、2027年初頭の商用化が見込まれています。
技術的には、Googleが完全な秘密鍵を直接取得することはできません。しかし、より大きな論点は、暗号資産業界がもともと中央集権的な機関からの脱却を目指していたにもかかわらず、機関が参入した今、最も重要な署名インフラを世界最大級のクラウドサービスプロバイダーの一社に委ねていることです。セキュリティは向上しましたが、分散性はどれだけ残っているのでしょうか?
$BTC $ETH $SOL #谷歌将预览加密托管安全系统 #MPC #GoogleCloud #加密托管
{future}(SOLUSDT)
{future}(ETHUSDT)
{future}(BTCUSDT)
Google Multi-Party Computeは現在、機関向けの非公開テストを実施しています。秘密鍵を複数のシェアに分割し、それぞれを異なる環境に分散させることで、単一の秘密鍵が盗まれるリスクを低減します。Alphabetも社内で、イーサリアムやSolana上のデジタル資産を保護するために利用しており、2027年初頭の商用化が見込まれています。
技術的には、Googleが完全な秘密鍵を直接取得することはできません。しかし、より大きな論点は、暗号資産業界がもともと中央集権的な機関からの脱却を目指していたにもかかわらず、機関が参入した今、最も重要な署名インフラを世界最大級のクラウドサービスプロバイダーの一社に委ねていることです。セキュリティは向上しましたが、分散性はどれだけ残っているのでしょうか?
$BTC $ETH $SOL #谷歌将预览加密托管安全系统 #MPC #GoogleCloud #加密托管
技術的には、Googleが完全な秘密鍵を直接取得することはできません。しかし、より大きな論点は、暗号資産業界がもともと中央集権的な機関からの脱却を目指していたにもかかわらず、機関が参入した今、最も重要な署名インフラを世界最大級のクラウドサービスプロバイダーの一社に委ねていることです。セキュリティは向上しましたが、分散性はどれだけ残っているのでしょうか?
$BTC $ETH $SOL #谷歌将预览加密托管安全系统 #MPC #GoogleCloud #加密托管
1
3.7k
·
--
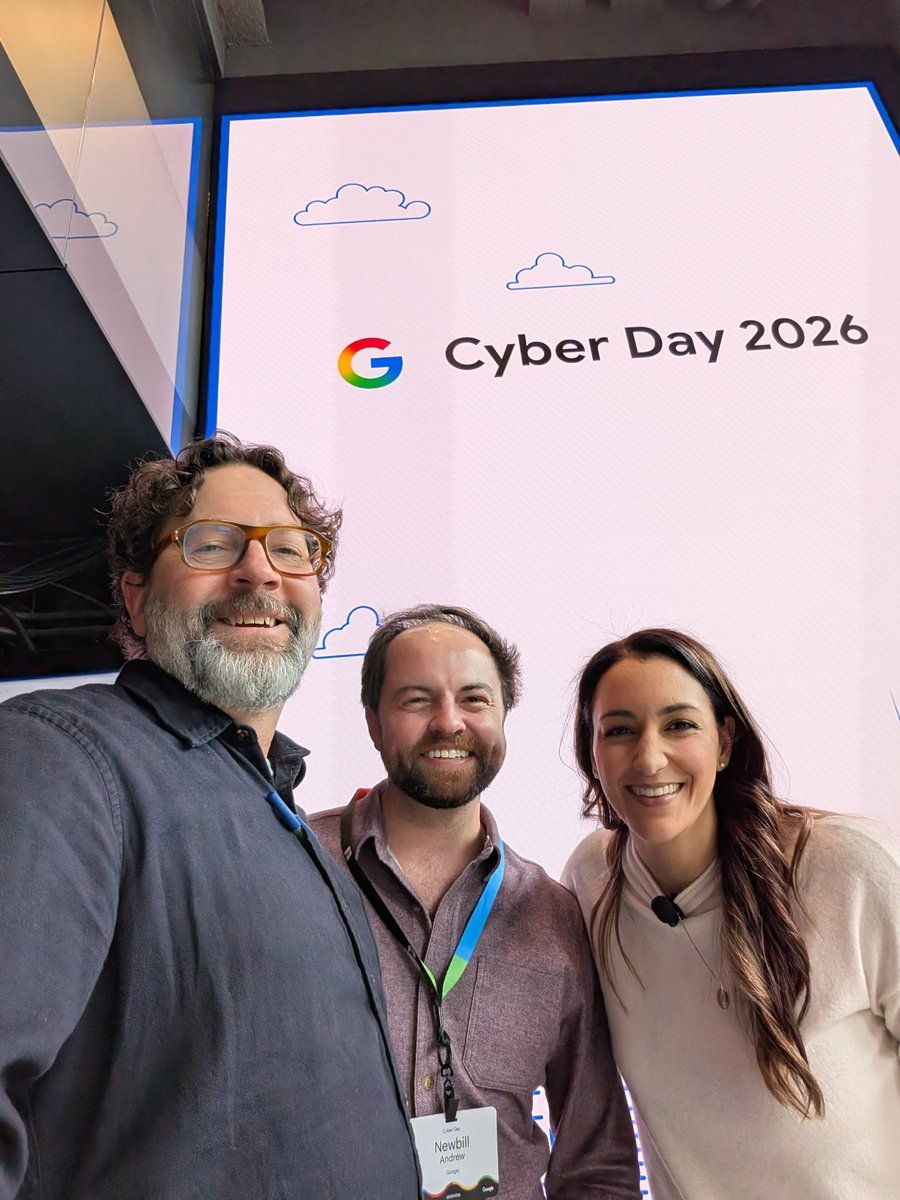
Googleが機関投資家向けの暗号資産カストディをプライベートプレビューで開始 — 銀行向けのMPC鍵分割を提供し、2027年初頭の商用化を目指しています。
2026年10月28日、Google Cloudはニューヨークで開催したデジタル資産シンポジウムで、Google Multi-Party Computeを披露しました。このサービスは、秘密鍵のシェアを別々の環境に分散して保管し、Confidential Space内で取引ポリシーのチェックを実行することで、完全な鍵が一か所に保管されることを防ぎます。Alphabetはすでに、イーサリアムとソラナ上のデジタル資産の保護にこのサービスを利用しており、設計パートナーや大手金融機関も、暗号資産やトークン化資産を対象にテストを進めています。
Googleはプレビューに参加している銀行を公表しておらず、価格も明らかにしていません。商用提供は2027年初頭を予定しています。オンチェーンへの移行を進める機関投資家にとって、これはMPC署名、ポリシーによる制御、鍵の復旧を、独自に構築するのではなく一つの製品として利用できることを意味します。まだプレビュー段階で、大規模運用での実績もありませんが、規制下のデジタル資産カストディに大手テック企業が参入しようとしていることを示す明確なシグナルです。
#GoogleCloud #MPC #CryptoCustody $ETH $SOL
ご自身で調査してください。投資助言ではありません。
{spot}(GOOGLBUSDT)
{spot}(SOLUSDT)
{spot}(ETHUSDT)
Googleが機関投資家向けの暗号資産カストディをプライベートプレビューで開始 — 銀行向けのMPC鍵分割を提供し、2027年初頭の商用化を目指しています。
2026年10月28日、Google Cloudはニューヨークで開催したデジタル資産シンポジウムで、Google Multi-Party Computeを披露しました。このサービスは、秘密鍵のシェアを別々の環境に分散して保管し、Confidential Space内で取引ポリシーのチェックを実行することで、完全な鍵が一か所に保管されることを防ぎます。Alphabetはすでに、イーサリアムとソラナ上のデジタル資産の保護にこのサービスを利用しており、設計パートナーや大手金融機関も、暗号資産やトークン化資産を対象にテストを進めています。
Googleはプレビューに参加している銀行を公表しておらず、価格も明らかにしていません。商用提供は2027年初頭を予定しています。オンチェーンへの移行を進める機関投資家にとって、これはMPC署名、ポリシーによる制御、鍵の復旧を、独自に構築するのではなく一つの製品として利用できることを意味します。まだプレビュー段階で、大規模運用での実績もありませんが、規制下のデジタル資産カストディに大手テック企業が参入しようとしていることを示す明確なシグナルです。
#GoogleCloud #MPC #CryptoCustody $ETH $SOL
ご自身で調査してください。投資助言ではありません。
2026年10月28日、Google Cloudはニューヨークで開催したデジタル資産シンポジウムで、Google Multi-Party Computeを披露しました。このサービスは、秘密鍵のシェアを別々の環境に分散して保管し、Confidential Space内で取引ポリシーのチェックを実行することで、完全な鍵が一か所に保管されることを防ぎます。Alphabetはすでに、イーサリアムとソラナ上のデジタル資産の保護にこのサービスを利用しており、設計パートナーや大手金融機関も、暗号資産やトークン化資産を対象にテストを進めています。
Googleはプレビューに参加している銀行を公表しておらず、価格も明らかにしていません。商用提供は2027年初頭を予定しています。オンチェーンへの移行を進める機関投資家にとって、これはMPC署名、ポリシーによる制御、鍵の復旧を、独自に構築するのではなく一つの製品として利用できることを意味します。まだプレビュー段階で、大規模運用での実績もありませんが、規制下のデジタル資産カストディに大手テック企業が参入しようとしていることを示す明確なシグナルです。
#GoogleCloud #MPC #CryptoCustody $ETH $SOL
ご自身で調査してください。投資助言ではありません。
83
·
--
記事
翻訳参照
谷歌给银行做加密安全系统,为什么是现在?因为 2026 上半年 76% 的 $BTC 损失来自基础设施和运营漏洞——私钥、助记词被盗,不是行情问题,是托管问题。谷歌的答案是用 MPC 把钱包密钥拆到多个独立环境:谷歌云一片、银行自己的硬件一片、其他云一片;签名前还能设交易限额、目标钱包白名单、多主体审批。完整私钥从不落在单点,攻破一台机器不够转移资产。Alpha 已用于保护其 ETH 和 Solana 资产,商业发布计划 2027 年初,未来可能接后量子密码。
我会不会信任谷歌保管部分基础设施?
有条件信任,但不信任单一托管方。
愿意接受谷歌作为 MPC 架构里的一个分片/协处理器,前提是:
1)分片不集中在谷歌云,银行自持一片硬件;
2)MPC 协议经第三方审计,最好开源可验证;
3)SLA、事件披露、退出迁移机制清晰;
4)保险和监管责任到位;
5)后量子迁移有路线图,不是 PPT。
风险也明确:云厂商集中、供应商锁定、MPC 实现漏洞、内部审批流程仍是攻击面。MPC 降低单点故障,不消除人为和治理风险。
结论:对银行是合规级安全增量;对行业是托管范式升级,但不是万能药。信任“部分基础设施”可以,信任“单一方全权保管”不行。
#Google #MPC #crypto #谷歌财报能否守住基本盘
谷歌给银行做加密安全系统,为什么是现在?
因为 2026 上半年 76% 的 $BTC 损失来自基础设施和运营漏洞——私钥、助记词被盗,不是行情问题,是托管问题。谷歌的答案是用 MPC 把钱包密钥拆到多个独立环境:谷歌云一片、银行自己的硬件一片、其他云一片;签名前还能设交易限额、目标钱包白名单、多主体审批。完整私钥从不落在单点,攻破一台机器不够转移资产。Alpha 已用于保护其 ETH 和 Solana 资产,商业发布计划 2027 年初,未来可能接后量子密码。
我会不会信任谷歌保管部分基础设施?
有条件信任,但不信任单一托管方。
愿意接受谷歌作为 MPC 架构里的一个分片/协处理器,前提是:
1)分片不集中在谷歌云,银行自持一片硬件;
2)MPC 协议经第三方审计,最好开源可验证;
3)SLA、事件披露、退出迁移机制清晰;
4)保险和监管责任到位;
5)后量子迁移有路线图,不是 PPT。
风险也明确:云厂商集中、供应商锁定、MPC 实现漏洞、内部审批流程仍是攻击面。MPC 降低单点故障,不消除人为和治理风险。
结论:对银行是合规级安全增量;对行业是托管范式升级,但不是万能药。信任“部分基础设施”可以,信任“单一方全权保管”不行。
#Google #MPC #crypto #谷歌财报能否守住基本盘
我会不会信任谷歌保管部分基础设施?
有条件信任,但不信任单一托管方。
愿意接受谷歌作为 MPC 架构里的一个分片/协处理器,前提是:
1)分片不集中在谷歌云,银行自持一片硬件;
2)MPC 协议经第三方审计,最好开源可验证;
3)SLA、事件披露、退出迁移机制清晰;
4)保险和监管责任到位;
5)后量子迁移有路线图,不是 PPT。
风险也明确:云厂商集中、供应商锁定、MPC 实现漏洞、内部审批流程仍是攻击面。MPC 降低单点故障,不消除人为和治理风险。
结论:对银行是合规级安全增量;对行业是托管范式升级,但不是万能药。信任“部分基础设施”可以,信任“单一方全权保管”不行。
#Google #MPC #crypto #谷歌财报能否守住基本盘
1
442

·
--
記事
Googleが銀行の暗号資産を保管へ:秘密鍵を一台のコンピューターに置かない銀行が最も恐れることの一つを、Googleが肩代わりしようとしている。秘密鍵を一台のコンピューターに丸ごと保管する必要がなくなる。
Googleは大手金融機関と、多者間計算によるカストディシステム「Google Multi-Party Compute」のテストを進めている。10月28日にニューヨークで開催されたデジタル資産セキュリティのシンポジウムで発表され、2027年初頭の商用化を予定している。参加機関の名前や価格、今後の顧客リストはまだ公表されていない。
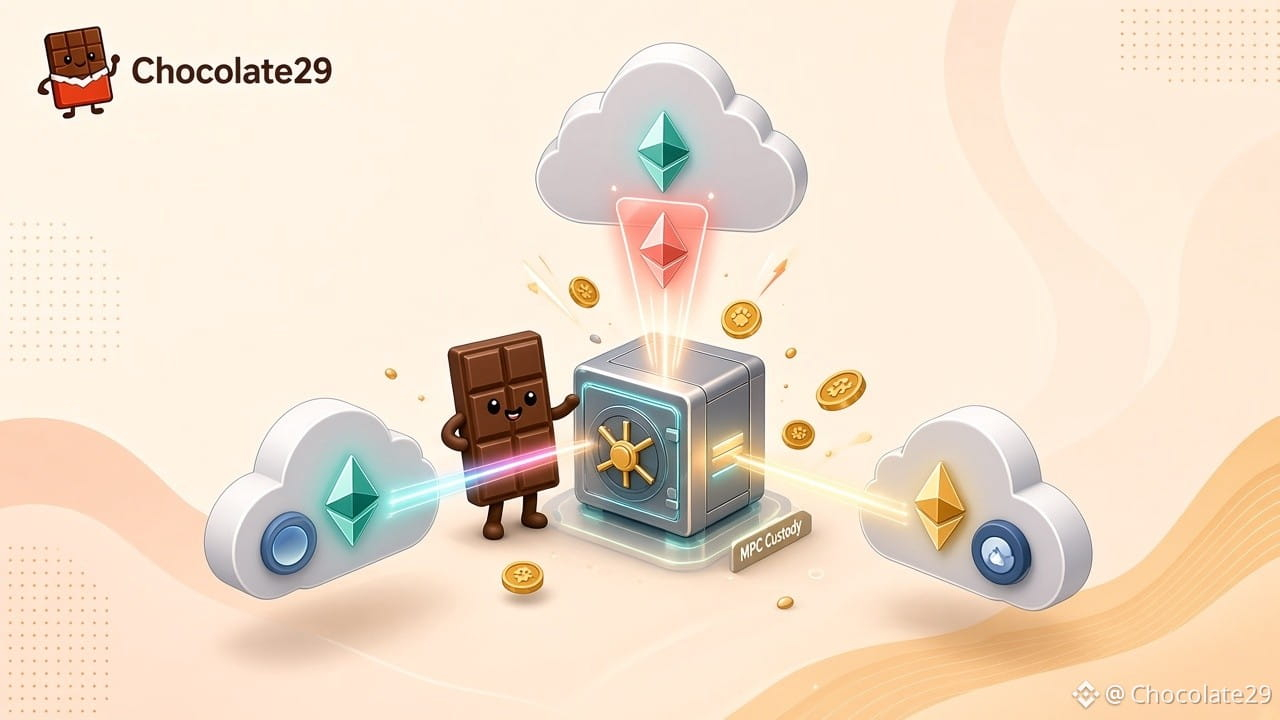
このシステムの核心は一言で言えば、秘密鍵を分割して管理することだ。1つの秘密鍵を複数に分け、銀行のデバイス、Google Cloud、さらに別のサービスプロバイダーにそれぞれ保管する。送金は複数の関係者が承認して初めて実行される。さらに重要なのは、顧客が自分の鍵の持ち分を自ら管理することだ。Googleのクラウドに保管される分も例外ではない。また、送金ごとに機関が独自に定めたルールを事前にチェックし、条件を満たさなければ実行されない。
Googleが銀行の暗号資産を保管へ:秘密鍵を一台のコンピューターに置かない
銀行が最も恐れることの一つを、Googleが肩代わりしようとしている。秘密鍵を一台のコンピューターに丸ごと保管する必要がなくなる。
Googleは大手金融機関と、多者間計算によるカストディシステム「Google Multi-Party Compute」のテストを進めている。10月28日にニューヨークで開催されたデジタル資産セキュリティのシンポジウムで発表され、2027年初頭の商用化を予定している。参加機関の名前や価格、今後の顧客リストはまだ公表されていない。
このシステムの核心は一言で言えば、秘密鍵を分割して管理することだ。1つの秘密鍵を複数に分け、銀行のデバイス、Google Cloud、さらに別のサービスプロバイダーにそれぞれ保管する。送金は複数の関係者が承認して初めて実行される。さらに重要なのは、顧客が自分の鍵の持ち分を自ら管理することだ。Googleのクラウドに保管される分も例外ではない。また、送金ごとに機関が独自に定めたルールを事前にチェックし、条件を満たさなければ実行されない。
Googleは大手金融機関と、多者間計算によるカストディシステム「Google Multi-Party Compute」のテストを進めている。10月28日にニューヨークで開催されたデジタル資産セキュリティのシンポジウムで発表され、2027年初頭の商用化を予定している。参加機関の名前や価格、今後の顧客リストはまだ公表されていない。
このシステムの核心は一言で言えば、秘密鍵を分割して管理することだ。1つの秘密鍵を複数に分け、銀行のデバイス、Google Cloud、さらに別のサービスプロバイダーにそれぞれ保管する。送金は複数の関係者が承認して初めて実行される。さらに重要なのは、顧客が自分の鍵の持ち分を自ら管理することだ。Googleのクラウドに保管される分も例外ではない。また、送金ごとに機関が独自に定めたルールを事前にチェックし、条件を満たさなければ実行されない。
10

Google、暗号資産とトークン化資産を保護するMPCサービスを発表
#Google ニューヨーク市で初開催となるデジタル資産シンポジウムにおいて、新たなセキュリティシステムを披露する。銀行やその他の金融機関が暗号資産やトークン化資産を安全に保管・移転できるよう支援することを目的としている。Google Multi-Party Compute #MPC は、暗号技術を用いて秘密鍵の管理を複数の独立した参加者に分散する。承認された関係者は、鍵全体を一か所に復元することなく、共同でブロックチェーン取引に署名できるため、単一のデバイスや管理者への依存を軽減できる。
Google Multi-Party Computeは現在、限定プレビュー段階であり、まだ一般提供されていない。Googleは、サービスをテストしている機関の名称や、Alphabetがどのデジタル資産を保護しているのかを明らかにしていない。同社は2027年初頭にGoogle Multi-Party Computeを商用提供する予定だが、価格の詳細は公表していない。
👉 coindesk.com/tech/2026/10/28/google-to-preview-crypto-custody-security-system-as-ai-threats-grow
Google、暗号資産とトークン化資産を保護するMPCサービスを発表
#Google ニューヨーク市で初開催となるデジタル資産シンポジウムにおいて、新たなセキュリティシステムを披露する。銀行やその他の金融機関が暗号資産やトークン化資産を安全に保管・移転できるよう支援することを目的としている。Google Multi-Party Compute #MPC は、暗号技術を用いて秘密鍵の管理を複数の独立した参加者に分散する。承認された関係者は、鍵全体を一か所に復元することなく、共同でブロックチェーン取引に署名できるため、単一のデバイスや管理者への依存を軽減できる。
Google Multi-Party Computeは現在、限定プレビュー段階であり、まだ一般提供されていない。Googleは、サービスをテストしている機関の名称や、Alphabetがどのデジタル資産を保護しているのかを明らかにしていない。同社は2027年初頭にGoogle Multi-Party Computeを商用提供する予定だが、価格の詳細は公表していない。
👉 coindesk.com/tech/2026/10/28/google-to-preview-crypto-custody-security-system-as-ai-threats-grow
#Google ニューヨーク市で初開催となるデジタル資産シンポジウムにおいて、新たなセキュリティシステムを披露する。銀行やその他の金融機関が暗号資産やトークン化資産を安全に保管・移転できるよう支援することを目的としている。Google Multi-Party Compute #MPC は、暗号技術を用いて秘密鍵の管理を複数の独立した参加者に分散する。承認された関係者は、鍵全体を一か所に復元することなく、共同でブロックチェーン取引に署名できるため、単一のデバイスや管理者への依存を軽減できる。
Google Multi-Party Computeは現在、限定プレビュー段階であり、まだ一般提供されていない。Googleは、サービスをテストしている機関の名称や、Alphabetがどのデジタル資産を保護しているのかを明らかにしていない。同社は2027年初頭にGoogle Multi-Party Computeを商用提供する予定だが、価格の詳細は公表していない。
👉 coindesk.com/tech/2026/10/28/google-to-preview-crypto-custody-security-system-as-ai-threats-grow
120
·
--
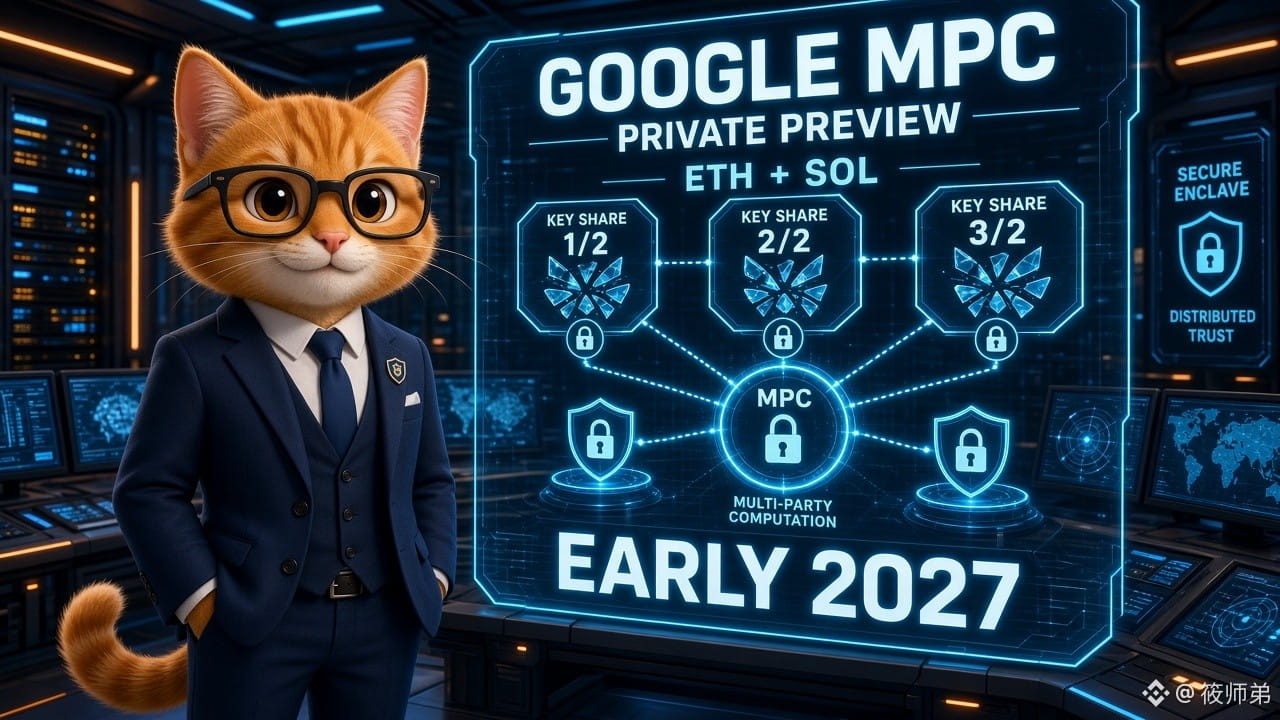
Google、暗号資産カストディの新兵器をプレビュー:MPC(マルチパーティ計算)、AlphabetはETH/SOLで自社利用中
CoinDeskの10月28日付報道によると、Googleはニューヨークのデジタル資産シンポジウムで、Google Multi-Party Compute(MPC)秘密鍵カストディソリューションを披露する。現在はプライベートプレビュー段階で、複数の金融機関がテスト中。親会社Alphabetはすでに自社のイーサリアムおよびSolana上の資産保護に利用しており、2027年初頭の商用化を予定している。
仕組みの要点:秘密鍵を複数の隔離環境に分散し、取引への署名に先立って機関のルールエンジンで検証する。完全な秘密鍵が単一のマシンに置かれることはなく、Googleは顧客の鍵情報に平文でアクセスできないとしている。Chainalysisによると、2024年に盗まれた暗号資産の約43.8%は秘密鍵の漏えいに関連していた。DeFiLlamaによれば、今年6月時点のハッキング被害額は累計約166.9億ドルで、約4割が秘密鍵に起因する。
【見解】クラウド大手が機関向けカストディ分野に本格参入し、FireblocksやBitGoなどの専門事業者に直接対抗する。銀行が重視するのは、顧客と競合するカストディ事業者ではなく「中立的なインフラ」だ。Googleが勝負をかけているのは、まさにこの点だ。今夜はFOMCに加え、MicrosoftとAlphabetの決算発表もあり、クラウドとセキュリティをめぐる材料が重なることで、リスク資産のセンチメントが増幅されそうだ。
【機会/リスク】機関投資家の資金流入やトークン化決済インフラのストーリーには追い風となり、$ETH/$BTC関連のカストディ需要が改めて評価される可能性がある。ただし、商用化は2027年の予定であり、短期的な資金動向を変えるのは難しい。秘密鍵の分散管理も、機関が承認ルールをどう設定するかに左右され、フィッシングによる不正承認のリスクはなくならない。注目点:テスト参加機関のリスト、価格設定、既存のKMS/HSMとの競合・協業関係。
あなたはどう見る?大手銀行はGoogle CloudのMPCをより信頼するのか、それともFireblocksのような専門ソリューションを引き続き選ぶのか?
#加密安全 #机构托管 #MPC #谷歌云 $BTC $ETH
参考情報であり、投資助言を構成するものではありません。
Google、暗号資産カストディの新兵器をプレビュー:MPC(マルチパーティ計算)、AlphabetはETH/SOLで自社利用中
CoinDeskの10月28日付報道によると、Googleはニューヨークのデジタル資産シンポジウムで、Google Multi-Party Compute(MPC)秘密鍵カストディソリューションを披露する。現在はプライベートプレビュー段階で、複数の金融機関がテスト中。親会社Alphabetはすでに自社のイーサリアムおよびSolana上の資産保護に利用しており、2027年初頭の商用化を予定している。
仕組みの要点:秘密鍵を複数の隔離環境に分散し、取引への署名に先立って機関のルールエンジンで検証する。完全な秘密鍵が単一のマシンに置かれることはなく、Googleは顧客の鍵情報に平文でアクセスできないとしている。Chainalysisによると、2024年に盗まれた暗号資産の約43.8%は秘密鍵の漏えいに関連していた。DeFiLlamaによれば、今年6月時点のハッキング被害額は累計約166.9億ドルで、約4割が秘密鍵に起因する。
【見解】クラウド大手が機関向けカストディ分野に本格参入し、FireblocksやBitGoなどの専門事業者に直接対抗する。銀行が重視するのは、顧客と競合するカストディ事業者ではなく「中立的なインフラ」だ。Googleが勝負をかけているのは、まさにこの点だ。今夜はFOMCに加え、MicrosoftとAlphabetの決算発表もあり、クラウドとセキュリティをめぐる材料が重なることで、リスク資産のセンチメントが増幅されそうだ。
【機会/リスク】機関投資家の資金流入やトークン化決済インフラのストーリーには追い風となり、$ETH /$BTC 関連のカストディ需要が改めて評価される可能性がある。ただし、商用化は2027年の予定であり、短期的な資金動向を変えるのは難しい。秘密鍵の分散管理も、機関が承認ルールをどう設定するかに左右され、フィッシングによる不正承認のリスクはなくならない。注目点:テスト参加機関のリスト、価格設定、既存のKMS/HSMとの競合・協業関係。
あなたはどう見る?大手銀行はGoogle CloudのMPCをより信頼するのか、それともFireblocksのような専門ソリューションを引き続き選ぶのか?
#加密安全 #机构托管 #MPC #谷歌云 $BTC $ETH
参考情報であり、投資助言を構成するものではありません。
CoinDeskの10月28日付報道によると、Googleはニューヨークのデジタル資産シンポジウムで、Google Multi-Party Compute(MPC)秘密鍵カストディソリューションを披露する。現在はプライベートプレビュー段階で、複数の金融機関がテスト中。親会社Alphabetはすでに自社のイーサリアムおよびSolana上の資産保護に利用しており、2027年初頭の商用化を予定している。
仕組みの要点:秘密鍵を複数の隔離環境に分散し、取引への署名に先立って機関のルールエンジンで検証する。完全な秘密鍵が単一のマシンに置かれることはなく、Googleは顧客の鍵情報に平文でアクセスできないとしている。Chainalysisによると、2024年に盗まれた暗号資産の約43.8%は秘密鍵の漏えいに関連していた。DeFiLlamaによれば、今年6月時点のハッキング被害額は累計約166.9億ドルで、約4割が秘密鍵に起因する。
【見解】クラウド大手が機関向けカストディ分野に本格参入し、FireblocksやBitGoなどの専門事業者に直接対抗する。銀行が重視するのは、顧客と競合するカストディ事業者ではなく「中立的なインフラ」だ。Googleが勝負をかけているのは、まさにこの点だ。今夜はFOMCに加え、MicrosoftとAlphabetの決算発表もあり、クラウドとセキュリティをめぐる材料が重なることで、リスク資産のセンチメントが増幅されそうだ。
【機会/リスク】機関投資家の資金流入やトークン化決済インフラのストーリーには追い風となり、$ETH /$BTC 関連のカストディ需要が改めて評価される可能性がある。ただし、商用化は2027年の予定であり、短期的な資金動向を変えるのは難しい。秘密鍵の分散管理も、機関が承認ルールをどう設定するかに左右され、フィッシングによる不正承認のリスクはなくならない。注目点:テスト参加機関のリスト、価格設定、既存のKMS/HSMとの競合・協業関係。
あなたはどう見る?大手銀行はGoogle CloudのMPCをより信頼するのか、それともFireblocksのような専門ソリューションを引き続き選ぶのか?
#加密安全 #机构托管 #MPC #谷歌云 $BTC $ETH
参考情報であり、投資助言を構成するものではありません。
204

·
--
大手Web3組織や機関投資家が、たった一人の秘密鍵に頼らずに数百万ドルをどのように安全に管理しているのか、気になったことはありませんか?そこで登場するのが、マルチシグとMPCです 🔐🛡️
#BinanceAcademyで学べる基礎知識をもとに、運用セキュリティ(OPSEC)の要点を手短に解説します。
1️⃣ 単一障害点:
• 従来のウォレット(EOA)は1つの秘密鍵に依存しています。その鍵が漏えいすると、すべての資金を永久に失う可能性があります。
2️⃣ マルチシグ(マルチシグネチャ)スマートコントラクト:
• 取引の承認には、複数の独立した署名(例:5人の関係者のうち3人分)が必要です。これにより、チーム内や複数のデバイス間で信頼を分散できます。
3️⃣ 秘密計算(MPC):
• 1つの秘密鍵を数学的な「断片」に分割し、複数のサーバーやデバイスに分散します。秘密鍵全体を一か所に集めることなく、各断片が協力して署名を生成します。
📖 Binance Academyで詳しく学ぶ:https://www.binance.com/en/academy/glossary/multisignature
技術的な知識を深め、運用セキュリティを強化しましょう 🛡️
暗号資産にはリスクが伴います。これは金融アドバイスではありません。必ずご自身で調査してください 💡
#MultiSig #MPC #暗号資産教育
今後も情報をお届けします。フォローしてください 💛
大手Web3組織や機関投資家が、たった一人の秘密鍵に頼らずに数百万ドルをどのように安全に管理しているのか、気になったことはありませんか?そこで登場するのが、マルチシグとMPCです 🔐🛡️
#BinanceAcademyで学べる基礎知識をもとに、運用セキュリティ(OPSEC)の要点を手短に解説します。
1️⃣ 単一障害点:
• 従来のウォレット(EOA)は1つの秘密鍵に依存しています。その鍵が漏えいすると、すべての資金を永久に失う可能性があります。
2️⃣ マルチシグ(マルチシグネチャ)スマートコントラクト:
• 取引の承認には、複数の独立した署名(例:5人の関係者のうち3人分)が必要です。これにより、チーム内や複数のデバイス間で信頼を分散できます。
3️⃣ 秘密計算(MPC):
• 1つの秘密鍵を数学的な「断片」に分割し、複数のサーバーやデバイスに分散します。秘密鍵全体を一か所に集めることなく、各断片が協力して署名を生成します。
📖 Binance Academyで詳しく学ぶ:https://www.binance.com/en/academy/glossary/multisignature
技術的な知識を深め、運用セキュリティを強化しましょう 🛡️
暗号資産にはリスクが伴います。これは金融アドバイスではありません。必ずご自身で調査してください 💡
#MultiSig #MPC #暗号資産教育
今後も情報をお届けします。フォローしてください 💛
#BinanceAcademyで学べる基礎知識をもとに、運用セキュリティ(OPSEC)の要点を手短に解説します。
1️⃣ 単一障害点:
• 従来のウォレット(EOA)は1つの秘密鍵に依存しています。その鍵が漏えいすると、すべての資金を永久に失う可能性があります。
2️⃣ マルチシグ(マルチシグネチャ)スマートコントラクト:
• 取引の承認には、複数の独立した署名(例:5人の関係者のうち3人分)が必要です。これにより、チーム内や複数のデバイス間で信頼を分散できます。
3️⃣ 秘密計算(MPC):
• 1つの秘密鍵を数学的な「断片」に分割し、複数のサーバーやデバイスに分散します。秘密鍵全体を一か所に集めることなく、各断片が協力して署名を生成します。
📖 Binance Academyで詳しく学ぶ:https://www.binance.com/en/academy/glossary/multisignature
技術的な知識を深め、運用セキュリティを強化しましょう 🛡️
暗号資産にはリスクが伴います。これは金融アドバイスではありません。必ずご自身で調査してください 💡
#MultiSig #MPC #暗号資産教育
今後も情報をお届けします。フォローしてください 💛
1
4
110
·
--
$MPC.US は、過去24時間の値上がり率上位24銘柄の中に現れて注目を集めました。このように小さなトークンが急騰した場合は、動く前に出来高、流動性、そしてプロジェクトの最近のアップデートを確認してください。
速い値動きの銘柄を買う前に、最初に確認するのは何ですか?
投資助言ではありません。暗号資産は値動きが大きいので、必ず自分で調べ、失っても構わない範囲でのみ投資してください。
#MPC #Binance #altcoins #DYOR #CryptoTrending
{stock_us}(MPC.US)
$MPC.US は、過去24時間の値上がり率上位24銘柄の中に現れて注目を集めました。このように小さなトークンが急騰した場合は、動く前に出来高、流動性、そしてプロジェクトの最近のアップデートを確認してください。
速い値動きの銘柄を買う前に、最初に確認するのは何ですか?
投資助言ではありません。暗号資産は値動きが大きいので、必ず自分で調べ、失っても構わない範囲でのみ投資してください。
#MPC #Binance #altcoins #DYOR #CryptoTrending
速い値動きの銘柄を買う前に、最初に確認するのは何ですか?
投資助言ではありません。暗号資産は値動きが大きいので、必ず自分で調べ、失っても構わない範囲でのみ投資してください。
#MPC #Binance #altcoins #DYOR #CryptoTrending
56

Suiエコシステムのプライバシーレイヤーが再度アップグレード:Seal MPCがついにメインネットに登場。
Sealはデータ、AI、デジタル資産向けのプログラム可能なアクセスレイヤーとして位置づけられ、今回のアップデートの最大の注目点はデプロイ方法の柔軟性です——開発者は独立したキーサーバー、MPC委員会、またはその両方を組み合わせて使用することができ、より強固な信頼仮説を構築できます。
最初のメインネットMPC委員会は5-of-8の閾値スキームを採用しており、Mysten Labs、Unconfirmed Labs、H2O Nodes、Ruby Nodes、Natsai、Triton One、Nodeinfra、OverclockSolの8つのノードオペレーターによって運営されています。署名の安全性と共謀に対する耐性が明らかに向上しました。
私の見解: AIエージェントとオンチェーンデータの権限付与シーンがますます熱を帯びる中、「細粒度アクセス制御 + 非信頼化」という課題を解決できる者が次のストーリーの鍵を握るでしょう。SealはMPCをプラグインモジュールとして構築しており、単一の固定スキームではなく、実際のビジネスにとってよりフレンドリーなエンジニアリングアプローチです。
Suiエコシステムが今後、どれだけ多くのAIやRWAプロジェクトがSealに接続してキー管理やデータ権限付与を行うかに注目です。
#Sui #Seal #MPC $SUI
Suiエコシステムのプライバシーレイヤーが再度アップグレード:Seal MPCがついにメインネットに登場。
Sealはデータ、AI、デジタル資産向けのプログラム可能なアクセスレイヤーとして位置づけられ、今回のアップデートの最大の注目点はデプロイ方法の柔軟性です——開発者は独立したキーサーバー、MPC委員会、またはその両方を組み合わせて使用することができ、より強固な信頼仮説を構築できます。
最初のメインネットMPC委員会は5-of-8の閾値スキームを採用しており、Mysten Labs、Unconfirmed Labs、H2O Nodes、Ruby Nodes、Natsai、Triton One、Nodeinfra、OverclockSolの8つのノードオペレーターによって運営されています。署名の安全性と共謀に対する耐性が明らかに向上しました。
私の見解: AIエージェントとオンチェーンデータの権限付与シーンがますます熱を帯びる中、「細粒度アクセス制御 + 非信頼化」という課題を解決できる者が次のストーリーの鍵を握るでしょう。SealはMPCをプラグインモジュールとして構築しており、単一の固定スキームではなく、実際のビジネスにとってよりフレンドリーなエンジニアリングアプローチです。
Suiエコシステムが今後、どれだけ多くのAIやRWAプロジェクトがSealに接続してキー管理やデータ権限付与を行うかに注目です。
#Sui #Seal #MPC $SUI
Sealはデータ、AI、デジタル資産向けのプログラム可能なアクセスレイヤーとして位置づけられ、今回のアップデートの最大の注目点はデプロイ方法の柔軟性です——開発者は独立したキーサーバー、MPC委員会、またはその両方を組み合わせて使用することができ、より強固な信頼仮説を構築できます。
最初のメインネットMPC委員会は5-of-8の閾値スキームを採用しており、Mysten Labs、Unconfirmed Labs、H2O Nodes、Ruby Nodes、Natsai、Triton One、Nodeinfra、OverclockSolの8つのノードオペレーターによって運営されています。署名の安全性と共謀に対する耐性が明らかに向上しました。
私の見解: AIエージェントとオンチェーンデータの権限付与シーンがますます熱を帯びる中、「細粒度アクセス制御 + 非信頼化」という課題を解決できる者が次のストーリーの鍵を握るでしょう。SealはMPCをプラグインモジュールとして構築しており、単一の固定スキームではなく、実際のビジネスにとってよりフレンドリーなエンジニアリングアプローチです。
Suiエコシステムが今後、どれだけ多くのAIやRWAプロジェクトがSealに接続してキー管理やデータ権限付与を行うかに注目です。
#Sui #Seal #MPC $SUI
226
·
--
Sui メインネットが重要なインフラアップグレードを迎えました——Seal MPC が正式に稼働開始。
データ、AI、デジタル資産向けのプログラム可能なアクセスレイヤーである Seal は、開発者に3つの選択肢を提供しています:独立したキーステーション、MPC 委員会、またはその両方のハイブリッドデプロイ。柔軟性の裏には、より強い信頼仮説が存在します——アプリケーションシナリオに応じて自分自身でセキュリティの境界を定義できます。
最初のメインネット MPC 委員会は 5-of-8 の閾値方式を採用し、ノードオペレーターは注目に値する顔ぶれです:Mysten Labs、Unconfirmed Labs、H2O Nodes、Ruby Nodes、Natsai、Triton One、Nodeinfra および OverclockSol。八方に分権化されており、どの三者もコンスピレーションしてキーを解除することはできません。
なぜこの件が注目に値するのか?
チェーン上のAI、プライバシー計算、機密資産の保管などのシナリオが熱を帯びる中で、単一のキー管理はもはや十分ではありません。MPC 委員会モデルは信頼を複数の独立したオペレーターに分散させ、一方でハイブリッドデプロイによりプロジェクト側が分散化とパフォーマンスのバランスを見つけることができます。
$SUI エコシステムにとって、これは「プログラム可能な資産」から「プログラム可能なアクセス制御」への一歩です。アクセスレイヤーが厚くなることで、上に育つアプリケーションの境界が自然と広がります。
今後注目すべきは、どれだけの新プロジェクトが Seal を基に構築され、また委員会ノードがさらに拡張されるかということです。
#Sui #Seal #MPC
Sui メインネットが重要なインフラアップグレードを迎えました——Seal MPC が正式に稼働開始。
データ、AI、デジタル資産向けのプログラム可能なアクセスレイヤーである Seal は、開発者に3つの選択肢を提供しています:独立したキーステーション、MPC 委員会、またはその両方のハイブリッドデプロイ。柔軟性の裏には、より強い信頼仮説が存在します——アプリケーションシナリオに応じて自分自身でセキュリティの境界を定義できます。
最初のメインネット MPC 委員会は 5-of-8 の閾値方式を採用し、ノードオペレーターは注目に値する顔ぶれです:Mysten Labs、Unconfirmed Labs、H2O Nodes、Ruby Nodes、Natsai、Triton One、Nodeinfra および OverclockSol。八方に分権化されており、どの三者もコンスピレーションしてキーを解除することはできません。
なぜこの件が注目に値するのか?
チェーン上のAI、プライバシー計算、機密資産の保管などのシナリオが熱を帯びる中で、単一のキー管理はもはや十分ではありません。MPC 委員会モデルは信頼を複数の独立したオペレーターに分散させ、一方でハイブリッドデプロイによりプロジェクト側が分散化とパフォーマンスのバランスを見つけることができます。
$SUI エコシステムにとって、これは「プログラム可能な資産」から「プログラム可能なアクセス制御」への一歩です。アクセスレイヤーが厚くなることで、上に育つアプリケーションの境界が自然と広がります。
今後注目すべきは、どれだけの新プロジェクトが Seal を基に構築され、また委員会ノードがさらに拡張されるかということです。
#Sui #Seal #MPC
データ、AI、デジタル資産向けのプログラム可能なアクセスレイヤーである Seal は、開発者に3つの選択肢を提供しています:独立したキーステーション、MPC 委員会、またはその両方のハイブリッドデプロイ。柔軟性の裏には、より強い信頼仮説が存在します——アプリケーションシナリオに応じて自分自身でセキュリティの境界を定義できます。
最初のメインネット MPC 委員会は 5-of-8 の閾値方式を採用し、ノードオペレーターは注目に値する顔ぶれです:Mysten Labs、Unconfirmed Labs、H2O Nodes、Ruby Nodes、Natsai、Triton One、Nodeinfra および OverclockSol。八方に分権化されており、どの三者もコンスピレーションしてキーを解除することはできません。
なぜこの件が注目に値するのか?
チェーン上のAI、プライバシー計算、機密資産の保管などのシナリオが熱を帯びる中で、単一のキー管理はもはや十分ではありません。MPC 委員会モデルは信頼を複数の独立したオペレーターに分散させ、一方でハイブリッドデプロイによりプロジェクト側が分散化とパフォーマンスのバランスを見つけることができます。
$SUI エコシステムにとって、これは「プログラム可能な資産」から「プログラム可能なアクセス制御」への一歩です。アクセスレイヤーが厚くなることで、上に育つアプリケーションの境界が自然と広がります。
今後注目すべきは、どれだけの新プロジェクトが Seal を基に構築され、また委員会ノードがさらに拡張されるかということです。
#Sui #Seal #MPC
229

·
--
閾値管理(托管)が、オンチェーン資産からオンライン決済インフラへと移行している2026-08-23
先週の教訓は、鍵のセキュリティは一度の生成や一度の更新だけを見ていては不十分だということです。今日の合図は一段階違う層に移りました。つまり、閾値署名が、より複雑で常時オンラインの支払いプロトコルへと組み込まれつつあり、同時にプロトコル自体の安全境界も一緒に作り直す必要があるのです。
IACR ePrintの報道によると、新しい論文はLightningの現実的な制約から出発します。つまり、チャネル端末は単一のオンライン鍵に依存している一方で、既存のオンチェーンBitcoinにおける閾値署名の経験では、Lightningのメッセージ処理の課題をそのまま解決できないのです。論文は、ネストされた閾値多重署名を提案し、Icebergの構成例を示します。これによりLightning側は閾値グループとして運用しつつ、攻撃者の見え方としては標準的なMuSig2の参加者のように見せることができます。
閾値管理(托管)が、オンチェーン資産からオンライン決済インフラへと移行している
2026-08-23
先週の教訓は、鍵のセキュリティは一度の生成や一度の更新だけを見ていては不十分だということです。今日の合図は一段階違う層に移りました。つまり、閾値署名が、より複雑で常時オンラインの支払いプロトコルへと組み込まれつつあり、同時にプロトコル自体の安全境界も一緒に作り直す必要があるのです。
IACR ePrintの報道によると、新しい論文はLightningの現実的な制約から出発します。つまり、チャネル端末は単一のオンライン鍵に依存している一方で、既存のオンチェーンBitcoinにおける閾値署名の経験では、Lightningのメッセージ処理の課題をそのまま解決できないのです。論文は、ネストされた閾値多重署名を提案し、Icebergの構成例を示します。これによりLightning側は閾値グループとして運用しつつ、攻撃者の見え方としては標準的なMuSig2の参加者のように見せることができます。
先週の教訓は、鍵のセキュリティは一度の生成や一度の更新だけを見ていては不十分だということです。今日の合図は一段階違う層に移りました。つまり、閾値署名が、より複雑で常時オンラインの支払いプロトコルへと組み込まれつつあり、同時にプロトコル自体の安全境界も一緒に作り直す必要があるのです。
IACR ePrintの報道によると、新しい論文はLightningの現実的な制約から出発します。つまり、チャネル端末は単一のオンライン鍵に依存している一方で、既存のオンチェーンBitcoinにおける閾値署名の経験では、Lightningのメッセージ処理の課題をそのまま解決できないのです。論文は、ネストされた閾値多重署名を提案し、Icebergの構成例を示します。これによりLightning側は閾値グループとして運用しつつ、攻撃者の見え方としては標準的なMuSig2の参加者のように見せることができます。
148

🔐 マルチパーティ計算(MPC)ウォレット:暗号資産のセキュリティの進化
マルチパーティ計算(MPC)ウォレットは、暗号資産の保管における従来のウォレット/キーフレーズの代替として、ますます注目を集めています。この技術は、秘密鍵を複数の部分に分割して分散することでセキュリティを強化し、単一障害点や侵害のリスクを低減することを目的としています。
━━━━━━━━━━━━━━
📊 影響:📈 高い
🏷️ OTHER
#MPC #CryptoSecurity #WalletTech #Blockchain
📰 出典: bitcoinfoundation.org
🔐 マルチパーティ計算(MPC)ウォレット:暗号資産のセキュリティの進化
マルチパーティ計算(MPC)ウォレットは、暗号資産の保管における従来のウォレット/キーフレーズの代替として、ますます注目を集めています。この技術は、秘密鍵を複数の部分に分割して分散することでセキュリティを強化し、単一障害点や侵害のリスクを低減することを目的としています。
━━━━━━━━━━━━━━
📊 影響:📈 高い
🏷️ OTHER
#MPC #CryptoSecurity #WalletTech #Blockchain
📰 出典: bitcoinfoundation.org
マルチパーティ計算(MPC)ウォレットは、暗号資産の保管における従来のウォレット/キーフレーズの代替として、ますます注目を集めています。この技術は、秘密鍵を複数の部分に分割して分散することでセキュリティを強化し、単一障害点や侵害のリスクを低減することを目的としています。
━━━━━━━━━━━━━━
📊 影響:📈 高い
🏷️ OTHER
#MPC #CryptoSecurity #WalletTech #Blockchain
📰 出典: bitcoinfoundation.org
39
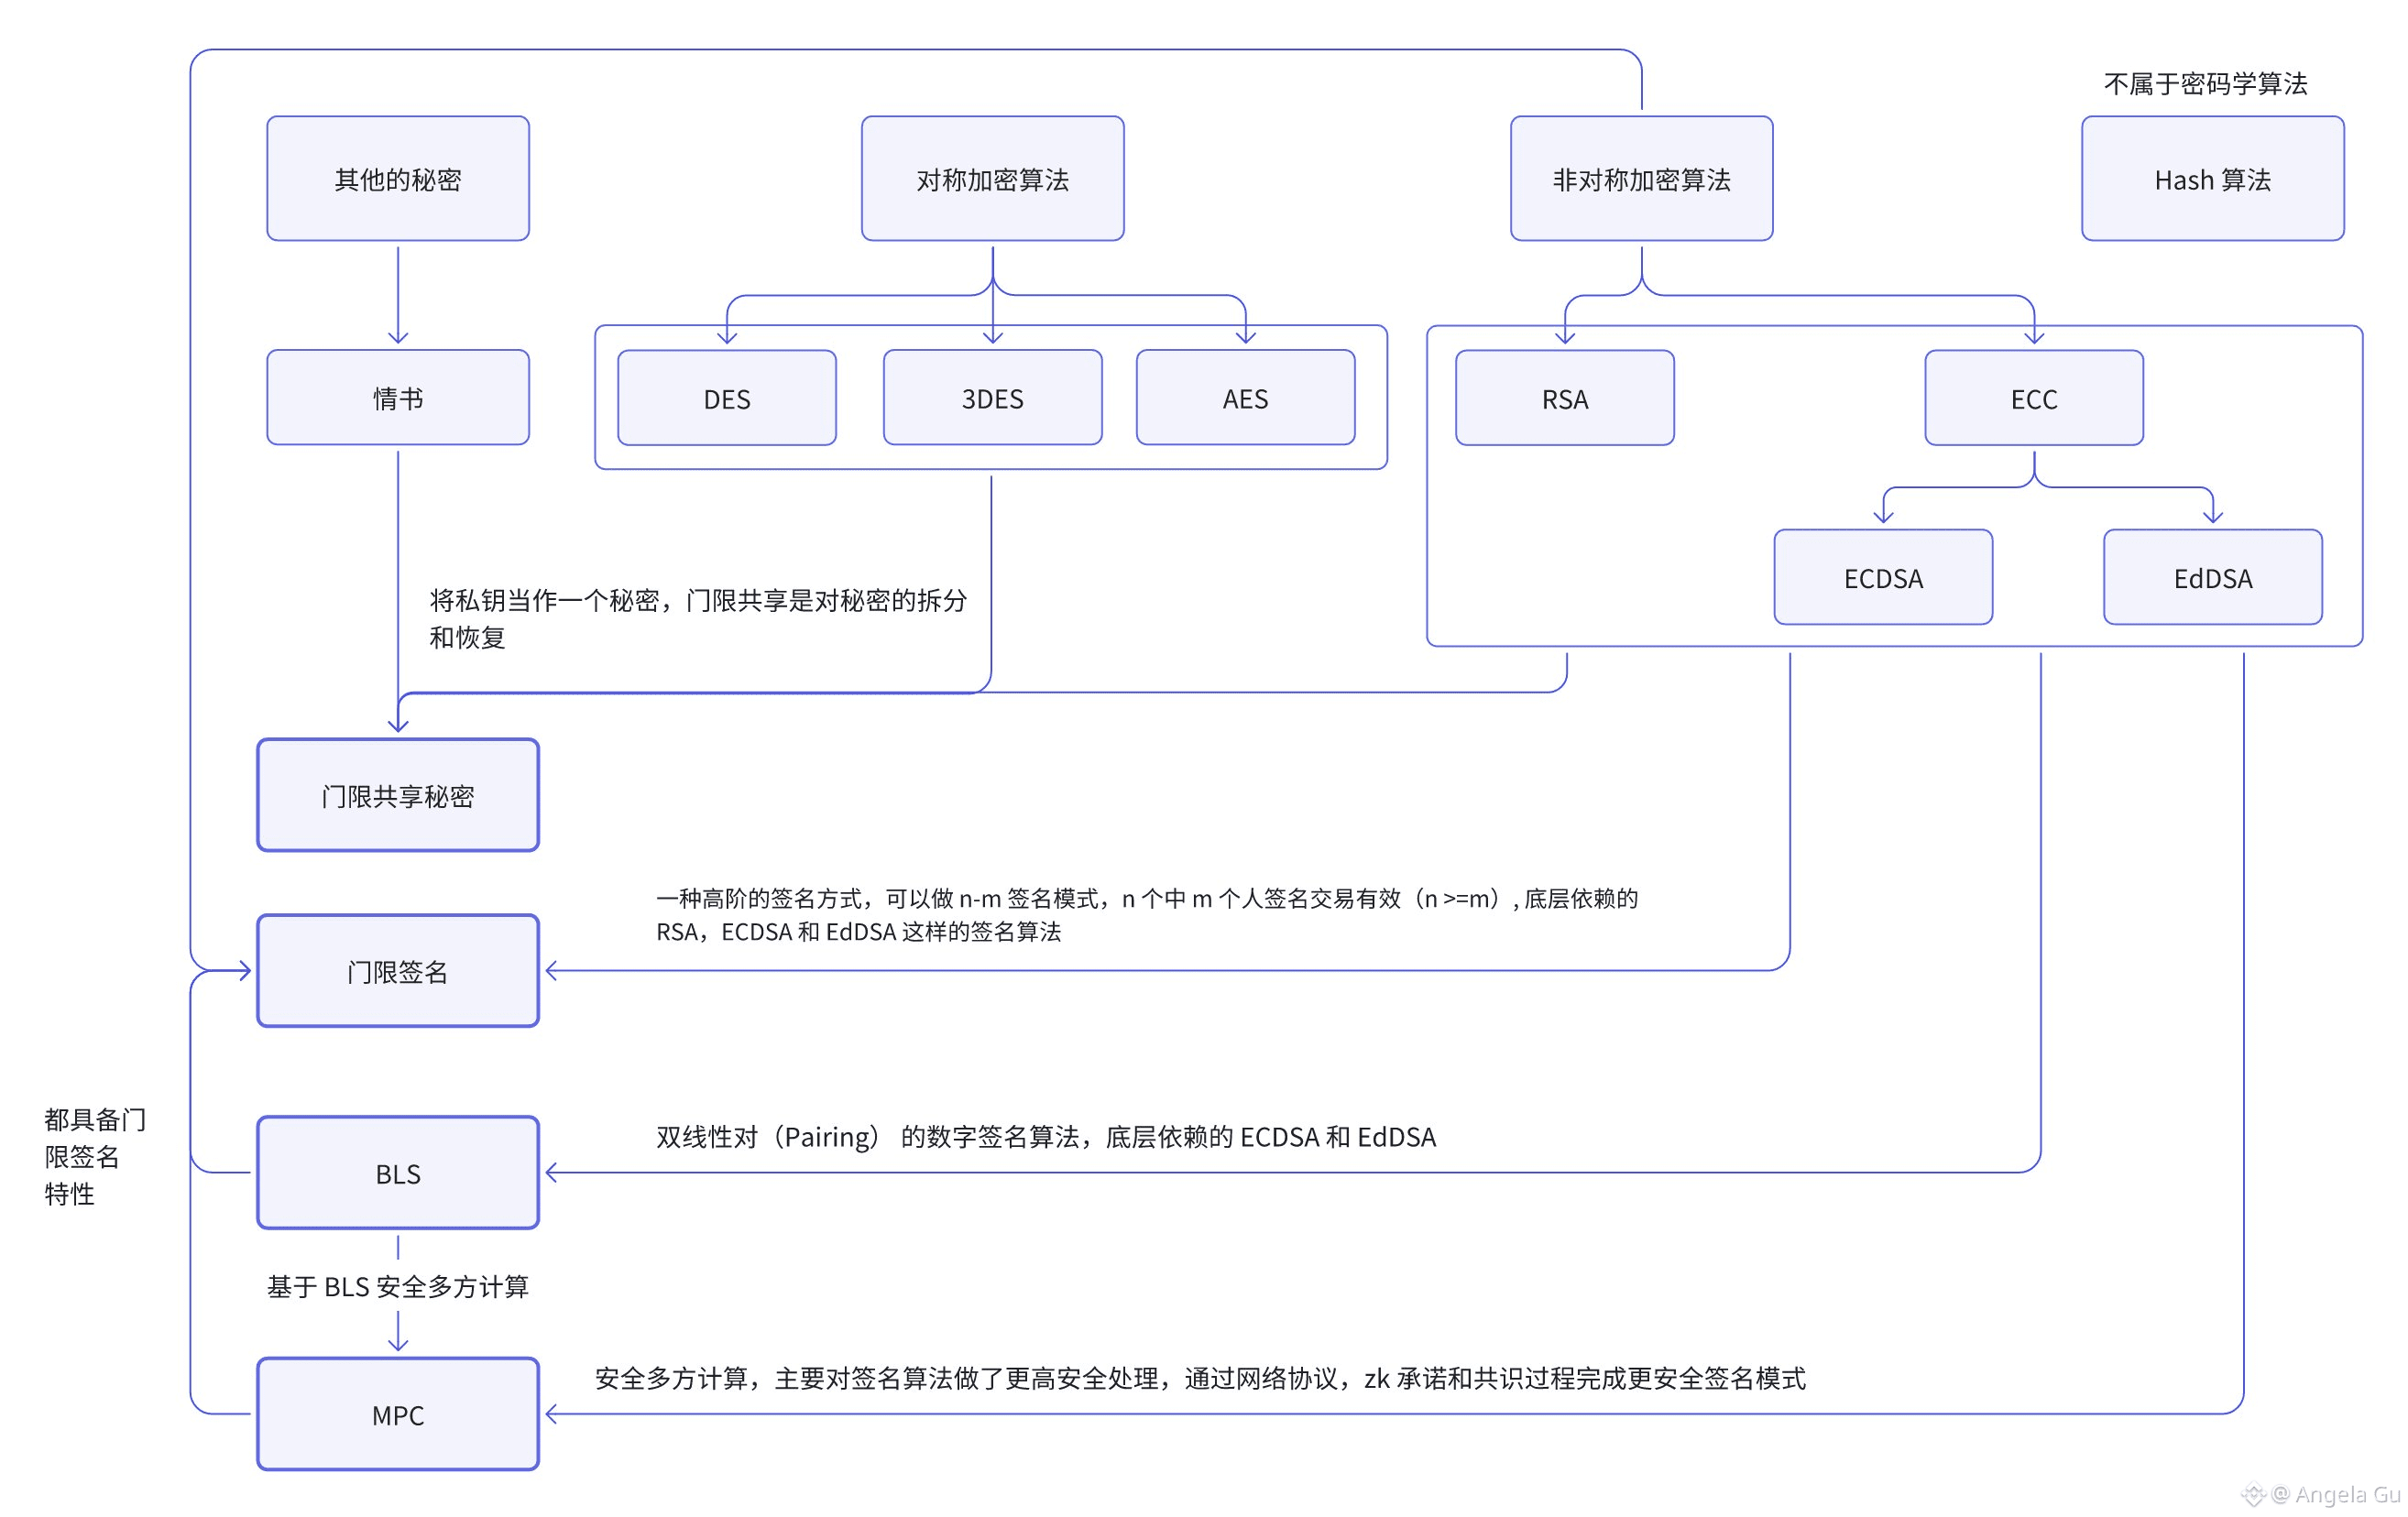
多くの人が暗号アルゴリズムを「知識ポイント」と見なしていますが、Web3ではそれらは実際には能力体系です:
対称暗号(AES)
👉「速さ」を担当
非対称暗号(RSA / ECC)
👉「アイデンティティ」を担当
ハッシュ
👉「改ざん不可」を担当
しかし、ブロックチェーンのセキュリティの限界を支えるのは、以下の進化のチェーンです:
秘密鍵 → 閾値秘密共有 → 閾値署名 → BLS → MPC
これは「単独制御」から「集団合意のセキュリティ」への道筋です。
閾値秘密共有は、1つの秘密鍵をn部に分割し、任意のk部で復元できるようにします。
👉解決するのは:秘密鍵がもはや一人の手に握られないこと
閾値署名(Threshold Signature):n人の中からk人が共同で1回の署名を行い、ブロックチェーン上では「1つの署名」に見えます。
👉セキュリティが「単点」から「組織レベル」に変わります
BLS署名:双線形対(Pairing)に基づき、署名の集約と閾値特性を天生的にサポートし、PoS、公的チェーンの合意、DA、Rollup検証人システムのコアインフラです。
MPC(多者安全計算):新しい署名アルゴリズムではなく、完全な秘密鍵を復元することなく署名計算を完了します。ネットワークプロトコル、ZK、合意メカニズムを組み合わせて、「署名権」を「協力プロセス」に変えます。
結論を一言で言うと:
ECDSA / EdDSAは「私が署名できる」を解決し、
閾値署名は「私たちが一緒に署名する」を解決し、
BLSは「多くの人が一緒に署名しても効率的」を解決し、
MPCは「みんなが署名するが誰も本当に完全な秘密鍵を持たない」を解決します。
これが、現在取引所、カストディ、L2、検証人、Rollupシーケンサーが「秘密鍵」時代から、閾値 + BLS + MPCのセキュリティアーキテクチャに移行している理由です。
暗号学は単なるアルゴリズムではなく、組織のセキュリティ構造の設計でもあります。#密码学 #安全 #MPC
多くの人が暗号アルゴリズムを「知識ポイント」と見なしていますが、Web3ではそれらは実際には能力体系です:
対称暗号(AES)
👉「速さ」を担当
非対称暗号(RSA / ECC)
👉「アイデンティティ」を担当
ハッシュ
👉「改ざん不可」を担当
しかし、ブロックチェーンのセキュリティの限界を支えるのは、以下の進化のチェーンです:
秘密鍵 → 閾値秘密共有 → 閾値署名 → BLS → MPC
これは「単独制御」から「集団合意のセキュリティ」への道筋です。
閾値秘密共有は、1つの秘密鍵をn部に分割し、任意のk部で復元できるようにします。
👉解決するのは:秘密鍵がもはや一人の手に握られないこと
閾値署名(Threshold Signature):n人の中からk人が共同で1回の署名を行い、ブロックチェーン上では「1つの署名」に見えます。
👉セキュリティが「単点」から「組織レベル」に変わります
BLS署名:双線形対(Pairing)に基づき、署名の集約と閾値特性を天生的にサポートし、PoS、公的チェーンの合意、DA、Rollup検証人システムのコアインフラです。
MPC(多者安全計算):新しい署名アルゴリズムではなく、完全な秘密鍵を復元することなく署名計算を完了します。ネットワークプロトコル、ZK、合意メカニズムを組み合わせて、「署名権」を「協力プロセス」に変えます。
結論を一言で言うと:
ECDSA / EdDSAは「私が署名できる」を解決し、
閾値署名は「私たちが一緒に署名する」を解決し、
BLSは「多くの人が一緒に署名しても効率的」を解決し、
MPCは「みんなが署名するが誰も本当に完全な秘密鍵を持たない」を解決します。
これが、現在取引所、カストディ、L2、検証人、Rollupシーケンサーが「秘密鍵」時代から、閾値 + BLS + MPCのセキュリティアーキテクチャに移行している理由です。
暗号学は単なるアルゴリズムではなく、組織のセキュリティ構造の設計でもあります。#密码学 #安全 #MPC
対称暗号(AES)
👉「速さ」を担当
非対称暗号(RSA / ECC)
👉「アイデンティティ」を担当
ハッシュ
👉「改ざん不可」を担当
しかし、ブロックチェーンのセキュリティの限界を支えるのは、以下の進化のチェーンです:
秘密鍵 → 閾値秘密共有 → 閾値署名 → BLS → MPC
これは「単独制御」から「集団合意のセキュリティ」への道筋です。
閾値秘密共有は、1つの秘密鍵をn部に分割し、任意のk部で復元できるようにします。
👉解決するのは:秘密鍵がもはや一人の手に握られないこと
閾値署名(Threshold Signature):n人の中からk人が共同で1回の署名を行い、ブロックチェーン上では「1つの署名」に見えます。
👉セキュリティが「単点」から「組織レベル」に変わります
BLS署名:双線形対(Pairing)に基づき、署名の集約と閾値特性を天生的にサポートし、PoS、公的チェーンの合意、DA、Rollup検証人システムのコアインフラです。
MPC(多者安全計算):新しい署名アルゴリズムではなく、完全な秘密鍵を復元することなく署名計算を完了します。ネットワークプロトコル、ZK、合意メカニズムを組み合わせて、「署名権」を「協力プロセス」に変えます。
結論を一言で言うと:
ECDSA / EdDSAは「私が署名できる」を解決し、
閾値署名は「私たちが一緒に署名する」を解決し、
BLSは「多くの人が一緒に署名しても効率的」を解決し、
MPCは「みんなが署名するが誰も本当に完全な秘密鍵を持たない」を解決します。
これが、現在取引所、カストディ、L2、検証人、Rollupシーケンサーが「秘密鍵」時代から、閾値 + BLS + MPCのセキュリティアーキテクチャに移行している理由です。
暗号学は単なるアルゴリズムではなく、組織のセキュリティ構造の設計でもあります。#密码学 #安全 #MPC
182
ログインして、さらにコンテンツを読む
厳選トピックで世界の暗号資産トレーダーの仲間入り
⚡️ 暗号資産に関する最新かつ有益な情報が見つかります。
💬 世界最大の暗号資産取引所から信頼されています。
👍 認証を受けたクリエイターから、有益なインサイトを得られます。
メール / 電話番号
トレンドトピック
1
#BinanceReopensWithdrawalsForMoreAssets
閲覧回数 625,610
3,043人が討論中
2
#BTCRebounds80K
閲覧回数 138,099
1,340人が討論中
3
#Binance98PercentReplenished
閲覧回数 71,577
929人が討論中
4
#ADPUSPrivateEmployersAdd86000JobsInOctober
閲覧回数 8,518
157人が討論中
5
#USMidterms-WhatAreMarketsExpecting?
閲覧回数 450,321
2,407人が討論中
6
#US10YearTreasuryYieldFallsTo4.845%
閲覧回数 212
29人が討論中
7
#ZcashExpectsNU7ToMake$16MSproutZECInaccessible
閲覧回数 50
5人が討論中
8
#AsianChipStocksRetreat
閲覧回数 850
35人が討論中
9
#USOctoberNFP-AreRateCutsStillPossible
閲覧回数 446,749
3,068人が討論中
10
#TRUMPFalls18.1%In24HoursToRecordLow
閲覧回数 8,053
76人が討論中