
#circletetherfreezebitgethackerwallet
circletetherfreezebitgethackerwallet
閲覧回数 153,877
1,565人が討論中
注目
最新
🔒 ステーブルコインが凍結——しかしETHは動き続ける
CircleとTetherは、約218K $USDTと100K $USDCを保有するBitgetの悪用者(エクスプロイター)ウォレットに対して動いた。
この出来事は、発行体が管理するステーブルコインと、$ETHのようなネイティブ・アセットの重要な違いを浮き彫りにしている。
現物投資家は意思決定をする前にオンチェーンの資金の流れを注視すべきだ。📈
#circletetherfreezebitgethackerwallet
🔒 ステーブルコインが凍結——しかしETHは動き続ける
CircleとTetherは、約218K $USDTと100K $USDCを保有するBitgetの悪用者(エクスプロイター)ウォレットに対して動いた。
この出来事は、発行体が管理するステーブルコインと、$ETHのようなネイティブ・アセットの重要な違いを浮き彫りにしている。
現物投資家は意思決定をする前にオンチェーンの資金の流れを注視すべきだ。📈
#circletetherfreezebitgethackerwallet
CircleとTetherは、約218K $USDTと100K $USDCを保有するBitgetの悪用者(エクスプロイター)ウォレットに対して動いた。
この出来事は、発行体が管理するステーブルコインと、$ETHのようなネイティブ・アセットの重要な違いを浮き彫りにしている。
現物投資家は意思決定をする前にオンチェーンの資金の流れを注視すべきだ。📈
#circletetherfreezebitgethackerwallet
291
·
--
#CircleTetherFreezeBitgetHackerWallet Circle, Tether Freeze Bitget Hacker Wallet
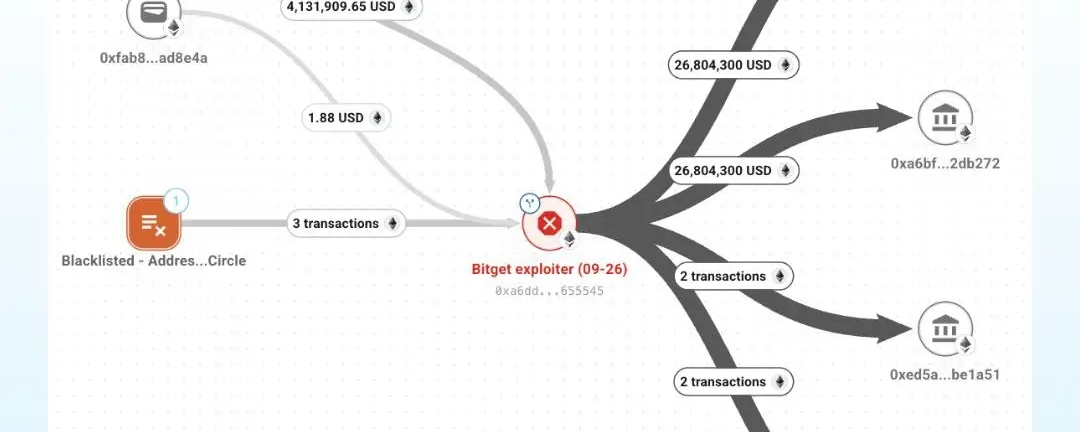
CircleとTetherは、9月24日のBitgetセキュリティ侵害の背後にいるハッカーに紐づくUSDCおよびUSDTとして、約$318,000を凍結した。CircleはまずEthereumアドレスをブラックリストに登録し、その後Tetherが続き、そのウォレット内のステーブルコインが送金できないようにした。 �
CoinDesk +1
この凍結は、関与した資金のごく一部にすぎない。Bitgetは当初、不正送金額を$351.6 millionと見積もっていたが、後にZcashとTRON上の追加資産を勘案した結果、影響を受けた総資産は約$387.5 millionに修正された。 �
The Block +1
盗まれた資産の大半は、発行元が管理するステーブルコインではなく、ETHやXRPなどの暗号資産として保有されているため、CircleやTetherによる凍結はできない。ブロックチェーンの追跡では、攻撃者が管理するウォレットに数万ETHと大量のXRPが残っていることが示された。 �
Bitquery +1
Bitgetは、この事件は封じ込められ、根本的な脆弱性は修正済みであり、影響を受けた資金の追跡と回収を支援するためのリカバリー・バウンティプログラムを開始したとしている。 �
Bitget$NVDA.US $AAPL.US
#CircleTetherFreezeBitgetHackerWallet Circle, Tether Freeze Bitget Hacker Wallet
CircleとTetherは、9月24日のBitgetセキュリティ侵害の背後にいるハッカーに紐づくUSDCおよびUSDTとして、約$318,000を凍結した。CircleはまずEthereumアドレスをブラックリストに登録し、その後Tetherが続き、そのウォレット内のステーブルコインが送金できないようにした。 �
CoinDesk +1
この凍結は、関与した資金のごく一部にすぎない。Bitgetは当初、不正送金額を$351.6 millionと見積もっていたが、後にZcashとTRON上の追加資産を勘案した結果、影響を受けた総資産は約$387.5 millionに修正された。 �
The Block +1
盗まれた資産の大半は、発行元が管理するステーブルコインではなく、ETHやXRPなどの暗号資産として保有されているため、CircleやTetherによる凍結はできない。ブロックチェーンの追跡では、攻撃者が管理するウォレットに数万ETHと大量のXRPが残っていることが示された。 �
Bitquery +1
Bitgetは、この事件は封じ込められ、根本的な脆弱性は修正済みであり、影響を受けた資金の追跡と回収を支援するためのリカバリー・バウンティプログラムを開始したとしている。 �
Bitget$NVDA.US $AAPL.US
CircleとTetherは、9月24日のBitgetセキュリティ侵害の背後にいるハッカーに紐づくUSDCおよびUSDTとして、約$318,000を凍結した。CircleはまずEthereumアドレスをブラックリストに登録し、その後Tetherが続き、そのウォレット内のステーブルコインが送金できないようにした。 �
CoinDesk +1
この凍結は、関与した資金のごく一部にすぎない。Bitgetは当初、不正送金額を$351.6 millionと見積もっていたが、後にZcashとTRON上の追加資産を勘案した結果、影響を受けた総資産は約$387.5 millionに修正された。 �
The Block +1
盗まれた資産の大半は、発行元が管理するステーブルコインではなく、ETHやXRPなどの暗号資産として保有されているため、CircleやTetherによる凍結はできない。ブロックチェーンの追跡では、攻撃者が管理するウォレットに数万ETHと大量のXRPが残っていることが示された。 �
Bitquery +1
Bitgetは、この事件は封じ込められ、根本的な脆弱性は修正済みであり、影響を受けた資金の追跡と回収を支援するためのリカバリー・バウンティプログラムを開始したとしている。 �
Bitget$NVDA.US $AAPL.US
73
#CircleTetherFreezeBitgetHackerWallet
🚨 サークル&テザーがフリーズ:Bitgetハッカーウォレット 🚨
主要なステーブルコイン発行者が動き出しました!CircleとTetherは、最近のBitget悪用に関連するウォレットをブラックリストに登録し、USDCで約$318,000、$USDT を凍結しました。オンチェーンデータによると、Circleが先にトークンを凍結し、その数時間後にTetherが続きました。
ただし、これは奪われたと推定される巨大な3億8,750万ドルのほんの一部にすぎません。
課題:悪用者が管理する他のウォレットに、$ETH (6万3,000以上)がまだ手つかずのまま残っています。
現実:中央集権型ステーブルコインとは異なり、イーサリアム(ETH)のようなネイティブ資産は、単一の発行者によって凍結することはできません。これは、この2種類のデジタル資産の根本的な違いを浮き彫りにしています。
#CircleTetherFreezeBitgetHackerWallet
🚨 サークル&テザーがフリーズ:Bitgetハッカーウォレット 🚨
主要なステーブルコイン発行者が動き出しました!CircleとTetherは、最近のBitget悪用に関連するウォレットをブラックリストに登録し、USDCで約$318,000、$USDT を凍結しました。オンチェーンデータによると、Circleが先にトークンを凍結し、その数時間後にTetherが続きました。
ただし、これは奪われたと推定される巨大な3億8,750万ドルのほんの一部にすぎません。
課題:悪用者が管理する他のウォレットに、$ETH (6万3,000以上)がまだ手つかずのまま残っています。
現実:中央集権型ステーブルコインとは異なり、イーサリアム(ETH)のようなネイティブ資産は、単一の発行者によって凍結することはできません。これは、この2種類のデジタル資産の根本的な違いを浮き彫りにしています。
🚨 サークル&テザーがフリーズ:Bitgetハッカーウォレット 🚨
主要なステーブルコイン発行者が動き出しました!CircleとTetherは、最近のBitget悪用に関連するウォレットをブラックリストに登録し、USDCで約$318,000、$USDT を凍結しました。オンチェーンデータによると、Circleが先にトークンを凍結し、その数時間後にTetherが続きました。
ただし、これは奪われたと推定される巨大な3億8,750万ドルのほんの一部にすぎません。
課題:悪用者が管理する他のウォレットに、$ETH (6万3,000以上)がまだ手つかずのまま残っています。
現実:中央集権型ステーブルコインとは異なり、イーサリアム(ETH)のようなネイティブ資産は、単一の発行者によって凍結することはできません。これは、この2種類のデジタル資産の根本的な違いを浮き彫りにしています。
1
79

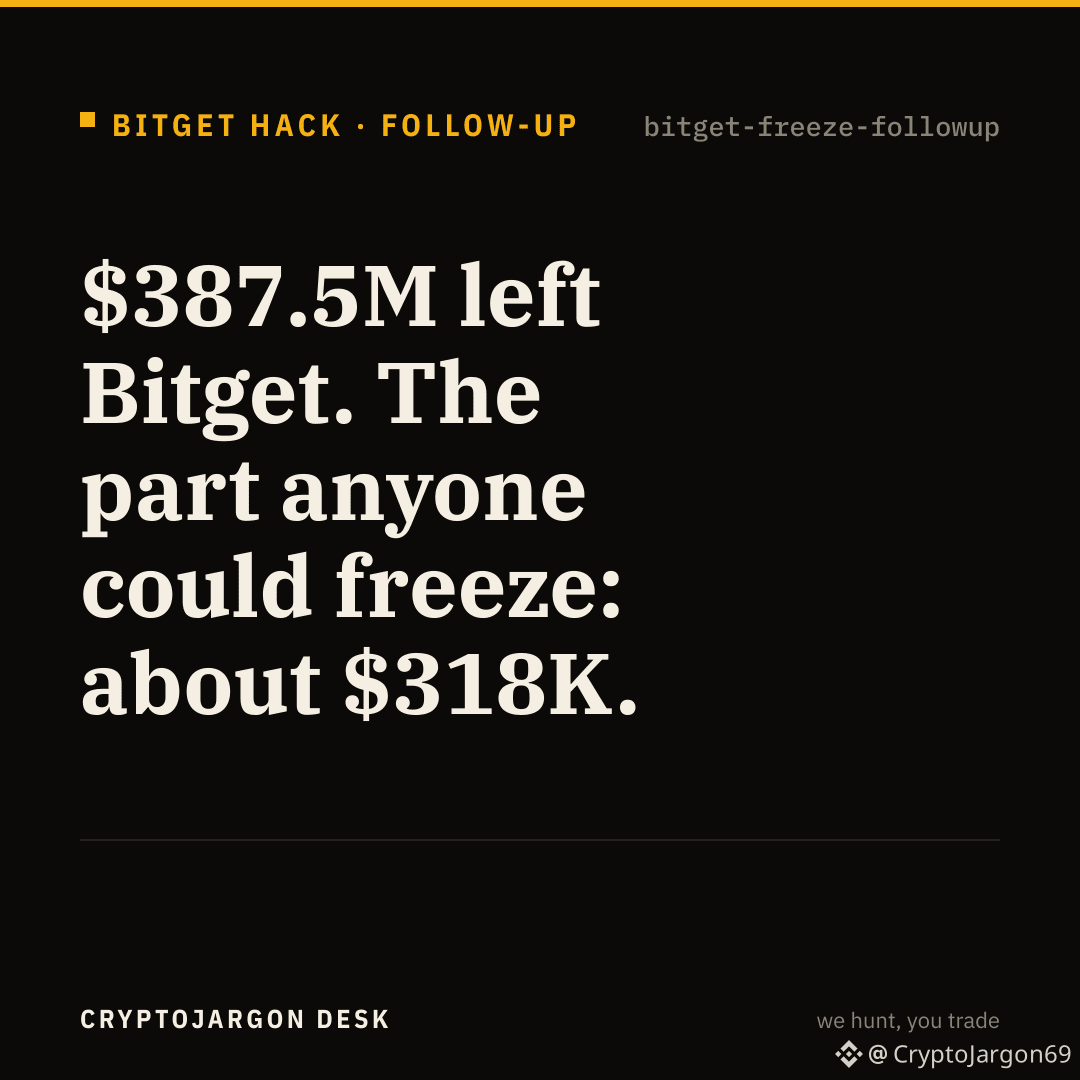
BITGET ハック · 凍結できるものは何?
9月24日時点で、Bitgetのホットウォレットに残されたのは3億8,750万ドル。誰でも凍結できる可能性があるのは約31.8万ドル。
CircleとTetherは、218K USDTと100K USDCを保有する1人の悪用者ウォレットをブラックリスト化した。これは押収額の約0.08%に相当する。
残りは発行元が到達できない場所にあり、他の悪用者アドレスにまたがって63,000+ $ETH 、さらに1億3,000万ドル分の$XRP。うち5,400万(約8,300万ドル)はすでに新しいウォレットへ移されている。ネイティブコインはプロトコル上のレベルでは凍結できない。残された唯一の締め付けポイントは取引所への入金だ。
Bitgetは、コールドウォレットは無傷で、また4億6,400万ドルの保護基金が損失を補償すると述べている。
ステーブルコインに「凍結ボタン」を付ける:セーフティネットか、それともモデルの欠陥か?
#CircleTetherFreezeBitgetHackerWallet #BitgetHackerMoves$83MStolenXRP $ETH $XRP
BITGET ハック · 凍結できるものは何?
9月24日時点で、Bitgetのホットウォレットに残されたのは3億8,750万ドル。誰でも凍結できる可能性があるのは約31.8万ドル。
CircleとTetherは、218K USDTと100K USDCを保有する1人の悪用者ウォレットをブラックリスト化した。これは押収額の約0.08%に相当する。
残りは発行元が到達できない場所にあり、他の悪用者アドレスにまたがって63,000+ $ETH 、さらに1億3,000万ドル分の$XRP 。うち5,400万(約8,300万ドル)はすでに新しいウォレットへ移されている。ネイティブコインはプロトコル上のレベルでは凍結できない。残された唯一の締め付けポイントは取引所への入金だ。
Bitgetは、コールドウォレットは無傷で、また4億6,400万ドルの保護基金が損失を補償すると述べている。
ステーブルコインに「凍結ボタン」を付ける:セーフティネットか、それともモデルの欠陥か?
#CircleTetherFreezeBitgetHackerWallet #BitgetHackerMoves$83MStolenXRP $ETH $XRP
9月24日時点で、Bitgetのホットウォレットに残されたのは3億8,750万ドル。誰でも凍結できる可能性があるのは約31.8万ドル。
CircleとTetherは、218K USDTと100K USDCを保有する1人の悪用者ウォレットをブラックリスト化した。これは押収額の約0.08%に相当する。
残りは発行元が到達できない場所にあり、他の悪用者アドレスにまたがって63,000+ $ETH 、さらに1億3,000万ドル分の$XRP 。うち5,400万(約8,300万ドル)はすでに新しいウォレットへ移されている。ネイティブコインはプロトコル上のレベルでは凍結できない。残された唯一の締め付けポイントは取引所への入金だ。
Bitgetは、コールドウォレットは無傷で、また4億6,400万ドルの保護基金が損失を補償すると述べている。
ステーブルコインに「凍結ボタン」を付ける:セーフティネットか、それともモデルの欠陥か?
#CircleTetherFreezeBitgetHackerWallet #BitgetHackerMoves$83MStolenXRP $ETH $XRP
1
270

·
--
ブリッシュ
#circletetherfreezebitgethackerwallet
🚨 セキュリティアラート:Circle&TetherがBitget侵害の“搾取者アドレス”を追跡
オンチェーンで迅速なセキュリティ連携!Bitgetのバックエンドウォレット基盤が侵害されたセキュリティインシデントを受け、主要なステーブルコイン発行者であるCircleとTetherは、ラベル「Bitget Exploiter 8」のアドレスをブラックリスト化し、凍結するために素早く対応しました。
共同対応により、対象ウォレットに保管されていた約$318,000のステーブルコイン(99,990 USDCおよび218,023 USDT)が動けない状態になり、これらの特定資産が二次プラットフォームを通じてマネーロンダリングされることを遮断しました。
$ZEC
{future}(ZECUSDT)
💡 注目ポイント:
🛑 迅速なブラックリスト:CircleとTetherは、セキュリティ企業MistTrackからのセキュリティ警報を受けて数時間以内にスマートコントラクトの凍結を実行。
⚖️ オンチェーン凍結の限界:ステーブルコイン発行者は法定通貨担保トークン(USDC/USDT)を凍結できますが、Ethereumのような分散型資産は凍結できません。トラッカーによると、攻撃者は盗難資産のかなりの部分をETHに素早く換金したとのことです。
🛡️ 完全な保護範囲:BitgetのCEO Gracy Chenは、秘密鍵は漏えいしておらず、ユーザー資産はBitgetのユーザープロテクションファンド(価値は$400M超)により完全に保護されていると確認しました。
集中型ステーブルコインの凍結についてあなたの見解は?取引所侵害時の重要な安全網なのか、それとも暗号における中央集権的コントロールの再確認なのか。ぜひ下のコメントで共有してください!👇
#CircleMints500MUSDCOnSolana #Bitget
#circletetherfreezebitgethackerwallet
🚨 セキュリティアラート:Circle&TetherがBitget侵害の“搾取者アドレス”を追跡
オンチェーンで迅速なセキュリティ連携!Bitgetのバックエンドウォレット基盤が侵害されたセキュリティインシデントを受け、主要なステーブルコイン発行者であるCircleとTetherは、ラベル「Bitget Exploiter 8」のアドレスをブラックリスト化し、凍結するために素早く対応しました。
共同対応により、対象ウォレットに保管されていた約$318,000のステーブルコイン(99,990 USDCおよび218,023 USDT)が動けない状態になり、これらの特定資産が二次プラットフォームを通じてマネーロンダリングされることを遮断しました。
$ZEC
💡 注目ポイント:
🛑 迅速なブラックリスト:CircleとTetherは、セキュリティ企業MistTrackからのセキュリティ警報を受けて数時間以内にスマートコントラクトの凍結を実行。
⚖️ オンチェーン凍結の限界:ステーブルコイン発行者は法定通貨担保トークン(USDC/USDT)を凍結できますが、Ethereumのような分散型資産は凍結できません。トラッカーによると、攻撃者は盗難資産のかなりの部分をETHに素早く換金したとのことです。
🛡️ 完全な保護範囲:BitgetのCEO Gracy Chenは、秘密鍵は漏えいしておらず、ユーザー資産はBitgetのユーザープロテクションファンド(価値は$400M超)により完全に保護されていると確認しました。
集中型ステーブルコインの凍結についてあなたの見解は?取引所侵害時の重要な安全網なのか、それとも暗号における中央集権的コントロールの再確認なのか。ぜひ下のコメントで共有してください!👇
#CircleMints500MUSDCOnSolana #Bitget
🚨 セキュリティアラート:Circle&TetherがBitget侵害の“搾取者アドレス”を追跡
オンチェーンで迅速なセキュリティ連携!Bitgetのバックエンドウォレット基盤が侵害されたセキュリティインシデントを受け、主要なステーブルコイン発行者であるCircleとTetherは、ラベル「Bitget Exploiter 8」のアドレスをブラックリスト化し、凍結するために素早く対応しました。
共同対応により、対象ウォレットに保管されていた約$318,000のステーブルコイン(99,990 USDCおよび218,023 USDT)が動けない状態になり、これらの特定資産が二次プラットフォームを通じてマネーロンダリングされることを遮断しました。
$ZEC
💡 注目ポイント:
🛑 迅速なブラックリスト:CircleとTetherは、セキュリティ企業MistTrackからのセキュリティ警報を受けて数時間以内にスマートコントラクトの凍結を実行。
⚖️ オンチェーン凍結の限界:ステーブルコイン発行者は法定通貨担保トークン(USDC/USDT)を凍結できますが、Ethereumのような分散型資産は凍結できません。トラッカーによると、攻撃者は盗難資産のかなりの部分をETHに素早く換金したとのことです。
🛡️ 完全な保護範囲:BitgetのCEO Gracy Chenは、秘密鍵は漏えいしておらず、ユーザー資産はBitgetのユーザープロテクションファンド(価値は$400M超)により完全に保護されていると確認しました。
集中型ステーブルコインの凍結についてあなたの見解は?取引所侵害時の重要な安全網なのか、それとも暗号における中央集権的コントロールの再確認なのか。ぜひ下のコメントで共有してください!👇
#CircleMints500MUSDCOnSolana #Bitget
1
2.4k
·
--
ブリッシュ
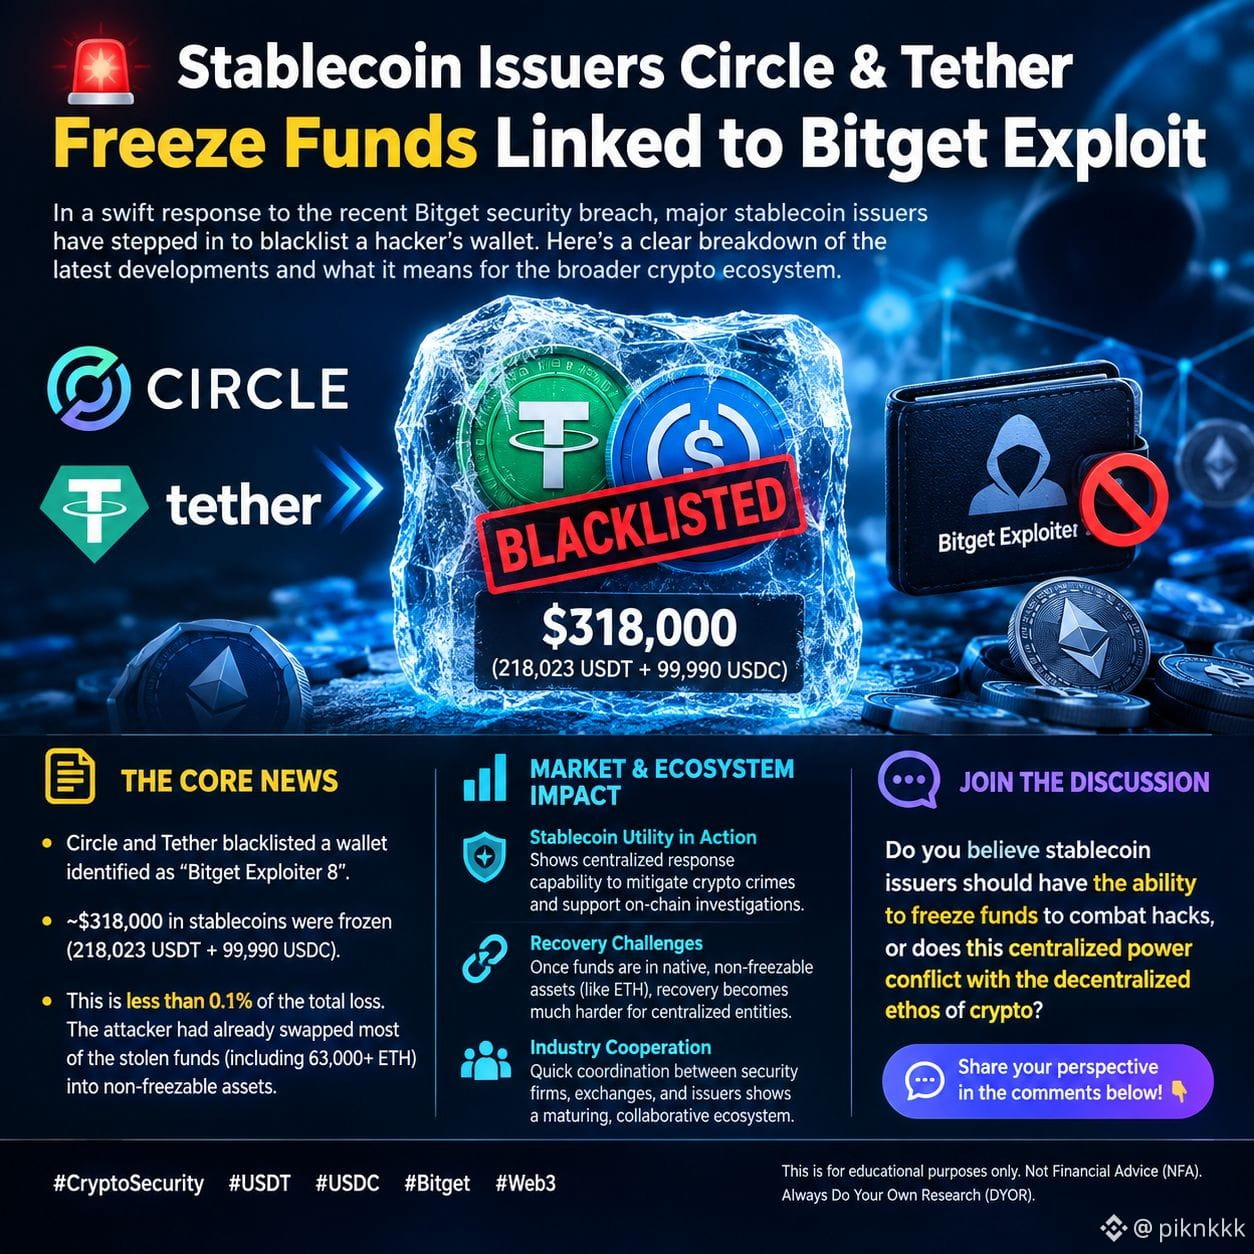
#circletetherfreezebitgethackerwallet 🚨 ステーブルコイン発行者、Bitgetの不正利用と関連するTether凍結を実施
最近のBitgetにおけるセキュリティ侵害を受け、主要なステーブルコイン発行者がハッカーのウォレットをブラックリスト化しました。以下に、最新の動きと、それがより広い暗号資産(クリプト)エコシステムにとって何を意味するのかを分かりやすく整理します。
📌 主なニュース
• CircleとTetherは、セキュリティ企業が「Bitget Exploiter 8」と特定したウォレットを共同でブラックリスト化しました [[4]].
• この連携した措置により、約318,000ドル相当のステーブルコインが凍結されました。内訳はおよそ218,023 USDTと99,990 USDCです [[13]].
• なお、この凍結額は報告された総損失の0.1%未満です。攻撃者は、ブラックリスト適用がなされる前に、盗まれた資金の大半(63,000 ETH超を含む)を分散型で凍結不能な資産へ既にスワップしていました [[14]].
📊 市場・エコシステムへの影響
• ステーブルコインの実用性(実行される) 今回の出来事は、法定通貨担保型ステーブルコイン発行者が、暗号資産に関連する犯罪を積極的に抑止し、オンチェーン調査を支援できるという中央集権的な対応能力を浮き彫りにしています。
• 回復の難しさ 重要なセキュリティ上の現実を示しています。資金がETHのようなネイティブで凍結不能なブロックチェーン資産に変換されてしまうと、中央集権的な組織による回収は格段に難しくなるという点です。
• 業界連携 ブロックチェーンのセキュリティ企業、取引所、ステーブルコイン発行者の間で迅速に行われた協調は、大規模な不正利用への対応が成熟し、協力的なエコシステムになりつつあることを示しています。
💬 議論に参加しよう
ステーブルコイン発行者には、ハック対策として資金を凍結する権限があるべきだと思いますか?それとも、この中央集権的な力は、暗号資産の分散型という理念と矛盾するのでしょうか。下のコメント欄であなたの見解を共有してください!👇
🔖 ハッシュタグ
#CryptoSecurity #USDT #USDC #Bitget #Web3
※本稿は教育目的のみです。投資助言ではありません(NFA)。常に自己調査(DYOR)を行ってください。
$RAY $SUPER $DASH
{future}(DASHUSDT)
{future}(SUPERUSDT)
{spot}(RAYUSDT)
#circletetherfreezebitgethackerwallet 🚨 ステーブルコイン発行者、Bitgetの不正利用と関連するTether凍結を実施
最近のBitgetにおけるセキュリティ侵害を受け、主要なステーブルコイン発行者がハッカーのウォレットをブラックリスト化しました。以下に、最新の動きと、それがより広い暗号資産(クリプト)エコシステムにとって何を意味するのかを分かりやすく整理します。
📌 主なニュース
• CircleとTetherは、セキュリティ企業が「Bitget Exploiter 8」と特定したウォレットを共同でブラックリスト化しました [[4]].
• この連携した措置により、約318,000ドル相当のステーブルコインが凍結されました。内訳はおよそ218,023 USDTと99,990 USDCです [[13]].
• なお、この凍結額は報告された総損失の0.1%未満です。攻撃者は、ブラックリスト適用がなされる前に、盗まれた資金の大半(63,000 ETH超を含む)を分散型で凍結不能な資産へ既にスワップしていました [[14]].
📊 市場・エコシステムへの影響
• ステーブルコインの実用性(実行される) 今回の出来事は、法定通貨担保型ステーブルコイン発行者が、暗号資産に関連する犯罪を積極的に抑止し、オンチェーン調査を支援できるという中央集権的な対応能力を浮き彫りにしています。
• 回復の難しさ 重要なセキュリティ上の現実を示しています。資金がETHのようなネイティブで凍結不能なブロックチェーン資産に変換されてしまうと、中央集権的な組織による回収は格段に難しくなるという点です。
• 業界連携 ブロックチェーンのセキュリティ企業、取引所、ステーブルコイン発行者の間で迅速に行われた協調は、大規模な不正利用への対応が成熟し、協力的なエコシステムになりつつあることを示しています。
💬 議論に参加しよう
ステーブルコイン発行者には、ハック対策として資金を凍結する権限があるべきだと思いますか?それとも、この中央集権的な力は、暗号資産の分散型という理念と矛盾するのでしょうか。下のコメント欄であなたの見解を共有してください!👇
🔖 ハッシュタグ
#CryptoSecurity #USDT #USDC #Bitget #Web3
※本稿は教育目的のみです。投資助言ではありません(NFA)。常に自己調査(DYOR)を行ってください。
$RAY $SUPER $DASH
最近のBitgetにおけるセキュリティ侵害を受け、主要なステーブルコイン発行者がハッカーのウォレットをブラックリスト化しました。以下に、最新の動きと、それがより広い暗号資産(クリプト)エコシステムにとって何を意味するのかを分かりやすく整理します。
📌 主なニュース
• CircleとTetherは、セキュリティ企業が「Bitget Exploiter 8」と特定したウォレットを共同でブラックリスト化しました [[4]].
• この連携した措置により、約318,000ドル相当のステーブルコインが凍結されました。内訳はおよそ218,023 USDTと99,990 USDCです [[13]].
• なお、この凍結額は報告された総損失の0.1%未満です。攻撃者は、ブラックリスト適用がなされる前に、盗まれた資金の大半(63,000 ETH超を含む)を分散型で凍結不能な資産へ既にスワップしていました [[14]].
📊 市場・エコシステムへの影響
• ステーブルコインの実用性(実行される) 今回の出来事は、法定通貨担保型ステーブルコイン発行者が、暗号資産に関連する犯罪を積極的に抑止し、オンチェーン調査を支援できるという中央集権的な対応能力を浮き彫りにしています。
• 回復の難しさ 重要なセキュリティ上の現実を示しています。資金がETHのようなネイティブで凍結不能なブロックチェーン資産に変換されてしまうと、中央集権的な組織による回収は格段に難しくなるという点です。
• 業界連携 ブロックチェーンのセキュリティ企業、取引所、ステーブルコイン発行者の間で迅速に行われた協調は、大規模な不正利用への対応が成熟し、協力的なエコシステムになりつつあることを示しています。
💬 議論に参加しよう
ステーブルコイン発行者には、ハック対策として資金を凍結する権限があるべきだと思いますか?それとも、この中央集権的な力は、暗号資産の分散型という理念と矛盾するのでしょうか。下のコメント欄であなたの見解を共有してください!👇
🔖 ハッシュタグ
#CryptoSecurity #USDT #USDC #Bitget #Web3
※本稿は教育目的のみです。投資助言ではありません(NFA)。常に自己調査(DYOR)を行ってください。
$RAY $SUPER $DASH
2.2k
#CircleTetherFreezeBitgetHackerWallet CircleとTetherはBitgetのエクスプロイトに関連するウォレットをブラックリスト入りさせ、USDCとUSDTで約318,000ドルを凍結した。今回の措置は、約3億5,160万ドル相当の資産が影響を受けたBitgetの侵害の後に実行された。
しかし、盗まれた資金の大半はステーブルコイン発行者の管理下にはなく、エクスプロイトと関連づけられたウォレットに依然として63,000 ETH以上が保有されていると報じられている。
#Circle #Tether #USDC #USDT $USDC
{spot}(USDCUSDT)
$USDT $ETH
{spot}(ETHUSDT)
#CircleTetherFreezeBitgetHackerWallet CircleとTetherはBitgetのエクスプロイトに関連するウォレットをブラックリスト入りさせ、USDCとUSDTで約318,000ドルを凍結した。今回の措置は、約3億5,160万ドル相当の資産が影響を受けたBitgetの侵害の後に実行された。
しかし、盗まれた資金の大半はステーブルコイン発行者の管理下にはなく、エクスプロイトと関連づけられたウォレットに依然として63,000 ETH以上が保有されていると報じられている。
#Circle #Tether #USDC #USDT $USDC
$USDT $ETH
しかし、盗まれた資金の大半はステーブルコイン発行者の管理下にはなく、エクスプロイトと関連づけられたウォレットに依然として63,000 ETH以上が保有されていると報じられている。
#Circle #Tether #USDC #USDT $USDC
$USDT $ETH
1
119

·
--
これは、オンチェーンのスレゥスが、休眠中のウォレットから突然“目覚めた”盗難資産が何百万ドルに達していることに気づいたときに何が起きたのかです。
ほとんどのトレーダーは、強欲のピークとなる局面で緑のローソク足を追いかけることに夢中になり、中央集権的なエコシステムに今なお付きまとう巨大な取引相手リスクやセキュリティリスクを完全に見落とします。不正資金が動くと、その結果としてパニック売りや突然の流動性流出が発生し、注文板に何が起きたのか理解する前に、あなたのポートフォリオが壊滅することすらあります。
Bitgetのエクスプロイター(悪用者)の最新の動きを見ると、いつもの手口が展開されています。厄介な“現金化”をする代わりに、ハッカーは資金を体系的に分割し、分散型プロトコルにまたがって洗浄し、ステーブルコインの発行体が介入する前にブラックリストを回避しようとしています。過去の取引所の侵害でも、ウォレットのブラックリストとミキサー(混同行為サービス)の間の競争が、市場の感染拡大を左右していた同じパターンを見ました。主要な発行体が$USDTの一部を凍結していても、高度な関係者は常に、プライバシーレイヤーや代替ネットワークを通るルーティング経路を見つけ出します。
$NEAR orのような機関投資家の関心があるエコシステム、あるいは$ETC のような古いレガシーチェーンですら、マーケットメイカーが汚染された資金から身を守るために流動性を引き上げることで、その余波を受けます。このケーススタディの重要なポイントは、オンチェーンの透明性は両刃だということです。法執行機関はあらゆるホップを追跡しますが、市場全体はその不安をリアルタイムで織り込んで取引を行うのです。
大きなエクスプロイトウォレットがオンチェーンで資金を動かし始めたとき、あなたは普段どのようにリスクエクスポージャーを管理していますか?
#BitgetHackerMoves #CircleTetherFreezeBitgetHackerWallet
これは、オンチェーンのスレゥスが、休眠中のウォレットから突然“目覚めた”盗難資産が何百万ドルに達していることに気づいたときに何が起きたのかです。
ほとんどのトレーダーは、強欲のピークとなる局面で緑のローソク足を追いかけることに夢中になり、中央集権的なエコシステムに今なお付きまとう巨大な取引相手リスクやセキュリティリスクを完全に見落とします。不正資金が動くと、その結果としてパニック売りや突然の流動性流出が発生し、注文板に何が起きたのか理解する前に、あなたのポートフォリオが壊滅することすらあります。
Bitgetのエクスプロイター(悪用者)の最新の動きを見ると、いつもの手口が展開されています。厄介な“現金化”をする代わりに、ハッカーは資金を体系的に分割し、分散型プロトコルにまたがって洗浄し、ステーブルコインの発行体が介入する前にブラックリストを回避しようとしています。過去の取引所の侵害でも、ウォレットのブラックリストとミキサー(混同行為サービス)の間の競争が、市場の感染拡大を左右していた同じパターンを見ました。主要な発行体が$USDTの一部を凍結していても、高度な関係者は常に、プライバシーレイヤーや代替ネットワークを通るルーティング経路を見つけ出します。
$NEAR orのような機関投資家の関心があるエコシステム、あるいは$ETC のような古いレガシーチェーンですら、マーケットメイカーが汚染された資金から身を守るために流動性を引き上げることで、その余波を受けます。このケーススタディの重要なポイントは、オンチェーンの透明性は両刃だということです。法執行機関はあらゆるホップを追跡しますが、市場全体はその不安をリアルタイムで織り込んで取引を行うのです。
大きなエクスプロイトウォレットがオンチェーンで資金を動かし始めたとき、あなたは普段どのようにリスクエクスポージャーを管理していますか?
#BitgetHackerMoves #CircleTetherFreezeBitgetHackerWallet
ほとんどのトレーダーは、強欲のピークとなる局面で緑のローソク足を追いかけることに夢中になり、中央集権的なエコシステムに今なお付きまとう巨大な取引相手リスクやセキュリティリスクを完全に見落とします。不正資金が動くと、その結果としてパニック売りや突然の流動性流出が発生し、注文板に何が起きたのか理解する前に、あなたのポートフォリオが壊滅することすらあります。
Bitgetのエクスプロイター(悪用者)の最新の動きを見ると、いつもの手口が展開されています。厄介な“現金化”をする代わりに、ハッカーは資金を体系的に分割し、分散型プロトコルにまたがって洗浄し、ステーブルコインの発行体が介入する前にブラックリストを回避しようとしています。過去の取引所の侵害でも、ウォレットのブラックリストとミキサー(混同行為サービス)の間の競争が、市場の感染拡大を左右していた同じパターンを見ました。主要な発行体が$USDTの一部を凍結していても、高度な関係者は常に、プライバシーレイヤーや代替ネットワークを通るルーティング経路を見つけ出します。
$NEAR orのような機関投資家の関心があるエコシステム、あるいは$ETC のような古いレガシーチェーンですら、マーケットメイカーが汚染された資金から身を守るために流動性を引き上げることで、その余波を受けます。このケーススタディの重要なポイントは、オンチェーンの透明性は両刃だということです。法執行機関はあらゆるホップを追跡しますが、市場全体はその不安をリアルタイムで織り込んで取引を行うのです。
大きなエクスプロイトウォレットがオンチェーンで資金を動かし始めたとき、あなたは普段どのようにリスクエクスポージャーを管理していますか?
#BitgetHackerMoves #CircleTetherFreezeBitgetHackerWallet
87
·
--
#CircleTetherFreezeBitgetHackerWallet
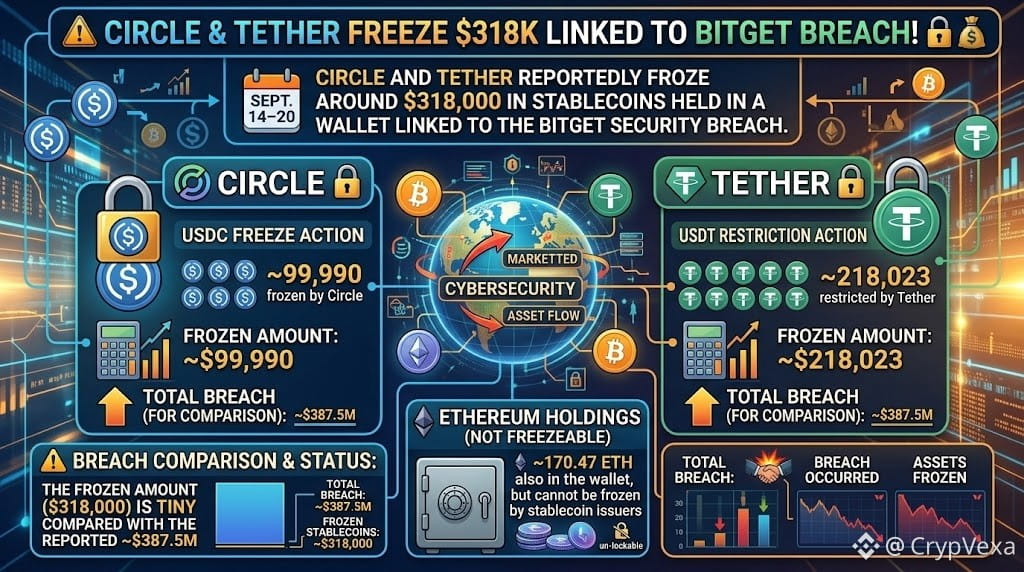
🚨 Circle & Tether が Bitget 側の侵害に紐づく $318K を凍結!🔒💰
Circle と Tether は、Bitget のセキュリティ侵害に関連づけられたウォレット内で保有されているステーブルコイン約 $318,000 を凍結したと報じられています。
🔵 USDC: Circle により約 99,990 が凍結
🟢 USDT: Tether により約 218,023 が制限
⟠ ETH: 同ウォレット内に約 170.47 ETH あるものの、ステーブルコイン発行者によって凍結できない
📊 凍結された金額は、報じられた ~$387.5M の侵害規模に比べるとごくわずかです。
⚠️ 決定的な違いは次の点です。USDC と USDT の発行者は自社トークンをブラックリスト化できますが、ETH や XRP のようなネイティブ資産は通常、トークン・コントラクトのレベルでは凍結できません。
🔐 Bitget は、当該インシデントを侵害されたバックエンドのウォレット基盤と、改ざんされた取引データに起因すると報告した一方で、自社の保護基金が顧客の損失を補償すると述べています。
#Bitget #USDC #USDT #Ethereum
#CircleTetherFreezeBitgetHackerWallet
🚨 Circle & Tether が Bitget 側の侵害に紐づく $318K を凍結!🔒💰
Circle と Tether は、Bitget のセキュリティ侵害に関連づけられたウォレット内で保有されているステーブルコイン約 $318,000 を凍結したと報じられています。
🔵 USDC: Circle により約 99,990 が凍結
🟢 USDT: Tether により約 218,023 が制限
⟠ ETH: 同ウォレット内に約 170.47 ETH あるものの、ステーブルコイン発行者によって凍結できない
📊 凍結された金額は、報じられた ~$387.5M の侵害規模に比べるとごくわずかです。
⚠️ 決定的な違いは次の点です。USDC と USDT の発行者は自社トークンをブラックリスト化できますが、ETH や XRP のようなネイティブ資産は通常、トークン・コントラクトのレベルでは凍結できません。
🔐 Bitget は、当該インシデントを侵害されたバックエンドのウォレット基盤と、改ざんされた取引データに起因すると報告した一方で、自社の保護基金が顧客の損失を補償すると述べています。
#Bitget #USDC #USDT #Ethereum
🚨 Circle & Tether が Bitget 側の侵害に紐づく $318K を凍結!🔒💰
Circle と Tether は、Bitget のセキュリティ侵害に関連づけられたウォレット内で保有されているステーブルコイン約 $318,000 を凍結したと報じられています。
🔵 USDC: Circle により約 99,990 が凍結
🟢 USDT: Tether により約 218,023 が制限
⟠ ETH: 同ウォレット内に約 170.47 ETH あるものの、ステーブルコイン発行者によって凍結できない
📊 凍結された金額は、報じられた ~$387.5M の侵害規模に比べるとごくわずかです。
⚠️ 決定的な違いは次の点です。USDC と USDT の発行者は自社トークンをブラックリスト化できますが、ETH や XRP のようなネイティブ資産は通常、トークン・コントラクトのレベルでは凍結できません。
🔐 Bitget は、当該インシデントを侵害されたバックエンドのウォレット基盤と、改ざんされた取引データに起因すると報告した一方で、自社の保護基金が顧客の損失を補償すると述べています。
#Bitget #USDC #USDT #Ethereum
1
49
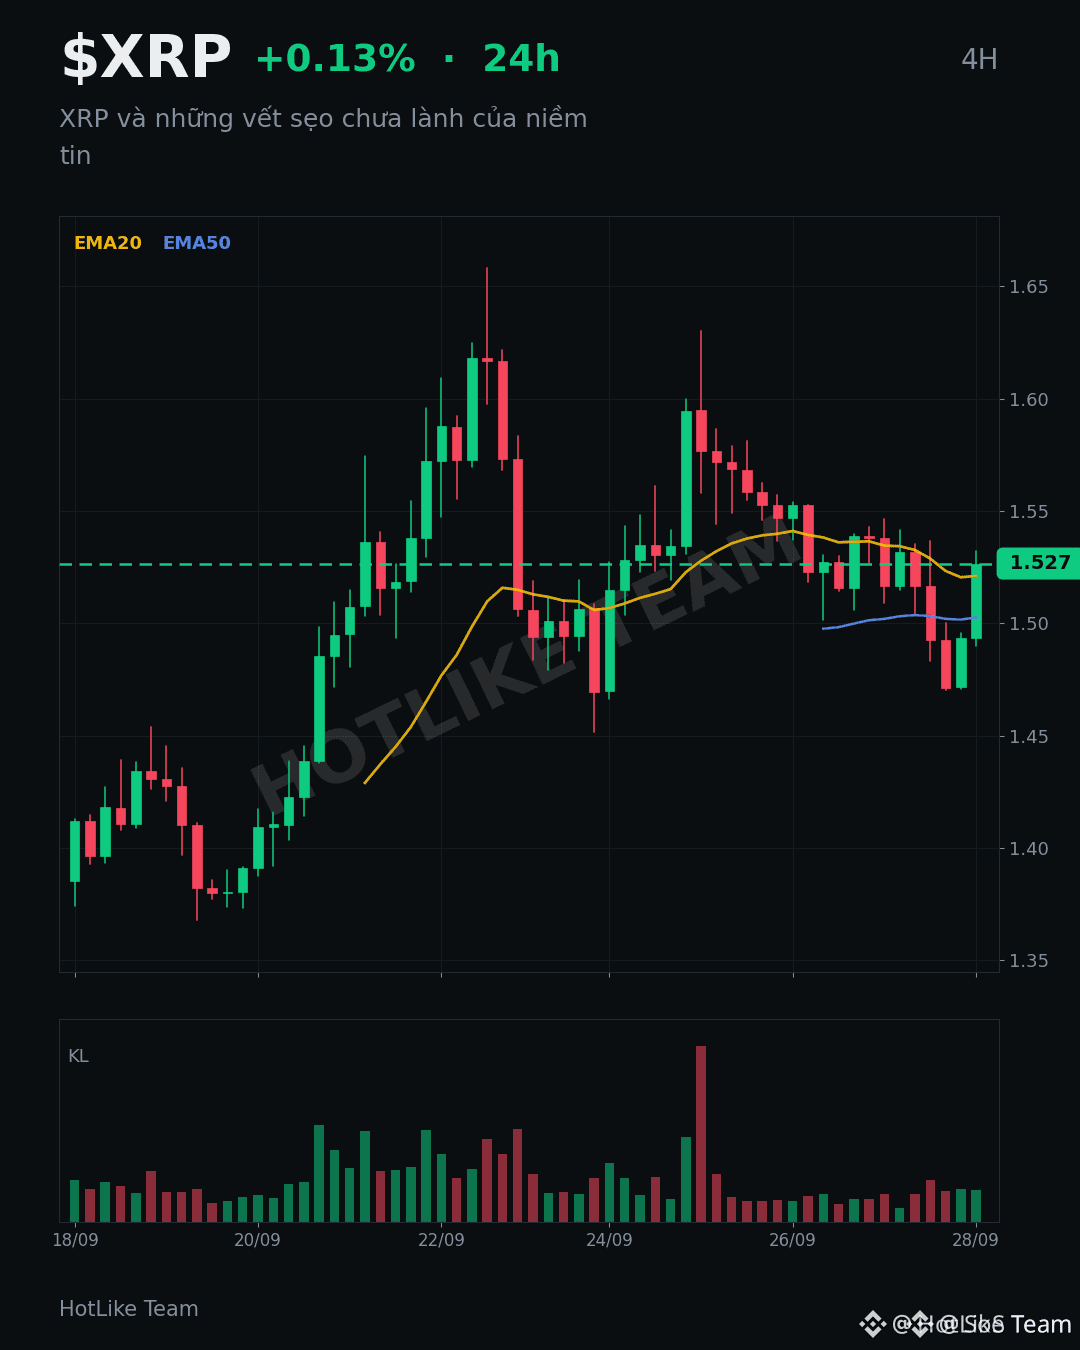
*Bitget Hack Update — $XRP
{spot}(XRPUSDT)
#StrategyStriveAdd2305BitcoinThisWeek #DogecoinETFsPostBiggestWeekSinceLaunch #CircleTetherFreezeBitgetHackerWallet #SECSaysTokenBuybacksNotAutoSecurities 攻撃者は盗まれた$XRP を3つの保有ウォレットから移動させ、約8,300万ドル相当を動かしたとされています。
合計で約1億300万ドル相当の$XRpが盗まれました。現在も約7,500万ドルが、XRP Ledgerのルール上「凍結できない」ウォレット内に残っています。XRPはネイティブ資産のため、Rippleにはそれを凍結するボタンがありません。
できること:
- 取引所は、盗まれた資金を受け取ったアカウントをブラックリスト化できる
- しかし、攻撃者自身のウォレットはブロックできない
比較として、CircleとTetherは関連するUSDC/USDTで既に約32万ドルを凍結済みです。これらのトークンにはブラックリスト機能があります。
Bitgetは、防衛基金で今回の3億8750万ドルの損失を全額補填する方針で、顧客の残高は安全であり、出金は9月28日〜10月2日にかけて段階的に再開すると述べています。
そして本当の疑問は、次のCEXに到達したときに、この$XRP のうちどれだけが追跡/凍結できるのか? オンチェーンの追跡が始まっています。7fa8
*Bitget Hack Update — $XRP
#StrategyStriveAdd2305BitcoinThisWeek #DogecoinETFsPostBiggestWeekSinceLaunch #CircleTetherFreezeBitgetHackerWallet #SECSaysTokenBuybacksNotAutoSecurities 攻撃者は盗まれた$XRP を3つの保有ウォレットから移動させ、約8,300万ドル相当を動かしたとされています。
合計で約1億300万ドル相当の$XRpが盗まれました。現在も約7,500万ドルが、XRP Ledgerのルール上「凍結できない」ウォレット内に残っています。XRPはネイティブ資産のため、Rippleにはそれを凍結するボタンがありません。
できること:
- 取引所は、盗まれた資金を受け取ったアカウントをブラックリスト化できる
- しかし、攻撃者自身のウォレットはブロックできない
比較として、CircleとTetherは関連するUSDC/USDTで既に約32万ドルを凍結済みです。これらのトークンにはブラックリスト機能があります。
Bitgetは、防衛基金で今回の3億8750万ドルの損失を全額補填する方針で、顧客の残高は安全であり、出金は9月28日〜10月2日にかけて段階的に再開すると述べています。
そして本当の疑問は、次のCEXに到達したときに、この$XRP のうちどれだけが追跡/凍結できるのか? オンチェーンの追跡が始まっています。7fa8
#StrategyStriveAdd2305BitcoinThisWeek #DogecoinETFsPostBiggestWeekSinceLaunch #CircleTetherFreezeBitgetHackerWallet #SECSaysTokenBuybacksNotAutoSecurities 攻撃者は盗まれた$XRP を3つの保有ウォレットから移動させ、約8,300万ドル相当を動かしたとされています。
合計で約1億300万ドル相当の$XRpが盗まれました。現在も約7,500万ドルが、XRP Ledgerのルール上「凍結できない」ウォレット内に残っています。XRPはネイティブ資産のため、Rippleにはそれを凍結するボタンがありません。
できること:
- 取引所は、盗まれた資金を受け取ったアカウントをブラックリスト化できる
- しかし、攻撃者自身のウォレットはブロックできない
比較として、CircleとTetherは関連するUSDC/USDTで既に約32万ドルを凍結済みです。これらのトークンにはブラックリスト機能があります。
Bitgetは、防衛基金で今回の3億8750万ドルの損失を全額補填する方針で、顧客の残高は安全であり、出金は9月28日〜10月2日にかけて段階的に再開すると述べています。
そして本当の疑問は、次のCEXに到達したときに、この$XRP のうちどれだけが追跡/凍結できるのか? オンチェーンの追跡が始まっています。7fa8
145
·
--
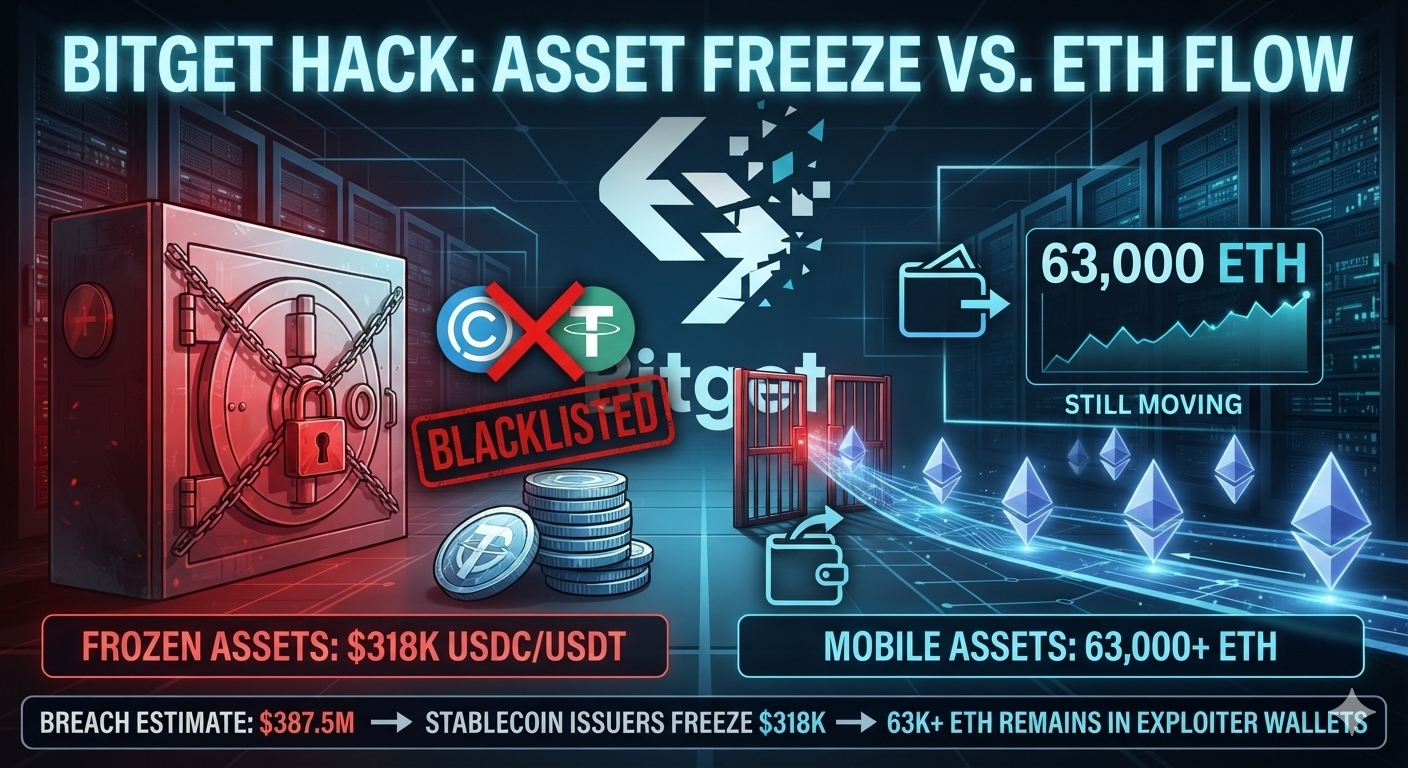
#circletetherfreezebitgethackerwallet 🚨 BITGET HACK: $318K が凍結。だが 63K+ ETH はまだ動いている
Bitget のエクスプロイトは、暗号資産のセキュリティの現実を示しました。
Circle と Tether は、ハッカーのウォレットをブラックリストに掲載し、約 $318K の USDC と USDT を凍結しました。
しかし、ここからが物語です👇
🔹 Bitget の侵害は現在、約 $387.5M と推定
🔹 搾取者に紐づくウォレットに、63,000 ETH 超が残存
🔹 ETH はステーブルコイン発行者によって凍結できない
🔹 Bitget は、今回の攻撃はリークではなくバックエンド基盤の侵害が関わっていたと述べている
🔹 Bitget は、自社の保護基金($464M+)でユーザー損失を補償するとしている
📌 トレーダーの要点:ウォレットと ETH/XRP の動きを注意深く監視してください。大口送金が取引所へ向かう場合、売り圧力が強まる可能性があります。
本当の疑問:ハッカーは ETH を持ち続けるのか、それともウォレットを通じて ETH を配布し始めるのか?
あなたは何を見ていますか。ETH の流れですか、それとも Bitget の復旧アップデートですか?👇
#crypto #Ethereum #Bitget #khan6
$ETH $BTC $SOL
{future}(SOLUSDT)
{future}(BTCUSDT)
{future}(ETHUSDT)
#circletetherfreezebitgethackerwallet 🚨 BITGET HACK: $318K が凍結。だが 63K+ ETH はまだ動いている
Bitget のエクスプロイトは、暗号資産のセキュリティの現実を示しました。
Circle と Tether は、ハッカーのウォレットをブラックリストに掲載し、約 $318K の USDC と USDT を凍結しました。
しかし、ここからが物語です👇
🔹 Bitget の侵害は現在、約 $387.5M と推定
🔹 搾取者に紐づくウォレットに、63,000 ETH 超が残存
🔹 ETH はステーブルコイン発行者によって凍結できない
🔹 Bitget は、今回の攻撃はリークではなくバックエンド基盤の侵害が関わっていたと述べている
🔹 Bitget は、自社の保護基金($464M+)でユーザー損失を補償するとしている
📌 トレーダーの要点:ウォレットと ETH/XRP の動きを注意深く監視してください。大口送金が取引所へ向かう場合、売り圧力が強まる可能性があります。
本当の疑問:ハッカーは ETH を持ち続けるのか、それともウォレットを通じて ETH を配布し始めるのか?
あなたは何を見ていますか。ETH の流れですか、それとも Bitget の復旧アップデートですか?👇
#crypto #Ethereum #Bitget #khan6
$ETH $BTC $SOL
Bitget のエクスプロイトは、暗号資産のセキュリティの現実を示しました。
Circle と Tether は、ハッカーのウォレットをブラックリストに掲載し、約 $318K の USDC と USDT を凍結しました。
しかし、ここからが物語です👇
🔹 Bitget の侵害は現在、約 $387.5M と推定
🔹 搾取者に紐づくウォレットに、63,000 ETH 超が残存
🔹 ETH はステーブルコイン発行者によって凍結できない
🔹 Bitget は、今回の攻撃はリークではなくバックエンド基盤の侵害が関わっていたと述べている
🔹 Bitget は、自社の保護基金($464M+)でユーザー損失を補償するとしている
📌 トレーダーの要点:ウォレットと ETH/XRP の動きを注意深く監視してください。大口送金が取引所へ向かう場合、売り圧力が強まる可能性があります。
本当の疑問:ハッカーは ETH を持ち続けるのか、それともウォレットを通じて ETH を配布し始めるのか?
あなたは何を見ていますか。ETH の流れですか、それとも Bitget の復旧アップデートですか?👇
#crypto #Ethereum #Bitget #khan6
$ETH $BTC $SOL
1
987
📊 Bitgetハック:暗号トレーダーが注目すべきこと
Bitgetによると、今回の侵害の影響は約3億8750万ドル相当の資産に及んだとされています。一方、保護基金は顧客の損失を補うことを目的としています。
CircleとTetherはすでに、盗まれたステーブルコインのうち少額分を凍結しています。
次は$ETHと$XRPのウォレットの動きを注意深く監視しましょう——オンチェーンデータは、見出しが出る前に次の動きを示すことがあります。🔎
#circletetherfreezebitgethackerwallet
📊 Bitgetハック:暗号トレーダーが注目すべきこと
Bitgetによると、今回の侵害の影響は約3億8750万ドル相当の資産に及んだとされています。一方、保護基金は顧客の損失を補うことを目的としています。
CircleとTetherはすでに、盗まれたステーブルコインのうち少額分を凍結しています。
次は$ETHと$XRPのウォレットの動きを注意深く監視しましょう——オンチェーンデータは、見出しが出る前に次の動きを示すことがあります。🔎
#circletetherfreezebitgethackerwallet
Bitgetによると、今回の侵害の影響は約3億8750万ドル相当の資産に及んだとされています。一方、保護基金は顧客の損失を補うことを目的としています。
CircleとTetherはすでに、盗まれたステーブルコインのうち少額分を凍結しています。
次は$ETHと$XRPのウォレットの動きを注意深く監視しましょう——オンチェーンデータは、見出しが出る前に次の動きを示すことがあります。🔎
#circletetherfreezebitgethackerwallet
3
2.1k
·
--
記事
📽️🍿 Bitgetハックをめぐるメディアのサーカス 🎪 は続いている!何が起きたのか&出来事の時系列
🦹ハッカーがBitgetの取引所に侵入し、さまざまな暗号通貨で3億8500万ドル💰を吸い上げた。
⏳最初の「不審な送金」は、Bitgetが実際に対応する3時間前に気づかれていた。
この3時間の間に、これまでより何度も警告されていた。ある時はBubblemapsが、莫大な額が新しいウォレットへ流され、すぐに複数の場所へ分散されたのを見つけていた——これはハッカーが使う、よく知られた手口だ。
🤯 「NO」🙂↔️ 秘密鍵のエクスプロイトはなかった。強奪はBitgetのシステムそのものが「起きてしまうことを許していた」から起きた。
📽️🍿 Bitgetハックをめぐるメディアのサーカス 🎪 は続いている!
何が起きたのか&出来事の時系列
🦹ハッカーがBitgetの取引所に侵入し、さまざまな暗号通貨で3億8500万ドル💰を吸い上げた。
⏳最初の「不審な送金」は、Bitgetが実際に対応する3時間前に気づかれていた。
この3時間の間に、これまでより何度も警告されていた。ある時はBubblemapsが、莫大な額が新しいウォレットへ流され、すぐに複数の場所へ分散されたのを見つけていた——これはハッカーが使う、よく知られた手口だ。
🤯 「NO」🙂↔️ 秘密鍵のエクスプロイトはなかった。強奪はBitgetのシステムそのものが「起きてしまうことを許していた」から起きた。
🦹ハッカーがBitgetの取引所に侵入し、さまざまな暗号通貨で3億8500万ドル💰を吸い上げた。
⏳最初の「不審な送金」は、Bitgetが実際に対応する3時間前に気づかれていた。
この3時間の間に、これまでより何度も警告されていた。ある時はBubblemapsが、莫大な額が新しいウォレットへ流され、すぐに複数の場所へ分散されたのを見つけていた——これはハッカーが使う、よく知られた手口だ。
🤯 「NO」🙂↔️ 秘密鍵のエクスプロイトはなかった。強奪はBitgetのシステムそのものが「起きてしまうことを許していた」から起きた。
3
2.4k
·
--
ブリッシュ
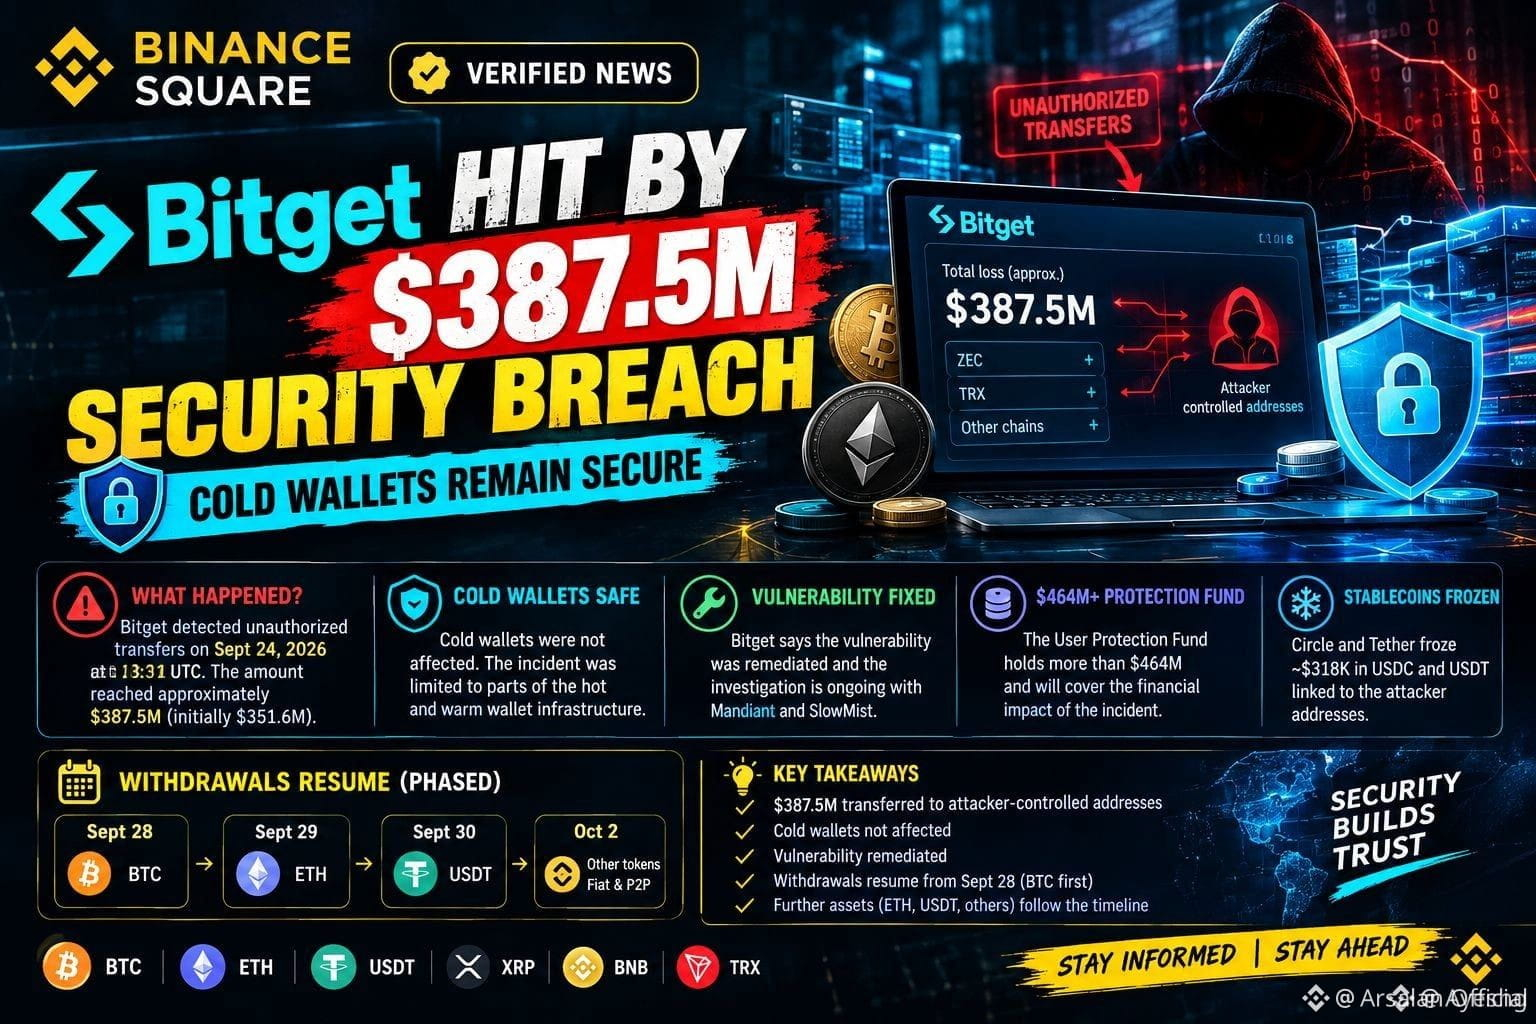
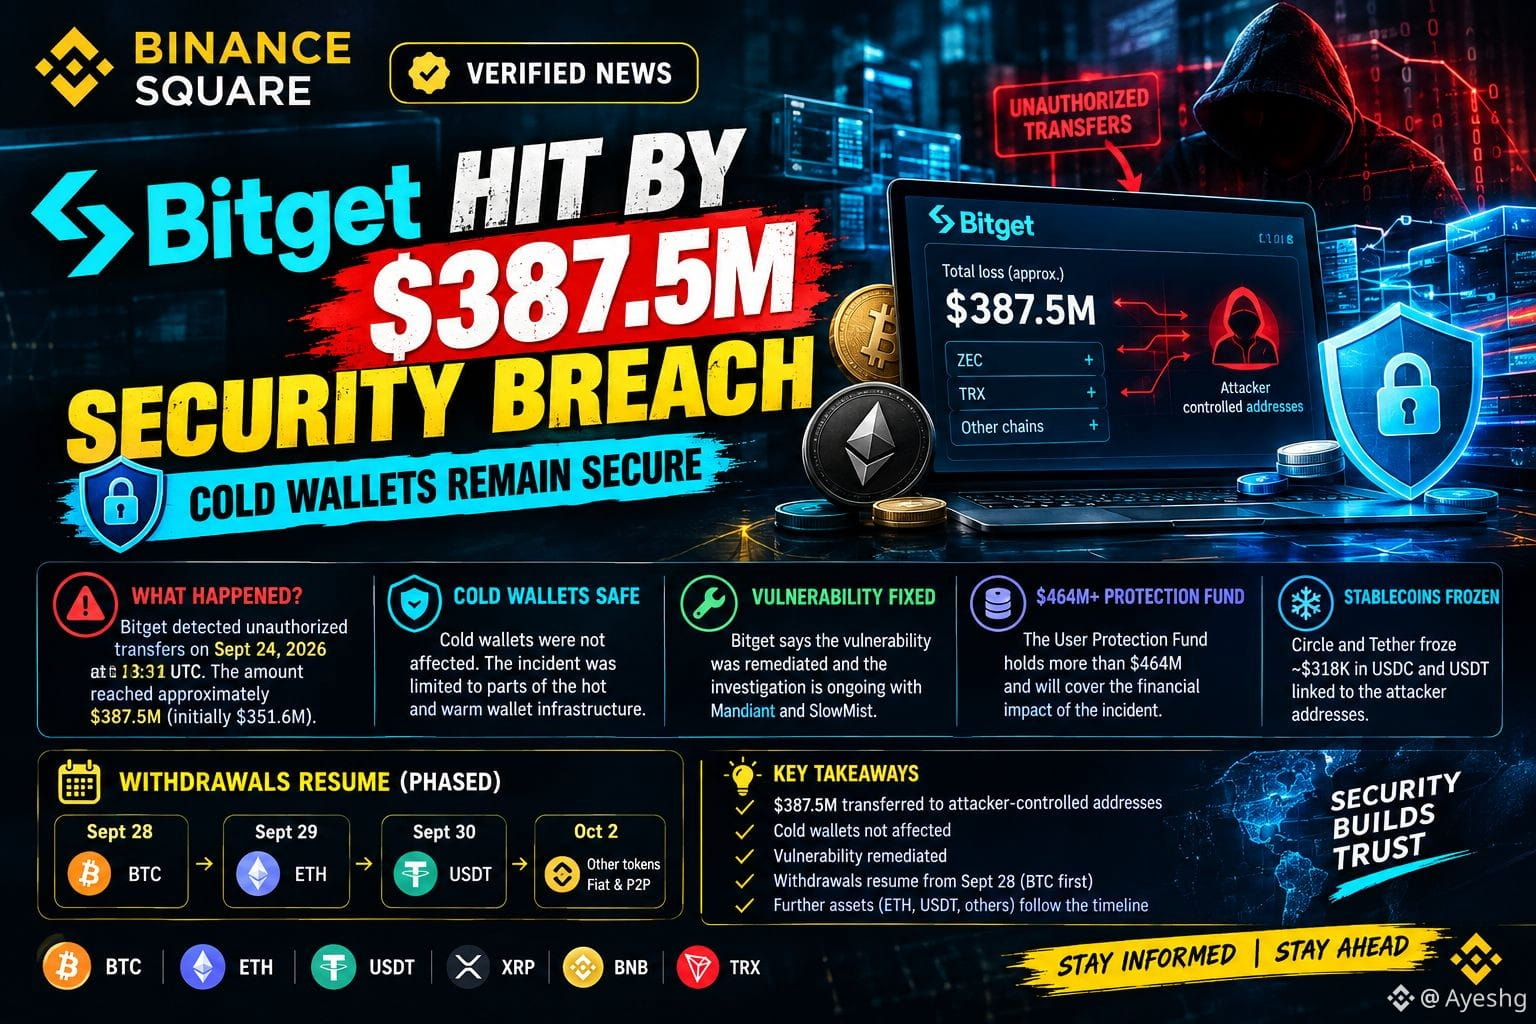
#circletetherfreezebitgethackerwallet 🔴 BITGETの3億8750万ドル事件:コールドウォレット侵害なし
暗号資産取引所Bitgetは、9月24日18:31(UTC)に検知された不正送金により、約3億8750万ドル相当の資産が影響を受けたと報告しました。
当初の推定は3億5160万ドルでしたが、その後、追加のオンチェーン追跡によりZECやTRXを含む資産が特定されたことで金額が修正されました。
🔐 どうやって起きたのか?
Bitgetによると、このインシデントは同社のホット/ウォーム・ウォレット・インフラの一部に限定されていました。
🛡️ コールドウォレットは安全なままです。
Bitgetは攻撃者が、バックエンドのウォレット・インフラの脆弱性を悪用し、取引データを操作して、プラットフォームの認可システムを通じて不正送金が処理されるようにしたと述べています。調査はMandiantおよびSlowMistとともに継続中です。
💰 4億6400万ドル超の保護基金
Bitgetは、ユーザー保護基金が4億6400万ドル以上を保有しており、今回のインシデントの経済的影響をカバーするとしています。
また、交換所は顧客の口座残高は影響を受けていない一方で、入金と取引は継続しているとも述べています。
🧊 ステーブルコインが凍結
CircleおよびTetherは、攻撃者のアドレスに紐づく約31.8万ドル相当のUSDCとUSDTを凍結したと報じられています。
📅 引き出し再開へ
Bitgetは段階的な出金スケジュールを発表しました:
• 9月28日:BTC
• 9月29日:ETH
• 9月30日:USDT
• 10月2日:その他のトークン、法定通貨&P2P
⚠️ 北朝鮮とのつながり?
BitgetのCEO、Gracy Chenは、攻撃のパターンがこれまで北朝鮮に関連していたとされるグループと一致しているように見えると述べています。ただし、攻撃者の身元および帰属は調査中のため、これは確定事実ではなく申し立てとして扱うべきです。
📊 市場ウォッチ
今回の件は、暗号資産業界における取引所のセキュリティ、ウォレットのアーキテクチャ、資産保護の重要性が継続していることを示しています。
₿ $BTC | ♦️ $ETH | 💧 $XRP
#Bitget #BitgetHack #CryptoSecurity #CryptoNews #Bitcoin #Ethereum #XRP #BNB #Crypto #Blockchain #BinanceSquare
#circletetherfreezebitgethackerwallet 🔴 BITGETの3億8750万ドル事件:コールドウォレット侵害なし
暗号資産取引所Bitgetは、9月24日18:31(UTC)に検知された不正送金により、約3億8750万ドル相当の資産が影響を受けたと報告しました。
当初の推定は3億5160万ドルでしたが、その後、追加のオンチェーン追跡によりZECやTRXを含む資産が特定されたことで金額が修正されました。
🔐 どうやって起きたのか?
Bitgetによると、このインシデントは同社のホット/ウォーム・ウォレット・インフラの一部に限定されていました。
🛡️ コールドウォレットは安全なままです。
Bitgetは攻撃者が、バックエンドのウォレット・インフラの脆弱性を悪用し、取引データを操作して、プラットフォームの認可システムを通じて不正送金が処理されるようにしたと述べています。調査はMandiantおよびSlowMistとともに継続中です。
💰 4億6400万ドル超の保護基金
Bitgetは、ユーザー保護基金が4億6400万ドル以上を保有しており、今回のインシデントの経済的影響をカバーするとしています。
また、交換所は顧客の口座残高は影響を受けていない一方で、入金と取引は継続しているとも述べています。
🧊 ステーブルコインが凍結
CircleおよびTetherは、攻撃者のアドレスに紐づく約31.8万ドル相当のUSDCとUSDTを凍結したと報じられています。
📅 引き出し再開へ
Bitgetは段階的な出金スケジュールを発表しました:
• 9月28日:BTC
• 9月29日:ETH
• 9月30日:USDT
• 10月2日:その他のトークン、法定通貨&P2P
⚠️ 北朝鮮とのつながり?
BitgetのCEO、Gracy Chenは、攻撃のパターンがこれまで北朝鮮に関連していたとされるグループと一致しているように見えると述べています。ただし、攻撃者の身元および帰属は調査中のため、これは確定事実ではなく申し立てとして扱うべきです。
📊 市場ウォッチ
今回の件は、暗号資産業界における取引所のセキュリティ、ウォレットのアーキテクチャ、資産保護の重要性が継続していることを示しています。
₿ $BTC | ♦️ $ETH | 💧 $XRP
#Bitget #BitgetHack #CryptoSecurity #CryptoNews #Bitcoin #Ethereum #XRP #BNB #Crypto #Blockchain #BinanceSquare
暗号資産取引所Bitgetは、9月24日18:31(UTC)に検知された不正送金により、約3億8750万ドル相当の資産が影響を受けたと報告しました。
当初の推定は3億5160万ドルでしたが、その後、追加のオンチェーン追跡によりZECやTRXを含む資産が特定されたことで金額が修正されました。
🔐 どうやって起きたのか?
Bitgetによると、このインシデントは同社のホット/ウォーム・ウォレット・インフラの一部に限定されていました。
🛡️ コールドウォレットは安全なままです。
Bitgetは攻撃者が、バックエンドのウォレット・インフラの脆弱性を悪用し、取引データを操作して、プラットフォームの認可システムを通じて不正送金が処理されるようにしたと述べています。調査はMandiantおよびSlowMistとともに継続中です。
💰 4億6400万ドル超の保護基金
Bitgetは、ユーザー保護基金が4億6400万ドル以上を保有しており、今回のインシデントの経済的影響をカバーするとしています。
また、交換所は顧客の口座残高は影響を受けていない一方で、入金と取引は継続しているとも述べています。
🧊 ステーブルコインが凍結
CircleおよびTetherは、攻撃者のアドレスに紐づく約31.8万ドル相当のUSDCとUSDTを凍結したと報じられています。
📅 引き出し再開へ
Bitgetは段階的な出金スケジュールを発表しました:
• 9月28日:BTC
• 9月29日:ETH
• 9月30日:USDT
• 10月2日:その他のトークン、法定通貨&P2P
⚠️ 北朝鮮とのつながり?
BitgetのCEO、Gracy Chenは、攻撃のパターンがこれまで北朝鮮に関連していたとされるグループと一致しているように見えると述べています。ただし、攻撃者の身元および帰属は調査中のため、これは確定事実ではなく申し立てとして扱うべきです。
📊 市場ウォッチ
今回の件は、暗号資産業界における取引所のセキュリティ、ウォレットのアーキテクチャ、資産保護の重要性が継続していることを示しています。
₿ $BTC | ♦️ $ETH | 💧 $XRP
#Bitget #BitgetHack #CryptoSecurity #CryptoNews #Bitcoin #Ethereum #XRP #BNB #Crypto #Blockchain #BinanceSquare
1
6
8k
誰もが一度は「ハッカーがCEXから資金を吸い上げたら、コインはもう二度と戻らない」と思うんだけど、実際にはこのビットゲットの状況が、ネットがどれだけ早く閉じるかを示してる。
交換所に出しっぱなしにして、欲が70%を占めるままにしておく――それで人は傷つき続ける。しかも資金流出が一夜で起きるから、出金を叩くチャンスすらない。
ビットゲットのハッカーの動きを、ライブのケーススタディとして見よう。彼らは資金のシャッフルを始めてすぐに、CircleとTetherがほぼ即座にウォレットを凍結してる。これらのアドレスに触れた$USDTは、基本的に今は放射能みたいなものだ。
率直に言うと、まだ「汚染された流動性とやり取りしてないか」を確認せずにブリッジやスワップを続けてる人を見かけ続けてる。だから自分のお金へのアクセスを失うんだよ、ねぇ。凍結は勝利のラップじゃなくて警告。
一方でタイムラインは、$NEAR etfの見出しや$POL rotationsを追いかけるのに忙しい。まるで、これが起きてないみたいに。リスクはもうハックそのものじゃない。問題は、その油断だ。
他にもこのウォレットを監視してる人いる?それとも、CEXがまだ「簡単ボタン」だってことにして黙ってるだけなの?
#BitgetHackerMoves #CircleTetherFreezeBitgetHackerWallet #BitwiseFilesFinalNEARSpotETFProspectus
誰もが一度は「ハッカーがCEXから資金を吸い上げたら、コインはもう二度と戻らない」と思うんだけど、実際にはこのビットゲットの状況が、ネットがどれだけ早く閉じるかを示してる。
交換所に出しっぱなしにして、欲が70%を占めるままにしておく――それで人は傷つき続ける。しかも資金流出が一夜で起きるから、出金を叩くチャンスすらない。
ビットゲットのハッカーの動きを、ライブのケーススタディとして見よう。彼らは資金のシャッフルを始めてすぐに、CircleとTetherがほぼ即座にウォレットを凍結してる。これらのアドレスに触れた$USDTは、基本的に今は放射能みたいなものだ。
率直に言うと、まだ「汚染された流動性とやり取りしてないか」を確認せずにブリッジやスワップを続けてる人を見かけ続けてる。だから自分のお金へのアクセスを失うんだよ、ねぇ。凍結は勝利のラップじゃなくて警告。
一方でタイムラインは、$NEAR etfの見出しや$POL rotationsを追いかけるのに忙しい。まるで、これが起きてないみたいに。リスクはもうハックそのものじゃない。問題は、その油断だ。
他にもこのウォレットを監視してる人いる?それとも、CEXがまだ「簡単ボタン」だってことにして黙ってるだけなの?
#BitgetHackerMoves #CircleTetherFreezeBitgetHackerWallet #BitwiseFilesFinalNEARSpotETFProspectus
交換所に出しっぱなしにして、欲が70%を占めるままにしておく――それで人は傷つき続ける。しかも資金流出が一夜で起きるから、出金を叩くチャンスすらない。
ビットゲットのハッカーの動きを、ライブのケーススタディとして見よう。彼らは資金のシャッフルを始めてすぐに、CircleとTetherがほぼ即座にウォレットを凍結してる。これらのアドレスに触れた$USDTは、基本的に今は放射能みたいなものだ。
率直に言うと、まだ「汚染された流動性とやり取りしてないか」を確認せずにブリッジやスワップを続けてる人を見かけ続けてる。だから自分のお金へのアクセスを失うんだよ、ねぇ。凍結は勝利のラップじゃなくて警告。
一方でタイムラインは、$NEAR etfの見出しや$POL rotationsを追いかけるのに忙しい。まるで、これが起きてないみたいに。リスクはもうハックそのものじゃない。問題は、その油断だ。
他にもこのウォレットを監視してる人いる?それとも、CEXがまだ「簡単ボタン」だってことにして黙ってるだけなの?
#BitgetHackerMoves #CircleTetherFreezeBitgetHackerWallet #BitwiseFilesFinalNEARSpotETFProspectus
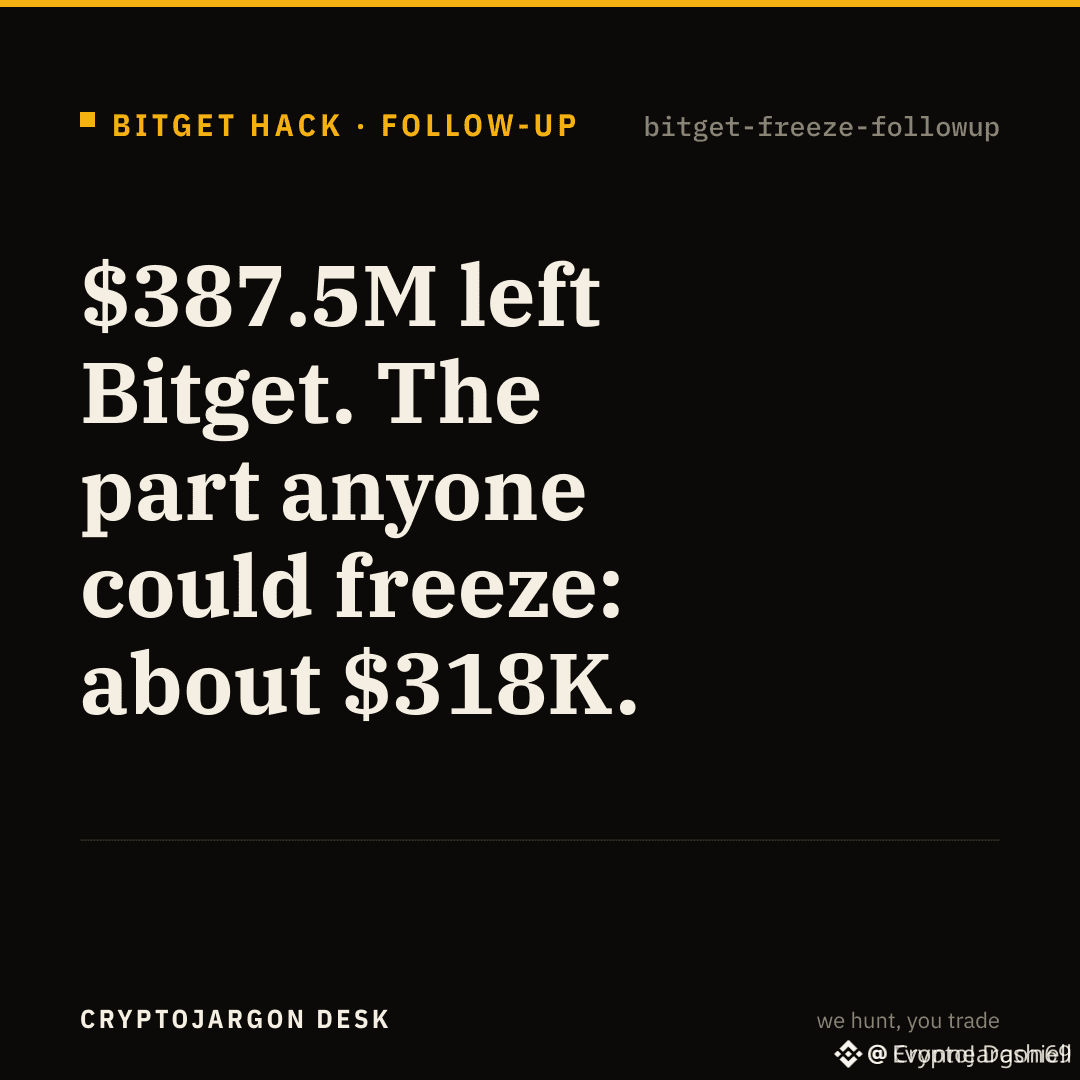
236
·
--
#CircleTetherFreezeBitgetHackerWallet
🚨 ハッカーが凍結されました。🧊
Circle と Tether は、Bitget のハッキングに関連するウォレットをブラックリストに登録し、約 $318K を $USDC + $USDT の形で凍結しました。💰
しかし、ここからがひねり 👀
💵 ステーブルコイン → 凍結
⟠ $ETH → 発行元によって凍結できない
盗まれた資金の大半は、すでにステーブルコインの発行元の管理外の資産へ移されていました。
暗号資産のセキュリティは、現実を突きつけられる重大なチェックを受けたばかりです。⚠️
あなたはどう思いますか —
🔒 防御か、それとも中央集権か?
#CircleTetherFreezeBitgetHackerWallet #USDC #USDT #Bitget #CryptoSecurity #Crypto #BinanceSquare
#CircleTetherFreezeBitgetHackerWallet
🚨 ハッカーが凍結されました。🧊
Circle と Tether は、Bitget のハッキングに関連するウォレットをブラックリストに登録し、約 $318K を $USDC + $USDT の形で凍結しました。💰
しかし、ここからがひねり 👀
💵 ステーブルコイン → 凍結
⟠ $ETH → 発行元によって凍結できない
盗まれた資金の大半は、すでにステーブルコインの発行元の管理外の資産へ移されていました。
暗号資産のセキュリティは、現実を突きつけられる重大なチェックを受けたばかりです。⚠️
あなたはどう思いますか —
🔒 防御か、それとも中央集権か?
#CircleTetherFreezeBitgetHackerWallet #USDC #USDT #Bitget #CryptoSecurity #Crypto #BinanceSquare
🚨 ハッカーが凍結されました。🧊
Circle と Tether は、Bitget のハッキングに関連するウォレットをブラックリストに登録し、約 $318K を $USDC + $USDT の形で凍結しました。💰
しかし、ここからがひねり 👀
💵 ステーブルコイン → 凍結
⟠ $ETH → 発行元によって凍結できない
盗まれた資金の大半は、すでにステーブルコインの発行元の管理外の資産へ移されていました。
暗号資産のセキュリティは、現実を突きつけられる重大なチェックを受けたばかりです。⚠️
あなたはどう思いますか —
🔒 防御か、それとも中央集権か?
#CircleTetherFreezeBitgetHackerWallet #USDC #USDT #Bitget #CryptoSecurity #Crypto #BinanceSquare
1
103
🚨 Circle & Tether 凍結資金、Bitgetハックと関連
CircleとTetherは、Bitgetのエクスプロイトに結びついたウォレットをブラックリストに登録し、約31.8万ドルのUSDC + USDTを凍結しました。
しかし、エクスプロイトに関連する63,000以上の$ETHは、ステーブルコイン発行者の管理外のままでした。
現物トレーダーにとっては、資金の動きが続くため、$BTC、$ETH、$XRPに注目する価値があります。 👀📊
#circletetherfreezebitgethackerwallet
🚨 Circle & Tether 凍結資金、Bitgetハックと関連
CircleとTetherは、Bitgetのエクスプロイトに結びついたウォレットをブラックリストに登録し、約31.8万ドルのUSDC + USDTを凍結しました。
しかし、エクスプロイトに関連する63,000以上の$ETHは、ステーブルコイン発行者の管理外のままでした。
現物トレーダーにとっては、資金の動きが続くため、$BTC、$ETH、$XRPに注目する価値があります。 👀📊
#circletetherfreezebitgethackerwallet
CircleとTetherは、Bitgetのエクスプロイトに結びついたウォレットをブラックリストに登録し、約31.8万ドルのUSDC + USDTを凍結しました。
しかし、エクスプロイトに関連する63,000以上の$ETHは、ステーブルコイン発行者の管理外のままでした。
現物トレーダーにとっては、資金の動きが続くため、$BTC、$ETH、$XRPに注目する価値があります。 👀📊
#circletetherfreezebitgethackerwallet
8
記事
Bitget のエクスプロイトに関連したウォレットを Circle & Tether が凍結最近の Bitget におけるセキュリティインシデントは、暗号資産のセキュリティとステーブルコインの管理をめぐる大きな議論をさらに呼び起こしました。
Circle と Tether は、報告によると、悪用(エクスプロイト)に関連するウォレットをブラックリストに登録し、約 318,000 ドル相当の USDC と USDT を凍結しました。
しかしこれは、影響を受けた資産のほんの一部にすぎません。報告によると、大量の資金が ETH に換金(変換)されており、USDC または USDT の発行体ではそれを直接凍結できません。
これは興味深い対比を生み出します。
ステーブルコイン:発行体は特定のトークンを介入して凍結できます。
Bitget のエクスプロイトに関連したウォレットを Circle & Tether が凍結
最近の Bitget におけるセキュリティインシデントは、暗号資産のセキュリティとステーブルコインの管理をめぐる大きな議論をさらに呼び起こしました。
Circle と Tether は、報告によると、悪用(エクスプロイト)に関連するウォレットをブラックリストに登録し、約 318,000 ドル相当の USDC と USDT を凍結しました。
しかしこれは、影響を受けた資産のほんの一部にすぎません。報告によると、大量の資金が ETH に換金(変換)されており、USDC または USDT の発行体ではそれを直接凍結できません。
これは興味深い対比を生み出します。
ステーブルコイン:発行体は特定のトークンを介入して凍結できます。
Circle と Tether は、報告によると、悪用(エクスプロイト)に関連するウォレットをブラックリストに登録し、約 318,000 ドル相当の USDC と USDT を凍結しました。
しかしこれは、影響を受けた資産のほんの一部にすぎません。報告によると、大量の資金が ETH に換金(変換)されており、USDC または USDT の発行体ではそれを直接凍結できません。
これは興味深い対比を生み出します。
ステーブルコイン:発行体は特定のトークンを介入して凍結できます。
1
89
🚨 Circle & Tether Freeze Bitget連動ウォレット
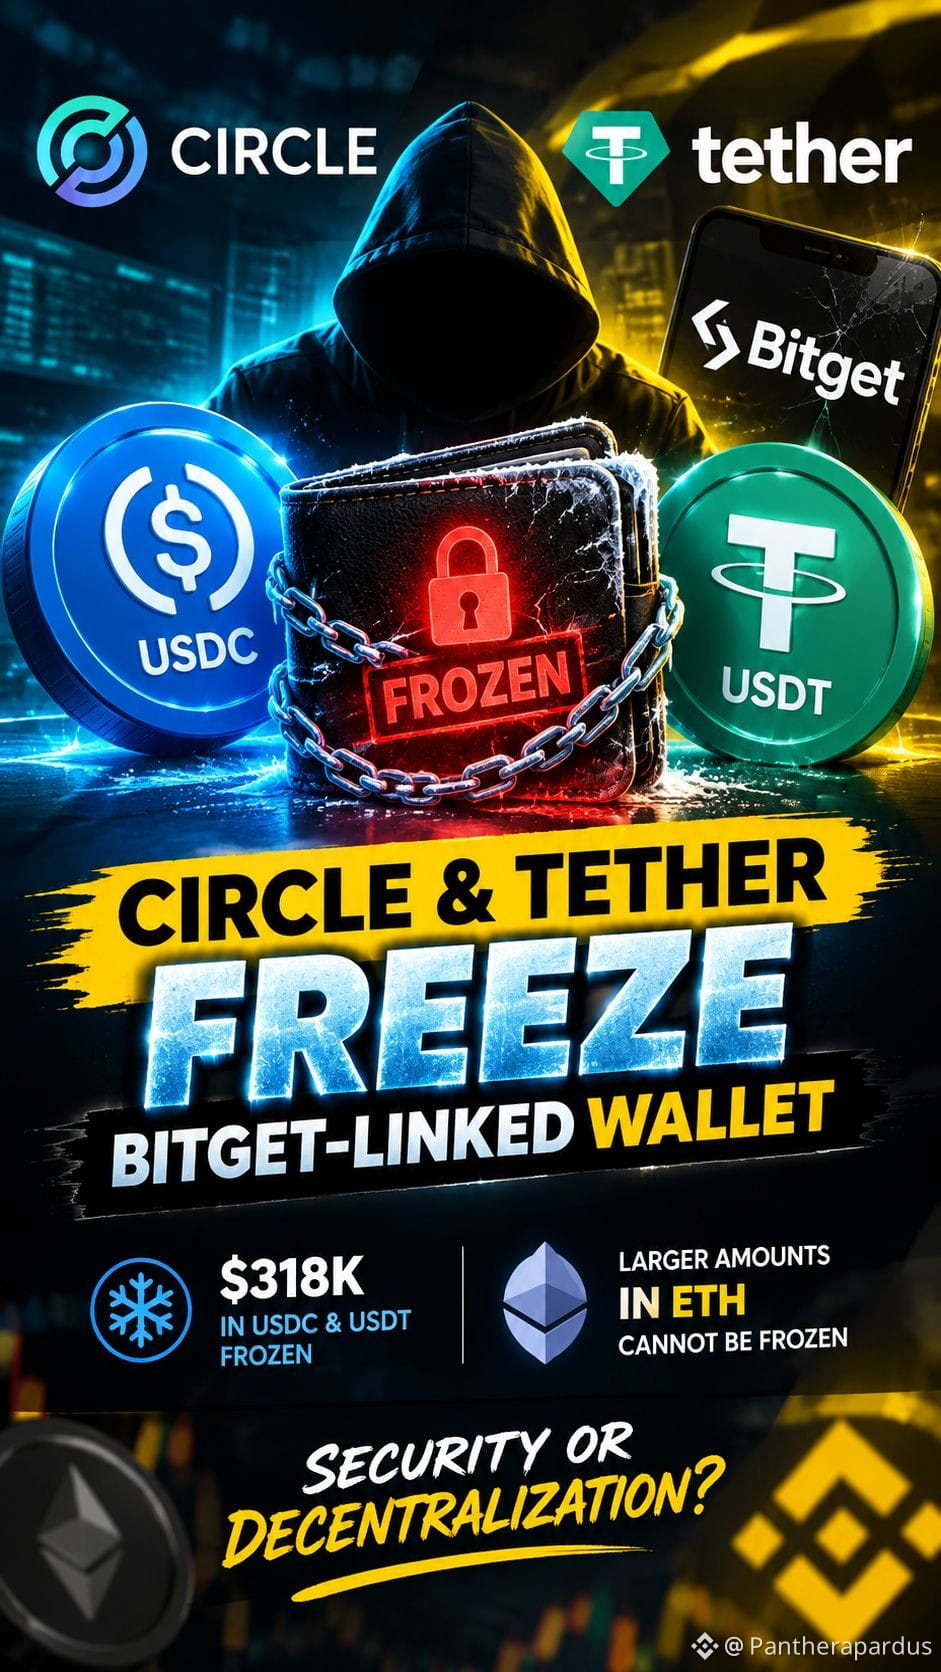
Circle と Tether は、最近の Bitget のエクスプロイトに関連するウォレットをブラックリストに登録し、約 318,000 ドル相当の USDC と USDT を凍結しました。
しかし、ここが面白い点です。伝えられるところによると、盗まれた資産の大半は ETH に移されており、ステーブルコイン発行者が単純に凍結できるものではありません。
この出来事は、重要な暗号資産セキュリティの問いを浮き彫りにしています:
🔐 業界は、資産回収・セキュリティ・分散化のバランスをどう取るべきなのでしょうか?
あなたはどう思いますか?
$USDC
{spot}(USDCUSDT)
$USDT
#CircleTetherFreezeBitgetHackerWallet #BinanceSquareTalks
🚨 Circle & Tether Freeze Bitget連動ウォレット
Circle と Tether は、最近の Bitget のエクスプロイトに関連するウォレットをブラックリストに登録し、約 318,000 ドル相当の USDC と USDT を凍結しました。
しかし、ここが面白い点です。伝えられるところによると、盗まれた資産の大半は ETH に移されており、ステーブルコイン発行者が単純に凍結できるものではありません。
この出来事は、重要な暗号資産セキュリティの問いを浮き彫りにしています:
🔐 業界は、資産回収・セキュリティ・分散化のバランスをどう取るべきなのでしょうか?
あなたはどう思いますか?
$USDC
$USDT
#CircleTetherFreezeBitgetHackerWallet #BinanceSquareTalks
Circle と Tether は、最近の Bitget のエクスプロイトに関連するウォレットをブラックリストに登録し、約 318,000 ドル相当の USDC と USDT を凍結しました。
しかし、ここが面白い点です。伝えられるところによると、盗まれた資産の大半は ETH に移されており、ステーブルコイン発行者が単純に凍結できるものではありません。
この出来事は、重要な暗号資産セキュリティの問いを浮き彫りにしています:
🔐 業界は、資産回収・セキュリティ・分散化のバランスをどう取るべきなのでしょうか?
あなたはどう思いますか?
$USDC
$USDT
#CircleTetherFreezeBitgetHackerWallet #BinanceSquareTalks
115
·
--
弱気相場
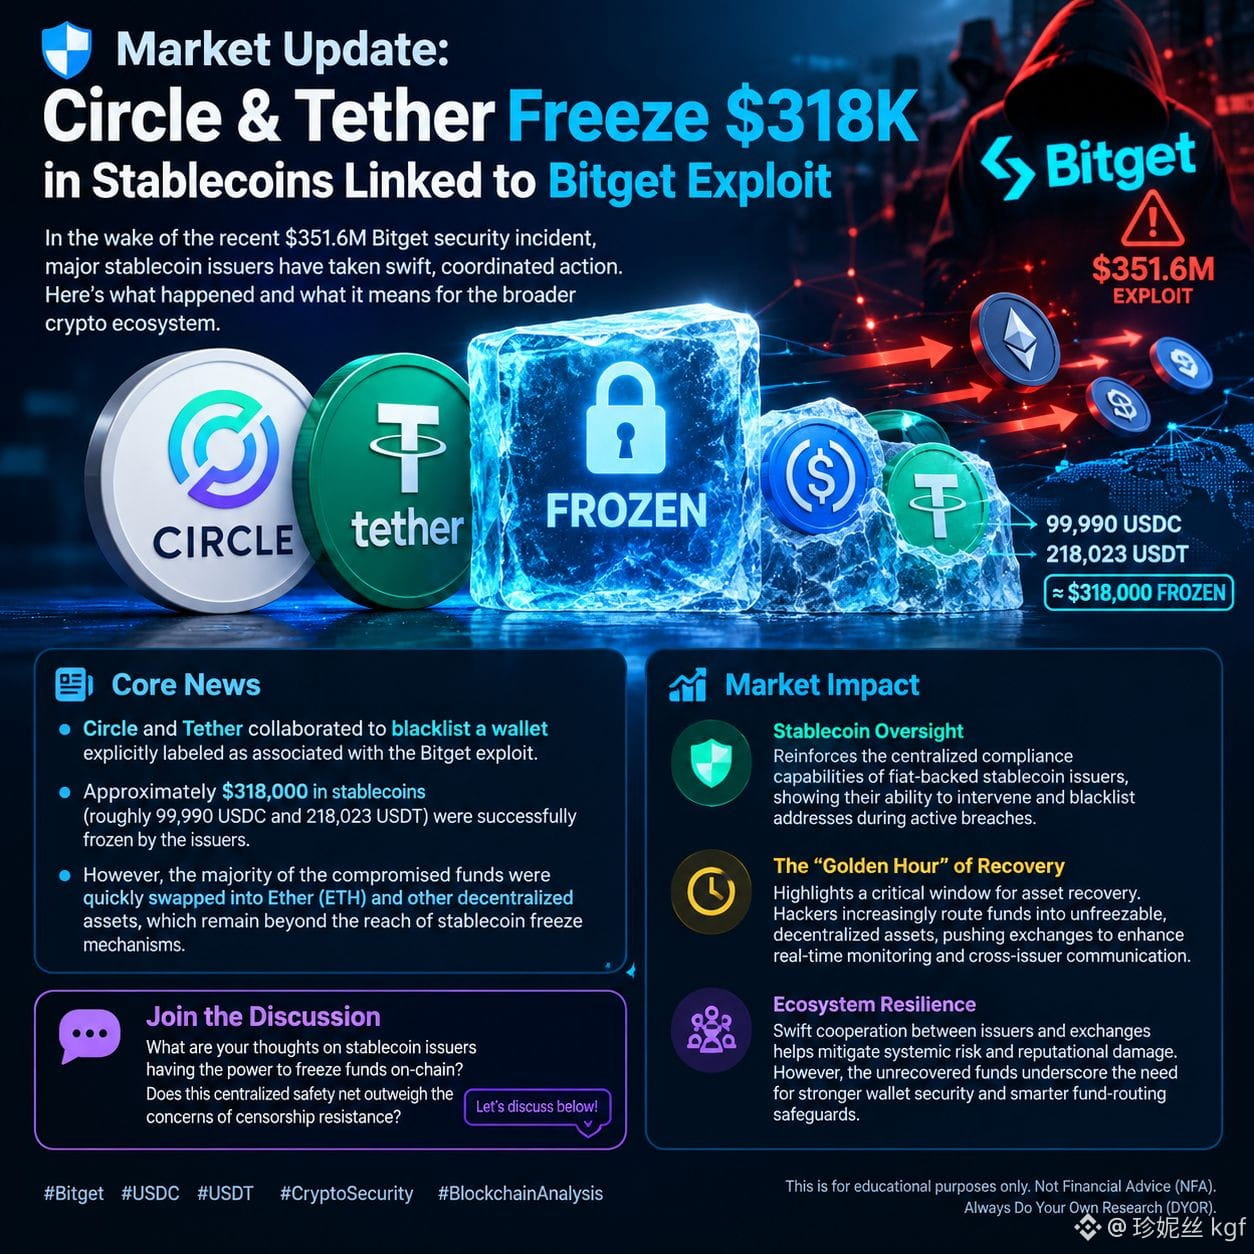
#circletetherfreezebitgethackerwallet 🛡️ 市場アップデート:Bitgetのエクスプロイトに関連するステーブルコインのうち、CircleとTetherが$318Kを凍結
直近の$351.6M規模のBitgetにおけるセキュリティインシデントを受けて、大手ステーブルコイン発行者が迅速かつ連携した対応を取っています。何が起きたのか、そして暗号資産全体のエコシステムにとってそれが何を意味するのかを、わかりやすく整理します。
📰主要ニュース
• CircleとTetherは、Bitgetのエクスプロイトに関連すると明示されたウォレットをブラックリスト化するために協力しました[[20]]。
• 約$318,000相当のステーブルコイン(約99,990 USDCおよび218,023 USDT)が、発行者によって正常に凍結されました[[17]]。
• しかし、侵害された資金の大半はすぐにEther(ETH)やその他の分散型アセットへと交換されており、ステーブルコインの凍結メカニズムの手の届かない状態が続いています[[11]]。
📊 市場への影響
• ステーブルコイン監督 今回の出来事は、法定通貨担保型ステーブルコイン発行者の中央集権的なコンプライアンス能力を再確認するものです。つまり、進行中のセキュリティ侵害の最中でも介入し、アドレスをブラックリスト化できることが示されました。
•「ゴールデンアワー」による回復 資産回収のための重要な時間枠を浮き彫りにしています。ハッカーはますます、ブラックリストを回避するため、凍結不能な分散型アセットへ盗難資金を迂回させています。その結果、取引所はリアルタイムの取引監視や、発行者間の連携強化を迫られています。
• エコシステムのレジリエンス 大手発行者と取引所の迅速な協力は、システミックリスクや評判面のダメージを抑えるのに役立ちます。とはいえ、未回収の資金が残っていることは、堅牢なウォレットセキュリティと、より賢い資金ルーティングの保護策が、業界全体で継続的に求められていることを示しています。
💬 参加して議論しよう
ステーブルコイン発行者がオンチェーン上で資金を凍結できる権限を持つことについて、あなたはどう思いますか? この中央集権的な安全網は、検閲耐性への懸念を上回るのでしょうか。下で議論しましょう!👇
#Bitget #USDC #USDT #CryptoSecurity #BlockchainAnalysis
これは教育目的のみです。金融助言ではありません(NFA)。常に自己調査(DYOR)を行ってください。
$ACE $2Z $PHA
{future}(PHAUSDT)
{future}(2ZUSDT)
{future}(ACEUSDT)
#circletetherfreezebitgethackerwallet 🛡️ 市場アップデート:Bitgetのエクスプロイトに関連するステーブルコインのうち、CircleとTetherが$318Kを凍結
直近の$351.6M規模のBitgetにおけるセキュリティインシデントを受けて、大手ステーブルコイン発行者が迅速かつ連携した対応を取っています。何が起きたのか、そして暗号資産全体のエコシステムにとってそれが何を意味するのかを、わかりやすく整理します。
📰主要ニュース
• CircleとTetherは、Bitgetのエクスプロイトに関連すると明示されたウォレットをブラックリスト化するために協力しました[[20]]。
• 約$318,000相当のステーブルコイン(約99,990 USDCおよび218,023 USDT)が、発行者によって正常に凍結されました[[17]]。
• しかし、侵害された資金の大半はすぐにEther(ETH)やその他の分散型アセットへと交換されており、ステーブルコインの凍結メカニズムの手の届かない状態が続いています[[11]]。
📊 市場への影響
• ステーブルコイン監督 今回の出来事は、法定通貨担保型ステーブルコイン発行者の中央集権的なコンプライアンス能力を再確認するものです。つまり、進行中のセキュリティ侵害の最中でも介入し、アドレスをブラックリスト化できることが示されました。
•「ゴールデンアワー」による回復 資産回収のための重要な時間枠を浮き彫りにしています。ハッカーはますます、ブラックリストを回避するため、凍結不能な分散型アセットへ盗難資金を迂回させています。その結果、取引所はリアルタイムの取引監視や、発行者間の連携強化を迫られています。
• エコシステムのレジリエンス 大手発行者と取引所の迅速な協力は、システミックリスクや評判面のダメージを抑えるのに役立ちます。とはいえ、未回収の資金が残っていることは、堅牢なウォレットセキュリティと、より賢い資金ルーティングの保護策が、業界全体で継続的に求められていることを示しています。
💬 参加して議論しよう
ステーブルコイン発行者がオンチェーン上で資金を凍結できる権限を持つことについて、あなたはどう思いますか? この中央集権的な安全網は、検閲耐性への懸念を上回るのでしょうか。下で議論しましょう!👇
#Bitget #USDC #USDT #CryptoSecurity #BlockchainAnalysis
これは教育目的のみです。金融助言ではありません(NFA)。常に自己調査(DYOR)を行ってください。
$ACE $2Z $PHA
直近の$351.6M規模のBitgetにおけるセキュリティインシデントを受けて、大手ステーブルコイン発行者が迅速かつ連携した対応を取っています。何が起きたのか、そして暗号資産全体のエコシステムにとってそれが何を意味するのかを、わかりやすく整理します。
📰主要ニュース
• CircleとTetherは、Bitgetのエクスプロイトに関連すると明示されたウォレットをブラックリスト化するために協力しました[[20]]。
• 約$318,000相当のステーブルコイン(約99,990 USDCおよび218,023 USDT)が、発行者によって正常に凍結されました[[17]]。
• しかし、侵害された資金の大半はすぐにEther(ETH)やその他の分散型アセットへと交換されており、ステーブルコインの凍結メカニズムの手の届かない状態が続いています[[11]]。
📊 市場への影響
• ステーブルコイン監督 今回の出来事は、法定通貨担保型ステーブルコイン発行者の中央集権的なコンプライアンス能力を再確認するものです。つまり、進行中のセキュリティ侵害の最中でも介入し、アドレスをブラックリスト化できることが示されました。
•「ゴールデンアワー」による回復 資産回収のための重要な時間枠を浮き彫りにしています。ハッカーはますます、ブラックリストを回避するため、凍結不能な分散型アセットへ盗難資金を迂回させています。その結果、取引所はリアルタイムの取引監視や、発行者間の連携強化を迫られています。
• エコシステムのレジリエンス 大手発行者と取引所の迅速な協力は、システミックリスクや評判面のダメージを抑えるのに役立ちます。とはいえ、未回収の資金が残っていることは、堅牢なウォレットセキュリティと、より賢い資金ルーティングの保護策が、業界全体で継続的に求められていることを示しています。
💬 参加して議論しよう
ステーブルコイン発行者がオンチェーン上で資金を凍結できる権限を持つことについて、あなたはどう思いますか? この中央集権的な安全網は、検閲耐性への懸念を上回るのでしょうか。下で議論しましょう!👇
#Bitget #USDC #USDT #CryptoSecurity #BlockchainAnalysis
これは教育目的のみです。金融助言ではありません(NFA)。常に自己調査(DYOR)を行ってください。
$ACE $2Z $PHA
2
2
2.1k
ログインして、さらにコンテンツを読む
厳選トピックで世界の暗号資産トレーダーの仲間入り
⚡️ 暗号資産に関する最新かつ有益な情報が見つかります。
💬 世界最大の暗号資産取引所から信頼されています。
👍 認証を受けたクリエイターから、有益なインサイトを得られます。
メール / 電話番号
トレンドトピック
1
#HuangRisksOusterOverReportedAffairWithSubordinate
閲覧回数 8,853
167人が討論中
2
#AnthropicRejectsIPODelayValuationinQuestion
閲覧回数 433,999
3,689人が討論中
3
#CoreWeaveJumps10%On168%RevenueGrowth
閲覧回数 50,701
716人が討論中
4
#ZcashFallsBelow$1000ForFirstTimeSinceSeptember
閲覧回数 26,250
136人が討論中
5
#CanNvidiaEarningsEaseMarketConcerns?
閲覧回数 152,751
1,662人が討論中
6
#SolanaCompanyReports$3.4MQ3Revenue
閲覧回数 195
6人が討論中
7
#StrategyMetaplanetLoseMSCIIndexMembership
閲覧回数 1,996
52人が討論中
8
#tZEROWinsCFTCApprovalForRegulatedDerivativesExchange
閲覧回数 204
8人が討論中
9
#HotCPIDecemberHikePriced
閲覧回数 461,367
3,686人が討論中
10
#StablecoinSupplyDrops$14.2BIn30Days
閲覧回数 423
8人が討論中