

#rayls
rayls
閲覧回数 43,776
124人が討論中
注目
最新
記事
翻訳参照
Rayls 的对比表说 Besu 支持隐私,我去它的代码里数了一遍Rayls 官网的供应商对比表里有九行,我挑了「隐私」这一行。原因很简单:隐私很重要并且 Besu 是开源的,它的文档和代码我都能查。
对比表里,Rayls 在「隔离式隐私」和「密码学隐私」两行都打勾,Besu 只在前一行打勾。我打算去对方自己的文档核实,所以我去查了 Besu 的文档,然后把它的代码拉下来数了一遍。
结论不是「Besu 不行」。真正的差别是:这两家把隐私放在了不同的层,而 Besu 挪走的时间比很多人以为的要早。
Besu 那边:从文档到代码
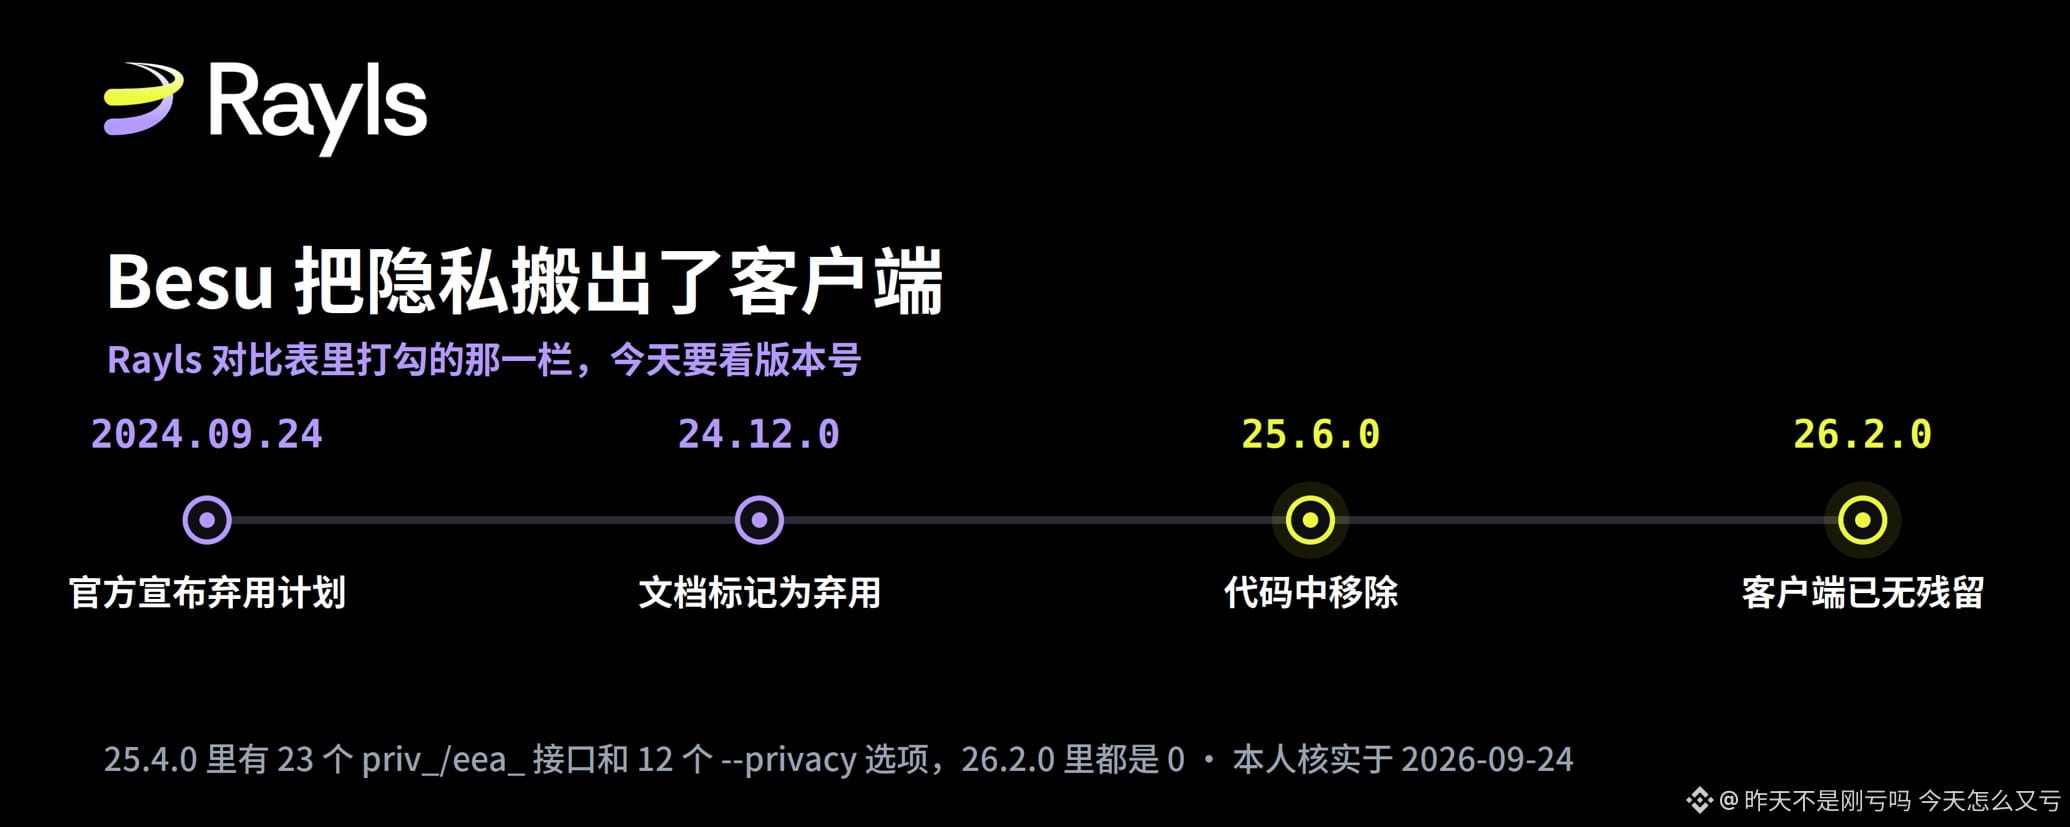
Besu 官方文档里,隐私相关的页面顶部现在都挂着同一条横幅:基于 Tessera 的隐私功能自 24.12.0 版本起弃用。
真正的移除发生在 25.6.0。这个版本的发行说明把它列为破坏性变更,条目是移除 Tessera 隐私功能,编号 #8369,同一批还移除了链上权限管理。
我自己核实的部分是这样做的。先用三个版本号去取同一个文件:25.4.0 里 PrivateTransaction.java 和 Enclave.java 都返回 200,25.6.0 和 26.2.0 都返回 404。再看接口:25.4.0 的 RpcMethod 枚举里有 23 个 priv_、eea_、privx_ 开头的方法,26.2.0 的同一个文件里一个都没有。命令行也一样,25.4.0 有 12 个 --privacy 开头的启动参数,26.2.0 的 BesuCommand.java 里连 privacy 这个词都搜不到。规模上,25.4.0 里与隐私和 enclave 相关的非测试 Java 文件有 153 个,合计 17,875 行。
Besu 为什么要这么做
这一段必须写,否则就成了挑刺。
Besu 维护者在 2024 年 9 月 24 日的公告里给了理由:代码库变成了一把臃肿的瑞士军刀,Tessera 这类功能在它本来要解决的场景里性能不够,而应用层已经有成熟和新兴的方案。公告里还提到,一个面向 EVM 的可编程隐私开源项目即将提交给 LF Decentralized Trust 实验室。
那个项目就是 Paladin,现在已经从实验室升为 LF Decentralized Trust 的正式项目,Apache 2.0 许可,用零知识证明或发行方预验证两种方式实现隐私代币,跑在任何 EVM 链之上。
所以准确的说法是:Besu 没有放弃隐私,它把隐私从客户端移到了应用层。
两种放法,各自的价钱
Rayls 的做法是把隐私放进协议:Enygma 用 AES-256 加密交易内容、用 Pedersen 承诺记录余额、用 Groth16 证明这笔账是对的,走的是普通交易路径。
这条路的价钱可以量出来。上一篇我实测过证明生成,单核环境下 6 人匿名集每笔 1.96 秒。今天我又量了另一件事:证明本身只有 164 字节,而且 2 人档和 6 人档一样大,因为 Groth16 的证明是定长的。但随证明一起公开的数据不是定长的:2 人档 588 字节,6 人档 1,612 字节。
这个数字顺带纠正了一个常见说法。离开私有环境的不只是「一个证明」,而是加密载荷、证明和必要的公开数据,内容保持隐藏,同时系统仍然能验证和结算。
顺便说一下对比表另一行的事。Rayls 在「隔离式隐私」上打勾,靠的是部署结构:每家机构的 Sovereign 账本装在自己的边界内,官网的说法是私有数据不离开该实例,只有完成一笔交易所必需的最小载荷才会发往外部网络。所以这两行对 Rayls 来说是两层东西,机构之间靠部署隔离,跨机构结算靠密码学。这一点我只看了官网和文档,没有实际部署过。
许可这边也要摆出来。Rayls 的开放栈是 Apache 2.0,但 Enygma 和 Axyl 两个模块是 BUSL 1.1,测试免费、生产需授权,每个版本发布四年后自动转为 Apache 2.0。Paladin 则是 Apache 2.0。
这对一家机构意味着什么
如果一家机构的私有网络跑在 Besu 上,并且用了 priv_ 或 eea_ 接口,那么升到 25.6.0 这一步不是升级,是迁移。23 个接口和 12 个启动参数同时消失,隐私逻辑要搬到应用层重写;不搬就只能停在 25.4 系列,之后所有性能改进和安全修复都与你无关。
如果选 Rayls,隐私和账本属于同一套东西,版本、审计和支持是一条线,不用自己拼。代价是每笔机密交易都要先算证明,匿名集越大公开的数据越多,以及 Enygma 那部分要按 BUSL 授权。
那个「越多」有多多,可以估一下,下面是我算的。一笔 6 人档的机密转账,证明加公开数据合计约 1,776 字节。按英国 CHAPS 2025 年日均 210,483 笔的规模去套,一天约 374 MB,一年约 136 GB。对机构存储来说这不算什么,但它是随笔数线性增长的固定开销,而且匿名集是可调的:降到 2 人档,每笔只有 752 字节。这里假设每笔交易只产生一个证明,没有算存入、提取和 DvP 那几类电路。
从这一行里能抽出来的通用问题只有三个字:在哪层。问供应商隐私功能住在哪一层、由谁维护、它的生命周期和账本是不是绑在一起。Besu 这两年的变化说明,答案会变,而且变起来是破坏性的。
我确认了什么,我推断了什么
确认的部分:文件在不同版本里的存在与否、接口和启动参数的数量、官方公告和发行说明的内容、证明与公开数据的字节数、上一篇的证明耗时。这些都能照着截图里的命令重跑。
推断的部分:升级会中断现有隐私业务,这是从接口消失推出来的,我没有真的把一个 25.4 的私有网络升到 25.6 去试。Paladin 能不能接住某一家机构的具体场景,我也没有评估。
范围上,我只看了转账电路和隐私这一行。Besu 的用户完全可以自己维护分支或写插件,这是它的许可允许的。对比表的其他八行我没有碰。
我的看法
对比表是一张静态的图,而开源项目的能力是会移动的。这一行两年内从「客户端内置」变成了「应用层自理」,表格却只能显示一个勾。
所以我更愿意把这类表当成检查清单的起点:每一行都去对方的仓库里看一眼当前版本。这次花的时间不到一小时,命令都在截图里。下次 Rayls 更新这张表时,值得看的是它是否给 Besu 那一栏加上版本说明。
参考来源:Rayls 官网 Sovereign 产品页与供应商对比表;Besu 官方文档隐私章节的弃用横幅;Besu 25.6.0 发行说明,条目 #8369;LF Decentralized Trust 2024 年 9 月 24 日公告《Sunsetting Tessera and Simplifying Besu》与 Paladin 项目公告;hyperledger/besu 仓库 25.4.0、25.6.0、26.2.0 三个标签(2026 年 9 月 24 日读取);raylsnetwork/rayls-sovereign-gnark-api 提交 67c4c26(本机实测)。
#Rayls $RLS
Rayls 的对比表说 Besu 支持隐私,我去它的代码里数了一遍
Rayls 官网的供应商对比表里有九行,我挑了「隐私」这一行。原因很简单:隐私很重要并且 Besu 是开源的,它的文档和代码我都能查。
对比表里,Rayls 在「隔离式隐私」和「密码学隐私」两行都打勾,Besu 只在前一行打勾。我打算去对方自己的文档核实,所以我去查了 Besu 的文档,然后把它的代码拉下来数了一遍。
结论不是「Besu 不行」。真正的差别是:这两家把隐私放在了不同的层,而 Besu 挪走的时间比很多人以为的要早。
Besu 那边:从文档到代码
Besu 官方文档里,隐私相关的页面顶部现在都挂着同一条横幅:基于 Tessera 的隐私功能自 24.12.0 版本起弃用。
真正的移除发生在 25.6.0。这个版本的发行说明把它列为破坏性变更,条目是移除 Tessera 隐私功能,编号 #8369,同一批还移除了链上权限管理。
我自己核实的部分是这样做的。先用三个版本号去取同一个文件:25.4.0 里 PrivateTransaction.java 和 Enclave.java 都返回 200,25.6.0 和 26.2.0 都返回 404。再看接口:25.4.0 的 RpcMethod 枚举里有 23 个 priv_、eea_、privx_ 开头的方法,26.2.0 的同一个文件里一个都没有。命令行也一样,25.4.0 有 12 个 --privacy 开头的启动参数,26.2.0 的 BesuCommand.java 里连 privacy 这个词都搜不到。规模上,25.4.0 里与隐私和 enclave 相关的非测试 Java 文件有 153 个,合计 17,875 行。
Besu 为什么要这么做
这一段必须写,否则就成了挑刺。
Besu 维护者在 2024 年 9 月 24 日的公告里给了理由:代码库变成了一把臃肿的瑞士军刀,Tessera 这类功能在它本来要解决的场景里性能不够,而应用层已经有成熟和新兴的方案。公告里还提到,一个面向 EVM 的可编程隐私开源项目即将提交给 LF Decentralized Trust 实验室。
那个项目就是 Paladin,现在已经从实验室升为 LF Decentralized Trust 的正式项目,Apache 2.0 许可,用零知识证明或发行方预验证两种方式实现隐私代币,跑在任何 EVM 链之上。
所以准确的说法是:Besu 没有放弃隐私,它把隐私从客户端移到了应用层。
两种放法,各自的价钱
Rayls 的做法是把隐私放进协议:Enygma 用 AES-256 加密交易内容、用 Pedersen 承诺记录余额、用 Groth16 证明这笔账是对的,走的是普通交易路径。
这条路的价钱可以量出来。上一篇我实测过证明生成,单核环境下 6 人匿名集每笔 1.96 秒。今天我又量了另一件事:证明本身只有 164 字节,而且 2 人档和 6 人档一样大,因为 Groth16 的证明是定长的。但随证明一起公开的数据不是定长的:2 人档 588 字节,6 人档 1,612 字节。
这个数字顺带纠正了一个常见说法。离开私有环境的不只是「一个证明」,而是加密载荷、证明和必要的公开数据,内容保持隐藏,同时系统仍然能验证和结算。
顺便说一下对比表另一行的事。Rayls 在「隔离式隐私」上打勾,靠的是部署结构:每家机构的 Sovereign 账本装在自己的边界内,官网的说法是私有数据不离开该实例,只有完成一笔交易所必需的最小载荷才会发往外部网络。所以这两行对 Rayls 来说是两层东西,机构之间靠部署隔离,跨机构结算靠密码学。这一点我只看了官网和文档,没有实际部署过。
许可这边也要摆出来。Rayls 的开放栈是 Apache 2.0,但 Enygma 和 Axyl 两个模块是 BUSL 1.1,测试免费、生产需授权,每个版本发布四年后自动转为 Apache 2.0。Paladin 则是 Apache 2.0。
这对一家机构意味着什么
如果一家机构的私有网络跑在 Besu 上,并且用了 priv_ 或 eea_ 接口,那么升到 25.6.0 这一步不是升级,是迁移。23 个接口和 12 个启动参数同时消失,隐私逻辑要搬到应用层重写;不搬就只能停在 25.4 系列,之后所有性能改进和安全修复都与你无关。
如果选 Rayls,隐私和账本属于同一套东西,版本、审计和支持是一条线,不用自己拼。代价是每笔机密交易都要先算证明,匿名集越大公开的数据越多,以及 Enygma 那部分要按 BUSL 授权。
那个「越多」有多多,可以估一下,下面是我算的。一笔 6 人档的机密转账,证明加公开数据合计约 1,776 字节。按英国 CHAPS 2025 年日均 210,483 笔的规模去套,一天约 374 MB,一年约 136 GB。对机构存储来说这不算什么,但它是随笔数线性增长的固定开销,而且匿名集是可调的:降到 2 人档,每笔只有 752 字节。这里假设每笔交易只产生一个证明,没有算存入、提取和 DvP 那几类电路。
从这一行里能抽出来的通用问题只有三个字:在哪层。问供应商隐私功能住在哪一层、由谁维护、它的生命周期和账本是不是绑在一起。Besu 这两年的变化说明,答案会变,而且变起来是破坏性的。
我确认了什么,我推断了什么
确认的部分:文件在不同版本里的存在与否、接口和启动参数的数量、官方公告和发行说明的内容、证明与公开数据的字节数、上一篇的证明耗时。这些都能照着截图里的命令重跑。
推断的部分:升级会中断现有隐私业务,这是从接口消失推出来的,我没有真的把一个 25.4 的私有网络升到 25.6 去试。Paladin 能不能接住某一家机构的具体场景,我也没有评估。
范围上,我只看了转账电路和隐私这一行。Besu 的用户完全可以自己维护分支或写插件,这是它的许可允许的。对比表的其他八行我没有碰。
我的看法
对比表是一张静态的图,而开源项目的能力是会移动的。这一行两年内从「客户端内置」变成了「应用层自理」,表格却只能显示一个勾。
所以我更愿意把这类表当成检查清单的起点:每一行都去对方的仓库里看一眼当前版本。这次花的时间不到一小时,命令都在截图里。下次 Rayls 更新这张表时,值得看的是它是否给 Besu 那一栏加上版本说明。
参考来源:Rayls 官网 Sovereign 产品页与供应商对比表;Besu 官方文档隐私章节的弃用横幅;Besu 25.6.0 发行说明,条目 #8369;LF Decentralized Trust 2024 年 9 月 24 日公告《Sunsetting Tessera and Simplifying Besu》与 Paladin 项目公告;hyperledger/besu 仓库 25.4.0、25.6.0、26.2.0 三个标签(2026 年 9 月 24 日读取);raylsnetwork/rayls-sovereign-gnark-api 提交 67c4c26(本机实测)。
#Rayls $RLS
163
記事
翻訳参照
Rayls 说隐私有代价,我把它的证明代码跑了一遍9 月 19 日 Rayls 发了一篇《Privacy has a price》,标题里写着 honest math,可整篇只给了一个数字区间:一个证明要几百毫秒到几秒。我连着几周都在写 Rayls 的隐私架构,这次给大家分享下新内容,我把它公开的证明代码拉下来,实际跑了几十次,给大家分享一下这份有趣的结论!
先说博客讲了什么。它的核心论点可以压缩成两句话。第一句是成本在哪:机密交易比透明交易贵,贵在生成零知识证明,验证反而便宜,一个基础机密转账的证明在普通商用硬件上要几百毫秒到几秒。第二句是该问什么:机构不该只问 TPS,而该问在自己需要的隐私和审计水平下、面对真实业务负载时吞吐量是多少,博客认为银行间结算的量不大,完全在机密结算系统的能力范围之内。
这篇文章做的事很简单,就是把博客自己提出的这个问题,拿去问 Enygma 公开的代码。下文凡是写「博客说」的,是原文的主张;写「我测到」「我算的」,是我自己的结果和推算,请分开看。
我怎么测的
零知识证明可以理解成一张数学凭证:付款方不公开余额和金额,也能向网络证明这笔账是对的。Enygma 用的证明系统叫 Groth16,生成证明的服务代码开源在 GitHub 的 rayls-sovereign-gnark-api 仓库,README 对它的定位是 Privacy Ledger 和 Private Network Hub 背后使用的证明接口。
我测的是 main 分支在 2026 年 9 月 22 日的最新提交 67c4c26。电路和证明代码一行没改。我只另写了几个测试文件,用来调用仓库自己的证明函数,喂进去的交易数据也取自仓库自带的测试集,k=2 和 k=6 各一组。
这里的 k 是匿名集大小。从电路代码看,一笔转账会给 k 个参与方各生成一个金额承诺,发送方藏在其中,旁人看不出是谁付给了谁。k 越大藏得越深,电路也越大。仓库自带的压力测试脚本用的就是 k=6。
密钥是我在本机用同样的 groth16.Setup 生成的。这不影响耗时,因为证明时间取决于电路结构,与密钥的具体数值无关。仓库 README 也写明,仓库里那套密钥本身就是单方 Setup 生成的开发测试产物,并非多方可信设置仪式的结果,生产部署需要另做仪式,这和博客说 Groth16 需要可信设置是一致的。
测试环境是一台单核 Linux 虚拟机,Intel Xeon 2.1GHz,3GB 内存。每档连续生成 20 个证明,整套测试隔几分钟后又完整跑了第二轮。
测出来的数
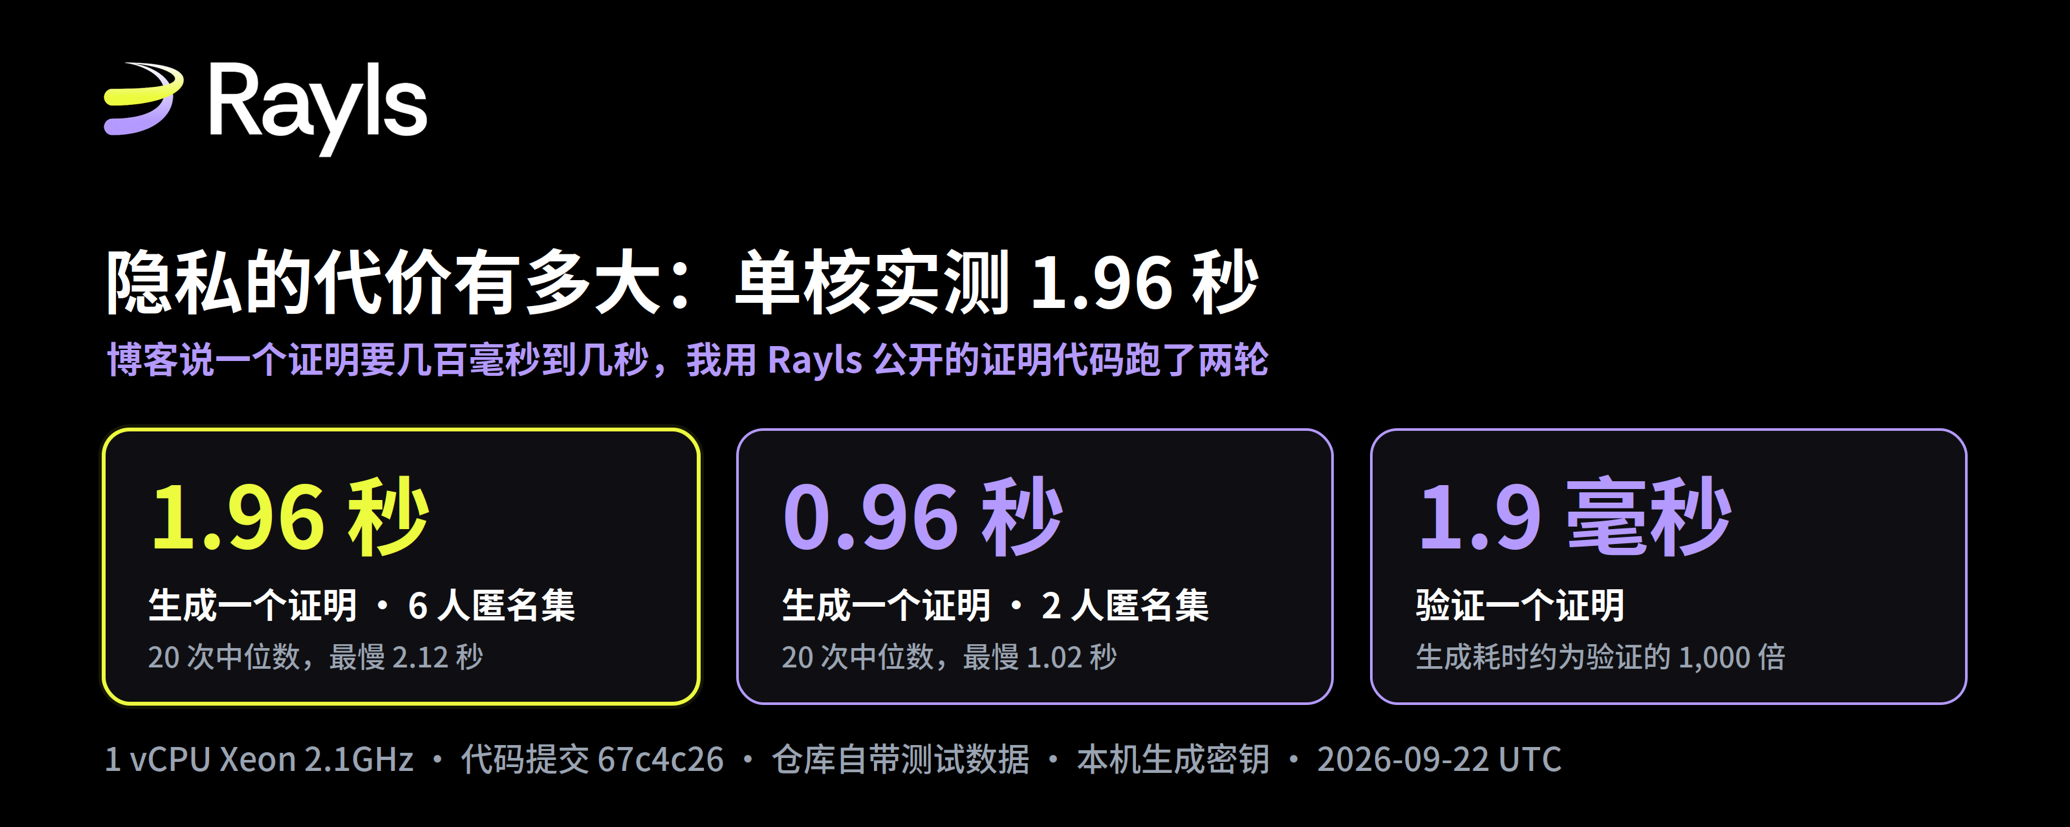
第二轮的结果:k=6 的证明,20 次中位数 1.96 秒,最快 1.94 秒,最慢 2.12 秒;k=2 的中位数是 0.96 秒。第一轮分别是 1.97 秒和 0.96 秒,两轮相差不到 1%。验证一个证明只要 1.9 毫秒。
这组数字落在博客给的区间里。更值得看的是生成和验证的比例,1.96 秒对 1.9 毫秒,大约 1,000 比 1。博客说时间主要花在生成上、验证很便宜,这个比例把「主要」两个字变成了一个具体的倍数。
我还做了一个反向检查。测试集里附带两组故意改错的数据:k=2 那组把一个转账金额从 0 改成了 10,k=6 那组篡改了一个哈希值。两组都在证明阶段被拒绝,分别报第 517 条和第 1085 条约束不满足,生成不出证明。这当然不能说明电路没有漏洞,只说明这两种明显的篡改会被挡住。
两个博客里没有的细节
第一个细节在电路规模上。每多一个参与方,约束数固定增加 8,112 个,从 k=2 的 37,140 个一路涨到 k=6 的 69,588 个,是一条直线。但证明系统给电路分配计算空间时按 2 的幂次取整,k=2 到 k=5 都装在 65,536 以内,k=6 超出 4,052 个,计算规模直接翻到 131,072。
证据在证明密钥的文件大小上。k=2 到 k=5,每档密钥稳定增加 918,382 字节,到 k=6 一下子增加了 3,015,534 字节,是前面每档的三倍多。耗时的方向也对得上:约束从 k=2 到 k=6 多了 87%,证明时间多了 104%。跨过边界这一步单独多花了多少时间,要等有 k=3 到 k=5 的交易数据才能拆开,仓库目前只提供了 k=2 和 k=6 两档,所以现在能确认的是方向一致。如果生产环境用的就是 k=6,那它正好坐在这道边界的另一侧,从 k=5 换到 k=6 的代价会比前面几档之间大,这是我的推断,不是博客的说法。
第二个细节是一致性。我从公开源码生成的五档证明密钥,文件大小和仓库记录的官方构建产物精确到字节完全相同,k=6 的验证密钥也一样。密钥内容必然不同,因为每次 Setup 都会重新随机生成,但大小完全一致,说明公开源码编译出的电路结构和官方构建是同一套。上一篇写 Axyl 审计时我提过,公开仓库和审计时的私有版本之间有一段追溯不了的历史。这次在证明服务这边,至少源码和官方构建这一段对上了;官方构建和生产部署是否一致,公开材料还回答不了。
把博客的问题代进真实负载
先接上上一篇。那篇我拆过 15,000+ TPS 几个数字的出处,它们描述的是 Axyl 共识层。这次测的是另一层,也就是每笔机密交易在发送方那里要先花掉的证明时间。两层的数字不能相加,也不能互相替代。
博客举的量级是:大型代理行关系每天几千笔,一个央行级的代币化实时全额结算服务每天几万笔大额转账。我换成两个现成系统的公开数据。美联储 Fedwire 资金服务 2025 年日均 869,187 笔,英国 CHAPS 2025 全年日均 210,483 笔,分别是博客举例的几十倍和几倍。
下面是我算的,不是博客的说法。按单核实测的 1.96 秒一个 k=6 证明,一个核一天最多生成约 44,000 个。把 Fedwire 2025 年的日均笔数全部换成 k=6 证明,需要约 473 个核小时,相当于 20 个核全天不停;CHAPS 需要约 115 个核小时,不到 5 个核。英格兰银行 2021 年的介绍材料记载,CHAPS 单日笔数纪录是 2018 年 3 月 29 日的 320,034 笔,约为当年日均的 1.7 倍,按这个峰值算也只要约 174 个核小时。
这个推算的口径要说清楚。它按每个证明占用一个核来折算,证明之间彼此独立,可以分到不同的核上同时生成。它算的是转账证明本身,存入、提取和 DvP 属于另外的电路,网络传输和上链结算也不在其中。另外,博客说证明由发送方生成,也就是负载天然分散在各家机构自己的节点上,并不集中在一台机器上。
所以我的结论是:博客说银行间结算量在机密结算系统的能力范围内,这个判断在真实量级下依然成立。它自己举的量比现实系统小,把真实数字代进去结论照样站得住,这反而比原文的举例更有说服力。零售支付那一段,博客自己承认那是真正的瓶颈,这次的数字不改变那个判断。
这组数字该怎么用
这次的数字全部来自单核,可以当作一个偏保守的参考。原因在代码里:gnark 生成证明时,最重的多标量乘法会按机器的 CPU 核数拆成多个任务同时计算(backend/groth16/bn254/prove.go 里直接读取 runtime.NumCPU())。机构服务器通常是多核,同一个证明会被分给更多核一起算,耗时会低于这里的单核结果,具体能快多少取决于核数和单核性能。
本文的测量范围是转账电路的证明生成本身。完整的 HTTP 服务链路里还有 JSON 解析和网络开销,存入、提取和 DvP 则是另外几类电路。密钥大小一致说明电路结构相同,但不代表密钥内容相同,这一点前面已经解释过。
我的看法
博客的标题是 honest math,正文给出的数字却只有一个区间。这次跑下来,区间是对的,银行间结算那部分的结论也站得住。
我更想看到的是下一步。Axyl 的基准页写明了四节点委员会和 512 字节交易这样的条件,Enygma 的证明性能也值得同样的待遇:下次公布数字时写明 k 值和硬件配置,机构就能像我这样自己复现。这正是博客最后说的那种经得起生产检验的性能声明。复现不难,截图里的命令就是完整步骤。
参考来源:Rayls 官方博客《Privacy has a price: the honest math behind confidential settlement at scale》(2026 年 9 月 19 日);GitHub raylsnetwork/rayls-sovereign-gnark-api,提交 67c4c26(2026 年 9 月 22 日读取并实测);美联储 Fedwire Funds Service 年度统计(2026 年 1 月 26 日更新);英格兰银行 Payment and settlement statistics 与《A brief introduction to RTGS and CHAPS》(2021 年版)。
#Rayls $RLS
Rayls 说隐私有代价,我把它的证明代码跑了一遍
9 月 19 日 Rayls 发了一篇《Privacy has a price》,标题里写着 honest math,可整篇只给了一个数字区间:一个证明要几百毫秒到几秒。我连着几周都在写 Rayls 的隐私架构,这次给大家分享下新内容,我把它公开的证明代码拉下来,实际跑了几十次,给大家分享一下这份有趣的结论!
先说博客讲了什么。它的核心论点可以压缩成两句话。第一句是成本在哪:机密交易比透明交易贵,贵在生成零知识证明,验证反而便宜,一个基础机密转账的证明在普通商用硬件上要几百毫秒到几秒。第二句是该问什么:机构不该只问 TPS,而该问在自己需要的隐私和审计水平下、面对真实业务负载时吞吐量是多少,博客认为银行间结算的量不大,完全在机密结算系统的能力范围之内。
这篇文章做的事很简单,就是把博客自己提出的这个问题,拿去问 Enygma 公开的代码。下文凡是写「博客说」的,是原文的主张;写「我测到」「我算的」,是我自己的结果和推算,请分开看。
我怎么测的
零知识证明可以理解成一张数学凭证:付款方不公开余额和金额,也能向网络证明这笔账是对的。Enygma 用的证明系统叫 Groth16,生成证明的服务代码开源在 GitHub 的 rayls-sovereign-gnark-api 仓库,README 对它的定位是 Privacy Ledger 和 Private Network Hub 背后使用的证明接口。
我测的是 main 分支在 2026 年 9 月 22 日的最新提交 67c4c26。电路和证明代码一行没改。我只另写了几个测试文件,用来调用仓库自己的证明函数,喂进去的交易数据也取自仓库自带的测试集,k=2 和 k=6 各一组。
这里的 k 是匿名集大小。从电路代码看,一笔转账会给 k 个参与方各生成一个金额承诺,发送方藏在其中,旁人看不出是谁付给了谁。k 越大藏得越深,电路也越大。仓库自带的压力测试脚本用的就是 k=6。
密钥是我在本机用同样的 groth16.Setup 生成的。这不影响耗时,因为证明时间取决于电路结构,与密钥的具体数值无关。仓库 README 也写明,仓库里那套密钥本身就是单方 Setup 生成的开发测试产物,并非多方可信设置仪式的结果,生产部署需要另做仪式,这和博客说 Groth16 需要可信设置是一致的。
测试环境是一台单核 Linux 虚拟机,Intel Xeon 2.1GHz,3GB 内存。每档连续生成 20 个证明,整套测试隔几分钟后又完整跑了第二轮。
测出来的数
第二轮的结果:k=6 的证明,20 次中位数 1.96 秒,最快 1.94 秒,最慢 2.12 秒;k=2 的中位数是 0.96 秒。第一轮分别是 1.97 秒和 0.96 秒,两轮相差不到 1%。验证一个证明只要 1.9 毫秒。
这组数字落在博客给的区间里。更值得看的是生成和验证的比例,1.96 秒对 1.9 毫秒,大约 1,000 比 1。博客说时间主要花在生成上、验证很便宜,这个比例把「主要」两个字变成了一个具体的倍数。
我还做了一个反向检查。测试集里附带两组故意改错的数据:k=2 那组把一个转账金额从 0 改成了 10,k=6 那组篡改了一个哈希值。两组都在证明阶段被拒绝,分别报第 517 条和第 1085 条约束不满足,生成不出证明。这当然不能说明电路没有漏洞,只说明这两种明显的篡改会被挡住。
两个博客里没有的细节
第一个细节在电路规模上。每多一个参与方,约束数固定增加 8,112 个,从 k=2 的 37,140 个一路涨到 k=6 的 69,588 个,是一条直线。但证明系统给电路分配计算空间时按 2 的幂次取整,k=2 到 k=5 都装在 65,536 以内,k=6 超出 4,052 个,计算规模直接翻到 131,072。
证据在证明密钥的文件大小上。k=2 到 k=5,每档密钥稳定增加 918,382 字节,到 k=6 一下子增加了 3,015,534 字节,是前面每档的三倍多。耗时的方向也对得上:约束从 k=2 到 k=6 多了 87%,证明时间多了 104%。跨过边界这一步单独多花了多少时间,要等有 k=3 到 k=5 的交易数据才能拆开,仓库目前只提供了 k=2 和 k=6 两档,所以现在能确认的是方向一致。如果生产环境用的就是 k=6,那它正好坐在这道边界的另一侧,从 k=5 换到 k=6 的代价会比前面几档之间大,这是我的推断,不是博客的说法。
第二个细节是一致性。我从公开源码生成的五档证明密钥,文件大小和仓库记录的官方构建产物精确到字节完全相同,k=6 的验证密钥也一样。密钥内容必然不同,因为每次 Setup 都会重新随机生成,但大小完全一致,说明公开源码编译出的电路结构和官方构建是同一套。上一篇写 Axyl 审计时我提过,公开仓库和审计时的私有版本之间有一段追溯不了的历史。这次在证明服务这边,至少源码和官方构建这一段对上了;官方构建和生产部署是否一致,公开材料还回答不了。
把博客的问题代进真实负载
先接上上一篇。那篇我拆过 15,000+ TPS 几个数字的出处,它们描述的是 Axyl 共识层。这次测的是另一层,也就是每笔机密交易在发送方那里要先花掉的证明时间。两层的数字不能相加,也不能互相替代。
博客举的量级是:大型代理行关系每天几千笔,一个央行级的代币化实时全额结算服务每天几万笔大额转账。我换成两个现成系统的公开数据。美联储 Fedwire 资金服务 2025 年日均 869,187 笔,英国 CHAPS 2025 全年日均 210,483 笔,分别是博客举例的几十倍和几倍。
下面是我算的,不是博客的说法。按单核实测的 1.96 秒一个 k=6 证明,一个核一天最多生成约 44,000 个。把 Fedwire 2025 年的日均笔数全部换成 k=6 证明,需要约 473 个核小时,相当于 20 个核全天不停;CHAPS 需要约 115 个核小时,不到 5 个核。英格兰银行 2021 年的介绍材料记载,CHAPS 单日笔数纪录是 2018 年 3 月 29 日的 320,034 笔,约为当年日均的 1.7 倍,按这个峰值算也只要约 174 个核小时。
这个推算的口径要说清楚。它按每个证明占用一个核来折算,证明之间彼此独立,可以分到不同的核上同时生成。它算的是转账证明本身,存入、提取和 DvP 属于另外的电路,网络传输和上链结算也不在其中。另外,博客说证明由发送方生成,也就是负载天然分散在各家机构自己的节点上,并不集中在一台机器上。
所以我的结论是:博客说银行间结算量在机密结算系统的能力范围内,这个判断在真实量级下依然成立。它自己举的量比现实系统小,把真实数字代进去结论照样站得住,这反而比原文的举例更有说服力。零售支付那一段,博客自己承认那是真正的瓶颈,这次的数字不改变那个判断。
这组数字该怎么用
这次的数字全部来自单核,可以当作一个偏保守的参考。原因在代码里:gnark 生成证明时,最重的多标量乘法会按机器的 CPU 核数拆成多个任务同时计算(backend/groth16/bn254/prove.go 里直接读取 runtime.NumCPU())。机构服务器通常是多核,同一个证明会被分给更多核一起算,耗时会低于这里的单核结果,具体能快多少取决于核数和单核性能。
本文的测量范围是转账电路的证明生成本身。完整的 HTTP 服务链路里还有 JSON 解析和网络开销,存入、提取和 DvP 则是另外几类电路。密钥大小一致说明电路结构相同,但不代表密钥内容相同,这一点前面已经解释过。
我的看法
博客的标题是 honest math,正文给出的数字却只有一个区间。这次跑下来,区间是对的,银行间结算那部分的结论也站得住。
我更想看到的是下一步。Axyl 的基准页写明了四节点委员会和 512 字节交易这样的条件,Enygma 的证明性能也值得同样的待遇:下次公布数字时写明 k 值和硬件配置,机构就能像我这样自己复现。这正是博客最后说的那种经得起生产检验的性能声明。复现不难,截图里的命令就是完整步骤。
参考来源:Rayls 官方博客《Privacy has a price: the honest math behind confidential settlement at scale》(2026 年 9 月 19 日);GitHub raylsnetwork/rayls-sovereign-gnark-api,提交 67c4c26(2026 年 9 月 22 日读取并实测);美联储 Fedwire Funds Service 年度统计(2026 年 1 月 26 日更新);英格兰银行 Payment and settlement statistics 与《A brief introduction to RTGS and CHAPS》(2021 年版)。
#Rayls $RLS
1
191
記事
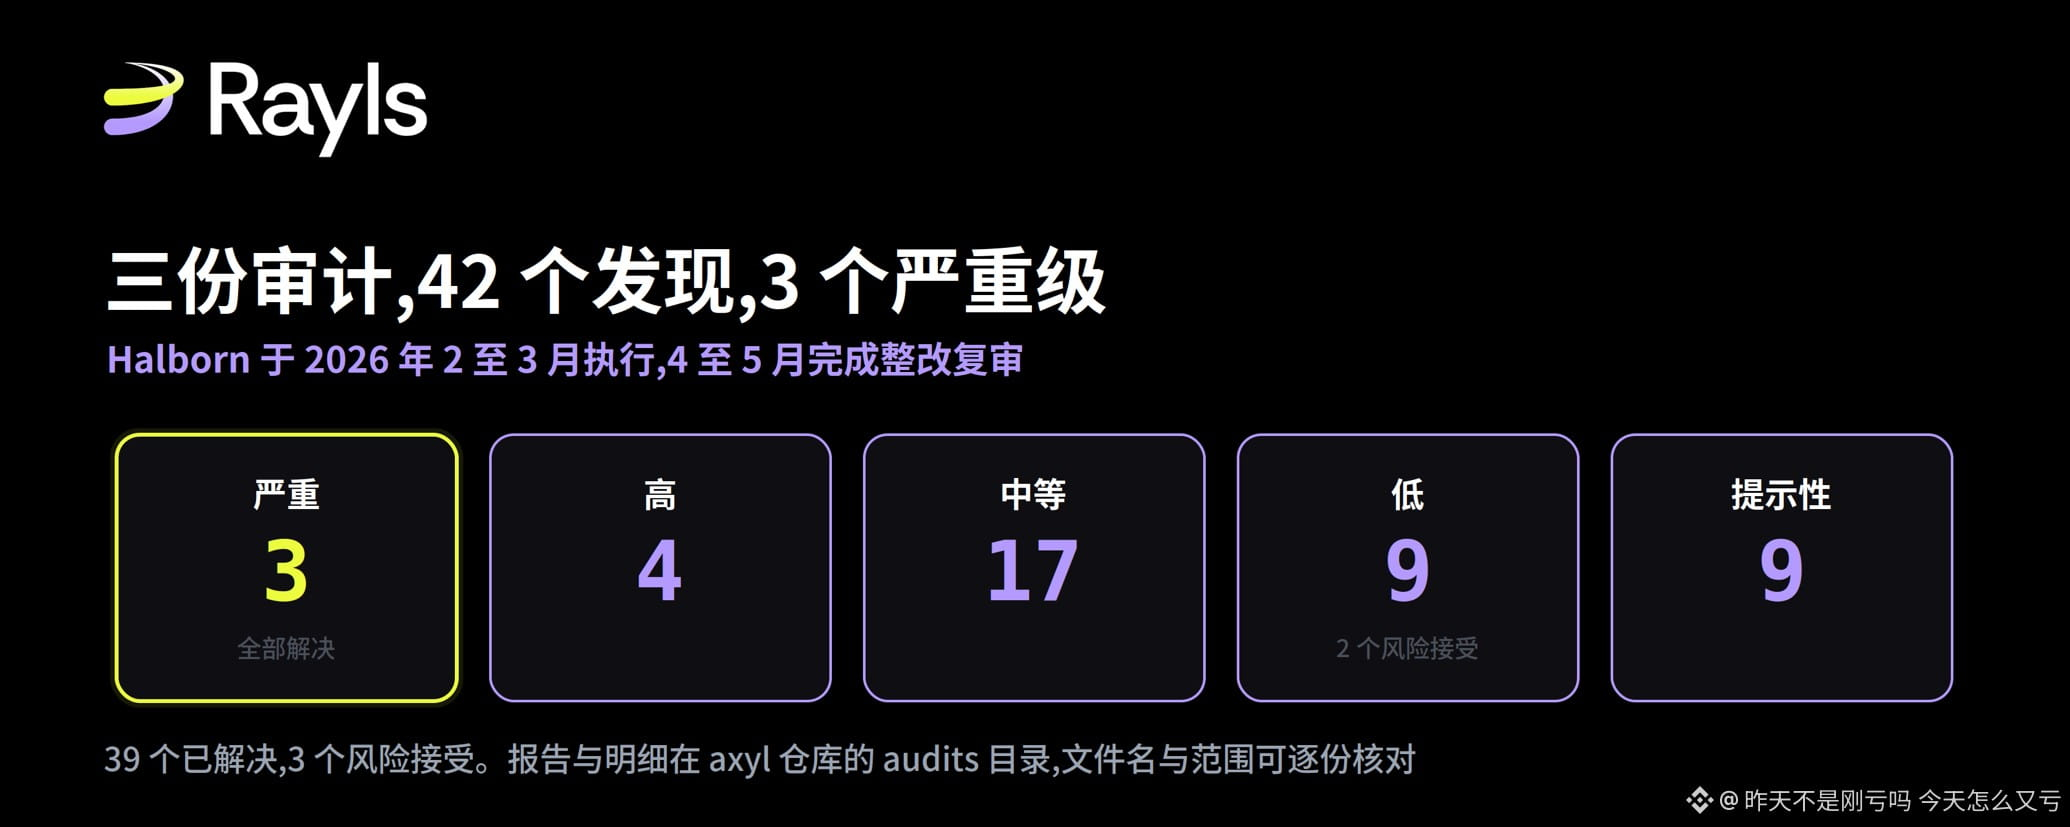
3つの監査レポートに42の問題があり、そのうち3つは重大(シビア)レベルです私は事前の約束(プレ承諾)段階からRLSをステークしてきました。公式資料を読むのも習慣になっています。Sovereignという名前が出てからというもの、議論の多くは「ただ名前を変えただけなのでは?」で止まっています。でも、この問い方は逆だと思います。名前は重要ではありません。重要なのは、その下で何が変わったのか、そしてある機関がデューデリジェンス(尽調)を行う際に、自分で検証して確認できる材料をどれだけ持ち帰れるかです。この記事の中にある各数字については、すべて確実な出典を添えました。あなたはそれに沿って一度再現できます。
まず1つ説明します。先週、私は可監査性についての記事を書いたので、それを読んだ方がいるかもしれません。
この記事の大部分は新しい内容で、Axylのコードリポジトリ、リポジトリ内の監査ディレクトリ、そしてAxylのパフォーマンスベンチマークのページに由来します。この3点は、私はこれまで触れたことがありません。鍵の保管(キー・マネジメント)についての短い一節だけが、前回の記事の結論を引き継いだものなので、そこで明示します。新旧を分けて話すのは、「今週調べて分かったこと」と「以前調べていたこと」を読者自身が区別できるようにするためです。
3つの監査レポートに42の問題があり、そのうち3つは重大(シビア)レベルです
私は事前の約束(プレ承諾)段階からRLSをステークしてきました。公式資料を読むのも習慣になっています。Sovereignという名前が出てからというもの、議論の多くは「ただ名前を変えただけなのでは?」で止まっています。でも、この問い方は逆だと思います。名前は重要ではありません。重要なのは、その下で何が変わったのか、そしてある機関がデューデリジェンス(尽調)を行う際に、自分で検証して確認できる材料をどれだけ持ち帰れるかです。この記事の中にある各数字については、すべて確実な出典を添えました。あなたはそれに沿って一度再現できます。
まず1つ説明します。先週、私は可監査性についての記事を書いたので、それを読んだ方がいるかもしれません。
この記事の大部分は新しい内容で、Axylのコードリポジトリ、リポジトリ内の監査ディレクトリ、そしてAxylのパフォーマンスベンチマークのページに由来します。この3点は、私はこれまで触れたことがありません。鍵の保管(キー・マネジメント)についての短い一節だけが、前回の記事の結論を引き継いだものなので、そこで明示します。新旧を分けて話すのは、「今週調べて分かったこと」と「以前調べていたこと」を読者自身が区別できるようにするためです。
まず1つ説明します。先週、私は可監査性についての記事を書いたので、それを読んだ方がいるかもしれません。
この記事の大部分は新しい内容で、Axylのコードリポジトリ、リポジトリ内の監査ディレクトリ、そしてAxylのパフォーマンスベンチマークのページに由来します。この3点は、私はこれまで触れたことがありません。鍵の保管(キー・マネジメント)についての短い一節だけが、前回の記事の結論を引き継いだものなので、そこで明示します。新旧を分けて話すのは、「今週調べて分かったこと」と「以前調べていたこと」を読者自身が区別できるようにするためです。
236
記事
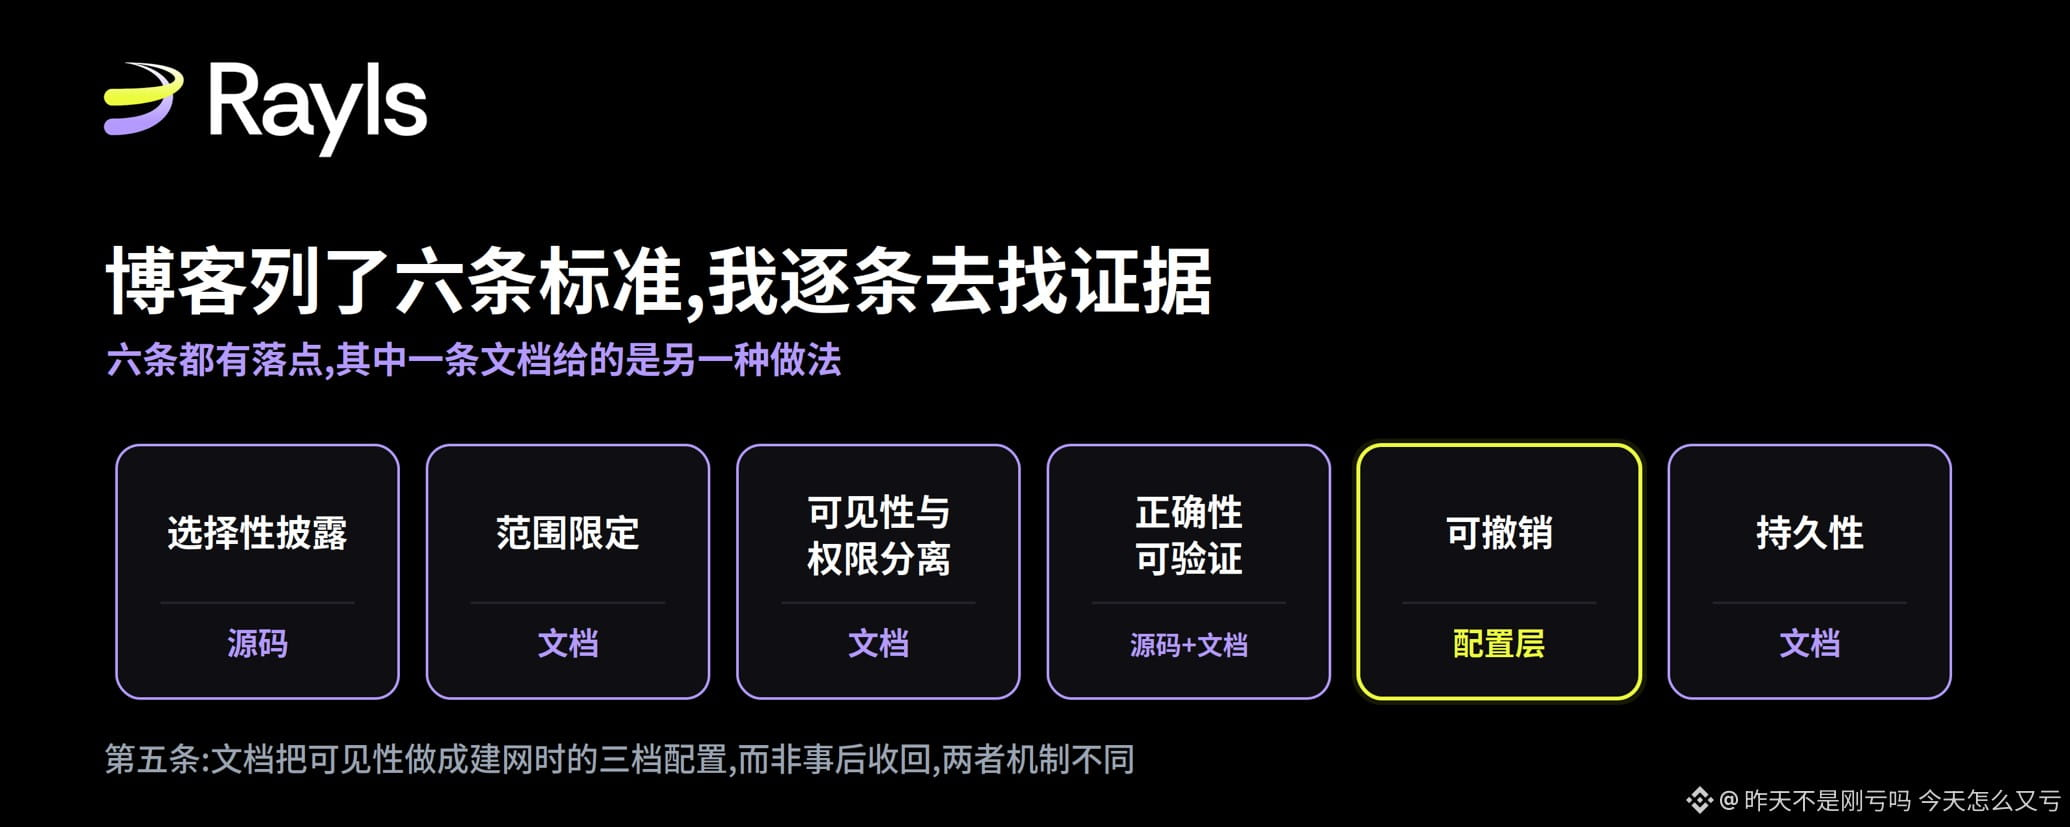
Raylsのブログに6つの基準が挙げられていたので、私はそれぞれに証拠を探しにいきました我は事前の約束の段階からRLSをステークしていました。公式ブログを読むのは習慣ですね。9月12日に公開された、可監査性について書かれたこの記事では、後半に6つの基準が挙げられており、「数学的に構成によって強制され、すべての条件が完全に満たされる」と述べています。この考え自体は私も同意しますが、「構成によって満たされる」というのは、確認できる主張であって、ただ信じるしかない主張ではありません。だから私は1週間かけて、この6つの条件をそれぞれ公開ソース、技術ドキュメント、そしてチェーン上のインターフェースの中から対応する根拠を探しました。ここで皆さんに共有します。
まず分類から話しますが、私はそれが「プライバシーか透明性か」といった議論の多くよりも有用だと思います。可監査性には3つの道があります。数学的強制——暗号学的な構成の中に書き込むこと。ハードウェアへの信頼——信頼できる実行環境の完全性に頼ること。方針によるアクセス制御——誰が何を見られるかは、ネットワーク運営側の設定で決まることです。
Raylsのブログに6つの基準が挙げられていたので、私はそれぞれに証拠を探しにいきました
我は事前の約束の段階からRLSをステークしていました。公式ブログを読むのは習慣ですね。9月12日に公開された、可監査性について書かれたこの記事では、後半に6つの基準が挙げられており、「数学的に構成によって強制され、すべての条件が完全に満たされる」と述べています。この考え自体は私も同意しますが、「構成によって満たされる」というのは、確認できる主張であって、ただ信じるしかない主張ではありません。だから私は1週間かけて、この6つの条件をそれぞれ公開ソース、技術ドキュメント、そしてチェーン上のインターフェースの中から対応する根拠を探しました。ここで皆さんに共有します。
まず分類から話しますが、私はそれが「プライバシーか透明性か」といった議論の多くよりも有用だと思います。可監査性には3つの道があります。数学的強制——暗号学的な構成の中に書き込むこと。ハードウェアへの信頼——信頼できる実行環境の完全性に頼ること。方針によるアクセス制御——誰が何を見られるかは、ネットワーク運営側の設定で決まることです。
まず分類から話しますが、私はそれが「プライバシーか透明性か」といった議論の多くよりも有用だと思います。可監査性には3つの道があります。数学的強制——暗号学的な構成の中に書き込むこと。ハードウェアへの信頼——信頼できる実行環境の完全性に頼ること。方針によるアクセス制御——誰が何を見られるかは、ネットワーク運営側の設定で決まることです。
3
198
記事
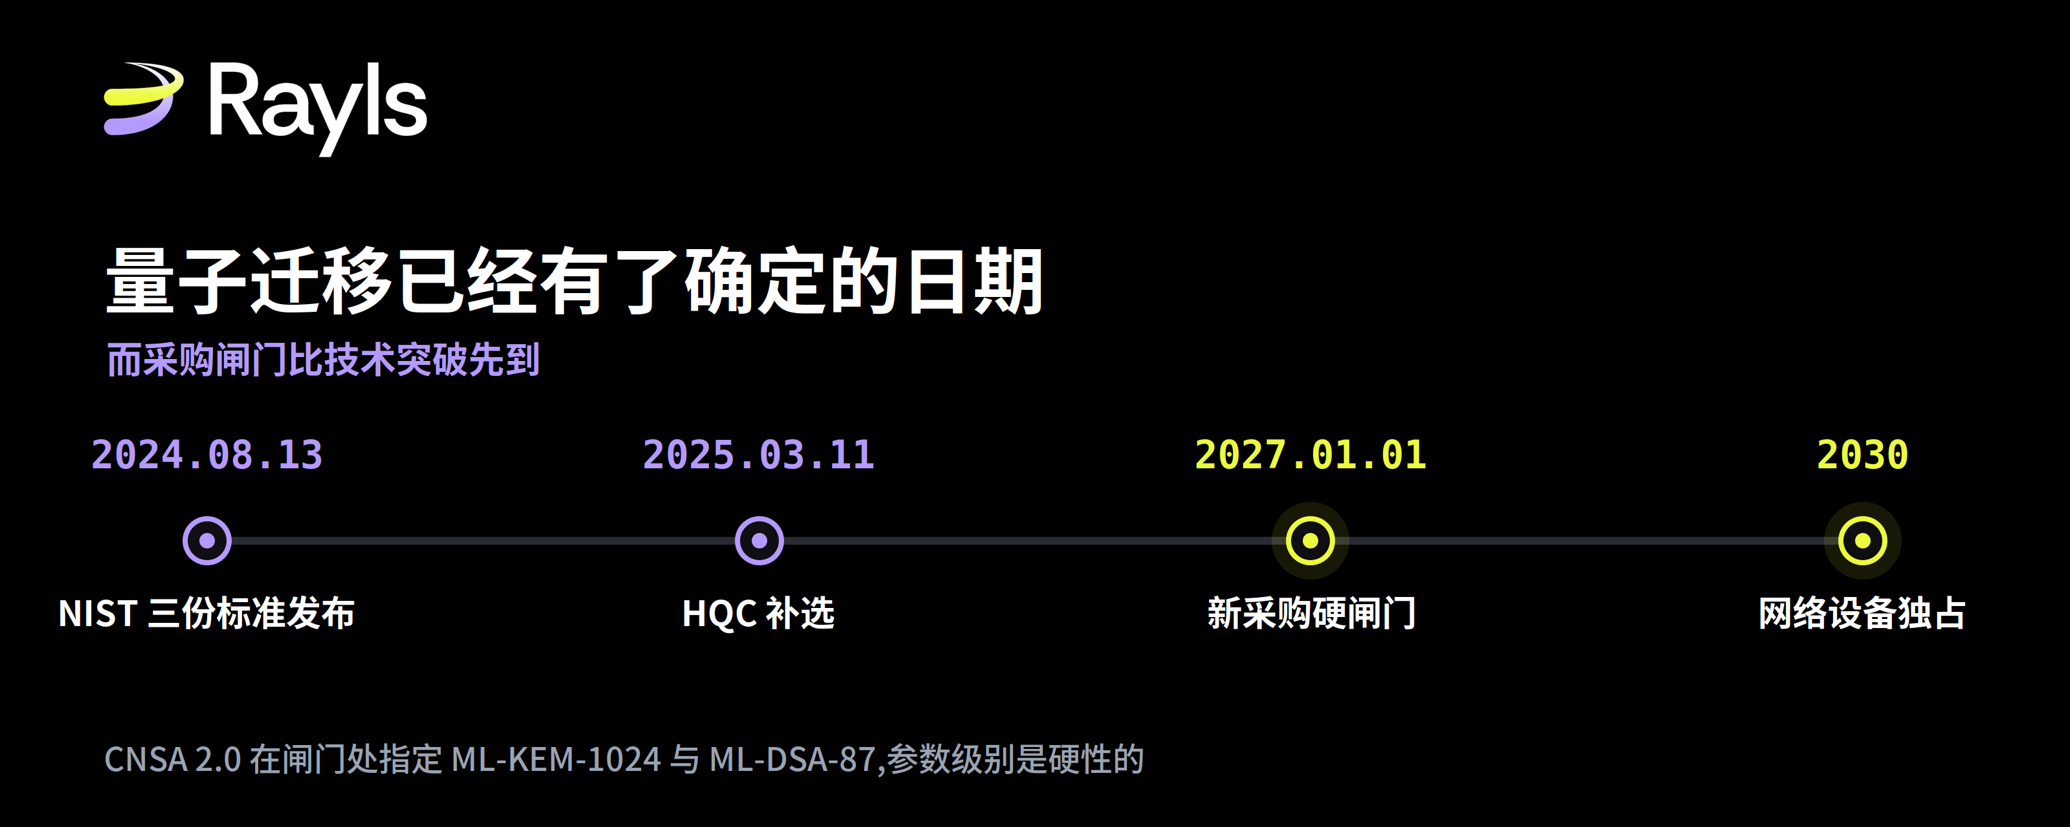
「ポスト量子」「抗量子」という3つの言葉は、パラメータ・レベルまで書いてはじめて意味がある私は事前コミットの段階からRLSをステークしています。普段は公式ブログを読んでいて、たいてい自分のポジションに影響が出るのかを知りたくてです。8月30日の量子についての記事は違っていて、記事全体で機関がどう調達するかを教えており、私みたいな個人投資家には直接関係ありません。でもそれでも最後まで読みました。冒頭でかなり強いルールを立てていて、そのルールが後になって記事の自分自身の方へ私を引き戻したからです。
あの決まりはこういうものです。「量子セキュア」という言い方は、具体的にどの標準化アルゴリズムを、どのパラメータ・レベルで使ったのかを明確に書かない限り、それは主張ではなく、ただのラベルにすぎません。
「ポスト量子」「抗量子」という3つの言葉は、パラメータ・レベルまで書いてはじめて意味がある
私は事前コミットの段階からRLSをステークしています。普段は公式ブログを読んでいて、たいてい自分のポジションに影響が出るのかを知りたくてです。8月30日の量子についての記事は違っていて、記事全体で機関がどう調達するかを教えており、私みたいな個人投資家には直接関係ありません。でもそれでも最後まで読みました。冒頭でかなり強いルールを立てていて、そのルールが後になって記事の自分自身の方へ私を引き戻したからです。
あの決まりはこういうものです。「量子セキュア」という言い方は、具体的にどの標準化アルゴリズムを、どのパラメータ・レベルで使ったのかを明確に書かない限り、それは主張ではなく、ただのラベルにすぎません。
あの決まりはこういうものです。「量子セキュア」という言い方は、具体的にどの標準化アルゴリズムを、どのパラメータ・レベルで使ったのかを明確に書かない限り、それは主張ではなく、ただのラベルにすぎません。
218
本人確認中
記事
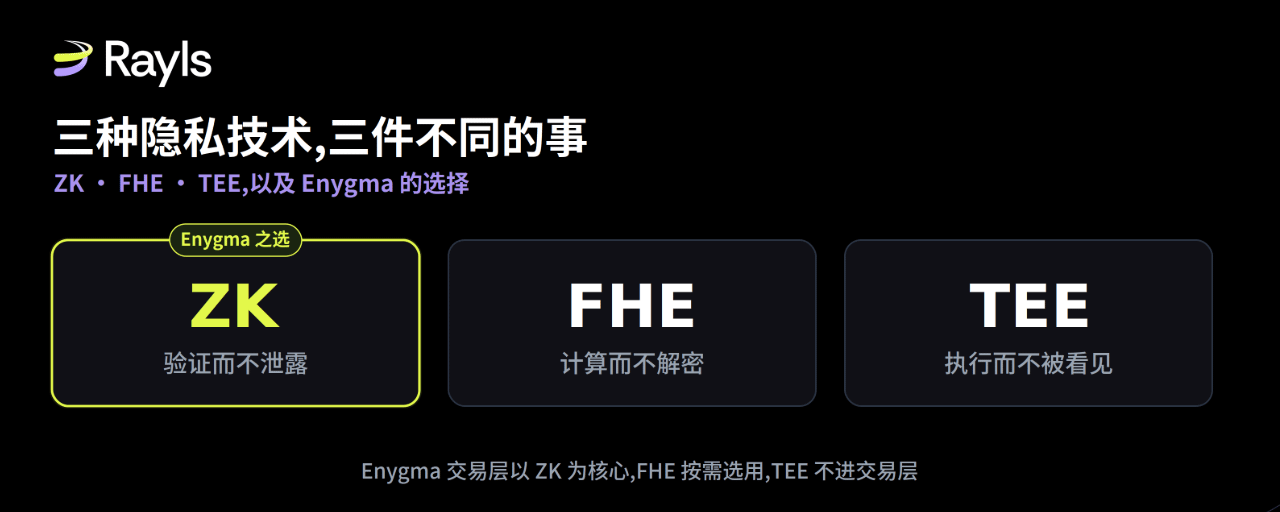
「ZK、FHE、TEEのどれが一番強いのか」と聞かれたことがありますが、そもそもその問い方は間違っています!正直に言うと、私がこの3つの略語を並べて見たのは初めてのことで、同じ問題の3つの答えなのだと思いました。速さで勝つ、セキュリティで勝つ、どれか選べば終わりだと。けれど後になって、これらを並べてランキングにするのは、まるで「金づち、ドライバー、レンチのどれが一番いい?」と聞くのと同じだと分かりました。答えは、あなたの手元にあるのが釘なのか、ネジなのか、それともボルトなのかで変わるのです。
それぞれが実際に解決しているのは、実は3つの問題がごちゃ混ぜにされていることです。
最初の問題はこうです。あることを証明して真だと示したいが、証明に必要なデータが機微すぎて、あなたには見せたくない。銀行は監督当局に対して「この取引は合法で、権限も正しく、重複もない」と説明したいのに、金額や支払・受取当事者を帳簿上に開示したくないのです。この「真であることは証明するがデータは開かない」という要求こそが、ZKの得意分野です。ポイントは、数学から保証を得られることであって、「約束するから見ないで」ではない点にあります。検証鍵を受け取った監督当局や監査は結論を検証できますが、根本のデータには触れられません。代償もまた明確です。ZKはデータの性質を証明するのは得意ですが、複数の当事者が誰も完全なデータを持っていない状態で一緒に計算するのは苦手で、しかも平文より計算コストを強く食います。
「ZK、FHE、TEEのどれが一番強いのか」と聞かれたことがありますが、そもそもその問い方は間違っています!
正直に言うと、私がこの3つの略語を並べて見たのは初めてのことで、同じ問題の3つの答えなのだと思いました。速さで勝つ、セキュリティで勝つ、どれか選べば終わりだと。けれど後になって、これらを並べてランキングにするのは、まるで「金づち、ドライバー、レンチのどれが一番いい?」と聞くのと同じだと分かりました。答えは、あなたの手元にあるのが釘なのか、ネジなのか、それともボルトなのかで変わるのです。
それぞれが実際に解決しているのは、実は3つの問題がごちゃ混ぜにされていることです。
最初の問題はこうです。あることを証明して真だと示したいが、証明に必要なデータが機微すぎて、あなたには見せたくない。銀行は監督当局に対して「この取引は合法で、権限も正しく、重複もない」と説明したいのに、金額や支払・受取当事者を帳簿上に開示したくないのです。この「真であることは証明するがデータは開かない」という要求こそが、ZKの得意分野です。ポイントは、数学から保証を得られることであって、「約束するから見ないで」ではない点にあります。検証鍵を受け取った監督当局や監査は結論を検証できますが、根本のデータには触れられません。代償もまた明確です。ZKはデータの性質を証明するのは得意ですが、複数の当事者が誰も完全なデータを持っていない状態で一緒に計算するのは苦手で、しかも平文より計算コストを強く食います。
1
370
記事
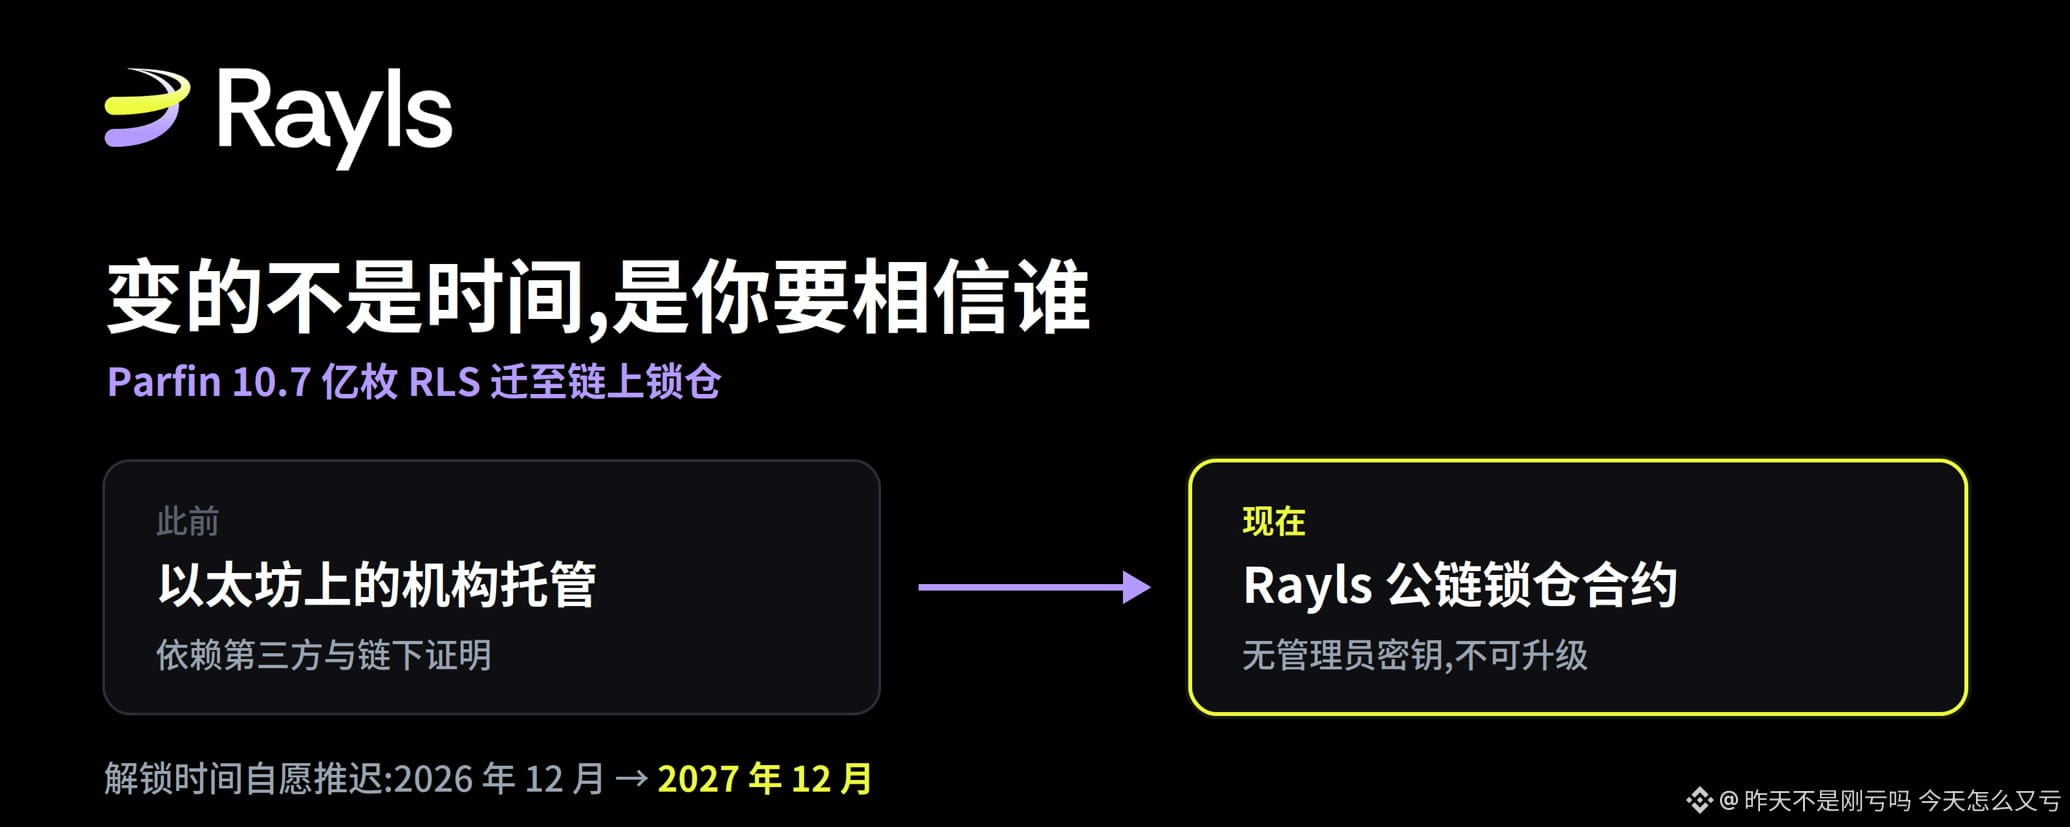
今回のロックで本当に変わったのは「時間」ではなく、「誰を信じる必要があるか」です私はロックの告知を見るとき、だいたい一点だけを気にしています。それは、その約束が検証可能かどうかです。ほとんどのプロジェクトの「チームロック」は最後には一言で止まってしまい、あなたは信じるか信じないかしか選べません。今回のケースは少し違うので、私はチェーン上で調べてみました。
まず事実をはっきりさせましょう。Parfin は Rayls の背後にいるコア技術パートナーで、プライバシーノード、プライベートネットワーク、Enygma のプライバシーフレームワーク、そして Rayls 公チェーンの開発を担当しています。TGE 前の業務に対する報酬として、Parfin は 1,070,493,535 枚の RLS を受け取りました。これは初期の総供給 100億枚のうち 11% に相当します。
このバッチのトークンは、それ以前はイーサリアム上のある機関の托管先に保管されていました。理由は実務的で、TGE の時点で Rayls 公チェーンがまだ稼働していなかったため、まずは托管するしかありませんでした。現在は公チェーンが使えるので、このバッチは Rayls 公チェーンへ移され、公開検証可能なスマートコントラクトにロックされました。同時に、アンロック時期は 2026 年 12 月から 2027 年 12 月へ延期されています。
今回のロックで本当に変わったのは「時間」ではなく、「誰を信じる必要があるか」です
私はロックの告知を見るとき、だいたい一点だけを気にしています。それは、その約束が検証可能かどうかです。ほとんどのプロジェクトの「チームロック」は最後には一言で止まってしまい、あなたは信じるか信じないかしか選べません。今回のケースは少し違うので、私はチェーン上で調べてみました。
まず事実をはっきりさせましょう。Parfin は Rayls の背後にいるコア技術パートナーで、プライバシーノード、プライベートネットワーク、Enygma のプライバシーフレームワーク、そして Rayls 公チェーンの開発を担当しています。TGE 前の業務に対する報酬として、Parfin は 1,070,493,535 枚の RLS を受け取りました。これは初期の総供給 100億枚のうち 11% に相当します。
このバッチのトークンは、それ以前はイーサリアム上のある機関の托管先に保管されていました。理由は実務的で、TGE の時点で Rayls 公チェーンがまだ稼働していなかったため、まずは托管するしかありませんでした。現在は公チェーンが使えるので、このバッチは Rayls 公チェーンへ移され、公開検証可能なスマートコントラクトにロックされました。同時に、アンロック時期は 2026 年 12 月から 2027 年 12 月へ延期されています。
140
記事
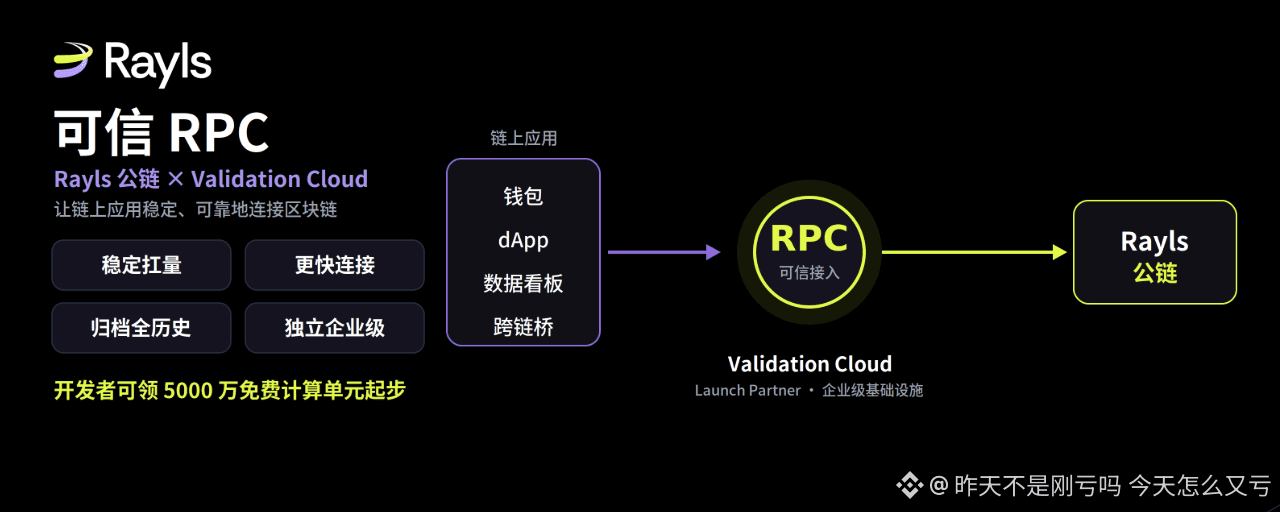
朗報!朗報!朗報!!!!Rayls 公的リンクが信頼できるRPCに接続!!!兄弟们、僕はずっとRaylsコミュニティに潜伏していました。皆さんがチームに対して不満を持っていることは分かっています。同じく僕もそう思っています。でもチームは、本当に仕事をしていてずっと努力しています。もちろんRaylsチームは、コンプライアンスに沿った道を進んでいます。兄弟たちは絶対に諦めないでください。すべて時間に任せましょう。僕はRaylsチームが、私たちが満足できるテスト(問題)を最終的にきちんと納品してくれると信じています。では、兄弟たちに朗報を共有します。最近RaylsチームがRPCに接続したことについてです。これはとても重要なこと!!
すばやく全体像
RPCとは何ですか
RPCは、アプリとブロックチェーンの間の 専用電話だとイメージできます。
朗報!朗報!朗報!!!!Rayls 公的リンクが信頼できるRPCに接続!!!
兄弟们、僕はずっとRaylsコミュニティに潜伏していました。皆さんがチームに対して不満を持っていることは分かっています。同じく僕もそう思っています。でもチームは、本当に仕事をしていてずっと努力しています。もちろんRaylsチームは、コンプライアンスに沿った道を進んでいます。兄弟たちは絶対に諦めないでください。すべて時間に任せましょう。僕はRaylsチームが、私たちが満足できるテスト(問題)を最終的にきちんと納品してくれると信じています。では、兄弟たちに朗報を共有します。最近RaylsチームがRPCに接続したことについてです。これはとても重要なこと!!
すばやく全体像
RPCとは何ですか
RPCは、アプリとブロックチェーンの間の 専用電話だとイメージできます。
すばやく全体像
RPCとは何ですか
RPCは、アプリとブロックチェーンの間の 専用電話だとイメージできます。
1
409
一部該当
記事
機関が本当にオンチェーンしているかどうかは、これひとつでわかる:一般の顧客が直接使えるか暗号界では毎週のように「ある大手の伝統的な金融企業がブロックチェーンに進出」といった話題を見かけます。私はこうした見出しは基本的にまずスキップします。というのも、ほとんどは最終的に「イノベーション・ラボ」にとどまり、ニュースリリースを出したらその後が続かないからです。真偽を見分けるには、とても素朴な基準があります。一般の顧客が自分のアプリの中で、直接クリックして使えるかどうかです。
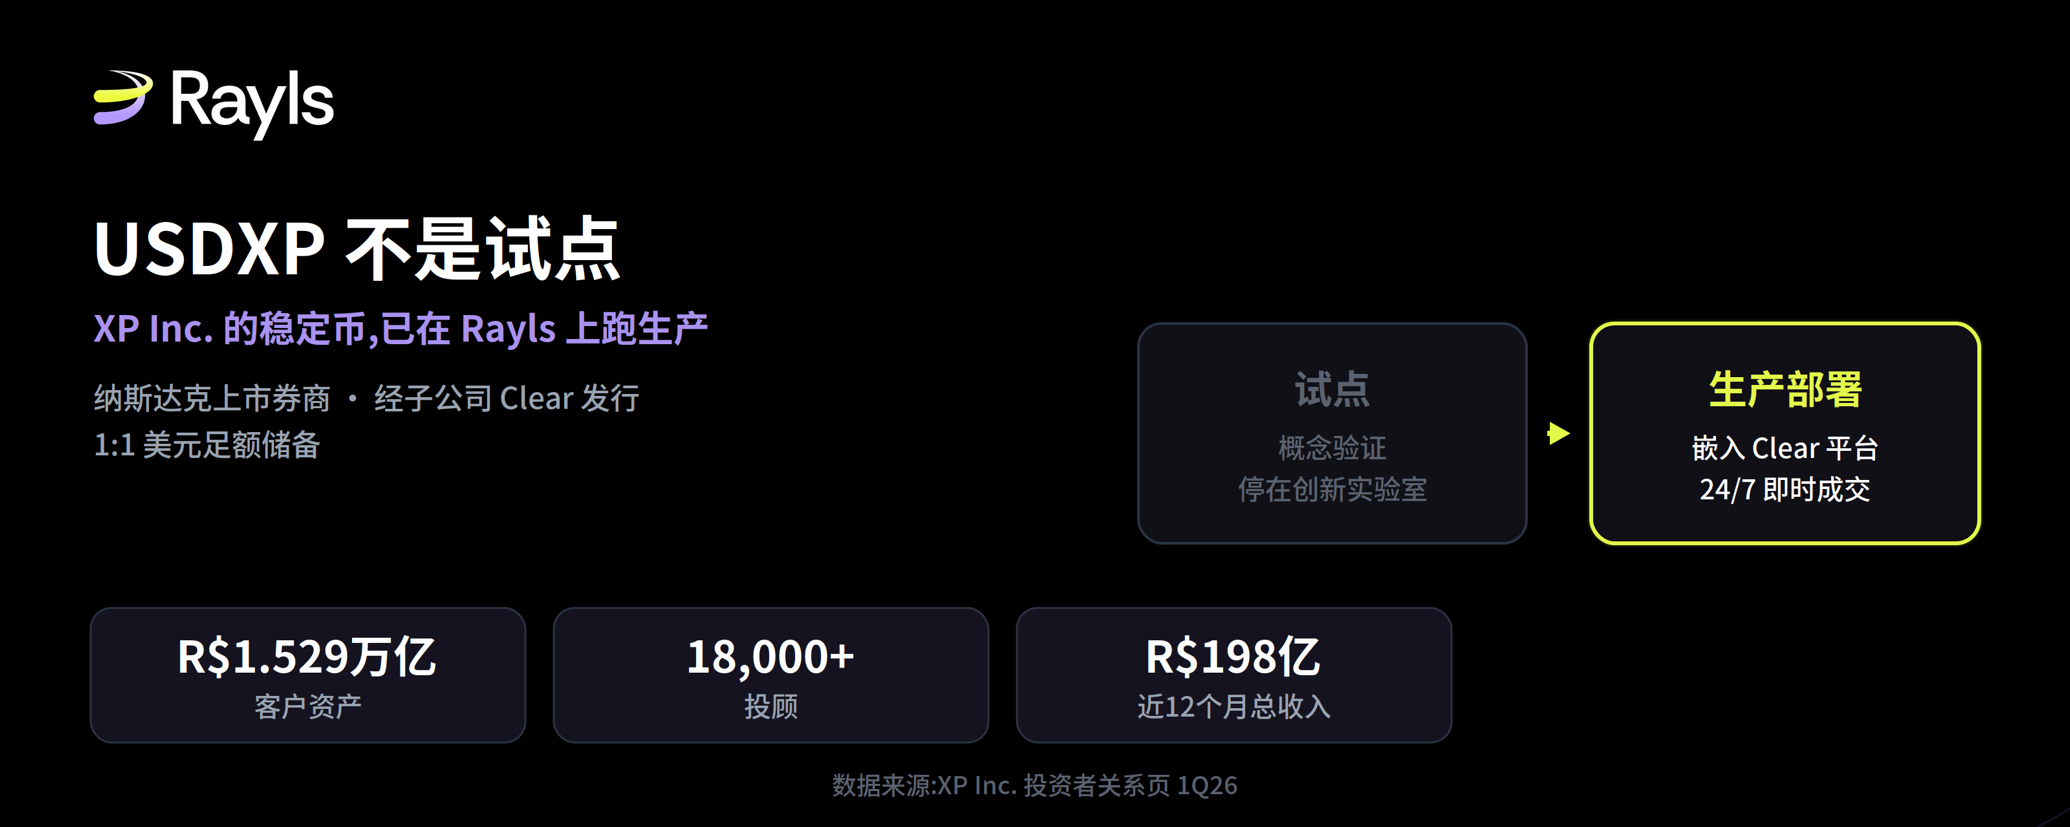
XP Inc. 今回、この基準をクリアしました。
まず、この会社が何者かをはっきりさせましょう。規模が、この話の重みを決めます。XP はNASDAQに上場しているブラジルの投資プラットフォームで、株式コードは XP。私はその投資家向け情報(IR)ページで、2026年Q1のデータを確認しました。顧客資産は約 R$1,529 億レアル、正確には R$1.529 兆(1.529兆)です。投資助言者は 18,000 人超。直近12か月の総収益は R$198 億レアル、税前利益は R$58 億レアル。
機関が本当にオンチェーンしているかどうかは、これひとつでわかる:一般の顧客が直接使えるか
暗号界では毎週のように「ある大手の伝統的な金融企業がブロックチェーンに進出」といった話題を見かけます。私はこうした見出しは基本的にまずスキップします。というのも、ほとんどは最終的に「イノベーション・ラボ」にとどまり、ニュースリリースを出したらその後が続かないからです。真偽を見分けるには、とても素朴な基準があります。一般の顧客が自分のアプリの中で、直接クリックして使えるかどうかです。
XP Inc. 今回、この基準をクリアしました。
まず、この会社が何者かをはっきりさせましょう。規模が、この話の重みを決めます。XP はNASDAQに上場しているブラジルの投資プラットフォームで、株式コードは XP。私はその投資家向け情報(IR)ページで、2026年Q1のデータを確認しました。顧客資産は約 R$1,529 億レアル、正確には R$1.529 兆(1.529兆)です。投資助言者は 18,000 人超。直近12か月の総収益は R$198 億レアル、税前利益は R$58 億レアル。
XP Inc. 今回、この基準をクリアしました。
まず、この会社が何者かをはっきりさせましょう。規模が、この話の重みを決めます。XP はNASDAQに上場しているブラジルの投資プラットフォームで、株式コードは XP。私はその投資家向け情報(IR)ページで、2026年Q1のデータを確認しました。顧客資産は約 R$1,529 億レアル、正確には R$1.529 兆(1.529兆)です。投資助言者は 18,000 人超。直近12か月の総収益は R$198 億レアル、税前利益は R$58 億レアル。
1
247
記事
ステーキングは誰でも開放されましたが、先に知っておくとよいことがいくつかあります私は6月のあのバッチの事前コミット(プレステートメント)から始めてステーキングしたので、この一連の手順はもう一度通っています。今回はすべての人に開放されました。身近にも多くの人が、どう操作すればいいのか、何に注意すべきかを聞いてきたので、いっぺんにわかりやすく書きます。
まず変化そのものから話します。
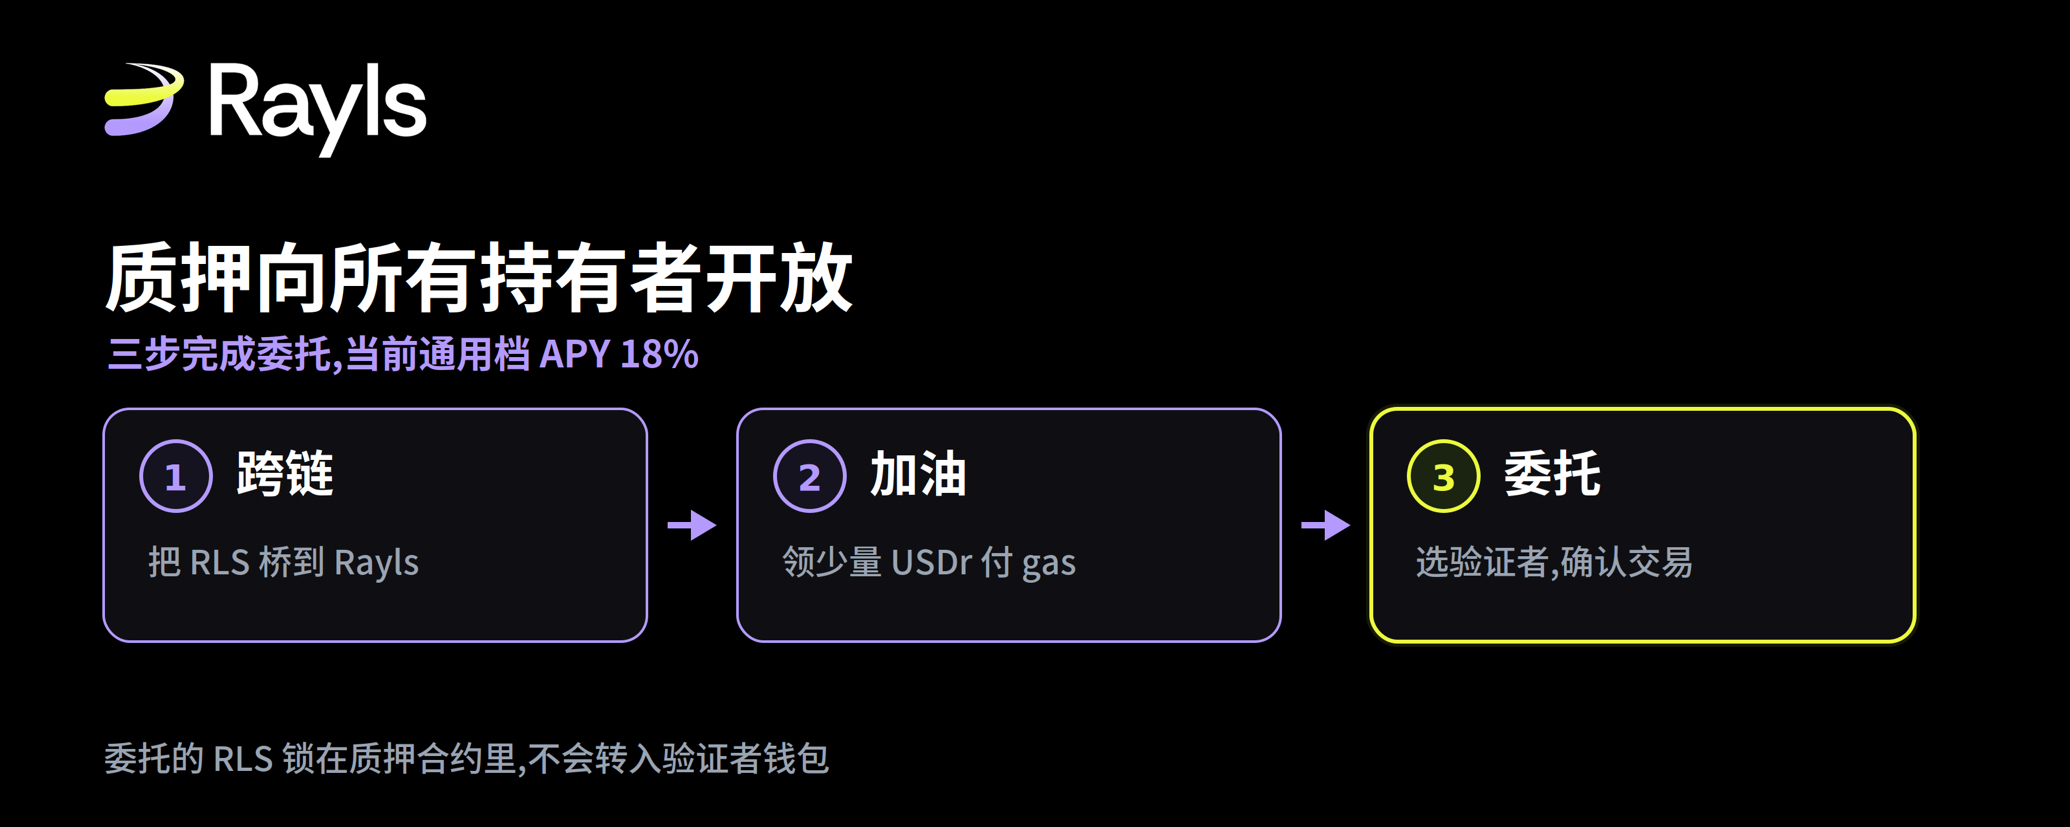
Rayls は委任型のプルーフ・オブ・ステーク(委任証明)を使っています。検証者はノードを稼働させ、ブロックを生成し、パブリックチェーンの安全性を担保します。一方、一般の保有者は自分でノードを走らせる必要がなく、手元のRLSを特定の検証者に委任して、ステーキング報酬の一部を受け取れます。
この仕組みは6月から稼働していましたが、当時は事前コミット計画と流動性シード活動に参加したウォレットにのみ提供されていました。あの参加者はメインネット以前にコインをロックしており、公式からは3か月の55%上乗せの年率(加成年化)が与えられました。さらに、条件を満たす各ウォレットに1つのUSDrが配られ、ガス代さえも用意できないような状況を避けました。
ステーキングは誰でも開放されましたが、先に知っておくとよいことがいくつかあります
私は6月のあのバッチの事前コミット(プレステートメント)から始めてステーキングしたので、この一連の手順はもう一度通っています。今回はすべての人に開放されました。身近にも多くの人が、どう操作すればいいのか、何に注意すべきかを聞いてきたので、いっぺんにわかりやすく書きます。
まず変化そのものから話します。
Rayls は委任型のプルーフ・オブ・ステーク(委任証明)を使っています。検証者はノードを稼働させ、ブロックを生成し、パブリックチェーンの安全性を担保します。一方、一般の保有者は自分でノードを走らせる必要がなく、手元のRLSを特定の検証者に委任して、ステーキング報酬の一部を受け取れます。
この仕組みは6月から稼働していましたが、当時は事前コミット計画と流動性シード活動に参加したウォレットにのみ提供されていました。あの参加者はメインネット以前にコインをロックしており、公式からは3か月の55%上乗せの年率(加成年化)が与えられました。さらに、条件を満たす各ウォレットに1つのUSDrが配られ、ガス代さえも用意できないような状況を避けました。
264
一部該当
記事
1回の越境送金が、いま「サンドイッチ」に分解されつつある前に「XP」について書いたとき、ずっと気になっていた疑問がありました。USDXPのような“機関発行型”のステーブルコインが発行されたあと、いったいどうやって実際の越境決済に参加するのでしょうか?この記事は、その私の疑問を埋めるものになりました。ついでに、私が初めて理解できた言葉があって、「ステーブルコイン・サンドイッチ」というものです。
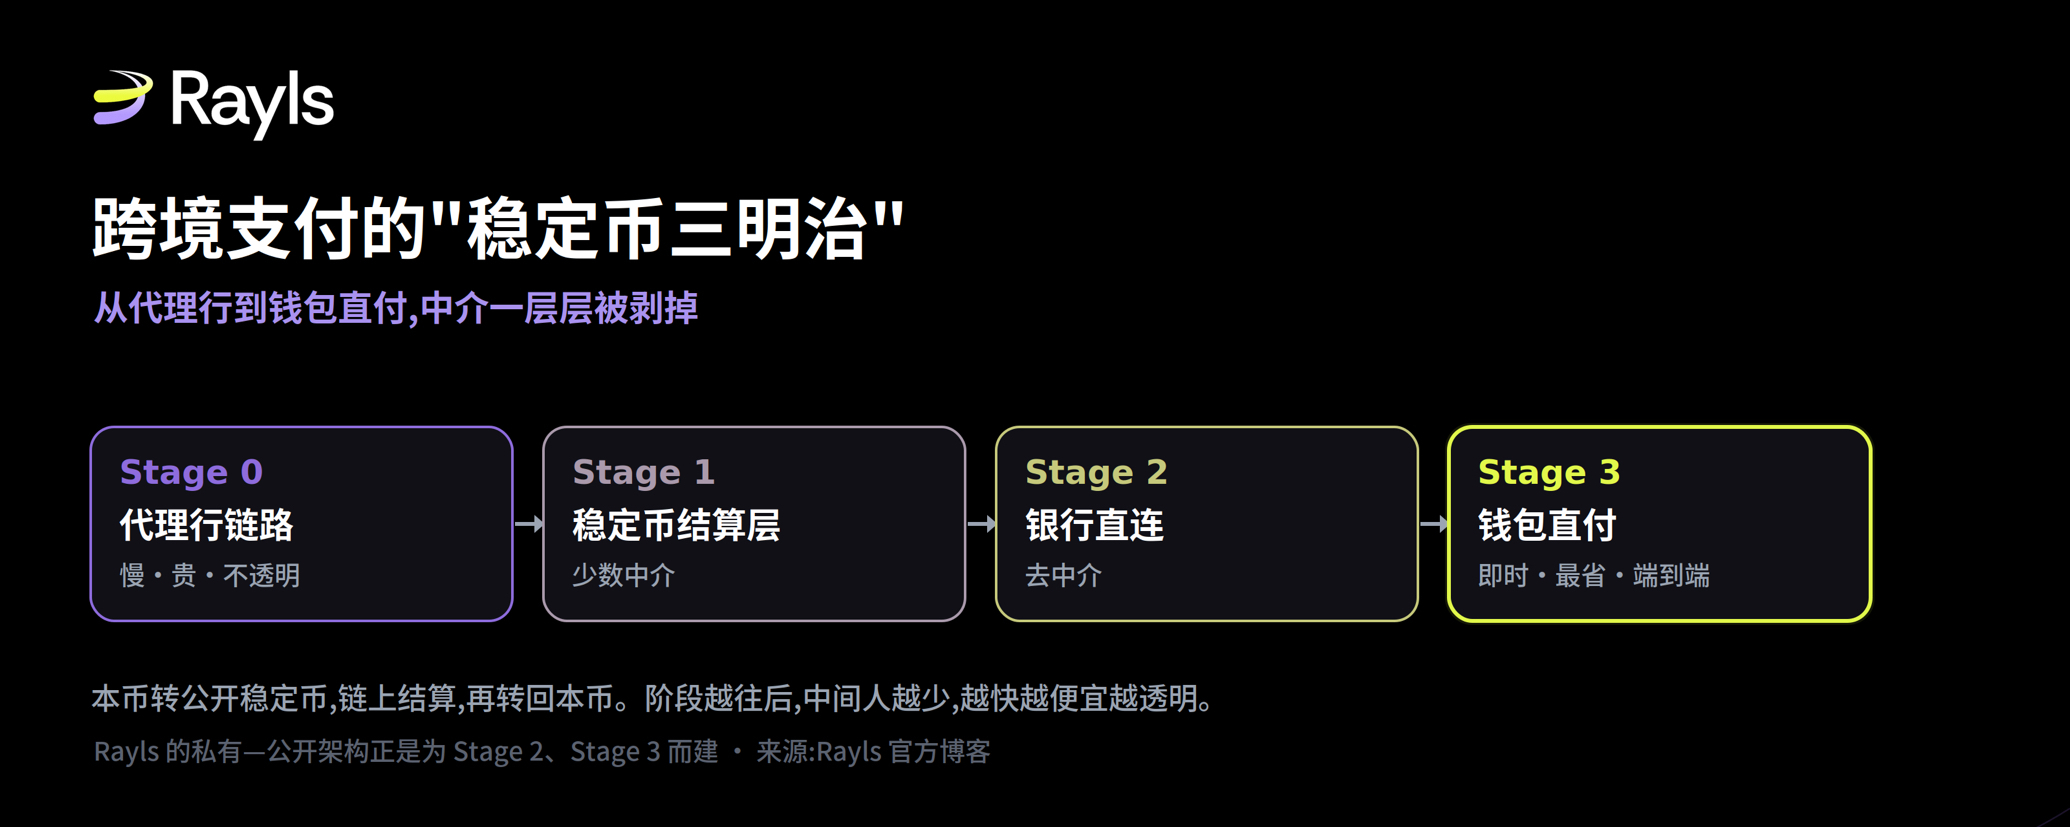
まずこの言葉を説明します。それはとてもイメージしやすいです。1回の越境送金の両端は自国通貨で、中間に公開されたステーブルコインの層が挟まっています。送金側が自国通貨をドル建てのステーブルコインに換え、ステーブルコインがブロックチェーン上で越境の決済を完了し、受取側がそれを自分の自国通貨にもう一度換える。パン2枚の間にその中間の層が挟まっている感じではありませんか?これが、業界がステーブルコインによる越境決済を説明するために使い始めた言い方です。
1回の越境送金が、いま「サンドイッチ」に分解されつつある
前に「XP」について書いたとき、ずっと気になっていた疑問がありました。USDXPのような“機関発行型”のステーブルコインが発行されたあと、いったいどうやって実際の越境決済に参加するのでしょうか?この記事は、その私の疑問を埋めるものになりました。ついでに、私が初めて理解できた言葉があって、「ステーブルコイン・サンドイッチ」というものです。
まずこの言葉を説明します。それはとてもイメージしやすいです。1回の越境送金の両端は自国通貨で、中間に公開されたステーブルコインの層が挟まっています。送金側が自国通貨をドル建てのステーブルコインに換え、ステーブルコインがブロックチェーン上で越境の決済を完了し、受取側がそれを自分の自国通貨にもう一度換える。パン2枚の間にその中間の層が挟まっている感じではありませんか?これが、業界がステーブルコインによる越境決済を説明するために使い始めた言い方です。
まずこの言葉を説明します。それはとてもイメージしやすいです。1回の越境送金の両端は自国通貨で、中間に公開されたステーブルコインの層が挟まっています。送金側が自国通貨をドル建てのステーブルコインに換え、ステーブルコインがブロックチェーン上で越境の決済を完了し、受取側がそれを自分の自国通貨にもう一度換える。パン2枚の間にその中間の層が挟まっている感じではありませんか?これが、業界がステーブルコインによる越境決済を説明するために使い始めた言い方です。
389
記事
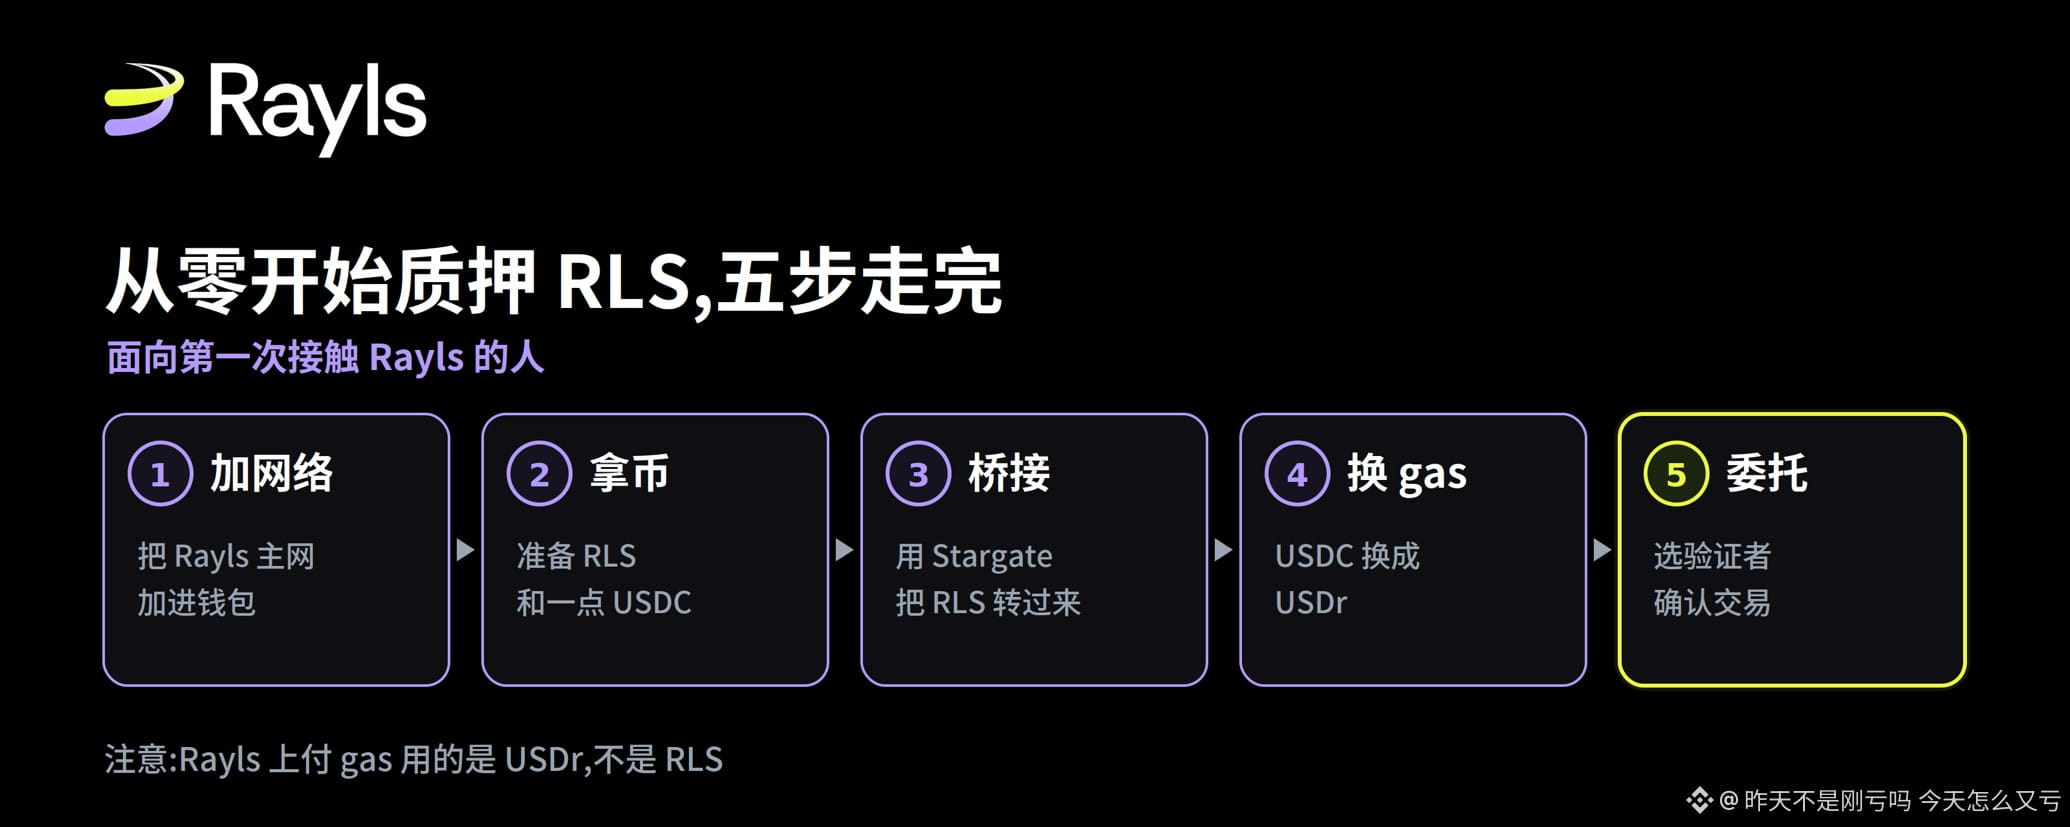
RLSをゼロからステーキング:初心者向けの完全ガイド前回は「ステーキングのオープン化」そのものについて書きましたが、バックヤード(後ろの方)で多くの兄弟たちが一番よく聞いてくれたのは、じつは同じ質問でした。つまり「具体的にどうやるのか」ということです。そこで今回は、最初から最後までプロセスをもう一度最初から手順通りに確認し、各ステップと、つまずきやすいポイントを全部メモしておきました。あとは、あなたがその通りにやれば大丈夫です。
前回の記事へのリンクはこちら:[质押开放给所有人了,但有几件事最好先知道](https://www.binance.com/zh-cn/square/post/355871701721682)
まず、この文章が誰に向けて書かれているのかをはっきり説明します。あなたがRaylsにまったく触れたことがなく、たとえばウォレットやブリッジといった言葉にもあまり馴染みがないなら、この文章はあなたのために書かれています。専門用語はそれぞれ、ついでに一言ずつ説明します。
RLSをゼロからステーキング:初心者向けの完全ガイド
前回は「ステーキングのオープン化」そのものについて書きましたが、バックヤード(後ろの方)で多くの兄弟たちが一番よく聞いてくれたのは、じつは同じ質問でした。つまり「具体的にどうやるのか」ということです。そこで今回は、最初から最後までプロセスをもう一度最初から手順通りに確認し、各ステップと、つまずきやすいポイントを全部メモしておきました。あとは、あなたがその通りにやれば大丈夫です。
前回の記事へのリンクはこちら:质押开放给所有人了,但有几件事最好先知道
まず、この文章が誰に向けて書かれているのかをはっきり説明します。あなたがRaylsにまったく触れたことがなく、たとえばウォレットやブリッジといった言葉にもあまり馴染みがないなら、この文章はあなたのために書かれています。専門用語はそれぞれ、ついでに一言ずつ説明します。
前回の記事へのリンクはこちら:质押开放给所有人了,但有几件事最好先知道
まず、この文章が誰に向けて書かれているのかをはっきり説明します。あなたがRaylsにまったく触れたことがなく、たとえばウォレットやブリッジといった言葉にもあまり馴染みがないなら、この文章はあなたのために書かれています。専門用語はそれぞれ、ついでに一言ずつ説明します。
2
1
429
·
--
記事
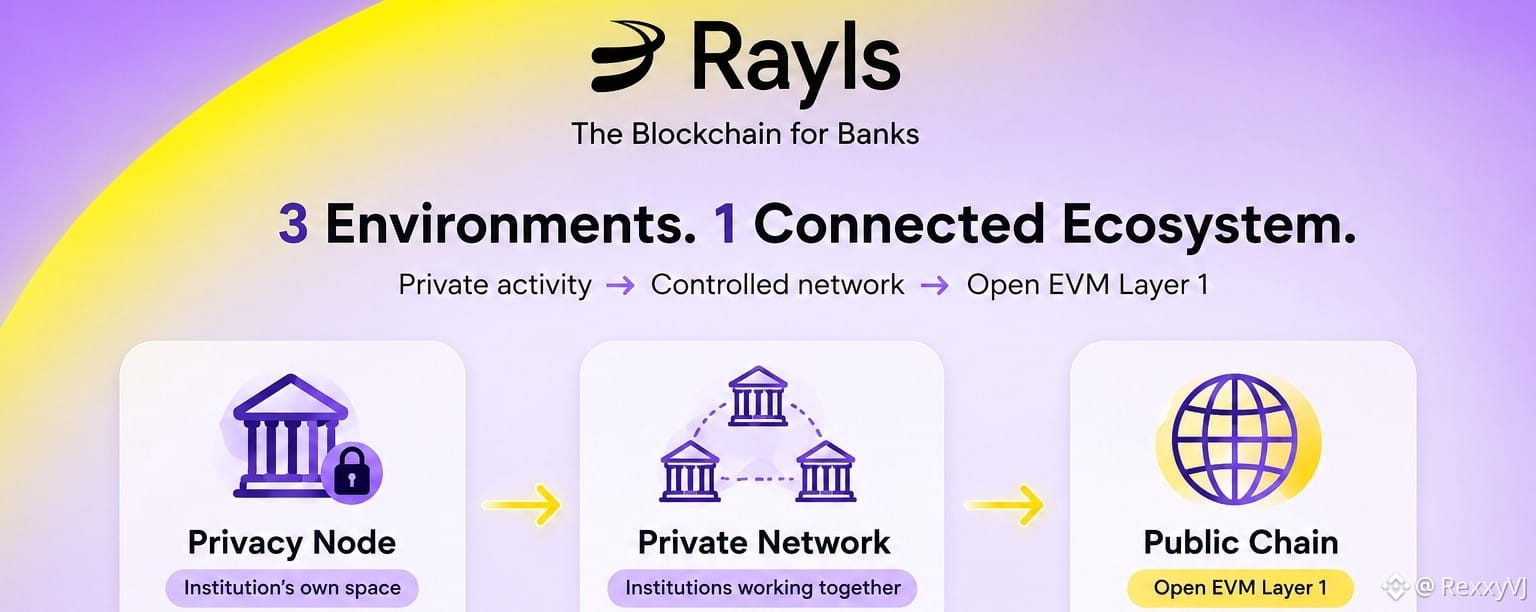
私にようやく意味が通じた Rayls の部分Rayls のドキュメントを読み進めていて、最初に混乱したのが、プライバシーノード、プライベートネットワーク、パブリックチェーンの違いでした。
どのように接続されているかを見てみると、理解がずっと簡単になりました。
それぞれ異なる役割を持っています。
1. プライバシーノード:その組織自身のブロックチェーン
Rayls のプライバシーノードは、単一の組織によって運営される EVM 対応チェーンです。
組織の内部で起きることは、その組織自身の環境の中にとどまります。
トークンを発行し、残高を管理し、スマートコントラクトを実行し、内部のアクティビティを処理することができます。
私にようやく意味が通じた Rayls の部分
Rayls のドキュメントを読み進めていて、最初に混乱したのが、プライバシーノード、プライベートネットワーク、パブリックチェーンの違いでした。
どのように接続されているかを見てみると、理解がずっと簡単になりました。
それぞれ異なる役割を持っています。
1. プライバシーノード:その組織自身のブロックチェーン
Rayls のプライバシーノードは、単一の組織によって運営される EVM 対応チェーンです。
組織の内部で起きることは、その組織自身の環境の中にとどまります。
トークンを発行し、残高を管理し、スマートコントラクトを実行し、内部のアクティビティを処理することができます。
どのように接続されているかを見てみると、理解がずっと簡単になりました。
それぞれ異なる役割を持っています。
1. プライバシーノード:その組織自身のブロックチェーン
Rayls のプライバシーノードは、単一の組織によって運営される EVM 対応チェーンです。
組織の内部で起きることは、その組織自身の環境の中にとどまります。
トークンを発行し、残高を管理し、スマートコントラクトを実行し、内部のアクティビティを処理することができます。
2
81
記事
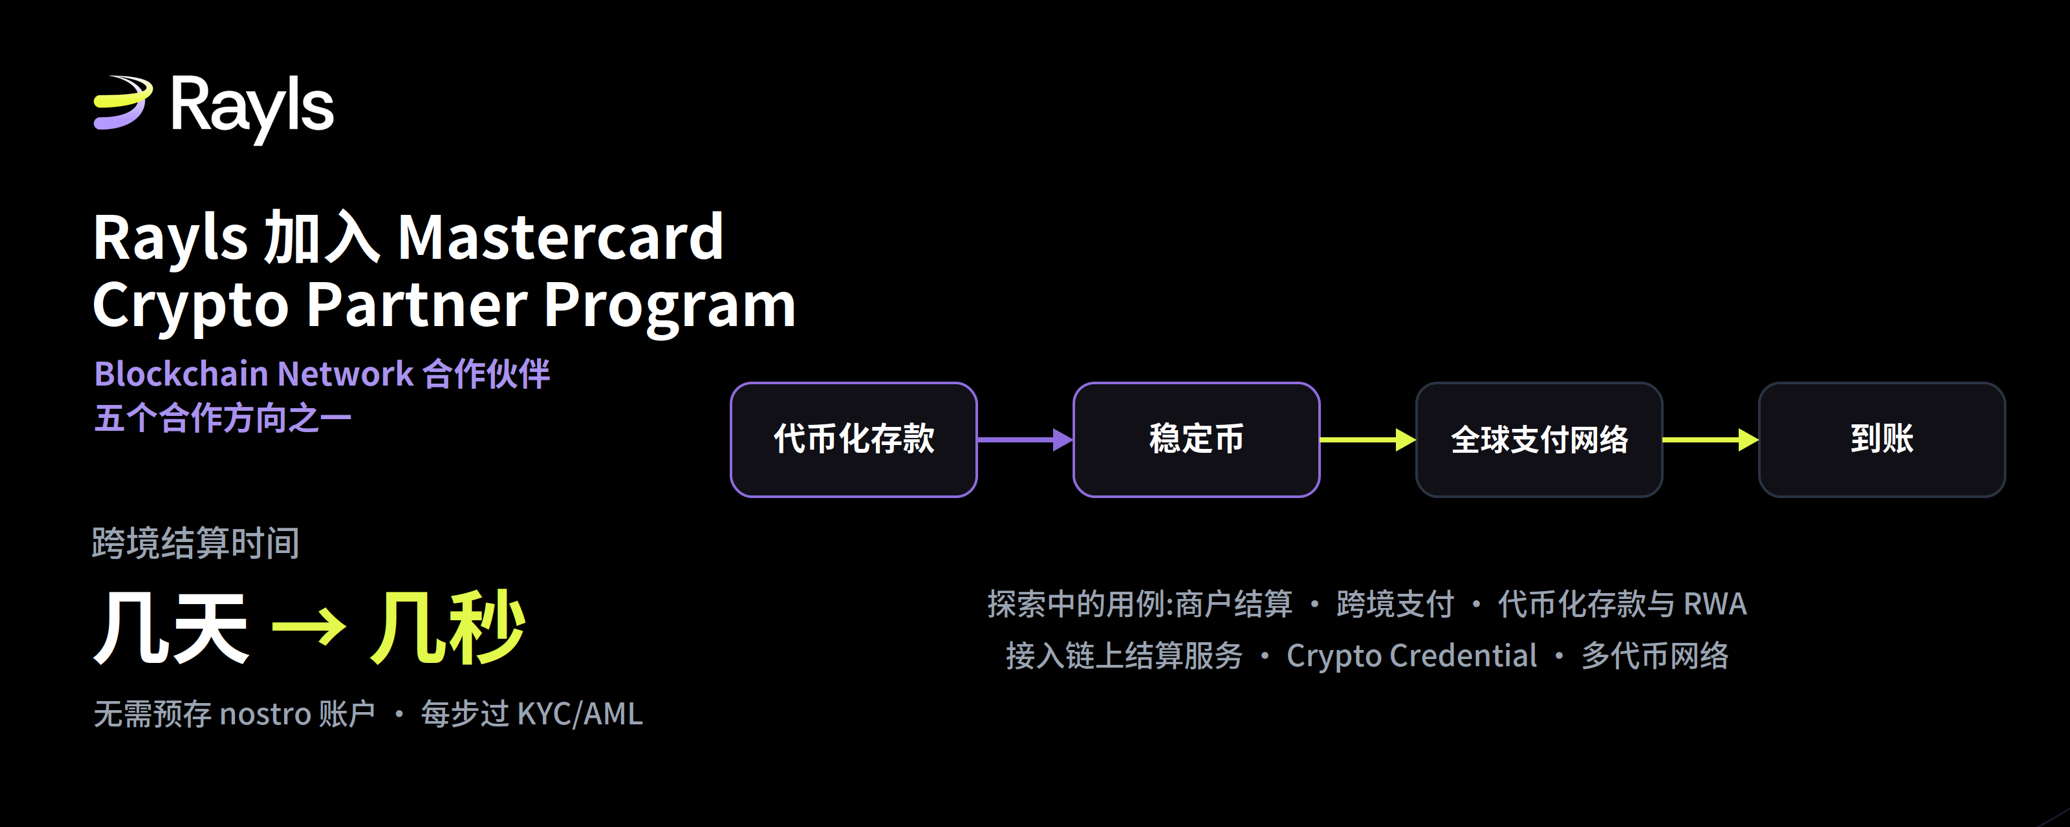
銀行はなぜ世界中で「お金を貯めて備えておく」のか?RaylsとMastercardが狙っているのはまさにこの部分正直なところ、協業系のニュースは私はだいたい一度眺めてすぐスクロールしてしまう。10本中9本はロゴのつけ替えに過ぎない。でもこれは立ち止まって最後まで読んだ。なぜなら国境を越える支払いの中で、いちばん泥臭くてしかも最も高コストな局面に触れているからだ。
国境を越える送金は遅い、多くの人が「ネットが遅い」と思っている。実際の理由はもっと泥臭い。お金は「送られる」のではなく、もともと「そこに置かれている」のだ。銀行がある国に支払いたいときは、通常その現地の銀行で口座を開設して、あらかじめ多額の資金を預けておく必要がある。業界用語ではnostro(ノストロ)口座という。世界中のあらゆる支払い回廊では、1回ごとに一定の枠を押さえる必要がある。友だちの家に行くたび、必要になったときのために現金の束をあらかじめ預けておくようなものだ。お金は帳簿上でじっと動かず、為替の変動リスクは自分で引き受ける。1回の国境を越える支払いを完了させるには、往々にして数日かかる。
銀行はなぜ世界中で「お金を貯めて備えておく」のか?RaylsとMastercardが狙っているのはまさにこの部分
正直なところ、協業系のニュースは私はだいたい一度眺めてすぐスクロールしてしまう。10本中9本はロゴのつけ替えに過ぎない。でもこれは立ち止まって最後まで読んだ。なぜなら国境を越える支払いの中で、いちばん泥臭くてしかも最も高コストな局面に触れているからだ。
国境を越える送金は遅い、多くの人が「ネットが遅い」と思っている。実際の理由はもっと泥臭い。お金は「送られる」のではなく、もともと「そこに置かれている」のだ。銀行がある国に支払いたいときは、通常その現地の銀行で口座を開設して、あらかじめ多額の資金を預けておく必要がある。業界用語ではnostro(ノストロ)口座という。世界中のあらゆる支払い回廊では、1回ごとに一定の枠を押さえる必要がある。友だちの家に行くたび、必要になったときのために現金の束をあらかじめ預けておくようなものだ。お金は帳簿上でじっと動かず、為替の変動リスクは自分で引き受ける。1回の国境を越える支払いを完了させるには、往々にして数日かかる。
国境を越える送金は遅い、多くの人が「ネットが遅い」と思っている。実際の理由はもっと泥臭い。お金は「送られる」のではなく、もともと「そこに置かれている」のだ。銀行がある国に支払いたいときは、通常その現地の銀行で口座を開設して、あらかじめ多額の資金を預けておく必要がある。業界用語ではnostro(ノストロ)口座という。世界中のあらゆる支払い回廊では、1回ごとに一定の枠を押さえる必要がある。友だちの家に行くたび、必要になったときのために現金の束をあらかじめ預けておくようなものだ。お金は帳簿上でじっと動かず、為替の変動リスクは自分で引き受ける。1回の国境を越える支払いを完了させるには、往々にして数日かかる。
1
252
一部該当
記事
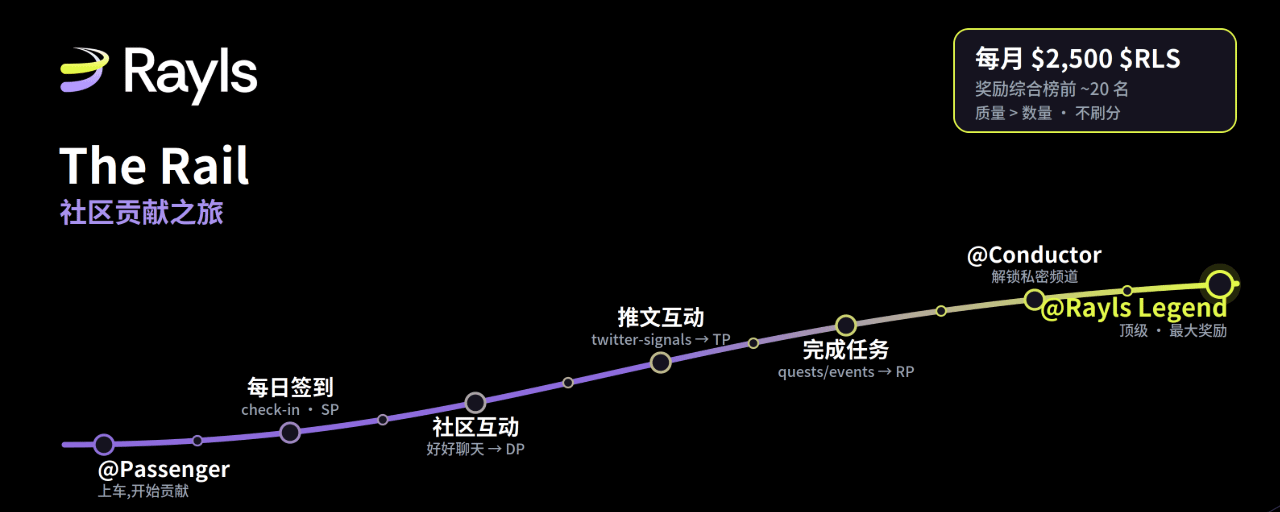
The Rail(Rayls コミュニティ企画)Rayls は、私がずっと前から注目していたプロジェクトです。最近、コミュニティ企画 The Rail が立ち上がりました。ゲーム性や進め方は、よくある「ポイント稼ぎイベント」とは少し違います。スパム的に連投しても報酬は出ず、本当に継続的に努力している人を認めてくれます。ざっくり言うと、どのように運用されるのかを説明します!家族のみんな、もしあなたもいいと思ったら、一緒に参加してフォームに記入して「乗車」しましょう。
https://tally.so/r/dWgdrA
1. The Rail とは何ですか
The Rail は Rayls のコミュニティ大使プロジェクトで、有意義な貢献を称え、それをアイデンティティ、権限、報酬へと変換することを目的としています。公式には、「本当の貢献に基づくコミュニティであり、ポイント稼ぎのゲームではない」と位置付けられており、「みんなが本当に互いを気にかける、小さな家族部屋」のような存在だと表現されています。運用ロジックは次のとおりです。あなたが貢献する → ポイントを獲得する → ロール(役職)がアップグレードされる → 報われて認められる。
The Rail(Rayls コミュニティ企画)
Rayls は、私がずっと前から注目していたプロジェクトです。最近、コミュニティ企画 The Rail が立ち上がりました。ゲーム性や進め方は、よくある「ポイント稼ぎイベント」とは少し違います。スパム的に連投しても報酬は出ず、本当に継続的に努力している人を認めてくれます。ざっくり言うと、どのように運用されるのかを説明します!家族のみんな、もしあなたもいいと思ったら、一緒に参加してフォームに記入して「乗車」しましょう。
https://tally.so/r/dWgdrA
1. The Rail とは何ですか
The Rail は Rayls のコミュニティ大使プロジェクトで、有意義な貢献を称え、それをアイデンティティ、権限、報酬へと変換することを目的としています。公式には、「本当の貢献に基づくコミュニティであり、ポイント稼ぎのゲームではない」と位置付けられており、「みんなが本当に互いを気にかける、小さな家族部屋」のような存在だと表現されています。運用ロジックは次のとおりです。あなたが貢献する → ポイントを獲得する → ロール(役職)がアップグレードされる → 報われて認められる。
https://tally.so/r/dWgdrA
1. The Rail とは何ですか
The Rail は Rayls のコミュニティ大使プロジェクトで、有意義な貢献を称え、それをアイデンティティ、権限、報酬へと変換することを目的としています。公式には、「本当の貢献に基づくコミュニティであり、ポイント稼ぎのゲームではない」と位置付けられており、「みんなが本当に互いを気にかける、小さな家族部屋」のような存在だと表現されています。運用ロジックは次のとおりです。あなたが貢献する → ポイントを獲得する → ロール(役職)がアップグレードされる → 報われて認められる。
1
539
記事
英国の新ルールにはブロックチェーンとは書かれていないのに、機関がどのチェーンを選ぶかを決めてしまう規制ニュースは私はだいたい一通り眺めて終わりにしてしまいます。多くは一般保有者にはあまり関係がないからです。でも今回の英国のルールは、読み終えて意見が変わりました。あまり目立たない仕組みがあって、それが、今後の機関の「どのチェーンを選ぶか」に実際に効いてくるからです。
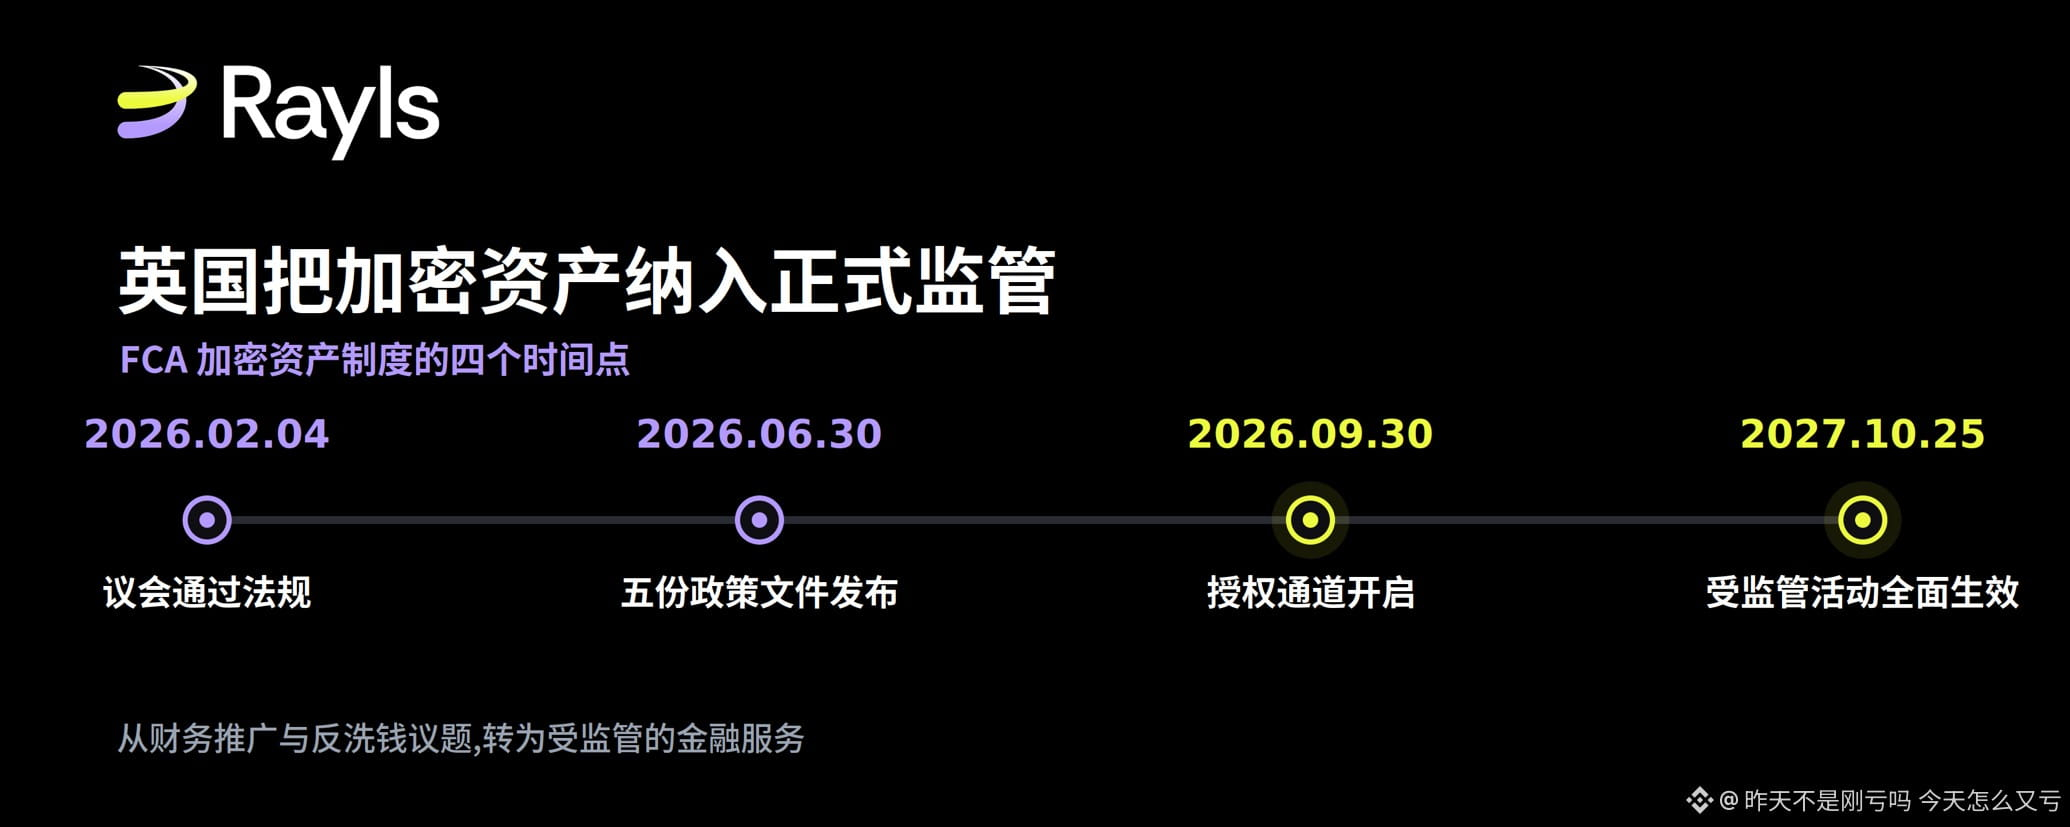
まずタイムラインを整理しておきましょう。これが切迫度を決めるからです。
英国議会は2026年2月4日に関連規制を可決し、FCAは6月30日にこの制度の中核となる内容を公表しました。全部で5つの政策文書です。認可チャネルは9月30日に開通し、規制対象の活動範囲の完全な効力は2027年10月25日になってからです。
英国の新ルールにはブロックチェーンとは書かれていないのに、機関がどのチェーンを選ぶかを決めてしまう
規制ニュースは私はだいたい一通り眺めて終わりにしてしまいます。多くは一般保有者にはあまり関係がないからです。でも今回の英国のルールは、読み終えて意見が変わりました。あまり目立たない仕組みがあって、それが、今後の機関の「どのチェーンを選ぶか」に実際に効いてくるからです。
まずタイムラインを整理しておきましょう。これが切迫度を決めるからです。
英国議会は2026年2月4日に関連規制を可決し、FCAは6月30日にこの制度の中核となる内容を公表しました。全部で5つの政策文書です。認可チャネルは9月30日に開通し、規制対象の活動範囲の完全な効力は2027年10月25日になってからです。
まずタイムラインを整理しておきましょう。これが切迫度を決めるからです。
英国議会は2026年2月4日に関連規制を可決し、FCAは6月30日にこの制度の中核となる内容を公表しました。全部で5つの政策文書です。認可チャネルは9月30日に開通し、規制対象の活動範囲の完全な効力は2027年10月25日になってからです。
185
記事
銀行は競合他社と同じ台帳を共有することはできない。だがそれこそが Rayls Sovereign の出発点だブロックチェーンのプロジェクトは、機関の採用を語るとき、通常は「私たちの技術がいかに先進的か」といった話になる。今回 Rayls が出した記事はそれとは違い、ほとんどの分量を顧客の不満の説明に費やしている。しかも、不満の内容がかなり手厳しい。読み終えて感じたのは、本当に語るべきなのは製品の一覧ではなく、業界があまり認めたがらない事実をそれが認めてしまっている、という点だ。
まず、今回のリリース自体にひとつ異常な点がある。
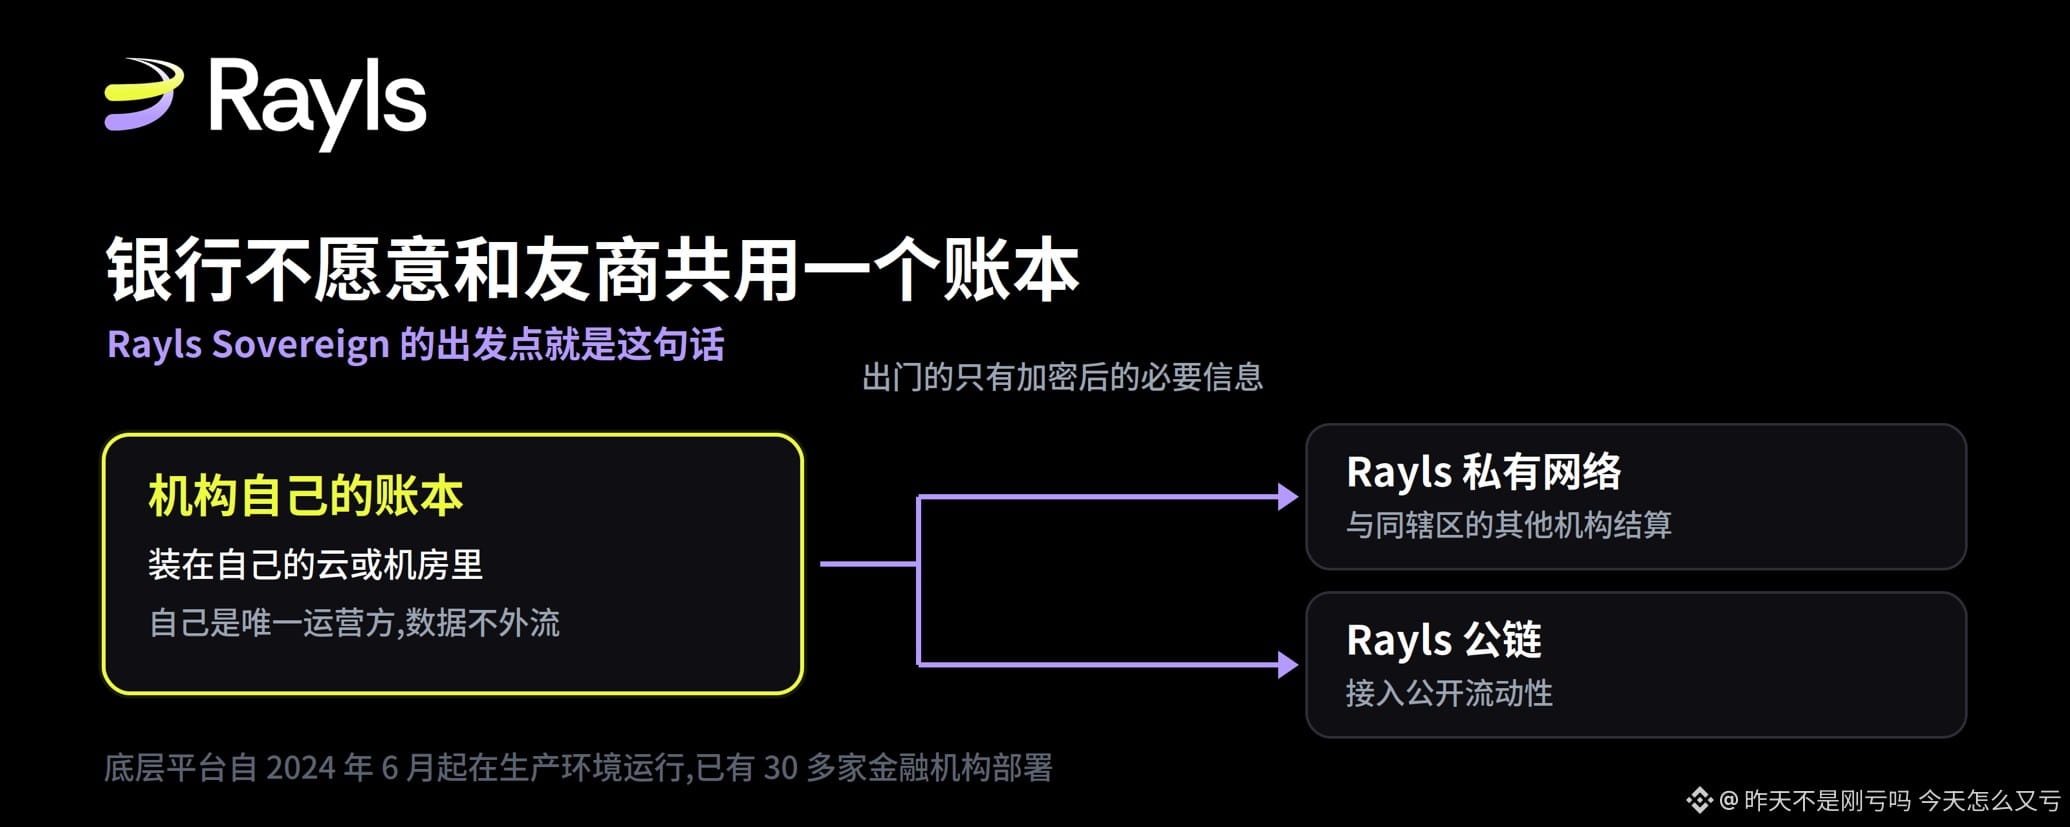
Rayls は 8 月 25 日に、金融機関向けのプライベートチェーンである Sovereign を発表した。しかし公式の説明によれば、その基盤プラットフォームは 2024 年 6 月から本番環境で稼働しており、すでに 30 社以上の金融機関が導入して利用している。Sovereign は、それ以前にあった Rayls Privacy Node という製品を大きく作り直したバージョンで、作り直しが徹底的だったため、名称も変更された。
銀行は競合他社と同じ台帳を共有することはできない。だがそれこそが Rayls Sovereign の出発点だ
ブロックチェーンのプロジェクトは、機関の採用を語るとき、通常は「私たちの技術がいかに先進的か」といった話になる。今回 Rayls が出した記事はそれとは違い、ほとんどの分量を顧客の不満の説明に費やしている。しかも、不満の内容がかなり手厳しい。読み終えて感じたのは、本当に語るべきなのは製品の一覧ではなく、業界があまり認めたがらない事実をそれが認めてしまっている、という点だ。
まず、今回のリリース自体にひとつ異常な点がある。
Rayls は 8 月 25 日に、金融機関向けのプライベートチェーンである Sovereign を発表した。しかし公式の説明によれば、その基盤プラットフォームは 2024 年 6 月から本番環境で稼働しており、すでに 30 社以上の金融機関が導入して利用している。Sovereign は、それ以前にあった Rayls Privacy Node という製品を大きく作り直したバージョンで、作り直しが徹底的だったため、名称も変更された。
まず、今回のリリース自体にひとつ異常な点がある。
Rayls は 8 月 25 日に、金融機関向けのプライベートチェーンである Sovereign を発表した。しかし公式の説明によれば、その基盤プラットフォームは 2024 年 6 月から本番環境で稼働しており、すでに 30 社以上の金融機関が導入して利用している。Sovereign は、それ以前にあった Rayls Privacy Node という製品を大きく作り直したバージョンで、作り直しが徹底的だったため、名称も変更された。
199
記事
銀行が払った手数料が、最後には焼却されるトークンになる多くのプロジェクトは焼却メカニズムについて語り、“どれだけ燃やすか”が主題です。私がより気になるのは上流の部分です。燃やされる代替トークンは、最初にどこから来るのか。Raylsの設計の答えは、正直少し意外でした。出発点がなんと法定通貨だったのです。
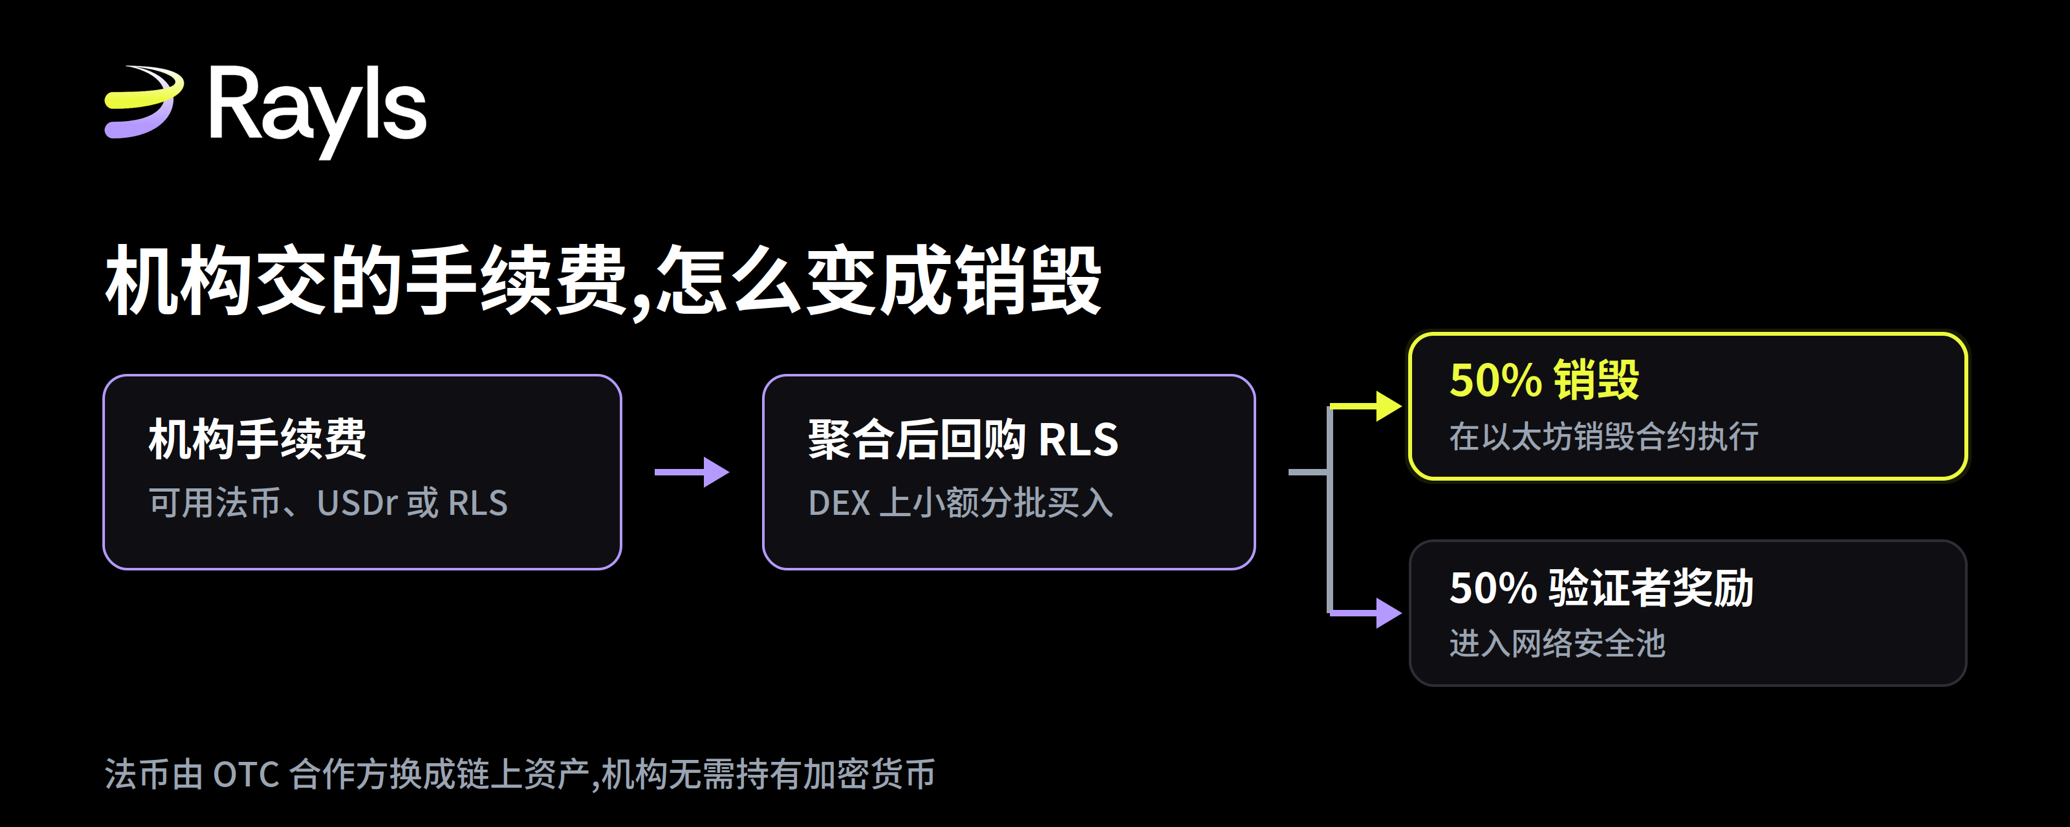
結論から言います。全体のスタート地点は暗号の世界ではなく、ある機関が自国で発行した法定通貨の支払いです。
機関がRayls上でプライバシーノードを通じて業務を行うと手数料が発生します。重要な設計ポイントは、彼らが法定通貨で直接決済できること、またはUSDrやRLSを使うことも選べる点です。
銀行が払った手数料が、最後には焼却されるトークンになる
多くのプロジェクトは焼却メカニズムについて語り、“どれだけ燃やすか”が主題です。私がより気になるのは上流の部分です。燃やされる代替トークンは、最初にどこから来るのか。Raylsの設計の答えは、正直少し意外でした。出発点がなんと法定通貨だったのです。
結論から言います。全体のスタート地点は暗号の世界ではなく、ある機関が自国で発行した法定通貨の支払いです。
機関がRayls上でプライバシーノードを通じて業務を行うと手数料が発生します。重要な設計ポイントは、彼らが法定通貨で直接決済できること、またはUSDrやRLSを使うことも選べる点です。
結論から言います。全体のスタート地点は暗号の世界ではなく、ある機関が自国で発行した法定通貨の支払いです。
機関がRayls上でプライバシーノードを通じて業務を行うと手数料が発生します。重要な設計ポイントは、彼らが法定通貨で直接決済できること、またはUSDrやRLSを使うことも選べる点です。
203
·
--
ブリッシュ
Rayls ($RLS): 短期投資のケース
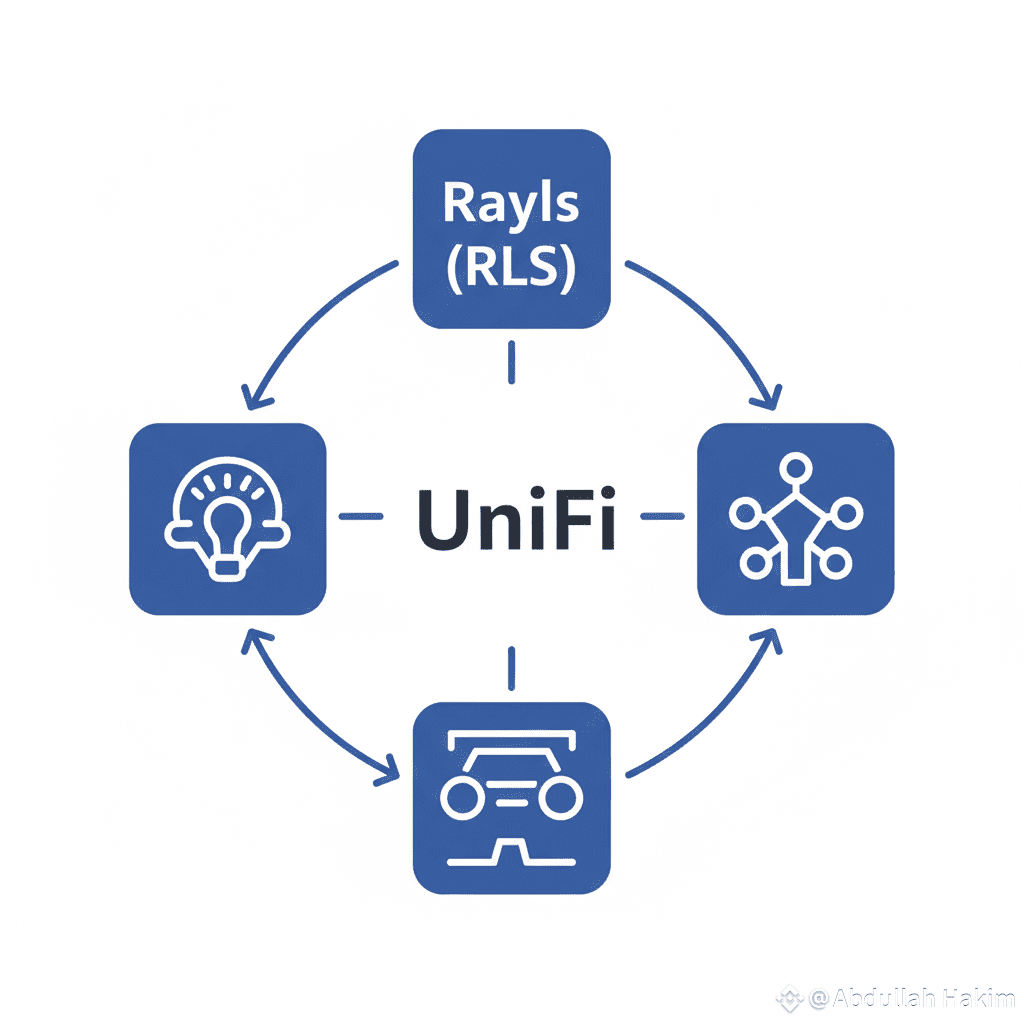
Raylsは、伝統的な金融(TradFi)とDeFiの間に必要な橋を構築する専門的なブロックチェーンエコシステムである、UniFiと呼ばれるコンセプトです。これは、トリリオン規模の機関流動性をコンプライアントにブロックチェーンに持ち込むことを目的としています。
投資するためのトップ3の理由:
機関の採用に焦点を当てる: Raylsは、銀行や金融機関のために目的に応じて構築されています。ブラジル中央銀行のDREX(CBDC)パイロットのような主要プロジェクトにすでに統合されており、実世界の資産(RWA)をトークン化するために大規模な金融市場インフラと連携しています。100兆ドルの機会を目指しています。
コンプライアンス&プライバシー技術: ハイブリッドネットワークで銀行の要件を解決します:
プライベートサブネット(VENs): 機密性の高い、規制に準拠した取引のため。
ゼロ知識(ZK)証明: 必要な監査を可能にしつつ、金融データのプライバシーを確保します。
デフレ的トークノミクス: RLSトークンはネットワークにとって重要です。機関の取引手数料はRLSで支払われ、その手数料の50%は即座に焼却され、時間の経過とともにトークンの総供給に潜在的なデフレ圧力を生み出します。
要約すると: Raylsへの投資は、伝統的な金融とブロックチェーン技術のコンプライアントな機関統合に対する戦略的な賭けです。
Raylsのパートナーシップに関する最新の価格や最近のニュースを調べましょうか?
#BTC86kJPShock #Rayls
1
125
·
--
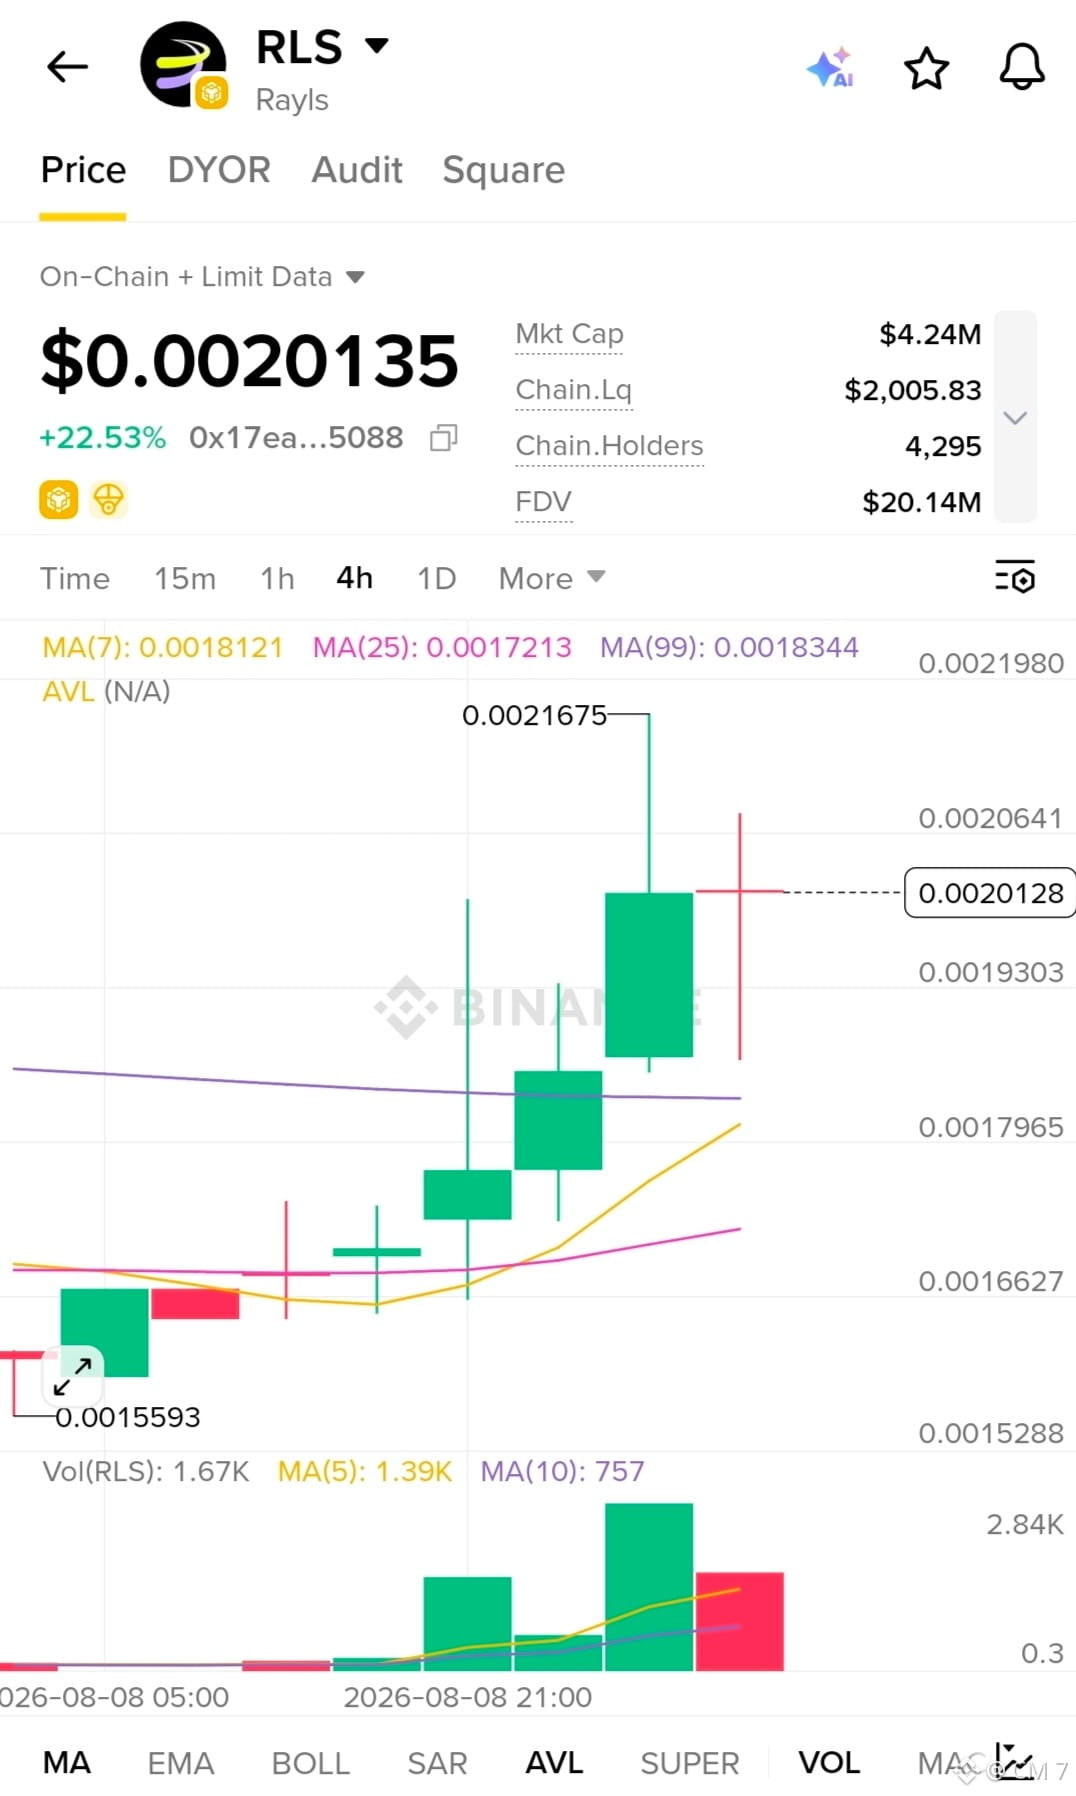
🚀 $RLS / USDT ブレイクアウト警告!🟢
$RLS (Rayls)は4Hチャートで強い強気モメンタムを見せており、+22.53%上昇し、重要な移動平均を突破しています!📈
主なテクニカル:
現在価格: $0.0020135
24h高値: $0.0021675
サポート: $0.00181(MA 7) / $0.00172(MA 25)
時価総額: $4.24M | FDV: $20.14M
出来高: グリーンの出来高キャンドルの急増で、堅い買い圧力を示唆。
価格がMA(99)ライン($0.00183)の上で推移しているため、強気派は直近の$0.00216ピークの再テストを狙っています。継続の可能性があるため、出来高を注意深く見てください!
保有中ですか、それとも押し目待ちですか?👇
#RLS #Rayls #CryptoAnalysis #Bullish #BinanceSquareBTC #CryptoTrading #Altcoins@Binance_Square_Official
🚀 $RLS / USDT ブレイクアウト警告!🟢
$RLS (Rayls)は4Hチャートで強い強気モメンタムを見せており、+22.53%上昇し、重要な移動平均を突破しています!📈
主なテクニカル:
現在価格: $0.0020135
24h高値: $0.0021675
サポート: $0.00181(MA 7) / $0.00172(MA 25)
時価総額: $4.24M | FDV: $20.14M
出来高: グリーンの出来高キャンドルの急増で、堅い買い圧力を示唆。
価格がMA(99)ライン($0.00183)の上で推移しているため、強気派は直近の$0.00216ピークの再テストを狙っています。継続の可能性があるため、出来高を注意深く見てください!
保有中ですか、それとも押し目待ちですか?👇
#RLS #Rayls #CryptoAnalysis #Bullish #BinanceSquareBTC #CryptoTrading #Altcoins@Binance Square Official
1
1
117
ログインして、さらにコンテンツを読む
厳選トピックで世界の暗号資産トレーダーの仲間入り
⚡️ 暗号資産に関する最新かつ有益な情報が見つかります。
💬 世界最大の暗号資産取引所から信頼されています。
👍 認証を受けたクリエイターから、有益なインサイトを得られます。
メール / 電話番号
トレンドトピック
1
#BTCFallsBelow$83000
閲覧回数 2,174
54人が討論中
2
#BitcoinSpotETFs$2.39BWeeklyNetInflow
閲覧回数 0
4人が討論中
3
#FedProposesPaymentStablecoinRules
閲覧回数 12,231
301人が討論中
4
#ChinaMayLetAlibabaByteDanceBuyNvidiaChips
閲覧回数 14,494
352人が討論中
5
#USChinaRelease$30BTariffCutProductLists
閲覧回数 2,381
41人が討論中
6
#SKoreaFSCConsidersVirtualAssetMarketMaker
閲覧回数 11,053
290人が討論中
7
#ChinaIndustrialProfitGrowthSlowsFourthMonth
閲覧回数 11,302
281人が討論中
8
#BitwiseFilesFinalNEARSpotETFProspectus
閲覧回数 127,672
1,861人が討論中
9
#BitgetHackerMoves$83MStolenXRP
閲覧回数 41,452
182人が討論中
10
#SOLSpotETFWeeklyInflow$188M
閲覧回数 25,890
144人が討論中