

私は事前コミットの段階からRLSをステークしています。普段は公式ブログを読んでいて、たいてい自分のポジションに影響が出るのかを知りたくてです。8月30日の量子についての記事は違っていて、記事全体で機関がどう調達するかを教えており、私みたいな個人投資家には直接関係ありません。でもそれでも最後まで読みました。冒頭でかなり強いルールを立てていて、そのルールが後になって記事の自分自身の方へ私を引き戻したからです。
あの決まりはこういうものです。「量子セキュア」という言い方は、具体的にどの標準化アルゴリズムを、どのパラメータ・レベルで使ったのかを明確に書かない限り、それは主張ではなく、ただのラベルにすぎません。
この一文はとても同意できます。そこで私は、この記事自体が「やるべき」と鼓舞していることを実際にやりました。自分自身の定規をひっくり返して、それが正確に測れているかを確認したのです。
公告には、自分がどの档を使っているのか書かれていません。
この文章の後半は、機関向けに供給者へ尋ねるべき6つの質問を挙げています。3つ目は次の通りです:
システムのどこで NIST 標準化の後量子アルゴリズムが使われているのか、具体的にどの標準で、どのパラメータ・レベルなのか。記事は特意して一言を加えています。ML-KEM の 512 パラメータ・レベルと ML-KEM-1024 は同じものではない、と。
そして前半で Enygma の支払いプロセスを分解したところ、第2のコンポーネントに書かれていたのはこうです。早期設計では CSIDH を使って監査側の秘密鍵交換を行っていましたが、現在は ML-KEM に置き換えられています。
ここまでで続きがありません。パラメータのレベルについては書かれていません。
私はこの部分を切り出して別に扱います。いちゃもんをつけたいわけではありません。むしろ逆です。なぜならこの論文自身が、パラメータ・レベルを重要な問題として列挙しており、例として挙げているのも ML-KEM だからです。この「空白」こそが触れる価値があります。もちろん、この区別が重要だと分かっているのは明らかです。ただ、自分の話に来たときに展開していないだけです。
パラメータ・レベルがなぜ細部になっていないのか
私はこのパラメータ・レベルが現実では何に対応するのかを調べに行きました。
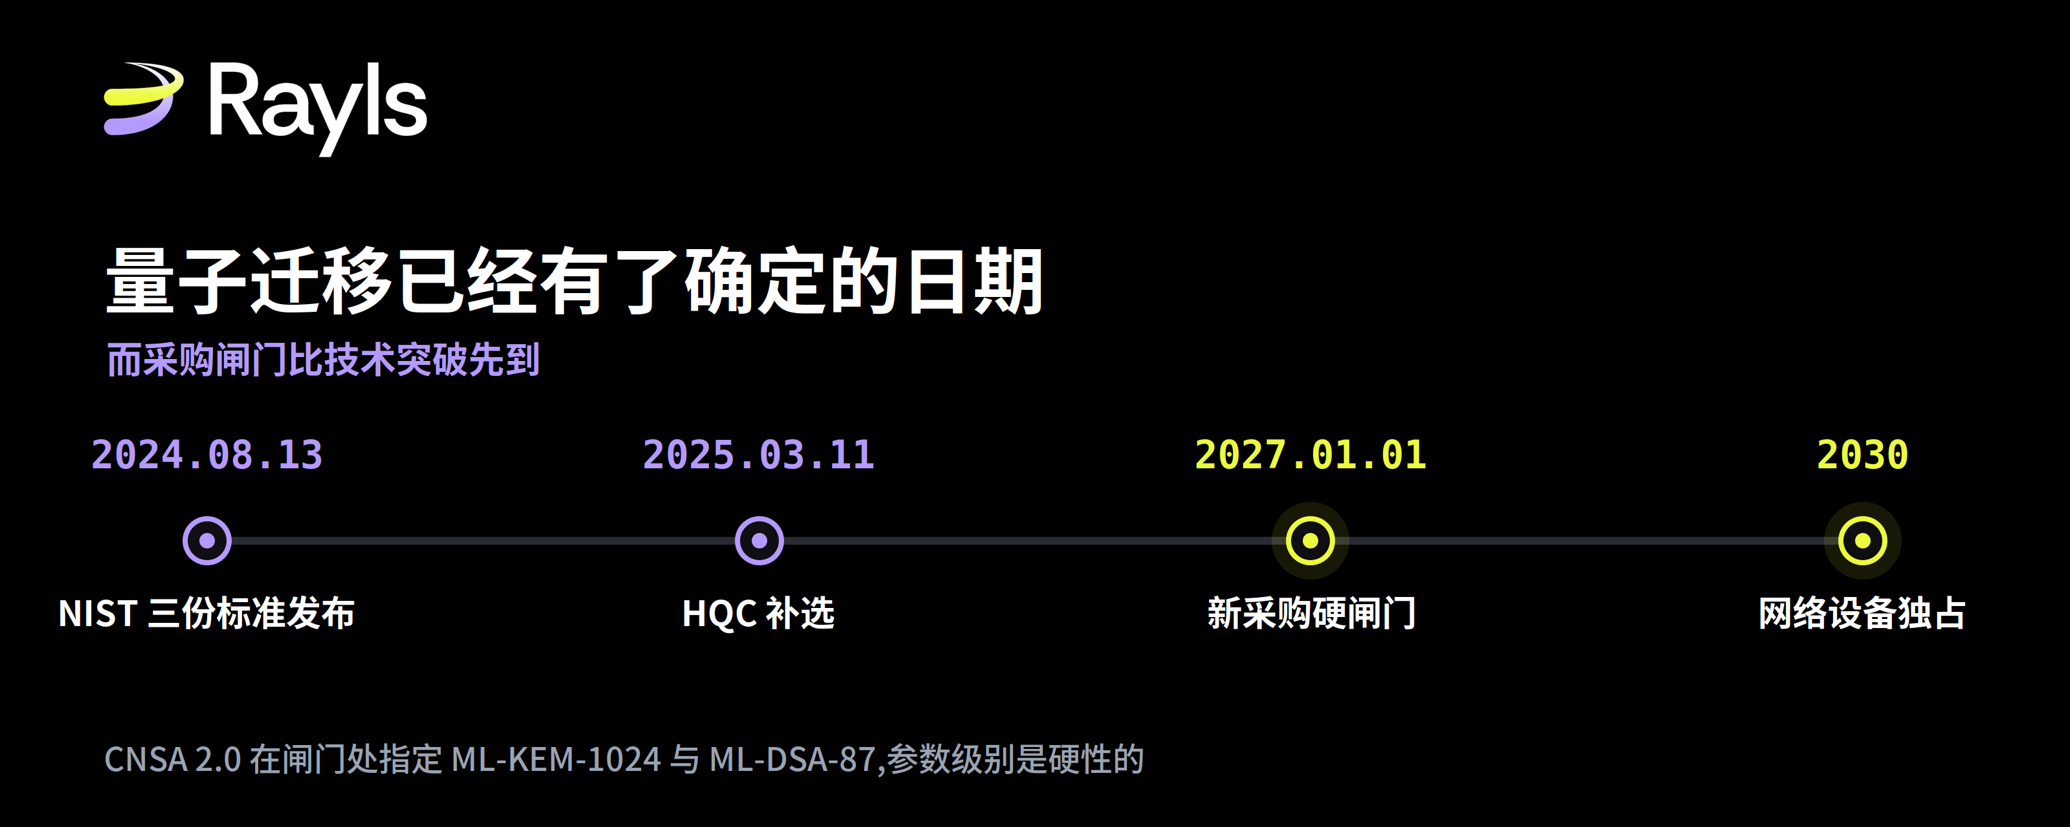
米国国家安全保障局の CNSA 2.0 パッケージは、ML-KEM-1024 と ML-DSA-87 を明確に指定しており、最も強いパラメータ档を採っています。2027 年 1 月 1 日から、米国の国家安全保障システム向けの新規調達は、調達文書で例外が明記されていない限り、CNSA 2.0 のアルゴリズムに対応する必要があります。
言い換えると、ML-KEM を使っているものの 512 档または 768 档で止まっている一連のシステムは、そのゲートを通過する局面では、まったく後量子アルゴリズムを使っていないシステムと同じ側に置かれるのです。安全強度の“微差”ではなく、調達プロセスに入れるかどうかの差です。
CNSA 2.0 の後にも別の時点が並んでいます。ネットワーク機器は 2030 年までに独占利用を実現し、その後は大部分の機器の移行目標が 2033 年に設定され、最終的な全面的な耐量子性への整合は NSM-10 の 2035 年の目標に合わせられます。ただし、供給者にとって本当に先に刺さるのは 2027 年の“あのゲート”です。運用段階ではなく、調達段階で止められるからです。
この文章のタイトルは「2027 年以前」と書いているので、当然その時点を意識しているはずです。本文でも、CNSA 2.0 が指定する ML-KEM-1024 を正確に書いています。唯一書いていないのは、自分がどの档かという点です。
5つはすでに耐量子。さらにもう一段分解する
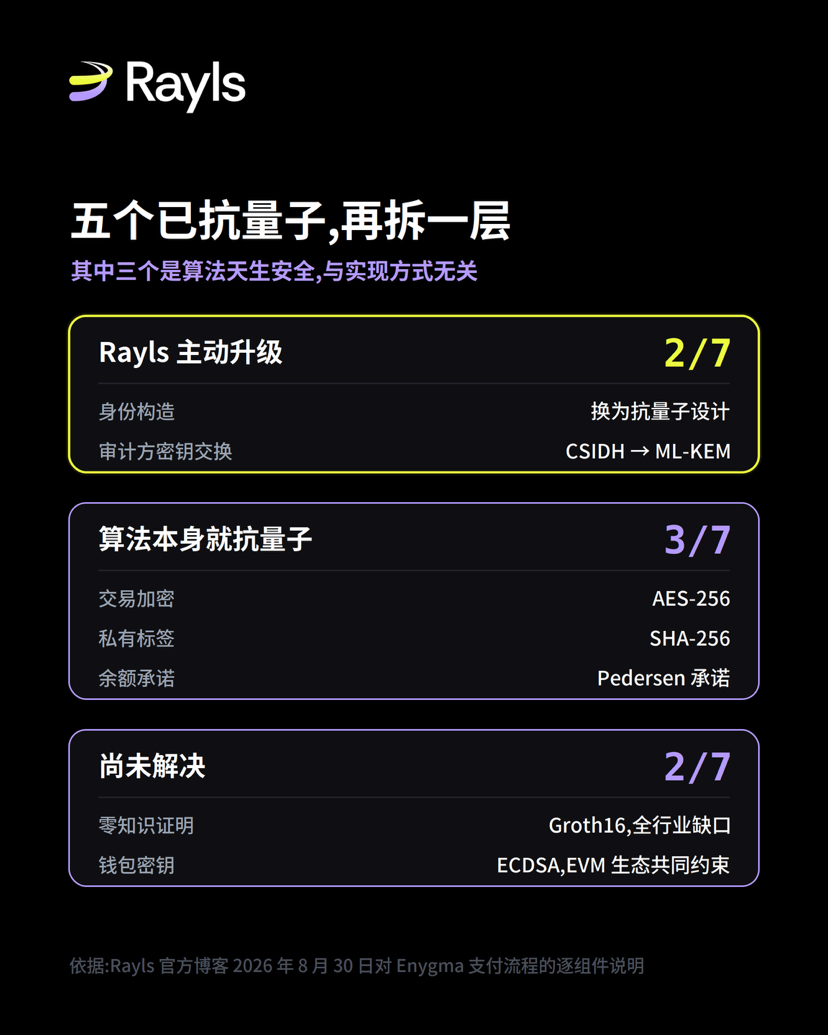
記事の結論は、7つのコンポーネントのうち5つがすでに耐量子だ、というものです。この言い方自体は間違っていませんが、性質の異なる2種類のものをひとまとめにしています。
それぞれのコンポーネントに付けたラベル(状態)を見るのが一番です。コンポーネント1はアイデンティティ構築、コンポーネント2は鍵交換で、どちらも addressed(=「すでに処理済み」)とされています。これら2つは Rayls が能動的に変えたものです。アイデンティティ構築は本来 Baby Jubjub 楕円曲線に基づいていましたが、Enygma v2.5 以降は耐量子設計に置き換えられています。鍵交換も本来 CSIDH を使っていましたが、ML-KEM に変えられています。
组件三、四、五标的是 no action required,“无需处理”。交易载荷的加密走的是 AES-GCM,其中 AES-256 在 Grover 算法下有效强度减半,剩下相当于 128 位的量子安全度,这个余量目前够用。私有标签那一项用 SHA-256,这个尺寸的哈希函数本来就不怕量子攻击。第三项是余额承诺,用的是 Pedersen 承诺,后面我会单独说它。
この3項は動かす必要がありません。なぜなら、これらのアルゴリズムは最初から量子計算機を恐れていないからです。誰が使っても同じで、Rayls 固有のエンジニアリング投資を反映していません。
だから、作業量で計算すると、Rayls が能動的に完了したのは 2/3 であって、5/7 ではありません。
私は、これが意図的な誇張だとは思いません。記事は各項目の状態をとても明確にラベル付けしています。受け入れる人なら、自分で区別できるはずです。ただし、「5つはすでに耐量子」というまとめ文は、分解の説明そのものよりも遠くまで拡散されやすく、しかも単独で見ると「7割終わっている」ように見えてしまう――その点は確かにあります。
論文で使われている語は、公告とは少し違います
記事では、Rayls の学術仕様が IACR の暗号学電子アーカイブに掲載されており、機関はそれを根拠に独立してこれらの主張を検証できる、と述べています。これは公開招待状のような言葉なので、私は調べに行きました。
私が調べたのは、番号 2025/1639 のその記事で、タイトルは Rayls: A Novel Design for CBDCs、著者は Mario Yaksetig と Jiayu Xu です。記事に出てくる Rayls II については、対応する公開番号が見つからず、こちらでは検証できませんでした。
論文には、注意すべき箇所が2つあります。
第一に、論文の Groth16 に関する記述です。論文は、検証側のコストが軽いことを理由に Groth16 を好むと、明確に書いていますし、この方式の限界も明確に述べています。ただし、論文が名指しで挙げた限界は「信頼できる設定が必要」であり、その設定は信頼仮定を下げるために多者方式で実現できる、と言っています。つまり、論文が Groth16 を語るときは信頼仮定の問題を述べているのに対し、8 月 30 日のこの公告が Groth16 を語るときは量子の問題を述べています。2つは同じ話ではありません。公告は「論文はこれを明確に認めている」と言っていますが、少なくとも私が確認できたこの文章では、「認めている“その点”」が同じではありません。
第二に、論文が自分の設計を表すのに使っている語は quantum-private(量子プライバシー)で、具体的な説明はこうです。量子の対手は、ネットワーク内の取引の支払人、受取人、金額を推定できない。これは機密性に関する主張です。
そして公告全体の枠組みは quantum-resistant、つまり耐量子です。暗号学では、機密性と非偽造性は別々の性質です。あるシステムは前者は達成できても、後者は達成できないことがあります。
この違いがコンポーネント5の Pedersen 承諾に落ちると、具体的になります。Pedersen 承諾の標準的な性質は、隠匿性が無条件で成立し、結合性は計算上のみ成立する、というものです。そして結合性が依存するのは離散対数問題であり、それこそが量子計算機が解けるタイプの問題です。公告では、この2つの性質は Enygma の使用シナリオにおいてどちらも量子安全性を保つとしており、さらに「无需处理」とされています。
この言葉が正しいかどうかは分かりません。記事が言っているのは「Enygma の使用シナリオにおいては」という条件で、その具体的なシナリオが何なのかについては、公告が掘り下げていません。私も外部から判断する力はありません。私が言いたいのは、この文章の7つのコンポーネントのうち、唯一、結論が教科書的な性質と表面上一致していない箇所であり、それがちょうど「无需处理」とラベル付けされていることです。この文章自身が掲げる精密さの基準なら、この点は展開して説明されるべきです。
まだ決まっていない部分
2つのコンポーネントについて、公告が自分で「未解決だ」と明記しています。私はその点をとても率直だと感じます。
ゼロ知識証明に使われる Groth16 は、ペアリング暗号に基づくもので、現時点で生産に使える後量子の代替はありません。公告では、それは業界全体のギャップであって Rayls 固有のものではなく、SNARK を使ってプライバシーを実現しているチェーンはすべて同じ場所にいる、と言っています。私は、この主張は成り立つと思います。その対応策は、証明システムをモジュール化して置換可能に設計し、後量子のゼロ知識研究が成熟したら入れ替える、というものです。
ウォレット鍵には標準の EVM の ECDSA が使われており、耐量子ではありません。これはイーサリアム・エコシステム全体に共通する制約で、今日、EVM 互換チェーンはいずれも、生産で使える後量子ウォレット鍵の方式を出していません。
それ以外にも、こちらでは未検証のものが2つあります。Rayls II の論文の公開番号、そしてコンポーネント2 の ML-KEM のパラメータ・レベルです。この2点はいずれも、外部から推測できるものではなく、公式による追記が必要です。
私の見解です
この公告のコアとなる論点には私は賛同します。量子移行に直面したとき、「量子安全」という1つのラベルよりも、コンポーネントごとにきちんと説明してくれる方が価値がある。しかも欠けていることを認められる供給者は、ラベルを貼るだけの供給者より信頼できます。
私のこの文章は、それを論破しようとしているのではありません。むしろその前提を受け入れています。精密さを求める文章であり、それは精密に読まれるべきだ――それはまさに、その文章自身が要求している待遇です。
その後、どう判断するかというと、私が主に見ているのは1点です。ML-KEM のパラメータ・レベルが、ちゃんと補われるのかどうか。
これは公告自身が挙げた3つ目の質問で、答えは1行で済むものです。補足があって、あの6つの質問は人を試すためだけのものではない、と説明しています。補足がないと、「精密さはラベルに勝る」という言葉が、自分自身の上に実現されていないことになります。私はこれを、最もきれいな評価指標だと考えています。コストが極めて低く、「できない理由」を言い訳として逃げる余地がないからです。
残り2箇所はついでに注意深く見ます。Rayls II の論文番号が公開されれば、公告中の「独立して検証可能」という一文が本当に成立します。Pedersen 承諾の箇所にある「使用シナリオ」についても、もし当局がいつか展開して説明してくれるなら、このコンポーネント一覧の中で最も読む価値がある一段になるはずです。
ついでに、公告とは無関係ですが、この話題に関わることを1つ。タイムラインを確認していたら、NIST が 2024 年 8 月 13 日に発行し、8 月 14 日に発効したのは3つの標準で、FIPS 203、204、205 だと分かりました。HQC は 2025 年 3 月 11 日に選定されたもので、FALCON に基づく FIPS 206 は現在も策定中です。ネットには、FIPS 206 も 2024 年のあのバッチに入っているとする二次報道がいくつもありますが、それは誤りです。この公告はこの点で正確に書いています。
参考文献:Rayls 公式ブログ The Quantum Clock is ticking: what financial institutions need to do before 2027、Selvaggia di Fazio、2026 年 8 月 30 日;NIST 後量子暗号の標準化プロジェクトページ、FIPS 203 / 204 / 205 は 2024 年 8 月 13 日に発行、連邦公報により 8 月 14 日に発効、HQC は 2025 年 3 月 11 日に選定、FIPS 206 は策定中;NSA CNSA 2.0 のタイムテーブル、2027 年 1 月 1 日から新規調達ゲートを実施し、ML-KEM-1024 と ML-DSA-87 を指定;IACR 暗号学電子アーカイブ番号 2025/1639、Rayls: A Novel Design for CBDCs、Mario Yaksetig と Jiayu Xu。